

撸毛研究院
1.6k Beiträge
撸毛研究院
Melden
Nutzer blockieren

BNB Halter
Hochfrequenz-Trader
5.4 Jahre
63 Following
2.4K+ Follower
6.6K+ Like gegeben
Beiträge
Alle
Zitierungen
Videos
Live
·
--
#dusk $DUSK @Dusk_Foundation Ich habe fast vierzig Minuten lang Dokumente zu Dusk gelesen und dabei immer wieder dieselbe Frage im Kopf gehabt: Wie geht das zwischen Moonlight und Phoenix eigentlich am Ende aus?
Moonlight geht den Weg über öffentliche Konten. Kontostand, Absender der Überweisung, Empfänger und der Betrag stehen allesamt auf der Chain – für alle sichtbar. Das eignet sich für Szenarien, in denen Transparenz zwingend ist, etwa Börsen-Top-ups oder die Abgleicharbeit von Institutionen.
Phoenix ist dagegen ein ganz anderes Konzept: Vermögenswerte werden zu verschlüsselten notes und in einem Merkle-Baum versteckt. Wenn du eine Zahlung ausgibst, wird nicht offengelegt, welche konkrete note du verwendest. Stattdessen wirfst du einen Nullifier plus einen ZKP-Beweis ins Netz. Das Netzwerk kann verifizieren, dass du Geld hast und keine Double-Spends machst, aber es sieht weder den Betrag noch den Absender. Wenn ein Audit nötig ist, kann man über einen Viewing Key selektiv Informationen offenlegen.
Anfang des Monats bin ich beim Schreiben meiner Notizen zu SEPA-Überweisungen auf ein ähnliches Problem gestoßen: Zwischen zwei Bankensystemen abgleichen, und wenn der Status nicht übereinstimmt, ist das unglaublich nervig – ich wurde damals bis nach zwei Uhr nachts damit herumgehetzt. Wenn die Blockchain dann auch noch zwei getrennte, isolierte Ledger führt, wäre das im Grunde nicht besser als das klassische Finanzwesen.
Damals war ich ein bisschen genervt, weil in den Dokumenten zu diesem Thema nicht klar genug erklärt wurde, was genau gemeint ist. Ich bin dann zum Abschnitt über die Vertragsarchitektur im Rusk-Modul geblättert. Die ersten beiden Absätze wirkten zunächst nicht besonders aufschlussreich – im Grunde nur Beschreibungen der jeweiligen Datenstrukturen von Moonlight und Phoenix. Erst als ich zum vierten Absatz kam und im Interface-Definition der Transfer-Contract-Schnittstelle auf einen Enum-Typ für das Payload gestoßen bin, wurde mir der Designgedanke richtig klar.
Der Transfer Contract ist so ein Koordinations-Einstiegspunkt. Er nimmt Payloads in unterschiedlichen Formaten entgegen – einerseits in Moonlight-Format, andererseits in Phoenix-Format. Der Smart Contract interessiert sich nicht dafür, woher du kommst; er kümmert sich nur darum, welche Felder im Payload enthalten sind, und routet das dann in die jeweils passende Verifikationslogik. Die Verifikation für Moonlight liest direkt den Zustand des öffentlichen Kontos, die für Phoenix läuft über den ZK-Proof. Wenn beide Verifikationen erfolgreich sind, schreibt man das Ergebnis in denselben globalen Zustand-Baum.
Ich habe eine Weile gebraucht, um den entscheidenden Punkt dieser letzten Stufe zu begreifen: Wenn du die beiden Zustandsbäume zu einer einzigen Struktur zusammenführst, dann ist das „Umschreiben“ von einem öffentlichen Konto hin zu einer privaten note im Kern nur eine Umwandlung des Payloads – ohne Cross-Chain-Bridge und ohne komplexes Synchronisationsprotokoll. Die Statusaktualisierung ist atomar: Entweder klappt alles vollständig, oder es wird alles zurückgerollt.
#dusk $DUSK @Dusk Ich habe fast vierzig Minuten lang Dokumente zu Dusk gelesen und dabei immer wieder dieselbe Frage im Kopf gehabt: Wie geht das zwischen Moonlight und Phoenix eigentlich am Ende aus?
Moonlight geht den Weg über öffentliche Konten. Kontostand, Absender der Überweisung, Empfänger und der Betrag stehen allesamt auf der Chain – für alle sichtbar. Das eignet sich für Szenarien, in denen Transparenz zwingend ist, etwa Börsen-Top-ups oder die Abgleicharbeit von Institutionen.
Phoenix ist dagegen ein ganz anderes Konzept: Vermögenswerte werden zu verschlüsselten notes und in einem Merkle-Baum versteckt. Wenn du eine Zahlung ausgibst, wird nicht offengelegt, welche konkrete note du verwendest. Stattdessen wirfst du einen Nullifier plus einen ZKP-Beweis ins Netz. Das Netzwerk kann verifizieren, dass du Geld hast und keine Double-Spends machst, aber es sieht weder den Betrag noch den Absender. Wenn ein Audit nötig ist, kann man über einen Viewing Key selektiv Informationen offenlegen.
Anfang des Monats bin ich beim Schreiben meiner Notizen zu SEPA-Überweisungen auf ein ähnliches Problem gestoßen: Zwischen zwei Bankensystemen abgleichen, und wenn der Status nicht übereinstimmt, ist das unglaublich nervig – ich wurde damals bis nach zwei Uhr nachts damit herumgehetzt. Wenn die Blockchain dann auch noch zwei getrennte, isolierte Ledger führt, wäre das im Grunde nicht besser als das klassische Finanzwesen.
Damals war ich ein bisschen genervt, weil in den Dokumenten zu diesem Thema nicht klar genug erklärt wurde, was genau gemeint ist. Ich bin dann zum Abschnitt über die Vertragsarchitektur im Rusk-Modul geblättert. Die ersten beiden Absätze wirkten zunächst nicht besonders aufschlussreich – im Grunde nur Beschreibungen der jeweiligen Datenstrukturen von Moonlight und Phoenix. Erst als ich zum vierten Absatz kam und im Interface-Definition der Transfer-Contract-Schnittstelle auf einen Enum-Typ für das Payload gestoßen bin, wurde mir der Designgedanke richtig klar.
Der Transfer Contract ist so ein Koordinations-Einstiegspunkt. Er nimmt Payloads in unterschiedlichen Formaten entgegen – einerseits in Moonlight-Format, andererseits in Phoenix-Format. Der Smart Contract interessiert sich nicht dafür, woher du kommst; er kümmert sich nur darum, welche Felder im Payload enthalten sind, und routet das dann in die jeweils passende Verifikationslogik. Die Verifikation für Moonlight liest direkt den Zustand des öffentlichen Kontos, die für Phoenix läuft über den ZK-Proof. Wenn beide Verifikationen erfolgreich sind, schreibt man das Ergebnis in denselben globalen Zustand-Baum.
Ich habe eine Weile gebraucht, um den entscheidenden Punkt dieser letzten Stufe zu begreifen: Wenn du die beiden Zustandsbäume zu einer einzigen Struktur zusammenführst, dann ist das „Umschreiben“ von einem öffentlichen Konto hin zu einer privaten note im Kern nur eine Umwandlung des Payloads – ohne Cross-Chain-Bridge und ohne komplexes Synchronisationsprotokoll. Die Statusaktualisierung ist atomar: Entweder klappt alles vollständig, oder es wird alles zurückgerollt.
270
·
--
#dusk $DUSK @Dusk_Foundation 2026年1月7号,Dusk主网上线。六年磨一个专门给受监管金融做隐私的Layer 1,PLONK零知识证明背书。我当时刷到推送,扫了眼就划过去了。
真正让我坐不住是四月底。那天在Dusk的Discord里瞎逛,有人甩了条OtterSec的报告链接。点开一看,我靠,后背发凉。
报告说dusk-plonk的验证器有个大坑——验证者在最终验证方程里直接用了证明者给的四个选择子多项式求值,但从来没对这些求值做过KZG打开验证。啥概念?证明者可以把这四个值设成任何能让方程通过的数,验证器照单全收。攻击者能凭空伪造零知识证明,绕过交易电路里所有约束,直接铸造DUSK。当时整个Dusk隐私层保护着大概6000万美金。
我半信半疑,自己去翻PLONK的论文,又去GitHub上扒Dusk的源码。这玩意儿说白了是这样:PLONK把电路拆成一个个门,每个门有左输入、右输入和输出。每个门施加一条约束,PLONK用选择子值(比如设q_M=1表示乘法门,设q_L=1表示加法项)把所有门类型统一成一个表达式。验证方程必须确认这些选择子跟验证者密钥里的可信承诺对得上。结果dusk-plonk压根没做这个检查。等于说门卫从来不看你证件,你说你是谁就是谁。
以前我总觉得,零知识证明这种学术界反复捶打过的东西,数学上没问题,工程上自然就安全。这下我才回过味来,全隐私链就是个黑盒,逻辑漏洞从外面根本摸不着。数学证明只解决“能不能证明”,“证明有没有被正确验证”那是另一码事,中间那条缝宽得能跑马。
我又去翻Porter Adams之前那份审计报告,里面只标了两个低危问题——这种“少写一行检查”的漏洞压根没覆盖到。
Dusk反应倒不算慢,2月14号就提交了修复。NPEX上数亿欧元真实资产在跑,大方向我没意见。但往后谁再跟我提隐私链,我第一句肯定问:你们的验证代码,到底验证了没有
#dusk $DUSK @Dusk 2026年1月7号,Dusk主网上线。六年磨一个专门给受监管金融做隐私的Layer 1,PLONK零知识证明背书。我当时刷到推送,扫了眼就划过去了。
真正让我坐不住是四月底。那天在Dusk的Discord里瞎逛,有人甩了条OtterSec的报告链接。点开一看,我靠,后背发凉。
报告说dusk-plonk的验证器有个大坑——验证者在最终验证方程里直接用了证明者给的四个选择子多项式求值,但从来没对这些求值做过KZG打开验证。啥概念?证明者可以把这四个值设成任何能让方程通过的数,验证器照单全收。攻击者能凭空伪造零知识证明,绕过交易电路里所有约束,直接铸造DUSK。当时整个Dusk隐私层保护着大概6000万美金。
我半信半疑,自己去翻PLONK的论文,又去GitHub上扒Dusk的源码。这玩意儿说白了是这样:PLONK把电路拆成一个个门,每个门有左输入、右输入和输出。每个门施加一条约束,PLONK用选择子值(比如设q_M=1表示乘法门,设q_L=1表示加法项)把所有门类型统一成一个表达式。验证方程必须确认这些选择子跟验证者密钥里的可信承诺对得上。结果dusk-plonk压根没做这个检查。等于说门卫从来不看你证件,你说你是谁就是谁。
以前我总觉得,零知识证明这种学术界反复捶打过的东西,数学上没问题,工程上自然就安全。这下我才回过味来,全隐私链就是个黑盒,逻辑漏洞从外面根本摸不着。数学证明只解决“能不能证明”,“证明有没有被正确验证”那是另一码事,中间那条缝宽得能跑马。
我又去翻Porter Adams之前那份审计报告,里面只标了两个低危问题——这种“少写一行检查”的漏洞压根没覆盖到。
Dusk反应倒不算慢,2月14号就提交了修复。NPEX上数亿欧元真实资产在跑,大方向我没意见。但往后谁再跟我提隐私链,我第一句肯定问:你们的验证代码,到底验证了没有
182
·
--
#dusk $DUSK @Dusk_Foundation Vor ein paar Tagen habe ich versucht, Dusk-Node zu starten. Nachdem ich das node-installer-Tool installiert hatte, habe ich den Startbefehl eingegeben – und kurz bevor ich Enter gedrückt habe, blieb meine Hand einen Moment in der Luft stehen. Es war nicht die Angst vor Bedienfehlern, sondern eher die Sorge, dass es wieder so läuft wie in den letzten paar Versuchen: Die Logs rollen ein paar Zeilen weiter und dann hängt das Ganze, und später stellt sich heraus, dass Dokumentation und Code nicht zueinander passen.
Nach dem Start begannen rusk-Logs zu laufen. Validation und Ratification wechseln sich in zwei Phasen ab. Zuerst kommt Validation: Eine Gruppe von Gremiumsmitgliedern prüft die Gültigkeit der Kandidatenblöcke. Danach folgt Ratification: Eine andere Gruppe bestätigt die Ergebnisse der Validierung und legt schließlich den Block endgültig fest. In den Logs ist jede Runde mit Round- und Iteration-Nummern gekennzeichnet, und der Blockintervall ist stabil. Ich habe mehr als zehn Minuten auf den Bildschirm gestarrt: Die Blockhöhe ist durchgehend gestiegen, ohne Unterbrechung. Die dunkle „Rolling-die-Hälfte-und-dann-stürzt-es-ab“-Erinnerung aus früheren Tests auf anderen Testnetzen war hier zumindest nicht wieder da.
Danach habe ich im rusk-Repository gestöbert. 8025 Commits, die CI-Pipeline läuft mit clippy plus nightly tests, und das Team hat sogar selbst ein cargo-dusk-analyzer für statische Analyse geschrieben. In den Deploy-Tools dsk-deploy-cli ist mir noch ein Detail aufgefallen: Phoenix und Moonlight sind getrennte Befehlszeilen-Parameter. Auf derselben Kette werden dadurch zwei Arten von Transaktionspfaden jeweils unabhängig aufgerufen. Ich bin auf ein Issue gestoßen, in dem Gas-Daten gepostet waren: Ein Moonlight-Transfer liegt bei etwa 80.000 Gas, aber vom Moonlight-Transfer zum Phoenix-Transfer braucht man 25,56 Millionen Gas – also das 300-fache. Das ist die realen Rechenkosten, die ZK-Proofs verursachen.
Dann habe ich auch die Netzwerkebene geprüft: Kadcast ist die offizielle Rust-Implementierung, und alle 107 Repositories sind in Rust. Das plonk-Repository hat 872 Commits, auch das wurde vom Team selbst geschrieben – nicht so, dass man einfach eine bestehende Library nimmt und ein bisschen anpasst und dann damit loslegt.
Als Nächstes habe ich die Hintergründe von NPEX recherchiert. Die AFM-regulierte niederländische Börse hält MTF-, Broker- und ECSP-Lizenzen und verwaltet Vermögenswerte im Wert von 300 Millionen Euro. Die Shortlist von Dusk Trade ist bereits geöffnet – sie bauen also tatsächlich eine RWA-Handelsplattform.
Seit 2018 bis heute, sieben Jahre lang: 8025 Commits, 107 Repositories, alles in Rust. Diese Art von Ingenieursdisziplin – da kann ich wirklich nur meinen Hut ziehen.
#dusk $DUSK @Dusk Vor ein paar Tagen habe ich versucht, Dusk-Node zu starten. Nachdem ich das node-installer-Tool installiert hatte, habe ich den Startbefehl eingegeben – und kurz bevor ich Enter gedrückt habe, blieb meine Hand einen Moment in der Luft stehen. Es war nicht die Angst vor Bedienfehlern, sondern eher die Sorge, dass es wieder so läuft wie in den letzten paar Versuchen: Die Logs rollen ein paar Zeilen weiter und dann hängt das Ganze, und später stellt sich heraus, dass Dokumentation und Code nicht zueinander passen.
Nach dem Start begannen rusk-Logs zu laufen. Validation und Ratification wechseln sich in zwei Phasen ab. Zuerst kommt Validation: Eine Gruppe von Gremiumsmitgliedern prüft die Gültigkeit der Kandidatenblöcke. Danach folgt Ratification: Eine andere Gruppe bestätigt die Ergebnisse der Validierung und legt schließlich den Block endgültig fest. In den Logs ist jede Runde mit Round- und Iteration-Nummern gekennzeichnet, und der Blockintervall ist stabil. Ich habe mehr als zehn Minuten auf den Bildschirm gestarrt: Die Blockhöhe ist durchgehend gestiegen, ohne Unterbrechung. Die dunkle „Rolling-die-Hälfte-und-dann-stürzt-es-ab“-Erinnerung aus früheren Tests auf anderen Testnetzen war hier zumindest nicht wieder da.
Danach habe ich im rusk-Repository gestöbert. 8025 Commits, die CI-Pipeline läuft mit clippy plus nightly tests, und das Team hat sogar selbst ein cargo-dusk-analyzer für statische Analyse geschrieben. In den Deploy-Tools dsk-deploy-cli ist mir noch ein Detail aufgefallen: Phoenix und Moonlight sind getrennte Befehlszeilen-Parameter. Auf derselben Kette werden dadurch zwei Arten von Transaktionspfaden jeweils unabhängig aufgerufen. Ich bin auf ein Issue gestoßen, in dem Gas-Daten gepostet waren: Ein Moonlight-Transfer liegt bei etwa 80.000 Gas, aber vom Moonlight-Transfer zum Phoenix-Transfer braucht man 25,56 Millionen Gas – also das 300-fache. Das ist die realen Rechenkosten, die ZK-Proofs verursachen.
Dann habe ich auch die Netzwerkebene geprüft: Kadcast ist die offizielle Rust-Implementierung, und alle 107 Repositories sind in Rust. Das plonk-Repository hat 872 Commits, auch das wurde vom Team selbst geschrieben – nicht so, dass man einfach eine bestehende Library nimmt und ein bisschen anpasst und dann damit loslegt.
Als Nächstes habe ich die Hintergründe von NPEX recherchiert. Die AFM-regulierte niederländische Börse hält MTF-, Broker- und ECSP-Lizenzen und verwaltet Vermögenswerte im Wert von 300 Millionen Euro. Die Shortlist von Dusk Trade ist bereits geöffnet – sie bauen also tatsächlich eine RWA-Handelsplattform.
Seit 2018 bis heute, sieben Jahre lang: 8025 Commits, 107 Repositories, alles in Rust. Diese Art von Ingenieursdisziplin – da kann ich wirklich nur meinen Hut ziehen.
167
·
--
#dusk $DUSK @Dusk_Foundation
Gestern habe ich bis drei Uhr nachts den Dusk-Quellcode durchgearbeitet – je mehr ich sehe, desto mir wird kalt im Rücken. Nicht aus Angst, sondern weil mich die technische Tiefe wirklich beeindruckt hat. Früher hatte ich $DUSK für eine normale Privacy-Chain gehalten; tatsächlich sind Architektur und Design etwas völlig anderes als bei Zcash.
Der Kern ist ein Zwei-Transaktionsmodell: Phoenix nutzt einen Note-basierten Ansatz mit ZK-Beweisen – Betrag und Transaktionspartner bleiben vollständig verborgen. Moonlight geht über den transparenten Konto-Pfad, damit Regulierungs- und Audit-Anforderungen erfüllt werden. Beide Wege laufen parallel, Privatsphäre und Compliance schließen sich nicht gegenseitig aus. Das PLONK-Beweissystem-Team hat es in Rust von Grund auf neu geschrieben – GitHub mit 633 Stars; zusätzlich wurden custom gates ergänzt und die POSEIDON-Hash-Optimierung eingebaut. Ich habe Zeile für Zeile die Schaltungszwänge geprüft: Das Design hat Substanz, es ist nicht einfach nur Schablone.
Das Citadel SDK macht ZKP-level KYC-Validierung und hat außerdem in Outdid investiert, das per NFC eine Zero-Knowledge-Prüfung für den Ausweis-Identitätsnachweis einsetzt. Die Konsensschicht ist ein eigenes SBA – mit Isolation von BFT/BYZANTINISCHEN Protokollen; blindes Bidding/Blind-Pledging sorgt dafür, dass sogar die Block-Knoten selbst anonym bleiben. Die Piecrust-VM führt WASM-Verträge aus; in Version 2.0 wurde die Geschwindigkeit um 500% gesteigert. Kadcast bildet die P2P-Verteilerschicht: 107 Repositories, alles vollständig in Rust umgesetzt – mit sehr strenger Engineering-Disziplin.
Auch Partner haben verifiziert: NPEX ist ein in den Niederlanden von der AFM lizenziertes MTF, und Quantoz veröffentlicht MiCA-konformes EURQ. Die Umsetzung zielt auf echte MiFID-II-konforme Abwicklung ab – nicht nur Versprechen.
#dusk $DUSK @Dusk
Gestern habe ich bis drei Uhr nachts den Dusk-Quellcode durchgearbeitet – je mehr ich sehe, desto mir wird kalt im Rücken. Nicht aus Angst, sondern weil mich die technische Tiefe wirklich beeindruckt hat. Früher hatte ich $DUSK für eine normale Privacy-Chain gehalten; tatsächlich sind Architektur und Design etwas völlig anderes als bei Zcash.
Der Kern ist ein Zwei-Transaktionsmodell: Phoenix nutzt einen Note-basierten Ansatz mit ZK-Beweisen – Betrag und Transaktionspartner bleiben vollständig verborgen. Moonlight geht über den transparenten Konto-Pfad, damit Regulierungs- und Audit-Anforderungen erfüllt werden. Beide Wege laufen parallel, Privatsphäre und Compliance schließen sich nicht gegenseitig aus. Das PLONK-Beweissystem-Team hat es in Rust von Grund auf neu geschrieben – GitHub mit 633 Stars; zusätzlich wurden custom gates ergänzt und die POSEIDON-Hash-Optimierung eingebaut. Ich habe Zeile für Zeile die Schaltungszwänge geprüft: Das Design hat Substanz, es ist nicht einfach nur Schablone.
Das Citadel SDK macht ZKP-level KYC-Validierung und hat außerdem in Outdid investiert, das per NFC eine Zero-Knowledge-Prüfung für den Ausweis-Identitätsnachweis einsetzt. Die Konsensschicht ist ein eigenes SBA – mit Isolation von BFT/BYZANTINISCHEN Protokollen; blindes Bidding/Blind-Pledging sorgt dafür, dass sogar die Block-Knoten selbst anonym bleiben. Die Piecrust-VM führt WASM-Verträge aus; in Version 2.0 wurde die Geschwindigkeit um 500% gesteigert. Kadcast bildet die P2P-Verteilerschicht: 107 Repositories, alles vollständig in Rust umgesetzt – mit sehr strenger Engineering-Disziplin.
Auch Partner haben verifiziert: NPEX ist ein in den Niederlanden von der AFM lizenziertes MTF, und Quantoz veröffentlicht MiCA-konformes EURQ. Die Umsetzung zielt auf echte MiFID-II-konforme Abwicklung ab – nicht nur Versprechen.
193
·
--
#dusk $DUSK @Dusk_Foundation Gestern habe ich eine Nachricht gesehen: Die NPEX-Plattform ist mit einem gehosteten Setup auf Basis von Dusk an den Start gegangen. Ich habe weiter nach unten gescrollt und fand es immer spannender. Das ist nicht wie alle anderen gehosteten Lösungen auf dem Markt: Die Assets liegen on-chain, die Private Keys sind in deiner eigenen Hand, und die Aufsicht kann es trotzdem nachprüfen.
Ich hatte so etwas bisher noch nie gesehen.
Wer sich mit dem Thema Custody auskennt, weiß: Bisher gab es immer nur zwei Wege. Entweder du gibst deinen Private Key an einen Drittanbieter für die Verwahrung – dann erfüllst du zwar die regulatorischen Anforderungen, aber die Assets liegen im Grunde nicht mehr bei dir. Oder du verwaltest den Private Key selbst – dann ist es zwar sicher, aber wenn die Aufsicht nachfragt, kannst du deine Compliance nicht nachweisen. Irgendwo musst du dich für eine der beiden Seiten entscheiden, es gibt keinen dritten Weg.
Dusk und Cordial haben diesen dritten Weg mit dem Zero-Trust-Custody-Ansatz, den Cordial vorstellt, tatsächlich realisiert. Das ist keine Drittanbieter-Custody, sondern eine Self-Custody-Wallet-Technologie namens Cordial Treasury: Institutionen setzen sie selbst auf, verwalten sie selbst, und der Private Key bleibt immer in den eigenen Hardware-Wallets der Institution. Wenn eine lizenzierte Börse wie NPEX diese Lösung einsetzt, kann die Aufsicht über Zero-Knowledge-Beweise verifizieren, ob die Positionen der Institution konform sind. Nach der Prüfung geht sie aber wieder weg – sie kann dabei nicht an den Private Key herankommen.
Du musst die Schlüssel nicht herausgeben und du musst deine Assets auch nicht für alle offenlegen. Du kannst nachweisen, dass du die Regeln einhältst, ohne dein ganzes Hab und Gut auszubreiten. „Self-Custody“ und „Compliance“, diese beiden seit zehn Jahren verhedderten Knoten, wurden zum ersten Mal gelöst.
Früher dachte ich immer, dass Zero-Knowledge-Proofs weit weg von der praktischen Anwendung sind – eher etwas für den akademischen Bereich. Dusk hat es diesmal in ein echtes Custody-Szenario eingebettet, und zwar auf einer regulierten Plattform. Kein Proof of Concept, kein Testnetz – sondern etwas, das wirklich eingesetzt wird.
Das hat meine Sicht auf Dusk ein Stück weit verändert. Vorher habe ich mir seinen Konsens, seine Architektur und sein Wirtschaftsmodell angesehen und dachte, das seien alles Dinge auf technischer Ebene. Aber dieses Custody-Setup hat mir gezeigt, dass Dusk damit ein konkretes und lange bestehendes Problem angeht: Wie kann „Vertrauen“ im Sinne der Blockchain eigentlich neu aufgebaut werden?
Dusk antwortet darauf so: Vertrauen entsteht nicht dadurch, dass man die Kontrolle abgibt, sondern dadurch, dass es verifizierbar ist. Du musst die Schlüssel nicht herausgeben – und trotzdem können andere dir glauben.
#dusk $DUSK @Dusk Gestern habe ich eine Nachricht gesehen: Die NPEX-Plattform ist mit einem gehosteten Setup auf Basis von Dusk an den Start gegangen. Ich habe weiter nach unten gescrollt und fand es immer spannender. Das ist nicht wie alle anderen gehosteten Lösungen auf dem Markt: Die Assets liegen on-chain, die Private Keys sind in deiner eigenen Hand, und die Aufsicht kann es trotzdem nachprüfen.
Ich hatte so etwas bisher noch nie gesehen.
Wer sich mit dem Thema Custody auskennt, weiß: Bisher gab es immer nur zwei Wege. Entweder du gibst deinen Private Key an einen Drittanbieter für die Verwahrung – dann erfüllst du zwar die regulatorischen Anforderungen, aber die Assets liegen im Grunde nicht mehr bei dir. Oder du verwaltest den Private Key selbst – dann ist es zwar sicher, aber wenn die Aufsicht nachfragt, kannst du deine Compliance nicht nachweisen. Irgendwo musst du dich für eine der beiden Seiten entscheiden, es gibt keinen dritten Weg.
Dusk und Cordial haben diesen dritten Weg mit dem Zero-Trust-Custody-Ansatz, den Cordial vorstellt, tatsächlich realisiert. Das ist keine Drittanbieter-Custody, sondern eine Self-Custody-Wallet-Technologie namens Cordial Treasury: Institutionen setzen sie selbst auf, verwalten sie selbst, und der Private Key bleibt immer in den eigenen Hardware-Wallets der Institution. Wenn eine lizenzierte Börse wie NPEX diese Lösung einsetzt, kann die Aufsicht über Zero-Knowledge-Beweise verifizieren, ob die Positionen der Institution konform sind. Nach der Prüfung geht sie aber wieder weg – sie kann dabei nicht an den Private Key herankommen.
Du musst die Schlüssel nicht herausgeben und du musst deine Assets auch nicht für alle offenlegen. Du kannst nachweisen, dass du die Regeln einhältst, ohne dein ganzes Hab und Gut auszubreiten. „Self-Custody“ und „Compliance“, diese beiden seit zehn Jahren verhedderten Knoten, wurden zum ersten Mal gelöst.
Früher dachte ich immer, dass Zero-Knowledge-Proofs weit weg von der praktischen Anwendung sind – eher etwas für den akademischen Bereich. Dusk hat es diesmal in ein echtes Custody-Szenario eingebettet, und zwar auf einer regulierten Plattform. Kein Proof of Concept, kein Testnetz – sondern etwas, das wirklich eingesetzt wird.
Das hat meine Sicht auf Dusk ein Stück weit verändert. Vorher habe ich mir seinen Konsens, seine Architektur und sein Wirtschaftsmodell angesehen und dachte, das seien alles Dinge auf technischer Ebene. Aber dieses Custody-Setup hat mir gezeigt, dass Dusk damit ein konkretes und lange bestehendes Problem angeht: Wie kann „Vertrauen“ im Sinne der Blockchain eigentlich neu aufgebaut werden?
Dusk antwortet darauf so: Vertrauen entsteht nicht dadurch, dass man die Kontrolle abgibt, sondern dadurch, dass es verifizierbar ist. Du musst die Schlüssel nicht herausgeben – und trotzdem können andere dir glauben.
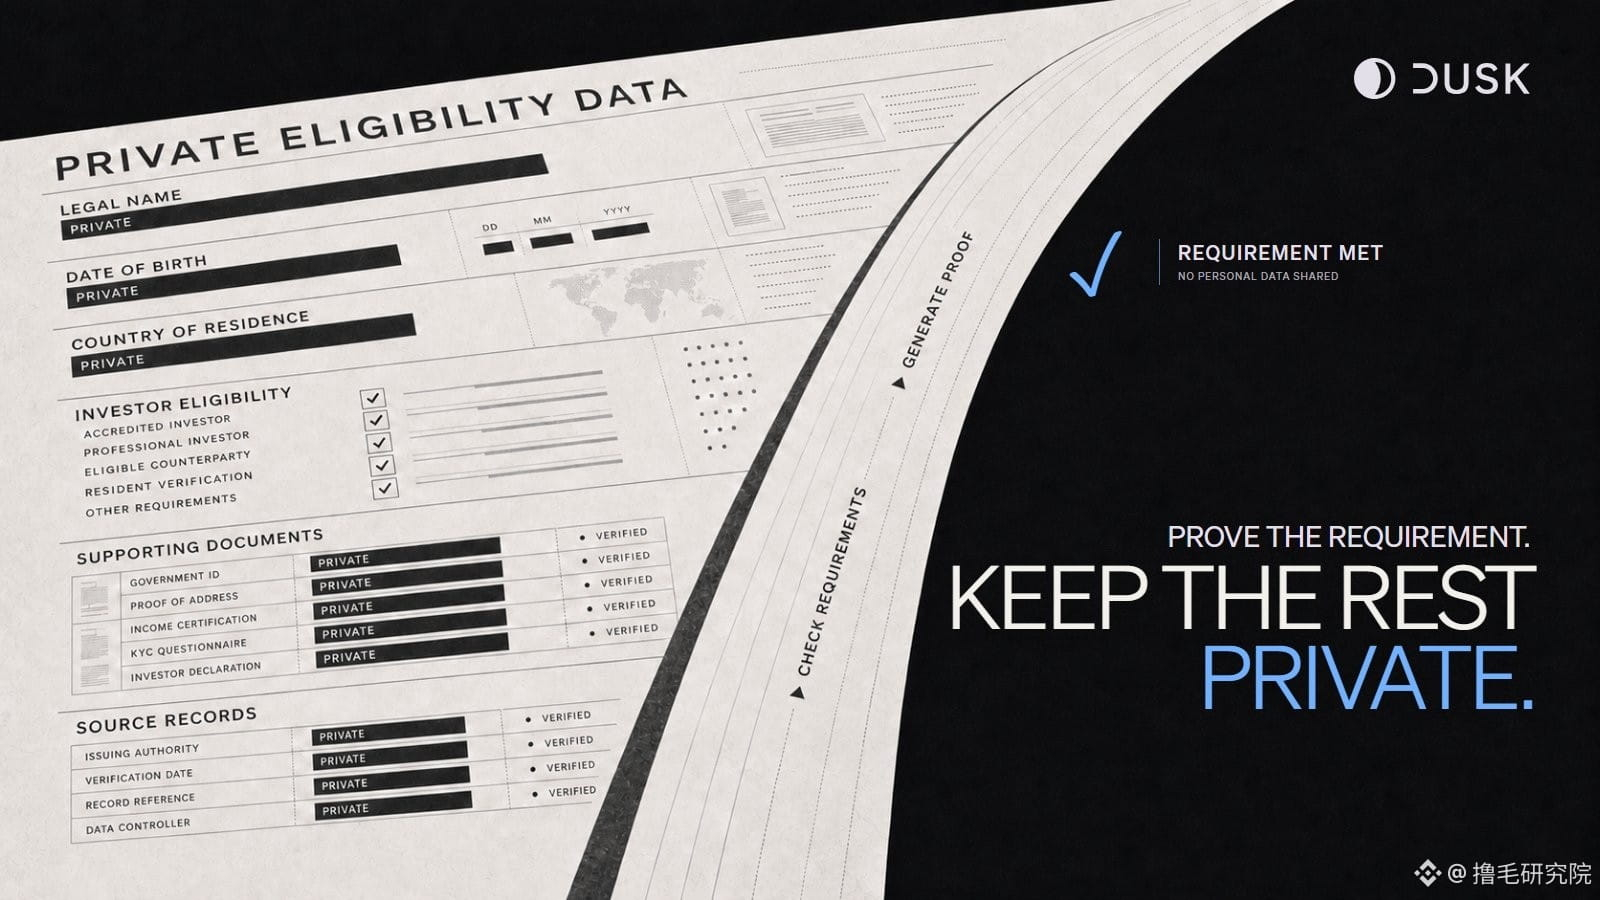
420
·
--
#termmax @termmax Ich habe letzte Woche beim Sortieren meiner Positionen nebenbei die TermMax-Märkte auf beiden Ketten – BNB Chain und Arbitrum – gleichzeitig aktiviert. Für genau dasselbe USDC-Asset, mit derselben 30-Tage-Laufzeit und denselben Protokollregeln, unterschied sich die jährliche Rendite auf beiden Seiten um ganze mehr als einen Punkt. Mein erster Gedanke war: „Bin ich vielleicht blind?“ Ich habe die Order-Ansicht dreimal aktualisiert, dann die 127 abgeschlossenen Trades der letzten ~30 Tage hervorgeholt, jeden einzelnen Slippage-Wert Zeile für Zeile geprüft und bestätigt, dass es kein Cache-Problem ist – die Rendite war wirklich unterschiedlich.
Damals kam mir der Gedanke: Das kann doch nicht sein – gleiches Protokoll, gleiches Produkt, warum sollte der Preis je nach Kette unterschiedlich sein? Also begann ich zu zweifeln, ob ich vielleicht etwas übersehen habe. Ich bin in die offiziellen Dokumente gegangen und habe gesehen, dass TermMax aktuell auf 8 Ketten läuft: Ethereum, Arbitrum, BNB Chain, Base, Berachain und weitere. Jeder Chain hat seinen eigenen, isoliert laufenden Liquiditätspool; das Preismodul synchronisiert keine Daten über Ketten hinweg. Die Market Maker und Kreditnehmer auf verschiedenen Ketten bilden jeweils ihre eigene Angebots- und Nachfragesituation – dadurch entstehen ganz unterschiedliche Renditekurven. An der Stelle war ich erst mal beruhigt: Nicht ich habe es falsch ausgerechnet, sondern die Architektur ist schlicht so aufgebaut.
Aber das neue Problem tauchte sofort auf: Lässt sich das Ganze ausnutzen? Ich bin schon einmal in einen „Pseudo-Arbitrage“-Falle bei Cross-Chain-Protokollen getreten – diese Lücke sah vielversprechend aus, aber sobald man sie ausführt, frisst die Slippage den Vorteil komplett. Diesmal habe ich extra die Contract-Adressen der beiden Liquiditätspools gegengeprüft. Ergebnis: Sie sind vollständig voneinander getrennte, isolierte Pools; es gibt kein shared Liquidität. Also existiert auch keine versteckte Mechanik, bei der „ein Punkt Unterschied“ durch einen Cross-Chain-Mechanismus sofort glattgezogen wird.
Noch am selben Tag habe ich 3000 US-Dollar (U) rübergeschoben, ohne dabei irgendwelche Cross-Chain-Bridges hin- und her zu jonglieren. Ich habe den LI.FI-Aggregator genutzt, um direkt von BNB Chain nach Arbitrum zu gehen. Nach der Ankunft habe ich kurz hingeschaut: Die Gasgebühren haben ungefähr ein paar U gekostet, der Rest wurde vollständig in das Marktsegment mit der höheren Rendite eingezahlt. Kein Leverage, kein Kontakt mit Contracts – ganz schlicht die Logik: „Günstige Kette zum Sparen, teure Kette zum Leihen“. Nach einer kompletten Runde gerechnet, lag die zusätzliche jährliche Rendite bei knapp einem Prozentpunkt mehr. Nicht riesig, aber stabil. Und: kein zusätzliches Risiko durch Smart-Contract-Fallen – einfach nur der Vorteil aus einer Fehlanpassung von Angebot und Nachfrage in den Liquiditätspools über zwei Ketten hinweg.
Die meisten haben diese Preisfehlanpassung durch die isolierten Liquiditätspools nicht bemerkt. Das ist kein Bug, sondern die direkte Abbildung der realen Angebots- und Nachfragerelationen auf verschiedenen Ketten.
#termmax @TermMax Ich habe letzte Woche beim Sortieren meiner Positionen nebenbei die TermMax-Märkte auf beiden Ketten – BNB Chain und Arbitrum – gleichzeitig aktiviert. Für genau dasselbe USDC-Asset, mit derselben 30-Tage-Laufzeit und denselben Protokollregeln, unterschied sich die jährliche Rendite auf beiden Seiten um ganze mehr als einen Punkt. Mein erster Gedanke war: „Bin ich vielleicht blind?“ Ich habe die Order-Ansicht dreimal aktualisiert, dann die 127 abgeschlossenen Trades der letzten ~30 Tage hervorgeholt, jeden einzelnen Slippage-Wert Zeile für Zeile geprüft und bestätigt, dass es kein Cache-Problem ist – die Rendite war wirklich unterschiedlich.
Damals kam mir der Gedanke: Das kann doch nicht sein – gleiches Protokoll, gleiches Produkt, warum sollte der Preis je nach Kette unterschiedlich sein? Also begann ich zu zweifeln, ob ich vielleicht etwas übersehen habe. Ich bin in die offiziellen Dokumente gegangen und habe gesehen, dass TermMax aktuell auf 8 Ketten läuft: Ethereum, Arbitrum, BNB Chain, Base, Berachain und weitere. Jeder Chain hat seinen eigenen, isoliert laufenden Liquiditätspool; das Preismodul synchronisiert keine Daten über Ketten hinweg. Die Market Maker und Kreditnehmer auf verschiedenen Ketten bilden jeweils ihre eigene Angebots- und Nachfragesituation – dadurch entstehen ganz unterschiedliche Renditekurven. An der Stelle war ich erst mal beruhigt: Nicht ich habe es falsch ausgerechnet, sondern die Architektur ist schlicht so aufgebaut.
Aber das neue Problem tauchte sofort auf: Lässt sich das Ganze ausnutzen? Ich bin schon einmal in einen „Pseudo-Arbitrage“-Falle bei Cross-Chain-Protokollen getreten – diese Lücke sah vielversprechend aus, aber sobald man sie ausführt, frisst die Slippage den Vorteil komplett. Diesmal habe ich extra die Contract-Adressen der beiden Liquiditätspools gegengeprüft. Ergebnis: Sie sind vollständig voneinander getrennte, isolierte Pools; es gibt kein shared Liquidität. Also existiert auch keine versteckte Mechanik, bei der „ein Punkt Unterschied“ durch einen Cross-Chain-Mechanismus sofort glattgezogen wird.
Noch am selben Tag habe ich 3000 US-Dollar (U) rübergeschoben, ohne dabei irgendwelche Cross-Chain-Bridges hin- und her zu jonglieren. Ich habe den LI.FI-Aggregator genutzt, um direkt von BNB Chain nach Arbitrum zu gehen. Nach der Ankunft habe ich kurz hingeschaut: Die Gasgebühren haben ungefähr ein paar U gekostet, der Rest wurde vollständig in das Marktsegment mit der höheren Rendite eingezahlt. Kein Leverage, kein Kontakt mit Contracts – ganz schlicht die Logik: „Günstige Kette zum Sparen, teure Kette zum Leihen“. Nach einer kompletten Runde gerechnet, lag die zusätzliche jährliche Rendite bei knapp einem Prozentpunkt mehr. Nicht riesig, aber stabil. Und: kein zusätzliches Risiko durch Smart-Contract-Fallen – einfach nur der Vorteil aus einer Fehlanpassung von Angebot und Nachfrage in den Liquiditätspools über zwei Ketten hinweg.
Die meisten haben diese Preisfehlanpassung durch die isolierten Liquiditätspools nicht bemerkt. Das ist kein Bug, sondern die direkte Abbildung der realen Angebots- und Nachfragerelationen auf verschiedenen Ketten.
302
·
--
#dusk $DUSK @Dusk_Foundation In der halben Nacht kann ich nicht schlafen und blättere das Whitepaper durch. Ich bin bei der Seite mit dem Verifizierer-KYC gelandet – und ich bin echt verblüfft. Nicht weil mich der Inhalt so beeindruckt hat, sondern weil mir plötzlich eine Frage in den Kopf schießt: Traue ich mich, mein Geld auf eine komplett anonyme Kette zu legen? Ich hab zehn Sekunden nachgedacht – die Antwort: Nein. Dann hab ich verstanden, dass die Institutionen, die Milliarden verwalten, mit ziemlicher Sicherheit auch genau so denken.
Mir ist ein Bild vor Augen gekommen: Wenn ich wirklich Geld auf eine anonyme Kette lege und am nächsten Tag ist das „Pool“-Geld leergeräumt, dann stehe ich da vor dieser Wallet-Adresse und rufe: „Gebt mir mein Geld zurück!“ Selbst wenn die andere Seite darauf antworten könnte: „Ich bin anonym“, würde ich ihm immerhin ein bisschen Höflichkeit zugestehen. Und dann? Dann gibt es kein „und dann“. Bei einer traditionellen Bank, wenn dir Geld fehlt, kannst du anrufen, zur Filiale gehen, auf den Tisch hauen oder klagen. Auf der Kette kannst du nur starren und dir die Adresse im Blockchain-Explorer ansehen.
Dusk verlangt, dass Verifizierer ihren echten Namen angeben. Das sieht wie ein Schritt zurück aus Richtung Dezentralisierung aus – aber wenn man in den Schuhen einer Institution steht, wird klar: Was sie wirklich wollen, ist nicht anonyme Freiheit, sondern dass man im Ernstfall einen lebenden Ansprechpartner findet.
Später hab ich es dann begriffen: Dusk will weder reine Anonymität noch völlige Öffentlichkeit. Es sucht einen Mittelweg – du kannst nachweisen, wer du bist, ohne deine Ausweisdaten wie ein Etikett ins Gesicht zu kleben. Das Citadel-Identitätssystem in Kombination mit Zero-Knowledge-Proofs macht genau das. Irgendwie wie bei einem exklusiven Club: Am Eingang weiß der Security-Typ, wer du bist, aber die Gäste drinnen müssen sich gegenseitig ihre Unterlagen offenlegen. In Kombination mit dem Regulierungsrahmen aus MiCA und MiFID II ist das Ganze deutlich komplexer als das, was ich am Anfang vermutet hatte – aber auch deutlich pragmatischer.
Am 7. Januar 2026 geht das Mainnet offiziell live. Nach einer sechsjährigen Entwicklungsphase ist die Sache endlich in der Realität angekommen. DuskEVM läuft synchron an; Solidity-Entwickler können direkt darauf aufbauen. Auch zentrale Komponenten wie DEX und Cross-Chain-Brücken sind fertig upgradiert. Das Netzwerk verlangt, dass mehr als ein Drittel der Staker die Regeln einhalten; wer aus dem Rahmen fällt oder langfristig offline ist, wird direkt mit Slashing bestraft. Die Blockzeit beträgt 10 Sekunden – für tokenisierte Vermögenswerte ist dieses Tempo völlig ausreichend.
Früher, wenn ich Whitepaper gelesen habe, hab ich solche Kapitel über Verifizierer-Mechanismen einfach überflogen, weil ich dachte, das hat nichts mit mir zu tun. Dusk – diese Seite – hab ich mir ein paar Mal hin und her angeschaut. Nicht weil sie so besonders gut geschrieben ist, sondern weil sie mir eine Sache klarmacht: Ob ein Projekt gut ist, entscheidet man nicht daran, wie laut seine Slogans klingen, sondern daran, ob es bereit ist, genau das „Dazu habe ich keine Angst“-Problem für die Nutzer schon vorher zu lösen.
#dusk $DUSK @Dusk In der halben Nacht kann ich nicht schlafen und blättere das Whitepaper durch. Ich bin bei der Seite mit dem Verifizierer-KYC gelandet – und ich bin echt verblüfft. Nicht weil mich der Inhalt so beeindruckt hat, sondern weil mir plötzlich eine Frage in den Kopf schießt: Traue ich mich, mein Geld auf eine komplett anonyme Kette zu legen? Ich hab zehn Sekunden nachgedacht – die Antwort: Nein. Dann hab ich verstanden, dass die Institutionen, die Milliarden verwalten, mit ziemlicher Sicherheit auch genau so denken.
Mir ist ein Bild vor Augen gekommen: Wenn ich wirklich Geld auf eine anonyme Kette lege und am nächsten Tag ist das „Pool“-Geld leergeräumt, dann stehe ich da vor dieser Wallet-Adresse und rufe: „Gebt mir mein Geld zurück!“ Selbst wenn die andere Seite darauf antworten könnte: „Ich bin anonym“, würde ich ihm immerhin ein bisschen Höflichkeit zugestehen. Und dann? Dann gibt es kein „und dann“. Bei einer traditionellen Bank, wenn dir Geld fehlt, kannst du anrufen, zur Filiale gehen, auf den Tisch hauen oder klagen. Auf der Kette kannst du nur starren und dir die Adresse im Blockchain-Explorer ansehen.
Dusk verlangt, dass Verifizierer ihren echten Namen angeben. Das sieht wie ein Schritt zurück aus Richtung Dezentralisierung aus – aber wenn man in den Schuhen einer Institution steht, wird klar: Was sie wirklich wollen, ist nicht anonyme Freiheit, sondern dass man im Ernstfall einen lebenden Ansprechpartner findet.
Später hab ich es dann begriffen: Dusk will weder reine Anonymität noch völlige Öffentlichkeit. Es sucht einen Mittelweg – du kannst nachweisen, wer du bist, ohne deine Ausweisdaten wie ein Etikett ins Gesicht zu kleben. Das Citadel-Identitätssystem in Kombination mit Zero-Knowledge-Proofs macht genau das. Irgendwie wie bei einem exklusiven Club: Am Eingang weiß der Security-Typ, wer du bist, aber die Gäste drinnen müssen sich gegenseitig ihre Unterlagen offenlegen. In Kombination mit dem Regulierungsrahmen aus MiCA und MiFID II ist das Ganze deutlich komplexer als das, was ich am Anfang vermutet hatte – aber auch deutlich pragmatischer.
Am 7. Januar 2026 geht das Mainnet offiziell live. Nach einer sechsjährigen Entwicklungsphase ist die Sache endlich in der Realität angekommen. DuskEVM läuft synchron an; Solidity-Entwickler können direkt darauf aufbauen. Auch zentrale Komponenten wie DEX und Cross-Chain-Brücken sind fertig upgradiert. Das Netzwerk verlangt, dass mehr als ein Drittel der Staker die Regeln einhalten; wer aus dem Rahmen fällt oder langfristig offline ist, wird direkt mit Slashing bestraft. Die Blockzeit beträgt 10 Sekunden – für tokenisierte Vermögenswerte ist dieses Tempo völlig ausreichend.
Früher, wenn ich Whitepaper gelesen habe, hab ich solche Kapitel über Verifizierer-Mechanismen einfach überflogen, weil ich dachte, das hat nichts mit mir zu tun. Dusk – diese Seite – hab ich mir ein paar Mal hin und her angeschaut. Nicht weil sie so besonders gut geschrieben ist, sondern weil sie mir eine Sache klarmacht: Ob ein Projekt gut ist, entscheidet man nicht daran, wie laut seine Slogans klingen, sondern daran, ob es bereit ist, genau das „Dazu habe ich keine Angst“-Problem für die Nutzer schon vorher zu lösen.
1
186
·
--
#termmax @termmax Weißbuch, Abschnitt 6: Es gibt da eine Einzelheit: Im Vergleich zwischen dem Fixzins-Matching und dem Floating-Zins-AMM will man beweisen, dass es „stabiler“ ist. Bei genauerem Lesen stellt sich jedoch heraus, dass die Zahlungs-/Ausfall-Sicherheit des Einzelfrist-Pools untrennbar mit der Liquidationseffizienz verknüpft ist.
Man kann sehen: Der LTV wird automatisch von Chainlink bei Erreichen eines Schwellenwerts ausgelöst. Es gibt ein 2-Stunden-Offenfenster; wer als Liquidator teilnimmt, erhält 5% Belohnung. Nach einer teilweisen Liquidation wird der verbleibende Sicherheitenbetrag an den Kreditnehmer zurückerstattet. Nur wenn innerhalb des 2-Stunden-Fensters nicht vollständig liquidiert wird, wird eine Sachauslieferung ausgelöst – Inhaber von FT erhalten anteilig Sicherheiten. Das Problem liegt bei den 2 Stunden: In extremen Marktphasen kann der Preis noch eine weitere Schicht nach unten durchbrechen. Wenn Liquidatoren abwarten, geht der daraus entstehende Zahlungsausfall am Ende zu Lasten aller Nutzer im gesamten Pool. Das Weißbuch erwähnt zwar „physische Abwicklung“ als Absicherung, doch das ist im Kern ein Tausch: die Erträge der Lender werden gegen Sicherheiten eingetauscht – nicht ohne Verlust.
Wie bei einem Feinkostladen mit Rabattfenster für Ware kurz vor Ablauf: In ruhigen Zeiten passt das, bei einem starken Absturz entweder reicht es nicht oder es wird verschwendet. Genau dieses Dilemma trifft TermMax: Zu kurzes Fenster führt zu unzureichender Liquidation, zu langes Fenster lässt den Zahlungsausfall kumulieren – es gibt keine perfekte Lösung.
Das Weißbuch sagt, der Zugriff sei auf Parameter wie Zinskurve und Gebührenrate begrenzt; die Liquidation wird von Orakel und Executor bestimmt. Aber Parameter sind Interessen. Eine Liquidationsstrafe von 10%: 5% gehen an den Liquidator, 5% in die Protokoll-Reservetresor. Wofür der Tresor genutzt wird, entscheidet die TMX-Governance – genau darauf sollte man achten. Zum Glück hat das Protokoll Mechanismen zur Gegengewichtung: Wichtige Parameteränderungen erfordern eine zeitliche Sperrfrist (mindestens 1 Tag, höchstens 30 Tage); in dieser Zeit können Wächter prüfen und Änderungen rückgängig machen. Wenn jedoch die Mittel gebündelt sind, kann die Governance-Richtung weiterhin zugunsten der Großhalter kippen – die Gegengewichte können nur verzögern, nicht umkehren.
Wenn du mich fragst, was ich davon halte: Lass dich nicht von der Mathematik der „Fixzins“-Formeln blenden. Jede Parameter-Einstellung ist eine Verteilung von Interessen. Sind die Anteile breit verteilt, kann das System nahezu risikofrei wirken; sind sie gebündelt, ist es ein vergoldeter, versteckter Liquiditätspool.
DYOR: Schau dir an, wer die Parameter setzt und wie sie angepasst werden. Ist das Liquidationsfenster dafür da, den Nutzern mehr Stabilität zu geben, oder lässt es den Großhaltern mehr Spielraum? Sieh dir den Kommentarbereich an.
#termmax @TermMax Weißbuch, Abschnitt 6: Es gibt da eine Einzelheit: Im Vergleich zwischen dem Fixzins-Matching und dem Floating-Zins-AMM will man beweisen, dass es „stabiler“ ist. Bei genauerem Lesen stellt sich jedoch heraus, dass die Zahlungs-/Ausfall-Sicherheit des Einzelfrist-Pools untrennbar mit der Liquidationseffizienz verknüpft ist.
Man kann sehen: Der LTV wird automatisch von Chainlink bei Erreichen eines Schwellenwerts ausgelöst. Es gibt ein 2-Stunden-Offenfenster; wer als Liquidator teilnimmt, erhält 5% Belohnung. Nach einer teilweisen Liquidation wird der verbleibende Sicherheitenbetrag an den Kreditnehmer zurückerstattet. Nur wenn innerhalb des 2-Stunden-Fensters nicht vollständig liquidiert wird, wird eine Sachauslieferung ausgelöst – Inhaber von FT erhalten anteilig Sicherheiten. Das Problem liegt bei den 2 Stunden: In extremen Marktphasen kann der Preis noch eine weitere Schicht nach unten durchbrechen. Wenn Liquidatoren abwarten, geht der daraus entstehende Zahlungsausfall am Ende zu Lasten aller Nutzer im gesamten Pool. Das Weißbuch erwähnt zwar „physische Abwicklung“ als Absicherung, doch das ist im Kern ein Tausch: die Erträge der Lender werden gegen Sicherheiten eingetauscht – nicht ohne Verlust.
Wie bei einem Feinkostladen mit Rabattfenster für Ware kurz vor Ablauf: In ruhigen Zeiten passt das, bei einem starken Absturz entweder reicht es nicht oder es wird verschwendet. Genau dieses Dilemma trifft TermMax: Zu kurzes Fenster führt zu unzureichender Liquidation, zu langes Fenster lässt den Zahlungsausfall kumulieren – es gibt keine perfekte Lösung.
Das Weißbuch sagt, der Zugriff sei auf Parameter wie Zinskurve und Gebührenrate begrenzt; die Liquidation wird von Orakel und Executor bestimmt. Aber Parameter sind Interessen. Eine Liquidationsstrafe von 10%: 5% gehen an den Liquidator, 5% in die Protokoll-Reservetresor. Wofür der Tresor genutzt wird, entscheidet die TMX-Governance – genau darauf sollte man achten. Zum Glück hat das Protokoll Mechanismen zur Gegengewichtung: Wichtige Parameteränderungen erfordern eine zeitliche Sperrfrist (mindestens 1 Tag, höchstens 30 Tage); in dieser Zeit können Wächter prüfen und Änderungen rückgängig machen. Wenn jedoch die Mittel gebündelt sind, kann die Governance-Richtung weiterhin zugunsten der Großhalter kippen – die Gegengewichte können nur verzögern, nicht umkehren.
Wenn du mich fragst, was ich davon halte: Lass dich nicht von der Mathematik der „Fixzins“-Formeln blenden. Jede Parameter-Einstellung ist eine Verteilung von Interessen. Sind die Anteile breit verteilt, kann das System nahezu risikofrei wirken; sind sie gebündelt, ist es ein vergoldeter, versteckter Liquiditätspool.
DYOR: Schau dir an, wer die Parameter setzt und wie sie angepasst werden. Ist das Liquidationsfenster dafür da, den Nutzern mehr Stabilität zu geben, oder lässt es den Großhaltern mehr Spielraum? Sieh dir den Kommentarbereich an.
1.1k
·
--
#dusk $DUSK Diese Woche habe ich die Unterlagen von @Dusk_Foundation noch einmal komplett durchgearbeitet. Eigentlich wollte ich zuerst seine Datenschutz-Erzählung lesen, aber am Ende blieb ich am längsten bei seiner Offenlegungs-Grenze. Früher dachte ich immer, der Kern von Datenschutzvereinbarungen sei „verstecken“: Solange die Dinge wie Verschlüsselung, Anonymität und Beweisführung stark genug sind, müsste das System funktionieren. Aber wenn man tiefer schaut, ist das realere Problem nicht „ob man etwas verstecken kann“, sondern: Unter welchen Bedingungen muss es überhaupt gesehen werden?
Dusk bringt Datenschutz und Compliance zusammen und verfolgt im Grunde ein Ziel der kontrollierten Offenlegung. Der Nutzen dieser Gestaltung liegt auf der Hand: Institutionen müssen für die Compliance nicht auf die Effizienz der On-Chain-Ebene verzichten, und Entwickler müssen nicht alles in eine schwere, einheitliche Struktur zwängen. Doch der Preis wird ebenfalls sichtbar: Welche Informationen dürfen beibehalten werden, welche müssen offengelegt werden, wem gegenüber, und in welcher Granularität. Das lässt sich nicht allein mit den vier Worten „Datenschutz-Technologie“ direkt lösen. Das wirklich Schwierige ist nicht die Verschlüsselung, sondern: Wem gehört die Macht über das Offenlegungsrecht?
Dieser stille Punkt ist im Grunde sehr ähnlich zum häufigsten Drehbuch in der Krypto-Szene. Viele Projekte erzählen gerne von „Datenschutz“, aber sobald es in die Praxis umgesetzt wird, taucht das erste Problem meist nicht als technisches auf, sondern als Kontrollproblem. Wer entscheidet, wann Informationen entsperrt werden? Wer hat dann die neue Deutungshoheit? Wer eine Ausnahme kontrolliert, könnte schnell selbst zum neuen Dreh- und Angelpunkt werden. Nach außen wirkt es Compliance-freundlich, doch je tiefer man schaut, desto eher könnte es „dezentrale Datenschutz“-Ideen wieder in ein zustimmungsgetriebenes Genehmigungsmodell zurückziehen.
Ich will nicht abstreiten, dass diese Gestaltung einen Wert hat. In der Cold-Start-Phase muss es zwangsläufig erst jemanden geben, der die Regelentwürfe schreibt, so wie man beim frisch gelieferten Haus zuerst Zutritts- und Besucherberechtigungen festlegt. Aber in der Krypto-Szene machen viel zu viele Projekte „kontrollierte Offenlegung“ zum Allheilmittel, am Ende bleibt es dann nur bei einer zusätzlichen, komplexeren Genehmigungsebene. Was man bei Dusk jetzt am dringendsten im Blick behalten sollte, ist nicht, ob es Datenschutz schön erklären kann, sondern ob es das Offenlegungsrecht zu einem neuen Zentrum macht.
Technische Architektur lässt sich prüfen – die Verteilung von Macht hinter den Offenlegungsgrenzen ist viel schwerer zu auditen. DYOR: Datenschutz lässt sich verschlüsseln, aber die Grenzen verschwinden nicht von allein. Glaubst du, kontrollierte Offenlegung wird am Ende zu einem neuen zentralisierten Einstiegspunkt?
#dusk $DUSK Diese Woche habe ich die Unterlagen von @Dusk noch einmal komplett durchgearbeitet. Eigentlich wollte ich zuerst seine Datenschutz-Erzählung lesen, aber am Ende blieb ich am längsten bei seiner Offenlegungs-Grenze. Früher dachte ich immer, der Kern von Datenschutzvereinbarungen sei „verstecken“: Solange die Dinge wie Verschlüsselung, Anonymität und Beweisführung stark genug sind, müsste das System funktionieren. Aber wenn man tiefer schaut, ist das realere Problem nicht „ob man etwas verstecken kann“, sondern: Unter welchen Bedingungen muss es überhaupt gesehen werden?
Dusk bringt Datenschutz und Compliance zusammen und verfolgt im Grunde ein Ziel der kontrollierten Offenlegung. Der Nutzen dieser Gestaltung liegt auf der Hand: Institutionen müssen für die Compliance nicht auf die Effizienz der On-Chain-Ebene verzichten, und Entwickler müssen nicht alles in eine schwere, einheitliche Struktur zwängen. Doch der Preis wird ebenfalls sichtbar: Welche Informationen dürfen beibehalten werden, welche müssen offengelegt werden, wem gegenüber, und in welcher Granularität. Das lässt sich nicht allein mit den vier Worten „Datenschutz-Technologie“ direkt lösen. Das wirklich Schwierige ist nicht die Verschlüsselung, sondern: Wem gehört die Macht über das Offenlegungsrecht?
Dieser stille Punkt ist im Grunde sehr ähnlich zum häufigsten Drehbuch in der Krypto-Szene. Viele Projekte erzählen gerne von „Datenschutz“, aber sobald es in die Praxis umgesetzt wird, taucht das erste Problem meist nicht als technisches auf, sondern als Kontrollproblem. Wer entscheidet, wann Informationen entsperrt werden? Wer hat dann die neue Deutungshoheit? Wer eine Ausnahme kontrolliert, könnte schnell selbst zum neuen Dreh- und Angelpunkt werden. Nach außen wirkt es Compliance-freundlich, doch je tiefer man schaut, desto eher könnte es „dezentrale Datenschutz“-Ideen wieder in ein zustimmungsgetriebenes Genehmigungsmodell zurückziehen.
Ich will nicht abstreiten, dass diese Gestaltung einen Wert hat. In der Cold-Start-Phase muss es zwangsläufig erst jemanden geben, der die Regelentwürfe schreibt, so wie man beim frisch gelieferten Haus zuerst Zutritts- und Besucherberechtigungen festlegt. Aber in der Krypto-Szene machen viel zu viele Projekte „kontrollierte Offenlegung“ zum Allheilmittel, am Ende bleibt es dann nur bei einer zusätzlichen, komplexeren Genehmigungsebene. Was man bei Dusk jetzt am dringendsten im Blick behalten sollte, ist nicht, ob es Datenschutz schön erklären kann, sondern ob es das Offenlegungsrecht zu einem neuen Zentrum macht.
Technische Architektur lässt sich prüfen – die Verteilung von Macht hinter den Offenlegungsgrenzen ist viel schwerer zu auditen. DYOR: Datenschutz lässt sich verschlüsseln, aber die Grenzen verschwinden nicht von allein. Glaubst du, kontrollierte Offenlegung wird am Ende zu einem neuen zentralisierten Einstiegspunkt?
1
1
147
·
--
#dusk $DUSK @Dusk_Foundation 这几年看链上协议出问题,我养成了一个习惯:不太关心黑客有没有暴力破解,反而先看掌握网络共识安全的核心组件,到底靠什么机制把验证者死死按住了。见过太多节点作恶,根子不是算法被攻破,是共识设计从一开始就默认“验证者会老实听话”,这个默认只要失效一次,罚没机制就会沦为空谈。
最近拆解 Dusk 的 SA 共识与 Slashing 设计时,让我停下来的正是这一层。@Dusk
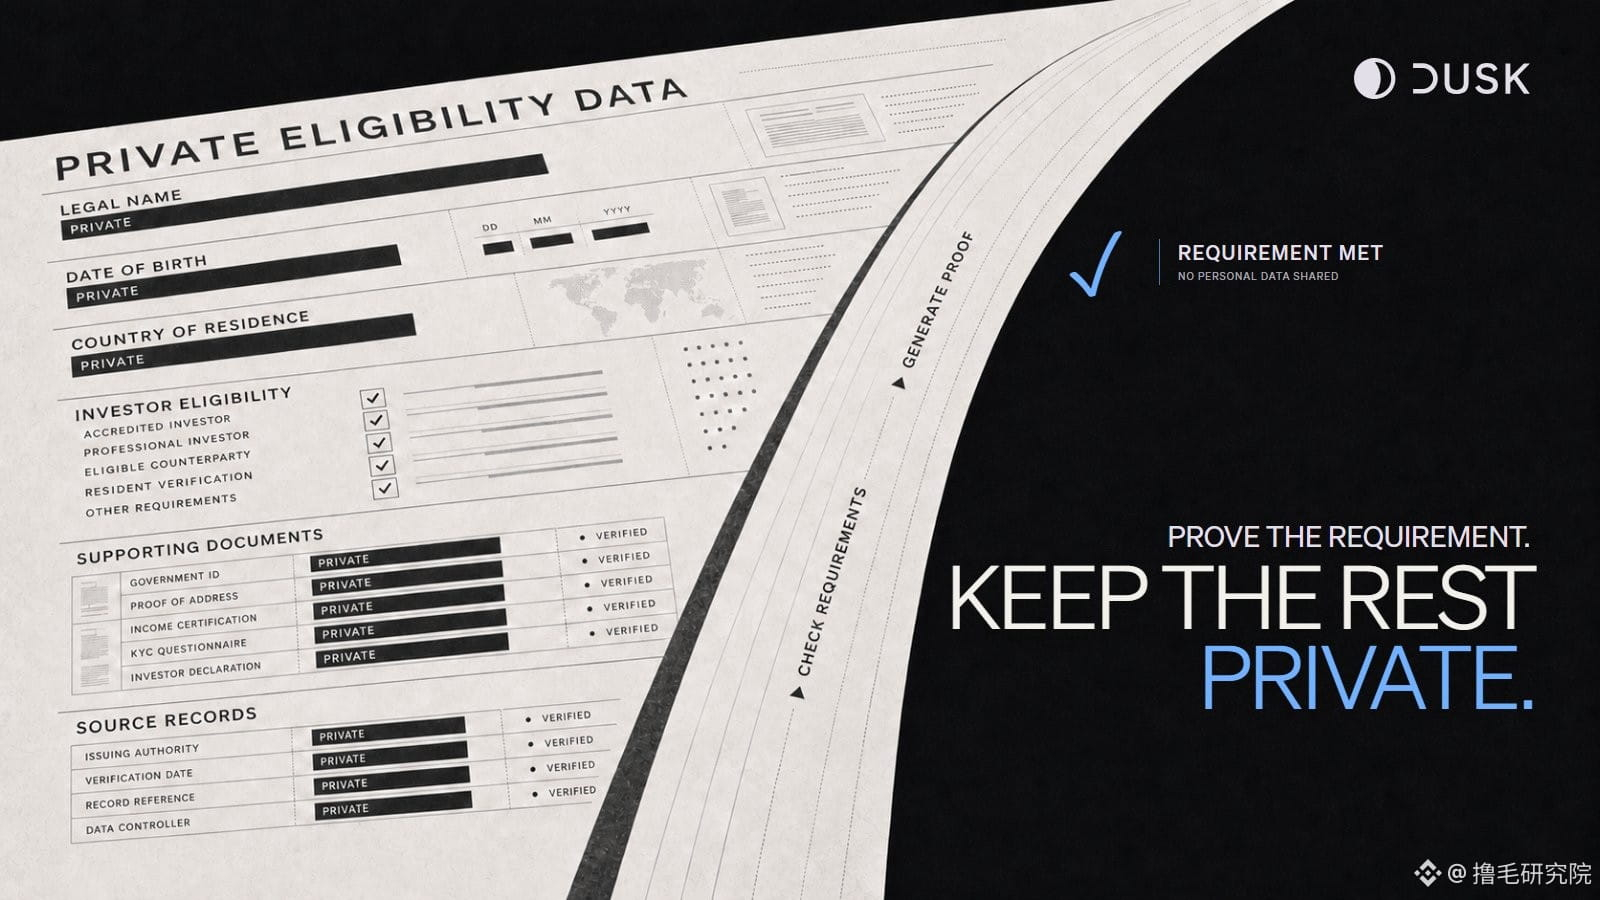
Dusk 的 Succinct Attestation(SA)共识采用委员会型 PoS 模型,通过确定性抽签算法选出出块者和投票委员会。它把恶意行为和过失行为分开处理,对应 Hard Slashing 和 Soft Slashing 两套机制。Soft Slashing 针对节点未出块这类非恶意过失——第一次警告,之后每次连续违规扣除 N×10% 的质押权益并从共识中移除 N 个 epoch,但罚没的 DUSK 不销毁,只是从活跃质押中移除,节点仍可提取。Hard Slashing 则针对明确恶意行为:生成无效区块扣 10% 质押并销毁,双重投票或双倍出块扣 20% 并销毁。这套设计让 Dusk 具备可追责性,但验证者一旦作恶代价极重。
我也不会把它捧上天。架构再精妙,如果验证者为了降低运维成本而集中托管节点,或者长期在线率低于 95% 触发 Soft Slashing 累积扣减,协议精心构建的安全边界就会面临真正考验。未来若为了省事把验证节点集中在少数几个实体手里,所谓的“去中心化”就只剩心理安慰。
在我看来 $DUSK 的价值最终看有多少验证者愿意为了安全牺牲便利。以后合规资产上链会越来越多,我更在意的不是收益率有多高,是谁能证明在巨大的利益诱惑面前,这套让作恶者付出真金白银代价的机制依然能被严格执行。
#dusk $DUSK @Dusk 这几年看链上协议出问题,我养成了一个习惯:不太关心黑客有没有暴力破解,反而先看掌握网络共识安全的核心组件,到底靠什么机制把验证者死死按住了。见过太多节点作恶,根子不是算法被攻破,是共识设计从一开始就默认“验证者会老实听话”,这个默认只要失效一次,罚没机制就会沦为空谈。
最近拆解 Dusk 的 SA 共识与 Slashing 设计时,让我停下来的正是这一层。@Dusk
Dusk 的 Succinct Attestation(SA)共识采用委员会型 PoS 模型,通过确定性抽签算法选出出块者和投票委员会。它把恶意行为和过失行为分开处理,对应 Hard Slashing 和 Soft Slashing 两套机制。Soft Slashing 针对节点未出块这类非恶意过失——第一次警告,之后每次连续违规扣除 N×10% 的质押权益并从共识中移除 N 个 epoch,但罚没的 DUSK 不销毁,只是从活跃质押中移除,节点仍可提取。Hard Slashing 则针对明确恶意行为:生成无效区块扣 10% 质押并销毁,双重投票或双倍出块扣 20% 并销毁。这套设计让 Dusk 具备可追责性,但验证者一旦作恶代价极重。
我也不会把它捧上天。架构再精妙,如果验证者为了降低运维成本而集中托管节点,或者长期在线率低于 95% 触发 Soft Slashing 累积扣减,协议精心构建的安全边界就会面临真正考验。未来若为了省事把验证节点集中在少数几个实体手里,所谓的“去中心化”就只剩心理安慰。
在我看来 $DUSK 的价值最终看有多少验证者愿意为了安全牺牲便利。以后合规资产上链会越来越多,我更在意的不是收益率有多高,是谁能证明在巨大的利益诱惑面前,这套让作恶者付出真金白银代价的机制依然能被严格执行。
133
·
--
#termmax @termmax 翻TermMax主网V2的链上交互日志时,最先让我停下来的不是TVL破亿的增长数据,是它把「资金归集」和「到期计息」拆成了两个完全独立的权限域。
入金进来的资产先落在公共Deposit Pool里,这是个仅支持充值、提现的中转账户,不能直接生成计息头寸。想参与固定收益策略得手动把指定金额划转进对应到期日的Term Segment分片,这步操作会自动触发链上时间锁校验,没有任何后门可以跳过。资金全程待在隔离的静态池,计息权限单独开了一道独立的执行门。
这套权限逻辑我在券商固收托管系统里见得很多,之前帮朋友做资管系统外包的时候,光资金隔离这块就改了三版需求,机构做大额资金管理,资金调拨和产品计息清算从来不会共用同一套密钥。但链上绝大多数借贷协议默认钱包地址等于全量操作权限,上个月群里还有个兄弟私钥漏了半仓USDC直接被转空,连申诉的地方都找不到。TermMax文档里标注的TBAC时间基访问控制,走的就是这个隔离思路,和Aave的全局统一权限体系完全不同,连治理多签都没有修改Term Segment到期参数的权限,让每一步操作只对应它该有的最小权限。
顺着这条线看它的固定到期原语架构,逻辑完全自洽。上层产品组合层开放接口,对接各类结构化收益工具做玩法延伸;底层清算层完全锚定Term Auction荷兰拍卖模块做最终链上执行。专业资金不用为了稳定收益牺牲资产隔离性,所有到期状态又能全节点可验证。
我觉得TermMax真正在解决的,对大额资金来说,缺的从来不是年化收益,是一套能完全信任的时间边界规则。
当然假如,极端行情下大量头寸同步到期时,系统能不能扛住集中清算的压力,还要再观察。但这个设计思路让我觉得,链上固收要承接更大体量的资金,从来不是单纯拼收益率这么简单。
#termmax @TermMax 翻TermMax主网V2的链上交互日志时,最先让我停下来的不是TVL破亿的增长数据,是它把「资金归集」和「到期计息」拆成了两个完全独立的权限域。
入金进来的资产先落在公共Deposit Pool里,这是个仅支持充值、提现的中转账户,不能直接生成计息头寸。想参与固定收益策略得手动把指定金额划转进对应到期日的Term Segment分片,这步操作会自动触发链上时间锁校验,没有任何后门可以跳过。资金全程待在隔离的静态池,计息权限单独开了一道独立的执行门。
这套权限逻辑我在券商固收托管系统里见得很多,之前帮朋友做资管系统外包的时候,光资金隔离这块就改了三版需求,机构做大额资金管理,资金调拨和产品计息清算从来不会共用同一套密钥。但链上绝大多数借贷协议默认钱包地址等于全量操作权限,上个月群里还有个兄弟私钥漏了半仓USDC直接被转空,连申诉的地方都找不到。TermMax文档里标注的TBAC时间基访问控制,走的就是这个隔离思路,和Aave的全局统一权限体系完全不同,连治理多签都没有修改Term Segment到期参数的权限,让每一步操作只对应它该有的最小权限。
顺着这条线看它的固定到期原语架构,逻辑完全自洽。上层产品组合层开放接口,对接各类结构化收益工具做玩法延伸;底层清算层完全锚定Term Auction荷兰拍卖模块做最终链上执行。专业资金不用为了稳定收益牺牲资产隔离性,所有到期状态又能全节点可验证。
我觉得TermMax真正在解决的,对大额资金来说,缺的从来不是年化收益,是一套能完全信任的时间边界规则。
当然假如,极端行情下大量头寸同步到期时,系统能不能扛住集中清算的压力,还要再观察。但这个设计思路让我觉得,链上固收要承接更大体量的资金,从来不是单纯拼收益率这么简单。
122
·
--
Teilweise korrekt
#termmax @termmax 翻完TermMax V2的技术文档,最戳我的其实是昨晚蹲在沙发上啃文档,半杯冰可乐洒在键盘上,擦屏幕的时候才扫到的那句很容易被划走的说明:TermMax本身不是一个借贷产品,只是个固定到期资产原语,真正的收益产品、结构化工具是外面接的那些。
我当时擦着可乐印盯着屏幕愣了半分钟,顺着往下读才明白,一笔固定期限的借贷合约一创建,到期时间、清算阈值、结算币种三样就直接锁死在链上,不是先存进去再动态调参数。等于说这个合约从生下来就知道自己哪天到期、怎么清算、用什么结算,跟以前Aave、Compound这类永续借贷“先存进去再说,利率随时变、清算线随时调”的路数完全不一样,去年我在Aave上存ETH半夜被插针清算走半仓的阴影瞬间就上来了,用户根本不用担心中途突然被插针清算或者利率暴跌。
行业数据说现在DeFi里90%以上的借贷都是浮动利率的永续模式,固定收益类占比不到10%,看完这套设计我大概能懂为什么之前固定收益一直做不起来——不是用户不需要,是底层原语就没做对。
拿它最近上线的阶梯收益结构化产品顺一遍就更好懂:USDC存进TermMax这边的90天固定期合约,状态在外部结构化协议那头变成分层收益凭证,优先级拿固定利息,劣后吃超额收益。到期自动本息结算,不用用户手动赎回;要是底层抵押品跌破清算线,合约会自动触发荷兰拍卖清算,全程不用治理投票,也不用人工干预。这套清算能做到这么顺滑,底子是它原生的时间锁+链上拍卖模块,把清算逻辑直接写进合约底层,比传统借贷靠第三方清算人抢跑的模式稳太多,Gas成本低60%以上,跟活期借贷那套实时喂价、实时清算的逻辑完全是两条路,别搞混了。
产品交给别人接”这个设计思路,才是它能不停长出新玩法、不用每次都重新造轮子的根本原因。
#termmax @TermMax 翻完TermMax V2的技术文档,最戳我的其实是昨晚蹲在沙发上啃文档,半杯冰可乐洒在键盘上,擦屏幕的时候才扫到的那句很容易被划走的说明:TermMax本身不是一个借贷产品,只是个固定到期资产原语,真正的收益产品、结构化工具是外面接的那些。
我当时擦着可乐印盯着屏幕愣了半分钟,顺着往下读才明白,一笔固定期限的借贷合约一创建,到期时间、清算阈值、结算币种三样就直接锁死在链上,不是先存进去再动态调参数。等于说这个合约从生下来就知道自己哪天到期、怎么清算、用什么结算,跟以前Aave、Compound这类永续借贷“先存进去再说,利率随时变、清算线随时调”的路数完全不一样,去年我在Aave上存ETH半夜被插针清算走半仓的阴影瞬间就上来了,用户根本不用担心中途突然被插针清算或者利率暴跌。
行业数据说现在DeFi里90%以上的借贷都是浮动利率的永续模式,固定收益类占比不到10%,看完这套设计我大概能懂为什么之前固定收益一直做不起来——不是用户不需要,是底层原语就没做对。
拿它最近上线的阶梯收益结构化产品顺一遍就更好懂:USDC存进TermMax这边的90天固定期合约,状态在外部结构化协议那头变成分层收益凭证,优先级拿固定利息,劣后吃超额收益。到期自动本息结算,不用用户手动赎回;要是底层抵押品跌破清算线,合约会自动触发荷兰拍卖清算,全程不用治理投票,也不用人工干预。这套清算能做到这么顺滑,底子是它原生的时间锁+链上拍卖模块,把清算逻辑直接写进合约底层,比传统借贷靠第三方清算人抢跑的模式稳太多,Gas成本低60%以上,跟活期借贷那套实时喂价、实时清算的逻辑完全是两条路,别搞混了。
产品交给别人接”这个设计思路,才是它能不停长出新玩法、不用每次都重新造轮子的根本原因。
202
·
--
Verifiziert
#dusk $DUSK @Dusk_Foundation Als ich zum ersten Mal sah, dass Dusk Selective Disclosure (selektive Offenlegung) erwähnt, habe ich damals nicht allzu viel darüber nachgedacht. Meine damalige Vorstellung war ganz einfach: Ist ein Datenschutzprotokoll nicht einfach dazu da, Transaktionsinformationen zu verbergen? Wenn man Beträge, Adressen und die Beziehungen zwischen Transaktionen schützt, sodass andere sie nicht sehen können, ist der Datenschutz doch erledigt?
Erst vor ein paar Tagen, als ich meine Notizen zur Dusk-Whitepaper-Überarbeitung sortierte, ordnete ich das Phoenix-Transaktionsmodell gemeinsam mit Compliance-Asset-Szenarien neu ein. Als ich diesen Abschnitt zu Selective Disclosure sah, blieb ich stehen. Denn da fiel mir ein zuvor übersehenes Problem auf: Wenn Phoenix bereits den Transaktionsstatus verbirgt, wie können dann Institutionen, Prüfer und Aufsichtsbehörden überhaupt bestätigen, dass diese Transaktion die Regeln erfüllt?
Diese Frage ließ mich das Design von Dusk neu verstehen. Zuvor dachte ich, das Kernprinzip von Privatsphäre sei „andere dürfen es nicht sehen“. Nach der Recherche wurde mir aber klar: Was Institutionen wirklich brauchen, ist nicht vollständiges Verbergen, sondern die Kontrolle darüber, wann, für wen und in welcher Form Informationen verifiziert werden.
Phoenix löst die Transaktionsprivatsphäre an sich. Durch Shielded Notes und Zero-Knowledge-Beweise kann das Netzwerk die Gültigkeit einer Transaktion prüfen, ohne vollständige Salden, Transaktionsbeziehungen und den Asset-Status offenlegen zu müssen. Doch bei regulierten Assets wie Wertpapieren oder Fonds reicht es nicht aus, nur Informationen zu verbergen. Der Finanzmarkt braucht Audits, es muss bestätigt werden, dass Regeln eingehalten werden, und in bestimmten Situationen müssen Nachweise bereitgestellt werden.
Genau hier kommt die Bedeutung von Selective Disclosure ins Spiel. Es bricht nicht die Privatsphäre auf, sondern schafft auf ihrer Basis einen Verifikationsausgang: Standardmäßig werden Transaktionsdaten geschützt. Wenn der autorisierte Akteur prüfen muss, werden nur die notwendigen Informationen offengelegt – nicht die gesamte Transaktionshistorie.
Nachdem ich diese beiden Mechanismen wieder miteinander verbunden habe, verstand ich erst, dass Phoenix und Selective Disclosure keine zwei getrennten Module sind. Das eine beantwortet die Frage „Wie verbirgt man und beweist, dass die Transaktion korrekt ist“, das andere „Wie erfüllt man nach dem Verbergen die realen Finanzregeln“. Das Problem früher in öffentlichen Blockchains war Transparenz ohne Privatsphäre, das Problem im traditionellen Finanzwesen ist zwar kontrollierbare Information, aber abhängig von zentralisierter Verifikation.
Es verändert nicht einfach die Art, wie Informationen verborgen werden, sondern die Vertrauensgrenze im On-Chain-Finanzwesen. Wenn RWA in Zukunft wirklich auf die Kette kommt, wird die Herausforderung nicht nur darin bestehen, Tokens auszugeben, sondern Assets so zu gestalten, dass sie gleichzeitig Privatsphäre, Aufsicht und automatisierte Ausführung erfüllen.
#dusk $DUSK @Dusk Als ich zum ersten Mal sah, dass Dusk Selective Disclosure (selektive Offenlegung) erwähnt, habe ich damals nicht allzu viel darüber nachgedacht. Meine damalige Vorstellung war ganz einfach: Ist ein Datenschutzprotokoll nicht einfach dazu da, Transaktionsinformationen zu verbergen? Wenn man Beträge, Adressen und die Beziehungen zwischen Transaktionen schützt, sodass andere sie nicht sehen können, ist der Datenschutz doch erledigt?
Erst vor ein paar Tagen, als ich meine Notizen zur Dusk-Whitepaper-Überarbeitung sortierte, ordnete ich das Phoenix-Transaktionsmodell gemeinsam mit Compliance-Asset-Szenarien neu ein. Als ich diesen Abschnitt zu Selective Disclosure sah, blieb ich stehen. Denn da fiel mir ein zuvor übersehenes Problem auf: Wenn Phoenix bereits den Transaktionsstatus verbirgt, wie können dann Institutionen, Prüfer und Aufsichtsbehörden überhaupt bestätigen, dass diese Transaktion die Regeln erfüllt?
Diese Frage ließ mich das Design von Dusk neu verstehen. Zuvor dachte ich, das Kernprinzip von Privatsphäre sei „andere dürfen es nicht sehen“. Nach der Recherche wurde mir aber klar: Was Institutionen wirklich brauchen, ist nicht vollständiges Verbergen, sondern die Kontrolle darüber, wann, für wen und in welcher Form Informationen verifiziert werden.
Phoenix löst die Transaktionsprivatsphäre an sich. Durch Shielded Notes und Zero-Knowledge-Beweise kann das Netzwerk die Gültigkeit einer Transaktion prüfen, ohne vollständige Salden, Transaktionsbeziehungen und den Asset-Status offenlegen zu müssen. Doch bei regulierten Assets wie Wertpapieren oder Fonds reicht es nicht aus, nur Informationen zu verbergen. Der Finanzmarkt braucht Audits, es muss bestätigt werden, dass Regeln eingehalten werden, und in bestimmten Situationen müssen Nachweise bereitgestellt werden.
Genau hier kommt die Bedeutung von Selective Disclosure ins Spiel. Es bricht nicht die Privatsphäre auf, sondern schafft auf ihrer Basis einen Verifikationsausgang: Standardmäßig werden Transaktionsdaten geschützt. Wenn der autorisierte Akteur prüfen muss, werden nur die notwendigen Informationen offengelegt – nicht die gesamte Transaktionshistorie.
Nachdem ich diese beiden Mechanismen wieder miteinander verbunden habe, verstand ich erst, dass Phoenix und Selective Disclosure keine zwei getrennten Module sind. Das eine beantwortet die Frage „Wie verbirgt man und beweist, dass die Transaktion korrekt ist“, das andere „Wie erfüllt man nach dem Verbergen die realen Finanzregeln“. Das Problem früher in öffentlichen Blockchains war Transparenz ohne Privatsphäre, das Problem im traditionellen Finanzwesen ist zwar kontrollierbare Information, aber abhängig von zentralisierter Verifikation.
Es verändert nicht einfach die Art, wie Informationen verborgen werden, sondern die Vertrauensgrenze im On-Chain-Finanzwesen. Wenn RWA in Zukunft wirklich auf die Kette kommt, wird die Herausforderung nicht nur darin bestehen, Tokens auszugeben, sondern Assets so zu gestalten, dass sie gleichzeitig Privatsphäre, Aufsicht und automatisierte Ausführung erfüllen.
2
155
·
--
#termmax @termmax Letzte Woche habe ich auf der On-Chain-Ertrags-Rangliste zufällig auf TermMax gestoßen. Zu dem Zeitpunkt hatte sein TVL gerade erst die 71 Millionen erreicht. Ich habe mir die Kreditvergütungs-Kurve zehn Minuten lang angeschaut—vom Produktlogik her wirkte das stimmig. Aber weil es ein neues Projekt ist, dachte ich nur: „Beobachte es noch zwei Wochen, warte, bis die Daten stabiler sind, und steig dann ein.“ Nebenbei habe ich mir die Vertragsadresse in meine Beobachtung-Wallet gespeichert und bin direkt wieder zu anderen Dingen gegangen.
Letzte Woche, als ich die On-Chain-Daten-Dashboards checkte, sah ich, wie sein TVL auf 90 Millionen schoss. Ich starrte fünf Minuten lang auf die leere Adresse in meiner Beobachtung-Wallet, die Finger waren schon auf dem Bestätigen-Button für die Überweisung—aber am Ende habe ich mich doch wieder zurückgehalten. Ich hatte dieses Gefühl: „So schnell kann es nicht nur steigen—da gibt es bestimmt einen Rücksetzer. Warte noch, dann bekommst du eine viel bequemere Position.“ Und irgendwie habe ich mich selbst beruhigt: Schließlich habe ich keine Chance verpasst, wenn ich erst ein paar Tage später einsteige, ist das auch nicht schlimm.
Gestern Abend habe ich die offiziellen Ankündigungen durchgesehen und gesehen, dass sein TVL offiziell die 100-Millionen-Marke überschritten hat. Ich setzte mich hin und habe alle On-Chain-Daten vollständig durchgekaut. Als ich zu der Seite mit der Produktarchitektur kam, habe ich es wirklich verstanden—FT kauft zu einem Discount-Preis ein und löst bei Fälligkeit zum Nennwert ein. GT bündelt Sicherheiten und Schulden zu eigenständigen Positionen. Früher hatte ich bei Fixed-Rate-Protokollen immer am meisten Angst vor gebundenem Kapital: Wenn man Orders aufgibt und keine passenden Gegenpositionen findet, bleibt das Geld einfach hängen und bewegt sich nicht.
TermMax schaltet das Underlying direkt zu Morpho; beim Aufgeben von Orders läuft automatisch die variable Rendite. Wenn der Match klappt, funktioniert das nahtlos mit Fixed-Rate. Diese Logik war viel reifer, als ich erwartet hatte. Aber je reifer—desto mehr bereue ich es: Warum habe ich damals nicht zugeschlagen? Nach nur einem Jahr Betrieb wurde bereits von Mainnet auf die V2-Version iteriert, es sind inzwischen 10 EVM-Chains deployed, und die Zahl der direkten Nutzer hat die 1,1 Millionen geknackt. Das ist absolut keine aufgeblasenen Daten nur durch kurzfristige Mining-Anreize—da gibt es wirklich massenhaft Nutzer, die es in ihrem Kreditgeschäft ständig und in hoher Frequenz verwenden.
Ich war vorher sogar so, dass mir ein paar zig Tausend Dollar Verlust bei Shitcoins nicht so sehr zugesetzt haben—Verluste kamen daher, dass ich in eine Falle gelaufen bin und eben Pech hatte; rausgehen und neu anfangen ist dann zumindest möglich. Aber diese Art von Bedauern ist komplett anders. Du siehst es von ganz am Anfang. Du stehst zweimal an der Tür des Wagens, gehst aber nicht rein. Und du schaust dabei zu, wie es sich von „ein vielversprechendes neues Projekt“ zu einem Branchen-Topplayer entwickelt. Jede Wachstumsstufe siehst du—aber nur wegen deiner eigenen Zögerlichkeit hast du es verpasst.
Jetzt starre ich wieder auf die leere Adresse in meiner Beobachtung-Wallet. Gibt es da draußen alte Hasen, die mir mal die Wahrheit sagen? Ist es jetzt noch zu spät, um auf den Zug zu springen—kommt man mit $TMX noch rechtzeitig rein? @termmax
#termmax @TermMax Letzte Woche habe ich auf der On-Chain-Ertrags-Rangliste zufällig auf TermMax gestoßen. Zu dem Zeitpunkt hatte sein TVL gerade erst die 71 Millionen erreicht. Ich habe mir die Kreditvergütungs-Kurve zehn Minuten lang angeschaut—vom Produktlogik her wirkte das stimmig. Aber weil es ein neues Projekt ist, dachte ich nur: „Beobachte es noch zwei Wochen, warte, bis die Daten stabiler sind, und steig dann ein.“ Nebenbei habe ich mir die Vertragsadresse in meine Beobachtung-Wallet gespeichert und bin direkt wieder zu anderen Dingen gegangen.
Letzte Woche, als ich die On-Chain-Daten-Dashboards checkte, sah ich, wie sein TVL auf 90 Millionen schoss. Ich starrte fünf Minuten lang auf die leere Adresse in meiner Beobachtung-Wallet, die Finger waren schon auf dem Bestätigen-Button für die Überweisung—aber am Ende habe ich mich doch wieder zurückgehalten. Ich hatte dieses Gefühl: „So schnell kann es nicht nur steigen—da gibt es bestimmt einen Rücksetzer. Warte noch, dann bekommst du eine viel bequemere Position.“ Und irgendwie habe ich mich selbst beruhigt: Schließlich habe ich keine Chance verpasst, wenn ich erst ein paar Tage später einsteige, ist das auch nicht schlimm.
Gestern Abend habe ich die offiziellen Ankündigungen durchgesehen und gesehen, dass sein TVL offiziell die 100-Millionen-Marke überschritten hat. Ich setzte mich hin und habe alle On-Chain-Daten vollständig durchgekaut. Als ich zu der Seite mit der Produktarchitektur kam, habe ich es wirklich verstanden—FT kauft zu einem Discount-Preis ein und löst bei Fälligkeit zum Nennwert ein. GT bündelt Sicherheiten und Schulden zu eigenständigen Positionen. Früher hatte ich bei Fixed-Rate-Protokollen immer am meisten Angst vor gebundenem Kapital: Wenn man Orders aufgibt und keine passenden Gegenpositionen findet, bleibt das Geld einfach hängen und bewegt sich nicht.
TermMax schaltet das Underlying direkt zu Morpho; beim Aufgeben von Orders läuft automatisch die variable Rendite. Wenn der Match klappt, funktioniert das nahtlos mit Fixed-Rate. Diese Logik war viel reifer, als ich erwartet hatte. Aber je reifer—desto mehr bereue ich es: Warum habe ich damals nicht zugeschlagen? Nach nur einem Jahr Betrieb wurde bereits von Mainnet auf die V2-Version iteriert, es sind inzwischen 10 EVM-Chains deployed, und die Zahl der direkten Nutzer hat die 1,1 Millionen geknackt. Das ist absolut keine aufgeblasenen Daten nur durch kurzfristige Mining-Anreize—da gibt es wirklich massenhaft Nutzer, die es in ihrem Kreditgeschäft ständig und in hoher Frequenz verwenden.
Ich war vorher sogar so, dass mir ein paar zig Tausend Dollar Verlust bei Shitcoins nicht so sehr zugesetzt haben—Verluste kamen daher, dass ich in eine Falle gelaufen bin und eben Pech hatte; rausgehen und neu anfangen ist dann zumindest möglich. Aber diese Art von Bedauern ist komplett anders. Du siehst es von ganz am Anfang. Du stehst zweimal an der Tür des Wagens, gehst aber nicht rein. Und du schaust dabei zu, wie es sich von „ein vielversprechendes neues Projekt“ zu einem Branchen-Topplayer entwickelt. Jede Wachstumsstufe siehst du—aber nur wegen deiner eigenen Zögerlichkeit hast du es verpasst.
Jetzt starre ich wieder auf die leere Adresse in meiner Beobachtung-Wallet. Gibt es da draußen alte Hasen, die mir mal die Wahrheit sagen? Ist es jetzt noch zu spät, um auf den Zug zu springen—kommt man mit $TMX noch rechtzeitig rein? @TermMax
195
·
--
Teilweise korrekt
#dusk $DUSK 这几年看隐私链翻车,我慢慢养成一个习惯:不太关心加密算法有没有被破解,反而先看留着合规后门的那个人到底被约束住了没有。见过太多隐私项目暴雷,根子不是零知识证明被攻破,是权限设计从一开始就默认“项目方不会乱碰用户数据”,这个默认只要有一次不成立,用户的资产、交易数据裸奔就是迟早的事。
拆@dusk_foundation 主网RC版本的ZkKYC执行流程,让我停下来的正是这一层。它不是给隐私链多装一个合规模块,而是把“谁能看我的数据”直接变成“零知识电路能核验的硬规则”。用户开通审计权限前,规则先过原生Citadel模块的电路判断,身份凭证自持本地、交易状态靠Pedersen承诺加密,校验逻辑全链上公开。哪怕是项目方也没法绕过电路直接调取用户数据,零知识证明保证权限校验过程本身没被篡改,没到用户设定的授权范围,任何审计请求根本调不到明文数据。
#dusk 这个思路很像去银行开资产证明,柜员没法直接翻你全账户流水,只能按你申请的金额、用途开对应证明,多一点信息都拿不到。链上过去一直缺这道隐私确权的关卡,Dusk想补的不是匿名性有多强,是给隐私使用划一条用户可控的边界。
我也不会把它捧上天。用户弄丢本地KYC凭证就没法再开合规审计证明;零知识电路如果出逻辑bug,权限校验照样会出漏洞。真正要验证的不是叙事漂亮不漂亮,是真实RWA资产跑上去之后这套隐私约束扛不扛得住。
以后链上合规资产会越来越多,我更在意的不是它能不能做匿名交易,是谁能证明你的隐私只有你自己说了算@Dusk_Foundation
#dusk $DUSK 这几年看隐私链翻车,我慢慢养成一个习惯:不太关心加密算法有没有被破解,反而先看留着合规后门的那个人到底被约束住了没有。见过太多隐私项目暴雷,根子不是零知识证明被攻破,是权限设计从一开始就默认“项目方不会乱碰用户数据”,这个默认只要有一次不成立,用户的资产、交易数据裸奔就是迟早的事。
拆@dusk_foundation 主网RC版本的ZkKYC执行流程,让我停下来的正是这一层。它不是给隐私链多装一个合规模块,而是把“谁能看我的数据”直接变成“零知识电路能核验的硬规则”。用户开通审计权限前,规则先过原生Citadel模块的电路判断,身份凭证自持本地、交易状态靠Pedersen承诺加密,校验逻辑全链上公开。哪怕是项目方也没法绕过电路直接调取用户数据,零知识证明保证权限校验过程本身没被篡改,没到用户设定的授权范围,任何审计请求根本调不到明文数据。
#dusk 这个思路很像去银行开资产证明,柜员没法直接翻你全账户流水,只能按你申请的金额、用途开对应证明,多一点信息都拿不到。链上过去一直缺这道隐私确权的关卡,Dusk想补的不是匿名性有多强,是给隐私使用划一条用户可控的边界。
我也不会把它捧上天。用户弄丢本地KYC凭证就没法再开合规审计证明;零知识电路如果出逻辑bug,权限校验照样会出漏洞。真正要验证的不是叙事漂亮不漂亮,是真实RWA资产跑上去之后这套隐私约束扛不扛得住。
以后链上合规资产会越来越多,我更在意的不是它能不能做匿名交易,是谁能证明你的隐私只有你自己说了算@Dusk
172
·
--
#dusk $DUSK Gestern um zwei Uhr hockte ich vor dem Schreibtisch in meinem gemieteten Zimmer und blätterte in @Dusk_Foundation s Whitepaper. Die Ecke des Tisches war eine halbe Stunde lang offen, das Eis in der Cola schmolz durch und der ganze Saft war weg. Die winzigen Wassertropfen, die sich am Becher gebildet hatten, tropften auf die Mausmatte und liefen einen kleinen dunklen Kreis auf.
Dusk positioniert sich mit seinem Privacy Layer1 vor allem für Finanz-Szenarien. Der hauseigene Succinct Attestation- Konsensmechanismus – ganz ehrlich, er soll speziell gegen die alten Probleme von PoS-Ketten großer Player helfen: Blockproduktion wird von wenigen Großen monopolisiert, die Zufallsquelle lässt sich leicht manipulieren, die Bestätigung der Blöcke dauert zu lange – genau diese Gruben bin ich unzählige Male schon reingefallen. Angeblich gibt es eine deterministische Finalität in 3 Sekunden, es hält einer 51%-Attacke stand, und es sorgt dafür, dass nicht ein paar große Wallets mit den Block-Rechten am Ende das Sagen haben.
Klingt erst mal wirklich nach nichts.
Dezentralisierung, Sicherheit, Hochleistung – drei Branchenschmerzen, über wie viele Jahre schon wird darüber gestritten? Und es behauptet, alle drei zu erfüllen? Als ich dann aber bei dem Abschnitt zur Zufallsziehung, also der Seed-Generierung, weiterblätterte, war das Whitepaper erstaunlich vage: Es warf nur den Satz hin „Seed wird aus der Aggregation von Hashes vorheriger Blöcke gebildet“, und damit war es. Ich schob die Maus einfach zur Seite, starrte zwei Sekunden auf den Bildschirm – nichts.
Wenn die Zufälligkeit der Verlosung, welche Blockknoten auswählen, von einer kleinen Zahl großer Knoten so früh abgegriffen werden kann, dass sie Muster erkennen – oder sogar sich absprechen und manipulieren –, dann ist die angeblich „faire Zufallswahl von Verifizierern“ am Ende nur eine Farce. Die Dezentralisierungs-Eigenschaft der wichtigsten Knoten einer Privacy-Kette wird dadurch direkt halbiert. Die Frage, ob sich der Zufallssamen überhaupt durch Verschwörung verfälschen lässt, verstehen Leute, die sich mit verteiltem Konsens auskennen, mehr als gut. Das ist viel schwieriger als „einfach“ die Block- bzw. Produktionsgeschwindigkeit hochzudrehen. Sobald im Design der Zufallsquelle ein Loch steckt, werden Hochleistung und Angriffsschutz zu widersprüchlichen Werbeversprechen – und sie kommen nie wirklich auf dem Boden an. @Dusk_Foundation
Hier gibt es einen zentralen Konflikt: Da ist ein Protokoll, das angeblich Institutionen-Niveau bei der Abwicklung von Vermögenswerten bedienen will. Wenn die verifizierbare Logik der Zufallsverlosung nicht vollständig durchdacht und erklärt wird, dann hängt die Vertrauenswürdigkeit des SA-Konsenses in Wahrheit weiterhin an den Daten, die das Mainnet langfristig liefert – nicht an den Textbehauptungen im Whitepaper.
Der langfristige Wert von $DUSK ist gewissermaßen daran gekoppelt, ob dieser Konsensmechanismus wirklich „durchläuft“.
Wenn du ein Projekt untersuchst: Welcher Teil im Whitepaper wirkt bei dir am vageften? Schreib’s in den Kommentaren, lass uns darüber reden.
#dusk $DUSK Gestern um zwei Uhr hockte ich vor dem Schreibtisch in meinem gemieteten Zimmer und blätterte in @Dusk s Whitepaper. Die Ecke des Tisches war eine halbe Stunde lang offen, das Eis in der Cola schmolz durch und der ganze Saft war weg. Die winzigen Wassertropfen, die sich am Becher gebildet hatten, tropften auf die Mausmatte und liefen einen kleinen dunklen Kreis auf.
Dusk positioniert sich mit seinem Privacy Layer1 vor allem für Finanz-Szenarien. Der hauseigene Succinct Attestation- Konsensmechanismus – ganz ehrlich, er soll speziell gegen die alten Probleme von PoS-Ketten großer Player helfen: Blockproduktion wird von wenigen Großen monopolisiert, die Zufallsquelle lässt sich leicht manipulieren, die Bestätigung der Blöcke dauert zu lange – genau diese Gruben bin ich unzählige Male schon reingefallen. Angeblich gibt es eine deterministische Finalität in 3 Sekunden, es hält einer 51%-Attacke stand, und es sorgt dafür, dass nicht ein paar große Wallets mit den Block-Rechten am Ende das Sagen haben.
Klingt erst mal wirklich nach nichts.
Dezentralisierung, Sicherheit, Hochleistung – drei Branchenschmerzen, über wie viele Jahre schon wird darüber gestritten? Und es behauptet, alle drei zu erfüllen? Als ich dann aber bei dem Abschnitt zur Zufallsziehung, also der Seed-Generierung, weiterblätterte, war das Whitepaper erstaunlich vage: Es warf nur den Satz hin „Seed wird aus der Aggregation von Hashes vorheriger Blöcke gebildet“, und damit war es. Ich schob die Maus einfach zur Seite, starrte zwei Sekunden auf den Bildschirm – nichts.
Wenn die Zufälligkeit der Verlosung, welche Blockknoten auswählen, von einer kleinen Zahl großer Knoten so früh abgegriffen werden kann, dass sie Muster erkennen – oder sogar sich absprechen und manipulieren –, dann ist die angeblich „faire Zufallswahl von Verifizierern“ am Ende nur eine Farce. Die Dezentralisierungs-Eigenschaft der wichtigsten Knoten einer Privacy-Kette wird dadurch direkt halbiert. Die Frage, ob sich der Zufallssamen überhaupt durch Verschwörung verfälschen lässt, verstehen Leute, die sich mit verteiltem Konsens auskennen, mehr als gut. Das ist viel schwieriger als „einfach“ die Block- bzw. Produktionsgeschwindigkeit hochzudrehen. Sobald im Design der Zufallsquelle ein Loch steckt, werden Hochleistung und Angriffsschutz zu widersprüchlichen Werbeversprechen – und sie kommen nie wirklich auf dem Boden an. @Dusk
Hier gibt es einen zentralen Konflikt: Da ist ein Protokoll, das angeblich Institutionen-Niveau bei der Abwicklung von Vermögenswerten bedienen will. Wenn die verifizierbare Logik der Zufallsverlosung nicht vollständig durchdacht und erklärt wird, dann hängt die Vertrauenswürdigkeit des SA-Konsenses in Wahrheit weiterhin an den Daten, die das Mainnet langfristig liefert – nicht an den Textbehauptungen im Whitepaper.
Der langfristige Wert von $DUSK ist gewissermaßen daran gekoppelt, ob dieser Konsensmechanismus wirklich „durchläuft“.
Wenn du ein Projekt untersuchst: Welcher Teil im Whitepaper wirkt bei dir am vageften? Schreib’s in den Kommentaren, lass uns darüber reden.
179
·
--
#dusk $DUSK Gestern Abend habe ich die Dusk-Website aktualisiert – die Navigationsleiste ist komplett neu.
Die alten Einstiegspunkte, die fast ein Jahr lang bestanden, sind sauber verschwunden. Ich habe zwischen den beiden Bereichen „Technik-Stack“ und „Entwickler“ vier- oder fünfmal hin und her gewechselt, bevor ich die Dokumentenknoten gefunden habe. Ehrlich gesagt bin ich ziemlich genervt – aber nachdem ich der neuen Website vom Underlying-Protokoll aus nach und nach gefolgt bin und mir die drei wichtigsten Updates angesehen habe, bin ich am Ende doch froh, dass sich der Abend gelohnt hat.
Zuerst zu DuskEVM – das ist der Punkt, über den ich am meisten meckern wollte und der mich gleichzeitig am meisten überrascht hat.
Ich dachte bisher immer, die Privatsphäre der Rusk-VM sei maximal – aber die Einstiegshürde für native Rust-Vertragsentwicklung ist viel zu hoch. Das Ergebnis: DuskEVM stopft meine bisherigen Beschwerden direkt ab. Es ist keine Cross-Chain-Bridge, sondern ein eingebauter Bytecode-Übersetzer. Was heißt das? Ich werfe meinen ursprünglichen Solidity-Vertrag rein, und er wird automatisch in Privacy-Execution-Code umgewandelt, der die PLONK-Schaltkreis-Vorgaben erfüllt – ich muss mich dabei gar nicht um die ZK-Low-Level-Details kümmern.
In der Praxis ist es sogar noch direkter. Ich habe die letzten Nacht erst das Testnetz genutzt und einen Swap-Contract von früher ausprobiert. Vom Kompilieren bis zum Deployment hat es 12 Minuten gedauert. Im Vergleich zu dem, was es vorher gekostet hat, nativen Rust-Code zu „knabbern“, ist das nicht nur ein kleiner Unterschied – das ist eine ganz andere Größenordnung. Dieser Übersetzer ist der Punkt, den ich heute am liebsten jedem empfehlen würde.
Dusk Trade ist der zweite Punkt, der mich unerwartet überrascht hat.
Es basiert auf der Phoenix-zkUTXO-Architektur – ich musste eine Weile nachdenken, um es wirklich zu verstehen. Man kann es so einordnen: Jede einzelne Transaktion ist ein eigenes kryptografisches Ticket, und nur wer die Schlüssel besitzt, kann den Inhalt sehen. Es gibt kein öffentliches Mempool – dadurch können Clip-Bot-Roboter schlicht nicht „rausrennen und zuschlagen“. Gleichzeitig gibt es einen eingebauten Schnittstellen-Endpunkt für gerichtete View-Schlüssel: Wenn Institutionen bei der EU MiCA-Auditierung Marktdaten prüfen müssen, können sie gezielt die Einsicht in Transaktionsaufzeichnungen autorisieren. Compliance und Privatsphäre – diesmal kein Entweder-oder.
Der Compliance-Marktworkflow kompiliert KYC und Sperrfristen direkt in den ZK-Beweis. Beim On-Chain-Posting wird die Compliance automatisch verifiziert, manuelle Reviews entfallen.
Früher hieß es oft, Privatsphäre und Compliance könnten nur eines davon sein. Mit Dusk ist dieses „Entweder-oder“ nach dem Patch nicht mehr existent.
Das einzige Problem ist – als ich damals wegen zu hoher Einstiegshürden aufgegeben habe, eine On-Chain-App zu bauen, habe ich mich gefragt: Wann seid ihr bereit, wann genau wollt ihr zurückkommen? @Dusk_Foundation
#dusk $DUSK Gestern Abend habe ich die Dusk-Website aktualisiert – die Navigationsleiste ist komplett neu.
Die alten Einstiegspunkte, die fast ein Jahr lang bestanden, sind sauber verschwunden. Ich habe zwischen den beiden Bereichen „Technik-Stack“ und „Entwickler“ vier- oder fünfmal hin und her gewechselt, bevor ich die Dokumentenknoten gefunden habe. Ehrlich gesagt bin ich ziemlich genervt – aber nachdem ich der neuen Website vom Underlying-Protokoll aus nach und nach gefolgt bin und mir die drei wichtigsten Updates angesehen habe, bin ich am Ende doch froh, dass sich der Abend gelohnt hat.
Zuerst zu DuskEVM – das ist der Punkt, über den ich am meisten meckern wollte und der mich gleichzeitig am meisten überrascht hat.
Ich dachte bisher immer, die Privatsphäre der Rusk-VM sei maximal – aber die Einstiegshürde für native Rust-Vertragsentwicklung ist viel zu hoch. Das Ergebnis: DuskEVM stopft meine bisherigen Beschwerden direkt ab. Es ist keine Cross-Chain-Bridge, sondern ein eingebauter Bytecode-Übersetzer. Was heißt das? Ich werfe meinen ursprünglichen Solidity-Vertrag rein, und er wird automatisch in Privacy-Execution-Code umgewandelt, der die PLONK-Schaltkreis-Vorgaben erfüllt – ich muss mich dabei gar nicht um die ZK-Low-Level-Details kümmern.
In der Praxis ist es sogar noch direkter. Ich habe die letzten Nacht erst das Testnetz genutzt und einen Swap-Contract von früher ausprobiert. Vom Kompilieren bis zum Deployment hat es 12 Minuten gedauert. Im Vergleich zu dem, was es vorher gekostet hat, nativen Rust-Code zu „knabbern“, ist das nicht nur ein kleiner Unterschied – das ist eine ganz andere Größenordnung. Dieser Übersetzer ist der Punkt, den ich heute am liebsten jedem empfehlen würde.
Dusk Trade ist der zweite Punkt, der mich unerwartet überrascht hat.
Es basiert auf der Phoenix-zkUTXO-Architektur – ich musste eine Weile nachdenken, um es wirklich zu verstehen. Man kann es so einordnen: Jede einzelne Transaktion ist ein eigenes kryptografisches Ticket, und nur wer die Schlüssel besitzt, kann den Inhalt sehen. Es gibt kein öffentliches Mempool – dadurch können Clip-Bot-Roboter schlicht nicht „rausrennen und zuschlagen“. Gleichzeitig gibt es einen eingebauten Schnittstellen-Endpunkt für gerichtete View-Schlüssel: Wenn Institutionen bei der EU MiCA-Auditierung Marktdaten prüfen müssen, können sie gezielt die Einsicht in Transaktionsaufzeichnungen autorisieren. Compliance und Privatsphäre – diesmal kein Entweder-oder.
Der Compliance-Marktworkflow kompiliert KYC und Sperrfristen direkt in den ZK-Beweis. Beim On-Chain-Posting wird die Compliance automatisch verifiziert, manuelle Reviews entfallen.
Früher hieß es oft, Privatsphäre und Compliance könnten nur eines davon sein. Mit Dusk ist dieses „Entweder-oder“ nach dem Patch nicht mehr existent.
Das einzige Problem ist – als ich damals wegen zu hoher Einstiegshürden aufgegeben habe, eine On-Chain-App zu bauen, habe ich mich gefragt: Wann seid ihr bereit, wann genau wollt ihr zurückkommen? @Dusk
1
187
·
--
#dusk $DUSK Vor kurzem beim Dusk-Testnet-Reward: Im Einzahlungsprozess wurde ich wegen einer Verifikation der Herkunft des Geldes abgewiesen. Ich war allerdings schon bestens vorbereitet – sogar mit den Adress-Transaktionsaufzeichnungen für ein halbes Jahr. Früher, als ich Zcash gespielt habe, hat mich eine vergleichbare Compliance-Absicherung schon allein mit Screenshots 20 Minuten gekostet. Dazu kam noch, dass Gas fast 0,1 Coins verbrannt hat, und ich habe damit auch meine gesamte Adressposition dem Verifizierer offengelegt. Jedes Mal, wenn so etwas verlangt wird, habe ich Kopfschmerzen. Ergebnis: In meiner Dusk-Wallet habe ich drei Mal geklickt, nach zwei Minuten war die Verifikation durch – nicht einmal mein Restbestand an Testcoins in meiner Adresse wurde vom Verifizierer gesehen.
Mein Wissen über Dusk steckte vorher nur in der Annahme: „eine Privacy-Blockchain“. Sogar standardmäßig ging ich davon aus, dass es sich ähnlich wie andere Anonymitätsketten verhält – man gibt für mehr Privatsphäre die Prüfbarkeit (Auditierbarkeit) auf. Nachdem ich aber fast zwei Stunden den Rust-Quellcode vom Phoenix-Transaktionsmodell gewälzt habe, konnte ich endlich verstehen, dass das Design wirklich genau an diesen Schmerzpunkten ansetzt.
Es gibt keine binäre Schaltfläche „alles öffentlich / alles anonym“. Stattdessen setzt es in der zk-SNARKs-Beweis-Schicht auf ein Design für verifizierbare kryptografische Nachweise (VEP). Mit dem Plookup-Algorithmus wird die Größe eines einzelnen Beweiskörpers auf unter 1 KB gedrückt. Andere ZK-Privacy-Ketten brauchen für vergleichbare Beweise mindestens über 10 KB, und die Verifikation dauert dann 10–20 Sekunden. Dusk’ On-Chain-Verifikation schafft dagegen nur rund 2 Millisekunden: Wenn du beweisen willst, dass das Geld aus einer regulären Börse stammt, erzeugst du einfach einen zielgerichteten Nachweis für genau diese Einzahlung – ohne die vollständige Adresse, den Gesamtbestand oder andere Transaktionshistorien offenzulegen. Sogar deine Empfangsadresse musst du dem Gegenüber nicht mitteilen. Ich habe für das Erstellen des Nachweises nur 0,0003 DUSK Gas verbraucht – sogar günstiger als eine normale Überweisung. Der Verifizierer kann den Beweis direkt on-chain per Contract-Check verifizieren; die Schritte, in denen ich Screenshots hochladen musste, wurden komplett überflüssig. Im Block-Explorer sieht man: In dieser Transaktion gibt es nur den Beweis-Hash, keine halben Klartextdaten.
Früher steckten alle Privacy-Ketten in der Sackgasse: „Wenn man Privatsphäre will, geht Compliance nicht – und wenn man compliant sein muss, verliert man Privatsphäre.“ Dusk dreht den Spieß komplett um und gibt die Kontrolle über Privatsphäre wieder an die Nutzer zurück: Wenn du Transaktionen verstecken willst, ist auf der Kette kein Klartext nachzuvollziehen. Wenn du Compliance-Nachweise erbringen musst, zeigst du dem Gegenüber nur die minimale nötige Information – und nicht einen zusätzlichen Funken Privatsphäre musst du preisgeben.
Habt ihr auch schon mal diese peinliche Situation erlebt: Für eine On-Chain-Authentifizierung wurdet ihr gezwungen, euren gesamten Bestand offenlegen zu müssen? @Dusk_Foundation
#dusk $DUSK Vor kurzem beim Dusk-Testnet-Reward: Im Einzahlungsprozess wurde ich wegen einer Verifikation der Herkunft des Geldes abgewiesen. Ich war allerdings schon bestens vorbereitet – sogar mit den Adress-Transaktionsaufzeichnungen für ein halbes Jahr. Früher, als ich Zcash gespielt habe, hat mich eine vergleichbare Compliance-Absicherung schon allein mit Screenshots 20 Minuten gekostet. Dazu kam noch, dass Gas fast 0,1 Coins verbrannt hat, und ich habe damit auch meine gesamte Adressposition dem Verifizierer offengelegt. Jedes Mal, wenn so etwas verlangt wird, habe ich Kopfschmerzen. Ergebnis: In meiner Dusk-Wallet habe ich drei Mal geklickt, nach zwei Minuten war die Verifikation durch – nicht einmal mein Restbestand an Testcoins in meiner Adresse wurde vom Verifizierer gesehen.
Mein Wissen über Dusk steckte vorher nur in der Annahme: „eine Privacy-Blockchain“. Sogar standardmäßig ging ich davon aus, dass es sich ähnlich wie andere Anonymitätsketten verhält – man gibt für mehr Privatsphäre die Prüfbarkeit (Auditierbarkeit) auf. Nachdem ich aber fast zwei Stunden den Rust-Quellcode vom Phoenix-Transaktionsmodell gewälzt habe, konnte ich endlich verstehen, dass das Design wirklich genau an diesen Schmerzpunkten ansetzt.
Es gibt keine binäre Schaltfläche „alles öffentlich / alles anonym“. Stattdessen setzt es in der zk-SNARKs-Beweis-Schicht auf ein Design für verifizierbare kryptografische Nachweise (VEP). Mit dem Plookup-Algorithmus wird die Größe eines einzelnen Beweiskörpers auf unter 1 KB gedrückt. Andere ZK-Privacy-Ketten brauchen für vergleichbare Beweise mindestens über 10 KB, und die Verifikation dauert dann 10–20 Sekunden. Dusk’ On-Chain-Verifikation schafft dagegen nur rund 2 Millisekunden: Wenn du beweisen willst, dass das Geld aus einer regulären Börse stammt, erzeugst du einfach einen zielgerichteten Nachweis für genau diese Einzahlung – ohne die vollständige Adresse, den Gesamtbestand oder andere Transaktionshistorien offenzulegen. Sogar deine Empfangsadresse musst du dem Gegenüber nicht mitteilen. Ich habe für das Erstellen des Nachweises nur 0,0003 DUSK Gas verbraucht – sogar günstiger als eine normale Überweisung. Der Verifizierer kann den Beweis direkt on-chain per Contract-Check verifizieren; die Schritte, in denen ich Screenshots hochladen musste, wurden komplett überflüssig. Im Block-Explorer sieht man: In dieser Transaktion gibt es nur den Beweis-Hash, keine halben Klartextdaten.
Früher steckten alle Privacy-Ketten in der Sackgasse: „Wenn man Privatsphäre will, geht Compliance nicht – und wenn man compliant sein muss, verliert man Privatsphäre.“ Dusk dreht den Spieß komplett um und gibt die Kontrolle über Privatsphäre wieder an die Nutzer zurück: Wenn du Transaktionen verstecken willst, ist auf der Kette kein Klartext nachzuvollziehen. Wenn du Compliance-Nachweise erbringen musst, zeigst du dem Gegenüber nur die minimale nötige Information – und nicht einen zusätzlichen Funken Privatsphäre musst du preisgeben.
Habt ihr auch schon mal diese peinliche Situation erlebt: Für eine On-Chain-Authentifizierung wurdet ihr gezwungen, euren gesamten Bestand offenlegen zu müssen? @Dusk
1
1
230
·
--
#dusk $DUSK Alter Kumpel, in der tiefen Nacht wirft er mir zwei Sprachmemos von je 60 Sekunden hin, der Ton ist genauso dringlich wie damals, als er mich zum Ansturm auf Trash Dogs gerufen hat: Dusk-Hauptnetz ist online, Verifizierungs-/Staking-Knoten können jetzt laufen, Privacy-Track mit den frühen Marktführern.
Ich dachte mir, das ist doch ähnlich wie damals bei Sui oder Aptos—binär einbauen und gut. Ergebnis: Drei Nächte durchgemacht, bis ich’s endlich begriffen hatte.
Am ersten Tag hakt es sofort. ./dusk-node läuft an, die ZK-Proof-Erzeugung knallt bei 87% garantiert ab; das Terminal spuckt nur einen Satz aus: „witness construction failed“. Der Speicher geht von 4 GB auf 12 GB hoch, die Lüfter drehen so wie die Ölabsaugung von der Imbissbude unten in der Nacht. Fünfmal das Programm neu installiert, dreimal Snapshots neu gezogen—nichts hilft. Am Ende in den GitHub-Beispielen gewühlt: Eine einzige, winzige Kommentarzeile, die ich fast übersehen hätte: „key expects BigInt, string will break witness construction.“ Nachdem ich die Art der Parameterübergabe geändert hatte, neu gestartet—und nach 8 Sekunden waren die Proofs fertig.
Ruhig geworden, erst dann den Quellcode durchgearbeitet. Dusk’s Privacy-Lösung ist nicht „EVM mit einer Schale verkleiden“, sondern Rusk—eine native Privacy-Virtual Machine, die PLONK-Zero-Knowledge-Proof-Schaltkreise, Poseidon-Hashing, BLS-Signaturen und andere Kryptokomponenten direkt einbaut. Entwickler müssen beim Schreiben von Contracts die Verschlüsselungslogik nicht manuell anfassen; nach dem Kompilieren bekommt man automatisch nullwissen-freundlichen WASM-Bytecode. Der Contractcode wird automatisch in Constraints umgewandelt, und viele Transaktionen lassen sich rekursiv zu einem Batch-Proof aggregieren—die Nodes prüfen nur den Proof-Hash. Adressen und Beträge bleiben die ganze Zeit on-chain raus, aber die Compliance jeder einzelnen Transaktion kann mathematisch verifiziert werden.
Die Konsensschicht ist SBA (isolated byzantine agreement, also Isolation-/Sequester-Byzantinisches Protokoll). Validierer müssen mindestens 1000 DUSK parken; in jeder Runde, wenn geblockt wird, reicht es nicht, Transaktionen zu packen—man muss zusätzlich einen ZK-Proof beilegen, dass das Blocken selbst legal ist. Dusk’s Strafen gibt es in zwei Arten: Soft-Penalty richtet sich gegen verpasste Blöcke—dann wird man vorübergehend aus dem Konsens geworfen und die effektive Staking-Menge sinkt; Hard-Penalty richtet sich gegen böswilliges Verhalten—für das Erzeugen ungültiger Blöcke gibt’s 10% Abzug, bei Double-Sign oder Double-Block 20%, und das wird direkt vernichtet. Hardware-seitig empfiehlt der offizielle Leitfaden: ab 4-Kern-CPU, 8 GB RAM.
Drei Wochen gelaufen—keine Chance, dass die Marketing-Claims so krass sind. Aber an dem Abend, als alles durchlief, waren die Lüfter im Case plötzlich still. Wenn man zurückblickt: drei Nächte waren es wert. Nicht, weil man so viel verdient hat, sondern weil man sich das Fundament einer neuen Chain von Anfang bis Ende selbst durchgebissen hat. @Dusk_Foundation
#dusk $DUSK Alter Kumpel, in der tiefen Nacht wirft er mir zwei Sprachmemos von je 60 Sekunden hin, der Ton ist genauso dringlich wie damals, als er mich zum Ansturm auf Trash Dogs gerufen hat: Dusk-Hauptnetz ist online, Verifizierungs-/Staking-Knoten können jetzt laufen, Privacy-Track mit den frühen Marktführern.
Ich dachte mir, das ist doch ähnlich wie damals bei Sui oder Aptos—binär einbauen und gut. Ergebnis: Drei Nächte durchgemacht, bis ich’s endlich begriffen hatte.
Am ersten Tag hakt es sofort. ./dusk-node läuft an, die ZK-Proof-Erzeugung knallt bei 87% garantiert ab; das Terminal spuckt nur einen Satz aus: „witness construction failed“. Der Speicher geht von 4 GB auf 12 GB hoch, die Lüfter drehen so wie die Ölabsaugung von der Imbissbude unten in der Nacht. Fünfmal das Programm neu installiert, dreimal Snapshots neu gezogen—nichts hilft. Am Ende in den GitHub-Beispielen gewühlt: Eine einzige, winzige Kommentarzeile, die ich fast übersehen hätte: „key expects BigInt, string will break witness construction.“ Nachdem ich die Art der Parameterübergabe geändert hatte, neu gestartet—und nach 8 Sekunden waren die Proofs fertig.
Ruhig geworden, erst dann den Quellcode durchgearbeitet. Dusk’s Privacy-Lösung ist nicht „EVM mit einer Schale verkleiden“, sondern Rusk—eine native Privacy-Virtual Machine, die PLONK-Zero-Knowledge-Proof-Schaltkreise, Poseidon-Hashing, BLS-Signaturen und andere Kryptokomponenten direkt einbaut. Entwickler müssen beim Schreiben von Contracts die Verschlüsselungslogik nicht manuell anfassen; nach dem Kompilieren bekommt man automatisch nullwissen-freundlichen WASM-Bytecode. Der Contractcode wird automatisch in Constraints umgewandelt, und viele Transaktionen lassen sich rekursiv zu einem Batch-Proof aggregieren—die Nodes prüfen nur den Proof-Hash. Adressen und Beträge bleiben die ganze Zeit on-chain raus, aber die Compliance jeder einzelnen Transaktion kann mathematisch verifiziert werden.
Die Konsensschicht ist SBA (isolated byzantine agreement, also Isolation-/Sequester-Byzantinisches Protokoll). Validierer müssen mindestens 1000 DUSK parken; in jeder Runde, wenn geblockt wird, reicht es nicht, Transaktionen zu packen—man muss zusätzlich einen ZK-Proof beilegen, dass das Blocken selbst legal ist. Dusk’s Strafen gibt es in zwei Arten: Soft-Penalty richtet sich gegen verpasste Blöcke—dann wird man vorübergehend aus dem Konsens geworfen und die effektive Staking-Menge sinkt; Hard-Penalty richtet sich gegen böswilliges Verhalten—für das Erzeugen ungültiger Blöcke gibt’s 10% Abzug, bei Double-Sign oder Double-Block 20%, und das wird direkt vernichtet. Hardware-seitig empfiehlt der offizielle Leitfaden: ab 4-Kern-CPU, 8 GB RAM.
Drei Wochen gelaufen—keine Chance, dass die Marketing-Claims so krass sind. Aber an dem Abend, als alles durchlief, waren die Lüfter im Case plötzlich still. Wenn man zurückblickt: drei Nächte waren es wert. Nicht, weil man so viel verdient hat, sondern weil man sich das Fundament einer neuen Chain von Anfang bis Ende selbst durchgebissen hat. @Dusk
147
·
--
#baby $BABY Voriges Wochenende habe ich etwas ausprobiert: Ich habe mit den UTXOs getestet, die ich in meinem eigenen Testnetz-Babylon-Staking verwendet hatte, einmal das Staking-Skript durchgespielt.
Ich wollte sehen, wie genau diese drei Arten des Ausstiegs ablaufen.
Zuerst die einfachste: Nach Ablauf des Stakings konnte ich nur mit meiner eigenen Signatur die betreffende UTXO entsperren. Dann habe ich die Transaktion ins Bitcoin-Testnetz übertragen. Der Node hat sie akzeptiert, die Transaktion wurde gebündelt (eingepackt). Kein „Finality Provider“-Okay nötig, keine Babylon-Chain online – meine eigene Signatur hat gereicht. Damals dachte ich: Das ist das ursprünglichste Gefühl von Sicherheit – solange das Bitcoin-Netz weiterläuft, kann der Staker seine Coins zurückholen.
Dann die zweite Variante: Ich habe simuliert, dass ich nicht bis zur kompletten Staking-Dauer warten will und frühzeitig aussteigen möchte. Diesmal benötige ich meine eigene Signatur plus die Signatur des Covenant-Komitees. Meine Signatur ist unkompliziert, aber beim Komitee habe ich den Signaturablauf einmal simuliert. Nach der Übertragung hat der Node die Prüfung bestanden, und die UTXO ließ sich erfolgreich entsperren. So habe ich es verstanden: Das Komitee bestätigt lediglich, dass „dieser frühe Ausstiegsantrag die Regeln erfüllt“, übernimmt aber keine Vermögenswerte und hat keine Kontrollrechte.
Bei der dritten Variante blieb ich hängen. Der Slashing-/Strafpfad braucht drei Schlüssel: meine Signatur, die EOTS-Signatur des Finality Providers sowie die Signatur des Covenant-Komitees. Ich dachte mir damals: Warum muss ich bei Slashing überhaupt meine eigene Signatur liefern? Mache ich mich damit nicht selbst zum Mitwirkenden beim Strafvollzug?
Später habe ich erst durch das Audit-Berichtswerkzeug den Grund verstanden. Die Signatur des Covenant-Komitees ist eine Adapter-Signatur – sie zeigt nach der Verschlüsselung auf den Finality Provider. Ich hatte den Slashing-Pfad im Voraus signiert, aber diese Signatur ist im Normalfall „gesperrt“. Sie wird erst wirksam entschlüsselt, wenn der FP mit demselben Zufallswert zwei unterschiedliche Blocksignaturen in derselben Höhe für zwei verschiedene Blöcke erzeugt, sodass der private Schlüssel offengelegt wird.
Das bedeutet: Ich muss niemandem vertrauen, der nichts Schlimmes tut. Wenn der FP bösartig handelt → die Mathematik legt den privaten Schlüssel offen → die Adapter-Signatur entschlüsselt sich automatisch → der Slashing-Pfad wird freigeschaltet. Ich brauche keinen Administrator, der entscheidet „ob man bestrafen soll“, und ich brauche keine Zustimmung von irgendjemandem.
Ich habe alle drei Ausstiegsarten ausprobiert. Welche Route man nimmt, hängt nicht davon ab, was andere sagen – sondern davon, ob die in den Skripten fest eincodierten Bedingungen erfüllt sind.
@babylonlabs_io
#baby $BABY Voriges Wochenende habe ich etwas ausprobiert: Ich habe mit den UTXOs getestet, die ich in meinem eigenen Testnetz-Babylon-Staking verwendet hatte, einmal das Staking-Skript durchgespielt.
Ich wollte sehen, wie genau diese drei Arten des Ausstiegs ablaufen.
Zuerst die einfachste: Nach Ablauf des Stakings konnte ich nur mit meiner eigenen Signatur die betreffende UTXO entsperren. Dann habe ich die Transaktion ins Bitcoin-Testnetz übertragen. Der Node hat sie akzeptiert, die Transaktion wurde gebündelt (eingepackt). Kein „Finality Provider“-Okay nötig, keine Babylon-Chain online – meine eigene Signatur hat gereicht. Damals dachte ich: Das ist das ursprünglichste Gefühl von Sicherheit – solange das Bitcoin-Netz weiterläuft, kann der Staker seine Coins zurückholen.
Dann die zweite Variante: Ich habe simuliert, dass ich nicht bis zur kompletten Staking-Dauer warten will und frühzeitig aussteigen möchte. Diesmal benötige ich meine eigene Signatur plus die Signatur des Covenant-Komitees. Meine Signatur ist unkompliziert, aber beim Komitee habe ich den Signaturablauf einmal simuliert. Nach der Übertragung hat der Node die Prüfung bestanden, und die UTXO ließ sich erfolgreich entsperren. So habe ich es verstanden: Das Komitee bestätigt lediglich, dass „dieser frühe Ausstiegsantrag die Regeln erfüllt“, übernimmt aber keine Vermögenswerte und hat keine Kontrollrechte.
Bei der dritten Variante blieb ich hängen. Der Slashing-/Strafpfad braucht drei Schlüssel: meine Signatur, die EOTS-Signatur des Finality Providers sowie die Signatur des Covenant-Komitees. Ich dachte mir damals: Warum muss ich bei Slashing überhaupt meine eigene Signatur liefern? Mache ich mich damit nicht selbst zum Mitwirkenden beim Strafvollzug?
Später habe ich erst durch das Audit-Berichtswerkzeug den Grund verstanden. Die Signatur des Covenant-Komitees ist eine Adapter-Signatur – sie zeigt nach der Verschlüsselung auf den Finality Provider. Ich hatte den Slashing-Pfad im Voraus signiert, aber diese Signatur ist im Normalfall „gesperrt“. Sie wird erst wirksam entschlüsselt, wenn der FP mit demselben Zufallswert zwei unterschiedliche Blocksignaturen in derselben Höhe für zwei verschiedene Blöcke erzeugt, sodass der private Schlüssel offengelegt wird.
Das bedeutet: Ich muss niemandem vertrauen, der nichts Schlimmes tut. Wenn der FP bösartig handelt → die Mathematik legt den privaten Schlüssel offen → die Adapter-Signatur entschlüsselt sich automatisch → der Slashing-Pfad wird freigeschaltet. Ich brauche keinen Administrator, der entscheidet „ob man bestrafen soll“, und ich brauche keine Zustimmung von irgendjemandem.
Ich habe alle drei Ausstiegsarten ausprobiert. Welche Route man nimmt, hängt nicht davon ab, was andere sagen – sondern davon, ob die in den Skripten fest eincodierten Bedingungen erfüllt sind.
@BabylonLabs_io
143
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
ZcashETFPostsFirstWeeklyOutflow$93.6M
44,926 Aufrufe
139 Kommentare
#ZcashETFPostsFirstWeeklyOutflow$93.6M
Der erste wöchentliche Abfluss des Zcash-ETFs in Höhe von 93,6 Millionen US-Dollar signalisiert nachlassende Nachfrage bei Anlegern und möglicherweise Gewinnmitnahmen. Das könnte kurzfristig Druck auf den ZEC-Preis ausüben und die Stimmung bei kryptowährungen mit Fokus auf Privatsphäre belasten. Händler sollten die Unterstützungszonen sowie weitere Mittelzuflüsse/-abflüsse im Blick behalten, bevor sie Positionen eingehen.
Eram Trading Lab
·1 Likes
·170 Aufrufe
GreekPoliceBustCryptoScamRingArrest17
114,184 Aufrufe
848 Kommentare
BitcoinRejectedAt$87K
139,673 Aufrufe
196 Kommentare