
Majid_Baig
912 Beiträge
Majid_Baig
Melden
Nutzer blockieren
Crypto learner | Binance Square | Web3 & Airdrops | Sharing market insights
205 Following
2.1K+ Follower
463 Like gegeben
Beiträge
Alle
Live
·
--
Übersetzung ansehen
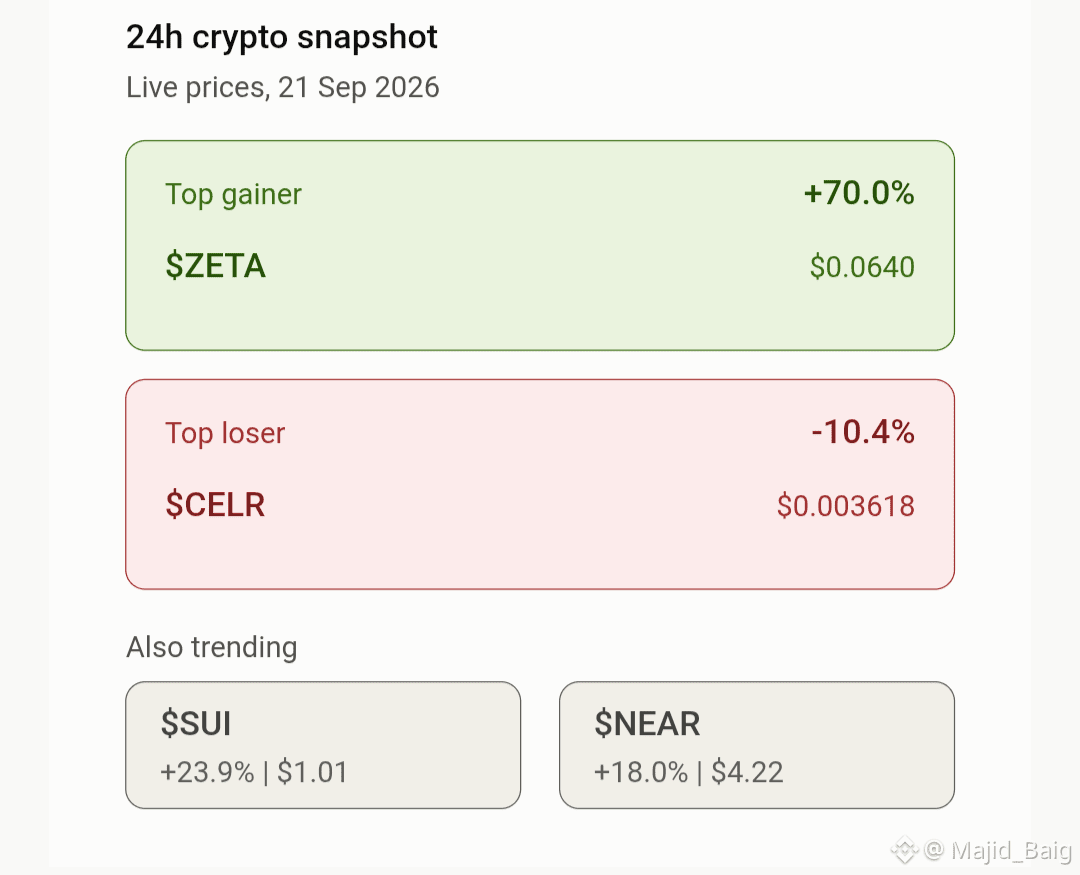
📊 24h Crypto Snapshot
🟢 $ZETA led the gainers at $0.0640, up +70.0%
🔴 $CELR was the weakest at $0.003618, down -10.4%
👀 Also trending: $SUI (+23.9%) and $NEAR..(+18.0%)
Crypto moves fast, so do your own research first. Trade here $ZETA $CELR $SUI
{spot}(SUIUSDT)
$NEAR
{spot}(NEARUSDT)
📊 24h Crypto Snapshot
🟢 $ZETA led the gainers at $0.0640, up +70.0%
🔴 $CELR was the weakest at $0.003618, down -10.4%
👀 Also trending: $SUI (+23.9%) and $NEAR ..(+18.0%)
Crypto moves fast, so do your own research first. Trade here $ZETA $CELR $SUI
$NEAR
🟢 $ZETA led the gainers at $0.0640, up +70.0%
🔴 $CELR was the weakest at $0.003618, down -10.4%
👀 Also trending: $SUI (+23.9%) and $NEAR ..(+18.0%)
Crypto moves fast, so do your own research first. Trade here $ZETA $CELR $SUI
$NEAR
66
·
--
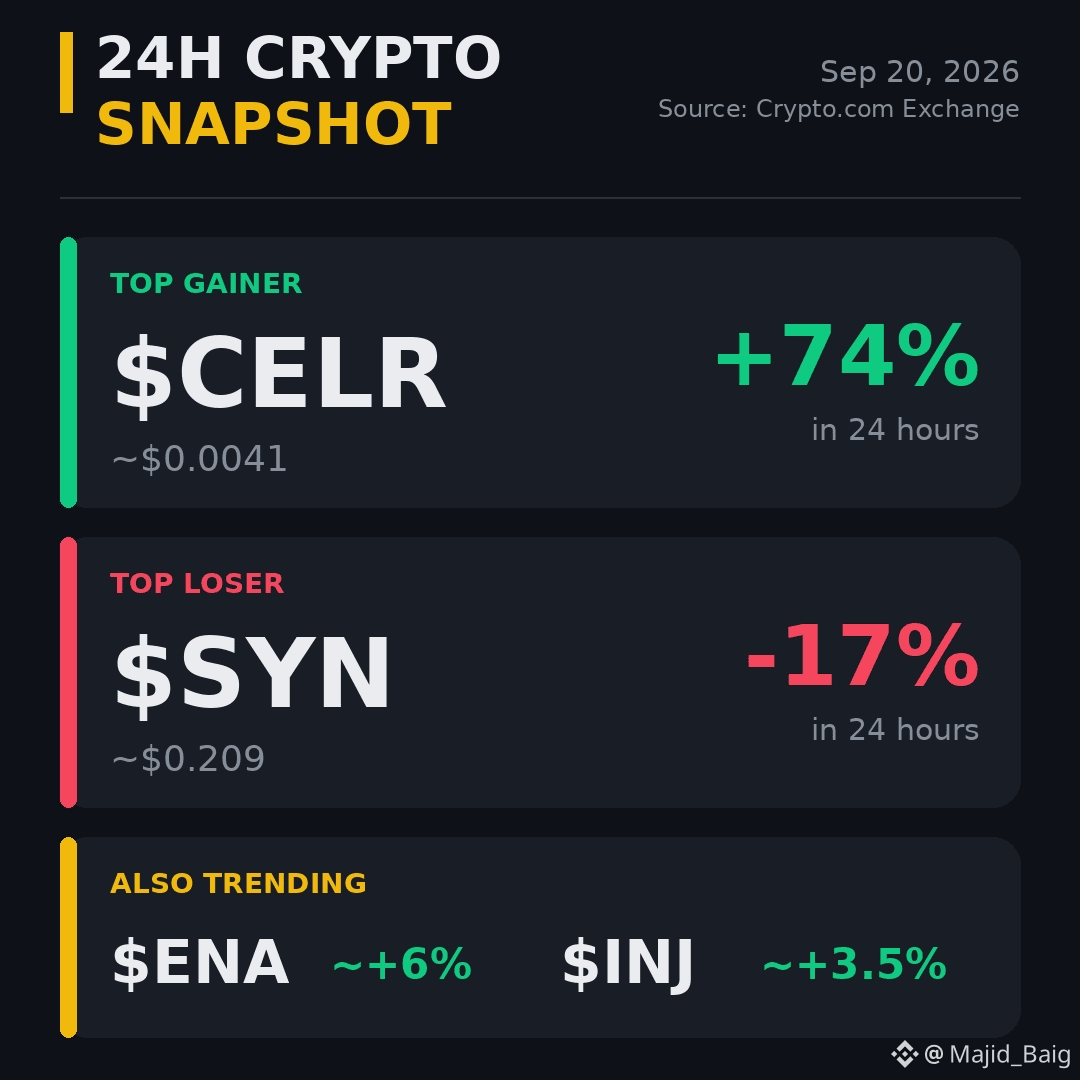
📊 24h Krypto-Überblick
🟢 Bester Gewinner: $CELR.at ~ $0.0041, ca. +74%. 🔴 Verlierer des Tages: $SYN bei ~ $0.209, ca. -17%.
👀 Ebenfalls im Trend: $ENA (~+6%) und $INJ (~+3,5%). Keine Finanzberatung.
Handel hier 👇 $CELR $SYN $ENA
{spot}(ENAUSDT)
{spot}(CELRUSDT)
📊 24h Krypto-Überblick
🟢 Bester Gewinner: $CELR .at ~ $0.0041, ca. +74%. 🔴 Verlierer des Tages: $SYN bei ~ $0.209, ca. -17%.
👀 Ebenfalls im Trend: $ENA (~+6%) und $INJ (~+3,5%). Keine Finanzberatung.
Handel hier 👇 $CELR $SYN $ENA
🟢 Bester Gewinner: $CELR .at ~ $0.0041, ca. +74%. 🔴 Verlierer des Tages: $SYN bei ~ $0.209, ca. -17%.
👀 Ebenfalls im Trend: $ENA (~+6%) und $INJ (~+3,5%). Keine Finanzberatung.
Handel hier 👇 $CELR $SYN $ENA
91
·
--
Übersetzung ansehen
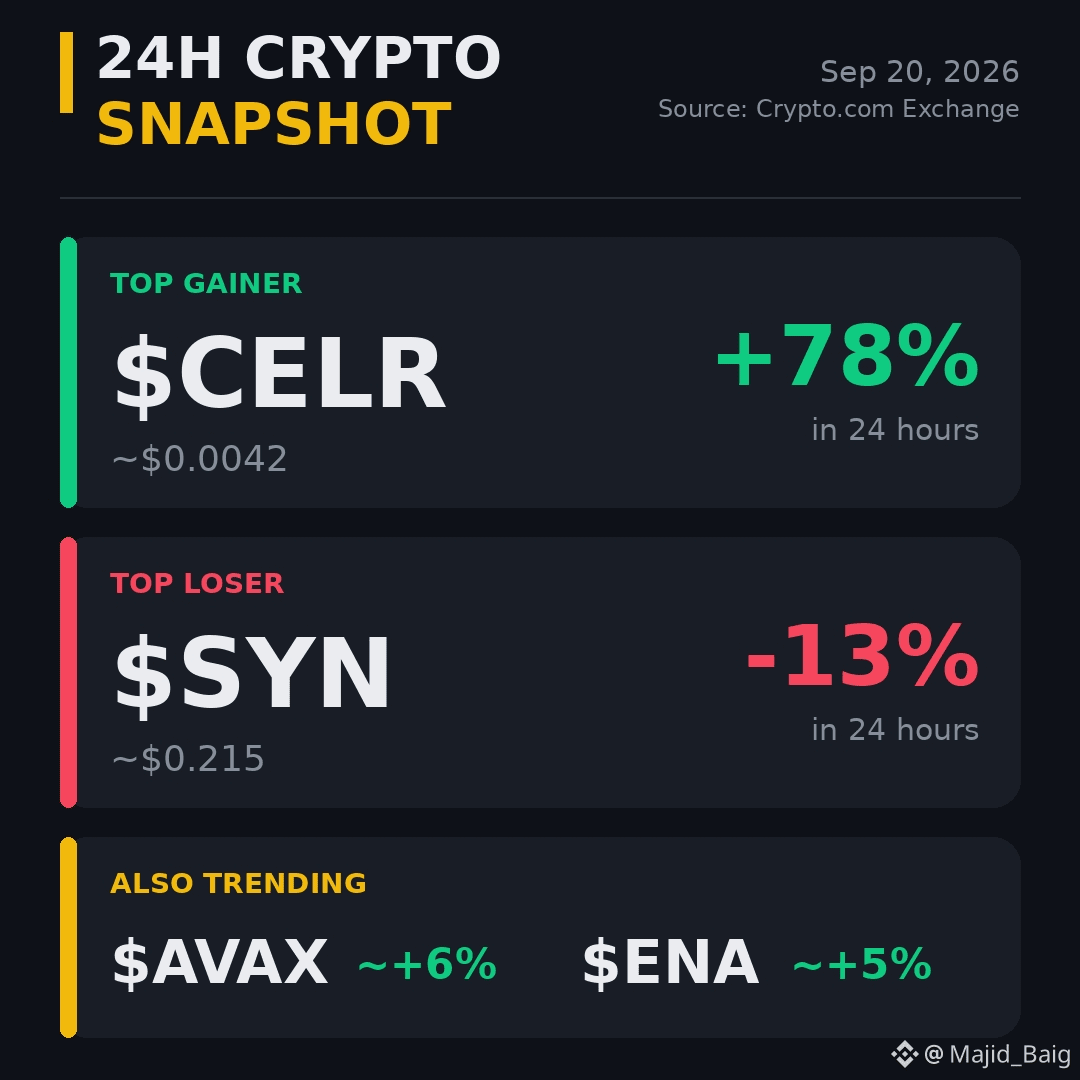
📊 24h Crypto Snapshot
🟢 $CELR led the gainers at ~$0.0042, up roughly 78%.
🔴 $SYN was the weakest at ~$0.215, down roughly 13%.
👀 Also trending: $AVAX
{spot}(AVAXUSDT)
(~+6%) and $ENA
{spot}(ENAUSDT)
(~+5%). Just watching the market,
Not financial advice.
📊 24h Crypto Snapshot
🟢 $CELR led the gainers at ~$0.0042, up roughly 78%.
🔴 $SYN was the weakest at ~$0.215, down roughly 13%.
👀 Also trending: $AVAX
(~+6%) and $ENA
(~+5%). Just watching the market,
Not financial advice.
🟢 $CELR led the gainers at ~$0.0042, up roughly 78%.
🔴 $SYN was the weakest at ~$0.215, down roughly 13%.
👀 Also trending: $AVAX
(~+6%) and $ENA
(~+5%). Just watching the market,
Not financial advice.
302
·
--
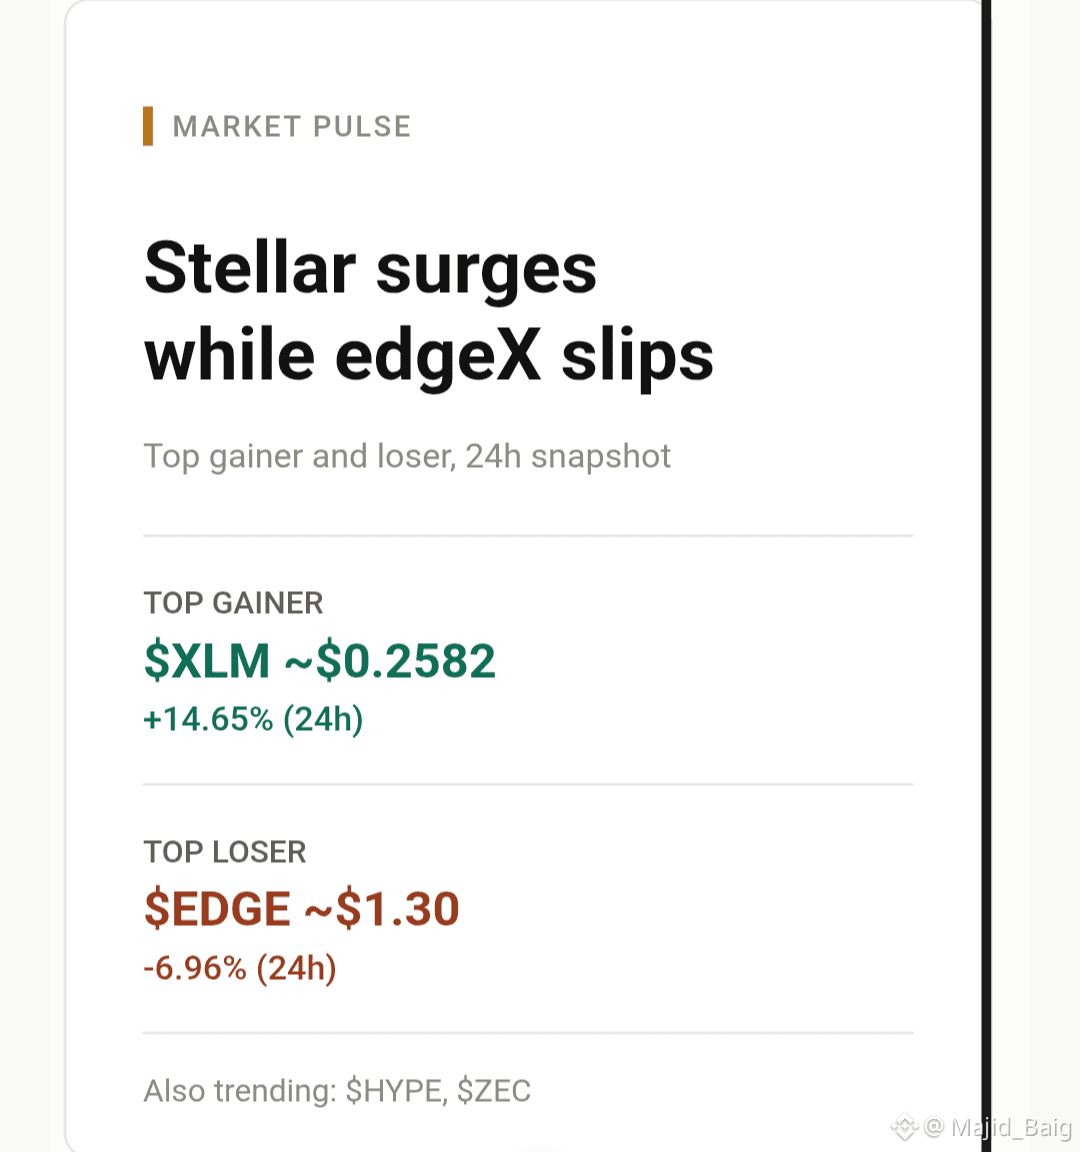
Heutiger Top-Gewinner $XLM (Stellar) — 0,2582 $, +14,65 % in 24 Std.
📉 Top-Verlierer $EDGE (edgeX) — 1,30 $, -6,96 % in 24 Std.
Außerdem im Trend: $HYPE
{future}(HYPEUSDT)
(Hyperliquid) und $ZEC
{spot}(ZECUSDT)
(Zcash) mit solider Aktivität. Nur das Marktgeschehen teilen, keine Trading-Empfehlung.
⚠️ Keine Finanzberatung.
Heutiger Top-Gewinner $XLM (Stellar) — 0,2582 $, +14,65 % in 24 Std.
📉 Top-Verlierer $EDGE (edgeX) — 1,30 $, -6,96 % in 24 Std.
Außerdem im Trend: $HYPE
(Hyperliquid) und $ZEC
(Zcash) mit solider Aktivität. Nur das Marktgeschehen teilen, keine Trading-Empfehlung.
⚠️ Keine Finanzberatung.
📉 Top-Verlierer $EDGE (edgeX) — 1,30 $, -6,96 % in 24 Std.
Außerdem im Trend: $HYPE
(Hyperliquid) und $ZEC
(Zcash) mit solider Aktivität. Nur das Marktgeschehen teilen, keine Trading-Empfehlung.
⚠️ Keine Finanzberatung.
501
·
--
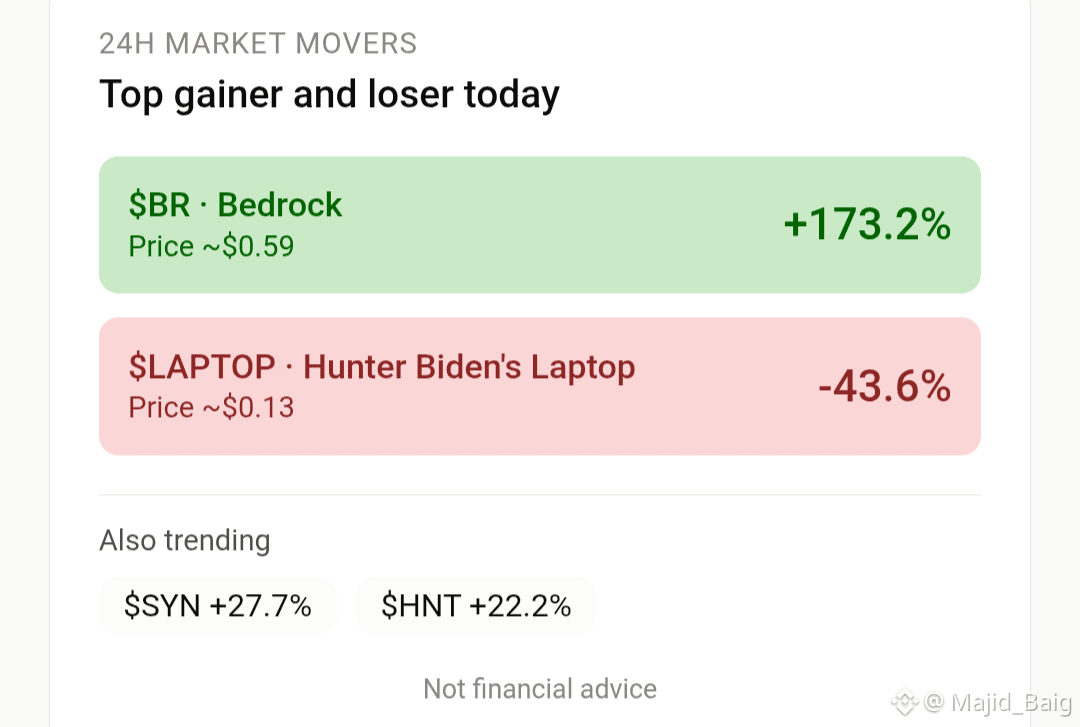
📈 Der größte Gewinner von heute ist $BR
{future}(BRUSDT)
(Bedrock) — handelt um 0,59 $, +173 % in den letzten 24 Std.
📉 Der größte Verlierer von heute ist $LAPTOP — auf ~0,13 $ gefallen, -43,6 % in 24 Std.
👀 Ebenfalls im Trend: SYN** (Synapse, +27,7 %) und **HNT (Helium, +22,2 %).
Kryptos sind wie immer volatil — immer DYOR. Keine Finanzberatung. ⚠️
📈 Der größte Gewinner von heute ist $BR
(Bedrock) — handelt um 0,59 $, +173 % in den letzten 24 Std.
📉 Der größte Verlierer von heute ist $LAPTOP — auf ~0,13 $ gefallen, -43,6 % in 24 Std.
👀 Ebenfalls im Trend: SYN** (Synapse, +27,7 %) und **HNT (Helium, +22,2 %).
Kryptos sind wie immer volatil — immer DYOR. Keine Finanzberatung. ⚠️
(Bedrock) — handelt um 0,59 $, +173 % in den letzten 24 Std.
📉 Der größte Verlierer von heute ist $LAPTOP — auf ~0,13 $ gefallen, -43,6 % in 24 Std.
👀 Ebenfalls im Trend: SYN** (Synapse, +27,7 %) und **HNT (Helium, +22,2 %).
Kryptos sind wie immer volatil — immer DYOR. Keine Finanzberatung. ⚠️
253
·
--
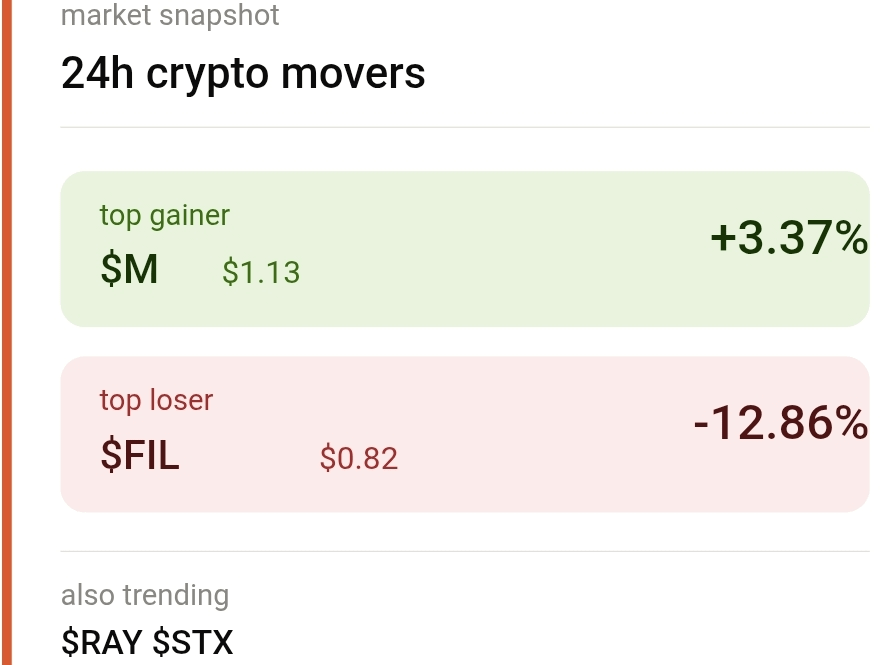
📊 Der größte Gewinner von heute ist $M (MemeCore) — handelt bei etwa $1.13, +3.37% in 24 Std 📈
📉 Der größte Verlierer ist $FIL (Filecoin) — liegt nahe $0.82, -12.86% in 24 Std
$RAY und $STX sind ebenfalls im Trend — beide zeigen heute eine starke Bewegung
Der Markt ist volatil — mach immer dein eigenes Research (DYOR). Keine Finanzberatung ⚠️
📊 Der größte Gewinner von heute ist $M (MemeCore) — handelt bei etwa $1.13, +3.37% in 24 Std 📈
📉 Der größte Verlierer ist $FIL (Filecoin) — liegt nahe $0.82, -12.86% in 24 Std
$RAY und $STX sind ebenfalls im Trend — beide zeigen heute eine starke Bewegung
Der Markt ist volatil — mach immer dein eigenes Research (DYOR). Keine Finanzberatung ⚠️
📉 Der größte Verlierer ist $FIL (Filecoin) — liegt nahe $0.82, -12.86% in 24 Std
$RAY und $STX sind ebenfalls im Trend — beide zeigen heute eine starke Bewegung
Der Markt ist volatil — mach immer dein eigenes Research (DYOR). Keine Finanzberatung ⚠️
1.1k
·
--
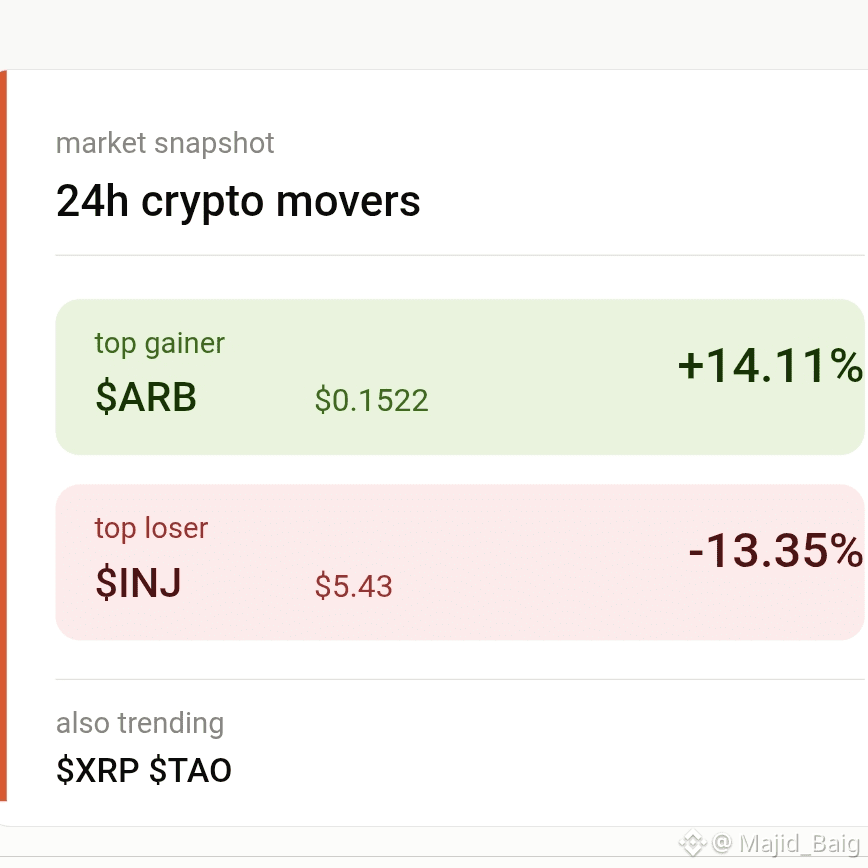
📊 Heutige Krypto-Winners (24h)
🟢 Top-Gewinner: $ARB (Arbitrum) — 0,1522 $, +14,11 % 🚀
🔴 Top-Verlierer: $INJ (Injective) — 5,43 $, -13,35 % 📉
👀 Ebenfalls im Trend:$XRP
{future}(XRPUSDT)
und $TAO
{spot}(TAOUSDT)
⚠️ Keine Finanzberatung — immer selbst recherchieren (DYOR).
📊 Heutige Krypto-Winners (24h)
🟢 Top-Gewinner: $ARB (Arbitrum) — 0,1522 $, +14,11 % 🚀
🔴 Top-Verlierer: $INJ (Injective) — 5,43 $, -13,35 % 📉
👀 Ebenfalls im Trend:$XRP
und $TAO
⚠️ Keine Finanzberatung — immer selbst recherchieren (DYOR).
🟢 Top-Gewinner: $ARB (Arbitrum) — 0,1522 $, +14,11 % 🚀
🔴 Top-Verlierer: $INJ (Injective) — 5,43 $, -13,35 % 📉
👀 Ebenfalls im Trend:$XRP
und $TAO
⚠️ Keine Finanzberatung — immer selbst recherchieren (DYOR).
263
·
--
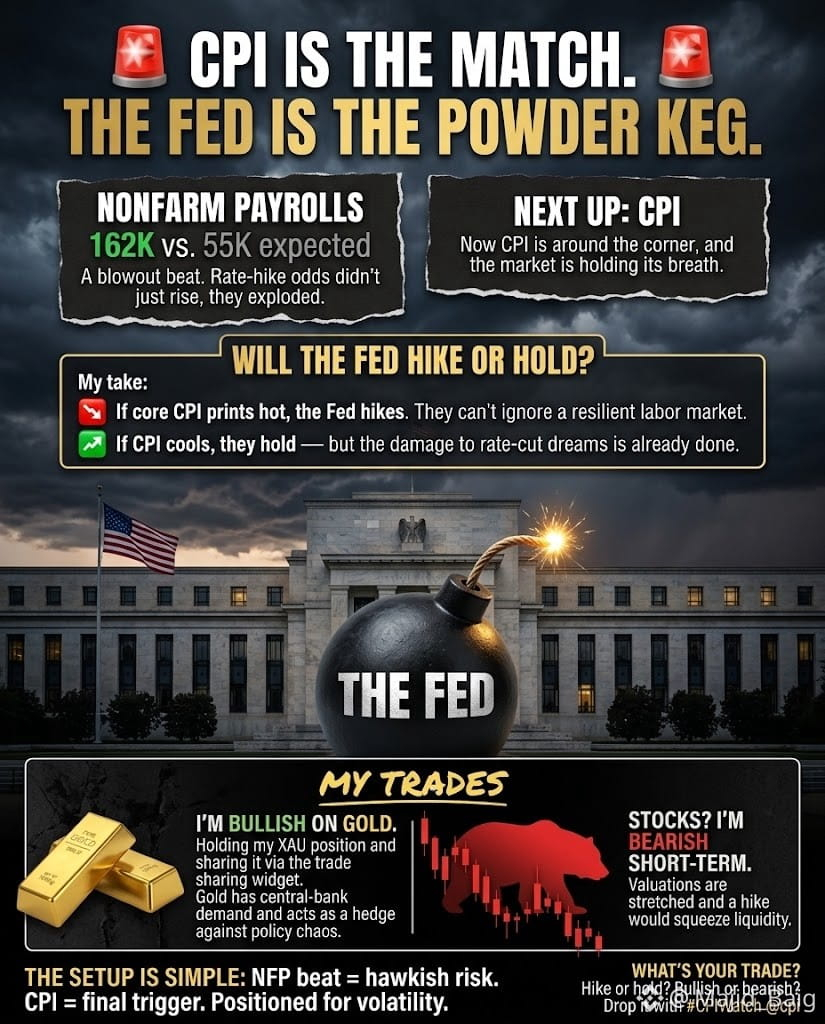
CPI IST DER TREFFER. DIE FED IST DIE LÜDPULVERFALLE.
Nonfarm-Payrolls: 162K gedruckt vs. 55K erwartet — ein kompletter Volltreffer. Die Wahrscheinlichkeit für eine Zinserhöhung ist nicht nur gestiegen, sie ist über Nacht regelrecht explodiert. Jetzt ist der CPI das letzte Dominosteinchen, und der ganze Markt hält den Atem an.
Erhöhung oder Pause? Meine Einschätzung: Wenn der Core-CPI heiß kommt, hat die Fed keinen Spielraum mehr, um dovish zu bleiben — ein widerstandsfähiger Arbeitsmarkt zwingt sie in die Ecke. Wenn der CPI abkühlt, dürften sie wahrscheinlich halten, aber der Schaden für die Zinssenkungs-Erwartungen ist in jedem Fall bereits eingepreist.
Ich beobachte hier Gold genau — die Nachfrage der Notenbanken hält es als soliden Absicherungsschutz gegen jede mögliche politische Chaoslage. An den Aktienmärkten wirkt es kurzfristig gestreckt; eine Erhöhung würde die Liquidität schnell enger machen.
Einfache Konstellation: NFP-Überraschung = hawkisches Risiko. CPI = der finale Auslöser. Positionierung auf Volatilität — egal wie es ausgeht.
Was ist deine Entscheidung? Erhöhung oder Pause? Bullish oder bearish? Schreib’s mit #CPIWatch $XAUT
{spot}(XAUTUSDT)
$RAY
{spot}(RAYUSDT)
$TFUEL
{spot}(TFUELUSDT)
CPI IST DER TREFFER. DIE FED IST DIE LÜDPULVERFALLE.
Nonfarm-Payrolls: 162K gedruckt vs. 55K erwartet — ein kompletter Volltreffer. Die Wahrscheinlichkeit für eine Zinserhöhung ist nicht nur gestiegen, sie ist über Nacht regelrecht explodiert. Jetzt ist der CPI das letzte Dominosteinchen, und der ganze Markt hält den Atem an.
Erhöhung oder Pause? Meine Einschätzung: Wenn der Core-CPI heiß kommt, hat die Fed keinen Spielraum mehr, um dovish zu bleiben — ein widerstandsfähiger Arbeitsmarkt zwingt sie in die Ecke. Wenn der CPI abkühlt, dürften sie wahrscheinlich halten, aber der Schaden für die Zinssenkungs-Erwartungen ist in jedem Fall bereits eingepreist.
Ich beobachte hier Gold genau — die Nachfrage der Notenbanken hält es als soliden Absicherungsschutz gegen jede mögliche politische Chaoslage. An den Aktienmärkten wirkt es kurzfristig gestreckt; eine Erhöhung würde die Liquidität schnell enger machen.
Einfache Konstellation: NFP-Überraschung = hawkisches Risiko. CPI = der finale Auslöser. Positionierung auf Volatilität — egal wie es ausgeht.
Was ist deine Entscheidung? Erhöhung oder Pause? Bullish oder bearish? Schreib’s mit #CPIWatch $XAUT
$RAY
$TFUEL
Nonfarm-Payrolls: 162K gedruckt vs. 55K erwartet — ein kompletter Volltreffer. Die Wahrscheinlichkeit für eine Zinserhöhung ist nicht nur gestiegen, sie ist über Nacht regelrecht explodiert. Jetzt ist der CPI das letzte Dominosteinchen, und der ganze Markt hält den Atem an.
Erhöhung oder Pause? Meine Einschätzung: Wenn der Core-CPI heiß kommt, hat die Fed keinen Spielraum mehr, um dovish zu bleiben — ein widerstandsfähiger Arbeitsmarkt zwingt sie in die Ecke. Wenn der CPI abkühlt, dürften sie wahrscheinlich halten, aber der Schaden für die Zinssenkungs-Erwartungen ist in jedem Fall bereits eingepreist.
Ich beobachte hier Gold genau — die Nachfrage der Notenbanken hält es als soliden Absicherungsschutz gegen jede mögliche politische Chaoslage. An den Aktienmärkten wirkt es kurzfristig gestreckt; eine Erhöhung würde die Liquidität schnell enger machen.
Einfache Konstellation: NFP-Überraschung = hawkisches Risiko. CPI = der finale Auslöser. Positionierung auf Volatilität — egal wie es ausgeht.
Was ist deine Entscheidung? Erhöhung oder Pause? Bullish oder bearish? Schreib’s mit #CPIWatch $XAUT
$RAY
$TFUEL
1
113
·
--
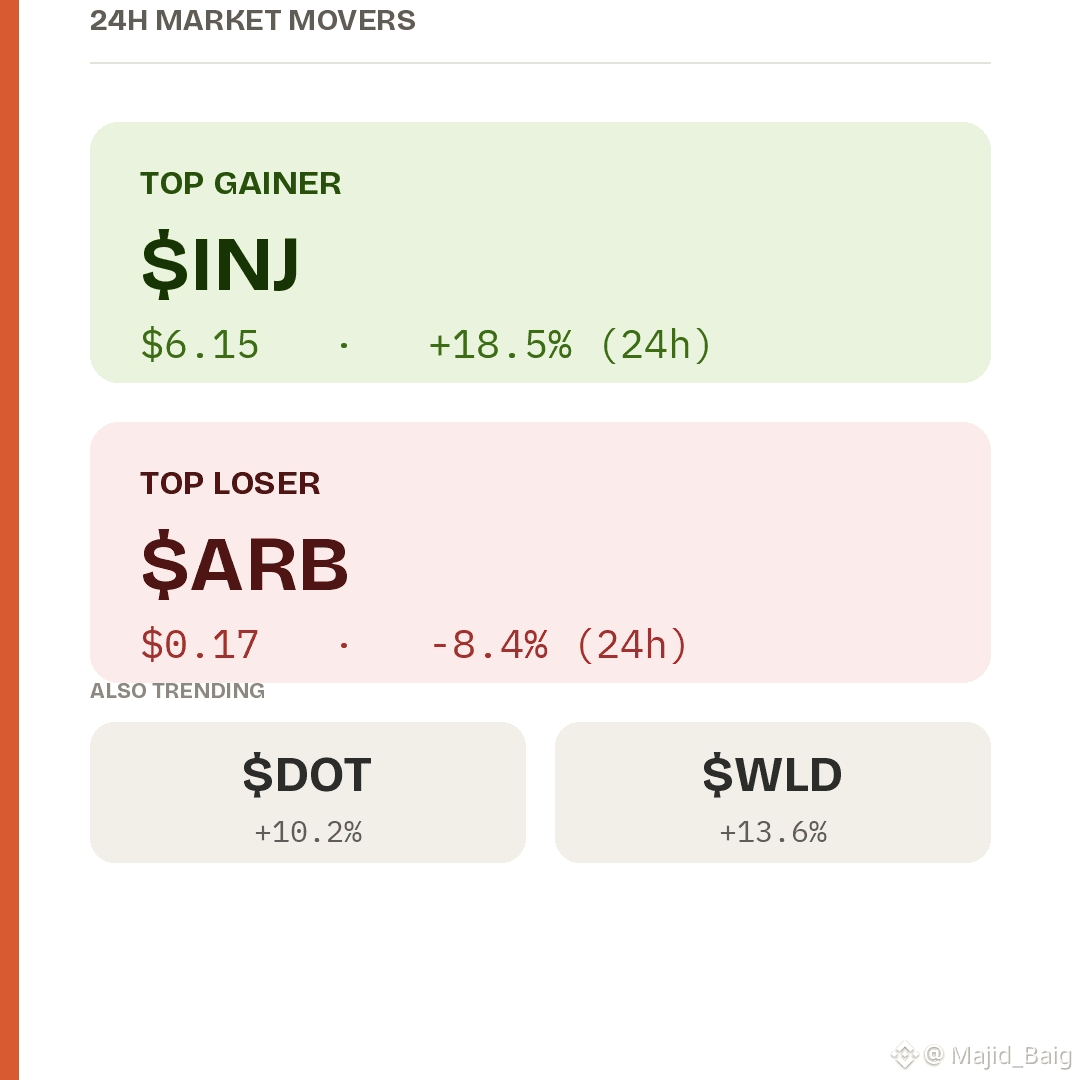
Der größte Gewinner von heute ist $INJ — Handel bei etwa $6.16, +18,5% in 24 Std. 📈
📉 Der größte Verlierer ist $ARB — liegt nahe $0.17, -8,6% in 24 Std.
$DOT
{spot}(DOTUSDT)
und $WLD sind ebenfalls im Trend — beide zeigen heute eine starke Bewegung
Der Markt ist volatil — mach immer dein eigenes Research (DYOR). Keine finanzielle Beratung ⚠️
Der größte Gewinner von heute ist $INJ — Handel bei etwa $6.16, +18,5% in 24 Std. 📈
📉 Der größte Verlierer ist $ARB — liegt nahe $0.17, -8,6% in 24 Std.
$DOT
und $WLD sind ebenfalls im Trend — beide zeigen heute eine starke Bewegung
Der Markt ist volatil — mach immer dein eigenes Research (DYOR). Keine finanzielle Beratung ⚠️
📉 Der größte Verlierer ist $ARB — liegt nahe $0.17, -8,6% in 24 Std.
$DOT
und $WLD sind ebenfalls im Trend — beide zeigen heute eine starke Bewegung
Der Markt ist volatil — mach immer dein eigenes Research (DYOR). Keine finanzielle Beratung ⚠️
2
464
·
--
Ich habe heute stattdessen die NPEX-Integrationsdetails durchforstet, statt nur die Ankündigung zu überfliegen. Ich hatte mit einem weiteren Beitrag „Partnerschaft angekündigt“ gerechnet, der dann in Nichts verpufft — aber NPEX ist ein niederländischer MTF, also eine tatsächlich regulierte Börse, und Dusk Network liegt darunter als Settlement-Layer für tokenisierte Wertpapiere. Quantoz gibt seinen MiCA-konformen EURQ-Stablecoin auf denselben Schienen heraus.
Das ist eine langsamere Art der Adoption als das, was die meisten L1s verfolgen. Kein Airdrop-Farming, keine incentivierte Liquidität — nur ein regulierter Handelsplatz, der die tatsächliche Wertpapier-Settlementabwicklung über die Infrastruktur von Dusk routet. Die ehrliche Spannung dabei: Diese Art von Integration bewegt sich im Tempo von Compliance-Reviews und rechtlichen Grundlagen — nicht in den Zyklen von Retail-Hype. Eine DEX kann in einem Wochenende zehn Tausend Nutzer onboarden; eine regulierte Börse braucht Monate, bevor überhaupt eine einzelne Order settlementseitig ankommt.
$DUSK ~$0.07 | mcap ~$37M | 24h vol ~$6M
Also was ist für ein Projekt wie dieses wirklich wichtiger — schnelle, sichtbare Retail-Zugkraft oder langsames institutionelles Plumbing, das sich schwerer fälschen lässt?
$DUSK #dusk @Dusk_Foundation
Ich habe heute stattdessen die NPEX-Integrationsdetails durchforstet, statt nur die Ankündigung zu überfliegen. Ich hatte mit einem weiteren Beitrag „Partnerschaft angekündigt“ gerechnet, der dann in Nichts verpufft — aber NPEX ist ein niederländischer MTF, also eine tatsächlich regulierte Börse, und Dusk Network liegt darunter als Settlement-Layer für tokenisierte Wertpapiere. Quantoz gibt seinen MiCA-konformen EURQ-Stablecoin auf denselben Schienen heraus.
Das ist eine langsamere Art der Adoption als das, was die meisten L1s verfolgen. Kein Airdrop-Farming, keine incentivierte Liquidität — nur ein regulierter Handelsplatz, der die tatsächliche Wertpapier-Settlementabwicklung über die Infrastruktur von Dusk routet. Die ehrliche Spannung dabei: Diese Art von Integration bewegt sich im Tempo von Compliance-Reviews und rechtlichen Grundlagen — nicht in den Zyklen von Retail-Hype. Eine DEX kann in einem Wochenende zehn Tausend Nutzer onboarden; eine regulierte Börse braucht Monate, bevor überhaupt eine einzelne Order settlementseitig ankommt.
$DUSK ~$0.07 | mcap ~$37M | 24h vol ~$6M
Also was ist für ein Projekt wie dieses wirklich wichtiger — schnelle, sichtbare Retail-Zugkraft oder langsames institutionelles Plumbing, das sich schwerer fälschen lässt?
$DUSK #dusk @Dusk
Das ist eine langsamere Art der Adoption als das, was die meisten L1s verfolgen. Kein Airdrop-Farming, keine incentivierte Liquidität — nur ein regulierter Handelsplatz, der die tatsächliche Wertpapier-Settlementabwicklung über die Infrastruktur von Dusk routet. Die ehrliche Spannung dabei: Diese Art von Integration bewegt sich im Tempo von Compliance-Reviews und rechtlichen Grundlagen — nicht in den Zyklen von Retail-Hype. Eine DEX kann in einem Wochenende zehn Tausend Nutzer onboarden; eine regulierte Börse braucht Monate, bevor überhaupt eine einzelne Order settlementseitig ankommt.
$DUSK ~$0.07 | mcap ~$37M | 24h vol ~$6M
Also was ist für ein Projekt wie dieses wirklich wichtiger — schnelle, sichtbare Retail-Zugkraft oder langsames institutionelles Plumbing, das sich schwerer fälschen lässt?
$DUSK #dusk @Dusk
10
4
115
·
--
Ich habe die Zeile in Dusk’ Doku immer wieder gelesen: „nachweislich konform, ohne die Transaktion offenzulegen“, und bin davon ausgegangen, dass es nur eine Marketing-Formulierung für Verschlüsselung war. Ist es nicht – sie beschreibt Zero-Knowledge-Beweise, die etwas leisten, wozu allein Verschlüsselung nicht in der Lage ist.
Ein ZK-Beweis ermöglicht es einer Partei, mathematisch zu beweisen, dass eine Aussage wahr ist – dass eine Transaktion die Regeln befolgte, dass ein Konto über ausreichende Mittel verfügt, dass ein Investor die Anforderungen an die Akkreditierung erfüllt – ohne die zugrunde liegenden Daten offenzulegen, die das wahr machen. Normale Verschlüsselung verbirgt die Daten und hält sie verborgen. ZK-Beweise erlauben es dir, bei Bedarf eine Ja/Nein-Antwort aus verborgenen Daten zu extrahieren.
Dieser Unterschied ist für Dusk’ Anwendungsfall wichtiger, als es zunächst scheint. Eine regulierte-Finanz-Chain kann nicht einfach alles verbergen und das dann „Privatsphäre“ nennen – Wirtschaftsprüfer und Regulierungsbehörden müssen weiterhin überprüfen können, dass die Konformität tatsächlich erfolgt ist. ZK-Beweise sind der Mechanismus, der „privat“ und „nachprüfbar“ miteinander in Einklang bringt, statt sie gegeneinander auszuspielen.
Wo es schwieriger wird: Die Erstellung der Beweise ist nicht kostenlos. Jede private-yet-auditable Transaktion kostet mehr Rechenaufwand als eine normale öffentliche, und diese Mehrbelastung muss niedrig genug bleiben, damit Institutionen sie tatsächlich im großen Maßstab nutzen können – nicht nur als Whitepaper-Demo.
$DUSK is handelt um $0.065-0.076, je nach Quelle, Marktkapitalisierung $37-45M, 24h-Volumen $3-9M.
Bleibt der Overhead für Zero-Knowledge-Beweise beim Wachstum von Dusk eine Nebensache, oder wird er der eigentliche Engpass, sobald das Transaktionsvolumen real wird? @Dusk_Foundation $DUSK #dusk
Ich habe die Zeile in Dusk’ Doku immer wieder gelesen: „nachweislich konform, ohne die Transaktion offenzulegen“, und bin davon ausgegangen, dass es nur eine Marketing-Formulierung für Verschlüsselung war. Ist es nicht – sie beschreibt Zero-Knowledge-Beweise, die etwas leisten, wozu allein Verschlüsselung nicht in der Lage ist.
Ein ZK-Beweis ermöglicht es einer Partei, mathematisch zu beweisen, dass eine Aussage wahr ist – dass eine Transaktion die Regeln befolgte, dass ein Konto über ausreichende Mittel verfügt, dass ein Investor die Anforderungen an die Akkreditierung erfüllt – ohne die zugrunde liegenden Daten offenzulegen, die das wahr machen. Normale Verschlüsselung verbirgt die Daten und hält sie verborgen. ZK-Beweise erlauben es dir, bei Bedarf eine Ja/Nein-Antwort aus verborgenen Daten zu extrahieren.
Dieser Unterschied ist für Dusk’ Anwendungsfall wichtiger, als es zunächst scheint. Eine regulierte-Finanz-Chain kann nicht einfach alles verbergen und das dann „Privatsphäre“ nennen – Wirtschaftsprüfer und Regulierungsbehörden müssen weiterhin überprüfen können, dass die Konformität tatsächlich erfolgt ist. ZK-Beweise sind der Mechanismus, der „privat“ und „nachprüfbar“ miteinander in Einklang bringt, statt sie gegeneinander auszuspielen.
Wo es schwieriger wird: Die Erstellung der Beweise ist nicht kostenlos. Jede private-yet-auditable Transaktion kostet mehr Rechenaufwand als eine normale öffentliche, und diese Mehrbelastung muss niedrig genug bleiben, damit Institutionen sie tatsächlich im großen Maßstab nutzen können – nicht nur als Whitepaper-Demo.
$DUSK is handelt um $0.065-0.076, je nach Quelle, Marktkapitalisierung $37-45M, 24h-Volumen $3-9M.
Bleibt der Overhead für Zero-Knowledge-Beweise beim Wachstum von Dusk eine Nebensache, oder wird er der eigentliche Engpass, sobald das Transaktionsvolumen real wird? @Dusk $DUSK #dusk
Ein ZK-Beweis ermöglicht es einer Partei, mathematisch zu beweisen, dass eine Aussage wahr ist – dass eine Transaktion die Regeln befolgte, dass ein Konto über ausreichende Mittel verfügt, dass ein Investor die Anforderungen an die Akkreditierung erfüllt – ohne die zugrunde liegenden Daten offenzulegen, die das wahr machen. Normale Verschlüsselung verbirgt die Daten und hält sie verborgen. ZK-Beweise erlauben es dir, bei Bedarf eine Ja/Nein-Antwort aus verborgenen Daten zu extrahieren.
Dieser Unterschied ist für Dusk’ Anwendungsfall wichtiger, als es zunächst scheint. Eine regulierte-Finanz-Chain kann nicht einfach alles verbergen und das dann „Privatsphäre“ nennen – Wirtschaftsprüfer und Regulierungsbehörden müssen weiterhin überprüfen können, dass die Konformität tatsächlich erfolgt ist. ZK-Beweise sind der Mechanismus, der „privat“ und „nachprüfbar“ miteinander in Einklang bringt, statt sie gegeneinander auszuspielen.
Wo es schwieriger wird: Die Erstellung der Beweise ist nicht kostenlos. Jede private-yet-auditable Transaktion kostet mehr Rechenaufwand als eine normale öffentliche, und diese Mehrbelastung muss niedrig genug bleiben, damit Institutionen sie tatsächlich im großen Maßstab nutzen können – nicht nur als Whitepaper-Demo.
$DUSK is handelt um $0.065-0.076, je nach Quelle, Marktkapitalisierung $37-45M, 24h-Volumen $3-9M.
Bleibt der Overhead für Zero-Knowledge-Beweise beim Wachstum von Dusk eine Nebensache, oder wird er der eigentliche Engpass, sobald das Transaktionsvolumen real wird? @Dusk $DUSK #dusk
14
5
114
·
--
Verifiziert
Ehrlich gesagt bin ich fast an dieser hier vorbeigerollt – Governance-Votings bringen mich normalerweise zum Einschlafen, im Vergleich zu Nachrichten zur Partnerschaft. Gut, dass es diesmal nicht so war.
Ich war durch den Thread zum OpenDusk-Vorschlag am Scrollen und habe erwartet, dass da wieder so eine Idee kommt wie „lasst uns einen Community-Fonds hinzufügen“. Habe mir dann aber das eigentliche Mechanismus-Design durchgelesen, und es ist nicht „nur das“.
Aktuell werden die Block Rewards von Dusk grob zu 70% an Block Producer aufgeteilt, und bis zu weitere 10% hängen an Credits – alles, was unzugewiesen bleibt, wird sofort verbrannt, zusätzlich zu den 500M DUSK, die bereits eingeplant sind, über 36 Jahre für Staking freizugeben. Dieser verbrannte Anteil verschwindet einfach aus dem Angebot – dauerhaft.
Was OpenDusk tatsächlich vorschlägt, ist, diese verbrannte Slice in eine Community-Treasury umzuleiten, statt sie zu zerstören. Kleine Formulierung, echter wirtschaftlicher Shift – Wert, der vorher verschwand, wird jetzt wieder ins Ökosystem recycelt.
Das hier kann ich allerdings nicht ganz für mich entscheiden: Das Abschaffen des Burns senkt den deflationären Druck, um den herum die Tokenomics ursprünglich gebaut waren. Dafür bekommst du eine finanzierte Treasury – aber nur, wenn die Ausgaben diszipliniert und transparent bleiben. Sonst hast du einfach eine saubere Supply-Mechanik gegen ein Governance-Vertrauensproblem getauscht.
$DUSK is not trading somewhere in the $0.065-0.076 range today depending on the source, market cap $32-45M, daily volume $3-9M.
@Dusk_Foundation und die Community scheinen das als Routine-Hausarbeit zu behandeln. Für mich fühlt es sich größer an.
Würdest du lieber, dass Dusk den harten Burn beibehält, oder darauf setzen, dass Governance diesen Wert besser ausgibt als es reine Knappheit könnte? $DUSK #dusk
Ehrlich gesagt bin ich fast an dieser hier vorbeigerollt – Governance-Votings bringen mich normalerweise zum Einschlafen, im Vergleich zu Nachrichten zur Partnerschaft. Gut, dass es diesmal nicht so war.
Ich war durch den Thread zum OpenDusk-Vorschlag am Scrollen und habe erwartet, dass da wieder so eine Idee kommt wie „lasst uns einen Community-Fonds hinzufügen“. Habe mir dann aber das eigentliche Mechanismus-Design durchgelesen, und es ist nicht „nur das“.
Aktuell werden die Block Rewards von Dusk grob zu 70% an Block Producer aufgeteilt, und bis zu weitere 10% hängen an Credits – alles, was unzugewiesen bleibt, wird sofort verbrannt, zusätzlich zu den 500M DUSK, die bereits eingeplant sind, über 36 Jahre für Staking freizugeben. Dieser verbrannte Anteil verschwindet einfach aus dem Angebot – dauerhaft.
Was OpenDusk tatsächlich vorschlägt, ist, diese verbrannte Slice in eine Community-Treasury umzuleiten, statt sie zu zerstören. Kleine Formulierung, echter wirtschaftlicher Shift – Wert, der vorher verschwand, wird jetzt wieder ins Ökosystem recycelt.
Das hier kann ich allerdings nicht ganz für mich entscheiden: Das Abschaffen des Burns senkt den deflationären Druck, um den herum die Tokenomics ursprünglich gebaut waren. Dafür bekommst du eine finanzierte Treasury – aber nur, wenn die Ausgaben diszipliniert und transparent bleiben. Sonst hast du einfach eine saubere Supply-Mechanik gegen ein Governance-Vertrauensproblem getauscht.
$DUSK is not trading somewhere in the $0.065-0.076 range today depending on the source, market cap $32-45M, daily volume $3-9M.
@Dusk und die Community scheinen das als Routine-Hausarbeit zu behandeln. Für mich fühlt es sich größer an.
Würdest du lieber, dass Dusk den harten Burn beibehält, oder darauf setzen, dass Governance diesen Wert besser ausgibt als es reine Knappheit könnte? $DUSK #dusk
Ich war durch den Thread zum OpenDusk-Vorschlag am Scrollen und habe erwartet, dass da wieder so eine Idee kommt wie „lasst uns einen Community-Fonds hinzufügen“. Habe mir dann aber das eigentliche Mechanismus-Design durchgelesen, und es ist nicht „nur das“.
Aktuell werden die Block Rewards von Dusk grob zu 70% an Block Producer aufgeteilt, und bis zu weitere 10% hängen an Credits – alles, was unzugewiesen bleibt, wird sofort verbrannt, zusätzlich zu den 500M DUSK, die bereits eingeplant sind, über 36 Jahre für Staking freizugeben. Dieser verbrannte Anteil verschwindet einfach aus dem Angebot – dauerhaft.
Was OpenDusk tatsächlich vorschlägt, ist, diese verbrannte Slice in eine Community-Treasury umzuleiten, statt sie zu zerstören. Kleine Formulierung, echter wirtschaftlicher Shift – Wert, der vorher verschwand, wird jetzt wieder ins Ökosystem recycelt.
Das hier kann ich allerdings nicht ganz für mich entscheiden: Das Abschaffen des Burns senkt den deflationären Druck, um den herum die Tokenomics ursprünglich gebaut waren. Dafür bekommst du eine finanzierte Treasury – aber nur, wenn die Ausgaben diszipliniert und transparent bleiben. Sonst hast du einfach eine saubere Supply-Mechanik gegen ein Governance-Vertrauensproblem getauscht.
$DUSK is not trading somewhere in the $0.065-0.076 range today depending on the source, market cap $32-45M, daily volume $3-9M.
@Dusk und die Community scheinen das als Routine-Hausarbeit zu behandeln. Für mich fühlt es sich größer an.
Würdest du lieber, dass Dusk den harten Burn beibehält, oder darauf setzen, dass Governance diesen Wert besser ausgibt als es reine Knappheit könnte? $DUSK #dusk
12
6
138
·
--
Teilweise korrekt
Ich habe heute etwas Zeit damit verbracht, mir anzuschauen, wie der Audit-Zugriff auf Dusk tatsächlich funktionieren soll – nicht nur das „datenschutzfreundliche“ Schlagwort, das alle ständig wiederholen. Ich ging davon aus, dass es eine Art Admin-Override gibt – eine Hintertür, die Aufsichtsbehörden einfach einschalten könnten. Das ist es aber nicht wirklich.
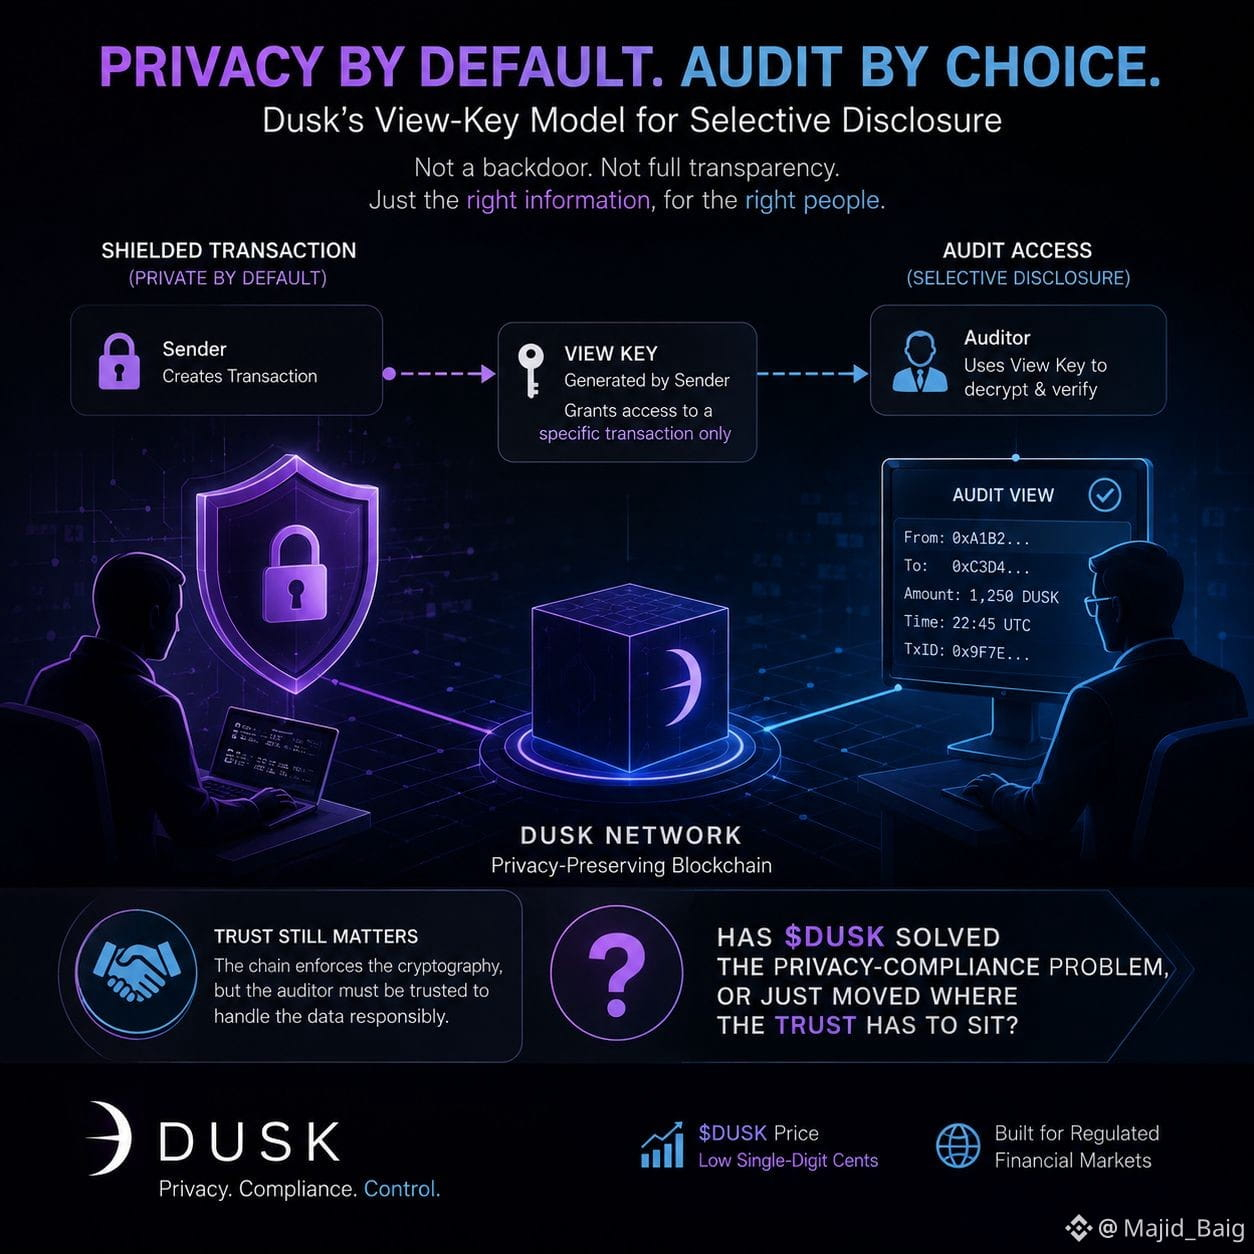
Was Dusk stattdessen verwendet, ist eher so etwas wie ein View-Key-Mechanismus: Eine Transaktion bleibt standardmäßig geschützt, aber der Absender kann einen Schlüssel erzeugen, der es einem bestimmten Auditor ermöglicht, nur die Details dieser Transaktion zu entschlüsseln, ohne die restliche Historie der Wallet offenzulegen. Kleine Unterscheidung, aber sie verändert das gesamte Modell – Offenlegung wird zu etwas, das der Nutzer pro Transaktion gewährt, nicht zu etwas, das in der Standard-Sichtbarkeit der Kette „eingebaut“ ist.
Aber hier zu dem Punkt, auf den ich immer wieder zurückkomme: Das funktioniert nur, wenn dem Auditor, der diesen Schlüssel erhält, vertraut werden kann, ihn korrekt zu handhaben. Die Kette setzt die Kryptografie durch, aber nicht, was mit den Daten passiert, sobald sie außerhalb der Kette entschlüsselt wurden. Der Pitch „Datenschutz UND Compliance“ ist also auf Protokollebene real, aber die letzte Meile hängt weiterhin vom institutionellen Vertrauen ab – genauso wie im traditionellen Finanzwesen.
Es wirkt so, als hätte Dusk Network das Problem „Datenschutz vs. Transparenz“ eher eingegrenzt, statt es vollständig gelöst zu haben – was ehrlich gesagt plausibler klingt als ein Projekt, das behauptet, es komplett geknackt zu haben. Aktuell liegt $DUSK in einem Bereich von niedrigen einstelligen Cent.
@Dusk_Foundation ganze These basiert auf diesem Kompromiss, der in der Praxis funktioniert.
Wenn Audit-Vertrauen weiterhin vom eigenen Verhalten des Auditors abhängt: Hat $DUSK das Datenschutz-Compliance-Problem tatsächlich gelöst – oder nur dorthin verlagert, wo das Vertrauen sitzen muss?
#DUSK
Ich habe heute etwas Zeit damit verbracht, mir anzuschauen, wie der Audit-Zugriff auf Dusk tatsächlich funktionieren soll – nicht nur das „datenschutzfreundliche“ Schlagwort, das alle ständig wiederholen. Ich ging davon aus, dass es eine Art Admin-Override gibt – eine Hintertür, die Aufsichtsbehörden einfach einschalten könnten. Das ist es aber nicht wirklich.
Was Dusk stattdessen verwendet, ist eher so etwas wie ein View-Key-Mechanismus: Eine Transaktion bleibt standardmäßig geschützt, aber der Absender kann einen Schlüssel erzeugen, der es einem bestimmten Auditor ermöglicht, nur die Details dieser Transaktion zu entschlüsseln, ohne die restliche Historie der Wallet offenzulegen. Kleine Unterscheidung, aber sie verändert das gesamte Modell – Offenlegung wird zu etwas, das der Nutzer pro Transaktion gewährt, nicht zu etwas, das in der Standard-Sichtbarkeit der Kette „eingebaut“ ist.
Aber hier zu dem Punkt, auf den ich immer wieder zurückkomme: Das funktioniert nur, wenn dem Auditor, der diesen Schlüssel erhält, vertraut werden kann, ihn korrekt zu handhaben. Die Kette setzt die Kryptografie durch, aber nicht, was mit den Daten passiert, sobald sie außerhalb der Kette entschlüsselt wurden. Der Pitch „Datenschutz UND Compliance“ ist also auf Protokollebene real, aber die letzte Meile hängt weiterhin vom institutionellen Vertrauen ab – genauso wie im traditionellen Finanzwesen.
Es wirkt so, als hätte Dusk Network das Problem „Datenschutz vs. Transparenz“ eher eingegrenzt, statt es vollständig gelöst zu haben – was ehrlich gesagt plausibler klingt als ein Projekt, das behauptet, es komplett geknackt zu haben. Aktuell liegt $DUSK in einem Bereich von niedrigen einstelligen Cent.
@Dusk ganze These basiert auf diesem Kompromiss, der in der Praxis funktioniert.
Wenn Audit-Vertrauen weiterhin vom eigenen Verhalten des Auditors abhängt: Hat $DUSK das Datenschutz-Compliance-Problem tatsächlich gelöst – oder nur dorthin verlagert, wo das Vertrauen sitzen muss?
#DUSK
Was Dusk stattdessen verwendet, ist eher so etwas wie ein View-Key-Mechanismus: Eine Transaktion bleibt standardmäßig geschützt, aber der Absender kann einen Schlüssel erzeugen, der es einem bestimmten Auditor ermöglicht, nur die Details dieser Transaktion zu entschlüsseln, ohne die restliche Historie der Wallet offenzulegen. Kleine Unterscheidung, aber sie verändert das gesamte Modell – Offenlegung wird zu etwas, das der Nutzer pro Transaktion gewährt, nicht zu etwas, das in der Standard-Sichtbarkeit der Kette „eingebaut“ ist.
Aber hier zu dem Punkt, auf den ich immer wieder zurückkomme: Das funktioniert nur, wenn dem Auditor, der diesen Schlüssel erhält, vertraut werden kann, ihn korrekt zu handhaben. Die Kette setzt die Kryptografie durch, aber nicht, was mit den Daten passiert, sobald sie außerhalb der Kette entschlüsselt wurden. Der Pitch „Datenschutz UND Compliance“ ist also auf Protokollebene real, aber die letzte Meile hängt weiterhin vom institutionellen Vertrauen ab – genauso wie im traditionellen Finanzwesen.
Es wirkt so, als hätte Dusk Network das Problem „Datenschutz vs. Transparenz“ eher eingegrenzt, statt es vollständig gelöst zu haben – was ehrlich gesagt plausibler klingt als ein Projekt, das behauptet, es komplett geknackt zu haben. Aktuell liegt $DUSK in einem Bereich von niedrigen einstelligen Cent.
@Dusk ganze These basiert auf diesem Kompromiss, der in der Praxis funktioniert.
Wenn Audit-Vertrauen weiterhin vom eigenen Verhalten des Auditors abhängt: Hat $DUSK das Datenschutz-Compliance-Problem tatsächlich gelöst – oder nur dorthin verlagert, wo das Vertrauen sitzen muss?
#DUSK
14
5
125
·
--
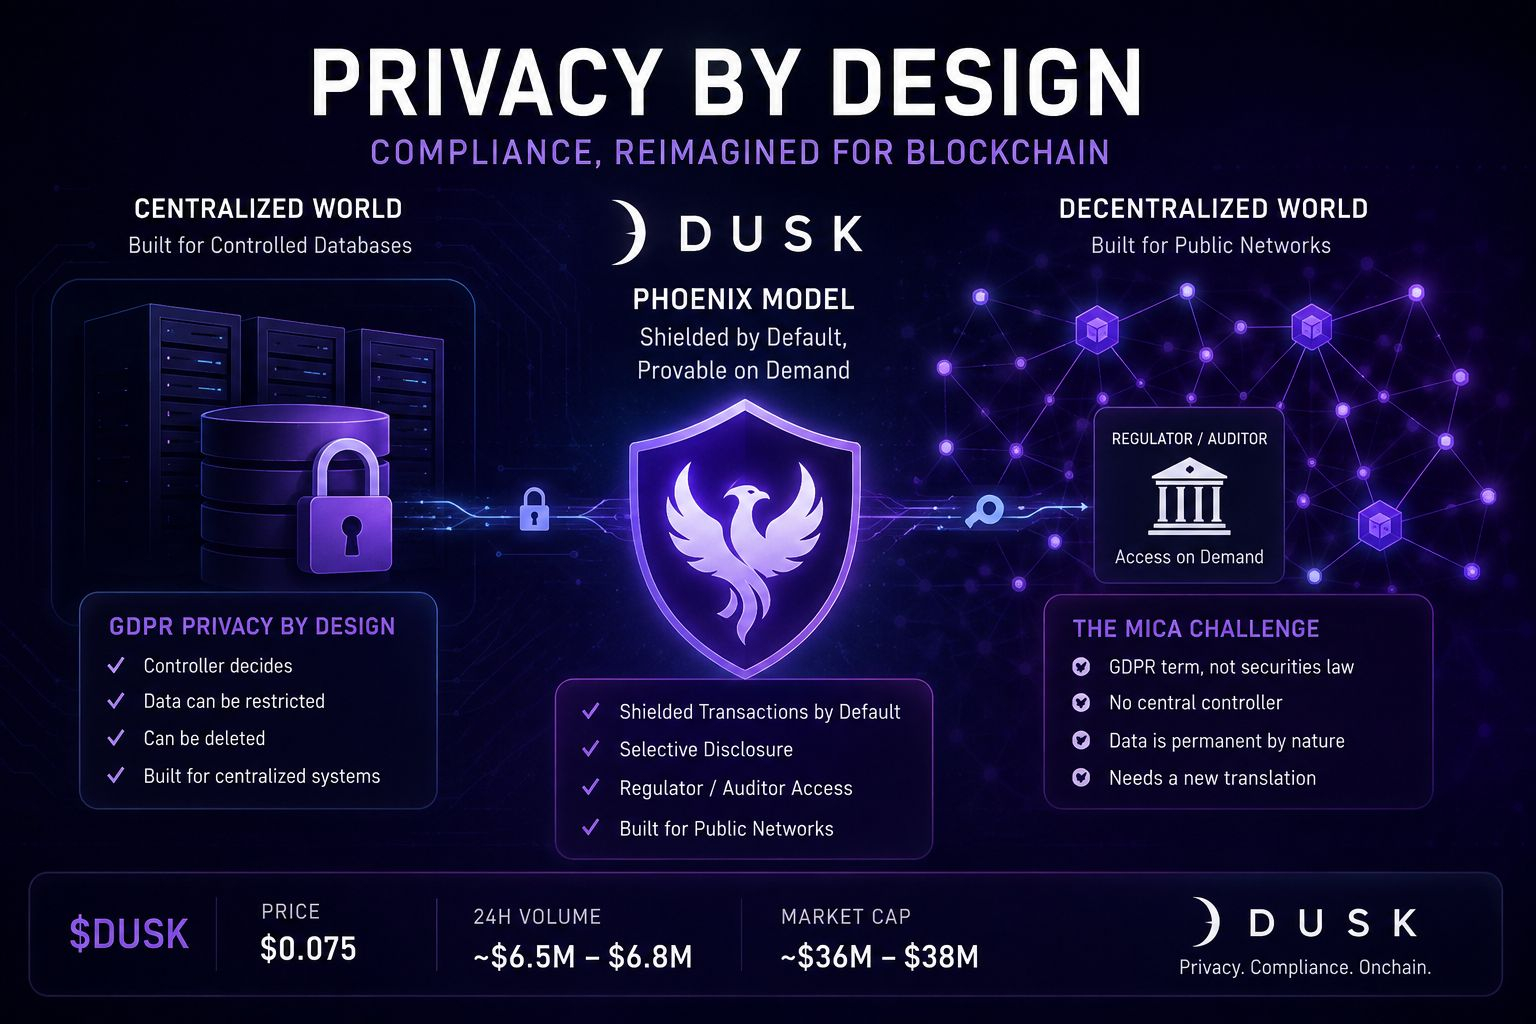
Ich habe gerade die technischen Standards der MiCA noch einmal durchgesehen und etwas Merkwürdiges festgestellt: Die Verordnung übernimmt „privacy by design“ fast wortwörtlich aus der DSGVO, nicht aus dem Bereich des traditionellen Wertpapierrechts. Das ist ein seltsamer Transplantationsversuch. Die DSGVOs „privacy by design“ setzt voraus, dass ein Unternehmen eine Datenbank kontrolliert, die es abschließen und absichern kann. Eine öffentliche Blockchain hat so einen Kontrolleur nicht.
Also habe ich mir angesehen, wie Dusk das tatsächlich handhabt, statt nur Konformität zu behaupten. Das Phoenix-Transaktionsmodell schützt standardmäßig Transaktionsdetails – Absender, Empfänger und Betrag werden nicht im Klartext gesendet, wie es bei Ethereum oder Bitcoin der Fall ist. Aber es ist auch nicht undurchsichtig: Die gleiche Struktur ermöglicht es einem Regulator oder Auditor, bei gesetzlicher Notwendigkeit gezielt bestimmte Transaktionsdaten einzusehen, ohne alles für alle anderen im Netzwerk offenzulegen.
Diese ehrliche Spannung lohnt es, mit sich zu tragen. Die GDPR-ähnliche „privacy by design“ wurde für Systeme gebaut, in denen Daten gelöscht oder von einem Betreiber eingeschränkt werden können. Die MiCA verlangt nun, dass derselbe Grundsatz auf Systeme angewendet wird, die ihrem Wesen nach dauerhaft und öffentlich sind. Dusk setzt darauf, dass „standardmäßig geschützt, auf Nachfrage nachweisbar“ die tatsächliche Übersetzung dieses Prinzips in eine Blockchain ist – nicht vollständige Anonymität, nicht vollständige Transparenz.
$DUSK wird heute um etwa 0,075 $ gehandelt, mit ungefähr 6,5–6,8 Mio. $ Volumen in 24 Stunden – immer noch ein kleiner Markt im Verhältnis zu dem, was es zu lösen versucht. @Dusk_Foundation baut für eine regulatorische Formulierung, die nicht mit Blockchains im Sinn verfasst wurde.
Wenn ein Compliance-Konzept für zentrale Datenbanken entworfen wurde, kann es jemals wirklich „passen“ für ein dezentrales Netzwerk – oder bedeutet DUSKs Ansatz, dass wir dafür einen ganz neuen Begriff brauchen?
#DUSK
Ich habe gerade die technischen Standards der MiCA noch einmal durchgesehen und etwas Merkwürdiges festgestellt: Die Verordnung übernimmt „privacy by design“ fast wortwörtlich aus der DSGVO, nicht aus dem Bereich des traditionellen Wertpapierrechts. Das ist ein seltsamer Transplantationsversuch. Die DSGVOs „privacy by design“ setzt voraus, dass ein Unternehmen eine Datenbank kontrolliert, die es abschließen und absichern kann. Eine öffentliche Blockchain hat so einen Kontrolleur nicht.
Also habe ich mir angesehen, wie Dusk das tatsächlich handhabt, statt nur Konformität zu behaupten. Das Phoenix-Transaktionsmodell schützt standardmäßig Transaktionsdetails – Absender, Empfänger und Betrag werden nicht im Klartext gesendet, wie es bei Ethereum oder Bitcoin der Fall ist. Aber es ist auch nicht undurchsichtig: Die gleiche Struktur ermöglicht es einem Regulator oder Auditor, bei gesetzlicher Notwendigkeit gezielt bestimmte Transaktionsdaten einzusehen, ohne alles für alle anderen im Netzwerk offenzulegen.
Diese ehrliche Spannung lohnt es, mit sich zu tragen. Die GDPR-ähnliche „privacy by design“ wurde für Systeme gebaut, in denen Daten gelöscht oder von einem Betreiber eingeschränkt werden können. Die MiCA verlangt nun, dass derselbe Grundsatz auf Systeme angewendet wird, die ihrem Wesen nach dauerhaft und öffentlich sind. Dusk setzt darauf, dass „standardmäßig geschützt, auf Nachfrage nachweisbar“ die tatsächliche Übersetzung dieses Prinzips in eine Blockchain ist – nicht vollständige Anonymität, nicht vollständige Transparenz.
$DUSK wird heute um etwa 0,075 $ gehandelt, mit ungefähr 6,5–6,8 Mio. $ Volumen in 24 Stunden – immer noch ein kleiner Markt im Verhältnis zu dem, was es zu lösen versucht. @Dusk baut für eine regulatorische Formulierung, die nicht mit Blockchains im Sinn verfasst wurde.
Wenn ein Compliance-Konzept für zentrale Datenbanken entworfen wurde, kann es jemals wirklich „passen“ für ein dezentrales Netzwerk – oder bedeutet DUSKs Ansatz, dass wir dafür einen ganz neuen Begriff brauchen?
#DUSK
Also habe ich mir angesehen, wie Dusk das tatsächlich handhabt, statt nur Konformität zu behaupten. Das Phoenix-Transaktionsmodell schützt standardmäßig Transaktionsdetails – Absender, Empfänger und Betrag werden nicht im Klartext gesendet, wie es bei Ethereum oder Bitcoin der Fall ist. Aber es ist auch nicht undurchsichtig: Die gleiche Struktur ermöglicht es einem Regulator oder Auditor, bei gesetzlicher Notwendigkeit gezielt bestimmte Transaktionsdaten einzusehen, ohne alles für alle anderen im Netzwerk offenzulegen.
Diese ehrliche Spannung lohnt es, mit sich zu tragen. Die GDPR-ähnliche „privacy by design“ wurde für Systeme gebaut, in denen Daten gelöscht oder von einem Betreiber eingeschränkt werden können. Die MiCA verlangt nun, dass derselbe Grundsatz auf Systeme angewendet wird, die ihrem Wesen nach dauerhaft und öffentlich sind. Dusk setzt darauf, dass „standardmäßig geschützt, auf Nachfrage nachweisbar“ die tatsächliche Übersetzung dieses Prinzips in eine Blockchain ist – nicht vollständige Anonymität, nicht vollständige Transparenz.
$DUSK wird heute um etwa 0,075 $ gehandelt, mit ungefähr 6,5–6,8 Mio. $ Volumen in 24 Stunden – immer noch ein kleiner Markt im Verhältnis zu dem, was es zu lösen versucht. @Dusk baut für eine regulatorische Formulierung, die nicht mit Blockchains im Sinn verfasst wurde.
Wenn ein Compliance-Konzept für zentrale Datenbanken entworfen wurde, kann es jemals wirklich „passen“ für ein dezentrales Netzwerk – oder bedeutet DUSKs Ansatz, dass wir dafür einen ganz neuen Begriff brauchen?
#DUSK
11
6
117
·
--
Verifiziert
Ich habe mich damit beschäftigt, wie Dusk tatsächlich auswählt, wer einen Block validieren darf – nicht nur, wie es zur Finalität kommt. Ich ging davon aus, dass das eine einfache, stake-gewichtete Lotterie ist wie bei den meisten PoS-Chains: größter Stake, beste Chancen, fertig.
Doch das Segregated Byzantine Agreement verändert, wofür diese Lotterie überhaupt da ist. Statt einen Validator auszuwählen, der einen Block vorschlägt, während alle anderen nur bestätigen, teilt SBA den Prozess in getrennte Komitees auf, die unabhängig voneinander durch nachprüfbare Zufälligkeit ausgewählt werden: ein Teil schlägt vor, ein anderer validiert – und die Mitgliedschaft bleibt privat, bis jedes Komitee tatsächlich handelt. Niemand weiß im Voraus, welche Knoten in einem gegebenen Rundenteil auf welchem Komitee sitzen.
Genau an dieser Stelle ist bei mir hängen geblieben. Auf den meisten Chains gilt: Zu wissen, wer deine Validatoren sind, ist ein Feature – Transparenz schafft Vertrauen. Hier wird das eher als Angriffsfläche betrachtet. Wenn du nicht vorhersagen kannst, wer als Nächstes vorschlägt, kannst du sie nicht gezielt angreifen, bestechen oder dich um sie herum koordinieren.
Das wirft aber eine echte Frage auf: Datenschutz schützt Validatoren zwar davor, gezielt angreifbar zu sein – macht es der Community aber auch schwerer, im Nachhinein unabhängig zu verifizieren, ob ein Komitee ehrlich gehandelt hat. Schließlich kannst du Reputation nicht prüfen und Beobachtungen in Echtzeit sind nicht möglich.
$DUSK wird heute um etwa 0,07 US-Dollar gehandelt, mit einer Marktkapitalisierung im Bereich von 35–45 Mio. US-Dollar, je nach Quelle, und einem 24h-Volumen nahe bei 3 Mio. – eher bescheidene Zahlen für einen Mechanismus, der unter der Haube so viel strukturelle Arbeit leistet. @Dusk_Foundation hat das eindeutig für adversarielle Umgebungen gebaut, nicht nur fürs Show.
Also was ist in einer regulierten Finance-Chain wichtiger: Validator-Anonymität oder die Möglichkeit, unabhängig zu prüfen, wer was getan hat? #DUSK
Ich habe mich damit beschäftigt, wie Dusk tatsächlich auswählt, wer einen Block validieren darf – nicht nur, wie es zur Finalität kommt. Ich ging davon aus, dass das eine einfache, stake-gewichtete Lotterie ist wie bei den meisten PoS-Chains: größter Stake, beste Chancen, fertig.
Doch das Segregated Byzantine Agreement verändert, wofür diese Lotterie überhaupt da ist. Statt einen Validator auszuwählen, der einen Block vorschlägt, während alle anderen nur bestätigen, teilt SBA den Prozess in getrennte Komitees auf, die unabhängig voneinander durch nachprüfbare Zufälligkeit ausgewählt werden: ein Teil schlägt vor, ein anderer validiert – und die Mitgliedschaft bleibt privat, bis jedes Komitee tatsächlich handelt. Niemand weiß im Voraus, welche Knoten in einem gegebenen Rundenteil auf welchem Komitee sitzen.
Genau an dieser Stelle ist bei mir hängen geblieben. Auf den meisten Chains gilt: Zu wissen, wer deine Validatoren sind, ist ein Feature – Transparenz schafft Vertrauen. Hier wird das eher als Angriffsfläche betrachtet. Wenn du nicht vorhersagen kannst, wer als Nächstes vorschlägt, kannst du sie nicht gezielt angreifen, bestechen oder dich um sie herum koordinieren.
Das wirft aber eine echte Frage auf: Datenschutz schützt Validatoren zwar davor, gezielt angreifbar zu sein – macht es der Community aber auch schwerer, im Nachhinein unabhängig zu verifizieren, ob ein Komitee ehrlich gehandelt hat. Schließlich kannst du Reputation nicht prüfen und Beobachtungen in Echtzeit sind nicht möglich.
$DUSK wird heute um etwa 0,07 US-Dollar gehandelt, mit einer Marktkapitalisierung im Bereich von 35–45 Mio. US-Dollar, je nach Quelle, und einem 24h-Volumen nahe bei 3 Mio. – eher bescheidene Zahlen für einen Mechanismus, der unter der Haube so viel strukturelle Arbeit leistet. @Dusk hat das eindeutig für adversarielle Umgebungen gebaut, nicht nur fürs Show.
Also was ist in einer regulierten Finance-Chain wichtiger: Validator-Anonymität oder die Möglichkeit, unabhängig zu prüfen, wer was getan hat? #DUSK
Doch das Segregated Byzantine Agreement verändert, wofür diese Lotterie überhaupt da ist. Statt einen Validator auszuwählen, der einen Block vorschlägt, während alle anderen nur bestätigen, teilt SBA den Prozess in getrennte Komitees auf, die unabhängig voneinander durch nachprüfbare Zufälligkeit ausgewählt werden: ein Teil schlägt vor, ein anderer validiert – und die Mitgliedschaft bleibt privat, bis jedes Komitee tatsächlich handelt. Niemand weiß im Voraus, welche Knoten in einem gegebenen Rundenteil auf welchem Komitee sitzen.
Genau an dieser Stelle ist bei mir hängen geblieben. Auf den meisten Chains gilt: Zu wissen, wer deine Validatoren sind, ist ein Feature – Transparenz schafft Vertrauen. Hier wird das eher als Angriffsfläche betrachtet. Wenn du nicht vorhersagen kannst, wer als Nächstes vorschlägt, kannst du sie nicht gezielt angreifen, bestechen oder dich um sie herum koordinieren.
Das wirft aber eine echte Frage auf: Datenschutz schützt Validatoren zwar davor, gezielt angreifbar zu sein – macht es der Community aber auch schwerer, im Nachhinein unabhängig zu verifizieren, ob ein Komitee ehrlich gehandelt hat. Schließlich kannst du Reputation nicht prüfen und Beobachtungen in Echtzeit sind nicht möglich.
$DUSK wird heute um etwa 0,07 US-Dollar gehandelt, mit einer Marktkapitalisierung im Bereich von 35–45 Mio. US-Dollar, je nach Quelle, und einem 24h-Volumen nahe bei 3 Mio. – eher bescheidene Zahlen für einen Mechanismus, der unter der Haube so viel strukturelle Arbeit leistet. @Dusk hat das eindeutig für adversarielle Umgebungen gebaut, nicht nur fürs Show.
Also was ist in einer regulierten Finance-Chain wichtiger: Validator-Anonymität oder die Möglichkeit, unabhängig zu prüfen, wer was getan hat? #DUSK
22
13
282
·
--
Verifiziert
Fast daran vorbeigerutscht, zum Glück nicht.
Ich habe in der Dokumentation von Dusk nach etwas ganz anderem gesucht, und dieser Begriff tauchte immer wieder auf — Zedger. Ich hatte ihn zuvor noch nirgendwo gehört, was meistens bedeutet, entweder ist er nicht wichtig, oder es spricht einfach niemand genug darüber.
Stellt sich heraus: Es ist die zweite Variante.
Zedger ist Dusk’ Modell, das speziell für Security Tokens entwickelt wurde — also für den Typ, der tatsächliche regulierte Finanzinstrumente repräsentiert, und nicht nur generische Krypto-Assets. Es baut auf derselben Datenschutz-Fundamentierung wie normale Transaktionen auf, fügt aber eine zusätzliche Schicht hinzu, etwa für Übertragungsbeschränkungen und Eigentumsregeln, die direkt in die Art und Weise eingebaut sind, wie sich der Token bewegt.
Was mir besonders aufgefallen ist: Die meisten Projekte behandeln „Security Token“ wie ein Label, das man einfach auf ein ERC-20 klebt und dann als „konform“ bezeichnet. Zedger behandelt es als echte, unterschiedliche Kategorie eines Assets — mit anderen Anforderungen von Grund auf, nicht als nachträglichen Gedanken.
@Dusk_Foundation # spricht nicht besonders laut darüber, was mir ehrlich gesagt mehr Vertrauen gibt. Es liest sich so, als wäre es gebaut worden, weil es gebraucht wurde — nicht weil es sich gut in einem Pitch Deck anhört.
Was ich weiterhin beschäftigt: die Verbreitung. Ein gut gestalteter Standard bedeutet wenig, wenn die Institutionen, die diese Wertpapiere ausgeben, ihn nie tatsächlich nutzen. Die Technik kann stimmen und der Zeitpunkt kann trotzdem noch zu früh sein.
Ich wollte das aufschreiben, bevor ich zu etwas anderem weitergehe und vergesse, warum es wichtig war.
$DUSK #Dusk
Fast daran vorbeigerutscht, zum Glück nicht.
Ich habe in der Dokumentation von Dusk nach etwas ganz anderem gesucht, und dieser Begriff tauchte immer wieder auf — Zedger. Ich hatte ihn zuvor noch nirgendwo gehört, was meistens bedeutet, entweder ist er nicht wichtig, oder es spricht einfach niemand genug darüber.
Stellt sich heraus: Es ist die zweite Variante.
Zedger ist Dusk’ Modell, das speziell für Security Tokens entwickelt wurde — also für den Typ, der tatsächliche regulierte Finanzinstrumente repräsentiert, und nicht nur generische Krypto-Assets. Es baut auf derselben Datenschutz-Fundamentierung wie normale Transaktionen auf, fügt aber eine zusätzliche Schicht hinzu, etwa für Übertragungsbeschränkungen und Eigentumsregeln, die direkt in die Art und Weise eingebaut sind, wie sich der Token bewegt.
Was mir besonders aufgefallen ist: Die meisten Projekte behandeln „Security Token“ wie ein Label, das man einfach auf ein ERC-20 klebt und dann als „konform“ bezeichnet. Zedger behandelt es als echte, unterschiedliche Kategorie eines Assets — mit anderen Anforderungen von Grund auf, nicht als nachträglichen Gedanken.
@Dusk # spricht nicht besonders laut darüber, was mir ehrlich gesagt mehr Vertrauen gibt. Es liest sich so, als wäre es gebaut worden, weil es gebraucht wurde — nicht weil es sich gut in einem Pitch Deck anhört.
Was ich weiterhin beschäftigt: die Verbreitung. Ein gut gestalteter Standard bedeutet wenig, wenn die Institutionen, die diese Wertpapiere ausgeben, ihn nie tatsächlich nutzen. Die Technik kann stimmen und der Zeitpunkt kann trotzdem noch zu früh sein.
Ich wollte das aufschreiben, bevor ich zu etwas anderem weitergehe und vergesse, warum es wichtig war.
$DUSK #Dusk
Ich habe in der Dokumentation von Dusk nach etwas ganz anderem gesucht, und dieser Begriff tauchte immer wieder auf — Zedger. Ich hatte ihn zuvor noch nirgendwo gehört, was meistens bedeutet, entweder ist er nicht wichtig, oder es spricht einfach niemand genug darüber.
Stellt sich heraus: Es ist die zweite Variante.
Zedger ist Dusk’ Modell, das speziell für Security Tokens entwickelt wurde — also für den Typ, der tatsächliche regulierte Finanzinstrumente repräsentiert, und nicht nur generische Krypto-Assets. Es baut auf derselben Datenschutz-Fundamentierung wie normale Transaktionen auf, fügt aber eine zusätzliche Schicht hinzu, etwa für Übertragungsbeschränkungen und Eigentumsregeln, die direkt in die Art und Weise eingebaut sind, wie sich der Token bewegt.
Was mir besonders aufgefallen ist: Die meisten Projekte behandeln „Security Token“ wie ein Label, das man einfach auf ein ERC-20 klebt und dann als „konform“ bezeichnet. Zedger behandelt es als echte, unterschiedliche Kategorie eines Assets — mit anderen Anforderungen von Grund auf, nicht als nachträglichen Gedanken.
@Dusk # spricht nicht besonders laut darüber, was mir ehrlich gesagt mehr Vertrauen gibt. Es liest sich so, als wäre es gebaut worden, weil es gebraucht wurde — nicht weil es sich gut in einem Pitch Deck anhört.
Was ich weiterhin beschäftigt: die Verbreitung. Ein gut gestalteter Standard bedeutet wenig, wenn die Institutionen, die diese Wertpapiere ausgeben, ihn nie tatsächlich nutzen. Die Technik kann stimmen und der Zeitpunkt kann trotzdem noch zu früh sein.
Ich wollte das aufschreiben, bevor ich zu etwas anderem weitergehe und vergesse, warum es wichtig war.
$DUSK #Dusk
15
10
143
·
--
Teilweise korrekt
Wo verläuft also tatsächlich die Grenze der selektiven Offenlegung?
Früher ging ich davon aus, dass „konforme Privatsphäre“ entweder das eine oder das andere bedeutet: Entweder man zeigt alles einem Aufsichtsorgan, oder man tut es nicht. Es gab keinen wirklichen Mittelweg.
Doch je genauer ich mir angesehen habe, wie Dusk das tatsächlich strukturiert, desto mehr ist diese Annahme in sich zusammengefallen.
Ein Auditor muss möglicherweise nur bestätigen, dass eine Transaktion stattgefunden hat — nicht, wer sie gesendet hat.
Ein Aufsichtsorgan muss möglicherweise nur den Nachweis erbringen, dass jemand berechtigt war — nicht dessen gesamtes Portfolio.
Eine Gegenpartei muss möglicherweise nur den Eigentumsnachweis bestätigen — nicht die gesamte Transaktionshistorie dahinter.
Keine dieser Anforderungen verlangt eine vollständige Offenlegung. Es braucht lediglich eine konkrete, enge Antwort auf eine spezifische Frage.
Hier wird es interessant: Dusk nutzt vertrauliche Smart Contracts. Statt zwischen „öffentlich“ und „privat“ als zwei festen Zuständen zu wählen, entscheidet die Logik des Contracts selbst, genau was offengelegt wird, an wen und unter welchen Bedingungen — alles andere bleibt verschlüsselt und dauerhaft geschützt.
Das ist eine andere Designphilosophie als bei den meisten Chains, bei denen Privatsphäre meist nachträglich als „Alles-oder-nichts“-Zusatz aufgesetzt wird.
$DUSK ist im Moment um etwa 0,0651 $ im Handel, die Marktkapitalisierung liegt bei knapp 32,5 Mio. $, und heute ist sie ungefähr 7 % im Plus.
Echte Frage: Führt die genaue Definition der Offenlegung auf Protokollebene Dusk langfristig eher zu mehr Vertrauen bei Aufsichtsbehörden — oder verlagert man, indem man dem Contract so viel Kontrolle darüber gibt, was verborgen bleibt, das Vertrauensproblem nur an einen weniger sichtbaren Ort?
#dusk @Dusk_Foundation $DUSK
Wo verläuft also tatsächlich die Grenze der selektiven Offenlegung?
Früher ging ich davon aus, dass „konforme Privatsphäre“ entweder das eine oder das andere bedeutet: Entweder man zeigt alles einem Aufsichtsorgan, oder man tut es nicht. Es gab keinen wirklichen Mittelweg.
Doch je genauer ich mir angesehen habe, wie Dusk das tatsächlich strukturiert, desto mehr ist diese Annahme in sich zusammengefallen.
Ein Auditor muss möglicherweise nur bestätigen, dass eine Transaktion stattgefunden hat — nicht, wer sie gesendet hat.
Ein Aufsichtsorgan muss möglicherweise nur den Nachweis erbringen, dass jemand berechtigt war — nicht dessen gesamtes Portfolio.
Eine Gegenpartei muss möglicherweise nur den Eigentumsnachweis bestätigen — nicht die gesamte Transaktionshistorie dahinter.
Keine dieser Anforderungen verlangt eine vollständige Offenlegung. Es braucht lediglich eine konkrete, enge Antwort auf eine spezifische Frage.
Hier wird es interessant: Dusk nutzt vertrauliche Smart Contracts. Statt zwischen „öffentlich“ und „privat“ als zwei festen Zuständen zu wählen, entscheidet die Logik des Contracts selbst, genau was offengelegt wird, an wen und unter welchen Bedingungen — alles andere bleibt verschlüsselt und dauerhaft geschützt.
Das ist eine andere Designphilosophie als bei den meisten Chains, bei denen Privatsphäre meist nachträglich als „Alles-oder-nichts“-Zusatz aufgesetzt wird.
$DUSK ist im Moment um etwa 0,0651 $ im Handel, die Marktkapitalisierung liegt bei knapp 32,5 Mio. $, und heute ist sie ungefähr 7 % im Plus.
Echte Frage: Führt die genaue Definition der Offenlegung auf Protokollebene Dusk langfristig eher zu mehr Vertrauen bei Aufsichtsbehörden — oder verlagert man, indem man dem Contract so viel Kontrolle darüber gibt, was verborgen bleibt, das Vertrauensproblem nur an einen weniger sichtbaren Ort?
#dusk @Dusk $DUSK
Früher ging ich davon aus, dass „konforme Privatsphäre“ entweder das eine oder das andere bedeutet: Entweder man zeigt alles einem Aufsichtsorgan, oder man tut es nicht. Es gab keinen wirklichen Mittelweg.
Doch je genauer ich mir angesehen habe, wie Dusk das tatsächlich strukturiert, desto mehr ist diese Annahme in sich zusammengefallen.
Ein Auditor muss möglicherweise nur bestätigen, dass eine Transaktion stattgefunden hat — nicht, wer sie gesendet hat.
Ein Aufsichtsorgan muss möglicherweise nur den Nachweis erbringen, dass jemand berechtigt war — nicht dessen gesamtes Portfolio.
Eine Gegenpartei muss möglicherweise nur den Eigentumsnachweis bestätigen — nicht die gesamte Transaktionshistorie dahinter.
Keine dieser Anforderungen verlangt eine vollständige Offenlegung. Es braucht lediglich eine konkrete, enge Antwort auf eine spezifische Frage.
Hier wird es interessant: Dusk nutzt vertrauliche Smart Contracts. Statt zwischen „öffentlich“ und „privat“ als zwei festen Zuständen zu wählen, entscheidet die Logik des Contracts selbst, genau was offengelegt wird, an wen und unter welchen Bedingungen — alles andere bleibt verschlüsselt und dauerhaft geschützt.
Das ist eine andere Designphilosophie als bei den meisten Chains, bei denen Privatsphäre meist nachträglich als „Alles-oder-nichts“-Zusatz aufgesetzt wird.
$DUSK ist im Moment um etwa 0,0651 $ im Handel, die Marktkapitalisierung liegt bei knapp 32,5 Mio. $, und heute ist sie ungefähr 7 % im Plus.
Echte Frage: Führt die genaue Definition der Offenlegung auf Protokollebene Dusk langfristig eher zu mehr Vertrauen bei Aufsichtsbehörden — oder verlagert man, indem man dem Contract so viel Kontrolle darüber gibt, was verborgen bleibt, das Vertrauensproblem nur an einen weniger sichtbaren Ort?
#dusk @Dusk $DUSK
Builds more regulatory trust
100%
Just moves the problem
0%
Depends on audits
0%
Too early to tell
0%
1 Stimmen • Abstimmung beendet
20
10
120
·
--
Früher nahm ich an, dass die MiCA-Compliance größtenteils ein Häkchen ist – sich lizenzieren lassen, einen Disclaimer hinzufügen, weitermachen. Der eigentliche On-Chain-Teil würde sich nicht wirklich ändern.
Ein genauerer Blick auf Dusk hat diese Annahme verändert.
MiCA verlangt nicht nur irgendwo im Hintergrund eine Lizenz. Es erfordert spezifische Offenlegungs- und Rückverfolgbarkeitsverpflichtungen, die ein regulierter Krypto-Asset-Dienstanbieter fortlaufend erfüllen muss – nicht einmal beim Start, sondern jedes Mal, wenn sich Werte bewegen.
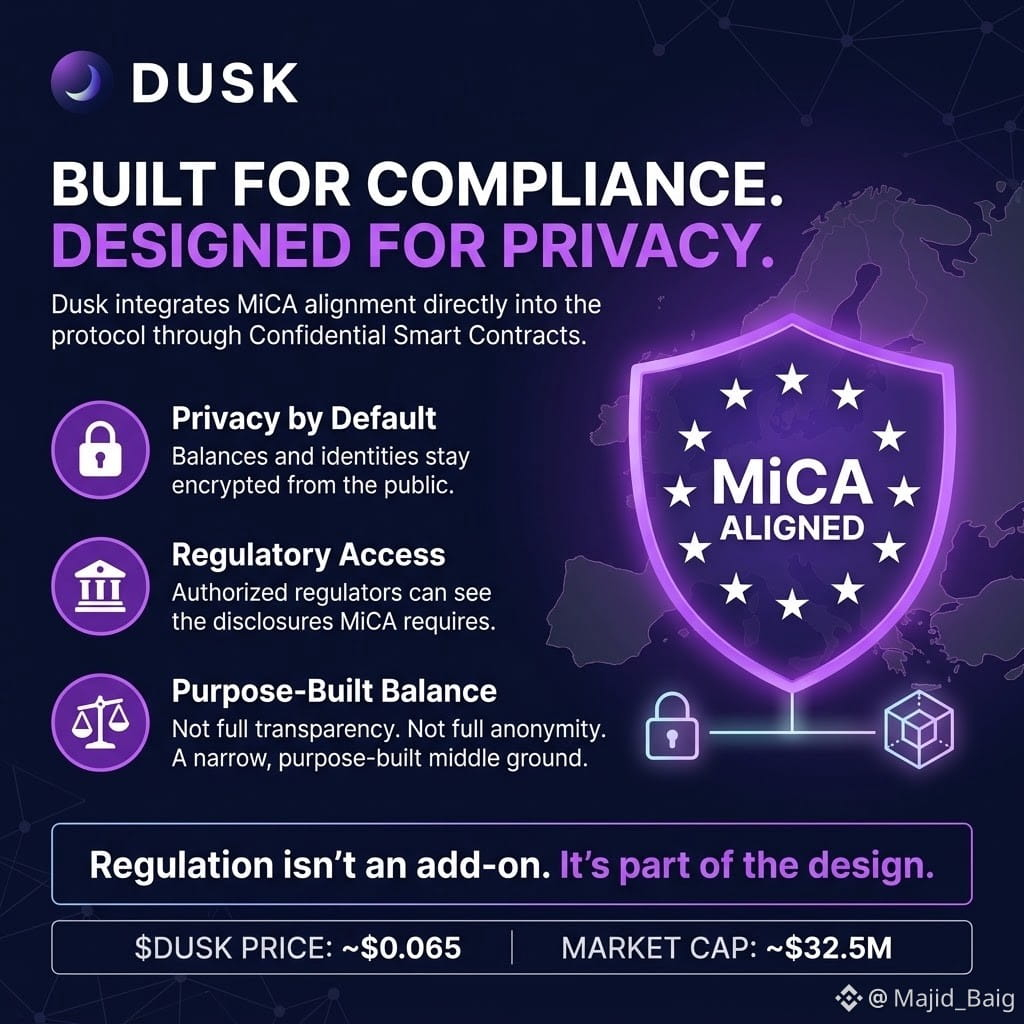
Was meine Aufmerksamkeit geweckt hat: Dusk baut das direkt in die Transaktionsschicht ein – über seine vertraulichen Smart Contracts. Guthaben und Identitäten bleiben vor der Öffentlichkeit verschlüsselt, aber die konkrete Offenlegung, die MiCA tatsächlich verlangt, bleibt für einen autorisierten Regulator verfügbar. Keine volle Transparenz, keine vollständige Anonymität – sondern ein enger, maßgeschneiderter Mittelweg.
Das hängt mit etwas zusammen, zu dem ich immer wieder zurückkehre: Die meisten Chains behandeln Regulierung als einen externen Filter, den man oben draufsetzt. Dusk behandelt sie als Teil der tatsächlichen Design-Vorgaben des Protokolls – ähnlich wie NPEX (ein von der AFM regulierter niederländischer MTF) von Anfang an in die Überlegungen einbezogen werden musste, nicht nachträglich.
Ich weiß jedoch immer noch nicht, ob diese Architektur standhält, sobald Dusk unter mehreren regulatorischen Regimen gleichzeitig operieren muss – nicht nur unter MiCA. Der europäische Rahmen ist ungewöhnlich konkret. Die meisten anderen Jurisdiktionen sind noch nicht so weit.
$DUSK is handelt derzeit um $0.065, Marktkapitalisierung nahe $32.5M – bescheidene Zahlen für eine so spezifische Infrastruktur.
Das ist der Teil, den ich im Blick behalten möchte: Ob es ein langfristiger Vorteil ist, diese Tiefe in das Regelwerk einer Region zu integrieren, sobald andere Regionen nachziehen – oder eine strukturelle Einschränkung, bis sie es tun.
#dusk @Dusk_Foundation $DUSK
Früher nahm ich an, dass die MiCA-Compliance größtenteils ein Häkchen ist – sich lizenzieren lassen, einen Disclaimer hinzufügen, weitermachen. Der eigentliche On-Chain-Teil würde sich nicht wirklich ändern.
Ein genauerer Blick auf Dusk hat diese Annahme verändert.
MiCA verlangt nicht nur irgendwo im Hintergrund eine Lizenz. Es erfordert spezifische Offenlegungs- und Rückverfolgbarkeitsverpflichtungen, die ein regulierter Krypto-Asset-Dienstanbieter fortlaufend erfüllen muss – nicht einmal beim Start, sondern jedes Mal, wenn sich Werte bewegen.
Was meine Aufmerksamkeit geweckt hat: Dusk baut das direkt in die Transaktionsschicht ein – über seine vertraulichen Smart Contracts. Guthaben und Identitäten bleiben vor der Öffentlichkeit verschlüsselt, aber die konkrete Offenlegung, die MiCA tatsächlich verlangt, bleibt für einen autorisierten Regulator verfügbar. Keine volle Transparenz, keine vollständige Anonymität – sondern ein enger, maßgeschneiderter Mittelweg.
Das hängt mit etwas zusammen, zu dem ich immer wieder zurückkehre: Die meisten Chains behandeln Regulierung als einen externen Filter, den man oben draufsetzt. Dusk behandelt sie als Teil der tatsächlichen Design-Vorgaben des Protokolls – ähnlich wie NPEX (ein von der AFM regulierter niederländischer MTF) von Anfang an in die Überlegungen einbezogen werden musste, nicht nachträglich.
Ich weiß jedoch immer noch nicht, ob diese Architektur standhält, sobald Dusk unter mehreren regulatorischen Regimen gleichzeitig operieren muss – nicht nur unter MiCA. Der europäische Rahmen ist ungewöhnlich konkret. Die meisten anderen Jurisdiktionen sind noch nicht so weit.
$DUSK is handelt derzeit um $0.065, Marktkapitalisierung nahe $32.5M – bescheidene Zahlen für eine so spezifische Infrastruktur.
Das ist der Teil, den ich im Blick behalten möchte: Ob es ein langfristiger Vorteil ist, diese Tiefe in das Regelwerk einer Region zu integrieren, sobald andere Regionen nachziehen – oder eine strukturelle Einschränkung, bis sie es tun.
#dusk @Dusk $DUSK
Ein genauerer Blick auf Dusk hat diese Annahme verändert.
MiCA verlangt nicht nur irgendwo im Hintergrund eine Lizenz. Es erfordert spezifische Offenlegungs- und Rückverfolgbarkeitsverpflichtungen, die ein regulierter Krypto-Asset-Dienstanbieter fortlaufend erfüllen muss – nicht einmal beim Start, sondern jedes Mal, wenn sich Werte bewegen.
Was meine Aufmerksamkeit geweckt hat: Dusk baut das direkt in die Transaktionsschicht ein – über seine vertraulichen Smart Contracts. Guthaben und Identitäten bleiben vor der Öffentlichkeit verschlüsselt, aber die konkrete Offenlegung, die MiCA tatsächlich verlangt, bleibt für einen autorisierten Regulator verfügbar. Keine volle Transparenz, keine vollständige Anonymität – sondern ein enger, maßgeschneiderter Mittelweg.
Das hängt mit etwas zusammen, zu dem ich immer wieder zurückkehre: Die meisten Chains behandeln Regulierung als einen externen Filter, den man oben draufsetzt. Dusk behandelt sie als Teil der tatsächlichen Design-Vorgaben des Protokolls – ähnlich wie NPEX (ein von der AFM regulierter niederländischer MTF) von Anfang an in die Überlegungen einbezogen werden musste, nicht nachträglich.
Ich weiß jedoch immer noch nicht, ob diese Architektur standhält, sobald Dusk unter mehreren regulatorischen Regimen gleichzeitig operieren muss – nicht nur unter MiCA. Der europäische Rahmen ist ungewöhnlich konkret. Die meisten anderen Jurisdiktionen sind noch nicht so weit.
$DUSK is handelt derzeit um $0.065, Marktkapitalisierung nahe $32.5M – bescheidene Zahlen für eine so spezifische Infrastruktur.
Das ist der Teil, den ich im Blick behalten möchte: Ob es ein langfristiger Vorteil ist, diese Tiefe in das Regelwerk einer Region zu integrieren, sobald andere Regionen nachziehen – oder eine strukturelle Einschränkung, bis sie es tun.
#dusk @Dusk $DUSK
13
6
115
·
--
Ich habe gestern versucht, eine Unklarheit zu klären — was DuskEVM tatsächlich bedeutet, nicht nur „Solidity läuft hier jetzt.“
Ich sah immer wieder, dass Hedger in den Dokus erwähnt wird. Meine erste Annahme: eine einfache Verschlüsselungs-Hülle, die oben draufgesetzt wurde.
Doch herausstellte sich: Das ist mehr als das. Hedger läuft auf homomorpher Verschlüsselung — das heißt, es kann direkt auf verschlüsselten Daten gerechnet werden, ohne sie vorher zu entschlüsseln. Daneben kommen Zero-Knowledge-Beweise zur Verifikation zum Einsatz.
Diese Kombination lässt DuskEVM weniger wie eine entwicklerfreundliche Brücke wirken und eher wie eine Privacy-First-Ausführungsschicht, die speziell für die Wertpapierabwicklung entwickelt wurde — statt für allgemeine Smart Contracts.
Was ich allerdings nicht vollständig zusammenbringen kann: Homomorphe Verschlüsselung ist rechnerisch teuer, und Solidity-Entwickler sind schnelles, günstiges Ausführen gewohnt. Beides gleichzeitig klingt nach einem echten Zielkonflikt im Engineering, nicht nach einem bereits gelösten Problem.
$DUSK wird gerade um etwa 0,065 $ gehandelt, die Marktkapitalisierung liegt bei rund 32 Mio. $.
Echte Frage: Wenn das skaliert — endet Privacy-First-Ausführung dann damit, dass die Akzeptanz ausgebremst wird, oder zwingt der Akzeptanzdruck die Verschlüsselungsschicht irgendwann dazu, effizient genug zu werden?
#dusk @Dusk_Foundation $DUSK
Ich habe gestern versucht, eine Unklarheit zu klären — was DuskEVM tatsächlich bedeutet, nicht nur „Solidity läuft hier jetzt.“
Ich sah immer wieder, dass Hedger in den Dokus erwähnt wird. Meine erste Annahme: eine einfache Verschlüsselungs-Hülle, die oben draufgesetzt wurde.
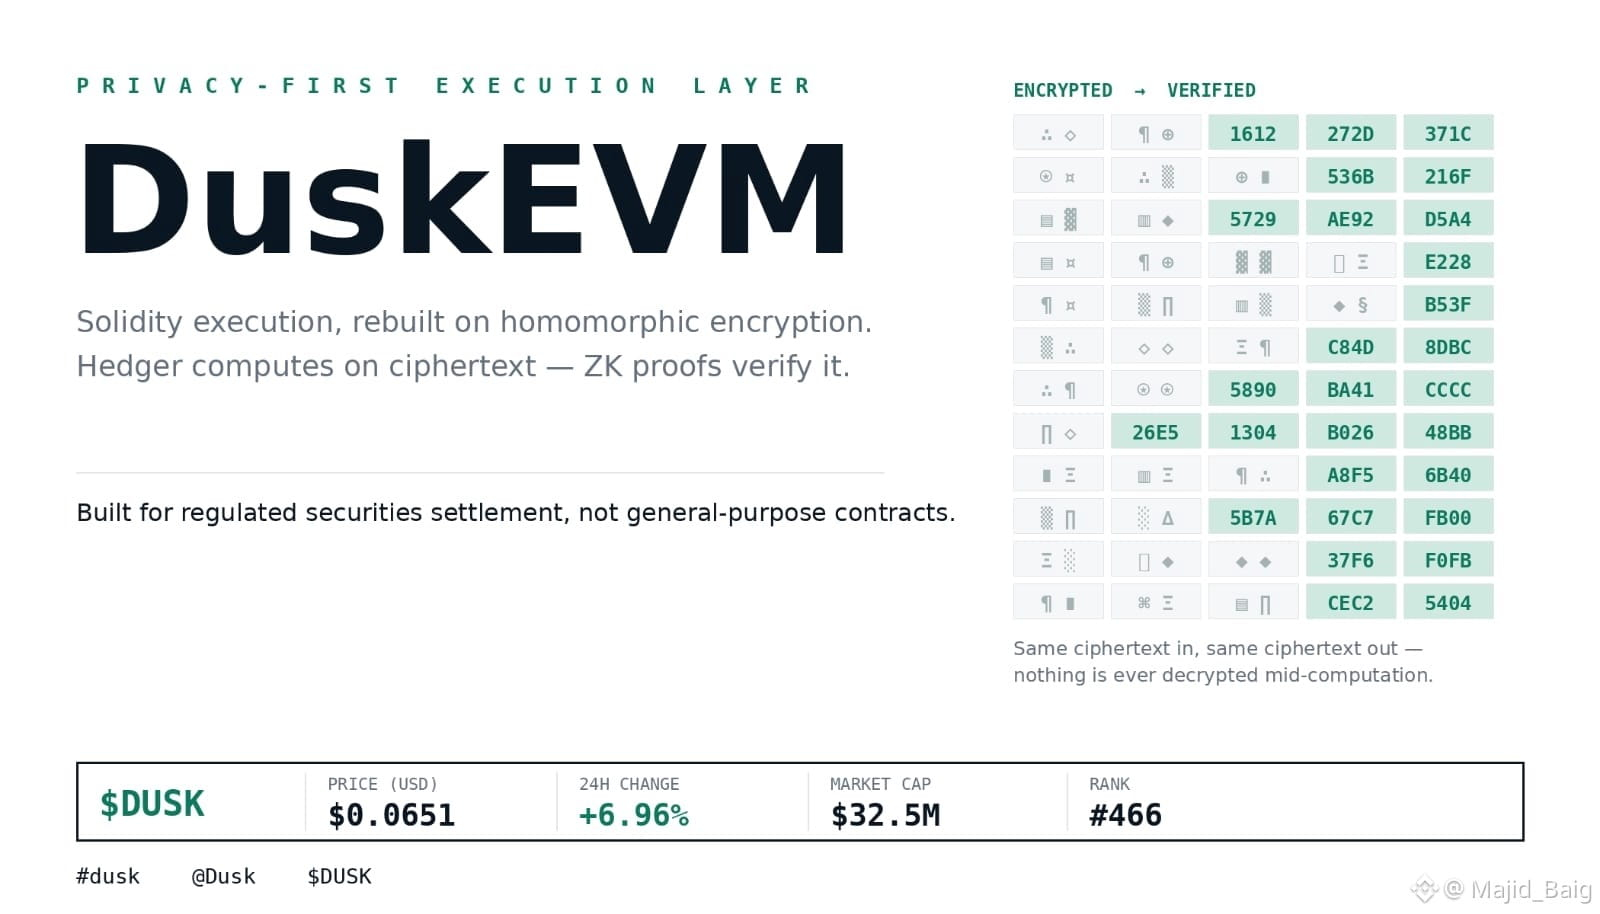
Doch herausstellte sich: Das ist mehr als das. Hedger läuft auf homomorpher Verschlüsselung — das heißt, es kann direkt auf verschlüsselten Daten gerechnet werden, ohne sie vorher zu entschlüsseln. Daneben kommen Zero-Knowledge-Beweise zur Verifikation zum Einsatz.
Diese Kombination lässt DuskEVM weniger wie eine entwicklerfreundliche Brücke wirken und eher wie eine Privacy-First-Ausführungsschicht, die speziell für die Wertpapierabwicklung entwickelt wurde — statt für allgemeine Smart Contracts.
Was ich allerdings nicht vollständig zusammenbringen kann: Homomorphe Verschlüsselung ist rechnerisch teuer, und Solidity-Entwickler sind schnelles, günstiges Ausführen gewohnt. Beides gleichzeitig klingt nach einem echten Zielkonflikt im Engineering, nicht nach einem bereits gelösten Problem.
$DUSK wird gerade um etwa 0,065 $ gehandelt, die Marktkapitalisierung liegt bei rund 32 Mio. $.
Echte Frage: Wenn das skaliert — endet Privacy-First-Ausführung dann damit, dass die Akzeptanz ausgebremst wird, oder zwingt der Akzeptanzdruck die Verschlüsselungsschicht irgendwann dazu, effizient genug zu werden?
#dusk @Dusk $DUSK
Ich sah immer wieder, dass Hedger in den Dokus erwähnt wird. Meine erste Annahme: eine einfache Verschlüsselungs-Hülle, die oben draufgesetzt wurde.
Doch herausstellte sich: Das ist mehr als das. Hedger läuft auf homomorpher Verschlüsselung — das heißt, es kann direkt auf verschlüsselten Daten gerechnet werden, ohne sie vorher zu entschlüsseln. Daneben kommen Zero-Knowledge-Beweise zur Verifikation zum Einsatz.
Diese Kombination lässt DuskEVM weniger wie eine entwicklerfreundliche Brücke wirken und eher wie eine Privacy-First-Ausführungsschicht, die speziell für die Wertpapierabwicklung entwickelt wurde — statt für allgemeine Smart Contracts.
Was ich allerdings nicht vollständig zusammenbringen kann: Homomorphe Verschlüsselung ist rechnerisch teuer, und Solidity-Entwickler sind schnelles, günstiges Ausführen gewohnt. Beides gleichzeitig klingt nach einem echten Zielkonflikt im Engineering, nicht nach einem bereits gelösten Problem.
$DUSK wird gerade um etwa 0,065 $ gehandelt, die Marktkapitalisierung liegt bei rund 32 Mio. $.
Echte Frage: Wenn das skaliert — endet Privacy-First-Ausführung dann damit, dass die Akzeptanz ausgebremst wird, oder zwingt der Akzeptanzdruck die Verschlüsselungsschicht irgendwann dazu, effizient genug zu werden?
#dusk @Dusk $DUSK
37
16
316
·
--
Verifiziert
Dusk’ Konsens wird immer weiter übergangen.
Alle reden über die Privacy-Ebene.
Fast niemand redet darüber, wie Blöcke tatsächlich finalisiert werden.
Die meisten Chains lassen dich warten.
Sechs Bestätigungen. Zehn Bestätigungen. „Wahrscheinlich ist es jetzt sicher“-Energie.
Dusk funktioniert nicht so.
Es verwendet etwas, das „Succinct Attestation“ heißt.
Ein kleines Komitee wird ausgewählt – nicht das gesamte Validator-Set.
Eine Gruppe schlägt einen Block vor.
Eine andere Gruppe prüft ihn.
Eine dritte Gruppe ratifiziert ihn.
Dann ist er final. Sofort. Kein Herumwarten in der Hoffnung, dass er sich nicht sechs Blöcke später neu organisiert.
Für eine Chain, die für den finanziellen Ausgleich gebaut ist, ist das kein kleines Detail.
„Wahrscheinlich final“ und „tatsächlich final“ bedeuten bei bewegten echten Vermögenswerten sehr unterschiedliche Dinge.
Die Komitees selbst werden über zufallsbasierte, stake-gewichtete Auswahl bestimmt – sodass nicht jedes Mal dieselben Validatoren die Show machen. Schwerer vorherzusagen, schwerer zu manipulieren.
$DUSK wird heute in der Nähe von 0,066 $ gehandelt, Marktkapitalisierung bei rund 32,6 Mio. $, nichts Dramatisches in den Charts.
Die Charts sind hier nicht wirklich der spannende Teil.
Spannend ist, dass diese Chain still und leise auf Sicherheit statt auf Geschwindigkeit optimiert – klingt langweilig, bis du dir vor Augen führst, was bei „eventuell finalen“ Transaktionen im traditionellen Finanzwesen passiert.
@Dusk_Foundation $DUSK #dusk
Dusk’ Konsens wird immer weiter übergangen.
Alle reden über die Privacy-Ebene.
Fast niemand redet darüber, wie Blöcke tatsächlich finalisiert werden.
Die meisten Chains lassen dich warten.
Sechs Bestätigungen. Zehn Bestätigungen. „Wahrscheinlich ist es jetzt sicher“-Energie.
Dusk funktioniert nicht so.
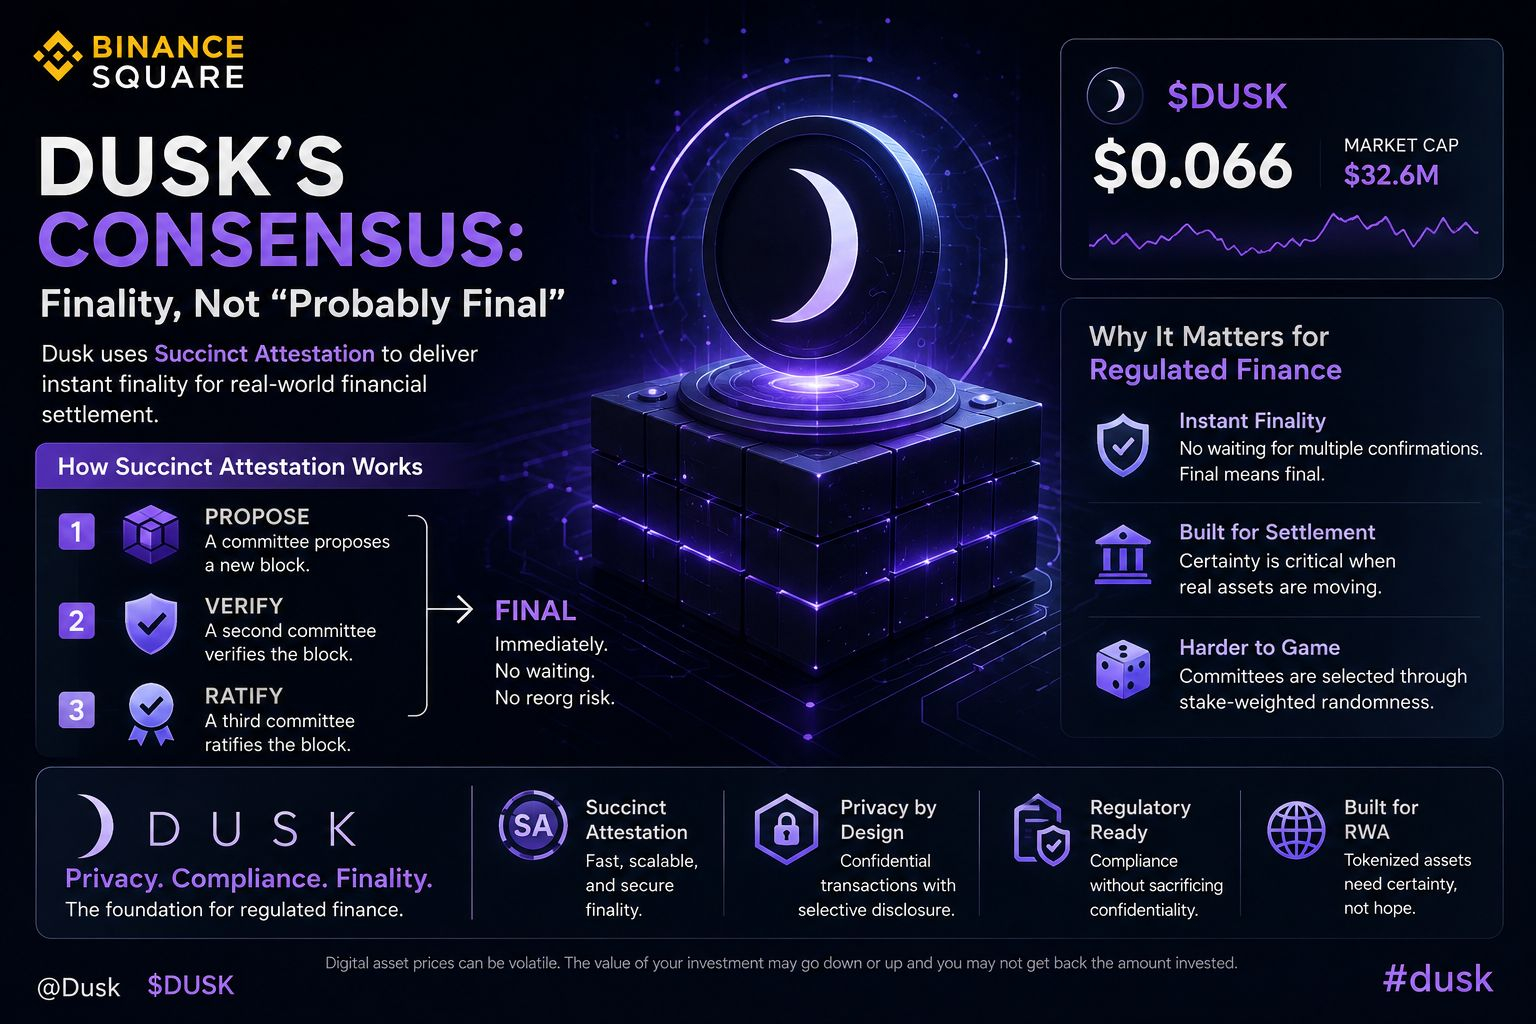
Es verwendet etwas, das „Succinct Attestation“ heißt.
Ein kleines Komitee wird ausgewählt – nicht das gesamte Validator-Set.
Eine Gruppe schlägt einen Block vor.
Eine andere Gruppe prüft ihn.
Eine dritte Gruppe ratifiziert ihn.
Dann ist er final. Sofort. Kein Herumwarten in der Hoffnung, dass er sich nicht sechs Blöcke später neu organisiert.
Für eine Chain, die für den finanziellen Ausgleich gebaut ist, ist das kein kleines Detail.
„Wahrscheinlich final“ und „tatsächlich final“ bedeuten bei bewegten echten Vermögenswerten sehr unterschiedliche Dinge.
Die Komitees selbst werden über zufallsbasierte, stake-gewichtete Auswahl bestimmt – sodass nicht jedes Mal dieselben Validatoren die Show machen. Schwerer vorherzusagen, schwerer zu manipulieren.
$DUSK wird heute in der Nähe von 0,066 $ gehandelt, Marktkapitalisierung bei rund 32,6 Mio. $, nichts Dramatisches in den Charts.
Die Charts sind hier nicht wirklich der spannende Teil.
Spannend ist, dass diese Chain still und leise auf Sicherheit statt auf Geschwindigkeit optimiert – klingt langweilig, bis du dir vor Augen führst, was bei „eventuell finalen“ Transaktionen im traditionellen Finanzwesen passiert.
@Dusk $DUSK #dusk
Alle reden über die Privacy-Ebene.
Fast niemand redet darüber, wie Blöcke tatsächlich finalisiert werden.
Die meisten Chains lassen dich warten.
Sechs Bestätigungen. Zehn Bestätigungen. „Wahrscheinlich ist es jetzt sicher“-Energie.
Dusk funktioniert nicht so.
Es verwendet etwas, das „Succinct Attestation“ heißt.
Ein kleines Komitee wird ausgewählt – nicht das gesamte Validator-Set.
Eine Gruppe schlägt einen Block vor.
Eine andere Gruppe prüft ihn.
Eine dritte Gruppe ratifiziert ihn.
Dann ist er final. Sofort. Kein Herumwarten in der Hoffnung, dass er sich nicht sechs Blöcke später neu organisiert.
Für eine Chain, die für den finanziellen Ausgleich gebaut ist, ist das kein kleines Detail.
„Wahrscheinlich final“ und „tatsächlich final“ bedeuten bei bewegten echten Vermögenswerten sehr unterschiedliche Dinge.
Die Komitees selbst werden über zufallsbasierte, stake-gewichtete Auswahl bestimmt – sodass nicht jedes Mal dieselben Validatoren die Show machen. Schwerer vorherzusagen, schwerer zu manipulieren.
$DUSK wird heute in der Nähe von 0,066 $ gehandelt, Marktkapitalisierung bei rund 32,6 Mio. $, nichts Dramatisches in den Charts.
Die Charts sind hier nicht wirklich der spannende Teil.
Spannend ist, dass diese Chain still und leise auf Sicherheit statt auf Geschwindigkeit optimiert – klingt langweilig, bis du dir vor Augen führst, was bei „eventuell finalen“ Transaktionen im traditionellen Finanzwesen passiert.
@Dusk $DUSK #dusk
29
15
125
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
CircleLaunchesInstitutionalBTCBackedBorrowing
105 Aufrufe
98 Kommentare
🚨Bitcoin wurde für Institutionen deutlich nützlicher – ohne dass es verkauft werden muss.
Circle ($CRCL ) hat Digital Asset-Backed Borrowing für berechtigte Circle Mint-Kunden gestartet. Dabei können Institutionen BTC hinterlegen, cirBTC prägen, es als Sicherheit in unterstützten Kreditmärkten nutzen und USDC direkt zurück in ihr Circle Mint-Guthaben ausleihen.
Der entscheidende Punkt:
Institutionen können Liquidität in US-Dollar freischalten, ohne ihre BTC-Exposure verkaufen zu müssen.
Zum Launch wird das Produkt von Arc und Ethereum unterstützt, wobei Morpho das erste genehmigte Drittanbieter-Kreditprotokoll ist. Circle sagt, dass weitere Protokolle – darunter Aave – folgen sollen.
Das schafft eine starke Kapital-Effizienz-Schleife:
BTC halten → BTC als Sicherheit nutzen → USDC leihen → Liquidität einsetzen → BTC-Exposure behalten.
Und cirBTC selbst ist 1:1 durch natives BTC abgesichert, wobei Rücklagen so ausgelegt sind, dass sie onchain unabhängig verifizierbar sein sollen.
Das ist mehr als nur ein weiteres Kreditprodukt.
Es bringt Bitcoin näher daran, innerhalb von Onchain-Credit-Märkten als Sicherheiten auf institutionellem Niveau zu dienen.
$BTC lag bisher ungenutzt herum. Jetzt können Institutionen es zum Laufen bringen, ohne es verkaufen zu müssen. 👀
#CircleLaunchesInstitutionalBTCBackedBorrowing #BitcoinHits$85K #ZetaChainVotesToMigrateZETAToSolana #ECBStartsBlockchainEuroSettlement #SolanaCutsTargetSlotTimeTo250ms
KimHotbae
·0 Likes
·217 Aufrufe
BitcoinHits$85K
3,183 Aufrufe
148 Kommentare
ZetaChainVotesToMigrateZETAToSolana
109 Aufrufe
66 Kommentare