

pareeshayy
20 Beiträge
pareeshayy
Melden
Nutzer blockieren
I am pareeshay 🎀🎀 New in Binance square... Content creator...
6 Following
0 Follower
2 Like gegeben
Beiträge
·
--
·
--
1
279
·
--
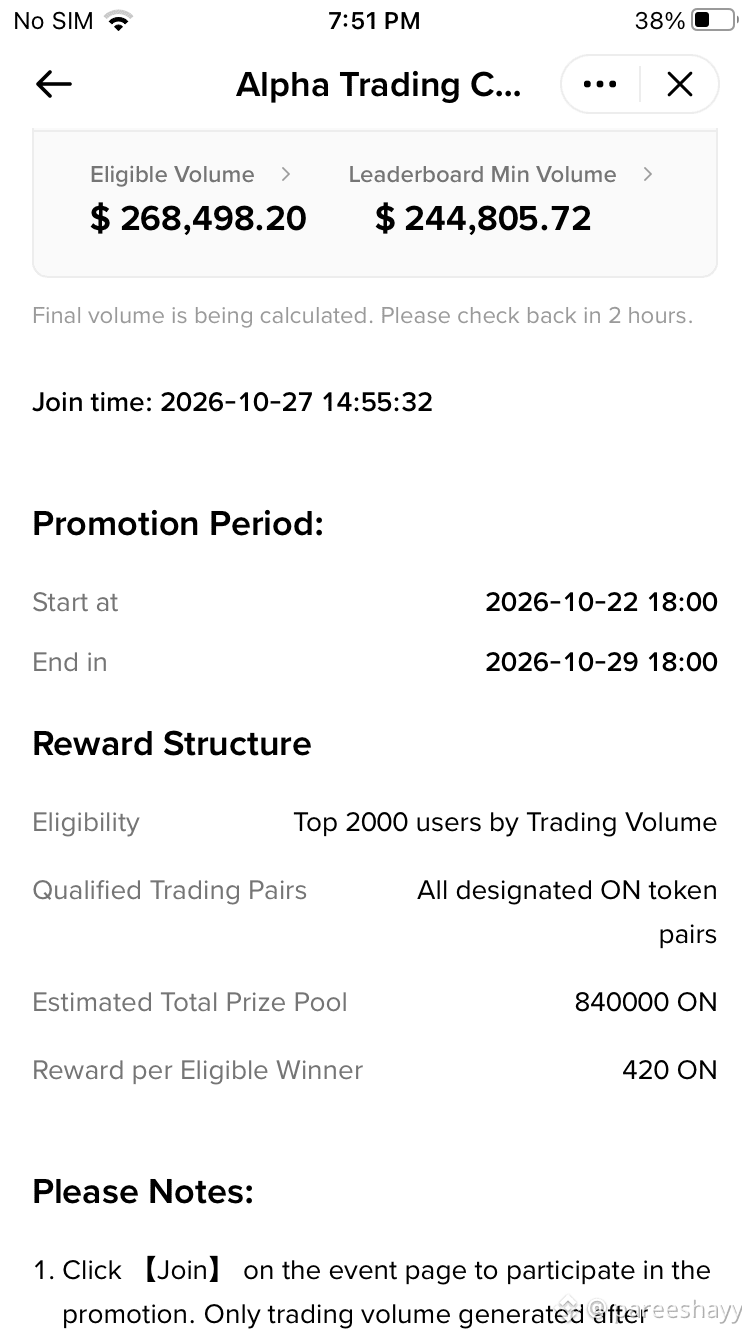
$ON Wenn die endgültige Rangliste aktualisiert wird, ist mein endgültiger Rang 267k. Bin ich berechtigt? Kann mir das bitte jemand sagen 😭
$ON Wenn die endgültige Rangliste aktualisiert wird, ist mein endgültiger Rang 267k. Bin ich berechtigt? Kann mir das bitte jemand sagen 😭
3
1
386
·
--
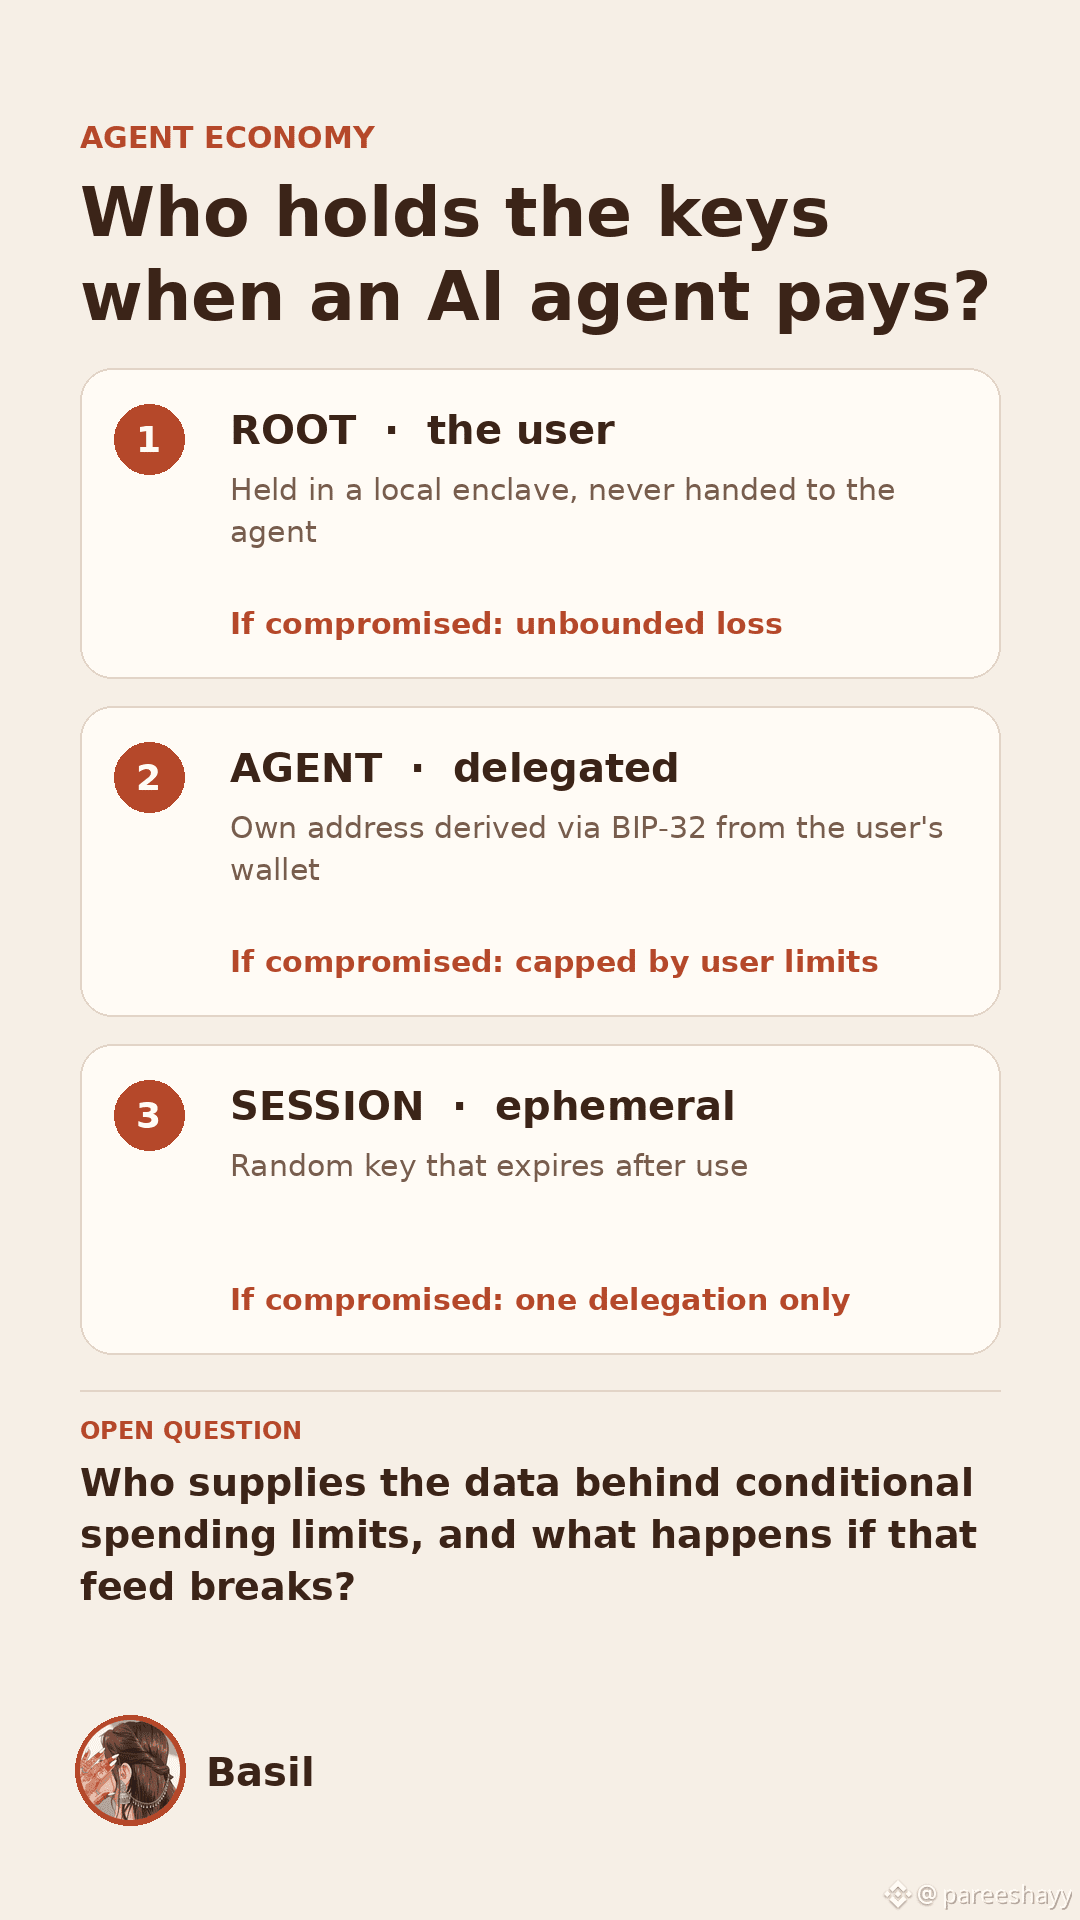
Heute habe ich die Entwicklerdokumentation von Kite von Anfang bis Ende gelesen, und hängen geblieben ist bei mir nicht die Geschwindigkeit oder die Gebühren. Es war die Aufteilung der Autorität in drei Ebenen. Der Nutzer besitzt die Root-Autorität, jeder Agent erhält eine eigene Adresse, die über BIP-32 aus der Wallet des Nutzers abgeleitet wird, und jede Sitzung läuft mit einem zufälligen Schlüssel, der nach der Nutzung abläuft. Wird eine Sitzung kompromittiert, verliert man eine Delegation. Wird ein Agent kompromittiert, bleibt der Schaden innerhalb der vom Nutzer festgelegten Grenzen. Nur der Root-Schlüssel birgt unbegrenztes Verlustrisiko – deshalb wird er laut Dokumentation in einer lokalen Enklave aufbewahrt.
Das Zahlungsdesign folgt derselben Logik. Statt jede Anfrage On-Chain abzuwickeln, eröffnen zwei Parteien einen Kanal, tauschen Tausende signierte Aktualisierungen off-chain aus und schließen ihn mit einer zweiten Transaktion.
Die Dokumentation nennt eine Latenz von unter 100 ms bei ungefähr 1 US-Dollar pro Million Anfragen.
Hier würde ich meinem eigenen Enthusiasmus widersprechen. In der Dokumentation werden auch bedingte Regeln beschrieben, zum Beispiel die Begrenzung eines Agenten, wenn die Volatilität stark ansteigt. Eine solche Regel braucht eine externe Dateneingabe, und ich konnte nicht herausfinden, wer sie bereitstellt oder was passiert, wenn diese Datenquelle falsche Daten liefert. Außerdem stammen die hohen Zahlen aus dem Testnetz (Hunderte Millionen Transaktionen) aus einer Testumgebung. Sie sagen daher wenig über die wiederkehrende Nachfrage im Mainnet aus, das am 30. April 2026 gestartet ist.
Was ich von hier an beobachte: die Zahl der aktiven Agent Passports auf KiteScan, den Anteil der Agententransaktionen, bei denen es sich um echte Zahlungen für Dienstleistungen statt um Testverkehr handelt, und ob die Dokumentation die Datenquelle nennt, auf der bedingte Ausgabenlimits beruhen.
Eine Agentenökonomie funktioniert nur, wenn jemand eine Wallet übergeben und trotzdem ruhig schlafen kann. Das hängt weniger davon ab, wie schnell Agenten bezahlen, als davon, was die Regeln tun, wenn ihre Eingabedaten fehlerhaft sind.
#KiteBBW $KITE @GoKiteAI #KiteBBW
Heute habe ich die Entwicklerdokumentation von Kite von Anfang bis Ende gelesen, und hängen geblieben ist bei mir nicht die Geschwindigkeit oder die Gebühren. Es war die Aufteilung der Autorität in drei Ebenen. Der Nutzer besitzt die Root-Autorität, jeder Agent erhält eine eigene Adresse, die über BIP-32 aus der Wallet des Nutzers abgeleitet wird, und jede Sitzung läuft mit einem zufälligen Schlüssel, der nach der Nutzung abläuft. Wird eine Sitzung kompromittiert, verliert man eine Delegation. Wird ein Agent kompromittiert, bleibt der Schaden innerhalb der vom Nutzer festgelegten Grenzen. Nur der Root-Schlüssel birgt unbegrenztes Verlustrisiko – deshalb wird er laut Dokumentation in einer lokalen Enklave aufbewahrt.
Das Zahlungsdesign folgt derselben Logik. Statt jede Anfrage On-Chain abzuwickeln, eröffnen zwei Parteien einen Kanal, tauschen Tausende signierte Aktualisierungen off-chain aus und schließen ihn mit einer zweiten Transaktion.
Die Dokumentation nennt eine Latenz von unter 100 ms bei ungefähr 1 US-Dollar pro Million Anfragen.
Hier würde ich meinem eigenen Enthusiasmus widersprechen. In der Dokumentation werden auch bedingte Regeln beschrieben, zum Beispiel die Begrenzung eines Agenten, wenn die Volatilität stark ansteigt. Eine solche Regel braucht eine externe Dateneingabe, und ich konnte nicht herausfinden, wer sie bereitstellt oder was passiert, wenn diese Datenquelle falsche Daten liefert. Außerdem stammen die hohen Zahlen aus dem Testnetz (Hunderte Millionen Transaktionen) aus einer Testumgebung. Sie sagen daher wenig über die wiederkehrende Nachfrage im Mainnet aus, das am 30. April 2026 gestartet ist.
Was ich von hier an beobachte: die Zahl der aktiven Agent Passports auf KiteScan, den Anteil der Agententransaktionen, bei denen es sich um echte Zahlungen für Dienstleistungen statt um Testverkehr handelt, und ob die Dokumentation die Datenquelle nennt, auf der bedingte Ausgabenlimits beruhen.
Eine Agentenökonomie funktioniert nur, wenn jemand eine Wallet übergeben und trotzdem ruhig schlafen kann. Das hängt weniger davon ab, wie schnell Agenten bezahlen, als davon, was die Regeln tun, wenn ihre Eingabedaten fehlerhaft sind.
#KiteBBW $KITE @KITE AI 中文 #KiteBBW
78
·
--
Übersetzung ansehen
#BinancePick i am done my today task everyone can join this hottested camapign
#BinancePick i am done my today task everyone can join this hottested camapign
·
--
Übersetzung ansehen
#BinancePick everyone join this campaign befire late
#BinancePick everyone join this campaign befire late
·
--
#BinancePick Wann wird die Belohnung für Woche 1 ausgezahlt?
#BinancePick Wann wird die Belohnung für Woche 1 ausgezahlt?
51
·
--
Übersetzung ansehen
$ON compitation is afaired to participate .. i am leaving early 😅
$ON compitation is afaired to participate .. i am leaving early 😅
396
·
--
Übersetzung ansehen
#BinancePick everyone please join this campaign
#BinancePick everyone please join this campaign
·
--
Übersetzung ansehen
#BinancePick anyone recived first week payment 🥲
#BinancePick anyone recived first week payment 🥲
62
·
--
Übersetzung ansehen
#BinancePick somethig new intresting camapign live lets try.. everyone join
#BinancePick somethig new intresting camapign live lets try.. everyone join
·
--
Übersetzung ansehen
#dusk $DUSK @Dusk_Foundation Many people who look at Dusk's consensus layer ask one question first - how fast is it? I kept thinking that speed is the wrong place to start. The more interesting question is what the design is actually protecting against.
Succinct Attestation runs every block through three steps - Proposal, Validation, Ratification. A provisioner creates a candidate block. A randomly selected committee checks its validity. A second, separately selected committee confirms the validation outcome and finalizes it. Two independent committees, same block, same round.
What slowed me down reading this was the word "independently." Most PoS systems use one committee to propose and approve. Dusk uses two separate committees for validation and ratification, meaning a block needs agreement from two groups who were selected randomly and separately before it is ever considered final. A single compromised committee cannot push through an invalid block alone.
The randomness matters more than it first appears. Provisioners are selected through sortition - weighted by stake, but non-deterministic. Nobody knows in advance which specific nodes will form the next validation or ratification committee. That uncertainty is the security mechanism. An attacker cannot bribe or target a committee that does not yet exist.
The minimum stake to participate is 1,000 DUSK. That number is not arbitrary - it sets the economic floor for what it costs to become a provisioner and potentially influence committee selection. The higher the total staked, the more expensive it becomes to accumulate enough weight to matter.
What I find genuinely unresolved is the relationship between stake concentration and sortition outcomes over time. If a small number of large provisioners dominate the stake weight, the "random" selection starts producing predictable patterns. The cryptography holds, but the economic assumptions underneath it require watching.
#dusk $DUSK @Dusk Many people who look at Dusk's consensus layer ask one question first - how fast is it? I kept thinking that speed is the wrong place to start. The more interesting question is what the design is actually protecting against.
Succinct Attestation runs every block through three steps - Proposal, Validation, Ratification. A provisioner creates a candidate block. A randomly selected committee checks its validity. A second, separately selected committee confirms the validation outcome and finalizes it. Two independent committees, same block, same round.
What slowed me down reading this was the word "independently." Most PoS systems use one committee to propose and approve. Dusk uses two separate committees for validation and ratification, meaning a block needs agreement from two groups who were selected randomly and separately before it is ever considered final. A single compromised committee cannot push through an invalid block alone.
The randomness matters more than it first appears. Provisioners are selected through sortition - weighted by stake, but non-deterministic. Nobody knows in advance which specific nodes will form the next validation or ratification committee. That uncertainty is the security mechanism. An attacker cannot bribe or target a committee that does not yet exist.
The minimum stake to participate is 1,000 DUSK. That number is not arbitrary - it sets the economic floor for what it costs to become a provisioner and potentially influence committee selection. The higher the total staked, the more expensive it becomes to accumulate enough weight to matter.
What I find genuinely unresolved is the relationship between stake concentration and sortition outcomes over time. If a small number of large provisioners dominate the stake weight, the "random" selection starts producing predictable patterns. The cryptography holds, but the economic assumptions underneath it require watching.
80
·
--
#dusk $DUSK @Dusk_Foundation Viele, die sich Dusk zum ersten Mal ansehen, reduzieren Phoenix und Moonlight auf einen einfachen Schalter – Privatmodus und öffentlicher Modus. Ich dachte immer, dass diese Sichtweise das eigentlich Interessante daran verkennt, wie diese beiden Modelle innerhalb desselben Protokolls funktionieren.
Phoenix ist nicht einfach nur „privat“. Es basiert auf einer völlig anderen Transaktionsarchitektur. Guthaben werden nicht als Kontostände geführt, sondern als verschlüsselte Notes. Wenn du Geld ausgibst, verbrauchst du bestehende Notes und erstellst neue. Dabei wird mit Zero-Knowledge-Beweisen nachgewiesen, dass keine doppelte Ausgabe stattgefunden hat und die Beträge aufgehen – ohne offenzulegen, wer wem was oder wie viel gesendet hat. Der Empfänger sieht die Note. Sonst niemand, es sei denn, du teilst einen Viewing Key.
Moonlight funktioniert genau umgekehrt: kontobasiert und vollständig transparent. Sender, Empfänger und Betrag sind alle on-chain sichtbar. Ein Modell, wie es die meisten bereits von Ethereum kennen.
Was meine Aufmerksamkeit geweckt hat: Beide Modelle wickeln ihre Transaktionen über denselben Transfer Contract auf DuskDS ab. Es sind weder separate Chains noch separate Ledger. Eine Phoenix-Transaktion und eine Moonlight-Transaktion können beide im selben Block enthalten sein und in derselben Konsensrunde finalisiert werden, ohne dass eines der Modelle die interne Logik des anderen kennen muss.
Über die Bedeutung für regulierte Vermögenswerte lohnt es sich nachzudenken. Bei einer Wertpapiertransaktion kann vollständige Transparenz gegenüber der Aufsichtsbehörde und vollständige Privatsphäre gegenüber der Gegenpartei erforderlich sein. Mit den Viewing Keys von Phoenix ist eine selektive Offenlegung möglich: Du legst genau das offen, was du musst, und zwar genau gegenüber denjenigen, die es benötigen – nicht mehr. Moonlight eignet sich für Abläufe, bei denen Transparenz standardmäßig vorgeschrieben ist.
Schwieriger zu beantworten finde ich die Frage, ob Aufsichtsbehörden eine Offenlegung mittels Viewing Keys als gleichwertig mit herkömmlichen Prüfpfaden akzeptieren werden. Die Kryptografie funktioniert. Ob die rechtlichen Rahmenbedingungen Schritt halten, ist eine ganz andere Frage.
#dusk $DUSK @Dusk Viele, die sich Dusk zum ersten Mal ansehen, reduzieren Phoenix und Moonlight auf einen einfachen Schalter – Privatmodus und öffentlicher Modus. Ich dachte immer, dass diese Sichtweise das eigentlich Interessante daran verkennt, wie diese beiden Modelle innerhalb desselben Protokolls funktionieren.
Phoenix ist nicht einfach nur „privat“. Es basiert auf einer völlig anderen Transaktionsarchitektur. Guthaben werden nicht als Kontostände geführt, sondern als verschlüsselte Notes. Wenn du Geld ausgibst, verbrauchst du bestehende Notes und erstellst neue. Dabei wird mit Zero-Knowledge-Beweisen nachgewiesen, dass keine doppelte Ausgabe stattgefunden hat und die Beträge aufgehen – ohne offenzulegen, wer wem was oder wie viel gesendet hat. Der Empfänger sieht die Note. Sonst niemand, es sei denn, du teilst einen Viewing Key.
Moonlight funktioniert genau umgekehrt: kontobasiert und vollständig transparent. Sender, Empfänger und Betrag sind alle on-chain sichtbar. Ein Modell, wie es die meisten bereits von Ethereum kennen.
Was meine Aufmerksamkeit geweckt hat: Beide Modelle wickeln ihre Transaktionen über denselben Transfer Contract auf DuskDS ab. Es sind weder separate Chains noch separate Ledger. Eine Phoenix-Transaktion und eine Moonlight-Transaktion können beide im selben Block enthalten sein und in derselben Konsensrunde finalisiert werden, ohne dass eines der Modelle die interne Logik des anderen kennen muss.
Über die Bedeutung für regulierte Vermögenswerte lohnt es sich nachzudenken. Bei einer Wertpapiertransaktion kann vollständige Transparenz gegenüber der Aufsichtsbehörde und vollständige Privatsphäre gegenüber der Gegenpartei erforderlich sein. Mit den Viewing Keys von Phoenix ist eine selektive Offenlegung möglich: Du legst genau das offen, was du musst, und zwar genau gegenüber denjenigen, die es benötigen – nicht mehr. Moonlight eignet sich für Abläufe, bei denen Transparenz standardmäßig vorgeschrieben ist.
Schwieriger zu beantworten finde ich die Frage, ob Aufsichtsbehörden eine Offenlegung mittels Viewing Keys als gleichwertig mit herkömmlichen Prüfpfaden akzeptieren werden. Die Kryptografie funktioniert. Ob die rechtlichen Rahmenbedingungen Schritt halten, ist eine ganz andere Frage.
81
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax
15,403 Aufrufe
619 Kommentare
Die Debatte über die Besteuerung von Kryptowährungen heizt sich auf, da Uniswap und Andreessen Horowitz ( a16z ) sich für eine Ausnahme für DeFi von den vorgeschlagenen Krypto-Steuervorschriften in Illinois einsetzen. Sie befürchten, dass dezentrale Finanzprotokolle und Plattformen ohne Verwahrungspflicht unfairen Steuerlasten ausgesetzt sein könnten, was Innovationen möglicherweise verlangsamt und die Entwicklung von Kryptowährungen erschwert. DeFi-Plattformen ermöglichen es Nutzern, digitale Vermögenswerte ohne traditionelle Intermediäre zu handeln und zu verwalten. Daher könnte die Anwendung herkömmlicher Finanzsteuervorschriften erhebliche Herausforderungen mit sich bringen. Dies könnte ein wichtiger Moment für die US-Kryptoindustrie werden, da die Regulierungsbehörden ein Gleichgewicht zwischen fairer Besteuerung, Anlegerschutz und Innovation finden müssen. 🚀
Die größte Sorge ist, dass die vorgeschlagene Steuer von 0,2 % auf den Transaktionswert und nicht einfach auf die Handelsgewinne berechnet wird. Uniswap, a16z und der DeFi Education Fund wollen Auszahlungen aus Wallets und Cross-Chain-Bridges davon ausnehmen und lehnen zugleich die Anforderungen zur Aufbewahrung von Private-Key-Aufzeichnungen ab. Illinois hat zugestimmt, die Einführung vorbehaltlich der gerichtlichen Genehmigung bis zum 1. Juli 2027 aufzuschieben. Das Ergebnis könnte beeinflussen, wie andere US-Bundesstaaten die Besteuerung von DeFi angehen. The Defiant +2
Was denkst du 🤔 ? Sollten DeFi-Transaktionen steuerfrei sein, um die Dezentralisierung zu schützen, oder sollten Krypto-Plattformen den traditionellen Steuervorschriften folgen ? 🤔
#UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax
Volatile
·3 Likes
·148 Aufrufe
HKDollarStablecoinHKDAPToLaunchOnSolana
10,005 Aufrufe
363 Kommentare
$1.5BInLeveragedCryptoBetsLiquidated
26,859 Aufrufe
224 Kommentare