
Blue_Shadow9
7.1k Beiträge
Blue_Shadow9
 Square Verified+
Melden
Nutzer blockieren
crypto lover BNB
751 Following
33.9K+ Follower
23.2K+ Like gegeben
Beiträge
Alle
Zitierungen
Live
·
--
Bullisch
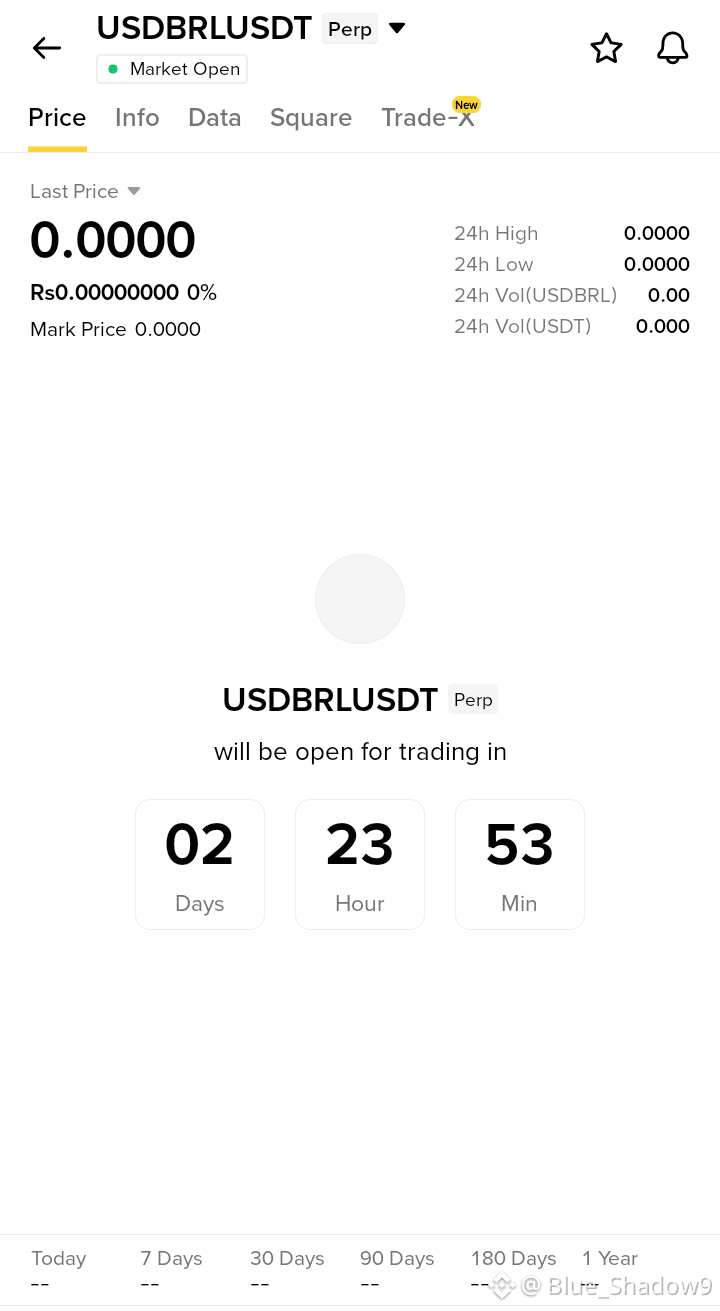
🔥 $USDBRL USDT TRADING-SETUP
⚠️ Preis-/Chartdaten sind noch nicht verfügbar — der Screenshot zeigt, dass der Kontrakt noch auf den Start des Tradings wartet.
Einstiegszone: —
🎯 TP1: —
🎯 TP2: —
🎯 TP3: —
🛑 Stop Loss: —
Sobald das Trading eröffnet ist und der Chart echtes Kursverhalten zeigt, können die Einstiegszone und die Ziele korrekt berechnet werden. Erzwinge kein Setup, bevor der Markt eröffnet.
$USDBRL
{future}(USDBRLUSDT)
#BTCBreaks80K #ZcashDevelopersTargetNU7MainnetActivationNov5 #BOJHikesRatesTo31YearHigh #ChainlinkPowersBottomlinePaymentPlatform #ChainlinkPowersBottomlinePaymentPlatform
🔥 $USDBRL USDT TRADING-SETUP
⚠️ Preis-/Chartdaten sind noch nicht verfügbar — der Screenshot zeigt, dass der Kontrakt noch auf den Start des Tradings wartet.
Einstiegszone: —
🎯 TP1: —
🎯 TP2: —
🎯 TP3: —
🛑 Stop Loss: —
Sobald das Trading eröffnet ist und der Chart echtes Kursverhalten zeigt, können die Einstiegszone und die Ziele korrekt berechnet werden. Erzwinge kein Setup, bevor der Markt eröffnet.
$USDBRL
#BTCBreaks80K #ZcashDevelopersTargetNU7MainnetActivationNov5 #BOJHikesRatesTo31YearHigh #ChainlinkPowersBottomlinePaymentPlatform #ChainlinkPowersBottomlinePaymentPlatform
⚠️ Preis-/Chartdaten sind noch nicht verfügbar — der Screenshot zeigt, dass der Kontrakt noch auf den Start des Tradings wartet.
Einstiegszone: —
🎯 TP1: —
🎯 TP2: —
🎯 TP3: —
🛑 Stop Loss: —
Sobald das Trading eröffnet ist und der Chart echtes Kursverhalten zeigt, können die Einstiegszone und die Ziele korrekt berechnet werden. Erzwinge kein Setup, bevor der Markt eröffnet.
$USDBRL
#BTCBreaks80K #ZcashDevelopersTargetNU7MainnetActivationNov5 #BOJHikesRatesTo31YearHigh #ChainlinkPowersBottomlinePaymentPlatform #ChainlinkPowersBottomlinePaymentPlatform
1
1.4k
·
--
Bärisch
🔥 $GUA SDT LONG SETUP
Einstiegszone: 0.00970 – 0.00990
🎯 TP1: 0.01040
🎯 TP2: 0.01100
🎯 TP3: 0.01180
🛑 Stop Loss: 0.00925
+127% bereits… das Momentum ist wild. Achte auf die Einstiegszone und jage der Kerze nicht hinterher. ⚡
Lass uns jetzt trainieren 🚀
$GUA
{future}(GUAUSDT)
#BTCBreaks80K #ZcashDevelopersTargetNU7MainnetActivationNov5 #ChainlinkPowersBottomlinePaymentPlatform #ChainlinkPowersBottomlinePaymentPlatform #ChainlinkPowersBottomlinePaymentPlatform
🔥 $GUA SDT LONG SETUP
Einstiegszone: 0.00970 – 0.00990
🎯 TP1: 0.01040
🎯 TP2: 0.01100
🎯 TP3: 0.01180
🛑 Stop Loss: 0.00925
+127% bereits… das Momentum ist wild. Achte auf die Einstiegszone und jage der Kerze nicht hinterher. ⚡
Lass uns jetzt trainieren 🚀
$GUA
#BTCBreaks80K #ZcashDevelopersTargetNU7MainnetActivationNov5 #ChainlinkPowersBottomlinePaymentPlatform #ChainlinkPowersBottomlinePaymentPlatform #ChainlinkPowersBottomlinePaymentPlatform
Einstiegszone: 0.00970 – 0.00990
🎯 TP1: 0.01040
🎯 TP2: 0.01100
🎯 TP3: 0.01180
🛑 Stop Loss: 0.00925
+127% bereits… das Momentum ist wild. Achte auf die Einstiegszone und jage der Kerze nicht hinterher. ⚡
Lass uns jetzt trainieren 🚀
$GUA
#BTCBreaks80K #ZcashDevelopersTargetNU7MainnetActivationNov5 #ChainlinkPowersBottomlinePaymentPlatform #ChainlinkPowersBottomlinePaymentPlatform #ChainlinkPowersBottomlinePaymentPlatform
321
·
--
Übersetzung ansehen
🔥 $USDE BRLUSDT PERP — PRE-LAUNCH WATCH!
Trading opens in ~2 days. No chart levels are visible yet, so I wouldn’t invent entries before price discovery.
📍 Entry Zone: TBD after launch
🎯 TP1: TBD
🎯 TP2: TBD
🎯 TP3: TBD
🛑 Stop Loss: TBD
⏳ Let the market open and form structure first. Then we train. 🚀
#ChainlinkPowersBottomlinePaymentPlatform #ZcashDevelopersTargetNU7MainnetActivationNov5 #HYPEJumpsOver11% #ChainlinkPowersBottomlinePaymentPlatform
🔥 $USDE BRLUSDT PERP — PRE-LAUNCH WATCH!
Trading opens in ~2 days. No chart levels are visible yet, so I wouldn’t invent entries before price discovery.
📍 Entry Zone: TBD after launch
🎯 TP1: TBD
🎯 TP2: TBD
🎯 TP3: TBD
🛑 Stop Loss: TBD
⏳ Let the market open and form structure first. Then we train. 🚀
#ChainlinkPowersBottomlinePaymentPlatform #ZcashDevelopersTargetNU7MainnetActivationNov5 #HYPEJumpsOver11% #ChainlinkPowersBottomlinePaymentPlatform
Trading opens in ~2 days. No chart levels are visible yet, so I wouldn’t invent entries before price discovery.
📍 Entry Zone: TBD after launch
🎯 TP1: TBD
🎯 TP2: TBD
🎯 TP3: TBD
🛑 Stop Loss: TBD
⏳ Let the market open and form structure first. Then we train. 🚀
#ChainlinkPowersBottomlinePaymentPlatform #ZcashDevelopersTargetNU7MainnetActivationNov5 #HYPEJumpsOver11% #ChainlinkPowersBottomlinePaymentPlatform
126
·
--
Verifiziert
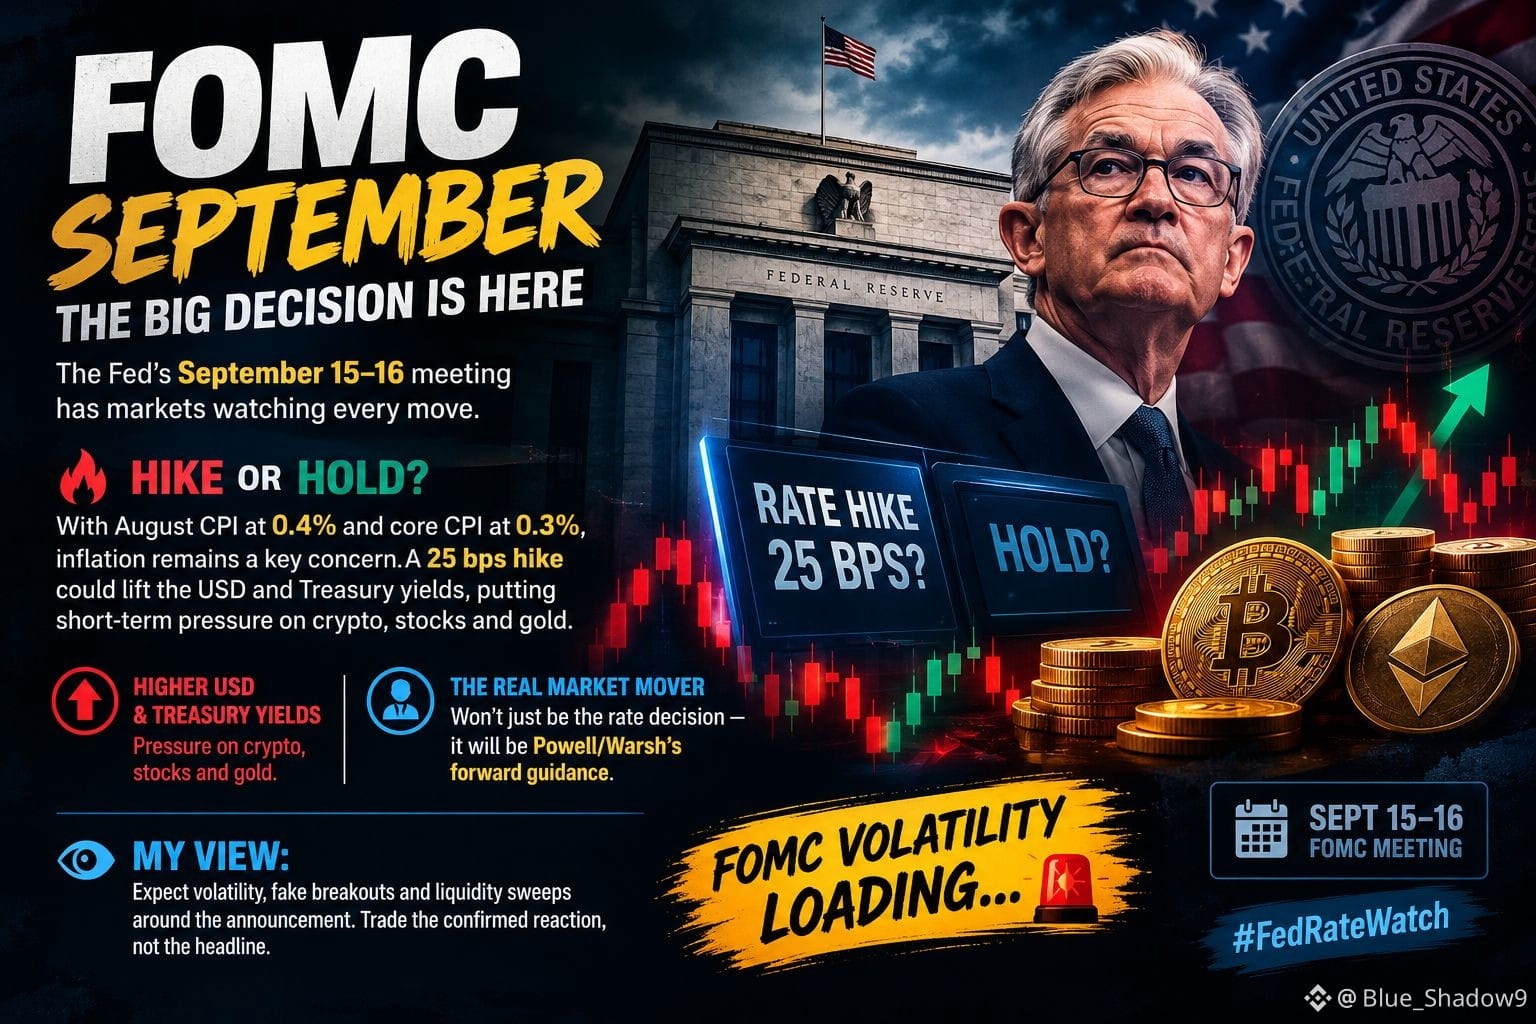
🔥 FOMC SEPTEMBER: DIE GROSSE ENTSCHEIDUNG IST HIER
Das Fed-Treffen am 15.–16. September steht bei den Märkten unter Beobachtung jeder einzelnen Bewegung.
🔥 Zinserhöhung oder Pause?
Mit August-CPI bei 0,4% und Core-CPI bei 0,3% bleibt die Inflation ein zentraler Punkt. Eine Anhebung um 25 bps könnte den USD und die Treasury-Renditen nach oben treiben und kurzfristigen Druck auf Krypto, Aktien und Gold ausüben.
Aber die eigentlichen Spannungspunkte könnten aus Powell/Warschs Forward Guidance kommen.
👀 Ist das eine einmalige Aktion – oder der Start von etwas Aggressiverem?
⚡ Mein Fazit: Rechne mit Volatilität, Fake Breakouts und Liquiditätssweeps rund um die Bekanntgabe. Ich würde lieber die bestätigte Reaktion handeln, statt der Schlagzeile hinterherzulaufen.
FOMC-Volatilitäts-Loading… 🚨
#FedRateWatch
$AKE
{future}(AKEUSDT)
$AIN
{future}(AINUSDT)
🔥 FOMC SEPTEMBER: DIE GROSSE ENTSCHEIDUNG IST HIER
Das Fed-Treffen am 15.–16. September steht bei den Märkten unter Beobachtung jeder einzelnen Bewegung.
🔥 Zinserhöhung oder Pause?
Mit August-CPI bei 0,4% und Core-CPI bei 0,3% bleibt die Inflation ein zentraler Punkt. Eine Anhebung um 25 bps könnte den USD und die Treasury-Renditen nach oben treiben und kurzfristigen Druck auf Krypto, Aktien und Gold ausüben.
Aber die eigentlichen Spannungspunkte könnten aus Powell/Warschs Forward Guidance kommen.
👀 Ist das eine einmalige Aktion – oder der Start von etwas Aggressiverem?
⚡ Mein Fazit: Rechne mit Volatilität, Fake Breakouts und Liquiditätssweeps rund um die Bekanntgabe. Ich würde lieber die bestätigte Reaktion handeln, statt der Schlagzeile hinterherzulaufen.
FOMC-Volatilitäts-Loading… 🚨
#FedRateWatch
$AKE
$AIN
Das Fed-Treffen am 15.–16. September steht bei den Märkten unter Beobachtung jeder einzelnen Bewegung.
🔥 Zinserhöhung oder Pause?
Mit August-CPI bei 0,4% und Core-CPI bei 0,3% bleibt die Inflation ein zentraler Punkt. Eine Anhebung um 25 bps könnte den USD und die Treasury-Renditen nach oben treiben und kurzfristigen Druck auf Krypto, Aktien und Gold ausüben.
Aber die eigentlichen Spannungspunkte könnten aus Powell/Warschs Forward Guidance kommen.
👀 Ist das eine einmalige Aktion – oder der Start von etwas Aggressiverem?
⚡ Mein Fazit: Rechne mit Volatilität, Fake Breakouts und Liquiditätssweeps rund um die Bekanntgabe. Ich würde lieber die bestätigte Reaktion handeln, statt der Schlagzeile hinterherzulaufen.
FOMC-Volatilitäts-Loading… 🚨
#FedRateWatch
$AKE
$AIN
6
7
1.5k
·
--
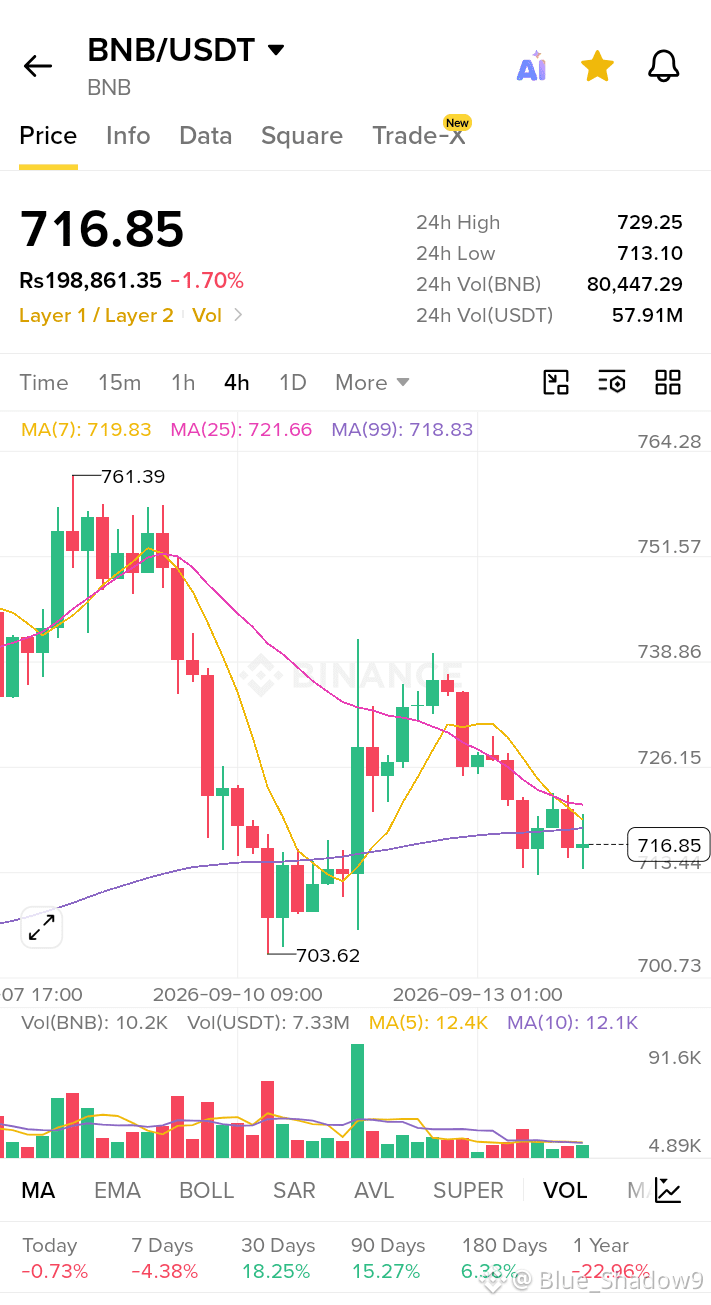
🔥 $BNB SHORT SETUP — RETEST-ZONE
Der Kurs befindet sich unter den 4H-Moving Averages. Ich beobachte die Widerstandszone 719–723 auf Zurückweisung.
📍 Einstiegszone: 719 – 723
🎯 TP1: 713.5
🎯 TP2: 708.0
🎯 TP3: 703.8
🛑 Stop Loss: 728.0
Wenn der Kurs die Zone erneut testet und abgewiesen wird, ist das das Setup, auf das ich achte. Kein Hinterherlaufen — warte auf die Bestätigung.
Lass uns jetzt trainieren. ⚡
$BNB
{spot}(BNBUSDT)
#ClarityActFacesProceduralVoteSept15 #ZcashNU7VoteEndsSeptember14 #BitcoinThirdSingleBlockReorgInFourWeeks #TokenizedStockHoldersUp619.1%
🔥 $BNB SHORT SETUP — RETEST-ZONE
Der Kurs befindet sich unter den 4H-Moving Averages. Ich beobachte die Widerstandszone 719–723 auf Zurückweisung.
📍 Einstiegszone: 719 – 723
🎯 TP1: 713.5
🎯 TP2: 708.0
🎯 TP3: 703.8
🛑 Stop Loss: 728.0
Wenn der Kurs die Zone erneut testet und abgewiesen wird, ist das das Setup, auf das ich achte. Kein Hinterherlaufen — warte auf die Bestätigung.
Lass uns jetzt trainieren. ⚡
$BNB
#ClarityActFacesProceduralVoteSept15 #ZcashNU7VoteEndsSeptember14 #BitcoinThirdSingleBlockReorgInFourWeeks #TokenizedStockHoldersUp619.1%
Der Kurs befindet sich unter den 4H-Moving Averages. Ich beobachte die Widerstandszone 719–723 auf Zurückweisung.
📍 Einstiegszone: 719 – 723
🎯 TP1: 713.5
🎯 TP2: 708.0
🎯 TP3: 703.8
🛑 Stop Loss: 728.0
Wenn der Kurs die Zone erneut testet und abgewiesen wird, ist das das Setup, auf das ich achte. Kein Hinterherlaufen — warte auf die Bestätigung.
Lass uns jetzt trainieren. ⚡
$BNB
#ClarityActFacesProceduralVoteSept15 #ZcashNU7VoteEndsSeptember14 #BitcoinThirdSingleBlockReorgInFourWeeks #TokenizedStockHoldersUp619.1%
83
·
--
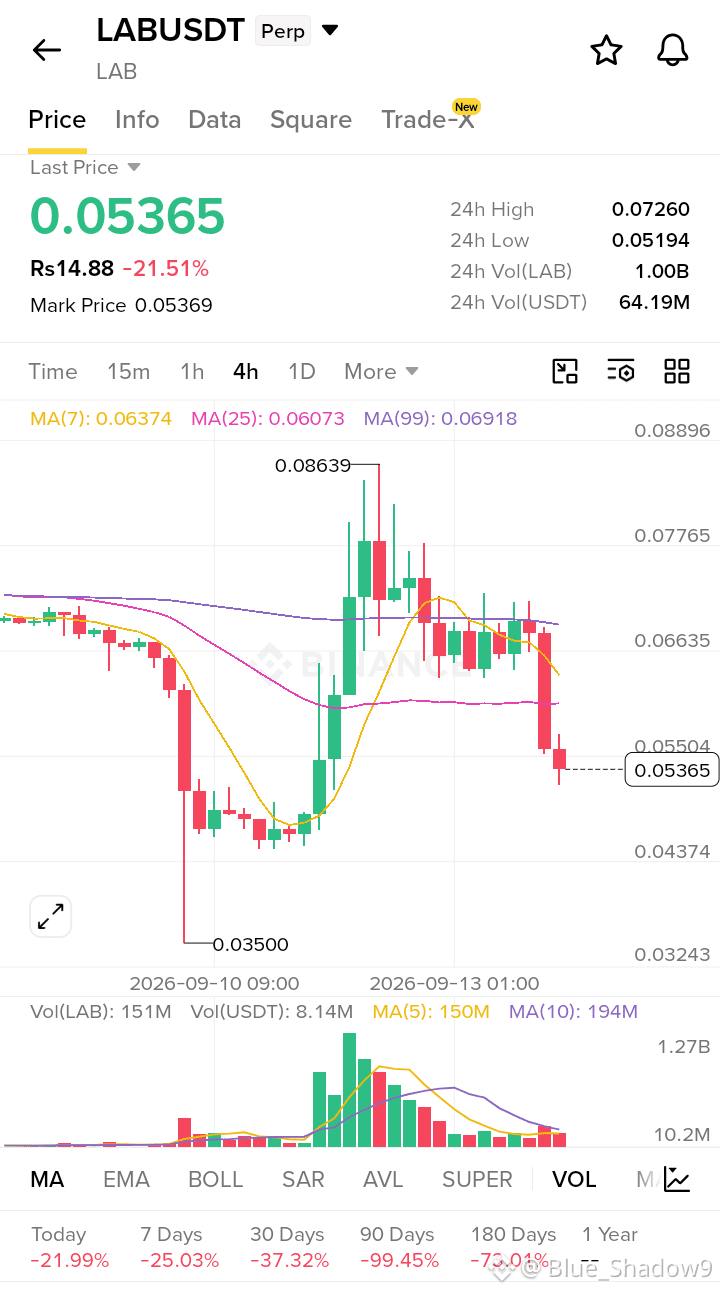
$LAB — HANDELS-SETUP ⚡
Einstiegszone: 0.XXXX – 0.XXXX
🎯 TP1: 0.XXXX
🎯 TP2: 0.XXXX
🎯 TP3: 0.XXXX
🛑 Stop-Loss: 0.XXXX
$LAB
{future}(LABUSDT)
#ClarityActFacesProceduralVoteSept15 #LSKSurgesOver515%In24Hours #AnthropicCEOCallsForAISlowdown #TokenizedStockHoldersUp619.1%
$LAB — HANDELS-SETUP ⚡
Einstiegszone: 0.XXXX – 0.XXXX
🎯 TP1: 0.XXXX
🎯 TP2: 0.XXXX
🎯 TP3: 0.XXXX
🛑 Stop-Loss: 0.XXXX
$LAB
#ClarityActFacesProceduralVoteSept15 #LSKSurgesOver515%In24Hours #AnthropicCEOCallsForAISlowdown #TokenizedStockHoldersUp619.1%
Einstiegszone: 0.XXXX – 0.XXXX
🎯 TP1: 0.XXXX
🎯 TP2: 0.XXXX
🎯 TP3: 0.XXXX
🛑 Stop-Loss: 0.XXXX
$LAB
#ClarityActFacesProceduralVoteSept15 #LSKSurgesOver515%In24Hours #AnthropicCEOCallsForAISlowdown #TokenizedStockHoldersUp619.1%
291
·
--
Verifiziert
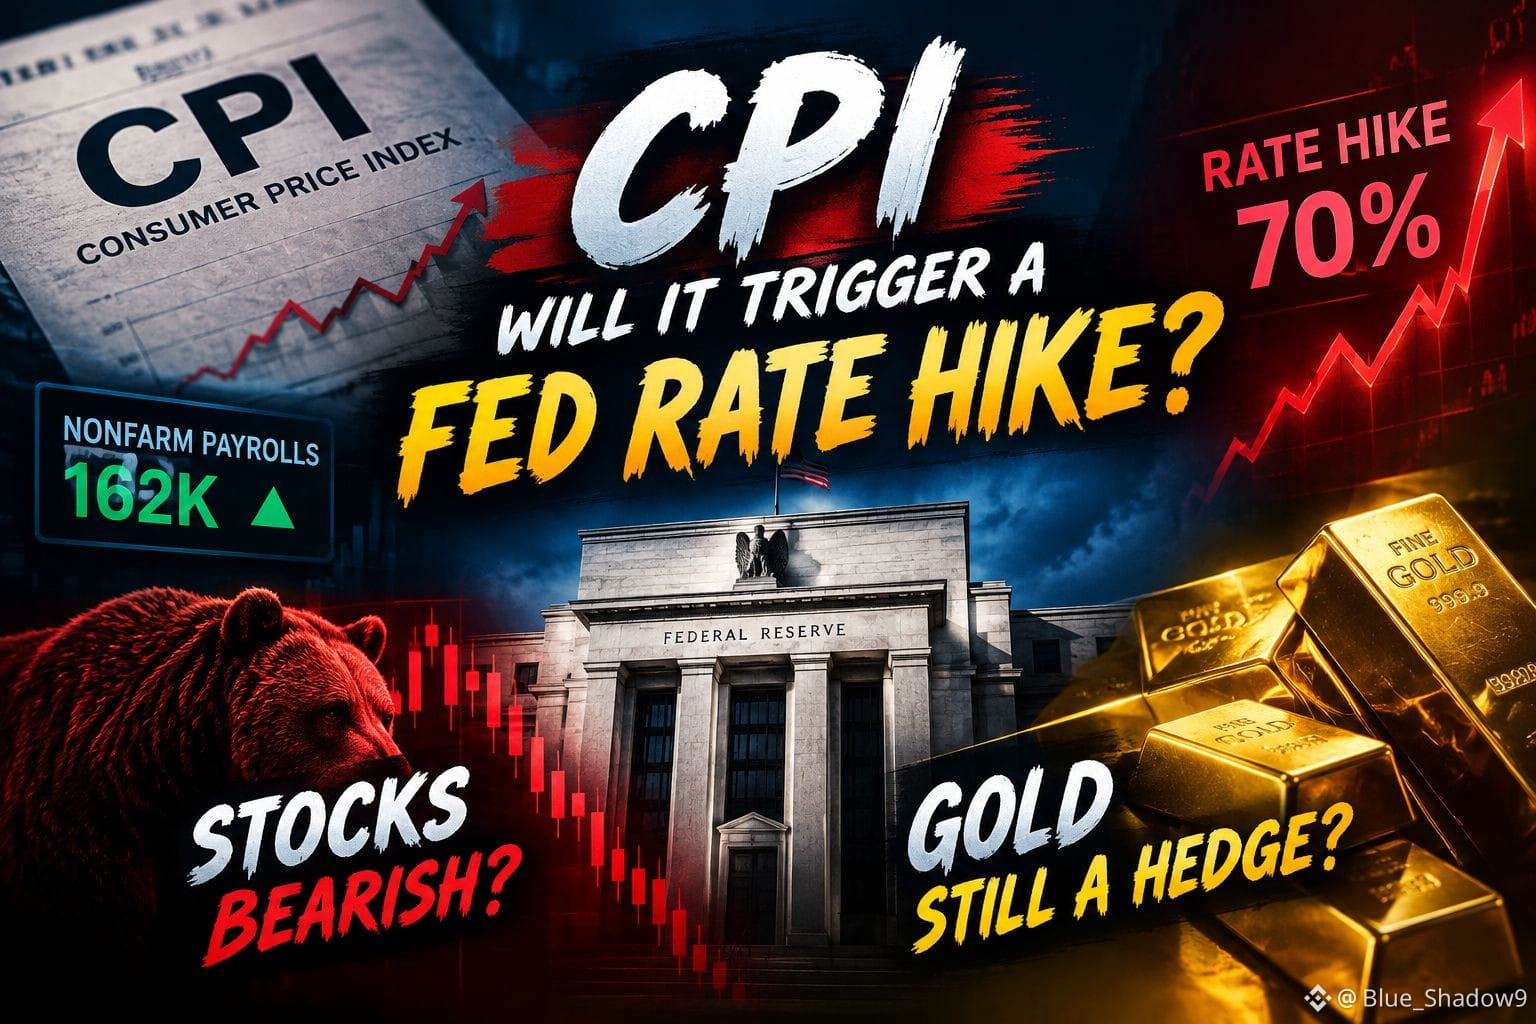
🔥 CPI könnte der nächste große Auslöser des Marktes sein.
NFP kam stark bei 162K herein und hält den Arbeitsmarkt widerstandsfähig. Jetzt steht der CPI im Mittelpunkt: Die Inflationsdaten könnten die nächste Entscheidung der Fed beeinflussen.
PPI hat bereits auf neuen Inflationsdruck hingewiesen – daher könnte ein CPI, der stärker ausfällt als erwartet, stärker hawkische Erwartungen bringen und damit Risikoassets zusätzlich unter Druck setzen.
📉 Aktien: Bärisch, wenn der CPI höher überrascht
🥇 Gold: Bleibt eine Absicherung, aber steigende Renditen könnten kurzfristig belasten
Meine Einschätzung ist ganz einfach: Ein heißer CPI = Risiko-Off-Druck.
Bullish oder bearish? 👀
#CPIWatch
$牛来
{future}(牛来USDT)
$RAYSOL
{future}(RAYSOLUSDT)
$ZEC
{future}(ZECUSDT)
🔥 CPI könnte der nächste große Auslöser des Marktes sein.
NFP kam stark bei 162K herein und hält den Arbeitsmarkt widerstandsfähig. Jetzt steht der CPI im Mittelpunkt: Die Inflationsdaten könnten die nächste Entscheidung der Fed beeinflussen.
PPI hat bereits auf neuen Inflationsdruck hingewiesen – daher könnte ein CPI, der stärker ausfällt als erwartet, stärker hawkische Erwartungen bringen und damit Risikoassets zusätzlich unter Druck setzen.
📉 Aktien: Bärisch, wenn der CPI höher überrascht
🥇 Gold: Bleibt eine Absicherung, aber steigende Renditen könnten kurzfristig belasten
Meine Einschätzung ist ganz einfach: Ein heißer CPI = Risiko-Off-Druck.
Bullish oder bearish? 👀
#CPIWatch
$牛来
$RAYSOL
$ZEC
NFP kam stark bei 162K herein und hält den Arbeitsmarkt widerstandsfähig. Jetzt steht der CPI im Mittelpunkt: Die Inflationsdaten könnten die nächste Entscheidung der Fed beeinflussen.
PPI hat bereits auf neuen Inflationsdruck hingewiesen – daher könnte ein CPI, der stärker ausfällt als erwartet, stärker hawkische Erwartungen bringen und damit Risikoassets zusätzlich unter Druck setzen.
📉 Aktien: Bärisch, wenn der CPI höher überrascht
🥇 Gold: Bleibt eine Absicherung, aber steigende Renditen könnten kurzfristig belasten
Meine Einschätzung ist ganz einfach: Ein heißer CPI = Risiko-Off-Druck.
Bullish oder bearish? 👀
#CPIWatch
$牛来
$RAYSOL
$ZEC
13
3
19
2.6k
·
--
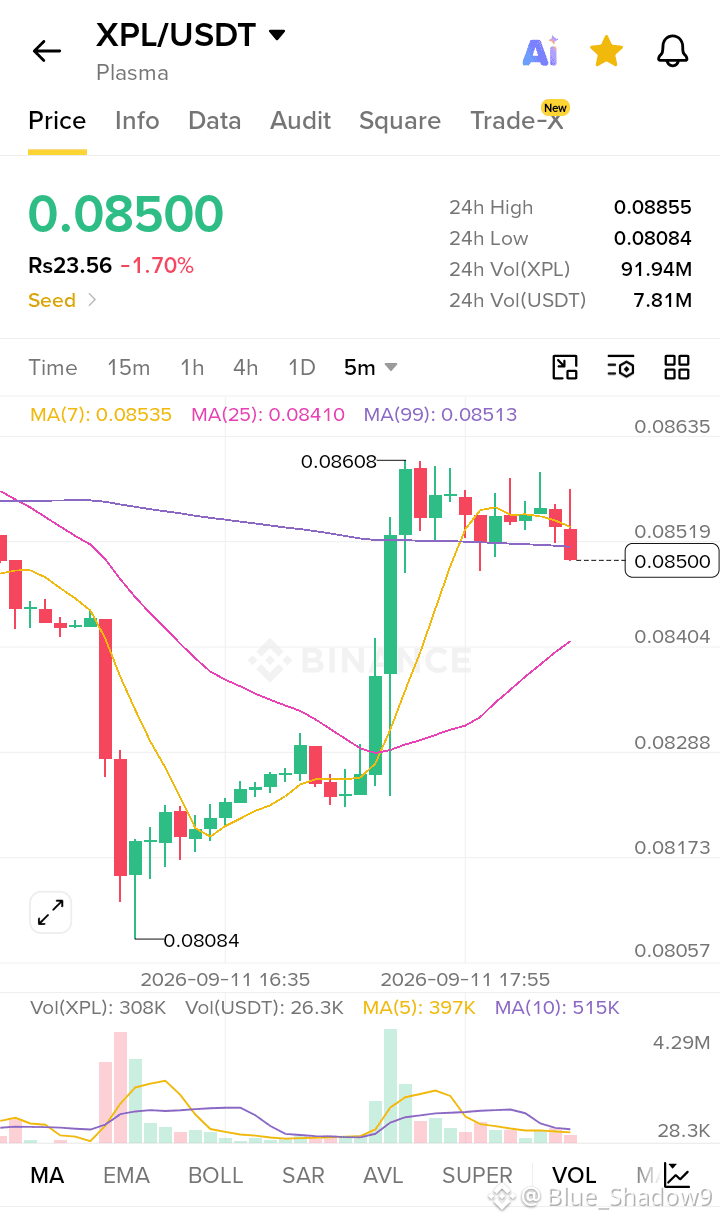
🔥 $XPL SHORT SETUP — ZONE IST AKTIV
Einstiegszone: 0.08510 – 0.08550
🎯 TP1: 0.08410
🎯 TP2: 0.08290
🎯 TP3: 0.08170
🛑 Stop Loss: 0.08615
Der Preis weist den Bereich um 0.0852 ab — beobachte die Zone genau.
Wir handeln das Setup, nicht die Emotion. ⚡
🔥 $XPL SHORT SETUP — ZONE IST AKTIV
Einstiegszone: 0.08510 – 0.08550
🎯 TP1: 0.08410
🎯 TP2: 0.08290
🎯 TP3: 0.08170
🛑 Stop Loss: 0.08615
Der Preis weist den Bereich um 0.0852 ab — beobachte die Zone genau.
Wir handeln das Setup, nicht die Emotion. ⚡
Einstiegszone: 0.08510 – 0.08550
🎯 TP1: 0.08410
🎯 TP2: 0.08290
🎯 TP3: 0.08170
🛑 Stop Loss: 0.08615
Der Preis weist den Bereich um 0.0852 ab — beobachte die Zone genau.
Wir handeln das Setup, nicht die Emotion. ⚡
1
233
·
--
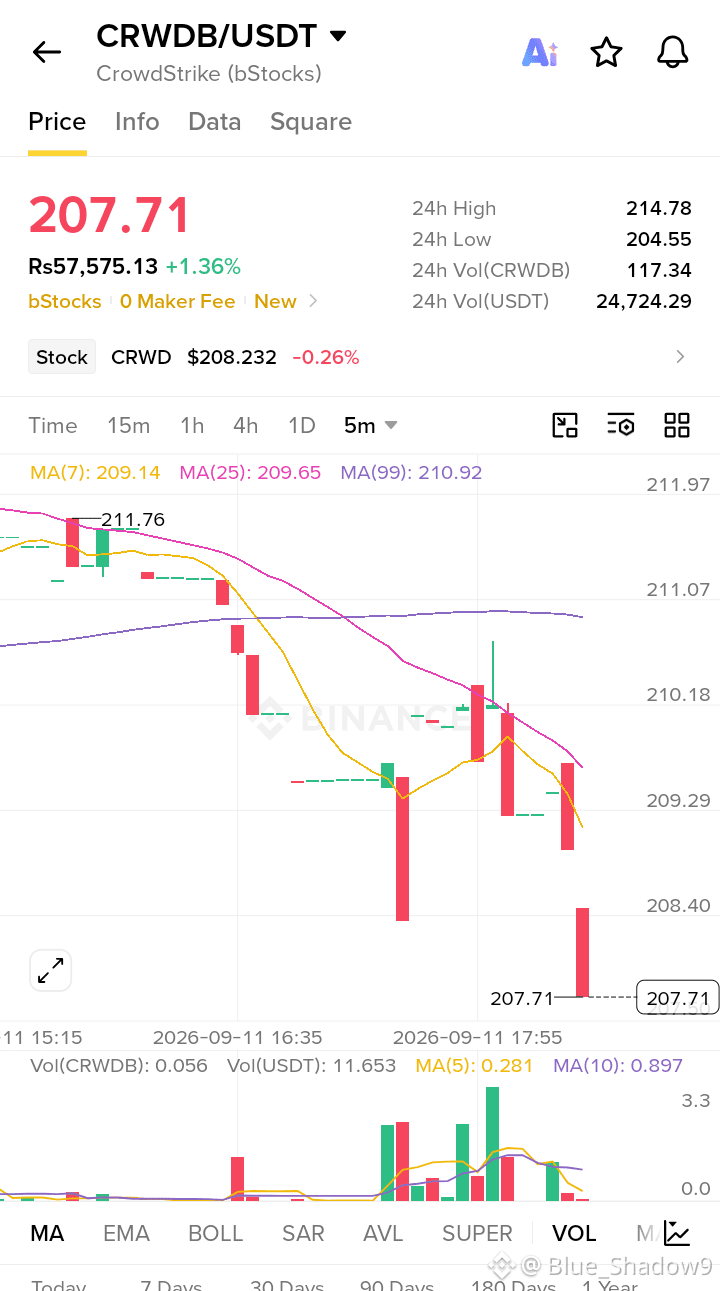
$CRWDB
Kurzes Setup ⚡
Einstiegszone: 208.40 – 209.10
🎯 TP1: 207.70
🎯 TP2: 207.00
🎯 TP3: 206.30
🛑 Stop Loss: 210.20
Der 5M-Chart zeigt bärischen Momentum unter den gleitenden Durchschnitten.
Nur Paper-Trading-Setup — warte auf Bestätigung, bevor du einsteigst.
#CryptoSectorsFallSecondDay #CLARITYActRevisionToRuleNonDeFiControllers #CPIWatch #CryptoSectorsFallSecondDay
$CRWDB
Kurzes Setup ⚡
Einstiegszone: 208.40 – 209.10
🎯 TP1: 207.70
🎯 TP2: 207.00
🎯 TP3: 206.30
🛑 Stop Loss: 210.20
Der 5M-Chart zeigt bärischen Momentum unter den gleitenden Durchschnitten.
Nur Paper-Trading-Setup — warte auf Bestätigung, bevor du einsteigst.
#CryptoSectorsFallSecondDay #CLARITYActRevisionToRuleNonDeFiControllers #CPIWatch #CryptoSectorsFallSecondDay
Kurzes Setup ⚡
Einstiegszone: 208.40 – 209.10
🎯 TP1: 207.70
🎯 TP2: 207.00
🎯 TP3: 206.30
🛑 Stop Loss: 210.20
Der 5M-Chart zeigt bärischen Momentum unter den gleitenden Durchschnitten.
Nur Paper-Trading-Setup — warte auf Bestätigung, bevor du einsteigst.
#CryptoSectorsFallSecondDay #CLARITYActRevisionToRuleNonDeFiControllers #CPIWatch #CryptoSectorsFallSecondDay
113
·
--
🔥 $DASH LONG-SETUP
Das Momentum ist stark, aber ich würde lieber den Rücksetzer jagen als den Spike.
📍 Einstiegszone: 70.20 – 70.80
🎯 TP1: 72.40
🎯 TP2: 73.50
🎯 TP3: 75.00
🛑 Stop-Loss: 69.40
⚡ Starker 5M-Trend + steigendes Volumen.
Lass uns das Momentum mitnehmen! 🚀
Risikomanagement beachten — DYOR.
🔥 $DASH LONG-SETUP
Das Momentum ist stark, aber ich würde lieber den Rücksetzer jagen als den Spike.
📍 Einstiegszone: 70.20 – 70.80
🎯 TP1: 72.40
🎯 TP2: 73.50
🎯 TP3: 75.00
🛑 Stop-Loss: 69.40
⚡ Starker 5M-Trend + steigendes Volumen.
Lass uns das Momentum mitnehmen! 🚀
Risikomanagement beachten — DYOR.
Das Momentum ist stark, aber ich würde lieber den Rücksetzer jagen als den Spike.
📍 Einstiegszone: 70.20 – 70.80
🎯 TP1: 72.40
🎯 TP2: 73.50
🎯 TP3: 75.00
🛑 Stop-Loss: 69.40
⚡ Starker 5M-Trend + steigendes Volumen.
Lass uns das Momentum mitnehmen! 🚀
Risikomanagement beachten — DYOR.

223
·
--
🔥 $HK0992 0992USDT PERP — VOR-LOKALISIERUNGS-WATCH
Der Handel startet bald — aber der Preis ist noch nicht verfügbar, also erfinde ich keinen Einstieg.
📍 Einstiegszone: Auf Eröffnungskurs + ersten Rücksetzer warten
🎯 TP1: Nach der Preisfindung festzulegen
🎯 TP2: Nach Bestätigung festzulegen
🎯 TP3: Nach Bestätigung festzulegen
🛑 Stop-Loss: Unter der bestätigten Unterstützung
⚡ Bias: Auf die Struktur warten
Lass den Markt zuerst öffnen, dann jagen wir das saubere Setup. 🚀
DYOR & Risikomanagement.
#BitcoinEthereumHitMultiMonthHighs #LululemonTumbles20%OnWeakGuidance #ZECHitsANewAllTimeHigh #USWeeklyInitialJoblessClaimsRiseTo206000
🔥 $HK0992 0992USDT PERP — VOR-LOKALISIERUNGS-WATCH
Der Handel startet bald — aber der Preis ist noch nicht verfügbar, also erfinde ich keinen Einstieg.
📍 Einstiegszone: Auf Eröffnungskurs + ersten Rücksetzer warten
🎯 TP1: Nach der Preisfindung festzulegen
🎯 TP2: Nach Bestätigung festzulegen
🎯 TP3: Nach Bestätigung festzulegen
🛑 Stop-Loss: Unter der bestätigten Unterstützung
⚡ Bias: Auf die Struktur warten
Lass den Markt zuerst öffnen, dann jagen wir das saubere Setup. 🚀
DYOR & Risikomanagement.
#BitcoinEthereumHitMultiMonthHighs #LululemonTumbles20%OnWeakGuidance #ZECHitsANewAllTimeHigh #USWeeklyInitialJoblessClaimsRiseTo206000
Der Handel startet bald — aber der Preis ist noch nicht verfügbar, also erfinde ich keinen Einstieg.
📍 Einstiegszone: Auf Eröffnungskurs + ersten Rücksetzer warten
🎯 TP1: Nach der Preisfindung festzulegen
🎯 TP2: Nach Bestätigung festzulegen
🎯 TP3: Nach Bestätigung festzulegen
🛑 Stop-Loss: Unter der bestätigten Unterstützung
⚡ Bias: Auf die Struktur warten
Lass den Markt zuerst öffnen, dann jagen wir das saubere Setup. 🚀
DYOR & Risikomanagement.
#BitcoinEthereumHitMultiMonthHighs #LululemonTumbles20%OnWeakGuidance #ZECHitsANewAllTimeHigh #USWeeklyInitialJoblessClaimsRiseTo206000

132
·
--
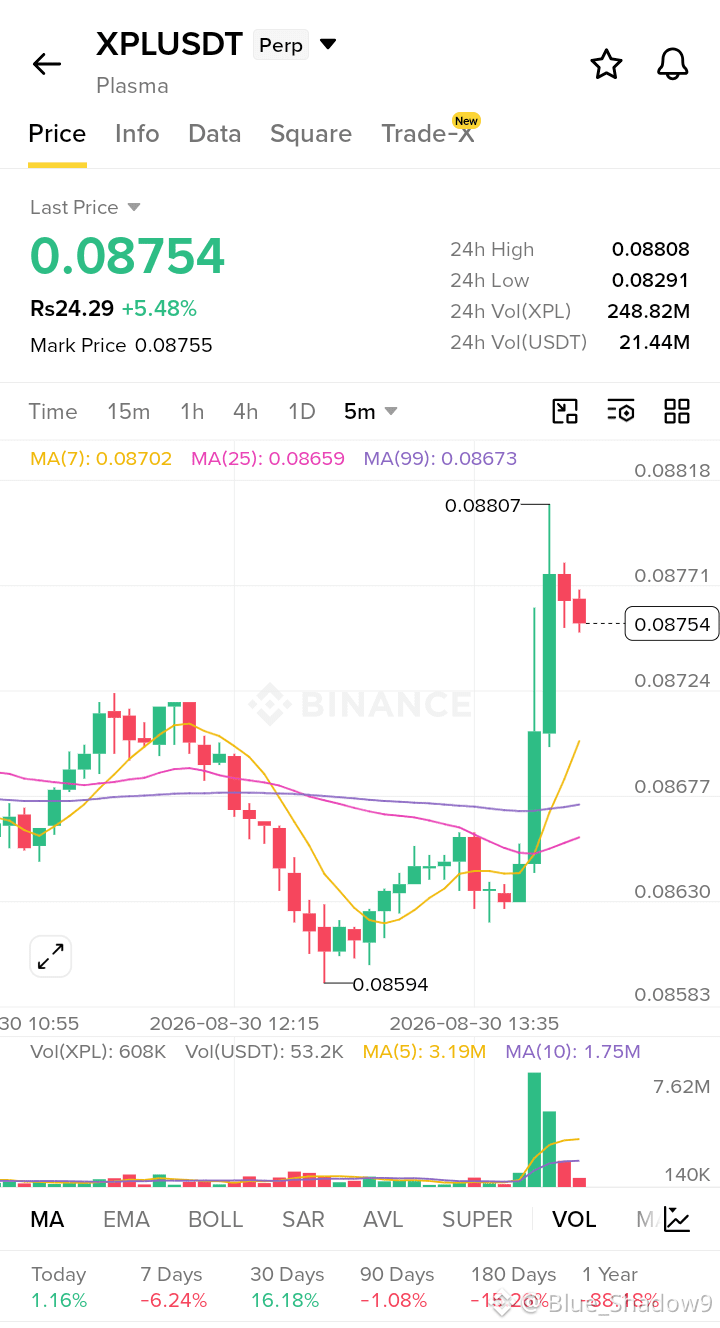
Bullisch
🚨 $XPL LONG SETUP 🚨
📍 Einstieg: 0.0870 – 0.0880
🎯 TP1: 0.0890
🎯 TP2: 0.0905
🎯 TP3: 0.0920
🛑 SL: 0.0858
Das Momentum-Setup kommt in Fahrt 👀
Beobachte die Einstiegzone und steuere das Risiko sorgfältig.
DYOR. 🚂🔥
$XPL
{spot}(XPLUSDT)
#ICBAOpposesCLARITYActOverStablecoinLoophole #VenezuelaUSSign25YearOilDeal #KoreaSingleStockLeveragedETFTradingFalls #BitcoinSpotETFEnds9DayInflowStreak
🚨 $XPL LONG SETUP 🚨
📍 Einstieg: 0.0870 – 0.0880
🎯 TP1: 0.0890
🎯 TP2: 0.0905
🎯 TP3: 0.0920
🛑 SL: 0.0858
Das Momentum-Setup kommt in Fahrt 👀
Beobachte die Einstiegzone und steuere das Risiko sorgfältig.
DYOR. 🚂🔥
$XPL
#ICBAOpposesCLARITYActOverStablecoinLoophole #VenezuelaUSSign25YearOilDeal #KoreaSingleStockLeveragedETFTradingFalls #BitcoinSpotETFEnds9DayInflowStreak
📍 Einstieg: 0.0870 – 0.0880
🎯 TP1: 0.0890
🎯 TP2: 0.0905
🎯 TP3: 0.0920
🛑 SL: 0.0858
Das Momentum-Setup kommt in Fahrt 👀
Beobachte die Einstiegzone und steuere das Risiko sorgfältig.
DYOR. 🚂🔥
$XPL
#ICBAOpposesCLARITYActOverStablecoinLoophole #VenezuelaUSSign25YearOilDeal #KoreaSingleStockLeveragedETFTradingFalls #BitcoinSpotETFEnds9DayInflowStreak
145
·
--
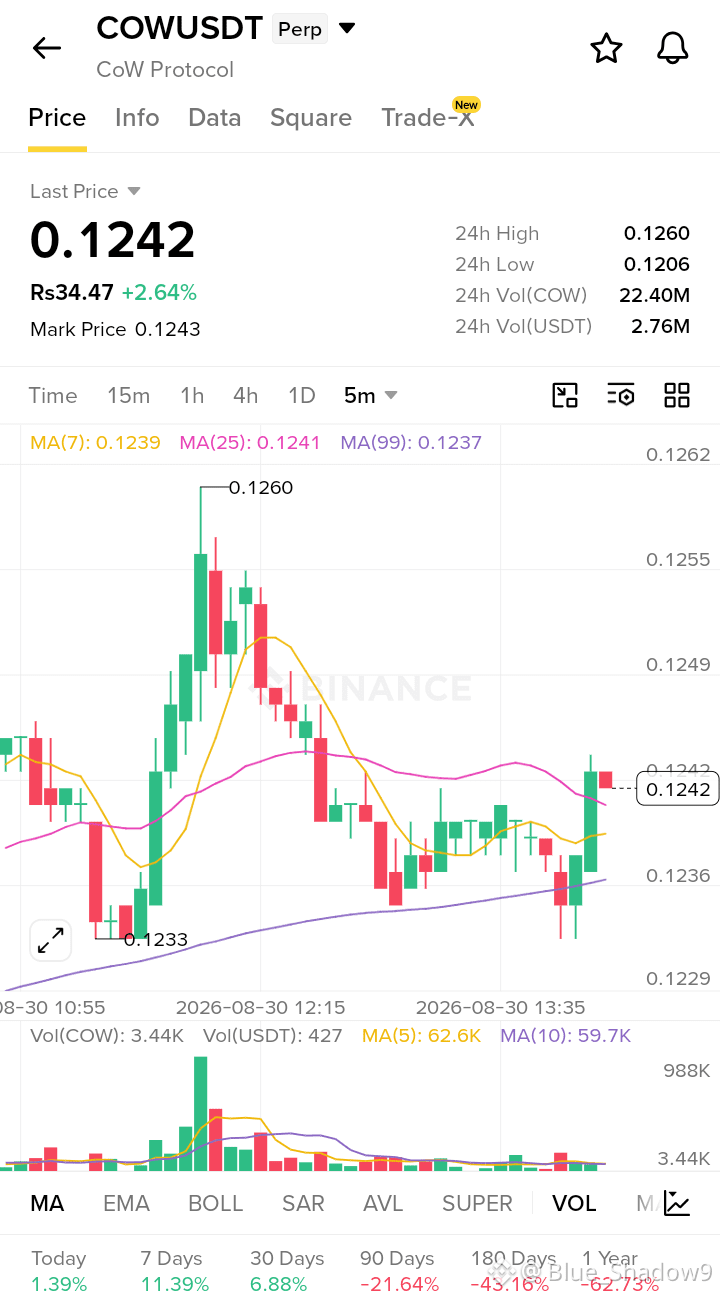
Bullisch
🔥 $COW KURZE VORBEREITUNG
📍 Einstieg: 0.14800 – 0.15300
🎯 TP1: 0.13800
🎯 TP2: 0.12500
🎯 TP3: 0.11200
🛑 SL: 0.16200
Scharfe Ablehnung + steigendes Verkaufsvolumen = die Bären kommen rein.
Achte auf eine Fortsetzung nach unten aus der Einstiegszone.
Risiko managen. DYOR.
Los geht’s 🚂🔥
$COW
{spot}(COWUSDT)
#ICBAOpposesCLARITYActOverStablecoinLoophole #VenezuelaUSSign25YearOilDeal #KoreaSingleStockLeveragedETFTradingFalls #BitcoinSpotETFEnds9DayInflowStreak
🔥 $COW KURZE VORBEREITUNG
📍 Einstieg: 0.14800 – 0.15300
🎯 TP1: 0.13800
🎯 TP2: 0.12500
🎯 TP3: 0.11200
🛑 SL: 0.16200
Scharfe Ablehnung + steigendes Verkaufsvolumen = die Bären kommen rein.
Achte auf eine Fortsetzung nach unten aus der Einstiegszone.
Risiko managen. DYOR.
Los geht’s 🚂🔥
$COW
#ICBAOpposesCLARITYActOverStablecoinLoophole #VenezuelaUSSign25YearOilDeal #KoreaSingleStockLeveragedETFTradingFalls #BitcoinSpotETFEnds9DayInflowStreak
📍 Einstieg: 0.14800 – 0.15300
🎯 TP1: 0.13800
🎯 TP2: 0.12500
🎯 TP3: 0.11200
🛑 SL: 0.16200
Scharfe Ablehnung + steigendes Verkaufsvolumen = die Bären kommen rein.
Achte auf eine Fortsetzung nach unten aus der Einstiegszone.
Risiko managen. DYOR.
Los geht’s 🚂🔥
$COW
#ICBAOpposesCLARITYActOverStablecoinLoophole #VenezuelaUSSign25YearOilDeal #KoreaSingleStockLeveragedETFTradingFalls #BitcoinSpotETFEnds9DayInflowStreak
260
·
--
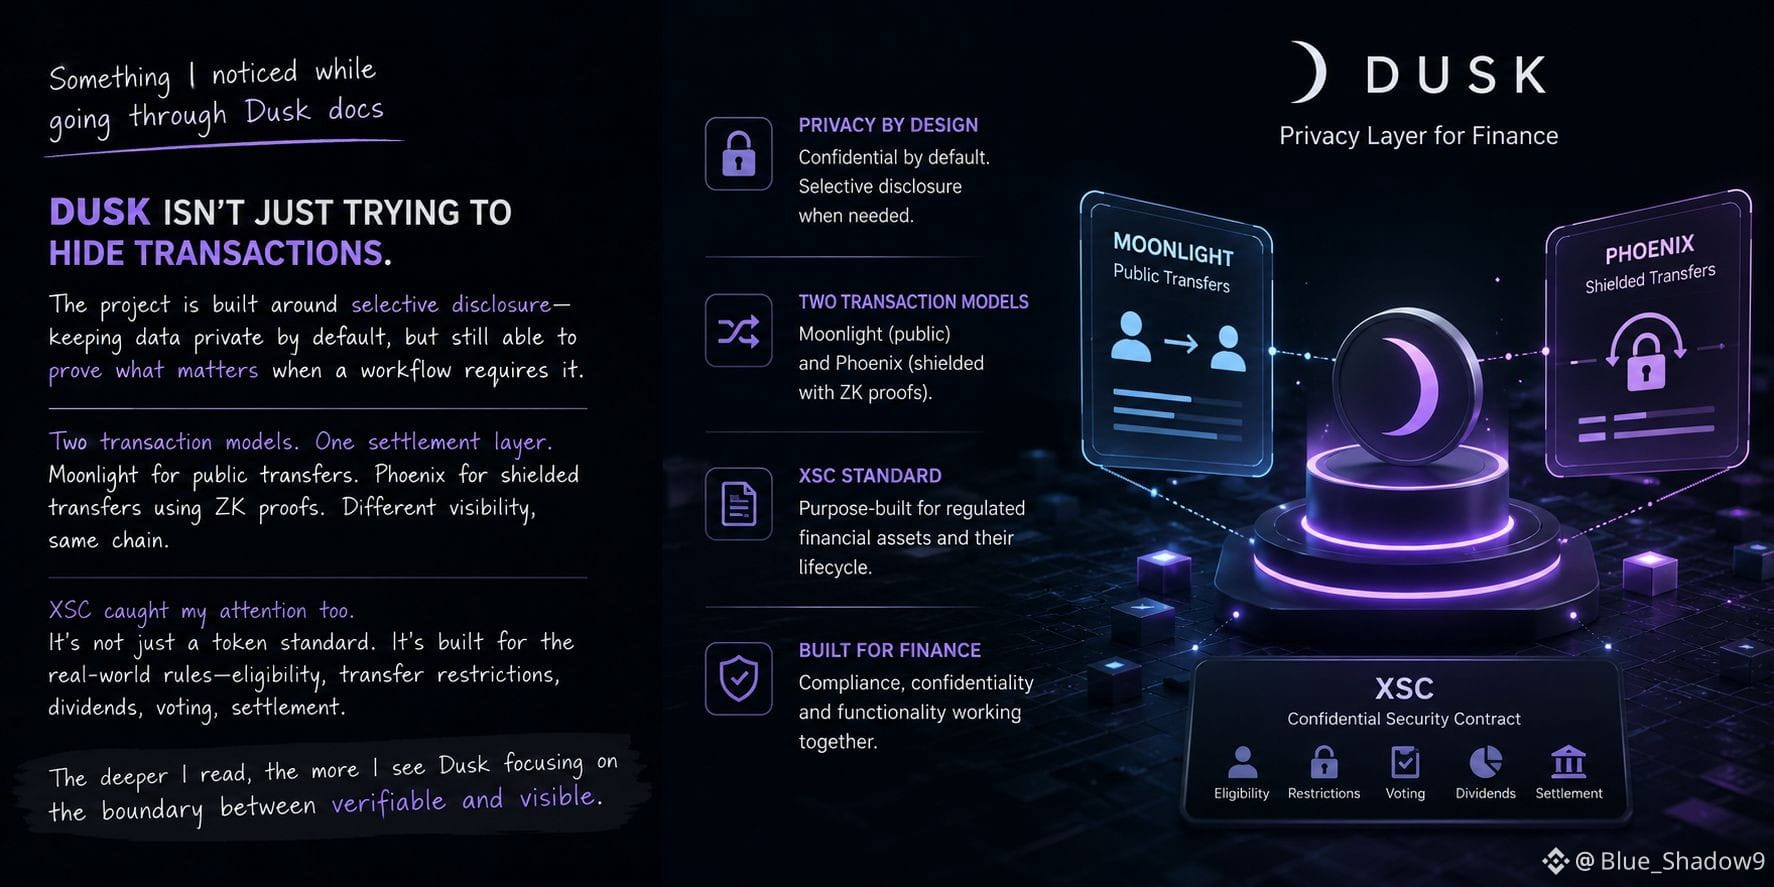
Ich bin beim Lesen durch Dusk-Dokumente immer wieder auf einen Punkt zurückgekommen: Privatsphäre bedeutet hier nicht, dass alles unsichtbar gemacht werden muss.
Mich hat die Idee der selektiven Offenlegung besonders angesprochen.
Man kann Informationen privat halten, während man dennoch etwas Bestimmtes nachweisen kann, wenn es tatsächlich verifiziert werden muss. Das fühlt sich viel näher an dem an, wie Finanzsysteme in der realen Welt funktionieren.
Je mehr ich mir die Architektur angesehen habe, desto mehr habe ich mich gefragt, ob dies eigentlich das schwierigere Problem ist, das Dusk überhaupt lösen will.
Nicht „Wie verstecken wir Transaktionen?“
Sondern: „Wie halten wir sensible Informationen privat, ohne das gesamte System unmöglich zu verifizieren?“
Ich habe darauf noch keine klare Antwort. Ich fand die Unterscheidung nur interessanter als die übliche Privacy-Chain-Erzählung.
$DUSK @Dusk_Foundation
{spot}(DUSKUSDT)
#dusk
Ich bin beim Lesen durch Dusk-Dokumente immer wieder auf einen Punkt zurückgekommen: Privatsphäre bedeutet hier nicht, dass alles unsichtbar gemacht werden muss.
Mich hat die Idee der selektiven Offenlegung besonders angesprochen.
Man kann Informationen privat halten, während man dennoch etwas Bestimmtes nachweisen kann, wenn es tatsächlich verifiziert werden muss. Das fühlt sich viel näher an dem an, wie Finanzsysteme in der realen Welt funktionieren.
Je mehr ich mir die Architektur angesehen habe, desto mehr habe ich mich gefragt, ob dies eigentlich das schwierigere Problem ist, das Dusk überhaupt lösen will.
Nicht „Wie verstecken wir Transaktionen?“
Sondern: „Wie halten wir sensible Informationen privat, ohne das gesamte System unmöglich zu verifizieren?“
Ich habe darauf noch keine klare Antwort. Ich fand die Unterscheidung nur interessanter als die übliche Privacy-Chain-Erzählung.
$DUSK @Dusk
#dusk
Mich hat die Idee der selektiven Offenlegung besonders angesprochen.
Man kann Informationen privat halten, während man dennoch etwas Bestimmtes nachweisen kann, wenn es tatsächlich verifiziert werden muss. Das fühlt sich viel näher an dem an, wie Finanzsysteme in der realen Welt funktionieren.
Je mehr ich mir die Architektur angesehen habe, desto mehr habe ich mich gefragt, ob dies eigentlich das schwierigere Problem ist, das Dusk überhaupt lösen will.
Nicht „Wie verstecken wir Transaktionen?“
Sondern: „Wie halten wir sensible Informationen privat, ohne das gesamte System unmöglich zu verifizieren?“
Ich habe darauf noch keine klare Antwort. Ich fand die Unterscheidung nur interessanter als die übliche Privacy-Chain-Erzählung.
$DUSK @Dusk
#dusk
2
3
117
·
--
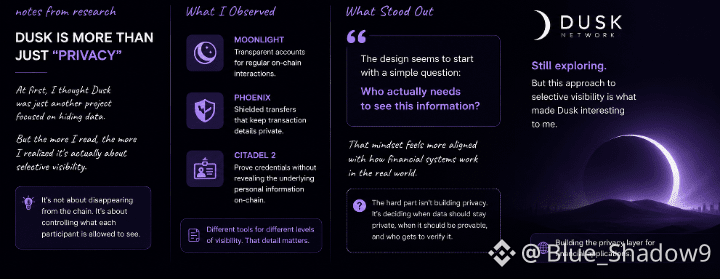
Zunächst dachte ich, dass der interessante Teil von Dusk einfach „Privatsphäre“ ist.
Nachdem ich mehr Zeit mit den Dokumenten verbracht hatte, begann ich, das anders zu sehen.
Was meine Aufmerksamkeit erregte, war die Idee der selektiven Sichtbarkeit. Nicht alles muss offengelegt werden, aber das System tut auch nicht so, als könnten Finanzanwendungen ohne Verifizierung funktionieren.
Das brachte mich zum Nachdenken.
Phoenix befasst sich mit verschlüsselten Überweisungen, während Moonlight transparente Kontofunktionen bietet. Dann geht Citadel 2 noch einen Schritt weiter, indem es Nutzern ermöglicht, bestimmte Berechtigungsnachweise nachzuweisen, ohne die zugrunde liegenden persönlichen Informationen direkt on-chain zu stellen.
Ich finde, dass das Design bei einer praktischen Frage ansetzt:
Wer muss diese Informationen eigentlich sehen?
Das wirkt für finanzielle Infrastruktur viel relevanter als nur zu sagen, eine Blockchain sei „privat“.
Ich durchforste die Architektur immer noch, aber genau dieser Teil von Dusk hat mich neugieriger gemacht. Die spannende Herausforderung scheint nicht darin zu bestehen, alles zu verstecken.
Es geht darum herauszufinden, was sichtbar sein sollte, was nicht – und wie diese Grenzen durchgesetzt werden können, ohne den Nutzen des Netzwerks zu beeinträchtigen.
@Dusk_Foundation
$DUSK
{spot}(DUSKUSDT)
#dusk
Zunächst dachte ich, dass der interessante Teil von Dusk einfach „Privatsphäre“ ist.
Nachdem ich mehr Zeit mit den Dokumenten verbracht hatte, begann ich, das anders zu sehen.
Was meine Aufmerksamkeit erregte, war die Idee der selektiven Sichtbarkeit. Nicht alles muss offengelegt werden, aber das System tut auch nicht so, als könnten Finanzanwendungen ohne Verifizierung funktionieren.
Das brachte mich zum Nachdenken.
Phoenix befasst sich mit verschlüsselten Überweisungen, während Moonlight transparente Kontofunktionen bietet. Dann geht Citadel 2 noch einen Schritt weiter, indem es Nutzern ermöglicht, bestimmte Berechtigungsnachweise nachzuweisen, ohne die zugrunde liegenden persönlichen Informationen direkt on-chain zu stellen.
Ich finde, dass das Design bei einer praktischen Frage ansetzt:
Wer muss diese Informationen eigentlich sehen?
Das wirkt für finanzielle Infrastruktur viel relevanter als nur zu sagen, eine Blockchain sei „privat“.
Ich durchforste die Architektur immer noch, aber genau dieser Teil von Dusk hat mich neugieriger gemacht. Die spannende Herausforderung scheint nicht darin zu bestehen, alles zu verstecken.
Es geht darum herauszufinden, was sichtbar sein sollte, was nicht – und wie diese Grenzen durchgesetzt werden können, ohne den Nutzen des Netzwerks zu beeinträchtigen.
@Dusk
$DUSK
#dusk
Nachdem ich mehr Zeit mit den Dokumenten verbracht hatte, begann ich, das anders zu sehen.
Was meine Aufmerksamkeit erregte, war die Idee der selektiven Sichtbarkeit. Nicht alles muss offengelegt werden, aber das System tut auch nicht so, als könnten Finanzanwendungen ohne Verifizierung funktionieren.
Das brachte mich zum Nachdenken.
Phoenix befasst sich mit verschlüsselten Überweisungen, während Moonlight transparente Kontofunktionen bietet. Dann geht Citadel 2 noch einen Schritt weiter, indem es Nutzern ermöglicht, bestimmte Berechtigungsnachweise nachzuweisen, ohne die zugrunde liegenden persönlichen Informationen direkt on-chain zu stellen.
Ich finde, dass das Design bei einer praktischen Frage ansetzt:
Wer muss diese Informationen eigentlich sehen?
Das wirkt für finanzielle Infrastruktur viel relevanter als nur zu sagen, eine Blockchain sei „privat“.
Ich durchforste die Architektur immer noch, aber genau dieser Teil von Dusk hat mich neugieriger gemacht. Die spannende Herausforderung scheint nicht darin zu bestehen, alles zu verstecken.
Es geht darum herauszufinden, was sichtbar sein sollte, was nicht – und wie diese Grenzen durchgesetzt werden können, ohne den Nutzen des Netzwerks zu beeinträchtigen.
@Dusk
$DUSK
#dusk
2
3
137
·
--
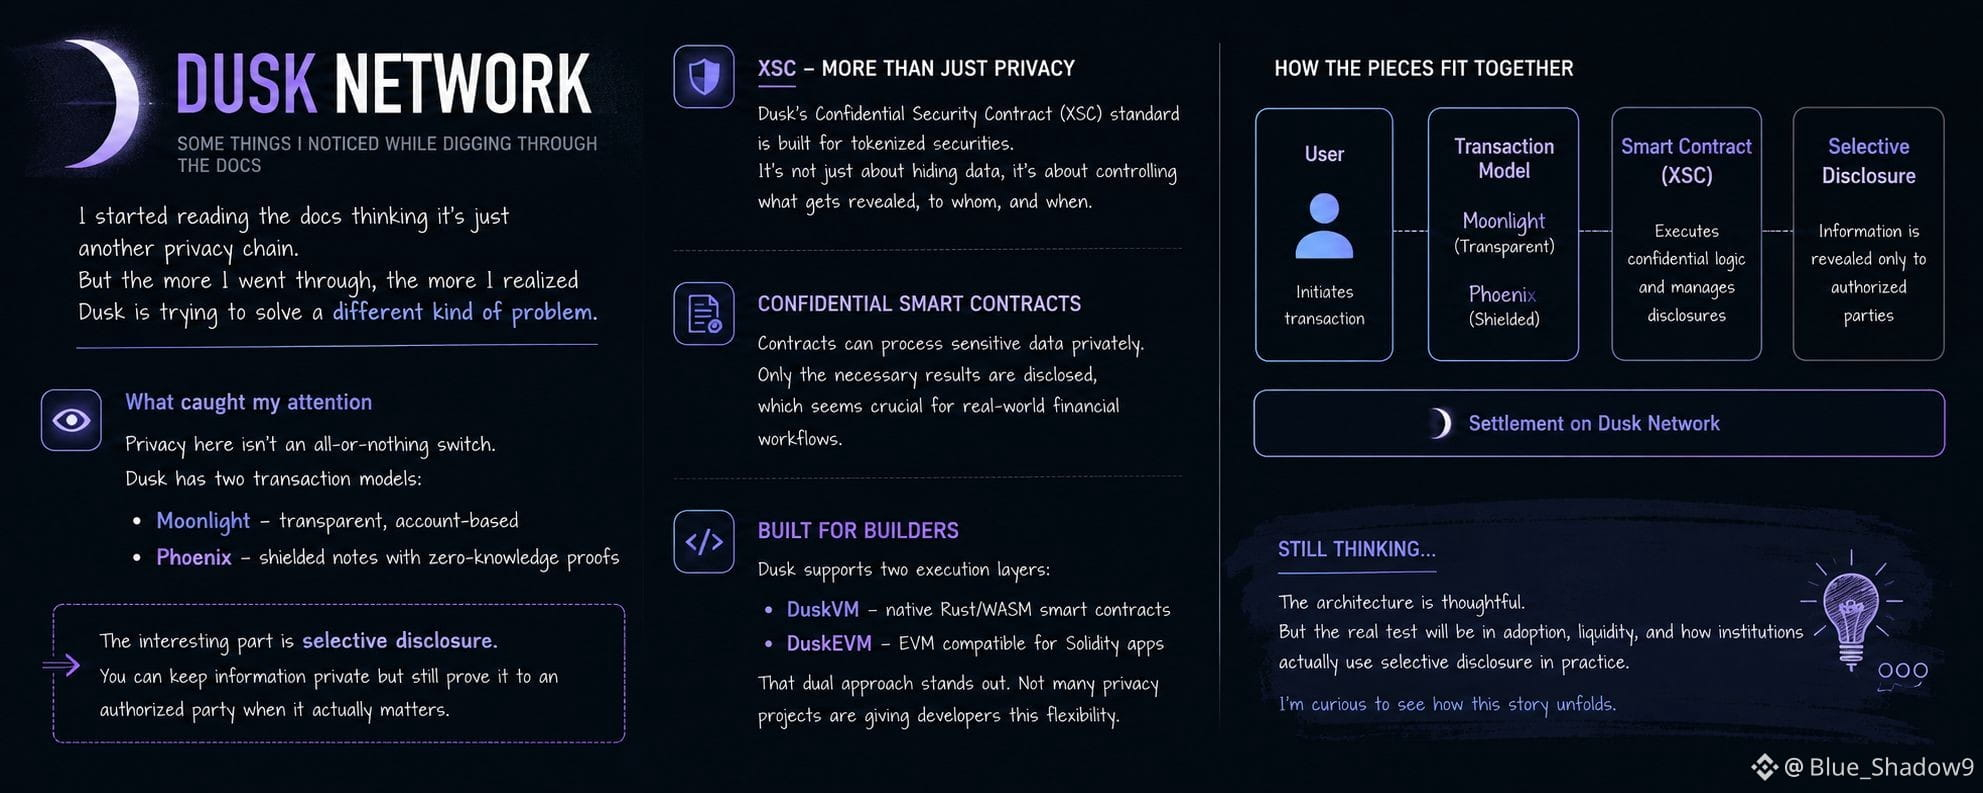
Je mehr ich die Dusk-Dokumentation durchgelesen habe, desto mehr hat mich ein kleines Detail beschäftigt — und zwar auf eine gute Art.
Datenschutz bedeutet hier offenbar nicht einfach, alles zu verbergen und es dabei zu belassen. Dusk trennt verschiedene Transaktionsmodelle: auf der einen Seite öffentliche Transfers und auf der anderen verschleierte Notizen mit Zero-Knowledge-Beweisen.
Was wirklich meine Aufmerksamkeit geweckt hat, war selektive Offenlegung.
Man kann Informationen privat halten, während man trotzdem der richtigen Partei erlaubt, bei Bedarf etwas zu verifizieren. Für finanzielle Anwendungen fühlt sich das wie ein viel interessanteres Problem an als nur „Transaktionen privat machen“.
Dann habe ich mir XSC und die Contract-Seite von Dusk angesehen. Die Frage verlagert sich weniger darauf, ob etwas verborgen werden kann, sondern eher darauf, was verborgen bleiben sollte, was bewiesen werden muss und wer es sehen können sollte.
Auch das Entwickler-Ökosystem ist spannend: mit DuskVM für Rust/WASM-Contracts neben DuskEVM.
Ich bin noch nicht überzeugt, dass sich all das nahtlos in echte finanzielle Infrastruktur übersetzt.
Aber die Architektur wirft einige wirklich gute Fragen auf — und das dürfte auch der Grund gewesen sein, warum ich weitergegraben habe.
$DUSK @Dusk_Foundation
{spot}(DUSKUSDT)
#dusk
Je mehr ich die Dusk-Dokumentation durchgelesen habe, desto mehr hat mich ein kleines Detail beschäftigt — und zwar auf eine gute Art.
Datenschutz bedeutet hier offenbar nicht einfach, alles zu verbergen und es dabei zu belassen. Dusk trennt verschiedene Transaktionsmodelle: auf der einen Seite öffentliche Transfers und auf der anderen verschleierte Notizen mit Zero-Knowledge-Beweisen.
Was wirklich meine Aufmerksamkeit geweckt hat, war selektive Offenlegung.
Man kann Informationen privat halten, während man trotzdem der richtigen Partei erlaubt, bei Bedarf etwas zu verifizieren. Für finanzielle Anwendungen fühlt sich das wie ein viel interessanteres Problem an als nur „Transaktionen privat machen“.
Dann habe ich mir XSC und die Contract-Seite von Dusk angesehen. Die Frage verlagert sich weniger darauf, ob etwas verborgen werden kann, sondern eher darauf, was verborgen bleiben sollte, was bewiesen werden muss und wer es sehen können sollte.
Auch das Entwickler-Ökosystem ist spannend: mit DuskVM für Rust/WASM-Contracts neben DuskEVM.
Ich bin noch nicht überzeugt, dass sich all das nahtlos in echte finanzielle Infrastruktur übersetzt.
Aber die Architektur wirft einige wirklich gute Fragen auf — und das dürfte auch der Grund gewesen sein, warum ich weitergegraben habe.
$DUSK @Dusk
#dusk
Datenschutz bedeutet hier offenbar nicht einfach, alles zu verbergen und es dabei zu belassen. Dusk trennt verschiedene Transaktionsmodelle: auf der einen Seite öffentliche Transfers und auf der anderen verschleierte Notizen mit Zero-Knowledge-Beweisen.
Was wirklich meine Aufmerksamkeit geweckt hat, war selektive Offenlegung.
Man kann Informationen privat halten, während man trotzdem der richtigen Partei erlaubt, bei Bedarf etwas zu verifizieren. Für finanzielle Anwendungen fühlt sich das wie ein viel interessanteres Problem an als nur „Transaktionen privat machen“.
Dann habe ich mir XSC und die Contract-Seite von Dusk angesehen. Die Frage verlagert sich weniger darauf, ob etwas verborgen werden kann, sondern eher darauf, was verborgen bleiben sollte, was bewiesen werden muss und wer es sehen können sollte.
Auch das Entwickler-Ökosystem ist spannend: mit DuskVM für Rust/WASM-Contracts neben DuskEVM.
Ich bin noch nicht überzeugt, dass sich all das nahtlos in echte finanzielle Infrastruktur übersetzt.
Aber die Architektur wirft einige wirklich gute Fragen auf — und das dürfte auch der Grund gewesen sein, warum ich weitergegraben habe.
$DUSK @Dusk
#dusk
3
4
115
·
--
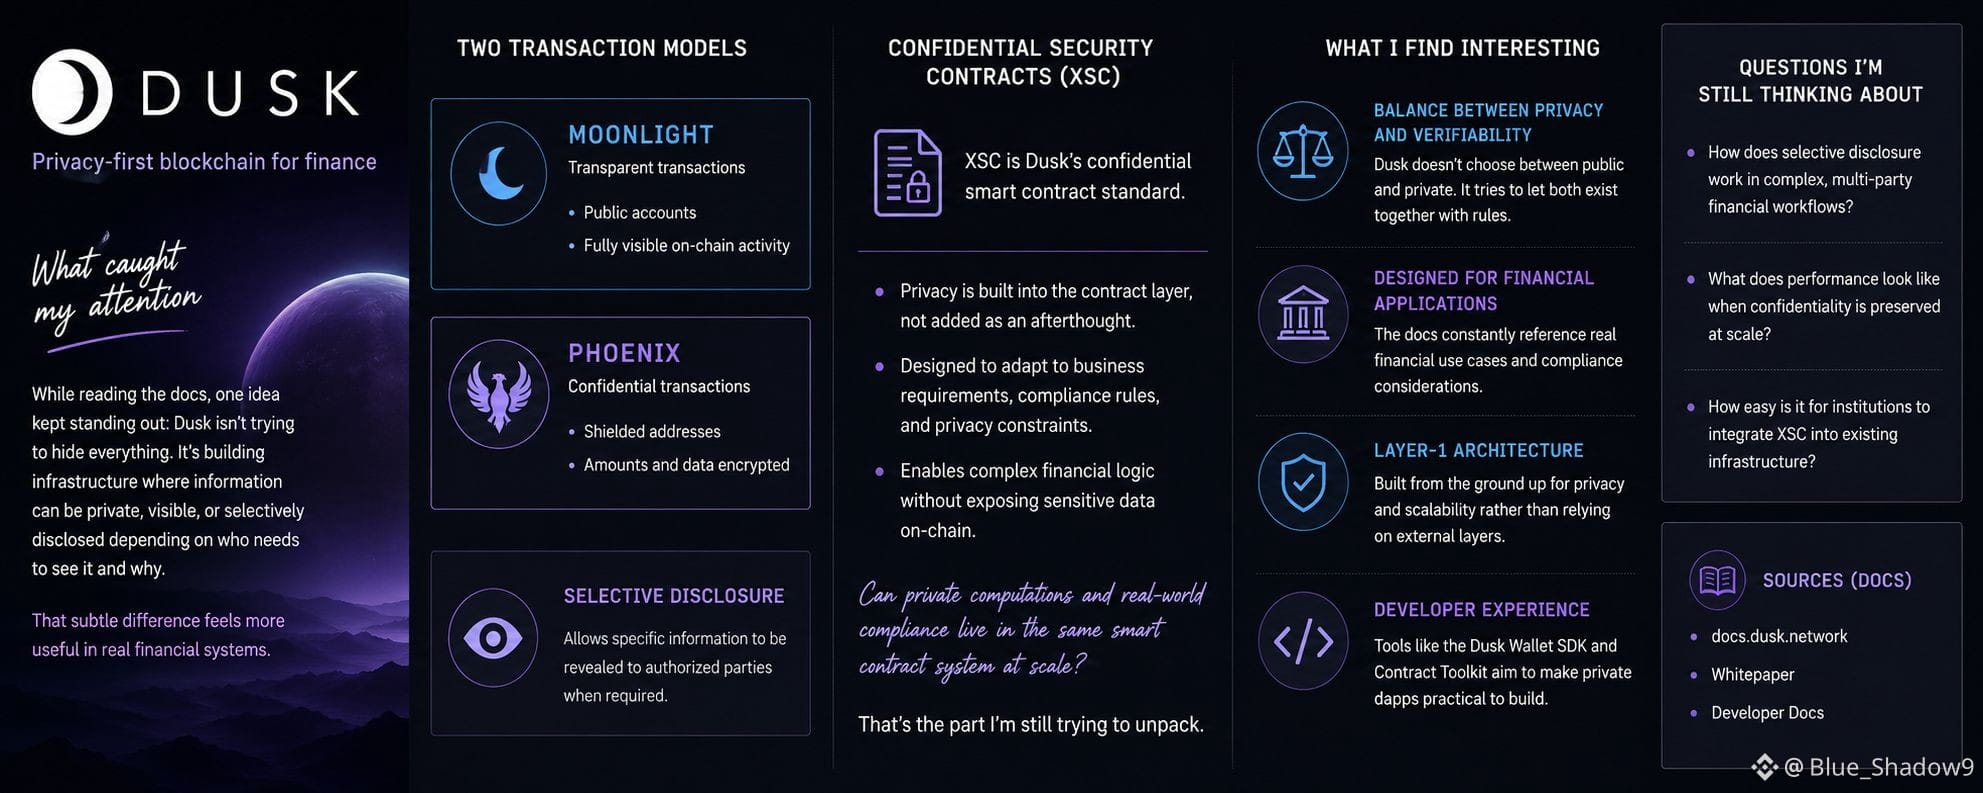
Eine Sache über Dusk hat mich beim Durcharbeiten der Doku in guter Weise ständig beschäftigt: Sie behandeln Privatsphäre offenbar nicht einfach als „die Blockchain verstecken“.
@Dusk_Foundation
Je mehr ich hinsah, desto differenzierter wurde es.
Dusk trennt transparente Aktivitäten über Moonlight von vertraulichen Überweisungen über Phoenix und spricht dabei auch über selektive Offenlegung. Genau dieser Teil hat meine Aufmerksamkeit erregt. In Finanzsystemen ist vollständige Geheimhaltung nicht immer sinnvoll. Manchmal muss eine Transaktion für das größere Netzwerk privat bleiben, während sie gleichzeitig gegenüber der richtigen Partei nachweisbar ist.
Diese Idee macht für mich auch den XSC-Standard interessanter. Dusk versucht, Smart Contracts so zu ermöglichen, dass Vertraulichkeit direkt im Design verankert ist – statt Privatsphäre als etwas zu behandeln, das erst nachträglich hinzugefügt wird.
Ich bin noch nicht sicher, wie gut sich das alles in echte finanzielle Infrastruktur übertragen lässt. Das ist der Teil, der mich mehr interessiert als die übliche Beschreibung „Privacy-Blockchain“.
Die Architektur wirft für mich eine größere Frage auf: Kann eine Blockchain Institutionen genug Privatsphäre bieten, um sie tatsächlich zu nutzen, ohne dabei die Nachprüfbarkeit zu verlieren, die Blockchains überhaupt erst nützlich macht?
Auf dieses Gleichgewicht werde ich achten.
$DUSK
{spot}(DUSKUSDT)
#dusk
Eine Sache über Dusk hat mich beim Durcharbeiten der Doku in guter Weise ständig beschäftigt: Sie behandeln Privatsphäre offenbar nicht einfach als „die Blockchain verstecken“.
@Dusk
Je mehr ich hinsah, desto differenzierter wurde es.
Dusk trennt transparente Aktivitäten über Moonlight von vertraulichen Überweisungen über Phoenix und spricht dabei auch über selektive Offenlegung. Genau dieser Teil hat meine Aufmerksamkeit erregt. In Finanzsystemen ist vollständige Geheimhaltung nicht immer sinnvoll. Manchmal muss eine Transaktion für das größere Netzwerk privat bleiben, während sie gleichzeitig gegenüber der richtigen Partei nachweisbar ist.
Diese Idee macht für mich auch den XSC-Standard interessanter. Dusk versucht, Smart Contracts so zu ermöglichen, dass Vertraulichkeit direkt im Design verankert ist – statt Privatsphäre als etwas zu behandeln, das erst nachträglich hinzugefügt wird.
Ich bin noch nicht sicher, wie gut sich das alles in echte finanzielle Infrastruktur übertragen lässt. Das ist der Teil, der mich mehr interessiert als die übliche Beschreibung „Privacy-Blockchain“.
Die Architektur wirft für mich eine größere Frage auf: Kann eine Blockchain Institutionen genug Privatsphäre bieten, um sie tatsächlich zu nutzen, ohne dabei die Nachprüfbarkeit zu verlieren, die Blockchains überhaupt erst nützlich macht?
Auf dieses Gleichgewicht werde ich achten.
$DUSK
#dusk
@Dusk
Je mehr ich hinsah, desto differenzierter wurde es.
Dusk trennt transparente Aktivitäten über Moonlight von vertraulichen Überweisungen über Phoenix und spricht dabei auch über selektive Offenlegung. Genau dieser Teil hat meine Aufmerksamkeit erregt. In Finanzsystemen ist vollständige Geheimhaltung nicht immer sinnvoll. Manchmal muss eine Transaktion für das größere Netzwerk privat bleiben, während sie gleichzeitig gegenüber der richtigen Partei nachweisbar ist.
Diese Idee macht für mich auch den XSC-Standard interessanter. Dusk versucht, Smart Contracts so zu ermöglichen, dass Vertraulichkeit direkt im Design verankert ist – statt Privatsphäre als etwas zu behandeln, das erst nachträglich hinzugefügt wird.
Ich bin noch nicht sicher, wie gut sich das alles in echte finanzielle Infrastruktur übertragen lässt. Das ist der Teil, der mich mehr interessiert als die übliche Beschreibung „Privacy-Blockchain“.
Die Architektur wirft für mich eine größere Frage auf: Kann eine Blockchain Institutionen genug Privatsphäre bieten, um sie tatsächlich zu nutzen, ohne dabei die Nachprüfbarkeit zu verlieren, die Blockchains überhaupt erst nützlich macht?
Auf dieses Gleichgewicht werde ich achten.
$DUSK
#dusk
2
1
125
·
--
🎙️ ONDO bereit zum Explodieren? | Ist RWA die nächste große Krypto-Erzählung im Jahr 2026?
Beenden
59 m 42 s
185
1
1
·
--
🎙️ BTC hält bei 76000 stand – wie siehst du die Marktlage?
Beenden
03 h 31 m 53 s
16.5k
30
37
·
--
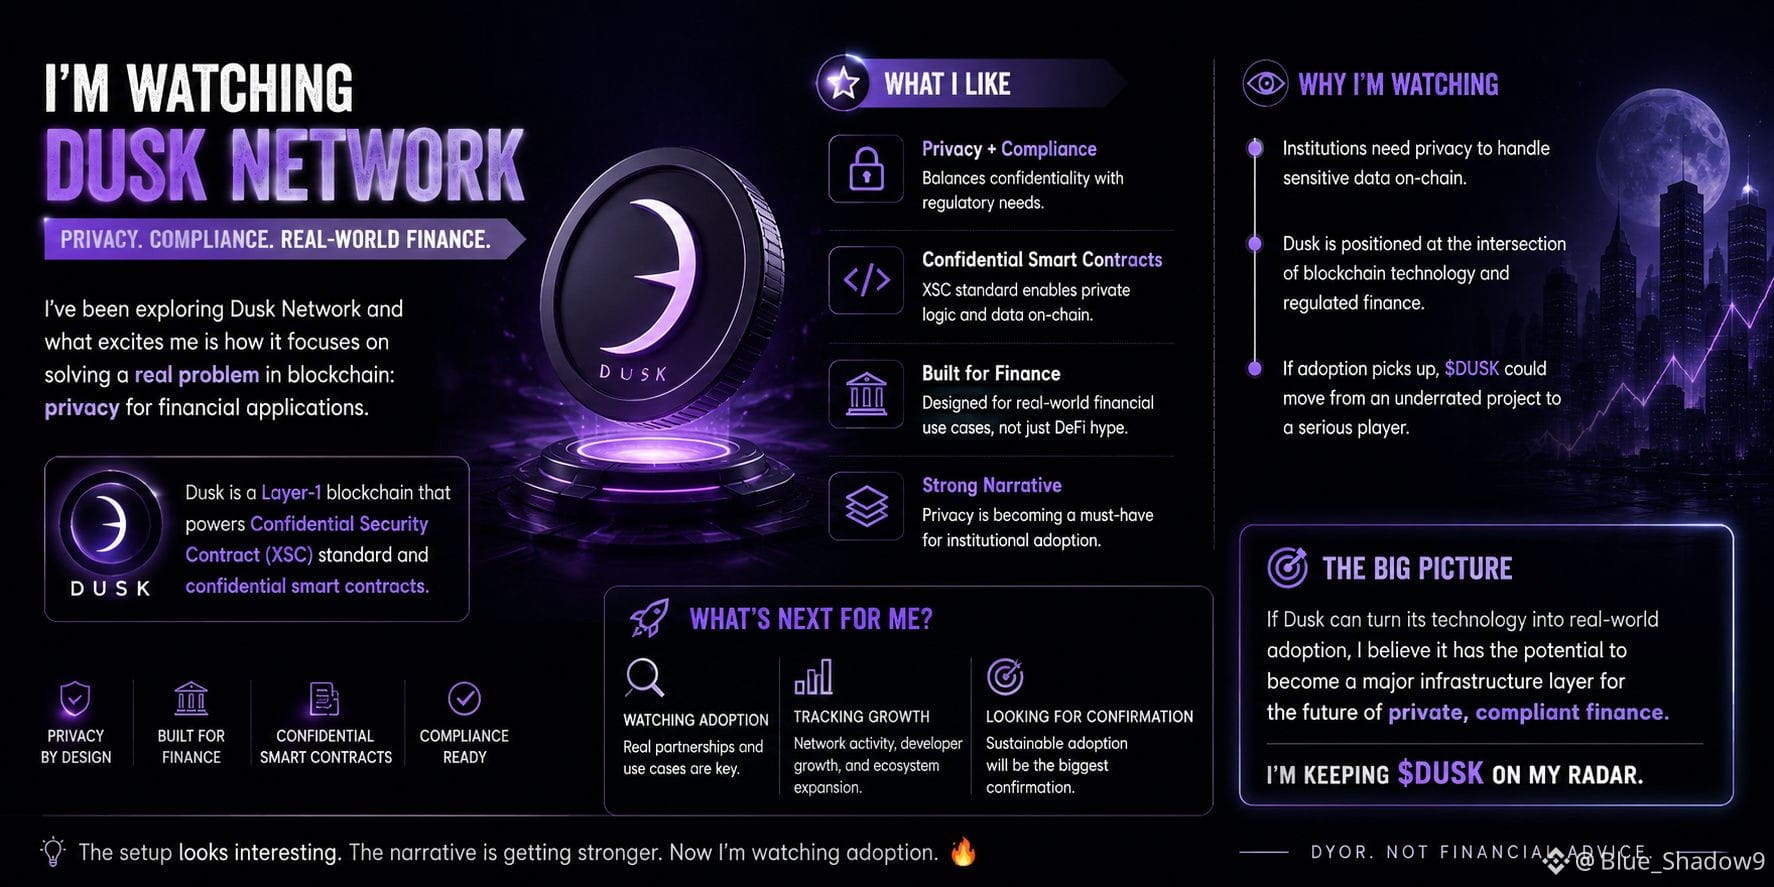
Ich habe mich in letzter Zeit mit dem Dusk Network beschäftigt, und je mehr ich mich damit befasse, desto interessanter wird es.
@Dusk_Foundation
Was mir auffällt, ist, dass Dusk nicht einfach nur der üblichen „Privacy-Blockchain“-Erzählung nachjagt. Es geht um etwas viel Praktischeres: Datenschutz und Vertraulichkeit in Finanzanwendungen zu bringen.
Dusk ist eine Layer-1-Blockchain, die auf dem Confidential Security Contract (XSC)-Standard basiert und es Smart Contracts ermöglicht, sensible Informationen zu verarbeiten, ohne alles offenlegen zu müssen.
Und ganz ehrlich, ich denke, genau hier wird die Geschichte spannend.
Finanzinstitute haben es mit Unmengen sensibler Daten zu tun. Wenn die Blockchain-Einführung weiter wächst, wird Privatsphäre kein Luxus mehr sein — sie könnte zu einer Notwendigkeit werden.
Deshalb halte ich $DUSK on im Blick.
Ich sage nicht, dass es garantiert erfolgreich sein wird, aber ich mag die Richtung. Die Kombination aus Privatsphäre, Smart Contracts und realen Finanz-Anwendungsfällen gibt Dusk eine Story, der ich meiner Meinung nach ganz genau folgen sollte.
Für mich ist als Nächstes etwas zu beobachten ganz einfach: die Akzeptanz.
$DUSK
{spot}(DUSKUSDT)
#dusk
Ich habe mich in letzter Zeit mit dem Dusk Network beschäftigt, und je mehr ich mich damit befasse, desto interessanter wird es.
@Dusk
Was mir auffällt, ist, dass Dusk nicht einfach nur der üblichen „Privacy-Blockchain“-Erzählung nachjagt. Es geht um etwas viel Praktischeres: Datenschutz und Vertraulichkeit in Finanzanwendungen zu bringen.
Dusk ist eine Layer-1-Blockchain, die auf dem Confidential Security Contract (XSC)-Standard basiert und es Smart Contracts ermöglicht, sensible Informationen zu verarbeiten, ohne alles offenlegen zu müssen.
Und ganz ehrlich, ich denke, genau hier wird die Geschichte spannend.
Finanzinstitute haben es mit Unmengen sensibler Daten zu tun. Wenn die Blockchain-Einführung weiter wächst, wird Privatsphäre kein Luxus mehr sein — sie könnte zu einer Notwendigkeit werden.
Deshalb halte ich $DUSK on im Blick.
Ich sage nicht, dass es garantiert erfolgreich sein wird, aber ich mag die Richtung. Die Kombination aus Privatsphäre, Smart Contracts und realen Finanz-Anwendungsfällen gibt Dusk eine Story, der ich meiner Meinung nach ganz genau folgen sollte.
Für mich ist als Nächstes etwas zu beobachten ganz einfach: die Akzeptanz.
$DUSK
#dusk
@Dusk
Was mir auffällt, ist, dass Dusk nicht einfach nur der üblichen „Privacy-Blockchain“-Erzählung nachjagt. Es geht um etwas viel Praktischeres: Datenschutz und Vertraulichkeit in Finanzanwendungen zu bringen.
Dusk ist eine Layer-1-Blockchain, die auf dem Confidential Security Contract (XSC)-Standard basiert und es Smart Contracts ermöglicht, sensible Informationen zu verarbeiten, ohne alles offenlegen zu müssen.
Und ganz ehrlich, ich denke, genau hier wird die Geschichte spannend.
Finanzinstitute haben es mit Unmengen sensibler Daten zu tun. Wenn die Blockchain-Einführung weiter wächst, wird Privatsphäre kein Luxus mehr sein — sie könnte zu einer Notwendigkeit werden.
Deshalb halte ich $DUSK on im Blick.
Ich sage nicht, dass es garantiert erfolgreich sein wird, aber ich mag die Richtung. Die Kombination aus Privatsphäre, Smart Contracts und realen Finanz-Anwendungsfällen gibt Dusk eine Story, der ich meiner Meinung nach ganz genau folgen sollte.
Für mich ist als Nächstes etwas zu beobachten ganz einfach: die Akzeptanz.
$DUSK
#dusk
1
2
121
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
NEARRisesNearly80%InAWeek
35,132 Aufrufe
819 Kommentare
#nearrisesnearly80%inaweek
NEAR-Protokoll in absoluter Hochstimmung diese Woche – hier ist, was den Anstieg antreibt 🔥
Was für eine Woche für NEAR! 🚀 Gewinne von fast 80 % in nur 7 Tagen sind kein reiner Zufall; das deutet auf einen großen Momentum hin, der sich um NEARs Vision formt: die Kette zu entkoppeln und KI-Integration. Wenn technische Effizienz auf die Markthoffnung der Trader trifft, bekommen wir genau diese Art von Kursbewegung.
Hältst du NEAR langfristig, oder nimmst du Gewinne in diesem Bereich mit? Nenne deine Strategie unten! 👇
Bitte folgen Sie
$NEAR
#BitcoinHits$85K #Near #SolanaCutsTargetSlotTimeTo250ms
Shamika Metting
·3 Likes
·1.8k Aufrufe
MultiversXPlansHardForkRecovery
30,525 Aufrufe
625 Kommentare
CircleLaunchesInstitutionalBTCBackedBorrowing
29,525 Aufrufe
726 Kommentare