
Sijan18
1.2k Beiträge
Sijan18
Melden
Nutzer blockieren
Every thing happens for a reason.

Traders League Badge Beginner
Trade eröffnen
Regelmäßiger Trader
2 Jahre
104 Following
82 Follower
973 Like gegeben
1 Abzeichen
Beiträge
Portfolio
Alle
Zitierungen
·
--
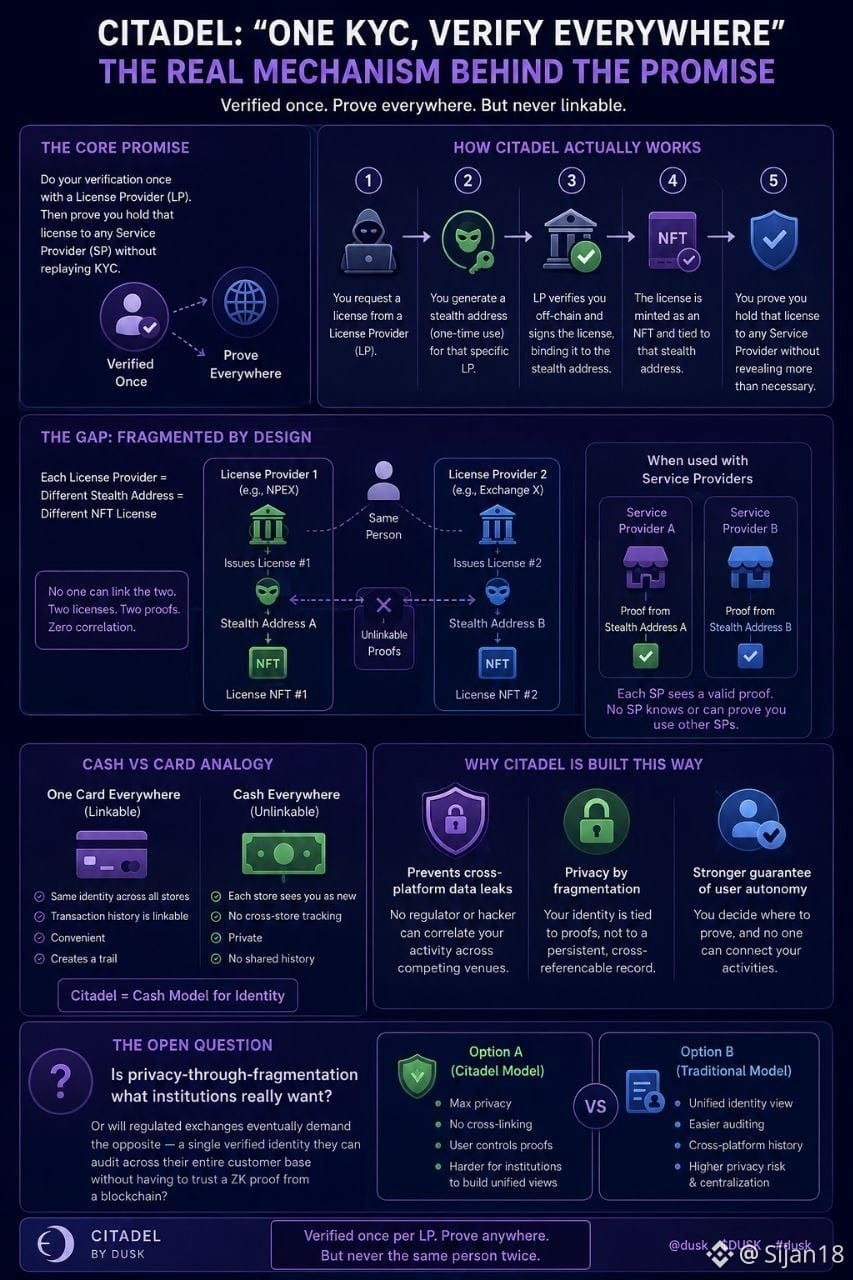
#dusk $DUSK @Dusk_Foundation Ich habe mir angesehen, wie Citadel die „One KYC, verify everywhere“-Idee umsetzt. Klingt erstmal simpel: Einmal verifizieren, dann können Institutionen deine Credentials prüfen, ohne den gesamten Prozess immer wieder zu wiederholen. Aber „everywhere“ leistet dabei einiges.
Wenn du eine Lizenz bei einem License Provider anforderst, sendest du eine Stealth-Adresse – eine einmalige Adresse, die speziell für diesen LP generiert wird. Der LP signiert die Lizenz, bindet sie an diese Adresse und prägt sie als NFT. Anschließend kannst du gegenüber einem Service Provider nachweisen, dass du eine gültige Lizenz besitzt, ohne die zugrunde liegenden Identitätsdaten offenzulegen.
Spannend wird es, wenn du verschiedene LPs nutzt. Wenn NPEX eine Berechtigung ausstellt und eine andere Börse eine zweite, dann verwenden diese Lizenzen jeweils separate Stealth-Adressen und erzeugen separate, nicht verknüpfbare Nachweise. Es gibt keinen gemeinsamen Identitätspfad, der sie verbindet.
Anfangs ging ich davon aus, dass „one KYC for everywhere“ eine einmal verifizierte Identität bedeutet, die Institutionen miteinander abgleichen können. Citadel scheint fast den entgegengesetzten Ansatz zu verfolgen: einmal pro LP verifizieren und dann nachweisen, dass du die Berechtigung besitzt, ohne offenzulegen, dass du dieselbe Person bist, die anderswo bereits gesehen wurde.
Das erinnert mich an Bargeld versus Kreditkarte. Eine Karte, überall, erzeugt eine Spur. Mit Bargeld in verschiedenen Läden wird es schwieriger, Transaktionen miteinander zu verknüpfen – aber jeder Laden sieht dich als Fremden, selbst wenn du schon einmal dort warst.
Dieser Trade-off ergibt aus Sicht des Datenschutzes Sinn. Wenn Börsen die gleiche verifizierte Person über konkurrierende Plattformen hinweg korrelieren könnten, könnte eine kompromittierte Kundendatenbank deren Aktivitäten anderswo offenlegen.
Aber ich frage mich immer noch, ob regulierte Institutionen dieses Datenschutzmodell durch Fragmentierung tatsächlich bevorzugen werden – oder ob sie irgendwann eine einzige Identität verlangen, die sie über die gesamte Kundenbasis hinweg auditieren können.
#dusk $DUSK @Dusk Ich habe mir angesehen, wie Citadel die „One KYC, verify everywhere“-Idee umsetzt. Klingt erstmal simpel: Einmal verifizieren, dann können Institutionen deine Credentials prüfen, ohne den gesamten Prozess immer wieder zu wiederholen. Aber „everywhere“ leistet dabei einiges.
Wenn du eine Lizenz bei einem License Provider anforderst, sendest du eine Stealth-Adresse – eine einmalige Adresse, die speziell für diesen LP generiert wird. Der LP signiert die Lizenz, bindet sie an diese Adresse und prägt sie als NFT. Anschließend kannst du gegenüber einem Service Provider nachweisen, dass du eine gültige Lizenz besitzt, ohne die zugrunde liegenden Identitätsdaten offenzulegen.
Spannend wird es, wenn du verschiedene LPs nutzt. Wenn NPEX eine Berechtigung ausstellt und eine andere Börse eine zweite, dann verwenden diese Lizenzen jeweils separate Stealth-Adressen und erzeugen separate, nicht verknüpfbare Nachweise. Es gibt keinen gemeinsamen Identitätspfad, der sie verbindet.
Anfangs ging ich davon aus, dass „one KYC for everywhere“ eine einmal verifizierte Identität bedeutet, die Institutionen miteinander abgleichen können. Citadel scheint fast den entgegengesetzten Ansatz zu verfolgen: einmal pro LP verifizieren und dann nachweisen, dass du die Berechtigung besitzt, ohne offenzulegen, dass du dieselbe Person bist, die anderswo bereits gesehen wurde.
Das erinnert mich an Bargeld versus Kreditkarte. Eine Karte, überall, erzeugt eine Spur. Mit Bargeld in verschiedenen Läden wird es schwieriger, Transaktionen miteinander zu verknüpfen – aber jeder Laden sieht dich als Fremden, selbst wenn du schon einmal dort warst.
Dieser Trade-off ergibt aus Sicht des Datenschutzes Sinn. Wenn Börsen die gleiche verifizierte Person über konkurrierende Plattformen hinweg korrelieren könnten, könnte eine kompromittierte Kundendatenbank deren Aktivitäten anderswo offenlegen.
Aber ich frage mich immer noch, ob regulierte Institutionen dieses Datenschutzmodell durch Fragmentierung tatsächlich bevorzugen werden – oder ob sie irgendwann eine einzige Identität verlangen, die sie über die gesamte Kundenbasis hinweg auditieren können.
Wenn du eine Lizenz bei einem License Provider anforderst, sendest du eine Stealth-Adresse – eine einmalige Adresse, die speziell für diesen LP generiert wird. Der LP signiert die Lizenz, bindet sie an diese Adresse und prägt sie als NFT. Anschließend kannst du gegenüber einem Service Provider nachweisen, dass du eine gültige Lizenz besitzt, ohne die zugrunde liegenden Identitätsdaten offenzulegen.
Spannend wird es, wenn du verschiedene LPs nutzt. Wenn NPEX eine Berechtigung ausstellt und eine andere Börse eine zweite, dann verwenden diese Lizenzen jeweils separate Stealth-Adressen und erzeugen separate, nicht verknüpfbare Nachweise. Es gibt keinen gemeinsamen Identitätspfad, der sie verbindet.
Anfangs ging ich davon aus, dass „one KYC for everywhere“ eine einmal verifizierte Identität bedeutet, die Institutionen miteinander abgleichen können. Citadel scheint fast den entgegengesetzten Ansatz zu verfolgen: einmal pro LP verifizieren und dann nachweisen, dass du die Berechtigung besitzt, ohne offenzulegen, dass du dieselbe Person bist, die anderswo bereits gesehen wurde.
Das erinnert mich an Bargeld versus Kreditkarte. Eine Karte, überall, erzeugt eine Spur. Mit Bargeld in verschiedenen Läden wird es schwieriger, Transaktionen miteinander zu verknüpfen – aber jeder Laden sieht dich als Fremden, selbst wenn du schon einmal dort warst.
Dieser Trade-off ergibt aus Sicht des Datenschutzes Sinn. Wenn Börsen die gleiche verifizierte Person über konkurrierende Plattformen hinweg korrelieren könnten, könnte eine kompromittierte Kundendatenbank deren Aktivitäten anderswo offenlegen.
Aber ich frage mich immer noch, ob regulierte Institutionen dieses Datenschutzmodell durch Fragmentierung tatsächlich bevorzugen werden – oder ob sie irgendwann eine einzige Identität verlangen, die sie über die gesamte Kundenbasis hinweg auditieren können.
3
79
·
--
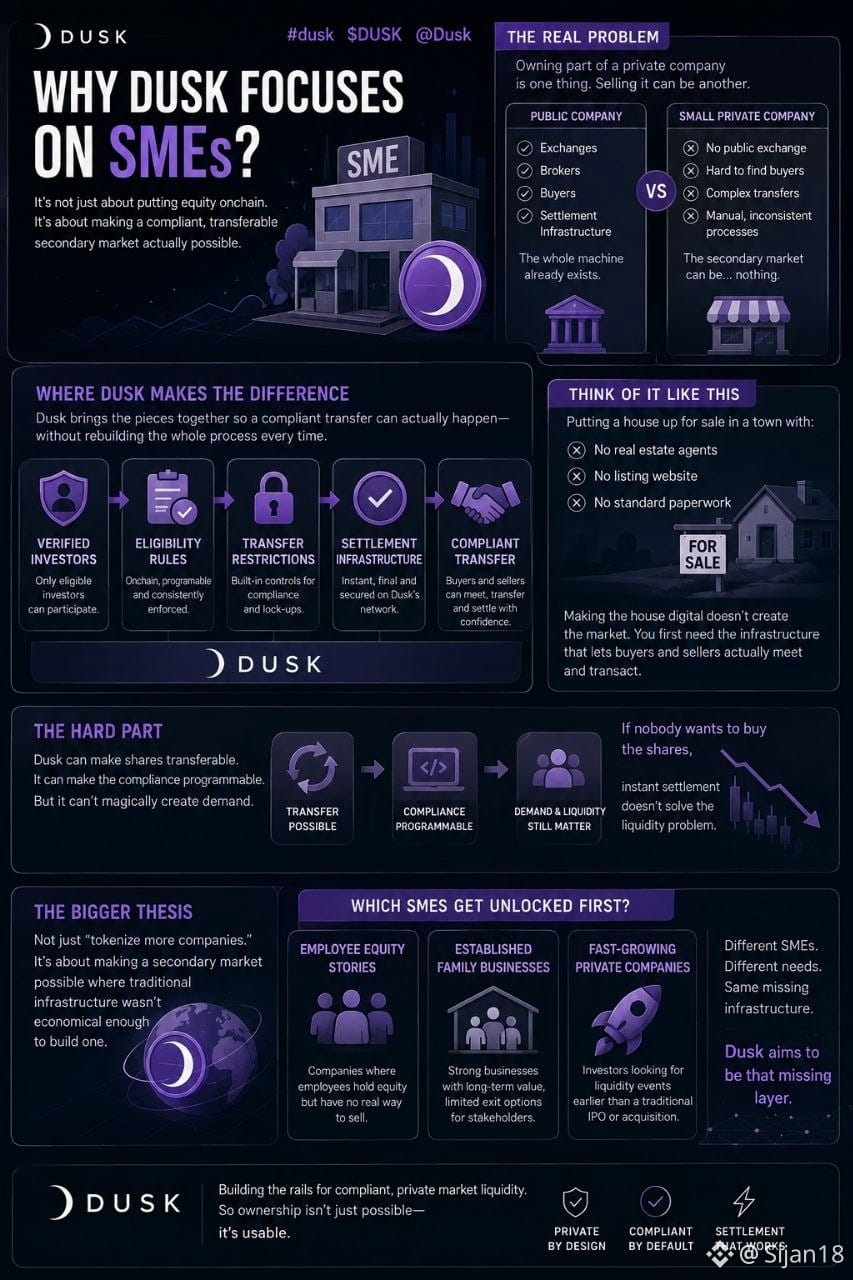
#dusk $DUSK #dusk $DUSK @Dusk_Foundation Ich bin auf die Suche gegangen, warum Dusk immer wieder SMEs aufgreift, und habe mit einer weiteren „RWAs sind ein riesiger Markt“-Story gerechnet. Stattdessen habe ich an etwas viel Einfacherem festgehangen: Was passiert, wenn jemand einen Anteil an einem privaten Unternehmen besitzt und ihn tatsächlich verkaufen will?
Bei einem börsennotierten Unternehmen hast du eine Börse, Broker, Käufer, Settlement-Infrastruktur – die ganze Maschine existiert bereits. Bei einem kleinen privaten Unternehmen kann der Sekundärmarkt im Grunde… nichts sein. Du magst die Anteile besitzen, aber einen Käufer zu finden und die Übertragung rechtskonform abzuwickeln, kann ein komplett anderes Problem sein.
Damit hat der SME-Ansatz von Dusk bei mir in anderer Weise „klick“ gemacht.
Das Spannende ist nicht nur, das Eigenkapital onchain zu bringen. Entscheidend ist, dass verifizierte Investoren, Zulassungsregeln, Transferbeschränkungen und der Settlement-Ablauf zusammenwirken, sodass eine rechtskonforme Übertragung tatsächlich stattfinden kann – ohne jedes Mal den gesamten Prozess manuell neu aufbauen zu müssen.
Es hat mich daran erinnert, ein Haus zum Verkauf zu stellen in einer Stadt ohne echte Immobilienmakler, ohne Listing-Website und ohne standardisierte Unterlagen. Das Digitalisieren des Hauses schafft nicht den Markt. Zuerst braucht man die Infrastruktur, die es Käufern und Verkäufern ermöglicht, sich zu treffen und Transaktionen abzuwickeln.
Und genau da, glaube ich, wird die Story auch schwieriger.
Dusk kann einen SME-Anteil übertragbar machen. Es kann die Compliance rund um diese Übertragung programmierbar machen. Aber es kann nicht „magisch“ Nachfrage erzeugen. Wenn niemand die Anteile kaufen will, löst Instant Settlement nicht das Liquiditätsproblem.
Also fange ich an, die SME-These weniger als „mehr Unternehmen tokenisieren“ zu sehen und mehr als „einen Sekundärmarkt möglich machen, wo es wirtschaftlich nicht genug war, eine klassische Infrastruktur dafür aufzubauen.“
Das fühlt sich wie eine viel größere Frage an.
Wenn das tatsächlich funktioniert: Welche SMEs werden zuerst freigeschaltet – Unternehmen mit Mitarbeitenden, die darauf warten, ihr Eigenkapital verkaufen zu können, etablierte Familienunternehmen oder schnell wachsende private Firmen, deren Investoren einen Exit wollen?
#Dusk
#dusk $DUSK #dusk $DUSK @Dusk Ich bin auf die Suche gegangen, warum Dusk immer wieder SMEs aufgreift, und habe mit einer weiteren „RWAs sind ein riesiger Markt“-Story gerechnet. Stattdessen habe ich an etwas viel Einfacherem festgehangen: Was passiert, wenn jemand einen Anteil an einem privaten Unternehmen besitzt und ihn tatsächlich verkaufen will?
Bei einem börsennotierten Unternehmen hast du eine Börse, Broker, Käufer, Settlement-Infrastruktur – die ganze Maschine existiert bereits. Bei einem kleinen privaten Unternehmen kann der Sekundärmarkt im Grunde… nichts sein. Du magst die Anteile besitzen, aber einen Käufer zu finden und die Übertragung rechtskonform abzuwickeln, kann ein komplett anderes Problem sein.
Damit hat der SME-Ansatz von Dusk bei mir in anderer Weise „klick“ gemacht.
Das Spannende ist nicht nur, das Eigenkapital onchain zu bringen. Entscheidend ist, dass verifizierte Investoren, Zulassungsregeln, Transferbeschränkungen und der Settlement-Ablauf zusammenwirken, sodass eine rechtskonforme Übertragung tatsächlich stattfinden kann – ohne jedes Mal den gesamten Prozess manuell neu aufbauen zu müssen.
Es hat mich daran erinnert, ein Haus zum Verkauf zu stellen in einer Stadt ohne echte Immobilienmakler, ohne Listing-Website und ohne standardisierte Unterlagen. Das Digitalisieren des Hauses schafft nicht den Markt. Zuerst braucht man die Infrastruktur, die es Käufern und Verkäufern ermöglicht, sich zu treffen und Transaktionen abzuwickeln.
Und genau da, glaube ich, wird die Story auch schwieriger.
Dusk kann einen SME-Anteil übertragbar machen. Es kann die Compliance rund um diese Übertragung programmierbar machen. Aber es kann nicht „magisch“ Nachfrage erzeugen. Wenn niemand die Anteile kaufen will, löst Instant Settlement nicht das Liquiditätsproblem.
Also fange ich an, die SME-These weniger als „mehr Unternehmen tokenisieren“ zu sehen und mehr als „einen Sekundärmarkt möglich machen, wo es wirtschaftlich nicht genug war, eine klassische Infrastruktur dafür aufzubauen.“
Das fühlt sich wie eine viel größere Frage an.
Wenn das tatsächlich funktioniert: Welche SMEs werden zuerst freigeschaltet – Unternehmen mit Mitarbeitenden, die darauf warten, ihr Eigenkapital verkaufen zu können, etablierte Familienunternehmen oder schnell wachsende private Firmen, deren Investoren einen Exit wollen?
#Dusk
Bei einem börsennotierten Unternehmen hast du eine Börse, Broker, Käufer, Settlement-Infrastruktur – die ganze Maschine existiert bereits. Bei einem kleinen privaten Unternehmen kann der Sekundärmarkt im Grunde… nichts sein. Du magst die Anteile besitzen, aber einen Käufer zu finden und die Übertragung rechtskonform abzuwickeln, kann ein komplett anderes Problem sein.
Damit hat der SME-Ansatz von Dusk bei mir in anderer Weise „klick“ gemacht.
Das Spannende ist nicht nur, das Eigenkapital onchain zu bringen. Entscheidend ist, dass verifizierte Investoren, Zulassungsregeln, Transferbeschränkungen und der Settlement-Ablauf zusammenwirken, sodass eine rechtskonforme Übertragung tatsächlich stattfinden kann – ohne jedes Mal den gesamten Prozess manuell neu aufbauen zu müssen.
Es hat mich daran erinnert, ein Haus zum Verkauf zu stellen in einer Stadt ohne echte Immobilienmakler, ohne Listing-Website und ohne standardisierte Unterlagen. Das Digitalisieren des Hauses schafft nicht den Markt. Zuerst braucht man die Infrastruktur, die es Käufern und Verkäufern ermöglicht, sich zu treffen und Transaktionen abzuwickeln.
Und genau da, glaube ich, wird die Story auch schwieriger.
Dusk kann einen SME-Anteil übertragbar machen. Es kann die Compliance rund um diese Übertragung programmierbar machen. Aber es kann nicht „magisch“ Nachfrage erzeugen. Wenn niemand die Anteile kaufen will, löst Instant Settlement nicht das Liquiditätsproblem.
Also fange ich an, die SME-These weniger als „mehr Unternehmen tokenisieren“ zu sehen und mehr als „einen Sekundärmarkt möglich machen, wo es wirtschaftlich nicht genug war, eine klassische Infrastruktur dafür aufzubauen.“
Das fühlt sich wie eine viel größere Frage an.
Wenn das tatsächlich funktioniert: Welche SMEs werden zuerst freigeschaltet – Unternehmen mit Mitarbeitenden, die darauf warten, ihr Eigenkapital verkaufen zu können, etablierte Familienunternehmen oder schnell wachsende private Firmen, deren Investoren einen Exit wollen?
#Dusk
1
76
·
--
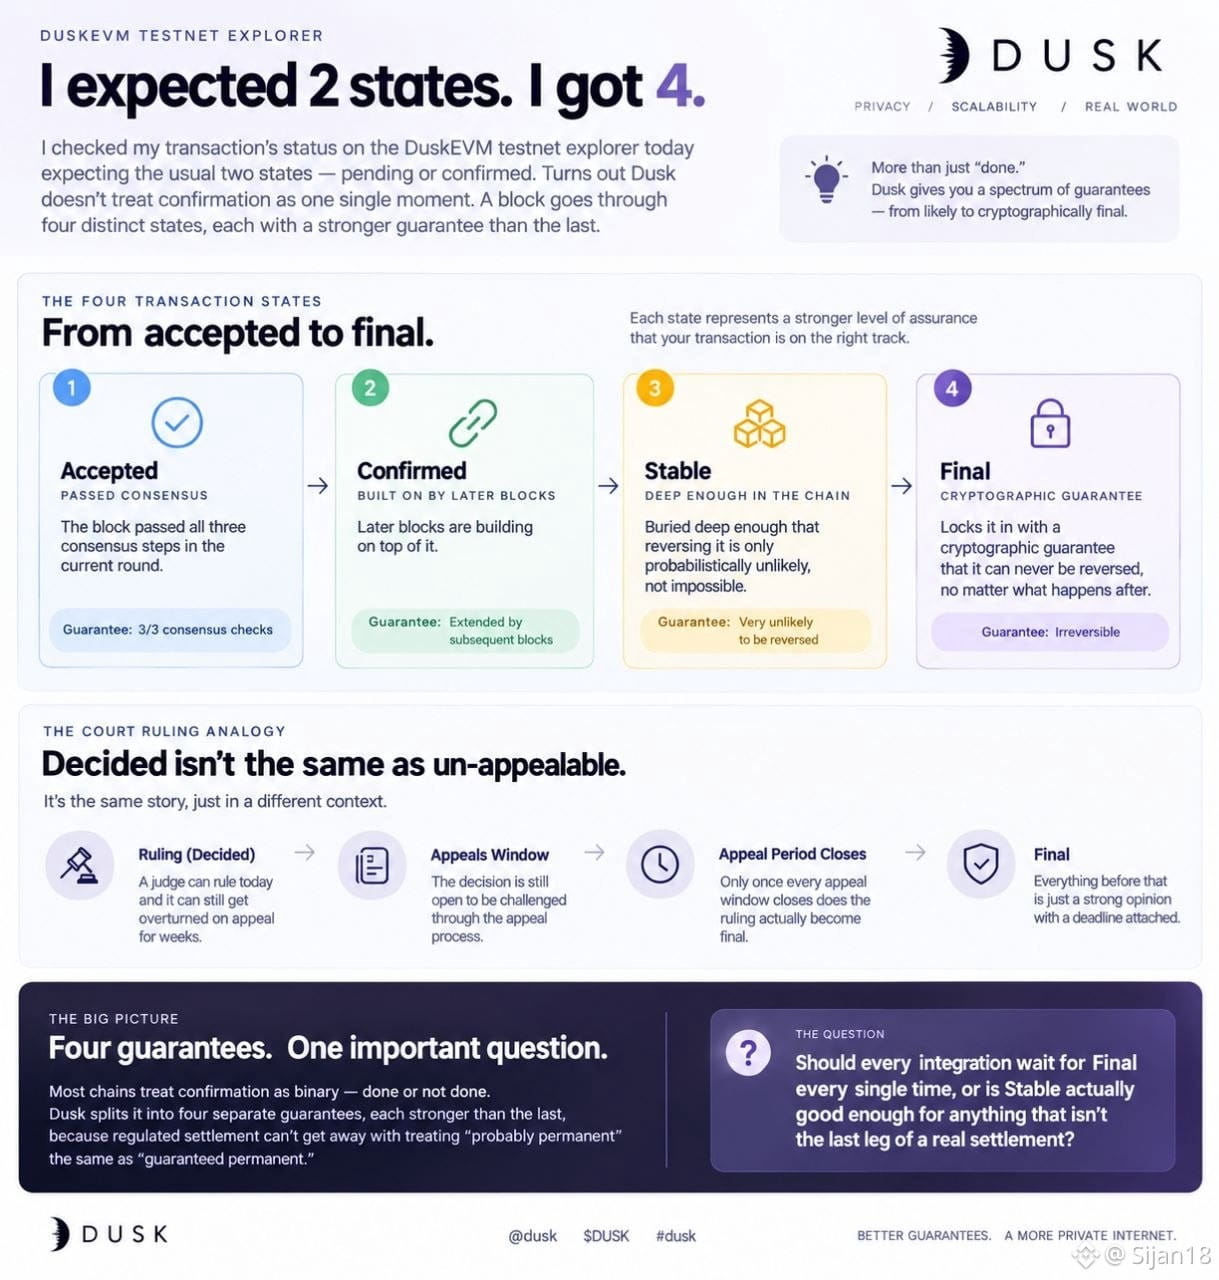
#dusk $DUSK Heute habe ich den Status meiner Transaktion im DuskEVM-Testnet-Explorer überprüft und dabei die üblichen zwei Zustände erwartet – ausstehend oder bestätigt. Doch es wurden vier.
Dahinter steckt, dass Dusk Bestätigung nicht als einen einzigen Moment behandelt. Ein Block geht zuerst durch Accepted – er hat in der aktuellen Runde alle drei Konsensschritte erfolgreich durchlaufen. Danach kommt Confirmed – spätere Blöcke bauen auf ihm auf. Dann Stable – so tief vergraben, dass eine Rückabwicklung zwar nur noch unwahrscheinlich ist, aber nicht unmöglich. Nur der vierte Zustand, Final, sperrt das Ganze tatsächlich fest, mit einer kryptografischen Garantie, dass es nie wieder rückgängig gemacht werden kann – egal, was danach passiert.
Das hat mich an ein Gerichtsurteil erinnert. „Entschieden“ ist nicht dasselbe wie „nicht mehr anfechtbar“. Ein Richter kann heute entscheiden, und trotzdem kann das Urteil noch in den nächsten Wochen im Berufungsverfahren aufgehoben werden. Erst wenn jeweils das Zeitfenster für die Berufung endgültig abläuft, wird das Urteil wirklich final – alles davor ist nur eine starke Meinung mit einer Frist.
Was mich getriggert hat: Die meisten Ketten, die ich genutzt habe, behandeln Bestätigung als binär – entweder fertig oder nicht fertig. Dusk teilt sie in vier getrennte Garantien auf, die jeweils stärker sind als die vorherige. Das liegt daran, dass regulierte Abwicklungen nicht einfach „wahrscheinlich dauerhaft“ mit „garantiert dauerhaft“ gleichsetzen können – die Lücke zwischen Stable und Final ist die exakte Grenze zwischen „gut genug für die meisten“ und „gut genug für einen Regulator“.
Also sollten bei jeder Integration wirklich jedes Mal bis Final gewartet werden – oder ist Stable tatsächlich für alles ausreichend, was nicht die letzte Etappe einer echten Abwicklung ist?
@Dusk_Foundation $DUSK #dusk
#dusk $DUSK Heute habe ich den Status meiner Transaktion im DuskEVM-Testnet-Explorer überprüft und dabei die üblichen zwei Zustände erwartet – ausstehend oder bestätigt. Doch es wurden vier.
Dahinter steckt, dass Dusk Bestätigung nicht als einen einzigen Moment behandelt. Ein Block geht zuerst durch Accepted – er hat in der aktuellen Runde alle drei Konsensschritte erfolgreich durchlaufen. Danach kommt Confirmed – spätere Blöcke bauen auf ihm auf. Dann Stable – so tief vergraben, dass eine Rückabwicklung zwar nur noch unwahrscheinlich ist, aber nicht unmöglich. Nur der vierte Zustand, Final, sperrt das Ganze tatsächlich fest, mit einer kryptografischen Garantie, dass es nie wieder rückgängig gemacht werden kann – egal, was danach passiert.
Das hat mich an ein Gerichtsurteil erinnert. „Entschieden“ ist nicht dasselbe wie „nicht mehr anfechtbar“. Ein Richter kann heute entscheiden, und trotzdem kann das Urteil noch in den nächsten Wochen im Berufungsverfahren aufgehoben werden. Erst wenn jeweils das Zeitfenster für die Berufung endgültig abläuft, wird das Urteil wirklich final – alles davor ist nur eine starke Meinung mit einer Frist.
Was mich getriggert hat: Die meisten Ketten, die ich genutzt habe, behandeln Bestätigung als binär – entweder fertig oder nicht fertig. Dusk teilt sie in vier getrennte Garantien auf, die jeweils stärker sind als die vorherige. Das liegt daran, dass regulierte Abwicklungen nicht einfach „wahrscheinlich dauerhaft“ mit „garantiert dauerhaft“ gleichsetzen können – die Lücke zwischen Stable und Final ist die exakte Grenze zwischen „gut genug für die meisten“ und „gut genug für einen Regulator“.
Also sollten bei jeder Integration wirklich jedes Mal bis Final gewartet werden – oder ist Stable tatsächlich für alles ausreichend, was nicht die letzte Etappe einer echten Abwicklung ist?
@Dusk $DUSK #dusk
Dahinter steckt, dass Dusk Bestätigung nicht als einen einzigen Moment behandelt. Ein Block geht zuerst durch Accepted – er hat in der aktuellen Runde alle drei Konsensschritte erfolgreich durchlaufen. Danach kommt Confirmed – spätere Blöcke bauen auf ihm auf. Dann Stable – so tief vergraben, dass eine Rückabwicklung zwar nur noch unwahrscheinlich ist, aber nicht unmöglich. Nur der vierte Zustand, Final, sperrt das Ganze tatsächlich fest, mit einer kryptografischen Garantie, dass es nie wieder rückgängig gemacht werden kann – egal, was danach passiert.
Das hat mich an ein Gerichtsurteil erinnert. „Entschieden“ ist nicht dasselbe wie „nicht mehr anfechtbar“. Ein Richter kann heute entscheiden, und trotzdem kann das Urteil noch in den nächsten Wochen im Berufungsverfahren aufgehoben werden. Erst wenn jeweils das Zeitfenster für die Berufung endgültig abläuft, wird das Urteil wirklich final – alles davor ist nur eine starke Meinung mit einer Frist.
Was mich getriggert hat: Die meisten Ketten, die ich genutzt habe, behandeln Bestätigung als binär – entweder fertig oder nicht fertig. Dusk teilt sie in vier getrennte Garantien auf, die jeweils stärker sind als die vorherige. Das liegt daran, dass regulierte Abwicklungen nicht einfach „wahrscheinlich dauerhaft“ mit „garantiert dauerhaft“ gleichsetzen können – die Lücke zwischen Stable und Final ist die exakte Grenze zwischen „gut genug für die meisten“ und „gut genug für einen Regulator“.
Also sollten bei jeder Integration wirklich jedes Mal bis Final gewartet werden – oder ist Stable tatsächlich für alles ausreichend, was nicht die letzte Etappe einer echten Abwicklung ist?
@Dusk $DUSK #dusk
78
·
--
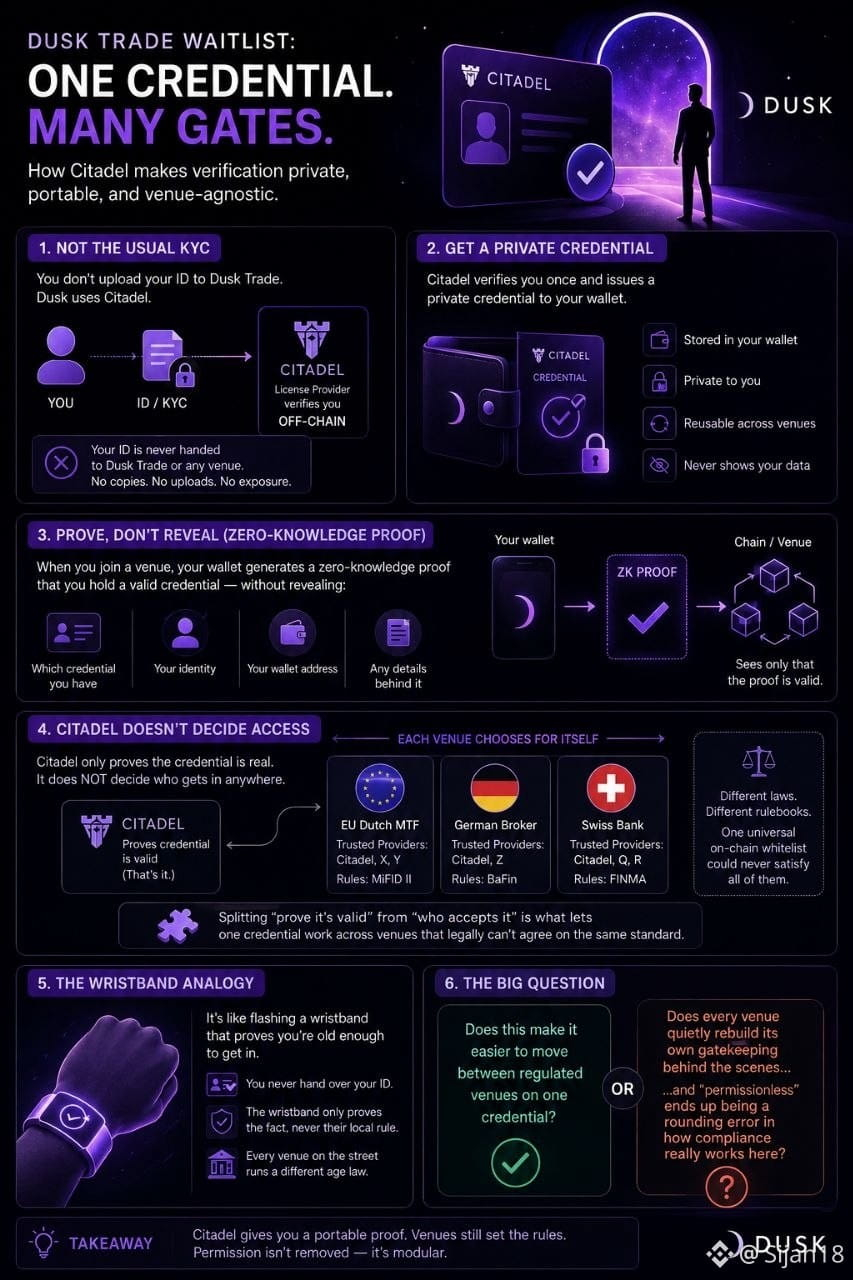
#dusk $DUSK @Dusk_Foundation Ich habe heute versucht, mich auf die Warteliste der Dusk Trade zu setzen, in der Erwartung, dass es wie üblich abläuft — einen Ausweis hochladen, ein Selfie, warten, bis ein Mensch das überprüft. So ist es aber nicht aufgebaut.
Stattdessen scheint Dusk die Berechtigung über etwas namens Citadel abzuwickeln. Ein License Provider prüft dich einmal, außerhalb der Kette (off-chain), und stellt dir dann einen privaten Nachweis (Credential) aus. Danach gibst du deinen Ausweis niemandem mehr. Du erzeugst vielmehr einen Zero-Knowledge-Beweis, dass du einen gültigen Nachweis besitzt — ohne offenzulegen, welchen genau, ohne deinen Wallet oder irgendwelche Details dahinter zu verraten. Die Kette sieht nur einen Beweis, der bestanden wurde.
Hier ist der Teil, der mich ins Grübeln gebracht hat: Citadel entscheidet nicht darüber, ob du irgendwo hineinkommst. Es beweist nur, dass der Nachweis echt ist. Jede Location entscheidet weiterhin selbst, welchen License Provider sie für vertrauenswürdig hält und was sie sich wünscht. Das ist kein Loch, das sie übersehen haben — eine niederländische MTF und ein deutscher Broker arbeiten nicht nach demselben Regelwerk, daher könnte eine einzige universelle On-Chain-Whitelist niemals beide zufriedenstellen. Das Trennen von „Beweisen, dass es gültig ist“ von „Wer es akzeptiert“ ist es, was es ermöglicht, dass ein Credential über Locations hinweg funktioniert, die rechtlich nicht denselben Standard abstecken können.
Es fühlte sich an wie ein Armband zu blinken, das beweist, dass du alt genug bist, um reinzukommen — ohne jemals deinen Ausweis an der Tür herzugeben. Nur dass jede Location auf der Straße ein anderes Altersgesetz unterläuft und das Armband nur die Tatsache belegt, nie ihre lokalen Regeln.
Also: Macht das das eigentliche Wechseln zwischen regulierten Locations mit einem einzigen Credential wirklich einfacher, oder bedeutet es nur, dass jede Location hinter den Kulissen stillschweigend ihre eigene Zugangskontrolle neu aufbaut — und „permissionless“ am Ende nur ein Rundungsfehler ist, wenn es darum geht, wie Compliance hier wirklich funktioniert?
#dusk $DUSK @Dusk Ich habe heute versucht, mich auf die Warteliste der Dusk Trade zu setzen, in der Erwartung, dass es wie üblich abläuft — einen Ausweis hochladen, ein Selfie, warten, bis ein Mensch das überprüft. So ist es aber nicht aufgebaut.
Stattdessen scheint Dusk die Berechtigung über etwas namens Citadel abzuwickeln. Ein License Provider prüft dich einmal, außerhalb der Kette (off-chain), und stellt dir dann einen privaten Nachweis (Credential) aus. Danach gibst du deinen Ausweis niemandem mehr. Du erzeugst vielmehr einen Zero-Knowledge-Beweis, dass du einen gültigen Nachweis besitzt — ohne offenzulegen, welchen genau, ohne deinen Wallet oder irgendwelche Details dahinter zu verraten. Die Kette sieht nur einen Beweis, der bestanden wurde.
Hier ist der Teil, der mich ins Grübeln gebracht hat: Citadel entscheidet nicht darüber, ob du irgendwo hineinkommst. Es beweist nur, dass der Nachweis echt ist. Jede Location entscheidet weiterhin selbst, welchen License Provider sie für vertrauenswürdig hält und was sie sich wünscht. Das ist kein Loch, das sie übersehen haben — eine niederländische MTF und ein deutscher Broker arbeiten nicht nach demselben Regelwerk, daher könnte eine einzige universelle On-Chain-Whitelist niemals beide zufriedenstellen. Das Trennen von „Beweisen, dass es gültig ist“ von „Wer es akzeptiert“ ist es, was es ermöglicht, dass ein Credential über Locations hinweg funktioniert, die rechtlich nicht denselben Standard abstecken können.
Es fühlte sich an wie ein Armband zu blinken, das beweist, dass du alt genug bist, um reinzukommen — ohne jemals deinen Ausweis an der Tür herzugeben. Nur dass jede Location auf der Straße ein anderes Altersgesetz unterläuft und das Armband nur die Tatsache belegt, nie ihre lokalen Regeln.
Also: Macht das das eigentliche Wechseln zwischen regulierten Locations mit einem einzigen Credential wirklich einfacher, oder bedeutet es nur, dass jede Location hinter den Kulissen stillschweigend ihre eigene Zugangskontrolle neu aufbaut — und „permissionless“ am Ende nur ein Rundungsfehler ist, wenn es darum geht, wie Compliance hier wirklich funktioniert?
Stattdessen scheint Dusk die Berechtigung über etwas namens Citadel abzuwickeln. Ein License Provider prüft dich einmal, außerhalb der Kette (off-chain), und stellt dir dann einen privaten Nachweis (Credential) aus. Danach gibst du deinen Ausweis niemandem mehr. Du erzeugst vielmehr einen Zero-Knowledge-Beweis, dass du einen gültigen Nachweis besitzt — ohne offenzulegen, welchen genau, ohne deinen Wallet oder irgendwelche Details dahinter zu verraten. Die Kette sieht nur einen Beweis, der bestanden wurde.
Hier ist der Teil, der mich ins Grübeln gebracht hat: Citadel entscheidet nicht darüber, ob du irgendwo hineinkommst. Es beweist nur, dass der Nachweis echt ist. Jede Location entscheidet weiterhin selbst, welchen License Provider sie für vertrauenswürdig hält und was sie sich wünscht. Das ist kein Loch, das sie übersehen haben — eine niederländische MTF und ein deutscher Broker arbeiten nicht nach demselben Regelwerk, daher könnte eine einzige universelle On-Chain-Whitelist niemals beide zufriedenstellen. Das Trennen von „Beweisen, dass es gültig ist“ von „Wer es akzeptiert“ ist es, was es ermöglicht, dass ein Credential über Locations hinweg funktioniert, die rechtlich nicht denselben Standard abstecken können.
Es fühlte sich an wie ein Armband zu blinken, das beweist, dass du alt genug bist, um reinzukommen — ohne jemals deinen Ausweis an der Tür herzugeben. Nur dass jede Location auf der Straße ein anderes Altersgesetz unterläuft und das Armband nur die Tatsache belegt, nie ihre lokalen Regeln.
Also: Macht das das eigentliche Wechseln zwischen regulierten Locations mit einem einzigen Credential wirklich einfacher, oder bedeutet es nur, dass jede Location hinter den Kulissen stillschweigend ihre eigene Zugangskontrolle neu aufbaut — und „permissionless“ am Ende nur ein Rundungsfehler ist, wenn es darum geht, wie Compliance hier wirklich funktioniert?
74
·
--
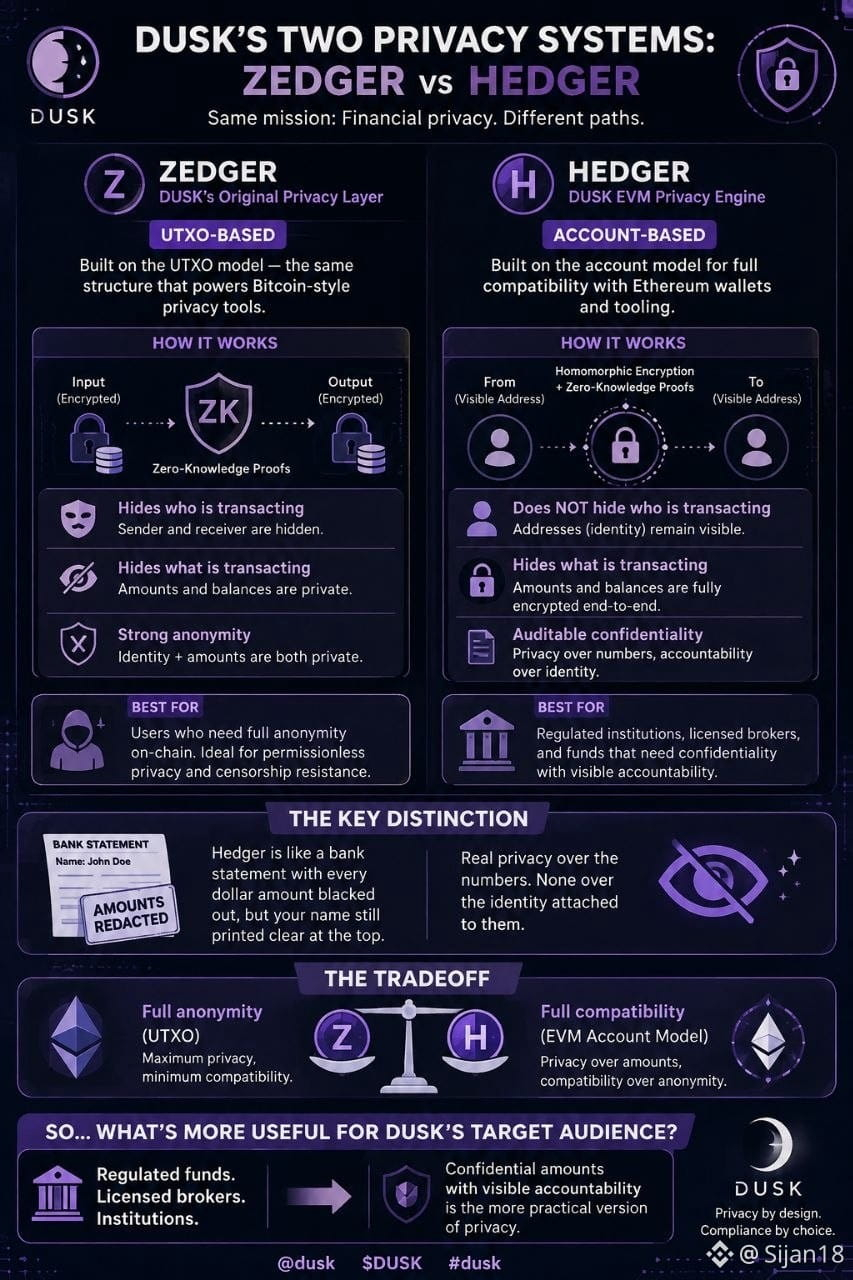
Ich habe diese Woche Dusk' zwei Privatsysteme nebeneinander verglichen, und eine Unterscheidung ist mir fast entgangen, bis sie es doch nicht mehr war.
Dusk' ursprüngliche Privacy-Layer, Zedger, wurde im UTXO-Stil gebaut – dasselbe Modell, das Bitcoin-ähnliche Privacy-Tools nutzen, um zu verstecken, wer tatsächlich transagiert. Hedger, die neue Privacy-Engine für DuskEVM, ist nicht auf diese Weise aufgebaut. Sie läuft auf einem Account-Modell, weil das das Ganze kompatibel mit normalen Ethereum-Wallets und Tools macht. Homomorphe Verschlüsselung und Zero-Knowledge-Proofs halten Beträge und Salden vollständig verschlüsselt – Ende-zu-Ende. Aber der Account selbst – also die Adresse, die sendet und empfängt – bleibt sichtbar. Hedger verbirgt, was sich bewegt. Es verbirgt nicht, wer es bewegt hat.
Das fühlte sich an wie ein Kontoauszug, bei dem jeder Dollarbetrag geschwärzt ist, aber dein Name oben weiterhin klar lesbar steht. Echte Privatsphäre bei den Zahlen. Keine bei der Identität, die daran hängt.
Das ist kein Bug, den sie verstecken – es ist die tatsächliche Abwägung, wenn man EVM-kompatibel statt UTXO-basiert geht. Vollständige Anonymität und vollständige Kompatibilität mit Ethereums vorhandenen Wallets und Tools gibt es nicht als Paket. Dusk hat bewusst Kompatibilität und nachprüfbare Vertraulichkeit gegenüber Anonymität priorisiert, denn regulierte Institutionen müssen ohnehin belegen, wer sie sind.
Also für das tatsächliche Publikum, für das Dusk baut – regulierte Fonds, lizenzierte Broker –: Ist es überhaupt etwas, das sie sich wünschen würden, Identitäten zu verbergen? Oder sind vertrauliche Beträge mit sichtbarer Verantwortlichkeit die nützlichere Form von Privatsphäre?
@Dusk_Foundation $DUSK #dusk
#dusk $DUSK
Ich habe diese Woche Dusk' zwei Privatsysteme nebeneinander verglichen, und eine Unterscheidung ist mir fast entgangen, bis sie es doch nicht mehr war.
Dusk' ursprüngliche Privacy-Layer, Zedger, wurde im UTXO-Stil gebaut – dasselbe Modell, das Bitcoin-ähnliche Privacy-Tools nutzen, um zu verstecken, wer tatsächlich transagiert. Hedger, die neue Privacy-Engine für DuskEVM, ist nicht auf diese Weise aufgebaut. Sie läuft auf einem Account-Modell, weil das das Ganze kompatibel mit normalen Ethereum-Wallets und Tools macht. Homomorphe Verschlüsselung und Zero-Knowledge-Proofs halten Beträge und Salden vollständig verschlüsselt – Ende-zu-Ende. Aber der Account selbst – also die Adresse, die sendet und empfängt – bleibt sichtbar. Hedger verbirgt, was sich bewegt. Es verbirgt nicht, wer es bewegt hat.
Das fühlte sich an wie ein Kontoauszug, bei dem jeder Dollarbetrag geschwärzt ist, aber dein Name oben weiterhin klar lesbar steht. Echte Privatsphäre bei den Zahlen. Keine bei der Identität, die daran hängt.
Das ist kein Bug, den sie verstecken – es ist die tatsächliche Abwägung, wenn man EVM-kompatibel statt UTXO-basiert geht. Vollständige Anonymität und vollständige Kompatibilität mit Ethereums vorhandenen Wallets und Tools gibt es nicht als Paket. Dusk hat bewusst Kompatibilität und nachprüfbare Vertraulichkeit gegenüber Anonymität priorisiert, denn regulierte Institutionen müssen ohnehin belegen, wer sie sind.
Also für das tatsächliche Publikum, für das Dusk baut – regulierte Fonds, lizenzierte Broker –: Ist es überhaupt etwas, das sie sich wünschen würden, Identitäten zu verbergen? Oder sind vertrauliche Beträge mit sichtbarer Verantwortlichkeit die nützlichere Form von Privatsphäre?
@Dusk $DUSK #dusk
#dusk $DUSK
Dusk' ursprüngliche Privacy-Layer, Zedger, wurde im UTXO-Stil gebaut – dasselbe Modell, das Bitcoin-ähnliche Privacy-Tools nutzen, um zu verstecken, wer tatsächlich transagiert. Hedger, die neue Privacy-Engine für DuskEVM, ist nicht auf diese Weise aufgebaut. Sie läuft auf einem Account-Modell, weil das das Ganze kompatibel mit normalen Ethereum-Wallets und Tools macht. Homomorphe Verschlüsselung und Zero-Knowledge-Proofs halten Beträge und Salden vollständig verschlüsselt – Ende-zu-Ende. Aber der Account selbst – also die Adresse, die sendet und empfängt – bleibt sichtbar. Hedger verbirgt, was sich bewegt. Es verbirgt nicht, wer es bewegt hat.
Das fühlte sich an wie ein Kontoauszug, bei dem jeder Dollarbetrag geschwärzt ist, aber dein Name oben weiterhin klar lesbar steht. Echte Privatsphäre bei den Zahlen. Keine bei der Identität, die daran hängt.
Das ist kein Bug, den sie verstecken – es ist die tatsächliche Abwägung, wenn man EVM-kompatibel statt UTXO-basiert geht. Vollständige Anonymität und vollständige Kompatibilität mit Ethereums vorhandenen Wallets und Tools gibt es nicht als Paket. Dusk hat bewusst Kompatibilität und nachprüfbare Vertraulichkeit gegenüber Anonymität priorisiert, denn regulierte Institutionen müssen ohnehin belegen, wer sie sind.
Also für das tatsächliche Publikum, für das Dusk baut – regulierte Fonds, lizenzierte Broker –: Ist es überhaupt etwas, das sie sich wünschen würden, Identitäten zu verbergen? Oder sind vertrauliche Beträge mit sichtbarer Verantwortlichkeit die nützlichere Form von Privatsphäre?
@Dusk $DUSK #dusk
#dusk $DUSK
3
2
75
·
--
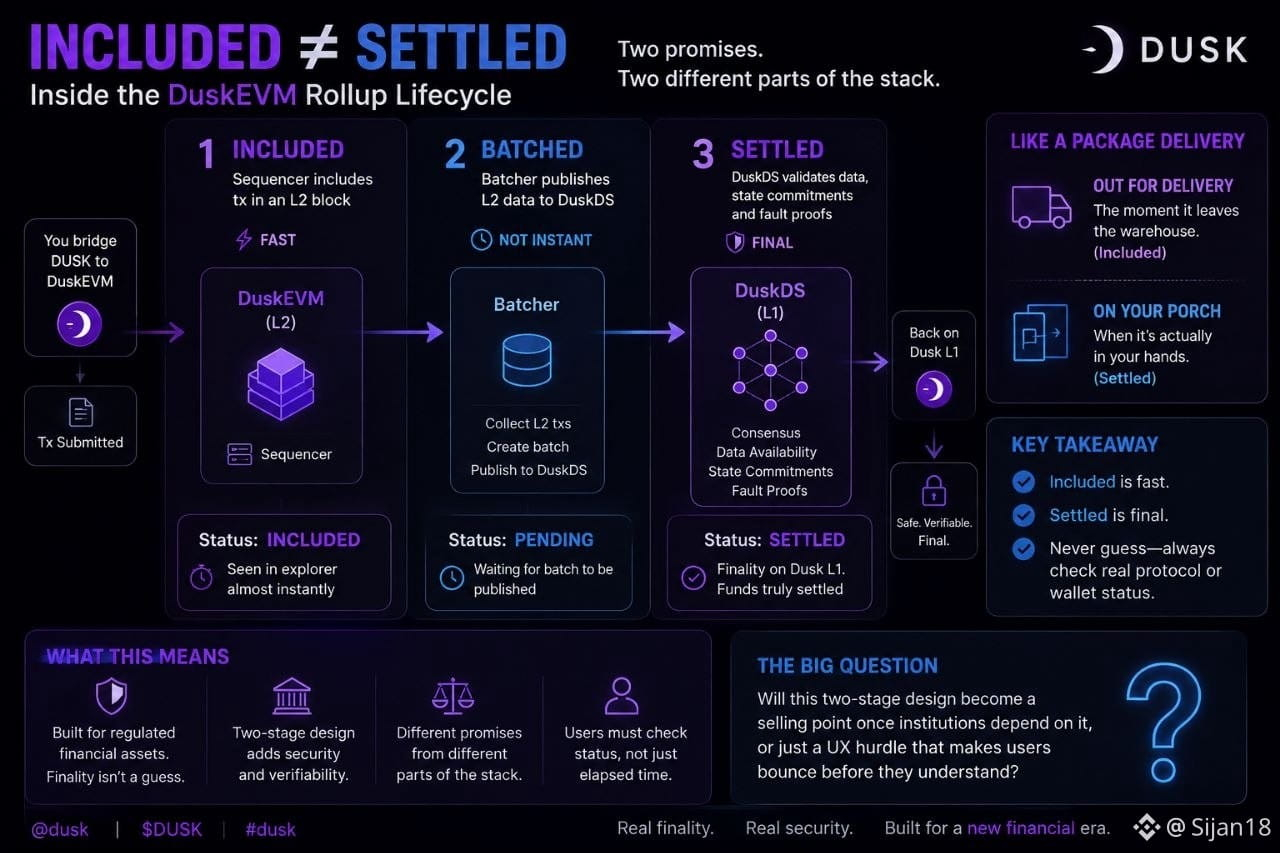
Ich habe heute ein paar DUSK zu DuskEVM überbrückt und den Tracker ständig aktualisiert, als würde sich dadurch etwas ändern. Meine Transaktion zeigte fast sofort „included“. Dann saß sie aber eine Weile einfach da, bevor irgendwann „settled“ angezeigt wurde. Ich nahm an, diese Lücke sei UI-Lag.
Dem ist nicht so. DuskEVM läuft auf einem Rollup-Lifecycle: Ein Sequencer nimmt deine Transaktion in einem L2-Block zwar schnell auf, aber das ist nicht derselbe Schritt wie die Abwicklung. Ein separater Batcher muss die Daten anschließend bei DuskDS veröffentlichen — Dusk’ eigener Konsens- und Data-Availability-Layer — und erst wenn State-Commitments und Fault-Proofs wieder mit dieser Schicht verknüpft sind, ist tatsächlich etwas „settled“. „Included“ und „settled“ sind zwei unterschiedliche Zusagen, die von zwei unterschiedlichen Teilen des Stacks gemacht werden.
Es fühlte sich an wie ein Paket, das „auf dem Weg zur Zustellung“ angezeigt wird, sobald es das Lager verlässt — lange bevor es tatsächlich auf deiner Veranda steht. Beides stimmt. Aber es ist nicht dieselbe Aussage.
Was auffiel: Man soll das nicht anhand der verstrichenen Zeit erraten. Wert von DuskEVM zur Dusk-L1 zu verschieben bedeutet, den tatsächlichen Protokoll- oder Wallet-Status zu prüfen — nicht anzunehmen, dass genug Minuten vergangen sind. Für etwas, das dazu gedacht ist, regulierte finanzielle Vermögenswerte zu transportieren, ist das kein kleines Detail — ein Fonds kann nicht „per Vermutung“ abgewickelt werden.
Wird dieses Zwei-Phasen-Design ein Verkaufsargument, sobald Institutionen tatsächlich darauf angewiesen sind, oder ist es nur eine UX-Hürde, auf die normale Nutzer abspringen, bevor sie verstehen, warum es so gebaut ist?
@Dusk_Foundation $DUSK #dusk
#dusk $DUSK
Ich habe heute ein paar DUSK zu DuskEVM überbrückt und den Tracker ständig aktualisiert, als würde sich dadurch etwas ändern. Meine Transaktion zeigte fast sofort „included“. Dann saß sie aber eine Weile einfach da, bevor irgendwann „settled“ angezeigt wurde. Ich nahm an, diese Lücke sei UI-Lag.
Dem ist nicht so. DuskEVM läuft auf einem Rollup-Lifecycle: Ein Sequencer nimmt deine Transaktion in einem L2-Block zwar schnell auf, aber das ist nicht derselbe Schritt wie die Abwicklung. Ein separater Batcher muss die Daten anschließend bei DuskDS veröffentlichen — Dusk’ eigener Konsens- und Data-Availability-Layer — und erst wenn State-Commitments und Fault-Proofs wieder mit dieser Schicht verknüpft sind, ist tatsächlich etwas „settled“. „Included“ und „settled“ sind zwei unterschiedliche Zusagen, die von zwei unterschiedlichen Teilen des Stacks gemacht werden.
Es fühlte sich an wie ein Paket, das „auf dem Weg zur Zustellung“ angezeigt wird, sobald es das Lager verlässt — lange bevor es tatsächlich auf deiner Veranda steht. Beides stimmt. Aber es ist nicht dieselbe Aussage.
Was auffiel: Man soll das nicht anhand der verstrichenen Zeit erraten. Wert von DuskEVM zur Dusk-L1 zu verschieben bedeutet, den tatsächlichen Protokoll- oder Wallet-Status zu prüfen — nicht anzunehmen, dass genug Minuten vergangen sind. Für etwas, das dazu gedacht ist, regulierte finanzielle Vermögenswerte zu transportieren, ist das kein kleines Detail — ein Fonds kann nicht „per Vermutung“ abgewickelt werden.
Wird dieses Zwei-Phasen-Design ein Verkaufsargument, sobald Institutionen tatsächlich darauf angewiesen sind, oder ist es nur eine UX-Hürde, auf die normale Nutzer abspringen, bevor sie verstehen, warum es so gebaut ist?
@Dusk $DUSK #dusk
#dusk $DUSK
Dem ist nicht so. DuskEVM läuft auf einem Rollup-Lifecycle: Ein Sequencer nimmt deine Transaktion in einem L2-Block zwar schnell auf, aber das ist nicht derselbe Schritt wie die Abwicklung. Ein separater Batcher muss die Daten anschließend bei DuskDS veröffentlichen — Dusk’ eigener Konsens- und Data-Availability-Layer — und erst wenn State-Commitments und Fault-Proofs wieder mit dieser Schicht verknüpft sind, ist tatsächlich etwas „settled“. „Included“ und „settled“ sind zwei unterschiedliche Zusagen, die von zwei unterschiedlichen Teilen des Stacks gemacht werden.
Es fühlte sich an wie ein Paket, das „auf dem Weg zur Zustellung“ angezeigt wird, sobald es das Lager verlässt — lange bevor es tatsächlich auf deiner Veranda steht. Beides stimmt. Aber es ist nicht dieselbe Aussage.
Was auffiel: Man soll das nicht anhand der verstrichenen Zeit erraten. Wert von DuskEVM zur Dusk-L1 zu verschieben bedeutet, den tatsächlichen Protokoll- oder Wallet-Status zu prüfen — nicht anzunehmen, dass genug Minuten vergangen sind. Für etwas, das dazu gedacht ist, regulierte finanzielle Vermögenswerte zu transportieren, ist das kein kleines Detail — ein Fonds kann nicht „per Vermutung“ abgewickelt werden.
Wird dieses Zwei-Phasen-Design ein Verkaufsargument, sobald Institutionen tatsächlich darauf angewiesen sind, oder ist es nur eine UX-Hürde, auf die normale Nutzer abspringen, bevor sie verstehen, warum es so gebaut ist?
@Dusk $DUSK #dusk
#dusk $DUSK
1
3
75
·
--
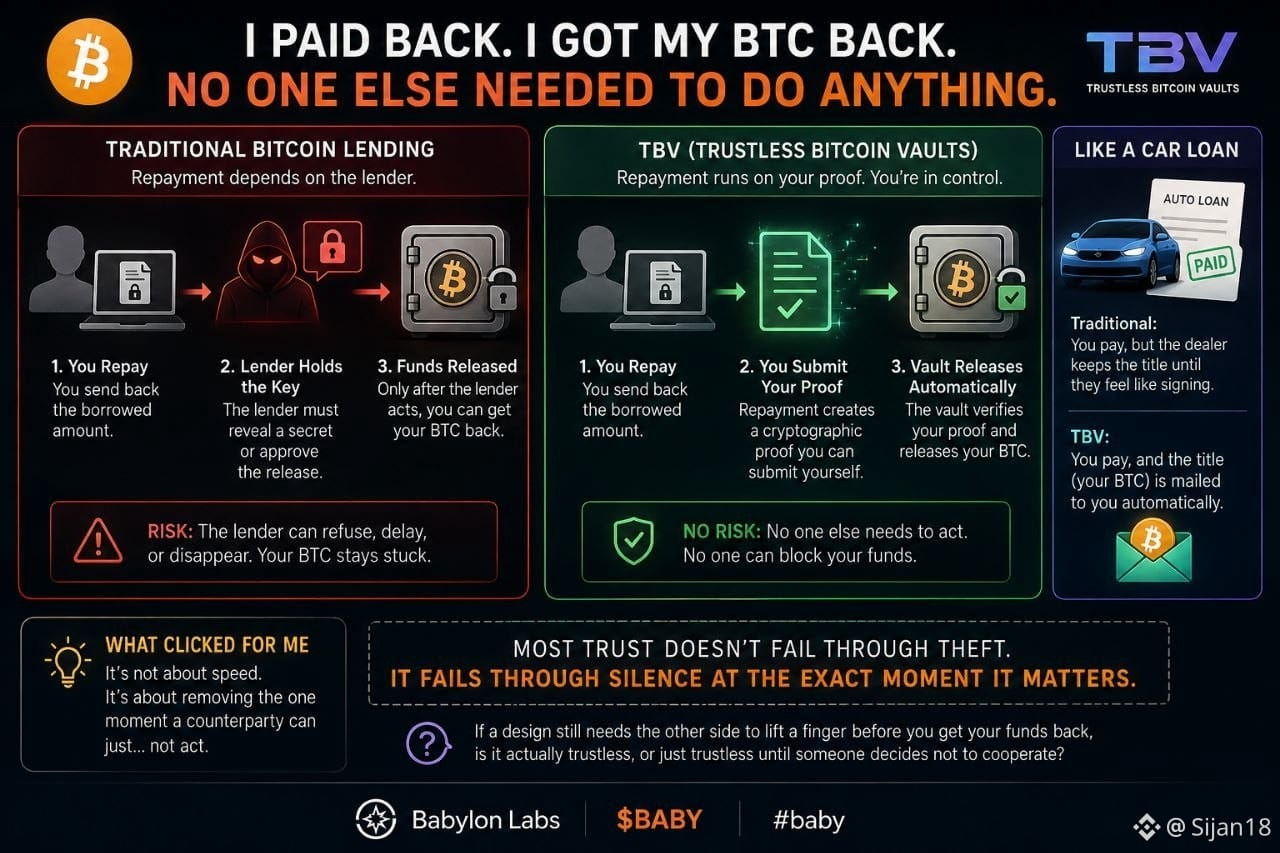
Ich habe letzte Nacht meinen Kredit im TBV-Testnet geschlossen und erwartet, dass ich auf der Seite des Kreditgebers etwas zurückbekomme, bevor sich mein BTC bewegt — eine Freigabe, eine Bestätigung, irgendetwas. Kam nicht. Meine Auszahlung wurde einfach anhand meines eigenen Rückzahlungsnachweises verarbeitet.
Stellt sich heraus: Das ist kein Testnet-Shortcut. Andere Bitcoin-Kreditmodelle geben dem Kreditgeber dort tatsächlich einen echten Hebel: Wenn die Rückzahlung davon abhängt, dass der Kreditgeber ein Geheimnis offenlegt, kann der Kreditgeber einfach verweigern, und die Münze des Kreditnehmers bleibt selbst dann stecken, wenn vollständig bezahlt wurde. TBV umgeht diesen Schritt komplett — die Rückzahlung erzeugt einen Nachweis, den ich selbst einreiche, und die Vault-Freigabe läuft nur auf Basis dieses Nachweises. Auf der anderen Seite muss niemand etwas tun oder irgendetwas zustimmen, damit ich mein BTC zurückbekomme.
Es fühlt sich an, als würde man einen Autokredit ablösen und den Fahrzeugbrief automatisch zugesandt bekommen, sobald die Zahlung durch ist — statt darauf zu warten, dass sich der Händler überhaupt dazu herablässt, ihn zu unterschreiben und zu übergeben.
Was für mich klickte: Das geht eigentlich nicht um Geschwindigkeit. Es geht darum, genau den einen Moment zu entfernen, in dem eine Gegenpartei einfach… nicht handeln kann. Der Großteil des Vertrauens in solche Systeme scheitert nicht durch Diebstahl — er scheitert dadurch, dass jemand still und heimlich den eigenen Part genau dann verweigert, wenn es darauf ankommt.
Wenn ein Design also noch braucht, dass die andere Seite erst einen Finger hebt, bevor du dein Geld zurückbekommst — ist es dann wirklich vertrauenslos, oder nur vertrauenslos, bis jemand beschließt, nicht mitzuspielen?
@babylonlabs_io $BABY #baby $HEI $BLESS
Ich habe letzte Nacht meinen Kredit im TBV-Testnet geschlossen und erwartet, dass ich auf der Seite des Kreditgebers etwas zurückbekomme, bevor sich mein BTC bewegt — eine Freigabe, eine Bestätigung, irgendetwas. Kam nicht. Meine Auszahlung wurde einfach anhand meines eigenen Rückzahlungsnachweises verarbeitet.
Stellt sich heraus: Das ist kein Testnet-Shortcut. Andere Bitcoin-Kreditmodelle geben dem Kreditgeber dort tatsächlich einen echten Hebel: Wenn die Rückzahlung davon abhängt, dass der Kreditgeber ein Geheimnis offenlegt, kann der Kreditgeber einfach verweigern, und die Münze des Kreditnehmers bleibt selbst dann stecken, wenn vollständig bezahlt wurde. TBV umgeht diesen Schritt komplett — die Rückzahlung erzeugt einen Nachweis, den ich selbst einreiche, und die Vault-Freigabe läuft nur auf Basis dieses Nachweises. Auf der anderen Seite muss niemand etwas tun oder irgendetwas zustimmen, damit ich mein BTC zurückbekomme.
Es fühlt sich an, als würde man einen Autokredit ablösen und den Fahrzeugbrief automatisch zugesandt bekommen, sobald die Zahlung durch ist — statt darauf zu warten, dass sich der Händler überhaupt dazu herablässt, ihn zu unterschreiben und zu übergeben.
Was für mich klickte: Das geht eigentlich nicht um Geschwindigkeit. Es geht darum, genau den einen Moment zu entfernen, in dem eine Gegenpartei einfach… nicht handeln kann. Der Großteil des Vertrauens in solche Systeme scheitert nicht durch Diebstahl — er scheitert dadurch, dass jemand still und heimlich den eigenen Part genau dann verweigert, wenn es darauf ankommt.
Wenn ein Design also noch braucht, dass die andere Seite erst einen Finger hebt, bevor du dein Geld zurückbekommst — ist es dann wirklich vertrauenslos, oder nur vertrauenslos, bis jemand beschließt, nicht mitzuspielen?
@BabylonLabs_io $BABY #baby $HEI $BLESS
Stellt sich heraus: Das ist kein Testnet-Shortcut. Andere Bitcoin-Kreditmodelle geben dem Kreditgeber dort tatsächlich einen echten Hebel: Wenn die Rückzahlung davon abhängt, dass der Kreditgeber ein Geheimnis offenlegt, kann der Kreditgeber einfach verweigern, und die Münze des Kreditnehmers bleibt selbst dann stecken, wenn vollständig bezahlt wurde. TBV umgeht diesen Schritt komplett — die Rückzahlung erzeugt einen Nachweis, den ich selbst einreiche, und die Vault-Freigabe läuft nur auf Basis dieses Nachweises. Auf der anderen Seite muss niemand etwas tun oder irgendetwas zustimmen, damit ich mein BTC zurückbekomme.
Es fühlt sich an, als würde man einen Autokredit ablösen und den Fahrzeugbrief automatisch zugesandt bekommen, sobald die Zahlung durch ist — statt darauf zu warten, dass sich der Händler überhaupt dazu herablässt, ihn zu unterschreiben und zu übergeben.
Was für mich klickte: Das geht eigentlich nicht um Geschwindigkeit. Es geht darum, genau den einen Moment zu entfernen, in dem eine Gegenpartei einfach… nicht handeln kann. Der Großteil des Vertrauens in solche Systeme scheitert nicht durch Diebstahl — er scheitert dadurch, dass jemand still und heimlich den eigenen Part genau dann verweigert, wenn es darauf ankommt.
Wenn ein Design also noch braucht, dass die andere Seite erst einen Finger hebt, bevor du dein Geld zurückbekommst — ist es dann wirklich vertrauenslos, oder nur vertrauenslos, bis jemand beschließt, nicht mitzuspielen?
@BabylonLabs_io $BABY #baby $HEI $BLESS
1
4
192
·
--
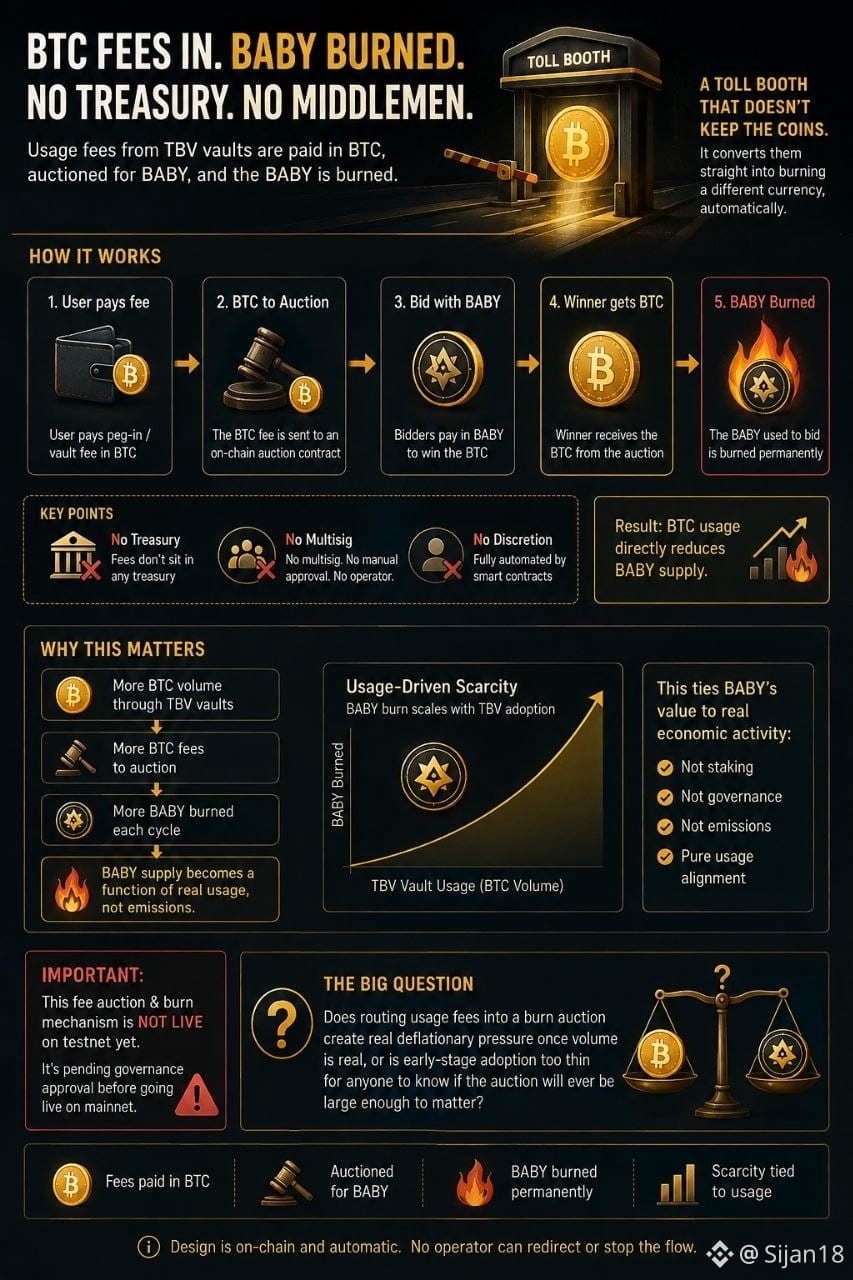
Ich habe in meinem Testnet-Peg-in eine Gebühr erkannt, auf die ich zuvor nicht geachtet hatte — bezahlt in BTC, nicht in BABY. Ich habe nachgesehen, wo dieses BTC überhaupt hingeht, und die Antwort war nicht einmal in der App zu finden.
Es liegt nicht in einem Treasury. Das Design leitet es in eine automatisierte On-Chain-Auktion: Bieter zahlen BABY, um das BTC zu gewinnen, und das BABY, das sie ausgeben, wird direkt vollständig verbrannt. Kein Treasury, kein Multisig, kein Ermessens-Call von irgendjemandem.
Es fühlte sich an wie eine Art Mautstelle, die die eingesammelten Münzen nicht behält — sie wandelt sie automatisch sofort in das Verbrennen einer anderen Währung um, ohne dass ein Operator entscheidet, was mit der Kasse passiert.
Was auffiel: Diese Verbindung setzt BABYs Angebot direkt mit der Nutzung der Vaults in Beziehung, nicht mit Staking oder der Teilnahme an der Governance. Mehr BTC, das durch Vaults läuft, bedeutet mehr BTC für die Auktion, was wiederum bedeutet, dass pro Zyklus mehr BABY verbrannt wird. Die Knappheit des Tokens wird so zu einer Funktion davon, wie viel TBV tatsächlich verwendet wird, statt einem festen Emissionsplan zu folgen.
Es lohnt sich, bei diesem Punkt klar zu sein — im Testnet ist das noch nicht live. Es wartet noch auf die Governance-Freigabe, bevor es wirklich läuft.
Also: Erzeugt das Routing von Nutzungsgebühren in eine Burn-Auktion später echten deflationären Druck, sobald das Volumen real ist? Oder ist die frühe Einführung zu dünn, als dass irgendjemand einschätzen könnte, ob die Auktion jemals groß genug sein wird, um wirklich etwas zu bewirken?
@babylonlabs_io $BABY #baby $CYS $HEI
Ich habe in meinem Testnet-Peg-in eine Gebühr erkannt, auf die ich zuvor nicht geachtet hatte — bezahlt in BTC, nicht in BABY. Ich habe nachgesehen, wo dieses BTC überhaupt hingeht, und die Antwort war nicht einmal in der App zu finden.
Es liegt nicht in einem Treasury. Das Design leitet es in eine automatisierte On-Chain-Auktion: Bieter zahlen BABY, um das BTC zu gewinnen, und das BABY, das sie ausgeben, wird direkt vollständig verbrannt. Kein Treasury, kein Multisig, kein Ermessens-Call von irgendjemandem.
Es fühlte sich an wie eine Art Mautstelle, die die eingesammelten Münzen nicht behält — sie wandelt sie automatisch sofort in das Verbrennen einer anderen Währung um, ohne dass ein Operator entscheidet, was mit der Kasse passiert.
Was auffiel: Diese Verbindung setzt BABYs Angebot direkt mit der Nutzung der Vaults in Beziehung, nicht mit Staking oder der Teilnahme an der Governance. Mehr BTC, das durch Vaults läuft, bedeutet mehr BTC für die Auktion, was wiederum bedeutet, dass pro Zyklus mehr BABY verbrannt wird. Die Knappheit des Tokens wird so zu einer Funktion davon, wie viel TBV tatsächlich verwendet wird, statt einem festen Emissionsplan zu folgen.
Es lohnt sich, bei diesem Punkt klar zu sein — im Testnet ist das noch nicht live. Es wartet noch auf die Governance-Freigabe, bevor es wirklich läuft.
Also: Erzeugt das Routing von Nutzungsgebühren in eine Burn-Auktion später echten deflationären Druck, sobald das Volumen real ist? Oder ist die frühe Einführung zu dünn, als dass irgendjemand einschätzen könnte, ob die Auktion jemals groß genug sein wird, um wirklich etwas zu bewirken?
@BabylonLabs_io $BABY #baby $CYS $HEI
Es liegt nicht in einem Treasury. Das Design leitet es in eine automatisierte On-Chain-Auktion: Bieter zahlen BABY, um das BTC zu gewinnen, und das BABY, das sie ausgeben, wird direkt vollständig verbrannt. Kein Treasury, kein Multisig, kein Ermessens-Call von irgendjemandem.
Es fühlte sich an wie eine Art Mautstelle, die die eingesammelten Münzen nicht behält — sie wandelt sie automatisch sofort in das Verbrennen einer anderen Währung um, ohne dass ein Operator entscheidet, was mit der Kasse passiert.
Was auffiel: Diese Verbindung setzt BABYs Angebot direkt mit der Nutzung der Vaults in Beziehung, nicht mit Staking oder der Teilnahme an der Governance. Mehr BTC, das durch Vaults läuft, bedeutet mehr BTC für die Auktion, was wiederum bedeutet, dass pro Zyklus mehr BABY verbrannt wird. Die Knappheit des Tokens wird so zu einer Funktion davon, wie viel TBV tatsächlich verwendet wird, statt einem festen Emissionsplan zu folgen.
Es lohnt sich, bei diesem Punkt klar zu sein — im Testnet ist das noch nicht live. Es wartet noch auf die Governance-Freigabe, bevor es wirklich läuft.
Also: Erzeugt das Routing von Nutzungsgebühren in eine Burn-Auktion später echten deflationären Druck, sobald das Volumen real ist? Oder ist die frühe Einführung zu dünn, als dass irgendjemand einschätzen könnte, ob die Auktion jemals groß genug sein wird, um wirklich etwas zu bewirken?
@BabylonLabs_io $BABY #baby $CYS $HEI
3
3
96
·
--
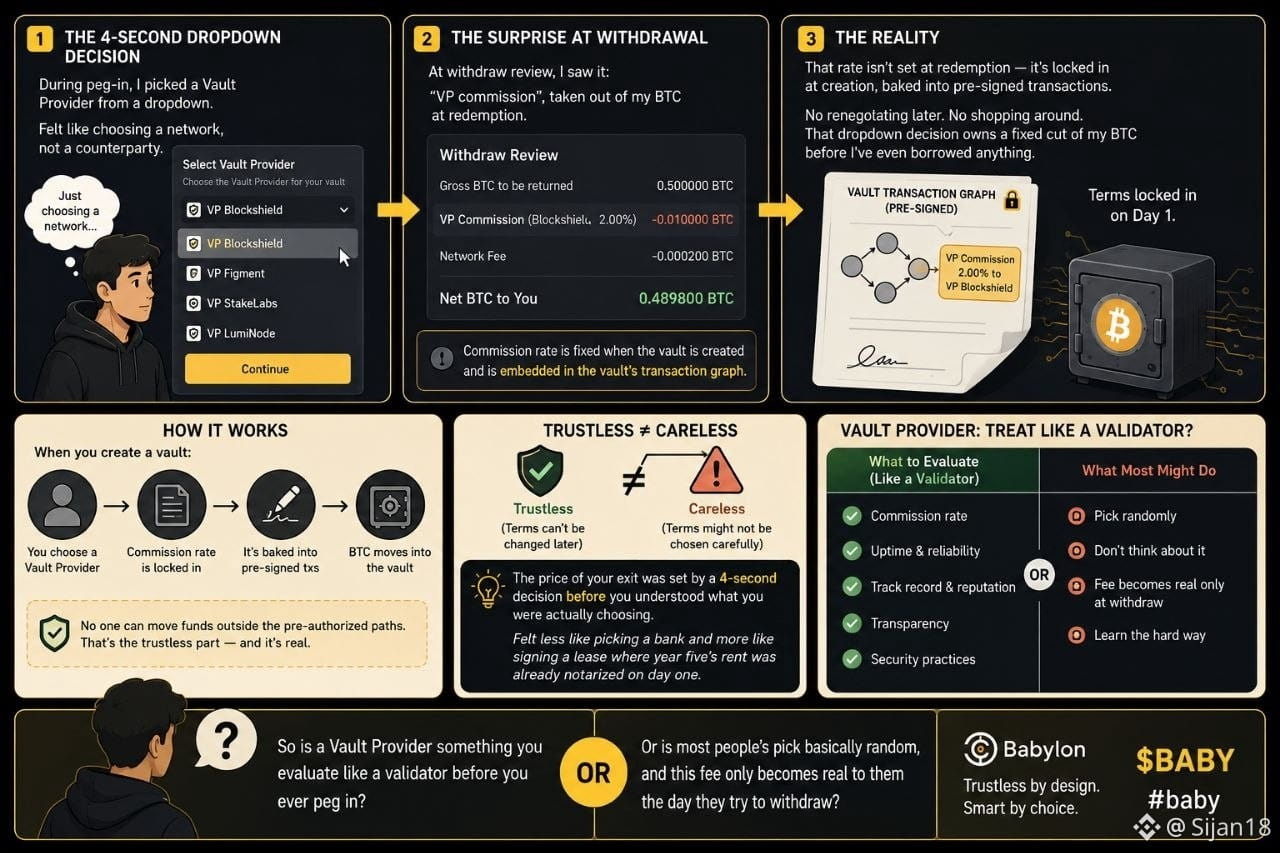
Ich habe während des Peg-ins einen Vault-Provider aus einer Dropdown-Liste ausgewählt und mir nicht viel dabei gedacht – es fühlte sich an wie das Auswählen eines Netzwerks, nicht wie die Wahl eines Vertragspartners.
Dann bin ich auf den Screen „Withdraw Review“ gestoßen und habe eine Position gesehen: VP-Kommission, aus meinem BTC beim Redemption abgezogen. Hab danach in den Dokumenten nachgeschaut. Dieser Satz wird nicht erst beim Redemption festgelegt – er ist fest, sobald der Vault erstellt wird, direkt in die vorab signierten Auszahlungs-Transaktionen in der Transaktionsgrafik des Vault eingebacken. Kein späteres Neuverhandeln, kein weiteres Umsehen, wenn man erst drin ist. Wer auch immer ich aus dieser Dropdown-Liste ausgewählt habe, bekommt einen festen Anteil an meinem BTC, bevor ich überhaupt etwas geliehen habe.
Es fühlte sich weniger an wie die Auswahl einer Bank und mehr wie das Unterschreiben eines Mietvertrags, bei dem die Miete für Jahr fünf am ersten Tag bereits notariell beglaubigt war.
Das Protokoll nennt das „trustless“, weil niemand Gelder außerhalb der vorautorisierten Pfade bewegen kann – das stimmt. Aber es bedeutet auch, dass der Preis für meinen Ausstieg von einer viersekündigen Dropdown-Entscheidung festgelegt wurde, bevor ich verstanden hatte, was ich eigentlich auswähle. „Trustless“ heißt, dass die Konditionen später nicht geändert werden können. Es heißt nicht, dass die Konditionen beim ersten Mal sorgfältig gewählt wurden.
Also: Ist ein Vault Provider etwas, das du wie einen Validator bewertest – Kommissionsrate, Uptime, Reputation –, bevor du jemals ein Peg-in machst? Oder ist die Auswahl der meisten Leute im Grunde zufällig, und diese Gebühr wird ihnen erst an dem Tag wirklich bewusst, an dem sie versuchen auszuziehen?
@babylonlabs_io $BABY #baby $VIC $SKYAI
Ich habe während des Peg-ins einen Vault-Provider aus einer Dropdown-Liste ausgewählt und mir nicht viel dabei gedacht – es fühlte sich an wie das Auswählen eines Netzwerks, nicht wie die Wahl eines Vertragspartners.
Dann bin ich auf den Screen „Withdraw Review“ gestoßen und habe eine Position gesehen: VP-Kommission, aus meinem BTC beim Redemption abgezogen. Hab danach in den Dokumenten nachgeschaut. Dieser Satz wird nicht erst beim Redemption festgelegt – er ist fest, sobald der Vault erstellt wird, direkt in die vorab signierten Auszahlungs-Transaktionen in der Transaktionsgrafik des Vault eingebacken. Kein späteres Neuverhandeln, kein weiteres Umsehen, wenn man erst drin ist. Wer auch immer ich aus dieser Dropdown-Liste ausgewählt habe, bekommt einen festen Anteil an meinem BTC, bevor ich überhaupt etwas geliehen habe.
Es fühlte sich weniger an wie die Auswahl einer Bank und mehr wie das Unterschreiben eines Mietvertrags, bei dem die Miete für Jahr fünf am ersten Tag bereits notariell beglaubigt war.
Das Protokoll nennt das „trustless“, weil niemand Gelder außerhalb der vorautorisierten Pfade bewegen kann – das stimmt. Aber es bedeutet auch, dass der Preis für meinen Ausstieg von einer viersekündigen Dropdown-Entscheidung festgelegt wurde, bevor ich verstanden hatte, was ich eigentlich auswähle. „Trustless“ heißt, dass die Konditionen später nicht geändert werden können. Es heißt nicht, dass die Konditionen beim ersten Mal sorgfältig gewählt wurden.
Also: Ist ein Vault Provider etwas, das du wie einen Validator bewertest – Kommissionsrate, Uptime, Reputation –, bevor du jemals ein Peg-in machst? Oder ist die Auswahl der meisten Leute im Grunde zufällig, und diese Gebühr wird ihnen erst an dem Tag wirklich bewusst, an dem sie versuchen auszuziehen?
@BabylonLabs_io $BABY #baby $VIC $SKYAI
Dann bin ich auf den Screen „Withdraw Review“ gestoßen und habe eine Position gesehen: VP-Kommission, aus meinem BTC beim Redemption abgezogen. Hab danach in den Dokumenten nachgeschaut. Dieser Satz wird nicht erst beim Redemption festgelegt – er ist fest, sobald der Vault erstellt wird, direkt in die vorab signierten Auszahlungs-Transaktionen in der Transaktionsgrafik des Vault eingebacken. Kein späteres Neuverhandeln, kein weiteres Umsehen, wenn man erst drin ist. Wer auch immer ich aus dieser Dropdown-Liste ausgewählt habe, bekommt einen festen Anteil an meinem BTC, bevor ich überhaupt etwas geliehen habe.
Es fühlte sich weniger an wie die Auswahl einer Bank und mehr wie das Unterschreiben eines Mietvertrags, bei dem die Miete für Jahr fünf am ersten Tag bereits notariell beglaubigt war.
Das Protokoll nennt das „trustless“, weil niemand Gelder außerhalb der vorautorisierten Pfade bewegen kann – das stimmt. Aber es bedeutet auch, dass der Preis für meinen Ausstieg von einer viersekündigen Dropdown-Entscheidung festgelegt wurde, bevor ich verstanden hatte, was ich eigentlich auswähle. „Trustless“ heißt, dass die Konditionen später nicht geändert werden können. Es heißt nicht, dass die Konditionen beim ersten Mal sorgfältig gewählt wurden.
Also: Ist ein Vault Provider etwas, das du wie einen Validator bewertest – Kommissionsrate, Uptime, Reputation –, bevor du jemals ein Peg-in machst? Oder ist die Auswahl der meisten Leute im Grunde zufällig, und diese Gebühr wird ihnen erst an dem Tag wirklich bewusst, an dem sie versuchen auszuziehen?
@BabylonLabs_io $BABY #baby $VIC $SKYAI
3
2
279
·
--
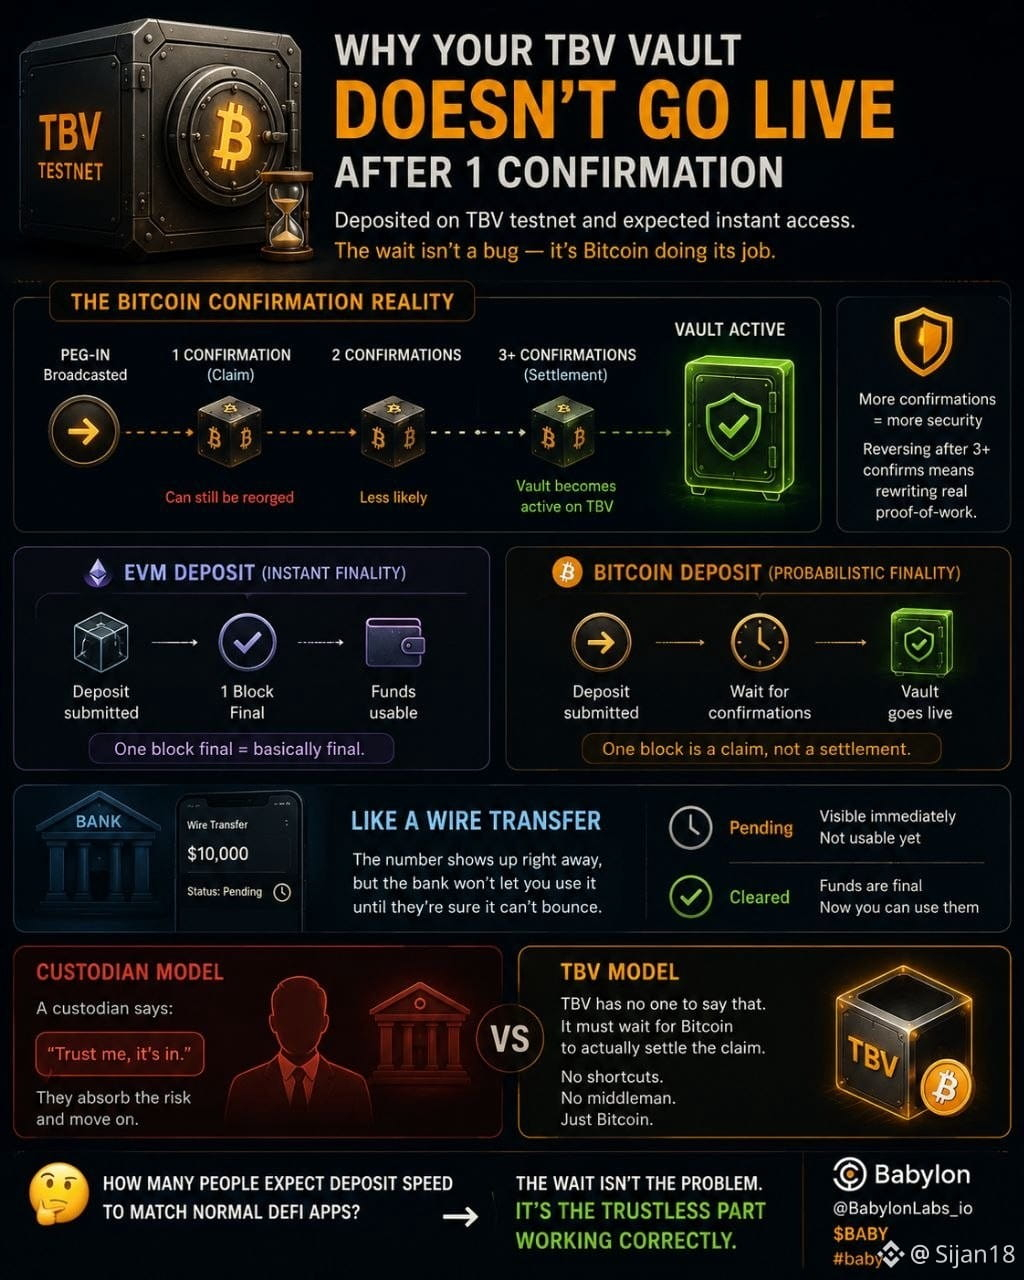
Ich habe in das TBV-Testnetz eingezahlt und erwartet, dass der Vault sofort live geht, sobald meine Transaktion bestätigt ist. Das ist nicht passiert. Es gab eine Wartezeit, die ich nicht eingeplant hatte, und herauszufinden, warum das so ist, hat meine Sicht auf den gesamten Ablauf verändert.
Ein Peg-in ist nicht „live“, nur weil eine einzige Bitcoin-Bestätigung vorliegt. TBV braucht genügend Bestätigungen, die sich auf dem Chain übereinander stapeln, bevor der Vault als „settled“ gilt, denn eine einzelne Bestätigung kann immer noch durch einen Reorg wieder entfernt werden. Bei einer EVM-Einzahlung ist eine Blockfinalität im Grunde endgültig. Bei Bitcoin ist ein Block eher eine Behauptung als eine Abwicklung – die echte Garantie zeigt sich erst ein paar Blöcke später, wenn ein Rückgängig-Machen bedeuten würde, einen echten Proof-of-Work umzuschreiben.
Das hat mich an eine Überweisung erinnert, bei der in deiner Bank-App „ausstehend“ angezeigt wird, bevor sie wirklich abgeschlossen ist. Die Zahl steht sofort auf dem Bildschirm, aber die Bank lässt dich nicht an das Geld, bis sie sicher ist, dass die Seite des Absenders es nicht doch noch zurückspringen lassen kann.
Was mich überrascht hat: TBV kann das nicht einfach abkürzen, so wie es ein Custodian könnte. Ein Custodian sagt einfach „Vertrau mir, es ist drin“, und macht weiter. TBV hat niemanden, der das sagen kann – es muss abwarten, bis Bitcoin die Behauptung tatsächlich als abgemacht bestätigt, weil der gesamte Zweck gerade darin besteht, nicht auf das Wort von jemandem angewiesen zu sein.
Die Wartezeit auf die Bestätigung ist also kein UX-Rauhheitsfehler, der später wegoptimiert wird. Sie ist der Preis dafür, eine Art Custodian zu überspringen, der diese Unsicherheit normalerweise für dich abfängt und dir einfach sagt, dass alles in Ordnung ist.
Das lässt mich darüber nachdenken, wie viele Menschen, die das testen, erwarten, dass die Einzahlungsdauer irgendwann mit einer normalen DeFi-App vergleichbar sein wird – oder ob sie merken, dass diese Wartezeit tatsächlich der „trustless“ Teil ist, der korrekt funktioniert, und kein Bug, der nur noch behoben werden muss.
@babylonlabs_io $BABY #baby $BLESS $TAKE #Babylon
Ich habe in das TBV-Testnetz eingezahlt und erwartet, dass der Vault sofort live geht, sobald meine Transaktion bestätigt ist. Das ist nicht passiert. Es gab eine Wartezeit, die ich nicht eingeplant hatte, und herauszufinden, warum das so ist, hat meine Sicht auf den gesamten Ablauf verändert.
Ein Peg-in ist nicht „live“, nur weil eine einzige Bitcoin-Bestätigung vorliegt. TBV braucht genügend Bestätigungen, die sich auf dem Chain übereinander stapeln, bevor der Vault als „settled“ gilt, denn eine einzelne Bestätigung kann immer noch durch einen Reorg wieder entfernt werden. Bei einer EVM-Einzahlung ist eine Blockfinalität im Grunde endgültig. Bei Bitcoin ist ein Block eher eine Behauptung als eine Abwicklung – die echte Garantie zeigt sich erst ein paar Blöcke später, wenn ein Rückgängig-Machen bedeuten würde, einen echten Proof-of-Work umzuschreiben.
Das hat mich an eine Überweisung erinnert, bei der in deiner Bank-App „ausstehend“ angezeigt wird, bevor sie wirklich abgeschlossen ist. Die Zahl steht sofort auf dem Bildschirm, aber die Bank lässt dich nicht an das Geld, bis sie sicher ist, dass die Seite des Absenders es nicht doch noch zurückspringen lassen kann.
Was mich überrascht hat: TBV kann das nicht einfach abkürzen, so wie es ein Custodian könnte. Ein Custodian sagt einfach „Vertrau mir, es ist drin“, und macht weiter. TBV hat niemanden, der das sagen kann – es muss abwarten, bis Bitcoin die Behauptung tatsächlich als abgemacht bestätigt, weil der gesamte Zweck gerade darin besteht, nicht auf das Wort von jemandem angewiesen zu sein.
Die Wartezeit auf die Bestätigung ist also kein UX-Rauhheitsfehler, der später wegoptimiert wird. Sie ist der Preis dafür, eine Art Custodian zu überspringen, der diese Unsicherheit normalerweise für dich abfängt und dir einfach sagt, dass alles in Ordnung ist.
Das lässt mich darüber nachdenken, wie viele Menschen, die das testen, erwarten, dass die Einzahlungsdauer irgendwann mit einer normalen DeFi-App vergleichbar sein wird – oder ob sie merken, dass diese Wartezeit tatsächlich der „trustless“ Teil ist, der korrekt funktioniert, und kein Bug, der nur noch behoben werden muss.
@BabylonLabs_io $BABY #baby $BLESS $TAKE #Babylon
Ein Peg-in ist nicht „live“, nur weil eine einzige Bitcoin-Bestätigung vorliegt. TBV braucht genügend Bestätigungen, die sich auf dem Chain übereinander stapeln, bevor der Vault als „settled“ gilt, denn eine einzelne Bestätigung kann immer noch durch einen Reorg wieder entfernt werden. Bei einer EVM-Einzahlung ist eine Blockfinalität im Grunde endgültig. Bei Bitcoin ist ein Block eher eine Behauptung als eine Abwicklung – die echte Garantie zeigt sich erst ein paar Blöcke später, wenn ein Rückgängig-Machen bedeuten würde, einen echten Proof-of-Work umzuschreiben.
Das hat mich an eine Überweisung erinnert, bei der in deiner Bank-App „ausstehend“ angezeigt wird, bevor sie wirklich abgeschlossen ist. Die Zahl steht sofort auf dem Bildschirm, aber die Bank lässt dich nicht an das Geld, bis sie sicher ist, dass die Seite des Absenders es nicht doch noch zurückspringen lassen kann.
Was mich überrascht hat: TBV kann das nicht einfach abkürzen, so wie es ein Custodian könnte. Ein Custodian sagt einfach „Vertrau mir, es ist drin“, und macht weiter. TBV hat niemanden, der das sagen kann – es muss abwarten, bis Bitcoin die Behauptung tatsächlich als abgemacht bestätigt, weil der gesamte Zweck gerade darin besteht, nicht auf das Wort von jemandem angewiesen zu sein.
Die Wartezeit auf die Bestätigung ist also kein UX-Rauhheitsfehler, der später wegoptimiert wird. Sie ist der Preis dafür, eine Art Custodian zu überspringen, der diese Unsicherheit normalerweise für dich abfängt und dir einfach sagt, dass alles in Ordnung ist.
Das lässt mich darüber nachdenken, wie viele Menschen, die das testen, erwarten, dass die Einzahlungsdauer irgendwann mit einer normalen DeFi-App vergleichbar sein wird – oder ob sie merken, dass diese Wartezeit tatsächlich der „trustless“ Teil ist, der korrekt funktioniert, und kein Bug, der nur noch behoben werden muss.
@BabylonLabs_io $BABY #baby $BLESS $TAKE #Babylon
6
2
88
·
--
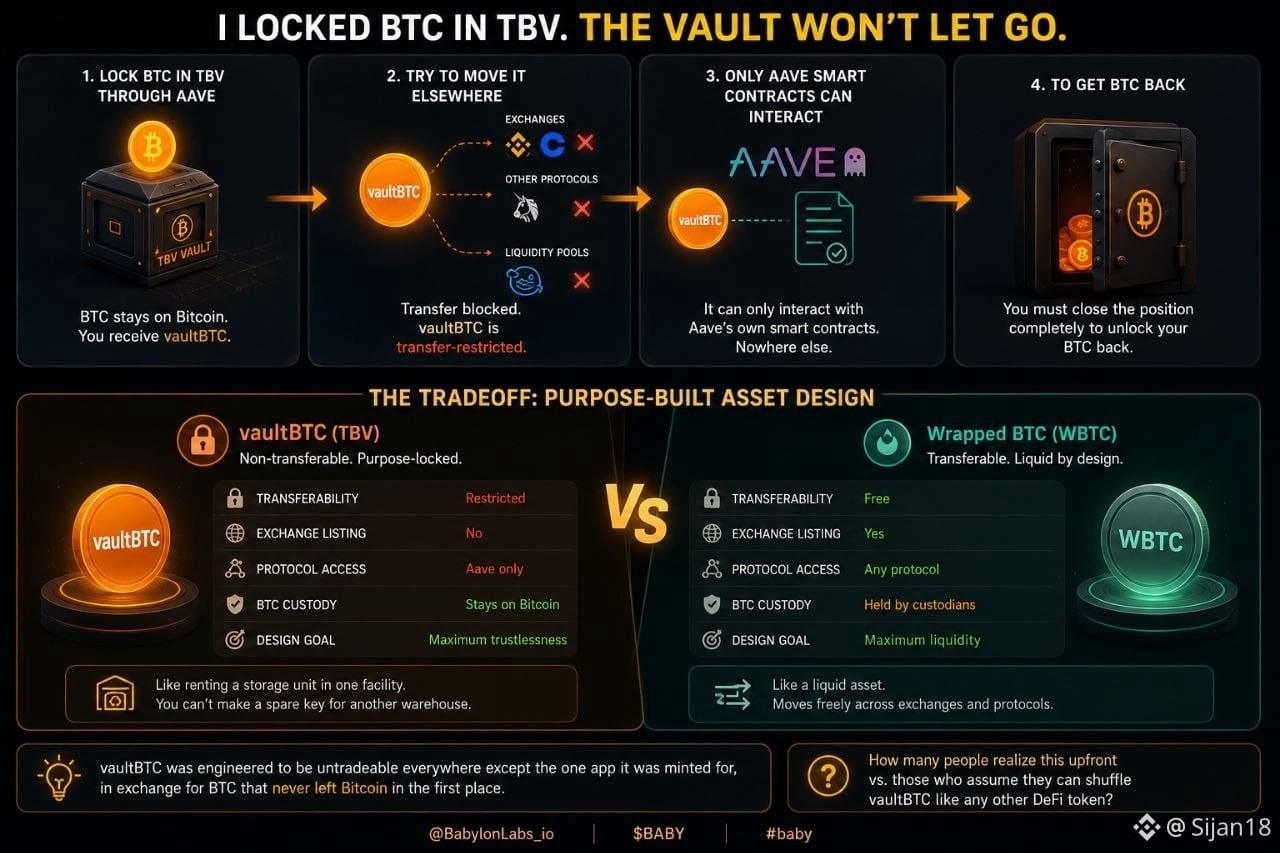
Ich habe versucht, meine Test-BTC von einem Lending-Flow in eine andere App zu verschieben, nachdem ich sie in TBV gesperrt hatte — in der Annahme, das sei ein normales Rebalancing. Ging nicht. Das Vault lässt sie nicht los.
Stattdessen ist das kein Testnet-Problem, sondern so im Code vorgesehen. Das Sperren von BTC über die Aave-Integration prägt dir vaultBTC — und vaultBTC ist ein transferbeschränktes Token. Es kann nicht an einer Börse gelistet oder gehandelt werden und kann nur mit den eigenen Smart Contracts von Aave interagieren. Keine Berechtigungseinstellung, die man später wieder lockern könnte. Das Token selbst wurde so gebaut, dass es nirgendwo anders hin kann.
Das fühlt sich an wie das Mieten einer Lagereinheit über das Schlüsselsystem einer bestimmten Einrichtung. Du bekommst keinen Ersatzschlüssel, den du schneidest, und lässt dann eine zweite Lagerhalle in der anderen Ecke der Stadt einen Teil davon beanspruchen. Alles, was in dieser Einheit ist, gehört zu genau dieser Einrichtung, bis du das Konto vollständig schließt.
Ergibt Sinn, wenn man es mit dem vergleicht, was Wrapped BTC tatsächlich ist. Wrapped BTC ist ein liquides Token — es wird an Börsen gelistet, wechselt zwischen Protokollen, weil es einfach ein Kontostand in einem Ledger ist, ohne angehängte Beschränkungen. vaultBTC wurde bewusst ohne diese Eigenschaft gebaut. Flexibilität war nie ein Feature des zugrunde liegenden Assets. Das Wrapping wurde nur „drumherum“ gebaut, und TBV entfernt es absichtlich wieder.
Also ist der Tradeoff nicht abstrakt Liquidität vs. Trustlessness, sondern genau diese Sache: Ein Token, das so entwickelt wurde, dass es überall unhandelbar ist — außer in der einen App, für die es geprägt wurde — im Austausch für BTC, das nie wirklich aus Bitcoin herausgegangen ist.
Mich würde interessieren, wie viele Leute eine TBV-Position bemessen, in der Annahme, sie könnten vaultBTC so hin- und herschieben wie jedes andere DeFi-Token — versus der Erkenntnis, dass es von Anfang an nie dafür gebaut war, sich zu bewegen.
@babylonlabs_io $BABY #baby $IDOL $UAI #Babylon
Ich habe versucht, meine Test-BTC von einem Lending-Flow in eine andere App zu verschieben, nachdem ich sie in TBV gesperrt hatte — in der Annahme, das sei ein normales Rebalancing. Ging nicht. Das Vault lässt sie nicht los.
Stattdessen ist das kein Testnet-Problem, sondern so im Code vorgesehen. Das Sperren von BTC über die Aave-Integration prägt dir vaultBTC — und vaultBTC ist ein transferbeschränktes Token. Es kann nicht an einer Börse gelistet oder gehandelt werden und kann nur mit den eigenen Smart Contracts von Aave interagieren. Keine Berechtigungseinstellung, die man später wieder lockern könnte. Das Token selbst wurde so gebaut, dass es nirgendwo anders hin kann.
Das fühlt sich an wie das Mieten einer Lagereinheit über das Schlüsselsystem einer bestimmten Einrichtung. Du bekommst keinen Ersatzschlüssel, den du schneidest, und lässt dann eine zweite Lagerhalle in der anderen Ecke der Stadt einen Teil davon beanspruchen. Alles, was in dieser Einheit ist, gehört zu genau dieser Einrichtung, bis du das Konto vollständig schließt.
Ergibt Sinn, wenn man es mit dem vergleicht, was Wrapped BTC tatsächlich ist. Wrapped BTC ist ein liquides Token — es wird an Börsen gelistet, wechselt zwischen Protokollen, weil es einfach ein Kontostand in einem Ledger ist, ohne angehängte Beschränkungen. vaultBTC wurde bewusst ohne diese Eigenschaft gebaut. Flexibilität war nie ein Feature des zugrunde liegenden Assets. Das Wrapping wurde nur „drumherum“ gebaut, und TBV entfernt es absichtlich wieder.
Also ist der Tradeoff nicht abstrakt Liquidität vs. Trustlessness, sondern genau diese Sache: Ein Token, das so entwickelt wurde, dass es überall unhandelbar ist — außer in der einen App, für die es geprägt wurde — im Austausch für BTC, das nie wirklich aus Bitcoin herausgegangen ist.
Mich würde interessieren, wie viele Leute eine TBV-Position bemessen, in der Annahme, sie könnten vaultBTC so hin- und herschieben wie jedes andere DeFi-Token — versus der Erkenntnis, dass es von Anfang an nie dafür gebaut war, sich zu bewegen.
@BabylonLabs_io $BABY #baby $IDOL $UAI #Babylon
Stattdessen ist das kein Testnet-Problem, sondern so im Code vorgesehen. Das Sperren von BTC über die Aave-Integration prägt dir vaultBTC — und vaultBTC ist ein transferbeschränktes Token. Es kann nicht an einer Börse gelistet oder gehandelt werden und kann nur mit den eigenen Smart Contracts von Aave interagieren. Keine Berechtigungseinstellung, die man später wieder lockern könnte. Das Token selbst wurde so gebaut, dass es nirgendwo anders hin kann.
Das fühlt sich an wie das Mieten einer Lagereinheit über das Schlüsselsystem einer bestimmten Einrichtung. Du bekommst keinen Ersatzschlüssel, den du schneidest, und lässt dann eine zweite Lagerhalle in der anderen Ecke der Stadt einen Teil davon beanspruchen. Alles, was in dieser Einheit ist, gehört zu genau dieser Einrichtung, bis du das Konto vollständig schließt.
Ergibt Sinn, wenn man es mit dem vergleicht, was Wrapped BTC tatsächlich ist. Wrapped BTC ist ein liquides Token — es wird an Börsen gelistet, wechselt zwischen Protokollen, weil es einfach ein Kontostand in einem Ledger ist, ohne angehängte Beschränkungen. vaultBTC wurde bewusst ohne diese Eigenschaft gebaut. Flexibilität war nie ein Feature des zugrunde liegenden Assets. Das Wrapping wurde nur „drumherum“ gebaut, und TBV entfernt es absichtlich wieder.
Also ist der Tradeoff nicht abstrakt Liquidität vs. Trustlessness, sondern genau diese Sache: Ein Token, das so entwickelt wurde, dass es überall unhandelbar ist — außer in der einen App, für die es geprägt wurde — im Austausch für BTC, das nie wirklich aus Bitcoin herausgegangen ist.
Mich würde interessieren, wie viele Leute eine TBV-Position bemessen, in der Annahme, sie könnten vaultBTC so hin- und herschieben wie jedes andere DeFi-Token — versus der Erkenntnis, dass es von Anfang an nie dafür gebaut war, sich zu bewegen.
@BabylonLabs_io $BABY #baby $IDOL $UAI #Babylon
4
2
65
·
--
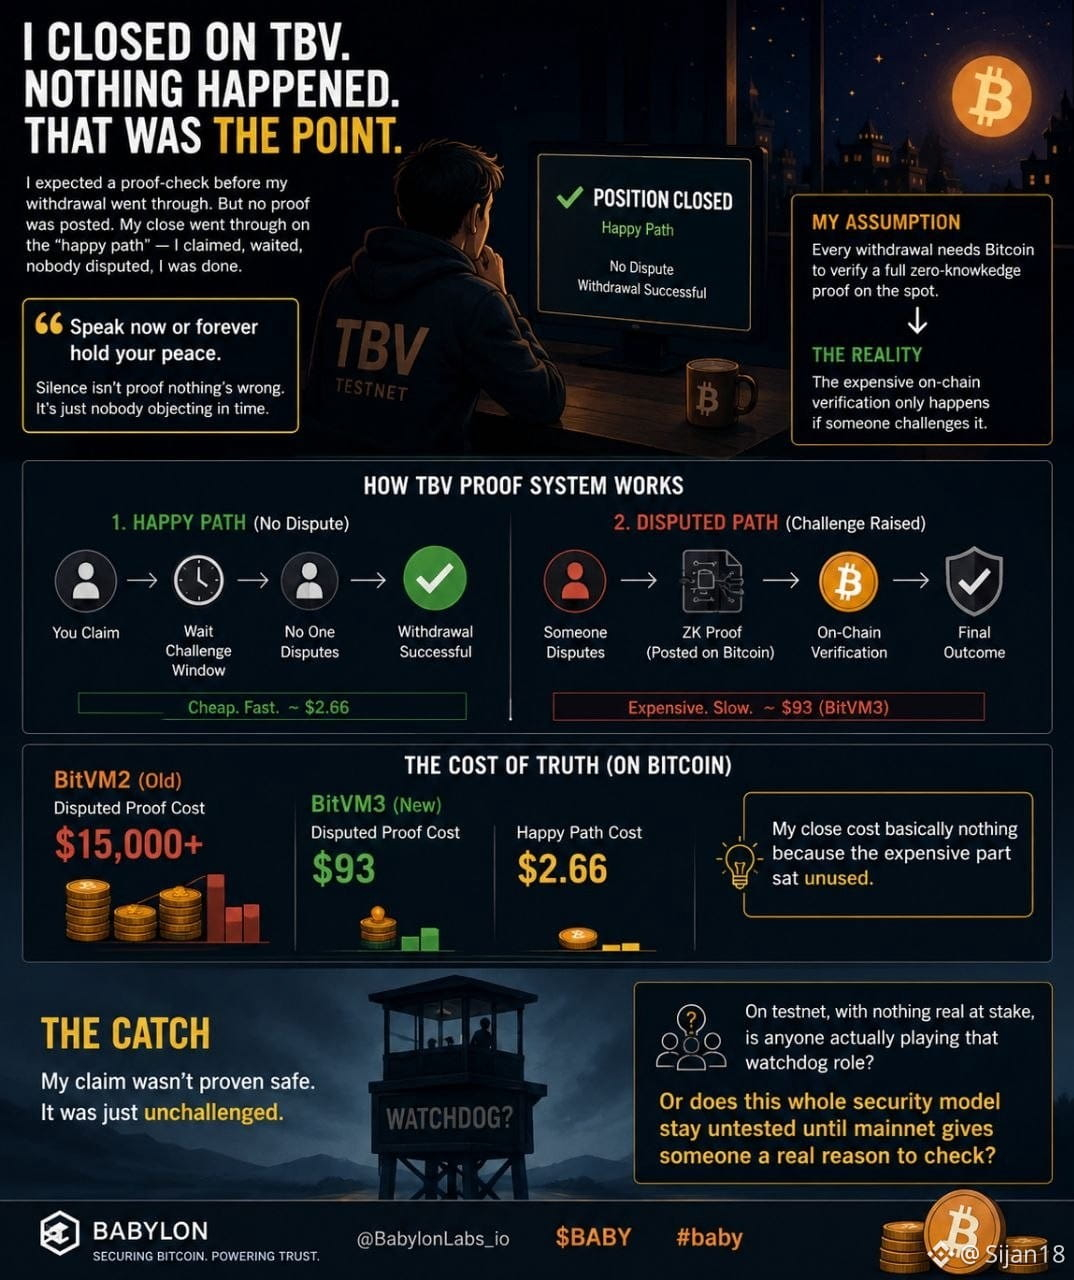
Ich habe gestern Nacht eine Test-Position auf TBV geschlossen und dabei erwartet, dass vorher so eine Art Proof-Check-Schritt passiert, bevor alles durchgeht. Ich habe ein bisschen gewartet. Es tauchte nichts auf. Das war eigentlich das Interessante.
Ich war davon ausgegangen, dass bei jeder Auszahlung Bitcoin gebraucht wird, um vor Ort einen vollständigen Zero-Knowledge-Proof zu verifizieren – das ist der ganze Pitch: vertrauenslose Verifikation. Aber als ich gesehen habe, dass mein eigener Anspruch einfach da sitzt, wurde mir klar: Der Proof wurde nie wirklich gepostet. Mein Close lief über das, was das Protokoll den „happy path“ nennt – du behauptest, du wartest, niemand bestreitet, fertig. Der teure Teil, die eigentliche On-Chain-„garbled-circuit“-Verifikation, springt erst an, wenn jemand ihn herausfordert.
Das fühlte sich an wie dieser Satz „Sag jetzt oder für immer halte den Mund“ auf einer Hochzeit – Stille ist kein Beweis, dass nichts falsch ist, sie ist nur, dass sich niemand rechtzeitig dagegen ausgesprochen hat.
Hab nach den Zahlen nochmal geschaut, und es passt: Die frühere Version dieses Proof-Systems, BitVM2, kostete über 15.000 US-Dollar, um auf Bitcoin einen umstrittenen Proof zu posten. BitVM3 hat das für eine echte Auseinandersetzung auf 93 US-Dollar runtergebracht, und für den happy path, den ich gerade durchlaufen habe, waren es etwa 2,66 US-Dollar. Mein Close hat im Grunde fast nichts gekostet, speziell weil der teure Teil unbenutzt blieb.
Und das ist der Haken, über den ich nicht aufhören konnte nachzudenken – mein Anspruch wurde nicht als sicher bewiesen, er war nur nicht angefochten. Niemand hat im Testnet aufmerksam genug hingeschaut, um sich die Mühe zu machen, irgendetwas zu disputen.
Also: Auf dem Testnet, wo nichts Reales auf dem Spiel steht – spielt da überhaupt jemand diese „Watchdog“-Rolle, oder bleibt dieses ganze Sicherheitsmodell so lange ungetestet, bis Mainnet jemandem einen echten Grund gibt, es zu überprüfen?
@babylonlabs_io $BABY #baby $1000RATS $KOMA #Babylon
Ich habe gestern Nacht eine Test-Position auf TBV geschlossen und dabei erwartet, dass vorher so eine Art Proof-Check-Schritt passiert, bevor alles durchgeht. Ich habe ein bisschen gewartet. Es tauchte nichts auf. Das war eigentlich das Interessante.
Ich war davon ausgegangen, dass bei jeder Auszahlung Bitcoin gebraucht wird, um vor Ort einen vollständigen Zero-Knowledge-Proof zu verifizieren – das ist der ganze Pitch: vertrauenslose Verifikation. Aber als ich gesehen habe, dass mein eigener Anspruch einfach da sitzt, wurde mir klar: Der Proof wurde nie wirklich gepostet. Mein Close lief über das, was das Protokoll den „happy path“ nennt – du behauptest, du wartest, niemand bestreitet, fertig. Der teure Teil, die eigentliche On-Chain-„garbled-circuit“-Verifikation, springt erst an, wenn jemand ihn herausfordert.
Das fühlte sich an wie dieser Satz „Sag jetzt oder für immer halte den Mund“ auf einer Hochzeit – Stille ist kein Beweis, dass nichts falsch ist, sie ist nur, dass sich niemand rechtzeitig dagegen ausgesprochen hat.
Hab nach den Zahlen nochmal geschaut, und es passt: Die frühere Version dieses Proof-Systems, BitVM2, kostete über 15.000 US-Dollar, um auf Bitcoin einen umstrittenen Proof zu posten. BitVM3 hat das für eine echte Auseinandersetzung auf 93 US-Dollar runtergebracht, und für den happy path, den ich gerade durchlaufen habe, waren es etwa 2,66 US-Dollar. Mein Close hat im Grunde fast nichts gekostet, speziell weil der teure Teil unbenutzt blieb.
Und das ist der Haken, über den ich nicht aufhören konnte nachzudenken – mein Anspruch wurde nicht als sicher bewiesen, er war nur nicht angefochten. Niemand hat im Testnet aufmerksam genug hingeschaut, um sich die Mühe zu machen, irgendetwas zu disputen.
Also: Auf dem Testnet, wo nichts Reales auf dem Spiel steht – spielt da überhaupt jemand diese „Watchdog“-Rolle, oder bleibt dieses ganze Sicherheitsmodell so lange ungetestet, bis Mainnet jemandem einen echten Grund gibt, es zu überprüfen?
@BabylonLabs_io $BABY #baby $1000RATS $KOMA #Babylon
Ich war davon ausgegangen, dass bei jeder Auszahlung Bitcoin gebraucht wird, um vor Ort einen vollständigen Zero-Knowledge-Proof zu verifizieren – das ist der ganze Pitch: vertrauenslose Verifikation. Aber als ich gesehen habe, dass mein eigener Anspruch einfach da sitzt, wurde mir klar: Der Proof wurde nie wirklich gepostet. Mein Close lief über das, was das Protokoll den „happy path“ nennt – du behauptest, du wartest, niemand bestreitet, fertig. Der teure Teil, die eigentliche On-Chain-„garbled-circuit“-Verifikation, springt erst an, wenn jemand ihn herausfordert.
Das fühlte sich an wie dieser Satz „Sag jetzt oder für immer halte den Mund“ auf einer Hochzeit – Stille ist kein Beweis, dass nichts falsch ist, sie ist nur, dass sich niemand rechtzeitig dagegen ausgesprochen hat.
Hab nach den Zahlen nochmal geschaut, und es passt: Die frühere Version dieses Proof-Systems, BitVM2, kostete über 15.000 US-Dollar, um auf Bitcoin einen umstrittenen Proof zu posten. BitVM3 hat das für eine echte Auseinandersetzung auf 93 US-Dollar runtergebracht, und für den happy path, den ich gerade durchlaufen habe, waren es etwa 2,66 US-Dollar. Mein Close hat im Grunde fast nichts gekostet, speziell weil der teure Teil unbenutzt blieb.
Und das ist der Haken, über den ich nicht aufhören konnte nachzudenken – mein Anspruch wurde nicht als sicher bewiesen, er war nur nicht angefochten. Niemand hat im Testnet aufmerksam genug hingeschaut, um sich die Mühe zu machen, irgendetwas zu disputen.
Also: Auf dem Testnet, wo nichts Reales auf dem Spiel steht – spielt da überhaupt jemand diese „Watchdog“-Rolle, oder bleibt dieses ganze Sicherheitsmodell so lange ungetestet, bis Mainnet jemandem einen echten Grund gibt, es zu überprüfen?
@BabylonLabs_io $BABY #baby $1000RATS $KOMA #Babylon
4
2
382
·
--
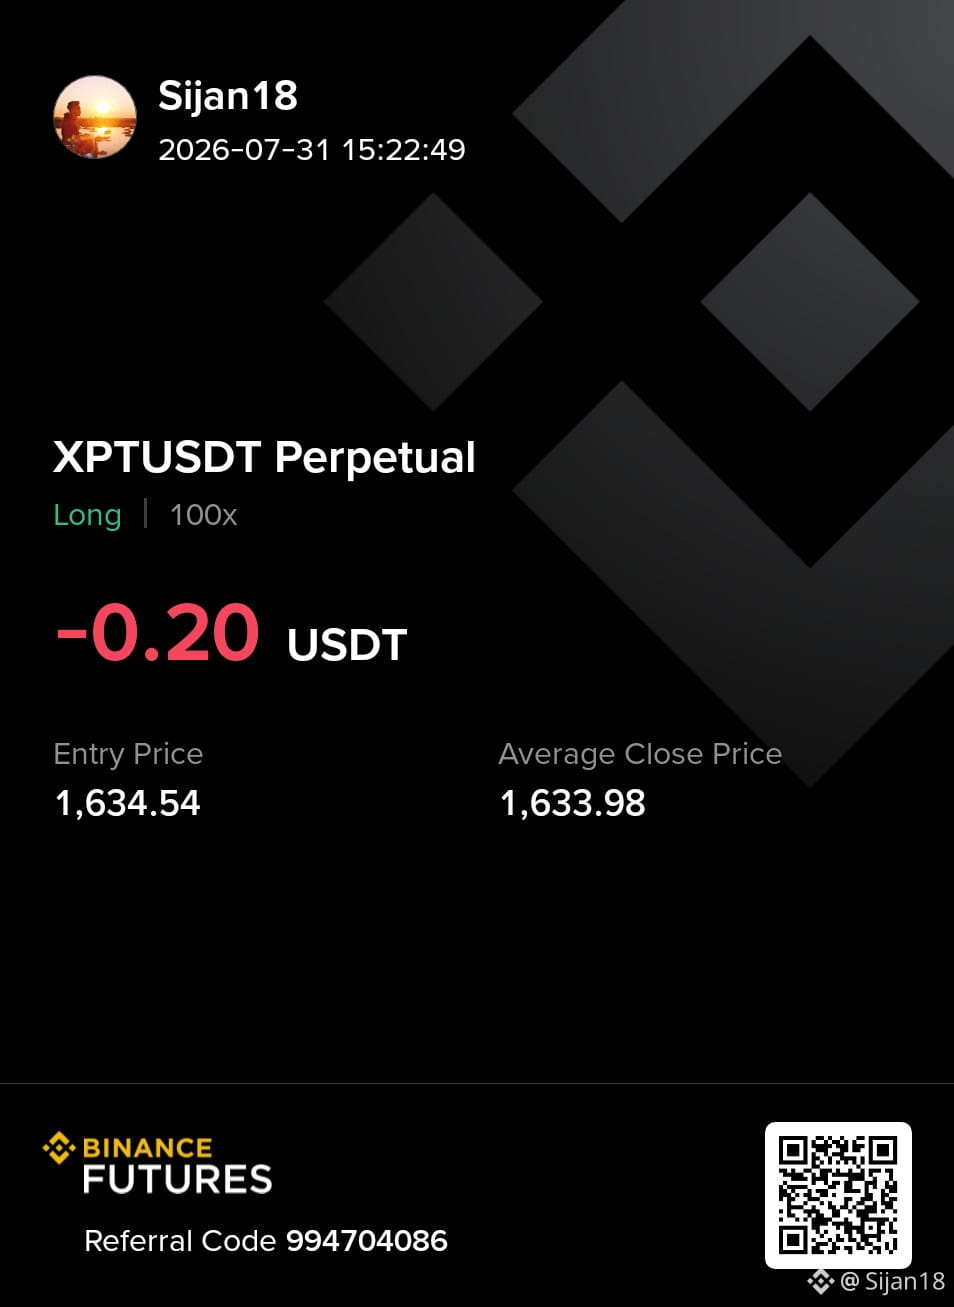
Gerade meinen XPTUSDT-Perpetual-Trade auf Binance Futures geschlossen. Jeder Trade ist eine Lernmöglichkeit. Diese Position endete mit einem kleinen Verlust, aber diszipliniertes Risikomanagement und das Überprüfen meiner Einstiege sind wichtiger als dem schnellen Profit hinterherzujagen. Geduldig bleiben, meiner Strategie folgen und mich kontinuierlich verbessern – so werde ich mit der Zeit ein besserer Trader. 📈💪 #ShareMyTradFi
Gerade meinen XPTUSDT-Perpetual-Trade auf Binance Futures geschlossen. Jeder Trade ist eine Lernmöglichkeit. Diese Position endete mit einem kleinen Verlust, aber diszipliniertes Risikomanagement und das Überprüfen meiner Einstiege sind wichtiger als dem schnellen Profit hinterherzujagen. Geduldig bleiben, meiner Strategie folgen und mich kontinuierlich verbessern – so werde ich mit der Zeit ein besserer Trader. 📈💪 #ShareMyTradFi
1
1
128
·
--
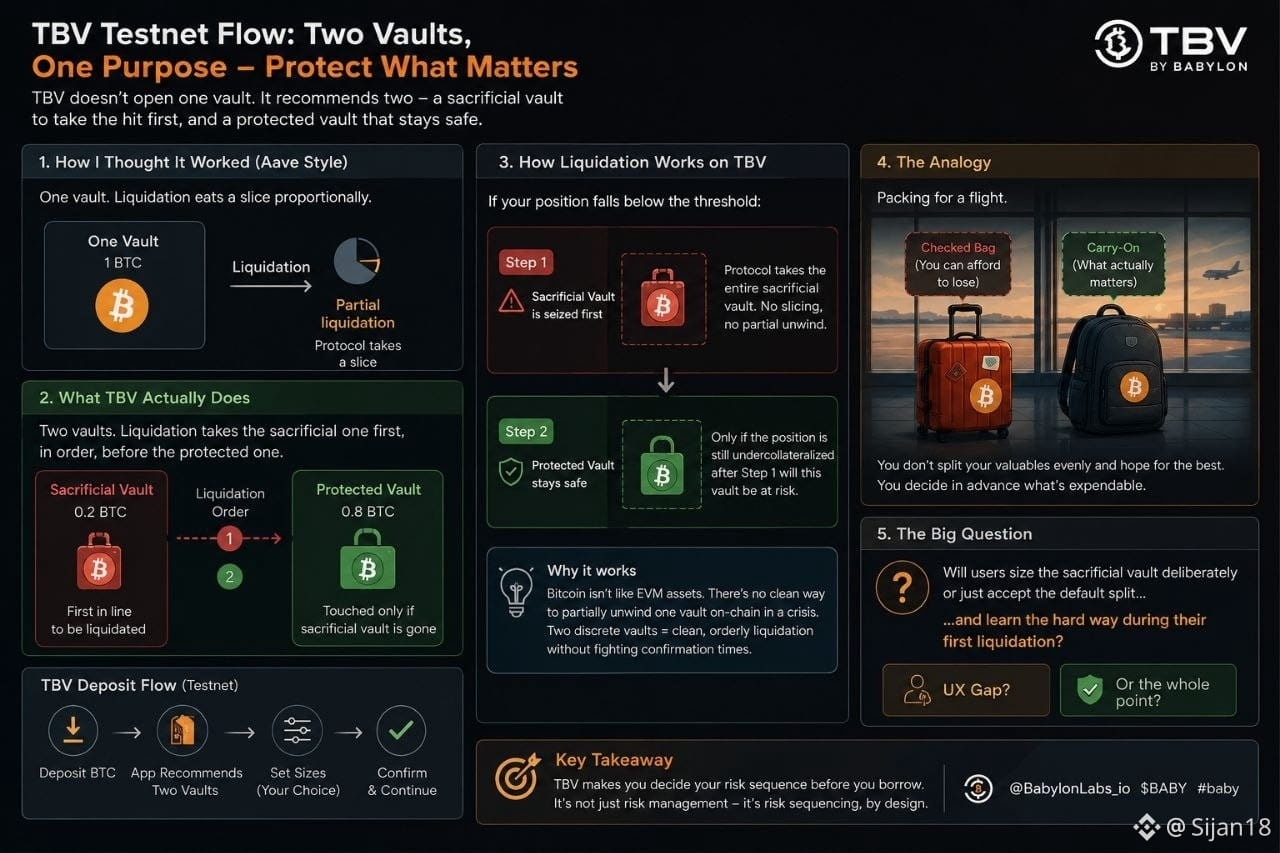
Ich bin stattdessen durch den tatsächlichen TBV-Testnet-Flow gegangen, statt nur darüber zu lesen, und bin an einem Schritt hängen geblieben, den ich nicht erwartet hatte — direkt nach der Einzahlung öffnet die App nicht einfach nur ein einziges Vault. Sie empfiehlt, in zwei zu splitten: ein „sacrificial“-Vault, der so bemessen ist, dass er abdeckt, was das Protokoll zuerst zu beschlagnahmen erwartet, und ein „protected“-Vault, der den Rest hält. Der sacrificial-Vault wird zuerst, in genau dieser Reihenfolge, liquidiert, bevor jemals der protected-Vault angefasst wird.
So hatte ich nicht verstanden, wie Liquidation hier funktioniert. In einem normalen Aave-Markt frisst eine Liquidation einfach einen Anteil deines einen Collateral-Positionsbestands proportional.
Erinnerte mich daran, für einen Flug zu packen mit einer Tasche, die du vollständig bereit bist zu verlieren. Du teilst deine Wertsachen nicht gleichmäßig auf zwei Koffer auf, in der Hoffnung, dass alles gut geht. Du packst das, was du verlieren kannst, in die eine Tasche, die ins Cargo geht, und behältst das, was wirklich zählt, bei dir. TBV zwingt dich, das mit BTC zu tun, bevor du überhaupt etwas ausgeliehen hast — entscheide im Voraus, was entbehrlich ist, damit im Fehlerfall nur der „Checked Bag“ genommen wird.
Der Teil, der mich überrascht hat: Mit den aktuellen Testnet-Parametern ist der sacrificial-Vault tatsächlich der größere von beiden, nicht der kleinere. Das Protokoll fordert dich nicht auf, einen Token-Betrag im Voraus zu riskieren — es fordert dich auf, echtes Gewicht hinter die Decoy zu legen.
Ergibt Sinn, wenn man darüber nachdenkt, warum. BTC auf Bitcoin zu entwirren ist nicht instant wie ein EVM-Liquidation-Call — es gibt keine saubere Möglichkeit, ein gemeinsames Vault im Krisenfall teilweise zu entwirren. Zwei separate Vaults bedeuten, dass das Protokoll einfach mit dem kleineren davonläuft, ohne Partial-Unwind-Problem, ohne das Nötigsein, während der Liquidation Bestätigungszeiten gegeneinander auszuspielen.
Fühlt sich weniger wie Risikomanagement an und mehr wie Risikosequenzierung — entschieden durch den Einzahler statt durch das Protokoll.
Mich interessiert, wie viele Leute diesen sacrificial-Vault tatsächlich bewusst bemessen, statt einfach die Default-Split-Einstellung der App zu akzeptieren und dann während ihrer ersten Liquidation herauszufinden, wofür sie sich angemeldet haben — ist das eine UX-Lücke, oder ist es genau der Sinn, die Entscheidung upfront zu erzwingen?
@babylonlabs_io $BABY #baby $KOMA $AKE
Ich bin stattdessen durch den tatsächlichen TBV-Testnet-Flow gegangen, statt nur darüber zu lesen, und bin an einem Schritt hängen geblieben, den ich nicht erwartet hatte — direkt nach der Einzahlung öffnet die App nicht einfach nur ein einziges Vault. Sie empfiehlt, in zwei zu splitten: ein „sacrificial“-Vault, der so bemessen ist, dass er abdeckt, was das Protokoll zuerst zu beschlagnahmen erwartet, und ein „protected“-Vault, der den Rest hält. Der sacrificial-Vault wird zuerst, in genau dieser Reihenfolge, liquidiert, bevor jemals der protected-Vault angefasst wird.
So hatte ich nicht verstanden, wie Liquidation hier funktioniert. In einem normalen Aave-Markt frisst eine Liquidation einfach einen Anteil deines einen Collateral-Positionsbestands proportional.
Erinnerte mich daran, für einen Flug zu packen mit einer Tasche, die du vollständig bereit bist zu verlieren. Du teilst deine Wertsachen nicht gleichmäßig auf zwei Koffer auf, in der Hoffnung, dass alles gut geht. Du packst das, was du verlieren kannst, in die eine Tasche, die ins Cargo geht, und behältst das, was wirklich zählt, bei dir. TBV zwingt dich, das mit BTC zu tun, bevor du überhaupt etwas ausgeliehen hast — entscheide im Voraus, was entbehrlich ist, damit im Fehlerfall nur der „Checked Bag“ genommen wird.
Der Teil, der mich überrascht hat: Mit den aktuellen Testnet-Parametern ist der sacrificial-Vault tatsächlich der größere von beiden, nicht der kleinere. Das Protokoll fordert dich nicht auf, einen Token-Betrag im Voraus zu riskieren — es fordert dich auf, echtes Gewicht hinter die Decoy zu legen.
Ergibt Sinn, wenn man darüber nachdenkt, warum. BTC auf Bitcoin zu entwirren ist nicht instant wie ein EVM-Liquidation-Call — es gibt keine saubere Möglichkeit, ein gemeinsames Vault im Krisenfall teilweise zu entwirren. Zwei separate Vaults bedeuten, dass das Protokoll einfach mit dem kleineren davonläuft, ohne Partial-Unwind-Problem, ohne das Nötigsein, während der Liquidation Bestätigungszeiten gegeneinander auszuspielen.
Fühlt sich weniger wie Risikomanagement an und mehr wie Risikosequenzierung — entschieden durch den Einzahler statt durch das Protokoll.
Mich interessiert, wie viele Leute diesen sacrificial-Vault tatsächlich bewusst bemessen, statt einfach die Default-Split-Einstellung der App zu akzeptieren und dann während ihrer ersten Liquidation herauszufinden, wofür sie sich angemeldet haben — ist das eine UX-Lücke, oder ist es genau der Sinn, die Entscheidung upfront zu erzwingen?
@BabylonLabs_io $BABY #baby $KOMA $AKE
So hatte ich nicht verstanden, wie Liquidation hier funktioniert. In einem normalen Aave-Markt frisst eine Liquidation einfach einen Anteil deines einen Collateral-Positionsbestands proportional.
Erinnerte mich daran, für einen Flug zu packen mit einer Tasche, die du vollständig bereit bist zu verlieren. Du teilst deine Wertsachen nicht gleichmäßig auf zwei Koffer auf, in der Hoffnung, dass alles gut geht. Du packst das, was du verlieren kannst, in die eine Tasche, die ins Cargo geht, und behältst das, was wirklich zählt, bei dir. TBV zwingt dich, das mit BTC zu tun, bevor du überhaupt etwas ausgeliehen hast — entscheide im Voraus, was entbehrlich ist, damit im Fehlerfall nur der „Checked Bag“ genommen wird.
Der Teil, der mich überrascht hat: Mit den aktuellen Testnet-Parametern ist der sacrificial-Vault tatsächlich der größere von beiden, nicht der kleinere. Das Protokoll fordert dich nicht auf, einen Token-Betrag im Voraus zu riskieren — es fordert dich auf, echtes Gewicht hinter die Decoy zu legen.
Ergibt Sinn, wenn man darüber nachdenkt, warum. BTC auf Bitcoin zu entwirren ist nicht instant wie ein EVM-Liquidation-Call — es gibt keine saubere Möglichkeit, ein gemeinsames Vault im Krisenfall teilweise zu entwirren. Zwei separate Vaults bedeuten, dass das Protokoll einfach mit dem kleineren davonläuft, ohne Partial-Unwind-Problem, ohne das Nötigsein, während der Liquidation Bestätigungszeiten gegeneinander auszuspielen.
Fühlt sich weniger wie Risikomanagement an und mehr wie Risikosequenzierung — entschieden durch den Einzahler statt durch das Protokoll.
Mich interessiert, wie viele Leute diesen sacrificial-Vault tatsächlich bewusst bemessen, statt einfach die Default-Split-Einstellung der App zu akzeptieren und dann während ihrer ersten Liquidation herauszufinden, wofür sie sich angemeldet haben — ist das eine UX-Lücke, oder ist es genau der Sinn, die Entscheidung upfront zu erzwingen?
@BabylonLabs_io $BABY #baby $KOMA $AKE
4
2
126
·
--
Ich fragte mich die ganze Zeit, warum Babylon das in zwei getrennte Protokolle aufspaltet, statt ein einziges System zu bauen. Herausgekommen ist: Die Timestamping-Seite ist der Teil, über den fast niemand spricht.
Beim Staking wird BTC gesperrt. Das Timestamping ist der Teil, der das Entbinden (Unbonding) schnell macht. Babylon bündelt ungefähr 300 Blöcke zu einem einzigen Checkpoint pro Epoch und veröffentlicht diesen Checkpoint dann auf Bitcoin. Sobald er auf Bitcoin liegt, bedeutet das Umschreiben, Bitcoin selbst anzugreifen – nicht nur Babylons eigenen Validator-Set.
Ich hab es mir wie Einschreiben mit Rückschein vorgestellt. Jeder kann behaupten, ein Brief sei an einem bestimmten Tag angekommen, aber der Stempel der Post ist das, worüber man nachträglich nicht streiten kann. Babylon erfindet kein neues Anspruchssystem – es geht einfach darum, alle 300 Blöcke entlangzugehen zu dem einen Sachbearbeiter, dessen Stempel niemand fälschen kann.
Das ist der eigentliche Grund, warum das Unbonding von der üblichen 21-Tage-PoS-„Cooldown“-Zeit auf eine Sache von Stunden gesunken ist. Die meisten Chains brauchen dieses Zeitfenster, weil sie auf sozialen Konsens angewiesen sind, um einen Validator zu finden, der entbindet, und dann leise einen alten Chain-Status zu forken – ein sogenannter Long-Range-Angriff. Babylon braucht diese soziale Ebene nicht. Der Stempel ist der Beweis.
Der Preis liegt heute bei etwa $0.0116, ist über die Woche gefallen, die Marktkapitalisierung liegt bei nahen $44–46M. Davon bewegt sich die Checkpoint-Mathematik nicht im Geringsten – die Sicherheit, die dieses Ding erzeugt, ist nicht in BABY bepreist, sondern darin, wie teuer es wäre, diesen Stempel zu fälschen.
Trotzdem gibt es da noch einen Teil, der herumgedreht wird: Babylons eigene Chain ist der Sachbearbeiter, der die Briefe zum Postamt trägt. Wenn dieser Weg ins Stocken gerät oder zensiert wird – hält dann das Zwei-Tage-Unbonding-Versprechen, oder wird es still und leise doch wieder dem gleichen sozialen-Konsens-Problem unterworfen, das es zu beseitigen versuchte?
@babylonlabs_io $BABY #baby $COTI $UAI
Was ist die größte Innovation in Babylons Design?
Ich fragte mich die ganze Zeit, warum Babylon das in zwei getrennte Protokolle aufspaltet, statt ein einziges System zu bauen. Herausgekommen ist: Die Timestamping-Seite ist der Teil, über den fast niemand spricht.
Beim Staking wird BTC gesperrt. Das Timestamping ist der Teil, der das Entbinden (Unbonding) schnell macht. Babylon bündelt ungefähr 300 Blöcke zu einem einzigen Checkpoint pro Epoch und veröffentlicht diesen Checkpoint dann auf Bitcoin. Sobald er auf Bitcoin liegt, bedeutet das Umschreiben, Bitcoin selbst anzugreifen – nicht nur Babylons eigenen Validator-Set.
Ich hab es mir wie Einschreiben mit Rückschein vorgestellt. Jeder kann behaupten, ein Brief sei an einem bestimmten Tag angekommen, aber der Stempel der Post ist das, worüber man nachträglich nicht streiten kann. Babylon erfindet kein neues Anspruchssystem – es geht einfach darum, alle 300 Blöcke entlangzugehen zu dem einen Sachbearbeiter, dessen Stempel niemand fälschen kann.
Das ist der eigentliche Grund, warum das Unbonding von der üblichen 21-Tage-PoS-„Cooldown“-Zeit auf eine Sache von Stunden gesunken ist. Die meisten Chains brauchen dieses Zeitfenster, weil sie auf sozialen Konsens angewiesen sind, um einen Validator zu finden, der entbindet, und dann leise einen alten Chain-Status zu forken – ein sogenannter Long-Range-Angriff. Babylon braucht diese soziale Ebene nicht. Der Stempel ist der Beweis.
Der Preis liegt heute bei etwa $0.0116, ist über die Woche gefallen, die Marktkapitalisierung liegt bei nahen $44–46M. Davon bewegt sich die Checkpoint-Mathematik nicht im Geringsten – die Sicherheit, die dieses Ding erzeugt, ist nicht in BABY bepreist, sondern darin, wie teuer es wäre, diesen Stempel zu fälschen.
Trotzdem gibt es da noch einen Teil, der herumgedreht wird: Babylons eigene Chain ist der Sachbearbeiter, der die Briefe zum Postamt trägt. Wenn dieser Weg ins Stocken gerät oder zensiert wird – hält dann das Zwei-Tage-Unbonding-Versprechen, oder wird es still und leise doch wieder dem gleichen sozialen-Konsens-Problem unterworfen, das es zu beseitigen versuchte?
@BabylonLabs_io $BABY #baby $COTI $UAI
Was ist die größte Innovation in Babylons Design?
Beim Staking wird BTC gesperrt. Das Timestamping ist der Teil, der das Entbinden (Unbonding) schnell macht. Babylon bündelt ungefähr 300 Blöcke zu einem einzigen Checkpoint pro Epoch und veröffentlicht diesen Checkpoint dann auf Bitcoin. Sobald er auf Bitcoin liegt, bedeutet das Umschreiben, Bitcoin selbst anzugreifen – nicht nur Babylons eigenen Validator-Set.
Ich hab es mir wie Einschreiben mit Rückschein vorgestellt. Jeder kann behaupten, ein Brief sei an einem bestimmten Tag angekommen, aber der Stempel der Post ist das, worüber man nachträglich nicht streiten kann. Babylon erfindet kein neues Anspruchssystem – es geht einfach darum, alle 300 Blöcke entlangzugehen zu dem einen Sachbearbeiter, dessen Stempel niemand fälschen kann.
Das ist der eigentliche Grund, warum das Unbonding von der üblichen 21-Tage-PoS-„Cooldown“-Zeit auf eine Sache von Stunden gesunken ist. Die meisten Chains brauchen dieses Zeitfenster, weil sie auf sozialen Konsens angewiesen sind, um einen Validator zu finden, der entbindet, und dann leise einen alten Chain-Status zu forken – ein sogenannter Long-Range-Angriff. Babylon braucht diese soziale Ebene nicht. Der Stempel ist der Beweis.
Der Preis liegt heute bei etwa $0.0116, ist über die Woche gefallen, die Marktkapitalisierung liegt bei nahen $44–46M. Davon bewegt sich die Checkpoint-Mathematik nicht im Geringsten – die Sicherheit, die dieses Ding erzeugt, ist nicht in BABY bepreist, sondern darin, wie teuer es wäre, diesen Stempel zu fälschen.
Trotzdem gibt es da noch einen Teil, der herumgedreht wird: Babylons eigene Chain ist der Sachbearbeiter, der die Briefe zum Postamt trägt. Wenn dieser Weg ins Stocken gerät oder zensiert wird – hält dann das Zwei-Tage-Unbonding-Versprechen, oder wird es still und leise doch wieder dem gleichen sozialen-Konsens-Problem unterworfen, das es zu beseitigen versuchte?
@BabylonLabs_io $BABY #baby $COTI $UAI
Was ist die größte Innovation in Babylons Design?
🟠 BTC timestamping
0%
🔒 Native BTC staking
0%
⚡ 2-day unbonding
0%
🤔 Still researching
0%
0 Stimmen • Abstimmung beendet
2
59
·
--
Teilweise korrekt
Ich habe im letzten Monat ein Co-Staking-Belohnungsfenster um sechs Stunden verpasst. Ich wusste nicht einmal, dass es das gab, bis die Frist schon vorbei war — ich habe nur eine kleinere Auszahlung als erwartet gesehen und bin auf die Suche gegangen.
Das habe ich herausgefunden: Bablyons Finality Providers können ihre Keys nicht rotieren. Sobald ein FP seinen EOTS-Key und den Genesis-Key registriert hat, ist diese Identität dauerhaft — man kann nicht, wie bei den meisten Validator-Netzwerken, einen kompromittierten Key einfach austauschen. Das hängt direkt mit dem Slashing-Design zusammen: Wenn ein Provider doppelt signiert, kann der EOTS-Mechanismus die Schlüsselmaterialien freilegen, die zum Slashing nötig sind. Die dauerhafte Identität macht diese Bedrohung erst wirklich.
Ich hatte angenommen, Key-Rotation sei überall einfach gängige operative Hygiene. Hier ist es genau andersherum — das Protokoll hat diese Flexibilität bewusst entfernt, damit Verantwortlichkeit nicht still und heimlich zurückgesetzt werden kann.
Das bedeutet: Das eigentliche Risiko für einen FP ist nicht die Kryptografie, sondern über Jahre hinweg Hardwareausfälle, Personalwechsel und Infrastruktur-Migrationen zu überstehen, ohne jemals diesen einen Key anzufassen.
Würdest du einem Provider vertrauen, der jahrelang auf einem einzelnen permanenten Key läuft — oder macht dich diese Konfiguration eher dazu, zuerst einen Nachweis für deren konkreten Backup- und Betriebsplan sehen zu wollen?
@babylonlabs_io $BABY #baby $BULLA $ON
{future}(ONUSDT)
Die meisten Validatoren: rotieren Keys bei Kompromittierung. Babylon FPs: festgelegt auf einen, für immer. Welche Vorgehensweise vertraust du mehr?
Ich habe im letzten Monat ein Co-Staking-Belohnungsfenster um sechs Stunden verpasst. Ich wusste nicht einmal, dass es das gab, bis die Frist schon vorbei war — ich habe nur eine kleinere Auszahlung als erwartet gesehen und bin auf die Suche gegangen.
Das habe ich herausgefunden: Bablyons Finality Providers können ihre Keys nicht rotieren. Sobald ein FP seinen EOTS-Key und den Genesis-Key registriert hat, ist diese Identität dauerhaft — man kann nicht, wie bei den meisten Validator-Netzwerken, einen kompromittierten Key einfach austauschen. Das hängt direkt mit dem Slashing-Design zusammen: Wenn ein Provider doppelt signiert, kann der EOTS-Mechanismus die Schlüsselmaterialien freilegen, die zum Slashing nötig sind. Die dauerhafte Identität macht diese Bedrohung erst wirklich.
Ich hatte angenommen, Key-Rotation sei überall einfach gängige operative Hygiene. Hier ist es genau andersherum — das Protokoll hat diese Flexibilität bewusst entfernt, damit Verantwortlichkeit nicht still und heimlich zurückgesetzt werden kann.
Das bedeutet: Das eigentliche Risiko für einen FP ist nicht die Kryptografie, sondern über Jahre hinweg Hardwareausfälle, Personalwechsel und Infrastruktur-Migrationen zu überstehen, ohne jemals diesen einen Key anzufassen.
Würdest du einem Provider vertrauen, der jahrelang auf einem einzelnen permanenten Key läuft — oder macht dich diese Konfiguration eher dazu, zuerst einen Nachweis für deren konkreten Backup- und Betriebsplan sehen zu wollen?
@BabylonLabs_io $BABY #baby $BULLA $ON
Die meisten Validatoren: rotieren Keys bei Kompromittierung. Babylon FPs: festgelegt auf einen, für immer. Welche Vorgehensweise vertraust du mehr?
Das habe ich herausgefunden: Bablyons Finality Providers können ihre Keys nicht rotieren. Sobald ein FP seinen EOTS-Key und den Genesis-Key registriert hat, ist diese Identität dauerhaft — man kann nicht, wie bei den meisten Validator-Netzwerken, einen kompromittierten Key einfach austauschen. Das hängt direkt mit dem Slashing-Design zusammen: Wenn ein Provider doppelt signiert, kann der EOTS-Mechanismus die Schlüsselmaterialien freilegen, die zum Slashing nötig sind. Die dauerhafte Identität macht diese Bedrohung erst wirklich.
Ich hatte angenommen, Key-Rotation sei überall einfach gängige operative Hygiene. Hier ist es genau andersherum — das Protokoll hat diese Flexibilität bewusst entfernt, damit Verantwortlichkeit nicht still und heimlich zurückgesetzt werden kann.
Das bedeutet: Das eigentliche Risiko für einen FP ist nicht die Kryptografie, sondern über Jahre hinweg Hardwareausfälle, Personalwechsel und Infrastruktur-Migrationen zu überstehen, ohne jemals diesen einen Key anzufassen.
Würdest du einem Provider vertrauen, der jahrelang auf einem einzelnen permanenten Key läuft — oder macht dich diese Konfiguration eher dazu, zuerst einen Nachweis für deren konkreten Backup- und Betriebsplan sehen zu wollen?
@BabylonLabs_io $BABY #baby $BULLA $ON
Die meisten Validatoren: rotieren Keys bei Kompromittierung. Babylon FPs: festgelegt auf einen, für immer. Welche Vorgehensweise vertraust du mehr?
Rotation flexibility 🔄
0%
Permanent accountability 🔒
100%
Neither convinces me 🤷
0%
1 Stimmen • Abstimmung beendet
10
6
766
·
--
Mir ist etwas Seltsames aufgefallen, als ich ein Online-Spiel gespielt habe.
Zwei Spieler starteten mit denselben Ressourcen.
Gleiche Regeln.
Gleiche Chancen.
Aber nach einiger Zeit lag einer von beiden immer vorne.
Nicht weil er mehr hatte.
Sondern weil er jedes Mal zuerst gezogen hat…
Er sah Gelegenheiten früher.
Er reagierte schneller.
Er positionierte sich, bevor andere überhaupt merkten, was gerade passiert.
Das Spiel war fair.
Aber die Ergebnisse nicht.
Das hat mich beschäftigt, als ich mir Babylon genauer angesehen habe.
Früher dachte ich, solche Systeme ginge es vor allem um Sicherheit.
Wenn Bitcoin die Basisschicht absichert,
wenn alles verifizierbar ist,
wenn niemand schummeln kann…
dann ist das System fair.
Aber jetzt bin ich mir da nicht mehr so sicher.
Denn Babylon trennt Rollen auf eine Weise, die man leicht übersehen kann.
BTC liefert das Gewicht.
Aber Koordination—über Finality-Provider und grenzüberschreitende Teilnahme—entscheidet darüber, wie dieses Gewicht tatsächlich genutzt wird.
Das bedeutet:
Nicht alle spielen dasselbe Spiel.
Einige Teilnehmer reagieren auf das System.
Andere formen es in Echtzeit.
Und mit der Zeit verstärkt sich dieser Unterschied.
Nicht weil die Regeln gebrochen sind.
Sondern weil Timing und Koordination zum Vorteil werden.
Also lautet die Frage nicht nur:
„Ist das System vertrauenslos?“
Vielleicht lautet sie:
„Wer kann in diesem System konsequent zuerst handeln?“
Denn wenn dieselbe Gruppe immer wieder sieht, reagiert und sich positioniert—früher als alle anderen…
dann kann das System vollständig permissionless bleiben—
und trotzdem den Vorteil konzentrieren.
Ich glaube nicht, dass das ein Fehler ist.
Aber es verändert, wie ich darüber denke.
Babylon erweitert nicht nur den Nutzen von Bitcoin.
Es schafft ein System, in dem
Sicherheit geteilt wird… aber der Vorteil möglicherweise nicht.
Und ich versuche immer noch zu verstehen, wie sich das auswirkt, wenn mehr Wert durch dieses System fließt.
@babylonlabs_io
#baby $BABY #Babylon #baby $BABY
Mir ist etwas Seltsames aufgefallen, als ich ein Online-Spiel gespielt habe.
Zwei Spieler starteten mit denselben Ressourcen.
Gleiche Regeln.
Gleiche Chancen.
Aber nach einiger Zeit lag einer von beiden immer vorne.
Nicht weil er mehr hatte.
Sondern weil er jedes Mal zuerst gezogen hat…
Er sah Gelegenheiten früher.
Er reagierte schneller.
Er positionierte sich, bevor andere überhaupt merkten, was gerade passiert.
Das Spiel war fair.
Aber die Ergebnisse nicht.
Das hat mich beschäftigt, als ich mir Babylon genauer angesehen habe.
Früher dachte ich, solche Systeme ginge es vor allem um Sicherheit.
Wenn Bitcoin die Basisschicht absichert,
wenn alles verifizierbar ist,
wenn niemand schummeln kann…
dann ist das System fair.
Aber jetzt bin ich mir da nicht mehr so sicher.
Denn Babylon trennt Rollen auf eine Weise, die man leicht übersehen kann.
BTC liefert das Gewicht.
Aber Koordination—über Finality-Provider und grenzüberschreitende Teilnahme—entscheidet darüber, wie dieses Gewicht tatsächlich genutzt wird.
Das bedeutet:
Nicht alle spielen dasselbe Spiel.
Einige Teilnehmer reagieren auf das System.
Andere formen es in Echtzeit.
Und mit der Zeit verstärkt sich dieser Unterschied.
Nicht weil die Regeln gebrochen sind.
Sondern weil Timing und Koordination zum Vorteil werden.
Also lautet die Frage nicht nur:
„Ist das System vertrauenslos?“
Vielleicht lautet sie:
„Wer kann in diesem System konsequent zuerst handeln?“
Denn wenn dieselbe Gruppe immer wieder sieht, reagiert und sich positioniert—früher als alle anderen…
dann kann das System vollständig permissionless bleiben—
und trotzdem den Vorteil konzentrieren.
Ich glaube nicht, dass das ein Fehler ist.
Aber es verändert, wie ich darüber denke.
Babylon erweitert nicht nur den Nutzen von Bitcoin.
Es schafft ein System, in dem
Sicherheit geteilt wird… aber der Vorteil möglicherweise nicht.
Und ich versuche immer noch zu verstehen, wie sich das auswirkt, wenn mehr Wert durch dieses System fließt.
@BabylonLabs_io
#baby $BABY #Babylon #baby $BABY
Zwei Spieler starteten mit denselben Ressourcen.
Gleiche Regeln.
Gleiche Chancen.
Aber nach einiger Zeit lag einer von beiden immer vorne.
Nicht weil er mehr hatte.
Sondern weil er jedes Mal zuerst gezogen hat…
Er sah Gelegenheiten früher.
Er reagierte schneller.
Er positionierte sich, bevor andere überhaupt merkten, was gerade passiert.
Das Spiel war fair.
Aber die Ergebnisse nicht.
Das hat mich beschäftigt, als ich mir Babylon genauer angesehen habe.
Früher dachte ich, solche Systeme ginge es vor allem um Sicherheit.
Wenn Bitcoin die Basisschicht absichert,
wenn alles verifizierbar ist,
wenn niemand schummeln kann…
dann ist das System fair.
Aber jetzt bin ich mir da nicht mehr so sicher.
Denn Babylon trennt Rollen auf eine Weise, die man leicht übersehen kann.
BTC liefert das Gewicht.
Aber Koordination—über Finality-Provider und grenzüberschreitende Teilnahme—entscheidet darüber, wie dieses Gewicht tatsächlich genutzt wird.
Das bedeutet:
Nicht alle spielen dasselbe Spiel.
Einige Teilnehmer reagieren auf das System.
Andere formen es in Echtzeit.
Und mit der Zeit verstärkt sich dieser Unterschied.
Nicht weil die Regeln gebrochen sind.
Sondern weil Timing und Koordination zum Vorteil werden.
Also lautet die Frage nicht nur:
„Ist das System vertrauenslos?“
Vielleicht lautet sie:
„Wer kann in diesem System konsequent zuerst handeln?“
Denn wenn dieselbe Gruppe immer wieder sieht, reagiert und sich positioniert—früher als alle anderen…
dann kann das System vollständig permissionless bleiben—
und trotzdem den Vorteil konzentrieren.
Ich glaube nicht, dass das ein Fehler ist.
Aber es verändert, wie ich darüber denke.
Babylon erweitert nicht nur den Nutzen von Bitcoin.
Es schafft ein System, in dem
Sicherheit geteilt wird… aber der Vorteil möglicherweise nicht.
Und ich versuche immer noch zu verstehen, wie sich das auswirkt, wenn mehr Wert durch dieses System fließt.
@BabylonLabs_io
#baby $BABY #Babylon #baby $BABY
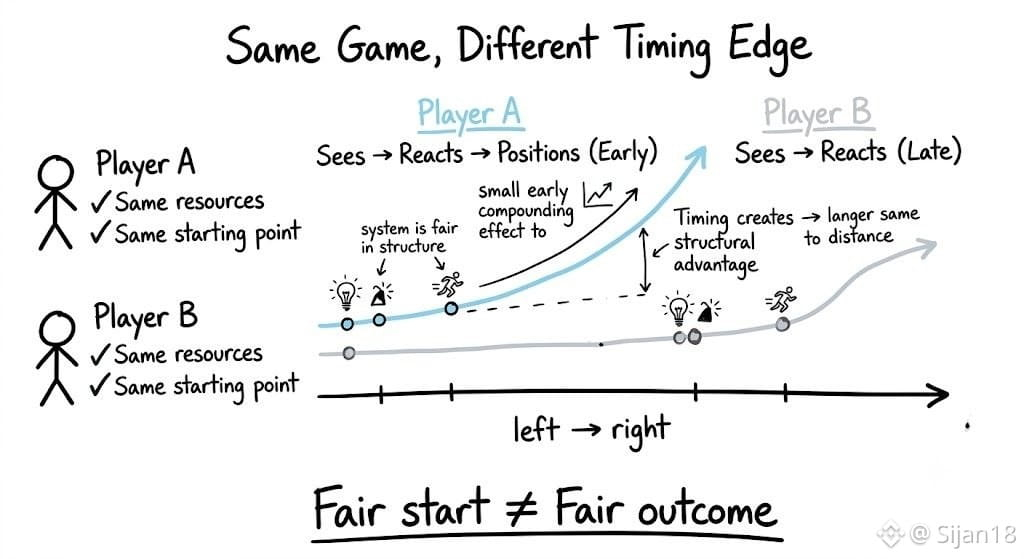
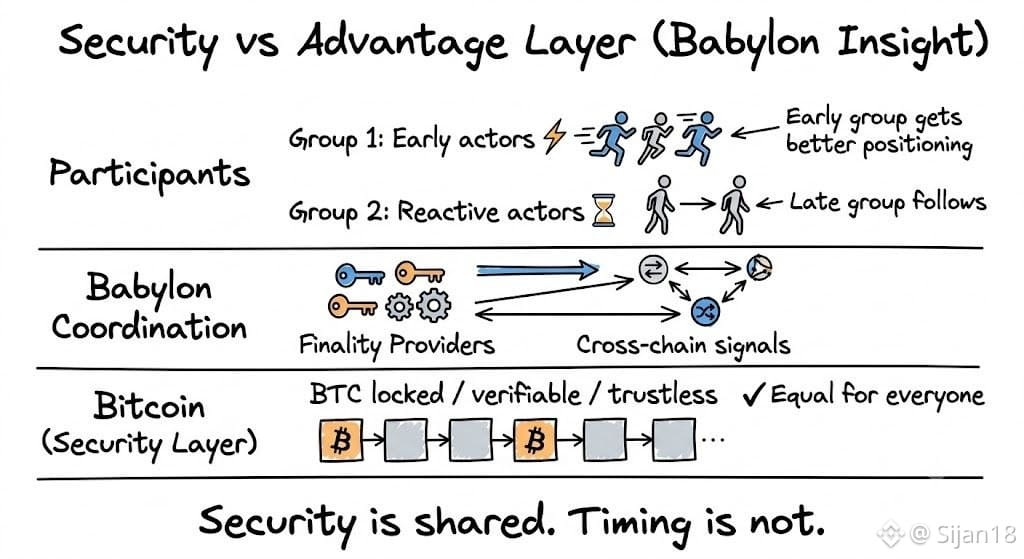
2
1
113
·
--
#baby $BABY
Wir halten Flexibilität meistens für eine Stärke.
Mehr Optionen.
Mehr Anpassungsfähigkeit.
Mehr Möglichkeiten, zu reagieren.
Aber ein Blick in Bitcoin-Tresor-Designs, die von verwendet werden, hat mich das hinterfragen lassen.
Was, wenn Flexibilität der Ort ist, an dem Systeme tatsächlich ausgenutzt werden?
Anstatt festzulegen, was zu tun ist, nachdem Gelder gesperrt sind…
Babylons Ansatz definiert Ergebnisse, bevor überhaupt etwas passiert.
Nicht nur ein Pfad.
Eine vollständige Karte möglicher Ergebnisse.
Zuerst wirkt das wie Einschränkung.
Aber dann merkt man:
Später kann niemand improvisieren.
Niemand kann „Bedingungen“ während des Prozesses anpassen.
Keine stillen Regeländerungen.
Diese Starrheit beseitigt eine ganze Kategorie von Risiko.
Es versucht nicht, dynamisch zu sein.
Es will endgültig sein.
Und das ist eine sehr andere Designphilosophie als bei den meisten Smart-Contract-Plattformen.
Jetzt frage ich mich:
Wenn Systeme komplexer werden, erhöht Flexibilität dann tatsächlich das Risiko, statt es zu verringern?
Denn wenn jede mögliche Aktion im Voraus bekannt ist…
dann bleibt nichts mehr, das man manipulieren könnte.
#baby $BABY @babylonlabs_io
#baby $BABY
Wir halten Flexibilität meistens für eine Stärke.
Mehr Optionen.
Mehr Anpassungsfähigkeit.
Mehr Möglichkeiten, zu reagieren.
Aber ein Blick in Bitcoin-Tresor-Designs, die von verwendet werden, hat mich das hinterfragen lassen.
Was, wenn Flexibilität der Ort ist, an dem Systeme tatsächlich ausgenutzt werden?
Anstatt festzulegen, was zu tun ist, nachdem Gelder gesperrt sind…
Babylons Ansatz definiert Ergebnisse, bevor überhaupt etwas passiert.
Nicht nur ein Pfad.
Eine vollständige Karte möglicher Ergebnisse.
Zuerst wirkt das wie Einschränkung.
Aber dann merkt man:
Später kann niemand improvisieren.
Niemand kann „Bedingungen“ während des Prozesses anpassen.
Keine stillen Regeländerungen.
Diese Starrheit beseitigt eine ganze Kategorie von Risiko.
Es versucht nicht, dynamisch zu sein.
Es will endgültig sein.
Und das ist eine sehr andere Designphilosophie als bei den meisten Smart-Contract-Plattformen.
Jetzt frage ich mich:
Wenn Systeme komplexer werden, erhöht Flexibilität dann tatsächlich das Risiko, statt es zu verringern?
Denn wenn jede mögliche Aktion im Voraus bekannt ist…
dann bleibt nichts mehr, das man manipulieren könnte.
#baby $BABY @BabylonLabs_io
Wir halten Flexibilität meistens für eine Stärke.
Mehr Optionen.
Mehr Anpassungsfähigkeit.
Mehr Möglichkeiten, zu reagieren.
Aber ein Blick in Bitcoin-Tresor-Designs, die von verwendet werden, hat mich das hinterfragen lassen.
Was, wenn Flexibilität der Ort ist, an dem Systeme tatsächlich ausgenutzt werden?
Anstatt festzulegen, was zu tun ist, nachdem Gelder gesperrt sind…
Babylons Ansatz definiert Ergebnisse, bevor überhaupt etwas passiert.
Nicht nur ein Pfad.
Eine vollständige Karte möglicher Ergebnisse.
Zuerst wirkt das wie Einschränkung.
Aber dann merkt man:
Später kann niemand improvisieren.
Niemand kann „Bedingungen“ während des Prozesses anpassen.
Keine stillen Regeländerungen.
Diese Starrheit beseitigt eine ganze Kategorie von Risiko.
Es versucht nicht, dynamisch zu sein.
Es will endgültig sein.
Und das ist eine sehr andere Designphilosophie als bei den meisten Smart-Contract-Plattformen.
Jetzt frage ich mich:
Wenn Systeme komplexer werden, erhöht Flexibilität dann tatsächlich das Risiko, statt es zu verringern?
Denn wenn jede mögliche Aktion im Voraus bekannt ist…
dann bleibt nichts mehr, das man manipulieren könnte.
#baby $BABY @BabylonLabs_io
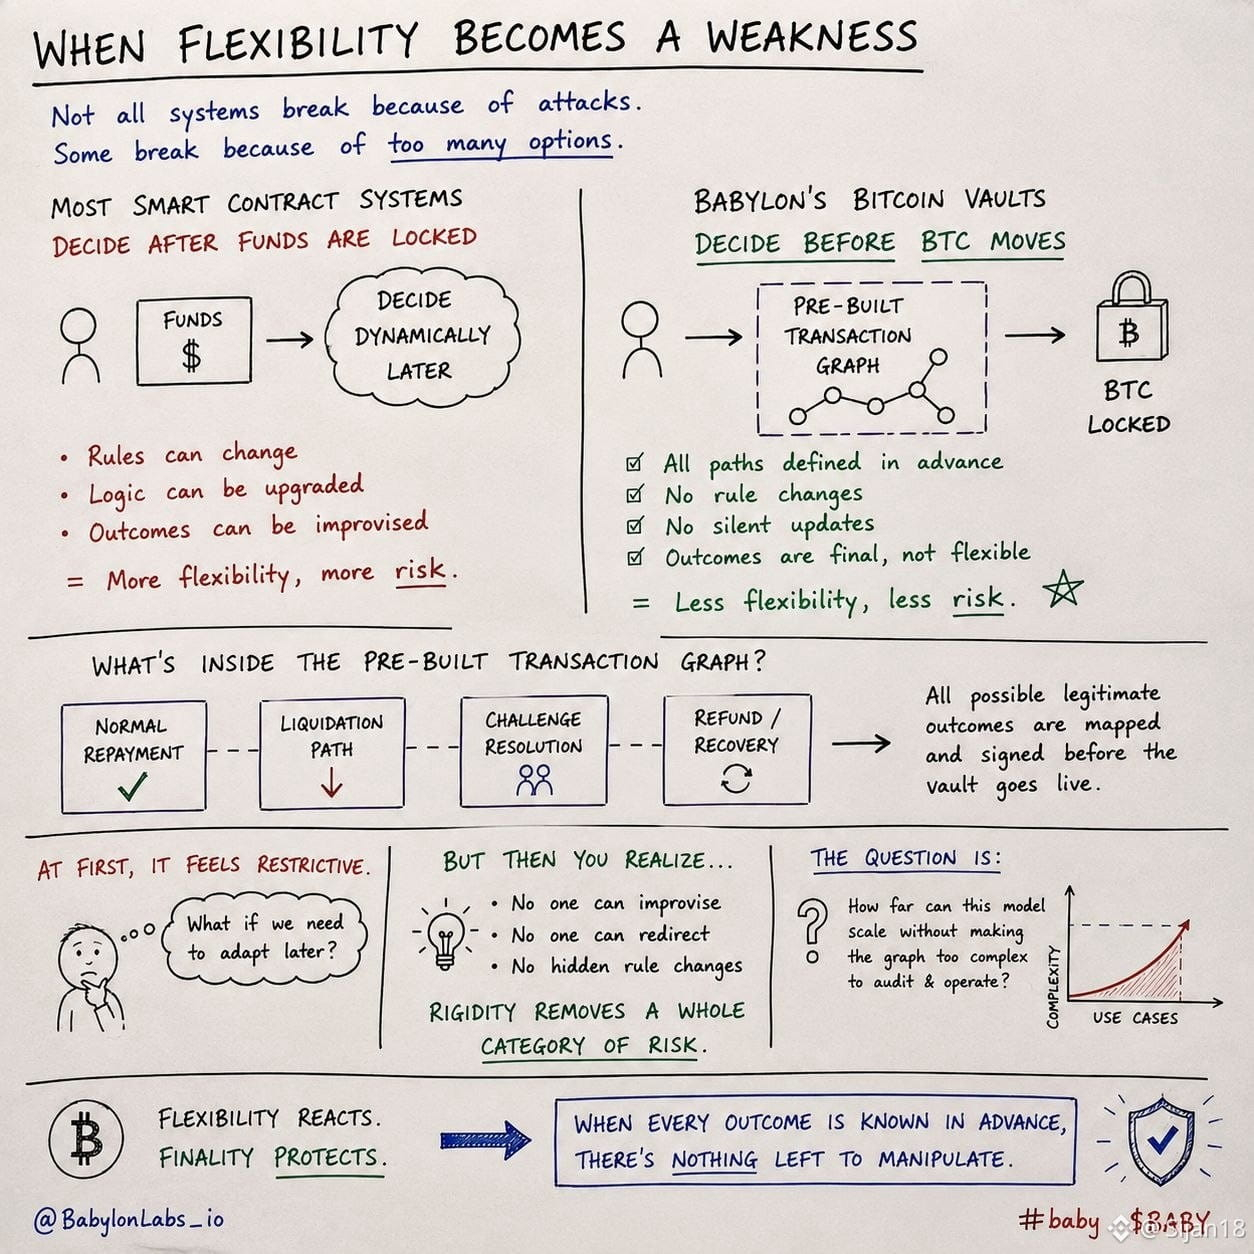
2
2
109
·
--
Ich war nur einen Klick davon entfernt, es noch einmal zu tun.
Vor ein paar Nächten habe ich mein Portemonnaie geöffnet, meinen BTC angeschaut und gedacht: „Ich sollte das wahrscheinlich in Arbeit umsetzen.“
Nichts Emotionales. Keine Eile.
Nur Gewohnheit.
Mein Kopf hatte die Schritte schon parat: umwickeln → bridgen → einzahlen.
Ich habe es schon einmal gemacht. Es funktioniert.
Also ging ich vor…
…und stoppte direkt kurz bevor ich bestätigt habe.
Nicht weil ich Angst hatte, Gelder zu verlieren.
Aber weil sich etwas merkwürdig anfühlte, auf eine Weise, die ich nicht erklären konnte.
Es war kein Risiko.
Es war das Gefühl, wie automatisch es sich anfühlte.
Als würde ich gar keine Entscheidung mehr treffen — nur noch einem Prozess folgen, den ich oft genug wiederholt hatte, um nicht mehr nachzufragen.
Und genau das hat mich gestört.
Wann hat „Bitcoin nutzen“ damit angefangen, es weg von Bitcoin zu bewegen?
Seit wann ist das normal?
Diese Frage blieb länger bei mir als die Transaktion selbst.
Und genau deshalb haben mich Trustless Bitcoin Vaults angesprochen.
Nicht weil sie Rendite versprechen. Nicht weil es eine weitere Kreditvergabe-Ebene ist.
Sondern weil sie diesen ersten Schritt infrage stellen.
Was wäre, wenn es dafür, dass Bitcoin nützlich wird, nie nötig gewesen wäre, Bitcoin überhaupt erst wieder aus Bitcoin herauszugeben?
Was wäre, wenn wir diesen Weg einfach akzeptiert hätten, weil es damals der einzige verfügbare war?
Ich weiß nicht, ob TBV das Problem schon vollständig löst.
Aber ich weiß Folgendes—
Der Moment, in dem du direkt kurz vor dem Klick auf „Bestätigen“ stoppst… und merkst, dass du eigentlich gar nicht mehr weißt, warum du etwas tust…
dort beginnt normalerweise die Veränderung.
@babylonlabs_io
$BABY #baby #Babylon i
#baby $BABY
Ich war nur einen Klick davon entfernt, es noch einmal zu tun.
Vor ein paar Nächten habe ich mein Portemonnaie geöffnet, meinen BTC angeschaut und gedacht: „Ich sollte das wahrscheinlich in Arbeit umsetzen.“
Nichts Emotionales. Keine Eile.
Nur Gewohnheit.
Mein Kopf hatte die Schritte schon parat: umwickeln → bridgen → einzahlen.
Ich habe es schon einmal gemacht. Es funktioniert.
Also ging ich vor…
…und stoppte direkt kurz bevor ich bestätigt habe.
Nicht weil ich Angst hatte, Gelder zu verlieren.
Aber weil sich etwas merkwürdig anfühlte, auf eine Weise, die ich nicht erklären konnte.
Es war kein Risiko.
Es war das Gefühl, wie automatisch es sich anfühlte.
Als würde ich gar keine Entscheidung mehr treffen — nur noch einem Prozess folgen, den ich oft genug wiederholt hatte, um nicht mehr nachzufragen.
Und genau das hat mich gestört.
Wann hat „Bitcoin nutzen“ damit angefangen, es weg von Bitcoin zu bewegen?
Seit wann ist das normal?
Diese Frage blieb länger bei mir als die Transaktion selbst.
Und genau deshalb haben mich Trustless Bitcoin Vaults angesprochen.
Nicht weil sie Rendite versprechen. Nicht weil es eine weitere Kreditvergabe-Ebene ist.
Sondern weil sie diesen ersten Schritt infrage stellen.
Was wäre, wenn es dafür, dass Bitcoin nützlich wird, nie nötig gewesen wäre, Bitcoin überhaupt erst wieder aus Bitcoin herauszugeben?
Was wäre, wenn wir diesen Weg einfach akzeptiert hätten, weil es damals der einzige verfügbare war?
Ich weiß nicht, ob TBV das Problem schon vollständig löst.
Aber ich weiß Folgendes—
Der Moment, in dem du direkt kurz vor dem Klick auf „Bestätigen“ stoppst… und merkst, dass du eigentlich gar nicht mehr weißt, warum du etwas tust…
dort beginnt normalerweise die Veränderung.
@BabylonLabs_io
$BABY #baby #Babylon i
#baby $BABY
Vor ein paar Nächten habe ich mein Portemonnaie geöffnet, meinen BTC angeschaut und gedacht: „Ich sollte das wahrscheinlich in Arbeit umsetzen.“
Nichts Emotionales. Keine Eile.
Nur Gewohnheit.
Mein Kopf hatte die Schritte schon parat: umwickeln → bridgen → einzahlen.
Ich habe es schon einmal gemacht. Es funktioniert.
Also ging ich vor…
…und stoppte direkt kurz bevor ich bestätigt habe.
Nicht weil ich Angst hatte, Gelder zu verlieren.
Aber weil sich etwas merkwürdig anfühlte, auf eine Weise, die ich nicht erklären konnte.
Es war kein Risiko.
Es war das Gefühl, wie automatisch es sich anfühlte.
Als würde ich gar keine Entscheidung mehr treffen — nur noch einem Prozess folgen, den ich oft genug wiederholt hatte, um nicht mehr nachzufragen.
Und genau das hat mich gestört.
Wann hat „Bitcoin nutzen“ damit angefangen, es weg von Bitcoin zu bewegen?
Seit wann ist das normal?
Diese Frage blieb länger bei mir als die Transaktion selbst.
Und genau deshalb haben mich Trustless Bitcoin Vaults angesprochen.
Nicht weil sie Rendite versprechen. Nicht weil es eine weitere Kreditvergabe-Ebene ist.
Sondern weil sie diesen ersten Schritt infrage stellen.
Was wäre, wenn es dafür, dass Bitcoin nützlich wird, nie nötig gewesen wäre, Bitcoin überhaupt erst wieder aus Bitcoin herauszugeben?
Was wäre, wenn wir diesen Weg einfach akzeptiert hätten, weil es damals der einzige verfügbare war?
Ich weiß nicht, ob TBV das Problem schon vollständig löst.
Aber ich weiß Folgendes—
Der Moment, in dem du direkt kurz vor dem Klick auf „Bestätigen“ stoppst… und merkst, dass du eigentlich gar nicht mehr weißt, warum du etwas tust…
dort beginnt normalerweise die Veränderung.
@BabylonLabs_io
$BABY #baby #Babylon i
#baby $BABY
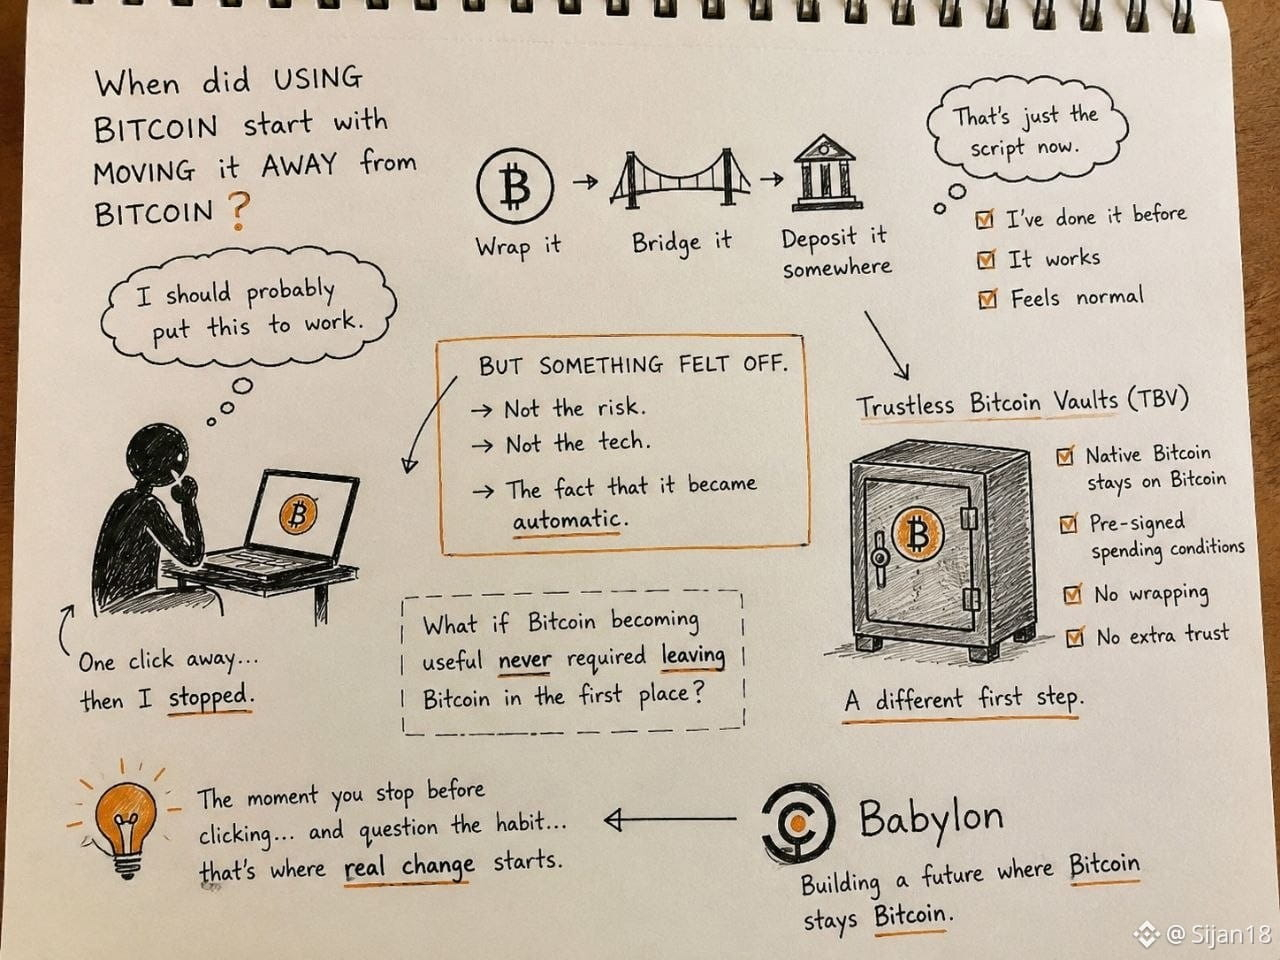
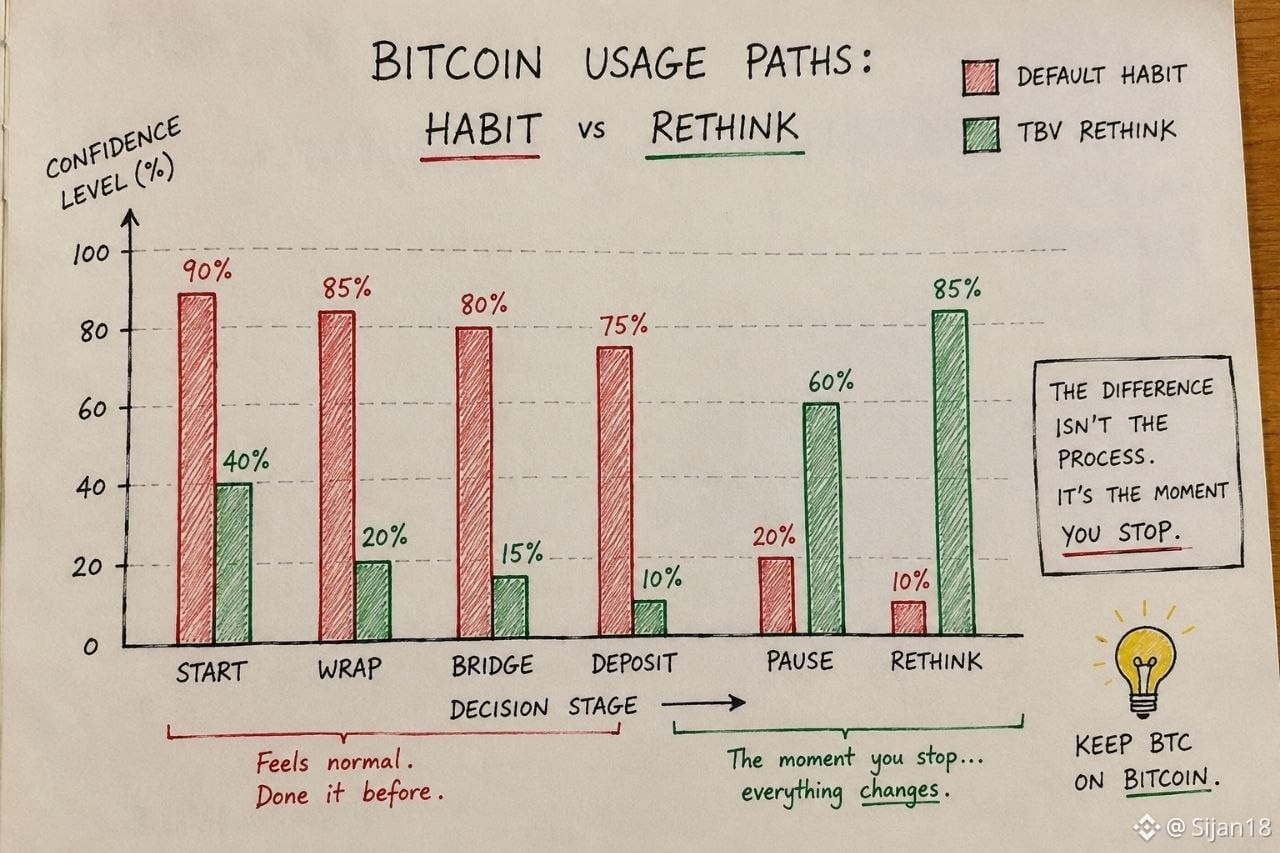
12
8
293
·
--
Ich glaube, dass Krypto die Angewohnheit hat, die Kompromisse von gestern zu lösen, statt zu fragen, warum der Kompromiss überhaupt existierte.
Nehmen wir Bitcoin.
Seit Jahren begann das Gespräch, wenn man BTC in Arbeit bringen wollte, meistens damit, etwas zu verändern.
Wickeln. Verbinden. An irgendetwas hinterlegen. Eine weitere Ebene akzeptieren.
Niemand stellte mehr den ersten Schritt infrage.
Es wurde normal.
Das ist der Teil, der mich an Trustless Bitcoin Vaults interessiert.
Sie beginnen nicht mit der Frage: „Wie können wir Bitcoin bewegen?“
Sie beginnen mit der Frage: „Was, wenn das Bewegen von Bitcoin nie der richtige Ausgangspunkt war?“
Das klingen nach ähnlichen Fragen.
Ich glaube, das sind sie nicht.
Die eine geht davon aus, dass ein Kompromiss unvermeidlich ist.
Die andere stellt infrage, ob der Kompromiss überhaupt notwendig war.
Das ist eine völlig andere Designphilosophie.
Vielleicht werden die Leute in ein paar Jahren TBV nicht mehr erinnern, weil es ein weiteres Kreditprodukt eingeführt hat.
Vielleicht werden sie es erinnern, weil es die erste Frage still und leise verändert hat, die Entwickler stellten, wenn sie mit Bitcoin bauten.
@babylonlabs_io
$BABY #baby #Babylon
Ich glaube, dass Krypto die Angewohnheit hat, die Kompromisse von gestern zu lösen, statt zu fragen, warum der Kompromiss überhaupt existierte.
Nehmen wir Bitcoin.
Seit Jahren begann das Gespräch, wenn man BTC in Arbeit bringen wollte, meistens damit, etwas zu verändern.
Wickeln. Verbinden. An irgendetwas hinterlegen. Eine weitere Ebene akzeptieren.
Niemand stellte mehr den ersten Schritt infrage.
Es wurde normal.
Das ist der Teil, der mich an Trustless Bitcoin Vaults interessiert.
Sie beginnen nicht mit der Frage: „Wie können wir Bitcoin bewegen?“
Sie beginnen mit der Frage: „Was, wenn das Bewegen von Bitcoin nie der richtige Ausgangspunkt war?“
Das klingen nach ähnlichen Fragen.
Ich glaube, das sind sie nicht.
Die eine geht davon aus, dass ein Kompromiss unvermeidlich ist.
Die andere stellt infrage, ob der Kompromiss überhaupt notwendig war.
Das ist eine völlig andere Designphilosophie.
Vielleicht werden die Leute in ein paar Jahren TBV nicht mehr erinnern, weil es ein weiteres Kreditprodukt eingeführt hat.
Vielleicht werden sie es erinnern, weil es die erste Frage still und leise verändert hat, die Entwickler stellten, wenn sie mit Bitcoin bauten.
@BabylonLabs_io
$BABY #baby #Babylon
Nehmen wir Bitcoin.
Seit Jahren begann das Gespräch, wenn man BTC in Arbeit bringen wollte, meistens damit, etwas zu verändern.
Wickeln. Verbinden. An irgendetwas hinterlegen. Eine weitere Ebene akzeptieren.
Niemand stellte mehr den ersten Schritt infrage.
Es wurde normal.
Das ist der Teil, der mich an Trustless Bitcoin Vaults interessiert.
Sie beginnen nicht mit der Frage: „Wie können wir Bitcoin bewegen?“
Sie beginnen mit der Frage: „Was, wenn das Bewegen von Bitcoin nie der richtige Ausgangspunkt war?“
Das klingen nach ähnlichen Fragen.
Ich glaube, das sind sie nicht.
Die eine geht davon aus, dass ein Kompromiss unvermeidlich ist.
Die andere stellt infrage, ob der Kompromiss überhaupt notwendig war.
Das ist eine völlig andere Designphilosophie.
Vielleicht werden die Leute in ein paar Jahren TBV nicht mehr erinnern, weil es ein weiteres Kreditprodukt eingeführt hat.
Vielleicht werden sie es erinnern, weil es die erste Frage still und leise verändert hat, die Entwickler stellten, wenn sie mit Bitcoin bauten.
@BabylonLabs_io
$BABY #baby #Babylon
7
5
214
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer