
Muzamil Abbas⁷⁵ 穆扎米尔_阿巴斯
10.3k Beiträge
Muzamil Abbas⁷⁵ 穆扎米尔_阿巴斯
Melden
Nutzer blockieren
X ACC @Muzamil39825275 // BINANCE SQUARE CREATOR // CRYPTO TRADER // BITCOIN ENTHUSIAST // CALM MIND BIG DREAMS // BUILDING A FUTURE NOT CHASING ATTENTION✨
Trade eröffnen
Regelmäßiger Trader
5.1 Jahre
931 Following
24.8K+ Follower
32.5K+ Like gegeben
Beiträge
Portfolio
Alle
Zitierungen
Videos
Live
PINNED
·
--
Bullisch
Verifiziert
Long $SXT 200.4 USDT
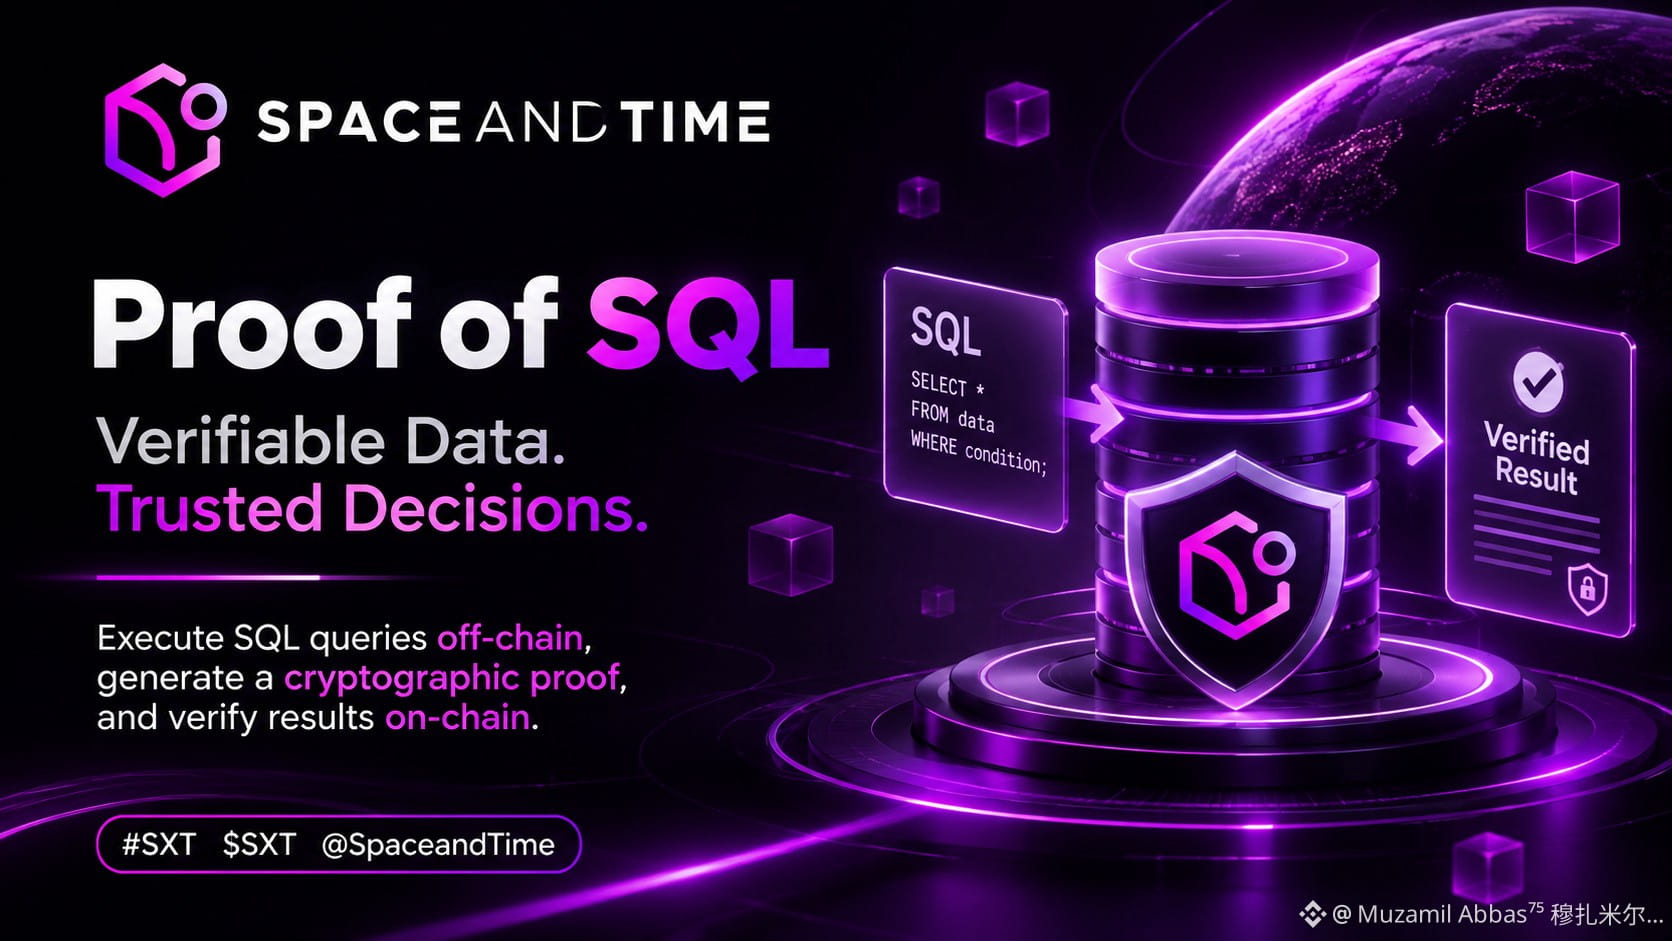
Früher ging ich davon aus, dass Blockchain-Daten vertrauenswürdig sind, einfach weil sie von einer Blockchain stammen. Doch nachdem ich mich eine Weile mit Space and Time beschäftigt hatte, begann ich über ein anderes Problem nachzudenken: Was passiert, wenn ein Smart Contract Daten aus einer großen Datenbank benötigt, aber nicht einfach demjenigen vertrauen kann, der die Antwort liefert?
Hier wurde Proof of SQL für mich interessant. Statt einen Smart Contract dazu aufzufordern, das Ergebnis einer SQL-Abfrage blind zu akzeptieren, ermöglicht Space and Time einem Prover-Knoten, die Abfrage auszuführen und zusammen mit dem Ergebnis einen kryptografischen Beweis zu erzeugen. Wichtig dabei ist, dass der Beweis sowohl die Berechnung als auch die Integrität der zugrunde liegenden Daten überprüft. Dieser Unterschied ist besonders für DeFi-Anwendungen relevant, bei denen falsche Angaben zu Sicherheiten oder zur Transaktionshistorie echte Entscheidungen beeinflussen könnten.
Auch die Trennung zwischen Off-Chain-Berechnung und On-Chain-Verifizierung finde ich beobachtenswert. Aufwendige Abfragen können außerhalb der Blockchain ausgeführt werden, während sich das Ergebnis weiterhin kryptografisch überprüfen lässt. Das klingt praktisch, aber ich glaube nicht, dass die Herausforderungen damit bewältigt sind. Die Kosten für die Beweiserzeugung, unterstützte SQL-Operationen, die Zuverlässigkeit des Netzwerks und die tatsächliche Akzeptanz durch Entwickler müssen weiterhin berücksichtigt werden.
Mich interessiert, wie gut dieser Ansatz funktioniert, wenn die Datensätze wachsen und Anwendungen täglich darauf angewiesen sind. Können verifizierbare Daten zu einer zuverlässigen Infrastruktur werden und nicht nur zu einem weiteren technischen Feature?
{future}(SXTUSDT)
#sxt $SXT @SpaceandTimeDB #SXT
Früher ging ich davon aus, dass Blockchain-Daten vertrauenswürdig sind, einfach weil sie von einer Blockchain stammen. Doch nachdem ich mich eine Weile mit Space and Time beschäftigt hatte, begann ich über ein anderes Problem nachzudenken: Was passiert, wenn ein Smart Contract Daten aus einer großen Datenbank benötigt, aber nicht einfach demjenigen vertrauen kann, der die Antwort liefert?
Hier wurde Proof of SQL für mich interessant. Statt einen Smart Contract dazu aufzufordern, das Ergebnis einer SQL-Abfrage blind zu akzeptieren, ermöglicht Space and Time einem Prover-Knoten, die Abfrage auszuführen und zusammen mit dem Ergebnis einen kryptografischen Beweis zu erzeugen. Wichtig dabei ist, dass der Beweis sowohl die Berechnung als auch die Integrität der zugrunde liegenden Daten überprüft. Dieser Unterschied ist besonders für DeFi-Anwendungen relevant, bei denen falsche Angaben zu Sicherheiten oder zur Transaktionshistorie echte Entscheidungen beeinflussen könnten.
Auch die Trennung zwischen Off-Chain-Berechnung und On-Chain-Verifizierung finde ich beobachtenswert. Aufwendige Abfragen können außerhalb der Blockchain ausgeführt werden, während sich das Ergebnis weiterhin kryptografisch überprüfen lässt. Das klingt praktisch, aber ich glaube nicht, dass die Herausforderungen damit bewältigt sind. Die Kosten für die Beweiserzeugung, unterstützte SQL-Operationen, die Zuverlässigkeit des Netzwerks und die tatsächliche Akzeptanz durch Entwickler müssen weiterhin berücksichtigt werden.
Mich interessiert, wie gut dieser Ansatz funktioniert, wenn die Datensätze wachsen und Anwendungen täglich darauf angewiesen sind. Können verifizierbare Daten zu einer zuverlässigen Infrastruktur werden und nicht nur zu einem weiteren technischen Feature?
#sxt $SXT @SpaceandTime #SXT
Hier wurde Proof of SQL für mich interessant. Statt einen Smart Contract dazu aufzufordern, das Ergebnis einer SQL-Abfrage blind zu akzeptieren, ermöglicht Space and Time einem Prover-Knoten, die Abfrage auszuführen und zusammen mit dem Ergebnis einen kryptografischen Beweis zu erzeugen. Wichtig dabei ist, dass der Beweis sowohl die Berechnung als auch die Integrität der zugrunde liegenden Daten überprüft. Dieser Unterschied ist besonders für DeFi-Anwendungen relevant, bei denen falsche Angaben zu Sicherheiten oder zur Transaktionshistorie echte Entscheidungen beeinflussen könnten.
Auch die Trennung zwischen Off-Chain-Berechnung und On-Chain-Verifizierung finde ich beobachtenswert. Aufwendige Abfragen können außerhalb der Blockchain ausgeführt werden, während sich das Ergebnis weiterhin kryptografisch überprüfen lässt. Das klingt praktisch, aber ich glaube nicht, dass die Herausforderungen damit bewältigt sind. Die Kosten für die Beweiserzeugung, unterstützte SQL-Operationen, die Zuverlässigkeit des Netzwerks und die tatsächliche Akzeptanz durch Entwickler müssen weiterhin berücksichtigt werden.
Mich interessiert, wie gut dieser Ansatz funktioniert, wenn die Datensätze wachsen und Anwendungen täglich darauf angewiesen sind. Können verifizierbare Daten zu einer zuverlässigen Infrastruktur werden und nicht nur zu einem weiteren technischen Feature?
#sxt $SXT @SpaceandTime #SXT
5
21
904
PINNED
·
--
Bullisch
Ich hätte den Governance-Abschnitt von Kite fast übersprungen, weil er sich nach dem langweiligen Teil anhörte. Dann stieß ich auf ein Beispiel und hörte auf zu scrollen.
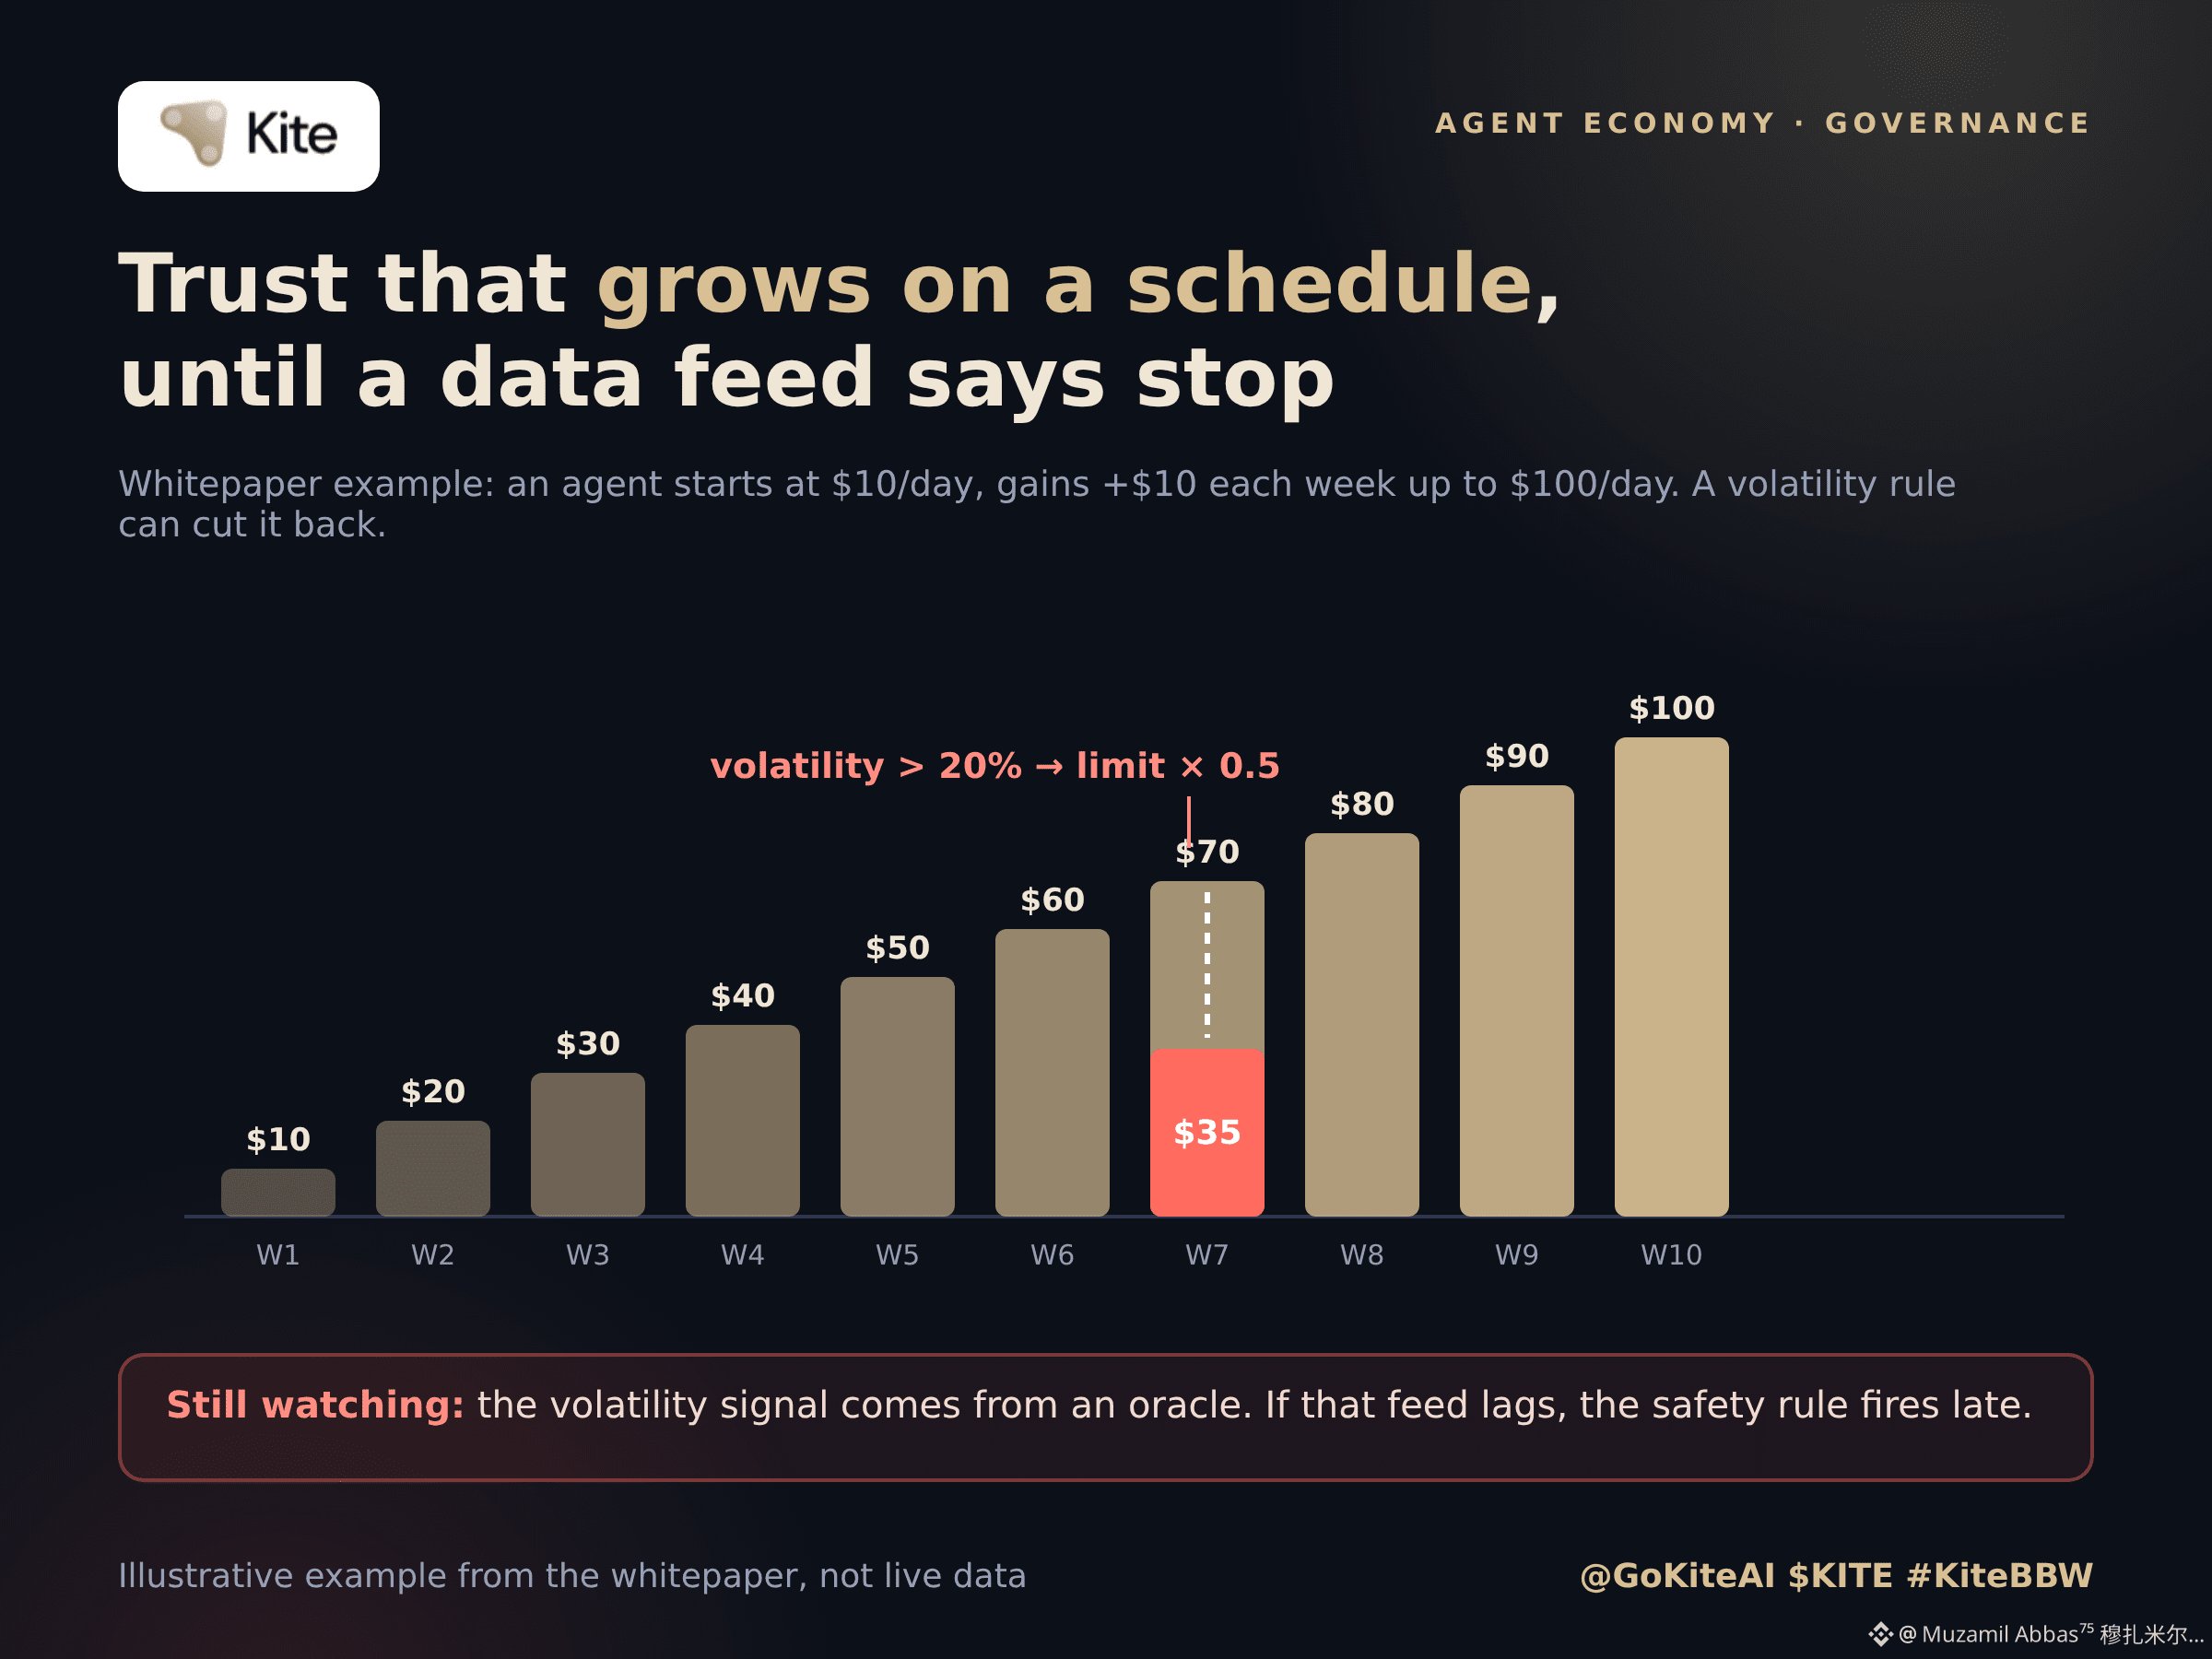
Es geht um die Idee, dass ein Agent nicht schon am ersten Tag sein volles Ausgabenlimit erhält. Man startet ihn beispielsweise mit 10 $ pro Tag, und dann steigt das Limit jede Woche um 10 $, bis es 100 $ erreicht – vorausgesetzt, er verhält sich ordentlich. Niemand muss daran denken, es zu ändern. Ich war noch nie auf die Idee gekommen, Vertrauen als etwas zu betrachten, das ein Vertrag nach seinem eigenen Zeitplan aufbauen kann. Normalerweise lege ich einfach einen Betrag fest und vergesse ihn dann monatelang.
Es gibt auch eine Regel, nach der ein Volatilitätssprung von mehr als 20 % das Handelslimit halbiert. Auf dem Papier sinnvoll. Mein Problem ist, woher dieses Signal kommt. Es stammt von einem Oracle. Das bedeutet, dass die Vorsicht des Agenten von einem Datenfeed abhängt, den jemand zuverlässig und online halten muss. Wenn der Feed verzögert ist oder manipuliert wird, greift die Sicherheitsregel zu spät oder fälschlicherweise – und ich würde es erst merken, wenn der Schaden bereits entstanden ist.
Die Regeln lassen sich auch kombinieren, etwa ein tägliches Gesamtlimit über mehrere Dienste hinweg, dazu eine Obergrenze pro Transaktion und die Beschränkung auf verifizierte Anbieter. Das ist flexibler, als ich erwartet hatte, allerdings gibt es mit mehr Regeln auch mehr Möglichkeiten, etwas falsch zu konfigurieren.
Ich bin mir noch nicht sicher, wie viele Leute das tatsächlich einrichten, statt die Standardeinstellungen beizubehalten. Hat hier schon jemand versucht, eine solche Richtlinie zu verfassen?
@GoKiteAI $KITE #KiteBBW
{future}(KITEUSDT)
Ich hätte den Governance-Abschnitt von Kite fast übersprungen, weil er sich nach dem langweiligen Teil anhörte. Dann stieß ich auf ein Beispiel und hörte auf zu scrollen.
Es geht um die Idee, dass ein Agent nicht schon am ersten Tag sein volles Ausgabenlimit erhält. Man startet ihn beispielsweise mit 10 $ pro Tag, und dann steigt das Limit jede Woche um 10 $, bis es 100 $ erreicht – vorausgesetzt, er verhält sich ordentlich. Niemand muss daran denken, es zu ändern. Ich war noch nie auf die Idee gekommen, Vertrauen als etwas zu betrachten, das ein Vertrag nach seinem eigenen Zeitplan aufbauen kann. Normalerweise lege ich einfach einen Betrag fest und vergesse ihn dann monatelang.
Es gibt auch eine Regel, nach der ein Volatilitätssprung von mehr als 20 % das Handelslimit halbiert. Auf dem Papier sinnvoll. Mein Problem ist, woher dieses Signal kommt. Es stammt von einem Oracle. Das bedeutet, dass die Vorsicht des Agenten von einem Datenfeed abhängt, den jemand zuverlässig und online halten muss. Wenn der Feed verzögert ist oder manipuliert wird, greift die Sicherheitsregel zu spät oder fälschlicherweise – und ich würde es erst merken, wenn der Schaden bereits entstanden ist.
Die Regeln lassen sich auch kombinieren, etwa ein tägliches Gesamtlimit über mehrere Dienste hinweg, dazu eine Obergrenze pro Transaktion und die Beschränkung auf verifizierte Anbieter. Das ist flexibler, als ich erwartet hatte, allerdings gibt es mit mehr Regeln auch mehr Möglichkeiten, etwas falsch zu konfigurieren.
Ich bin mir noch nicht sicher, wie viele Leute das tatsächlich einrichten, statt die Standardeinstellungen beizubehalten. Hat hier schon jemand versucht, eine solche Richtlinie zu verfassen?
@KITE AI 中文 $KITE #KiteBBW
Es geht um die Idee, dass ein Agent nicht schon am ersten Tag sein volles Ausgabenlimit erhält. Man startet ihn beispielsweise mit 10 $ pro Tag, und dann steigt das Limit jede Woche um 10 $, bis es 100 $ erreicht – vorausgesetzt, er verhält sich ordentlich. Niemand muss daran denken, es zu ändern. Ich war noch nie auf die Idee gekommen, Vertrauen als etwas zu betrachten, das ein Vertrag nach seinem eigenen Zeitplan aufbauen kann. Normalerweise lege ich einfach einen Betrag fest und vergesse ihn dann monatelang.
Es gibt auch eine Regel, nach der ein Volatilitätssprung von mehr als 20 % das Handelslimit halbiert. Auf dem Papier sinnvoll. Mein Problem ist, woher dieses Signal kommt. Es stammt von einem Oracle. Das bedeutet, dass die Vorsicht des Agenten von einem Datenfeed abhängt, den jemand zuverlässig und online halten muss. Wenn der Feed verzögert ist oder manipuliert wird, greift die Sicherheitsregel zu spät oder fälschlicherweise – und ich würde es erst merken, wenn der Schaden bereits entstanden ist.
Die Regeln lassen sich auch kombinieren, etwa ein tägliches Gesamtlimit über mehrere Dienste hinweg, dazu eine Obergrenze pro Transaktion und die Beschränkung auf verifizierte Anbieter. Das ist flexibler, als ich erwartet hatte, allerdings gibt es mit mehr Regeln auch mehr Möglichkeiten, etwas falsch zu konfigurieren.
Ich bin mir noch nicht sicher, wie viele Leute das tatsächlich einrichten, statt die Standardeinstellungen beizubehalten. Hat hier schon jemand versucht, eine solche Richtlinie zu verfassen?
@KITE AI 中文 $KITE #KiteBBW
13
1.6k
🎙️ Wie entwickelt sich der Markt? Lass uns darüber sprechen!
Beenden
02 h 18 m 29 s
2.1k
9
16
·
--
Bullisch
DAS GEWINNSPIEL LÄUFT 🎁
Ich verlose $XRP an meine großartige Binance-Community! ❤️
✅ Folge meinem Profil ✅ Like diesen Beitrag und teile ihn ✅ Kommentiere unten mit XRP
🎁 Die Gewinner werden zufällig ausgewählt. Viel Glück an alle!
Lasst uns gemeinsam wachsen und uns weiterhin gegenseitig unterstützen
#XRP #Ripple #Giveaway #BinanceSquare
#MuzammilAbbas⁷⁵穆扎米拉巴斯
$ONE
{future}(ONEUSDT)
$ACT
{future}(ACTUSDT)
DAS GEWINNSPIEL LÄUFT 🎁
Ich verlose $XRP an meine großartige Binance-Community! ❤️
✅ Folge meinem Profil ✅ Like diesen Beitrag und teile ihn ✅ Kommentiere unten mit XRP
🎁 Die Gewinner werden zufällig ausgewählt. Viel Glück an alle!
Lasst uns gemeinsam wachsen und uns weiterhin gegenseitig unterstützen
#XRP #Ripple #Giveaway #BinanceSquare
#MuzammilAbbas⁷⁵穆扎米拉巴斯
$ONE
$ACT
Ich verlose $XRP an meine großartige Binance-Community! ❤️
✅ Folge meinem Profil ✅ Like diesen Beitrag und teile ihn ✅ Kommentiere unten mit XRP
🎁 Die Gewinner werden zufällig ausgewählt. Viel Glück an alle!
Lasst uns gemeinsam wachsen und uns weiterhin gegenseitig unterstützen
#XRP #Ripple #Giveaway #BinanceSquare
#MuzammilAbbas⁷⁵穆扎米拉巴斯
$ONE
$ACT
762
13
82
762
·
--
Bullisch
$XRP
{future}(XRPUSDT)
DAS GEWINNSPIEL LÄUFT 🎁
Ich verschenke $XRP an meine großartige Binance-Community! ❤️
✅ Folge meinem Profil ✅ Like diesen Beitrag und teile ihn ✅ Kommentiere unten mit XRP
🎁 Die Gewinner werden zufällig ausgewählt. Viel Glück an alle!
Lasst uns gemeinsam wachsen und uns gegenseitig weiter unterstützen
#XRP #Ripple #Giveaway #BinanceSquare
#MuzammilAbbas⁷⁵穆扎米拉巴斯
$NEAR
$XRP
DAS GEWINNSPIEL LÄUFT 🎁
Ich verschenke $XRP an meine großartige Binance-Community! ❤️
✅ Folge meinem Profil ✅ Like diesen Beitrag und teile ihn ✅ Kommentiere unten mit XRP
🎁 Die Gewinner werden zufällig ausgewählt. Viel Glück an alle!
Lasst uns gemeinsam wachsen und uns gegenseitig weiter unterstützen
#XRP #Ripple #Giveaway #BinanceSquare
#MuzammilAbbas⁷⁵穆扎米拉巴斯
$NEAR
DAS GEWINNSPIEL LÄUFT 🎁
Ich verschenke $XRP an meine großartige Binance-Community! ❤️
✅ Folge meinem Profil ✅ Like diesen Beitrag und teile ihn ✅ Kommentiere unten mit XRP
🎁 Die Gewinner werden zufällig ausgewählt. Viel Glück an alle!
Lasst uns gemeinsam wachsen und uns gegenseitig weiter unterstützen
#XRP #Ripple #Giveaway #BinanceSquare
#MuzammilAbbas⁷⁵穆扎米拉巴斯
$NEAR
83
1
13
254
·
--
Bullisch
$XRP
{future}(XRPUSDT)
DAS GEWINNSPIEL LÄUFT 🎁
Ich verlose $XRP an meine großartige Binance-Community! ❤️
✅ Folge meinem Profil ✅ Like und teile diesen Beitrag ✅ Kommentiere unten mit XRP
🎁 Die Gewinner werden zufällig ausgewählt. Viel Glück an alle!
Lasst uns gemeinsam wachsen und uns weiterhin gegenseitig unterstützen
#XRP #Ripple #Giveaway #BinanceSquare
#MuzammilAbbas⁷⁵穆扎米拉巴斯
$HUMA
{future}(HUMAUSDT)
$XRP
DAS GEWINNSPIEL LÄUFT 🎁
Ich verlose $XRP an meine großartige Binance-Community! ❤️
✅ Folge meinem Profil ✅ Like und teile diesen Beitrag ✅ Kommentiere unten mit XRP
🎁 Die Gewinner werden zufällig ausgewählt. Viel Glück an alle!
Lasst uns gemeinsam wachsen und uns weiterhin gegenseitig unterstützen
#XRP #Ripple #Giveaway #BinanceSquare
#MuzammilAbbas⁷⁵穆扎米拉巴斯
$HUMA
DAS GEWINNSPIEL LÄUFT 🎁
Ich verlose $XRP an meine großartige Binance-Community! ❤️
✅ Folge meinem Profil ✅ Like und teile diesen Beitrag ✅ Kommentiere unten mit XRP
🎁 Die Gewinner werden zufällig ausgewählt. Viel Glück an alle!
Lasst uns gemeinsam wachsen und uns weiterhin gegenseitig unterstützen
#XRP #Ripple #Giveaway #BinanceSquare
#MuzammilAbbas⁷⁵穆扎米拉巴斯
$HUMA
232
4
28
913
·
--
Bullisch
$XRP #GIVEAWAY_ALERT 🎁🎁
Um teilzunehmen, befolge die Regeln
LIKE den Beitrag ✅
Folge mir ✅
Teile diesen Beitrag erneut 🔙
Kommentiere 1
Sichere dir 🎁🎁🎁🎁
#MuzammilAbbas⁷⁵穆扎米拉巴斯
$XRP #GIVEAWAY_ALERT 🎁🎁
Um teilzunehmen, befolge die Regeln
LIKE den Beitrag ✅
Folge mir ✅
Teile diesen Beitrag erneut 🔙
Kommentiere 1
Sichere dir 🎁🎁🎁🎁
#MuzammilAbbas⁷⁵穆扎米拉巴斯
Um teilzunehmen, befolge die Regeln
LIKE den Beitrag ✅
Folge mir ✅
Teile diesen Beitrag erneut 🔙
Kommentiere 1
Sichere dir 🎁🎁🎁🎁
#MuzammilAbbas⁷⁵穆扎米拉巴斯
31
10
20
643
$VTHO
{future}(VTHOUSDT)
Gewinnspiel 🎁🎁🎁 LIKEN 👍 FOLLOWEN ✅ erneut posten 🔙 „1“ kommentieren, um 🎁 zu erhalten
#MuzammilAbbas⁷⁵穆扎米拉巴斯
$VTHO
Gewinnspiel 🎁🎁🎁 LIKEN 👍 FOLLOWEN ✅ erneut posten 🔙 „1“ kommentieren, um 🎁 zu erhalten
#MuzammilAbbas⁷⁵穆扎米拉巴斯
Gewinnspiel 🎁🎁🎁 LIKEN 👍 FOLLOWEN ✅ erneut posten 🔙 „1“ kommentieren, um 🎁 zu erhalten
#MuzammilAbbas⁷⁵穆扎米拉巴斯
523
6
44
1k
Binance Pick bringt Prognosemärkte und Belohnungen zusammen! 🎯 Ich nehme an der Challenge teil, gebe meine Tipps ab und möchte mehr Punkte sammeln. Jeder Tipp ist eine neue Chance! 🏆
#BinancePick
Binance Pick bringt Prognosemärkte und Belohnungen zusammen! 🎯 Ich nehme an der Challenge teil, gebe meine Tipps ab und möchte mehr Punkte sammeln. Jeder Tipp ist eine neue Chance! 🏆
#BinancePick
#BinancePick
3
348
·
--
Bullisch
🎃 Mein kleines Halloween-Abenteuer 👻
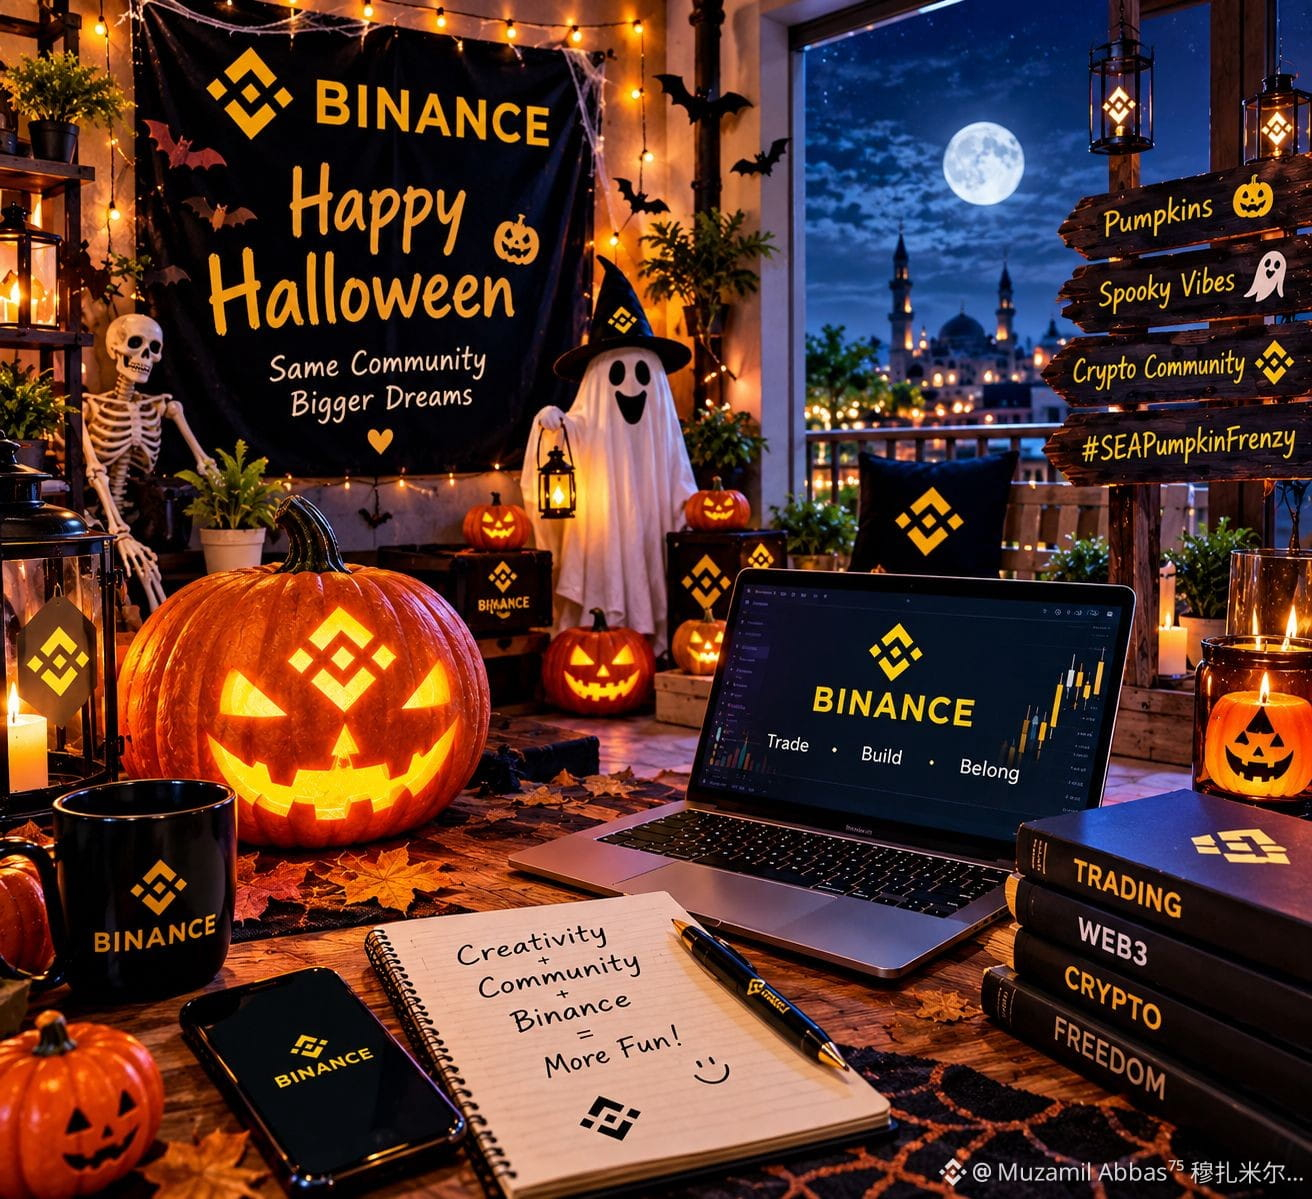
Bei Halloween dreht sich alles um Kreativität, Spaß und die kleinen Überraschungen, die Menschen zum Lächeln bringen. 🎃 Wenn ich meine eigene Halloween-Ecke gestalten könnte, würde ich sie mit leuchtenden Kürbissen, lustigen Geistern, orangefarbenen Lichtern und ein paar gruseligen Überraschungen dekorieren. Außerdem würde ich das gelbe Binance-Logo gut sichtbar zwischen den Dekorationen platzieren, denn die Krypto-Community gehört zu meinem Alltag. 💛
Stell dir vor, du betrittst einen dunklen Raum, siehst einen lächelnden Kürbis und hörst plötzlich ein seltsames Geräusch hinter dir! Würdest du weglaufen oder nachsehen? 😂 Manchmal entstehen die schönsten Halloween-Erinnerungen durch einfache Ideen, nette Gesellschaft und unerwartetes Lachen. Du brauchst weder ein teures Kostüm noch eine riesige Party, um den Abend zu etwas Besonderem zu machen. Mit ein wenig Fantasie kann ein gewöhnlicher Raum zu etwas Unvergesslichem werden.
Das Spannende an Halloween ist, dass alle ganz unterschiedlich feiern. Manche mögen Gruselgeschichten, andere lieben Kostüme, und wieder andere möchten einfach kreative Bilder mit ihren Freunden teilen. Für mich ist das Schönste daran, den Spaß mit einer Community zu teilen, die neue Ideen und kreative Momente liebt.
Und jetzt möchte ich die Binance-Community fragen: Was würdet ihr zu Halloween wählen – einen Spukraum, einen geheimnisvollen Kürbis oder einen Überraschungsgeist? 🎃👻
#SEAPumpkinFrenzy #Binance #Halloween
🎃 Mein kleines Halloween-Abenteuer 👻
Bei Halloween dreht sich alles um Kreativität, Spaß und die kleinen Überraschungen, die Menschen zum Lächeln bringen. 🎃 Wenn ich meine eigene Halloween-Ecke gestalten könnte, würde ich sie mit leuchtenden Kürbissen, lustigen Geistern, orangefarbenen Lichtern und ein paar gruseligen Überraschungen dekorieren. Außerdem würde ich das gelbe Binance-Logo gut sichtbar zwischen den Dekorationen platzieren, denn die Krypto-Community gehört zu meinem Alltag. 💛
Stell dir vor, du betrittst einen dunklen Raum, siehst einen lächelnden Kürbis und hörst plötzlich ein seltsames Geräusch hinter dir! Würdest du weglaufen oder nachsehen? 😂 Manchmal entstehen die schönsten Halloween-Erinnerungen durch einfache Ideen, nette Gesellschaft und unerwartetes Lachen. Du brauchst weder ein teures Kostüm noch eine riesige Party, um den Abend zu etwas Besonderem zu machen. Mit ein wenig Fantasie kann ein gewöhnlicher Raum zu etwas Unvergesslichem werden.
Das Spannende an Halloween ist, dass alle ganz unterschiedlich feiern. Manche mögen Gruselgeschichten, andere lieben Kostüme, und wieder andere möchten einfach kreative Bilder mit ihren Freunden teilen. Für mich ist das Schönste daran, den Spaß mit einer Community zu teilen, die neue Ideen und kreative Momente liebt.
Und jetzt möchte ich die Binance-Community fragen: Was würdet ihr zu Halloween wählen – einen Spukraum, einen geheimnisvollen Kürbis oder einen Überraschungsgeist? 🎃👻
#SEAPumpkinFrenzy #Binance #Halloween
Bei Halloween dreht sich alles um Kreativität, Spaß und die kleinen Überraschungen, die Menschen zum Lächeln bringen. 🎃 Wenn ich meine eigene Halloween-Ecke gestalten könnte, würde ich sie mit leuchtenden Kürbissen, lustigen Geistern, orangefarbenen Lichtern und ein paar gruseligen Überraschungen dekorieren. Außerdem würde ich das gelbe Binance-Logo gut sichtbar zwischen den Dekorationen platzieren, denn die Krypto-Community gehört zu meinem Alltag. 💛
Stell dir vor, du betrittst einen dunklen Raum, siehst einen lächelnden Kürbis und hörst plötzlich ein seltsames Geräusch hinter dir! Würdest du weglaufen oder nachsehen? 😂 Manchmal entstehen die schönsten Halloween-Erinnerungen durch einfache Ideen, nette Gesellschaft und unerwartetes Lachen. Du brauchst weder ein teures Kostüm noch eine riesige Party, um den Abend zu etwas Besonderem zu machen. Mit ein wenig Fantasie kann ein gewöhnlicher Raum zu etwas Unvergesslichem werden.
Das Spannende an Halloween ist, dass alle ganz unterschiedlich feiern. Manche mögen Gruselgeschichten, andere lieben Kostüme, und wieder andere möchten einfach kreative Bilder mit ihren Freunden teilen. Für mich ist das Schönste daran, den Spaß mit einer Community zu teilen, die neue Ideen und kreative Momente liebt.
Und jetzt möchte ich die Binance-Community fragen: Was würdet ihr zu Halloween wählen – einen Spukraum, einen geheimnisvollen Kürbis oder einen Überraschungsgeist? 🎃👻
#SEAPumpkinFrenzy #Binance #Halloween
1
6
415
$XRP #GiveawayAlert 🎁🎁🎁🎁
{future}(XRPUSDT)
#MuzammilAbbas⁷⁵穆扎米拉巴斯
Gefällt mir 👍 Folgen ✅ erneut posten 🔙 kommentieren 1 #CLAIM 🧧🧧🧧
$XRP #GiveawayAlert 🎁🎁🎁🎁
#MuzammilAbbas⁷⁵穆扎米拉巴斯
Gefällt mir 👍 Folgen ✅ erneut posten 🔙 kommentieren 1 #CLAIM 🧧🧧🧧
#MuzammilAbbas⁷⁵穆扎米拉巴斯
Gefällt mir 👍 Folgen ✅ erneut posten 🔙 kommentieren 1 #CLAIM 🧧🧧🧧
687
13
53
1.3k
·
--
Bullisch
161
1
13
566
·
--
Bullisch
155
4
13
339
·
--
Bullisch
$BANK 🎁 🎁 🎁 🎁
LIKE 👍 FOLGEN ✅ erneut posten 🔙 kommentiere 1, um 🎁 zu erhalten 🥰💖
#MuzammilAbbas⁷⁵穆扎米拉巴斯
{future}(BANKUSDT)
#GIVEAWAY_ALERT 🧧 🎁
$BANK 🎁 🎁 🎁 🎁
LIKE 👍 FOLGEN ✅ erneut posten 🔙 kommentiere 1, um 🎁 zu erhalten 🥰💖
#MuzammilAbbas⁷⁵穆扎米拉巴斯
#GIVEAWAY_ALERT 🧧 🎁
LIKE 👍 FOLGEN ✅ erneut posten 🔙 kommentiere 1, um 🎁 zu erhalten 🥰💖
#MuzammilAbbas⁷⁵穆扎米拉巴斯
#GIVEAWAY_ALERT 🧧 🎁
728
19
70
1.4k
·
--
Bullisch
$XRP
{future}(XRPUSDT)
🎁🔥 XRP-GEWINNSPIEL! 🔥🎁
Möchtest du $XRP gewinnen? 🚀💎
✅ Like ❤️ ✅ Folge 👤 ✅ Teile erneut 🔁 ✅ Kommentiere unten mit „1“ 👇
Viel Glück euch allen! 🍀❤️
#XRP #Giveaway #Binance #Crypto
#MuzammilAbbas⁷⁵穆扎米拉巴斯
$XRP
🎁🔥 XRP-GEWINNSPIEL! 🔥🎁
Möchtest du $XRP gewinnen? 🚀💎
✅ Like ❤️ ✅ Folge 👤 ✅ Teile erneut 🔁 ✅ Kommentiere unten mit „1“ 👇
Viel Glück euch allen! 🍀❤️
#XRP #Giveaway #Binance #Crypto
#MuzammilAbbas⁷⁵穆扎米拉巴斯
🎁🔥 XRP-GEWINNSPIEL! 🔥🎁
Möchtest du $XRP gewinnen? 🚀💎
✅ Like ❤️ ✅ Folge 👤 ✅ Teile erneut 🔁 ✅ Kommentiere unten mit „1“ 👇
Viel Glück euch allen! 🍀❤️
#XRP #Giveaway #Binance #Crypto
#MuzammilAbbas⁷⁵穆扎米拉巴斯
496
9
53
1.2k
·
--
Bullisch
938
7
55
1.4k
·
--
Bullisch
Verifiziert
{future}(NILUSDT)
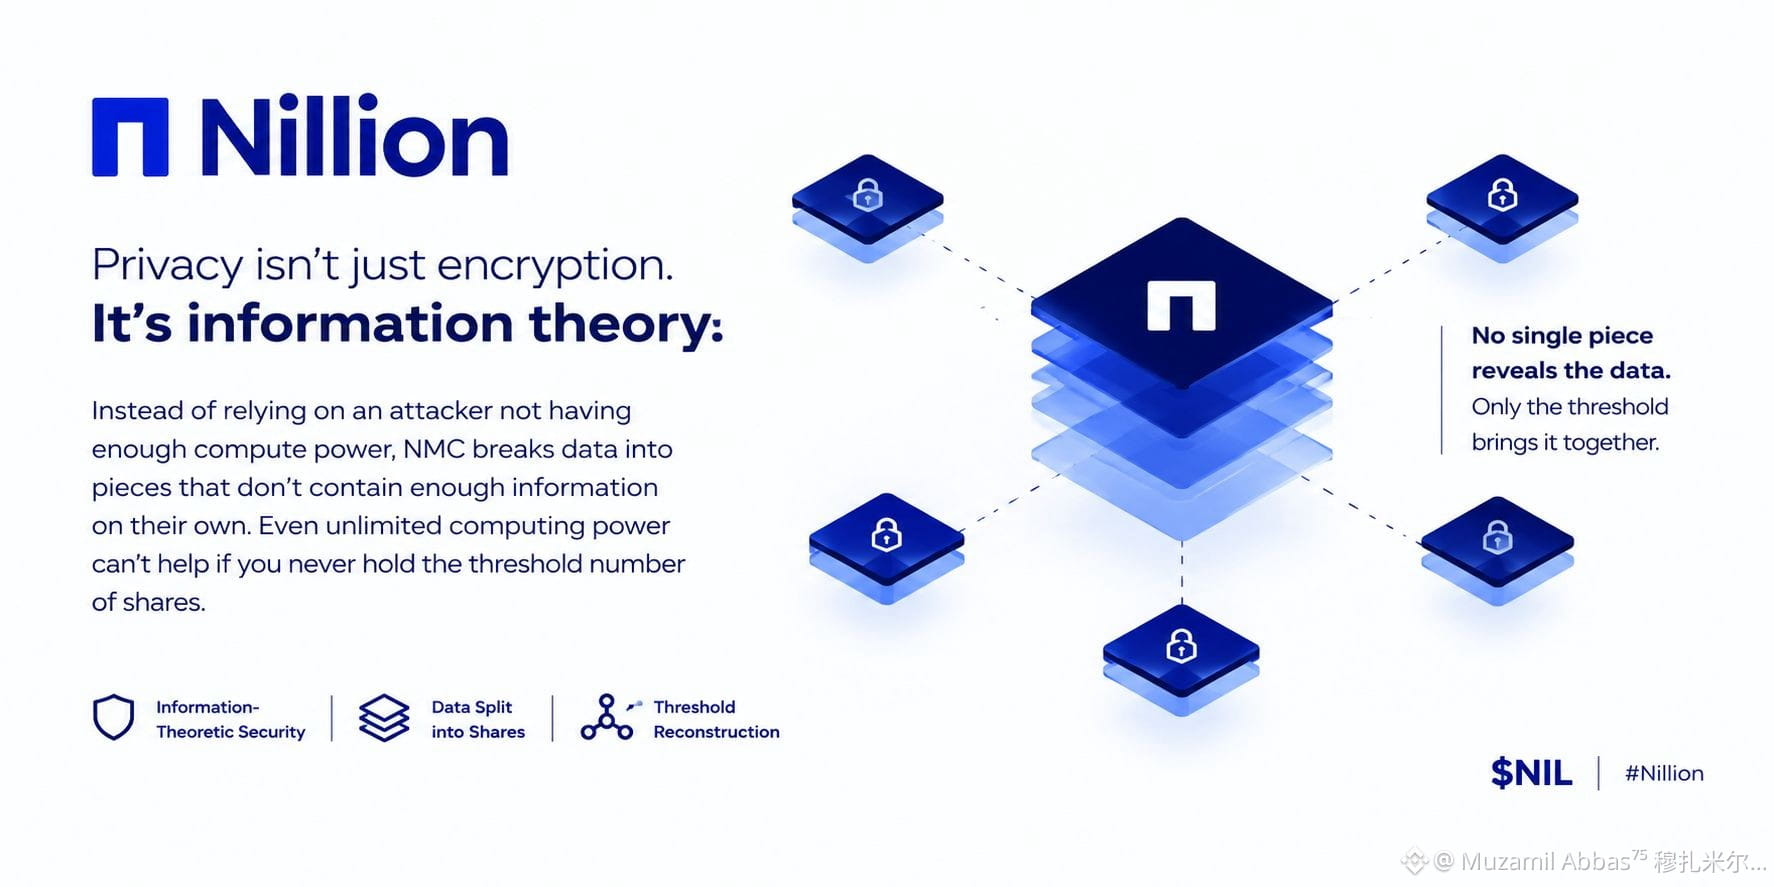
Ich habe diese Woche durch die Dusk-Dokumentation und einige ältere NMC-Papers gescrollt, während die Covenants im Mainnet tatsächlich laufen. Nichts Dramatisches, einfach das übliche nächtliche Abtauchen in ein Rabbit Hole. Was mir dabei immer wieder durch den Kopf geht, ist die informationstheoretische Sicherheit. Die meisten Privacy-Lösungen, die ich bisher verwendet habe, beruhen immer noch auf der Annahme, dass ein Angreifer noch nicht über genügend Rechenleistung verfügt. NMC geht anders damit um. Die Daten werden in Teile zerlegt, die für sich allein einfach nicht genügend Informationen enthalten. Selbst unbegrenzte Rechenleistung hilft also nicht, wenn man nicht die erforderliche Anzahl an Anteilen besitzt.
Das verändert ein wenig die Denkweise, wenn man sich anschaut, wie NIL im Live-Netzwerk eingesetzt wird. Mit den Covenants, die jetzt auf Ethereum laufen, bleiben die versiegelten Anweisungen unlesbar, bis die Bedingung erfüllt ist und die Nodes ihre Teile freigeben. Es fühlt sich weniger an wie „verschlüsselt, bis jemand beschließt, es zu entschlüsseln“, und mehr so, als wären die Informationen von Anfang an nie vollständig an einem einzigen Ort vorhanden gewesen. Ich frage mich immer noch, wie sich die tatsächlichen Ausschussgrößen verhalten, sobald das Volumen steigt. Liegt der Schwellenwert aus Bequemlichkeitsgründen zu niedrig, wächst das Kollusionsrisiko. Wird er hoch angesetzt, wird die Latenz wichtiger, als es die Theorie vermuten lässt.
Ich bin mir noch nicht sicher, wie sich dieser Zielkonflikt auswirkt, wenn die Leute anfangen, Marktanweisungen in großem Umfang zu veröffentlichen. Die Mathematik ist sauber. Das Live-Netzwerk ist noch jung. Diese beiden Dinge entwickeln sich nicht immer im gleichen Tempo.
#NIL
#nil $NIL @nillionnetwork
$DUSK
Ich habe diese Woche durch die Dusk-Dokumentation und einige ältere NMC-Papers gescrollt, während die Covenants im Mainnet tatsächlich laufen. Nichts Dramatisches, einfach das übliche nächtliche Abtauchen in ein Rabbit Hole. Was mir dabei immer wieder durch den Kopf geht, ist die informationstheoretische Sicherheit. Die meisten Privacy-Lösungen, die ich bisher verwendet habe, beruhen immer noch auf der Annahme, dass ein Angreifer noch nicht über genügend Rechenleistung verfügt. NMC geht anders damit um. Die Daten werden in Teile zerlegt, die für sich allein einfach nicht genügend Informationen enthalten. Selbst unbegrenzte Rechenleistung hilft also nicht, wenn man nicht die erforderliche Anzahl an Anteilen besitzt.
Das verändert ein wenig die Denkweise, wenn man sich anschaut, wie NIL im Live-Netzwerk eingesetzt wird. Mit den Covenants, die jetzt auf Ethereum laufen, bleiben die versiegelten Anweisungen unlesbar, bis die Bedingung erfüllt ist und die Nodes ihre Teile freigeben. Es fühlt sich weniger an wie „verschlüsselt, bis jemand beschließt, es zu entschlüsseln“, und mehr so, als wären die Informationen von Anfang an nie vollständig an einem einzigen Ort vorhanden gewesen. Ich frage mich immer noch, wie sich die tatsächlichen Ausschussgrößen verhalten, sobald das Volumen steigt. Liegt der Schwellenwert aus Bequemlichkeitsgründen zu niedrig, wächst das Kollusionsrisiko. Wird er hoch angesetzt, wird die Latenz wichtiger, als es die Theorie vermuten lässt.
Ich bin mir noch nicht sicher, wie sich dieser Zielkonflikt auswirkt, wenn die Leute anfangen, Marktanweisungen in großem Umfang zu veröffentlichen. Die Mathematik ist sauber. Das Live-Netzwerk ist noch jung. Diese beiden Dinge entwickeln sich nicht immer im gleichen Tempo.
#NIL
#nil $NIL @Nillion
$DUSK
Das verändert ein wenig die Denkweise, wenn man sich anschaut, wie NIL im Live-Netzwerk eingesetzt wird. Mit den Covenants, die jetzt auf Ethereum laufen, bleiben die versiegelten Anweisungen unlesbar, bis die Bedingung erfüllt ist und die Nodes ihre Teile freigeben. Es fühlt sich weniger an wie „verschlüsselt, bis jemand beschließt, es zu entschlüsseln“, und mehr so, als wären die Informationen von Anfang an nie vollständig an einem einzigen Ort vorhanden gewesen. Ich frage mich immer noch, wie sich die tatsächlichen Ausschussgrößen verhalten, sobald das Volumen steigt. Liegt der Schwellenwert aus Bequemlichkeitsgründen zu niedrig, wächst das Kollusionsrisiko. Wird er hoch angesetzt, wird die Latenz wichtiger, als es die Theorie vermuten lässt.
Ich bin mir noch nicht sicher, wie sich dieser Zielkonflikt auswirkt, wenn die Leute anfangen, Marktanweisungen in großem Umfang zu veröffentlichen. Die Mathematik ist sauber. Das Live-Netzwerk ist noch jung. Diese beiden Dinge entwickeln sich nicht immer im gleichen Tempo.
#NIL
#nil $NIL @Nillion
$DUSK
2
24
365
·
--
Bullisch
810
12
59
862
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
A Packed Week of Earnings and Data Tests Markets
58,002 Aufrufe
381 Kommentare
Nvidia, Anthropic und die Fed: drei Bewährungsproben in einer Woche
Nick_Invest
·3 Likes
·1.3k Aufrufe
AnthropicIPOTestsInvestorAppetiteForAI
106,268 Aufrufe
1,305 Kommentare
BitcoinExtendsLosingStreakToSixWeeks
76,897 Aufrufe
673 Kommentare