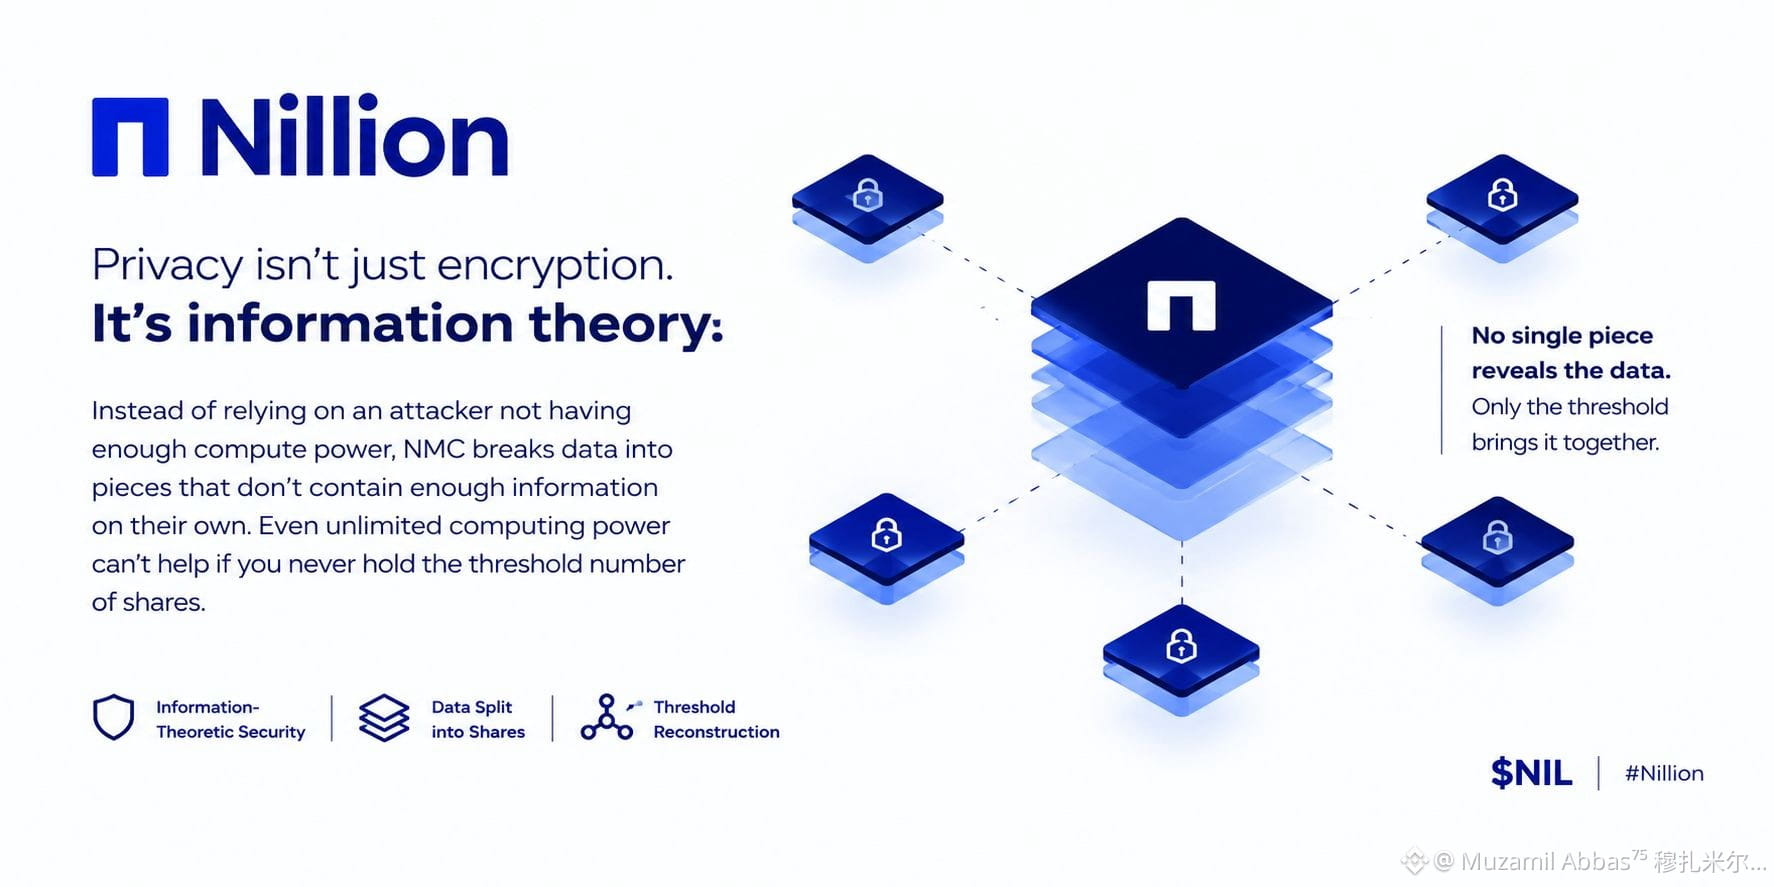
Ich habe diese Woche durch die Dusk-Dokumentation und einige ältere NMC-Papers gescrollt, während die Covenants im Mainnet tatsächlich laufen. Nichts Dramatisches, einfach das übliche nächtliche Abtauchen in ein Rabbit Hole. Was mir dabei immer wieder durch den Kopf geht, ist die informationstheoretische Sicherheit. Die meisten Privacy-Lösungen, die ich bisher verwendet habe, beruhen immer noch auf der Annahme, dass ein Angreifer noch nicht über genügend Rechenleistung verfügt. NMC geht anders damit um. Die Daten werden in Teile zerlegt, die für sich allein einfach nicht genügend Informationen enthalten. Selbst unbegrenzte Rechenleistung hilft also nicht, wenn man nicht die erforderliche Anzahl an Anteilen besitzt.
Das verändert ein wenig die Denkweise, wenn man sich anschaut, wie NIL im Live-Netzwerk eingesetzt wird. Mit den Covenants, die jetzt auf Ethereum laufen, bleiben die versiegelten Anweisungen unlesbar, bis die Bedingung erfüllt ist und die Nodes ihre Teile freigeben. Es fühlt sich weniger an wie „verschlüsselt, bis jemand beschließt, es zu entschlüsseln“, und mehr so, als wären die Informationen von Anfang an nie vollständig an einem einzigen Ort vorhanden gewesen. Ich frage mich immer noch, wie sich die tatsächlichen Ausschussgrößen verhalten, sobald das Volumen steigt. Liegt der Schwellenwert aus Bequemlichkeitsgründen zu niedrig, wächst das Kollusionsrisiko. Wird er hoch angesetzt, wird die Latenz wichtiger, als es die Theorie vermuten lässt.
Ich bin mir noch nicht sicher, wie sich dieser Zielkonflikt auswirkt, wenn die Leute anfangen, Marktanweisungen in großem Umfang zu veröffentlichen. Die Mathematik ist sauber. Das Live-Netzwerk ist noch jung. Diese beiden Dinge entwickeln sich nicht immer im gleichen Tempo.
#NIL
#nil $NIL @Nillion
$DUSK
Das verändert ein wenig die Denkweise, wenn man sich anschaut, wie NIL im Live-Netzwerk eingesetzt wird. Mit den Covenants, die jetzt auf Ethereum laufen, bleiben die versiegelten Anweisungen unlesbar, bis die Bedingung erfüllt ist und die Nodes ihre Teile freigeben. Es fühlt sich weniger an wie „verschlüsselt, bis jemand beschließt, es zu entschlüsseln“, und mehr so, als wären die Informationen von Anfang an nie vollständig an einem einzigen Ort vorhanden gewesen. Ich frage mich immer noch, wie sich die tatsächlichen Ausschussgrößen verhalten, sobald das Volumen steigt. Liegt der Schwellenwert aus Bequemlichkeitsgründen zu niedrig, wächst das Kollusionsrisiko. Wird er hoch angesetzt, wird die Latenz wichtiger, als es die Theorie vermuten lässt.
Ich bin mir noch nicht sicher, wie sich dieser Zielkonflikt auswirkt, wenn die Leute anfangen, Marktanweisungen in großem Umfang zu veröffentlichen. Die Mathematik ist sauber. Das Live-Netzwerk ist noch jung. Diese beiden Dinge entwickeln sich nicht immer im gleichen Tempo.
#NIL
#nil $NIL @Nillion
$DUSK