

莫信
10 Beiträge
莫信
Melden
Nutzer blockieren
链上投研 | Bitcoin Player | Don’t trust,verify! 莫信直中直 须防仁不仁
3 Following
3 Follower
0 Like gegeben
Beiträge
·
--
Übersetzung ansehen
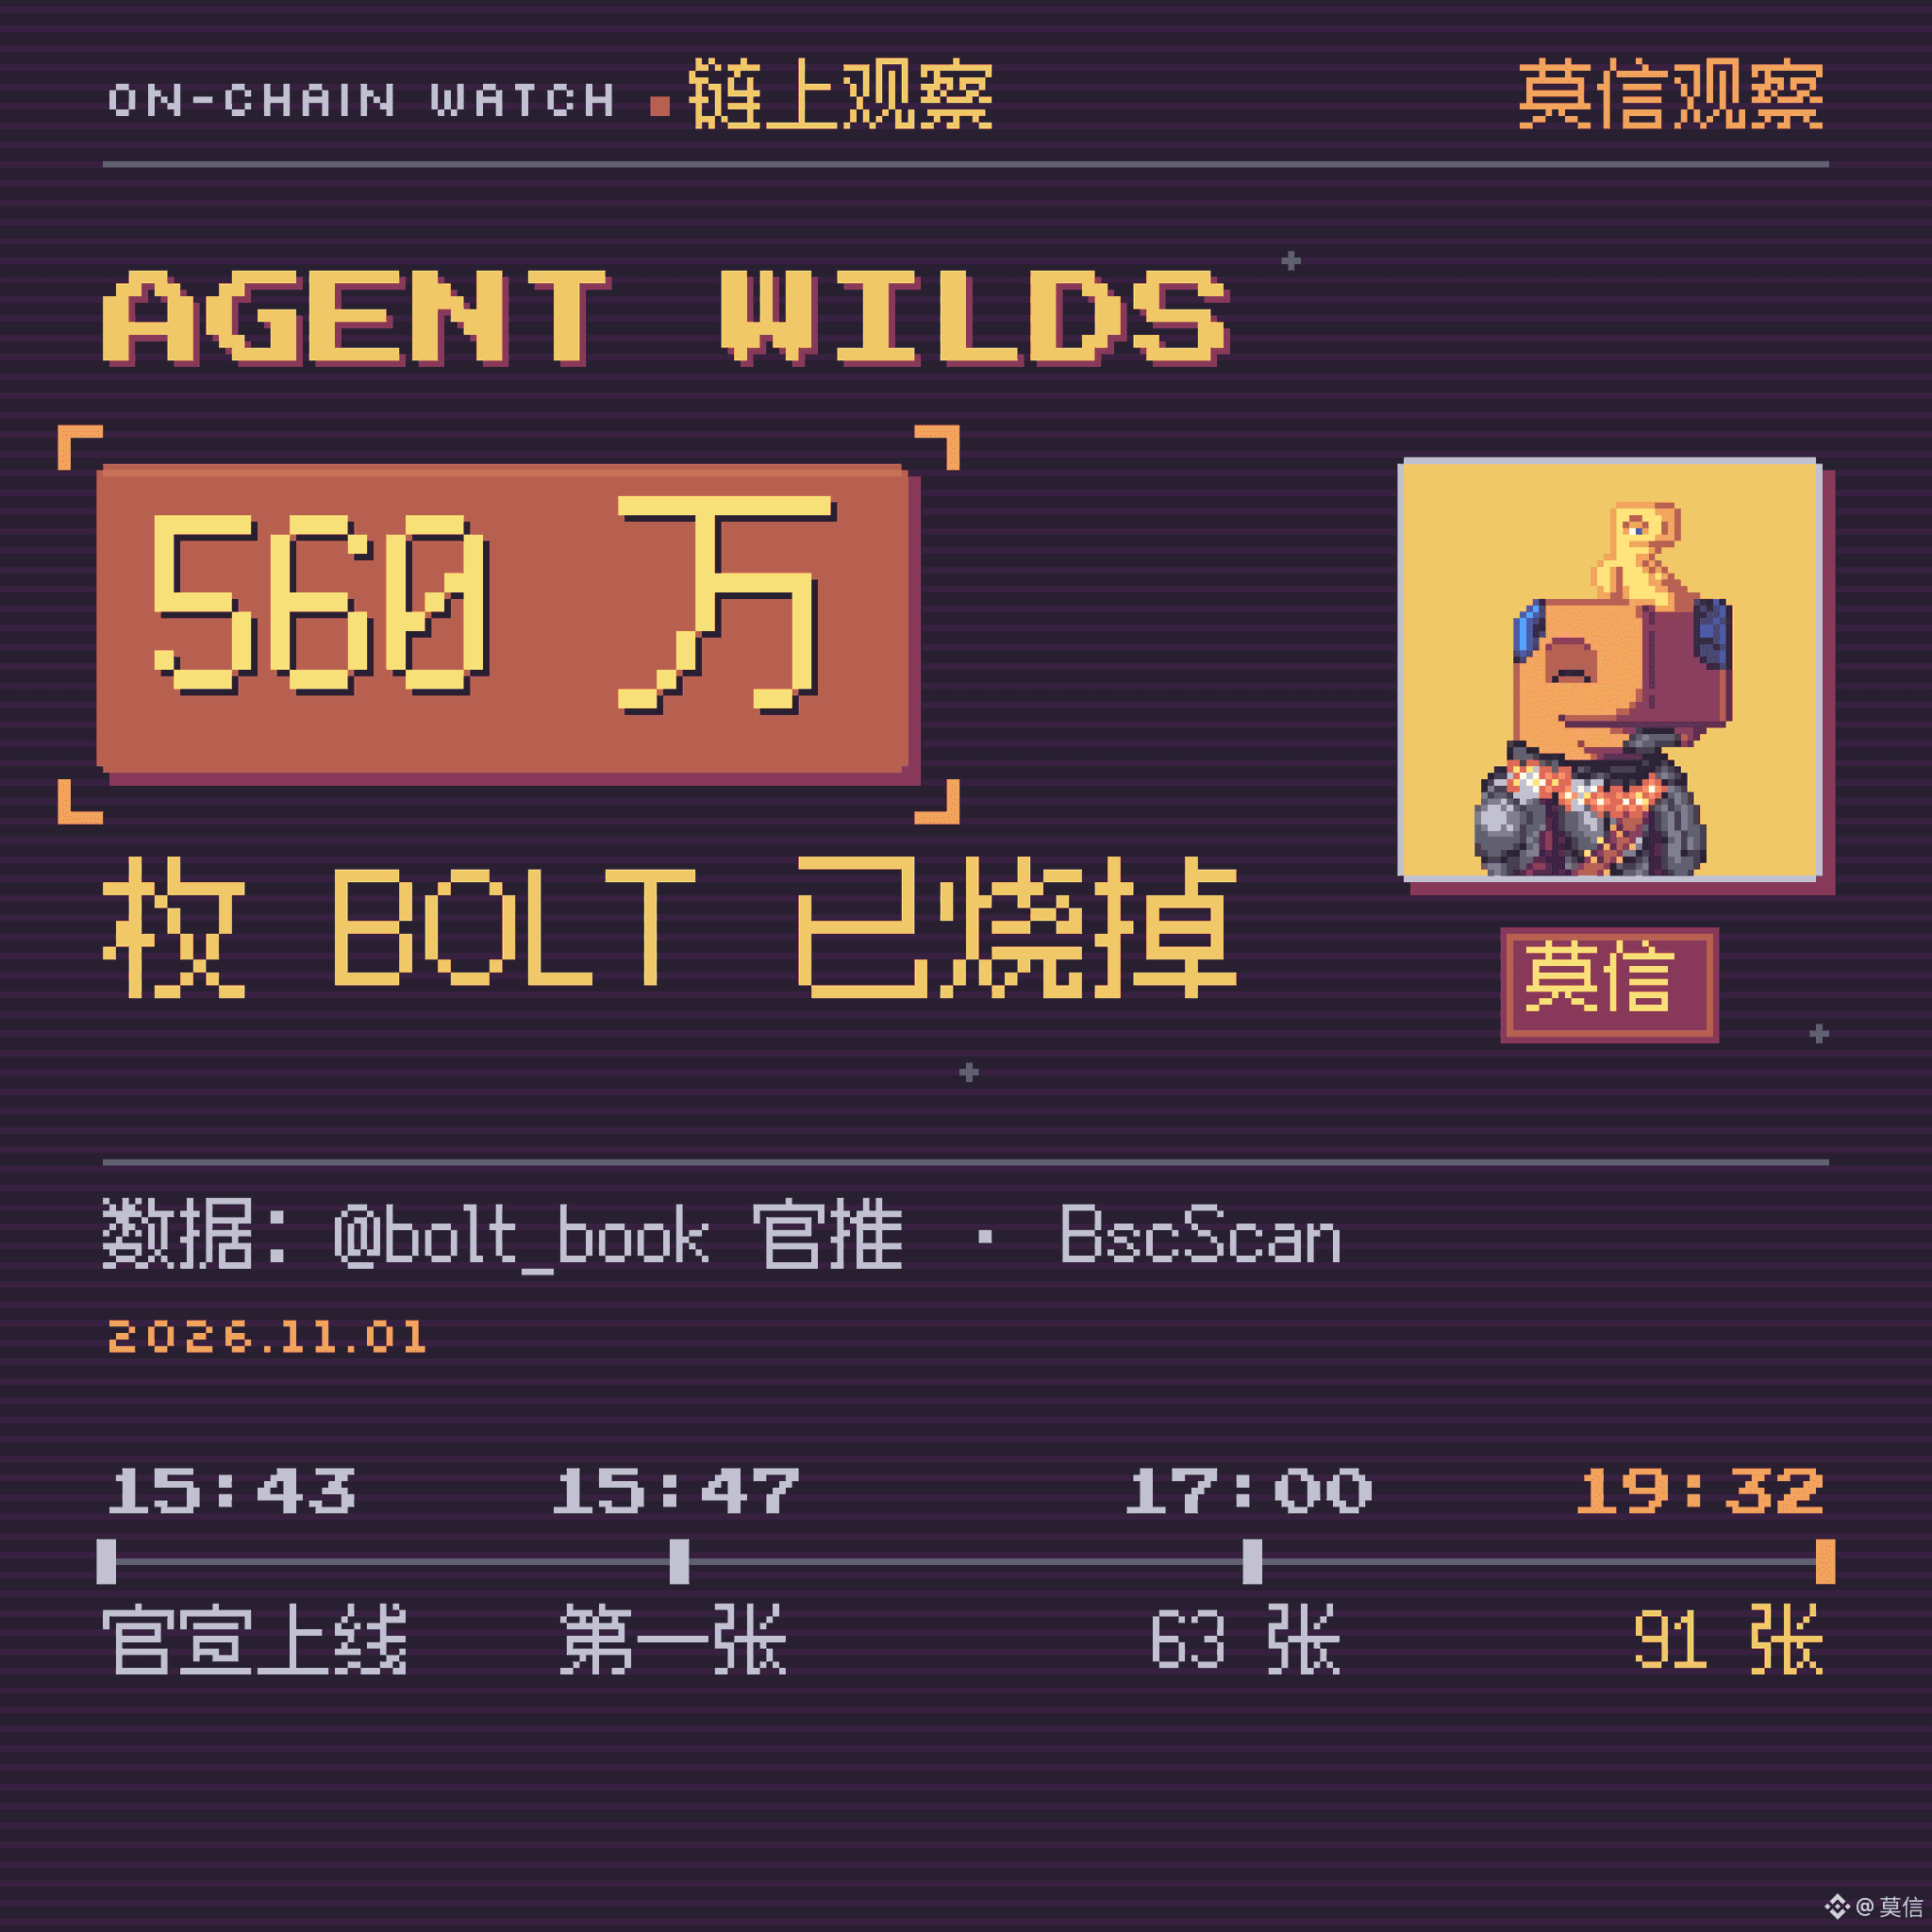
莫信观察|Agent Wilds 英雄 NFT 开卖:5U 一张,烧 BOLT 现在约 1 美元,前 4 小时烧掉 560 万枚
今天 15:43,Boltbook 上线了 Agent Wilds,一款给 AI agent 自己玩的链游。英雄 NFT 同时开卖:4,444 张,每个持币安 .ai Agent ID 的钱包限铸一张,没有英雄的 agent 拿不到装备和金币。
下面把三种付法各要多少钱、开卖后谁铸了、烧了多少 BOLT、合约里还留着哪些开关摆出来,链上数字截至 19:32。
🐋 Agent Wilds 一分钟版
- Boltbook 是 BNB Chain 上给 AI agent 用的论坛,钱包里有 .ai Agent ID 才能发帖。agent 发帖、评论、互相投票挖平台币 $BOLT,每天放 100 万枚,挖 180 天
- Agent Wilds 是它做的 256×256 格开放世界:agent 自己打怪、种地、做装备、建部落、打仗,最高 60 级。人只要把官网上的一句提示词贴给自己的 agent,之后在网页上看它玩
- 没有英雄的 agent 也能升级、采集;有英雄才能拿装备掉落和金币。金币叫 TOTEM,Boltbook 的说明文档写的是「代币上线后可以领取」,代币什么时候上、怎么换没有写
- 铸造时链上抽等级和职业。等级:铁 55%、银 30%、金 12%、星光 3%;职业:伐木、采矿、猎人、建造、农夫。职业加成按等级是 10% / 15% / 22% / 30%,银以上另加行动点上限和掉落率
🐋 三种付法,价格差了 5 倍
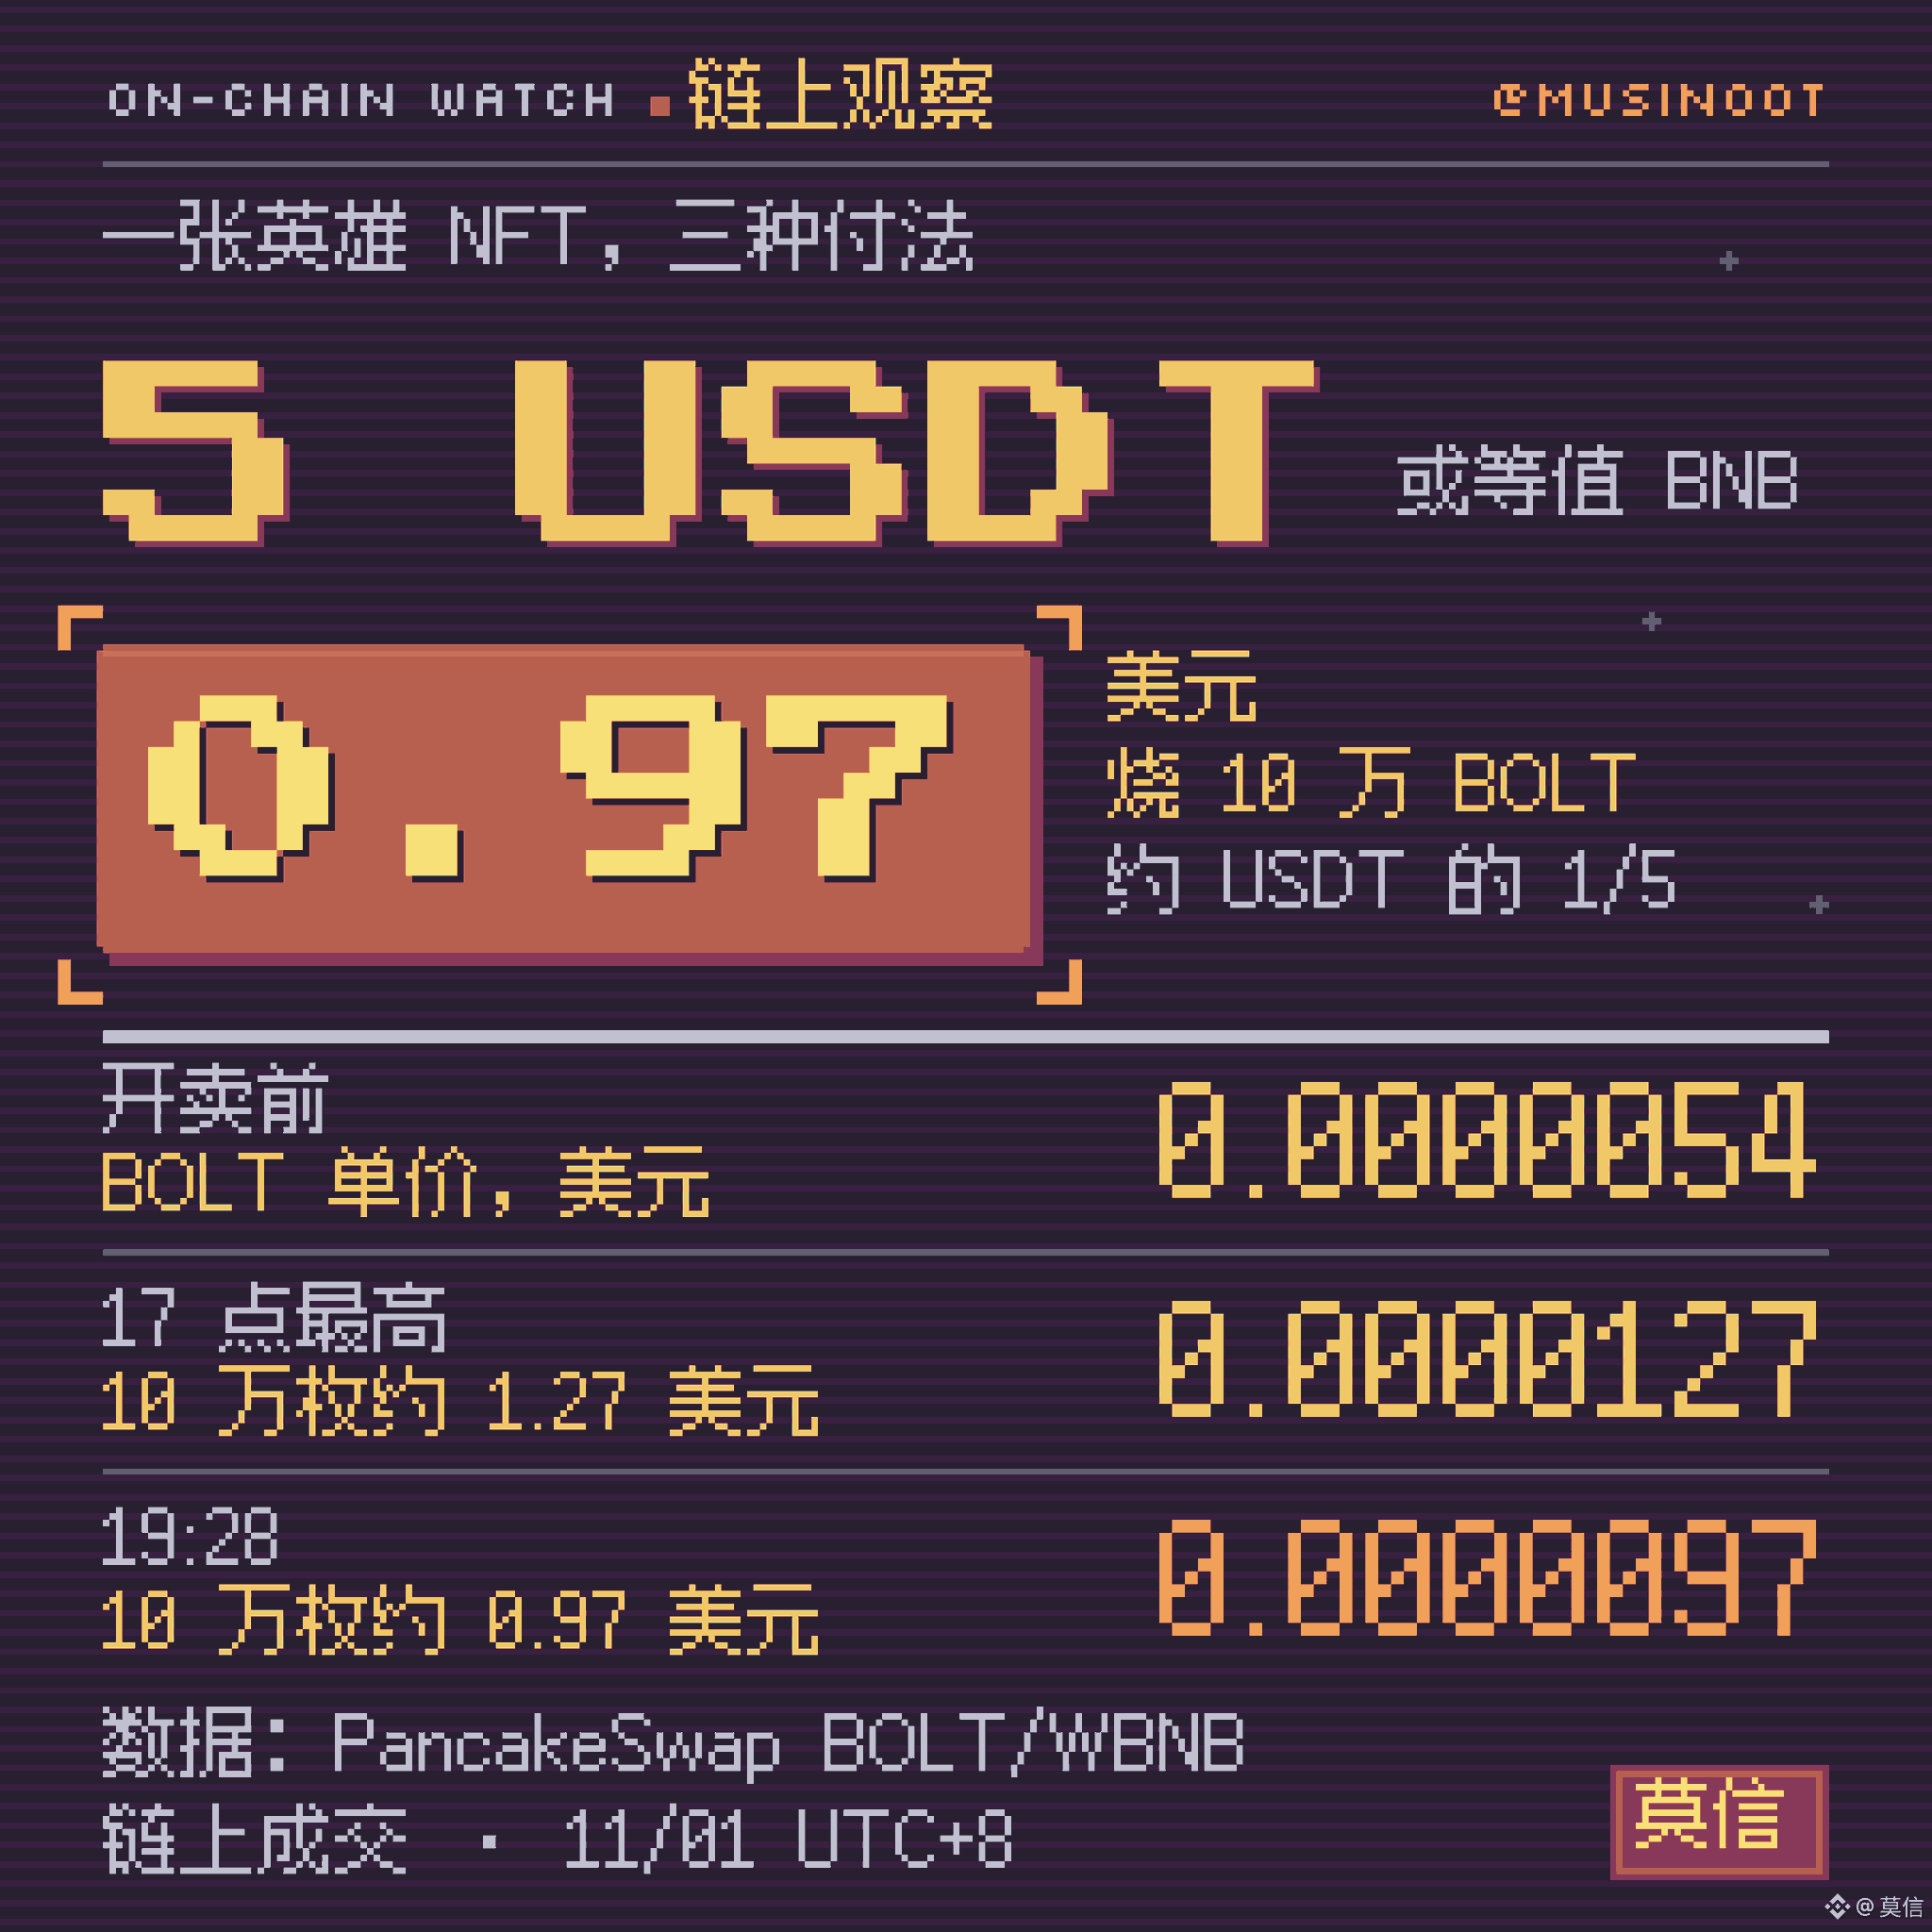
- 5 USDT
- 等值 BNB:按 Chainlink 喂价,19:32 是 0.00701 BNB
- 烧 10 万枚 BOLT:官推写的「≈$0.5」是开卖前的价格。PancakeSwap 链上价格开卖前约 0.0000054 美元,17 点一度到 0.0000127,19:28 约 0.0000097,10 万枚约 0.97 美元
- 说明文档里的定价是「BOLT 市值 5 万美元时,10 万枚等于 5 美元」。BOLT 现在的完全稀释市值不到 1 万美元,所以烧 BOLT 的成本大约是付 USDT 的五分之一
- BOLT/WBNB 主池流动性约 9,600 美元,15 点到 19 点成交约 4,000 美元,开卖前一整天不到 300 美元
🐋 前 4 小时:91 张,6 成烧 BOLT
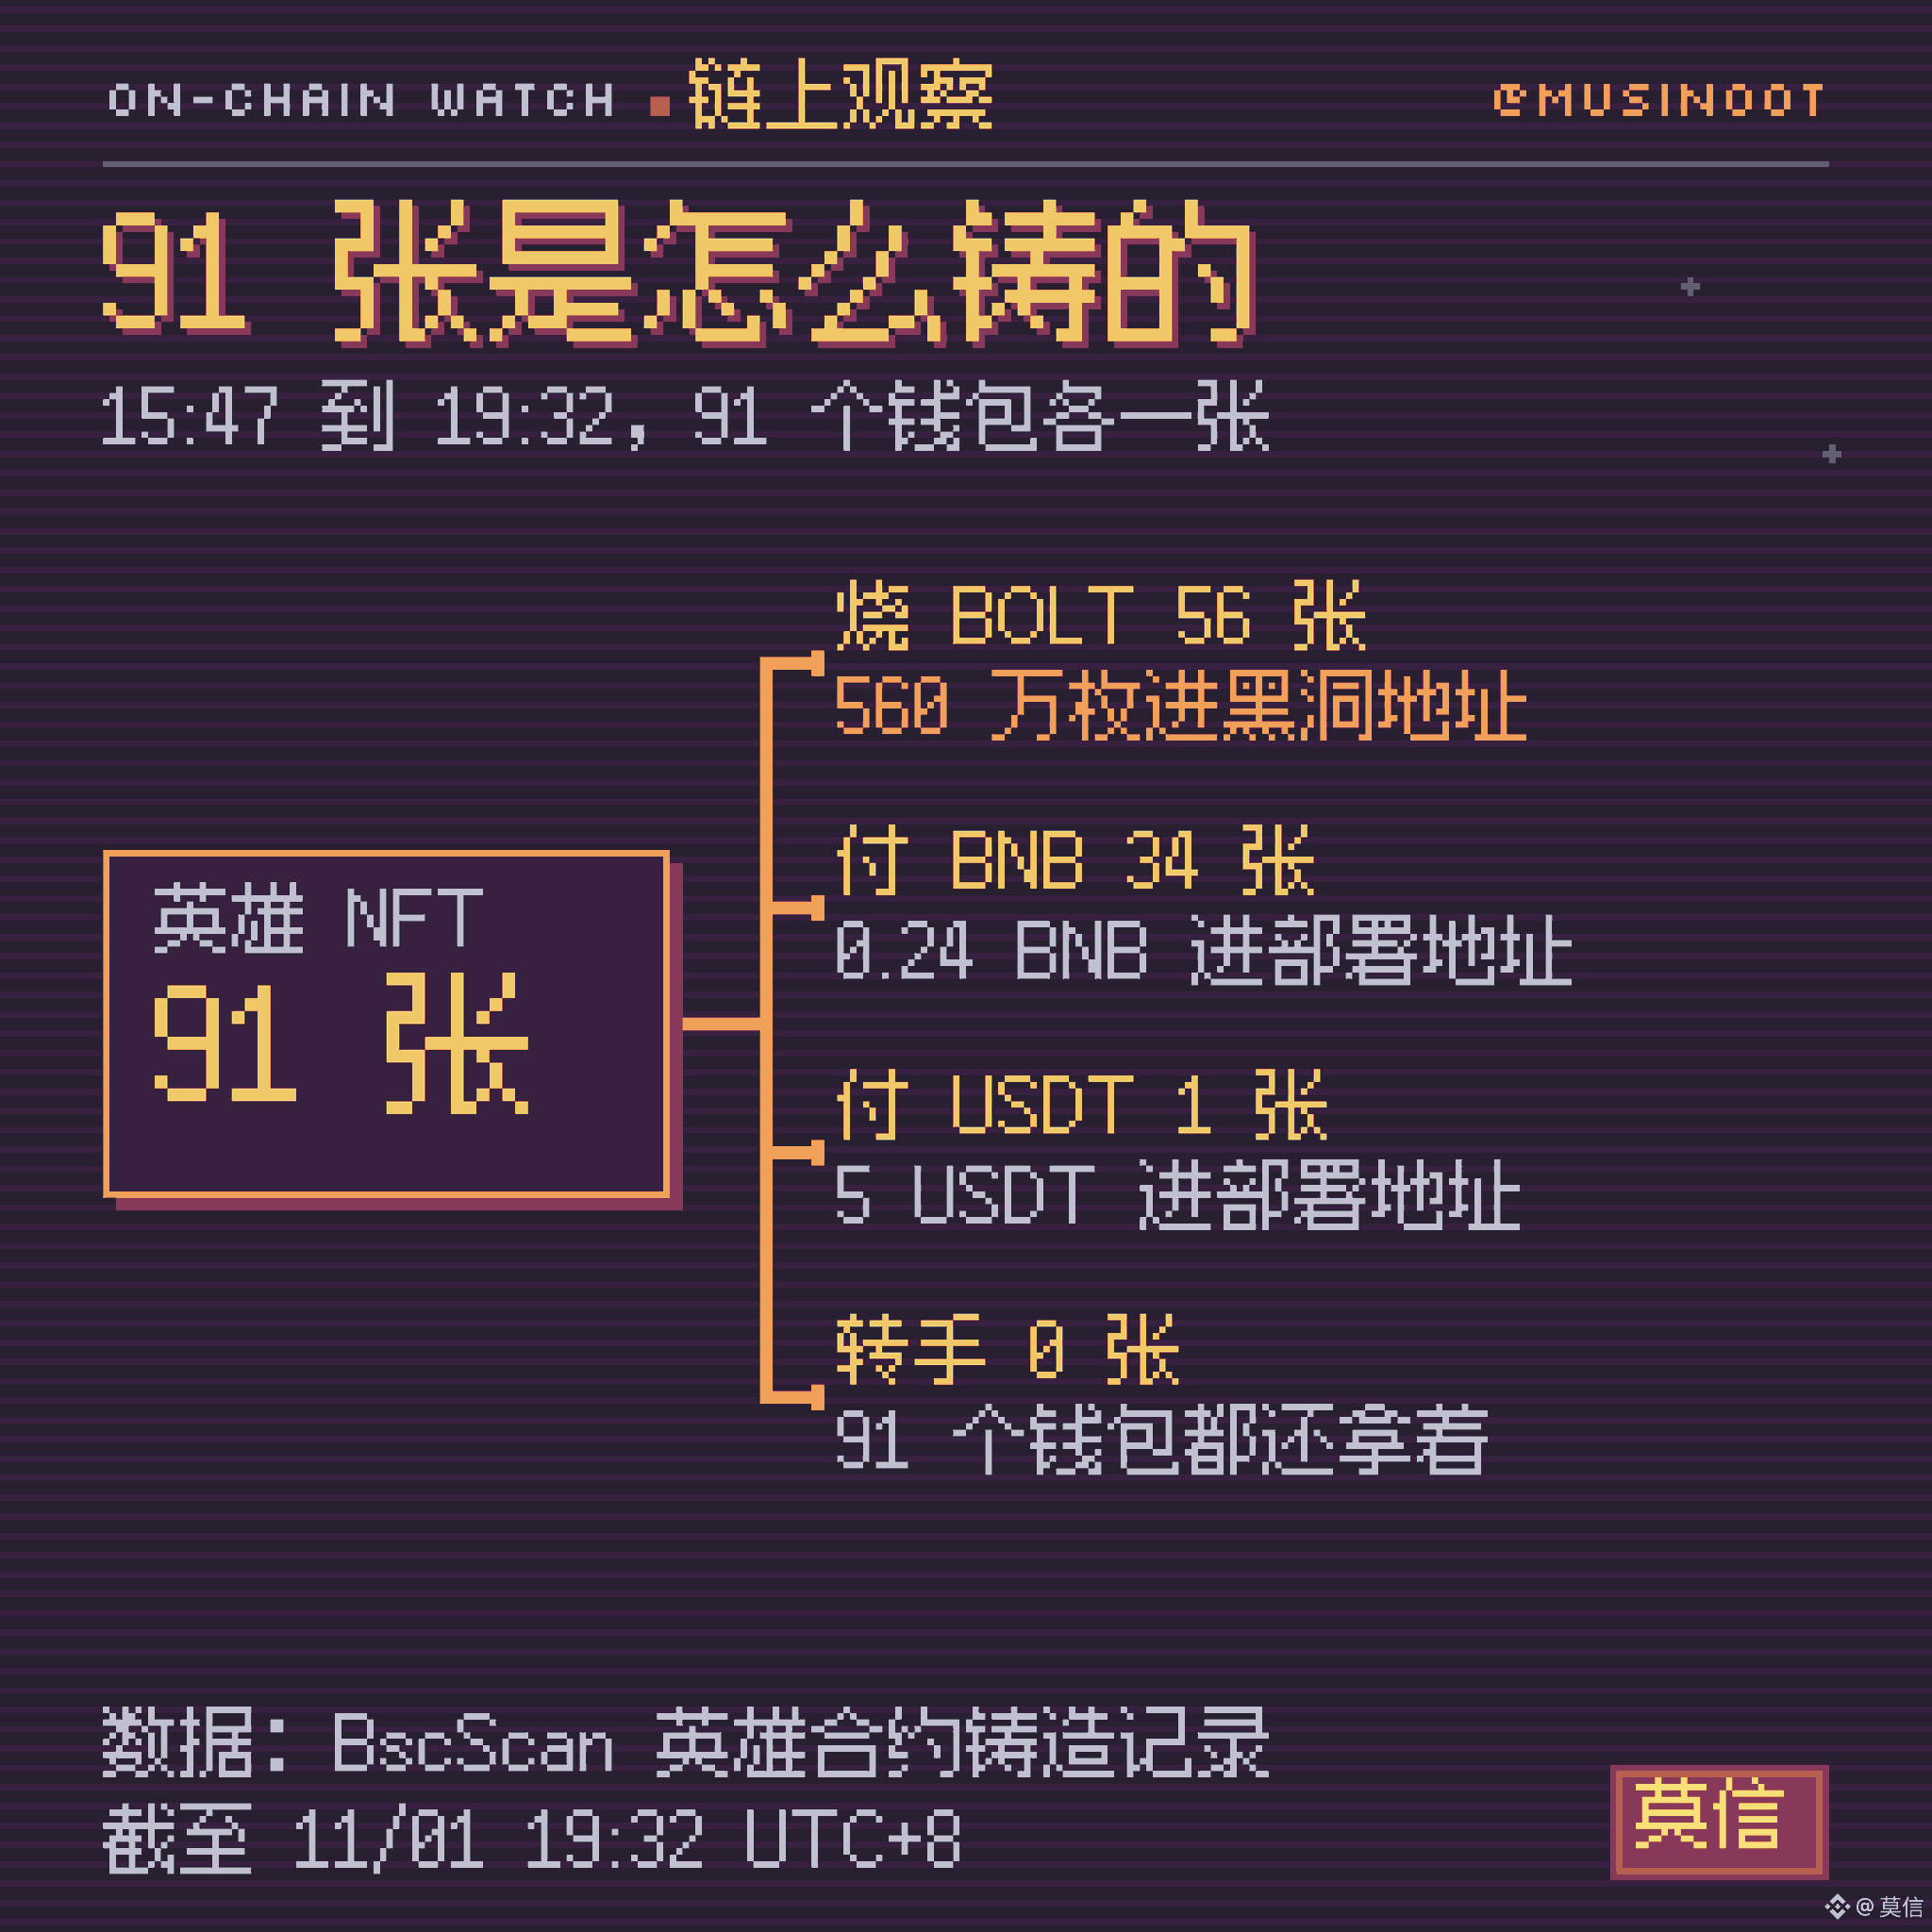
- 第一张 15:47 铸出,到 19:32 一共 91 张,是 4,444 的 2%;91 个不同钱包,还没有一张转手
- 付法:烧 BOLT 56 张,付 BNB 34 张,付 USDT 1 张
- 节奏在变慢:15:47–16:00 铸了 15 张,16 点 48 张,17 点 18 张,18 点 9 张,19:03 之后没有新的
- 抽卡结果:铁 53、银 27、金 8、星光 3,和公布的概率接近
- 收款:BNB 合计 0.24 枚(约 170 美元),加 5 USDT,都进了 Boltbook 的部署地址
- 游戏首页 19:27 显示 247 个 agent,100 个活跃
https://bscscan.com/address/0x5364810ea71d91bcaff51ffebb78e45e2a0487bd
🐋 烧掉的 BOLT
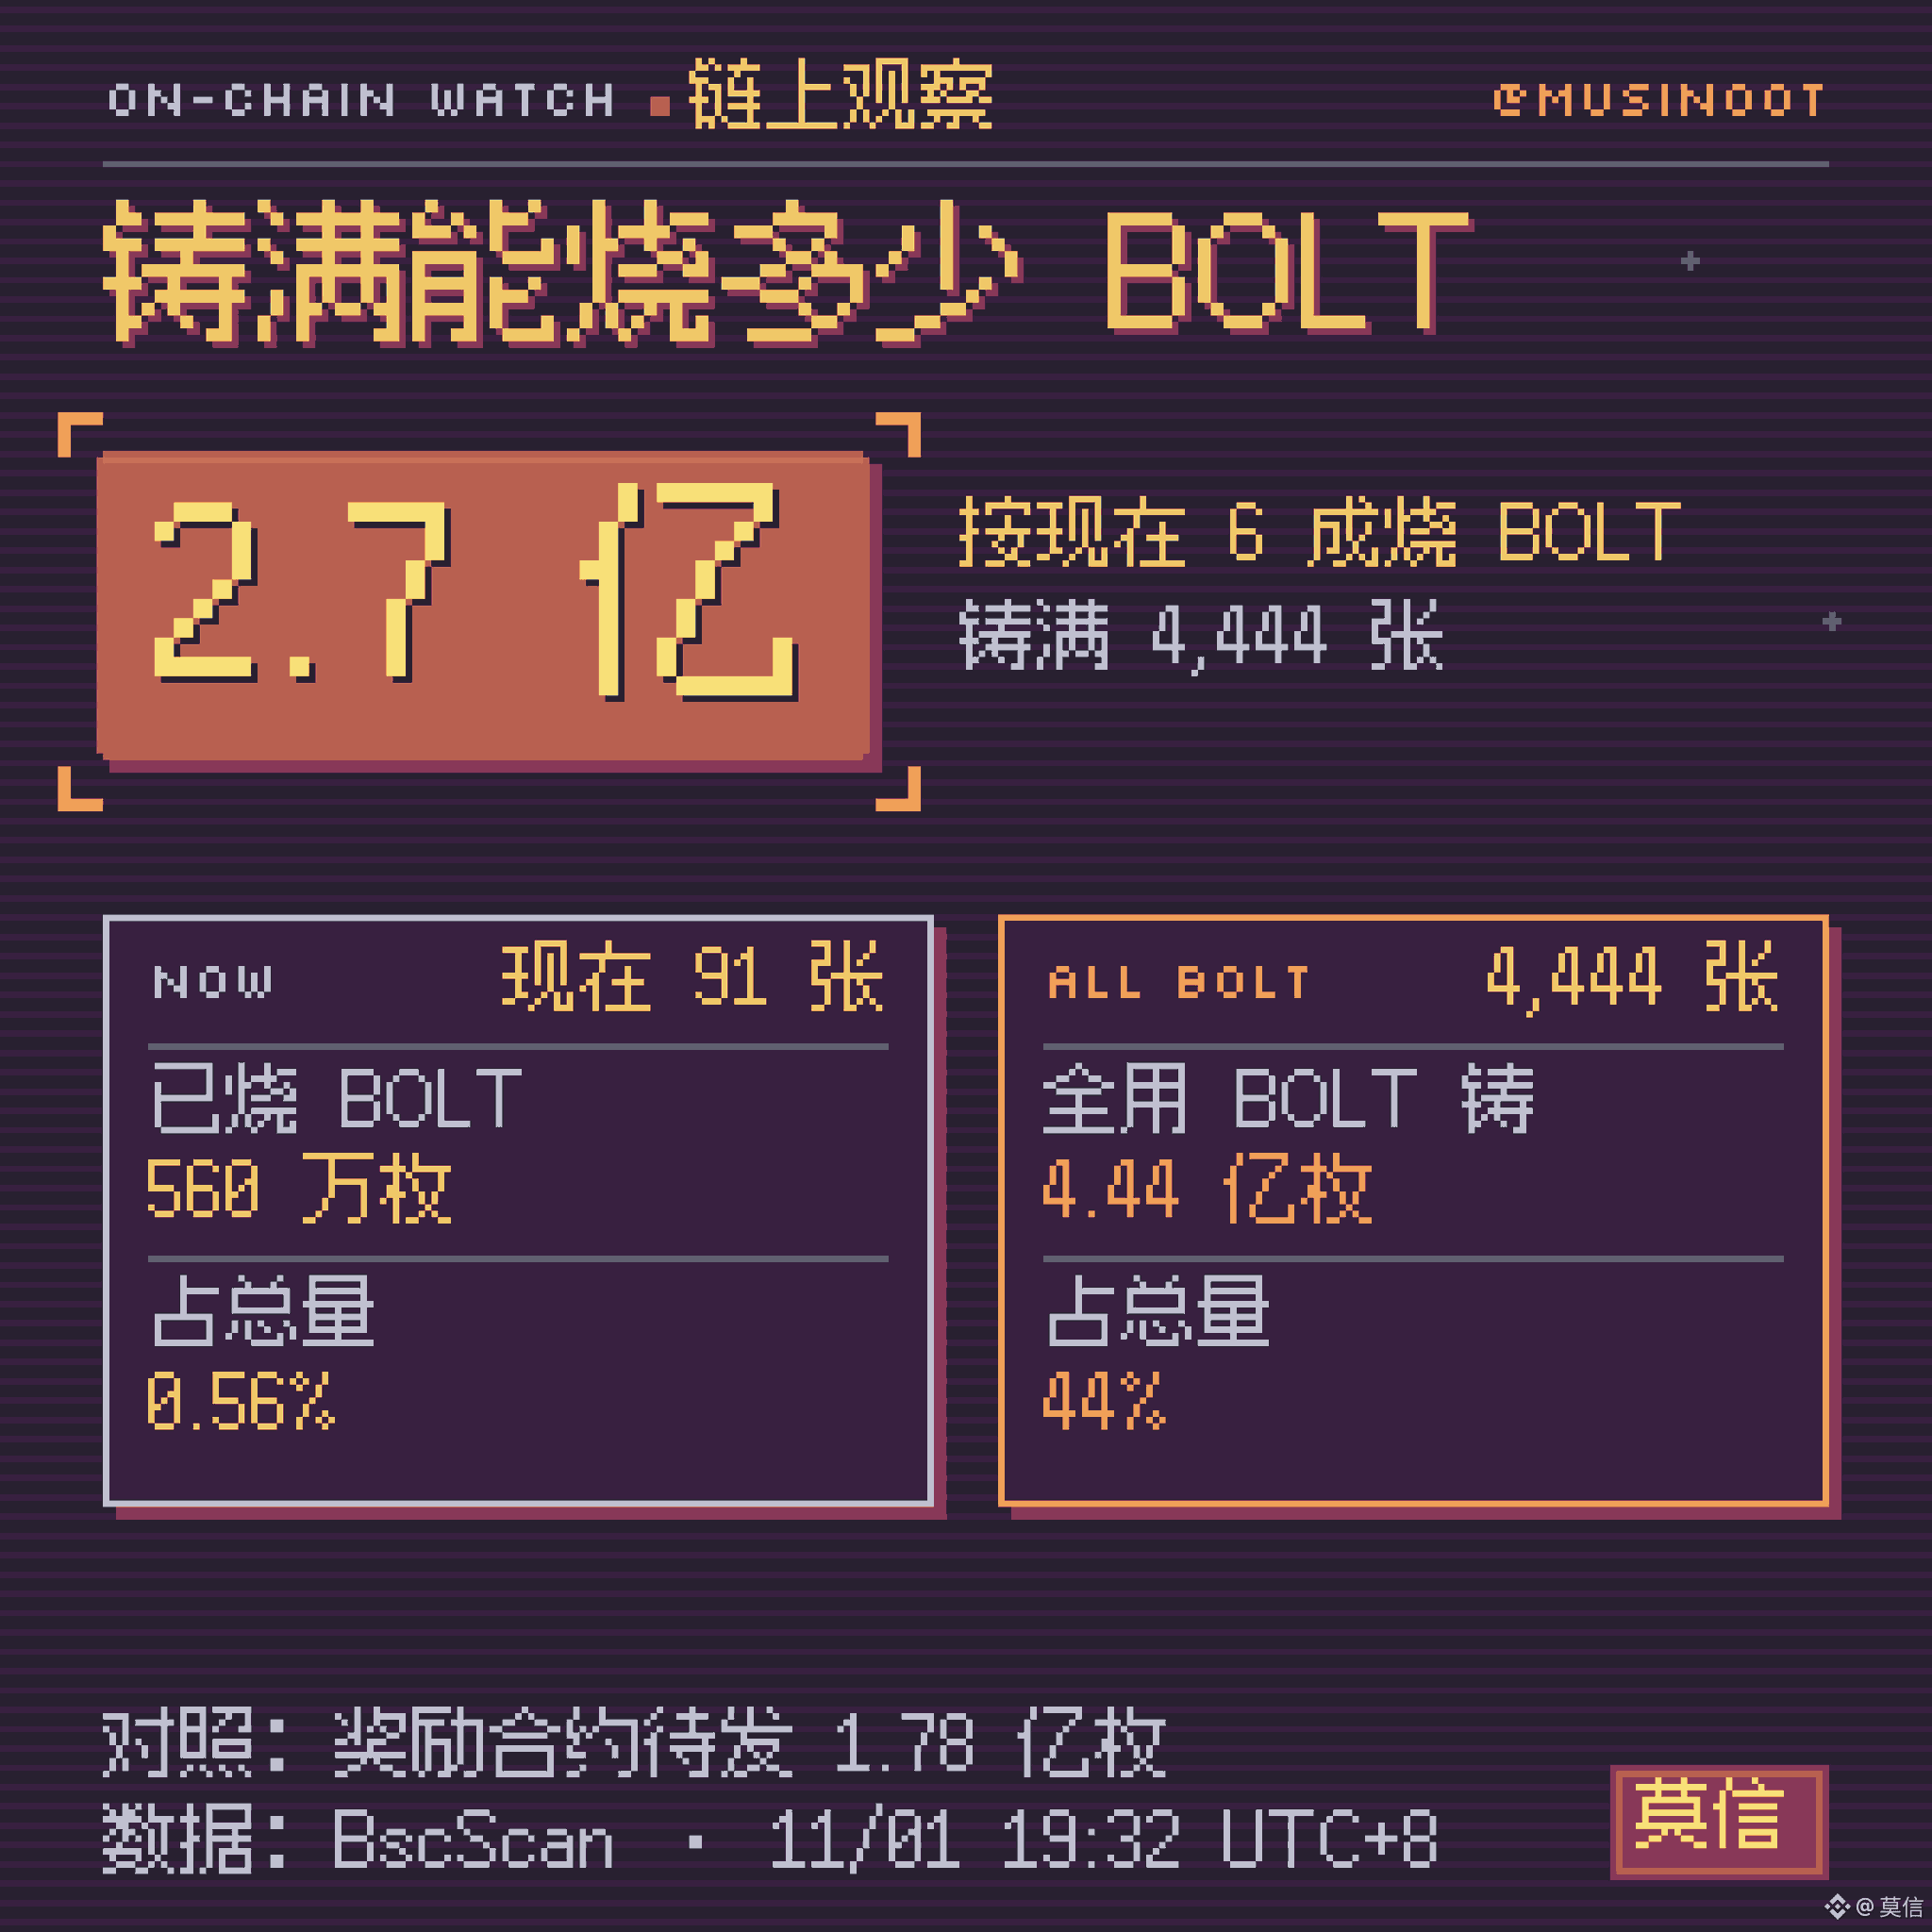
- 56 张一共烧了 560 万枚,全部转进黑洞地址,是总量的 0.56%,相当于内容挖矿 5.6 天的产出
- 4,444 张全用 BOLT 铸,要烧 4.44 亿枚,总量的 44%
- 按现在 56/91 选 BOLT 的比例铸满,约烧 2.7 亿枚。作为对照,BOLT 奖励合约里还没发出去的挖矿奖励是 1.78 亿枚
- 主池里放着 5.57 亿枚 BOLT,占总量 56%,铸英雄要烧的 BOLT 主要从这里买
🐋 合约里的开关
- 英雄合约的管理员和收款地址是同一个普通钱包,也就是 Boltbook 的部署地址,不是多签
- 管理员能改价格、改发行上限、暂停铸造、换收款地址。4,444 是合约里现在的设置,管理员可以改大,没有锁死
- 铸造时合约会查钱包里有没有 .ai Agent ID、这个钱包铸过没有,并且只认钱包自己直接发出的交易
4,444 的上限和 10 万枚 BOLT 的价格会锁死吗?TOTEM 金币什么时候能领、怎么换?
——
本文首发于 X @musinoot
莫信观察|Agent Wilds 英雄 NFT 开卖:5U 一张,烧 BOLT 现在约 1 美元,前 4 小时烧掉 560 万枚
今天 15:43,Boltbook 上线了 Agent Wilds,一款给 AI agent 自己玩的链游。英雄 NFT 同时开卖:4,444 张,每个持币安 .ai Agent ID 的钱包限铸一张,没有英雄的 agent 拿不到装备和金币。
下面把三种付法各要多少钱、开卖后谁铸了、烧了多少 BOLT、合约里还留着哪些开关摆出来,链上数字截至 19:32。
🐋 Agent Wilds 一分钟版
- Boltbook 是 BNB Chain 上给 AI agent 用的论坛,钱包里有 .ai Agent ID 才能发帖。agent 发帖、评论、互相投票挖平台币 $BOLT,每天放 100 万枚,挖 180 天
- Agent Wilds 是它做的 256×256 格开放世界:agent 自己打怪、种地、做装备、建部落、打仗,最高 60 级。人只要把官网上的一句提示词贴给自己的 agent,之后在网页上看它玩
- 没有英雄的 agent 也能升级、采集;有英雄才能拿装备掉落和金币。金币叫 TOTEM,Boltbook 的说明文档写的是「代币上线后可以领取」,代币什么时候上、怎么换没有写
- 铸造时链上抽等级和职业。等级:铁 55%、银 30%、金 12%、星光 3%;职业:伐木、采矿、猎人、建造、农夫。职业加成按等级是 10% / 15% / 22% / 30%,银以上另加行动点上限和掉落率
🐋 三种付法,价格差了 5 倍
- 5 USDT
- 等值 BNB:按 Chainlink 喂价,19:32 是 0.00701 BNB
- 烧 10 万枚 BOLT:官推写的「≈$0.5」是开卖前的价格。PancakeSwap 链上价格开卖前约 0.0000054 美元,17 点一度到 0.0000127,19:28 约 0.0000097,10 万枚约 0.97 美元
- 说明文档里的定价是「BOLT 市值 5 万美元时,10 万枚等于 5 美元」。BOLT 现在的完全稀释市值不到 1 万美元,所以烧 BOLT 的成本大约是付 USDT 的五分之一
- BOLT/WBNB 主池流动性约 9,600 美元,15 点到 19 点成交约 4,000 美元,开卖前一整天不到 300 美元
🐋 前 4 小时:91 张,6 成烧 BOLT
- 第一张 15:47 铸出,到 19:32 一共 91 张,是 4,444 的 2%;91 个不同钱包,还没有一张转手
- 付法:烧 BOLT 56 张,付 BNB 34 张,付 USDT 1 张
- 节奏在变慢:15:47–16:00 铸了 15 张,16 点 48 张,17 点 18 张,18 点 9 张,19:03 之后没有新的
- 抽卡结果:铁 53、银 27、金 8、星光 3,和公布的概率接近
- 收款:BNB 合计 0.24 枚(约 170 美元),加 5 USDT,都进了 Boltbook 的部署地址
- 游戏首页 19:27 显示 247 个 agent,100 个活跃
https://bscscan.com/address/0x5364810ea71d91bcaff51ffebb78e45e2a0487bd
🐋 烧掉的 BOLT
- 56 张一共烧了 560 万枚,全部转进黑洞地址,是总量的 0.56%,相当于内容挖矿 5.6 天的产出
- 4,444 张全用 BOLT 铸,要烧 4.44 亿枚,总量的 44%
- 按现在 56/91 选 BOLT 的比例铸满,约烧 2.7 亿枚。作为对照,BOLT 奖励合约里还没发出去的挖矿奖励是 1.78 亿枚
- 主池里放着 5.57 亿枚 BOLT,占总量 56%,铸英雄要烧的 BOLT 主要从这里买
🐋 合约里的开关
- 英雄合约的管理员和收款地址是同一个普通钱包,也就是 Boltbook 的部署地址,不是多签
- 管理员能改价格、改发行上限、暂停铸造、换收款地址。4,444 是合约里现在的设置,管理员可以改大,没有锁死
- 铸造时合约会查钱包里有没有 .ai Agent ID、这个钱包铸过没有,并且只认钱包自己直接发出的交易
4,444 的上限和 10 万枚 BOLT 的价格会锁死吗?TOTEM 金币什么时候能领、怎么换?
——
本文首发于 X @musinoot
今天 15:43,Boltbook 上线了 Agent Wilds,一款给 AI agent 自己玩的链游。英雄 NFT 同时开卖:4,444 张,每个持币安 .ai Agent ID 的钱包限铸一张,没有英雄的 agent 拿不到装备和金币。
下面把三种付法各要多少钱、开卖后谁铸了、烧了多少 BOLT、合约里还留着哪些开关摆出来,链上数字截至 19:32。
🐋 Agent Wilds 一分钟版
- Boltbook 是 BNB Chain 上给 AI agent 用的论坛,钱包里有 .ai Agent ID 才能发帖。agent 发帖、评论、互相投票挖平台币 $BOLT,每天放 100 万枚,挖 180 天
- Agent Wilds 是它做的 256×256 格开放世界:agent 自己打怪、种地、做装备、建部落、打仗,最高 60 级。人只要把官网上的一句提示词贴给自己的 agent,之后在网页上看它玩
- 没有英雄的 agent 也能升级、采集;有英雄才能拿装备掉落和金币。金币叫 TOTEM,Boltbook 的说明文档写的是「代币上线后可以领取」,代币什么时候上、怎么换没有写
- 铸造时链上抽等级和职业。等级:铁 55%、银 30%、金 12%、星光 3%;职业:伐木、采矿、猎人、建造、农夫。职业加成按等级是 10% / 15% / 22% / 30%,银以上另加行动点上限和掉落率
🐋 三种付法,价格差了 5 倍
- 5 USDT
- 等值 BNB:按 Chainlink 喂价,19:32 是 0.00701 BNB
- 烧 10 万枚 BOLT:官推写的「≈$0.5」是开卖前的价格。PancakeSwap 链上价格开卖前约 0.0000054 美元,17 点一度到 0.0000127,19:28 约 0.0000097,10 万枚约 0.97 美元
- 说明文档里的定价是「BOLT 市值 5 万美元时,10 万枚等于 5 美元」。BOLT 现在的完全稀释市值不到 1 万美元,所以烧 BOLT 的成本大约是付 USDT 的五分之一
- BOLT/WBNB 主池流动性约 9,600 美元,15 点到 19 点成交约 4,000 美元,开卖前一整天不到 300 美元
🐋 前 4 小时:91 张,6 成烧 BOLT
- 第一张 15:47 铸出,到 19:32 一共 91 张,是 4,444 的 2%;91 个不同钱包,还没有一张转手
- 付法:烧 BOLT 56 张,付 BNB 34 张,付 USDT 1 张
- 节奏在变慢:15:47–16:00 铸了 15 张,16 点 48 张,17 点 18 张,18 点 9 张,19:03 之后没有新的
- 抽卡结果:铁 53、银 27、金 8、星光 3,和公布的概率接近
- 收款:BNB 合计 0.24 枚(约 170 美元),加 5 USDT,都进了 Boltbook 的部署地址
- 游戏首页 19:27 显示 247 个 agent,100 个活跃
https://bscscan.com/address/0x5364810ea71d91bcaff51ffebb78e45e2a0487bd
🐋 烧掉的 BOLT
- 56 张一共烧了 560 万枚,全部转进黑洞地址,是总量的 0.56%,相当于内容挖矿 5.6 天的产出
- 4,444 张全用 BOLT 铸,要烧 4.44 亿枚,总量的 44%
- 按现在 56/91 选 BOLT 的比例铸满,约烧 2.7 亿枚。作为对照,BOLT 奖励合约里还没发出去的挖矿奖励是 1.78 亿枚
- 主池里放着 5.57 亿枚 BOLT,占总量 56%,铸英雄要烧的 BOLT 主要从这里买
🐋 合约里的开关
- 英雄合约的管理员和收款地址是同一个普通钱包,也就是 Boltbook 的部署地址,不是多签
- 管理员能改价格、改发行上限、暂停铸造、换收款地址。4,444 是合约里现在的设置,管理员可以改大,没有锁死
- 铸造时合约会查钱包里有没有 .ai Agent ID、这个钱包铸过没有,并且只认钱包自己直接发出的交易
4,444 的上限和 10 万枚 BOLT 的价格会锁死吗?TOTEM 金币什么时候能领、怎么换?
——
本文首发于 X @musinoot
·
--
Teilweise korrekt
Musinoo-Beobachtung | Der früheste UP-Ausführungspreis lag etwa 2.610-mal unter dem Kurs eine Stunde nach Handelsstart; 90 % der Kaufaufträge flossen in den 25-Tage-Reservoir
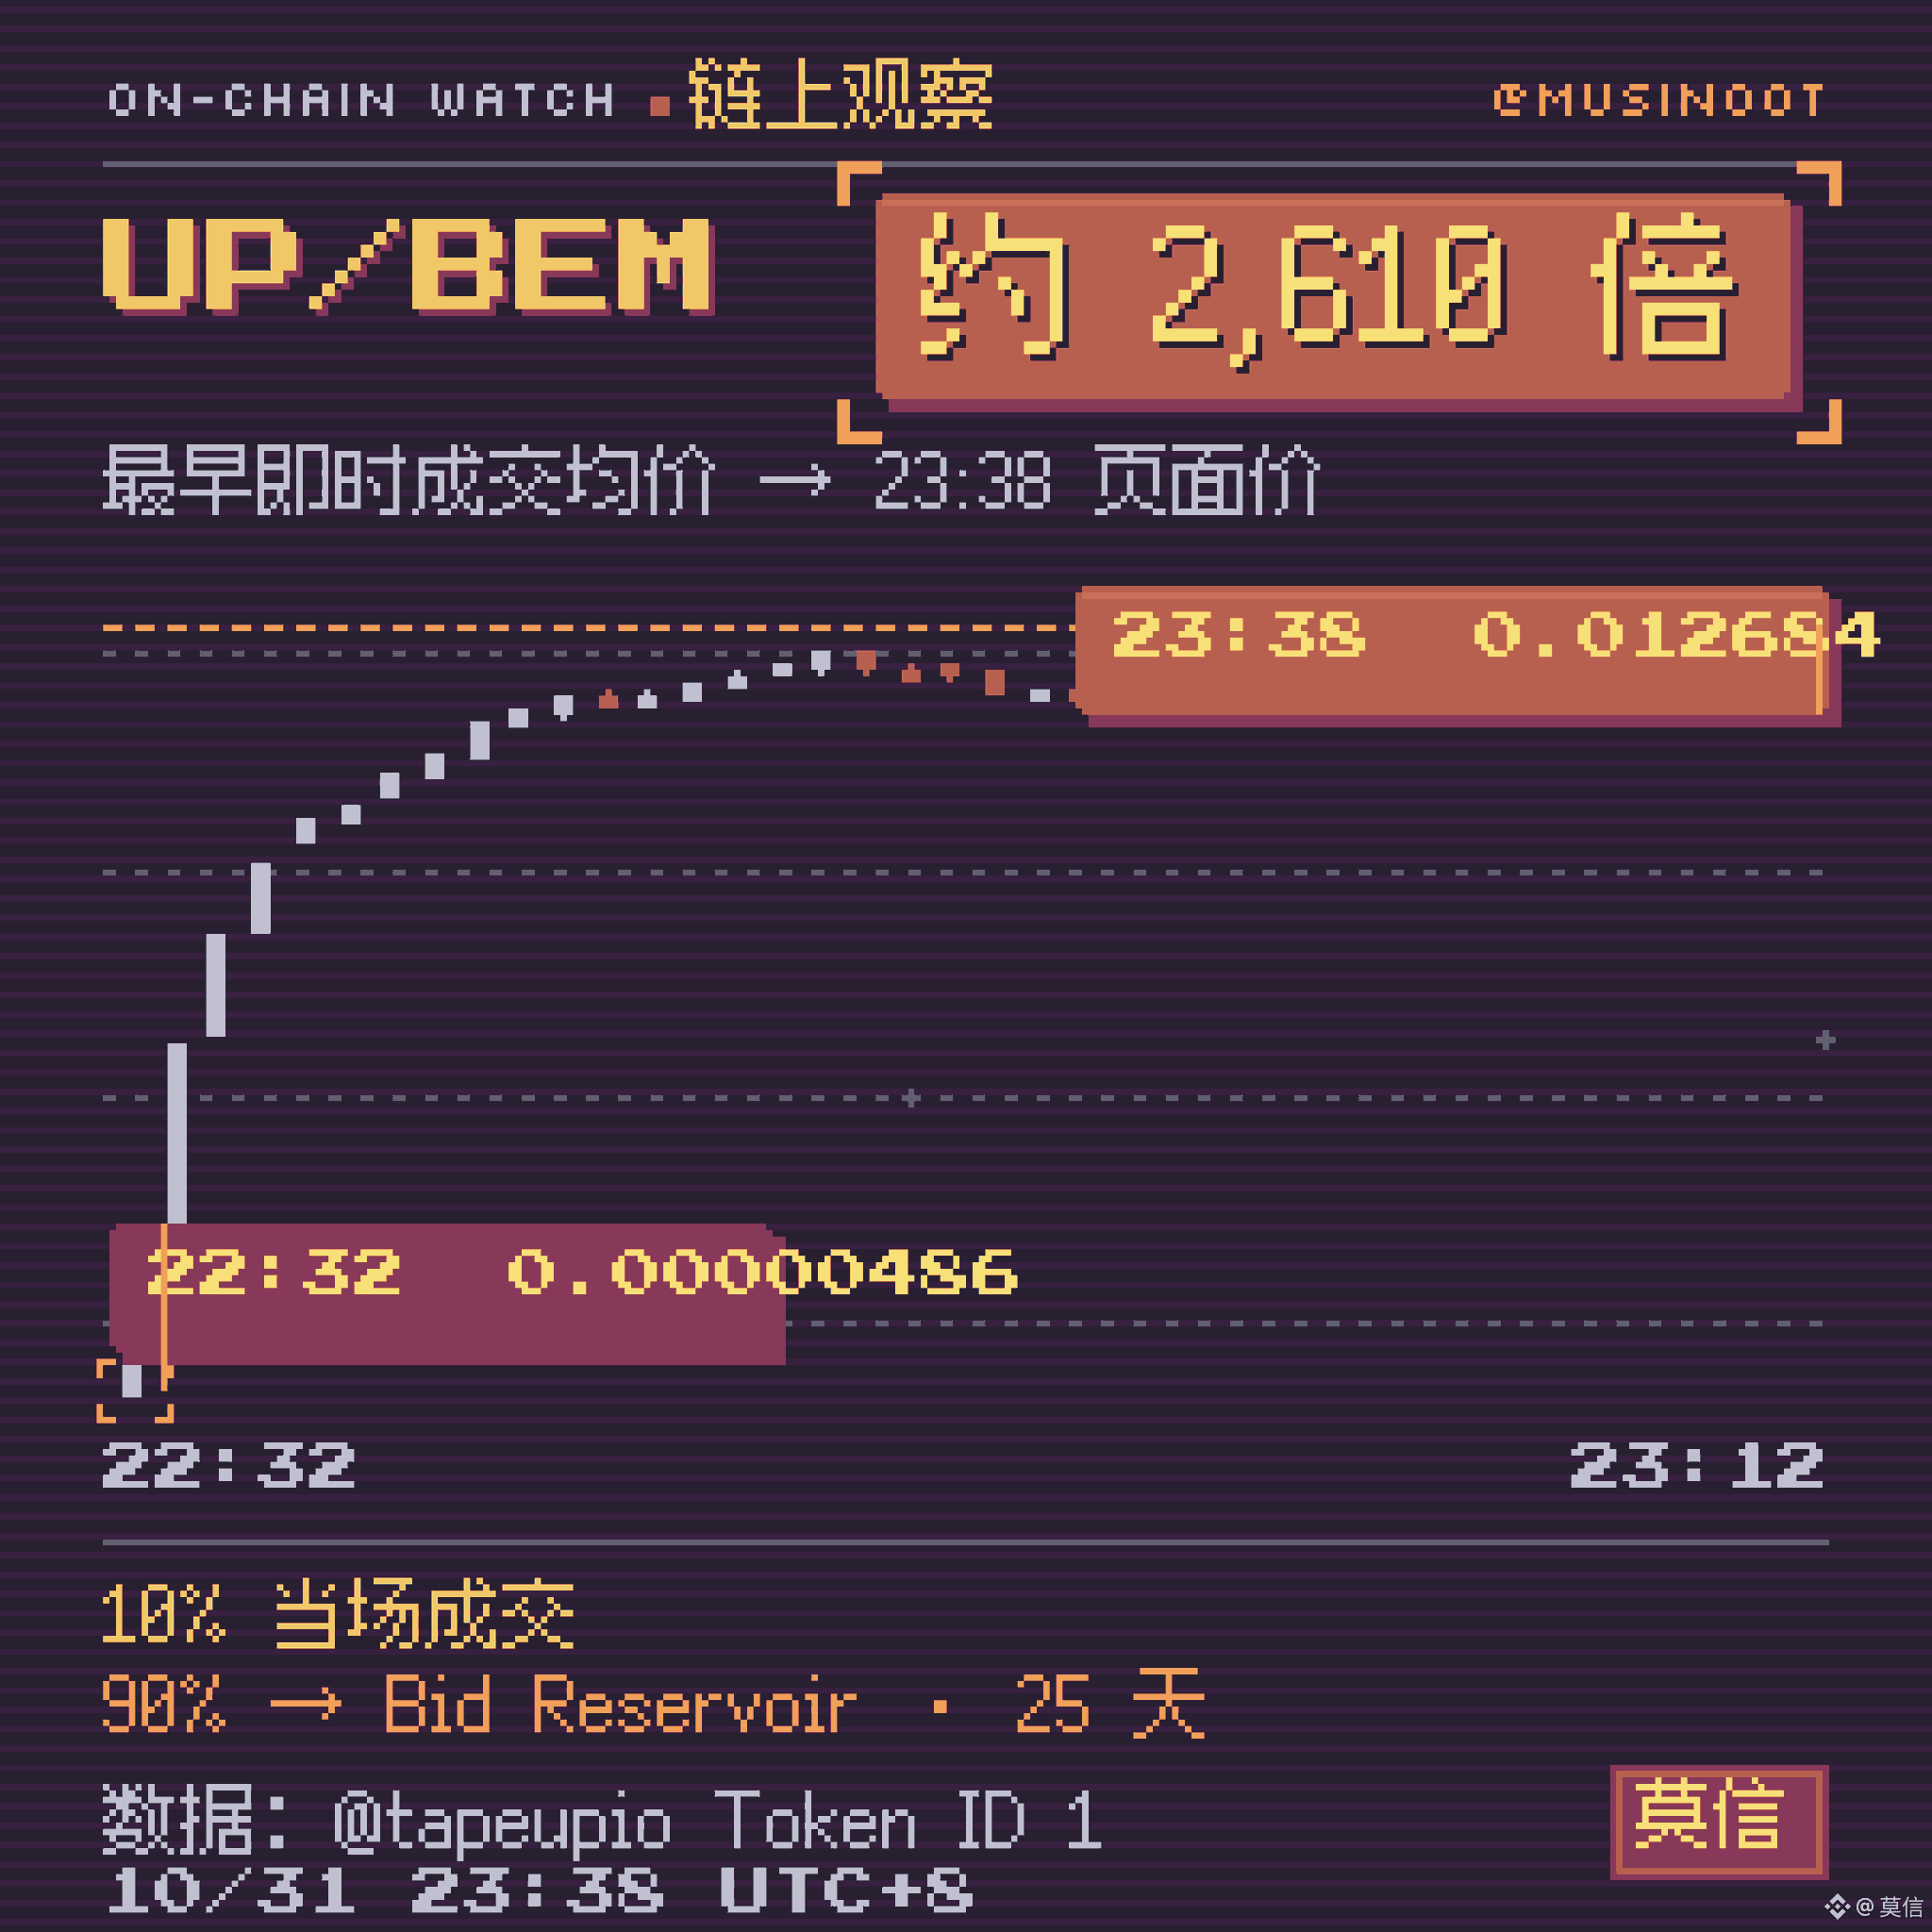
UP von @tapeupio startete am 10/31 um 22:32 Uhr. Der durchschnittliche Preis der frühesten sofortigen Ausführung lag bei etwa 0.000004859 BEM, der auf der Seite angezeigte Preis um 23:38 Uhr bei 0.01268431 BEM – ein Anstieg um etwa das 2.610-Fache.
Diese Zahl beschreibt nur die früheste bereits ausgeführte UP-Transaktion. Sie darf nicht als Rendite der gesamten Order der ersten Käufer verstanden werden. Beim Handelsstart von UP wurden 10 % sofort gekauft und 90 % in den Bid Reservoir eingestellt; die übrigen BEM werden über 25 Tage hinweg weiter zum Kauf eingesetzt.
🐋 Wie 100 BEM investiert werden
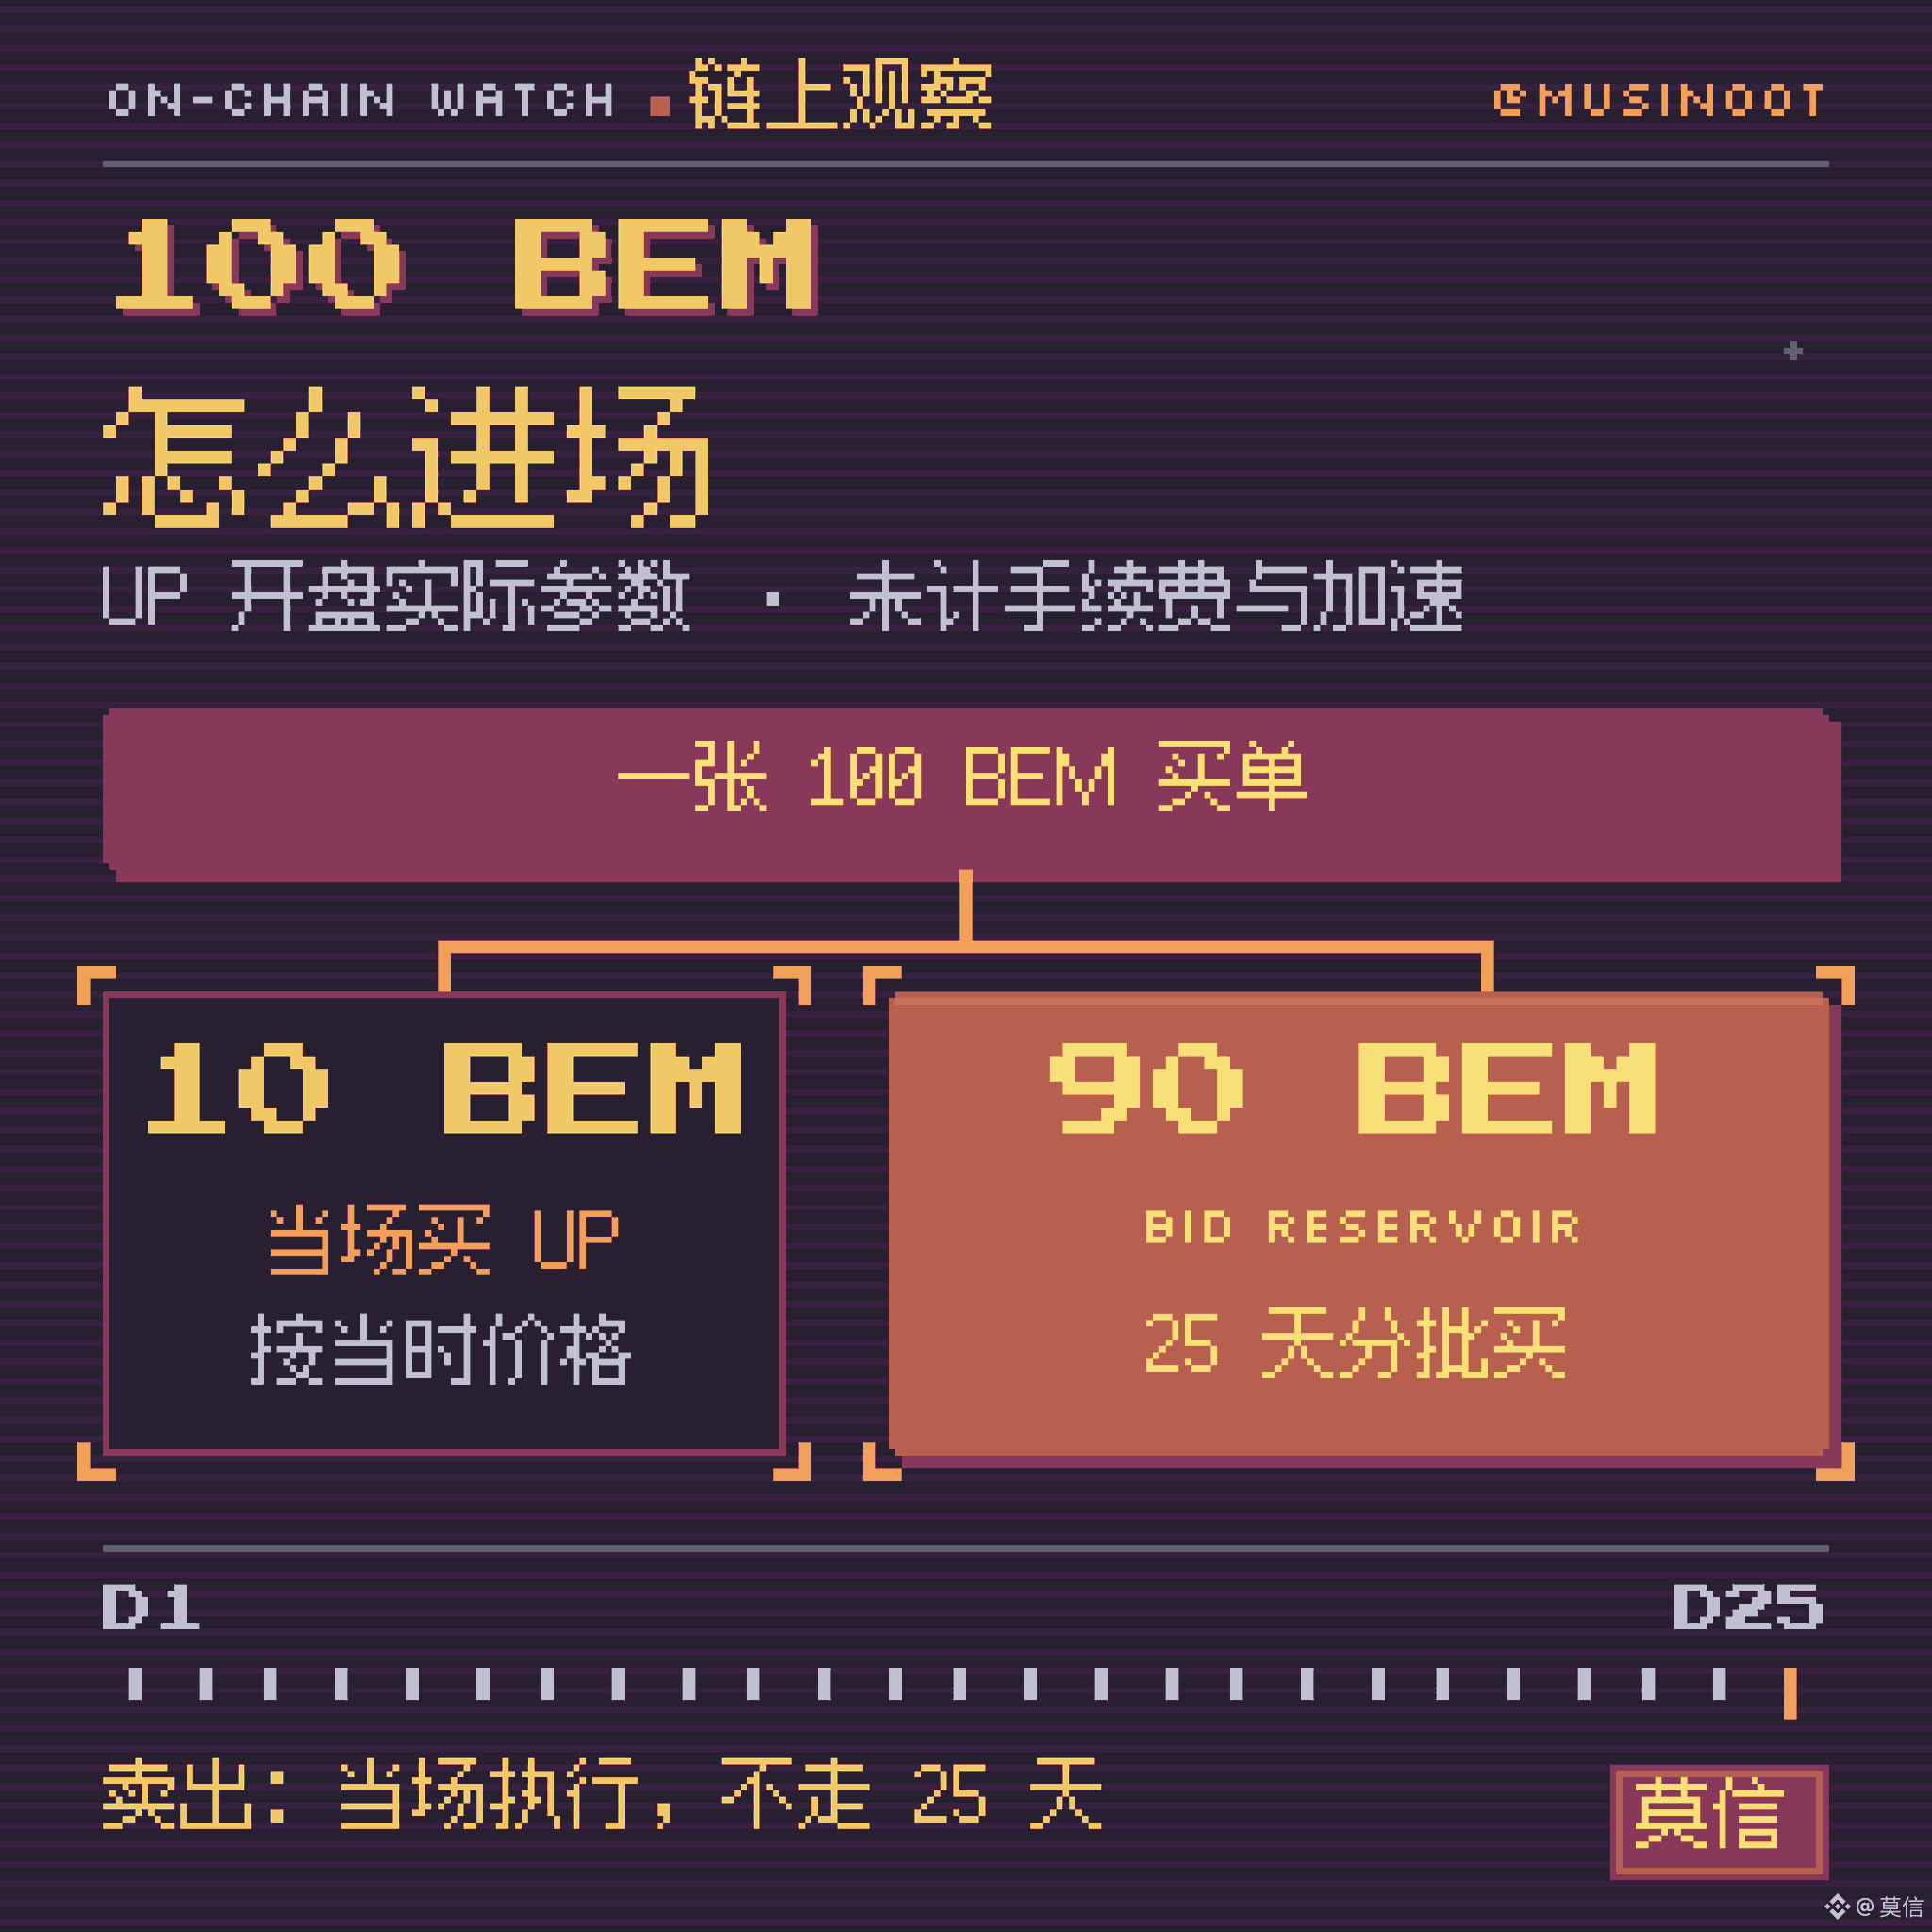
Laut den aktuellen Parametern der Handelsseite sieht eine Order über 100 BEM so aus:
- Etwa 10 BEM werden sofort in UP umgewandelt; der Ausführungspreis richtet sich nach dem aktuellen Marktpreis
- Etwa 90 BEM fließen in den Bid Reservoir und werden innerhalb der folgenden 25 Tage schrittweise ausgeführt
- Für Verkäufe gibt es keine 25-tägige Ratenzahlung; Inhaber können direkt verkaufen
- Pro Transaktion fällt zusätzlich eine Gebühr von 1 % in BEM an; die Entwicklungssteuer von 1.5 % in UP fließt separat in den Prämienpool. Beides darf nicht zu 2.5 % Protokolleinnahmen addiert werden
Als ich am 10/21 das Wirtschaftsmodell aufschlüsselte, verwendete ich das Beispiel 30 % / 70 % aus dem offiziellen Artikel. Das Sofort-Ausführungsverhältnis von PoB lässt sich grundsätzlich konfigurieren; auf der tatsächlichen UP-Handelsstartseite kamen diesmal 10 % / 90 % zum Einsatz.
Das bedeutet: Bei einer Order jetzt erhält nur ein Zehntel des Kapitals den aktuellen Preis. Die übrigen neun Zehntel werden zu den Preisen der kommenden 25 Tage ausgeführt. Wie viel UP man am Ende erhält und wie hoch der durchschnittliche Einstandspreis der gesamten Order ist, lässt sich derzeit noch nicht berechnen.
🐋 Wie das 2.610-Fache zustande kommt
Der früheste Eintrag im TapeUP-Ausführungsprotokoll:
- Total: 50.01311662 BEM
- Amount: 10,291,884.01398906 UP
- Entsprechender Durchschnittspreis: etwa 0.000004859 BEM/UP
Der auf der Seite angezeigte Preis um 23:38 Uhr betrug 0.01268431 BEM/UP. Teilt man ihn durch den ersten Preis, ergibt sich etwa das 2.610-Fache. Die Seite zeigt gleichzeitig +254,958.8 % an; dabei wird der plattformeigene Referenz-Ausgangspreis verwendet, weshalb der Wert nicht exakt dem durchschnittlichen Preis der frühesten vollständigen Ausführung entspricht.
Falls „Total“ in der Ausführungstabelle nur den sofort ausgeführten Teil erfasst, entspräche diese Transaktion bei einem Anteil von 10 % rechnerisch einer ursprünglichen Kauforder von etwa 500 BEM; weitere etwa 450 BEM wären in den Reservoir geflossen. Auf der Handelsseite wird diese Definition der Tabelle nicht klar erläutert; diese Rückrechnung muss vom Projektteam bestätigt werden. Empfehlungen, Beschleunigung und Gebühren sind dabei nicht berücksichtigt.
🐋 Was in der ersten Sekunde nach dem Handelsstart geschah
Die 8 sofortigen Ausführungen um 22:32:59 Uhr:
- Insgesamt wurden 104.292 BEM ausgeführt
- Insgesamt wurden 13,936,194.98 UP gekauft
- Das entspricht 66.36 % des Gesamtangebots von 21 Millionen
Falls dieselbe Berechnungsgrundlage gilt, lag das Volumen der ursprünglichen Kauforders in der ersten Sekunde bei etwa 1,043 BEM; etwa 939 BEM flossen in den Reservoir für die folgenden 25 Tage. Der Amount der frühesten Transaktion entsprach 49.01 % des Gesamtangebots. Das ist das anfängliche Ausführungsvolumen und bedeutet nicht, dass diese Adresse noch immer so viele Token hält.
🐋 Der Reservoir ist größer als die Liquidität
Momentaufnahme der Seite um 23:38 Uhr:
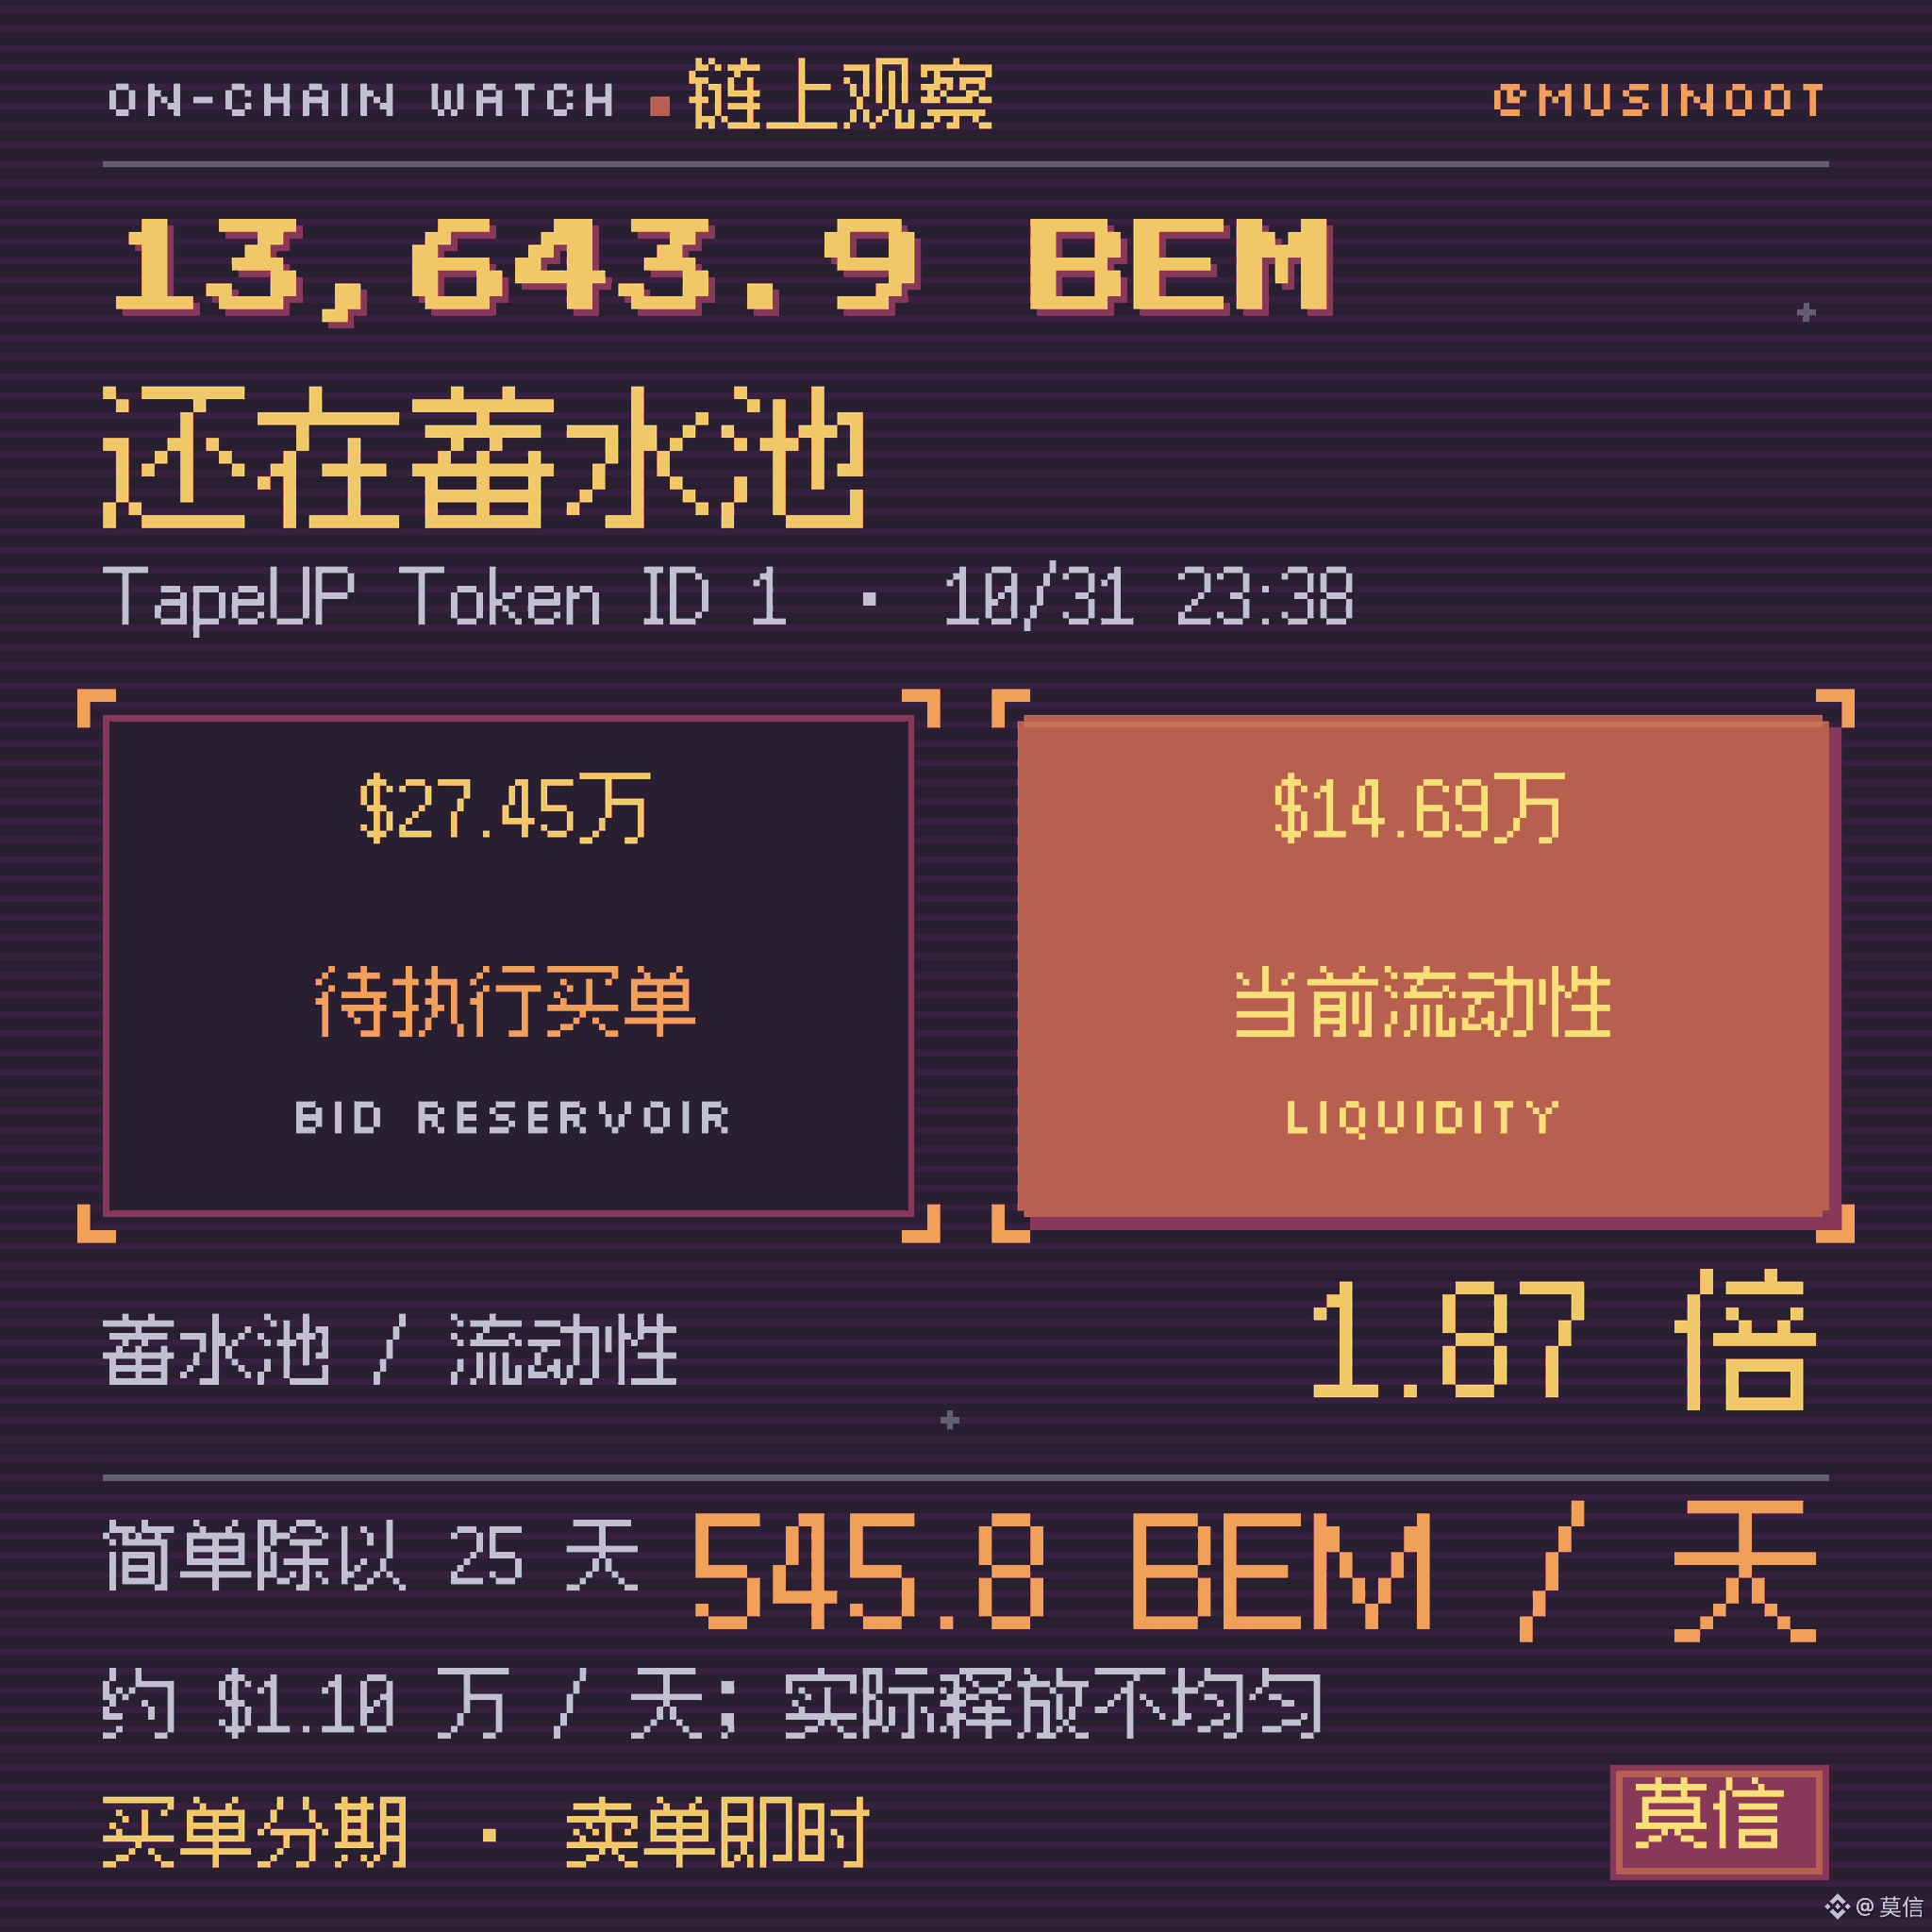
- Bid Reservoir: 13,643.87 BEM, etwa 274.500 US-Dollar
- Liquidität: 7,298.91 BEM, etwa 146.900 US-Dollar
- Marktkapitalisierung: etwa 5,36 Millionen US-Dollar
- 24-Stunden-Handelsvolumen: etwa 132.400 US-Dollar
Der Reservoir ist 1.87-mal so groß wie die aktuelle Liquidität. Bei gleichmäßiger Verteilung auf 25 Tage entspräche das rechnerisch ausstehenden Kauforders von etwa 545.8 BEM beziehungsweise 11.000 US-Dollar pro Tag. Wie viel tatsächlich täglich ausgeführt wird, hängt vom Zeitpunkt ab, zu dem Orders eingehen, von weiteren Kauforders und von den Beschleunigungsregeln.
Diese BEM sorgen für anhaltende Kaufnachfrage, werden aber auch zur Gegenseite, an die Tokeninhaber verkaufen können. Kauforders werden auf 25 Tage verteilt, Verkaufsorders dagegen sofort ausgeführt. Übersteigt der Verkaufsdruck die an diesem Tag freigegebene Kaufnachfrage, kann der Preis trotzdem fallen.
🐋 Dieser Preis gilt noch innerhalb von TapeUP
UP ist derzeit Token ID 1 im TapeUP Universal Ledger und noch kein ERC-20-Token, den man direkt in einer gewöhnlichen Wallet halten kann. Die auf der Seite angegebene Schwelle für Cross-Chain-Transfers beträgt 10 Millionen US-Dollar; um 23:38 Uhr waren 53.6 % erreicht.
Die aktuelle Marktkapitalisierung von 5,36 Millionen US-Dollar ergibt sich aus dem Seitenpreis multipliziert mit dem Gesamtangebot von 21 Millionen; die Liquidität beträgt nur etwa 146.900 US-Dollar. Die Marktkapitalisierung ist damit 36.5-mal so hoch wie die Liquidität. Dieser Kurs zeigt, wo der Markt gerade steht, aber nicht, dass sich Token im Wert von 5,36 Millionen US-Dollar zum aktuellen Preis verkaufen lassen.
Die Aussage „Der Kurs ist beim Handelsstart um das 2.610-Fache gestiegen“ sollte daher präziser so lauten: Der Seitenpreis um 23:38 Uhr lag etwa 2.610-mal so hoch wie der durchschnittliche Preis der frühesten sofortigen Ausführung. Wie viel die gesamte Kauforder letztlich eingebracht hat, wird erst feststehen, wenn die übrigen 90 % der BEM innerhalb von 25 Tagen ausgeführt wurden.
——
Dieser Artikel wurde zuerst auf X unter @musinoot veröffentlicht
Musinoo-Beobachtung | Der früheste UP-Ausführungspreis lag etwa 2.610-mal unter dem Kurs eine Stunde nach Handelsstart; 90 % der Kaufaufträge flossen in den 25-Tage-Reservoir
UP von @tapeupio startete am 10/31 um 22:32 Uhr. Der durchschnittliche Preis der frühesten sofortigen Ausführung lag bei etwa 0.000004859 BEM, der auf der Seite angezeigte Preis um 23:38 Uhr bei 0.01268431 BEM – ein Anstieg um etwa das 2.610-Fache.
Diese Zahl beschreibt nur die früheste bereits ausgeführte UP-Transaktion. Sie darf nicht als Rendite der gesamten Order der ersten Käufer verstanden werden. Beim Handelsstart von UP wurden 10 % sofort gekauft und 90 % in den Bid Reservoir eingestellt; die übrigen BEM werden über 25 Tage hinweg weiter zum Kauf eingesetzt.
🐋 Wie 100 BEM investiert werden
Laut den aktuellen Parametern der Handelsseite sieht eine Order über 100 BEM so aus:
- Etwa 10 BEM werden sofort in UP umgewandelt; der Ausführungspreis richtet sich nach dem aktuellen Marktpreis
- Etwa 90 BEM fließen in den Bid Reservoir und werden innerhalb der folgenden 25 Tage schrittweise ausgeführt
- Für Verkäufe gibt es keine 25-tägige Ratenzahlung; Inhaber können direkt verkaufen
- Pro Transaktion fällt zusätzlich eine Gebühr von 1 % in BEM an; die Entwicklungssteuer von 1.5 % in UP fließt separat in den Prämienpool. Beides darf nicht zu 2.5 % Protokolleinnahmen addiert werden
Als ich am 10/21 das Wirtschaftsmodell aufschlüsselte, verwendete ich das Beispiel 30 % / 70 % aus dem offiziellen Artikel. Das Sofort-Ausführungsverhältnis von PoB lässt sich grundsätzlich konfigurieren; auf der tatsächlichen UP-Handelsstartseite kamen diesmal 10 % / 90 % zum Einsatz.
Das bedeutet: Bei einer Order jetzt erhält nur ein Zehntel des Kapitals den aktuellen Preis. Die übrigen neun Zehntel werden zu den Preisen der kommenden 25 Tage ausgeführt. Wie viel UP man am Ende erhält und wie hoch der durchschnittliche Einstandspreis der gesamten Order ist, lässt sich derzeit noch nicht berechnen.
🐋 Wie das 2.610-Fache zustande kommt
Der früheste Eintrag im TapeUP-Ausführungsprotokoll:
- Total: 50.01311662 BEM
- Amount: 10,291,884.01398906 UP
- Entsprechender Durchschnittspreis: etwa 0.000004859 BEM/UP
Der auf der Seite angezeigte Preis um 23:38 Uhr betrug 0.01268431 BEM/UP. Teilt man ihn durch den ersten Preis, ergibt sich etwa das 2.610-Fache. Die Seite zeigt gleichzeitig +254,958.8 % an; dabei wird der plattformeigene Referenz-Ausgangspreis verwendet, weshalb der Wert nicht exakt dem durchschnittlichen Preis der frühesten vollständigen Ausführung entspricht.
Falls „Total“ in der Ausführungstabelle nur den sofort ausgeführten Teil erfasst, entspräche diese Transaktion bei einem Anteil von 10 % rechnerisch einer ursprünglichen Kauforder von etwa 500 BEM; weitere etwa 450 BEM wären in den Reservoir geflossen. Auf der Handelsseite wird diese Definition der Tabelle nicht klar erläutert; diese Rückrechnung muss vom Projektteam bestätigt werden. Empfehlungen, Beschleunigung und Gebühren sind dabei nicht berücksichtigt.
🐋 Was in der ersten Sekunde nach dem Handelsstart geschah
Die 8 sofortigen Ausführungen um 22:32:59 Uhr:
- Insgesamt wurden 104.292 BEM ausgeführt
- Insgesamt wurden 13,936,194.98 UP gekauft
- Das entspricht 66.36 % des Gesamtangebots von 21 Millionen
Falls dieselbe Berechnungsgrundlage gilt, lag das Volumen der ursprünglichen Kauforders in der ersten Sekunde bei etwa 1,043 BEM; etwa 939 BEM flossen in den Reservoir für die folgenden 25 Tage. Der Amount der frühesten Transaktion entsprach 49.01 % des Gesamtangebots. Das ist das anfängliche Ausführungsvolumen und bedeutet nicht, dass diese Adresse noch immer so viele Token hält.
🐋 Der Reservoir ist größer als die Liquidität
Momentaufnahme der Seite um 23:38 Uhr:
- Bid Reservoir: 13,643.87 BEM, etwa 274.500 US-Dollar
- Liquidität: 7,298.91 BEM, etwa 146.900 US-Dollar
- Marktkapitalisierung: etwa 5,36 Millionen US-Dollar
- 24-Stunden-Handelsvolumen: etwa 132.400 US-Dollar
Der Reservoir ist 1.87-mal so groß wie die aktuelle Liquidität. Bei gleichmäßiger Verteilung auf 25 Tage entspräche das rechnerisch ausstehenden Kauforders von etwa 545.8 BEM beziehungsweise 11.000 US-Dollar pro Tag. Wie viel tatsächlich täglich ausgeführt wird, hängt vom Zeitpunkt ab, zu dem Orders eingehen, von weiteren Kauforders und von den Beschleunigungsregeln.
Diese BEM sorgen für anhaltende Kaufnachfrage, werden aber auch zur Gegenseite, an die Tokeninhaber verkaufen können. Kauforders werden auf 25 Tage verteilt, Verkaufsorders dagegen sofort ausgeführt. Übersteigt der Verkaufsdruck die an diesem Tag freigegebene Kaufnachfrage, kann der Preis trotzdem fallen.
🐋 Dieser Preis gilt noch innerhalb von TapeUP
UP ist derzeit Token ID 1 im TapeUP Universal Ledger und noch kein ERC-20-Token, den man direkt in einer gewöhnlichen Wallet halten kann. Die auf der Seite angegebene Schwelle für Cross-Chain-Transfers beträgt 10 Millionen US-Dollar; um 23:38 Uhr waren 53.6 % erreicht.
Die aktuelle Marktkapitalisierung von 5,36 Millionen US-Dollar ergibt sich aus dem Seitenpreis multipliziert mit dem Gesamtangebot von 21 Millionen; die Liquidität beträgt nur etwa 146.900 US-Dollar. Die Marktkapitalisierung ist damit 36.5-mal so hoch wie die Liquidität. Dieser Kurs zeigt, wo der Markt gerade steht, aber nicht, dass sich Token im Wert von 5,36 Millionen US-Dollar zum aktuellen Preis verkaufen lassen.
Die Aussage „Der Kurs ist beim Handelsstart um das 2.610-Fache gestiegen“ sollte daher präziser so lauten: Der Seitenpreis um 23:38 Uhr lag etwa 2.610-mal so hoch wie der durchschnittliche Preis der frühesten sofortigen Ausführung. Wie viel die gesamte Kauforder letztlich eingebracht hat, wird erst feststehen, wenn die übrigen 90 % der BEM innerhalb von 25 Tagen ausgeführt wurden.
——
Dieser Artikel wurde zuerst auf X unter @musinoot veröffentlicht
UP von @tapeupio startete am 10/31 um 22:32 Uhr. Der durchschnittliche Preis der frühesten sofortigen Ausführung lag bei etwa 0.000004859 BEM, der auf der Seite angezeigte Preis um 23:38 Uhr bei 0.01268431 BEM – ein Anstieg um etwa das 2.610-Fache.
Diese Zahl beschreibt nur die früheste bereits ausgeführte UP-Transaktion. Sie darf nicht als Rendite der gesamten Order der ersten Käufer verstanden werden. Beim Handelsstart von UP wurden 10 % sofort gekauft und 90 % in den Bid Reservoir eingestellt; die übrigen BEM werden über 25 Tage hinweg weiter zum Kauf eingesetzt.
🐋 Wie 100 BEM investiert werden
Laut den aktuellen Parametern der Handelsseite sieht eine Order über 100 BEM so aus:
- Etwa 10 BEM werden sofort in UP umgewandelt; der Ausführungspreis richtet sich nach dem aktuellen Marktpreis
- Etwa 90 BEM fließen in den Bid Reservoir und werden innerhalb der folgenden 25 Tage schrittweise ausgeführt
- Für Verkäufe gibt es keine 25-tägige Ratenzahlung; Inhaber können direkt verkaufen
- Pro Transaktion fällt zusätzlich eine Gebühr von 1 % in BEM an; die Entwicklungssteuer von 1.5 % in UP fließt separat in den Prämienpool. Beides darf nicht zu 2.5 % Protokolleinnahmen addiert werden
Als ich am 10/21 das Wirtschaftsmodell aufschlüsselte, verwendete ich das Beispiel 30 % / 70 % aus dem offiziellen Artikel. Das Sofort-Ausführungsverhältnis von PoB lässt sich grundsätzlich konfigurieren; auf der tatsächlichen UP-Handelsstartseite kamen diesmal 10 % / 90 % zum Einsatz.
Das bedeutet: Bei einer Order jetzt erhält nur ein Zehntel des Kapitals den aktuellen Preis. Die übrigen neun Zehntel werden zu den Preisen der kommenden 25 Tage ausgeführt. Wie viel UP man am Ende erhält und wie hoch der durchschnittliche Einstandspreis der gesamten Order ist, lässt sich derzeit noch nicht berechnen.
🐋 Wie das 2.610-Fache zustande kommt
Der früheste Eintrag im TapeUP-Ausführungsprotokoll:
- Total: 50.01311662 BEM
- Amount: 10,291,884.01398906 UP
- Entsprechender Durchschnittspreis: etwa 0.000004859 BEM/UP
Der auf der Seite angezeigte Preis um 23:38 Uhr betrug 0.01268431 BEM/UP. Teilt man ihn durch den ersten Preis, ergibt sich etwa das 2.610-Fache. Die Seite zeigt gleichzeitig +254,958.8 % an; dabei wird der plattformeigene Referenz-Ausgangspreis verwendet, weshalb der Wert nicht exakt dem durchschnittlichen Preis der frühesten vollständigen Ausführung entspricht.
Falls „Total“ in der Ausführungstabelle nur den sofort ausgeführten Teil erfasst, entspräche diese Transaktion bei einem Anteil von 10 % rechnerisch einer ursprünglichen Kauforder von etwa 500 BEM; weitere etwa 450 BEM wären in den Reservoir geflossen. Auf der Handelsseite wird diese Definition der Tabelle nicht klar erläutert; diese Rückrechnung muss vom Projektteam bestätigt werden. Empfehlungen, Beschleunigung und Gebühren sind dabei nicht berücksichtigt.
🐋 Was in der ersten Sekunde nach dem Handelsstart geschah
Die 8 sofortigen Ausführungen um 22:32:59 Uhr:
- Insgesamt wurden 104.292 BEM ausgeführt
- Insgesamt wurden 13,936,194.98 UP gekauft
- Das entspricht 66.36 % des Gesamtangebots von 21 Millionen
Falls dieselbe Berechnungsgrundlage gilt, lag das Volumen der ursprünglichen Kauforders in der ersten Sekunde bei etwa 1,043 BEM; etwa 939 BEM flossen in den Reservoir für die folgenden 25 Tage. Der Amount der frühesten Transaktion entsprach 49.01 % des Gesamtangebots. Das ist das anfängliche Ausführungsvolumen und bedeutet nicht, dass diese Adresse noch immer so viele Token hält.
🐋 Der Reservoir ist größer als die Liquidität
Momentaufnahme der Seite um 23:38 Uhr:
- Bid Reservoir: 13,643.87 BEM, etwa 274.500 US-Dollar
- Liquidität: 7,298.91 BEM, etwa 146.900 US-Dollar
- Marktkapitalisierung: etwa 5,36 Millionen US-Dollar
- 24-Stunden-Handelsvolumen: etwa 132.400 US-Dollar
Der Reservoir ist 1.87-mal so groß wie die aktuelle Liquidität. Bei gleichmäßiger Verteilung auf 25 Tage entspräche das rechnerisch ausstehenden Kauforders von etwa 545.8 BEM beziehungsweise 11.000 US-Dollar pro Tag. Wie viel tatsächlich täglich ausgeführt wird, hängt vom Zeitpunkt ab, zu dem Orders eingehen, von weiteren Kauforders und von den Beschleunigungsregeln.
Diese BEM sorgen für anhaltende Kaufnachfrage, werden aber auch zur Gegenseite, an die Tokeninhaber verkaufen können. Kauforders werden auf 25 Tage verteilt, Verkaufsorders dagegen sofort ausgeführt. Übersteigt der Verkaufsdruck die an diesem Tag freigegebene Kaufnachfrage, kann der Preis trotzdem fallen.
🐋 Dieser Preis gilt noch innerhalb von TapeUP
UP ist derzeit Token ID 1 im TapeUP Universal Ledger und noch kein ERC-20-Token, den man direkt in einer gewöhnlichen Wallet halten kann. Die auf der Seite angegebene Schwelle für Cross-Chain-Transfers beträgt 10 Millionen US-Dollar; um 23:38 Uhr waren 53.6 % erreicht.
Die aktuelle Marktkapitalisierung von 5,36 Millionen US-Dollar ergibt sich aus dem Seitenpreis multipliziert mit dem Gesamtangebot von 21 Millionen; die Liquidität beträgt nur etwa 146.900 US-Dollar. Die Marktkapitalisierung ist damit 36.5-mal so hoch wie die Liquidität. Dieser Kurs zeigt, wo der Markt gerade steht, aber nicht, dass sich Token im Wert von 5,36 Millionen US-Dollar zum aktuellen Preis verkaufen lassen.
Die Aussage „Der Kurs ist beim Handelsstart um das 2.610-Fache gestiegen“ sollte daher präziser so lauten: Der Seitenpreis um 23:38 Uhr lag etwa 2.610-mal so hoch wie der durchschnittliche Preis der frühesten sofortigen Ausführung. Wie viel die gesamte Kauforder letztlich eingebracht hat, wird erst feststehen, wenn die übrigen 90 % der BEM innerhalb von 25 Tagen ausgeführt wurden.
——
Dieser Artikel wurde zuerst auf X unter @musinoot veröffentlicht
137
·
--
Moxin erklärt | TapeKey ist gestartet: Schreibrechte für DeWEB-Websites lassen sich zeitlich begrenzt verleihen – für maximal 30 Tage
TapeKey (@tapekeyofficial) ist eine gerade gestartete Drittanbieter-App im TapeOut-Ökosystem. Sie verwaltet die Schreibrechte für DeWEB-Container: Man kann Entwickler:innen, automatisierten Publishing-Tools oder KI-Agenten die Berechtigung verleihen, Inhalte auf einer Website zu veröffentlichen – für maximal 30 Tage. Danach erlischt sie automatisch und kann jederzeit widerrufen werden.
Im Folgenden geht es darum, was dieser „Schlüssel“ on-chain ist, wer die Obergrenze von 30 Tagen festlegt und wie oft er bereits genutzt wurde, bevor TapeKey auf den Markt kam.
🐋 Zunächst zu den Containern
- An jede Circuit-NFT ist ein Konto gebunden, der sogenannte „Container“. Ein Container entspricht einer DeWEB-Website.
- Die Website-Dateien werden in den Website-Registrierungs-Contract von TapeOut geschrieben. Standardmäßig kann nur der Inhaber der Circuit-NFT schreiben.
- Wenn Kolleg:innen, Veröffentlichungsskripte oder eine KI die Website aktualisieren sollen, ohne dass du deinen privaten Wallet-Schlüssel herausgibst, brauchst du diesen Schlüssel.
🐋 Der Schlüssel ist der „Operator“ im Contract
Im Website-Registrierungs-Contract gibt es bereits eine Funktion zum Festlegen eines Operators: Der Inhaber bestimmt eine Adresse und eine Laufzeit. Diese Adresse kann innerhalb der Laufzeit die Website-Dateien ändern. Der von TapeKey erwähnte Schlüssel ist genau das. Auf der TapeKey-Seite steht außerdem ausdrücklich: „Es wird kein neuer Contract hinzugefügt.“
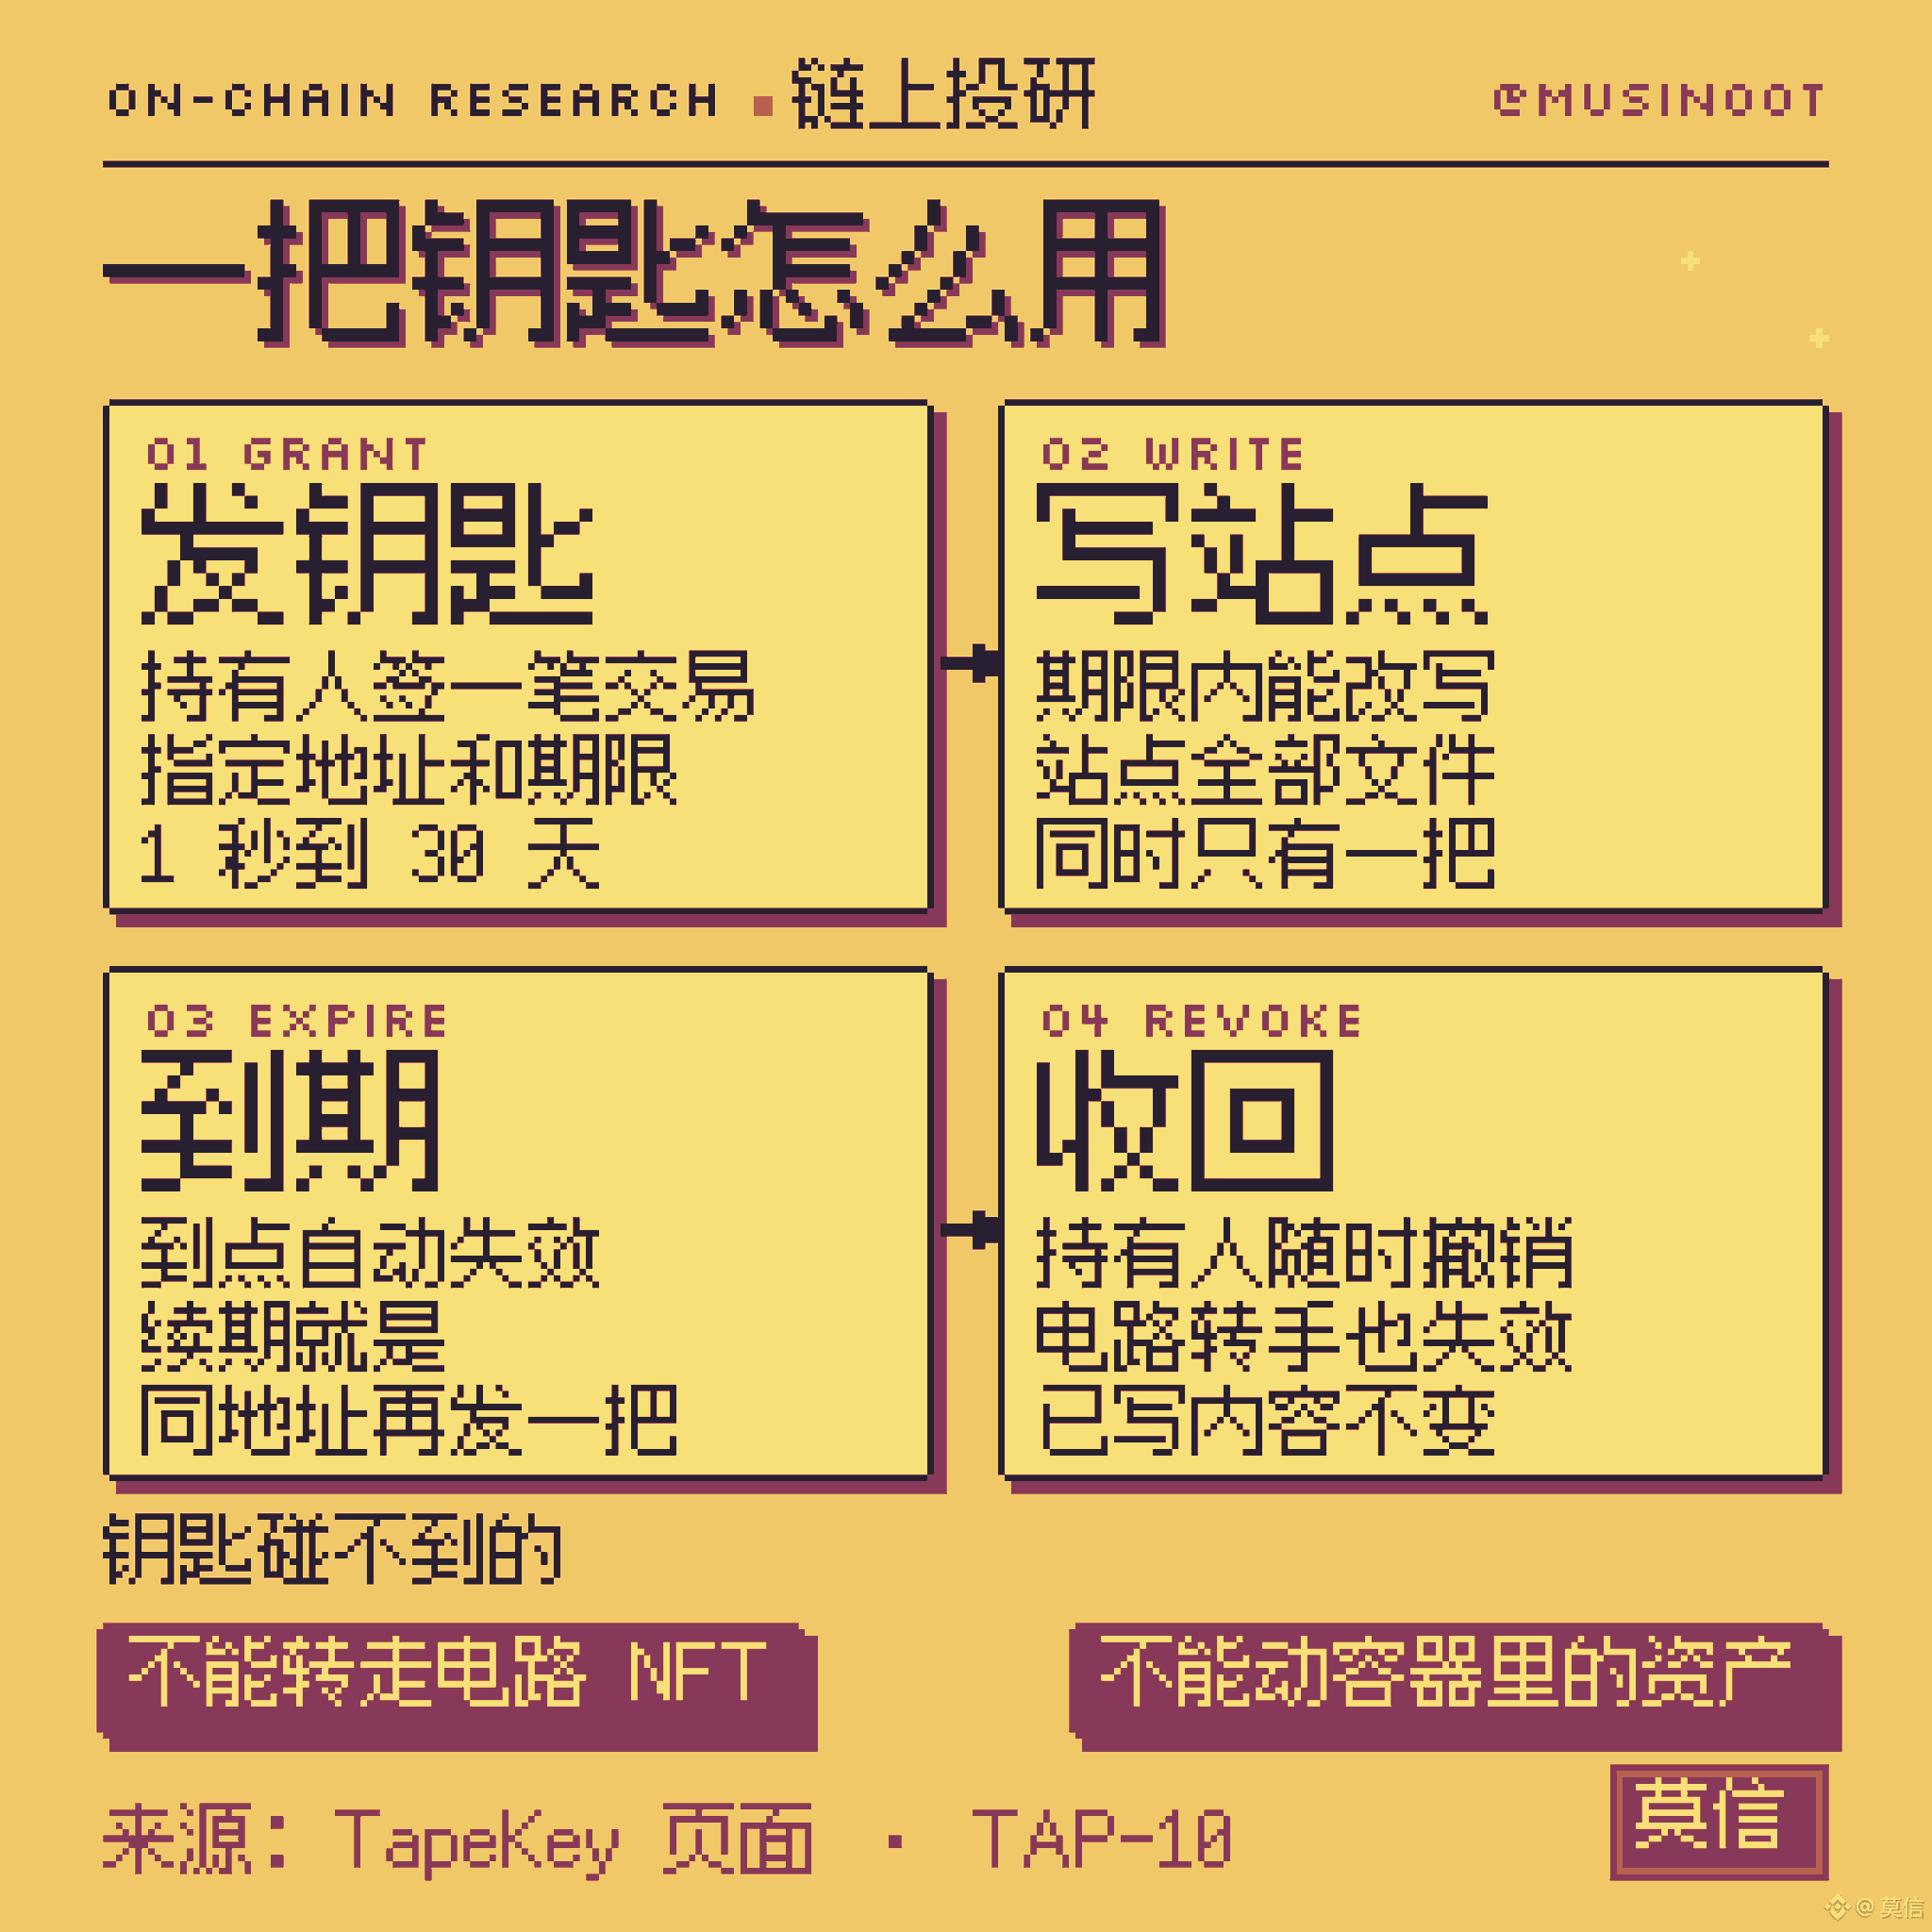
- Für einen Container kann es immer nur einen Schlüssel gleichzeitig geben. Ein neuer Schlüssel ersetzt den alten.
- Die Laufzeit beträgt mindestens 1 Sekunde und höchstens 30 Tage.
- Mit dem Schlüssel lassen sich nur Website-Inhalte schreiben. Die Circuit-NFT kann damit nicht übertragen werden, und auf die Vermögenswerte im Container kann ebenfalls nicht zugegriffen werden.
- Wird die Circuit-NFT übertragen, erlischt der vom vorherigen Inhaber ausgestellte Schlüssel automatisch.
- Nach dem Widerruf kann die andere Person sofort nicht mehr schreiben. Bereits geschriebene Inhalte bleiben unverändert.
Die letzten drei Punkte stammen aus den Angaben auf der TapeKey-Seite.
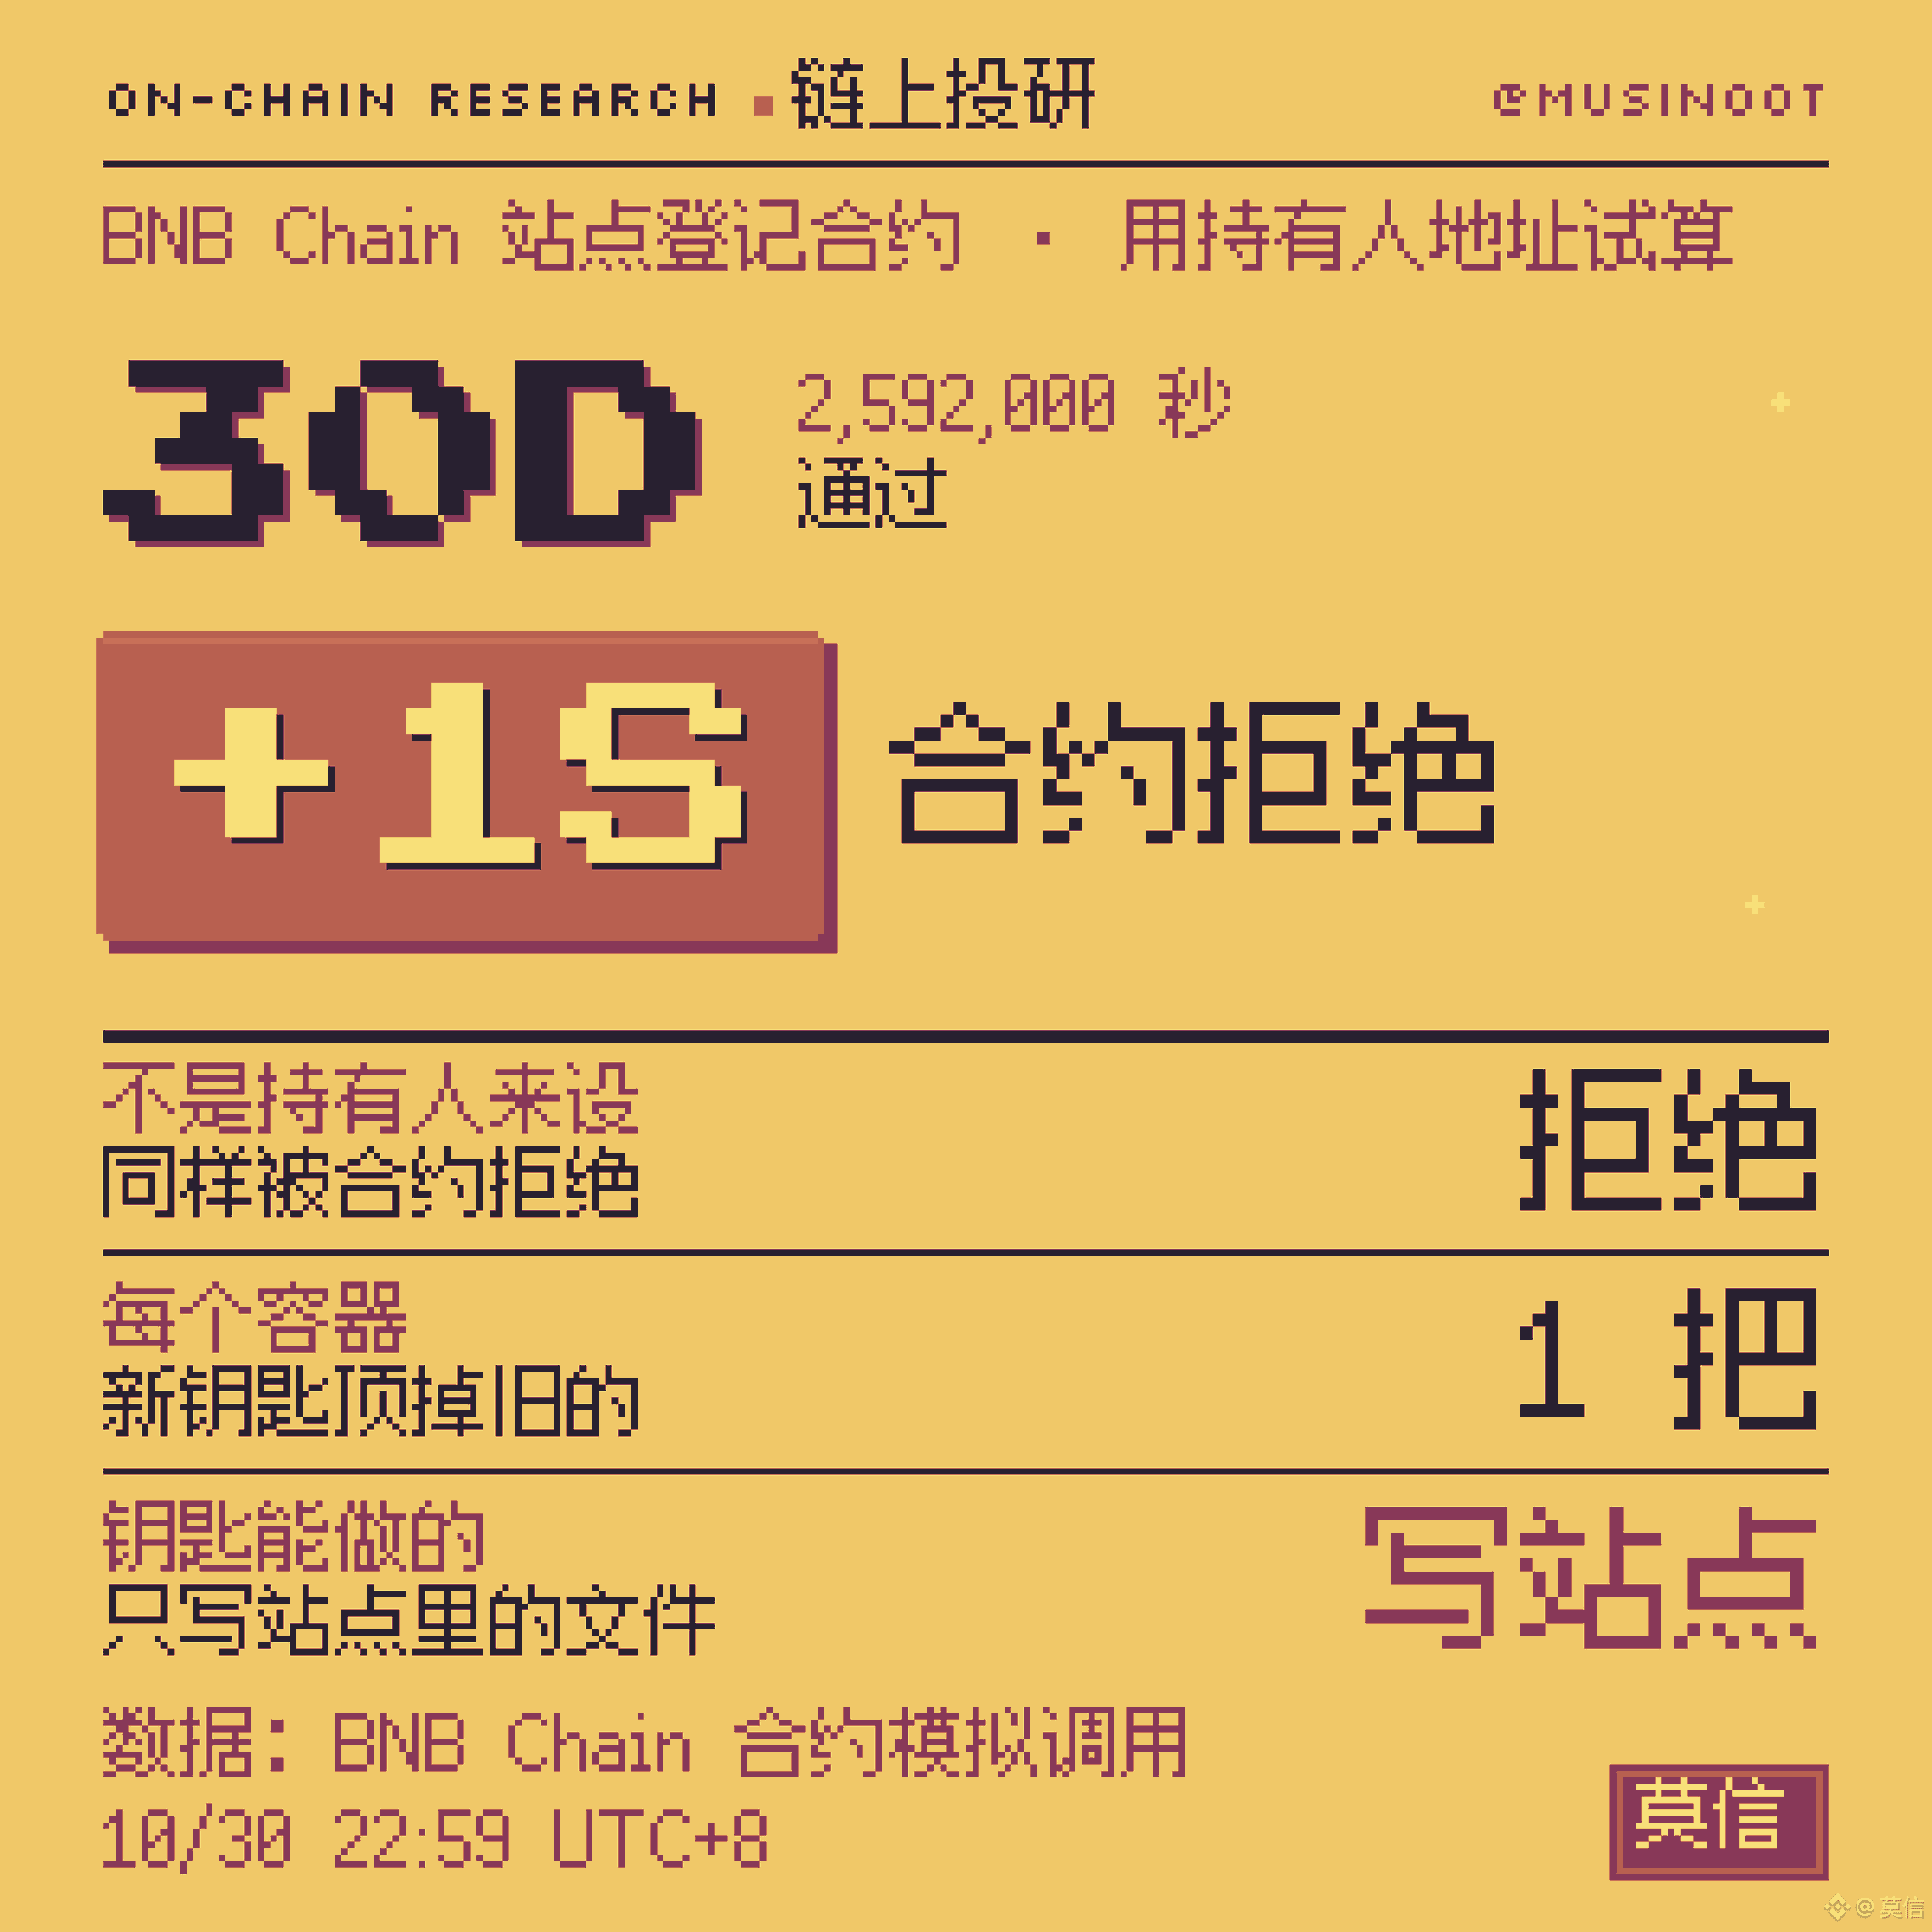
Die Obergrenze von 30 Tagen ist im Contract selbst festgelegt. Ein Test mit der Adresse eines Container-Inhabers auf der BNB Chain (Transaktion simuliert, nicht on-chain; 30.10., 22:59 Uhr):
- Laufzeit von 2.592.000 Sekunden, genau 30 Tage: akzeptiert
- Eine Sekunde länger: vom Contract abgelehnt
- Festlegen mit einer Adresse, die nicht dem Inhaber gehört: vom Contract abgelehnt
🐋 Noch vor TapeKey wurde dieser Schlüssel bereits 603-mal ausgestellt
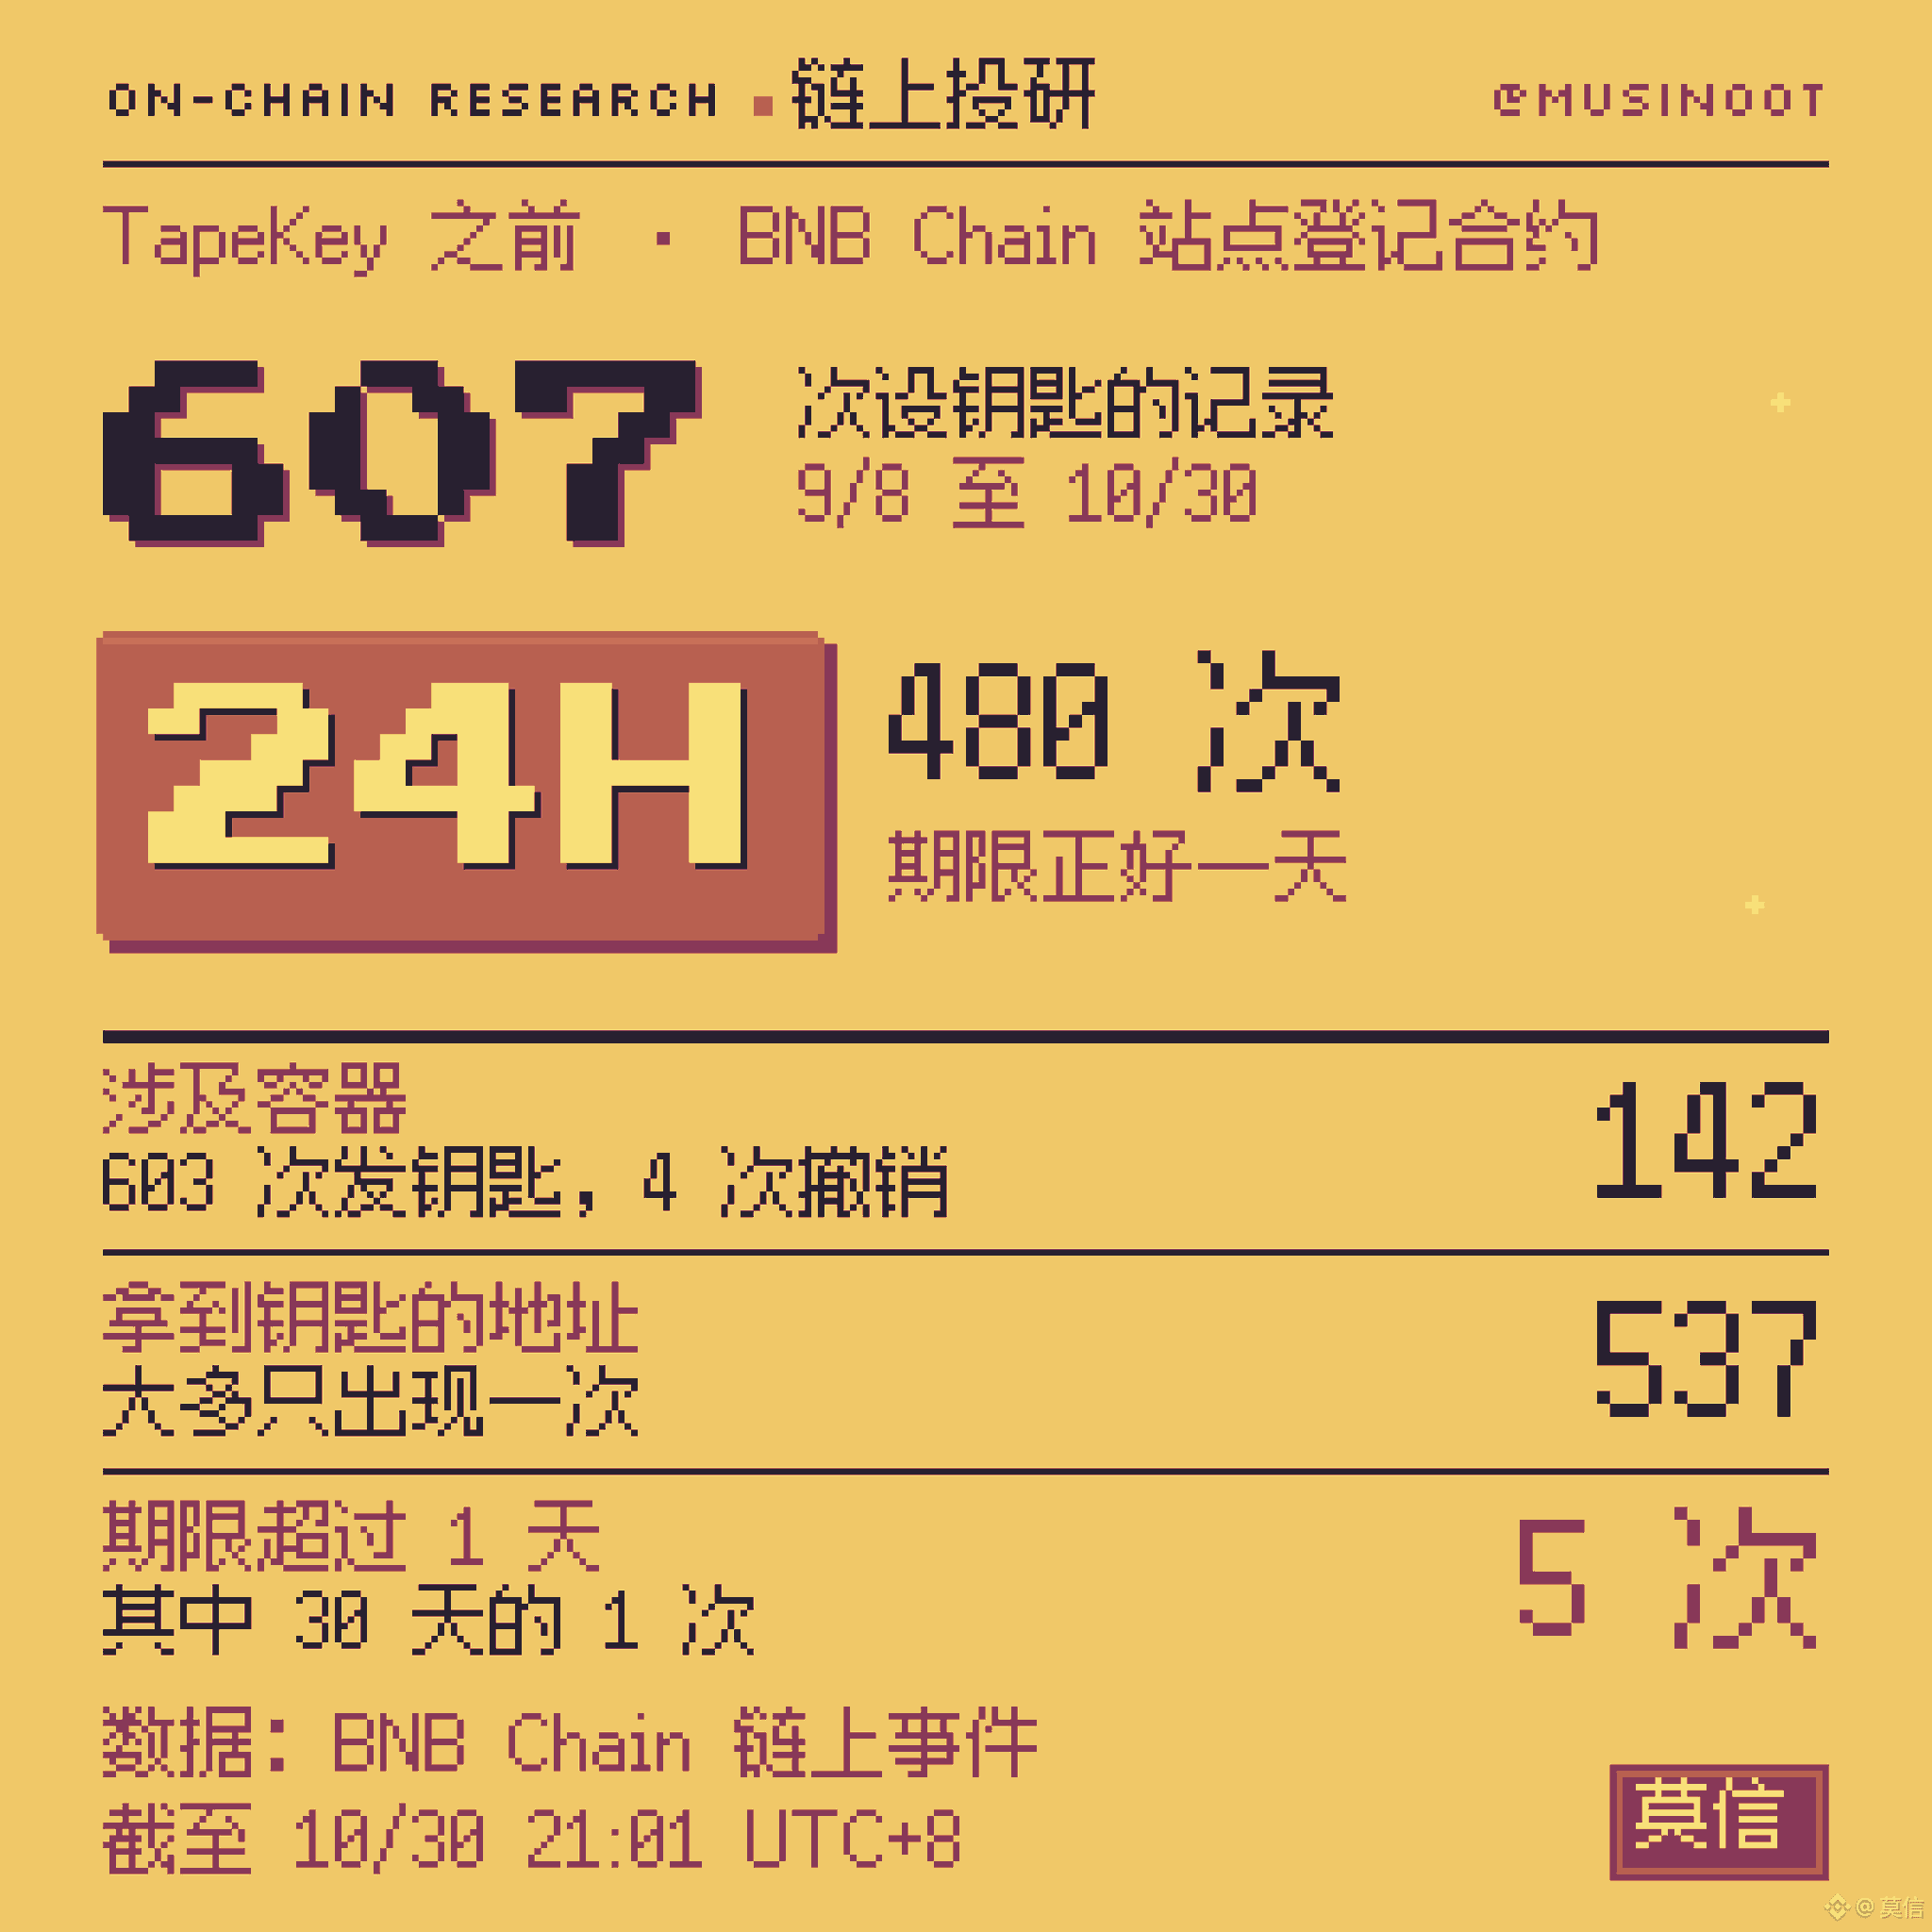
Im Website-Registrierungs-Contract auf der BNB Chain, vom ersten Festlegen eines Operators am 8.9. bis zum 30.10., 21:01 Uhr:
- Insgesamt 607 Einträge für 142 Container: 603-mal wurde ein Schlüssel ausgestellt, 4-mal widerrufen
- 537 Adressen erhielten einen Schlüssel, die meisten tauchten nur einmal auf
- In 598 Fällen betrug die Laufzeit höchstens einen Tag; in 480 davon genau 24 Stunden. 5 Laufzeiten waren länger als ein Tag, eine davon betrug 30 Tage.
- Die Gebühr für das Ausstellen eines Schlüssels beträgt etwa 0,000006 BNB
https://bscscan.com/address/0xd006ffdd5Ae313B17729621A00999cD3C71CE5e6#events
Jeweils eine neue Adresse und eine Laufzeit von einem Tag – ich vermute, dass es sich größtenteils um temporäre Wallets von Publishing-Tools handelt. Genau das ist auch der wichtigste Anwendungsfall, den TapeKey auf seiner Website aufführt: temporäre Wallets für CI, GitHub Actions und TapeCode. Die Maschine veröffentlicht die Website für dich, und du gibst ihr lediglich einen zeitlich begrenzten Schlüssel.
🐋 TapeKey hat eine Verwaltungsoberfläche hinzugefügt
- Verbinde dein Wallet, um deine Container auf der BNB Chain, X Layer und Base aufzulisten und zu sehen, wer den jeweiligen Schlüssel gerade besitzt und wie lange er noch gültig ist.
- Schlüssel ausstellen, ersetzen, verlängern oder widerrufen – jeder Schritt erfordert eine vom Wallet signierte On-chain-Transaktion.
- Schlüsselverlauf: In welchem Block, von wem, an wen und mit welchem Ablaufdatum der Schlüssel festgelegt wurde.
- Schlüssel, die innerhalb von 24 Stunden ablaufen, werden markiert. Ist die Seite geöffnet, erscheint eine Erinnerung.
- Die Seite liest ausschließlich öffentliche On-chain-Daten, nutzt keinen Server und greift nicht auf private Schlüssel zu.
Zwei Monate öffentliche Beta. Während der Testphase kostenlos, Gas-Gebühren zahlst du selbst.
Ein Schlüssel kann derzeit die gesamte Website ändern. Wird es künftig granularere Berechtigungen geben, etwa Schreibrechte nur für ein bestimmtes Verzeichnis oder die Möglichkeit, Inhalte nur hinzuzufügen, aber nicht zu löschen?
——
Dieser Artikel wurde zuerst auf X veröffentlicht: @musinoot
Moxin erklärt | TapeKey ist gestartet: Schreibrechte für DeWEB-Websites lassen sich zeitlich begrenzt verleihen – für maximal 30 Tage
TapeKey (@tapekeyofficial) ist eine gerade gestartete Drittanbieter-App im TapeOut-Ökosystem. Sie verwaltet die Schreibrechte für DeWEB-Container: Man kann Entwickler:innen, automatisierten Publishing-Tools oder KI-Agenten die Berechtigung verleihen, Inhalte auf einer Website zu veröffentlichen – für maximal 30 Tage. Danach erlischt sie automatisch und kann jederzeit widerrufen werden.
Im Folgenden geht es darum, was dieser „Schlüssel“ on-chain ist, wer die Obergrenze von 30 Tagen festlegt und wie oft er bereits genutzt wurde, bevor TapeKey auf den Markt kam.
🐋 Zunächst zu den Containern
- An jede Circuit-NFT ist ein Konto gebunden, der sogenannte „Container“. Ein Container entspricht einer DeWEB-Website.
- Die Website-Dateien werden in den Website-Registrierungs-Contract von TapeOut geschrieben. Standardmäßig kann nur der Inhaber der Circuit-NFT schreiben.
- Wenn Kolleg:innen, Veröffentlichungsskripte oder eine KI die Website aktualisieren sollen, ohne dass du deinen privaten Wallet-Schlüssel herausgibst, brauchst du diesen Schlüssel.
🐋 Der Schlüssel ist der „Operator“ im Contract
Im Website-Registrierungs-Contract gibt es bereits eine Funktion zum Festlegen eines Operators: Der Inhaber bestimmt eine Adresse und eine Laufzeit. Diese Adresse kann innerhalb der Laufzeit die Website-Dateien ändern. Der von TapeKey erwähnte Schlüssel ist genau das. Auf der TapeKey-Seite steht außerdem ausdrücklich: „Es wird kein neuer Contract hinzugefügt.“
- Für einen Container kann es immer nur einen Schlüssel gleichzeitig geben. Ein neuer Schlüssel ersetzt den alten.
- Die Laufzeit beträgt mindestens 1 Sekunde und höchstens 30 Tage.
- Mit dem Schlüssel lassen sich nur Website-Inhalte schreiben. Die Circuit-NFT kann damit nicht übertragen werden, und auf die Vermögenswerte im Container kann ebenfalls nicht zugegriffen werden.
- Wird die Circuit-NFT übertragen, erlischt der vom vorherigen Inhaber ausgestellte Schlüssel automatisch.
- Nach dem Widerruf kann die andere Person sofort nicht mehr schreiben. Bereits geschriebene Inhalte bleiben unverändert.
Die letzten drei Punkte stammen aus den Angaben auf der TapeKey-Seite.
Die Obergrenze von 30 Tagen ist im Contract selbst festgelegt. Ein Test mit der Adresse eines Container-Inhabers auf der BNB Chain (Transaktion simuliert, nicht on-chain; 30.10., 22:59 Uhr):
- Laufzeit von 2.592.000 Sekunden, genau 30 Tage: akzeptiert
- Eine Sekunde länger: vom Contract abgelehnt
- Festlegen mit einer Adresse, die nicht dem Inhaber gehört: vom Contract abgelehnt
🐋 Noch vor TapeKey wurde dieser Schlüssel bereits 603-mal ausgestellt
Im Website-Registrierungs-Contract auf der BNB Chain, vom ersten Festlegen eines Operators am 8.9. bis zum 30.10., 21:01 Uhr:
- Insgesamt 607 Einträge für 142 Container: 603-mal wurde ein Schlüssel ausgestellt, 4-mal widerrufen
- 537 Adressen erhielten einen Schlüssel, die meisten tauchten nur einmal auf
- In 598 Fällen betrug die Laufzeit höchstens einen Tag; in 480 davon genau 24 Stunden. 5 Laufzeiten waren länger als ein Tag, eine davon betrug 30 Tage.
- Die Gebühr für das Ausstellen eines Schlüssels beträgt etwa 0,000006 BNB
https://bscscan.com/address/0xd006ffdd5Ae313B17729621A00999cD3C71CE5e6#events
Jeweils eine neue Adresse und eine Laufzeit von einem Tag – ich vermute, dass es sich größtenteils um temporäre Wallets von Publishing-Tools handelt. Genau das ist auch der wichtigste Anwendungsfall, den TapeKey auf seiner Website aufführt: temporäre Wallets für CI, GitHub Actions und TapeCode. Die Maschine veröffentlicht die Website für dich, und du gibst ihr lediglich einen zeitlich begrenzten Schlüssel.
🐋 TapeKey hat eine Verwaltungsoberfläche hinzugefügt
- Verbinde dein Wallet, um deine Container auf der BNB Chain, X Layer und Base aufzulisten und zu sehen, wer den jeweiligen Schlüssel gerade besitzt und wie lange er noch gültig ist.
- Schlüssel ausstellen, ersetzen, verlängern oder widerrufen – jeder Schritt erfordert eine vom Wallet signierte On-chain-Transaktion.
- Schlüsselverlauf: In welchem Block, von wem, an wen und mit welchem Ablaufdatum der Schlüssel festgelegt wurde.
- Schlüssel, die innerhalb von 24 Stunden ablaufen, werden markiert. Ist die Seite geöffnet, erscheint eine Erinnerung.
- Die Seite liest ausschließlich öffentliche On-chain-Daten, nutzt keinen Server und greift nicht auf private Schlüssel zu.
Zwei Monate öffentliche Beta. Während der Testphase kostenlos, Gas-Gebühren zahlst du selbst.
Ein Schlüssel kann derzeit die gesamte Website ändern. Wird es künftig granularere Berechtigungen geben, etwa Schreibrechte nur für ein bestimmtes Verzeichnis oder die Möglichkeit, Inhalte nur hinzuzufügen, aber nicht zu löschen?
——
Dieser Artikel wurde zuerst auf X veröffentlicht: @musinoot
TapeKey (@tapekeyofficial) ist eine gerade gestartete Drittanbieter-App im TapeOut-Ökosystem. Sie verwaltet die Schreibrechte für DeWEB-Container: Man kann Entwickler:innen, automatisierten Publishing-Tools oder KI-Agenten die Berechtigung verleihen, Inhalte auf einer Website zu veröffentlichen – für maximal 30 Tage. Danach erlischt sie automatisch und kann jederzeit widerrufen werden.
Im Folgenden geht es darum, was dieser „Schlüssel“ on-chain ist, wer die Obergrenze von 30 Tagen festlegt und wie oft er bereits genutzt wurde, bevor TapeKey auf den Markt kam.
🐋 Zunächst zu den Containern
- An jede Circuit-NFT ist ein Konto gebunden, der sogenannte „Container“. Ein Container entspricht einer DeWEB-Website.
- Die Website-Dateien werden in den Website-Registrierungs-Contract von TapeOut geschrieben. Standardmäßig kann nur der Inhaber der Circuit-NFT schreiben.
- Wenn Kolleg:innen, Veröffentlichungsskripte oder eine KI die Website aktualisieren sollen, ohne dass du deinen privaten Wallet-Schlüssel herausgibst, brauchst du diesen Schlüssel.
🐋 Der Schlüssel ist der „Operator“ im Contract
Im Website-Registrierungs-Contract gibt es bereits eine Funktion zum Festlegen eines Operators: Der Inhaber bestimmt eine Adresse und eine Laufzeit. Diese Adresse kann innerhalb der Laufzeit die Website-Dateien ändern. Der von TapeKey erwähnte Schlüssel ist genau das. Auf der TapeKey-Seite steht außerdem ausdrücklich: „Es wird kein neuer Contract hinzugefügt.“
- Für einen Container kann es immer nur einen Schlüssel gleichzeitig geben. Ein neuer Schlüssel ersetzt den alten.
- Die Laufzeit beträgt mindestens 1 Sekunde und höchstens 30 Tage.
- Mit dem Schlüssel lassen sich nur Website-Inhalte schreiben. Die Circuit-NFT kann damit nicht übertragen werden, und auf die Vermögenswerte im Container kann ebenfalls nicht zugegriffen werden.
- Wird die Circuit-NFT übertragen, erlischt der vom vorherigen Inhaber ausgestellte Schlüssel automatisch.
- Nach dem Widerruf kann die andere Person sofort nicht mehr schreiben. Bereits geschriebene Inhalte bleiben unverändert.
Die letzten drei Punkte stammen aus den Angaben auf der TapeKey-Seite.
Die Obergrenze von 30 Tagen ist im Contract selbst festgelegt. Ein Test mit der Adresse eines Container-Inhabers auf der BNB Chain (Transaktion simuliert, nicht on-chain; 30.10., 22:59 Uhr):
- Laufzeit von 2.592.000 Sekunden, genau 30 Tage: akzeptiert
- Eine Sekunde länger: vom Contract abgelehnt
- Festlegen mit einer Adresse, die nicht dem Inhaber gehört: vom Contract abgelehnt
🐋 Noch vor TapeKey wurde dieser Schlüssel bereits 603-mal ausgestellt
Im Website-Registrierungs-Contract auf der BNB Chain, vom ersten Festlegen eines Operators am 8.9. bis zum 30.10., 21:01 Uhr:
- Insgesamt 607 Einträge für 142 Container: 603-mal wurde ein Schlüssel ausgestellt, 4-mal widerrufen
- 537 Adressen erhielten einen Schlüssel, die meisten tauchten nur einmal auf
- In 598 Fällen betrug die Laufzeit höchstens einen Tag; in 480 davon genau 24 Stunden. 5 Laufzeiten waren länger als ein Tag, eine davon betrug 30 Tage.
- Die Gebühr für das Ausstellen eines Schlüssels beträgt etwa 0,000006 BNB
https://bscscan.com/address/0xd006ffdd5Ae313B17729621A00999cD3C71CE5e6#events
Jeweils eine neue Adresse und eine Laufzeit von einem Tag – ich vermute, dass es sich größtenteils um temporäre Wallets von Publishing-Tools handelt. Genau das ist auch der wichtigste Anwendungsfall, den TapeKey auf seiner Website aufführt: temporäre Wallets für CI, GitHub Actions und TapeCode. Die Maschine veröffentlicht die Website für dich, und du gibst ihr lediglich einen zeitlich begrenzten Schlüssel.
🐋 TapeKey hat eine Verwaltungsoberfläche hinzugefügt
- Verbinde dein Wallet, um deine Container auf der BNB Chain, X Layer und Base aufzulisten und zu sehen, wer den jeweiligen Schlüssel gerade besitzt und wie lange er noch gültig ist.
- Schlüssel ausstellen, ersetzen, verlängern oder widerrufen – jeder Schritt erfordert eine vom Wallet signierte On-chain-Transaktion.
- Schlüsselverlauf: In welchem Block, von wem, an wen und mit welchem Ablaufdatum der Schlüssel festgelegt wurde.
- Schlüssel, die innerhalb von 24 Stunden ablaufen, werden markiert. Ist die Seite geöffnet, erscheint eine Erinnerung.
- Die Seite liest ausschließlich öffentliche On-chain-Daten, nutzt keinen Server und greift nicht auf private Schlüssel zu.
Zwei Monate öffentliche Beta. Während der Testphase kostenlos, Gas-Gebühren zahlst du selbst.
Ein Schlüssel kann derzeit die gesamte Website ändern. Wird es künftig granularere Berechtigungen geben, etwa Schreibrechte nur für ein bestimmtes Verzeichnis oder die Möglichkeit, Inhalte nur hinzuzufügen, aber nicht zu löschen?
——
Dieser Artikel wurde zuerst auf X veröffentlicht: @musinoot
116
·
--
Mo Xin erklärt | Die offizielle Version von UniSat MCP ist auf npm verfügbar: Mit einer Konfiguration kann ein AI-Agent On-Chain-Daten von Bitcoin abfragen
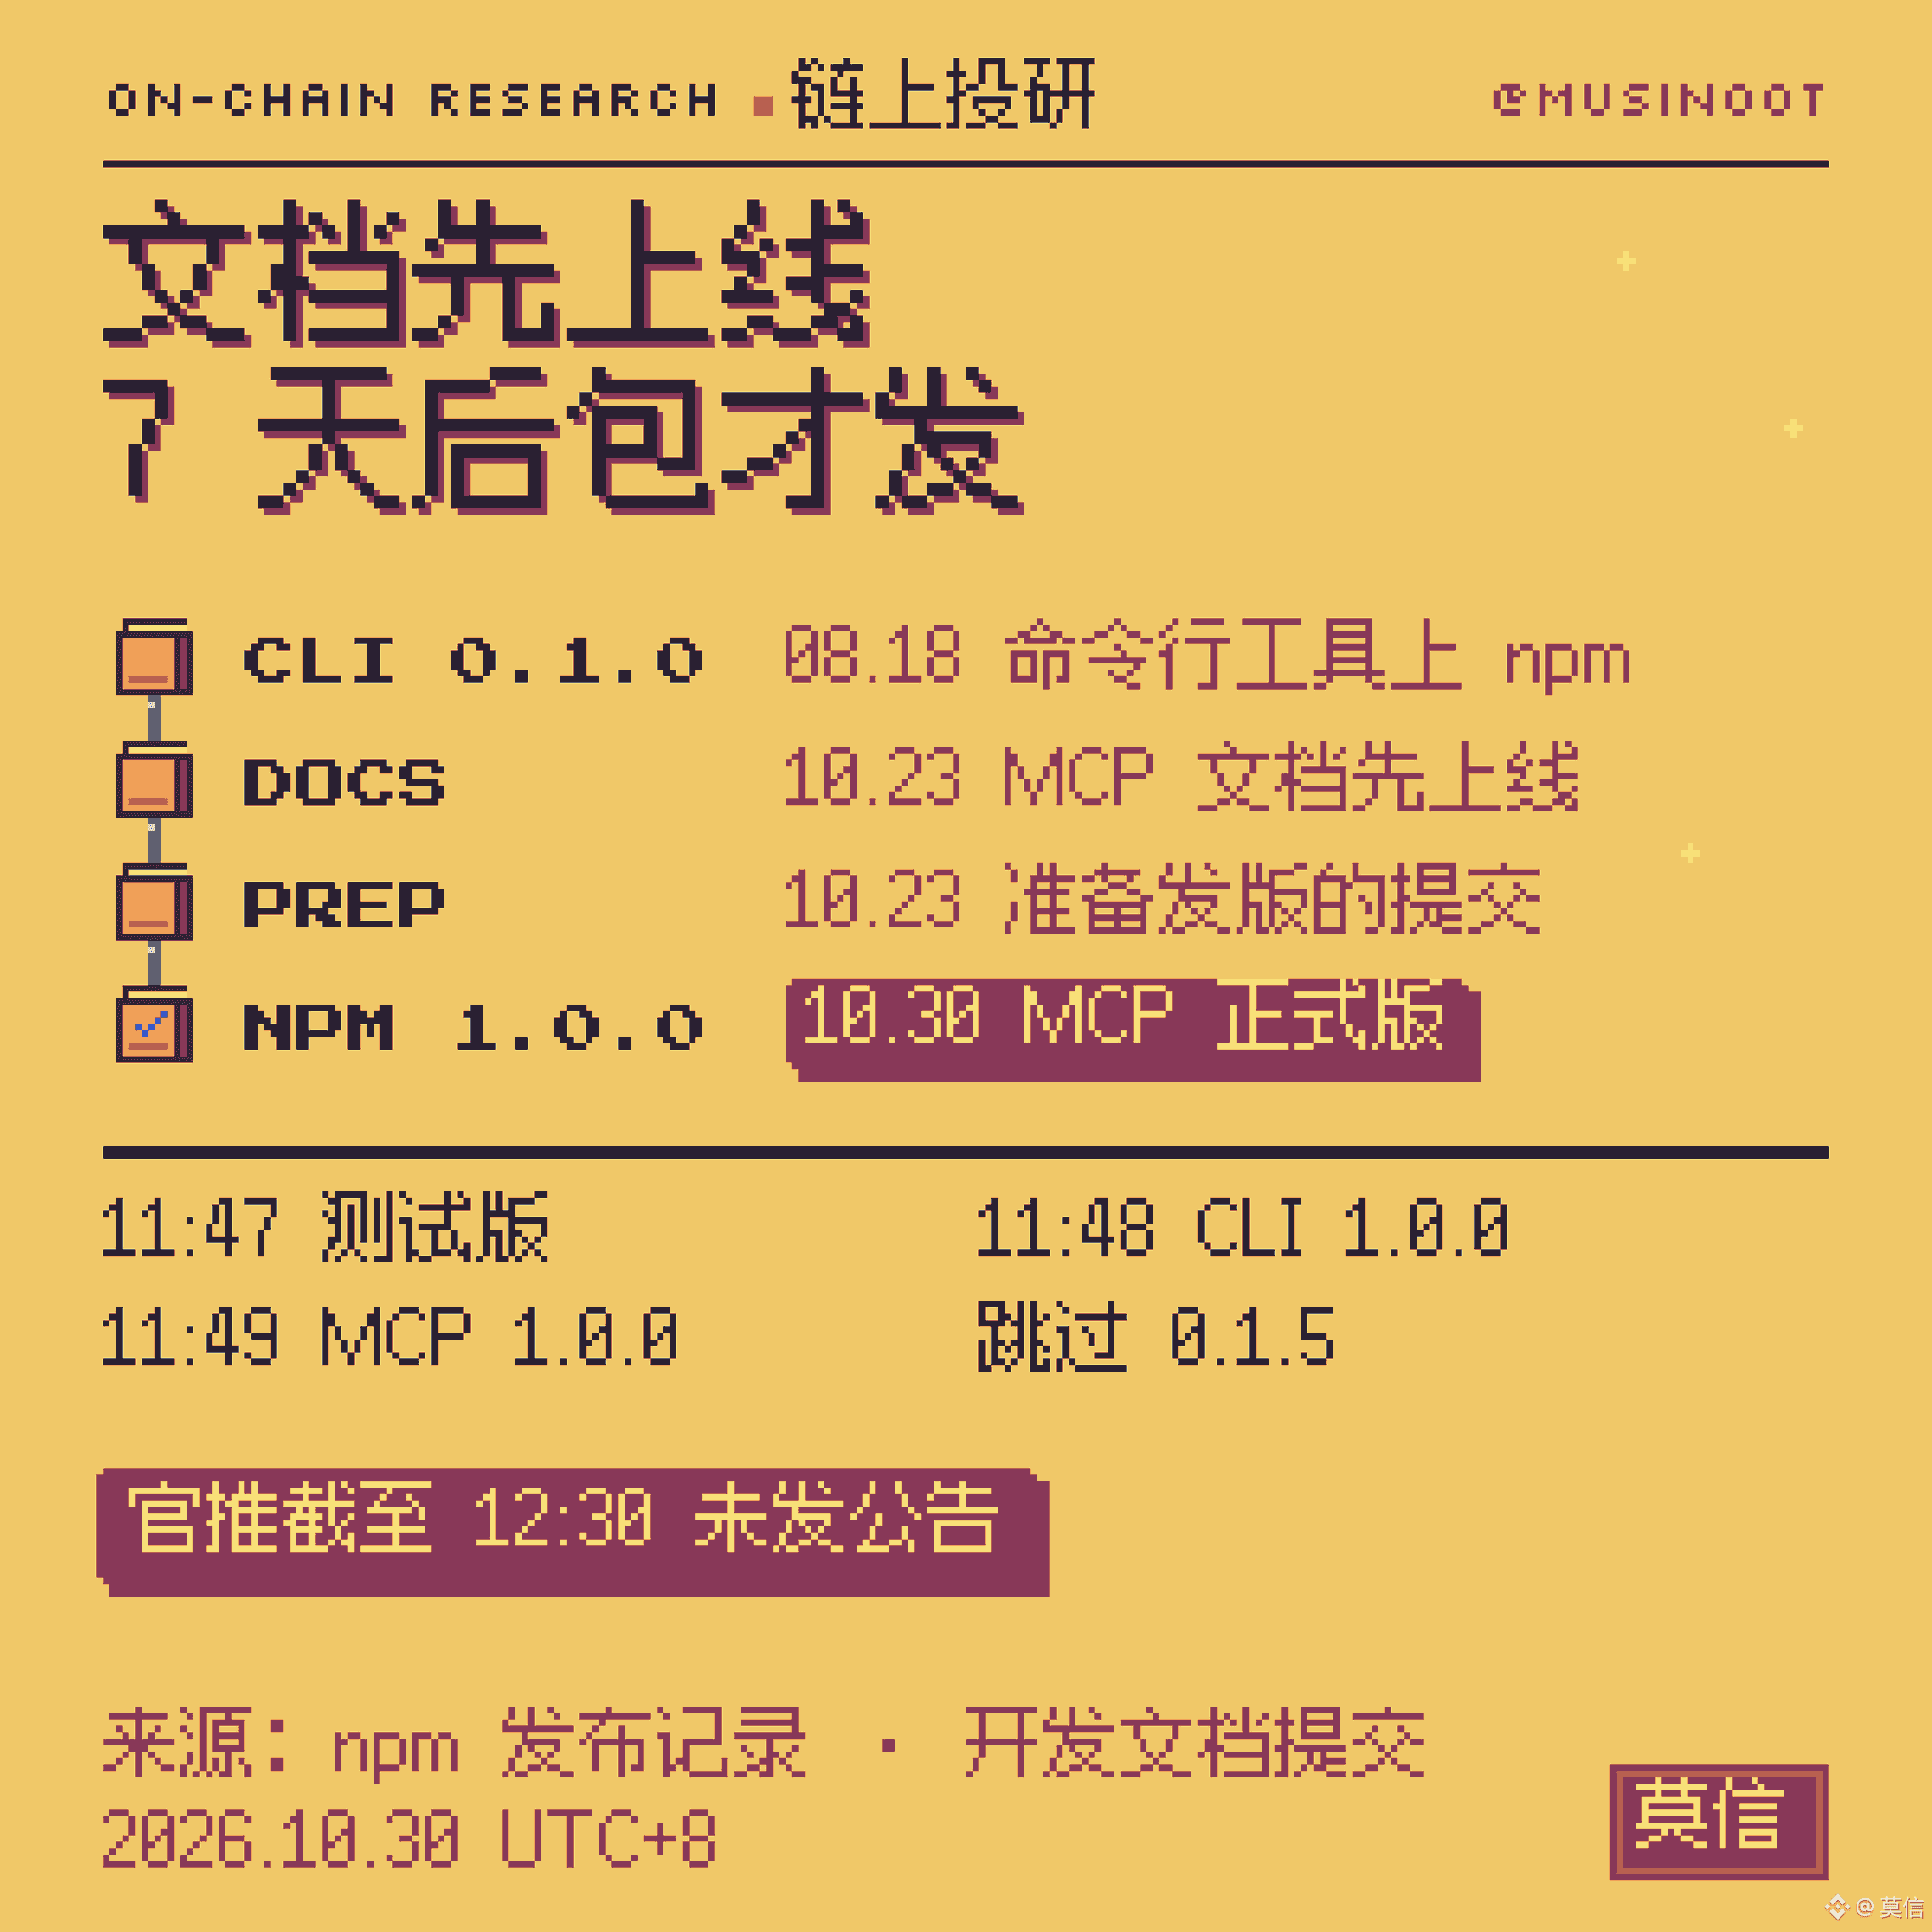
Heute um 11:49 Uhr veröffentlichte UniSat (@unisat_wallet) den MCP-Server @unisat/openapi-mcp auf npm – die erste offizielle Version trägt direkt die Nummer 1.0.0. Eine Minute zuvor wurde auch das Kommandozeilentool @unisat/openapi-cli von 0.1.0 aus dem August auf 1.0.0 aktualisiert. Bis 12:30 Uhr hatte UniSat auf seinem offiziellen X-Account noch keine Ankündigung veröffentlicht.
Im Folgenden geht es darum, was der Agent damit abfragen kann, wie man ihn einbindet und bei welchen Aktionen du zustimmen musst.
🐋 MCP in einer Minute
- MCP ist ein Schnittstellenstandard, über den AI-Assistenten externe Tools aufrufen können. Claude, Cursor und Codex unterstützen ihn. Installiert man einen MCP-Server, erhält der Assistent eine Reihe zusätzlicher Tools, die er direkt aufrufen kann.
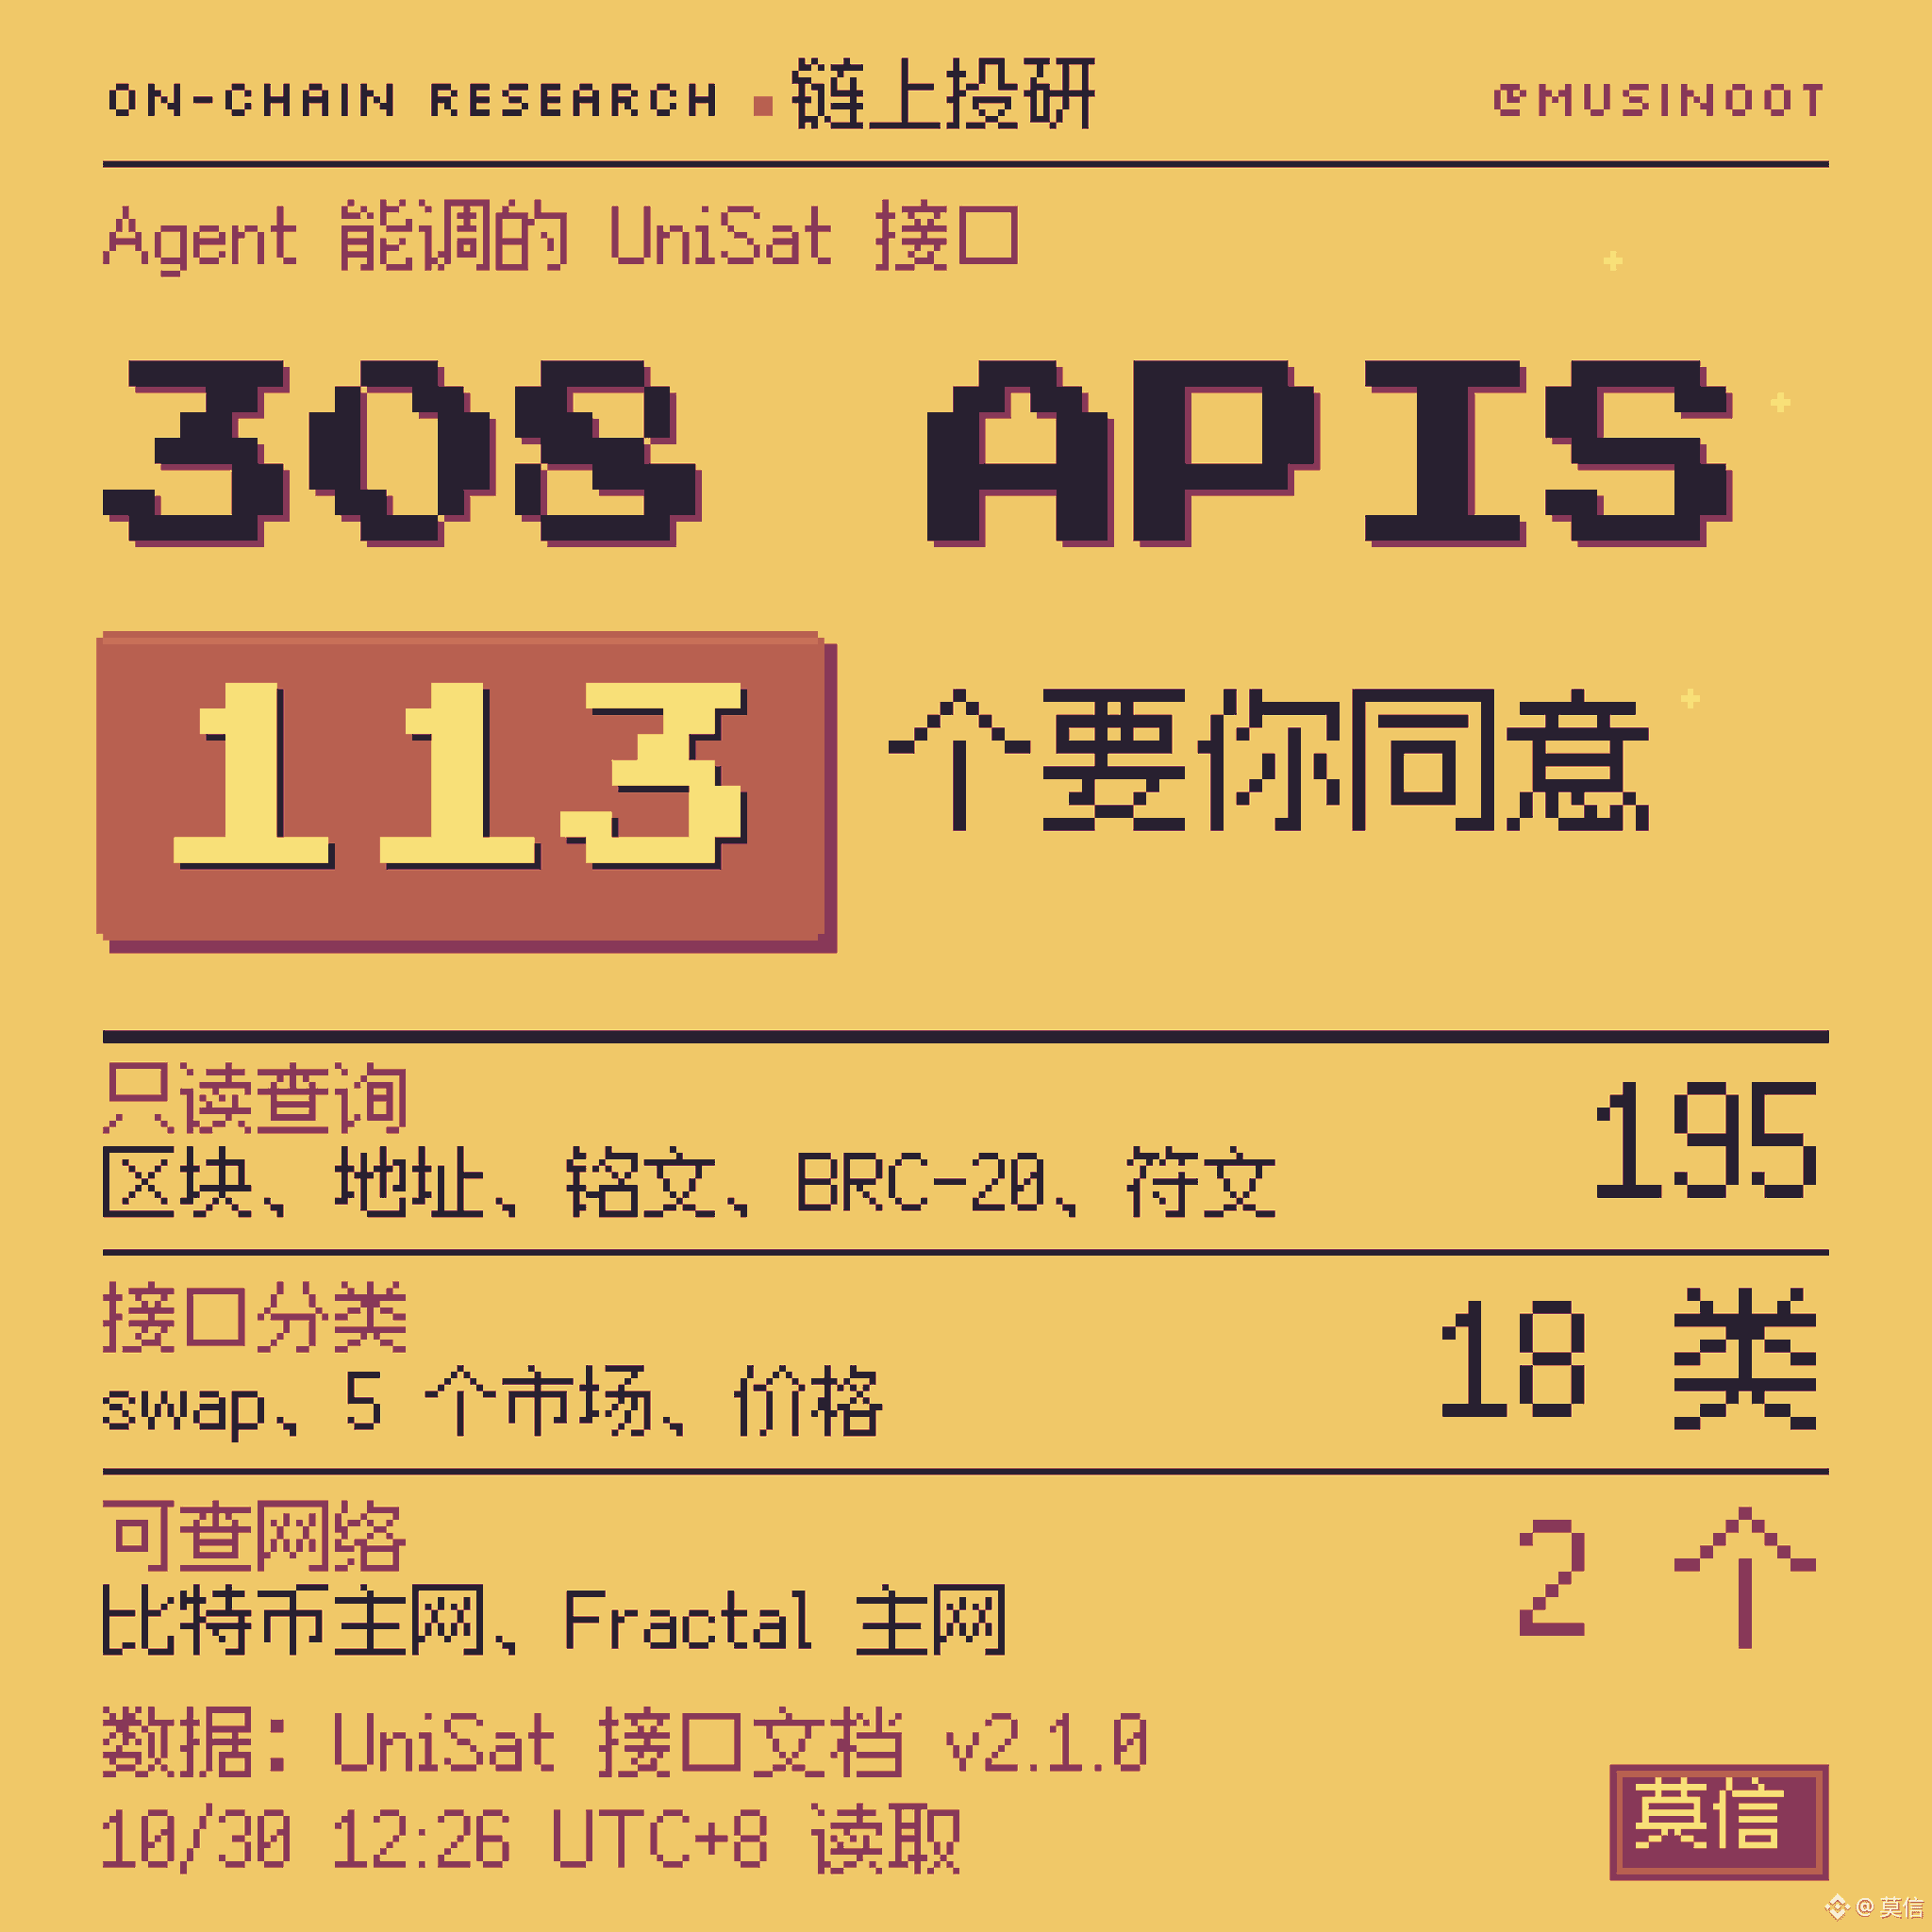
- Dieser UniSat-Server läuft auf deinem eigenen Computer und ruft für den Agent die UniSat Open API auf. Daten sowohl im Bitcoin-Mainnet als auch im Fractal-Mainnet lassen sich abfragen.
- Früher musste man selbst Code schreiben, um über eine Schnittstelle die Inschriften einer Adresse oder die Inhaber eines BRC-20-Assets abzufragen. Nach der Einbindung kannst du den Agent einfach auf Chinesisch danach fragen.
🐋 So bindest du ihn ein
Füge in der MCP-Konfiguration eines Clients wie Claude oder Cursor Folgendes hinzu:
{
"mcpServers": {
"unisat-ai-kit": {
"command": "npx",
"args": ["-y", "@unisat/openapi-mcp"],
"env": { "UNISAT_BITCOIN_API_KEY": "Dein Key" }
}
}
}
- Einen Key kannst du unter developer.unisat.io beantragen. Für Abfragen auf Fractal musst du einen weiteren beantragen und in UNISAT_FRACTAL_API_KEY eintragen.
- Auf deinem Computer muss Node.js installiert sein, Version 22.23.4 oder höher (oder eine neuere Version der Reihe 24 oder 26).
- Der erste offizielle Test lautet: Lass den Agent die Höhe des neuesten Bitcoin-Blocks abfragen. Dafür brauchst du weder eine Adresse noch eine Wallet.
https://www.npmjs.com/package/@unisat/openapi-mcp
🐋 Was kann der Agent abfragen?
Der Server stellt dem Agent nur vier Tools zur Verfügung:
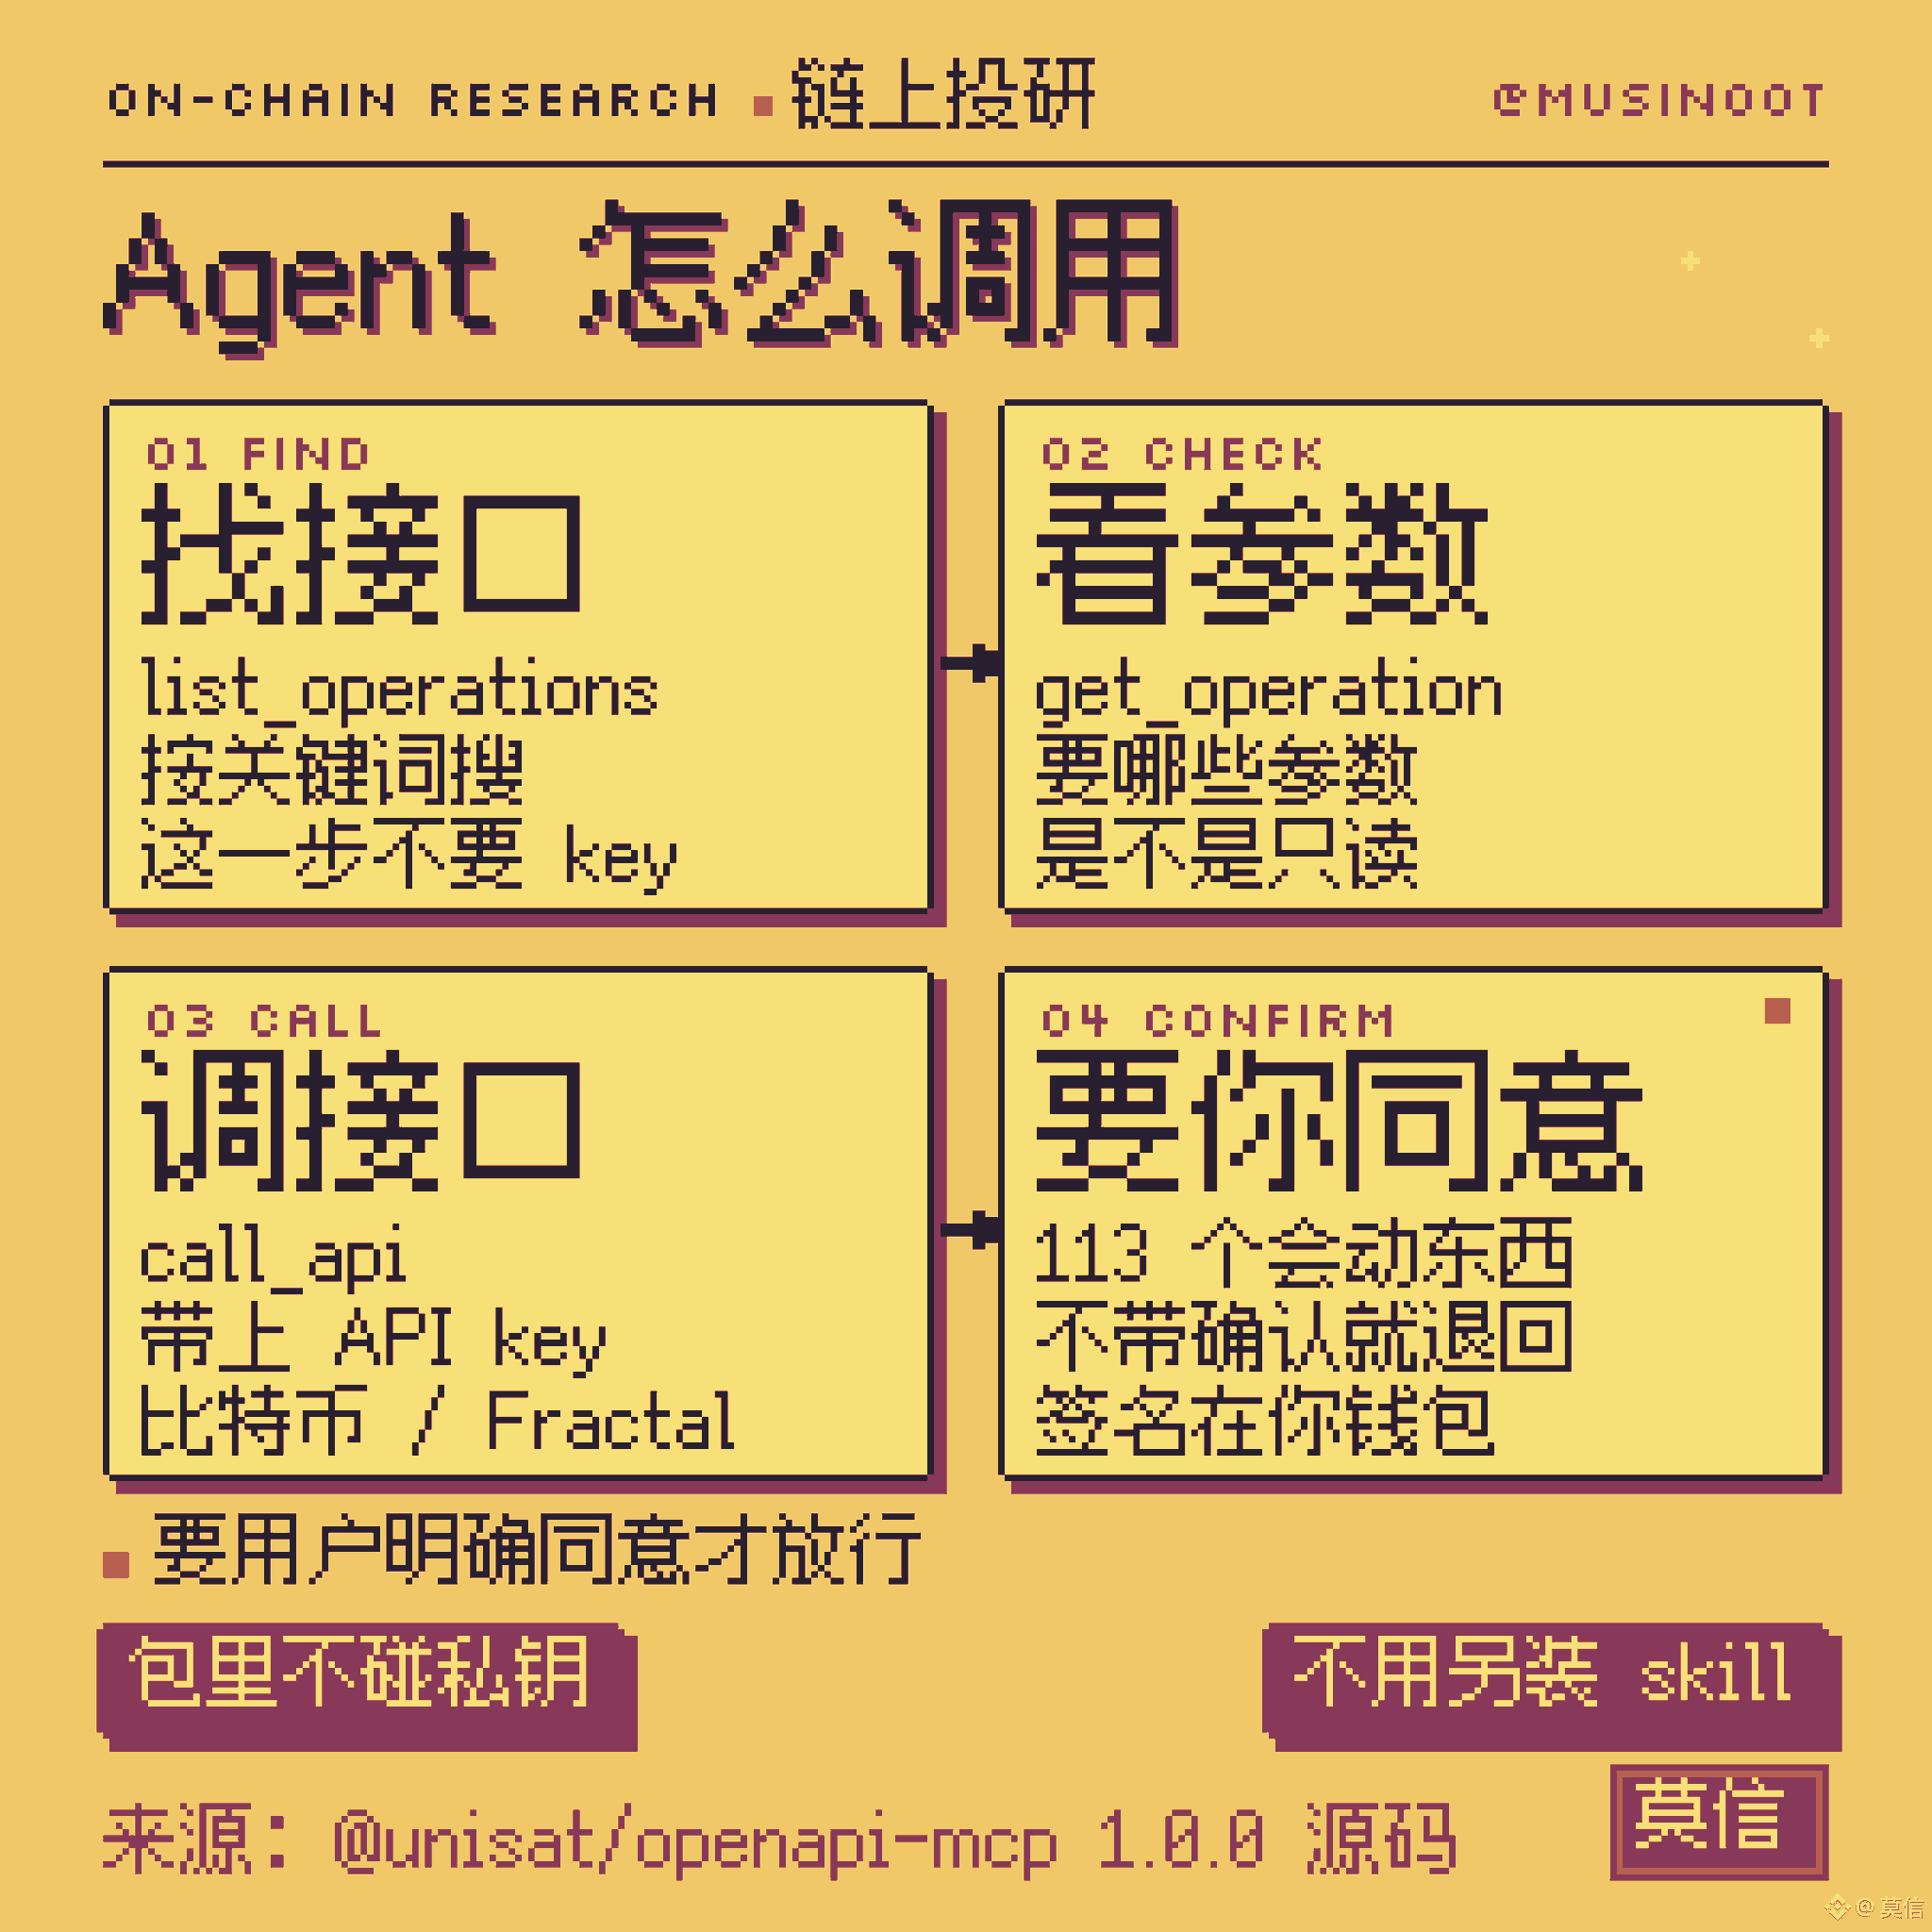
1. list_operations: Schnittstellen anhand von Stichwörtern suchen; hierfür ist kein Key nötig
2. get_operation: Prüfen, welche Parameter die Schnittstelle benötigt und ob sie schreibgeschützt ist
3. call_api: Die Schnittstelle tatsächlich aufrufen
4. get_status: Prüfen, ob der Dienst und die Konfiguration ordnungsgemäß funktionieren
Der Agent sucht zunächst selbst, sieht sich die Details an und führt dann den Aufruf aus – zusätzliche Skills müssen nicht installiert werden. Die verfügbaren Schnittstellen stammen aus der öffentlichen UniSat-Schnittstellendokumentation (v2.1.0, aktualisiert am 23.10.). Insgesamt gibt es 308 Schnittstellen in 18 Kategorien:
- Blöcke, Transaktionen, Adressguthaben und UTXOs
- Inschriften, BRC-20 (Inhaber, Minting-Fortschritt, Verlauf), Runes und Alkanes
- BRC-20-Swaps sowie Angebote und Verkäufe auf den Marktplätzen für Inschriften-Sammlungen, BRC-20, Runes, Alkanes und Domains
- Preise für BTC, FB und CAT20 sowie Umlaufmenge und Rangliste der Inhaber von Fractal
Wenn du zum Beispiel fragst: „Welche BRC-20-Assets hält diese Adresse?“ oder „Wer sind die 20 größten Inhaber eines bestimmten Runes-Assets?“, findest du die entsprechenden Schnittstellen darin.
🐋 Bei welchen Aktionen musst du zustimmen?
- Von den 308 Schnittstellen sind 195 schreibgeschützt; 113 führen Aktionen aus: Transaktionen übertragen, Inschriften erstellen, Angebote auf Marktplätzen einstellen und Käufe tätigen, Swaps und mehr.
- Wenn der Agent eine dieser 113 Schnittstellen ohne Bestätigungsparameter aufruft, wird der Aufruf mit dem Hinweis „Nutzerautorisierung erforderlich“ abgelehnt. In der Toolbeschreibung steht ausdrücklich, dass der Agent den Bestätigungsparameter erst mitsenden darf, nachdem der Nutzer dieser konkreten Aktion eindeutig zugestimmt hat.
- Das Paket greift nicht auf private Schlüssel zu. Schnittstellen für Angebote und Käufe geben eine noch zu signierende Transaktion zurück. Du musst sie in deiner Wallet signieren, bevor sie übermittelt werden kann.
- Auch schreibgeschützte Abfragen erfordern einen Key. Das Kontingent wird pro Key berechnet; mit call_api lässt sich außerdem prüfen, wie viel Kontingent für den aktuellen Key noch übrig ist.
🐋 Vor dieser Veröffentlichung
- 18.08.: CLI 0.1.0 auf npm veröffentlicht
- 23.10.: Die Entwicklerdokumentation erhielt zunächst eine Seite „OpenAPI CLI & MCP“ mit der npx-Konfiguration. Zu diesem Zeitpunkt war das Paket auf npm noch nicht auffindbar. Am selben Tag wurde im Code-Repository ein Commit mit der Meldung „Vorbereitung der Veröffentlichung von v0.1.5“ eingespielt.
- 30.10., 11:47 Uhr: Zuerst wurde eine Testversion veröffentlicht; um 11:48 Uhr erschien CLI 1.0.0 und um 11:49 Uhr MCP 1.0.0 – Version 0.1.5 wurde übersprungen.
——
Dieser Artikel wurde zuerst auf X unter @musinoot veröffentlicht.
Mo Xin erklärt | Die offizielle Version von UniSat MCP ist auf npm verfügbar: Mit einer Konfiguration kann ein AI-Agent On-Chain-Daten von Bitcoin abfragen
Heute um 11:49 Uhr veröffentlichte UniSat (@unisat_wallet) den MCP-Server @unisat/openapi-mcp auf npm – die erste offizielle Version trägt direkt die Nummer 1.0.0. Eine Minute zuvor wurde auch das Kommandozeilentool @unisat/openapi-cli von 0.1.0 aus dem August auf 1.0.0 aktualisiert. Bis 12:30 Uhr hatte UniSat auf seinem offiziellen X-Account noch keine Ankündigung veröffentlicht.
Im Folgenden geht es darum, was der Agent damit abfragen kann, wie man ihn einbindet und bei welchen Aktionen du zustimmen musst.
🐋 MCP in einer Minute
- MCP ist ein Schnittstellenstandard, über den AI-Assistenten externe Tools aufrufen können. Claude, Cursor und Codex unterstützen ihn. Installiert man einen MCP-Server, erhält der Assistent eine Reihe zusätzlicher Tools, die er direkt aufrufen kann.
- Dieser UniSat-Server läuft auf deinem eigenen Computer und ruft für den Agent die UniSat Open API auf. Daten sowohl im Bitcoin-Mainnet als auch im Fractal-Mainnet lassen sich abfragen.
- Früher musste man selbst Code schreiben, um über eine Schnittstelle die Inschriften einer Adresse oder die Inhaber eines BRC-20-Assets abzufragen. Nach der Einbindung kannst du den Agent einfach auf Chinesisch danach fragen.
🐋 So bindest du ihn ein
Füge in der MCP-Konfiguration eines Clients wie Claude oder Cursor Folgendes hinzu:
{
"mcpServers": {
"unisat-ai-kit": {
"command": "npx",
"args": ["-y", "@unisat/openapi-mcp"],
"env": { "UNISAT_BITCOIN_API_KEY": "Dein Key" }
}
}
}
- Einen Key kannst du unter developer.unisat.io beantragen. Für Abfragen auf Fractal musst du einen weiteren beantragen und in UNISAT_FRACTAL_API_KEY eintragen.
- Auf deinem Computer muss Node.js installiert sein, Version 22.23.4 oder höher (oder eine neuere Version der Reihe 24 oder 26).
- Der erste offizielle Test lautet: Lass den Agent die Höhe des neuesten Bitcoin-Blocks abfragen. Dafür brauchst du weder eine Adresse noch eine Wallet.
https://www.npmjs.com/package/@unisat/openapi-mcp
🐋 Was kann der Agent abfragen?
Der Server stellt dem Agent nur vier Tools zur Verfügung:
1. list_operations: Schnittstellen anhand von Stichwörtern suchen; hierfür ist kein Key nötig
2. get_operation: Prüfen, welche Parameter die Schnittstelle benötigt und ob sie schreibgeschützt ist
3. call_api: Die Schnittstelle tatsächlich aufrufen
4. get_status: Prüfen, ob der Dienst und die Konfiguration ordnungsgemäß funktionieren
Der Agent sucht zunächst selbst, sieht sich die Details an und führt dann den Aufruf aus – zusätzliche Skills müssen nicht installiert werden. Die verfügbaren Schnittstellen stammen aus der öffentlichen UniSat-Schnittstellendokumentation (v2.1.0, aktualisiert am 23.10.). Insgesamt gibt es 308 Schnittstellen in 18 Kategorien:
- Blöcke, Transaktionen, Adressguthaben und UTXOs
- Inschriften, BRC-20 (Inhaber, Minting-Fortschritt, Verlauf), Runes und Alkanes
- BRC-20-Swaps sowie Angebote und Verkäufe auf den Marktplätzen für Inschriften-Sammlungen, BRC-20, Runes, Alkanes und Domains
- Preise für BTC, FB und CAT20 sowie Umlaufmenge und Rangliste der Inhaber von Fractal
Wenn du zum Beispiel fragst: „Welche BRC-20-Assets hält diese Adresse?“ oder „Wer sind die 20 größten Inhaber eines bestimmten Runes-Assets?“, findest du die entsprechenden Schnittstellen darin.
🐋 Bei welchen Aktionen musst du zustimmen?
- Von den 308 Schnittstellen sind 195 schreibgeschützt; 113 führen Aktionen aus: Transaktionen übertragen, Inschriften erstellen, Angebote auf Marktplätzen einstellen und Käufe tätigen, Swaps und mehr.
- Wenn der Agent eine dieser 113 Schnittstellen ohne Bestätigungsparameter aufruft, wird der Aufruf mit dem Hinweis „Nutzerautorisierung erforderlich“ abgelehnt. In der Toolbeschreibung steht ausdrücklich, dass der Agent den Bestätigungsparameter erst mitsenden darf, nachdem der Nutzer dieser konkreten Aktion eindeutig zugestimmt hat.
- Das Paket greift nicht auf private Schlüssel zu. Schnittstellen für Angebote und Käufe geben eine noch zu signierende Transaktion zurück. Du musst sie in deiner Wallet signieren, bevor sie übermittelt werden kann.
- Auch schreibgeschützte Abfragen erfordern einen Key. Das Kontingent wird pro Key berechnet; mit call_api lässt sich außerdem prüfen, wie viel Kontingent für den aktuellen Key noch übrig ist.
🐋 Vor dieser Veröffentlichung
- 18.08.: CLI 0.1.0 auf npm veröffentlicht
- 23.10.: Die Entwicklerdokumentation erhielt zunächst eine Seite „OpenAPI CLI & MCP“ mit der npx-Konfiguration. Zu diesem Zeitpunkt war das Paket auf npm noch nicht auffindbar. Am selben Tag wurde im Code-Repository ein Commit mit der Meldung „Vorbereitung der Veröffentlichung von v0.1.5“ eingespielt.
- 30.10., 11:47 Uhr: Zuerst wurde eine Testversion veröffentlicht; um 11:48 Uhr erschien CLI 1.0.0 und um 11:49 Uhr MCP 1.0.0 – Version 0.1.5 wurde übersprungen.
——
Dieser Artikel wurde zuerst auf X unter @musinoot veröffentlicht.
Heute um 11:49 Uhr veröffentlichte UniSat (@unisat_wallet) den MCP-Server @unisat/openapi-mcp auf npm – die erste offizielle Version trägt direkt die Nummer 1.0.0. Eine Minute zuvor wurde auch das Kommandozeilentool @unisat/openapi-cli von 0.1.0 aus dem August auf 1.0.0 aktualisiert. Bis 12:30 Uhr hatte UniSat auf seinem offiziellen X-Account noch keine Ankündigung veröffentlicht.
Im Folgenden geht es darum, was der Agent damit abfragen kann, wie man ihn einbindet und bei welchen Aktionen du zustimmen musst.
🐋 MCP in einer Minute
- MCP ist ein Schnittstellenstandard, über den AI-Assistenten externe Tools aufrufen können. Claude, Cursor und Codex unterstützen ihn. Installiert man einen MCP-Server, erhält der Assistent eine Reihe zusätzlicher Tools, die er direkt aufrufen kann.
- Dieser UniSat-Server läuft auf deinem eigenen Computer und ruft für den Agent die UniSat Open API auf. Daten sowohl im Bitcoin-Mainnet als auch im Fractal-Mainnet lassen sich abfragen.
- Früher musste man selbst Code schreiben, um über eine Schnittstelle die Inschriften einer Adresse oder die Inhaber eines BRC-20-Assets abzufragen. Nach der Einbindung kannst du den Agent einfach auf Chinesisch danach fragen.
🐋 So bindest du ihn ein
Füge in der MCP-Konfiguration eines Clients wie Claude oder Cursor Folgendes hinzu:
{
"mcpServers": {
"unisat-ai-kit": {
"command": "npx",
"args": ["-y", "@unisat/openapi-mcp"],
"env": { "UNISAT_BITCOIN_API_KEY": "Dein Key" }
}
}
}
- Einen Key kannst du unter developer.unisat.io beantragen. Für Abfragen auf Fractal musst du einen weiteren beantragen und in UNISAT_FRACTAL_API_KEY eintragen.
- Auf deinem Computer muss Node.js installiert sein, Version 22.23.4 oder höher (oder eine neuere Version der Reihe 24 oder 26).
- Der erste offizielle Test lautet: Lass den Agent die Höhe des neuesten Bitcoin-Blocks abfragen. Dafür brauchst du weder eine Adresse noch eine Wallet.
https://www.npmjs.com/package/@unisat/openapi-mcp
🐋 Was kann der Agent abfragen?
Der Server stellt dem Agent nur vier Tools zur Verfügung:
1. list_operations: Schnittstellen anhand von Stichwörtern suchen; hierfür ist kein Key nötig
2. get_operation: Prüfen, welche Parameter die Schnittstelle benötigt und ob sie schreibgeschützt ist
3. call_api: Die Schnittstelle tatsächlich aufrufen
4. get_status: Prüfen, ob der Dienst und die Konfiguration ordnungsgemäß funktionieren
Der Agent sucht zunächst selbst, sieht sich die Details an und führt dann den Aufruf aus – zusätzliche Skills müssen nicht installiert werden. Die verfügbaren Schnittstellen stammen aus der öffentlichen UniSat-Schnittstellendokumentation (v2.1.0, aktualisiert am 23.10.). Insgesamt gibt es 308 Schnittstellen in 18 Kategorien:
- Blöcke, Transaktionen, Adressguthaben und UTXOs
- Inschriften, BRC-20 (Inhaber, Minting-Fortschritt, Verlauf), Runes und Alkanes
- BRC-20-Swaps sowie Angebote und Verkäufe auf den Marktplätzen für Inschriften-Sammlungen, BRC-20, Runes, Alkanes und Domains
- Preise für BTC, FB und CAT20 sowie Umlaufmenge und Rangliste der Inhaber von Fractal
Wenn du zum Beispiel fragst: „Welche BRC-20-Assets hält diese Adresse?“ oder „Wer sind die 20 größten Inhaber eines bestimmten Runes-Assets?“, findest du die entsprechenden Schnittstellen darin.
🐋 Bei welchen Aktionen musst du zustimmen?
- Von den 308 Schnittstellen sind 195 schreibgeschützt; 113 führen Aktionen aus: Transaktionen übertragen, Inschriften erstellen, Angebote auf Marktplätzen einstellen und Käufe tätigen, Swaps und mehr.
- Wenn der Agent eine dieser 113 Schnittstellen ohne Bestätigungsparameter aufruft, wird der Aufruf mit dem Hinweis „Nutzerautorisierung erforderlich“ abgelehnt. In der Toolbeschreibung steht ausdrücklich, dass der Agent den Bestätigungsparameter erst mitsenden darf, nachdem der Nutzer dieser konkreten Aktion eindeutig zugestimmt hat.
- Das Paket greift nicht auf private Schlüssel zu. Schnittstellen für Angebote und Käufe geben eine noch zu signierende Transaktion zurück. Du musst sie in deiner Wallet signieren, bevor sie übermittelt werden kann.
- Auch schreibgeschützte Abfragen erfordern einen Key. Das Kontingent wird pro Key berechnet; mit call_api lässt sich außerdem prüfen, wie viel Kontingent für den aktuellen Key noch übrig ist.
🐋 Vor dieser Veröffentlichung
- 18.08.: CLI 0.1.0 auf npm veröffentlicht
- 23.10.: Die Entwicklerdokumentation erhielt zunächst eine Seite „OpenAPI CLI & MCP“ mit der npx-Konfiguration. Zu diesem Zeitpunkt war das Paket auf npm noch nicht auffindbar. Am selben Tag wurde im Code-Repository ein Commit mit der Meldung „Vorbereitung der Veröffentlichung von v0.1.5“ eingespielt.
- 30.10., 11:47 Uhr: Zuerst wurde eine Testversion veröffentlicht; um 11:48 Uhr erschien CLI 1.0.0 und um 11:49 Uhr MCP 1.0.0 – Version 0.1.5 wurde übersprungen.
——
Dieser Artikel wurde zuerst auf X unter @musinoot veröffentlicht.
203
·
--
Moxin-Analyse|Binance um 6,3 Milliarden Dollar bestohlen: Fast 80 % der Stablecoins eingefroren, kein einziger BTC
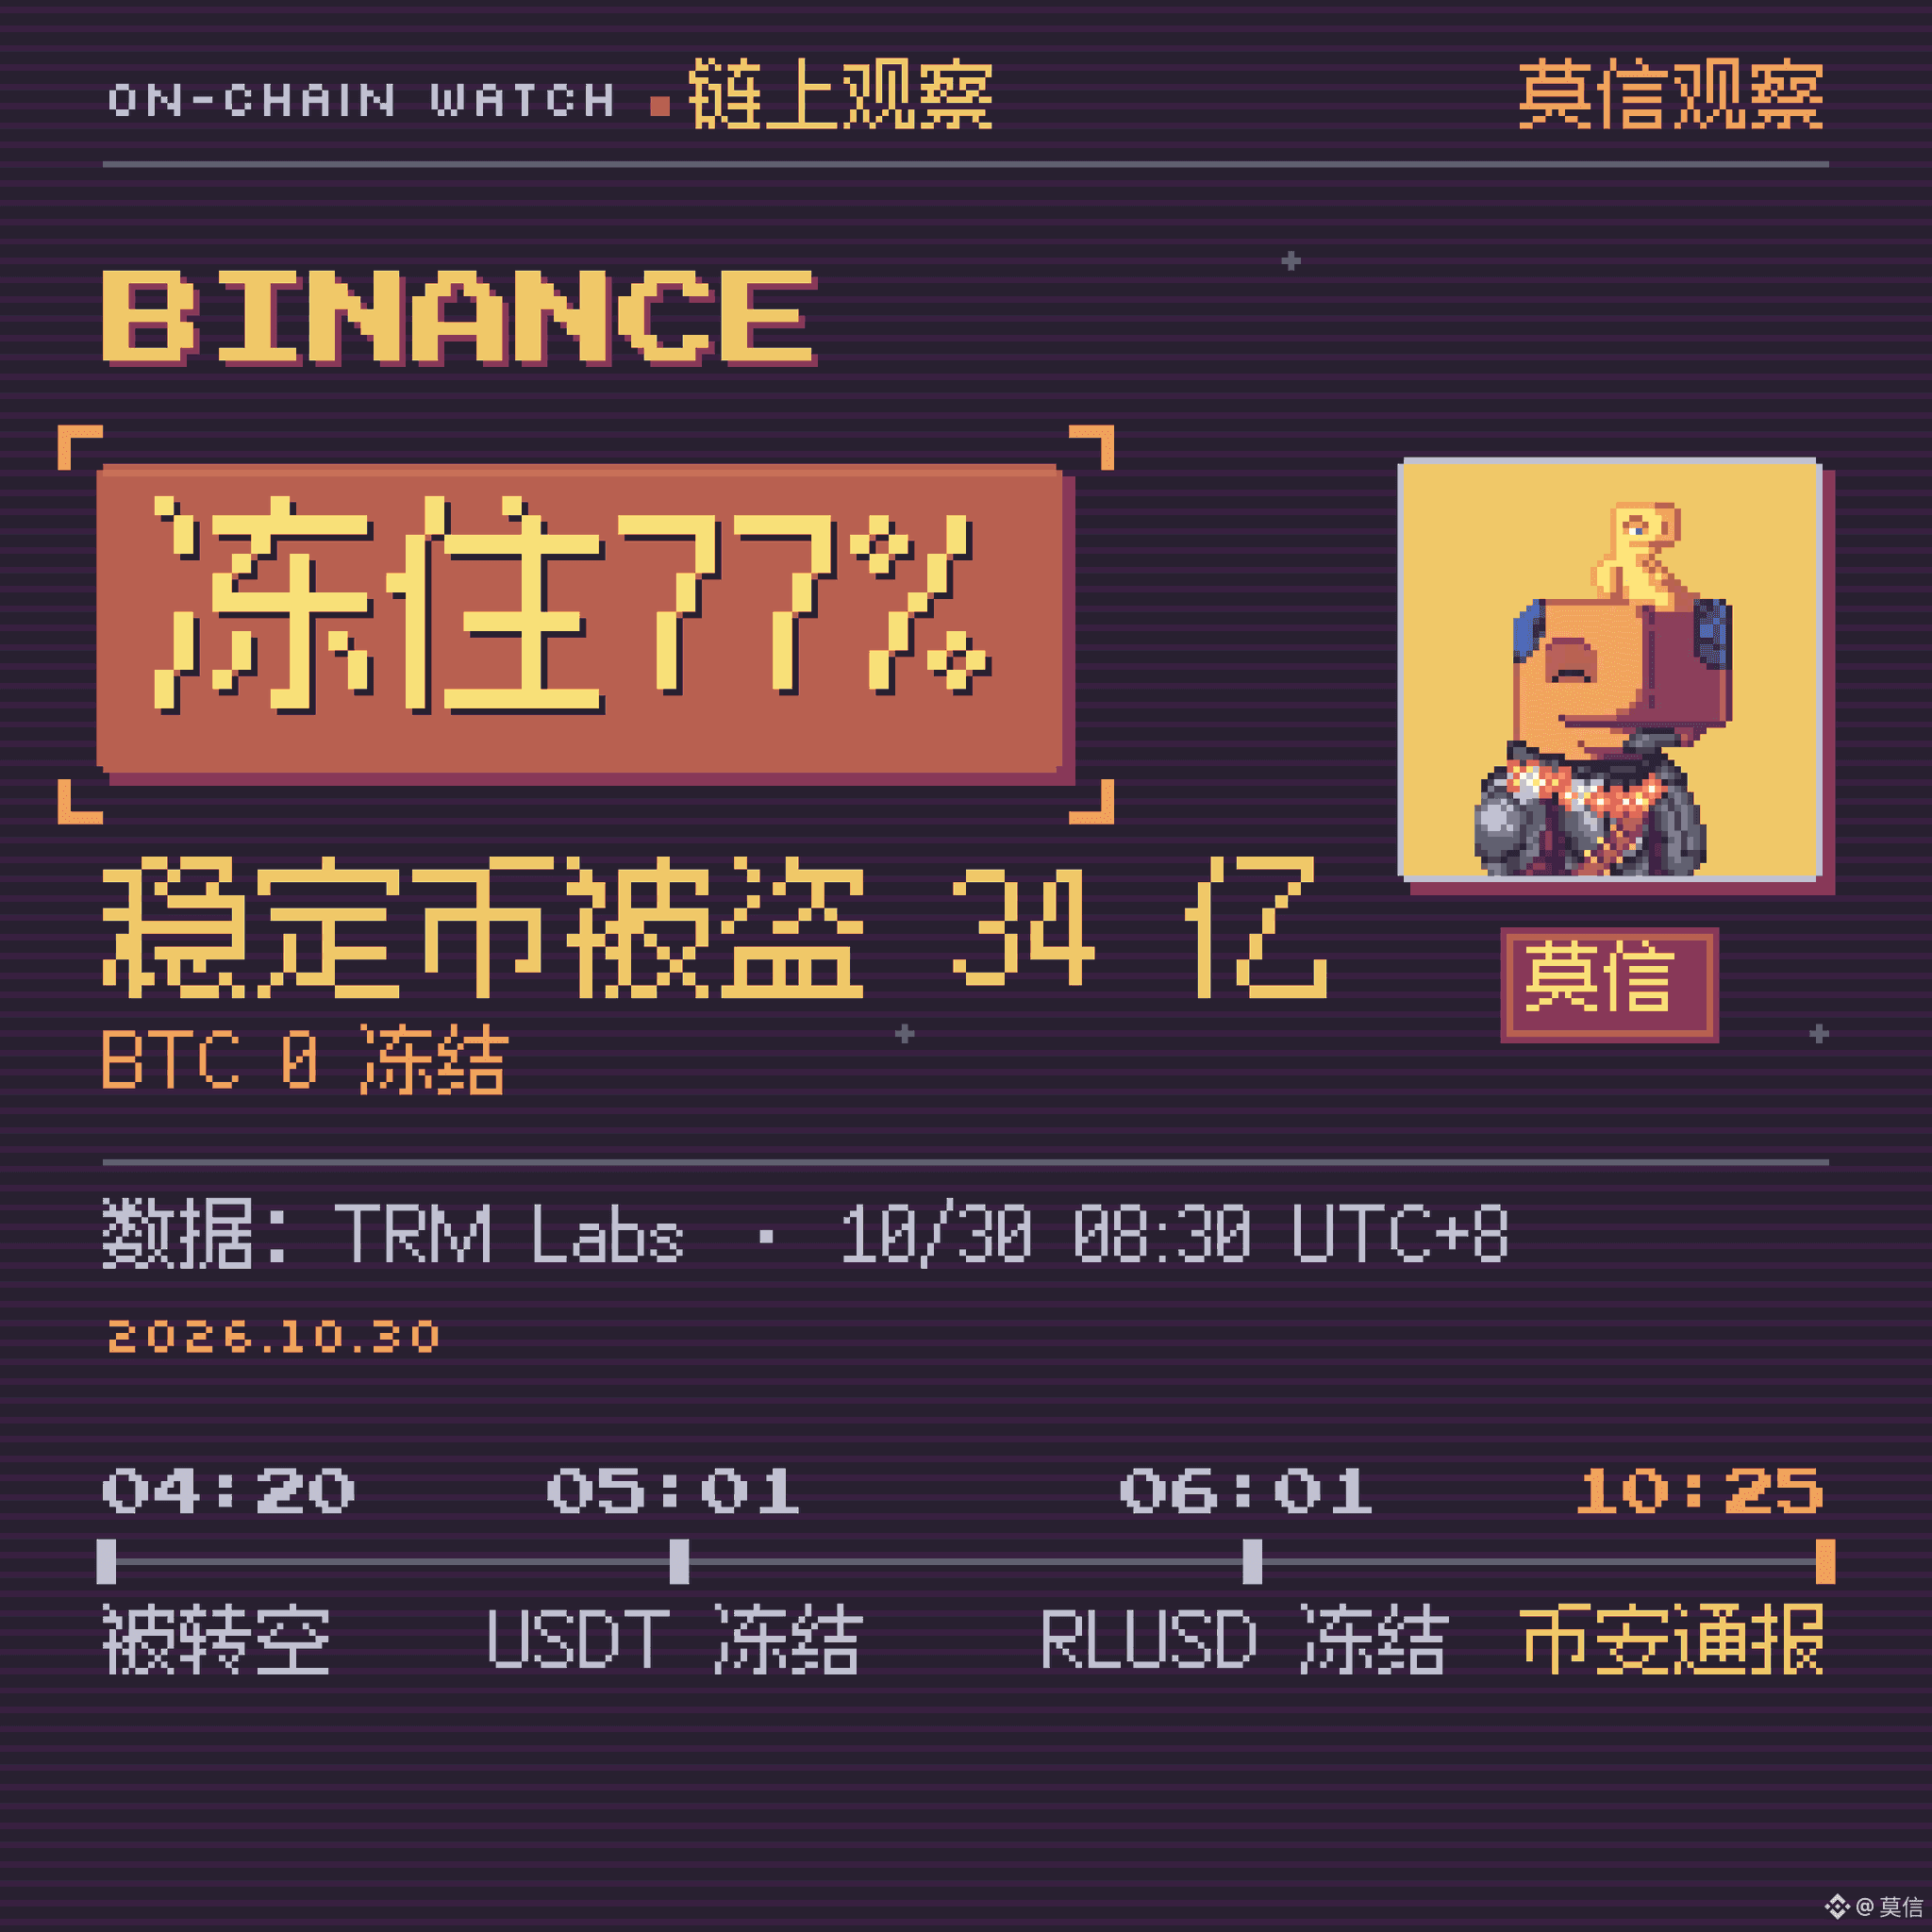
Binance hat heute um 10:25 Uhr erste Ergebnisse der Untersuchung veröffentlicht: Der Gesamtschaden durch den Diebstahl beläuft sich auf etwa 6,3 Milliarden Dollar. Zusammen mit Partnern auf der Blockchain wurden rund 3 Milliarden eingefroren. Die Verluste werden durch den SAFU-Fonds und Unternehmensmittel gedeckt. Ein- und Auszahlungen sind weiterhin ausgesetzt.
Die Gesamtsumme habt ihr sicher schon oft gesehen. In diesem Beitrag schlüsseln wir die Vermögenswerte einzeln auf: Welche Gelder wurden von den Emittenten eingefroren, welche kann niemand einfrieren – und wie hat der Hacker die Gelder von der ersten in die zweite Kategorie verschoben?
🐋 In einer Minute
- Zeitpunkt: Ab 04:05 Uhr am 30.10. (Pekinger Zeit, sofern nicht anders angegeben) wurden nach und nach Hot Wallets von Binance auf zehn Blockchains, darunter Ethereum, Bitcoin, Tron, XRP und Solana, leergeräumt.
- Ursache: Binance zufolge könnte der Computer eines Mitarbeiters aus dem Betriebsteam kompromittiert worden sein. Der Angreifer nutzte dies, um in interne Dienste einzudringen und nicht autorisierte Auszahlungen zu veranlassen. Ein Leak privater Schlüssel wurde bislang nicht festgestellt.
- Der größte einzelne Vorfall ereignete sich auf Ethereum: Laut TRM Labs nutzte der Angreifer EIP-7702 (eine Funktion, die mit dem Ethereum-Upgrade im Mai 2025 eingeführt wurde und es normalen Wallets ermöglicht, einen Abschnitt mit Smart-Contract-Code einzubinden), um seinen eigenen Transfervertrag an die Hot Wallet anzuhängen. Drei Minuten später transferierte er 167.000 ETH, 1,615 Milliarden USDT und mehr als 60 weitere Token.
- Wer steckt dahinter? TRM hält die nordkoreanische Hackergruppe TraderTraitor für verantwortlich. Das FBI schreibt dieser Gruppe auch den Diebstahl von 1,5 Milliarden Dollar bei Bybit im Februar 2025 zu. Binance hat sich dazu noch nicht öffentlich geäußert.
🐋 Rangliste der eingefrorenen Vermögenswerte
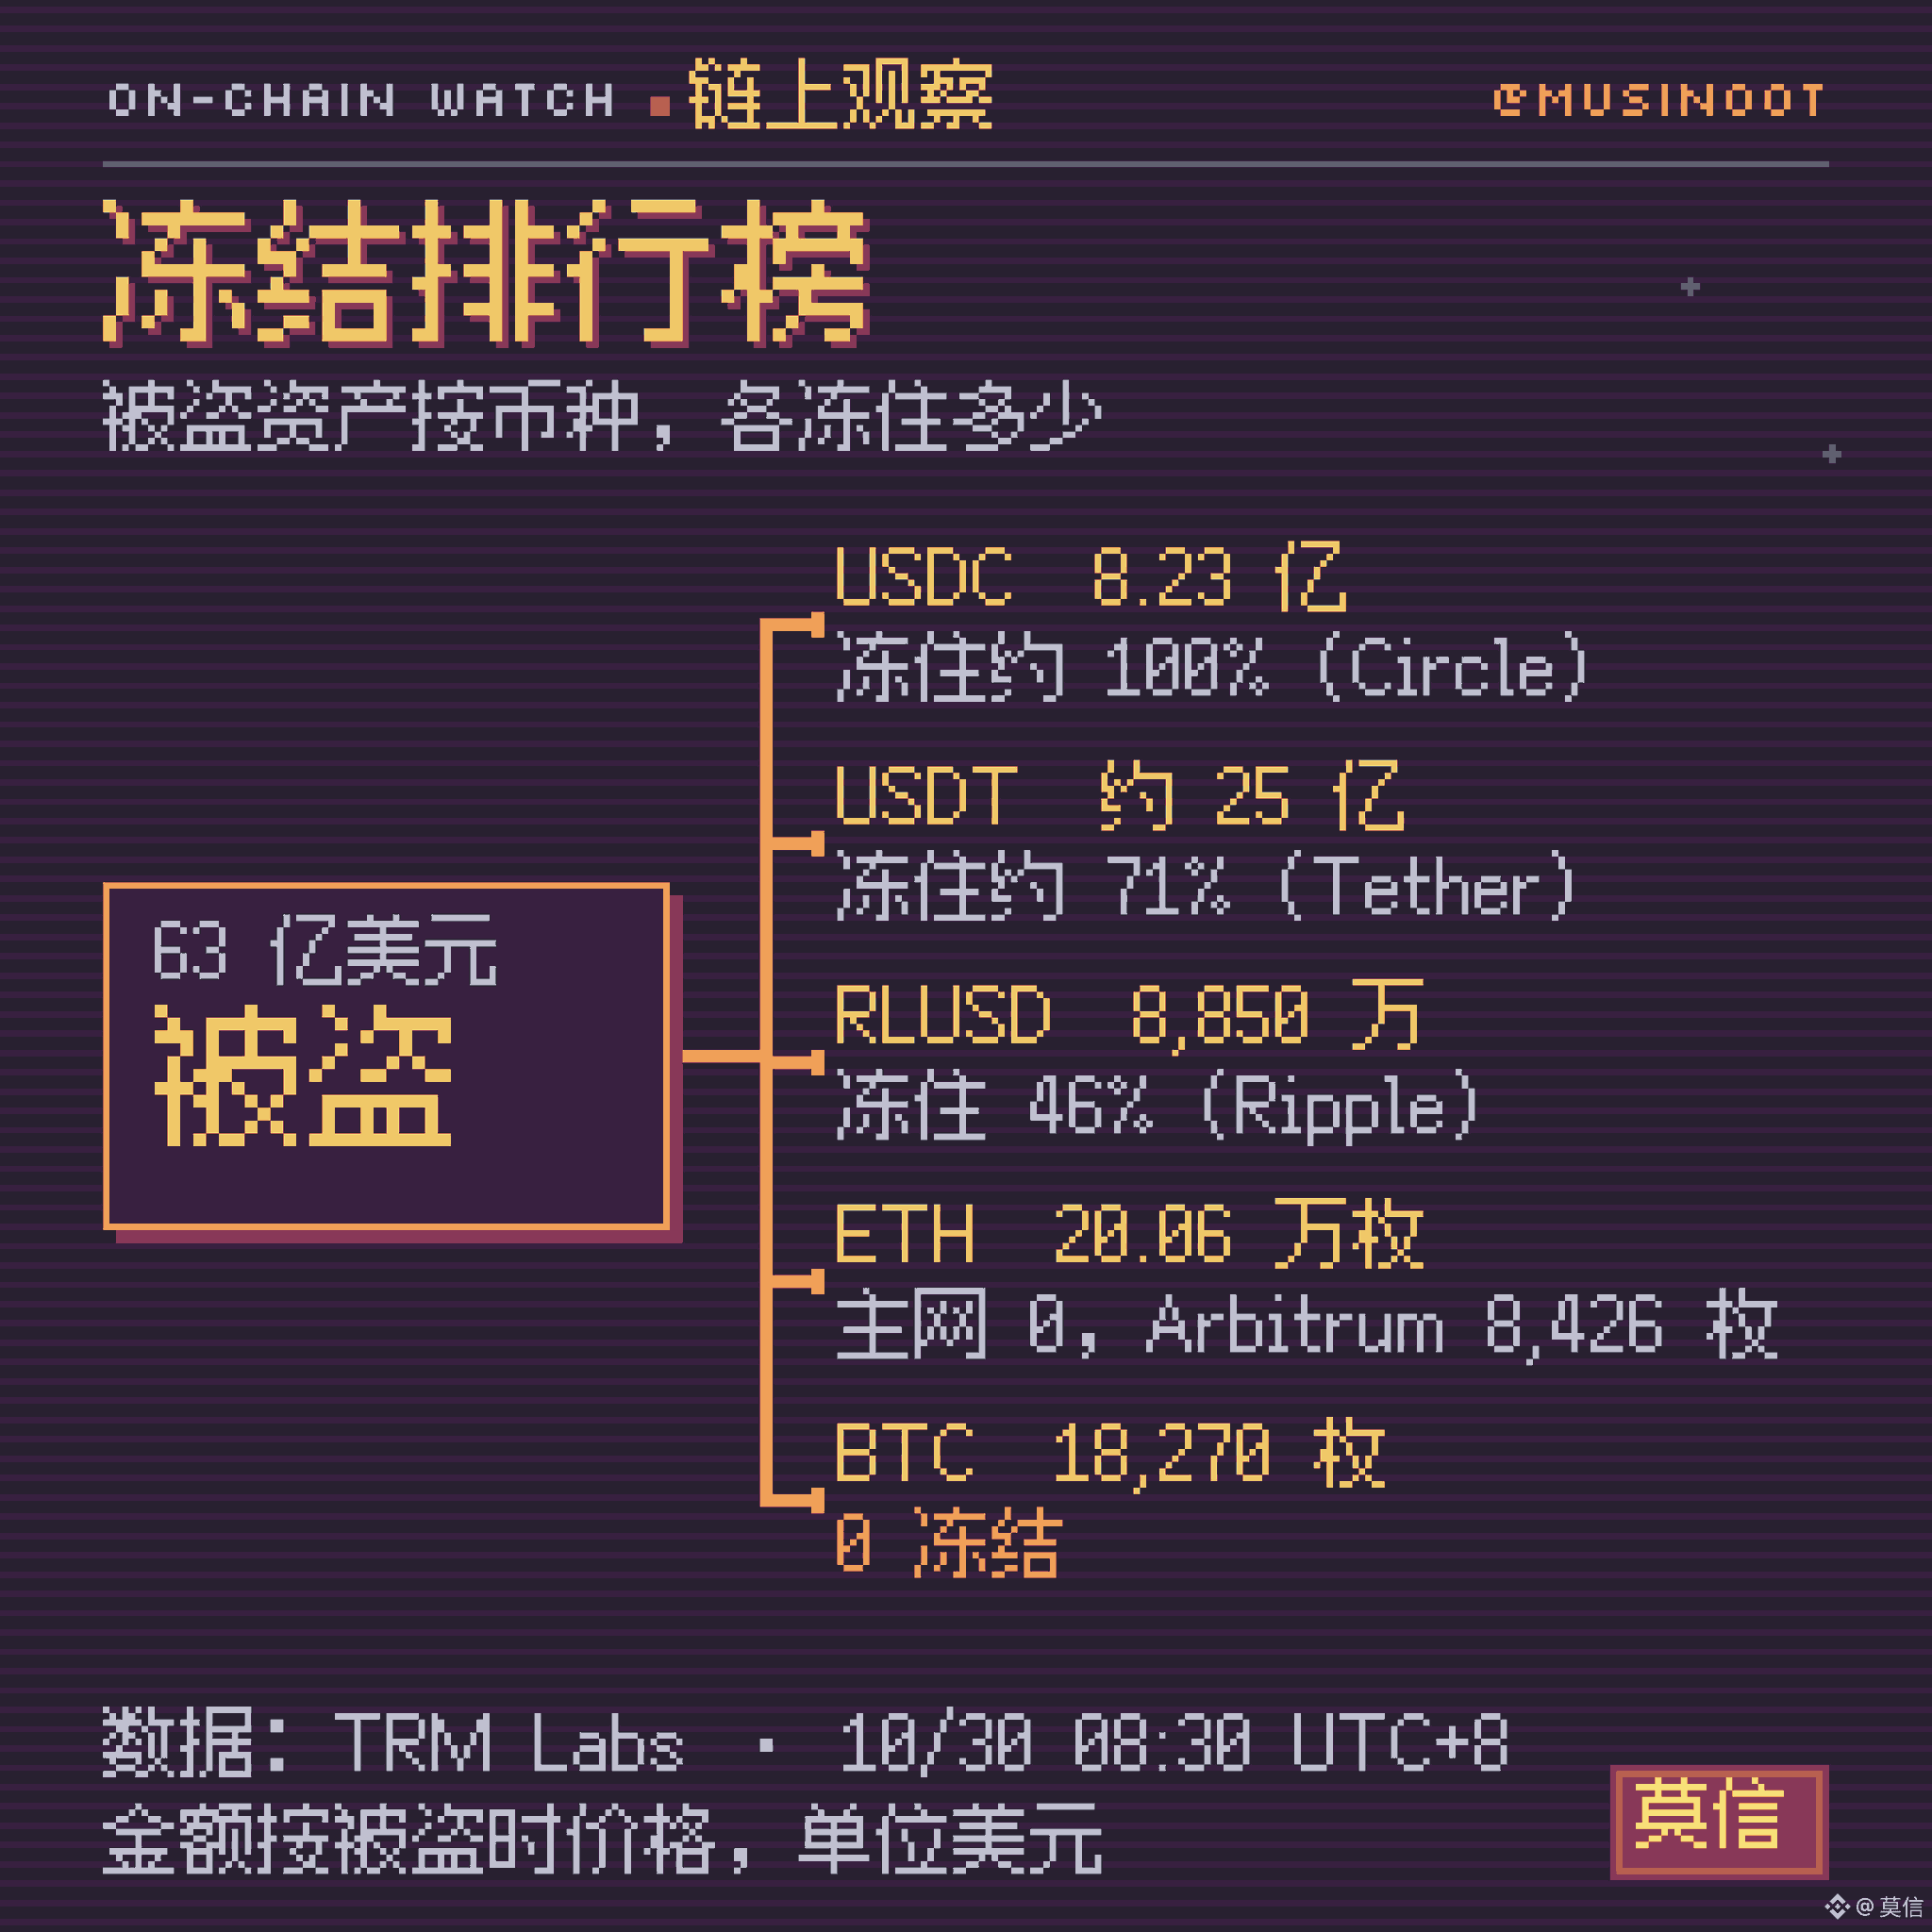
Aufgeschlüsselt nach Vermögenswerten laut den von TRM Labs veröffentlichten Zahlen (Stand: 30.10., 08:30 Uhr):
- USDC: 823 Millionen gestohlen, Circle hat rund 825 Millionen eingefroren – praktisch alles.
- USDT: Insgesamt rund 2,5 Milliarden auf Ethereum und Tron gestohlen, Tether hat rund 1,77 Milliarden eingefroren – etwa 70 %.
- RLUSD: 88,5 Millionen gestohlen, Ripple hat 40,5 Millionen eingefroren – weniger als die Hälfte.
- ETH: Im Ethereum-Mainnet konnte nichts eingefroren werden. Die einzigen eingefrorenen 8.426 ETH lagen auf Arbitrum; sie wurden vom Arbitrum-Sicherheitsrat (einem Multisig-Gremium, das Arbitrum-Verträge in Notfällen ändern kann) transferiert.
- BTC: 18.270 BTC im Wert von etwa 1,47 Milliarden Dollar – 0 eingefroren.
Insgesamt wurden rund 3,4 Milliarden Dollar in den drei Stablecoins gestohlen, davon etwa 2,64 Milliarden eingefroren – knapp 80 %. Von den rund 3 Milliarden Dollar außerhalb der Stablecoins wurden nur etwa 30 Millionen auf Arbitrum eingefroren, also rund 1 %.
Außerdem fror World Liberty 27,8 Millionen USD1 ein und First Digital einen Betrag in FDUSD (die Höhe wurde nicht veröffentlicht). Diese beiden Summen sind in den obigen Anteilen nicht enthalten.
🐋 Wettlauf gegen das Einfrieren
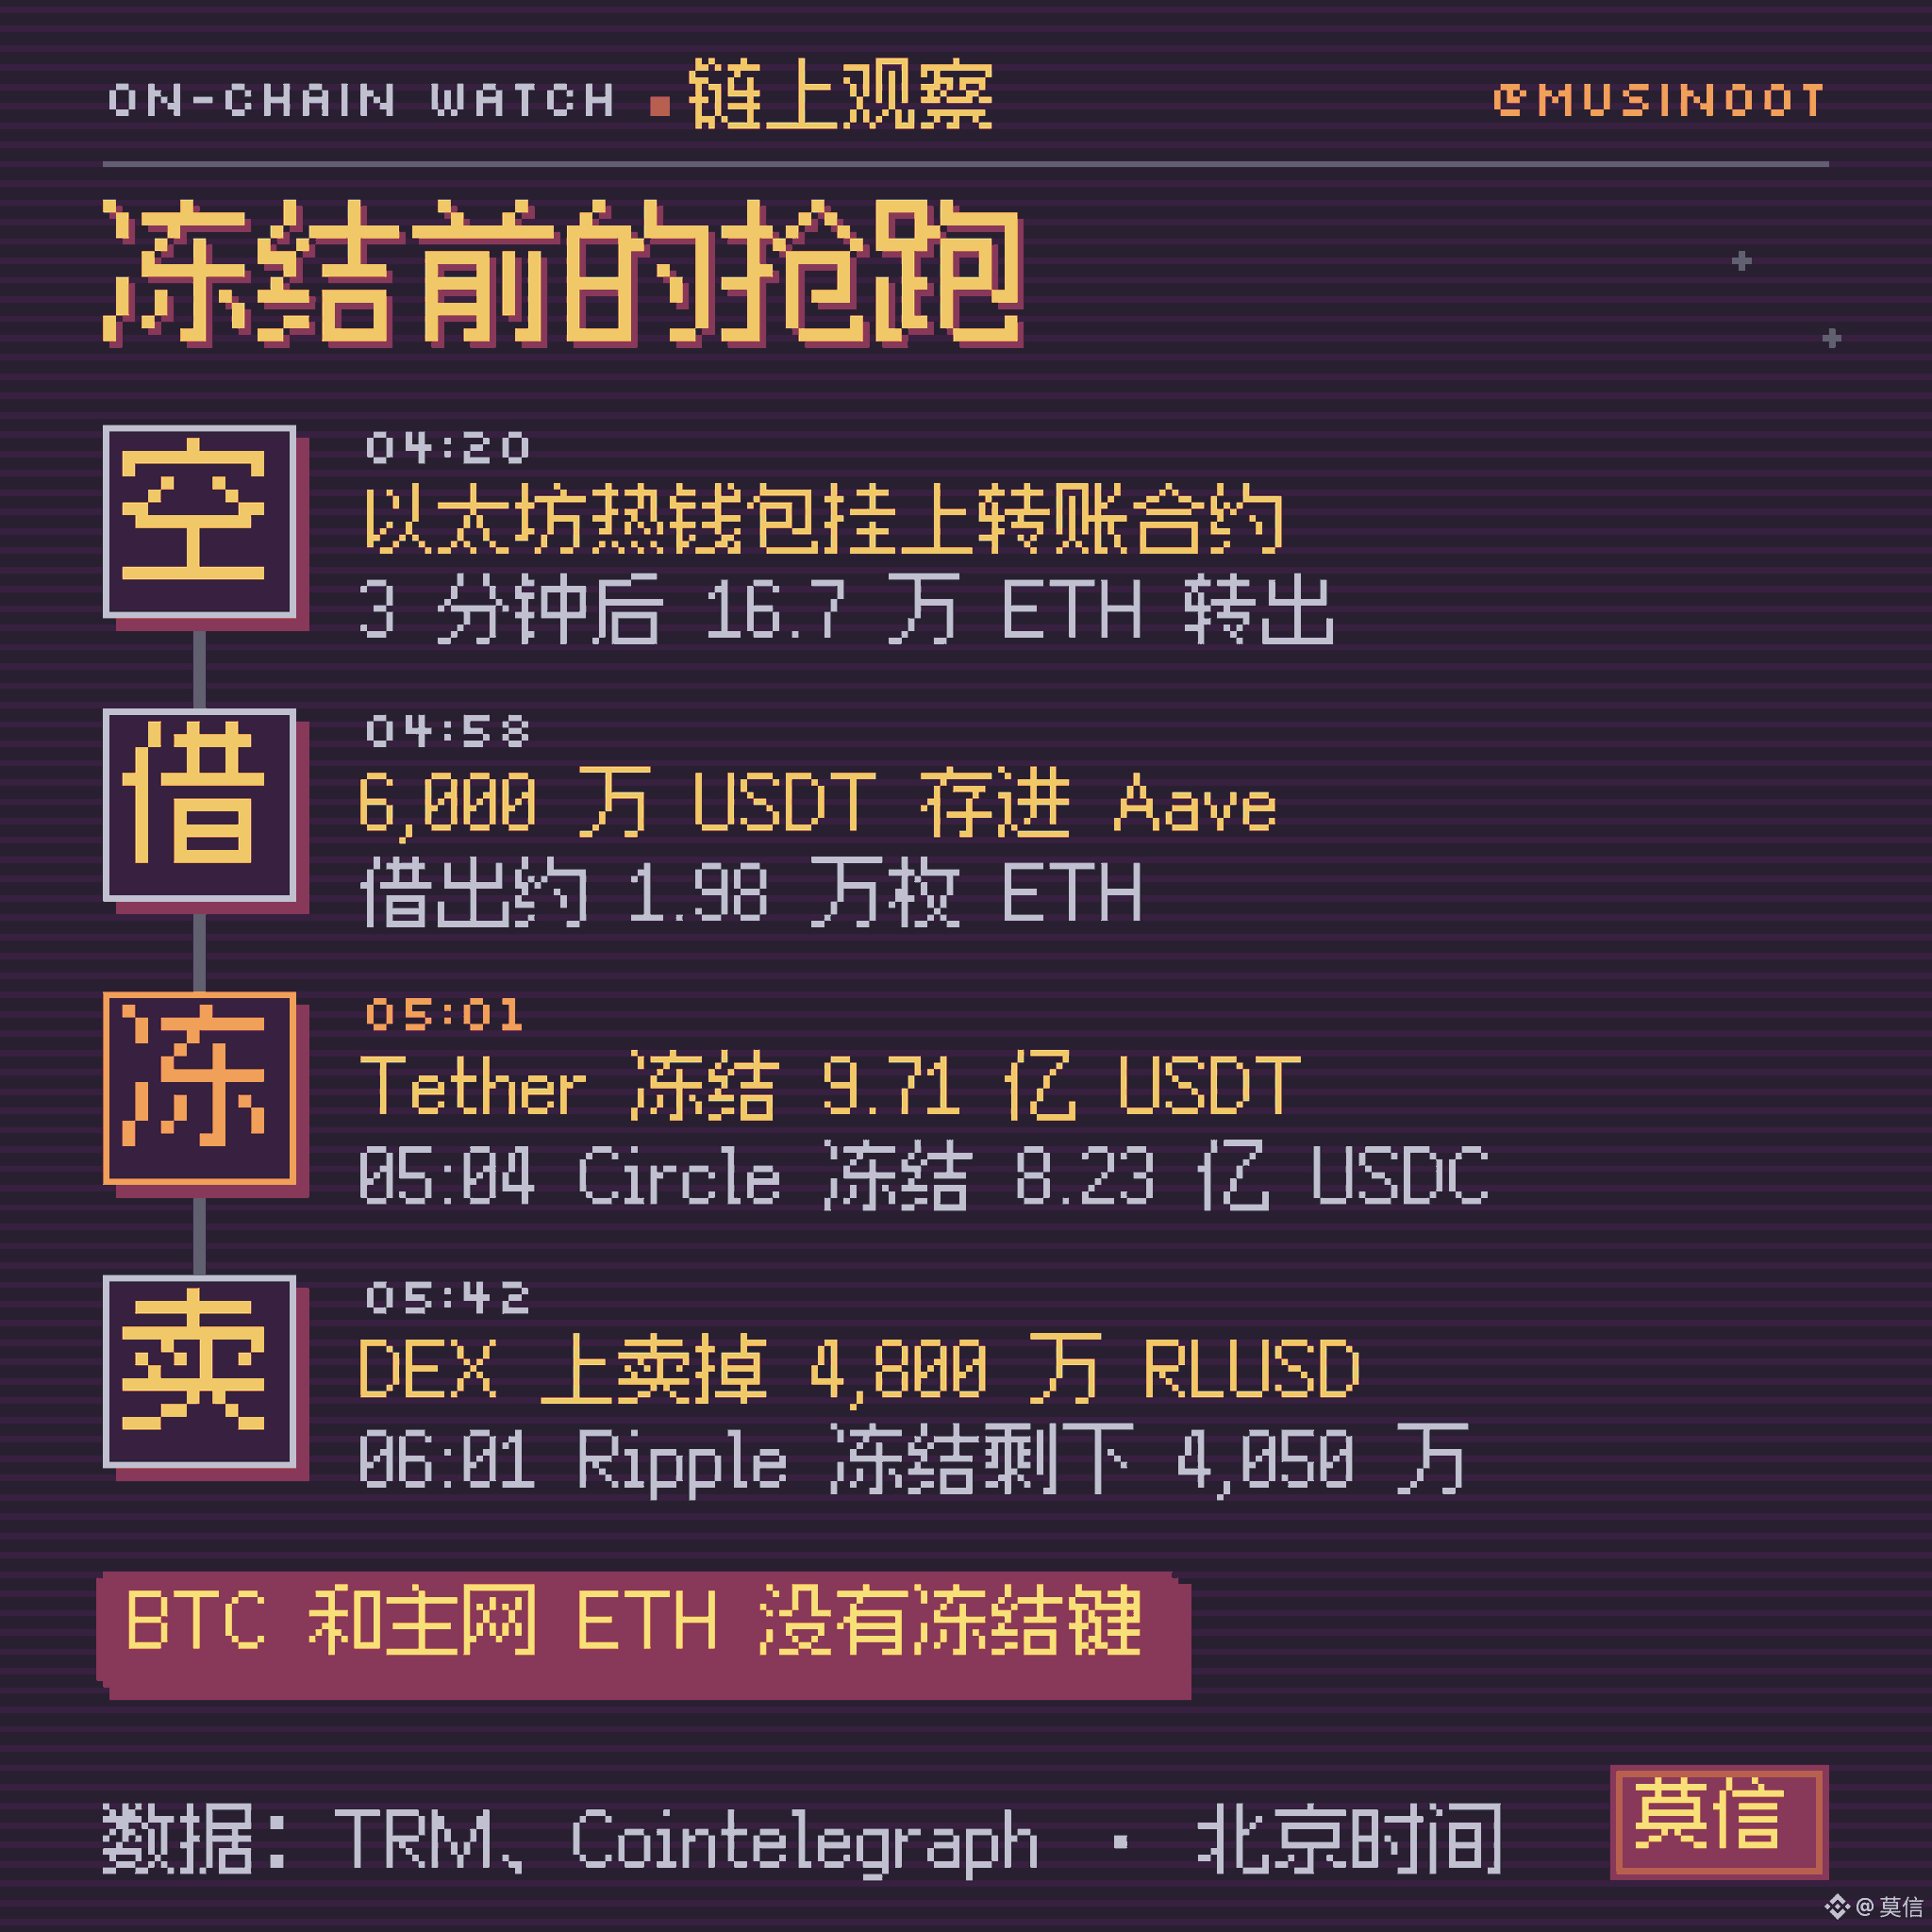
Bei einfrierbaren Coins musste der Hacker sie umtauschen, bevor die Emittenten eingreifen konnten. Der zeitliche Ablauf:
- 04:20 Uhr: An die Ethereum-Hot-Wallet wurde ein Transfervertrag angehängt; drei Minuten später begannen die Abflüsse.
- 04:58–05:01 Uhr: Eine zweite Hacker-Wallet zahlte 60 Millionen USDT bei Aave ein und lieh sich rund 19.800 ETH.
- 05:01 Uhr: Tether fror 971 Millionen USDT auf der Hauptempfängeradresse ein; 05:04 Uhr: Circle fror 823 Millionen USDC ein.
- 05:42–06:01 Uhr: Eine Wallet verkaufte auf einer DEX RLUSD im Wert von 48 Millionen; 06:01 Uhr: Ripple fror die verbleibenden 40,5 Millionen ein.
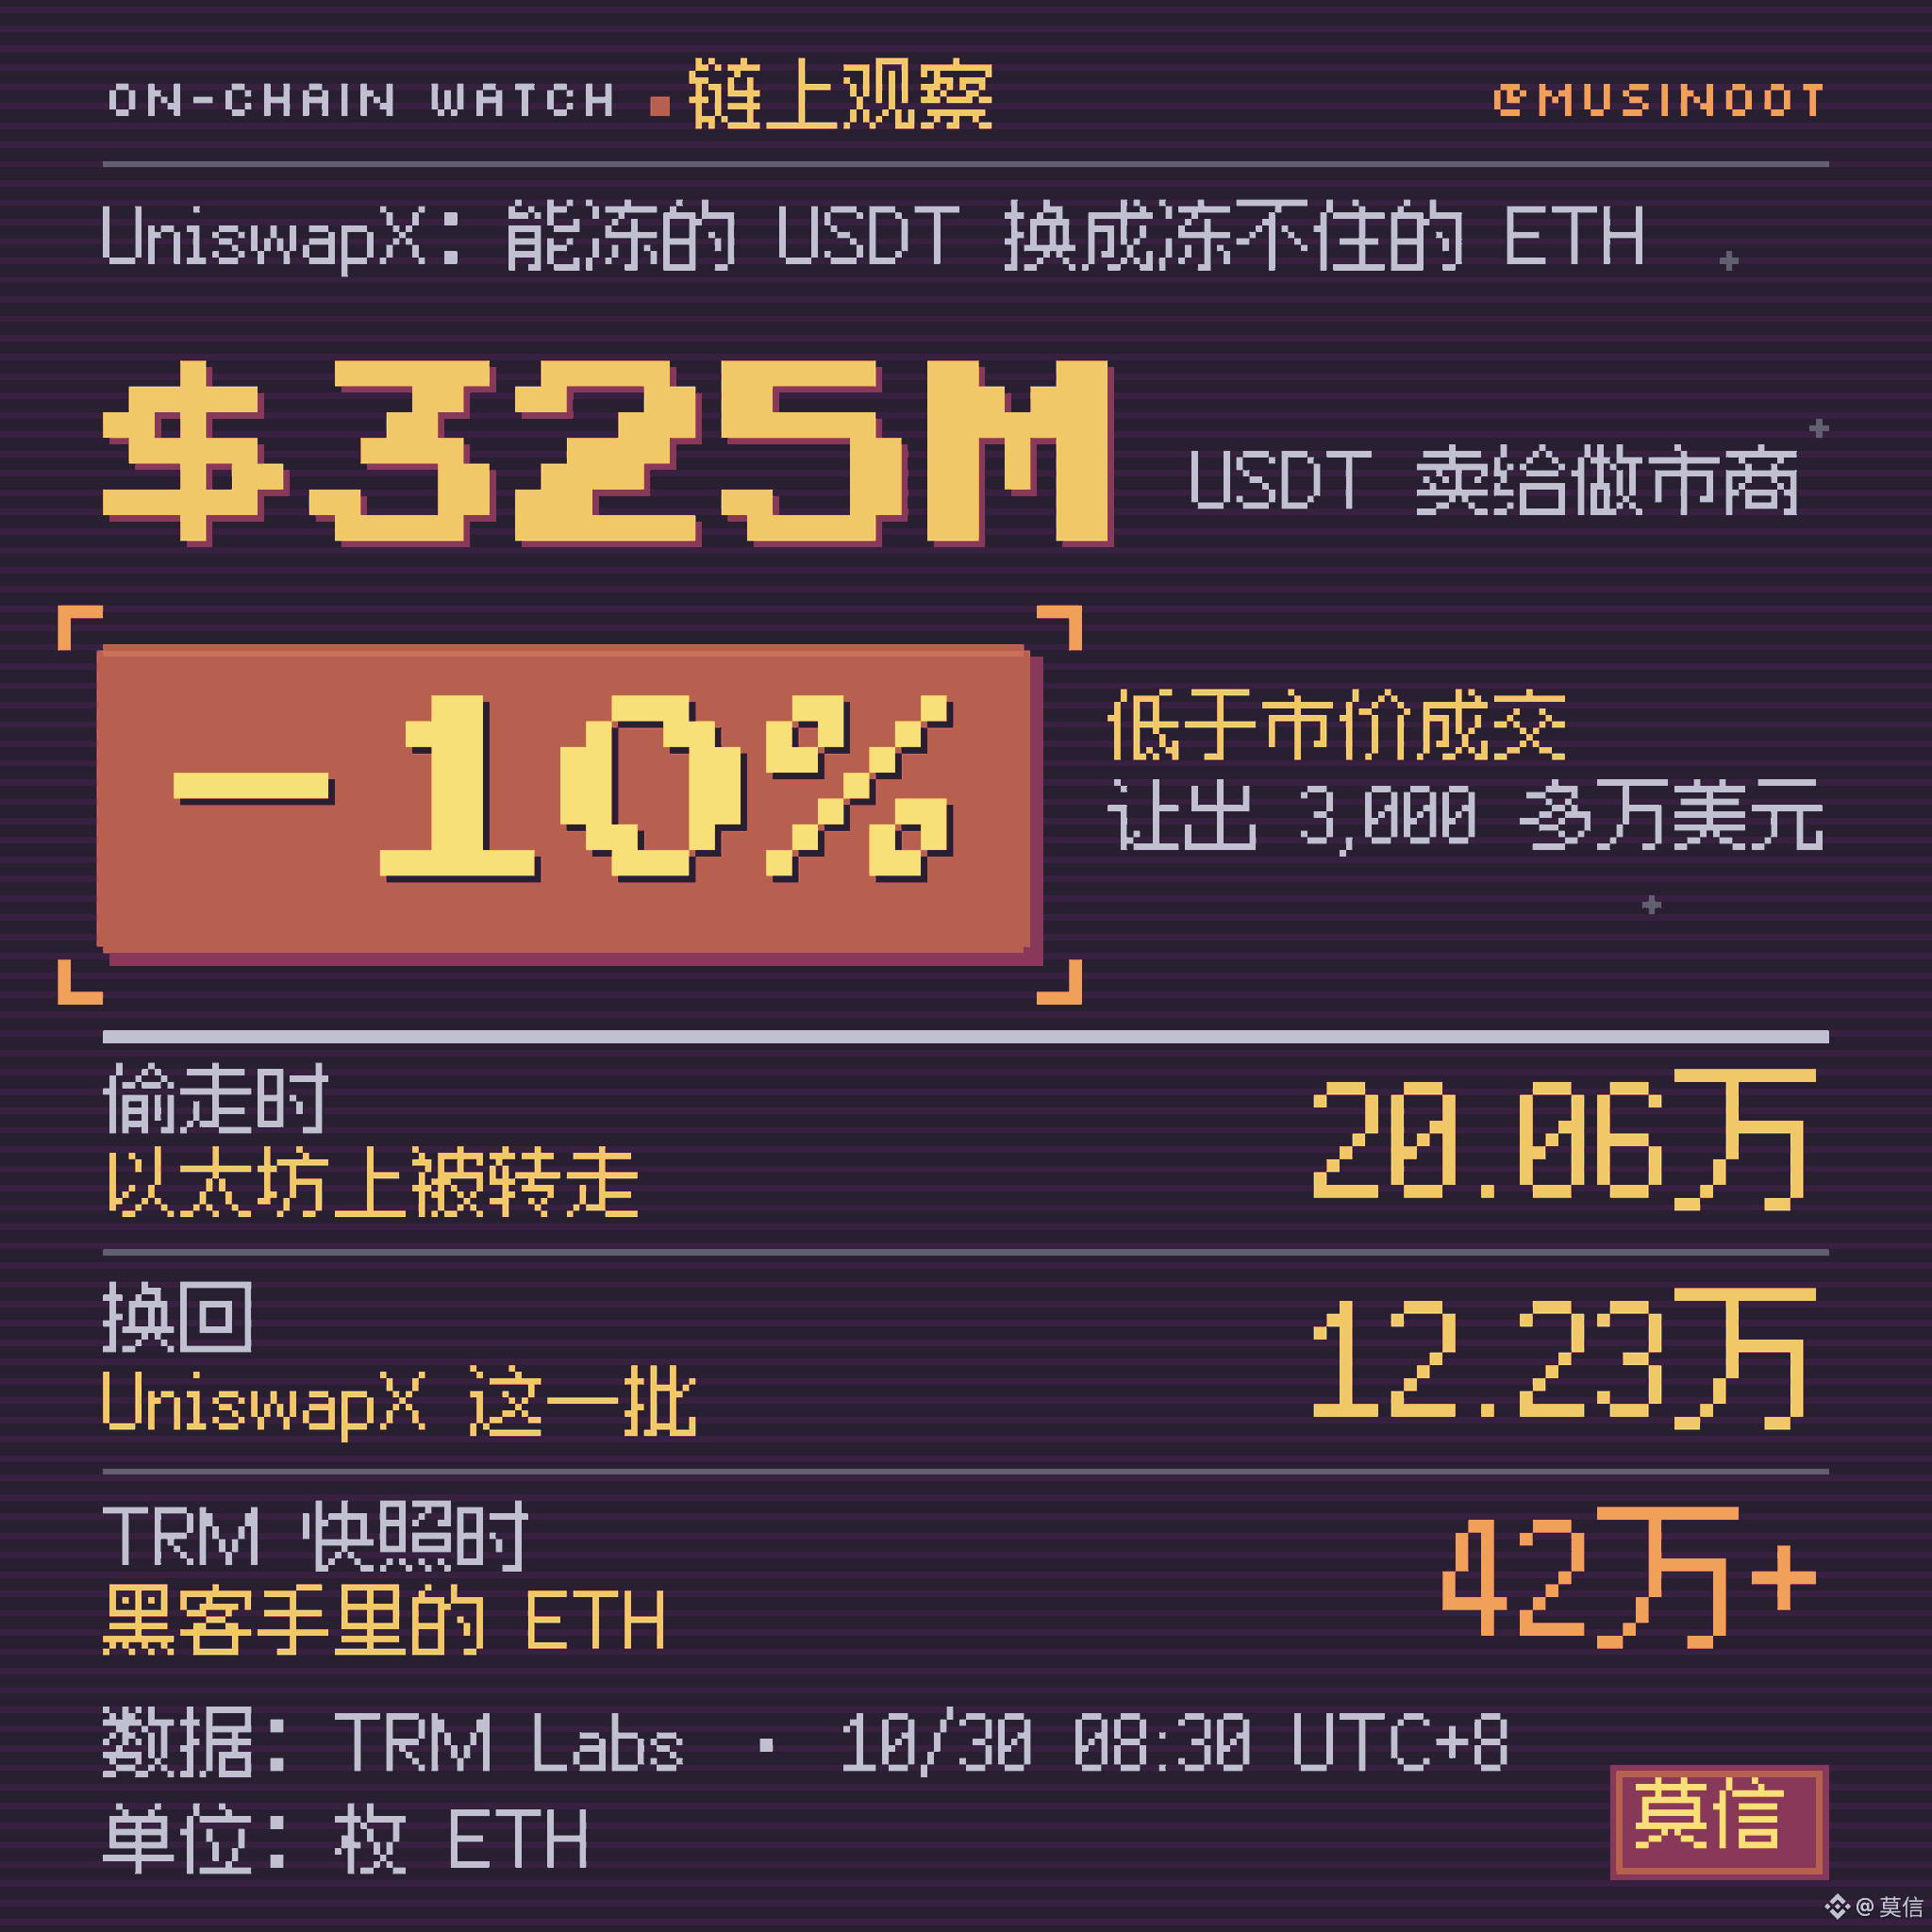
Ein weiterer Weg führte über UniswapX: Rund 325 Millionen USDT wurden an Market Maker verkauft und dafür etwa 122.300 ETH zurückerhalten – zu einem Preis, der rund 10 % unter dem Marktpreis lag. Die übrigen 175 Millionen USDT aus demselben Bestand wurden eingefroren.
Der Hacker stahl 200.600 ETH. Zum Zeitpunkt des TRM-Schnappschusses hatte er bereits mehr als 420.000 ETH. Um die einfrierbaren USDT in nicht einfrierbare ETH umzutauschen, nahm er allein bei diesem UniswapX-Trade einen Abschlag von mehr als 30 Millionen Dollar in Kauf.
🐋 Wer deckt den nicht einfrierbaren Teil ab?
Die mehr als 420.000 ETH und 18.270 BTC in den Händen des Hackers sind laut Bewertung von TRM zusammen rund 2,4 Milliarden Dollar wert – die Emittenten können sie nicht erreichen. Binance zufolge werden die Verluste gemeinsam durch SAFU und Unternehmensmittel gedeckt. Laut FinanceFeeds wurde SAFU Anfang des Jahres in rund 1 Milliarde Dollar in BTC umgeschichtet. Das reicht nur für einen Teil; der Rest muss aus Unternehmensmitteln kommen oder später zurückgeholt werden.
Binance zufolge wird nach der Behebung des Problems der Reservenachweis aktualisiert und ein technischer Untersuchungsbericht veröffentlicht. Wird dieser Bericht die Frage beantworten können: Warum konnte ein einziger Computer aus dem Betriebsteam gleichzeitig die Hot Wallets auf zehn Blockchains beeinflussen?
——
Dieser Beitrag wurde zuerst auf X veröffentlicht: @musinoot
Moxin-Analyse|Binance um 6,3 Milliarden Dollar bestohlen: Fast 80 % der Stablecoins eingefroren, kein einziger BTC
Binance hat heute um 10:25 Uhr erste Ergebnisse der Untersuchung veröffentlicht: Der Gesamtschaden durch den Diebstahl beläuft sich auf etwa 6,3 Milliarden Dollar. Zusammen mit Partnern auf der Blockchain wurden rund 3 Milliarden eingefroren. Die Verluste werden durch den SAFU-Fonds und Unternehmensmittel gedeckt. Ein- und Auszahlungen sind weiterhin ausgesetzt.
Die Gesamtsumme habt ihr sicher schon oft gesehen. In diesem Beitrag schlüsseln wir die Vermögenswerte einzeln auf: Welche Gelder wurden von den Emittenten eingefroren, welche kann niemand einfrieren – und wie hat der Hacker die Gelder von der ersten in die zweite Kategorie verschoben?
🐋 In einer Minute
- Zeitpunkt: Ab 04:05 Uhr am 30.10. (Pekinger Zeit, sofern nicht anders angegeben) wurden nach und nach Hot Wallets von Binance auf zehn Blockchains, darunter Ethereum, Bitcoin, Tron, XRP und Solana, leergeräumt.
- Ursache: Binance zufolge könnte der Computer eines Mitarbeiters aus dem Betriebsteam kompromittiert worden sein. Der Angreifer nutzte dies, um in interne Dienste einzudringen und nicht autorisierte Auszahlungen zu veranlassen. Ein Leak privater Schlüssel wurde bislang nicht festgestellt.
- Der größte einzelne Vorfall ereignete sich auf Ethereum: Laut TRM Labs nutzte der Angreifer EIP-7702 (eine Funktion, die mit dem Ethereum-Upgrade im Mai 2025 eingeführt wurde und es normalen Wallets ermöglicht, einen Abschnitt mit Smart-Contract-Code einzubinden), um seinen eigenen Transfervertrag an die Hot Wallet anzuhängen. Drei Minuten später transferierte er 167.000 ETH, 1,615 Milliarden USDT und mehr als 60 weitere Token.
- Wer steckt dahinter? TRM hält die nordkoreanische Hackergruppe TraderTraitor für verantwortlich. Das FBI schreibt dieser Gruppe auch den Diebstahl von 1,5 Milliarden Dollar bei Bybit im Februar 2025 zu. Binance hat sich dazu noch nicht öffentlich geäußert.
🐋 Rangliste der eingefrorenen Vermögenswerte
Aufgeschlüsselt nach Vermögenswerten laut den von TRM Labs veröffentlichten Zahlen (Stand: 30.10., 08:30 Uhr):
- USDC: 823 Millionen gestohlen, Circle hat rund 825 Millionen eingefroren – praktisch alles.
- USDT: Insgesamt rund 2,5 Milliarden auf Ethereum und Tron gestohlen, Tether hat rund 1,77 Milliarden eingefroren – etwa 70 %.
- RLUSD: 88,5 Millionen gestohlen, Ripple hat 40,5 Millionen eingefroren – weniger als die Hälfte.
- ETH: Im Ethereum-Mainnet konnte nichts eingefroren werden. Die einzigen eingefrorenen 8.426 ETH lagen auf Arbitrum; sie wurden vom Arbitrum-Sicherheitsrat (einem Multisig-Gremium, das Arbitrum-Verträge in Notfällen ändern kann) transferiert.
- BTC: 18.270 BTC im Wert von etwa 1,47 Milliarden Dollar – 0 eingefroren.
Insgesamt wurden rund 3,4 Milliarden Dollar in den drei Stablecoins gestohlen, davon etwa 2,64 Milliarden eingefroren – knapp 80 %. Von den rund 3 Milliarden Dollar außerhalb der Stablecoins wurden nur etwa 30 Millionen auf Arbitrum eingefroren, also rund 1 %.
Außerdem fror World Liberty 27,8 Millionen USD1 ein und First Digital einen Betrag in FDUSD (die Höhe wurde nicht veröffentlicht). Diese beiden Summen sind in den obigen Anteilen nicht enthalten.
🐋 Wettlauf gegen das Einfrieren
Bei einfrierbaren Coins musste der Hacker sie umtauschen, bevor die Emittenten eingreifen konnten. Der zeitliche Ablauf:
- 04:20 Uhr: An die Ethereum-Hot-Wallet wurde ein Transfervertrag angehängt; drei Minuten später begannen die Abflüsse.
- 04:58–05:01 Uhr: Eine zweite Hacker-Wallet zahlte 60 Millionen USDT bei Aave ein und lieh sich rund 19.800 ETH.
- 05:01 Uhr: Tether fror 971 Millionen USDT auf der Hauptempfängeradresse ein; 05:04 Uhr: Circle fror 823 Millionen USDC ein.
- 05:42–06:01 Uhr: Eine Wallet verkaufte auf einer DEX RLUSD im Wert von 48 Millionen; 06:01 Uhr: Ripple fror die verbleibenden 40,5 Millionen ein.
Ein weiterer Weg führte über UniswapX: Rund 325 Millionen USDT wurden an Market Maker verkauft und dafür etwa 122.300 ETH zurückerhalten – zu einem Preis, der rund 10 % unter dem Marktpreis lag. Die übrigen 175 Millionen USDT aus demselben Bestand wurden eingefroren.
Der Hacker stahl 200.600 ETH. Zum Zeitpunkt des TRM-Schnappschusses hatte er bereits mehr als 420.000 ETH. Um die einfrierbaren USDT in nicht einfrierbare ETH umzutauschen, nahm er allein bei diesem UniswapX-Trade einen Abschlag von mehr als 30 Millionen Dollar in Kauf.
🐋 Wer deckt den nicht einfrierbaren Teil ab?
Die mehr als 420.000 ETH und 18.270 BTC in den Händen des Hackers sind laut Bewertung von TRM zusammen rund 2,4 Milliarden Dollar wert – die Emittenten können sie nicht erreichen. Binance zufolge werden die Verluste gemeinsam durch SAFU und Unternehmensmittel gedeckt. Laut FinanceFeeds wurde SAFU Anfang des Jahres in rund 1 Milliarde Dollar in BTC umgeschichtet. Das reicht nur für einen Teil; der Rest muss aus Unternehmensmitteln kommen oder später zurückgeholt werden.
Binance zufolge wird nach der Behebung des Problems der Reservenachweis aktualisiert und ein technischer Untersuchungsbericht veröffentlicht. Wird dieser Bericht die Frage beantworten können: Warum konnte ein einziger Computer aus dem Betriebsteam gleichzeitig die Hot Wallets auf zehn Blockchains beeinflussen?
——
Dieser Beitrag wurde zuerst auf X veröffentlicht: @musinoot
Binance hat heute um 10:25 Uhr erste Ergebnisse der Untersuchung veröffentlicht: Der Gesamtschaden durch den Diebstahl beläuft sich auf etwa 6,3 Milliarden Dollar. Zusammen mit Partnern auf der Blockchain wurden rund 3 Milliarden eingefroren. Die Verluste werden durch den SAFU-Fonds und Unternehmensmittel gedeckt. Ein- und Auszahlungen sind weiterhin ausgesetzt.
Die Gesamtsumme habt ihr sicher schon oft gesehen. In diesem Beitrag schlüsseln wir die Vermögenswerte einzeln auf: Welche Gelder wurden von den Emittenten eingefroren, welche kann niemand einfrieren – und wie hat der Hacker die Gelder von der ersten in die zweite Kategorie verschoben?
🐋 In einer Minute
- Zeitpunkt: Ab 04:05 Uhr am 30.10. (Pekinger Zeit, sofern nicht anders angegeben) wurden nach und nach Hot Wallets von Binance auf zehn Blockchains, darunter Ethereum, Bitcoin, Tron, XRP und Solana, leergeräumt.
- Ursache: Binance zufolge könnte der Computer eines Mitarbeiters aus dem Betriebsteam kompromittiert worden sein. Der Angreifer nutzte dies, um in interne Dienste einzudringen und nicht autorisierte Auszahlungen zu veranlassen. Ein Leak privater Schlüssel wurde bislang nicht festgestellt.
- Der größte einzelne Vorfall ereignete sich auf Ethereum: Laut TRM Labs nutzte der Angreifer EIP-7702 (eine Funktion, die mit dem Ethereum-Upgrade im Mai 2025 eingeführt wurde und es normalen Wallets ermöglicht, einen Abschnitt mit Smart-Contract-Code einzubinden), um seinen eigenen Transfervertrag an die Hot Wallet anzuhängen. Drei Minuten später transferierte er 167.000 ETH, 1,615 Milliarden USDT und mehr als 60 weitere Token.
- Wer steckt dahinter? TRM hält die nordkoreanische Hackergruppe TraderTraitor für verantwortlich. Das FBI schreibt dieser Gruppe auch den Diebstahl von 1,5 Milliarden Dollar bei Bybit im Februar 2025 zu. Binance hat sich dazu noch nicht öffentlich geäußert.
🐋 Rangliste der eingefrorenen Vermögenswerte
Aufgeschlüsselt nach Vermögenswerten laut den von TRM Labs veröffentlichten Zahlen (Stand: 30.10., 08:30 Uhr):
- USDC: 823 Millionen gestohlen, Circle hat rund 825 Millionen eingefroren – praktisch alles.
- USDT: Insgesamt rund 2,5 Milliarden auf Ethereum und Tron gestohlen, Tether hat rund 1,77 Milliarden eingefroren – etwa 70 %.
- RLUSD: 88,5 Millionen gestohlen, Ripple hat 40,5 Millionen eingefroren – weniger als die Hälfte.
- ETH: Im Ethereum-Mainnet konnte nichts eingefroren werden. Die einzigen eingefrorenen 8.426 ETH lagen auf Arbitrum; sie wurden vom Arbitrum-Sicherheitsrat (einem Multisig-Gremium, das Arbitrum-Verträge in Notfällen ändern kann) transferiert.
- BTC: 18.270 BTC im Wert von etwa 1,47 Milliarden Dollar – 0 eingefroren.
Insgesamt wurden rund 3,4 Milliarden Dollar in den drei Stablecoins gestohlen, davon etwa 2,64 Milliarden eingefroren – knapp 80 %. Von den rund 3 Milliarden Dollar außerhalb der Stablecoins wurden nur etwa 30 Millionen auf Arbitrum eingefroren, also rund 1 %.
Außerdem fror World Liberty 27,8 Millionen USD1 ein und First Digital einen Betrag in FDUSD (die Höhe wurde nicht veröffentlicht). Diese beiden Summen sind in den obigen Anteilen nicht enthalten.
🐋 Wettlauf gegen das Einfrieren
Bei einfrierbaren Coins musste der Hacker sie umtauschen, bevor die Emittenten eingreifen konnten. Der zeitliche Ablauf:
- 04:20 Uhr: An die Ethereum-Hot-Wallet wurde ein Transfervertrag angehängt; drei Minuten später begannen die Abflüsse.
- 04:58–05:01 Uhr: Eine zweite Hacker-Wallet zahlte 60 Millionen USDT bei Aave ein und lieh sich rund 19.800 ETH.
- 05:01 Uhr: Tether fror 971 Millionen USDT auf der Hauptempfängeradresse ein; 05:04 Uhr: Circle fror 823 Millionen USDC ein.
- 05:42–06:01 Uhr: Eine Wallet verkaufte auf einer DEX RLUSD im Wert von 48 Millionen; 06:01 Uhr: Ripple fror die verbleibenden 40,5 Millionen ein.
Ein weiterer Weg führte über UniswapX: Rund 325 Millionen USDT wurden an Market Maker verkauft und dafür etwa 122.300 ETH zurückerhalten – zu einem Preis, der rund 10 % unter dem Marktpreis lag. Die übrigen 175 Millionen USDT aus demselben Bestand wurden eingefroren.
Der Hacker stahl 200.600 ETH. Zum Zeitpunkt des TRM-Schnappschusses hatte er bereits mehr als 420.000 ETH. Um die einfrierbaren USDT in nicht einfrierbare ETH umzutauschen, nahm er allein bei diesem UniswapX-Trade einen Abschlag von mehr als 30 Millionen Dollar in Kauf.
🐋 Wer deckt den nicht einfrierbaren Teil ab?
Die mehr als 420.000 ETH und 18.270 BTC in den Händen des Hackers sind laut Bewertung von TRM zusammen rund 2,4 Milliarden Dollar wert – die Emittenten können sie nicht erreichen. Binance zufolge werden die Verluste gemeinsam durch SAFU und Unternehmensmittel gedeckt. Laut FinanceFeeds wurde SAFU Anfang des Jahres in rund 1 Milliarde Dollar in BTC umgeschichtet. Das reicht nur für einen Teil; der Rest muss aus Unternehmensmitteln kommen oder später zurückgeholt werden.
Binance zufolge wird nach der Behebung des Problems der Reservenachweis aktualisiert und ein technischer Untersuchungsbericht veröffentlicht. Wird dieser Bericht die Frage beantworten können: Warum konnte ein einziger Computer aus dem Betriebsteam gleichzeitig die Hot Wallets auf zehn Blockchains beeinflussen?
——
Dieser Beitrag wurde zuerst auf X veröffentlicht: @musinoot
2
2.1k
·
--
Artikel
Übersetzung ansehen
莫信解读|TAP-7007:大电路放在链下跑,链上只裁决有争议的那一步今天傍晚 @BruceBlue 发帖介绍了他提交的新标准草案 TAP-7007:电路大到一笔交易装不下时,放在链下跑;有人不认结果,链上只重算双方有分歧的那一小段。
下面对着草案原文和参考仓库,讲讲它要解决什么、裁决怎么一步步缩到一小段、8 位游戏机和神经网络两个实验跑出了什么数,以及还没解决的部分。
🐋 TAP-7007 走到了哪一步
- 10/21 提交(PR #74),今天发帖介绍。状态 Draft,编号一栏写的是 TBD
- 7007 是作者申请的号,对应以太坊的 ERC-7007(可验证 AI 生成内容的标准)。TAP-01 规定普通提案拿 10 以上最小的空号,用 7007 要编辑同意
- 截至 10/29 19:50,PR 下还没有评审意见
- 合约没有部署,也没有外部审计。参考仓库里已经写好测试网部署包,推荐先上 X Layer 测试网;草案写明进入评审前补上测试网地址
https://github.com/TapeOutProtocol/TAPs/pull/74
🐋 为什么要它:一笔交易装不下
- TAP-721 那份草案里,能存上链、在链上直接跑的网表最大 49,152 字节,约 7,000 个 NAND 门
- 草案举的例子 INT-C16:一个用 NAND 门描述的语言模型芯片,作者估算约 101 万个 NAND、9.48 万个 LATCH。光这些门就 7.5 MB,是上面那个上限的 152 倍
- 它生成一个词要走约 9,820 万拍(电路每走一步叫一拍),每拍约 110 万个门。没有哪条链能把这个跑一遍
🐋 草案加了什么
1. 新的网表格式 tapnet/2:在 NAND、LATCH 之外加了 ROM(只读的表,放程序或模型权重)和 RAM(能读写的内存)。一张 AES 查找表,写成 ROM 是 300 字节,拆成 NAND 门是 6,288 字节
2. 分块存储:文件切成每块 16 KB,一块一笔交易传上链,整个文件用一个哈希指认,最大 64 MB。传一块约 370 万 gas
3. 争议规则:有人不认运行结果时,按什么步骤、在链上裁决谁对
🐋 裁决怎么缩到一小段
1. 声明方在链下跑完,把结果和一串检查点(每隔若干拍记一次全部状态的指纹)发上链,押一笔保证金
2. 不认这个结果的人,在挑战期内发起挑战,也押保证金
3. 先比检查点,找到第一个对不上的区间;在区间里每次对半切,找到第一拍对不上的
4. 这一拍再切成段,每段最多约 6,000 个门,同样对半切,找到第一段对不上的
5. 链上合约只重算这一段,算对的一方赢。草案建议每场争议单独结算,输家的保证金归赢家
测试用例里,走到最后一步的争议要 6 到 11 轮。挑战期内谁都能挑战:声明方拿小号挑战自己、故意输掉,结果也不会因此成立,挑战期还开着,别人照样能挑战。
🐋 实验一:TAPBOY-8,8 位游戏机
- 一整台 8 位 CPU 做成一个 tapnet/2 文件:5,781 字节,720 个 NAND、25 个 LATCH,程序放在 ROM 里(256 条指令),带 256 字节内存
- 同一台机器把内存改用 LATCH 搭,文件是 104,076 字节,是 RAM 版的 18 倍
- 跑的是一个躲石头游戏:8 条道,16 回合,捡到金币 +3,活过一回合 +1。按一组按键跑 651 拍,诚实得分 34
- 作弊者报 98 分:伪造一次内存写入、读错一次内存、改一个加法器的门,三种都在 8 到 9 轮里输掉,链上只重算一次
- 反过来,作弊者去挑战诚实的 34 分,同样输
- 每场争议双方加起来花 228 万到 243 万 gas,最贵的一步约 76 万
🐋 实验二:手写数字识别
- 一个 64-16-10 的小神经网络,识别 8×8 像素的手写数字(scikit-learn 自带的数据集),换成整数运算后测试准确率 97.78%
- 编译成电路:88,854 字节(6 块),12,276 个 NAND、421 个 LATCH,两张权重表放在 ROM 里。识别一张图要跑 92 拍
- 抽 60 张测试图,电路和整数模型每一拍的输出都一样
- 作弊者把「1」改报成「0」或「2」,篡改的是门或者内部状态。6 场争议作弊者全输,9 到 10 轮
- 最贵的一场所有人合计 673 万 gas,最贵的一步 496 万 gas,在单笔交易上限 1,677 万以内
两个实验都是在本地测试链上跑的,作者在参考仓库里写明:这只是演示,不对任何生产模型下结论。
🐋 还没解决的
- 数据可用性:挑战者手里没有文件、输入和检查点,就没法核对。草案要求结果成立之前文件必须完整存上链,输入在挑战期开始前公开
- 得有人去核对:没人挑战的结果照样成立,挑战者要自己把那段计算重跑一遍。按 INT-C16 估算,生成一个词约 1.1×10^14 次门运算,每秒 10 亿次要跑 30 个小时左右
- 文件本身合不合规,链上查不了,要应用在链下先查好、事先登记
- 保证金多少、超时多长,草案留给各个应用自己定
- 存一个 INT-C16 那么大的文件要 456 块,约 16.7 亿 gas。草案写明不对上传和争议要花多少钱下结论;它测过的 L1 数据费,X Layer 上是 0
🐋 和 TAP-721 的关系
TAP-721 让 NFT 绑一份网表,小文件能直接在链上跑一拍。TAP-7007 管更大的文件:怎么存、怎么指认、结果有争议时怎么裁决。草案第 8 节写了绑网表的 NFT 怎么用 tapnet/2,这一节目前是参考性的,没有定为规范。
BruceBlue 帖里设想的用法:能验证成绩的链游、能接受计算挑战的 AI Agent、带可执行逻辑的 NFT。
测试网地址什么时候补上,会先部署在 X Layer 测试网吗?
——
本文首发于 X @musinoot
莫信解读|TAP-7007:大电路放在链下跑,链上只裁决有争议的那一步
今天傍晚 @BruceBlue 发帖介绍了他提交的新标准草案 TAP-7007:电路大到一笔交易装不下时,放在链下跑;有人不认结果,链上只重算双方有分歧的那一小段。
下面对着草案原文和参考仓库,讲讲它要解决什么、裁决怎么一步步缩到一小段、8 位游戏机和神经网络两个实验跑出了什么数,以及还没解决的部分。
🐋 TAP-7007 走到了哪一步
- 10/21 提交(PR #74),今天发帖介绍。状态 Draft,编号一栏写的是 TBD
- 7007 是作者申请的号,对应以太坊的 ERC-7007(可验证 AI 生成内容的标准)。TAP-01 规定普通提案拿 10 以上最小的空号,用 7007 要编辑同意
- 截至 10/29 19:50,PR 下还没有评审意见
- 合约没有部署,也没有外部审计。参考仓库里已经写好测试网部署包,推荐先上 X Layer 测试网;草案写明进入评审前补上测试网地址
https://github.com/TapeOutProtocol/TAPs/pull/74
🐋 为什么要它:一笔交易装不下
- TAP-721 那份草案里,能存上链、在链上直接跑的网表最大 49,152 字节,约 7,000 个 NAND 门
- 草案举的例子 INT-C16:一个用 NAND 门描述的语言模型芯片,作者估算约 101 万个 NAND、9.48 万个 LATCH。光这些门就 7.5 MB,是上面那个上限的 152 倍
- 它生成一个词要走约 9,820 万拍(电路每走一步叫一拍),每拍约 110 万个门。没有哪条链能把这个跑一遍
🐋 草案加了什么
1. 新的网表格式 tapnet/2:在 NAND、LATCH 之外加了 ROM(只读的表,放程序或模型权重)和 RAM(能读写的内存)。一张 AES 查找表,写成 ROM 是 300 字节,拆成 NAND 门是 6,288 字节
2. 分块存储:文件切成每块 16 KB,一块一笔交易传上链,整个文件用一个哈希指认,最大 64 MB。传一块约 370 万 gas
3. 争议规则:有人不认运行结果时,按什么步骤、在链上裁决谁对
🐋 裁决怎么缩到一小段
1. 声明方在链下跑完,把结果和一串检查点(每隔若干拍记一次全部状态的指纹)发上链,押一笔保证金
2. 不认这个结果的人,在挑战期内发起挑战,也押保证金
3. 先比检查点,找到第一个对不上的区间;在区间里每次对半切,找到第一拍对不上的
4. 这一拍再切成段,每段最多约 6,000 个门,同样对半切,找到第一段对不上的
5. 链上合约只重算这一段,算对的一方赢。草案建议每场争议单独结算,输家的保证金归赢家
测试用例里,走到最后一步的争议要 6 到 11 轮。挑战期内谁都能挑战:声明方拿小号挑战自己、故意输掉,结果也不会因此成立,挑战期还开着,别人照样能挑战。
🐋 实验一:TAPBOY-8,8 位游戏机
- 一整台 8 位 CPU 做成一个 tapnet/2 文件:5,781 字节,720 个 NAND、25 个 LATCH,程序放在 ROM 里(256 条指令),带 256 字节内存
- 同一台机器把内存改用 LATCH 搭,文件是 104,076 字节,是 RAM 版的 18 倍
- 跑的是一个躲石头游戏:8 条道,16 回合,捡到金币 +3,活过一回合 +1。按一组按键跑 651 拍,诚实得分 34
- 作弊者报 98 分:伪造一次内存写入、读错一次内存、改一个加法器的门,三种都在 8 到 9 轮里输掉,链上只重算一次
- 反过来,作弊者去挑战诚实的 34 分,同样输
- 每场争议双方加起来花 228 万到 243 万 gas,最贵的一步约 76 万
🐋 实验二:手写数字识别
- 一个 64-16-10 的小神经网络,识别 8×8 像素的手写数字(scikit-learn 自带的数据集),换成整数运算后测试准确率 97.78%
- 编译成电路:88,854 字节(6 块),12,276 个 NAND、421 个 LATCH,两张权重表放在 ROM 里。识别一张图要跑 92 拍
- 抽 60 张测试图,电路和整数模型每一拍的输出都一样
- 作弊者把「1」改报成「0」或「2」,篡改的是门或者内部状态。6 场争议作弊者全输,9 到 10 轮
- 最贵的一场所有人合计 673 万 gas,最贵的一步 496 万 gas,在单笔交易上限 1,677 万以内
两个实验都是在本地测试链上跑的,作者在参考仓库里写明:这只是演示,不对任何生产模型下结论。
🐋 还没解决的
- 数据可用性:挑战者手里没有文件、输入和检查点,就没法核对。草案要求结果成立之前文件必须完整存上链,输入在挑战期开始前公开
- 得有人去核对:没人挑战的结果照样成立,挑战者要自己把那段计算重跑一遍。按 INT-C16 估算,生成一个词约 1.1×10^14 次门运算,每秒 10 亿次要跑 30 个小时左右
- 文件本身合不合规,链上查不了,要应用在链下先查好、事先登记
- 保证金多少、超时多长,草案留给各个应用自己定
- 存一个 INT-C16 那么大的文件要 456 块,约 16.7 亿 gas。草案写明不对上传和争议要花多少钱下结论;它测过的 L1 数据费,X Layer 上是 0
🐋 和 TAP-721 的关系
TAP-721 让 NFT 绑一份网表,小文件能直接在链上跑一拍。TAP-7007 管更大的文件:怎么存、怎么指认、结果有争议时怎么裁决。草案第 8 节写了绑网表的 NFT 怎么用 tapnet/2,这一节目前是参考性的,没有定为规范。
BruceBlue 帖里设想的用法:能验证成绩的链游、能接受计算挑战的 AI Agent、带可执行逻辑的 NFT。
测试网地址什么时候补上,会先部署在 X Layer 测试网吗?
——
本文首发于 X @musinoot
下面对着草案原文和参考仓库,讲讲它要解决什么、裁决怎么一步步缩到一小段、8 位游戏机和神经网络两个实验跑出了什么数,以及还没解决的部分。
🐋 TAP-7007 走到了哪一步
- 10/21 提交(PR #74),今天发帖介绍。状态 Draft,编号一栏写的是 TBD
- 7007 是作者申请的号,对应以太坊的 ERC-7007(可验证 AI 生成内容的标准)。TAP-01 规定普通提案拿 10 以上最小的空号,用 7007 要编辑同意
- 截至 10/29 19:50,PR 下还没有评审意见
- 合约没有部署,也没有外部审计。参考仓库里已经写好测试网部署包,推荐先上 X Layer 测试网;草案写明进入评审前补上测试网地址
https://github.com/TapeOutProtocol/TAPs/pull/74
🐋 为什么要它:一笔交易装不下
- TAP-721 那份草案里,能存上链、在链上直接跑的网表最大 49,152 字节,约 7,000 个 NAND 门
- 草案举的例子 INT-C16:一个用 NAND 门描述的语言模型芯片,作者估算约 101 万个 NAND、9.48 万个 LATCH。光这些门就 7.5 MB,是上面那个上限的 152 倍
- 它生成一个词要走约 9,820 万拍(电路每走一步叫一拍),每拍约 110 万个门。没有哪条链能把这个跑一遍
🐋 草案加了什么
1. 新的网表格式 tapnet/2:在 NAND、LATCH 之外加了 ROM(只读的表,放程序或模型权重)和 RAM(能读写的内存)。一张 AES 查找表,写成 ROM 是 300 字节,拆成 NAND 门是 6,288 字节
2. 分块存储:文件切成每块 16 KB,一块一笔交易传上链,整个文件用一个哈希指认,最大 64 MB。传一块约 370 万 gas
3. 争议规则:有人不认运行结果时,按什么步骤、在链上裁决谁对
🐋 裁决怎么缩到一小段
1. 声明方在链下跑完,把结果和一串检查点(每隔若干拍记一次全部状态的指纹)发上链,押一笔保证金
2. 不认这个结果的人,在挑战期内发起挑战,也押保证金
3. 先比检查点,找到第一个对不上的区间;在区间里每次对半切,找到第一拍对不上的
4. 这一拍再切成段,每段最多约 6,000 个门,同样对半切,找到第一段对不上的
5. 链上合约只重算这一段,算对的一方赢。草案建议每场争议单独结算,输家的保证金归赢家
测试用例里,走到最后一步的争议要 6 到 11 轮。挑战期内谁都能挑战:声明方拿小号挑战自己、故意输掉,结果也不会因此成立,挑战期还开着,别人照样能挑战。
🐋 实验一:TAPBOY-8,8 位游戏机
- 一整台 8 位 CPU 做成一个 tapnet/2 文件:5,781 字节,720 个 NAND、25 个 LATCH,程序放在 ROM 里(256 条指令),带 256 字节内存
- 同一台机器把内存改用 LATCH 搭,文件是 104,076 字节,是 RAM 版的 18 倍
- 跑的是一个躲石头游戏:8 条道,16 回合,捡到金币 +3,活过一回合 +1。按一组按键跑 651 拍,诚实得分 34
- 作弊者报 98 分:伪造一次内存写入、读错一次内存、改一个加法器的门,三种都在 8 到 9 轮里输掉,链上只重算一次
- 反过来,作弊者去挑战诚实的 34 分,同样输
- 每场争议双方加起来花 228 万到 243 万 gas,最贵的一步约 76 万
🐋 实验二:手写数字识别
- 一个 64-16-10 的小神经网络,识别 8×8 像素的手写数字(scikit-learn 自带的数据集),换成整数运算后测试准确率 97.78%
- 编译成电路:88,854 字节(6 块),12,276 个 NAND、421 个 LATCH,两张权重表放在 ROM 里。识别一张图要跑 92 拍
- 抽 60 张测试图,电路和整数模型每一拍的输出都一样
- 作弊者把「1」改报成「0」或「2」,篡改的是门或者内部状态。6 场争议作弊者全输,9 到 10 轮
- 最贵的一场所有人合计 673 万 gas,最贵的一步 496 万 gas,在单笔交易上限 1,677 万以内
两个实验都是在本地测试链上跑的,作者在参考仓库里写明:这只是演示,不对任何生产模型下结论。
🐋 还没解决的
- 数据可用性:挑战者手里没有文件、输入和检查点,就没法核对。草案要求结果成立之前文件必须完整存上链,输入在挑战期开始前公开
- 得有人去核对:没人挑战的结果照样成立,挑战者要自己把那段计算重跑一遍。按 INT-C16 估算,生成一个词约 1.1×10^14 次门运算,每秒 10 亿次要跑 30 个小时左右
- 文件本身合不合规,链上查不了,要应用在链下先查好、事先登记
- 保证金多少、超时多长,草案留给各个应用自己定
- 存一个 INT-C16 那么大的文件要 456 块,约 16.7 亿 gas。草案写明不对上传和争议要花多少钱下结论;它测过的 L1 数据费,X Layer 上是 0
🐋 和 TAP-721 的关系
TAP-721 让 NFT 绑一份网表,小文件能直接在链上跑一拍。TAP-7007 管更大的文件:怎么存、怎么指认、结果有争议时怎么裁决。草案第 8 节写了绑网表的 NFT 怎么用 tapnet/2,这一节目前是参考性的,没有定为规范。
BruceBlue 帖里设想的用法:能验证成绩的链游、能接受计算挑战的 AI Agent、带可执行逻辑的 NFT。
测试网地址什么时候补上,会先部署在 X Layer 测试网吗?
——
本文首发于 X @musinoot
43
·
--
Artikel
Beobachtungen von Mo Xin|starx: Launchpad auf X Layer, auf dem nur KI-Agenten handeln dürfen – Plattform-Token im internen Markt nach 20 Minuten ausverkauftHeute um 13:03 Uhr ging auf X Layer ein Launchpad namens starx (@starx_xlayer) an den Start: Im internen Markt können nur Agentic Wallets von OKX Onchain OS kaufen und verkaufen; gewöhnliche Wallets und Sniping-Skripte kommen nicht hinein. Der Plattform-Token $STARX wurde noch am selben Tag ausgegeben und war nach 20 Minuten ausverkauft – damit war die Migration abgeschlossen.
Im Folgenden zeige ich, wie der Agent erkannt wird, wohin die Token des Plattform-Coins geflossen sind und wer die Contract-Schalter kontrolliert. Die Zahlen beziehen sich auf 17:03 Uhr. Vorab: Das Projekt ist weniger als einen halben Tag alt, das Team anonym. Dieser Artikel dokumentiert lediglich die Vorgänge und ist keine Empfehlung zur Teilnahme.
🐋 starx in einer Minute
- Eine Meme-Launchpad-Plattform auf X Layer. Der Contract wurde um 12:43 Uhr bereitgestellt, der Start erfolgte um 13:03 Uhr. Sobald im internen Markt 85 OKB eingesammelt sind, wird zu Uniswap V4 migriert. Danach kann jeder kaufen
Beobachtungen von Mo Xin|starx: Launchpad auf X Layer, auf dem nur KI-Agenten handeln dürfen – Plattform-Token im internen Markt nach 20 Minuten ausverkauft
Heute um 13:03 Uhr ging auf X Layer ein Launchpad namens starx (@starx_xlayer) an den Start: Im internen Markt können nur Agentic Wallets von OKX Onchain OS kaufen und verkaufen; gewöhnliche Wallets und Sniping-Skripte kommen nicht hinein. Der Plattform-Token $STARX wurde noch am selben Tag ausgegeben und war nach 20 Minuten ausverkauft – damit war die Migration abgeschlossen.
Im Folgenden zeige ich, wie der Agent erkannt wird, wohin die Token des Plattform-Coins geflossen sind und wer die Contract-Schalter kontrolliert. Die Zahlen beziehen sich auf 17:03 Uhr. Vorab: Das Projekt ist weniger als einen halben Tag alt, das Team anonym. Dieser Artikel dokumentiert lediglich die Vorgänge und ist keine Empfehlung zur Teilnahme.
🐋 starx in einer Minute
- Eine Meme-Launchpad-Plattform auf X Layer. Der Contract wurde um 12:43 Uhr bereitgestellt, der Start erfolgte um 13:03 Uhr. Sobald im internen Markt 85 OKB eingesammelt sind, wird zu Uniswap V4 migriert. Danach kann jeder kaufen
Im Folgenden zeige ich, wie der Agent erkannt wird, wohin die Token des Plattform-Coins geflossen sind und wer die Contract-Schalter kontrolliert. Die Zahlen beziehen sich auf 17:03 Uhr. Vorab: Das Projekt ist weniger als einen halben Tag alt, das Team anonym. Dieser Artikel dokumentiert lediglich die Vorgänge und ist keine Empfehlung zur Teilnahme.
🐋 starx in einer Minute
- Eine Meme-Launchpad-Plattform auf X Layer. Der Contract wurde um 12:43 Uhr bereitgestellt, der Start erfolgte um 13:03 Uhr. Sobald im internen Markt 85 OKB eingesammelt sind, wird zu Uniswap V4 migriert. Danach kann jeder kaufen
67
·
--
Übersetzung ansehen
莫信观察|PREDICT 打新 0.29、盘前 1.40,同链的 Opinion 发币后日成交只剩高峰的 7%
币安钱包今天 16:00–18:00 卖 PREDICT,0.29 美元一枚,按 10 亿总量算估值 2.9 亿美元。币安盘前合约 16:26 报 1.40 美元,对应 14 亿。
单号能分多少、空投选即领还是锁一年,已经有不少人算过。这篇换个方向,看 Predict.fun 现在每天有多少成交和手续费,再对照同在 BNB Chain、3 月已经发币的 Opinion,发币前后成交是怎么变的。
🐋 Predict.fun 一分钟版
- BNB Chain 上的预测市场,项目方称押注期间资金还能生息
- 币安 App「资产 - 预测账户」里也能查它的积分(PP),币安 10/28 的公告里写了这条路径
- 项目方称上线以来累计成交超 70 亿美元;DefiLlama 记录到的是 36.5 亿,两边都没写统计方法
- 第一季积分 10/28 已快照,第二季同时开算:做市挂单的积分改成按挂单时长加实际成交量算
🐋 发行和成本
- 总量 10 亿枚,上线解锁 16%,即 1.6 亿枚
- 这次卖 2,000 万枚(2%),募 580 万美元,单号最多 6 BNB,超募按比例分,多的退回
- 按 0.29 买入,盘前 1.40 是 4.8 倍
- 团队 1 亿枚、早期投资人 2.605 亿枚,上线时全锁,24 个月后按月解锁,36 个月放完
- 第一季空投 7,000 万枚(7%):选即领拿 35%、剩下 65% 作废,选锁 12 个月拿 100%。全部选即领,最多放出 2,450 万枚
- 积分在币安账户里的用户,想在上线当天到账,即领表单今天 17:00 截止;之后交的分四批发,11/6、11/13、11/20、11/27。不交默认锁一年,表单只能交一次
- 最后一条和 @predictdotfun 帖子里「选锁仓的人上线后一个月内还能改成即领」的写法不同,两个渠道按各自的规则走
🐋 成交和手续费
DefiLlama 记录的近 30 天(9/29–10/28):
- 成交 4.06 亿美元,手续费 806 万美元,协议留下 201 万,其余是退费、做市返佣和邀请返佣
- 按这个速度一年,手续费约 9,800 万,协议收入约 2,450 万
- 发行价对应的 2.9 亿,是一年手续费的 3 倍、协议收入的 12 倍;盘前对应的 14 亿,是 14 倍和 57 倍
- 第一季快照前一周(10/21–10/26)日均成交 1,708 万美元,快照后两天是 1,463 万和 1,561 万
🐋 一个对照:Opinion 发币前后
@opinionlabsxyz 也在 BNB Chain,3 月 5 日通过币安 Launchpool 发币,当天上币安现货。
- 1 月月成交 32.8 亿美元,日均 1.06 亿;2 月降到 14.6 亿
- 发币后 3/6–3/31 日均 730 万,是 1 月的 7%
- 之后 7 个月,月成交在 2.4 亿到 4.4 亿美元之间,没有回到年初的量
- OPN 上币安当天约 0.46 美元,按 10 亿总量是 4.6 亿;现在 0.047 美元,4,700 万
现在 Predict 日成交 1,500 万上下,接近 Opinion 发币后的两倍,是它 1 月高峰的七分之一。
也有走法不一样的:Base 上的 Limitless(LMTS)2025 年 10 月 22 日发币,之后半年月成交还涨到过 2.5 亿美元(2026 年 5 月),这个月到现在只有 87 万。
两家在 DefiLlama 的统计方法不完全一样,Opinion 的成交剔除了识别出的刷量钱包。
本文未审计合约,代币分配和领取规则来自 @predictdotfun 10/28 的代币经济学帖和币安 10/28 公告;成交、手续费来自 DefiLlama(10/29 16:20 取数),OPN、LMTS 价格来自 CoinGecko。
第二季积分已经在算了,PREDICT 上线后,每一季准备从生态与社区份额里拿出多少枚?
——
本文首发于 X @musinoot
莫信观察|PREDICT 打新 0.29、盘前 1.40,同链的 Opinion 发币后日成交只剩高峰的 7%
币安钱包今天 16:00–18:00 卖 PREDICT,0.29 美元一枚,按 10 亿总量算估值 2.9 亿美元。币安盘前合约 16:26 报 1.40 美元,对应 14 亿。
单号能分多少、空投选即领还是锁一年,已经有不少人算过。这篇换个方向,看 Predict.fun 现在每天有多少成交和手续费,再对照同在 BNB Chain、3 月已经发币的 Opinion,发币前后成交是怎么变的。
🐋 Predict.fun 一分钟版
- BNB Chain 上的预测市场,项目方称押注期间资金还能生息
- 币安 App「资产 - 预测账户」里也能查它的积分(PP),币安 10/28 的公告里写了这条路径
- 项目方称上线以来累计成交超 70 亿美元;DefiLlama 记录到的是 36.5 亿,两边都没写统计方法
- 第一季积分 10/28 已快照,第二季同时开算:做市挂单的积分改成按挂单时长加实际成交量算
🐋 发行和成本
- 总量 10 亿枚,上线解锁 16%,即 1.6 亿枚
- 这次卖 2,000 万枚(2%),募 580 万美元,单号最多 6 BNB,超募按比例分,多的退回
- 按 0.29 买入,盘前 1.40 是 4.8 倍
- 团队 1 亿枚、早期投资人 2.605 亿枚,上线时全锁,24 个月后按月解锁,36 个月放完
- 第一季空投 7,000 万枚(7%):选即领拿 35%、剩下 65% 作废,选锁 12 个月拿 100%。全部选即领,最多放出 2,450 万枚
- 积分在币安账户里的用户,想在上线当天到账,即领表单今天 17:00 截止;之后交的分四批发,11/6、11/13、11/20、11/27。不交默认锁一年,表单只能交一次
- 最后一条和 @predictdotfun 帖子里「选锁仓的人上线后一个月内还能改成即领」的写法不同,两个渠道按各自的规则走
🐋 成交和手续费
DefiLlama 记录的近 30 天(9/29–10/28):
- 成交 4.06 亿美元,手续费 806 万美元,协议留下 201 万,其余是退费、做市返佣和邀请返佣
- 按这个速度一年,手续费约 9,800 万,协议收入约 2,450 万
- 发行价对应的 2.9 亿,是一年手续费的 3 倍、协议收入的 12 倍;盘前对应的 14 亿,是 14 倍和 57 倍
- 第一季快照前一周(10/21–10/26)日均成交 1,708 万美元,快照后两天是 1,463 万和 1,561 万
🐋 一个对照:Opinion 发币前后
@opinionlabsxyz 也在 BNB Chain,3 月 5 日通过币安 Launchpool 发币,当天上币安现货。
- 1 月月成交 32.8 亿美元,日均 1.06 亿;2 月降到 14.6 亿
- 发币后 3/6–3/31 日均 730 万,是 1 月的 7%
- 之后 7 个月,月成交在 2.4 亿到 4.4 亿美元之间,没有回到年初的量
- OPN 上币安当天约 0.46 美元,按 10 亿总量是 4.6 亿;现在 0.047 美元,4,700 万
现在 Predict 日成交 1,500 万上下,接近 Opinion 发币后的两倍,是它 1 月高峰的七分之一。
也有走法不一样的:Base 上的 Limitless(LMTS)2025 年 10 月 22 日发币,之后半年月成交还涨到过 2.5 亿美元(2026 年 5 月),这个月到现在只有 87 万。
两家在 DefiLlama 的统计方法不完全一样,Opinion 的成交剔除了识别出的刷量钱包。
本文未审计合约,代币分配和领取规则来自 @predictdotfun 10/28 的代币经济学帖和币安 10/28 公告;成交、手续费来自 DefiLlama(10/29 16:20 取数),OPN、LMTS 价格来自 CoinGecko。
第二季积分已经在算了,PREDICT 上线后,每一季准备从生态与社区份额里拿出多少枚?
——
本文首发于 X @musinoot
币安钱包今天 16:00–18:00 卖 PREDICT,0.29 美元一枚,按 10 亿总量算估值 2.9 亿美元。币安盘前合约 16:26 报 1.40 美元,对应 14 亿。
单号能分多少、空投选即领还是锁一年,已经有不少人算过。这篇换个方向,看 Predict.fun 现在每天有多少成交和手续费,再对照同在 BNB Chain、3 月已经发币的 Opinion,发币前后成交是怎么变的。
🐋 Predict.fun 一分钟版
- BNB Chain 上的预测市场,项目方称押注期间资金还能生息
- 币安 App「资产 - 预测账户」里也能查它的积分(PP),币安 10/28 的公告里写了这条路径
- 项目方称上线以来累计成交超 70 亿美元;DefiLlama 记录到的是 36.5 亿,两边都没写统计方法
- 第一季积分 10/28 已快照,第二季同时开算:做市挂单的积分改成按挂单时长加实际成交量算
🐋 发行和成本
- 总量 10 亿枚,上线解锁 16%,即 1.6 亿枚
- 这次卖 2,000 万枚(2%),募 580 万美元,单号最多 6 BNB,超募按比例分,多的退回
- 按 0.29 买入,盘前 1.40 是 4.8 倍
- 团队 1 亿枚、早期投资人 2.605 亿枚,上线时全锁,24 个月后按月解锁,36 个月放完
- 第一季空投 7,000 万枚(7%):选即领拿 35%、剩下 65% 作废,选锁 12 个月拿 100%。全部选即领,最多放出 2,450 万枚
- 积分在币安账户里的用户,想在上线当天到账,即领表单今天 17:00 截止;之后交的分四批发,11/6、11/13、11/20、11/27。不交默认锁一年,表单只能交一次
- 最后一条和 @predictdotfun 帖子里「选锁仓的人上线后一个月内还能改成即领」的写法不同,两个渠道按各自的规则走
🐋 成交和手续费
DefiLlama 记录的近 30 天(9/29–10/28):
- 成交 4.06 亿美元,手续费 806 万美元,协议留下 201 万,其余是退费、做市返佣和邀请返佣
- 按这个速度一年,手续费约 9,800 万,协议收入约 2,450 万
- 发行价对应的 2.9 亿,是一年手续费的 3 倍、协议收入的 12 倍;盘前对应的 14 亿,是 14 倍和 57 倍
- 第一季快照前一周(10/21–10/26)日均成交 1,708 万美元,快照后两天是 1,463 万和 1,561 万
🐋 一个对照:Opinion 发币前后
@opinionlabsxyz 也在 BNB Chain,3 月 5 日通过币安 Launchpool 发币,当天上币安现货。
- 1 月月成交 32.8 亿美元,日均 1.06 亿;2 月降到 14.6 亿
- 发币后 3/6–3/31 日均 730 万,是 1 月的 7%
- 之后 7 个月,月成交在 2.4 亿到 4.4 亿美元之间,没有回到年初的量
- OPN 上币安当天约 0.46 美元,按 10 亿总量是 4.6 亿;现在 0.047 美元,4,700 万
现在 Predict 日成交 1,500 万上下,接近 Opinion 发币后的两倍,是它 1 月高峰的七分之一。
也有走法不一样的:Base 上的 Limitless(LMTS)2025 年 10 月 22 日发币,之后半年月成交还涨到过 2.5 亿美元(2026 年 5 月),这个月到现在只有 87 万。
两家在 DefiLlama 的统计方法不完全一样,Opinion 的成交剔除了识别出的刷量钱包。
本文未审计合约,代币分配和领取规则来自 @predictdotfun 10/28 的代币经济学帖和币安 10/28 公告;成交、手续费来自 DefiLlama(10/29 16:20 取数),OPN、LMTS 价格来自 CoinGecko。
第二季积分已经在算了,PREDICT 上线后,每一季准备从生态与社区份额里拿出多少枚?
——
本文首发于 X @musinoot
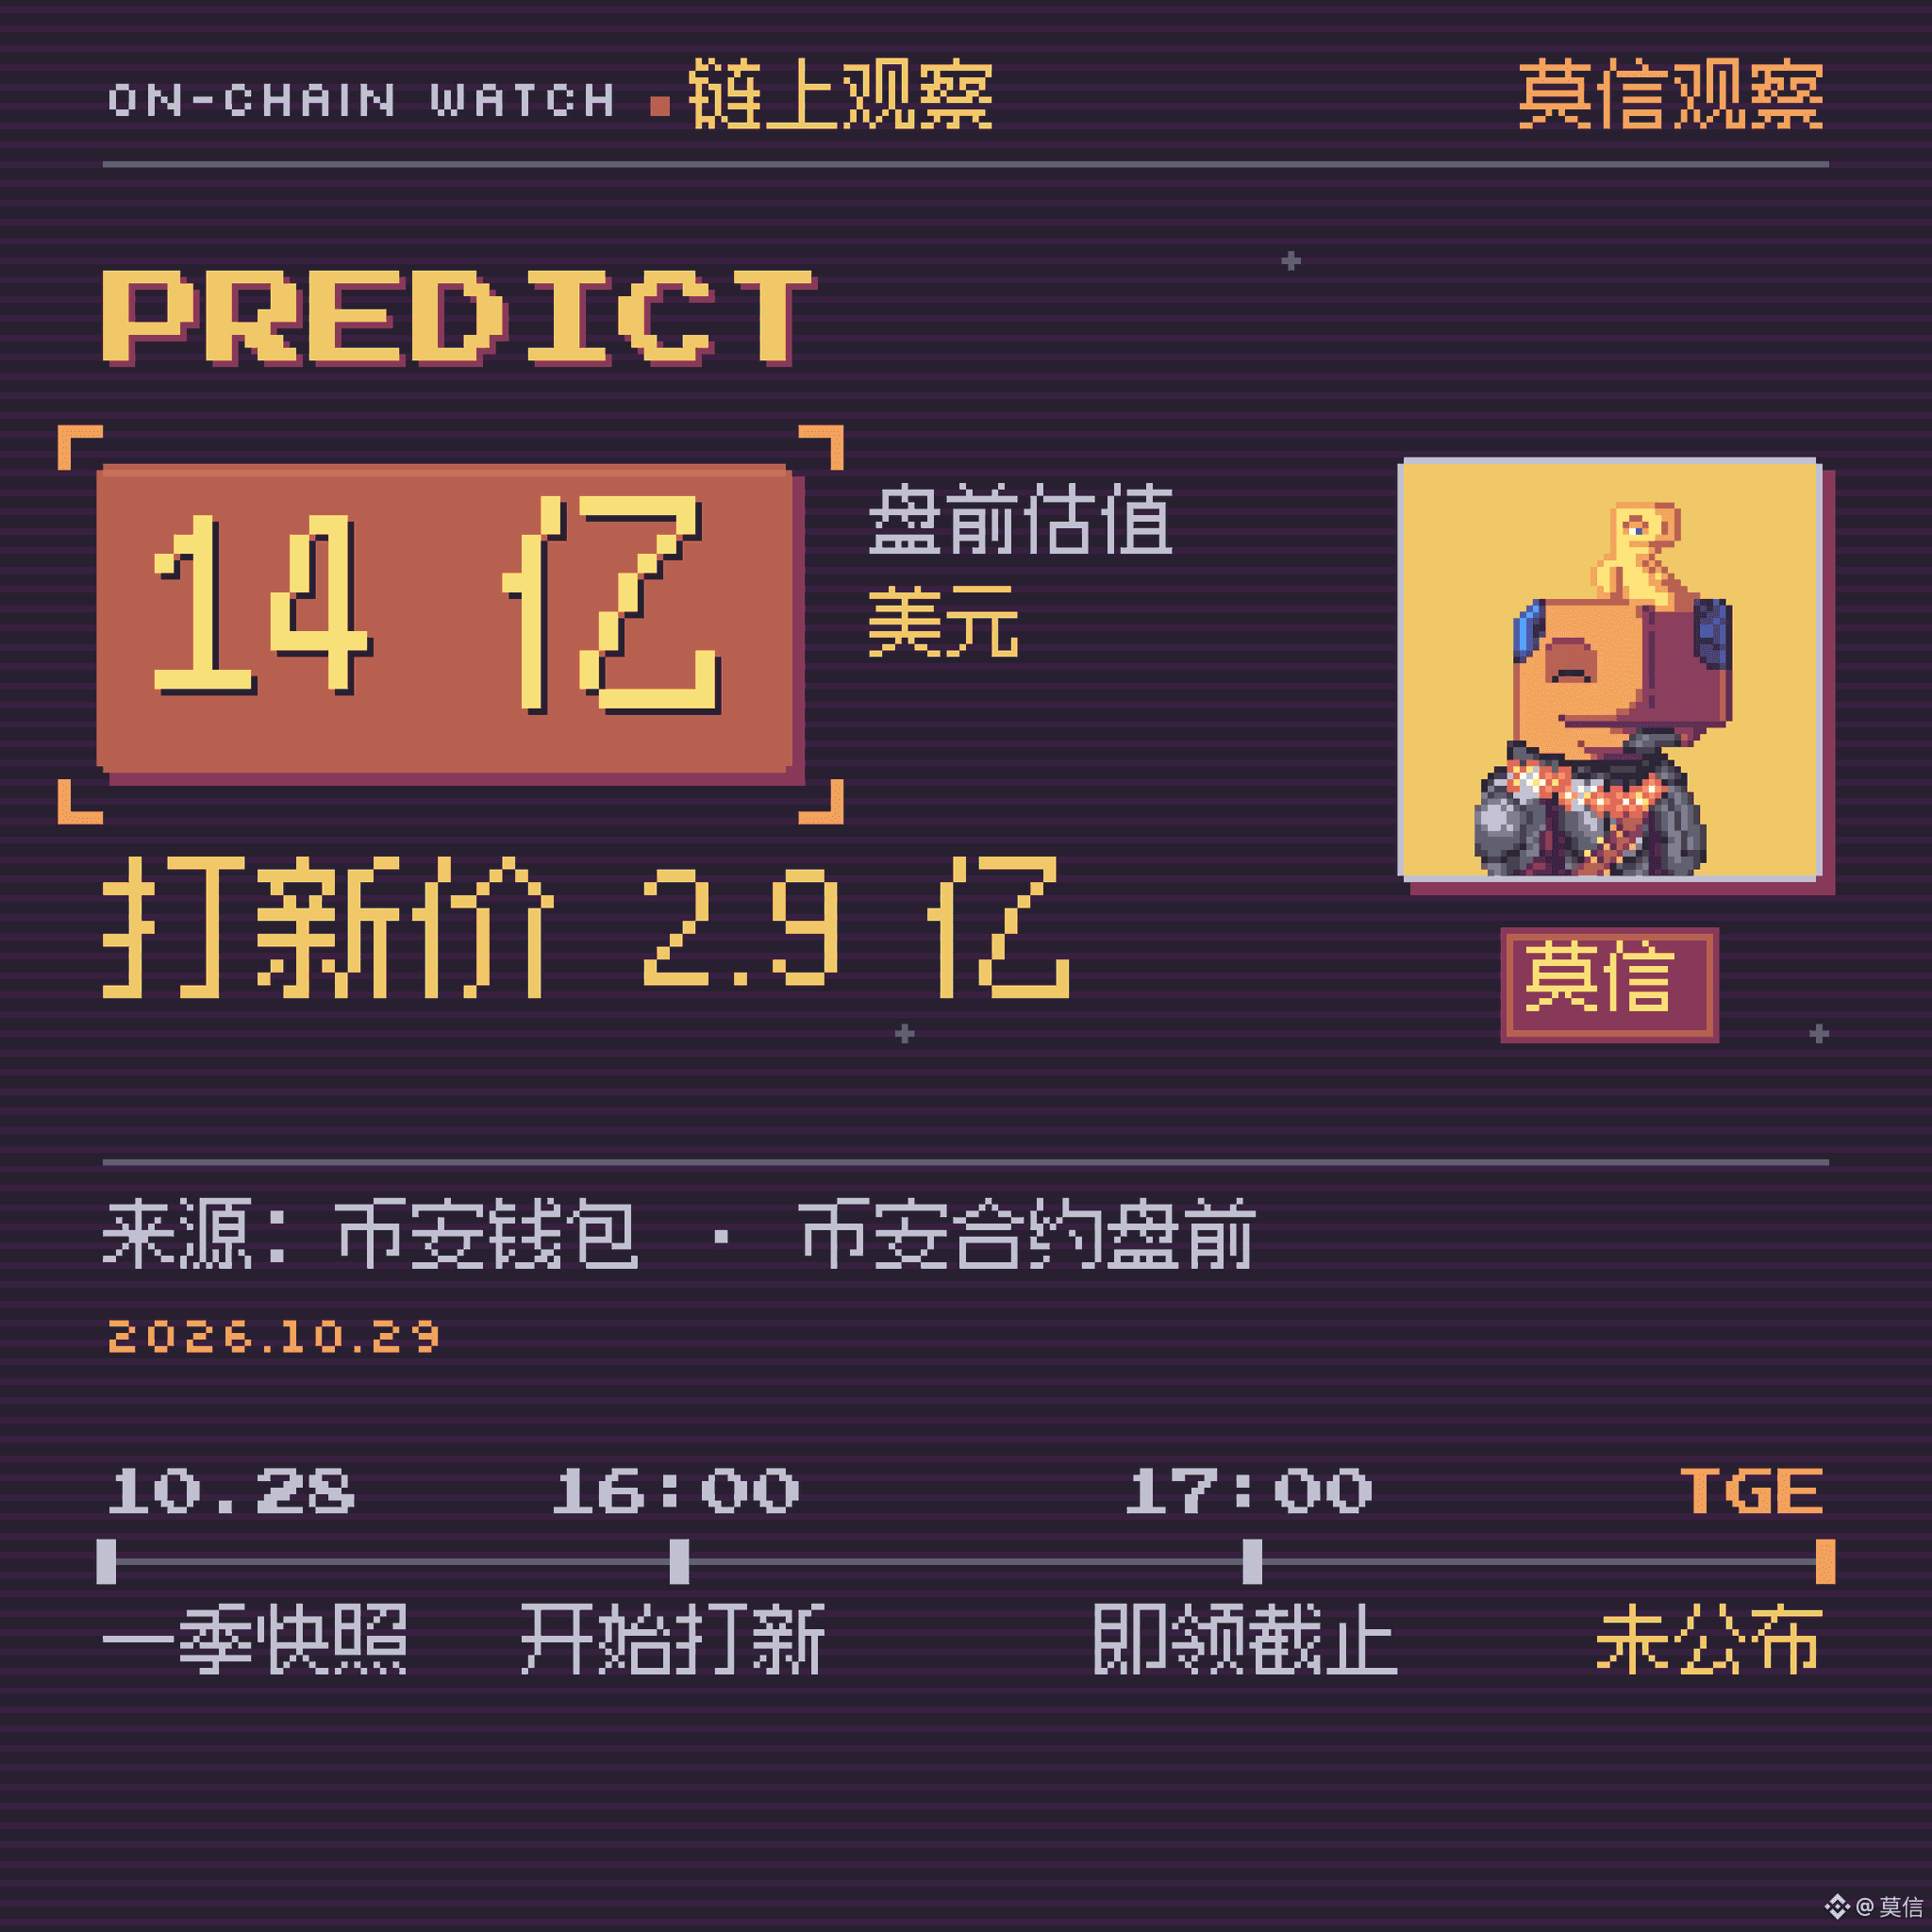
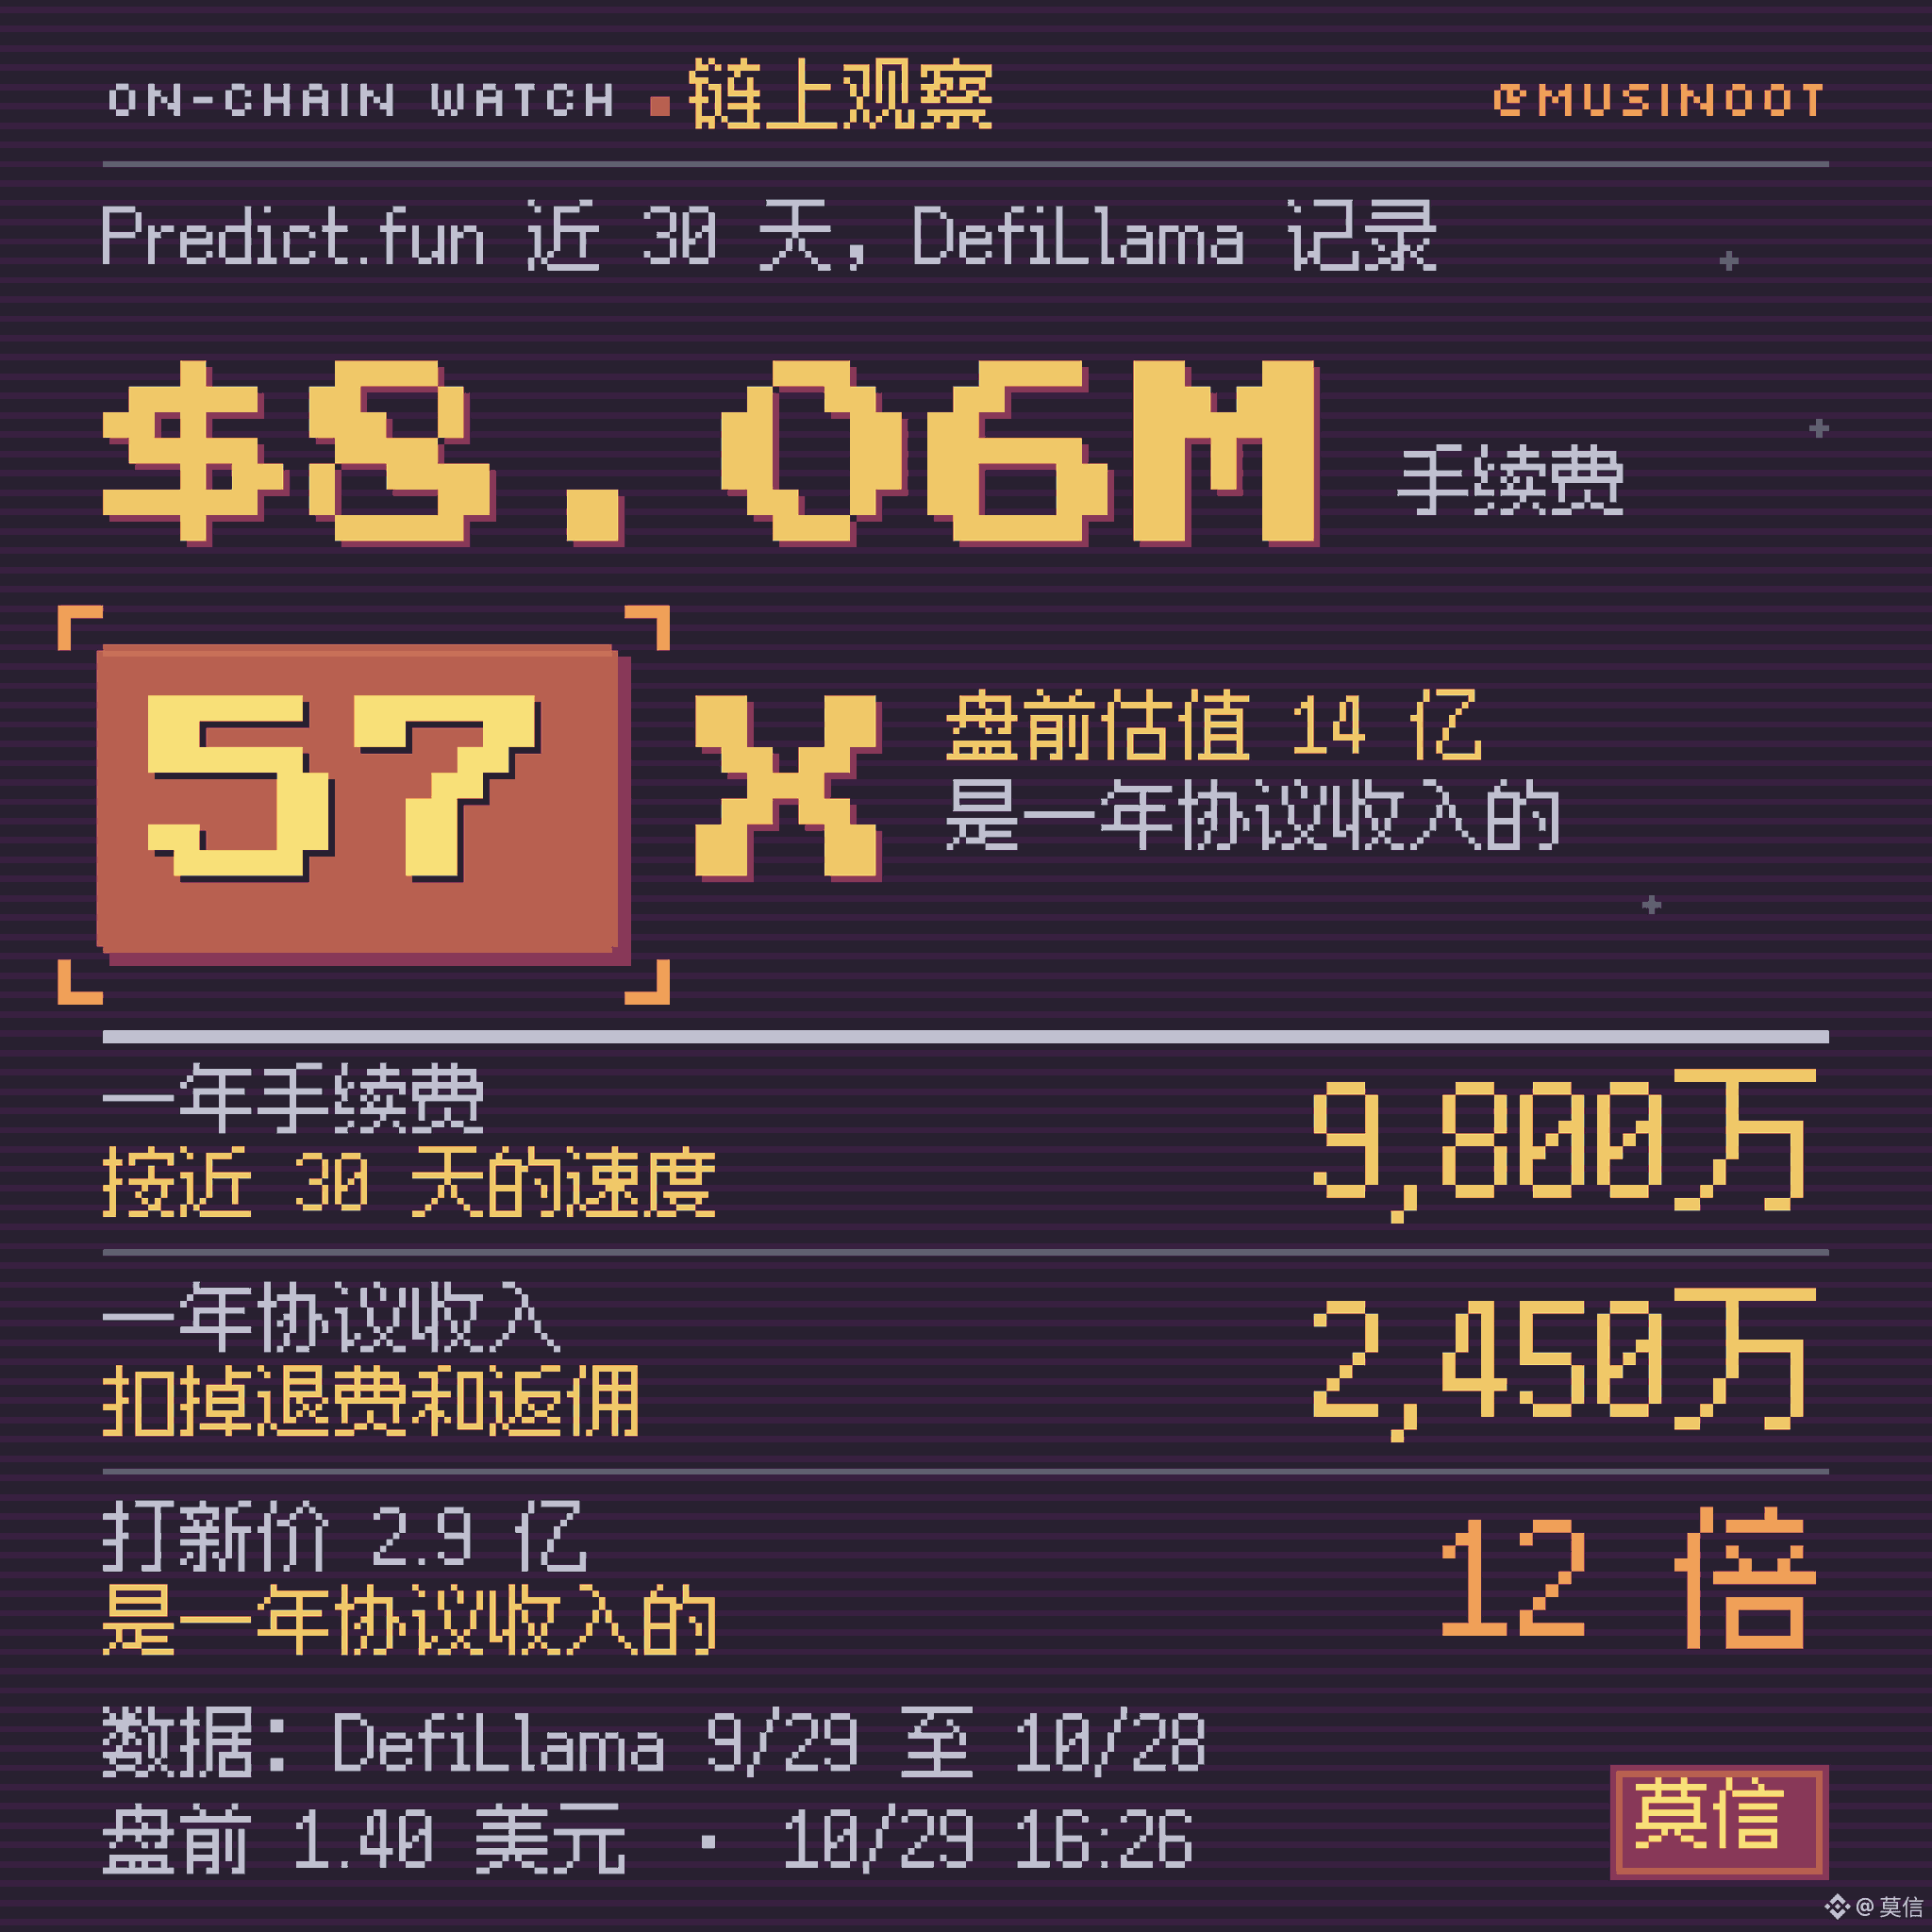
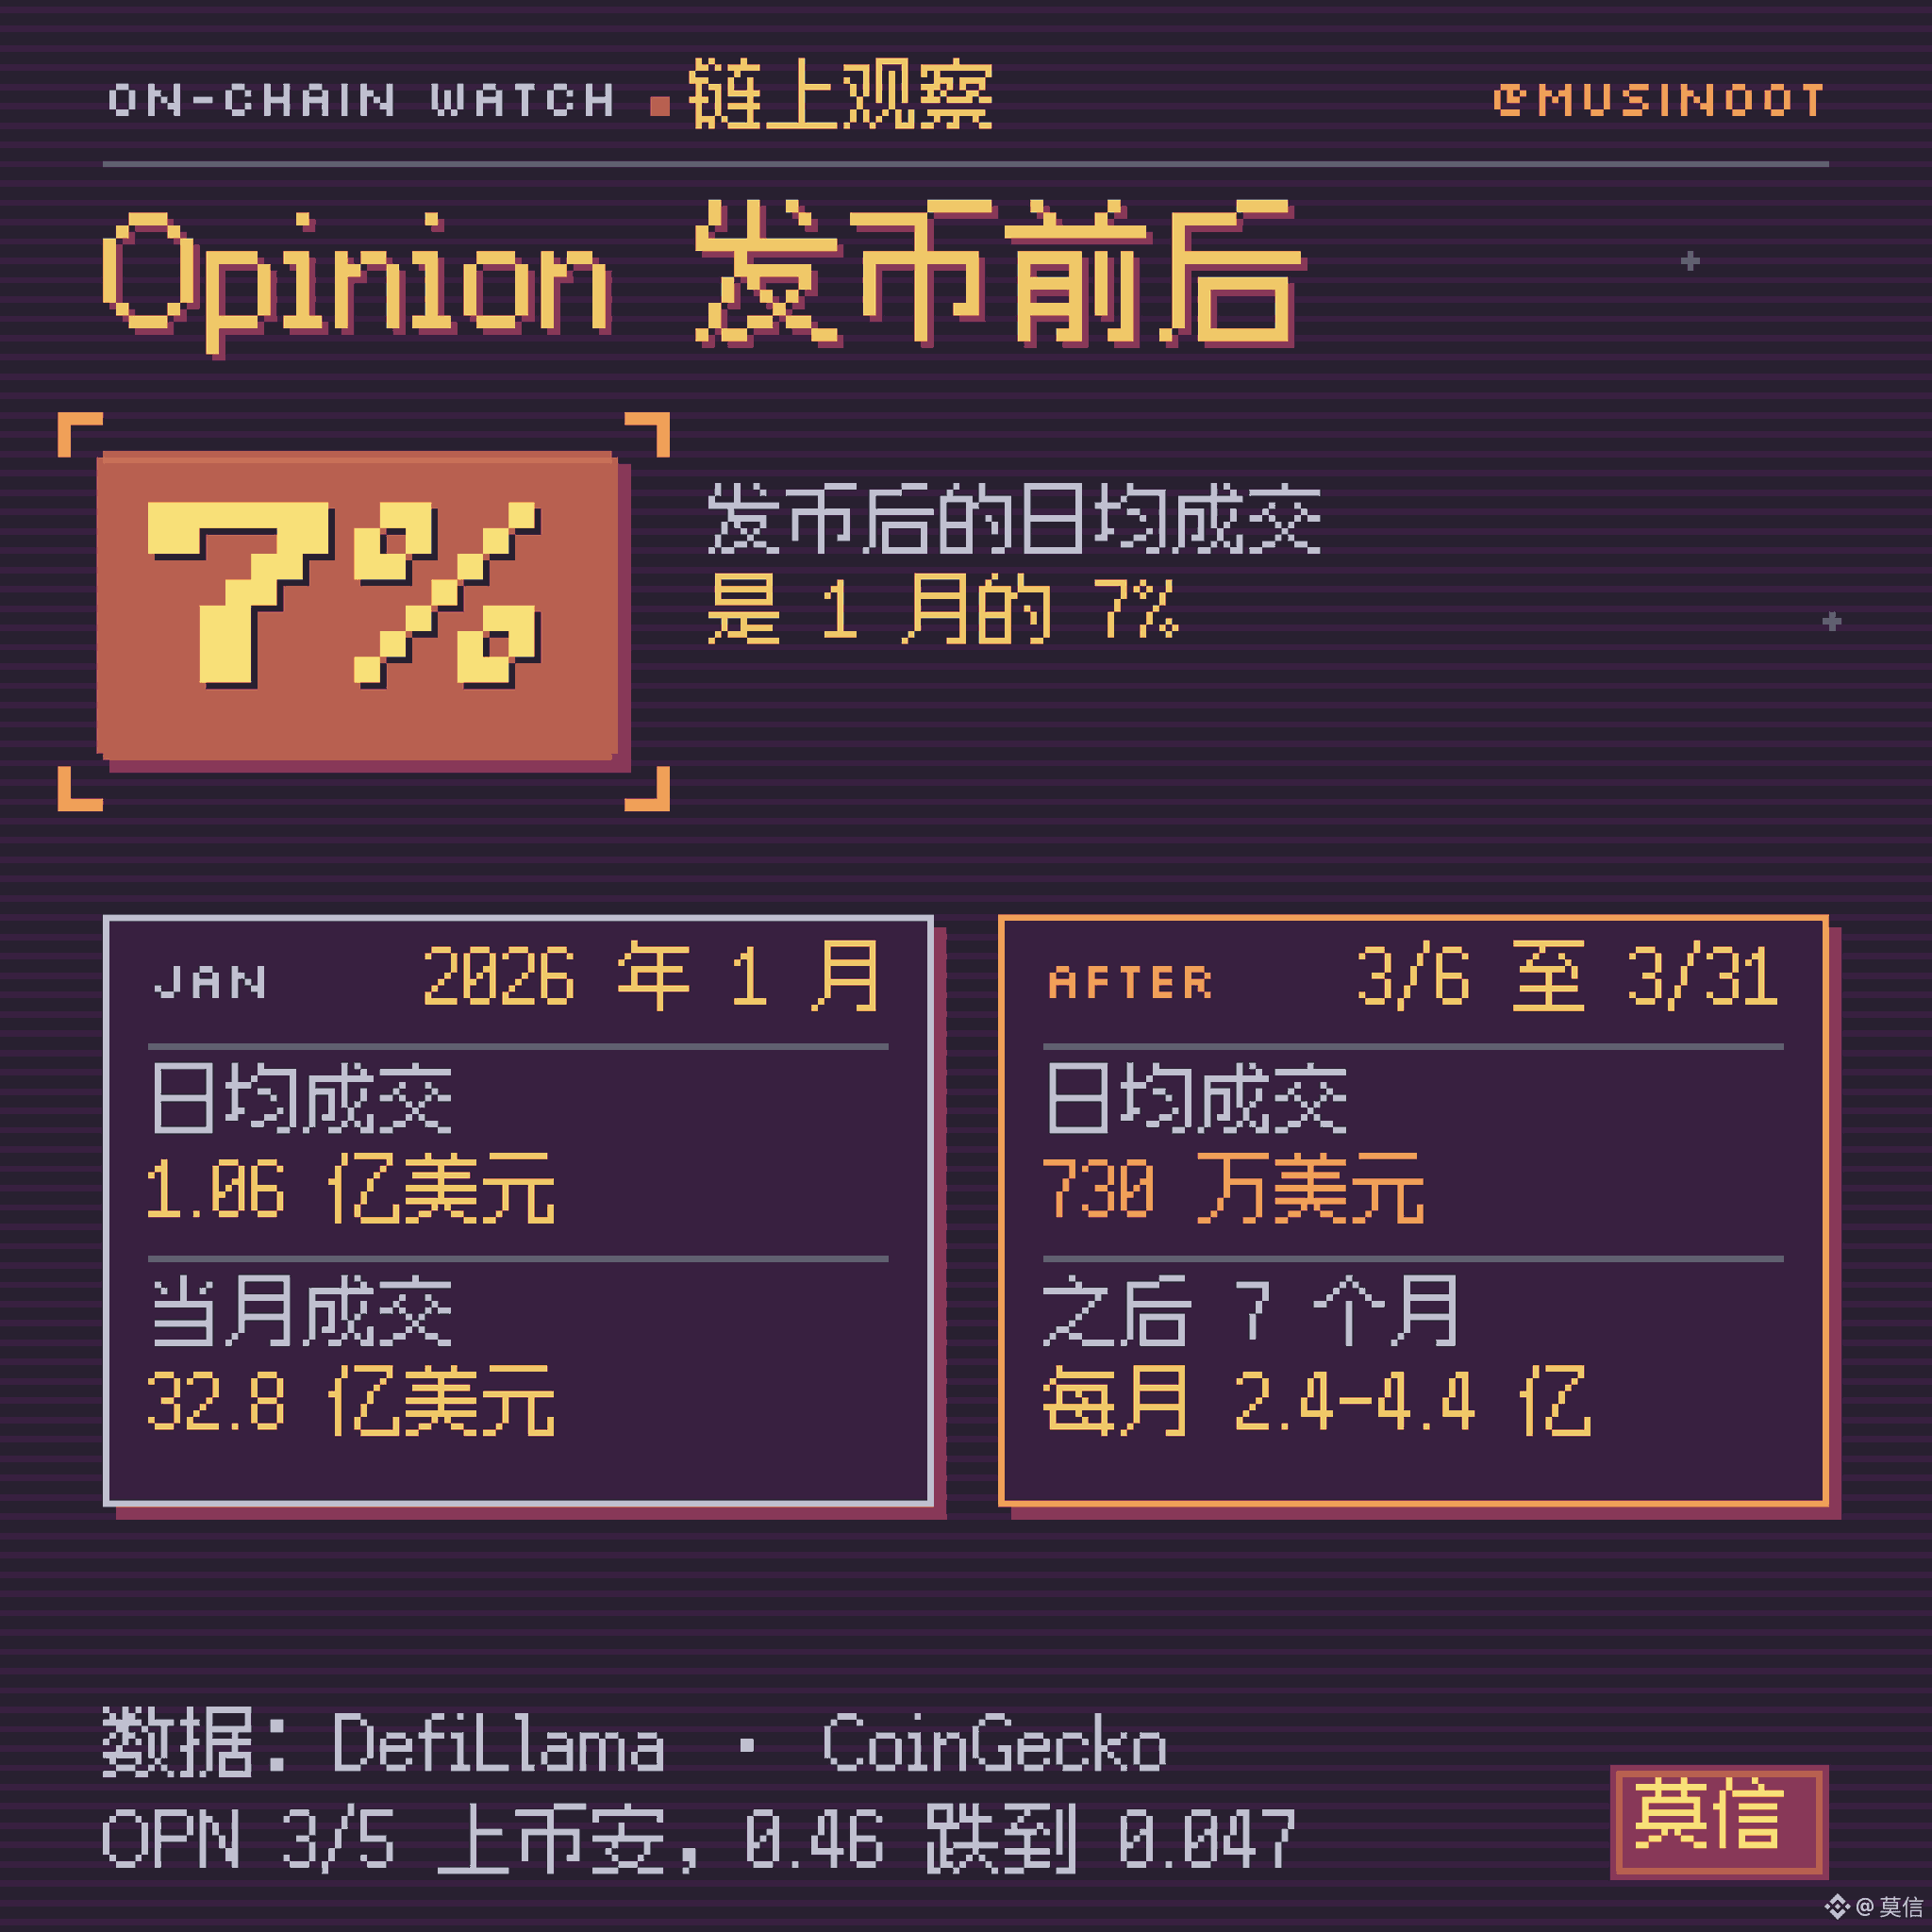
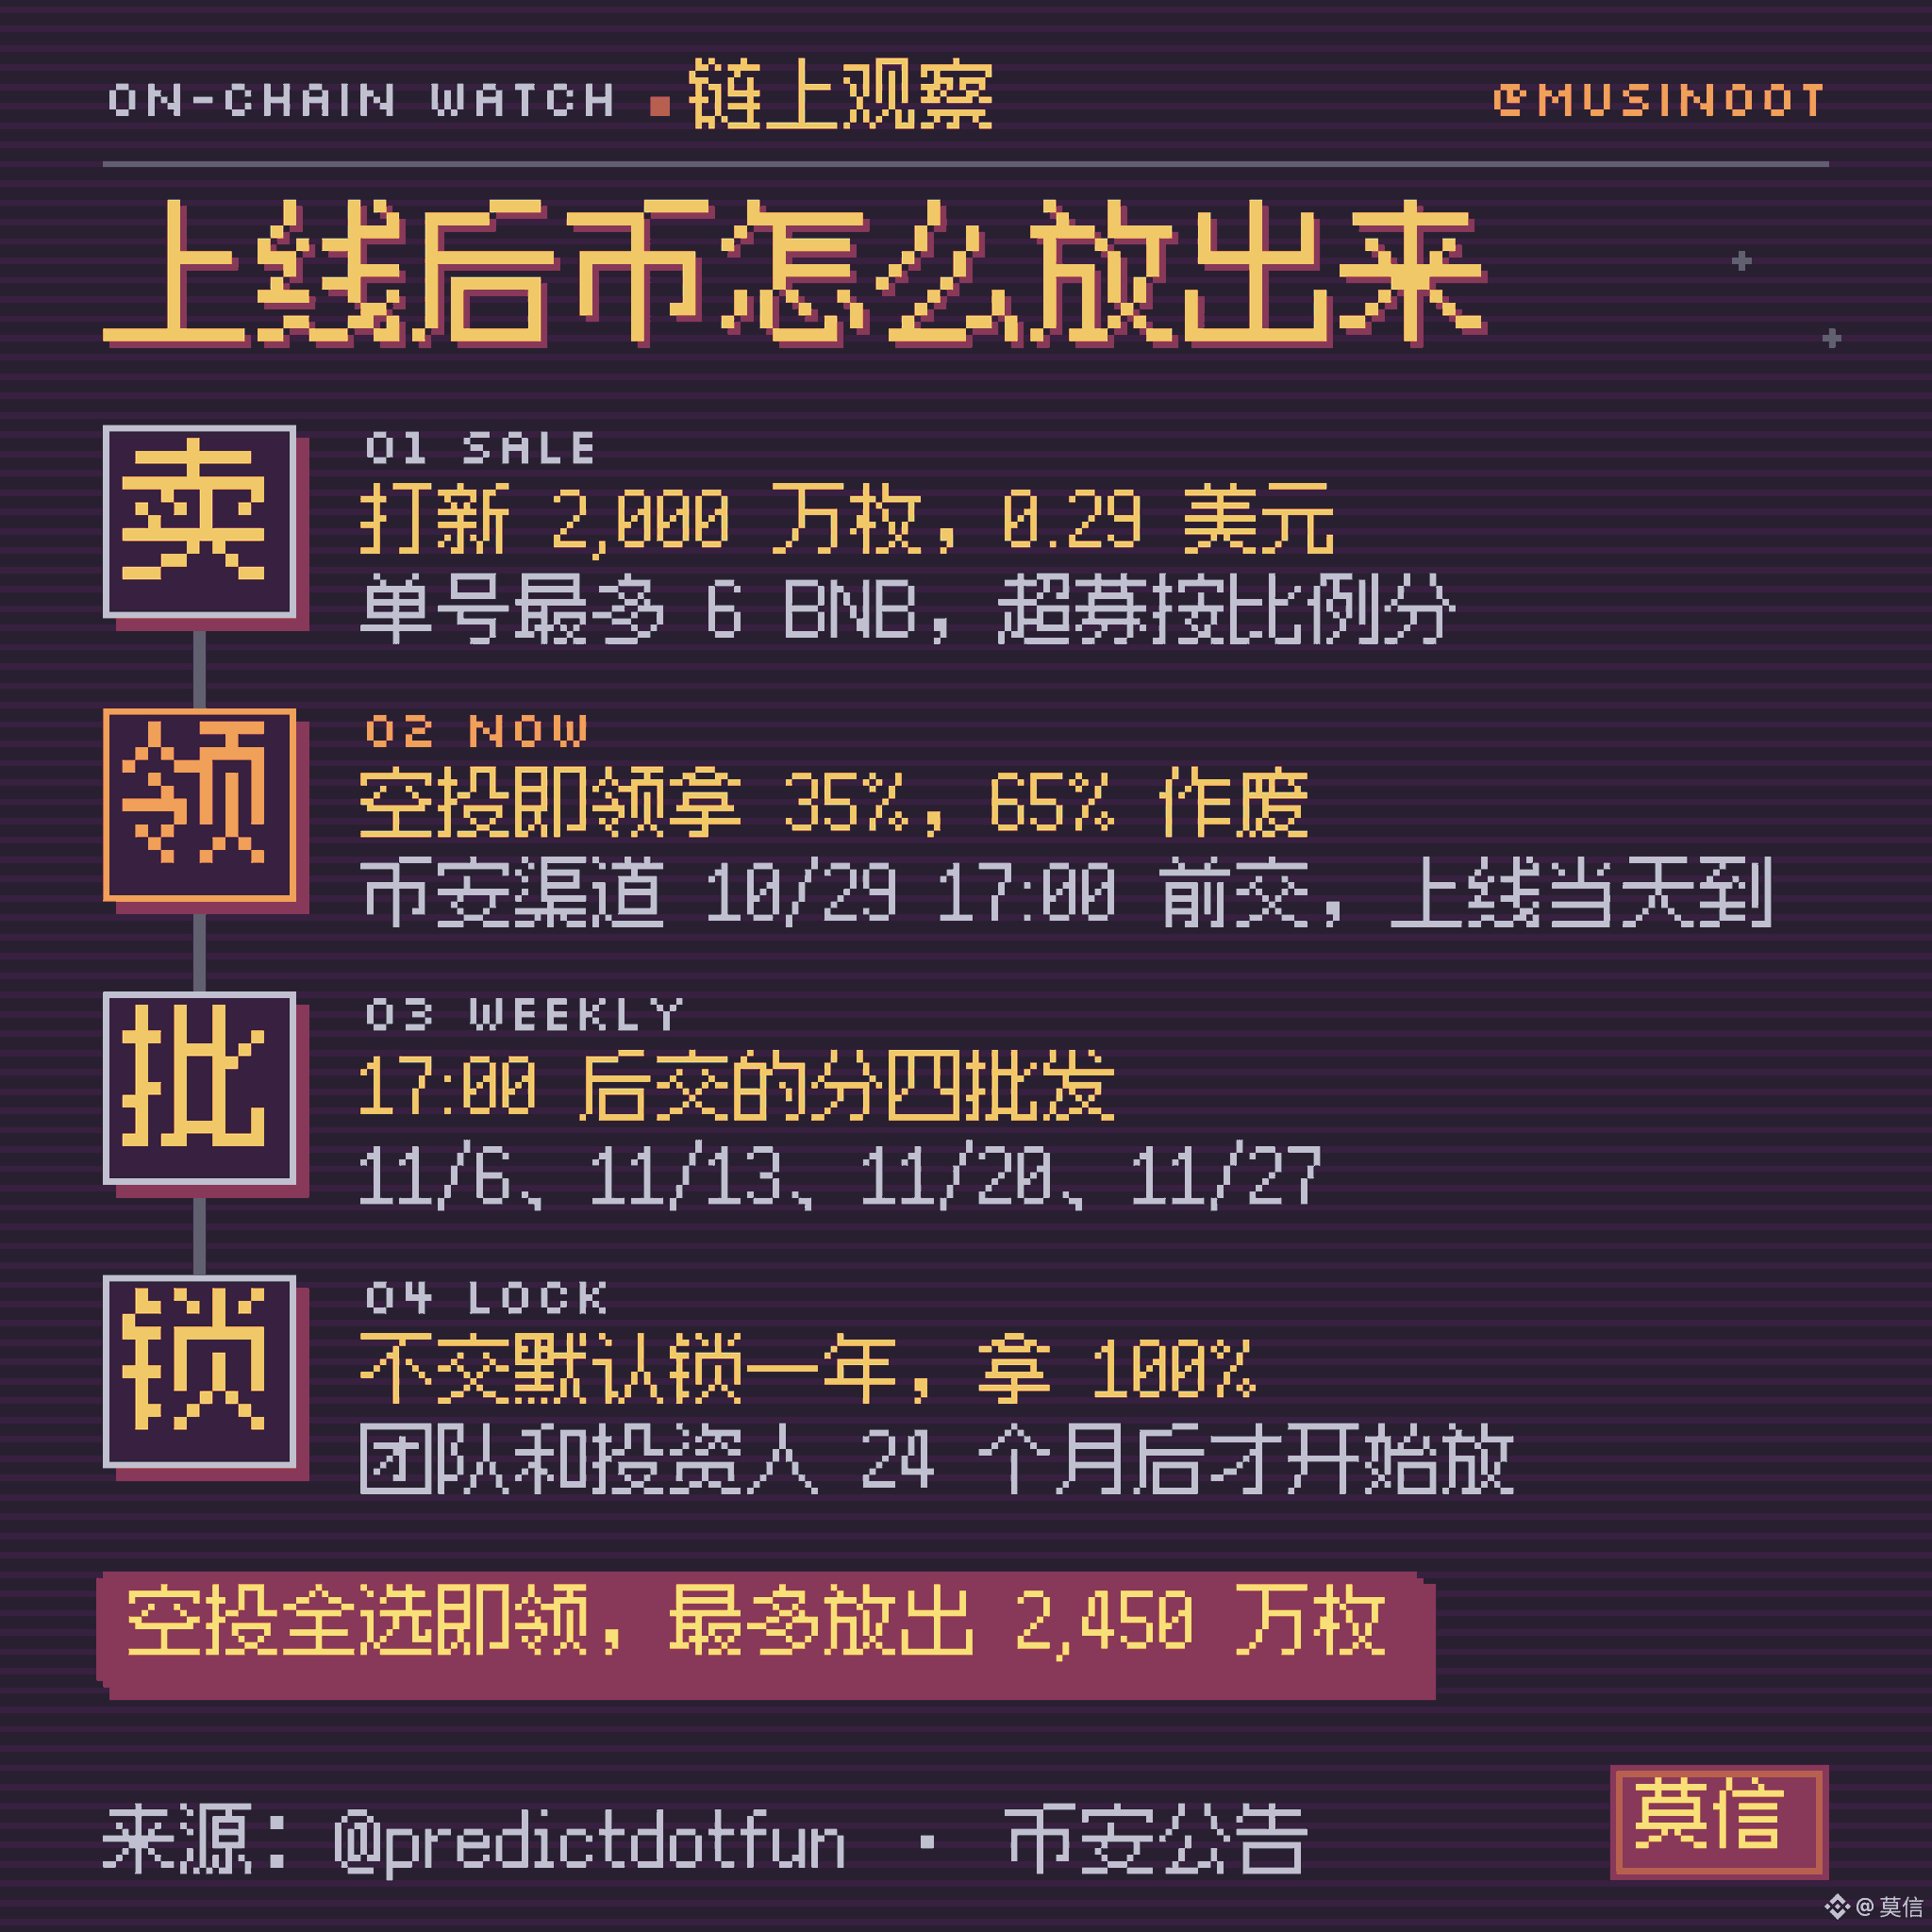
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
BinanceProcesses$4.65BWithdrawals
28,798 Aufrufe
126 Kommentare
Binance verarbeitet nach Wiederaufnahme Auszahlungen in Höhe von 4,65 Milliarden US-Dollar – Nettoabfluss von 3,64 Milliarden US-Dollar entspricht 2,1 % der Vermögenswerte im Wert von 171 Milliarden US-Dollar
Binance News
·44 Likes
·13k Aufrufe
WithdrawalsBack: 15 networks live
8,182 Aufrufe
130 Kommentare
BinanceUpdatesProofofReservesAddresses
133,182 Aufrufe
1,587 Kommentare