Moxin-Analyse|Binance um 6,3 Milliarden Dollar bestohlen: Fast 80 % der Stablecoins eingefroren, kein einziger BTC
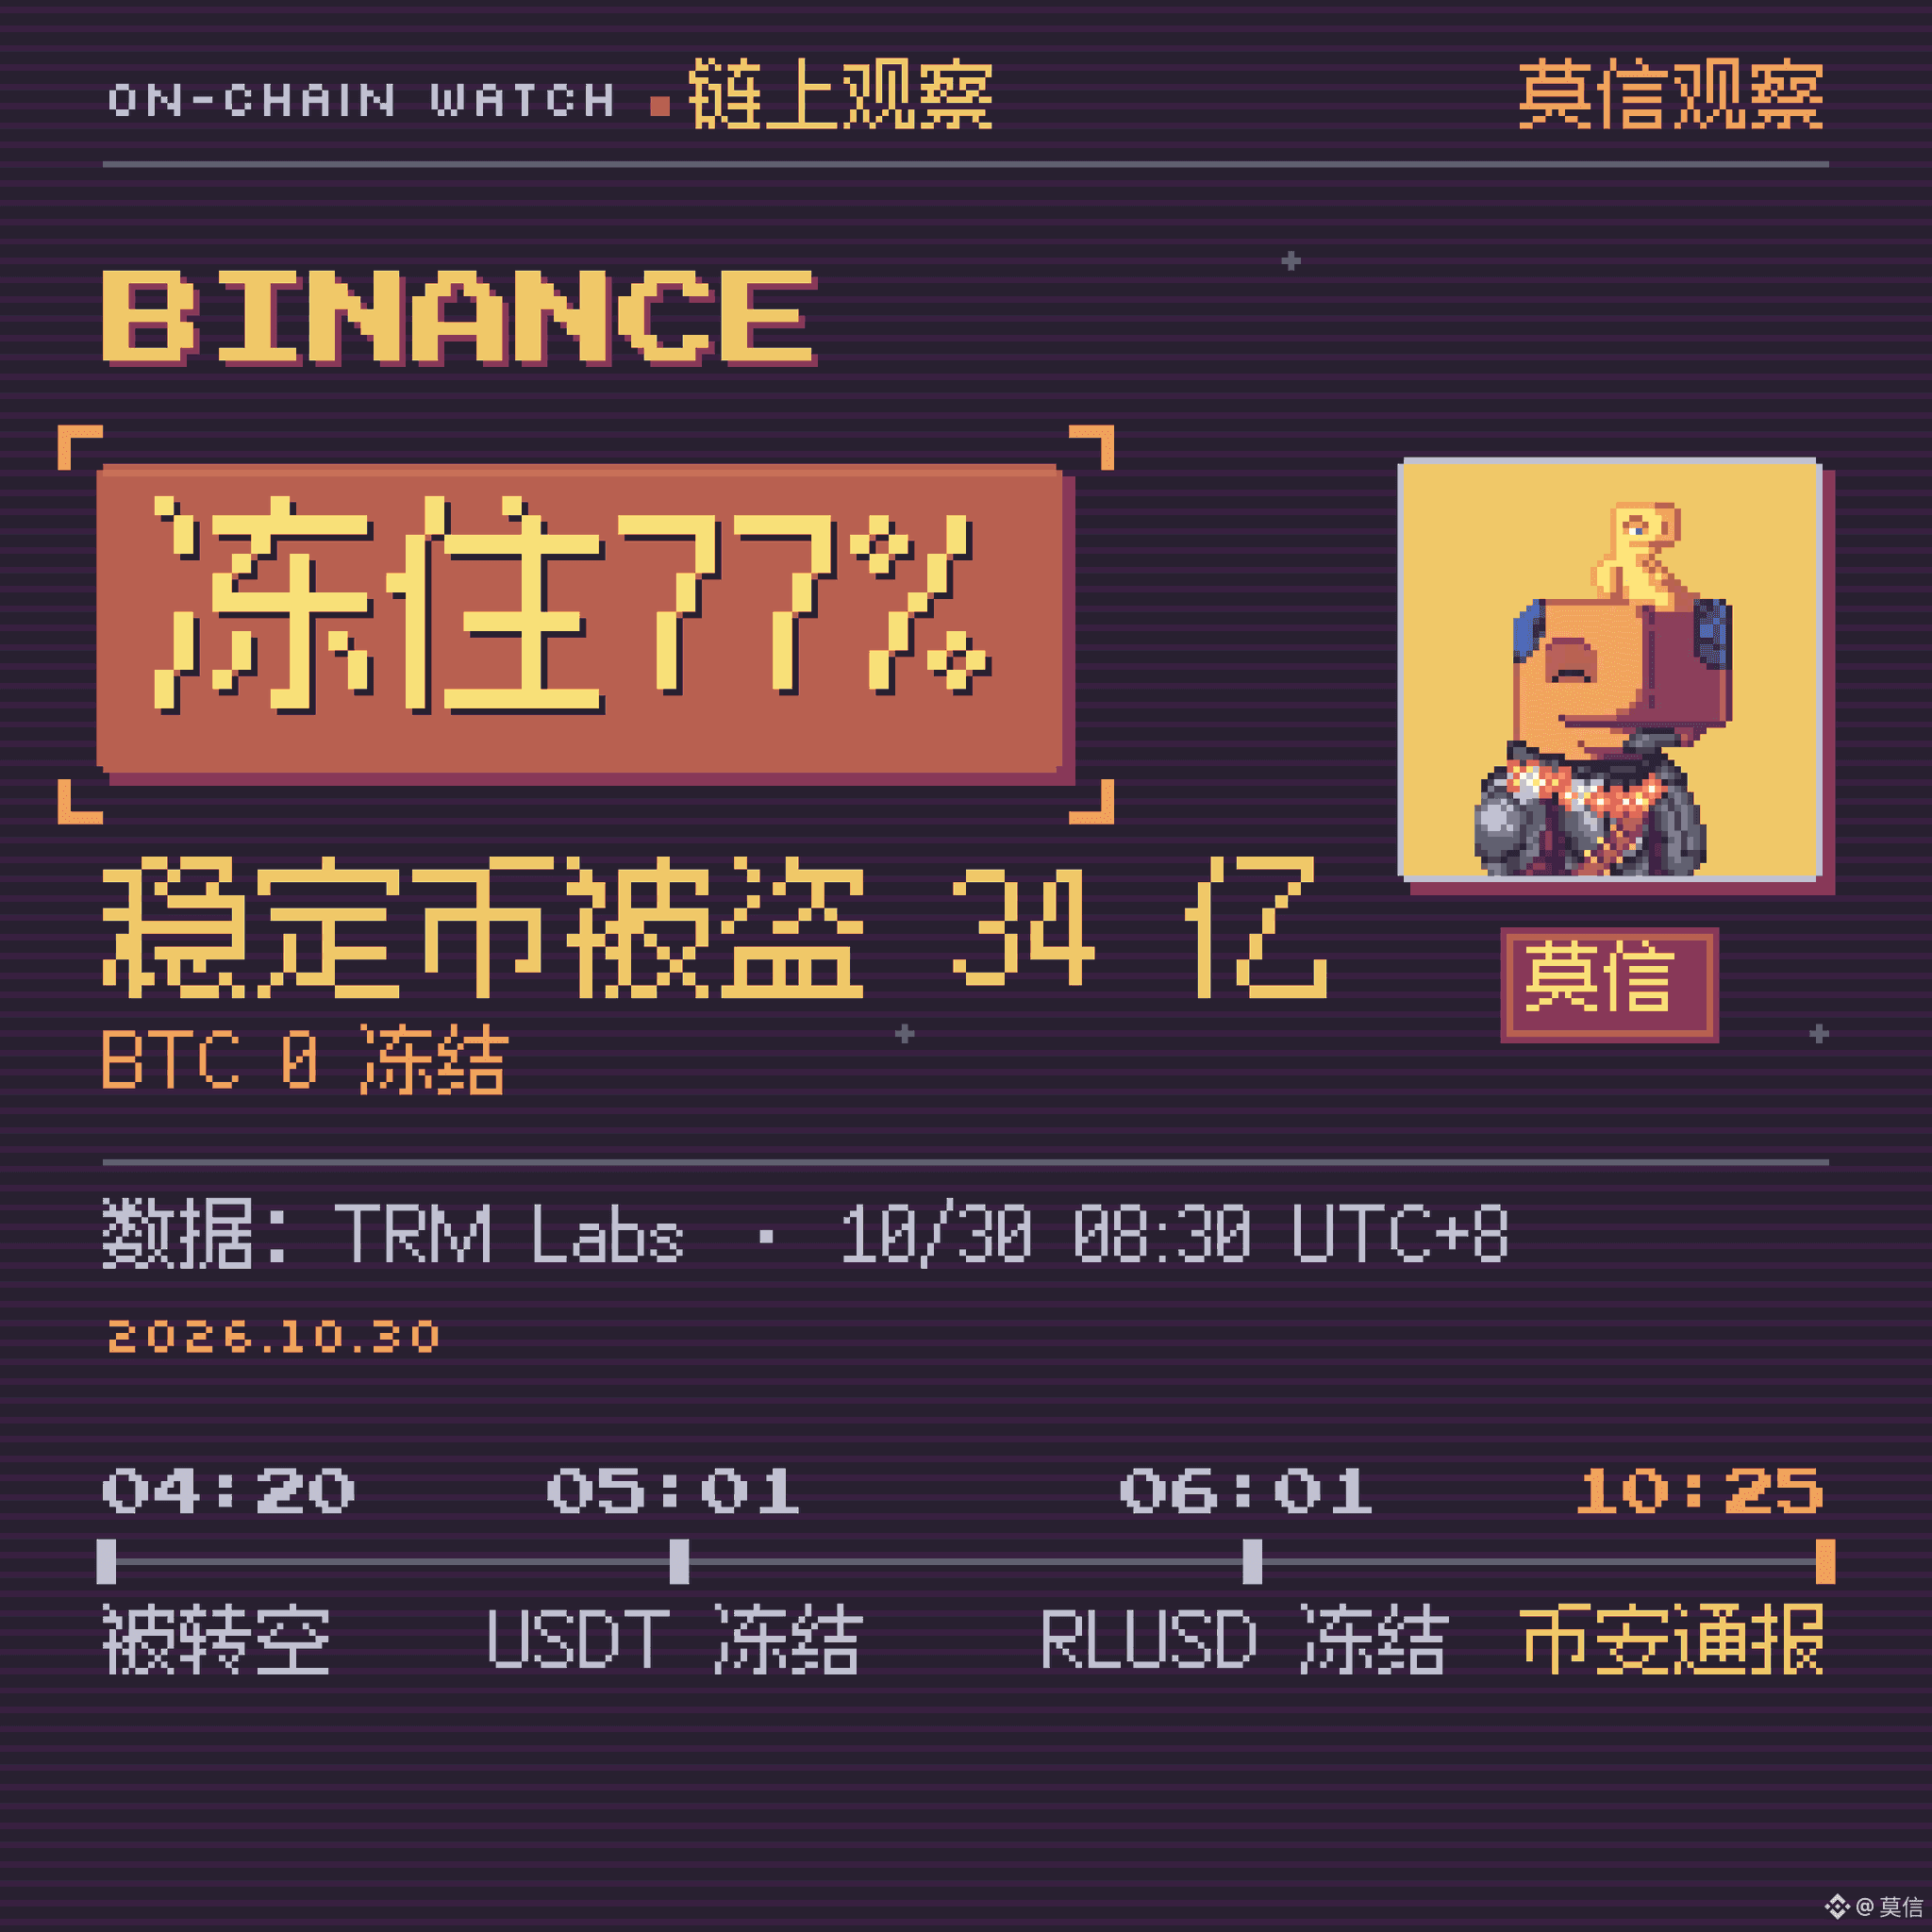
Binance hat heute um 10:25 Uhr erste Ergebnisse der Untersuchung veröffentlicht: Der Gesamtschaden durch den Diebstahl beläuft sich auf etwa 6,3 Milliarden Dollar. Zusammen mit Partnern auf der Blockchain wurden rund 3 Milliarden eingefroren. Die Verluste werden durch den SAFU-Fonds und Unternehmensmittel gedeckt. Ein- und Auszahlungen sind weiterhin ausgesetzt.
Die Gesamtsumme habt ihr sicher schon oft gesehen. In diesem Beitrag schlüsseln wir die Vermögenswerte einzeln auf: Welche Gelder wurden von den Emittenten eingefroren, welche kann niemand einfrieren – und wie hat der Hacker die Gelder von der ersten in die zweite Kategorie verschoben?
🐋 In einer Minute
- Zeitpunkt: Ab 04:05 Uhr am 30.10. (Pekinger Zeit, sofern nicht anders angegeben) wurden nach und nach Hot Wallets von Binance auf zehn Blockchains, darunter Ethereum, Bitcoin, Tron, XRP und Solana, leergeräumt.
- Ursache: Binance zufolge könnte der Computer eines Mitarbeiters aus dem Betriebsteam kompromittiert worden sein. Der Angreifer nutzte dies, um in interne Dienste einzudringen und nicht autorisierte Auszahlungen zu veranlassen. Ein Leak privater Schlüssel wurde bislang nicht festgestellt.
- Der größte einzelne Vorfall ereignete sich auf Ethereum: Laut TRM Labs nutzte der Angreifer EIP-7702 (eine Funktion, die mit dem Ethereum-Upgrade im Mai 2025 eingeführt wurde und es normalen Wallets ermöglicht, einen Abschnitt mit Smart-Contract-Code einzubinden), um seinen eigenen Transfervertrag an die Hot Wallet anzuhängen. Drei Minuten später transferierte er 167.000 ETH, 1,615 Milliarden USDT und mehr als 60 weitere Token.
- Wer steckt dahinter? TRM hält die nordkoreanische Hackergruppe TraderTraitor für verantwortlich. Das FBI schreibt dieser Gruppe auch den Diebstahl von 1,5 Milliarden Dollar bei Bybit im Februar 2025 zu. Binance hat sich dazu noch nicht öffentlich geäußert.
🐋 Rangliste der eingefrorenen Vermögenswerte
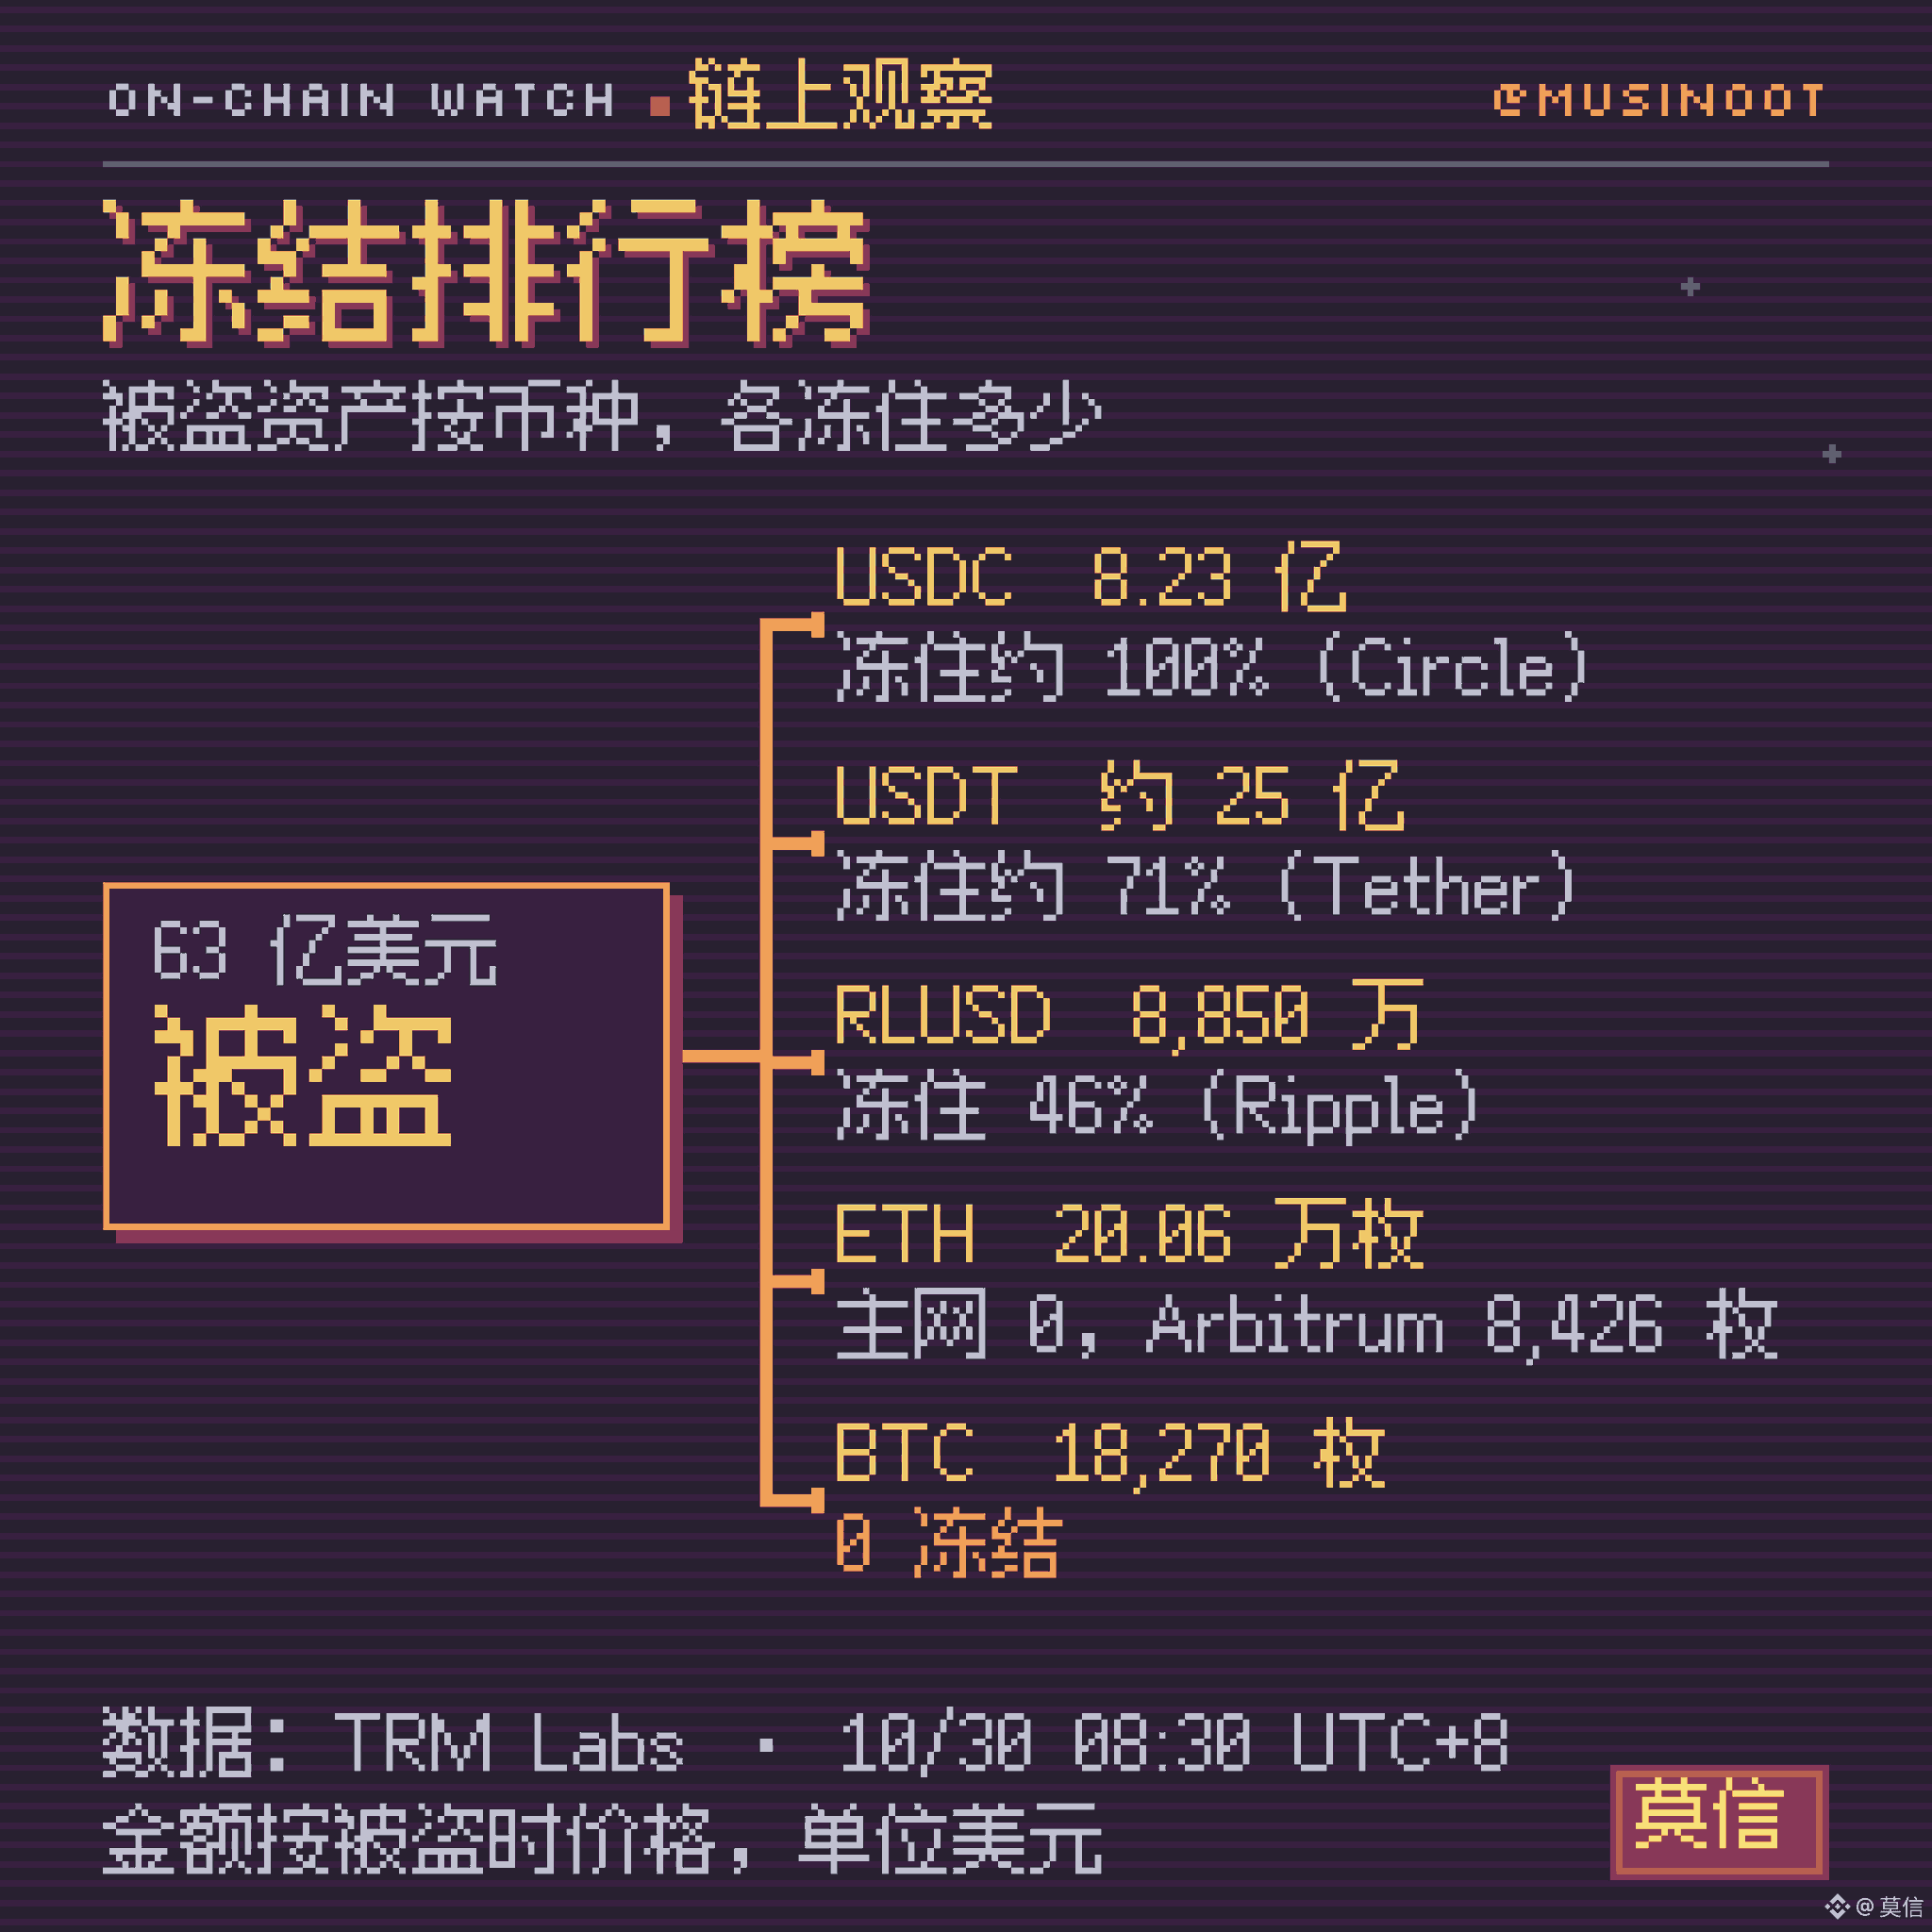
Aufgeschlüsselt nach Vermögenswerten laut den von TRM Labs veröffentlichten Zahlen (Stand: 30.10., 08:30 Uhr):
- USDC: 823 Millionen gestohlen, Circle hat rund 825 Millionen eingefroren – praktisch alles.
- USDT: Insgesamt rund 2,5 Milliarden auf Ethereum und Tron gestohlen, Tether hat rund 1,77 Milliarden eingefroren – etwa 70 %.
- RLUSD: 88,5 Millionen gestohlen, Ripple hat 40,5 Millionen eingefroren – weniger als die Hälfte.
- ETH: Im Ethereum-Mainnet konnte nichts eingefroren werden. Die einzigen eingefrorenen 8.426 ETH lagen auf Arbitrum; sie wurden vom Arbitrum-Sicherheitsrat (einem Multisig-Gremium, das Arbitrum-Verträge in Notfällen ändern kann) transferiert.
- BTC: 18.270 BTC im Wert von etwa 1,47 Milliarden Dollar – 0 eingefroren.
Insgesamt wurden rund 3,4 Milliarden Dollar in den drei Stablecoins gestohlen, davon etwa 2,64 Milliarden eingefroren – knapp 80 %. Von den rund 3 Milliarden Dollar außerhalb der Stablecoins wurden nur etwa 30 Millionen auf Arbitrum eingefroren, also rund 1 %.
Außerdem fror World Liberty 27,8 Millionen USD1 ein und First Digital einen Betrag in FDUSD (die Höhe wurde nicht veröffentlicht). Diese beiden Summen sind in den obigen Anteilen nicht enthalten.
🐋 Wettlauf gegen das Einfrieren
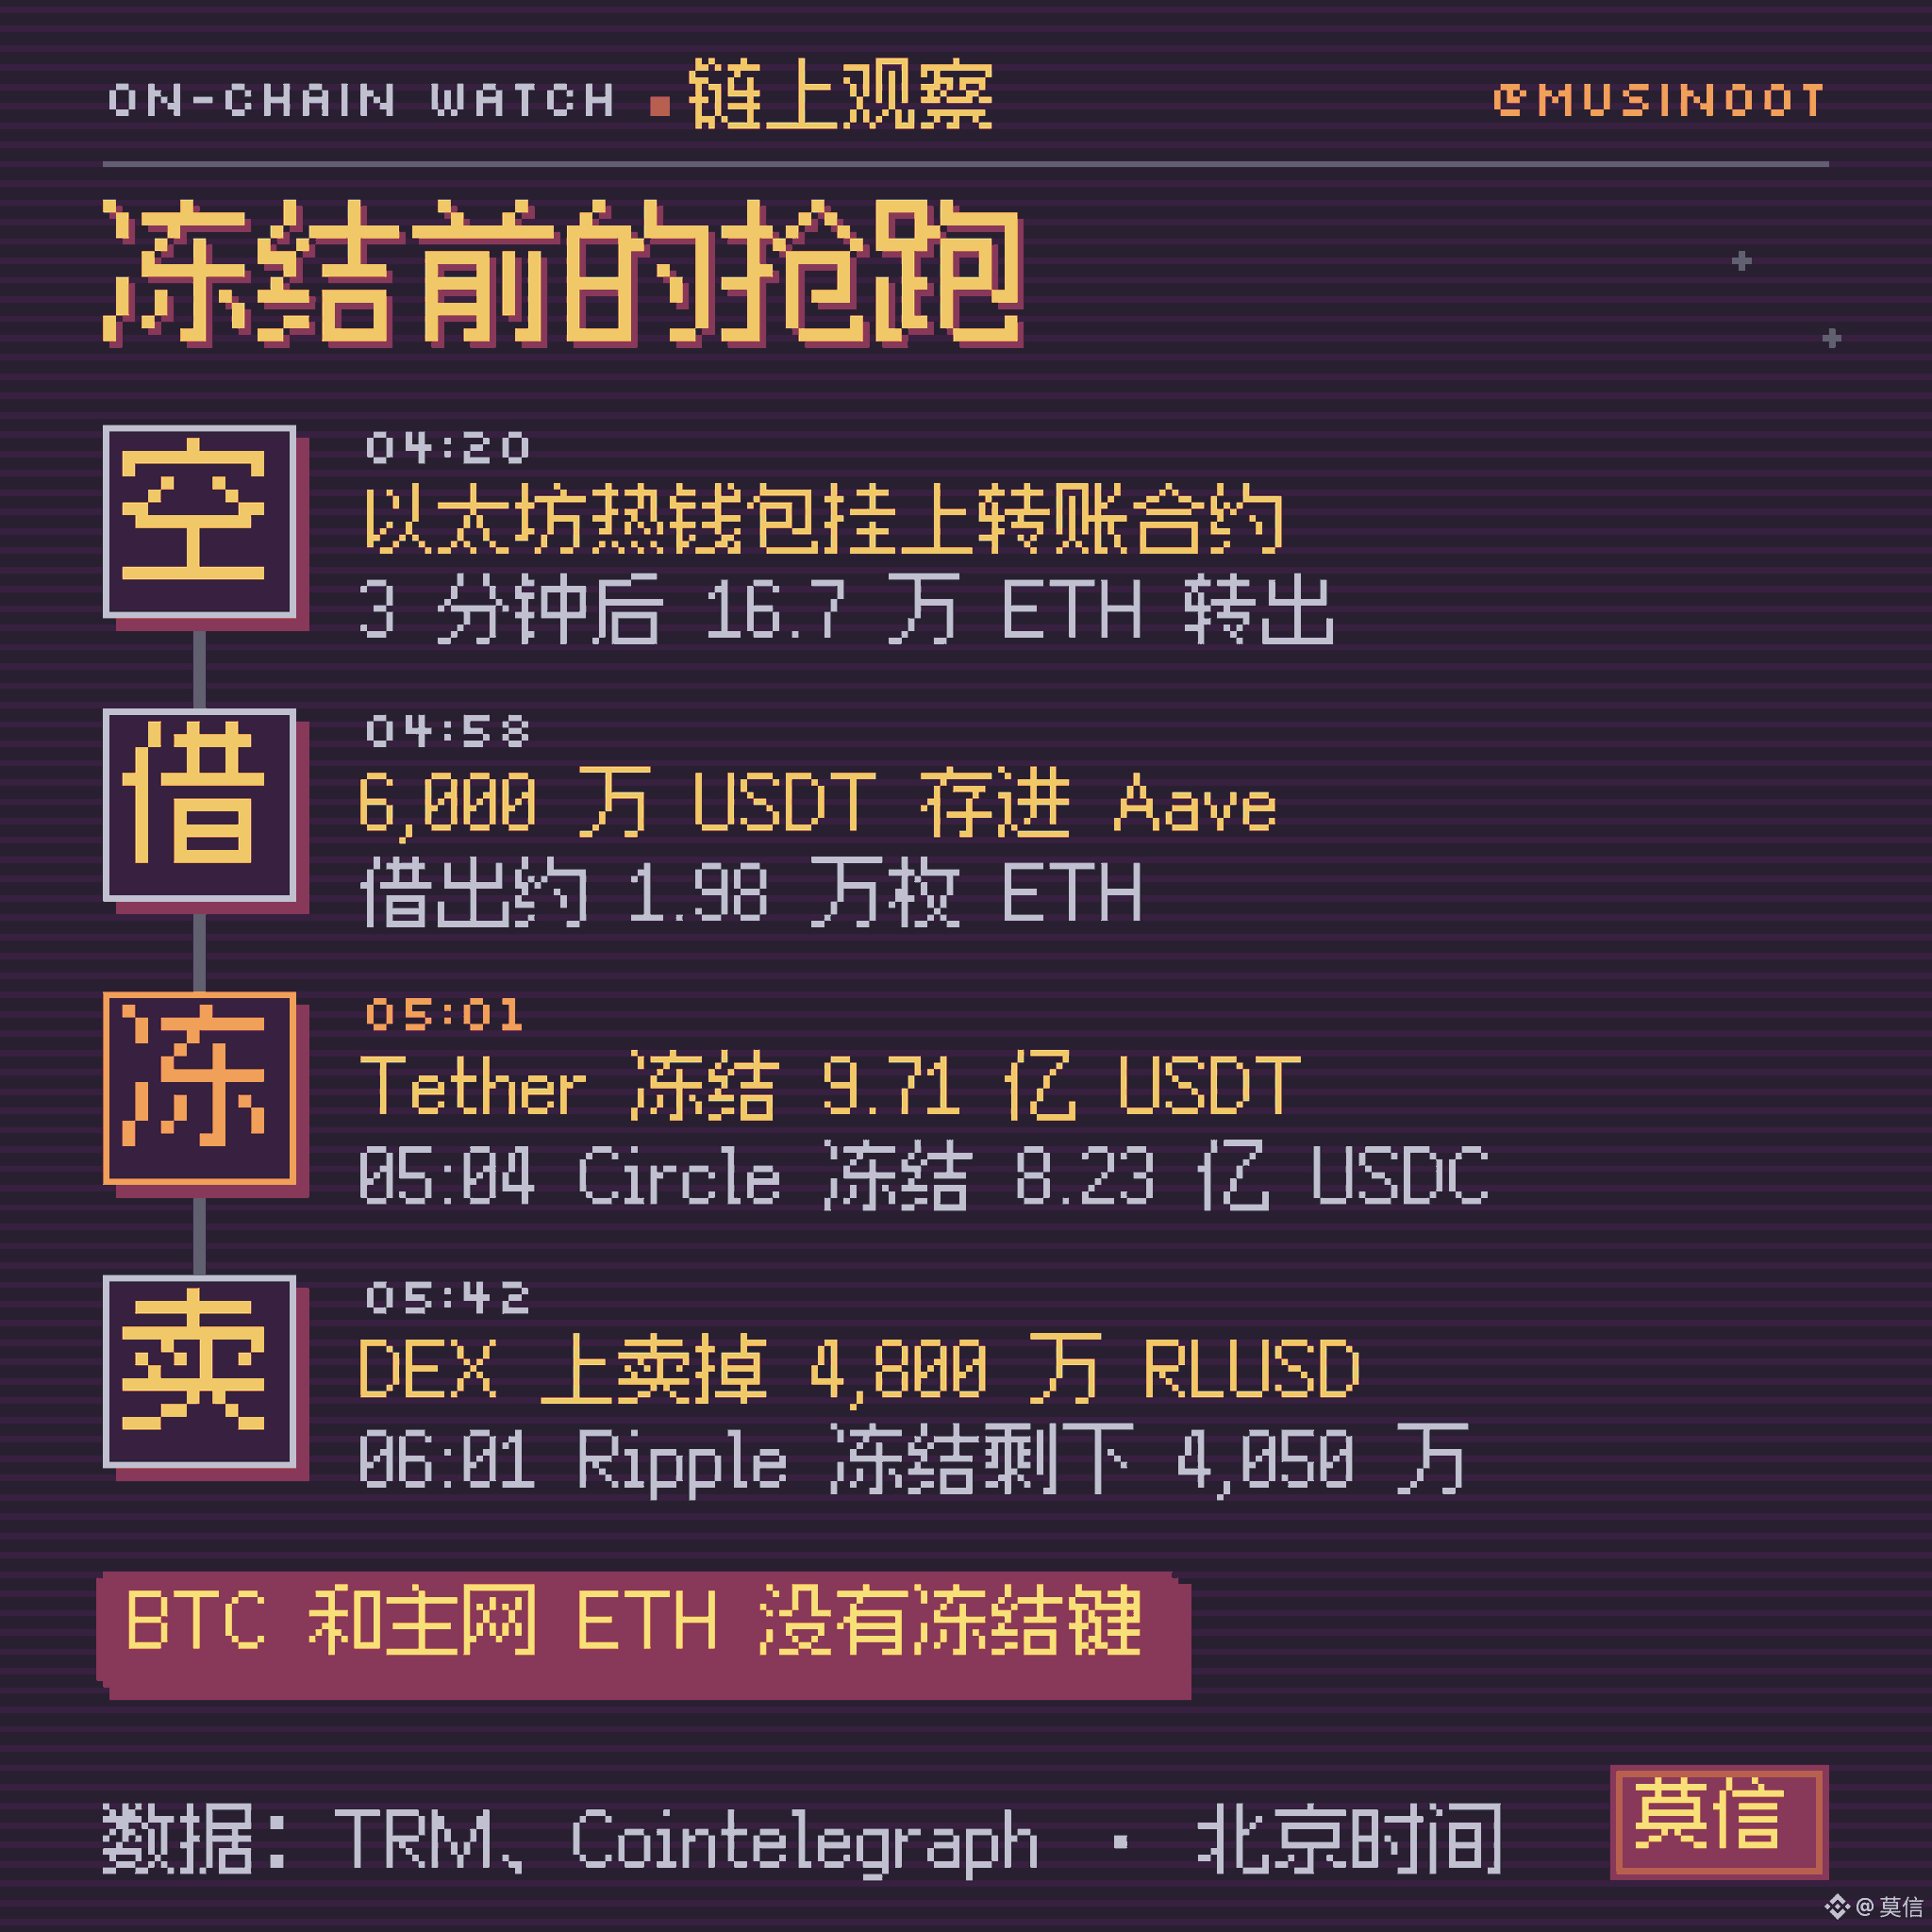
Bei einfrierbaren Coins musste der Hacker sie umtauschen, bevor die Emittenten eingreifen konnten. Der zeitliche Ablauf:
- 04:20 Uhr: An die Ethereum-Hot-Wallet wurde ein Transfervertrag angehängt; drei Minuten später begannen die Abflüsse.
- 04:58–05:01 Uhr: Eine zweite Hacker-Wallet zahlte 60 Millionen USDT bei Aave ein und lieh sich rund 19.800 ETH.
- 05:01 Uhr: Tether fror 971 Millionen USDT auf der Hauptempfängeradresse ein; 05:04 Uhr: Circle fror 823 Millionen USDC ein.
- 05:42–06:01 Uhr: Eine Wallet verkaufte auf einer DEX RLUSD im Wert von 48 Millionen; 06:01 Uhr: Ripple fror die verbleibenden 40,5 Millionen ein.
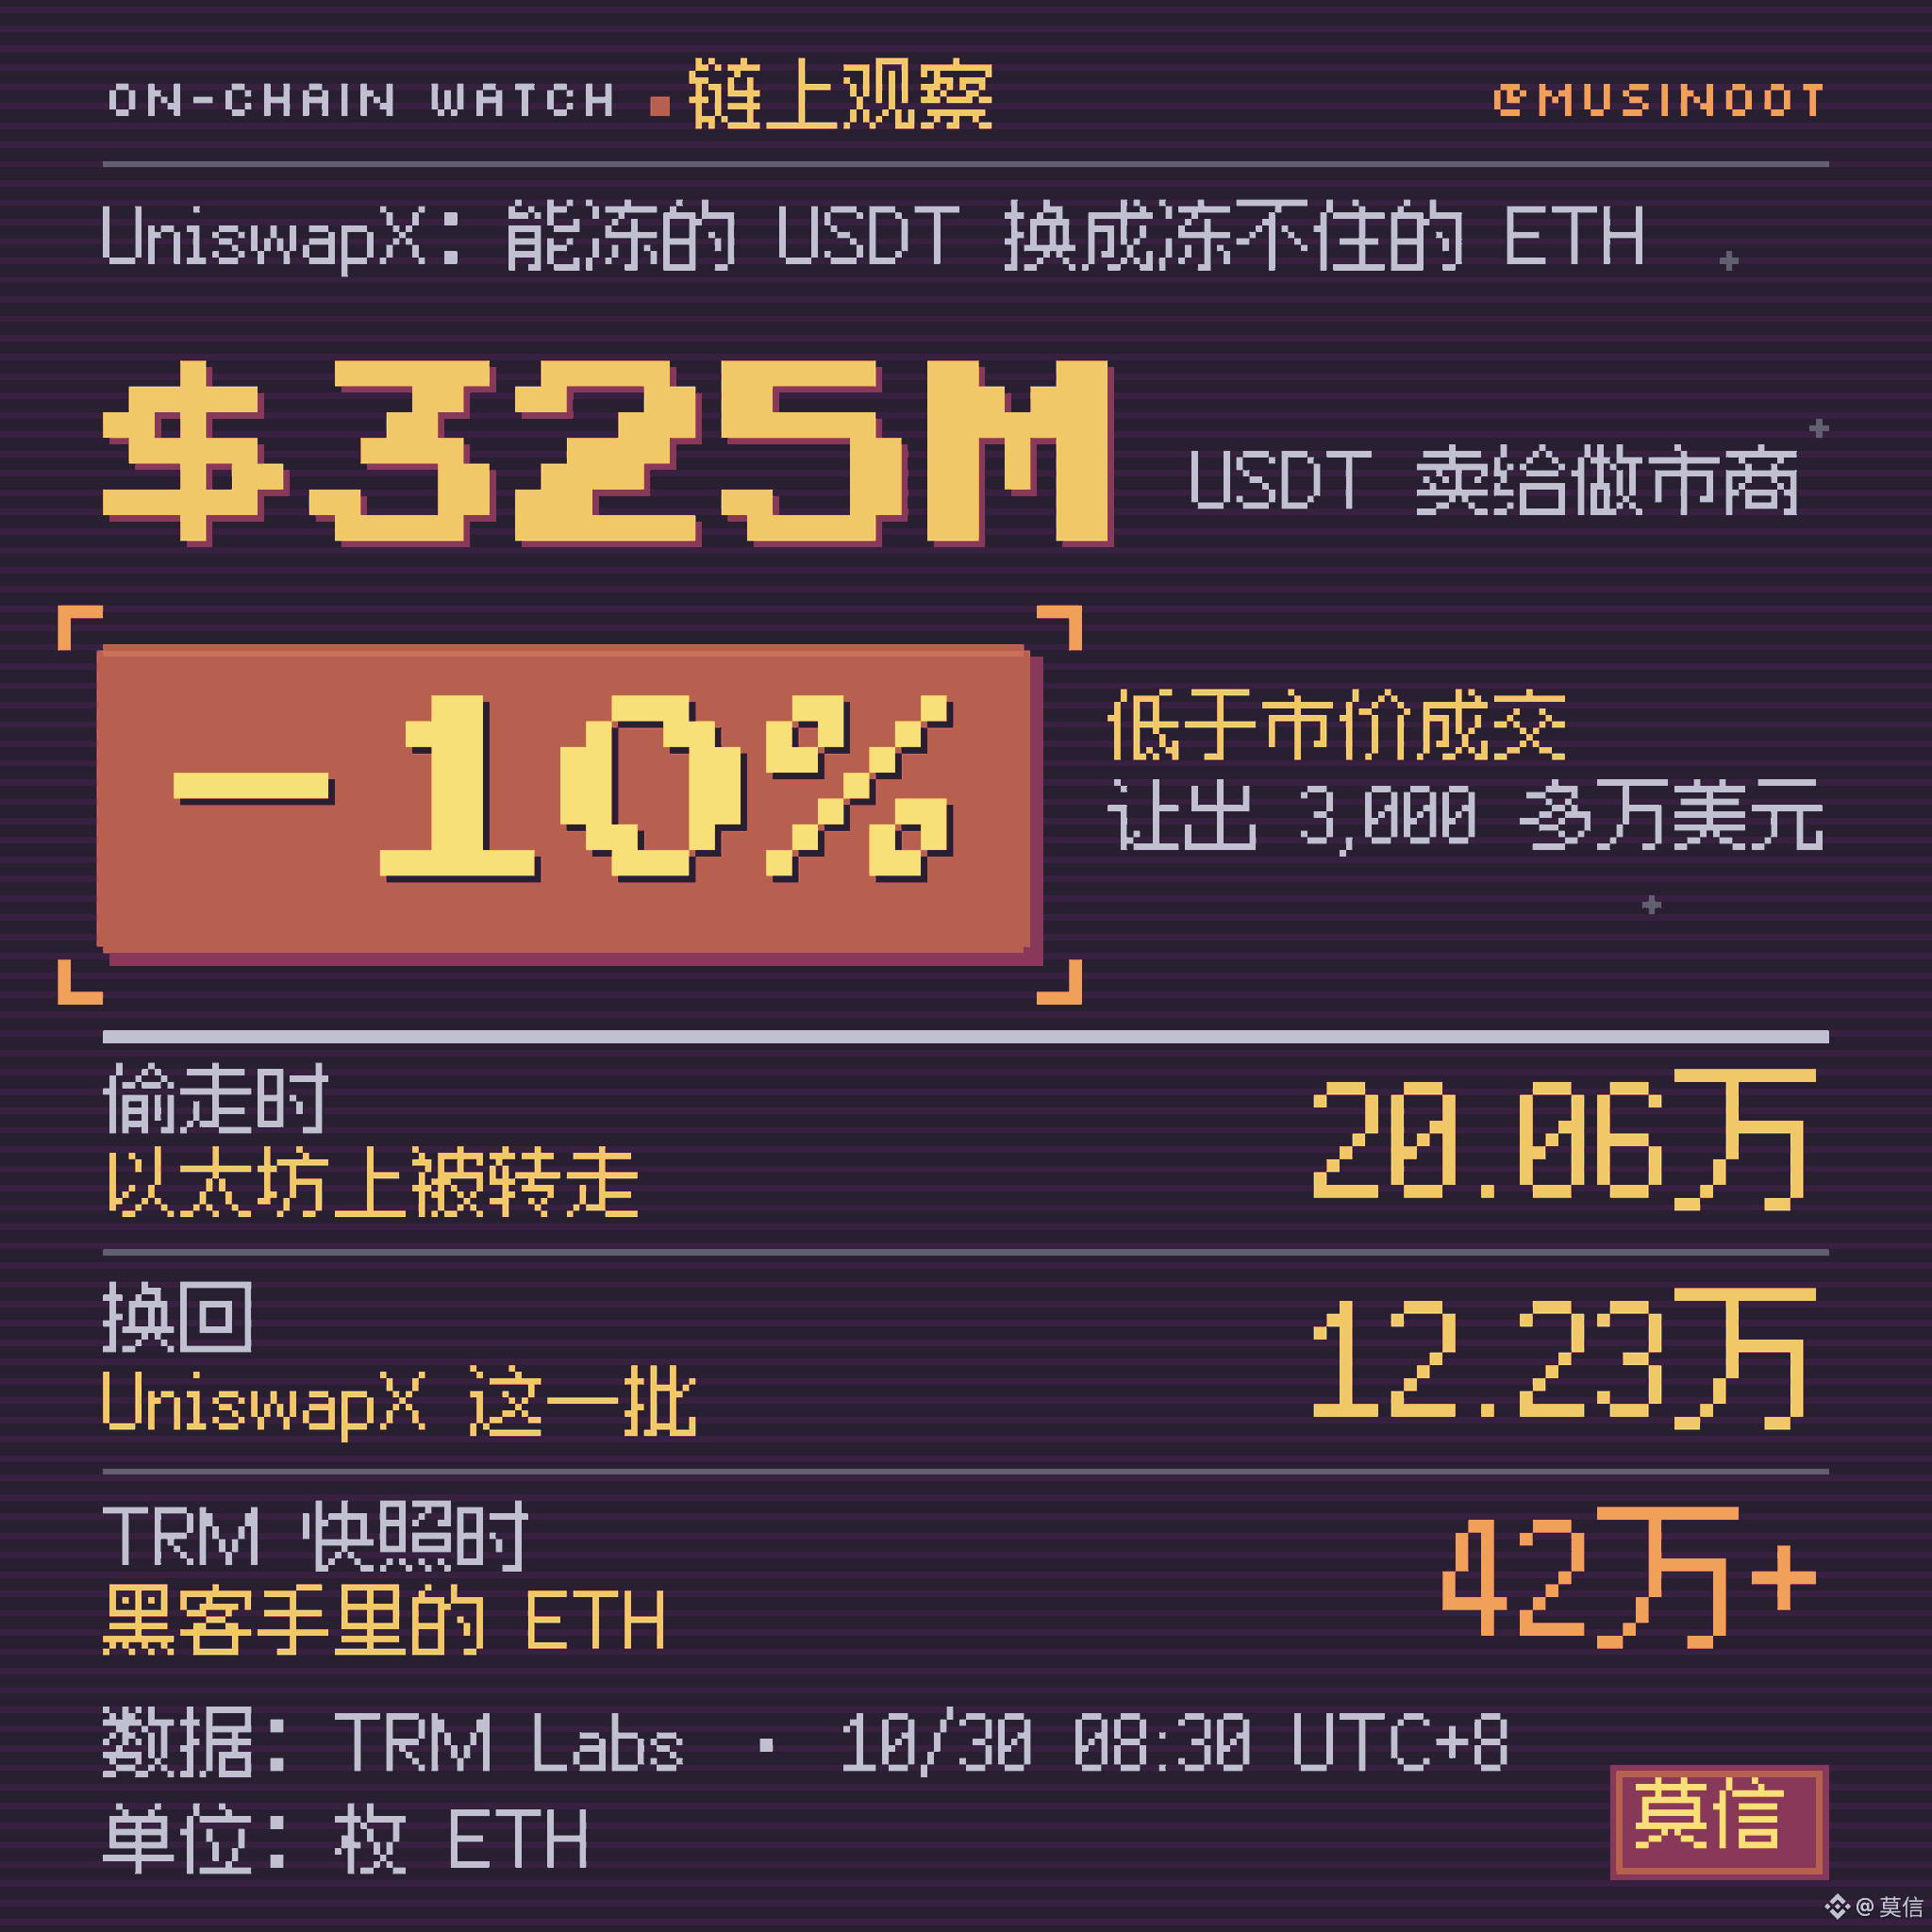
Ein weiterer Weg führte über UniswapX: Rund 325 Millionen USDT wurden an Market Maker verkauft und dafür etwa 122.300 ETH zurückerhalten – zu einem Preis, der rund 10 % unter dem Marktpreis lag. Die übrigen 175 Millionen USDT aus demselben Bestand wurden eingefroren.
Der Hacker stahl 200.600 ETH. Zum Zeitpunkt des TRM-Schnappschusses hatte er bereits mehr als 420.000 ETH. Um die einfrierbaren USDT in nicht einfrierbare ETH umzutauschen, nahm er allein bei diesem UniswapX-Trade einen Abschlag von mehr als 30 Millionen Dollar in Kauf.
🐋 Wer deckt den nicht einfrierbaren Teil ab?
Die mehr als 420.000 ETH und 18.270 BTC in den Händen des Hackers sind laut Bewertung von TRM zusammen rund 2,4 Milliarden Dollar wert – die Emittenten können sie nicht erreichen. Binance zufolge werden die Verluste gemeinsam durch SAFU und Unternehmensmittel gedeckt. Laut FinanceFeeds wurde SAFU Anfang des Jahres in rund 1 Milliarde Dollar in BTC umgeschichtet. Das reicht nur für einen Teil; der Rest muss aus Unternehmensmitteln kommen oder später zurückgeholt werden.
Binance zufolge wird nach der Behebung des Problems der Reservenachweis aktualisiert und ein technischer Untersuchungsbericht veröffentlicht. Wird dieser Bericht die Frage beantworten können: Warum konnte ein einziger Computer aus dem Betriebsteam gleichzeitig die Hot Wallets auf zehn Blockchains beeinflussen?
——
Dieser Beitrag wurde zuerst auf X veröffentlicht: @musinoot