

forrestbit
16 Beiträge
forrestbit
Melden
Nutzer blockieren
关注加密与Web3热点,用大白话讲清机制、行情背后的逻辑和常见坑。不喊单、不荐币。内容含AI辅助,经人工整理。评论区请勿发助记词。
7 Following
32 Follower
20 Like gegeben
Beiträge
Alle
Videos
·
--
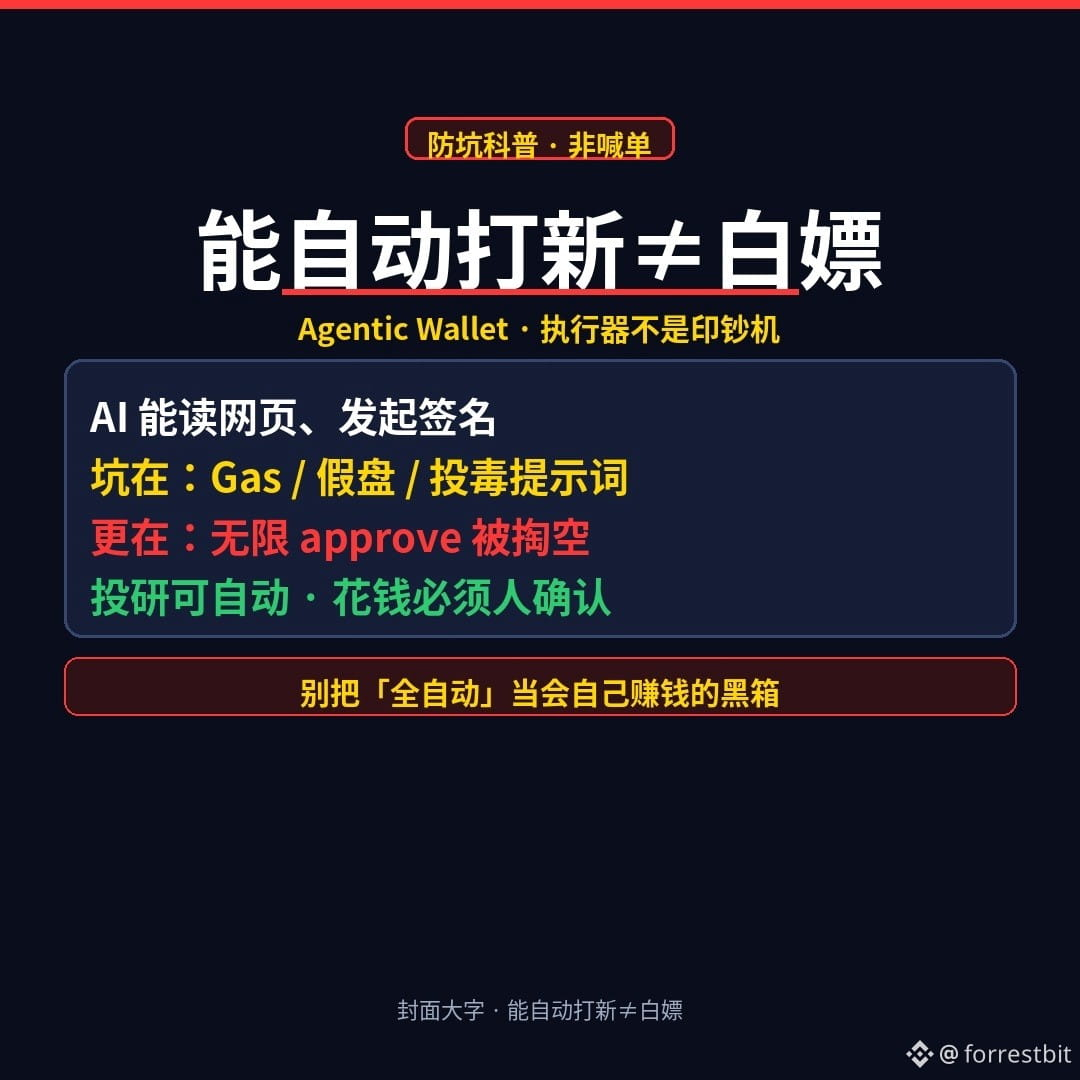
„Automatisch neue Token kaufen“ klingt verlockend – die Falle liegt meist nicht beim Private Key
Als ich hörte, dass „Agentic Wallet + KI“ rund um die Uhr automatisch neue Token kaufen und selbstständig recherchieren kann, dachten viele wohl zuerst: Endlich kann ich mich zurücklehnen und gratis Gewinne einsacken?
Sagen wir es ganz direkt.
Was ist ein Agentic Wallet? (Einfach erklärt)
Es ist keine „intelligentere Cold Wallet“, sondern verbindet Aufgaben wie „Webseiten ansehen, Anweisungen geben und Signaturen/Transaktionen veranlassen“ mit einem KI-Assistenten. Die KI liest die URLs und Aufgaben, die du ihr gibst; das Wallet führt sie tatsächlich auf der Blockchain aus.
Im Kern ist es also ein Ausführungswerkzeug mit Signaturberechtigungen – keine Gelddruckmaschine.
Klingt nach automatischen Gratisgewinnen – wo lauern die Fallen?
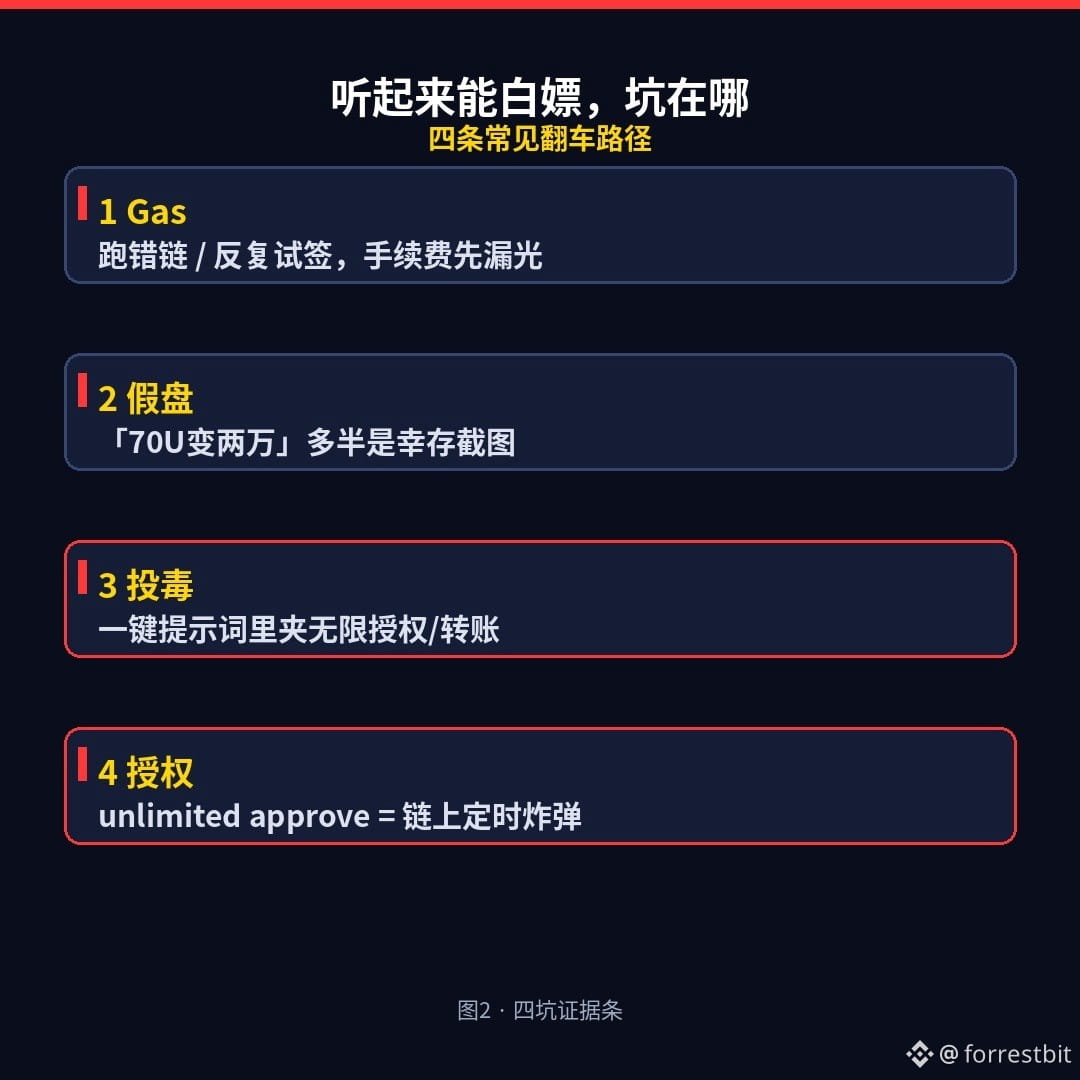
1) Gas und Gebühren: Das Wallet erlässt dir die Gasgebühren nicht. Bei der falschen Chain, wiederholten Versuchen oder mehreren Signaturen für einen Fake-Token versickert dein Geld zuerst in den Gebühren.
2) Fake-Projekte und „100x-Gem“-Gerede: Screenshots in Gruppen wie „aus 70 USDT wurden 20.000“ zeigen meist nur die Überlebenden. Diejenigen, deren Einsatz im selben Projekt auf null gefallen ist, posten keine Bilder. Wenn du nicht einschätzen kannst, wie viel Liquidität zum Ausstieg da ist, glaub nicht an „risikofreie Gewinne“.
3) Manipulierte Anweisungen: Webseiten, Kommentare oder von anderen kopierte „Ein-Klick-Prompts“ können Anweisungen wie „unbegrenzte Genehmigung erteilen / an diese Adresse überweisen“ enthalten. Führt die KI sie brav aus, glaubst du, du kaufst neue Token – tatsächlich unterschreibst du eine Falle.
4) Abfluss durch Genehmigungen (Approve): Wenn eine Wallet auf der Blockchain leergeräumt wird, liegt der klassische Grund oft nicht an verlorenen Seed-Wörtern, sondern daran, dass du unterschrieben hast: „Dieser Vertrag darf meine Token bewegen – ohne Betragslimit.“ Die Genehmigung bleibt auf der Blockchain bestehen und kann später jederzeit genutzt werden.
Die Grenze zwischen Mensch und Maschine (diese drei Punkte reichen)
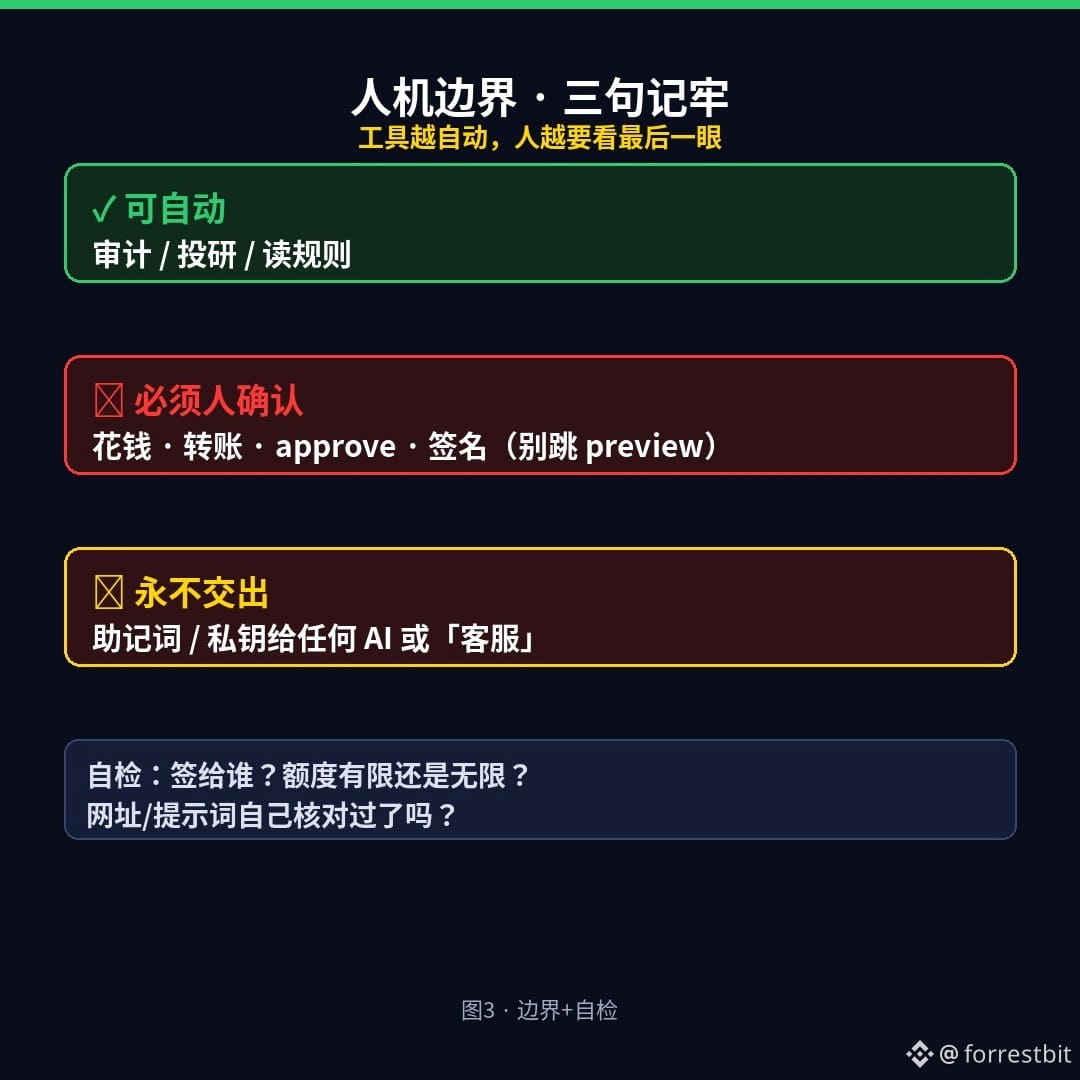
- Audits, Recherche und Regeln lesen: Das kannst du automatisieren lassen.
- Geld ausgeben, überweisen, Approve erteilen oder signieren: Das muss ein Mensch bestätigen. Überspringe niemals die Vorschau.
- Seed-Wörter/Private Key: Gib sie niemals einer KI, einem „Kundendienst“ oder einem Tutorial-Bot. Auch ein offizielles Skill sollte nicht danach fragen.
Je automatisierter das Tool, desto wichtiger ist der letzte Blick: Für wen signierst du, wie hoch ist das Limit, und ist es unbegrenzt?
Du musst kein Agentic Wallet meiden – du solltest es nur nicht für eine „Blackbox halten, die von selbst Geld verdient“.
Selbstcheck für Leser (vor dem Posten einmal durchgehen)
□ Kann ich sagen, um welchen Vertrag es bei dieser Signatur geht? Ist das Limit begrenzt oder unbegrenzt?
□ Habe ich den Prompt/die URL selbst geöffnet und überprüft, statt ihn/sie mit einem Klick aus einer Gruppe zu kopieren?
□ Wenn ich nur recherchieren will: Habe ich automatische Ausgaben deaktiviert oder abgelehnt und den Nur-Lese-Zugriff beibehalten?
Wovor hast du mehr Angst: A) Eine gefälschte Seite zum Kauf neuer Token erschleicht sich eine unbegrenzte Genehmigung oder B) der „vollautomatische“ Betrieb verbrennt nach und nach dein gesamtes Gas? Wähle in den Kommentaren eins aus (und poste keine Seed-Wörter).
(Allgemeine Information, keine Anlageberatung. Ich selbst handle nicht und gebe keine Kaufempfehlungen. Dieser Inhalt wurde mit KI-Unterstützung erstellt und anschließend redaktionell bearbeitet.)
$BTC
#加密安全 #AgenticWallet #Web3Wissen
111
·
--
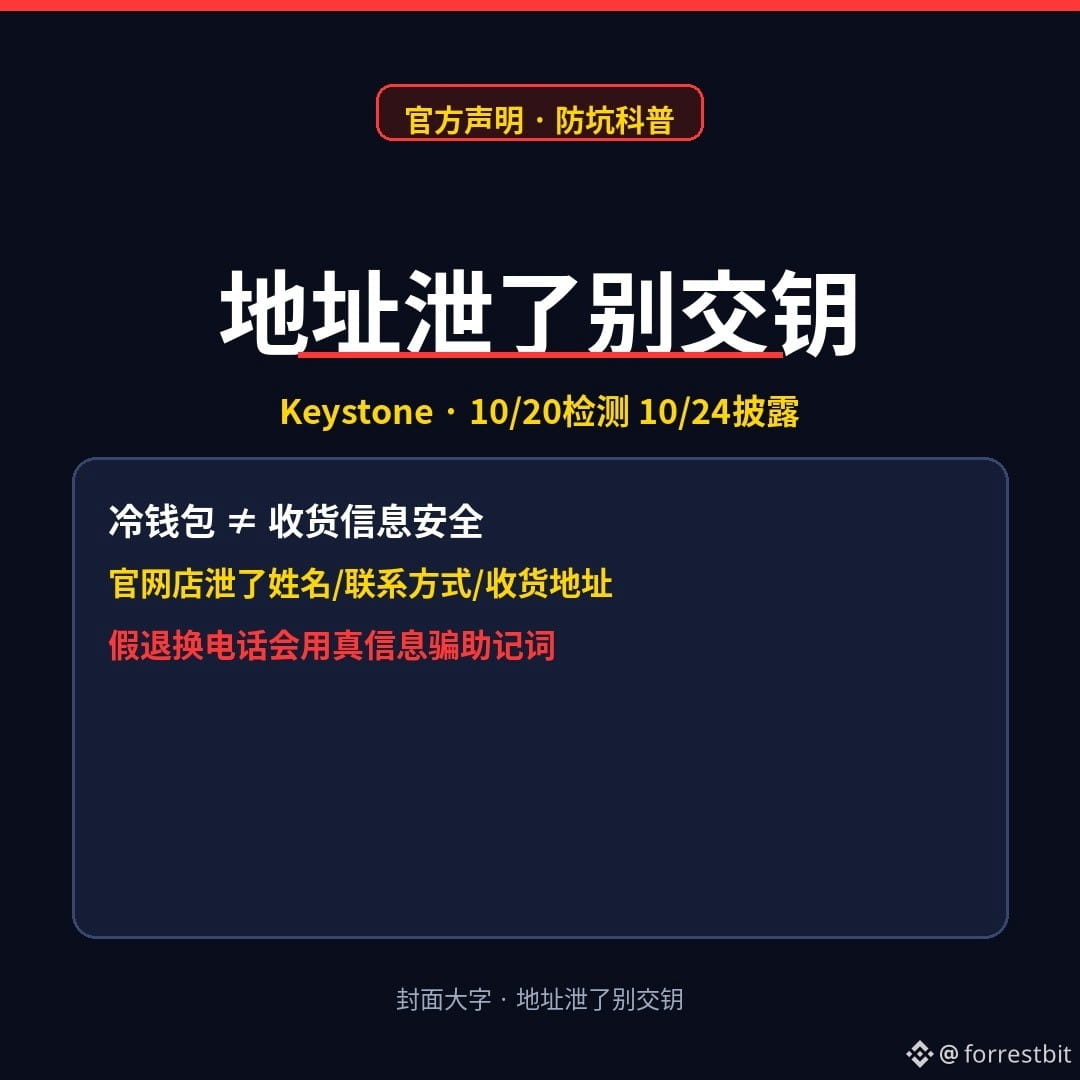
Bei Keystone wurden auf der offiziellen Website Lieferadressen offengelegt – würdest du deine Seed-Phrase am Telefon für eine angebliche „offizielle Rückgabe oder Umtausch“ herausgeben?
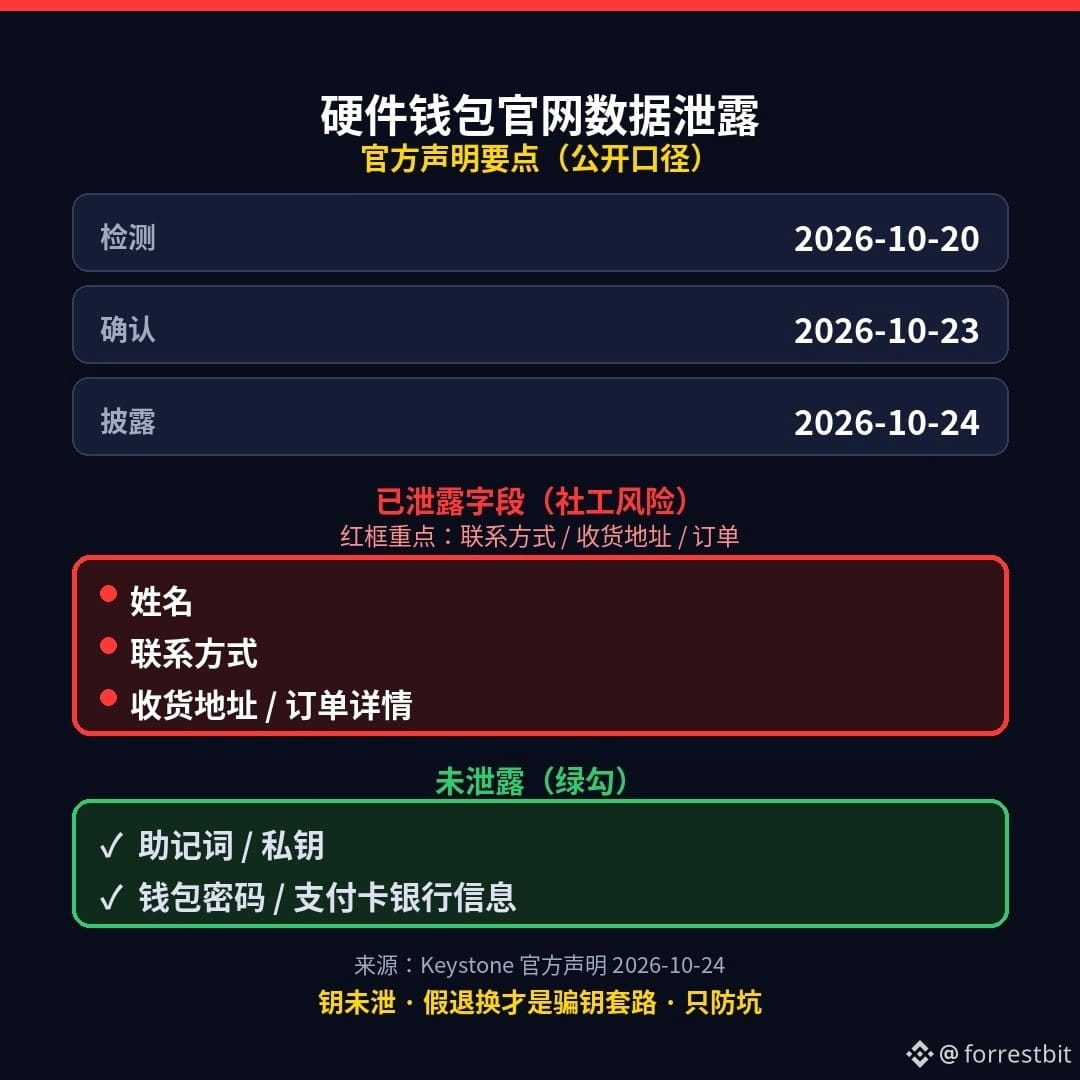
Offizielle Angaben: Der Hardware-Wallet-Hersteller Keystone gab etwa am 24.10.2026 bekannt, dass es Unregelmäßigkeiten bei den Daten des offiziellen Online-Shops gab – entdeckt am 20.10., bestätigt am 23.10. Offenlegt wurden: Namen, Kontaktdaten, Lieferadressen und Bestelldetails. Nicht offengelegt wurden: Bankdaten von Zahlungskarten, Seed-Phrasen, private Schlüssel und Wallet-Passwörter.
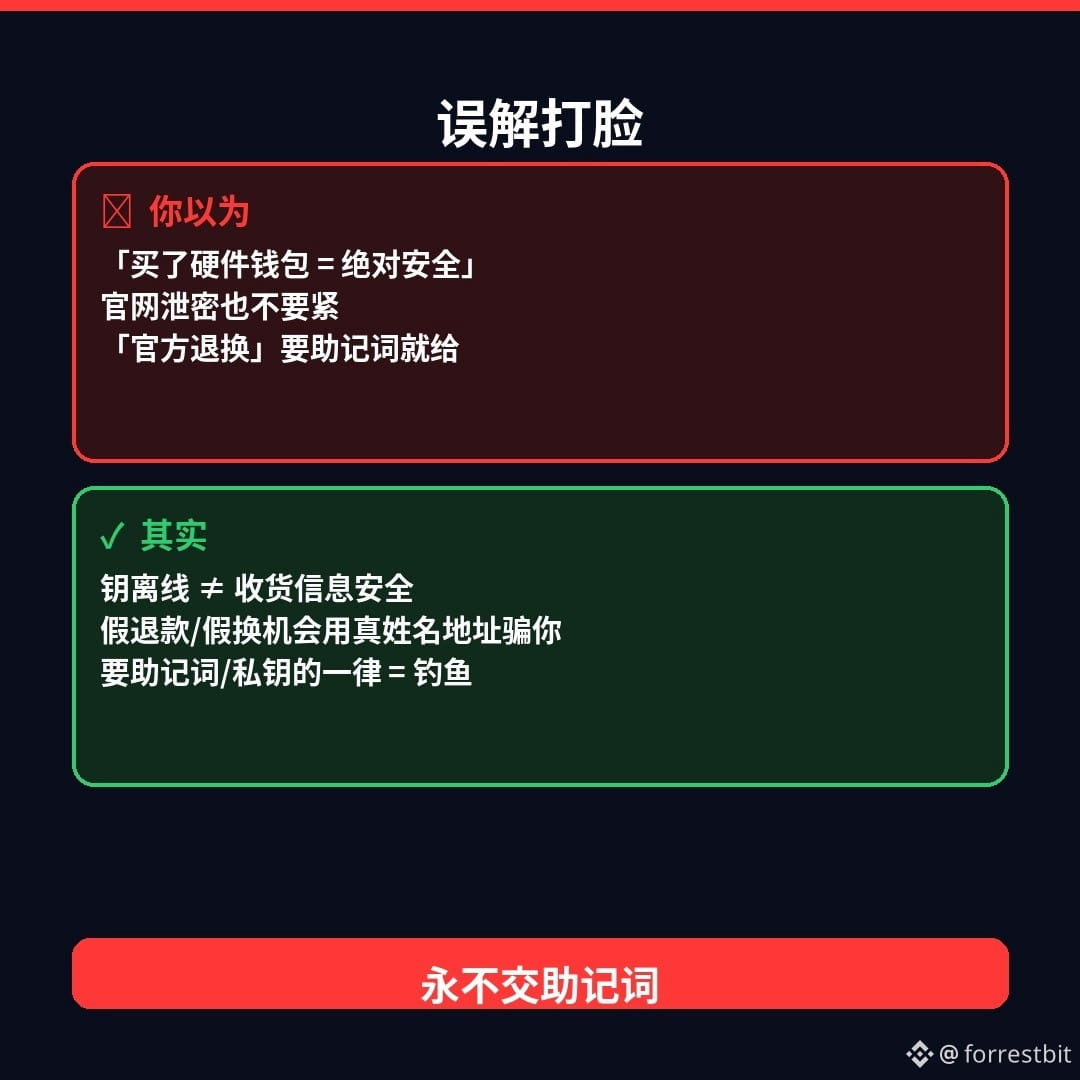
Viele denken: „Wer eine Cold Wallet kauft, ist absolut sicher.“ Genau hier kommt der Dämpfer: Der Schlüssel kann offline bleiben, aber die Lieferdaten im offiziellen Shop können trotzdem durchsickern. Betrügerische Rückerstattungen, gefälschte Geräteaustausche und falsche Kundenservice-Anrufe nutzen deinen echten Namen und deine echte Adresse, um dich zur Preisgabe deiner Seed-Phrase zu verleiten. Die eiserne Regel lautet: Jeder Anruf, Paket-Link oder jede Website, die nach deiner Seed-Phrase oder deinem privaten Schlüssel fragt, ist Phishing.
Drei Dinge, die du noch heute Abend tun kannst:
1)Wenn du einen Anruf von jemandem erhältst, der sich als „offizieller Rückgabe-/Umtausch- oder Rückerstattungsservice“ ausgibt und nach deiner Seed-Phrase fragt → auflegen und nur über offizielle Kanäle nachfragen, die du selbst gespeichert hast
2)Klicke nicht auf unbekannte Paket- oder SMS-Links, die dir „ein neues Gerät“ versprechen
3)Bewahre deine Seed-Phrase ausschließlich offline auf; sage sie niemals laut und fotografiere sie niemals, um sie jemandem zu schicken
Risikohinweis: Datumsangaben und Liste der betroffenen Daten stammen aus einer offiziellen Erklärung von Keystone und deren Wiedergabe in öffentlichen Berichten. Bitte prüfe vor dem Veröffentlichen die neuesten Angaben. Dies ist keine Anlageberatung. Keine Coin-Empfehlungen, keine Kaufaufrufe. Dieser Inhalt wurde mit KI-Unterstützung erstellt und anschließend manuell redigiert.
Wovor hast du mehr Angst: vor einem Anruf wegen einer „offiziellen Rückerstattung“ oder vor einem Paket-Link für „ein neues Gerät“? Wähle eins in den Kommentaren (poste auf keinen Fall deine Seed-Phrase/deinen privaten Schlüssel).
$BTC
#加密安全 #硬件钱包 #Web3-Aufklärung
1
171
·
--
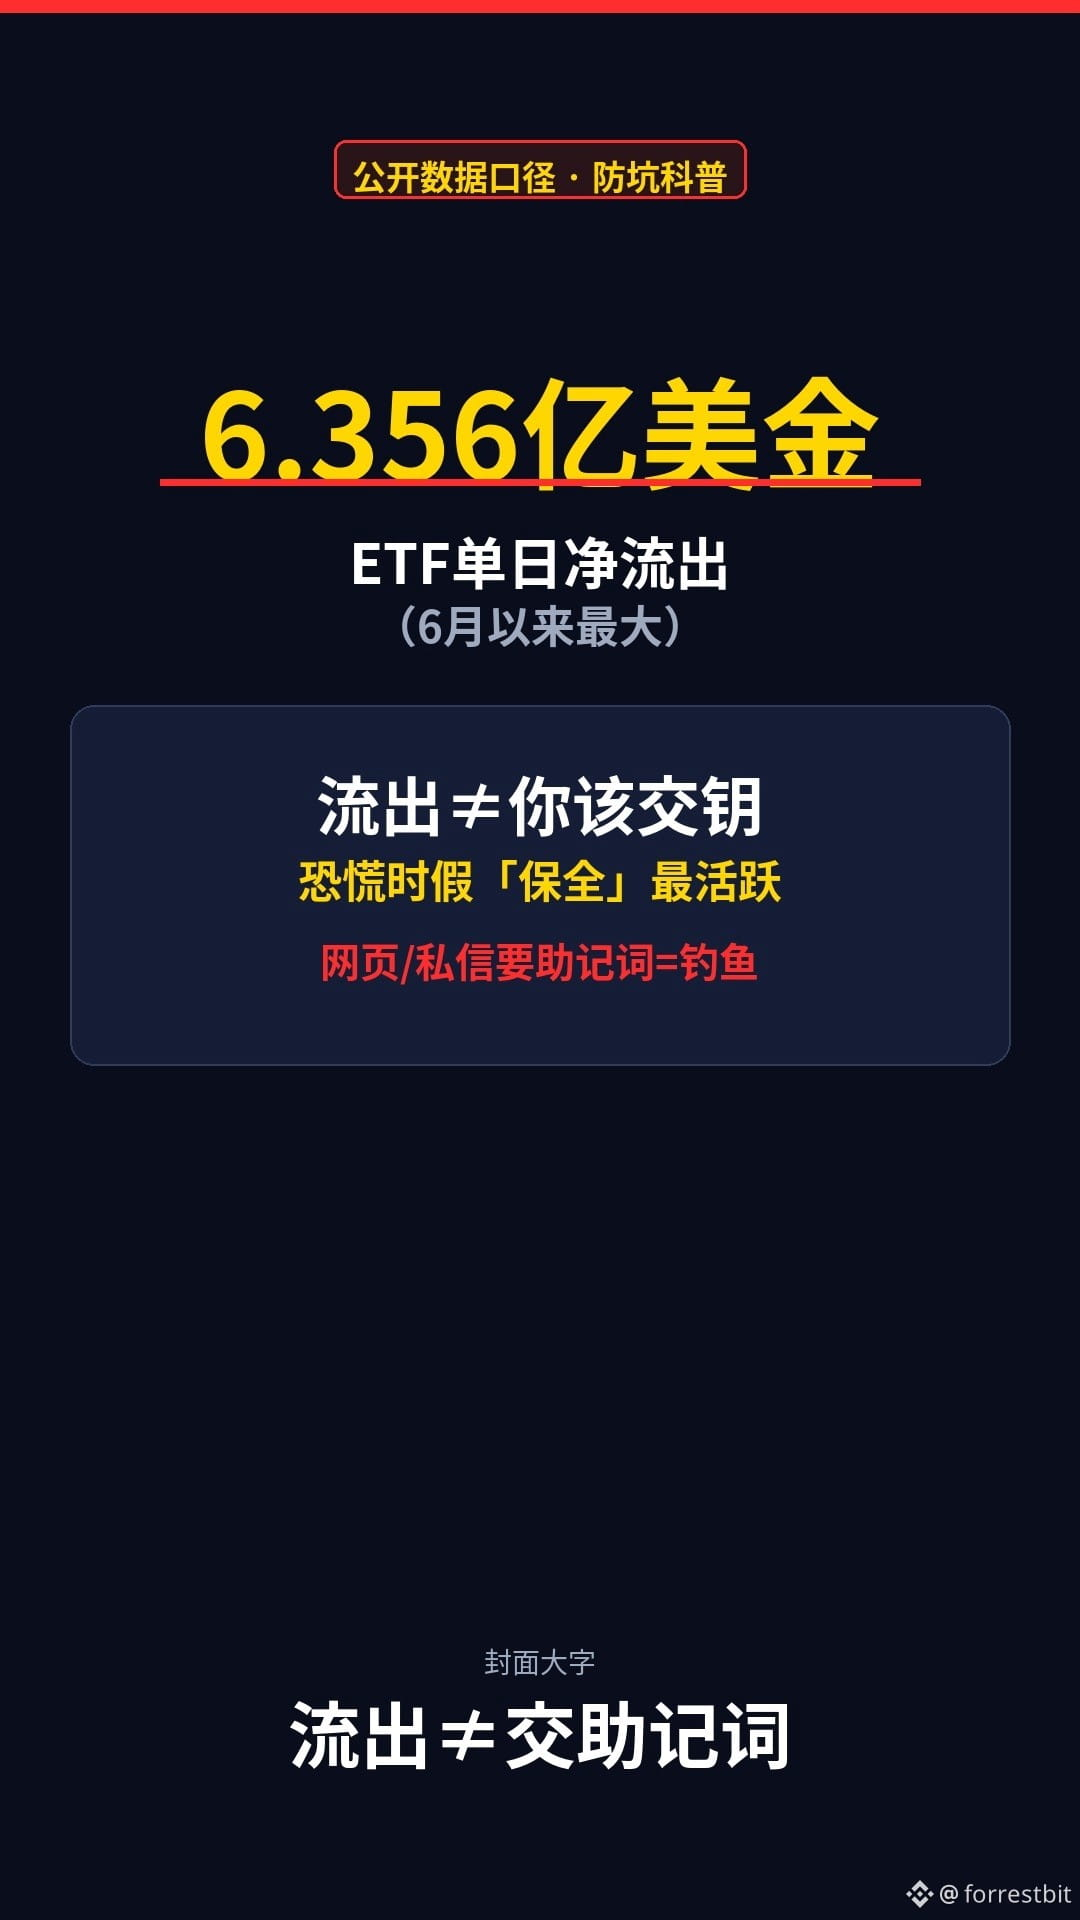
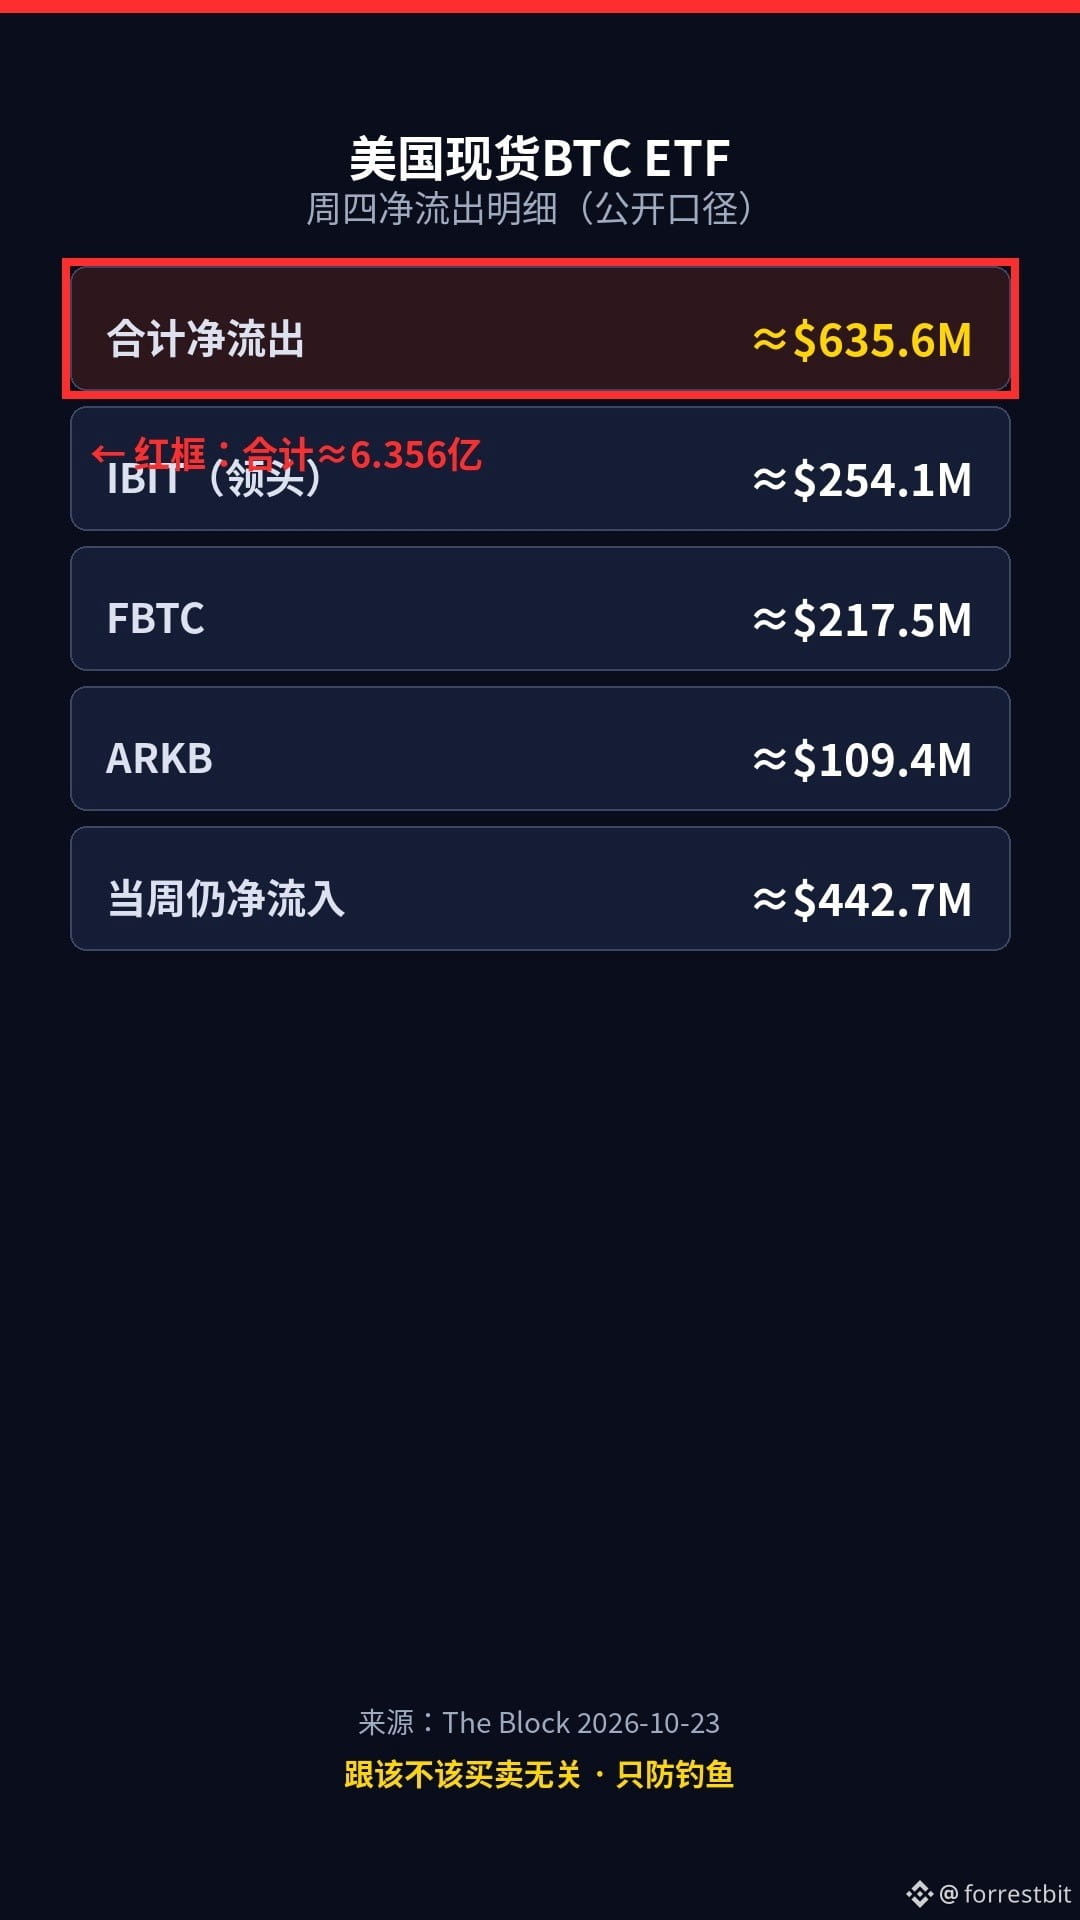
ETF verzeichnete Abflüsse von über 600 Millionen Dollar an einem Tag – würdest du wirklich deine Seed Phrase per Direktnachricht an jemanden schicken, der dein Vermögen „sichern“ will?
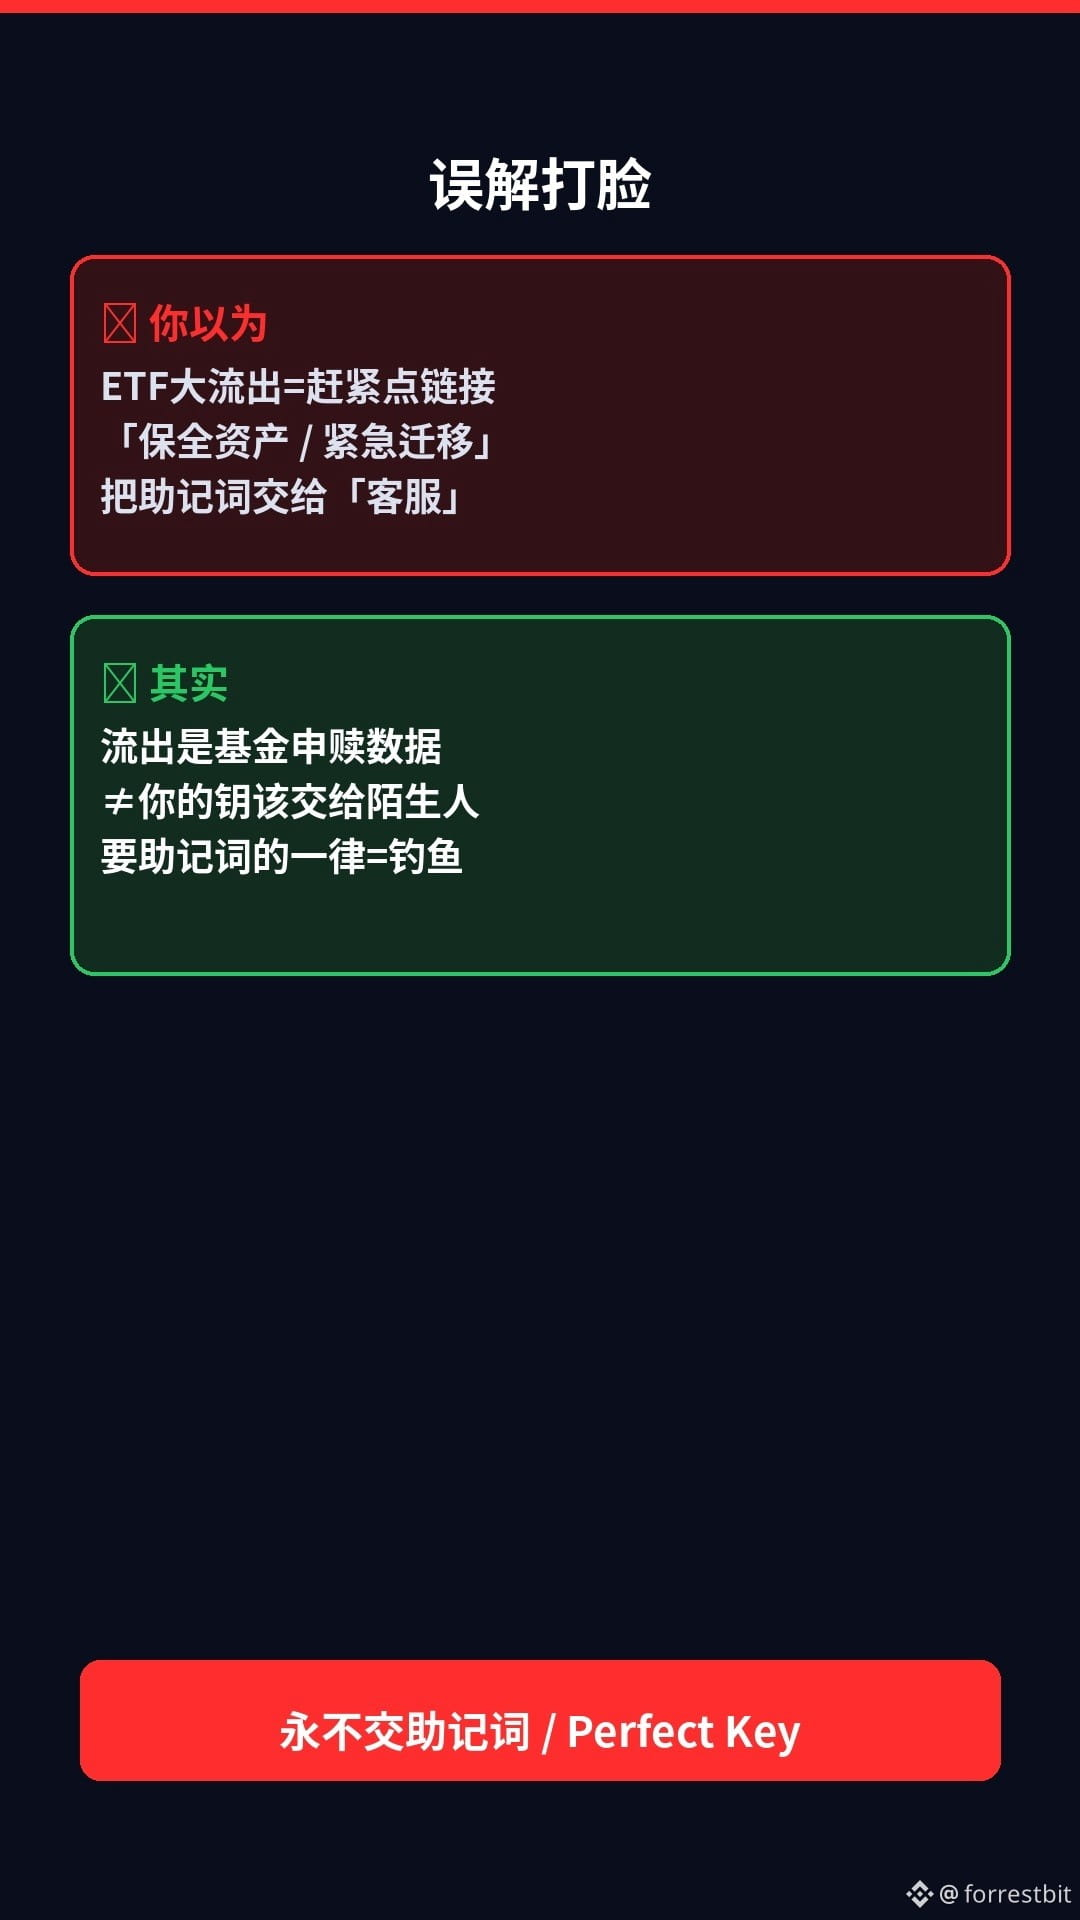
Öffentlich gemeldete Zahlen: Bei US-amerikanischen Spot-Bitcoin-ETFs gab es am Donnerstag Nettoabflüsse von rund 635,6 Millionen Dollar ($635.6M) – laut Berichten der größte Tagesabfluss seit Juni. An der Spitze lag IBIT mit rund 254 Millionen. Viele geraten beim Anblick „großer Abflüsse“ in Panik – dabei gilt: Rücknahme- und Zeichnungsdaten ≠ Grund, deinen Schlüssel jemandem zur „Notfall-Sicherung“ anzuvertrauen.
In Panikzeiten nehmen gefälschte Kundenservices, vermeintliche „Vermögensübertragungen“ und betrügerische Direktnachrichten oft gleichzeitig zu. Die eiserne Regel lautet: Jeder Link, Anruf oder jede Webseite, die nach deiner Seed Phrase oder deinem Perfect Key fragt, ist Phishing.
Drei Dinge, die du noch heute Abend tun kannst:
1)Klicke nicht auf unbekannte Links, die dir bei der „Sicherung/Übertragung“ helfen wollen.
2)Rufe Daten nur über selbst gespeicherte Lesezeichen oder die offizielle App ab.
3)Du erhältst einen Anruf, in dem nach deiner Seed Phrase gefragt wird? → Auflegen und über einen offiziellen Kanal nachprüfen.
Risikohinweis: Die Zahlen stammen aus öffentlichen Berichten zu ETF-Zuflüssen und -Abflüssen. Bitte prüfe vor dem Posten die neuesten Angaben. Dies ist keine Anlageberatung. Keine Coin-Empfehlungen, keine Kaufaufrufe. Dieser Inhalt wurde mithilfe von KI erstellt und anschließend manuell überarbeitet.
Was macht dir bei Kursrückgängen mehr Angst: versehentlich auf einen „Sicherungs“-Link zu klicken oder einen Anruf von einem gefälschten Kundenservice zu erhalten? Wähle eines in den Kommentaren (poste auf keinen Fall deine Seed Phrase/deinen Private Key).
$BTC $IBIT
#加密安全 #钱包安全 #Web3-Wissen
1
53
·
--
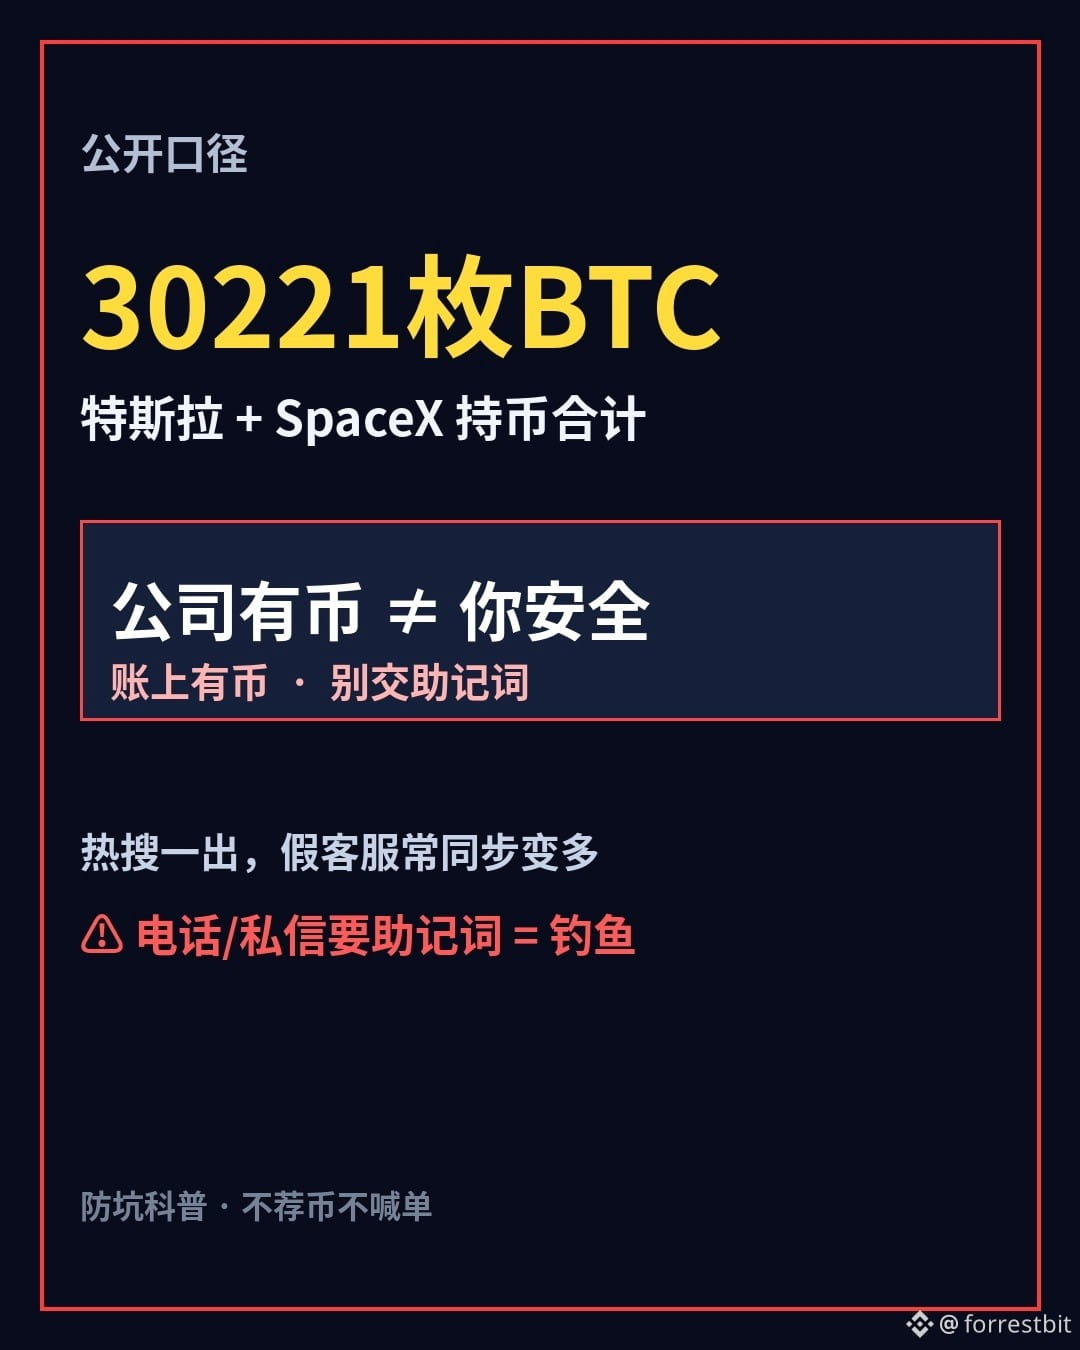
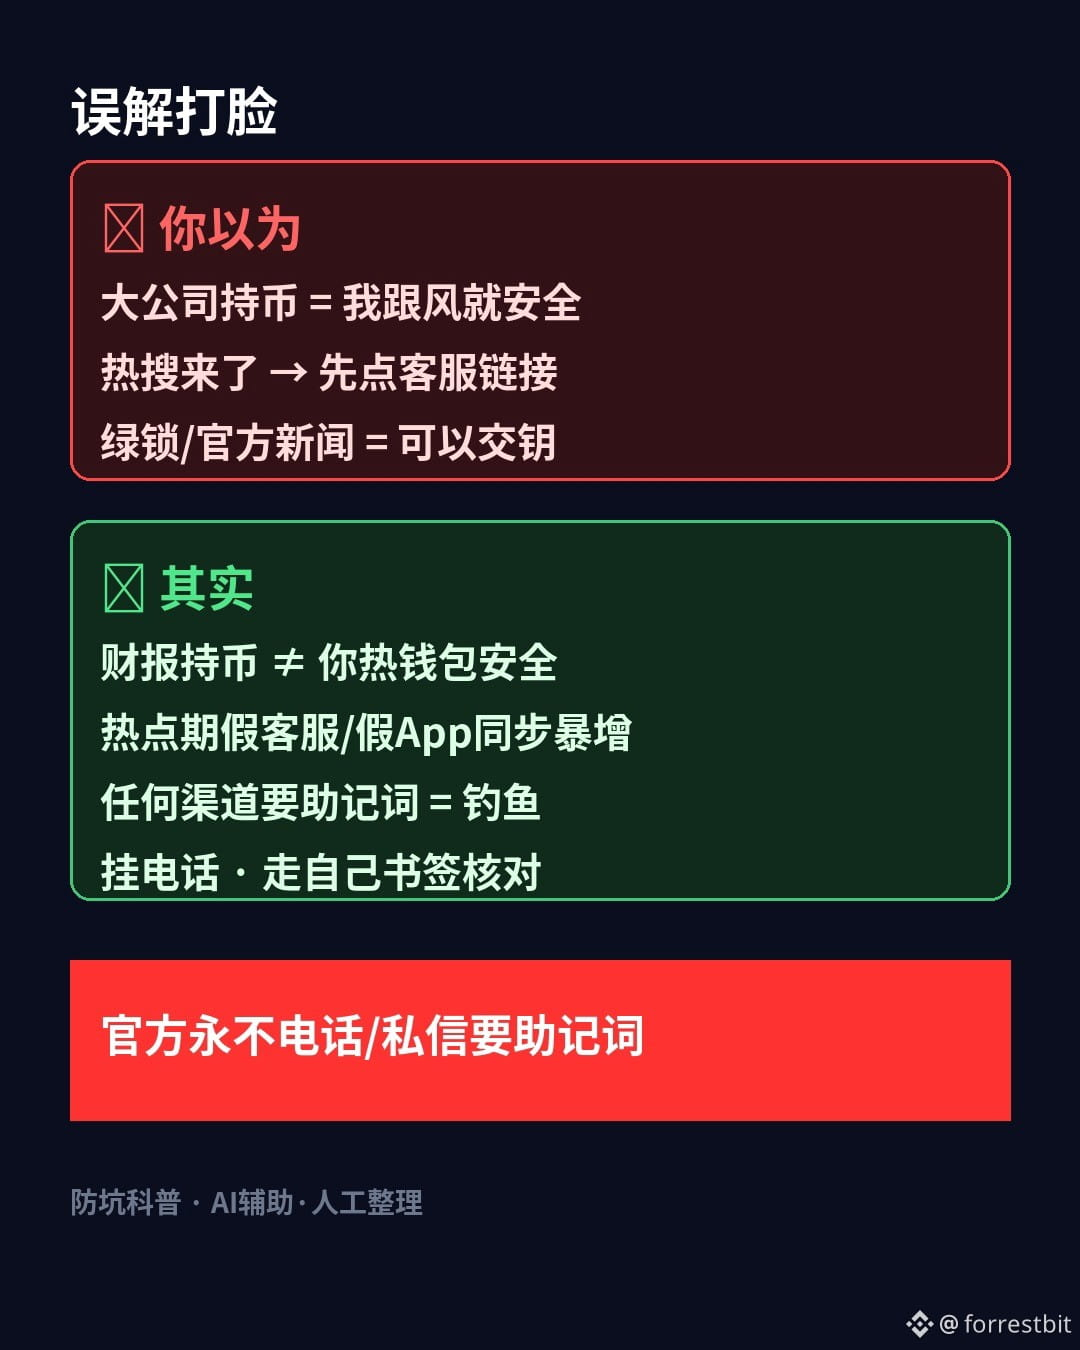
Zusammen haben die Unternehmen von Musk 30.000 BTC auf ihren Konten – würdest du deine Seed-Phrase dem „Kundenservice der Trending Topics“ anvertrauen?
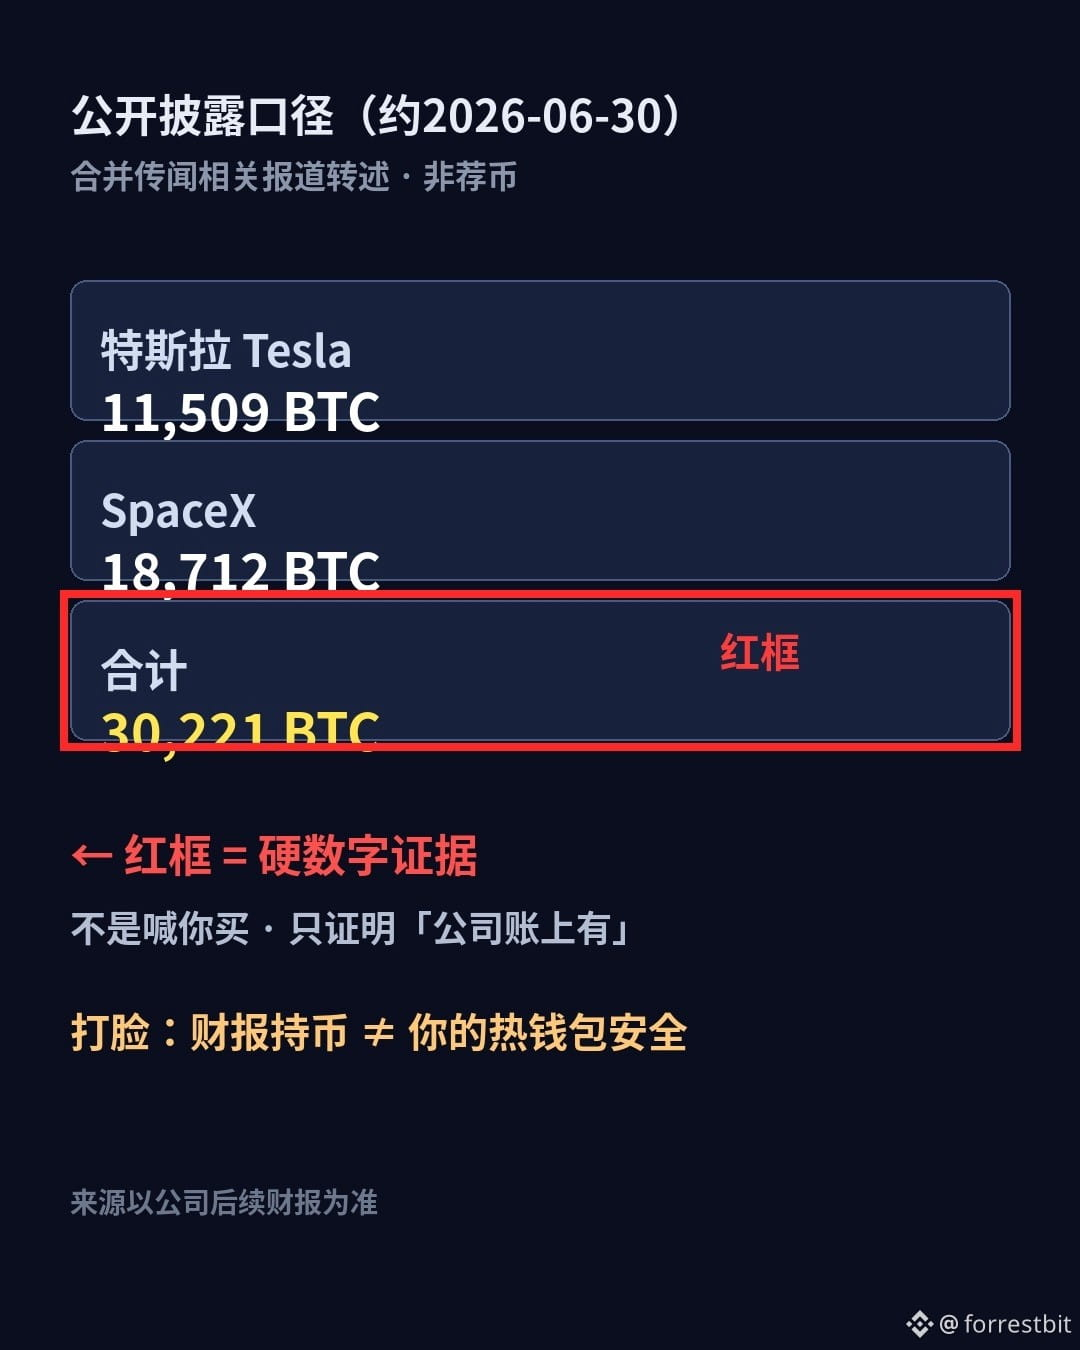
Laut öffentlich zugänglichen Berichten: Tesla etwa 11.509 + SpaceX etwa 18.712 ≈ 30.221 BTC (Offenlegung etwa zum 30.06.2026; die Fusion wird noch verhandelt, die Bedingungen stehen noch nicht fest). Viele sehen „Ein großes Unternehmen hält seine Coins wirklich“ und entspannen sich – doch genau da liegt der Denkfehler: Coins in der Unternehmensbilanz ≠ Sicherheit deiner Hot Wallet.
Sobald ein Thema trendet, nehmen oft auch gefälschte Kundenservices, Fake-Apps und gefälschte Verifizierungslinks zu. Die eiserne Regel lautet: Jeder Anruf, jede Direktnachricht und jede Webseite, die nach deiner Seed-Phrase oder deinem „Perfect Key“ fragt, ist Phishing.
Drei Dinge, die du noch heute Abend tun kannst:
1) Klicke nicht auf unbekannte Links zu „Kundenservice/Airdrop/Fusionsregistrierung“ unter Trending Topics.
2) Prüfe Ankündigungen nur über die offizielle App oder ein Lesezeichen, das du selbst gespeichert hast.
3) Wenn dich jemand anruft und nach deiner Seed-Phrase fragt → leg auf und prüfe es über einen offiziellen Kanal.
Risikohinweis: Die Angaben zu den Beständen stammen aus öffentlichen Berichten über die Offenlegungen; maßgeblich sind die späteren Unternehmensberichte. Die Fusion ist noch nicht abgeschlossen. Keine Anlageempfehlung, keine Kaufempfehlung. Dieser Inhalt wurde mit KI-Unterstützung erstellt und redaktionell überarbeitet.
Wenn ein Thema gerade angesagt ist: Hast du mehr Angst, auf den falschen Link zu klicken, oder einen gefälschten Kundenservice-Anruf zu erhalten? Wähle eins in den Kommentaren (poste auf keinen Fall deine Seed-Phrase/deinen Private Key).
$BTC $TSLA
#加密安全 #钱包安全 #Web3-Wissen
2
183
·
--
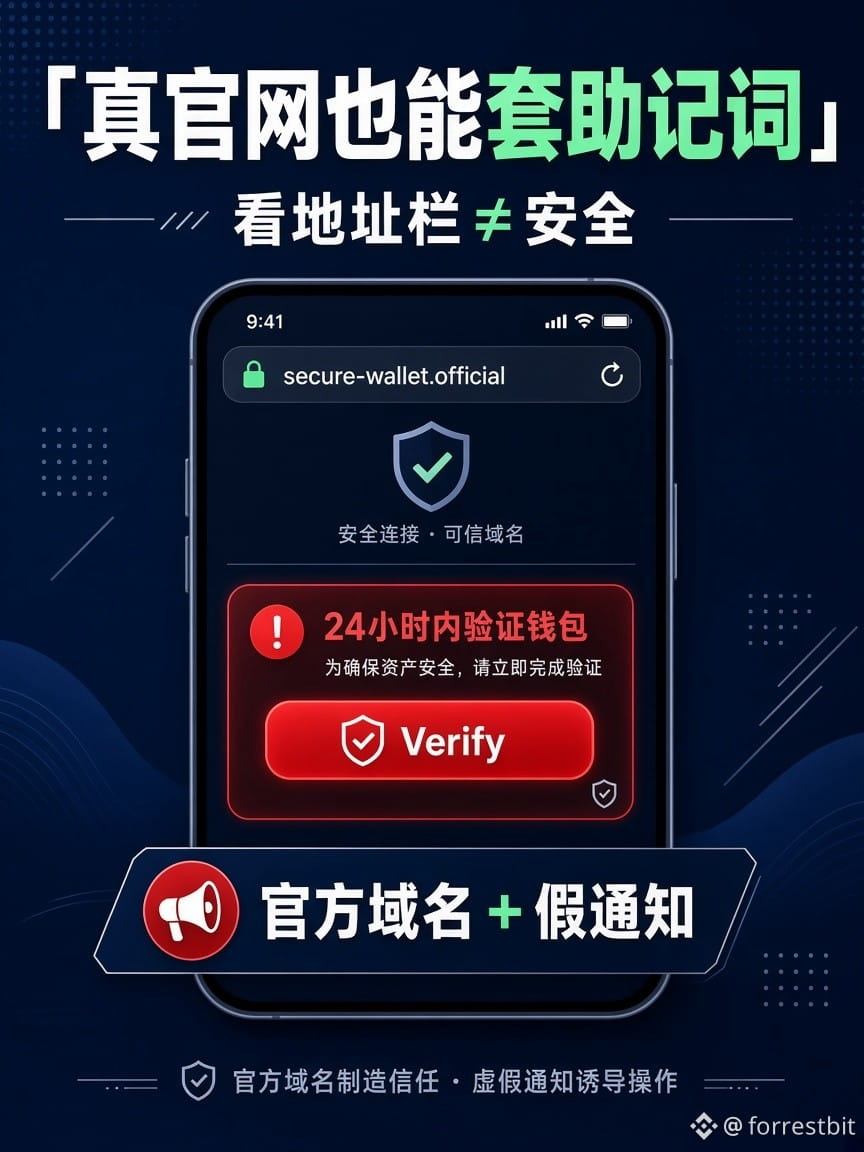
Die Adressleiste ist offiziell, und da ist auch das grüne Schloss — würdest du deinen Seed-Satz in eine Webseite eingeben?
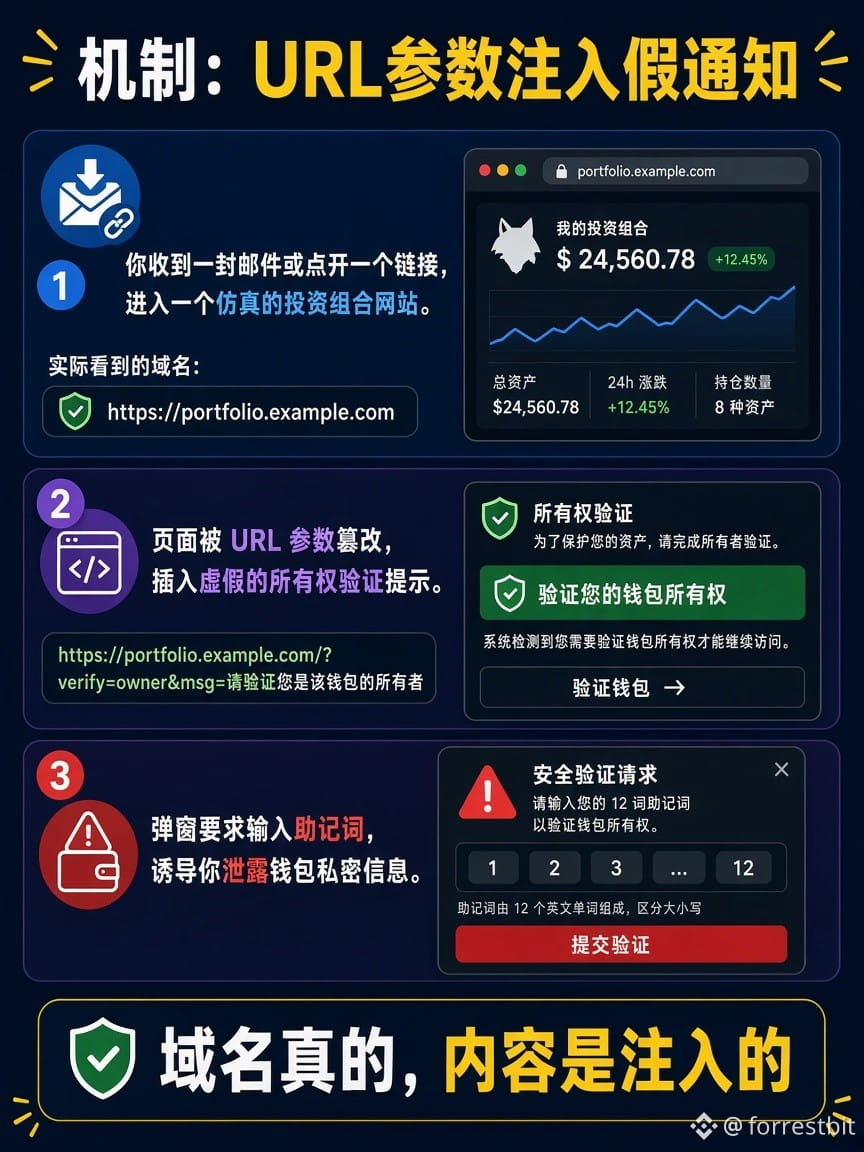
Viele denken: Ein Blick auf die Domain reicht. Diese Woche wurde das widerlegt: Eine Phishing-Mail führte auf die echte MetaMask-Portfolio-Domain, nutzte URL-Parameter, um eine falsche „24-Stunden-Verifizierung sonst Deaktivierung“-Meldung einzublenden, und forderte dann deinen Seed-Satz an. Laut offizieller Mitteilung wurde das Problem etwa am 10/15–10/19 behoben.
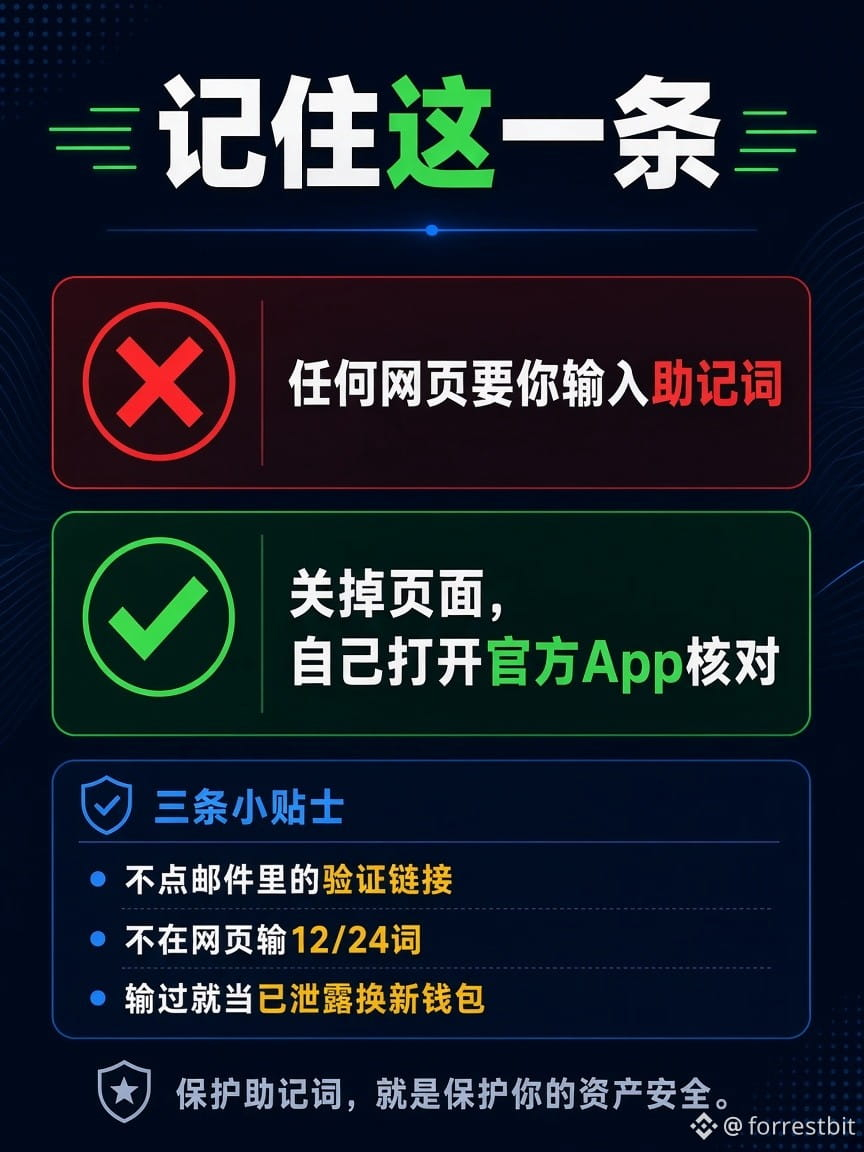
Faustregel: Jede Webseite, die nach dem Seed-Satz fragt (auch eine offizielle), ist Phishing. Das grüne Schloss beweist nur, dass du mit dieser Domain verbunden bist, nicht, dass jede Zeile auf dem Bildschirm von der offiziellen Stelle stammt.
Drei Dinge, die du noch heute tun kannst:
1) Links mit „Verifizierung/Wiederherstellung der Wallet“ aus E-Mails, Direktnachrichten und Gruppenchats niemals anklicken
2) Ankündigungen nur über die offizielle App oder ein Lesezeichen prüfen, nicht über weitergeleitete Links
3) Wenn du deinen Seed-Satz jemals auf einer Webseite eingegeben hast, behandle ihn als kompromittiert und übertrage deine Vermögenswerte in eine neue Wallet mit neuem Seed-Satz
Hinweis zum Risiko: Die Zeitleiste des Vorfalls stammt aus öffentlichen Sicherheitsanalysen; maßgeblich sind die späteren offiziellen Stellungnahmen. Keine Anlageempfehlung, kein Hype. Dieser Inhalt wurde mit KI-Unterstützung erstellt und anschließend manuell überarbeitet.
Bist du schon einmal auf einen Link hereingefallen, der „wie die offizielle Website“ aussah? Schreib in die Kommentare, wie du ihn geprüft hast (bitte niemals den Seed-Satz posten).
$BTC $ETH
#加密安全 #防钓鱼 #钱包安全
1
314
·
--
Auch gefälschte Push-Nachrichten können offiziell wirken
Selbst Push-Nachrichten der offiziellen App können gefälscht sein. In gefälschten Benachrichtigungen steht oft „Synchronisierung von einem anderen Standort / Jetzt verifizieren“. Anschließend werden Nutzer auf eine Webseite gelockt, die nach der Seed-Phrase fragt.
Denk daran: Echte Hinweise fragen dich niemals auf einer Webseite nach deiner Seed-Phrase.
Dieser Inhalt wurde mit Unterstützung von KI erstellt. $BTC $ETH
Hast du schon einmal eine Push-Nachricht zur „dringenden Wallet-Verifizierung“ erhalten?
#加密安全 #硬件钱包 #防钓鱼 #BinanceSquare
115
·
--
Hohe Gasgebühren sind keine willkürliche Abzocke
Viele denken, Gasgebühren würden von der Plattform nach Belieben abgezogen. Genauer gesagt: Bei Netzwerküberlastung müssen Transaktionen in einen Block aufgenommen werden. Alle erhöhen ihre Gebote, um bevorzugt berücksichtigt zu werden – dadurch steigen die Gebühren. Anhand von $ETH erkläre ich diesen Mechanismus. Die Zahl dient der leichteren Suche und ist keine Anlageberatung.
Meine Beobachtung: Sich über „willkürliche Gebühren“ zu beschweren, löst die Überlastung nicht. Wer versteht, wie das Bietverfahren funktioniert, kann manche Fallstricke vermeiden.
Risikohinweis: Die Gebühren ändern sich je nach Netzwerkzustand. Maßgeblich sind die tatsächlichen Angaben auf der Blockchain bzw. in der Wallet. Dieser Inhalt wurde mit Unterstützung von KI erstellt.
In welcher Situation hast du bisher die höchsten Gasgebühren gezahlt? Erzähl davon in den Kommentaren.
#Gas #以太坊 #区块链科普 #BinanceSquare
119
·
--
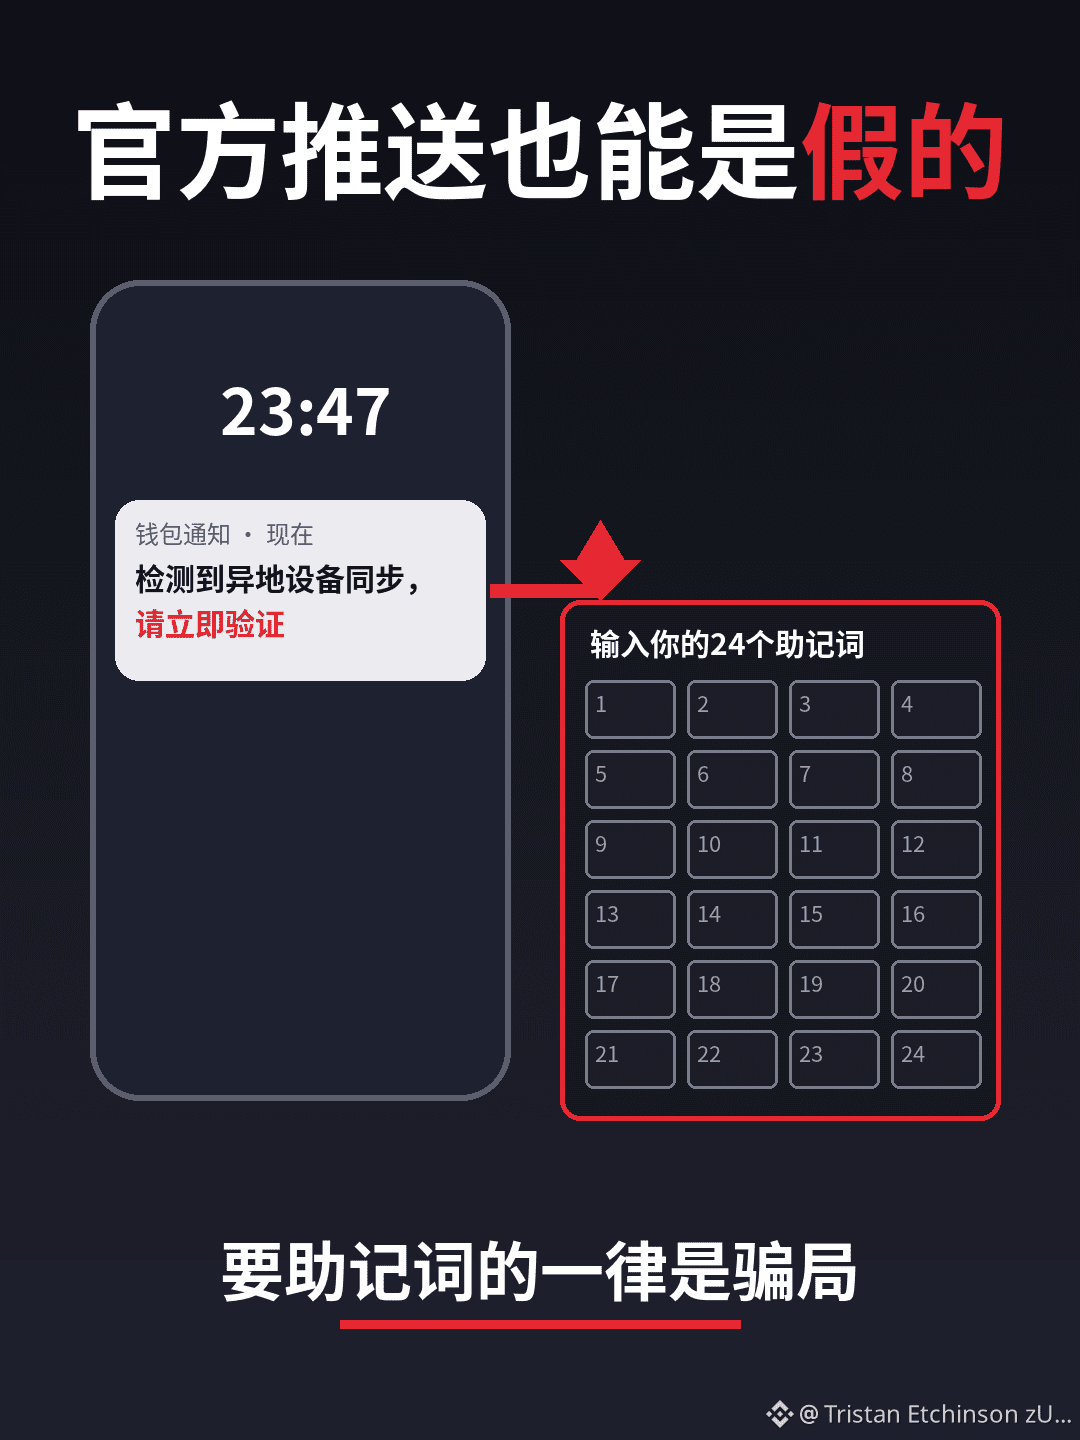
Auch offizielle Pop-ups können deine Seed Phrase stehlen
Viele glauben: Wenn eine Warnung in der offiziellen Wallet-App erscheint, ist sie sicher.
Diese Woche lieferten zwei Hardware-Wallets Gegenbeispiele:
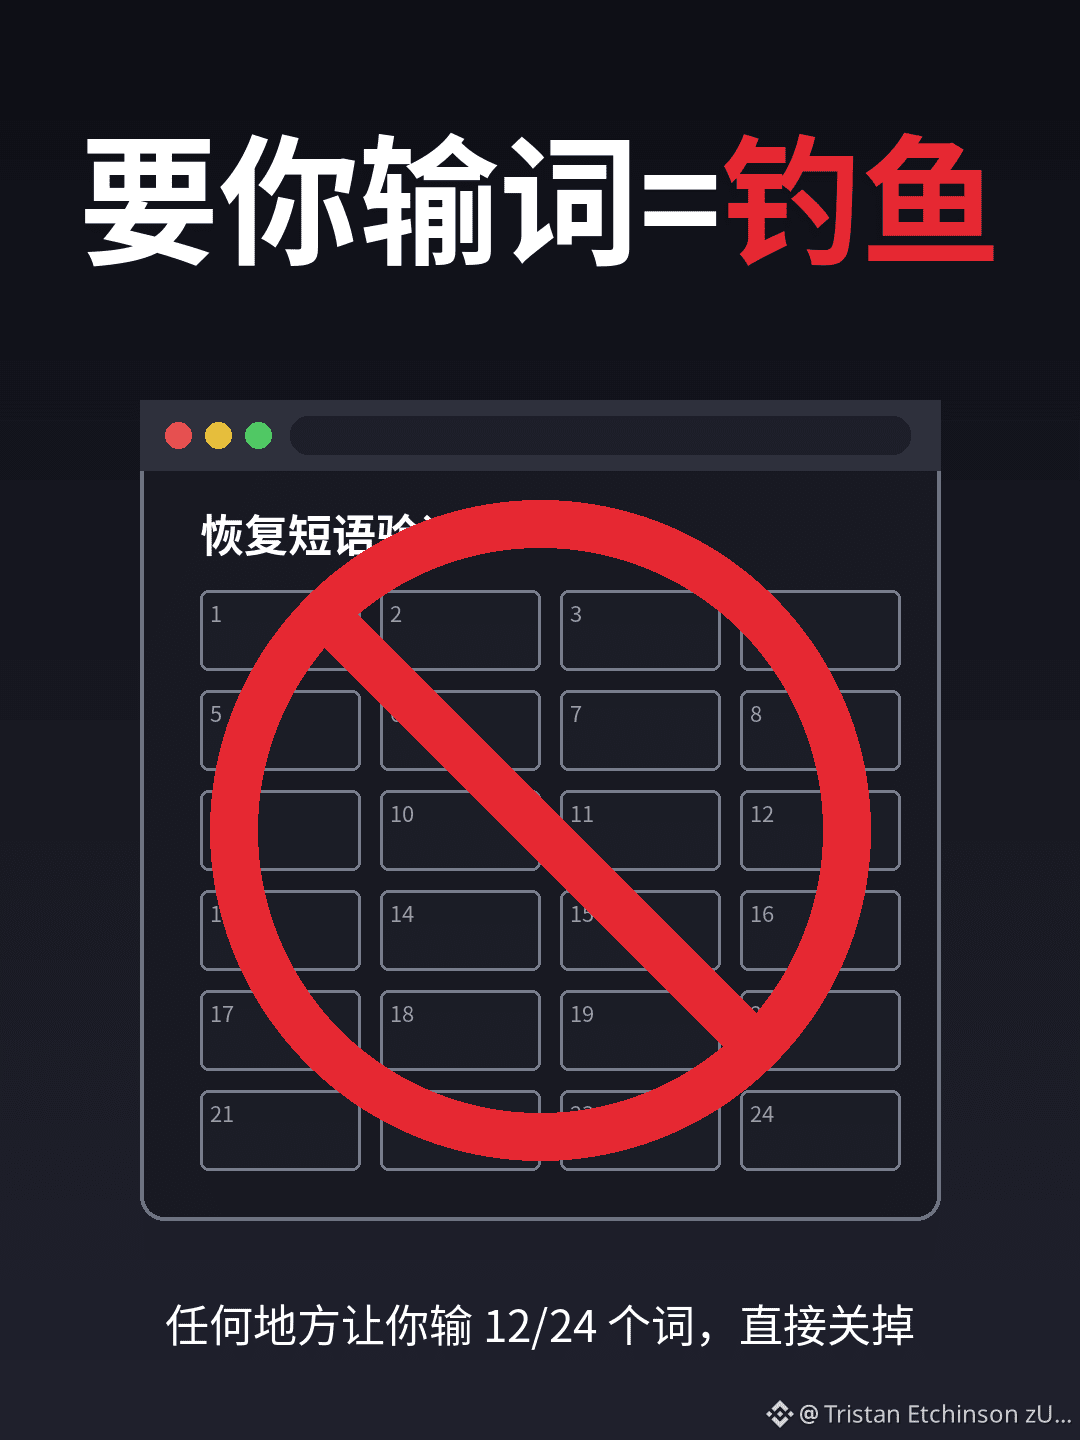
SecuX räumte offiziell ein, dass Hacker ein Banner in der App verändert hatten. Der Link führte zu einer gefälschten Website, auf der man 12 oder 24 Wörter eingeben sollte.
Der Push-Dienst von NGRAVE wurde kompromittiert. Eine gefälschte Benachrichtigung behauptete: „Deine Assets wurden mit einem Smartphone in Moskau synchronisiert.“ Anschließend wurden die Nutzer auf eine Website geleitet, die nach ihrer Seed Phrase fragte. Öffentliche Nachverfolgungen schätzen, dass 84 Wallets betroffen waren und rund 2,65 Millionen US-Dollar abgezogen wurden – die Hardware selbst wurde nicht gehackt.
Meine Einschätzung: Eine Cold Wallet schließt die privaten Schlüssel im Gerät ein, aber sie kann dich nicht daran hindern, die Wörter selbst einzugeben und preiszugeben. Egal, wie offiziell der Kanal wirkt: Sobald du auf einer Website deine Seed Phrase eingeben sollst, ist es Phishing.
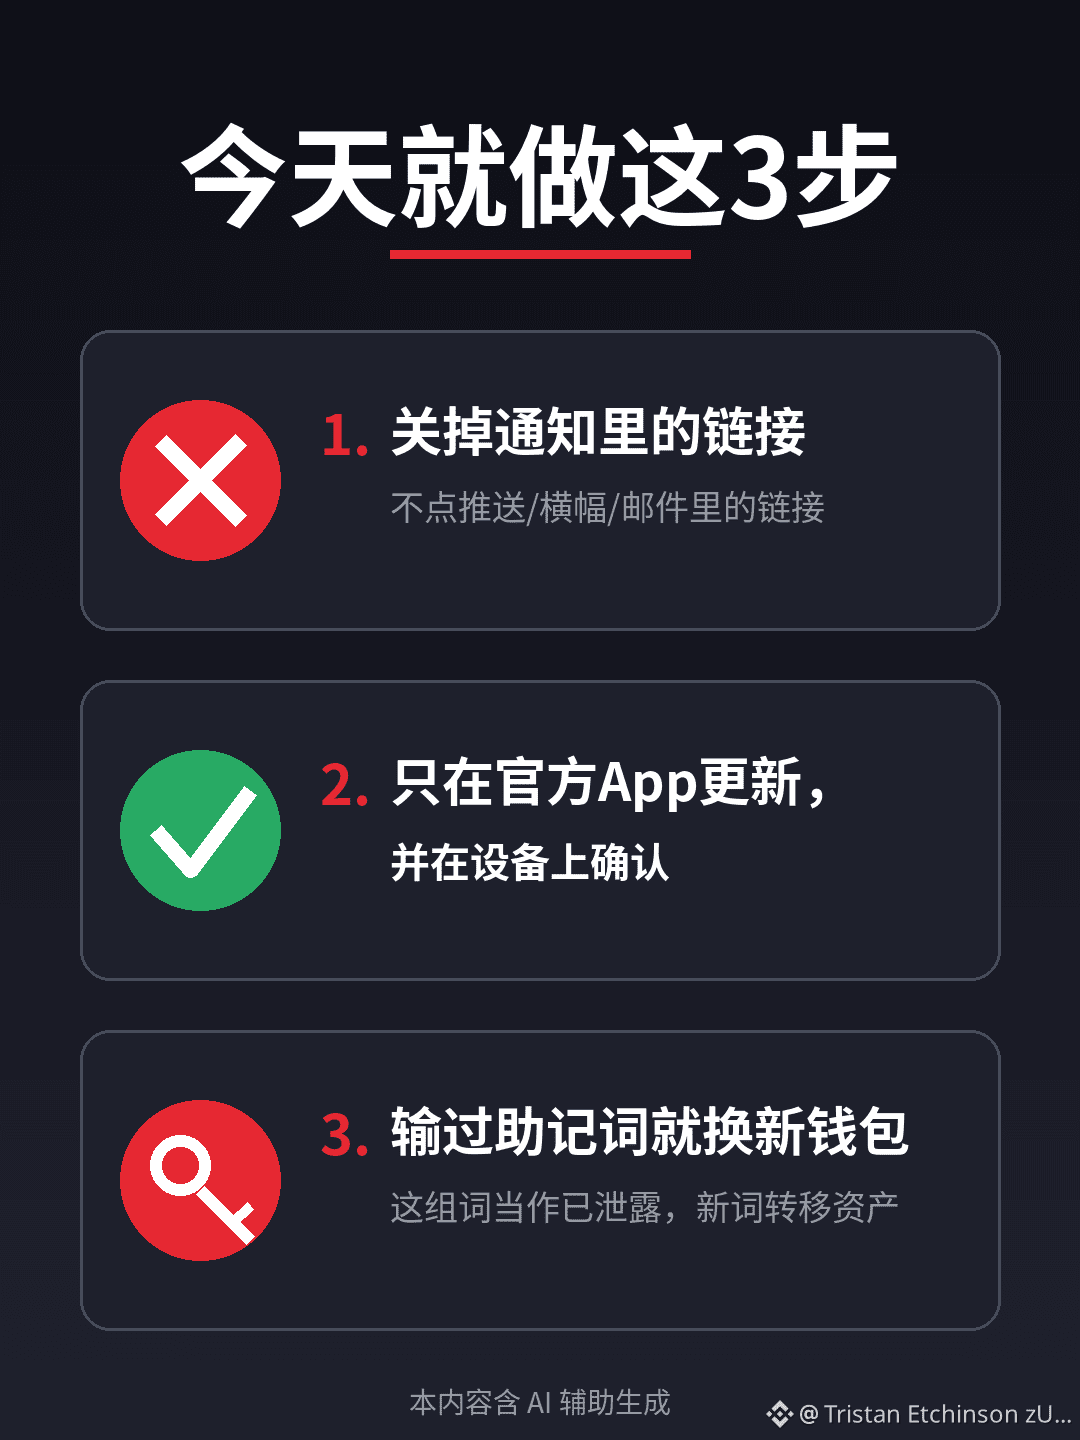
Drei Dinge, die du heute tun kannst:
1)Wenn dich irgendeine Benachrichtigung, ein Banner, eine E-Mail oder Website auffordert, 12 oder 24 Wörter einzugeben, schließe sie sofort.
2)Aktualisiere die Firmware nur über die offizielle App und bestätige das Update auf dem Gerätebildschirm. Klicke nicht auf Links in Benachrichtigungen.
3)Wenn du deine Wörter bereits eingegeben hast, betrachte sie als kompromittiert und transferiere deine Assets in eine neue Wallet mit einer neuen Seed Phrase.
Risikohinweis: Die Verlustangaben basieren auf öffentlichen Berichten und Schätzungen anhand von On-Chain-Analysen. Maßgeblich sind spätere offizielle Angaben. Wir empfehlen keine bestimmte Marke. Dieser Inhalt wurde mit Unterstützung von KI erstellt und anschließend manuell überarbeitet.
Hast du auf deinem Smartphone schon einmal eine Push-Benachrichtigung wie „Wallet-Verifizierung erforderlich“ oder „Dringendes Update“ erhalten? Erzähl in den Kommentaren, um welche Art es ging (poste auf keinen Fall deine Seed Phrase).
$BTC $ETH
#加密安全 #硬件钱包 #防钓鱼 #BinanceSquare
210
·
--
Übersetzung ansehen
【连通性测试】阿甘大叔 · 币安广场发帖通道已打通。本条仅为 API 测发,可忽略。 #测试
【连通性测试】阿甘大叔 · 币安广场发帖通道已打通。本条仅为 API 测发,可忽略。 #测试
1
·
--
Übersetzung ansehen
#CryptoMeteorShower 感谢一路有你,八载相伴共成长:#BinanceTurns8 币安八周年庆 · 享2,888,888 美元加密流星雨奖励! https://www.marketwebb.red/activity/binance-turns-8?ref=GRO_19600_ALGRP
#CryptoMeteorShower 感谢一路有你,八载相伴共成长:#BinanceTurns8 币安八周年庆 · 享2,888,888 美元加密流星雨奖励! https://www.marketwebb.red/activity/binance-turns-8?ref=GRO_19600_ALGRP
8
8
·
--
Übersetzung ansehen
#BinanceTurns8 集齐 #BinanceTurns8 加密货币星座符号,即有机会赢额外 BNB 奖励! https://www.marketwebb.red/activity/binance-turns-8?ref=GRO_19600_ALGRP
#BinanceTurns8 集齐 #BinanceTurns8 加密货币星座符号,即有机会赢额外 BNB 奖励! https://www.marketwebb.red/activity/binance-turns-8?ref=GRO_19600_ALGRP
6
6
·
--
Übersetzung ansehen
#BinanceTurns8 集齐 #BinanceTurns8 加密货币星座符号,即有机会赢额外 BNB 奖励! https://www.marketwebb.red/activity/binance-turns-8?ref=GRO_19600_ALGRP
#BinanceTurns8 集齐 #BinanceTurns8 加密货币星座符号,即有机会赢额外 BNB 奖励! https://www.marketwebb.red/activity/binance-turns-8?ref=GRO_19600_ALGRP
5
5
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
BinancePick
3.2M Aufrufe
156,444 Kommentare
Mach bei #Gewinnsaison mit: Prognostiziere Unternehmensergebnisse auf Binance Pick und teile deine Meinung auf Binance Square!
Binance Square Official
·413 Likes
·343.9k Aufrufe
EarningsSeason
5.4M Aufrufe
26,193 Kommentare
SouthKoreaConsidersEducationTaxOnCryptoExchanges
0 Aufrufe
4 Kommentare