Auch offizielle Pop-ups können deine Seed Phrase stehlen
Viele glauben: Wenn eine Warnung in der offiziellen Wallet-App erscheint, ist sie sicher.
Diese Woche lieferten zwei Hardware-Wallets Gegenbeispiele:
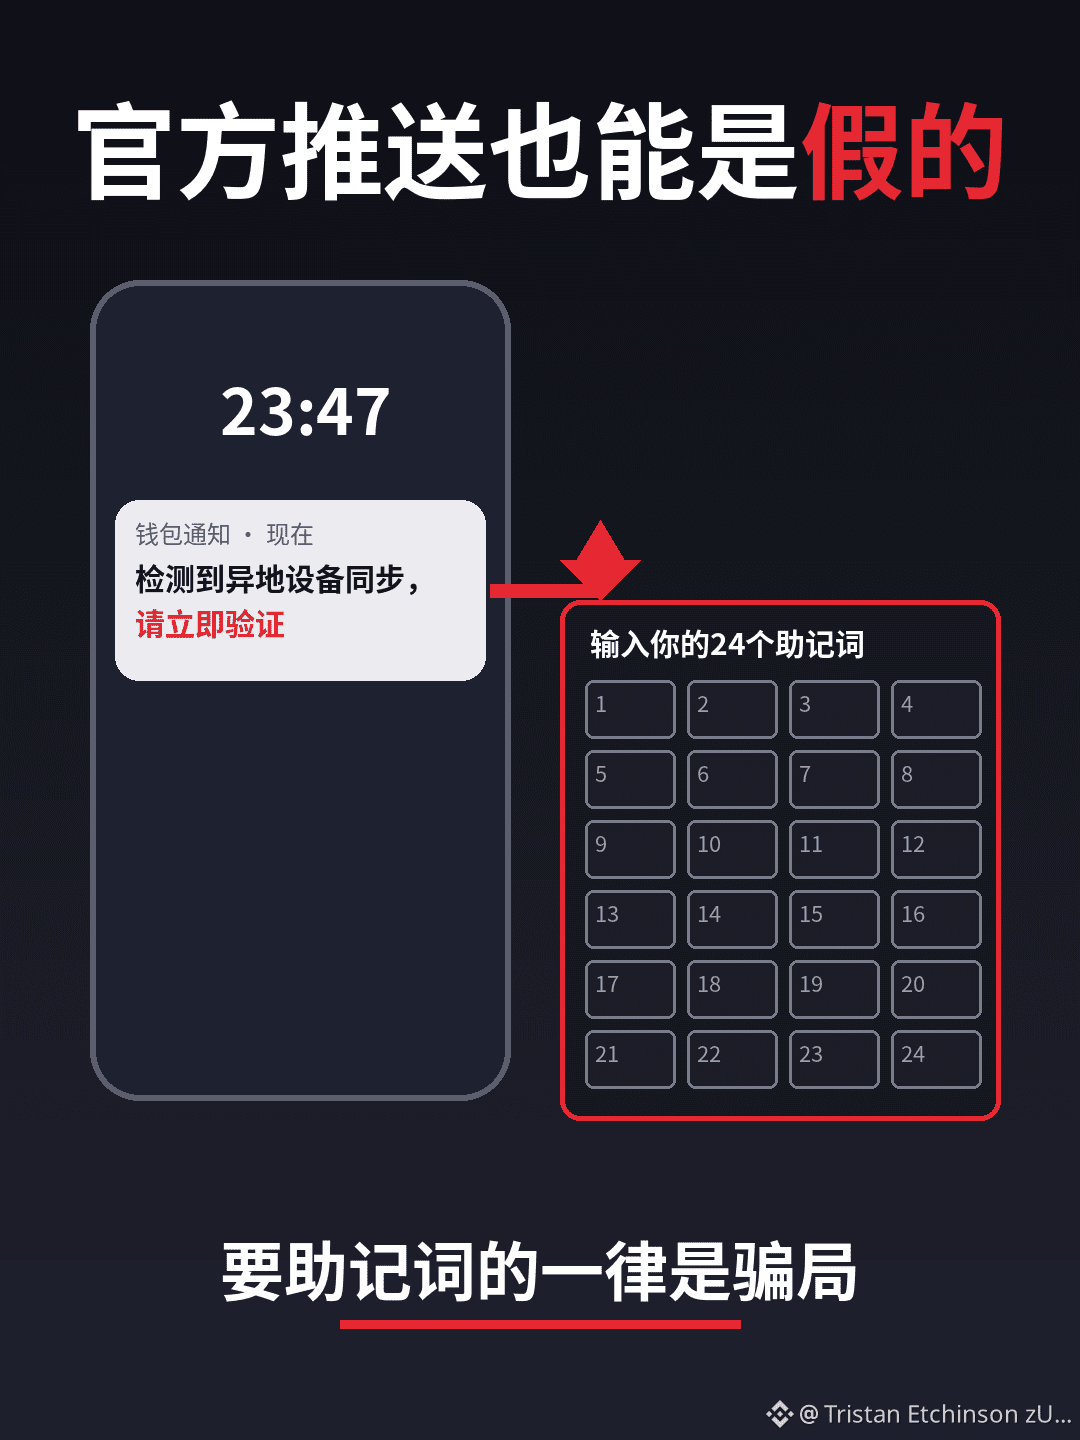
SecuX räumte offiziell ein, dass Hacker ein Banner in der App verändert hatten. Der Link führte zu einer gefälschten Website, auf der man 12 oder 24 Wörter eingeben sollte.
Der Push-Dienst von NGRAVE wurde kompromittiert. Eine gefälschte Benachrichtigung behauptete: „Deine Assets wurden mit einem Smartphone in Moskau synchronisiert.“ Anschließend wurden die Nutzer auf eine Website geleitet, die nach ihrer Seed Phrase fragte. Öffentliche Nachverfolgungen schätzen, dass 84 Wallets betroffen waren und rund 2,65 Millionen US-Dollar abgezogen wurden – die Hardware selbst wurde nicht gehackt.
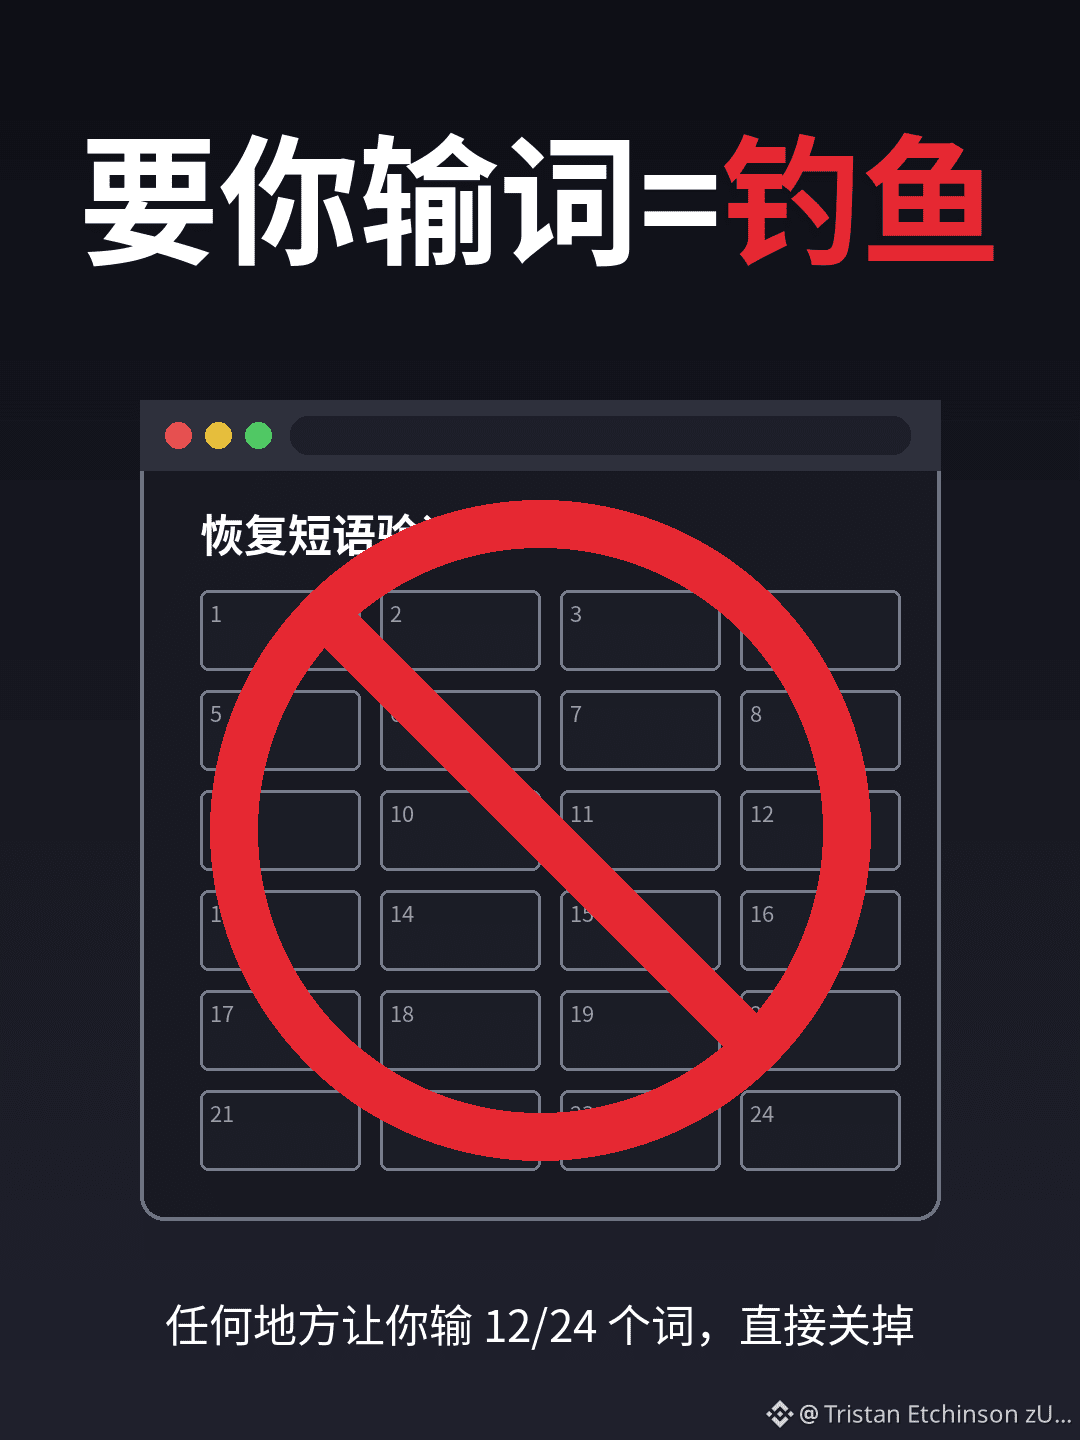
Meine Einschätzung: Eine Cold Wallet schließt die privaten Schlüssel im Gerät ein, aber sie kann dich nicht daran hindern, die Wörter selbst einzugeben und preiszugeben. Egal, wie offiziell der Kanal wirkt: Sobald du auf einer Website deine Seed Phrase eingeben sollst, ist es Phishing.
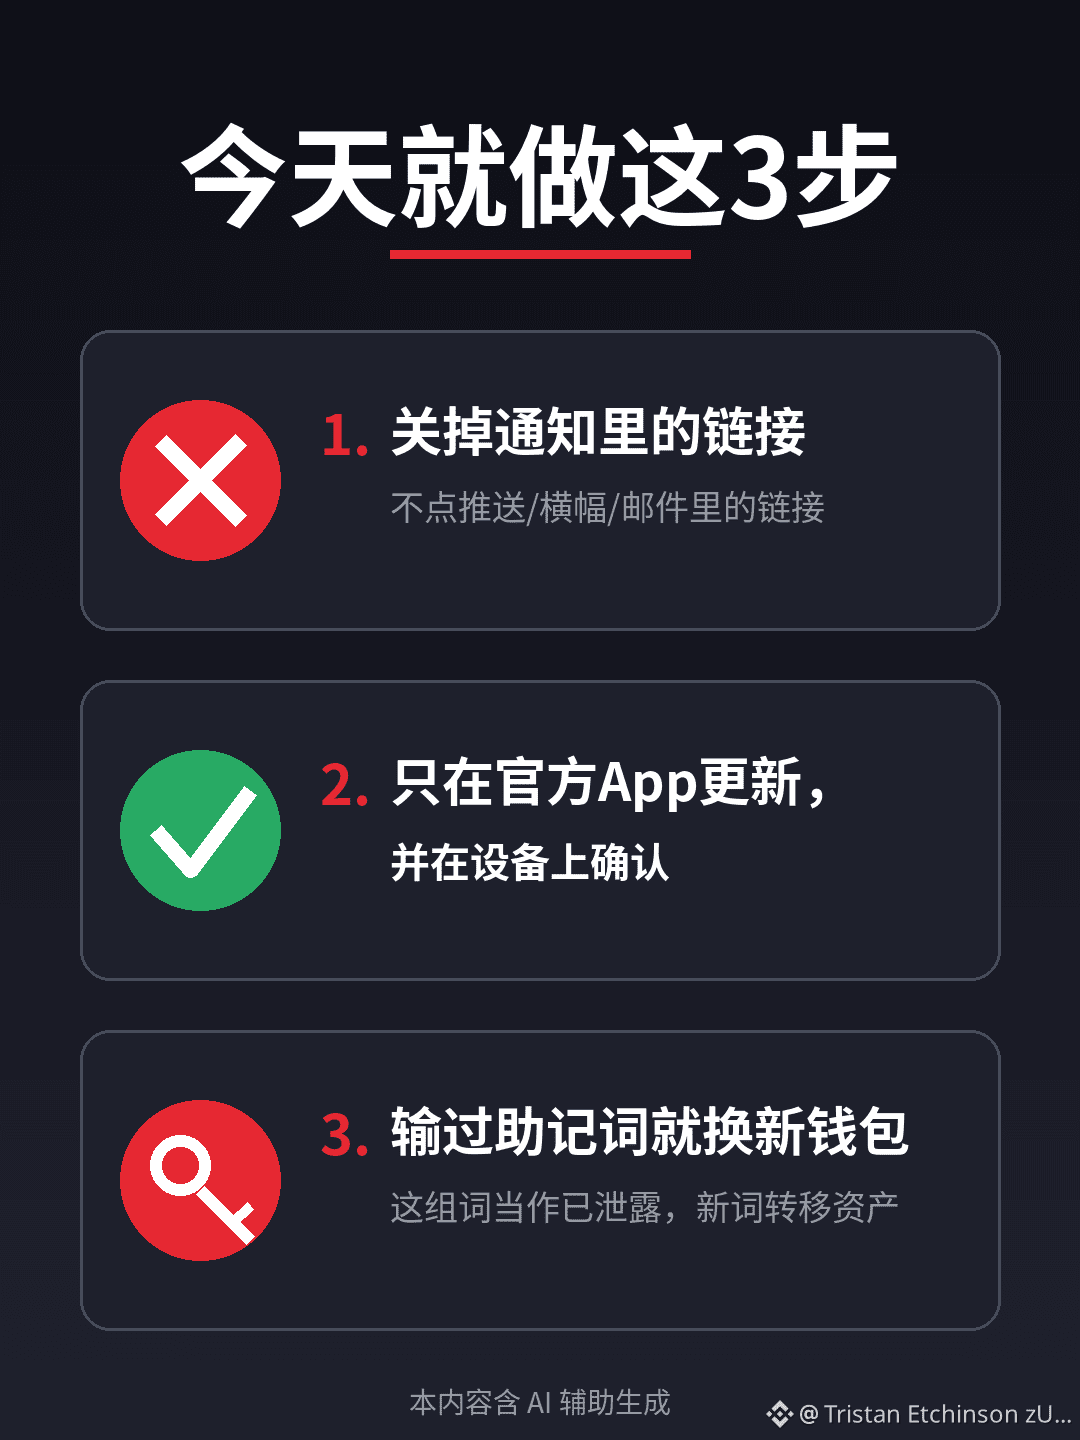
Drei Dinge, die du heute tun kannst:
1)Wenn dich irgendeine Benachrichtigung, ein Banner, eine E-Mail oder Website auffordert, 12 oder 24 Wörter einzugeben, schließe sie sofort.
2)Aktualisiere die Firmware nur über die offizielle App und bestätige das Update auf dem Gerätebildschirm. Klicke nicht auf Links in Benachrichtigungen.
3)Wenn du deine Wörter bereits eingegeben hast, betrachte sie als kompromittiert und transferiere deine Assets in eine neue Wallet mit einer neuen Seed Phrase.
Risikohinweis: Die Verlustangaben basieren auf öffentlichen Berichten und Schätzungen anhand von On-Chain-Analysen. Maßgeblich sind spätere offizielle Angaben. Wir empfehlen keine bestimmte Marke. Dieser Inhalt wurde mit Unterstützung von KI erstellt und anschließend manuell überarbeitet.
Hast du auf deinem Smartphone schon einmal eine Push-Benachrichtigung wie „Wallet-Verifizierung erforderlich“ oder „Dringendes Update“ erhalten? Erzähl in den Kommentaren, um welche Art es ging (poste auf keinen Fall deine Seed Phrase).
$BTC $ETH
#加密安全 #硬件钱包 #防钓鱼 #BinanceSquare