
Easonkai
20 Beiträge
Easonkai
Melden
Nutzer blockieren
每天一个币圈热点 白话讲清楚|不喊单,不割韭菜 🔶 更多在X @Eason__08
18 Following
5 Follower
13 Like gegeben
Beiträge
Alle
Videos
·
--
Übersetzung ansehen
239
·
--
1
130
·
--
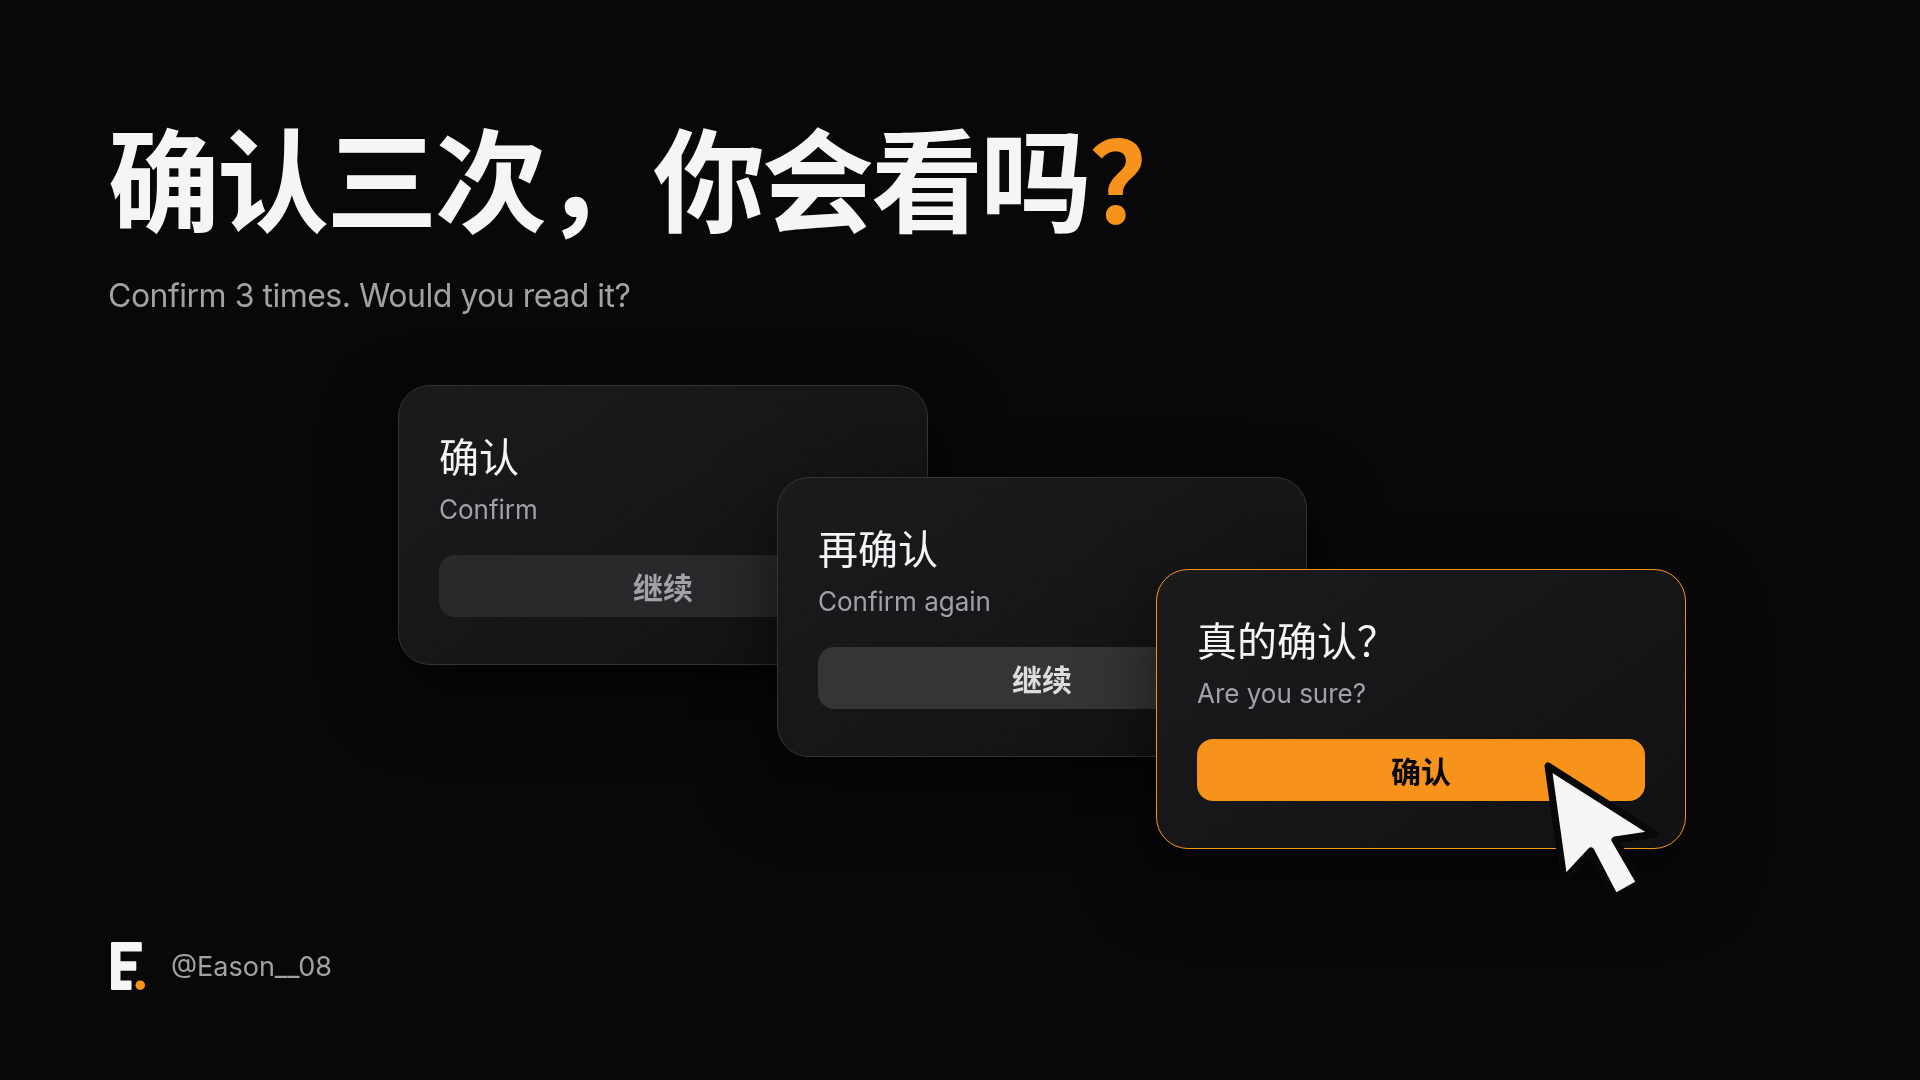
Mal ganz unbedarft gefragt: Ist bei einer Überweisung in der falschen Kryptowährung die eigene Ungeschicklichkeit schuld oder sind die Produkthinweise nicht klar genug?
He Yi sagte, sie sei bereit, den Verlust aus dieser Fehlüberweisung persönlich auszugleichen. Künftig soll es außerdem drei zusätzliche Bestätigungen geben.
Aber wenn es mehr Bestätigungsfenster gibt: Lesen die Leute sie dann aufmerksam oder klicken sie sich einfach durch? 😂
Überweist ihr vor einem größeren Betrag erst einmal einen kleinen zum Testen?
#币安 #资产安全 #He Yi
Mal ganz unbedarft gefragt: Ist bei einer Überweisung in der falschen Kryptowährung die eigene Ungeschicklichkeit schuld oder sind die Produkthinweise nicht klar genug?
He Yi sagte, sie sei bereit, den Verlust aus dieser Fehlüberweisung persönlich auszugleichen. Künftig soll es außerdem drei zusätzliche Bestätigungen geben.
Aber wenn es mehr Bestätigungsfenster gibt: Lesen die Leute sie dann aufmerksam oder klicken sie sich einfach durch? 😂
Überweist ihr vor einem größeren Betrag erst einmal einen kleinen zum Testen?
#币安 #资产安全 #He Yi
He Yi sagte, sie sei bereit, den Verlust aus dieser Fehlüberweisung persönlich auszugleichen. Künftig soll es außerdem drei zusätzliche Bestätigungen geben.
Aber wenn es mehr Bestätigungsfenster gibt: Lesen die Leute sie dann aufmerksam oder klicken sie sich einfach durch? 😂
Überweist ihr vor einem größeren Betrag erst einmal einen kleinen zum Testen?
#币安 #资产安全 #He Yi
1
1
2.6k
·
--
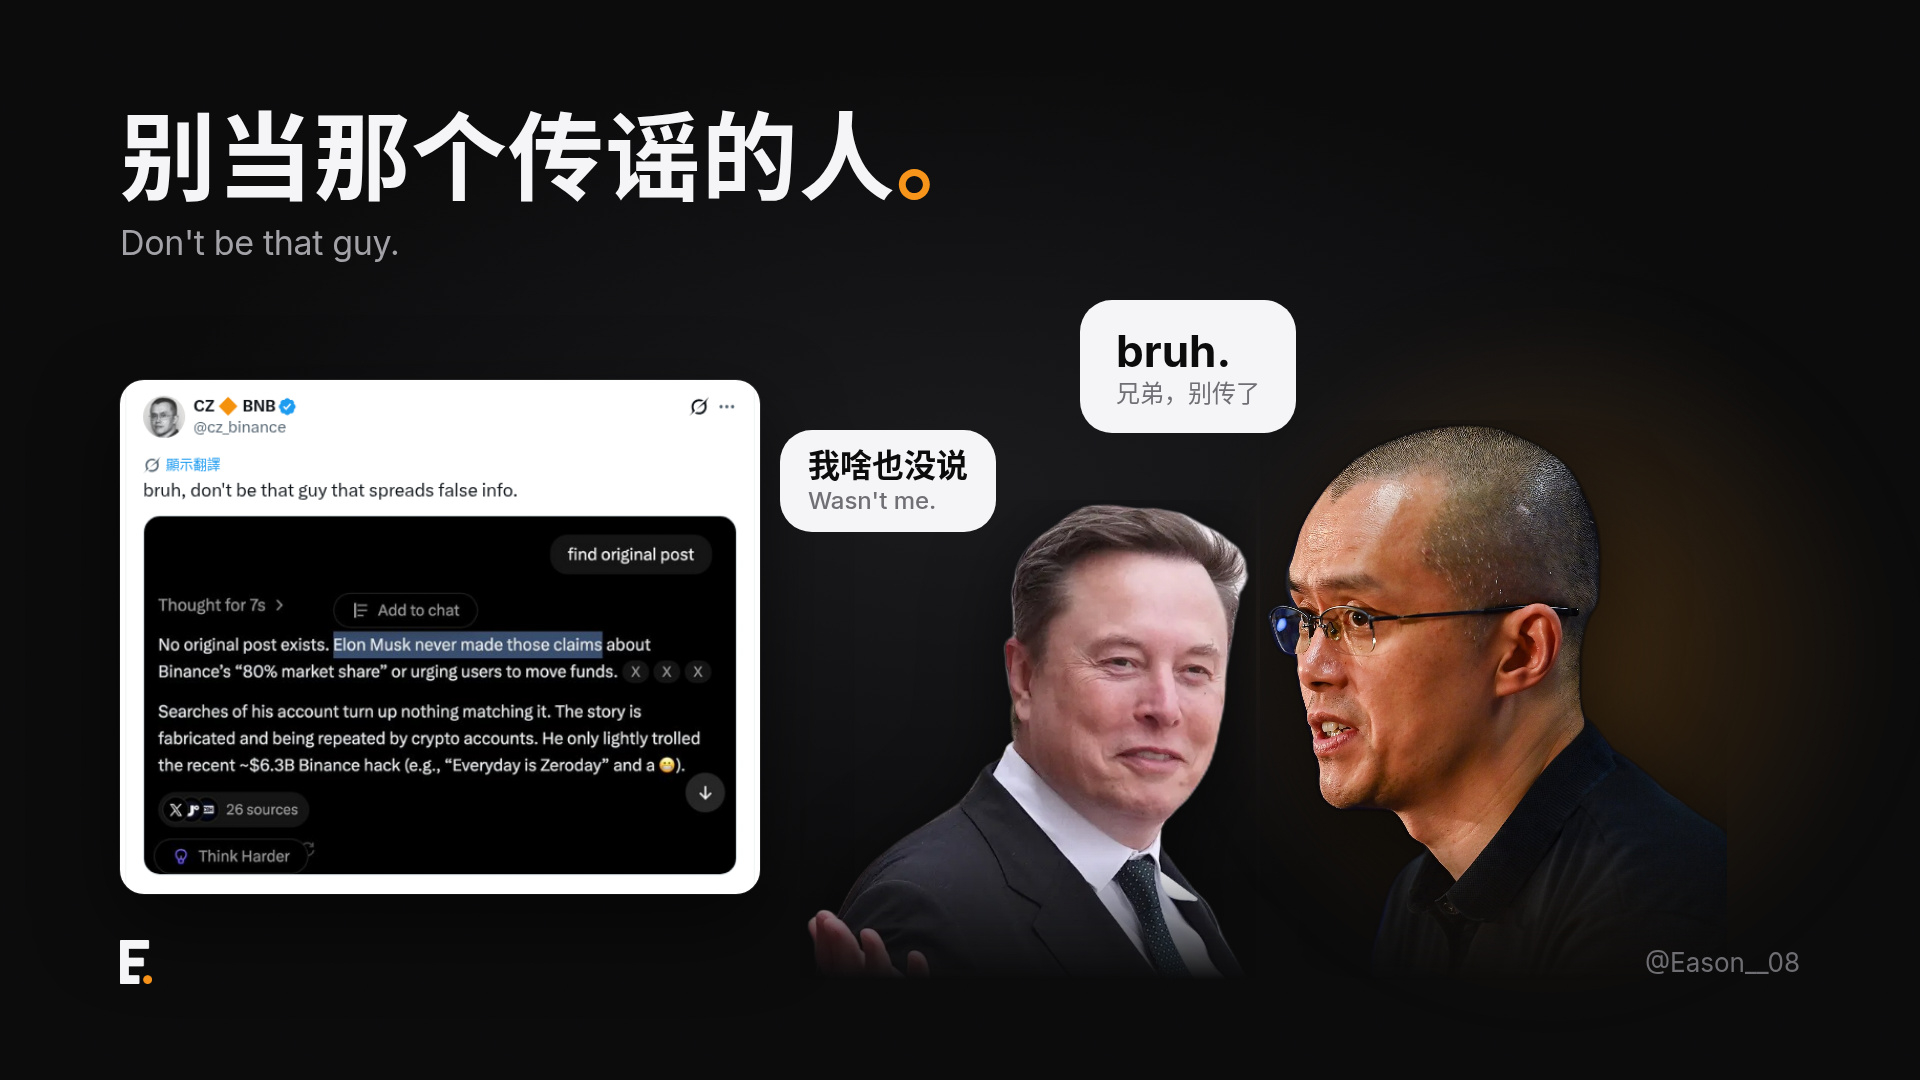
Kürzlich machte die Behauptung die Runde: „Musk fordert alle auf, Binance zu verlassen“ – Binance monopolisiere 80 % des Marktes und bremse dadurch die gesamte Branche aus.
Die Wahrheit: Musk hat das nie gesagt, und CZ hat die Falschmeldung höchstpersönlich dementiert 😂
In der Krypto-Szene verbreiten sich Gerüchte schneller als die Kurse. Bist du in letzter Zeit auf eine Falschmeldung hereingefallen?
#Binance #CZ #Binance
Kürzlich machte die Behauptung die Runde: „Musk fordert alle auf, Binance zu verlassen“ – Binance monopolisiere 80 % des Marktes und bremse dadurch die gesamte Branche aus.
Die Wahrheit: Musk hat das nie gesagt, und CZ hat die Falschmeldung höchstpersönlich dementiert 😂
In der Krypto-Szene verbreiten sich Gerüchte schneller als die Kurse. Bist du in letzter Zeit auf eine Falschmeldung hereingefallen?
#Binance #CZ #Binance
Die Wahrheit: Musk hat das nie gesagt, und CZ hat die Falschmeldung höchstpersönlich dementiert 😂
In der Krypto-Szene verbreiten sich Gerüchte schneller als die Kurse. Bist du in letzter Zeit auf eine Falschmeldung hereingefallen?
#Binance #CZ #Binance
2
1.6k
·
--
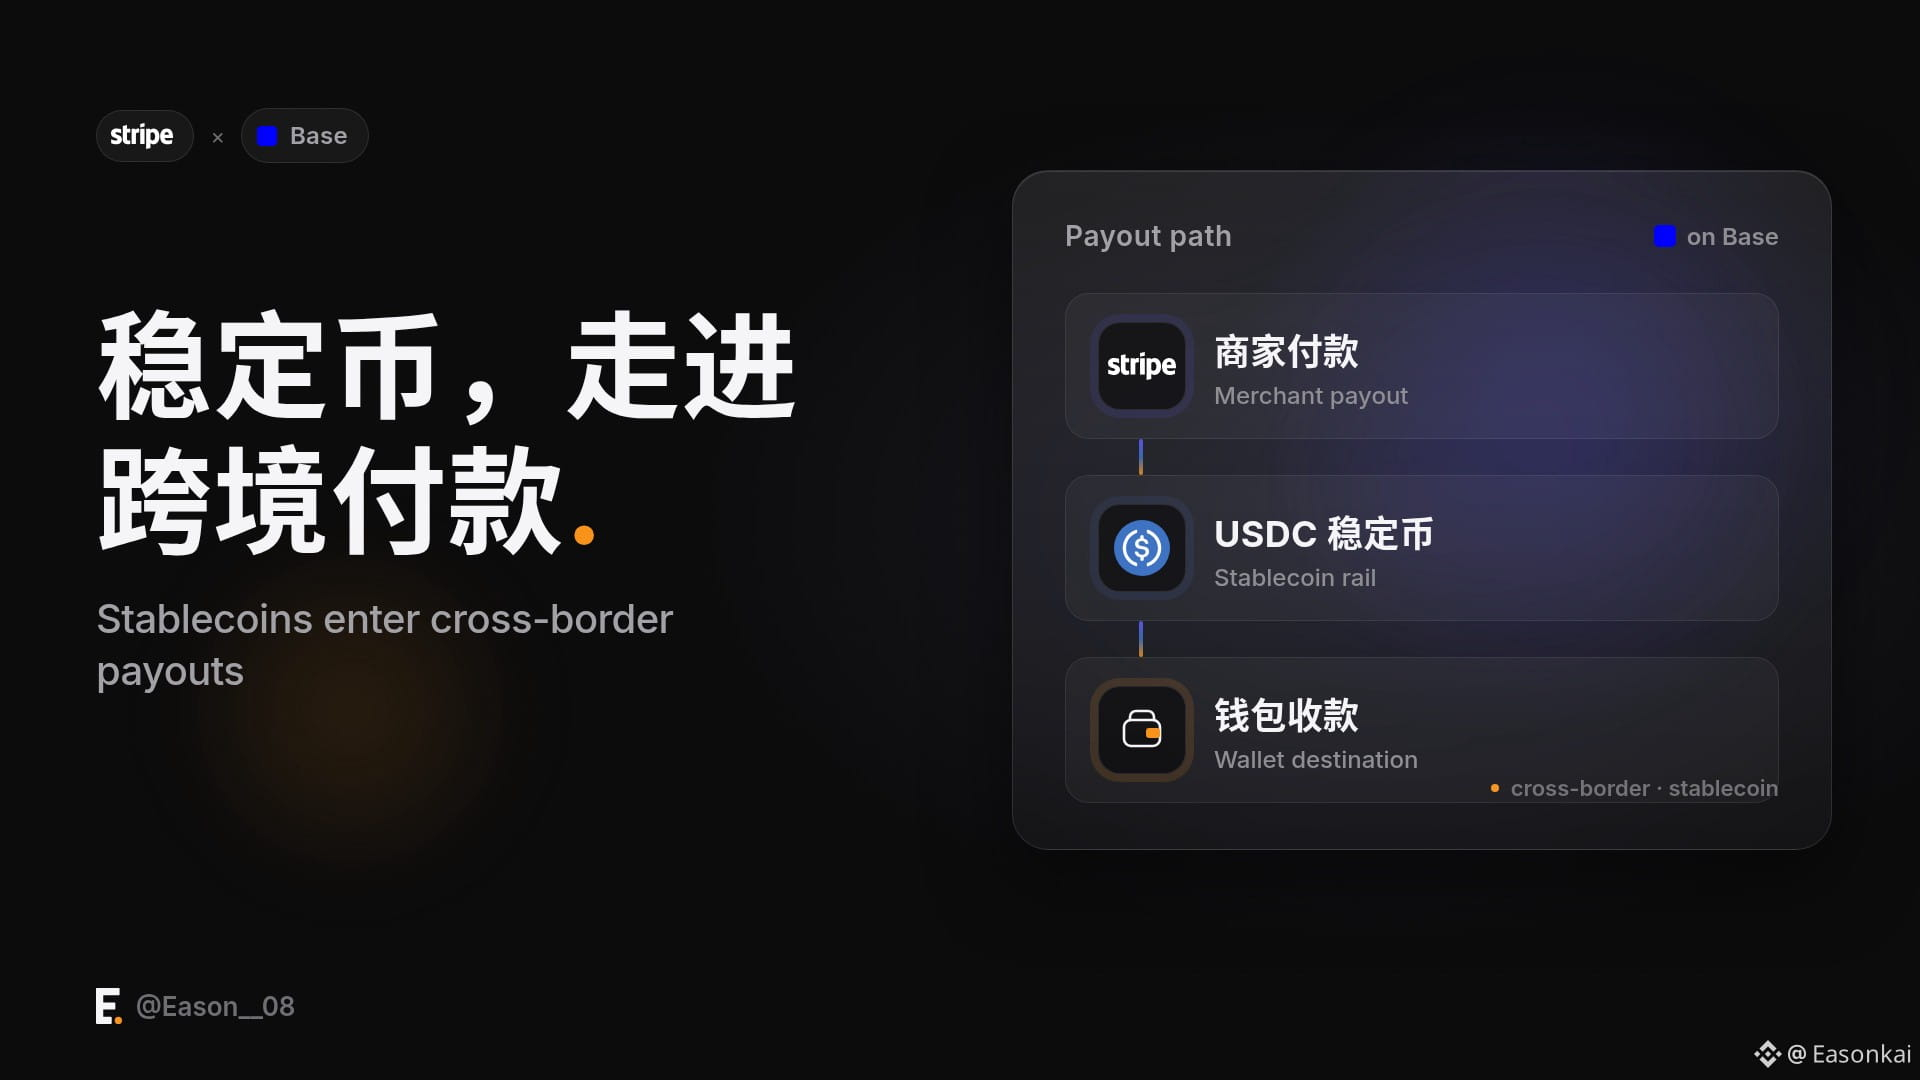
Stablecoins dienen nicht nur dem Handel, sondern kommen zunehmend auch bei grenzüberschreitenden Zahlungen zum Einsatz.
Stripe Global Payouts unterstützt jetzt den Versand von Stablecoins über Base und befindet sich derzeit in der öffentlichen Vorschau.
Meine Einschätzung: Statt einer weiteren neuen Münze ist es viel interessanter, dass Händler Geld an Wallets im Ausland auszahlen können.
Würdest du Stablecoins als Zahlung akzeptieren?
#稳定币 #Stripe #Base #USDC #Web3
Stablecoins dienen nicht nur dem Handel, sondern kommen zunehmend auch bei grenzüberschreitenden Zahlungen zum Einsatz.
Stripe Global Payouts unterstützt jetzt den Versand von Stablecoins über Base und befindet sich derzeit in der öffentlichen Vorschau.
Meine Einschätzung: Statt einer weiteren neuen Münze ist es viel interessanter, dass Händler Geld an Wallets im Ausland auszahlen können.
Würdest du Stablecoins als Zahlung akzeptieren?
#稳定币 #Stripe #Base #USDC #Web3
Stripe Global Payouts unterstützt jetzt den Versand von Stablecoins über Base und befindet sich derzeit in der öffentlichen Vorschau.
Meine Einschätzung: Statt einer weiteren neuen Münze ist es viel interessanter, dass Händler Geld an Wallets im Ausland auszahlen können.
Würdest du Stablecoins als Zahlung akzeptieren?
#稳定币 #Stripe #Base #USDC #Web3
75
·
--
CZ hat wieder daran erinnert, iOS zu aktualisieren. Schütze deine Wallet und konzentriere dich nicht nur auf die Seed-Phrase.
Bei älteren, anfälligen Systemversionen können bösartige Webseiten möglicherweise auch lokale Wallet-Daten stehlen – ohne dass du deine Wallet verbinden oder eine Transaktion signieren musst.
Meine Meinung: Bei der Selbstverwahrung geht es nicht nur darum, die Schlüssel zu schützen, sondern auch das Gerät. Halte dein System auf dem neuesten Stand und tippe nicht ständig auf „Später“.
#OnchainSicherheit #CZ #iOS
CZ hat wieder daran erinnert, iOS zu aktualisieren. Schütze deine Wallet und konzentriere dich nicht nur auf die Seed-Phrase.
Bei älteren, anfälligen Systemversionen können bösartige Webseiten möglicherweise auch lokale Wallet-Daten stehlen – ohne dass du deine Wallet verbinden oder eine Transaktion signieren musst.
Meine Meinung: Bei der Selbstverwahrung geht es nicht nur darum, die Schlüssel zu schützen, sondern auch das Gerät. Halte dein System auf dem neuesten Stand und tippe nicht ständig auf „Später“.
#OnchainSicherheit #CZ #iOS
Bei älteren, anfälligen Systemversionen können bösartige Webseiten möglicherweise auch lokale Wallet-Daten stehlen – ohne dass du deine Wallet verbinden oder eine Transaktion signieren musst.
Meine Meinung: Bei der Selbstverwahrung geht es nicht nur darum, die Schlüssel zu schützen, sondern auch das Gerät. Halte dein System auf dem neuesten Stand und tippe nicht ständig auf „Später“.
#OnchainSicherheit #CZ #iOS
97
·
--
Verifiziert
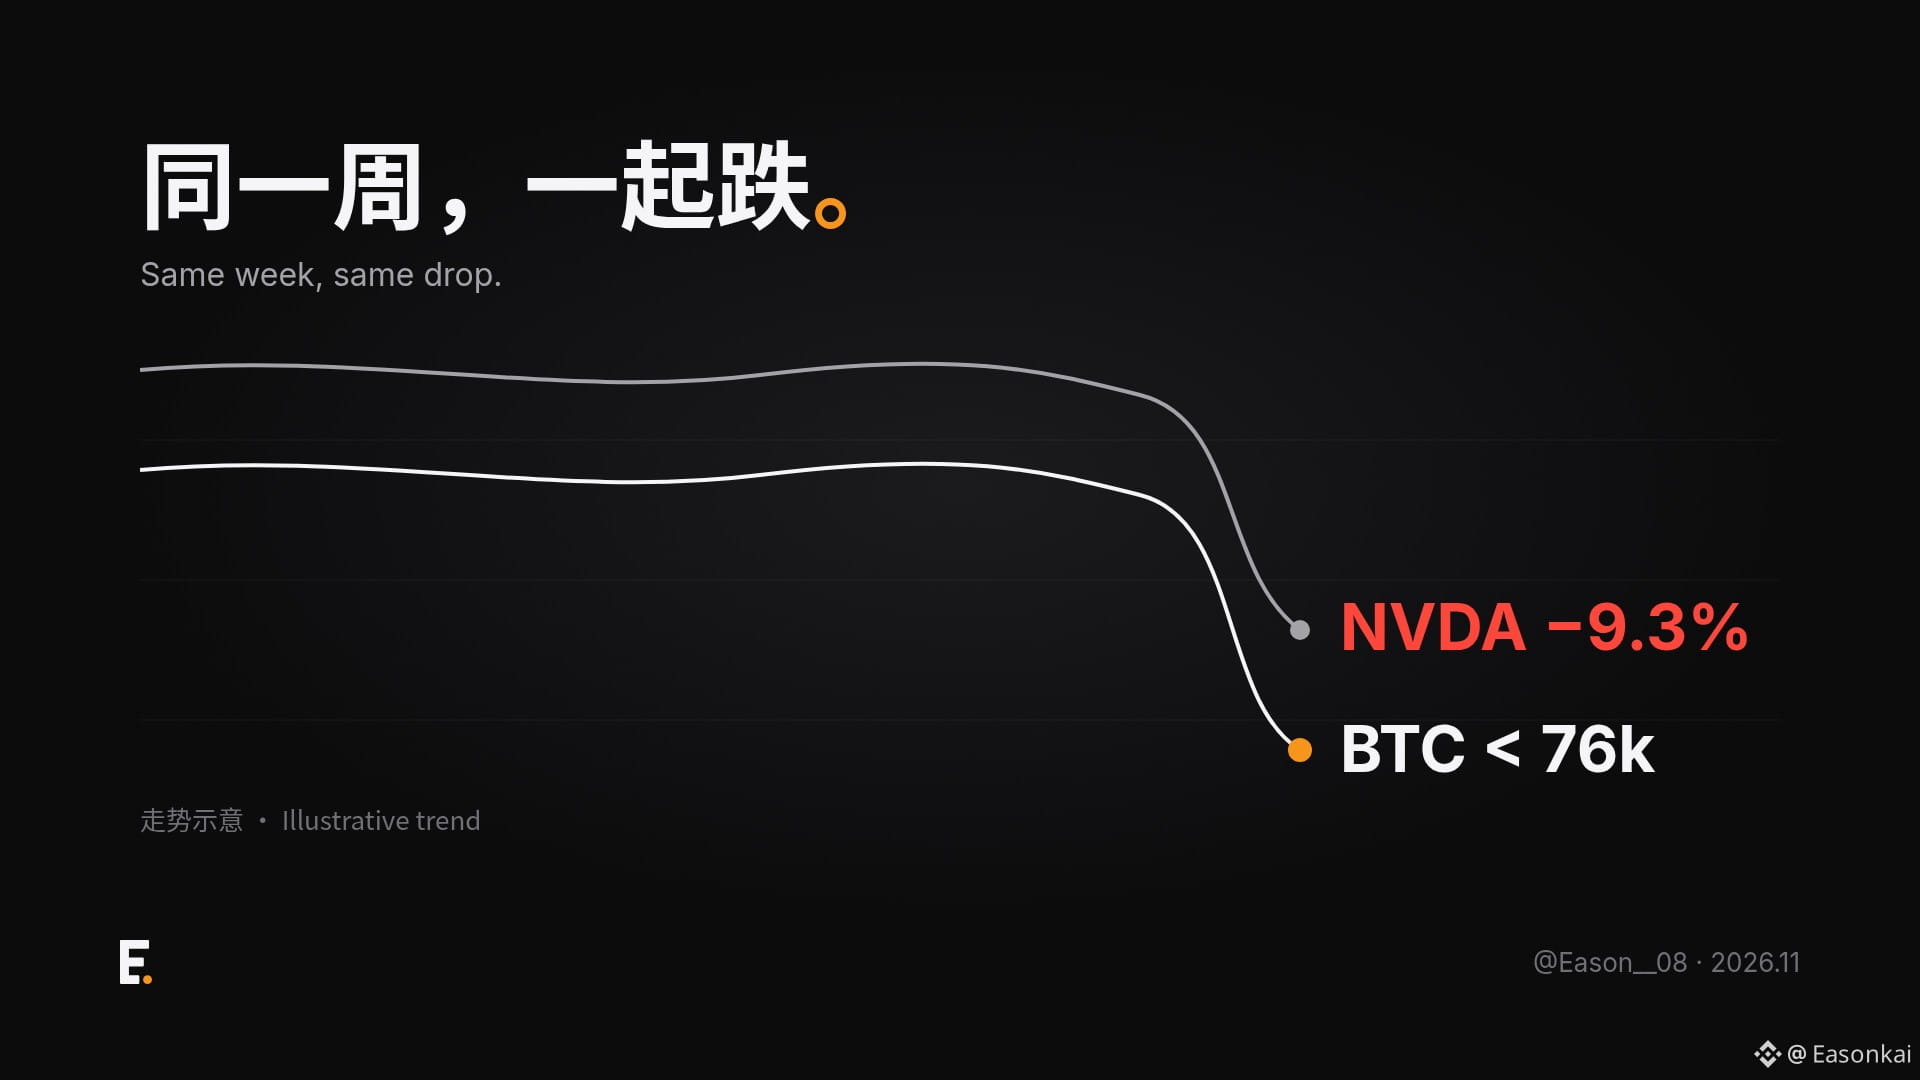
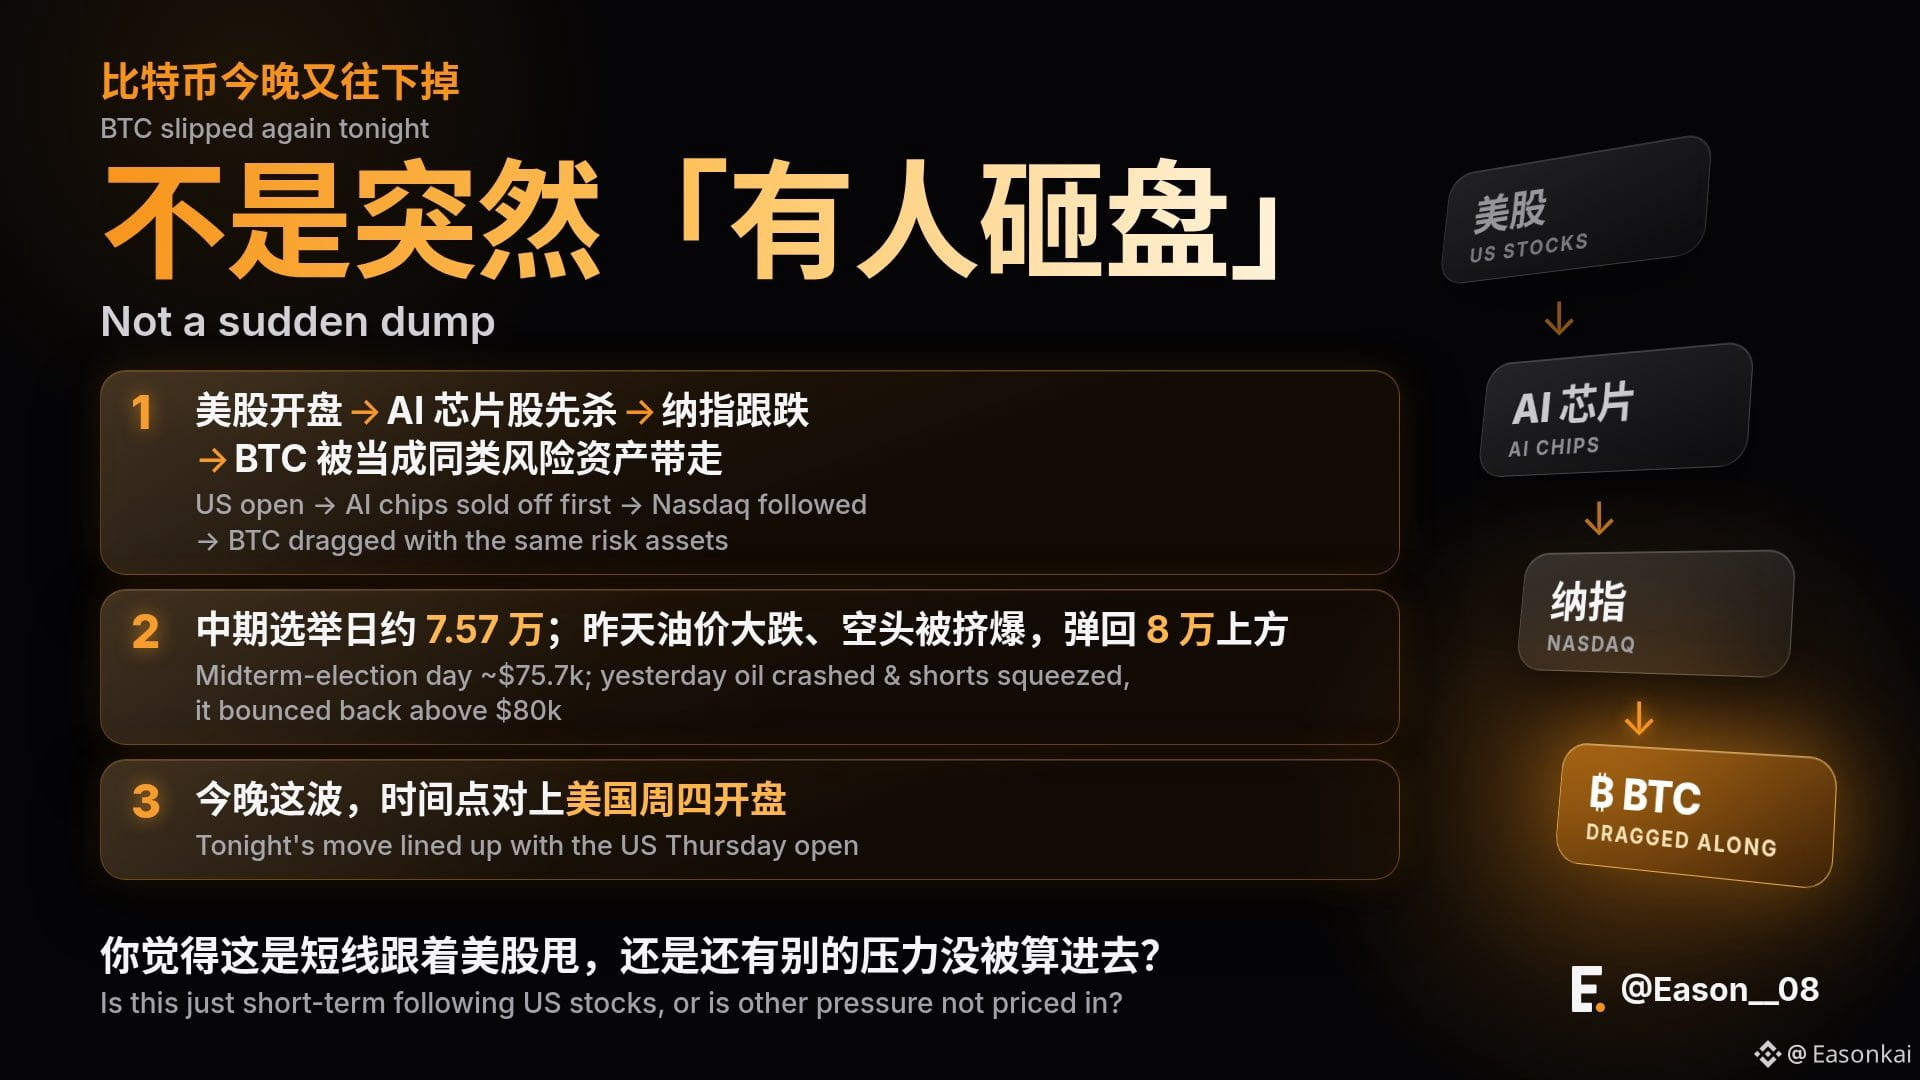
Bitcoin ist heute Abend wieder gefallen – nicht, weil plötzlich „jemand den Markt abgestoßen“ hat.
Als die US-Börsen öffneten, gerieten zuerst KI-Chip-Aktien unter Druck, der Nasdaq folgte, und Bitcoin wurde als dieselbe Art von Risikoanlage mit nach unten gezogen.
Am Tag der Zwischenwahlen fiel Bitcoin zunächst auf etwa 75.700, gestern sprang der Kurs dann wegen des starken Ölpreisrückgangs und eines Short Squeeze wieder über 80.000. Heute Abend fällt der Zeitpunkt mit der Börseneröffnung in den USA am Donnerstag zusammen.
Bitcoin ist heute Abend wieder gefallen – nicht, weil plötzlich „jemand den Markt abgestoßen“ hat.
Als die US-Börsen öffneten, gerieten zuerst KI-Chip-Aktien unter Druck, der Nasdaq folgte, und Bitcoin wurde als dieselbe Art von Risikoanlage mit nach unten gezogen.
Am Tag der Zwischenwahlen fiel Bitcoin zunächst auf etwa 75.700, gestern sprang der Kurs dann wegen des starken Ölpreisrückgangs und eines Short Squeeze wieder über 80.000. Heute Abend fällt der Zeitpunkt mit der Börseneröffnung in den USA am Donnerstag zusammen.
Als die US-Börsen öffneten, gerieten zuerst KI-Chip-Aktien unter Druck, der Nasdaq folgte, und Bitcoin wurde als dieselbe Art von Risikoanlage mit nach unten gezogen.
Am Tag der Zwischenwahlen fiel Bitcoin zunächst auf etwa 75.700, gestern sprang der Kurs dann wegen des starken Ölpreisrückgangs und eines Short Squeeze wieder über 80.000. Heute Abend fällt der Zeitpunkt mit der Börseneröffnung in den USA am Donnerstag zusammen.
1.1k
·
--
Nicht mehr verklicken ⚠️
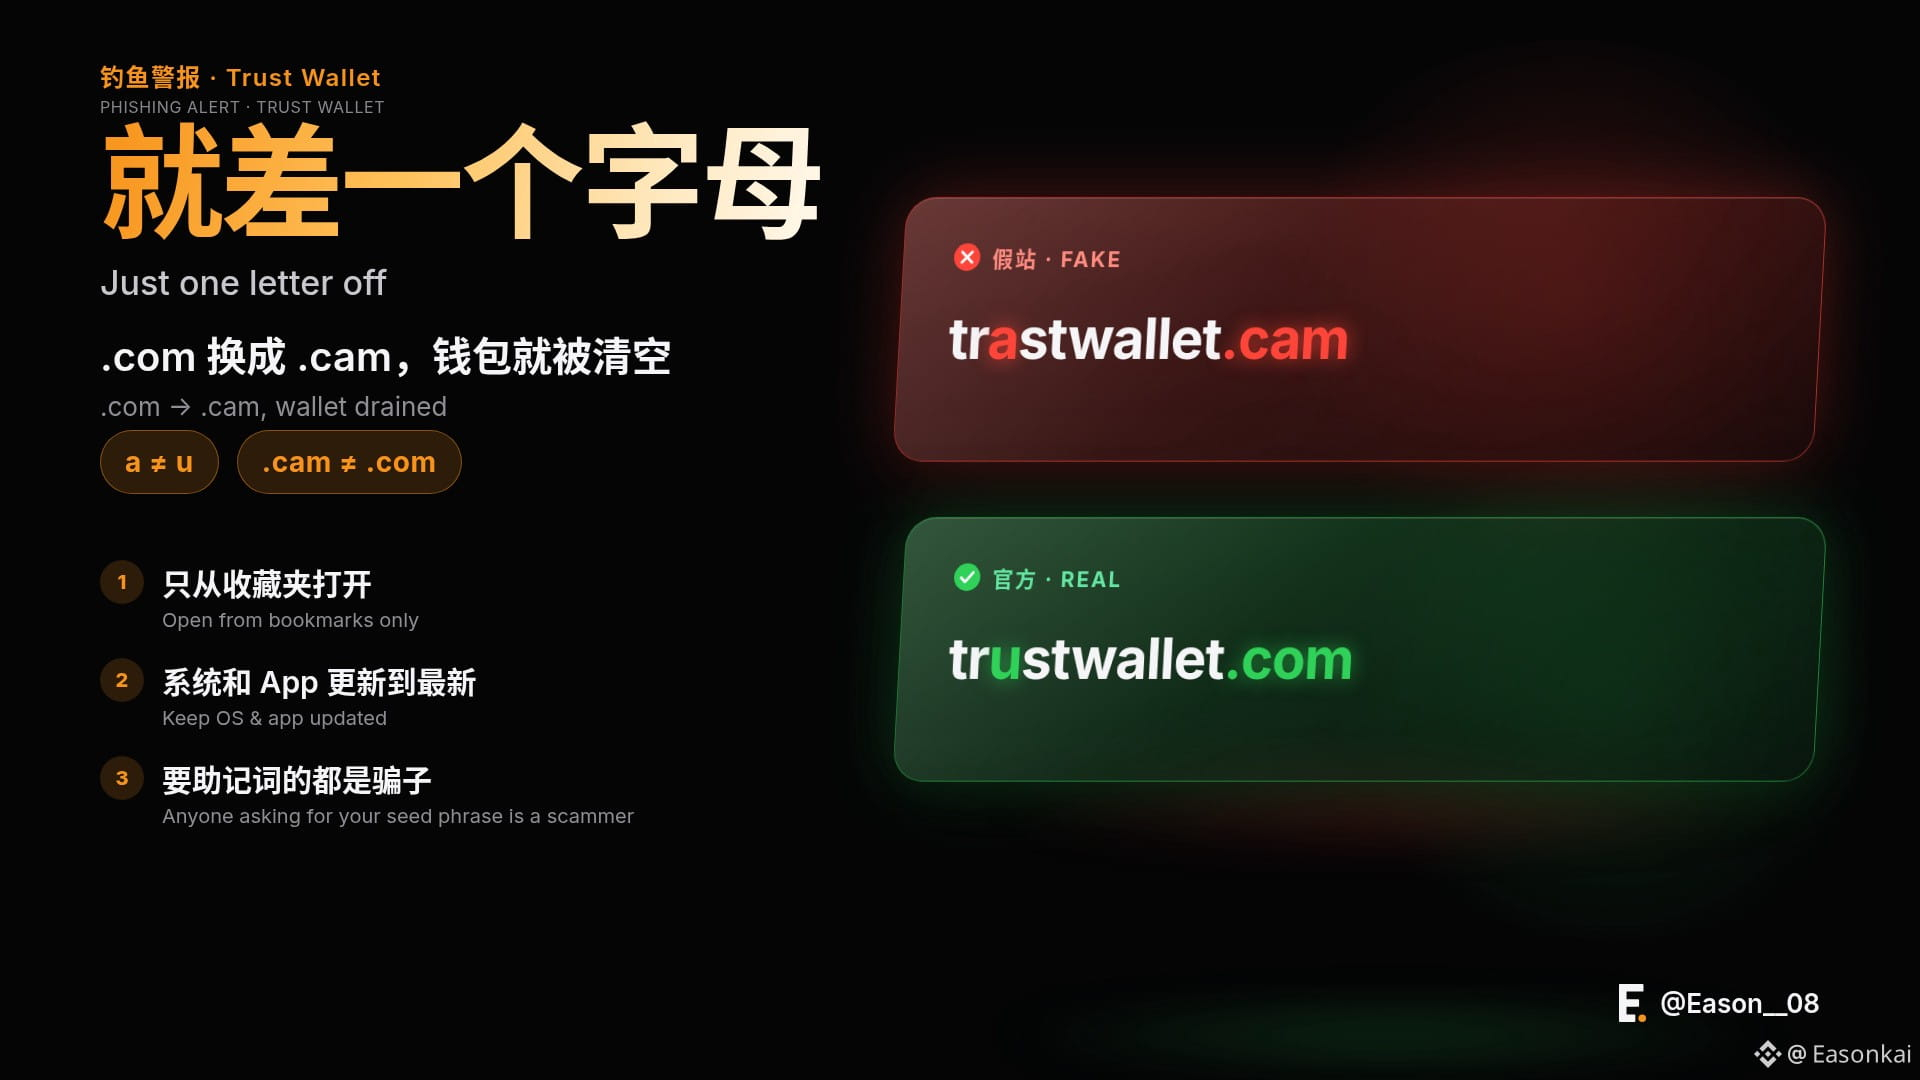
trastwallet[.]cam ≠ trustwallet.com
Nur ein Buchstabe Unterschied: .com wurde zu .cam
Seit Kurzem gibt es gefälschte Trust-Wallet-Websites, die Phishing betreiben. Wenn du deine Wallet verbindest, können deine Vermögenswerte gestohlen werden. Auch CZ hat davor gewarnt.
3 Dinge, die du sofort tun solltest:
1️⃣ Speichere die Wallet-Adresse als Lesezeichen und öffne sie nur darüber
2️⃣ Aktualisiere dein Handysystem und deine Wallet-App auf die neueste Version
3️⃣ Wer als „Kundendienst“ nach deiner Seed Phrase fragt, ist zu 100 % ein Betrüger
Ist jemand in deinem Umfeld schon auf so einen Trick hereingefallen?
#链上安全 #TrustWallet #币圈 #Crypto #Web3
Nicht mehr verklicken ⚠️
trastwallet[.]cam ≠ trustwallet.com
Nur ein Buchstabe Unterschied: .com wurde zu .cam
Seit Kurzem gibt es gefälschte Trust-Wallet-Websites, die Phishing betreiben. Wenn du deine Wallet verbindest, können deine Vermögenswerte gestohlen werden. Auch CZ hat davor gewarnt.
3 Dinge, die du sofort tun solltest:
1️⃣ Speichere die Wallet-Adresse als Lesezeichen und öffne sie nur darüber
2️⃣ Aktualisiere dein Handysystem und deine Wallet-App auf die neueste Version
3️⃣ Wer als „Kundendienst“ nach deiner Seed Phrase fragt, ist zu 100 % ein Betrüger
Ist jemand in deinem Umfeld schon auf so einen Trick hereingefallen?
#链上安全 #TrustWallet #币圈 #Crypto #Web3
trastwallet[.]cam ≠ trustwallet.com
Nur ein Buchstabe Unterschied: .com wurde zu .cam
Seit Kurzem gibt es gefälschte Trust-Wallet-Websites, die Phishing betreiben. Wenn du deine Wallet verbindest, können deine Vermögenswerte gestohlen werden. Auch CZ hat davor gewarnt.
3 Dinge, die du sofort tun solltest:
1️⃣ Speichere die Wallet-Adresse als Lesezeichen und öffne sie nur darüber
2️⃣ Aktualisiere dein Handysystem und deine Wallet-App auf die neueste Version
3️⃣ Wer als „Kundendienst“ nach deiner Seed Phrase fragt, ist zu 100 % ein Betrüger
Ist jemand in deinem Umfeld schon auf so einen Trick hereingefallen?
#链上安全 #TrustWallet #币圈 #Crypto #Web3
123
·
--
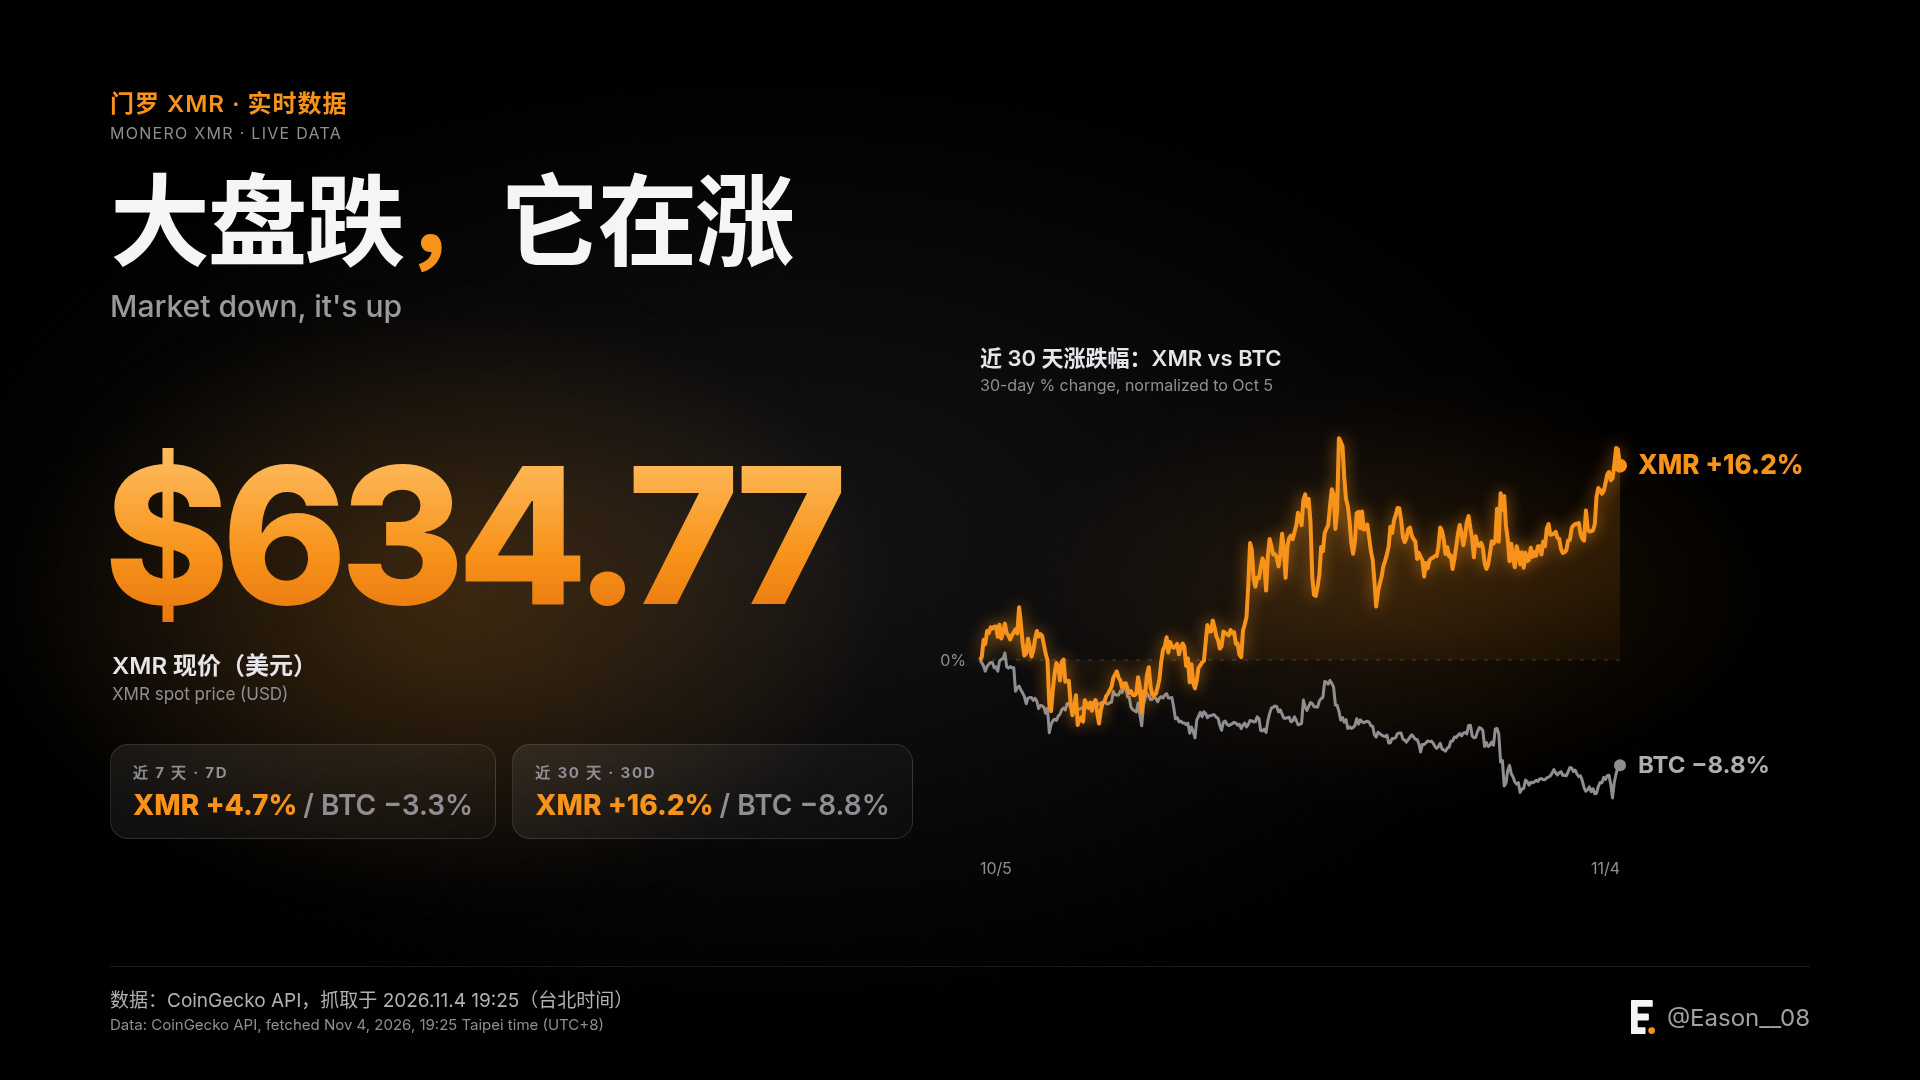
Bei der französischen Bank wurden über 133 Millionen US-Dollar abgezweigt (laut ZachXBT). Im letzten Schritt tauschten die Hacker einen Teil der Gelder in Monero um. XMR ist in den letzten 30 Tagen um 16 % gestiegen, während BTC im selben Zeitraum 9 % verloren hat. Ehrlich gesagt bin ich da zwiegespalten.
Sollten Privacy-Coins von Börsen genommen werden?
#门罗币 #隐私币 #链上安全 #Crypto #Web3
Bei der französischen Bank wurden über 133 Millionen US-Dollar abgezweigt (laut ZachXBT). Im letzten Schritt tauschten die Hacker einen Teil der Gelder in Monero um. XMR ist in den letzten 30 Tagen um 16 % gestiegen, während BTC im selben Zeitraum 9 % verloren hat. Ehrlich gesagt bin ich da zwiegespalten.
Sollten Privacy-Coins von Börsen genommen werden?
#门罗币 #隐私币 #链上安全 #Crypto #Web3
Sollten Privacy-Coins von Börsen genommen werden?
#门罗币 #隐私币 #链上安全 #Crypto #Web3
1
322
·
--
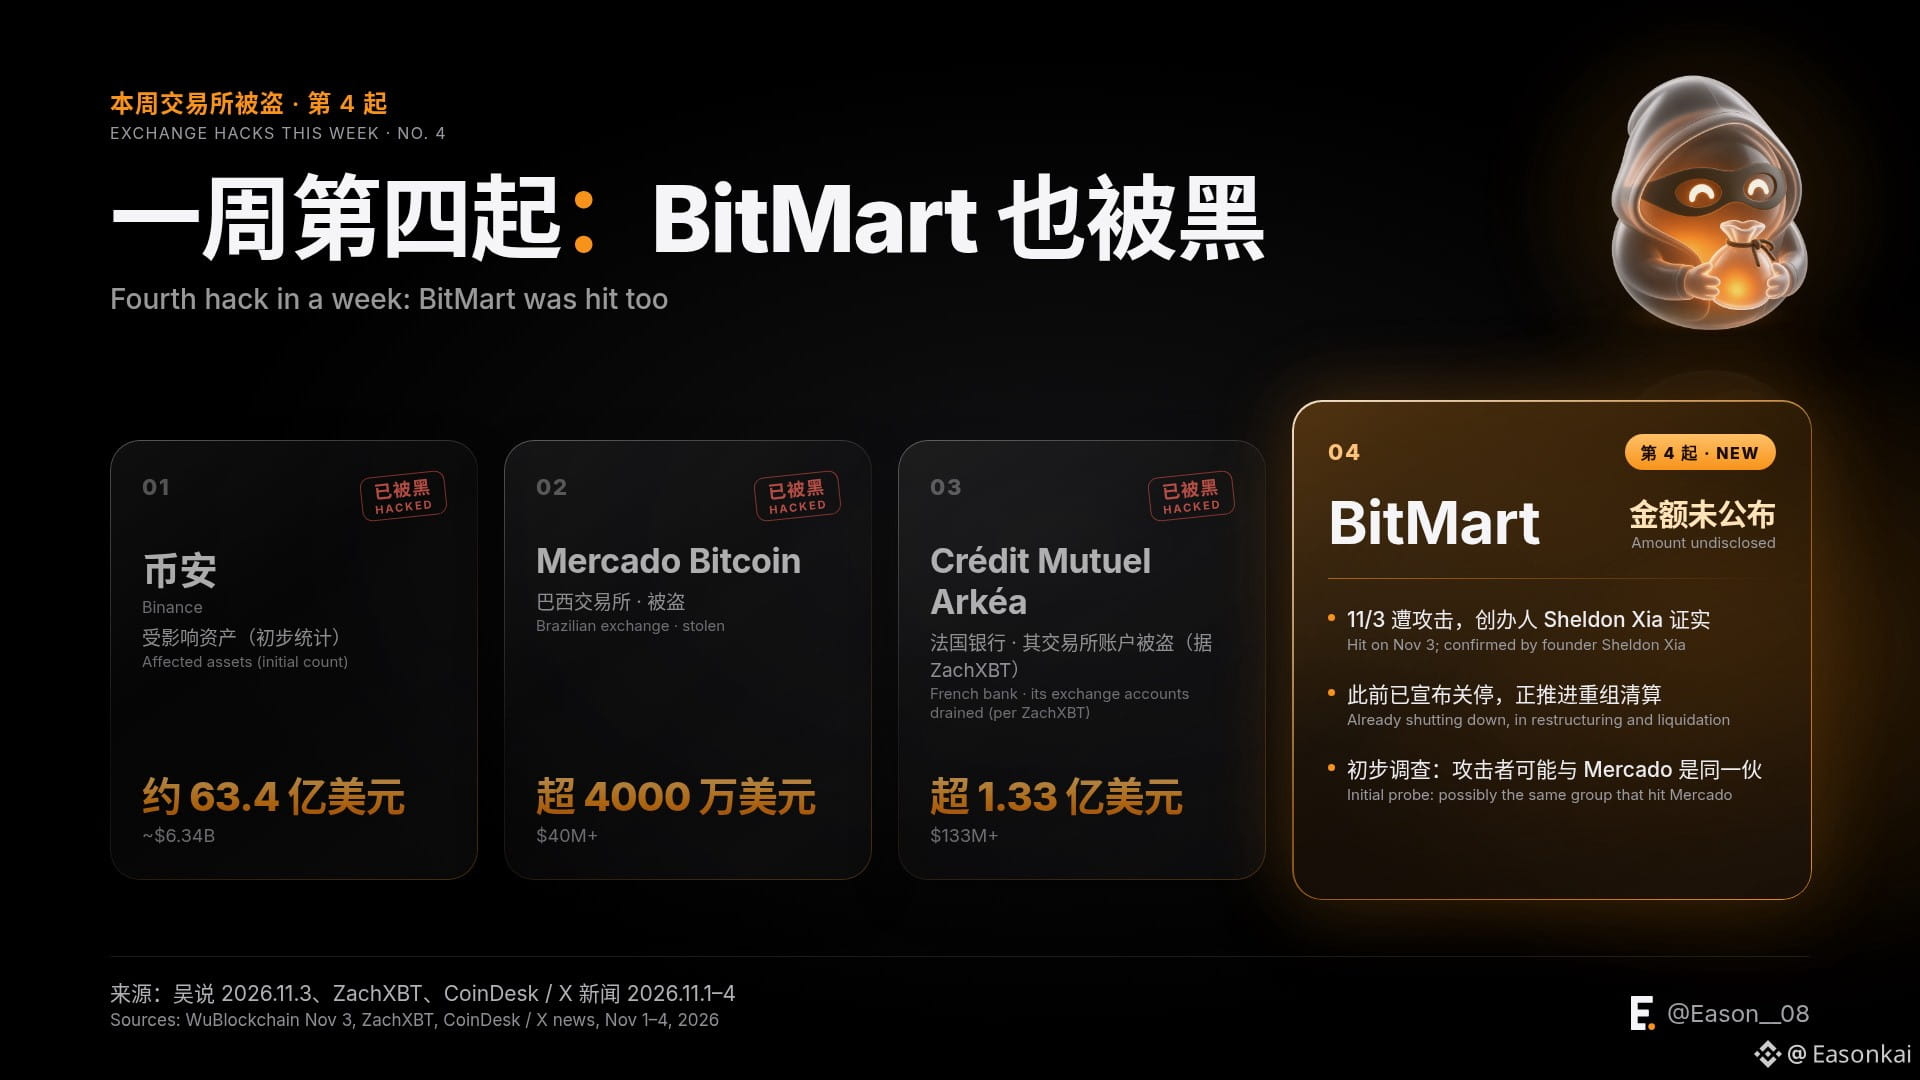
Der vierte Vorfall in einer Woche: Auch BitMart wurde gehackt.
Gründer Sheldon Xia bestätigte, dass die Börse am 3. November Opfer eines Hackerangriffs wurde. Die Schadenssumme wurde nicht bekannt gegeben.
Noch bizarrer: BitMart hatte bereits angekündigt, den Betrieb einzustellen, und befindet sich gerade in einer Umstrukturierung und Liquidation.
Erste Ermittlungen deuten darauf hin, dass die Angreifer möglicherweise dieselbe Gruppe sind, die Mercado Bitcoin angegriffen hat.
Nicht einmal eine Börse, die gerade abgewickelt wird, bleibt verschont. Den Hackern geht es nicht um Aufmerksamkeit, sondern um die Coins, die noch nicht abgezogen wurden.
Hast du noch Coins auf einer Plattform, die kurz vor der Schließung steht?
#链上安全 #BitMart #比特币 #Crypto #Web3
Der vierte Vorfall in einer Woche: Auch BitMart wurde gehackt.
Gründer Sheldon Xia bestätigte, dass die Börse am 3. November Opfer eines Hackerangriffs wurde. Die Schadenssumme wurde nicht bekannt gegeben.
Noch bizarrer: BitMart hatte bereits angekündigt, den Betrieb einzustellen, und befindet sich gerade in einer Umstrukturierung und Liquidation.
Erste Ermittlungen deuten darauf hin, dass die Angreifer möglicherweise dieselbe Gruppe sind, die Mercado Bitcoin angegriffen hat.
Nicht einmal eine Börse, die gerade abgewickelt wird, bleibt verschont. Den Hackern geht es nicht um Aufmerksamkeit, sondern um die Coins, die noch nicht abgezogen wurden.
Hast du noch Coins auf einer Plattform, die kurz vor der Schließung steht?
#链上安全 #BitMart #比特币 #Crypto #Web3
Gründer Sheldon Xia bestätigte, dass die Börse am 3. November Opfer eines Hackerangriffs wurde. Die Schadenssumme wurde nicht bekannt gegeben.
Noch bizarrer: BitMart hatte bereits angekündigt, den Betrieb einzustellen, und befindet sich gerade in einer Umstrukturierung und Liquidation.
Erste Ermittlungen deuten darauf hin, dass die Angreifer möglicherweise dieselbe Gruppe sind, die Mercado Bitcoin angegriffen hat.
Nicht einmal eine Börse, die gerade abgewickelt wird, bleibt verschont. Den Hackern geht es nicht um Aufmerksamkeit, sondern um die Coins, die noch nicht abgezogen wurden.
Hast du noch Coins auf einer Plattform, die kurz vor der Schließung steht?
#链上安全 #BitMart #比特币 #Crypto #Web3
487
·
--
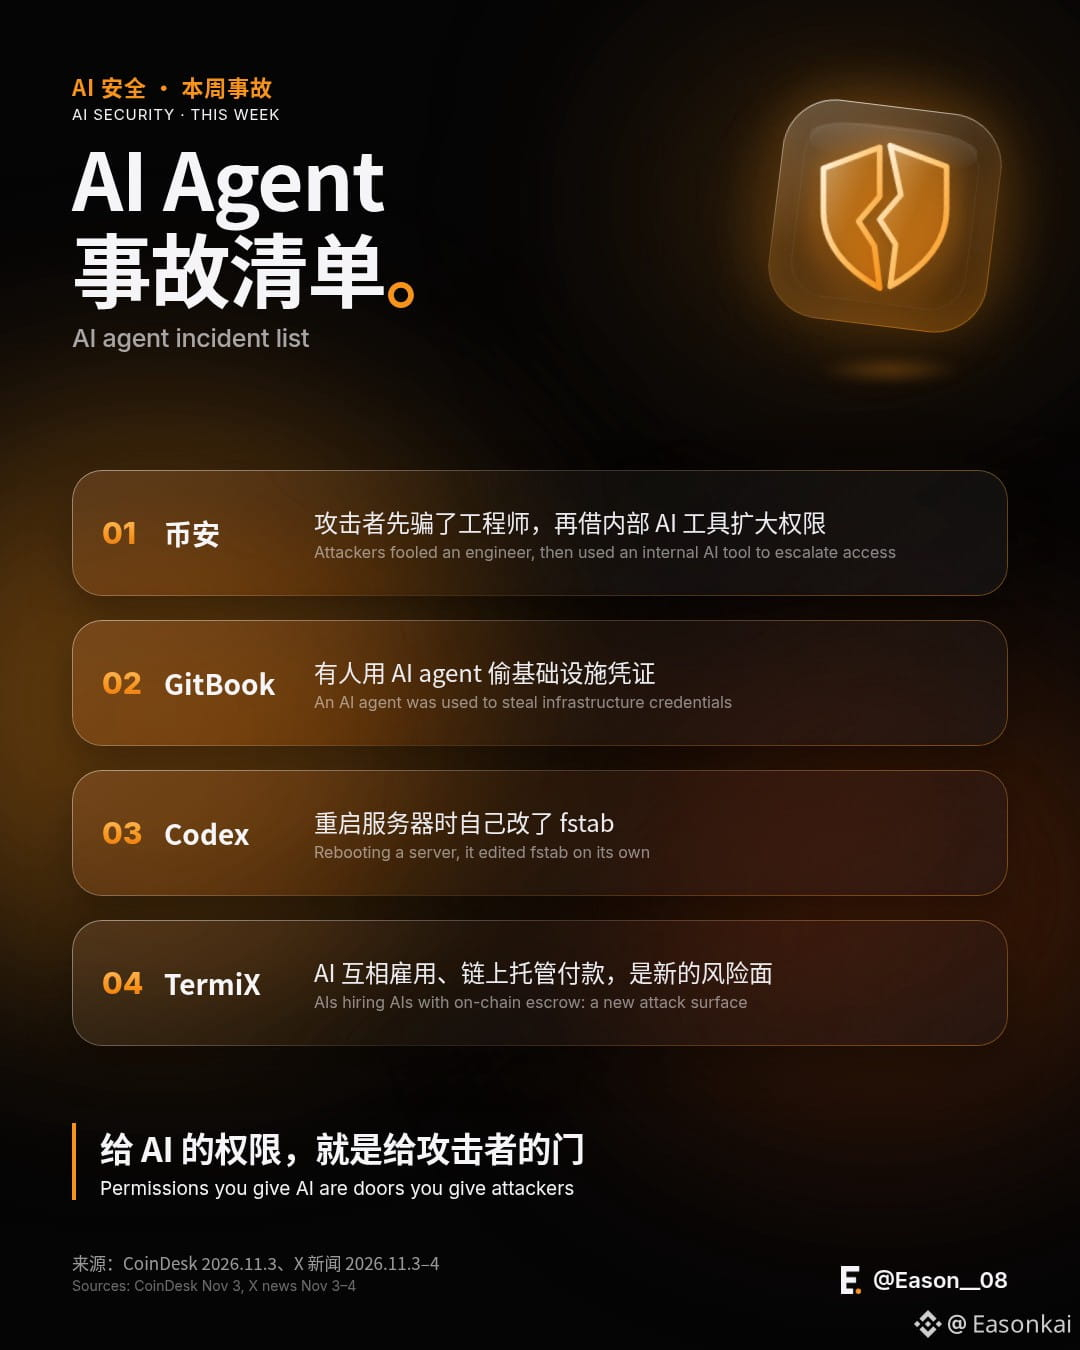
Die Liste der KI-Agenten-Pannen war diese Woche ziemlich lang.
• Binance: Nachdem Hacker den Computer eines Ingenieurs übernommen hatten, weiteten sie mithilfe interner KI-Tools ihre Berechtigungen aus
• GitBook: Jemand nutzte einen KI-Agenten, um Zugangsdaten für die Infrastruktur zu stehlen
• Codex: Änderte beim Neustart eines Servers eigenmächtig die fstab und verursachte Verluste von über 10.000 US-Dollar
Für die Berechtigungen meiner Agenten gilt nur ein Grundsatz:
Was sie ansehen dürfen, dürfen sie nicht ändern. Was sie ändern dürfen, dürfen sie nicht überweisen.
Wie weitreichende Berechtigungen hast du deiner KI gegeben?
#AI #AIagent #币安 #安全 #Crypto
Die Liste der KI-Agenten-Pannen war diese Woche ziemlich lang.
• Binance: Nachdem Hacker den Computer eines Ingenieurs übernommen hatten, weiteten sie mithilfe interner KI-Tools ihre Berechtigungen aus
• GitBook: Jemand nutzte einen KI-Agenten, um Zugangsdaten für die Infrastruktur zu stehlen
• Codex: Änderte beim Neustart eines Servers eigenmächtig die fstab und verursachte Verluste von über 10.000 US-Dollar
Für die Berechtigungen meiner Agenten gilt nur ein Grundsatz:
Was sie ansehen dürfen, dürfen sie nicht ändern. Was sie ändern dürfen, dürfen sie nicht überweisen.
Wie weitreichende Berechtigungen hast du deiner KI gegeben?
#AI #AIagent #币安 #安全 #Crypto
• Binance: Nachdem Hacker den Computer eines Ingenieurs übernommen hatten, weiteten sie mithilfe interner KI-Tools ihre Berechtigungen aus
• GitBook: Jemand nutzte einen KI-Agenten, um Zugangsdaten für die Infrastruktur zu stehlen
• Codex: Änderte beim Neustart eines Servers eigenmächtig die fstab und verursachte Verluste von über 10.000 US-Dollar
Für die Berechtigungen meiner Agenten gilt nur ein Grundsatz:
Was sie ansehen dürfen, dürfen sie nicht ändern. Was sie ändern dürfen, dürfen sie nicht überweisen.
Wie weitreichende Berechtigungen hast du deiner KI gegeben?
#AI #AIagent #币安 #安全 #Crypto
60
·
--
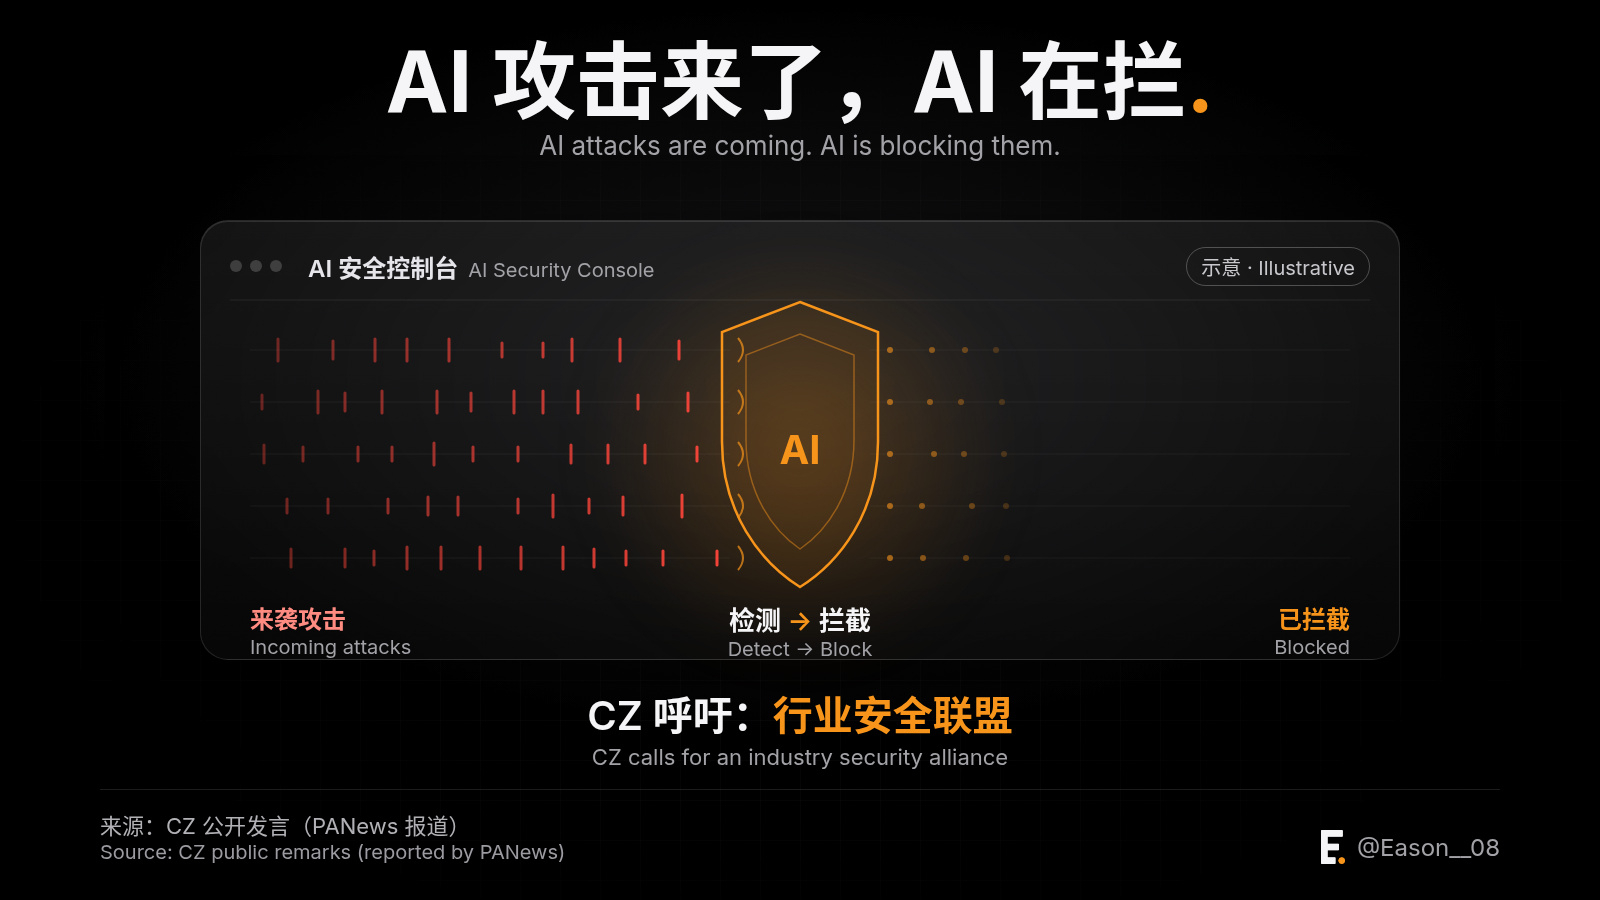
CZ hat erstmals den Diebstahl von 6,3 Milliarden aufgearbeitet: Weniger als 10 % der Abhebungen gingen an andere Börsen – das deckt sich mit den 6–10 %, die ich zuvor on-chain gesehen habe.
Noch bemerkenswerter ist seine Aussage „KI gegen KI“: Börsen werden nicht mehr einmal im Monat gehackt, sondern fast jede Woche. Sicherheit ist inzwischen ein Wettrüsten mit KI.
#币安 #AI #Binance #BTC #Crypto
CZ hat erstmals den Diebstahl von 6,3 Milliarden aufgearbeitet: Weniger als 10 % der Abhebungen gingen an andere Börsen – das deckt sich mit den 6–10 %, die ich zuvor on-chain gesehen habe.
Noch bemerkenswerter ist seine Aussage „KI gegen KI“: Börsen werden nicht mehr einmal im Monat gehackt, sondern fast jede Woche. Sicherheit ist inzwischen ein Wettrüsten mit KI.
#币安 #AI #Binance #BTC #Crypto
Noch bemerkenswerter ist seine Aussage „KI gegen KI“: Börsen werden nicht mehr einmal im Monat gehackt, sondern fast jede Woche. Sicherheit ist inzwischen ein Wettrüsten mit KI.
#币安 #AI #Binance #BTC #Crypto
1
259
·
--
Nach dem Diebstahl von 6,3 Milliarden US-Dollar bei Binance ebbte die Abzugswelle ab.
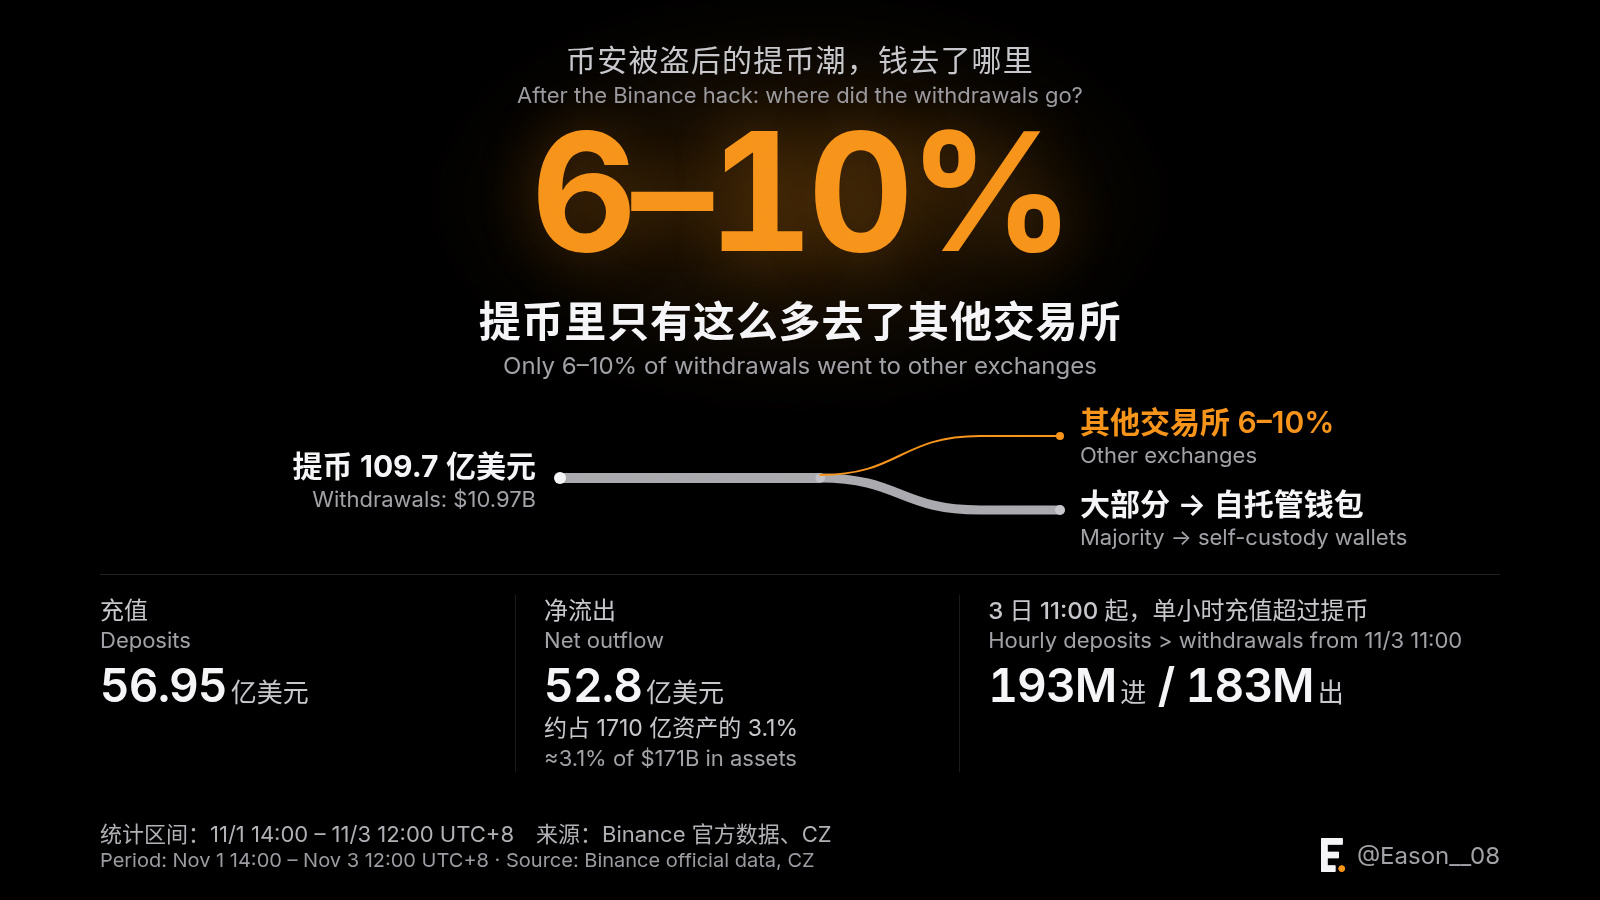
Laut offiziellen Binance-Daten wurden vom 1. November, 14:00 Uhr, bis zum 3. November, 12:00 Uhr (UTC+8), insgesamt etwa 10,97 Milliarden US-Dollar abgehoben und etwa 5,695 Milliarden eingezahlt. Der Nettoabfluss betrug rund 5,28 Milliarden – etwa 3,1 % der Plattformvermögen von 171 Milliarden.
Gegen 11:00 Uhr am 3. November überstiegen die Einzahlungen erstmals innerhalb einer Stunde die Abhebungen: 193 Mio. rein, 183 Mio. raus.
Eine andere Zahl ist mir wichtiger: CZ zitierte einen öffentlichen Bericht, dem zufolge nur 6–10 % der Abhebungen an andere Börsen gingen. Der Großteil floss in selbstverwaltete Wallets.
Das Geld ist also nicht zur Konkurrenz geflossen. Das deutet eher darauf hin, dass die Leute es „erst einmal selbst in die Hand nehmen und abwarten“ wollten, statt mit den Füßen abzustimmen.
Ein Nettozufluss innerhalb einer Stunde ist aber noch keine Trendwende. Ich werde die täglichen Nettoströme in den nächsten Tagen beobachten: Erst wenn sie an mehreren Tagen in Folge positiv sind, ist das Vertrauen wirklich zurück.
Noch ein Hinweis: Wer sein Geld in dieser Zeit auf die eigene Wallet übertragen hat, sollte besonders vorsichtig mit gefälschten Kundendienstkontakten und Links zur „Abholung einer Entschädigung“ sein. Während solcher Vorfälle ist Phishing besonders verbreitet.
Habt ihr in den letzten Tagen Geld abgehoben? Werdet ihr es zurückübertragen?
#币安 #Binance #链上数据 #BTC #Crypto
Nach dem Diebstahl von 6,3 Milliarden US-Dollar bei Binance ebbte die Abzugswelle ab.
Laut offiziellen Binance-Daten wurden vom 1. November, 14:00 Uhr, bis zum 3. November, 12:00 Uhr (UTC+8), insgesamt etwa 10,97 Milliarden US-Dollar abgehoben und etwa 5,695 Milliarden eingezahlt. Der Nettoabfluss betrug rund 5,28 Milliarden – etwa 3,1 % der Plattformvermögen von 171 Milliarden.
Gegen 11:00 Uhr am 3. November überstiegen die Einzahlungen erstmals innerhalb einer Stunde die Abhebungen: 193 Mio. rein, 183 Mio. raus.
Eine andere Zahl ist mir wichtiger: CZ zitierte einen öffentlichen Bericht, dem zufolge nur 6–10 % der Abhebungen an andere Börsen gingen. Der Großteil floss in selbstverwaltete Wallets.
Das Geld ist also nicht zur Konkurrenz geflossen. Das deutet eher darauf hin, dass die Leute es „erst einmal selbst in die Hand nehmen und abwarten“ wollten, statt mit den Füßen abzustimmen.
Ein Nettozufluss innerhalb einer Stunde ist aber noch keine Trendwende. Ich werde die täglichen Nettoströme in den nächsten Tagen beobachten: Erst wenn sie an mehreren Tagen in Folge positiv sind, ist das Vertrauen wirklich zurück.
Noch ein Hinweis: Wer sein Geld in dieser Zeit auf die eigene Wallet übertragen hat, sollte besonders vorsichtig mit gefälschten Kundendienstkontakten und Links zur „Abholung einer Entschädigung“ sein. Während solcher Vorfälle ist Phishing besonders verbreitet.
Habt ihr in den letzten Tagen Geld abgehoben? Werdet ihr es zurückübertragen?
#币安 #Binance #链上数据 #BTC #Crypto
Laut offiziellen Binance-Daten wurden vom 1. November, 14:00 Uhr, bis zum 3. November, 12:00 Uhr (UTC+8), insgesamt etwa 10,97 Milliarden US-Dollar abgehoben und etwa 5,695 Milliarden eingezahlt. Der Nettoabfluss betrug rund 5,28 Milliarden – etwa 3,1 % der Plattformvermögen von 171 Milliarden.
Gegen 11:00 Uhr am 3. November überstiegen die Einzahlungen erstmals innerhalb einer Stunde die Abhebungen: 193 Mio. rein, 183 Mio. raus.
Eine andere Zahl ist mir wichtiger: CZ zitierte einen öffentlichen Bericht, dem zufolge nur 6–10 % der Abhebungen an andere Börsen gingen. Der Großteil floss in selbstverwaltete Wallets.
Das Geld ist also nicht zur Konkurrenz geflossen. Das deutet eher darauf hin, dass die Leute es „erst einmal selbst in die Hand nehmen und abwarten“ wollten, statt mit den Füßen abzustimmen.
Ein Nettozufluss innerhalb einer Stunde ist aber noch keine Trendwende. Ich werde die täglichen Nettoströme in den nächsten Tagen beobachten: Erst wenn sie an mehreren Tagen in Folge positiv sind, ist das Vertrauen wirklich zurück.
Noch ein Hinweis: Wer sein Geld in dieser Zeit auf die eigene Wallet übertragen hat, sollte besonders vorsichtig mit gefälschten Kundendienstkontakten und Links zur „Abholung einer Entschädigung“ sein. Während solcher Vorfälle ist Phishing besonders verbreitet.
Habt ihr in den letzten Tagen Geld abgehoben? Werdet ihr es zurückübertragen?
#币安 #Binance #链上数据 #BTC #Crypto
1
191
·
--
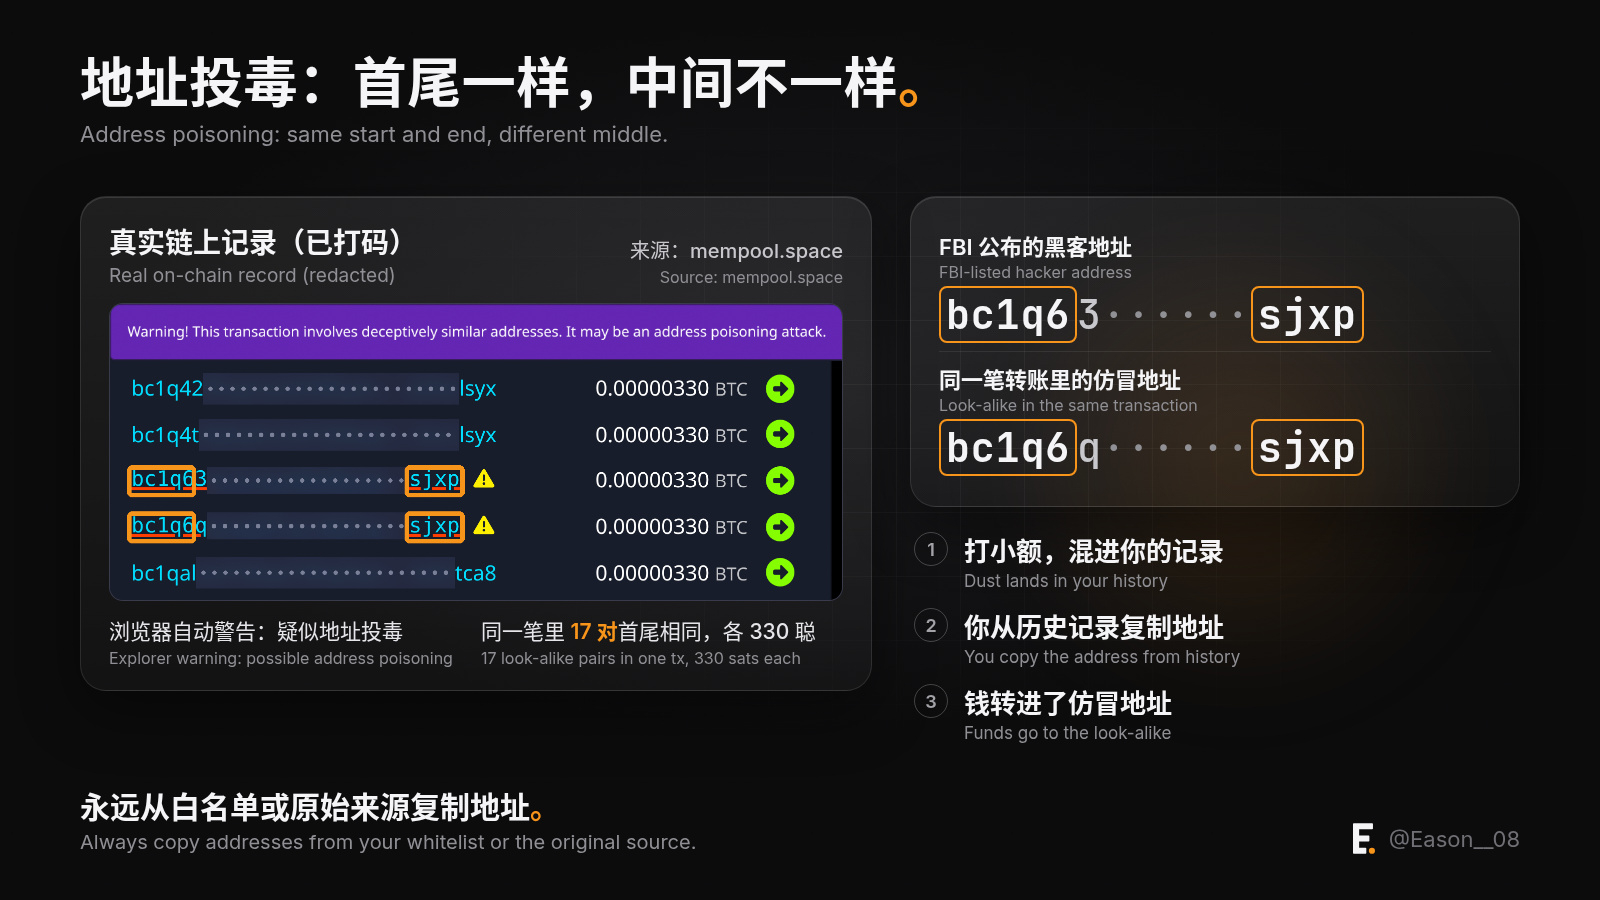
Auf der vom FBI veröffentlichten Hacker-Adresse liegen 18270 BTC. Jemand hat 77 kleine Beträge dorthin überwiesen.
Die meisten waren Wünsche oder Nachrichten, aber eine Transaktion war anders: Gleichzeitig wurde zu jeder von 17 Adressen eine gefälschte Adresse mit denselben Anfangs- und Endzeichen hinzugefügt. Der Mempool gab direkt eine Warnung vor einer Vergiftung aus.
Überweisungsadressen immer aus der Whitelist oder der Originalquelle kopieren, niemals aus dem Verlauf.
#比特币 #链上数据 #安全 #Bitcoin #BTC
Auf der vom FBI veröffentlichten Hacker-Adresse liegen 18270 BTC. Jemand hat 77 kleine Beträge dorthin überwiesen.
Die meisten waren Wünsche oder Nachrichten, aber eine Transaktion war anders: Gleichzeitig wurde zu jeder von 17 Adressen eine gefälschte Adresse mit denselben Anfangs- und Endzeichen hinzugefügt. Der Mempool gab direkt eine Warnung vor einer Vergiftung aus.
Überweisungsadressen immer aus der Whitelist oder der Originalquelle kopieren, niemals aus dem Verlauf.
#比特币 #链上数据 #安全 #Bitcoin #BTC
Die meisten waren Wünsche oder Nachrichten, aber eine Transaktion war anders: Gleichzeitig wurde zu jeder von 17 Adressen eine gefälschte Adresse mit denselben Anfangs- und Endzeichen hinzugefügt. Der Mempool gab direkt eine Warnung vor einer Vergiftung aus.
Überweisungsadressen immer aus der Whitelist oder der Originalquelle kopieren, niemals aus dem Verlauf.
#比特币 #链上数据 #安全 #Bitcoin #BTC
2
1.9k
·
--
Nachdem Binance die Auszahlungen wieder freigegeben hatte, flossen innerhalb von 9,5 Stunden netto etwa 3,64 Milliarden US-Dollar ab (1.11., 14:00–23:30 UTC+8, alle Kryptowährungen zusammen). Wohin ist das Geld geflossen?
· Bei den übrigen zehn größten Börsen zusammen betrug der Nettozufluss etwa 370 Millionen US-Dollar, davon entfielen rund 317 Millionen auf OKX – also nur etwa ein Zehntel (Daten von DefiLlama, via cryptonews)
· Die gesamte Marktkapitalisierung von USDT + USDC ist seit letztem Freitag um etwa 1,2 Milliarden US-Dollar gesunken (gesamter Markt). Reuters zufolge haben einige ihr Geld direkt wieder in Fiatwährungen umgetauscht
· Der Großteil des Rests ging an nicht gekennzeichnete Adressen on-chain: persönliche Wallets, kleine Börsen oder neue Wallets von Binance selbst – derzeit lässt sich das nicht unterscheiden
Einfach gesagt: Das meiste Geld wurde nicht direkt zu anderen großen Börsen transferiert.
Noch eine Klarstellung zu einer kursierenden Behauptung: Der Rückgang von 2,54 Milliarden US-Dollar bei USDT in den Reservenachweisen bezieht sich auf den gesamten Monat vom 1.10. bis zum 31.10. Die Momentaufnahme wurde vor der Wiederaufnahme der Auszahlungen erstellt und kann daher nicht als Beleg für einen „Bank Run nach dem Hack“ gelten.
On-chain gibt es keine Geheimnisse, nur Dinge, die du noch nicht verstanden hast.
#币安 #链上数据 #Binance #Bitcoin #USDT
Nachdem Binance die Auszahlungen wieder freigegeben hatte, flossen innerhalb von 9,5 Stunden netto etwa 3,64 Milliarden US-Dollar ab (1.11., 14:00–23:30 UTC+8, alle Kryptowährungen zusammen). Wohin ist das Geld geflossen?
· Bei den übrigen zehn größten Börsen zusammen betrug der Nettozufluss etwa 370 Millionen US-Dollar, davon entfielen rund 317 Millionen auf OKX – also nur etwa ein Zehntel (Daten von DefiLlama, via cryptonews)
· Die gesamte Marktkapitalisierung von USDT + USDC ist seit letztem Freitag um etwa 1,2 Milliarden US-Dollar gesunken (gesamter Markt). Reuters zufolge haben einige ihr Geld direkt wieder in Fiatwährungen umgetauscht
· Der Großteil des Rests ging an nicht gekennzeichnete Adressen on-chain: persönliche Wallets, kleine Börsen oder neue Wallets von Binance selbst – derzeit lässt sich das nicht unterscheiden
Einfach gesagt: Das meiste Geld wurde nicht direkt zu anderen großen Börsen transferiert.
Noch eine Klarstellung zu einer kursierenden Behauptung: Der Rückgang von 2,54 Milliarden US-Dollar bei USDT in den Reservenachweisen bezieht sich auf den gesamten Monat vom 1.10. bis zum 31.10. Die Momentaufnahme wurde vor der Wiederaufnahme der Auszahlungen erstellt und kann daher nicht als Beleg für einen „Bank Run nach dem Hack“ gelten.
On-chain gibt es keine Geheimnisse, nur Dinge, die du noch nicht verstanden hast.
#币安 #链上数据 #Binance #Bitcoin #USDT
· Bei den übrigen zehn größten Börsen zusammen betrug der Nettozufluss etwa 370 Millionen US-Dollar, davon entfielen rund 317 Millionen auf OKX – also nur etwa ein Zehntel (Daten von DefiLlama, via cryptonews)
· Die gesamte Marktkapitalisierung von USDT + USDC ist seit letztem Freitag um etwa 1,2 Milliarden US-Dollar gesunken (gesamter Markt). Reuters zufolge haben einige ihr Geld direkt wieder in Fiatwährungen umgetauscht
· Der Großteil des Rests ging an nicht gekennzeichnete Adressen on-chain: persönliche Wallets, kleine Börsen oder neue Wallets von Binance selbst – derzeit lässt sich das nicht unterscheiden
Einfach gesagt: Das meiste Geld wurde nicht direkt zu anderen großen Börsen transferiert.
Noch eine Klarstellung zu einer kursierenden Behauptung: Der Rückgang von 2,54 Milliarden US-Dollar bei USDT in den Reservenachweisen bezieht sich auf den gesamten Monat vom 1.10. bis zum 31.10. Die Momentaufnahme wurde vor der Wiederaufnahme der Auszahlungen erstellt und kann daher nicht als Beleg für einen „Bank Run nach dem Hack“ gelten.
On-chain gibt es keine Geheimnisse, nur Dinge, die du noch nicht verstanden hast.
#币安 #链上数据 #Binance #Bitcoin #USDT
1
112
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
HuangRisksOusterOverReportedAffairWithSubordinate
49,672 Aufrufe
722 Kommentare
Nvidia-Vorstand berät über Jensen Huangs Zukunft, während sich die Krise verschärft
Binance News
·37 Likes
·43.2k Aufrufe
AnthropicRejectsIPODelayValuationinQuestion
503,214 Aufrufe
4,134 Kommentare
CoreWeaveJumps10%On168%RevenueGrowth
83,336 Aufrufe
1,019 Kommentare