🚨 X100-EXPLOIT: Eine Token-Sperre konnte einen Verlust von 6 Mio. $ nicht verhindern!
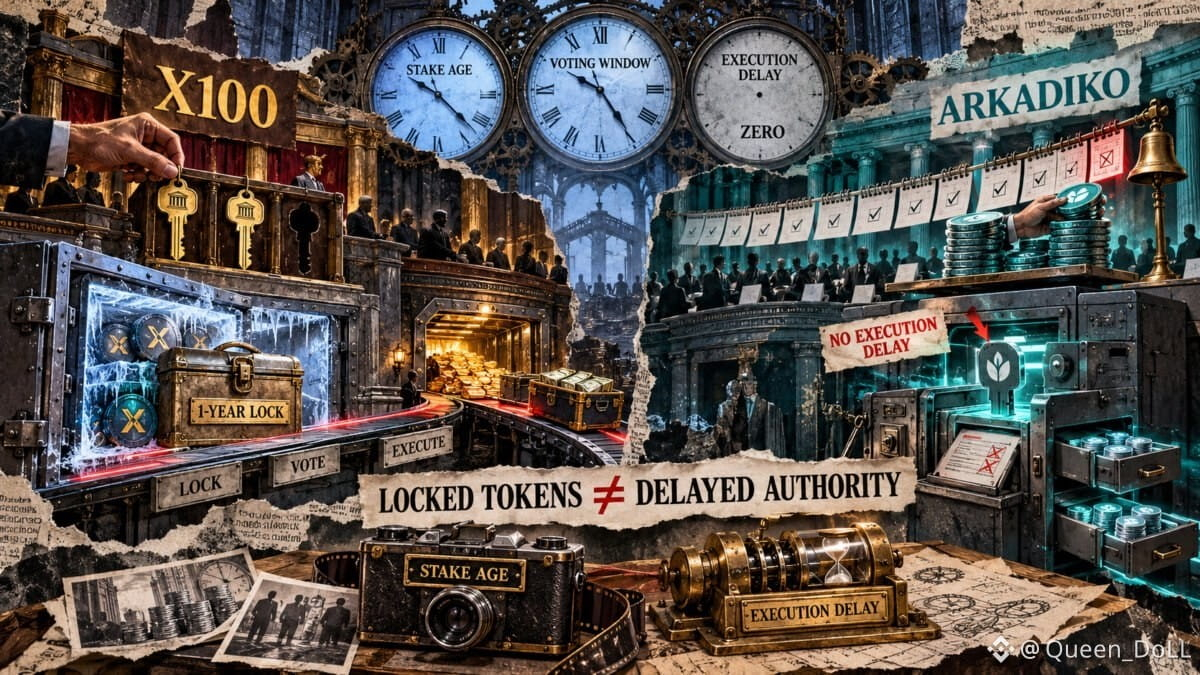
Eine einjährige Token-Sperre sollte den Zugriff einschränken, doch der Angreifer von X100 konnte trotzdem sofort Stimmrechte erlangen.
Der Angreifer nutzte zwei der drei Senatssitze, um einen Treasury-Swap auszuführen, und zahlte den Blitzkredit noch innerhalb derselben Transaktion zurück, während die gestakten Token weiterhin gesperrt blieben.
⚠️ Das fällt mir besonders auf: Gesperrte Token bedeuten nicht automatisch, dass ein Protokoll sicher ist. Wenn sich Governance-Regeln manipulieren lassen, kann ein Angreifer trotzdem die nötigen Befugnisse erlangen, um Treasury-Gelder abzuziehen.
🔍 Dieser Vorfall verdeutlicht ein erhebliches DeFi-Risiko: Die Sicherheit von Smart Contracts muss über Token-Sperren hinausgehen und sich auf Stimmrechte, Governance-Berechtigungen und Transaktionssicherungen konzentrieren.
Mein Fazit: Ein Protokoll ist nur so stark wie sein schwächster Governance-Mechanismus.
Sollten DeFi-Projekte eurer Meinung nach strengere Abstimmungskontrollen und Zeitverzögerungen für Treasury-Transaktionen einführen? 👇
$AIN $EVAA $APR
#DeFi #CryptoSecurity #Blockchain #Binance #CryptoNews