Después de las vulnerabilidades e incidentes tecnológicos conocidos estos días, quise separar el ruido del riesgo real y revisar específicamente su posible impacto sobre Web3.
La conclusión es importante:
hay riesgos reales, pero no encontré evidencia que vincule directamente estos eventos con un compromiso de Binance, OKX, Coinbase, MetaMask o Trust Wallet.
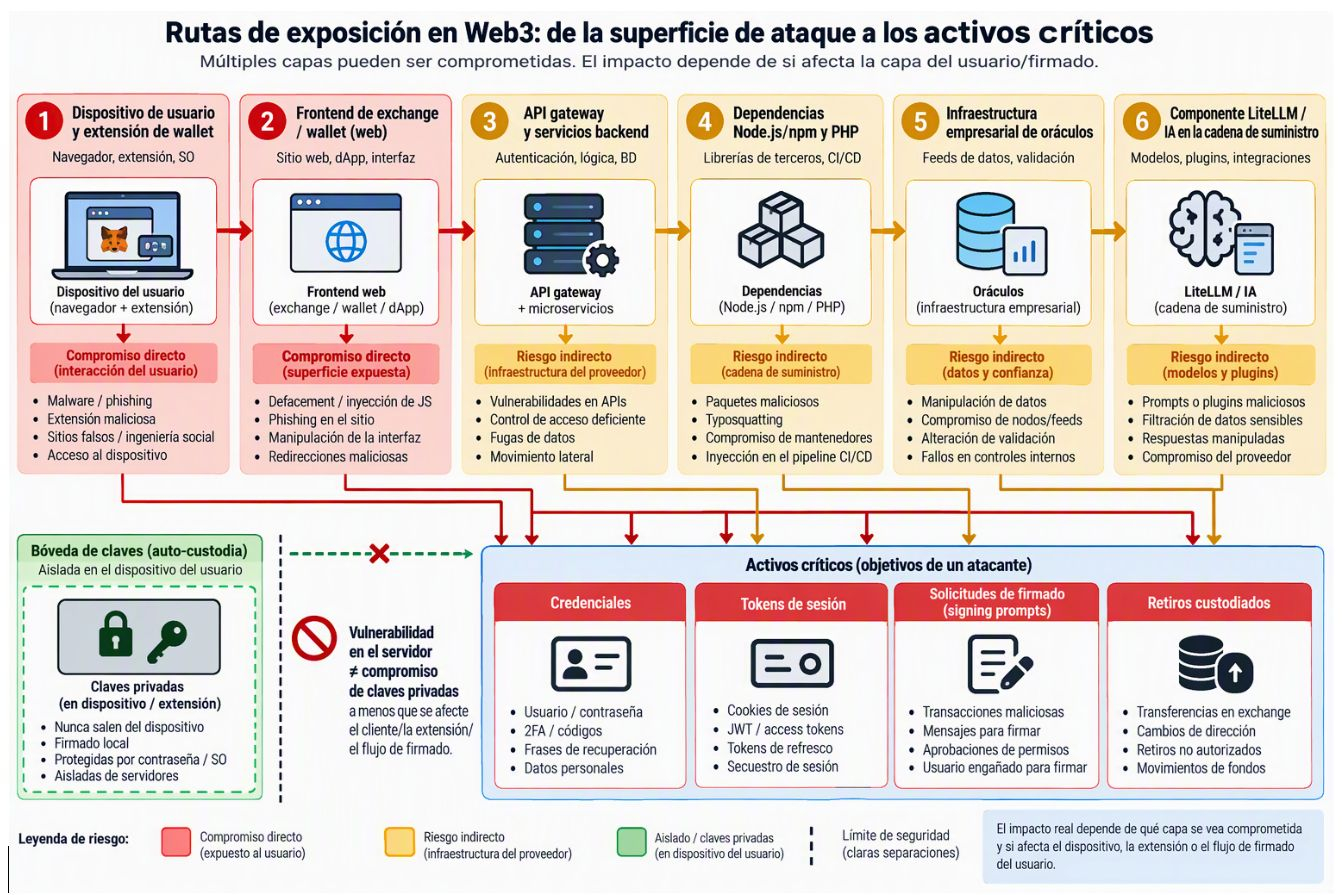
El punto clave está en entender qué capa resulta comprometida.
🔹 Una vulnerabilidad en PHP, Node.js o infraestructura empresarial puede afectar servidores, APIs, autenticación, sesiones o servicios de un proveedor.
🔹 Eso no significa automáticamente que una clave privada almacenada localmente en una wallet autocustodiada haya quedado expuesta.
🔹 El riesgo se vuelve mucho más directo para el usuario cuando alcanza el frontend, el navegador, la extensión de wallet, la sesión o el flujo de firma.
🔹 Supply chain merece especial atención porque una dependencia comprometida puede propagarse hacia compilaciones, servidores, pipelines o secretos internos si efectivamente fue utilizada.
En otras palabras:
“Existe una vulnerabilidad” no equivale automáticamente a “tu wallet está comprometida”.
Para llegar hasta los fondos tiene que existir una ruta real desde el componente vulnerable hasta una credencial, sesión, frontend, autorización o firma sensible.
Por eso el foco defensivo del usuario Web3 sigue estando muy cerca:
✅ navegador y sistema actualizados
✅ extensión/app oficial actualizada
✅ revisar red, destinatario, importe y permisos antes de firmar
✅ desconfiar de firmas poco claras
✅ evitar introducir seeds o claves por supuestas verificaciones de seguridad
✅ separar entornos de prueba de la wallet principal
Seguridad Web3 también es entender dónde termina la infraestructura del proveedor y dónde empieza nuestra custodia.
La imagen resume las distintas rutas de exposición y ayuda a entender por qué no todas las vulnerabilidades terminan de la misma manera.
#Web3 #CryptoSecurity #CyberSecurity #Blockchain #DeFi