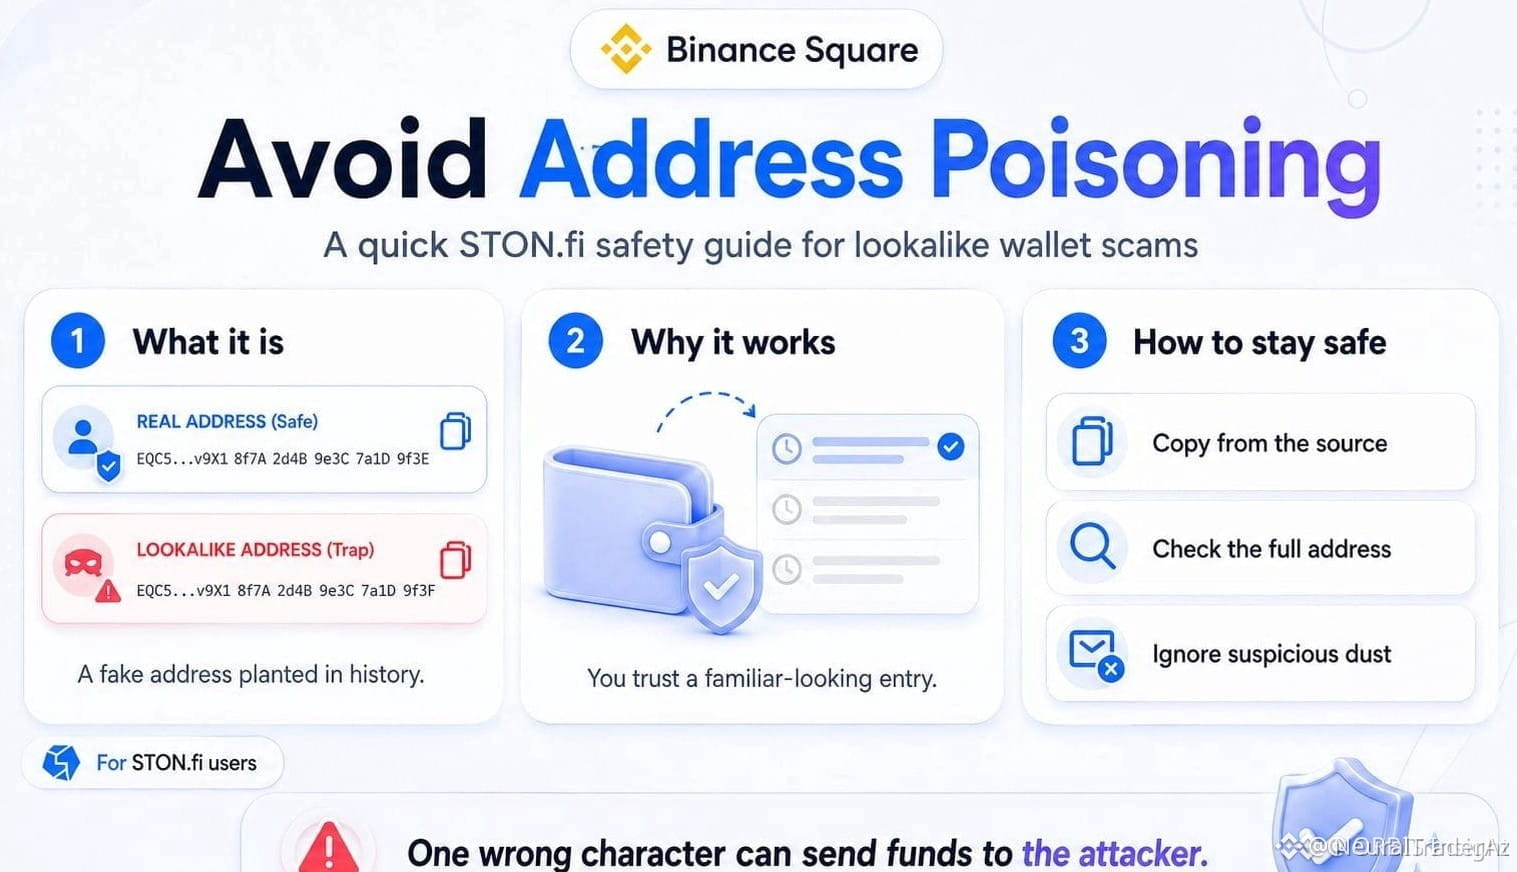
🚨 ADRESSPOISONING-DROHUNG, DIE $GRAM TRADER DURCH TRANSAKTIONSSTAUB-POOLS INS VISIER NIMMT 🔍
Böswillige Akteure nutzen aktiv Transaktionsverlauf-Logs durch Address-Poisoning rund um $GRAM liquiditätskanäle. 🔍 Indem Betrüger Nullwert-Dust-Transaktionen von Vanity-Wallets senden, die übereinstimmende Präfixe und Suffixe teilen, betten sie vorgetäuschte Vektoren direkt in die Aktivitätsprotokolle der Nutzer ein.
Dieser operative Exploit umgeht die Smart-Contract-Sicherheit vollständig und stützt sich auf die Aufmerksamkeit der Nutzer, wenn sie alte Adressen kopieren. 📊 Sichern Sie Ihr Kapital, indem Sie die vollständigen Middle-String-Checksummen von Quell-Wallets verifizieren und nicht verifizierte eingehende Tokens sofort isolieren. 💡
💬 Haben Sie heute Ihren aktuellen Transaktionsverlauf auf gespoofte Wallet-Vektoren geprüft? 👇
⚠️ Keine Finanzberatung. Verwalten Sie stets Ihr Risiko. 🛡️
🏷️ #GRAM #CryptoSecurity #DeFi #Web3 #SecurityAlert
🛡️ 🔍