$ARC erzielte 90/100 im schnellen öffentlichen Risiko-Scan.
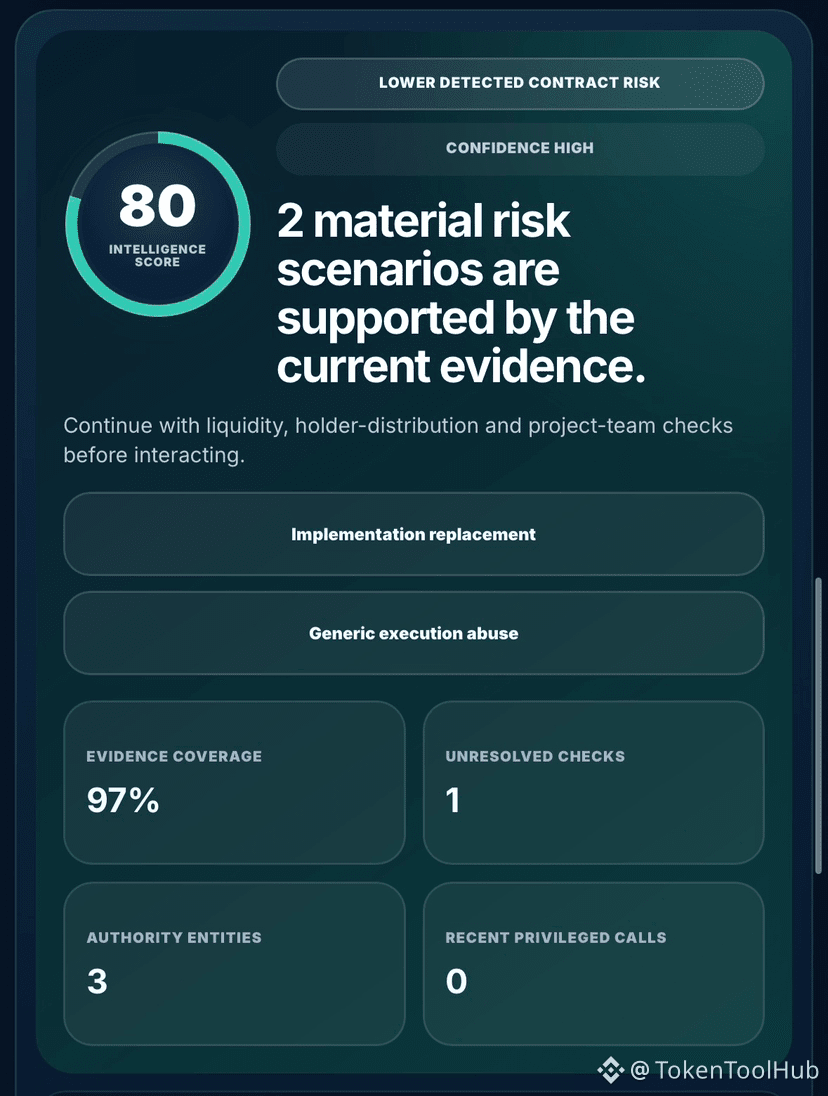
Die tiefere Vertragserkennung von TokenToolHub lieferte 80/100.
Vertrag:
0x672fdBA7055bddFa8fD6bD45B1455cE5eB97f499
Netzwerk: Ethereum
Wichtige Erkenntnisse:
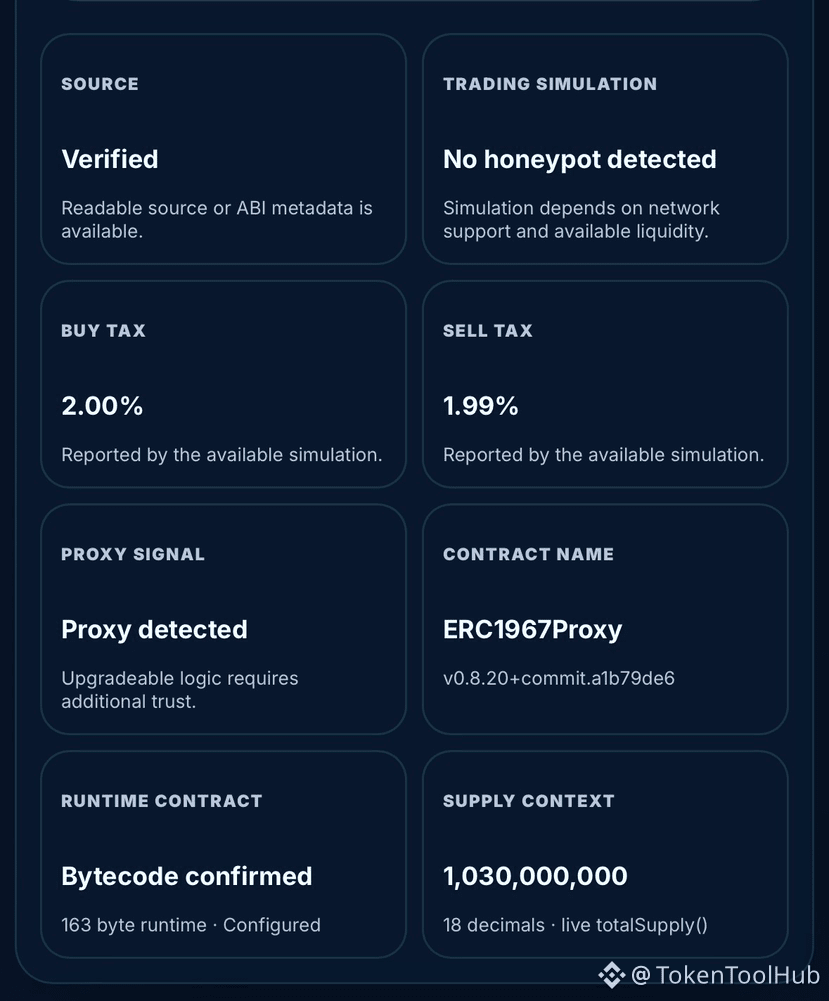
• Quellcode verifiziert
• Honeypot: Nicht erkannt
• Kaufsteuer: 2.00%
• Verkaufsteuer: 1.99%
• Proxy: Erkannt
• Aktuelles Gesamtangebot: 1.03B $ARC
• Angebotsausweitung: Nicht erkannt
• Änderbare Gebühren/Steuern: Nicht erkannt
• Handels-Schalter: Nicht erkannt
• Wallet-Einschränkungen: Nicht erkannt
• Transaktions-/Wallet-Limits: Nicht erkannt
• Notfall-Pause: Nicht erkannt
• Asset-Wiederherstellung: Nicht erkannt
• Upgrade-Befugnis: Vorhanden
• Generische externe Ausführung: Vorhanden
Zwei wesentliche Risikoszenarien wurden identifiziert:
• Möglicher Austausch der Implementierung
• Möglicher Missbrauch generischer Ausführung
Das Hauptproblem ist das Upgrade-Modell.
Aufgelöste Implementierung:
0x1deb6130be7ea1be68712c3a64bc9d98c31c3638
Der Proxy-Administrator wurde nicht aufgelöst.
Das bedeutet, dass die Vertragslogik potenziell ersetzt werden kann, während die Autorität, die diesen Prozess steuert, noch nicht bestätigt ist.
Generische externe Ausführung fügt eine weitere Vertrauensannahme hinzu, da privilegierte Call- oder Delegate-Call-Pfade den Funktionsumfang des Vertrags erweitern können, abhängig von Autorisierung und Zielbeschränkungen.
Der Rest der verfügbaren Kontrolloberfläche ist im Vergleich dazu sauber.
Keine Mint-ähnliche Fähigkeit wurde erkannt.
Kein Pfad zum Setzen veränderlicher Gebühren wurde erkannt.
Kein Handels-Schalter-, Blacklist-, Wallet-Limit- oder Notfall-Pause-Steuerung wurde erkannt.
Aktuelle Aktivität zeigte:
• 24 Vertragstransaktionen
• 16 eindeutige Aufrufer
• 60 Token-Übertragungen
• 0 fehlgeschlagene Transaktionen
• 0 erkannte privilegierte Calls
• 0 kürzliche Mint-Ereignisse
• 0 kürzliche Burn-Ereignisse
Damit ist die wichtigste Frage nicht die aktuellen Token-Mechaniken.
Es geht darum, wer den Upgrade-Pfad kontrolliert und wie sicher diese Autorität verwaltet wird.
Vollständiger $ARC-Scan:
https://tokentoolhub.com/token-safety-checker/?net=eth&address=0x672fdBA7055bddFa8fD6bD45B1455cE5eB97f499
#Ethereum #crypto #Web3 #blockchain #CryptoSecurity
Die tiefere Vertragserkennung von TokenToolHub lieferte 80/100.
Vertrag:
0x672fdBA7055bddFa8fD6bD45B1455cE5eB97f499
Netzwerk: Ethereum
Wichtige Erkenntnisse:
• Quellcode verifiziert
• Honeypot: Nicht erkannt
• Kaufsteuer: 2.00%
• Verkaufsteuer: 1.99%
• Proxy: Erkannt
• Aktuelles Gesamtangebot: 1.03B $ARC
• Angebotsausweitung: Nicht erkannt
• Änderbare Gebühren/Steuern: Nicht erkannt
• Handels-Schalter: Nicht erkannt
• Wallet-Einschränkungen: Nicht erkannt
• Transaktions-/Wallet-Limits: Nicht erkannt
• Notfall-Pause: Nicht erkannt
• Asset-Wiederherstellung: Nicht erkannt
• Upgrade-Befugnis: Vorhanden
• Generische externe Ausführung: Vorhanden
Zwei wesentliche Risikoszenarien wurden identifiziert:
• Möglicher Austausch der Implementierung
• Möglicher Missbrauch generischer Ausführung
Das Hauptproblem ist das Upgrade-Modell.
Aufgelöste Implementierung:
0x1deb6130be7ea1be68712c3a64bc9d98c31c3638
Der Proxy-Administrator wurde nicht aufgelöst.
Das bedeutet, dass die Vertragslogik potenziell ersetzt werden kann, während die Autorität, die diesen Prozess steuert, noch nicht bestätigt ist.
Generische externe Ausführung fügt eine weitere Vertrauensannahme hinzu, da privilegierte Call- oder Delegate-Call-Pfade den Funktionsumfang des Vertrags erweitern können, abhängig von Autorisierung und Zielbeschränkungen.
Der Rest der verfügbaren Kontrolloberfläche ist im Vergleich dazu sauber.
Keine Mint-ähnliche Fähigkeit wurde erkannt.
Kein Pfad zum Setzen veränderlicher Gebühren wurde erkannt.
Kein Handels-Schalter-, Blacklist-, Wallet-Limit- oder Notfall-Pause-Steuerung wurde erkannt.
Aktuelle Aktivität zeigte:
• 24 Vertragstransaktionen
• 16 eindeutige Aufrufer
• 60 Token-Übertragungen
• 0 fehlgeschlagene Transaktionen
• 0 erkannte privilegierte Calls
• 0 kürzliche Mint-Ereignisse
• 0 kürzliche Burn-Ereignisse
Damit ist die wichtigste Frage nicht die aktuellen Token-Mechaniken.
Es geht darum, wer den Upgrade-Pfad kontrolliert und wie sicher diese Autorität verwaltet wird.
Vollständiger $ARC-Scan:
https://tokentoolhub.com/token-safety-checker/?net=eth&address=0x672fdBA7055bddFa8fD6bD45B1455cE5eB97f499
#Ethereum #crypto #Web3 #blockchain #CryptoSecurity