$cirBTC erzielte 90/100 im schnellen öffentlichen Risk-Scan.
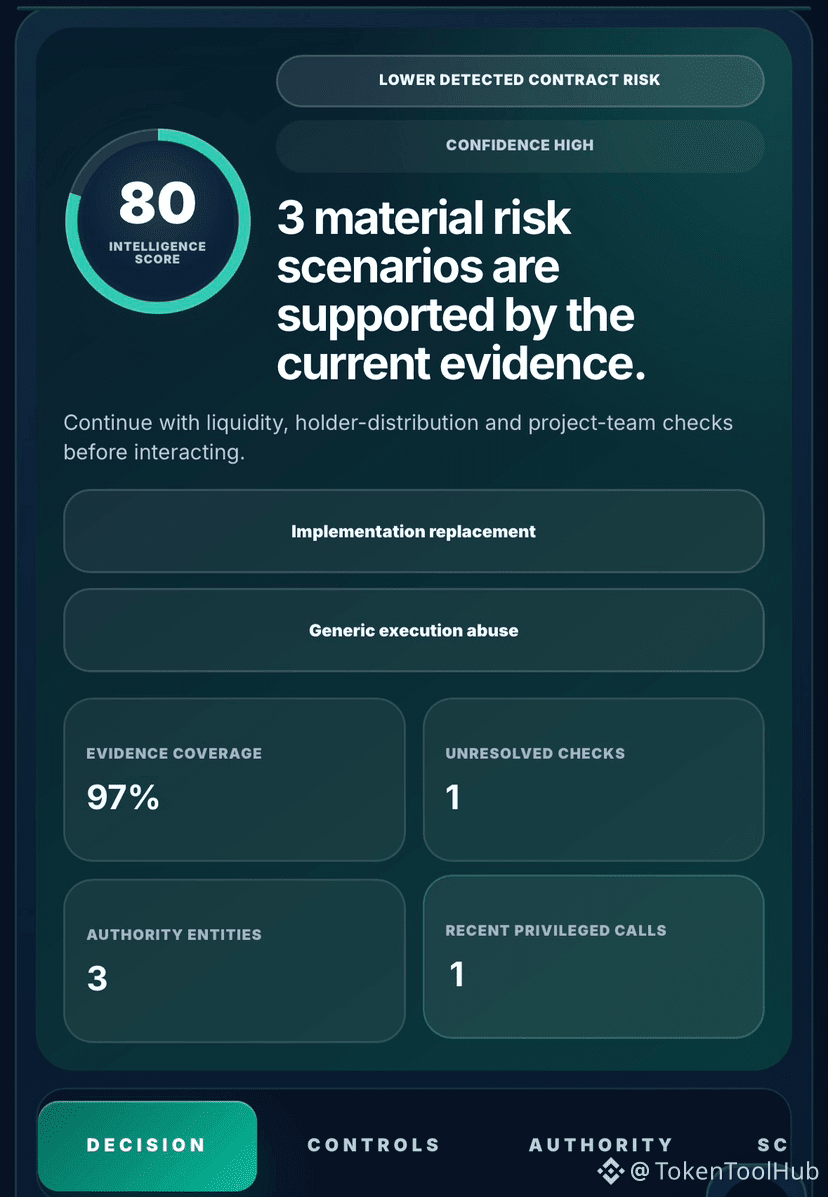
Die eingehendere Contract-Intelligence von TokenToolHub lieferte 80/100.
Vertrag:
0x72DFB2E44f59C5AD2bAFE84314E5b99a7cd5075E
Netzwerk: Ethereum
Wichtige Erkenntnisse:
• Quellcode verifiziert
• Honeypot: Nicht erkannt
• Kaufsteuer: 0%
• Verkaufsteuer: 0%
• Proxy: Erkannt
• Aktuelles Angebot: ~158,18 $cirBTC
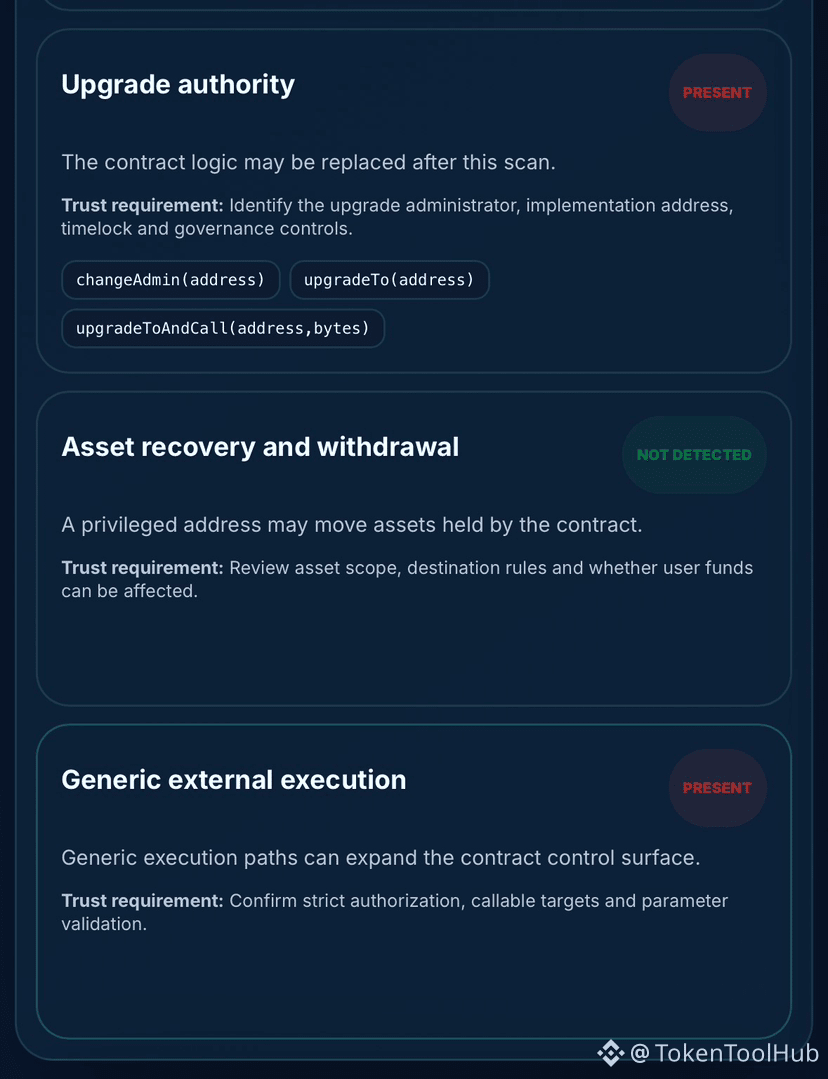
• Upgrade-Authority: Vorhanden
• Generische externe Ausführung: Vorhanden
• Änderbare Gebühren: Nicht erkannt
• Handelsumschalter: Nicht erkannt
• Wallet-Einschränkungen: Nicht erkannt
• Angebotsausweitung im verifizierten Proxy-Code: Nicht erkannt
Drei wesentliche Szenarien wurden durch den Nachweis gestützt:
• Mögliches Ersetzen der Implementierung
• Möglicher Missbrauch generischer Ausführung
• Mögliche kürzliche Aktivität mit privilegierten Funktionen
Der Upgrade-Pfad ist eindeutig.
Erkannte Funktionen umfassen:
changeAdmin(address)
upgradeTo(address)
upgradeToAndCall(address,bytes)
Aufgelöste Implementierung:
0x43506849d7c04f9138d1a2050bbf3a0c054402dd
Der Proxy-Administrator bleibt ungelöst.
Das bedeutet: Die aktuelle Implementierung kann potenziell ersetzt werden, während die Autorität, die diesen Pfad steuert, nicht bestätigt wurde.
Die jüngste Aktivität ist sogar noch bemerkenswerter.
TokenToolHub erkannte einen erfolgreichen privilegierten Aufruf:
mint(address _owner, uint256 _amount)
Aufrufer:
0x7c4ffcf6acb55aa3e3dbb6d0867a6e95c881e26b
Der proxy-seitige, verifizierte Code machte keine mint-ähnliche Fähigkeit sichtbar. Daher muss dieser Aufruf über die Implementierungs- und Delegationspfade verstanden werden.
Aktuelle Nachweise zeigten:
• 24 Contract-Transaktionen
• 9 eindeutige Aufrufer
• 60 Token-Transfers
• 0 fehlgeschlagene Transaktionen
• 1 erkannter privilegierter Aufruf
Darum sollten statische Code-Analysen und Live-Aktivitäten gemeinsam gelesen werden.
Ein Vertrag kann an der Proxy-Oberfläche relativ sauber wirken, während das delegierte Implementierungsverhalten mehr offenbart.
Vollständiger $cirBTC-Scan:
https://tokentoolhub.com/token-safety-checker/?net=eth&address=0x72DFB2E44f59C5AD2bAFE84314E5b99a7cd5075E
#Ethereum #Web3metaverse #Web3 #blockchain #CryptoSecurity
Die eingehendere Contract-Intelligence von TokenToolHub lieferte 80/100.
Vertrag:
0x72DFB2E44f59C5AD2bAFE84314E5b99a7cd5075E
Netzwerk: Ethereum
Wichtige Erkenntnisse:
• Quellcode verifiziert
• Honeypot: Nicht erkannt
• Kaufsteuer: 0%
• Verkaufsteuer: 0%
• Proxy: Erkannt
• Aktuelles Angebot: ~158,18 $cirBTC
• Upgrade-Authority: Vorhanden
• Generische externe Ausführung: Vorhanden
• Änderbare Gebühren: Nicht erkannt
• Handelsumschalter: Nicht erkannt
• Wallet-Einschränkungen: Nicht erkannt
• Angebotsausweitung im verifizierten Proxy-Code: Nicht erkannt
Drei wesentliche Szenarien wurden durch den Nachweis gestützt:
• Mögliches Ersetzen der Implementierung
• Möglicher Missbrauch generischer Ausführung
• Mögliche kürzliche Aktivität mit privilegierten Funktionen
Der Upgrade-Pfad ist eindeutig.
Erkannte Funktionen umfassen:
changeAdmin(address)
upgradeTo(address)
upgradeToAndCall(address,bytes)
Aufgelöste Implementierung:
0x43506849d7c04f9138d1a2050bbf3a0c054402dd
Der Proxy-Administrator bleibt ungelöst.
Das bedeutet: Die aktuelle Implementierung kann potenziell ersetzt werden, während die Autorität, die diesen Pfad steuert, nicht bestätigt wurde.
Die jüngste Aktivität ist sogar noch bemerkenswerter.
TokenToolHub erkannte einen erfolgreichen privilegierten Aufruf:
mint(address _owner, uint256 _amount)
Aufrufer:
0x7c4ffcf6acb55aa3e3dbb6d0867a6e95c881e26b
Der proxy-seitige, verifizierte Code machte keine mint-ähnliche Fähigkeit sichtbar. Daher muss dieser Aufruf über die Implementierungs- und Delegationspfade verstanden werden.
Aktuelle Nachweise zeigten:
• 24 Contract-Transaktionen
• 9 eindeutige Aufrufer
• 60 Token-Transfers
• 0 fehlgeschlagene Transaktionen
• 1 erkannter privilegierter Aufruf
Darum sollten statische Code-Analysen und Live-Aktivitäten gemeinsam gelesen werden.
Ein Vertrag kann an der Proxy-Oberfläche relativ sauber wirken, während das delegierte Implementierungsverhalten mehr offenbart.
Vollständiger $cirBTC-Scan:
https://tokentoolhub.com/token-safety-checker/?net=eth&address=0x72DFB2E44f59C5AD2bAFE84314E5b99a7cd5075E
#Ethereum #Web3metaverse #Web3 #blockchain #CryptoSecurity