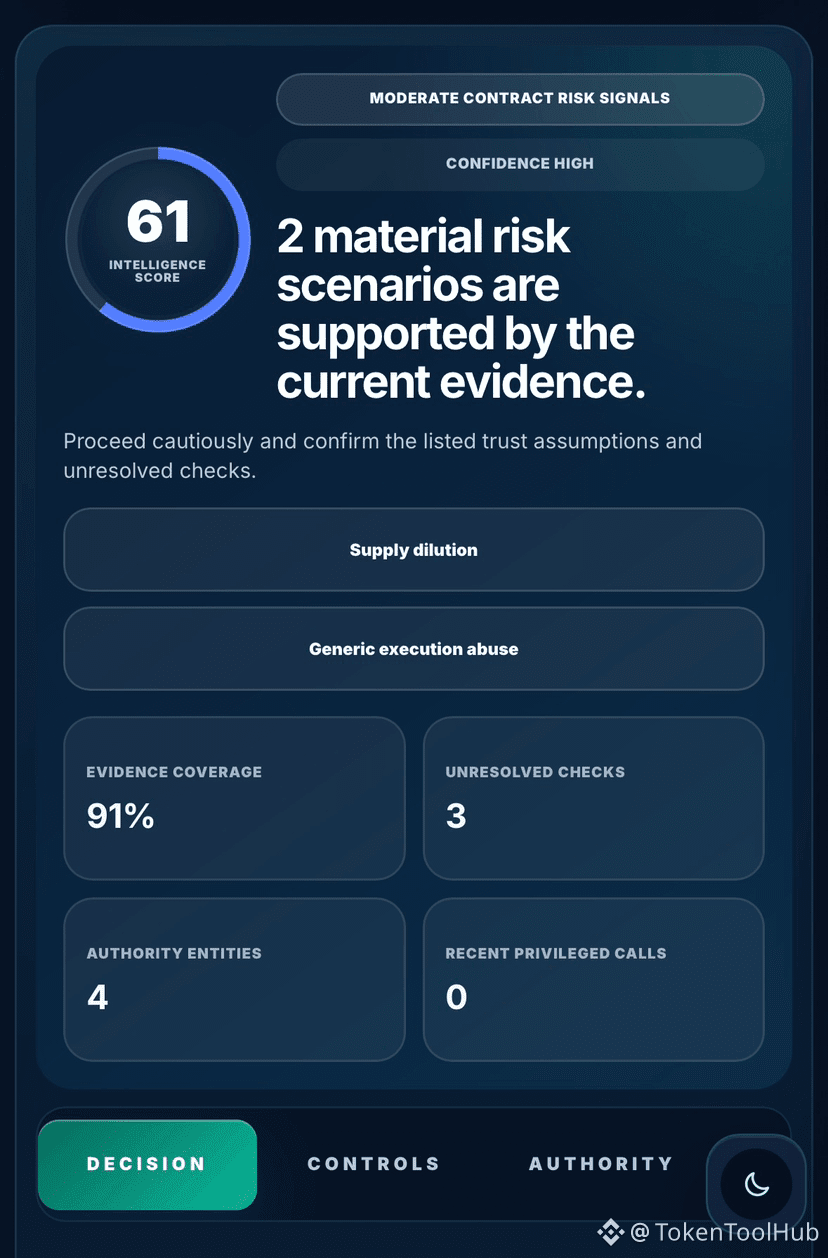
$ARK erzielte 100/100 im schnellen öffentlichen Risiko-Scan.
Die detailliertere Vertragsintelligenz von TokenToolHub ergab 61/100.
Vertrag:
0xCae117ca6Bc8A341D2E7207F30E180f0e5618B9D
Netzwerk: BNB Smart Chain
Wichtige Erkenntnisse:
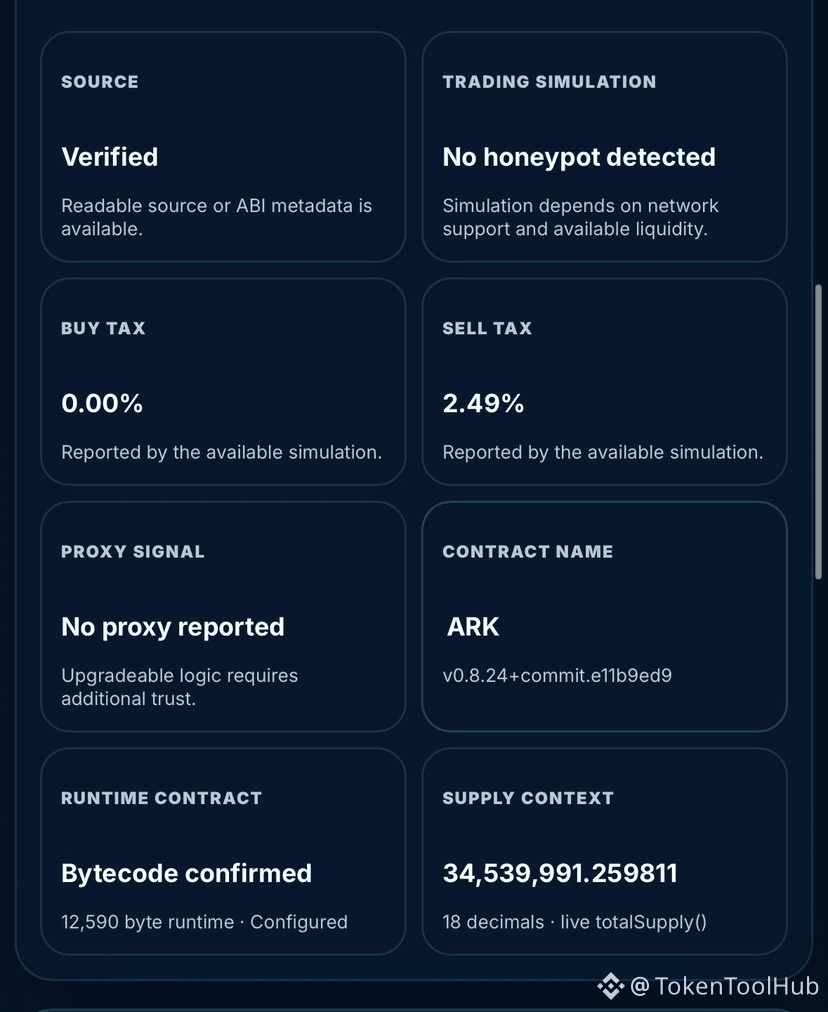
• Quellcode verifiziert
• Honeypot: Nicht erkannt
• Kaufsteuer: 0%
• Verkaufssteuer: 2.49%
• Proxy: Nicht erkannt
• Aktuelles Angebot: ~34.54M $ARK
• Angebotsausweitung: Vorhanden
• Rollenverwaltung: Vorhanden
• Wallet-Ausnahmen: Vorhanden
• Generische externe Ausführung: Vorhanden
• Angebotsreduzierung: Vorhanden
• Änderbare Gebühren: Nicht erkannt
• Handels-Schalter: Nicht erkannt
• Wallet-Einschränkungen: Nicht erkannt
• Notfall-Pause: Nicht erkannt
• Upgrade-Berechtigung: Nicht erkannt
Zwei wesentliche Risikoszenarien wurden identifiziert:
• Mögliche Angebotsverwässerung
• Möglicher Missbrauch generischer Ausführung
Der Pfad zur Angebotsausweitung ist explizit:
mint(address,uint256)
Der Vertrag nutzt zudem rollenbasierte Autorität.
Erkannte Rollen umfassen:
• MY_ROLE
• DEFAULT_ADMIN_ROLE
• previousAdminRole
Die Adressen, die diese Rollen kontrollieren, konnten nicht aufgelöst werden.
Das ist relevant, weil Rollenadministratoren möglicherweise betriebliche Berechtigungen erteilen oder entziehen können, einschließlich Berechtigungen, die mit dem Minting verbunden sind.
Der tiefere Scan hat außerdem generische externe Ausführung erkannt.
Fähigkeiten für generische Calls oder Delegate-Calls können erweitern, was privilegierter Code ausführen darf – abhängig von Autorisierung und Zielrestriktionen.
Das beweist nicht, dass eine bösartige Ausführung stattfindet. Es bedeutet, dass die Autorisierungsgrenzen und die aufrufbaren Ziele verstanden werden müssen.
Es wurde kein Proxy oder Upgrade-Pfad erkannt.
Der Vertrag hat außerdem in der verfügbaren Analyse keine Controls für das Setzen veränderlicher Gebühren, Handels-Schalter, Wallet-Einschränkungen oder Notfall-Pause offengelegt.
Kürzliche Vertragsaktivität, Token-Transfer-Aktivität und Erstellungs-Kontext waren nicht verfügbar.
100/100 im schnellen Layer.
61/100, sobald Autorität und Ausführungsmodell untersucht sind.
Vollständiger $ARK-Scan:
https://tokentoolhub.com/token-safety-checker/?net=bsc&address=0xCae117ca6Bc8A341D2E7207F30E180f0e5618B9D
#BNBChain #crypto #Web3 #blockchain #CryptoSecurity
Die detailliertere Vertragsintelligenz von TokenToolHub ergab 61/100.
Vertrag:
0xCae117ca6Bc8A341D2E7207F30E180f0e5618B9D
Netzwerk: BNB Smart Chain
Wichtige Erkenntnisse:
• Quellcode verifiziert
• Honeypot: Nicht erkannt
• Kaufsteuer: 0%
• Verkaufssteuer: 2.49%
• Proxy: Nicht erkannt
• Aktuelles Angebot: ~34.54M $ARK
• Angebotsausweitung: Vorhanden
• Rollenverwaltung: Vorhanden
• Wallet-Ausnahmen: Vorhanden
• Generische externe Ausführung: Vorhanden
• Angebotsreduzierung: Vorhanden
• Änderbare Gebühren: Nicht erkannt
• Handels-Schalter: Nicht erkannt
• Wallet-Einschränkungen: Nicht erkannt
• Notfall-Pause: Nicht erkannt
• Upgrade-Berechtigung: Nicht erkannt
Zwei wesentliche Risikoszenarien wurden identifiziert:
• Mögliche Angebotsverwässerung
• Möglicher Missbrauch generischer Ausführung
Der Pfad zur Angebotsausweitung ist explizit:
mint(address,uint256)
Der Vertrag nutzt zudem rollenbasierte Autorität.
Erkannte Rollen umfassen:
• MY_ROLE
• DEFAULT_ADMIN_ROLE
• previousAdminRole
Die Adressen, die diese Rollen kontrollieren, konnten nicht aufgelöst werden.
Das ist relevant, weil Rollenadministratoren möglicherweise betriebliche Berechtigungen erteilen oder entziehen können, einschließlich Berechtigungen, die mit dem Minting verbunden sind.
Der tiefere Scan hat außerdem generische externe Ausführung erkannt.
Fähigkeiten für generische Calls oder Delegate-Calls können erweitern, was privilegierter Code ausführen darf – abhängig von Autorisierung und Zielrestriktionen.
Das beweist nicht, dass eine bösartige Ausführung stattfindet. Es bedeutet, dass die Autorisierungsgrenzen und die aufrufbaren Ziele verstanden werden müssen.
Es wurde kein Proxy oder Upgrade-Pfad erkannt.
Der Vertrag hat außerdem in der verfügbaren Analyse keine Controls für das Setzen veränderlicher Gebühren, Handels-Schalter, Wallet-Einschränkungen oder Notfall-Pause offengelegt.
Kürzliche Vertragsaktivität, Token-Transfer-Aktivität und Erstellungs-Kontext waren nicht verfügbar.
100/100 im schnellen Layer.
61/100, sobald Autorität und Ausführungsmodell untersucht sind.
Vollständiger $ARK-Scan:
https://tokentoolhub.com/token-safety-checker/?net=bsc&address=0xCae117ca6Bc8A341D2E7207F30E180f0e5618B9D
#BNBChain #crypto #Web3 #blockchain #CryptoSecurity