$RTM erzielte 100/100 beim schnellen öffentlichen Risiko-Scan.
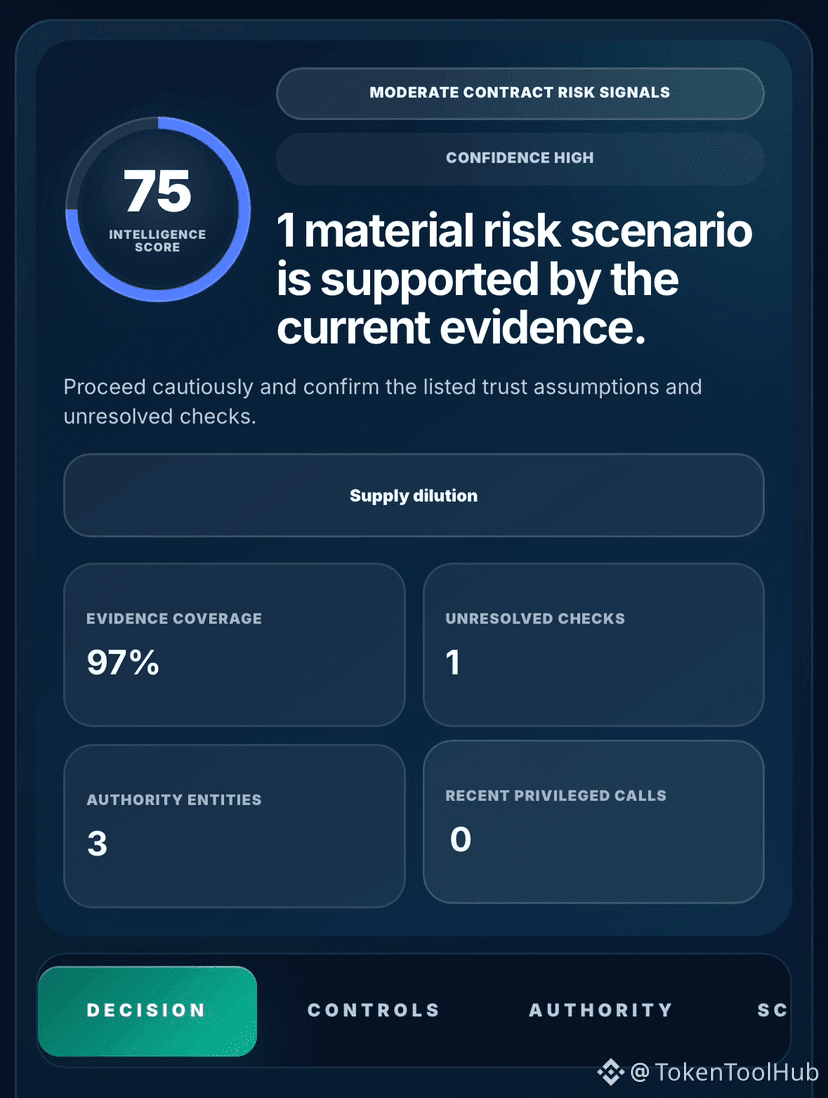
Die tiefergehende Contract-Intelligence von TokenToolHub ergab 75/100.
Vertrag:
0x972314F131f07CeBe4c55F000D229b23C90F1111
Netzwerk: Ethereum
Wesentliche Erkenntnisse:
• Quellennachweis erbracht
• Eigentum: Entzogen (Renounced)
• Proxy: Nicht erkannt
• Aktuelles Umlaufvolumen: ~996,09M $RTM
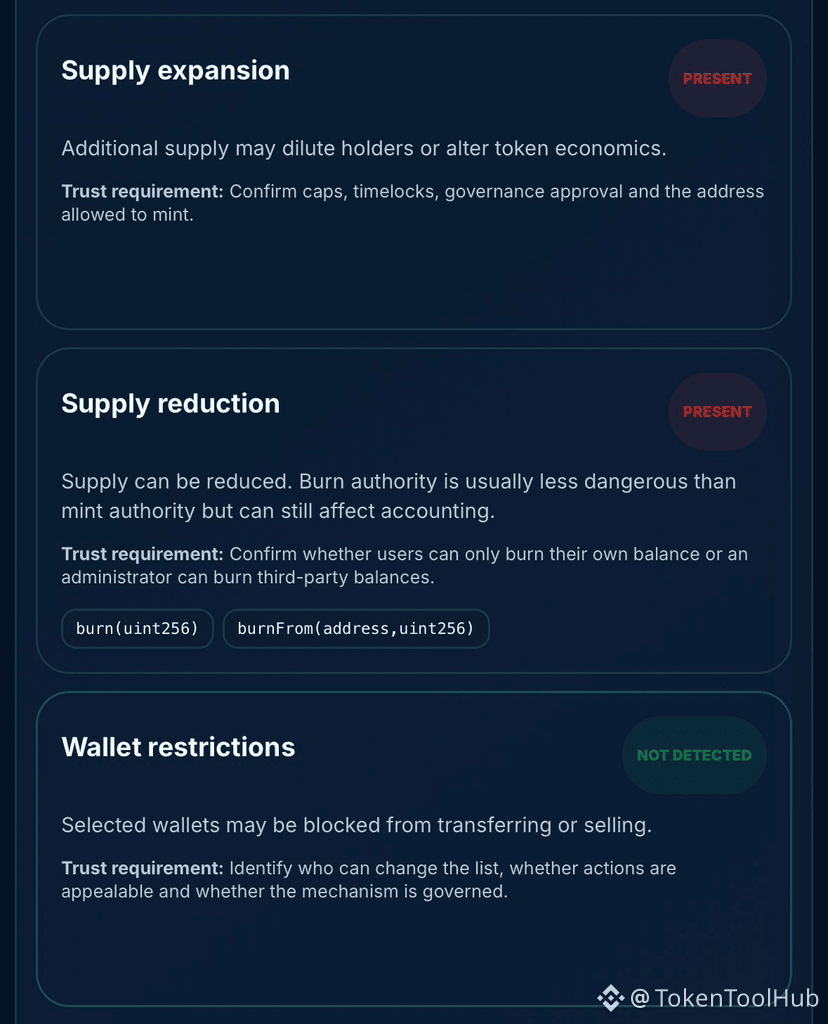
• Angebotsausweitung: Vorhanden
• Angebotsreduktion: Vorhanden
• Änderbare Gebühren: Nicht erkannt
• Handels-Schalter: Nicht erkannt
• Wallet-Einschränkungen: Nicht erkannt
• Notfall-Pause: Nicht erkannt
• Upgrade-Berechtigung: Nicht erkannt
• Generische externe Ausführung: Nicht erkannt
Ein wesentliches Risikoszenario wurde identifiziert:
• Mögliche Verwässerung des Angebots
Der Live-Owner()-Aufruf gibt die Zero-Adresse zurück und bestätigt damit den aktuellen Zustand „Eigentum entzogen“.
Allerdings legt der verifizierte Code weiterhin eine Fähigkeit zur Angebotsausweitung offen.
Das beweist nicht, dass derzeit zusätzliche Token erstellt werden können.
Es bedeutet lediglich, dass der verbleibende Emissionspfad verifiziert werden muss, bevor man das aktuelle Angebot als dauerhaft feststehend betrachtet.
Die jüngste Aktivität zeigte:
• 24 Contract-Transaktionen
• 23 eindeutige Aufrufer
• 60 Token-Transfers
• 0 fehlgeschlagene Transaktionen
• 0 kürzliche Mint-Events
• 2 kürzliche Burn-Events
• 0 erkannte privilegierte Calls
Diese Burn-Events zeigen eine kürzliche Aktivität zur Angebotsreduktion, während im begrenzten Zeitfenster kein aktuelles Mint-Event erkannt wurde.
Die Handelssimulation war nicht verfügbar, daher bleiben Honeypot-Status sowie aktuelle Kauf-/Verkaufssteuern ungeklärt.
Dies ist eine vergleichsweise saubere Angriffs-/Kontrolloberfläche.
Die wichtigste verbleibende Frage ist, ob ein beliebiger Autoritäts-Pfad das Angebot weiterhin ausweiten kann.
Vollständiger $RTM-Scan:
https://tokentoolhub.com/token-safety-checker/?net=eth&address=0x972314F131f07CeBe4c55F000D229b23C90F1111
#Ethereum #crypto #Web3 #blockchain #CryptoSecurity
Die tiefergehende Contract-Intelligence von TokenToolHub ergab 75/100.
Vertrag:
0x972314F131f07CeBe4c55F000D229b23C90F1111
Netzwerk: Ethereum
Wesentliche Erkenntnisse:
• Quellennachweis erbracht
• Eigentum: Entzogen (Renounced)
• Proxy: Nicht erkannt
• Aktuelles Umlaufvolumen: ~996,09M $RTM
• Angebotsausweitung: Vorhanden
• Angebotsreduktion: Vorhanden
• Änderbare Gebühren: Nicht erkannt
• Handels-Schalter: Nicht erkannt
• Wallet-Einschränkungen: Nicht erkannt
• Notfall-Pause: Nicht erkannt
• Upgrade-Berechtigung: Nicht erkannt
• Generische externe Ausführung: Nicht erkannt
Ein wesentliches Risikoszenario wurde identifiziert:
• Mögliche Verwässerung des Angebots
Der Live-Owner()-Aufruf gibt die Zero-Adresse zurück und bestätigt damit den aktuellen Zustand „Eigentum entzogen“.
Allerdings legt der verifizierte Code weiterhin eine Fähigkeit zur Angebotsausweitung offen.
Das beweist nicht, dass derzeit zusätzliche Token erstellt werden können.
Es bedeutet lediglich, dass der verbleibende Emissionspfad verifiziert werden muss, bevor man das aktuelle Angebot als dauerhaft feststehend betrachtet.
Die jüngste Aktivität zeigte:
• 24 Contract-Transaktionen
• 23 eindeutige Aufrufer
• 60 Token-Transfers
• 0 fehlgeschlagene Transaktionen
• 0 kürzliche Mint-Events
• 2 kürzliche Burn-Events
• 0 erkannte privilegierte Calls
Diese Burn-Events zeigen eine kürzliche Aktivität zur Angebotsreduktion, während im begrenzten Zeitfenster kein aktuelles Mint-Event erkannt wurde.
Die Handelssimulation war nicht verfügbar, daher bleiben Honeypot-Status sowie aktuelle Kauf-/Verkaufssteuern ungeklärt.
Dies ist eine vergleichsweise saubere Angriffs-/Kontrolloberfläche.
Die wichtigste verbleibende Frage ist, ob ein beliebiger Autoritäts-Pfad das Angebot weiterhin ausweiten kann.
Vollständiger $RTM-Scan:
https://tokentoolhub.com/token-safety-checker/?net=eth&address=0x972314F131f07CeBe4c55F000D229b23C90F1111
#Ethereum #crypto #Web3 #blockchain #CryptoSecurity