
Stellen Sie sich eine Bank vor. Sie bringen ihr irgendeinen für die meisten kaum nützlichen Vermögenswert. Realistisch lässt sich der auf dem Markt beispielsweise für eine Million Dollar verkaufen. Aber dann führt jemand ein paar Transaktionen durch und treibt den Börsenpreis um das Hundertfache in die Höhe. Der Computer der Bank schaut auf den Bildschirm:
„Ausgezeichnet. Jetzt ist Ihre Sicherheit Hunderte von Millionen wert.“
Und das gibt dann einen echten Kredit darauf. Klingt wie ein Witz. Aber ungefähr so ist es in DeFi vor ein paar Tagen passiert. Und das Spannendste: Das Problem lag hier nicht so sehr beim Hacker. Das Problem war, dass das Protokoll der Preisbildung vertraut hat.
Ein Token, den fast niemand gehandelt hat
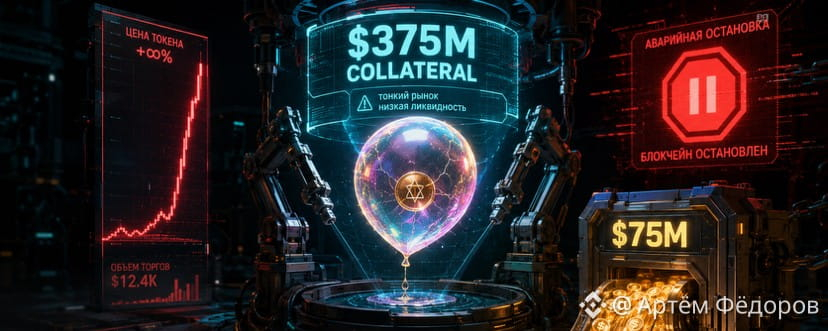
Tectonic ist das größte Kreditprotokoll im Cronos-Netzwerk. Die Mechanik ist vertraut: Man hinterlegt Krypto als Sicherheit und leiht sich andere Assets. Unter den erlaubten Sicherheiten war auch der eigene Token des Projekts – TONIC. Und hier beginnt das Interessanteste. Vor dem Angriff hatte TONIC ungefähr:
$1,34 Mio. Liquidität
und insgesamt nur etwa
$11 Tsd. Handelsvolumen pro Tag.
Also ist der Markt extrem dünn. Tectonic hat in der Doku selbst gewarnt, dass illiquide Assets besonders anfällig für Preismanipulationen sind. Und dann hat sich jemand genau diese Eigenschaft zunutze gemacht.
+10.000 % ungefähr in 20 Minuten
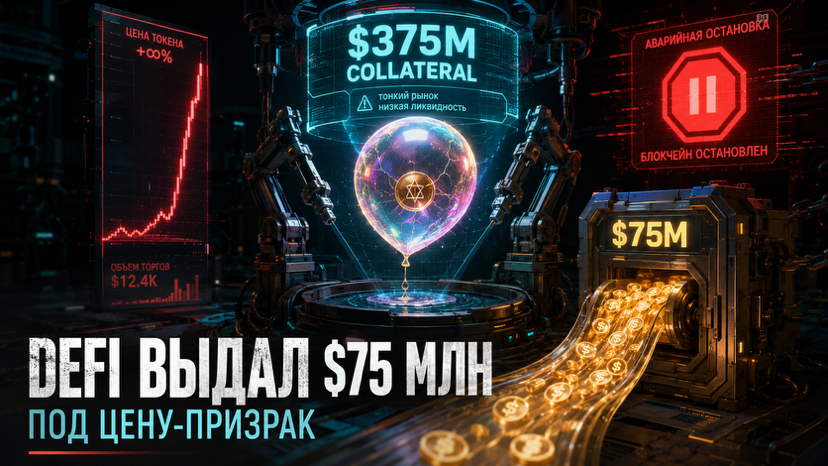
Laut vorläufiger On-Chain-Analyse hat der Angreifer damit begonnen, TONIC zu kaufen, und hat es ungefähr in zwanzig Minuten um fast das 100-Fache im Preis nach oben getrieben. Danach kam das Wesentliche: Das hochgepumpte TONIC wurde bei Tectonic als Sicherheit hinterlegt. Das Protokoll hat sich den aktuellen Marktpreis angesehen und gesagt:
die Sicherheit wird akzeptiert.
TONIC hatte einen Collateral Factor von 20 %. Das heißt: Jede (grob gesagt) $100 Sicherheit ermöglichten das Aufnehmen von Vermögenswerten im Wert von ungefähr $20. Um etwa $75 Mio. an Krediten zu bekommen, musste die Angreifer-Position vom System ungefähr mit bewertet werden auf:
$375 Mio.
Und hier stellt sich eine sehr einfache Frage.
Wenn die Liquidität des Tokens bei etwa $1,34 Mio. liegt – steht dann wirklich eine riesige Position darin für $375 Mio.?
Auf dem Bildschirm vielleicht. Beim Versuch, zu verkaufen, ist es eine ganz andere Geschichte.
Der Preis ist noch nicht der Wert der Sicherheit
Wir sind es gewohnt, den Börsenpreis als etwas Objektives zu betrachten. $1 heißt $1. Aber auf einem dünnen Markt ist das eine Illusion. Nehmen wir an, der letzte kleine Trade wurde für $1 ausgeführt. Das heißt noch nicht, dass ihr eine Milliarde Tokens für $1 verkaufen könnt. Die ersten tausend gehen für einen Dollar weg. Die nächsten werden billiger. Danach werden die Käufer immer weniger. Und dann bricht der Preis ein. Deshalb reicht es für ein Kreditprotokoll nicht, zu wissen:
„Wie viel sind die Tokens gerade wert?“
Man muss verstehen:
„Zu welchem Preis kann ich diese Sicherheit liquidieren, wenn alles schiefgeht?“
Und das ist eine ganz andere Frage.
Und das sieht mittlerweile nach einem System aus
Wenn die Geschichte nur bei Tectonic geendet hätte, könnte man alles auf ein falsch konfiguriertes Protokoll schieben. Aber buchstäblich ein paar Tage zuvor passierte etwas Ähnliches auch bei Moonwell auf Base. Dort manipulierte der Angreifer den Preis eines illiquiden MAMO und belieh es mit bereits ziemlich liquideem cbBTC. Schadensschätzung:
etwa $8,7 Mio.
Und schon früher hat auch eine relativ kleine Preisbewegung im dünnen Pendle-Markt zu ungefähr $36 Mio. an Liquidationen bei Morpho geführt. Das ergibt eine interessante Abfolge:
ein dünner Markt
- ein leicht zu bewegender Preis
- das Protokoll akzeptiert diesen Preis als real
- daraufhin entsteht ein Kredit oder ein Leverage
- der Markt kommt zur Realität zurück
- es bleibt eine Lücke.
Das ist schon viel interessanter als die nächste Story: „Der Hacker hat einen Bug im Code gefunden“. Hier kann der Code genau das tun, was ihm befohlen wurde. Der Fehler steckt im ökonomischen Modell.
Und dann hat man die Blockchain einfach ausgeschaltet
Aber die Cronos-Geschichte brachte noch eine weitere unerwartete Wendung. Als klar wurde, was passiert, stoppten die Validatoren das Netz. Nicht Tectonic. Cronos insgesamt. Laut Einschätzung eines On-Chain-Analysten hatte der Angreifer zwar etwa $6 Mio. nach Ethereum abziehen können, aber der Großteil der betroffenen Mittel blieb nach dem Stopp innerhalb von Cronos. Die endgültige Schadenssumme zum Zeitpunkt der letzten Meldungen war von Tectonic selbst noch nicht bestätigt. Aus praktischer Sicht ist die Entscheidung nachvollziehbar. Wenn irgendwo ein Kurzschluss sitzt, schaltet man einfach den Strom ab. Aber für die Blockchain entsteht eine unbequeme Frage.
Wer darf den Ausschalter drücken?
Cronos ist auf maximal ein paar hundert Validatoren begrenzt, daher konnte die Abschaltung schnell koordiniert werden. Das hat den Großteil der Gelder vor einem sofortigen Abzug bewahrt. Gleichzeitig zeigte es aber auch:
dass man das Netz stoppen kann.
Und hier prallen zwei grundlegende Prinzipien der Krypto aufeinander. Erstens: Code und Transaktionen müssen unumkehrbar sein, niemand darf einen Stop-Button haben. Zweitens: Wenn jetzt gerade Zehnermillionen gestohlen werden, ist es vielleicht doch besser, den Button zu haben. Beides gleichzeitig bekommt man nicht.
Das Hauptproblem lag nicht beim Hacker
Der Hacker hat hier lediglich ausgenutzt, was bereits existierte. Ein illiquider Token wurde als Sicherheit verwendet. Die Preisbildung für einen sehr dünnen Markt wurde vom System als vollwertige Marktbewertung wahrgenommen. Auf Grundlage dieser Bewertung konnte man viel liquideere Vermögenswerte erhalten. Und als die Konstruktion dann begann zu zerfallen, musste man ein ganzes Netz stoppen. Das ist ziemlich ironisch. DeFi wurde unter anderem auch deshalb geschaffen, um menschliches Vertrauen durch Mathematik zu ersetzen. Aber auch der Mathematik muss noch eine sehr alte Finanzfrage beantworten:
wie viel ist die Sicherheit denn eigentlich wert?
Nicht auf dem Chart. Nicht nach dem letzten Trade. Sondern genau in dem Moment, in dem man ihn wirklich verkaufen muss. Und anhand der letzten Woche sieht es so aus, als hätte dieser Kryptomarkt die Frage noch lange nicht gelöst. Mich interessiert hier sogar weniger das Schicksal von $TONIC oder $CRO. Spannender ist, dass fast direkt hintereinander drei ähnliche Episoden entstanden sind. Wenn das so weitergeht, könnte das nächste große Problem von DeFi nicht aus einem unbekannten Leck in einem Smart Contract kommen. Es könnte ganz offen in den Parametern des Protokolls stehen.
❓Wofür würdet ihr euch entscheiden: für eine Blockchain, die sich auch während des Diebstahls nicht stoppen lässt, oder für ein Netzwerk, in dem Validatoren doch immerhin einen Not-Aus-Button drücken können?
$CRO $TONIC #defi #CryptoSecurity #Cronos #OnChain