
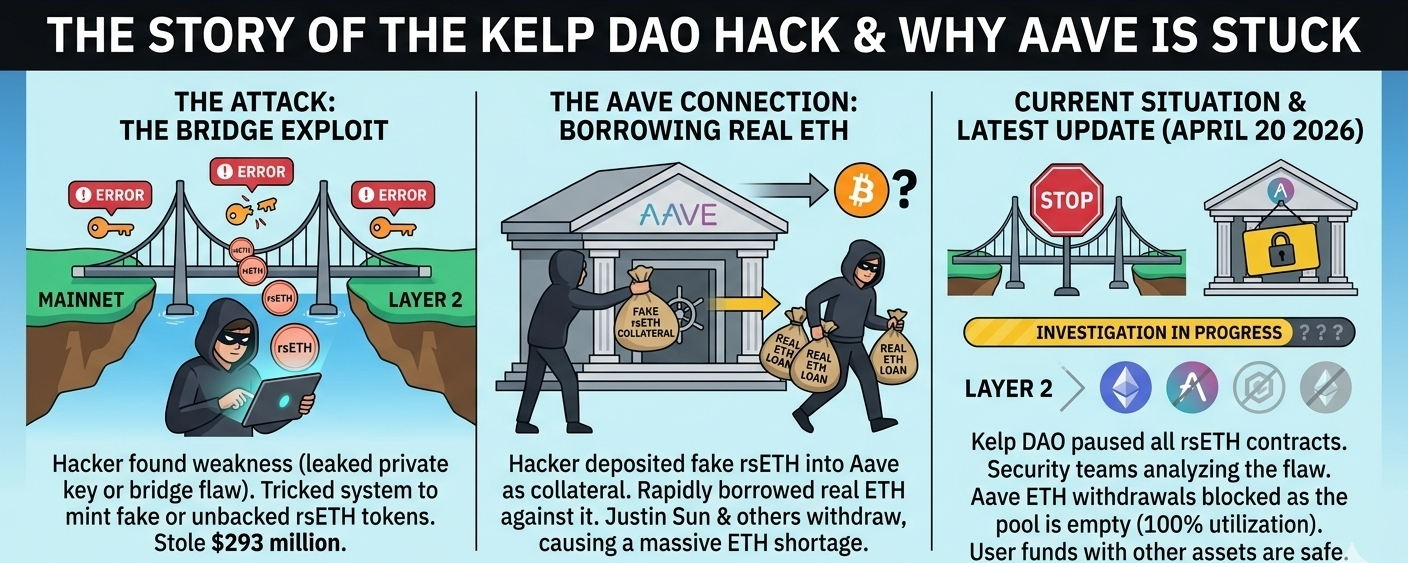
Stellen Sie sich Kelp DAO als eine massive Brücke vor, die Menschen hilft, ihre speziellen rsETH-Token über verschiedene Blockchains zu bewegen. Die Hacker fanden einen Schwachpunkt im Sicherheitssystem der Brücke, speziell einen privaten Schlüssel-Leck oder einen Fehler in der Art und Weise, wie die Brücke Transaktionen verifiziert.
Die Hacker nutzten diesen Fehler, um das System zu "überlisten" und es glauben zu lassen, sie hätten Vermögenswerte, die sie tatsächlich nicht besaßen. Sie prägten gefälschte oder nicht gedeckte rsETH und eilten dann zu Aave – der größten Krypto-Bank der Welt – um dieses falsche Geld als Sicherheit zu verwenden.
📉 WARUM AAVE ABGEMELDET WURDE (ABER NICHT WIRKLICH)
Die Hacker haben das ausgebeutete rsETH in Aave eingezahlt und so schnell wie möglich echtes ETH dagegen ausgeliehen. Als große Investoren wie Justin Sun dies sahen, gerieten sie in Panik und begannen, ihr Geld abzuziehen. Über 5,4 Milliarden Dollar wurden in wenigen Stunden aus Aave abgehoben.
Weil so viel ETH vom Hacker ausgeliehen oder von panischen Nutzern abgehoben wurde, erreichte die "Nutzungsrate" 100%. Das bedeutet, dass derzeit kein ETH mehr im Pool für andere zum Ausleihen oder Abheben übrig ist. $AAVE ist nicht "kaputt", sondern es ist festgefahren, bis die Leute ihre Kredite zurückzahlen oder das Protokoll einen Weg findet, die schlechten Schulden zu beheben.
🔄 LETZTE AKTUALISIERUNG AM 20. APRIL 2026
Kelp DAO Aktionen: Sie haben offiziell alle rsETH-Verträge im Mainnet und in allen Layer-2-Netzwerken pausiert, um zu verhindern, dass mehr Geld abfließt.
Die Untersuchung: Sicherheitsteams prüfen derzeit, ob der Fehler ein geleakter privater Schlüssel oder ein Fehler im LayerZero-Verifizierungssystem war.
Aave Status: Die Plattform ist für andere Vermögenswerte weiterhin funktionsfähig, aber ETH-Abhebungen sind derzeit für viele blockiert, da der Pool leer ist.
BLEIBEN SIE SICHER UND BEOBACHTEN SIE IHRE ANLEIHEN #KelpDAO #AAVE #DeFi #CryptoNewss #SecurityAlert
