

#securityalert
securityalert
533,457 Aufrufe
1,320 Kommentare
Hot
Zuletzt
·
--
🚨 Einbruch mit 3,8 Millionen Dollar… und endet mit einer unerwarteten Geschichte
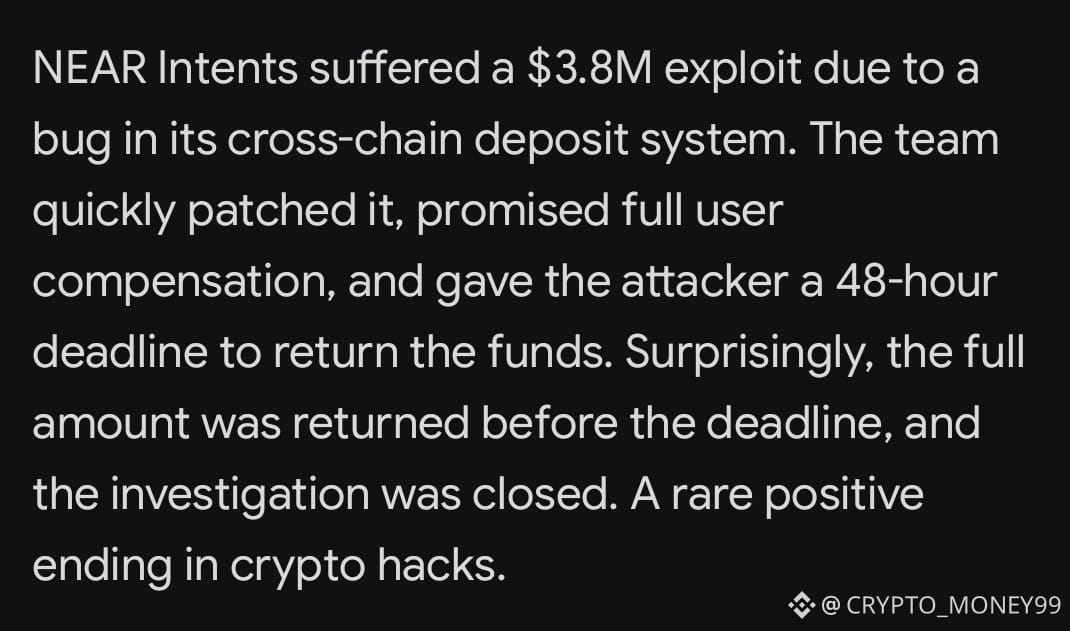
Vor ein paar Tagen wurde das NEAR Intents-Protokoll Opfer eines Exploits, bei dem eine Schwachstelle im Ein- und Auszahlungs-System über Ketten hinweg ausgenutzt wurde.
Der Angreifer zog in wenigen Stunden etwa 3,8 Millionen USDT aus einem Vertrag im Netzwerk ab.
Die meisten Geschichten enden hier: Geld ist weg, lange Ermittlungen und aufgeschobene Entschädigungen.
Diesmal lief es jedoch anders.
Das Team stoppte die Dienste sofort, behob die Schwachstelle und erklärte eindeutig:
„Die Gelder werden vollständig erstattet.“
Dann taten sie etwas Mutigeres…
Sie bestimmten die verantwortliche Stelle und gaben ihr nur 48 Stunden Zeit, um alles zurückzugeben.
Das Ergebnis?
Noch bevor die Frist ablief, waren die Gelder komplett zurück.
Ein großer Teil kam in Form von Bitcoin zurück, und die Untersuchung wurde offiziell abgeschlossen.
Sogar der Angreifer hinterließ eine Nachricht auf der Blockchain, in der er sagt, er habe sich geirrt, dem Team für den respektvollen Umgang dankt und empfiehlt, Bug Bounties statt Hacks zu nutzen.
Die Lehre ist klar:
Nicht jeder Hack endet in einer Katastrophe.
Schnelle Fehlerbehebung + Transparenz + kluger Druck… kann manchmal den Verlust in eine seltene Erfolgsgeschichte in der Krypto-Welt verwandeln.
Was denkt ihr? Sollte dieses Modell zur Regel werden?
#SecurityAlert #Near #crypto #USDT #Binance
2
348

·
--
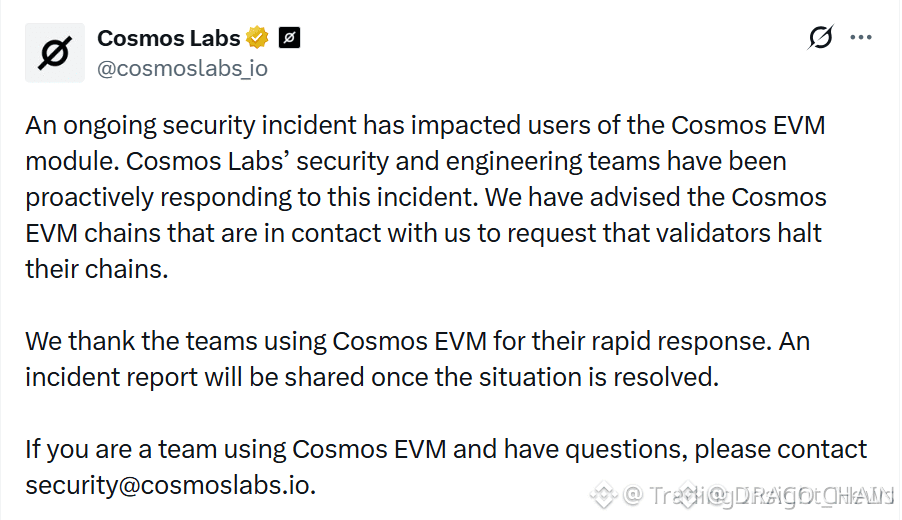
🚨 $ATOM CRITISCHER EXPLOIT: COSMOS EVM-SICHERHEITSRUPTUR LÖST MEHRKETTEN-STOPPS AUS 📉
Cosmos Labs hat eine schwere Schwachstelle innerhalb des Cosmos EVM-Moduls bestätigt, die mehrere Validator-Netzwerke im gesamten Ökosystem in Notfall-Stopps zwingt. 🔍 Risikomodelle aus dem institutionellen Bereich verlagern sich in Richtung Kapitalerhalt, während „Smart Money“ den vollständigen Umfang struktureller Verwundbarkeit über miteinander verbundene Ketten hinweg bewertet. ⚠️
Wenn Infrastruktur-Ebenen einen systemischen Ausfall erleben, folgen Liquiditätskaskaden rasch und lassen die exponierte Order-Flow anfällig für Ansteckung. 📊 Projektteams, die die EVM-Architektur nutzen, führen derzeit sofortige Sicherheitstests durch, während Marktteilnehmer potenzielle Kaskadenrisiken beobachten. 📌
🤔 Ziehst du Liquidität aus betroffenen Cosmos EVM-Ketten ab oder wartest du auf offizielle Mitigations-Updates? 👇
⚠️ Keine Finanzberatung. Behalte stets dein Risiko im Blick. 🛡️
🏷️ #ATOM #Cosmos #SecurityAlert #Crypto
🚨 🛡️
129

·
--
Übersetzung ansehen
中文版:
NEAR协议旗下NEAR Intents平台被黑了!损失380万美元!据悉这漏洞与之前协助Bitget安全事件有关。平台承诺会补偿用户,但这波操作确实让人捏把汗。DeFi安全老问题又来了,小伙伴们要警惕啊!#DeFiHack #SecurityAlert $NEAR
NEAR's NEAR Intents platform just got hit with a $3.8M exploit! The bug came from assisting with Bitget's security breach. They promise to compensate affected users, but this shows even helping others can backfire in crypto. Stay vigilant out there! #SecurityAlert #DeFiHack $NEAR
177

·
--
🚨 DER PPV2-EXPLOIT LÄUFT IMMER NOCH AUS $ETH WALLETs WERKE SO REVOKE DEINE FREIGABEN JETZT! ⚠️
Der Payment-Processor-V2-Exploit entzieht aktuell aktiv Gelder On-Chain, und die Angreifer gehen gnadenlos vor. Selbst wenn dein Wallet die erste September-Welle überstanden hat: Offene Contract-Freigaben bedeuten, dass deine Assets weiterhin vollständig für automatische Drainer exponiert sind. 🩸
Ausnutzer zahlen jetzt Block-Buildern bis zu 99% der gestohlenen Erträge als Trinkgeld, um die Ausführung zu garantieren – wodurch Front-Run-„Rescues“ praktisch unmöglich werden, sobald ein Angebot akzeptiert wurde. Wenn du On-Chain handelst, widerrufe sofort die Legacy-Berechtigungen, bevor du deinen nächsten Deal unterschreibst. 🔍
💬 Hast du heute deine aktiven Contract-Freigaben bereinigt, oder lässt du dein Wallet für stille MEV-Drainer offen? 👇
⚠️ Keine Finanzberatung. Verwalte immer dein Risiko. 🛡️
🏷️ #ETH #CryptoSecurity #OnChain #SecurityAlert
⚠️ 👁️
17

Warnung: 12,4 Mio. XRP-Hack – D'CENT hat gehandelt, aber das Geld ist verschwunden! 🚨
Der zweitgrößte XRP-Hack von 2026! In nur 10 Tagen wurden 12,4 Mio. XRP aus 7.393 D'CENT-App-Wallets abgezogen – vom 15. bis 25. September.
Wie? 6 Wellen von Diebstählen mit einer kompromittierten Wiederherstellungsphrase. Die Angreifer zogen zuerst die großen Wallets manuell ab und nutzten anschließend automatisierte Skripte.
6,3M $XRP wurden über THORChain in Ethereum umgewandelt, zusätzlich zu $BTC, $ETH, $Tron und $XLM, die ebenfalls abgegriffen wurden.
Ergriffene Maßnahmen: D'CENT veröffentlichte am 17. September einen ersten Bericht, verbarg den genauen Grund aus Sicherheitsgründen, ergänzte zudem einen Sicherheitsscanner in der neuesten App und forderte alle Nutzer auf, sofort eine neue Wiederherstellungsphrase zu erstellen und die Assets umgehend zu übertragen. IoTrust erhielt über 110 Meldungen.
Hast du noch $XRP in deinem D'CENT? Prüfe jetzt!
Bitte weiterverfolgen
$XRP #XRP #CryptoHack #SecurityAlert #DCENT
#hackersdrainover12.4mxrpfromdcentwallets
1
2.2k
·
--
KRITISCHE WARNUNG: APPLE-PATCHES BEHEBEN EINE ZERO-DAY-AUSNUTZUNG MIT ZIELRICHTUNG AUF IHRE $BTC UND KRYPTOWALLETS! 🚨 ⚡
🚨 Black-Hat-Hacker nutzen aktiv eine kritische Zero-Day-Sicherheitslücke in älteren iOS- und macOS-Versionen aus, um selbstverwahrte Krypto-Wallets auszuleeren. 🛡️ Die Sicherheitsexperten von SlowMist bestätigten, dass gezielte Angriffe bereits in freier Wildbahn laufen, und bringen Mobile-Wallet-Vermögenswerte direkt ins Visier.
🔒 Apple hat gerade einen dringenden System-Update veröffentlicht, um diese hochgradige Ausnutzung zu neutralisieren. 💡 Wenn Sie Trades ausführen oder private Schlüssel auf Ihren mobilen Geräten speichern, aktualisieren Sie bitte sofort Ihre Firmware, vermeiden Sie nicht verifizierte Safari-Links und beschränken Sie die Berechtigungen unbekannter Apps. 💬 Haben Sie Ihre Geräte bereits aktualisiert, oder nutzen Sie Ihr Wallet noch auf veralteter Firmware? 👇
⚠️ Keine Finanzberatung. Gehen Sie immer verantwortungsvoll mit Ihrem Risiko um. 🛡️
🏷️ #BTC #CryptoSecurity #SecurityAlert #CryptoWallets
⚡ 🛡️
7
·
--
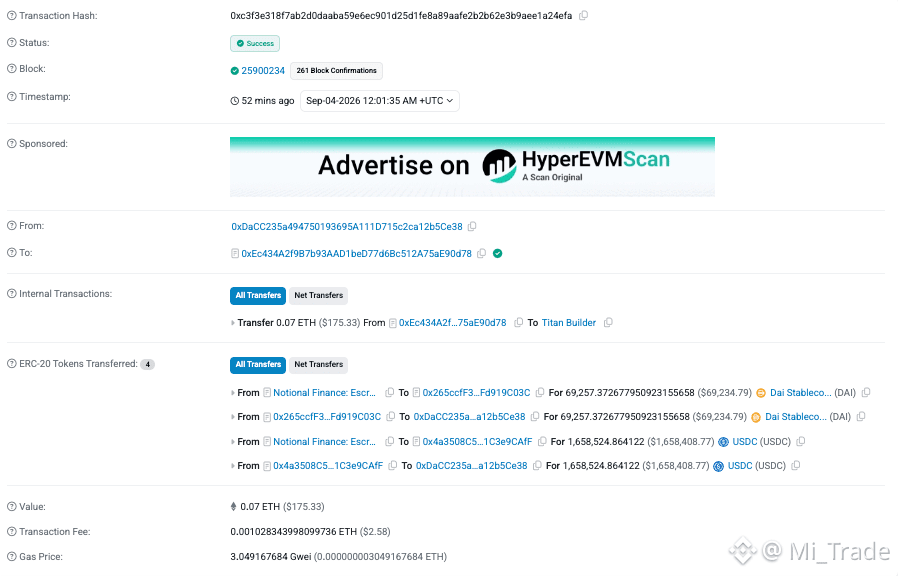
Notional Finance hat soeben einen schwerwiegenden Sicherheitsvorfall im Rahmen eines Margin-Contract (escrow contract) gemeldet.
Laut Daten von PeckShieldAlert wurden etwa 1,7 Millionen USD, bestehend aus DAI und USDC, unrechtmäßig abgezogen. Der Angreifer tauschte diese Gelder gegen 689.2 $ETH v und überwies anschließend den gesamten Betrag in Tornado Cash, um die Spuren zu verwischen.
👀 Market Watch: $ETH, $USDC
Nutzer sollten vorsichtig sein und die offiziellen Mitteilungen des Projekts im Blick behalten.
#SecurityAlert #CryptoNews
Notional Finance hat soeben einen schwerwiegenden Sicherheitsvorfall im Rahmen eines Margin-Contract (escrow contract) gemeldet.
Laut Daten von PeckShieldAlert wurden etwa 1,7 Millionen USD, bestehend aus DAI und USDC, unrechtmäßig abgezogen. Der Angreifer tauschte diese Gelder gegen 689.2 $ETH v und überwies anschließend den gesamten Betrag in Tornado Cash, um die Spuren zu verwischen.
👀 Market Watch: $ETH , $USDC
Nutzer sollten vorsichtig sein und die offiziellen Mitteilungen des Projekts im Blick behalten.
#SecurityAlert #CryptoNews
140

·
--
🚨 DYORSWAP bestätigt, dass nach einem gefälschten GIWA-Netzwerk-Scam über 200 ETH als Entschädigung gezahlt wurden. Dunamu von Upbit sagt, dass das GIWA-Mainnnet nicht live ist. ETH-Inhaber sind durch Phishing-Risiken gefährdet, die über vorgetäuschte Chains laufen. Bleib wachsam—prüfe die Vertragsadressen, bevor du interagierst. Wie schützt du dich vor gefälschten Netzwerkscams? #SecurityAlert
$ETH #TradingSignal #CryptoAnalysis
$ETH #TradingSignal #CryptoAnalysis
10
·
--
🚨 $340K API-EXPLOIT SCHNAPPT $ONE AS GEFÄLSCHTE DOKUMENTE-ANGRIFF UMGEHT 2FA! 💣
Ein brutaler $340.000-Ausfall machte eine gefährliche Lücke in der Off-Chain-Kontosicherheit sichtbar. 🔍 Angreifer nutzten gefälschte Verifizierungsdokumente, um Sicherheitseinstellungen zu überschreiben, aber der eigentliche strukturelle Fehler passierte, als noch aktive API-Schlüssel nach dem aufgehobenen Kontosperrstatus weiterhin aktiv blieben.
Sobald die 24-Stunden-Auszahlungs-Sperre abgelaufen war, leerten die Ausnutzenden über 322k USDT, zusammen mit 9.1M $ONE direkt über die kompromittierte API, ohne 2FA-Bestätigungen anzufordern. ⚡ Dieser scharfe Zwischenfall zeigt, warum aktive Key-Audits genauso wichtig sind wie Disziplin bei Cold Storage.
💡 Hast du heute deine aktiven API-Verwaltungsberechtigungen überprüft, um sicherzustellen, dass es keinen unbefugten Zugriff gibt? 👇
⚠️ Keine finanzielle Beratung. Behalte stets dein Risiko im Blick. 🛡️
🏷️ #ONE #SecurityAlert #Crypto #RiskManagement
🛡️ ⚡
142
🔐 MEIN BINANCE-KONTO IST UNANGREIFBAR 🔐
Hacker versuchen es, aber mein Schutzschild ist STARK! 🛡️
Hier sind meine 5 Sicherheitstipps, damit dein Konto SICHER ist:
1️⃣ 2FA aktivieren – Nutze Google Authenticator, nicht SMS.
2️⃣ Anti-Phishing-Code – Lege ihn in den Binance-Sicherheitseinstellungen fest.
3️⃣ Niemals teilen – Binance wird dir NIEMALS nach deinem Passwort fragen.
4️⃣ Adresse freigeben (Whitelist) – Aktiviere die Auszahlungs-Whitelist.
5️⃣ URL prüfen – Melde dich immer nur bei binance.com an.
Bleib SAFU!
#SecurityAlert
2
37
·
--
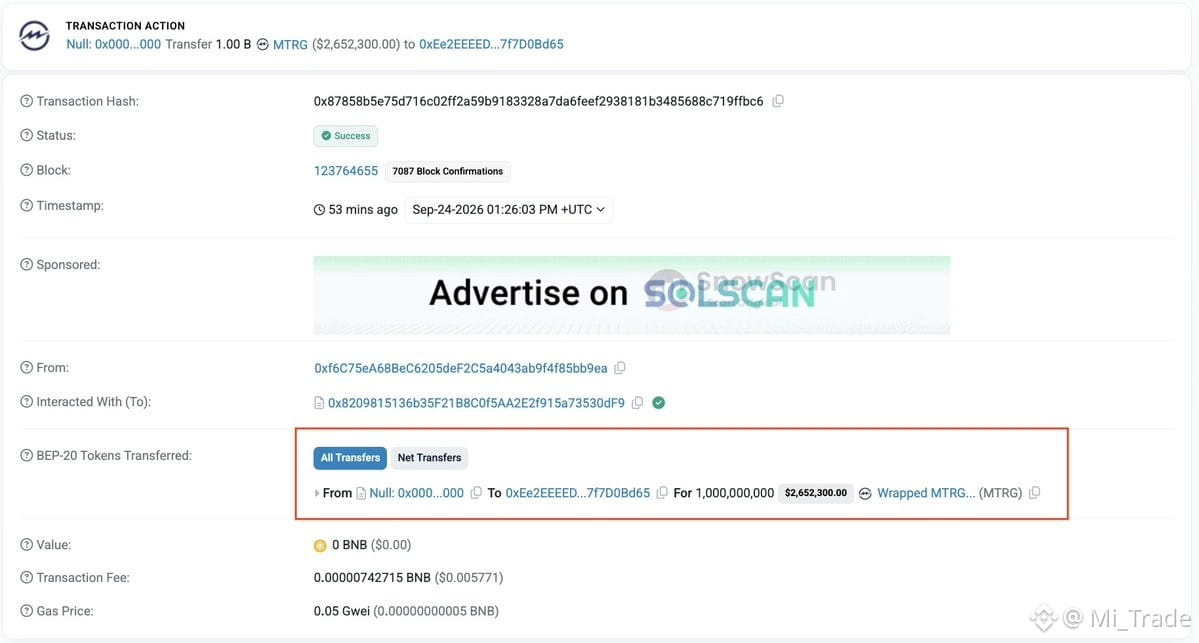
PeckShieldAlert hat eine Warnmeldung über eine schwerwiegende Sicherheitsstörung im Zusammenhang mit dem Projekt Meter.io gesendet.
Konkret wurden über 1 Milliarde Token #MTRG đ unerlaubt im Netzwerk #BNBChain geprägt. Unmittelbar nach diesen Informationen verzeichnete der Preis von #MTRG einen starken Rückgang von -74%.
👀 Market Watch:
$MTRG
Anleger sollten besonders vorsichtig sein und die offiziellen Mitteilungen des Projekts verfolgen, um den aktuellen Stand zu aktualisieren.
#CryptoNews #SecurityAlert
40
·
--
🚨 Sind deine Gelder wirklich sicher? Der jüngste Millionen-Hack bei Bitget in Höhe von 352 Millionen US-Dollar hat weltweit Alarm im Krypto-Sektor ausgelöst. Obwohl dessen CEO, Gracy Chen, versicherte, dass das Nutzerkapital durch seinen Schutzfonds abgesichert ist, zeigt dieses Ereignis, wie wichtig es ist, Plattformen mit maximaler Sicherheitsinfrastruktur zu wählen. [1, 2, 3, 4]
Bei Binance ist der Schutz keine bloße Zusage, sondern ein aktiver Standard. Mit dem SAFU-Fonds (Safe Asset Fund for Users), striktem Echtzeit-Monitoring von Wallets und 1:1-Reservetests (PoR), ist deine Ruhe unsere Priorität.
#SecurityAlert #SecurityTokenization
{spot}(DOGEUSDT)
{spot}(SOLUSDT)
{spot}(PEPEUSDT)
🔒 Deine Sicherheit steht an erster Stelle!
🚨 Sind deine Gelder wirklich sicher? Der jüngste Millionen-Hack bei Bitget in Höhe von 352 Millionen US-Dollar hat weltweit Alarm im Krypto-Sektor ausgelöst. Obwohl dessen CEO, Gracy Chen, versicherte, dass das Nutzerkapital durch seinen Schutzfonds abgesichert ist, zeigt dieses Ereignis, wie wichtig es ist, Plattformen mit maximaler Sicherheitsinfrastruktur zu wählen. [1, 2, 3, 4]
Bei Binance ist der Schutz keine bloße Zusage, sondern ein aktiver Standard. Mit dem SAFU-Fonds (Safe Asset Fund for Users), striktem Echtzeit-Monitoring von Wallets und 1:1-Reservetests (PoR), ist deine Ruhe unsere Priorität.
#SecurityAlert #SecurityTokenization
🔒 Deine Sicherheit steht an erster Stelle!
2
392
·
--
🚨 Bitget-Hack in Höhe von 351,6 Millionen US-Dollar… und die Branche rückt zusammen
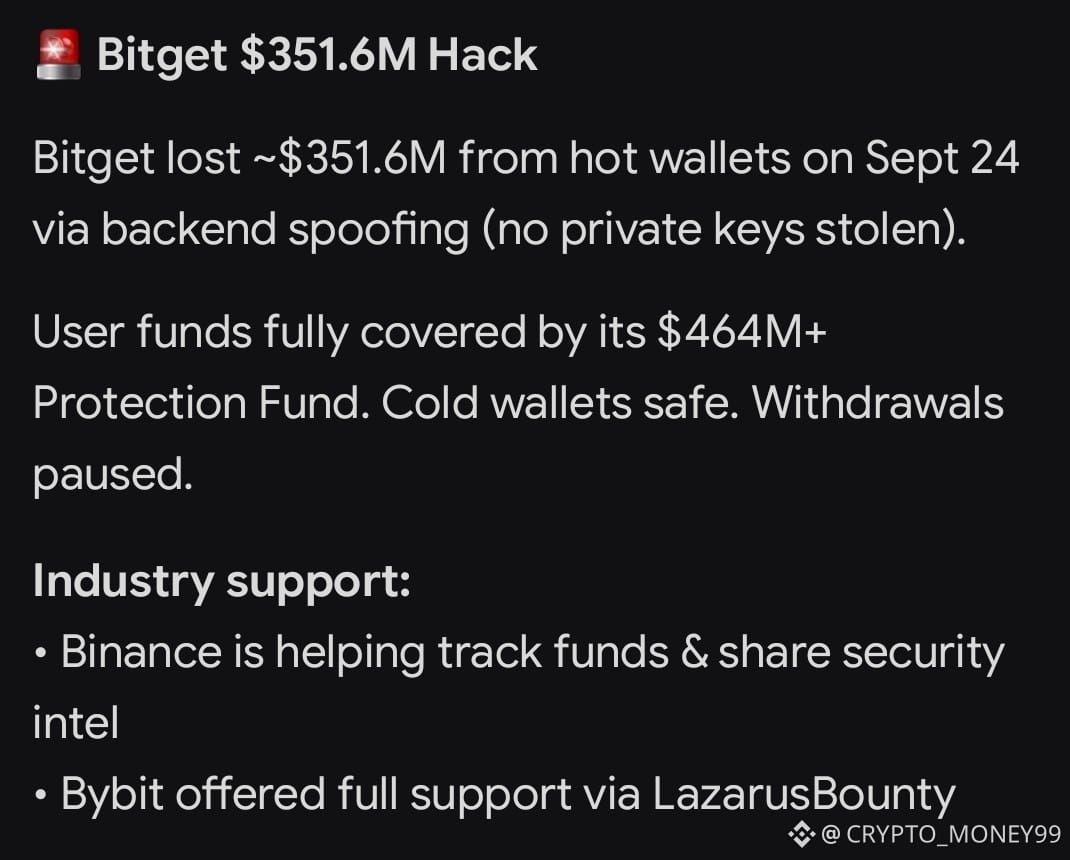
Am 24. September wurde Bitget einem Angriff auf die Hot Wallets in einem Umfang von rund 351,6 Millionen US-Dollar ausgesetzt.
Die privaten Schlüssel wurden nicht gestohlen; der Angriff richtete sich auf das Backend-System durch das Fälschen von Transaktionsdaten.
Die wichtigsten Punkte:
• Die Gelder der Nutzer sind sicher und vollständig durch den Schutzfonds abgedeckt (mehr als 464 Millionen US-Dollar).
• Cold Wallets waren nicht betroffen.
• Abhebungen sind vorübergehend gestoppt, Handel und Einzahlungen laufen jedoch weiter.
Das Bemerkenswerte an diesem Vorfall ist die Haltung der Branchenakteure:
🔹 Binance (über den Co-CEO Richard Teng): gab bekannt, dass das Sicherheitsteam von Binance seit dem ersten Moment eng mit Bitget zusammenarbeitet, Sicherheitsinformationen teilt, die Bewegung der gestohlenen Gelder verfolgt und die Wiedererlangungsbemühungen unterstützt.
🔹 Bybit (über Ben Zhou): leistete umfassende Unterstützung und aktivierte die Plattform „LazarusBounty“, um die Gelder nachzuverfolgen; zudem bestätigte er, dass Bitget ihnen zuvor bei einem ähnlichen Vorfall geholfen habe.
Diese Zusammenarbeit erinnert uns daran, dass Angriffe auf Börsen längst kein Einzelfall mehr sind… sondern ein kollektiver Kampf zwischen der Branche und den Angreifern.
Was denkst du? Reicht das Vorhandensein von Schutzfonds aus, oder ist die Abhängigkeit von Hot Wallets immer noch eine große Schwachstelle?
#SecurityAlert #HackerNews #crypto #Binance #BTC
4
2.2k

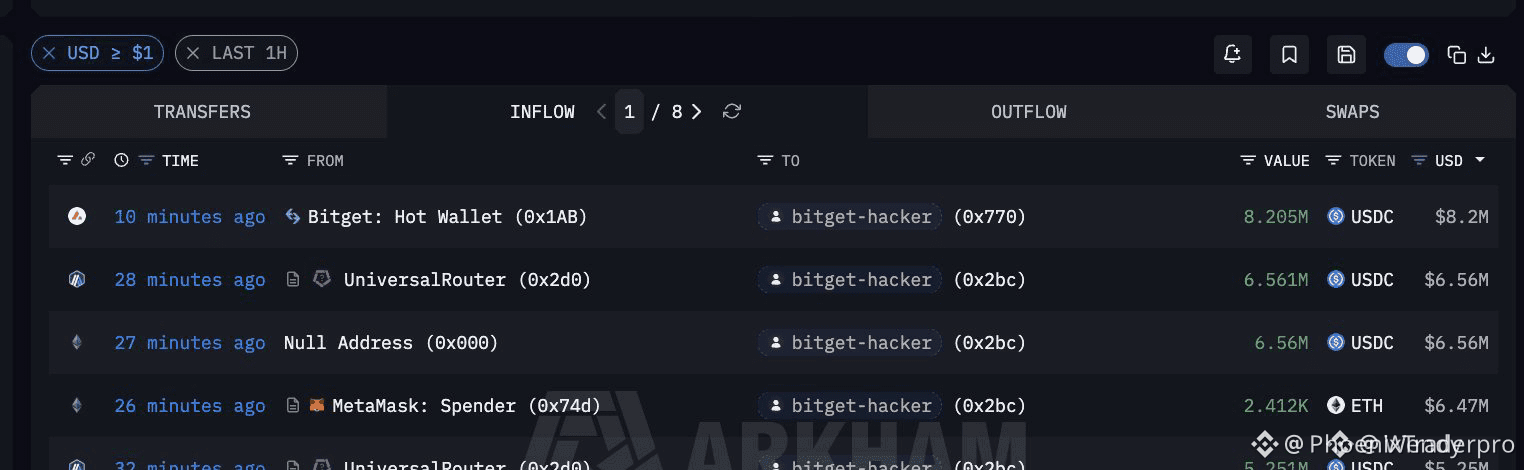
🚨 LÄUFT DIE SICHERHEITSVERLETZUNG WEITER ANS LICHT, WÄHREND DER ANGRIFFSTÄTER NOCHMALS ANDERE $8M AUS $CRYPTO-POOLs ABZIEHT! ⚠️
Die Saga des Exploits vertieft sich, da Smart-Contract-Schwachstellen weiterhin aktiv ausgenutzt werden. 🚨 Der Angreifer hat gerade weitere $8M aus den Protokollreserven abgezapft und damit bewiesen, dass kompromittierte Zugriffsschlüssel-Kanäle weiterhin weit offen sind.
„Smart Money“ zieht die Liquidität rasch zurück, während es den Order-Flow auf plötzliche Dump-Spikes oder Geldwäsche-Routen über Mixing-Dienste beobachtet. 📉 Wenn die Integrität des Vertrags bricht, hat die sofortige Risikobegrenzung Vorrang vor jedem technischen Muster im Chart.
Bleib flexibel und behalte die aktiven Treasury-Bewegungen im Blick, bevor du frisches Kapital einsetzt. 🔍 Ziehst du dein Kapital in Sicherheit, oder wartest du auf den endgültigen Kapitulations-Wick? 👇
⚠️ Keine Finanzberatung. Manage immer dein Risiko. 🛡️
🏷️ #Crypto #SecurityAlert #DeFi #RiskManagement #MarketUpdate
🚨 🛡️
10

·
--
🚨 $CRYPTO-PLATFORMENVERSTÖSSE DECKEN $351M LIQUIDITY DRAIN IN EINER FORTGESCHRITTENEN EXPLOIT AUF 🔍
Vorläufige Ermittlungen zu dem jüngsten $351,6M-Exploit an einer erstklassigen Börse deuten auf Muster einer staatlich geförderten Cyber-Präsenz hin. 📊 Systemweiter Zugriff ermöglichte direkte Überweisungen, ohne dass die privaten Schlüssel von Hot- oder Cold-Wallets kompromittiert wurden; damit ist eine Insider-Manipulation in diesem Stadium ausgeschlossen.
💡 Das Risiko für institutionelle Infrastruktur bleibt eine entscheidende Variable bei der Beurteilung der marktweiten Liquiditätsstabilität. 🔍 Wenn sich der Orderflow normalisiert, wird das Überwachen von Börsen-„Proof-of-Reserves“ und der Systemintegrität unerlässlich, um das Risiko von systemischen Tail-Risks zu steuern. 💬 Wie wirkt sich dieses Ereignis für die systemische Sicherheit auf deine Allokationsstrategie über zentrale Orderbücher hinweg aus? 👇
⚠️ Keine Finanzberatung. Manage dein Risiko immer. 🛡️
🏷️ #CRYPTO #SecurityAlert #MarketStructure #RiskManagement
🛡️ 🔍
13

·
--
🚨 1,8 Mio. $ AUS PAYY-NETZWERK ABGESCHÖPFT, WÄHREND DER ANGREIFER GESTOHLENE GELDER AN $ETH WEITERLEITET💣
🔍 On-Chain-Überwachungen haben gerade eine clevere Exploit-Spur entdeckt, bei der das Privacy-Stablecoin-Protokoll Payy Network einen Abfluss von 1,8 Mio. $ USDC erlitten hat. Der Angreifer bereitete seine Wallet über das Railgun-Privacy-Protokoll vor, wandelte die abgegriffenen Stablecoins direkt in $ETH um und zerteilte die Transaktion auf drei unterschiedliche Zieladressen.
📊 Privacy-Protokolle verschaffen Bösewichten weiterhin einen entscheidenden Vorsprung, um Liquidität zu waschen, bevor sie wieder in große Layer-1-Assets einsteigen. Der Order-Flow lügt nie – und zu beobachten, wohin diese ETH-Cluster als Nächstes versuchen auszucashen, ist entscheidend, um plötzlichen lokalen Verkaufsdruck frühzusehen. 💬 Machen Privacy-Rails die On-Chain-Abwehr zur ungleichen Schlacht, oder ist das nur brutale Marktstrafe für schwache Smart Contracts? 👇
⚠️ Keine Finanzberatung. Verwalte immer dein Risiko. 🛡️
🏷️ #ETH #USDC #SecurityAlert #DeFi #Crypto
👁️ 🛡️
12
·
--
🚨 KRITISCHE SICHERHEITSWARNUNG FÜR ALLE $BTC UND KRYPTONUTZER AUF iOS! ⚠️
Eine bösartige Drittanbieter-App namens FomoPeek nutzt aktiv iOS-Sicherheitslücken, um Krypto-Nutzer anzugreifen. ⚠️ Sicherheitsintelligenz bestätigt, dass die App erhöhte Root-Berechtigungen erlangt und so private Schlüssel, Seed-Phrasen und Kontodaten für Börsen offenlegt, die auf dem Gerät gespeichert sind. 🛡️
Wenn du diese Anwendung installiert hast, handle sofort. Lösche FomoPeek, aktualisiere deine iOS-Systemsoftware und durchsuche deine $ETH Assets nach einer brandneuen Wallet, die auf einem sicheren Gerät generiert wurde, bevor unbefugte Akteure auf deinen Tresor zugreifen. 🏦
Eine strenge Gerätesicherheit schützt dein Kapital genauso wie ein diszipliniertes Risikomanagement. 💬 Hast du heute deine installierten mobilen Apps überprüft, um zu verifizieren, dass deine Self-Custody-Einrichtung sicher ist? 👇
⚠️ Keine Finanzberatung. Übernimm immer die Kontrolle über dein Risiko. 🛡️
🏷️ #BTC #ETH #SecurityAlert #CryptoSecurity #SelfCustody
🚨 🛡️
10
·
--
🚨 SICHERHEITSWARNUNG: FOMOPEEK-IOS-EXPLOIT-RISIKEN SELBSTVERWAHRUNG $BTC AND SEED PHRASES ⚠️
Risikomanagement auf institutioneller Ebene geht über die Chart-Struktur hinaus bis hin zur Gerätesicherheit. 🚨 Kritische Sicherheitswarnungen melden FomoPeek-Versionen 1.1–1.2 auf iOS, die bösartigen Vektorcodel enthalten, der Privilegien eskalieren kann, um die globale operative Sicherheit über Ihr gesamtes Gerät hinweg zu gefährden. 🔍
Dies ist kein isolierter Wallet-Vorfall; erhöhte lokale Berechtigungen machen private Schlüssel, Seed-Phrasen und Credential-Stores in allen installierten Anwendungen anfällig. 🛡️ Sofortige Gegenmaßnahmen erfordern das Entfernen der Anwendung, das Aktualisieren von iOS und das Rotieren der selbst verwahrten Mittel in neu generierte Schlüssel in einer nicht kompromittierten Umgebung. 💡
💬 Haben Sie Ihre aktiven iOS-Geräte heute auf diese kompromittierte Anwendungs-Präsenz geprüft? 👇
⚠️ Keine finanzielle Beratung. Verwalten Sie stets Ihr Risiko. 🛡️
🏷️ #BTC #SecurityAlert #SelfCustody #CryptoSecurity
🛡️ 💡
34
·
--
🚨 KRITISCHE SICHERHEITSWARNUNG FÜR ALLE $BTC HOLDER, DIE DIE FOMOPEEK-APP NUTZEN! 🚨
Eine verheerende iOS-Kernel-Exploitsuite, die in FomoPeek-Versionen 1.1 bis 1.2 eingebettet ist, dringt derzeit in Gerätesandboxes ein, um native Keychain-Daten zu entschlüsseln. 🚨 SlowMist und ein erstklassiges Exchange-Sicherheitsteam haben bestätigt, dass der bösartige Code automatisierte Remote-Befehle ausführt und Angreifern vollständigen Zugriff auf private Schlüssel und Seed-Phrasen gewährt. 🛡️
Wenn Sie diese Anwendung jemals berührt haben, erstellen Sie sofort eine frische Wallet auf einem sauberen Gerät und migrieren Sie Ihre Gelder, bevor die Liquidität abfließt. 🔍 Sicherheits-Hygiene ist der entscheidende Vorteil in Krypto, und der Schutz Ihres Kapitals hat Vorrang, bevor Sie den nächsten Aufwärtsschub verpassen. 💬 Haben Sie Ihre Wallet-Berechtigungen und den App-Zugriff zuletzt geprüft? 👇
⚠️ Keine Finanzberatung. Verwalten Sie immer Ihr Risiko. 🛡️
🏷️ #BTC #SecurityAlert #Crypto #WalletSecurity #RiskManagement
🚨 🛡️
19

·
--
🚨 $BTC ALERT: FALSCHE HARDWARE-WALLET-WARNUNGEN VERBREITET SICH PER E-MAIL BREACH 🦈
📊 Der Vorfall betrifft die E-Mail-Infrastruktur – nicht die Wallets selbst. Trezor bestätigte einen kompromittierten E-Mail-Dienst, während BitBox einen gemeinsam genutzten Newsletter-Anbieter meldete, der mehrere Bitcoin-Firmen ins Visier nimmt. 📌 Dieser Lieferketten-Fehltritt ermöglicht es Angreifern, sich als vertrauenswürdige Marken auszugeben und dabei die Markenwirkung zu nutzen, um betrügerische Sicherheitsalarme zu verbreiten.
🔍 Behandle jede unerwartete E-Mail zur Wallet-Sicherheit als nicht verifiziert: Pausiere, prüfe über offizielle Kanäle nach und handle niemals über dringliche Links oder Anforderungen. 💡 Die Hardware bleibt sicher, aber die Kommunikationsschicht ist nun ein Hochrisiko-Vektor.
💬 Wie stärkst du deine Verifizierungs-Schritte für kritische Meldungen? 👇
⚠️ Keine Finanzberatung. Verwalte immer dein Risiko. 🛡️
🏷️ #BTC #SecurityAlert #CryptoSafety #Phishing
🔥 💎
53
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#ZcashETFPostsFirstWeeklyOutflow$93.6M
30,251 Aufrufe
89 Kommentare
2
#GreekPoliceBustCryptoScamRingArrest17
53,443 Aufrufe
551 Kommentare
3
#BitcoinRejectedAt$87K
111,618 Aufrufe
148 Kommentare
4
#FedOctoberRateHikeOddsFallTo17%
83,990 Aufrufe
852 Kommentare
5
#NvidiaHitsRecordHighUp2.4%
54,010 Aufrufe
604 Kommentare
6
#CanaryFilesAmendedS1ForPEPEETF
15,929 Aufrufe
416 Kommentare
7
#USRussiaUkraineTalksReportedlyIncludeLukoilOilDeal
25,710 Aufrufe
419 Kommentare
8
#BitcoinParesGainsAfterRallyTo$86.5K
45,832 Aufrufe
159 Kommentare
9
#CerebrasSinksNearly20%OnReportNvidiaToPowerOpenAI
109,716 Aufrufe
1,062 Kommentare
10
#SECProposesCryptoCustodyRules
147,309 Aufrufe
1,330 Kommentare