

#walletsecurity
walletsecurity
170,153 Aufrufe
411 Kommentare
Hot
Zuletzt

·
--
#KeystoneWebsiteDatenleckLegtLieferadressenVonKäufernOffen
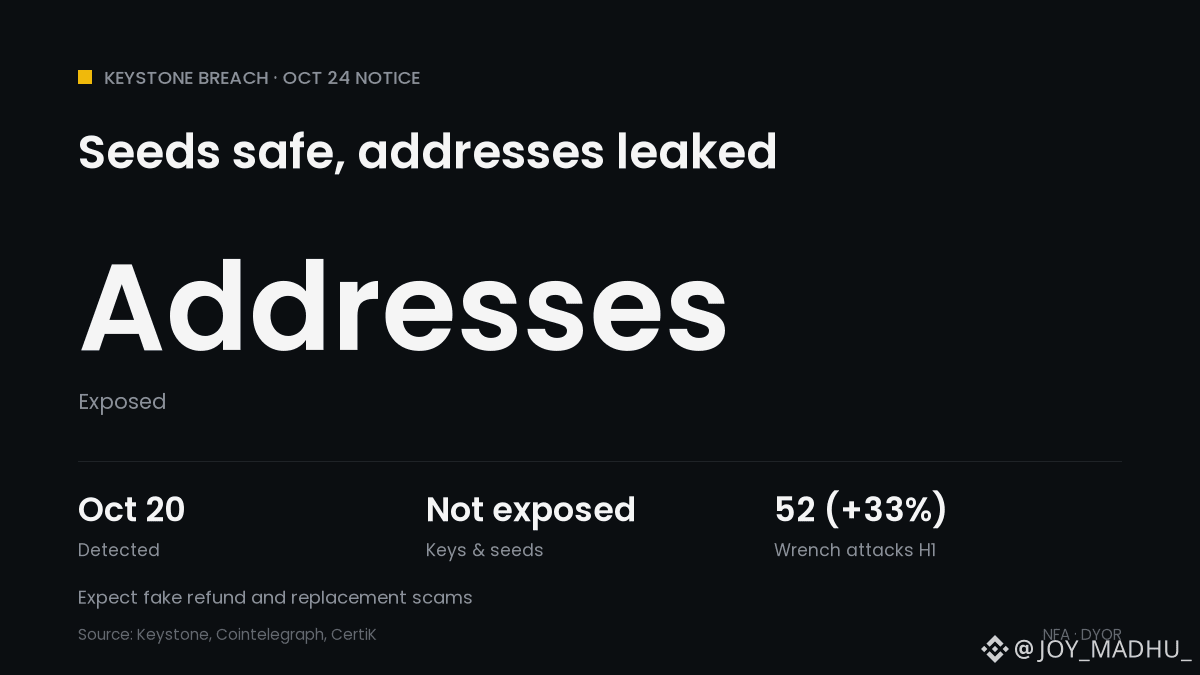
📦 Keystone-Datenleck: Deine Seed-Phrase ist sicher, deine Adresse nicht
📅 20. Okt.: Unbefugter Zugriff auf Keystones Shopify-Shop entdeckt
🔍 23. Okt.: Bestätigt, dass ein Dritter Kundendaten zu Lieferungen erlangt hat
📄 Offenbart: Namen, Kontaktdaten, Adressen, bestellte Artikel und Preise
✅ Nicht offengelegt: Wiederherstellungsphrasen, private Schlüssel, Wallet-Passwörter, Zahlungsdaten
⚠️ Einige Käufer aus dem Jahr 2024 erhielten Benachrichtigungen, obwohl eine Löschfrist von 180 Tagen gilt
📞 Nutzer berichten bereits von Betrugsanrufen, bei denen alte Bestellungen erwähnt werden
📊 CertiK zählte im ersten Halbjahr 2026 52 Schraubenschlüssel-Angriffe – 33 % mehr als im Vorjahr
Was das für Krypto bedeutet: Es gingen keine Gelder verloren und $BTC Sicherheit ist nicht das Problem, aber eine geleakte Käuferliste kennzeichnet Personen als wahrscheinliche Krypto-Holder. Keystone wird dich niemals nach deiner Seed-Phrase fragen.
Würdest du eine Hardware-Wallet mit einem Postfach oder einer Alias-Adresse kaufen? 👇
$BTC
#KeystoneWebsiteBreachExposesBuyersShippingAddresses #CryptoNews #WalletSecurity #Bitcoin
31
·
--
#ElectrumWalletFehlerLässtBetrügerischeServerGeldStehlen
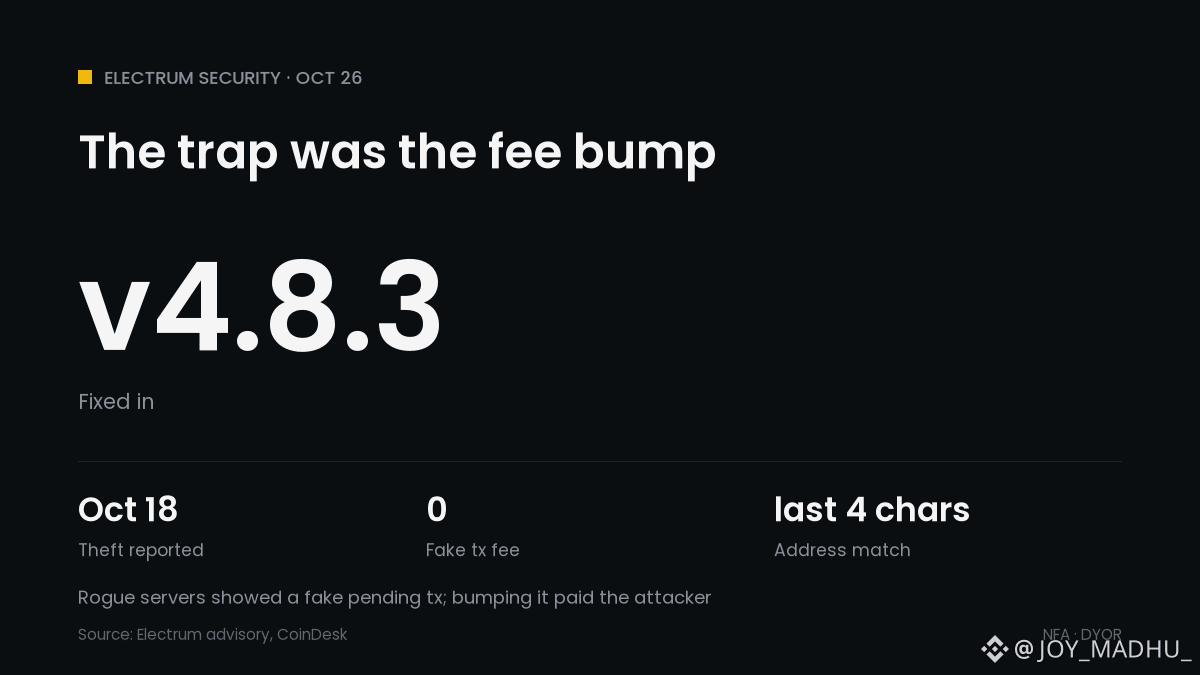
🪤 Die Electrum-Falle versteckte sich im Button „Beschleunigen“
📅 11. Okt.: erste Meldung. Ein Multisig-Nutzer überprüfte die Transaktion auf zwei Trezor-Geräten und sah dann einen anderen Eintrag im Verlauf
💸 18. Okt.: Ein zweiter Nutzer erhöhte die Gebühr einer gefälschten ausstehenden Transaktion und verlor Geld
🕵️ Der betrügerische Server hielt die echte Transaktion zurück und zeigte eine Fälschung ohne Gebühr an, sodass es aussah, als hinge sie fest
🔤 Die Adresse des Angreifers stimmte in den letzten 4 Zeichen mit der echten überein
🛡️ 24. Okt.: Electrum 4.8.3 überprüft jetzt die Signaturen ausstehender Transaktionen, die deine Coins ausgeben
⚠️ Eingehende ausstehende Transaktionen werden weiterhin nicht überprüft. Selbst betriebene Server waren nicht betroffen
Was das für Krypto bedeutet: $BTC selbst weist keinen Fehler auf, aber eine Hardware-Wallet kann eine Gebührenerhöhung nicht schützen, die du genehmigst, ohne sie erneut zu überprüfen. BTC liegt bei knapp 80,2 Tsd. $.
Überprüfst du vor jeder Gebührenerhöhung die vollständige Adresse erneut? 👇
$BTC
#ElectrumWalletBugLetRogueServersStealFunds #CryptoNews #Bitcoin #WalletSicherheit
43

·
--
Die Verwaltung von Krypto-Assets sollte sich nicht auf eine einzige Wallet verlassen.
🔐 Bewahre deine Seed-Phrase offline auf und gib deinen privaten Schlüssel niemals weiter.
🔍 Überprüfe die URL und das Projekt, bevor du eine App verbindest.
⚠️ Prüfe den Umfang der Berechtigungen sorgfältig, bevor du eine Transaktion signierst.
💻 Halte deine Geräte auf dem neuesten Stand und überprüfe regelmäßig deine Kontoaktivitäten.
🛡️ Verteile Risiken entsprechend deinen Bedürfnissen und setze nicht alle deine Assets demselben Risiko aus.
Für die Sicherheit in Web3 gibt es keine Patentlösung. Entscheidend ist, jede Vorsichtsmaßnahme zur Gewohnheit zu machen.
#ONEA #Web3 #WalletSecurity
2
34
·
--
Wallet-Sicherheit bedeutet mehr, als nur die Seed-Phrase sicher aufzubewahren.
Böswillige Berechtigungen, gefährliche Signaturen, Phishing-Websites, infizierte Geräte und Social Engineering können zu Risiken für deine digitalen Vermögenswerte werden.
Bevor du eine App verbindest oder eine Signatur bestätigst, stelle dir drei Fragen:
🔐 Wem erteile ich gerade eine Berechtigung?
🔍 Welche Rechte gewährt dieser Vorgang?
⚠️ Was könnte ich verlieren, wenn ich mich irre?
In der Web3-Welt entsteht echte Sicherheit durch jede einzelne überlegte Entscheidung.
#ONEA #Web3 #WalletSecurity
1
50
·
--
#ElectrumFixesHighRiskExploitInVersionsBefore4.8.3
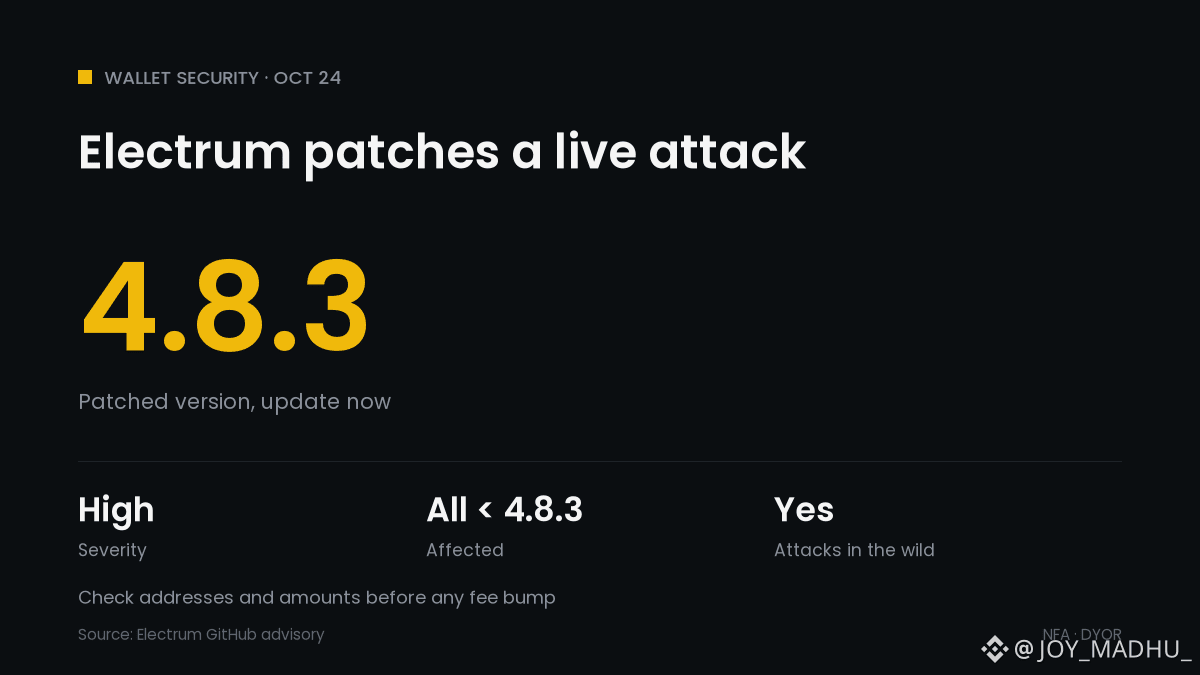
⚠️ Electrum schließt einen Angriff auf Live-Wallets: Update auf Version 4.8.3
📅 Electrum 4.8.3 wurde am 24. Oktober veröffentlicht und enthält eine Korrektur für eine Sicherheitslücke mit hohem Schweregrad. Alle älteren Versionen sind betroffen.
🕵️ Ein böswilliger Server verbirgt deine gerade gesendete Transaktion und zeigt stattdessen eine gefälschte an, die dem Angreifer Geld überweist.
🔤 Die gefälschte Adresse wurde so gestaltet, dass sie mit den letzten 4 Zeichen der echten Adresse übereinstimmt.
💸 Erhöhst du anschließend die Gebühr für diese gefälschte Transaktion (RBF), signiert deine Wallet eine echte Zahlung an den Angreifer.
📊 Electrum zufolge tun dies einige Server bereits in freier Wildbahn; ein Nutzer hat Geld verloren.
🛡️ Du kannst noch nicht aktualisieren? Überprüfe vor dem Signieren jede Adresse und jeden Betrag. Dein eigener vertrauenswürdiger Server ist nicht betroffen.
Was das für Bitcoin bedeutet: kein Fehler in $BTC selbst, aber eine Erinnerung daran, dass Light-Wallets ihren Servern vertrauen. BTC liegt unverändert bei etwa 80,5.000 $.
Überprüfst du vor dem Signieren die vollständige Adresse? 👇
$BTC
#ElectrumFixesHighRiskExploitInVersionsBefore4.8.3 #CryptoNews #Bitcoin #WalletSecurity
28
·
--
🔐 Überweise nach dem Erstellen einer Web3-Wallet nicht sofort Geld!
Wenn du eine Wallet zum ersten Mal verwendest, solltest du zuerst diese 7 Sicherheitschecks durchführen:
1. ✅ Lade die Wallet nur über offizielle Kanäle herunter
2. 🔑 Sichere deine Wiederherstellungsphrase und gib sie niemals an andere weiter
3. 🛡️ Vergewissere dich, dass du die Kontrolle über deine Wallet hast
4. 🔗 Überprüfe das Blockchain-Netzwerk, die Adresse und den Token-Vertrag
5. ✍️ Lies die Signaturanfrage sorgfältig durch, bevor du bestätigst
6. ⚠️ Überprüfe regelmäßig die Berechtigungen für Smart Contracts, die du nicht mehr benötigst
7. 💸 Prüfe bei einer neuen Adresse zuerst die Angaben und ziehe dann eine kleine Testüberweisung in Betracht
Denk daran: Bei der Wallet-Sicherheit geht es nicht nur darum, den privaten Schlüssel zu schützen, sondern auch um jede Signatur, Berechtigung und Überweisung.
Welchen dieser Schritte übersehen Anfänger deiner Meinung nach am ehesten?
#ONEA #Web3 #WalletSecurity

·
--
Bärisch
🚨 DAS LÖSCHEN DEINER WALLET RETTET DICH NICHT, WENN DER PRIVATE SCHLÜSSEL BEREITS GESTOHLEN WURDE
Polkadot hat eine dringende Warnung zur Browser-Erweiterung von Fearless Wallet herausgegeben.
Und das Gefährlichste daran ist nicht der gemeldete Verlust von 17,286 DOT.
Es ist das falsche Gefühl von Sicherheit.
$DOT
{future}(DOTUSDT)
Vier Versionen der Erweiterung enthielten Code, der private Schlüssel offengelegt hat, sobald Nutzer ihre Wallets entsperrten.
Bisher haben 8 Nutzer nicht autorisierte Transaktionen gemeldet.
Doch hier ist der entscheidende Unterschied:
Ein Wechsel der App ändert nichts daran, wer deine Schlüssel kontrolliert.
Wenn ein Angreifer bereits deinen Seed hat, schützen weder eine Neuinstallation der Wallet noch ein neues Passwort dein Guthaben.
{spot}(DOTUSDT)
⚠️ Hast du seit Februar 2025 die Browser-Erweiterung von Fearless verwendet?
• Erstelle ein NEUES Schlüsselpaar in einer anderen vertrauenswürdigen Wallet.
• Übertrage zugängliche Guthaben, ohne die kompromittierte Erweiterung erneut zu öffnen.
• Prüfe alle Chains, in denen du dieselben Schlüssel verwendet hast.
• Befolge bei gesperrten oder gestakten Vermögenswerten die offiziellen Wiederherstellungshinweise von Polkadot.
$ZEC
{future}(ZECUSDT)
Die überprüften mobilen Apps enthielten den schädlichen Code nicht — aber ein Seed, der zuvor in der Browser-Erweiterung verwendet wurde, ist weiterhin kompromittiert.
Deine Wallet ist nicht sicher, nur weil die App sicher aussieht.
Sie ist nur dann sicher, wenn deine Schlüssel allein dir gehören.
#Polkadot #WalletSecurity #CryptoSecurity
🚨 DAS LÖSCHEN DEINER WALLET RETTET DICH NICHT, WENN DER PRIVATE SCHLÜSSEL BEREITS GESTOHLEN WURDE
Polkadot hat eine dringende Warnung zur Browser-Erweiterung von Fearless Wallet herausgegeben.
Und das Gefährlichste daran ist nicht der gemeldete Verlust von 17,286 DOT.
Es ist das falsche Gefühl von Sicherheit.
$DOT
Vier Versionen der Erweiterung enthielten Code, der private Schlüssel offengelegt hat, sobald Nutzer ihre Wallets entsperrten.
Bisher haben 8 Nutzer nicht autorisierte Transaktionen gemeldet.
Doch hier ist der entscheidende Unterschied:
Ein Wechsel der App ändert nichts daran, wer deine Schlüssel kontrolliert.
Wenn ein Angreifer bereits deinen Seed hat, schützen weder eine Neuinstallation der Wallet noch ein neues Passwort dein Guthaben.
⚠️ Hast du seit Februar 2025 die Browser-Erweiterung von Fearless verwendet?
• Erstelle ein NEUES Schlüsselpaar in einer anderen vertrauenswürdigen Wallet.
• Übertrage zugängliche Guthaben, ohne die kompromittierte Erweiterung erneut zu öffnen.
• Prüfe alle Chains, in denen du dieselben Schlüssel verwendet hast.
• Befolge bei gesperrten oder gestakten Vermögenswerten die offiziellen Wiederherstellungshinweise von Polkadot.
$ZEC
Die überprüften mobilen Apps enthielten den schädlichen Code nicht — aber ein Seed, der zuvor in der Browser-Erweiterung verwendet wurde, ist weiterhin kompromittiert.
Deine Wallet ist nicht sicher, nur weil die App sicher aussieht.
Sie ist nur dann sicher, wenn deine Schlüssel allein dir gehören.
#Polkadot #WalletSecurity #CryptoSecurity
271
·
--
Artikel
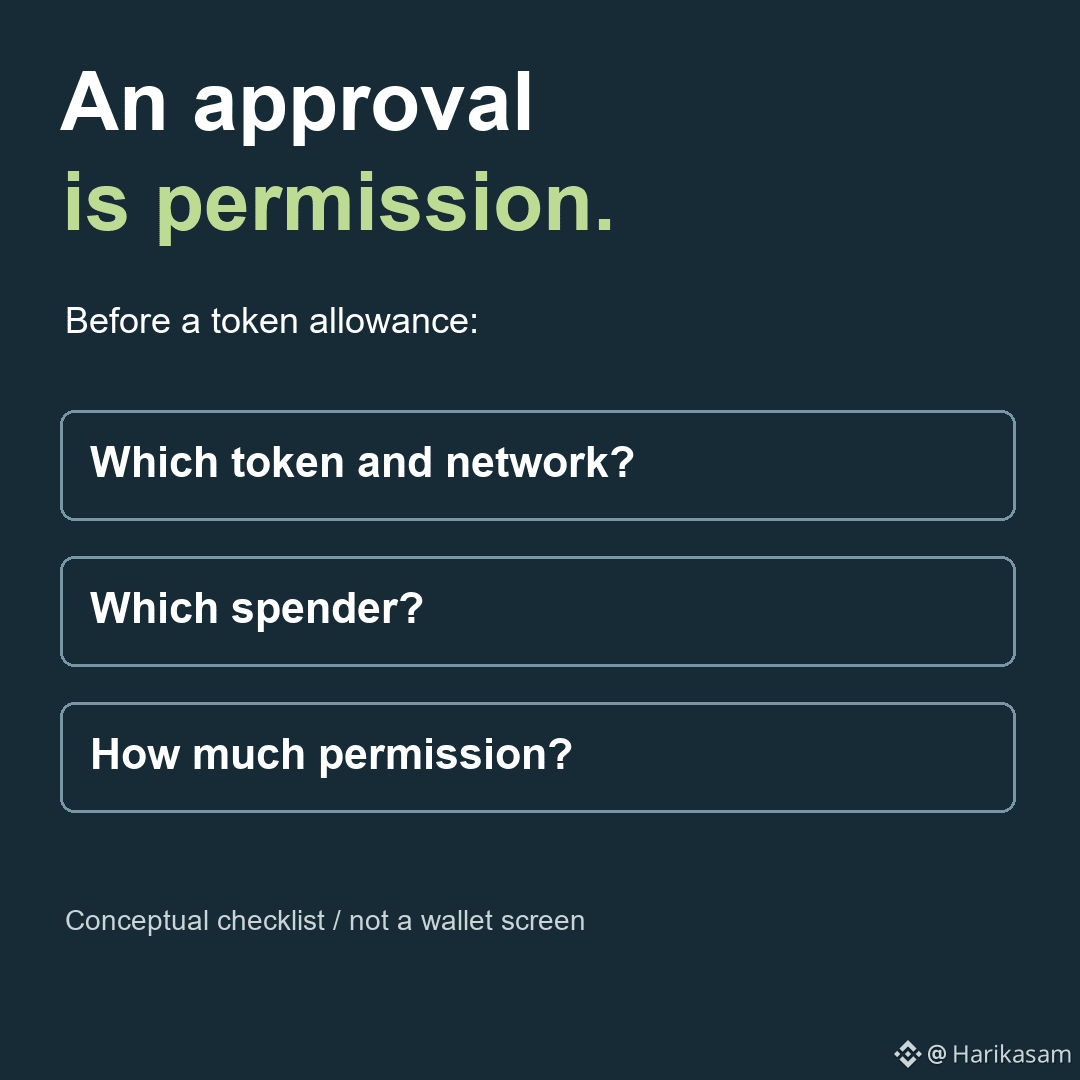
Lesen Sie die Berechtigung, bevor Sie sie genehmigenEine Genehmigung in einer Wallet ist eine Entscheidung über Berechtigungen. Lesen Sie sie auch so.
Eine Token-Freigabe erlaubt einem bestimmten Vertrag, Token bis zum festgelegten Limit auszugeben. Das ist nicht bloß ein Anmeldeschritt. Der Ausgabenberechtigte und der Betrag sollten zu der Aufgabe passen, die Sie ausführen wollten.
Rufen Sie die Anwendung über eine unabhängig verifizierte Adresse auf, prüfen Sie die Domain und lesen Sie die Anfrage in Ihrer Wallet. Eine Wallet zu verbinden, eine Nachricht zu signieren und eine Transaktion zu autorisieren sind unterschiedliche Aktionen; sie gewähren nicht alle dieselben Berechtigungen.
Prüfen Sie bei einer Token-Freigabe den Token, das Netzwerk, den Ausgabenberechtigten und das Limit. Ist die Berechtigung umfassender als erwartet, halten Sie inne und finden Sie heraus, warum. Eine geringere Freigabe kann dieses spezielle Risiko reduzieren, macht eine bösartige Anwendung aber nicht sicher.
Lesen Sie die Berechtigung, bevor Sie sie genehmigen
Eine Genehmigung in einer Wallet ist eine Entscheidung über Berechtigungen. Lesen Sie sie auch so.
Eine Token-Freigabe erlaubt einem bestimmten Vertrag, Token bis zum festgelegten Limit auszugeben. Das ist nicht bloß ein Anmeldeschritt. Der Ausgabenberechtigte und der Betrag sollten zu der Aufgabe passen, die Sie ausführen wollten.
Rufen Sie die Anwendung über eine unabhängig verifizierte Adresse auf, prüfen Sie die Domain und lesen Sie die Anfrage in Ihrer Wallet. Eine Wallet zu verbinden, eine Nachricht zu signieren und eine Transaktion zu autorisieren sind unterschiedliche Aktionen; sie gewähren nicht alle dieselben Berechtigungen.
Prüfen Sie bei einer Token-Freigabe den Token, das Netzwerk, den Ausgabenberechtigten und das Limit. Ist die Berechtigung umfassender als erwartet, halten Sie inne und finden Sie heraus, warum. Eine geringere Freigabe kann dieses spezielle Risiko reduzieren, macht eine bösartige Anwendung aber nicht sicher.
4
·
--
#PolkadotFoundationWarntVorGeleaktenPrivatenSchlüsselnDerFearlessWalletExtension
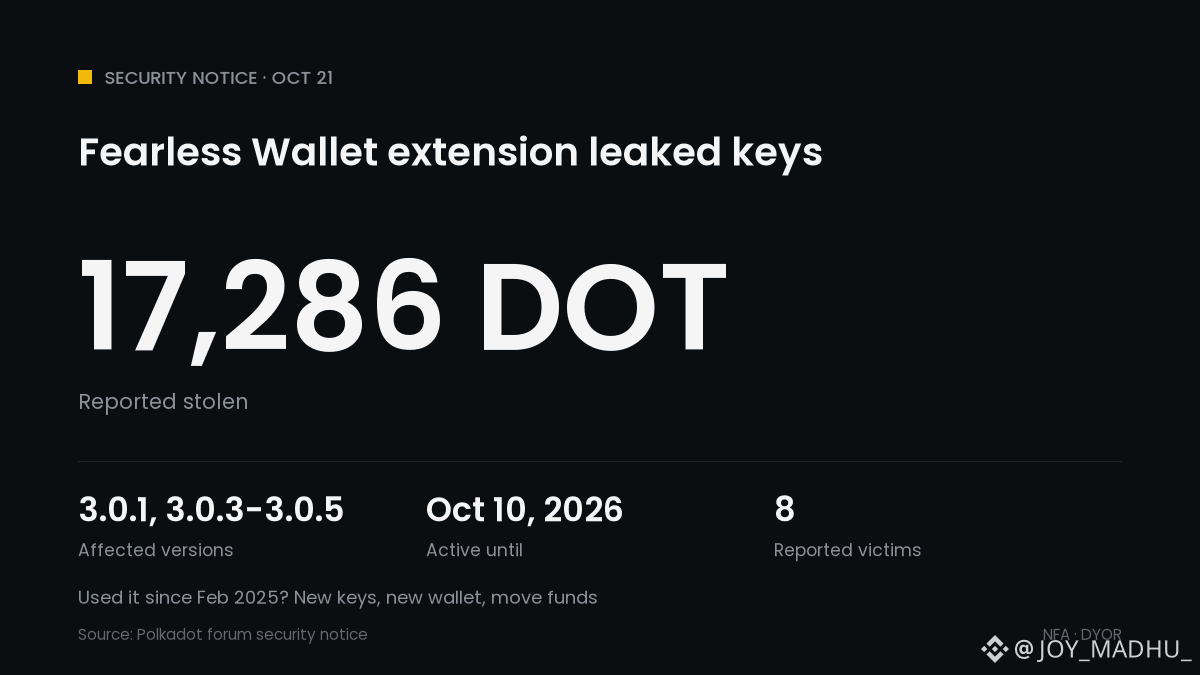
🚨 Die Fearless-Wallet-Erweiterung hat private Schlüssel preisgegeben
⚠️ Die Versionen 3.0.1, 3.0.3, 3.0.4 und 3.0.5 sendeten beim Entsperren Schlüssel an den Server eines Angreifers
📅 Der Code wurde am 19. Feb. 2025 eingeführt und war zeitweise bis zum 10. Okt. 2026 aktiv
📉 8 Nutzer melden unautorisierte Überweisungen in Höhe von insgesamt 17.286 DOT
🔍 Eine betroffene Chrome-Version wurde weiterhin von etwa 6.000 Nutzern verwendet
📱 Der Code ist in den überprüften mobilen Apps nicht enthalten
Hast du die Erweiterung seit Feb. 2025 verwendet? Erstelle neue Schlüssel in einer anderen Wallet und übertrage dein Guthaben. Ein neues Passwort oder eine Neuinstallation hilft nicht.
Was das für Kryptowährungen bedeutet: ein Lieferkettenangriff auf eine Wallet, kein Fehler im Polkadot-Netzwerk. $DOT liegt bei etwa 1,18 $.
Hast du überprüft, welche Erweiterungen deine Schlüssel verwahren? 👇
$DOT
#CryptoNews #Polkadot #WalletSecurity #PolkadotFoundationWarntVorGeleaktenPrivatenSchlüsselnDerFearlessWalletExtension
ABO3ZAM:
مصيبة يا خوي، أمن المحفظة أهم من أي صفقة. اللي يستخدم الإضافة يلحق يسحب أمواله قبل لا يكسر السعر دعمه الأخير ويضيع كل شيء 🤝
1
18
·
--
Bärisch
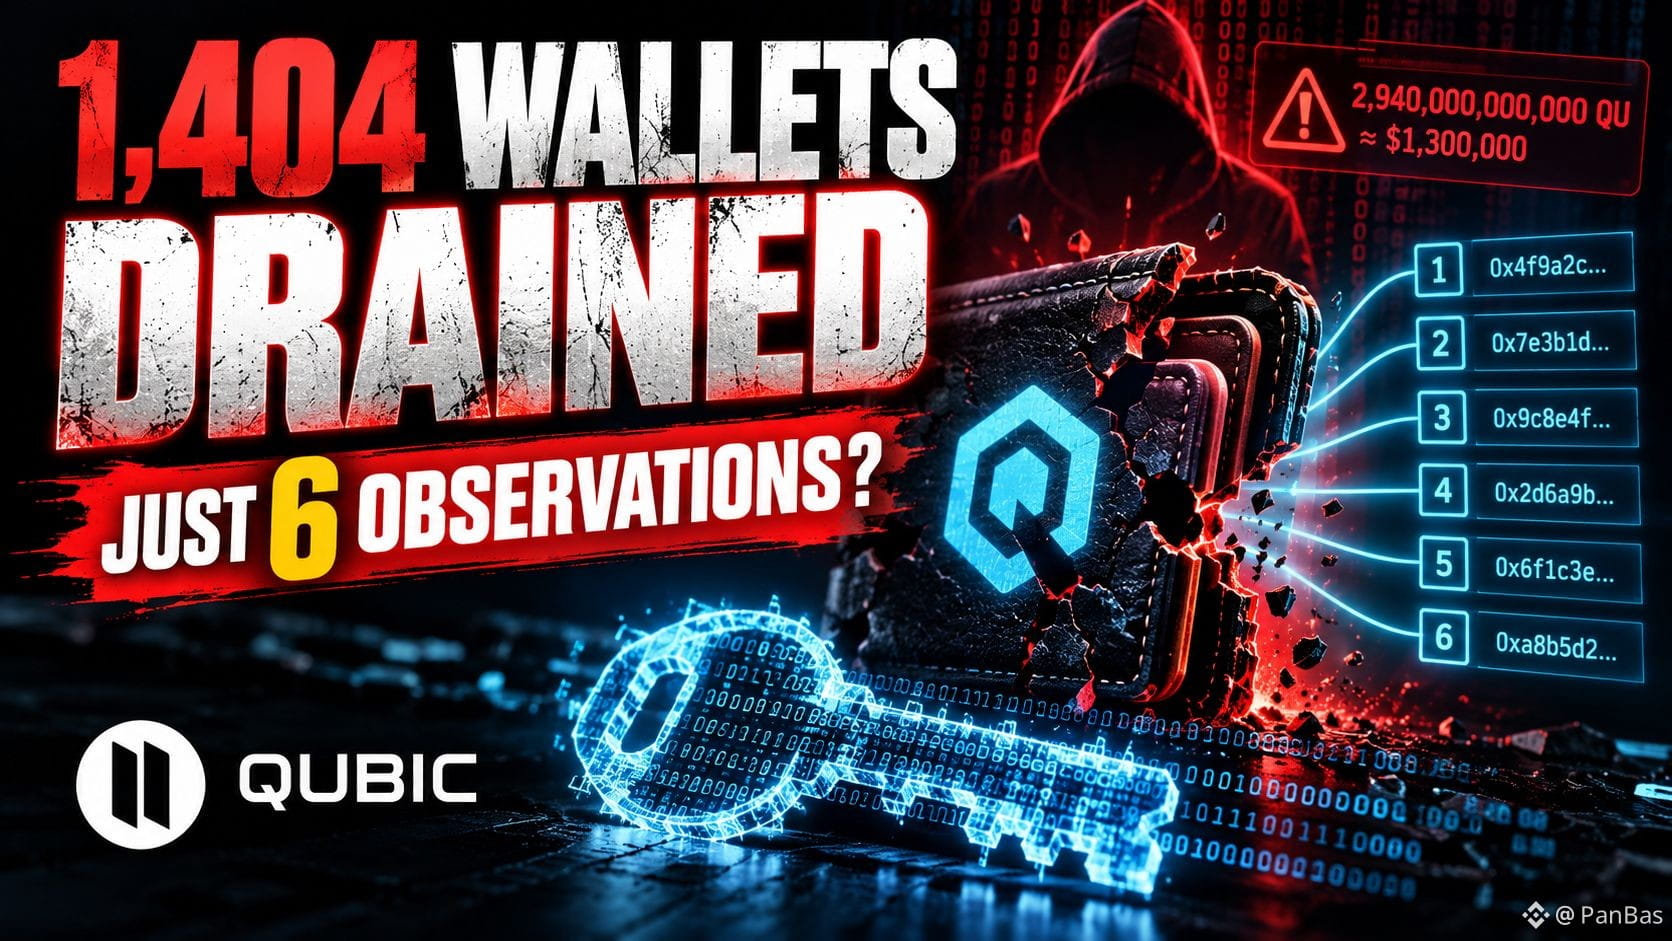
🚨 1.404 KRYPTO-WALLETS LEERGERÄUMT — UND SCHON 6 NETZWERKBEOBACHTUNGEN KÖNNTEN EINEN PRIVATEN SCHLÜSSEL OFFENLEGEN! 👀
Stell dir vor, du sicherst dein Wallet, gibst deinen Seed niemals weiter … und verlierst trotzdem alles.
Das ist der Albtraum hinter dem Qubic-Sicherheitsvorfall.
💥 WAS IST PASSIERT?
Zwischen dem 17. und 18. Oktober leerte ein Angreifer:
🔴 1.404 Wallets
🔴 2,94 BILLIONEN QU
🔴 Ungefähr 1,3 MILLIONEN US-Dollar
Das Qubic-Netzwerk wurde gestoppt, um den Schaden einzudämmen.
Laut dem Projekt wurden 87,1 % der gestohlenen Token on-chain eingefroren, während die übrigen 12,9 % MEXC erreichten, wo das Empfängerkonto gesperrt wurde.
Doch die beunruhigendste Entdeckung kam erst später.
🔍 ENTDECKUNG VON SLOWMIST
Am 20. Oktober enthüllten Sicherheitsforscher, dass Qubics Wallet bei der Generierung bestimmter privater Schlüssel keine ausreichend sichere Zufallsquelle verwendete.
In einem kontrollierten Test rekonstruierten die Forscher unter bestimmten Bedingungen einen anfälligen privaten Schlüssel anhand von nur SECHS aufeinanderfolgenden Netzwerkbeobachtungen.
⚠️ Das beweist NICHT, dass der Angreifer genau diese Methode verwendet hat.
Das Problem lag bei der Generierung des Wallet-Seeds und nicht bei einer bestätigten Kompromittierung des zentralen Blockchain-Protokolls von Qubic.
🚨 WER SOLLTE AUFPASSEN?
Nutzer, die vor dem 18. Oktober Qubic-Wallets erstellt haben mit:
• Einem beliebigen Browser auf iPhone oder iPad
• Safari auf dem Mac
Oder mit der Qubic-iOS-App vor Juli 2025.
Version 4.26.4 behebt das Problem bei der Generierung NEUER Seeds.
Bereits zuvor generierte schwache Seeds bleiben jedoch anfällig.
💭 PANBAS-EINSCHÄTZUNG:
Das Beängstigendste ist nicht der Diebstahl von 1,3 Millionen US-Dollar.
Sondern dass ein Wallet vollkommen sicher wirken kann, obwohl sein privater Schlüssel von Anfang an vorhersehbar war.
Eingefrorene Gelder sind keine zurückerlangten Gelder.
Wenn dein Wallet betroffen sein könnte, befolge die offiziellen Anweisungen zur Migration. Gib niemals deinen Seed weiter und vertraue keinen unaufgeforderten Angeboten zur Wiederherstellung.
👇 Würdest du einem Wallet noch vertrauen, wenn du erfahren würdest, dass seine Schlüssel gar nicht wirklich zufällig waren?
#Qubic #WalletSecurity #CryptoExploit
7
·
--
Bullisch
🚨 1.404 QUBIC-WALLETS AUSGERÄUMT — UND DIE BLOCKCHAIN WAR NICHT DER SCHWACHPUNKT
Qubic hat gerade einen Sicherheitsvorfall erlitten, bei dem rund 1,4 Mio. $ an gestohlenen Token betroffen waren
Aber hier ist das Detail, das am wichtigsten ist 👀
Der Angreifer musste die Blockchain nicht knacken
Einige Wallet-Seeds wurden mit unzureichender Zufälligkeit generiert und waren dadurch potenziell vorhersagbar
$BTC
{future}(BTCUSDT)
🔴 Was ist passiert?
• 1.404 Wallets ausgeräumt
• 2,94 Billionen QU gestohlen
• Qubic-Netzwerk gestoppt, um weitere Transfers zu verhindern
• 87,1 % der gestohlenen Gelder on-chain eingefroren
• Verbleibende Gelder Berichten zufolge bei ME.XC eingefroren
⚠️ Hier ist die größere Warnung
Betroffene Seeds umfassen auch solche, die vor dem 18. Oktober erstellt wurden mit:
• Beliebigem Browser auf dem iPhone oder iPad
• Safari auf dem Mac
• Qubics iOS-App vor Juli 2025
Ein Update der Wallet-Software macht einen alten schwachen Seed nicht sicher
Und eingefrorene Gelder sind nicht dasselbe wie wiedererlangte Gelder
$BNB
{future}(BNBUSDT)
🔍 Meine Sicherheits-Checkliste
Wenn deine Wallet zu einer betroffenen Kategorie gehört, behandle den Seed als kompromittiert
Befolge Qubics offizielle Wiederherstellungsanweisungen, bevor du Gelder in eine neu erstellte sichere Wallet verschiebst
Gib deinen Seed niemals auf einer zufälligen Wiederherstellungswebsite ein
Deine Blockchain kann sicher sein, während deine Wallet bereits kompromittiert ist
Die eigentliche Sicherheitsfrage ist nicht nur, wo deine Vermögenswerte liegen
Sondern wie die Schlüssel erstellt wurden, die sie schützen
#Qubic #WalletSecurity
🚨 1.404 QUBIC-WALLETS AUSGERÄUMT — UND DIE BLOCKCHAIN WAR NICHT DER SCHWACHPUNKT
Qubic hat gerade einen Sicherheitsvorfall erlitten, bei dem rund 1,4 Mio. $ an gestohlenen Token betroffen waren
Aber hier ist das Detail, das am wichtigsten ist 👀
Der Angreifer musste die Blockchain nicht knacken
Einige Wallet-Seeds wurden mit unzureichender Zufälligkeit generiert und waren dadurch potenziell vorhersagbar
$BTC
🔴 Was ist passiert?
• 1.404 Wallets ausgeräumt
• 2,94 Billionen QU gestohlen
• Qubic-Netzwerk gestoppt, um weitere Transfers zu verhindern
• 87,1 % der gestohlenen Gelder on-chain eingefroren
• Verbleibende Gelder Berichten zufolge bei ME.XC eingefroren
⚠️ Hier ist die größere Warnung
Betroffene Seeds umfassen auch solche, die vor dem 18. Oktober erstellt wurden mit:
• Beliebigem Browser auf dem iPhone oder iPad
• Safari auf dem Mac
• Qubics iOS-App vor Juli 2025
Ein Update der Wallet-Software macht einen alten schwachen Seed nicht sicher
Und eingefrorene Gelder sind nicht dasselbe wie wiedererlangte Gelder
$BNB
🔍 Meine Sicherheits-Checkliste
Wenn deine Wallet zu einer betroffenen Kategorie gehört, behandle den Seed als kompromittiert
Befolge Qubics offizielle Wiederherstellungsanweisungen, bevor du Gelder in eine neu erstellte sichere Wallet verschiebst
Gib deinen Seed niemals auf einer zufälligen Wiederherstellungswebsite ein
Deine Blockchain kann sicher sein, während deine Wallet bereits kompromittiert ist
Die eigentliche Sicherheitsfrage ist nicht nur, wo deine Vermögenswerte liegen
Sondern wie die Schlüssel erstellt wurden, die sie schützen
#Qubic #WalletSecurity
222

·
--
Bärisch
Ein L1, den man per Knopfdruck abschalten kann, ist nicht gerade dezentral. Qubic hat das gerade gezeigt)
In der Nacht zum 18. Oktober hat jemand aus 1404 Wallets im Qubic-Netzwerk etwa 2,94 Billionen QU abgezogen. Das Protokoll selbst wurde dabei nicht gehackt.
Die Schwachstelle lag in den Wallets: Die Seed-Phrasen wurden mit zu wenig Zufall erzeugt.
Wer eine Wallet im Browser auf dem iPhone oder iPad, in Safari auf dem Mac oder in einer alten iOS-App erstellt hat, hatte einen Seed, der sich vorhersagen ließ.
Damit das Geld nicht weiter abfließt, wurde das Netzwerk einfach angehalten. 87,1 % des gestohlenen Geldes liegen weiterhin im Netzwerk, etwa 12,9 % hat MEXC eingefroren.
Jetzt sind allerdings nicht nur die Gelder des Diebs eingefroren, sondern auch die aller anderen.
Was mit den Guthaben passiert, entscheiden die Computors per Abstimmung. Rückabwicklung, Rückgabe oder etwas anderes – einen Plan gibt es bisher nicht.
Und noch etwas Praktisches: Ein vom Website generierter Seed hängt komplett vom Code der Website ab. Und ein Update rettet einen alten Seed nicht – das Geld muss auf eine neue Wallet übertragen werden.
Ich schaue weiter, was die Computors mit diesen 87,1 % entscheiden.
#Qubic #WalletSecurity
162
·
--
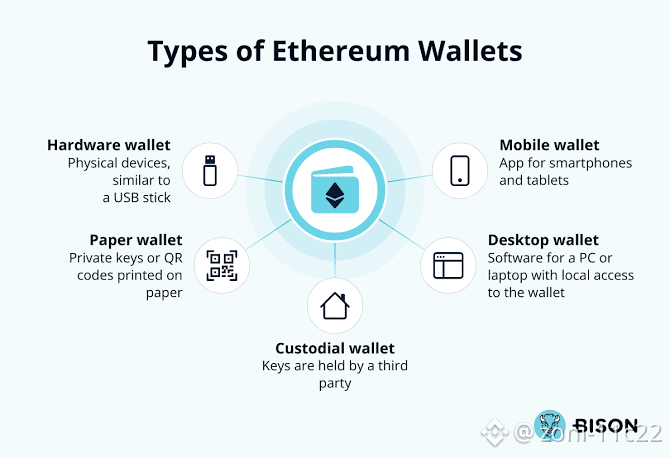
Wallet-Wartung
Wenn du deine eigene nicht-verwahrte Wallet verwaltest (z. B. MetaMask, Coinbase Wallet oder ein Hardwaregerät), kann regelmäßige Wartung verhindern, dass deine Guthaben durch Smart-Contract-Exploits oder Malware abgezogen werden. [1, 2]
Wird dir gerade auf einer Börse ein Hinweis zur „Wallet-Wartung“ angezeigt, oder möchtest du deine persönliche Ethereum-Wallet aufräumen und sichern?
Wenn es um eine persönliche Wallet geht, sag mir bitte, ob du eine Hardware- oder Software-Wallet verwendest. Dann kann ich dir konkrete Wartungsschritte nennen.
$TRUMP
{future}(TRUMPUSDT)
$ETC
{future}(ETCUSDT)
$AR
{future}(ARUSDT)
#WalletMaintenance
#WalletPay
#WalletSecurity
Wallet-Wartung
Wenn du deine eigene nicht-verwahrte Wallet verwaltest (z. B. MetaMask, Coinbase Wallet oder ein Hardwaregerät), kann regelmäßige Wartung verhindern, dass deine Guthaben durch Smart-Contract-Exploits oder Malware abgezogen werden. [1, 2]
Wird dir gerade auf einer Börse ein Hinweis zur „Wallet-Wartung“ angezeigt, oder möchtest du deine persönliche Ethereum-Wallet aufräumen und sichern?
Wenn es um eine persönliche Wallet geht, sag mir bitte, ob du eine Hardware- oder Software-Wallet verwendest. Dann kann ich dir konkrete Wartungsschritte nennen.
$TRUMP
$ETC
$AR
#WalletMaintenance
#WalletPay
#WalletSecurity
376
·
--
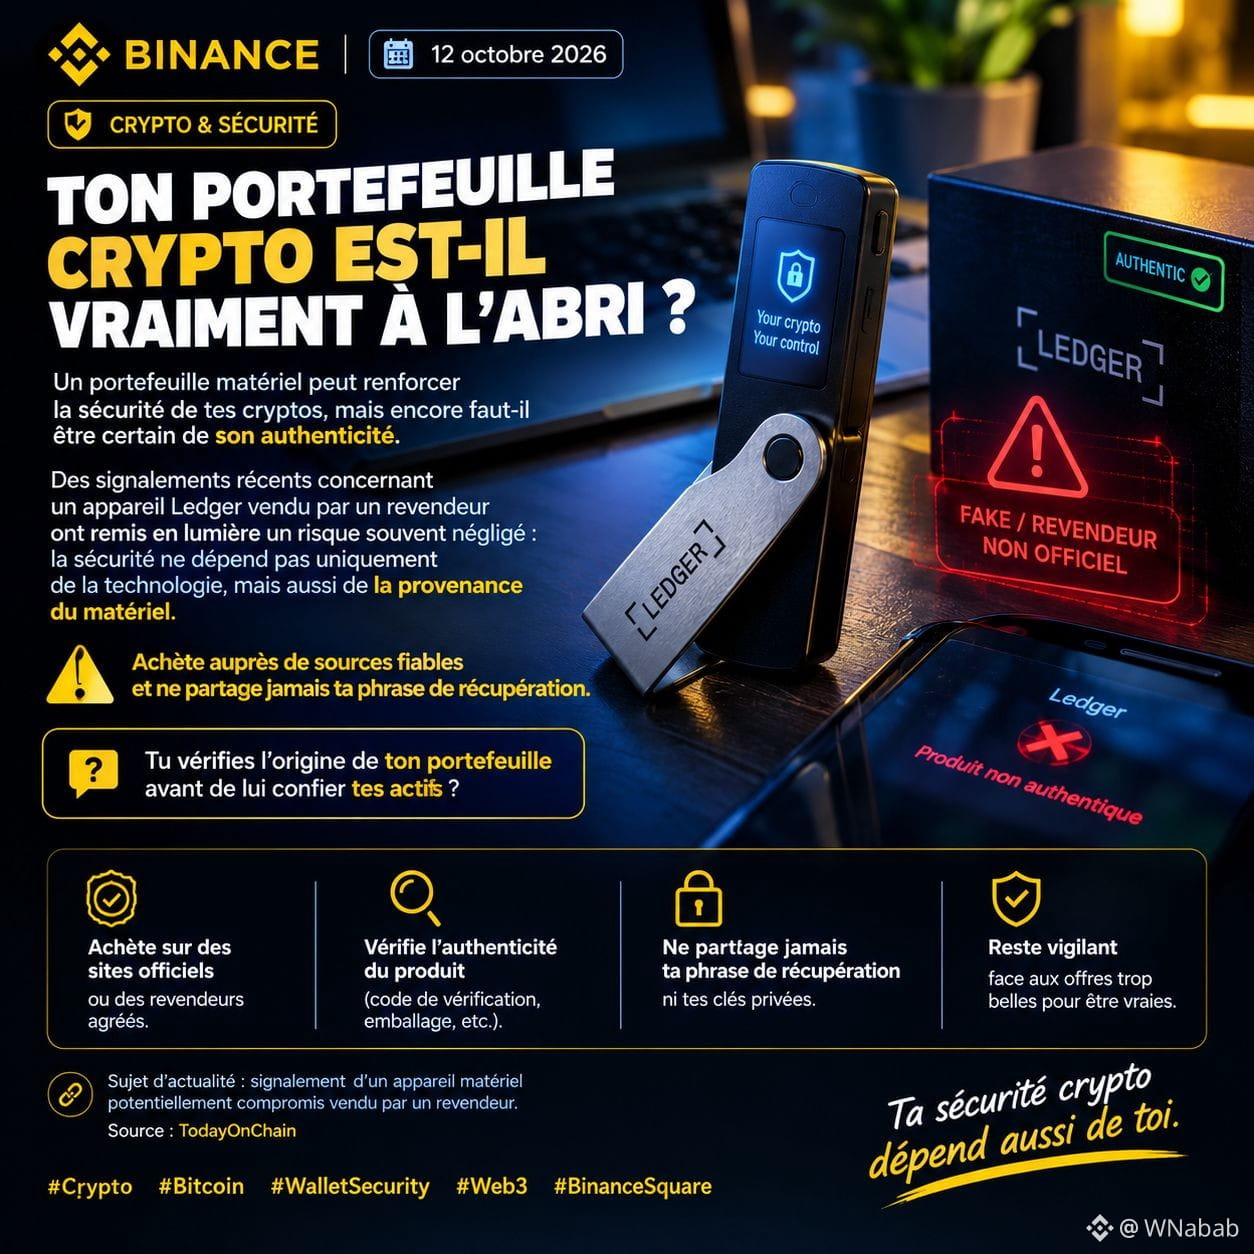
Ist dein Krypto-Wallet wirklich sicher? 🔐
Ein Hardware-Wallet kann die Sicherheit deiner Kryptowährungen erhöhen. Doch du solltest sicher sein, dass es echt ist.
Kürzlich gemeldete Fälle zu einem Ledger-Gerät, das von einem Händler verkauft wurde, haben ein oft übersehenes Risiko wieder ins Bewusstsein gerückt: Die Sicherheit hängt nicht nur von der Technologie ab, sondern auch von der Herkunft des Geräts.
Kaufe nur bei vertrauenswürdigen Quellen und gib deine Wiederherstellungsphrase niemals weiter.
Überprüfst du die Herkunft deines Wallets, bevor du ihm deine Vermögenswerte anvertraust?
#WalletSecurity #Web3 #BinanceSquare
$BTC
{spot}(BTCUSDT)
Ist dein Krypto-Wallet wirklich sicher? 🔐
Ein Hardware-Wallet kann die Sicherheit deiner Kryptowährungen erhöhen. Doch du solltest sicher sein, dass es echt ist.
Kürzlich gemeldete Fälle zu einem Ledger-Gerät, das von einem Händler verkauft wurde, haben ein oft übersehenes Risiko wieder ins Bewusstsein gerückt: Die Sicherheit hängt nicht nur von der Technologie ab, sondern auch von der Herkunft des Geräts.
Kaufe nur bei vertrauenswürdigen Quellen und gib deine Wiederherstellungsphrase niemals weiter.
Überprüfst du die Herkunft deines Wallets, bevor du ihm deine Vermögenswerte anvertraust?
#WalletSecurity #Web3 #BinanceSquare
$BTC
1
122

·
--
Angriff auf Ledgers Lieferkette: 86 Millionen Dollar verloren, Spur führt zu Zcash$ZEC nahm mit Ledger in Verbindung stehende gestohlene Gelder im Wert von rund 7,45 Millionen Dollar entgegen.
Gestohlene Gelder aus einem Angriff auf die Lieferkette von Hardware-Wallets wurden laut dem Tagesbericht von KuCoin über $NEAR Intents in $ZEC gebridged. Der Fall erinnert daran, dass eine Wallet kompromittiert sein kann, bevor Sie die Verpackung überhaupt öffnen.
📌 Die Nachrichten
Ledger bestätigte nicht autorisierte Hardware-Implantate in betroffenen Geräten. Alle bestätigten Fälle betreffen Geräte, die vom südostasiatischen Distributor CryptoBilis verkauft wurden, wie KuCoin und Zerocap berichten. Die gemeldeten Verluste belaufen sich inzwischen auf mehr als 86 Millionen Dollar. Ledgers eigene Systeme und direkten Vertriebskanäle sind Berichten zufolge nicht betroffen.
Angriff auf Ledgers Lieferkette: 86 Millionen Dollar verloren, Spur führt zu Zcash
$ZEC nahm mit Ledger in Verbindung stehende gestohlene Gelder im Wert von rund 7,45 Millionen Dollar entgegen.
Gestohlene Gelder aus einem Angriff auf die Lieferkette von Hardware-Wallets wurden laut dem Tagesbericht von KuCoin über $NEAR Intents in $ZEC gebridged. Der Fall erinnert daran, dass eine Wallet kompromittiert sein kann, bevor Sie die Verpackung überhaupt öffnen.
📌 Die Nachrichten
Ledger bestätigte nicht autorisierte Hardware-Implantate in betroffenen Geräten. Alle bestätigten Fälle betreffen Geräte, die vom südostasiatischen Distributor CryptoBilis verkauft wurden, wie KuCoin und Zerocap berichten. Die gemeldeten Verluste belaufen sich inzwischen auf mehr als 86 Millionen Dollar. Ledgers eigene Systeme und direkten Vertriebskanäle sind Berichten zufolge nicht betroffen.
18

Ein malaysischer Mann meldete, dass er durch nicht autorisierte Wallet-Überweisungen Kryptowährungen im Wert von 3,05 Millionen US-Dollar verloren hat. Die örtliche Polizei untersucht derzeit den Betrugsfall, um den Verbleib der gestohlenen Gelder nachzuverfolgen.
#WalletSecurity #CryptoFraud
Ein malaysischer Mann meldete, dass er durch nicht autorisierte Wallet-Überweisungen Kryptowährungen im Wert von 3,05 Millionen US-Dollar verloren hat. Die örtliche Polizei untersucht derzeit den Betrugsfall, um den Verbleib der gestohlenen Gelder nachzuverfolgen.
#WalletSecurity #CryptoFraud
#WalletSecurity #CryptoFraud
20
Artikel
Der massive Abfluss bei Ledger ist eine eindringliche WarnungDie Nachricht über den Abfluss von 92 Millionen Dollar, der auf Ledger-Nutzer abzielte, hat Schockwellen durch die Community geschickt. Das war nicht bloß ein Angriff auf eine einzelne Blockchain, sondern eine koordinierte Attacke über mehrere Blockchains hinweg, die Bitcoin, Ethereum, TRON, BNB Chain und Polygon traf. Zu sehen, wie bei einem einzigen Schlag so viel Kapital verschwindet, ist eine eindringliche Erinnerung an die ständigen Risiken, denen wir in diesem Bereich ausgesetzt sind.
Obwohl Ledger weithin als Goldstandard für die Selbstverwahrung gilt, wirft dieser Vorfall große Fragen dazu auf, wie diese Vermögenswerte tatsächlich kompromittiert wurden. Ob es sich um eine Schwachstelle im Gerät selbst oder um eine hoch ausgeklügelte Phishing-Kampagne gegen bestimmte Nutzer handelte – das Ausmaß des Verlusts ist absolut erschütternd. Für viele Privatanleger fühlt sich das wie ein direkter Schlag gegen die Vorstellung an, dass Hardware-Wallets vollständigen Schutz vor Diebstahl bieten.
Der massive Abfluss bei Ledger ist eine eindringliche Warnung
Die Nachricht über den Abfluss von 92 Millionen Dollar, der auf Ledger-Nutzer abzielte, hat Schockwellen durch die Community geschickt. Das war nicht bloß ein Angriff auf eine einzelne Blockchain, sondern eine koordinierte Attacke über mehrere Blockchains hinweg, die Bitcoin, Ethereum, TRON, BNB Chain und Polygon traf. Zu sehen, wie bei einem einzigen Schlag so viel Kapital verschwindet, ist eine eindringliche Erinnerung an die ständigen Risiken, denen wir in diesem Bereich ausgesetzt sind.
Obwohl Ledger weithin als Goldstandard für die Selbstverwahrung gilt, wirft dieser Vorfall große Fragen dazu auf, wie diese Vermögenswerte tatsächlich kompromittiert wurden. Ob es sich um eine Schwachstelle im Gerät selbst oder um eine hoch ausgeklügelte Phishing-Kampagne gegen bestimmte Nutzer handelte – das Ausmaß des Verlusts ist absolut erschütternd. Für viele Privatanleger fühlt sich das wie ein direkter Schlag gegen die Vorstellung an, dass Hardware-Wallets vollständigen Schutz vor Diebstahl bieten.
Obwohl Ledger weithin als Goldstandard für die Selbstverwahrung gilt, wirft dieser Vorfall große Fragen dazu auf, wie diese Vermögenswerte tatsächlich kompromittiert wurden. Ob es sich um eine Schwachstelle im Gerät selbst oder um eine hoch ausgeklügelte Phishing-Kampagne gegen bestimmte Nutzer handelte – das Ausmaß des Verlusts ist absolut erschütternd. Für viele Privatanleger fühlt sich das wie ein direkter Schlag gegen die Vorstellung an, dass Hardware-Wallets vollständigen Schutz vor Diebstahl bieten.
22
Die Verbindung zu einer dApp zu trennen, ist NICHT dasselbe wie ihre Token-Freigaben zu widerrufen. 🔐
Auf Ethereum und anderen EVM-Netzwerken kann eine Berechtigung aktiv bleiben, nachdem du deine Wallet getrennt hast.
Bevor du deine nächste DeFi-Sitzung startest:
• Überprüfe die Website und die Adresse des Ausgabeberechtigten.
• Bevorzuge nach Möglichkeit ein Ausgabenlimit statt einer unbegrenzten Freigabe.
• Überprüfe alte Berechtigungen mit einem vertrauenswürdigen Explorer oder Freigabe-Tool und widerrufe, was du nicht mehr benötigst.
Freigaben machen Swaps und Lending bequem, aber ein böswilliger oder kompromittierter Ausgabeberechtigter kann freigegebene Token gefährden. Ein Widerruf kostet in der Regel Gas und kann gestohlene Gelder nicht zurückholen. Gib deine Seed-Phrase niemals in einen Freigabe-Checker ein.
Ein bisschen Wallet-Hygiene kann Risiken deutlich senken.
#Ethereum #DeFi #WalletSecurity
55
·
--
Risiken bei der Wiederherstellung von Smart WalletsDie Roadmap von Ethereum zur Account-Abstraktion führt Wallets in Richtung programmierbarer Sicherheit. Die Wiederherstellung ist einer der größten Vorteile, schafft aber zugleich eine neue Angriffsfläche für Berechtigungen, die Nutzer und Entwickler verstehen müssen.
ERC-7947 schlägt eine einheitliche Wiederherstellungsschnittstelle für Smart Accounts vor. Ein Konto, das den Standard unterstützt, kann einen oder mehrere Wiederherstellungsanbieter registrieren, anbieterspezifische Wiederherstellungs-Commitments speichern und später einen Nachweis einreichen, der eine Änderung des Zugriffsberechtigten des Kontos autorisiert.
Diese Flexibilität ist nützlich. Ein Anbieter könnte einen Zero-Knowledge-Beweis verifizieren. Ein anderer könnte eine Signatur, ein Mehrfaktorverfahren oder eine andere Wiederherstellungsmethode verwenden. Eine Wallet kann mehrere Anbieter unterstützen, statt von einem einzigen zentralisierten Dienst abhängig zu sein.
Risiken bei der Wiederherstellung von Smart Wallets
Die Roadmap von Ethereum zur Account-Abstraktion führt Wallets in Richtung programmierbarer Sicherheit. Die Wiederherstellung ist einer der größten Vorteile, schafft aber zugleich eine neue Angriffsfläche für Berechtigungen, die Nutzer und Entwickler verstehen müssen.
ERC-7947 schlägt eine einheitliche Wiederherstellungsschnittstelle für Smart Accounts vor. Ein Konto, das den Standard unterstützt, kann einen oder mehrere Wiederherstellungsanbieter registrieren, anbieterspezifische Wiederherstellungs-Commitments speichern und später einen Nachweis einreichen, der eine Änderung des Zugriffsberechtigten des Kontos autorisiert.
Diese Flexibilität ist nützlich. Ein Anbieter könnte einen Zero-Knowledge-Beweis verifizieren. Ein anderer könnte eine Signatur, ein Mehrfaktorverfahren oder eine andere Wiederherstellungsmethode verwenden. Eine Wallet kann mehrere Anbieter unterstützen, statt von einem einzigen zentralisierten Dienst abhängig zu sein.
100
·
--
Ein Wallet ist zu viel RisikoBequemlichkeit macht aus einem Krypto-Wallet oft gleichzeitig ein Trading-Konto, einen DeFi-Arbeitsbereich, eine Airdrop-Adresse und einen langfristigen Tresor. Diese Struktur wirkt einfach, bis eine einzige bösartige Freigabe, ein gefälschtes Frontend oder eine kompromittierte Session alles erreicht.
Eine Multi-Wallet-Strategie verringert die Auswirkungen, indem sie verschiedene Aktivitäten unterschiedlichen Wallets zuweist. Das grundlegende Modell ist praxistauglich: ein Wallet für den Handel, eines für DeFi und eines für langfristige Bestände.
Das Trading-Wallet ist auf Geschwindigkeit ausgelegt. Es kann mit Börsen, Brücken, Dashboards und Ausführungstools verbunden werden, sodass es häufiger signiert und mehr operatives Rauschen abbekommt. Es sollte Working Capital statt des tiefsten Teils eines Portfolios halten.
Ein Wallet ist zu viel Risiko
Bequemlichkeit macht aus einem Krypto-Wallet oft gleichzeitig ein Trading-Konto, einen DeFi-Arbeitsbereich, eine Airdrop-Adresse und einen langfristigen Tresor. Diese Struktur wirkt einfach, bis eine einzige bösartige Freigabe, ein gefälschtes Frontend oder eine kompromittierte Session alles erreicht.
Eine Multi-Wallet-Strategie verringert die Auswirkungen, indem sie verschiedene Aktivitäten unterschiedlichen Wallets zuweist. Das grundlegende Modell ist praxistauglich: ein Wallet für den Handel, eines für DeFi und eines für langfristige Bestände.
Das Trading-Wallet ist auf Geschwindigkeit ausgelegt. Es kann mit Börsen, Brücken, Dashboards und Ausführungstools verbunden werden, sodass es häufiger signiert und mehr operatives Rauschen abbekommt. Es sollte Working Capital statt des tiefsten Teils eines Portfolios halten.
57
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#BitcoinSlipsBelow$80KAgain
264 Aufrufe
18 Kommentare
2
#ThailandLaunchesWORPTStablecoinToQRPaymentApp
50 Aufrufe
33 Kommentare
3
#StrategySkipsBitcoinPurchasesSpends$205MOnSTRCBuybacks
2,820 Aufrufe
65 Kommentare
4
#BitmineAdds10452ETH
27,464 Aufrufe
495 Kommentare
5
#SouthKoreaConsidersEducationTaxOnCryptoExchanges
17,095 Aufrufe
399 Kommentare
6
#OCCUrgesCommunityBanksToEnterStablecoinPayments
13,224 Aufrufe
253 Kommentare
7
#RippleWinsFullApprovalAsNationalTrustBank
16,329 Aufrufe
257 Kommentare
8
#AkashSelectsSolanaAsMigrationTarget
9,656 Aufrufe
135 Kommentare
9
#OndoToOpenSubscriptionsForOpenAIPreIPOTokenizedNotes
516 Aufrufe
22 Kommentare
10
#AnthropicTTMRevenueGrewAbout1200%
67,419 Aufrufe
661 Kommentare