

#tradertraitor
tradertraitor
4,583 Aufrufe
9 Kommentare
Hot
Zuletzt

·
--
Kurz gesagt: Diesmal wurden keine privaten Schlüssel gestohlen – jemand hat das Signatursystem als Geldautomaten missbraucht. Die Timeline von TRM Labs: Los ging es am 29. Oktober um 20:05 UTC. Innerhalb von 20 Minuten wurden 6,36 Milliarden Dollar aus Binance-Wallets auf 10 Blockchains abgezogen – mehr als viermal so viel wie die 1,5 Milliarden Dollar, die bei Bybit gestohlen wurden. Auch Binances vorläufige Untersuchung kommt zu einem ähnlichen Ergebnis: Der Computer eines Betriebsingenieurs wurde gehackt, die Angreifer drangen in einen internen Service-Container ein und stellten Auszahlungsanträge. Ein Leak privater Schlüssel wurde nicht festgestellt. Am krassesten war der Teil auf Ethereum: Die Angreifer brachten Binances Signatursystem dazu, auf einen Schlag 50 EIP-7702-Vollmachten vorab zu signieren. Mit fortlaufenden Nonces war klar, dass eine davon passen würde. Binance 14 wurde so zum Staubsauger der Angreifer: Eine einzige Transaktion zog 167.464 $ETH und 1,615 Milliarden USDT ab und ließ nur 1 ETH zurück. Nach dem Auffüllen wurde das Wallet erneut leergeräumt. Sowohl TRM als auch Chainalysis verweisen auf Nordkoreas TraderTraitor; Binance selbst hat noch keine Täter benannt. Die eingefrorenen rund 3 Milliarden Dollar bestehen vollständig aus einfrierbaren Stablecoins: Tether fror 1,567 Milliarden ein, Circle mehr als 800 Millionen. Die nicht einfrierbaren rund 2,4 Milliarden Dollar in $BTC und $ETH sind bereits weg. Im SAFU-Fonds liegen 15.000 $BTC im Wert von rund 1,2 Milliarden Dollar – weniger als ein Fünftel des Verlusts. Für den Rest muss Binance mit seinem eigenen Vermögen geradestehen. Meine persönliche Einschätzung, keine Anlageberatung. Wenn Auszahlungen wieder möglich sind: Ziehst du dein Geld sofort in die Selbstverwahrung ab oder lässt du es weiter bei Binance und hoffst, dass die Börse alles vollständig ersetzt? Bezieh in den Kommentaren Stellung.
#$1.5BInLeveragedCryptoBetsLiquidated #BinanceSecurityIncident #TraderTraitor
#$1.5BInLeveragedCryptoBetsLiquidated #BinanceSecurityIncident #TraderTraitor
Padfoot:
先别急着站队,63.6亿这种级别得核对官方公告和链上证据😂 吃瓜可以,别让假瓜把自己的钱包吓跑了。
1
2
1.3k

·
--
Artikel
Übersetzung ansehen
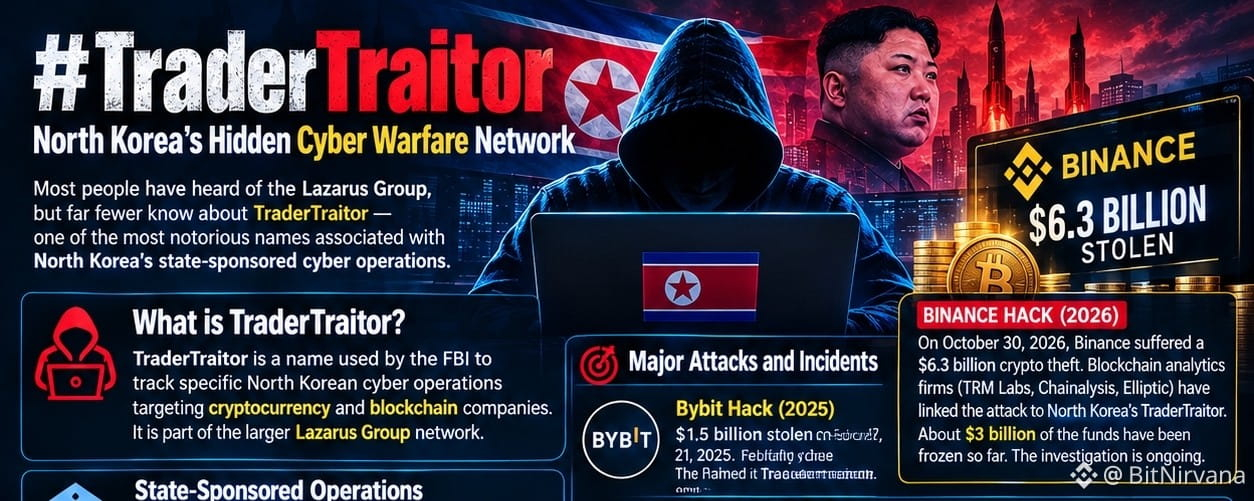
TraderTraitor: North Korea’s Hidden Cyber Warfare Network 🇰🇵Most people have heard of the Lazarus Group, but far fewer know about TraderTraitor — one of the most notorious names associated with North Korea’s state-sponsored cyber operations.
TraderTraitor is not an ordinary hacking group. It is a name used by the FBI to track specific North Korean cyber operations targeting cryptocurrency and blockchain companies.
Here is what makes this group so significant:
🔹 State-Sponsored Operations
The FBI, CISA, and U.S. Treasury have identified TraderTraitor as North Korean state-sponsored cyber activity. It is also associated with the broader Lazarus Group ecosystem.
🔹 Connections to North Korea’s Intelligence Agency
In September 2019, the U.S. Treasury identified Lazarus Group as a North Korean government-controlled entity connected to the Reconnaissance General Bureau (RGB), the country's primary intelligence agency.
🔹 The $1.5 Billion Bybit Hack
On February 21, 2025, Bybit suffered a massive cryptocurrency theft worth approximately $1.5 billion.
On February 26, 2025, the FBI officially attributed the attack to North Korea and referred to the specific malicious cyber activity as TraderTraitor.
🔹 The $308 Million DMM Bitcoin Theft
In May 2024, North Korean cyber actors associated with TraderTraitor stole approximately $308 million from Japan-based DMM Bitcoin.
Investigators revealed that the attackers used a fake LinkedIn recruiter identity and a malicious coding test to compromise an employee.
🔹 A Much Longer History
North Korean cyber operations have also been linked to several major incidents:
• 2016 Bangladesh Bank heist — approximately $81 million stolen, involving Lazarus Group and its associated financial cyber operations.
• 2014 Sony Pictures cyberattack — attributed to North Korea by the FBI and linked to Lazarus Group.
• 2022 Axie Infinity Ronin Bridge hack — approximately $620 million stolen, attributed to Lazarus Group by the FBI.
🔹 Where Does the Money Go?
According to the U.S. Treasury, North Korea uses illicit cyber operations and cryptocurrency theft to generate revenue for the regime, including funding its weapons of mass destruction and ballistic missile programs.
The exact amount of stolen money that reaches specific government programs is difficult to independently establish.
The Bigger Picture
TraderTraitor represents a growing challenge for the global cryptocurrency industry.
These operations do not always begin with sophisticated code. Sometimes, they start with a fake job offer, a LinkedIn message, or a seemingly harmless coding test.
The lesson is clear:
In crypto, the biggest security threat may not always be a smart contract vulnerability. Sometimes, it is the person you trust.
#TraderTraitor #LazarusGroup #NorthKorea #CyberSecurity #CryptoSecurity #Bybit #Blockchain #CyberWarfare
TraderTraitor: North Korea’s Hidden Cyber Warfare Network 🇰🇵
Most people have heard of the Lazarus Group, but far fewer know about TraderTraitor — one of the most notorious names associated with North Korea’s state-sponsored cyber operations.
TraderTraitor is not an ordinary hacking group. It is a name used by the FBI to track specific North Korean cyber operations targeting cryptocurrency and blockchain companies.
Here is what makes this group so significant:
🔹 State-Sponsored Operations
The FBI, CISA, and U.S. Treasury have identified TraderTraitor as North Korean state-sponsored cyber activity. It is also associated with the broader Lazarus Group ecosystem.
🔹 Connections to North Korea’s Intelligence Agency
In September 2019, the U.S. Treasury identified Lazarus Group as a North Korean government-controlled entity connected to the Reconnaissance General Bureau (RGB), the country's primary intelligence agency.
🔹 The $1.5 Billion Bybit Hack
On February 21, 2025, Bybit suffered a massive cryptocurrency theft worth approximately $1.5 billion.
On February 26, 2025, the FBI officially attributed the attack to North Korea and referred to the specific malicious cyber activity as TraderTraitor.
🔹 The $308 Million DMM Bitcoin Theft
In May 2024, North Korean cyber actors associated with TraderTraitor stole approximately $308 million from Japan-based DMM Bitcoin.
Investigators revealed that the attackers used a fake LinkedIn recruiter identity and a malicious coding test to compromise an employee.
🔹 A Much Longer History
North Korean cyber operations have also been linked to several major incidents:
• 2016 Bangladesh Bank heist — approximately $81 million stolen, involving Lazarus Group and its associated financial cyber operations.
• 2014 Sony Pictures cyberattack — attributed to North Korea by the FBI and linked to Lazarus Group.
• 2022 Axie Infinity Ronin Bridge hack — approximately $620 million stolen, attributed to Lazarus Group by the FBI.
🔹 Where Does the Money Go?
According to the U.S. Treasury, North Korea uses illicit cyber operations and cryptocurrency theft to generate revenue for the regime, including funding its weapons of mass destruction and ballistic missile programs.
The exact amount of stolen money that reaches specific government programs is difficult to independently establish.
The Bigger Picture
TraderTraitor represents a growing challenge for the global cryptocurrency industry.
These operations do not always begin with sophisticated code. Sometimes, they start with a fake job offer, a LinkedIn message, or a seemingly harmless coding test.
The lesson is clear:
In crypto, the biggest security threat may not always be a smart contract vulnerability. Sometimes, it is the person you trust.
#TraderTraitor #LazarusGroup #NorthKorea #CyberSecurity #CryptoSecurity #Bybit #Blockchain #CyberWarfare
1
136
·
--
Übersetzung ansehen
Аналітики пов'язують атаку з північнокорейською групою TraderTraitor, яка стояла і за зломом Bybit на $1,5 млрд у 2025 році. ZachXBT пише, що кошти зламів Binance та Bitget змішувались через THORChain, що тримає $RUNE у центрі уваги. Це версії слідчих, а не остаточні висновки. Але один висновок вже зрозумілий: хакери переходять від пошуку помилок у коді до атак на людей та інфраструктуру. Для власників $BTC це ще один аргумент перевірити власну безпеку.
Ви зберігаєте $BTC на біржі чи в холодному гаманці? 👇
#TraderTraitor
Ви зберігаєте $BTC на біржі чи в холодному гаманці? 👇
#TraderTraitor
58
Übersetzung ansehen
🚨 EXPOSED: Who Hacked Binance? 🚨
This was NOT a normal hacker! 👇
🔴 Hacker Name: TraderTraitor
🔴 Country: North Korea's Elite Government Hacking Unit
🔴 This group has already stolen $2 Billion+ in crypto before!
💻 How they hacked?
- Hacked a Binance DevOps Engineer's laptop
- Gained access to internal service container
- Stole $6.3 BILLION in just 20 MINUTES!
- $1.5B in Bitcoin + $900M in Ethereum
Binance said: "This was not a one-click attack, it was a highly complex process"
$3 Billion has been frozen so far, rest hacker is laundering via Uniswap & Aave.
If Binance can be hacked, are WE safe? 🤔
Comment your thoughts!
#BinanceHack #NorthKorea #TraderTraitor #CryptoHack #Binance

144

·
--
🚨 DIE DUNKLE SEITE DER CYBERKRIEGSFÜHRUNG! 🇰🇵 🇰🇵 🇰🇵 🇰🇵 🇰🇵 🇰🇵 🇰🇵 🇰🇵 🇰🇵 🇰🇵
Mit Nordkorea in Verbindung stehende Hackergruppen sorgen in der Kryptowelt weltweit für Aufsehen.
Der Name TraderTraitor wird mit Cyberbedrohungen gegen die Kryptoindustrie in Verbindung gebracht.
Ist das nur Cyberkriminalität oder ein viel größeres geopolitisches Spiel? 🌍
🔐 Cybersicherheit ist nicht länger optional. Bleib wachsam, schütze deine Vermögenswerte und bleib SAFU!
#Binance #NorthKorea #TraderTraitor #Cybersicherheit #Krypto #Blockchain #SAFU🙏
#KOSPIFalls3.53%BackBelow6000

1
74
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax
22,332 Aufrufe
724 Kommentare
2
#HKDollarStablecoinHKDAPToLaunchOnSolana
18,102 Aufrufe
463 Kommentare
3
#$1.5BInLeveragedCryptoBetsLiquidated
36,356 Aufrufe
242 Kommentare
4
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
2,483 Aufrufe
66 Kommentare
5
#KOSPIFalls3.53%BackBelow6000
60,479 Aufrufe
1,077 Kommentare
6
#AmazonSharesFallAbout7%InPremarketTrading
27,615 Aufrufe
577 Kommentare
7
#USMidtermElections
239,182 Aufrufe
2,337 Kommentare
8
#StrategySTRCReaches$99.95ForFirstTimeIn165Days
24,804 Aufrufe
94 Kommentare
9
#BinanceWillListPredictPREDICT
90,029 Aufrufe
1,378 Kommentare
10
#SwitzerlandFirstSpotBitcoinETFExpectedToTradeInNovember
3,049 Aufrufe
107 Kommentare