

#securityalert
securityalert
535,082 Aufrufe
1,359 Kommentare
Hot
Zuletzt

·
--
🚨 $INIT UNTER BESCHUSS DURCH DAY-0-SCHWACHSTELLE – WAL-BEWEGUNGEN ENTHÜLLT! 🦈
📊 Der Day-0-Exploit in Initias MoveVM öffnete eine Hintertür zum Prägen neuer Token. So konnte ein Wal neue $INIT prägen und 2,7 Mio. $ in AUSD, ETH und USDC abziehen. Die Cross-Chain-Spur zeigt einen klassischen Liquiditätsabzug: Der Angreifer drückte auf die Pausentaste, kurz bevor der Nettoabfluss auffiel.
🦈 Smart-Money-Beobachter sehen darin ein Warnsignal für das Ökosystem – jede noch bestehende Gefährdung könnte weitere Abflüsse auslösen, und die Pause könnte versteckte Orderblöcke verschleiern, die darauf warten, zurückerobert zu werden. Behalte die Wiedereinstiegszonen im Auge, sobald die Chain wieder geöffnet wird; eine neue Kaufwelle könnte den Kurs kurzfristig wieder nach oben treiben. 💬 Bleibst du an der Seitenlinie oder positionierst du dich für einen Bounce nach der Pause? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Griff. 🛡️
🏷️ #INIT #SecurityAlert #WhaleAction #Crypto
🔥 💎
7

🚨 $INIT MAINNET AUSGESETZT – SICHERHEITSVORFALL ERSCHÜTTERT DAS NETZWERK 🛑
📊 Der plötzliche Stillstand von Initias L1 und Rollup deutet auf einen schwerwiegenden Sicherheitsverstoß hin und zwingt Validatoren sowie eine führende Kryptobörse, den Betrieb einzustellen, während forensische Teams unter Hochdruck ermitteln. ⚡ Die Dynamik ist verflogen, denn Trader meiden inoffizielle Links und Gerüchte machen die Runde. Der Markt ist dadurch zu einem vorsichtigen Wartesaal geworden.
💡 Da die Kerninfrastruktur offline ist, dürfte Smart Money sein Kapital wahrscheinlich in stabilere Layer umschichten, bis bestätigte Updates vorliegen. 💬 Wie passt ihr euer Exposure an, während sich die Lage beruhigt? 👇
⚠️ Keine Finanzberatung. Behaltet euer Risiko stets im Griff. 🛡️
🏷️ #INIT #SecurityAlert #NetworkSuspension #Crypto
🔥 💎
10

🚨 $INIT MAINNET NACH SICHERHEITSVORFALL AUSGESETZT ⚠️
📊 Der abrupte Stopp von Initias L1 und Rollup deutet auf eine koordinierte Liquiditätsabschöpfung hin und zwingt Validatoren, sich aus dem Orderbuch zurückzuziehen. 🦈 Smart-Money-Nodes bewerten nun ihr Risiko neu, während die Sicherheitsverletzung die Risikomatrix verändert. 🔍 Teams setzen sich mit führenden Börsen und Verwahrstellen in Verbindung, um mögliche Folgen einzudämmen. Das bedeutet, dass die Markttiefe bis zum Abschluss der Überprüfung deutlich abnehmen könnte.
📌 Wachsamkeit ist entscheidend: Meide nicht offizielle Links, verfolge offizielle Kanäle für bestätigte Updates und reduziere deine Positionsgrößen, bis das Ausmaß des Vorfalls bekannt ist. 🤔 Wie passt du dein Engagement angesichts dieser systemischen Unterbrechung bei $INIT an? 👇
⚠️ Keine Finanzberatung. Achte stets auf dein Risikomanagement. 🛡️
🏷️ #INIT #SecurityAlert #Crypto #Incident
🛡️ 🔥
2

·
--
🚨 $ETH SOL-LIVE-HINTERTÜR-ALARM: BÖSARTIGES TERMINAL LAUERT AUF GITHUB ⚡
SlowMist hat gerade ein GitHub-Repository gemeldet, das sich als Solidity-Interview-Sandbox ausgibt, aber eine Datendiebstahl-Hintertür mit drei Modulen verbirgt. Sobald die benutzerdefinierte Terminalkonfiguration gestartet wird, kann sie Browser-Anmeldedaten, Wallet-Erweiterungen und sogar macOS-Schlüsselbunddateien abgreifen. 📊
Die Angriffskette wird auf macOS und Linux aktiviert, während dies für Windows aufgrund von Problemen mit Anführungszeichen noch nicht bestätigt ist. Angreifer können außerdem lokale Dateien durchsuchen, Remote-Skripte ausführen und den Inhalt der Zwischenablage überwachen – und erhalten so vollen interaktiven Shell-Zugriff. ⚡
💬 Hast du heute deine Dev-Abhängigkeiten überprüft oder vertraust du immer noch unbekannten Repos? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #ETH #SecurityAlert #DevSafety #Crypto
🛡️ 🔥
6

·
--
🚨 $ETH SOL‑LIVE-HINTERTÜR-ALARM 🦈
📊 Ein GitHub-Repository namens „sol‑live“ gibt sich als Solidity-Projekt für Bewerbungsgespräche aus, verbirgt jedoch eine Datendiebstahl-Nutzlast mit drei Modulen. Sie kann Anmeldedatenbanken von Browsern, Speicher von Krypto-Wallet-Erweiterungen und sogar macOS-Schlüsselbunddateien abgreifen, bevor sie lokale Daten scannt und hochlädt. ⚡ Die Ausführung setzt voraus, dass Nutzer eine angepasste Terminalkonfiguration starten und dabei Fernzugriff auf die Shell sowie die Überwachung der Zwischenablage erlauben.
🦈 Entwickler mit Gespür für Smart Money sollten jedes Skript eines Drittanbieters als potenzielle Liquiditätsfalle betrachten. Prüft die Terminalparameter, isoliert kompromittierte Geräte und verschiebt Vermögenswerte mithilfe vertrauenswürdiger Hardware. 📌 Wie gründlich prüft ihr externen Code, bevor ihr ihn ausführt? 💬
⚠️ Keine Finanzberatung. Behaltet stets euer Risiko im Blick. 🛡️
🏷️ #ETH #SecurityAlert #DevSafety #SmartMoney #Crypto
🔥 💎
1


·
--
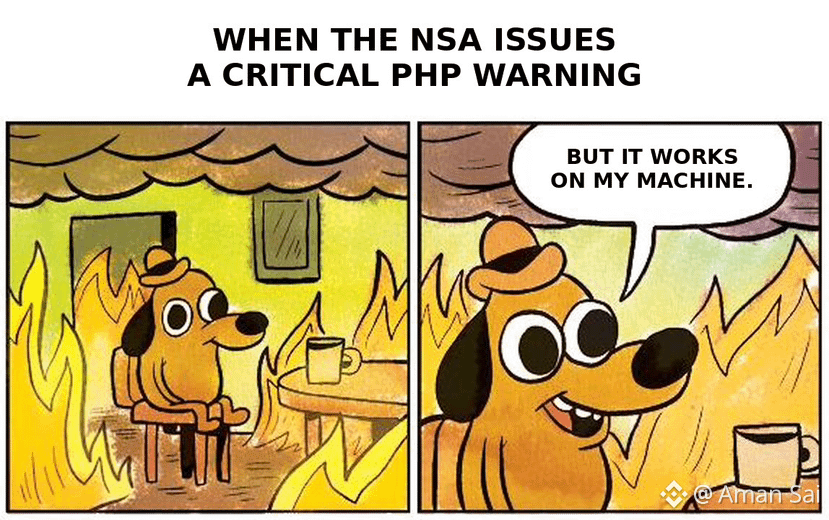
🚨 DRINGENDE SICHERHEITSWARNUNG: PHP2Shell
Die NSA hat eine sofortige Warnung für Organisationen herausgegeben, die PHP verwenden, nachdem zwei kritische Schwachstellen in der weit verbreiteten Programmiersprache entdeckt wurden.
Diese Schwachstellen haben einen CVSS-Wert von 9,2/10 (kritisch) und können die Ausführung von Code aus der Ferne ohne Authentifizierung ermöglichen. Das bedeutet, dass ein Angreifer möglicherweise schädliche Befehle auf einem verwundbaren Server ausführen kann, ohne sich vorher anmelden zu müssen. (PHP)
Warum ist das so ernst? 👇
🔴 PHP kommt auf einem großen Teil des Webs zum Einsatz und wird häufig für Websites, Webanwendungen und serverseitige Systeme verwendet.
🔴 Die Schwachstellen, die zusammen als PHP2Shell bezeichnet werden, können Angreifern potenziell Zugriff auf Systeme hinter verwundbaren PHP-Webdiensten verschaffen.
🔴 Besonders groß ist das Risiko bei Servern, die mit dem Internet verbunden sind und bei denen Angreifer die Schwachstelle möglicherweise aus der Ferne ausnutzen können.
🔴 Die NSA rät Organisationen, verwundbare PHP-Systeme zu ermitteln und die offiziellen Sicherheitsupdates umgehend zu installieren. Wenn ein System nicht zeitnah aktualisiert werden kann, empfiehlt die NSA, es offline zu nehmen, bis die Schwachstelle vollständig behoben werden kann.
✅ Was Organisationen jetzt tun sollten:
• Alle mit dem Internet verbundenen Systeme überprüfen, auf denen PHP läuft
• Die verwendete PHP-Version ermitteln
• Die neueste Sicherheitsversion installieren
• Zugehörige Software und Pakete der Anbieter aktualisieren
• Die Überwachung und Protokollierung verdächtiger Aktivitäten verstärken
• Systeme auf Anzeichen einer Kompromittierung überprüfen
• Verwundbare Systeme isolieren oder offline nehmen, wenn sie nicht mit einem Patch aktualisiert werden können
PHP hat Sicherheitsupdates veröffentlicht, darunter PHP 8.5.12, 8.4.27, 8.3.36 und 8.2.35, die die beiden kritischen Schwachstellen beheben. (PHP)
⚠️ Hier sollte man nicht mit dem Patchen warten.
Wenn Sie eine PHP-basierte Website, einen Server, eine Kryptobörse, eine Anwendung oder die IT-Infrastruktur eines Unternehmens betreiben, überprüfen Sie diese jetzt.
Am sichersten ist es, einfach diese Schritte zu befolgen:
Ermitteln → Patchen → Überprüfen → Überwachen.
Ein einziger verwundbarer Server kann zum Einfallstor für eine gesamte Organisation werden.
#PHP #CyberSecurity #PHP2Shell #Hacking #Informationssicherheit #Cyberangriff #Websicherheit #Technologie #Sicherheitswarnung
2
1.2k

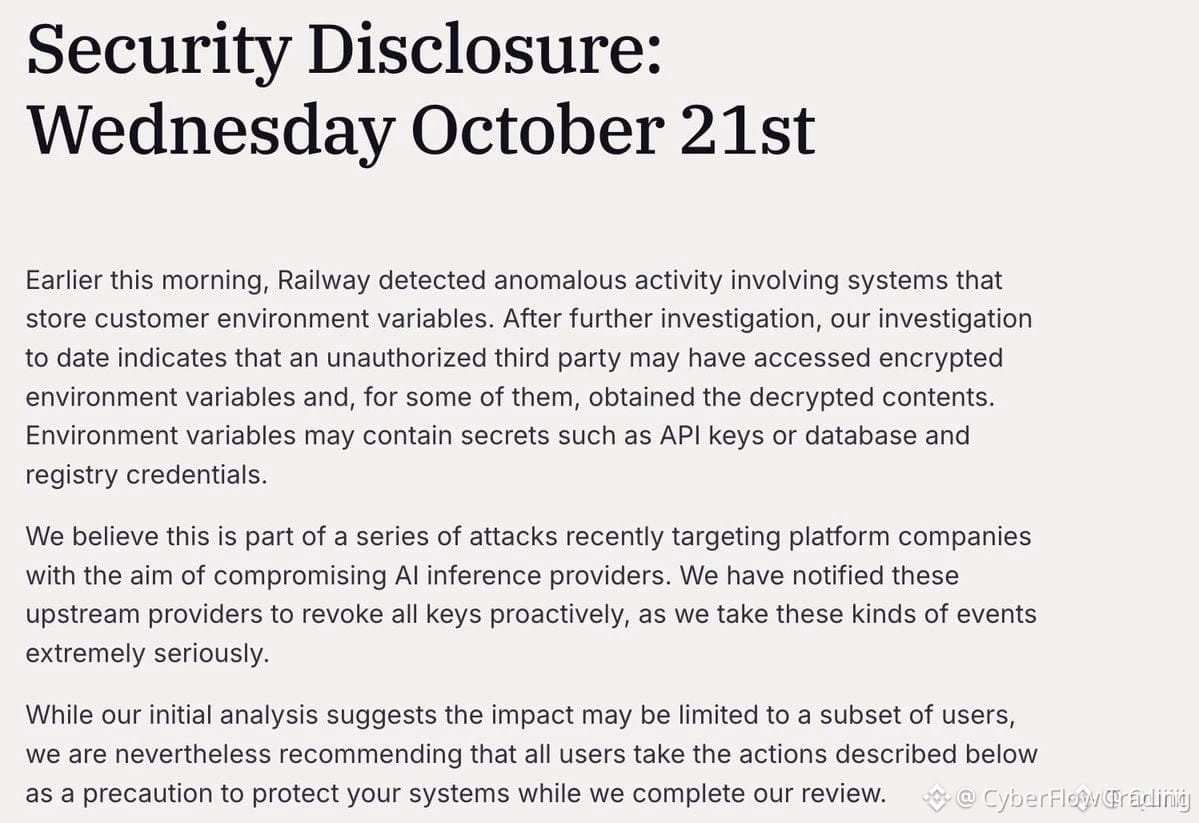
🚨 $ETH IN GEFAHR DURCH RAILWAY-CLOUD-DATENLECK! 🛑
📊 Durch ein Datenleck in Railways Cloud wurden API-Schlüssel und Datenbank-Zugangsdaten für mehrere Projekte offengelegt. Während Schwergewichte wie $AAVE , Chainlink und LayerZero Entwarnung geben, deuten Swells Admin-Schlüssel auf ein mögliches Engagement von 2,500 ETH hin, das noch unbestätigt ist. 🦈 Smart-Money-Akteure dürften ihre Positionen wahrscheinlich enger absichern und nach einem möglichen Liquiditäts-Sweep Ausschau halten, bevor sich der Staub legt. ⚡ Projekte, die ihre Schlüssel bereits ausgetauscht haben (infiniFi, Monad), zeigen die erste Verteidigungslinie, doch die zeitliche Überschneidung sorgt für Spekulationen.
💬 Wie wirst du dich gegen die möglichen Folgen absichern? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #ETH #SecurityAlert #CloudBreach #CryptoRisk
🔥 💎
1

·
--
🚨 $ALT SICHERHEITSALARM: MÖGLICHER EINBRUCH ODER LANGFRISTIGER VERTRAUENSSCHUB? ⚡
🦈 CZs aktuelle Warnung vor ungepatchten PHP-Schwachstellen sorgt für Unruhe unter den Smart-Money-Anlegern. Die unmittelbare Verunsicherung könnte einen kurzfristigen Ausverkauf auslösen, wenn risikoscheue Marktteilnehmer versuchen, ihre Zugangsdaten zu schützen. 📊
🔍 Gleichzeitig zwingt die Warnung Börsen und Projekte dazu, ihre Sicherheitsinfrastruktur zu verstärken – ein klassischer Treiber für institutionelles Vertrauen. Sobald sich der Staub gelegt hat, dürfte sich der Liquiditätspool neu bewerten, wodurch sich für langfristige Anleger eine klarere Nachfragezone ergibt. 💡
💬 Glaubt ihr, der Markt wird den Dip nutzen oder sich auf einem höheren Vertrauensaufschlag einpendeln? 👇
⚠️ Keine Finanzberatung. Behaltet euer Risiko stets im Blick. 🛡️
🏷️ #ALT #SecurityAlert #MarketSentiment
🔥 💎
⚡ $ETH ALARM: PHP-SICHERHEITSLÜCKE KÖNNTE INFRASTRUKTUR ERSCHÜTTERN 🚨
📊 Das Weiße Haus bestätigte, dass am 16. Oktober eine kritische PHP-Sicherheitslücke entdeckt wurde. Daraufhin mussten Bundesbehörden in aller Eile einen Patch bereitstellen. Netzwerkbetreiber und Systemlabore sind in höchster Alarmbereitschaft und bemühen sich, Regierungseinrichtungen und kritische Infrastruktur vor Angriffen zu schützen. 🦈 Erfahrene Anleger prüfen bereits, ob sich das Risiko auf Krypto-Nodes ausweiten könnte, die auf ähnlichen Software-Stacks basieren.
⚡ Eine rasche Bereitstellung der Schutzmaßnahmen könnte an den Börsen kurzfristig für Volatilität sorgen, während Händler ihre Risiken neu bewerten. Behalte Liquiditätsabgriffe und möglichen Verkaufsdruck bei verwandten Vermögenswerten im Auge. 💬 Wie passt du deine Positionen angesichts dieses drohenden Wettlaufs um den Patch an? 👇
⚠️ Keine Anlageberatung. Behalte dein Risiko stets im Griff. 🛡️
🏷️ #ETH #SecurityAlert #CryptoRisk #Infrastructure
🔥 🦈
11
·
--
„Werde schlau mit Binance“ – Serie
3 Einstellungen, die dein Geld schützen 🛡️
Auszahlung-Whitelist: Auszahlungen sind nur an Adressen möglich, die du zuvor hinzugefügt hast.
Geräteverwaltung: Prüfe, welche Geräte mit deinem Konto verbunden sind, und entferne alle, die du nicht kennst.
API-Schlüssel: Wenn du Trading-Bots verwendest, deaktiviere die Auszahlungsberechtigung und beschränke den Schlüssel auf eine bestimmte IP-Adresse.
❓ Wann hast du zuletzt die Geräte deines Kontos überprüft?
#API #SecurityAlert #BinanceAcademy
94
·
--
🚨 $FOMO-MALWARE-VERWIRRUNG – ALARM! 🦈
📊 SlowMists CISO hat gerade die offizielle $FOMO-iOS-App für unbedenklich erklärt und die „Malware“ einem betrügerischen Klon namens FOMOPeek zugeordnet. 📌 Die gefälschte Version trieb sich vom 9. bis 17. September im App Store herum und schöpfte Vermögenswerte ab, bevor sie verschwand. ⚡ Smart-Money-Akteure halten nun Ausschau nach möglichen verbleibenden Risiken, während echte Holder aufatmen können – sofern sie wachsam bleiben.
💡 Dieser Vorfall verdeutlicht die unerbittlichen Liquiditätsabschöpfungs-Taktiken opportunistischer Akteure: Ein einziger kompromittierter Download kann eine Kaskade von Verkaufsdruck auslösen. 👇 Wie schützt ihr eure $FOMO-Bestände vor versteckten Bedrohungen durch Schadcode?
⚠️ Keine Finanzberatung. Behaltet euer Risiko stets im Blick. 🛡️
🏷️ #FOMO #SecurityAlert #Crypto #Malware
🔥 💎
5

·
--
🚨 Ledger-Verstoß trifft die EU, als ein Nutzer ein manipuliertes Gerät von einem großen Einzelhändler findet. KI deckt einen massiven XRP-Fehler im Angebot auf – gemeldet als 18 Billionen Token – doch die Belohnung beträgt nur 250.000 $. Dies verdeutlicht anhaltende Sicherheitsrisiken bei Hardware-Wallets und mögliche Probleme bei der Tokenomics. Der Markt könnte auf einen Vertrauensverlust in Custody-Lösungen reagieren. Wie werden XRP-Inhaber auf steigende Wallet-Schwachstellen reagieren? #SecurityAlert
$XRP #TradingSignal #CryptoAnalysis
$XRP #TradingSignal #CryptoAnalysis
20
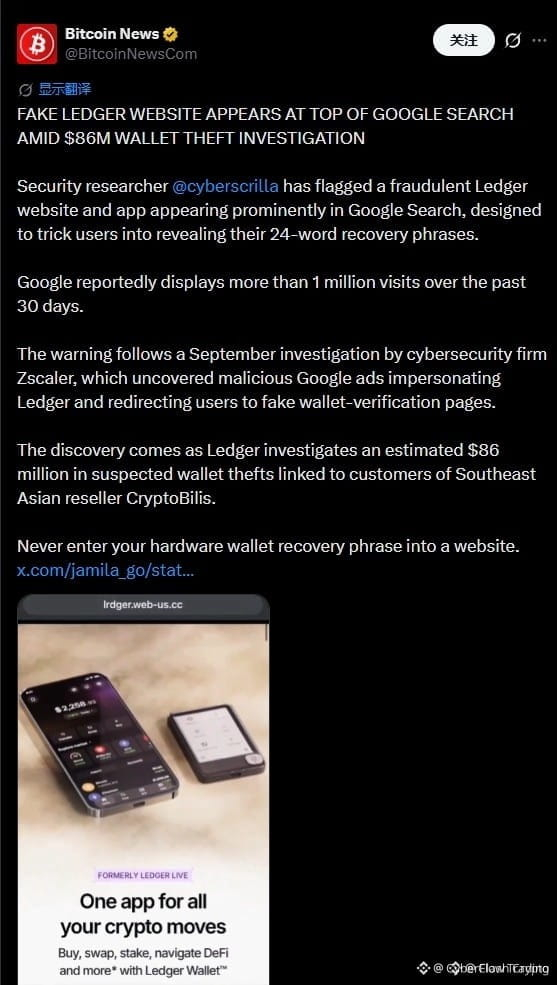
🚨 GROSSE SUCHMASCHINEN BEDROHEN DIE WALLETSICHERHEIT: PHISHING-SEITEN HABEN ES AUF $BTC INHABER ABGESEHEN! ⚠️
Eine massive Phishing-Kampagne zielt derzeit über Anzeigenplatzierungen bei führenden Suchmaschinen auf Nutzer von Hardware-Wallets ab und verzeichnete allein im vergangenen Monat über 1 Million Besuche. 🔍 Raffinierte Kriminelle fangen aktiv arglose Nutzer ab und räumen deren Guthaben ab, indem sie die 24 Wörter umfassenden Wiederherstellungsdaten abgreifen.
Bei laufenden Ermittlungen wurden bereits über 86 Millionen Dollar entwendet. Die Hardware-Sicherheit ist nutzlos, wenn du deine wichtigen Zugangsdaten auf gefälschten Verifizierungsportalen preisgibst. 🛡️ Bewahre deine Cold-Storage-Wallet offline auf, überprüfe jede Webadresse zweimal und gib deine geheimen Wiederherstellungsphrasen niemals irgendwo online ein. 💬 Überprüfst du deine Lesezeichen für die Hardware-Wallet-App doppelt, bevor du auf dein Guthaben zugreifst? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #BTC #SecurityAlert #Crypto #Web3 #CryptoSecurity
⚡ 🛡️
10
🚨 PHISHING-ANGRIFF GIBT SICH ALS HARDWARE-WALLETS AUS UND ZIEHT INMITTEN DER $BTC MARKTVOLATILITÄT MILLIONEN AB! ⚠️
Sicherheitsforscher haben gerade eine massive gefälschte Suchfalle aufgedeckt, die es auf Krypto-Besitzer abgesehen hat und allein in diesem Monat über eine Million Besuche verzeichnete. Bei Phishing-Kampagnen kommen bösartige Wallet-Websites zum Einsatz, um Wiederherstellungsschlüssel abzugreifen. Die Verluste der betroffenen Nutzer werden auf insgesamt 86 Millionen Dollar geschätzt. 📊 🚨
In einem Markt, in dem Offline-Aufbewahrung dein entscheidender Vorteil ist, kann es still und leise Kapital vernichten, wenn du auf Weiterleitungen aus gesponserten Suchergebnissen hereinfällst. Erfahrene Anleger sichern ihre Vermögenswerte ab und schützen ihr Kapital, lange bevor sie dem nächsten Momentum-Ausbruch hinterherjagen. 💡 🔒
💬 Überprüfst du deine Lesezeichen für Hardware-Wallets doppelt, bevor du Verbindungen genehmigst? 👇
⚠️ Keine Finanzberatung. Behalte stets dein Risiko im Blick. 🛡️
🏷️ #BTC #CryptoSecurity #SecurityAlert #Crypto
🛡️ 👁️
16
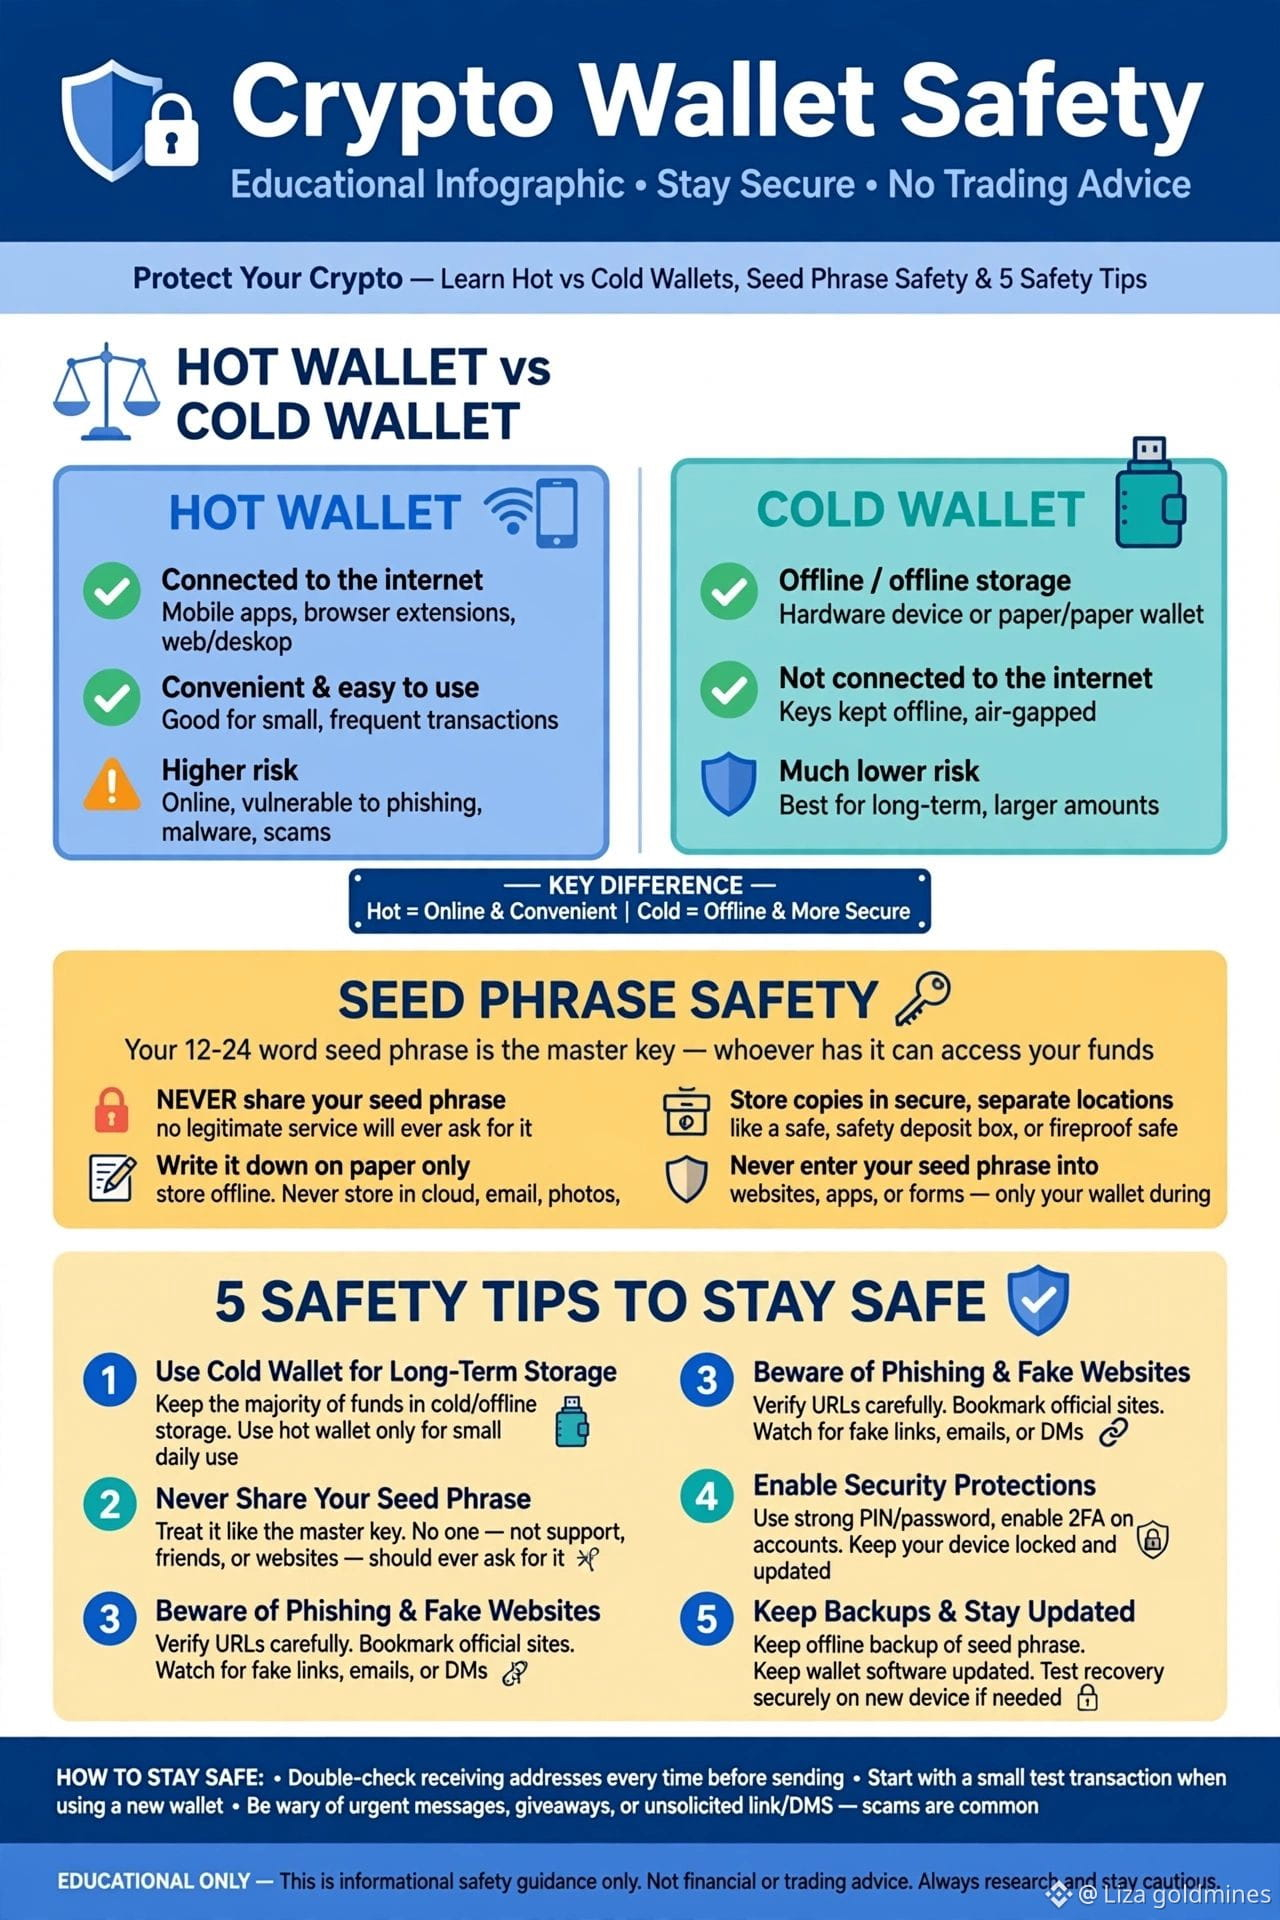
Sicherheit für Krypto-Wallets – UNBEDINGT LESEN! 🔐
Hot Wallet = online, praktisch, höheres Risiko
Cold Wallet = offline, sehr sicher, ideal für langfristige Aufbewahrung
Teile NIEMALS deine Seed-Phrase mit 12–24 Wörtern!
Nur auf Papier notieren, niemals in der Cloud oder per E-Mail!
5 Sicherheitstipps in der Grafik!
Nur ein informativer Sicherheitsleitfaden.
#KryptoSicherheit #wallet🔥 t #SecurityAlert #SeedPhrase #BinanceSquare
58
·
--
EILMELDUNG: DAS FOMO-WALLET VON TRADER FROGMANHAHA WURDE SOEBEN GEHACKT – VERMÖGENSWERTE IM WERT VON ÜBER 4 MIO. $ SIND BETROFFEN
DER HACK SOLL SICH AUF DER TOKEN2049-KONFERENZ EREIGNET HABEN
#SecurityAlert
EILMELDUNG: DAS FOMO-WALLET VON TRADER FROGMANHAHA WURDE SOEBEN GEHACKT – VERMÖGENSWERTE IM WERT VON ÜBER 4 MIO. $ SIND BETROFFEN
DER HACK SOLL SICH AUF DER TOKEN2049-KONFERENZ EREIGNET HABEN
#SecurityAlert
DER HACK SOLL SICH AUF DER TOKEN2049-KONFERENZ EREIGNET HABEN
#SecurityAlert
74
🚨 TRADER FROGMAN BESTÄTIGT $4M-EXPLOIT, WÄHREND ANGREIFER ÜBER $ETH AND $SOL ! GELDER WASCHEN 💣
Ein massiver 4-Millionen-Dollar-Exploit traf den Trader Frogman: Die Angreifer zapften neun verschiedene Tokens ab, darunter große Bestände von $BP, und schafften sie dann über Privacy-Tools in den Geldfluss. 🔍 Die Täter tauschten die gestohlenen Bestände umgehend in hochliquide Assets wie $ETH , bevor sie die Gelder über Chainflip verstreuten.
📌 Sicherheitsteams in Singapur verfolgen die markierte Adresse, doch der aggressive Verkauf von Low-Cap-Tokens verursacht sofortige Angebotsknicks auf dezentralen Orderbüchern. 💡 Die Wallet-Sicherheit bleibt der ultimative Risiko-Parameter in volatilen Marktumgebungen. 💬 Wie strikt sind eure Self-Custody-Protokolle während aktiver Trading-Zyklen? 👇
⚠️ Keine Finanzberatung. Beachtet immer euer Risiko. 🛡️
🏷️ #ETH #SecurityAlert #Crypto #Exploit
🚨 🛡️
38
·
--
🚨 Einbruch mit 3,8 Millionen Dollar… und endet mit einer unerwarteten Geschichte
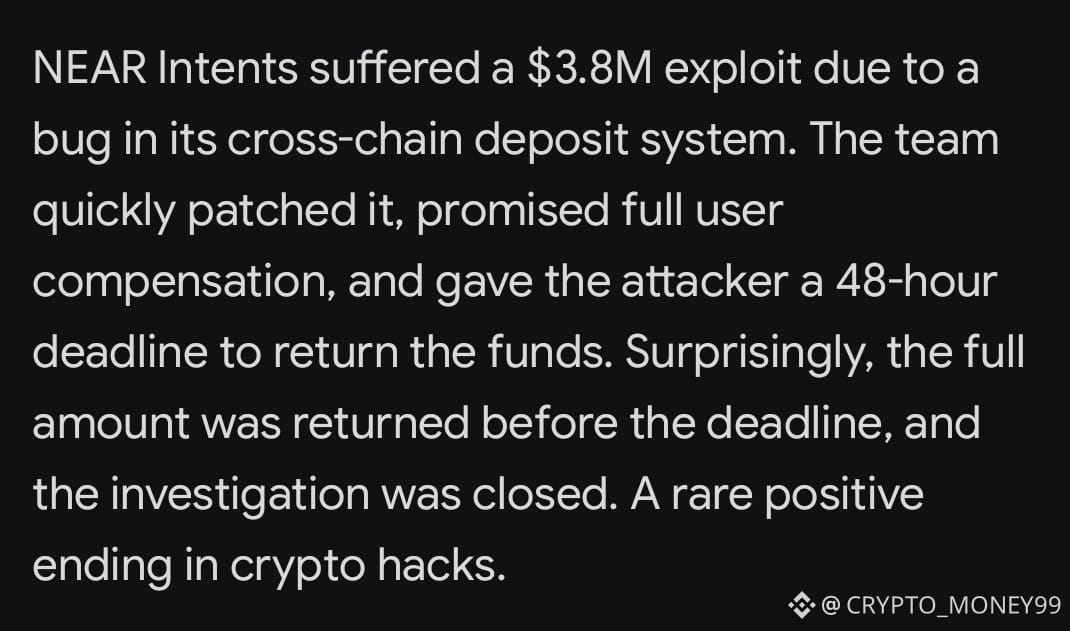
Vor ein paar Tagen wurde das NEAR Intents-Protokoll Opfer eines Exploits, bei dem eine Schwachstelle im Ein- und Auszahlungs-System über Ketten hinweg ausgenutzt wurde.
Der Angreifer zog in wenigen Stunden etwa 3,8 Millionen USDT aus einem Vertrag im Netzwerk ab.
Die meisten Geschichten enden hier: Geld ist weg, lange Ermittlungen und aufgeschobene Entschädigungen.
Diesmal lief es jedoch anders.
Das Team stoppte die Dienste sofort, behob die Schwachstelle und erklärte eindeutig:
„Die Gelder werden vollständig erstattet.“
Dann taten sie etwas Mutigeres…
Sie bestimmten die verantwortliche Stelle und gaben ihr nur 48 Stunden Zeit, um alles zurückzugeben.
Das Ergebnis?
Noch bevor die Frist ablief, waren die Gelder komplett zurück.
Ein großer Teil kam in Form von Bitcoin zurück, und die Untersuchung wurde offiziell abgeschlossen.
Sogar der Angreifer hinterließ eine Nachricht auf der Blockchain, in der er sagt, er habe sich geirrt, dem Team für den respektvollen Umgang dankt und empfiehlt, Bug Bounties statt Hacks zu nutzen.
Die Lehre ist klar:
Nicht jeder Hack endet in einer Katastrophe.
Schnelle Fehlerbehebung + Transparenz + kluger Druck… kann manchmal den Verlust in eine seltene Erfolgsgeschichte in der Krypto-Welt verwandeln.
Was denkt ihr? Sollte dieses Modell zur Regel werden?
#SecurityAlert #Near #crypto #USDT #Binance
2
1.3k

·
--
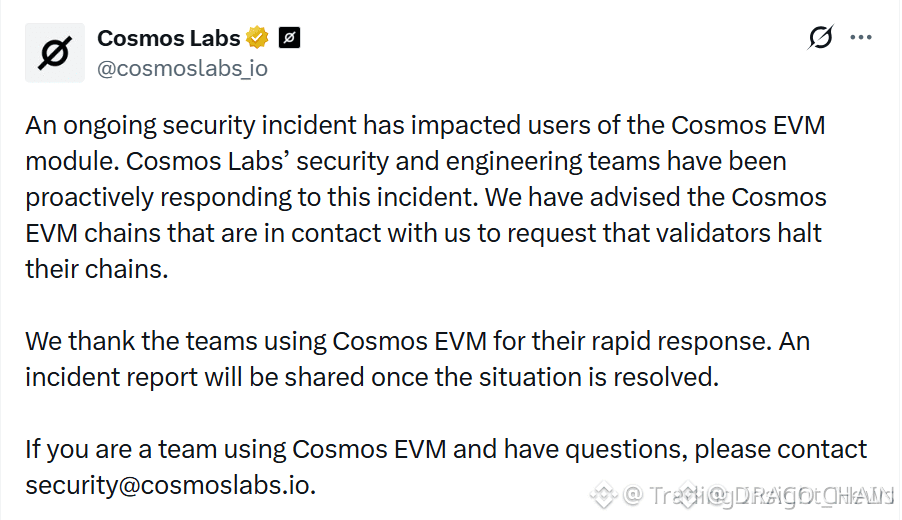
🚨 $ATOM CRITISCHER EXPLOIT: COSMOS EVM-SICHERHEITSRUPTUR LÖST MEHRKETTEN-STOPPS AUS 📉
Cosmos Labs hat eine schwere Schwachstelle innerhalb des Cosmos EVM-Moduls bestätigt, die mehrere Validator-Netzwerke im gesamten Ökosystem in Notfall-Stopps zwingt. 🔍 Risikomodelle aus dem institutionellen Bereich verlagern sich in Richtung Kapitalerhalt, während „Smart Money“ den vollständigen Umfang struktureller Verwundbarkeit über miteinander verbundene Ketten hinweg bewertet. ⚠️
Wenn Infrastruktur-Ebenen einen systemischen Ausfall erleben, folgen Liquiditätskaskaden rasch und lassen die exponierte Order-Flow anfällig für Ansteckung. 📊 Projektteams, die die EVM-Architektur nutzen, führen derzeit sofortige Sicherheitstests durch, während Marktteilnehmer potenzielle Kaskadenrisiken beobachten. 📌
🤔 Ziehst du Liquidität aus betroffenen Cosmos EVM-Ketten ab oder wartest du auf offizielle Mitigations-Updates? 👇
⚠️ Keine Finanzberatung. Behalte stets dein Risiko im Blick. 🛡️
🏷️ #ATOM #Cosmos #SecurityAlert #Crypto
🚨 🛡️
162

·
--
Chinesisch:
Die NEAR Intents-Plattform unter dem NEAR-Protokoll wurde gehackt! Verlust in Höhe von 3,8 Millionen US-Dollar! Berichten zufolge hängt diese Schwachstelle mit einem früheren Sicherheitsvorfall zusammen, bei dem Bitget unterstützt wurde. Die Plattform verspricht, die Nutzer zu entschädigen, aber diese Aktion macht schon wirklich Sorgen. DeFi-Sicherheits-Altproblem kommt wieder—passt auf, ihr Lieben! #DeFiHack #SecurityAlert $NEAR
Die NEAR Intents-Plattform wurde gerade mit einem 3,8-Millionen-US-Dollar-Exploit getroffen! Der Bug entstand durch die Unterstützung im Zuge der Sicherheitsverletzung von Bitget. Sie versprechen, die betroffenen Nutzer zu entschädigen, aber das zeigt, dass selbst das Helfen für andere im Krypto-Kontext nach hinten losgehen kann. Bleibt wachsam da draußen! #SecurityAlert #DeFiHack $NEAR
194
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#CanMicrosoftDeliverOnAI
40,667 Aufrufe
546 Kommentare
2
#CanGoogleDefindItsCore
19,797 Aufrufe
417 Kommentare
3
#FOMCWatch
9M Aufrufe
27,704 Kommentare
4
#EthereumDropsBelow$2300
9,340 Aufrufe
144 Kommentare
5
#BitcoinSlipsBelow$80KAgain
26,054 Aufrufe
111 Kommentare
6
#ThailandLaunchesWORPTStablecoinToQRPaymentApp
51,422 Aufrufe
721 Kommentare
7
#StrategySkipsBitcoinPurchasesSpends$205MOnSTRCBuybacks
10,125 Aufrufe
94 Kommentare
8
#BitmineAdds10452ETH
92,509 Aufrufe
1,108 Kommentare
9
#SouthKoreaConsidersEducationTaxOnCryptoExchanges
49,311 Aufrufe
810 Kommentare
10
#OCCUrgesCommunityBanksToEnterStablecoinPayments
37,858 Aufrufe
577 Kommentare