
#pennysia
pennysia
69 Aufrufe
4 Kommentare
Hot
Zuletzt

·
--
Artikel
Übersetzung ansehen
Pennysia 合约被黑,偷的是你很久以前点过的授权11 月 13 日,慢雾发了个安全提醒,一个叫 Pennysia 的项目,以太坊上的结算合约被人钻了空子。合约代码里有个任意外部调用的漏洞,攻击者拿它绕过正常流程,把用户以前授权给这个合约、但还没用完的代币直接转走了。
慢雾是接到好几起用户丢币的报告才开始查的,到现在为止丢了多少还没算出来,Pennysia 方面也没拿出赔偿方案。所以这篇不是复盘,是提醒,提醒的是还挂在你钱包里的那个授权。
很多人中招的路子是这样的。你以前在某个项目上点过授权,点的时候默认就是无限额度,图省事一次点完,后来项目不用了,授权也没人管。钱早就不在那个项目里了,你以为这事就过去了。其实授权还在,合约一被攻破,攻击者就能顺着这个旧授权,把你钱包里同一种代币划走。更狠的一点是,就算你现在钱包里没这种代币,以后哪天你往钱包里转一笔,旧授权还在,照样能被划走。
慢雾的原话是,所有给这个结算合约授过权的人,马上把授权撤掉。工具现成的,Revoke.cash 或者 Etherscan 都能查能撤。
今晚就能做的三件事,第一,打开 Revoke.cash,连上钱包,把 Pennysia 结算合约的授权撤掉,没用过 Pennysia 的也顺手翻一遍,看看有没有你不认识的合约还挂着无限授权。第二,以后点授权别图省事,能设额度就设额度,用完就撤掉,别留着过夜。第三,凡是让你点授权的页面,先看清授权给谁、授权多少再点,域名不对、页面长得不对劲的,直接关掉。
授权这东西,你点的时候是一秒钟,它留在钱包里是无限期。今天被偷的不是谁的现钱,是大家早就不记得的旧授权。
你上一次清理钱包授权是什么时候?
#钱包安全 #授权管理 #防骗 #Pennysia
—— web3韭菜小凯
本内容仅为个人观点分享,不构成投资建议,请自行判断。
Pennysia 合约被黑,偷的是你很久以前点过的授权
11 月 13 日,慢雾发了个安全提醒,一个叫 Pennysia 的项目,以太坊上的结算合约被人钻了空子。合约代码里有个任意外部调用的漏洞,攻击者拿它绕过正常流程,把用户以前授权给这个合约、但还没用完的代币直接转走了。
慢雾是接到好几起用户丢币的报告才开始查的,到现在为止丢了多少还没算出来,Pennysia 方面也没拿出赔偿方案。所以这篇不是复盘,是提醒,提醒的是还挂在你钱包里的那个授权。
很多人中招的路子是这样的。你以前在某个项目上点过授权,点的时候默认就是无限额度,图省事一次点完,后来项目不用了,授权也没人管。钱早就不在那个项目里了,你以为这事就过去了。其实授权还在,合约一被攻破,攻击者就能顺着这个旧授权,把你钱包里同一种代币划走。更狠的一点是,就算你现在钱包里没这种代币,以后哪天你往钱包里转一笔,旧授权还在,照样能被划走。
慢雾的原话是,所有给这个结算合约授过权的人,马上把授权撤掉。工具现成的,Revoke.cash 或者 Etherscan 都能查能撤。
今晚就能做的三件事,第一,打开 Revoke.cash,连上钱包,把 Pennysia 结算合约的授权撤掉,没用过 Pennysia 的也顺手翻一遍,看看有没有你不认识的合约还挂着无限授权。第二,以后点授权别图省事,能设额度就设额度,用完就撤掉,别留着过夜。第三,凡是让你点授权的页面,先看清授权给谁、授权多少再点,域名不对、页面长得不对劲的,直接关掉。
授权这东西,你点的时候是一秒钟,它留在钱包里是无限期。今天被偷的不是谁的现钱,是大家早就不记得的旧授权。
你上一次清理钱包授权是什么时候?
#钱包安全 #授权管理 #防骗 #Pennysia
—— web3韭菜小凯
本内容仅为个人观点分享,不构成投资建议,请自行判断。
慢雾是接到好几起用户丢币的报告才开始查的,到现在为止丢了多少还没算出来,Pennysia 方面也没拿出赔偿方案。所以这篇不是复盘,是提醒,提醒的是还挂在你钱包里的那个授权。
很多人中招的路子是这样的。你以前在某个项目上点过授权,点的时候默认就是无限额度,图省事一次点完,后来项目不用了,授权也没人管。钱早就不在那个项目里了,你以为这事就过去了。其实授权还在,合约一被攻破,攻击者就能顺着这个旧授权,把你钱包里同一种代币划走。更狠的一点是,就算你现在钱包里没这种代币,以后哪天你往钱包里转一笔,旧授权还在,照样能被划走。
慢雾的原话是,所有给这个结算合约授过权的人,马上把授权撤掉。工具现成的,Revoke.cash 或者 Etherscan 都能查能撤。
今晚就能做的三件事,第一,打开 Revoke.cash,连上钱包,把 Pennysia 结算合约的授权撤掉,没用过 Pennysia 的也顺手翻一遍,看看有没有你不认识的合约还挂着无限授权。第二,以后点授权别图省事,能设额度就设额度,用完就撤掉,别留着过夜。第三,凡是让你点授权的页面,先看清授权给谁、授权多少再点,域名不对、页面长得不对劲的,直接关掉。
授权这东西,你点的时候是一秒钟,它留在钱包里是无限期。今天被偷的不是谁的现钱,是大家早就不记得的旧授权。
你上一次清理钱包授权是什么时候?
#钱包安全 #授权管理 #防骗 #Pennysia
—— web3韭菜小凯
本内容仅为个人观点分享,不构成投资建议,请自行判断。
3

·
--
Pennysia-Abwicklungsvertrag ausgenutzt: Wer eine Genehmigung erteilt hat, sollte sie widerrufen – keine Börse wurde gehackt
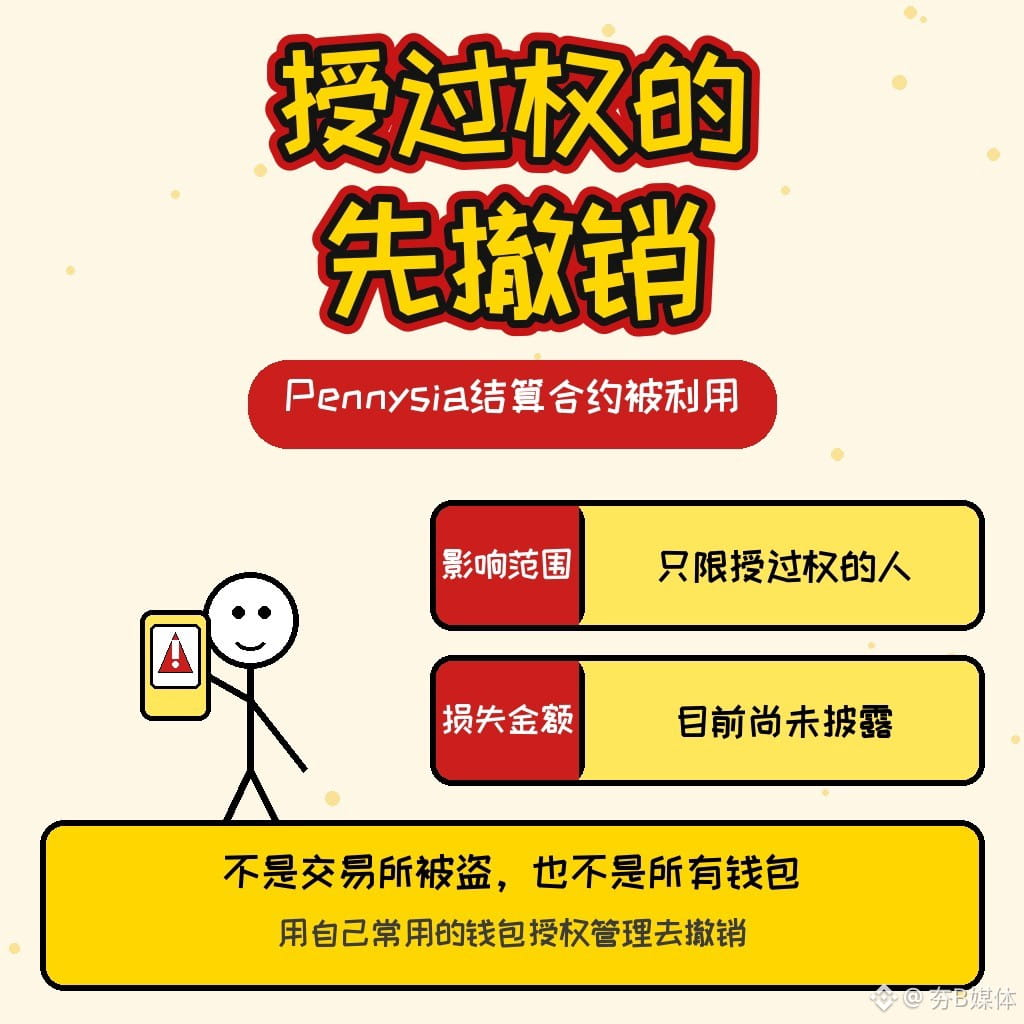
Heute Nachmittag gegen 14:57 Uhr (Hongkonger Zeit) veröffentlichte SlowMist eine Warnung: Nach einem Bericht über gestohlene Nutzergelder ergab eine Untersuchung, dass der Settlement-Abwicklungsvertrag des dezentralen Handelsaggregators Pennysia auf Ethereum durch eine Schwachstelle für „beliebige externe Aufrufe“ ausgenutzt wurde. Der Angreifer konnte Token-Beträge verwenden, die Nutzer dem Vertrag zuvor genehmigt, aber noch nicht widerrufen hatten. Wu Shuo und Deep Tide verbreiteten die Meldung anschließend weiter und schrieben, dass die genaue Schadenssumme bislang nicht bekannt gegeben wurde. Zum Zeitpunkt der Veröffentlichung war noch keine Stellungnahme auf den offiziellen Kanälen des Projekts zu sehen.
Wer ist betroffen? Betroffen sind nur Personen, die diesem Abwicklungsvertrag eine Token-Genehmigung erteilt haben – nicht alle Wallets, keine bestimmte gehackte Börse und auch keine vollständige Aussetzung von Ein- und Auszahlungen auf der gesamten Plattform. Vertragsadresse: 0x3aad97e5a91b8e43b7dc830aceb004307678795e. SlowMist empfiehlt allen, die eine Genehmigung erteilt haben, diese umgehend in der Genehmigungsverwaltung ihrer üblichen Wallet für diese Adresse zu widerrufen. Klickt nicht auf unbekannte Links, die angeblich beim Widerruf helfen, und gebt weder eure Seed-Phrase noch euren privaten Schlüssel an Personen weiter, die sich als offizielle Vertreter ausgeben.
Als Nächstes muss geklärt werden, ob das Projekt offiziell Stellung nimmt und wie hoch der Schaden ist.
Habt ihr diesem Abwicklungsvertrag eine Genehmigung erteilt?
Keine Anlageberatung.
Quelle: SlowMist X (@SlowMist_Team, 13.11.2026 gegen 14:57 HKT, https://x.com/SlowMist_Team/status/2121135351377047735); Weiterverbreitung durch Wu Shuo (gegen 15:05 HKT, https://x.com/wublockchain12/status/2121137326969565576) · 13.11.2026 gegen 15:25 HKT
#Pennysia #授权安全 #钱包安全 #夯B媒体 $ETH
Pennysia-Abwicklungsvertrag ausgenutzt: Wer eine Genehmigung erteilt hat, sollte sie widerrufen – keine Börse wurde gehackt
Heute Nachmittag gegen 14:57 Uhr (Hongkonger Zeit) veröffentlichte SlowMist eine Warnung: Nach einem Bericht über gestohlene Nutzergelder ergab eine Untersuchung, dass der Settlement-Abwicklungsvertrag des dezentralen Handelsaggregators Pennysia auf Ethereum durch eine Schwachstelle für „beliebige externe Aufrufe“ ausgenutzt wurde. Der Angreifer konnte Token-Beträge verwenden, die Nutzer dem Vertrag zuvor genehmigt, aber noch nicht widerrufen hatten. Wu Shuo und Deep Tide verbreiteten die Meldung anschließend weiter und schrieben, dass die genaue Schadenssumme bislang nicht bekannt gegeben wurde. Zum Zeitpunkt der Veröffentlichung war noch keine Stellungnahme auf den offiziellen Kanälen des Projekts zu sehen.
Wer ist betroffen? Betroffen sind nur Personen, die diesem Abwicklungsvertrag eine Token-Genehmigung erteilt haben – nicht alle Wallets, keine bestimmte gehackte Börse und auch keine vollständige Aussetzung von Ein- und Auszahlungen auf der gesamten Plattform. Vertragsadresse: 0x3aad97e5a91b8e43b7dc830aceb004307678795e. SlowMist empfiehlt allen, die eine Genehmigung erteilt haben, diese umgehend in der Genehmigungsverwaltung ihrer üblichen Wallet für diese Adresse zu widerrufen. Klickt nicht auf unbekannte Links, die angeblich beim Widerruf helfen, und gebt weder eure Seed-Phrase noch euren privaten Schlüssel an Personen weiter, die sich als offizielle Vertreter ausgeben.
Als Nächstes muss geklärt werden, ob das Projekt offiziell Stellung nimmt und wie hoch der Schaden ist.
Habt ihr diesem Abwicklungsvertrag eine Genehmigung erteilt?
Keine Anlageberatung.
Quelle: SlowMist X (@SlowMist_Team, 13.11.2026 gegen 14:57 HKT, https://x.com/SlowMist_Team/status/2121135351377047735); Weiterverbreitung durch Wu Shuo (gegen 15:05 HKT, https://x.com/wublockchain12/status/2121137326969565576) · 13.11.2026 gegen 15:25 HKT
#Pennysia #授权安全 #钱包安全 #夯B媒体 $ETH
Heute Nachmittag gegen 14:57 Uhr (Hongkonger Zeit) veröffentlichte SlowMist eine Warnung: Nach einem Bericht über gestohlene Nutzergelder ergab eine Untersuchung, dass der Settlement-Abwicklungsvertrag des dezentralen Handelsaggregators Pennysia auf Ethereum durch eine Schwachstelle für „beliebige externe Aufrufe“ ausgenutzt wurde. Der Angreifer konnte Token-Beträge verwenden, die Nutzer dem Vertrag zuvor genehmigt, aber noch nicht widerrufen hatten. Wu Shuo und Deep Tide verbreiteten die Meldung anschließend weiter und schrieben, dass die genaue Schadenssumme bislang nicht bekannt gegeben wurde. Zum Zeitpunkt der Veröffentlichung war noch keine Stellungnahme auf den offiziellen Kanälen des Projekts zu sehen.
Wer ist betroffen? Betroffen sind nur Personen, die diesem Abwicklungsvertrag eine Token-Genehmigung erteilt haben – nicht alle Wallets, keine bestimmte gehackte Börse und auch keine vollständige Aussetzung von Ein- und Auszahlungen auf der gesamten Plattform. Vertragsadresse: 0x3aad97e5a91b8e43b7dc830aceb004307678795e. SlowMist empfiehlt allen, die eine Genehmigung erteilt haben, diese umgehend in der Genehmigungsverwaltung ihrer üblichen Wallet für diese Adresse zu widerrufen. Klickt nicht auf unbekannte Links, die angeblich beim Widerruf helfen, und gebt weder eure Seed-Phrase noch euren privaten Schlüssel an Personen weiter, die sich als offizielle Vertreter ausgeben.
Als Nächstes muss geklärt werden, ob das Projekt offiziell Stellung nimmt und wie hoch der Schaden ist.
Habt ihr diesem Abwicklungsvertrag eine Genehmigung erteilt?
Keine Anlageberatung.
Quelle: SlowMist X (@SlowMist_Team, 13.11.2026 gegen 14:57 HKT, https://x.com/SlowMist_Team/status/2121135351377047735); Weiterverbreitung durch Wu Shuo (gegen 15:05 HKT, https://x.com/wublockchain12/status/2121137326969565576) · 13.11.2026 gegen 15:25 HKT
#Pennysia #授权安全 #钱包安全 #夯B媒体 $ETH
166
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#USPPIMissMayEaseBTCPressure
8,974 Aufrufe
323 Kommentare
2
#BitcoinCoreDisclosesTorTrafficVulnerability
1,674 Aufrufe
112 Kommentare
3
#WhatWillDriveCryptoandStocks’NextRebound?
102,599 Aufrufe
1,296 Kommentare
4
#BitcoinBreaksBelow200WeekMovingAverage
21,189 Aufrufe
317 Kommentare
5
#SpaceXTeslaMergerTalksWouldCombine30220BTC
7,673 Aufrufe
167 Kommentare
6
#Anthropic’s6xIPODemandSignalsPotentialRecordRaise
33,665 Aufrufe
604 Kommentare
7
#USCryptoETFsLose$1.48BInFiveDays
1,407 Aufrufe
37 Kommentare
8
#KoreaDigitalAssetBasicActFinalDraftExpectedEarlyJanuary
3,118 Aufrufe
18 Kommentare
9
#RippleRLUSDMarketCapSurpassesPayPalPYUSD
3,781 Aufrufe
100 Kommentare
10
#JaneStreetNearlyOctuplesFidelityBitcoinETFHoldings
12,093 Aufrufe
203 Kommentare