Pennysia-Abwicklungsvertrag ausgenutzt: Wer eine Genehmigung erteilt hat, sollte sie widerrufen – keine Börse wurde gehackt
Heute Nachmittag gegen 14:57 Uhr (Hongkonger Zeit) veröffentlichte SlowMist eine Warnung: Nach einem Bericht über gestohlene Nutzergelder ergab eine Untersuchung, dass der Settlement-Abwicklungsvertrag des dezentralen Handelsaggregators Pennysia auf Ethereum durch eine Schwachstelle für „beliebige externe Aufrufe“ ausgenutzt wurde. Der Angreifer konnte Token-Beträge verwenden, die Nutzer dem Vertrag zuvor genehmigt, aber noch nicht widerrufen hatten. Wu Shuo und Deep Tide verbreiteten die Meldung anschließend weiter und schrieben, dass die genaue Schadenssumme bislang nicht bekannt gegeben wurde. Zum Zeitpunkt der Veröffentlichung war noch keine Stellungnahme auf den offiziellen Kanälen des Projekts zu sehen.
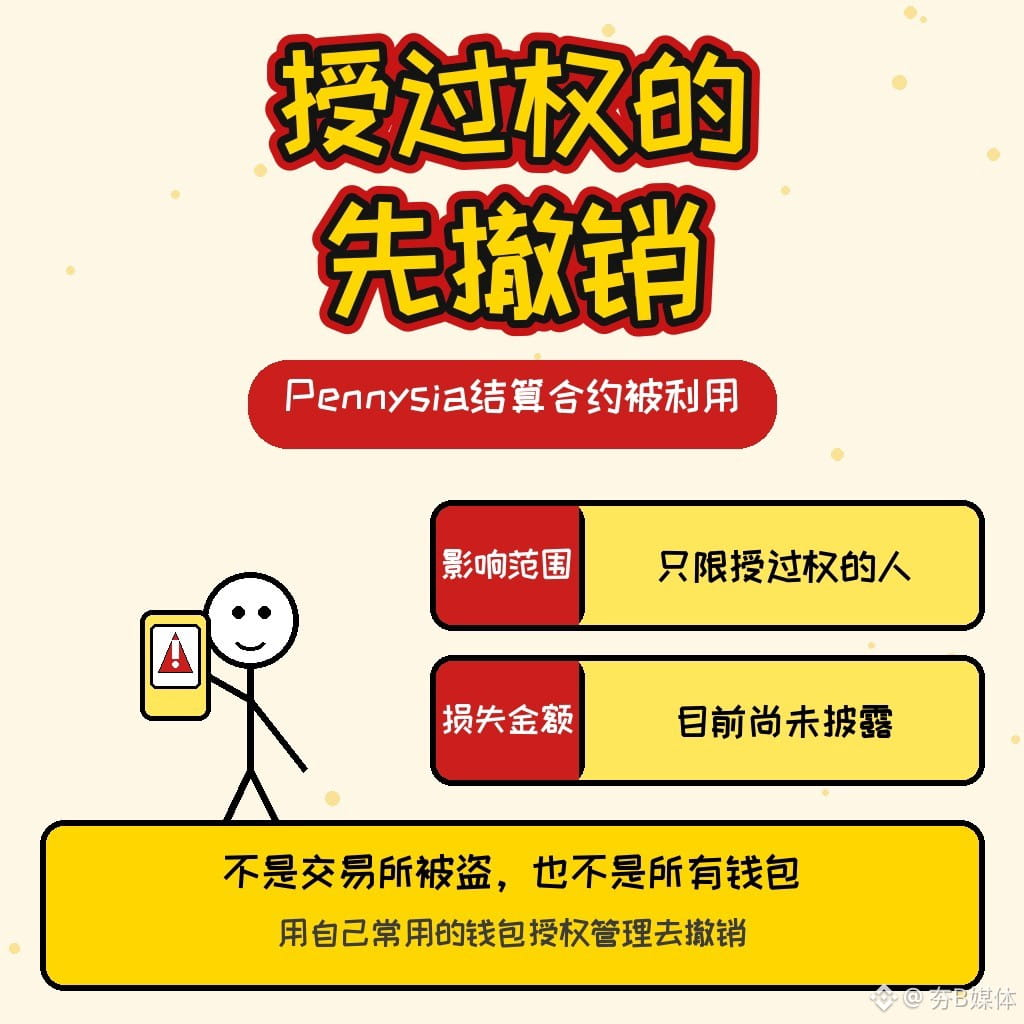
Wer ist betroffen? Betroffen sind nur Personen, die diesem Abwicklungsvertrag eine Token-Genehmigung erteilt haben – nicht alle Wallets, keine bestimmte gehackte Börse und auch keine vollständige Aussetzung von Ein- und Auszahlungen auf der gesamten Plattform. Vertragsadresse: 0x3aad97e5a91b8e43b7dc830aceb004307678795e. SlowMist empfiehlt allen, die eine Genehmigung erteilt haben, diese umgehend in der Genehmigungsverwaltung ihrer üblichen Wallet für diese Adresse zu widerrufen. Klickt nicht auf unbekannte Links, die angeblich beim Widerruf helfen, und gebt weder eure Seed-Phrase noch euren privaten Schlüssel an Personen weiter, die sich als offizielle Vertreter ausgeben.
Als Nächstes muss geklärt werden, ob das Projekt offiziell Stellung nimmt und wie hoch der Schaden ist.
Habt ihr diesem Abwicklungsvertrag eine Genehmigung erteilt?
Keine Anlageberatung.
Quelle: SlowMist X (@SlowMist_Team, 13.11.2026 gegen 14:57 HKT, https://x.com/SlowMist_Team/status/2121135351377047735); Weiterverbreitung durch Wu Shuo (gegen 15:05 HKT, https://x.com/wublockchain12/status/2121137326969565576) · 13.11.2026 gegen 15:25 HKT
#Pennysia #授权安全 #钱包安全 #夯B媒体 $ETH
Heute Nachmittag gegen 14:57 Uhr (Hongkonger Zeit) veröffentlichte SlowMist eine Warnung: Nach einem Bericht über gestohlene Nutzergelder ergab eine Untersuchung, dass der Settlement-Abwicklungsvertrag des dezentralen Handelsaggregators Pennysia auf Ethereum durch eine Schwachstelle für „beliebige externe Aufrufe“ ausgenutzt wurde. Der Angreifer konnte Token-Beträge verwenden, die Nutzer dem Vertrag zuvor genehmigt, aber noch nicht widerrufen hatten. Wu Shuo und Deep Tide verbreiteten die Meldung anschließend weiter und schrieben, dass die genaue Schadenssumme bislang nicht bekannt gegeben wurde. Zum Zeitpunkt der Veröffentlichung war noch keine Stellungnahme auf den offiziellen Kanälen des Projekts zu sehen.
Wer ist betroffen? Betroffen sind nur Personen, die diesem Abwicklungsvertrag eine Token-Genehmigung erteilt haben – nicht alle Wallets, keine bestimmte gehackte Börse und auch keine vollständige Aussetzung von Ein- und Auszahlungen auf der gesamten Plattform. Vertragsadresse: 0x3aad97e5a91b8e43b7dc830aceb004307678795e. SlowMist empfiehlt allen, die eine Genehmigung erteilt haben, diese umgehend in der Genehmigungsverwaltung ihrer üblichen Wallet für diese Adresse zu widerrufen. Klickt nicht auf unbekannte Links, die angeblich beim Widerruf helfen, und gebt weder eure Seed-Phrase noch euren privaten Schlüssel an Personen weiter, die sich als offizielle Vertreter ausgeben.
Als Nächstes muss geklärt werden, ob das Projekt offiziell Stellung nimmt und wie hoch der Schaden ist.
Habt ihr diesem Abwicklungsvertrag eine Genehmigung erteilt?
Keine Anlageberatung.
Quelle: SlowMist X (@SlowMist_Team, 13.11.2026 gegen 14:57 HKT, https://x.com/SlowMist_Team/status/2121135351377047735); Weiterverbreitung durch Wu Shuo (gegen 15:05 HKT, https://x.com/wublockchain12/status/2121137326969565576) · 13.11.2026 gegen 15:25 HKT
#Pennysia #授权安全 #钱包安全 #夯B媒体 $ETH