

#keepitlegit
keepitlegit
1,288 Aufrufe
11 Kommentare
Hot
Zuletzt


·
--
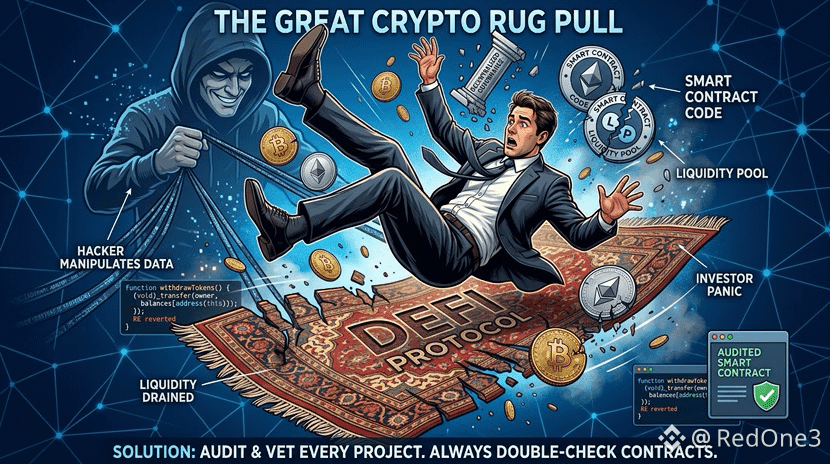
Entwickler erstellen ein Token, pushen die Hysterie, ziehen die Liquidität ab und verschwinden 💨 Häufig bei neuen Altcoin-Starts 😱
Das ist ein Rug Pull ☝🏻
Worauf du achten solltest : 🤔
Liquidität gelockert ✅
Verifizierte Contracts 🔍
Team-Doxxing (echte Namen) 👤
Keine Warnzeichen = sicherere Option 🛡️
#ᴰʸᴼᴿ #KeepItLegit
#RugPull #CryptoSafety .
Das ist ein Rug Pull ☝🏻
Worauf du achten solltest : 🤔
Liquidität gelockert ✅
Verifizierte Contracts 🔍
Team-Doxxing (echte Namen) 👤
Keine Warnzeichen = sicherere Option 🛡️
#ᴰʸᴼᴿ #KeepItLegit
#RugPull #CryptoSafety .
1.6k
·
--
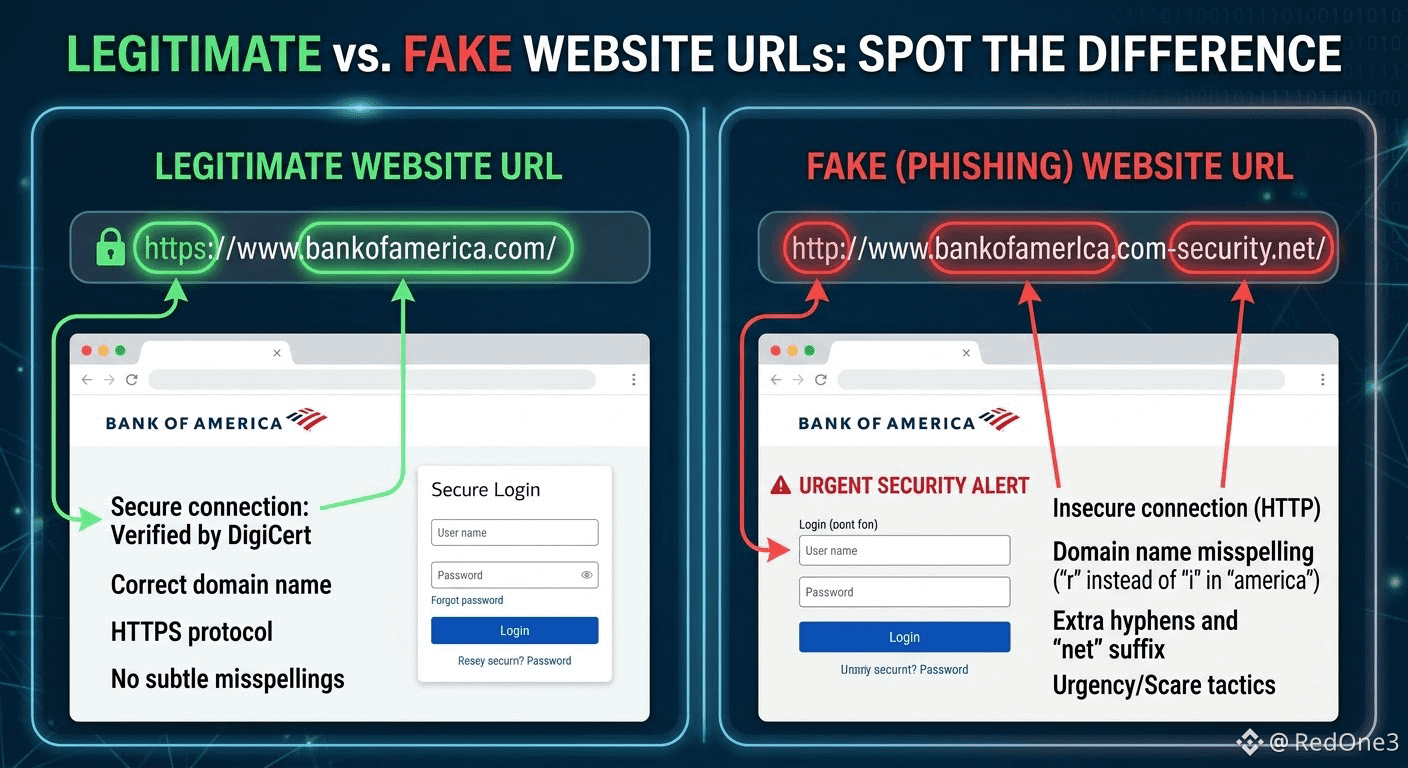
Phishing-Angriffe werden immer intelligenter 🎣
Betrüger erstellen 99% identische Kopien legitimer Websites und ändern nur 1-2 Buchstaben in der URL 👁️
Überprüfe immer die exakte URL, bevor du Zugangsdaten eingibst – kopiere und füge ausschließlich aus offiziellen Kanälen ein 🔍
#KeepItLegit
#PhishingAwareness #CyberSecurity #StaySafe .
Betrüger erstellen 99% identische Kopien legitimer Websites und ändern nur 1-2 Buchstaben in der URL 👁️
Überprüfe immer die exakte URL, bevor du Zugangsdaten eingibst – kopiere und füge ausschließlich aus offiziellen Kanälen ein 🔍
#KeepItLegit
#PhishingAwareness #CyberSecurity #StaySafe .
1
1.6k
·
--
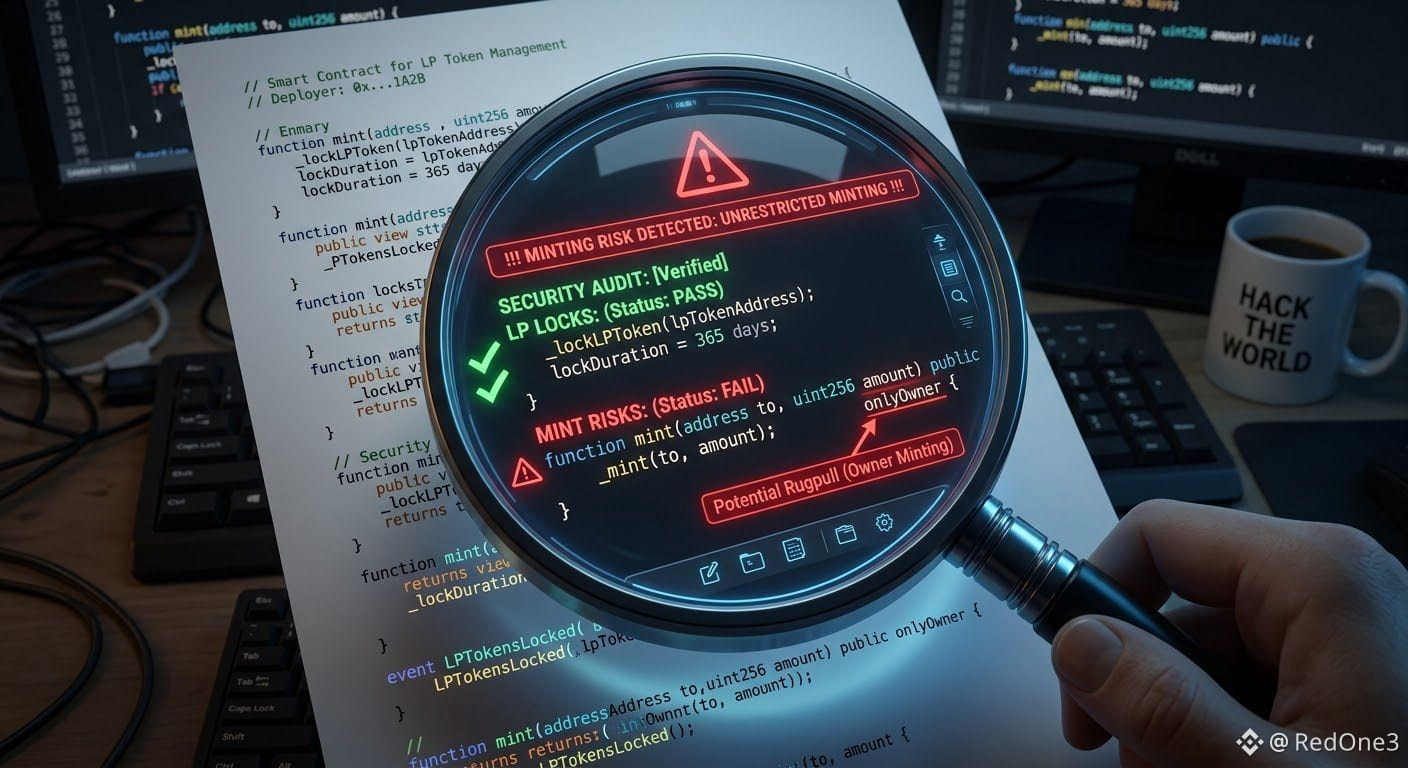
Der Handel mit Low-Cap-Tokens kann hohe Renditen bringen, aber Vertrags-Sicherheitsprüfungen sind zwingend erforderlich, um Ihr Kapital vor Betrügereien zu schützen.
Wesentliche On-Chain-Sicherheitschecks
Vertrags-Audit-Checkliste:
🔒 Liquiditäts-Lock-Verifikation: Stellen Sie sicher, dass LP-Tokens für lange Zeiträume gesperrt sind oder dauerhaft verbrannt werden.
🚫 Mint- & Freeze-Funktionen: Prüfen Sie, ob der Vertragsinhaber unendlich viele Tokens minten oder Wallet-Übertragungen einfrieren kann.
💸 Steuer- & Gebühren-Obergrenzen: Verifizieren Sie, dass Kauf-/Verkaufssteuern niedrig gedeckelt sind und nicht willkürlich geändert werden können.
Regel zuerst: Führen Sie immer zuerst Vertragsadressen durch automatisierte Token-Sicherheits-Scanner, bevor Sie Ihr Wallet verbinden oder tauschen.
Welchen ersten Sicherheitscheck führen Sie bei neuen Tokens durch? 🤔
#KeepItLegit #DYOR
#CryptoSecurity #Memecoins .
1.9k
·
--
Sicherheit ist kein Feature, das man später hinzufügt. Sie ist das Fundament, auf dem man aufbaut. 🛡️
Bevor du irgendeinen Token anfasst, frag: Ist der Vertrag auditiert? Ist die Liquidität gesperrt? Ist das Team verifiziert?
Wenn eine Antwort „nein“ ist, geh weg. Dein Geld verdient mehr als Hoffnung. 🔐
#KeepItLegit #StaySAFU
#CryptoSecurity #DYOR .
Bevor du irgendeinen Token anfasst, frag: Ist der Vertrag auditiert? Ist die Liquidität gesperrt? Ist das Team verifiziert?
Wenn eine Antwort „nein“ ist, geh weg. Dein Geld verdient mehr als Hoffnung. 🔐
#KeepItLegit #StaySAFU
#CryptoSecurity #DYOR .
2
1k
·
--
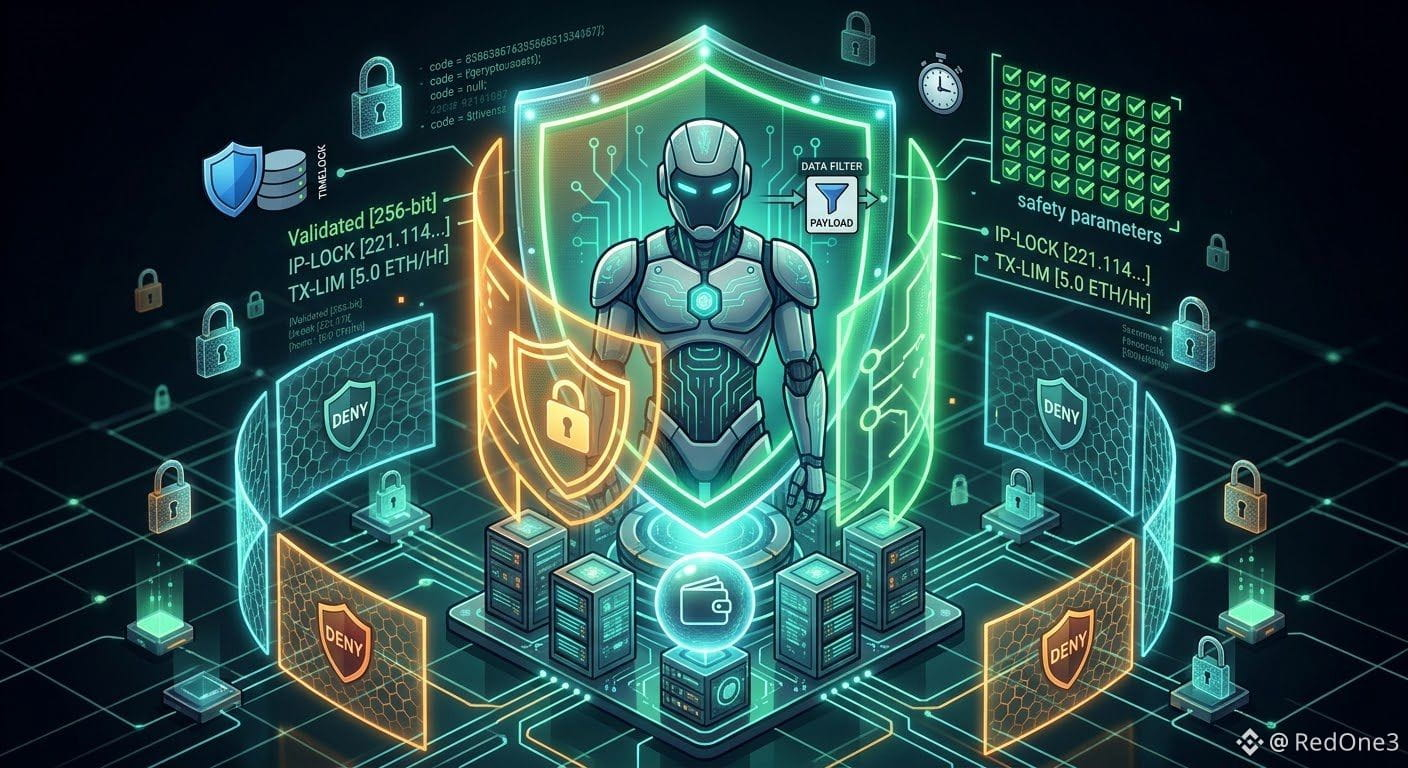
KI-Agenten-Sicherheit & Richtlinienebenen
Da KI-Agenten Ausführungsbefugnisse über Krypto-Assets erhalten, muss Sicherheit von einem nachträglichen Gedanken zu einer Kernanforderung werden.
Warum wir deterministische Sicherheits-Wrapper brauchen
Primäre Risikofaktoren:
⚠️ Prompt-Injection-Angriffe: Böse Akteure versuchen, Agentenlogik durch manipulierte Eingaben zu kapern.
💥 Unbegrenzte Ausführung: Bots führen Trades aus, ohne harte Obergrenzen für Risiko-Limits oder Slippage-Schutz.
🔓 Schwachstellen bei privilegiertem Zugriff: Offenlegung privater Schlüssel über unsichere API-Endpunkte.
Unverzichtbare defensive Schutzmaßnahmen:
🛡️ Strenge Policy-Engines: Vor der Ausführung Validierungsebenen, die alle ausgehenden Transaktionsdaten prüfen. ⏱️ Timelocks & Ausgabebegrenzungen: Harte Caps auf das Transaktionsvolumen pro Zeitraum.
🔍 Multi-Sig-Autorisierung: Menschliche Freigaben im Sinne einer „Human-in-the-loop“-Signierung für Bewegungen mit hohem Portfolio-Wert.
Sicherheit ist das, was nachhaltige Web3-KI-Projekte von anfälligen Experimenten trennt.
#KeepItLegit #DYOR
#CryptoSecurity #AIAgents #DeFi .
1
794
·
--
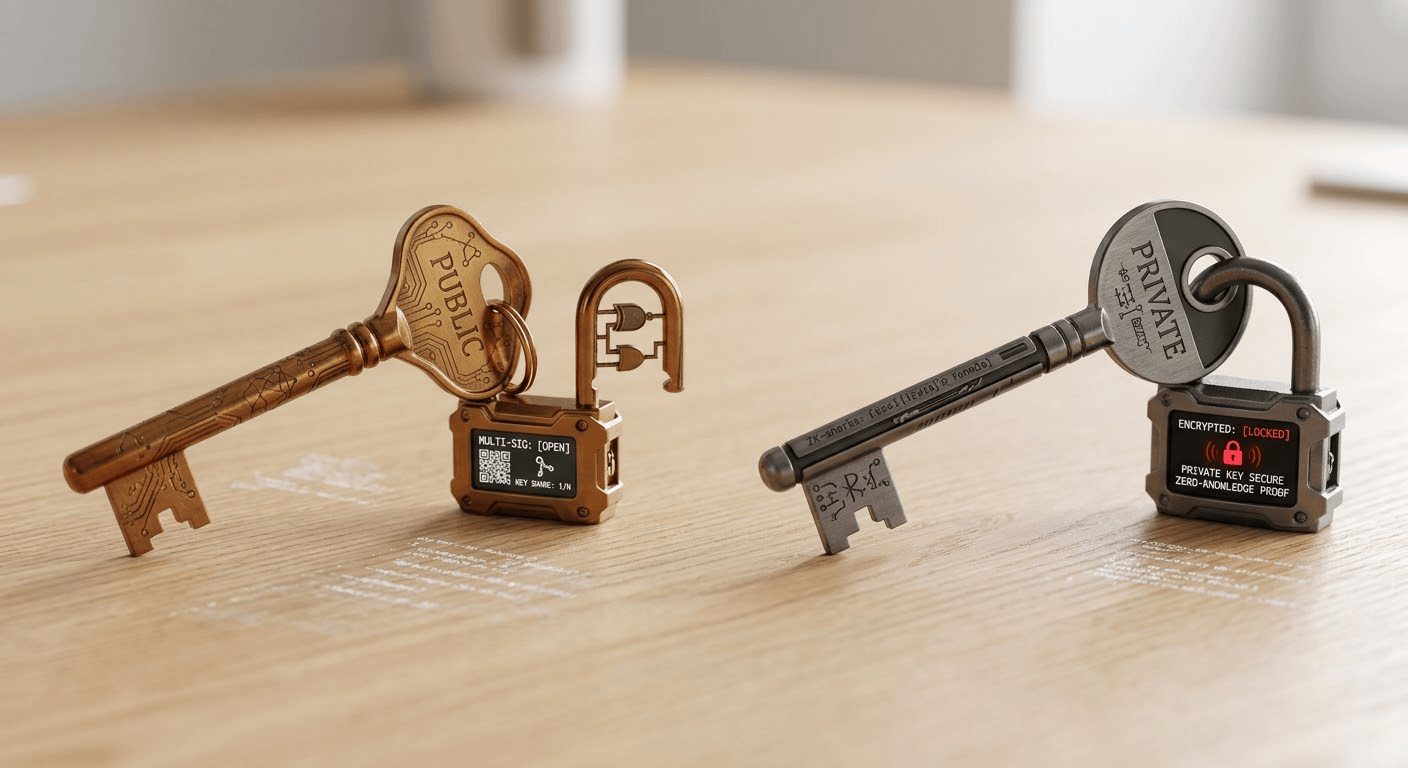
Öffentliche Schlüssel vs. Private Schlüssel erklärt 🔑
Dein öffentlicher Schlüssel = Deine Bankkontonummer (kannst du sicher teilen) 💳
Dein privater Schlüssel = Deine ATM-PIN + kombiniertes Passwort (mit deinem Leben bewachen) 🤐
Der eine ist zum Empfangen, der andere zum Steuern – niemals verwechseln!
#KeepItLegit #DYOR
#CryptoBasics #KeyManagement
#Web3Education .
203
·
--
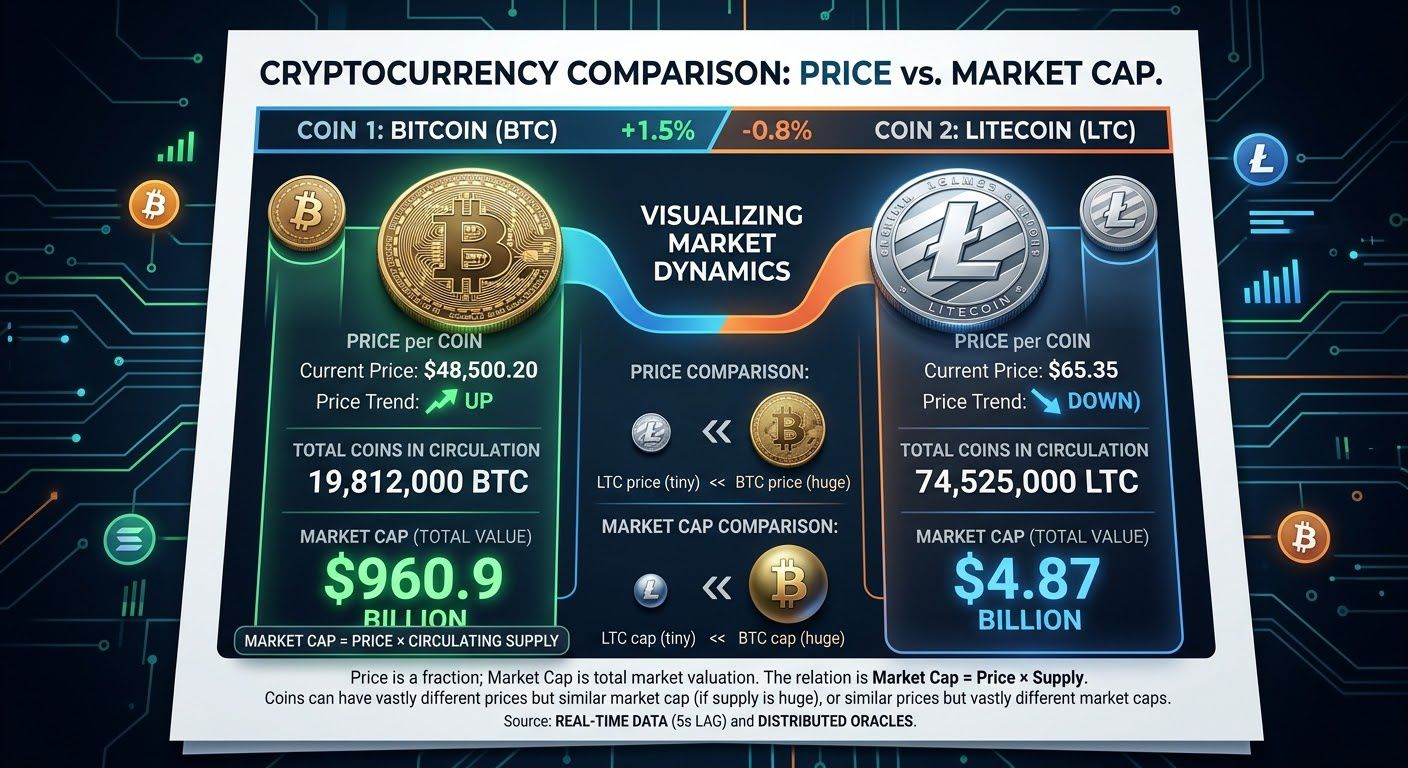
Marktkapitalisierung vs. Preis-Falle 📊
Eine Münze mit einem Preis von $0,001 ist nicht unbedingt „günstig“ 💎
Prüfe stattdessen die Marktkapitalisierung: (Preis × im Umlauf befindliche Menge) = Marktkapitalisierung 🧮
Eine Coin mit kleiner Marktkapitalisierung kann 10x schaffen, eine große Marktkapitalisierung schafft oft nur 2x 📈
⚠️ Keine Finanzberatung
#ᴰʸᴼᴿ #KeepItLegit .
403
·
--
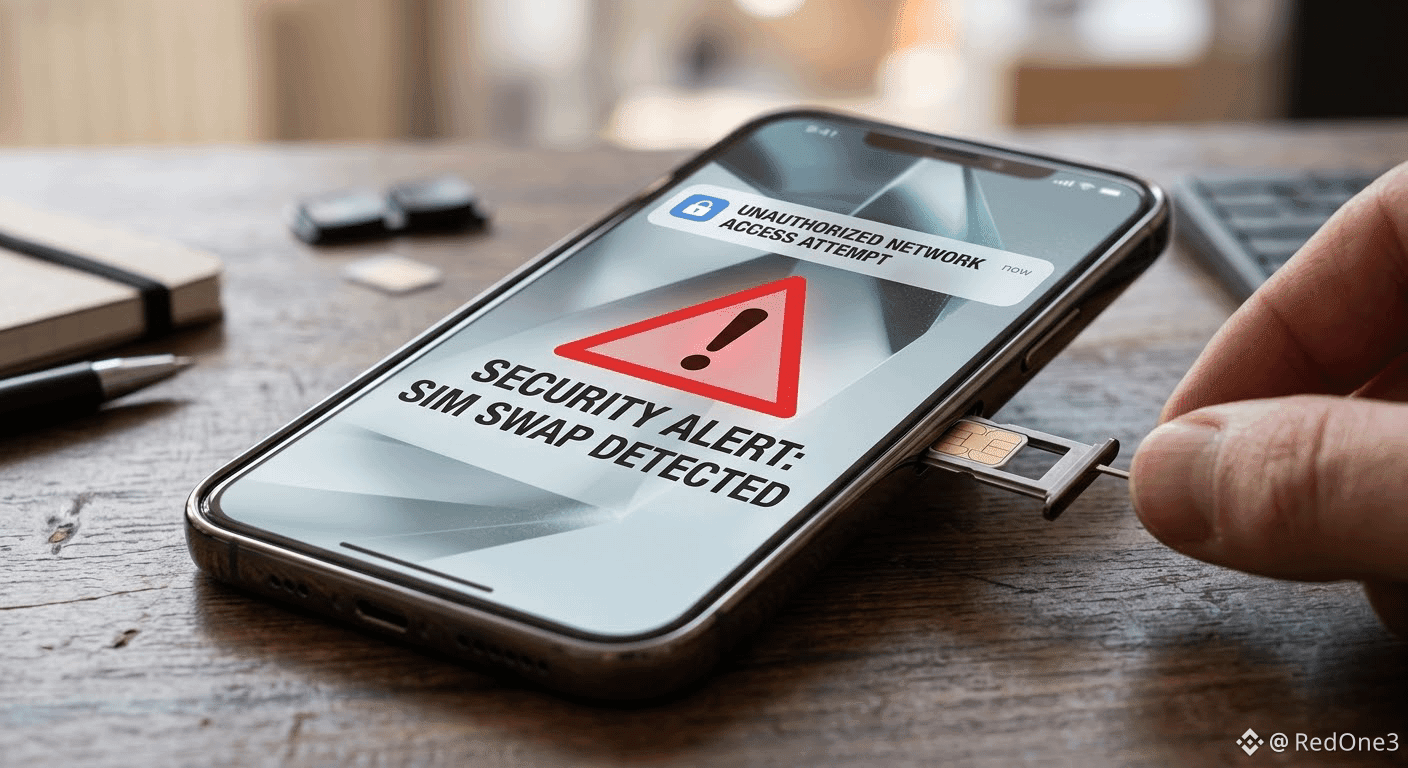
SIM-Swap-Angriffe erklärt 📱
Hacker rufen bei Ihrem Mobilfunkanbieter an, überzeugen sie davon, dass Sie es sind, und tauschen Ihre SIM gegen ihr eigenes Telefon 😱
Ergebnis? Sie greifen auf 2FA-Codes zu und leeren Ihre Konten 🚨
Schutz: Nutzen Sie Authenticator-Apps (Google Authenticator, Authy) statt SMS 🔐
#KeepItLegit #StaySAFU
#CyberSecurity #2FA #ProtectYourself .
3
154
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#BitcoinParesGainsAfterRallyTo$86.5K
19,702 Aufrufe
79 Kommentare
2
#CerebrasSinksNearly20%OnReportNvidiaToPowerOpenAI
34,402 Aufrufe
437 Kommentare
3
#SECProposesCryptoCustodyRules
64,120 Aufrufe
615 Kommentare
4
#SECApproves3xLongCryptoCommodityETPs
46,408 Aufrufe
471 Kommentare
5
#MASKHitsRecordMarketCapAbove$35M
1,331 Aufrufe
27 Kommentare
6
#G7PlansToReleaseUpTo100MBarrelsOilDiesel
38,088 Aufrufe
452 Kommentare
7
#ICBASuesOCCOverCryptoBankCharters
29,582 Aufrufe
326 Kommentare
8
#USStocksCloseHigherOnWeakJobsData
29,483 Aufrufe
250 Kommentare
9
#AnchorageReportedlyCuts17%Workforce
7,473 Aufrufe
99 Kommentare
10
#NFPWatch
11M Aufrufe
19,790 Kommentare