

#hardwarewallets
hardwarewallets
56,332 Aufrufe
145 Kommentare
Hot
Zuletzt

Ledger setzt den Verkauf in Asien aus, nachdem Berichte bekannt wurden, wonach Angreifer bösartige Chips in Hardware-Wallets einbauen, um Wiederherstellungsphrasen zu stehlen.
#LedgerSecurity #HardwareWallets
Ledger setzt den Verkauf in Asien aus, nachdem Berichte bekannt wurden, wonach Angreifer bösartige Chips in Hardware-Wallets einbauen, um Wiederherstellungsphrasen zu stehlen.
#LedgerSecurity #HardwareWallets
#LedgerSecurity #HardwareWallets
8

·
--
Bullisch
Ledger sagte am 13. Oktober: Bestätigte Vorfälle gibt es nur in Südostasien.
In Karpeles’ Datenbank sind derzeit 12 Geräte mit bestätigtem Implantat, und bei 8 davon ist der Verkäufer nicht CryptoBilis.
Unter den Verkäufern sind MediaMarkt in Deutschland, Ozon, Amazon Japan und Metapod am Flughafen Singapur.
Ganz ehrlich, der Unterschied:
- „Bestätigt“ sagt dort Karpeles selbst, nicht Ledger.
- Ledger spricht von verifizierten Datenabflüssen, die Datenbank von gefundenen Platinen. Über Datenabflüsse bei diesen 8 steht dort kein Wort.
Aber eine Platine mit eigener Antenne, die bei detailliert zerlegten Geräten die Seed-Phrase vom Bildschirm ausliest, fragt nicht danach, in welchem Land du dein Wallet gekauft hast.
Und MediaMarkt hat die betroffenen Geräte übrigens nach einer einzigen Anfrage in Deutschland aus den Filialen und dem Onlineshop genommen. Für „nur Asien“ ein seltsamer Schritt.
Hardware nur direkt beim Hersteller kaufen. Wie Ledger auf diese Datenbank reagiert, schaue ich mir separat an. Abonniere, damit du es nicht verpasst.
#Ledger #CryptoSecurity #HardwareWallets
2
552
🚨 Sicherheitswarnung für Hardware-Wallets: Lieferketten-Schreck bei Ledger
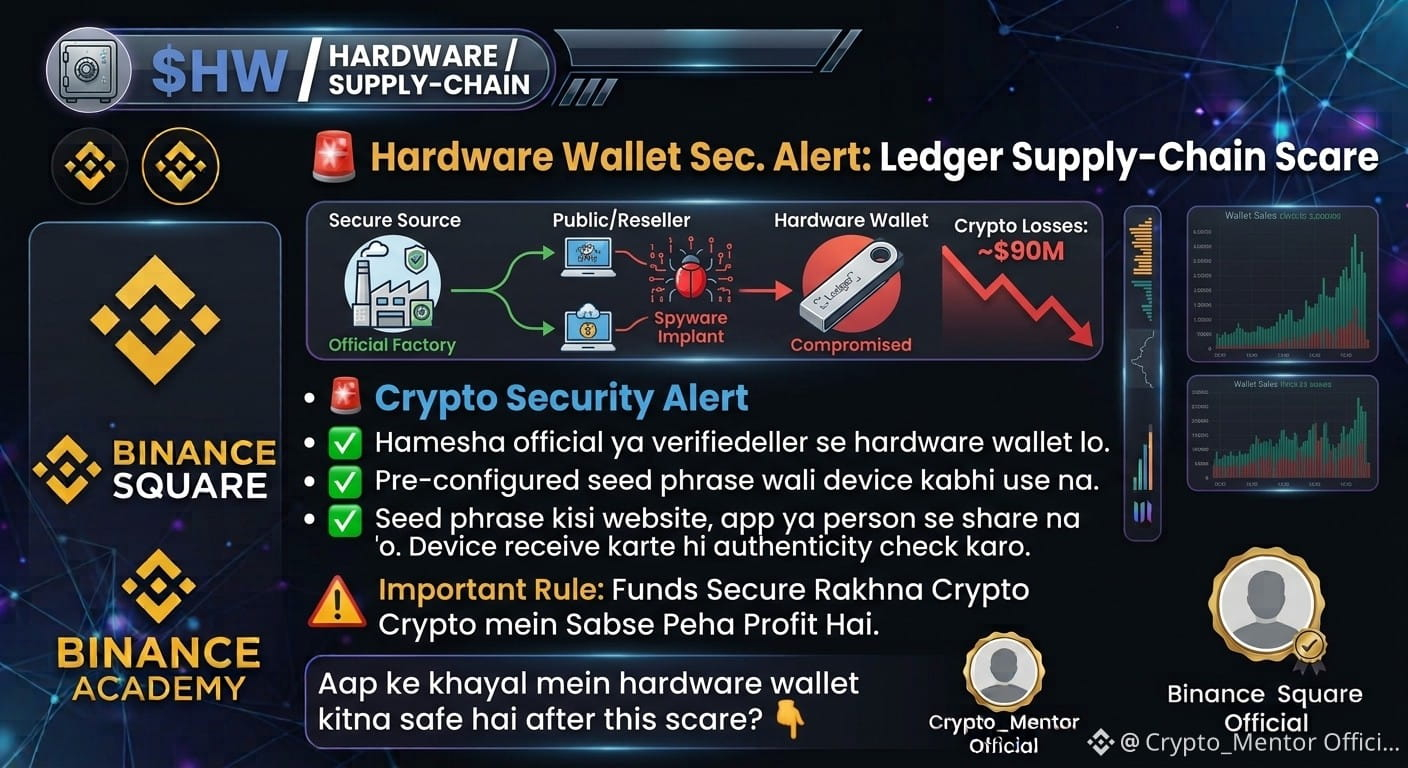
Laut öffentlichen Nachrichtenberichten besteht der Verdacht, dass in einigen Hardware-Wallet-Geräten Spyware eingeschleust wurde. Daraufhin hat Ledger damit begonnen, seine Verkaufsrichtlinien und die Überprüfung von Wiederverkäufern zu überprüfen. Berichten zufolge belaufen sich die geschätzten Verluste im Kryptobereich auf etwa 90 Millionen US-Dollar.
$BTC
{spot}(BTCUSDT)
🚨 Warnung zur Krypto-Sicherheit
Hardware-Wallets gelten oft als „sichere Aufbewahrung“ – doch der jüngste Lieferketten-Schreck hat eine wichtige Tatsache deutlich gemacht:
Die Sicherheit hängt nicht nur von der Wallet-Marke ab, sondern auch von der Echtheit des Geräts und der Bezugsquelle.
$CYBER
{spot}(CYBERUSDT)
Berichten zufolge besteht bei manipulierten Geräten der Verdacht auf Spyware. In der Folge liegt der Fokus nun stärker auf den Richtlinien für Wiederverkäufer und der Überprüfung von Geräten.
✅ Kaufe Hardware-Wallets immer bei offiziellen oder verifizierten Händlern
✅ Verwende niemals ein Gerät, auf dem bereits eine Seed-Phrase eingerichtet wurde
✅ Teile deine Seed-Phrase mit keiner Website, App oder Person
✅ Überprüfe die Echtheit des Geräts direkt nach Erhalt
Der erste Gewinn im Kryptobereich: die eigenen Guthaben sicher aufzubewahren.
#CryptoSecurity #bitcoin #HardwareWallets #CryptoNews #CyberSafety
🚨 Sicherheitswarnung für Hardware-Wallets: Lieferketten-Schreck bei Ledger
Laut öffentlichen Nachrichtenberichten besteht der Verdacht, dass in einigen Hardware-Wallet-Geräten Spyware eingeschleust wurde. Daraufhin hat Ledger damit begonnen, seine Verkaufsrichtlinien und die Überprüfung von Wiederverkäufern zu überprüfen. Berichten zufolge belaufen sich die geschätzten Verluste im Kryptobereich auf etwa 90 Millionen US-Dollar.
$BTC
🚨 Warnung zur Krypto-Sicherheit
Hardware-Wallets gelten oft als „sichere Aufbewahrung“ – doch der jüngste Lieferketten-Schreck hat eine wichtige Tatsache deutlich gemacht:
Die Sicherheit hängt nicht nur von der Wallet-Marke ab, sondern auch von der Echtheit des Geräts und der Bezugsquelle.
$CYBER
Berichten zufolge besteht bei manipulierten Geräten der Verdacht auf Spyware. In der Folge liegt der Fokus nun stärker auf den Richtlinien für Wiederverkäufer und der Überprüfung von Geräten.
✅ Kaufe Hardware-Wallets immer bei offiziellen oder verifizierten Händlern
✅ Verwende niemals ein Gerät, auf dem bereits eine Seed-Phrase eingerichtet wurde
✅ Teile deine Seed-Phrase mit keiner Website, App oder Person
✅ Überprüfe die Echtheit des Geräts direkt nach Erhalt
Der erste Gewinn im Kryptobereich: die eigenen Guthaben sicher aufzubewahren.
#CryptoSecurity #bitcoin #HardwareWallets #CryptoNews #CyberSafety
1
1
160
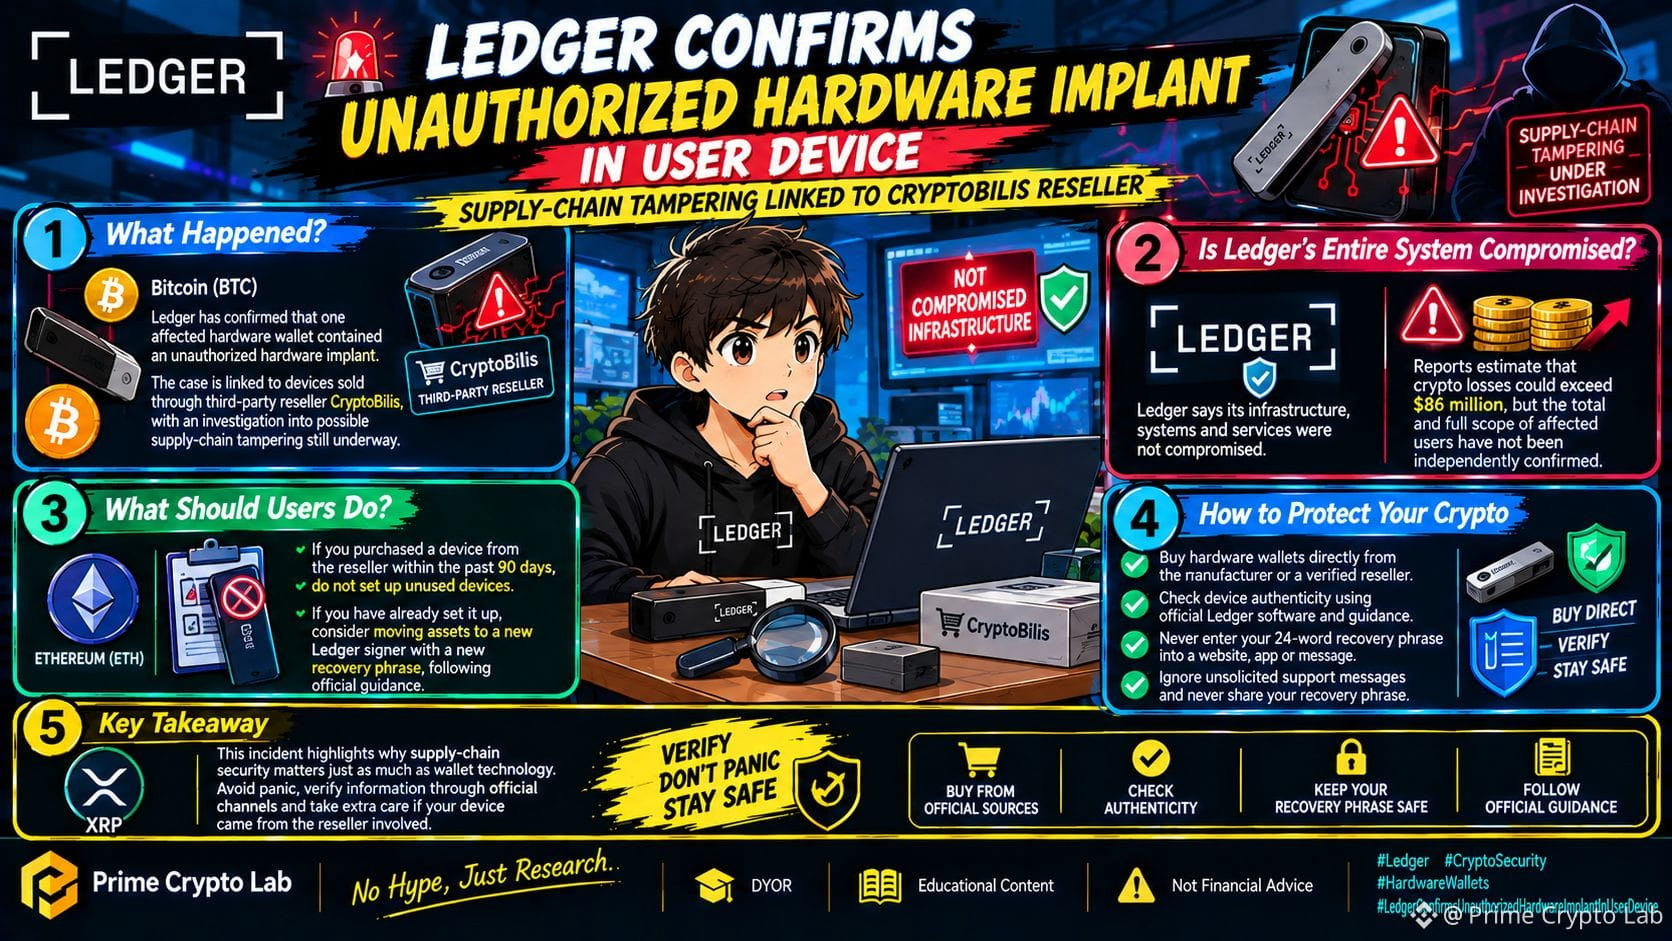
🚨 Ledger bestätigt nicht autorisiertes Hardware-Implantat in einem Nutzergerät
🔍 1. Was ist passiert?
Bitcoin $BTC — Ledger hat bestätigt, dass eine betroffene Hardware-Wallet ein nicht autorisiertes Hardware-Implantat enthielt. Der Fall steht mit Geräten in Verbindung, die über den Drittanbieter CryptoBilis verkauft wurden. Die Untersuchung einer möglichen Manipulation in der Lieferkette läuft noch.
⚠️ 2. Ist Ledgers gesamtes System kompromittiert?
Ledger zufolge wurden die Infrastruktur, Systeme und Dienste des Unternehmens nicht kompromittiert. Schätzungen zufolge könnten die Verluste durch Kryptowerte 86 Millionen US-Dollar übersteigen. Die Gesamtsumme und das vollständige Ausmaß der betroffenen Nutzer wurden jedoch nicht unabhängig bestätigt.
🛡️ 3. Was sollten Nutzer tun?
Ethereum $ETH — Ledger hat Kunden, die in den vergangenen 90 Tagen Geräte bei diesem Händler gekauft haben, geraten, unbenutzte Geräte nicht einzurichten. Wer ein Gerät bereits eingerichtet hat, sollte in Erwägung ziehen, seine Vermögenswerte auf einen neuen Ledger-Signer mit einer neuen Wiederherstellungsphrase zu übertragen und dabei den offiziellen Anweisungen zu folgen.
🔐 4. So schützen Sie Ihre Kryptowerte
Kaufen Sie Hardware-Wallets direkt beim Hersteller oder bei einem verifizierten autorisierten Händler.
Überprüfen Sie die Echtheit des Geräts mithilfe der offiziellen Ledger-Software und den offiziellen Anweisungen.
Geben Sie Ihre 24 Wörter umfassende Wiederherstellungsphrase niemals auf einer Website, in einer App oder in einer Nachricht ein.
Ignorieren Sie unaufgeforderte Support-Nachrichten und geben Sie Ihre Wiederherstellungsphrase niemals weiter.
🎯 Wichtigste Erkenntnis
$XRP — Dieser Vorfall zeigt, warum die Sicherheit der Lieferkette ebenso wichtig ist wie die Wallet-Technologie. Bewahren Sie Ruhe, überprüfen Sie Informationen über offizielle Kanäle und seien Sie besonders vorsichtig, wenn Ihr Gerät von dem betroffenen Händler stammt.
Prime Crypto Lab — Kein Hype, nur Recherche.
DYOR | Bildungsinhalte | Keine Finanzberatung
#Ledger #CryptoSecurity #HardwareWallets #LedgerConfirmsUnauthorizedHardwareImplantInUserDevice
130
·
--
Bärisch
Ledger sagt, seine Systeme seien nicht gehackt worden. Der Reseller, vor dem das Unternehmen warnt, stand allerdings selbst auf seiner Liste autorisierter Händler
Ledger bestätigte einen Implantat in einem Gerät eines Betroffenen. Einem. Das Modell nannte das Unternehmen nicht, ebenso wenig, wie viele Menschen betroffen waren
Was bekannt ist:
- Karpeles zeigte am 9. Oktober einen Ledger Nano X aus Malaysia: ein zusätzliches Bauteil hinter dem Bildschirm, die Verpackung sah unversehrt aus
- Analyse von Tibane Labs: Mikrocontroller, Mobilfunkmodul und Kabel zur Display-Flexleitung
- Forschende vermuten, dass das Gerät beim Einrichten die Seed-Phrase auslesen konnte. Bisher hat das niemand überprüft
- CryptoBilis selbst (Indonesien, Malaysia, Philippinen) hat den Verkauf aller Wallets gestoppt
$86 Mio. und $92,9 Mio. Schaden – Schätzungen von Specter und Bitquery. Ledger selbst bestätigt diese Zahlen nicht
Ledgers Rat: Wer bei diesem Reseller gekauft hat, soll das Gerät nicht einrichten. Schon eingerichtet? Eine neue Seed-Phrase verwenden, nicht nur ein neues Gerät
Eine unversehrte Verpackung garantiert nichts
#Ledger #HardwareWallets
7
1k
Ledger bestätigt nicht autorisiertes Hardware-Implantat in einem betroffenen Gerät
Eine ernste Erinnerung für die Krypto-Community: Die Sicherheit von Hardware-Wallets hängt von mehr als nur Software ab.
Ledger hat bestätigt, dass das Gerät eines betroffenen Nutzers ein nicht autorisiertes Hardware-Implantat enthielt. Der Wiederverkäufer CryptoBilis hat den Verkauf von Hardware-Wallets ausgesetzt, während die Untersuchung weiterläuft. Ledger zufolge gibt es keine Hinweise darauf, dass die eigene Sicherheitsinfrastruktur, die Systeme oder die Dienste kompromittiert wurden.Was Nutzer tun sollten:
Wenn du ein Gerät über CryptoBilis gekauft und noch nicht eingerichtet hast, initialisiere es nicht.
Wenn du bereits ein betroffenes Gerät verwendest, befolge Ledgers offizielle Sicherheitshinweise und erwäge, deine Guthaben auf eine neue Wallet mit einer neuen Wiederherstellungsphrase zu übertragen.
Teile deine 24 Wörter umfassende Wiederherstellungsphrase niemals mit jemandem.
Sei vorsichtig bei gefälschten Support-Nachrichten und Betrugsversuchen zur Wiederherstellung.
Ein bestätigter Fall eines betroffenen Geräts bedeutet nicht, dass jede Ledger-Wallet kompromittiert ist. Die Untersuchung läuft noch. Halte dich daher an verifizierte Updates statt an Gerüchte.
Denkst du, dass die Sicherheit der Lieferkette für Hardware-Wallets stärkere Schutzmaßnahmen benötigt? 👇
#Ledger #CryptoSecurity #HardwareWallets #Bitcoin #SelfCustody #BinanceSquare
1
1
67
·
--
#LedgerConfirmsUnauthorizedHardwareImplantInUserDevice
Ledger bestätigt nicht autorisiertes Hardware-Implantat in Nutzergerät
Ledger hat eine physische Manipulation an mindestens einer betroffenen Wallet bestätigt. Damit wird aus einer Untersuchung zu einem Diebstahl im Zusammenhang mit einem Wiederverkäufer ein schwerwiegender Fall von Lieferkettensicherheit.
Das Unternehmen teilte am 10. Oktober mit, dass sich in einem Gerät eines betroffenen Nutzers ein nicht autorisiertes Hardware-Implantat befand. Ledger nimmt Kontakt zu dem Nutzer auf, arbeitet mit den Strafverfolgungsbehörden und der Sicherheitsorganisation SEAL 911 zusammen und untersucht Berichte über Wallet-Diebstähle im Zusammenhang mit dem südostasiatischen Wiederverkäufer CryptoBilis.
Ledger zufolge gibt es derzeit keine Hinweise darauf, dass die Sicherheitsinfrastruktur, Systeme oder Dienste des Unternehmens kompromittiert wurden. Das Unternehmen hat jedoch weder bestätigt, wie viele Geräte betroffen sind, wie das Implantat funktionierte noch ob es alle gemeldeten Verluste verursacht hat. Die Schätzungen Dritter zu den Verlusten gehen auseinander; Berichten zufolge sollen die mutmaßlichen Verluste über 86 Millionen US-Dollar liegen. Diese Zahlen wurden von Ledger nicht bestätigt.
Der Wiederverkäufer hat den Verkauf von Hardware-Wallets während der laufenden Untersuchung ausgesetzt. Ledger rät Kunden, die Geräte bei CryptoBilis gekauft und noch nicht eingerichtet haben, von der Einrichtung abzusehen. Nutzer, die solche Geräte bereits eingerichtet haben, sollten erwägen, ihre Vermögenswerte auf ein neues Signiergerät mit einer neu generierten Wiederherstellungsphrase zu übertragen und dabei den offiziellen Anweisungen zu folgen.
Meine Einschätzung: Das ist eine Erinnerung daran, dass „Hardware-Wallet“ nicht automatisch „sichere Lieferkette“ bedeutet. Kaufen Sie nur über offizielle oder verifizierte Vertriebskanäle, geben Sie Ihre Wiederherstellungsphrase niemals auf einer Website ein und teilen Sie sie auch nicht mit dem Support. Betrachten Sie unbekannte Wiederverkäufer als Risikofaktor. Entscheidend sind nun Ledgers technischer Abschlussbericht und die Bestätigung, welche Geräteserien betroffen sind.
Kaufen Sie Hardware-Wallets direkt beim Hersteller oder über Drittanbieter?
#Ledger #CryptoSecurity #HardwareWallets
$STRK $CFX $TIA
{future}(TIAUSDT)
{future}(CFXUSDT)
{future}(STRKUSDT)
#LedgerConfirmsUnauthorizedHardwareImplantInUserDevice
Ledger bestätigt nicht autorisiertes Hardware-Implantat in Nutzergerät
Ledger hat eine physische Manipulation an mindestens einer betroffenen Wallet bestätigt. Damit wird aus einer Untersuchung zu einem Diebstahl im Zusammenhang mit einem Wiederverkäufer ein schwerwiegender Fall von Lieferkettensicherheit.
Das Unternehmen teilte am 10. Oktober mit, dass sich in einem Gerät eines betroffenen Nutzers ein nicht autorisiertes Hardware-Implantat befand. Ledger nimmt Kontakt zu dem Nutzer auf, arbeitet mit den Strafverfolgungsbehörden und der Sicherheitsorganisation SEAL 911 zusammen und untersucht Berichte über Wallet-Diebstähle im Zusammenhang mit dem südostasiatischen Wiederverkäufer CryptoBilis.
Ledger zufolge gibt es derzeit keine Hinweise darauf, dass die Sicherheitsinfrastruktur, Systeme oder Dienste des Unternehmens kompromittiert wurden. Das Unternehmen hat jedoch weder bestätigt, wie viele Geräte betroffen sind, wie das Implantat funktionierte noch ob es alle gemeldeten Verluste verursacht hat. Die Schätzungen Dritter zu den Verlusten gehen auseinander; Berichten zufolge sollen die mutmaßlichen Verluste über 86 Millionen US-Dollar liegen. Diese Zahlen wurden von Ledger nicht bestätigt.
Der Wiederverkäufer hat den Verkauf von Hardware-Wallets während der laufenden Untersuchung ausgesetzt. Ledger rät Kunden, die Geräte bei CryptoBilis gekauft und noch nicht eingerichtet haben, von der Einrichtung abzusehen. Nutzer, die solche Geräte bereits eingerichtet haben, sollten erwägen, ihre Vermögenswerte auf ein neues Signiergerät mit einer neu generierten Wiederherstellungsphrase zu übertragen und dabei den offiziellen Anweisungen zu folgen.
Meine Einschätzung: Das ist eine Erinnerung daran, dass „Hardware-Wallet“ nicht automatisch „sichere Lieferkette“ bedeutet. Kaufen Sie nur über offizielle oder verifizierte Vertriebskanäle, geben Sie Ihre Wiederherstellungsphrase niemals auf einer Website ein und teilen Sie sie auch nicht mit dem Support. Betrachten Sie unbekannte Wiederverkäufer als Risikofaktor. Entscheidend sind nun Ledgers technischer Abschlussbericht und die Bestätigung, welche Geräteserien betroffen sind.
Kaufen Sie Hardware-Wallets direkt beim Hersteller oder über Drittanbieter?
#Ledger #CryptoSecurity #HardwareWallets
$STRK $CFX $TIA
3
4.4k
·
--
Test der mobilen Wallet-KompatibilitätEine Hardware-Wallet ist nicht allein deshalb vollständig mobil kompatibel, weil ihre Begleit-App im App Store oder bei Google Play erscheint. Die entscheidende Frage ist, ob dein gesamter Signier-Workflow auf genau deinem Telefon funktioniert.
Teile den Test in Aufgaben auf. Kannst du den physischen Signierer verbinden oder paaren? Kannst du ein Konto erstellen, Kontostände ansehen und eine Empfangsadresse generieren? Noch wichtiger: Kannst du überprüfen, ob die Empfangsadresse auf der vertrauenswürdigen Hardwareanzeige angezeigt wird? Kannst du eine Transaktion erstellen, ihr Ziel und den Betrag auf dem Gerät prüfen, sie genehmigen, ablehnen und bestätigen, dass die Ablehnung korrekt funktioniert?
Test der mobilen Wallet-Kompatibilität
Eine Hardware-Wallet ist nicht allein deshalb vollständig mobil kompatibel, weil ihre Begleit-App im App Store oder bei Google Play erscheint. Die entscheidende Frage ist, ob dein gesamter Signier-Workflow auf genau deinem Telefon funktioniert.
Teile den Test in Aufgaben auf. Kannst du den physischen Signierer verbinden oder paaren? Kannst du ein Konto erstellen, Kontostände ansehen und eine Empfangsadresse generieren? Noch wichtiger: Kannst du überprüfen, ob die Empfangsadresse auf der vertrauenswürdigen Hardwareanzeige angezeigt wird? Kannst du eine Transaktion erstellen, ihr Ziel und den Betrag auf dem Gerät prüfen, sie genehmigen, ablehnen und bestätigen, dass die Ablehnung korrekt funktioniert?
Teile den Test in Aufgaben auf. Kannst du den physischen Signierer verbinden oder paaren? Kannst du ein Konto erstellen, Kontostände ansehen und eine Empfangsadresse generieren? Noch wichtiger: Kannst du überprüfen, ob die Empfangsadresse auf der vertrauenswürdigen Hardwareanzeige angezeigt wird? Kannst du eine Transaktion erstellen, ihr Ziel und den Betrag auf dem Gerät prüfen, sie genehmigen, ablehnen und bestätigen, dass die Ablehnung korrekt funktioniert?
77
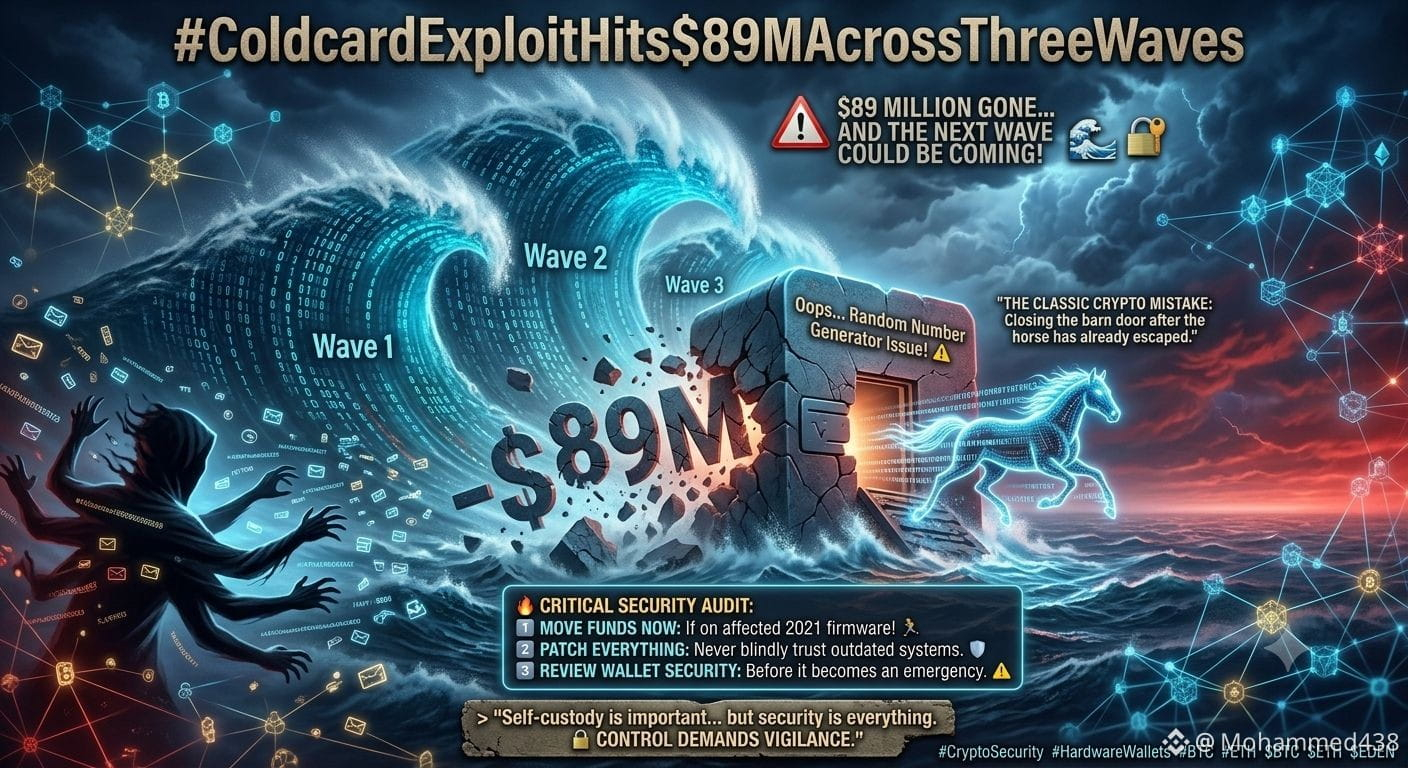
ColdcardExploitHits$89MAcrossThreeWaves#
🚨 $89 MILLIONEN WEG… UND DIE NÄCHSTE WELLE KÖNNTE KOMMEN! 🌊🔐
Das März-2021-Update von Coldcard enthielt eine Warnung, die viele Nutzer möglicherweise übersehen haben: „Oops… Problem mit dem Zufallszahlengenerator!“ ⚠️
Jetzt, nachdem drei Wellen durchlaufen sind und fast $89 Mio. betroffen waren, sollen Angreifer Berichten zufolge systematisch Wallets ins Visier nehmen.
Der klassische Krypto-Fehler:
Die Stalltür schließen, nachdem das Pferd schon entwischt ist. 🐴💨
Die wichtigste Frage:
Erhalten betroffene Nutzer Unterstützung… oder sehen wir einer weiteren großen Vertrauenskrise im Krypto-Sektor entgegen? 👀
Plötzlich wiederholt sich überall dieselbe Botschaft:
Self-Custody ist wichtig… aber Sicherheit ist alles. 🔐
🔥 Was sollten Trader tun?
1️⃣ Wenn du die betroffene Firmware von 2021 nutzt, verlege deine Mittel jetzt! 🏃♂️
2️⃣ Halte deine Seed Phrase sicher, aber vertraue veralteten Systemen niemals blind. 🛡️
3️⃣ Überprüfe die Sicherheit deines Wallets, bevor daraus ein Notfall wird. ⚠️
Krypto gibt dir die Kontrolle über dein Geld… aber diese Kontrolle kommt mit Verantwortung.
Bleib sicher. Bleib wachsam.
#CryptoSecurity #HardwareWallets #BTC #ETH $BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
$EDEN
{spot}(EDENUSDT)
ColdcardExploitHits$89MAcrossThreeWaves#
🚨 $89 MILLIONEN WEG… UND DIE NÄCHSTE WELLE KÖNNTE KOMMEN! 🌊🔐
Das März-2021-Update von Coldcard enthielt eine Warnung, die viele Nutzer möglicherweise übersehen haben: „Oops… Problem mit dem Zufallszahlengenerator!“ ⚠️
Jetzt, nachdem drei Wellen durchlaufen sind und fast $89 Mio. betroffen waren, sollen Angreifer Berichten zufolge systematisch Wallets ins Visier nehmen.
Der klassische Krypto-Fehler:
Die Stalltür schließen, nachdem das Pferd schon entwischt ist. 🐴💨
Die wichtigste Frage:
Erhalten betroffene Nutzer Unterstützung… oder sehen wir einer weiteren großen Vertrauenskrise im Krypto-Sektor entgegen? 👀
Plötzlich wiederholt sich überall dieselbe Botschaft:
Self-Custody ist wichtig… aber Sicherheit ist alles. 🔐
🔥 Was sollten Trader tun?
1️⃣ Wenn du die betroffene Firmware von 2021 nutzt, verlege deine Mittel jetzt! 🏃♂️
2️⃣ Halte deine Seed Phrase sicher, aber vertraue veralteten Systemen niemals blind. 🛡️
3️⃣ Überprüfe die Sicherheit deines Wallets, bevor daraus ein Notfall wird. ⚠️
Krypto gibt dir die Kontrolle über dein Geld… aber diese Kontrolle kommt mit Verantwortung.
Bleib sicher. Bleib wachsam.
#CryptoSecurity #HardwareWallets #BTC #ETH $BTC
$ETH
$EDEN
1
214
·
--
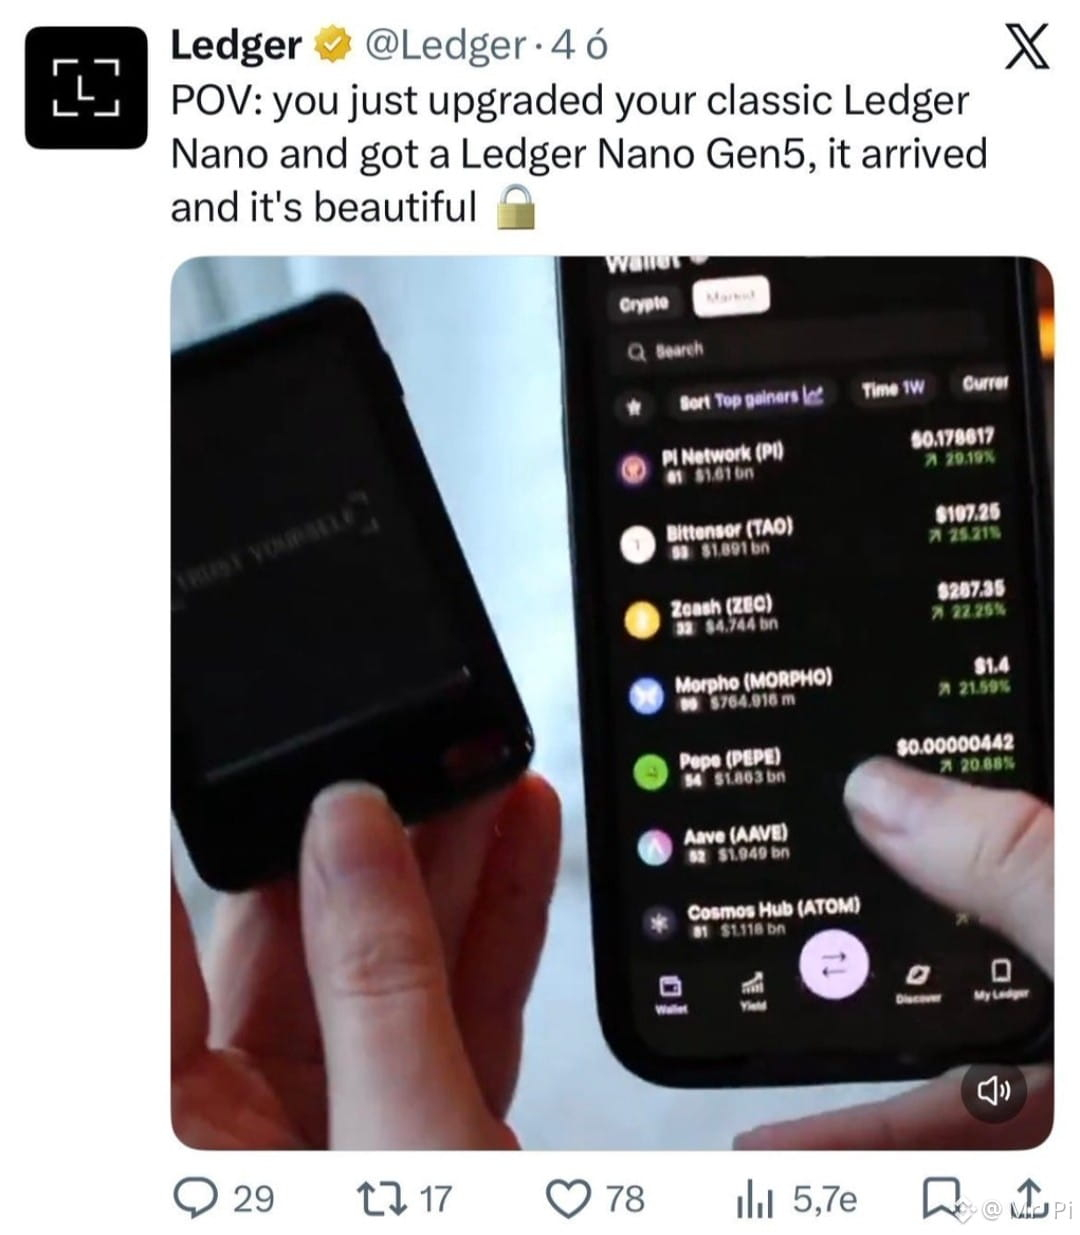
💥 HEISSE NEUIGKEITEN: #PiNetwork tauchte gerade in einem Werbevideo von Ledger auf! 🔥
Und nicht jede Anlage ist so… $PI führt die Liste an. 👀💰
Ob es wahr ist oder nicht, #PiNetwork steht vor großen Schritten 🚀🚀
⚠️ Wichtig: Dies ist nur eine Marktansicht in der Ledger Wallet, aber es ist dennoch ein großes Signal.
$Pi auf einer der weltweit führenden Hardware-Wallets zu sehen, ist eine ernsthafte Bestätigung für die Reife des Ökosystems. 📈
👇 Pioniere, welche Hardware-Wallet nutzt ihr?
Lasst ein 🔐 LEDGER oder ⚙️ ANDERS unten da!
#PiNetwork #Ledger #HardwareWallets
339
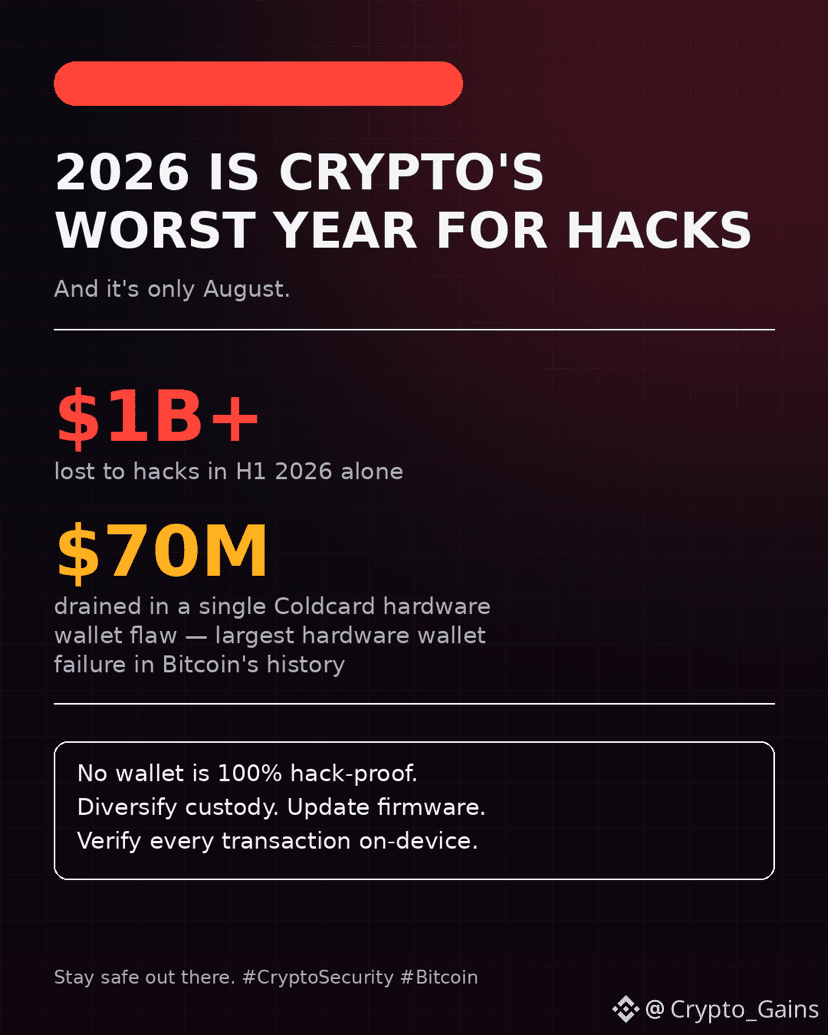
🚨 $1B+ WEG — 2026 ist bereits das schlechteste Jahr der Krypto-Welt für Hacks
Während alle auf Charts schauen, ist die eigentliche Geschichte, was hinter den Kulissen passiert:
💀 Allein in H1 2026 wurden $1B+ durch Hacks verloren — und wir sind erst seit 8 Monaten dabei
⚠️ Ein Schwachstellen-Problem in Coldcard-Hardware-Wallets hat $70M in BTC in einem einzelnen Vorfall abgezogen
🔓 Offiziell der größte Hardware-Wallet-Ausfall in der Geschichte von Bitcoin
Denk mal darüber nach. Hardware-Wallets sollen die „sichere“ Option sein — das, was Sicherheitsexperten dir empfehlen, um dorthin zu migrieren. Und selbst das wurde in großem Maßstab kompromittiert.
Was das für dich bedeutet:
✅ Keine Wallet ist zu 100% hack-sicher — weder Hardware noch Software
✅ Verwahre diversifiziert — bewahre nicht alles auf einem Gerät auf
✅ Firmware aktuell halten, jede Transaktion direkt auf dem Gerät verifizieren
✅ Multisig für ernsthafte Bestände in Betracht ziehen
Der Bull-Case für Krypto ist real, aber Sicherheit ist nicht optional — sie ist die Eintrittsgebühr. 🛡️
Bleib da draußen sicher. Wie sieht dein Custody-Setup aus? 👇
#CryptoSecurity #bitcoin #HardwareWallets
$PORTAL $DUSK $BTC
1
120
·
--
🚨 Coldcard-Bug wirft neue Fragen zur Wallet-Sicherheit auf
Viele Menschen glauben, dass Hardware-Wallets der sicherste Ort für Krypto sind. Der jüngste Vorfall mit Coldcard zeigt jedoch, dass selbst vertrauenswürdige Geräte unerwartete Probleme haben können.
Mehr als 1,082 $BTC wurde gestohlen, nachdem Angreifer eine alte Firmware-Schwachstelle ausgenutzt haben, um Wallet-Wiederherstellungs-Seed-Phrasen neu zu erstellen, ohne die Geräte jemals zu berühren.
Nach dem Vorfall erinnerte CZ die Nutzer daran, sich nicht auf nur eine Wallet zu verlassen. Wenn Sie Ihre Gelder auf mehrere Wallets verteilen, kann dies das Risiko verringern, falls eine Wallet kompromittiert wird.
Wenn Sie eine Coldcard-Wallet mit der betroffenen Firmware erstellt haben, wird empfohlen, eine neue Seed-Phrase zu erstellen und Ihre Gelder zu übertragen. Ein Firmware-Update allein schützt alte Wallet-Seeds nicht.
Bleiben Sie aufmerksam, halten Sie Ihre Wallet-Software immer auf dem neuesten Stand und haben Sie stets einen Backup-Plan.
$BNB $ETH
#bitcoin #CryptoSecurity #HardwareWallets #BinanceSquare
1
90
·
--
Artikel
Mobile Hardware-Wallets:Moderne Selbstverwahrung perfektionieren 📱
Die Sicherheitslandschaft der dezentralen Finanzen hat sich drastisch verbessert mit dem Aufkommen von mobilen Hardware-Wallets der nächsten Generation. Historisch gesehen erforderte es umständliche Desktop-Geräte und komplexe Backup-Verfahren, um digitale Vermögenswerte vollständig zu sichern, was alltägliche Nutzer abschreckte. Heute nutzen schlanke, mobil-first Hardware-Einheiten sichere Elemente und verschlüsselte drahtlose Protokolle wie Bluetooth oder luftdicht abgeschottete QR-Codes, um Transaktionen sicher unterwegs zu signieren. Für $BTC
Mobile Hardware-Wallets:
Moderne Selbstverwahrung perfektionieren 📱
Die Sicherheitslandschaft der dezentralen Finanzen hat sich drastisch verbessert mit dem Aufkommen von mobilen Hardware-Wallets der nächsten Generation. Historisch gesehen erforderte es umständliche Desktop-Geräte und komplexe Backup-Verfahren, um digitale Vermögenswerte vollständig zu sichern, was alltägliche Nutzer abschreckte. Heute nutzen schlanke, mobil-first Hardware-Einheiten sichere Elemente und verschlüsselte drahtlose Protokolle wie Bluetooth oder luftdicht abgeschottete QR-Codes, um Transaktionen sicher unterwegs zu signieren. Für $BTC
Die Sicherheitslandschaft der dezentralen Finanzen hat sich drastisch verbessert mit dem Aufkommen von mobilen Hardware-Wallets der nächsten Generation. Historisch gesehen erforderte es umständliche Desktop-Geräte und komplexe Backup-Verfahren, um digitale Vermögenswerte vollständig zu sichern, was alltägliche Nutzer abschreckte. Heute nutzen schlanke, mobil-first Hardware-Einheiten sichere Elemente und verschlüsselte drahtlose Protokolle wie Bluetooth oder luftdicht abgeschottete QR-Codes, um Transaktionen sicher unterwegs zu signieren. Für $BTC
40

·
--
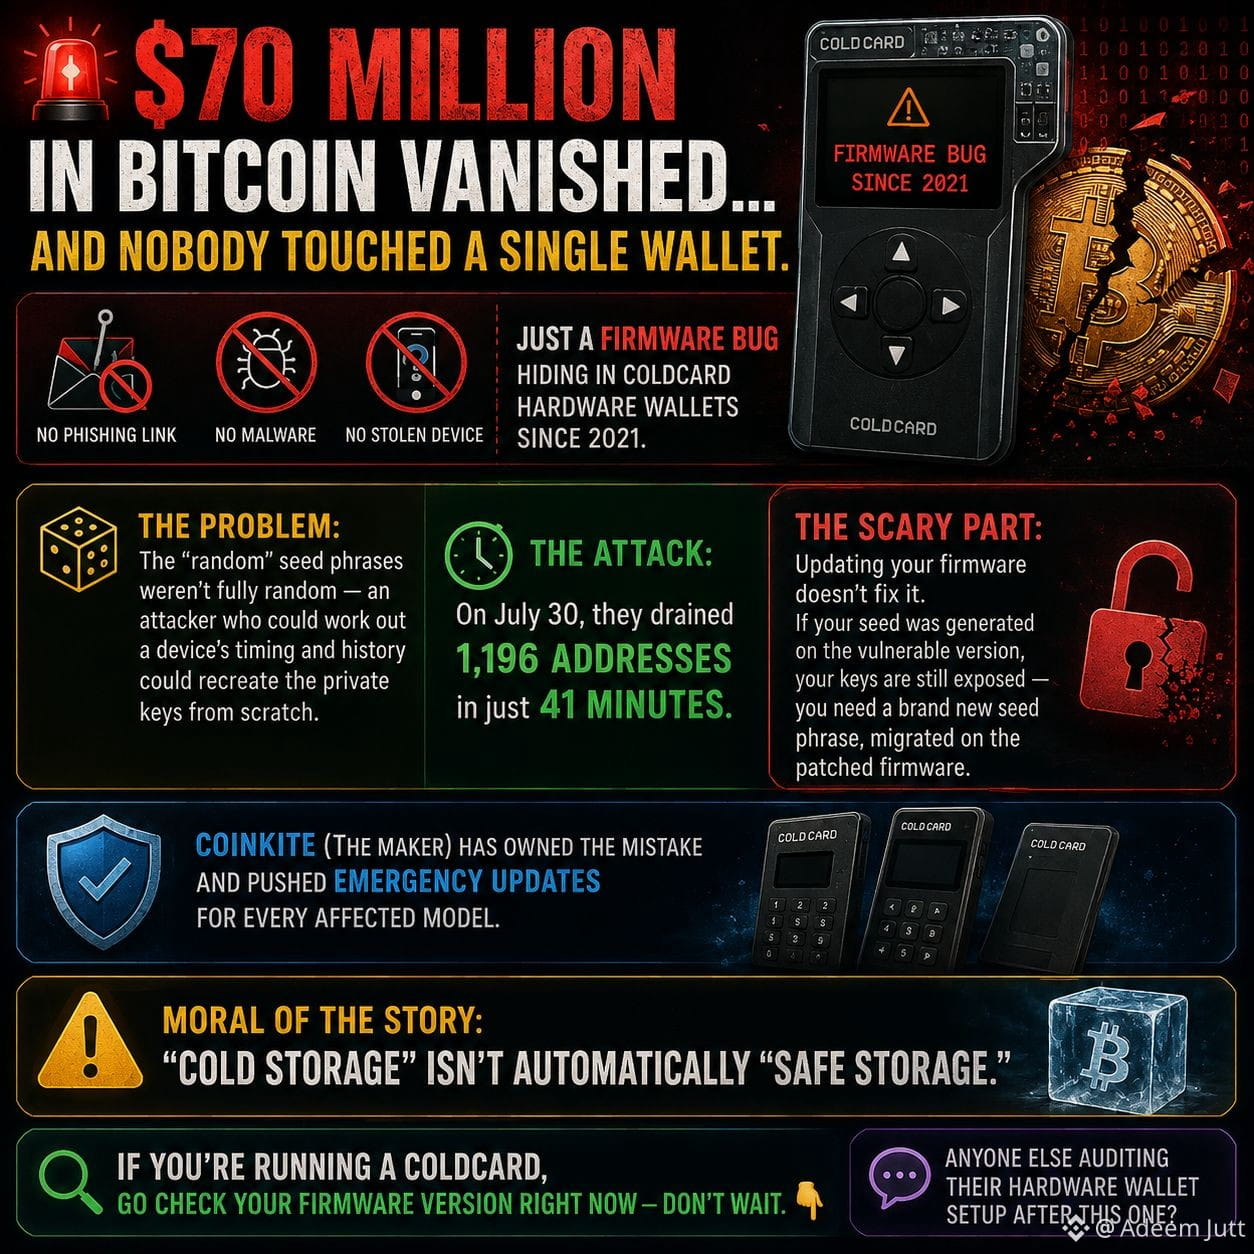
🚨 70 MILLIONEN $ in Bitcoin verschwunden... und niemand hat auch nur eine einzige Wallet angefasst.
Kein Phishing-Link. Kein Malware. Kein gestohlenes Gerät. Nur ein Firmware-Bug, der in Coldcard-Hardware-Wallets seit 2021 verborgen ist.
Wie sich herausstellt, waren die „zufälligen“ Seed-Phrasen nicht vollständig zufällig — ein Angreifer, der die Geräte-Zeitpunkte und die Historie rekonstruieren konnte, konnte die privaten Schlüssel von Grund auf neu erzeugen. Am 30. Juli haben sie in nur 41 Minuten 1.196 Adressen leergeräumt. 🕐💸
Das Schlimme daran? Ein Update deiner Firmware behebt das nicht. Wenn dein Seed in der verwundbaren Version erzeugt wurde, sind deine Keys weiterhin offen — du brauchst eine brandneue Seed-Phrase, die auf der gepatchten Firmware migriert wurde.
Coinkite (der Hersteller) hat den Fehler eingestanden und Notfall-Updates für jedes betroffene Modell veröffentlicht.
Lehre aus der Geschichte: „Cold Storage“ ist nicht automatisch „sicherer Speicher“. 🔐
Wenn du eine Coldcard im Einsatz hast, prüfe jetzt sofort deine Firmware-Version — warte nicht. 👇
Wer prüft nach diesem Vorfall auch sein Hardware-Wallet-Setup?
$BTC
{spot}(BTCUSDT)
$KOMA
{future}(KOMAUSDT)
$BLESS
{future}(BLESSUSDT)
#Bitcoin #USToCancelIranAttackSubjectToDeal #HardwareWallets #BinanceSquare
🚨 70 MILLIONEN $ in Bitcoin verschwunden... und niemand hat auch nur eine einzige Wallet angefasst.
Kein Phishing-Link. Kein Malware. Kein gestohlenes Gerät. Nur ein Firmware-Bug, der in Coldcard-Hardware-Wallets seit 2021 verborgen ist.
Wie sich herausstellt, waren die „zufälligen“ Seed-Phrasen nicht vollständig zufällig — ein Angreifer, der die Geräte-Zeitpunkte und die Historie rekonstruieren konnte, konnte die privaten Schlüssel von Grund auf neu erzeugen. Am 30. Juli haben sie in nur 41 Minuten 1.196 Adressen leergeräumt. 🕐💸
Das Schlimme daran? Ein Update deiner Firmware behebt das nicht. Wenn dein Seed in der verwundbaren Version erzeugt wurde, sind deine Keys weiterhin offen — du brauchst eine brandneue Seed-Phrase, die auf der gepatchten Firmware migriert wurde.
Coinkite (der Hersteller) hat den Fehler eingestanden und Notfall-Updates für jedes betroffene Modell veröffentlicht.
Lehre aus der Geschichte: „Cold Storage“ ist nicht automatisch „sicherer Speicher“. 🔐
Wenn du eine Coldcard im Einsatz hast, prüfe jetzt sofort deine Firmware-Version — warte nicht. 👇
Wer prüft nach diesem Vorfall auch sein Hardware-Wallet-Setup?
$BTC
$KOMA
$BLESS
#Bitcoin #USToCancelIranAttackSubjectToDeal #HardwareWallets #BinanceSquare
2
4
460
·
--
Nano Gen5 oder Flex?Auf der Suche nach einer Hardware-Wallet? Trenne die Schutzgrenze von der Benutzeroberfläche, die du jeden Tag verwendest.
Ledger führt das ST33K1M5 Secure Element sowie die CC EAL6+-Zertifizierung sowohl für das Nano Gen5 als auch für das Flex auf. Beide nennen Bluetooth, USB-C und NFC. Die sichtbaren Unterschiede liegen vor allem im Display und der Verarbeitung: Beim Gen5 kommt ein 300 × 400 monochromes E Ink-Touchscreen-Display mit Kunststoffrahmen zum Einsatz; beim Flex ein 480 × 600 16-Graustufen-E Ink-Touchscreen-Display, Gorilla Glass und ein Aluminiumrahmen.
Das macht die Entscheidung konkreter als „Welche ist sicherer?“ Ein größerer, hochwertigerer Bildschirm kann den Aufpreis wert sein, wenn du häufig mit dem Gerät interagierst und Lesbarkeit wichtig ist. Wenn dein Workflow weniger bildschirmintensiv ist, prüfe, ob das Gen5 bereits die Funktionen abdeckt, die du brauchst. Bestätige den aktuellen Preis und die Kompatibilität mit dem Host direkt beim Hersteller, bevor du kaufst; diese Details können sich ändern.
Nano Gen5 oder Flex?
Auf der Suche nach einer Hardware-Wallet? Trenne die Schutzgrenze von der Benutzeroberfläche, die du jeden Tag verwendest.
Ledger führt das ST33K1M5 Secure Element sowie die CC EAL6+-Zertifizierung sowohl für das Nano Gen5 als auch für das Flex auf. Beide nennen Bluetooth, USB-C und NFC. Die sichtbaren Unterschiede liegen vor allem im Display und der Verarbeitung: Beim Gen5 kommt ein 300 × 400 monochromes E Ink-Touchscreen-Display mit Kunststoffrahmen zum Einsatz; beim Flex ein 480 × 600 16-Graustufen-E Ink-Touchscreen-Display, Gorilla Glass und ein Aluminiumrahmen.
Das macht die Entscheidung konkreter als „Welche ist sicherer?“ Ein größerer, hochwertigerer Bildschirm kann den Aufpreis wert sein, wenn du häufig mit dem Gerät interagierst und Lesbarkeit wichtig ist. Wenn dein Workflow weniger bildschirmintensiv ist, prüfe, ob das Gen5 bereits die Funktionen abdeckt, die du brauchst. Bestätige den aktuellen Preis und die Kompatibilität mit dem Host direkt beim Hersteller, bevor du kaufst; diese Details können sich ändern.
71
Artikel
116M$ gestohlen, ohne auch nur eine einzige Coldcard anzufassen. So geht’s.Er hat alles richtig gemacht.
Coldcard offline. Niemals mit dem Internet verbunden.
Seed-Phrase sicher gespeichert.
Jonathan Goodman hat trotzdem am 30. Juli 2026 1,6 Millionen$ verloren; die Angreifer brauchten nicht einmal sein Gerät.
Nur von seinen Schlüsseln. Die haben sie rekonstruieren lassen – von einem Büro aus in nur 41 Minuten.
📌 Kommentar war das möglich: Die Sicherheitslücke von 2021
Im März 2021 führte ein Firmware-Update der Coldcard einen stillen Fehler ein. Anstatt den integrierten Hardware-Zufallszahlengenerator zu verwenden, der dafür ausgelegt war, unvorhersehbare Seeds zu erzeugen, schaltete das Gerät auf einen Software-Generator um, der einem Muster folgt.
116M$ gestohlen, ohne auch nur eine einzige Coldcard anzufassen. So geht’s.
Er hat alles richtig gemacht.
Coldcard offline. Niemals mit dem Internet verbunden.
Seed-Phrase sicher gespeichert.
Jonathan Goodman hat trotzdem am 30. Juli 2026 1,6 Millionen$ verloren; die Angreifer brauchten nicht einmal sein Gerät.
Nur von seinen Schlüsseln. Die haben sie rekonstruieren lassen – von einem Büro aus in nur 41 Minuten.
📌 Kommentar war das möglich: Die Sicherheitslücke von 2021
Im März 2021 führte ein Firmware-Update der Coldcard einen stillen Fehler ein. Anstatt den integrierten Hardware-Zufallszahlengenerator zu verwenden, der dafür ausgelegt war, unvorhersehbare Seeds zu erzeugen, schaltete das Gerät auf einen Software-Generator um, der einem Muster folgt.
3
740
Artikel
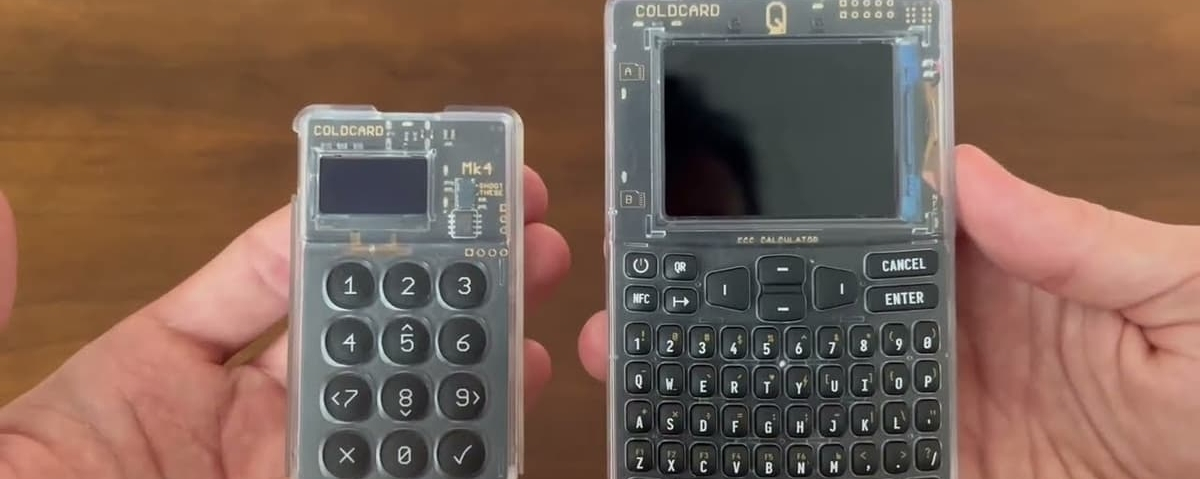
🚨 Wie Hackers 70 Millionen Dollar in Bitcoin stahlen, ohne die Wallets zu berühren.Ein aktueller Cyberangriff hat die Krypto-Community erschüttert, nachdem Hacker Berichten zufolge etwa 70 Millionen US-Dollar an Bitcoin gestohlen haben, ohne jemals die Hardware-Wallets physisch zu berühren.
Laut Sicherheitsforschern richtete sich der Angriff auf bestimmte Coldcard-Hardware-Wallets, indem eine Schwäche in der Art und Weise ausgenutzt wurde, wie einige Wallet-Schlüssel erstellt wurden. Statt die Geräte zu stehlen, konnten die Angreifer die privaten Schlüssel nachbilden und so auf das in den Wallets gespeicherte Bitcoin zugreifen.
Der Vorfall betraf bestimmte Coldcard-Wallets, nicht alle Hardware-Wallets. Experten sagen, Hardware-Wallets gehören weiterhin zu den sichersten Möglichkeiten, Kryptowährungen zu speichern, aber kein Sicherheitssystem ist perfekt.
🚨 Wie Hackers 70 Millionen Dollar in Bitcoin stahlen, ohne die Wallets zu berühren.
Ein aktueller Cyberangriff hat die Krypto-Community erschüttert, nachdem Hacker Berichten zufolge etwa 70 Millionen US-Dollar an Bitcoin gestohlen haben, ohne jemals die Hardware-Wallets physisch zu berühren.
Laut Sicherheitsforschern richtete sich der Angriff auf bestimmte Coldcard-Hardware-Wallets, indem eine Schwäche in der Art und Weise ausgenutzt wurde, wie einige Wallet-Schlüssel erstellt wurden. Statt die Geräte zu stehlen, konnten die Angreifer die privaten Schlüssel nachbilden und so auf das in den Wallets gespeicherte Bitcoin zugreifen.
Der Vorfall betraf bestimmte Coldcard-Wallets, nicht alle Hardware-Wallets. Experten sagen, Hardware-Wallets gehören weiterhin zu den sichersten Möglichkeiten, Kryptowährungen zu speichern, aber kein Sicherheitssystem ist perfekt.
110

·
--
Krypto-BOOM!Laut CoinDesk haben sich die Verkäufe von Hardware-Wallets in Russland mehr als verdoppelt, während die russische Regierung neue Krypto-Regelungen umsetzt. Dieser Anstieg zeigt sich deutlich im erheblichen Rückgang des durchschnittlichen Preises von Hardware-Wallets bei Wildberries: Er fiel um 13 % auf 7.900 Rubel – ein Hinweis darauf, dass die Nachfrage historische Ausmaße erreicht hat. #HardwareWallets #Russia #KryptoRegulierung
Die neuen Krypto-Regeln in Russland treiben die Nachfrage nach sicheren Speicherlösungen an, da Anleger und Händler hektisch versuchen, ihre Vermögenswerte zu schützen. Einzelhändler wie M.Video machen sich diesen Trend zunutze, indem sie ihr Sortiment an verfügbaren Produkten ausweiten. Dass die Verkäufe sich nahezu verdoppelt haben, zeigt: Niemand hatte damit gerechnet, und der Markt nimmt dies zur Kenntnis.
Krypto-BOOM!
Laut CoinDesk haben sich die Verkäufe von Hardware-Wallets in Russland mehr als verdoppelt, während die russische Regierung neue Krypto-Regelungen umsetzt. Dieser Anstieg zeigt sich deutlich im erheblichen Rückgang des durchschnittlichen Preises von Hardware-Wallets bei Wildberries: Er fiel um 13 % auf 7.900 Rubel – ein Hinweis darauf, dass die Nachfrage historische Ausmaße erreicht hat. #HardwareWallets #Russia #KryptoRegulierung
Die neuen Krypto-Regeln in Russland treiben die Nachfrage nach sicheren Speicherlösungen an, da Anleger und Händler hektisch versuchen, ihre Vermögenswerte zu schützen. Einzelhändler wie M.Video machen sich diesen Trend zunutze, indem sie ihr Sortiment an verfügbaren Produkten ausweiten. Dass die Verkäufe sich nahezu verdoppelt haben, zeigt: Niemand hatte damit gerechnet, und der Markt nimmt dies zur Kenntnis.
Die neuen Krypto-Regeln in Russland treiben die Nachfrage nach sicheren Speicherlösungen an, da Anleger und Händler hektisch versuchen, ihre Vermögenswerte zu schützen. Einzelhändler wie M.Video machen sich diesen Trend zunutze, indem sie ihr Sortiment an verfügbaren Produkten ausweiten. Dass die Verkäufe sich nahezu verdoppelt haben, zeigt: Niemand hatte damit gerechnet, und der Markt nimmt dies zur Kenntnis.
27
Verifiziert
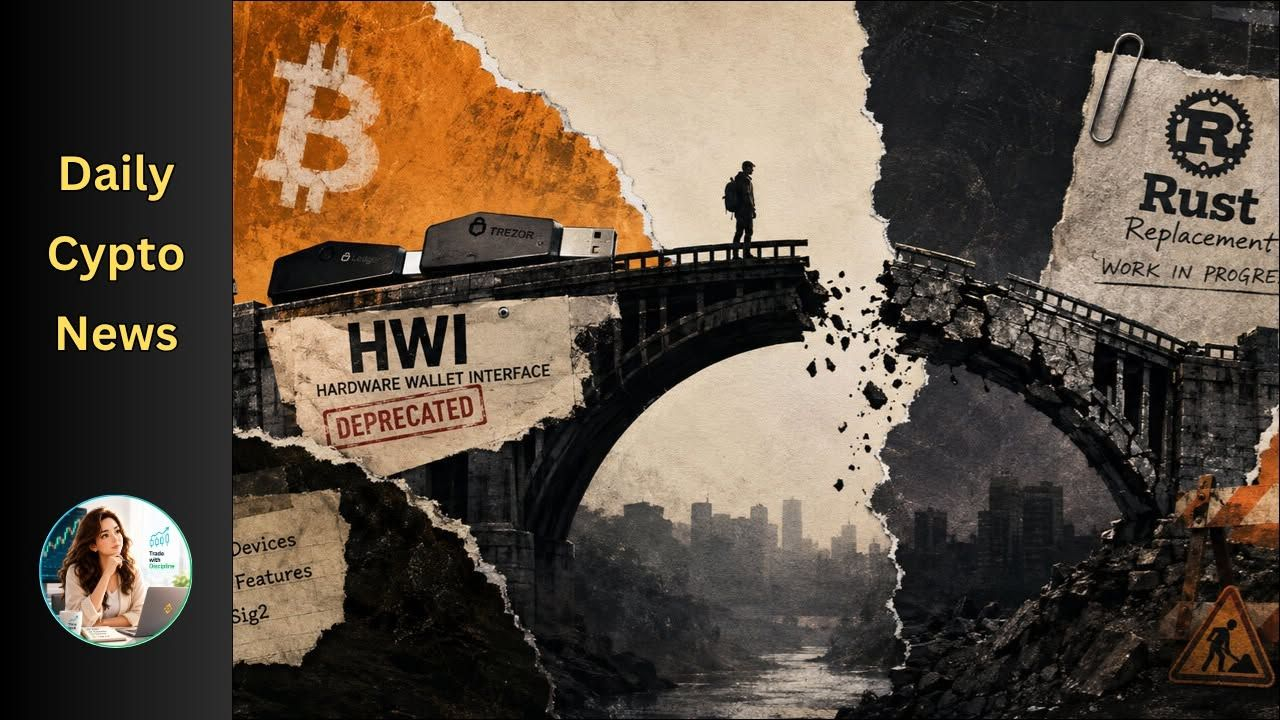
💥 Bitcoins HWI-Bridge friert neuen Geräte-Support ein, während Wallets in die Übergangsphase gehen
Die Hardware Wallet Interface (HWI) von Bitcoin Core bewegt sich Richtung Ruhestand, nachdem der Maintainer angekündigt hat, dass das Projekt keine neuen Geräte und Funktionen mehr akzeptieren wird, sobald die verbleibenden MuSig2-Arbeiten abgeschlossen sind.
HWI dient als gemeinsame Bridge zwischen Wallet-Software und Hardware-Signierern wie Ledger, Trezor, Coldcard, BitBox und Jade. Dabei übernimmt sie Aufgaben wie Geräteerkennung, Schlüsselabruf und das Signieren von Transaktionen.
#Bitcoin #HardwareWallets #BitcoinCore #SelfCustody
#ThuyBNB
$BTC $BNB $NEAR
3
140
·
--
EXPLOSION!
Der Absatz von Hardware Wallets in Russland hat MEHR ALS VERDOPPELT, während neue Krypto-Regeln heraufziehen. Händler senken die Preise und erweitern ihr Sortiment, aber der eigentliche Grund für den Nachfrageboom wird unter Verschluss gehalten. Das ist ein klares Signal dafür, was als Nächstes kommt. #CryptoRussia #HardwareWallets #SecurityFirst
Das ist nicht nur Russland; es ist ein tektonischer Wandel bei der Einführung digitaler Assets weltweit. Wenn Nutzer plötzlich Sicherheit an erster Stelle setzen, ist das ein Zeichen für einen reifenden Markt, der bereit ist für die Integration auf institutionellem Niveau. Das hat niemand so schnell erwartet. #BlockchainRevolution
Sind Sie bereit für die nächste Welle der Krypto-Einführung? Sichern Sie Ihre Assets JETZT.
38
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#FOMCWatch
8.9M Aufrufe
26,673 Kommentare
2
#EthereumDropsBelow$2300
2,443 Aufrufe
91 Kommentare
3
#BitcoinSlipsBelow$80KAgain
7,407 Aufrufe
59 Kommentare
4
#ThailandLaunchesWORPTStablecoinToQRPaymentApp
13,115 Aufrufe
301 Kommentare
5
#StrategySkipsBitcoinPurchasesSpends$205MOnSTRCBuybacks
4,976 Aufrufe
79 Kommentare
6
#BitmineAdds10452ETH
50,611 Aufrufe
730 Kommentare
7
#SouthKoreaConsidersEducationTaxOnCryptoExchanges
28,971 Aufrufe
559 Kommentare
8
#OCCUrgesCommunityBanksToEnterStablecoinPayments
22,519 Aufrufe
394 Kommentare
9
#RippleWinsFullApprovalAsNationalTrustBank
32,421 Aufrufe
391 Kommentare
10
#AkashSelectsSolanaAsMigrationTarget
13,363 Aufrufe
189 Kommentare