
#hardwarewallet
hardwarewallet
108,527 Aufrufe
398 Kommentare
Hot
Zuletzt

Übersetzung ansehen
Ambire Ice Hiển thị Thay Đổi Chủ Tài Khoản và Ngưỡng Phê Duyệt trên Màn hình Ký
- Ambire Ice phần cứng ví sẽ giải mã các giao dịch Safe.
- Báo hiệu các thay đổi về quyền kiểm soát tài khoản.
- Thiết kế nhằm vào các quyết định của người ký trước khi phê duyệt.
#BinanceSquare #CryptoNews #HardwareWallet #Safe
$btc $eth
#vlikevn Titanbot
Nguồn: NewsBTC
Ambire Ice Hiển thị Thay Đổi Chủ Tài Khoản và Ngưỡng Phê Duyệt trên Màn hình Ký
- Ambire Ice phần cứng ví sẽ giải mã các giao dịch Safe.
- Báo hiệu các thay đổi về quyền kiểm soát tài khoản.
- Thiết kế nhằm vào các quyết định của người ký trước khi phê duyệt.
#BinanceSquare #CryptoNews #HardwareWallet #Safe
$btc $eth
#vlikevn Titanbot
Nguồn: NewsBTC
- Ambire Ice phần cứng ví sẽ giải mã các giao dịch Safe.
- Báo hiệu các thay đổi về quyền kiểm soát tài khoản.
- Thiết kế nhằm vào các quyết định của người ký trước khi phê duyệt.
#BinanceSquare #CryptoNews #HardwareWallet #Safe
$btc $eth
#vlikevn Titanbot
Nguồn: NewsBTC
93
·
--
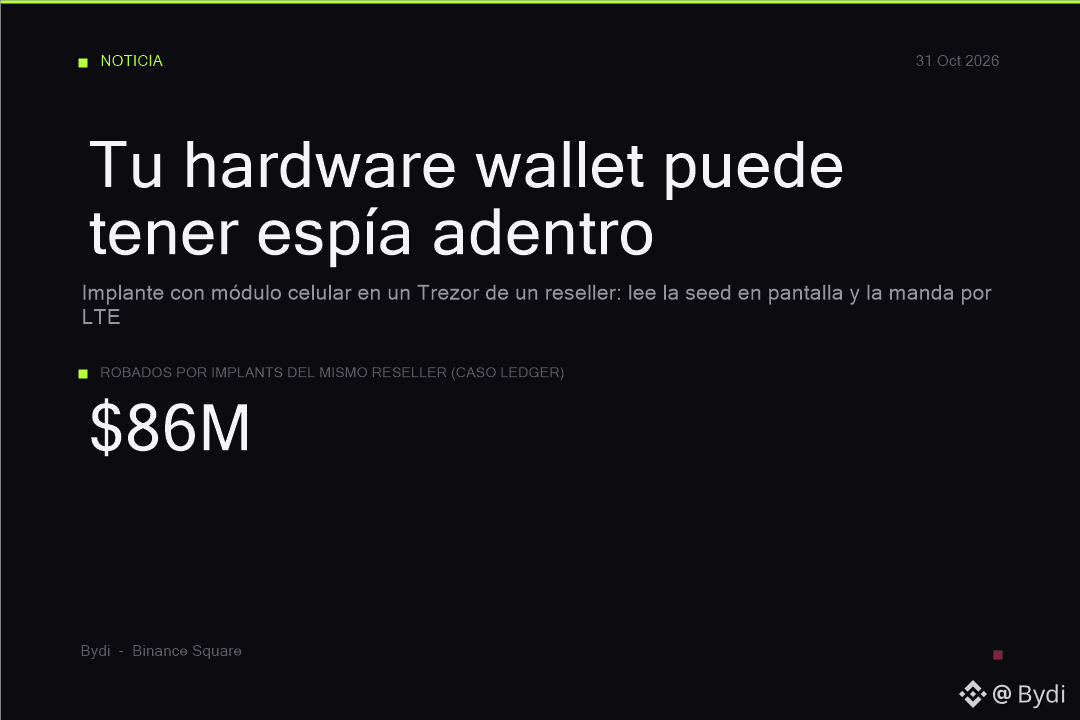
buchstäblicher Spion IN deiner Cold Wallet 🚨
Bei einem Trezor Safe 5 von einem Reseller wurde eine zusätzliche Platine zwischen Mainboard und Display entdeckt: ein Mobilfunkmodul mit Antenne, das deine Seed-Phrase AUF DEM DISPLAY ausliest und sie über LTE verschickt, sobald du das Gerät anschließt. Nicht einmal das Gewicht des Geräts ist ein zuverlässiger Test, sagte Trezor.
Derselbe Reseller hat bereits Ledger-Implantate verkauft: ~86M gestohlen und ein Opfer hat 60+ BTC verloren. Trezors Anweisung: Wenn du seit März 2026 dort gekauft hast, übertrage ALLES auf eine neue Wallet mit einer NEUEN Seed-Phrase (das alte Backup wiederherzustellen, bringt nichts – die Phrase ist bereits kompromittiert).
Ich stelle mir vor, wie meine Wallet die Seed-Phrase per Mobilfunksignal verschickt, als würde sie im Hotel einchecken
Direkt beim Hersteller kaufen oder russisches Roulette spielen – dazwischen gibt es nichts.
Kam deine vom Hersteller oder von einem Marketplace? Erzähl mal, und bitte nicht über Tokopedia.
#CryptoSecurity #HardwareWallet #BinanceSquare #CryptoTrading
buchstäblicher Spion IN deiner Cold Wallet 🚨
Bei einem Trezor Safe 5 von einem Reseller wurde eine zusätzliche Platine zwischen Mainboard und Display entdeckt: ein Mobilfunkmodul mit Antenne, das deine Seed-Phrase AUF DEM DISPLAY ausliest und sie über LTE verschickt, sobald du das Gerät anschließt. Nicht einmal das Gewicht des Geräts ist ein zuverlässiger Test, sagte Trezor.
Derselbe Reseller hat bereits Ledger-Implantate verkauft: ~86M gestohlen und ein Opfer hat 60+ BTC verloren. Trezors Anweisung: Wenn du seit März 2026 dort gekauft hast, übertrage ALLES auf eine neue Wallet mit einer NEUEN Seed-Phrase (das alte Backup wiederherzustellen, bringt nichts – die Phrase ist bereits kompromittiert).
Ich stelle mir vor, wie meine Wallet die Seed-Phrase per Mobilfunksignal verschickt, als würde sie im Hotel einchecken
Direkt beim Hersteller kaufen oder russisches Roulette spielen – dazwischen gibt es nichts.
Kam deine vom Hersteller oder von einem Marketplace? Erzähl mal, und bitte nicht über Tokopedia.
#CryptoSecurity #HardwareWallet #BinanceSquare #CryptoTrading
Bei einem Trezor Safe 5 von einem Reseller wurde eine zusätzliche Platine zwischen Mainboard und Display entdeckt: ein Mobilfunkmodul mit Antenne, das deine Seed-Phrase AUF DEM DISPLAY ausliest und sie über LTE verschickt, sobald du das Gerät anschließt. Nicht einmal das Gewicht des Geräts ist ein zuverlässiger Test, sagte Trezor.
Derselbe Reseller hat bereits Ledger-Implantate verkauft: ~86M gestohlen und ein Opfer hat 60+ BTC verloren. Trezors Anweisung: Wenn du seit März 2026 dort gekauft hast, übertrage ALLES auf eine neue Wallet mit einer NEUEN Seed-Phrase (das alte Backup wiederherzustellen, bringt nichts – die Phrase ist bereits kompromittiert).
Ich stelle mir vor, wie meine Wallet die Seed-Phrase per Mobilfunksignal verschickt, als würde sie im Hotel einchecken
Direkt beim Hersteller kaufen oder russisches Roulette spielen – dazwischen gibt es nichts.
Kam deine vom Hersteller oder von einem Marketplace? Erzähl mal, und bitte nicht über Tokopedia.
#CryptoSecurity #HardwareWallet #BinanceSquare #CryptoTrading
Mr W3N:
por eso nunca hay que comprar a los revendedores!!
1
2
2.4k

·
--
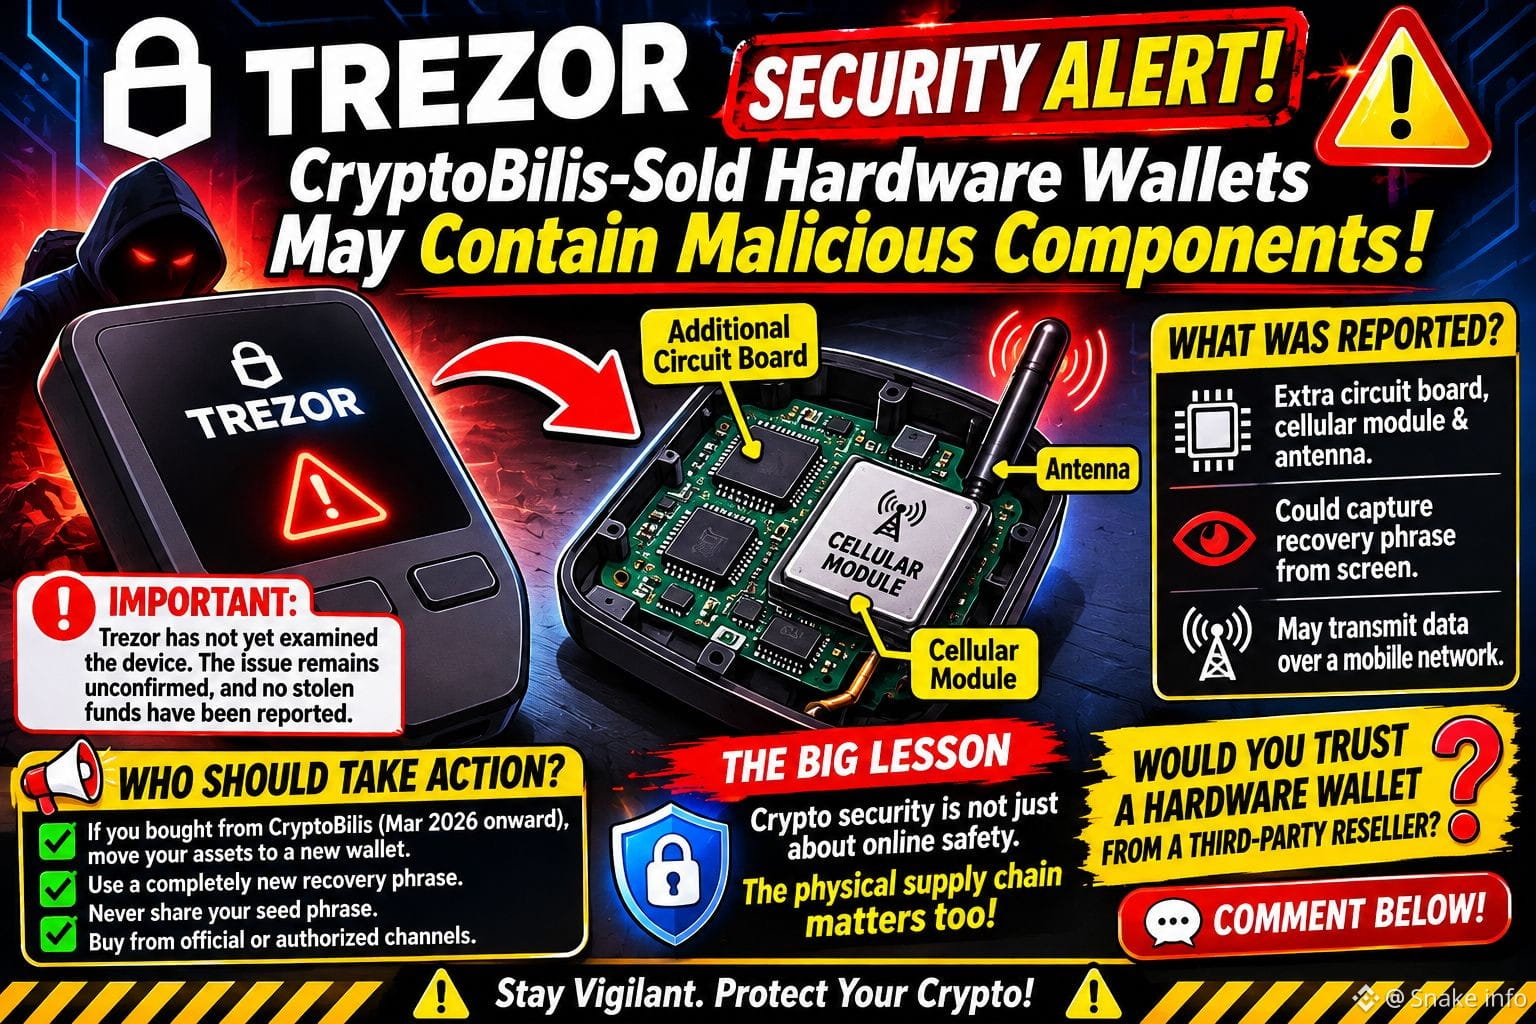
🚨 TREZOR-SICHERHEITSWARNUNG: BEDENKEN WEGEN MANIPULATION VON HARDWARE-WALLETS SCHLAGEN ALARM! 🔐⚠️
Stell dir vor, du kaufst ein Hardware-Wallet, um deine Kryptowährungen zu schützen, und entdeckst dann, dass möglicherweise das Gerät selbst manipuliert wurde. 😨
Trezor hat Bedenken geäußert, nachdem ein Kunde in Indonesien Berichten zufolge verdächtige Hardware in einem Trezor Safe 5 entdeckt hatte, den er über den Wiederverkäufer CryptoBilis gekauft hatte.
🔍 WAS WURDE BERICHTET?
⚠️ Berichten zufolge wurden im Gerät eine zusätzliche Platine, ein Mobilfunkmodul und eine Antenne gefunden.
🔑 Durch die mutmaßliche Veränderung könnten sensible Informationen offengelegt werden, darunter die auf dem Wallet-Bildschirm angezeigte Wiederherstellungsphrase.
📡 Eine Mobilfunkverbindung könnte möglicherweise erfasste Informationen an Dritte übermitteln.
WICHTIG: Das gemeldete Gerät wurde noch nicht unabhängig im Labor von Trezor untersucht. Der Verdacht auf einen Implantat bleibt daher unbestätigt. Dem Unternehmen wurden keine damit zusammenhängenden gestohlenen Gelder gemeldet.
🛡️ WER SOLLTE HANDELN?
👉 Trezor rät Kunden, die ab März 2026 Geräte von CryptoBilis gekauft haben, ihre Vermögenswerte auf ein neu erstelltes Wallet mit einer vollständig neuen Wiederherstellungsphrase zu übertragen.
👉 Verwende niemals eine möglicherweise offengelegte Wiederherstellungsphrase erneut.
👉 Teile deine Seed-Phrase niemals mit jemandem, der behauptet, technischen Support anzubieten.
👉 Kaufe Hardware-Wallets nach Möglichkeit über offizielle oder autorisierte Vertriebskanäle.
🔥 DIE WICHTIGSTE LEHRE
Bei der Sicherheit von Kryptowährungen geht es nicht nur darum, deine privaten Schlüssel online zu schützen. Auch die physische Lieferkette ist wichtig.
Wie vertrauenswürdig dein Wallet ist, hängt nur so weit von den Sicherheitsmaßnahmen ab, die es schützen.
💬 FRAGE: Würdest du einem Hardware-Wallet vertrauen, das du über einen Drittanbieter gekauft hast, nachdem du von diesem gemeldeten Vorfall erfahren hast? 👇
⚠️ Nur zu Bildungszwecken und zur Sensibilisierung für Sicherheit. Überprüfe offizielle Mitteilungen, bevor du Maßnahmen ergreifst.
#TrezorWallet #CryptoSecurity #HardwareWallet #Bitcoin
KLICKE UNTEN, UM ZU HANDELN👇
$BNB $FUEL $BEAT
{future}(BEATUSDT)
{alpha}(560x5c8daeabc57e9249606d3bd6d1e097ef492ea3c5)
{future}(BNBUSDT)
🚨 TREZOR-SICHERHEITSWARNUNG: BEDENKEN WEGEN MANIPULATION VON HARDWARE-WALLETS SCHLAGEN ALARM! 🔐⚠️
Stell dir vor, du kaufst ein Hardware-Wallet, um deine Kryptowährungen zu schützen, und entdeckst dann, dass möglicherweise das Gerät selbst manipuliert wurde. 😨
Trezor hat Bedenken geäußert, nachdem ein Kunde in Indonesien Berichten zufolge verdächtige Hardware in einem Trezor Safe 5 entdeckt hatte, den er über den Wiederverkäufer CryptoBilis gekauft hatte.
🔍 WAS WURDE BERICHTET?
⚠️ Berichten zufolge wurden im Gerät eine zusätzliche Platine, ein Mobilfunkmodul und eine Antenne gefunden.
🔑 Durch die mutmaßliche Veränderung könnten sensible Informationen offengelegt werden, darunter die auf dem Wallet-Bildschirm angezeigte Wiederherstellungsphrase.
📡 Eine Mobilfunkverbindung könnte möglicherweise erfasste Informationen an Dritte übermitteln.
WICHTIG: Das gemeldete Gerät wurde noch nicht unabhängig im Labor von Trezor untersucht. Der Verdacht auf einen Implantat bleibt daher unbestätigt. Dem Unternehmen wurden keine damit zusammenhängenden gestohlenen Gelder gemeldet.
🛡️ WER SOLLTE HANDELN?
👉 Trezor rät Kunden, die ab März 2026 Geräte von CryptoBilis gekauft haben, ihre Vermögenswerte auf ein neu erstelltes Wallet mit einer vollständig neuen Wiederherstellungsphrase zu übertragen.
👉 Verwende niemals eine möglicherweise offengelegte Wiederherstellungsphrase erneut.
👉 Teile deine Seed-Phrase niemals mit jemandem, der behauptet, technischen Support anzubieten.
👉 Kaufe Hardware-Wallets nach Möglichkeit über offizielle oder autorisierte Vertriebskanäle.
🔥 DIE WICHTIGSTE LEHRE
Bei der Sicherheit von Kryptowährungen geht es nicht nur darum, deine privaten Schlüssel online zu schützen. Auch die physische Lieferkette ist wichtig.
Wie vertrauenswürdig dein Wallet ist, hängt nur so weit von den Sicherheitsmaßnahmen ab, die es schützen.
💬 FRAGE: Würdest du einem Hardware-Wallet vertrauen, das du über einen Drittanbieter gekauft hast, nachdem du von diesem gemeldeten Vorfall erfahren hast? 👇
⚠️ Nur zu Bildungszwecken und zur Sensibilisierung für Sicherheit. Überprüfe offizielle Mitteilungen, bevor du Maßnahmen ergreifst.
#TrezorWallet #CryptoSecurity #HardwareWallet #Bitcoin
KLICKE UNTEN, UM ZU HANDELN👇
$BNB $FUEL $BEAT
Stell dir vor, du kaufst ein Hardware-Wallet, um deine Kryptowährungen zu schützen, und entdeckst dann, dass möglicherweise das Gerät selbst manipuliert wurde. 😨
Trezor hat Bedenken geäußert, nachdem ein Kunde in Indonesien Berichten zufolge verdächtige Hardware in einem Trezor Safe 5 entdeckt hatte, den er über den Wiederverkäufer CryptoBilis gekauft hatte.
🔍 WAS WURDE BERICHTET?
⚠️ Berichten zufolge wurden im Gerät eine zusätzliche Platine, ein Mobilfunkmodul und eine Antenne gefunden.
🔑 Durch die mutmaßliche Veränderung könnten sensible Informationen offengelegt werden, darunter die auf dem Wallet-Bildschirm angezeigte Wiederherstellungsphrase.
📡 Eine Mobilfunkverbindung könnte möglicherweise erfasste Informationen an Dritte übermitteln.
WICHTIG: Das gemeldete Gerät wurde noch nicht unabhängig im Labor von Trezor untersucht. Der Verdacht auf einen Implantat bleibt daher unbestätigt. Dem Unternehmen wurden keine damit zusammenhängenden gestohlenen Gelder gemeldet.
🛡️ WER SOLLTE HANDELN?
👉 Trezor rät Kunden, die ab März 2026 Geräte von CryptoBilis gekauft haben, ihre Vermögenswerte auf ein neu erstelltes Wallet mit einer vollständig neuen Wiederherstellungsphrase zu übertragen.
👉 Verwende niemals eine möglicherweise offengelegte Wiederherstellungsphrase erneut.
👉 Teile deine Seed-Phrase niemals mit jemandem, der behauptet, technischen Support anzubieten.
👉 Kaufe Hardware-Wallets nach Möglichkeit über offizielle oder autorisierte Vertriebskanäle.
🔥 DIE WICHTIGSTE LEHRE
Bei der Sicherheit von Kryptowährungen geht es nicht nur darum, deine privaten Schlüssel online zu schützen. Auch die physische Lieferkette ist wichtig.
Wie vertrauenswürdig dein Wallet ist, hängt nur so weit von den Sicherheitsmaßnahmen ab, die es schützen.
💬 FRAGE: Würdest du einem Hardware-Wallet vertrauen, das du über einen Drittanbieter gekauft hast, nachdem du von diesem gemeldeten Vorfall erfahren hast? 👇
⚠️ Nur zu Bildungszwecken und zur Sensibilisierung für Sicherheit. Überprüfe offizielle Mitteilungen, bevor du Maßnahmen ergreifst.
#TrezorWallet #CryptoSecurity #HardwareWallet #Bitcoin
KLICKE UNTEN, UM ZU HANDELN👇
$BNB $FUEL $BEAT
2
715
·
--
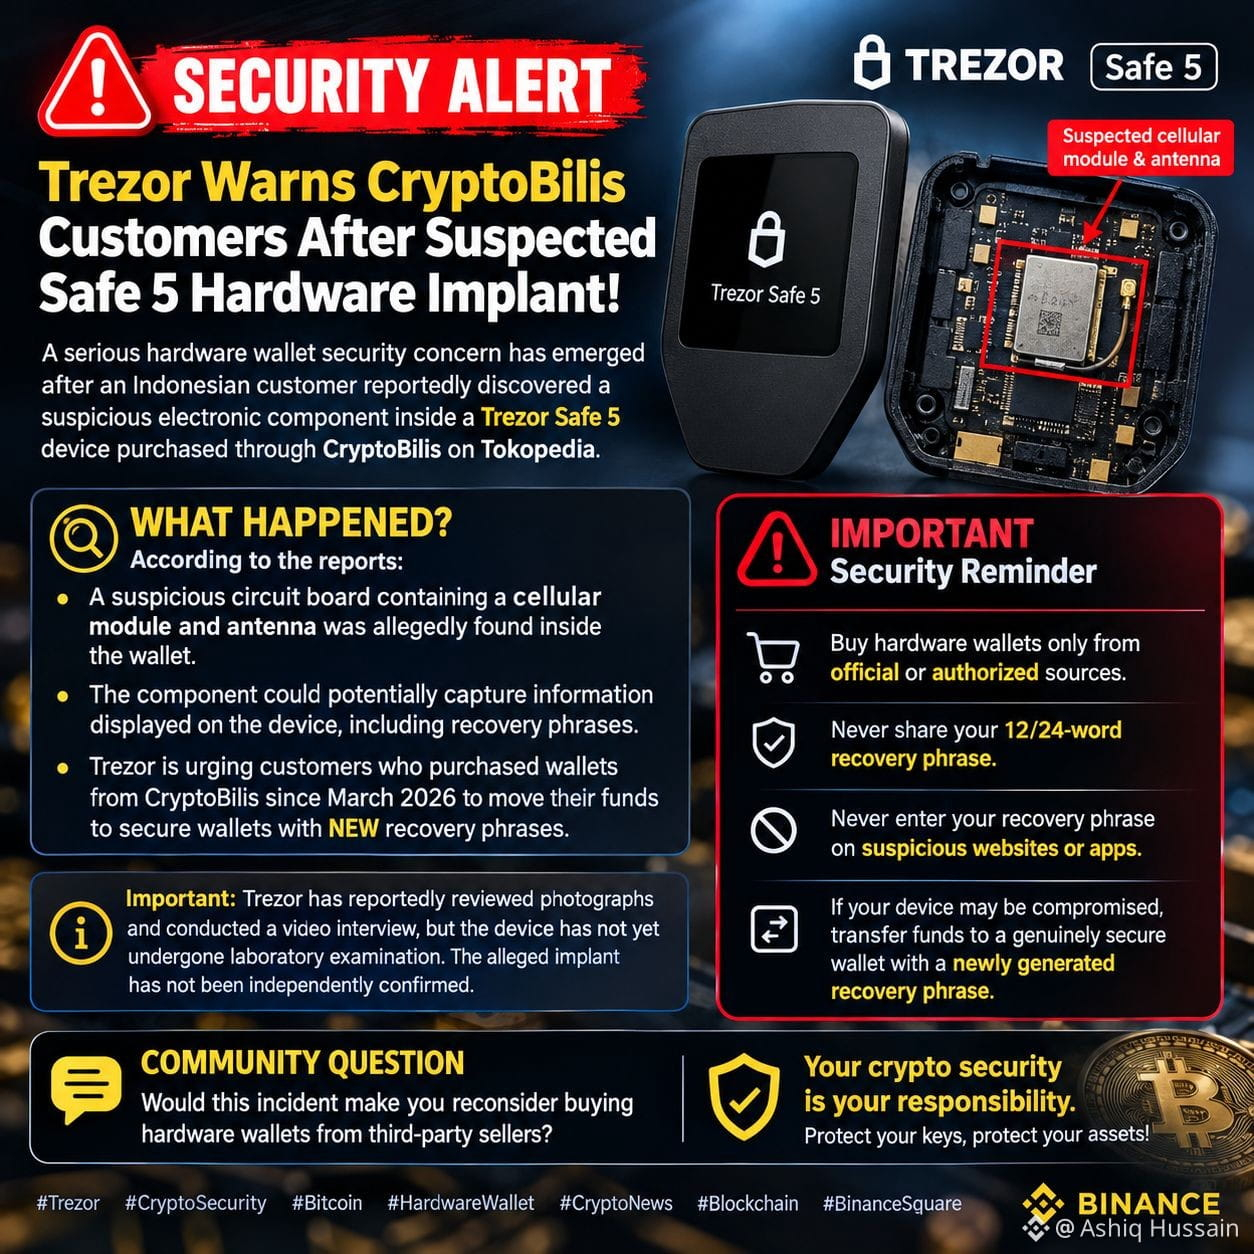
🚨 SICHERHEITSWARNUNG: Trezor warnt CryptoBilis-Kunden nach mutmaßlichem Hardware-Implantat in Safe 5! ⚠️
Ein schwerwiegendes Sicherheitsproblem bei Hardware-Wallets ist aufgetreten, nachdem ein indonesischer Kunde Berichten zufolge eine verdächtige elektronische Komponente in einem Trezor Safe 5 entdeckt hat, den er über CryptoBilis auf Tokopedia gekauft hatte.
🔍 Was ist passiert?
Den Berichten zufolge:
- Im Inneren der Wallet wurde angeblich eine verdächtige Leiterplatte mit einem Mobilfunkmodul und einer Antenne gefunden.
- Die Komponente könnte möglicherweise auf dem Gerät angezeigte Informationen erfassen, darunter Wiederherstellungsphrasen.
- Trezor fordert Kunden, die seit März 2026 Wallets bei CryptoBilis gekauft haben, dazu auf, ihre Guthaben auf sichere Wallets mit NEUEN Wiederherstellungsphrasen zu übertragen.
⚠️ Wichtiger Sicherheitshinweis:
✅ Kaufen Sie Hardware-Wallets nur bei offiziellen oder autorisierten Anbietern.
✅ Geben Sie Ihre Wiederherstellungsphrase mit 12/24 Wörtern niemals weiter.
✅ Geben Sie Ihre Wiederherstellungsphrase niemals auf verdächtigen Websites oder in verdächtigen Apps ein.
✅ Wenn Ihr Gerät möglicherweise kompromittiert wurde, übertragen Sie Ihre Guthaben auf eine wirklich sichere Wallet mit einer neu generierten Wiederherstellungsphrase.
📌 Wichtig: Trezor hat Berichten zufolge Fotos geprüft und ein Videointerview geführt, das Gerät wurde jedoch noch nicht im Labor untersucht. Das mutmaßliche Implantat wurde nicht unabhängig bestätigt.
💬 Frage an die Community:
Würde Sie dieser Vorfall dazu bringen, den Kauf von Hardware-Wallets bei Drittanbietern zu überdenken?
{spot}(BTCUSDT)
🔐 Denken Sie daran: Die Sicherheit Ihrer Kryptowährungen liegt in Ihrer Verantwortung. Schützen Sie Ihre Schlüssel, schützen Sie Ihre Vermögenswerte!
$BTC #Trezor #CryptoSecurity #HardwareWallet #Blockchain #BinanceSquare
🚨 SICHERHEITSWARNUNG: Trezor warnt CryptoBilis-Kunden nach mutmaßlichem Hardware-Implantat in Safe 5! ⚠️
Ein schwerwiegendes Sicherheitsproblem bei Hardware-Wallets ist aufgetreten, nachdem ein indonesischer Kunde Berichten zufolge eine verdächtige elektronische Komponente in einem Trezor Safe 5 entdeckt hat, den er über CryptoBilis auf Tokopedia gekauft hatte.
🔍 Was ist passiert?
Den Berichten zufolge:
- Im Inneren der Wallet wurde angeblich eine verdächtige Leiterplatte mit einem Mobilfunkmodul und einer Antenne gefunden.
- Die Komponente könnte möglicherweise auf dem Gerät angezeigte Informationen erfassen, darunter Wiederherstellungsphrasen.
- Trezor fordert Kunden, die seit März 2026 Wallets bei CryptoBilis gekauft haben, dazu auf, ihre Guthaben auf sichere Wallets mit NEUEN Wiederherstellungsphrasen zu übertragen.
⚠️ Wichtiger Sicherheitshinweis:
✅ Kaufen Sie Hardware-Wallets nur bei offiziellen oder autorisierten Anbietern.
✅ Geben Sie Ihre Wiederherstellungsphrase mit 12/24 Wörtern niemals weiter.
✅ Geben Sie Ihre Wiederherstellungsphrase niemals auf verdächtigen Websites oder in verdächtigen Apps ein.
✅ Wenn Ihr Gerät möglicherweise kompromittiert wurde, übertragen Sie Ihre Guthaben auf eine wirklich sichere Wallet mit einer neu generierten Wiederherstellungsphrase.
📌 Wichtig: Trezor hat Berichten zufolge Fotos geprüft und ein Videointerview geführt, das Gerät wurde jedoch noch nicht im Labor untersucht. Das mutmaßliche Implantat wurde nicht unabhängig bestätigt.
💬 Frage an die Community:
Würde Sie dieser Vorfall dazu bringen, den Kauf von Hardware-Wallets bei Drittanbietern zu überdenken?
🔐 Denken Sie daran: Die Sicherheit Ihrer Kryptowährungen liegt in Ihrer Verantwortung. Schützen Sie Ihre Schlüssel, schützen Sie Ihre Vermögenswerte!
$BTC #Trezor #CryptoSecurity #HardwareWallet #Blockchain #BinanceSquare
Ein schwerwiegendes Sicherheitsproblem bei Hardware-Wallets ist aufgetreten, nachdem ein indonesischer Kunde Berichten zufolge eine verdächtige elektronische Komponente in einem Trezor Safe 5 entdeckt hat, den er über CryptoBilis auf Tokopedia gekauft hatte.
🔍 Was ist passiert?
Den Berichten zufolge:
- Im Inneren der Wallet wurde angeblich eine verdächtige Leiterplatte mit einem Mobilfunkmodul und einer Antenne gefunden.
- Die Komponente könnte möglicherweise auf dem Gerät angezeigte Informationen erfassen, darunter Wiederherstellungsphrasen.
- Trezor fordert Kunden, die seit März 2026 Wallets bei CryptoBilis gekauft haben, dazu auf, ihre Guthaben auf sichere Wallets mit NEUEN Wiederherstellungsphrasen zu übertragen.
⚠️ Wichtiger Sicherheitshinweis:
✅ Kaufen Sie Hardware-Wallets nur bei offiziellen oder autorisierten Anbietern.
✅ Geben Sie Ihre Wiederherstellungsphrase mit 12/24 Wörtern niemals weiter.
✅ Geben Sie Ihre Wiederherstellungsphrase niemals auf verdächtigen Websites oder in verdächtigen Apps ein.
✅ Wenn Ihr Gerät möglicherweise kompromittiert wurde, übertragen Sie Ihre Guthaben auf eine wirklich sichere Wallet mit einer neu generierten Wiederherstellungsphrase.
📌 Wichtig: Trezor hat Berichten zufolge Fotos geprüft und ein Videointerview geführt, das Gerät wurde jedoch noch nicht im Labor untersucht. Das mutmaßliche Implantat wurde nicht unabhängig bestätigt.
💬 Frage an die Community:
Würde Sie dieser Vorfall dazu bringen, den Kauf von Hardware-Wallets bei Drittanbietern zu überdenken?
🔐 Denken Sie daran: Die Sicherheit Ihrer Kryptowährungen liegt in Ihrer Verantwortung. Schützen Sie Ihre Schlüssel, schützen Sie Ihre Vermögenswerte!
$BTC #Trezor #CryptoSecurity #HardwareWallet #Blockchain #BinanceSquare
139

·
--
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
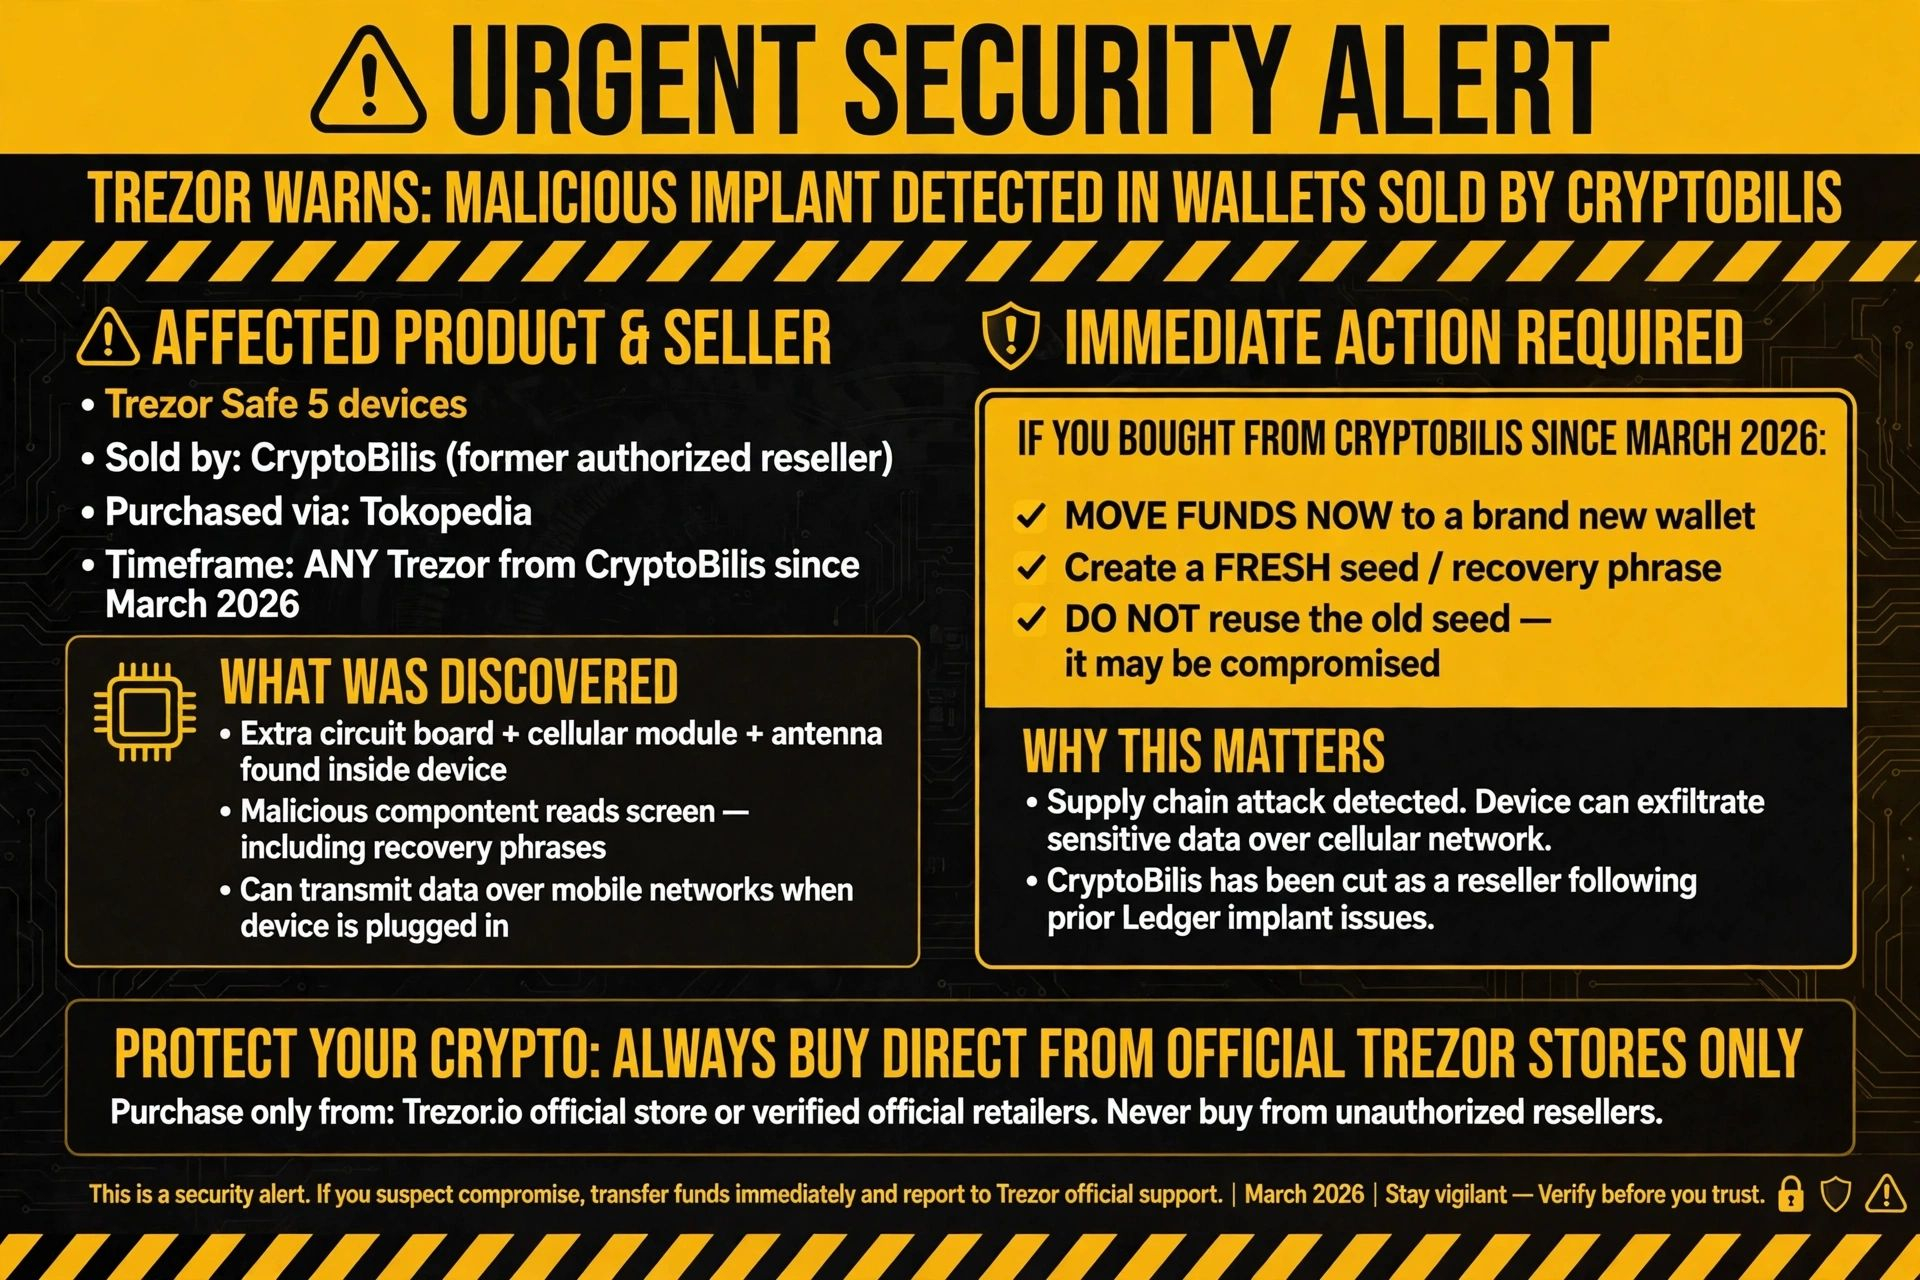
🚨 DRINGEND: Trezor warnt vor möglichem schädlichem Implantat in von CryptoBilis verkauften Wallets!
Trezor hat gerade eine ernste Sicherheitswarnung herausgegeben. Ein Kunde meldete ein Hardware-Implantat in einem Trezor Safe 5, den er im August über Tokopedia beim ehemaligen autorisierten Wiederverkäufer CryptoBilis gekauft hatte.
Die zusätzliche Platine, das Mobilfunkmodul und die Antenne sollen den Bildschirm auslesen (einschließlich der Wiederherstellungsphrasen) und Daten über Mobilfunknetze übertragen können, wenn das Gerät angeschlossen ist.
Bislang wurden keine verlorenen Gelder gemeldet, aber Trezor hält den Bericht für glaubwürdig.
*Wenn du seit März 2026 IRGENDEINEN Trezor bei CryptoBilis gekauft hast → Übertrage dein Guthaben sofort auf eine brandneue Wallet mit einem BRANDNEUEN Seed. Verwende den alten Seed NICHT erneut.*
CryptoBilis wurde bereits nach den früheren Implantatproblemen bei Ledger als Wiederverkäufer gestrichen.
Angriffe auf die Lieferkette sind der neue Albtraum. Selbst vertrauenswürdige Hardware-Wallets können kompromittiert werden, bevor sie dich erreichen. Kaufe, wenn möglich, immer direkt in offiziellen Stores, überprüfe die Verpackung und halte dich unbedingt an die Regel „neuer Seed“, wenn dir etwas verdächtig vorkommt. Selbstverwahrung funktioniert nur, wenn das Gerät sauber ist. Bleib misstrauisch, bleib sicher.
Wer überprüft gerade noch einmal seine Hardware-Wallets? 👇
#Trezor #CryptoSecurity #HardwareWallet #StaySafe
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
🚨 DRINGEND: Trezor warnt vor möglichem schädlichem Implantat in von CryptoBilis verkauften Wallets!
Trezor hat gerade eine ernste Sicherheitswarnung herausgegeben. Ein Kunde meldete ein Hardware-Implantat in einem Trezor Safe 5, den er im August über Tokopedia beim ehemaligen autorisierten Wiederverkäufer CryptoBilis gekauft hatte.
Die zusätzliche Platine, das Mobilfunkmodul und die Antenne sollen den Bildschirm auslesen (einschließlich der Wiederherstellungsphrasen) und Daten über Mobilfunknetze übertragen können, wenn das Gerät angeschlossen ist.
Bislang wurden keine verlorenen Gelder gemeldet, aber Trezor hält den Bericht für glaubwürdig.
*Wenn du seit März 2026 IRGENDEINEN Trezor bei CryptoBilis gekauft hast → Übertrage dein Guthaben sofort auf eine brandneue Wallet mit einem BRANDNEUEN Seed. Verwende den alten Seed NICHT erneut.*
CryptoBilis wurde bereits nach den früheren Implantatproblemen bei Ledger als Wiederverkäufer gestrichen.
Angriffe auf die Lieferkette sind der neue Albtraum. Selbst vertrauenswürdige Hardware-Wallets können kompromittiert werden, bevor sie dich erreichen. Kaufe, wenn möglich, immer direkt in offiziellen Stores, überprüfe die Verpackung und halte dich unbedingt an die Regel „neuer Seed“, wenn dir etwas verdächtig vorkommt. Selbstverwahrung funktioniert nur, wenn das Gerät sauber ist. Bleib misstrauisch, bleib sicher.
Wer überprüft gerade noch einmal seine Hardware-Wallets? 👇
#Trezor #CryptoSecurity #HardwareWallet #StaySafe
🚨 DRINGEND: Trezor warnt vor möglichem schädlichem Implantat in von CryptoBilis verkauften Wallets!
Trezor hat gerade eine ernste Sicherheitswarnung herausgegeben. Ein Kunde meldete ein Hardware-Implantat in einem Trezor Safe 5, den er im August über Tokopedia beim ehemaligen autorisierten Wiederverkäufer CryptoBilis gekauft hatte.
Die zusätzliche Platine, das Mobilfunkmodul und die Antenne sollen den Bildschirm auslesen (einschließlich der Wiederherstellungsphrasen) und Daten über Mobilfunknetze übertragen können, wenn das Gerät angeschlossen ist.
Bislang wurden keine verlorenen Gelder gemeldet, aber Trezor hält den Bericht für glaubwürdig.
*Wenn du seit März 2026 IRGENDEINEN Trezor bei CryptoBilis gekauft hast → Übertrage dein Guthaben sofort auf eine brandneue Wallet mit einem BRANDNEUEN Seed. Verwende den alten Seed NICHT erneut.*
CryptoBilis wurde bereits nach den früheren Implantatproblemen bei Ledger als Wiederverkäufer gestrichen.
Angriffe auf die Lieferkette sind der neue Albtraum. Selbst vertrauenswürdige Hardware-Wallets können kompromittiert werden, bevor sie dich erreichen. Kaufe, wenn möglich, immer direkt in offiziellen Stores, überprüfe die Verpackung und halte dich unbedingt an die Regel „neuer Seed“, wenn dir etwas verdächtig vorkommt. Selbstverwahrung funktioniert nur, wenn das Gerät sauber ist. Bleib misstrauisch, bleib sicher.
Wer überprüft gerade noch einmal seine Hardware-Wallets? 👇
#Trezor #CryptoSecurity #HardwareWallet #StaySafe
3
108

TREZOR WARNT KRYPTO-NUTZER — HARDWARE-WALLETS KÖNNTEN SCHÄDLICHE KOMPONENTEN ENTHALTEN!Eine wichtige Sicherheitswarnung aus der Krypto-Branche macht Schlagzeilen! Trezor hat seine Kunden alarmiert, nachdem das Unternehmen einen glaubwürdigen Bericht über ein mutmaßliches Hardware-Implantat in einem Trezor Safe 5 erhalten hatte, der über den Wiederverkäufer CryptoBilis gekauft worden war.
Das könnte ein weiterer schwerwiegender Sicherheitsvorfall in der Lieferkette der Krypto-Branche sein. Hier erfährst du, was du wissen musst. 👇
🔴 1. WIE FUNKTIONIERT DAS MUTMASSLICHE IMPLANTAT?
Dem Kundenbericht zufolge soll das Gerät Folgendes enthalten haben:
Eine zusätzliche Platine.
Ein Mobilfunkmodul.
Eine Antenne, die Informationen übertragen kann.
TREZOR WARNT KRYPTO-NUTZER — HARDWARE-WALLETS KÖNNTEN SCHÄDLICHE KOMPONENTEN ENTHALTEN!
Eine wichtige Sicherheitswarnung aus der Krypto-Branche macht Schlagzeilen! Trezor hat seine Kunden alarmiert, nachdem das Unternehmen einen glaubwürdigen Bericht über ein mutmaßliches Hardware-Implantat in einem Trezor Safe 5 erhalten hatte, der über den Wiederverkäufer CryptoBilis gekauft worden war.
Das könnte ein weiterer schwerwiegender Sicherheitsvorfall in der Lieferkette der Krypto-Branche sein. Hier erfährst du, was du wissen musst. 👇
🔴 1. WIE FUNKTIONIERT DAS MUTMASSLICHE IMPLANTAT?
Dem Kundenbericht zufolge soll das Gerät Folgendes enthalten haben:
Eine zusätzliche Platine.
Ein Mobilfunkmodul.
Eine Antenne, die Informationen übertragen kann.
Das könnte ein weiterer schwerwiegender Sicherheitsvorfall in der Lieferkette der Krypto-Branche sein. Hier erfährst du, was du wissen musst. 👇
🔴 1. WIE FUNKTIONIERT DAS MUTMASSLICHE IMPLANTAT?
Dem Kundenbericht zufolge soll das Gerät Folgendes enthalten haben:
Eine zusätzliche Platine.
Ein Mobilfunkmodul.
Eine Antenne, die Informationen übertragen kann.
61

·
--
Dringend: Trezor warnt vor manipulierten Hardware-Wallets von CryptoBilis.
Trezor hat Käufer von Trezor-Safe-5-Geräten, die am oder nach dem März 2026 bei CryptoBilis gekauft wurden, dringend aufgefordert, ihr Guthaben sofort auf eine neue Wallet mit einem neuen Seed zu übertragen.
Die Warnung folgt auf eine verantwortungsvolle Offenlegung am 28. Oktober durch einen indonesischen Kunden, der im Gerät eine zusätzliche Leiterplatte mit Mobilfunkmodul und Antenne entdeckt hatte.
Der Implantat kann den Bildschirm auslesen, einschließlich der Wallet-Sicherung, und Daten über ein Mobilfunknetz übertragen, wenn das Gerät angeschlossen ist.
Dies verdeutlicht einen Angriff auf die Lieferkette und die wachsenden Herausforderungen für die Sicherheit von Hardware-Wallets.
Trezor rät betroffenen Nutzern, ihre Vermögenswerte auf eine sichere Hardware-Wallet oder vorübergehend auf eine Software-Wallet oder eine vertrauenswürdige Börse zu übertragen und dabei die Empfangsadresse zu überprüfen.
Kunden, die das Gerät noch nicht eingerichtet haben, sollten es nicht verwenden.
Berechtigte Käufer erhalten ein Ersatzgerät von Trezor oder einen Gutschein. Sie müssen das CryptoBilis-Gerät aufbewahren und den Trezor-Support kontaktieren.
Welche Schritte unternehmen Sie, um die Integrität der Lieferkette Ihrer Hardware-Wallet zu überprüfen?
#CryptoSecurity #HardwareWallet #SupplyChainSecurity #Trezor
Dringend: Trezor warnt vor manipulierten Hardware-Wallets von CryptoBilis.
Trezor hat Käufer von Trezor-Safe-5-Geräten, die am oder nach dem März 2026 bei CryptoBilis gekauft wurden, dringend aufgefordert, ihr Guthaben sofort auf eine neue Wallet mit einem neuen Seed zu übertragen.
Die Warnung folgt auf eine verantwortungsvolle Offenlegung am 28. Oktober durch einen indonesischen Kunden, der im Gerät eine zusätzliche Leiterplatte mit Mobilfunkmodul und Antenne entdeckt hatte.
Der Implantat kann den Bildschirm auslesen, einschließlich der Wallet-Sicherung, und Daten über ein Mobilfunknetz übertragen, wenn das Gerät angeschlossen ist.
Dies verdeutlicht einen Angriff auf die Lieferkette und die wachsenden Herausforderungen für die Sicherheit von Hardware-Wallets.
Trezor rät betroffenen Nutzern, ihre Vermögenswerte auf eine sichere Hardware-Wallet oder vorübergehend auf eine Software-Wallet oder eine vertrauenswürdige Börse zu übertragen und dabei die Empfangsadresse zu überprüfen.
Kunden, die das Gerät noch nicht eingerichtet haben, sollten es nicht verwenden.
Berechtigte Käufer erhalten ein Ersatzgerät von Trezor oder einen Gutschein. Sie müssen das CryptoBilis-Gerät aufbewahren und den Trezor-Support kontaktieren.
Welche Schritte unternehmen Sie, um die Integrität der Lieferkette Ihrer Hardware-Wallet zu überprüfen?
#CryptoSecurity #HardwareWallet #SupplyChainSecurity #Trezor
Trezor hat Käufer von Trezor-Safe-5-Geräten, die am oder nach dem März 2026 bei CryptoBilis gekauft wurden, dringend aufgefordert, ihr Guthaben sofort auf eine neue Wallet mit einem neuen Seed zu übertragen.
Die Warnung folgt auf eine verantwortungsvolle Offenlegung am 28. Oktober durch einen indonesischen Kunden, der im Gerät eine zusätzliche Leiterplatte mit Mobilfunkmodul und Antenne entdeckt hatte.
Der Implantat kann den Bildschirm auslesen, einschließlich der Wallet-Sicherung, und Daten über ein Mobilfunknetz übertragen, wenn das Gerät angeschlossen ist.
Dies verdeutlicht einen Angriff auf die Lieferkette und die wachsenden Herausforderungen für die Sicherheit von Hardware-Wallets.
Trezor rät betroffenen Nutzern, ihre Vermögenswerte auf eine sichere Hardware-Wallet oder vorübergehend auf eine Software-Wallet oder eine vertrauenswürdige Börse zu übertragen und dabei die Empfangsadresse zu überprüfen.
Kunden, die das Gerät noch nicht eingerichtet haben, sollten es nicht verwenden.
Berechtigte Käufer erhalten ein Ersatzgerät von Trezor oder einen Gutschein. Sie müssen das CryptoBilis-Gerät aufbewahren und den Trezor-Support kontaktieren.
Welche Schritte unternehmen Sie, um die Integrität der Lieferkette Ihrer Hardware-Wallet zu überprüfen?
#CryptoSecurity #HardwareWallet #SupplyChainSecurity #Trezor
6

·
--
Trezor warnt offiziell: Bei Safe-5-Geräten aus dem Vertriebskanal CryptoBilis wurde möglicherweise ein Chip implantiert – Besitzer sollen dringend ihre Coins übertragen
Die Sicherheitsbarriere von Hardware-Wallets reicht inzwischen von der Software bis hinunter zur physischen Chip-Ebene.
Wie Decrypt berichtet, hat der Hardware-Wallet-Hersteller Trezor erstmals offiziell zu dem Verdacht Stellung genommen, dass Produkte eines Drittanbieters mit einem Hardware-Chip manipuliert worden sein könnten. Trezor rät Nutzern, die seit März ein Modell Safe 5 über CryptoBilis gekauft haben, die Vermögenswerte auf dem Gerät so bald wie möglich zu übertragen.
Dabei ist zu beachten, dass Trezor die betreffenden Geräte bislang nicht selbst untersucht hat und die entsprechenden Berichte lediglich als glaubwürdige Hinweise behandelt. CryptoBilis ist ein Drittanbieter und kein offizieller Vertriebskanal. Das bedeutet, dass der mögliche Risikobereich vergleichsweise begrenzt ist und sich hauptsächlich auf bestimmte Produkte bestimmter Chargen aus diesem Vertriebskanal konzentriert.
Was die Art des Vorfalls betrifft, handelt es sich um eine neue Herausforderung für die physische Sicherheit von Hardware-Wallets. Bisher drehten sich Diskussionen über die Sicherheit von Wallets vor allem um Software-Schwachstellen, den Verlust von Wiederherstellungsphrasen oder Fehler bei der Bedienung. Sollte sich der Verdacht einer Chip-Manipulation bestätigen, würde der Angriff direkt auf die Gerätehardware zielen. Das würde bedeuten, dass möglicherweise auch die letzte physische Schutzbarriere für private Schlüssel umgangen werden kann. Zusammen mit den jüngsten Sicherheitsvorfällen bei mehreren Kryptobörsen und den Kontroversen um Produkte zur Schlüsselaufbewahrung wie Keystone bildet dies eine neue Diskussion über die Sicherheit der Selbstverwahrung digitaler Vermögenswerte.
Allerdings sind noch einige wichtige Fragen offen: Erstens hat Trezor die Geräte noch nicht selbst untersucht und behandelt die Angelegenheit derzeit lediglich auf Grundlage glaubwürdiger Berichte; eine abschließende Einschätzung steht noch aus und muss vom Unternehmen bestätigt werden. Zweitens handelt es sich bei dem betroffenen Vertriebskanal um einen Drittanbieter. Ob Produkte aus offiziellen Vertriebskanälen betroffen sind, ist noch unklar. Drittens könnte sich das Risiko auf bestimmte Chargen beschränken und muss nicht die gesamte Produktlinie betreffen.
Für Besitzer ist es derzeit am sinnvollsten, den Kaufkanal und den Kaufzeitpunkt zu überprüfen. Wer sein Safe 5 tatsächlich nach März über CryptoBilis erworben hat, sollte seine Vermögenswerte zeitnah übertragen, um die Unsicherheit zu verringern. Für die gesamte Branche dürfte die Frage, wie die physische Sicherheit von Hardware-Wallets während der Produktion, des Transports und des Vertriebs gewährleistet werden kann, ein Thema bleiben, das genau beobachtet wird.
Als Nächstes ist zu beobachten, ob Trezor formelle Untersuchungsergebnisse und eine offizielle Stellungnahme veröffentlicht und wie der betroffene Vertriebskanal mit dem Vorfall umgeht.
#Trezor #CryptoSecurity #HardwareWallet
Die obigen Informationen dienen der Zusammenfassung und persönlichen Analyse und stellen keine Anlageberatung dar.
Ich werde die weitere Entwicklung verfolgen und bei wichtigen Neuigkeiten darüber berichten.
Trezor warnt offiziell: Bei Safe-5-Geräten aus dem Vertriebskanal CryptoBilis wurde möglicherweise ein Chip implantiert – Besitzer sollen dringend ihre Coins übertragen
Die Sicherheitsbarriere von Hardware-Wallets reicht inzwischen von der Software bis hinunter zur physischen Chip-Ebene.
Wie Decrypt berichtet, hat der Hardware-Wallet-Hersteller Trezor erstmals offiziell zu dem Verdacht Stellung genommen, dass Produkte eines Drittanbieters mit einem Hardware-Chip manipuliert worden sein könnten. Trezor rät Nutzern, die seit März ein Modell Safe 5 über CryptoBilis gekauft haben, die Vermögenswerte auf dem Gerät so bald wie möglich zu übertragen.
Dabei ist zu beachten, dass Trezor die betreffenden Geräte bislang nicht selbst untersucht hat und die entsprechenden Berichte lediglich als glaubwürdige Hinweise behandelt. CryptoBilis ist ein Drittanbieter und kein offizieller Vertriebskanal. Das bedeutet, dass der mögliche Risikobereich vergleichsweise begrenzt ist und sich hauptsächlich auf bestimmte Produkte bestimmter Chargen aus diesem Vertriebskanal konzentriert.
Was die Art des Vorfalls betrifft, handelt es sich um eine neue Herausforderung für die physische Sicherheit von Hardware-Wallets. Bisher drehten sich Diskussionen über die Sicherheit von Wallets vor allem um Software-Schwachstellen, den Verlust von Wiederherstellungsphrasen oder Fehler bei der Bedienung. Sollte sich der Verdacht einer Chip-Manipulation bestätigen, würde der Angriff direkt auf die Gerätehardware zielen. Das würde bedeuten, dass möglicherweise auch die letzte physische Schutzbarriere für private Schlüssel umgangen werden kann. Zusammen mit den jüngsten Sicherheitsvorfällen bei mehreren Kryptobörsen und den Kontroversen um Produkte zur Schlüsselaufbewahrung wie Keystone bildet dies eine neue Diskussion über die Sicherheit der Selbstverwahrung digitaler Vermögenswerte.
Allerdings sind noch einige wichtige Fragen offen: Erstens hat Trezor die Geräte noch nicht selbst untersucht und behandelt die Angelegenheit derzeit lediglich auf Grundlage glaubwürdiger Berichte; eine abschließende Einschätzung steht noch aus und muss vom Unternehmen bestätigt werden. Zweitens handelt es sich bei dem betroffenen Vertriebskanal um einen Drittanbieter. Ob Produkte aus offiziellen Vertriebskanälen betroffen sind, ist noch unklar. Drittens könnte sich das Risiko auf bestimmte Chargen beschränken und muss nicht die gesamte Produktlinie betreffen.
Für Besitzer ist es derzeit am sinnvollsten, den Kaufkanal und den Kaufzeitpunkt zu überprüfen. Wer sein Safe 5 tatsächlich nach März über CryptoBilis erworben hat, sollte seine Vermögenswerte zeitnah übertragen, um die Unsicherheit zu verringern. Für die gesamte Branche dürfte die Frage, wie die physische Sicherheit von Hardware-Wallets während der Produktion, des Transports und des Vertriebs gewährleistet werden kann, ein Thema bleiben, das genau beobachtet wird.
Als Nächstes ist zu beobachten, ob Trezor formelle Untersuchungsergebnisse und eine offizielle Stellungnahme veröffentlicht und wie der betroffene Vertriebskanal mit dem Vorfall umgeht.
#Trezor #CryptoSecurity #HardwareWallet
Die obigen Informationen dienen der Zusammenfassung und persönlichen Analyse und stellen keine Anlageberatung dar.
Ich werde die weitere Entwicklung verfolgen und bei wichtigen Neuigkeiten darüber berichten.
Die Sicherheitsbarriere von Hardware-Wallets reicht inzwischen von der Software bis hinunter zur physischen Chip-Ebene.
Wie Decrypt berichtet, hat der Hardware-Wallet-Hersteller Trezor erstmals offiziell zu dem Verdacht Stellung genommen, dass Produkte eines Drittanbieters mit einem Hardware-Chip manipuliert worden sein könnten. Trezor rät Nutzern, die seit März ein Modell Safe 5 über CryptoBilis gekauft haben, die Vermögenswerte auf dem Gerät so bald wie möglich zu übertragen.
Dabei ist zu beachten, dass Trezor die betreffenden Geräte bislang nicht selbst untersucht hat und die entsprechenden Berichte lediglich als glaubwürdige Hinweise behandelt. CryptoBilis ist ein Drittanbieter und kein offizieller Vertriebskanal. Das bedeutet, dass der mögliche Risikobereich vergleichsweise begrenzt ist und sich hauptsächlich auf bestimmte Produkte bestimmter Chargen aus diesem Vertriebskanal konzentriert.
Was die Art des Vorfalls betrifft, handelt es sich um eine neue Herausforderung für die physische Sicherheit von Hardware-Wallets. Bisher drehten sich Diskussionen über die Sicherheit von Wallets vor allem um Software-Schwachstellen, den Verlust von Wiederherstellungsphrasen oder Fehler bei der Bedienung. Sollte sich der Verdacht einer Chip-Manipulation bestätigen, würde der Angriff direkt auf die Gerätehardware zielen. Das würde bedeuten, dass möglicherweise auch die letzte physische Schutzbarriere für private Schlüssel umgangen werden kann. Zusammen mit den jüngsten Sicherheitsvorfällen bei mehreren Kryptobörsen und den Kontroversen um Produkte zur Schlüsselaufbewahrung wie Keystone bildet dies eine neue Diskussion über die Sicherheit der Selbstverwahrung digitaler Vermögenswerte.
Allerdings sind noch einige wichtige Fragen offen: Erstens hat Trezor die Geräte noch nicht selbst untersucht und behandelt die Angelegenheit derzeit lediglich auf Grundlage glaubwürdiger Berichte; eine abschließende Einschätzung steht noch aus und muss vom Unternehmen bestätigt werden. Zweitens handelt es sich bei dem betroffenen Vertriebskanal um einen Drittanbieter. Ob Produkte aus offiziellen Vertriebskanälen betroffen sind, ist noch unklar. Drittens könnte sich das Risiko auf bestimmte Chargen beschränken und muss nicht die gesamte Produktlinie betreffen.
Für Besitzer ist es derzeit am sinnvollsten, den Kaufkanal und den Kaufzeitpunkt zu überprüfen. Wer sein Safe 5 tatsächlich nach März über CryptoBilis erworben hat, sollte seine Vermögenswerte zeitnah übertragen, um die Unsicherheit zu verringern. Für die gesamte Branche dürfte die Frage, wie die physische Sicherheit von Hardware-Wallets während der Produktion, des Transports und des Vertriebs gewährleistet werden kann, ein Thema bleiben, das genau beobachtet wird.
Als Nächstes ist zu beobachten, ob Trezor formelle Untersuchungsergebnisse und eine offizielle Stellungnahme veröffentlicht und wie der betroffene Vertriebskanal mit dem Vorfall umgeht.
#Trezor #CryptoSecurity #HardwareWallet
Die obigen Informationen dienen der Zusammenfassung und persönlichen Analyse und stellen keine Anlageberatung dar.
Ich werde die weitere Entwicklung verfolgen und bei wichtigen Neuigkeiten darüber berichten.
28

🚨 $BTC HARDWARE-WALLET-ALARM: BÖSARTIGE LEDGER-IMPLANTATE AUFGEDECKT 🛑
📊 Die Polizei in Singapur hat gerade Ledger-Geräte, die vor Ort verkauft wurden, als manipuliert eingestuft. In zwei Fällen wurden Wiederherstellungsphrasen gestohlen, wodurch S$3,5 Mio. verloren gingen. Der Angriff auf die Lieferkette zeigt, dass selbst „Cold Storage“ von Kriminellen manipuliert werden kann. 🦈 Kluge Anleger weichen bereits auf autorisierte Vertriebskanäle aus und prüfen die Echtheit, bevor sie etwas kaufen. 📈 Da Nutzer fieberhaft nach verifizierter Hardware suchen, ist kurzfristig mit einem Nachfragerückgang bei Geräten aus dem Einzelhandel zu rechnen.
💡 Die wichtigste Erkenntnis? Vertraue niemals einer Verpackung, die nicht vom Hersteller versiegelt wurde. Überprüfe die Firmware-Signaturen, bewahre Wiederherstellungsphrasen offline auf und ziehe in Betracht, deine Guthaben auf eine neue Wallet zu übertragen, wenn du Manipulation vermutest. 🤔 Wie verschärfst du deine Sicherheitsmaßnahmen für Hardware-Wallets? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #BTC #Security #HardwareWallet #CryptoAlert
🔥 💎
🚨 $BTC HARDWARE-WALLET-ALARM: BÖSARTIGE LEDGER-IMPLANTATE AUFGEDECKT 🛑
📊 Die Polizei in Singapur hat gerade Ledger-Geräte, die vor Ort verkauft wurden, als manipuliert eingestuft. In zwei Fällen wurden Wiederherstellungsphrasen gestohlen, wodurch S$3,5 Mio. verloren gingen. Der Angriff auf die Lieferkette zeigt, dass selbst „Cold Storage“ von Kriminellen manipuliert werden kann. 🦈 Kluge Anleger weichen bereits auf autorisierte Vertriebskanäle aus und prüfen die Echtheit, bevor sie etwas kaufen. 📈 Da Nutzer fieberhaft nach verifizierter Hardware suchen, ist kurzfristig mit einem Nachfragerückgang bei Geräten aus dem Einzelhandel zu rechnen.
💡 Die wichtigste Erkenntnis? Vertraue niemals einer Verpackung, die nicht vom Hersteller versiegelt wurde. Überprüfe die Firmware-Signaturen, bewahre Wiederherstellungsphrasen offline auf und ziehe in Betracht, deine Guthaben auf eine neue Wallet zu übertragen, wenn du Manipulation vermutest. 🤔 Wie verschärfst du deine Sicherheitsmaßnahmen für Hardware-Wallets? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #BTC #Security #HardwareWallet #CryptoAlert
🔥 💎
📊 Die Polizei in Singapur hat gerade Ledger-Geräte, die vor Ort verkauft wurden, als manipuliert eingestuft. In zwei Fällen wurden Wiederherstellungsphrasen gestohlen, wodurch S$3,5 Mio. verloren gingen. Der Angriff auf die Lieferkette zeigt, dass selbst „Cold Storage“ von Kriminellen manipuliert werden kann. 🦈 Kluge Anleger weichen bereits auf autorisierte Vertriebskanäle aus und prüfen die Echtheit, bevor sie etwas kaufen. 📈 Da Nutzer fieberhaft nach verifizierter Hardware suchen, ist kurzfristig mit einem Nachfragerückgang bei Geräten aus dem Einzelhandel zu rechnen.
💡 Die wichtigste Erkenntnis? Vertraue niemals einer Verpackung, die nicht vom Hersteller versiegelt wurde. Überprüfe die Firmware-Signaturen, bewahre Wiederherstellungsphrasen offline auf und ziehe in Betracht, deine Guthaben auf eine neue Wallet zu übertragen, wenn du Manipulation vermutest. 🤔 Wie verschärfst du deine Sicherheitsmaßnahmen für Hardware-Wallets? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #BTC #Security #HardwareWallet #CryptoAlert
🔥 💎
8

🚨 $BTC NUTZERWARNUNG: BÖSARTIGE LEDGER-IMPLANTATE STEHLEN 2,7 MIO. $ IN SINGAPUR 💥
📊 Die Polizei in Singapur entdeckte Hardware-Wallets mit versteckten Implantaten, die Wiederherstellungsphrasen abgreifen und Anlegern 3,5 Mio. S$ kosten. Der Vorfall verdeutlicht eine klassische Schwachstelle in der Lieferkette: Böswillige Akteure schleusen sich in den Einzelhandel ein und verwandeln vertrauenswürdige Geräte in lautlose Liquiditätsjäger. 🦈
💡 Um dein Vermögen zu schützen, kaufe Wallets direkt beim Hersteller oder einem autorisierten Händler, führe Ledgers Echtheitsprüfungen durch und gib deine Zugangsdaten niemals online preis. Wenn du eine Manipulation vermutest, stelle die Nutzung ein und übertrage dein Guthaben auf ein neues, verifiziertes Gerät. 🤔 Welche zusätzlichen Schritte unternimmst du, um die Integrität deiner Hardware-Wallet zu überprüfen? 👇
⚠️ Keine Finanzberatung. Behalte deine Risiken stets im Blick. 🛡️
🏷️ #BTC #SecurityAlert #HardwareWallet #CryptoSafety
🔥 🦈
🚨 $BTC NUTZERWARNUNG: BÖSARTIGE LEDGER-IMPLANTATE STEHLEN 2,7 MIO. $ IN SINGAPUR 💥
📊 Die Polizei in Singapur entdeckte Hardware-Wallets mit versteckten Implantaten, die Wiederherstellungsphrasen abgreifen und Anlegern 3,5 Mio. S$ kosten. Der Vorfall verdeutlicht eine klassische Schwachstelle in der Lieferkette: Böswillige Akteure schleusen sich in den Einzelhandel ein und verwandeln vertrauenswürdige Geräte in lautlose Liquiditätsjäger. 🦈
💡 Um dein Vermögen zu schützen, kaufe Wallets direkt beim Hersteller oder einem autorisierten Händler, führe Ledgers Echtheitsprüfungen durch und gib deine Zugangsdaten niemals online preis. Wenn du eine Manipulation vermutest, stelle die Nutzung ein und übertrage dein Guthaben auf ein neues, verifiziertes Gerät. 🤔 Welche zusätzlichen Schritte unternimmst du, um die Integrität deiner Hardware-Wallet zu überprüfen? 👇
⚠️ Keine Finanzberatung. Behalte deine Risiken stets im Blick. 🛡️
🏷️ #BTC #SecurityAlert #HardwareWallet #CryptoSafety
🔥 🦈
📊 Die Polizei in Singapur entdeckte Hardware-Wallets mit versteckten Implantaten, die Wiederherstellungsphrasen abgreifen und Anlegern 3,5 Mio. S$ kosten. Der Vorfall verdeutlicht eine klassische Schwachstelle in der Lieferkette: Böswillige Akteure schleusen sich in den Einzelhandel ein und verwandeln vertrauenswürdige Geräte in lautlose Liquiditätsjäger. 🦈
💡 Um dein Vermögen zu schützen, kaufe Wallets direkt beim Hersteller oder einem autorisierten Händler, führe Ledgers Echtheitsprüfungen durch und gib deine Zugangsdaten niemals online preis. Wenn du eine Manipulation vermutest, stelle die Nutzung ein und übertrage dein Guthaben auf ein neues, verifiziertes Gerät. 🤔 Welche zusätzlichen Schritte unternimmst du, um die Integrität deiner Hardware-Wallet zu überprüfen? 👇
⚠️ Keine Finanzberatung. Behalte deine Risiken stets im Blick. 🛡️
🏷️ #BTC #SecurityAlert #HardwareWallet #CryptoSafety
🔥 🦈
9
Übersetzung ansehen
🚨 $BTC HARDWARE WALLET SCANDAL: KEYS COMPROMISED, TRUST ON THE LINE! 🛑
📊 Keystone just disclosed a counterfeit device slipped past its auth test, stealing the factory verification key. They’ll destroy 18,835 unsold wallets and shift to a fresh key generation, but the breach also exposed 25,964 buyer records – names, shipping addresses, the whole dossier. 🦈
🔍 While recovery phrases and private keys remain intact, any unit shipped after Oct 20 faces an extra verification hurdle, even if it clears the standard check. The core question: can we still rely on hardware wallets when the gate itself can be forged? 🤔
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #BTC #HardwareWallet #Security #Crypto #RiskManagement
🔥 💎
🚨 $BTC HARDWARE WALLET SCANDAL: KEYS COMPROMISED, TRUST ON THE LINE! 🛑
📊 Keystone just disclosed a counterfeit device slipped past its auth test, stealing the factory verification key. They’ll destroy 18,835 unsold wallets and shift to a fresh key generation, but the breach also exposed 25,964 buyer records – names, shipping addresses, the whole dossier. 🦈
🔍 While recovery phrases and private keys remain intact, any unit shipped after Oct 20 faces an extra verification hurdle, even if it clears the standard check. The core question: can we still rely on hardware wallets when the gate itself can be forged? 🤔
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #BTC #HardwareWallet #Security #Crypto #RiskManagement
🔥 💎
📊 Keystone just disclosed a counterfeit device slipped past its auth test, stealing the factory verification key. They’ll destroy 18,835 unsold wallets and shift to a fresh key generation, but the breach also exposed 25,964 buyer records – names, shipping addresses, the whole dossier. 🦈
🔍 While recovery phrases and private keys remain intact, any unit shipped after Oct 20 faces an extra verification hurdle, even if it clears the standard check. The core question: can we still rely on hardware wallets when the gate itself can be forged? 🤔
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #BTC #HardwareWallet #Security #Crypto #RiskManagement
🔥 💎
8

·
--
Übersetzung ansehen
🚨 $BTC HARDWARE WALLET ALERT: KEYS COMPROMISED, TRUST AT RISK 🦈
📊 Keystone’s breach exposed 18,835 unsold units and 25,964 buyer records, proving that a forged device can slip past factory authentication. 🦈 This undermines the very premise of hardware‑based security – if the verification chain is broken, smart‑money operators will hunt for the next liquidity sweep in compromised wallets. ⚡ Devices shipped after Oct 20 will require additional checks, even when they pass the standard test.
💬 How will you safeguard your $BTC holdings now? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #BTC #HardwareWallet #Security #Crypto #Risk
🔥 💎
🚨 $BTC HARDWARE WALLET ALERT: KEYS COMPROMISED, TRUST AT RISK 🦈
📊 Keystone’s breach exposed 18,835 unsold units and 25,964 buyer records, proving that a forged device can slip past factory authentication. 🦈 This undermines the very premise of hardware‑based security – if the verification chain is broken, smart‑money operators will hunt for the next liquidity sweep in compromised wallets. ⚡ Devices shipped after Oct 20 will require additional checks, even when they pass the standard test.
💬 How will you safeguard your $BTC holdings now? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #BTC #HardwareWallet #Security #Crypto #Risk
🔥 💎
📊 Keystone’s breach exposed 18,835 unsold units and 25,964 buyer records, proving that a forged device can slip past factory authentication. 🦈 This undermines the very premise of hardware‑based security – if the verification chain is broken, smart‑money operators will hunt for the next liquidity sweep in compromised wallets. ⚡ Devices shipped after Oct 20 will require additional checks, even when they pass the standard test.
💬 How will you safeguard your $BTC holdings now? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #BTC #HardwareWallet #Security #Crypto #Risk
🔥 💎
5

Die Sicherheit von Hardware-Wallets ist ernsthaft gefährdet! Keystone hat soeben angekündigt, 18.835 unverkaufte Wallets zu vernichten und die Auslieferungen nach dem Hack vom 20.10. vorübergehend einzustellen.
Den Angreifern gelang es nicht nur, 25.964 Kundendatensätze zu stehlen, sondern auch den kryptografischen Schlüssel zu entwenden, mit dem authentische Geräte verifiziert werden. Das ist eine Katastrophe!
Das bedeutet, dass gefälschte und minderwertige Wallets ALS ORIGINAL VERIFIZIERT WERDEN KÖNNEN. Das Risiko, Geld zu verlieren, steigt für Nutzer drastisch, wenn sie eine betrügerische Wallet kaufen.
Obwohl Keystone versichert, dass private Schlüssel und Guthaben nicht betroffen seien, müssen Nutzer bei Phishing-Nachrichten ÄUSSERST VORSICHTIG SEIN. Das Unternehmen wird den kompromittierten Schlüssel in neuen Produkten ersetzen.
Hat dieser Vorfall Ihr Vertrauen in Hardware-Wallets erschüttert? Oder ist es einfach eine Lektion über die Risiken der Zentralisierung?
#HardwareWallet #Security
$BTC $ETH
Die Sicherheit von Hardware-Wallets ist ernsthaft gefährdet! Keystone hat soeben angekündigt, 18.835 unverkaufte Wallets zu vernichten und die Auslieferungen nach dem Hack vom 20.10. vorübergehend einzustellen.
Den Angreifern gelang es nicht nur, 25.964 Kundendatensätze zu stehlen, sondern auch den kryptografischen Schlüssel zu entwenden, mit dem authentische Geräte verifiziert werden. Das ist eine Katastrophe!
Das bedeutet, dass gefälschte und minderwertige Wallets ALS ORIGINAL VERIFIZIERT WERDEN KÖNNEN. Das Risiko, Geld zu verlieren, steigt für Nutzer drastisch, wenn sie eine betrügerische Wallet kaufen.
Obwohl Keystone versichert, dass private Schlüssel und Guthaben nicht betroffen seien, müssen Nutzer bei Phishing-Nachrichten ÄUSSERST VORSICHTIG SEIN. Das Unternehmen wird den kompromittierten Schlüssel in neuen Produkten ersetzen.
Hat dieser Vorfall Ihr Vertrauen in Hardware-Wallets erschüttert? Oder ist es einfach eine Lektion über die Risiken der Zentralisierung?
#HardwareWallet #Security
$BTC $ETH
Den Angreifern gelang es nicht nur, 25.964 Kundendatensätze zu stehlen, sondern auch den kryptografischen Schlüssel zu entwenden, mit dem authentische Geräte verifiziert werden. Das ist eine Katastrophe!
Das bedeutet, dass gefälschte und minderwertige Wallets ALS ORIGINAL VERIFIZIERT WERDEN KÖNNEN. Das Risiko, Geld zu verlieren, steigt für Nutzer drastisch, wenn sie eine betrügerische Wallet kaufen.
Obwohl Keystone versichert, dass private Schlüssel und Guthaben nicht betroffen seien, müssen Nutzer bei Phishing-Nachrichten ÄUSSERST VORSICHTIG SEIN. Das Unternehmen wird den kompromittierten Schlüssel in neuen Produkten ersetzen.
Hat dieser Vorfall Ihr Vertrauen in Hardware-Wallets erschüttert? Oder ist es einfach eine Lektion über die Risiken der Zentralisierung?
#HardwareWallet #Security
$BTC $ETH
2
346


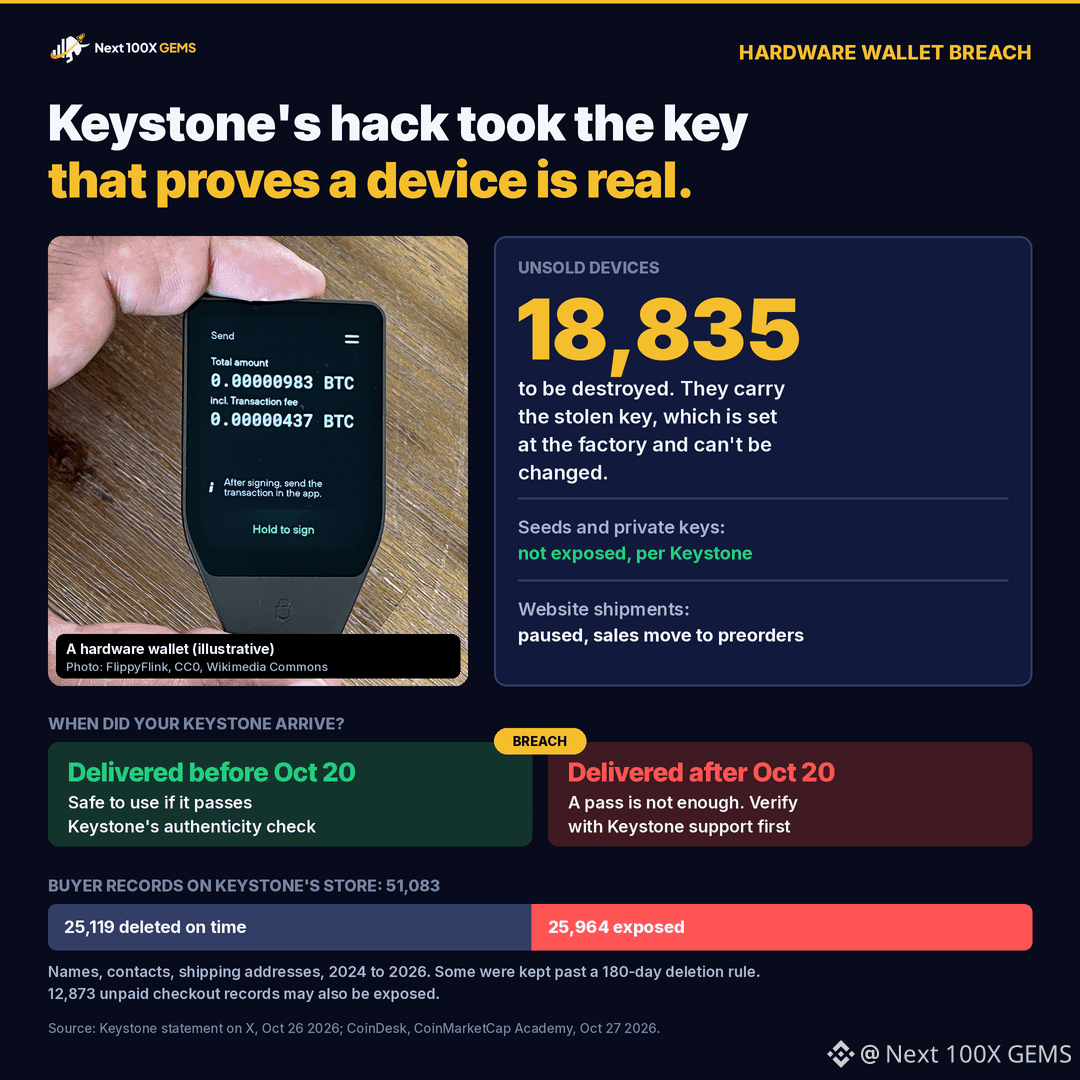
Am Sonntag haben wir gefragt, warum eine Keystone-Bestellung aus dem Jahr 2024 noch gespeichert war, obwohl die Richtlinie des Unternehmens besagt, dass Käuferdaten nach 180 Tagen gelöscht werden. Keystone hat inzwischen geantwortet – und die Antwort brachte ein größeres Problem ans Licht.
Der Angreifer, der am 20. Oktober in die Website des Unternehmens eindrang, entwendete auch den Schlüssel, mit dem Keystone prüft, ob ein Gerät echt ist. Dieser Schlüssel wird im Werk in jedes Wallet geschrieben und kann weder gelöscht noch überschrieben werden. Damit könnte jemand eine Fälschung herstellen, die Keystones eigene Echtheitsprüfung besteht. Deshalb vernichtet das Unternehmen 18.835 Geräte aus seinem Lagerbestand, hat den Versand von Website-Bestellungen pausiert und stellt den Verkauf auf Vorbestellungen mit einem neuen Schlüssel um.
Im Shop von Keystone waren 51.083 Käuferdatensätze gespeichert. 25.119 davon waren gemäß der 180-Tage-Regel gelöscht worden. Die übrigen 25.964 Datensätze aus den Jahren 2024 bis 2026 könnten entwendet worden sein: Namen, Kontaktdaten, Lieferadressen und Bestelldetails. Keystone zufolge versagte das automatische Löschtool, ohne dass es jemand bemerkte. Außerdem könnten 12.873 nicht bezahlte Checkout-Datensätze offengelegt worden sein. Wiederherstellungsphrasen, private Schlüssel und Zahlungsdaten waren laut Keystone nicht betroffen.
Was das für Besitzer bedeutet: Ein Keystone-Gerät, das vor dem 20. Oktober geliefert wurde, ist in Ordnung, wenn es die Prüfung besteht. Bei einem Gerät, das nach dem 20. Oktober geliefert wurde, solltest du dich direkt an den Keystone-Support wenden – auch wenn es die Prüfung besteht. Du musst deshalb allein nicht deine $BTC verschieben, sagt das Unternehmen. Keystone sagt außerdem, dass es dich niemals auffordern wird, ein Gerät zurückzuschicken. Jede E-Mail, jeder Anruf und jedes Paket mit einer angeblichen „Rückrufaktion“ ist also Betrug.
#CryptoSecurity #HardwareWallet
Keine Finanzberatung. Recherchiere selbst.
Am Sonntag haben wir gefragt, warum eine Keystone-Bestellung aus dem Jahr 2024 noch gespeichert war, obwohl die Richtlinie des Unternehmens besagt, dass Käuferdaten nach 180 Tagen gelöscht werden. Keystone hat inzwischen geantwortet – und die Antwort brachte ein größeres Problem ans Licht.
Der Angreifer, der am 20. Oktober in die Website des Unternehmens eindrang, entwendete auch den Schlüssel, mit dem Keystone prüft, ob ein Gerät echt ist. Dieser Schlüssel wird im Werk in jedes Wallet geschrieben und kann weder gelöscht noch überschrieben werden. Damit könnte jemand eine Fälschung herstellen, die Keystones eigene Echtheitsprüfung besteht. Deshalb vernichtet das Unternehmen 18.835 Geräte aus seinem Lagerbestand, hat den Versand von Website-Bestellungen pausiert und stellt den Verkauf auf Vorbestellungen mit einem neuen Schlüssel um.
Im Shop von Keystone waren 51.083 Käuferdatensätze gespeichert. 25.119 davon waren gemäß der 180-Tage-Regel gelöscht worden. Die übrigen 25.964 Datensätze aus den Jahren 2024 bis 2026 könnten entwendet worden sein: Namen, Kontaktdaten, Lieferadressen und Bestelldetails. Keystone zufolge versagte das automatische Löschtool, ohne dass es jemand bemerkte. Außerdem könnten 12.873 nicht bezahlte Checkout-Datensätze offengelegt worden sein. Wiederherstellungsphrasen, private Schlüssel und Zahlungsdaten waren laut Keystone nicht betroffen.
Was das für Besitzer bedeutet: Ein Keystone-Gerät, das vor dem 20. Oktober geliefert wurde, ist in Ordnung, wenn es die Prüfung besteht. Bei einem Gerät, das nach dem 20. Oktober geliefert wurde, solltest du dich direkt an den Keystone-Support wenden – auch wenn es die Prüfung besteht. Du musst deshalb allein nicht deine $BTC verschieben, sagt das Unternehmen. Keystone sagt außerdem, dass es dich niemals auffordern wird, ein Gerät zurückzuschicken. Jede E-Mail, jeder Anruf und jedes Paket mit einer angeblichen „Rückrufaktion“ ist also Betrug.
#CryptoSecurity #HardwareWallet
Keine Finanzberatung. Recherchiere selbst.
Der Angreifer, der am 20. Oktober in die Website des Unternehmens eindrang, entwendete auch den Schlüssel, mit dem Keystone prüft, ob ein Gerät echt ist. Dieser Schlüssel wird im Werk in jedes Wallet geschrieben und kann weder gelöscht noch überschrieben werden. Damit könnte jemand eine Fälschung herstellen, die Keystones eigene Echtheitsprüfung besteht. Deshalb vernichtet das Unternehmen 18.835 Geräte aus seinem Lagerbestand, hat den Versand von Website-Bestellungen pausiert und stellt den Verkauf auf Vorbestellungen mit einem neuen Schlüssel um.
Im Shop von Keystone waren 51.083 Käuferdatensätze gespeichert. 25.119 davon waren gemäß der 180-Tage-Regel gelöscht worden. Die übrigen 25.964 Datensätze aus den Jahren 2024 bis 2026 könnten entwendet worden sein: Namen, Kontaktdaten, Lieferadressen und Bestelldetails. Keystone zufolge versagte das automatische Löschtool, ohne dass es jemand bemerkte. Außerdem könnten 12.873 nicht bezahlte Checkout-Datensätze offengelegt worden sein. Wiederherstellungsphrasen, private Schlüssel und Zahlungsdaten waren laut Keystone nicht betroffen.
Was das für Besitzer bedeutet: Ein Keystone-Gerät, das vor dem 20. Oktober geliefert wurde, ist in Ordnung, wenn es die Prüfung besteht. Bei einem Gerät, das nach dem 20. Oktober geliefert wurde, solltest du dich direkt an den Keystone-Support wenden – auch wenn es die Prüfung besteht. Du musst deshalb allein nicht deine $BTC verschieben, sagt das Unternehmen. Keystone sagt außerdem, dass es dich niemals auffordern wird, ein Gerät zurückzuschicken. Jede E-Mail, jeder Anruf und jedes Paket mit einer angeblichen „Rückrufaktion“ ist also Betrug.
#CryptoSecurity #HardwareWallet
Keine Finanzberatung. Recherchiere selbst.
763
·
--
Keystone vernichtet 18.835 unverkaufte Hardware-Wallets, nachdem bei einem Sicherheitsvorfall ein Produktionsschlüssel offengelegt wurde, mit dem gefälschte Geräte die Echtheitsprüfungen bestehen können.
Der gestohlene Schlüssel lässt sich nicht austauschen. Daher würde jede gefälschte Wallet mit diesem Schlüssel echt erscheinen – und die Gelder der Nutzer gefährden.
Was bedeutet das für das Vertrauen in die Lieferkette von Hardware-Wallets?
#Keystone #HardwareWallet
Keystone vernichtet 18.835 unverkaufte Hardware-Wallets, nachdem bei einem Sicherheitsvorfall ein Produktionsschlüssel offengelegt wurde, mit dem gefälschte Geräte die Echtheitsprüfungen bestehen können.
Der gestohlene Schlüssel lässt sich nicht austauschen. Daher würde jede gefälschte Wallet mit diesem Schlüssel echt erscheinen – und die Gelder der Nutzer gefährden.
Was bedeutet das für das Vertrauen in die Lieferkette von Hardware-Wallets?
#Keystone #HardwareWallet
Der gestohlene Schlüssel lässt sich nicht austauschen. Daher würde jede gefälschte Wallet mit diesem Schlüssel echt erscheinen – und die Gelder der Nutzer gefährden.
Was bedeutet das für das Vertrauen in die Lieferkette von Hardware-Wallets?
#Keystone #HardwareWallet
101

·
--
🚨 LEDGER WIRD WEGEN DURCHGESICKERTER DATEN UND GEFÄHRDETER $BTC BESTÄNDE MIT EINER SAMMELKLAGE KONFRONTIERT! 💣
Der Anwalt Ariel Givner hat soeben enthüllt, dass Ledger in New York wegen nicht offengelegter Sicherheitsmängel mit einer Sammelklage konfrontiert ist. In der Klage wird behauptet, dass bei einem Sicherheitsvorfall im Dezember 2023 sensible Kundendaten, darunter E-Mail-Adressen und Telefonnummern, offengelegt wurden, die kurz darauf auf Dark-Web-Kanälen auftauchten. 🔍
Kriminelle nutzten diese gestohlenen Metadaten für gezielte Social-Engineering-Angriffe und gaben sich als offizielle Vertreter aus, um Wallets zur Selbstverwahrung leerzuräumen. 🌊 Deine $BTC Bestände von Börsen fernzuhalten, ist nur die halbe Miete, wenn Schwachstellen beim Schutz persönlicher Daten Angreifern Hintertüren öffnen. 🛡️
Da Phishing-Methoden immer gezielter werden: Welche Schritte unternimmst du, um deine persönliche Sicherheitsstrategie zu überprüfen? 🤔
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #BTC #CryptoSecurity #HardwareWallet #SelfCustody
🚨 🛡️
🚨 LEDGER WIRD WEGEN DURCHGESICKERTER DATEN UND GEFÄHRDETER $BTC BESTÄNDE MIT EINER SAMMELKLAGE KONFRONTIERT! 💣
Der Anwalt Ariel Givner hat soeben enthüllt, dass Ledger in New York wegen nicht offengelegter Sicherheitsmängel mit einer Sammelklage konfrontiert ist. In der Klage wird behauptet, dass bei einem Sicherheitsvorfall im Dezember 2023 sensible Kundendaten, darunter E-Mail-Adressen und Telefonnummern, offengelegt wurden, die kurz darauf auf Dark-Web-Kanälen auftauchten. 🔍
Kriminelle nutzten diese gestohlenen Metadaten für gezielte Social-Engineering-Angriffe und gaben sich als offizielle Vertreter aus, um Wallets zur Selbstverwahrung leerzuräumen. 🌊 Deine $BTC Bestände von Börsen fernzuhalten, ist nur die halbe Miete, wenn Schwachstellen beim Schutz persönlicher Daten Angreifern Hintertüren öffnen. 🛡️
Da Phishing-Methoden immer gezielter werden: Welche Schritte unternimmst du, um deine persönliche Sicherheitsstrategie zu überprüfen? 🤔
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #BTC #CryptoSecurity #HardwareWallet #SelfCustody
🚨 🛡️
Der Anwalt Ariel Givner hat soeben enthüllt, dass Ledger in New York wegen nicht offengelegter Sicherheitsmängel mit einer Sammelklage konfrontiert ist. In der Klage wird behauptet, dass bei einem Sicherheitsvorfall im Dezember 2023 sensible Kundendaten, darunter E-Mail-Adressen und Telefonnummern, offengelegt wurden, die kurz darauf auf Dark-Web-Kanälen auftauchten. 🔍
Kriminelle nutzten diese gestohlenen Metadaten für gezielte Social-Engineering-Angriffe und gaben sich als offizielle Vertreter aus, um Wallets zur Selbstverwahrung leerzuräumen. 🌊 Deine $BTC Bestände von Börsen fernzuhalten, ist nur die halbe Miete, wenn Schwachstellen beim Schutz persönlicher Daten Angreifern Hintertüren öffnen. 🛡️
Da Phishing-Methoden immer gezielter werden: Welche Schritte unternimmst du, um deine persönliche Sicherheitsstrategie zu überprüfen? 🤔
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #BTC #CryptoSecurity #HardwareWallet #SelfCustody
🚨 🛡️
6
·
--
Neuer Vorfall bei Keystone: Authentifizierungsschlüssel gestohlen – gefälschte Wallets könnten als echt zertifiziert werden
Der Sicherheitsvorfall bei Keystone entwickelt sich von einem „Informationsleck“ zu einem „Schlüsseldiebstahl“ – ein weiterer markanter Einschnitt, der zeigt, dass die Vertrauenskette bei Hardware-Wallets durchbrochen wurde.
Laut Cointelegraph gab Keystone zunächst lediglich bekannt, dass Kundendaten offengelegt worden seien. Später ergänzte das Unternehmen, dass Hacker auch einen Schlüssel gestohlen hätten, mit dem überprüft wird, ob eine Wallet „echt“ ist. Theoretisch könnten Angreifer diesen Schlüssel nutzen, um eine gefälschte Wallet als echte auszugeben und so die Prüfung der Geräteauthentizität durch Nutzer zu umgehen.
Warum ist dieser Vorfall besorgniserregender als ein gewöhnliches Datenleck? Der zentrale Wert einer Hardware-Wallet liegt in ihrer Kombination aus „Offline-Speicherung und Überprüfbarkeit“. Nutzer vertrauen ihr große Vermögenswerte an, weil sie davon ausgehen, dass die Signatur des Geräts echt und seine Herkunft vertrauenswürdig ist. Sobald der Authentifizierungsschlüssel nach außen gelangt, gerät das Fundament dieses Vertrauensmechanismus ins Wanken. Betroffen ist dann nicht mehr nur das Passwort eines einzelnen Kontos, sondern die Grundlage dafür, ob das gesamte Produkt als „vertrauenswürdig“ gelten kann.
Nach derzeitigem Kenntnisstand werden die Informationen noch laufend aktualisiert: Welche konkreten Auswirkungen der gestohlene Schlüssel hat und ob er bereits missbraucht wurde, hat das Unternehmen bislang nicht eindeutig mitgeteilt. Daher muss zwischen „bestätigten Tatsachen“ und „unbestätigten Vermutungen“ unterschieden werden: Dass der Schlüssel gestohlen wurde, ist bestätigt. Ob er bereits zur Fälschung von Wallets verwendet wurde und wie viele Nutzer betroffen sein könnten, ist hingegen noch unklar.
Auf Marktebene beeinträchtigen solche Sicherheitsvorfälle gewöhnlich zunächst das Vertrauen von Krypto-Anlegern und können kurzfristig eine Flucht in vermeintlich sichere Anlagen auslösen. Für die langfristige Entwicklung von Hardware-Wallets ist jedoch entscheidend, ob der Hersteller rasch überprüfbare Abhilfemaßnahmen vorlegt und transparent über den Vorfall informiert.
Es gibt auch entlastende Faktoren: Ein Schlüsselverlust bedeutet nicht automatisch, dass Vermögenswerte gestohlen wurden. Die privaten Schlüssel einer Hardware-Wallet bleiben weiterhin offline gespeichert, und mit einem einzelnen Authentifizierungsschlüssel lassen sich Vermögenswerte nicht zwangsläufig direkt übertragen. Außerdem entwickelt sich der Vorfall noch weiter, weshalb das Risiko überzogener Schlussfolgerungen erheblich ist.
Was sollte man als Nächstes beobachten? Erstens die weiteren Angaben des Unternehmens zum Ausmaß der Auswirkungen des gestohlenen Schlüssels. Zweitens, ob konkrete Fälle bekannt werden, in denen gefälschte Wallets für Betrug eingesetzt wurden. Drittens die Geschwindigkeit der Krisenreaktion des Herstellers und die Glaubwürdigkeit seiner Maßnahmen. Auf Handelsebene dürften sich Sicherheitsvorfälle vor allem kurzfristig und stimmungsbedingt auf Werte rund um Hardware-Wallets auswirken. Wichtiger ist es, weitere Informationen abzuwarten, die das tatsächliche Ausmaß des Schadens bestätigen, statt bei unvollständiger Informationslage voreilig Schlüsse zu ziehen.
#Keystone #CryptoSecurity #HardwareWallet
Die obige Zusammenfassung dient der Information und persönlichen Analyse und stellt keine Anlageberatung dar.
Sollte es wichtige Neuigkeiten geben, werde ich die Entwicklung weiter verfolgen und darüber berichten.
Neuer Vorfall bei Keystone: Authentifizierungsschlüssel gestohlen – gefälschte Wallets könnten als echt zertifiziert werden
Der Sicherheitsvorfall bei Keystone entwickelt sich von einem „Informationsleck“ zu einem „Schlüsseldiebstahl“ – ein weiterer markanter Einschnitt, der zeigt, dass die Vertrauenskette bei Hardware-Wallets durchbrochen wurde.
Laut Cointelegraph gab Keystone zunächst lediglich bekannt, dass Kundendaten offengelegt worden seien. Später ergänzte das Unternehmen, dass Hacker auch einen Schlüssel gestohlen hätten, mit dem überprüft wird, ob eine Wallet „echt“ ist. Theoretisch könnten Angreifer diesen Schlüssel nutzen, um eine gefälschte Wallet als echte auszugeben und so die Prüfung der Geräteauthentizität durch Nutzer zu umgehen.
Warum ist dieser Vorfall besorgniserregender als ein gewöhnliches Datenleck? Der zentrale Wert einer Hardware-Wallet liegt in ihrer Kombination aus „Offline-Speicherung und Überprüfbarkeit“. Nutzer vertrauen ihr große Vermögenswerte an, weil sie davon ausgehen, dass die Signatur des Geräts echt und seine Herkunft vertrauenswürdig ist. Sobald der Authentifizierungsschlüssel nach außen gelangt, gerät das Fundament dieses Vertrauensmechanismus ins Wanken. Betroffen ist dann nicht mehr nur das Passwort eines einzelnen Kontos, sondern die Grundlage dafür, ob das gesamte Produkt als „vertrauenswürdig“ gelten kann.
Nach derzeitigem Kenntnisstand werden die Informationen noch laufend aktualisiert: Welche konkreten Auswirkungen der gestohlene Schlüssel hat und ob er bereits missbraucht wurde, hat das Unternehmen bislang nicht eindeutig mitgeteilt. Daher muss zwischen „bestätigten Tatsachen“ und „unbestätigten Vermutungen“ unterschieden werden: Dass der Schlüssel gestohlen wurde, ist bestätigt. Ob er bereits zur Fälschung von Wallets verwendet wurde und wie viele Nutzer betroffen sein könnten, ist hingegen noch unklar.
Auf Marktebene beeinträchtigen solche Sicherheitsvorfälle gewöhnlich zunächst das Vertrauen von Krypto-Anlegern und können kurzfristig eine Flucht in vermeintlich sichere Anlagen auslösen. Für die langfristige Entwicklung von Hardware-Wallets ist jedoch entscheidend, ob der Hersteller rasch überprüfbare Abhilfemaßnahmen vorlegt und transparent über den Vorfall informiert.
Es gibt auch entlastende Faktoren: Ein Schlüsselverlust bedeutet nicht automatisch, dass Vermögenswerte gestohlen wurden. Die privaten Schlüssel einer Hardware-Wallet bleiben weiterhin offline gespeichert, und mit einem einzelnen Authentifizierungsschlüssel lassen sich Vermögenswerte nicht zwangsläufig direkt übertragen. Außerdem entwickelt sich der Vorfall noch weiter, weshalb das Risiko überzogener Schlussfolgerungen erheblich ist.
Was sollte man als Nächstes beobachten? Erstens die weiteren Angaben des Unternehmens zum Ausmaß der Auswirkungen des gestohlenen Schlüssels. Zweitens, ob konkrete Fälle bekannt werden, in denen gefälschte Wallets für Betrug eingesetzt wurden. Drittens die Geschwindigkeit der Krisenreaktion des Herstellers und die Glaubwürdigkeit seiner Maßnahmen. Auf Handelsebene dürften sich Sicherheitsvorfälle vor allem kurzfristig und stimmungsbedingt auf Werte rund um Hardware-Wallets auswirken. Wichtiger ist es, weitere Informationen abzuwarten, die das tatsächliche Ausmaß des Schadens bestätigen, statt bei unvollständiger Informationslage voreilig Schlüsse zu ziehen.
#Keystone #CryptoSecurity #HardwareWallet
Die obige Zusammenfassung dient der Information und persönlichen Analyse und stellt keine Anlageberatung dar.
Sollte es wichtige Neuigkeiten geben, werde ich die Entwicklung weiter verfolgen und darüber berichten.
Der Sicherheitsvorfall bei Keystone entwickelt sich von einem „Informationsleck“ zu einem „Schlüsseldiebstahl“ – ein weiterer markanter Einschnitt, der zeigt, dass die Vertrauenskette bei Hardware-Wallets durchbrochen wurde.
Laut Cointelegraph gab Keystone zunächst lediglich bekannt, dass Kundendaten offengelegt worden seien. Später ergänzte das Unternehmen, dass Hacker auch einen Schlüssel gestohlen hätten, mit dem überprüft wird, ob eine Wallet „echt“ ist. Theoretisch könnten Angreifer diesen Schlüssel nutzen, um eine gefälschte Wallet als echte auszugeben und so die Prüfung der Geräteauthentizität durch Nutzer zu umgehen.
Warum ist dieser Vorfall besorgniserregender als ein gewöhnliches Datenleck? Der zentrale Wert einer Hardware-Wallet liegt in ihrer Kombination aus „Offline-Speicherung und Überprüfbarkeit“. Nutzer vertrauen ihr große Vermögenswerte an, weil sie davon ausgehen, dass die Signatur des Geräts echt und seine Herkunft vertrauenswürdig ist. Sobald der Authentifizierungsschlüssel nach außen gelangt, gerät das Fundament dieses Vertrauensmechanismus ins Wanken. Betroffen ist dann nicht mehr nur das Passwort eines einzelnen Kontos, sondern die Grundlage dafür, ob das gesamte Produkt als „vertrauenswürdig“ gelten kann.
Nach derzeitigem Kenntnisstand werden die Informationen noch laufend aktualisiert: Welche konkreten Auswirkungen der gestohlene Schlüssel hat und ob er bereits missbraucht wurde, hat das Unternehmen bislang nicht eindeutig mitgeteilt. Daher muss zwischen „bestätigten Tatsachen“ und „unbestätigten Vermutungen“ unterschieden werden: Dass der Schlüssel gestohlen wurde, ist bestätigt. Ob er bereits zur Fälschung von Wallets verwendet wurde und wie viele Nutzer betroffen sein könnten, ist hingegen noch unklar.
Auf Marktebene beeinträchtigen solche Sicherheitsvorfälle gewöhnlich zunächst das Vertrauen von Krypto-Anlegern und können kurzfristig eine Flucht in vermeintlich sichere Anlagen auslösen. Für die langfristige Entwicklung von Hardware-Wallets ist jedoch entscheidend, ob der Hersteller rasch überprüfbare Abhilfemaßnahmen vorlegt und transparent über den Vorfall informiert.
Es gibt auch entlastende Faktoren: Ein Schlüsselverlust bedeutet nicht automatisch, dass Vermögenswerte gestohlen wurden. Die privaten Schlüssel einer Hardware-Wallet bleiben weiterhin offline gespeichert, und mit einem einzelnen Authentifizierungsschlüssel lassen sich Vermögenswerte nicht zwangsläufig direkt übertragen. Außerdem entwickelt sich der Vorfall noch weiter, weshalb das Risiko überzogener Schlussfolgerungen erheblich ist.
Was sollte man als Nächstes beobachten? Erstens die weiteren Angaben des Unternehmens zum Ausmaß der Auswirkungen des gestohlenen Schlüssels. Zweitens, ob konkrete Fälle bekannt werden, in denen gefälschte Wallets für Betrug eingesetzt wurden. Drittens die Geschwindigkeit der Krisenreaktion des Herstellers und die Glaubwürdigkeit seiner Maßnahmen. Auf Handelsebene dürften sich Sicherheitsvorfälle vor allem kurzfristig und stimmungsbedingt auf Werte rund um Hardware-Wallets auswirken. Wichtiger ist es, weitere Informationen abzuwarten, die das tatsächliche Ausmaß des Schadens bestätigen, statt bei unvollständiger Informationslage voreilig Schlüsse zu ziehen.
#Keystone #CryptoSecurity #HardwareWallet
Die obige Zusammenfassung dient der Information und persönlichen Analyse und stellt keine Anlageberatung dar.
Sollte es wichtige Neuigkeiten geben, werde ich die Entwicklung weiter verfolgen und darüber berichten.
51

·
--
Der Keystone-Wallet-Vorfall hat sich verschärft! Zunächst war nur von einem Datenleck die Rede, jetzt geben sie zu, dass Hacker den Schlüssel gestohlen haben, mit dem die Echtheit von Wallets überprüft wird! Das bedeutet, dass gefälschte Wallets als echt verifiziert werden könnten. Deine Vermögenswerte könnten dadurch gefährdet sein. Keystone-Nutzer sollten unbedingt wachsam bleiben und prüfen, ob ihre Wallet betroffen ist. Sicherheit geht vor!
Der Sicherheitsvorfall bei Keystone hat sich gerade noch verschlimmert! Anfangs ging es nur um ein Datenleck bei Kundendaten, jetzt geben sie zu, dass Hacker den Schlüssel gestohlen haben, mit dem Wallets als echt verifiziert werden. Das bedeutet, dass gefälschte Wallets als authentisch durchgehen könnten. Wenn du Keystone nutzt, bleib wachsam und prüfe, ob deine Wallet betroffen ist. Sicherheit geht vor!
#加密安全 #硬件钱包 $BTC
#CryptoSecurity #HardwareWallet $BTC
Der Keystone-Wallet-Vorfall hat sich verschärft! Zunächst war nur von einem Datenleck die Rede, jetzt geben sie zu, dass Hacker den Schlüssel gestohlen haben, mit dem die Echtheit von Wallets überprüft wird! Das bedeutet, dass gefälschte Wallets als echt verifiziert werden könnten. Deine Vermögenswerte könnten dadurch gefährdet sein. Keystone-Nutzer sollten unbedingt wachsam bleiben und prüfen, ob ihre Wallet betroffen ist. Sicherheit geht vor!
Der Sicherheitsvorfall bei Keystone hat sich gerade noch verschlimmert! Anfangs ging es nur um ein Datenleck bei Kundendaten, jetzt geben sie zu, dass Hacker den Schlüssel gestohlen haben, mit dem Wallets als echt verifiziert werden. Das bedeutet, dass gefälschte Wallets als authentisch durchgehen könnten. Wenn du Keystone nutzt, bleib wachsam und prüfe, ob deine Wallet betroffen ist. Sicherheit geht vor!
#加密安全 #硬件钱包 $BTC
#CryptoSecurity #HardwareWallet $BTC
Der Sicherheitsvorfall bei Keystone hat sich gerade noch verschlimmert! Anfangs ging es nur um ein Datenleck bei Kundendaten, jetzt geben sie zu, dass Hacker den Schlüssel gestohlen haben, mit dem Wallets als echt verifiziert werden. Das bedeutet, dass gefälschte Wallets als authentisch durchgehen könnten. Wenn du Keystone nutzt, bleib wachsam und prüfe, ob deine Wallet betroffen ist. Sicherheit geht vor!
#加密安全 #硬件钱包 $BTC
#CryptoSecurity #HardwareWallet $BTC
43

·
--
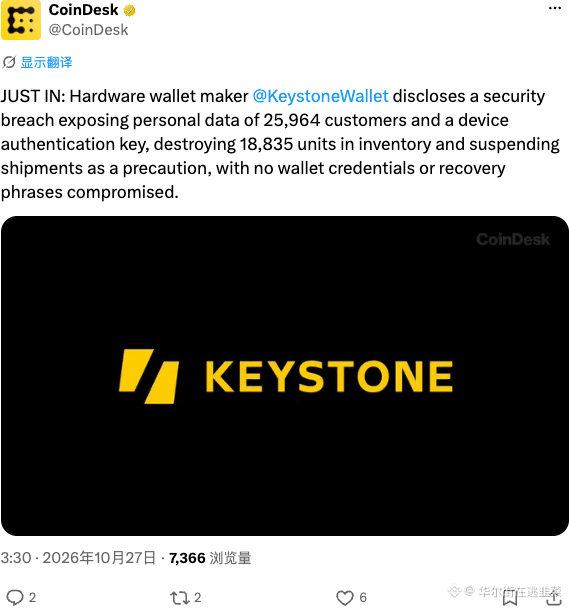
Beim Hardware-Wallet-Hersteller Keystone wurde eine Sicherheitslücke entdeckt. Dadurch wurden Daten von 25.000 Kunden und Geräteschlüssel offengelegt. Um auf Nummer sicher zu gehen, vernichtete das Unternehmen 18.000 noch nicht ausgelieferte Geräte und setzte den Versand aus. Private Schlüssel waren jedoch nicht gefährdet.
Keystone hat hier wirklich hart durchgegriffen und 18.000 noch nicht ausgelieferte Geräte kurzerhand zerstört. Zwar sind die privaten Schlüssel sicher, doch diese Form der Schadensbegrenzung durch „physische Vernichtung“ zeigt, dass der Vorfall weitaus schwerwiegender ist als gedacht. Der Ruf der Marke hat schweren Schaden genommen, und kurzfristig dürfte die Stimmung leiden. Langfristig bleiben Hardware-Cold-Wallets jedoch die letzte Bastion – geändert hat sich nur, wem man die Wahl überlässt.
#Keystone #HardwareWallet #Sicherheit
Beim Hardware-Wallet-Hersteller Keystone wurde eine Sicherheitslücke entdeckt. Dadurch wurden Daten von 25.000 Kunden und Geräteschlüssel offengelegt. Um auf Nummer sicher zu gehen, vernichtete das Unternehmen 18.000 noch nicht ausgelieferte Geräte und setzte den Versand aus. Private Schlüssel waren jedoch nicht gefährdet.
Keystone hat hier wirklich hart durchgegriffen und 18.000 noch nicht ausgelieferte Geräte kurzerhand zerstört. Zwar sind die privaten Schlüssel sicher, doch diese Form der Schadensbegrenzung durch „physische Vernichtung“ zeigt, dass der Vorfall weitaus schwerwiegender ist als gedacht. Der Ruf der Marke hat schweren Schaden genommen, und kurzfristig dürfte die Stimmung leiden. Langfristig bleiben Hardware-Cold-Wallets jedoch die letzte Bastion – geändert hat sich nur, wem man die Wahl überlässt.
#Keystone #HardwareWallet #Sicherheit
Keystone hat hier wirklich hart durchgegriffen und 18.000 noch nicht ausgelieferte Geräte kurzerhand zerstört. Zwar sind die privaten Schlüssel sicher, doch diese Form der Schadensbegrenzung durch „physische Vernichtung“ zeigt, dass der Vorfall weitaus schwerwiegender ist als gedacht. Der Ruf der Marke hat schweren Schaden genommen, und kurzfristig dürfte die Stimmung leiden. Langfristig bleiben Hardware-Cold-Wallets jedoch die letzte Bastion – geändert hat sich nur, wem man die Wahl überlässt.
#Keystone #HardwareWallet #Sicherheit
4
·
--
Keystone gibt Datenleck bekannt, das Versanddetails von Käufern von Hardware-Wallets offenlegt
Namen, Adressen und Bestelldaten wurden über eine Schwachstelle in der Shopify-API ausgelesen; Forschende warnten vor Phishing und physischen Angriffen. Betroffene Kunden haben betrügerische Anrufe gemeldet, in denen sich Anrufer als Strafverfolgungsbehörden ausgaben.
Wurden Sie von Keystone benachrichtigt?
#Security #HardwareWallet $BTC
Quelle: cointelegraph.com
Keystone gibt Datenleck bekannt, das Versanddetails von Käufern von Hardware-Wallets offenlegt
Namen, Adressen und Bestelldaten wurden über eine Schwachstelle in der Shopify-API ausgelesen; Forschende warnten vor Phishing und physischen Angriffen. Betroffene Kunden haben betrügerische Anrufe gemeldet, in denen sich Anrufer als Strafverfolgungsbehörden ausgaben.
Wurden Sie von Keystone benachrichtigt?
#Security #HardwareWallet $BTC
Quelle: cointelegraph.com
Namen, Adressen und Bestelldaten wurden über eine Schwachstelle in der Shopify-API ausgelesen; Forschende warnten vor Phishing und physischen Angriffen. Betroffene Kunden haben betrügerische Anrufe gemeldet, in denen sich Anrufer als Strafverfolgungsbehörden ausgaben.
Wurden Sie von Keystone benachrichtigt?
#Security #HardwareWallet $BTC
Quelle: cointelegraph.com
127
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#JobsReportRaisesHikeOdds
239,151 Aufrufe
1,924 Kommentare
2
#CPITestsDecemberRateOutlook
16,281 Aufrufe
252 Kommentare
3
#BitcoinRebounds$75KAsChipsLead
20,150 Aufrufe
218 Kommentare
4
#US Data Center Rules May Constrain AI Expansion
37,352 Aufrufe
151 Kommentare
5
#ARKPlans14ThematicETFsCoveringAIAndTokenizedMarkets
169 Aufrufe
6 Kommentare
6
#WillAnthropicListOnTime
56,611 Aufrufe
740 Kommentare
7
#WillUS-IranTensionsBoostSafe-HavenDemand?
8,949 Aufrufe
99 Kommentare
8
#BitcoinETFsSee$412MNetOutflows
2,447 Aufrufe
43 Kommentare
9
#HKSFCPlansToRestrictCryptoAndExchangeTerms
11,090 Aufrufe
212 Kommentare
10
#TradFiForBeginners
37,415 Aufrufe
571 Kommentare