

#darksword
darksword
1,758 Aufrufe
26 Kommentare
Hot
Zuletzt

·
--
Dieselbe Gruppe hat über 1.500 gefälschte Websites eingerichtet – darunter Fake-Börsen und Fake-Wallets
Letzte Woche haben wir über die Gruppe DarkSword gesprochen, die mit einem iOS-Trojaner Wallet-Private-Keys und den Schlüsselbund stiehlt. Heute hat SlowMist ein Update veröffentlicht: Dieselben Täter haben online inzwischen mehr als 1.500 gefälschte Websites eingerichtet, die aktuell noch erreichbar sind. Das ist keine alte Geschichte, die wieder aufgewärmt wird, sondern eine heute bestätigte Größenordnung.
Die gefälschten Websites tarnen sich auf vielfältige Weise: als Fake-Onlineshops, Fake-Börsen, Fake-Wallets sowie als Spiele und Dienste rund um virtuelle Währungen. 23pds, Chief Information Security Officer von SlowMist, hat heute in einem Beitrag ausdrücklich erwähnt, dass auch gefälschte Binance- und OKX-Seiten dazugehören. Laut der Zählweise von MistEye sind es ebenfalls mehr als 1.500 – keine Schätzung, sondern bereits identifizierte Websites.
Kleinanleger tappen besonders leicht an drei Stellen in die Falle. Erstens bei der Suche nach dem Namen einer Börse: Unter den obersten Treffern können gefälschte Websites sein. Ihre Seiten sehen den echten zum Verwechseln ähnlich, sogar das Anmeldefenster ist identisch. Zweitens bei Links, die in Communities, per SMS oder als Direktnachricht verschickt werden. Nach dem Aufruf soll man sich zunächst anmelden und anschließend eine Sicherheitsprüfung durchführen. Danach ist das Wallet leer. Drittens gibt es gefälschte Wallet-Apps. Gleich nach dem Download fordern sie dich auf, deine Recovery Phrase einzugeben. Sobald du das tust, gibst du ihnen den Schlüssel praktisch eigenhändig.
Drei Dinge, die du sofort umsetzen kannst: Erstens solltest du Börsen und Wallets ausschließlich über Lesezeichen aufrufen, die du selbst gespeichert hast, oder über offizielle Apps. Klicke weder auf Suchergebnisse noch auf Links, die dir andere schicken. Wenn du dich anmelden willst, öffne dein Lesezeichen selbst. Zweitens: Wenn dich eine Website oder App auffordert, deine Recovery Phrase oder deinen Private Key einzugeben, schließe sie sofort. Ein echter offizieller Anbieter wird dich niemals auf einer Website danach fragen. Drittens: Aktualisiere dein iPhone so bald wie möglich auf die neueste Systemversion. Speichere deine Recovery Phrase außerdem nicht in den Notizen oder Fotos – genau solche Dinge im Schlüsselbund und in den Notizen will der Trojaner stehlen.
Bist du schon einmal auf eine gefälschte Website gestoßen, die einer echten zum Verwechseln ähnlich sah? Woran hast du damals gemerkt, dass etwas nicht stimmte?
#钱包安全 #防骗 #DarkSword #SlowMist
—— web3-Lauch Xiaokai
Haftungsausschluss: Dieser Artikel dient ausschließlich dem Austausch von Sicherheitsinformationen und der Aufklärung. Er stellt keine Anlageberatung dar. Der Handel mit Kryptowährungen ist mit sehr hohen Risiken verbunden. Bitte triff deine Entscheidungen mit Bedacht.
38

·
--
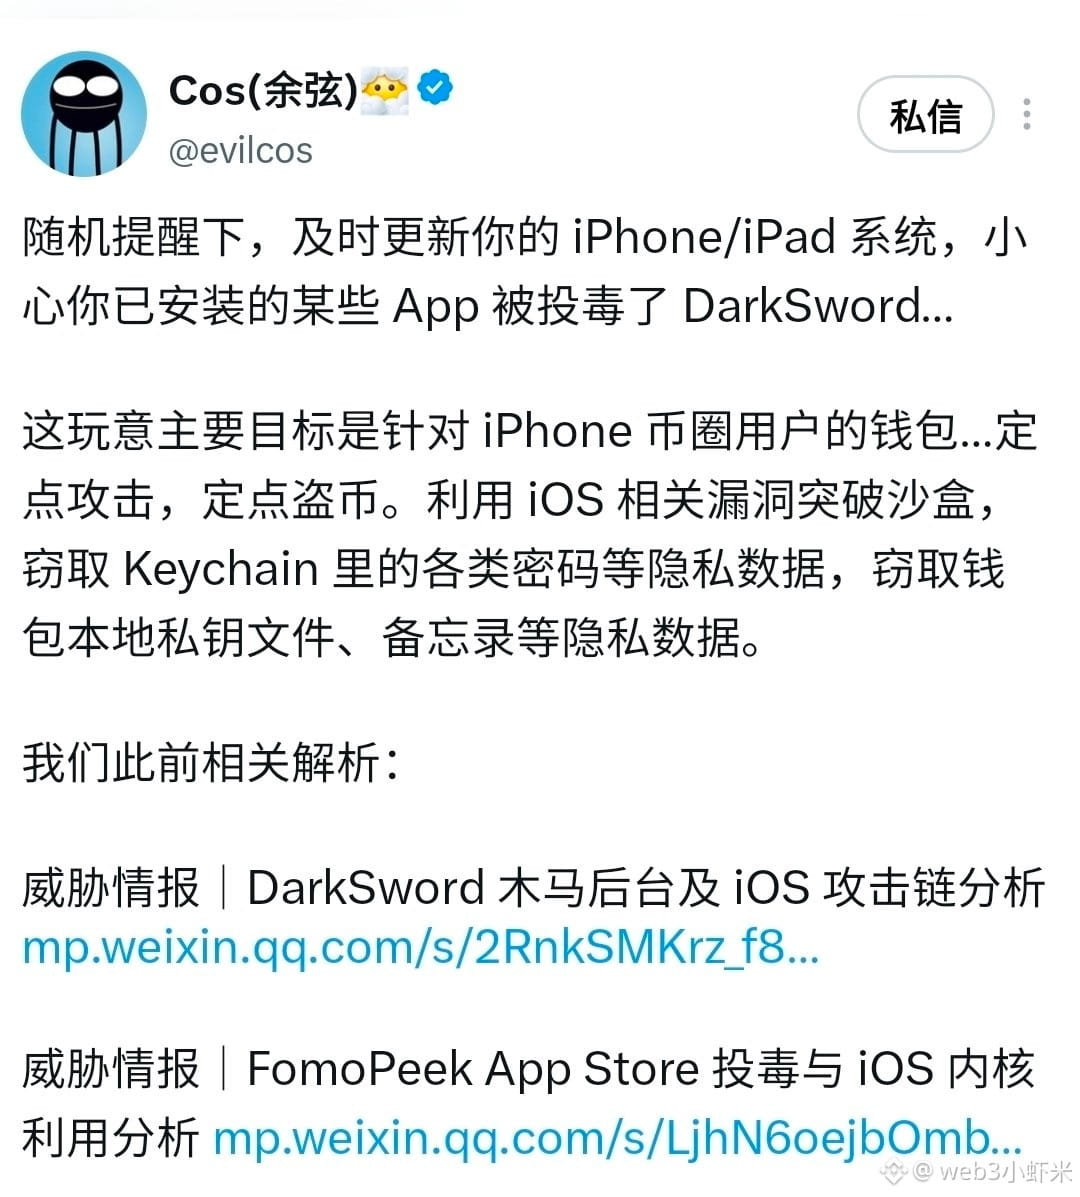
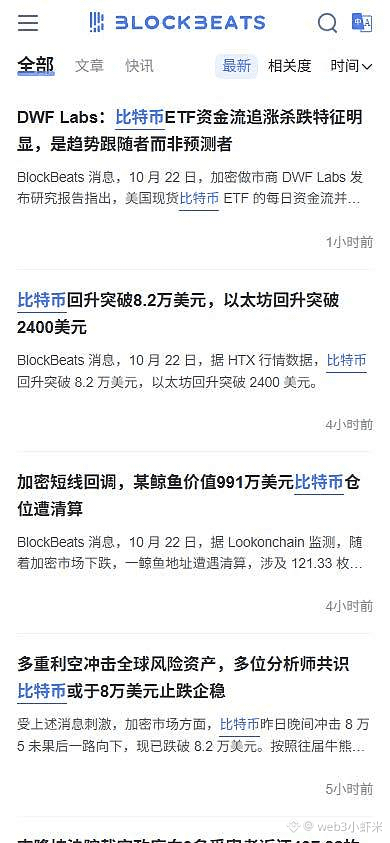
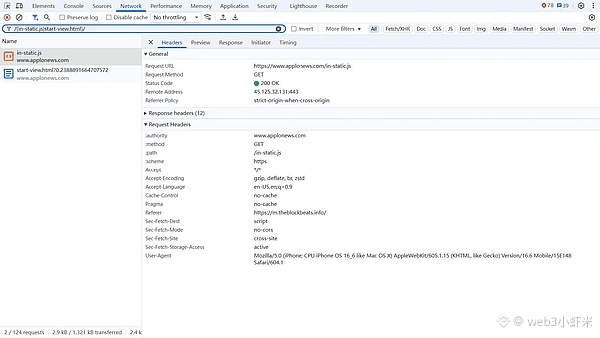
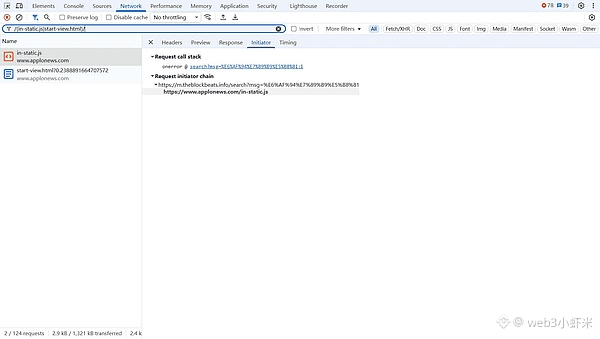
Bin beim Scrollen auf die offiziellen Mitteilungen von SlowMist / BlockBeats gestoßen: In die mobile H5-Suchseite von BlockBeats wurde am 22. Oktober ein ungewöhnliches Drittanbieter-Skript mit Bezug zu DarkSword eingeschleust. Bei der Nachrichtensuche sah die Seite normal aus, lud im Hintergrund aber möglicherweise schädlichen JavaScript-Code. BlockBeats konnte den Vorfall reproduzieren und hat das Skript entfernt. SlowMist MistEye zählte am selben Tag weltweit bereits über 1.500 eingesetzte DarkSword-Phishing-Websites – darunter gefälschte Binance- und OKX-Seiten, Fake-Wallets und E-Commerce-Tauschdienste.
Wichtiger Punkt: Das Zeitfenster für erfolgreiche Angriffe betrifft hauptsächlich iOS 18.6–18.7.2 und 26.0–26.1. BlockBeats empfiehlt, so bald wie möglich auf das neueste iOS 27 zu aktualisieren. Der Angriff beginnt im Browser; man muss nicht unbedingt auf „Wallet verbinden“ tippen – auch beim Aufrufen von Eilmeldungen auf der offiziellen Domain eines Mediums kann ein Skript geladen werden.
Selbst die Startseite eines Kryptomediums kann als Einfallstor missbraucht werden. Wer noch ein älteres iOS auf dem iPhone hat, sollte es noch heute Abend aktualisieren.
#DarkSword #慢雾 #BlockBeats
·
--
Coins auf dem iPhone verlieren – und dann musst du auch noch selbst so blöd sein, auf einen Link zu klicken?
SlowMist hat heute einen Bericht veröffentlicht und die Malware-Infrastruktur einer Schadsoftware namens DarkSword unter die Lupe genommen. Der Angriffscode tauchte erstmals im März auf, im Juli kam ein Repository auf GitHub hinzu, und Ende September nahm das ganze Paket offiziell den Betrieb auf. Das Vorgehen ist eine komplette Angriffskette: schädliche Webseiten verbreiten, den Trojaner installieren, Daten vom Handy stehlen und am Ende das Geld aus den Krypto-Wallets abziehen.
Angeblich unterstützt die Malware iOS 13 und höher. Beim Blick in den Code zeigt sich jedoch, dass sie nur zwei Versionsbereiche angreifen kann: 18.6 bis 18.7.2 sowie 26.0 bis 26.1.
Der Rat von SlowMist ist ganz klar: Aktualisiere dein System so schnell wie möglich, wenn Updates verfügbar sind, und klick nicht auf verdächtige Links. Wenn du vermutest, dass dein Handy betroffen ist, solltest du es nicht mehr für deine Wallet nutzen. Richte auf einem sauberen Gerät eine neue Wallet ein, überweise dein Geld dorthin und widerrufe auch gleich deine Autorisierungen.
Welche iOS-Version läuft gerade auf deinem Handy? Nach dem Bericht habe ich jedenfalls sofort nachgesehen. Auch das Leben eines Krypto-Kleinanlegers zählt.
#慢雾 #DarkSword #iOS安全 #Wallet-Sicherheit
—— Web3-Kleinanleger Xiaokai
Das ist ausschließlich meine persönliche Meinung und stellt keine Anlageberatung dar.
27

·
--
🎯 iPhones sind ins Visier geraten – gestohlen werden gezielt Wallet-Wiederherstellungsphrasen
📰 Das DarkSword-Exploit-Kit greift iOS mithilfe der Coruna-Malware an und zielt direkt auf die Wiederherstellungsphrasen von Krypto-Wallets. Die C2-Server wurden bereits aufgedeckt.
💬 Bei Hardware-Wallets wird immer weiter aufgerüstet – doch das Smartphone bleibt das schwächste Glied. Wer seine Wiederherstellungsphrase in der Fotomediathek, als Screenshot oder in den Notizen speichert, sollte jetzt dringend alles überprüfen. Ich war nach dem Lesen erst mal zwei Sekunden sprachlos.
🏷️ #iOS安全 #钱包安全 #DarkSword #Wiederherstellungsphrase
27
·
--
🎯 iPhone-Nutzer aufgepasst: Eure Wiederherstellungsphrasen sind ins Visier geraten
📰 Das P7-DarkSword-Kit nutzt die Coruna-Malware, um Wiederherstellungsphrasen von Wallets zu stehlen. Außerdem kann es Geräte fernsteuern und Daten übertragen – gezielt gegen iOS-Krypto-Wallets.
💬 Kaum ist der Ärger mit Hardware-Wallets ausgebrochen, geht es schon auf dem Smartphone weiter. Wer seine Wiederherstellungsphrase in Fotos oder Notizen speichert, klebt den Schlüssel quasi auf die Stirn. Ein Smartphone ist kein Tresor – sicher ist nur die Offline-Aufbewahrung.
🏷️ #DarkSword #iOS安全 #助记词 #MobileSicherheit
19
·
--
Artikel
BREAKING: Darksword greift iOS-26.5-Wallets an – Krypto-Welt in AlarmbereitschaftDie Flut hat begonnen. SlowMist’s neueste Warnmeldung zeigt, dass Angreifer die Darksword-Exploit-Kette gekapert haben, um in iOS-26.5-Geräte einzudringen und private Schlüssel aus Wallets in Selbstverwahrung abzuziehen. In einer unheimlichen Erklärung warnte der Chief Information Security Officer 23pds, dass der Angriffsvorweg die aktuellste Sicherheits-Patch von Apple umgeht und damit Millionen von Nutzern ungeschützt lässt.
Das ist kein Gerücht; es ist eine harte Tatsache, dass die Darksword-Kette, die zuvor inaktiv war, neu entwickelt wurde, um das neueste iOS-Update auszunutzen. Was bedeutet das? Jeder iOS-Nutzer mit einem Krypto-Wallet ist jetzt ein potenzielles Ziel, und der Markt könnte einen plötzlichen Einbruch erleben, sobald das Vertrauen schwindet. #iOS #Darksword #KryptoSicherheit
BREAKING: Darksword greift iOS-26.5-Wallets an – Krypto-Welt in Alarmbereitschaft
Die Flut hat begonnen. SlowMist’s neueste Warnmeldung zeigt, dass Angreifer die Darksword-Exploit-Kette gekapert haben, um in iOS-26.5-Geräte einzudringen und private Schlüssel aus Wallets in Selbstverwahrung abzuziehen. In einer unheimlichen Erklärung warnte der Chief Information Security Officer 23pds, dass der Angriffsvorweg die aktuellste Sicherheits-Patch von Apple umgeht und damit Millionen von Nutzern ungeschützt lässt.
Das ist kein Gerücht; es ist eine harte Tatsache, dass die Darksword-Kette, die zuvor inaktiv war, neu entwickelt wurde, um das neueste iOS-Update auszunutzen. Was bedeutet das? Jeder iOS-Nutzer mit einem Krypto-Wallet ist jetzt ein potenzielles Ziel, und der Markt könnte einen plötzlichen Einbruch erleben, sobald das Vertrauen schwindet. #iOS #Darksword #KryptoSicherheit
Das ist kein Gerücht; es ist eine harte Tatsache, dass die Darksword-Kette, die zuvor inaktiv war, neu entwickelt wurde, um das neueste iOS-Update auszunutzen. Was bedeutet das? Jeder iOS-Nutzer mit einem Krypto-Wallet ist jetzt ein potenzielles Ziel, und der Markt könnte einen plötzlichen Einbruch erleben, sobald das Vertrauen schwindet. #iOS #Darksword #KryptoSicherheit
36

·
--
Bärisch
deine chats sagen, DarkSword trifft iOS 13 bis 26.5 lol. dokumentiert: 18.4 bis 18.7, vollständig gepatcht bis Februar #DarkSword
🔸 ein Safari-Link, dann liest es Wallet-Daten
🔸 sechs verkettete Bugs, alle in iOS 26.3 geschlossen, 11. Feb
🔸 26.5 ist die Behauptung von SlowMist, niemand Offizielles hat es bestätigt
die Behauptung selbst endet bei 26.5, ein Build aus Mai. iOS 27 und 26.7 wurden am 14. Sep ausgeliefert
Keys auf einem Telefon? update heute Nacht, oder Lockdown Mode)
Apple oder Google bestätigen oder widerlegen den 26.5-Teil, ich poste es. folg, wenn du dich dafür interessierst #Apple
1
4
357
·
--
Bärisch
26.7.1
das ist das iOS, das du willst, wenn Schlüssel auf einem iPhone leben
Apple hat es am 28. September für CVE-2026-86950 ausgeliefert, einen CoreGraphics-Bug
eine präparierte Datei kann Code ausführen, und Apple sagt, es könnte auf Versionen vor iOS 27 gegen bestimmte gezielt ausgewählte Personen ausgenutzt worden sein
26.7, das, was ich dir letzte Woche zum Installieren empfohlen habe, war immer noch anfällig. mein Fehler
jetzt der Teil, den die Chats von sich aus hinzufügen:
- „das ist DarkSword“: Apples Seite sagt das nie, und keine Quelle hat das bestätigt
- „iOS 13 bis 26.5“: das ist die Behauptung der Warnung, nicht von Apple
auf iOS 27 trifft dieser Bug nicht zu. 27.0.1 erschien am selben Tag mit keinen veröffentlichten CVEs
letzte Woche habe ich außerdem gesagt, ich poste einmal, wenn Apple oder Google die 26.5-Behauptung von SlowMist entweder bestätigen oder widerlegen. bislang nichts von beiden
#Apple #DarkSword
7
98

Warnung: Safari-Sicherheitslücke greift DarkSword an und bedroht Kryptowährungen
- Der Technologiechef (CTO) von Ledger, Charles Guillemet, warnt vor einem neuen Angriff namens DarkSword.
- Er empfiehlt iPhone-Nutzern, ihr Gerät umgehend zu aktualisieren.
- Dieser Angriff kann dazu führen, dass Nutzer Kryptowährungen verlieren, wenn sie auf bösartige Websites zugreifen.
- Details zur Sicherheitslücke wurden bisher noch nicht vollständig offengelegt.
#CryptoNews #Ledger #Safari #DarkSword #BinanceSquare
$btc $eth
vlikevn Titanbot
Quelle: U.Today
428

·
--
DARKSWORD HACK LEAKED ALTE iPHONE NUTZER GEFÄHRDET 🚨
🚨 DARKSWORD ANGRIFF LEAKED IN DER WILDNIS, ALTE iPHONES UND SAFARI-NUTZER IM VISIER
Das ist eine ernsthafte SICHERHEITSWARNUNG für jeden Krypto-Halter.
SlowMist's Yu Xian bestätigte, dass das DarkSword-Angriffsprogramm in der Wildnis geleakt ist und aktiv Krypto-Wallets ins Visier nimmt.
Wer gefährdet ist:
iPhones mit älteren iOS-Versionen
Safari-Browser-Nutzer
Jeder, der Krypto-Wallets auf betroffenen Geräten hält
Wie der Angriff funktioniert:
Bösartiger JavaScript-Exploit-Code wird in gefälschte Webseiten eingebettet, die sich ausgeben als:
Erwachsene Live-Streaming-Plattformen
TRON-Energietankstellen
Rückerstattungsverfahren
Sicherheitswarnungen
Die Gefahr: Wenn Nutzer älterer iPhone-Modelle solche Webseiten mit Safari öffnen und diese offen lassen, während sie gleichzeitig ihre Wallet-Apps entsperren, könnten ihre unverschlüsselten privaten Schlüssel gestohlen werden.
Was du JETZT tun solltest:
Aktualisiere dein iPhone auf die neueste iOS-Version
Vermeide die Nutzung von Safari für Krypto-bezogene Browsing
Lass Wallet-Apps niemals entsperrt während des Surfens
Sei extrem vorsichtig bei verdächtigen Links
👇 Hast du dein iPhone kürzlich aktualisiert? Bleib sicher da draußen.
#DarkSword #cryptohacks #SecurityAlert #SlowMist $BTC
1
68
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#CanMicrosoftDeliverOnAI
419,810 Aufrufe
3,217 Kommentare
2
#CanGoogleDefindItsCore
260,158 Aufrufe
2,263 Kommentare
3
#EarningsSeason
5.9M Aufrufe
29,314 Kommentare
4
#$10.9BBitcoinOptionsExpireFriday
1,303 Aufrufe
61 Kommentare
5
#ThailandSupremeCourtRulesBitcoinIsProperty
7,415 Aufrufe
283 Kommentare
6
#BitcoinSurpasses$81K
29,530 Aufrufe
103 Kommentare
7
#RobinhoodFalls8.4%AfterItsResults
18,410 Aufrufe
340 Kommentare
8
#KOSPISurges6.63%BackAbove6000
17,509 Aufrufe
347 Kommentare
9
#DatavaultAICantWithdrawBitcoinFromBiconomy
20,414 Aufrufe
321 Kommentare
10
#FOMCWatch
9.4M Aufrufe
29,736 Kommentare