

#coldcard
coldcard
160,564 Aufrufe
518 Kommentare
Hot
Zuletzt

·
--
Gerade bei Globe and Mail gesehen: Coinkite, ein Hersteller von Hardware-Wallets aus Toronto, und seine Mitgründer sind ins Visier einer vorgeschlagenen Sammelklage vor dem Ontario Superior Court geraten. Laut Klageschrift habe eine Sicherheitslücke in der Coldcard-Firmware dazu geführt, dass Seed-Phrasen erraten werden konnten; Nutzer hätten Bitcoin im Wert von über 140 Millionen US-Dollar verloren.
Die wichtigsten Fakten: Die Klage wurde am 11. September eingereicht. Zu den Beklagten zählen CEO Rodolfo Novak und Mitgründer Peter Gray. Der Vorwurf: Die Firmware von 2021 habe Zufallszahlen mit einem schwächeren Software-PRNG kombiniert. Der Ingenieur James O'Beirne habe das bereits im Mai 2025 gemeldet. Die Angriffe hätten ab dem 30.07.2026 in mehreren Wellen stattgefunden; laut Klageschrift beläuft sich der geschätzte Schaden auf über 140 Millionen US-Dollar. Kläger Amir Naderi gibt an, selbst rund 80.000 US-Dollar verloren zu haben. Das Unternehmen lehnte eine Stellungnahme zu den Einzelheiten der Klage ab und kündigte an, innerhalb weniger Tage eine vollständige Nachbereitung zu veröffentlichen. Zuvor hatte der CEO öffentlich eingeräumt, dass es einen Firmware-Fehler gab. Die Klage ist noch nicht zugelassen, die Vorwürfe sind unbewiesen.
Auch Cold Wallets sind nicht absolut sicher – wenn bei der Generierung des Seeds etwas schiefläuft, schützt auch die Offline-Aufbewahrung nicht.
#$BTC #Coldcard #Hardware-Wallet
Gerade bei Globe and Mail gesehen: Coinkite, ein Hersteller von Hardware-Wallets aus Toronto, und seine Mitgründer sind ins Visier einer vorgeschlagenen Sammelklage vor dem Ontario Superior Court geraten. Laut Klageschrift habe eine Sicherheitslücke in der Coldcard-Firmware dazu geführt, dass Seed-Phrasen erraten werden konnten; Nutzer hätten Bitcoin im Wert von über 140 Millionen US-Dollar verloren.
Die wichtigsten Fakten: Die Klage wurde am 11. September eingereicht. Zu den Beklagten zählen CEO Rodolfo Novak und Mitgründer Peter Gray. Der Vorwurf: Die Firmware von 2021 habe Zufallszahlen mit einem schwächeren Software-PRNG kombiniert. Der Ingenieur James O'Beirne habe das bereits im Mai 2025 gemeldet. Die Angriffe hätten ab dem 30.07.2026 in mehreren Wellen stattgefunden; laut Klageschrift beläuft sich der geschätzte Schaden auf über 140 Millionen US-Dollar. Kläger Amir Naderi gibt an, selbst rund 80.000 US-Dollar verloren zu haben. Das Unternehmen lehnte eine Stellungnahme zu den Einzelheiten der Klage ab und kündigte an, innerhalb weniger Tage eine vollständige Nachbereitung zu veröffentlichen. Zuvor hatte der CEO öffentlich eingeräumt, dass es einen Firmware-Fehler gab. Die Klage ist noch nicht zugelassen, die Vorwürfe sind unbewiesen.
Auch Cold Wallets sind nicht absolut sicher – wenn bei der Generierung des Seeds etwas schiefläuft, schützt auch die Offline-Aufbewahrung nicht.
#$BTC #Coldcard #Hardware-Wallet
Die wichtigsten Fakten: Die Klage wurde am 11. September eingereicht. Zu den Beklagten zählen CEO Rodolfo Novak und Mitgründer Peter Gray. Der Vorwurf: Die Firmware von 2021 habe Zufallszahlen mit einem schwächeren Software-PRNG kombiniert. Der Ingenieur James O'Beirne habe das bereits im Mai 2025 gemeldet. Die Angriffe hätten ab dem 30.07.2026 in mehreren Wellen stattgefunden; laut Klageschrift beläuft sich der geschätzte Schaden auf über 140 Millionen US-Dollar. Kläger Amir Naderi gibt an, selbst rund 80.000 US-Dollar verloren zu haben. Das Unternehmen lehnte eine Stellungnahme zu den Einzelheiten der Klage ab und kündigte an, innerhalb weniger Tage eine vollständige Nachbereitung zu veröffentlichen. Zuvor hatte der CEO öffentlich eingeräumt, dass es einen Firmware-Fehler gab. Die Klage ist noch nicht zugelassen, die Vorwürfe sind unbewiesen.
Auch Cold Wallets sind nicht absolut sicher – wenn bei der Generierung des Seeds etwas schiefläuft, schützt auch die Offline-Aufbewahrung nicht.
#$BTC #Coldcard #Hardware-Wallet
4

Man kauft sich eine Hardware-Wallet, um auf Nummer sicher zu gehen – und dann sind die Seed-Wörter „pseudozufällig“. Bei Coldcard von Coinkite kam ans Licht: Mit einem Firmware-Update im März 2021 wurde der echte Zufallszahlengenerator des Chips heimlich deaktiviert. Der Seed hatte nur 40 Bit Entropie, statt der 128 Bit, die der BIP-39-Standard verlangt – als hätte man das Passwort fürs große Tor gleich in die Produktanleitung geschrieben. Am 30. Juli räumte ein Angreifer innerhalb von 25 Minuten 594 $BTC (rund 38 Millionen Dollar) aus mehr als 500 Wallets ab. Insgesamt wurden über 140 Millionen Dollar gestohlen, mehr als 5.200 Menschen waren betroffen. Am 11. September nahm der Oberste Gerichtshof von Ontario eine Sammelklage offiziell an. Die Kläger behaupten, das Gründerteam habe bereits im Mai 2025 davon gewusst. Das Unternehmen bestreitet dies und sagt, es habe erst am selben Tag davon erfahren und bereits einen Patch veröffentlicht. Der Patch ist da, aber kein einziger der gestohlenen Coins ist zurückgekommen. Was bekommt man mit einer Cold Wallet eigentlich – echte Sicherheit oder nur ein beruhigendes Gefühl? Stimmt in den Kommentaren ab: A: Nach dem Update nutze ich die Hardware-Wallet weiter; B: Das Vertrauen ist dahin, ich überweise alles zurück auf die Börse.
$ETH $SOL
#Coldcard #Hardware-Wallet
Man kauft sich eine Hardware-Wallet, um auf Nummer sicher zu gehen – und dann sind die Seed-Wörter „pseudozufällig“. Bei Coldcard von Coinkite kam ans Licht: Mit einem Firmware-Update im März 2021 wurde der echte Zufallszahlengenerator des Chips heimlich deaktiviert. Der Seed hatte nur 40 Bit Entropie, statt der 128 Bit, die der BIP-39-Standard verlangt – als hätte man das Passwort fürs große Tor gleich in die Produktanleitung geschrieben. Am 30. Juli räumte ein Angreifer innerhalb von 25 Minuten 594 $BTC (rund 38 Millionen Dollar) aus mehr als 500 Wallets ab. Insgesamt wurden über 140 Millionen Dollar gestohlen, mehr als 5.200 Menschen waren betroffen. Am 11. September nahm der Oberste Gerichtshof von Ontario eine Sammelklage offiziell an. Die Kläger behaupten, das Gründerteam habe bereits im Mai 2025 davon gewusst. Das Unternehmen bestreitet dies und sagt, es habe erst am selben Tag davon erfahren und bereits einen Patch veröffentlicht. Der Patch ist da, aber kein einziger der gestohlenen Coins ist zurückgekommen. Was bekommt man mit einer Cold Wallet eigentlich – echte Sicherheit oder nur ein beruhigendes Gefühl? Stimmt in den Kommentaren ab: A: Nach dem Update nutze ich die Hardware-Wallet weiter; B: Das Vertrauen ist dahin, ich überweise alles zurück auf die Börse.
$ETH $SOL
#Coldcard #Hardware-Wallet
$ETH $SOL
#Coldcard #Hardware-Wallet
107

·
--
【Markt-Update】Das Bitterste ist nicht, dass die Schwachstelle fünf Jahre lang verborgen blieb: Laut Klageschrift hatte ein Ingenieur Coinkite bereits im Mai 2025 gewarnt. Erst am 30. Juli dieses Jahres schlugen die Angreifer zu und stahlen innerhalb von 25 Minuten 594 BTC im Wert von rund 38 Millionen US-Dollar. Der Gesamtschaden soll sich auf über 140 Millionen US-Dollar belaufen. Die Sammelklage wurde vor einem Gericht in Ontario eingereicht und betrifft die gesamte Produktreihe von Mk2 bis Q. Noch bitterer: Auch eine neue Firmware kann bereits generierte alte Wiederherstellungsphrasen nicht retten. Wer keine neue Phrase erstellt, lässt die Tür weiterhin offen. Würdest du die Sicherheit deiner Hardware-Wallet wirklich ganz dem Wort des Herstellers anvertrauen?
$BTC $ETH $SOL
#比特币 #硬件钱包 #Coldcard
(Quelle: Bitcoin.com News)
⚠️Risikohinweis: Die obigen Angaben dienen dem Austausch von Marktinformationen und stellen keine Anlageberatung dar. Investitionen sind mit Risiken verbunden; bitte investiere mit Bedacht.
【Markt-Update】Das Bitterste ist nicht, dass die Schwachstelle fünf Jahre lang verborgen blieb: Laut Klageschrift hatte ein Ingenieur Coinkite bereits im Mai 2025 gewarnt. Erst am 30. Juli dieses Jahres schlugen die Angreifer zu und stahlen innerhalb von 25 Minuten 594 BTC im Wert von rund 38 Millionen US-Dollar. Der Gesamtschaden soll sich auf über 140 Millionen US-Dollar belaufen. Die Sammelklage wurde vor einem Gericht in Ontario eingereicht und betrifft die gesamte Produktreihe von Mk2 bis Q. Noch bitterer: Auch eine neue Firmware kann bereits generierte alte Wiederherstellungsphrasen nicht retten. Wer keine neue Phrase erstellt, lässt die Tür weiterhin offen. Würdest du die Sicherheit deiner Hardware-Wallet wirklich ganz dem Wort des Herstellers anvertrauen?
$BTC $ETH $SOL
#比特币 #硬件钱包 #Coldcard
(Quelle: Bitcoin.com News)
⚠️Risikohinweis: Die obigen Angaben dienen dem Austausch von Marktinformationen und stellen keine Anlageberatung dar. Investitionen sind mit Risiken verbunden; bitte investiere mit Bedacht.
$BTC $ETH $SOL
#比特币 #硬件钱包 #Coldcard
(Quelle: Bitcoin.com News)
⚠️Risikohinweis: Die obigen Angaben dienen dem Austausch von Marktinformationen und stellen keine Anlageberatung dar. Investitionen sind mit Risiken verbunden; bitte investiere mit Bedacht.
14
·
--
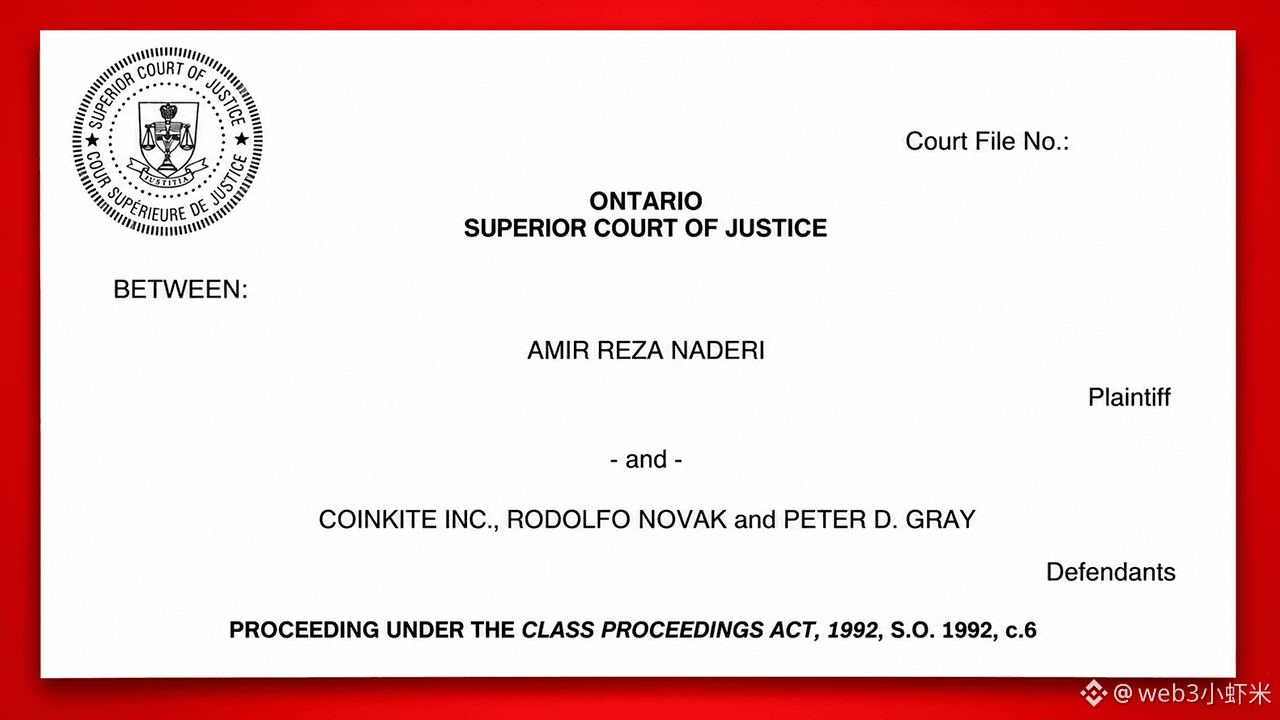
Mir ist eine öffentlich zugängliche Klageschrift des Superior Court von Ontario untergekommen: Gegen den Coldcard-Hersteller Coinkite sowie die Mitgründer Rodolfo Novak und Peter D. Gray wurde eine Sammelklage eingereicht.
Laut Klageschrift verwendete die Firmware seit März 2021 aufgrund eines Fehlers beim Build-Prozess stattdessen den Pseudozufallszahlengenerator Yasmarang von MicroPython, wodurch sich die Wiederherstellungsphrasen reproduzieren ließen. Angreifer nutzten die Schwachstelle ab dem 30. Juli 2026 zum Diebstahl von Kryptowährungen. In einer ersten Welle wurden innerhalb von etwa 25 Minuten rund 594 BTC abgezogen; der Gesamtschaden beläuft sich auf über 140 Millionen US-Dollar. Außerdem wird behauptet, dass die beiden Gründer spätestens im Mai 2025 von dem Fehler wussten. Die Kläger beantragen die Zulassung als Sammelklage und machen unter anderem Ansprüche nach dem Verbraucherschutzgesetz von Ontario geltend.
$BTC #Coldcard #Hardware-Wallet
Mir ist eine öffentlich zugängliche Klageschrift des Superior Court von Ontario untergekommen: Gegen den Coldcard-Hersteller Coinkite sowie die Mitgründer Rodolfo Novak und Peter D. Gray wurde eine Sammelklage eingereicht.
Laut Klageschrift verwendete die Firmware seit März 2021 aufgrund eines Fehlers beim Build-Prozess stattdessen den Pseudozufallszahlengenerator Yasmarang von MicroPython, wodurch sich die Wiederherstellungsphrasen reproduzieren ließen. Angreifer nutzten die Schwachstelle ab dem 30. Juli 2026 zum Diebstahl von Kryptowährungen. In einer ersten Welle wurden innerhalb von etwa 25 Minuten rund 594 BTC abgezogen; der Gesamtschaden beläuft sich auf über 140 Millionen US-Dollar. Außerdem wird behauptet, dass die beiden Gründer spätestens im Mai 2025 von dem Fehler wussten. Die Kläger beantragen die Zulassung als Sammelklage und machen unter anderem Ansprüche nach dem Verbraucherschutzgesetz von Ontario geltend.
$BTC #Coldcard #Hardware-Wallet
Laut Klageschrift verwendete die Firmware seit März 2021 aufgrund eines Fehlers beim Build-Prozess stattdessen den Pseudozufallszahlengenerator Yasmarang von MicroPython, wodurch sich die Wiederherstellungsphrasen reproduzieren ließen. Angreifer nutzten die Schwachstelle ab dem 30. Juli 2026 zum Diebstahl von Kryptowährungen. In einer ersten Welle wurden innerhalb von etwa 25 Minuten rund 594 BTC abgezogen; der Gesamtschaden beläuft sich auf über 140 Millionen US-Dollar. Außerdem wird behauptet, dass die beiden Gründer spätestens im Mai 2025 von dem Fehler wussten. Die Kläger beantragen die Zulassung als Sammelklage und machen unter anderem Ansprüche nach dem Verbraucherschutzgesetz von Ontario geltend.
$BTC #Coldcard #Hardware-Wallet
52

·
--
Cold Wallets vor Gericht: Sammelklage wegen Seed-Phrase-SchwachstelleAuch Hardware-Wallets beschäftigen jetzt den Ontario Superior Court – der Kläger spricht von einer „Sammelklage“, entschieden hat das Gericht noch nicht.
Öffentlich zugängliche Klageschrift vor dem Ontario Superior Court (Aktenzeichen CV-26-00018158, elektronisch ausgestellt etwa am 2026-09-11): Der Kläger Amir Reza Naderi klagt im Namen einer geplanten Sammelklage gegen Coinkite Inc., den Hersteller von Coldcard, sowie die Mitgründer Rodolfo Novak und Peter D. Gray. Laut Klageschrift wurde die Erzeugung der Seed-Phrase nach einem Firmware-Update im März 2021 auf den nicht-kryptografischen Yasmarang-PRNG von MicroPython verlagert und konnte offline reproduziert werden. Ab dem 2026-07-30 sei die Schwachstelle ausgenutzt worden; in den ersten etwa 25 Minuten seien rund 594 $BTC abgezogen worden (laut Klageschrift geschätzte $3800 Mio.), später insgesamt angeblich mehr als $1.4 Mrd. Der Kläger gibt an, am 6. August etwa 1.2294 $BTC verloren zu haben. Außerdem wird den Beklagten vorgeworfen, spätestens im Mai 2025 über eine potenzielle Schwachstelle informiert worden zu sein, ohne ausreichend davor zu warnen. Die Klage fordert unter anderem Rechtsbehelfe nach Verbraucherschutz- und Warenkaufgesetzen sowie wegen Fahrlässigkeit und Vertragsverletzung – all dies sind Behauptungen des Klägers und wurde noch nicht gerichtlich entschieden.
Cold Wallets vor Gericht: Sammelklage wegen Seed-Phrase-Schwachstelle
Auch Hardware-Wallets beschäftigen jetzt den Ontario Superior Court – der Kläger spricht von einer „Sammelklage“, entschieden hat das Gericht noch nicht.
Öffentlich zugängliche Klageschrift vor dem Ontario Superior Court (Aktenzeichen CV-26-00018158, elektronisch ausgestellt etwa am 2026-09-11): Der Kläger Amir Reza Naderi klagt im Namen einer geplanten Sammelklage gegen Coinkite Inc., den Hersteller von Coldcard, sowie die Mitgründer Rodolfo Novak und Peter D. Gray. Laut Klageschrift wurde die Erzeugung der Seed-Phrase nach einem Firmware-Update im März 2021 auf den nicht-kryptografischen Yasmarang-PRNG von MicroPython verlagert und konnte offline reproduziert werden. Ab dem 2026-07-30 sei die Schwachstelle ausgenutzt worden; in den ersten etwa 25 Minuten seien rund 594 $BTC abgezogen worden (laut Klageschrift geschätzte $3800 Mio.), später insgesamt angeblich mehr als $1.4 Mrd. Der Kläger gibt an, am 6. August etwa 1.2294 $BTC verloren zu haben. Außerdem wird den Beklagten vorgeworfen, spätestens im Mai 2025 über eine potenzielle Schwachstelle informiert worden zu sein, ohne ausreichend davor zu warnen. Die Klage fordert unter anderem Rechtsbehelfe nach Verbraucherschutz- und Warenkaufgesetzen sowie wegen Fahrlässigkeit und Vertragsverletzung – all dies sind Behauptungen des Klägers und wurde noch nicht gerichtlich entschieden.
Öffentlich zugängliche Klageschrift vor dem Ontario Superior Court (Aktenzeichen CV-26-00018158, elektronisch ausgestellt etwa am 2026-09-11): Der Kläger Amir Reza Naderi klagt im Namen einer geplanten Sammelklage gegen Coinkite Inc., den Hersteller von Coldcard, sowie die Mitgründer Rodolfo Novak und Peter D. Gray. Laut Klageschrift wurde die Erzeugung der Seed-Phrase nach einem Firmware-Update im März 2021 auf den nicht-kryptografischen Yasmarang-PRNG von MicroPython verlagert und konnte offline reproduziert werden. Ab dem 2026-07-30 sei die Schwachstelle ausgenutzt worden; in den ersten etwa 25 Minuten seien rund 594 $BTC abgezogen worden (laut Klageschrift geschätzte $3800 Mio.), später insgesamt angeblich mehr als $1.4 Mrd. Der Kläger gibt an, am 6. August etwa 1.2294 $BTC verloren zu haben. Außerdem wird den Beklagten vorgeworfen, spätestens im Mai 2025 über eine potenzielle Schwachstelle informiert worden zu sein, ohne ausreichend davor zu warnen. Die Klage fordert unter anderem Rechtsbehelfe nach Verbraucherschutz- und Warenkaufgesetzen sowie wegen Fahrlässigkeit und Vertragsverletzung – all dies sind Behauptungen des Klägers und wurde noch nicht gerichtlich entschieden.
148

·
--
🚨 $BTC NUTZERWARNUNG: Coldcard-Schwachstelle könnte deine Schlüssel offenlegen 🛑
Aus einer kürzlich in Ontario eingereichten Sammelklage geht hervor, dass Coldcards Firmware seit März 2021 einen vorhersehbaren PRNG verwendet. Dadurch wird aus einem Seed, der nur einmal verwendet werden sollte, ein wiederholbar ausnutzbares Skript. 🦈 Clevere Anleger, die das Leck bereits wittern, wechseln zu Hardware, die echte Entropie garantiert.
Für Bitcoin-Besitzer bedeutet der Sicherheitsvorfall einen stillen Liquiditätsabfluss: Falls ein Angreifer jemals deine Mnemonik ausliest, kann er deinen Bestand ausnutzen. 📊 Achte auf ungewöhnliche ausgehende Transaktionen und erwäge, zu einer Wallet mit hardwarebasiertem RNG zu wechseln. 💡
💬 Planst du diese Woche einen Wallet-Wechsel oder wartest du auf einen Patch? 👇
⚠️ Keine Finanzberatung. Behalte stets dein Risiko im Blick. 🛡️
🏷️ #BTC #Coldcard #Security #Crypto
🔥 💎
🚨 $BTC NUTZERWARNUNG: Coldcard-Schwachstelle könnte deine Schlüssel offenlegen 🛑
Aus einer kürzlich in Ontario eingereichten Sammelklage geht hervor, dass Coldcards Firmware seit März 2021 einen vorhersehbaren PRNG verwendet. Dadurch wird aus einem Seed, der nur einmal verwendet werden sollte, ein wiederholbar ausnutzbares Skript. 🦈 Clevere Anleger, die das Leck bereits wittern, wechseln zu Hardware, die echte Entropie garantiert.
Für Bitcoin-Besitzer bedeutet der Sicherheitsvorfall einen stillen Liquiditätsabfluss: Falls ein Angreifer jemals deine Mnemonik ausliest, kann er deinen Bestand ausnutzen. 📊 Achte auf ungewöhnliche ausgehende Transaktionen und erwäge, zu einer Wallet mit hardwarebasiertem RNG zu wechseln. 💡
💬 Planst du diese Woche einen Wallet-Wechsel oder wartest du auf einen Patch? 👇
⚠️ Keine Finanzberatung. Behalte stets dein Risiko im Blick. 🛡️
🏷️ #BTC #Coldcard #Security #Crypto
🔥 💎
Aus einer kürzlich in Ontario eingereichten Sammelklage geht hervor, dass Coldcards Firmware seit März 2021 einen vorhersehbaren PRNG verwendet. Dadurch wird aus einem Seed, der nur einmal verwendet werden sollte, ein wiederholbar ausnutzbares Skript. 🦈 Clevere Anleger, die das Leck bereits wittern, wechseln zu Hardware, die echte Entropie garantiert.
Für Bitcoin-Besitzer bedeutet der Sicherheitsvorfall einen stillen Liquiditätsabfluss: Falls ein Angreifer jemals deine Mnemonik ausliest, kann er deinen Bestand ausnutzen. 📊 Achte auf ungewöhnliche ausgehende Transaktionen und erwäge, zu einer Wallet mit hardwarebasiertem RNG zu wechseln. 💡
💬 Planst du diese Woche einen Wallet-Wechsel oder wartest du auf einen Patch? 👇
⚠️ Keine Finanzberatung. Behalte stets dein Risiko im Blick. 🛡️
🏷️ #BTC #Coldcard #Security #Crypto
🔥 💎
9

📢 Welche Hardware-Wallet sollte man nach den Fällen von Ledger und Coldcard kaufen? (Oktober 2026)
Laut Galaxy Research führten nur zwei Vorfälle im Jahr 2026 – einer bei einem inoffiziellen Ledger-Händler und einer aufgrund eines Firmwarefehlers bei Coldcard – zum Diebstahl von Kryptowährungen im Wert von mehr als 200 Millionen US-Dollar. In den meisten Fällen dieses Jahres wurde der Chip der Wallet nicht beschädigt: Das Problem lag darin, wo sie …
#Coldcard #Ledger #GalaxyDigital #crypto #billetera $BTC $WBTC
📢 Welche Hardware-Wallet sollte man nach den Fällen von Ledger und Coldcard kaufen? (Oktober 2026)
Laut Galaxy Research führten nur zwei Vorfälle im Jahr 2026 – einer bei einem inoffiziellen Ledger-Händler und einer aufgrund eines Firmwarefehlers bei Coldcard – zum Diebstahl von Kryptowährungen im Wert von mehr als 200 Millionen US-Dollar. In den meisten Fällen dieses Jahres wurde der Chip der Wallet nicht beschädigt: Das Problem lag darin, wo sie …
#Coldcard #Ledger #GalaxyDigital #crypto #billetera $BTC $WBTC
Laut Galaxy Research führten nur zwei Vorfälle im Jahr 2026 – einer bei einem inoffiziellen Ledger-Händler und einer aufgrund eines Firmwarefehlers bei Coldcard – zum Diebstahl von Kryptowährungen im Wert von mehr als 200 Millionen US-Dollar. In den meisten Fällen dieses Jahres wurde der Chip der Wallet nicht beschädigt: Das Problem lag darin, wo sie …
#Coldcard #Ledger #GalaxyDigital #crypto #billetera $BTC $WBTC
33
🚨 BITCOIN-ALARM: OFFIZIELLES KONTO VERBREITETE BETRÜGERISCHEN LINK
Am 11. Oktober teilte COLDCARD, ein Hersteller von Hardware-Wallets für $BTC, mit, dass über das offizielle X-Konto ein betrügerischer Link verbreitet wurde.
⚠️ WAS IST PASSIERT?
🔸 Die Nachricht gab sich als dringende Sicherheitswarnung aus.
🔸 Sie führte zu einer gefälschten Seite für eine angebliche Migration von Guthaben.
🔸 COLDCARD entfernte den Beitrag und untersucht, wie es dazu kam.
🚨 WURDEN DIE WALLETS GEHACKT?
Es gibt keine bestätigten Hinweise darauf, dass die Geräte kompromittiert wurden oder durch den Link finanzielle Verluste entstanden sind.
🛡️ SO SCHÜTZT DU DEIN GUTHABEN
1️⃣ Klicke nicht auf Migrationslinks, die in verdächtigen Beiträgen geteilt werden.
2️⃣ Gib deine Wiederherstellungsphrase (Wörter, die Zugriff auf dein Guthaben ermöglichen) niemals auf einer Website ein.
3️⃣ Überprüfe Warnmeldungen, indem du die Website des Herstellers direkt aufrufst.
4️⃣ Wenn du deine Phrase preisgegeben hast, betrachte sie als kompromittiert und übertrage dein Guthaben auf eine neue, sichere Wallet.
📌 UNSERE EINORDNUNG
Nach unserer Berichterstattung über Ledger zeigt sich ein weiteres, anders gelagertes Risiko: Phishing (Betrugsversuche, um Daten oder Guthaben zu stehlen) über scheinbar offizielle Kanäle.
Ein legitimes Konto garantiert nicht, dass jeder veröffentlichte Link sicher ist.
🔎 WORAUF WIR ACHTEN
🔴 Risiko: bestätigte Opfer oder neue betrügerische Beiträge.
🟡 Beobachtung: Untersuchung läuft.
🟢 Verbesserung: Ursache geklärt und Sicherheitsmaßnahmen verstärkt.
⚠️ Einen betrügerischen Link nicht mit einem bestätigten Hack der Geräte verwechseln.
📌 WARNUNG / SICHERHEIT
#bitcoin #BTC #Coldcard #Sicherheit
🚨 BITCOIN-ALARM: OFFIZIELLES KONTO VERBREITETE BETRÜGERISCHEN LINK
Am 11. Oktober teilte COLDCARD, ein Hersteller von Hardware-Wallets für $BTC, mit, dass über das offizielle X-Konto ein betrügerischer Link verbreitet wurde.
⚠️ WAS IST PASSIERT?
🔸 Die Nachricht gab sich als dringende Sicherheitswarnung aus.
🔸 Sie führte zu einer gefälschten Seite für eine angebliche Migration von Guthaben.
🔸 COLDCARD entfernte den Beitrag und untersucht, wie es dazu kam.
🚨 WURDEN DIE WALLETS GEHACKT?
Es gibt keine bestätigten Hinweise darauf, dass die Geräte kompromittiert wurden oder durch den Link finanzielle Verluste entstanden sind.
🛡️ SO SCHÜTZT DU DEIN GUTHABEN
1️⃣ Klicke nicht auf Migrationslinks, die in verdächtigen Beiträgen geteilt werden.
2️⃣ Gib deine Wiederherstellungsphrase (Wörter, die Zugriff auf dein Guthaben ermöglichen) niemals auf einer Website ein.
3️⃣ Überprüfe Warnmeldungen, indem du die Website des Herstellers direkt aufrufst.
4️⃣ Wenn du deine Phrase preisgegeben hast, betrachte sie als kompromittiert und übertrage dein Guthaben auf eine neue, sichere Wallet.
📌 UNSERE EINORDNUNG
Nach unserer Berichterstattung über Ledger zeigt sich ein weiteres, anders gelagertes Risiko: Phishing (Betrugsversuche, um Daten oder Guthaben zu stehlen) über scheinbar offizielle Kanäle.
Ein legitimes Konto garantiert nicht, dass jeder veröffentlichte Link sicher ist.
🔎 WORAUF WIR ACHTEN
🔴 Risiko: bestätigte Opfer oder neue betrügerische Beiträge.
🟡 Beobachtung: Untersuchung läuft.
🟢 Verbesserung: Ursache geklärt und Sicherheitsmaßnahmen verstärkt.
⚠️ Einen betrügerischen Link nicht mit einem bestätigten Hack der Geräte verwechseln.
📌 WARNUNG / SICHERHEIT
#bitcoin #BTC #Coldcard #Sicherheit
Am 11. Oktober teilte COLDCARD, ein Hersteller von Hardware-Wallets für $BTC, mit, dass über das offizielle X-Konto ein betrügerischer Link verbreitet wurde.
⚠️ WAS IST PASSIERT?
🔸 Die Nachricht gab sich als dringende Sicherheitswarnung aus.
🔸 Sie führte zu einer gefälschten Seite für eine angebliche Migration von Guthaben.
🔸 COLDCARD entfernte den Beitrag und untersucht, wie es dazu kam.
🚨 WURDEN DIE WALLETS GEHACKT?
Es gibt keine bestätigten Hinweise darauf, dass die Geräte kompromittiert wurden oder durch den Link finanzielle Verluste entstanden sind.
🛡️ SO SCHÜTZT DU DEIN GUTHABEN
1️⃣ Klicke nicht auf Migrationslinks, die in verdächtigen Beiträgen geteilt werden.
2️⃣ Gib deine Wiederherstellungsphrase (Wörter, die Zugriff auf dein Guthaben ermöglichen) niemals auf einer Website ein.
3️⃣ Überprüfe Warnmeldungen, indem du die Website des Herstellers direkt aufrufst.
4️⃣ Wenn du deine Phrase preisgegeben hast, betrachte sie als kompromittiert und übertrage dein Guthaben auf eine neue, sichere Wallet.
📌 UNSERE EINORDNUNG
Nach unserer Berichterstattung über Ledger zeigt sich ein weiteres, anders gelagertes Risiko: Phishing (Betrugsversuche, um Daten oder Guthaben zu stehlen) über scheinbar offizielle Kanäle.
Ein legitimes Konto garantiert nicht, dass jeder veröffentlichte Link sicher ist.
🔎 WORAUF WIR ACHTEN
🔴 Risiko: bestätigte Opfer oder neue betrügerische Beiträge.
🟡 Beobachtung: Untersuchung läuft.
🟢 Verbesserung: Ursache geklärt und Sicherheitsmaßnahmen verstärkt.
⚠️ Einen betrügerischen Link nicht mit einem bestätigten Hack der Geräte verwechseln.
📌 WARNUNG / SICHERHEIT
#bitcoin #BTC #Coldcard #Sicherheit
131
·
--
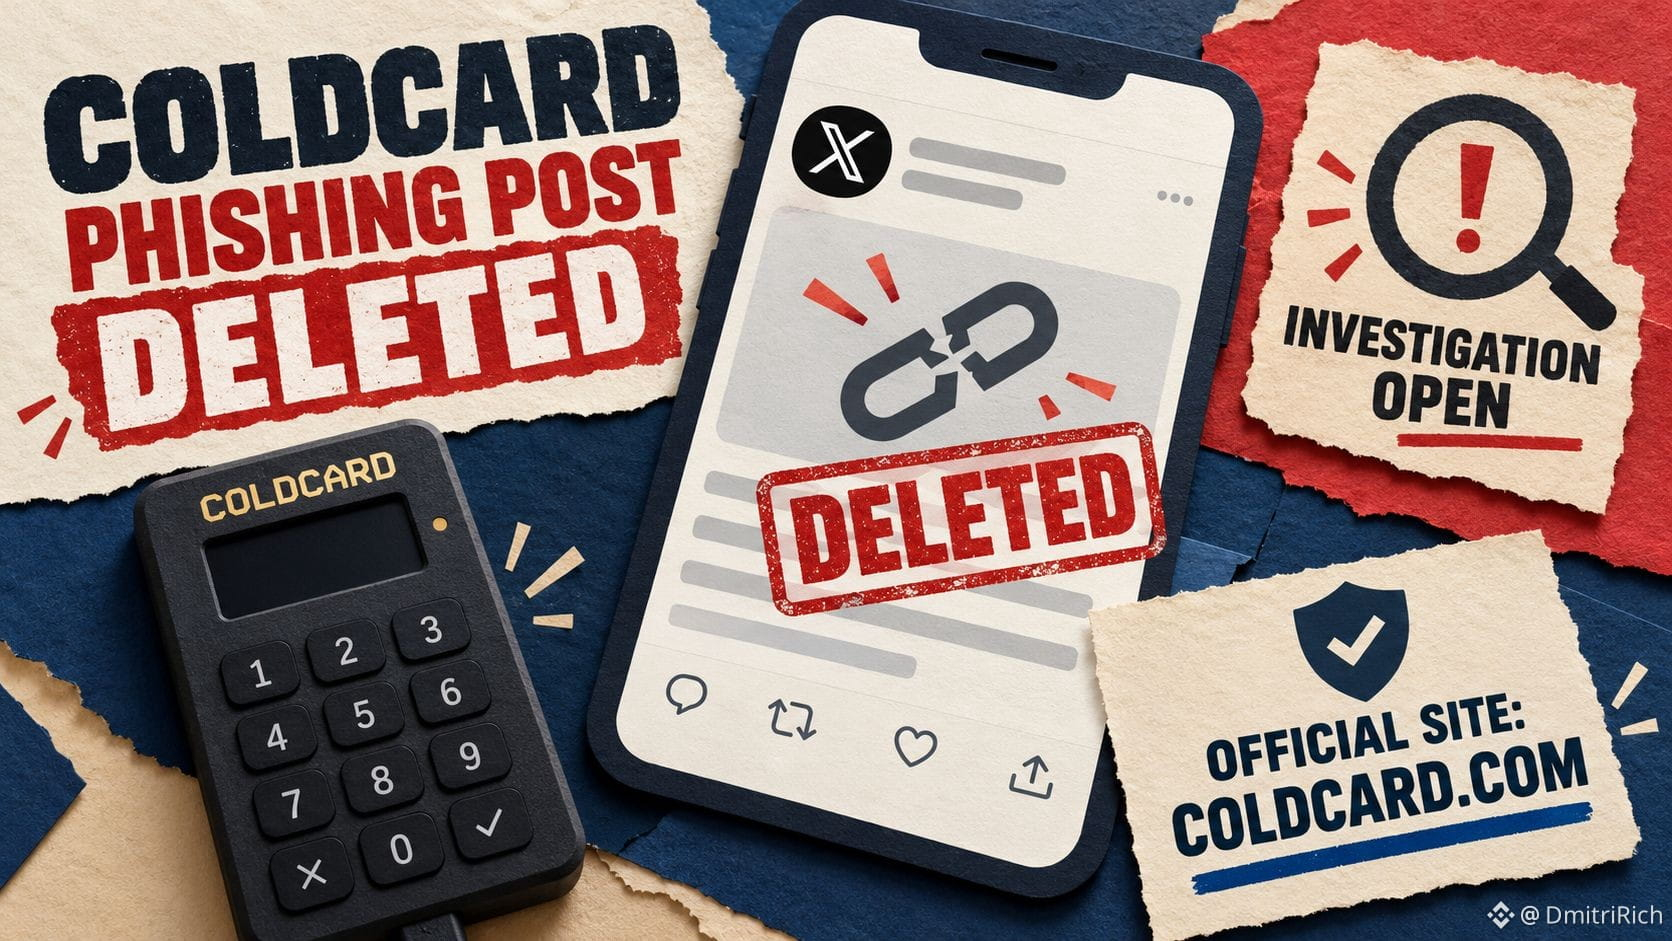
Coldcard-Nutzer: Ignoriert die gelöschte Warnung vor „kritischer Firmware“ auf dem offiziellen X-Konto.
#Coldcard sagt, der Link sei Phishing gewesen und coldcard.com sei die einzige offizielle Website; eine neue Firmware-Sicherheitslücke oder Verluste wurden nicht bestätigt.
Der Vorfall mit dem Konto wird noch untersucht.
Coldcard-Nutzer: Ignoriert die gelöschte Warnung vor „kritischer Firmware“ auf dem offiziellen X-Konto.
#Coldcard sagt, der Link sei Phishing gewesen und coldcard.com sei die einzige offizielle Website; eine neue Firmware-Sicherheitslücke oder Verluste wurden nicht bestätigt.
Der Vorfall mit dem Konto wird noch untersucht.
#Coldcard sagt, der Link sei Phishing gewesen und coldcard.com sei die einzige offizielle Website; eine neue Firmware-Sicherheitslücke oder Verluste wurden nicht bestätigt.
Der Vorfall mit dem Konto wird noch untersucht.
127


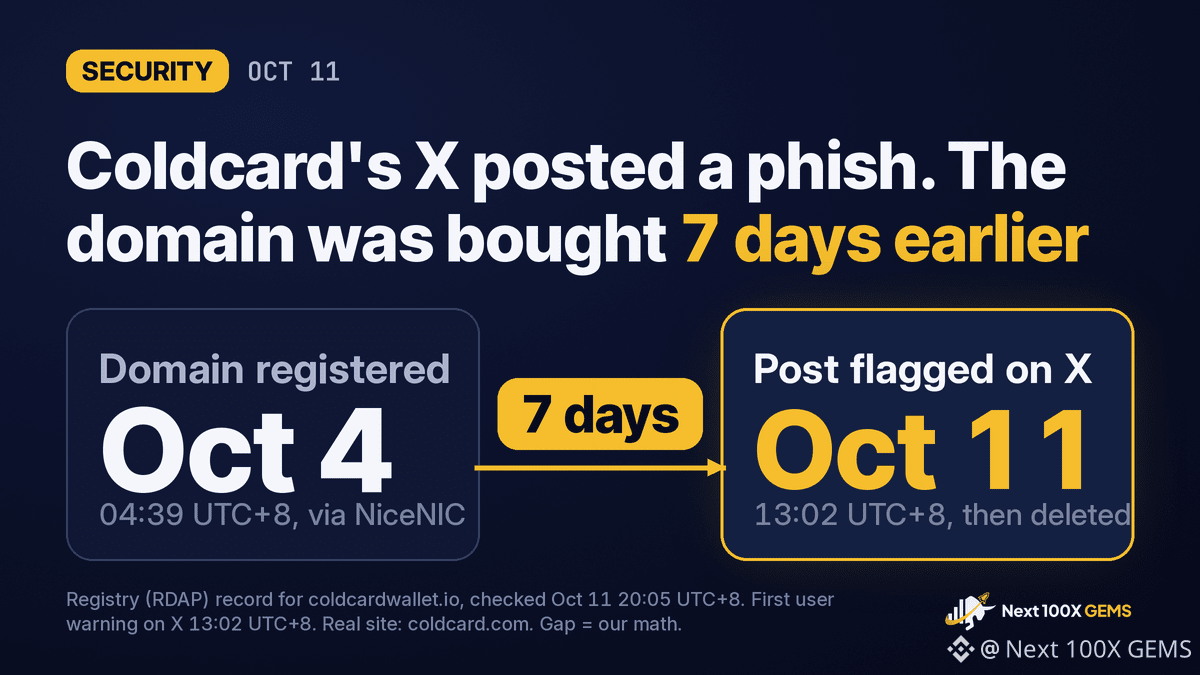
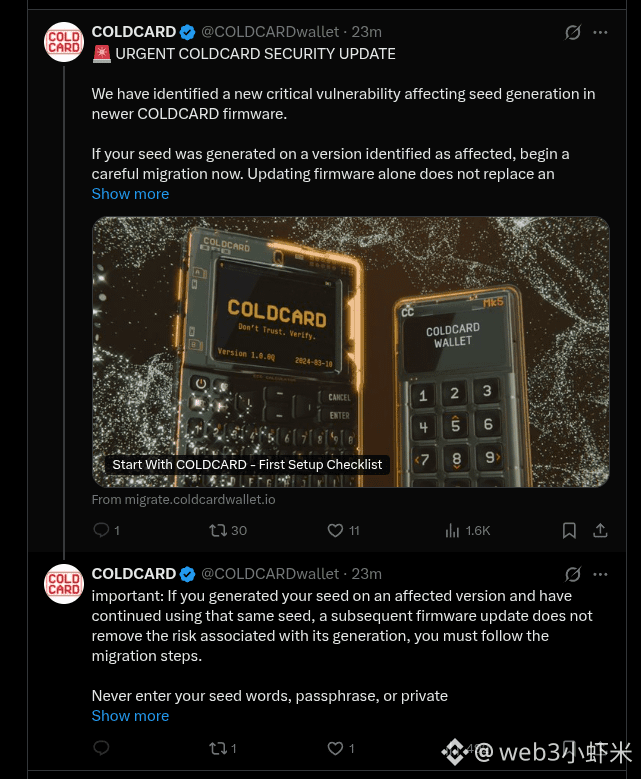
Der Phishing-Link, der heute über Coldcards offiziellen X-Account gepostet wurde, führte zu einer Domain, die erst 7 Tage zuvor registriert worden war.
Wir haben den Registereintrag für coldcardwallet.io geprüft. Die Domain wurde am 4. Okt. um 04:39 UTC+8 über den Registrar NiceNIC registriert. Nutzer meldeten den Post erstmals am 11. Okt. um 13:02 UTC+8, die Domain war also mindestens eine Woche vor Veröffentlichung des Posts in jemandes Besitz.
Der Link führte zu migrate.coldcardwallet.io. Coldcards echte Empfehlungen zu seinem Seed-Bug im Juli finden sich unter coldcard.com/security/migrate. Die Fälschung kopierte das Wort, mit dem die Nutzer ohnehin rechneten, und ihre Domain entspricht dem X-Handle COLDCARDwallet statt der echten Website.
Die Ködermasche war auf diese Zielgruppe zugeschnitten. Der Firmware-Bug schwächte die Seed-Generierung, und Angreifer erbeuteten laut Galaxy Digital Bitcoin im Wert von mindestens 100 Mio. US-Dollar aus 7.300 Wallets. Besitzern betroffener Seeds wurde tatsächlich geraten, ihre Guthaben auf einen neuen Seed zu übertragen. Daher wirkte „jetzt migrieren“ vom offiziellen Account glaubwürdig.
Coldcard hat den Post gelöscht und erklärt, auf seiner Seite keine passenden Anmeldungen oder Sitzungen gefunden zu haben. Das Unternehmen hat X gebeten, den Vorfall zu untersuchen.
Eine echte Coldcard-Migration findet auf dem Gerät statt. Eine Website, die nach deinen Seed-Wörtern fragt, ist der Angriff.
$BTC
#Coldcard #Bitcoin
Keine Finanzberatung. Recherchiere selbst.
Der Phishing-Link, der heute über Coldcards offiziellen X-Account gepostet wurde, führte zu einer Domain, die erst 7 Tage zuvor registriert worden war.
Wir haben den Registereintrag für coldcardwallet.io geprüft. Die Domain wurde am 4. Okt. um 04:39 UTC+8 über den Registrar NiceNIC registriert. Nutzer meldeten den Post erstmals am 11. Okt. um 13:02 UTC+8, die Domain war also mindestens eine Woche vor Veröffentlichung des Posts in jemandes Besitz.
Der Link führte zu migrate.coldcardwallet.io. Coldcards echte Empfehlungen zu seinem Seed-Bug im Juli finden sich unter coldcard.com/security/migrate. Die Fälschung kopierte das Wort, mit dem die Nutzer ohnehin rechneten, und ihre Domain entspricht dem X-Handle COLDCARDwallet statt der echten Website.
Die Ködermasche war auf diese Zielgruppe zugeschnitten. Der Firmware-Bug schwächte die Seed-Generierung, und Angreifer erbeuteten laut Galaxy Digital Bitcoin im Wert von mindestens 100 Mio. US-Dollar aus 7.300 Wallets. Besitzern betroffener Seeds wurde tatsächlich geraten, ihre Guthaben auf einen neuen Seed zu übertragen. Daher wirkte „jetzt migrieren“ vom offiziellen Account glaubwürdig.
Coldcard hat den Post gelöscht und erklärt, auf seiner Seite keine passenden Anmeldungen oder Sitzungen gefunden zu haben. Das Unternehmen hat X gebeten, den Vorfall zu untersuchen.
Eine echte Coldcard-Migration findet auf dem Gerät statt. Eine Website, die nach deinen Seed-Wörtern fragt, ist der Angriff.
$BTC
#Coldcard #Bitcoin
Keine Finanzberatung. Recherchiere selbst.
Wir haben den Registereintrag für coldcardwallet.io geprüft. Die Domain wurde am 4. Okt. um 04:39 UTC+8 über den Registrar NiceNIC registriert. Nutzer meldeten den Post erstmals am 11. Okt. um 13:02 UTC+8, die Domain war also mindestens eine Woche vor Veröffentlichung des Posts in jemandes Besitz.
Der Link führte zu migrate.coldcardwallet.io. Coldcards echte Empfehlungen zu seinem Seed-Bug im Juli finden sich unter coldcard.com/security/migrate. Die Fälschung kopierte das Wort, mit dem die Nutzer ohnehin rechneten, und ihre Domain entspricht dem X-Handle COLDCARDwallet statt der echten Website.
Die Ködermasche war auf diese Zielgruppe zugeschnitten. Der Firmware-Bug schwächte die Seed-Generierung, und Angreifer erbeuteten laut Galaxy Digital Bitcoin im Wert von mindestens 100 Mio. US-Dollar aus 7.300 Wallets. Besitzern betroffener Seeds wurde tatsächlich geraten, ihre Guthaben auf einen neuen Seed zu übertragen. Daher wirkte „jetzt migrieren“ vom offiziellen Account glaubwürdig.
Coldcard hat den Post gelöscht und erklärt, auf seiner Seite keine passenden Anmeldungen oder Sitzungen gefunden zu haben. Das Unternehmen hat X gebeten, den Vorfall zu untersuchen.
Eine echte Coldcard-Migration findet auf dem Gerät statt. Eine Website, die nach deinen Seed-Wörtern fragt, ist der Angriff.
$BTC
#Coldcard #Bitcoin
Keine Finanzberatung. Recherchiere selbst.
1
195
·
--
Eilmeldung: Coldcard untersucht das Auftauchen eines Phishing-Links auf seinem X-Konto
Coldcard, ein Anbieter von Cold Wallets zur Aufbewahrung von Kryptowährungen, hat bekannt gegeben, offiziell zu untersuchen, wie ein Phishing-Link auf seinem offiziellen X-Konto erscheinen konnte. Der Vorfall mahnt Nutzer zu erhöhter Sicherheitsvorsicht.
📌 Die wichtigsten Punkte und Analysen:
• Der Vorfall zielt auf Nutzer von Cold Wallets ab, indem sie auf schädliche Websites geleitet werden sollen, die der Originalplattform ähneln.
• Das Coldcard-Team hat umgehend damit begonnen, mögliche Sicherheitslücken oder externe Zugriffe auf sein Social-Media-Konto zu untersuchen.
• Die größte Herausforderung besteht darin, dass sich gefälschte Links auf den Konten vertrauenswürdiger Unternehmen schnell verbreiten können, bevor die Support-Teams eingreifen.
💡 Fazit: Der Vorfall erinnert uns daran, dass selbst die offiziellen Konten großer Sicherheitsunternehmen kompromittiert werden können. Anleger sollten daher nicht unüberlegt auf Links klicken.
💬 Wie schützen Sie Ihre digitalen Vermögenswerte vor Phishing-Angriffen, die auf Social-Media-Konten von Anbietern für Cold-Storage-Lösungen abzielen?
#Coldcard #CryptoSecurity #PhishingAlert #BinanceSquare
Eilmeldung: Coldcard untersucht das Auftauchen eines Phishing-Links auf seinem X-Konto
Coldcard, ein Anbieter von Cold Wallets zur Aufbewahrung von Kryptowährungen, hat bekannt gegeben, offiziell zu untersuchen, wie ein Phishing-Link auf seinem offiziellen X-Konto erscheinen konnte. Der Vorfall mahnt Nutzer zu erhöhter Sicherheitsvorsicht.
📌 Die wichtigsten Punkte und Analysen:
• Der Vorfall zielt auf Nutzer von Cold Wallets ab, indem sie auf schädliche Websites geleitet werden sollen, die der Originalplattform ähneln.
• Das Coldcard-Team hat umgehend damit begonnen, mögliche Sicherheitslücken oder externe Zugriffe auf sein Social-Media-Konto zu untersuchen.
• Die größte Herausforderung besteht darin, dass sich gefälschte Links auf den Konten vertrauenswürdiger Unternehmen schnell verbreiten können, bevor die Support-Teams eingreifen.
💡 Fazit: Der Vorfall erinnert uns daran, dass selbst die offiziellen Konten großer Sicherheitsunternehmen kompromittiert werden können. Anleger sollten daher nicht unüberlegt auf Links klicken.
💬 Wie schützen Sie Ihre digitalen Vermögenswerte vor Phishing-Angriffen, die auf Social-Media-Konten von Anbietern für Cold-Storage-Lösungen abzielen?
#Coldcard #CryptoSecurity #PhishingAlert #BinanceSquare
Coldcard, ein Anbieter von Cold Wallets zur Aufbewahrung von Kryptowährungen, hat bekannt gegeben, offiziell zu untersuchen, wie ein Phishing-Link auf seinem offiziellen X-Konto erscheinen konnte. Der Vorfall mahnt Nutzer zu erhöhter Sicherheitsvorsicht.
📌 Die wichtigsten Punkte und Analysen:
• Der Vorfall zielt auf Nutzer von Cold Wallets ab, indem sie auf schädliche Websites geleitet werden sollen, die der Originalplattform ähneln.
• Das Coldcard-Team hat umgehend damit begonnen, mögliche Sicherheitslücken oder externe Zugriffe auf sein Social-Media-Konto zu untersuchen.
• Die größte Herausforderung besteht darin, dass sich gefälschte Links auf den Konten vertrauenswürdiger Unternehmen schnell verbreiten können, bevor die Support-Teams eingreifen.
💡 Fazit: Der Vorfall erinnert uns daran, dass selbst die offiziellen Konten großer Sicherheitsunternehmen kompromittiert werden können. Anleger sollten daher nicht unüberlegt auf Links klicken.
💬 Wie schützen Sie Ihre digitalen Vermögenswerte vor Phishing-Angriffen, die auf Social-Media-Konten von Anbietern für Cold-Storage-Lösungen abzielen?
#Coldcard #CryptoSecurity #PhishingAlert #BinanceSquare
82

·
--
Ein hinterhältiger Link tauchte auf Coldcards X-Seite auf und erinnert uns daran, dass selbst auf Sicherheit spezialisierte Unternehmen ins Visier geraten können.
🧠 Einfach erklärt
Stell dir einen Phishing-Link wie eine gefälschte Türklingel vor, die auf deinem Handy klingelt: Er sieht echt aus, doch wenn du darauf drückst, können Fremde hereingelassen werden. Coldcard warnte seine Follower davor, auf den fragwürdigen Link zu klicken, und versprach, weitere Informationen zu veröffentlichen, sobald die Details überprüft wurden.
✅ Was das für dich bedeutet
• Überprüfe URLs immer sorgfältig, bevor du darauf klickst – auch bei vertrauenswürdigen Accounts.
• Halte die Firmware deiner Hardware-Wallet auf dem neuesten Stand, um von den aktuellen Schutzmaßnahmen zu profitieren.
• Folge offiziellen Kanälen, um Warnmeldungen zu erhalten, und gib niemals deine Seed-Phrase oder privaten Schlüssel weiter.
Bleib wachsam und schütze deine Krypto-Assets.
#CryptoSafety #PhishingAlert #Coldcard
Ein hinterhältiger Link tauchte auf Coldcards X-Seite auf und erinnert uns daran, dass selbst auf Sicherheit spezialisierte Unternehmen ins Visier geraten können.
🧠 Einfach erklärt
Stell dir einen Phishing-Link wie eine gefälschte Türklingel vor, die auf deinem Handy klingelt: Er sieht echt aus, doch wenn du darauf drückst, können Fremde hereingelassen werden. Coldcard warnte seine Follower davor, auf den fragwürdigen Link zu klicken, und versprach, weitere Informationen zu veröffentlichen, sobald die Details überprüft wurden.
✅ Was das für dich bedeutet
• Überprüfe URLs immer sorgfältig, bevor du darauf klickst – auch bei vertrauenswürdigen Accounts.
• Halte die Firmware deiner Hardware-Wallet auf dem neuesten Stand, um von den aktuellen Schutzmaßnahmen zu profitieren.
• Folge offiziellen Kanälen, um Warnmeldungen zu erhalten, und gib niemals deine Seed-Phrase oder privaten Schlüssel weiter.
Bleib wachsam und schütze deine Krypto-Assets.
#CryptoSafety #PhishingAlert #Coldcard
🧠 Einfach erklärt
Stell dir einen Phishing-Link wie eine gefälschte Türklingel vor, die auf deinem Handy klingelt: Er sieht echt aus, doch wenn du darauf drückst, können Fremde hereingelassen werden. Coldcard warnte seine Follower davor, auf den fragwürdigen Link zu klicken, und versprach, weitere Informationen zu veröffentlichen, sobald die Details überprüft wurden.
✅ Was das für dich bedeutet
• Überprüfe URLs immer sorgfältig, bevor du darauf klickst – auch bei vertrauenswürdigen Accounts.
• Halte die Firmware deiner Hardware-Wallet auf dem neuesten Stand, um von den aktuellen Schutzmaßnahmen zu profitieren.
• Folge offiziellen Kanälen, um Warnmeldungen zu erhalten, und gib niemals deine Seed-Phrase oder privaten Schlüssel weiter.
Bleib wachsam und schütze deine Krypto-Assets.
#CryptoSafety #PhishingAlert #Coldcard
27
·
--
Auf dem offiziellen X-Konto von COLDCARD wurde heute ein Phishing-Post veröffentlicht: 🚨 Ein „dringendes Sicherheitsupdate“ behauptete, bei der Firmware-Seed-Generierung gebe es eine Sicherheitslücke, und drängte Nutzer zur sofortigen Migration – darunter war ein Link zu migrate.coldcardwallet.io. Nach der Veröffentlichung wurde der Post wieder gelöscht.
Das Unternehmen hat bestätigt, dass auf dem Konto ein Phishing-Link erschienen war, und ihn entfernt. Es betont: Die offizielle Website ist ausschließlich coldcard.com. Klickt nicht auf den Migrationslink und gebt euren Seed nicht ein.
Wenn sogar offizielle Konten von Hardware-Wallets fürs Phishing missbraucht werden können – was ist das für eine neue Form des Social Engineering? Schaut genau hin: Was stimmt mit der Domain nicht?
#钓鱼 #COLDCARD #HardwareWallet
Auf dem offiziellen X-Konto von COLDCARD wurde heute ein Phishing-Post veröffentlicht: 🚨 Ein „dringendes Sicherheitsupdate“ behauptete, bei der Firmware-Seed-Generierung gebe es eine Sicherheitslücke, und drängte Nutzer zur sofortigen Migration – darunter war ein Link zu migrate.coldcardwallet.io. Nach der Veröffentlichung wurde der Post wieder gelöscht.
Das Unternehmen hat bestätigt, dass auf dem Konto ein Phishing-Link erschienen war, und ihn entfernt. Es betont: Die offizielle Website ist ausschließlich coldcard.com. Klickt nicht auf den Migrationslink und gebt euren Seed nicht ein.
Wenn sogar offizielle Konten von Hardware-Wallets fürs Phishing missbraucht werden können – was ist das für eine neue Form des Social Engineering? Schaut genau hin: Was stimmt mit der Domain nicht?
#钓鱼 #COLDCARD #HardwareWallet
Das Unternehmen hat bestätigt, dass auf dem Konto ein Phishing-Link erschienen war, und ihn entfernt. Es betont: Die offizielle Website ist ausschließlich coldcard.com. Klickt nicht auf den Migrationslink und gebt euren Seed nicht ein.
Wenn sogar offizielle Konten von Hardware-Wallets fürs Phishing missbraucht werden können – was ist das für eine neue Form des Social Engineering? Schaut genau hin: Was stimmt mit der Domain nicht?
#钓鱼 #COLDCARD #HardwareWallet
127

·
--
Kaltkarte-Firmware-Schwachstelle ermöglicht $38M BTC-Diebstahl, da 594 BTC von etwa 500 Wallets in nur 25 Minuten abgezogen wurden. Nutzer wurden dringend aufgefordert, die Seeds jetzt zu migrieren. Die Hardware-Sicherheit steht heute unter intensiver Beobachtung. $BTC $ETH $SOL #Crypto #Bitcoin #Coldcard #Security #Hack
Kaltkarte-Firmware-Schwachstelle ermöglicht $38M BTC-Diebstahl, da 594 BTC von etwa 500 Wallets in nur 25 Minuten abgezogen wurden. Nutzer wurden dringend aufgefordert, die Seeds jetzt zu migrieren. Die Hardware-Sicherheit steht heute unter intensiver Beobachtung. $BTC $ETH $SOL #Crypto #Bitcoin #Coldcard #Security #Hack
80

Coinkite rät Coldcard-Mk3-Nutzern, Gelder aufgrund eines möglichen Risikos bei der Seed-Generierung zu migrieren. Darüber hinaus untersuchen Sicherheitsexperten einen massiven Abfluss aus einem Bitcoin-Wallet in Höhe von 38 Millionen US-Dollar.
#CryptoSecurity #Coldcard
Coinkite rät Coldcard-Mk3-Nutzern, Gelder aufgrund eines möglichen Risikos bei der Seed-Generierung zu migrieren. Darüber hinaus untersuchen Sicherheitsexperten einen massiven Abfluss aus einem Bitcoin-Wallet in Höhe von 38 Millionen US-Dollar.
#CryptoSecurity #Coldcard
#CryptoSecurity #Coldcard
65
·
--
Coldcard gestohlen: 110 Millionen US-Dollar—wie hat der Hacker das geschafft? Ich habe drei Tage lang recherchiert und die komplette Kette erklärtIn diesen Tagen ist das größte Sicherheitsereignis in der Krypto-Welt ein Zufallszahlfehler beim Hardware-Wallet Coldcard: etwa 5000 Wallets und 1755 Bitcoins wurden gestohlen, im Wert von über 110 Millionen US-Dollar.
Die meisten Berichte sagen nur: „Ein Defekt bei der Zufallszahlengenerierung ermöglicht es, die Seed-Phrase (Mnemonic) zurückzurechnen“. Aber als jemand, der die Prinzipien wirklich verstehen will, habe ich sehr viele technische Unterlagen geprüft (Block-offizielle Analyse, Galaxy Research On-Chain-Tracking, Community-PoC-Projekte) und die gesamte Angriffskette Schritt für Schritt zerlegt. Hier teile ich das mit allen Freunden, die genauso neugierig sind.
[Zuerst die wichtigste Schlussfolgerung]
Der Hacker hat weder die Seed-Phrase durch brutales Raten erraten noch den privaten Schlüssel durch brutales Raten—beides sind Räume von 2^256, physikalisch unmöglich. Er hat stattdessen den internen Zustand eines PRNG (Pseudozufallszahlengenerators) enumeriert, der die Seed-Phrase erzeugt. Dieser Zustandsraum ist nur 2^32 (etwa 4,2 Milliarden).
Coldcard gestohlen: 110 Millionen US-Dollar—wie hat der Hacker das geschafft? Ich habe drei Tage lang recherchiert und die komplette Kette erklärt
In diesen Tagen ist das größte Sicherheitsereignis in der Krypto-Welt ein Zufallszahlfehler beim Hardware-Wallet Coldcard: etwa 5000 Wallets und 1755 Bitcoins wurden gestohlen, im Wert von über 110 Millionen US-Dollar.
Die meisten Berichte sagen nur: „Ein Defekt bei der Zufallszahlengenerierung ermöglicht es, die Seed-Phrase (Mnemonic) zurückzurechnen“. Aber als jemand, der die Prinzipien wirklich verstehen will, habe ich sehr viele technische Unterlagen geprüft (Block-offizielle Analyse, Galaxy Research On-Chain-Tracking, Community-PoC-Projekte) und die gesamte Angriffskette Schritt für Schritt zerlegt. Hier teile ich das mit allen Freunden, die genauso neugierig sind.
[Zuerst die wichtigste Schlussfolgerung]
Der Hacker hat weder die Seed-Phrase durch brutales Raten erraten noch den privaten Schlüssel durch brutales Raten—beides sind Räume von 2^256, physikalisch unmöglich. Er hat stattdessen den internen Zustand eines PRNG (Pseudozufallszahlengenerators) enumeriert, der die Seed-Phrase erzeugt. Dieser Zustandsraum ist nur 2^32 (etwa 4,2 Milliarden).
Die meisten Berichte sagen nur: „Ein Defekt bei der Zufallszahlengenerierung ermöglicht es, die Seed-Phrase (Mnemonic) zurückzurechnen“. Aber als jemand, der die Prinzipien wirklich verstehen will, habe ich sehr viele technische Unterlagen geprüft (Block-offizielle Analyse, Galaxy Research On-Chain-Tracking, Community-PoC-Projekte) und die gesamte Angriffskette Schritt für Schritt zerlegt. Hier teile ich das mit allen Freunden, die genauso neugierig sind.
[Zuerst die wichtigste Schlussfolgerung]
Der Hacker hat weder die Seed-Phrase durch brutales Raten erraten noch den privaten Schlüssel durch brutales Raten—beides sind Räume von 2^256, physikalisch unmöglich. Er hat stattdessen den internen Zustand eines PRNG (Pseudozufallszahlengenerators) enumeriert, der die Seed-Phrase erzeugt. Dieser Zustandsraum ist nur 2^32 (etwa 4,2 Milliarden).
104

🚨 Berichte über die Ausnutzung einer Sicherheitslücke in Coldcard-Wallets verursachen erhebliche Verluste
Laut Sicherheitsberichten ermöglichte eine Schwachstelle in Coldcard-Geräte-Wallets Hackern, die Gelder von Nutzern auszuspionieren. Überwachungsunternehmen im Blockchain-Bereich geben an, dass die Verluste 130 Millionen US-Dollar überstiegen haben, was Fragen zur Sicherheit der Offline-Speicherung aufwirft.
━━━━━━━━━━━━━━
📊 Auswirkungen: 🔥 Sehr hoch
🏷️ OTHER
#Coldcard #HardwareWallet #Cybersecurity #CryptoSecurity #Blockchain
📰 Quelle: techcrunch.com
🚨 Berichte über die Ausnutzung einer Sicherheitslücke in Coldcard-Wallets verursachen erhebliche Verluste
Laut Sicherheitsberichten ermöglichte eine Schwachstelle in Coldcard-Geräte-Wallets Hackern, die Gelder von Nutzern auszuspionieren. Überwachungsunternehmen im Blockchain-Bereich geben an, dass die Verluste 130 Millionen US-Dollar überstiegen haben, was Fragen zur Sicherheit der Offline-Speicherung aufwirft.
━━━━━━━━━━━━━━
📊 Auswirkungen: 🔥 Sehr hoch
🏷️ OTHER
#Coldcard #HardwareWallet #Cybersecurity #CryptoSecurity #Blockchain
📰 Quelle: techcrunch.com
Laut Sicherheitsberichten ermöglichte eine Schwachstelle in Coldcard-Geräte-Wallets Hackern, die Gelder von Nutzern auszuspionieren. Überwachungsunternehmen im Blockchain-Bereich geben an, dass die Verluste 130 Millionen US-Dollar überstiegen haben, was Fragen zur Sicherheit der Offline-Speicherung aufwirft.
━━━━━━━━━━━━━━
📊 Auswirkungen: 🔥 Sehr hoch
🏷️ OTHER
#Coldcard #HardwareWallet #Cybersecurity #CryptoSecurity #Blockchain
📰 Quelle: techcrunch.com
10
🚨 Bitcoin-Diebstahl von 140 Millionen US-Dollar über eine Schwachstelle in einer Coldcard-Wallet
Ein aktueller Bericht zeigt, dass Bitcoin-Währungen im Wert von 140 Millionen US-Dollar gestohlen wurden – und zwar mithilfe einer Sicherheitslücke in der Wallet-Software für Coldcard-Geräte. Die Diebstähle wurden seit Juli 2026 in drei Phasen durchgeführt, was auf eine gezielte Ausnutzung der Schwachstelle hindeutet. Der Vorfall unterstreicht die Bedeutung der Sicherheitsaufmerksamkeit für Nutzer digitaler Währungen.
━━━━━━━━━━━━━━
📊 Auswirkungen: 🔥 Sehr hoch
🏷️ BITCOIN
#Bitcoin #Coldcard #Cybersecurity #CryptoSecurity #HardwareWallet
📰 Quelle: news.livedoor.com
🚨 Bitcoin-Diebstahl von 140 Millionen US-Dollar über eine Schwachstelle in einer Coldcard-Wallet
Ein aktueller Bericht zeigt, dass Bitcoin-Währungen im Wert von 140 Millionen US-Dollar gestohlen wurden – und zwar mithilfe einer Sicherheitslücke in der Wallet-Software für Coldcard-Geräte. Die Diebstähle wurden seit Juli 2026 in drei Phasen durchgeführt, was auf eine gezielte Ausnutzung der Schwachstelle hindeutet. Der Vorfall unterstreicht die Bedeutung der Sicherheitsaufmerksamkeit für Nutzer digitaler Währungen.
━━━━━━━━━━━━━━
📊 Auswirkungen: 🔥 Sehr hoch
🏷️ BITCOIN
#Bitcoin #Coldcard #Cybersecurity #CryptoSecurity #HardwareWallet
📰 Quelle: news.livedoor.com
Ein aktueller Bericht zeigt, dass Bitcoin-Währungen im Wert von 140 Millionen US-Dollar gestohlen wurden – und zwar mithilfe einer Sicherheitslücke in der Wallet-Software für Coldcard-Geräte. Die Diebstähle wurden seit Juli 2026 in drei Phasen durchgeführt, was auf eine gezielte Ausnutzung der Schwachstelle hindeutet. Der Vorfall unterstreicht die Bedeutung der Sicherheitsaufmerksamkeit für Nutzer digitaler Währungen.
━━━━━━━━━━━━━━
📊 Auswirkungen: 🔥 Sehr hoch
🏷️ BITCOIN
#Bitcoin #Coldcard #Cybersecurity #CryptoSecurity #HardwareWallet
📰 Quelle: news.livedoor.com
11
🚨 Coldcard-Geldbörsendiebstähle bei Cyberangriffen
Coldcard-Geldbörsen, eine Art von Cold Wallets (Hard Wallets), die für ihre Sicherheit bekannt sind, wurden einer Reihe von Cyberangriffen ausgesetzt. Diese Angriffe betrafen mehr als 5200 Personen und führten zu Diebstählen im Wert von über 116 Millionen US-Dollar seit vergangenen Donnerstag, was Fragen zur Sicherheit ähnlicher Speicherlösungen aufwirft.
━━━━━━━━━━━━━━
📊 Auswirkungen: 🔥 Sehr hoch
🏷️ BITCOIN
#Bitcoin #Coldcard #Security #CryptoHack #HardWallet
📰 Quelle: biztoc.com
🚨 Coldcard-Geldbörsendiebstähle bei Cyberangriffen
Coldcard-Geldbörsen, eine Art von Cold Wallets (Hard Wallets), die für ihre Sicherheit bekannt sind, wurden einer Reihe von Cyberangriffen ausgesetzt. Diese Angriffe betrafen mehr als 5200 Personen und führten zu Diebstählen im Wert von über 116 Millionen US-Dollar seit vergangenen Donnerstag, was Fragen zur Sicherheit ähnlicher Speicherlösungen aufwirft.
━━━━━━━━━━━━━━
📊 Auswirkungen: 🔥 Sehr hoch
🏷️ BITCOIN
#Bitcoin #Coldcard #Security #CryptoHack #HardWallet
📰 Quelle: biztoc.com
Coldcard-Geldbörsen, eine Art von Cold Wallets (Hard Wallets), die für ihre Sicherheit bekannt sind, wurden einer Reihe von Cyberangriffen ausgesetzt. Diese Angriffe betrafen mehr als 5200 Personen und führten zu Diebstählen im Wert von über 116 Millionen US-Dollar seit vergangenen Donnerstag, was Fragen zur Sicherheit ähnlicher Speicherlösungen aufwirft.
━━━━━━━━━━━━━━
📊 Auswirkungen: 🔥 Sehr hoch
🏷️ BITCOIN
#Bitcoin #Coldcard #Security #CryptoHack #HardWallet
📰 Quelle: biztoc.com
1
25
·
--
Coldcard-Firmware-Schwachstelle: Die Verluste steigen auf über 70 Mio. US-Dollar, da 1.082 BTC aus 1.196 Wallets abgezogen wurden. CZ fordert eine Aufteilung der Gelder; Coinkite veröffentlicht Fixes, aber alte Seeds bleiben weiterhin gefährdet. Die Selbstverwahrung wurde heute hart erschüttert. $BTC $ETH $SOL #Crypto #Bitcoin #Coldcard #Security #Hack
Coldcard-Firmware-Schwachstelle: Die Verluste steigen auf über 70 Mio. US-Dollar, da 1.082 BTC aus 1.196 Wallets abgezogen wurden. CZ fordert eine Aufteilung der Gelder; Coinkite veröffentlicht Fixes, aber alte Seeds bleiben weiterhin gefährdet. Die Selbstverwahrung wurde heute hart erschüttert. $BTC $ETH $SOL #Crypto #Bitcoin #Coldcard #Security #Hack
86
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#BinanceProcesses$4.65BWithdrawals
30,737 Aufrufe
135 Kommentare
2
#WithdrawalsBack: 15 networks live
8,451 Aufrufe
131 Kommentare
3
#BinanceUpdatesProofofReservesAddresses
138,513 Aufrufe
1,622 Kommentare
4
#BinanceToResumePhaseOneOfWithdrawals
174,040 Aufrufe
1,661 Kommentare
5
#BinanceHadAlreadyCovered$6BofHackLoss
11,655 Aufrufe
143 Kommentare
6
#FBIConfirmsNorthKoreaIsResponsibleForBinanceCryptoHack
54,925 Aufrufe
157 Kommentare
7
#CZDismissesClaimsBinanceHackWasPredicted
89,937 Aufrufe
802 Kommentare
8
#B14gReportsUnauthorizedTransferOfAbout97MCORE
35,191 Aufrufe
419 Kommentare
9
#USSpotETHETFsPost23StraightDaysOfNetOutflows
37,328 Aufrufe
411 Kommentare
10
#IntelHasItsWorstDaySince1974
134,141 Aufrufe
1,020 Kommentare