
#circletetherfreezebitgethackerwallet
circletetherfreezebitgethackerwallet
153,883 Aufrufe
1,565 Kommentare
Hot
Zuletzt
🔒 Stablecoins eingefroren — aber ETH macht weiter
Circle und Tether gingen gegen eine Bitget-Ausbeuter-Wallet vor, die ungefähr 218.000 $USDT und 100.000 $USDC hält.
Der Vorfall hebt einen wichtigen Unterschied zwischen issuergesteuerten Stablecoins und nativen Assets wie $ETH hervor.
Spot-Investoren sollten On-Chain-Flows beobachten, bevor sie Entscheidungen treffen. 📈
#circletetherfreezebitgethackerwallet
🔒 Stablecoins eingefroren — aber ETH macht weiter
Circle und Tether gingen gegen eine Bitget-Ausbeuter-Wallet vor, die ungefähr 218.000 $USDT und 100.000 $USDC hält.
Der Vorfall hebt einen wichtigen Unterschied zwischen issuergesteuerten Stablecoins und nativen Assets wie $ETH hervor.
Spot-Investoren sollten On-Chain-Flows beobachten, bevor sie Entscheidungen treffen. 📈
#circletetherfreezebitgethackerwallet
Circle und Tether gingen gegen eine Bitget-Ausbeuter-Wallet vor, die ungefähr 218.000 $USDT und 100.000 $USDC hält.
Der Vorfall hebt einen wichtigen Unterschied zwischen issuergesteuerten Stablecoins und nativen Assets wie $ETH hervor.
Spot-Investoren sollten On-Chain-Flows beobachten, bevor sie Entscheidungen treffen. 📈
#circletetherfreezebitgethackerwallet
291
·
--
#CircleTetherFreezeBitgetHackerWallet Circle, Tether Freeze Bitget Hacker Wallet
Circle und Tether haben ungefähr $318.000 an USDC und USDT eingefroren, die mit dem Hacker hinter dem Sicherheitsverstoß bei Bitget am 24. September verknüpft sind. Circle sperrte zuerst die Ethereum-Adresse, gefolgt von Tether, wodurch verhindert wurde, dass die Stablecoins in dieser Wallet übertragen werden. �
CoinDesk +1
Das Einfrieren stellt nur einen kleinen Teil der involvierten Gelder dar. Bitget hatte die unbefugten Überweisungen zunächst auf $351,6 Millionen geschätzt und später, nachdem zusätzliche Vermögenswerte auf Zcash und TRON berücksichtigt wurden, die insgesamt betroffenen Vermögenswerte auf etwa $387,5 Millionen nachkorrigiert. �
The Block +1
Der Großteil der gestohlenen Vermögenswerte kann nicht von Circle oder Tether eingefroren werden, weil sie in Kryptowährungen wie ETH und XRP gehalten werden – statt in stablecoins, die vom Emittenten kontrolliert werden. Blockchain-Tracking zeigte, dass in den Wallets des Angreifers noch Zehntausende von ETH und große Mengen an XRP vorhanden sind. �
Bitquery +1
Bitget sagt, der Vorfall sei eingedämmt worden, die zugrunde liegende Schwachstelle sei behoben worden, und es habe ein Recovery-Bounty-Programm gestartet, um dabei zu helfen, die betroffenen Gelder nachzuverfolgen und wiederzubeschaffen. �
Bitget$NVDA.US $AAPL.US
#CircleTetherFreezeBitgetHackerWallet Circle, Tether Freeze Bitget Hacker Wallet
Circle und Tether haben ungefähr $318.000 an USDC und USDT eingefroren, die mit dem Hacker hinter dem Sicherheitsverstoß bei Bitget am 24. September verknüpft sind. Circle sperrte zuerst die Ethereum-Adresse, gefolgt von Tether, wodurch verhindert wurde, dass die Stablecoins in dieser Wallet übertragen werden. �
CoinDesk +1
Das Einfrieren stellt nur einen kleinen Teil der involvierten Gelder dar. Bitget hatte die unbefugten Überweisungen zunächst auf $351,6 Millionen geschätzt und später, nachdem zusätzliche Vermögenswerte auf Zcash und TRON berücksichtigt wurden, die insgesamt betroffenen Vermögenswerte auf etwa $387,5 Millionen nachkorrigiert. �
The Block +1
Der Großteil der gestohlenen Vermögenswerte kann nicht von Circle oder Tether eingefroren werden, weil sie in Kryptowährungen wie ETH und XRP gehalten werden – statt in stablecoins, die vom Emittenten kontrolliert werden. Blockchain-Tracking zeigte, dass in den Wallets des Angreifers noch Zehntausende von ETH und große Mengen an XRP vorhanden sind. �
Bitquery +1
Bitget sagt, der Vorfall sei eingedämmt worden, die zugrunde liegende Schwachstelle sei behoben worden, und es habe ein Recovery-Bounty-Programm gestartet, um dabei zu helfen, die betroffenen Gelder nachzuverfolgen und wiederzubeschaffen. �
Bitget$NVDA.US $AAPL.US
Circle und Tether haben ungefähr $318.000 an USDC und USDT eingefroren, die mit dem Hacker hinter dem Sicherheitsverstoß bei Bitget am 24. September verknüpft sind. Circle sperrte zuerst die Ethereum-Adresse, gefolgt von Tether, wodurch verhindert wurde, dass die Stablecoins in dieser Wallet übertragen werden. �
CoinDesk +1
Das Einfrieren stellt nur einen kleinen Teil der involvierten Gelder dar. Bitget hatte die unbefugten Überweisungen zunächst auf $351,6 Millionen geschätzt und später, nachdem zusätzliche Vermögenswerte auf Zcash und TRON berücksichtigt wurden, die insgesamt betroffenen Vermögenswerte auf etwa $387,5 Millionen nachkorrigiert. �
The Block +1
Der Großteil der gestohlenen Vermögenswerte kann nicht von Circle oder Tether eingefroren werden, weil sie in Kryptowährungen wie ETH und XRP gehalten werden – statt in stablecoins, die vom Emittenten kontrolliert werden. Blockchain-Tracking zeigte, dass in den Wallets des Angreifers noch Zehntausende von ETH und große Mengen an XRP vorhanden sind. �
Bitquery +1
Bitget sagt, der Vorfall sei eingedämmt worden, die zugrunde liegende Schwachstelle sei behoben worden, und es habe ein Recovery-Bounty-Programm gestartet, um dabei zu helfen, die betroffenen Gelder nachzuverfolgen und wiederzubeschaffen. �
Bitget$NVDA.US $AAPL.US
73
#CircleTetherFreezeBitgetHackerWallet
🚨 Circle & Tether Freeze Bitget Hacker Wallet 🚨
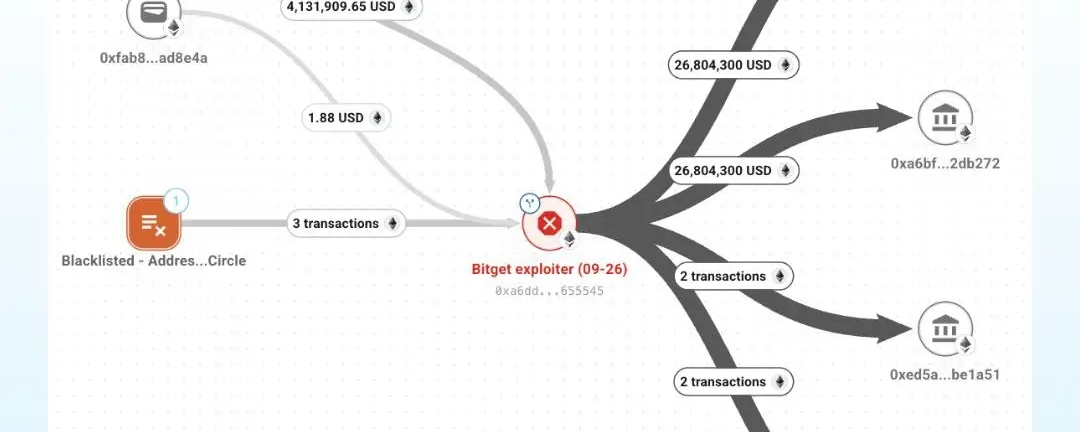
Wichtige Emittenten von Stablecoins ziehen nach! Circle und Tether haben erfolgreich eine Wallet, die mit dem jüngsten Bitget-Exploit in Verbindung steht, auf die schwarze Liste gesetzt und etwa $318.000 in USDC sowie $USDT eingefroren. Laut On-Chain-Daten ging Circle in Führung, indem sie ihre Tokens zuerst einfrierten, gefolgt von Tether einige Stunden später.
Jedoch ist das nur ein winziger Teil von den massiven $387,5 Millionen, von denen geschätzt wurde, dass sie gestohlen wurden.
Die Herausforderung: Mehr als 63.000 $ETH ist in anderen Wallets, die vom Exploiter kontrolliert werden, noch unangetastet.
Die Realität: Im Gegensatz zu zentralisierten Stablecoins können native Assets wie Ethereum (ETH) nicht von einem einzelnen Emittenten eingefroren werden, was den grundlegenden Unterschied zwischen diesen beiden Arten digitaler Assets hervorhebt.
#CircleTetherFreezeBitgetHackerWallet
🚨 Circle & Tether Freeze Bitget Hacker Wallet 🚨
Wichtige Emittenten von Stablecoins ziehen nach! Circle und Tether haben erfolgreich eine Wallet, die mit dem jüngsten Bitget-Exploit in Verbindung steht, auf die schwarze Liste gesetzt und etwa $318.000 in USDC sowie $USDT eingefroren. Laut On-Chain-Daten ging Circle in Führung, indem sie ihre Tokens zuerst einfrierten, gefolgt von Tether einige Stunden später.
Jedoch ist das nur ein winziger Teil von den massiven $387,5 Millionen, von denen geschätzt wurde, dass sie gestohlen wurden.
Die Herausforderung: Mehr als 63.000 $ETH ist in anderen Wallets, die vom Exploiter kontrolliert werden, noch unangetastet.
Die Realität: Im Gegensatz zu zentralisierten Stablecoins können native Assets wie Ethereum (ETH) nicht von einem einzelnen Emittenten eingefroren werden, was den grundlegenden Unterschied zwischen diesen beiden Arten digitaler Assets hervorhebt.
🚨 Circle & Tether Freeze Bitget Hacker Wallet 🚨
Wichtige Emittenten von Stablecoins ziehen nach! Circle und Tether haben erfolgreich eine Wallet, die mit dem jüngsten Bitget-Exploit in Verbindung steht, auf die schwarze Liste gesetzt und etwa $318.000 in USDC sowie $USDT eingefroren. Laut On-Chain-Daten ging Circle in Führung, indem sie ihre Tokens zuerst einfrierten, gefolgt von Tether einige Stunden später.
Jedoch ist das nur ein winziger Teil von den massiven $387,5 Millionen, von denen geschätzt wurde, dass sie gestohlen wurden.
Die Herausforderung: Mehr als 63.000 $ETH ist in anderen Wallets, die vom Exploiter kontrolliert werden, noch unangetastet.
Die Realität: Im Gegensatz zu zentralisierten Stablecoins können native Assets wie Ethereum (ETH) nicht von einem einzelnen Emittenten eingefroren werden, was den grundlegenden Unterschied zwischen diesen beiden Arten digitaler Assets hervorhebt.
1
79

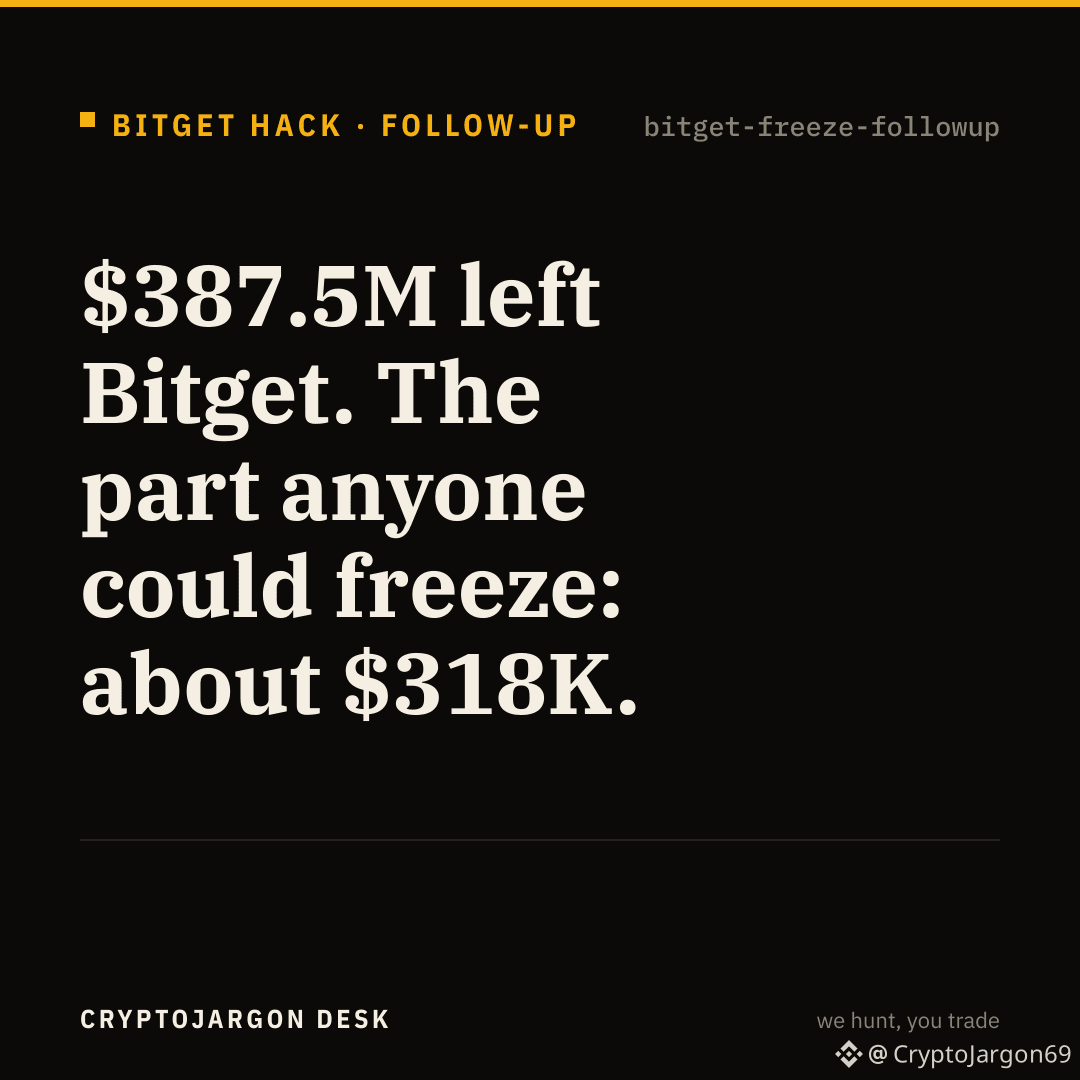
BITGET HACK · WAS KÖNNTE EINGEFROREN WERDEN
Am 24. Sep. waren noch 387,5 Mio. $ in Bitgets Hot Wallets. Der Teil, den theoretisch jeder einfrieren könnte: etwa 318 Tsd. $.
Circle und Tether haben eine Ausnutzer-Wallet auf die Blacklist gesetzt, die 218K USDT und 100K USDC hält. Das entspricht ungefähr 0,08% der Beute.
Der Rest liegt dort, wo kein Emittent erreicht: 63.000+ $ETH über weitere Ausnutzer-Adressen verteilt sowie 103 Mio. $XRP, von denen 54 Mio. (ca. 83 Mio. $) bereits auf neue Wallets verschoben wurden. Native Coins können auf Protokollebene nicht eingefroren werden. Der verbleibende Engpass ist eine Börsen-Einzahlung.
Bitget sagt, Cold Wallets seien unberührt geblieben, und sein 464 Mio. $ Schutzfonds decke den Verlust ab.
Ein Freeze-Button bei Stablecoins: Sicherheitsnetz oder ein Fehler im Modell?
#CircleTetherFreezeBitgetHackerWallet #BitgetHackerMoves$83MStolenXRP $ETH $XRP
BITGET HACK · WAS KÖNNTE EINGEFROREN WERDEN
Am 24. Sep. waren noch 387,5 Mio. $ in Bitgets Hot Wallets. Der Teil, den theoretisch jeder einfrieren könnte: etwa 318 Tsd. $.
Circle und Tether haben eine Ausnutzer-Wallet auf die Blacklist gesetzt, die 218K USDT und 100K USDC hält. Das entspricht ungefähr 0,08% der Beute.
Der Rest liegt dort, wo kein Emittent erreicht: 63.000+ $ETH über weitere Ausnutzer-Adressen verteilt sowie 103 Mio. $XRP , von denen 54 Mio. (ca. 83 Mio. $) bereits auf neue Wallets verschoben wurden. Native Coins können auf Protokollebene nicht eingefroren werden. Der verbleibende Engpass ist eine Börsen-Einzahlung.
Bitget sagt, Cold Wallets seien unberührt geblieben, und sein 464 Mio. $ Schutzfonds decke den Verlust ab.
Ein Freeze-Button bei Stablecoins: Sicherheitsnetz oder ein Fehler im Modell?
#CircleTetherFreezeBitgetHackerWallet #BitgetHackerMoves$83MStolenXRP $ETH $XRP
Am 24. Sep. waren noch 387,5 Mio. $ in Bitgets Hot Wallets. Der Teil, den theoretisch jeder einfrieren könnte: etwa 318 Tsd. $.
Circle und Tether haben eine Ausnutzer-Wallet auf die Blacklist gesetzt, die 218K USDT und 100K USDC hält. Das entspricht ungefähr 0,08% der Beute.
Der Rest liegt dort, wo kein Emittent erreicht: 63.000+ $ETH über weitere Ausnutzer-Adressen verteilt sowie 103 Mio. $XRP , von denen 54 Mio. (ca. 83 Mio. $) bereits auf neue Wallets verschoben wurden. Native Coins können auf Protokollebene nicht eingefroren werden. Der verbleibende Engpass ist eine Börsen-Einzahlung.
Bitget sagt, Cold Wallets seien unberührt geblieben, und sein 464 Mio. $ Schutzfonds decke den Verlust ab.
Ein Freeze-Button bei Stablecoins: Sicherheitsnetz oder ein Fehler im Modell?
#CircleTetherFreezeBitgetHackerWallet #BitgetHackerMoves$83MStolenXRP $ETH $XRP
1
270

·
--
Bullisch
#circletetherfreezebitgethackerwallet
🚨 Sicherheitswarnung: Circle- & Tether-Intercept-Exploiter-Adresse nach Bitget-Verletzung 🛡️
Schnelle Sicherheitskoordination On-Chain! Nach einem Sicherheitsvorfall, bei dem die Backend-Wallet-Infrastruktur von Bitget kompromittiert wurde, ergriffen die großen Stablecoin-Emittenten Circle und Tether umgehend Maßnahmen, um eine Adresse mit der Bezeichnung „Bitget Exploiter 8“ zu sperren und einzufrieren.
Die gemeinsame Reaktion machte etwa 318.000 US-Dollar an Stablecoins (99.990 USDC und 218.023 USDT) im angezielten Wallet unzugänglich und unterband so, dass diese spezifischen Assets über sekundäre Plattformen gewaschen werden.
$ZEC
{future}(ZECUSDT)
💡 Kernaussagen:
🛑 Schnelle Blacklisting-Sperren: Circle und Tether führten innerhalb weniger Stunden nach Sicherheitsmeldungen des Sicherheitsunternehmens MistTrack Smart-Contract-Freezes aus.
⚖️ Grenzen von On-Chain-Freezes: Während Stablecoin-Emittenten fiat-unterstützte Token (USDC/USDT) einfrieren können, können dezentrale Assets wie Ethereum nicht eingefroren werden. Tracker berichten, dass der Angreifer schnell einen erheblichen Teil der gestohlenen Assets in ETH umwandelte.
🛡️ Umfassender Schutz abgedeckt: Bitget-CEO Gracy Chen bestätigte, dass keine privaten Schlüssel geleakt wurden und die Benutzer-Assets vollständig durch den User Protection Fund von Bitget geschützt sind (mit einem Wert von über 400 Mio. US-Dollar).
Was ist deine Meinung zu zentralisierten Stablecoin-Freezes – ein entscheidendes Sicherheitsnetz bei Börsenübergriffen oder eine Erinnerung an die zentrale Kontrolle in Krypto? Teile deine Sicht unten! 👇
#CircleMints500MUSDCOnSolana #Bitget
#circletetherfreezebitgethackerwallet
🚨 Sicherheitswarnung: Circle- & Tether-Intercept-Exploiter-Adresse nach Bitget-Verletzung 🛡️
Schnelle Sicherheitskoordination On-Chain! Nach einem Sicherheitsvorfall, bei dem die Backend-Wallet-Infrastruktur von Bitget kompromittiert wurde, ergriffen die großen Stablecoin-Emittenten Circle und Tether umgehend Maßnahmen, um eine Adresse mit der Bezeichnung „Bitget Exploiter 8“ zu sperren und einzufrieren.
Die gemeinsame Reaktion machte etwa 318.000 US-Dollar an Stablecoins (99.990 USDC und 218.023 USDT) im angezielten Wallet unzugänglich und unterband so, dass diese spezifischen Assets über sekundäre Plattformen gewaschen werden.
$ZEC
💡 Kernaussagen:
🛑 Schnelle Blacklisting-Sperren: Circle und Tether führten innerhalb weniger Stunden nach Sicherheitsmeldungen des Sicherheitsunternehmens MistTrack Smart-Contract-Freezes aus.
⚖️ Grenzen von On-Chain-Freezes: Während Stablecoin-Emittenten fiat-unterstützte Token (USDC/USDT) einfrieren können, können dezentrale Assets wie Ethereum nicht eingefroren werden. Tracker berichten, dass der Angreifer schnell einen erheblichen Teil der gestohlenen Assets in ETH umwandelte.
🛡️ Umfassender Schutz abgedeckt: Bitget-CEO Gracy Chen bestätigte, dass keine privaten Schlüssel geleakt wurden und die Benutzer-Assets vollständig durch den User Protection Fund von Bitget geschützt sind (mit einem Wert von über 400 Mio. US-Dollar).
Was ist deine Meinung zu zentralisierten Stablecoin-Freezes – ein entscheidendes Sicherheitsnetz bei Börsenübergriffen oder eine Erinnerung an die zentrale Kontrolle in Krypto? Teile deine Sicht unten! 👇
#CircleMints500MUSDCOnSolana #Bitget
🚨 Sicherheitswarnung: Circle- & Tether-Intercept-Exploiter-Adresse nach Bitget-Verletzung 🛡️
Schnelle Sicherheitskoordination On-Chain! Nach einem Sicherheitsvorfall, bei dem die Backend-Wallet-Infrastruktur von Bitget kompromittiert wurde, ergriffen die großen Stablecoin-Emittenten Circle und Tether umgehend Maßnahmen, um eine Adresse mit der Bezeichnung „Bitget Exploiter 8“ zu sperren und einzufrieren.
Die gemeinsame Reaktion machte etwa 318.000 US-Dollar an Stablecoins (99.990 USDC und 218.023 USDT) im angezielten Wallet unzugänglich und unterband so, dass diese spezifischen Assets über sekundäre Plattformen gewaschen werden.
$ZEC
💡 Kernaussagen:
🛑 Schnelle Blacklisting-Sperren: Circle und Tether führten innerhalb weniger Stunden nach Sicherheitsmeldungen des Sicherheitsunternehmens MistTrack Smart-Contract-Freezes aus.
⚖️ Grenzen von On-Chain-Freezes: Während Stablecoin-Emittenten fiat-unterstützte Token (USDC/USDT) einfrieren können, können dezentrale Assets wie Ethereum nicht eingefroren werden. Tracker berichten, dass der Angreifer schnell einen erheblichen Teil der gestohlenen Assets in ETH umwandelte.
🛡️ Umfassender Schutz abgedeckt: Bitget-CEO Gracy Chen bestätigte, dass keine privaten Schlüssel geleakt wurden und die Benutzer-Assets vollständig durch den User Protection Fund von Bitget geschützt sind (mit einem Wert von über 400 Mio. US-Dollar).
Was ist deine Meinung zu zentralisierten Stablecoin-Freezes – ein entscheidendes Sicherheitsnetz bei Börsenübergriffen oder eine Erinnerung an die zentrale Kontrolle in Krypto? Teile deine Sicht unten! 👇
#CircleMints500MUSDCOnSolana #Bitget
1
2.4k
·
--
Bullisch
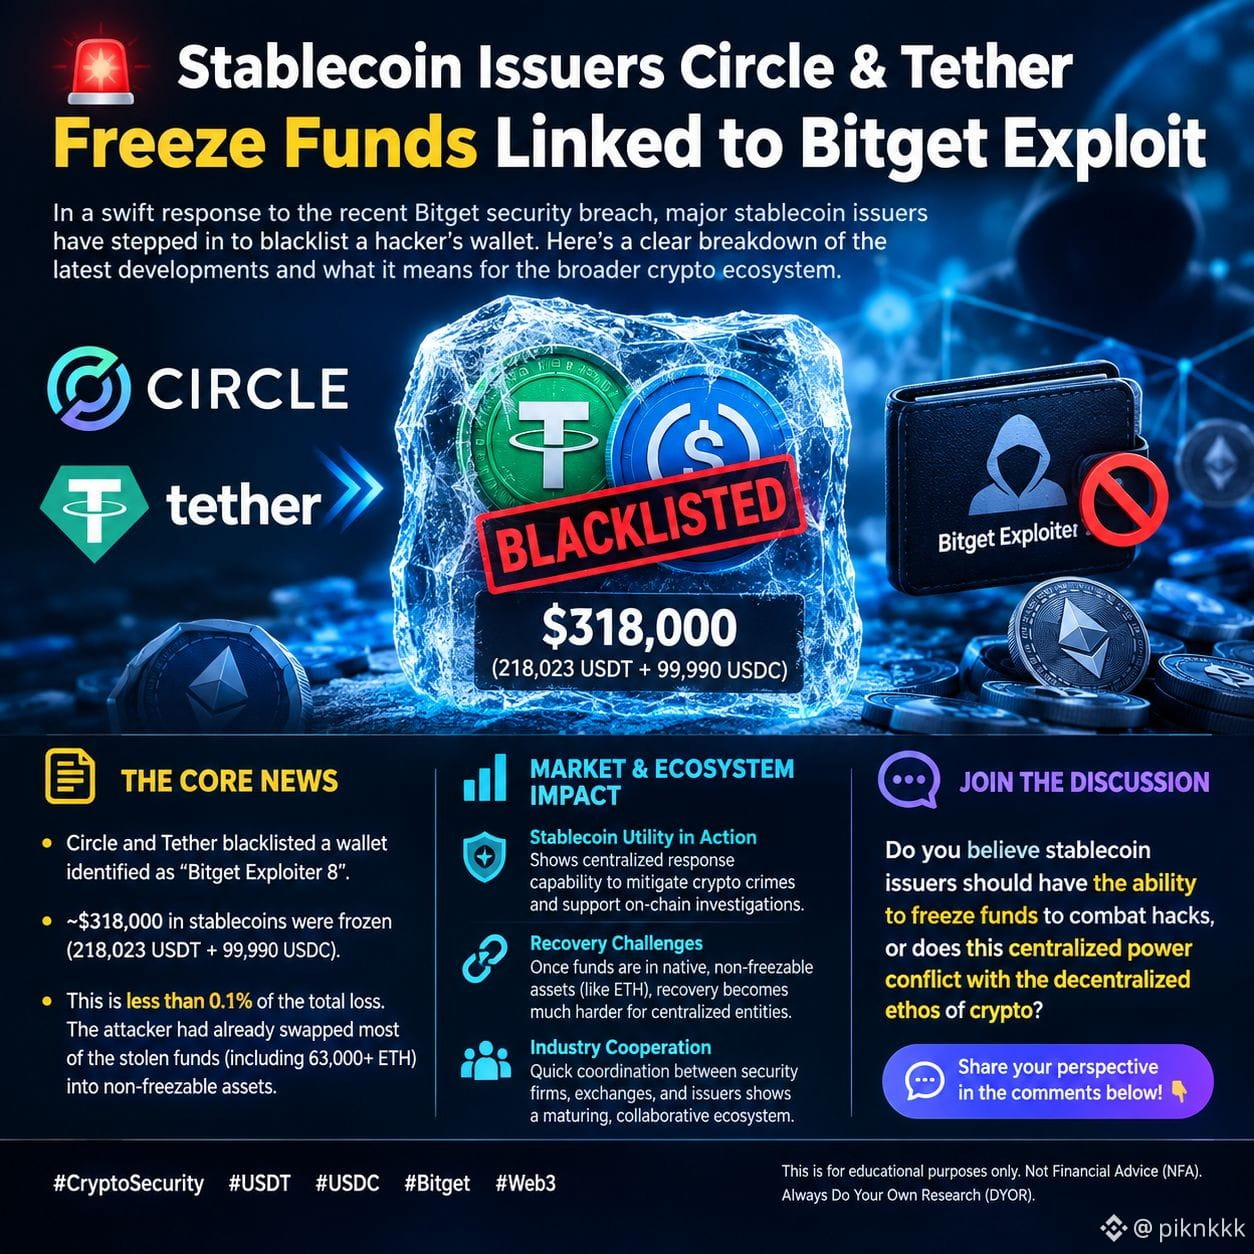
#circletetherfreezebitgethackerwallet 🚨 Emittenten von Stablecoins Circle & Tether frieren Gelder ein – verbunden mit dem Bitget-Exploit
In einer schnellen Reaktion auf die jüngste Sicherheitsverletzung bei Bitget haben große Stablecoin-Emittenten eingegriffen, um die Wallet eines Hackers zu blacklisten. Hier ist eine klare Übersicht über die neuesten Entwicklungen und was das für das breitere Krypto-Ökosystem bedeutet.
📌 Die Kernnachrichten
• Circle und Tether haben gemeinsam eine Wallet, die von Sicherheitsfirmen als „Bitget Exploiter 8“ identifiziert wurde, auf die Blacklist gesetzt [[4]].
• Diese koordinierte Maßnahme fror erfolgreich ungefähr 318.000 US-Dollar in Stablecoins ein, bestehend aus rund 218.023 USDT und 99.990 USDC [[13]].
• Bemerkenswert ist, dass dieser eingefrorene Betrag weniger als 0,1% des insgesamt gemeldeten Verlusts ausmacht. Der Angreifer hatte die gestohlenen Mittel bereits größtenteils umgetauscht (darunter über 63.000 ETH) in dezentrale, nicht einfrierbare Assets, bevor die Blacklist angewendet wurde [[14]].
📊 Markt- & Ökosystem-Auswirkungen
• Stablecoin-Nutzen in Aktion Dieses Ereignis zeigt die zentrale Reaktionsfähigkeit von fiatgestützten Stablecoin-Emittenten, um aktiv gegen kryptobezogene Verbrechen vorzugehen und On-Chain-Untersuchungen zu unterstützen.
• Herausforderungen bei der Wiederherstellung Es unterstreicht eine entscheidende Sicherheitsrealität: Sobald Gelder in native, nicht einfrierbare Blockchain-Assets umgewandelt werden (z. B. ETH), wird die Wiederherstellung für zentrale Instanzen deutlich komplexer.
• Zusammenarbeit in der Branche Die schnelle Abstimmung zwischen Blockchain-Sicherheitsfirmen, Börsen und Stablecoin-Emittenten zeigt ein reifer werdendes, kooperatives Ökosystem bei der Reaktion auf groß angelegte Exploits.
💬 Diskussionsteilnahme
Glaubst du, dass Stablecoin-Emittenten die Möglichkeit haben sollten, Gelder einzufrieren, um Hacks zu bekämpfen, oder steht diese zentralisierte Macht im Widerspruch zum dezentralen Ethos von Krypto? Teile deine Sicht in den Kommentaren unten! 👇
🔖 Hashtags
#CryptoSecurity #USDT #USDC #Bitget #Web3
Dies dient nur zu Bildungszwecken. Keine Finanzberatung (NFA). Mach immer deine eigene Recherche (DYOR).
$RAY $SUPER $DASH
{future}(DASHUSDT)
{future}(SUPERUSDT)
{spot}(RAYUSDT)
#circletetherfreezebitgethackerwallet 🚨 Emittenten von Stablecoins Circle & Tether frieren Gelder ein – verbunden mit dem Bitget-Exploit
In einer schnellen Reaktion auf die jüngste Sicherheitsverletzung bei Bitget haben große Stablecoin-Emittenten eingegriffen, um die Wallet eines Hackers zu blacklisten. Hier ist eine klare Übersicht über die neuesten Entwicklungen und was das für das breitere Krypto-Ökosystem bedeutet.
📌 Die Kernnachrichten
• Circle und Tether haben gemeinsam eine Wallet, die von Sicherheitsfirmen als „Bitget Exploiter 8“ identifiziert wurde, auf die Blacklist gesetzt [[4]].
• Diese koordinierte Maßnahme fror erfolgreich ungefähr 318.000 US-Dollar in Stablecoins ein, bestehend aus rund 218.023 USDT und 99.990 USDC [[13]].
• Bemerkenswert ist, dass dieser eingefrorene Betrag weniger als 0,1% des insgesamt gemeldeten Verlusts ausmacht. Der Angreifer hatte die gestohlenen Mittel bereits größtenteils umgetauscht (darunter über 63.000 ETH) in dezentrale, nicht einfrierbare Assets, bevor die Blacklist angewendet wurde [[14]].
📊 Markt- & Ökosystem-Auswirkungen
• Stablecoin-Nutzen in Aktion Dieses Ereignis zeigt die zentrale Reaktionsfähigkeit von fiatgestützten Stablecoin-Emittenten, um aktiv gegen kryptobezogene Verbrechen vorzugehen und On-Chain-Untersuchungen zu unterstützen.
• Herausforderungen bei der Wiederherstellung Es unterstreicht eine entscheidende Sicherheitsrealität: Sobald Gelder in native, nicht einfrierbare Blockchain-Assets umgewandelt werden (z. B. ETH), wird die Wiederherstellung für zentrale Instanzen deutlich komplexer.
• Zusammenarbeit in der Branche Die schnelle Abstimmung zwischen Blockchain-Sicherheitsfirmen, Börsen und Stablecoin-Emittenten zeigt ein reifer werdendes, kooperatives Ökosystem bei der Reaktion auf groß angelegte Exploits.
💬 Diskussionsteilnahme
Glaubst du, dass Stablecoin-Emittenten die Möglichkeit haben sollten, Gelder einzufrieren, um Hacks zu bekämpfen, oder steht diese zentralisierte Macht im Widerspruch zum dezentralen Ethos von Krypto? Teile deine Sicht in den Kommentaren unten! 👇
🔖 Hashtags
#CryptoSecurity #USDT #USDC #Bitget #Web3
Dies dient nur zu Bildungszwecken. Keine Finanzberatung (NFA). Mach immer deine eigene Recherche (DYOR).
$RAY $SUPER $DASH
In einer schnellen Reaktion auf die jüngste Sicherheitsverletzung bei Bitget haben große Stablecoin-Emittenten eingegriffen, um die Wallet eines Hackers zu blacklisten. Hier ist eine klare Übersicht über die neuesten Entwicklungen und was das für das breitere Krypto-Ökosystem bedeutet.
📌 Die Kernnachrichten
• Circle und Tether haben gemeinsam eine Wallet, die von Sicherheitsfirmen als „Bitget Exploiter 8“ identifiziert wurde, auf die Blacklist gesetzt [[4]].
• Diese koordinierte Maßnahme fror erfolgreich ungefähr 318.000 US-Dollar in Stablecoins ein, bestehend aus rund 218.023 USDT und 99.990 USDC [[13]].
• Bemerkenswert ist, dass dieser eingefrorene Betrag weniger als 0,1% des insgesamt gemeldeten Verlusts ausmacht. Der Angreifer hatte die gestohlenen Mittel bereits größtenteils umgetauscht (darunter über 63.000 ETH) in dezentrale, nicht einfrierbare Assets, bevor die Blacklist angewendet wurde [[14]].
📊 Markt- & Ökosystem-Auswirkungen
• Stablecoin-Nutzen in Aktion Dieses Ereignis zeigt die zentrale Reaktionsfähigkeit von fiatgestützten Stablecoin-Emittenten, um aktiv gegen kryptobezogene Verbrechen vorzugehen und On-Chain-Untersuchungen zu unterstützen.
• Herausforderungen bei der Wiederherstellung Es unterstreicht eine entscheidende Sicherheitsrealität: Sobald Gelder in native, nicht einfrierbare Blockchain-Assets umgewandelt werden (z. B. ETH), wird die Wiederherstellung für zentrale Instanzen deutlich komplexer.
• Zusammenarbeit in der Branche Die schnelle Abstimmung zwischen Blockchain-Sicherheitsfirmen, Börsen und Stablecoin-Emittenten zeigt ein reifer werdendes, kooperatives Ökosystem bei der Reaktion auf groß angelegte Exploits.
💬 Diskussionsteilnahme
Glaubst du, dass Stablecoin-Emittenten die Möglichkeit haben sollten, Gelder einzufrieren, um Hacks zu bekämpfen, oder steht diese zentralisierte Macht im Widerspruch zum dezentralen Ethos von Krypto? Teile deine Sicht in den Kommentaren unten! 👇
🔖 Hashtags
#CryptoSecurity #USDT #USDC #Bitget #Web3
Dies dient nur zu Bildungszwecken. Keine Finanzberatung (NFA). Mach immer deine eigene Recherche (DYOR).
$RAY $SUPER $DASH
2.2k
#CircleTetherFreezeBitgetHackerWallet Kreises und Tether setzten eine mit dem Bitget-Exploit verknüpfte Wallet auf die schwarze Liste und froren dabei ungefähr 318.000 US-Dollar in USDC und USDT ein. Die Maßnahme erfolgte nach dem Bitget-Bruch, bei dem etwa 351,6 Millionen US-Dollar an Vermögenswerten betroffen waren.
Allerdings blieben die meisten gestohlenen Gelder außerhalb der Reichweite der Stablecoin-Emittenten; Berichten zufolge werden weiterhin mehr als 63.000 ETH über Wallets gehalten, die mit den Ausnutzern in Verbindung stehen.
#Circle #Tether #USDC #USDT $USDC
{spot}(USDCUSDT)
$USDT $ETH
{spot}(ETHUSDT)
#CircleTetherFreezeBitgetHackerWallet Kreises und Tether setzten eine mit dem Bitget-Exploit verknüpfte Wallet auf die schwarze Liste und froren dabei ungefähr 318.000 US-Dollar in USDC und USDT ein. Die Maßnahme erfolgte nach dem Bitget-Bruch, bei dem etwa 351,6 Millionen US-Dollar an Vermögenswerten betroffen waren.
Allerdings blieben die meisten gestohlenen Gelder außerhalb der Reichweite der Stablecoin-Emittenten; Berichten zufolge werden weiterhin mehr als 63.000 ETH über Wallets gehalten, die mit den Ausnutzern in Verbindung stehen.
#Circle #Tether #USDC #USDT $USDC
$USDT $ETH
Allerdings blieben die meisten gestohlenen Gelder außerhalb der Reichweite der Stablecoin-Emittenten; Berichten zufolge werden weiterhin mehr als 63.000 ETH über Wallets gehalten, die mit den Ausnutzern in Verbindung stehen.
#Circle #Tether #USDC #USDT $USDC
$USDT $ETH
1
119

·
--
Hier ist, was passiert ist, als ein On-Chain-Ermittler plötzlich bemerkte, dass Millionen an gestohlenen Vermögenswerten aus einer schlafenden Wallet aufwachen.
Die meisten Trader verfangen sich in der Jagd nach grünen Kerzen während den Phasen maximaler Gier und ignorieren dabei völlig die massiven Gegenparteien- und Sicherheitsrisiken, die selbst weiterhin zentrale Ökosysteme belasten. Wenn illegitime Gelder in Bewegung geraten, können die daraus resultierenden Panikverkäufe und plötzlichen Liquiditätsabflüsse dein Portfolio zerstören, noch bevor du überhaupt merkst, was im Orderbuch passiert.
Wenn wir uns die neuesten Bewegungen des Bitget-Exploiters ansehen, sehen wir ein vertrautes Muster am Werk. Anstatt wie ein chaotischer Cash-out vorzugehen, teilt der Hacker die Gelder systematisch auf und wäscht sie über dezentrale Protokolle hinweg, um Blacklists zu umgehen, bevor Stablecoin-Emittenten eingreifen. Wir haben exakt dasselbe Muster bei früheren Börsenverletzungen gesehen, bei denen der Wettbewerb zwischen Wallet-Blacklists und Mixern die Markt-Infektion bestimmt hat. Während große Emittenten Teile in $USDT einfrieren, finden spezialisierte Akteure immer Routing-Pfade durch Privacy-Layer und alternative Netzwerke.
Selbst Ökosysteme, die institutionelles Interesse haben wie $NEAR oder ältere Legacy-Chains wie $ETC , spüren die Auswirkungen, wenn Market Maker die Liquidität abziehen, um sich vor kontaminierten Geldern zu schützen. Die wichtigste Erkenntnis aus dieser Fallstudie ist: On-Chain-Transparenz wirkt in beide Richtungen. Strafverfolgungsbehörden verfolgen jeden Hop, aber der gesamte Markt handelt in Echtzeit genau diese Angst mit.
Wie managst du normalerweise dein Risiko-Exposure, wenn große Exploit-Wallets anfangen, Gelder On-Chain zu bewegen?
#BitgetHackerMoves #CircleTetherFreezeBitgetHackerWallet
Hier ist, was passiert ist, als ein On-Chain-Ermittler plötzlich bemerkte, dass Millionen an gestohlenen Vermögenswerten aus einer schlafenden Wallet aufwachen.
Die meisten Trader verfangen sich in der Jagd nach grünen Kerzen während den Phasen maximaler Gier und ignorieren dabei völlig die massiven Gegenparteien- und Sicherheitsrisiken, die selbst weiterhin zentrale Ökosysteme belasten. Wenn illegitime Gelder in Bewegung geraten, können die daraus resultierenden Panikverkäufe und plötzlichen Liquiditätsabflüsse dein Portfolio zerstören, noch bevor du überhaupt merkst, was im Orderbuch passiert.
Wenn wir uns die neuesten Bewegungen des Bitget-Exploiters ansehen, sehen wir ein vertrautes Muster am Werk. Anstatt wie ein chaotischer Cash-out vorzugehen, teilt der Hacker die Gelder systematisch auf und wäscht sie über dezentrale Protokolle hinweg, um Blacklists zu umgehen, bevor Stablecoin-Emittenten eingreifen. Wir haben exakt dasselbe Muster bei früheren Börsenverletzungen gesehen, bei denen der Wettbewerb zwischen Wallet-Blacklists und Mixern die Markt-Infektion bestimmt hat. Während große Emittenten Teile in $USDT einfrieren, finden spezialisierte Akteure immer Routing-Pfade durch Privacy-Layer und alternative Netzwerke.
Selbst Ökosysteme, die institutionelles Interesse haben wie $NEAR oder ältere Legacy-Chains wie $ETC , spüren die Auswirkungen, wenn Market Maker die Liquidität abziehen, um sich vor kontaminierten Geldern zu schützen. Die wichtigste Erkenntnis aus dieser Fallstudie ist: On-Chain-Transparenz wirkt in beide Richtungen. Strafverfolgungsbehörden verfolgen jeden Hop, aber der gesamte Markt handelt in Echtzeit genau diese Angst mit.
Wie managst du normalerweise dein Risiko-Exposure, wenn große Exploit-Wallets anfangen, Gelder On-Chain zu bewegen?
#BitgetHackerMoves #CircleTetherFreezeBitgetHackerWallet
Die meisten Trader verfangen sich in der Jagd nach grünen Kerzen während den Phasen maximaler Gier und ignorieren dabei völlig die massiven Gegenparteien- und Sicherheitsrisiken, die selbst weiterhin zentrale Ökosysteme belasten. Wenn illegitime Gelder in Bewegung geraten, können die daraus resultierenden Panikverkäufe und plötzlichen Liquiditätsabflüsse dein Portfolio zerstören, noch bevor du überhaupt merkst, was im Orderbuch passiert.
Wenn wir uns die neuesten Bewegungen des Bitget-Exploiters ansehen, sehen wir ein vertrautes Muster am Werk. Anstatt wie ein chaotischer Cash-out vorzugehen, teilt der Hacker die Gelder systematisch auf und wäscht sie über dezentrale Protokolle hinweg, um Blacklists zu umgehen, bevor Stablecoin-Emittenten eingreifen. Wir haben exakt dasselbe Muster bei früheren Börsenverletzungen gesehen, bei denen der Wettbewerb zwischen Wallet-Blacklists und Mixern die Markt-Infektion bestimmt hat. Während große Emittenten Teile in $USDT einfrieren, finden spezialisierte Akteure immer Routing-Pfade durch Privacy-Layer und alternative Netzwerke.
Selbst Ökosysteme, die institutionelles Interesse haben wie $NEAR oder ältere Legacy-Chains wie $ETC , spüren die Auswirkungen, wenn Market Maker die Liquidität abziehen, um sich vor kontaminierten Geldern zu schützen. Die wichtigste Erkenntnis aus dieser Fallstudie ist: On-Chain-Transparenz wirkt in beide Richtungen. Strafverfolgungsbehörden verfolgen jeden Hop, aber der gesamte Markt handelt in Echtzeit genau diese Angst mit.
Wie managst du normalerweise dein Risiko-Exposure, wenn große Exploit-Wallets anfangen, Gelder On-Chain zu bewegen?
#BitgetHackerMoves #CircleTetherFreezeBitgetHackerWallet
87
·
--
#CircleTetherFreezeBitgetHackerWallet
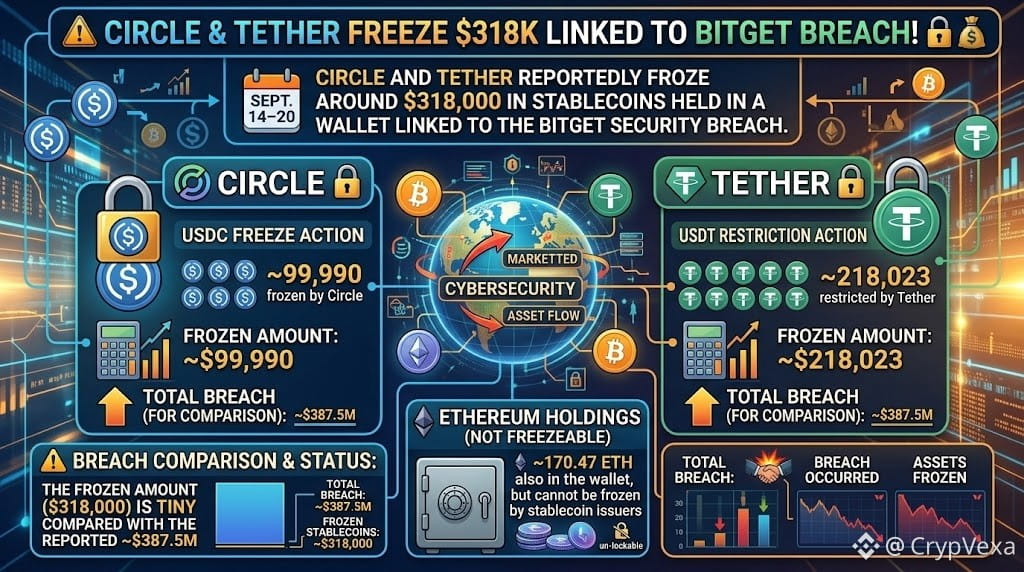
🚨 Circle & Tether-Freeze: 318.000 US-Dollar mit Bitget-Sicherheitsverstoß verknüpft! 🔒💰
Circle und Tether sollen etwa 318.000 US-Dollar an Stablecoins eingefroren haben, die in einem mit dem Bitget-Sicherheitsverstoß verknüpften Wallet gehalten werden.
🔵 USDC: ~99.990 von Circle eingefroren
🟢 USDT: ~218.023 von Tether eingeschränkt
⟠ ETH: ~170,47 ETH sind ebenfalls in dem Wallet, können aber von den Stablecoin-Emittenten nicht eingefroren werden
📊 Der eingefrorene Betrag ist im Vergleich zu dem gemeldeten ~$387,5 Mio. Verstoß sehr gering.
⚠️ Der entscheidende Unterschied: USDC- und USDT-Emittenten können ihre Tokens auf schwarze Listen setzen, während native Assets wie ETH und XRP in der Regel nicht auf Token-Vertrags-Ebene eingefroren werden können.
🔐 Bitget soll den Vorfall Berichten zufolge auf eine kompromittierte Backend-Wallet-Infrastruktur und manipulierte Transaktionsdaten zurückgeführt haben, während gleichzeitig angegeben wurde, dass sein Schutzfonds Kundenschäden abdeckt.
#Bitget #USDC #USDT #Ethereum
#CircleTetherFreezeBitgetHackerWallet
🚨 Circle & Tether-Freeze: 318.000 US-Dollar mit Bitget-Sicherheitsverstoß verknüpft! 🔒💰
Circle und Tether sollen etwa 318.000 US-Dollar an Stablecoins eingefroren haben, die in einem mit dem Bitget-Sicherheitsverstoß verknüpften Wallet gehalten werden.
🔵 USDC: ~99.990 von Circle eingefroren
🟢 USDT: ~218.023 von Tether eingeschränkt
⟠ ETH: ~170,47 ETH sind ebenfalls in dem Wallet, können aber von den Stablecoin-Emittenten nicht eingefroren werden
📊 Der eingefrorene Betrag ist im Vergleich zu dem gemeldeten ~$387,5 Mio. Verstoß sehr gering.
⚠️ Der entscheidende Unterschied: USDC- und USDT-Emittenten können ihre Tokens auf schwarze Listen setzen, während native Assets wie ETH und XRP in der Regel nicht auf Token-Vertrags-Ebene eingefroren werden können.
🔐 Bitget soll den Vorfall Berichten zufolge auf eine kompromittierte Backend-Wallet-Infrastruktur und manipulierte Transaktionsdaten zurückgeführt haben, während gleichzeitig angegeben wurde, dass sein Schutzfonds Kundenschäden abdeckt.
#Bitget #USDC #USDT #Ethereum
🚨 Circle & Tether-Freeze: 318.000 US-Dollar mit Bitget-Sicherheitsverstoß verknüpft! 🔒💰
Circle und Tether sollen etwa 318.000 US-Dollar an Stablecoins eingefroren haben, die in einem mit dem Bitget-Sicherheitsverstoß verknüpften Wallet gehalten werden.
🔵 USDC: ~99.990 von Circle eingefroren
🟢 USDT: ~218.023 von Tether eingeschränkt
⟠ ETH: ~170,47 ETH sind ebenfalls in dem Wallet, können aber von den Stablecoin-Emittenten nicht eingefroren werden
📊 Der eingefrorene Betrag ist im Vergleich zu dem gemeldeten ~$387,5 Mio. Verstoß sehr gering.
⚠️ Der entscheidende Unterschied: USDC- und USDT-Emittenten können ihre Tokens auf schwarze Listen setzen, während native Assets wie ETH und XRP in der Regel nicht auf Token-Vertrags-Ebene eingefroren werden können.
🔐 Bitget soll den Vorfall Berichten zufolge auf eine kompromittierte Backend-Wallet-Infrastruktur und manipulierte Transaktionsdaten zurückgeführt haben, während gleichzeitig angegeben wurde, dass sein Schutzfonds Kundenschäden abdeckt.
#Bitget #USDC #USDT #Ethereum
1
49
*Bitget-Hack-Update — $XRP
{spot}(XRPUSDT)
#StrategyStriveAdd2305BitcoinThisWeek #DogecoinETFsPostBiggestWeekSinceLaunch #CircleTetherFreezeBitgetHackerWallet #SECSaysTokenBuybacksNotAutoSecurities Der Angreifer hat etwa 83 Mio. $ an gestohlenen $XRP aus 3 Verwahrstellen-Wallets bewegt.
Insgesamt wurden rund 103 Mio. $XRp gestohlen — jetzt liegen noch ∼75 Mio. $ in Wallets, die _unter den XRP-Ledger-Regeln nicht eingefroren werden können_. XRP ist der native Vermögenswert, daher hat Ripple keine Freeze-Schaltfläche dafür.
Was _getan werden kann_:
- Börsen können Konten, die die gestohlenen Gelder _ERHALTEN_, auf die schwarze Liste setzen
- Aber sie können die eigenen Wallets des Angreifers nicht blockieren
Zum Vergleich: Circle und Tether haben bereits ∼320.000 $ in den zugehörigen USDC/USDT eingefroren — diese Tokens haben Blacklist-Steuerungen.
Bitget sagt, sein Schutzfonds werde den Verlust von 387,5 Mio. $ vollständig abdecken, die Kundensalden seien sicher, und Auszahlungen werden ab dem 28. Sept. bis zum 2. Okt. schrittweise wieder aufgenommen.
Jetzt lautet die eigentliche Frage: Wie viel von diesem $XRP kann nachverfolgt / eingefroren werden, wenn er bei CEXs ankommt? Die On-Chain-Verfolgung läuft. 7fa8
*Bitget-Hack-Update — $XRP
#StrategyStriveAdd2305BitcoinThisWeek #DogecoinETFsPostBiggestWeekSinceLaunch #CircleTetherFreezeBitgetHackerWallet #SECSaysTokenBuybacksNotAutoSecurities Der Angreifer hat etwa 83 Mio. $ an gestohlenen $XRP aus 3 Verwahrstellen-Wallets bewegt.
Insgesamt wurden rund 103 Mio. $XRp gestohlen — jetzt liegen noch ∼75 Mio. $ in Wallets, die _unter den XRP-Ledger-Regeln nicht eingefroren werden können_. XRP ist der native Vermögenswert, daher hat Ripple keine Freeze-Schaltfläche dafür.
Was _getan werden kann_:
- Börsen können Konten, die die gestohlenen Gelder _ERHALTEN_, auf die schwarze Liste setzen
- Aber sie können die eigenen Wallets des Angreifers nicht blockieren
Zum Vergleich: Circle und Tether haben bereits ∼320.000 $ in den zugehörigen USDC/USDT eingefroren — diese Tokens haben Blacklist-Steuerungen.
Bitget sagt, sein Schutzfonds werde den Verlust von 387,5 Mio. $ vollständig abdecken, die Kundensalden seien sicher, und Auszahlungen werden ab dem 28. Sept. bis zum 2. Okt. schrittweise wieder aufgenommen.
Jetzt lautet die eigentliche Frage: Wie viel von diesem $XRP kann nachverfolgt / eingefroren werden, wenn er bei CEXs ankommt? Die On-Chain-Verfolgung läuft. 7fa8
#StrategyStriveAdd2305BitcoinThisWeek #DogecoinETFsPostBiggestWeekSinceLaunch #CircleTetherFreezeBitgetHackerWallet #SECSaysTokenBuybacksNotAutoSecurities Der Angreifer hat etwa 83 Mio. $ an gestohlenen $XRP aus 3 Verwahrstellen-Wallets bewegt.
Insgesamt wurden rund 103 Mio. $XRp gestohlen — jetzt liegen noch ∼75 Mio. $ in Wallets, die _unter den XRP-Ledger-Regeln nicht eingefroren werden können_. XRP ist der native Vermögenswert, daher hat Ripple keine Freeze-Schaltfläche dafür.
Was _getan werden kann_:
- Börsen können Konten, die die gestohlenen Gelder _ERHALTEN_, auf die schwarze Liste setzen
- Aber sie können die eigenen Wallets des Angreifers nicht blockieren
Zum Vergleich: Circle und Tether haben bereits ∼320.000 $ in den zugehörigen USDC/USDT eingefroren — diese Tokens haben Blacklist-Steuerungen.
Bitget sagt, sein Schutzfonds werde den Verlust von 387,5 Mio. $ vollständig abdecken, die Kundensalden seien sicher, und Auszahlungen werden ab dem 28. Sept. bis zum 2. Okt. schrittweise wieder aufgenommen.
Jetzt lautet die eigentliche Frage: Wie viel von diesem $XRP kann nachverfolgt / eingefroren werden, wenn er bei CEXs ankommt? Die On-Chain-Verfolgung läuft. 7fa8
145
·
--
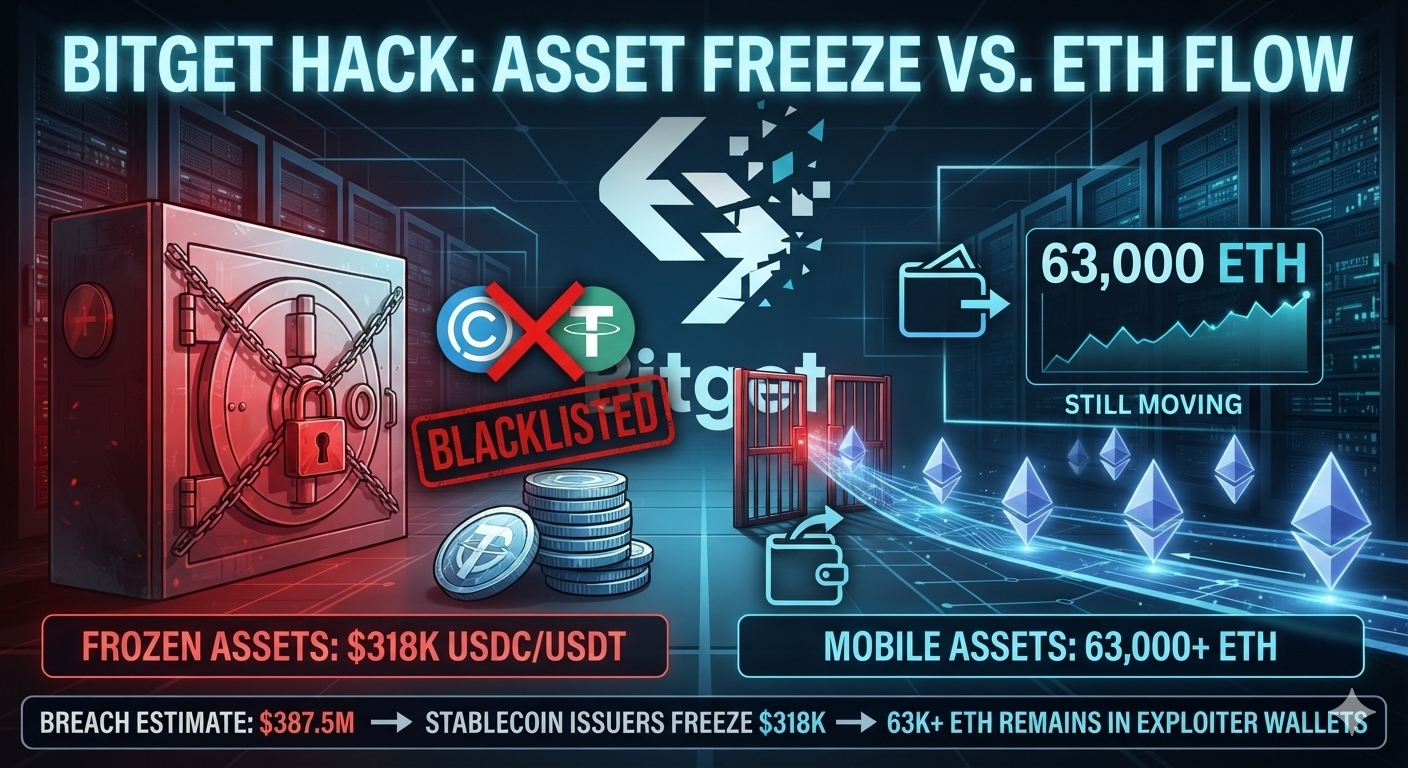
#circletetherfreezebitgethackerwallet 🚨 BITGET-HACK: 318K $ EINGEFROREN. ABER 63K+ ETH BEWEGEN SICH NOCH
Der Bitget-Exploit hat eine der Sicherheitsrealitäten im Krypto-Bereich gezeigt.
Circle und Tether haben die Wallet eines Hackers als gesperrt (blacklisted) eingestuft und etwa 318K $ in USDC und USDT eingefroren.
Aber hier ist die Story 👇
🔹 Der Bitget-Einbruch wird jetzt auf etwa 387,5M $ geschätzt
🔹 Mehr als 63.000 ETH bleiben in Wallets, die mit dem Ausnutzenden (Exploiter) verbunden sind
🔹 ETH kann nicht von Stablecoin-Emittenten eingefroren werden
🔹 Bitget sagt, der Angriff habe eine Kompromittierung der Backend-Infrastruktur betroffen – kein Datenleck
🔹 Bitget sagt, sein Schutzfonds von 464M+ $ deckt die Verluste der Nutzer ab
📌 Trader-Fazit: Beobachte die Wallets und ETH/XRP-Bewegungen genau. Große Überweisungen an Börsen könnten zusätzlichen Verkaufsdruck erzeugen.
Die eigentliche Frage: Wird der Hacker weiter ETH halten, oder wird er/sie damit beginnen, ETH über Wallets zu verteilen?
Worauf achtest du? ETH-Flows oder Bitget-Updates zur Erholung? 👇
#crypto #Ethereum #Bitget #khan6
$ETH $BTC $SOL
{future}(SOLUSDT)
{future}(BTCUSDT)
{future}(ETHUSDT)
#circletetherfreezebitgethackerwallet 🚨 BITGET-HACK: 318K $ EINGEFROREN. ABER 63K+ ETH BEWEGEN SICH NOCH
Der Bitget-Exploit hat eine der Sicherheitsrealitäten im Krypto-Bereich gezeigt.
Circle und Tether haben die Wallet eines Hackers als gesperrt (blacklisted) eingestuft und etwa 318K $ in USDC und USDT eingefroren.
Aber hier ist die Story 👇
🔹 Der Bitget-Einbruch wird jetzt auf etwa 387,5M $ geschätzt
🔹 Mehr als 63.000 ETH bleiben in Wallets, die mit dem Ausnutzenden (Exploiter) verbunden sind
🔹 ETH kann nicht von Stablecoin-Emittenten eingefroren werden
🔹 Bitget sagt, der Angriff habe eine Kompromittierung der Backend-Infrastruktur betroffen – kein Datenleck
🔹 Bitget sagt, sein Schutzfonds von 464M+ $ deckt die Verluste der Nutzer ab
📌 Trader-Fazit: Beobachte die Wallets und ETH/XRP-Bewegungen genau. Große Überweisungen an Börsen könnten zusätzlichen Verkaufsdruck erzeugen.
Die eigentliche Frage: Wird der Hacker weiter ETH halten, oder wird er/sie damit beginnen, ETH über Wallets zu verteilen?
Worauf achtest du? ETH-Flows oder Bitget-Updates zur Erholung? 👇
#crypto #Ethereum #Bitget #khan6
$ETH $BTC $SOL
Der Bitget-Exploit hat eine der Sicherheitsrealitäten im Krypto-Bereich gezeigt.
Circle und Tether haben die Wallet eines Hackers als gesperrt (blacklisted) eingestuft und etwa 318K $ in USDC und USDT eingefroren.
Aber hier ist die Story 👇
🔹 Der Bitget-Einbruch wird jetzt auf etwa 387,5M $ geschätzt
🔹 Mehr als 63.000 ETH bleiben in Wallets, die mit dem Ausnutzenden (Exploiter) verbunden sind
🔹 ETH kann nicht von Stablecoin-Emittenten eingefroren werden
🔹 Bitget sagt, der Angriff habe eine Kompromittierung der Backend-Infrastruktur betroffen – kein Datenleck
🔹 Bitget sagt, sein Schutzfonds von 464M+ $ deckt die Verluste der Nutzer ab
📌 Trader-Fazit: Beobachte die Wallets und ETH/XRP-Bewegungen genau. Große Überweisungen an Börsen könnten zusätzlichen Verkaufsdruck erzeugen.
Die eigentliche Frage: Wird der Hacker weiter ETH halten, oder wird er/sie damit beginnen, ETH über Wallets zu verteilen?
Worauf achtest du? ETH-Flows oder Bitget-Updates zur Erholung? 👇
#crypto #Ethereum #Bitget #khan6
$ETH $BTC $SOL
1
987
📊 Bitget-Hack: Worauf Krypto-Trader achten sollten
Bitget sagt, dass der Einbruch ungefähr $387,5 Mio. an Vermögenswerten betroffen hat, während sein Schutzfonds dazu bestimmt ist, Kundenzahlungsverluste abzudecken.
Circle und Tether haben bereits einen kleinen Teil der gestohlenen Stablecoins eingefroren.
Jetzt beobachte die Wallet-Bewegungen von $ETH und $XRP genau – On-Chain-Daten können den nächsten Schritt aufdecken, bevor Schlagzeilen ihn enthüllen. 🔎
#circletetherfreezebitgethackerwallet
📊 Bitget-Hack: Worauf Krypto-Trader achten sollten
Bitget sagt, dass der Einbruch ungefähr $387,5 Mio. an Vermögenswerten betroffen hat, während sein Schutzfonds dazu bestimmt ist, Kundenzahlungsverluste abzudecken.
Circle und Tether haben bereits einen kleinen Teil der gestohlenen Stablecoins eingefroren.
Jetzt beobachte die Wallet-Bewegungen von $ETH und $XRP genau – On-Chain-Daten können den nächsten Schritt aufdecken, bevor Schlagzeilen ihn enthüllen. 🔎
#circletetherfreezebitgethackerwallet
Bitget sagt, dass der Einbruch ungefähr $387,5 Mio. an Vermögenswerten betroffen hat, während sein Schutzfonds dazu bestimmt ist, Kundenzahlungsverluste abzudecken.
Circle und Tether haben bereits einen kleinen Teil der gestohlenen Stablecoins eingefroren.
Jetzt beobachte die Wallet-Bewegungen von $ETH und $XRP genau – On-Chain-Daten können den nächsten Schritt aufdecken, bevor Schlagzeilen ihn enthüllen. 🔎
#circletetherfreezebitgethackerwallet
3
2.1k
·
--
Artikel
📽️🍿 Und der Medienzirkus 🎪 rund um den Bitget-Hack geht weiter!Was ist passiert & Zeitleiste der Ereignisse
🦹Der Hacker ist in die Bitget-Börse eingedrungen und entzieht ihr $385 Mio. 💰 in verschiedenen Kryptowährungen.
⏳ Die erste „verdächtige“ Überweisung wurde 3 STUNDEN BEVOR Bitget tatsächlich reagierte bemerkt
Sie wurden in diesen 3 Stunden öfter alarmiert, einmal von Bubblemaps, die sahen, wie riesige Mengen in eine neue Wallet abflossen und direkt danach in mehrere weitere Orte aufgeteilt wurden – was eine wohlbekannte Taktik ist, die Hacker verwenden.
🤯 Es gab KEIN 🙂↔️ Exploit für private Keys, der ganze Coup passierte, weil das System von Bitget selbst ALLES dafür ermöglicht hat, dass es passiert.
📽️🍿 Und der Medienzirkus 🎪 rund um den Bitget-Hack geht weiter!
Was ist passiert & Zeitleiste der Ereignisse
🦹Der Hacker ist in die Bitget-Börse eingedrungen und entzieht ihr $385 Mio. 💰 in verschiedenen Kryptowährungen.
⏳ Die erste „verdächtige“ Überweisung wurde 3 STUNDEN BEVOR Bitget tatsächlich reagierte bemerkt
Sie wurden in diesen 3 Stunden öfter alarmiert, einmal von Bubblemaps, die sahen, wie riesige Mengen in eine neue Wallet abflossen und direkt danach in mehrere weitere Orte aufgeteilt wurden – was eine wohlbekannte Taktik ist, die Hacker verwenden.
🤯 Es gab KEIN 🙂↔️ Exploit für private Keys, der ganze Coup passierte, weil das System von Bitget selbst ALLES dafür ermöglicht hat, dass es passiert.
🦹Der Hacker ist in die Bitget-Börse eingedrungen und entzieht ihr $385 Mio. 💰 in verschiedenen Kryptowährungen.
⏳ Die erste „verdächtige“ Überweisung wurde 3 STUNDEN BEVOR Bitget tatsächlich reagierte bemerkt
Sie wurden in diesen 3 Stunden öfter alarmiert, einmal von Bubblemaps, die sahen, wie riesige Mengen in eine neue Wallet abflossen und direkt danach in mehrere weitere Orte aufgeteilt wurden – was eine wohlbekannte Taktik ist, die Hacker verwenden.
🤯 Es gab KEIN 🙂↔️ Exploit für private Keys, der ganze Coup passierte, weil das System von Bitget selbst ALLES dafür ermöglicht hat, dass es passiert.
3
2.4k
·
--
Bullisch
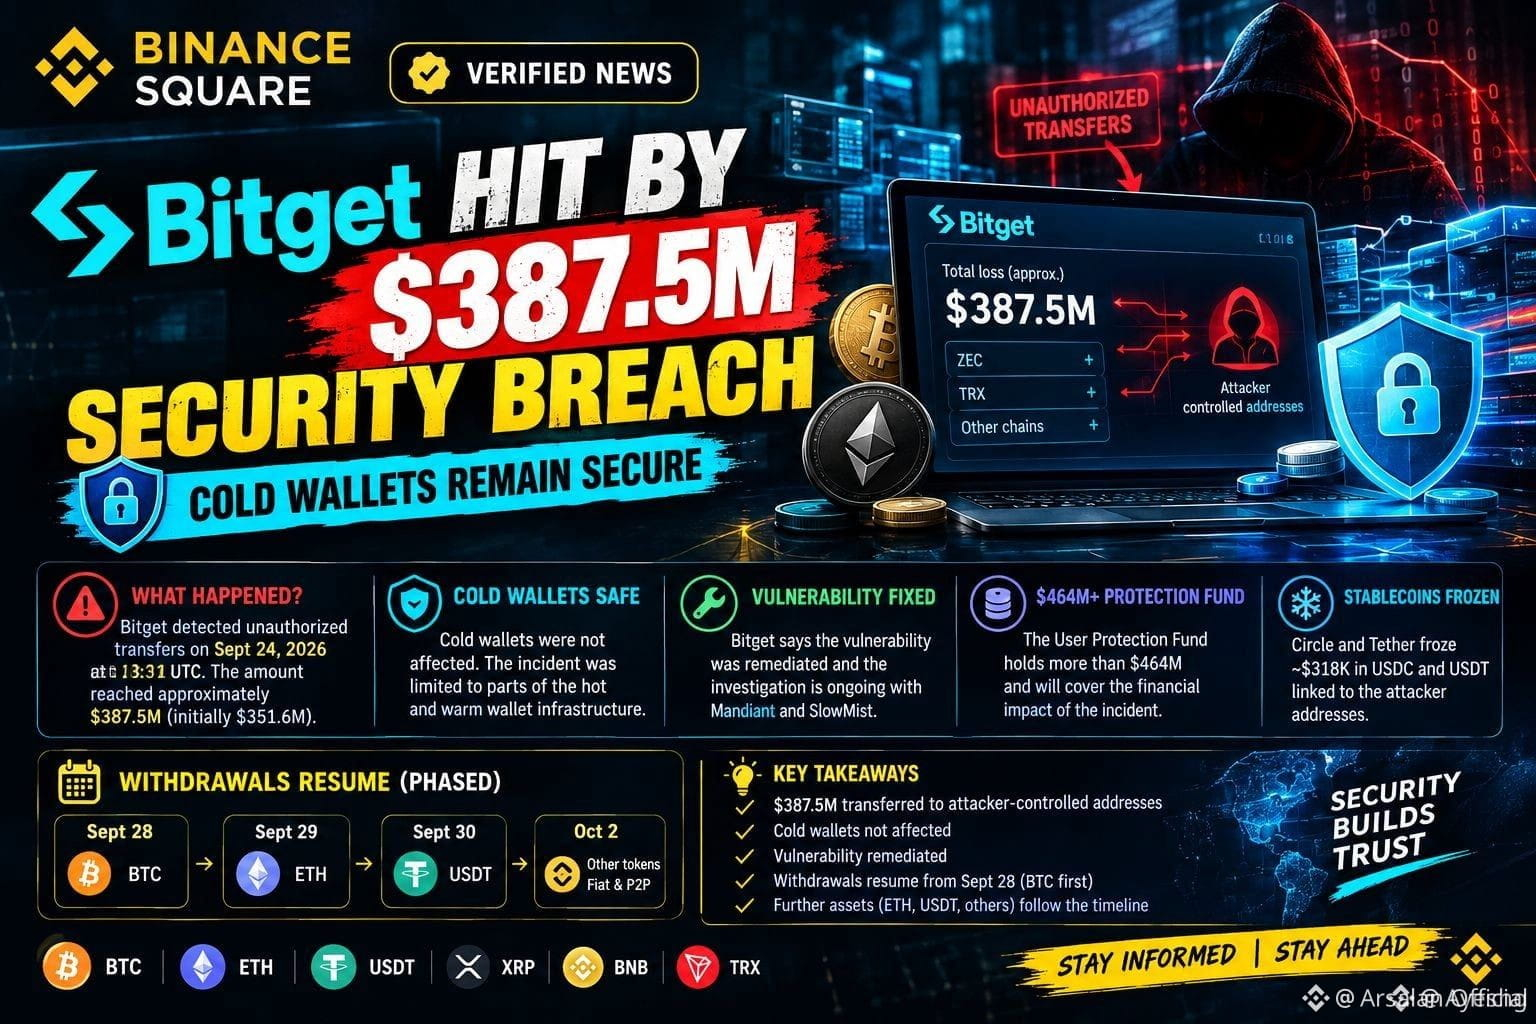
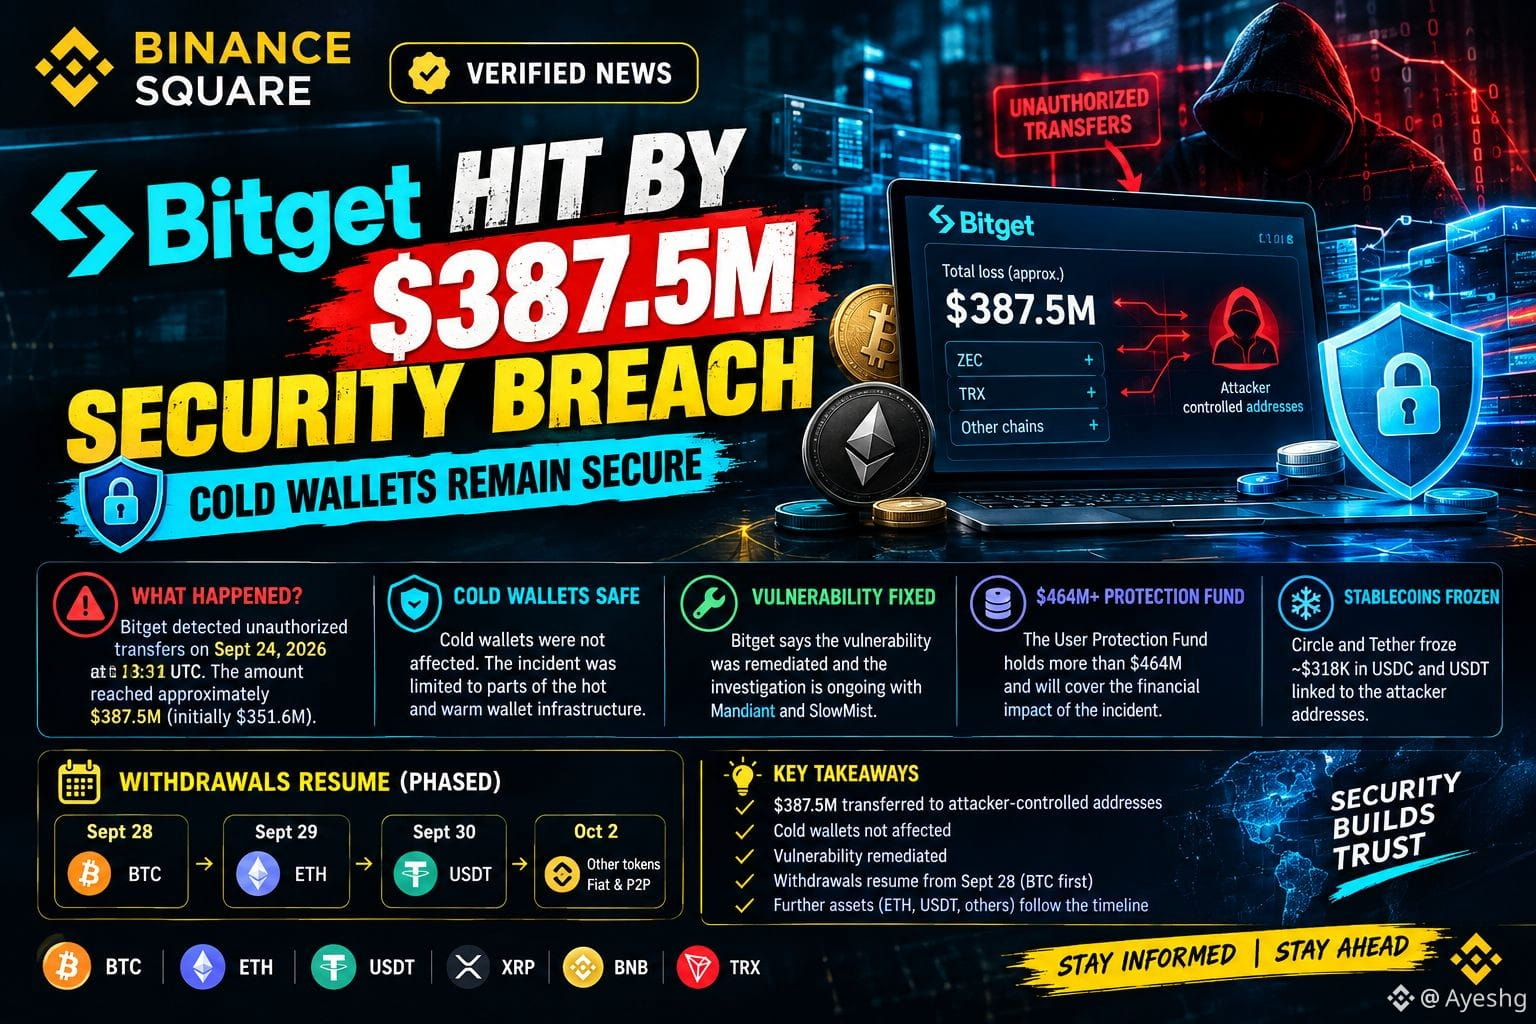
#circletetherfreezebitgethackerwallet 🔴 BITGETS $387,5M-VORFALL: KEIN COLD-WALLET-COMPROMITTIERUNG
Die Krypto-Börse Bitget hat berichtet, dass etwa 387,5 Millionen US-Dollar an Vermögenswerten von nicht autorisierten Überweisungen betroffen waren, die am 24. September um 18:31 UTC entdeckt wurden.
Die erste Schätzung lag bei 351,6 Millionen US-Dollar, doch die Zahl wurde später nach zusätzlichen On-Chain-Ermittlungen revidiert, bei denen Vermögenswerte identifiziert wurden, darunter ZEC und TRX.
🔐 WIE PASSIERTE DAS?
Laut Bitget war der Vorfall auf Teile seiner Hot- und Warm-Wallet-Infrastruktur beschränkt.
🛡️ Cold Wallets blieben sicher.
Bitget erklärte, der Angreifer habe eine Schwachstelle in seiner Backend-Wallet-Infrastruktur ausgenutzt und Transaktionsdaten so manipuliert, dass nicht autorisierte Überweisungen über das Autorisierungssystem der Plattform verarbeitet wurden. Die Untersuchung läuft mit Mandiant und SlowMist weiter.
💰 $464M+ SCHUTZFONDS
Bitget sagt, dass sein User Protection Fund mehr als 464 Millionen US-Dollar umfasst und die finanziellen Auswirkungen des Vorfalls abdeckt.
Die Börse erklärt außerdem, dass die Kontostände der Kunden nicht betroffen seien, während Einzahlungen und Handel weiterhin laufen.
🧊 STABLECOINS EINGEFROREN
Circle und Tether haben Berichten zufolge ungefähr 318.000 US-Dollar in USDC und USDT eingefroren, die mit den Angreifer-Adressen verknüpft sind.
📅 AUSZAHLUNGEN SOLLEN WIEDER AUFGENOMMEN WERDEN
Bitget hat einen gestaffelten Plan für Auszahlungen angekündigt:
• 28. September: BTC
• 29. September: ETH
• 30. September: USDT
• 2. Oktober: Andere Tokens, Fiat & P2P
⚠️ VERBINDUNG ZU NORDKOREA?
Bitgets CEO Gracy Chen hat gesagt, dass das Angriffsmuster mit Gruppen übereinstimmt, die zuvor mit Nordkorea in Verbindung gebracht wurden. Die Identität des Angreifers und die Zuordnung bleiben jedoch Gegenstand der Untersuchung, daher sollte dies als Behauptung und nicht als bestätigte Tatsache betrachtet werden.
📊 MARKET WATCH
Der Vorfall unterstreicht die weiterhin wachsende Bedeutung von Börsensicherheit, Wallet-Architektur und dem Schutz von Vermögenswerten in der Kryptoindustrie.
₿ $BTC | ♦️ $ETH | 💧 $XRP
#Bitget #BitgetHack #CryptoSecurity #CryptoNews #Bitcoin #Ethereum #XRP #BNB #Crypto #Blockchain #BinanceSquare
#circletetherfreezebitgethackerwallet 🔴 BITGETS $387,5M-VORFALL: KEIN COLD-WALLET-COMPROMITTIERUNG
Die Krypto-Börse Bitget hat berichtet, dass etwa 387,5 Millionen US-Dollar an Vermögenswerten von nicht autorisierten Überweisungen betroffen waren, die am 24. September um 18:31 UTC entdeckt wurden.
Die erste Schätzung lag bei 351,6 Millionen US-Dollar, doch die Zahl wurde später nach zusätzlichen On-Chain-Ermittlungen revidiert, bei denen Vermögenswerte identifiziert wurden, darunter ZEC und TRX.
🔐 WIE PASSIERTE DAS?
Laut Bitget war der Vorfall auf Teile seiner Hot- und Warm-Wallet-Infrastruktur beschränkt.
🛡️ Cold Wallets blieben sicher.
Bitget erklärte, der Angreifer habe eine Schwachstelle in seiner Backend-Wallet-Infrastruktur ausgenutzt und Transaktionsdaten so manipuliert, dass nicht autorisierte Überweisungen über das Autorisierungssystem der Plattform verarbeitet wurden. Die Untersuchung läuft mit Mandiant und SlowMist weiter.
💰 $464M+ SCHUTZFONDS
Bitget sagt, dass sein User Protection Fund mehr als 464 Millionen US-Dollar umfasst und die finanziellen Auswirkungen des Vorfalls abdeckt.
Die Börse erklärt außerdem, dass die Kontostände der Kunden nicht betroffen seien, während Einzahlungen und Handel weiterhin laufen.
🧊 STABLECOINS EINGEFROREN
Circle und Tether haben Berichten zufolge ungefähr 318.000 US-Dollar in USDC und USDT eingefroren, die mit den Angreifer-Adressen verknüpft sind.
📅 AUSZAHLUNGEN SOLLEN WIEDER AUFGENOMMEN WERDEN
Bitget hat einen gestaffelten Plan für Auszahlungen angekündigt:
• 28. September: BTC
• 29. September: ETH
• 30. September: USDT
• 2. Oktober: Andere Tokens, Fiat & P2P
⚠️ VERBINDUNG ZU NORDKOREA?
Bitgets CEO Gracy Chen hat gesagt, dass das Angriffsmuster mit Gruppen übereinstimmt, die zuvor mit Nordkorea in Verbindung gebracht wurden. Die Identität des Angreifers und die Zuordnung bleiben jedoch Gegenstand der Untersuchung, daher sollte dies als Behauptung und nicht als bestätigte Tatsache betrachtet werden.
📊 MARKET WATCH
Der Vorfall unterstreicht die weiterhin wachsende Bedeutung von Börsensicherheit, Wallet-Architektur und dem Schutz von Vermögenswerten in der Kryptoindustrie.
₿ $BTC | ♦️ $ETH | 💧 $XRP
#Bitget #BitgetHack #CryptoSecurity #CryptoNews #Bitcoin #Ethereum #XRP #BNB #Crypto #Blockchain #BinanceSquare
Die Krypto-Börse Bitget hat berichtet, dass etwa 387,5 Millionen US-Dollar an Vermögenswerten von nicht autorisierten Überweisungen betroffen waren, die am 24. September um 18:31 UTC entdeckt wurden.
Die erste Schätzung lag bei 351,6 Millionen US-Dollar, doch die Zahl wurde später nach zusätzlichen On-Chain-Ermittlungen revidiert, bei denen Vermögenswerte identifiziert wurden, darunter ZEC und TRX.
🔐 WIE PASSIERTE DAS?
Laut Bitget war der Vorfall auf Teile seiner Hot- und Warm-Wallet-Infrastruktur beschränkt.
🛡️ Cold Wallets blieben sicher.
Bitget erklärte, der Angreifer habe eine Schwachstelle in seiner Backend-Wallet-Infrastruktur ausgenutzt und Transaktionsdaten so manipuliert, dass nicht autorisierte Überweisungen über das Autorisierungssystem der Plattform verarbeitet wurden. Die Untersuchung läuft mit Mandiant und SlowMist weiter.
💰 $464M+ SCHUTZFONDS
Bitget sagt, dass sein User Protection Fund mehr als 464 Millionen US-Dollar umfasst und die finanziellen Auswirkungen des Vorfalls abdeckt.
Die Börse erklärt außerdem, dass die Kontostände der Kunden nicht betroffen seien, während Einzahlungen und Handel weiterhin laufen.
🧊 STABLECOINS EINGEFROREN
Circle und Tether haben Berichten zufolge ungefähr 318.000 US-Dollar in USDC und USDT eingefroren, die mit den Angreifer-Adressen verknüpft sind.
📅 AUSZAHLUNGEN SOLLEN WIEDER AUFGENOMMEN WERDEN
Bitget hat einen gestaffelten Plan für Auszahlungen angekündigt:
• 28. September: BTC
• 29. September: ETH
• 30. September: USDT
• 2. Oktober: Andere Tokens, Fiat & P2P
⚠️ VERBINDUNG ZU NORDKOREA?
Bitgets CEO Gracy Chen hat gesagt, dass das Angriffsmuster mit Gruppen übereinstimmt, die zuvor mit Nordkorea in Verbindung gebracht wurden. Die Identität des Angreifers und die Zuordnung bleiben jedoch Gegenstand der Untersuchung, daher sollte dies als Behauptung und nicht als bestätigte Tatsache betrachtet werden.
📊 MARKET WATCH
Der Vorfall unterstreicht die weiterhin wachsende Bedeutung von Börsensicherheit, Wallet-Architektur und dem Schutz von Vermögenswerten in der Kryptoindustrie.
₿ $BTC | ♦️ $ETH | 💧 $XRP
#Bitget #BitgetHack #CryptoSecurity #CryptoNews #Bitcoin #Ethereum #XRP #BNB #Crypto #Blockchain #BinanceSquare
1
6
8k
Jeder denkt einmal: Wenn ein Hacker eine CEX leerräumt, sind die Coins für immer weg. Aber diese Bitget-Situation zeigt, wie schnell das Netz sich schließt.
Wenn man eine große Position an einer Börse offen lässt, während die Gier bei 70 liegt, ist das, wie Menschen immer wieder komplett zerschossen werden. Du bekommst nicht mal die Chance, auf „Withdraw“ zu drücken, wenn der Abfluss über Nacht passiert.
Schau dir die Bewegungen des Bitget-Hackers als Live-Fallstudie an. Sie haben angefangen, Gelder zwischen Shuffling-Fonds hin und her zu bewegen, und Circle sowie Tether haben die Wallet fast sofort eingefroren. Alles $USDT, das diese Adressen berührt hat, ist im Grunde jetzt radioaktiv.
Ehrlich: Ich sehe immer noch Leute, die weiter brücken und swappen, ohne zu prüfen, ob sie mit kontaminierter Liquidität interagieren. So verlierst du den Zugriff auf dein eigenes Geld, Bruder. Das Freeze ist eine Warnung, kein Victory Lap.
In der Zwischenzeit ist der Zeitplan damit beschäftigt, $NEAR etf-Überschriften und $POL rotationen hinterherzulaufen, als würde nichts davon passieren. Das Risiko ist nicht mehr der Hack selbst. Es ist die Sorglosigkeit.
Beobachtet sonst noch jemand diese Wallets, oder tun wir einfach so, als wären CEXs immer noch die einfache Option?
#BitgetHackerMoves #CircleTetherFreezeBitgetHackerWallet #BitwiseFilesFinalNEARSpotETFProspectus
Jeder denkt einmal: Wenn ein Hacker eine CEX leerräumt, sind die Coins für immer weg. Aber diese Bitget-Situation zeigt, wie schnell das Netz sich schließt.
Wenn man eine große Position an einer Börse offen lässt, während die Gier bei 70 liegt, ist das, wie Menschen immer wieder komplett zerschossen werden. Du bekommst nicht mal die Chance, auf „Withdraw“ zu drücken, wenn der Abfluss über Nacht passiert.
Schau dir die Bewegungen des Bitget-Hackers als Live-Fallstudie an. Sie haben angefangen, Gelder zwischen Shuffling-Fonds hin und her zu bewegen, und Circle sowie Tether haben die Wallet fast sofort eingefroren. Alles $USDT, das diese Adressen berührt hat, ist im Grunde jetzt radioaktiv.
Ehrlich: Ich sehe immer noch Leute, die weiter brücken und swappen, ohne zu prüfen, ob sie mit kontaminierter Liquidität interagieren. So verlierst du den Zugriff auf dein eigenes Geld, Bruder. Das Freeze ist eine Warnung, kein Victory Lap.
In der Zwischenzeit ist der Zeitplan damit beschäftigt, $NEAR etf-Überschriften und $POL rotationen hinterherzulaufen, als würde nichts davon passieren. Das Risiko ist nicht mehr der Hack selbst. Es ist die Sorglosigkeit.
Beobachtet sonst noch jemand diese Wallets, oder tun wir einfach so, als wären CEXs immer noch die einfache Option?
#BitgetHackerMoves #CircleTetherFreezeBitgetHackerWallet #BitwiseFilesFinalNEARSpotETFProspectus
Wenn man eine große Position an einer Börse offen lässt, während die Gier bei 70 liegt, ist das, wie Menschen immer wieder komplett zerschossen werden. Du bekommst nicht mal die Chance, auf „Withdraw“ zu drücken, wenn der Abfluss über Nacht passiert.
Schau dir die Bewegungen des Bitget-Hackers als Live-Fallstudie an. Sie haben angefangen, Gelder zwischen Shuffling-Fonds hin und her zu bewegen, und Circle sowie Tether haben die Wallet fast sofort eingefroren. Alles $USDT, das diese Adressen berührt hat, ist im Grunde jetzt radioaktiv.
Ehrlich: Ich sehe immer noch Leute, die weiter brücken und swappen, ohne zu prüfen, ob sie mit kontaminierter Liquidität interagieren. So verlierst du den Zugriff auf dein eigenes Geld, Bruder. Das Freeze ist eine Warnung, kein Victory Lap.
In der Zwischenzeit ist der Zeitplan damit beschäftigt, $NEAR etf-Überschriften und $POL rotationen hinterherzulaufen, als würde nichts davon passieren. Das Risiko ist nicht mehr der Hack selbst. Es ist die Sorglosigkeit.
Beobachtet sonst noch jemand diese Wallets, oder tun wir einfach so, als wären CEXs immer noch die einfache Option?
#BitgetHackerMoves #CircleTetherFreezeBitgetHackerWallet #BitwiseFilesFinalNEARSpotETFProspectus
236
·
--
#CircleTetherFreezeBitgetHackerWallet
🚨 DER HACKER WURDE EINGEFROREN. 🧊
Circle & Tether haben eine mit dem Bitget-Hack verknüpfte Wallet auf die schwarze Liste gesetzt und frieren ungefähr 318.000 US-Dollar in $USDC + $USDT ein. 💰
Aber hier ist die Wendung 👀
💵 Stablecoins → Eingefroren
⟠ $ETH → Kann von Emittenten nicht eingefroren werden
Der Großteil der gestohlenen Gelder war bereits in Vermögenswerte außerhalb der Kontrolle der Stablecoin-Emittenten übergegangen.
Krypto-Sicherheit hat gerade einen harten Realitätscheck bekommen. ⚠️
Was denkst du —
🔒 Schutz oder Zentralisierung?
#CircleTetherFreezeBitgetHackerWallet #USDC #USDT #Bitget #CryptoSecurity #Crypto #BinanceSquare
#CircleTetherFreezeBitgetHackerWallet
🚨 DER HACKER WURDE EINGEFROREN. 🧊
Circle & Tether haben eine mit dem Bitget-Hack verknüpfte Wallet auf die schwarze Liste gesetzt und frieren ungefähr 318.000 US-Dollar in $USDC + $USDT ein. 💰
Aber hier ist die Wendung 👀
💵 Stablecoins → Eingefroren
⟠ $ETH → Kann von Emittenten nicht eingefroren werden
Der Großteil der gestohlenen Gelder war bereits in Vermögenswerte außerhalb der Kontrolle der Stablecoin-Emittenten übergegangen.
Krypto-Sicherheit hat gerade einen harten Realitätscheck bekommen. ⚠️
Was denkst du —
🔒 Schutz oder Zentralisierung?
#CircleTetherFreezeBitgetHackerWallet #USDC #USDT #Bitget #CryptoSecurity #Crypto #BinanceSquare
🚨 DER HACKER WURDE EINGEFROREN. 🧊
Circle & Tether haben eine mit dem Bitget-Hack verknüpfte Wallet auf die schwarze Liste gesetzt und frieren ungefähr 318.000 US-Dollar in $USDC + $USDT ein. 💰
Aber hier ist die Wendung 👀
💵 Stablecoins → Eingefroren
⟠ $ETH → Kann von Emittenten nicht eingefroren werden
Der Großteil der gestohlenen Gelder war bereits in Vermögenswerte außerhalb der Kontrolle der Stablecoin-Emittenten übergegangen.
Krypto-Sicherheit hat gerade einen harten Realitätscheck bekommen. ⚠️
Was denkst du —
🔒 Schutz oder Zentralisierung?
#CircleTetherFreezeBitgetHackerWallet #USDC #USDT #Bitget #CryptoSecurity #Crypto #BinanceSquare
1
103
🚨 Kreis- und Tether-Sperrung von Mitteln im Zusammenhang mit Bitget-Hack
Circle und Tether haben eine dem Bitget-Exploit zugeordnete Wallet auf eine Sperrliste gesetzt und etwa 318.000 US-Dollar in USDC + USDT eingefroren.
Doch mehr als 63.000 $ETH, die mit dem Exploit in Verbindung stehen, blieben außerhalb der Kontrollen der Stablecoin-Emittenten.
Für Spot-Trader sind $BTC, $ETH und $XRP weiterhin im Blick zu behalten, während die Bewegungen der Gelder anhalten. 👀📊
#circletetherfreezebitgethackerwallet
🚨 Kreis- und Tether-Sperrung von Mitteln im Zusammenhang mit Bitget-Hack
Circle und Tether haben eine dem Bitget-Exploit zugeordnete Wallet auf eine Sperrliste gesetzt und etwa 318.000 US-Dollar in USDC + USDT eingefroren.
Doch mehr als 63.000 $ETH, die mit dem Exploit in Verbindung stehen, blieben außerhalb der Kontrollen der Stablecoin-Emittenten.
Für Spot-Trader sind $BTC, $ETH und $XRP weiterhin im Blick zu behalten, während die Bewegungen der Gelder anhalten. 👀📊
#circletetherfreezebitgethackerwallet
Circle und Tether haben eine dem Bitget-Exploit zugeordnete Wallet auf eine Sperrliste gesetzt und etwa 318.000 US-Dollar in USDC + USDT eingefroren.
Doch mehr als 63.000 $ETH, die mit dem Exploit in Verbindung stehen, blieben außerhalb der Kontrollen der Stablecoin-Emittenten.
Für Spot-Trader sind $BTC, $ETH und $XRP weiterhin im Blick zu behalten, während die Bewegungen der Gelder anhalten. 👀📊
#circletetherfreezebitgethackerwallet
8
Artikel
Circle & Tether frieren Wallet ein, die mit Bitget-Exploit verknüpft istDer jüngste Sicherheitsvorfall bei Bitget hat eine weitere große Diskussion über Krypto-Sicherheit und Stablecoin-Kontrolle ausgelöst.
Laut Berichten haben Circle und Tether eine mit dem Exploit verbundene Wallet auf eine Sperrliste gesetzt und damit ungefähr 318.000 US-Dollar an USDC und USDT eingefroren.
Allerdings stellt dies nur einen kleinen Teil der betroffenen Vermögenswerte dar. Berichten zufolge wurde ein erheblicher Betrag in ETH umgewandelt, das von den Emittenten von USDC oder USDT nicht direkt eingefroren werden kann.
Dies schafft einen interessanten Kontrast.
Stablecoins: Emittenten können eingreifen und bestimmte Token einfrieren.
Circle & Tether frieren Wallet ein, die mit Bitget-Exploit verknüpft ist
Der jüngste Sicherheitsvorfall bei Bitget hat eine weitere große Diskussion über Krypto-Sicherheit und Stablecoin-Kontrolle ausgelöst.
Laut Berichten haben Circle und Tether eine mit dem Exploit verbundene Wallet auf eine Sperrliste gesetzt und damit ungefähr 318.000 US-Dollar an USDC und USDT eingefroren.
Allerdings stellt dies nur einen kleinen Teil der betroffenen Vermögenswerte dar. Berichten zufolge wurde ein erheblicher Betrag in ETH umgewandelt, das von den Emittenten von USDC oder USDT nicht direkt eingefroren werden kann.
Dies schafft einen interessanten Kontrast.
Stablecoins: Emittenten können eingreifen und bestimmte Token einfrieren.
Laut Berichten haben Circle und Tether eine mit dem Exploit verbundene Wallet auf eine Sperrliste gesetzt und damit ungefähr 318.000 US-Dollar an USDC und USDT eingefroren.
Allerdings stellt dies nur einen kleinen Teil der betroffenen Vermögenswerte dar. Berichten zufolge wurde ein erheblicher Betrag in ETH umgewandelt, das von den Emittenten von USDC oder USDT nicht direkt eingefroren werden kann.
Dies schafft einen interessanten Kontrast.
Stablecoins: Emittenten können eingreifen und bestimmte Token einfrieren.
1
89
🚨 Circle & Tether Freeze Bitget-verknüpfte Wallet
Circle und Tether haben eine mit dem jüngsten Bitget-Exploit verknüpfte Wallet auf die schwarze Liste gesetzt und frieren dabei rund 318.000 US-Dollar in USDC und USDT ein.
Aber hier ist der interessante Teil: Berichten zufolge wurden der Großteil der gestohlenen Vermögenswerte in ETH verlagert, das nicht einfach vom Emittenten eines Stablecoins eingefroren werden kann.
Dieser Vorfall wirft eine wichtige Frage zur Krypto-Sicherheit auf:
🔐 Wie sollte die Branche den Ausgleich zwischen Vermögensrückgewinnung, Sicherheit und Dezentralisierung gestalten?
Was denkst du?
$USDC
{spot}(USDCUSDT)
$USDT
#CircleTetherFreezeBitgetHackerWallet #BinanceSquareTalks
🚨 Circle & Tether Freeze Bitget-verknüpfte Wallet
Circle und Tether haben eine mit dem jüngsten Bitget-Exploit verknüpfte Wallet auf die schwarze Liste gesetzt und frieren dabei rund 318.000 US-Dollar in USDC und USDT ein.
Aber hier ist der interessante Teil: Berichten zufolge wurden der Großteil der gestohlenen Vermögenswerte in ETH verlagert, das nicht einfach vom Emittenten eines Stablecoins eingefroren werden kann.
Dieser Vorfall wirft eine wichtige Frage zur Krypto-Sicherheit auf:
🔐 Wie sollte die Branche den Ausgleich zwischen Vermögensrückgewinnung, Sicherheit und Dezentralisierung gestalten?
Was denkst du?
$USDC
$USDT
#CircleTetherFreezeBitgetHackerWallet #BinanceSquareTalks
Circle und Tether haben eine mit dem jüngsten Bitget-Exploit verknüpfte Wallet auf die schwarze Liste gesetzt und frieren dabei rund 318.000 US-Dollar in USDC und USDT ein.
Aber hier ist der interessante Teil: Berichten zufolge wurden der Großteil der gestohlenen Vermögenswerte in ETH verlagert, das nicht einfach vom Emittenten eines Stablecoins eingefroren werden kann.
Dieser Vorfall wirft eine wichtige Frage zur Krypto-Sicherheit auf:
🔐 Wie sollte die Branche den Ausgleich zwischen Vermögensrückgewinnung, Sicherheit und Dezentralisierung gestalten?
Was denkst du?
$USDC
$USDT
#CircleTetherFreezeBitgetHackerWallet #BinanceSquareTalks
115
·
--
Bärisch
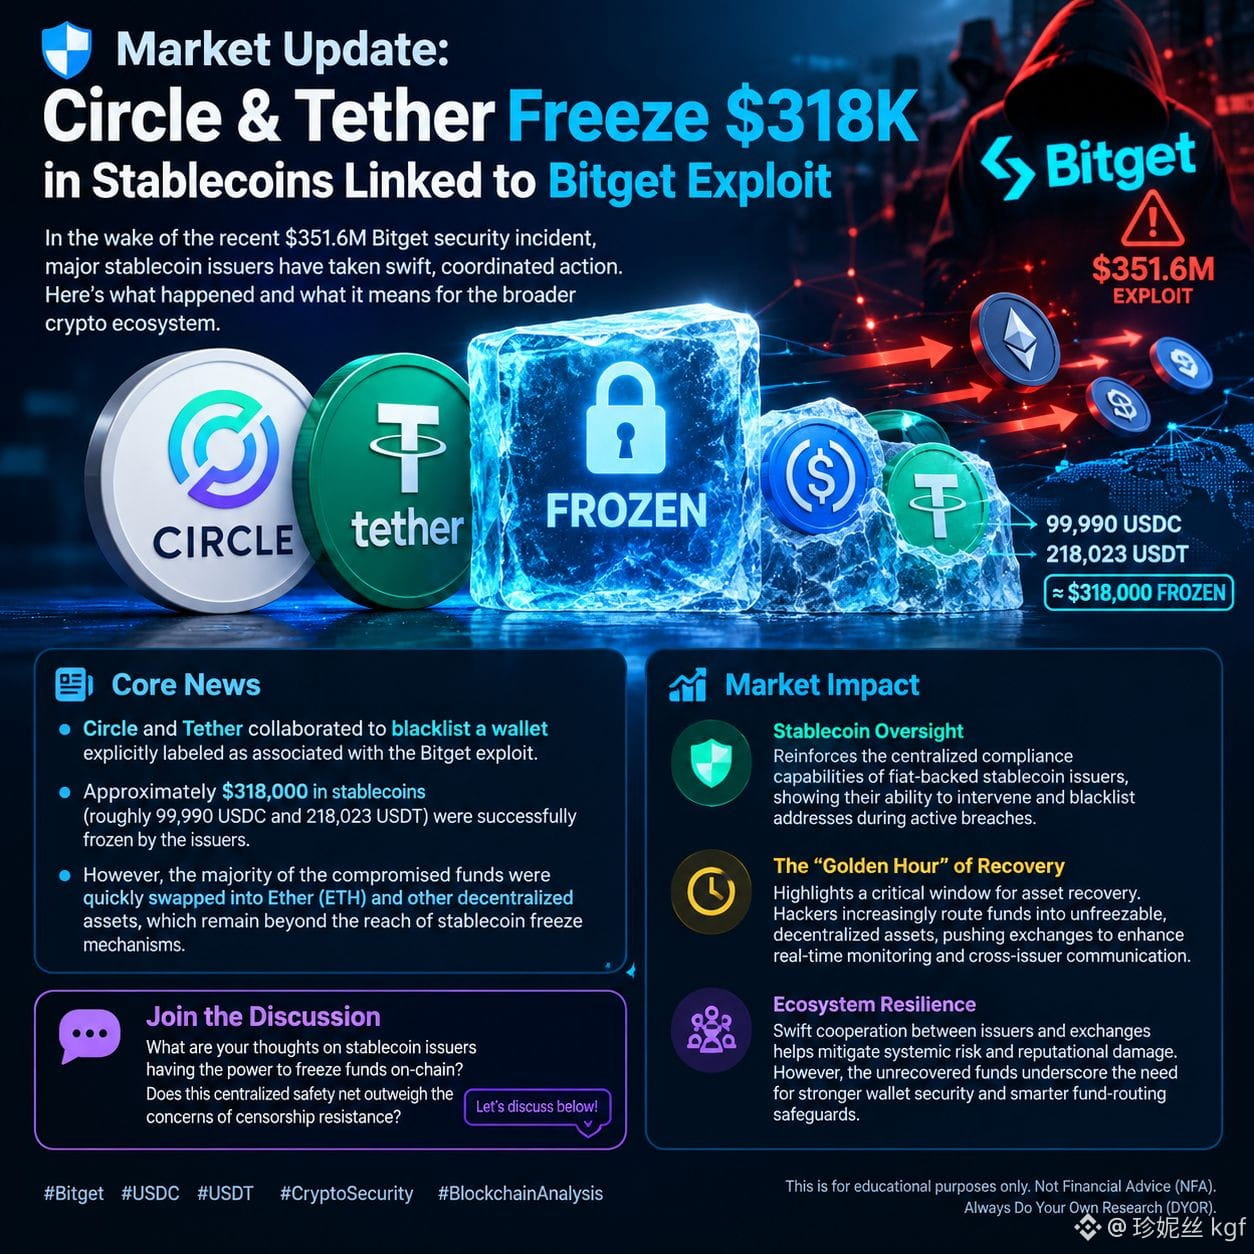
#circletetherfreezebitgethackerwallet 🛡️ Marktupdate: Circle & Tether frieren $318K in Stablecoins ein, die mit dem Bitget-Exploit verknüpft sind
Infolge des jüngsten $351,6 Mio. Bitget-Sicherheitsvorfalls haben große Stablecoin-Emittenten sofort und koordiniert gehandelt. Hier ist eine klare Übersicht darüber, was passiert ist und was das für das breitere Krypto-Ökosystem bedeutet.
📰Kernnews
• Circle und Tether arbeiteten zusammen, um eine Wallet auszuschließen, die ausdrücklich als mit dem Bitget-Exploit in Verbindung stehend gekennzeichnet war [[20]].
• Ungefähr $318.000 in Stablecoins (rund 99.990 USDC und 218.023 USDT) wurden von den Emittenten erfolgreich eingefroren [[17]].
• Allerdings wurden der Großteil der kompromittierten Gelder rasch in Ether (ETH) und andere dezentrale Assets umgetauscht, die außerhalb der Reichweite von Stablecoin-Freeze-Mechanismen bleiben [[11]].
📊 Markt-Auswirkungen
• Stablecoin-Überwachung Dieses Ereignis unterstreicht die zentralisierten Compliance-Fähigkeiten fiat-gestützter Stablecoin-Emittenten und zeigt ihre Fähigkeit, bei aktiven Sicherheitsverletzungen einzugreifen und Adressen zu blacklisten.
•"Golden Hour" der Wiedererlangung Es zeigt ein entscheidendes Zeitfenster für die Rückgewinnung von Vermögenswerten. Hacker leiten gestohlene Gelder zunehmend in nicht einfrierbare, dezentrale Assets weiter, um Blacklists zu umgehen. Das drängt Börsen dazu, das Echtzeit-Transaktionsmonitoring und die Kommunikation zwischen verschiedenen Emittenten zu verbessern.
• Widerstandsfähigkeit des Ökosystems Die schnelle Zusammenarbeit zwischen großen Emittenten und Börsen hilft, systemisches Risiko und Reputationsschäden zu mindern. Der nicht wiederhergestellte Anteil der Gelder zeigt jedoch den weiterhin branchenweiten Bedarf an robuster Wallet-Sicherheit und intelligenteren Schutzmaßnahmen für das Routing von Geldern.
💬 Diskussion anstoßen
Was denkt ihr darüber, dass Stablecoin-Emittenten die Macht haben, Gelder on-chain einzufrieren? Überwiegt dieses zentralisierte Sicherheitsnetz die Bedenken hinsichtlich Zensurresistenz? Lasst uns unten darüber diskutieren! 👇
#Bitget #USDC #USDT #CryptoSecurity #BlockchainAnalysis
Dies dient nur zu Bildungszwecken. Keine Finanzberatung (NFA). Macht immer eure eigene Recherche (DYOR).
$ACE $2Z $PHA
{future}(PHAUSDT)
{future}(2ZUSDT)
{future}(ACEUSDT)
#circletetherfreezebitgethackerwallet 🛡️ Marktupdate: Circle & Tether frieren $318K in Stablecoins ein, die mit dem Bitget-Exploit verknüpft sind
Infolge des jüngsten $351,6 Mio. Bitget-Sicherheitsvorfalls haben große Stablecoin-Emittenten sofort und koordiniert gehandelt. Hier ist eine klare Übersicht darüber, was passiert ist und was das für das breitere Krypto-Ökosystem bedeutet.
📰Kernnews
• Circle und Tether arbeiteten zusammen, um eine Wallet auszuschließen, die ausdrücklich als mit dem Bitget-Exploit in Verbindung stehend gekennzeichnet war [[20]].
• Ungefähr $318.000 in Stablecoins (rund 99.990 USDC und 218.023 USDT) wurden von den Emittenten erfolgreich eingefroren [[17]].
• Allerdings wurden der Großteil der kompromittierten Gelder rasch in Ether (ETH) und andere dezentrale Assets umgetauscht, die außerhalb der Reichweite von Stablecoin-Freeze-Mechanismen bleiben [[11]].
📊 Markt-Auswirkungen
• Stablecoin-Überwachung Dieses Ereignis unterstreicht die zentralisierten Compliance-Fähigkeiten fiat-gestützter Stablecoin-Emittenten und zeigt ihre Fähigkeit, bei aktiven Sicherheitsverletzungen einzugreifen und Adressen zu blacklisten.
•"Golden Hour" der Wiedererlangung Es zeigt ein entscheidendes Zeitfenster für die Rückgewinnung von Vermögenswerten. Hacker leiten gestohlene Gelder zunehmend in nicht einfrierbare, dezentrale Assets weiter, um Blacklists zu umgehen. Das drängt Börsen dazu, das Echtzeit-Transaktionsmonitoring und die Kommunikation zwischen verschiedenen Emittenten zu verbessern.
• Widerstandsfähigkeit des Ökosystems Die schnelle Zusammenarbeit zwischen großen Emittenten und Börsen hilft, systemisches Risiko und Reputationsschäden zu mindern. Der nicht wiederhergestellte Anteil der Gelder zeigt jedoch den weiterhin branchenweiten Bedarf an robuster Wallet-Sicherheit und intelligenteren Schutzmaßnahmen für das Routing von Geldern.
💬 Diskussion anstoßen
Was denkt ihr darüber, dass Stablecoin-Emittenten die Macht haben, Gelder on-chain einzufrieren? Überwiegt dieses zentralisierte Sicherheitsnetz die Bedenken hinsichtlich Zensurresistenz? Lasst uns unten darüber diskutieren! 👇
#Bitget #USDC #USDT #CryptoSecurity #BlockchainAnalysis
Dies dient nur zu Bildungszwecken. Keine Finanzberatung (NFA). Macht immer eure eigene Recherche (DYOR).
$ACE $2Z $PHA
Infolge des jüngsten $351,6 Mio. Bitget-Sicherheitsvorfalls haben große Stablecoin-Emittenten sofort und koordiniert gehandelt. Hier ist eine klare Übersicht darüber, was passiert ist und was das für das breitere Krypto-Ökosystem bedeutet.
📰Kernnews
• Circle und Tether arbeiteten zusammen, um eine Wallet auszuschließen, die ausdrücklich als mit dem Bitget-Exploit in Verbindung stehend gekennzeichnet war [[20]].
• Ungefähr $318.000 in Stablecoins (rund 99.990 USDC und 218.023 USDT) wurden von den Emittenten erfolgreich eingefroren [[17]].
• Allerdings wurden der Großteil der kompromittierten Gelder rasch in Ether (ETH) und andere dezentrale Assets umgetauscht, die außerhalb der Reichweite von Stablecoin-Freeze-Mechanismen bleiben [[11]].
📊 Markt-Auswirkungen
• Stablecoin-Überwachung Dieses Ereignis unterstreicht die zentralisierten Compliance-Fähigkeiten fiat-gestützter Stablecoin-Emittenten und zeigt ihre Fähigkeit, bei aktiven Sicherheitsverletzungen einzugreifen und Adressen zu blacklisten.
•"Golden Hour" der Wiedererlangung Es zeigt ein entscheidendes Zeitfenster für die Rückgewinnung von Vermögenswerten. Hacker leiten gestohlene Gelder zunehmend in nicht einfrierbare, dezentrale Assets weiter, um Blacklists zu umgehen. Das drängt Börsen dazu, das Echtzeit-Transaktionsmonitoring und die Kommunikation zwischen verschiedenen Emittenten zu verbessern.
• Widerstandsfähigkeit des Ökosystems Die schnelle Zusammenarbeit zwischen großen Emittenten und Börsen hilft, systemisches Risiko und Reputationsschäden zu mindern. Der nicht wiederhergestellte Anteil der Gelder zeigt jedoch den weiterhin branchenweiten Bedarf an robuster Wallet-Sicherheit und intelligenteren Schutzmaßnahmen für das Routing von Geldern.
💬 Diskussion anstoßen
Was denkt ihr darüber, dass Stablecoin-Emittenten die Macht haben, Gelder on-chain einzufrieren? Überwiegt dieses zentralisierte Sicherheitsnetz die Bedenken hinsichtlich Zensurresistenz? Lasst uns unten darüber diskutieren! 👇
#Bitget #USDC #USDT #CryptoSecurity #BlockchainAnalysis
Dies dient nur zu Bildungszwecken. Keine Finanzberatung (NFA). Macht immer eure eigene Recherche (DYOR).
$ACE $2Z $PHA
2
2
2.1k
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#HuangRisksOusterOverReportedAffairWithSubordinate
27,624 Aufrufe
469 Kommentare
2
#AnthropicRejectsIPODelayValuationinQuestion
470,966 Aufrufe
3,916 Kommentare
3
#CoreWeaveJumps10%On168%RevenueGrowth
64,936 Aufrufe
881 Kommentare
4
#ZcashFallsBelow$1000ForFirstTimeSinceSeptember
37,057 Aufrufe
186 Kommentare
5
#MSCIRemovalMayCurbStrategy’sBitcoinBuying
1,101 Aufrufe
49 Kommentare
6
#CanNvidiaEarningsEaseMarketConcerns?
175,970 Aufrufe
1,814 Kommentare
7
#SouthKoreaToLetExchangesSuspendWithdrawalsOnSuspectedHacks
0 Aufrufe
1 Kommentare
8
#PythAddsNYSERealTimeDataToMarketplace
768 Aufrufe
40 Kommentare
9
#SolanaCompanyReports$3.4MQ3Revenue
943 Aufrufe
22 Kommentare
10
#tZEROWinsCFTCApprovalForRegulatedDerivativesExchange
699 Aufrufe
12 Kommentare