

#bitgettoken
bitgettoken
11,837 Aufrufe
67 Kommentare
Hot
Zuletzt
·
--
🚨 Sicherheitsverletzung bei Bitget
Bitget hat einen schwerwiegenden Sicherheitsvorfall am 24. September 2026 bestätigt. Rund 387,5 Mio. USD an Krypto-Assets wurden von der betroffenen Wallet-Infrastruktur an vom Angreifer kontrollierte Adressen übertragen.
Der Vorfall wird weiterhin untersucht, während Bitget angibt, dass die Sicherheitslücke eingedämmt und behoben wurde.
Bleiben Sie aufmerksam. Sicherheit ist in Krypto entscheidend.#BitgetToken #CryptoSecurity #blockchain #Web3
71
·
--
Bärisch
#Bitget #$351,6 Mio betroffen — aber die größere Frage ist, wie der Angreifer die Signing-/Autorisierungs-Pipeline erreichen konnte.
Bitget zufolge waren ungefähr 351,6 Mio. US-Dollar an Vermögenswerten betroffen, wobei Teile seiner Hot- und Warm-Wallet-Schichten betroffen waren, während Cold Wallets sicher geblieben seien. Der Exchange sagt außerdem, dass sein User-Protection-Fund in Höhe von 464 Mio. US-Dollar+ ausreicht, um den gemeldeten Betrag abzudecken.
#BitgetWallet
Das wichtigere Sicherheitsproblem ist der Angriffsweg.
Bitgets vorläufige Untersuchung zeigt, dass ein kritisches Backend-System in seiner Wallet-Infrastruktur kompromittiert wurde. Berichten zufolge hat der Angreifer Transaktionsdaten vorgetäuscht und den normalen Autorisierungsprozess von Bitget ausgelöst. Bitget sagt, dass ein direkter Private-Key-Compromise ausgeschlossen wurde.#BitgetExchange
TokenPost
Damit ist der Vorfall mehr als nur ein „Leak eines privaten Schlüssels“. Die entscheidende Frage lautet nun, wie der Angreifer Zugriff auf das Backend-System erhielt und warum bestehende Kontrollen es ermöglichten, dass nicht autorisierte Transaktionen die Autorisierungs-Pipeline passieren konnten.
Bitget hat Abhebungen pausiert, während seine# Sicherheitsprüfung fortgesetzt wird, während Einzahlungen und Handel weiterhin betriebsbereit sind. Das Unternehmen hat außerdem gesagt, es werde einen vollständigen Incident-Report veröffentlichen, der die Ursachen im Detail sowie die Korrekturmaßnahmen abdeckt.
Bitget +1
Der Schutzfonds könnte den finanziellen Schaden abdecken.
Der technische Bericht wird uns zeigen, ob die zugrunde liegende Sicherheitslücke tatsächlich behoben wurde.#BitgetToken
74
🚨
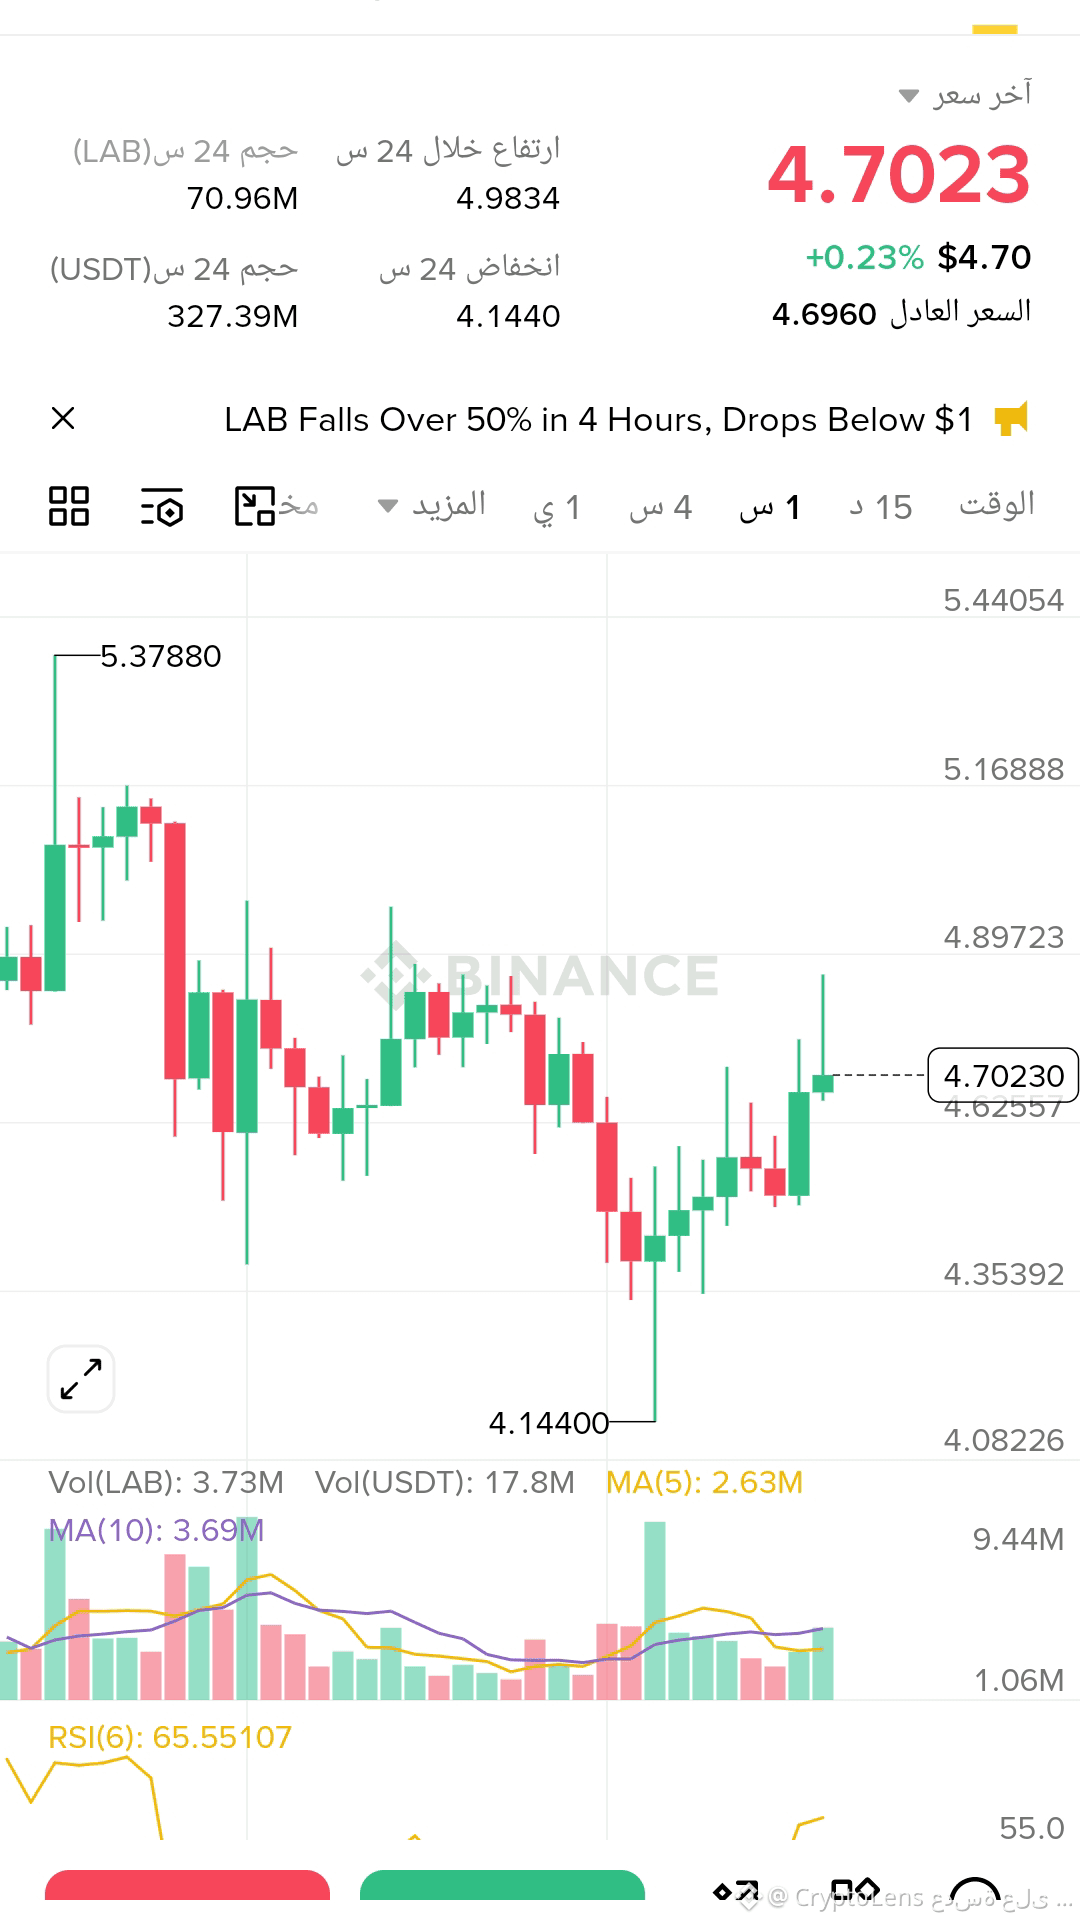
Wer hält noch LAB? 👇⚠️
🚨 9M $LAB wurde gerade von einer kalten BITGET-Wallet transferiert.
Übertragungsbetrag:
≈ $43M 👀🔥
Die Coins wurden von einer Cold Wallet in eine Hot Wallet verschoben ⚠️
Und der Markt beginnt sofort nervös zu werden.
Solche Bewegungen passieren selten ohne Grund 🚨
Die Frage ist jetzt nur:
Wird hier ein neuer Dump vorbereitet…
Oder ist das ein Vorzeichen für etwas viel Größeres? 👀
Die Volatilität bei $LAB könnte extrem hoch werden 🔥
LABUSDT
#Labs #Crypto #BitgetToken #BlackRockPlansMoneyMarketFundsforStablecoinUsers #BinanceSquareFamily
3
176
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#FedProposesPaymentStablecoinRules
1,720 Aufrufe
78 Kommentare
2
#ChinaMayLetAlibabaByteDanceBuyNvidiaChips
4,039 Aufrufe
181 Kommentare
3
#USChinaRelease$30BTariffCutProductLists
539 Aufrufe
21 Kommentare
4
#SKoreaFSCConsidersVirtualAssetMarketMaker
4,949 Aufrufe
172 Kommentare
5
#ChinaIndustrialProfitGrowthSlowsFourthMonth
6,106 Aufrufe
190 Kommentare
6
#BitwiseFilesFinalNEARSpotETFProspectus
117,638 Aufrufe
1,717 Kommentare
7
#BitgetHackerMoves$83MStolenXRP
39,760 Aufrufe
177 Kommentare
8
#SOLSpotETFWeeklyInflow$188M
25,043 Aufrufe
139 Kommentare
9
#DogecoinETFsPostBiggestWeekSinceLaunch
67,809 Aufrufe
1,113 Kommentare
10
#StrategyStriveAdd2305BitcoinThisWeek
167,776 Aufrufe
2,388 Kommentare