

#bitcoinhack
bitcoinhack
15,949 Aufrufe
25 Kommentare
Hot
Zuletzt
·
--
Bärisch
Es kam zu einem weiteren schweren Vorfall im Bitcoin-Ökosystem.
Diesmal wurde die LIQUID, eines der wichtigsten Second-Layer-Netzwerke des BTC, zum Ziel eines Diebstahls in Höhe von ungefähr 1,5 Milliarden Reais (etwa 4.000 Bitcoin).
Der Diebstahl-Transaktion folgte eine Nachricht, in der behauptet wurde, es handle sich um „Whitehats“ (ethische Hacker).
Wir warten die weiteren Entwicklungen in der Angelegenheit ab.
$BTC #bitcoinhack
2
493

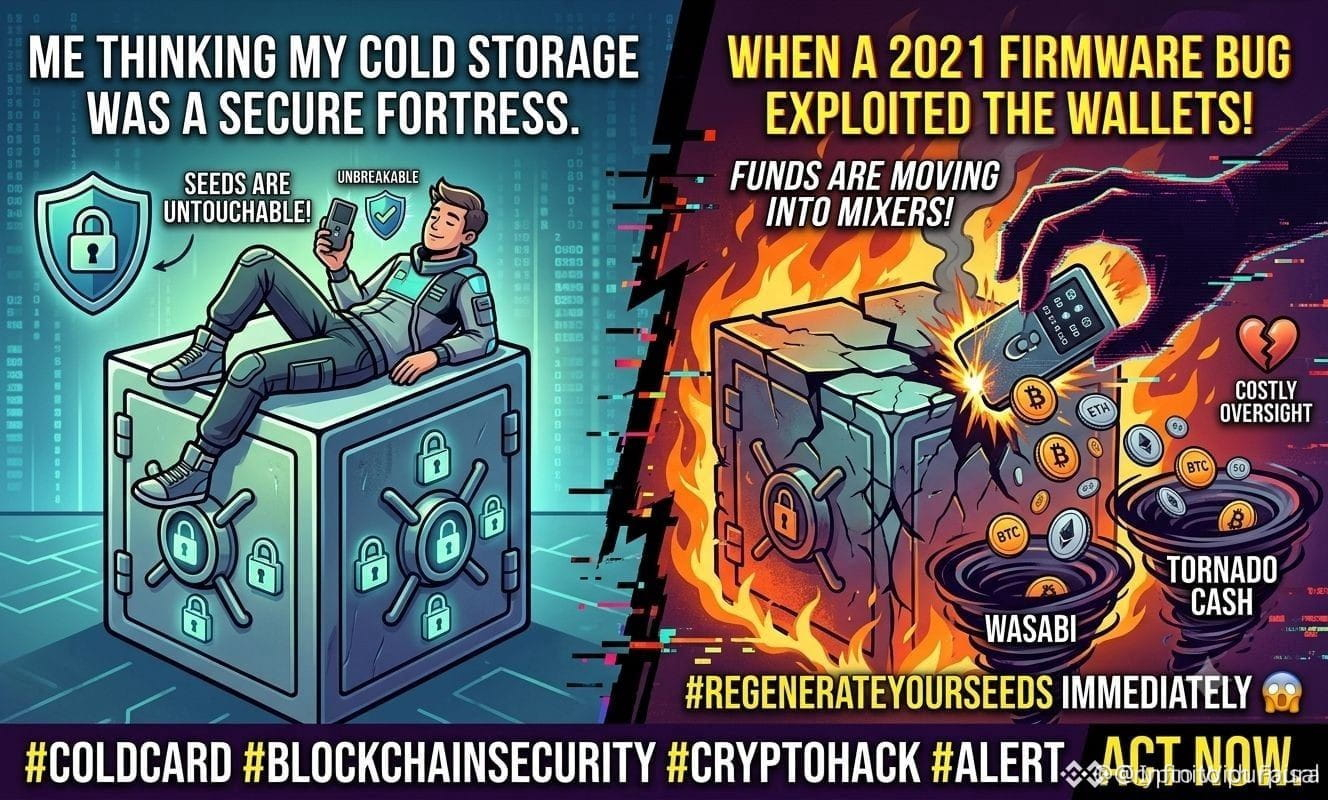
#coldcardexploitfundssenttomixers
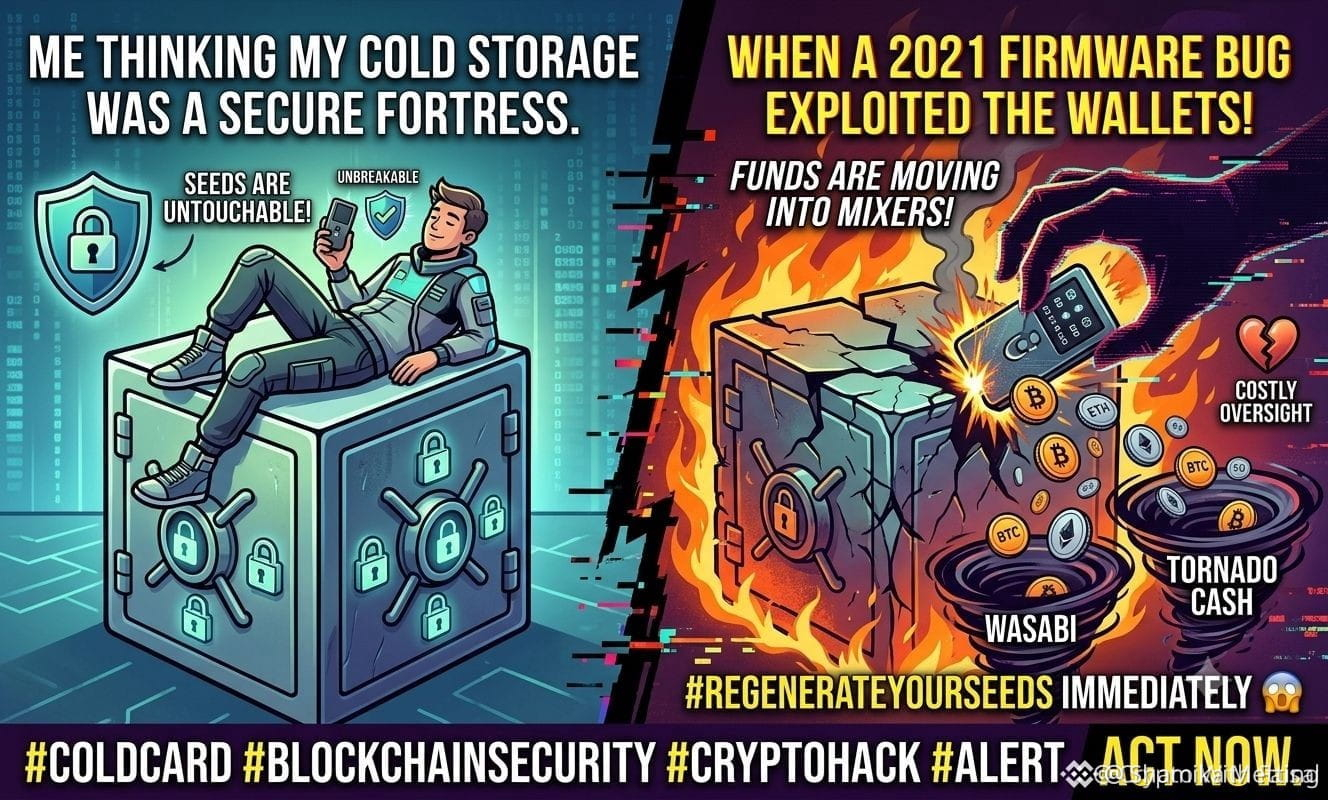
🚨 Ist der „Cold Secure Storage“, den Sie verwenden, in Wahrheit brennendes Chaos? 🚨
Die schlafenden Giganten wurden geweckt, während sie Geldwäsche betreiben. Das Sicherheitsunternehmen CertiK hat eine große Bewegung auf der Blockchain durch Angreifer gemeldet: 64 Bitcoin wurden nach Wasabi transferiert, und 200 Ethereum verschwanden über Tornado Cash. 🌪️
Der Auslöser der Katastrophe:
Diese ganze Katastrophe geht auf eine schwerwiegende Schwachstelle in der (Firmware)-Software aus dem Jahr 2021 zurück, die Seed-Phrases vollständig für Brute-Force-Angriffe offenlegte. Und was wäre noch ironischer? Ein einfacher Sicherheits-Check für 2 US-Dollar mit Künstlicher Intelligenz (AI) hätte die komplette Katastrophe von 100 Millionen US-Dollar+ verhindern können. Nehmen Sie das kurz auf und verarbeiten Sie es. 🤯
Wie hoch sind die Chancen auf eine Rückgewinnung?
Bereiten Sie sich vor. Brancheninsider schätzen eine düstere Wahrscheinlichkeit von 20% bis 40% dafür, dass die Vermögenswerte zurückerlangt werden, und der Umgang mit den Folgen könnte problemlos Jahre dauern.
🛡️ Dringende Maßnahme für Trader:
Wenn Sie derzeit Vermögenswerte auf bestimmten Wallets dieser kompromittierten Wallets haben, müssen Sie jetzt handeln.
Erstellen Sie sofort komplett neue Seed-Phrases.
Verschieben Sie Ihre komplette Wallet in eine neue, sichere Wallet. Warten Sie nicht, bis der Staub sich legt—schützen Sie Ihr Kapital! 💼🔒
👉 Haftungsausschluss: Bitte führen Sie immer Ihre eigene Recherche durch (DYOR). Das ist keine Finanzberatung.
Bitte weiter folgen
#Coldcard #BitcoinHack #BlockchainSecurity
$ACE
{future}(ACEUSDT)
#coldcardexploitfundssenttomixers
🚨 Ist der „Cold Secure Storage“, den Sie verwenden, in Wahrheit brennendes Chaos? 🚨
Die schlafenden Giganten wurden geweckt, während sie Geldwäsche betreiben. Das Sicherheitsunternehmen CertiK hat eine große Bewegung auf der Blockchain durch Angreifer gemeldet: 64 Bitcoin wurden nach Wasabi transferiert, und 200 Ethereum verschwanden über Tornado Cash. 🌪️
Der Auslöser der Katastrophe:
Diese ganze Katastrophe geht auf eine schwerwiegende Schwachstelle in der (Firmware)-Software aus dem Jahr 2021 zurück, die Seed-Phrases vollständig für Brute-Force-Angriffe offenlegte. Und was wäre noch ironischer? Ein einfacher Sicherheits-Check für 2 US-Dollar mit Künstlicher Intelligenz (AI) hätte die komplette Katastrophe von 100 Millionen US-Dollar+ verhindern können. Nehmen Sie das kurz auf und verarbeiten Sie es. 🤯
Wie hoch sind die Chancen auf eine Rückgewinnung?
Bereiten Sie sich vor. Brancheninsider schätzen eine düstere Wahrscheinlichkeit von 20% bis 40% dafür, dass die Vermögenswerte zurückerlangt werden, und der Umgang mit den Folgen könnte problemlos Jahre dauern.
🛡️ Dringende Maßnahme für Trader:
Wenn Sie derzeit Vermögenswerte auf bestimmten Wallets dieser kompromittierten Wallets haben, müssen Sie jetzt handeln.
Erstellen Sie sofort komplett neue Seed-Phrases.
Verschieben Sie Ihre komplette Wallet in eine neue, sichere Wallet. Warten Sie nicht, bis der Staub sich legt—schützen Sie Ihr Kapital! 💼🔒
👉 Haftungsausschluss: Bitte führen Sie immer Ihre eigene Recherche durch (DYOR). Das ist keine Finanzberatung.
Bitte weiter folgen
#Coldcard #BitcoinHack #BlockchainSecurity
$ACE
1
97
🚨 #coldcardexploitfundssenttomixers | SEU „SICHERES KALT-LAGERUNG“ IST EIGENTLICH NUR EINE HEISSE CHAOS-ANLEITUNG?
Die schlafenden Giganten sind erwacht und waschen jetzt das Fundament. Das Sicherheitsunternehmen CertiK hat gerade eine große On-Chain-Bewegung der Angreifer signalisiert: 64 Bitcoin wurden an Wasabi weitergeleitet, und 200 Ethereum sind einfach über Tornado Cash verschwunden. 🌪️
🔍 DIE URSACHE:
All dieses Desaster geht auf einen kritischen Firmware-Fehler aus dem Jahr 2021 zurück, der die Seed-Phrases vollständig für Brute-Force-Angriffe offengelegt hat. Die endgültige Ironie? Eine grundlegende Sicherheitsprüfung mit KI im Wert von 2 US-Dollar hätte dieses Desaster in Höhe von 100M+ komplett verhindern können. Lass das mal sacken. 🤯
📌 WIE HOCH IST DIE WAHRSCHEINLICHKEIT ZUR WIEDERBEWEGUNG?
Mach dich bereit. Branchenexperten schätzen eine düstere Chance von 20% bis 40% zur Wiederherstellung, und den Folgen entgegenzuwirken kann leicht Jahre dauern.
🛡️ DRINGEND ERFORDERLICHE MAßNAHME FÜR TRADER:
Wenn du aktuell Vermögenswerte in diesen spezifisch kompromittierten Wallets hast, musst du jetzt handeln.
• Erzeuge sofort komplett neue Seed-Phrases.
• Migriere dein gesamtes Portfolio in eine neue, sichere Wallet.
Warte nicht, bis sich der Staub legt — schütze dein Kapital! 💼🔒
👉 Hinweis: Mach immer deine eigene Recherche (DYOR). Das ist keine Finanzberatung.
$ACE
#Coldcard #BitcoinHack #BlockchainSecurity
{future}(ACEUSDT)
$ZBT
{future}(ZBTUSDT)
$BTC
{future}(BTCUSDT)
🚨 #coldcardexploitfundssenttomixers | SEU „SICHERES KALT-LAGERUNG“ IST EIGENTLICH NUR EINE HEISSE CHAOS-ANLEITUNG?
Die schlafenden Giganten sind erwacht und waschen jetzt das Fundament. Das Sicherheitsunternehmen CertiK hat gerade eine große On-Chain-Bewegung der Angreifer signalisiert: 64 Bitcoin wurden an Wasabi weitergeleitet, und 200 Ethereum sind einfach über Tornado Cash verschwunden. 🌪️
🔍 DIE URSACHE:
All dieses Desaster geht auf einen kritischen Firmware-Fehler aus dem Jahr 2021 zurück, der die Seed-Phrases vollständig für Brute-Force-Angriffe offengelegt hat. Die endgültige Ironie? Eine grundlegende Sicherheitsprüfung mit KI im Wert von 2 US-Dollar hätte dieses Desaster in Höhe von 100M+ komplett verhindern können. Lass das mal sacken. 🤯
📌 WIE HOCH IST DIE WAHRSCHEINLICHKEIT ZUR WIEDERBEWEGUNG?
Mach dich bereit. Branchenexperten schätzen eine düstere Chance von 20% bis 40% zur Wiederherstellung, und den Folgen entgegenzuwirken kann leicht Jahre dauern.
🛡️ DRINGEND ERFORDERLICHE MAßNAHME FÜR TRADER:
Wenn du aktuell Vermögenswerte in diesen spezifisch kompromittierten Wallets hast, musst du jetzt handeln.
• Erzeuge sofort komplett neue Seed-Phrases.
• Migriere dein gesamtes Portfolio in eine neue, sichere Wallet.
Warte nicht, bis sich der Staub legt — schütze dein Kapital! 💼🔒
👉 Hinweis: Mach immer deine eigene Recherche (DYOR). Das ist keine Finanzberatung.
$ACE
#Coldcard #BitcoinHack #BlockchainSecurity
$ZBT
$BTC
1
168
🚨 110 Mio. $ GESTOHLEN: Ist deine Cold-Wallet-Seed-Phrase wirklich sicher?
Der ultimative Kryptowährungs-Sicherheitsstandard – Cold Storage – hat gerade einen massiven Schlag erlitten. Angreifer haben eine kritische Software-Schwachstelle im Zufallszahlengenerator von Coldcard-Hardware-Wallets ausgenutzt und damit generierte Seed-Phrasen vollständig vorhersagbar gemacht.
Der laufende Angriff hat seit Ende Juli über 1.755 $BTC (≈110 Mio. $) aus 5.000 Wallets abgezogen. Coinkite bestätigte, dass die Schwachstelle auf einen deterministischen Fallback-Mechanismus zurückzuführen ist, der Schlüssel anhand der Gerätenummern statt echter Zufälligkeit erzeugt.
Dieser Exploit zerstört die Erzählung, dass „Cold Storage vollkommen sicher ist“ – und trifft direkt Offline-Krypto-Inhaber. Gleichzeitig wird die Debatte zwischen Self-Custody (Eigenverwahrung) und Exchange-Custody (Verwahrung an einer Börse) neu entfacht.
So bewertet der Markt diesen beispiellosen Verstoß:
🐻 Die bärische Realität: Ein Schlag gegen die Self-Custody
🔹 Das trifft die „Nicht deine Keys, nicht deine Coins“-Erzählung schwer. Neben dem Schock über kompromittierte Hardware gibt es auch eine unmittelbare Marktwirkung: Die 1.755 gestohlenen $BTC könnten von den Hackern verkauft werden – was zu plötzlichem, aggressivem Verkaufsdruck führt.
🐂 Die bullische Realität: Bitcoin ist nicht kaputt
🔹 Trotz der Panik bleibt das Bitcoin-Netzwerk selbst vollständig sicher. Es handelt sich um ein lokales Hardware-„Supply-Chain“-Versagen – kein Fehler im Blockchain-Protokoll. Das unterstreicht besonders die Bedeutung von Multi-Sig-Setups: Wenn ein einzelner kompromittierter Anbieter nicht dazu führen kann, dass Gelder verloren gehen.
🎓 Der Bildungs-Überlebensleitfaden: Sicher migrieren
🔹 Echte Zufälligkeit ist die Grundlage der Kryptografie. Ein deterministischer Fallback nutzt vorhersehbare Eingaben (wie eine Seriennummer), um einen Seed zu generieren – wodurch er offline mathematisch erratbar wird. Um sicher zu migrieren, musst du eine vollständig NEUE Seed-Phrase auf der gepatchten Firmware erzeugen und die Gelder dann sofort auf diese neuen, sicheren Adressen übertragen.
{spot}(BTCUSDT)
Teile deine Gedanken zu Self-Custody vs. Exchange-Custody unten! 👇
#BitcoinHack #CryptoSecurity #ColdStorage #BTC
🚨 110 Mio. $ GESTOHLEN: Ist deine Cold-Wallet-Seed-Phrase wirklich sicher?
Der ultimative Kryptowährungs-Sicherheitsstandard – Cold Storage – hat gerade einen massiven Schlag erlitten. Angreifer haben eine kritische Software-Schwachstelle im Zufallszahlengenerator von Coldcard-Hardware-Wallets ausgenutzt und damit generierte Seed-Phrasen vollständig vorhersagbar gemacht.
Der laufende Angriff hat seit Ende Juli über 1.755 $BTC (≈110 Mio. $) aus 5.000 Wallets abgezogen. Coinkite bestätigte, dass die Schwachstelle auf einen deterministischen Fallback-Mechanismus zurückzuführen ist, der Schlüssel anhand der Gerätenummern statt echter Zufälligkeit erzeugt.
Dieser Exploit zerstört die Erzählung, dass „Cold Storage vollkommen sicher ist“ – und trifft direkt Offline-Krypto-Inhaber. Gleichzeitig wird die Debatte zwischen Self-Custody (Eigenverwahrung) und Exchange-Custody (Verwahrung an einer Börse) neu entfacht.
So bewertet der Markt diesen beispiellosen Verstoß:
🐻 Die bärische Realität: Ein Schlag gegen die Self-Custody
🔹 Das trifft die „Nicht deine Keys, nicht deine Coins“-Erzählung schwer. Neben dem Schock über kompromittierte Hardware gibt es auch eine unmittelbare Marktwirkung: Die 1.755 gestohlenen $BTC könnten von den Hackern verkauft werden – was zu plötzlichem, aggressivem Verkaufsdruck führt.
🐂 Die bullische Realität: Bitcoin ist nicht kaputt
🔹 Trotz der Panik bleibt das Bitcoin-Netzwerk selbst vollständig sicher. Es handelt sich um ein lokales Hardware-„Supply-Chain“-Versagen – kein Fehler im Blockchain-Protokoll. Das unterstreicht besonders die Bedeutung von Multi-Sig-Setups: Wenn ein einzelner kompromittierter Anbieter nicht dazu führen kann, dass Gelder verloren gehen.
🎓 Der Bildungs-Überlebensleitfaden: Sicher migrieren
🔹 Echte Zufälligkeit ist die Grundlage der Kryptografie. Ein deterministischer Fallback nutzt vorhersehbare Eingaben (wie eine Seriennummer), um einen Seed zu generieren – wodurch er offline mathematisch erratbar wird. Um sicher zu migrieren, musst du eine vollständig NEUE Seed-Phrase auf der gepatchten Firmware erzeugen und die Gelder dann sofort auf diese neuen, sicheren Adressen übertragen.
Teile deine Gedanken zu Self-Custody vs. Exchange-Custody unten! 👇
#BitcoinHack #CryptoSecurity #ColdStorage #BTC
2
115
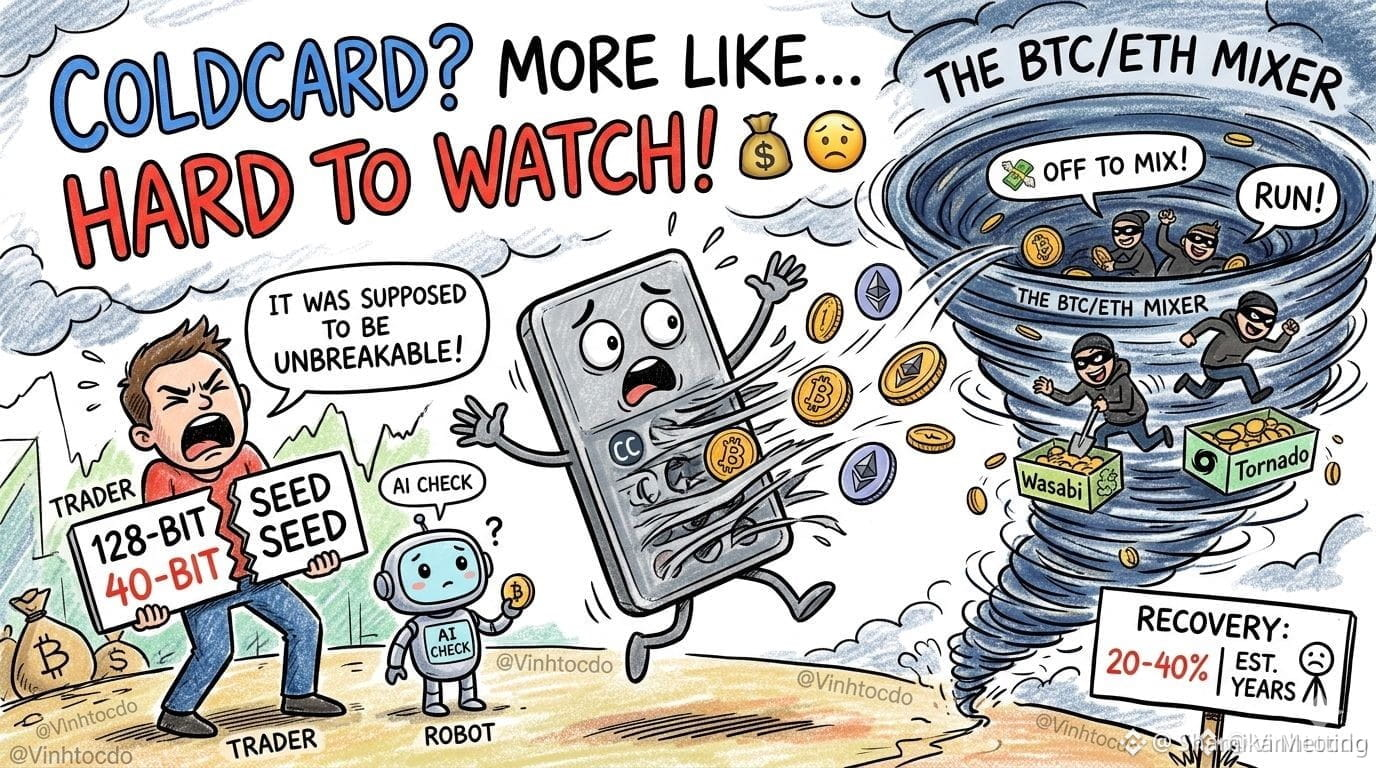
🥶 Hardware-Wallet? Eher etwas, das man kaum ansehen kann! 💸
#ColdcardExploitFundsSentToMixers Endlich sind die Angreifer aufgewacht! CertiK hat beobachtet, wie 64 BTC nach Wasabi verschoben wurden und 200 ETH in Tornado Cash eingingen. 🌪️🏃♂️
Man sagt auf der Straße, dass die Chancen auf eine Rückerstattung brutal sind – nur 20–40%. Und es könnte Jahre dauern, bis überhaupt etwas zurückkommt. Alles wegen eines Firmware-Fehlers aus dem Jahr 2021, durch den Seed-Phrasen mit roher Gewalt angreifbar wurden. 🤦♂️💀
Es scheint, dass ein KI-Check für 2 Dollar mehr als 100 Millionen Dollar hätte sparen können. Was für ein teurer Fehler!
Was sollten Trader tun? Wenn du diese Wallets verwendest, erstelle die Seed-Phrasen sofort neu. Verlege dein Vermögen auf neues Terrain! 🛡️💼
👉 Keine Finanzberatung! Recherchiere selbst (DYOR)!
Bitte folgen/Watch weiter
#Coldcard #BitcoinHack #BlockchainSecurity
$BTC
{future}(BTCUSDT)
🥶 Hardware-Wallet? Eher etwas, das man kaum ansehen kann! 💸
#ColdcardExploitFundsSentToMixers Endlich sind die Angreifer aufgewacht! CertiK hat beobachtet, wie 64 BTC nach Wasabi verschoben wurden und 200 ETH in Tornado Cash eingingen. 🌪️🏃♂️
Man sagt auf der Straße, dass die Chancen auf eine Rückerstattung brutal sind – nur 20–40%. Und es könnte Jahre dauern, bis überhaupt etwas zurückkommt. Alles wegen eines Firmware-Fehlers aus dem Jahr 2021, durch den Seed-Phrasen mit roher Gewalt angreifbar wurden. 🤦♂️💀
Es scheint, dass ein KI-Check für 2 Dollar mehr als 100 Millionen Dollar hätte sparen können. Was für ein teurer Fehler!
Was sollten Trader tun? Wenn du diese Wallets verwendest, erstelle die Seed-Phrasen sofort neu. Verlege dein Vermögen auf neues Terrain! 🛡️💼
👉 Keine Finanzberatung! Recherchiere selbst (DYOR)!
Bitte folgen/Watch weiter
#Coldcard #BitcoinHack #BlockchainSecurity
$BTC
1
118
🚨 89 Mio. $ GESTOHLEN: Ist Ihre Hardware-Wallet sicher?
Cold Storage hat gerade einen massiven Schlag erlitten. Seit dem 30. Juli haben Angreifer eine Firmware-Schwachstelle in der Coldcard-Hardware-Wallet ausgenutzt und 1.367 $BTC (~89 Mio. $) von 4.585 Adressen in drei Wellen abgezogen.
Dieser Vorfall löst eine Debatte aus: Ist Cold Storage wirklich unverwundbar? Das müssen Sie verstehen:
🐻 Die bittere Realität: Updates retten kompromittierte Seeds nicht
-> Eine Firmware-Schwachstelle aus dem Jahr 2021 umging den Zufallszahlengenerator der Hardware und nutzte ein vorhersagbares Software-Fallback. Angreifer können die privaten Schlüssel mathematisch vollständig offline rekonstruieren. Ein einfaches Update Ihrer Firmware heute wird NICHT vor Seeds schützen, die mit schwacher Entropie erzeugt wurden. Diese Schlüssel sind dauerhaft gefährdet.
🐂 Die bullische Realität: Bitcoin ist nicht kaputt
-> Das Bitcoin-Netzwerk ist weiterhin perfekt sicher. Das ist eine lokale Schwachstelle der Hardware – kein Fehler im Blockchain-Protokoll. Self-Custody vermeidet weiterhin Risiken von zentralisierten Börsen-Gegenparteien, sofern die Entropie des Geräts sicher ist.
🎓 Der Bildungs-Überlebensleitfaden: Sicher migrieren
-> Ein schwacher Zufallszahlengenerator macht kryptografische Schlösser leicht erratbar.
📌 Wenn Sie Coldcard verwenden:
🔹 Aktualisieren Sie die Firmware sofort auf die neueste gepatchte Version.
🔹 MACHEN SIE NICHT DAMIT SCHLUSS. Erstellen Sie auf dem gepatchten Gerät eine vollständig NEUE Seed-Phrase.
🔹 Übertragen Sie Ihr $BTC auf die neuen sicheren Adressen.
🔹 Die Verwendung einer eindeutigen BIP-39-Passphrase erhöht die Sicherheit erheblich.
Teilen Sie Ihre Gedanken zu Self-Custody vs. Exchange-Custody unten! 👇
#BitcoinHack #CryptoSecurity #ColdStorage #BTC
1
75
#coldcardexploitfundssenttomixers
🚨 Ist dein „Kühllager“ wirklich sicher – oder ein Desaster? 🚨
Die schlafenden Giganten sind erwacht und waschen die Gelder. Die Sicherheitsfirma CertiK hat gerade eine große On-Chain-Bewegung der Angreifer festgestellt: 64 Bitcoin wurden an Wasabi weitergeleitet und 200 Ethereum sind über Tornado Cash verschwunden. 🌪️
Die Wurzelursache:
All dieses Chaos stammt von einem kritischen Firmware-Fehler aus dem Jahr 2021, durch den die Seed-Phrasen vollständig für Brute-Force-Angriffe offengelegt wurden. Die finale Ironie? Eine einfache Sicherheits-Auditierung mit KI für 2 Dollar hätte dieses Desaster von 100M+ komplett verhindert. Lass das mal sacken. 🤯
Wie hoch sind die Chancen, es zurückzubekommen?
Mach dich bereit. Branchenexperten schätzen eine düstere Wiederherstellungswahrscheinlichkeit von 20% bis 40%, und die Bewältigung der Folgen könnte leicht Jahre dauern.
🛡️ DRINGEND ERFORDERLICHE AKTION FÜR TRADER:
Wenn du derzeit Vermögenswerte in diesen spezifisch kompromittierten Wallets hältst, musst du jetzt handeln.
Erzeuge sofort völlig neue Seed-Phrasen.
Verschiebe deine gesamte Wallet in eine neue, sichere Wallet. Warte nicht, bis sich der Staub gelegt hat: Schütze dein Kapital! 💼🔒
👉 Hinweis: Mach immer deine eigene Recherche (DYOR). Das ist keine Finanzberatung.
#Coldcard #BitcoinHack #BlockchainSecurity
$ACE
$ZBT
$BTC
3
11.8k
·
--
Artikel
Das Dilemma der Selbstverwahrung: Der Hack über 38 Mio. US-Dollar bei Coldcard und was das für dich bedeutetDas ursprüngliche Versprechen von Bitcoin war schon immer einfach und revolutionär: „Sei deine eigene Bank“. Indem du deine eigenen privaten Schlüssel über eine Hardware-Wallet (Hardware Wallet) kontrollierst, machst du das Vertrauen in Banken oder Börsen überflüssig. Allerdings hat der jüngste Fall rund um die Coldcard – eine der angesehensten Marken auf dem Markt – eine unbequeme Frage aufgeworfen: Und was, wenn das Problem im eigenen Gerät steckt, das dich eigentlich schützen soll?
Ein kritischer Softwarefehler bei der Generierung der Zufälligkeit der Wallets ermöglichte es Angreifern, Wiederherstellungsphrasen (Seeds) nachzubilden und fast 600 Bitcoins (etwa 38 Millionen US-Dollar) von Nutzern abzuziehen, die glaubten, zu 100 % sicher zu sein.
Das Dilemma der Selbstverwahrung: Der Hack über 38 Mio. US-Dollar bei Coldcard und was das für dich bedeutet
Das ursprüngliche Versprechen von Bitcoin war schon immer einfach und revolutionär: „Sei deine eigene Bank“. Indem du deine eigenen privaten Schlüssel über eine Hardware-Wallet (Hardware Wallet) kontrollierst, machst du das Vertrauen in Banken oder Börsen überflüssig. Allerdings hat der jüngste Fall rund um die Coldcard – eine der angesehensten Marken auf dem Markt – eine unbequeme Frage aufgeworfen: Und was, wenn das Problem im eigenen Gerät steckt, das dich eigentlich schützen soll?
Ein kritischer Softwarefehler bei der Generierung der Zufälligkeit der Wallets ermöglichte es Angreifern, Wiederherstellungsphrasen (Seeds) nachzubilden und fast 600 Bitcoins (etwa 38 Millionen US-Dollar) von Nutzern abzuziehen, die glaubten, zu 100 % sicher zu sein.
Ein kritischer Softwarefehler bei der Generierung der Zufälligkeit der Wallets ermöglichte es Angreifern, Wiederherstellungsphrasen (Seeds) nachzubilden und fast 600 Bitcoins (etwa 38 Millionen US-Dollar) von Nutzern abzuziehen, die glaubten, zu 100 % sicher zu sein.
1.1k
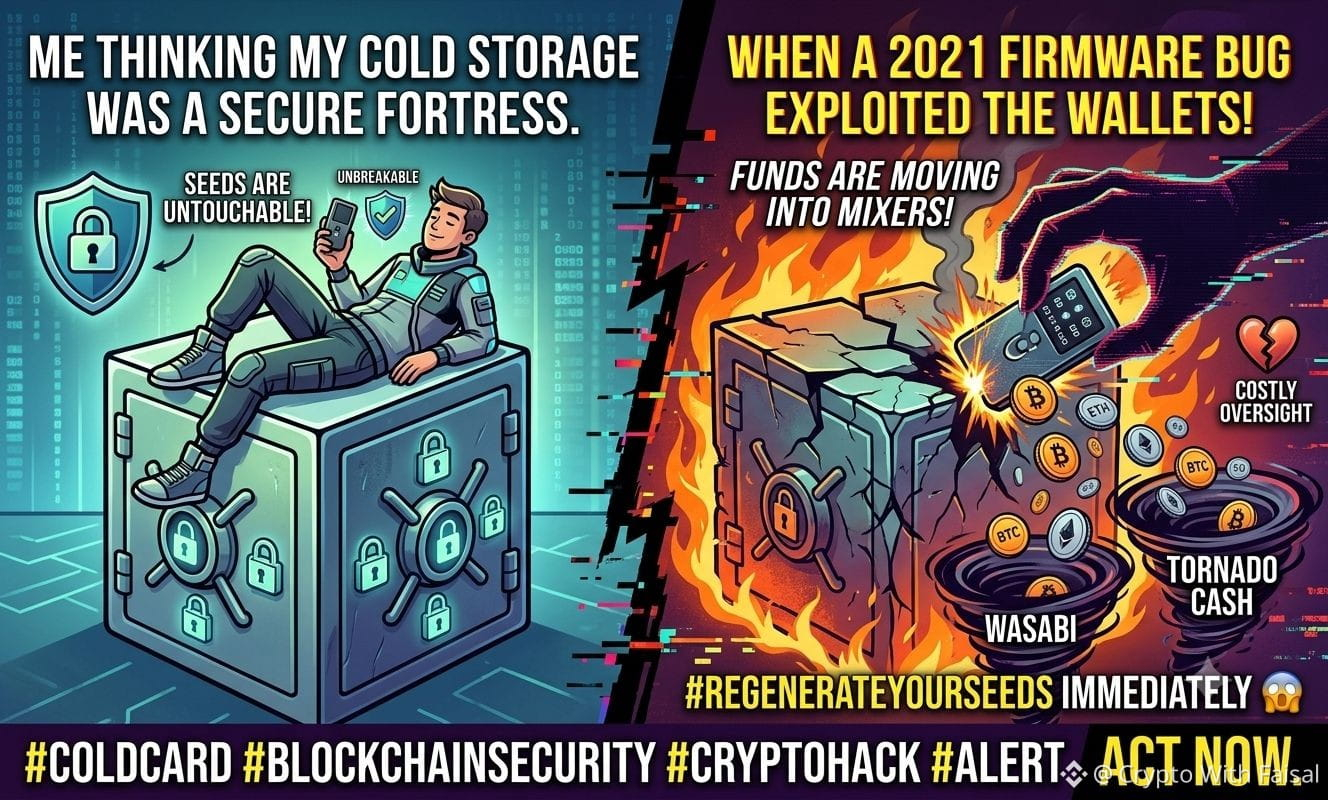
#coldcardexploitfundssenttomixers
🚨 Ist Ihr „sicheres“ Cold Storage tatsächlich ein heißes Chaos? 🚨
Die schlafenden Giganten sind erwacht und sie waschen die Gelder. Die Sicherheitsfirma CertiK hat gerade große On-Chain-Bewegungen der Angreifer gemeldet: 64 Bitcoin wurden in Wasabi geleitet, und 200 Ethereum sind über Tornado Cash einfach verschwunden. 🌪️
Die Hauptursache:
Dieses gesamte Desaster geht auf einen kritischen Firmware-Fehler aus dem Jahr 2021 zurück, durch den Seed Phrases vollständig für Brute-Force-Angriffe offengelegt wurden. Die endgültige Ironie? Ein simples $2- AI-Sicherheitsaudit hätte dieses $100M+-Desaster komplett verhindern können. Lassen Sie das kurz sacken. 🤯
Wie hoch sind die Chancen, es zurückzubekommen?
Halten Sie sich fest. Brancheninsider schätzen eine düstere 20% bis 40% Chance auf Wiederherstellung, und das Bewältigen der Nachwirkungen könnte problemlos Jahre dauern.
🛡️ DRINGENDES HANDELN FÜR TRADER ERFORDERLICH:
Wenn Sie derzeit Vermögenswerte auf diesen spezifisch kompromittierten Wallets halten, müssen Sie jetzt handeln.
Generieren Sie sofort völlig neue Seed Phrases.
Migrieren Sie Ihr gesamtes Portfolio zu einer neuen, sicheren Wallet. Warten Sie nicht, bis sich der Staub gelegt hat—schützen Sie Ihr Kapital! 💼🔒
👉 Hinweis: Machen Sie immer Ihre eigene Recherche (DYOR). Das ist keine Finanzberatung.
#Coldcard #BitcoinHack #BlockchainSecurity
$ACE
{future}(ACEUSDT)
$ZBT
{future}(ZBTUSDT)
$BTC
{future}(BTCUSDT)
#coldcardexploitfundssenttomixers
🚨 Ist Ihr „sicheres“ Cold Storage tatsächlich ein heißes Chaos? 🚨
Die schlafenden Giganten sind erwacht und sie waschen die Gelder. Die Sicherheitsfirma CertiK hat gerade große On-Chain-Bewegungen der Angreifer gemeldet: 64 Bitcoin wurden in Wasabi geleitet, und 200 Ethereum sind über Tornado Cash einfach verschwunden. 🌪️
Die Hauptursache:
Dieses gesamte Desaster geht auf einen kritischen Firmware-Fehler aus dem Jahr 2021 zurück, durch den Seed Phrases vollständig für Brute-Force-Angriffe offengelegt wurden. Die endgültige Ironie? Ein simples $2- AI-Sicherheitsaudit hätte dieses $100M+-Desaster komplett verhindern können. Lassen Sie das kurz sacken. 🤯
Wie hoch sind die Chancen, es zurückzubekommen?
Halten Sie sich fest. Brancheninsider schätzen eine düstere 20% bis 40% Chance auf Wiederherstellung, und das Bewältigen der Nachwirkungen könnte problemlos Jahre dauern.
🛡️ DRINGENDES HANDELN FÜR TRADER ERFORDERLICH:
Wenn Sie derzeit Vermögenswerte auf diesen spezifisch kompromittierten Wallets halten, müssen Sie jetzt handeln.
Generieren Sie sofort völlig neue Seed Phrases.
Migrieren Sie Ihr gesamtes Portfolio zu einer neuen, sicheren Wallet. Warten Sie nicht, bis sich der Staub gelegt hat—schützen Sie Ihr Kapital! 💼🔒
👉 Hinweis: Machen Sie immer Ihre eigene Recherche (DYOR). Das ist keine Finanzberatung.
#Coldcard #BitcoinHack #BlockchainSecurity
$ACE
$ZBT
$BTC
1
5
10.2k

·
--
Bullisch
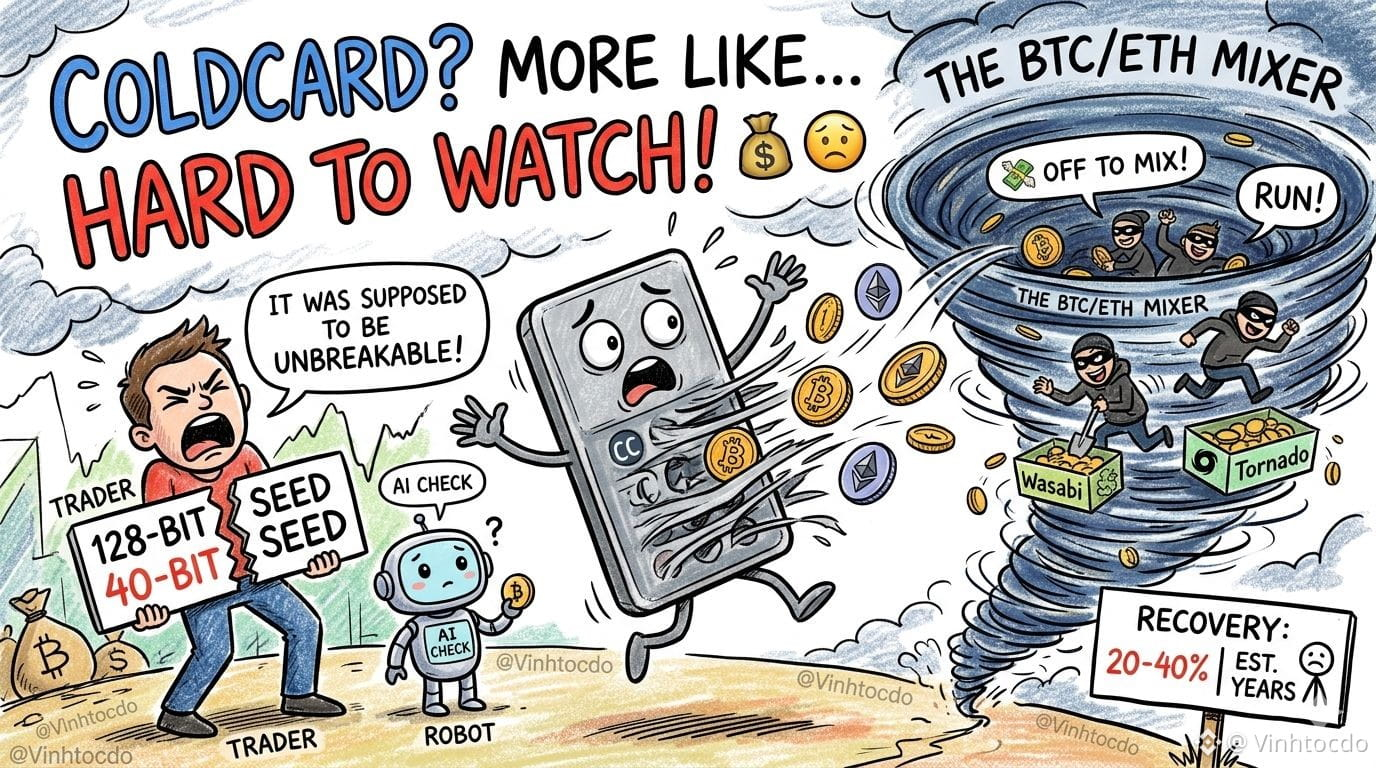
🥶 HARDWARE-WALLET? EHER SCHWER ZU ERTRAGEN! 💸
#coldcardexploitfundssenttomixers as die Hacker endlich wach wurden! CertiK hat 64 BTC entdeckt, die zu Wasabi wechseln, und 200 ETH, die in Tornado Cash fließen. 🌪️🏃♂️
Laut „Gerüchten aus der Szene“ liegen die Chancen auf eine Wiederherstellung bei brutalen 20–40%, und es könnte Jahre dauern, bis man überhaupt etwas zurückbekommt. Alles wegen eines Firmware-Fehlers aus dem Jahr 2021, der Seed-Phrasen brute-force-fähig machte. 🤦♂️💀
Offenbar hätte ein $2-AI-Check $100M+ verhindern können. Was für eine teure Nachlässigkeit!
Was sollten Trader tun? Wenn ihr diese spezifischen Wallets verwendet habt, regeneriert eure Seeds SOFORT. Bringt eure Coins an frischen Boden! 🛡️💼
👉 Keine Finanzberatung! DYOR!
#Coldcard #BitcoinHack #BlockchainSecurity #VINHTOCDO
$BTC
{future}(BTCUSDT)
$DIA
{future}(DIAUSDT)
$GUN
{future}(GUNUSDT)
🥶 HARDWARE-WALLET? EHER SCHWER ZU ERTRAGEN! 💸
#coldcardexploitfundssenttomixers as die Hacker endlich wach wurden! CertiK hat 64 BTC entdeckt, die zu Wasabi wechseln, und 200 ETH, die in Tornado Cash fließen. 🌪️🏃♂️
Laut „Gerüchten aus der Szene“ liegen die Chancen auf eine Wiederherstellung bei brutalen 20–40%, und es könnte Jahre dauern, bis man überhaupt etwas zurückbekommt. Alles wegen eines Firmware-Fehlers aus dem Jahr 2021, der Seed-Phrasen brute-force-fähig machte. 🤦♂️💀
Offenbar hätte ein $2-AI-Check $100M+ verhindern können. Was für eine teure Nachlässigkeit!
Was sollten Trader tun? Wenn ihr diese spezifischen Wallets verwendet habt, regeneriert eure Seeds SOFORT. Bringt eure Coins an frischen Boden! 🛡️💼
👉 Keine Finanzberatung! DYOR!
#Coldcard #BitcoinHack #BlockchainSecurity #VINHTOCDO
$BTC
$DIA
$GUN
8
2.7k
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#ChainlinkLaunchesCCIP2WithEnterpriseVerification
2,655 Aufrufe
244 Kommentare
2
#GoldFallsTo$4144
2,723 Aufrufe
76 Kommentare
3
#QNTFallsOver40%FromMorningHigh
24,498 Aufrufe
674 Kommentare
4
#USDTAdds845900HoldersInPast7Days
0 Aufrufe
4 Kommentare
5
#KospiFalls2.7%SamsungSKHynixDropOver5%
4,607 Aufrufe
300 Kommentare
6
#BitgetCEOConfirms$388MStolenInHack
1,914 Aufrufe
31 Kommentare
7
#BTCFallsBelow$83000
14,671 Aufrufe
124 Kommentare
8
#BitgetDetailsSecurityIncidentTimeline
14,903 Aufrufe
445 Kommentare
9
#BitcoinSpotETFs$2.39BWeeklyNetInflow
6,053 Aufrufe
26 Kommentare
10
#FedProposesPaymentStablecoinRules
44,809 Aufrufe
808 Kommentare