
#kavalend
kavalend
28,078 Aufrufe
39 Kommentare
Hot
Zuletzt

·
--
Kava reagiert umgehend! Auffällige Cross-Chain-Aktivitäten beschränkten sich auf Kava Lend, KAVA stürzte zeitweise um fast 40 % ab
Im DeFi-Markt hat sich erneut ein Sicherheitsvorfall ereignet, der Anlass zur Sorge gibt – diesmal traf es Kava.
Am 14. November veröffentlichte Kava eine offizielle Mitteilung und bestätigte, dass im Ökosystem ungewöhnliche On-Chain-Aktivitäten festgestellt wurden. Dabei wurden KAVA-Token über die Chain hinweg auf die BNB Chain (BSC) transferiert und anschließend verkauft.
Nach einer ersten Untersuchung erklärte das Team, dass sich die Auswirkungen des Vorfalls auf Kava Lend beschränkten. Es habe keine unbegrenzte Ausgabe neuer KAVA stattgefunden, und die ungewöhnlichen Aktivitäten seien inzwischen unter Kontrolle.
Die Details des Vorfalls sind jedoch komplexer, als die erste Mitteilung vermuten ließ.
Laut einer Analyse der On-Chain-Daten durch The Block nutzte der Angreifer einen seit Langem inaktiven BUSD-Kreditmarkt auf Kava Lend. Indem er den Wert der Sicherheiten künstlich erhöhte, lieh er wiederholt KAVA aus.
On-Chain-Daten zeigen, dass etwa 55,2 Millionen KAVA transferiert wurden, was zum Zeitpunkt vor dem Angriff einem Wert von rund 3,76 Millionen US-Dollar entsprach. Davon wurden etwa 49,2 Millionen Token auf die BNB Chain übertragen. Nach dem Verkauf eines Teils davon erhielt der Angreifer BNB und USDT im Wert von rund 2,09 Millionen US-Dollar.
Nach dem Vorfall setzten einige Partnerbörsen KAVA-Ein- und Auszahlungen aus, und der KAVA-Kurs fiel deutlich.
Ein Punkt muss besonders hervorgehoben werden:
Keine unbegrenzte Ausgabe neuer Token bedeutet nicht, dass keine Gelder verloren gingen.
Kava betont, dass das Problem auf Kava Lend begrenzt wurde. Die genaue Ursache der Schwachstelle, die endgültige Schadenssumme und der Umfang der betroffenen Nutzer müssen jedoch noch im vollständigen Untersuchungsbericht geklärt werden.
Der Vorfall erinnert die gesamte DeFi-Branche erneut daran: Sicherheitsrisiken müssen nicht von der Haupt-Blockchain selbst ausgehen. Manchmal kann ein seit Langem inaktiver Kreditmarkt oder eine unscheinbare Schwachstelle in der Berechnung eines Smart Contracts zum Einfallstor für einen Angriff werden.
Ich war schon immer der Meinung, dass die wahre Wettbewerbsfähigkeit von DeFi nicht nur in Renditen und Kapitalvolumen liegt. Noch wichtiger ist, ob Nutzer bereit sind, der Plattform ihre Vermögenswerte anzuvertrauen.
Der Code lässt sich immer weiter verbessern, doch wenn das Vertrauen der Nutzer in eine Plattform einmal beschädigt ist, dauert es viel länger, es wiederherzustellen.
Was sollte DeFi-Projekte eurer Meinung nach der Vorfall bei Kava vor allem lehren? Geht es um Smart-Contract-Audits, die Verwaltung inaktiver Märkte oder Risikokontrollmechanismen?
#Kavalend #DeFi #kava称异常跨链活动仅限kavalend
Kava reagiert umgehend! Auffällige Cross-Chain-Aktivitäten beschränkten sich auf Kava Lend, KAVA stürzte zeitweise um fast 40 % ab
Im DeFi-Markt hat sich erneut ein Sicherheitsvorfall ereignet, der Anlass zur Sorge gibt – diesmal traf es Kava.
Am 14. November veröffentlichte Kava eine offizielle Mitteilung und bestätigte, dass im Ökosystem ungewöhnliche On-Chain-Aktivitäten festgestellt wurden. Dabei wurden KAVA-Token über die Chain hinweg auf die BNB Chain (BSC) transferiert und anschließend verkauft.
Nach einer ersten Untersuchung erklärte das Team, dass sich die Auswirkungen des Vorfalls auf Kava Lend beschränkten. Es habe keine unbegrenzte Ausgabe neuer KAVA stattgefunden, und die ungewöhnlichen Aktivitäten seien inzwischen unter Kontrolle.
Die Details des Vorfalls sind jedoch komplexer, als die erste Mitteilung vermuten ließ.
Laut einer Analyse der On-Chain-Daten durch The Block nutzte der Angreifer einen seit Langem inaktiven BUSD-Kreditmarkt auf Kava Lend. Indem er den Wert der Sicherheiten künstlich erhöhte, lieh er wiederholt KAVA aus.
On-Chain-Daten zeigen, dass etwa 55,2 Millionen KAVA transferiert wurden, was zum Zeitpunkt vor dem Angriff einem Wert von rund 3,76 Millionen US-Dollar entsprach. Davon wurden etwa 49,2 Millionen Token auf die BNB Chain übertragen. Nach dem Verkauf eines Teils davon erhielt der Angreifer BNB und USDT im Wert von rund 2,09 Millionen US-Dollar.
Nach dem Vorfall setzten einige Partnerbörsen KAVA-Ein- und Auszahlungen aus, und der KAVA-Kurs fiel deutlich.
Ein Punkt muss besonders hervorgehoben werden:
Keine unbegrenzte Ausgabe neuer Token bedeutet nicht, dass keine Gelder verloren gingen.
Kava betont, dass das Problem auf Kava Lend begrenzt wurde. Die genaue Ursache der Schwachstelle, die endgültige Schadenssumme und der Umfang der betroffenen Nutzer müssen jedoch noch im vollständigen Untersuchungsbericht geklärt werden.
Der Vorfall erinnert die gesamte DeFi-Branche erneut daran: Sicherheitsrisiken müssen nicht von der Haupt-Blockchain selbst ausgehen. Manchmal kann ein seit Langem inaktiver Kreditmarkt oder eine unscheinbare Schwachstelle in der Berechnung eines Smart Contracts zum Einfallstor für einen Angriff werden.
Ich war schon immer der Meinung, dass die wahre Wettbewerbsfähigkeit von DeFi nicht nur in Renditen und Kapitalvolumen liegt. Noch wichtiger ist, ob Nutzer bereit sind, der Plattform ihre Vermögenswerte anzuvertrauen.
Der Code lässt sich immer weiter verbessern, doch wenn das Vertrauen der Nutzer in eine Plattform einmal beschädigt ist, dauert es viel länger, es wiederherzustellen.
Was sollte DeFi-Projekte eurer Meinung nach der Vorfall bei Kava vor allem lehren? Geht es um Smart-Contract-Audits, die Verwaltung inaktiver Märkte oder Risikokontrollmechanismen?
#Kavalend #DeFi #kava称异常跨链活动仅限kavalend
Im DeFi-Markt hat sich erneut ein Sicherheitsvorfall ereignet, der Anlass zur Sorge gibt – diesmal traf es Kava.
Am 14. November veröffentlichte Kava eine offizielle Mitteilung und bestätigte, dass im Ökosystem ungewöhnliche On-Chain-Aktivitäten festgestellt wurden. Dabei wurden KAVA-Token über die Chain hinweg auf die BNB Chain (BSC) transferiert und anschließend verkauft.
Nach einer ersten Untersuchung erklärte das Team, dass sich die Auswirkungen des Vorfalls auf Kava Lend beschränkten. Es habe keine unbegrenzte Ausgabe neuer KAVA stattgefunden, und die ungewöhnlichen Aktivitäten seien inzwischen unter Kontrolle.
Die Details des Vorfalls sind jedoch komplexer, als die erste Mitteilung vermuten ließ.
Laut einer Analyse der On-Chain-Daten durch The Block nutzte der Angreifer einen seit Langem inaktiven BUSD-Kreditmarkt auf Kava Lend. Indem er den Wert der Sicherheiten künstlich erhöhte, lieh er wiederholt KAVA aus.
On-Chain-Daten zeigen, dass etwa 55,2 Millionen KAVA transferiert wurden, was zum Zeitpunkt vor dem Angriff einem Wert von rund 3,76 Millionen US-Dollar entsprach. Davon wurden etwa 49,2 Millionen Token auf die BNB Chain übertragen. Nach dem Verkauf eines Teils davon erhielt der Angreifer BNB und USDT im Wert von rund 2,09 Millionen US-Dollar.
Nach dem Vorfall setzten einige Partnerbörsen KAVA-Ein- und Auszahlungen aus, und der KAVA-Kurs fiel deutlich.
Ein Punkt muss besonders hervorgehoben werden:
Keine unbegrenzte Ausgabe neuer Token bedeutet nicht, dass keine Gelder verloren gingen.
Kava betont, dass das Problem auf Kava Lend begrenzt wurde. Die genaue Ursache der Schwachstelle, die endgültige Schadenssumme und der Umfang der betroffenen Nutzer müssen jedoch noch im vollständigen Untersuchungsbericht geklärt werden.
Der Vorfall erinnert die gesamte DeFi-Branche erneut daran: Sicherheitsrisiken müssen nicht von der Haupt-Blockchain selbst ausgehen. Manchmal kann ein seit Langem inaktiver Kreditmarkt oder eine unscheinbare Schwachstelle in der Berechnung eines Smart Contracts zum Einfallstor für einen Angriff werden.
Ich war schon immer der Meinung, dass die wahre Wettbewerbsfähigkeit von DeFi nicht nur in Renditen und Kapitalvolumen liegt. Noch wichtiger ist, ob Nutzer bereit sind, der Plattform ihre Vermögenswerte anzuvertrauen.
Der Code lässt sich immer weiter verbessern, doch wenn das Vertrauen der Nutzer in eine Plattform einmal beschädigt ist, dauert es viel länger, es wiederherzustellen.
Was sollte DeFi-Projekte eurer Meinung nach der Vorfall bei Kava vor allem lehren? Geht es um Smart-Contract-Audits, die Verwaltung inaktiver Märkte oder Risikokontrollmechanismen?
#Kavalend #DeFi #kava称异常跨链活动仅限kavalend
7k
·
--
Bullisch
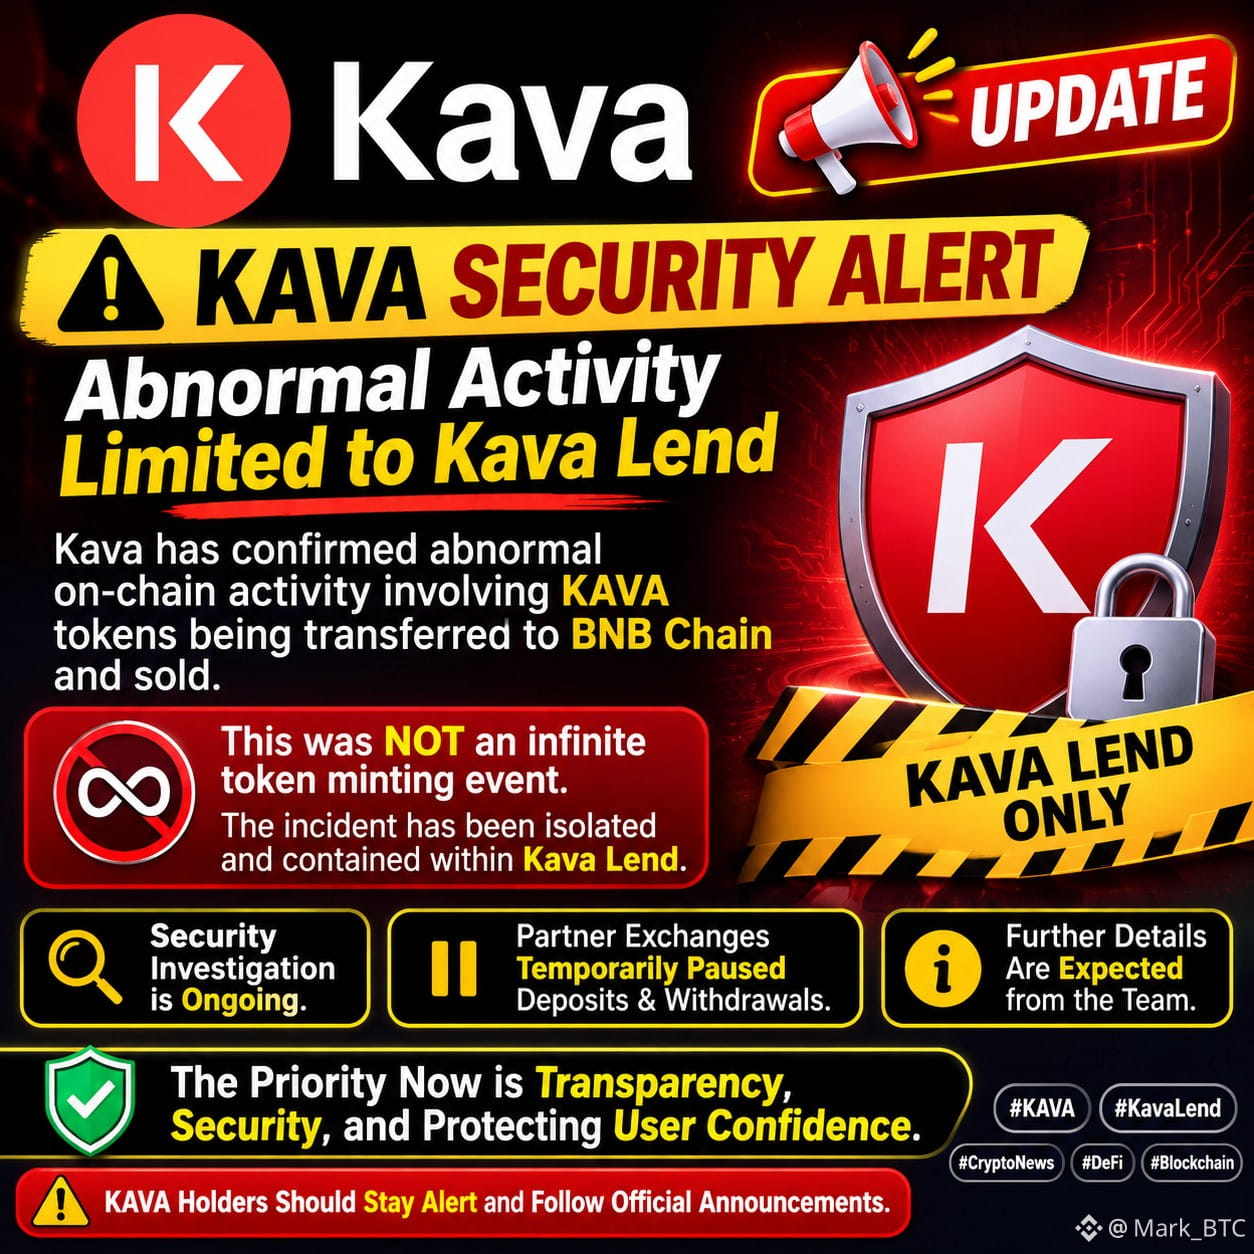
#kavasaysabnormalactivitylimitedtokavalend 🚨 KAVA-UPDATE: Ungewöhnliche Aktivität auf Kava Lend beschränkt
Kava hat ungewöhnliche On-Chain-Aktivitäten bestätigt, bei denen KAVA-Token auf die BNB Chain übertragen und verkauft wurden.
Das Team stellte klar, dass es sich NICHT um ein Ereignis mit unbegrenzter Token-Prägung handelte. Der Vorfall wurde auf Kava Lend eingegrenzt und dort unter Kontrolle gebracht.
🔹 Die Sicherheitsuntersuchung läuft noch.
🔹 Partnerbörsen haben Ein- und Auszahlungen vorübergehend ausgesetzt.
🔹 Weitere Einzelheiten werden vom Team erwartet.
Jetzt haben Transparenz, Sicherheit und der Schutz des Vertrauens der Nutzer höchste Priorität.
⚠️ $KAVA
{future}(KAVAUSDT)
Inhaber sollten wachsam bleiben und offiziellen Mitteilungen folgen.
#KAVA #KavaLend #CryptoNews
#kavasaysabnormalactivitylimitedtokavalend 🚨 KAVA-UPDATE: Ungewöhnliche Aktivität auf Kava Lend beschränkt
Kava hat ungewöhnliche On-Chain-Aktivitäten bestätigt, bei denen KAVA-Token auf die BNB Chain übertragen und verkauft wurden.
Das Team stellte klar, dass es sich NICHT um ein Ereignis mit unbegrenzter Token-Prägung handelte. Der Vorfall wurde auf Kava Lend eingegrenzt und dort unter Kontrolle gebracht.
🔹 Die Sicherheitsuntersuchung läuft noch.
🔹 Partnerbörsen haben Ein- und Auszahlungen vorübergehend ausgesetzt.
🔹 Weitere Einzelheiten werden vom Team erwartet.
Jetzt haben Transparenz, Sicherheit und der Schutz des Vertrauens der Nutzer höchste Priorität.
⚠️ $KAVA
Inhaber sollten wachsam bleiben und offiziellen Mitteilungen folgen.
#KAVA #KavaLend #CryptoNews
Kava hat ungewöhnliche On-Chain-Aktivitäten bestätigt, bei denen KAVA-Token auf die BNB Chain übertragen und verkauft wurden.
Das Team stellte klar, dass es sich NICHT um ein Ereignis mit unbegrenzter Token-Prägung handelte. Der Vorfall wurde auf Kava Lend eingegrenzt und dort unter Kontrolle gebracht.
🔹 Die Sicherheitsuntersuchung läuft noch.
🔹 Partnerbörsen haben Ein- und Auszahlungen vorübergehend ausgesetzt.
🔹 Weitere Einzelheiten werden vom Team erwartet.
Jetzt haben Transparenz, Sicherheit und der Schutz des Vertrauens der Nutzer höchste Priorität.
⚠️ $KAVA
Inhaber sollten wachsam bleiben und offiziellen Mitteilungen folgen.
#KAVA #KavaLend #CryptoNews
1.4k

·
--
🚨 $KAVA BETRUG BEI KAVA LEND
Ein Angreifer leerte Kava Lend mit einem Trick, der wie aus einem Film klingt: Er blähte einen ungenutzten BUSD-Markt auf und erbeutete 55,2 Millionen KAVA, etwa 3,76 Millionen Dollar. Am schlimmsten finde ich nicht die Summe, sondern dass der Fehler im Protokollcode selbst steckte und der Angreifer ihn eine Woche lang testete – seit dem 8. November –, ohne dass es jemand bemerkte.
Seht euch das Detail an, das niemand bemerkt:
→ Der Angreifer senkte das Nettoangebot des BUSD-Marktes auf zwei Hundertmillionstel Dollar, und das Protokoll vervielfachte jede Einzahlung innerhalb von 3 Minuten um etwa das 243.000-Fache: Sein BUSD wurde dadurch als rund 1,25 Milliarden Dollar an Sicherheiten gewertet.
→ Mit diesen Phantom-Sicherheiten nahm er 127 Kredite auf, wobei er mit einem zweiten Konto das Limit umging, und leerte den Tresor: Von 55,33 Millionen KAVA blieben innerhalb von anderthalb Stunden nur 0,19 KAVA übrig.
→ Etwa 49,2 Millionen KAVA wurden über LayerZero auf die BNB Chain transferiert und innerhalb von weniger als einer Stunde für rund 2,09 Millionen Dollar in BNB und USDT verkauft; KAVA fiel innerhalb von 24 Stunden von 0,068 auf 0,042 Dollar, ein Minus von 39 %, und die Börsen setzten Ein- und Auszahlungen aus.
Findet ihr, Kava sollte die Kreditgeber entschädigen, oder ist das ein DeFi-Risiko, das jeder selbst trägt? 👇
$KAVA $BNB
#KavaLend #HackeoDeFi #BUSD
🚨 $KAVA BETRUG BEI KAVA LEND
Ein Angreifer leerte Kava Lend mit einem Trick, der wie aus einem Film klingt: Er blähte einen ungenutzten BUSD-Markt auf und erbeutete 55,2 Millionen KAVA, etwa 3,76 Millionen Dollar. Am schlimmsten finde ich nicht die Summe, sondern dass der Fehler im Protokollcode selbst steckte und der Angreifer ihn eine Woche lang testete – seit dem 8. November –, ohne dass es jemand bemerkte.
Seht euch das Detail an, das niemand bemerkt:
→ Der Angreifer senkte das Nettoangebot des BUSD-Marktes auf zwei Hundertmillionstel Dollar, und das Protokoll vervielfachte jede Einzahlung innerhalb von 3 Minuten um etwa das 243.000-Fache: Sein BUSD wurde dadurch als rund 1,25 Milliarden Dollar an Sicherheiten gewertet.
→ Mit diesen Phantom-Sicherheiten nahm er 127 Kredite auf, wobei er mit einem zweiten Konto das Limit umging, und leerte den Tresor: Von 55,33 Millionen KAVA blieben innerhalb von anderthalb Stunden nur 0,19 KAVA übrig.
→ Etwa 49,2 Millionen KAVA wurden über LayerZero auf die BNB Chain transferiert und innerhalb von weniger als einer Stunde für rund 2,09 Millionen Dollar in BNB und USDT verkauft; KAVA fiel innerhalb von 24 Stunden von 0,068 auf 0,042 Dollar, ein Minus von 39 %, und die Börsen setzten Ein- und Auszahlungen aus.
Findet ihr, Kava sollte die Kreditgeber entschädigen, oder ist das ein DeFi-Risiko, das jeder selbst trägt? 👇
$KAVA $BNB
#KavaLend #HackeoDeFi #BUSD
Ein Angreifer leerte Kava Lend mit einem Trick, der wie aus einem Film klingt: Er blähte einen ungenutzten BUSD-Markt auf und erbeutete 55,2 Millionen KAVA, etwa 3,76 Millionen Dollar. Am schlimmsten finde ich nicht die Summe, sondern dass der Fehler im Protokollcode selbst steckte und der Angreifer ihn eine Woche lang testete – seit dem 8. November –, ohne dass es jemand bemerkte.
Seht euch das Detail an, das niemand bemerkt:
→ Der Angreifer senkte das Nettoangebot des BUSD-Marktes auf zwei Hundertmillionstel Dollar, und das Protokoll vervielfachte jede Einzahlung innerhalb von 3 Minuten um etwa das 243.000-Fache: Sein BUSD wurde dadurch als rund 1,25 Milliarden Dollar an Sicherheiten gewertet.
→ Mit diesen Phantom-Sicherheiten nahm er 127 Kredite auf, wobei er mit einem zweiten Konto das Limit umging, und leerte den Tresor: Von 55,33 Millionen KAVA blieben innerhalb von anderthalb Stunden nur 0,19 KAVA übrig.
→ Etwa 49,2 Millionen KAVA wurden über LayerZero auf die BNB Chain transferiert und innerhalb von weniger als einer Stunde für rund 2,09 Millionen Dollar in BNB und USDT verkauft; KAVA fiel innerhalb von 24 Stunden von 0,068 auf 0,042 Dollar, ein Minus von 39 %, und die Börsen setzten Ein- und Auszahlungen aus.
Findet ihr, Kava sollte die Kreditgeber entschädigen, oder ist das ein DeFi-Risiko, das jeder selbst trägt? 👇
$KAVA $BNB
#KavaLend #HackeoDeFi #BUSD
2.4k
·
--
Bullisch
Übersetzung ansehen
🚨 $KAVA is currently looking into a security glitch after a dApp in its ecosystem started acting weird, which triggered a sharp 40% drop in the $KAVA price. 📉
The team confirmed that the incident is completely isolated to Kava Lend (related to bridging and selling tokens on BNB Smart Chain) and is not an infinite mint issue. As a precaution, partner exchanges have temporarily halted deposits and withdrawals while we wait for official updates. Stay tuned for more info! ⚠️
#kavaupdate #CryptoNews #Kavalend
{spot}(KAVAUSDT)
🚨 $KAVA is currently looking into a security glitch after a dApp in its ecosystem started acting weird, which triggered a sharp 40% drop in the $KAVA price. 📉
The team confirmed that the incident is completely isolated to Kava Lend (related to bridging and selling tokens on BNB Smart Chain) and is not an infinite mint issue. As a precaution, partner exchanges have temporarily halted deposits and withdrawals while we wait for official updates. Stay tuned for more info! ⚠️
#kavaupdate #CryptoNews #Kavalend
The team confirmed that the incident is completely isolated to Kava Lend (related to bridging and selling tokens on BNB Smart Chain) and is not an infinite mint issue. As a precaution, partner exchanges have temporarily halted deposits and withdrawals while we wait for official updates. Stay tuned for more info! ⚠️
#kavaupdate #CryptoNews #Kavalend
1
73
·
--
Übersetzung ansehen
昨天腰斩的币,今天悄悄涨了28%。
$KAVA 现价约0.032美元。昨天从0.068一路砸到0.025美元历史新低,24小时腰斩;今天盘中从0.026反弹到0.0387美元,日内约+28%。
但这波反弹,我的判断是:不是反转,是超跌反弹。
三个证据:
1️⃣ 事情没解决:11月14日 Kava Lend 被盗约5520万枚KAVA,Upbit、Bithumb、Coinone三家韩所至今暂停充提,官方只说“局限在Kava Lend、没有无限增发”,赔付方案还没影。
2️⃣ 空头在加仓不是在跑:持仓量一天暴涨122.85%,新增的全是空头,资金费率-0.1527%,空头付钱也要空。
3️⃣ 链上还在失血:Kava全链TVL只剩1417万美元,24小时-23%,Kava Lend只剩531万美元。
关键价位 / 接下来看什么信号:
站上0.0387美元(今日高点),反弹延续,下一站看0.0468;
跌破0.028美元,反弹作废,回踩0.025历史低点;
判断作废信号:官方公布赔付方案或韩所恢复充提,空头逻辑松动。
站上0.0387继续反弹,还是跌破0.028打回原形,你选哪个?
纯分析,没持仓。
以上仅为个人分析,不构成投资建议。
#KAVA #KavaLend
昨天腰斩的币,今天悄悄涨了28%。
$KAVA 现价约0.032美元。昨天从0.068一路砸到0.025美元历史新低,24小时腰斩;今天盘中从0.026反弹到0.0387美元,日内约+28%。
但这波反弹,我的判断是:不是反转,是超跌反弹。
三个证据:
1️⃣ 事情没解决:11月14日 Kava Lend 被盗约5520万枚KAVA,Upbit、Bithumb、Coinone三家韩所至今暂停充提,官方只说“局限在Kava Lend、没有无限增发”,赔付方案还没影。
2️⃣ 空头在加仓不是在跑:持仓量一天暴涨122.85%,新增的全是空头,资金费率-0.1527%,空头付钱也要空。
3️⃣ 链上还在失血:Kava全链TVL只剩1417万美元,24小时-23%,Kava Lend只剩531万美元。
关键价位 / 接下来看什么信号:
站上0.0387美元(今日高点),反弹延续,下一站看0.0468;
跌破0.028美元,反弹作废,回踩0.025历史低点;
判断作废信号:官方公布赔付方案或韩所恢复充提,空头逻辑松动。
站上0.0387继续反弹,还是跌破0.028打回原形,你选哪个?
纯分析,没持仓。
以上仅为个人分析,不构成投资建议。
#KAVA #KavaLend
$KAVA 现价约0.032美元。昨天从0.068一路砸到0.025美元历史新低,24小时腰斩;今天盘中从0.026反弹到0.0387美元,日内约+28%。
但这波反弹,我的判断是:不是反转,是超跌反弹。
三个证据:
1️⃣ 事情没解决:11月14日 Kava Lend 被盗约5520万枚KAVA,Upbit、Bithumb、Coinone三家韩所至今暂停充提,官方只说“局限在Kava Lend、没有无限增发”,赔付方案还没影。
2️⃣ 空头在加仓不是在跑:持仓量一天暴涨122.85%,新增的全是空头,资金费率-0.1527%,空头付钱也要空。
3️⃣ 链上还在失血:Kava全链TVL只剩1417万美元,24小时-23%,Kava Lend只剩531万美元。
关键价位 / 接下来看什么信号:
站上0.0387美元(今日高点),反弹延续,下一站看0.0468;
跌破0.028美元,反弹作废,回踩0.025历史低点;
判断作废信号:官方公布赔付方案或韩所恢复充提,空头逻辑松动。
站上0.0387继续反弹,还是跌破0.028打回原形,你选哪个?
纯分析,没持仓。
以上仅为个人分析,不构成投资建议。
#KAVA #KavaLend
192
·
--
🚨 KAVA ist brutal abgestürzt! Innerhalb von 24 Stunden ging es 45,5 % nach unten: von etwa 0,068 $ fiel der Kurs zeitweise auf 0,025 $, bevor er sich wieder auf 0,033–0,038 $ erholte!
Doch wirklich merkwürdig ist: Auf 5-Minuten-Sicht +7,0 %, auf 1-Stunden-Sicht +11,9 %, das Handelsvolumen stieg auf das 1,9-Fache und das Open Interest legte sogar um 8,6 % zu; die Short-Stimmung unter Kleinanlegern erreichte das 4,9-Fache. Die Daten müssen noch überprüft werden, die Meinungsverschiedenheiten nehmen zu.
📊 Was bedeutet das? Kava Lend wurde angegriffen, etwa 55,2 Millionen KAVA wurden geliehen, der Verlust beläuft sich auf rund 3,8 Millionen Dollar. Manche setzen auf eine Erholung nach dem übermäßigen Kursrückgang, andere befürchten, dass es sich nur um einen Dead-Cat-Bounce handelt. Am schlimmsten ist nicht, die Richtung falsch einzuschätzen, sondern dem Kurs auf dem Höhepunkt der Erholung hinterherzulaufen und als Letzter einzusteigen.
🎯 Wichtige Marken:
Widerstand: 0,039 $
Unterstützung: 0,030 $ / 0,025 $
Erst wenn sich der Kurs über 0,039 $ hält, ist die Erholung weiter bestätigt.
Meine Einschätzung: Kurzfristig spricht vieles für eine Erholung, aber auf keinen Fall blind dem Kurs hinterherlaufen! Fällt der Kurs unter 0,030 $, ist Vorsicht vor einer Massenliquidation bei den Long-Positionen geboten; hält er sich über 0,039 $ und durchbricht diese Marke, gibt es weiteren Spielraum für Spekulationen.
Glaubst du, KAVA durchbricht als Nächstes die Marke von 0,039 $ oder fällt zurück auf 0,025 $? 👇
#KAVA #KavaLend
🚨 KAVA ist brutal abgestürzt! Innerhalb von 24 Stunden ging es 45,5 % nach unten: von etwa 0,068 $ fiel der Kurs zeitweise auf 0,025 $, bevor er sich wieder auf 0,033–0,038 $ erholte!
Doch wirklich merkwürdig ist: Auf 5-Minuten-Sicht +7,0 %, auf 1-Stunden-Sicht +11,9 %, das Handelsvolumen stieg auf das 1,9-Fache und das Open Interest legte sogar um 8,6 % zu; die Short-Stimmung unter Kleinanlegern erreichte das 4,9-Fache. Die Daten müssen noch überprüft werden, die Meinungsverschiedenheiten nehmen zu.
📊 Was bedeutet das? Kava Lend wurde angegriffen, etwa 55,2 Millionen KAVA wurden geliehen, der Verlust beläuft sich auf rund 3,8 Millionen Dollar. Manche setzen auf eine Erholung nach dem übermäßigen Kursrückgang, andere befürchten, dass es sich nur um einen Dead-Cat-Bounce handelt. Am schlimmsten ist nicht, die Richtung falsch einzuschätzen, sondern dem Kurs auf dem Höhepunkt der Erholung hinterherzulaufen und als Letzter einzusteigen.
🎯 Wichtige Marken:
Widerstand: 0,039 $
Unterstützung: 0,030 $ / 0,025 $
Erst wenn sich der Kurs über 0,039 $ hält, ist die Erholung weiter bestätigt.
Meine Einschätzung: Kurzfristig spricht vieles für eine Erholung, aber auf keinen Fall blind dem Kurs hinterherlaufen! Fällt der Kurs unter 0,030 $, ist Vorsicht vor einer Massenliquidation bei den Long-Positionen geboten; hält er sich über 0,039 $ und durchbricht diese Marke, gibt es weiteren Spielraum für Spekulationen.
Glaubst du, KAVA durchbricht als Nächstes die Marke von 0,039 $ oder fällt zurück auf 0,025 $? 👇
#KAVA #KavaLend
Doch wirklich merkwürdig ist: Auf 5-Minuten-Sicht +7,0 %, auf 1-Stunden-Sicht +11,9 %, das Handelsvolumen stieg auf das 1,9-Fache und das Open Interest legte sogar um 8,6 % zu; die Short-Stimmung unter Kleinanlegern erreichte das 4,9-Fache. Die Daten müssen noch überprüft werden, die Meinungsverschiedenheiten nehmen zu.
📊 Was bedeutet das? Kava Lend wurde angegriffen, etwa 55,2 Millionen KAVA wurden geliehen, der Verlust beläuft sich auf rund 3,8 Millionen Dollar. Manche setzen auf eine Erholung nach dem übermäßigen Kursrückgang, andere befürchten, dass es sich nur um einen Dead-Cat-Bounce handelt. Am schlimmsten ist nicht, die Richtung falsch einzuschätzen, sondern dem Kurs auf dem Höhepunkt der Erholung hinterherzulaufen und als Letzter einzusteigen.
🎯 Wichtige Marken:
Widerstand: 0,039 $
Unterstützung: 0,030 $ / 0,025 $
Erst wenn sich der Kurs über 0,039 $ hält, ist die Erholung weiter bestätigt.
Meine Einschätzung: Kurzfristig spricht vieles für eine Erholung, aber auf keinen Fall blind dem Kurs hinterherlaufen! Fällt der Kurs unter 0,030 $, ist Vorsicht vor einer Massenliquidation bei den Long-Positionen geboten; hält er sich über 0,039 $ und durchbricht diese Marke, gibt es weiteren Spielraum für Spekulationen.
Glaubst du, KAVA durchbricht als Nächstes die Marke von 0,039 $ oder fällt zurück auf 0,025 $? 👇
#KAVA #KavaLend
4

·
--
Artikel
Übersetzung ansehen
Kava Lend异常活动:KAVA跌超60%,先分清“局部隔离”和“资金缺口”Kava Lend异常活动:KAVA跌超60%,先分清“局部隔离”和“资金缺口”
北京时间11月15日09:20左右,Binance Square趋势榜第4位出现 `#KavaSaysAbnormalActivityLimitedToKavaLend`,页面显示约394人讨论;对应话题页可见约118次浏览、18人讨论,并标记为 Hot。热度本身不是结论,但这次讨论背后确实有一件刚发生的事:Kava称异常活动涉及KAVA跨到BSC后出售,影响被隔离在Kava Lend,并明确否认“无限增发”。
先看主角KAVA。Binance KAVA / USDT现货入口:
https://www.binance.com/zh-CN/trade/KAVA_USDT
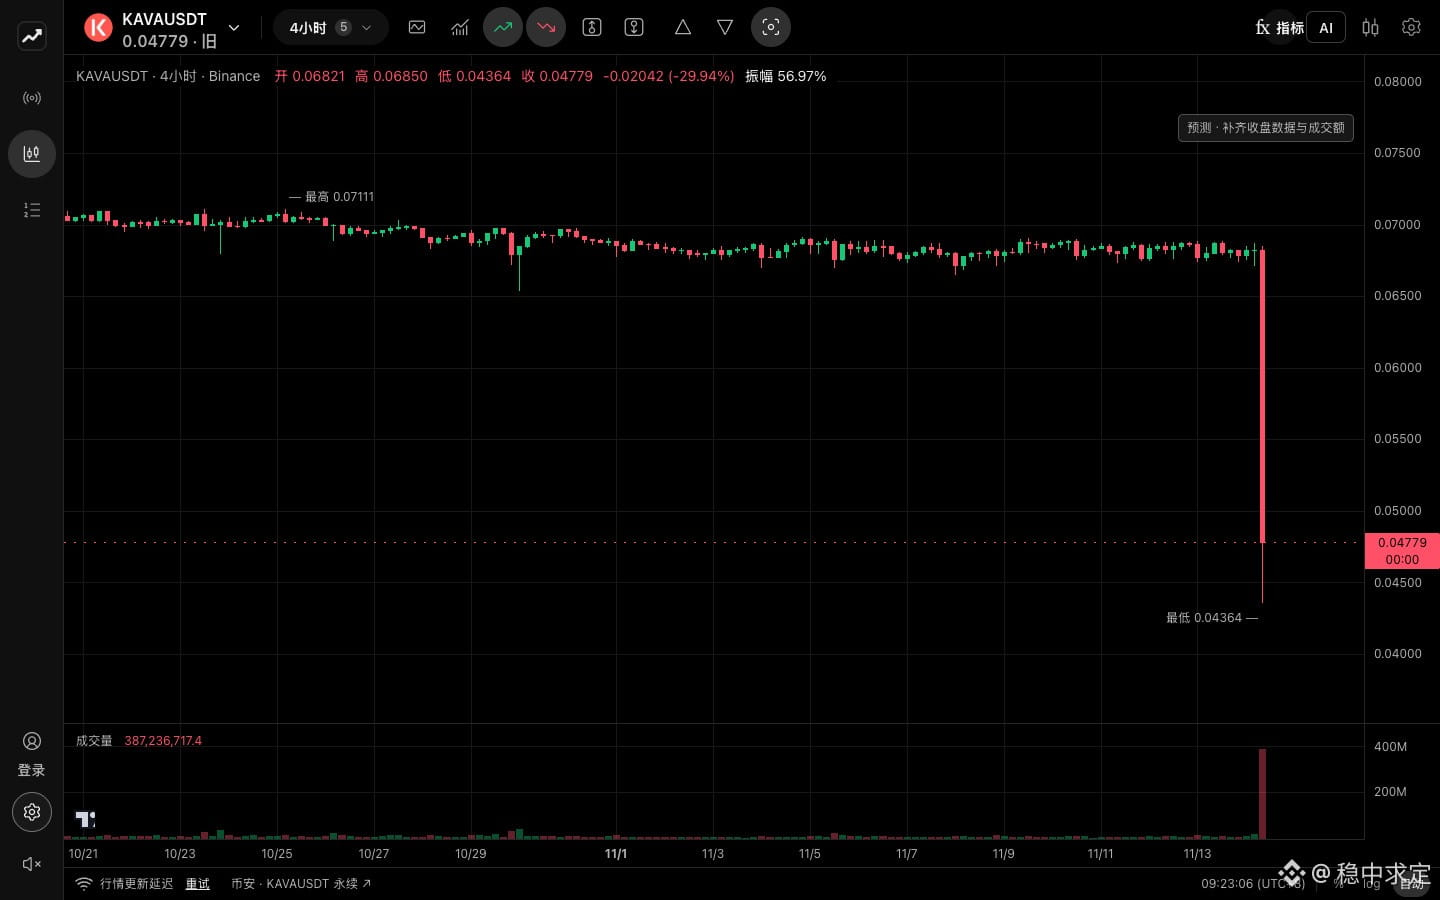
同一截点,KAVA现货约0.026620 USDT,24小时下跌60.916%,日内高/低约0.068740和0.025070,报价成交额约2153.55万USDT。这个跌幅说明市场正在给事件定价,但不等于市场已经知道最终损失;现货价格也不能单独证明后续还有多少卖压。
杠杆端看 Binance KAVAUSDT USDⓈ-M永续:
https://www.binance.com/zh-CN/futures/KAVAUSDT
同期永续约0.026400,24小时下跌61.222%,标记价约0.026380,报价成交额约2.1787亿USDT,未平仓量约2.455亿枚KAVA,最新资金费率约-0.00035248/结算周期。永续报价成交额约为现货的10倍,只能说明合约交易更活跃,不能翻译成“有真实买盘”;负资金费率也不是止跌证明,可能只是下跌后的仓位重定价。
发生了什么?Kava的公开说明确认,链上有人把KAVA转到BNB Chain并出售,事件被限制在Kava Lend,合作交易平台暂停相关充提作为预防措施。这里要区分三件事:Kava主链是否正常运行、Kava Lend借贷模块是否出现缺口、用户能否及时取回存入资产。项目说“不是无限增发”,只能排除一种解释,不能自动证明借贷池已经无损。
独立链上调查Bitquery读取了截至11月14日16:20 UTC的数据,称两个钱包从Kava Lend借出约5520万枚KAVA,约5390万枚留在相关控制范围;约4840万枚转到BNB Chain并出售,桥接路径中约612,416 USDT被拦截。这个数字很重要,但目前仍是独立调查的初步链上结论,不是Kava最终事故报告,也不应直接当作已确认的财务损失。
我的判断是:现在最需要防的是把“局部隔离”误读成“风险已经结束”。KAVA现货和永续都出现大幅下跌,价格和流动性冲击已经发生;但根因、可偿付资产、Lend用户的实际缺口和后续补偿安排都还没有完整披露。只有当Kava给出可复核的事故时间线、借贷池余额和偿付方案,市场才有条件把事件从“协议信用风险”重新降级为一次可控的局部故障。
接下来观察三项证据。第一,Kava最终报告是否能解释借贷池余额、借款路径和跨链出售数量;第二,Kava Lend用户能否按计划取回资产,交易平台是否逐步恢复KAVA充提;第三,KAVA在已收盘的4小时K线中能否收复异常活动前的关键区域,同时现货成交不继续萎缩。若只是永续空头回补推动价格反弹,而现货没有承接,反弹仍可能是流动性修复。
什么情况会推翻这个判断?如果Kava最终披露显示没有实际借贷缺口,或迅速完成可验证的全额偿付,当前“协议信用风险仍未解除”的判断需要下调。反过来,如果缺口扩大、桥接或充提限制延长、链上继续出现大额转出,那么“局部且可控”的叙事就不能替代风险处置证据。
封面为北京时间约09:25从本地图表预览 http://127.0.0.1:8790/?symbol=KAVAUSDT&interval=4h 截取的KAVAUSDT 4小时走势图,自动价格轴和高低价标注已加载。截图只用于走势观察;官方长文章接口目前只确认支持单张cover,不能据此声称走势图已内嵌正文。
风险说明:本文为趋势话题、项目公开说明、独立链上调查与公开行情观察,不构成投资建议。Kava最终报告、损失规模、用户偿付和充提恢复时间均可能变化;Bitquery数据有明确读取截止时间,不能替代官方最终结论。现货与USDⓈ-M永续在流动性、资金费率、杠杆、强平和结算机制上不同,当前4小时K线的走势观察不等于收盘确认。
来源:
1. Binance Square趋势页:https://www.binance.com/en/square/trends
2. Binance Square话题页:https://www.binance.com/en/square/hashtag/kavasaysabnormalactivitylimitedtokavalend
3. Binance News官方账号转述Kava说明:https://www.binance.com/en/square/post/11-14-2026-kava-says-abnormal-cross-chain-activity-was-controlled-and-limited-to-kava-lend-not-unlimited-minting-388165416390227
4. Bitquery独立链上调查:https://bitquery.io/investigations/kava-hack
5. Binance现货与USDⓈ-M公开行情接口,数据截点为北京时间2026年11月15日09:20左右。
#KavaSaysAbnormalActivityLimitedToKavaLend #KavaLend #链上安全
$KAVA
Kava Lend异常活动:KAVA跌超60%,先分清“局部隔离”和“资金缺口”
Kava Lend异常活动:KAVA跌超60%,先分清“局部隔离”和“资金缺口”
北京时间11月15日09:20左右,Binance Square趋势榜第4位出现 `#KavaSaysAbnormalActivityLimitedToKavaLend`,页面显示约394人讨论;对应话题页可见约118次浏览、18人讨论,并标记为 Hot。热度本身不是结论,但这次讨论背后确实有一件刚发生的事:Kava称异常活动涉及KAVA跨到BSC后出售,影响被隔离在Kava Lend,并明确否认“无限增发”。
先看主角KAVA。Binance KAVA / USDT现货入口:
https://www.binance.com/zh-CN/trade/KAVA_USDT
同一截点,KAVA现货约0.026620 USDT,24小时下跌60.916%,日内高/低约0.068740和0.025070,报价成交额约2153.55万USDT。这个跌幅说明市场正在给事件定价,但不等于市场已经知道最终损失;现货价格也不能单独证明后续还有多少卖压。
杠杆端看 Binance KAVAUSDT USDⓈ-M永续:
https://www.binance.com/zh-CN/futures/KAVAUSDT
同期永续约0.026400,24小时下跌61.222%,标记价约0.026380,报价成交额约2.1787亿USDT,未平仓量约2.455亿枚KAVA,最新资金费率约-0.00035248/结算周期。永续报价成交额约为现货的10倍,只能说明合约交易更活跃,不能翻译成“有真实买盘”;负资金费率也不是止跌证明,可能只是下跌后的仓位重定价。
发生了什么?Kava的公开说明确认,链上有人把KAVA转到BNB Chain并出售,事件被限制在Kava Lend,合作交易平台暂停相关充提作为预防措施。这里要区分三件事:Kava主链是否正常运行、Kava Lend借贷模块是否出现缺口、用户能否及时取回存入资产。项目说“不是无限增发”,只能排除一种解释,不能自动证明借贷池已经无损。
独立链上调查Bitquery读取了截至11月14日16:20 UTC的数据,称两个钱包从Kava Lend借出约5520万枚KAVA,约5390万枚留在相关控制范围;约4840万枚转到BNB Chain并出售,桥接路径中约612,416 USDT被拦截。这个数字很重要,但目前仍是独立调查的初步链上结论,不是Kava最终事故报告,也不应直接当作已确认的财务损失。
我的判断是:现在最需要防的是把“局部隔离”误读成“风险已经结束”。KAVA现货和永续都出现大幅下跌,价格和流动性冲击已经发生;但根因、可偿付资产、Lend用户的实际缺口和后续补偿安排都还没有完整披露。只有当Kava给出可复核的事故时间线、借贷池余额和偿付方案,市场才有条件把事件从“协议信用风险”重新降级为一次可控的局部故障。
接下来观察三项证据。第一,Kava最终报告是否能解释借贷池余额、借款路径和跨链出售数量;第二,Kava Lend用户能否按计划取回资产,交易平台是否逐步恢复KAVA充提;第三,KAVA在已收盘的4小时K线中能否收复异常活动前的关键区域,同时现货成交不继续萎缩。若只是永续空头回补推动价格反弹,而现货没有承接,反弹仍可能是流动性修复。
什么情况会推翻这个判断?如果Kava最终披露显示没有实际借贷缺口,或迅速完成可验证的全额偿付,当前“协议信用风险仍未解除”的判断需要下调。反过来,如果缺口扩大、桥接或充提限制延长、链上继续出现大额转出,那么“局部且可控”的叙事就不能替代风险处置证据。
封面为北京时间约09:25从本地图表预览 http://127.0.0.1:8790/?symbol=KAVAUSDT&interval=4h 截取的KAVAUSDT 4小时走势图,自动价格轴和高低价标注已加载。截图只用于走势观察;官方长文章接口目前只确认支持单张cover,不能据此声称走势图已内嵌正文。
风险说明:本文为趋势话题、项目公开说明、独立链上调查与公开行情观察,不构成投资建议。Kava最终报告、损失规模、用户偿付和充提恢复时间均可能变化;Bitquery数据有明确读取截止时间,不能替代官方最终结论。现货与USDⓈ-M永续在流动性、资金费率、杠杆、强平和结算机制上不同,当前4小时K线的走势观察不等于收盘确认。
来源:
1. Binance Square趋势页:https://www.binance.com/en/square/trends
2. Binance Square话题页:https://www.binance.com/en/square/hashtag/kavasaysabnormalactivitylimitedtokavalend
3. Binance News官方账号转述Kava说明:https://www.binance.com/en/square/post/11-14-2026-kava-says-abnormal-cross-chain-activity-was-controlled-and-limited-to-kava-lend-not-unlimited-minting-388165416390227
4. Bitquery独立链上调查:https://bitquery.io/investigations/kava-hack
5. Binance现货与USDⓈ-M公开行情接口,数据截点为北京时间2026年11月15日09:20左右。
#KavaSaysAbnormalActivityLimitedToKavaLend #KavaLend #链上安全
$KAVA
北京时间11月15日09:20左右,Binance Square趋势榜第4位出现 `#KavaSaysAbnormalActivityLimitedToKavaLend`,页面显示约394人讨论;对应话题页可见约118次浏览、18人讨论,并标记为 Hot。热度本身不是结论,但这次讨论背后确实有一件刚发生的事:Kava称异常活动涉及KAVA跨到BSC后出售,影响被隔离在Kava Lend,并明确否认“无限增发”。
先看主角KAVA。Binance KAVA / USDT现货入口:
https://www.binance.com/zh-CN/trade/KAVA_USDT
同一截点,KAVA现货约0.026620 USDT,24小时下跌60.916%,日内高/低约0.068740和0.025070,报价成交额约2153.55万USDT。这个跌幅说明市场正在给事件定价,但不等于市场已经知道最终损失;现货价格也不能单独证明后续还有多少卖压。
杠杆端看 Binance KAVAUSDT USDⓈ-M永续:
https://www.binance.com/zh-CN/futures/KAVAUSDT
同期永续约0.026400,24小时下跌61.222%,标记价约0.026380,报价成交额约2.1787亿USDT,未平仓量约2.455亿枚KAVA,最新资金费率约-0.00035248/结算周期。永续报价成交额约为现货的10倍,只能说明合约交易更活跃,不能翻译成“有真实买盘”;负资金费率也不是止跌证明,可能只是下跌后的仓位重定价。
发生了什么?Kava的公开说明确认,链上有人把KAVA转到BNB Chain并出售,事件被限制在Kava Lend,合作交易平台暂停相关充提作为预防措施。这里要区分三件事:Kava主链是否正常运行、Kava Lend借贷模块是否出现缺口、用户能否及时取回存入资产。项目说“不是无限增发”,只能排除一种解释,不能自动证明借贷池已经无损。
独立链上调查Bitquery读取了截至11月14日16:20 UTC的数据,称两个钱包从Kava Lend借出约5520万枚KAVA,约5390万枚留在相关控制范围;约4840万枚转到BNB Chain并出售,桥接路径中约612,416 USDT被拦截。这个数字很重要,但目前仍是独立调查的初步链上结论,不是Kava最终事故报告,也不应直接当作已确认的财务损失。
我的判断是:现在最需要防的是把“局部隔离”误读成“风险已经结束”。KAVA现货和永续都出现大幅下跌,价格和流动性冲击已经发生;但根因、可偿付资产、Lend用户的实际缺口和后续补偿安排都还没有完整披露。只有当Kava给出可复核的事故时间线、借贷池余额和偿付方案,市场才有条件把事件从“协议信用风险”重新降级为一次可控的局部故障。
接下来观察三项证据。第一,Kava最终报告是否能解释借贷池余额、借款路径和跨链出售数量;第二,Kava Lend用户能否按计划取回资产,交易平台是否逐步恢复KAVA充提;第三,KAVA在已收盘的4小时K线中能否收复异常活动前的关键区域,同时现货成交不继续萎缩。若只是永续空头回补推动价格反弹,而现货没有承接,反弹仍可能是流动性修复。
什么情况会推翻这个判断?如果Kava最终披露显示没有实际借贷缺口,或迅速完成可验证的全额偿付,当前“协议信用风险仍未解除”的判断需要下调。反过来,如果缺口扩大、桥接或充提限制延长、链上继续出现大额转出,那么“局部且可控”的叙事就不能替代风险处置证据。
封面为北京时间约09:25从本地图表预览 http://127.0.0.1:8790/?symbol=KAVAUSDT&interval=4h 截取的KAVAUSDT 4小时走势图,自动价格轴和高低价标注已加载。截图只用于走势观察;官方长文章接口目前只确认支持单张cover,不能据此声称走势图已内嵌正文。
风险说明:本文为趋势话题、项目公开说明、独立链上调查与公开行情观察,不构成投资建议。Kava最终报告、损失规模、用户偿付和充提恢复时间均可能变化;Bitquery数据有明确读取截止时间,不能替代官方最终结论。现货与USDⓈ-M永续在流动性、资金费率、杠杆、强平和结算机制上不同,当前4小时K线的走势观察不等于收盘确认。
来源:
1. Binance Square趋势页:https://www.binance.com/en/square/trends
2. Binance Square话题页:https://www.binance.com/en/square/hashtag/kavasaysabnormalactivitylimitedtokavalend
3. Binance News官方账号转述Kava说明:https://www.binance.com/en/square/post/11-14-2026-kava-says-abnormal-cross-chain-activity-was-controlled-and-limited-to-kava-lend-not-unlimited-minting-388165416390227
4. Bitquery独立链上调查:https://bitquery.io/investigations/kava-hack
5. Binance现货与USDⓈ-M公开行情接口,数据截点为北京时间2026年11月15日09:20左右。
#KavaSaysAbnormalActivityLimitedToKavaLend #KavaLend #链上安全
$KAVA
348
#KavaSaysAbnormalActivityLimitedToKavaLend
🚨 KAVA -53 %! Ungewöhnliche Aktivität auf Kava Lend beschränkt!
Upbit & Coinone haben KAVA-Einzahlungen und -Auszahlungen gestoppt.
Was ist passiert? Ungewöhnlich viel KAVA wurde auf die BNB Chain überbrückt und verkauft – in Verbindung mit Kava Lend.
Kava sagt: KEIN unbegrenztes Minting. NICHT die gesamte Chain. Nur Kava Lend.
Kava hat außerdem Auszahlungen über die Axelar Bridge pausiert.
Kurs: $0.0333 (-44.51 %) | 88 % Verkäufe
VERTRAUST du Kava oder NICHT? 👇
#KAVA #KavaLend #Upbit #KavaSaysAbnormalActivityLimitedToKavaLend
$KAVA
#KavaSaysAbnormalActivityLimitedToKavaLend
🚨 KAVA -53 %! Ungewöhnliche Aktivität auf Kava Lend beschränkt!
Upbit & Coinone haben KAVA-Einzahlungen und -Auszahlungen gestoppt.
Was ist passiert? Ungewöhnlich viel KAVA wurde auf die BNB Chain überbrückt und verkauft – in Verbindung mit Kava Lend.
Kava sagt: KEIN unbegrenztes Minting. NICHT die gesamte Chain. Nur Kava Lend.
Kava hat außerdem Auszahlungen über die Axelar Bridge pausiert.
Kurs: $0.0333 (-44.51 %) | 88 % Verkäufe
VERTRAUST du Kava oder NICHT? 👇
#KAVA #KavaLend #Upbit #KavaSaysAbnormalActivityLimitedToKavaLend
$KAVA
🚨 KAVA -53 %! Ungewöhnliche Aktivität auf Kava Lend beschränkt!
Upbit & Coinone haben KAVA-Einzahlungen und -Auszahlungen gestoppt.
Was ist passiert? Ungewöhnlich viel KAVA wurde auf die BNB Chain überbrückt und verkauft – in Verbindung mit Kava Lend.
Kava sagt: KEIN unbegrenztes Minting. NICHT die gesamte Chain. Nur Kava Lend.
Kava hat außerdem Auszahlungen über die Axelar Bridge pausiert.
Kurs: $0.0333 (-44.51 %) | 88 % Verkäufe
VERTRAUST du Kava oder NICHT? 👇
#KAVA #KavaLend #Upbit #KavaSaysAbnormalActivityLimitedToKavaLend
$KAVA
2
554
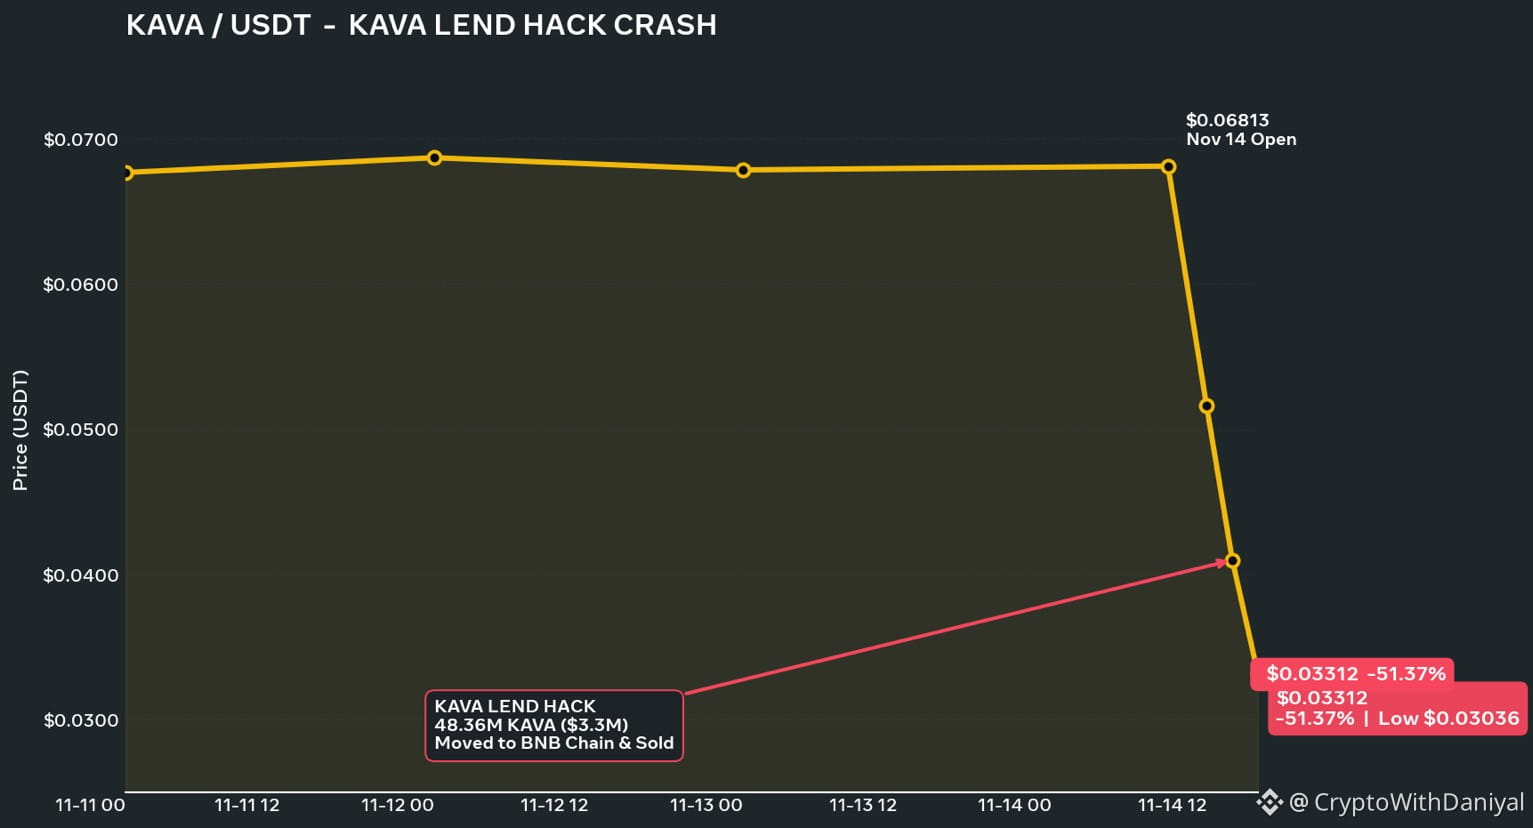
🚨 $KAVA IST AN EINEM TAG UM 51 % ABGESTÜRZT! KAUF NICHT BLIND DEN DIP!
Was ist passiert? Ganz einfach, in 3 Punkten 👇
1. WAS IST PASSIERT?
$KAVA lag gestern bei 0,068 $.
Heute steht KAVA bei 0,033 $ – Tiefststand: 0,030 $ – Allzeittief!
−51 % in 24 Stunden.
2. WARUM IST DER KURS ABGESTÜRZT?
Kava Lend wurde gehackt / es gab ungewöhnliche Aktivitäten.
48,36 Millionen KAVA = 3,3 Millionen $ wurden auf die BNB Chain transferiert und gegen $BNB VERKAUFT.
Die Wallet hält IMMER NOCH etwa 47,9 Millionen KAVA – weitere Verkäufe könnten folgen!
3. DIE BÖRSEN HABEN REAGIERT:
Binance, Upbit, Bithumb und Coinone haben KAVA-Einzahlungen und -Auszahlungen AUSGESETZT.
Kava hat die Axelar Bridge pausiert.
Das Team sagt: „Kein unbegrenztes Minting, nur Kava Lend ist betroffen“ – der vollständige Bericht steht noch aus.
❌ ERINNERE DICH AN MEINE FEHLER – MACH DAS NICHT:
1. Kauf nicht, nur weil „es jetzt 51 % billiger ist“
Bei einem Hack kann es noch um 90 % fallen. Erinnerst du dich an $AGT? Erst ein Pump um 209 %, dann ein Dump um 40 %. Dieselbe Falle.
2. Nutze bei $KAVA KEINEN HEBEL
Long-Liquidationen belaufen sich bereits auf 1,77 Mio. $, 87 % der Long-Positionen wurden liquidiert. Die Funding Rate ist NEGATIV.
3. Verkaufe BTC NICHT aus PANIK wegen $KAVA
BTC steht bei 66.730 $, heute 4 % im Minus. Der KAVA-Hack ist KEIN BTC-Crash. Das sind zwei verschiedene Dinge.
✅ WAS ICH MACHE:
KAVA = Ich BEOBACHTE nur. Kein Kauf, kein Long, kein Short. Ich warte auf den offiziellen Bericht zum Vorfall.
$BTC SPOT = HALTEN. Derselbe Plan – Wenn der Wochenschluss über 68.000 $ liegt, kaufe ich per DCA nach. Liegt er darunter, warte ich auf 63.000 $.
Das ist der Unterschied zwischen einem TRADER und einem ZOCKER.
Ein Trader wartet auf Beweise. Ein Zocker kauft die rote Kerze.
Meine Frage an dich: Kaufst du den KAVA-Dip oder BEOBACHTEST du wie ich?
Kommentiere: KAUFEN oder BEOBACHTEN 👇
#KAVA #Hack #CryptoNews #bitcoin #KavaLend
🚨 $KAVA IST AN EINEM TAG UM 51 % ABGESTÜRZT! KAUF NICHT BLIND DEN DIP!
Was ist passiert? Ganz einfach, in 3 Punkten 👇
1. WAS IST PASSIERT?
$KAVA lag gestern bei 0,068 $.
Heute steht KAVA bei 0,033 $ – Tiefststand: 0,030 $ – Allzeittief!
−51 % in 24 Stunden.
2. WARUM IST DER KURS ABGESTÜRZT?
Kava Lend wurde gehackt / es gab ungewöhnliche Aktivitäten.
48,36 Millionen KAVA = 3,3 Millionen $ wurden auf die BNB Chain transferiert und gegen $BNB VERKAUFT.
Die Wallet hält IMMER NOCH etwa 47,9 Millionen KAVA – weitere Verkäufe könnten folgen!
3. DIE BÖRSEN HABEN REAGIERT:
Binance, Upbit, Bithumb und Coinone haben KAVA-Einzahlungen und -Auszahlungen AUSGESETZT.
Kava hat die Axelar Bridge pausiert.
Das Team sagt: „Kein unbegrenztes Minting, nur Kava Lend ist betroffen“ – der vollständige Bericht steht noch aus.
❌ ERINNERE DICH AN MEINE FEHLER – MACH DAS NICHT:
1. Kauf nicht, nur weil „es jetzt 51 % billiger ist“
Bei einem Hack kann es noch um 90 % fallen. Erinnerst du dich an $AGT? Erst ein Pump um 209 %, dann ein Dump um 40 %. Dieselbe Falle.
2. Nutze bei $KAVA KEINEN HEBEL
Long-Liquidationen belaufen sich bereits auf 1,77 Mio. $, 87 % der Long-Positionen wurden liquidiert. Die Funding Rate ist NEGATIV.
3. Verkaufe BTC NICHT aus PANIK wegen $KAVA
BTC steht bei 66.730 $, heute 4 % im Minus. Der KAVA-Hack ist KEIN BTC-Crash. Das sind zwei verschiedene Dinge.
✅ WAS ICH MACHE:
KAVA = Ich BEOBACHTE nur. Kein Kauf, kein Long, kein Short. Ich warte auf den offiziellen Bericht zum Vorfall.
$BTC SPOT = HALTEN. Derselbe Plan – Wenn der Wochenschluss über 68.000 $ liegt, kaufe ich per DCA nach. Liegt er darunter, warte ich auf 63.000 $.
Das ist der Unterschied zwischen einem TRADER und einem ZOCKER.
Ein Trader wartet auf Beweise. Ein Zocker kauft die rote Kerze.
Meine Frage an dich: Kaufst du den KAVA-Dip oder BEOBACHTEST du wie ich?
Kommentiere: KAUFEN oder BEOBACHTEN 👇
#KAVA #Hack #CryptoNews #bitcoin #KavaLend
Was ist passiert? Ganz einfach, in 3 Punkten 👇
1. WAS IST PASSIERT?
$KAVA lag gestern bei 0,068 $.
Heute steht KAVA bei 0,033 $ – Tiefststand: 0,030 $ – Allzeittief!
−51 % in 24 Stunden.
2. WARUM IST DER KURS ABGESTÜRZT?
Kava Lend wurde gehackt / es gab ungewöhnliche Aktivitäten.
48,36 Millionen KAVA = 3,3 Millionen $ wurden auf die BNB Chain transferiert und gegen $BNB VERKAUFT.
Die Wallet hält IMMER NOCH etwa 47,9 Millionen KAVA – weitere Verkäufe könnten folgen!
3. DIE BÖRSEN HABEN REAGIERT:
Binance, Upbit, Bithumb und Coinone haben KAVA-Einzahlungen und -Auszahlungen AUSGESETZT.
Kava hat die Axelar Bridge pausiert.
Das Team sagt: „Kein unbegrenztes Minting, nur Kava Lend ist betroffen“ – der vollständige Bericht steht noch aus.
❌ ERINNERE DICH AN MEINE FEHLER – MACH DAS NICHT:
1. Kauf nicht, nur weil „es jetzt 51 % billiger ist“
Bei einem Hack kann es noch um 90 % fallen. Erinnerst du dich an $AGT? Erst ein Pump um 209 %, dann ein Dump um 40 %. Dieselbe Falle.
2. Nutze bei $KAVA KEINEN HEBEL
Long-Liquidationen belaufen sich bereits auf 1,77 Mio. $, 87 % der Long-Positionen wurden liquidiert. Die Funding Rate ist NEGATIV.
3. Verkaufe BTC NICHT aus PANIK wegen $KAVA
BTC steht bei 66.730 $, heute 4 % im Minus. Der KAVA-Hack ist KEIN BTC-Crash. Das sind zwei verschiedene Dinge.
✅ WAS ICH MACHE:
KAVA = Ich BEOBACHTE nur. Kein Kauf, kein Long, kein Short. Ich warte auf den offiziellen Bericht zum Vorfall.
$BTC SPOT = HALTEN. Derselbe Plan – Wenn der Wochenschluss über 68.000 $ liegt, kaufe ich per DCA nach. Liegt er darunter, warte ich auf 63.000 $.
Das ist der Unterschied zwischen einem TRADER und einem ZOCKER.
Ein Trader wartet auf Beweise. Ein Zocker kauft die rote Kerze.
Meine Frage an dich: Kaufst du den KAVA-Dip oder BEOBACHTEST du wie ich?
Kommentiere: KAUFEN oder BEOBACHTEN 👇
#KAVA #Hack #CryptoNews #bitcoin #KavaLend
Crypto with M:
KAVA -51% in 1 day?! 😱 This is not a dip, this is a straight crash!
Best warning for blind buyers. Understand the reason first, then take entry 👏
13
12
3.6k

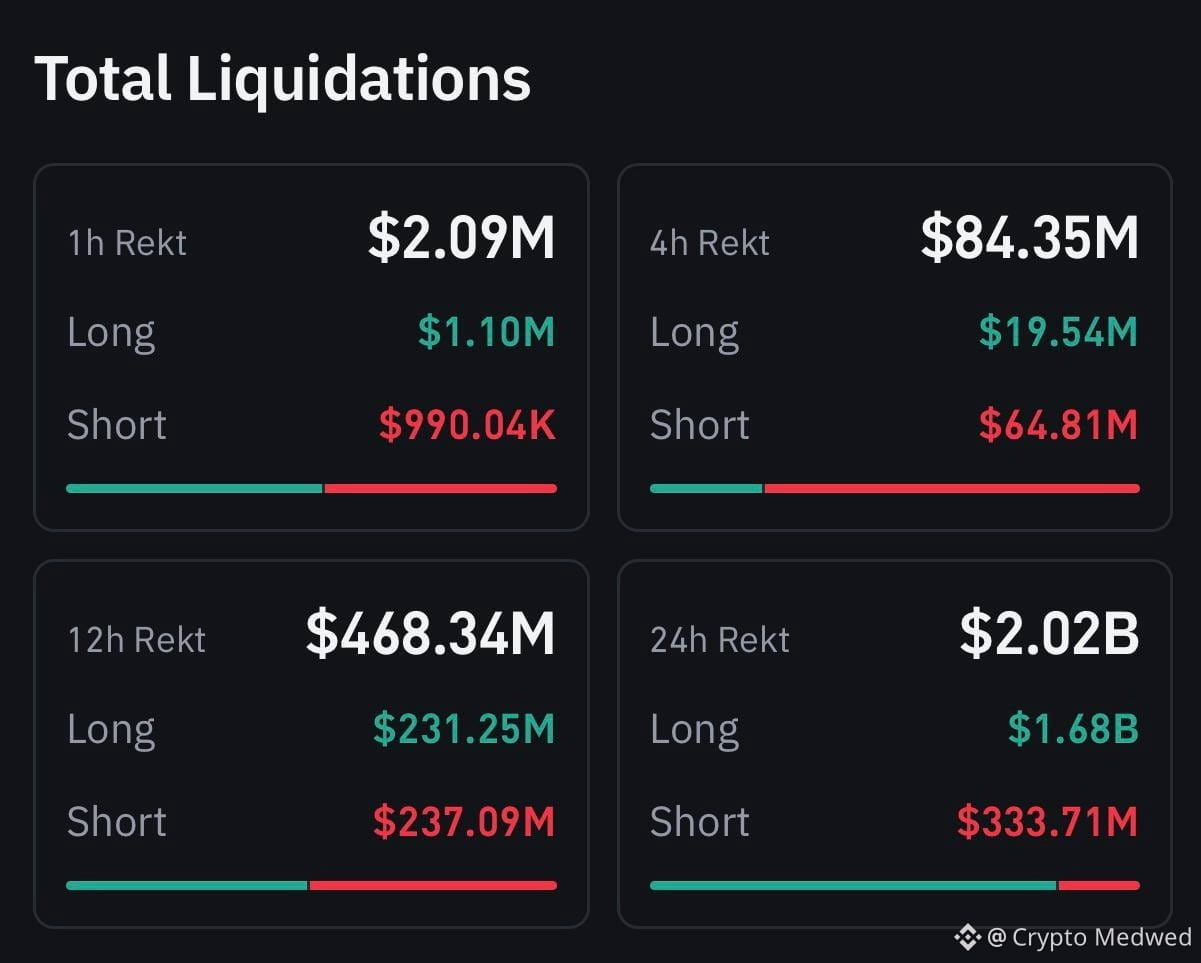
🫠 Guten Tag, Freunde! Nicht schon wieder, sondern erneut: Liquidationen im Wert von 2 Milliarden Dollar!
🔥 In den vergangenen 24 Stunden wurden am Kryptomarkt Positionen im Wert von rund 2 Milliarden Dollar liquidiert, darunter Bitcoin-Positionen im Wert von 774 Millionen Dollar und Ethereum-Positionen im Wert von 488 Millionen Dollar. Die überwiegende Mehrheit der Liquidationen entfiel auf Long-Positionen.
🚨 Das DeFi-Protokoll Kava Lend wurde gehackt. Der Angreifer erbeutete rund 55,2 Millionen KAVA im Wert von 3,76 Millionen Dollar, indem er einen Fehler bei der Bewertung der Sicherheiten ausnutzte. Der KAVA-Token verlor fast 40 Prozent an Wert, und einige Börsen setzten den Handel damit vorübergehend aus.
❌ Das Projekt stUSDT gab bekannt, seinen Betrieb einzustellen. Die Ertragsausschüttungen wurden gestoppt, und Nutzer haben bis zum 14. Mai 2027 Zeit, ihre Token selbst einzulösen. JustLend bereitet sich ebenfalls darauf vor, den Kreditmarkt für stUSDT zu schließen.
🛡️ TRM Labs stellte den Service Beacon Concierge vor, der Strafverfolgungsbehörden dabei helfen soll, gestohlene Kryptowährungen aufzuspüren und einzufrieren. Nach Angaben des Unternehmens hat sein Netzwerk bereits dabei geholfen, verdächtige Vermögenswerte im Wert von mehr als 200 Millionen Dollar abzufangen.
👀
Trotz des negativen Umfelds bietet der Markt immer Chancen, Geld zu verdienen – für alle, die über den Tellerrand der Charts hinausschauen. Ich wünsche euch allen beste Laune und einen schönen Tag!
#crypto #Kavalend #TRMLabs
🫠 Guten Tag, Freunde! Nicht schon wieder, sondern erneut: Liquidationen im Wert von 2 Milliarden Dollar!
🔥 In den vergangenen 24 Stunden wurden am Kryptomarkt Positionen im Wert von rund 2 Milliarden Dollar liquidiert, darunter Bitcoin-Positionen im Wert von 774 Millionen Dollar und Ethereum-Positionen im Wert von 488 Millionen Dollar. Die überwiegende Mehrheit der Liquidationen entfiel auf Long-Positionen.
🚨 Das DeFi-Protokoll Kava Lend wurde gehackt. Der Angreifer erbeutete rund 55,2 Millionen KAVA im Wert von 3,76 Millionen Dollar, indem er einen Fehler bei der Bewertung der Sicherheiten ausnutzte. Der KAVA-Token verlor fast 40 Prozent an Wert, und einige Börsen setzten den Handel damit vorübergehend aus.
❌ Das Projekt stUSDT gab bekannt, seinen Betrieb einzustellen. Die Ertragsausschüttungen wurden gestoppt, und Nutzer haben bis zum 14. Mai 2027 Zeit, ihre Token selbst einzulösen. JustLend bereitet sich ebenfalls darauf vor, den Kreditmarkt für stUSDT zu schließen.
🛡️ TRM Labs stellte den Service Beacon Concierge vor, der Strafverfolgungsbehörden dabei helfen soll, gestohlene Kryptowährungen aufzuspüren und einzufrieren. Nach Angaben des Unternehmens hat sein Netzwerk bereits dabei geholfen, verdächtige Vermögenswerte im Wert von mehr als 200 Millionen Dollar abzufangen.
👀
Trotz des negativen Umfelds bietet der Markt immer Chancen, Geld zu verdienen – für alle, die über den Tellerrand der Charts hinausschauen. Ich wünsche euch allen beste Laune und einen schönen Tag!
#crypto #Kavalend #TRMLabs
🔥 In den vergangenen 24 Stunden wurden am Kryptomarkt Positionen im Wert von rund 2 Milliarden Dollar liquidiert, darunter Bitcoin-Positionen im Wert von 774 Millionen Dollar und Ethereum-Positionen im Wert von 488 Millionen Dollar. Die überwiegende Mehrheit der Liquidationen entfiel auf Long-Positionen.
🚨 Das DeFi-Protokoll Kava Lend wurde gehackt. Der Angreifer erbeutete rund 55,2 Millionen KAVA im Wert von 3,76 Millionen Dollar, indem er einen Fehler bei der Bewertung der Sicherheiten ausnutzte. Der KAVA-Token verlor fast 40 Prozent an Wert, und einige Börsen setzten den Handel damit vorübergehend aus.
❌ Das Projekt stUSDT gab bekannt, seinen Betrieb einzustellen. Die Ertragsausschüttungen wurden gestoppt, und Nutzer haben bis zum 14. Mai 2027 Zeit, ihre Token selbst einzulösen. JustLend bereitet sich ebenfalls darauf vor, den Kreditmarkt für stUSDT zu schließen.
🛡️ TRM Labs stellte den Service Beacon Concierge vor, der Strafverfolgungsbehörden dabei helfen soll, gestohlene Kryptowährungen aufzuspüren und einzufrieren. Nach Angaben des Unternehmens hat sein Netzwerk bereits dabei geholfen, verdächtige Vermögenswerte im Wert von mehr als 200 Millionen Dollar abzufangen.
👀
Trotz des negativen Umfelds bietet der Markt immer Chancen, Geld zu verdienen – für alle, die über den Tellerrand der Charts hinausschauen. Ich wünsche euch allen beste Laune und einen schönen Tag!
#crypto #Kavalend #TRMLabs
2
652
·
--
Verifiziert
Offiziell heißt es, es gebe keine unbegrenzte Ausgabe – warum erreichte $KAVA später trotzdem wieder 0,03028?
Einige Token wurden auf die BSC übertragen und verkauft. Laut offizieller Aussage wurden sie in Kava Lend isoliert. Die Partnerbörse hat Ein- und Auszahlungen ausgesetzt, auch die Axelar-Bridge wurde pausiert.
▪️ Um 18 Uhr lag der Kurs noch bei 0,068, erreichte zwei Stunden später ein Tief von 0,03356, erholte sich um 21 Uhr auf 0,04136 und fiel um 23 Uhr erneut auf 0,03028. Aktuell liegt er bei etwa 0,033.
▪️ Die Anzahl der gehaltenen Token betrug um 18 Uhr 129 Millionen, stieg bis 23:30 Uhr auf ein Rekordhoch von 205 Millionen und liegt aktuell bei etwa 199 Millionen.
▪️ Die Funding-Rate lag um 20 Uhr bei -0,0617 % und kehrte um 0 Uhr auf 0,005 % zurück. Der Anteil der Long-Konten stieg von 40,8 % auf etwa 48 %.
Was kommt zuerst: ein Rückgang der offenen Positionen oder der offizielle Bericht?
#KAVA #KavaLend
Offiziell heißt es, es gebe keine unbegrenzte Ausgabe – warum erreichte $KAVA später trotzdem wieder 0,03028?
Einige Token wurden auf die BSC übertragen und verkauft. Laut offizieller Aussage wurden sie in Kava Lend isoliert. Die Partnerbörse hat Ein- und Auszahlungen ausgesetzt, auch die Axelar-Bridge wurde pausiert.
▪️ Um 18 Uhr lag der Kurs noch bei 0,068, erreichte zwei Stunden später ein Tief von 0,03356, erholte sich um 21 Uhr auf 0,04136 und fiel um 23 Uhr erneut auf 0,03028. Aktuell liegt er bei etwa 0,033.
▪️ Die Anzahl der gehaltenen Token betrug um 18 Uhr 129 Millionen, stieg bis 23:30 Uhr auf ein Rekordhoch von 205 Millionen und liegt aktuell bei etwa 199 Millionen.
▪️ Die Funding-Rate lag um 20 Uhr bei -0,0617 % und kehrte um 0 Uhr auf 0,005 % zurück. Der Anteil der Long-Konten stieg von 40,8 % auf etwa 48 %.
Was kommt zuerst: ein Rückgang der offenen Positionen oder der offizielle Bericht?
#KAVA #KavaLend
Einige Token wurden auf die BSC übertragen und verkauft. Laut offizieller Aussage wurden sie in Kava Lend isoliert. Die Partnerbörse hat Ein- und Auszahlungen ausgesetzt, auch die Axelar-Bridge wurde pausiert.
▪️ Um 18 Uhr lag der Kurs noch bei 0,068, erreichte zwei Stunden später ein Tief von 0,03356, erholte sich um 21 Uhr auf 0,04136 und fiel um 23 Uhr erneut auf 0,03028. Aktuell liegt er bei etwa 0,033.
▪️ Die Anzahl der gehaltenen Token betrug um 18 Uhr 129 Millionen, stieg bis 23:30 Uhr auf ein Rekordhoch von 205 Millionen und liegt aktuell bei etwa 199 Millionen.
▪️ Die Funding-Rate lag um 20 Uhr bei -0,0617 % und kehrte um 0 Uhr auf 0,005 % zurück. Der Anteil der Long-Konten stieg von 40,8 % auf etwa 48 %.
Was kommt zuerst: ein Rückgang der offenen Positionen oder der offizielle Bericht?
#KAVA #KavaLend
537
·
--
🚨 KAVA ist innerhalb von 24 Stunden um 57,4 % eingebrochen! Der Kurs wurde von etwa 0,03 US-Dollar in die Tiefe gedrückt, die Stimmung unter den Bären ist völlig außer Kontrolle!
Interessant ist jedoch: Kurzfristig kam es zu einer Gegenbewegung. Innerhalb von 5 Minuten stieg der Kurs um 1,3 %, innerhalb einer Stunde um 8,5 %, während das OI um 1,5 % zulegte. Privatanleger waren 5,1-mal so oft bearish; das Handelsvolumen lag bei nur dem 0,9-Fachen. Die Daten müssen noch überprüft werden.
📊 Was bedeutet das? Ein starker Kursrückgang heißt nicht automatisch, dass man jetzt auf der sicheren Seite ist. Der Angriff, Verkäufe über verschiedene Chains hinweg und die Aussetzung von Ein- und Auszahlungen bei Börsen kommen zusammen. Wer jetzt den Dip kauft, könnte statt einer Erholung die nächste Verkaufswelle abbekommen.
🎯 Meine Einschätzung: Die übergeordnete Tendenz bleibt bearish, aber der Kurs ist bereits stark gefallen – blind auf weiter fallende Kurse zu setzen, ist absolut keine gute Idee. Bleibt die Gegenbewegung schwach und fällt der Kurs wieder unter etwa 0,03 US-Dollar, ist mit einer Fortsetzung des Abwärtstrends zu rechnen. Kann er sich dagegen dauerhaft über diesem Niveau halten, sollte man zunächst erwägen, Short-Positionen zu schließen oder zu reduzieren.
Was glaubt ihr: Steht KAVA vor einer überverkauften Erholung oder geht es weiter abwärts? 👇
#KAVA #KavaLend
🚨 KAVA ist innerhalb von 24 Stunden um 57,4 % eingebrochen! Der Kurs wurde von etwa 0,03 US-Dollar in die Tiefe gedrückt, die Stimmung unter den Bären ist völlig außer Kontrolle!
Interessant ist jedoch: Kurzfristig kam es zu einer Gegenbewegung. Innerhalb von 5 Minuten stieg der Kurs um 1,3 %, innerhalb einer Stunde um 8,5 %, während das OI um 1,5 % zulegte. Privatanleger waren 5,1-mal so oft bearish; das Handelsvolumen lag bei nur dem 0,9-Fachen. Die Daten müssen noch überprüft werden.
📊 Was bedeutet das? Ein starker Kursrückgang heißt nicht automatisch, dass man jetzt auf der sicheren Seite ist. Der Angriff, Verkäufe über verschiedene Chains hinweg und die Aussetzung von Ein- und Auszahlungen bei Börsen kommen zusammen. Wer jetzt den Dip kauft, könnte statt einer Erholung die nächste Verkaufswelle abbekommen.
🎯 Meine Einschätzung: Die übergeordnete Tendenz bleibt bearish, aber der Kurs ist bereits stark gefallen – blind auf weiter fallende Kurse zu setzen, ist absolut keine gute Idee. Bleibt die Gegenbewegung schwach und fällt der Kurs wieder unter etwa 0,03 US-Dollar, ist mit einer Fortsetzung des Abwärtstrends zu rechnen. Kann er sich dagegen dauerhaft über diesem Niveau halten, sollte man zunächst erwägen, Short-Positionen zu schließen oder zu reduzieren.
Was glaubt ihr: Steht KAVA vor einer überverkauften Erholung oder geht es weiter abwärts? 👇
#KAVA #KavaLend
Interessant ist jedoch: Kurzfristig kam es zu einer Gegenbewegung. Innerhalb von 5 Minuten stieg der Kurs um 1,3 %, innerhalb einer Stunde um 8,5 %, während das OI um 1,5 % zulegte. Privatanleger waren 5,1-mal so oft bearish; das Handelsvolumen lag bei nur dem 0,9-Fachen. Die Daten müssen noch überprüft werden.
📊 Was bedeutet das? Ein starker Kursrückgang heißt nicht automatisch, dass man jetzt auf der sicheren Seite ist. Der Angriff, Verkäufe über verschiedene Chains hinweg und die Aussetzung von Ein- und Auszahlungen bei Börsen kommen zusammen. Wer jetzt den Dip kauft, könnte statt einer Erholung die nächste Verkaufswelle abbekommen.
🎯 Meine Einschätzung: Die übergeordnete Tendenz bleibt bearish, aber der Kurs ist bereits stark gefallen – blind auf weiter fallende Kurse zu setzen, ist absolut keine gute Idee. Bleibt die Gegenbewegung schwach und fällt der Kurs wieder unter etwa 0,03 US-Dollar, ist mit einer Fortsetzung des Abwärtstrends zu rechnen. Kann er sich dagegen dauerhaft über diesem Niveau halten, sollte man zunächst erwägen, Short-Positionen zu schließen oder zu reduzieren.
Was glaubt ihr: Steht KAVA vor einer überverkauften Erholung oder geht es weiter abwärts? 👇
#KAVA #KavaLend
5
·
--
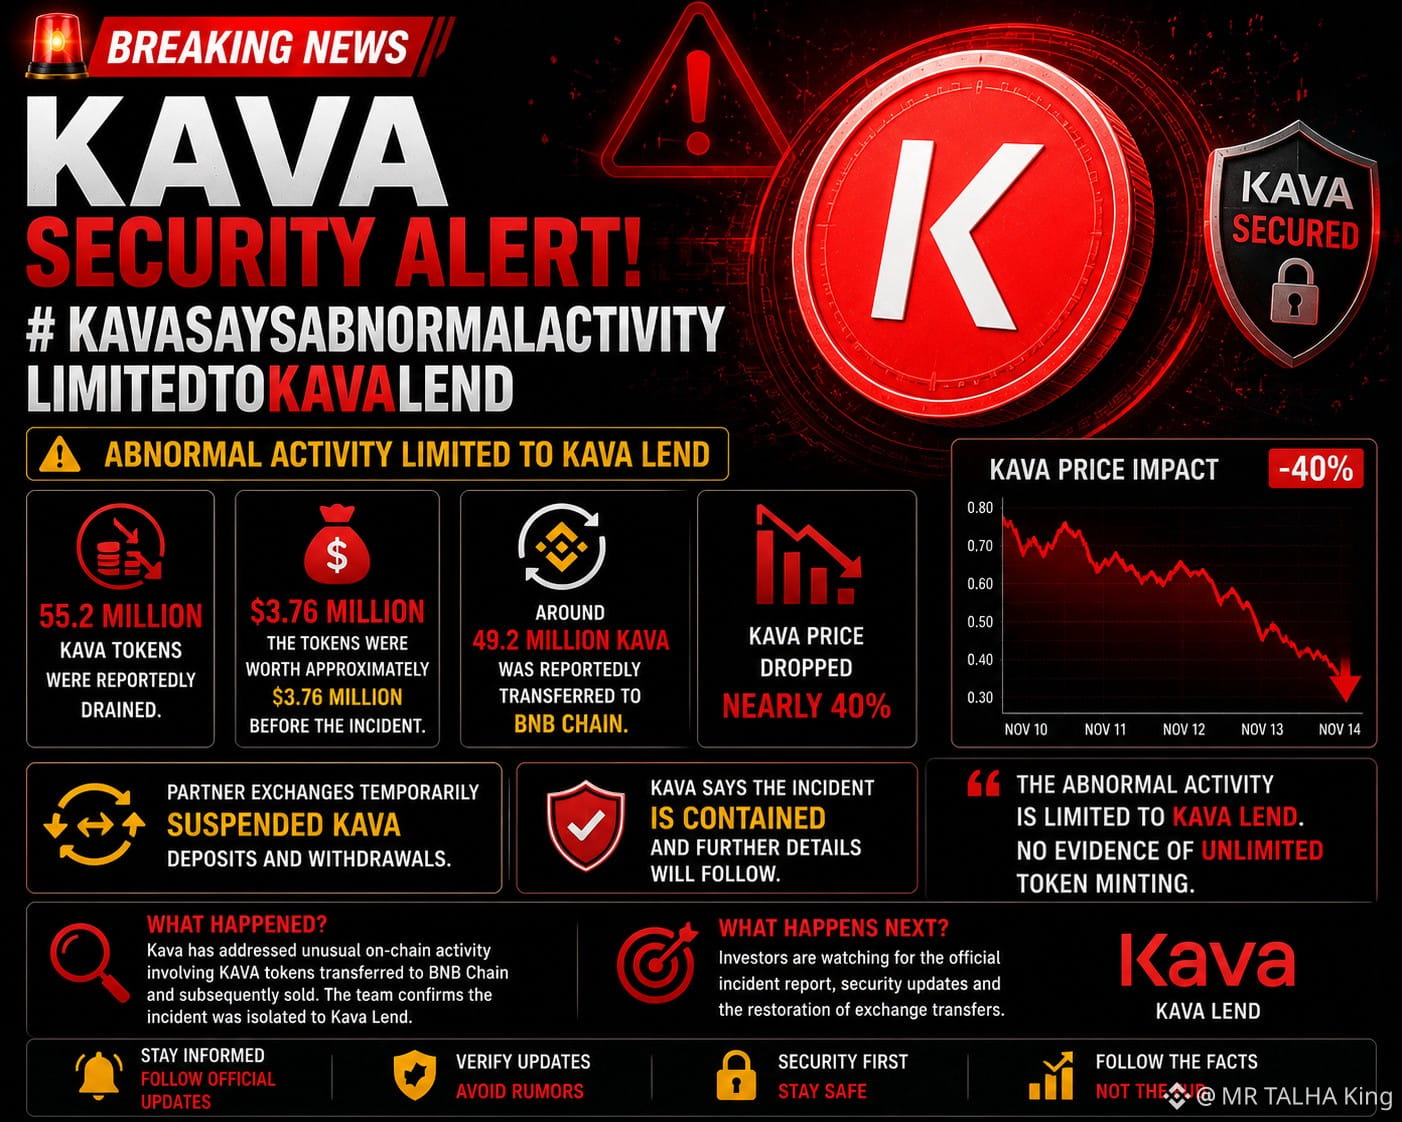
#kavasaysabnormalactivitylimitedtokavalend 🚨⚠️ KAVA-SICHERHEITSALARM: UNGEWÖHNLICHE AKTIVITÄT AUF KAVA LEND BESCHRÄNKT!
Kava hat eine ungewöhnliche On-Chain-Aktivität untersucht, bei der KAVA-Token zur BNB Chain transferiert und anschließend verkauft wurden. Das Team teilt mit, dass sich der Vorfall auf Kava Lend beschränkte und keine unbegrenzte Token-Erzeugung umfasste. $KAVA
🔥 WICHTIGE ENTWICKLUNGEN:
BERICHTEN ZUFOLGE WURDEN 55,2 MILLIONEN KAVA-TOKEN ABGEZOGEN.
VOR DEM VORFALL WAREN DIE TOKEN UNGEFÄHR 3,76 MILLIONEN US-DOLLAR WERT.
🔴 Berichten zufolge wurden rund 49,2 Millionen KAVA zur BNB Chain transferiert. $KAVA
DER KAVA-KURS FIEL UM FAST 40 %.
⚠️ Partnerbörsen setzten KAVA-Einzahlungen und -Auszahlungen vorübergehend aus.
Kava zufolge ist der Vorfall eingedämmt; weitere Einzelheiten sollen folgen.
📊 WARUM DAS WICHTIG IST
Der Vorfall schürt erneut Bedenken hinsichtlich der Sicherheit von DeFi-Kreditplattformen, der Risiken von Smart Contracts und des Anlegervertrauens. Obwohl Kava angibt, dass die Auswirkungen auf Kava Lend beschränkt sind, steht der vollständige Untersuchungsbericht noch aus.
👀 WAS PASSIERT ALS NÄCHSTES?
Anleger warten auf den offiziellen Vorfallsbericht, Sicherheitsupdates und die Wiederaufnahme der Börsentransfers.
🚨 KAVA-SICHERHEIT IM RAMPENLICHT!
Bleiben Sie informiert. Überprüfen Sie Updates. Halten Sie sich an die Fakten.
#KAVA #KavaNetwork #KavaLend #MRTALHAKING
$KAVA
{spot}(KAVAUSDT)
#kavasaysabnormalactivitylimitedtokavalend 🚨⚠️ KAVA-SICHERHEITSALARM: UNGEWÖHNLICHE AKTIVITÄT AUF KAVA LEND BESCHRÄNKT!
Kava hat eine ungewöhnliche On-Chain-Aktivität untersucht, bei der KAVA-Token zur BNB Chain transferiert und anschließend verkauft wurden. Das Team teilt mit, dass sich der Vorfall auf Kava Lend beschränkte und keine unbegrenzte Token-Erzeugung umfasste. $KAVA
🔥 WICHTIGE ENTWICKLUNGEN:
BERICHTEN ZUFOLGE WURDEN 55,2 MILLIONEN KAVA-TOKEN ABGEZOGEN.
VOR DEM VORFALL WAREN DIE TOKEN UNGEFÄHR 3,76 MILLIONEN US-DOLLAR WERT.
🔴 Berichten zufolge wurden rund 49,2 Millionen KAVA zur BNB Chain transferiert. $KAVA
DER KAVA-KURS FIEL UM FAST 40 %.
⚠️ Partnerbörsen setzten KAVA-Einzahlungen und -Auszahlungen vorübergehend aus.
Kava zufolge ist der Vorfall eingedämmt; weitere Einzelheiten sollen folgen.
📊 WARUM DAS WICHTIG IST
Der Vorfall schürt erneut Bedenken hinsichtlich der Sicherheit von DeFi-Kreditplattformen, der Risiken von Smart Contracts und des Anlegervertrauens. Obwohl Kava angibt, dass die Auswirkungen auf Kava Lend beschränkt sind, steht der vollständige Untersuchungsbericht noch aus.
👀 WAS PASSIERT ALS NÄCHSTES?
Anleger warten auf den offiziellen Vorfallsbericht, Sicherheitsupdates und die Wiederaufnahme der Börsentransfers.
🚨 KAVA-SICHERHEIT IM RAMPENLICHT!
Bleiben Sie informiert. Überprüfen Sie Updates. Halten Sie sich an die Fakten.
#KAVA #KavaNetwork #KavaLend #MRTALHAKING
$KAVA
Kava hat eine ungewöhnliche On-Chain-Aktivität untersucht, bei der KAVA-Token zur BNB Chain transferiert und anschließend verkauft wurden. Das Team teilt mit, dass sich der Vorfall auf Kava Lend beschränkte und keine unbegrenzte Token-Erzeugung umfasste. $KAVA
🔥 WICHTIGE ENTWICKLUNGEN:
BERICHTEN ZUFOLGE WURDEN 55,2 MILLIONEN KAVA-TOKEN ABGEZOGEN.
VOR DEM VORFALL WAREN DIE TOKEN UNGEFÄHR 3,76 MILLIONEN US-DOLLAR WERT.
🔴 Berichten zufolge wurden rund 49,2 Millionen KAVA zur BNB Chain transferiert. $KAVA
DER KAVA-KURS FIEL UM FAST 40 %.
⚠️ Partnerbörsen setzten KAVA-Einzahlungen und -Auszahlungen vorübergehend aus.
Kava zufolge ist der Vorfall eingedämmt; weitere Einzelheiten sollen folgen.
📊 WARUM DAS WICHTIG IST
Der Vorfall schürt erneut Bedenken hinsichtlich der Sicherheit von DeFi-Kreditplattformen, der Risiken von Smart Contracts und des Anlegervertrauens. Obwohl Kava angibt, dass die Auswirkungen auf Kava Lend beschränkt sind, steht der vollständige Untersuchungsbericht noch aus.
👀 WAS PASSIERT ALS NÄCHSTES?
Anleger warten auf den offiziellen Vorfallsbericht, Sicherheitsupdates und die Wiederaufnahme der Börsentransfers.
🚨 KAVA-SICHERHEIT IM RAMPENLICHT!
Bleiben Sie informiert. Überprüfen Sie Updates. Halten Sie sich an die Fakten.
#KAVA #KavaNetwork #KavaLend #MRTALHAKING
$KAVA
_TARANGA_:
Kavanın yarım saatte %50 ye yakın düşüşünü anlıyamıyorum. Diğer coinlerde böyle bir duruma düşebilir mi?
1
1
3
2.2k
·
--
Artikel
KAVA: ABNORMALE AKTIVITÄTEN AUF KAVA LEND BESCHRÄNKT#kavasaysabnormalactivitylimitedtokavalend
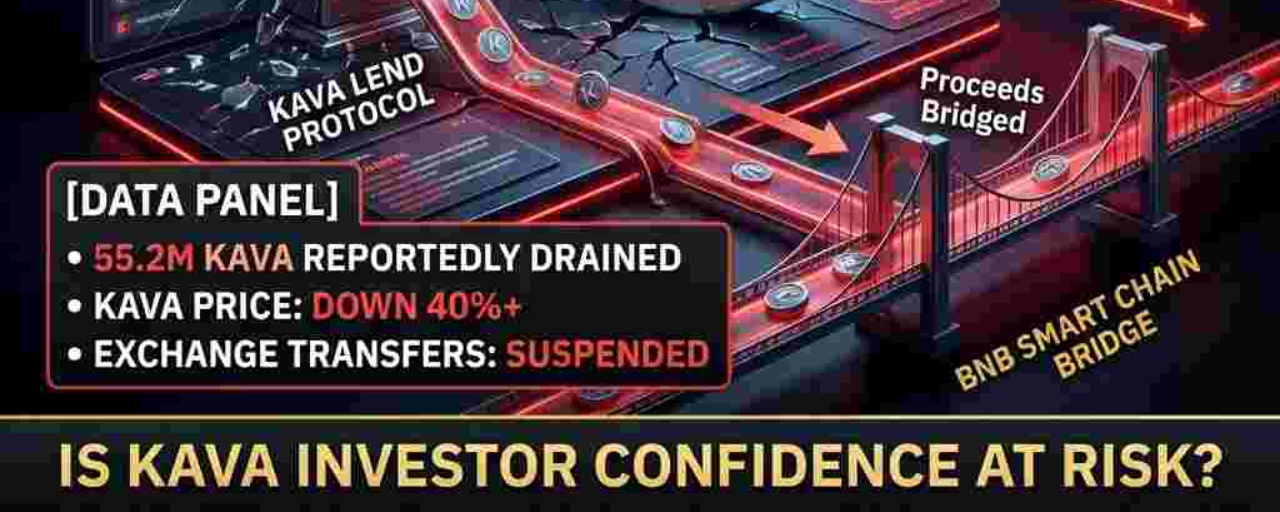
Kava hat verdächtige On-Chain-Aktivitäten bestätigt, bei denen KAVA-Token auf die BNB Smart Chain übertragen und verkauft wurden.
Was ist passiert?
Der Vorfall beschränkte sich auf Kava Lend.
Berichten zufolge wurden rund 55,2 Millionen KAVA-Token abgezogen.
Vor dem Angriff waren KAVA im Wert von etwa 3,76 Millionen US-Dollar betroffen.
Kava bestritt, dass unbegrenzt Token geprägt wurden.Partnerbörsen setzten KAVA-Ein- und Auszahlungen vorübergehend aus.Auswirkungen auf den Markt: KAVA stürzte um mehr als 40 % ab und schürte damit Bedenken hinsichtlich der Sicherheit von DeFi und des Anlegervertrauens.
KAVA: ABNORMALE AKTIVITÄTEN AUF KAVA LEND BESCHRÄNKT
#kavasaysabnormalactivitylimitedtokavalend
Kava hat verdächtige On-Chain-Aktivitäten bestätigt, bei denen KAVA-Token auf die BNB Smart Chain übertragen und verkauft wurden.
Was ist passiert?
Der Vorfall beschränkte sich auf Kava Lend.
Berichten zufolge wurden rund 55,2 Millionen KAVA-Token abgezogen.
Vor dem Angriff waren KAVA im Wert von etwa 3,76 Millionen US-Dollar betroffen.
Kava bestritt, dass unbegrenzt Token geprägt wurden.Partnerbörsen setzten KAVA-Ein- und Auszahlungen vorübergehend aus.Auswirkungen auf den Markt: KAVA stürzte um mehr als 40 % ab und schürte damit Bedenken hinsichtlich der Sicherheit von DeFi und des Anlegervertrauens.
Kava hat verdächtige On-Chain-Aktivitäten bestätigt, bei denen KAVA-Token auf die BNB Smart Chain übertragen und verkauft wurden.
Was ist passiert?
Der Vorfall beschränkte sich auf Kava Lend.
Berichten zufolge wurden rund 55,2 Millionen KAVA-Token abgezogen.
Vor dem Angriff waren KAVA im Wert von etwa 3,76 Millionen US-Dollar betroffen.
Kava bestritt, dass unbegrenzt Token geprägt wurden.Partnerbörsen setzten KAVA-Ein- und Auszahlungen vorübergehend aus.Auswirkungen auf den Markt: KAVA stürzte um mehr als 40 % ab und schürte damit Bedenken hinsichtlich der Sicherheit von DeFi und des Anlegervertrauens.
671
Übersetzung ansehen
#KavaSaysAbnormalActivityLimitedToKavaLend
KAVA just crashed *40%+ in 1 hour.*
And everyone is asking the same question:
*Is $KAVA dead? Is this an infinite mint?*
Kava's official answer is clear:
*"This is NOT an infinite mint. The incident is isolated and contained within Kava Lend."*
Let's break down what actually happened:
*1. What happened?*
Abnormal on-chain activity was detected. Around *48M+ KAVA* were bridged to $BNB Chain (BSC) and sold. That sudden selling is what crushed the price from ∼$0.068 to ∼$0.041.
*2. What was NOT hacked?*
Kava says the Kava Chain itself was NOT compromised. No unlimited tokens were minted. The total supply is NOT broken.
*3. What WAS affected?*
Only *Kava Lend* - its lending / borrowing dApp inside the ecosystem.
On-chain analysis suggests the exploit used the old, inactive $BUSD market* in Kava Lend. The attacker allegedly manipulated deposit value, borrowed KAVA repeatedly - 127 times - bypassing borrow limits, then bridged ∼49M KAVA to BSC and sold for ∼$2.1M in BNB + USDT.
Total drained: *∼55.2M KAVA (∼$3.76M)*.
*4. What did exchanges do?*
As a precaution, *Upbit, Bithumb, and Coinone* suspended KAVA deposits & withdrawals. Kava also paused the *Axelar bridge*.
This is standard procedure. It doesn't mean your KAVA on exchange is gone. It means they are stopping more abnormal movement while investigating.
*So, should you panic?*
Understand the difference:
Infinite mint = Game over. Supply = infinite. Token = worthless.
Isolated exploit in one dApp = Bad, but recoverable. Protocol can be paused, fixed, and users can be compensated.
Kava is claiming the second one.
But the REAL question is still unanswered:
*Will Kava publish a full post-mortem? Will lenders get their funds back?*
Until then, don't buy the panic, and don't buy the dip blindly either.
Wait for the official report.
*Do you trust Kava's statement, or is this the end for KAVA?*
Comment *TRUST* or *EXIT*.
#KAVA #KavaLend #CryptoNews #DeFi
{spot}(BNBUSDT)
{spot}(KAVAUSDT)
#KavaSaysAbnormalActivityLimitedToKavaLend
KAVA just crashed *40%+ in 1 hour.*
And everyone is asking the same question:
*Is $KAVA dead? Is this an infinite mint?*
Kava's official answer is clear:
*"This is NOT an infinite mint. The incident is isolated and contained within Kava Lend."*
Let's break down what actually happened:
*1. What happened?*
Abnormal on-chain activity was detected. Around *48M+ KAVA* were bridged to $BNB Chain (BSC) and sold. That sudden selling is what crushed the price from ∼$0.068 to ∼$0.041.
*2. What was NOT hacked?*
Kava says the Kava Chain itself was NOT compromised. No unlimited tokens were minted. The total supply is NOT broken.
*3. What WAS affected?*
Only *Kava Lend* - its lending / borrowing dApp inside the ecosystem.
On-chain analysis suggests the exploit used the old, inactive $BUSD market* in Kava Lend. The attacker allegedly manipulated deposit value, borrowed KAVA repeatedly - 127 times - bypassing borrow limits, then bridged ∼49M KAVA to BSC and sold for ∼$2.1M in BNB + USDT.
Total drained: *∼55.2M KAVA (∼$3.76M)*.
*4. What did exchanges do?*
As a precaution, *Upbit, Bithumb, and Coinone* suspended KAVA deposits & withdrawals. Kava also paused the *Axelar bridge*.
This is standard procedure. It doesn't mean your KAVA on exchange is gone. It means they are stopping more abnormal movement while investigating.
*So, should you panic?*
Understand the difference:
Infinite mint = Game over. Supply = infinite. Token = worthless.
Isolated exploit in one dApp = Bad, but recoverable. Protocol can be paused, fixed, and users can be compensated.
Kava is claiming the second one.
But the REAL question is still unanswered:
*Will Kava publish a full post-mortem? Will lenders get their funds back?*
Until then, don't buy the panic, and don't buy the dip blindly either.
Wait for the official report.
*Do you trust Kava's statement, or is this the end for KAVA?*
Comment *TRUST* or *EXIT*.
#KAVA #KavaLend #CryptoNews #DeFi
KAVA just crashed *40%+ in 1 hour.*
And everyone is asking the same question:
*Is $KAVA dead? Is this an infinite mint?*
Kava's official answer is clear:
*"This is NOT an infinite mint. The incident is isolated and contained within Kava Lend."*
Let's break down what actually happened:
*1. What happened?*
Abnormal on-chain activity was detected. Around *48M+ KAVA* were bridged to $BNB Chain (BSC) and sold. That sudden selling is what crushed the price from ∼$0.068 to ∼$0.041.
*2. What was NOT hacked?*
Kava says the Kava Chain itself was NOT compromised. No unlimited tokens were minted. The total supply is NOT broken.
*3. What WAS affected?*
Only *Kava Lend* - its lending / borrowing dApp inside the ecosystem.
On-chain analysis suggests the exploit used the old, inactive $BUSD market* in Kava Lend. The attacker allegedly manipulated deposit value, borrowed KAVA repeatedly - 127 times - bypassing borrow limits, then bridged ∼49M KAVA to BSC and sold for ∼$2.1M in BNB + USDT.
Total drained: *∼55.2M KAVA (∼$3.76M)*.
*4. What did exchanges do?*
As a precaution, *Upbit, Bithumb, and Coinone* suspended KAVA deposits & withdrawals. Kava also paused the *Axelar bridge*.
This is standard procedure. It doesn't mean your KAVA on exchange is gone. It means they are stopping more abnormal movement while investigating.
*So, should you panic?*
Understand the difference:
Infinite mint = Game over. Supply = infinite. Token = worthless.
Isolated exploit in one dApp = Bad, but recoverable. Protocol can be paused, fixed, and users can be compensated.
Kava is claiming the second one.
But the REAL question is still unanswered:
*Will Kava publish a full post-mortem? Will lenders get their funds back?*
Until then, don't buy the panic, and don't buy the dip blindly either.
Wait for the official report.
*Do you trust Kava's statement, or is this the end for KAVA?*
Comment *TRUST* or *EXIT*.
#KAVA #KavaLend #CryptoNews #DeFi
112
Übersetzung ansehen
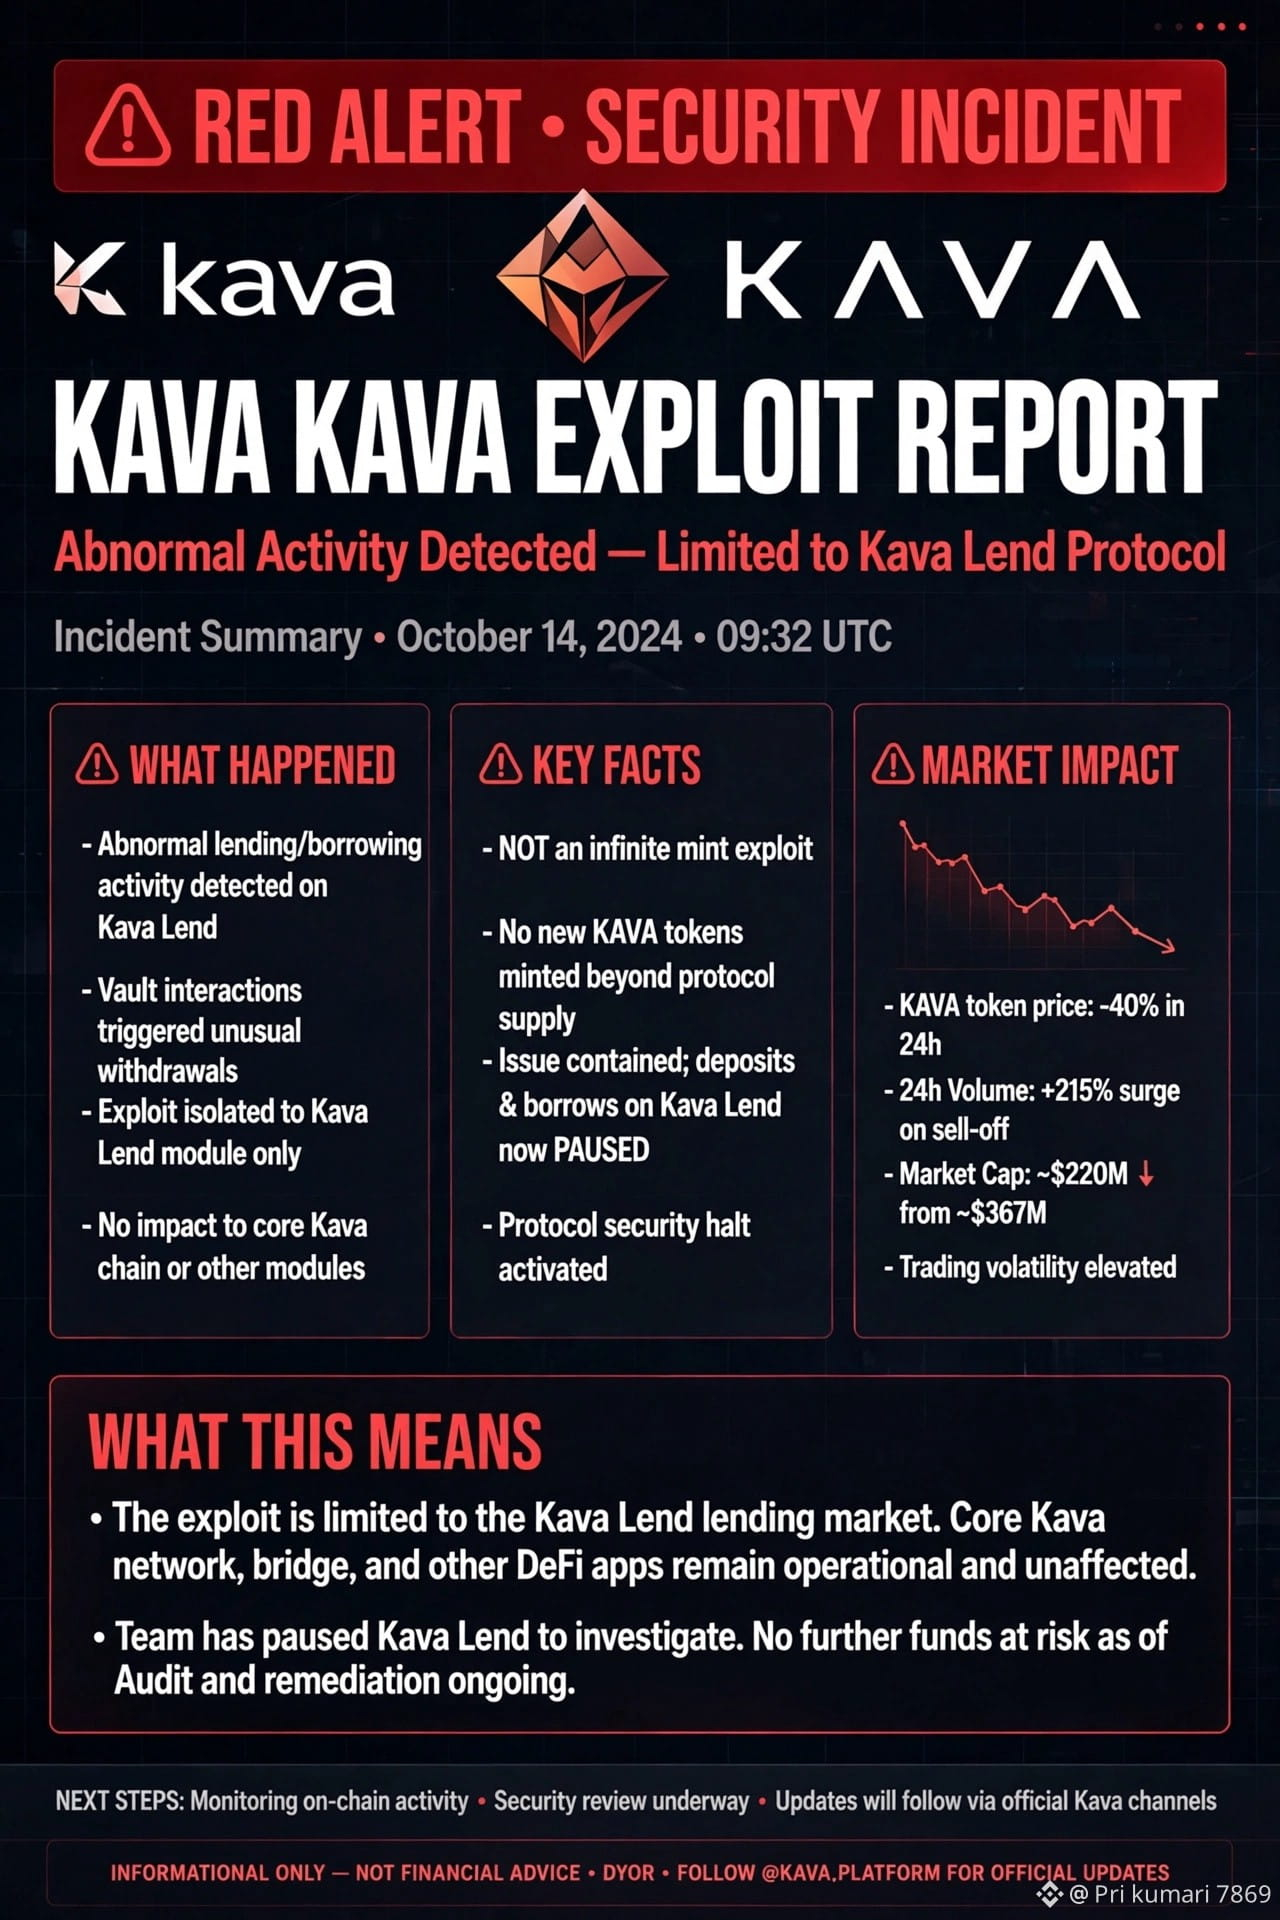
🚨 $KAVA SECURITY ALERT: KAVA LEND INCIDENT UNDER INVESTIGATION!
Kava has reported abnormal on-chain activity linked specifically to Kava Lend, involving the transfer and sale of KAVA tokens.
🔥 Key Details:
Approximately 55.2M KAVA reportedly drained.
Estimated pre-incident value: $3.76M.
Around 49.2M KAVA reportedly moved to BNB Chain.
KAVA price dropped nearly 40%.
Partner exchanges temporarily suspended deposits and withdrawals.
⚠️ Kava says the incident was isolated to Kava Lend, with no unlimited token minting involved. The team reports that the situation is contained, but a full investigation report is still pending.
📊 TRADER WATCH: High volatility and uncertainty remain. Watch official security updates, exchange announcements, and key support levels before entering any trade.
🚀 Don't chase the dip blindly. Wait for confirmation and manage risk!
#KAVA #KavaNetwork #KavaLend #DeFiSecurity #CryptoNews #KavaSaysAbnormalActivityLimitedToKavaLend
{spot}(KAVAUSDT)
🚨 $KAVA SECURITY ALERT: KAVA LEND INCIDENT UNDER INVESTIGATION!
Kava has reported abnormal on-chain activity linked specifically to Kava Lend, involving the transfer and sale of KAVA tokens.
🔥 Key Details:
Approximately 55.2M KAVA reportedly drained.
Estimated pre-incident value: $3.76M.
Around 49.2M KAVA reportedly moved to BNB Chain.
KAVA price dropped nearly 40%.
Partner exchanges temporarily suspended deposits and withdrawals.
⚠️ Kava says the incident was isolated to Kava Lend, with no unlimited token minting involved. The team reports that the situation is contained, but a full investigation report is still pending.
📊 TRADER WATCH: High volatility and uncertainty remain. Watch official security updates, exchange announcements, and key support levels before entering any trade.
🚀 Don't chase the dip blindly. Wait for confirmation and manage risk!
#KAVA #KavaNetwork #KavaLend #DeFiSecurity #CryptoNews #KavaSaysAbnormalActivityLimitedToKavaLend
Kava has reported abnormal on-chain activity linked specifically to Kava Lend, involving the transfer and sale of KAVA tokens.
🔥 Key Details:
Approximately 55.2M KAVA reportedly drained.
Estimated pre-incident value: $3.76M.
Around 49.2M KAVA reportedly moved to BNB Chain.
KAVA price dropped nearly 40%.
Partner exchanges temporarily suspended deposits and withdrawals.
⚠️ Kava says the incident was isolated to Kava Lend, with no unlimited token minting involved. The team reports that the situation is contained, but a full investigation report is still pending.
📊 TRADER WATCH: High volatility and uncertainty remain. Watch official security updates, exchange announcements, and key support levels before entering any trade.
🚀 Don't chase the dip blindly. Wait for confirmation and manage risk!
#KAVA #KavaNetwork #KavaLend #DeFiSecurity #CryptoNews #KavaSaysAbnormalActivityLimitedToKavaLend
9
·
--
Übersetzung ansehen
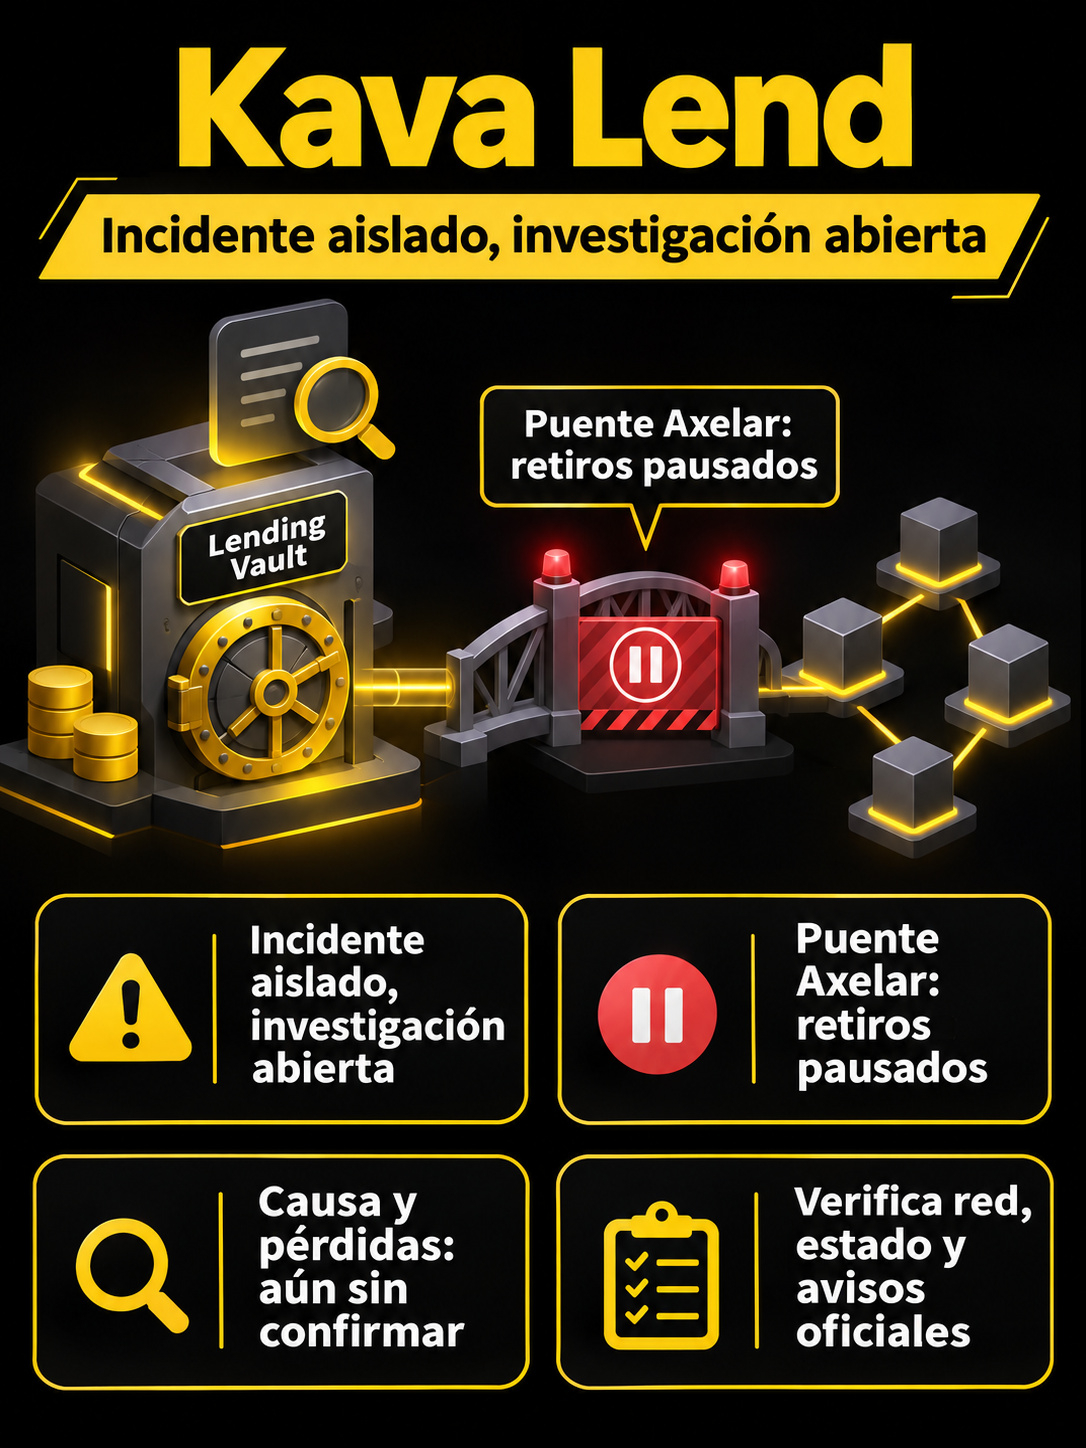
Kava dice que el incidente quedó aislado en Kava Lend: lo confirmado y lo que falta
Contexto verificado (14 nov 2026): Kava comunicó desde su cuenta oficial que detectó actividad anómala y transferencias de KAVA hacia BNB Chain. Negó una acuñación infinita, dijo que el evento estaba aislado en Kava Lend, pausó el puente Axelar y prometió un informe completo.
Qué está confirmado: el asunto aparece entre las tendencias actuales de Binance Square y KAVA figura entre los activos más buscados. Kava Lend es el mercado de préstamos y garantías del ecosistema. Medios especializados reportan pausas preventivas de depósitos y retiros; eso no equivale a un cierre de trading ni demuestra que toda la red Kava esté comprometida.
Qué sigue sin confirmar: causa técnica, pérdidas finales, alcance para usuarios y compensación. The Block estima, a partir de datos on-chain, que se drenaron unos 55,2 millones de KAVA, pero Kava no ha publicado cifra oficial ni post-mortem. Hay que separar la versión del proyecto de las estimaciones independientes.
Para usuarios: no muevas fondos por un puente o exchange pausado; revisa el aviso vigente, la red de destino y el identificador de la transacción. Si tenías posiciones en Kava Lend, conserva registros y espera instrucciones oficiales. “Contenido” no significa recuperación, liquidez o seguridad garantizadas.
Lectura de mercado (spot, 24 h a las 02:04 UTC): KAVA cotiza en 0,02942 USDT, +9,981%, rango 0,02610–0,03873; BNB marca 592,69 USDT, +3,010%; BTC, 64.824,34 USDT, +2,592%. El rebote de KAVA no demuestra resolución: pausas de transferencias y liquidez fragmentada pueden ampliar spreads y distorsionar precios. No es una señal operativa.
$KAVA $BNB $BTC
Contenido Educativo. No asesoramiento financiero.
#Kava #KavaLend #DeFiSecurity #GestionDeRiesgo #EducacionCrypto
Kava dice que el incidente quedó aislado en Kava Lend: lo confirmado y lo que falta
Contexto verificado (14 nov 2026): Kava comunicó desde su cuenta oficial que detectó actividad anómala y transferencias de KAVA hacia BNB Chain. Negó una acuñación infinita, dijo que el evento estaba aislado en Kava Lend, pausó el puente Axelar y prometió un informe completo.
Qué está confirmado: el asunto aparece entre las tendencias actuales de Binance Square y KAVA figura entre los activos más buscados. Kava Lend es el mercado de préstamos y garantías del ecosistema. Medios especializados reportan pausas preventivas de depósitos y retiros; eso no equivale a un cierre de trading ni demuestra que toda la red Kava esté comprometida.
Qué sigue sin confirmar: causa técnica, pérdidas finales, alcance para usuarios y compensación. The Block estima, a partir de datos on-chain, que se drenaron unos 55,2 millones de KAVA, pero Kava no ha publicado cifra oficial ni post-mortem. Hay que separar la versión del proyecto de las estimaciones independientes.
Para usuarios: no muevas fondos por un puente o exchange pausado; revisa el aviso vigente, la red de destino y el identificador de la transacción. Si tenías posiciones en Kava Lend, conserva registros y espera instrucciones oficiales. “Contenido” no significa recuperación, liquidez o seguridad garantizadas.
Lectura de mercado (spot, 24 h a las 02:04 UTC): KAVA cotiza en 0,02942 USDT, +9,981%, rango 0,02610–0,03873; BNB marca 592,69 USDT, +3,010%; BTC, 64.824,34 USDT, +2,592%. El rebote de KAVA no demuestra resolución: pausas de transferencias y liquidez fragmentada pueden ampliar spreads y distorsionar precios. No es una señal operativa.
$KAVA $BNB $BTC
Contenido Educativo. No asesoramiento financiero.
#Kava #KavaLend #DeFiSecurity #GestionDeRiesgo #EducacionCrypto
Contexto verificado (14 nov 2026): Kava comunicó desde su cuenta oficial que detectó actividad anómala y transferencias de KAVA hacia BNB Chain. Negó una acuñación infinita, dijo que el evento estaba aislado en Kava Lend, pausó el puente Axelar y prometió un informe completo.
Qué está confirmado: el asunto aparece entre las tendencias actuales de Binance Square y KAVA figura entre los activos más buscados. Kava Lend es el mercado de préstamos y garantías del ecosistema. Medios especializados reportan pausas preventivas de depósitos y retiros; eso no equivale a un cierre de trading ni demuestra que toda la red Kava esté comprometida.
Qué sigue sin confirmar: causa técnica, pérdidas finales, alcance para usuarios y compensación. The Block estima, a partir de datos on-chain, que se drenaron unos 55,2 millones de KAVA, pero Kava no ha publicado cifra oficial ni post-mortem. Hay que separar la versión del proyecto de las estimaciones independientes.
Para usuarios: no muevas fondos por un puente o exchange pausado; revisa el aviso vigente, la red de destino y el identificador de la transacción. Si tenías posiciones en Kava Lend, conserva registros y espera instrucciones oficiales. “Contenido” no significa recuperación, liquidez o seguridad garantizadas.
Lectura de mercado (spot, 24 h a las 02:04 UTC): KAVA cotiza en 0,02942 USDT, +9,981%, rango 0,02610–0,03873; BNB marca 592,69 USDT, +3,010%; BTC, 64.824,34 USDT, +2,592%. El rebote de KAVA no demuestra resolución: pausas de transferencias y liquidez fragmentada pueden ampliar spreads y distorsionar precios. No es una señal operativa.
$KAVA $BNB $BTC
Contenido Educativo. No asesoramiento financiero.
#Kava #KavaLend #DeFiSecurity #GestionDeRiesgo #EducacionCrypto
180
·
--
Bärisch
#kavasaysabnormalactivitylimitedtokavalend
🚨 Kava erklärt, dass die ungewöhnliche Aktivität auf Kava Lend beschränkt war — KAVA steht unter starkem Verkaufsdruck
Kava hat bestätigt, dass die jüngste ungewöhnliche On-Chain-Aktivität auf das Kava-Lend-Protokoll beschränkt war und es sich nicht um eine unbegrenzte Token-Ausgabe handelte. Das Team erklärte, KAVA sei zur BNB Chain transferiert und verkauft worden. Partnerbörsen setzten KAVA-Einzahlungen und -Auszahlungen vorsorglich vorübergehend aus.
Die Klarstellung mindert die Befürchtungen vor einem Exploit, der eine unbegrenzte Token-Menge ermöglicht hätte, beseitigt das Sicherheitsrisiko jedoch nicht. KAVA erlebte einen starken Abverkauf, nachdem die Aktivität öffentlich bekannt wurde. Das zeigt, wie schnell das Vertrauen schwinden kann, wenn Liquidität und Zuversicht auf die Probe gestellt werden.
Aus Sicht der Trader geht es jetzt nicht nur um den Kursrückgang. Der Markt braucht Klarheit über die Ursache, die betroffenen Gelder und darüber, ob der Vorfall vollständig eingedämmt ist. Die Wiederaufnahme von Transfers an Börsen und die detaillierte Untersuchung von Kava dürften wichtige Stimmungsindikatoren sein.
Fazit: Laut Kava scheint sich der Vorfall auf Kava Lend zu beschränken, doch die Unsicherheit bleibt bestehen. Trader könnten KAVA weiterhin als risikoreichen Vermögenswert behandeln, bis die Untersuchung konkretere Details liefert.
#KAVA #Kavalend #defi #CryptoSecurity
$PENGU $HOME $FORM
{future}(FORMUSDT)
{future}(HOMEUSDT)
{future}(PENGUUSDT)
#kavasaysabnormalactivitylimitedtokavalend
🚨 Kava erklärt, dass die ungewöhnliche Aktivität auf Kava Lend beschränkt war — KAVA steht unter starkem Verkaufsdruck
Kava hat bestätigt, dass die jüngste ungewöhnliche On-Chain-Aktivität auf das Kava-Lend-Protokoll beschränkt war und es sich nicht um eine unbegrenzte Token-Ausgabe handelte. Das Team erklärte, KAVA sei zur BNB Chain transferiert und verkauft worden. Partnerbörsen setzten KAVA-Einzahlungen und -Auszahlungen vorsorglich vorübergehend aus.
Die Klarstellung mindert die Befürchtungen vor einem Exploit, der eine unbegrenzte Token-Menge ermöglicht hätte, beseitigt das Sicherheitsrisiko jedoch nicht. KAVA erlebte einen starken Abverkauf, nachdem die Aktivität öffentlich bekannt wurde. Das zeigt, wie schnell das Vertrauen schwinden kann, wenn Liquidität und Zuversicht auf die Probe gestellt werden.
Aus Sicht der Trader geht es jetzt nicht nur um den Kursrückgang. Der Markt braucht Klarheit über die Ursache, die betroffenen Gelder und darüber, ob der Vorfall vollständig eingedämmt ist. Die Wiederaufnahme von Transfers an Börsen und die detaillierte Untersuchung von Kava dürften wichtige Stimmungsindikatoren sein.
Fazit: Laut Kava scheint sich der Vorfall auf Kava Lend zu beschränken, doch die Unsicherheit bleibt bestehen. Trader könnten KAVA weiterhin als risikoreichen Vermögenswert behandeln, bis die Untersuchung konkretere Details liefert.
#KAVA #Kavalend #defi #CryptoSecurity
$PENGU $HOME $FORM
🚨 Kava erklärt, dass die ungewöhnliche Aktivität auf Kava Lend beschränkt war — KAVA steht unter starkem Verkaufsdruck
Kava hat bestätigt, dass die jüngste ungewöhnliche On-Chain-Aktivität auf das Kava-Lend-Protokoll beschränkt war und es sich nicht um eine unbegrenzte Token-Ausgabe handelte. Das Team erklärte, KAVA sei zur BNB Chain transferiert und verkauft worden. Partnerbörsen setzten KAVA-Einzahlungen und -Auszahlungen vorsorglich vorübergehend aus.
Die Klarstellung mindert die Befürchtungen vor einem Exploit, der eine unbegrenzte Token-Menge ermöglicht hätte, beseitigt das Sicherheitsrisiko jedoch nicht. KAVA erlebte einen starken Abverkauf, nachdem die Aktivität öffentlich bekannt wurde. Das zeigt, wie schnell das Vertrauen schwinden kann, wenn Liquidität und Zuversicht auf die Probe gestellt werden.
Aus Sicht der Trader geht es jetzt nicht nur um den Kursrückgang. Der Markt braucht Klarheit über die Ursache, die betroffenen Gelder und darüber, ob der Vorfall vollständig eingedämmt ist. Die Wiederaufnahme von Transfers an Börsen und die detaillierte Untersuchung von Kava dürften wichtige Stimmungsindikatoren sein.
Fazit: Laut Kava scheint sich der Vorfall auf Kava Lend zu beschränken, doch die Unsicherheit bleibt bestehen. Trader könnten KAVA weiterhin als risikoreichen Vermögenswert behandeln, bis die Untersuchung konkretere Details liefert.
#KAVA #Kavalend #defi #CryptoSecurity
$PENGU $HOME $FORM
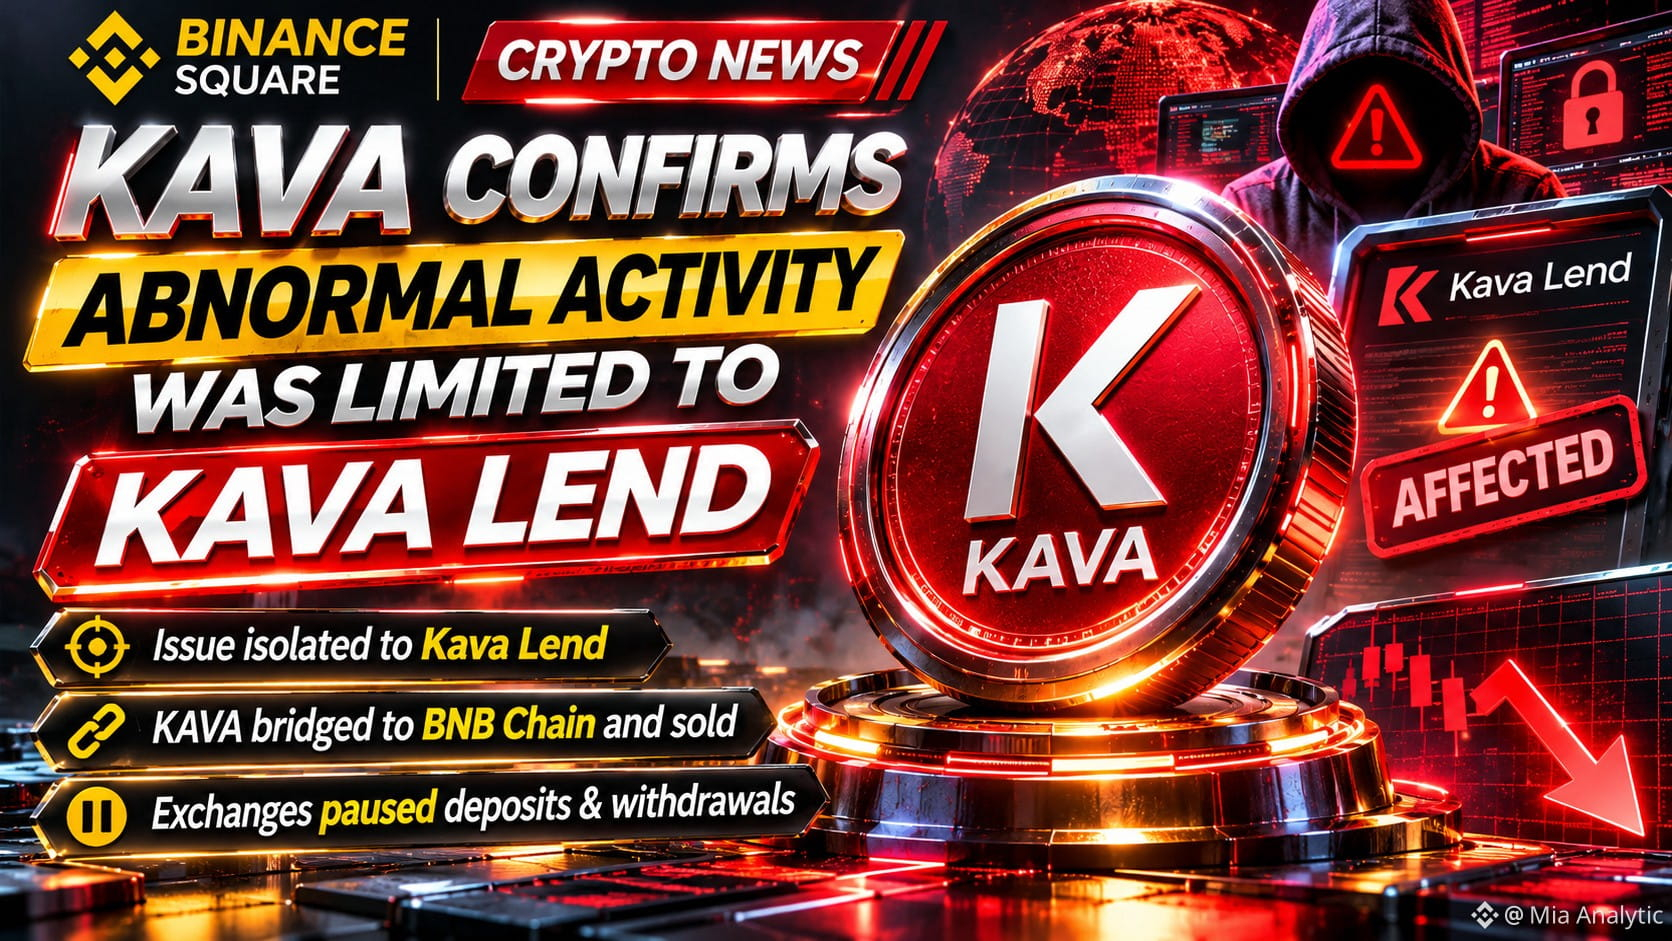
2
1.9k
·
--
Bärisch
Übersetzung ansehen
⚠️ KAVA'S UPDATE PUTS DEFI SECURITY BACK IN THE SPOTLIGHT!
$KAVA says the abnormal activity was limited to Kava Lend. This distinction is important because security incidents involving individual DeFi applications can raise concerns across an entire ecosystem.
Users should pay attention to official updates, affected protocols and any recommended precautions.
DeFi offers exciting opportunities, but smart-contract risks, liquidity issues and security vulnerabilities remain important considerations.
{spot}(KAVAUSDT)
How much does security influence your decision to use a DeFi platform?
#KAVA #KavaLend #BlockchainSecurity #CryptoNews #kavasaysabnormalactivitylimitedtokavalend
⚠️ KAVA'S UPDATE PUTS DEFI SECURITY BACK IN THE SPOTLIGHT!
$KAVA says the abnormal activity was limited to Kava Lend. This distinction is important because security incidents involving individual DeFi applications can raise concerns across an entire ecosystem.
Users should pay attention to official updates, affected protocols and any recommended precautions.
DeFi offers exciting opportunities, but smart-contract risks, liquidity issues and security vulnerabilities remain important considerations.
How much does security influence your decision to use a DeFi platform?
#KAVA #KavaLend #BlockchainSecurity #CryptoNews #kavasaysabnormalactivitylimitedtokavalend
$KAVA says the abnormal activity was limited to Kava Lend. This distinction is important because security incidents involving individual DeFi applications can raise concerns across an entire ecosystem.
Users should pay attention to official updates, affected protocols and any recommended precautions.
DeFi offers exciting opportunities, but smart-contract risks, liquidity issues and security vulnerabilities remain important considerations.
How much does security influence your decision to use a DeFi platform?
#KAVA #KavaLend #BlockchainSecurity #CryptoNews #kavasaysabnormalactivitylimitedtokavalend
10
#kavasaysabnormalactivitylimitedtokavalend
🚨 Kava sagt, ungewöhnliche Aktivitäten hätten sich auf Kava Lend beschränkt
Kava hat klargestellt, dass die jüngsten ungewöhnlichen On-Chain-Aktivitäten auf Kava Lend, sein Kreditprotokoll, beschränkt waren und kein unbegrenztes Minting-Ereignis im Kava-Netzwerk darstellten. Das Team erklärte, KAVA sei zur BNB Chain gebridged und verkauft worden, während Partnerbörsen vorsorglich KAVA-Ein- und Auszahlungen vorübergehend ausgesetzt hätten.
Laut von The Block gemeldeten On-Chain-Daten hat ein Angreifer rund 55.2M KAVA abgezogen, die vor dem Abverkauf etwa $3.76M wert waren. Rund 49.2M KAVA wurden zur BNB Chain gebridged und für etwa $2.1M verkauft.
📉 Auswirkungen auf den Markt: KAVA fiel kurz nach Bekanntwerden des Vorfalls um mehr als 40 %. Das zeigt, wie schnell das Vertrauen schwinden kann, wenn ein DeFi-Sicherheitsproblem unerwarteten Verkaufsdruck auf einen Token auslöst.
Fazit: Die entscheidende Frage ist jetzt nicht, ob es bei Kava unbegrenztes Minting gab – das Team sagt, dass dies nicht der Fall war –, sondern wie der Exploit von Kava Lend zustande kam, wie hoch der endgültige Verlust ist und ob die Sicherheitsvorkehrungen des Protokolls eine Wiederholung verhindern können.
#KAVA #KavaLend #DeFi #CryptoSecurity
$KAVA $AGT $SOPH
{future}(SOPHUSDT)
{future}(AGTUSDT)
{future}(KAVAUSDT)
#kavasaysabnormalactivitylimitedtokavalend
🚨 Kava sagt, ungewöhnliche Aktivitäten hätten sich auf Kava Lend beschränkt
Kava hat klargestellt, dass die jüngsten ungewöhnlichen On-Chain-Aktivitäten auf Kava Lend, sein Kreditprotokoll, beschränkt waren und kein unbegrenztes Minting-Ereignis im Kava-Netzwerk darstellten. Das Team erklärte, KAVA sei zur BNB Chain gebridged und verkauft worden, während Partnerbörsen vorsorglich KAVA-Ein- und Auszahlungen vorübergehend ausgesetzt hätten.
Laut von The Block gemeldeten On-Chain-Daten hat ein Angreifer rund 55.2M KAVA abgezogen, die vor dem Abverkauf etwa $3.76M wert waren. Rund 49.2M KAVA wurden zur BNB Chain gebridged und für etwa $2.1M verkauft.
📉 Auswirkungen auf den Markt: KAVA fiel kurz nach Bekanntwerden des Vorfalls um mehr als 40 %. Das zeigt, wie schnell das Vertrauen schwinden kann, wenn ein DeFi-Sicherheitsproblem unerwarteten Verkaufsdruck auf einen Token auslöst.
Fazit: Die entscheidende Frage ist jetzt nicht, ob es bei Kava unbegrenztes Minting gab – das Team sagt, dass dies nicht der Fall war –, sondern wie der Exploit von Kava Lend zustande kam, wie hoch der endgültige Verlust ist und ob die Sicherheitsvorkehrungen des Protokolls eine Wiederholung verhindern können.
#KAVA #KavaLend #DeFi #CryptoSecurity
$KAVA $AGT $SOPH
🚨 Kava sagt, ungewöhnliche Aktivitäten hätten sich auf Kava Lend beschränkt
Kava hat klargestellt, dass die jüngsten ungewöhnlichen On-Chain-Aktivitäten auf Kava Lend, sein Kreditprotokoll, beschränkt waren und kein unbegrenztes Minting-Ereignis im Kava-Netzwerk darstellten. Das Team erklärte, KAVA sei zur BNB Chain gebridged und verkauft worden, während Partnerbörsen vorsorglich KAVA-Ein- und Auszahlungen vorübergehend ausgesetzt hätten.
Laut von The Block gemeldeten On-Chain-Daten hat ein Angreifer rund 55.2M KAVA abgezogen, die vor dem Abverkauf etwa $3.76M wert waren. Rund 49.2M KAVA wurden zur BNB Chain gebridged und für etwa $2.1M verkauft.
📉 Auswirkungen auf den Markt: KAVA fiel kurz nach Bekanntwerden des Vorfalls um mehr als 40 %. Das zeigt, wie schnell das Vertrauen schwinden kann, wenn ein DeFi-Sicherheitsproblem unerwarteten Verkaufsdruck auf einen Token auslöst.
Fazit: Die entscheidende Frage ist jetzt nicht, ob es bei Kava unbegrenztes Minting gab – das Team sagt, dass dies nicht der Fall war –, sondern wie der Exploit von Kava Lend zustande kam, wie hoch der endgültige Verlust ist und ob die Sicherheitsvorkehrungen des Protokolls eine Wiederholung verhindern können.
#KAVA #KavaLend #DeFi #CryptoSecurity
$KAVA $AGT $SOPH
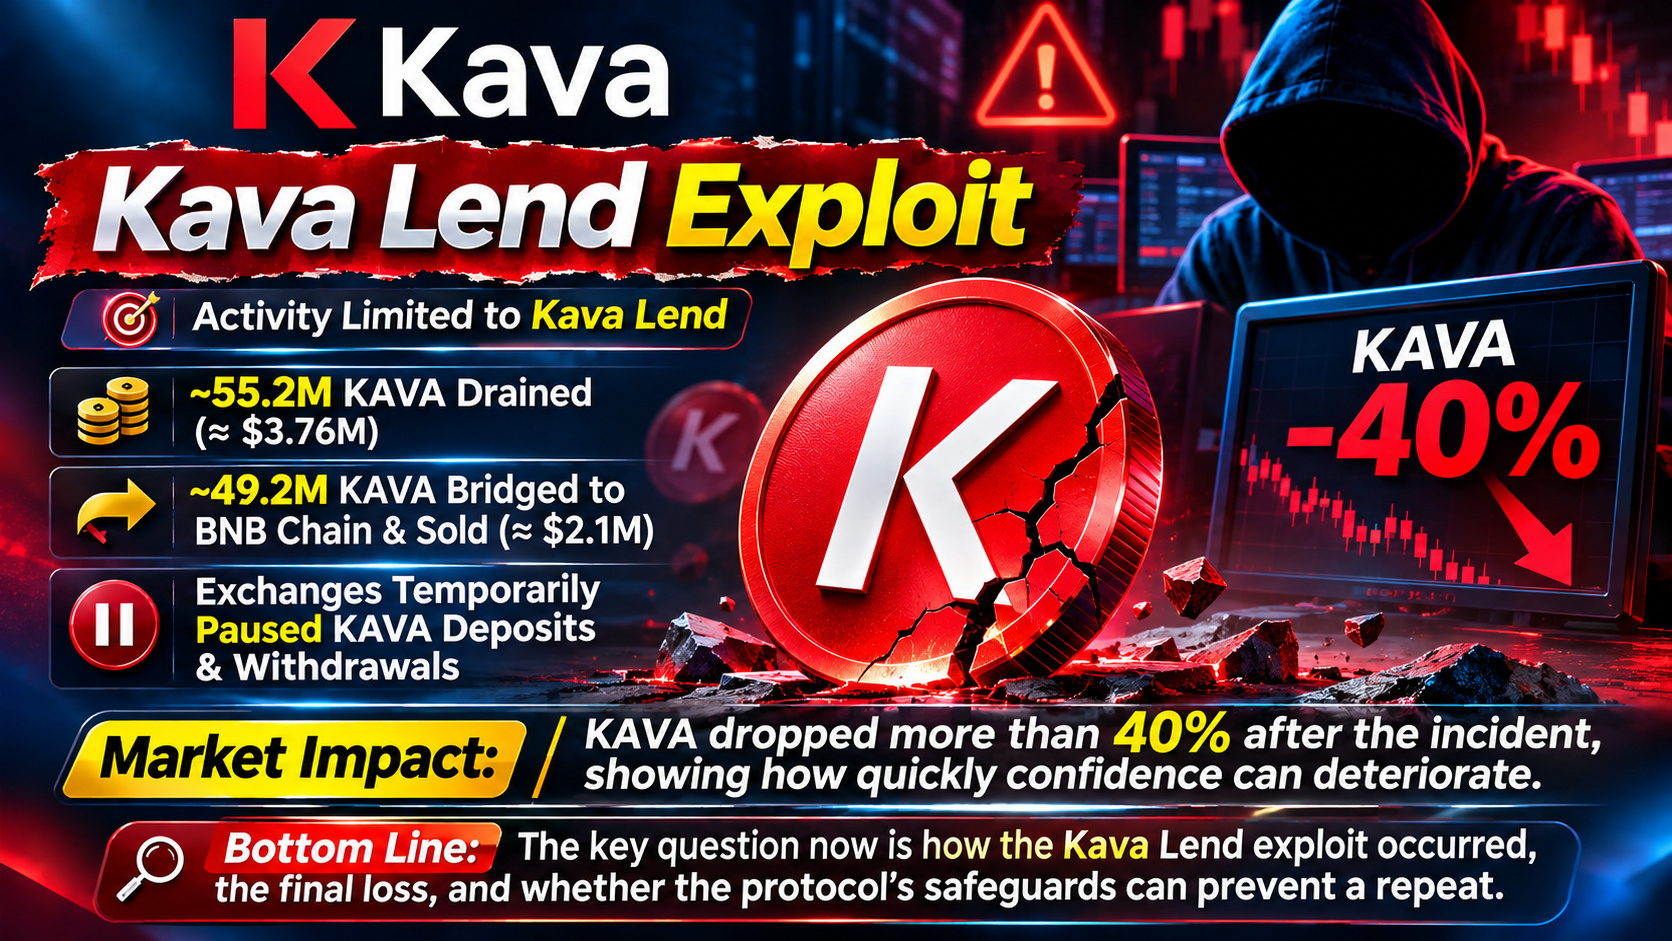
781
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#A Packed Week of Earnings and Data Tests Markets
323 Aufrufe
28 Kommentare
2
#HuangReportedlyConsidersReturnToNvidia
6,263 Aufrufe
130 Kommentare
3
#CryptoSelloffTriggersMultipleWhaleLiquidations
252,516 Aufrufe
2,164 Kommentare
4
#BitcoinSpotETFsPost$1.065BOutflowsForThirdStraightWeek
240 Aufrufe
10 Kommentare
5
#About64000BitcoinMiningMachinesReportedlyHijacked
5,798 Aufrufe
106 Kommentare
6
#USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
205,731 Aufrufe
1,737 Kommentare
7
#WillFOMCMinutesReinforceRateHikeExpectations?
76,543 Aufrufe
882 Kommentare
8
#BitcoinActiveSupplyInProfitDropsBelow45%
281,302 Aufrufe
1,973 Kommentare
9
#TONStrategyReports$23.97MQ3NetLoss
23,751 Aufrufe
161 Kommentare
10
#KavaSaysAbnormalActivityLimitedToKavaLend
185,857 Aufrufe
1,132 Kommentare