

#hackers
hackers
426,223 Aufrufe
231 Kommentare
Hot
Zuletzt
·
--
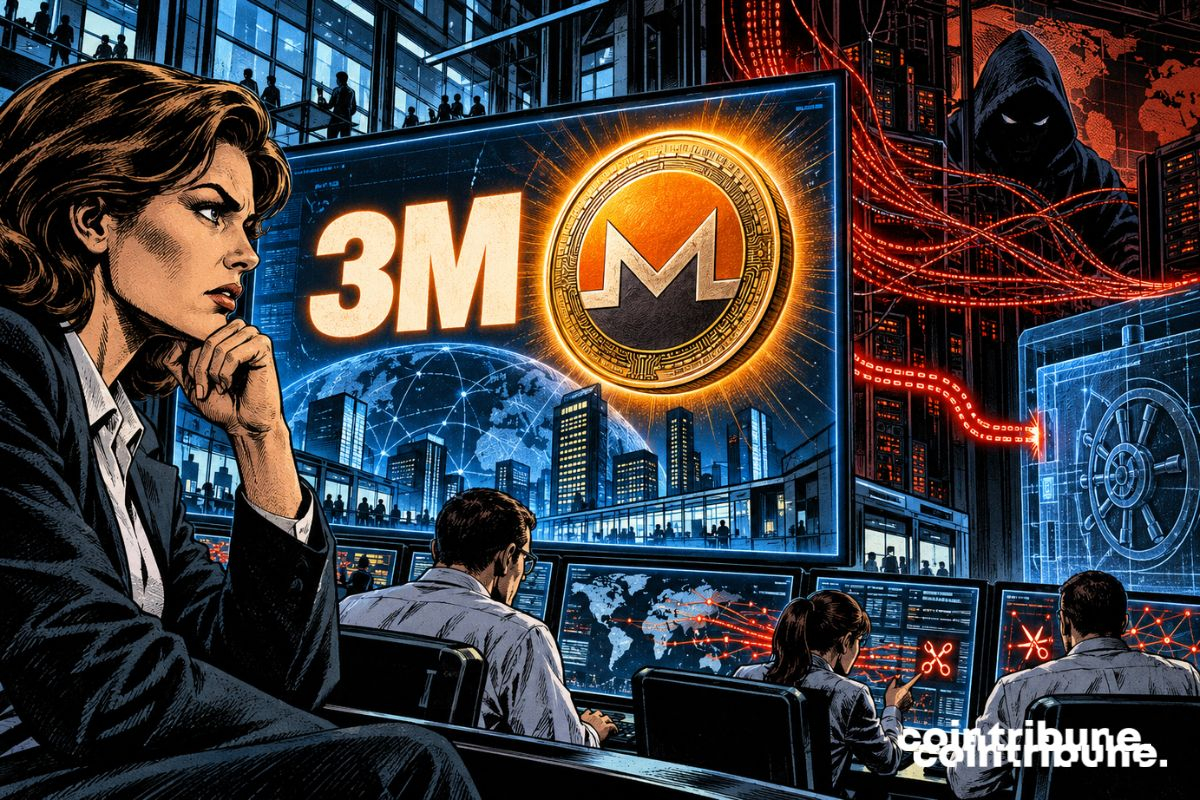
Krypto: Hacker fordern 3 Millionen US-Dollar in Monero von Revolut
Revolut steht nach einem kurz zuvor bekannt gewordenen Datenleck unter neuer Belastung. Eine Gruppe, die sich als iamnotavillain ausgibt, fordert nun 6 000 XMR. Das entspricht ungefähr 3 Millionen US-Dollar und droht damit, die gestohlenen Informationen zu verkaufen, falls die Fintech nicht zahlt. Die Angreifer haben eine Frist von 24 Stunden gesetzt. Ungefähr 680 Kunden, darunter mehrere wichtige Krypto-Inhaber, sollen betroffen sein. Revolut beteuert seinerseits, keine Anfrage direkt erhalten zu haben.
Die Angreifer fordern 6 000 XMR, ungefähr 3 Millionen US-Dollar.
Ungefähr 680 Revolut-Kunden wären von der Datenpanne betroffen.
Revolut versichert, dass weder seine zentralen Systeme noch die Gelder der Kunden gehackt wurden.
Die Angreifer fordern nun 6 000 XMR
Der Vorfall trifft Revolut in einem ungünstigen Moment, denn das Unternehmen baut seine Aktivitäten rund um digitale Vermögenswerte schnell aus. Cointribune hatte diese Woche die Expansion von Revolut in Kryptoassets beschrieben – darunter Stablecoins, Trading und Zahlungen.
Diesmal steht vor allem ein Fall im Zusammenhang mit personenbezogenen Daten im Raum. Die Gruppe iamnotavillain veröffentlichte ihr Ultimatum am Mittwoch auf einer Website, begleitet von einem Countdown. Die Piraten verlangen 6 000 Monero und behaupten, sie würden die Dateien an andere kriminelle Gruppen übergeben, wenn Revolut nicht innerhalb von 24 Stunden zahlt.
Eine erste Forderung über 10 000 BTC war zuvor bereits in Telegram kursiert. Die Autoren des aktuellen Ultimatums sagen jedoch, dass diese Summe von einem Betrüger oder einem früheren Mitwirkenden stammte.
Die Wahl von Monero ist weniger überraschend. Im Gegensatz zu Bitcoin, dessen Transaktionen öffentlich in der Blockchain sichtbar sind, ist das Krypto-Asset XMR so gestaltet, dass es mehr Informationen über Transfers verbirgt. Revolut erklärt, keinen direkten Kontakt zur Gruppe gehabt zu haben und über die eigenen Kanäle keine Erpressungsforderung erhalten zu haben.
$HACK.ETF
{etf_us}(HACK.ETF)
$EXI.ETF
{etf_us}(EXI.ETF)
$REVB.US
{stock_us}(REVB.US)
#hackers
Krypto: Hacker fordern 3 Millionen US-Dollar in Monero von Revolut
Revolut steht nach einem kurz zuvor bekannt gewordenen Datenleck unter neuer Belastung. Eine Gruppe, die sich als iamnotavillain ausgibt, fordert nun 6 000 XMR. Das entspricht ungefähr 3 Millionen US-Dollar und droht damit, die gestohlenen Informationen zu verkaufen, falls die Fintech nicht zahlt. Die Angreifer haben eine Frist von 24 Stunden gesetzt. Ungefähr 680 Kunden, darunter mehrere wichtige Krypto-Inhaber, sollen betroffen sein. Revolut beteuert seinerseits, keine Anfrage direkt erhalten zu haben.
Die Angreifer fordern 6 000 XMR, ungefähr 3 Millionen US-Dollar.
Ungefähr 680 Revolut-Kunden wären von der Datenpanne betroffen.
Revolut versichert, dass weder seine zentralen Systeme noch die Gelder der Kunden gehackt wurden.
Die Angreifer fordern nun 6 000 XMR
Der Vorfall trifft Revolut in einem ungünstigen Moment, denn das Unternehmen baut seine Aktivitäten rund um digitale Vermögenswerte schnell aus. Cointribune hatte diese Woche die Expansion von Revolut in Kryptoassets beschrieben – darunter Stablecoins, Trading und Zahlungen.
Diesmal steht vor allem ein Fall im Zusammenhang mit personenbezogenen Daten im Raum. Die Gruppe iamnotavillain veröffentlichte ihr Ultimatum am Mittwoch auf einer Website, begleitet von einem Countdown. Die Piraten verlangen 6 000 Monero und behaupten, sie würden die Dateien an andere kriminelle Gruppen übergeben, wenn Revolut nicht innerhalb von 24 Stunden zahlt.
Eine erste Forderung über 10 000 BTC war zuvor bereits in Telegram kursiert. Die Autoren des aktuellen Ultimatums sagen jedoch, dass diese Summe von einem Betrüger oder einem früheren Mitwirkenden stammte.
Die Wahl von Monero ist weniger überraschend. Im Gegensatz zu Bitcoin, dessen Transaktionen öffentlich in der Blockchain sichtbar sind, ist das Krypto-Asset XMR so gestaltet, dass es mehr Informationen über Transfers verbirgt. Revolut erklärt, keinen direkten Kontakt zur Gruppe gehabt zu haben und über die eigenen Kanäle keine Erpressungsforderung erhalten zu haben.
$HACK.ETF
$EXI.ETF
$REVB.US
#hackers
89

·
--
Revolut wird mit 3 Mio. Monero oder 10.000 Bitcoin erpresst! „Keine direkte Kontaktaufnahme“ durch Hacker. Dieses Drama zeigt, wie BTC und Privacy-Coins wie XMR zu beliebten Zielen von Hackern geworden sind. Kurzfristig kann der Markt fallen, aber auf lange Sicht gilt: Sicherheit ist das A und O. #黑客事件 $BTC $XMR
Revolut targeted with $3M Monero or 10,000 Bitcoin ransom! „No direct contact“ from hackers. This drama shows how BTC and privacy coins like XMR are hacker hotspots. Market may dip short-term, but security is king in the long run. #hackers $BTC $XMR
Revolut targeted with $3M Monero or 10,000 Bitcoin ransom! „No direct contact“ from hackers. This drama shows how BTC and privacy coins like XMR are hacker hotspots. Market may dip short-term, but security is king in the long run. #hackers $BTC $XMR
183
·
--
# Hacker ins Visier von Revolut! Fordert $3 Mio. XMR und droht mit der Veröffentlichung von Kundendaten
Dieser europäische Fintech-Riese wurde gehackt, und die Angreifer fordern ausdrücklich Zahlungen in Monero (XMR). Als Begründung nennen sie „Datenschutzbedenken“ und setzen eine strikte Frist von 24 Stunden. Die Wahl ist nicht zufällig: Die Privacy-Funktionen von XMR ermöglichen es Hackern, Gelder unbemerkt zu verschieben. Kurzfristig könnte das XMR-Hype auslösen, doch langfristig erhöhen solche Vorfälle den regulatorischen Druck. Revolut-Nutzer stehen nun vor dem Risiko eines Datenlecks, wodurch das Thema Sicherheit in der Krypto-Szene erneut in den Fokus rückt.
#RevolutHack $XMR $BTC
#Hackers target Revolut demanding $3M in Monero, threatening to sell customer data
Dieser europäische Fintech-Riese wurde gerade gehackt. Die Angreifer verlangen gezielt Monero-Zahlungen, unter Verweis auf „Datenschutzbedenken“, und setzen eine enge 24-Stunden-Frist. Die Entscheidung ist nicht zufällig – die Privacy-Funktionen von XMR ermöglichen es Hackern, Gelder unbemerkt zu bewegen. Kurzfristig könnte das XMR-Spekulationen befeuern, aber langfristig erhöhen solche Ereignisse den regulatorischen Druck. Revolut-Nutzer stehen nun vor Risiken durch Datenlecks, wodurch die Kryptosicherheit wieder in den Mittelpunkt rückt.
#RevolutHack $XMR
90
·
--
#enigmatic Bewegung zum Jahresende 2026!!!
Der massive Bitcoin-Sidechain-Hack, der am 6. September 2026 stattfand, führte dazu, dass $320 #million an Bitcoin aus dem #liquidNetwork abgezogen wurden, aber #hackers haben bereits etwa $273 Millionen zurückgegeben (3,400 BTC) und damit $47 Millionen (598.5 BTC) als noch ausstehend hinterlassen.
Der massive Bitcoin-Sidechain-Hack, der am 6. September 2026 stattfand, führte dazu, dass $320 #million an Bitcoin aus dem #liquidNetwork abgezogen wurden, aber #hackers haben bereits etwa $273 Millionen zurückgegeben (3,400 BTC) und damit $47 Millionen (598.5 BTC) als noch ausstehend hinterlassen.
59
·
--
⚠️ DROPBOX BESTÄTIGT VERLETZUNG VON TAUSENDEN KONTEN DURCH HACKER 💻
Dropbox Inc. bestätigte, dass eine Gruppe von Cyberkriminellen im vergangenen Monat in Tausende Konten auf seiner Plattform eingedrungen ist, indem sie auf in der Cloud gespeichertes Material zugriff und es herunterlud, berichtete Bloomberg News 🚨.
Das Unternehmen räumte ein, dass der Sicherheitsvorfall sowohl einzelne als auch geschäftliche Nutzer betraf und vertrauliche Daten kompromittierte 📊.
Das technische Team von Dropbox benachrichtigt die betroffenen Konten bereits und setzt verstärkte Protokolle um, um neue Risiken zu mindern und die in seinem Netzwerk gehosteten Dateien zu schützen 🛡️.
#Dropbox #Ciberseguridad #Hackers #SeguridadDigital #TechNews
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
$BNB
{spot}(BNBUSDT)
⚠️ DROPBOX BESTÄTIGT VERLETZUNG VON TAUSENDEN KONTEN DURCH HACKER 💻
Dropbox Inc. bestätigte, dass eine Gruppe von Cyberkriminellen im vergangenen Monat in Tausende Konten auf seiner Plattform eingedrungen ist, indem sie auf in der Cloud gespeichertes Material zugriff und es herunterlud, berichtete Bloomberg News 🚨.
Das Unternehmen räumte ein, dass der Sicherheitsvorfall sowohl einzelne als auch geschäftliche Nutzer betraf und vertrauliche Daten kompromittierte 📊.
Das technische Team von Dropbox benachrichtigt die betroffenen Konten bereits und setzt verstärkte Protokolle um, um neue Risiken zu mindern und die in seinem Netzwerk gehosteten Dateien zu schützen 🛡️.
#Dropbox #Ciberseguridad #Hackers #SeguridadDigital #TechNews
$BTC
$ETH
$BNB
613
·
--
GOLD Wie ein einziger Hack zur Krypto-Katastrophe wurde
Hacker erlangten Zugriff auf das X (Twitter)-Konto von Real $TRUMP Coins – verbunden mit dem Verkauf physischer Trump-Sammelmünzen – und nutzten es, um einen neuen Token namens GOLD zu bewerben.
Mithilfe der hochkarätigen Marke schoss die Marktkapitalisierung des Tokens in kurzer Zeit auf nahezu 60 Millionen. Dann folgte ein rascher Absturz: Der Wert des Tokens brach um ungefähr 99% ein und ließ Tausende Händler mit katastrophalen Verlusten zurück.
Laut On-Chain-Analysen verkauften Wallets, die mit dem Deployment in Verbindung stehen, etwa 224,5 Millionen GOLD und realisierten dabei rund 330.000 an Gewinnen. In der Zwischenzeit behauptete eine Person, die Verantwortung für den Einbruch übernahm, sie habe mehr als 8,2 Millionen eingestrichen.
Online kamen zudem Spekulationen über eine mögliche Beteiligung iranischer Hacker auf, jedoch wurde keine offizielle Bestätigung vorgelegt.
Die Erkenntnis: Selbst ein vertrauter Name und ein prominentes Konto garantieren nicht, dass ein Token legitim ist. Verifiziere im Krypto-Bereich immer die offizielle Quelle und prüfe On-Chain-Daten, bevor du kaufst.
#TRUMP #GOLD #iran #hackers
196
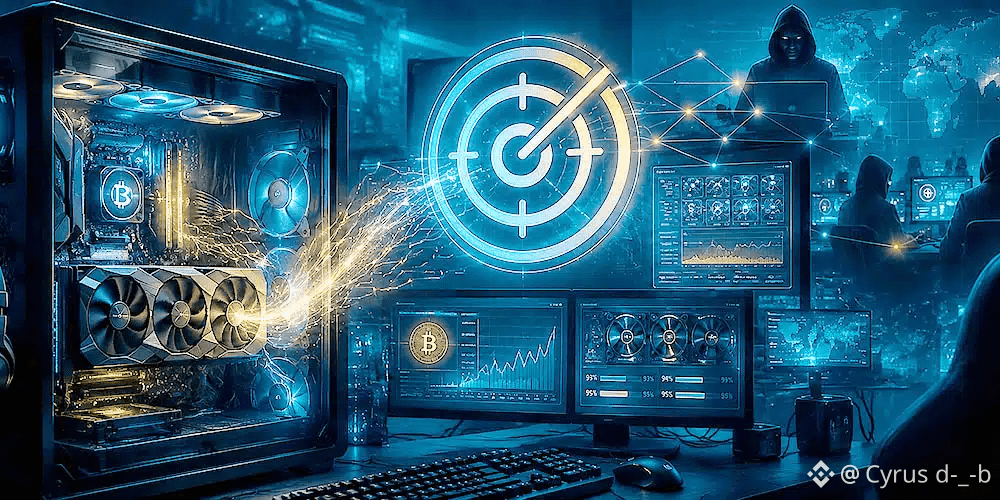
Hacker nutzen KI-Chatbots, um Malware einzuschleusen und die GPUs der Gamer zum Minen zu bringen #Criptomonedas
Die #hackers haben eine ziemlich schmutzige und auffällige Methode gefunden, um vom AI-Boom zu profitieren: Sie verwenden Chatbots und vergiftete Suchergebnisse, um Malware zu tarnen, die als sehr bekannte PC-Utilities erscheint. #Microsoft hat eine Kampagne des Cryptojackings von Hackern entdeckt, die direkt auf Nutzer mit leistungsstarken Geräten abzielt, insbesondere Gamer und Hardware-Enthusiasten, denn dort gibt es GPUs, die Kryptowährungen minen können, ohne dass der Angreifer die Stromrechnung bezahlen muss.
Da Iran das Paradies der #criptomineria wegen seiner extrem günstigen Energie war, und angesichts der aktuellen Situation im Land und den USA, müssen die Hacker nun nach Möglichkeiten suchen, um die Energiekosten vom Rest der Welt zu sparen, um ihr Verhältnis von #Mining aufrechtzuerhalten, und das geschieht über die PCs von Spielern weltweit.
Der Trick beginnt mit etwas Alltäglichem, das du wahrscheinlich täglich machst. Wir suchen nach einem Tool wie HWMonitor, CrystalDiskInfo, Display Driver Uninstaller, FurMark, Pack oder PDFgear, landen unwissentlich auf einer gefälschten Website, die legitim aussieht, laden eine ZIP-Datei herunter und glauben, dass wir die offizielle und normale Software installieren.
Das Problem ist, dass dieses Paket vorbereitet ist, um bösartigen Code über DLL Sideloading auszuführen, eine Technik, die legitime Executables ausnutzt, um eine DLL zu laden und die Infektion zu starten, ohne so viele Verdachtsmomente zu wecken.
Microsoft erklärt, dass die Kampagne auf mehr als 150 bösartigen Domänen basiert und seit März 2026 aktiv ist, also wirklich neu ist und mit der Verzweiflung zusammenfällt, dass die Party der günstigen Energie im Iran vorbei ist.
Sobald es im System ist, installiert die Malware ScreenConnect, ein legitimes Remote-Access-Tool, das hier missbraucht wird. Danach werden Miner wie gminer, lolMiner und SRBMiner-MULTI bereitgestellt, die alle darauf ausgelegt sind, die GPU auszupressen.
$BTC $BNB
{spot}(BTCUSDT)
Hacker nutzen KI-Chatbots, um Malware einzuschleusen und die GPUs der Gamer zum Minen zu bringen #Criptomonedas
Die #hackers haben eine ziemlich schmutzige und auffällige Methode gefunden, um vom AI-Boom zu profitieren: Sie verwenden Chatbots und vergiftete Suchergebnisse, um Malware zu tarnen, die als sehr bekannte PC-Utilities erscheint. #Microsoft hat eine Kampagne des Cryptojackings von Hackern entdeckt, die direkt auf Nutzer mit leistungsstarken Geräten abzielt, insbesondere Gamer und Hardware-Enthusiasten, denn dort gibt es GPUs, die Kryptowährungen minen können, ohne dass der Angreifer die Stromrechnung bezahlen muss.
Da Iran das Paradies der #criptomineria wegen seiner extrem günstigen Energie war, und angesichts der aktuellen Situation im Land und den USA, müssen die Hacker nun nach Möglichkeiten suchen, um die Energiekosten vom Rest der Welt zu sparen, um ihr Verhältnis von #Mining aufrechtzuerhalten, und das geschieht über die PCs von Spielern weltweit.
Der Trick beginnt mit etwas Alltäglichem, das du wahrscheinlich täglich machst. Wir suchen nach einem Tool wie HWMonitor, CrystalDiskInfo, Display Driver Uninstaller, FurMark, Pack oder PDFgear, landen unwissentlich auf einer gefälschten Website, die legitim aussieht, laden eine ZIP-Datei herunter und glauben, dass wir die offizielle und normale Software installieren.
Das Problem ist, dass dieses Paket vorbereitet ist, um bösartigen Code über DLL Sideloading auszuführen, eine Technik, die legitime Executables ausnutzt, um eine DLL zu laden und die Infektion zu starten, ohne so viele Verdachtsmomente zu wecken.
Microsoft erklärt, dass die Kampagne auf mehr als 150 bösartigen Domänen basiert und seit März 2026 aktiv ist, also wirklich neu ist und mit der Verzweiflung zusammenfällt, dass die Party der günstigen Energie im Iran vorbei ist.
Sobald es im System ist, installiert die Malware ScreenConnect, ein legitimes Remote-Access-Tool, das hier missbraucht wird. Danach werden Miner wie gminer, lolMiner und SRBMiner-MULTI bereitgestellt, die alle darauf ausgelegt sind, die GPU auszupressen.
$BTC $BNB
132

·
--
🔥 🔥🔥🔥🔥Beinahe 1 Milliarde US-Dollar Verluste in sechs Monaten
Krypto-Projekte erlitten im ersten Halbjahr 2026 Verluste in Höhe von 972 Millionen US-Dollar durch 207 Hacks.
📊 Immunefi verzeichnete eine Rekordzahl an Angriffen, obwohl der durchschnittliche Verlust pro Vorfall zurückging.
Die Risiken verlagern sich von Code hin zu Infrastruktur, Schlüsseln und Angriffen, die Menschen ins Visier nehmen
#HackerAlert #hackers #HackerNews
$BNB
{future}(BNBUSDT)
🔥 🔥🔥🔥🔥Beinahe 1 Milliarde US-Dollar Verluste in sechs Monaten
Krypto-Projekte erlitten im ersten Halbjahr 2026 Verluste in Höhe von 972 Millionen US-Dollar durch 207 Hacks.
📊 Immunefi verzeichnete eine Rekordzahl an Angriffen, obwohl der durchschnittliche Verlust pro Vorfall zurückging.
Die Risiken verlagern sich von Code hin zu Infrastruktur, Schlüsseln und Angriffen, die Menschen ins Visier nehmen
#HackerAlert #hackers #HackerNews
$BNB
1
7
445

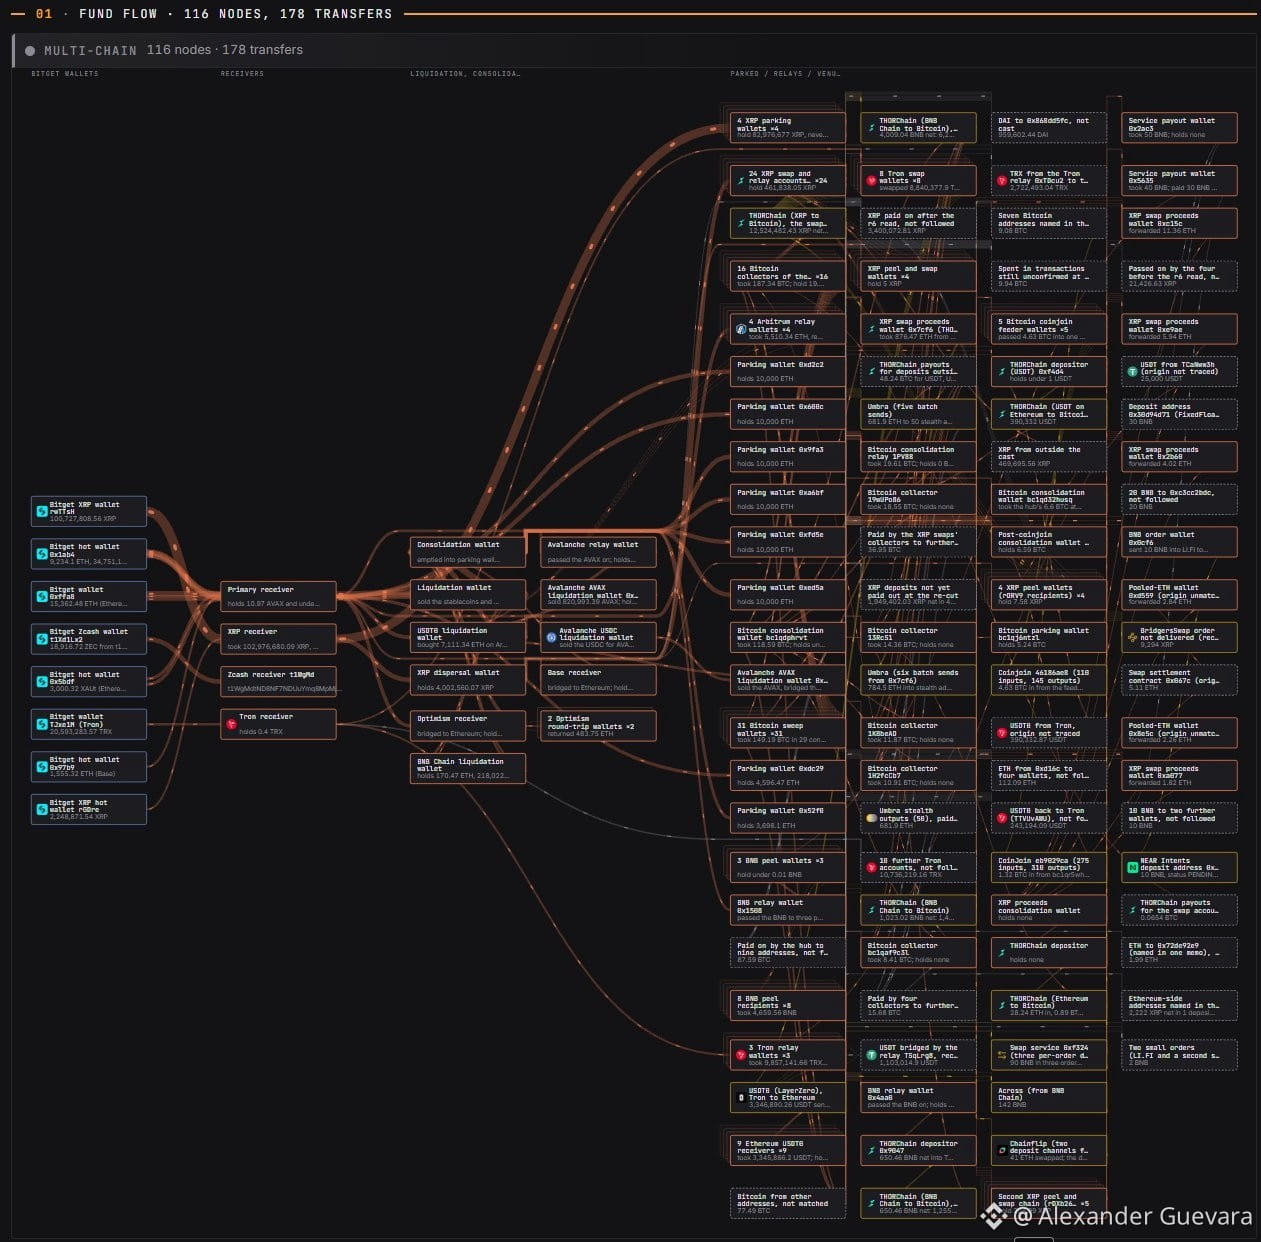
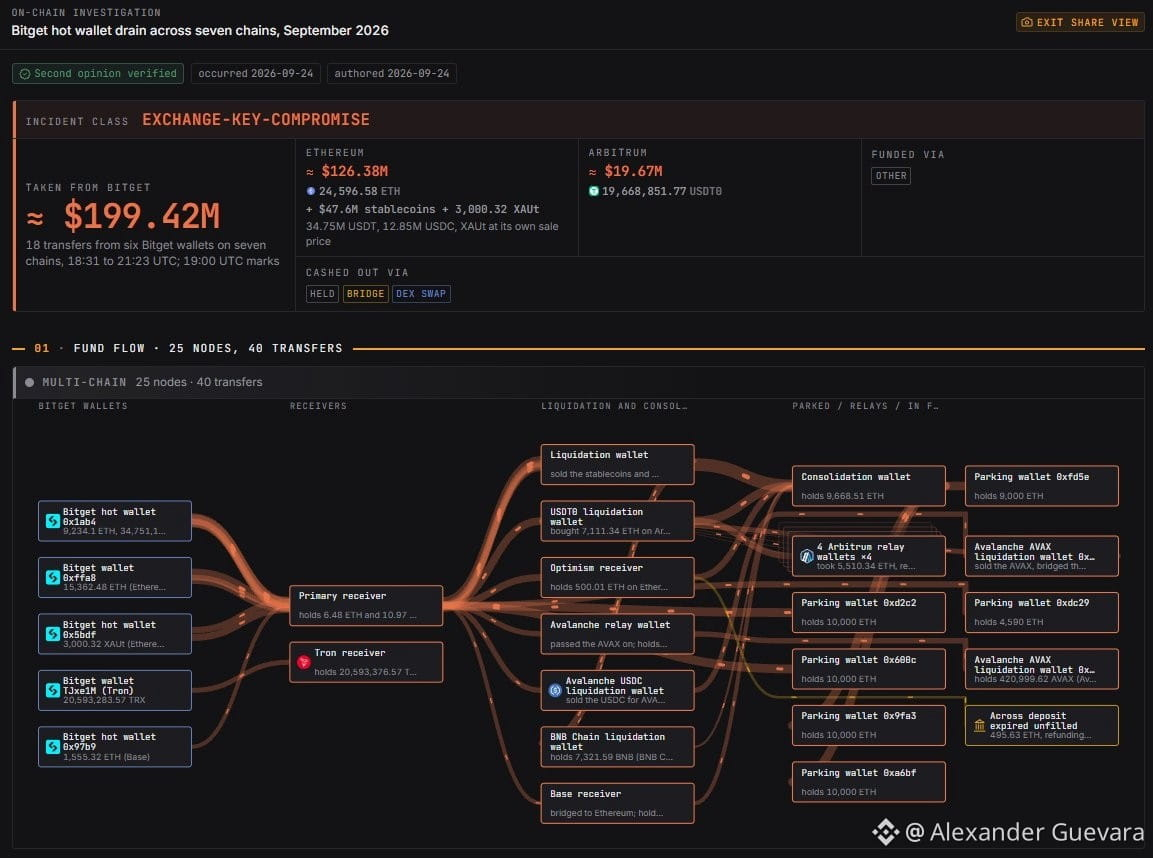
Nun, diese Bitget-Recherche wurde nur ein kleines Stück komplizierter 🤣🤣
Die vollständige Untersuchung zum Hack des Bitget-Hot-Wallets ist in meiner DB verfügbar
Insgesamt wurden $200M nachverfolgt, was über den meisten anfänglichen Behauptungen von $185M liegt, obwohl Bitget ein Gesamtvolumen von $385M kompromittiert einräumt. Ich vermute, dass der Großteil dieser Gelder in weniger gut nachverfolgbaren Chains wie xrp, ada, sui usw. steckt...
#Bitget #BitgetExchange #HackerAlert #Hacked #hackers $XRP $ADA $SUI
{web3_wallet_create}(10x54d2252757e1672eead234d27b1270728ff90581)
Nun, diese Bitget-Recherche wurde nur ein kleines Stück komplizierter 🤣🤣
Die vollständige Untersuchung zum Hack des Bitget-Hot-Wallets ist in meiner DB verfügbar
Insgesamt wurden $200M nachverfolgt, was über den meisten anfänglichen Behauptungen von $185M liegt, obwohl Bitget ein Gesamtvolumen von $385M kompromittiert einräumt. Ich vermute, dass der Großteil dieser Gelder in weniger gut nachverfolgbaren Chains wie xrp, ada, sui usw. steckt...
#Bitget #BitgetExchange #HackerAlert #Hacked #hackers $XRP $ADA $SUI
Der zitierte Inhalt wurde entfernt.
17
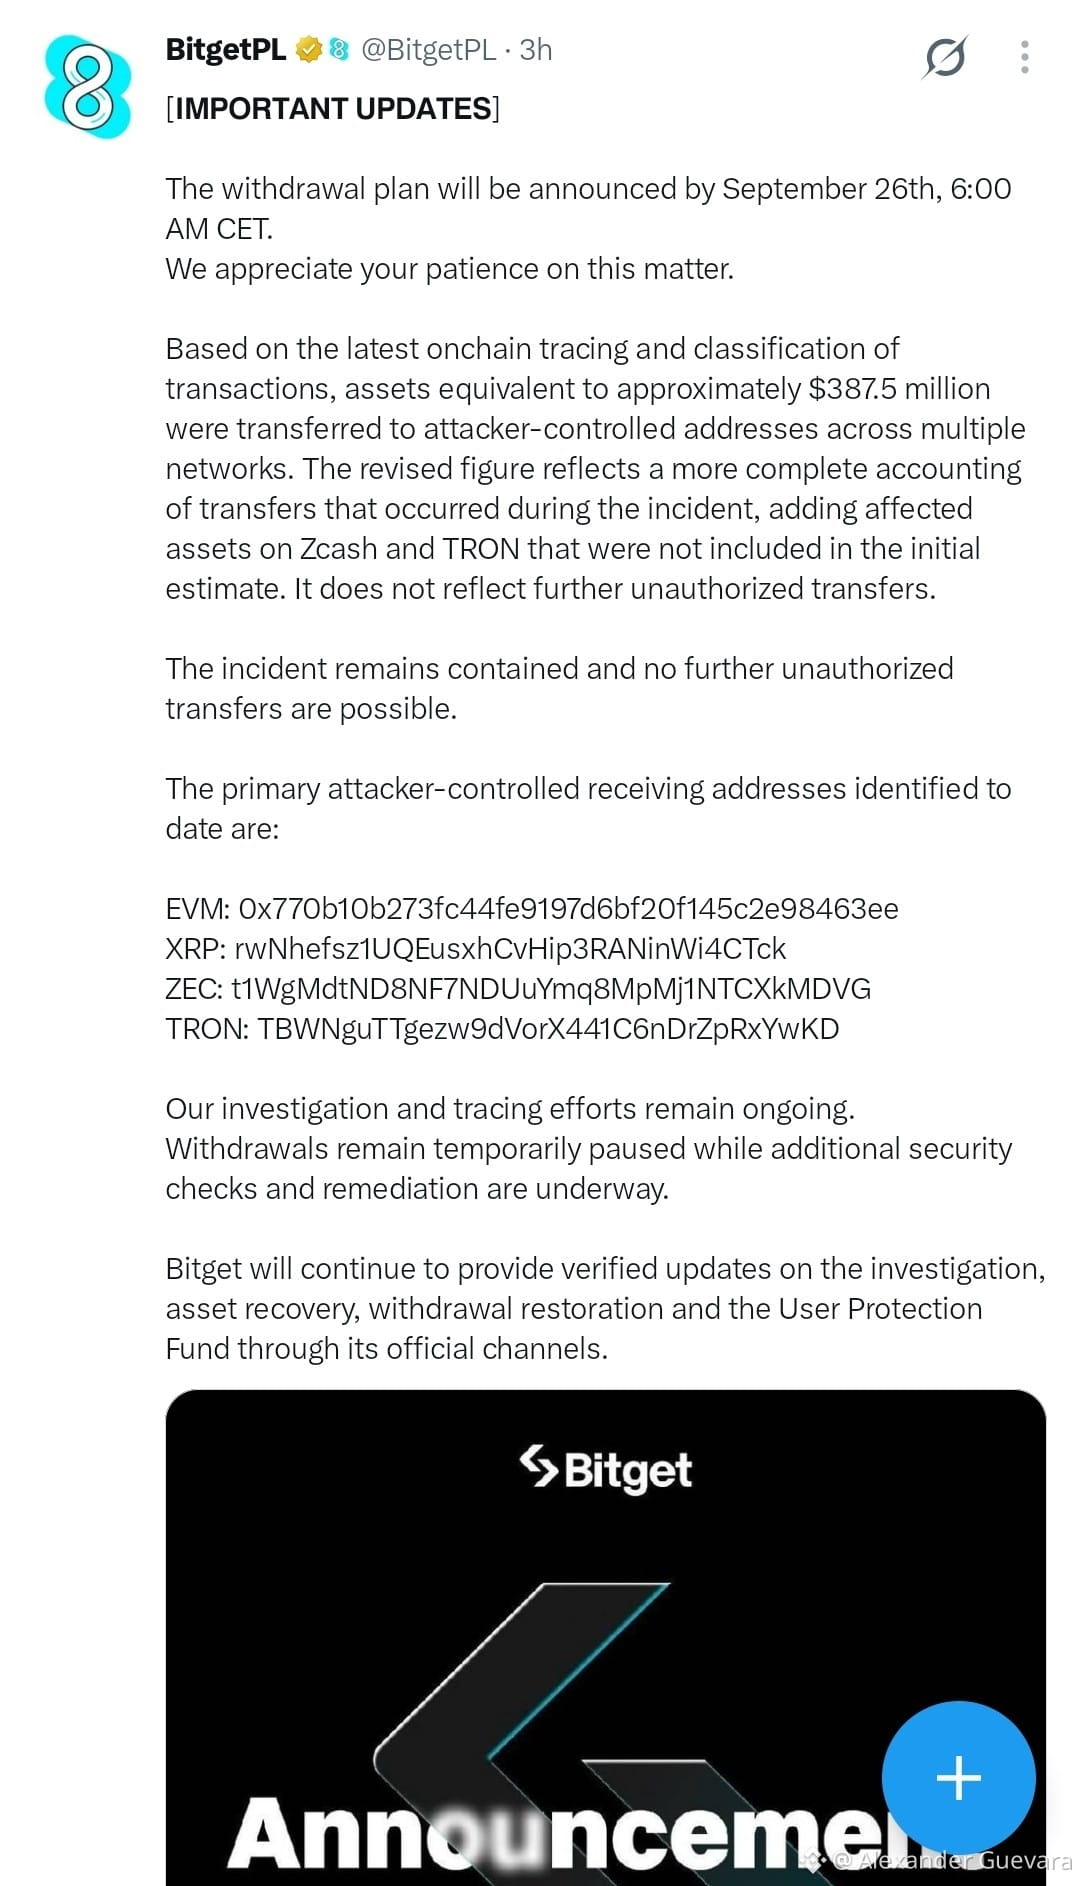
Bitget hat bestätigt, dass der Plan für Auszahlungen vor dem 26. September um 6:00 Uhr CET bekannt gegeben wird, nachdem ein Sicherheitsvorfall die Plattform betroffen hatte.
Die Kettenuntersuchung zeigt, dass der Angreifer ungefähr 387,5 Millionen US-Dollar über mehrere Netzwerke hinweg transferiert hat (darunter Zcash und TRON). Diese Summe umfasst die gesamte betroffene Menge, ohne dass neue unautorisierte Bewegungen verzeichnet wurden. Die Situation bleibt vollständig unter Kontrolle.
Die Auszahlungen sind vorübergehend weiterhin pausiert, um strenge Sicherheitsprüfungen und Maßnahmen zur Schadensbehebung durchzuführen.
Die wichtigsten Adressen, die mit dem Angreifer in Verbindung stehen, sind:
* EVM: 0x770b10b273fc44fe9197d6bf20f145c2e98463ee
* XRP: rwNhefsz1UQEusxhCvHip3RANinWi4CTck
* ZEC: t1WgMdtND8NF7NDUuYmq8MpMj1NTCXkMDVG
* TRON: TBWNguTTgezw9dVorX441C6nDrZpRxYwKD
Das Unternehmen wird weiterhin offizielle Updates zum Wiederherstellungsprozess sowie zur Freischaltung der Gelder über seine verifizierten Kanäle veröffentlichen.
#Bitget #BitgetExchange #HackerAlert #Hacked #hackers $ZEC $XRP $TRX
{web3_wallet_create}(10x54d2252757e1672eead234d27b1270728ff90581)
Bitget hat bestätigt, dass der Plan für Auszahlungen vor dem 26. September um 6:00 Uhr CET bekannt gegeben wird, nachdem ein Sicherheitsvorfall die Plattform betroffen hatte.
Die Kettenuntersuchung zeigt, dass der Angreifer ungefähr 387,5 Millionen US-Dollar über mehrere Netzwerke hinweg transferiert hat (darunter Zcash und TRON). Diese Summe umfasst die gesamte betroffene Menge, ohne dass neue unautorisierte Bewegungen verzeichnet wurden. Die Situation bleibt vollständig unter Kontrolle.
Die Auszahlungen sind vorübergehend weiterhin pausiert, um strenge Sicherheitsprüfungen und Maßnahmen zur Schadensbehebung durchzuführen.
Die wichtigsten Adressen, die mit dem Angreifer in Verbindung stehen, sind:
* EVM: 0x770b10b273fc44fe9197d6bf20f145c2e98463ee
* XRP: rwNhefsz1UQEusxhCvHip3RANinWi4CTck
* ZEC: t1WgMdtND8NF7NDUuYmq8MpMj1NTCXkMDVG
* TRON: TBWNguTTgezw9dVorX441C6nDrZpRxYwKD
Das Unternehmen wird weiterhin offizielle Updates zum Wiederherstellungsprozess sowie zur Freischaltung der Gelder über seine verifizierten Kanäle veröffentlichen.
#Bitget #BitgetExchange #HackerAlert #Hacked #hackers $ZEC $XRP $TRX
152
·
--
🚨 NEUSTE NACHRICHT — KRYPTOMISCHER VERURTEILT
🚓 Ein Hacker, bekannt als „GothFerrari“, wurde zu 78 Monaten im US-Bundesgefängnis verurteilt, nachdem er geholfen hatte, über 250 MILLIONEN in Krypto zu stehlen ( $BTC / $ETH / $SOL )
Die Angriffe umfassten Berichten zufolge:
→ Social Engineering
→ Diebstahl von Hardware-Wallets
→ Koordinierte Krypto-Einbrüche 👀
Das ist eine weitere Erinnerung an eine brutale Wahrheit in der Krypto-Welt:
📍Sicherheit ist WICHTIGER als Hype.
Die Leute konzentrieren sich auf die Charts…
während Angreifer sich auf den Zugang konzentrieren.
In diesem Markt ist der Schutz deiner Wallet genauso wichtig wie die Auswahl der richtigen Coin. 🔒
Immer:
• Kalte Lagerung verwenden
• Seed-Phrasen schützen
• Phishing-Links vermeiden
• Nie zufälligen DMs vertrauen
Ein Fehler kann alles ausradieren.
#Crypto #Bitcoin #CyberSecurity #Hackers #Blockchain
{future}(SOLUSDT)
{future}(ETHUSDT)
{future}(BTCUSDT)
🚨 NEUSTE NACHRICHT — KRYPTOMISCHER VERURTEILT
🚓 Ein Hacker, bekannt als „GothFerrari“, wurde zu 78 Monaten im US-Bundesgefängnis verurteilt, nachdem er geholfen hatte, über 250 MILLIONEN in Krypto zu stehlen ( $BTC / $ETH / $SOL )
Die Angriffe umfassten Berichten zufolge:
→ Social Engineering
→ Diebstahl von Hardware-Wallets
→ Koordinierte Krypto-Einbrüche 👀
Das ist eine weitere Erinnerung an eine brutale Wahrheit in der Krypto-Welt:
📍Sicherheit ist WICHTIGER als Hype.
Die Leute konzentrieren sich auf die Charts…
während Angreifer sich auf den Zugang konzentrieren.
In diesem Markt ist der Schutz deiner Wallet genauso wichtig wie die Auswahl der richtigen Coin. 🔒
Immer:
• Kalte Lagerung verwenden
• Seed-Phrasen schützen
• Phishing-Links vermeiden
• Nie zufälligen DMs vertrauen
Ein Fehler kann alles ausradieren.
#Crypto #Bitcoin #CyberSecurity #Hackers #Blockchain
2
152
·
--

Artikel
Satoshi Nakamoto Saga: Craig Wright gibt zu, Dokumente gefälscht zu haben#Write2Earn Craig Wright gibt zu, Dokumente in #SatoshiNakamoto gefälscht zu haben, während eines Rechtsstreits mit COPA, was seine Glaubwürdigkeit in Frage stellt.
GESCHICHTE HIGHLIGHTS
Craig Wright, selbsternannter Satoshi Nakamoto, gibt zu, Dokumente in einem hochkarätigen Rechtsstreit gefälscht zu haben.
COPA stellt Wrights Nakamoto-Identität in Frage, unterstützt von einflussreichen Persönlichkeiten wie Jack Dorsey.
Wrights Glaubwürdigkeit als Informationssicherheitsspezialist wurde durch das Eingeständnis von Dokumentenmanipulation beschädigt.
Craig Wright, der australische Informatiker, der lange behauptet hat, Satoshi Nakamoto – den Erfinder von Bitcoin unter einem Pseudonym – zu sein, hat zugegeben, Dokumente gefälscht zu haben, die seine Behauptung unterstützen. Das Geständnis ist das Ergebnis eines hochkarätigen Rechtsstreits zwischen Wright und der Cryptocurrency Open Patent Alliance (COPA) und wirft Schatten auf seine jahrelange Selbstbehauptung, der Gründer der digitalen Währung zu sein.
Satoshi Nakamoto Saga: Craig Wright gibt zu, Dokumente gefälscht zu haben
#Write2Earn Craig Wright gibt zu, Dokumente in #SatoshiNakamoto gefälscht zu haben, während eines Rechtsstreits mit COPA, was seine Glaubwürdigkeit in Frage stellt.
GESCHICHTE HIGHLIGHTS
Craig Wright, selbsternannter Satoshi Nakamoto, gibt zu, Dokumente in einem hochkarätigen Rechtsstreit gefälscht zu haben.
COPA stellt Wrights Nakamoto-Identität in Frage, unterstützt von einflussreichen Persönlichkeiten wie Jack Dorsey.
Wrights Glaubwürdigkeit als Informationssicherheitsspezialist wurde durch das Eingeständnis von Dokumentenmanipulation beschädigt.
Craig Wright, der australische Informatiker, der lange behauptet hat, Satoshi Nakamoto – den Erfinder von Bitcoin unter einem Pseudonym – zu sein, hat zugegeben, Dokumente gefälscht zu haben, die seine Behauptung unterstützen. Das Geständnis ist das Ergebnis eines hochkarätigen Rechtsstreits zwischen Wright und der Cryptocurrency Open Patent Alliance (COPA) und wirft Schatten auf seine jahrelange Selbstbehauptung, der Gründer der digitalen Währung zu sein.
3
819
·
--
🚨 ROBT MEHR ALS 100 MILLIONEN US-Dollar IN BITCOIN VON „SICHEREN“ KONTOZugängen 🔐
Cyberkriminelle stahlen mehr als 100 Millionen US-Dollar in Bitcoin, die Tausenden von Konten gehörten, welche angeblich als sicher galten ⚠️.
Der Vorfall markiert einen neuen Skandal für die Krypto-Branche und erschüttert erneut das Vertrauen der Anleger, die in der Branche immer wieder Ziel von Diebstählen und Cyberangriffen sind 💸.
Die Nachricht erhöht den Druck auf die Verwahr- und Sicherheitsmechanismen für digitale Vermögenswerte.
#Bitcoin #BTC #SeguridadCrypto #Hackers #Crypto
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
$BNB
{spot}(BNBUSDT)
🚨 ROBT MEHR ALS 100 MILLIONEN US-Dollar IN BITCOIN VON „SICHEREN“ KONTOZugängen 🔐
Cyberkriminelle stahlen mehr als 100 Millionen US-Dollar in Bitcoin, die Tausenden von Konten gehörten, welche angeblich als sicher galten ⚠️.
Der Vorfall markiert einen neuen Skandal für die Krypto-Branche und erschüttert erneut das Vertrauen der Anleger, die in der Branche immer wieder Ziel von Diebstählen und Cyberangriffen sind 💸.
Die Nachricht erhöht den Druck auf die Verwahr- und Sicherheitsmechanismen für digitale Vermögenswerte.
#Bitcoin #BTC #SeguridadCrypto #Hackers #Crypto
$BTC
$ETH
$BNB
180


·
--
Bärisch
🔥Nordkoreanische Hacker expandieren weiterhin und haben den DeFi-Sektor im Visier 👈
Das ist erstaunlich, denn in weniger als drei Wochen konnten #hackers , die mit Nordkorea verbunden sind, zwei große Schläge ausführen. Der erste war das Protokoll #DRIFT auf Solana und jetzt das
Protokoll #KelpDAO . Diese Hacker entwickeln sich weiter und wenden verschiedene Techniken an, um Schwachstellen zu entdecken.
Beide Ereignisse verursachten erhebliche Verluste für den Sektor #cripto . Über 500 Millionen Dollar wurden durch die Schwachstellen von Drift und kelpdao umgeleitet.
Zufall oder gezielte Angriffe auf einen bestimmten Sektor? Laut einigen Analysten deuten diese beiden Vorfälle auf etwas „Organisierteres“ hin. Diese Angriffe werden häufiger und es geht
nicht mehr nur um Hacks von Börsen oder Fehler im Code, sondern sie zielen jetzt auf die Infrastruktur des Sektors ab.
Aber das bleibt nicht dabei, denn die Auswirkungen der Ausbeutung von Schwachstellen beschränken sich nicht auf eine einzige dApp, sondern erstrecken sich auf andere Protokolle, wie es kürzlich bei kelpdao und #AAVE der Fall war.
Fühlst du dich mit den aktuellen Ereignissen sicher, wenn du ein DeFi-Protokoll verwendest?
👉Weitere Krypto-Updates ...
Teile und folge mir für mehr 👈😎
$AAVE
{spot}(AAVEUSDT)
🔥Nordkoreanische Hacker expandieren weiterhin und haben den DeFi-Sektor im Visier 👈
Das ist erstaunlich, denn in weniger als drei Wochen konnten #hackers , die mit Nordkorea verbunden sind, zwei große Schläge ausführen. Der erste war das Protokoll #DRIFT auf Solana und jetzt das
Protokoll #KelpDAO . Diese Hacker entwickeln sich weiter und wenden verschiedene Techniken an, um Schwachstellen zu entdecken.
Beide Ereignisse verursachten erhebliche Verluste für den Sektor #cripto . Über 500 Millionen Dollar wurden durch die Schwachstellen von Drift und kelpdao umgeleitet.
Zufall oder gezielte Angriffe auf einen bestimmten Sektor? Laut einigen Analysten deuten diese beiden Vorfälle auf etwas „Organisierteres“ hin. Diese Angriffe werden häufiger und es geht
nicht mehr nur um Hacks von Börsen oder Fehler im Code, sondern sie zielen jetzt auf die Infrastruktur des Sektors ab.
Aber das bleibt nicht dabei, denn die Auswirkungen der Ausbeutung von Schwachstellen beschränken sich nicht auf eine einzige dApp, sondern erstrecken sich auf andere Protokolle, wie es kürzlich bei kelpdao und #AAVE der Fall war.
Fühlst du dich mit den aktuellen Ereignissen sicher, wenn du ein DeFi-Protokoll verwendest?
👉Weitere Krypto-Updates ...
Teile und folge mir für mehr 👈😎
$AAVE
4
2.2k
Artikel
KI gegen Hacker: Der Cybersecurity-Kampf in KryptoKI gegen Hacker
Lass uns also über Kryptowährung sprechen. Es dreht sich alles um vertrauenslose Systeme und dezentrale Netzwerke, richtig? Und es gibt dieses große Versprechen von Sicherheit dank Blockchain-Technologie. Aber hier ist der Knackpunkt – Krypto ist wie ein Magnet für Hacker. Ernsthaft, von Börsenverletzungen bis hin zu Phishing-Betrügereien, reden wir von Milliarden, die im letzten Jahrzehnt verloren gingen.
Jetzt kommt die Künstliche Intelligenz (KI) ins Spiel. Sie tritt in diese wilde Welt ein – spielt sowohl den Helden als auch, nun ja, manchmal den Bösewicht. Dieser andauernde Kampf zwischen KI und Hackern? Er könnte wirklich die Zukunft der Krypto-Sicherheit gestalten.
KI gegen Hacker: Der Cybersecurity-Kampf in Krypto
KI gegen Hacker
Lass uns also über Kryptowährung sprechen. Es dreht sich alles um vertrauenslose Systeme und dezentrale Netzwerke, richtig? Und es gibt dieses große Versprechen von Sicherheit dank Blockchain-Technologie. Aber hier ist der Knackpunkt – Krypto ist wie ein Magnet für Hacker. Ernsthaft, von Börsenverletzungen bis hin zu Phishing-Betrügereien, reden wir von Milliarden, die im letzten Jahrzehnt verloren gingen.
Jetzt kommt die Künstliche Intelligenz (KI) ins Spiel. Sie tritt in diese wilde Welt ein – spielt sowohl den Helden als auch, nun ja, manchmal den Bösewicht. Dieser andauernde Kampf zwischen KI und Hackern? Er könnte wirklich die Zukunft der Krypto-Sicherheit gestalten.
456
219
41
456
·
--
💰 Hacker stehlen über 600 Millionen Dollar in Krypto innerhalb eines Monats. April war der schlimmste Monat für Krypto-Verletzungen in diesem Jahr, mit Verlusten von über 600 Millionen Dollar.
🚨 DeFi hat den Großteil abbekommen, wobei nur zwei große Vorfälle über 80% aller Verluste ausmachten. Hacker nutzen zunehmend KI und Deepfakes, wobei Angriffe von Code auf Menschen und Infrastruktur verschoben werden.
#AI #hackers #CertiKSaysAprilKryptoVerlusteErreichen$650M
$BNB
{spot}(BNBUSDT)
💰 Hacker stehlen über 600 Millionen Dollar in Krypto innerhalb eines Monats. April war der schlimmste Monat für Krypto-Verletzungen in diesem Jahr, mit Verlusten von über 600 Millionen Dollar.
🚨 DeFi hat den Großteil abbekommen, wobei nur zwei große Vorfälle über 80% aller Verluste ausmachten. Hacker nutzen zunehmend KI und Deepfakes, wobei Angriffe von Code auf Menschen und Infrastruktur verschoben werden.
#AI #hackers #CertiKSaysAprilKryptoVerlusteErreichen$650M
$BNB
🚨 DeFi hat den Großteil abbekommen, wobei nur zwei große Vorfälle über 80% aller Verluste ausmachten. Hacker nutzen zunehmend KI und Deepfakes, wobei Angriffe von Code auf Menschen und Infrastruktur verschoben werden.
#AI #hackers #CertiKSaysAprilKryptoVerlusteErreichen$650M
$BNB
3
2.5k
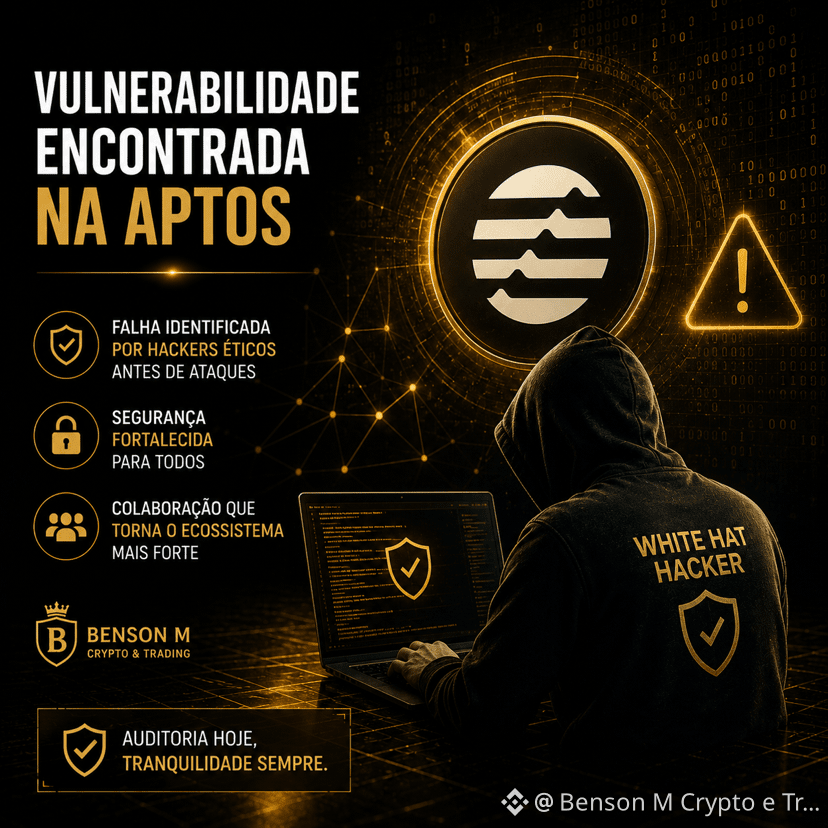
🔒🚨 #Hackers ethische Personen identifizieren eine Schwachstelle in der Blockchain Aptos.
Der Fehler wurde von Forschern entdeckt, bevor es zu Schäden für die Nutzer kam.
Diese Art von Audit stärkt die Sicherheit des Ökosystems und zeigt, wie wichtig die Zusammenarbeit zwischen Entwicklern und Spezialisten für Cybersicherheit ist.
Sicherheit bleibt weiterhin eine der Säulen moderner Blockchains.
#Aptos #Blockchain #Crypto #CyberSecurity #Markets
132
·
--
Bullisch
#hackers ausgenutzt Kelp DAO,s LayerZero-Brücke, die 116.500 ungesicherte rs$ETH -Token im Wert von 292 Millionen Dollar geprägt hat. Der Angriff umfasste die Manipulation der RPC-Infrastruktur in einer 1-von-1 DVN-Konfiguration.
$ETH
{spot}(ETHUSDT)
#KelpDAOFacesAttack
#hackers ausgenutzt Kelp DAO,s LayerZero-Brücke, die 116.500 ungesicherte rs$ETH -Token im Wert von 292 Millionen Dollar geprägt hat. Der Angriff umfasste die Manipulation der RPC-Infrastruktur in einer 1-von-1 DVN-Konfiguration.
$ETH
#KelpDAOFacesAttack
$ETH
#KelpDAOFacesAttack
185
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#EarningsSeason
275,949 Aufrufe
2,327 Kommentare
2
#BitwiseLaunchesFirstSpotNEARETF
19,794 Aufrufe
447 Kommentare
3
#USJobOpeningsFallToFiveMonthLow
25,239 Aufrufe
333 Kommentare
4
#ECBToTestAIAgentsInDigitalEuroPayments
21,111 Aufrufe
483 Kommentare
5
#JapanFSABacksFourthStablecoinTradeSettlementPilot
24,537 Aufrufe
509 Kommentare
6
#BitgetHackerFailsToMoveStolenFunds
40,147 Aufrufe
608 Kommentare
7
#BitMineETHHoldingsTop6Million
33,856 Aufrufe
709 Kommentare
8
#StrategyAdds1666BTCHoldingsReach847666
28,561 Aufrufe
495 Kommentare
9
#NvidiaApproves$150BBuyback
5,086 Aufrufe
75 Kommentare
10
#OpenAIDelaysGPT6.1OverSafetyIssues
42,301 Aufrufe
876 Kommentare