

#electrum
electrum
10,423 Aufrufe
73 Kommentare
Hot
Zuletzt

🔐 Mit Electrum Transaktionen beschleunigen – überweist du damit vielleicht Geld an Hacker?
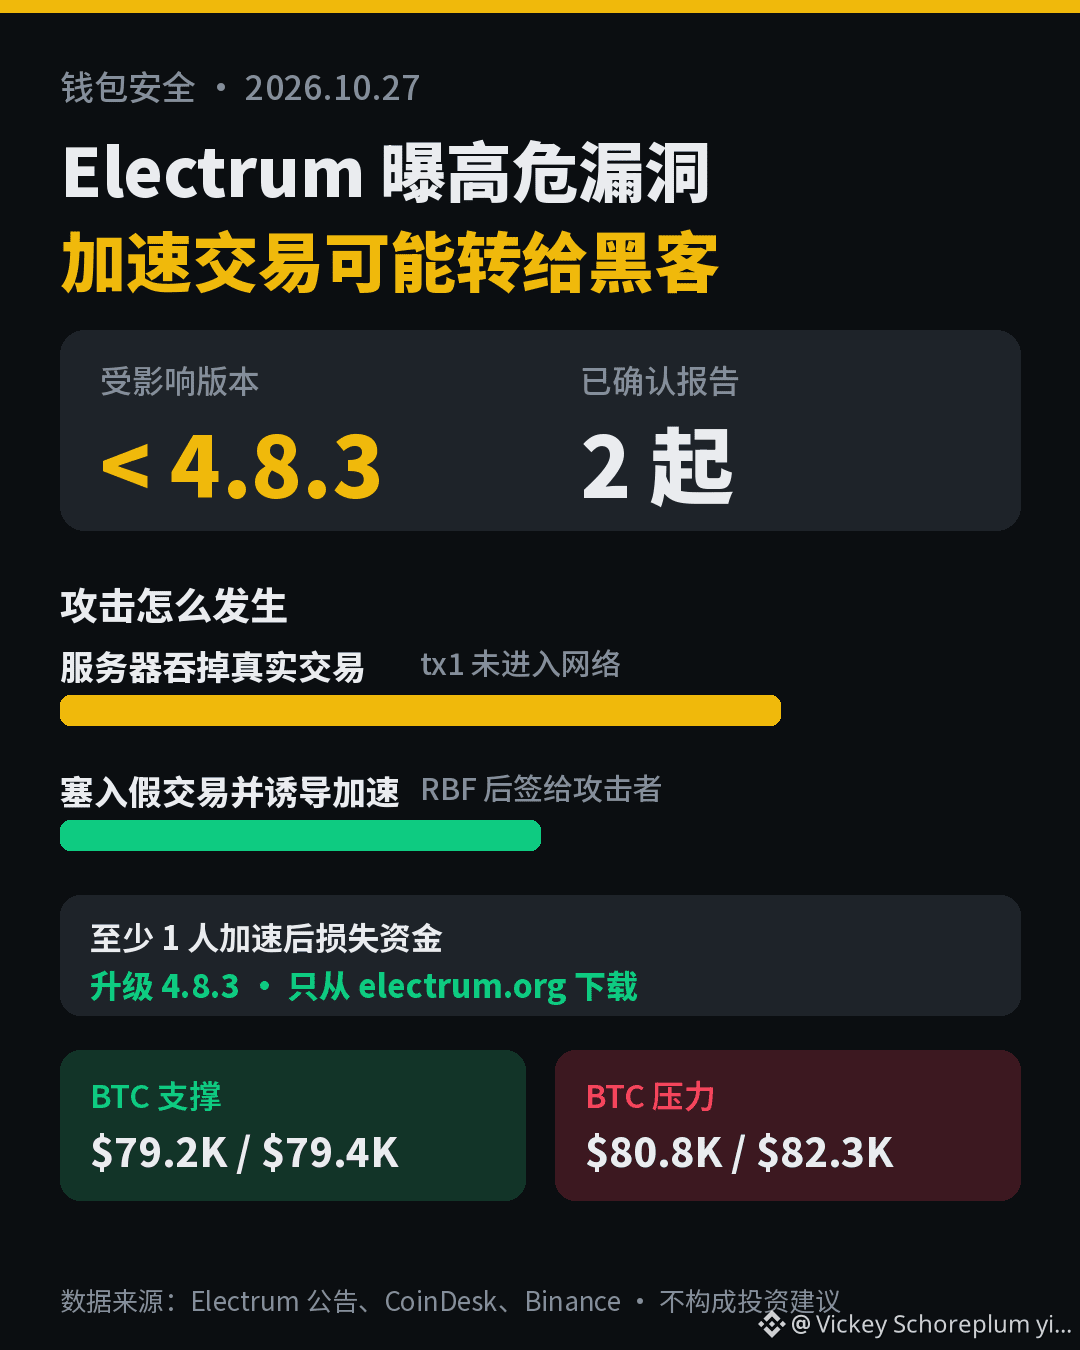
Die etablierte Bitcoin-Wallet Electrum hat am 24. Oktober das Sicherheitsupdate 4.8.3 veröffentlicht. Es behebt eine schwerwiegende Sicherheitslücke: Ein bösartiger Server konnte eine soeben von dir gesendete Transaktion „verschlucken“ und in der Wallet eine gefälschte Transaktion anzeigen, bei der die Empfängeradresse ausgetauscht wurde. Wenn du dann auf „RBF beschleunigen“ klickst, signiert die Wallet eine echte Transaktion, die an den Angreifer geht.
📋 So läuft der Angriff ab
• Du sendest tx1, aber der bösartige Server leitet sie nicht weiter – die echte Transaktion gelangt gar nicht ins Bitcoin-Netzwerk
• Der Server schleust eine widersprüchliche tx2 in die Wallet ein: Die Empfängeradresse wurde durch die des Angreifers ersetzt. Die Signatur ist ungültig, wird von älteren Versionen aber nicht überprüft
• Die gefälschte Transaktion hat keine Gebühr und sieht so aus, als würde sie „feststecken“ – das soll dich dazu verleiten, sie zu beschleunigen
• Sobald du sie beschleunigst, signiert Electrum eine gültige Transaktion und überweist das Geld an den Angreifer
⚠️ Es gibt bereits Betroffene
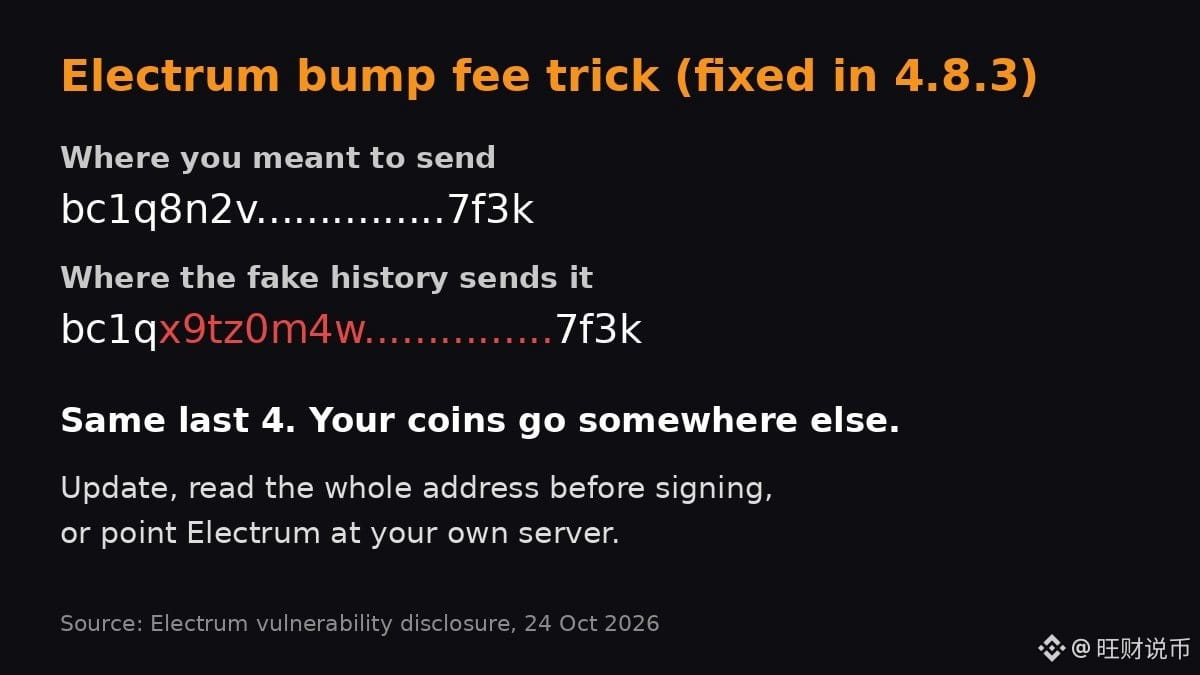
Die Entwickler haben zwei Nutzerberichte erhalten (vom 11. und 18. Oktober). Eine Person verlor Geld, nachdem sie die gefälschte Transaktion beschleunigt hatte. Die letzten vier Ziffern der Adresse des Angreifers stimmten sogar mit denen der echten Adresse überein – wenn man nur Anfang und Ende prüft, ist der Betrug schwer zu erkennen. Die Gesamthöhe des Schadens wurde nicht bekannt gegeben.
🛡️ Was du tun solltest
• Alle Versionen vor 4.8.3 sind betroffen. Aktualisiere auf 4.8.3 und lade Electrum ausschließlich von electrum.org herunter
• Prüfe vor dem Beschleunigen (RBF) jede Empfängeradresse und jeden Betrag vollständig
• Wer sich nur mit vertrauenswürdigen Servern (z. B. einem selbst betriebenen Node) verbindet, ist nicht betroffen
📊 Auswirkungen auf den Markt
Es handelt sich um ein Problem der Wallet-Software, nicht um eine Sicherheitslücke im Bitcoin-Protokoll. Die Auswirkungen auf BTC selbst sind begrenzt. BTC liegt derzeit bei etwa 79.800 $, der Kurs ist in 24 Stunden um rund 0,5 % gefallen. Wichtige Marken: Unterstützung bei 79.200–79.400 $ (Tiefststände der letzten Tage), Widerstand bei 80.800 $ / 82.300 $.
Prüfst du vor dem Beschleunigen einer Transaktion immer die vollständige Adresse? Schreib’s in die Kommentare 👇
👉 BTC handeln: https://www.binance.com/zh-CN/trade/BTC_USDT
#Electrum #比特币钱包 #钱包安全 #BTC
⚠️ Dies stellt keine Anlageberatung dar. Bitte beachte die Risiken.
90

·
--
Electrum 4.8.3 behebt einen Fehler beim Erhöhen der Gebühren
Am 24. Oktober wurden der Sicherheitshinweis und die korrigierten Installationsdateien veröffentlicht. Betroffen sind Versionen vor 4.8.3, die mit bösartigen Servern verbunden sind.
Ein Server konnte eine ausstehende Zahlung mit verändertem Empfänger anzeigen. Wenn Nutzer die Gebühr manuell per RBF erhöhten und die Transaktion signierten, konnten sie so dieses Ziel autorisieren. Die Entwickler erhielten zwei Meldungen; eine davon berichtete von einem Verlust von Geldern, dessen Höhe nicht bekannt gegeben wurde.
Der Patch prüft die Signaturen der zugehörigen Wallet-Eingaben bei unbestätigten Transaktionen. Er macht den Client nicht zu einem vollständigen Knoten. Laut Sicherheitshinweis sind Nutzer, die vertrauenswürdige Server verwenden, von diesem Angriff nicht betroffen.
Empfohlen wird, das Update von electrum.org herunterzuladen, die Signatur des Installationsprogramms zu überprüfen und vor dem Signieren Empfänger und Betrag zu kontrollieren – auch beim Ändern einer Gebühr.
Binance Spot, 26. Oktober, 19:53 UTC: BTC wird zu 80.006,85 USDT (-0,736 % in 24 Stunden) und 79.909,19 USDC (-0,749 %) gehandelt. Es handelt sich um zwei Märkte mit unterschiedlichen Notierungswährungen.
Markteinschätzung: Diese Schwankungen belegen keine Reaktion auf den Vorfall. Die Sicherheit der Wallet und die Volatilität sind unterschiedliche Risiken. Der Patch verringert ein konkretes Risiko, garantiert aber nicht den Werterhalt von BTC und beseitigt auch nicht alle Risiken der Selbstverwahrung.
$BTC $USDT $USDC
Bildungsinhalt. Keine Finanzberatung.
#Bitcoin #Electrum #Seguridad #Autocustodia #Wallets
27

·
--
Überweisung beschleunigen – und am Ende an Hacker senden: Electrum schließt eine SicherheitslückeBei einer Light Wallet geht’s schnell und bequem – doch wenn du dich mit dem falschen Server verbindest und dann auf „Gebühr erhöhen“ tippst, können deine $BTC auf der Adresse eines anderen landen.
Der etablierte Bitcoin-Wallet-Anbieter Electrum hat offiziell mitgeteilt: Bösartige Server können eine von dir gesendete Transaktion abfangen und stattdessen einen gefälschten, unbestätigten Eintrag einschleusen. Die Ausgabeadresse wird so manipuliert, dass ihre letzten vier Stellen mit denen der ursprünglichen Adresse übereinstimmen – und die Signatur wurde dabei bislang nicht geprüft. Du glaubst, du beschleunigst ganz normal eine RBF-Transaktion, doch mit einem einzigen Fingertipp signierst du sie für den Angreifer. Im Oktober meldeten sich zwei Nutzer; einer von ihnen hat tatsächlich Coins verloren. Laut Electrum sind bereits Server im Umlauf, die so vorgehen. Die Höhe des Schadens wurde nicht bekannt gegeben.
Überweisung beschleunigen – und am Ende an Hacker senden: Electrum schließt eine Sicherheitslücke
Bei einer Light Wallet geht’s schnell und bequem – doch wenn du dich mit dem falschen Server verbindest und dann auf „Gebühr erhöhen“ tippst, können deine $BTC auf der Adresse eines anderen landen.
Der etablierte Bitcoin-Wallet-Anbieter Electrum hat offiziell mitgeteilt: Bösartige Server können eine von dir gesendete Transaktion abfangen und stattdessen einen gefälschten, unbestätigten Eintrag einschleusen. Die Ausgabeadresse wird so manipuliert, dass ihre letzten vier Stellen mit denen der ursprünglichen Adresse übereinstimmen – und die Signatur wurde dabei bislang nicht geprüft. Du glaubst, du beschleunigst ganz normal eine RBF-Transaktion, doch mit einem einzigen Fingertipp signierst du sie für den Angreifer. Im Oktober meldeten sich zwei Nutzer; einer von ihnen hat tatsächlich Coins verloren. Laut Electrum sind bereits Server im Umlauf, die so vorgehen. Die Höhe des Schadens wurde nicht bekannt gegeben.
Der etablierte Bitcoin-Wallet-Anbieter Electrum hat offiziell mitgeteilt: Bösartige Server können eine von dir gesendete Transaktion abfangen und stattdessen einen gefälschten, unbestätigten Eintrag einschleusen. Die Ausgabeadresse wird so manipuliert, dass ihre letzten vier Stellen mit denen der ursprünglichen Adresse übereinstimmen – und die Signatur wurde dabei bislang nicht geprüft. Du glaubst, du beschleunigst ganz normal eine RBF-Transaktion, doch mit einem einzigen Fingertipp signierst du sie für den Angreifer. Im Oktober meldeten sich zwei Nutzer; einer von ihnen hat tatsächlich Coins verloren. Laut Electrum sind bereits Server im Umlauf, die so vorgehen. Die Höhe des Schadens wurde nicht bekannt gegeben.
171

·
--
Electrum 4.8.3 behebt eine schwerwiegende Falle mit bösartigen Servern, bei der Gebühren erhöht werden, die am 24. Oktober 2026 bekannt wurde.
Am 24. Oktober 2026 veröffentlichte Electrum Version 4.8.3 (Sicherheitshinweis GHSA-6jp4-8v48-cc5v). Ein bösartiger Electrum-Server kann eine gerade gesendete $BTC tx abfangen und dem Angreifer eine widersprüchliche, gefälschte unbestätigte Zahlung anzeigen – ältere Clients prüften diese ungültigen Signaturen nicht. Erhöht der Nutzer per RBF die Gebühr für die gefälschte Transaktion, signiert er eine echte Zahlung an den Angreifer. Einige Server nutzten diese Schwachstelle bereits aus; zwei Nutzer meldeten den Vorfall, und einer verlor Geld. Angreifer konnten außerdem die letzten vier Zeichen der Zieladresse so manipulieren, dass sie ähnlich aussahen.
Aktualisieren Sie auf Version 4.8.3 oder neuer – alle älteren Versionen sind betroffen. Die Fehlerbehebung überprüft die Signaturen von Wallet-eigenen Eingaben bei Mempool-Transaktionen, bevor diese zum Verlauf hinzugefügt werden. Laden Sie die Software ausschließlich von electrum.org herunter und überprüfen Sie die Signaturen. Prüfen Sie bis zum Update vor jeder Gebührenerhöhung die vollständige Zieladresse und den Betrag. Nutzer vertrauenswürdiger oder selbst betriebener Server sind weniger gefährdet; eingehende unbestätigte Transaktionen werden weiterhin nicht vollständig validiert.
#Bitcoin #Electrum #CryptoSecurity #Wallet
DYOR. Keine Anlageberatung.
{spot}(BTCUSDT)
Electrum 4.8.3 behebt eine schwerwiegende Falle mit bösartigen Servern, bei der Gebühren erhöht werden, die am 24. Oktober 2026 bekannt wurde.
Am 24. Oktober 2026 veröffentlichte Electrum Version 4.8.3 (Sicherheitshinweis GHSA-6jp4-8v48-cc5v). Ein bösartiger Electrum-Server kann eine gerade gesendete $BTC tx abfangen und dem Angreifer eine widersprüchliche, gefälschte unbestätigte Zahlung anzeigen – ältere Clients prüften diese ungültigen Signaturen nicht. Erhöht der Nutzer per RBF die Gebühr für die gefälschte Transaktion, signiert er eine echte Zahlung an den Angreifer. Einige Server nutzten diese Schwachstelle bereits aus; zwei Nutzer meldeten den Vorfall, und einer verlor Geld. Angreifer konnten außerdem die letzten vier Zeichen der Zieladresse so manipulieren, dass sie ähnlich aussahen.
Aktualisieren Sie auf Version 4.8.3 oder neuer – alle älteren Versionen sind betroffen. Die Fehlerbehebung überprüft die Signaturen von Wallet-eigenen Eingaben bei Mempool-Transaktionen, bevor diese zum Verlauf hinzugefügt werden. Laden Sie die Software ausschließlich von electrum.org herunter und überprüfen Sie die Signaturen. Prüfen Sie bis zum Update vor jeder Gebührenerhöhung die vollständige Zieladresse und den Betrag. Nutzer vertrauenswürdiger oder selbst betriebener Server sind weniger gefährdet; eingehende unbestätigte Transaktionen werden weiterhin nicht vollständig validiert.
#Bitcoin #Electrum #CryptoSecurity #Wallet
DYOR. Keine Anlageberatung.

35

·
--
Die „gerade von dir gesendete Überweisung“ im Wallet-Verlauf stammt möglicherweise gar nicht von dir.
Am 24. Oktober veröffentlichte die etablierte Bitcoin-Desktop-Wallet Electrum Version 4.8.3 und schloss damit eine schwerwiegende, bereits aktiv ausgenutzte Sicherheitslücke: Wenn ältere Versionen als 4.8.3 eine Verbindung zu einem bösartigen Server herstellten, konnte dieser deine gerade gesendete Transaktion durch eine gefälschte, widersprüchliche Transaktion ersetzen. Die letzten vier Zeichen der Empfängeradresse waren dabei exakt dieselben wie bei deinem tatsächlichen Empfänger. Wenn Nutzer sahen, dass die Transaktion lange unbestätigt blieb, und auf „Gebühr beschleunigen“ (RBF) klickten, signierte die Wallet diese gefälschte Transaktion erneut – und die Coins gingen direkt an den Angreifer. Nutzer haben bereits von Verlusten berichtet.
Aus Sicht der Entwickler:
· Eine Light-Wallet speichert nicht selbst die gesamte Blockchain. Der Server „teilt“ ihr mit, welche Transaktionen im Verlauf stehen und welche noch unbestätigt sind;
· ältere Versionen prüften die Signatur unbestätigter Transaktionen nicht. Der Server konnte beliebige Daten liefern, und die Wallet zeigte sie einfach an;
· RBF signiert eine Transaktion auf Grundlage einer „bestehenden Transaktion“ erneut. Ist diese Grundlage gefälscht, wird genau die Transaktion signiert, die der Angreifer haben will;
· Die Lösung in Version 4.8.3: unbestätigte Transaktionen erst auf ihre Signatur prüfen, dann ihnen vertrauen.
Vier Tipps für Privatanleger:
1) Wer Electrum nutzt, sollte auf Version 4.8.3 aktualisieren, den Download nur von der offiziellen Website beziehen und die Signatur prüfen;
2) Adressen vollständig überprüfen. Bei gezielten Angriffen reichen „die ersten und letzten vier Zeichen“ nicht aus;
3) Wenn eine Transaktion festhängt, zuerst ihren tatsächlichen Status in einem Blockchain-Explorer prüfen und sich nicht nur auf den Eintrag in der Wallet verlassen;
4) Wer größere Beträge verwaltet, sollte einen eigenen Node betreiben. Bei den Daten, die ein öffentlicher Server dir anzeigt, hat letztlich er das letzte Wort.
Bei den „Verläufen“ hübscher Frauen frage ich normalerweise nicht so genau nach. Beim Verlauf meiner Wallet prüfe ich dagegen jede einzelne Transaktion auf ihre Signatur 😏
#链上安全 #比特币钱包 #Electrum
必备小神器888:
轻钱包连公共服务器等于把广播权交人,别只对末四位,升4.8.3并核对全地址。
1
1
1.8k

·
--
Artikel
Patch seit zwei Tagen verfügbar – kann man beim Erhöhen der Gebühr ohne Update auf 4.8.3 trotzdem bestohlen werden?Der offizielle Patch 4.8.3 wurde am 24. Oktober veröffentlicht. Electrum-Nutzer mit einer älteren Version können bei einer RBF-Gebührenerhöhung dennoch eine gültige Signatur an Angreifer weitergeben.
Der Angriffsweg: Ein bösartiger Server unterdrückt eine gerade gesendete legitime Transaktion und schleust stattdessen eine gefälschte Konflikttransaktion mit ungültiger Signatur ein. In der lokalen Historie wird nur die Fälschung angezeigt. Wer glaubt, die Transaktion hänge fest, und die Gebühr erhöht, versieht damit eine falsche Empfängeradresse mit einer gültigen Signatur – und die Coins werden abgezogen. Der offizielle Sicherheitshinweis bestätigt, dass Server dies bereits in freier Wildbahn tun. In zwei Nutzerberichten wurde mindestens ein Nutzer nach dem Aufruf von bump_fee bestohlen. Die Abhilfe ist einfach: auf Version 4.8.3 aktualisieren. Bis dahin vor jeder Signatur – auch beim Erhöhen der Gebühr – die vollständige Empfängeradresse und den Betrag prüfen; nicht nur auf die letzten Stellen achten. Eigene oder vertrauenswürdige Server sind nicht betroffen. Downloads nur von electrum.org beziehen und die GPG-Signatur überprüfen.
Patch seit zwei Tagen verfügbar – kann man beim Erhöhen der Gebühr ohne Update auf 4.8.3 trotzdem bestohlen werden?
Der offizielle Patch 4.8.3 wurde am 24. Oktober veröffentlicht. Electrum-Nutzer mit einer älteren Version können bei einer RBF-Gebührenerhöhung dennoch eine gültige Signatur an Angreifer weitergeben.
Der Angriffsweg: Ein bösartiger Server unterdrückt eine gerade gesendete legitime Transaktion und schleust stattdessen eine gefälschte Konflikttransaktion mit ungültiger Signatur ein. In der lokalen Historie wird nur die Fälschung angezeigt. Wer glaubt, die Transaktion hänge fest, und die Gebühr erhöht, versieht damit eine falsche Empfängeradresse mit einer gültigen Signatur – und die Coins werden abgezogen. Der offizielle Sicherheitshinweis bestätigt, dass Server dies bereits in freier Wildbahn tun. In zwei Nutzerberichten wurde mindestens ein Nutzer nach dem Aufruf von bump_fee bestohlen. Die Abhilfe ist einfach: auf Version 4.8.3 aktualisieren. Bis dahin vor jeder Signatur – auch beim Erhöhen der Gebühr – die vollständige Empfängeradresse und den Betrag prüfen; nicht nur auf die letzten Stellen achten. Eigene oder vertrauenswürdige Server sind nicht betroffen. Downloads nur von electrum.org beziehen und die GPG-Signatur überprüfen.
Der Angriffsweg: Ein bösartiger Server unterdrückt eine gerade gesendete legitime Transaktion und schleust stattdessen eine gefälschte Konflikttransaktion mit ungültiger Signatur ein. In der lokalen Historie wird nur die Fälschung angezeigt. Wer glaubt, die Transaktion hänge fest, und die Gebühr erhöht, versieht damit eine falsche Empfängeradresse mit einer gültigen Signatur – und die Coins werden abgezogen. Der offizielle Sicherheitshinweis bestätigt, dass Server dies bereits in freier Wildbahn tun. In zwei Nutzerberichten wurde mindestens ein Nutzer nach dem Aufruf von bump_fee bestohlen. Die Abhilfe ist einfach: auf Version 4.8.3 aktualisieren. Bis dahin vor jeder Signatur – auch beim Erhöhen der Gebühr – die vollständige Empfängeradresse und den Betrag prüfen; nicht nur auf die letzten Stellen achten. Eigene oder vertrauenswürdige Server sind nicht betroffen. Downloads nur von electrum.org beziehen und die GPG-Signatur überprüfen.
91

·
--
Bullisch
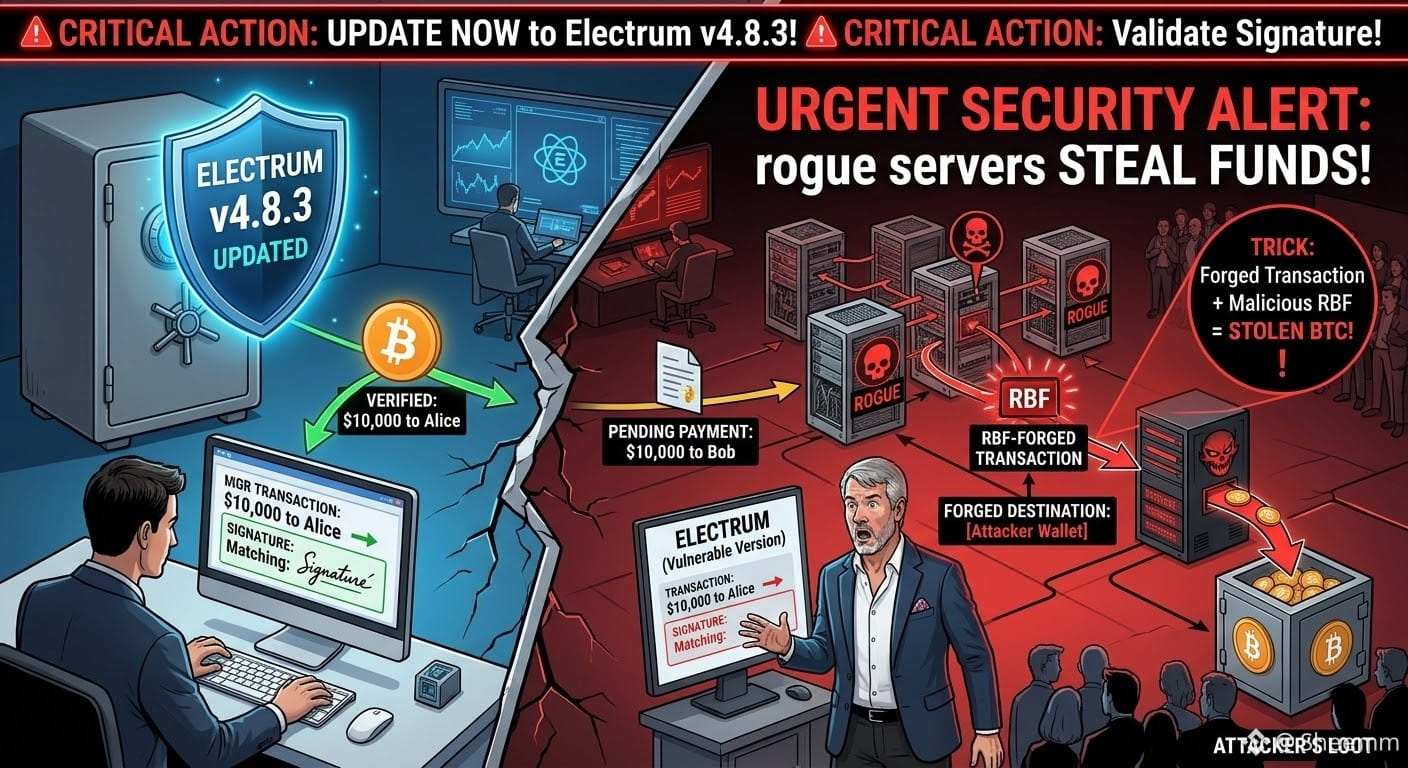
#ElectrumWalletBugLetRogueServersStealFunds
⚠️ Dringende Sicherheitswarnung für Nutzer von Electrum Wallet!
Eine schwerwiegende Sicherheitslücke in älteren Electrum-Versionen ermöglicht es bösartigen Servern, die Replace-by-Fee-Funktion (RBF) auszunutzen. Wenn Nutzer versuchen, eine ausstehende Zahlung zu beschleunigen, können bösartige Knoten gefälschte Transaktionen einschleusen und die Opfer dazu verleiten, Zahlungen an Angreifer zu autorisieren.
⚡️ Erforderliche Maßnahme:
Aktualisieren Sie Ihre App umgehend auf v4.8.3! Der Patch ergänzt eine wichtige Signaturprüfung für unbestätigte Transaktionen. Überprüfen Sie die Empfängeradressen sorgfältig, bevor Sie Transaktionen übertragen!
$BNB
{future}(BNBUSDT)
#ElectrumWalletBugLetRogueServersStealFunds #CryptoSecurity #Electrum
#ElectrumWalletBugLetRogueServersStealFunds
⚠️ Dringende Sicherheitswarnung für Nutzer von Electrum Wallet!
Eine schwerwiegende Sicherheitslücke in älteren Electrum-Versionen ermöglicht es bösartigen Servern, die Replace-by-Fee-Funktion (RBF) auszunutzen. Wenn Nutzer versuchen, eine ausstehende Zahlung zu beschleunigen, können bösartige Knoten gefälschte Transaktionen einschleusen und die Opfer dazu verleiten, Zahlungen an Angreifer zu autorisieren.
⚡️ Erforderliche Maßnahme:
Aktualisieren Sie Ihre App umgehend auf v4.8.3! Der Patch ergänzt eine wichtige Signaturprüfung für unbestätigte Transaktionen. Überprüfen Sie die Empfängeradressen sorgfältig, bevor Sie Transaktionen übertragen!
$BNB
#ElectrumWalletBugLetRogueServersStealFunds #CryptoSecurity #Electrum
3
636

·
--
🎯 Diese Lücke in der alten Wallet: Ein Klick auf RBF, und die Coins sind weg
📰 Electrum-Sicherheitslücke: Bösartige Server fälschen unbestätigte Transaktionen. Wenn du die Gebühr zum Beschleunigen festlegst, signierst du in Wirklichkeit eine Zahlung an sie. Nutzer haben bereits Coins verloren; erst Version 4.8.3 behebt den Fehler.
💬 Die Traditions-Wallet ist an ihrem eigenen Vertrauensmodell gescheitert. Besonders perfide: Auch die letzten vier Zeichen der gefälschten Adresse wurden manipuliert – mit bloßem Auge ist das wirklich nicht zu erkennen. Aktualisiere sie schnell!
🏷️ #Electrum #钱包安全 #RBF #Bitcoin

Bin gerade über den heutigen Bericht von CoinDesk gestolpert und mir ist eiskalt geworden: Die Details zur Schwachstelle in Version 4.8.3 der alten Bitcoin-Wallet Electrum wurden endlich veröffentlicht – offenbar muss man gar nicht erst deinen Private Key knacken, damit deine Coins gestohlen werden. Es reicht, wenn du einmal auf „Beschleunigen“ klickst.
So läuft der Trick: Ein bösartiger Server tauscht zuerst deine noch unbestätigte Transaktion gegen eine gefälschte aus. Die Fake-Transaktion hat keine Gebühr und sieht einfach so aus, als würde sie festhängen. Klickst du auf „Beschleunigen“, signiert die Wallet diese gefälschte Transaktion als echte – und deine Coins landen direkt in der Tasche des Hackers. Besonders fies: Die letzten vier Zeichen der Hackeradresse sind genau dieselben wie bei der echten Adresse. Auf den ersten Blick fällt das überhaupt nicht auf.
Im Oktober gab es bereits zwei Meldungen: Beim Fall vom 11. gingen keine Coins verloren, beim Fall vom 18. schon. Die genaue Summe wurde offiziell nicht bekannt gegeben. Wer noch nicht auf 4.8.3 aktualisiert hat und sich noch mit unbekannten Servern verbindet, sollte sich angesprochen fühlen.
Entscheide dich in den Kommentaren: A: Schon längst aktualisiert, kein Stress. B: Gerade erst davon erfahren und aktualisiere sofort. Bist du schon auf dem Zug oder sitzt du in der Falle?
$BTC $ETH $SOL #Electrum #比特币 #Wallet-Sicherheit
5
·
--
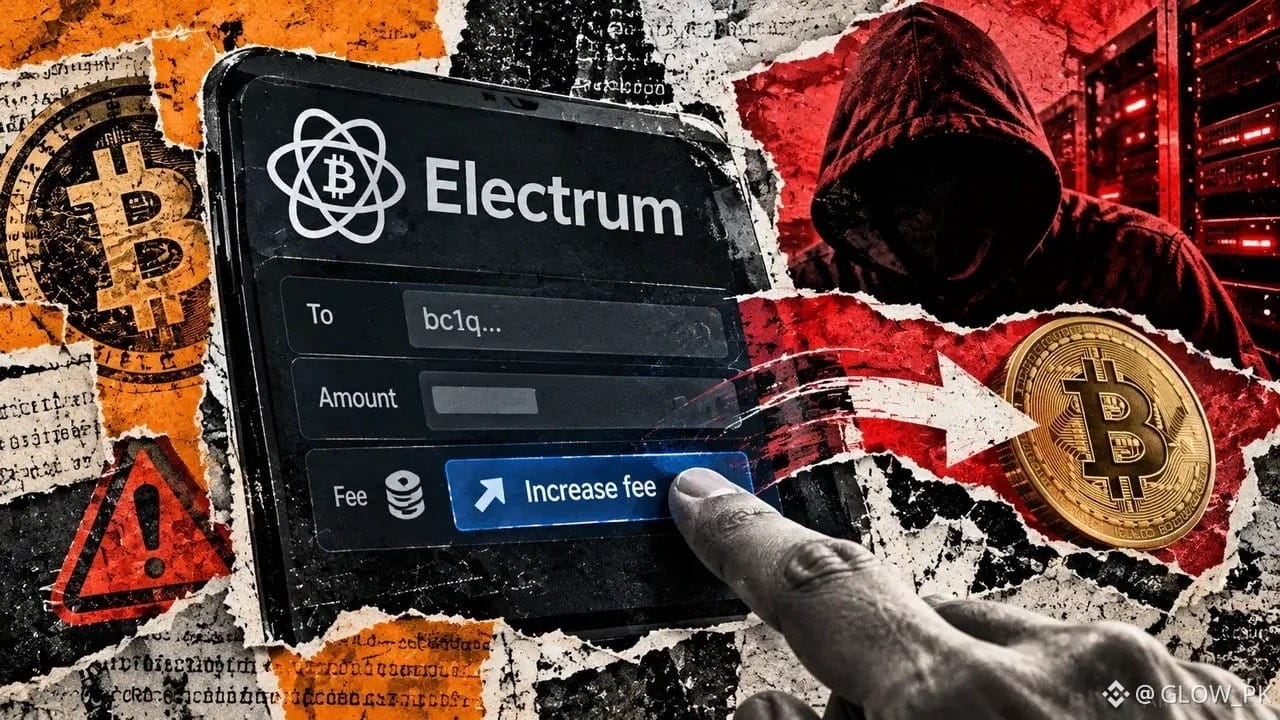
🚨 Bitcoin-Sicherheitswarnung: Electrum behebt eine kritische Wallet-Sicherheitslücke!
Eine kürzlich entdeckte Sicherheitslücke in der Electrum-Wallet ist eine ernste Erinnerung daran, dass Krypto-Sicherheit über den Schutz privater Schlüssel hinausgeht.
Angreifer nutzten eine Schwachstelle aus, durch die bösartige Server Bitcoin-Zahlungen umleiten konnten, wenn Nutzer die Transaktionsgebühren manuell erhöhten. Berichten zufolge verlor mindestens ein Nutzer Geld.
Electrum hat das Problem in Version 4.8.3 behoben. Diese prüft die Signaturen von Eingaben, die der Wallet gehören, um solche Manipulationen zu verhindern.
💡 Mein Fazit: Geh niemals davon aus, dass dein Guthaben vollkommen sicher ist, nur weil deine privaten Schlüssel geschützt sind. Wallet-Software, die Überprüfung von Transaktionen und zeitnahe Updates sind genauso wichtig.
Wenn du Electrum verwendest, aktualisiere auf Version 4.8.3 und überprüfe deine Transaktionen sorgfältig, bevor du sie bestätigst.
In der Krypto-Welt kann ein kleiner Sicherheitsfehler echtes Geld kosten. Schütze deine Vermögenswerte, bevor etwas schiefgeht. 🔐
$BULLA $ARIA $DOOD
#Bitcoin #BTC #CryptoSecurity #Electrum #CryptoNews
5
523

·
--
【Markt-News】Ein Klick, um die Transaktion zu beschleunigen – und schon landet Bitcoin möglicherweise in den Händen von Hackern. Electrum veröffentlichte am 24. Oktober eine Warnung: Bösartige Server halten echte Transaktionen zurück und ersetzen sie durch gefälschte Transaktionen, bei denen die Angreifer als Empfänger eingetragen sind. Ältere Versionen überprüfen unbestätigte Signaturen nicht und zeigen nur die gefälschte Transaktion an. Erhöhst du die Gebühr per RBF, wird die gefälschte Transaktion tatsächlich signiert. Am 18. Oktober wurde bereits ein Nutzer Opfer des Angriffs; Version 4.8.3 behebt das Problem. Aktualisiere zuerst und überprüfe anschließend die Adresse.
Verwendest du beim Überweisen immer noch den Standardserver?
$BTC $ETH $SOL
#比特币 #Electrum #Wallet-Sicherheit
(Quelle: ABMedia)
⚠️Risikohinweis: Die obigen Angaben dienen dem Austausch von Marktinformationen und stellen keine Anlageberatung dar. Investitionen sind mit Risiken verbunden; bitte sei beim Markteintritt vorsichtig.
278
·
--
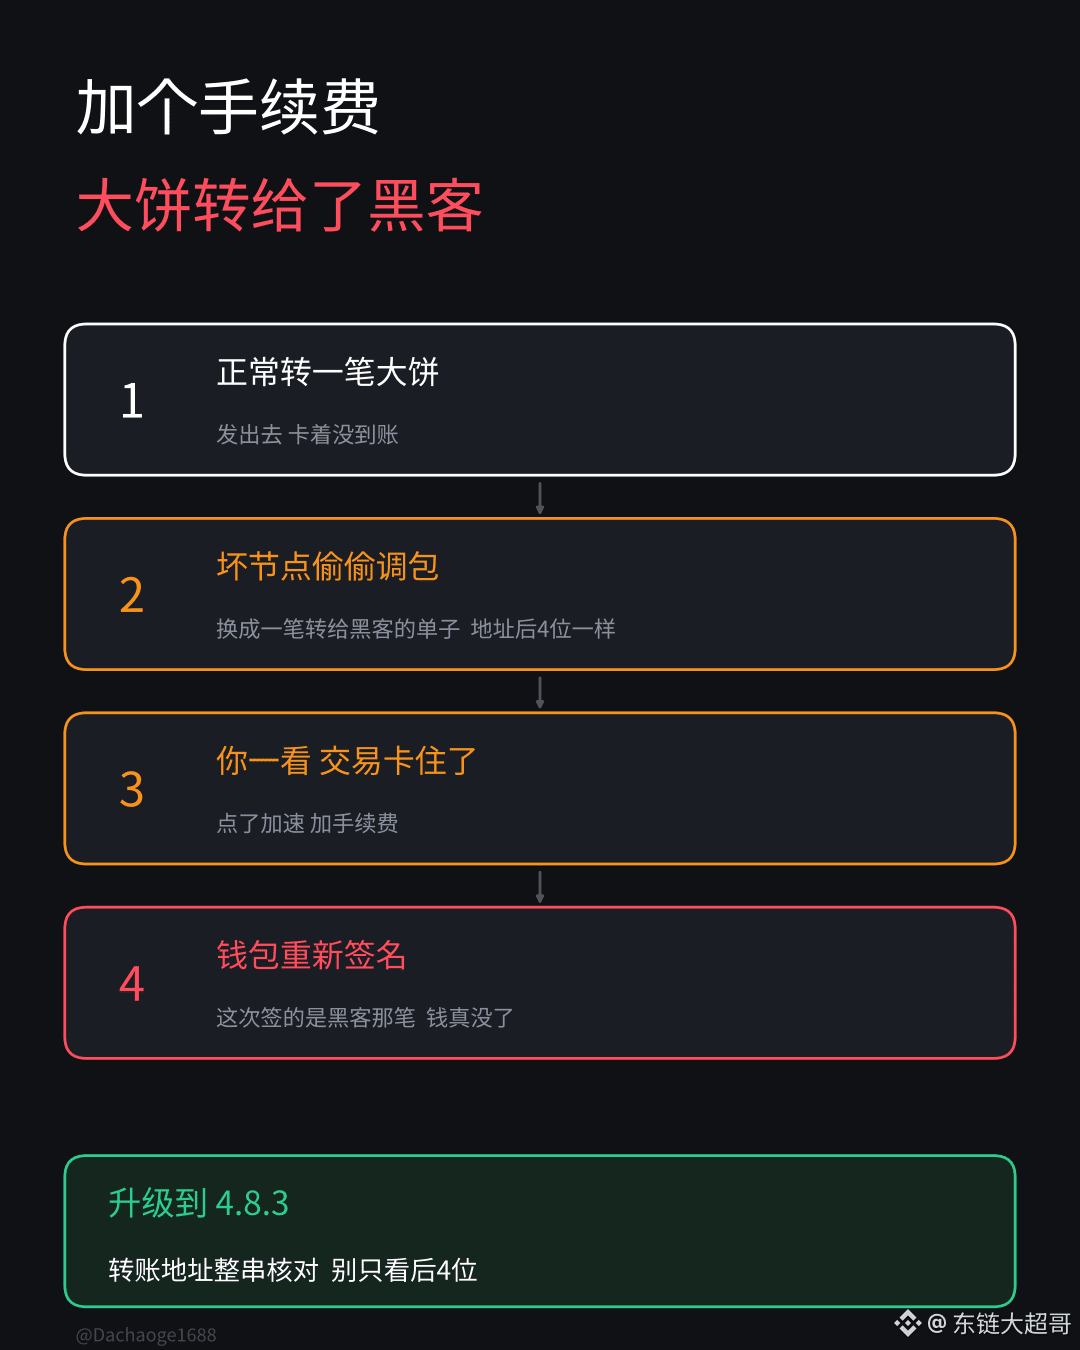
Beim Überweisen von Bitcoin habe ich eine Gebühr hinzugefügt, damit das Geld schneller ankommt. Am Ende landete es direkt bei einem Hacker.
Electrum ist eine der ältesten Bitcoin-Wallets. Diesmal wurden keine privaten Schlüssel gestohlen – eine Schaltfläche zum „Beschleunigen“ wurde den Nutzern zum Verhängnis.
Electrum ist eine Light Wallet: Sie speichert nicht selbst die gesamte Blockchain, sondern fragt Transaktionen über öffentliche Nodes ab. Genau hier lag das Problem. Ältere Versionen prüften bei unbestätigten Transaktionen keine Signaturen. Was der Node anzeigte, hielt die Wallet für wahr.
Der Hacker richtete einen manipulierten Node ein und tauschte heimlich die Transaktion aus, während du eine Überweisung tätigt. Er hielt deine echte Transaktion zurück und ließ in der Wallet stattdessen eine gefälschte Transaktion anzeigen, die an ihn ging. Die letzten vier Zeichen der Empfängeradresse stimmten genau mit denen deiner gewünschten Adresse überein. Außerdem setzte er die Gebühr absichtlich auf null, damit es so aussah, als würde die Transaktion festhängen.
Du siehst also, dass die Transaktion festhängt, tippst auf „Beschleunigen“ und erhöhst die Gebühr. Die Wallet signiert erneut – diesmal aber die Transaktion des Hackers. Und das Geld ist wirklich weg.
Am 11. Oktober meldete jemand, dass eine Transaktion ausgetauscht worden war. Am 18. Oktober wurde bestätigt, dass jemand nach dem Erhöhen der Gebühr sein Geld verloren hatte. Erst am 24. Oktober veröffentlichte das Team die reparierte Version 4.8.3 – fast zwei Wochen später.
Wer Electrum nutzt, sollte dringend auf Version 4.8.3 aktualisieren – und zwar nur über die offizielle Website. Prüft bei Überweisungen die gesamte Empfängeradresse, nicht nur die letzten paar Zeichen.
Auf den Bitcoin-Preis hat der Vorfall kaum Auswirkungen. Bitcoin liegt derzeit bei etwa 79.500. Die Höhe des gestohlenen Betrags hat das Team ebenfalls nicht bekannt gegeben. Bislang wurde nur ein Opfer bestätigt. Doch der Vorfall zeigt eines: Je älter eine Wallet ist, desto weniger sollte man einfach davon ausgehen, dass sie sicher ist. #Electrum $BTC Wallet-Sicherheitslücke führt zu gestohlenen Geldern
203

·
--
Das Tückische an dieser Electrum-Sicherheitslücke: Sie nutzt deine Vorsicht aus
Am 24. Oktober veröffentlichte Electrum eine Warnung vor einer kritischen Sicherheitslücke, die alle Versionen vor 4.8.3 betrifft. Laut dem Team haben Server diese Methode bereits in der Praxis eingesetzt. Es wurden zwei Fälle bestätigt, bei einem davon verlor jemand Geld.
Der Angriff ist nicht kompliziert: Du sendest eine Transaktion ins Netzwerk, doch der bösartige Server leitet sie nicht weiter, sondern verschluckt sie einfach. Anschließend fügt er dem Wallet-Verlauf eine gefälschte Transaktion hinzu – mit denselben Eingaben, aber mit fast deinem gesamten Guthaben an eine Adresse des Angreifers. Die angezeigte Gebühr beträgt 0.
Du siehst, dass die Transaktion feststeckt und die Gebühr 0 beträgt. Was machst du normalerweise? Die Gebühr manuell erhöhen, also RBF nutzen.
In diesem Moment signiert Electrum die gefälschte Transaktion – und das Geld landet in der Tasche des Angreifers.
Noch heimtückischer: Die letzten vier Zeichen der Angreiferadresse stimmen mit denen der Adresse überein, an die du eigentlich überweisen wolltest.
Das ist eine Warnung an alle, die ihre Coins selbst verwahren:
Erstens: Prüfe nicht nur die ersten oder letzten Zeichen einer Adresse, sondern die gesamte Adresse. Wenn du sie scannen kannst, tippe sie nicht von Hand ein.
Zweitens: Wenn eine Transaktion feststeckt, nutze RBF nicht direkt im Wallet. Suche auf mempool.space anhand der TXID nach dem tatsächlichen Status und vergewissere dich, dass die Transaktion wirklich auf der Blockchain ist, bevor du etwas unternimmst.
Ein Update auf 4.8.3 ist das absolute Minimum, aber damit ist noch nicht alles getan.
Wallet-Sicherheit bedeutet nicht einfach, etwas zu installieren – man darf bei keinem Schritt nachlässig sein 👀
$BTC #Electrum #钱包安全 #BTC

67

·
--
Bullisch
#ElectrumWalletBugLetRogueServersStealFunds
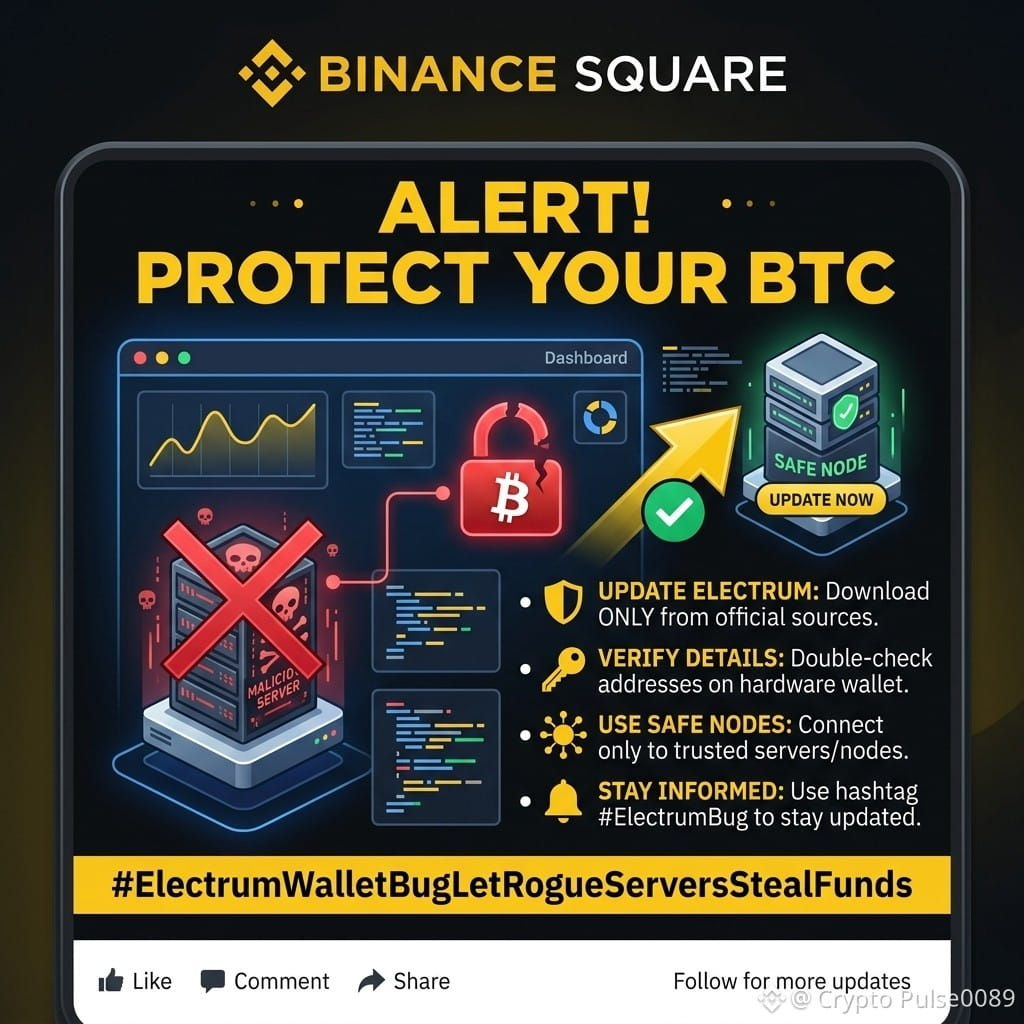
🚨 DRINGENDER SICHERHEITSALARM: #ElectrumWalletBug 🚨
Eine kritische Sicherheitslücke im Zusammenhang mit #ElectrumWalletBugLetRogueServersStealFunds wurde bekannt. Bösartige oder betrügerische Electrum-Server können Schwachstellen in der Kommunikation ausnutzen, um Transaktionsaufforderungen zu manipulieren und möglicherweise Guthaben von Nutzern abzuschöpfen!
Wenn du die Electrum-Bitcoin-Wallet verwendest, schütze dein Vermögen, indem du sofort folgende Schritte ausführst:
⚠️ WAS DU JETZT TUN SOLLTEST:
Wallet aktualisieren: Stelle sicher, dass du die neueste offizielle Version von Electrum verwendest, die ausschließlich von der offiziellen Website (electrum.org) heruntergeladen wurde.
Unbekannte Server meiden: Verbinde dich nicht mit ungeprüften öffentlichen Servern.
Eigenen Node/Server betreiben: Verbinde Electrum nach Möglichkeit mit deinem eigenen privaten Backend (z. B. Electrum Personal Server oder ElectrumX).
Auf Hardware überprüfen: Überprüfe die Empfängeradressen immer noch einmal auf dem Bildschirm deiner Hardware-Wallet, bevor du eine Transaktion bestätigst.
Andere informieren: Teile diese Warnung, um die Community zu schützen!
🛡️ Bleib vorsichtig, bleib sicher und überprüfe deine Verbindungen!
#CryptoSecurity #Bitcoin #Electrum #BTC #CryptoSafety #WalletSecurity
$AMZNB $TSLAB $SQQQB
45
·
--
⚠️ EILMELDUNG: Electrum-Wallet-Bug – BTC gestohlen!
In der Electrum-Wallet wurde eine schwerwiegende Sicherheitslücke entdeckt!
Hacker täuschen Bitcoin-Zahlungen vor und stehlen die Guthaben von Nutzern, wenn diese mit Replace-by-Fee die Gebühr erhöhen.
🔴 Mindestens ein Diebstahl wurde bestätigt
✅ Fehlerbehebung: Version 4.8.3 wurde am 24. Oktober veröffentlicht
⚠️ Ältere Versionen können weiterhin gehackt werden
LÖSUNG: Aktualisiere sofort auf v4.8.3 von electrum.org und überprüfe die Adresse vor dem Signieren doppelt!
Welche Wallet nutzt du? Ist sie sicher?
#BTC☀️ #Bitcoin❗ #Electrum #SecurityAlert #CryptoNews
BTC 80.179,01 $
68
·
--
Artikel
Gefälschte Transaktion ohne Gebühr mit denselben letzten vier Zeichen: Gebühr erhöht, Coins für Hacker signiertUm die Gutschrift zu beschleunigen, wollte jemand die Gebühr erhöhen – und signierte dabei seine Coins für einen Hacker.
Electrum hat offiziell mitgeteilt: Bei Versionen vor 4.8.3 können bösartige Server eine gerade gesendete Transaktion abfangen und im Wallet-Verlauf eine widersprüchliche Transaktion einfügen, die auf eine Angreiferadresse verweist. Erhöhst du dann per RBF die Gebühr, kann die ältere Version die gefälschte Transaktion signieren und so eine echte Überweisung auslösen. Besonders raffiniert: Die letzten vier Zeichen der Empfängeradresse werden oft so manipuliert, dass sie mit denen der echten Adresse übereinstimmen. Die gefälschte Transaktion ohne Gebühr wird absichtlich zurückgehalten, um dich dazu zu verleiten, die Gebühr selbst zu erhöhen.
Der zeitliche Ablauf ist klar: Am 11. Oktober bemerkte jemand zuerst, dass der Transaktionsverlauf manipuliert worden war, während das Geld noch da war. Am 18. Oktober wurde ein zweiter Fall bestätigt, bei dem nach einer Gebührenerhöhung Geld gestohlen wurde; die Höhe wurde bislang nicht bekannt gegeben. Der Patch 4.8.3 wurde erst am 24. Oktober veröffentlicht. Laut offizieller Mitteilung werden bereits Server aktiv für Angriffe ausgenutzt. Wer einen eigenen Server betreibt oder sich nur mit vertrauenswürdigen Knoten verbindet, ist nicht betroffen. Bis zum Update solltest du vor jeder Signatur – auch bei einer Gebührenerhöhung – die vollständige Empfängeradresse und den Betrag prüfen. Installationsdateien nur von der offiziellen Website herunterladen und die GPG-Signatur überprüfen.
Gefälschte Transaktion ohne Gebühr mit denselben letzten vier Zeichen: Gebühr erhöht, Coins für Hacker signiert
Um die Gutschrift zu beschleunigen, wollte jemand die Gebühr erhöhen – und signierte dabei seine Coins für einen Hacker.
Electrum hat offiziell mitgeteilt: Bei Versionen vor 4.8.3 können bösartige Server eine gerade gesendete Transaktion abfangen und im Wallet-Verlauf eine widersprüchliche Transaktion einfügen, die auf eine Angreiferadresse verweist. Erhöhst du dann per RBF die Gebühr, kann die ältere Version die gefälschte Transaktion signieren und so eine echte Überweisung auslösen. Besonders raffiniert: Die letzten vier Zeichen der Empfängeradresse werden oft so manipuliert, dass sie mit denen der echten Adresse übereinstimmen. Die gefälschte Transaktion ohne Gebühr wird absichtlich zurückgehalten, um dich dazu zu verleiten, die Gebühr selbst zu erhöhen.
Der zeitliche Ablauf ist klar: Am 11. Oktober bemerkte jemand zuerst, dass der Transaktionsverlauf manipuliert worden war, während das Geld noch da war. Am 18. Oktober wurde ein zweiter Fall bestätigt, bei dem nach einer Gebührenerhöhung Geld gestohlen wurde; die Höhe wurde bislang nicht bekannt gegeben. Der Patch 4.8.3 wurde erst am 24. Oktober veröffentlicht. Laut offizieller Mitteilung werden bereits Server aktiv für Angriffe ausgenutzt. Wer einen eigenen Server betreibt oder sich nur mit vertrauenswürdigen Knoten verbindet, ist nicht betroffen. Bis zum Update solltest du vor jeder Signatur – auch bei einer Gebührenerhöhung – die vollständige Empfängeradresse und den Betrag prüfen. Installationsdateien nur von der offiziellen Website herunterladen und die GPG-Signatur überprüfen.
76
·
--
🚨 Achtung bei Electrum: Dieser Schritt mit der Gebührenerhöhung (RBF) könnte deine Coins an Hacker schicken!
Electrum hat eine kritische Sicherheitslücke offengelegt: Bösartige Server können den Transaktionsverlauf fälschen und beim „Beschleunigen der Transaktion“ die Empfängeradresse ändern. Bereits 2 Nutzer haben große BTC-Beträge verloren (Quelle: Offenlegung durch Electrum / SecurityOnline, 10/26).
⚠️ So läuft der Trick:
• Die ersten und letzten Stellen der neuen Adresse ähneln denen der ursprünglichen – ein kurzer Blick, und man merkt es nicht
• Du glaubst, du erhöhst die Gebühr, tatsächlich sendest du erneut an den Angreifer
✅ So schützt du dich:
1️⃣ Aktualisiere sofort auf Version 4.8.3 (alle älteren Versionen sind betroffen)
2️⃣ Überprüfe vor dem Signieren die vollständige Empfängeradresse – nicht nur Anfang und Ende
3️⃣ Bewahre größere Beträge auf einem eigenen Electrum-Server auf oder prüfe die Adresse auf dem Bestätigungsdisplay deiner Hardware-Wallet Zeichen für Zeichen
Der Markt fällt gerade (BTC liegt bei etwa 80.000), aber die Sicherheit deiner Wallet ist immer wichtiger als der Preis: Selbstverwahrung = selbst verantwortlich.
Wo bewahrst du deine BTC auf? Auf einer Börse, in einer Hardware-Wallet oder in Electrum? Schreib’s in die Kommentare 👇
$BTC #Electrum #比特币安全 #KryptoWissen
Nur meine persönliche Meinung, keine Anlageberatung

Schwachstellen sind überall😧
Eine Schwachstelle im #Electrum #Bitcoin Wallet ermöglichte es betrügerischen Servern, Gelder zu stehlen, wenn Nutzer versuchten, festhängende Zahlungen zu beschleunigen.😕
Ältere Versionen akzeptierten bestimmte ausstehende Transaktionen von öffentlichen Servern, ohne die Signaturen vollständig zu überprüfen. Angreifer konnten täuschend ähnliche Transaktionen einschleusen. Wenn Nutzer dann eine Gebührenerhöhung (Replace-by-Fee) vornahmen, riskierten sie, stattdessen eine Zahlung an den Angreifer zu signieren. Das Problem wurde in mindestens zwei tatsächlichen Fällen bestätigt.
Electrum hat Version 4.8.3 veröffentlicht, um die Schwachstelle zu beheben. Nutzer sollten umgehend aktualisieren und sich bei wichtigen Vorgängen nicht auf nicht vertrauenswürdige Server verlassen.
Sicherheitsrisiken und Schwachstellen durchdringen jeden Bereich des Ökosystems.
Weitere Informationen zu diesem Thema:
[Is Cybersecurity About to Outshine AI? Here’s Why You Shouldn’t Ignore These Two Tokens!](https://app.binance.com/uni-qr/cart/381137141755585?r=S4DH99WR&l=en&uco=5ewrZ5HoRZsxouAWxbreNw&uc=app_square_share_link&us=copylink)
@Binance_News @KathalVahini #BTC #Security #CoinVahini $BTC
Schwachstellen sind überall😧
Eine Schwachstelle im #Electrum #Bitcoin Wallet ermöglichte es betrügerischen Servern, Gelder zu stehlen, wenn Nutzer versuchten, festhängende Zahlungen zu beschleunigen.😕
Ältere Versionen akzeptierten bestimmte ausstehende Transaktionen von öffentlichen Servern, ohne die Signaturen vollständig zu überprüfen. Angreifer konnten täuschend ähnliche Transaktionen einschleusen. Wenn Nutzer dann eine Gebührenerhöhung (Replace-by-Fee) vornahmen, riskierten sie, stattdessen eine Zahlung an den Angreifer zu signieren. Das Problem wurde in mindestens zwei tatsächlichen Fällen bestätigt.
Electrum hat Version 4.8.3 veröffentlicht, um die Schwachstelle zu beheben. Nutzer sollten umgehend aktualisieren und sich bei wichtigen Vorgängen nicht auf nicht vertrauenswürdige Server verlassen.
Sicherheitsrisiken und Schwachstellen durchdringen jeden Bereich des Ökosystems.
Weitere Informationen zu diesem Thema:
Is Cybersecurity About to Outshine AI? Here’s Why You Shouldn’t Ignore These Two Tokens!
@Binance News @Kathals Info Bits #BTC #Security #CoinVahini $BTC
1
1

·
--
$BTC: Nach einer Gebührenerhöhung an eine unbekannte Adresse gezahlt: Electrum meldete am 24., dass Nutzer Geld verloren haben; Version 4.8.3 behebt das Problem.
Wenn eine Überweisung feststeckt, ist es eigentlich ganz normal, eine höhere Gebühr zu zahlen, damit sie schneller verarbeitet wird. Das Problem älterer Wallet-Versionen: Der Empfänger der noch unbestätigten Zahlung auf dem Bildschirm könnte bereits ausgetauscht worden sein.
Laut offizieller Mitteilung versteckt ein bösartiger Server die ursprüngliche Transaktion und schiebt stattdessen einen Eintrag ein, der auf die Adresse des Angreifers verweist. Erhöht der Nutzer dafür die Gebühr und signiert erneut, kann er seine BTC an den Angreifer zahlen. Beim Anbieter gingen zwei Meldungen ein, in einem Fall gingen Coins verloren. Die letzten vier Zeichen der gefälschten Adresse stimmten zudem mit denen der ursprünglichen Adresse überein – bei einem kurzen Blick kann das leicht übersehen werden.
Für Nutzer, die noch eine ältere Version verwenden, um BTC zu senden, liegt das Risiko beim erneuten Signieren. Prüft beim Abheben die vollständige Zieladresse und den Betrag – vergleicht nicht nur die letzten vier Zeichen. Ladet Updates von electrum.org herunter und überprüft die Signatur. Laut Anbieter sind Clients, die mit vertrauenswürdigen Servern verbunden sind, etwa mit einem selbst betriebenen Server, von diesem Angriff nicht betroffen. Auch das Bitcoin-Netzwerk selbst wurde nicht kompromittiert.
Wer es eilig hat und erneut signiert, riskiert, dass die gesamte Zahlung an die falsche Adresse geht; ein Update und eine sorgfältige Prüfung kosten zusätzliche Zeit. Die Zahlung sollte erst weiterbearbeitet werden, wenn die verwendete Version gepatcht ist und die vollständigen Ausgabedaten mit der ursprünglichen Zahlung übereinstimmen.
Dieser Beitrag nimmt am Content-Mining auf Binance Square teil. Der Autor kann Plattformprovisionen und Interaktionsprämien erhalten.
#BTC #Electrum #WalletSicherheit
{future}(BTCUSDT)
$BTC: Nach einer Gebührenerhöhung an eine unbekannte Adresse gezahlt: Electrum meldete am 24., dass Nutzer Geld verloren haben; Version 4.8.3 behebt das Problem.
Wenn eine Überweisung feststeckt, ist es eigentlich ganz normal, eine höhere Gebühr zu zahlen, damit sie schneller verarbeitet wird. Das Problem älterer Wallet-Versionen: Der Empfänger der noch unbestätigten Zahlung auf dem Bildschirm könnte bereits ausgetauscht worden sein.
Laut offizieller Mitteilung versteckt ein bösartiger Server die ursprüngliche Transaktion und schiebt stattdessen einen Eintrag ein, der auf die Adresse des Angreifers verweist. Erhöht der Nutzer dafür die Gebühr und signiert erneut, kann er seine BTC an den Angreifer zahlen. Beim Anbieter gingen zwei Meldungen ein, in einem Fall gingen Coins verloren. Die letzten vier Zeichen der gefälschten Adresse stimmten zudem mit denen der ursprünglichen Adresse überein – bei einem kurzen Blick kann das leicht übersehen werden.
Für Nutzer, die noch eine ältere Version verwenden, um BTC zu senden, liegt das Risiko beim erneuten Signieren. Prüft beim Abheben die vollständige Zieladresse und den Betrag – vergleicht nicht nur die letzten vier Zeichen. Ladet Updates von electrum.org herunter und überprüft die Signatur. Laut Anbieter sind Clients, die mit vertrauenswürdigen Servern verbunden sind, etwa mit einem selbst betriebenen Server, von diesem Angriff nicht betroffen. Auch das Bitcoin-Netzwerk selbst wurde nicht kompromittiert.
Wer es eilig hat und erneut signiert, riskiert, dass die gesamte Zahlung an die falsche Adresse geht; ein Update und eine sorgfältige Prüfung kosten zusätzliche Zeit. Die Zahlung sollte erst weiterbearbeitet werden, wenn die verwendete Version gepatcht ist und die vollständigen Ausgabedaten mit der ursprünglichen Zahlung übereinstimmen.
Dieser Beitrag nimmt am Content-Mining auf Binance Square teil. Der Autor kann Plattformprovisionen und Interaktionsprämien erhalten.
#BTC #Electrum #WalletSicherheit
138

·
--
Bärisch
Electrum hat offiziell bekannt gegeben, dass Versionen vor 4.8.3 eine schwerwiegende Sicherheitslücke aufweisen. Ein bösartiger Server kann gerade erst vom Nutzer gesendete Transaktionen abfangen und im Wallet eine Konflikttransaktion anzeigen, bei der die Empfangsadresse ersetzt wurde.
Wenn Nutzer eine Transaktion per RBF beschleunigen, ohne die Adresse erneut zu überprüfen, könnten sie unwissentlich eine vom Angreifer erstellte Transaktion signieren. Laut Electrum ist der Angriff bereits in der Praxis erfolgt; außerdem liegen Berichte über finanzielle Verluste von Nutzern vor. Nutzer sollten auf Version 4.8.3 oder höher aktualisieren und Electrum ausschließlich von electrum.org herunterladen. Überprüfst du die Adresse jedes Mal erneut, bevor du eine Transaktion beschleunigst?
$BTC 🔸 #Electrum #比特币钱包 #钱包安全 #Electrum修复4.8.3前版本高危漏洞
{future}(BTCUSDT)
{future}(ETHUSDT)
Electrum hat offiziell bekannt gegeben, dass Versionen vor 4.8.3 eine schwerwiegende Sicherheitslücke aufweisen. Ein bösartiger Server kann gerade erst vom Nutzer gesendete Transaktionen abfangen und im Wallet eine Konflikttransaktion anzeigen, bei der die Empfangsadresse ersetzt wurde.
Wenn Nutzer eine Transaktion per RBF beschleunigen, ohne die Adresse erneut zu überprüfen, könnten sie unwissentlich eine vom Angreifer erstellte Transaktion signieren. Laut Electrum ist der Angriff bereits in der Praxis erfolgt; außerdem liegen Berichte über finanzielle Verluste von Nutzern vor. Nutzer sollten auf Version 4.8.3 oder höher aktualisieren und Electrum ausschließlich von electrum.org herunterladen. Überprüfst du die Adresse jedes Mal erneut, bevor du eine Transaktion beschleunigst?
$BTC 🔸 #Electrum #比特币钱包 #钱包安全 #Electrum修复4.8.3前版本高危漏洞
217
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#CanMicrosoftDeliverOnAI
199,094 Aufrufe
1,662 Kommentare
2
#CanGoogleDefindItsCore
106,798 Aufrufe
1,204 Kommentare
3
#EarningsSeason
5.8M Aufrufe
27,587 Kommentare
4
#FOMCWatch
9.2M Aufrufe
28,904 Kommentare
5
#HKPlacesTokenizedFundSecondaryTradingUnderETFLikeFramework
209 Aufrufe
12 Kommentare
6
#USGovSellsFTXLinkedAnthropicSharesFor$627M
499 Aufrufe
22 Kommentare
7
#MoodysAssignsRLUSDA2LongTermDepositRating
2,245 Aufrufe
130 Kommentare
8
#SKHynixUnveils$45BShareholderReturns
880 Aufrufe
23 Kommentare
9
#OSMOPlansToBurn100MTokensFromCommunityPool
10,710 Aufrufe
324 Kommentare
10
#EthereumDropsBelow$2300
13,326 Aufrufe
175 Kommentare