
#databreach
databreach
108,416 Aufrufe
226 Kommentare
Hot
Zuletzt

Gnosis Pay steckt in einem großen Skandal! Das alte Verbraucherkartensystem wurde gehackt, und Kundendaten wie Namen, Adressen, Kartendetails und sogar verknüpfte Krypto-Wallet-Adressen wurden offengelegt.
Das ist das schlimmstmögliche Szenario: echte Identitätsdaten in Kombination mit einer öffentlichen Krypto-Wallet. Die Gefahr von Phishing, Betrug oder sogar körperlichen Bedrohungen ist REAL.
Gnosis Pay beteuert zwar, dass weder Kundengelder noch die Unternehmensplattform betroffen waren und der Vorfall innerhalb von zwei Stunden unter Kontrolle gebracht wurde. Doch dieser Sicherheitsvorfall zeigt, wie anfällig die Sicherheitsvorkehrungen sind.
Seien Sie dennoch bei den raffinierten Betrugsmaschen, die in nächster Zeit aufkommen könnten, ÄUSSERST VORSICHTIG. Geben Sie niemals Ihre Seed-Phrase, Ihren Private Key oder Ihre PIN weiter – ganz gleich, in welcher Form!
Ein kleiner Fehler kann Sie alles kosten. Der Vorfall bei Gnosis Pay ist eine teure Mahnung. Sind Sie gut genug vorbereitet, um Ihr Vermögen selbst zu schützen?
#CryptoSecurity #Datenschutzverletzung
Gnosis Pay steckt in einem großen Skandal! Das alte Verbraucherkartensystem wurde gehackt, und Kundendaten wie Namen, Adressen, Kartendetails und sogar verknüpfte Krypto-Wallet-Adressen wurden offengelegt.
Das ist das schlimmstmögliche Szenario: echte Identitätsdaten in Kombination mit einer öffentlichen Krypto-Wallet. Die Gefahr von Phishing, Betrug oder sogar körperlichen Bedrohungen ist REAL.
Gnosis Pay beteuert zwar, dass weder Kundengelder noch die Unternehmensplattform betroffen waren und der Vorfall innerhalb von zwei Stunden unter Kontrolle gebracht wurde. Doch dieser Sicherheitsvorfall zeigt, wie anfällig die Sicherheitsvorkehrungen sind.
Seien Sie dennoch bei den raffinierten Betrugsmaschen, die in nächster Zeit aufkommen könnten, ÄUSSERST VORSICHTIG. Geben Sie niemals Ihre Seed-Phrase, Ihren Private Key oder Ihre PIN weiter – ganz gleich, in welcher Form!
Ein kleiner Fehler kann Sie alles kosten. Der Vorfall bei Gnosis Pay ist eine teure Mahnung. Sind Sie gut genug vorbereitet, um Ihr Vermögen selbst zu schützen?
#CryptoSecurity #Datenschutzverletzung
Das ist das schlimmstmögliche Szenario: echte Identitätsdaten in Kombination mit einer öffentlichen Krypto-Wallet. Die Gefahr von Phishing, Betrug oder sogar körperlichen Bedrohungen ist REAL.
Gnosis Pay beteuert zwar, dass weder Kundengelder noch die Unternehmensplattform betroffen waren und der Vorfall innerhalb von zwei Stunden unter Kontrolle gebracht wurde. Doch dieser Sicherheitsvorfall zeigt, wie anfällig die Sicherheitsvorkehrungen sind.
Seien Sie dennoch bei den raffinierten Betrugsmaschen, die in nächster Zeit aufkommen könnten, ÄUSSERST VORSICHTIG. Geben Sie niemals Ihre Seed-Phrase, Ihren Private Key oder Ihre PIN weiter – ganz gleich, in welcher Form!
Ein kleiner Fehler kann Sie alles kosten. Der Vorfall bei Gnosis Pay ist eine teure Mahnung. Sind Sie gut genug vorbereitet, um Ihr Vermögen selbst zu schützen?
#CryptoSecurity #Datenschutzverletzung
46

·
--
Gnosis Pay hatte gerade eine Datenpanne: Kartendaten und persönliche Daten wurden offengelegt.
Was wir wissen (The Block, Cointelegraph):
• Der Anbieter der Kryptokarte wurde am 6. Nov. Opfer eines Datenlecks
• Kundengelder sind Berichten zufolge sicher
• Bei den offengelegten Informationen handelt es sich um Daten, die für Phishing- und SIM-Swapping-Versuche genutzt werden können
Self-Custody schützt deine Coins, aber nicht deine Identität. Wenn eine Karte mit deiner Wallet verknüpft ist, liegt die Schwachstelle in den damit verbundenen Daten, nicht in den Schlüsseln.
Wenn du eine Kryptokarte besitzt: Prüfe deine Kontoauszüge, ändere deine Passwörter und sei vorsichtig bei Direktnachrichten vom „Support“.
Verwendest du eine Krypto-Debitkarte oder hältst du deine Ausgaben von deiner Haupt-Wallet getrennt?
$GNO $ETH
#CryptoSecurity #DataBreach #Binance
Gnosis Pay hatte gerade eine Datenpanne: Kartendaten und persönliche Daten wurden offengelegt.
Was wir wissen (The Block, Cointelegraph):
• Der Anbieter der Kryptokarte wurde am 6. Nov. Opfer eines Datenlecks
• Kundengelder sind Berichten zufolge sicher
• Bei den offengelegten Informationen handelt es sich um Daten, die für Phishing- und SIM-Swapping-Versuche genutzt werden können
Self-Custody schützt deine Coins, aber nicht deine Identität. Wenn eine Karte mit deiner Wallet verknüpft ist, liegt die Schwachstelle in den damit verbundenen Daten, nicht in den Schlüsseln.
Wenn du eine Kryptokarte besitzt: Prüfe deine Kontoauszüge, ändere deine Passwörter und sei vorsichtig bei Direktnachrichten vom „Support“.
Verwendest du eine Krypto-Debitkarte oder hältst du deine Ausgaben von deiner Haupt-Wallet getrennt?
$GNO $ETH
#CryptoSecurity #DataBreach #Binance
Was wir wissen (The Block, Cointelegraph):
• Der Anbieter der Kryptokarte wurde am 6. Nov. Opfer eines Datenlecks
• Kundengelder sind Berichten zufolge sicher
• Bei den offengelegten Informationen handelt es sich um Daten, die für Phishing- und SIM-Swapping-Versuche genutzt werden können
Self-Custody schützt deine Coins, aber nicht deine Identität. Wenn eine Karte mit deiner Wallet verknüpft ist, liegt die Schwachstelle in den damit verbundenen Daten, nicht in den Schlüsseln.
Wenn du eine Kryptokarte besitzt: Prüfe deine Kontoauszüge, ändere deine Passwörter und sei vorsichtig bei Direktnachrichten vom „Support“.
Verwendest du eine Krypto-Debitkarte oder hältst du deine Ausgaben von deiner Haupt-Wallet getrennt?
$GNO $ETH
#CryptoSecurity #DataBreach #Binance

·
--
Kundendaten von Gnosis Pay nach Hackerzugriff auf Krypto-Karte betroffen, keine Gelder verloren, Vertrauen jedoch fraglich
Die Vertrauenslücke bei der Infrastruktur für Krypto-Zahlungen steht erneut im Mittelpunkt. Wie Decrypt berichtet, erklärte der Krypto-Kreditkartenanbieter Gnosis Pay, dass Hacker auf Kundendaten in einem veralteten System hinter seiner Markenkreditkarte zugegriffen hätten. Gelder seien jedoch nicht gestohlen worden.
Die Art des Vorfalls unterscheidet sich deutlich von mehreren jüngsten Sicherheitsvorfällen im Kryptobereich. Bei Fällen wie Binance und GOPAX ging es vor allem um finanzielle Verluste oder Systemausfälle. Der Vorfall bei Gnosis Pay betrifft hingegen den Verlust persönlicher Nutzerdaten. Anders gesagt: Der Schwerpunkt des Schadens hat sich von „Geld“ zu „Daten“ verlagert.
Warum ist dieser Vorfall beachtenswert? Als Brücke zwischen Krypto-Vermögen und alltäglichen Einkäufen verarbeiten die Systeme hinter Krypto-Karten sensible Informationen wie Identitäts- und Zahlungsdaten der Nutzer. Entsteht bei einer solchen Infrastruktur für den Zahlungsverkehr eine Vertrauenslücke, betrifft das nicht nur ein einzelnes Projekt, sondern auch die Wahrnehmung der Nutzer im gesamten Sektor. Auch wenn diesmal keine Gelder verloren gingen und der Vorfall vergleichsweise begrenzt ist, müssen die langfristigen Risiken für Nutzerdaten weiter beobachtet werden. Wofür die geleakten Informationen verwendet werden könnten, wie aktuell sie sind und wie groß der betroffene Personenkreis ist, ist bislang nicht vollständig geklärt.
Aus fundamentaler Sicht betont Gnosis Pay, dass die Sicherheit der Gelder nicht beeinträchtigt wurde. Das dürfte die Angst kurzfristig dämpfen. Der Zugriff auf ein veraltetes System zeigt jedoch an sich, dass Teile der technischen Infrastruktur für Krypto-Zahlungen in die Jahre gekommen sind. Solche Systeme enthalten oft Daten früherer Nutzer und Transaktionen. Ihre Modernisierung ist kostspielig, eine Migration birgt Risiken – dadurch können sie zu Sicherheitslücken werden.
Wie könnte der Markt reagieren? Da keine Gelder verloren gingen, dürfte der direkte Einfluss auf den Gesamtmarkt begrenzt sein und die Aufmerksamkeit möglicherweise gering ausfallen. Als Risikofall erinnert der Vorfall den Markt jedoch daran, dass sich der Sicherheitsfokus von „Schutz vor Kartenbetrug“ hin zu „Schutz vor Datenlecks“ erweitert.
Dagegen spricht, dass keine Gelder verloren gingen und der Vorfall begrenzt ist. Daher dürfte die kurzfristige Marktreaktion wahrscheinlich verhalten ausfallen; eine übermäßige Dramatisierung ist nicht nötig. Die eigentliche Sorge gilt den langfristigen Risiken für Nutzerdaten.
Was gilt es als Nächstes zu beobachten? Entscheidend ist, ob das Unternehmen den konkreten Umfang der betroffenen Daten offenlegt, ob Zahlungsinformationen betroffen sind und ob nachträgliche Abhilfemaßnahmen oder Entschädigungen folgen. Auf der Ebene des Handels dürfte ein solcher Vorfall den Preis eines einzelnen Vermögenswerts nur begrenzt beeinflussen. Interessanter ist, ob er zum neuen Ausgangspunkt für Sicherheitsdebatten im Krypto-Zahlungssektor wird – statt Anlass für spekulative Käufe oder Verkäufe zu sein.
#CryptoSecurity #Datenleck
Die obigen Ausführungen dienen der Informationsaufbereitung und persönlichen Analyse und stellen keine Anlageberatung dar.
Kundendaten von Gnosis Pay nach Hackerzugriff auf Krypto-Karte betroffen, keine Gelder verloren, Vertrauen jedoch fraglich
Die Vertrauenslücke bei der Infrastruktur für Krypto-Zahlungen steht erneut im Mittelpunkt. Wie Decrypt berichtet, erklärte der Krypto-Kreditkartenanbieter Gnosis Pay, dass Hacker auf Kundendaten in einem veralteten System hinter seiner Markenkreditkarte zugegriffen hätten. Gelder seien jedoch nicht gestohlen worden.
Die Art des Vorfalls unterscheidet sich deutlich von mehreren jüngsten Sicherheitsvorfällen im Kryptobereich. Bei Fällen wie Binance und GOPAX ging es vor allem um finanzielle Verluste oder Systemausfälle. Der Vorfall bei Gnosis Pay betrifft hingegen den Verlust persönlicher Nutzerdaten. Anders gesagt: Der Schwerpunkt des Schadens hat sich von „Geld“ zu „Daten“ verlagert.
Warum ist dieser Vorfall beachtenswert? Als Brücke zwischen Krypto-Vermögen und alltäglichen Einkäufen verarbeiten die Systeme hinter Krypto-Karten sensible Informationen wie Identitäts- und Zahlungsdaten der Nutzer. Entsteht bei einer solchen Infrastruktur für den Zahlungsverkehr eine Vertrauenslücke, betrifft das nicht nur ein einzelnes Projekt, sondern auch die Wahrnehmung der Nutzer im gesamten Sektor. Auch wenn diesmal keine Gelder verloren gingen und der Vorfall vergleichsweise begrenzt ist, müssen die langfristigen Risiken für Nutzerdaten weiter beobachtet werden. Wofür die geleakten Informationen verwendet werden könnten, wie aktuell sie sind und wie groß der betroffene Personenkreis ist, ist bislang nicht vollständig geklärt.
Aus fundamentaler Sicht betont Gnosis Pay, dass die Sicherheit der Gelder nicht beeinträchtigt wurde. Das dürfte die Angst kurzfristig dämpfen. Der Zugriff auf ein veraltetes System zeigt jedoch an sich, dass Teile der technischen Infrastruktur für Krypto-Zahlungen in die Jahre gekommen sind. Solche Systeme enthalten oft Daten früherer Nutzer und Transaktionen. Ihre Modernisierung ist kostspielig, eine Migration birgt Risiken – dadurch können sie zu Sicherheitslücken werden.
Wie könnte der Markt reagieren? Da keine Gelder verloren gingen, dürfte der direkte Einfluss auf den Gesamtmarkt begrenzt sein und die Aufmerksamkeit möglicherweise gering ausfallen. Als Risikofall erinnert der Vorfall den Markt jedoch daran, dass sich der Sicherheitsfokus von „Schutz vor Kartenbetrug“ hin zu „Schutz vor Datenlecks“ erweitert.
Dagegen spricht, dass keine Gelder verloren gingen und der Vorfall begrenzt ist. Daher dürfte die kurzfristige Marktreaktion wahrscheinlich verhalten ausfallen; eine übermäßige Dramatisierung ist nicht nötig. Die eigentliche Sorge gilt den langfristigen Risiken für Nutzerdaten.
Was gilt es als Nächstes zu beobachten? Entscheidend ist, ob das Unternehmen den konkreten Umfang der betroffenen Daten offenlegt, ob Zahlungsinformationen betroffen sind und ob nachträgliche Abhilfemaßnahmen oder Entschädigungen folgen. Auf der Ebene des Handels dürfte ein solcher Vorfall den Preis eines einzelnen Vermögenswerts nur begrenzt beeinflussen. Interessanter ist, ob er zum neuen Ausgangspunkt für Sicherheitsdebatten im Krypto-Zahlungssektor wird – statt Anlass für spekulative Käufe oder Verkäufe zu sein.
#CryptoSecurity #Datenleck
Die obigen Ausführungen dienen der Informationsaufbereitung und persönlichen Analyse und stellen keine Anlageberatung dar.
Die Vertrauenslücke bei der Infrastruktur für Krypto-Zahlungen steht erneut im Mittelpunkt. Wie Decrypt berichtet, erklärte der Krypto-Kreditkartenanbieter Gnosis Pay, dass Hacker auf Kundendaten in einem veralteten System hinter seiner Markenkreditkarte zugegriffen hätten. Gelder seien jedoch nicht gestohlen worden.
Die Art des Vorfalls unterscheidet sich deutlich von mehreren jüngsten Sicherheitsvorfällen im Kryptobereich. Bei Fällen wie Binance und GOPAX ging es vor allem um finanzielle Verluste oder Systemausfälle. Der Vorfall bei Gnosis Pay betrifft hingegen den Verlust persönlicher Nutzerdaten. Anders gesagt: Der Schwerpunkt des Schadens hat sich von „Geld“ zu „Daten“ verlagert.
Warum ist dieser Vorfall beachtenswert? Als Brücke zwischen Krypto-Vermögen und alltäglichen Einkäufen verarbeiten die Systeme hinter Krypto-Karten sensible Informationen wie Identitäts- und Zahlungsdaten der Nutzer. Entsteht bei einer solchen Infrastruktur für den Zahlungsverkehr eine Vertrauenslücke, betrifft das nicht nur ein einzelnes Projekt, sondern auch die Wahrnehmung der Nutzer im gesamten Sektor. Auch wenn diesmal keine Gelder verloren gingen und der Vorfall vergleichsweise begrenzt ist, müssen die langfristigen Risiken für Nutzerdaten weiter beobachtet werden. Wofür die geleakten Informationen verwendet werden könnten, wie aktuell sie sind und wie groß der betroffene Personenkreis ist, ist bislang nicht vollständig geklärt.
Aus fundamentaler Sicht betont Gnosis Pay, dass die Sicherheit der Gelder nicht beeinträchtigt wurde. Das dürfte die Angst kurzfristig dämpfen. Der Zugriff auf ein veraltetes System zeigt jedoch an sich, dass Teile der technischen Infrastruktur für Krypto-Zahlungen in die Jahre gekommen sind. Solche Systeme enthalten oft Daten früherer Nutzer und Transaktionen. Ihre Modernisierung ist kostspielig, eine Migration birgt Risiken – dadurch können sie zu Sicherheitslücken werden.
Wie könnte der Markt reagieren? Da keine Gelder verloren gingen, dürfte der direkte Einfluss auf den Gesamtmarkt begrenzt sein und die Aufmerksamkeit möglicherweise gering ausfallen. Als Risikofall erinnert der Vorfall den Markt jedoch daran, dass sich der Sicherheitsfokus von „Schutz vor Kartenbetrug“ hin zu „Schutz vor Datenlecks“ erweitert.
Dagegen spricht, dass keine Gelder verloren gingen und der Vorfall begrenzt ist. Daher dürfte die kurzfristige Marktreaktion wahrscheinlich verhalten ausfallen; eine übermäßige Dramatisierung ist nicht nötig. Die eigentliche Sorge gilt den langfristigen Risiken für Nutzerdaten.
Was gilt es als Nächstes zu beobachten? Entscheidend ist, ob das Unternehmen den konkreten Umfang der betroffenen Daten offenlegt, ob Zahlungsinformationen betroffen sind und ob nachträgliche Abhilfemaßnahmen oder Entschädigungen folgen. Auf der Ebene des Handels dürfte ein solcher Vorfall den Preis eines einzelnen Vermögenswerts nur begrenzt beeinflussen. Interessanter ist, ob er zum neuen Ausgangspunkt für Sicherheitsdebatten im Krypto-Zahlungssektor wird – statt Anlass für spekulative Käufe oder Verkäufe zu sein.
#CryptoSecurity #Datenleck
Die obigen Ausführungen dienen der Informationsaufbereitung und persönlichen Analyse und stellen keine Anlageberatung dar.
68
Gnosis Pay hat eine Sicherheitsverletzung in dem Altsystem offengelegt, das seinen gebrandeten Verbraucherkarten zugrunde liegt. Das Unternehmen gibt an, am 3. November einen unbefugten Zugriff festgestellt und diesen am 6. November um 14:32 UTC öffentlich gemacht zu haben. Die Eindämmung habe innerhalb von zwei Stunden begonnen, betroffene Zugangsdaten seien ersetzt und die Sicherheitslücke behoben worden.
Gnosis Pay zufolge wurden bei dem Vorfall bestimmte Kundeninformationen offengelegt; die White-Label-Unternehmensplattform und Kundengelder seien davon nicht betroffen gewesen. Dies sind Angaben des Unternehmens; eine unabhängige Prüfung der Wallet-Guthaben wurde nicht bekannt gegeben. Die Zahl der betroffenen Kunden, sämtliche betroffenen Datenfelder und die technische Ursache wurden nicht offengelegt.
Wenn Sie die Karte nutzen, beachten Sie den kontospezifischen Hinweis und seien Sie auf personalisierte Phishing-Versuche gefasst. Öffnen Sie die offizielle App direkt; geben Sie niemals eine Seed-Phrase, einen privaten Schlüssel, eine PIN oder die vollständige Kartennummer in einer Nachricht weiter.
Was ist bei der Offenlegung einer Sicherheitsverletzung am wichtigsten: ein klarer Umfang, ein glaubwürdiger Zeitablauf oder eine unabhängige Überprüfung?
Quellen: [Mitteilung von Gnosis Pay](https://gnosispay.com/blog/data-breach-legacy-system-gnosis-pay-branded-cards) · [DeFiPrime](https://defiprime.com/gnosis-pay-legacy-card-data-breach) · [The Defiant](https://thedefiant.io/news/security/gnosis-pay-confirms-breach-of-consumer-card-system)
Fazit: $GNO — [Binance-GNO/USDT-Spot-Chart](https://www.binance.com/en/trade/GNO_USDT?type=spot) für den Token des Gnosis-Ökosystems; er ist kein Maßstab für diesen Kartenvorfall. Prüfen Sie den Chart selbst, recherchieren Sie eigenständig und handeln Sie verantwortungsbewusst. #GnosisPay #GNO #CryptoSecurity #Datenschutzverletzung
Gnosis Pay hat eine Sicherheitsverletzung in dem Altsystem offengelegt, das seinen gebrandeten Verbraucherkarten zugrunde liegt. Das Unternehmen gibt an, am 3. November einen unbefugten Zugriff festgestellt und diesen am 6. November um 14:32 UTC öffentlich gemacht zu haben. Die Eindämmung habe innerhalb von zwei Stunden begonnen, betroffene Zugangsdaten seien ersetzt und die Sicherheitslücke behoben worden.
Gnosis Pay zufolge wurden bei dem Vorfall bestimmte Kundeninformationen offengelegt; die White-Label-Unternehmensplattform und Kundengelder seien davon nicht betroffen gewesen. Dies sind Angaben des Unternehmens; eine unabhängige Prüfung der Wallet-Guthaben wurde nicht bekannt gegeben. Die Zahl der betroffenen Kunden, sämtliche betroffenen Datenfelder und die technische Ursache wurden nicht offengelegt.
Wenn Sie die Karte nutzen, beachten Sie den kontospezifischen Hinweis und seien Sie auf personalisierte Phishing-Versuche gefasst. Öffnen Sie die offizielle App direkt; geben Sie niemals eine Seed-Phrase, einen privaten Schlüssel, eine PIN oder die vollständige Kartennummer in einer Nachricht weiter.
Was ist bei der Offenlegung einer Sicherheitsverletzung am wichtigsten: ein klarer Umfang, ein glaubwürdiger Zeitablauf oder eine unabhängige Überprüfung?
Quellen: [Mitteilung von Gnosis Pay](https://gnosispay.com/blog/data-breach-legacy-system-gnosis-pay-branded-cards) · [DeFiPrime](https://defiprime.com/gnosis-pay-legacy-card-data-breach) · [The Defiant](https://thedefiant.io/news/security/gnosis-pay-confirms-breach-of-consumer-card-system)
Fazit: $GNO — [Binance-GNO/USDT-Spot-Chart](https://www.binance.com/en/trade/GNO_USDT?type=spot) für den Token des Gnosis-Ökosystems; er ist kein Maßstab für diesen Kartenvorfall. Prüfen Sie den Chart selbst, recherchieren Sie eigenständig und handeln Sie verantwortungsbewusst. #GnosisPay #GNO #CryptoSecurity #Datenschutzverletzung
Gnosis Pay zufolge wurden bei dem Vorfall bestimmte Kundeninformationen offengelegt; die White-Label-Unternehmensplattform und Kundengelder seien davon nicht betroffen gewesen. Dies sind Angaben des Unternehmens; eine unabhängige Prüfung der Wallet-Guthaben wurde nicht bekannt gegeben. Die Zahl der betroffenen Kunden, sämtliche betroffenen Datenfelder und die technische Ursache wurden nicht offengelegt.
Wenn Sie die Karte nutzen, beachten Sie den kontospezifischen Hinweis und seien Sie auf personalisierte Phishing-Versuche gefasst. Öffnen Sie die offizielle App direkt; geben Sie niemals eine Seed-Phrase, einen privaten Schlüssel, eine PIN oder die vollständige Kartennummer in einer Nachricht weiter.
Was ist bei der Offenlegung einer Sicherheitsverletzung am wichtigsten: ein klarer Umfang, ein glaubwürdiger Zeitablauf oder eine unabhängige Überprüfung?
Quellen: [Mitteilung von Gnosis Pay](https://gnosispay.com/blog/data-breach-legacy-system-gnosis-pay-branded-cards) · [DeFiPrime](https://defiprime.com/gnosis-pay-legacy-card-data-breach) · [The Defiant](https://thedefiant.io/news/security/gnosis-pay-confirms-breach-of-consumer-card-system)
Fazit: $GNO — [Binance-GNO/USDT-Spot-Chart](https://www.binance.com/en/trade/GNO_USDT?type=spot) für den Token des Gnosis-Ökosystems; er ist kein Maßstab für diesen Kartenvorfall. Prüfen Sie den Chart selbst, recherchieren Sie eigenständig und handeln Sie verantwortungsbewusst. #GnosisPay #GNO #CryptoSecurity #Datenschutzverletzung
45
🚨 CZ WARNT: DATENLECKS STELLEN ERNSTHAFTE KRYPTO-SICHERHEITSRISIKEN DAR! 🔐
🇺🇸🌐 Binance-Gründer Changpeng Zhao (CZ) hat davor gewarnt, dass durchgesickerte persönliche Daten Nutzer von Kryptowährungen Phishing-Betrug, SIM-Swapping-Angriffen, Social Engineering und sogar realen Bedrohungen aussetzen können.
Aktuelle Berichte über Datenschutzverletzungen haben die Sorge verstärkt, dass Kriminelle durchgesickerte Namen, E-Mail-Adressen und Telefonnummern ausnutzen könnten, um Krypto-Anleger ins Visier zu nehmen.
🛡️ So bleibst du SAFU:
🔹 Verwende für jede Börse eine eigene E-Mail-Adresse und ein starkes Passwort.
🔹 Bevorzuge Passkeys, Hardware-Sicherheitsschlüssel oder Authenticator-Apps statt SMS-basierter Zwei-Faktor-Authentifizierung.
🔹 Klicke niemals auf verdächtige Links und gib keine Passwörter, privaten Schlüssel oder Wiederherstellungsphrasen weiter.
🔹 Aktiviere, sofern verfügbar, die Whitelist für Auszahlungsadressen und den Phishing-Schutz.
🔹 Überprüfe Support-Anfragen über offizielle Kanäle.
⚠️ Denk daran: Ein Datenleck bedeutet nicht automatisch, dass deine Krypto-Gelder kompromittiert wurden. Offen gelegte persönliche Informationen können gezielte Betrugsversuche jedoch überzeugender machen.
🔒 Schütze deine Identität. Sichere deine Konten. Bleib SAFU!
📌 Quellen:
• BeInCrypto — CZ erklärt, wie man SAFU bleibt, während eine Welle von Krypto-Datenlecks vier große Unternehmen trifft, 28. Oktober 2026:
• CZs gemeldete Sicherheitswarnung auf X, 23. Oktober 2026: https://x.com/cz_binance
#CZ #Binance #CryptoSecurity #DataBreach #Phishing
$REN $CLV $CLO
🚨 CZ WARNT: DATENLECKS STELLEN ERNSTHAFTE KRYPTO-SICHERHEITSRISIKEN DAR! 🔐
🇺🇸🌐 Binance-Gründer Changpeng Zhao (CZ) hat davor gewarnt, dass durchgesickerte persönliche Daten Nutzer von Kryptowährungen Phishing-Betrug, SIM-Swapping-Angriffen, Social Engineering und sogar realen Bedrohungen aussetzen können.
Aktuelle Berichte über Datenschutzverletzungen haben die Sorge verstärkt, dass Kriminelle durchgesickerte Namen, E-Mail-Adressen und Telefonnummern ausnutzen könnten, um Krypto-Anleger ins Visier zu nehmen.
🛡️ So bleibst du SAFU:
🔹 Verwende für jede Börse eine eigene E-Mail-Adresse und ein starkes Passwort.
🔹 Bevorzuge Passkeys, Hardware-Sicherheitsschlüssel oder Authenticator-Apps statt SMS-basierter Zwei-Faktor-Authentifizierung.
🔹 Klicke niemals auf verdächtige Links und gib keine Passwörter, privaten Schlüssel oder Wiederherstellungsphrasen weiter.
🔹 Aktiviere, sofern verfügbar, die Whitelist für Auszahlungsadressen und den Phishing-Schutz.
🔹 Überprüfe Support-Anfragen über offizielle Kanäle.
⚠️ Denk daran: Ein Datenleck bedeutet nicht automatisch, dass deine Krypto-Gelder kompromittiert wurden. Offen gelegte persönliche Informationen können gezielte Betrugsversuche jedoch überzeugender machen.
🔒 Schütze deine Identität. Sichere deine Konten. Bleib SAFU!
📌 Quellen:
• BeInCrypto — CZ erklärt, wie man SAFU bleibt, während eine Welle von Krypto-Datenlecks vier große Unternehmen trifft, 28. Oktober 2026:
• CZs gemeldete Sicherheitswarnung auf X, 23. Oktober 2026: https://x.com/cz_binance
#CZ #Binance #CryptoSecurity #DataBreach #Phishing
$REN $CLV $CLO
🇺🇸🌐 Binance-Gründer Changpeng Zhao (CZ) hat davor gewarnt, dass durchgesickerte persönliche Daten Nutzer von Kryptowährungen Phishing-Betrug, SIM-Swapping-Angriffen, Social Engineering und sogar realen Bedrohungen aussetzen können.
Aktuelle Berichte über Datenschutzverletzungen haben die Sorge verstärkt, dass Kriminelle durchgesickerte Namen, E-Mail-Adressen und Telefonnummern ausnutzen könnten, um Krypto-Anleger ins Visier zu nehmen.
🛡️ So bleibst du SAFU:
🔹 Verwende für jede Börse eine eigene E-Mail-Adresse und ein starkes Passwort.
🔹 Bevorzuge Passkeys, Hardware-Sicherheitsschlüssel oder Authenticator-Apps statt SMS-basierter Zwei-Faktor-Authentifizierung.
🔹 Klicke niemals auf verdächtige Links und gib keine Passwörter, privaten Schlüssel oder Wiederherstellungsphrasen weiter.
🔹 Aktiviere, sofern verfügbar, die Whitelist für Auszahlungsadressen und den Phishing-Schutz.
🔹 Überprüfe Support-Anfragen über offizielle Kanäle.
⚠️ Denk daran: Ein Datenleck bedeutet nicht automatisch, dass deine Krypto-Gelder kompromittiert wurden. Offen gelegte persönliche Informationen können gezielte Betrugsversuche jedoch überzeugender machen.
🔒 Schütze deine Identität. Sichere deine Konten. Bleib SAFU!
📌 Quellen:
• BeInCrypto — CZ erklärt, wie man SAFU bleibt, während eine Welle von Krypto-Datenlecks vier große Unternehmen trifft, 28. Oktober 2026:
• CZs gemeldete Sicherheitswarnung auf X, 23. Oktober 2026: https://x.com/cz_binance
#CZ #Binance #CryptoSecurity #DataBreach #Phishing
$REN $CLV $CLO
690

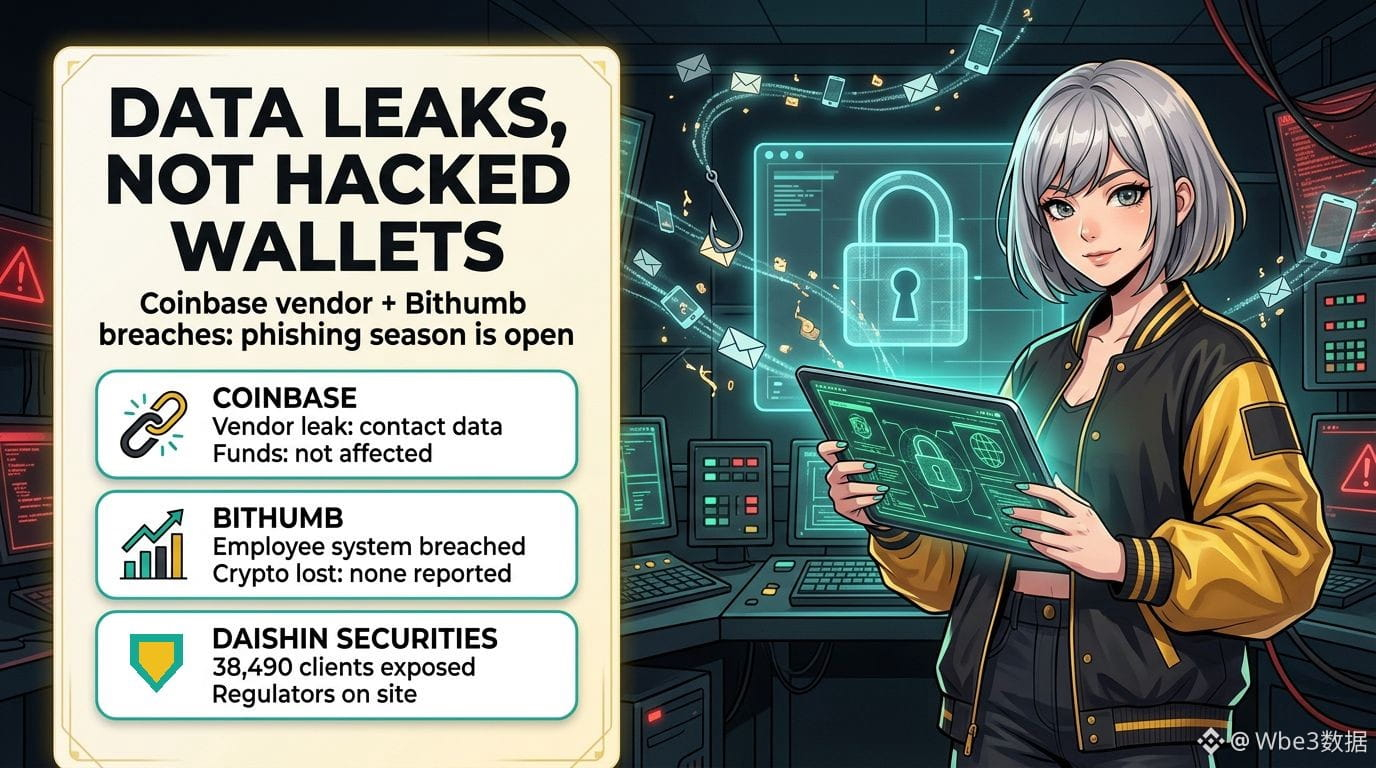
Zwei Datenpannen bei Kryptobörsen an einem Tag – und deine Coins sind nicht das eigentliche Ziel. Dein Posteingang ist es.
Das wissen wir bis Mittwoch:
• Coinbase: Bei Amplitude, einem Analyse-Dienstleister, den Coinbase nutzt, gab es einen Sicherheitsvorfall. Dabei wurden Kontaktdaten von dem offengelegt, was Coinbase als „einen kleinen Teil“ seiner Kunden bezeichnet. Coinbase zufolge gab es keinen unbefugten Zugriff auf die eigenen Systeme, und Kundengelder waren nicht betroffen. Ein Sicherheitsforscher behauptete, mehr als 70.000 Nutzer seien betroffen, doch Coinbase hat keine Zahl bestätigt. Diese Angabe ist daher als unbestätigt zu betrachten.
• Bithumb: Südkoreas zweitgrößte Kryptobörse teilte mit, dass ein Außenstehender in ein internes mobiles System für Mitarbeiter eingedrungen sei und personenbezogene Daten entwendet habe. Laut Bithumb ist dieses System vom Handel getrennt, es seien keine Kryptowährungen verloren gegangen, und es werde noch geprüft, ob Mitgliederdaten betroffen waren.
• Das Gesamtbild: Daishin Securities zufolge wurden bei einem separaten Angriff die Daten von 38.490 Kunden offengelegt. Südkoreas Finanzaufsichtsbehörden hielten heute eine Krisensitzung ab und entsandten Inspektoren vor Ort.
Warum das wichtig ist: Namen, E-Mail-Adressen und Telefonnummern, die offengelegt wurden, leeren selten direkt deine Wallets. Sie ebnen den Weg für die nächste Welle: „Support“-Anrufe, bei denen die Anrufer deinen Namen bereits kennen, gefälschte E-Mails über Sicherheitsvorfälle und SIM-Swapping-Versuche.
Eine ruhige Checkliste für diese Woche:
1. Aktiviere bei jeder Kryptobörse, die du nutzt, einen Anti-Phishing-Code und eine Whitelist für Auszahlungen.
2. Ersetze nach Möglichkeit die SMS-Zwei-Faktor-Authentifizierung durch einen Passkey oder Sicherheitsschlüssel.
3. Bitte deinen Mobilfunkanbieter um eine PIN für die Rufnummernmitnahme.
4. Geh davon aus, dass jeder, der dich wegen eines „Sicherheitsproblems“ kontaktiert, ein Betrüger ist. Der echte Support fragt niemals nach Codes, Passwörtern oder Seed-Phrasen.
Hast du schon einmal eine Phishing-Nachricht erhalten, in der jemand erstaunlich viel über dich wusste?
#CryptoSecurity #Phishing #DataBreach
Keine Anlageberatung.
Zwei Datenpannen bei Kryptobörsen an einem Tag – und deine Coins sind nicht das eigentliche Ziel. Dein Posteingang ist es.
Das wissen wir bis Mittwoch:
• Coinbase: Bei Amplitude, einem Analyse-Dienstleister, den Coinbase nutzt, gab es einen Sicherheitsvorfall. Dabei wurden Kontaktdaten von dem offengelegt, was Coinbase als „einen kleinen Teil“ seiner Kunden bezeichnet. Coinbase zufolge gab es keinen unbefugten Zugriff auf die eigenen Systeme, und Kundengelder waren nicht betroffen. Ein Sicherheitsforscher behauptete, mehr als 70.000 Nutzer seien betroffen, doch Coinbase hat keine Zahl bestätigt. Diese Angabe ist daher als unbestätigt zu betrachten.
• Bithumb: Südkoreas zweitgrößte Kryptobörse teilte mit, dass ein Außenstehender in ein internes mobiles System für Mitarbeiter eingedrungen sei und personenbezogene Daten entwendet habe. Laut Bithumb ist dieses System vom Handel getrennt, es seien keine Kryptowährungen verloren gegangen, und es werde noch geprüft, ob Mitgliederdaten betroffen waren.
• Das Gesamtbild: Daishin Securities zufolge wurden bei einem separaten Angriff die Daten von 38.490 Kunden offengelegt. Südkoreas Finanzaufsichtsbehörden hielten heute eine Krisensitzung ab und entsandten Inspektoren vor Ort.
Warum das wichtig ist: Namen, E-Mail-Adressen und Telefonnummern, die offengelegt wurden, leeren selten direkt deine Wallets. Sie ebnen den Weg für die nächste Welle: „Support“-Anrufe, bei denen die Anrufer deinen Namen bereits kennen, gefälschte E-Mails über Sicherheitsvorfälle und SIM-Swapping-Versuche.
Eine ruhige Checkliste für diese Woche:
1. Aktiviere bei jeder Kryptobörse, die du nutzt, einen Anti-Phishing-Code und eine Whitelist für Auszahlungen.
2. Ersetze nach Möglichkeit die SMS-Zwei-Faktor-Authentifizierung durch einen Passkey oder Sicherheitsschlüssel.
3. Bitte deinen Mobilfunkanbieter um eine PIN für die Rufnummernmitnahme.
4. Geh davon aus, dass jeder, der dich wegen eines „Sicherheitsproblems“ kontaktiert, ein Betrüger ist. Der echte Support fragt niemals nach Codes, Passwörtern oder Seed-Phrasen.
Hast du schon einmal eine Phishing-Nachricht erhalten, in der jemand erstaunlich viel über dich wusste?
#CryptoSecurity #Phishing #DataBreach
Keine Anlageberatung.
Das wissen wir bis Mittwoch:
• Coinbase: Bei Amplitude, einem Analyse-Dienstleister, den Coinbase nutzt, gab es einen Sicherheitsvorfall. Dabei wurden Kontaktdaten von dem offengelegt, was Coinbase als „einen kleinen Teil“ seiner Kunden bezeichnet. Coinbase zufolge gab es keinen unbefugten Zugriff auf die eigenen Systeme, und Kundengelder waren nicht betroffen. Ein Sicherheitsforscher behauptete, mehr als 70.000 Nutzer seien betroffen, doch Coinbase hat keine Zahl bestätigt. Diese Angabe ist daher als unbestätigt zu betrachten.
• Bithumb: Südkoreas zweitgrößte Kryptobörse teilte mit, dass ein Außenstehender in ein internes mobiles System für Mitarbeiter eingedrungen sei und personenbezogene Daten entwendet habe. Laut Bithumb ist dieses System vom Handel getrennt, es seien keine Kryptowährungen verloren gegangen, und es werde noch geprüft, ob Mitgliederdaten betroffen waren.
• Das Gesamtbild: Daishin Securities zufolge wurden bei einem separaten Angriff die Daten von 38.490 Kunden offengelegt. Südkoreas Finanzaufsichtsbehörden hielten heute eine Krisensitzung ab und entsandten Inspektoren vor Ort.
Warum das wichtig ist: Namen, E-Mail-Adressen und Telefonnummern, die offengelegt wurden, leeren selten direkt deine Wallets. Sie ebnen den Weg für die nächste Welle: „Support“-Anrufe, bei denen die Anrufer deinen Namen bereits kennen, gefälschte E-Mails über Sicherheitsvorfälle und SIM-Swapping-Versuche.
Eine ruhige Checkliste für diese Woche:
1. Aktiviere bei jeder Kryptobörse, die du nutzt, einen Anti-Phishing-Code und eine Whitelist für Auszahlungen.
2. Ersetze nach Möglichkeit die SMS-Zwei-Faktor-Authentifizierung durch einen Passkey oder Sicherheitsschlüssel.
3. Bitte deinen Mobilfunkanbieter um eine PIN für die Rufnummernmitnahme.
4. Geh davon aus, dass jeder, der dich wegen eines „Sicherheitsproblems“ kontaktiert, ein Betrüger ist. Der echte Support fragt niemals nach Codes, Passwörtern oder Seed-Phrasen.
Hast du schon einmal eine Phishing-Nachricht erhalten, in der jemand erstaunlich viel über dich wusste?
#CryptoSecurity #Phishing #DataBreach
Keine Anlageberatung.
67

·
--
🚨 $HAEDAL AUFGEDECKT: GROSSER DATENLEAK ERSCHÜTTERT SÜDKOREANISCHES KRYPTO-ÖKOSYSTEM 📉
📊 Der Datenverstoß bei Bithumb, zusammen mit den Leaks bei Daishin und Mirae, rückt eine systemische Schwachstelle in der digitalen Finanzinfrastruktur der Region ins Rampenlicht. Institutionelle Akteure passen ihre Engagements bereits neu an und behalten Liquiditätsabzüge im Blick, während Smart Money möglicherweise zugehörige Token abstößt. 📌 $HAEDAL , $HUMA und $AIN stehen am Rande einer verschärften behördlichen Kontrolle, die Kapitalflüsse einschränken und Bewertungen drücken könnte.
🦈 Da die Aufsichtsbehörden auf verstärkte Schutzmaßnahmen drängen, könnte die Marktstimmung ins Bärische kippen und bei den betroffenen Vermögenswerten einen kurzfristigen Rücksetzer auslösen. ⚡ Verschärfst du dein Risikomanagement oder suchst du angesichts der Folgen nach einem konträren Einstieg? 💬
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Griff. 🛡️
🏷️ #HAEDAL #DataBreach #RiskAlert #Crypto
🦈 🔥
🚨 $HAEDAL AUFGEDECKT: GROSSER DATENLEAK ERSCHÜTTERT SÜDKOREANISCHES KRYPTO-ÖKOSYSTEM 📉
📊 Der Datenverstoß bei Bithumb, zusammen mit den Leaks bei Daishin und Mirae, rückt eine systemische Schwachstelle in der digitalen Finanzinfrastruktur der Region ins Rampenlicht. Institutionelle Akteure passen ihre Engagements bereits neu an und behalten Liquiditätsabzüge im Blick, während Smart Money möglicherweise zugehörige Token abstößt. 📌 $HAEDAL , $HUMA und $AIN stehen am Rande einer verschärften behördlichen Kontrolle, die Kapitalflüsse einschränken und Bewertungen drücken könnte.
🦈 Da die Aufsichtsbehörden auf verstärkte Schutzmaßnahmen drängen, könnte die Marktstimmung ins Bärische kippen und bei den betroffenen Vermögenswerten einen kurzfristigen Rücksetzer auslösen. ⚡ Verschärfst du dein Risikomanagement oder suchst du angesichts der Folgen nach einem konträren Einstieg? 💬
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Griff. 🛡️
🏷️ #HAEDAL #DataBreach #RiskAlert #Crypto
🦈 🔥
📊 Der Datenverstoß bei Bithumb, zusammen mit den Leaks bei Daishin und Mirae, rückt eine systemische Schwachstelle in der digitalen Finanzinfrastruktur der Region ins Rampenlicht. Institutionelle Akteure passen ihre Engagements bereits neu an und behalten Liquiditätsabzüge im Blick, während Smart Money möglicherweise zugehörige Token abstößt. 📌 $HAEDAL , $HUMA und $AIN stehen am Rande einer verschärften behördlichen Kontrolle, die Kapitalflüsse einschränken und Bewertungen drücken könnte.
🦈 Da die Aufsichtsbehörden auf verstärkte Schutzmaßnahmen drängen, könnte die Marktstimmung ins Bärische kippen und bei den betroffenen Vermögenswerten einen kurzfristigen Rücksetzer auslösen. ⚡ Verschärfst du dein Risikomanagement oder suchst du angesichts der Folgen nach einem konträren Einstieg? 💬
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Griff. 🛡️
🏷️ #HAEDAL #DataBreach #RiskAlert #Crypto
🦈 🔥
18


#KeystoneWebsiteBreachExposesBuyersShippingAddresses
🔐⚠️ Datenpanne auf der Keystone-Website legt Lieferadressen von Kryptokäufern offen ⚠️🔐
Manchmal liegt das größte Sicherheitsrisiko nicht in deiner Wallet. Es ist die Adresse, an der du sie aufbewahrst.
Keystone, ein Hersteller von Hardware-Wallets für Kryptowährungen, hat eine Datenpanne auf seiner Website offengelegt, bei der Namen, Kontaktdaten, Lieferadressen und Bestellinformationen von Kunden preisgegeben wurden.
Das Unternehmen entdeckte am 20. Oktober einen unbefugten Zugriff und bestätigte am 23. Oktober 2026 die Offenlegung der Daten, nachdem es Aktivitäten in seinem Shopify-basierten Shop überprüft hatte.
Keystone zufolge wurden keine Zahlungsdaten, Wiederherstellungsphrasen, privaten Schlüssel oder Wallet-Passwörter offengelegt. Das Unternehmen hat den unbefugten Zugriff gesperrt, die Sicherheitslücke behoben und damit begonnen, betroffene Kunden zu benachrichtigen. Wie viele Nutzer betroffen sind, wurde nicht bekannt gegeben.
Doch hier liegt das größere Problem: Wenn Kriminelle die Identität, Wohnadresse und den Kauf einer Hardware-Wallet einer Person kennen, können sie überzeugende Phishing-Angriffe verüben oder Kryptobesitzer möglicherweise in der realen Welt ins Visier nehmen.
Meine Einschätzung: Selbstverwahrung schützt die Kontrolle über deine Kryptowährungen, aber nicht deine persönlichen Daten, wenn ein Drittanbieter diese preisgibt. Deine Sicherheit ist nur so stark wie das schwächste Glied, das deine digitalen Vermögenswerte mit deiner realen Identität verbindet.
Wenn du bei Keystone gekauft hast, überprüfe Warnmeldungen über offizielle Kanäle, ignoriere unaufgeforderte Angebote für Rückerstattungen oder Ersatz und gib niemals deine Wiederherstellungsphrase weiter. Kein seriöser Supportmitarbeiter benötigt sie.
Echte Kryptosicherheit bedeutet, sowohl deine Vermögenswerte als auch die persönlichen Daten zu schützen, durch die du zum Ziel werden könntest.
Sollten für Hardware-Wallet-Unternehmen strengere Standards zur Datenlöschung gelten, sobald eine Kundenbestellung abgeschlossen ist?
Haftungsausschluss: Dieser Beitrag dient ausschließlich Bildungszwecken und stellt weder eine Finanz- noch eine Sicherheitsberatung dar.
#CryptoSecurity #DataBreach #GrowWithSAC $QNT $ENA $PYTH
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
🔐⚠️ Datenpanne auf der Keystone-Website legt Lieferadressen von Kryptokäufern offen ⚠️🔐
Manchmal liegt das größte Sicherheitsrisiko nicht in deiner Wallet. Es ist die Adresse, an der du sie aufbewahrst.
Keystone, ein Hersteller von Hardware-Wallets für Kryptowährungen, hat eine Datenpanne auf seiner Website offengelegt, bei der Namen, Kontaktdaten, Lieferadressen und Bestellinformationen von Kunden preisgegeben wurden.
Das Unternehmen entdeckte am 20. Oktober einen unbefugten Zugriff und bestätigte am 23. Oktober 2026 die Offenlegung der Daten, nachdem es Aktivitäten in seinem Shopify-basierten Shop überprüft hatte.
Keystone zufolge wurden keine Zahlungsdaten, Wiederherstellungsphrasen, privaten Schlüssel oder Wallet-Passwörter offengelegt. Das Unternehmen hat den unbefugten Zugriff gesperrt, die Sicherheitslücke behoben und damit begonnen, betroffene Kunden zu benachrichtigen. Wie viele Nutzer betroffen sind, wurde nicht bekannt gegeben.
Doch hier liegt das größere Problem: Wenn Kriminelle die Identität, Wohnadresse und den Kauf einer Hardware-Wallet einer Person kennen, können sie überzeugende Phishing-Angriffe verüben oder Kryptobesitzer möglicherweise in der realen Welt ins Visier nehmen.
Meine Einschätzung: Selbstverwahrung schützt die Kontrolle über deine Kryptowährungen, aber nicht deine persönlichen Daten, wenn ein Drittanbieter diese preisgibt. Deine Sicherheit ist nur so stark wie das schwächste Glied, das deine digitalen Vermögenswerte mit deiner realen Identität verbindet.
Wenn du bei Keystone gekauft hast, überprüfe Warnmeldungen über offizielle Kanäle, ignoriere unaufgeforderte Angebote für Rückerstattungen oder Ersatz und gib niemals deine Wiederherstellungsphrase weiter. Kein seriöser Supportmitarbeiter benötigt sie.
Echte Kryptosicherheit bedeutet, sowohl deine Vermögenswerte als auch die persönlichen Daten zu schützen, durch die du zum Ziel werden könntest.
Sollten für Hardware-Wallet-Unternehmen strengere Standards zur Datenlöschung gelten, sobald eine Kundenbestellung abgeschlossen ist?
Haftungsausschluss: Dieser Beitrag dient ausschließlich Bildungszwecken und stellt weder eine Finanz- noch eine Sicherheitsberatung dar.
#CryptoSecurity #DataBreach #GrowWithSAC $QNT $ENA $PYTH
🔐⚠️ Datenpanne auf der Keystone-Website legt Lieferadressen von Kryptokäufern offen ⚠️🔐
Manchmal liegt das größte Sicherheitsrisiko nicht in deiner Wallet. Es ist die Adresse, an der du sie aufbewahrst.
Keystone, ein Hersteller von Hardware-Wallets für Kryptowährungen, hat eine Datenpanne auf seiner Website offengelegt, bei der Namen, Kontaktdaten, Lieferadressen und Bestellinformationen von Kunden preisgegeben wurden.
Das Unternehmen entdeckte am 20. Oktober einen unbefugten Zugriff und bestätigte am 23. Oktober 2026 die Offenlegung der Daten, nachdem es Aktivitäten in seinem Shopify-basierten Shop überprüft hatte.
Keystone zufolge wurden keine Zahlungsdaten, Wiederherstellungsphrasen, privaten Schlüssel oder Wallet-Passwörter offengelegt. Das Unternehmen hat den unbefugten Zugriff gesperrt, die Sicherheitslücke behoben und damit begonnen, betroffene Kunden zu benachrichtigen. Wie viele Nutzer betroffen sind, wurde nicht bekannt gegeben.
Doch hier liegt das größere Problem: Wenn Kriminelle die Identität, Wohnadresse und den Kauf einer Hardware-Wallet einer Person kennen, können sie überzeugende Phishing-Angriffe verüben oder Kryptobesitzer möglicherweise in der realen Welt ins Visier nehmen.
Meine Einschätzung: Selbstverwahrung schützt die Kontrolle über deine Kryptowährungen, aber nicht deine persönlichen Daten, wenn ein Drittanbieter diese preisgibt. Deine Sicherheit ist nur so stark wie das schwächste Glied, das deine digitalen Vermögenswerte mit deiner realen Identität verbindet.
Wenn du bei Keystone gekauft hast, überprüfe Warnmeldungen über offizielle Kanäle, ignoriere unaufgeforderte Angebote für Rückerstattungen oder Ersatz und gib niemals deine Wiederherstellungsphrase weiter. Kein seriöser Supportmitarbeiter benötigt sie.
Echte Kryptosicherheit bedeutet, sowohl deine Vermögenswerte als auch die persönlichen Daten zu schützen, durch die du zum Ziel werden könntest.
Sollten für Hardware-Wallet-Unternehmen strengere Standards zur Datenlöschung gelten, sobald eine Kundenbestellung abgeschlossen ist?
Haftungsausschluss: Dieser Beitrag dient ausschließlich Bildungszwecken und stellt weder eine Finanz- noch eine Sicherheitsberatung dar.
#CryptoSecurity #DataBreach #GrowWithSAC $QNT $ENA $PYTH
286

·
--
Keystone Wallet von Datenpanne betroffen – erhöht den Druck auf die Hardware-Wallet-Branche
Am 20. Oktober legten Unbefugte durch einen Zugriff auf die Website von Keystone Kundennamen, Kontaktdaten, Lieferadressen und Bestellinformationen offen, darunter gekaufte Produkte und Preise.
Das Unternehmen bestätigte, dass keine Zahlungskartendaten, Bankdaten, Wallet-Passwörter, Wiederherstellungsphrasen oder privaten Schlüssel kompromittiert wurden.
Keystone hat den Angriff abgewehrt, die Sicherheitslücke geschlossen, eine Untersuchung eingeleitet und kontaktiert betroffene Kunden.
Der Vorfall folgt auf jüngste Datenpannen bei Ledger – wo Geräte in Vertriebskanälen in Südostasien manipuliert wurden – und Trezor, wo ein Datenleck bei einem Logistikdienstleister Informationen von über 80.000 Kunden offenlegte.
Welche Maßnahmen sollten Anbieter von Hardware-Wallets ergreifen, um Nutzerdaten auch außerhalb des Geräts zu schützen?
#HardwareWallet #DataBreach #CryptoSecurity #FinTech
Keystone Wallet von Datenpanne betroffen – erhöht den Druck auf die Hardware-Wallet-Branche
Am 20. Oktober legten Unbefugte durch einen Zugriff auf die Website von Keystone Kundennamen, Kontaktdaten, Lieferadressen und Bestellinformationen offen, darunter gekaufte Produkte und Preise.
Das Unternehmen bestätigte, dass keine Zahlungskartendaten, Bankdaten, Wallet-Passwörter, Wiederherstellungsphrasen oder privaten Schlüssel kompromittiert wurden.
Keystone hat den Angriff abgewehrt, die Sicherheitslücke geschlossen, eine Untersuchung eingeleitet und kontaktiert betroffene Kunden.
Der Vorfall folgt auf jüngste Datenpannen bei Ledger – wo Geräte in Vertriebskanälen in Südostasien manipuliert wurden – und Trezor, wo ein Datenleck bei einem Logistikdienstleister Informationen von über 80.000 Kunden offenlegte.
Welche Maßnahmen sollten Anbieter von Hardware-Wallets ergreifen, um Nutzerdaten auch außerhalb des Geräts zu schützen?
#HardwareWallet #DataBreach #CryptoSecurity #FinTech
Am 20. Oktober legten Unbefugte durch einen Zugriff auf die Website von Keystone Kundennamen, Kontaktdaten, Lieferadressen und Bestellinformationen offen, darunter gekaufte Produkte und Preise.
Das Unternehmen bestätigte, dass keine Zahlungskartendaten, Bankdaten, Wallet-Passwörter, Wiederherstellungsphrasen oder privaten Schlüssel kompromittiert wurden.
Keystone hat den Angriff abgewehrt, die Sicherheitslücke geschlossen, eine Untersuchung eingeleitet und kontaktiert betroffene Kunden.
Der Vorfall folgt auf jüngste Datenpannen bei Ledger – wo Geräte in Vertriebskanälen in Südostasien manipuliert wurden – und Trezor, wo ein Datenleck bei einem Logistikdienstleister Informationen von über 80.000 Kunden offenlegte.
Welche Maßnahmen sollten Anbieter von Hardware-Wallets ergreifen, um Nutzerdaten auch außerhalb des Geräts zu schützen?
#HardwareWallet #DataBreach #CryptoSecurity #FinTech
1
42

·
--
🚨 $BTC ALARM: ÖFFENTLICHE TRANSAKTIONSPROTOKOLLE BEI CLOUD-DATENLECK OFFENGELEGT! 💥
📊 Der öffentliche Transaktionsfeed einer großen Börse wurde aus TiDB Cloud abgerufen, einem Datendienst für On-Chain-Analysen. 🦈 Bei dem Datenleck wurden ausschließlich öffentlich einsehbare Protokolle offengelegt – private Schlüssel, Passwörter und Kontostände der Nutzer blieben unberührt. ⚡ Dennoch ermöglicht die Momentaufnahme institutionellen Anlegern einen Einblick in den Orderflow, der eigentlich undurchsichtig bleiben sollte, und eröffnet ein kurzes Zeitfenster für Liquiditätsabgriffe. 📌 Händler sollten den nächsten Volumenanstieg im Auge behalten; ein plötzlicher Ausverkauf könnte eine Reaktion auf die geleakten Daten sein.
💬 Wie wirst du deine Position anpassen, nachdem das öffentliche Transaktionsbuch vorübergehend transparent geworden ist? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #BTC #Security #DataBreach #Crypto
🔥 💎
🚨 $BTC ALARM: ÖFFENTLICHE TRANSAKTIONSPROTOKOLLE BEI CLOUD-DATENLECK OFFENGELEGT! 💥
📊 Der öffentliche Transaktionsfeed einer großen Börse wurde aus TiDB Cloud abgerufen, einem Datendienst für On-Chain-Analysen. 🦈 Bei dem Datenleck wurden ausschließlich öffentlich einsehbare Protokolle offengelegt – private Schlüssel, Passwörter und Kontostände der Nutzer blieben unberührt. ⚡ Dennoch ermöglicht die Momentaufnahme institutionellen Anlegern einen Einblick in den Orderflow, der eigentlich undurchsichtig bleiben sollte, und eröffnet ein kurzes Zeitfenster für Liquiditätsabgriffe. 📌 Händler sollten den nächsten Volumenanstieg im Auge behalten; ein plötzlicher Ausverkauf könnte eine Reaktion auf die geleakten Daten sein.
💬 Wie wirst du deine Position anpassen, nachdem das öffentliche Transaktionsbuch vorübergehend transparent geworden ist? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #BTC #Security #DataBreach #Crypto
🔥 💎
📊 Der öffentliche Transaktionsfeed einer großen Börse wurde aus TiDB Cloud abgerufen, einem Datendienst für On-Chain-Analysen. 🦈 Bei dem Datenleck wurden ausschließlich öffentlich einsehbare Protokolle offengelegt – private Schlüssel, Passwörter und Kontostände der Nutzer blieben unberührt. ⚡ Dennoch ermöglicht die Momentaufnahme institutionellen Anlegern einen Einblick in den Orderflow, der eigentlich undurchsichtig bleiben sollte, und eröffnet ein kurzes Zeitfenster für Liquiditätsabgriffe. 📌 Händler sollten den nächsten Volumenanstieg im Auge behalten; ein plötzlicher Ausverkauf könnte eine Reaktion auf die geleakten Daten sein.
💬 Wie wirst du deine Position anpassen, nachdem das öffentliche Transaktionsbuch vorübergehend transparent geworden ist? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #BTC #Security #DataBreach #Crypto
🔥 💎
4

SÜDKOREA VERHÄNGT EINER BITHUMB-BÜSSE WEGEN BENUTZERDATENLEAK $USDT 🔒
Die Datenschutzkommission verhängte eine Strafe in Höhe von 210 Millionen Won gegen Bithumb, weil dort Benutzernamen, Wallet-Adressen und Geburtsdaten im Rahmen von USDT-Orderbuch-Datenübertragungen an ausländische Plattformen weitergegeben wurden. Das geschah zwischen September und November 2025 ohne ordnungsgemäße Zustimmung.
Die behördliche Prüfung beim Umgang mit Börsendaten wird weltweit strenger. Wenn eine erstklassige Börse grundlegende Zustimmungsprotokolle nicht einhält, schafft das Unsicherheit darüber, welche Datenschutzstandards in der Branche gelten. Überprüfst du, wohin deine persönlichen Informationen gelangen, wenn du handelst?
Keine Finanzberatung. Behandle stets dein Risiko.
#USDT #Privacy #DataBreach #CryptoRegulation
🔒
SÜDKOREA VERHÄNGT EINER BITHUMB-BÜSSE WEGEN BENUTZERDATENLEAK $USDT 🔒
Die Datenschutzkommission verhängte eine Strafe in Höhe von 210 Millionen Won gegen Bithumb, weil dort Benutzernamen, Wallet-Adressen und Geburtsdaten im Rahmen von USDT-Orderbuch-Datenübertragungen an ausländische Plattformen weitergegeben wurden. Das geschah zwischen September und November 2025 ohne ordnungsgemäße Zustimmung.
Die behördliche Prüfung beim Umgang mit Börsendaten wird weltweit strenger. Wenn eine erstklassige Börse grundlegende Zustimmungsprotokolle nicht einhält, schafft das Unsicherheit darüber, welche Datenschutzstandards in der Branche gelten. Überprüfst du, wohin deine persönlichen Informationen gelangen, wenn du handelst?
Keine Finanzberatung. Behandle stets dein Risiko.
#USDT #Privacy #DataBreach #CryptoRegulation
🔒
Die Datenschutzkommission verhängte eine Strafe in Höhe von 210 Millionen Won gegen Bithumb, weil dort Benutzernamen, Wallet-Adressen und Geburtsdaten im Rahmen von USDT-Orderbuch-Datenübertragungen an ausländische Plattformen weitergegeben wurden. Das geschah zwischen September und November 2025 ohne ordnungsgemäße Zustimmung.
Die behördliche Prüfung beim Umgang mit Börsendaten wird weltweit strenger. Wenn eine erstklassige Börse grundlegende Zustimmungsprotokolle nicht einhält, schafft das Unsicherheit darüber, welche Datenschutzstandards in der Branche gelten. Überprüfst du, wohin deine persönlichen Informationen gelangen, wenn du handelst?
Keine Finanzberatung. Behandle stets dein Risiko.
#USDT #Privacy #DataBreach #CryptoRegulation
🔒
20
·
--
🚨 Revolut & Fake-Regierungs-E-Mail: Eine ernste Warnung zur Datensicherheit
Eine neue Cybersicherheits-Kontroverse rund um Revolut wirft Fragen auf, wie Finanzinstitute sensible Regierungsanfragen prüfen.
Berichte, die online kursieren, deuten darauf hin, dass eine gefälschte Regierungs-E-Mail/-Anfrage verwendet worden sein könnte, um sensible Kundendaten zu erhalten oder offenzulegen. Auch wenn Umfang und Details noch unabhängig verifiziert werden müssen, zeigt die Situation eine wichtige Cybersicherheits-Lektion:
🔐 Vertraue niemals einer E-Mail nur, weil sie offiziell aussieht.
Für Finanzplattformen kann sogar eine überzeugend formulierte Anfrage im Regierungsstil gefährlich werden, wenn Identitäts- und Autorisierungsprüfungen nicht stark genug sind.
Warum das wichtig ist 👇
💳 Finanzplattformen speichern hochsensible Kundendaten.
📧 Durch E-Mail-Imitation können betrügerische Anfragen legitim wirken.
🏦 KYC-Informationen können für Angreifer extrem wertvoll werden.
🎣 Verleakte Informationen können gezielte Phishing- und Social-Engineering-Angriffe befeuern.
Revolut selbst rät Nutzern, verdächtige Absenderadressen zu prüfen und den Support über die App zu kontaktieren, statt unerwarteten Mitteilungen zu vertrauen. �
Revolut
⚠️ Die größere Frage:
Sollten Banken und Fintech-Unternehmen mehrere unabhängige Verifizierungsschritte verlangen, bevor sie Kundendaten als Reaktion auf Regierungsanfragen herausgeben?
🟢 JA — Verifizierung sollte verpflichtend sein
🔴 Die aktuellen Systeme sind bereits ausreichend
Was denkst du? 👇
#Revolut #CyberSecurity #DataBreach #Crypto_Jobs🎯 #Fintech #Privacy #Phishing #ScamAlert #Blockchain
*Dieser Beitrag behandelt berichtete Vorwürfe und stellt nicht fest, dass jede Behauptung, die online kursiert, unabhängig bestätigt wurde. Verifiziere Informationen immer über offizielle Quellen.*
🚨 Revolut & Fake-Regierungs-E-Mail: Eine ernste Warnung zur Datensicherheit
Eine neue Cybersicherheits-Kontroverse rund um Revolut wirft Fragen auf, wie Finanzinstitute sensible Regierungsanfragen prüfen.
Berichte, die online kursieren, deuten darauf hin, dass eine gefälschte Regierungs-E-Mail/-Anfrage verwendet worden sein könnte, um sensible Kundendaten zu erhalten oder offenzulegen. Auch wenn Umfang und Details noch unabhängig verifiziert werden müssen, zeigt die Situation eine wichtige Cybersicherheits-Lektion:
🔐 Vertraue niemals einer E-Mail nur, weil sie offiziell aussieht.
Für Finanzplattformen kann sogar eine überzeugend formulierte Anfrage im Regierungsstil gefährlich werden, wenn Identitäts- und Autorisierungsprüfungen nicht stark genug sind.
Warum das wichtig ist 👇
💳 Finanzplattformen speichern hochsensible Kundendaten.
📧 Durch E-Mail-Imitation können betrügerische Anfragen legitim wirken.
🏦 KYC-Informationen können für Angreifer extrem wertvoll werden.
🎣 Verleakte Informationen können gezielte Phishing- und Social-Engineering-Angriffe befeuern.
Revolut selbst rät Nutzern, verdächtige Absenderadressen zu prüfen und den Support über die App zu kontaktieren, statt unerwarteten Mitteilungen zu vertrauen. �
Revolut
⚠️ Die größere Frage:
Sollten Banken und Fintech-Unternehmen mehrere unabhängige Verifizierungsschritte verlangen, bevor sie Kundendaten als Reaktion auf Regierungsanfragen herausgeben?
🟢 JA — Verifizierung sollte verpflichtend sein
🔴 Die aktuellen Systeme sind bereits ausreichend
Was denkst du? 👇
#Revolut #CyberSecurity #DataBreach #Crypto_Jobs🎯 #Fintech #Privacy #Phishing #ScamAlert #Blockchain
*Dieser Beitrag behandelt berichtete Vorwürfe und stellt nicht fest, dass jede Behauptung, die online kursiert, unabhängig bestätigt wurde. Verifiziere Informationen immer über offizielle Quellen.*
Eine neue Cybersicherheits-Kontroverse rund um Revolut wirft Fragen auf, wie Finanzinstitute sensible Regierungsanfragen prüfen.
Berichte, die online kursieren, deuten darauf hin, dass eine gefälschte Regierungs-E-Mail/-Anfrage verwendet worden sein könnte, um sensible Kundendaten zu erhalten oder offenzulegen. Auch wenn Umfang und Details noch unabhängig verifiziert werden müssen, zeigt die Situation eine wichtige Cybersicherheits-Lektion:
🔐 Vertraue niemals einer E-Mail nur, weil sie offiziell aussieht.
Für Finanzplattformen kann sogar eine überzeugend formulierte Anfrage im Regierungsstil gefährlich werden, wenn Identitäts- und Autorisierungsprüfungen nicht stark genug sind.
Warum das wichtig ist 👇
💳 Finanzplattformen speichern hochsensible Kundendaten.
📧 Durch E-Mail-Imitation können betrügerische Anfragen legitim wirken.
🏦 KYC-Informationen können für Angreifer extrem wertvoll werden.
🎣 Verleakte Informationen können gezielte Phishing- und Social-Engineering-Angriffe befeuern.
Revolut selbst rät Nutzern, verdächtige Absenderadressen zu prüfen und den Support über die App zu kontaktieren, statt unerwarteten Mitteilungen zu vertrauen. �
Revolut
⚠️ Die größere Frage:
Sollten Banken und Fintech-Unternehmen mehrere unabhängige Verifizierungsschritte verlangen, bevor sie Kundendaten als Reaktion auf Regierungsanfragen herausgeben?
🟢 JA — Verifizierung sollte verpflichtend sein
🔴 Die aktuellen Systeme sind bereits ausreichend
Was denkst du? 👇
#Revolut #CyberSecurity #DataBreach #Crypto_Jobs🎯 #Fintech #Privacy #Phishing #ScamAlert #Blockchain
*Dieser Beitrag behandelt berichtete Vorwürfe und stellt nicht fest, dass jede Behauptung, die online kursiert, unabhängig bestätigt wurde. Verifiziere Informationen immer über offizielle Quellen.*
80

Laut einem von Decrypt stammenden Bericht griffen die Angreifer, indem sie mit den E-Mail-Adressen der Opfer Lenovo-ID-Konten registrierten, ohne nach dem Passwort zu fragen, auf Dropbox-Konten zu, in denen die vorhandenen $BTC und andere Vermögenswerte gespeichert waren. Diese Sicherheitslücke veranlasste die Nutzer erneut, die Sicherheit ihrer Cloud-Speicherung infrage zu stellen. Wir erinnern erneut an die Bedeutung der Zwei-Faktor-Authentifizierung für die Sicherheit digitaler Vermögenswerte. #CyberSecurity #DataBreach #CryptoSafety
Laut einem von Decrypt stammenden Bericht griffen die Angreifer, indem sie mit den E-Mail-Adressen der Opfer Lenovo-ID-Konten registrierten, ohne nach dem Passwort zu fragen, auf Dropbox-Konten zu, in denen die vorhandenen $BTC und andere Vermögenswerte gespeichert waren. Diese Sicherheitslücke veranlasste die Nutzer erneut, die Sicherheit ihrer Cloud-Speicherung infrage zu stellen. Wir erinnern erneut an die Bedeutung der Zwei-Faktor-Authentifizierung für die Sicherheit digitaler Vermögenswerte. #CyberSecurity #DataBreach #CryptoSafety
46

🚨 Massiver Datenleck-Enthüllung: 153 Millionen Führerscheine zum Verkauf
Ein aktueller Bericht deckt angeblich ein Leck von 153 Millionen Führerscheinen auf, die vermutlich von einem Unternehmen gestohlen wurden, das zur Überprüfung der Identität zuständig ist. Dieser Vorfall verdeutlicht die zunehmenden Sicherheitsrisiken im Zusammenhang mit der Speicherung sensibler Informationen bei externen Stellen, wodurch sie zu attraktiven Zielen für bösartige Akteure werden.
━━━━━━━━━━━━━━
📊 Auswirkung: 📈 Hoch
🏷️ OTHER
#DataBreach #CyberSecurity #Privacy #IdentityTheft #DataProtection
📰 Quelle: gizmodo.com
🚨 Massiver Datenleck-Enthüllung: 153 Millionen Führerscheine zum Verkauf
Ein aktueller Bericht deckt angeblich ein Leck von 153 Millionen Führerscheinen auf, die vermutlich von einem Unternehmen gestohlen wurden, das zur Überprüfung der Identität zuständig ist. Dieser Vorfall verdeutlicht die zunehmenden Sicherheitsrisiken im Zusammenhang mit der Speicherung sensibler Informationen bei externen Stellen, wodurch sie zu attraktiven Zielen für bösartige Akteure werden.
━━━━━━━━━━━━━━
📊 Auswirkung: 📈 Hoch
🏷️ OTHER
#DataBreach #CyberSecurity #Privacy #IdentityTheft #DataProtection
📰 Quelle: gizmodo.com
Ein aktueller Bericht deckt angeblich ein Leck von 153 Millionen Führerscheinen auf, die vermutlich von einem Unternehmen gestohlen wurden, das zur Überprüfung der Identität zuständig ist. Dieser Vorfall verdeutlicht die zunehmenden Sicherheitsrisiken im Zusammenhang mit der Speicherung sensibler Informationen bei externen Stellen, wodurch sie zu attraktiven Zielen für bösartige Akteure werden.
━━━━━━━━━━━━━━
📊 Auswirkung: 📈 Hoch
🏷️ OTHER
#DataBreach #CyberSecurity #Privacy #IdentityTheft #DataProtection
📰 Quelle: gizmodo.com
45

·
--
DATENPÄNNE TRIFFT 13K WALLETS 🚨 $COTI $AVNT $AKE ON EDGE 📉
Der Datenfluss hat gerade eine frische Schicht Turbulenzen bekommen. Der Versandvektor-Breach von Trezor macht 13.689 Nutzerdatensätze sichtbar—Namen, E-Mails, Telefonnummern, Adressen. Das ist kein Angriff auf ein Kernprotokoll, sondern eine klassische Liquidity-Squeeze auf die Stimmung. Smart Money interpretiert das als kurzfristigen Volatilitätsanstieg, nicht als strukturelle Entwertung.
Die Geräte bleiben sicher, aber der Markt bewertet das Vertrauen sofort neu. Rechne mit einer vorsichtigen Kauforder unter $COTI , $AVNT und $AKE , während Trader die Geräusche einpreisen. Das eigentliche Spiel ist, auf die unvermeidliche Ineffizienz-Füllung zu achten—ein Abgreifen von geringer Liquidität, bevor es zu einer bedeutenden Rückeroberung kommt.
Wie positionierst du dein Risiko rund um dieses Datenevent? Ist das eine Gelegenheit zum Dip-Kaufen oder ein Grund, erst mal Abstand zu nehmen, bis die Struktur die Richtung bestätigt? 🧐
⚠️ Keine Finanzberatung. Managst du immer dein Risiko. 🛡️
🏷️ #COTI #AVNT #AKE #DataBreach #CryptoNews
🧠📊
DATENPÄNNE TRIFFT 13K WALLETS 🚨 $COTI $AVNT $AKE ON EDGE 📉
Der Datenfluss hat gerade eine frische Schicht Turbulenzen bekommen. Der Versandvektor-Breach von Trezor macht 13.689 Nutzerdatensätze sichtbar—Namen, E-Mails, Telefonnummern, Adressen. Das ist kein Angriff auf ein Kernprotokoll, sondern eine klassische Liquidity-Squeeze auf die Stimmung. Smart Money interpretiert das als kurzfristigen Volatilitätsanstieg, nicht als strukturelle Entwertung.
Die Geräte bleiben sicher, aber der Markt bewertet das Vertrauen sofort neu. Rechne mit einer vorsichtigen Kauforder unter $COTI , $AVNT und $AKE , während Trader die Geräusche einpreisen. Das eigentliche Spiel ist, auf die unvermeidliche Ineffizienz-Füllung zu achten—ein Abgreifen von geringer Liquidität, bevor es zu einer bedeutenden Rückeroberung kommt.
Wie positionierst du dein Risiko rund um dieses Datenevent? Ist das eine Gelegenheit zum Dip-Kaufen oder ein Grund, erst mal Abstand zu nehmen, bis die Struktur die Richtung bestätigt? 🧐
⚠️ Keine Finanzberatung. Managst du immer dein Risiko. 🛡️
🏷️ #COTI #AVNT #AKE #DataBreach #CryptoNews
🧠📊
Der Datenfluss hat gerade eine frische Schicht Turbulenzen bekommen. Der Versandvektor-Breach von Trezor macht 13.689 Nutzerdatensätze sichtbar—Namen, E-Mails, Telefonnummern, Adressen. Das ist kein Angriff auf ein Kernprotokoll, sondern eine klassische Liquidity-Squeeze auf die Stimmung. Smart Money interpretiert das als kurzfristigen Volatilitätsanstieg, nicht als strukturelle Entwertung.
Die Geräte bleiben sicher, aber der Markt bewertet das Vertrauen sofort neu. Rechne mit einer vorsichtigen Kauforder unter $COTI , $AVNT und $AKE , während Trader die Geräusche einpreisen. Das eigentliche Spiel ist, auf die unvermeidliche Ineffizienz-Füllung zu achten—ein Abgreifen von geringer Liquidität, bevor es zu einer bedeutenden Rückeroberung kommt.
Wie positionierst du dein Risiko rund um dieses Datenevent? Ist das eine Gelegenheit zum Dip-Kaufen oder ein Grund, erst mal Abstand zu nehmen, bis die Struktur die Richtung bestätigt? 🧐
⚠️ Keine Finanzberatung. Managst du immer dein Risiko. 🛡️
🏷️ #COTI #AVNT #AKE #DataBreach #CryptoNews
🧠📊
201

·
--
Wenn du immer noch jeder Fintech-App mit deinem KYC und Krypto vertraust, hör jetzt auf.
Diese Datenlecks machen deine persönlichen Daten zu Munition für Phishing-Angriffe, die Wallets leeren, bevor du es überhaupt bemerkst. Es gibt keinen sauberen Ausstieg, sobald deine Infos da draußen sind.
Revolut soll Berichten zufolge eine Lösegeldforderung in Höhe von 10,000 $BTC nach einem Kundendatenleck erhalten haben. Einige sagen, man solle einfach zahlen, um die verbleibenden Daten zu sichern und weiterzumachen. Andere sind der Meinung, dass nur das Zahlen garantiert, dass die nächste Gruppe mit einer größeren Forderung anklopfen wird.
Ich bin ganz klar im Lager „niemals zahlen“. Eine 10,000 $BTC -Überweisung würde mehr von diesen Operationen finanzieren und jede Plattform, die $ETH oder $USDT hält, in den Fadenkreuz-Bereich rücken. Selbstverwahrung ist die einzige Konfiguration, die dieses Risiko tatsächlich entfernt.
Würdest du zahlen, wenn du Revolut betreiben würdest, oder ist das der Beweis, den wir brauchen, um von diesen Apps wegzugehen?
#Bitcoin #CryptoSecurity #DataBreach
Wenn du immer noch jeder Fintech-App mit deinem KYC und Krypto vertraust, hör jetzt auf.
Diese Datenlecks machen deine persönlichen Daten zu Munition für Phishing-Angriffe, die Wallets leeren, bevor du es überhaupt bemerkst. Es gibt keinen sauberen Ausstieg, sobald deine Infos da draußen sind.
Revolut soll Berichten zufolge eine Lösegeldforderung in Höhe von 10,000 $BTC nach einem Kundendatenleck erhalten haben. Einige sagen, man solle einfach zahlen, um die verbleibenden Daten zu sichern und weiterzumachen. Andere sind der Meinung, dass nur das Zahlen garantiert, dass die nächste Gruppe mit einer größeren Forderung anklopfen wird.
Ich bin ganz klar im Lager „niemals zahlen“. Eine 10,000 $BTC -Überweisung würde mehr von diesen Operationen finanzieren und jede Plattform, die $ETH oder $USDT hält, in den Fadenkreuz-Bereich rücken. Selbstverwahrung ist die einzige Konfiguration, die dieses Risiko tatsächlich entfernt.
Würdest du zahlen, wenn du Revolut betreiben würdest, oder ist das der Beweis, den wir brauchen, um von diesen Apps wegzugehen?
#Bitcoin #CryptoSecurity #DataBreach
Diese Datenlecks machen deine persönlichen Daten zu Munition für Phishing-Angriffe, die Wallets leeren, bevor du es überhaupt bemerkst. Es gibt keinen sauberen Ausstieg, sobald deine Infos da draußen sind.
Revolut soll Berichten zufolge eine Lösegeldforderung in Höhe von 10,000 $BTC nach einem Kundendatenleck erhalten haben. Einige sagen, man solle einfach zahlen, um die verbleibenden Daten zu sichern und weiterzumachen. Andere sind der Meinung, dass nur das Zahlen garantiert, dass die nächste Gruppe mit einer größeren Forderung anklopfen wird.
Ich bin ganz klar im Lager „niemals zahlen“. Eine 10,000 $BTC -Überweisung würde mehr von diesen Operationen finanzieren und jede Plattform, die $ETH oder $USDT hält, in den Fadenkreuz-Bereich rücken. Selbstverwahrung ist die einzige Konfiguration, die dieses Risiko tatsächlich entfernt.
Würdest du zahlen, wenn du Revolut betreiben würdest, oder ist das der Beweis, den wir brauchen, um von diesen Apps wegzugehen?
#Bitcoin #CryptoSecurity #DataBreach
46

·
--
Der größte Krypto-Broker Israels, Bits of Gold, bestätigt eine Datenpanne, von der rund 200.000 Kunden betroffen sind. Gelder und digitale Vermögenswerte wurden nicht angegriffen, aber Namen, Bankdaten und nationale Ausweise könnten in dem liegen, was das Unternehmen als einen umfassenderen globalen Angriff bezeichnet. Wenn Sie ein Nutzer von Bits of Gold sind, überwachen Sie Ihre Konten, achten Sie auf Phishing und aktivieren Sie 2FA. Bleiben Sie wachsam in Sachen Krypto-Sicherheit. $BTC #CryptoNews #DataBreach #BitsOfGold
Der größte Krypto-Broker Israels, Bits of Gold, bestätigt eine Datenpanne, von der rund 200.000 Kunden betroffen sind. Gelder und digitale Vermögenswerte wurden nicht angegriffen, aber Namen, Bankdaten und nationale Ausweise könnten in dem liegen, was das Unternehmen als einen umfassenderen globalen Angriff bezeichnet. Wenn Sie ein Nutzer von Bits of Gold sind, überwachen Sie Ihre Konten, achten Sie auf Phishing und aktivieren Sie 2FA. Bleiben Sie wachsam in Sachen Krypto-Sicherheit. $BTC #CryptoNews #DataBreach #BitsOfGold
28
Artikel
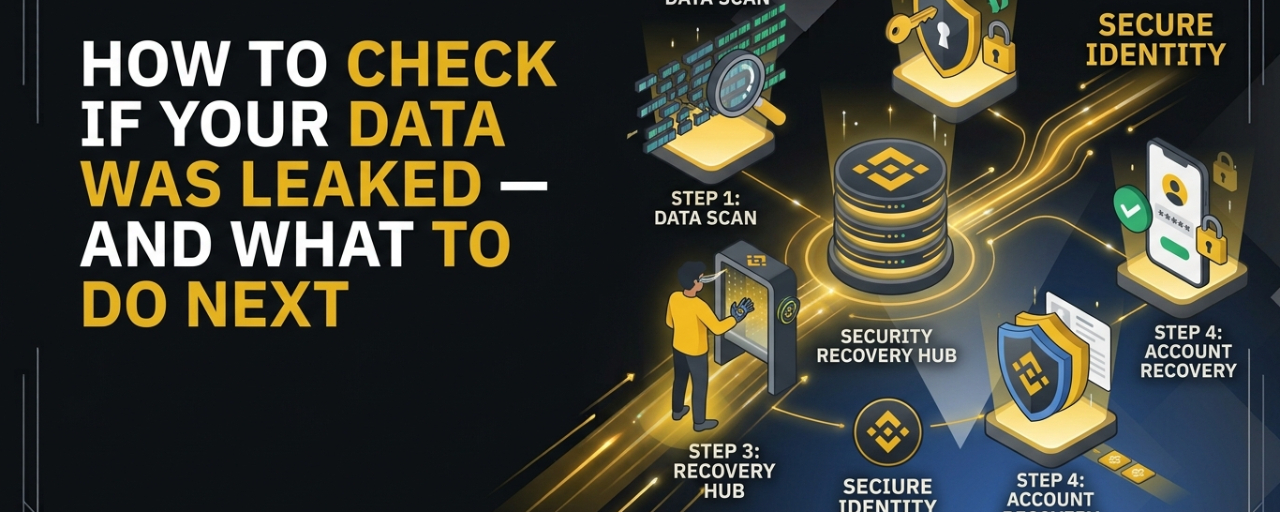
So prüfst du, ob deine Daten geleakt wurden – und was du als Nächstes tun solltestEin Datenleck kann passieren, ohne dass du es bemerkst.
Du kannst deine E-Mail, deine Telefonnummer, deine Social-Media-Konten, Börsenkonten und andere Online-Dienste weiterhin normalerweise nutzen, während irgendwo im Hintergrund Informationen, die mit einem dieser Konten verbunden sind, bereits offengelegt worden sein könnten.
Die entscheidende Frage ist nicht nur:
„Wurde meine Daten geleakt?“
Das ist auch:
„Was soll ich tun, wenn das der Fall ist?“
Wenn du weißt, wie du prüfen kannst, ob Daten offengelegt wurden, und schnell reagierst, kannst du den möglichen Schaden deutlich reduzieren.
Hier ist eine praktische Schritt-für-Schritt-Anleitung.
So prüfst du, ob deine Daten geleakt wurden – und was du als Nächstes tun solltest
Ein Datenleck kann passieren, ohne dass du es bemerkst.
Du kannst deine E-Mail, deine Telefonnummer, deine Social-Media-Konten, Börsenkonten und andere Online-Dienste weiterhin normalerweise nutzen, während irgendwo im Hintergrund Informationen, die mit einem dieser Konten verbunden sind, bereits offengelegt worden sein könnten.
Die entscheidende Frage ist nicht nur:
„Wurde meine Daten geleakt?“
Das ist auch:
„Was soll ich tun, wenn das der Fall ist?“
Wenn du weißt, wie du prüfen kannst, ob Daten offengelegt wurden, und schnell reagierst, kannst du den möglichen Schaden deutlich reduzieren.
Hier ist eine praktische Schritt-für-Schritt-Anleitung.
Du kannst deine E-Mail, deine Telefonnummer, deine Social-Media-Konten, Börsenkonten und andere Online-Dienste weiterhin normalerweise nutzen, während irgendwo im Hintergrund Informationen, die mit einem dieser Konten verbunden sind, bereits offengelegt worden sein könnten.
Die entscheidende Frage ist nicht nur:
„Wurde meine Daten geleakt?“
Das ist auch:
„Was soll ich tun, wenn das der Fall ist?“
Wenn du weißt, wie du prüfen kannst, ob Daten offengelegt wurden, und schnell reagierst, kannst du den möglichen Schaden deutlich reduzieren.
Hier ist eine praktische Schritt-für-Schritt-Anleitung.
2
52
🚨 Vergleich wegen eines Datenlecks in Höhe von 5,5 Millionen US-Dollar für ein Finanzsoftware-Unternehmen
Die Doxim Inc., ein Anbieter von Finanzsoftware mit Sitz in Michigan, hat sich mit einer Sammelklage in Höhe von 5,5 Millionen US-Dollar geeinigt, nachdem es im Jahr 2023 zu einem Datenleck gekommen war. Dabei wurden persönliche Informationen von Nutzern offengelegt. Betroffene in den USA können Entschädigungen von bis zu 5.000 US-Dollar für nachgewiesene Verluste geltend machen, oder eine anteilige Barzahlung, oder eine Kreditüberwachung.
━━━━━━━━━━━━━━
📊 Auswirkung: 📊 mittel
🏷️ OTHER
#DataBreach #CyberSecurity #LegalSettlement #FinancialSoftware
📰 Quelle: dailyhodl.com
🚨 Vergleich wegen eines Datenlecks in Höhe von 5,5 Millionen US-Dollar für ein Finanzsoftware-Unternehmen
Die Doxim Inc., ein Anbieter von Finanzsoftware mit Sitz in Michigan, hat sich mit einer Sammelklage in Höhe von 5,5 Millionen US-Dollar geeinigt, nachdem es im Jahr 2023 zu einem Datenleck gekommen war. Dabei wurden persönliche Informationen von Nutzern offengelegt. Betroffene in den USA können Entschädigungen von bis zu 5.000 US-Dollar für nachgewiesene Verluste geltend machen, oder eine anteilige Barzahlung, oder eine Kreditüberwachung.
━━━━━━━━━━━━━━
📊 Auswirkung: 📊 mittel
🏷️ OTHER
#DataBreach #CyberSecurity #LegalSettlement #FinancialSoftware
📰 Quelle: dailyhodl.com
Die Doxim Inc., ein Anbieter von Finanzsoftware mit Sitz in Michigan, hat sich mit einer Sammelklage in Höhe von 5,5 Millionen US-Dollar geeinigt, nachdem es im Jahr 2023 zu einem Datenleck gekommen war. Dabei wurden persönliche Informationen von Nutzern offengelegt. Betroffene in den USA können Entschädigungen von bis zu 5.000 US-Dollar für nachgewiesene Verluste geltend machen, oder eine anteilige Barzahlung, oder eine Kreditüberwachung.
━━━━━━━━━━━━━━
📊 Auswirkung: 📊 mittel
🏷️ OTHER
#DataBreach #CyberSecurity #LegalSettlement #FinancialSoftware
📰 Quelle: dailyhodl.com
1
74

$ONG BREAKS AUF APPLE-LIEFERANTEN-DATENLECK-NEWS 🔥
Der Leak bei Tata Electronics betrifft nicht veröffentlichte iPhone-18-Pro-Dateien sowie Lieferantendaten. Solche Sicherheitsvorfälle lösen häufig Volatilität in korrelierten Assets aus — und $ONG reagiert mit erhöhtem Volumen auf den Orderbüchern der Top-Börsen.
Die Spekulationen laufen bereits heiß darüber, ob das zu einem Rücksetzer für den Aufbau (Accumulation) führt oder zu einem Ausbruch. Der entscheidende Datenpunkt ist, ob der Aufbau auf dem aktuellen Niveau weitergeht.
Siehst du das als eine Kaufgelegenheit oder als ein Risiko, das man meiden sollte?
Keine Finanzberatung. Verwalte immer dein Risiko.
#ONG #News #DataBreach #Crypto
🔥
$ONG BREAKS AUF APPLE-LIEFERANTEN-DATENLECK-NEWS 🔥
Der Leak bei Tata Electronics betrifft nicht veröffentlichte iPhone-18-Pro-Dateien sowie Lieferantendaten. Solche Sicherheitsvorfälle lösen häufig Volatilität in korrelierten Assets aus — und $ONG reagiert mit erhöhtem Volumen auf den Orderbüchern der Top-Börsen.
Die Spekulationen laufen bereits heiß darüber, ob das zu einem Rücksetzer für den Aufbau (Accumulation) führt oder zu einem Ausbruch. Der entscheidende Datenpunkt ist, ob der Aufbau auf dem aktuellen Niveau weitergeht.
Siehst du das als eine Kaufgelegenheit oder als ein Risiko, das man meiden sollte?
Keine Finanzberatung. Verwalte immer dein Risiko.
#ONG #News #DataBreach #Crypto
🔥
Der Leak bei Tata Electronics betrifft nicht veröffentlichte iPhone-18-Pro-Dateien sowie Lieferantendaten. Solche Sicherheitsvorfälle lösen häufig Volatilität in korrelierten Assets aus — und $ONG reagiert mit erhöhtem Volumen auf den Orderbüchern der Top-Börsen.
Die Spekulationen laufen bereits heiß darüber, ob das zu einem Rücksetzer für den Aufbau (Accumulation) führt oder zu einem Ausbruch. Der entscheidende Datenpunkt ist, ob der Aufbau auf dem aktuellen Niveau weitergeht.
Siehst du das als eine Kaufgelegenheit oder als ein Risiko, das man meiden sollte?
Keine Finanzberatung. Verwalte immer dein Risiko.
#ONG #News #DataBreach #Crypto
🔥
95
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#JobsReportRaisesHikeOdds
460,519 Aufrufe
3,133 Kommentare
2
#CPITestsDecemberRateOutlook
121,533 Aufrufe
992 Kommentare
3
#BitcoinRebounds$75KAsChipsLead
40,489 Aufrufe
329 Kommentare
4
#US Data Center Rules May Constrain AI Expansion
64,831 Aufrufe
221 Kommentare
5
#ARKPlans14ThematicETFsCoveringAIAndTokenizedMarkets
3,369 Aufrufe
58 Kommentare
6
#WillAnthropicListOnTime
132,159 Aufrufe
1,265 Kommentare
7
#WillUS-IranTensionsBoostSafe-HavenDemand?
54,251 Aufrufe
432 Kommentare
8
#BitcoinETFsSee$412MNetOutflows
12,335 Aufrufe
68 Kommentare
9
#HKSFCPlansToRestrictCryptoAndExchangeTerms
48,934 Aufrufe
482 Kommentare
10
#TradFiForBeginners
81,281 Aufrufe
941 Kommentare