

#12
12
33,536 Aufrufe
474 Kommentare
Hot
Zuletzt
·
--
Übersetzung ansehen
$CT 这波15m放量下跌有点东西,成交量直接干到6倍多,价格跌破近20根5m区间下沿,主动买卖比0.77,卖压明显偏向一边。OI还在小幅往上走,价格跌+持仓增,更像是新空头带着杠杆进场,而不是单纯多头踩踏。异常分位88.3%,全池排到#12,深度确认也算到位了。24h成交额不到2000万,盘子不算厚,这种量能突然放大得多留个心眼。先看这个区间下沿能不能收回,收不回去的话短线情绪估计还得往下压一压。
$CT 这波15m放量下跌有点东西,成交量直接干到6倍多,价格跌破近20根5m区间下沿,主动买卖比0.77,卖压明显偏向一边。OI还在小幅往上走,价格跌+持仓增,更像是新空头带着杠杆进场,而不是单纯多头踩踏。异常分位88.3%,全池排到#12,深度确认也算到位了。24h成交额不到2000万,盘子不算厚,这种量能突然放大得多留个心眼。先看这个区间下沿能不能收回,收不回去的话短线情绪估计还得往下压一压。
39
Artikel
Übersetzung ansehen
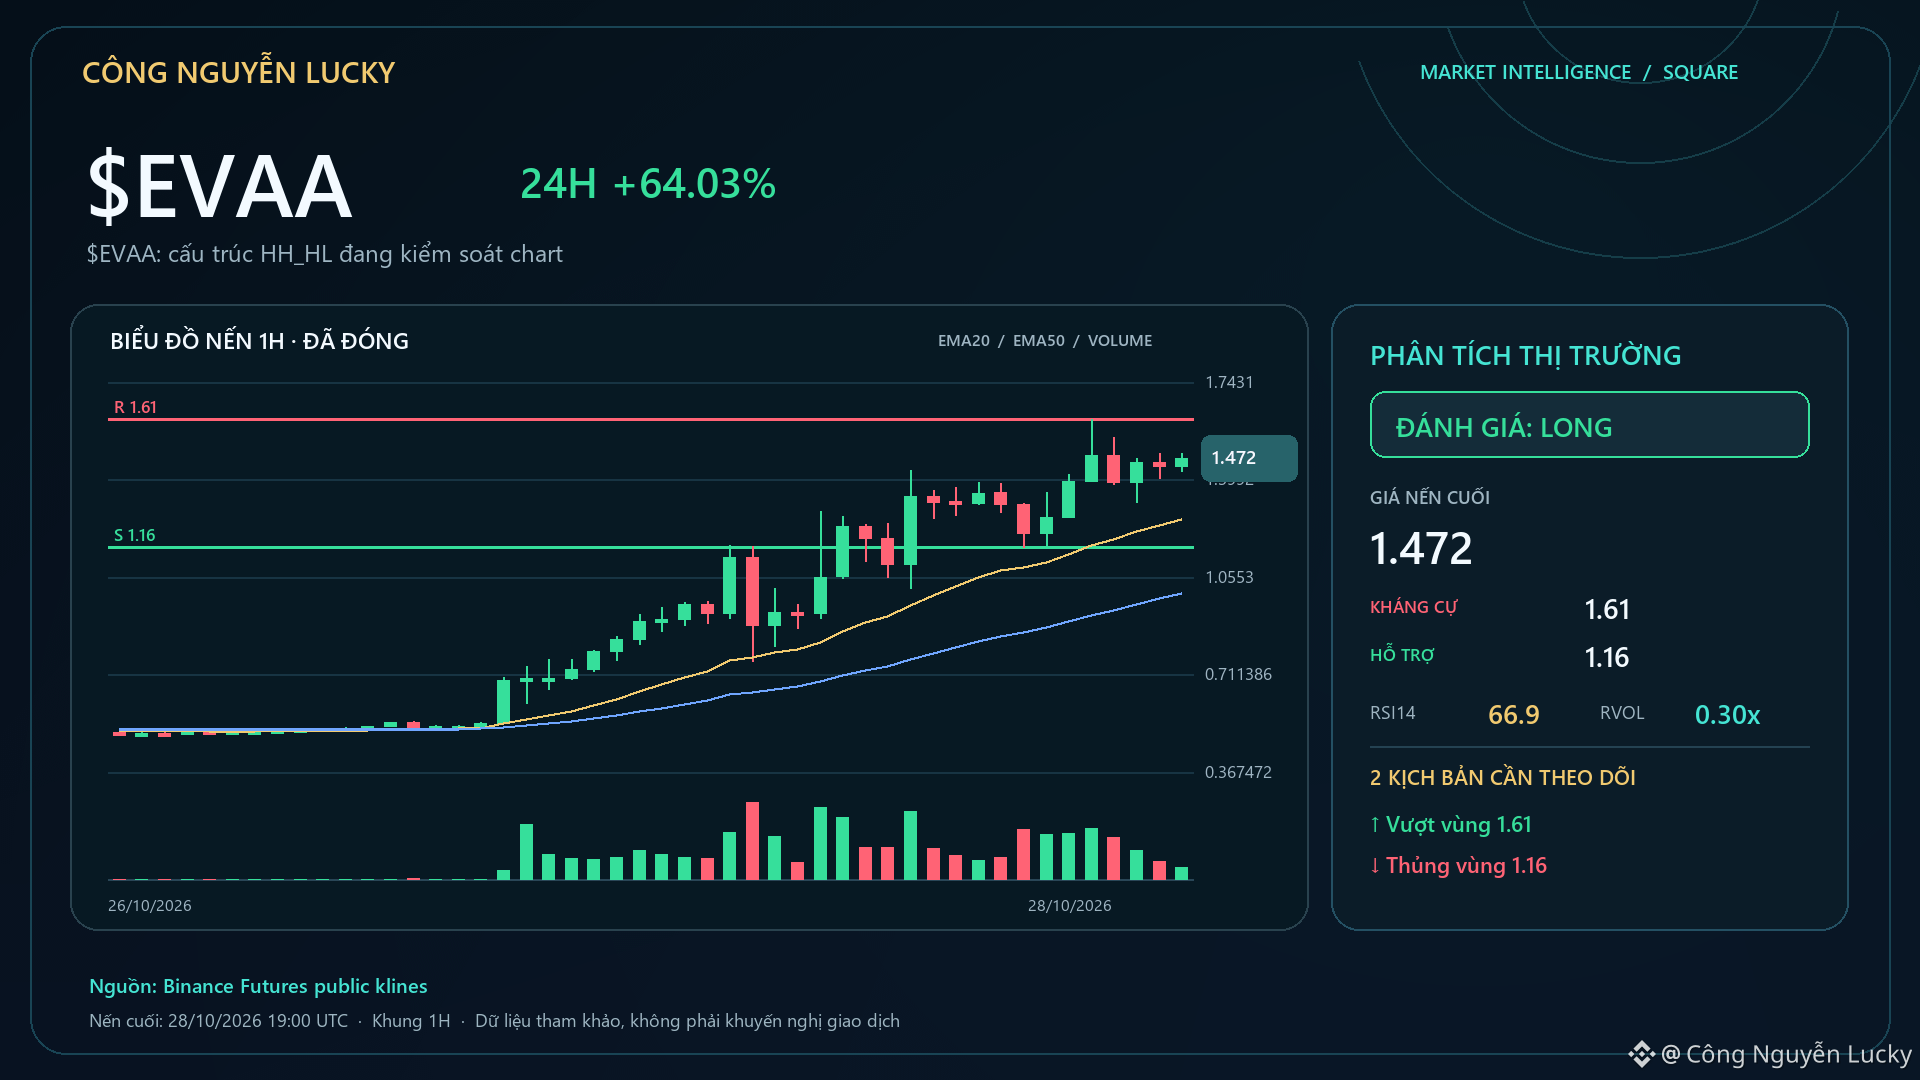
$EVAA: cấu trúc HH_HL đang kiểm soát chart🔥 $EVAA đang +57.19% — nhưng phần trăm tăng/giảm chưa đủ để gọi đây là một setup tốt. Thị trường: 1.4468 · 24h +57.19% · khối lượng ~567.4M USDT · 8,841,762 giao dịch.
Swing high gần 1.61 · swing low gần 1.16.
EMA50 0.99763211 · RSI14 66.9 · bias LONG 83/100. Chỉ báo được dùng để xác nhận cấu trúc, không thay cấu trúc. Mất 1.16 hoặc vượt 1.61 là điểm làm narrative thay đổi rõ nhất. Các lớp kỹ thuật đang được chọn theo regime:
Trạng thái 1H: XU HƯỚNG TĂNG · bias kỹ thuật LONG 83/100 · 1H/4H: ĐAN XEN.
• Cấu trúc HH-HL: Đỉnh/đáy sau cao hơn đỉnh/đáy trước
• EMA 20/50/200 xếp chồng tăng: EMA20 1.2586 > EMA50 0.99763211 > EMA200 0.69078682
• RSI giữ vùng động lượng tăng: RSI14 66.9
4H: HỖN HỢP · RSI14 88.0 · EMA20/50/200 0.91101743/0.71626819/0.67223305. 🎯 Xu hướng ưu tiên: **LONG · MẠNH · 87/100**.
Cơ sở chính: giá 24h +57.19%; giá nằm 81/100 trong biên 24h; mạnh hơn BTC +56.51 điểm %.
Xác nhận thêm khi: giữ trên 1.1842 và vượt 1.61 với khối lượng/dòng tiền tiếp tục xác nhận.
Hạ/hủy định hướng nếu: mất 1.1842 kèm taker/dòng tiền Leader suy yếu. 💬 Nếu chỉ được chọn một dữ liệu để theo dõi $EVAA trong vài giờ tới, anh/chị chọn gì? 📌 Nếu đang theo dõi $EVAA, mở cashtag để tự kiểm tra giá, thanh khoản và bối cảnh thị trường hiện tại trước khi quyết định. 🔎 **Evidence check — LONG 87/100**
• 1H: TREND UP; RSI14 66.9; confluence 83/100.
• Kỹ thuật nổi bật: Cấu trúc HH-HL; EMA 20/50/200 xếp chồng tăng.
• Giá 1.4468; 24h +57.19%; volume 567.4M.
• Binance Top Search #12. 🧭 **Mốc cần theo dõi:** Hỗ trợ 1.16 · kháng cự 1.61 · xác nhận: giữ trên 1.1842 và vượt 1.61 với khối lượng/dòng tiền tiếp tục xác nhận · vô hiệu: mất 1.1842 kèm taker/dòng tiền Leader suy yếu Nguồn đối chiếu: Binance Futures Market + Binance Web3 Trending + Binance Top Search + Binance Klines / Technical · snapshot 2026-10-28 20:13:45 UTC
💬 **Góc thảo luận:** Anh em đang chờ xác nhận nào với $EVAA: phá kháng cự rõ ràng hay retest giữ được vùng rồi mới theo?
Theo dõi để xem cập nhật tiếp theo khi $EVAA xác nhận hoặc đánh mất một trong các vùng quyết định hiện tại.
⚠️ Phân tích thị trường mang tính tham khảo, không phải cam kết lợi nhuận. Mỗi người tự nghiên cứu (DYOR), tự quản trị rủi ro và tự chịu trách nhiệm với quyết định giao dịch. $EVAA $BTC
$EVAA: cấu trúc HH_HL đang kiểm soát chart
🔥 $EVAA đang +57.19% — nhưng phần trăm tăng/giảm chưa đủ để gọi đây là một setup tốt. Thị trường: 1.4468 · 24h +57.19% · khối lượng ~567.4M USDT · 8,841,762 giao dịch.
Swing high gần 1.61 · swing low gần 1.16.
EMA50 0.99763211 · RSI14 66.9 · bias LONG 83/100. Chỉ báo được dùng để xác nhận cấu trúc, không thay cấu trúc. Mất 1.16 hoặc vượt 1.61 là điểm làm narrative thay đổi rõ nhất. Các lớp kỹ thuật đang được chọn theo regime:
Trạng thái 1H: XU HƯỚNG TĂNG · bias kỹ thuật LONG 83/100 · 1H/4H: ĐAN XEN.
• Cấu trúc HH-HL: Đỉnh/đáy sau cao hơn đỉnh/đáy trước
• EMA 20/50/200 xếp chồng tăng: EMA20 1.2586 > EMA50 0.99763211 > EMA200 0.69078682
• RSI giữ vùng động lượng tăng: RSI14 66.9
4H: HỖN HỢP · RSI14 88.0 · EMA20/50/200 0.91101743/0.71626819/0.67223305. 🎯 Xu hướng ưu tiên: **LONG · MẠNH · 87/100**.
Cơ sở chính: giá 24h +57.19%; giá nằm 81/100 trong biên 24h; mạnh hơn BTC +56.51 điểm %.
Xác nhận thêm khi: giữ trên 1.1842 và vượt 1.61 với khối lượng/dòng tiền tiếp tục xác nhận.
Hạ/hủy định hướng nếu: mất 1.1842 kèm taker/dòng tiền Leader suy yếu. 💬 Nếu chỉ được chọn một dữ liệu để theo dõi $EVAA trong vài giờ tới, anh/chị chọn gì? 📌 Nếu đang theo dõi $EVAA , mở cashtag để tự kiểm tra giá, thanh khoản và bối cảnh thị trường hiện tại trước khi quyết định. 🔎 **Evidence check — LONG 87/100**
• 1H: TREND UP; RSI14 66.9; confluence 83/100.
• Kỹ thuật nổi bật: Cấu trúc HH-HL; EMA 20/50/200 xếp chồng tăng.
• Giá 1.4468; 24h +57.19%; volume 567.4M.
• Binance Top Search #12. 🧭 **Mốc cần theo dõi:** Hỗ trợ 1.16 · kháng cự 1.61 · xác nhận: giữ trên 1.1842 và vượt 1.61 với khối lượng/dòng tiền tiếp tục xác nhận · vô hiệu: mất 1.1842 kèm taker/dòng tiền Leader suy yếu Nguồn đối chiếu: Binance Futures Market + Binance Web3 Trending + Binance Top Search + Binance Klines / Technical · snapshot 2026-10-28 20:13:45 UTC
💬 **Góc thảo luận:** Anh em đang chờ xác nhận nào với $EVAA : phá kháng cự rõ ràng hay retest giữ được vùng rồi mới theo?
Theo dõi để xem cập nhật tiếp theo khi $EVAA xác nhận hoặc đánh mất một trong các vùng quyết định hiện tại.
⚠️ Phân tích thị trường mang tính tham khảo, không phải cam kết lợi nhuận. Mỗi người tự nghiên cứu (DYOR), tự quản trị rủi ro và tự chịu trách nhiệm với quyết định giao dịch. $EVAA $BTC
220
Artikel
Übersetzung ansehen
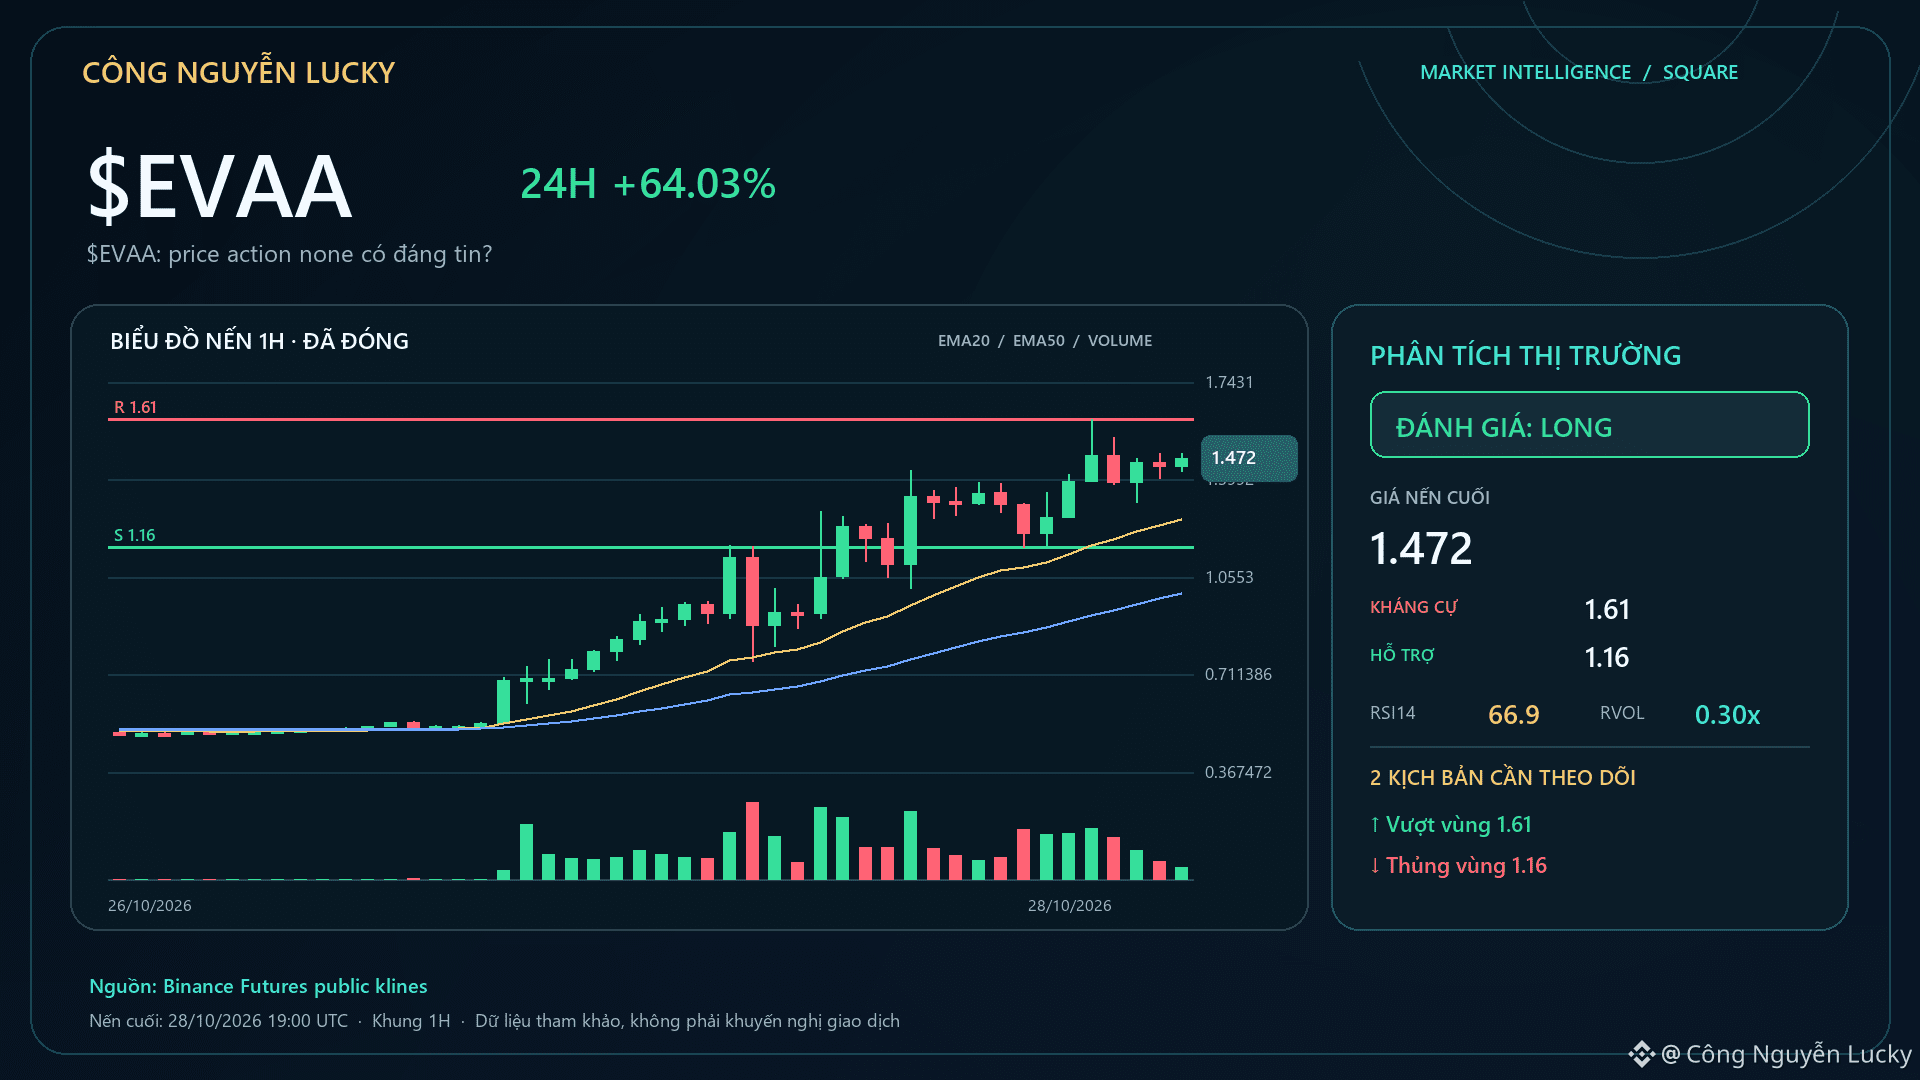
$EVAA: price action none có đáng tin?🔥 $EVAA đang +60.23% — nhưng phần trăm tăng/giảm chưa đủ để gọi đây là một setup tốt. Thị trường: 1.4416 · 24h +60.23% · khối lượng ~567.8M USDT · 8,844,970 giao dịch.
Bias kỹ thuật LONG 83/100 · hỗ trợ 1.16 · kháng cự 1.61. Mẫu nến chỉ có giá trị khi xuất hiện đúng vị trí cấu trúc và được nến/volume tiếp theo xác nhận; nếu không, bỏ qua. Các lớp kỹ thuật đang được chọn theo regime:
Trạng thái 1H: XU HƯỚNG TĂNG · bias kỹ thuật LONG 83/100 · 1H/4H: ĐAN XEN.
• Cấu trúc HH-HL: Đỉnh/đáy sau cao hơn đỉnh/đáy trước
• EMA 20/50/200 xếp chồng tăng: EMA20 1.2586 > EMA50 0.99763211 > EMA200 0.69078682
• RSI giữ vùng động lượng tăng: RSI14 66.9
4H: HỖN HỢP · RSI14 88.0 · EMA20/50/200 0.91101743/0.71626819/0.67223305. 🎯 Xu hướng ưu tiên: **LONG · MẠNH · 87/100**.
Cơ sở chính: giá 24h +60.23%; giá nằm 80/100 trong biên 24h; mạnh hơn BTC +59.58 điểm %.
Xác nhận thêm khi: giữ trên 1.1842 và vượt 1.61 với khối lượng/dòng tiền tiếp tục xác nhận.
Hạ/hủy định hướng nếu: mất 1.1842 kèm taker/dòng tiền Leader suy yếu. 💬 Anh/chị nhìn $EVAA là tiếp diễn hay một cú biến động cần hạ nhiệt? 📌 Nếu đang theo dõi $EVAA, mở cashtag để tự kiểm tra giá, thanh khoản và bối cảnh thị trường hiện tại trước khi quyết định. 🔎 **Evidence check — LONG 87/100**
• 1H: TREND UP; RSI14 66.9; confluence 83/100.
• Kỹ thuật nổi bật: Cấu trúc HH-HL; EMA 20/50/200 xếp chồng tăng.
• Giá 1.4416; 24h +60.23%; volume 567.8M.
• Binance Top Search #12. 🧭 **Mốc cần theo dõi:** Hỗ trợ 1.16 · kháng cự 1.61 · xác nhận: giữ trên 1.1842 và vượt 1.61 với khối lượng/dòng tiền tiếp tục xác nhận · vô hiệu: mất 1.1842 kèm taker/dòng tiền Leader suy yếu Nguồn đối chiếu: Binance Futures Market + Binance Web3 Trending + Binance Top Search + Binance Klines / Technical · snapshot 2026-10-28 20:22:40 UTC
💬 **Góc thảo luận:** Anh em đang chờ xác nhận nào với $EVAA: phá kháng cự rõ ràng hay retest giữ được vùng rồi mới theo?
Theo dõi để xem cập nhật tiếp theo khi $EVAA xác nhận hoặc đánh mất một trong các vùng quyết định hiện tại.
⚠️ Phân tích thị trường mang tính tham khảo, không phải cam kết lợi nhuận. Mỗi người tự nghiên cứu (DYOR), tự quản trị rủi ro và tự chịu trách nhiệm với quyết định giao dịch. $EVAA $BTC
$EVAA: price action none có đáng tin?
🔥 $EVAA đang +60.23% — nhưng phần trăm tăng/giảm chưa đủ để gọi đây là một setup tốt. Thị trường: 1.4416 · 24h +60.23% · khối lượng ~567.8M USDT · 8,844,970 giao dịch.
Bias kỹ thuật LONG 83/100 · hỗ trợ 1.16 · kháng cự 1.61. Mẫu nến chỉ có giá trị khi xuất hiện đúng vị trí cấu trúc và được nến/volume tiếp theo xác nhận; nếu không, bỏ qua. Các lớp kỹ thuật đang được chọn theo regime:
Trạng thái 1H: XU HƯỚNG TĂNG · bias kỹ thuật LONG 83/100 · 1H/4H: ĐAN XEN.
• Cấu trúc HH-HL: Đỉnh/đáy sau cao hơn đỉnh/đáy trước
• EMA 20/50/200 xếp chồng tăng: EMA20 1.2586 > EMA50 0.99763211 > EMA200 0.69078682
• RSI giữ vùng động lượng tăng: RSI14 66.9
4H: HỖN HỢP · RSI14 88.0 · EMA20/50/200 0.91101743/0.71626819/0.67223305. 🎯 Xu hướng ưu tiên: **LONG · MẠNH · 87/100**.
Cơ sở chính: giá 24h +60.23%; giá nằm 80/100 trong biên 24h; mạnh hơn BTC +59.58 điểm %.
Xác nhận thêm khi: giữ trên 1.1842 và vượt 1.61 với khối lượng/dòng tiền tiếp tục xác nhận.
Hạ/hủy định hướng nếu: mất 1.1842 kèm taker/dòng tiền Leader suy yếu. 💬 Anh/chị nhìn $EVAA là tiếp diễn hay một cú biến động cần hạ nhiệt? 📌 Nếu đang theo dõi $EVAA , mở cashtag để tự kiểm tra giá, thanh khoản và bối cảnh thị trường hiện tại trước khi quyết định. 🔎 **Evidence check — LONG 87/100**
• 1H: TREND UP; RSI14 66.9; confluence 83/100.
• Kỹ thuật nổi bật: Cấu trúc HH-HL; EMA 20/50/200 xếp chồng tăng.
• Giá 1.4416; 24h +60.23%; volume 567.8M.
• Binance Top Search #12. 🧭 **Mốc cần theo dõi:** Hỗ trợ 1.16 · kháng cự 1.61 · xác nhận: giữ trên 1.1842 và vượt 1.61 với khối lượng/dòng tiền tiếp tục xác nhận · vô hiệu: mất 1.1842 kèm taker/dòng tiền Leader suy yếu Nguồn đối chiếu: Binance Futures Market + Binance Web3 Trending + Binance Top Search + Binance Klines / Technical · snapshot 2026-10-28 20:22:40 UTC
💬 **Góc thảo luận:** Anh em đang chờ xác nhận nào với $EVAA : phá kháng cự rõ ràng hay retest giữ được vùng rồi mới theo?
Theo dõi để xem cập nhật tiếp theo khi $EVAA xác nhận hoặc đánh mất một trong các vùng quyết định hiện tại.
⚠️ Phân tích thị trường mang tính tham khảo, không phải cam kết lợi nhuận. Mỗi người tự nghiên cứu (DYOR), tự quản trị rủi ro và tự chịu trách nhiệm với quyết định giao dịch. $EVAA $BTC
7
Artikel
Übersetzung ansehen
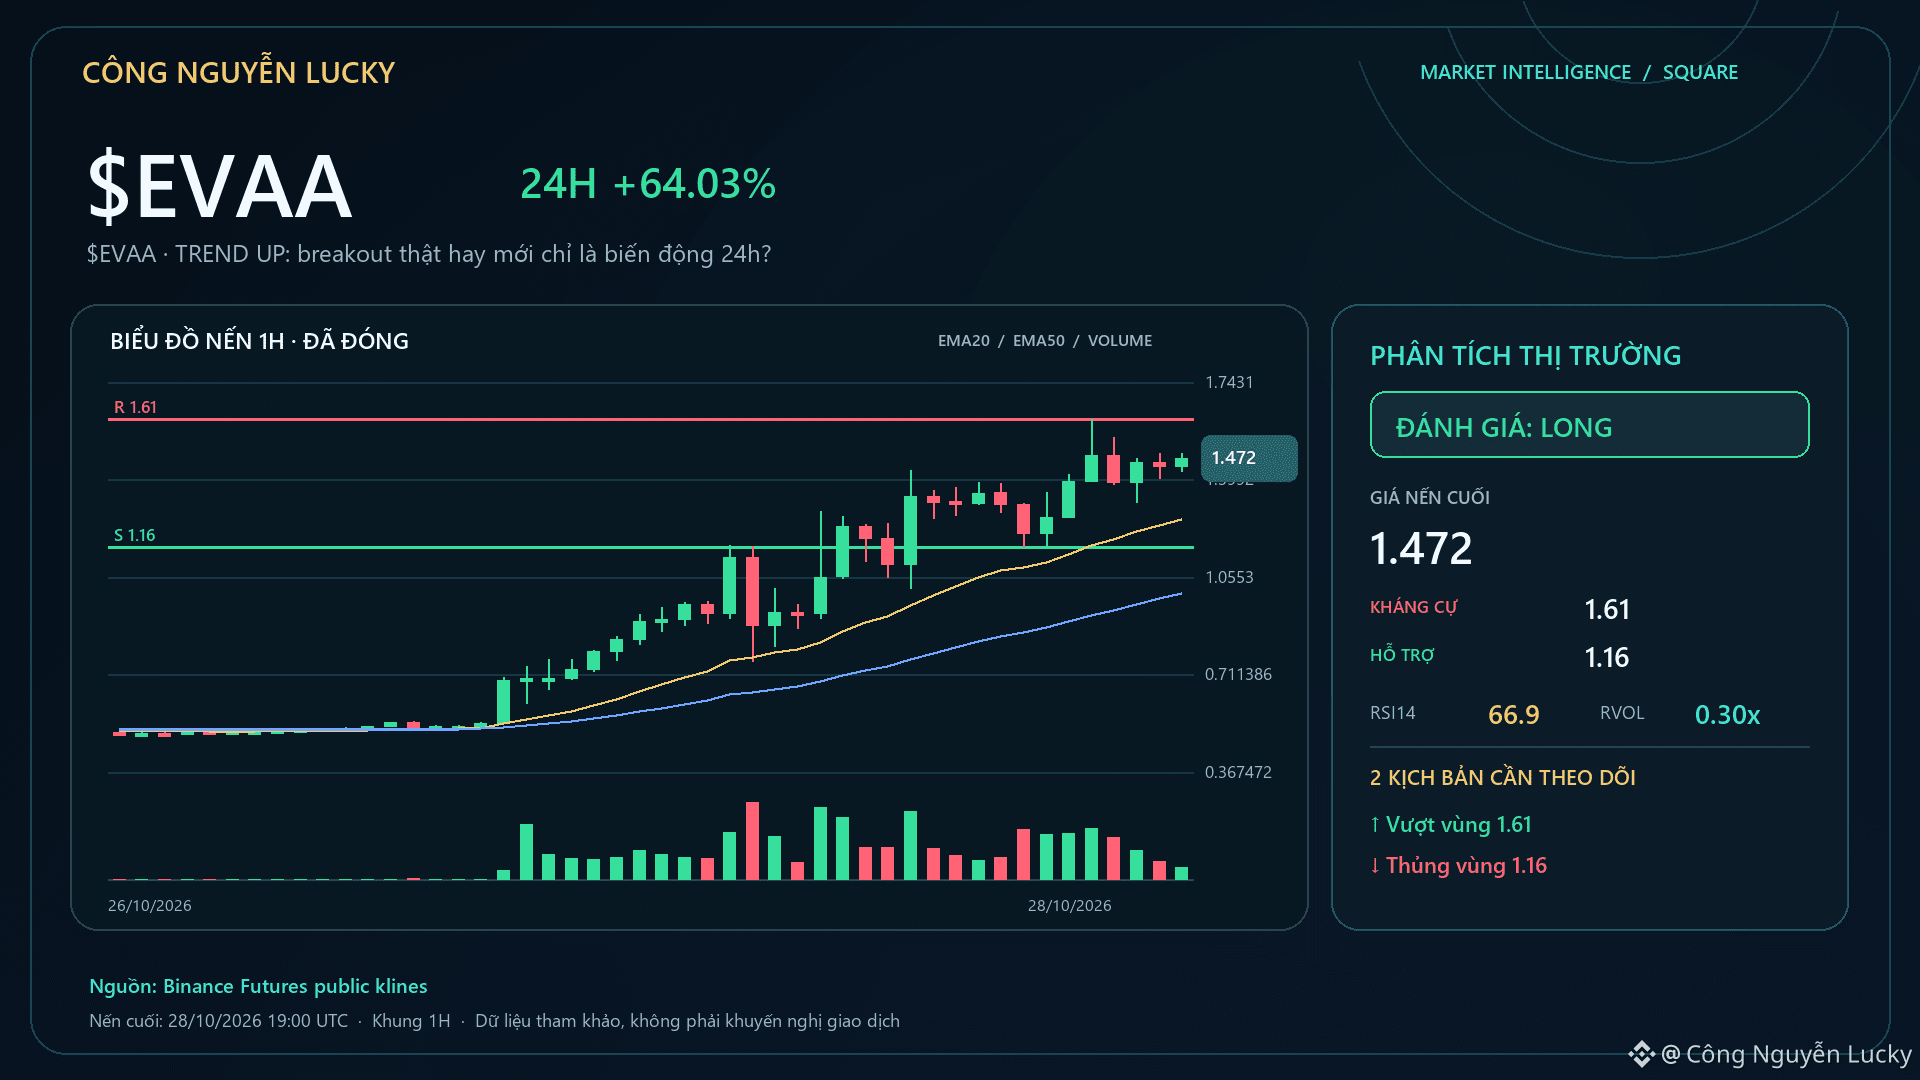
$EVAA · TREND UP: breakout thật hay mới chỉ là biến động 24h?🔥 $EVAA đang +67.88% — nhưng phần trăm tăng/giảm chưa đủ để gọi đây là một setup tốt. Thị trường: 1.4777 · 24h +67.88% · khối lượng ~566.4M USDT · 8,828,061 giao dịch.
Điểm quan tâm người dùng: 38/100. Nếu mức quan tâm chuyển thành giao dịch thực: Vượt 1.61 với khối lượng mở rộng sẽ làm kịch bản tiếp diễn đáng tin hơn.
Nếu lượt tìm kiếm tăng nhưng thị trường không xác nhận: Không giữ được vùng cao và rơi lại dưới trung điểm 1.1842 sẽ làm kịch bản hạ nhiệt rõ hơn. 🧭 Định hướng hiện tại: **LONG · MẠNH · 87/100**.
Cơ sở chính: giá 24h +67.88%; giá nằm 84/100 trong biên 24h; mạnh hơn BTC +66.69 điểm %.
Xác nhận thêm khi: giữ trên 1.1842 và vượt 1.61 với khối lượng/dòng tiền tiếp tục xác nhận.
Hạ/hủy định hướng nếu: mất 1.1842 kèm taker/dòng tiền Leader suy yếu. 📌 Nếu đang theo dõi $EVAA, mở cashtag để tự kiểm tra giá, thanh khoản và bối cảnh thị trường hiện tại trước khi quyết định. 🔎 **Evidence check — LONG 87/100**
• 1H: TREND UP; RSI14 66.9; confluence 83/100.
• Kỹ thuật nổi bật: Cấu trúc HH-HL; EMA 20/50/200 xếp chồng tăng.
• Giá 1.4777; 24h +67.88%; volume 566.4M.
• Binance Top Search #12. 🧭 **Mốc cần theo dõi:** Hỗ trợ 1.16 · kháng cự 1.61 · xác nhận: giữ trên 1.1842 và vượt 1.61 với khối lượng/dòng tiền tiếp tục xác nhận · vô hiệu: mất 1.1842 kèm taker/dòng tiền Leader suy yếu Nguồn đối chiếu: Binance Futures Market + Binance Web3 Trending + Binance Top Search + Binance Klines / Technical · snapshot 2026-10-28 20:03:38 UTC
💬 **Góc thảo luận:** Anh em đang chờ xác nhận nào với $EVAA: phá kháng cự rõ ràng hay retest giữ được vùng rồi mới theo?
Theo dõi để xem cập nhật tiếp theo khi $EVAA xác nhận hoặc đánh mất một trong các vùng quyết định hiện tại.
⚠️ Phân tích thị trường mang tính tham khảo, không phải cam kết lợi nhuận. Mỗi người tự nghiên cứu (DYOR), tự quản trị rủi ro và tự chịu trách nhiệm với quyết định giao dịch. $EVAA $BTC
$EVAA · TREND UP: breakout thật hay mới chỉ là biến động 24h?
🔥 $EVAA đang +67.88% — nhưng phần trăm tăng/giảm chưa đủ để gọi đây là một setup tốt. Thị trường: 1.4777 · 24h +67.88% · khối lượng ~566.4M USDT · 8,828,061 giao dịch.
Điểm quan tâm người dùng: 38/100. Nếu mức quan tâm chuyển thành giao dịch thực: Vượt 1.61 với khối lượng mở rộng sẽ làm kịch bản tiếp diễn đáng tin hơn.
Nếu lượt tìm kiếm tăng nhưng thị trường không xác nhận: Không giữ được vùng cao và rơi lại dưới trung điểm 1.1842 sẽ làm kịch bản hạ nhiệt rõ hơn. 🧭 Định hướng hiện tại: **LONG · MẠNH · 87/100**.
Cơ sở chính: giá 24h +67.88%; giá nằm 84/100 trong biên 24h; mạnh hơn BTC +66.69 điểm %.
Xác nhận thêm khi: giữ trên 1.1842 và vượt 1.61 với khối lượng/dòng tiền tiếp tục xác nhận.
Hạ/hủy định hướng nếu: mất 1.1842 kèm taker/dòng tiền Leader suy yếu. 📌 Nếu đang theo dõi $EVAA , mở cashtag để tự kiểm tra giá, thanh khoản và bối cảnh thị trường hiện tại trước khi quyết định. 🔎 **Evidence check — LONG 87/100**
• 1H: TREND UP; RSI14 66.9; confluence 83/100.
• Kỹ thuật nổi bật: Cấu trúc HH-HL; EMA 20/50/200 xếp chồng tăng.
• Giá 1.4777; 24h +67.88%; volume 566.4M.
• Binance Top Search #12. 🧭 **Mốc cần theo dõi:** Hỗ trợ 1.16 · kháng cự 1.61 · xác nhận: giữ trên 1.1842 và vượt 1.61 với khối lượng/dòng tiền tiếp tục xác nhận · vô hiệu: mất 1.1842 kèm taker/dòng tiền Leader suy yếu Nguồn đối chiếu: Binance Futures Market + Binance Web3 Trending + Binance Top Search + Binance Klines / Technical · snapshot 2026-10-28 20:03:38 UTC
💬 **Góc thảo luận:** Anh em đang chờ xác nhận nào với $EVAA : phá kháng cự rõ ràng hay retest giữ được vùng rồi mới theo?
Theo dõi để xem cập nhật tiếp theo khi $EVAA xác nhận hoặc đánh mất một trong các vùng quyết định hiện tại.
⚠️ Phân tích thị trường mang tính tham khảo, không phải cam kết lợi nhuận. Mỗi người tự nghiên cứu (DYOR), tự quản trị rủi ro và tự chịu trách nhiệm với quyết định giao dịch. $EVAA $BTC
1
Artikel
Übersetzung ansehen
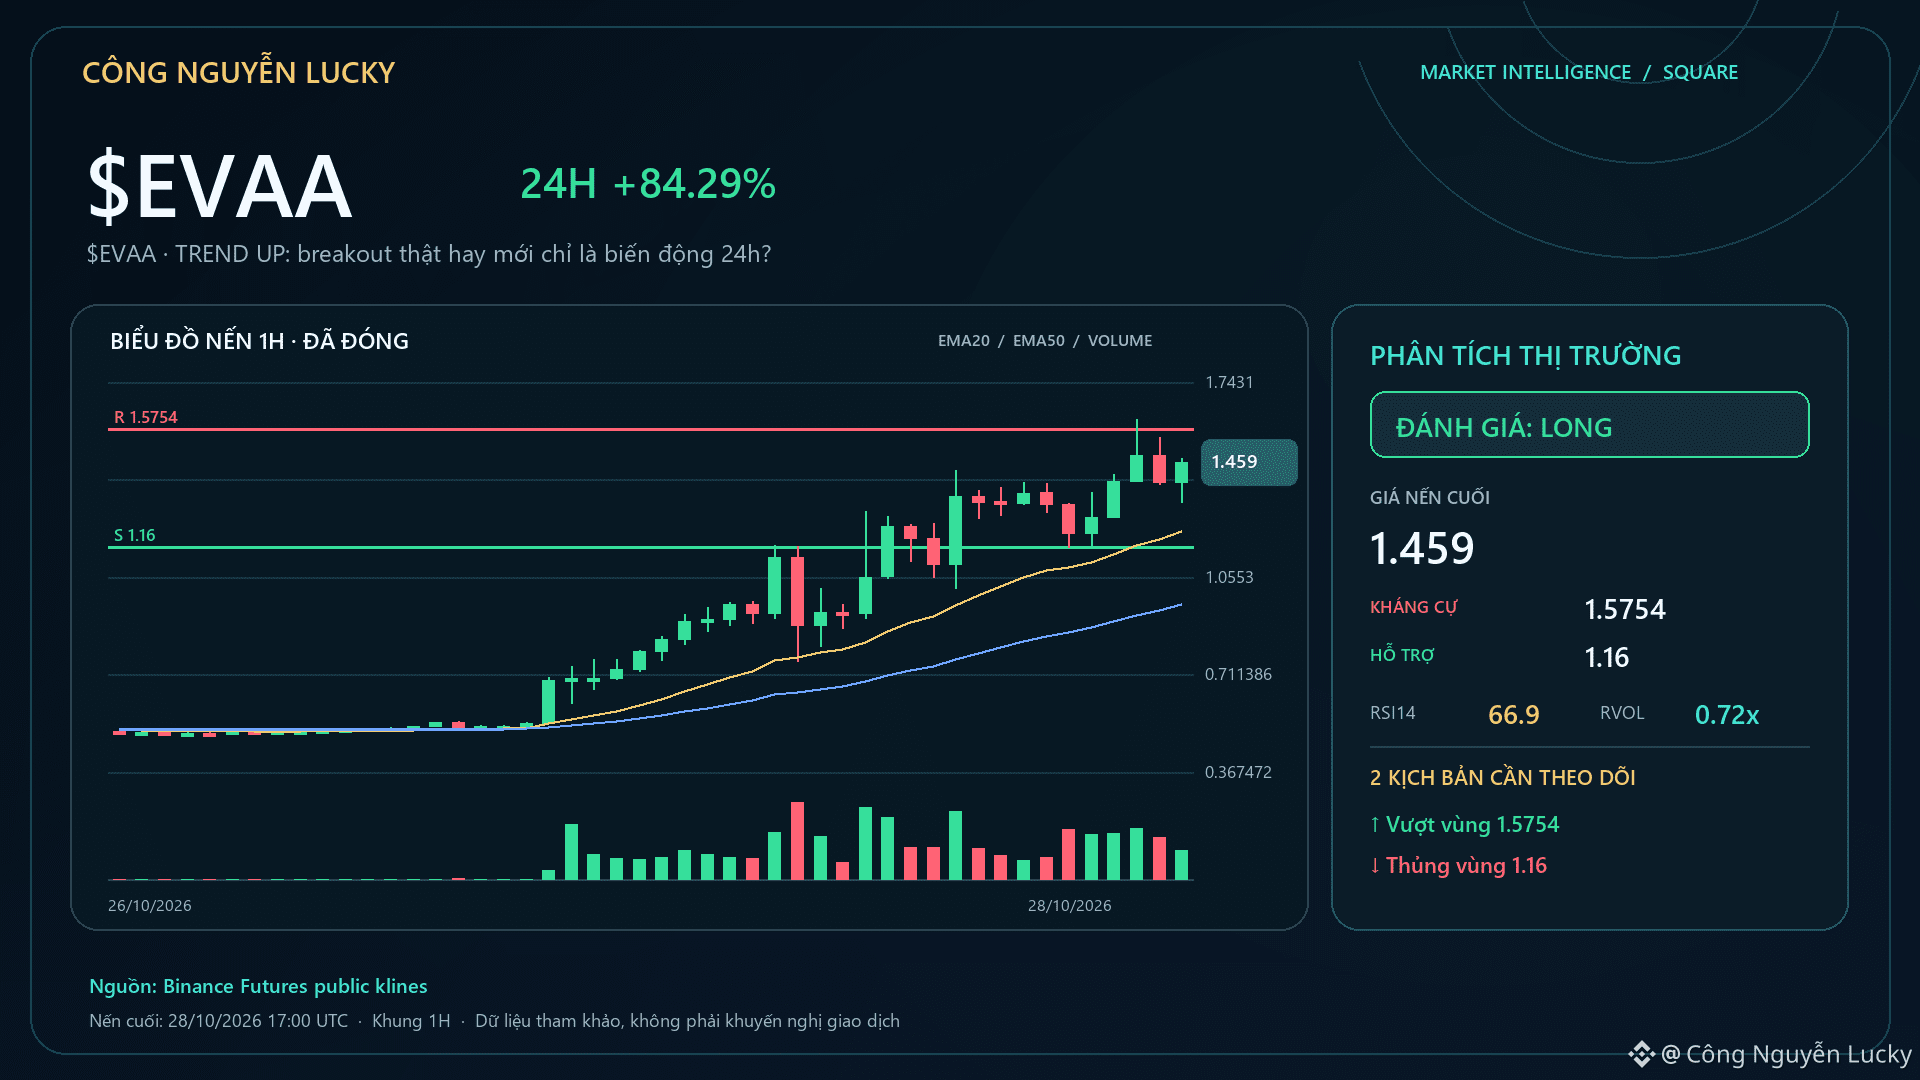
$EVAA · TREND UP: breakout thật hay mới chỉ là biến động 24h?🧠 Một bài học rất đắt trong trade: đừng cố chứng minh mình đúng khi $EVAA đang đi ngược nhận định. Một coin đang chạy mạnh không có nghĩa phải đuổi giá, nhưng cũng không phải lý do để bắt đỉnh/bắt đáy chỉ vì thấy 'đã đi quá xa'. Liên hệ thị trường hiện tại: 1.4424 · 24h +72.12% · khối lượng ~567.9M USDT · 8,871,060 giao dịch. Bài học rút ra: Theo xu hướng khi cấu trúc còn xác nhận; đổi thesis khi dữ liệu đổi, không phải khi cái tôi muốn thắng.
Điều cần xác nhận tiếp với $EVAA: Vượt 1.61 với khối lượng mở rộng sẽ làm kịch bản tiếp diễn đáng tin hơn.
Điều làm thesis mất hiệu lực: Không giữ được vùng cao và rơi lại dưới trung điểm 1.1842 sẽ làm kịch bản hạ nhiệt rõ hơn. 🧭 Định hướng hiện tại: **LONG · MẠNH · 87/100**.
Cơ sở chính: giá 24h +72.12%; giá nằm 80/100 trong biên 24h; mạnh hơn BTC +71.75 điểm %.
Xác nhận thêm khi: giữ trên 1.1842 và vượt 1.61 với khối lượng/dòng tiền tiếp tục xác nhận.
Hạ/hủy định hướng nếu: mất 1.1842 kèm taker/dòng tiền Leader suy yếu. 📌 Nếu đang theo dõi $EVAA, mở cashtag để tự kiểm tra giá, thanh khoản và bối cảnh thị trường hiện tại trước khi quyết định. 🔎 **Evidence check — LONG 87/100**
• 1H: TREND UP; RSI14 66.9; confluence 100/100.
• Kỹ thuật nổi bật: Cấu trúc HH-HL; EMA 20/50/200 xếp chồng tăng.
• 1H và 4H đang đồng hướng.
• Giá 1.4424; 24h +72.12%; volume 567.9M.
• Binance Top Search #12. 🧭 **Mốc cần theo dõi:** Hỗ trợ 1.16 · kháng cự 1.5754 · xác nhận: giữ trên 1.1842 và vượt 1.61 với khối lượng/dòng tiền tiếp tục xác nhận · vô hiệu: mất 1.1842 kèm taker/dòng tiền Leader suy yếu Nguồn đối chiếu: Binance Futures Market + Binance Web3 Trending + Binance Top Search + Binance Klines / Technical · snapshot 2026-10-28 18:56:29 UTC
💬 **Góc thảo luận:** Anh em đang chờ xác nhận nào với $EVAA: phá kháng cự rõ ràng hay retest giữ được vùng rồi mới theo?
Theo dõi để xem cập nhật tiếp theo khi $EVAA xác nhận hoặc đánh mất một trong các vùng quyết định hiện tại.
⚠️ Phân tích thị trường mang tính tham khảo, không phải cam kết lợi nhuận. Mỗi người tự nghiên cứu (DYOR), tự quản trị rủi ro và tự chịu trách nhiệm với quyết định giao dịch. $EVAA $BTC
$EVAA · TREND UP: breakout thật hay mới chỉ là biến động 24h?
🧠 Một bài học rất đắt trong trade: đừng cố chứng minh mình đúng khi $EVAA đang đi ngược nhận định. Một coin đang chạy mạnh không có nghĩa phải đuổi giá, nhưng cũng không phải lý do để bắt đỉnh/bắt đáy chỉ vì thấy 'đã đi quá xa'. Liên hệ thị trường hiện tại: 1.4424 · 24h +72.12% · khối lượng ~567.9M USDT · 8,871,060 giao dịch. Bài học rút ra: Theo xu hướng khi cấu trúc còn xác nhận; đổi thesis khi dữ liệu đổi, không phải khi cái tôi muốn thắng.
Điều cần xác nhận tiếp với $EVAA : Vượt 1.61 với khối lượng mở rộng sẽ làm kịch bản tiếp diễn đáng tin hơn.
Điều làm thesis mất hiệu lực: Không giữ được vùng cao và rơi lại dưới trung điểm 1.1842 sẽ làm kịch bản hạ nhiệt rõ hơn. 🧭 Định hướng hiện tại: **LONG · MẠNH · 87/100**.
Cơ sở chính: giá 24h +72.12%; giá nằm 80/100 trong biên 24h; mạnh hơn BTC +71.75 điểm %.
Xác nhận thêm khi: giữ trên 1.1842 và vượt 1.61 với khối lượng/dòng tiền tiếp tục xác nhận.
Hạ/hủy định hướng nếu: mất 1.1842 kèm taker/dòng tiền Leader suy yếu. 📌 Nếu đang theo dõi $EVAA , mở cashtag để tự kiểm tra giá, thanh khoản và bối cảnh thị trường hiện tại trước khi quyết định. 🔎 **Evidence check — LONG 87/100**
• 1H: TREND UP; RSI14 66.9; confluence 100/100.
• Kỹ thuật nổi bật: Cấu trúc HH-HL; EMA 20/50/200 xếp chồng tăng.
• 1H và 4H đang đồng hướng.
• Giá 1.4424; 24h +72.12%; volume 567.9M.
• Binance Top Search #12. 🧭 **Mốc cần theo dõi:** Hỗ trợ 1.16 · kháng cự 1.5754 · xác nhận: giữ trên 1.1842 và vượt 1.61 với khối lượng/dòng tiền tiếp tục xác nhận · vô hiệu: mất 1.1842 kèm taker/dòng tiền Leader suy yếu Nguồn đối chiếu: Binance Futures Market + Binance Web3 Trending + Binance Top Search + Binance Klines / Technical · snapshot 2026-10-28 18:56:29 UTC
💬 **Góc thảo luận:** Anh em đang chờ xác nhận nào với $EVAA : phá kháng cự rõ ràng hay retest giữ được vùng rồi mới theo?
Theo dõi để xem cập nhật tiếp theo khi $EVAA xác nhận hoặc đánh mất một trong các vùng quyết định hiện tại.
⚠️ Phân tích thị trường mang tính tham khảo, không phải cam kết lợi nhuận. Mỗi người tự nghiên cứu (DYOR), tự quản trị rủi ro và tự chịu trách nhiệm với quyết định giao dịch. $EVAA $BTC
158
Artikel
Übersetzung ansehen
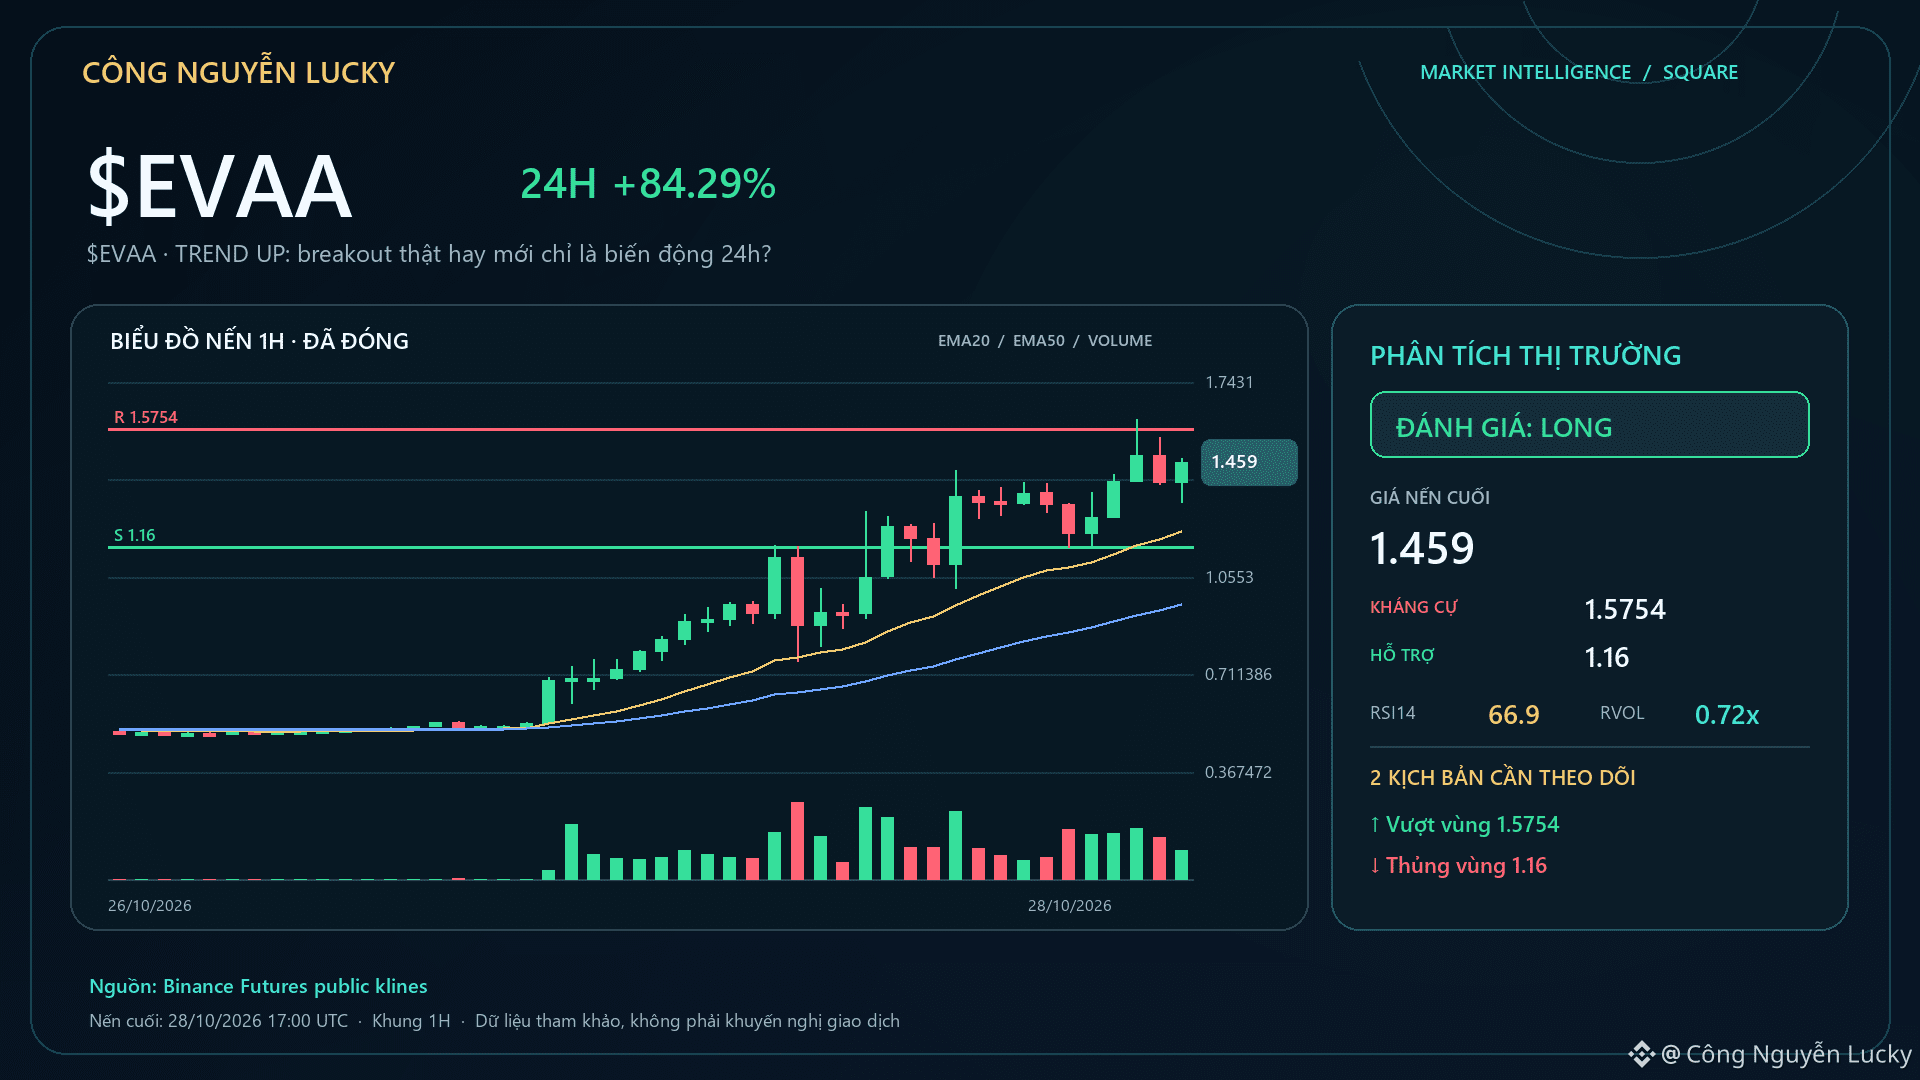
$EVAA · TREND UP: breakout thật hay mới chỉ là biến động 24h?🔥 $EVAA đang +77.65% — nhưng phần trăm tăng/giảm chưa đủ để gọi đây là một setup tốt. 1.4358 · 24h +77.65% · khối lượng ~566.7M USDT · 8,853,519 giao dịch.
Market-focus participation score: 99/100.
Range position: 80/100. Dấu hiệu tích cực: Vượt 1.61 với khối lượng mở rộng sẽ làm kịch bản tiếp diễn đáng tin hơn.
Dấu hiệu cần cảnh giác: Không giữ được vùng cao và rơi lại dưới trung điểm 1.1842 sẽ làm kịch bản hạ nhiệt rõ hơn. 🧭 Định hướng hiện tại: **LONG · MẠNH · 87/100**.
Cơ sở chính: giá 24h +77.65%; giá nằm 80/100 trong biên 24h; mạnh hơn BTC +77.41 điểm %.
Xác nhận thêm khi: giữ trên 1.1842 và vượt 1.61 với khối lượng/dòng tiền tiếp tục xác nhận.
Hạ/hủy định hướng nếu: mất 1.1842 kèm taker/dòng tiền Leader suy yếu. 💬 Với $EVAA, anh/chị đang đặt trọng số cao hơn cho giá/khối lượng hay dòng tiền/định vị? 📌 Nếu đang theo dõi $EVAA, mở cashtag để tự kiểm tra giá, thanh khoản và bối cảnh thị trường hiện tại trước khi quyết định. 🔎 **Evidence check — LONG 87/100**
• 1H: TREND UP; RSI14 66.9; confluence 100/100.
• Kỹ thuật nổi bật: Cấu trúc HH-HL; EMA 20/50/200 xếp chồng tăng.
• 1H và 4H đang đồng hướng.
• Giá 1.4358; 24h +77.65%; volume 566.7M.
• Binance Top Search #12. 🧭 **Mốc cần theo dõi:** Hỗ trợ 1.16 · kháng cự 1.5754 · xác nhận: giữ trên 1.1842 và vượt 1.61 với khối lượng/dòng tiền tiếp tục xác nhận · vô hiệu: mất 1.1842 kèm taker/dòng tiền Leader suy yếu Nguồn đối chiếu: Binance Futures Market + Binance Web3 Trending + Binance Top Search + Binance Klines / Technical · snapshot 2026-10-28 18:26:04 UTC
💬 **Góc thảo luận:** Anh em đang chờ xác nhận nào với $EVAA: phá kháng cự rõ ràng hay retest giữ được vùng rồi mới theo?
Theo dõi để xem cập nhật tiếp theo khi $EVAA xác nhận hoặc đánh mất một trong các vùng quyết định hiện tại.
⚠️ Phân tích thị trường mang tính tham khảo, không phải cam kết lợi nhuận. Mỗi người tự nghiên cứu (DYOR), tự quản trị rủi ro và tự chịu trách nhiệm với quyết định giao dịch. $EVAA $BTC
$EVAA · TREND UP: breakout thật hay mới chỉ là biến động 24h?
🔥 $EVAA đang +77.65% — nhưng phần trăm tăng/giảm chưa đủ để gọi đây là một setup tốt. 1.4358 · 24h +77.65% · khối lượng ~566.7M USDT · 8,853,519 giao dịch.
Market-focus participation score: 99/100.
Range position: 80/100. Dấu hiệu tích cực: Vượt 1.61 với khối lượng mở rộng sẽ làm kịch bản tiếp diễn đáng tin hơn.
Dấu hiệu cần cảnh giác: Không giữ được vùng cao và rơi lại dưới trung điểm 1.1842 sẽ làm kịch bản hạ nhiệt rõ hơn. 🧭 Định hướng hiện tại: **LONG · MẠNH · 87/100**.
Cơ sở chính: giá 24h +77.65%; giá nằm 80/100 trong biên 24h; mạnh hơn BTC +77.41 điểm %.
Xác nhận thêm khi: giữ trên 1.1842 và vượt 1.61 với khối lượng/dòng tiền tiếp tục xác nhận.
Hạ/hủy định hướng nếu: mất 1.1842 kèm taker/dòng tiền Leader suy yếu. 💬 Với $EVAA , anh/chị đang đặt trọng số cao hơn cho giá/khối lượng hay dòng tiền/định vị? 📌 Nếu đang theo dõi $EVAA , mở cashtag để tự kiểm tra giá, thanh khoản và bối cảnh thị trường hiện tại trước khi quyết định. 🔎 **Evidence check — LONG 87/100**
• 1H: TREND UP; RSI14 66.9; confluence 100/100.
• Kỹ thuật nổi bật: Cấu trúc HH-HL; EMA 20/50/200 xếp chồng tăng.
• 1H và 4H đang đồng hướng.
• Giá 1.4358; 24h +77.65%; volume 566.7M.
• Binance Top Search #12. 🧭 **Mốc cần theo dõi:** Hỗ trợ 1.16 · kháng cự 1.5754 · xác nhận: giữ trên 1.1842 và vượt 1.61 với khối lượng/dòng tiền tiếp tục xác nhận · vô hiệu: mất 1.1842 kèm taker/dòng tiền Leader suy yếu Nguồn đối chiếu: Binance Futures Market + Binance Web3 Trending + Binance Top Search + Binance Klines / Technical · snapshot 2026-10-28 18:26:04 UTC
💬 **Góc thảo luận:** Anh em đang chờ xác nhận nào với $EVAA : phá kháng cự rõ ràng hay retest giữ được vùng rồi mới theo?
Theo dõi để xem cập nhật tiếp theo khi $EVAA xác nhận hoặc đánh mất một trong các vùng quyết định hiện tại.
⚠️ Phân tích thị trường mang tính tham khảo, không phải cam kết lợi nhuận. Mỗi người tự nghiên cứu (DYOR), tự quản trị rủi ro và tự chịu trách nhiệm với quyết định giao dịch. $EVAA $BTC
710
Artikel
Übersetzung ansehen
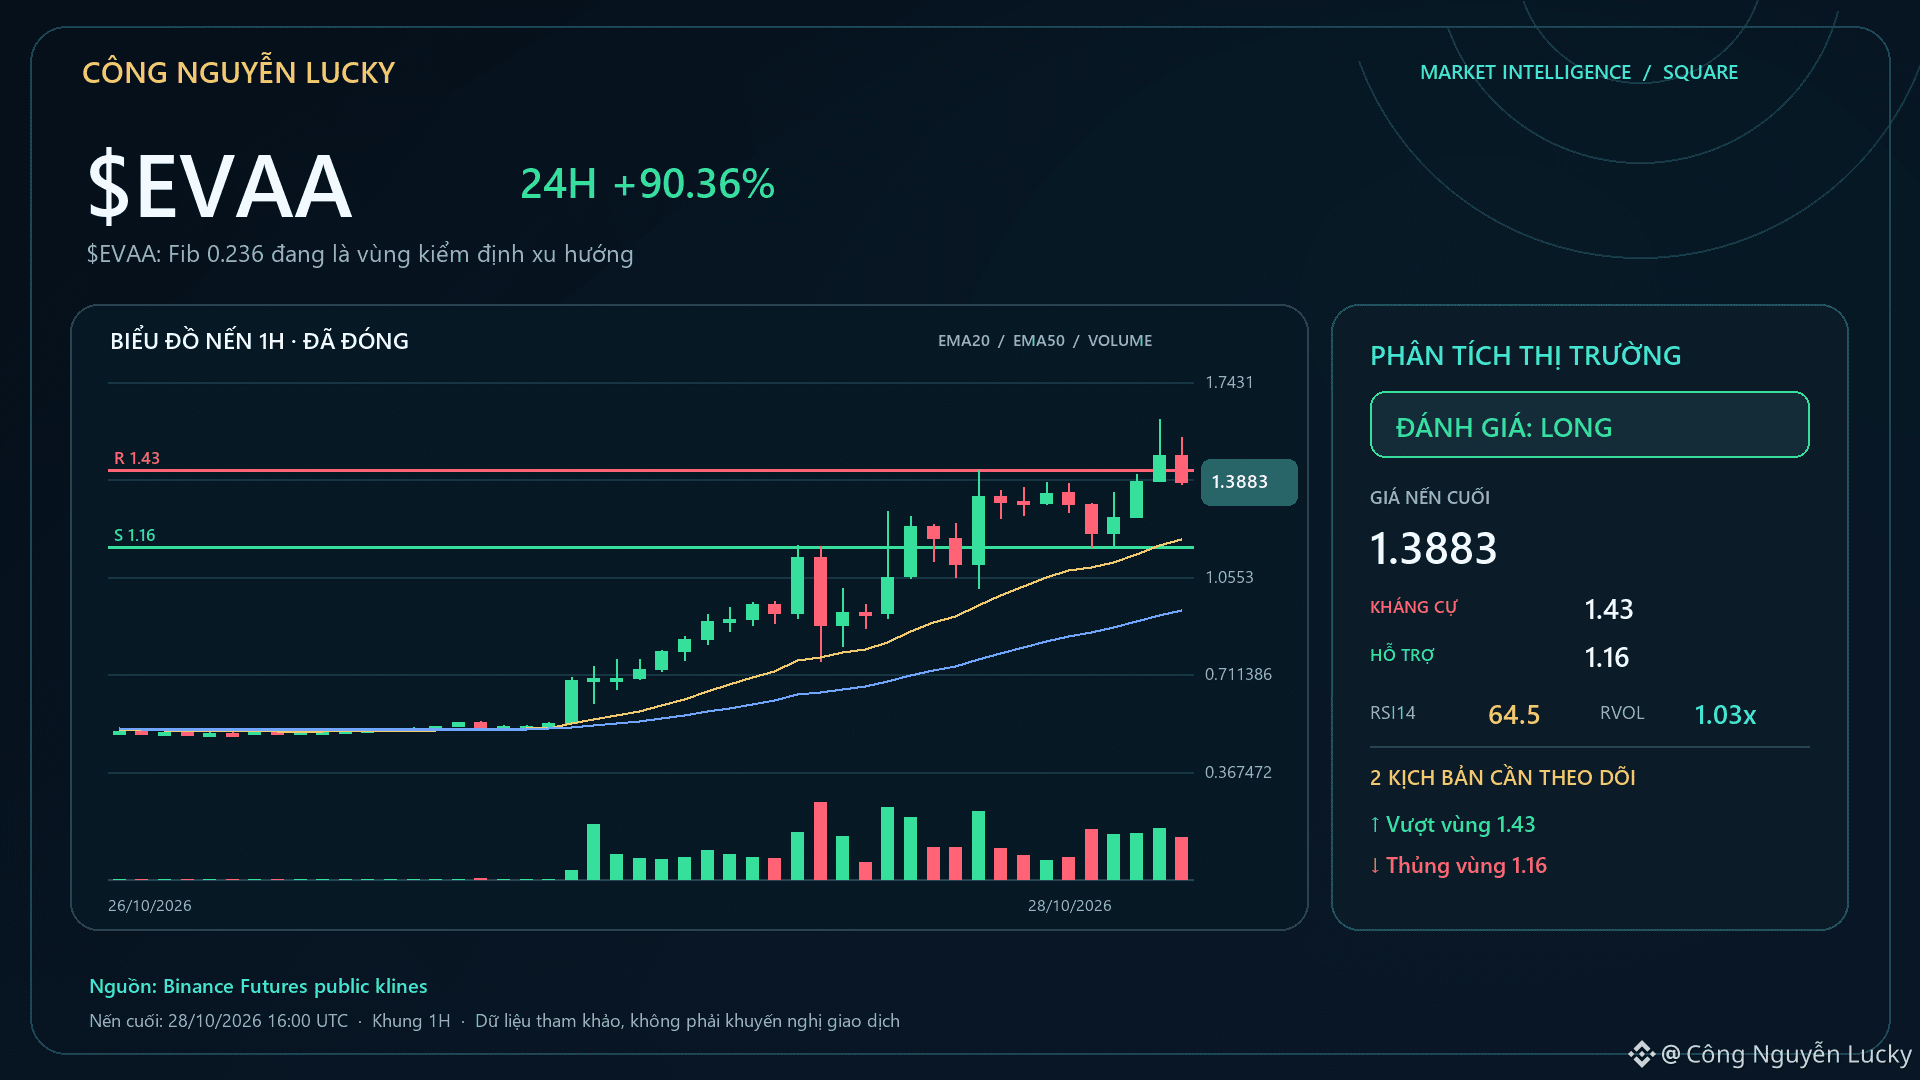
$EVAA: Fib 0.236 đang là vùng kiểm định xu hướng🔥 $EVAA đang +83.20% — nhưng phần trăm tăng/giảm chưa đủ để gọi đây là một setup tốt. Thị trường: 1.4383 · 24h +83.20% · khối lượng ~561.7M USDT · 8,805,492 giao dịch.
Bối cảnh kỹ thuật: XU HƯỚNG TĂNG · bias LONG 100/100.
Golden zone 0.50–0.618: 0.9187052–1.0507. Điểm xác nhận: giá phản ứng đúng hướng tại vùng Fib và giữ cấu trúc/EMA chủ đạo.
Điểm phủ nhận: phá 1.16 cùng momentum đi ngược bias. Các lớp kỹ thuật đang được chọn theo regime:
Trạng thái 1H: XU HƯỚNG TĂNG · bias kỹ thuật LONG 100/100 · 1H/4H: ĐỒNG THUẬN.
• Cấu trúc HH-HL: Đỉnh/đáy sau cao hơn đỉnh/đáy trước
• EMA 20/50/200 xếp chồng tăng: EMA20 1.1883 > EMA50 0.93880784 > EMA200 0.66730024
• RSI giữ vùng động lượng tăng: RSI14 64.5
4H: PHÁ VỠ TĂNG · RSI14 89.3 · EMA20/50/200 0.85196664/0.6854207/0.663461. 🎯 Xu hướng ưu tiên: **LONG · MẠNH · 87/100**.
Cơ sở chính: giá 24h +83.20%; giá nằm 80/100 trong biên 24h; mạnh hơn BTC +83.14 điểm %.
Xác nhận thêm khi: giữ trên 1.1842 và vượt 1.61 với khối lượng/dòng tiền tiếp tục xác nhận.
Hạ/hủy định hướng nếu: mất 1.1842 kèm taker/dòng tiền Leader suy yếu. 💬 Với $EVAA, anh/chị đang đặt trọng số cao hơn cho giá/khối lượng hay dòng tiền/định vị? 📌 Nếu đang theo dõi $EVAA, mở cashtag để tự kiểm tra giá, thanh khoản và bối cảnh thị trường hiện tại trước khi quyết định. 🔎 **Evidence check — LONG 87/100**
• 1H: TREND UP; RSI14 64.5; confluence 100/100.
• Kỹ thuật nổi bật: Cấu trúc HH-HL; EMA 20/50/200 xếp chồng tăng.
• 1H và 4H đang đồng hướng.
• Giá 1.4383; 24h +83.20%; volume 561.7M.
• Binance Top Search #12. 🧭 **Mốc cần theo dõi:** Hỗ trợ 1.16 · kháng cự 1.43 · xác nhận: giữ trên 1.1842 và vượt 1.61 với khối lượng/dòng tiền tiếp tục xác nhận · vô hiệu: mất 1.1842 kèm taker/dòng tiền Leader suy yếu Nguồn đối chiếu: Binance Futures Market + Binance Web3 Trending + Binance Top Search + Binance Klines / Technical · snapshot 2026-10-28 17:47:21 UTC
💬 **Góc thảo luận:** Anh em đang chờ xác nhận nào với $EVAA: phá kháng cự rõ ràng hay retest giữ được vùng rồi mới theo?
Theo dõi để xem cập nhật tiếp theo khi $EVAA xác nhận hoặc đánh mất một trong các vùng quyết định hiện tại.
⚠️ Phân tích thị trường mang tính tham khảo, không phải cam kết lợi nhuận. Mỗi người tự nghiên cứu (DYOR), tự quản trị rủi ro và tự chịu trách nhiệm với quyết định giao dịch. $EVAA $BTC
$EVAA: Fib 0.236 đang là vùng kiểm định xu hướng
🔥 $EVAA đang +83.20% — nhưng phần trăm tăng/giảm chưa đủ để gọi đây là một setup tốt. Thị trường: 1.4383 · 24h +83.20% · khối lượng ~561.7M USDT · 8,805,492 giao dịch.
Bối cảnh kỹ thuật: XU HƯỚNG TĂNG · bias LONG 100/100.
Golden zone 0.50–0.618: 0.9187052–1.0507. Điểm xác nhận: giá phản ứng đúng hướng tại vùng Fib và giữ cấu trúc/EMA chủ đạo.
Điểm phủ nhận: phá 1.16 cùng momentum đi ngược bias. Các lớp kỹ thuật đang được chọn theo regime:
Trạng thái 1H: XU HƯỚNG TĂNG · bias kỹ thuật LONG 100/100 · 1H/4H: ĐỒNG THUẬN.
• Cấu trúc HH-HL: Đỉnh/đáy sau cao hơn đỉnh/đáy trước
• EMA 20/50/200 xếp chồng tăng: EMA20 1.1883 > EMA50 0.93880784 > EMA200 0.66730024
• RSI giữ vùng động lượng tăng: RSI14 64.5
4H: PHÁ VỠ TĂNG · RSI14 89.3 · EMA20/50/200 0.85196664/0.6854207/0.663461. 🎯 Xu hướng ưu tiên: **LONG · MẠNH · 87/100**.
Cơ sở chính: giá 24h +83.20%; giá nằm 80/100 trong biên 24h; mạnh hơn BTC +83.14 điểm %.
Xác nhận thêm khi: giữ trên 1.1842 và vượt 1.61 với khối lượng/dòng tiền tiếp tục xác nhận.
Hạ/hủy định hướng nếu: mất 1.1842 kèm taker/dòng tiền Leader suy yếu. 💬 Với $EVAA , anh/chị đang đặt trọng số cao hơn cho giá/khối lượng hay dòng tiền/định vị? 📌 Nếu đang theo dõi $EVAA , mở cashtag để tự kiểm tra giá, thanh khoản và bối cảnh thị trường hiện tại trước khi quyết định. 🔎 **Evidence check — LONG 87/100**
• 1H: TREND UP; RSI14 64.5; confluence 100/100.
• Kỹ thuật nổi bật: Cấu trúc HH-HL; EMA 20/50/200 xếp chồng tăng.
• 1H và 4H đang đồng hướng.
• Giá 1.4383; 24h +83.20%; volume 561.7M.
• Binance Top Search #12. 🧭 **Mốc cần theo dõi:** Hỗ trợ 1.16 · kháng cự 1.43 · xác nhận: giữ trên 1.1842 và vượt 1.61 với khối lượng/dòng tiền tiếp tục xác nhận · vô hiệu: mất 1.1842 kèm taker/dòng tiền Leader suy yếu Nguồn đối chiếu: Binance Futures Market + Binance Web3 Trending + Binance Top Search + Binance Klines / Technical · snapshot 2026-10-28 17:47:21 UTC
💬 **Góc thảo luận:** Anh em đang chờ xác nhận nào với $EVAA : phá kháng cự rõ ràng hay retest giữ được vùng rồi mới theo?
Theo dõi để xem cập nhật tiếp theo khi $EVAA xác nhận hoặc đánh mất một trong các vùng quyết định hiện tại.
⚠️ Phân tích thị trường mang tính tham khảo, không phải cam kết lợi nhuận. Mỗi người tự nghiên cứu (DYOR), tự quản trị rủi ro và tự chịu trách nhiệm với quyết định giao dịch. $EVAA $BTC
700
·
--
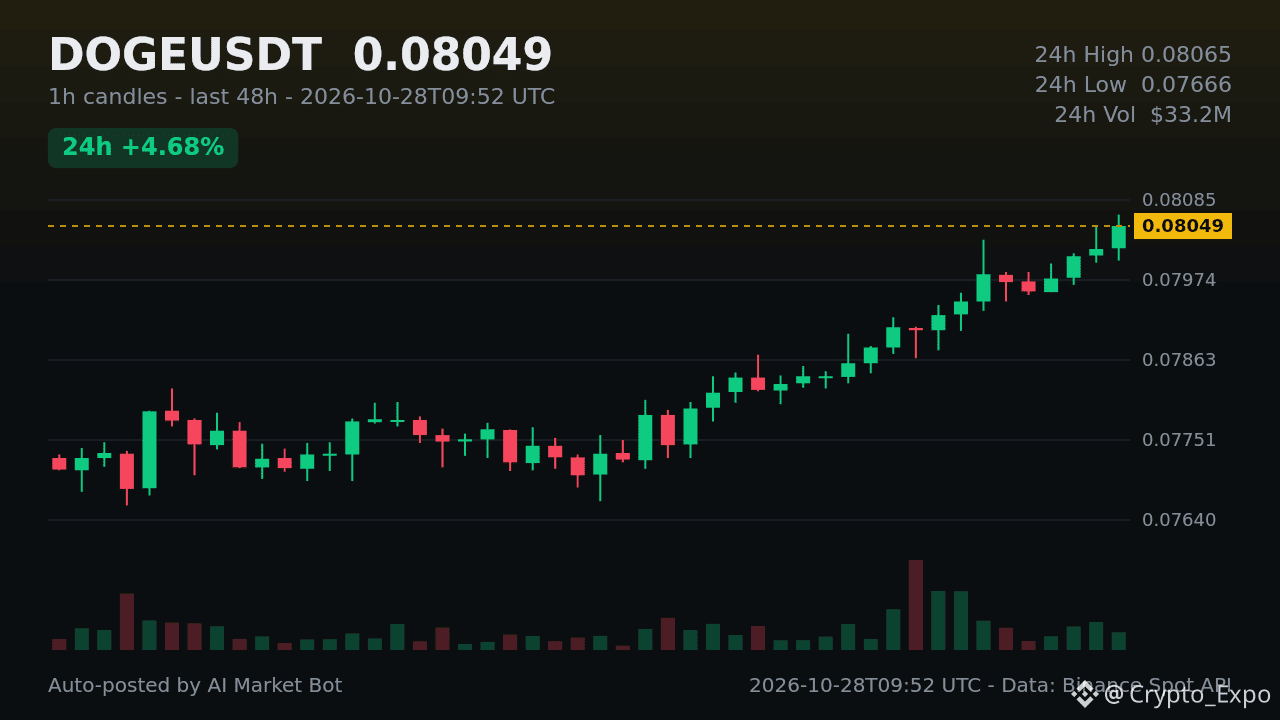
Dogecoin ist in den vergangenen 24 Stunden um 4,54 % gestiegen und landete damit auf CoinGeckos Trendseite bei #12 . Der Meme-Coin, angetrieben von seiner aktiven Community, erlebt dank einer positiveren Stimmung in den sozialen Medien wieder mehr Interesse. Die Stundenkerzen zeigen eine nahe Unterstützung bei etwa 0,08001 $ und einen Widerstand bei etwa 0,08065 $. Wie positionieren sich Trader im Bereich dieser Marken? #DOGE# #Altcoins# #Trending#
Dogecoin ist in den vergangenen 24 Stunden um 4,54 % gestiegen und landete damit auf CoinGeckos Trendseite bei #12 . Der Meme-Coin, angetrieben von seiner aktiven Community, erlebt dank einer positiveren Stimmung in den sozialen Medien wieder mehr Interesse. Die Stundenkerzen zeigen eine nahe Unterstützung bei etwa 0,08001 $ und einen Widerstand bei etwa 0,08065 $. Wie positionieren sich Trader im Bereich dieser Marken? #DOGE# #Altcoins# #Trending#
30
·
--
Übersetzung ansehen
$BMT 这波有点意思。
15m 直接拉 2.31%,成交量干到 2.37 倍,波动 Z 打到 3.14,收盘价把近 20 根 5m 的上沿给破了。主动成交差 +4.7%,买卖比 1.10,买盘是在真吃的。
关键是结构——价格涨的同时 OI 也在抬,15m 合约名义 +1.60%,1h +4.29%,更像是新增杠杆多头进场,而不是空头被挤。OI 异常分位 88.9%,全池排到 #12,连续几个周期都在延续,深度确认也过了:量能高于常态、触及区间边界、OI 异常没断。
不过 24h 成交额才 20M 出头,池子不算深,这种突破一旦量能跟不上,回踩也会很快。我盯着 5m 上沿能不能翻成支撑,站稳了才敢跟,不然就是一根插针的事。
·
--
Übersetzung ansehen
$IRYS 这波拉升有点味道。15m 价格只涨了 0.84%,但 OI 15m 直接 +3.34%,名义变化 285K USDT,1h OI 也 +2.61%——价格和持仓同步往上,是新增杠杆多头在进场,不是空头平仓的假动作。
主动成交差 19.5%,买卖比 1.48,成交量 1.83x,方向偏得很明确。OI 异常分位 91.9%,全池排 #4,名义变化 #12,这个位置说明它已经在全市场异常榜单前列了。
24h 成交额 89.94M,池子不浅,深度确认这波成交是高于常态的。杠杆多头在 13:19 这个时间点集中建仓,后面要么加速,要么就是给多头挖坑,盯着 OI 别继续单边堆就行。
$IRYS 这波拉升有点味道。15m 价格只涨了 0.84%,但 OI 15m 直接 +3.34%,名义变化 285K USDT,1h OI 也 +2.61%——价格和持仓同步往上,是新增杠杆多头在进场,不是空头平仓的假动作。
主动成交差 19.5%,买卖比 1.48,成交量 1.83x,方向偏得很明确。OI 异常分位 91.9%,全池排 #4,名义变化 #12,这个位置说明它已经在全市场异常榜单前列了。
24h 成交额 89.94M,池子不浅,深度确认这波成交是高于常态的。杠杆多头在 13:19 这个时间点集中建仓,后面要么加速,要么就是给多头挖坑,盯着 OI 别继续单边堆就行。
主动成交差 19.5%,买卖比 1.48,成交量 1.83x,方向偏得很明确。OI 异常分位 91.9%,全池排 #4,名义变化 #12,这个位置说明它已经在全市场异常榜单前列了。
24h 成交额 89.94M,池子不浅,深度确认这波成交是高于常态的。杠杆多头在 13:19 这个时间点集中建仓,后面要么加速,要么就是给多头挖坑,盯着 OI 别继续单边堆就行。
·
--
Übersetzung ansehen
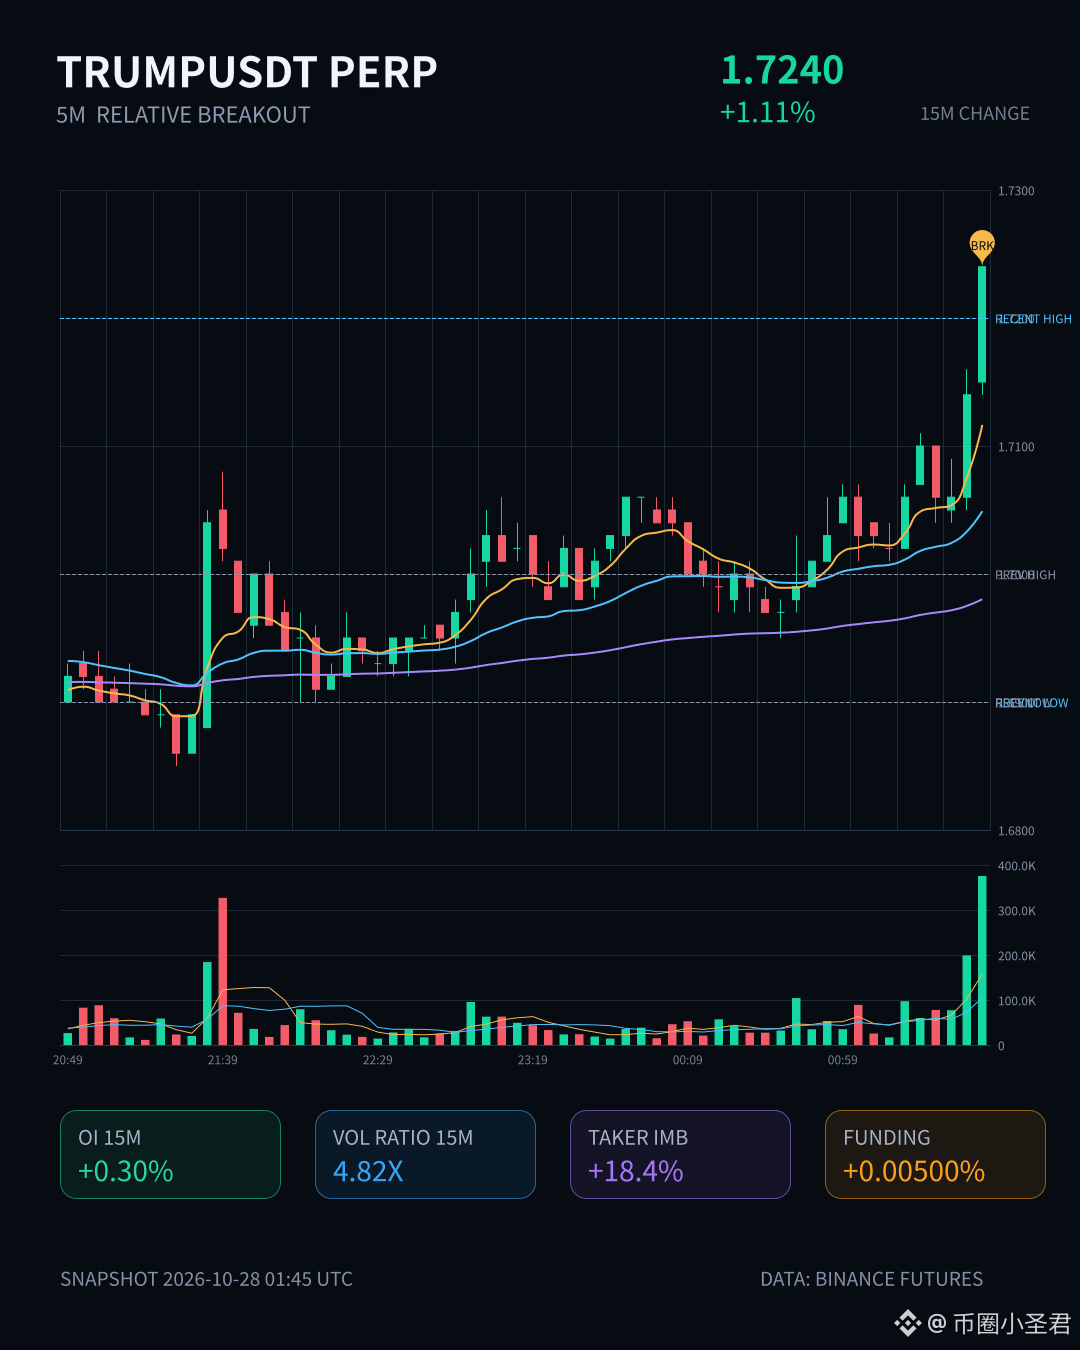
$TRUMP 15分钟拉了1.11%,量能直接放大到4.82倍,主动买卖比1.45,价格刚踩过近20根5m K的上沿。
关键是OI同步在涨,15m +0.30%、1h +0.51%,名义变化也在靠前——这不像单纯的空头回补,更像新杠杆多头在进场。异常分位89.3%,全池排到#12,深度确认是给到了。
24h成交额35M出头,这个体量下名义变化600K+能排进全池前21,说明资金确实在往这边偏。突破是真突破还是插一根就跑,看接下来量能能不能续上。
$TRUMP 15分钟拉了1.11%,量能直接放大到4.82倍,主动买卖比1.45,价格刚踩过近20根5m K的上沿。
关键是OI同步在涨,15m +0.30%、1h +0.51%,名义变化也在靠前——这不像单纯的空头回补,更像新杠杆多头在进场。异常分位89.3%,全池排到#12,深度确认是给到了。
24h成交额35M出头,这个体量下名义变化600K+能排进全池前21,说明资金确实在往这边偏。突破是真突破还是插一根就跑,看接下来量能能不能续上。
关键是OI同步在涨,15m +0.30%、1h +0.51%,名义变化也在靠前——这不像单纯的空头回补,更像新杠杆多头在进场。异常分位89.3%,全池排到#12,深度确认是给到了。
24h成交额35M出头,这个体量下名义变化600K+能排进全池前21,说明资金确实在往这边偏。突破是真突破还是插一根就跑,看接下来量能能不能续上。
30
·
--
【Alpha-Neuzugangsmonitoring】2026-10-27 18:00
■ Stichprobe: Alpha Top 30 (BSC 30 + Solana 30)
■ Neu hinzugekommen in diesem Zeitraum: 16 (BSC 16 / SOL 0)
■ Filterkriterien: Top 3 nach Liquidität, Einträge der letzten 24 h ausgeschlossen
━━━━━━━━━━━━━━━
▸ $COLLECT [BSC]
Liquidität 2,359 Mio.
Alpha-Rang #12 (neu)
1-h-Zuflussrang Nein
Smart-Money-Signal Keine
Gesamtbewertung 1/6 · geringe Aufmerksamkeit
▸ $AIOT [BSC]
Liquidität 2,068 Mio.
Alpha-Rang #13 (neu)
1-h-Zuflussrang Nein
Smart-Money-Signal Keine
Gesamtbewertung 1/6 · geringe Aufmerksamkeit
▸ $CAP [BSC]
Liquidität 1,355 Mio.
Alpha-Rang #7 (neu)
1-h-Zuflussrang Nein
Smart-Money-Signal Keine
Gesamtbewertung 2/6 · geringe Aufmerksamkeit
━━━━━━━━━━━━━━━
Dieser Bericht wurde automatisch erstellt und stellt keine Anlageberatung dar.
#$COLLECT #$AIOT #$CAP
906
·
--
$US ist in dieser 15m-Bewegung direkt um 3 % eingebrochen. Das Volumen stieg auf das 2,71-Fache, während das OI auf 1h-Basis noch um 1,32 % zunahm, der Nominalwert jedoch um 5 % fiel. Der Preis sinkt, die offenen Positionen steigen – die aggressiven Verkäufe überwiegen deutlich, das Kauf-Verkaufs-Verhältnis liegt bei 0,46. Das sieht eher danach aus, dass neue Shorts mit Hebel einsteigen, als danach, dass alte Longs ihre Positionen schließen. Der Schlusskurs liegt bereits unter dem unteren Rand der letzten 20 5m-Kerzen, und das Volumen bestätigt den Ausbruch. Das anomale Perzentil liegt bei 91 %, damit rangiert der Coin im gesamten Pool auf Platz #12. Bei dieser Struktur sollte man kurzfristig nicht vorschnell einsteigen – lieber warten, bis sich der Hebel der Short-Seite weiter aufgebaut hat.
$US ist in dieser 15m-Bewegung direkt um 3 % eingebrochen. Das Volumen stieg auf das 2,71-Fache, während das OI auf 1h-Basis noch um 1,32 % zunahm, der Nominalwert jedoch um 5 % fiel. Der Preis sinkt, die offenen Positionen steigen – die aggressiven Verkäufe überwiegen deutlich, das Kauf-Verkaufs-Verhältnis liegt bei 0,46. Das sieht eher danach aus, dass neue Shorts mit Hebel einsteigen, als danach, dass alte Longs ihre Positionen schließen. Der Schlusskurs liegt bereits unter dem unteren Rand der letzten 20 5m-Kerzen, und das Volumen bestätigt den Ausbruch. Das anomale Perzentil liegt bei 91 %, damit rangiert der Coin im gesamten Pool auf Platz #12. Bei dieser Struktur sollte man kurzfristig nicht vorschnell einsteigen – lieber warten, bis sich der Hebel der Short-Seite weiter aufgebaut hat.
·
--
$ORDER Hier ist es ziemlich lebhaft. Im 15m-Intervall ist der Preis um 1,74 % gestiegen, das Handelsvolumen ist direkt auf das 11-Fache des Normalniveaus hochgeschossen, und der OI baut sich synchron weiter auf — 15m +2,61 %, 1h +1,25 %, die nominale Veränderung liegt im Gesamtpool auf Platz #12, das Anomalie-Perzentil bei 97,6 %.
Preisanstieg + OI-Anstieg: typisch dafür, dass gehebelte Long-Positionen aufgebaut werden, nicht dass Shorts eingedeckt werden. Das Verhältnis aktiver Käufe zu Verkäufen liegt bei 1,22, die Differenz fast bei 10 % — die Kaufseite nimmt den Flow tatsächlich auf.
Wir sind nicht weit vom historischen Extrembereich entfernt, mehrere aufeinanderfolgende Zyklen setzen den Trend fort, und auch das Volumen zieht mit. In so einer Struktur geht es entweder weiter beschleunigt nach oben oder es kommt zu einem Rücksetzer; also nicht hinterherjagen und genau beobachten, ob der OI plötzlich dreht.
·
--
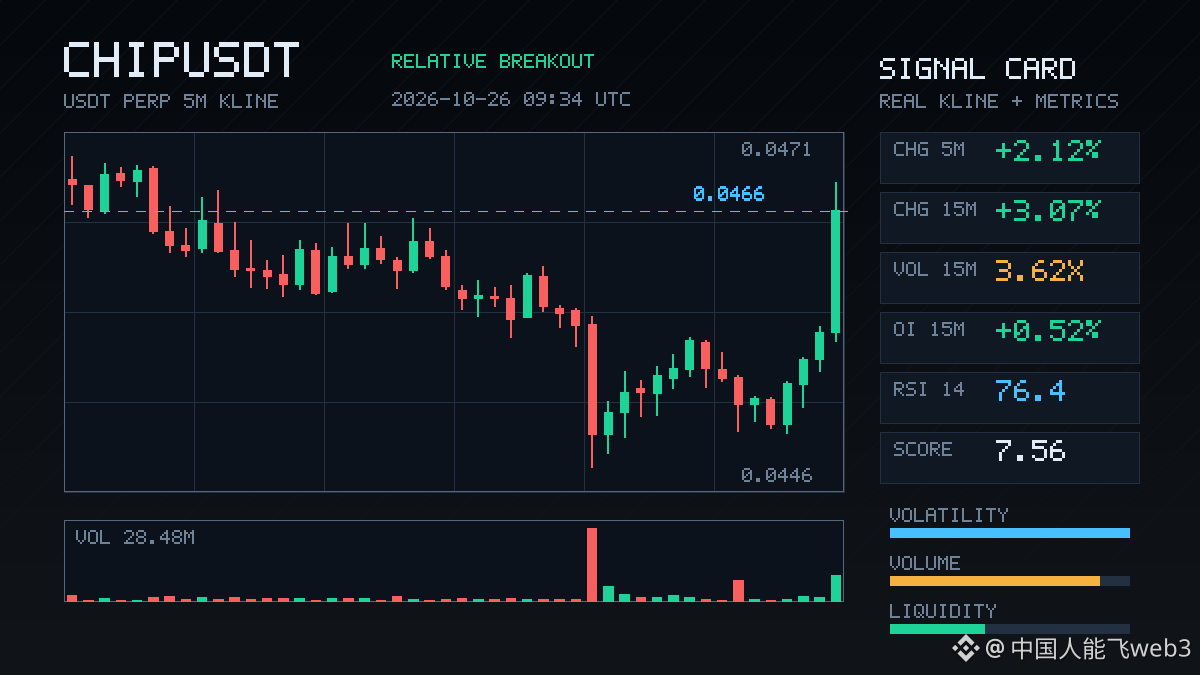
$CHIP Dieser Anstieg kam ziemlich entschlossen: In 15 Minuten direkt +3 %, das Handelsvolumen lag beim 3,6-Fachen des Normalwerts und das Kauf-Verkauf-Verhältnis schoss auf 2,87. Aggressive Käufe machten fast die Hälfte aus. Das Open Interest stieg in einer halben Stunde um 0,5 % und in einer Stunde um 0,68 % – Preis und Positionen legten also gleichzeitig zu. Typisch für den Einstieg gehebelter Long-Positionen, kein künstlicher Anstieg durch Short-Eindeckungen. Der Ausreißer-Perzentilwert liegt bei 97,2 %, im Gesamtpool auf Platz 12 – der Kurs bewegt sich bereits nahe dem historischen Extrembereich. Auch die Funding Rate hat ein jüngstes Hoch erreicht. Das 24-Stunden-Handelsvolumen liegt bei gerade einmal etwas über 15 Millionen, die Liquidität ist also nicht besonders tief. In so einer Konstellation sollte man einem Anstieg nicht blind hinterherlaufen: Den Einstieg zu verpassen ist unangenehm, aber zu spät einzusteigen womöglich noch mehr.
$CHIP Dieser Anstieg kam ziemlich entschlossen: In 15 Minuten direkt +3 %, das Handelsvolumen lag beim 3,6-Fachen des Normalwerts und das Kauf-Verkauf-Verhältnis schoss auf 2,87. Aggressive Käufe machten fast die Hälfte aus. Das Open Interest stieg in einer halben Stunde um 0,5 % und in einer Stunde um 0,68 % – Preis und Positionen legten also gleichzeitig zu. Typisch für den Einstieg gehebelter Long-Positionen, kein künstlicher Anstieg durch Short-Eindeckungen. Der Ausreißer-Perzentilwert liegt bei 97,2 %, im Gesamtpool auf Platz 12 – der Kurs bewegt sich bereits nahe dem historischen Extrembereich. Auch die Funding Rate hat ein jüngstes Hoch erreicht. Das 24-Stunden-Handelsvolumen liegt bei gerade einmal etwas über 15 Millionen, die Liquidität ist also nicht besonders tief. In so einer Konstellation sollte man einem Anstieg nicht blind hinterherlaufen: Den Einstieg zu verpassen ist unangenehm, aber zu spät einzusteigen womöglich noch mehr.
3
·
--
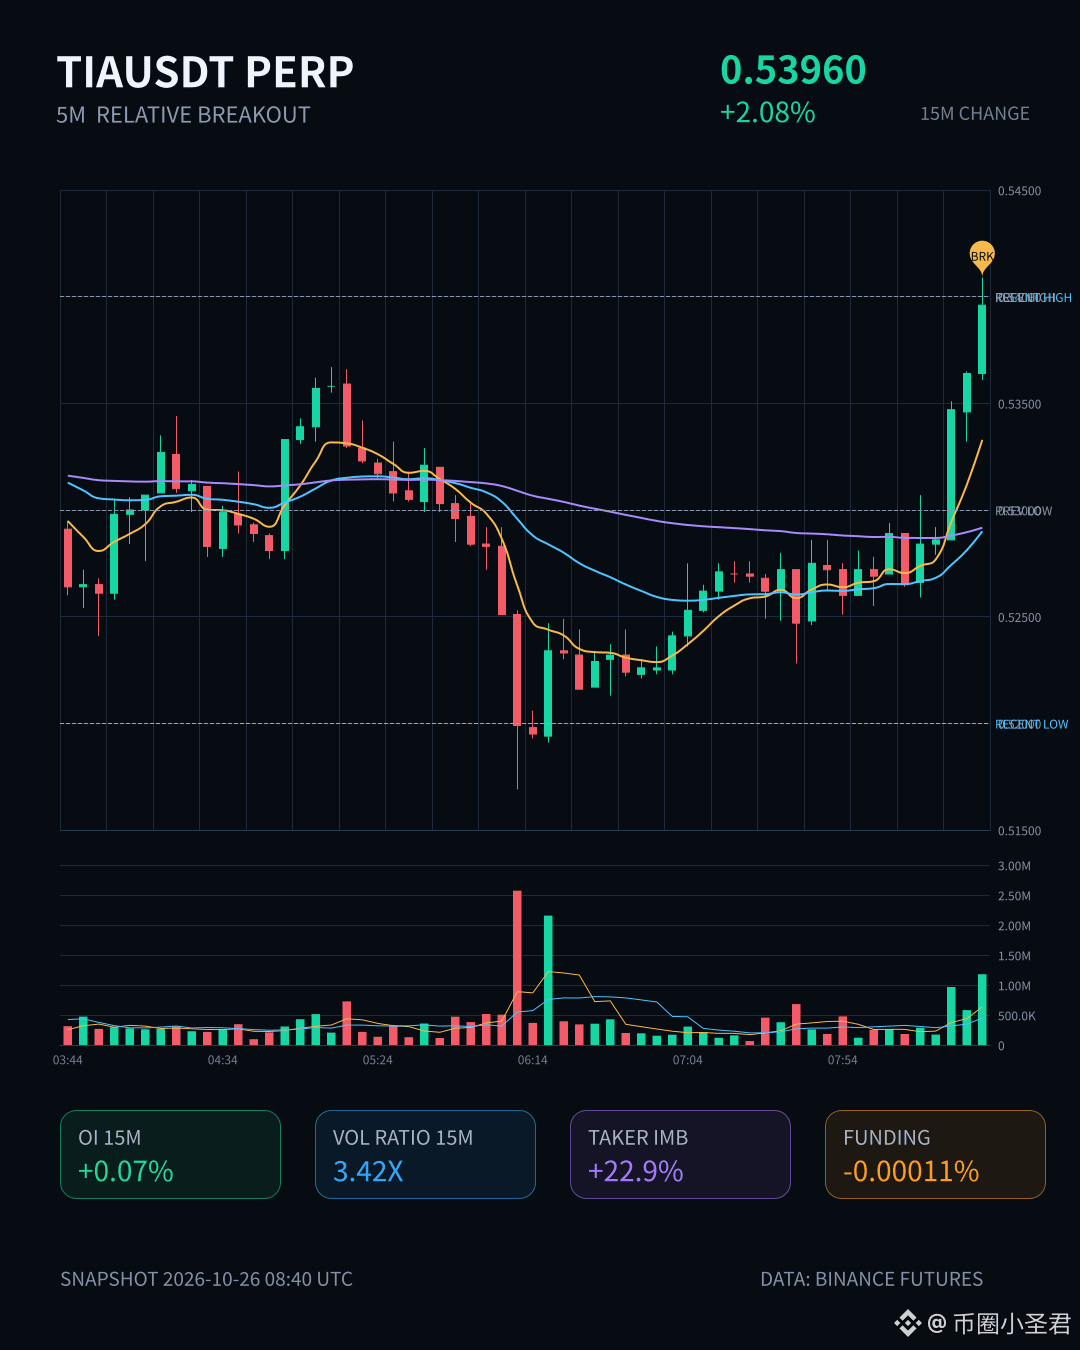
$TIA Dieser Anstieg wirkt ziemlich überzeugend. Das Handelsvolumen auf 15m ist direkt auf das 3,4-Fache des üblichen Niveaus gestiegen, die Käuferseite ist deutlich aktiver, das Kauf-Verkauf-Verhältnis liegt bei 1,59, und der Kurs hat im Windschatten des Aufwärtstrends die obere Grenze der letzten knapp 20 5m-Kerzen durchbrochen.
Entscheidend ist, dass auch das OI gleichzeitig steigt – sowohl auf 15m als auch auf 1h gibt es einen Nettozuwachs. Der nominale Anstieg beträgt insgesamt fast 1 Million USDT, der Anomalie-Perzentilwert liegt bereits bei 98,2 %, und im Gesamtpool reicht das für Platz 12. Das ist kein bloßer Spot-Impuls, sondern sieht eher danach aus, dass neue gehebelte Long-Positionen aufgebaut werden.
Der Kurs steigt, das OI steigt und auch das Volumen bestätigt die Bewegung – strukturell ist das deutlich überzeugender als ein Docht ohne Volumen. Bei einem derart extremen OI-Niveau solltest du jedoch selbst abwägen, ob sich ein Einstieg auf diesem Niveau noch lohnt. Lass dich nicht von der Stimmung mitreißen, wenn sie gerade ihren Höhepunkt erreicht.
3
·
--
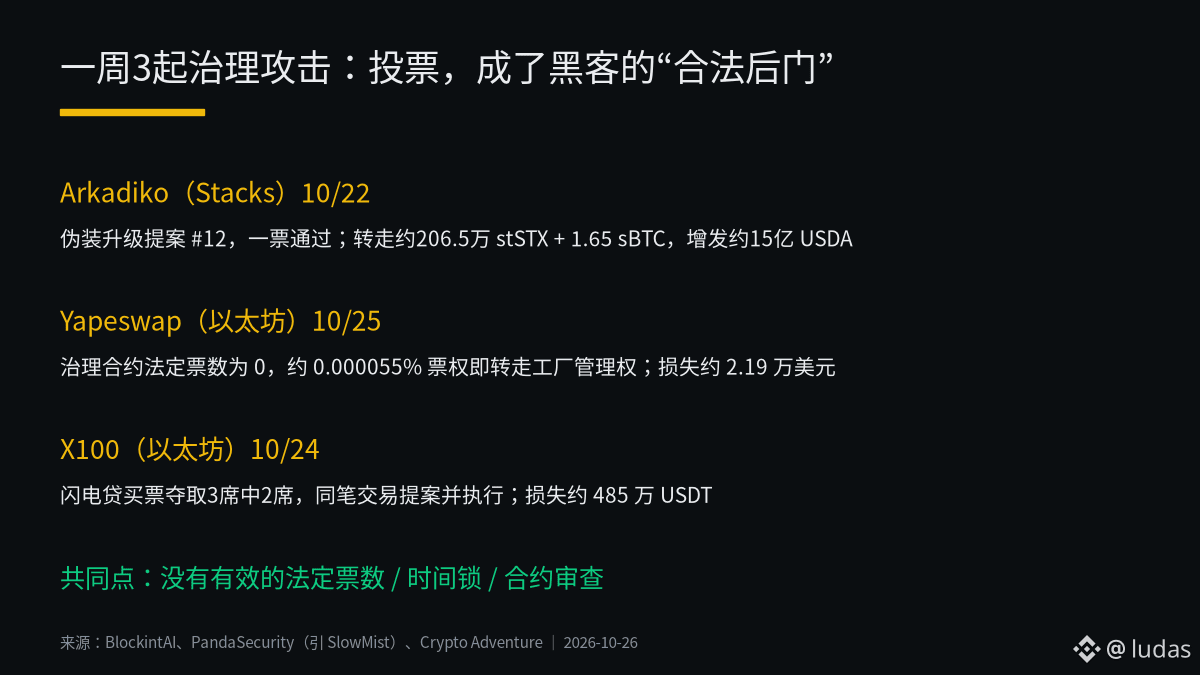
Innerhalb einer Woche wurden drei DeFi-Projekte durch „Abstimmungen“ leergeräumt – die Hacker knackten keine Smart Contracts, sondern setzten sich auf legalem Weg bei der Governance durch.⚠️
🧵 Laut der On-Chain-Analyse von BlockintAI nahm Arkadiko auf Stacks am 22. Oktober einen als gewöhnliches Upgrade getarnten Vorschlag (#12) an – mit nur einer Stimme, der des Angreifers. Anschließend transferierte dieser rund 206,5 Mio. stSTX und 1,65 sBTC und prägte etwa 1,5 Mrd. USDA nach. Der USDA verlor seine Bindung.
🔓 Laut PandaSecurity (unter Berufung auf SlowMist) lag das Quorum des Governance-Vertrags der kleinen Ethereum-DEX Yapeswap am 25. Oktober bei null. Mit rund 0,000055 % der Stimmrechte konnte jemand die Kontrolle über die Factory übertragen. Der Schaden belief sich auf etwa 21.900 US-Dollar – fast den gesamten TVL des Protokolls.
⚡ Laut Crypto Adventure lieh sich jemand am 24. Oktober per Flash Loan rund 1,94 Mio. USDT, um Stimmen für X100 zu kaufen und 2 von 3 Sitzen zu übernehmen. Vorschlag und Ausführung erfolgten in derselben Transaktion. Der Schaden: etwa 4,85 Mio. USDT.
🛡️ Allen drei Fällen gemeinsam: Das Quorum war praktisch bedeutungslos, es gab keine Zeitsperre und niemand prüfte den Code der Vorschläge.
💡 Meine Einschätzung: Bei kleinen Projekten ist Governance oft nur „Deko“ – doch auch Deko kann Transfers ausführen. Bevor ihr euch an einem DeFi-Protokoll mit Governance-Token beteiligt, solltet ihr mindestens drei Dinge prüfen: Gibt es eine Ausführungsverzögerung? Wie hoch ist das Quorum? Welchen Code hat der jüngste Vorschlag geändert?
Liest bei den Protokollen, an denen ihr teilnehmt, wirklich jemand die Governance-Vorschläge? Würdet ihr wegen Governance-Risiken eure Gelder abziehen?👇
Wenn ihr den Beitrag hilfreich findet, lasst ein Like da und teilt ihn mit Freunden, die noch am Mining sind~
#DeFi安全 #治理攻击 #Web3-Sicherheit
2
·
--
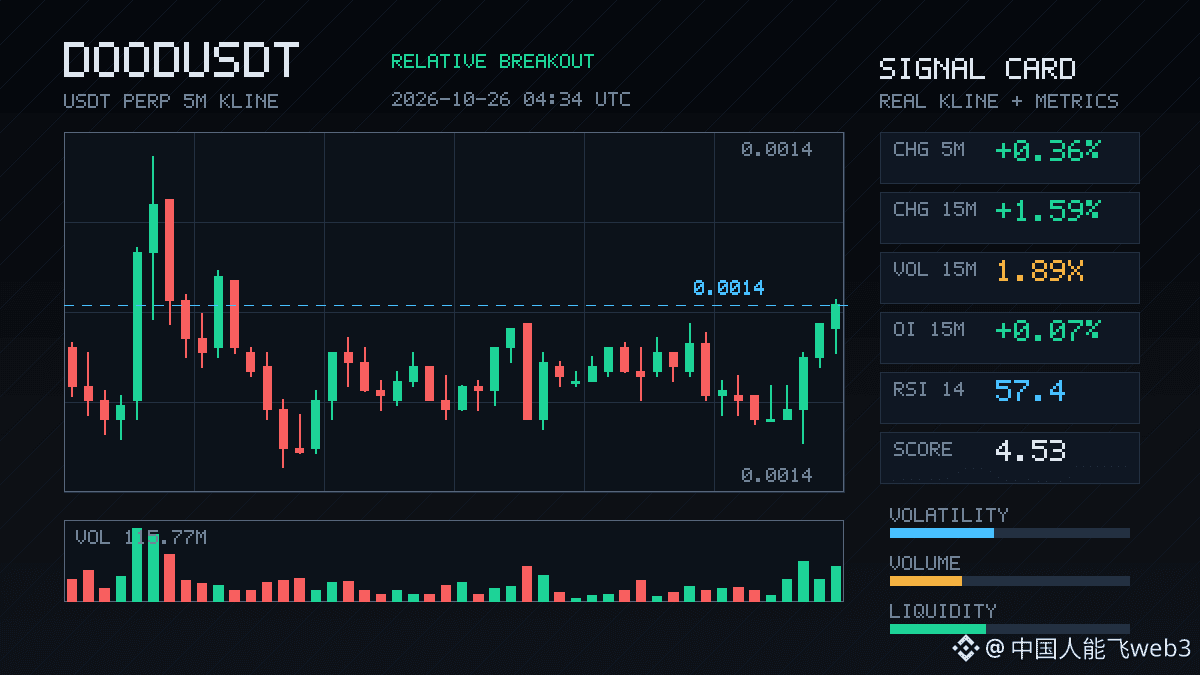
$DOOD 15m ist bei steigendem Volumen über die Oberkante der Spanne der letzten knapp 20 5m-Kerzen gestiegen. Das Volumen liegt beim 1,89-Fachen, die Differenz zwischen aggressiven Käufen und Verkäufen bei 8 %, das Kauf-Verkaufs-Verhältnis bei 1,17. Das OI ist innerhalb einer Stunde kontinuierlich auf das 87,1. Perzentil geklettert – steigender Kurs bei wachsendem Open Interest, was auf den Einstieg neuer gehebelter Long-Positionen hindeutet. Im Gesamtpool liegt die Anomalie auf Platz 12; die nominale Veränderung rangiert noch relativ weit hinten. Es sieht eher so aus, als würde die Bewegung gerade erst an Fahrt aufnehmen. Behalte im Auge, ob die Oberkante beim Rücksetzer als Unterstützung hält, und jage dem Kurs nicht voreilig hinterher.
$DOOD 15m ist bei steigendem Volumen über die Oberkante der Spanne der letzten knapp 20 5m-Kerzen gestiegen. Das Volumen liegt beim 1,89-Fachen, die Differenz zwischen aggressiven Käufen und Verkäufen bei 8 %, das Kauf-Verkaufs-Verhältnis bei 1,17. Das OI ist innerhalb einer Stunde kontinuierlich auf das 87,1. Perzentil geklettert – steigender Kurs bei wachsendem Open Interest, was auf den Einstieg neuer gehebelter Long-Positionen hindeutet. Im Gesamtpool liegt die Anomalie auf Platz 12; die nominale Veränderung rangiert noch relativ weit hinten. Es sieht eher so aus, als würde die Bewegung gerade erst an Fahrt aufnehmen. Behalte im Auge, ob die Oberkante beim Rücksetzer als Unterstützung hält, und jage dem Kurs nicht voreilig hinterher.
2
·
--
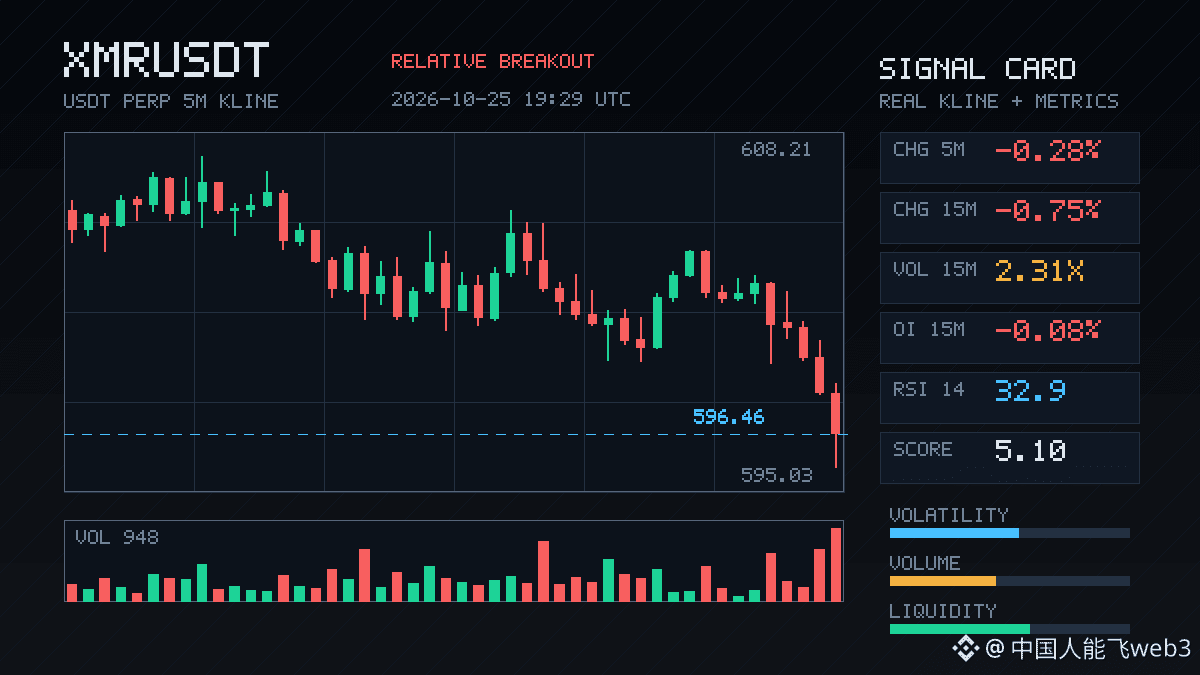
$XMR : Der 15-Minuten-Chart ist unter die Untergrenze der letzten 20 5-Minuten-Spannen gefallen. Das Volumen schoss auf das 2,31-Fache hoch, die Differenz der aggressiven Trades lag bei -32,1 % – der Verkaufsdruck ist deutlich.
Interessant ist jedoch, dass das Open Interest (OI) sinkt: auf 15 Minuten um 0,08 %, auf 1 Stunde um 0,07 %. Auch die nominale Veränderung geht zurück. Fallender Kurs bei sinkendem OI ist typisch für einen Abbau von Hebelpositionen – keine neuen Short-Positionen, die den Kurs nach unten drücken, sondern eher Long-Positionen, die ausgestoppt werden, oder ein passiver Positionsabbau.
Das OI liegt beim Anomalie-Perzentil bei 86,5 % und auf dem gesamten Markt bei Rang 12. Eine solche Anomalie über mehrere Zeiträume hinweg sollte man im Auge behalten. Das 24-Stunden-Handelsvolumen beträgt 54,74M; die Markttiefe bestätigt die Bewegung – sie ist nicht nur vorgetäuscht.
Meine Einschätzung: Die „Qualität“ dieses Rückgangs ist komplexer, als es auf den ersten Blick scheint. Der Hebel wird abgebaut. Beobachten, ob sich das OI im weiteren Verlauf stabilisiert.
1
·
--
$ICNT ist ziemlich abrupt gefallen: in 15 Minuten direkt um 2,13 %, während das Volumen auf fast das Vierfache gestiegen ist. Das Verhältnis von aggressiven Käufen zu Verkäufen liegt bei 0,54 – der Verkaufsdruck ist deutlich.
Entscheidend ist, dass das Open Interest weiter steigt: in 15 Minuten um 0,63 %, in einer Stunde um 0,92 %. Der Preis fällt, während die Zahl der offenen Positionen zunimmt – typisch für neu eingegangene Short-Positionen, nicht für Longs, die ihre Positionen schließen. Der Schlusskurs ist außerdem unter das Tief der letzten 20 5-Minuten-Kerzen gefallen. Das sieht charttechnisch nicht gut aus.
Das Anomalie-Perzentil liegt bei 82,3 %, im gesamten Pool auf Platz #12. Diese Kombination aus Volumen und Kursbewegung ist keine zufällige Schwankung. Das 24-Stunden-Handelsvolumen beträgt gerade einmal 15,9 Mio. Der Pool ist nicht tief, und falls der Kurs weiter nach unten gedrückt wird, verstärkt der Slippage die Schwankungen.
Beobachte zunächst, ob der Kurs die Untergrenze dieser Spanne schnell zurückerobern kann. Gelingt das nicht, haben die Bären bei der Hebelwirkung noch Spielraum, ihre Positionen auszubauen. Nicht überstürzt einsteigen.
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#CanMicrosoftDeliverOnAI
563,529 Aufrufe
3,696 Kommentare
2
#CanGoogleDefindItsCore
343,477 Aufrufe
2,622 Kommentare
3
#EarningsSeason
6.1M Aufrufe
29,943 Kommentare
4
#BitcoinCoreIdentifiesThreeVulnerabilities
3,479 Aufrufe
102 Kommentare
5
#RippleExpects$900MAnnualizedProductRevenueRunRate
230 Aufrufe
3 Kommentare
6
#GoogleToPreviewCryptoCustodySecuritySystem
430 Aufrufe
31 Kommentare
7
#FedToBeginShrinkingRateSettingCalendarIn2027
851 Aufrufe
21 Kommentare
8
#StrategyShareholdersApproveDailyDividends
1,828 Aufrufe
51 Kommentare
9
#FedLowerBoundRateDecisionAt3.75%
1,467 Aufrufe
33 Kommentare
10
#TokenizedGoldXAUaLaunchesOnSui
2,411 Aufrufe
39 Kommentare