
Lữ Khách Web3
338 Paylaşımlar
Lữ Khách Web3
Şikayət et
İstifadəçini blokla
Lữ Khách Onchain - Web3
Açıq ticarət
Yüksək tezlikli treyder
5.4 ay
50 İzlənilir
150 İzləyicilər
431 Bəyəndi
Postlar
Portfel
Dusk Network haqqında oxuyarkən məni dayandıran bir məqam var: əgər blockchain şəffaflıq üzərində qurulubsa, təşkilat maliyyəsinə yönəlmiş bir şəbəkə niyə privacy (məxfilik) bu qədər önəmli yerdə olmalıdır?
İlk əvvəl bunun sadəcə məhsulun yerləşdirilməsi (positioning) ola biləcəyini düşündüm, amma Dusk-ın sənədlərini daha diqqətlə oxuyanda məsələ daha aydın oldu. Dusk Düşünür ki, maliyyə tətbiqləri bütün vəziyyəti (state) public ledger-ə çıxarmaq əvəzinə balance, position, counterparty və biznes məntiqini qorumağa ehtiyac duyur.
Mən də bunu necə həll etdiklərini yoxlamağa davam etdim. Dusk sadəcə “məlumatı gizlətmək” demir. Mövcud arxitektura confidential transfers, zero-knowledge proofs və selective disclosure-i birləşdirir. Bəzi məlumatlar chain üzərində məxfi saxlanıla bilər, lazım olan məlumatlar isə ya sübut edilə, ya da nəzarət altında açıqlana bilər.
Məni təəccübləndirən odur ki, burada privacy tamamilə compliance-ə qarşı qoyulmur. Məsələn, Citadel selective disclosure-dən istifadə edərək rezidentlik, yaş kateqoriyası və ya akreditasiya kimi xüsusiyyətləri sübut edir, mütləq bütün məlumatları isə açıq etməyə məcbur olmur.
Yaxşı, bu hələ də Dusk-ın təşkilat maliyyəsində həssas data problemini tam həll etdiyini deməyə bəs etmir. Privacy tətbiqin necə deploy edildiyindən və hansı metadata-ların hələ də ifşa oluna biləcəyindən də asılıdır.
Amma daha dərindən oxuduqdan sonra sualı başqa cür görməyə başladım: on-chain maliyyədə məsələ “privacy yoxsa transparency” deyil, daha çox verilən məlumatı kim, hansı şəraitdə görə bilər?
#dusk $DUSK @Dusk_Foundation $BTC
Dusk Network haqqında oxuyarkən məni dayandıran bir məqam var: əgər blockchain şəffaflıq üzərində qurulubsa, təşkilat maliyyəsinə yönəlmiş bir şəbəkə niyə privacy (məxfilik) bu qədər önəmli yerdə olmalıdır?
İlk əvvəl bunun sadəcə məhsulun yerləşdirilməsi (positioning) ola biləcəyini düşündüm, amma Dusk-ın sənədlərini daha diqqətlə oxuyanda məsələ daha aydın oldu. Dusk Düşünür ki, maliyyə tətbiqləri bütün vəziyyəti (state) public ledger-ə çıxarmaq əvəzinə balance, position, counterparty və biznes məntiqini qorumağa ehtiyac duyur.
Mən də bunu necə həll etdiklərini yoxlamağa davam etdim. Dusk sadəcə “məlumatı gizlətmək” demir. Mövcud arxitektura confidential transfers, zero-knowledge proofs və selective disclosure-i birləşdirir. Bəzi məlumatlar chain üzərində məxfi saxlanıla bilər, lazım olan məlumatlar isə ya sübut edilə, ya da nəzarət altında açıqlana bilər.
Məni təəccübləndirən odur ki, burada privacy tamamilə compliance-ə qarşı qoyulmur. Məsələn, Citadel selective disclosure-dən istifadə edərək rezidentlik, yaş kateqoriyası və ya akreditasiya kimi xüsusiyyətləri sübut edir, mütləq bütün məlumatları isə açıq etməyə məcbur olmur.
Yaxşı, bu hələ də Dusk-ın təşkilat maliyyəsində həssas data problemini tam həll etdiyini deməyə bəs etmir. Privacy tətbiqin necə deploy edildiyindən və hansı metadata-ların hələ də ifşa oluna biləcəyindən də asılıdır.
Amma daha dərindən oxuduqdan sonra sualı başqa cür görməyə başladım: on-chain maliyyədə məsələ “privacy yoxsa transparency” deyil, daha çox verilən məlumatı kim, hansı şəraitdə görə bilər?
#dusk $DUSK @Dusk $BTC
İlk əvvəl bunun sadəcə məhsulun yerləşdirilməsi (positioning) ola biləcəyini düşündüm, amma Dusk-ın sənədlərini daha diqqətlə oxuyanda məsələ daha aydın oldu. Dusk Düşünür ki, maliyyə tətbiqləri bütün vəziyyəti (state) public ledger-ə çıxarmaq əvəzinə balance, position, counterparty və biznes məntiqini qorumağa ehtiyac duyur.
Mən də bunu necə həll etdiklərini yoxlamağa davam etdim. Dusk sadəcə “məlumatı gizlətmək” demir. Mövcud arxitektura confidential transfers, zero-knowledge proofs və selective disclosure-i birləşdirir. Bəzi məlumatlar chain üzərində məxfi saxlanıla bilər, lazım olan məlumatlar isə ya sübut edilə, ya da nəzarət altında açıqlana bilər.
Məni təəccübləndirən odur ki, burada privacy tamamilə compliance-ə qarşı qoyulmur. Məsələn, Citadel selective disclosure-dən istifadə edərək rezidentlik, yaş kateqoriyası və ya akreditasiya kimi xüsusiyyətləri sübut edir, mütləq bütün məlumatları isə açıq etməyə məcbur olmur.
Yaxşı, bu hələ də Dusk-ın təşkilat maliyyəsində həssas data problemini tam həll etdiyini deməyə bəs etmir. Privacy tətbiqin necə deploy edildiyindən və hansı metadata-ların hələ də ifşa oluna biləcəyindən də asılıdır.
Amma daha dərindən oxuduqdan sonra sualı başqa cür görməyə başladım: on-chain maliyyədə məsələ “privacy yoxsa transparency” deyil, daha çox verilən məlumatı kim, hansı şəraitdə görə bilər?
#dusk $DUSK @Dusk $BTC
2
1
244
Dusk-ın sənədlərini oxuyarkən məni dayandıran nəsə var. Onlar daim privacy, compliance və settlement-i elə eyni stack-ə qoyurlar ki, sanki bu üç şey bir-birindən ayrıla bilməz.
Dusk regulated finance üçün L1 qurur. DuskDS, Succinct Attestation vasitəsilə deterministic finality ilə settlement və data availability qatıdır. Üstündə dual transaction modeli var: Phoenix shielded üçün, Moonlight isə transparent üçün. Citadel selective disclosure həyata keçirir. DuskEVM və DuskVM execution işlərini görür, amma hamısı eyni base-ə settle edir.
Mən maraqlanıram: bu üç məqamın birləşdirilməsi həqiqətən texniki tələbdən irəli gəlir, yoxsa sadəcə RWA üçün mövqeləndirmə üsuludur? Mən core components-lərə baxdım, transaction models-lə tanış oldum və sonra onların workflow-un buraxılış və qiymətli kağızların settle edilməsini necə təsvir etdiyini həmin məlumatlarla tutuşdurub yoxladım.
Yeri gəlmişkən, architecture modulardır, amma yenə də privacy və compliance məntiqini settlement layer-in çox yaxınında saxlamağa məcbur edir. Phoenix amount-u və iştirakçını gizlətmək üçün ZK-dan istifadə edir, eyni zamanda audit path-i də mümkün edir. Compliance app-ə əlavə “add-on” deyil; finality ilə paralel işləmək üçün dizayn olunub.
Dur, bəlkə bu, yalnız institusional workflow üçün implementasiya seçimidir, məcburi qanun deyil. Başqa çoxlu chain-lər privacy-ni L2-yə və ya side system-lərə ayırır, settlement isə public qalır. Dusk isə gộşmə seçir, çünki onlar regulated assets-ə hədəflənirlər: burada həssas data və finality bir yerdə olmalıdır ki, çoxsaylı sistemlər arasında handoff problemi yaranmasın.
Daha geniş baxsaq, sənayedə bəzi başqa RWA protokollarında da eyni tip pattern görürsən: marketing “privacy + compliance native” deyə vurğulayır, amma real execution yenə də kənar lisenziyaya və tanış tooling-ə bağlı qalır.
Settlement-in base layer-də privacy-nin içəridən “embedded” olmasına həqiqətən ehtiyacı varmı, yoxsa sadəcə üst qatların öz qərarını verməsi üçün kifayət qədər yaxşı interface yetərlidir?
#dusk $DUSK @Dusk_Foundation $BTC
Dusk-ın sənədlərini oxuyarkən məni dayandıran nəsə var. Onlar daim privacy, compliance və settlement-i elə eyni stack-ə qoyurlar ki, sanki bu üç şey bir-birindən ayrıla bilməz.
Dusk regulated finance üçün L1 qurur. DuskDS, Succinct Attestation vasitəsilə deterministic finality ilə settlement və data availability qatıdır. Üstündə dual transaction modeli var: Phoenix shielded üçün, Moonlight isə transparent üçün. Citadel selective disclosure həyata keçirir. DuskEVM və DuskVM execution işlərini görür, amma hamısı eyni base-ə settle edir.
Mən maraqlanıram: bu üç məqamın birləşdirilməsi həqiqətən texniki tələbdən irəli gəlir, yoxsa sadəcə RWA üçün mövqeləndirmə üsuludur? Mən core components-lərə baxdım, transaction models-lə tanış oldum və sonra onların workflow-un buraxılış və qiymətli kağızların settle edilməsini necə təsvir etdiyini həmin məlumatlarla tutuşdurub yoxladım.
Yeri gəlmişkən, architecture modulardır, amma yenə də privacy və compliance məntiqini settlement layer-in çox yaxınında saxlamağa məcbur edir. Phoenix amount-u və iştirakçını gizlətmək üçün ZK-dan istifadə edir, eyni zamanda audit path-i də mümkün edir. Compliance app-ə əlavə “add-on” deyil; finality ilə paralel işləmək üçün dizayn olunub.
Dur, bəlkə bu, yalnız institusional workflow üçün implementasiya seçimidir, məcburi qanun deyil. Başqa çoxlu chain-lər privacy-ni L2-yə və ya side system-lərə ayırır, settlement isə public qalır. Dusk isə gộşmə seçir, çünki onlar regulated assets-ə hədəflənirlər: burada həssas data və finality bir yerdə olmalıdır ki, çoxsaylı sistemlər arasında handoff problemi yaranmasın.
Daha geniş baxsaq, sənayedə bəzi başqa RWA protokollarında da eyni tip pattern görürsən: marketing “privacy + compliance native” deyə vurğulayır, amma real execution yenə də kənar lisenziyaya və tanış tooling-ə bağlı qalır.
Settlement-in base layer-də privacy-nin içəridən “embedded” olmasına həqiqətən ehtiyacı varmı, yoxsa sadəcə üst qatların öz qərarını verməsi üçün kifayət qədər yaxşı interface yetərlidir?
#dusk $DUSK @Dusk $BTC
Dusk regulated finance üçün L1 qurur. DuskDS, Succinct Attestation vasitəsilə deterministic finality ilə settlement və data availability qatıdır. Üstündə dual transaction modeli var: Phoenix shielded üçün, Moonlight isə transparent üçün. Citadel selective disclosure həyata keçirir. DuskEVM və DuskVM execution işlərini görür, amma hamısı eyni base-ə settle edir.
Mən maraqlanıram: bu üç məqamın birləşdirilməsi həqiqətən texniki tələbdən irəli gəlir, yoxsa sadəcə RWA üçün mövqeləndirmə üsuludur? Mən core components-lərə baxdım, transaction models-lə tanış oldum və sonra onların workflow-un buraxılış və qiymətli kağızların settle edilməsini necə təsvir etdiyini həmin məlumatlarla tutuşdurub yoxladım.
Yeri gəlmişkən, architecture modulardır, amma yenə də privacy və compliance məntiqini settlement layer-in çox yaxınında saxlamağa məcbur edir. Phoenix amount-u və iştirakçını gizlətmək üçün ZK-dan istifadə edir, eyni zamanda audit path-i də mümkün edir. Compliance app-ə əlavə “add-on” deyil; finality ilə paralel işləmək üçün dizayn olunub.
Dur, bəlkə bu, yalnız institusional workflow üçün implementasiya seçimidir, məcburi qanun deyil. Başqa çoxlu chain-lər privacy-ni L2-yə və ya side system-lərə ayırır, settlement isə public qalır. Dusk isə gộşmə seçir, çünki onlar regulated assets-ə hədəflənirlər: burada həssas data və finality bir yerdə olmalıdır ki, çoxsaylı sistemlər arasında handoff problemi yaranmasın.
Daha geniş baxsaq, sənayedə bəzi başqa RWA protokollarında da eyni tip pattern görürsən: marketing “privacy + compliance native” deyə vurğulayır, amma real execution yenə də kənar lisenziyaya və tanış tooling-ə bağlı qalır.
Settlement-in base layer-də privacy-nin içəridən “embedded” olmasına həqiqətən ehtiyacı varmı, yoxsa sadəcə üst qatların öz qərarını verməsi üçün kifayət qədər yaxşı interface yetərlidir?
#dusk $DUSK @Dusk $BTC
1
2
234
Doğrulanıb
Dusk docsunu oxuyanda məni dayandıran nəsə var. Əksər L1 privacy yanaşmaları shielded transaction-dan danışır, amma burada onlar selective disclosure və access control-u birbaşa protokoldan vurğulayırlar.
Dusk Layer1 kimi açıq, permissionlessdir; diqqəti rəqəmsal qiymətli kağızların və tənzimlənən aktivlərin native issuance-ına yönəlib. NPEX-lə (MTF, Broker, ECSP lisenziyaları) tərəfdaşlığı var, Phoenix/Moonlight dual modeli var, identity üçün Citadel istifadə edir və DuskEVM-i inkişaf etdirirlər. Mainnet artıq işləyir; docs və GitHub-da Rusk daim yenilənir. Mən arxa plandakı memarlığın həqiqətən sadəcə application layer-ə compliance “yapışdıran” layihələrdən fərqli olub-olmadığını görmək istəyirəm. Overview-u oxuyub core components-ləri nəzərdən keçirin, sonra NPEX və DLT-TSS barədə xəbərlərlə tutuşdurun. Məlum olur ki, compliance protokola “daxil edilib”: eligibility, transfer restriction, forced transfer, shareholder registry və s. seçmə şəkildə decrypt oluna bilər.
Privacy mütləq “tam anonimlik” deyil; bu “default olaraq prividir, lazım olduqda auditabledir”. Bu, hazırkı DeFi-nin əksəriyyətindən fərqli bir istiqamətdir.
Amma bəlkə mən bunu bir az şişirdilmiş şərh edirəm. NPEX lisenziyaları tərəfdaşlara aiddir, protokol özünə bütün hüquqları təkbaşına saxlamır. DLT-TSS hələ də in progress mərhələsindədir; bu, bəlkə də onların Avropa bazarı üçün tətbiq etdikləri yanaşmadır. Bir çox protokol da hazırda pure DeFi-dən regulated infrastruktura keçid edir. Marketing tez-tez real məhsuldan irəlidə gedir, amma institutional adoption narrativdən çox daha yavaş olur. Biz regulated DeFi narrativini qiymətləndiririk, yoxsa həqiqətən onchain-də settlement olunan real aktivlərin həcmi ilə ölçürük?
#dusk $DUSK @Dusk_Foundation $BTC
Dusk docsunu oxuyanda məni dayandıran nəsə var. Əksər L1 privacy yanaşmaları shielded transaction-dan danışır, amma burada onlar selective disclosure və access control-u birbaşa protokoldan vurğulayırlar.
Dusk Layer1 kimi açıq, permissionlessdir; diqqəti rəqəmsal qiymətli kağızların və tənzimlənən aktivlərin native issuance-ına yönəlib. NPEX-lə (MTF, Broker, ECSP lisenziyaları) tərəfdaşlığı var, Phoenix/Moonlight dual modeli var, identity üçün Citadel istifadə edir və DuskEVM-i inkişaf etdirirlər. Mainnet artıq işləyir; docs və GitHub-da Rusk daim yenilənir. Mən arxa plandakı memarlığın həqiqətən sadəcə application layer-ə compliance “yapışdıran” layihələrdən fərqli olub-olmadığını görmək istəyirəm. Overview-u oxuyub core components-ləri nəzərdən keçirin, sonra NPEX və DLT-TSS barədə xəbərlərlə tutuşdurun. Məlum olur ki, compliance protokola “daxil edilib”: eligibility, transfer restriction, forced transfer, shareholder registry və s. seçmə şəkildə decrypt oluna bilər.
Privacy mütləq “tam anonimlik” deyil; bu “default olaraq prividir, lazım olduqda auditabledir”. Bu, hazırkı DeFi-nin əksəriyyətindən fərqli bir istiqamətdir.
Amma bəlkə mən bunu bir az şişirdilmiş şərh edirəm. NPEX lisenziyaları tərəfdaşlara aiddir, protokol özünə bütün hüquqları təkbaşına saxlamır. DLT-TSS hələ də in progress mərhələsindədir; bu, bəlkə də onların Avropa bazarı üçün tətbiq etdikləri yanaşmadır. Bir çox protokol da hazırda pure DeFi-dən regulated infrastruktura keçid edir. Marketing tez-tez real məhsuldan irəlidə gedir, amma institutional adoption narrativdən çox daha yavaş olur. Biz regulated DeFi narrativini qiymətləndiririk, yoxsa həqiqətən onchain-də settlement olunan real aktivlərin həcmi ilə ölçürük?
#dusk $DUSK @Dusk $BTC
Dusk Layer1 kimi açıq, permissionlessdir; diqqəti rəqəmsal qiymətli kağızların və tənzimlənən aktivlərin native issuance-ına yönəlib. NPEX-lə (MTF, Broker, ECSP lisenziyaları) tərəfdaşlığı var, Phoenix/Moonlight dual modeli var, identity üçün Citadel istifadə edir və DuskEVM-i inkişaf etdirirlər. Mainnet artıq işləyir; docs və GitHub-da Rusk daim yenilənir. Mən arxa plandakı memarlığın həqiqətən sadəcə application layer-ə compliance “yapışdıran” layihələrdən fərqli olub-olmadığını görmək istəyirəm. Overview-u oxuyub core components-ləri nəzərdən keçirin, sonra NPEX və DLT-TSS barədə xəbərlərlə tutuşdurun. Məlum olur ki, compliance protokola “daxil edilib”: eligibility, transfer restriction, forced transfer, shareholder registry və s. seçmə şəkildə decrypt oluna bilər.
Privacy mütləq “tam anonimlik” deyil; bu “default olaraq prividir, lazım olduqda auditabledir”. Bu, hazırkı DeFi-nin əksəriyyətindən fərqli bir istiqamətdir.
Amma bəlkə mən bunu bir az şişirdilmiş şərh edirəm. NPEX lisenziyaları tərəfdaşlara aiddir, protokol özünə bütün hüquqları təkbaşına saxlamır. DLT-TSS hələ də in progress mərhələsindədir; bu, bəlkə də onların Avropa bazarı üçün tətbiq etdikləri yanaşmadır. Bir çox protokol da hazırda pure DeFi-dən regulated infrastruktura keçid edir. Marketing tez-tez real məhsuldan irəlidə gedir, amma institutional adoption narrativdən çox daha yavaş olur. Biz regulated DeFi narrativini qiymətləndiririk, yoxsa həqiqətən onchain-də settlement olunan real aktivlərin həcmi ilə ölçürük?
#dusk $DUSK @Dusk $BTC
285
STOX haqqında oxuyarkən məni dayandıran bir məqam var. Əvvəlcə onu DEX-lər qrupuna asanlıqla aid etdim: onchain aktivlərin ticarəti üçün bir məkan. Amma Dusk-ın sənədlərini yenidən yoxlayanda bu təsvirin artıq bir neçə şeyi çatışmadığını gördüm.
STOX bir vaxtlar Dusk tərəfindən regulated aktivləri onchain-ə çıxarmaq və investorların ticarət edə bilməsi məqsədi ilə bir trading platformunun daxili kod adı kimi çağırılırdı. Hazırda bu məhsul Dusk Trade adlanır.
Mən də təfərrüatlara—ticarətin arxasında nələrə—baxmağa çalışdım. Dusk Trade yalnız “buying” və “selling”dən bəhs etmir; mövcud sənədlərdə investor onboarding, eligibility, wallet binding, controlled transfers, payment coordination və settlement də sadalanır.
Buradan sonra ilkin anlayışımı düzəltməli oldum. Fərqin “token ticarəti var, ya yox” məsələsində olmadığını güman edirəm; əsas fərq regulated xarakterli aktivlər alınıb-satılarkən onlarla birlikdə gedən qaydalarda imiş.
Amma mən də bunu həddən artıq şərh etmək istəmirəm. Dusk Trade hələ qurulma mərhələsindədir, buna görə də açıqlanmış arxitekturaya əsasən real bazar effektliyinə dair qəti nəticə çıxarmaq mümkün deyil.
Mənim daha çox izləməyə dəyər hesab etdiyim məqam budur: eligibility, transfer qaydaları və settlement ticarət workflow-unun bir hissəsinə çevrildikdə “DEX” anlayışı bu məhsulu təsvir etmək üçün hələ də yetərlidirmi?
#dusk $DUSK @Dusk_Foundation $BTC
STOX haqqında oxuyarkən məni dayandıran bir məqam var. Əvvəlcə onu DEX-lər qrupuna asanlıqla aid etdim: onchain aktivlərin ticarəti üçün bir məkan. Amma Dusk-ın sənədlərini yenidən yoxlayanda bu təsvirin artıq bir neçə şeyi çatışmadığını gördüm.
STOX bir vaxtlar Dusk tərəfindən regulated aktivləri onchain-ə çıxarmaq və investorların ticarət edə bilməsi məqsədi ilə bir trading platformunun daxili kod adı kimi çağırılırdı. Hazırda bu məhsul Dusk Trade adlanır.
Mən də təfərrüatlara—ticarətin arxasında nələrə—baxmağa çalışdım. Dusk Trade yalnız “buying” və “selling”dən bəhs etmir; mövcud sənədlərdə investor onboarding, eligibility, wallet binding, controlled transfers, payment coordination və settlement də sadalanır.
Buradan sonra ilkin anlayışımı düzəltməli oldum. Fərqin “token ticarəti var, ya yox” məsələsində olmadığını güman edirəm; əsas fərq regulated xarakterli aktivlər alınıb-satılarkən onlarla birlikdə gedən qaydalarda imiş.
Amma mən də bunu həddən artıq şərh etmək istəmirəm. Dusk Trade hələ qurulma mərhələsindədir, buna görə də açıqlanmış arxitekturaya əsasən real bazar effektliyinə dair qəti nəticə çıxarmaq mümkün deyil.
Mənim daha çox izləməyə dəyər hesab etdiyim məqam budur: eligibility, transfer qaydaları və settlement ticarət workflow-unun bir hissəsinə çevrildikdə “DEX” anlayışı bu məhsulu təsvir etmək üçün hələ də yetərlidirmi?
#dusk $DUSK @Dusk $BTC
STOX bir vaxtlar Dusk tərəfindən regulated aktivləri onchain-ə çıxarmaq və investorların ticarət edə bilməsi məqsədi ilə bir trading platformunun daxili kod adı kimi çağırılırdı. Hazırda bu məhsul Dusk Trade adlanır.
Mən də təfərrüatlara—ticarətin arxasında nələrə—baxmağa çalışdım. Dusk Trade yalnız “buying” və “selling”dən bəhs etmir; mövcud sənədlərdə investor onboarding, eligibility, wallet binding, controlled transfers, payment coordination və settlement də sadalanır.
Buradan sonra ilkin anlayışımı düzəltməli oldum. Fərqin “token ticarəti var, ya yox” məsələsində olmadığını güman edirəm; əsas fərq regulated xarakterli aktivlər alınıb-satılarkən onlarla birlikdə gedən qaydalarda imiş.
Amma mən də bunu həddən artıq şərh etmək istəmirəm. Dusk Trade hələ qurulma mərhələsindədir, buna görə də açıqlanmış arxitekturaya əsasən real bazar effektliyinə dair qəti nəticə çıxarmaq mümkün deyil.
Mənim daha çox izləməyə dəyər hesab etdiyim məqam budur: eligibility, transfer qaydaları və settlement ticarət workflow-unun bir hissəsinə çevrildikdə “DEX” anlayışı bu məhsulu təsvir etmək üçün hələ də yetərlidirmi?
#dusk $DUSK @Dusk $BTC
211
Mən Dusk Network-u kifayət qədər sadə bir sualla oxumağa başladım: əgər RWA həqiqətən blockchain-ə gətirilirsə, həmin blockchain token-i sadəcə qeyd etməkdən başqa nə etməlidir?
Bu sual mənə məsələyə başqa cür baxmağa vadar etdi; tokenləşdirmə yalnız ilk addımdır. Aktiv on chain şəkildə təmsil olunduqdan sonra hələ də həll edilməli olan məqamlar qalır: kimlərin ticarət etməyə icazəsi var, əməliyyatlar necə icra olunur, asset leg və payment leg sinxronlaşdırılırmı və nəhayət, mülkiyyətin settlement-i harada baş verir.
Ona görə də “Dusk RWA üçün blockchain-dirmi?” hekayəsindən başlamaq əvəzinə, əvvəlcə onun arxitekturasını yoxlamaq istədim.
Dusk sənədlərində DuskDS, Dusk L1-in consensus, finality və data availability hissələrini təmin edir, DuskEVM isə tətbiqlər üçün EVM-ə uyğun mühit yaradır.
Diqqətəlayiq məqam budur ki, Dusk market infrastructure-u da onboarding, transfer controls, asset/payment coordination və settlement addımları ilə təsvir edir.
Burada mən başqa bir yanaşma görməyə başladım: RWA üçün yalnız token buraxmaq yeri yox, bütün ticarət dövrünü idarə edən bir emal qatına ehtiyac var, amma bir sualı da saxlamalıyam: uyğun arxitektura real adoption demək deyil.
Bəs Dusk settlement infrastructure qurur, yoxsa hələlik sadəcə onun təməlini atır?
#dusk $DUSK @Dusk_Foundation $BTC
Mən Dusk Network-u kifayət qədər sadə bir sualla oxumağa başladım: əgər RWA həqiqətən blockchain-ə gətirilirsə, həmin blockchain token-i sadəcə qeyd etməkdən başqa nə etməlidir?
Bu sual mənə məsələyə başqa cür baxmağa vadar etdi; tokenləşdirmə yalnız ilk addımdır. Aktiv on chain şəkildə təmsil olunduqdan sonra hələ də həll edilməli olan məqamlar qalır: kimlərin ticarət etməyə icazəsi var, əməliyyatlar necə icra olunur, asset leg və payment leg sinxronlaşdırılırmı və nəhayət, mülkiyyətin settlement-i harada baş verir.
Ona görə də “Dusk RWA üçün blockchain-dirmi?” hekayəsindən başlamaq əvəzinə, əvvəlcə onun arxitekturasını yoxlamaq istədim.
Dusk sənədlərində DuskDS, Dusk L1-in consensus, finality və data availability hissələrini təmin edir, DuskEVM isə tətbiqlər üçün EVM-ə uyğun mühit yaradır.
Diqqətəlayiq məqam budur ki, Dusk market infrastructure-u da onboarding, transfer controls, asset/payment coordination və settlement addımları ilə təsvir edir.
Burada mən başqa bir yanaşma görməyə başladım: RWA üçün yalnız token buraxmaq yeri yox, bütün ticarət dövrünü idarə edən bir emal qatına ehtiyac var, amma bir sualı da saxlamalıyam: uyğun arxitektura real adoption demək deyil.
Bəs Dusk settlement infrastructure qurur, yoxsa hələlik sadəcə onun təməlini atır?
#dusk $DUSK @Dusk $BTC
Bu sual mənə məsələyə başqa cür baxmağa vadar etdi; tokenləşdirmə yalnız ilk addımdır. Aktiv on chain şəkildə təmsil olunduqdan sonra hələ də həll edilməli olan məqamlar qalır: kimlərin ticarət etməyə icazəsi var, əməliyyatlar necə icra olunur, asset leg və payment leg sinxronlaşdırılırmı və nəhayət, mülkiyyətin settlement-i harada baş verir.
Ona görə də “Dusk RWA üçün blockchain-dirmi?” hekayəsindən başlamaq əvəzinə, əvvəlcə onun arxitekturasını yoxlamaq istədim.
Dusk sənədlərində DuskDS, Dusk L1-in consensus, finality və data availability hissələrini təmin edir, DuskEVM isə tətbiqlər üçün EVM-ə uyğun mühit yaradır.
Diqqətəlayiq məqam budur ki, Dusk market infrastructure-u da onboarding, transfer controls, asset/payment coordination və settlement addımları ilə təsvir edir.
Burada mən başqa bir yanaşma görməyə başladım: RWA üçün yalnız token buraxmaq yeri yox, bütün ticarət dövrünü idarə edən bir emal qatına ehtiyac var, amma bir sualı da saxlamalıyam: uyğun arxitektura real adoption demək deyil.
Bəs Dusk settlement infrastructure qurur, yoxsa hələlik sadəcə onun təməlini atır?
#dusk $DUSK @Dusk $BTC
1
271
Əgər siz Binance P2P-dən yenicə istifadə etməyə başlamısınızsa, məncə ilk addımlardan etibarən bu vərdişi dərhal öyrənmək lazımdır: yalnız qiyməti yaxşı olduğuna görə satıcı seçməyin.
Bir vaxtlar mən elə düşünürdüm ki, bir neçə manatlıq fərq o qədər də önəmli deyil, ona görə də əvvəlcə qiymətə baxır, sonra isə qalan məlumatlara baxırdım. Amma bir neçə əməliyyatdan sonra və Binance-in hər bir reklam üçün məlumatı necə göstərdiyini diqqətlə oxuduqdan sonra başa düşdüm ki, yoxlanılmalı olan tək şey qiymət deyil.
Mən özüm üçün hər bir əməliyyatdan əvvəl izlədiyim sadə bir proses qurmağa çalışdım və siz də bundan nümunə kimi istifadə edə bilərsiniz.
Əvvəlcə mən əməliyyatların sayına və tamamlanma faizinə baxıram. Sonra varsa, təkrarlanan neqativ rəy/feedback-ləri xüsusi diqqətlə oxuyuram.
Sonra sifariş limitlərini və ödəniş metodunun həqiqətən uyğun olub-olmadığını yoxlayıram.
Daha önəmlisi isə ödənişlə bağlı məlumatları tutuşdururam və söhbəti özbaşına Telegram-a və ya başqa platformaya keçirmirəm.
Amma bir şeyi də qeyd edim: bu məlumatlar heç bir tərəfdaşdan “tam təhlükəsiz” zəmanət yaratmır; onlar sadəcə əməliyyatdan əvvəl qiymətləndirmə üçün sizə daha çox əsas verir.
Mənim fikrimcə P2P əməliyyatlarında ən önəmli məsələ ən ucuz satıcını tapmaq deyil, təsdiqi basmazdan əvvəl yoxlamaq vərdişini formalaşdırmaqdır.
Bu təcrübələr hər kəsə kömək edərmi bilmirəm, amma ən azından özüm yoxlayandan sonra nəticə olaraq çıxardığım budur.
#binancep2pantoan @Binance_Vietnam $BTC
Əgər siz Binance P2P-dən yenicə istifadə etməyə başlamısınızsa, məncə ilk addımlardan etibarən bu vərdişi dərhal öyrənmək lazımdır: yalnız qiyməti yaxşı olduğuna görə satıcı seçməyin.
Bir vaxtlar mən elə düşünürdüm ki, bir neçə manatlıq fərq o qədər də önəmli deyil, ona görə də əvvəlcə qiymətə baxır, sonra isə qalan məlumatlara baxırdım. Amma bir neçə əməliyyatdan sonra və Binance-in hər bir reklam üçün məlumatı necə göstərdiyini diqqətlə oxuduqdan sonra başa düşdüm ki, yoxlanılmalı olan tək şey qiymət deyil.
Mən özüm üçün hər bir əməliyyatdan əvvəl izlədiyim sadə bir proses qurmağa çalışdım və siz də bundan nümunə kimi istifadə edə bilərsiniz.
Əvvəlcə mən əməliyyatların sayına və tamamlanma faizinə baxıram. Sonra varsa, təkrarlanan neqativ rəy/feedback-ləri xüsusi diqqətlə oxuyuram.
Sonra sifariş limitlərini və ödəniş metodunun həqiqətən uyğun olub-olmadığını yoxlayıram.
Daha önəmlisi isə ödənişlə bağlı məlumatları tutuşdururam və söhbəti özbaşına Telegram-a və ya başqa platformaya keçirmirəm.
Amma bir şeyi də qeyd edim: bu məlumatlar heç bir tərəfdaşdan “tam təhlükəsiz” zəmanət yaratmır; onlar sadəcə əməliyyatdan əvvəl qiymətləndirmə üçün sizə daha çox əsas verir.
Mənim fikrimcə P2P əməliyyatlarında ən önəmli məsələ ən ucuz satıcını tapmaq deyil, təsdiqi basmazdan əvvəl yoxlamaq vərdişini formalaşdırmaqdır.
Bu təcrübələr hər kəsə kömək edərmi bilmirəm, amma ən azından özüm yoxlayandan sonra nəticə olaraq çıxardığım budur.
#binancep2pantoan @Binance Vietnam $BTC
Bir vaxtlar mən elə düşünürdüm ki, bir neçə manatlıq fərq o qədər də önəmli deyil, ona görə də əvvəlcə qiymətə baxır, sonra isə qalan məlumatlara baxırdım. Amma bir neçə əməliyyatdan sonra və Binance-in hər bir reklam üçün məlumatı necə göstərdiyini diqqətlə oxuduqdan sonra başa düşdüm ki, yoxlanılmalı olan tək şey qiymət deyil.
Mən özüm üçün hər bir əməliyyatdan əvvəl izlədiyim sadə bir proses qurmağa çalışdım və siz də bundan nümunə kimi istifadə edə bilərsiniz.
Əvvəlcə mən əməliyyatların sayına və tamamlanma faizinə baxıram. Sonra varsa, təkrarlanan neqativ rəy/feedback-ləri xüsusi diqqətlə oxuyuram.
Sonra sifariş limitlərini və ödəniş metodunun həqiqətən uyğun olub-olmadığını yoxlayıram.
Daha önəmlisi isə ödənişlə bağlı məlumatları tutuşdururam və söhbəti özbaşına Telegram-a və ya başqa platformaya keçirmirəm.
Amma bir şeyi də qeyd edim: bu məlumatlar heç bir tərəfdaşdan “tam təhlükəsiz” zəmanət yaratmır; onlar sadəcə əməliyyatdan əvvəl qiymətləndirmə üçün sizə daha çox əsas verir.
Mənim fikrimcə P2P əməliyyatlarında ən önəmli məsələ ən ucuz satıcını tapmaq deyil, təsdiqi basmazdan əvvəl yoxlamaq vərdişini formalaşdırmaqdır.
Bu təcrübələr hər kəsə kömək edərmi bilmirəm, amma ən azından özüm yoxlayandan sonra nəticə olaraq çıxardığım budur.
#binancep2pantoan @Binance Vietnam $BTC
1
211
Düşk’in bir neçə dəfə consensus hissəsini yenidən oxumağımı tələb edən bir detal var. Əvvəlcə Succinct Attestation-ın yalnız PoS üçün başqa ad olduğunu düşündüm, amma daxili flow-da diqqətçəkən bir neçə məqam var.
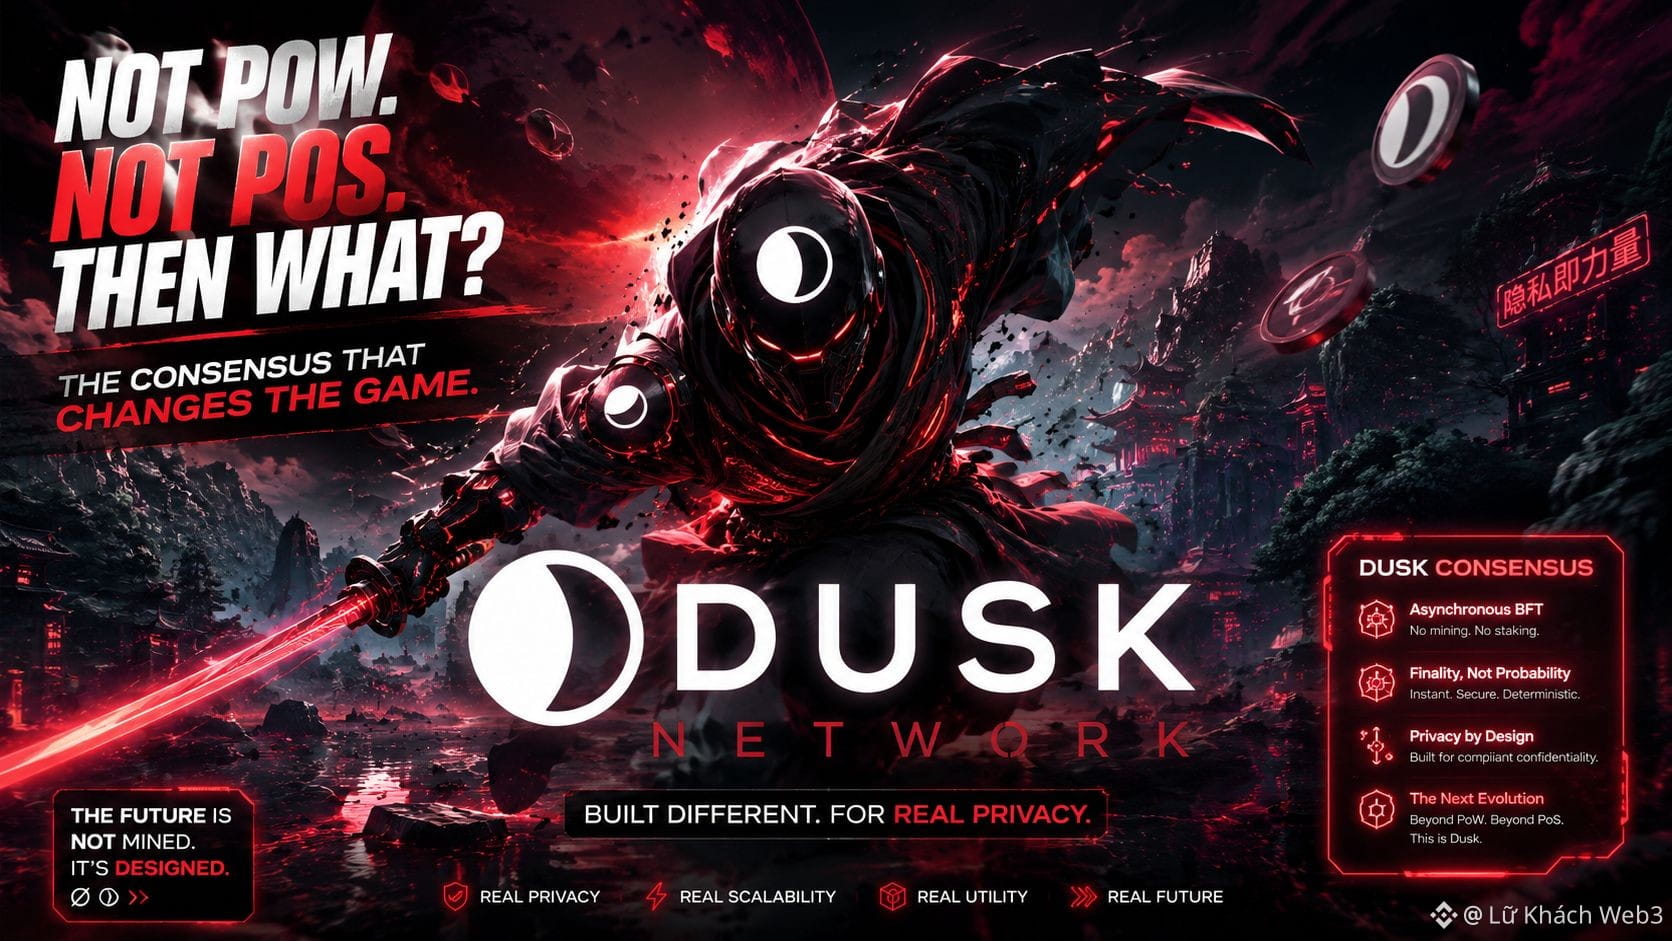
Hazırkı sənədə görə DuskDS, Dusk tərəfindən aydın şəkildə permissionless, komitə əsaslı Proof of Stake konsensus protokolu kimi təsvir edilən Succinct Attestation (SA)-dan istifadə edir. Consensus-a qoşulmaq istəyən provisioner ən azı 1.000 DUSK stak etməlidir.
Mən prosesi davam edirəm. Bir round sadəcə validatorların blok üçün səs verməsi deyil; üç addıma bölünür: Proposal, Validation və Ratification. Bir provisioner blok təklif edir, sonra bir komitə yoxlayır, digər komitə isə nəticəni təsdiqləyib bloku tamamlayır. Ratification tamamlandıqdan sonra Dusk deterministic finality-yə çatır.
Burada əvvəlki anlayışımı düzəltməli oldum.
SA “tamamilə başqa bir konsensus PoS” deyil. İqtisadi əsas hələ də staking-dir; Dusk-ın öz dizayn etdiyi məqam isə komitənin seçilməsi, təsdiqləmə addımlarının ayrılması və blokun finality-yə necə çatdırılmasıdır.
Dayan, bu da SA-nın PoW və ya ənənəvi PoS-dən daha yaxşı olduğunu demək üçün hələ kifayət deyil.
PoW hesablamanın rəqabətinə əsaslanır, SA isə buna ehtiyac duymur. Amma Dusk-in “PoS-u tamamilə yeni bir şeylə əvəz etməsi” düzgün deyil.
Mənim daha çox tədqiq olunası hesab etdiyim budur: finality deterministic istiqamətdə dizayn edildikdə, bu maliyyə tətbiqləri üçün settlement təcrübəsini nə qədər dəyişir?
#dusk $DUSK @Dusk_Foundation $BTC
Düşk’in bir neçə dəfə consensus hissəsini yenidən oxumağımı tələb edən bir detal var. Əvvəlcə Succinct Attestation-ın yalnız PoS üçün başqa ad olduğunu düşündüm, amma daxili flow-da diqqətçəkən bir neçə məqam var.
Hazırkı sənədə görə DuskDS, Dusk tərəfindən aydın şəkildə permissionless, komitə əsaslı Proof of Stake konsensus protokolu kimi təsvir edilən Succinct Attestation (SA)-dan istifadə edir. Consensus-a qoşulmaq istəyən provisioner ən azı 1.000 DUSK stak etməlidir.
Mən prosesi davam edirəm. Bir round sadəcə validatorların blok üçün səs verməsi deyil; üç addıma bölünür: Proposal, Validation və Ratification. Bir provisioner blok təklif edir, sonra bir komitə yoxlayır, digər komitə isə nəticəni təsdiqləyib bloku tamamlayır. Ratification tamamlandıqdan sonra Dusk deterministic finality-yə çatır.
Burada əvvəlki anlayışımı düzəltməli oldum.
SA “tamamilə başqa bir konsensus PoS” deyil. İqtisadi əsas hələ də staking-dir; Dusk-ın öz dizayn etdiyi məqam isə komitənin seçilməsi, təsdiqləmə addımlarının ayrılması və blokun finality-yə necə çatdırılmasıdır.
Dayan, bu da SA-nın PoW və ya ənənəvi PoS-dən daha yaxşı olduğunu demək üçün hələ kifayət deyil.
PoW hesablamanın rəqabətinə əsaslanır, SA isə buna ehtiyac duymur. Amma Dusk-in “PoS-u tamamilə yeni bir şeylə əvəz etməsi” düzgün deyil.
Mənim daha çox tədqiq olunası hesab etdiyim budur: finality deterministic istiqamətdə dizayn edildikdə, bu maliyyə tətbiqləri üçün settlement təcrübəsini nə qədər dəyişir?
#dusk $DUSK @Dusk $BTC
Hazırkı sənədə görə DuskDS, Dusk tərəfindən aydın şəkildə permissionless, komitə əsaslı Proof of Stake konsensus protokolu kimi təsvir edilən Succinct Attestation (SA)-dan istifadə edir. Consensus-a qoşulmaq istəyən provisioner ən azı 1.000 DUSK stak etməlidir.
Mən prosesi davam edirəm. Bir round sadəcə validatorların blok üçün səs verməsi deyil; üç addıma bölünür: Proposal, Validation və Ratification. Bir provisioner blok təklif edir, sonra bir komitə yoxlayır, digər komitə isə nəticəni təsdiqləyib bloku tamamlayır. Ratification tamamlandıqdan sonra Dusk deterministic finality-yə çatır.
Burada əvvəlki anlayışımı düzəltməli oldum.
SA “tamamilə başqa bir konsensus PoS” deyil. İqtisadi əsas hələ də staking-dir; Dusk-ın öz dizayn etdiyi məqam isə komitənin seçilməsi, təsdiqləmə addımlarının ayrılması və blokun finality-yə necə çatdırılmasıdır.
Dayan, bu da SA-nın PoW və ya ənənəvi PoS-dən daha yaxşı olduğunu demək üçün hələ kifayət deyil.
PoW hesablamanın rəqabətinə əsaslanır, SA isə buna ehtiyac duymur. Amma Dusk-in “PoS-u tamamilə yeni bir şeylə əvəz etməsi” düzgün deyil.
Mənim daha çox tədqiq olunası hesab etdiyim budur: finality deterministic istiqamətdə dizayn edildikdə, bu maliyyə tətbiqləri üçün settlement təcrübəsini nə qədər dəyişir?
#dusk $DUSK @Dusk $BTC
220
Doğrulanıb
Dusk Network haqqında oxuyanda məni nə dayandırdısa, nəyəsə görə dayanıb qaldım. Əvvəlcə bunu yalnız privacy və aktivlərin tokenizasiyasına fokuslanan, mərkəzləşdirilmiş bir blockchain kimi düşünürdüm, amma yeni sənədlərlə müqayisə edəndə gördüm ki, Dusk özünü ondan çox daha geniş çərçivədə təqdim edir.
Dusk özünü regulated digital assets və onchain finance üçün infrastruktur kimi təsvir edir; diqqət mərkəzində privacy, access control və deterministic settlement var. Bu, təkcə token hekayəsi deyil.
Mən memarlığa baxmağa başladım. DuskDS consensus, finality və data availability ilə məşğuldur; DuskVM Rust/WASM smart kontraktlarını birbaşa L1 üzərində işləyir; DuskEVM isə EVM-ə uyğun mühit təmin edir, settlement üçün DuskDS-dən istifadə edir.
Sonra regulated assets barədə daha dərindən oxudum. Sənədlər eligibility, wallet binding, transfer məhdudiyyətləri, disclosure, reporting və settlement koordinasiyasından bəhs edir. Privacy də iki istiqamətə bölünür: Moonlight — açıq əməliyyatlar üçün və Phoenix — shielded transfers üçün.
Bu mərhələdə Dusk-ın sadəcə “aktivləri blockchain-ə gətirmək”dən danışmadığını anladım. Onlar maliyyə bazarının bütün məhdudiyyətlərini onchain workflow-a daxil etməyə çalışırlar.
Amma bir az gözləyin: regulated finance üçün nəzərdə tutulmuş memarlıq adoption-un artıq sübut olunduğu demək deyil.
Bəlkə də izlənilməyə dəyər daha önəmli sual budur: bu primitive-lər həqiqətən maliyyə bazarları tərəfindən istifadə olunan infrastruktur halına gələcəkmi?
#dusk $DUSK @Dusk_Foundation $BTC
Dusk Network haqqında oxuyanda məni nə dayandırdısa, nəyəsə görə dayanıb qaldım. Əvvəlcə bunu yalnız privacy və aktivlərin tokenizasiyasına fokuslanan, mərkəzləşdirilmiş bir blockchain kimi düşünürdüm, amma yeni sənədlərlə müqayisə edəndə gördüm ki, Dusk özünü ondan çox daha geniş çərçivədə təqdim edir.
Dusk özünü regulated digital assets və onchain finance üçün infrastruktur kimi təsvir edir; diqqət mərkəzində privacy, access control və deterministic settlement var. Bu, təkcə token hekayəsi deyil.
Mən memarlığa baxmağa başladım. DuskDS consensus, finality və data availability ilə məşğuldur; DuskVM Rust/WASM smart kontraktlarını birbaşa L1 üzərində işləyir; DuskEVM isə EVM-ə uyğun mühit təmin edir, settlement üçün DuskDS-dən istifadə edir.
Sonra regulated assets barədə daha dərindən oxudum. Sənədlər eligibility, wallet binding, transfer məhdudiyyətləri, disclosure, reporting və settlement koordinasiyasından bəhs edir. Privacy də iki istiqamətə bölünür: Moonlight — açıq əməliyyatlar üçün və Phoenix — shielded transfers üçün.
Bu mərhələdə Dusk-ın sadəcə “aktivləri blockchain-ə gətirmək”dən danışmadığını anladım. Onlar maliyyə bazarının bütün məhdudiyyətlərini onchain workflow-a daxil etməyə çalışırlar.
Amma bir az gözləyin: regulated finance üçün nəzərdə tutulmuş memarlıq adoption-un artıq sübut olunduğu demək deyil.
Bəlkə də izlənilməyə dəyər daha önəmli sual budur: bu primitive-lər həqiqətən maliyyə bazarları tərəfindən istifadə olunan infrastruktur halına gələcəkmi?
#dusk $DUSK @Dusk $BTC
Dusk özünü regulated digital assets və onchain finance üçün infrastruktur kimi təsvir edir; diqqət mərkəzində privacy, access control və deterministic settlement var. Bu, təkcə token hekayəsi deyil.
Mən memarlığa baxmağa başladım. DuskDS consensus, finality və data availability ilə məşğuldur; DuskVM Rust/WASM smart kontraktlarını birbaşa L1 üzərində işləyir; DuskEVM isə EVM-ə uyğun mühit təmin edir, settlement üçün DuskDS-dən istifadə edir.
Sonra regulated assets barədə daha dərindən oxudum. Sənədlər eligibility, wallet binding, transfer məhdudiyyətləri, disclosure, reporting və settlement koordinasiyasından bəhs edir. Privacy də iki istiqamətə bölünür: Moonlight — açıq əməliyyatlar üçün və Phoenix — shielded transfers üçün.
Bu mərhələdə Dusk-ın sadəcə “aktivləri blockchain-ə gətirmək”dən danışmadığını anladım. Onlar maliyyə bazarının bütün məhdudiyyətlərini onchain workflow-a daxil etməyə çalışırlar.
Amma bir az gözləyin: regulated finance üçün nəzərdə tutulmuş memarlıq adoption-un artıq sübut olunduğu demək deyil.
Bəlkə də izlənilməyə dəyər daha önəmli sual budur: bu primitive-lər həqiqətən maliyyə bazarları tərəfindən istifadə olunan infrastruktur halına gələcəkmi?
#dusk $DUSK @Dusk $BTC
1
1
91
İlk baxışdan mən Binance P2P-nin yalnız p2p əməliyyatları üçün bir neçə əlavə qoruma qatını əlavə etdiyini düşünürdüm. Escrow, doğrulama və ya Appeal kimi anlayışlar artıq kifayət qədər tanışdır.
Amma daha diqqətlə oxuduqca, tərəflərin artıq əməliyyat barədə razılaşmadığı zaman ortaya çıxan maraqlı bir məsələ gördüm.
Əvvəlcə mən Chat və Appeal-ın sadəcə sonradan yaranan problemlər zamanı kömək edən alətlər olduğunu düşünürdüm, amma sonradan dəyərlərinin mübahisə yarandıqda Binance-ın araşdırması üçün tərəflərə məlumat və sübut təqdim etməyə kömək etməsində olduğunu anladım.
Şikayət prosesi emal addımlarını, qeydləri və əlaqəli sübutları izləməyə imkan verir; bu da mənim Appeal-ı başqa cür görməyimə səbəb oldu: bu, nəticəni zəmanət altına alan mexanizm deyil, təqdim olunan məlumat əsasında hadisəni nəzərdən keçirmək üçün bir prosesdir.
Məni yenidən düşündürən məqam istifadəçinin davranışıdır. Binance həmçinin ödənişi təsdiqləmək üçün şəkillərə və ya SMS-ə etibar etməmək və lazım olarsa Appeal üçün sənədləri saxlamaq barədə tövsiyə edir.
O vaxt başa düşdüm ki, diqqətçəkən yalnız texnologiya deyil. Bu, sistemin tərəflərin fikir ayrılığı baş verdikdə sübut təqdim edə bilməsi üçün prosesi necə saxlamasındadır.
Nə qədər düşünsəm, bunun daha çox bir coordination (uyğunlaşdırma) modeli kimi olduğunu görürəm; və infrastrukturun dəyəri, çox güman ki, əməliyyatlar artıq sadə olmayanda daha aydın üzə çıxır.
#binancep2pantoan @Binance_Vietnam $BTC
İlk baxışdan mən Binance P2P-nin yalnız p2p əməliyyatları üçün bir neçə əlavə qoruma qatını əlavə etdiyini düşünürdüm. Escrow, doğrulama və ya Appeal kimi anlayışlar artıq kifayət qədər tanışdır.
Amma daha diqqətlə oxuduqca, tərəflərin artıq əməliyyat barədə razılaşmadığı zaman ortaya çıxan maraqlı bir məsələ gördüm.
Əvvəlcə mən Chat və Appeal-ın sadəcə sonradan yaranan problemlər zamanı kömək edən alətlər olduğunu düşünürdüm, amma sonradan dəyərlərinin mübahisə yarandıqda Binance-ın araşdırması üçün tərəflərə məlumat və sübut təqdim etməyə kömək etməsində olduğunu anladım.
Şikayət prosesi emal addımlarını, qeydləri və əlaqəli sübutları izləməyə imkan verir; bu da mənim Appeal-ı başqa cür görməyimə səbəb oldu: bu, nəticəni zəmanət altına alan mexanizm deyil, təqdim olunan məlumat əsasında hadisəni nəzərdən keçirmək üçün bir prosesdir.
Məni yenidən düşündürən məqam istifadəçinin davranışıdır. Binance həmçinin ödənişi təsdiqləmək üçün şəkillərə və ya SMS-ə etibar etməmək və lazım olarsa Appeal üçün sənədləri saxlamaq barədə tövsiyə edir.
O vaxt başa düşdüm ki, diqqətçəkən yalnız texnologiya deyil. Bu, sistemin tərəflərin fikir ayrılığı baş verdikdə sübut təqdim edə bilməsi üçün prosesi necə saxlamasındadır.
Nə qədər düşünsəm, bunun daha çox bir coordination (uyğunlaşdırma) modeli kimi olduğunu görürəm; və infrastrukturun dəyəri, çox güman ki, əməliyyatlar artıq sadə olmayanda daha aydın üzə çıxır.
#binancep2pantoan @Binance Vietnam $BTC
Amma daha diqqətlə oxuduqca, tərəflərin artıq əməliyyat barədə razılaşmadığı zaman ortaya çıxan maraqlı bir məsələ gördüm.
Əvvəlcə mən Chat və Appeal-ın sadəcə sonradan yaranan problemlər zamanı kömək edən alətlər olduğunu düşünürdüm, amma sonradan dəyərlərinin mübahisə yarandıqda Binance-ın araşdırması üçün tərəflərə məlumat və sübut təqdim etməyə kömək etməsində olduğunu anladım.
Şikayət prosesi emal addımlarını, qeydləri və əlaqəli sübutları izləməyə imkan verir; bu da mənim Appeal-ı başqa cür görməyimə səbəb oldu: bu, nəticəni zəmanət altına alan mexanizm deyil, təqdim olunan məlumat əsasında hadisəni nəzərdən keçirmək üçün bir prosesdir.
Məni yenidən düşündürən məqam istifadəçinin davranışıdır. Binance həmçinin ödənişi təsdiqləmək üçün şəkillərə və ya SMS-ə etibar etməmək və lazım olarsa Appeal üçün sənədləri saxlamaq barədə tövsiyə edir.
O vaxt başa düşdüm ki, diqqətçəkən yalnız texnologiya deyil. Bu, sistemin tərəflərin fikir ayrılığı baş verdikdə sübut təqdim edə bilməsi üçün prosesi necə saxlamasındadır.
Nə qədər düşünsəm, bunun daha çox bir coordination (uyğunlaşdırma) modeli kimi olduğunu görürəm; və infrastrukturun dəyəri, çox güman ki, əməliyyatlar artıq sadə olmayanda daha aydın üzə çıxır.
#binancep2pantoan @Binance Vietnam $BTC
1
210
Dusk Network-i tədqiq edərkən məni bir məqam yenidən oxumağa məcbur etdi. Əvvəllər tokenləşdirmənin olduqca sadə olduğunu düşünürdüm: bir aktiv götürürsən, ona uyğun token yaradırsan və tokeni blockchain-ə yerləşdirirsən.
Amma Dusk sənədləri daha aydın şəkildə izah edir. Tokenləşdirmə elə bir prosesdir ki, aktivə və ya həmin aktiv üzərində olan hüquqa təmsil edən tokenlər buraxılır. Məsələ ondadır ki, idarə olunan aktivlərdə custody (saxlama), registry (qeydiyyat) və settlement (hesablaşma) hələ də ledger-dən kənarda qala bilər.
Mən lifecycle-in qalan hissəsinə baxmağa başladım: issuance (buraxılış), eligibility (uyğunluq), transfer restrictions (transfer məhdudiyyətləri), disclosure (məxfiləşdirmə/ictimai açıqlama), trading (ticarət) və settlement (hesablaşma). Bunlar da Dusk-ın market infrastructure dizaynına daxil etdiyi workflow-lardır.
DuskDS settlement, finality və data availability-i təmin edir. Citadel identity və selective disclosure təqdim edir. Dusk Trade application layer-də yerləşir, onboarding, trading və asset-payment settlement-in koordinasiyası kimi workflow-ları emal edir.
Beləliklə, əvvəldə qaçırdığım məqam tokenin özünün deyil, transferin bir dəfə həyata keçirilməsindən öncə və sonra baş verənlər olduğunu anladım.
Yaxşı, bu da hələ o demək deyil ki, hər şey avtomatik olaraq onchain-ə köçürülür — hətta Dusk sənədləri açıq şəkildə deyir ki, konkret arxitektura məhsuldan və hüquqi tələblərdən asılıdır.
Deməli, mənim Dusk-ə baxışım bir az dəyişdi: burada tokenləşdirmə təkcə representation (təmsil) yaratmaq deyil, aktivin ətrafında bütün workflow-ların qurulmasıdır.
Belə çıxır ki, yekunda dəyər tokendədir, yoxsa həmin tokenin real işləyə bilməsini təmin edən infrastrukturda?
#dusk $DUSK @Dusk_Foundation $BTC
Dusk Network-i tədqiq edərkən məni bir məqam yenidən oxumağa məcbur etdi. Əvvəllər tokenləşdirmənin olduqca sadə olduğunu düşünürdüm: bir aktiv götürürsən, ona uyğun token yaradırsan və tokeni blockchain-ə yerləşdirirsən.
Amma Dusk sənədləri daha aydın şəkildə izah edir. Tokenləşdirmə elə bir prosesdir ki, aktivə və ya həmin aktiv üzərində olan hüquqa təmsil edən tokenlər buraxılır. Məsələ ondadır ki, idarə olunan aktivlərdə custody (saxlama), registry (qeydiyyat) və settlement (hesablaşma) hələ də ledger-dən kənarda qala bilər.
Mən lifecycle-in qalan hissəsinə baxmağa başladım: issuance (buraxılış), eligibility (uyğunluq), transfer restrictions (transfer məhdudiyyətləri), disclosure (məxfiləşdirmə/ictimai açıqlama), trading (ticarət) və settlement (hesablaşma). Bunlar da Dusk-ın market infrastructure dizaynına daxil etdiyi workflow-lardır.
DuskDS settlement, finality və data availability-i təmin edir. Citadel identity və selective disclosure təqdim edir. Dusk Trade application layer-də yerləşir, onboarding, trading və asset-payment settlement-in koordinasiyası kimi workflow-ları emal edir.
Beləliklə, əvvəldə qaçırdığım məqam tokenin özünün deyil, transferin bir dəfə həyata keçirilməsindən öncə və sonra baş verənlər olduğunu anladım.
Yaxşı, bu da hələ o demək deyil ki, hər şey avtomatik olaraq onchain-ə köçürülür — hətta Dusk sənədləri açıq şəkildə deyir ki, konkret arxitektura məhsuldan və hüquqi tələblərdən asılıdır.
Deməli, mənim Dusk-ə baxışım bir az dəyişdi: burada tokenləşdirmə təkcə representation (təmsil) yaratmaq deyil, aktivin ətrafında bütün workflow-ların qurulmasıdır.
Belə çıxır ki, yekunda dəyər tokendədir, yoxsa həmin tokenin real işləyə bilməsini təmin edən infrastrukturda?
#dusk $DUSK @Dusk $BTC
Amma Dusk sənədləri daha aydın şəkildə izah edir. Tokenləşdirmə elə bir prosesdir ki, aktivə və ya həmin aktiv üzərində olan hüquqa təmsil edən tokenlər buraxılır. Məsələ ondadır ki, idarə olunan aktivlərdə custody (saxlama), registry (qeydiyyat) və settlement (hesablaşma) hələ də ledger-dən kənarda qala bilər.
Mən lifecycle-in qalan hissəsinə baxmağa başladım: issuance (buraxılış), eligibility (uyğunluq), transfer restrictions (transfer məhdudiyyətləri), disclosure (məxfiləşdirmə/ictimai açıqlama), trading (ticarət) və settlement (hesablaşma). Bunlar da Dusk-ın market infrastructure dizaynına daxil etdiyi workflow-lardır.
DuskDS settlement, finality və data availability-i təmin edir. Citadel identity və selective disclosure təqdim edir. Dusk Trade application layer-də yerləşir, onboarding, trading və asset-payment settlement-in koordinasiyası kimi workflow-ları emal edir.
Beləliklə, əvvəldə qaçırdığım məqam tokenin özünün deyil, transferin bir dəfə həyata keçirilməsindən öncə və sonra baş verənlər olduğunu anladım.
Yaxşı, bu da hələ o demək deyil ki, hər şey avtomatik olaraq onchain-ə köçürülür — hətta Dusk sənədləri açıq şəkildə deyir ki, konkret arxitektura məhsuldan və hüquqi tələblərdən asılıdır.
Deməli, mənim Dusk-ə baxışım bir az dəyişdi: burada tokenləşdirmə təkcə representation (təmsil) yaratmaq deyil, aktivin ətrafında bütün workflow-ların qurulmasıdır.
Belə çıxır ki, yekunda dəyər tokendədir, yoxsa həmin tokenin real işləyə bilməsini təmin edən infrastrukturda?
#dusk $DUSK @Dusk $BTC
2
2
83
Bir dəfə mən P2P-də bir sifariş verdim, sonra isə ödəniş üsulunun uyğun olmadığını gördüyüm üçün ləğv etmək istədim. Mən əvvəlcə düşündüm ki, bu sadəcə adi bir əməliyyatdır, amma özümə sual verdim: əgər hər kəs istədiyi kimi sifarişi ləğv edə bilirsə, Binance etibarlı merchantı hansı əsasla qiymətləndirir?
Əvvəllər sifarişi ləğv etməyi mən sadə bir iş kimi görürdüm: artıq ticarət etməyə istəyi yoxdursa, ləğv eləmək. Amma Binance P2P Merchant Guidelines sənədinə baxanda bu baxışım problemli görünməyə başladı.
Binance açıq şəkildə bildirir ki, merchant “cancel orders arbitrarily” (əsassız şəkildə sifarişi ləğv etmək) etməməlidir. Eyni zamanda, son 30 gün üzrə order completion rate merchantı qiymətləndirmək üçün istifadə olunan göstəricilərdən biridir; tamamlanma faizi aşağı olarsa merchant proqramından çıxarılma riski yaranır.
Sonra ticarət prinsipləri bölməsini oxudum ki, Binance ləğvi qəti şəkildə qadağan edirmi. Xeyr, sənəddə merchantın ləğv edə biləcəyi bəzi hallar göstərilir; məsələn, tərəfin ödəniş hesabı məlumatları tələblərə cavab vermirsə və ya istifadəçi əlavə doğrulama addımlarından bəzilərindən imtina edirsə.
Buradan sonra ilkin anlayışımı yenidən düzəltməli oldum.
Problem “sifarişi ləğv etmək yanlışdır” məsələsində deyil. Problem “təsadüfi/istədiyin kimi” sözündədir. Binance etibarlı bir səbəblə ticarətə son vermə ilə heç bir əsası olmayan şəkildə sifarişin ləğv edilməsini fərqləndirir.
Gözləyin, bu da hələ tək bir ləğvin mütləq cəzalandırılacağı demək deyil. Sənəd qiymətləndirmə meyarlarından və pozuntu hallarından danışır; sadəcə bir dəfə ləğv düyməsini basmaqla avtomatik cəza tətbiqi kimi deyil.
Bəlkə də daha diqqətçəkən məqam budur: P2P-də çox kiçik kimi görünən bir əməliyyat belə merchantın tamamlanma səviyyəsi və etibarlılığı barədə bütöv bir qiymətləndirmə sistemində nəzərə alınır.
#binancep2pantoan @Binance_Vietnam $BTC
Bir dəfə mən P2P-də bir sifariş verdim, sonra isə ödəniş üsulunun uyğun olmadığını gördüyüm üçün ləğv etmək istədim. Mən əvvəlcə düşündüm ki, bu sadəcə adi bir əməliyyatdır, amma özümə sual verdim: əgər hər kəs istədiyi kimi sifarişi ləğv edə bilirsə, Binance etibarlı merchantı hansı əsasla qiymətləndirir?
Əvvəllər sifarişi ləğv etməyi mən sadə bir iş kimi görürdüm: artıq ticarət etməyə istəyi yoxdursa, ləğv eləmək. Amma Binance P2P Merchant Guidelines sənədinə baxanda bu baxışım problemli görünməyə başladı.
Binance açıq şəkildə bildirir ki, merchant “cancel orders arbitrarily” (əsassız şəkildə sifarişi ləğv etmək) etməməlidir. Eyni zamanda, son 30 gün üzrə order completion rate merchantı qiymətləndirmək üçün istifadə olunan göstəricilərdən biridir; tamamlanma faizi aşağı olarsa merchant proqramından çıxarılma riski yaranır.
Sonra ticarət prinsipləri bölməsini oxudum ki, Binance ləğvi qəti şəkildə qadağan edirmi. Xeyr, sənəddə merchantın ləğv edə biləcəyi bəzi hallar göstərilir; məsələn, tərəfin ödəniş hesabı məlumatları tələblərə cavab vermirsə və ya istifadəçi əlavə doğrulama addımlarından bəzilərindən imtina edirsə.
Buradan sonra ilkin anlayışımı yenidən düzəltməli oldum.
Problem “sifarişi ləğv etmək yanlışdır” məsələsində deyil. Problem “təsadüfi/istədiyin kimi” sözündədir. Binance etibarlı bir səbəblə ticarətə son vermə ilə heç bir əsası olmayan şəkildə sifarişin ləğv edilməsini fərqləndirir.
Gözləyin, bu da hələ tək bir ləğvin mütləq cəzalandırılacağı demək deyil. Sənəd qiymətləndirmə meyarlarından və pozuntu hallarından danışır; sadəcə bir dəfə ləğv düyməsini basmaqla avtomatik cəza tətbiqi kimi deyil.
Bəlkə də daha diqqətçəkən məqam budur: P2P-də çox kiçik kimi görünən bir əməliyyat belə merchantın tamamlanma səviyyəsi və etibarlılığı barədə bütöv bir qiymətləndirmə sistemində nəzərə alınır.
#binancep2pantoan @Binance Vietnam $BTC
Əvvəllər sifarişi ləğv etməyi mən sadə bir iş kimi görürdüm: artıq ticarət etməyə istəyi yoxdursa, ləğv eləmək. Amma Binance P2P Merchant Guidelines sənədinə baxanda bu baxışım problemli görünməyə başladı.
Binance açıq şəkildə bildirir ki, merchant “cancel orders arbitrarily” (əsassız şəkildə sifarişi ləğv etmək) etməməlidir. Eyni zamanda, son 30 gün üzrə order completion rate merchantı qiymətləndirmək üçün istifadə olunan göstəricilərdən biridir; tamamlanma faizi aşağı olarsa merchant proqramından çıxarılma riski yaranır.
Sonra ticarət prinsipləri bölməsini oxudum ki, Binance ləğvi qəti şəkildə qadağan edirmi. Xeyr, sənəddə merchantın ləğv edə biləcəyi bəzi hallar göstərilir; məsələn, tərəfin ödəniş hesabı məlumatları tələblərə cavab vermirsə və ya istifadəçi əlavə doğrulama addımlarından bəzilərindən imtina edirsə.
Buradan sonra ilkin anlayışımı yenidən düzəltməli oldum.
Problem “sifarişi ləğv etmək yanlışdır” məsələsində deyil. Problem “təsadüfi/istədiyin kimi” sözündədir. Binance etibarlı bir səbəblə ticarətə son vermə ilə heç bir əsası olmayan şəkildə sifarişin ləğv edilməsini fərqləndirir.
Gözləyin, bu da hələ tək bir ləğvin mütləq cəzalandırılacağı demək deyil. Sənəd qiymətləndirmə meyarlarından və pozuntu hallarından danışır; sadəcə bir dəfə ləğv düyməsini basmaqla avtomatik cəza tətbiqi kimi deyil.
Bəlkə də daha diqqətçəkən məqam budur: P2P-də çox kiçik kimi görünən bir əməliyyat belə merchantın tamamlanma səviyyəsi və etibarlılığı barədə bütöv bir qiymətləndirmə sistemində nəzərə alınır.
#binancep2pantoan @Binance Vietnam $BTC
1
188
Bu gün Dusk Network üzərində bir günortaya yaxın vaxt sərf edib Binance-dəki layihənin Creatorpad proqramına qatılmaq üçün dərindən araşdırma etdim.
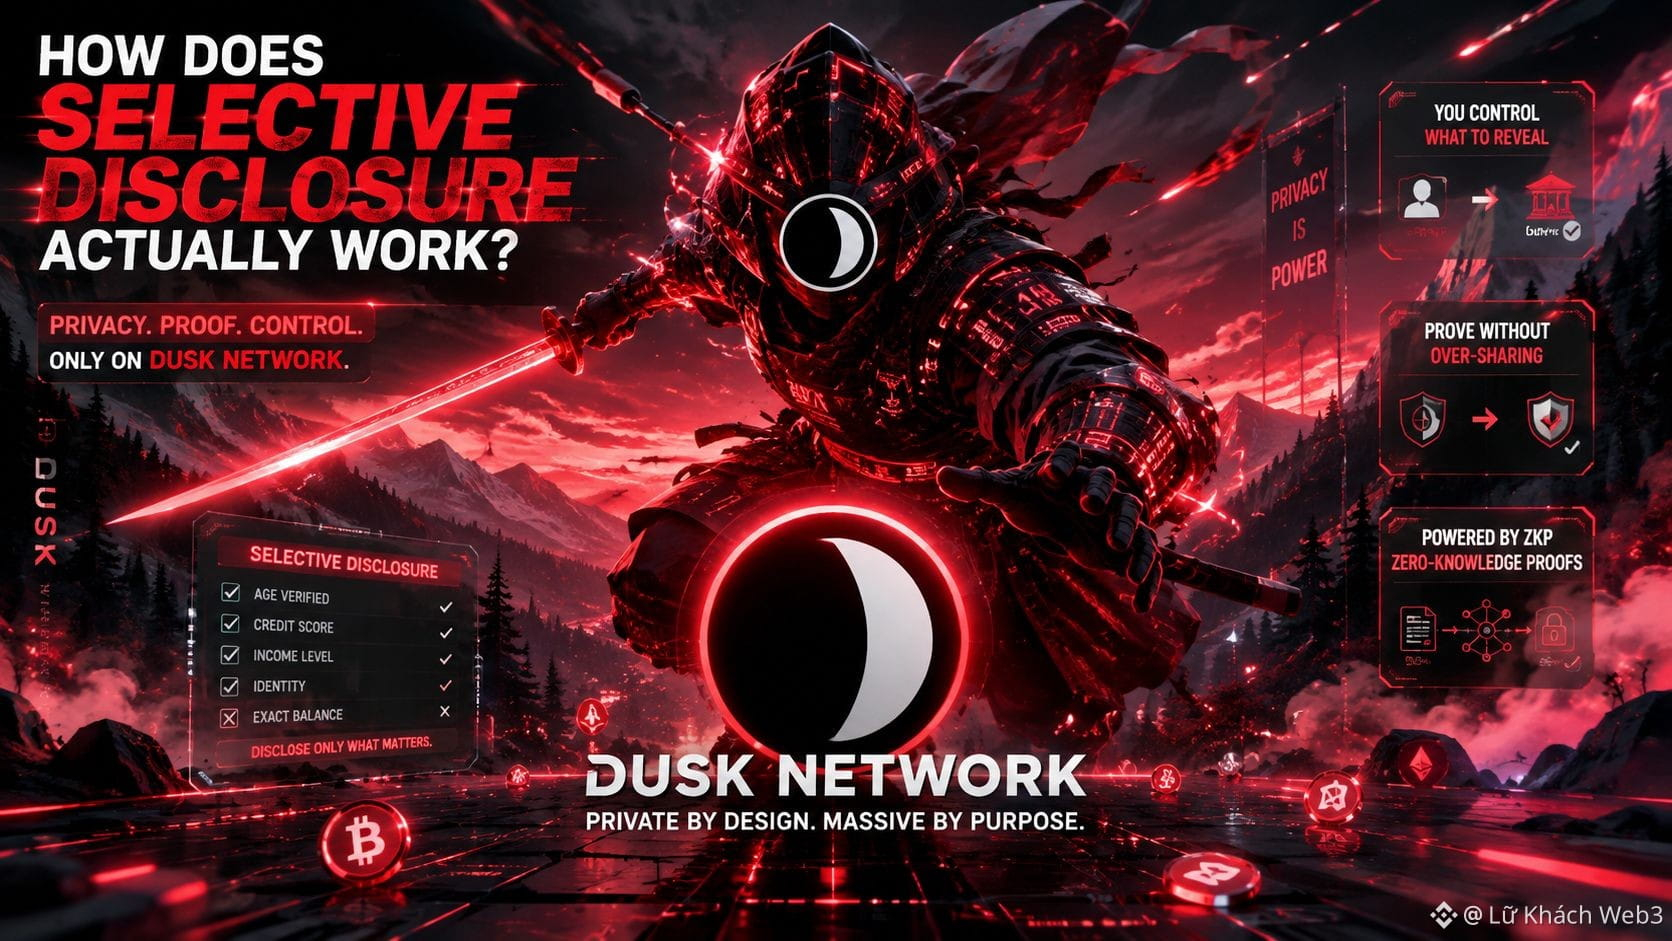
Məni məcbur edən bir detal var: Dusk Network-un privacy hissəsini yenidən oxudum. “Selective Disclosure” kifayət qədər sadə səslənir: şəxsi məlumatı gizli saxla, amma lazım olanda açıqlama. Amma sənədlərə (docs) düşəndə Dusk komponentləri bölmə tərzi ilkin təsəvvürümdən fərqlənir.
Dusk privacy-ni üç istiqamətdə təsvir edir: Moonlight ilə public hesab, Phoenix ilə shielded əməliyyatlar və səlahiyyətli tərəfə sübut lazım olanda selective disclosure.
Sənədlərdə bunun selective disclosure üçün identity və access layer olduğu göstərildiyi üçün Citadel-i daha da dərindən araşdırdım. Citadel, istifadəçinin bütün şəxsiyyət məlumatlarını açıq etmədən etibarlı lisenziyaya sahib olduğunu sübut edə bilməsi üçün zero knowledge proofs istifadə edir.
Diqqətçəkən məqam burada ortaya çıxır: məsələn, docs-də “bütün şəxsiyyətin açıqlanması” ifadəsi yoxdur. İstifadəçi proof yaradır, sonra service provider Citadel-in proseduru ilə səlahiyyətin (hüququn) etibarlı olub-olmadığını yoxlayır.
Yox, elə isə bu, hələ də Dusk üzərindəki bütün məlumatların avtomatik olaraq seçmə qaydada açıqlanacağı demək deyil. Docs yalnız tətbiqlərin uyğun workflow qurması üçün primitive-ləri və pattern-ləri təsvir edir.
Çox güman ki, məhz bunu saxlamalıyam: Dusk-un Selective Disclosure-i “açıq düyməsi olan privacy” deyil, sadəcə bir məlumatın sübut hüququnu bütün məlumatın açıq edilməsindən ayırmağın yoludur.
Onda növbəti sual daha maraqlı olur: bu primitive-lər real tətbiqlərdə nə dərəcədə həyata keçirilib?
#dusk $DUSK @Dusk_Foundation $BTC
Bu gün Dusk Network üzərində bir günortaya yaxın vaxt sərf edib Binance-dəki layihənin Creatorpad proqramına qatılmaq üçün dərindən araşdırma etdim.
Məni məcbur edən bir detal var: Dusk Network-un privacy hissəsini yenidən oxudum. “Selective Disclosure” kifayət qədər sadə səslənir: şəxsi məlumatı gizli saxla, amma lazım olanda açıqlama. Amma sənədlərə (docs) düşəndə Dusk komponentləri bölmə tərzi ilkin təsəvvürümdən fərqlənir.
Dusk privacy-ni üç istiqamətdə təsvir edir: Moonlight ilə public hesab, Phoenix ilə shielded əməliyyatlar və səlahiyyətli tərəfə sübut lazım olanda selective disclosure.
Sənədlərdə bunun selective disclosure üçün identity və access layer olduğu göstərildiyi üçün Citadel-i daha da dərindən araşdırdım. Citadel, istifadəçinin bütün şəxsiyyət məlumatlarını açıq etmədən etibarlı lisenziyaya sahib olduğunu sübut edə bilməsi üçün zero knowledge proofs istifadə edir.
Diqqətçəkən məqam burada ortaya çıxır: məsələn, docs-də “bütün şəxsiyyətin açıqlanması” ifadəsi yoxdur. İstifadəçi proof yaradır, sonra service provider Citadel-in proseduru ilə səlahiyyətin (hüququn) etibarlı olub-olmadığını yoxlayır.
Yox, elə isə bu, hələ də Dusk üzərindəki bütün məlumatların avtomatik olaraq seçmə qaydada açıqlanacağı demək deyil. Docs yalnız tətbiqlərin uyğun workflow qurması üçün primitive-ləri və pattern-ləri təsvir edir.
Çox güman ki, məhz bunu saxlamalıyam: Dusk-un Selective Disclosure-i “açıq düyməsi olan privacy” deyil, sadəcə bir məlumatın sübut hüququnu bütün məlumatın açıq edilməsindən ayırmağın yoludur.
Onda növbəti sual daha maraqlı olur: bu primitive-lər real tətbiqlərdə nə dərəcədə həyata keçirilib?
#dusk $DUSK @Dusk $BTC
Məni məcbur edən bir detal var: Dusk Network-un privacy hissəsini yenidən oxudum. “Selective Disclosure” kifayət qədər sadə səslənir: şəxsi məlumatı gizli saxla, amma lazım olanda açıqlama. Amma sənədlərə (docs) düşəndə Dusk komponentləri bölmə tərzi ilkin təsəvvürümdən fərqlənir.
Dusk privacy-ni üç istiqamətdə təsvir edir: Moonlight ilə public hesab, Phoenix ilə shielded əməliyyatlar və səlahiyyətli tərəfə sübut lazım olanda selective disclosure.
Sənədlərdə bunun selective disclosure üçün identity və access layer olduğu göstərildiyi üçün Citadel-i daha da dərindən araşdırdım. Citadel, istifadəçinin bütün şəxsiyyət məlumatlarını açıq etmədən etibarlı lisenziyaya sahib olduğunu sübut edə bilməsi üçün zero knowledge proofs istifadə edir.
Diqqətçəkən məqam burada ortaya çıxır: məsələn, docs-də “bütün şəxsiyyətin açıqlanması” ifadəsi yoxdur. İstifadəçi proof yaradır, sonra service provider Citadel-in proseduru ilə səlahiyyətin (hüququn) etibarlı olub-olmadığını yoxlayır.
Yox, elə isə bu, hələ də Dusk üzərindəki bütün məlumatların avtomatik olaraq seçmə qaydada açıqlanacağı demək deyil. Docs yalnız tətbiqlərin uyğun workflow qurması üçün primitive-ləri və pattern-ləri təsvir edir.
Çox güman ki, məhz bunu saxlamalıyam: Dusk-un Selective Disclosure-i “açıq düyməsi olan privacy” deyil, sadəcə bir məlumatın sübut hüququnu bütün məlumatın açıq edilməsindən ayırmağın yoludur.
Onda növbəti sual daha maraqlı olur: bu primitive-lər real tətbiqlərdə nə dərəcədə həyata keçirilib?
#dusk $DUSK @Dusk $BTC
2
2
238
Binance P2P-də tərəfdaş seçimi ilə bağlı baxışımı dəyişən kifayət qədər sadə bir vəziyyət var.
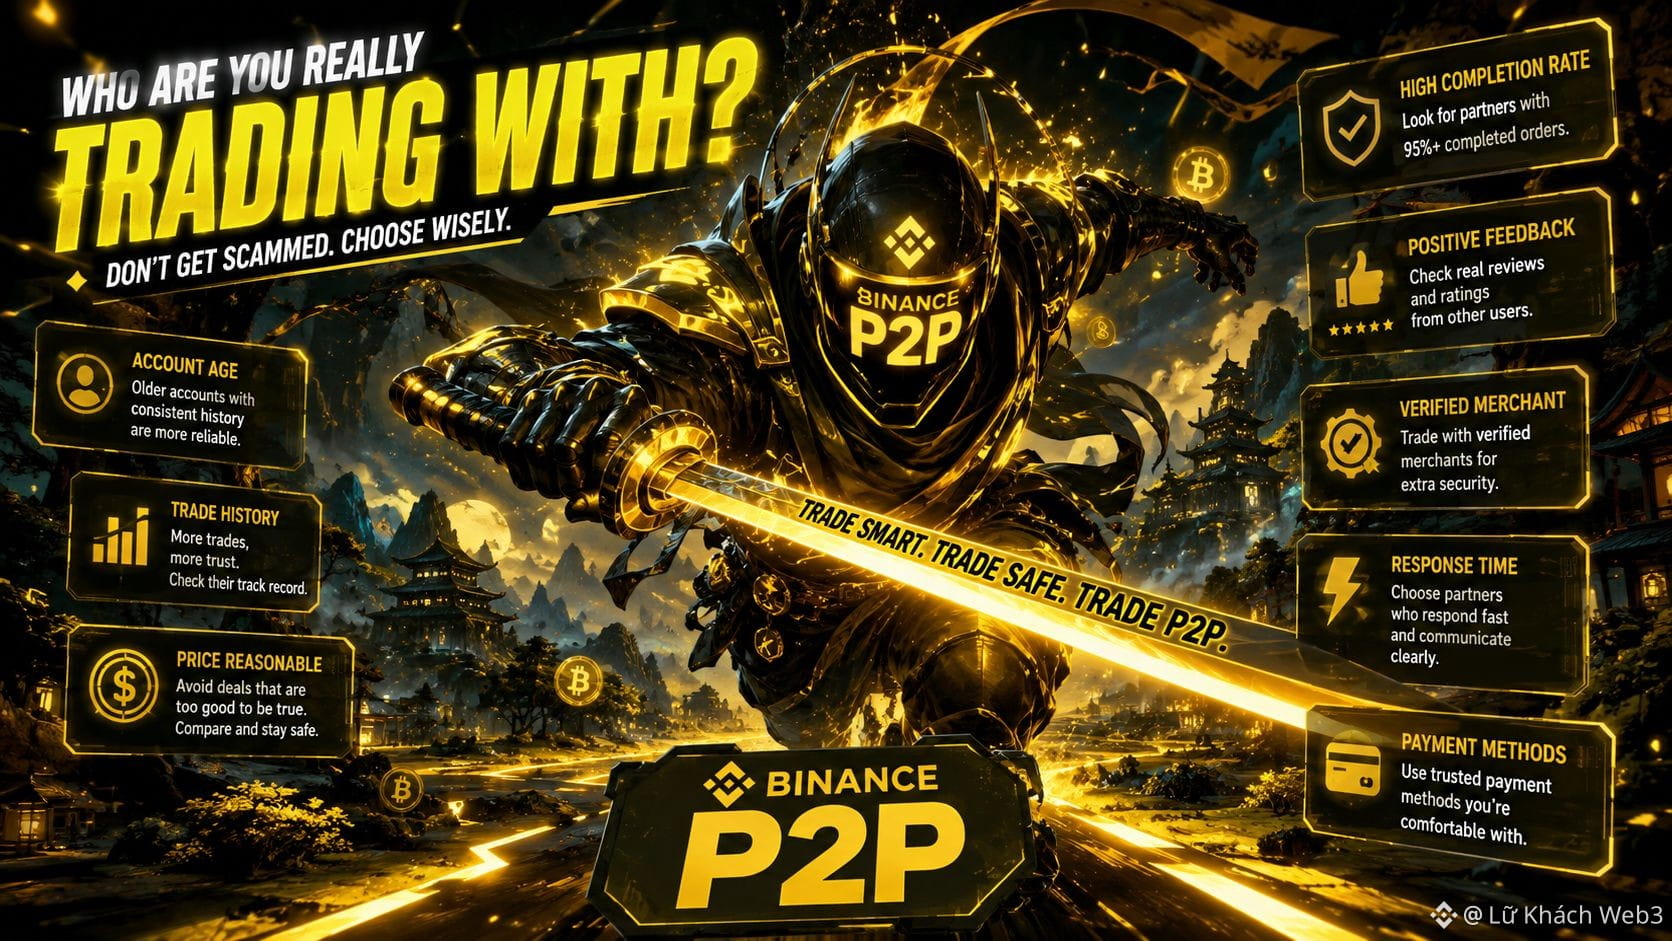
Təsəvvür edin ki, mən 1.000 USDT almaq istəyirəm və iki elan demək olar ki, eyni qiymət göstərir. A şəxsİ təxminən 2.800 əməliyyatı tamamlayıb, completion rate 99,6%-dir. B şəxsİ daha yaxşı qiymət versə də, yeni 45 əməliyyat edib və completion rate 91%-dir.
Əgər yalnız qiymətə baxsam, istənilən birini seçə bilərəm. Amma Binance-in təlimatını oxuyanda görürəm ki, platforma sövdələşmədən əvvəl completion rate-i, tamamlanmış ümumi əməliyyat sayını və qarşı tərəfin feedback-lərini yoxlamağı tövsiyə edir.
Mən iki elana fərqli yanaşmağa başladım.
2.800 əməliyyat A-nın mütləq heç bir problem yaşamayacağını sübut etmir, amma qiymətləndirmə üçün daha böyük tarixi məlumat verir. Əksinə, 45 əməliyyat və daha aşağı completion rate mənə tərəfdaşın sabitliyinə inanmaq üçün daha az əsas yaradır.
Binance həmçinin 30 gün ərzində əməliyyat sayı, 30 gün completion rate və orta release vaxtı kimi məlumatları da göstərir.
Amma gəlin, bu rəqəmlər yalnız siqnal kimidir; növbəti sövdələşmə üçün zəmanət deyil.
Mən completion rate-i və əməliyyat sayını heç vaxt “zəmanət bileti” kimi qəbul etməyəcəyəm. Onlar sadəcə seçimi etməyim üçün daha çox əsas verir; konkret əməliyyatı yoxlamaq isə yenə də tamamilə mənim öz işimdir.
#binancep2pantoan @Binance_Vietnam $BTC
Binance P2P-də tərəfdaş seçimi ilə bağlı baxışımı dəyişən kifayət qədər sadə bir vəziyyət var.
Təsəvvür edin ki, mən 1.000 USDT almaq istəyirəm və iki elan demək olar ki, eyni qiymət göstərir. A şəxsİ təxminən 2.800 əməliyyatı tamamlayıb, completion rate 99,6%-dir. B şəxsİ daha yaxşı qiymət versə də, yeni 45 əməliyyat edib və completion rate 91%-dir.
Əgər yalnız qiymətə baxsam, istənilən birini seçə bilərəm. Amma Binance-in təlimatını oxuyanda görürəm ki, platforma sövdələşmədən əvvəl completion rate-i, tamamlanmış ümumi əməliyyat sayını və qarşı tərəfin feedback-lərini yoxlamağı tövsiyə edir.
Mən iki elana fərqli yanaşmağa başladım.
2.800 əməliyyat A-nın mütləq heç bir problem yaşamayacağını sübut etmir, amma qiymətləndirmə üçün daha böyük tarixi məlumat verir. Əksinə, 45 əməliyyat və daha aşağı completion rate mənə tərəfdaşın sabitliyinə inanmaq üçün daha az əsas yaradır.
Binance həmçinin 30 gün ərzində əməliyyat sayı, 30 gün completion rate və orta release vaxtı kimi məlumatları da göstərir.
Amma gəlin, bu rəqəmlər yalnız siqnal kimidir; növbəti sövdələşmə üçün zəmanət deyil.
Mən completion rate-i və əməliyyat sayını heç vaxt “zəmanət bileti” kimi qəbul etməyəcəyəm. Onlar sadəcə seçimi etməyim üçün daha çox əsas verir; konkret əməliyyatı yoxlamaq isə yenə də tamamilə mənim öz işimdir.
#binancep2pantoan @Binance Vietnam $BTC
Təsəvvür edin ki, mən 1.000 USDT almaq istəyirəm və iki elan demək olar ki, eyni qiymət göstərir. A şəxsİ təxminən 2.800 əməliyyatı tamamlayıb, completion rate 99,6%-dir. B şəxsİ daha yaxşı qiymət versə də, yeni 45 əməliyyat edib və completion rate 91%-dir.
Əgər yalnız qiymətə baxsam, istənilən birini seçə bilərəm. Amma Binance-in təlimatını oxuyanda görürəm ki, platforma sövdələşmədən əvvəl completion rate-i, tamamlanmış ümumi əməliyyat sayını və qarşı tərəfin feedback-lərini yoxlamağı tövsiyə edir.
Mən iki elana fərqli yanaşmağa başladım.
2.800 əməliyyat A-nın mütləq heç bir problem yaşamayacağını sübut etmir, amma qiymətləndirmə üçün daha böyük tarixi məlumat verir. Əksinə, 45 əməliyyat və daha aşağı completion rate mənə tərəfdaşın sabitliyinə inanmaq üçün daha az əsas yaradır.
Binance həmçinin 30 gün ərzində əməliyyat sayı, 30 gün completion rate və orta release vaxtı kimi məlumatları da göstərir.
Amma gəlin, bu rəqəmlər yalnız siqnal kimidir; növbəti sövdələşmə üçün zəmanət deyil.
Mən completion rate-i və əməliyyat sayını heç vaxt “zəmanət bileti” kimi qəbul etməyəcəyəm. Onlar sadəcə seçimi etməyim üçün daha çox əsas verir; konkret əməliyyatı yoxlamaq isə yenə də tamamilə mənim öz işimdir.
#binancep2pantoan @Binance Vietnam $BTC
131
Dusk arxitekturasına bir daha nəzər salmağımı məcbur edən bir detal var. Əvvəlcə mən düşünürdüm ki, DuskDS sadəcə olaraq aşağıda yerləşən DuskEVM-in blockchain hissəsidir, amma texniki sənədlər bunun daha geniş olduğunu göstərir.
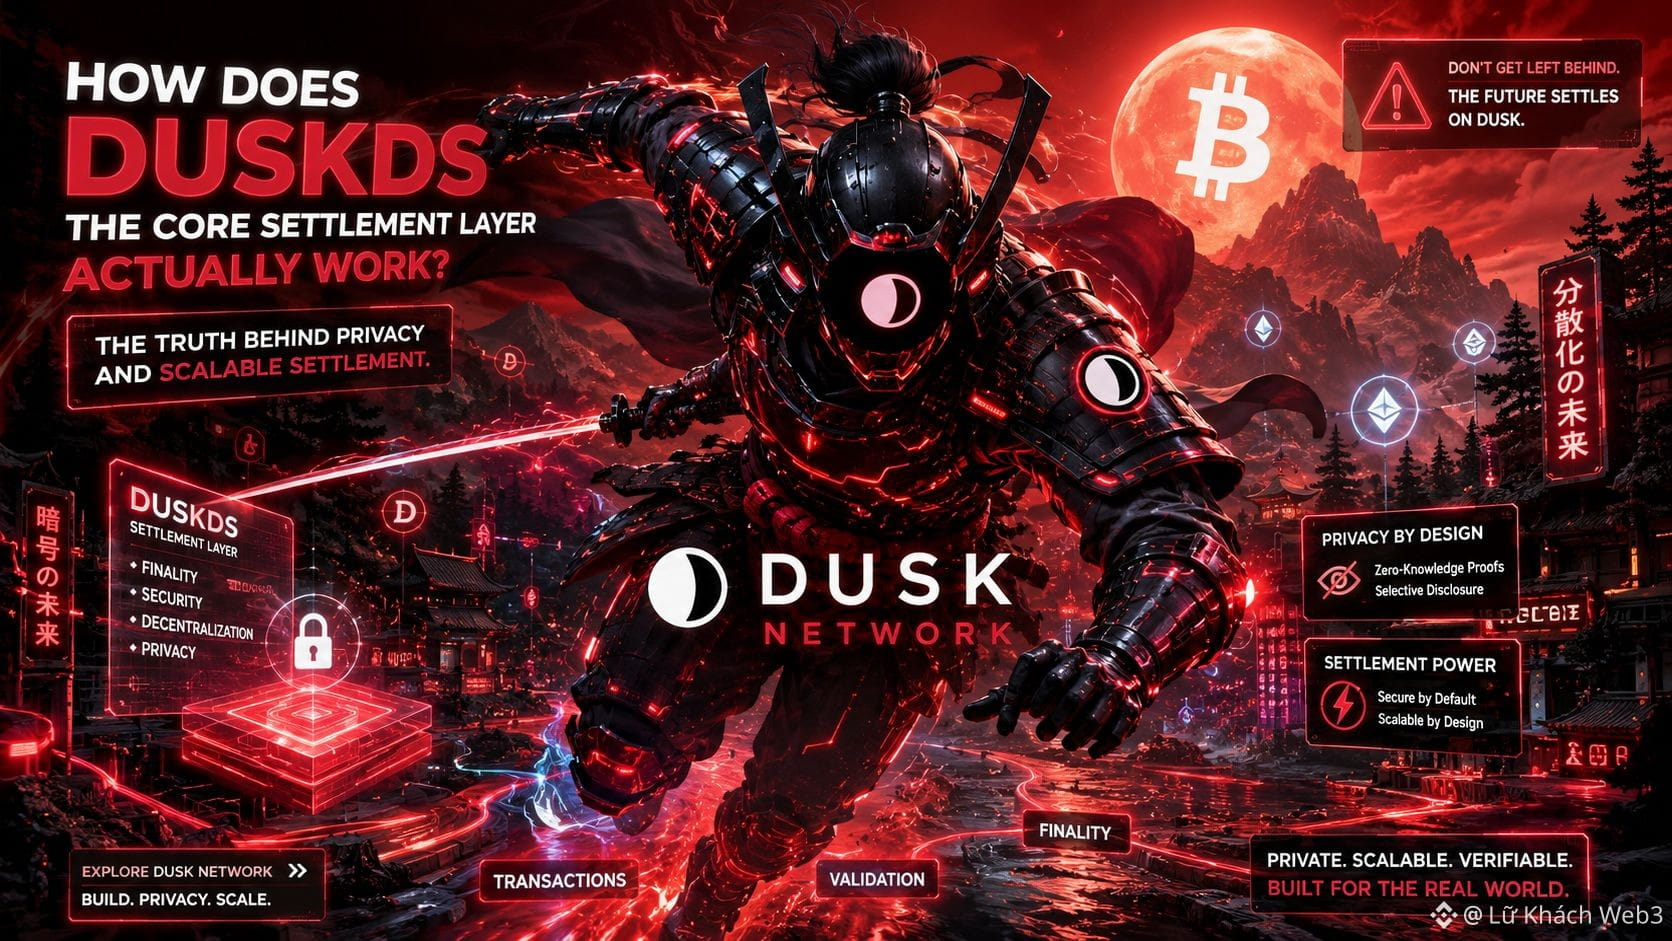
DuskDS Dusk L1-in settlement və data availability qatlı kimi müəyyən edilir; consensus, finality və doğma transaction modelini idarə edir. DuskEVM isə execution layer-dır və settlement və data availability üçün DuskDS-dən istifadə edir. DuskVM isə Dusk L1 üzərində birbaşa kontraktların icrasını həyata keçirir.
Mən daha dərindən settlement-in necə həqiqətən təsdiqləndiyini araşdırdım. DuskDS committee-lərə əsaslanan Proof-of-Stake mexanizmi olan Succinct Attestation istifadə edir. Proses proposal (təklif), validation (təsdiqləmə) və sonra ratification (ratifikasiya) mərhələlərindən ibarətdir; block ratify edildikdən sonra finality deterministik xarakter daşıyır.
Sonra transaction model-ə baxdım. Moonlight public account-ları emal edir, Phoenix isə shielded notes və zero knowledge proof-lardan istifadə edir. İki fərqli model olsa da, nəticədə hamısı eyni zəncirdə settle edir.
Yox, bu, hələ də o demək deyil ki, DuskDS özbaşına tətbiq məntiqinin hamısını təkbaşına idarə edir. Execution yenə DuskVM və ya DuskEVM-in payına düşür, amma məhz buradakı bu ayrım mənim baxışımı dəyişdi: Dusk execution-ı settlement-dən kifayət qədər aydın şəkildə ayırır.
Bəs belədirsə, diqqətəlayiq sual artıq DuskDS-in settlement layer olub-olmaması deyil, belə memarlıq ayrımının real həyatda hansı fərqləri yaradacağıdır: maliyyə tətbiqləri böyük miqyasda işləməyə başlayanda bu nə dəyişəcək?
#dusk $DUSK @Dusk_Foundation
Dusk arxitekturasına bir daha nəzər salmağımı məcbur edən bir detal var. Əvvəlcə mən düşünürdüm ki, DuskDS sadəcə olaraq aşağıda yerləşən DuskEVM-in blockchain hissəsidir, amma texniki sənədlər bunun daha geniş olduğunu göstərir.
DuskDS Dusk L1-in settlement və data availability qatlı kimi müəyyən edilir; consensus, finality və doğma transaction modelini idarə edir. DuskEVM isə execution layer-dır və settlement və data availability üçün DuskDS-dən istifadə edir. DuskVM isə Dusk L1 üzərində birbaşa kontraktların icrasını həyata keçirir.
Mən daha dərindən settlement-in necə həqiqətən təsdiqləndiyini araşdırdım. DuskDS committee-lərə əsaslanan Proof-of-Stake mexanizmi olan Succinct Attestation istifadə edir. Proses proposal (təklif), validation (təsdiqləmə) və sonra ratification (ratifikasiya) mərhələlərindən ibarətdir; block ratify edildikdən sonra finality deterministik xarakter daşıyır.
Sonra transaction model-ə baxdım. Moonlight public account-ları emal edir, Phoenix isə shielded notes və zero knowledge proof-lardan istifadə edir. İki fərqli model olsa da, nəticədə hamısı eyni zəncirdə settle edir.
Yox, bu, hələ də o demək deyil ki, DuskDS özbaşına tətbiq məntiqinin hamısını təkbaşına idarə edir. Execution yenə DuskVM və ya DuskEVM-in payına düşür, amma məhz buradakı bu ayrım mənim baxışımı dəyişdi: Dusk execution-ı settlement-dən kifayət qədər aydın şəkildə ayırır.
Bəs belədirsə, diqqətəlayiq sual artıq DuskDS-in settlement layer olub-olmaması deyil, belə memarlıq ayrımının real həyatda hansı fərqləri yaradacağıdır: maliyyə tətbiqləri böyük miqyasda işləməyə başlayanda bu nə dəyişəcək?
#dusk $DUSK @Dusk
DuskDS Dusk L1-in settlement və data availability qatlı kimi müəyyən edilir; consensus, finality və doğma transaction modelini idarə edir. DuskEVM isə execution layer-dır və settlement və data availability üçün DuskDS-dən istifadə edir. DuskVM isə Dusk L1 üzərində birbaşa kontraktların icrasını həyata keçirir.
Mən daha dərindən settlement-in necə həqiqətən təsdiqləndiyini araşdırdım. DuskDS committee-lərə əsaslanan Proof-of-Stake mexanizmi olan Succinct Attestation istifadə edir. Proses proposal (təklif), validation (təsdiqləmə) və sonra ratification (ratifikasiya) mərhələlərindən ibarətdir; block ratify edildikdən sonra finality deterministik xarakter daşıyır.
Sonra transaction model-ə baxdım. Moonlight public account-ları emal edir, Phoenix isə shielded notes və zero knowledge proof-lardan istifadə edir. İki fərqli model olsa da, nəticədə hamısı eyni zəncirdə settle edir.
Yox, bu, hələ də o demək deyil ki, DuskDS özbaşına tətbiq məntiqinin hamısını təkbaşına idarə edir. Execution yenə DuskVM və ya DuskEVM-in payına düşür, amma məhz buradakı bu ayrım mənim baxışımı dəyişdi: Dusk execution-ı settlement-dən kifayət qədər aydın şəkildə ayırır.
Bəs belədirsə, diqqətəlayiq sual artıq DuskDS-in settlement layer olub-olmaması deyil, belə memarlıq ayrımının real həyatda hansı fərqləri yaradacağıdır: maliyyə tətbiqləri böyük miqyasda işləməyə başlayanda bu nə dəyişəcək?
#dusk $DUSK @Dusk
1
3
69
Binance P2P-də USDT satanda yeni başlayanların çoxunun asanlıqla rast gələ biləcəyi bir vəziyyət var və mən də bir dəfə qarşılaşmışam.
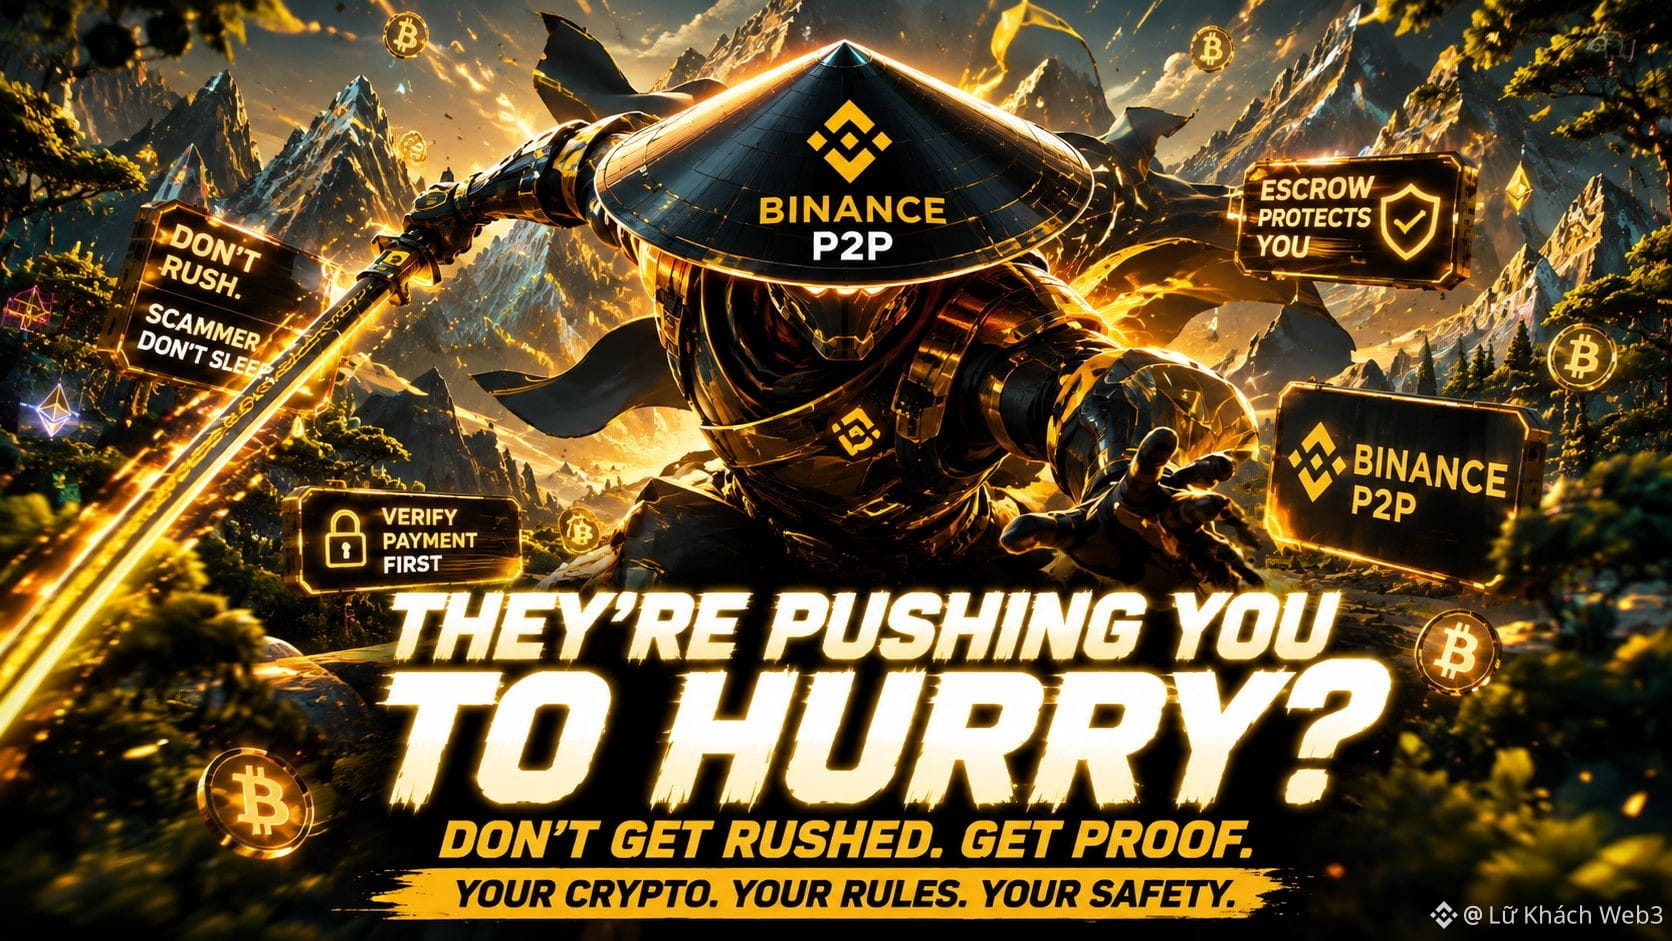
Bir dəfə 350 USDT məbləğində satış sifarişi verdim. Alıcı pulun göndərildiyini bildirdi və dərhal mesaj yazdı: “Bəyə baxıb yoxlayın, sonra release edin, mənə USDT təcili lazımdır.”
Bir az sonra mənə bank əməliyyatının uğurlu olmasına dair ekran görüntüsü göndərdilər. Şəkli açıb məbləği, vaxtı və alıcının adını yoxladım. Hər şey məntiqli görünürdü, amma bankın öz mobil tətbiqini açanda pul hələ də alıcının hesabına daxil olmamışdı.
Mən tərəfin tələsdirməsinə görə release vaxtını müəyyən etməyəcəyəm; pulu real şəkildə alıcının hesabına daxil olmasını gözləyəcəyəm.
Alıcı tamamilə dürüst də ola bilər, sadəcə bank əməliyyatı gecikə bilər.
Mən həmin təzyiqin proseduru həqiqətən dəyişib-dəyişmədiyini bilmək istəyirəm.
Mətnə yenidən baxanda görürəm ki, Binance mübadiləni platformanın daxilində saxlamağı, pulu alıcının hesabında birbaşa yoxlamağı tövsiyə edir və release üçün qarşı tərəfin screenshotuna, SMS-inə və ya başqa təsdiqlərinə əsaslanmamağı deyir. Problem yaranarsa, əməliyyat appeal-ə çıxarıla və sübut təqdim edilə bilər.
Yeri gəlmişkən, bu o demək deyil ki, kiminsə tələsdirməsi avtomatik scam-dır. Ola bilər ki, onlar sadəcə əməliyyatın tez tamamlanmasını istəyirlər, amma məhz bu hissə mənə diqqət çəkdi: escrow əmanə kimi aktivləri qoruyur, amma istifadəçinin doğrulama addımını əvəz etmir.
Ümumən baxanda isə P2P hələ də bir qədər əl ilə icra olunan proses olduğuna görə insan faktorundan gələn təzyiq həmişə mövcuddur.
Ona görə də mən tərəfin tələsdirməsinə görə əməliyyata qərar verməyəcəyəm; pulu hesabıma daxil olandan sonra yalnız release edəcəm. Bəlkə bir az ehtiyatlıyam, amma P2P-də ehtiyatlı olmaq, təsdiqləmədiyim şeylərə inanmaqdan daha yaxşıdır.
#binancep2pantoan @Binance_Vietnam $BTC
Binance P2P-də USDT satanda yeni başlayanların çoxunun asanlıqla rast gələ biləcəyi bir vəziyyət var və mən də bir dəfə qarşılaşmışam.
Bir dəfə 350 USDT məbləğində satış sifarişi verdim. Alıcı pulun göndərildiyini bildirdi və dərhal mesaj yazdı: “Bəyə baxıb yoxlayın, sonra release edin, mənə USDT təcili lazımdır.”
Bir az sonra mənə bank əməliyyatının uğurlu olmasına dair ekran görüntüsü göndərdilər. Şəkli açıb məbləği, vaxtı və alıcının adını yoxladım. Hər şey məntiqli görünürdü, amma bankın öz mobil tətbiqini açanda pul hələ də alıcının hesabına daxil olmamışdı.
Mən tərəfin tələsdirməsinə görə release vaxtını müəyyən etməyəcəyəm; pulu real şəkildə alıcının hesabına daxil olmasını gözləyəcəyəm.
Alıcı tamamilə dürüst də ola bilər, sadəcə bank əməliyyatı gecikə bilər.
Mən həmin təzyiqin proseduru həqiqətən dəyişib-dəyişmədiyini bilmək istəyirəm.
Mətnə yenidən baxanda görürəm ki, Binance mübadiləni platformanın daxilində saxlamağı, pulu alıcının hesabında birbaşa yoxlamağı tövsiyə edir və release üçün qarşı tərəfin screenshotuna, SMS-inə və ya başqa təsdiqlərinə əsaslanmamağı deyir. Problem yaranarsa, əməliyyat appeal-ə çıxarıla və sübut təqdim edilə bilər.
Yeri gəlmişkən, bu o demək deyil ki, kiminsə tələsdirməsi avtomatik scam-dır. Ola bilər ki, onlar sadəcə əməliyyatın tez tamamlanmasını istəyirlər, amma məhz bu hissə mənə diqqət çəkdi: escrow əmanə kimi aktivləri qoruyur, amma istifadəçinin doğrulama addımını əvəz etmir.
Ümumən baxanda isə P2P hələ də bir qədər əl ilə icra olunan proses olduğuna görə insan faktorundan gələn təzyiq həmişə mövcuddur.
Ona görə də mən tərəfin tələsdirməsinə görə əməliyyata qərar verməyəcəyəm; pulu hesabıma daxil olandan sonra yalnız release edəcəm. Bəlkə bir az ehtiyatlıyam, amma P2P-də ehtiyatlı olmaq, təsdiqləmədiyim şeylərə inanmaqdan daha yaxşıdır.
#binancep2pantoan @Binance Vietnam $BTC
Bir dəfə 350 USDT məbləğində satış sifarişi verdim. Alıcı pulun göndərildiyini bildirdi və dərhal mesaj yazdı: “Bəyə baxıb yoxlayın, sonra release edin, mənə USDT təcili lazımdır.”
Bir az sonra mənə bank əməliyyatının uğurlu olmasına dair ekran görüntüsü göndərdilər. Şəkli açıb məbləği, vaxtı və alıcının adını yoxladım. Hər şey məntiqli görünürdü, amma bankın öz mobil tətbiqini açanda pul hələ də alıcının hesabına daxil olmamışdı.
Mən tərəfin tələsdirməsinə görə release vaxtını müəyyən etməyəcəyəm; pulu real şəkildə alıcının hesabına daxil olmasını gözləyəcəyəm.
Alıcı tamamilə dürüst də ola bilər, sadəcə bank əməliyyatı gecikə bilər.
Mən həmin təzyiqin proseduru həqiqətən dəyişib-dəyişmədiyini bilmək istəyirəm.
Mətnə yenidən baxanda görürəm ki, Binance mübadiləni platformanın daxilində saxlamağı, pulu alıcının hesabında birbaşa yoxlamağı tövsiyə edir və release üçün qarşı tərəfin screenshotuna, SMS-inə və ya başqa təsdiqlərinə əsaslanmamağı deyir. Problem yaranarsa, əməliyyat appeal-ə çıxarıla və sübut təqdim edilə bilər.
Yeri gəlmişkən, bu o demək deyil ki, kiminsə tələsdirməsi avtomatik scam-dır. Ola bilər ki, onlar sadəcə əməliyyatın tez tamamlanmasını istəyirlər, amma məhz bu hissə mənə diqqət çəkdi: escrow əmanə kimi aktivləri qoruyur, amma istifadəçinin doğrulama addımını əvəz etmir.
Ümumən baxanda isə P2P hələ də bir qədər əl ilə icra olunan proses olduğuna görə insan faktorundan gələn təzyiq həmişə mövcuddur.
Ona görə də mən tərəfin tələsdirməsinə görə əməliyyata qərar verməyəcəyəm; pulu hesabıma daxil olandan sonra yalnız release edəcəm. Bəlkə bir az ehtiyatlıyam, amma P2P-də ehtiyatlı olmaq, təsdiqləmədiyim şeylərə inanmaqdan daha yaxşıdır.
#binancep2pantoan @Binance Vietnam $BTC
1
188
Dusk Network haqqında oxuyarkən məni dayandıran bir detal var: onlar privacy anlayışını sadəcə bütün məlumatı gizlətmək kimi tərif etmirlər, əksinə onu seçilmiş şəkildə açıqlanma ehtimalı ilə yanaşı yerləşdirirlər.
Mən yenidən arxitekturanı nəzərdən keçirdim və gördüm ki, DuskDS iki bir-birindən kifayət qədər fərqli tranzaksiya modeli dəstəkləyir. Moonlight publidir, Phoenix isə məbləği, göndəricini və ya note-lar arasındakı əlaqəni açıq etməmək üçün shielded notes və zero-knowledge proofs istifadə edir.
Mənim yoxlamaq istədiyim budur: bu privacy həqiqətən maliyyə bazarının tələbi ilə bağlıdır, yoxsa sadəcə texniki bir funksiyadır.
Regulated assets barədə sənəddə Dusk çox real bir ssenari təsvir edir: investor bütün iştirakçıların bütün balansı və ya əməliyyatı görməsinə ehtiyac duymur, amma issuer, venue və ya auditor yenə də konkret məlumatın bir hissəsinə ehtiyac ola bilər. Dusk bu yanaşmanı selective disclosure adlandırır.
Bir dəqiqə—buradan belə nəticə çıxarmamalıyam ki, maliyyə təşkilatları Dusk-dan real miqyasda istifadə edib.
Amma mən diqqətəlayiq bir məqam görürəm: məsələnin qoyuluş forması. Privacy mütləq transparency-in əksi deyil. Sistem tranzaksiyalar zamanı məlumatı şəxsi saxlaya bilər, eyni zamanda düzgün tərəfə lazım olan sübutu və ya məlumatı təqdim etməyə imkan verə bilər.
Əgər belədirsə, əlavə yoxlamaq istədiyim sual budur: idarə olunan maliyyədə privacy həqiqətən nə vaxt dəyərli olur—məlumat qorunmalı olanda, yoxsa düzgün adama açıqlanmalı olanda?
#dusk $DUSK @Dusk_Foundation
Dusk Network haqqında oxuyarkən məni dayandıran bir detal var: onlar privacy anlayışını sadəcə bütün məlumatı gizlətmək kimi tərif etmirlər, əksinə onu seçilmiş şəkildə açıqlanma ehtimalı ilə yanaşı yerləşdirirlər.
Mən yenidən arxitekturanı nəzərdən keçirdim və gördüm ki, DuskDS iki bir-birindən kifayət qədər fərqli tranzaksiya modeli dəstəkləyir. Moonlight publidir, Phoenix isə məbləği, göndəricini və ya note-lar arasındakı əlaqəni açıq etməmək üçün shielded notes və zero-knowledge proofs istifadə edir.
Mənim yoxlamaq istədiyim budur: bu privacy həqiqətən maliyyə bazarının tələbi ilə bağlıdır, yoxsa sadəcə texniki bir funksiyadır.
Regulated assets barədə sənəddə Dusk çox real bir ssenari təsvir edir: investor bütün iştirakçıların bütün balansı və ya əməliyyatı görməsinə ehtiyac duymur, amma issuer, venue və ya auditor yenə də konkret məlumatın bir hissəsinə ehtiyac ola bilər. Dusk bu yanaşmanı selective disclosure adlandırır.
Bir dəqiqə—buradan belə nəticə çıxarmamalıyam ki, maliyyə təşkilatları Dusk-dan real miqyasda istifadə edib.
Amma mən diqqətəlayiq bir məqam görürəm: məsələnin qoyuluş forması. Privacy mütləq transparency-in əksi deyil. Sistem tranzaksiyalar zamanı məlumatı şəxsi saxlaya bilər, eyni zamanda düzgün tərəfə lazım olan sübutu və ya məlumatı təqdim etməyə imkan verə bilər.
Əgər belədirsə, əlavə yoxlamaq istədiyim sual budur: idarə olunan maliyyədə privacy həqiqətən nə vaxt dəyərli olur—məlumat qorunmalı olanda, yoxsa düzgün adama açıqlanmalı olanda?
#dusk $DUSK @Dusk
Mən yenidən arxitekturanı nəzərdən keçirdim və gördüm ki, DuskDS iki bir-birindən kifayət qədər fərqli tranzaksiya modeli dəstəkləyir. Moonlight publidir, Phoenix isə məbləği, göndəricini və ya note-lar arasındakı əlaqəni açıq etməmək üçün shielded notes və zero-knowledge proofs istifadə edir.
Mənim yoxlamaq istədiyim budur: bu privacy həqiqətən maliyyə bazarının tələbi ilə bağlıdır, yoxsa sadəcə texniki bir funksiyadır.
Regulated assets barədə sənəddə Dusk çox real bir ssenari təsvir edir: investor bütün iştirakçıların bütün balansı və ya əməliyyatı görməsinə ehtiyac duymur, amma issuer, venue və ya auditor yenə də konkret məlumatın bir hissəsinə ehtiyac ola bilər. Dusk bu yanaşmanı selective disclosure adlandırır.
Bir dəqiqə—buradan belə nəticə çıxarmamalıyam ki, maliyyə təşkilatları Dusk-dan real miqyasda istifadə edib.
Amma mən diqqətəlayiq bir məqam görürəm: məsələnin qoyuluş forması. Privacy mütləq transparency-in əksi deyil. Sistem tranzaksiyalar zamanı məlumatı şəxsi saxlaya bilər, eyni zamanda düzgün tərəfə lazım olan sübutu və ya məlumatı təqdim etməyə imkan verə bilər.
Əgər belədirsə, əlavə yoxlamaq istədiyim sual budur: idarə olunan maliyyədə privacy həqiqətən nə vaxt dəyərli olur—məlumat qorunmalı olanda, yoxsa düzgün adama açıqlanmalı olanda?
#dusk $DUSK @Dusk
4
2
97
Bir dəfə elə bir vəziyyətlə qarşılaşdım ki, məni Binance P2P prosesini yenidən oxumağa məcbur etdi. Bu, Binance Alpha airdrop-u qazandıqdan sonra 200 USDT satdığım vaxt idi. Alıcı mənə pul göndərildiyini bildirən bir screenshot göndərdi və kriptonu release etməyə tələsdirdi. Üzərində baxanda hər şey normal görünürdü, amma pulu qəbul etdiyim birbaşa hesabı yoxlayanda anladım ki, həmin məbləğ hələ heç vaxt orada görünməyib. Bu vəziyyətdən sonra Binance-in təlimatındakı bir detalın üstündə daha çox dayanmağa başladım: satıcı kriptonu yalnız özünün həqiqətən pulun gəlib-gəlmədiyini təsdiqlədikdən sonra release etməlidir.
Mən Binance-in təlimatını yenidən oxudum və prosesin kifayət qədər aydın olduğunu gördüm. Satış zamanı kripto escrow-da saxlanılır; satıcı razılaşdırılmış ödəniş metoduna görə ödənişin gəlməsini gözləyir, sonra pulu həqiqətən qəbul etdiyini təsdiqləyir və yalnız bundan sonra release edir.
Mən başa düşmək istəyirəm: niyə bu təsdiq addımı release-dən əvvəl qoyulub, sadəcə “ödənilib” bildirişinə güvənmək əvəzinə?
P2P təhlükəsizlik üzrə əlavə materialları yoxlayanda səbəb daha aydın oldu. Binance fake payment confirmation barədə xəbərdarlıq edir və screenshot-a, qəbzə və ya SMS-ə inanmaq yerinə pulu birbaşa qəbul edən hesabı yoxlamağı tövsiyə edir.
Məlum oldu ki, escrow o demək deyil ki, satıcı son doğrulama addımını atlaya bilər. Escrow ticarət zamanı kriptonu qoruyur, amma fiat pulunun həqiqətən gəlib-gəlmədiyini isə alıcı tərəf yoxlamalıdır.
Daha geniş baxsaq, P2P-də məsuliyyətin bir hissəsi həmişə istifadəçinin üzərinə düşür. Ola bilsin ki, P2P-də təhlükəsizlik sistemin bütün riskləri artıq idarə etdiyinə inanmaqla deyil, sistemin sizin əvəzinizə təsdiq edə bilmədiyi şeyləri yenə də yoxlamağınızla təmin olunur. #binancep2pantoan @Binance_Vietnam $BTC
Bir dəfə elə bir vəziyyətlə qarşılaşdım ki, məni Binance P2P prosesini yenidən oxumağa məcbur etdi. Bu, Binance Alpha airdrop-u qazandıqdan sonra 200 USDT satdığım vaxt idi. Alıcı mənə pul göndərildiyini bildirən bir screenshot göndərdi və kriptonu release etməyə tələsdirdi. Üzərində baxanda hər şey normal görünürdü, amma pulu qəbul etdiyim birbaşa hesabı yoxlayanda anladım ki, həmin məbləğ hələ heç vaxt orada görünməyib. Bu vəziyyətdən sonra Binance-in təlimatındakı bir detalın üstündə daha çox dayanmağa başladım: satıcı kriptonu yalnız özünün həqiqətən pulun gəlib-gəlmədiyini təsdiqlədikdən sonra release etməlidir.
Mən Binance-in təlimatını yenidən oxudum və prosesin kifayət qədər aydın olduğunu gördüm. Satış zamanı kripto escrow-da saxlanılır; satıcı razılaşdırılmış ödəniş metoduna görə ödənişin gəlməsini gözləyir, sonra pulu həqiqətən qəbul etdiyini təsdiqləyir və yalnız bundan sonra release edir.
Mən başa düşmək istəyirəm: niyə bu təsdiq addımı release-dən əvvəl qoyulub, sadəcə “ödənilib” bildirişinə güvənmək əvəzinə?
P2P təhlükəsizlik üzrə əlavə materialları yoxlayanda səbəb daha aydın oldu. Binance fake payment confirmation barədə xəbərdarlıq edir və screenshot-a, qəbzə və ya SMS-ə inanmaq yerinə pulu birbaşa qəbul edən hesabı yoxlamağı tövsiyə edir.
Məlum oldu ki, escrow o demək deyil ki, satıcı son doğrulama addımını atlaya bilər. Escrow ticarət zamanı kriptonu qoruyur, amma fiat pulunun həqiqətən gəlib-gəlmədiyini isə alıcı tərəf yoxlamalıdır.
Daha geniş baxsaq, P2P-də məsuliyyətin bir hissəsi həmişə istifadəçinin üzərinə düşür. Ola bilsin ki, P2P-də təhlükəsizlik sistemin bütün riskləri artıq idarə etdiyinə inanmaqla deyil, sistemin sizin əvəzinizə təsdiq edə bilmədiyi şeyləri yenə də yoxlamağınızla təmin olunur. #binancep2pantoan @Binance Vietnam $BTC
Mən Binance-in təlimatını yenidən oxudum və prosesin kifayət qədər aydın olduğunu gördüm. Satış zamanı kripto escrow-da saxlanılır; satıcı razılaşdırılmış ödəniş metoduna görə ödənişin gəlməsini gözləyir, sonra pulu həqiqətən qəbul etdiyini təsdiqləyir və yalnız bundan sonra release edir.
Mən başa düşmək istəyirəm: niyə bu təsdiq addımı release-dən əvvəl qoyulub, sadəcə “ödənilib” bildirişinə güvənmək əvəzinə?
P2P təhlükəsizlik üzrə əlavə materialları yoxlayanda səbəb daha aydın oldu. Binance fake payment confirmation barədə xəbərdarlıq edir və screenshot-a, qəbzə və ya SMS-ə inanmaq yerinə pulu birbaşa qəbul edən hesabı yoxlamağı tövsiyə edir.
Məlum oldu ki, escrow o demək deyil ki, satıcı son doğrulama addımını atlaya bilər. Escrow ticarət zamanı kriptonu qoruyur, amma fiat pulunun həqiqətən gəlib-gəlmədiyini isə alıcı tərəf yoxlamalıdır.
Daha geniş baxsaq, P2P-də məsuliyyətin bir hissəsi həmişə istifadəçinin üzərinə düşür. Ola bilsin ki, P2P-də təhlükəsizlik sistemin bütün riskləri artıq idarə etdiyinə inanmaqla deyil, sistemin sizin əvəzinizə təsdiq edə bilmədiyi şeyləri yenə də yoxlamağınızla təmin olunur. #binancep2pantoan @Binance Vietnam $BTC
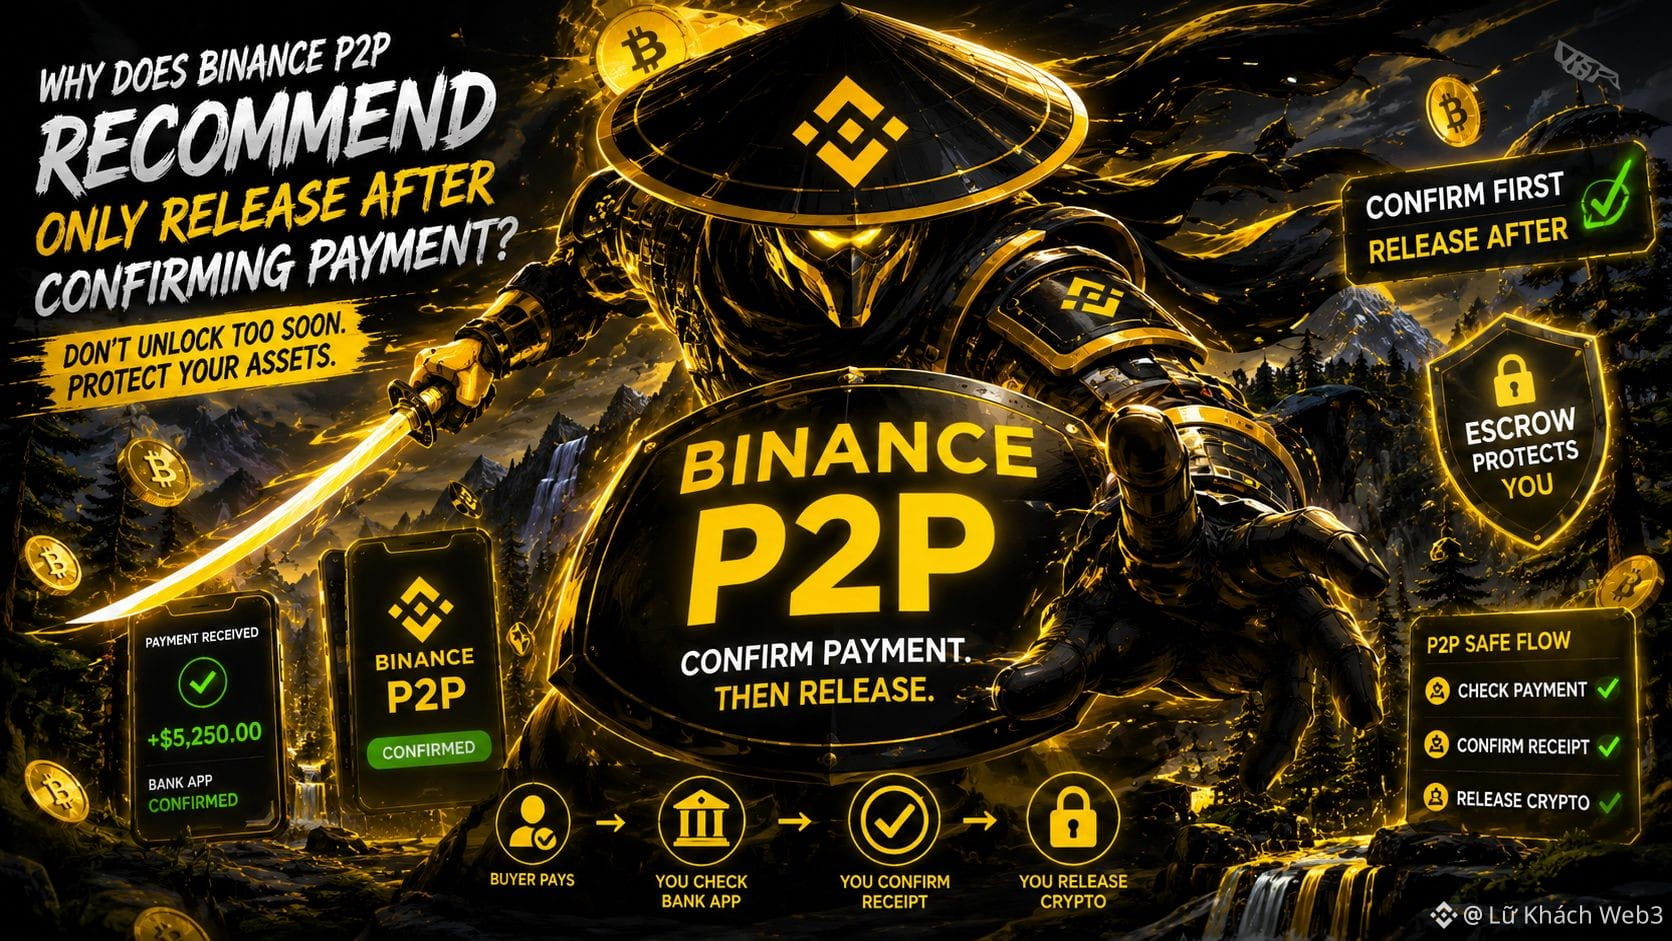
1
174
Dusk Network-un memarlığını oxuyarkən məni dayandıran nəsə var. Əvvəlcə onu hələ də tanış bir Layer 1 kimi görürdüm: konsensus, smart contract, token və onun üzərində qurulan bir ekosistem.
Amma daha diqqətlə oxuyanda, Dusk-in komponentləri bölmə tərzi məni əvvəlindən oxumağa məcbur etdi.
Dusk sənədləri DuskDS-ni settlement və data availability üçün baza kimi təsvir edir; Dusk L1-in konsensusunu, finality-sini və transaction model-larını idarə edir, execution isə iki istiqamətə ayrılır: Rust/WASM üçün L1 üzərində birbaşa işləyən DuskVM və Ethereum ilə uyğun EVM mühiti üçün DuskEVM.
Mən bunu daha dərindən araşdırmağa başladım, çünki bunun sadəcə bir Layer 1-in yenidən təşkil olunması olub-olmadığını, yoxsa həqiqətən fərqli bir memarlıq seçimini əks etdirib-etdirmədiyini anlamaq istəyirdim.
Tapdığım məqamlar kifayət qədər aydın oldu: Dusk bütün execution-u tək bir mühitdə cəmləmir. DuskDS konsensus, settlement və data availability-i idarə edir; DuskVM və DuskEVM isə fərqli execution modellərinə cavabdehdir.
Yox, bu hələ də həmin memarlığın daha yaxşı olduğunu deməyə bəs etmir, amma bu, Dusk-a baxışımı dəyişir. Görünür daha maraqlı sual “Dusk bir Layer 1-dir?” sualı deyil, belədir: settlement-in execution-dan ayrılması, bu execution environment-lərindən istifadələr əhəmiyyətli səviyyədə artmağa başlayanda, həqiqətən nə verəcək?
#dusk $DUSK @Dusk_Foundation $BTC
Dusk Network-un memarlığını oxuyarkən məni dayandıran nəsə var. Əvvəlcə onu hələ də tanış bir Layer 1 kimi görürdüm: konsensus, smart contract, token və onun üzərində qurulan bir ekosistem.
Amma daha diqqətlə oxuyanda, Dusk-in komponentləri bölmə tərzi məni əvvəlindən oxumağa məcbur etdi.
Dusk sənədləri DuskDS-ni settlement və data availability üçün baza kimi təsvir edir; Dusk L1-in konsensusunu, finality-sini və transaction model-larını idarə edir, execution isə iki istiqamətə ayrılır: Rust/WASM üçün L1 üzərində birbaşa işləyən DuskVM və Ethereum ilə uyğun EVM mühiti üçün DuskEVM.
Mən bunu daha dərindən araşdırmağa başladım, çünki bunun sadəcə bir Layer 1-in yenidən təşkil olunması olub-olmadığını, yoxsa həqiqətən fərqli bir memarlıq seçimini əks etdirib-etdirmədiyini anlamaq istəyirdim.
Tapdığım məqamlar kifayət qədər aydın oldu: Dusk bütün execution-u tək bir mühitdə cəmləmir. DuskDS konsensus, settlement və data availability-i idarə edir; DuskVM və DuskEVM isə fərqli execution modellərinə cavabdehdir.
Yox, bu hələ də həmin memarlığın daha yaxşı olduğunu deməyə bəs etmir, amma bu, Dusk-a baxışımı dəyişir. Görünür daha maraqlı sual “Dusk bir Layer 1-dir?” sualı deyil, belədir: settlement-in execution-dan ayrılması, bu execution environment-lərindən istifadələr əhəmiyyətli səviyyədə artmağa başlayanda, həqiqətən nə verəcək?
#dusk $DUSK @Dusk $BTC
Amma daha diqqətlə oxuyanda, Dusk-in komponentləri bölmə tərzi məni əvvəlindən oxumağa məcbur etdi.
Dusk sənədləri DuskDS-ni settlement və data availability üçün baza kimi təsvir edir; Dusk L1-in konsensusunu, finality-sini və transaction model-larını idarə edir, execution isə iki istiqamətə ayrılır: Rust/WASM üçün L1 üzərində birbaşa işləyən DuskVM və Ethereum ilə uyğun EVM mühiti üçün DuskEVM.
Mən bunu daha dərindən araşdırmağa başladım, çünki bunun sadəcə bir Layer 1-in yenidən təşkil olunması olub-olmadığını, yoxsa həqiqətən fərqli bir memarlıq seçimini əks etdirib-etdirmədiyini anlamaq istəyirdim.
Tapdığım məqamlar kifayət qədər aydın oldu: Dusk bütün execution-u tək bir mühitdə cəmləmir. DuskDS konsensus, settlement və data availability-i idarə edir; DuskVM və DuskEVM isə fərqli execution modellərinə cavabdehdir.
Yox, bu hələ də həmin memarlığın daha yaxşı olduğunu deməyə bəs etmir, amma bu, Dusk-a baxışımı dəyişir. Görünür daha maraqlı sual “Dusk bir Layer 1-dir?” sualı deyil, belədir: settlement-in execution-dan ayrılması, bu execution environment-lərindən istifadələr əhəmiyyətli səviyyədə artmağa başlayanda, həqiqətən nə verəcək?
#dusk $DUSK @Dusk $BTC
1
2
153
Bir dəfə Binance P2P-də kriptovalyutanı satmışdım. Alıcı pul köçürdüyünü dedi və əməliyyatın uğurlu olduğunu göstərən ekran görüntüsü göndərdi. Baxıb gördüm ki, işin demək olar ki, hamısı hazırdır, amma bank tətbiqini açıb yoxlayanda pul hələ də hesabıma daxil olmamışdı. Release düyməsini basmaq yerinə dayandım, çünki bu anda bir sual çox aydın oldu: alıcı “köçürmüşəm” deyibsə, kriptovalyutanı həqiqətən escrow-dan azad etməzdən əvvəl mən nəyi təsdiqləməliyəm?
Mən sadə bir əməliyyatın tərsinə gedərək yoxlamağa çalışdım. Alıcı razılaşdırılmış ödəniş üsulu ilə ödəniş edir, sonra satıcı qəbul etdiyi pulu yoxlayır. Binance sənədlərində açıq şəkildə yazılıb: pulun satıcıya çatdığını təsdiqlədikdən sonra satıcı kriptovalyutanı escrow-dan release edir.
Mən başa düşmək istəyirdim ki, bu təsdiqləmə addımı niyə satıcının tərəfində qoyulub.
Merchant Guidelines-i oxuyanda gördüm ki, Binance hətta ödəniş hesabındakı adın platformada təsdiqlənmiş adla uyğun gəlməsini də tələb edir. Alıcı tərəfin bank hesabı məlumatlarında olan ad Binance-də təsdiqlənmiş adla uyğun gəlmirsə, kriptovalyuta release edilməməlidir; satıcı geri ödəmə edə və əməliyyatı barədə hesabat təqdim edə bilər.
Buradan sonra başa düşdüm ki, P2P-ni bir az sadə görmüşəm. Escrow əməliyyat zamanı kriptovalyutanı saxlayır, amma ödənişin həqiqətən də alındığını təsdiqləmək isə prosesdə ayrıca bir addımdır.
Gözlə, bu o demək deyil ki, Binance hər cür ödəniş riskinin qarşısını ala bilər. Sənədlər yalnız göstərir ki, release-dən əvvəl pulun və ödəniş edənin məlumatlarının yoxlanılması üzrə məsuliyyət hələ də mövcuddur.
Yəqin ki, “Release” pulun çatdığını təsdiqləmək deyil, təsdiqdən sonra edilən addımdır.
Deməli, release etməzdən əvvəl hər şeyi diqqətlə yoxlayın.
#binancep2pantoan @Binance_Vietnam $BTC
Bir dəfə Binance P2P-də kriptovalyutanı satmışdım. Alıcı pul köçürdüyünü dedi və əməliyyatın uğurlu olduğunu göstərən ekran görüntüsü göndərdi. Baxıb gördüm ki, işin demək olar ki, hamısı hazırdır, amma bank tətbiqini açıb yoxlayanda pul hələ də hesabıma daxil olmamışdı. Release düyməsini basmaq yerinə dayandım, çünki bu anda bir sual çox aydın oldu: alıcı “köçürmüşəm” deyibsə, kriptovalyutanı həqiqətən escrow-dan azad etməzdən əvvəl mən nəyi təsdiqləməliyəm?
Mən sadə bir əməliyyatın tərsinə gedərək yoxlamağa çalışdım. Alıcı razılaşdırılmış ödəniş üsulu ilə ödəniş edir, sonra satıcı qəbul etdiyi pulu yoxlayır. Binance sənədlərində açıq şəkildə yazılıb: pulun satıcıya çatdığını təsdiqlədikdən sonra satıcı kriptovalyutanı escrow-dan release edir.
Mən başa düşmək istəyirdim ki, bu təsdiqləmə addımı niyə satıcının tərəfində qoyulub.
Merchant Guidelines-i oxuyanda gördüm ki, Binance hətta ödəniş hesabındakı adın platformada təsdiqlənmiş adla uyğun gəlməsini də tələb edir. Alıcı tərəfin bank hesabı məlumatlarında olan ad Binance-də təsdiqlənmiş adla uyğun gəlmirsə, kriptovalyuta release edilməməlidir; satıcı geri ödəmə edə və əməliyyatı barədə hesabat təqdim edə bilər.
Buradan sonra başa düşdüm ki, P2P-ni bir az sadə görmüşəm. Escrow əməliyyat zamanı kriptovalyutanı saxlayır, amma ödənişin həqiqətən də alındığını təsdiqləmək isə prosesdə ayrıca bir addımdır.
Gözlə, bu o demək deyil ki, Binance hər cür ödəniş riskinin qarşısını ala bilər. Sənədlər yalnız göstərir ki, release-dən əvvəl pulun və ödəniş edənin məlumatlarının yoxlanılması üzrə məsuliyyət hələ də mövcuddur.
Yəqin ki, “Release” pulun çatdığını təsdiqləmək deyil, təsdiqdən sonra edilən addımdır.
Deməli, release etməzdən əvvəl hər şeyi diqqətlə yoxlayın.
#binancep2pantoan @Binance Vietnam $BTC
Mən sadə bir əməliyyatın tərsinə gedərək yoxlamağa çalışdım. Alıcı razılaşdırılmış ödəniş üsulu ilə ödəniş edir, sonra satıcı qəbul etdiyi pulu yoxlayır. Binance sənədlərində açıq şəkildə yazılıb: pulun satıcıya çatdığını təsdiqlədikdən sonra satıcı kriptovalyutanı escrow-dan release edir.
Mən başa düşmək istəyirdim ki, bu təsdiqləmə addımı niyə satıcının tərəfində qoyulub.
Merchant Guidelines-i oxuyanda gördüm ki, Binance hətta ödəniş hesabındakı adın platformada təsdiqlənmiş adla uyğun gəlməsini də tələb edir. Alıcı tərəfin bank hesabı məlumatlarında olan ad Binance-də təsdiqlənmiş adla uyğun gəlmirsə, kriptovalyuta release edilməməlidir; satıcı geri ödəmə edə və əməliyyatı barədə hesabat təqdim edə bilər.
Buradan sonra başa düşdüm ki, P2P-ni bir az sadə görmüşəm. Escrow əməliyyat zamanı kriptovalyutanı saxlayır, amma ödənişin həqiqətən də alındığını təsdiqləmək isə prosesdə ayrıca bir addımdır.
Gözlə, bu o demək deyil ki, Binance hər cür ödəniş riskinin qarşısını ala bilər. Sənədlər yalnız göstərir ki, release-dən əvvəl pulun və ödəniş edənin məlumatlarının yoxlanılması üzrə məsuliyyət hələ də mövcuddur.
Yəqin ki, “Release” pulun çatdığını təsdiqləmək deyil, təsdiqdən sonra edilən addımdır.
Deməli, release etməzdən əvvəl hər şeyi diqqətlə yoxlayın.
#binancep2pantoan @Binance Vietnam $BTC
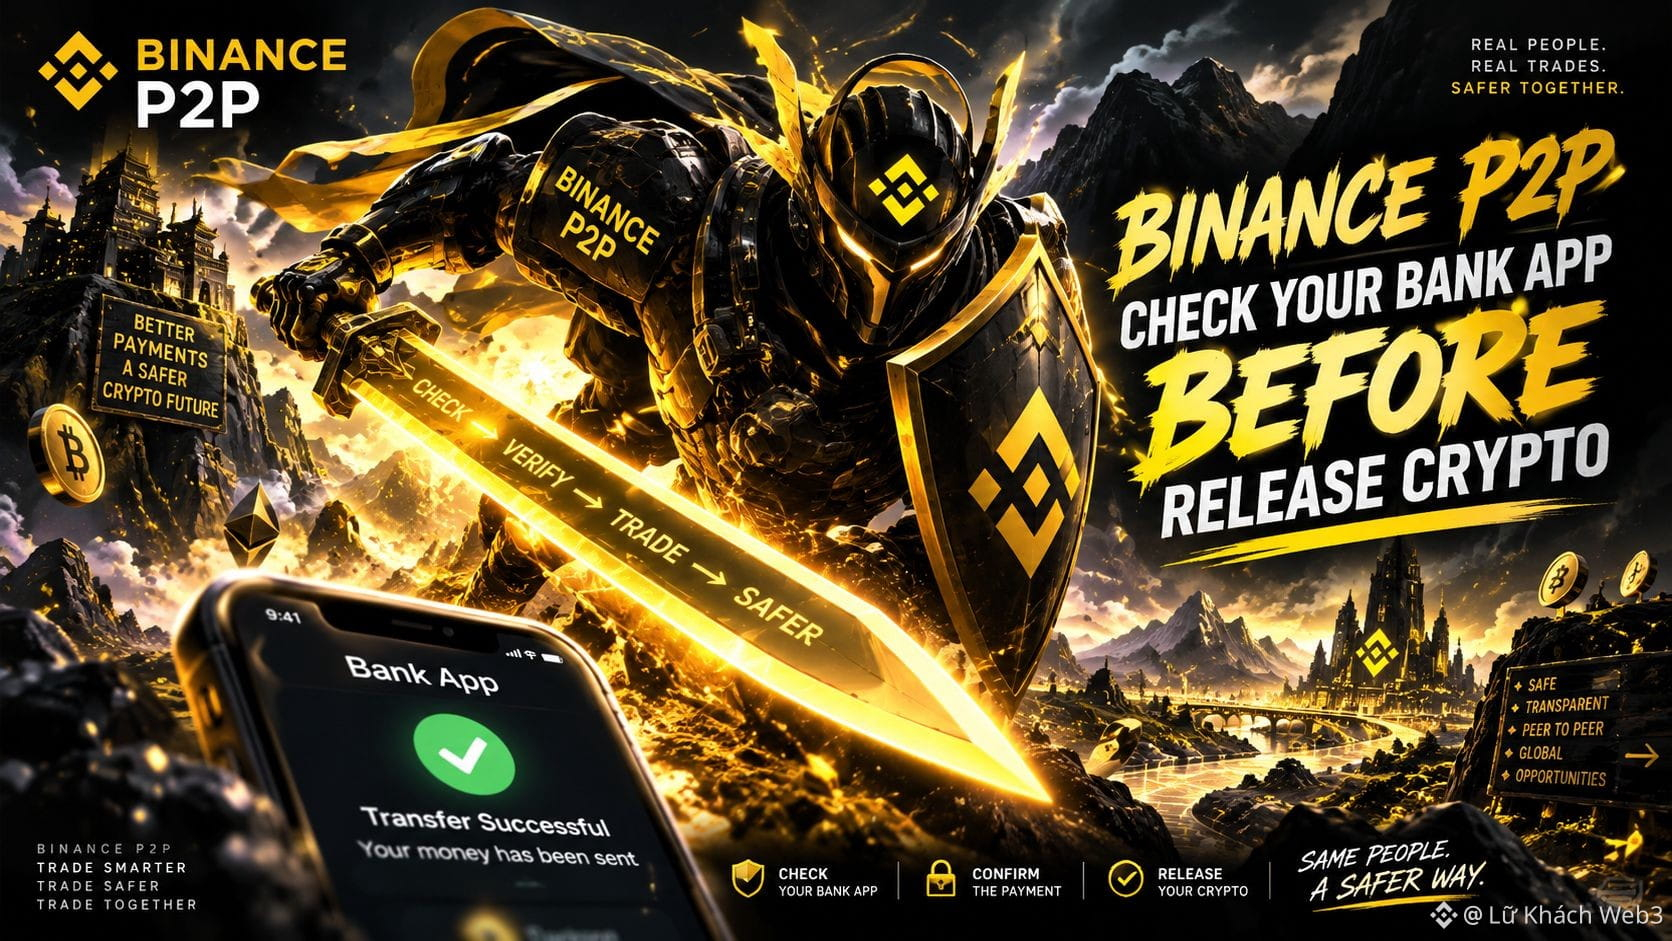
1
3
349
Dusk Network haqqında oxuyanda məni dayandıran nəsə var: DuskDS və DuskEVM iki fərqli hissə kimi təsvir edilir, amma əslində müstəqil şəkildə dayanmayıb.
Mən arxitekturanı nəzərdən keçirməyə başladım. Dusk-ın sənədləri DuskDS-ni settlement və data availability qatını adlandırır; burada Dusk konsensus, finality və Dusk-a məxsus native transaction model-lərini idarə edir. DuskEVM isə EVM-ə uyğun execution mühiti kimi təqdim olunur; burada Solidity smart contract-ları tanış tooling-lə işləyə bilər. Ən önəmlisi isə odur ki, DuskEVM settlement və data availability üçün DuskDS-dən istifadə edir.
Mən bunun sadəcə arxitekturaya aid çağırış qaydası olub-olmadığını, yoxsa məsuliyyətlərin real şəkildə bölünməsini yoxlamaq istəyirəm.
Daha dərinə baxanda görürəm ki, DuskDS Moonlight və Phoenix kimi transaction model-ləri ilə birlikdə konsensus, finality və data availability-ni idarə edir. DuskEVM execution-a fokuslanır və Hardhat, Foundry və EVM ekosisteminə əsaslanan alətlərdən istifadə etməyə imkan verir. Bir tərəf settlement platforması təqdim edir, o biri tərəf execution-u üzərinə götürür.
Yox, bu hələ də iki qatın “tamamlayıcı” olmasını performans və ya təhlükəsizlik mənasında əsaslandırmaq üçün kifayət deyil. Sənəddən yoxladığım qədərilə ən aydın əlaqə budur: execution settlement-dən ayrılıb.
Maraqlısı odur ki, Dusk modularity-dən istifadə etməklə settlement-i ayrıca saxlayır, amma yenə də developer-lər üçün EVM-ə qapı açır.
Bəs əgər application adoption artarsa, execution və settlement arasındakı bu sərhəd həqiqətən üstünlük yaradır, yoxsa sadəcə arxitektura təşkilatının bir formasıdır?
#dusk $DUSK @Dusk_Foundation $BTC
Dusk Network haqqında oxuyanda məni dayandıran nəsə var: DuskDS və DuskEVM iki fərqli hissə kimi təsvir edilir, amma əslində müstəqil şəkildə dayanmayıb.
Mən arxitekturanı nəzərdən keçirməyə başladım. Dusk-ın sənədləri DuskDS-ni settlement və data availability qatını adlandırır; burada Dusk konsensus, finality və Dusk-a məxsus native transaction model-lərini idarə edir. DuskEVM isə EVM-ə uyğun execution mühiti kimi təqdim olunur; burada Solidity smart contract-ları tanış tooling-lə işləyə bilər. Ən önəmlisi isə odur ki, DuskEVM settlement və data availability üçün DuskDS-dən istifadə edir.
Mən bunun sadəcə arxitekturaya aid çağırış qaydası olub-olmadığını, yoxsa məsuliyyətlərin real şəkildə bölünməsini yoxlamaq istəyirəm.
Daha dərinə baxanda görürəm ki, DuskDS Moonlight və Phoenix kimi transaction model-ləri ilə birlikdə konsensus, finality və data availability-ni idarə edir. DuskEVM execution-a fokuslanır və Hardhat, Foundry və EVM ekosisteminə əsaslanan alətlərdən istifadə etməyə imkan verir. Bir tərəf settlement platforması təqdim edir, o biri tərəf execution-u üzərinə götürür.
Yox, bu hələ də iki qatın “tamamlayıcı” olmasını performans və ya təhlükəsizlik mənasında əsaslandırmaq üçün kifayət deyil. Sənəddən yoxladığım qədərilə ən aydın əlaqə budur: execution settlement-dən ayrılıb.
Maraqlısı odur ki, Dusk modularity-dən istifadə etməklə settlement-i ayrıca saxlayır, amma yenə də developer-lər üçün EVM-ə qapı açır.
Bəs əgər application adoption artarsa, execution və settlement arasındakı bu sərhəd həqiqətən üstünlük yaradır, yoxsa sadəcə arxitektura təşkilatının bir formasıdır?
#dusk $DUSK @Dusk $BTC
Mən arxitekturanı nəzərdən keçirməyə başladım. Dusk-ın sənədləri DuskDS-ni settlement və data availability qatını adlandırır; burada Dusk konsensus, finality və Dusk-a məxsus native transaction model-lərini idarə edir. DuskEVM isə EVM-ə uyğun execution mühiti kimi təqdim olunur; burada Solidity smart contract-ları tanış tooling-lə işləyə bilər. Ən önəmlisi isə odur ki, DuskEVM settlement və data availability üçün DuskDS-dən istifadə edir.
Mən bunun sadəcə arxitekturaya aid çağırış qaydası olub-olmadığını, yoxsa məsuliyyətlərin real şəkildə bölünməsini yoxlamaq istəyirəm.
Daha dərinə baxanda görürəm ki, DuskDS Moonlight və Phoenix kimi transaction model-ləri ilə birlikdə konsensus, finality və data availability-ni idarə edir. DuskEVM execution-a fokuslanır və Hardhat, Foundry və EVM ekosisteminə əsaslanan alətlərdən istifadə etməyə imkan verir. Bir tərəf settlement platforması təqdim edir, o biri tərəf execution-u üzərinə götürür.
Yox, bu hələ də iki qatın “tamamlayıcı” olmasını performans və ya təhlükəsizlik mənasında əsaslandırmaq üçün kifayət deyil. Sənəddən yoxladığım qədərilə ən aydın əlaqə budur: execution settlement-dən ayrılıb.
Maraqlısı odur ki, Dusk modularity-dən istifadə etməklə settlement-i ayrıca saxlayır, amma yenə də developer-lər üçün EVM-ə qapı açır.
Bəs əgər application adoption artarsa, execution və settlement arasındakı bu sərhəd həqiqətən üstünlük yaradır, yoxsa sadəcə arxitektura təşkilatının bir formasıdır?
#dusk $DUSK @Dusk $BTC
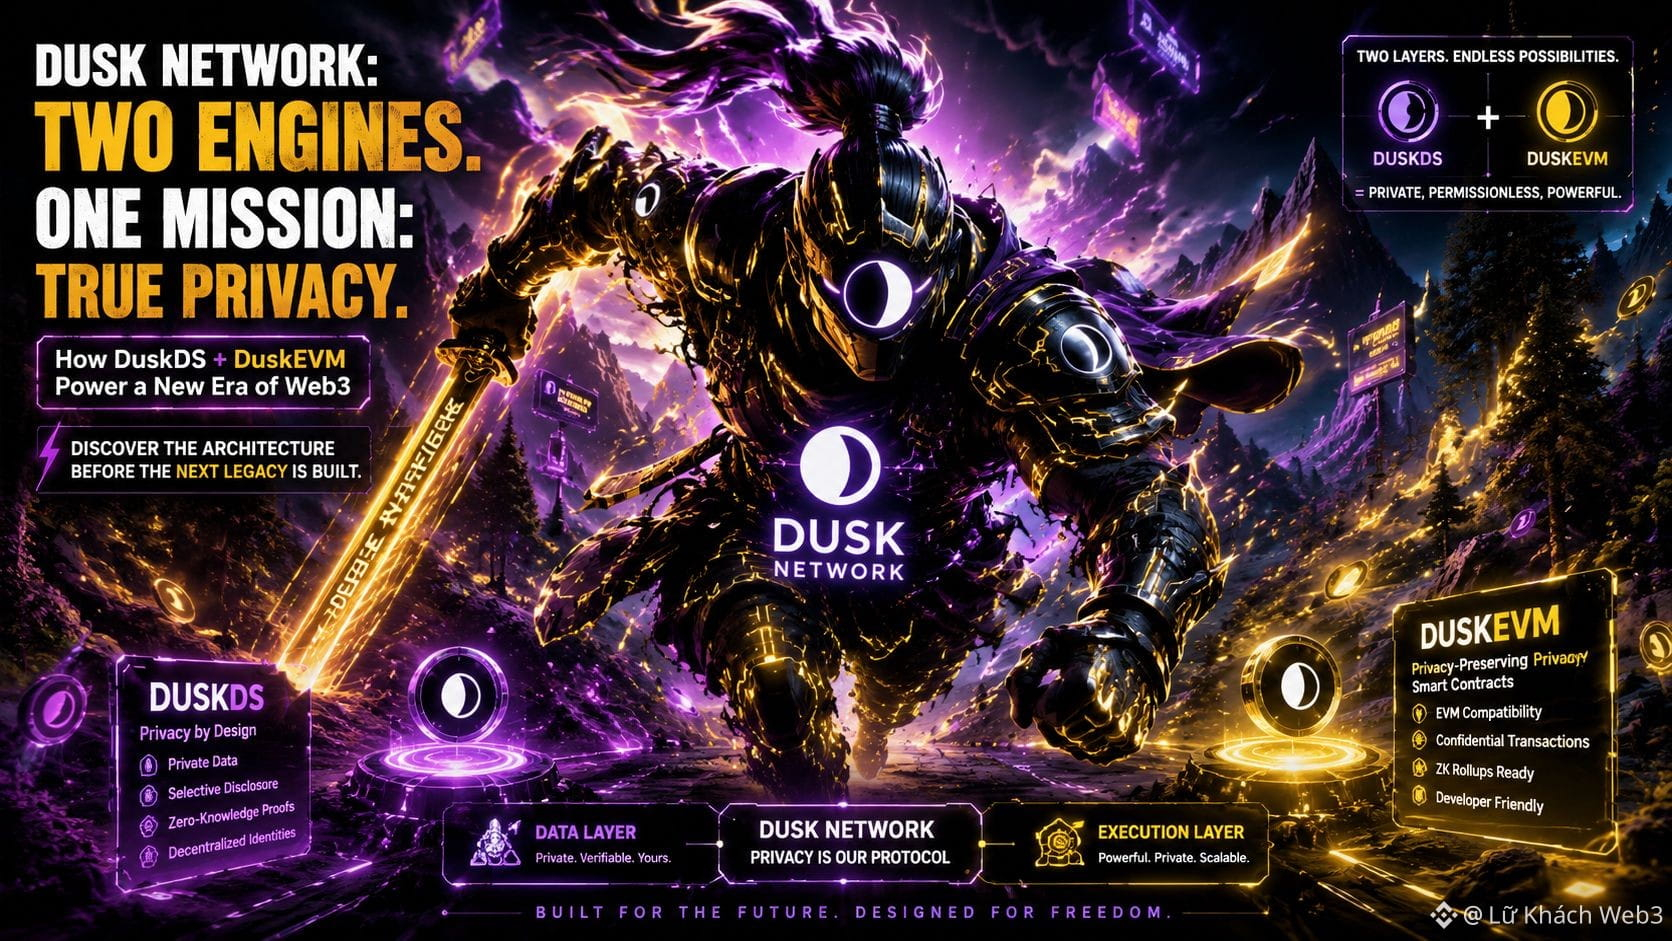
7
4
91
Daha çox kontent araşdırmaq üçün daxil olun
Binance Square-də qlobal kriptovalyuta istifadəçilərinə qoşulun
⚡️ Kriptovalyuta haqqında ən son və faydalı məlumatları əldə edin.
💬 Dünyanın ən böyük kriptovalyuta birjası tərəfindən etibar edilir.
👍 Doğrulanmış yaradıcılardan gələn real məlumatları kəşf edin.
E-poçt/Telefon nömrəsi
Trenddə olan mövzular
HotCPIDecemberHikePriced
315,498 baxış
Müzakirə edir: 3,188
CPI bazar icmalı | ABŞ-da CPI oktyabrda 0,4% artıb, proqnozlaşdırılan 0,3%-dən yüksək olub
Binance News
·34 bəyənmə
·48.6k baxış
ZcashFallsBelow$1000ForFirstTimeSinceSeptember
7,886 baxış
Müzakirə edir: 54
StrategyFaces$2.8BSelloffRiskFromMSCIRemoval
19,447 baxış
Müzakirə edir: 136