
ASMA_加密143
3k Paylaşımlar
ASMA_加密143
Şikayət et
İstifadəçini blokla
专注加密、空投与交易机会 🚀
Daimi treyder
2 il
2.3K+ İzlənilir
4.7K+ İzləyicilər
4.6K+ Bəyəndi
Postlar
Hamısı
Sitatlar
Canlı
·
--
Tərcüməyə bax
Join the live with kim
Join the live with kim

KIM_加密 143
·
--
[Başa çatıb] 🎙️ Xoş gəlmisiniz! Hamı Kim_crypto143-ın Crypto üzrə canlı yayımına Qoşulun/Müzakirə edin & Ticarət.
2.3k dinləmə
63
·
--
Tərcüməyə bax
✅✅✅
✅✅✅
KIM_加密 143
·
--
ArtımƏgər BTC-nin 50K–60K zonasına düşüb-düşməyəcəyini soruşursunuzsa, bu mümkün bədbin ssenaridir, amma bunun üçün hazırda təxminən 77K–78K civarından xeyli dərin korreksiya tələb olunacaq. Son araşdırmalar təxminən 70K və sonra 62K–65K-ni mühüm aşağı dəstək zonaları kimi müəyyənləşdirib; buna görə 50K–60K istiqamətində hərəkət çox güman ki, həmin dəstəklərin sıradan çıxmasını tələb edər.
Budur Binance Square üslubunda təbii görünən hədiyyə paylaşı:
---
🎁 BTC NEXT MOVE — $50K TO $60K?
Sənin nə düşündüyünü bilmək istəyirəm. 👀
Bitcoin hazırda $77K–$78K ətrafındadır, amma əsas sual budur: Növbə kimi nə gələcək?
Mənim şəxsi fikrim budur ki, BTC vacib dəstək zonalarını itirsə, daha dərin korreksiya görə bilərik. İlk olaraq $60K-ı izləyirəm və daha sərt bədbin ssenaridə 50K–55K hədəfə çevrilə bilər.
Amma işin o biri tərəfi də var…
Əgər BTC əsas dəstəkləri saxlayıb $80K–$82K müqavimət zonasından yuxarı yenidən qırarsa, bədbin quraşdırma tamamilə dəyişə bilər. Bəzi bazar analizlərində hazırda 81.7K daha güclü yüksəliş momentumunu təsdiqləmək üçün mühüm səviyyə kimi görünür.
Deməli, icmadan xəbər almaq istəyirəm:
👇 BTC proqnozunuz nədir?
🔴 $50K–$60K — Dərin korreksiya
🟡 $60K–$70K — Sağlam geriçəkmə
🟢 $80K–$90K+ — Yüksəlişin qırılması 🚀
🎁 HƏDİYYƏ
Şərhlərdə BTC hədəfinizi + səbəbinizi yazın.
❤️ Like
💬 Proqnozunuzu şərh edin
🔁 Paylaş/yenidən repost
👥 BTC bazar müzakirələri üçün izləyin
Surpriz kripto mükafatı üçün bəzi maraqlı proqnozları seçəcəyəm 🎁
Növbəti şamın kimdə olacağını heç kim bilmir. Gəlin görək düz deyən kim olacaq. 👀🔥
DYOR. Maliyyə məsləhəti deyil.
#BTC #Bitcoin #Crypto143family #BitcoinPrediction #kim_crypto143 $BTC
$ETH
$BNB
Freedom of financial self-defense
Budur Binance Square üslubunda təbii görünən hədiyyə paylaşı:
---
🎁 BTC NEXT MOVE — $50K TO $60K?
Sənin nə düşündüyünü bilmək istəyirəm. 👀
Bitcoin hazırda $77K–$78K ətrafındadır, amma əsas sual budur: Növbə kimi nə gələcək?
Mənim şəxsi fikrim budur ki, BTC vacib dəstək zonalarını itirsə, daha dərin korreksiya görə bilərik. İlk olaraq $60K-ı izləyirəm və daha sərt bədbin ssenaridə 50K–55K hədəfə çevrilə bilər.
Amma işin o biri tərəfi də var…
Əgər BTC əsas dəstəkləri saxlayıb $80K–$82K müqavimət zonasından yuxarı yenidən qırarsa, bədbin quraşdırma tamamilə dəyişə bilər. Bəzi bazar analizlərində hazırda 81.7K daha güclü yüksəliş momentumunu təsdiqləmək üçün mühüm səviyyə kimi görünür.
Deməli, icmadan xəbər almaq istəyirəm:
👇 BTC proqnozunuz nədir?
🔴 $50K–$60K — Dərin korreksiya
🟡 $60K–$70K — Sağlam geriçəkmə
🟢 $80K–$90K+ — Yüksəlişin qırılması 🚀
🎁 HƏDİYYƏ
Şərhlərdə BTC hədəfinizi + səbəbinizi yazın.
❤️ Like
💬 Proqnozunuzu şərh edin
🔁 Paylaş/yenidən repost
👥 BTC bazar müzakirələri üçün izləyin
Surpriz kripto mükafatı üçün bəzi maraqlı proqnozları seçəcəyəm 🎁
Növbəti şamın kimdə olacağını heç kim bilmir. Gəlin görək düz deyən kim olacaq. 👀🔥
DYOR. Maliyyə məsləhəti deyil.
#BTC #Bitcoin #Crypto143family #BitcoinPrediction #kim_crypto143 $BTC
$ETH
$BNB
Freedom of financial self-defense
37
·
--
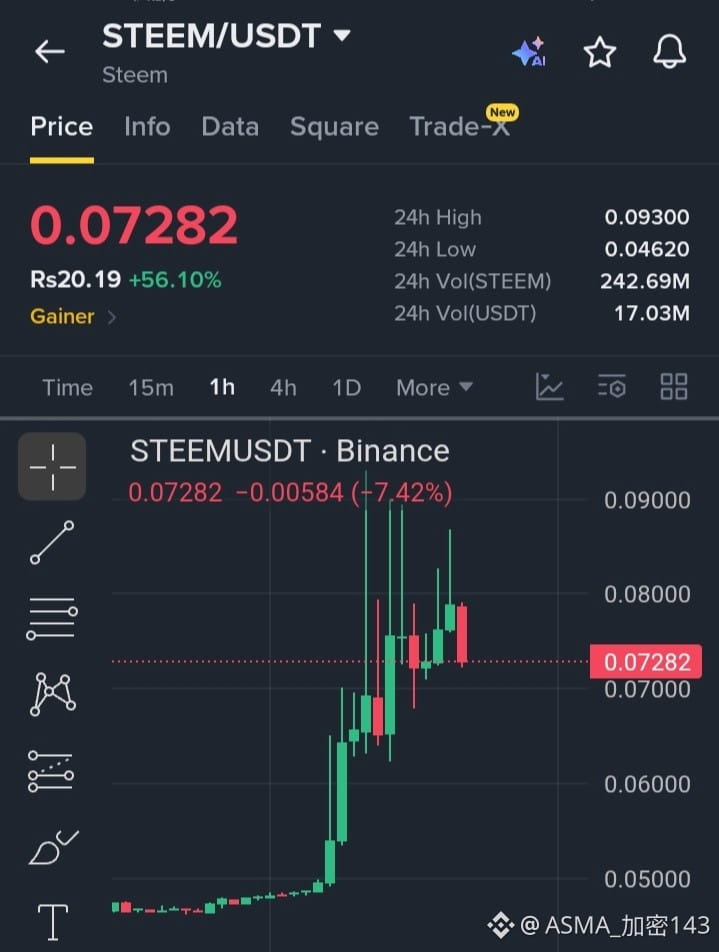
STEEM bu gün 51%-i “yırtıb” və indi onun bir hissəsini geri qaytarır. Dəstəyə doğru bu düzəliş hamının artıq buraxdığı “şamdan” deyil, əsl ticarətdir.
Quruluş: 0.070-0.073 dəstək zonasının retestinə uzun (Long) — bu, hərəkət zamanı müqavimətdən dəstəyə çevrilən eyni səviyyədir.
Giriş: 0.071 - 0.073
Stop Loss: 0.0655 (buradan aşağı və breakout strukturu etibarsız sayılır; sual verilmir — dərhal çıx)
TP1: 0.080 (əvvəlki konsolidasiya yüksəkliyi)
TP2: 0.085
TP3: 0.093 (24 saatın yüksəkliyi, tam retest)
Buradakı risk/mükafat təxmini olaraq TP1-ə tək 1:2.5 kimidir; daha yaxşısı TP3-ə qədər getsə. Amma son dörd şamdakı həcmlər azalmağa doğru gedir, yəni bu yalnız alıcılar həqiqətən 0.070-i müdafiə edərsə işləyəcək. Əgər real həcm ilə həmin səviyyə qırılarsa, “orta qiymətə” girmə — sadəcə stop-u götür.
Bu, gündə 51% yuxarı sürətlə və volatilliklə hərəkət edən aktiovadır; həcmi kiçik tut və stop-a hörmət et. NFA, DYOR.
Sən retestdəsən, yoxsa əvvəl 0.080-dən yuxarı təsdiq üçün gözləyirsən.
#STEEM #Steem #Altcoins #CryptoTrading #BinanceSquare
$STEEM
{future}(STEEMUSDT)
STEEM bu gün 51%-i “yırtıb” və indi onun bir hissəsini geri qaytarır. Dəstəyə doğru bu düzəliş hamının artıq buraxdığı “şamdan” deyil, əsl ticarətdir.
Quruluş: 0.070-0.073 dəstək zonasının retestinə uzun (Long) — bu, hərəkət zamanı müqavimətdən dəstəyə çevrilən eyni səviyyədir.
Giriş: 0.071 - 0.073
Stop Loss: 0.0655 (buradan aşağı və breakout strukturu etibarsız sayılır; sual verilmir — dərhal çıx)
TP1: 0.080 (əvvəlki konsolidasiya yüksəkliyi)
TP2: 0.085
TP3: 0.093 (24 saatın yüksəkliyi, tam retest)
Buradakı risk/mükafat təxmini olaraq TP1-ə tək 1:2.5 kimidir; daha yaxşısı TP3-ə qədər getsə. Amma son dörd şamdakı həcmlər azalmağa doğru gedir, yəni bu yalnız alıcılar həqiqətən 0.070-i müdafiə edərsə işləyəcək. Əgər real həcm ilə həmin səviyyə qırılarsa, “orta qiymətə” girmə — sadəcə stop-u götür.
Bu, gündə 51% yuxarı sürətlə və volatilliklə hərəkət edən aktiovadır; həcmi kiçik tut və stop-a hörmət et. NFA, DYOR.
Sən retestdəsən, yoxsa əvvəl 0.080-dən yuxarı təsdiq üçün gözləyirsən.
#STEEM #Steem #Altcoins #CryptoTrading #BinanceSquare
$STEEM
Quruluş: 0.070-0.073 dəstək zonasının retestinə uzun (Long) — bu, hərəkət zamanı müqavimətdən dəstəyə çevrilən eyni səviyyədir.
Giriş: 0.071 - 0.073
Stop Loss: 0.0655 (buradan aşağı və breakout strukturu etibarsız sayılır; sual verilmir — dərhal çıx)
TP1: 0.080 (əvvəlki konsolidasiya yüksəkliyi)
TP2: 0.085
TP3: 0.093 (24 saatın yüksəkliyi, tam retest)
Buradakı risk/mükafat təxmini olaraq TP1-ə tək 1:2.5 kimidir; daha yaxşısı TP3-ə qədər getsə. Amma son dörd şamdakı həcmlər azalmağa doğru gedir, yəni bu yalnız alıcılar həqiqətən 0.070-i müdafiə edərsə işləyəcək. Əgər real həcm ilə həmin səviyyə qırılarsa, “orta qiymətə” girmə — sadəcə stop-u götür.
Bu, gündə 51% yuxarı sürətlə və volatilliklə hərəkət edən aktiovadır; həcmi kiçik tut və stop-a hörmət et. NFA, DYOR.
Sən retestdəsən, yoxsa əvvəl 0.080-dən yuxarı təsdiq üçün gözləyirsən.
#STEEM #Steem #Altcoins #CryptoTrading #BinanceSquare
$STEEM
1
161
·
--
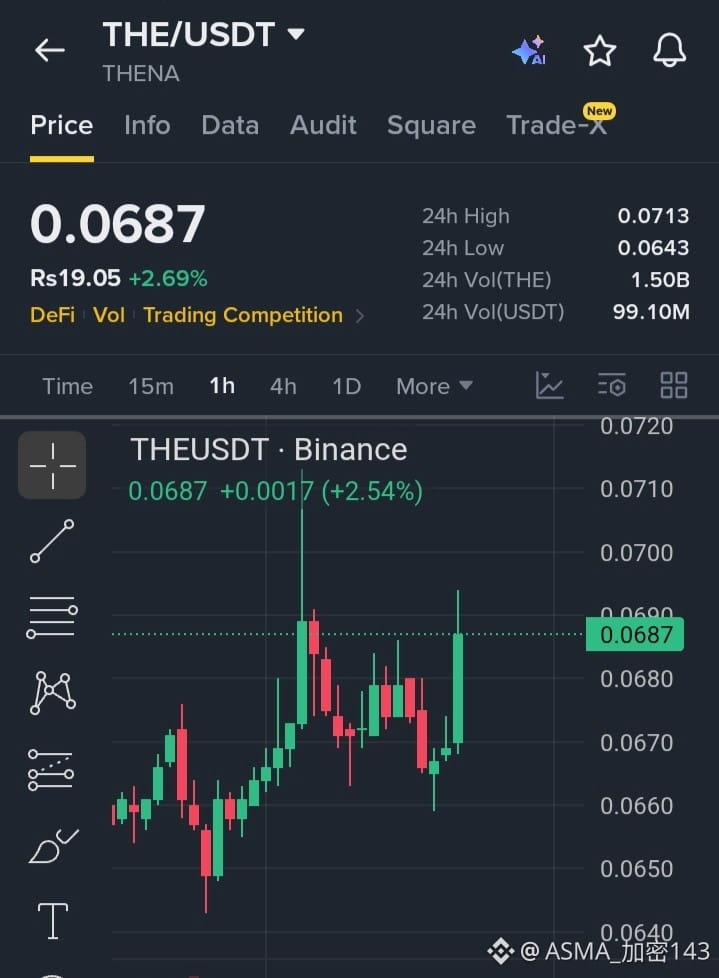
THENA çox səssiz şəkildə əksər altkoinlərin unudduğu şeyi edir — sadəcə dump etməyin əvəzinə aralığa hörmət edir.
Qiymət 0.0687-dir, saat ərzində 2.54% yüksəlib və burada görünəndən də struktur daha təmizdir. 0.065 yaxınlığındakı həcm spikşi real hadisə idi — zəif əlləri yuyan böyük qırmızı şamlar klasteri, bundan sonra isə həmin döşəməyə söykənən daha yüksək minimumlar qurulub. İndi hər mitinqdə tavan olan 0.0700-dən 0.0713 zonasına doğru geri itələyirik. Bu da sənin “son xəttin”dir.
Görüntünü uzaqdan seyr edəndə mənzərə daha dürüst olur. 7 gün 11.24% azalır, 180 gün 64.70% azalır, bir il isə 80.66% aşağıdır. Bu gün yaşıl şam bunu təkbaşına “ləğv” etmir. Bu, uzun müddətdir qanayan bir sikkədir və bu geri dönüş özünü sübut etməlidir — sadəcə bir yaxşı saatdan sonra bayram edilməməlidir.
Struktur baxımından 0.0713-dən yuxarı təmiz qırılma və saxlanma 0.0720+ tərəfə yenidən yer açır. 0.0660-ı yenidən itirmək və bu aralıq aşağıya qırılırsa, daha yüksək minimumlar qüvvədən düşür və səni bu qrafikdə bir illik formada müəyyən edilən eyni eniş trendinə qaytarır.
NFA, DYOR, ölçüyə uyğun hərəkət et.
Bu, həqiqətən baza formalaşdırır, yoxsa növbəti eniş hissəsi başlamazdan əvvəl son geri sıçrayışdır?
#THE #Thena #DeFi #Altcoins #CryptoTrading
$THE
{future}(THEUSDT)
THENA çox səssiz şəkildə əksər altkoinlərin unudduğu şeyi edir — sadəcə dump etməyin əvəzinə aralığa hörmət edir.
Qiymət 0.0687-dir, saat ərzində 2.54% yüksəlib və burada görünəndən də struktur daha təmizdir. 0.065 yaxınlığındakı həcm spikşi real hadisə idi — zəif əlləri yuyan böyük qırmızı şamlar klasteri, bundan sonra isə həmin döşəməyə söykənən daha yüksək minimumlar qurulub. İndi hər mitinqdə tavan olan 0.0700-dən 0.0713 zonasına doğru geri itələyirik. Bu da sənin “son xəttin”dir.
Görüntünü uzaqdan seyr edəndə mənzərə daha dürüst olur. 7 gün 11.24% azalır, 180 gün 64.70% azalır, bir il isə 80.66% aşağıdır. Bu gün yaşıl şam bunu təkbaşına “ləğv” etmir. Bu, uzun müddətdir qanayan bir sikkədir və bu geri dönüş özünü sübut etməlidir — sadəcə bir yaxşı saatdan sonra bayram edilməməlidir.
Struktur baxımından 0.0713-dən yuxarı təmiz qırılma və saxlanma 0.0720+ tərəfə yenidən yer açır. 0.0660-ı yenidən itirmək və bu aralıq aşağıya qırılırsa, daha yüksək minimumlar qüvvədən düşür və səni bu qrafikdə bir illik formada müəyyən edilən eyni eniş trendinə qaytarır.
NFA, DYOR, ölçüyə uyğun hərəkət et.
Bu, həqiqətən baza formalaşdırır, yoxsa növbəti eniş hissəsi başlamazdan əvvəl son geri sıçrayışdır?
#THE #Thena #DeFi #Altcoins #CryptoTrading
$THE
Qiymət 0.0687-dir, saat ərzində 2.54% yüksəlib və burada görünəndən də struktur daha təmizdir. 0.065 yaxınlığındakı həcm spikşi real hadisə idi — zəif əlləri yuyan böyük qırmızı şamlar klasteri, bundan sonra isə həmin döşəməyə söykənən daha yüksək minimumlar qurulub. İndi hər mitinqdə tavan olan 0.0700-dən 0.0713 zonasına doğru geri itələyirik. Bu da sənin “son xəttin”dir.
Görüntünü uzaqdan seyr edəndə mənzərə daha dürüst olur. 7 gün 11.24% azalır, 180 gün 64.70% azalır, bir il isə 80.66% aşağıdır. Bu gün yaşıl şam bunu təkbaşına “ləğv” etmir. Bu, uzun müddətdir qanayan bir sikkədir və bu geri dönüş özünü sübut etməlidir — sadəcə bir yaxşı saatdan sonra bayram edilməməlidir.
Struktur baxımından 0.0713-dən yuxarı təmiz qırılma və saxlanma 0.0720+ tərəfə yenidən yer açır. 0.0660-ı yenidən itirmək və bu aralıq aşağıya qırılırsa, daha yüksək minimumlar qüvvədən düşür və səni bu qrafikdə bir illik formada müəyyən edilən eyni eniş trendinə qaytarır.
NFA, DYOR, ölçüyə uyğun hərəkət et.
Bu, həqiqətən baza formalaşdırır, yoxsa növbəti eniş hissəsi başlamazdan əvvəl son geri sıçrayışdır?
#THE #Thena #DeFi #Altcoins #CryptoTrading
$THE
1
188
·
--
Artım
Tərcüməyə bax
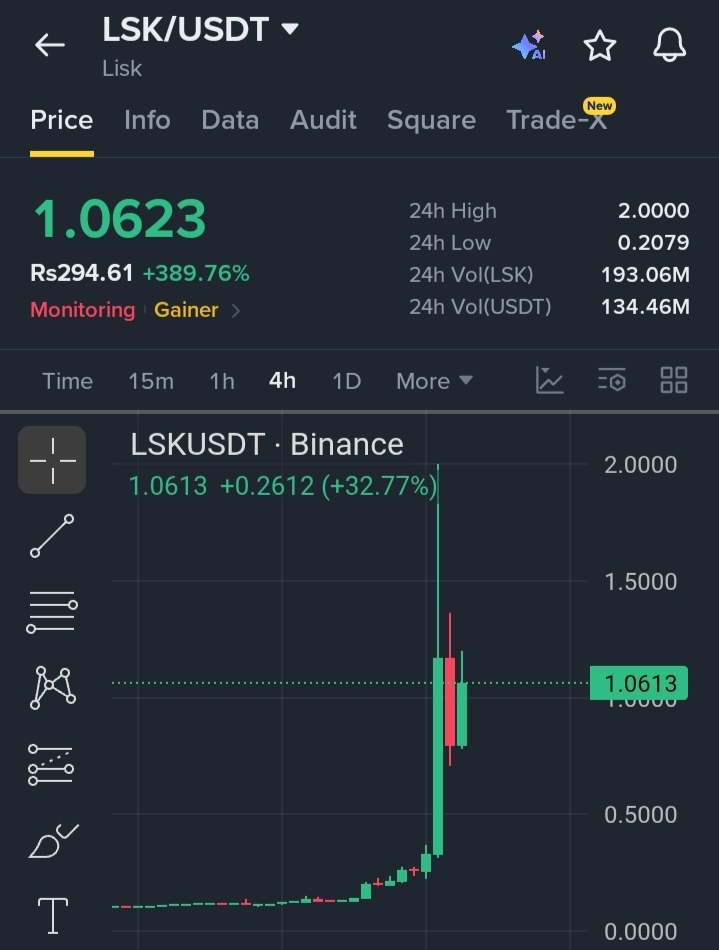
LSK just did a 389% move in 24 hours and if your first instinct is to ape in right now, that's the exact instinct this chart is designed to punish.
Look at the structure, not the number. Price ripped from 0.20 to a 2.0000 high on that massive green candle, then immediately printed a red rejection candle almost as large, and we're now sitting at 1.0623, roughly half of the top. That's not strength, that's distribution. Someone bought this move early and is handing it to the people buying the green candle on the way up. Volume confirms it too, the red candle's volume bar is nearly as tall as the green one that started this whole move.
Structurally I'd want to see this hold above 0.85 to 0.90 as a reclaimed support zone before treating this as anything other than a blow-off top. Losing that level and this retraces hard, probably back toward the 0.50 to 0.60 range where the real acceleration started. A clean reclaim and hold above 1.20 is what would actually change my mind.
This is a 24h Vol(USDT) of 134M on a coin that was basically dead a week ago. Ask yourself who's left to buy at these prices, and who already sold.
NFA, DYOR, size accordingly.
Are you buying this dip or are you the exit liquidity for whoever bought the bottom.
#LSK #Lisk #Altcoins #CryptoTrading #BinanceSquare
$LSK
{future}(LSKUSDT)
LSK just did a 389% move in 24 hours and if your first instinct is to ape in right now, that's the exact instinct this chart is designed to punish.
Look at the structure, not the number. Price ripped from 0.20 to a 2.0000 high on that massive green candle, then immediately printed a red rejection candle almost as large, and we're now sitting at 1.0623, roughly half of the top. That's not strength, that's distribution. Someone bought this move early and is handing it to the people buying the green candle on the way up. Volume confirms it too, the red candle's volume bar is nearly as tall as the green one that started this whole move.
Structurally I'd want to see this hold above 0.85 to 0.90 as a reclaimed support zone before treating this as anything other than a blow-off top. Losing that level and this retraces hard, probably back toward the 0.50 to 0.60 range where the real acceleration started. A clean reclaim and hold above 1.20 is what would actually change my mind.
This is a 24h Vol(USDT) of 134M on a coin that was basically dead a week ago. Ask yourself who's left to buy at these prices, and who already sold.
NFA, DYOR, size accordingly.
Are you buying this dip or are you the exit liquidity for whoever bought the bottom.
#LSK #Lisk #Altcoins #CryptoTrading #BinanceSquare
$LSK
Look at the structure, not the number. Price ripped from 0.20 to a 2.0000 high on that massive green candle, then immediately printed a red rejection candle almost as large, and we're now sitting at 1.0623, roughly half of the top. That's not strength, that's distribution. Someone bought this move early and is handing it to the people buying the green candle on the way up. Volume confirms it too, the red candle's volume bar is nearly as tall as the green one that started this whole move.
Structurally I'd want to see this hold above 0.85 to 0.90 as a reclaimed support zone before treating this as anything other than a blow-off top. Losing that level and this retraces hard, probably back toward the 0.50 to 0.60 range where the real acceleration started. A clean reclaim and hold above 1.20 is what would actually change my mind.
This is a 24h Vol(USDT) of 134M on a coin that was basically dead a week ago. Ask yourself who's left to buy at these prices, and who already sold.
NFA, DYOR, size accordingly.
Are you buying this dip or are you the exit liquidity for whoever bought the bottom.
#LSK #Lisk #Altcoins #CryptoTrading #BinanceSquare
$LSK
1
214
·
--
Kiminlə canlı yayına qoşul
Kiminlə canlı yayına qoşul
KIM_加密 143
·
--
[Başa çatıb] 🎙️ Salam Dost, Kim Kripto ailə klublarına qoşul. Kripto ilə bağlı müzakirə et
2.7k dinləmə
154
·
--
Kim ilə canlı yayıma qoşul
Kim ilə canlı yayıma qoşul
KIM_加密 143
·
--
[Yenidən işə sal] 🎙️ Gəlin bu günün bazar vəziyyətini və sabah bizi nələrin gözlədiyini müzakirə edək.
04 saat 49 dəqiqə 44 san · 1.5k dinləmə
1
157
·
--
Get
Get
Night King Official
·
--
🚨 QAZANCLAR Canlı! 🎁
3,000 Qırmızı Paket təqdim olunur! 🔥
✅ İzləyin
🔁 Paylaşın
💬 "666" şərh edin
🎁 Mükafatı Alın
Hazırsınız? 👀
3,000 Qırmızı Paket təqdim olunur! 🔥
✅ İzləyin
🔁 Paylaşın
💬 "666" şərh edin
🎁 Mükafatı Alın
Hazırsınız? 👀
1
151
·
--
Azalma
#dusk $DUSK @Dusk_Foundation Mən “Dusk”ın konsensus dizaynına daxil oldum, maraqlı hissənin valideynlərin razılığa necə gəldiyi olacağını düşünürdüm.
Amma əvəzində Duskın açıq şəkildə ünvanladığı bir problem gördüm: gələcək blok generatorları eyni raund daxilində proqnozlaşdırıla bilər.
Bu, qəribə bir təşviq yaradır. Sonrakı iterasiya üçün seçilən provayder nəzəri olaraq daha erkən iterasiyaların uğursuz olmasını üstün tuta bilər — blok mükafatını ələ keçirmək ümidi ilə.
Duskın cavabı sadəcə “valideynlərə etibar edin” deyil.
Protokol səs verənlər üçün mükafatlar əlavə edir, generator mükafatının bir hissəsini məlum səsləri daxil etməklə şərtləndirir, növbəti iterasiyanın generatorunu səsvermədən kənarlaşdırır və iterasiyaların sayını məhdudlaşdırır. Bu mexanizmlər həmin təşviqi azaltmaq üçün xüsusi olaraq dizayn edilib.
Mükafat strukturu da maraqlıdır: sənədləşdirilmiş dizaynda 80% blok generatoruna, 10% səsvermə komitəsinə, 10% isə Dusk-a verilir.
Diqqətimi çəkən faizlər deyil.
Konsensus təhlükəsizliyinin də təşviq dizaynı problemi olması fikridir.
Blokçeynin təhlükəsizliyinin nə qədər hissəsi kriptoqrafiyadan gəlir və nə qədər hissəsi vicdanlı davranışı iqtisadi cəhətdən rasional etməkdən?
{spot}(DUSKUSDT)
Konsensus təhlükəsizliyi üçün daha vacib olan nədir?
#dusk $DUSK @Dusk Mən “Dusk”ın konsensus dizaynına daxil oldum, maraqlı hissənin valideynlərin razılığa necə gəldiyi olacağını düşünürdüm.
Amma əvəzində Duskın açıq şəkildə ünvanladığı bir problem gördüm: gələcək blok generatorları eyni raund daxilində proqnozlaşdırıla bilər.
Bu, qəribə bir təşviq yaradır. Sonrakı iterasiya üçün seçilən provayder nəzəri olaraq daha erkən iterasiyaların uğursuz olmasını üstün tuta bilər — blok mükafatını ələ keçirmək ümidi ilə.
Duskın cavabı sadəcə “valideynlərə etibar edin” deyil.
Protokol səs verənlər üçün mükafatlar əlavə edir, generator mükafatının bir hissəsini məlum səsləri daxil etməklə şərtləndirir, növbəti iterasiyanın generatorunu səsvermədən kənarlaşdırır və iterasiyaların sayını məhdudlaşdırır. Bu mexanizmlər həmin təşviqi azaltmaq üçün xüsusi olaraq dizayn edilib.
Mükafat strukturu da maraqlıdır: sənədləşdirilmiş dizaynda 80% blok generatoruna, 10% səsvermə komitəsinə, 10% isə Dusk-a verilir.
Diqqətimi çəkən faizlər deyil.
Konsensus təhlükəsizliyinin də təşviq dizaynı problemi olması fikridir.
Blokçeynin təhlükəsizliyinin nə qədər hissəsi kriptoqrafiyadan gəlir və nə qədər hissəsi vicdanlı davranışı iqtisadi cəhətdən rasional etməkdən?
Konsensus təhlükəsizliyi üçün daha vacib olan nədir?
Amma əvəzində Duskın açıq şəkildə ünvanladığı bir problem gördüm: gələcək blok generatorları eyni raund daxilində proqnozlaşdırıla bilər.
Bu, qəribə bir təşviq yaradır. Sonrakı iterasiya üçün seçilən provayder nəzəri olaraq daha erkən iterasiyaların uğursuz olmasını üstün tuta bilər — blok mükafatını ələ keçirmək ümidi ilə.
Duskın cavabı sadəcə “valideynlərə etibar edin” deyil.
Protokol səs verənlər üçün mükafatlar əlavə edir, generator mükafatının bir hissəsini məlum səsləri daxil etməklə şərtləndirir, növbəti iterasiyanın generatorunu səsvermədən kənarlaşdırır və iterasiyaların sayını məhdudlaşdırır. Bu mexanizmlər həmin təşviqi azaltmaq üçün xüsusi olaraq dizayn edilib.
Mükafat strukturu da maraqlıdır: sənədləşdirilmiş dizaynda 80% blok generatoruna, 10% səsvermə komitəsinə, 10% isə Dusk-a verilir.
Diqqətimi çəkən faizlər deyil.
Konsensus təhlükəsizliyinin də təşviq dizaynı problemi olması fikridir.
Blokçeynin təhlükəsizliyinin nə qədər hissəsi kriptoqrafiyadan gəlir və nə qədər hissəsi vicdanlı davranışı iqtisadi cəhətdən rasional etməkdən?
Konsensus təhlükəsizliyi üçün daha vacib olan nədir?
A. Cryptography
50%
B. Economic incentives
0%
C. Both equally
50%
D. Depends on the design
0%
2 Səslər • Səsvermə bağlanıb
2
108
·
--
Artım
#dusk $DUSK @Dusk_Foundation İnstitusional blokçeyn qəbulunun ətrafında narahatedici bir sual var: şəffaflıq hər bir bazar iştirakçısına həssas maliyyə fəaliyyətini görməyə imkan verdiyi halda, həqiqətən də kömək edirmi?
Elə buna görə @Dusk_Foundation fərqli arxitektura yanaşması seçir. Onun dizaynı nəyi ictimai etməyin lazım olduğunu, nəyi isə məxfi saxlamaq lazım olduğunu ayırır. Moonlight şəffaf hesab axınlarını idarə edir, Phoenix isə gizli (shielded) əməliyyatlar üçün sıfır bilik sübutlarından (zero knowledge proofs) istifadə edir; bununla da əməliyyat məlumatlarının əsasını açıqlamadan etibarlılığın (validity) yoxlanması mümkün olur.
Maraqlı olan yalnız “məxfilik” deyil. Bu, nəzarət edilən açıqlama ilə birlikdə məxfilikdir. Dusk-un mövcud sənədləşməsi bunu hazırda tənzimlənən aktivlər, giriş nəzarəti, hesabatlılıq və seçmə açıqlama əsasında açıq şəkildə çərçivəyə salır.
Mənim nikbin şərhim: əgər tokenləşdirilmiş bazarlar həqiqətən uyğunluqdan (compliance) imtina etmədən məxfiliyə ehtiyac duyursa, bu arxitektura əhəmiyyətli ola bilər.
Amma texnologiya məsələnin yalnız yarısıdır. Dusk üzərində real institutlar o qədər iqtisadi fəaliyyət yarada biləcəkmi ki, bu arxitektura dəyərli olsun?
$DUSK #dusk
Dusk-un növbəti inkişaf mərhələsi üçün ən vacib olan nədir?
{spot}(DUSKUSDT)
#dusk $DUSK @Dusk İnstitusional blokçeyn qəbulunun ətrafında narahatedici bir sual var: şəffaflıq hər bir bazar iştirakçısına həssas maliyyə fəaliyyətini görməyə imkan verdiyi halda, həqiqətən də kömək edirmi?
Elə buna görə @Dusk fərqli arxitektura yanaşması seçir. Onun dizaynı nəyi ictimai etməyin lazım olduğunu, nəyi isə məxfi saxlamaq lazım olduğunu ayırır. Moonlight şəffaf hesab axınlarını idarə edir, Phoenix isə gizli (shielded) əməliyyatlar üçün sıfır bilik sübutlarından (zero knowledge proofs) istifadə edir; bununla da əməliyyat məlumatlarının əsasını açıqlamadan etibarlılığın (validity) yoxlanması mümkün olur.
Maraqlı olan yalnız “məxfilik” deyil. Bu, nəzarət edilən açıqlama ilə birlikdə məxfilikdir. Dusk-un mövcud sənədləşməsi bunu hazırda tənzimlənən aktivlər, giriş nəzarəti, hesabatlılıq və seçmə açıqlama əsasında açıq şəkildə çərçivəyə salır.
Mənim nikbin şərhim: əgər tokenləşdirilmiş bazarlar həqiqətən uyğunluqdan (compliance) imtina etmədən məxfiliyə ehtiyac duyursa, bu arxitektura əhəmiyyətli ola bilər.
Amma texnologiya məsələnin yalnız yarısıdır. Dusk üzərində real institutlar o qədər iqtisadi fəaliyyət yarada biləcəkmi ki, bu arxitektura dəyərli olsun?
$DUSK #dusk
Dusk-un növbəti inkişaf mərhələsi üçün ən vacib olan nədir?
Elə buna görə @Dusk fərqli arxitektura yanaşması seçir. Onun dizaynı nəyi ictimai etməyin lazım olduğunu, nəyi isə məxfi saxlamaq lazım olduğunu ayırır. Moonlight şəffaf hesab axınlarını idarə edir, Phoenix isə gizli (shielded) əməliyyatlar üçün sıfır bilik sübutlarından (zero knowledge proofs) istifadə edir; bununla da əməliyyat məlumatlarının əsasını açıqlamadan etibarlılığın (validity) yoxlanması mümkün olur.
Maraqlı olan yalnız “məxfilik” deyil. Bu, nəzarət edilən açıqlama ilə birlikdə məxfilikdir. Dusk-un mövcud sənədləşməsi bunu hazırda tənzimlənən aktivlər, giriş nəzarəti, hesabatlılıq və seçmə açıqlama əsasında açıq şəkildə çərçivəyə salır.
Mənim nikbin şərhim: əgər tokenləşdirilmiş bazarlar həqiqətən uyğunluqdan (compliance) imtina etmədən məxfiliyə ehtiyac duyursa, bu arxitektura əhəmiyyətli ola bilər.
Amma texnologiya məsələnin yalnız yarısıdır. Dusk üzərində real institutlar o qədər iqtisadi fəaliyyət yarada biləcəkmi ki, bu arxitektura dəyərli olsun?
$DUSK #dusk
Dusk-un növbəti inkişaf mərhələsi üçün ən vacib olan nədir?
Privacy + compliance
50%
RWA adoption
25%
Developer activity
25%
Liquidity + users
0%
4 Səslər • Səsvermə bağlanıb
2
258
·
--
#dusk $DUSK @Dusk_Foundation
Əvvəllər hesab edirdim ki, blockchain-in virtual maşını sadəcə ağıllı müqavilələrin “işləndiyi” yerdir. Dusk-ə daha dərindən baxdıqdan sonra bu baxışım dəyişdi.
Piecrust Dusk-un WASM virtual maşını kimi qurulmuşdur; burada "piecrust" müqavilələrin icrasını idarə edir, "piecrust-uplink" isə müqavilələr yaratmaq və onlarla işləmək üçün tərtibatçı qatını təmin edir. Maraqlı olan VM-in adı deyil. Maraqlı olan onun arxasındakı dizayn seçimidir: Dusk ağıllı müqavilələri üçün nəzarət olunan icra mühiti yaratmaq məqsədilə WASM və Rust-dan istifadə etmək.
Bu gün Dusk-un sənədlərində bu icra yolu DuskVM kimi təsvir edilir; Wasmtime runtime-ə əsaslanır və Dusk-un icra modelinə xüsusi dəstək əlavə olunur. O, Rust/WASM müqavilələrini birbaşa Dusk L1 üzərində işlədir; o cümlədən Dusk-un tranzaksiya modelinə, aktivlərinə, məxfiliyinə və ya sıfır bilik (zero knowledge) imkanlarına birbaşa çıxış tələb edən tətbiqlər.
Bu fərq önəmlidir.
İndi Dusk tərtibatçılara iki fərqli yol təqdim edir: yerli L1 imkanları tələb edən Rust/WASM tətbiqləri üçün DuskVM və Solidity və Ethereum ilə uyğun alətlər üçün DuskEVM.
Beləliklə, artıq mən VM-i sadəcə texniki komponent kimi görmürəm. Bu, Dusk-un hansı tip tətbiqləri doğma (native) şəkildə dəstəkləyə biləcəyinə dair qərarın bir hissəsidir.
Müşahidə etdiyim sual odur ki, bu ikili icra modeli ekosistemi daha çətin başa düşülən etmədən tərtibatçılara çeviklik verə biləcəkmi?
@Dusk_Foundation $DUSK
#dusk $DUSK @Dusk
Əvvəllər hesab edirdim ki, blockchain-in virtual maşını sadəcə ağıllı müqavilələrin “işləndiyi” yerdir. Dusk-ə daha dərindən baxdıqdan sonra bu baxışım dəyişdi.
Piecrust Dusk-un WASM virtual maşını kimi qurulmuşdur; burada "piecrust" müqavilələrin icrasını idarə edir, "piecrust-uplink" isə müqavilələr yaratmaq və onlarla işləmək üçün tərtibatçı qatını təmin edir. Maraqlı olan VM-in adı deyil. Maraqlı olan onun arxasındakı dizayn seçimidir: Dusk ağıllı müqavilələri üçün nəzarət olunan icra mühiti yaratmaq məqsədilə WASM və Rust-dan istifadə etmək.
Bu gün Dusk-un sənədlərində bu icra yolu DuskVM kimi təsvir edilir; Wasmtime runtime-ə əsaslanır və Dusk-un icra modelinə xüsusi dəstək əlavə olunur. O, Rust/WASM müqavilələrini birbaşa Dusk L1 üzərində işlədir; o cümlədən Dusk-un tranzaksiya modelinə, aktivlərinə, məxfiliyinə və ya sıfır bilik (zero knowledge) imkanlarına birbaşa çıxış tələb edən tətbiqlər.
Bu fərq önəmlidir.
İndi Dusk tərtibatçılara iki fərqli yol təqdim edir: yerli L1 imkanları tələb edən Rust/WASM tətbiqləri üçün DuskVM və Solidity və Ethereum ilə uyğun alətlər üçün DuskEVM.
Beləliklə, artıq mən VM-i sadəcə texniki komponent kimi görmürəm. Bu, Dusk-un hansı tip tətbiqləri doğma (native) şəkildə dəstəkləyə biləcəyinə dair qərarın bir hissəsidir.
Müşahidə etdiyim sual odur ki, bu ikili icra modeli ekosistemi daha çətin başa düşülən etmədən tərtibatçılara çeviklik verə biləcəkmi?
@Dusk $DUSK
Əvvəllər hesab edirdim ki, blockchain-in virtual maşını sadəcə ağıllı müqavilələrin “işləndiyi” yerdir. Dusk-ə daha dərindən baxdıqdan sonra bu baxışım dəyişdi.
Piecrust Dusk-un WASM virtual maşını kimi qurulmuşdur; burada "piecrust" müqavilələrin icrasını idarə edir, "piecrust-uplink" isə müqavilələr yaratmaq və onlarla işləmək üçün tərtibatçı qatını təmin edir. Maraqlı olan VM-in adı deyil. Maraqlı olan onun arxasındakı dizayn seçimidir: Dusk ağıllı müqavilələri üçün nəzarət olunan icra mühiti yaratmaq məqsədilə WASM və Rust-dan istifadə etmək.
Bu gün Dusk-un sənədlərində bu icra yolu DuskVM kimi təsvir edilir; Wasmtime runtime-ə əsaslanır və Dusk-un icra modelinə xüsusi dəstək əlavə olunur. O, Rust/WASM müqavilələrini birbaşa Dusk L1 üzərində işlədir; o cümlədən Dusk-un tranzaksiya modelinə, aktivlərinə, məxfiliyinə və ya sıfır bilik (zero knowledge) imkanlarına birbaşa çıxış tələb edən tətbiqlər.
Bu fərq önəmlidir.
İndi Dusk tərtibatçılara iki fərqli yol təqdim edir: yerli L1 imkanları tələb edən Rust/WASM tətbiqləri üçün DuskVM və Solidity və Ethereum ilə uyğun alətlər üçün DuskEVM.
Beləliklə, artıq mən VM-i sadəcə texniki komponent kimi görmürəm. Bu, Dusk-un hansı tip tətbiqləri doğma (native) şəkildə dəstəkləyə biləcəyinə dair qərarın bir hissəsidir.
Müşahidə etdiyim sual odur ki, bu ikili icra modeli ekosistemi daha çətin başa düşülən etmədən tərtibatçılara çeviklik verə biləcəkmi?
@Dusk $DUSK
2
127
·
--
GÖRÜNÜŞÜN ALTINDA: DUSK NƏ ÜÇÜN ADİ ŞƏRƏFƏT YERİNƏ KADCAST İŞLƏDİR
Şəbəkə qatını sadəcə blockchain məşğul olana qədər gözardı etmək asandır.
DUSK, Kademlia prinsipləri üzərində qurulmuş strukturlaşdırılmış P2P protokolu olan Kadcast-dan istifadə edir. Hər mesajı təsadüfi şəkildə çoxsaylı qonşu nodlara ötürmək əvəzinə, Kadcast peer-ləri XOR məsafəsi və strukturlaşdırılmış marşrutlaşdırma ilə təşkil edir; bu da mesajların daha az təkrarlanan ötürmə ilə seçilmiş yollar vasitəsilə yayılmasına imkan yaradır. DUSK deyir ki, bu yanaşma bant genişliyi istifadəsini azaltmaq və gecikməni daha proqnozlaşdırıla bilən etmək üçün nəzərdə tutulub.
Bu önəmlidir, çünki maliyyə infrastrukturu təkcə sürətə ehtiyac duymur. İştirak artdıqca davranışı proqnozlaşdırıla bilən bir şəbəkə lazımdır. DUSK-un yenilənmiş whitepaper-sı, populyar gossip protokolları ilə müqayisədə bant genişliyində 25–50% azalma barədə məlumat verir; üstəlik Kadcast Blaize Security auditindən də keçib.
Amma strukturlaşdırılmış yayılma özünə məxsus bir çətinlik yaradır: peer-lər sıradan çıxdıqda, yox olduqda və ya gözlənilməz davranış göstərdikdə davamlılıq.
DUSK real maliyyə fəaliyyəti istiqamətində miqyaslandıqca, Kadcast öz səmərəliliyini və proqnozlaşdırıla bilinənliyini qoruya biləcəkmi?
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
GÖRÜNÜŞÜN ALTINDA: DUSK NƏ ÜÇÜN ADİ ŞƏRƏFƏT YERİNƏ KADCAST İŞLƏDİR
Şəbəkə qatını sadəcə blockchain məşğul olana qədər gözardı etmək asandır.
DUSK, Kademlia prinsipləri üzərində qurulmuş strukturlaşdırılmış P2P protokolu olan Kadcast-dan istifadə edir. Hər mesajı təsadüfi şəkildə çoxsaylı qonşu nodlara ötürmək əvəzinə, Kadcast peer-ləri XOR məsafəsi və strukturlaşdırılmış marşrutlaşdırma ilə təşkil edir; bu da mesajların daha az təkrarlanan ötürmə ilə seçilmiş yollar vasitəsilə yayılmasına imkan yaradır. DUSK deyir ki, bu yanaşma bant genişliyi istifadəsini azaltmaq və gecikməni daha proqnozlaşdırıla bilən etmək üçün nəzərdə tutulub.
Bu önəmlidir, çünki maliyyə infrastrukturu təkcə sürətə ehtiyac duymur. İştirak artdıqca davranışı proqnozlaşdırıla bilən bir şəbəkə lazımdır. DUSK-un yenilənmiş whitepaper-sı, populyar gossip protokolları ilə müqayisədə bant genişliyində 25–50% azalma barədə məlumat verir; üstəlik Kadcast Blaize Security auditindən də keçib.
Amma strukturlaşdırılmış yayılma özünə məxsus bir çətinlik yaradır: peer-lər sıradan çıxdıqda, yox olduqda və ya gözlənilməz davranış göstərdikdə davamlılıq.
DUSK real maliyyə fəaliyyəti istiqamətində miqyaslandıqca, Kadcast öz səmərəliliyini və proqnozlaşdırıla bilinənliyini qoruya biləcəkmi?
@Dusk $DUSK #dusk
Şəbəkə qatını sadəcə blockchain məşğul olana qədər gözardı etmək asandır.
DUSK, Kademlia prinsipləri üzərində qurulmuş strukturlaşdırılmış P2P protokolu olan Kadcast-dan istifadə edir. Hər mesajı təsadüfi şəkildə çoxsaylı qonşu nodlara ötürmək əvəzinə, Kadcast peer-ləri XOR məsafəsi və strukturlaşdırılmış marşrutlaşdırma ilə təşkil edir; bu da mesajların daha az təkrarlanan ötürmə ilə seçilmiş yollar vasitəsilə yayılmasına imkan yaradır. DUSK deyir ki, bu yanaşma bant genişliyi istifadəsini azaltmaq və gecikməni daha proqnozlaşdırıla bilən etmək üçün nəzərdə tutulub.
Bu önəmlidir, çünki maliyyə infrastrukturu təkcə sürətə ehtiyac duymur. İştirak artdıqca davranışı proqnozlaşdırıla bilən bir şəbəkə lazımdır. DUSK-un yenilənmiş whitepaper-sı, populyar gossip protokolları ilə müqayisədə bant genişliyində 25–50% azalma barədə məlumat verir; üstəlik Kadcast Blaize Security auditindən də keçib.
Amma strukturlaşdırılmış yayılma özünə məxsus bir çətinlik yaradır: peer-lər sıradan çıxdıqda, yox olduqda və ya gözlənilməz davranış göstərdikdə davamlılıq.
DUSK real maliyyə fəaliyyəti istiqamətində miqyaslandıqca, Kadcast öz səmərəliliyini və proqnozlaşdırıla bilinənliyini qoruya biləcəkmi?
@Dusk $DUSK #dusk
Bullish
100%
Bearish
0%
1 Səslər • Səsvermə bağlanıb
2
146
·
--
Kimin canlı yayınına qoşul
Kimin canlı yayınına qoşul
KIM_加密 143
·
--
[Yenidən işə sal] 🎙️ HƏR ŞEY ZAMANDAN ASILIDIR..... BUNUNLA SİZİN VAHİDİNİZDİR...
05 saat 59 dəqiqə 58 san · 2.9k dinləmə
228
·
--
Mən “Dusk”ın Phoenix dizaynında fərqi demək olar ki, qaçırırdım—bu da mənim transaksiyaların delegasiyası barədə düşüncə tərzimə təsir edir.
İlk fərziyyəm sadə idi: əgər üçüncü tərəf özəl transaksiyada kömək edirsə, ona daha çox görünürlük vermək mütləq daha çox nəzarət vermək deməkdir.
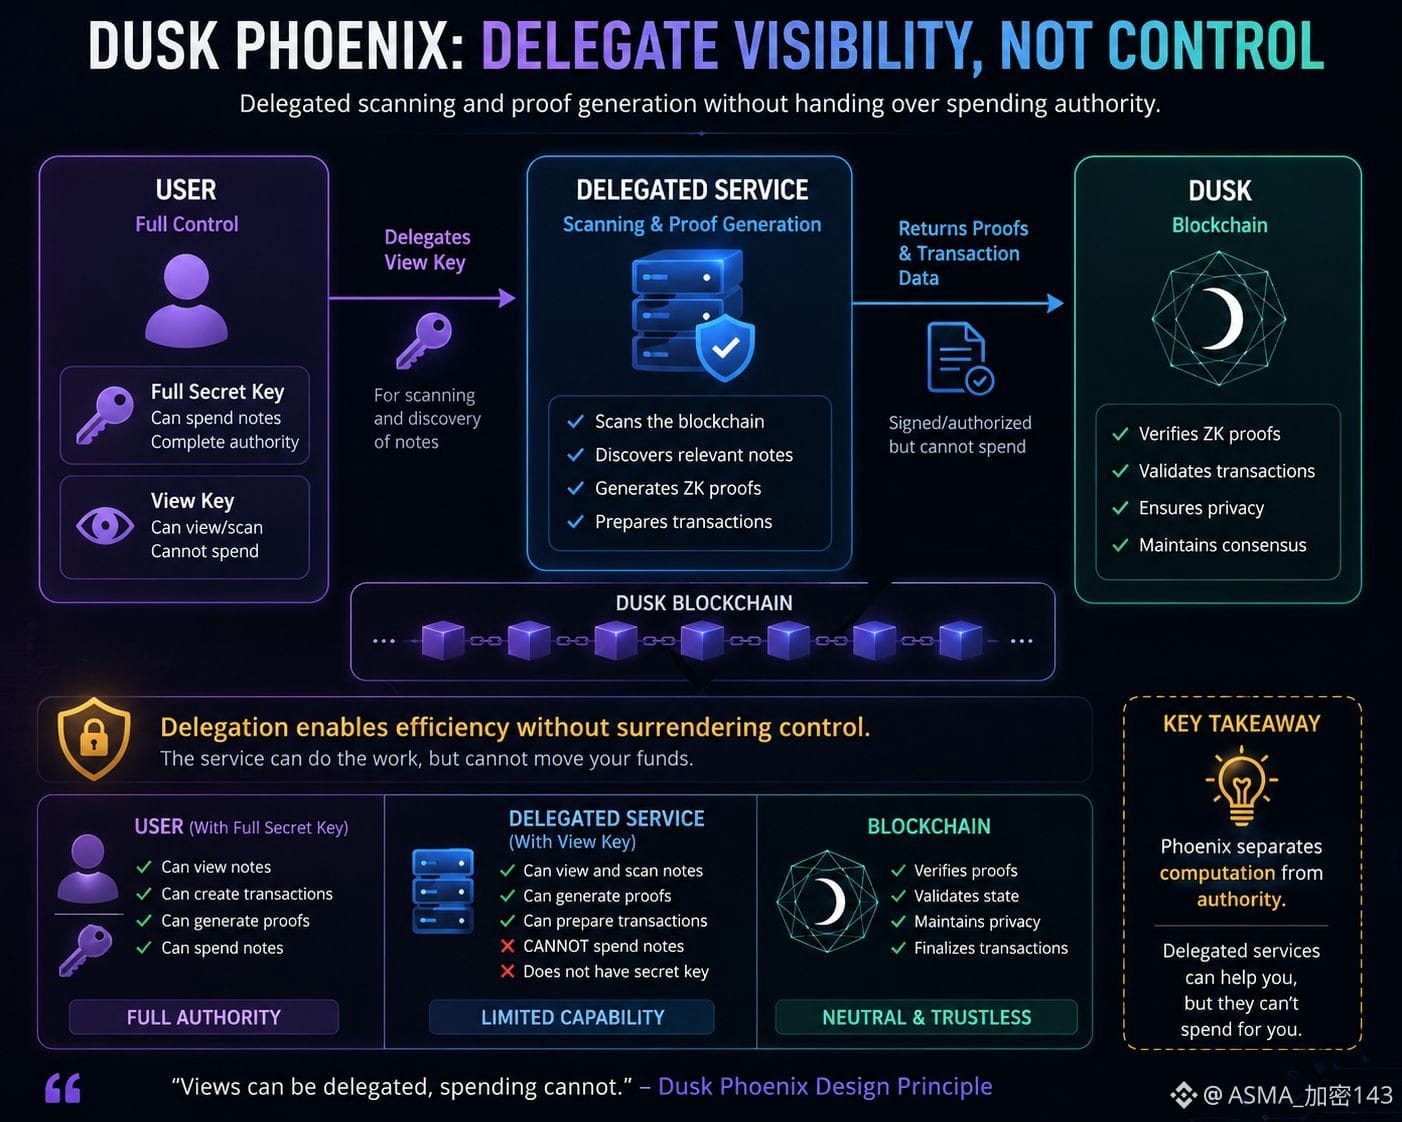
Amma whitepaper daha kəskin bir sərhəd çəkir. Phoenix istifadəçiyə view key (görünüş açarı) vasitəsilə şəbəkə skanını delegasiya etməyə imkan verir, lakin delegasiya olunmuş tərəf yenə də qeydləri (notes) xərcləyə bilmir—çünki istifadəçinin tam gizli açarına malik deyil. O, həmçinin ZK sübutunun generasiyasının transaksiyanın bütövlüyü (integrity) riskə atılmadan imzalar vasitəsilə delegasiya oluna biləcəyini də qeyd edir.
Bu məni xüsusilə cəlb etdi, çünki arxitektura hesablamanı (computation) səlahiyyətdən (authority) ayırır. Bir xidmət bahalı işi yerinə yetirə bilər, amma qeydi həqiqətən xərcləmək imkanı tam gizli açara bağlı olaraq qalır. Qeydin gizli sirri (note secret) sadəcə view key yox, açar cütlüyünün (key pair) tamını tələb edir.
Amma bu, başqa bir sistem sualı yaradır.
Delegasiya olunmuş xidmətlərin vəsaiti xərcləməsinə qarşı təhlükəsizlik sərhədi daha güclü ola bilər, amma istifadəçi indi hansı imkanın (capability) hansı xidmətə açıldığını idarə etməlidir. Delegasiya qatında kompromis və ya zəif dizayn yenə də əməliyyat (operational) və ya məxfilik (privacy) problemləri yarada bilər—buna baxmayaraq birbaşa xərcləyə bilməsə də.
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
Bu ayrılıq həqiqətən hücum səthini (attack surface) minimala endirirmi, yoxsa sadəcə ən çətin təhlükəsizlik problemini imkan idarəetməsinə və əməliyyat etibarına (operational trust) köçürür?
Mən “Dusk”ın Phoenix dizaynında fərqi demək olar ki, qaçırırdım—bu da mənim transaksiyaların delegasiyası barədə düşüncə tərzimə təsir edir.
İlk fərziyyəm sadə idi: əgər üçüncü tərəf özəl transaksiyada kömək edirsə, ona daha çox görünürlük vermək mütləq daha çox nəzarət vermək deməkdir.
Amma whitepaper daha kəskin bir sərhəd çəkir. Phoenix istifadəçiyə view key (görünüş açarı) vasitəsilə şəbəkə skanını delegasiya etməyə imkan verir, lakin delegasiya olunmuş tərəf yenə də qeydləri (notes) xərcləyə bilmir—çünki istifadəçinin tam gizli açarına malik deyil. O, həmçinin ZK sübutunun generasiyasının transaksiyanın bütövlüyü (integrity) riskə atılmadan imzalar vasitəsilə delegasiya oluna biləcəyini də qeyd edir.
Bu məni xüsusilə cəlb etdi, çünki arxitektura hesablamanı (computation) səlahiyyətdən (authority) ayırır. Bir xidmət bahalı işi yerinə yetirə bilər, amma qeydi həqiqətən xərcləmək imkanı tam gizli açara bağlı olaraq qalır. Qeydin gizli sirri (note secret) sadəcə view key yox, açar cütlüyünün (key pair) tamını tələb edir.
Amma bu, başqa bir sistem sualı yaradır.
Delegasiya olunmuş xidmətlərin vəsaiti xərcləməsinə qarşı təhlükəsizlik sərhədi daha güclü ola bilər, amma istifadəçi indi hansı imkanın (capability) hansı xidmətə açıldığını idarə etməlidir. Delegasiya qatında kompromis və ya zəif dizayn yenə də əməliyyat (operational) və ya məxfilik (privacy) problemləri yarada bilər—buna baxmayaraq birbaşa xərcləyə bilməsə də.
@Dusk $DUSK #dusk
Bu ayrılıq həqiqətən hücum səthini (attack surface) minimala endirirmi, yoxsa sadəcə ən çətin təhlükəsizlik problemini imkan idarəetməsinə və əməliyyat etibarına (operational trust) köçürür?
İlk fərziyyəm sadə idi: əgər üçüncü tərəf özəl transaksiyada kömək edirsə, ona daha çox görünürlük vermək mütləq daha çox nəzarət vermək deməkdir.
Amma whitepaper daha kəskin bir sərhəd çəkir. Phoenix istifadəçiyə view key (görünüş açarı) vasitəsilə şəbəkə skanını delegasiya etməyə imkan verir, lakin delegasiya olunmuş tərəf yenə də qeydləri (notes) xərcləyə bilmir—çünki istifadəçinin tam gizli açarına malik deyil. O, həmçinin ZK sübutunun generasiyasının transaksiyanın bütövlüyü (integrity) riskə atılmadan imzalar vasitəsilə delegasiya oluna biləcəyini də qeyd edir.
Bu məni xüsusilə cəlb etdi, çünki arxitektura hesablamanı (computation) səlahiyyətdən (authority) ayırır. Bir xidmət bahalı işi yerinə yetirə bilər, amma qeydi həqiqətən xərcləmək imkanı tam gizli açara bağlı olaraq qalır. Qeydin gizli sirri (note secret) sadəcə view key yox, açar cütlüyünün (key pair) tamını tələb edir.
Amma bu, başqa bir sistem sualı yaradır.
Delegasiya olunmuş xidmətlərin vəsaiti xərcləməsinə qarşı təhlükəsizlik sərhədi daha güclü ola bilər, amma istifadəçi indi hansı imkanın (capability) hansı xidmətə açıldığını idarə etməlidir. Delegasiya qatında kompromis və ya zəif dizayn yenə də əməliyyat (operational) və ya məxfilik (privacy) problemləri yarada bilər—buna baxmayaraq birbaşa xərcləyə bilməsə də.
@Dusk $DUSK #dusk
Bu ayrılıq həqiqətən hücum səthini (attack surface) minimala endirirmi, yoxsa sadəcə ən çətin təhlükəsizlik problemini imkan idarəetməsinə və əməliyyat etibarına (operational trust) köçürür?
2
131
·
--
Mən Dusk’un yuvarlanan yekunluq qaydalarının dərinliyinə girdim və “yekunluq” haqqında düşüncümü dəyişən bir detal gördüm.
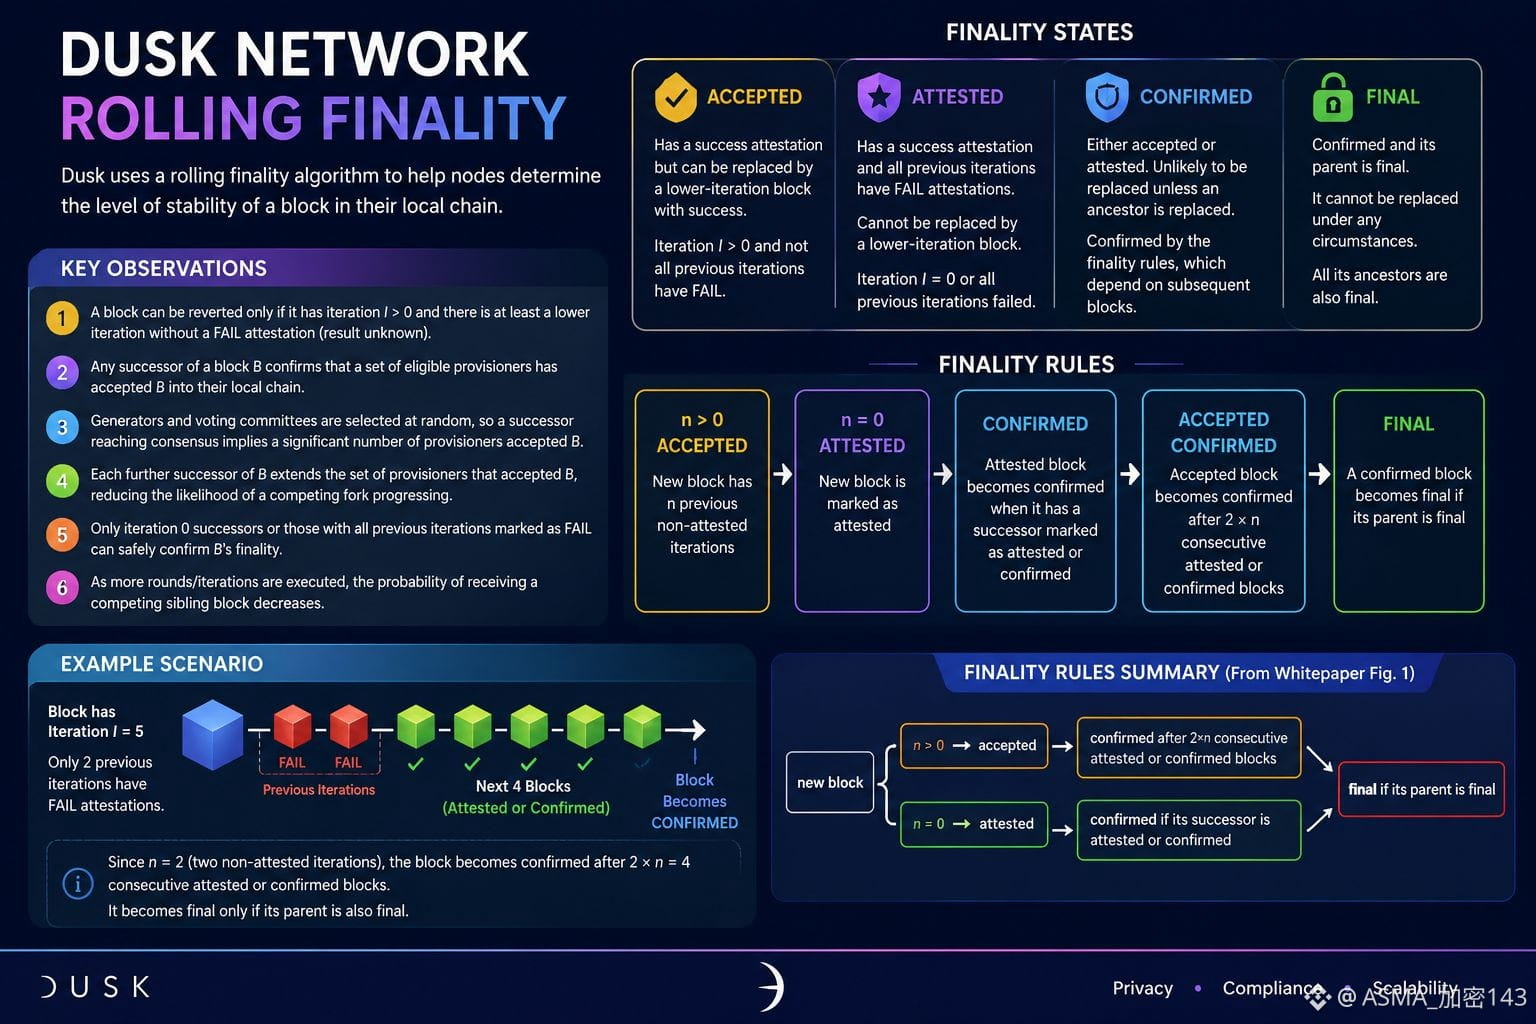
Blok sadəcə uğurlu attestasiya aldıqdan sonra avtomatik olaraq yekun deyil. Dusk qəbul edilmiş, attest olunmuş, təsdiqlənmiş və yekun vəziyyətlər arasında fərq qoyur. Qəbul edilmiş blok daha aşağı iterasiya blokuyla əvəz oluna bilər, attest olunmuş blok isə onunla əvəz edilə bilməz.
Maraqlı hissə sonrakı blokların etimadı necə gücləndirməsidir. Qəbul edilmiş blok yalnız 2×n ardıcıl attest olunmuş və ya təsdiqlənmiş blokdan sonra təsdiqlənmiş sayılır; burada n əvvəlki attest edilməmiş iterasiyaların sayını ifadə edir. Yekunluq isə valideynin (parentin) artıq yekun olması ilə bağlıdır.
Deməli, @Dusk_Foundation və $DUSK üçün daha dərin sual təkcə “Yekunluq nə qədər sürətlə baş verir?” deyil.
Sual budur: blok bu aralıq vəziyyətlərdən keçərkən tətbiqlər riskin qiymətini necə müəyyənləşdirməlidir?
Maliyyə infrastrukturunda bu fərq, başlıqda yazılan yekunluq rəqəmindən daha önəmli ola bilər.
Bəs Dusk’un qəbul edilmiş → təsdiqlənmiş → yekun irəliləyişi əsasında tətbiqi necə dizayn edərdiniz?
{spot}(DUSKUSDT)
#dusk
Mən Dusk’un yuvarlanan yekunluq qaydalarının dərinliyinə girdim və “yekunluq” haqqında düşüncümü dəyişən bir detal gördüm.
Blok sadəcə uğurlu attestasiya aldıqdan sonra avtomatik olaraq yekun deyil. Dusk qəbul edilmiş, attest olunmuş, təsdiqlənmiş və yekun vəziyyətlər arasında fərq qoyur. Qəbul edilmiş blok daha aşağı iterasiya blokuyla əvəz oluna bilər, attest olunmuş blok isə onunla əvəz edilə bilməz.
Maraqlı hissə sonrakı blokların etimadı necə gücləndirməsidir. Qəbul edilmiş blok yalnız 2×n ardıcıl attest olunmuş və ya təsdiqlənmiş blokdan sonra təsdiqlənmiş sayılır; burada n əvvəlki attest edilməmiş iterasiyaların sayını ifadə edir. Yekunluq isə valideynin (parentin) artıq yekun olması ilə bağlıdır.
Deməli, @Dusk və $DUSK üçün daha dərin sual təkcə “Yekunluq nə qədər sürətlə baş verir?” deyil.
Sual budur: blok bu aralıq vəziyyətlərdən keçərkən tətbiqlər riskin qiymətini necə müəyyənləşdirməlidir?
Maliyyə infrastrukturunda bu fərq, başlıqda yazılan yekunluq rəqəmindən daha önəmli ola bilər.
Bəs Dusk’un qəbul edilmiş → təsdiqlənmiş → yekun irəliləyişi əsasında tətbiqi necə dizayn edərdiniz?
#dusk
Blok sadəcə uğurlu attestasiya aldıqdan sonra avtomatik olaraq yekun deyil. Dusk qəbul edilmiş, attest olunmuş, təsdiqlənmiş və yekun vəziyyətlər arasında fərq qoyur. Qəbul edilmiş blok daha aşağı iterasiya blokuyla əvəz oluna bilər, attest olunmuş blok isə onunla əvəz edilə bilməz.
Maraqlı hissə sonrakı blokların etimadı necə gücləndirməsidir. Qəbul edilmiş blok yalnız 2×n ardıcıl attest olunmuş və ya təsdiqlənmiş blokdan sonra təsdiqlənmiş sayılır; burada n əvvəlki attest edilməmiş iterasiyaların sayını ifadə edir. Yekunluq isə valideynin (parentin) artıq yekun olması ilə bağlıdır.
Deməli, @Dusk və $DUSK üçün daha dərin sual təkcə “Yekunluq nə qədər sürətlə baş verir?” deyil.
Sual budur: blok bu aralıq vəziyyətlərdən keçərkən tətbiqlər riskin qiymətini necə müəyyənləşdirməlidir?
Maliyyə infrastrukturunda bu fərq, başlıqda yazılan yekunluq rəqəmindən daha önəmli ola bilər.
Bəs Dusk’un qəbul edilmiş → təsdiqlənmiş → yekun irəliləyişi əsasında tətbiqi necə dizayn edərdiniz?
#dusk
1
3
182
·
--
🎙️ ƏZİZ KİRAN, SƏNƏ BÖYÜK TƏBRİKLƏR! NƏHAYƏT 30K İZLƏYİCİ SƏFƏRİNİ TAMAMLADIN

Sonlandı
06 saat 00 dəqiqə 00 san
2.8k
3
2
·
--
#dusk $DUSK @Dusk_Foundation
Bəzi blokçeyn resursları hər şey işləyəndə nə baş verdiyi barədə çox danışır. Mən isə uğursuzluq halını daha aydınlaşdırıcı hesab edirəm.
Dusk-da əvvəllər diqqət etmədiyim bir detal var: onun konsensusu, provayderlər əlçatan olmadıqda və ya təcrid olunduqda, 16 uğursuz iterasiyadan sonra təcili (emergency) rejimə girə bilər. Sadəcə dayanmaq əvəzinə, protokol kandidat blok kvoruma (quorum) çatana qədər iterasiyaları açmağa davam edir.
Əgər şəbəkə yenə də bərpa ola bilmirsə, stake-in əksəriyyətinə (majority) sahib olan provayderlər təcili blok tələb edə bilərlər. Bu blokda heç bir tranzaksiya yoxdur; irəliləyişi yenidən başlatmağa kömək edən yeni, yoxlanıla bilən (verifiable) toxum (seed) daşıyır.
Burada maraqlı olan məhz bu balansdır. Təcili rejim şəbəkəni hərəkətdə saxlaya bilər, amma dizayn açıq şəkildə qəbul edir ki, paralel bərpa cəhdləri forkliflərin (forks) yaranma ehtimalını artıra bilər.
Deməli, əsl sual blokçeynin normal şəraitə öhdəsindən gəlib-gəlməməsi deyil.
Konsensus protokolu “yaşamağa davam etmə” (staying alive) dayanmaqdan daha təhlükəli olana qədər nə qədər bərpa riskini qəbul etməlidir?
{spot}(DUSKUSDT)
Ağır şəbəkə uğursuzluğu zamanı daha çox nə önəmlidir?
#dusk $DUSK @Dusk
Bəzi blokçeyn resursları hər şey işləyəndə nə baş verdiyi barədə çox danışır. Mən isə uğursuzluq halını daha aydınlaşdırıcı hesab edirəm.
Dusk-da əvvəllər diqqət etmədiyim bir detal var: onun konsensusu, provayderlər əlçatan olmadıqda və ya təcrid olunduqda, 16 uğursuz iterasiyadan sonra təcili (emergency) rejimə girə bilər. Sadəcə dayanmaq əvəzinə, protokol kandidat blok kvoruma (quorum) çatana qədər iterasiyaları açmağa davam edir.
Əgər şəbəkə yenə də bərpa ola bilmirsə, stake-in əksəriyyətinə (majority) sahib olan provayderlər təcili blok tələb edə bilərlər. Bu blokda heç bir tranzaksiya yoxdur; irəliləyişi yenidən başlatmağa kömək edən yeni, yoxlanıla bilən (verifiable) toxum (seed) daşıyır.
Burada maraqlı olan məhz bu balansdır. Təcili rejim şəbəkəni hərəkətdə saxlaya bilər, amma dizayn açıq şəkildə qəbul edir ki, paralel bərpa cəhdləri forkliflərin (forks) yaranma ehtimalını artıra bilər.
Deməli, əsl sual blokçeynin normal şəraitə öhdəsindən gəlib-gəlməməsi deyil.
Konsensus protokolu “yaşamağa davam etmə” (staying alive) dayanmaqdan daha təhlükəli olana qədər nə qədər bərpa riskini qəbul etməlidir?
Ağır şəbəkə uğursuzluğu zamanı daha çox nə önəmlidir?
Bəzi blokçeyn resursları hər şey işləyəndə nə baş verdiyi barədə çox danışır. Mən isə uğursuzluq halını daha aydınlaşdırıcı hesab edirəm.
Dusk-da əvvəllər diqqət etmədiyim bir detal var: onun konsensusu, provayderlər əlçatan olmadıqda və ya təcrid olunduqda, 16 uğursuz iterasiyadan sonra təcili (emergency) rejimə girə bilər. Sadəcə dayanmaq əvəzinə, protokol kandidat blok kvoruma (quorum) çatana qədər iterasiyaları açmağa davam edir.
Əgər şəbəkə yenə də bərpa ola bilmirsə, stake-in əksəriyyətinə (majority) sahib olan provayderlər təcili blok tələb edə bilərlər. Bu blokda heç bir tranzaksiya yoxdur; irəliləyişi yenidən başlatmağa kömək edən yeni, yoxlanıla bilən (verifiable) toxum (seed) daşıyır.
Burada maraqlı olan məhz bu balansdır. Təcili rejim şəbəkəni hərəkətdə saxlaya bilər, amma dizayn açıq şəkildə qəbul edir ki, paralel bərpa cəhdləri forkliflərin (forks) yaranma ehtimalını artıra bilər.
Deməli, əsl sual blokçeynin normal şəraitə öhdəsindən gəlib-gəlməməsi deyil.
Konsensus protokolu “yaşamağa davam etmə” (staying alive) dayanmaqdan daha təhlükəli olana qədər nə qədər bərpa riskini qəbul etməlidir?
Ağır şəbəkə uğursuzluğu zamanı daha çox nə önəmlidir?
Keep recovering
0%
Stop and protect consistency
100%
1 Səslər • Səsvermə bağlanıb
2
6
104
·
--
🎙️ Binance Square Dusk canlı kampaniyası: 480k tapşırığı tamamlayın, 40k Dusk əldə edin

Sonlandı
01 saat 56 dəqiqə 26 san
482
5
3
·
--
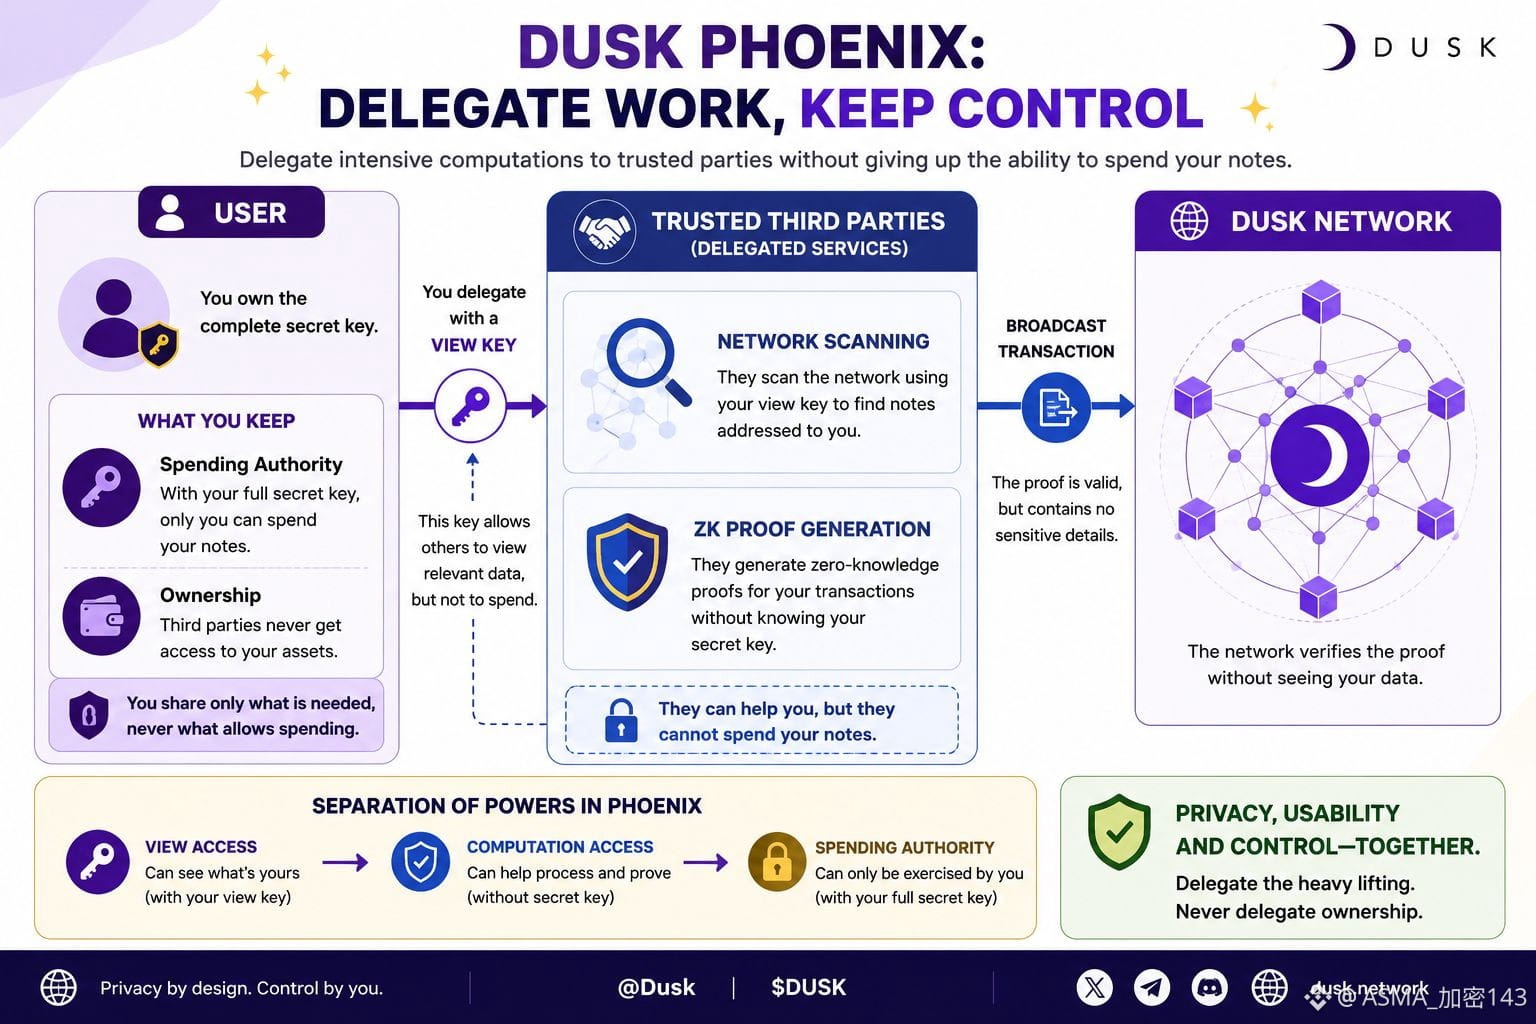
Düşünürdüm ki, blokçeyndə məxfilik o deməkdir ki, istifadəçi hər şeyi təkbaşına idarə etməlidir, amma Dusk-un Phoenix modelindəki bir detal bunu başqa cür düşünməyimə səbəb oldu. @Dusk_Foundation intensiv hesablamaların etibarlı üçüncü tərəflərə həvalə edilməsinə imkan verir; o cümlədən sizin view key-inizdən istifadə edərək sizə ünvanlanan tranzaksiyalar üçün şəbəkəni skan etmək və hətta ZK sübutları yaratmaq. Bununla belə, həvalə edilən tərəf sizin qeydlərinizi xərcləyə bilmir, çünki onun sizdə olan tam gizli açarınız yoxdur. Bu ayrım ilk baxışda düşündüyündən daha maraqlıdır. Bu, şəxsi blokçeyn fəaliyyətinin mütləq hər bir istifadəçinin hər bahalı hesablamanı yerli olaraq etməsi demək olmadığını göstərir. Ağır işi həvalə edə bilərsiniz, eyni zamanda aktivlərinizi xərcləmək səlahiyyətini öz nəzarətiniz altında saxlayırsınız. Həm istifadəlilik, həm də məxfilik üçün önəmli olan maliyyə tətbiqlərində, əgər bu sistemlər kriptoqrafiya üzrə mütəxəssis olmayan insanlara xidmət etməli olacaqsa, bu fərq vacib ola bilər. Mənim qaldığım sual budur: özəl tranzaksiyalar üçün təhlükəsiz həvaləyə etibar edərdiniz, yoxsa hər hesablamanı öz nəzarətinizdə saxlamağı üstün tutardınız? $DUSK #dusk
{spot}(DUSKUSDT)
$EDEN
{spot}(EDENUSDT)
$RED
{spot}(REDUSDT)
Düşünürdüm ki, blokçeyndə məxfilik o deməkdir ki, istifadəçi hər şeyi təkbaşına idarə etməlidir, amma Dusk-un Phoenix modelindəki bir detal bunu başqa cür düşünməyimə səbəb oldu. @Dusk intensiv hesablamaların etibarlı üçüncü tərəflərə həvalə edilməsinə imkan verir; o cümlədən sizin view key-inizdən istifadə edərək sizə ünvanlanan tranzaksiyalar üçün şəbəkəni skan etmək və hətta ZK sübutları yaratmaq. Bununla belə, həvalə edilən tərəf sizin qeydlərinizi xərcləyə bilmir, çünki onun sizdə olan tam gizli açarınız yoxdur. Bu ayrım ilk baxışda düşündüyündən daha maraqlıdır. Bu, şəxsi blokçeyn fəaliyyətinin mütləq hər bir istifadəçinin hər bahalı hesablamanı yerli olaraq etməsi demək olmadığını göstərir. Ağır işi həvalə edə bilərsiniz, eyni zamanda aktivlərinizi xərcləmək səlahiyyətini öz nəzarətiniz altında saxlayırsınız. Həm istifadəlilik, həm də məxfilik üçün önəmli olan maliyyə tətbiqlərində, əgər bu sistemlər kriptoqrafiya üzrə mütəxəssis olmayan insanlara xidmət etməli olacaqsa, bu fərq vacib ola bilər. Mənim qaldığım sual budur: özəl tranzaksiyalar üçün təhlükəsiz həvaləyə etibar edərdiniz, yoxsa hər hesablamanı öz nəzarətinizdə saxlamağı üstün tutardınız? $DUSK #dusk
$EDEN
$RED
$EDEN
$RED
4
4
212
Daha çox kontent araşdırmaq üçün daxil olun
Binance Square-də qlobal kriptovalyuta istifadəçilərinə qoşulun
⚡️ Kriptovalyuta haqqında ən son və faydalı məlumatları əldə edin.
💬 Dünyanın ən böyük kriptovalyuta birjası tərəfindən etibar edilir.
👍 Doğrulanmış yaradıcılardan gələn real məlumatları kəşf edin.
E-poçt/Telefon nömrəsi
Trenddə olan mövzular
BitcoinReboundsTo$79K
22,220 baxış
Müzakirə edir: 202
🚨 $BTC daha da yüksəlir.
Bitcoin təxminən $78,804 səviyyəsində ticarət edir, təxminən 1.9% yüksəlib. $78K zonasını geri qaytarandan sonra. Diqqət ediləcək növbəti səviyyə gün içi maksimumdur: təxminən $78,905.
Bu səviyyədən yuxarı təmiz qırılma $79K–$80K istiqamətində yol aça bilər. Əgər BTC geri atılsa, dəstək $78,300 ətrafında olacaq, sonra isə $77,975.
Boğalar impulsda olsa da, BTC $78K-dan yuxarıda qalmalıdır.
#Bitcoin #BTC #CryptoTrading #CryptoMarket #CryptoAnalysis
PulseON
·18 bəyənmə
·18.1k baxış
BitcoinSpotETFsNetInflow$160M
515 baxış
Müzakirə edir: 44
SouthKoreaCryptoTaxDelayPetitionTops50000
14,635 baxış
Müzakirə edir: 397