
Crypto knowledge P
169 Paylaşımlar
Crypto knowledge P
Şikayət et
İstifadəçini blokla
27 İzlənilir
2.0K+ İzləyicilər
638 Bəyəndi
Postlar
Hamısı
Sitatlar
BƏRKİDİLDİ
@GoKiteAI
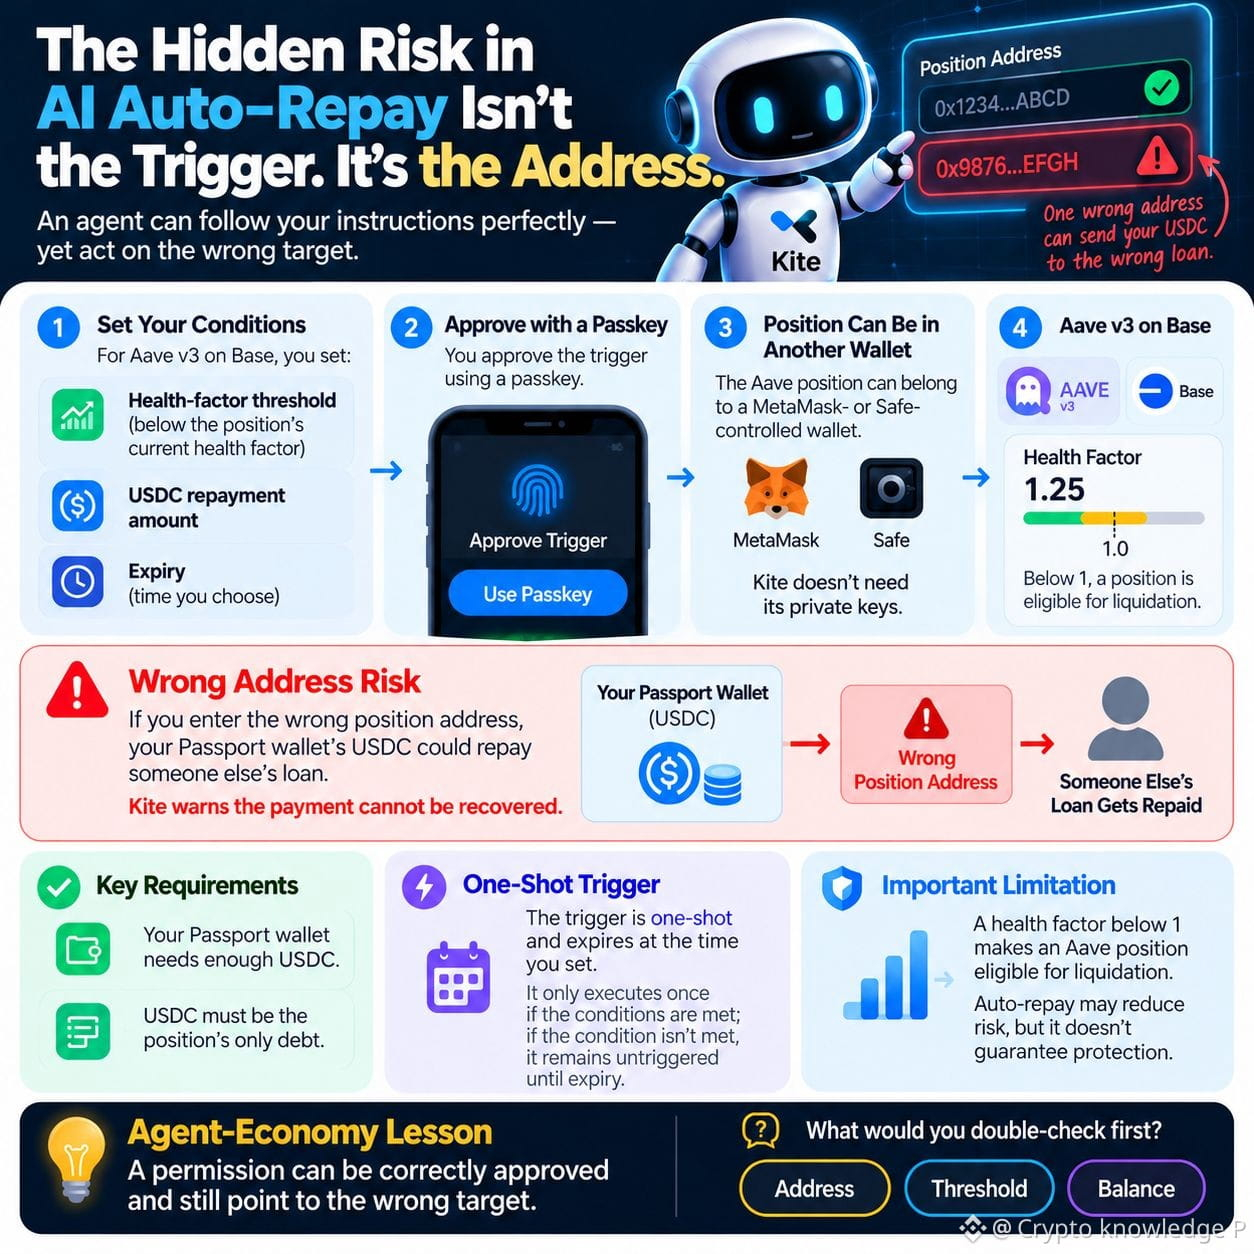
Süni intellektlə avtomatik borc ödənişində gizli risk tətikləyici deyil. Ünvanıdır.
Kite-ın sənədləri məni düşündürdü: quraşdırma zamanı bir səhv baha başa gələ bilər.
Base-də Aave v3 istifadə edərkən, tətikləyici həddini mövqenin cari sağlamlıq əmsalından aşağı təyin edin, USDC ilə ödəniş məbləğini və bitmə vaxtını seçin, sonra giriş açarı ilə təsdiqləyin. Mövqe MetaMask və ya Safe tərəfindən idarə olunan pul kisəsində ola bilər; Kite-ın onun şəxsi açarlarına ehtiyacı yoxdur.
Yanlış mövqe ünvanını daxil etsəniz, Passport pul kisənizdəki USDC başqasının borcunu ödəyə bilər. Kite xəbərdarlıq edir ki, ödənişi geri qaytarmaq mümkün deyil.
Pul kisənizdə kifayət qədər USDC olmalıdır və mövqenin yeganə borcu USDC olmalıdır. Tətikləyici yalnız bir dəfə işə düşür və təyin etdiyiniz vaxtda qüvvədən düşür. Sağlamlıq əmsalı 1-dən aşağı olan mövqe likvidasiya üçün uyğun sayılır; buna görə avtomatik ödəniş riski azalda bilər, amma tam aradan qaldırmır.
Agentlər iqtisadiyyatında yadda qalan məqam budur: bir əməliyyatı təsdiqləmək onun düzgün hədəfə yönəldiyi demək deyil.
Siz hansını iki dəfə yoxlayardınız: ünvanı, həddi, yoxsa balansı?
#KiteBBW $KITE
@KITE AI 中文
Süni intellektlə avtomatik borc ödənişində gizli risk tətikləyici deyil. Ünvanıdır.
Kite-ın sənədləri məni düşündürdü: quraşdırma zamanı bir səhv baha başa gələ bilər.
Base-də Aave v3 istifadə edərkən, tətikləyici həddini mövqenin cari sağlamlıq əmsalından aşağı təyin edin, USDC ilə ödəniş məbləğini və bitmə vaxtını seçin, sonra giriş açarı ilə təsdiqləyin. Mövqe MetaMask və ya Safe tərəfindən idarə olunan pul kisəsində ola bilər; Kite-ın onun şəxsi açarlarına ehtiyacı yoxdur.
Yanlış mövqe ünvanını daxil etsəniz, Passport pul kisənizdəki USDC başqasının borcunu ödəyə bilər. Kite xəbərdarlıq edir ki, ödənişi geri qaytarmaq mümkün deyil.
Pul kisənizdə kifayət qədər USDC olmalıdır və mövqenin yeganə borcu USDC olmalıdır. Tətikləyici yalnız bir dəfə işə düşür və təyin etdiyiniz vaxtda qüvvədən düşür. Sağlamlıq əmsalı 1-dən aşağı olan mövqe likvidasiya üçün uyğun sayılır; buna görə avtomatik ödəniş riski azalda bilər, amma tam aradan qaldırmır.
Agentlər iqtisadiyyatında yadda qalan məqam budur: bir əməliyyatı təsdiqləmək onun düzgün hədəfə yönəldiyi demək deyil.
Siz hansını iki dəfə yoxlayardınız: ünvanı, həddi, yoxsa balansı?
#KiteBBW $KITE
Süni intellektlə avtomatik borc ödənişində gizli risk tətikləyici deyil. Ünvanıdır.
Kite-ın sənədləri məni düşündürdü: quraşdırma zamanı bir səhv baha başa gələ bilər.
Base-də Aave v3 istifadə edərkən, tətikləyici həddini mövqenin cari sağlamlıq əmsalından aşağı təyin edin, USDC ilə ödəniş məbləğini və bitmə vaxtını seçin, sonra giriş açarı ilə təsdiqləyin. Mövqe MetaMask və ya Safe tərəfindən idarə olunan pul kisəsində ola bilər; Kite-ın onun şəxsi açarlarına ehtiyacı yoxdur.
Yanlış mövqe ünvanını daxil etsəniz, Passport pul kisənizdəki USDC başqasının borcunu ödəyə bilər. Kite xəbərdarlıq edir ki, ödənişi geri qaytarmaq mümkün deyil.
Pul kisənizdə kifayət qədər USDC olmalıdır və mövqenin yeganə borcu USDC olmalıdır. Tətikləyici yalnız bir dəfə işə düşür və təyin etdiyiniz vaxtda qüvvədən düşür. Sağlamlıq əmsalı 1-dən aşağı olan mövqe likvidasiya üçün uyğun sayılır; buna görə avtomatik ödəniş riski azalda bilər, amma tam aradan qaldırmır.
Agentlər iqtisadiyyatında yadda qalan məqam budur: bir əməliyyatı təsdiqləmək onun düzgün hədəfə yönəldiyi demək deyil.
Siz hansını iki dəfə yoxlayardınız: ünvanı, həddi, yoxsa balansı?
#KiteBBW $KITE
13
3
7
164
Doğrulanıb
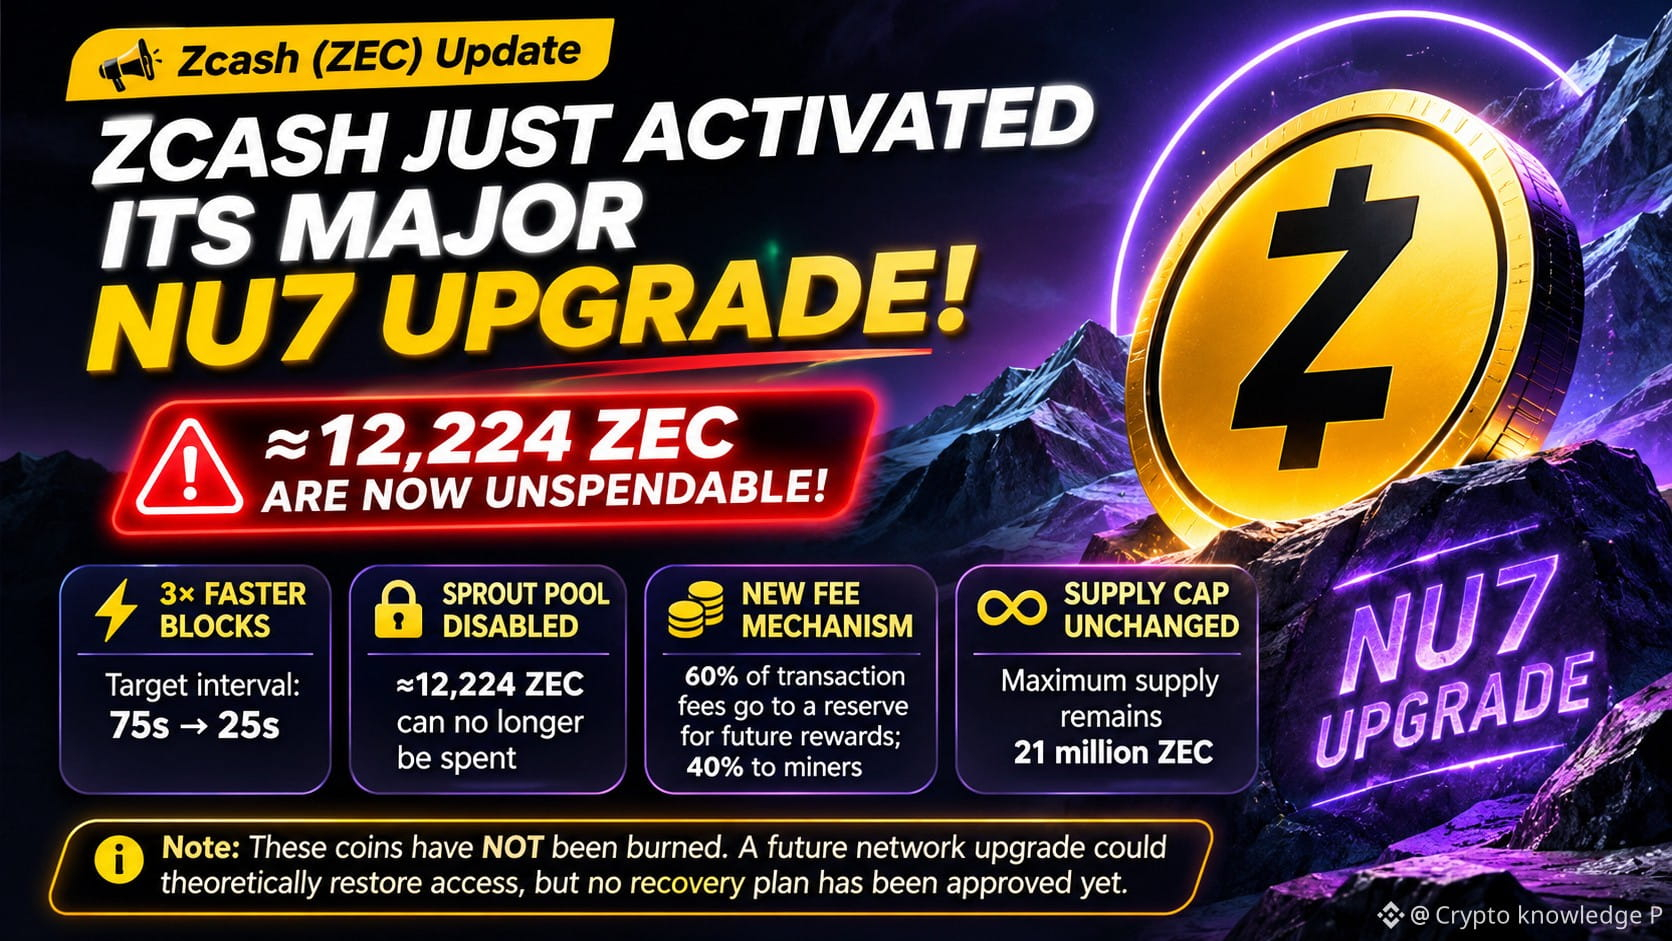
🚨 ZCASH ŞƏBƏKƏSİNDƏ BÖYÜK YENİLƏNMƏ HƏYATA KEÇİRİLDİ!
Təxminən 12,224 ZEC artıq xərclənə bilməz.
Baş verənlər:
⚡ DAHA SÜRƏTLİ BLOKLAR
Bloklar arasındakı hədəf intervalı 75 saniyədən 25 saniyəyə endirildi.
🔒 12,224 ZEC TƏSİRƏ MƏRUZ QALDI
Köhnə Sprout məxfilik hovuzunda qalan vəsaitlər artıq yeni qaydalara əsasən xərclənə bilməz.
💰 YENİ KOMİSSİYA MEXANİZMİ
Əməliyyat komissiyalarının 60%-i gələcək şəbəkə mükafatları üçün dövriyyədən çıxarılır. Maynerlər qalan 40%-i alır.
📊 21 MİLYONLUQ TƏKLİF LİMİTİ
Maksimum ZEC təklifi dəyişməz qalır.
⚠️ Vacib: Bu sikkələr YANDIRILMAYIB. Gələcək şəbəkə yenilənməsi nəzəri olaraq onlara çıxışı bərpa edə bilər, lakin heç bir bərpa planı təsdiqlənməyib.
BİR YENİLƏNMƏ. BÖYÜK DƏYİŞİKLİKLƏR.
Şəbəkəni təkmilləşdirən, lakin bəzi köhnə vəsaitləri xərclənməz edən blokçeyn yenilənməsini dəstəkləyərdinizmi?
👇 Fikriniz nədir?
$ZEC $ONE $BTC
#Zcash #zec #CryptoNewss #BinanceSquare #JobsReportRaisesHikeOdds
🚨 ZCASH ŞƏBƏKƏSİNDƏ BÖYÜK YENİLƏNMƏ HƏYATA KEÇİRİLDİ!
Təxminən 12,224 ZEC artıq xərclənə bilməz.
Baş verənlər:
⚡ DAHA SÜRƏTLİ BLOKLAR
Bloklar arasındakı hədəf intervalı 75 saniyədən 25 saniyəyə endirildi.
🔒 12,224 ZEC TƏSİRƏ MƏRUZ QALDI
Köhnə Sprout məxfilik hovuzunda qalan vəsaitlər artıq yeni qaydalara əsasən xərclənə bilməz.
💰 YENİ KOMİSSİYA MEXANİZMİ
Əməliyyat komissiyalarının 60%-i gələcək şəbəkə mükafatları üçün dövriyyədən çıxarılır. Maynerlər qalan 40%-i alır.
📊 21 MİLYONLUQ TƏKLİF LİMİTİ
Maksimum ZEC təklifi dəyişməz qalır.
⚠️ Vacib: Bu sikkələr YANDIRILMAYIB. Gələcək şəbəkə yenilənməsi nəzəri olaraq onlara çıxışı bərpa edə bilər, lakin heç bir bərpa planı təsdiqlənməyib.
BİR YENİLƏNMƏ. BÖYÜK DƏYİŞİKLİKLƏR.
Şəbəkəni təkmilləşdirən, lakin bəzi köhnə vəsaitləri xərclənməz edən blokçeyn yenilənməsini dəstəkləyərdinizmi?
👇 Fikriniz nədir?
$ZEC $ONE $BTC
#Zcash #zec #CryptoNewss #BinanceSquare #JobsReportRaisesHikeOdds
Təxminən 12,224 ZEC artıq xərclənə bilməz.
Baş verənlər:
⚡ DAHA SÜRƏTLİ BLOKLAR
Bloklar arasındakı hədəf intervalı 75 saniyədən 25 saniyəyə endirildi.
🔒 12,224 ZEC TƏSİRƏ MƏRUZ QALDI
Köhnə Sprout məxfilik hovuzunda qalan vəsaitlər artıq yeni qaydalara əsasən xərclənə bilməz.
💰 YENİ KOMİSSİYA MEXANİZMİ
Əməliyyat komissiyalarının 60%-i gələcək şəbəkə mükafatları üçün dövriyyədən çıxarılır. Maynerlər qalan 40%-i alır.
📊 21 MİLYONLUQ TƏKLİF LİMİTİ
Maksimum ZEC təklifi dəyişməz qalır.
⚠️ Vacib: Bu sikkələr YANDIRILMAYIB. Gələcək şəbəkə yenilənməsi nəzəri olaraq onlara çıxışı bərpa edə bilər, lakin heç bir bərpa planı təsdiqlənməyib.
BİR YENİLƏNMƏ. BÖYÜK DƏYİŞİKLİKLƏR.
Şəbəkəni təkmilləşdirən, lakin bəzi köhnə vəsaitləri xərclənməz edən blokçeyn yenilənməsini dəstəkləyərdinizmi?
👇 Fikriniz nədir?
$ZEC $ONE $BTC
#Zcash #zec #CryptoNewss #BinanceSquare #JobsReportRaisesHikeOdds
2
685
📉 SNDKUSDT Uzun mövqe 🚀
Giriş: 1,095 | 10x çarpaz
Hazırda zərərdəyəm, amma sakitliyimi qoruyuram. Emosiyalardan üstün olan intizamdır! 💪
SNDK üçün növbəti addım nədir? $SNDK
#BinanceSquareFamily #SNDKUSDT #cryptotrading #TradingSignals #StrategicTrading
📉 SNDKUSDT Uzun mövqe 🚀
Giriş: 1,095 | 10x çarpaz
Hazırda zərərdəyəm, amma sakitliyimi qoruyuram. Emosiyalardan üstün olan intizamdır! 💪
SNDK üçün növbəti addım nədir? $SNDK
#BinanceSquareFamily #SNDKUSDT #cryptotrading #TradingSignals #StrategicTrading
Giriş: 1,095 | 10x çarpaz
Hazırda zərərdəyəm, amma sakitliyimi qoruyuram. Emosiyalardan üstün olan intizamdır! 💪
SNDK üçün növbəti addım nədir? $SNDK
#BinanceSquareFamily #SNDKUSDT #cryptotrading #TradingSignals #StrategicTrading
🟢 Bullish – Recovery coming
64%
🔴 Bearish – More downside
36%
137 Səslər • Səsvermə bağlanıb
4
13.8k
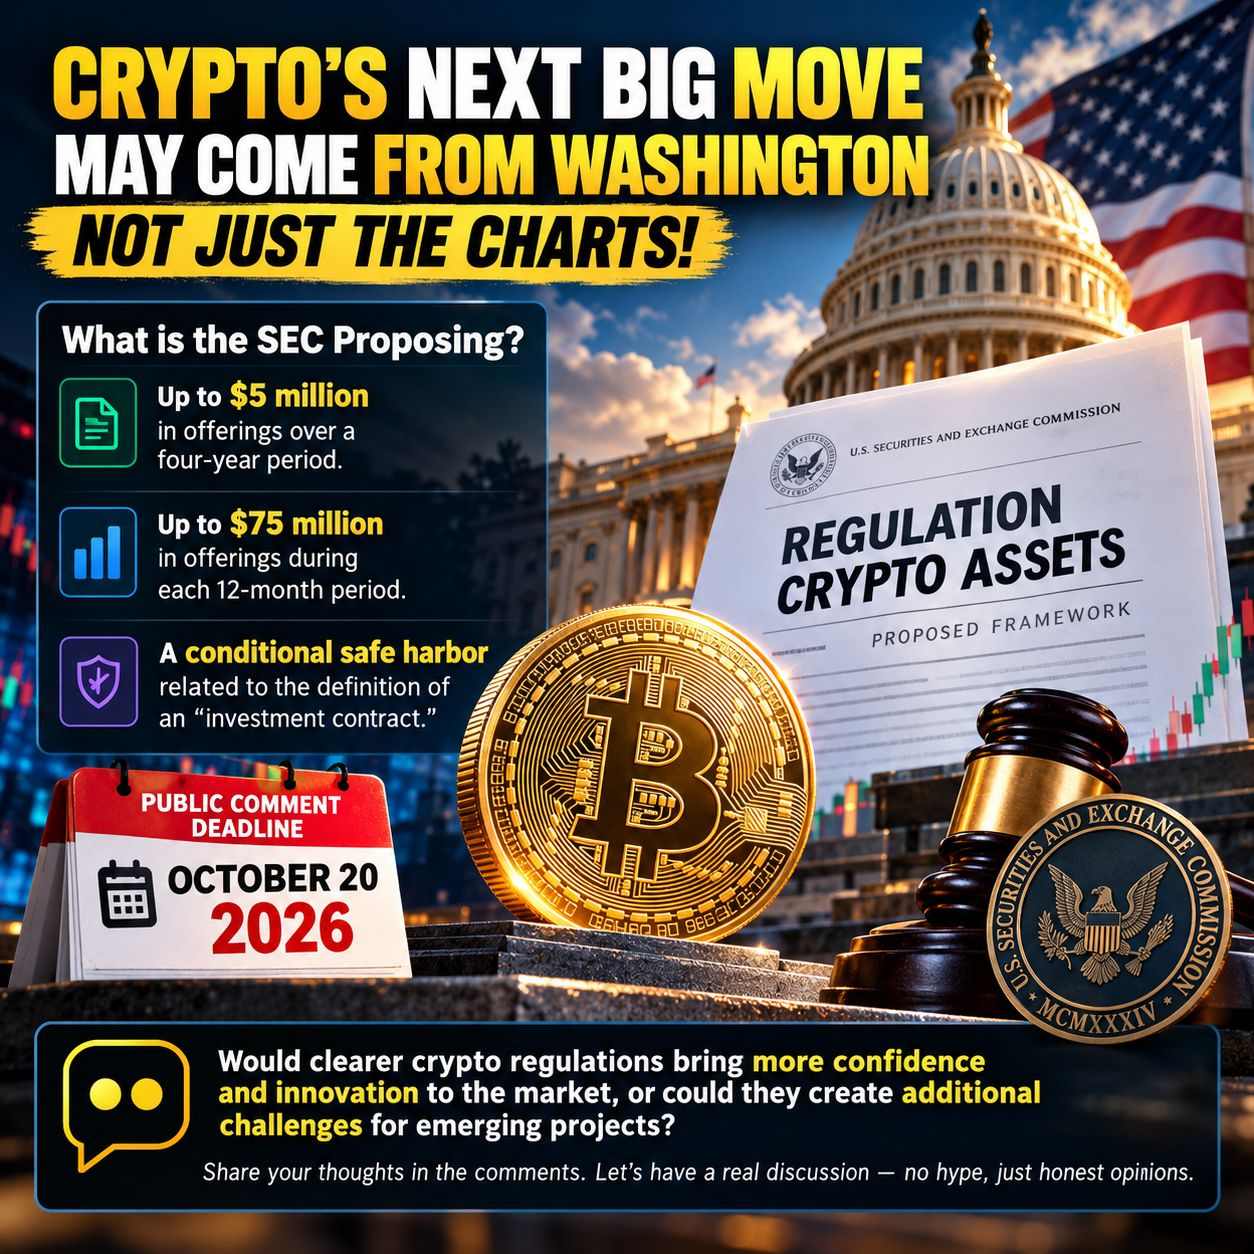
🚨 Kriptonun növbəti böyük dönüşü qrafiklərdən yox, Vaşinqtondan gələ bilər! 👀
Bəzən kriptoda ən vacib hadisələr qrafiklərdən kənarda baş verir.
Bu gün, oktyabrın 20-si, ABŞ SEC-in təklif etdiyi “Kripto Aktivlərinin Tənzimlənməsi” çərçivəsi üçün mühüm son tarixdir. Kripto investorları və layihə qurucuları buna diqqət yetirməlidirlər.
Bunun nə üçün vacib olduğunu izah edək. 👇
📌 SEC nə təklif edir?
Təklifə müəyyən qiymətli kağızların qeydiyyatı tələblərindən mümkün iki istisna daxildir:
🔹 Dörd il ərzində ümumilikdə 5 milyon dollara qədər vəsait cəlb etmək.
🔹 Hər 12 aylıq dövr ərzində 75 milyon dollara qədər vəsait cəlb etmək.
Təklifə həmçinin “investisiya müqaviləsi” anlayışı ilə bağlı şərti təhlükəsiz liman müddəası daxildir.
Amma bir çoxlarının gözdən qaçıra biləcəyi vacib bir məqam var: bunlar təklif olunan qaydalardır, yekun qaydalar deyil. Layihələr yenə də müvafiq şərtlərə cavab verməli, tələb olunan məlumatları açıqlamalı, fırıldaqçılıq və bazar manipulyasiyasına qarşı qiymətli kağızlar qanunlarına riayət etməlidirlər.
📊 Bəs bu, kripto üçün müsbət siqnaldırmı?
Daha aydın qaydalar müəyyən kripto layihələrinə vəsait cəlb etməyə və tənzimləyici tələbləri daha inamla yerinə yetirməyə kömək edə bilər.
Lakin real təsir yekun çərçivədən, onun şərtlərindən və necə tətbiq olunacağından asılı olacaq.
Şəxsən mən inanıram ki, kriptonun uzunmüddətli qəbulu üçün qiymət artımlarından daha artığı lazımdır. Həmçinin düşünülmüş tənzimləmə, investorların daha güclü müdafiəsi və həqiqi innovasiya üçün imkanlar da vacibdir.
Çünki günün sonunda daha güclü kripto sənayesi təkcə şişirdilmiş gözləntilər üzərində qurulmur — o, etibar, şəffaflıq və dayanıqlı inkişaf üzərində qurulur.
👇 İndi sizin fikrinizi eşitmək istəyirəm.
Daha aydın kripto qaydaları bazarda inamı və innovasiyanı artırarmı, yoxsa yeni yaranan layihələr üçün əlavə çətinliklər yarada bilər?
Fikirlərinizi şərhlərdə bölüşün. Gəlin, səmimi müzakirə edək — şişirtməsiz, yalnız dürüst fikirlər. 🤝
#CryptoNews #CryptoRegulation #bitcoin #blockchain #BinanceSquare
$BTC $ZEC $NVDAB
{spot}(NVDABUSDT)
🚨 Kriptonun növbəti böyük dönüşü qrafiklərdən yox, Vaşinqtondan gələ bilər! 👀
Bəzən kriptoda ən vacib hadisələr qrafiklərdən kənarda baş verir.
Bu gün, oktyabrın 20-si, ABŞ SEC-in təklif etdiyi “Kripto Aktivlərinin Tənzimlənməsi” çərçivəsi üçün mühüm son tarixdir. Kripto investorları və layihə qurucuları buna diqqət yetirməlidirlər.
Bunun nə üçün vacib olduğunu izah edək. 👇
📌 SEC nə təklif edir?
Təklifə müəyyən qiymətli kağızların qeydiyyatı tələblərindən mümkün iki istisna daxildir:
🔹 Dörd il ərzində ümumilikdə 5 milyon dollara qədər vəsait cəlb etmək.
🔹 Hər 12 aylıq dövr ərzində 75 milyon dollara qədər vəsait cəlb etmək.
Təklifə həmçinin “investisiya müqaviləsi” anlayışı ilə bağlı şərti təhlükəsiz liman müddəası daxildir.
Amma bir çoxlarının gözdən qaçıra biləcəyi vacib bir məqam var: bunlar təklif olunan qaydalardır, yekun qaydalar deyil. Layihələr yenə də müvafiq şərtlərə cavab verməli, tələb olunan məlumatları açıqlamalı, fırıldaqçılıq və bazar manipulyasiyasına qarşı qiymətli kağızlar qanunlarına riayət etməlidirlər.
📊 Bəs bu, kripto üçün müsbət siqnaldırmı?
Daha aydın qaydalar müəyyən kripto layihələrinə vəsait cəlb etməyə və tənzimləyici tələbləri daha inamla yerinə yetirməyə kömək edə bilər.
Lakin real təsir yekun çərçivədən, onun şərtlərindən və necə tətbiq olunacağından asılı olacaq.
Şəxsən mən inanıram ki, kriptonun uzunmüddətli qəbulu üçün qiymət artımlarından daha artığı lazımdır. Həmçinin düşünülmüş tənzimləmə, investorların daha güclü müdafiəsi və həqiqi innovasiya üçün imkanlar da vacibdir.
Çünki günün sonunda daha güclü kripto sənayesi təkcə şişirdilmiş gözləntilər üzərində qurulmur — o, etibar, şəffaflıq və dayanıqlı inkişaf üzərində qurulur.
👇 İndi sizin fikrinizi eşitmək istəyirəm.
Daha aydın kripto qaydaları bazarda inamı və innovasiyanı artırarmı, yoxsa yeni yaranan layihələr üçün əlavə çətinliklər yarada bilər?
Fikirlərinizi şərhlərdə bölüşün. Gəlin, səmimi müzakirə edək — şişirtməsiz, yalnız dürüst fikirlər. 🤝
#CryptoNews #CryptoRegulation #bitcoin #blockchain #BinanceSquare
$BTC $ZEC $NVDAB
Bəzən kriptoda ən vacib hadisələr qrafiklərdən kənarda baş verir.
Bu gün, oktyabrın 20-si, ABŞ SEC-in təklif etdiyi “Kripto Aktivlərinin Tənzimlənməsi” çərçivəsi üçün mühüm son tarixdir. Kripto investorları və layihə qurucuları buna diqqət yetirməlidirlər.
Bunun nə üçün vacib olduğunu izah edək. 👇
📌 SEC nə təklif edir?
Təklifə müəyyən qiymətli kağızların qeydiyyatı tələblərindən mümkün iki istisna daxildir:
🔹 Dörd il ərzində ümumilikdə 5 milyon dollara qədər vəsait cəlb etmək.
🔹 Hər 12 aylıq dövr ərzində 75 milyon dollara qədər vəsait cəlb etmək.
Təklifə həmçinin “investisiya müqaviləsi” anlayışı ilə bağlı şərti təhlükəsiz liman müddəası daxildir.
Amma bir çoxlarının gözdən qaçıra biləcəyi vacib bir məqam var: bunlar təklif olunan qaydalardır, yekun qaydalar deyil. Layihələr yenə də müvafiq şərtlərə cavab verməli, tələb olunan məlumatları açıqlamalı, fırıldaqçılıq və bazar manipulyasiyasına qarşı qiymətli kağızlar qanunlarına riayət etməlidirlər.
📊 Bəs bu, kripto üçün müsbət siqnaldırmı?
Daha aydın qaydalar müəyyən kripto layihələrinə vəsait cəlb etməyə və tənzimləyici tələbləri daha inamla yerinə yetirməyə kömək edə bilər.
Lakin real təsir yekun çərçivədən, onun şərtlərindən və necə tətbiq olunacağından asılı olacaq.
Şəxsən mən inanıram ki, kriptonun uzunmüddətli qəbulu üçün qiymət artımlarından daha artığı lazımdır. Həmçinin düşünülmüş tənzimləmə, investorların daha güclü müdafiəsi və həqiqi innovasiya üçün imkanlar da vacibdir.
Çünki günün sonunda daha güclü kripto sənayesi təkcə şişirdilmiş gözləntilər üzərində qurulmur — o, etibar, şəffaflıq və dayanıqlı inkişaf üzərində qurulur.
👇 İndi sizin fikrinizi eşitmək istəyirəm.
Daha aydın kripto qaydaları bazarda inamı və innovasiyanı artırarmı, yoxsa yeni yaranan layihələr üçün əlavə çətinliklər yarada bilər?
Fikirlərinizi şərhlərdə bölüşün. Gəlin, səmimi müzakirə edək — şişirtməsiz, yalnız dürüst fikirlər. 🤝
#CryptoNews #CryptoRegulation #bitcoin #blockchain #BinanceSquare
$BTC $ZEC $NVDAB
2
417
🚀 Unikal Agent ID-mi indicə əldə etdim — pras189.ai 🤖💛
Bir ID. Bir kimlik. AI × Web3 gələcəyinə bir addım daha yaxın! ⚡
Agentik AI ekosistemində mövcudluğumu qururam. Başqa kim unikal Agent ID-sini əldə edib? 👀🔥
🔗 Agent ID-mə baxın:
[Click here](https://web3.binance.com/agent-id/pras189?src=user_share)
#Binance #Web3 #AI #AgenticWallet #crypto
🚀 Unikal Agent ID-mi indicə əldə etdim — pras189.ai 🤖💛
Bir ID. Bir kimlik. AI × Web3 gələcəyinə bir addım daha yaxın! ⚡
Agentik AI ekosistemində mövcudluğumu qururam. Başqa kim unikal Agent ID-sini əldə edib? 👀🔥
🔗 Agent ID-mə baxın:
Click here
#Binance #Web3 #AI #AgenticWallet #crypto
Bir ID. Bir kimlik. AI × Web3 gələcəyinə bir addım daha yaxın! ⚡
Agentik AI ekosistemində mövcudluğumu qururam. Başqa kim unikal Agent ID-sini əldə edib? 👀🔥
🔗 Agent ID-mə baxın:
Click here
#Binance #Web3 #AI #AgenticWallet #crypto
1
135
@Binance_Square_Official Binance Intelligence üçün təsəvvürüm sadədir: onun mənə bazarı sadəcə izləmək yox, anlamaq imkanı yaratmasını istəyirəm.
Artıq heç kimin izləyə bilməyəcəyi qədər çox maliyyə məlumatı var — qiymətlər, xəbərlər, bazar dəyişiklikləri, makroiqtisadi hadisələr və bitib-tükənməyən rəylər. Əsas çətinlik bunlar arasındakı əlaqəni görmək və əslində nəyin vacib olduğunu anlamaqdır. Binance Intelligence-in bunu, xüsusilə bazar sürətlə dəyişəndə, təbii və faydalı şəkildə etməsini görmək istərdim.
Onun mənim yerimə qərar verməsini istəmirəm. Mənə doğru zamanda lazımi konteksti təqdim etməsini, gözümdən qaçmış ola biləcək məqamları göstərməsini və öz qərarımı verməzdən əvvəl daha yaxşı suallar verməyimə kömək etməsini istəyirəm.
Binance Intelligence bütün bu maliyyə informasiya səs-küyünü insanların həqiqətən anlaya və əminliklə hərəkətə keçə biləcəyi bir şeyə çevirə bilsə, bu, irəliyə doğru əsl addım olar. Bazarı hər dəfə açanda yanımda olmasını istədiyim zəka məhz budur.
@Binance Square Official Binance Intelligence üçün təsəvvürüm sadədir: onun mənə bazarı sadəcə izləmək yox, anlamaq imkanı yaratmasını istəyirəm.
Artıq heç kimin izləyə bilməyəcəyi qədər çox maliyyə məlumatı var — qiymətlər, xəbərlər, bazar dəyişiklikləri, makroiqtisadi hadisələr və bitib-tükənməyən rəylər. Əsas çətinlik bunlar arasındakı əlaqəni görmək və əslində nəyin vacib olduğunu anlamaqdır. Binance Intelligence-in bunu, xüsusilə bazar sürətlə dəyişəndə, təbii və faydalı şəkildə etməsini görmək istərdim.
Onun mənim yerimə qərar verməsini istəmirəm. Mənə doğru zamanda lazımi konteksti təqdim etməsini, gözümdən qaçmış ola biləcək məqamları göstərməsini və öz qərarımı verməzdən əvvəl daha yaxşı suallar verməyimə kömək etməsini istəyirəm.
Binance Intelligence bütün bu maliyyə informasiya səs-küyünü insanların həqiqətən anlaya və əminliklə hərəkətə keçə biləcəyi bir şeyə çevirə bilsə, bu, irəliyə doğru əsl addım olar. Bazarı hər dəfə açanda yanımda olmasını istədiyim zəka məhz budur.
Artıq heç kimin izləyə bilməyəcəyi qədər çox maliyyə məlumatı var — qiymətlər, xəbərlər, bazar dəyişiklikləri, makroiqtisadi hadisələr və bitib-tükənməyən rəylər. Əsas çətinlik bunlar arasındakı əlaqəni görmək və əslində nəyin vacib olduğunu anlamaqdır. Binance Intelligence-in bunu, xüsusilə bazar sürətlə dəyişəndə, təbii və faydalı şəkildə etməsini görmək istərdim.
Onun mənim yerimə qərar verməsini istəmirəm. Mənə doğru zamanda lazımi konteksti təqdim etməsini, gözümdən qaçmış ola biləcək məqamları göstərməsini və öz qərarımı verməzdən əvvəl daha yaxşı suallar verməyimə kömək etməsini istəyirəm.
Binance Intelligence bütün bu maliyyə informasiya səs-küyünü insanların həqiqətən anlaya və əminliklə hərəkətə keçə biləcəyi bir şeyə çevirə bilsə, bu, irəliyə doğru əsl addım olar. Bazarı hər dəfə açanda yanımda olmasını istədiyim zəka məhz budur.


Binance Square Official
·
--
Hər şey üçün maliyyə dünyasında kəşfiyyatın yeni bir qatını təqdim edirik.
İnkişaf etdirdiklərimizə erkən nəzər salmaq üçün Binance Intelligence təqdimatının canlı yayımına qoşulun.
🗓 5 okt | 12:00 UTC
📍 Binance Square Official
Bu postu yenidən paylaşın və @Binance Square Official -ni qeyd edin ki, 20 USDC mükafatı qazanan şanslı 5 qalibdən biri olasınız.
İnkişaf etdirdiklərimizə erkən nəzər salmaq üçün Binance Intelligence təqdimatının canlı yayımına qoşulun.
🗓 5 okt | 12:00 UTC
📍 Binance Square Official
Bu postu yenidən paylaşın və @Binance Square Official -ni qeyd edin ki, 20 USDC mükafatı qazanan şanslı 5 qalibdən biri olasınız.
1
108
🌕✨ Ortamüxtəlif Festivalı üçün Binance Ay Tortu! 🥮💛
Orta Payız Ayının istisini Binance ruhu ilə qarışdırdım — qızılı detalları, ay işığını və azca kripto sehrini. 🌙🟡
Binance Ay Tortuma nə deyirsiniz? 🥮🐰
Orta Payız Festivalı münasibətilə! ❤️
#BinanceMidAutumn #BinanceSquareTG
🌕✨ Ortamüxtəlif Festivalı üçün Binance Ay Tortu! 🥮💛
Orta Payız Ayının istisini Binance ruhu ilə qarışdırdım — qızılı detalları, ay işığını və azca kripto sehrini. 🌙🟡
Binance Ay Tortuma nə deyirsiniz? 🥮🐰
Orta Payız Festivalı münasibətilə! ❤️
#BinanceMidAutumn #BinanceSquareTG
Orta Payız Ayının istisini Binance ruhu ilə qarışdırdım — qızılı detalları, ay işığını və azca kripto sehrini. 🌙🟡
Binance Ay Tortuma nə deyirsiniz? 🥮🐰
Orta Payız Festivalı münasibətilə! ❤️
#BinanceMidAutumn #BinanceSquareTG
4
97
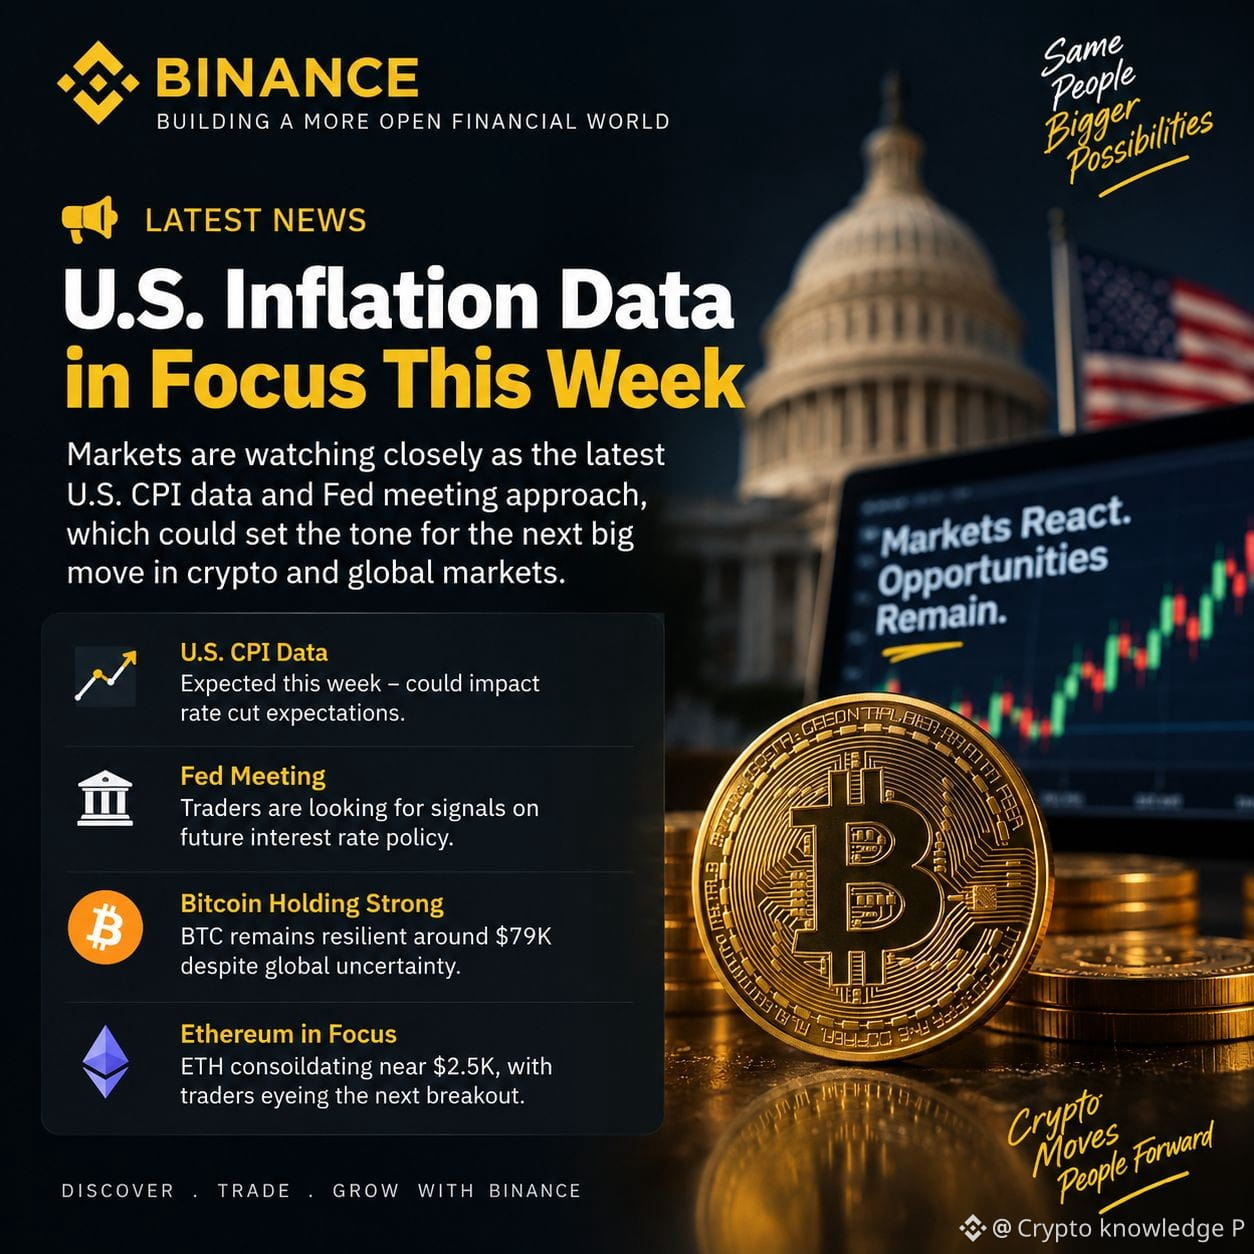
Bitcoin təxminən $79K ətrafına qayıdıb, amma bu günün əsas hekayəsi kriptodan kənarda baş verənlərdir.
Orta Şərqdə gərginlik artdığı üçün neft $100-dən yuxarı qalxdı, eyni zamanda qlobal səhmlər aşağı hərəkət etdi. Eyni vaxtda treyderlər yaxınlaşan ABŞ inflyasiya datasını və Fed iclasını yaxından izləyirlər.
Mənim maraqlı tapdığım budur ki, bütün bu makro təzyiqlərə baxmayaraq BTC nisbətən yaxşı mövqedə qalır.
Burada Ethereum-a da diqqət yetirmək lazımdır. Güclü yüksəlişdən sonra ETH $2.5K ətrafında konsolidasiya olunur və treyderlər növbəti breakout-u gözləyir.
Mənim üçün bu, elə o anlardan biridir ki, səbir daha önəmlidir—şamları (candles) qovmaqdan daha çox.
Gələn bir neçə gün maraqlı ola bilər. 👀
#Bitcoin #BTC #ETH #crypto
#CryptoNews
$BTC $ETH
Bitcoin təxminən $79K ətrafına qayıdıb, amma bu günün əsas hekayəsi kriptodan kənarda baş verənlərdir.
Orta Şərqdə gərginlik artdığı üçün neft $100-dən yuxarı qalxdı, eyni zamanda qlobal səhmlər aşağı hərəkət etdi. Eyni vaxtda treyderlər yaxınlaşan ABŞ inflyasiya datasını və Fed iclasını yaxından izləyirlər.
Mənim maraqlı tapdığım budur ki, bütün bu makro təzyiqlərə baxmayaraq BTC nisbətən yaxşı mövqedə qalır.
Burada Ethereum-a da diqqət yetirmək lazımdır. Güclü yüksəlişdən sonra ETH $2.5K ətrafında konsolidasiya olunur və treyderlər növbəti breakout-u gözləyir.
Mənim üçün bu, elə o anlardan biridir ki, səbir daha önəmlidir—şamları (candles) qovmaqdan daha çox.
Gələn bir neçə gün maraqlı ola bilər. 👀
#Bitcoin #BTC #ETH #crypto
#CryptoNews
$BTC $ETH
Orta Şərqdə gərginlik artdığı üçün neft $100-dən yuxarı qalxdı, eyni zamanda qlobal səhmlər aşağı hərəkət etdi. Eyni vaxtda treyderlər yaxınlaşan ABŞ inflyasiya datasını və Fed iclasını yaxından izləyirlər.
Mənim maraqlı tapdığım budur ki, bütün bu makro təzyiqlərə baxmayaraq BTC nisbətən yaxşı mövqedə qalır.
Burada Ethereum-a da diqqət yetirmək lazımdır. Güclü yüksəlişdən sonra ETH $2.5K ətrafında konsolidasiya olunur və treyderlər növbəti breakout-u gözləyir.
Mənim üçün bu, elə o anlardan biridir ki, səbir daha önəmlidir—şamları (candles) qovmaqdan daha çox.
Gələn bir neçə gün maraqlı ola bilər. 👀
#Bitcoin #BTC #ETH #crypto
#CryptoNews
$BTC $ETH
114
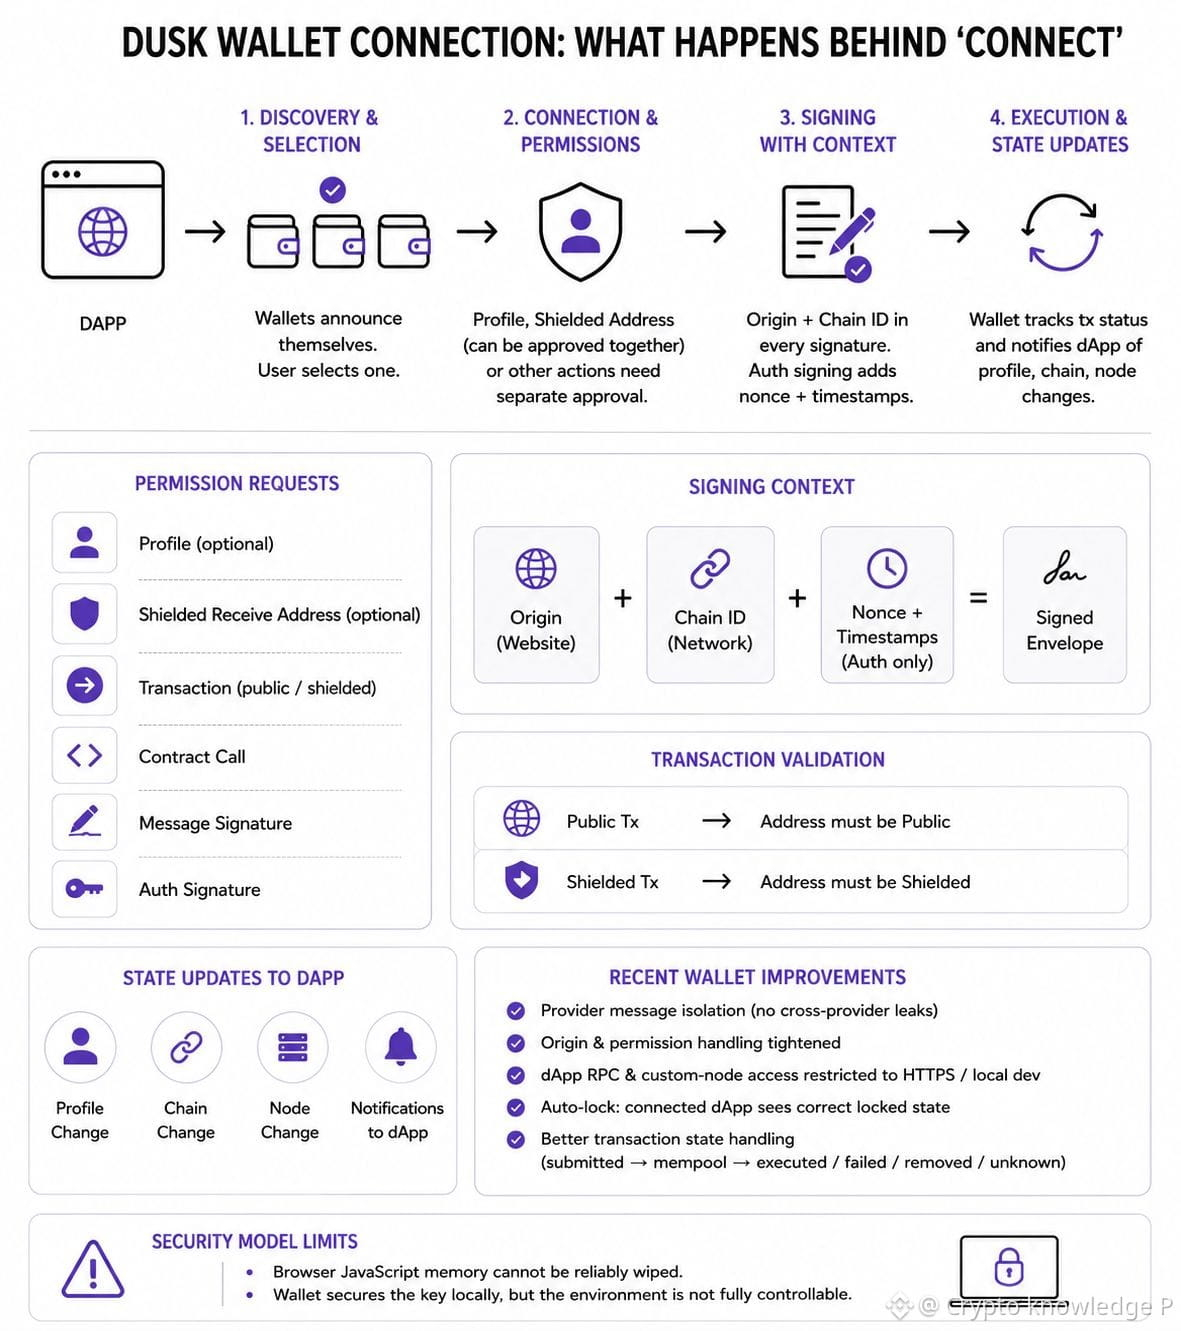
Bir Dusk pul kisəsi bağlantısı sadə bir klik kimi görünür. Amma onun arxasında nə olduğunu araşdırmağa başlayanda anladım ki, ortada düşündüyündən daha çox şey var.
Əvvəlcə pul kisəsinin aşkarlanma axınını yoxladım. DApp sadəcə səhifədə olan istənilən Dusk pul kisəsini “tutmur”. Pul kisələri özünü elan edir, DApp onları aşkarlayır və birdən çox pul kisəsi quraşdırılıbsa, bir provayder seçilməlidir. Hər birinin özünəməxsus kimliyi də var. Bu kiçik detaldır, amma önəmlidir, çünki sayt həqiqətən hansı pul kisəsi ilə danışdığını bilməlidir.
Sonra icazə tərəfini nəzərdən keçirdim. Profil sorğusu, qorunan (shielded) qəbul ünvanı, tranzaksiya, kontrakt çağırışı və ya imza hamısı eyni şey deyil. Onlar fərqli pul kisəsi sorğularından keçir və əlaqə aktiv olduğu müddətdə pul kisəsi profil, zəncir və seçilmiş-nod dəyişikliklərini də bildirməyi bacarır. Yəni “connected” (bağlandı) ifadəsi DApp-ın əslində limitsiz giriş əldə etməsi demək deyil.
İmzalama hissəsi mənə ən maraqlı gələn tərəf oldu. Dusk mənşə (origin) və zəncir ID-sini imzalanmış mesajın kontekstinə daxil edir. Auth signing də nonce və zaman işarələri daşıyır. Yəni imza təkcə “bu hesab nəsə imzaladı” deyil — istək ətrafında bir kontekst də var.
Bu mövzu ətrafında son pul kisəsi dəyişikliklərini də yoxladım. Provider mesajları məhdudlaşdırılıb ki, başqa quraşdırılmış Dusk provayder eyni DApp sorğusunu qəbul edə bilməsin. Mənşə və icazə idarəetməsi də sərtləşdirilib və DApp RPC və custom-node bağlantıları yalnız HTTPS və ya lokal inkişaf son nöqtələrinə məhdudlaşdırılıb. Dusk-un öz təhlükəsizlik qeydlərində də JavaScript yaddaşının etibarlı şəkildə silinə bilməməsi kimi məhdudiyyətlər qeyd olunur.
Mənim üçün bu, “Connect Wallet” düyməsinin kiçik görünüşünü dəyişir. Bu, sadəcə bir icazə deyil. Veb-saytla açarın arasında hansı pul kisəsinin istifadə ediləcəyini, DApp-ın nəyə sorğu verə biləcəyini və istifadəçinin gerçəkdə nəyin imzalanacağını müəyyən edən ayrıca bir qat var.
$DUSK @Dusk_Foundation #dusk
{spot}(DUSKUSDT)
Bir Dusk pul kisəsi bağlantısı sadə bir klik kimi görünür. Amma onun arxasında nə olduğunu araşdırmağa başlayanda anladım ki, ortada düşündüyündən daha çox şey var.
Əvvəlcə pul kisəsinin aşkarlanma axınını yoxladım. DApp sadəcə səhifədə olan istənilən Dusk pul kisəsini “tutmur”. Pul kisələri özünü elan edir, DApp onları aşkarlayır və birdən çox pul kisəsi quraşdırılıbsa, bir provayder seçilməlidir. Hər birinin özünəməxsus kimliyi də var. Bu kiçik detaldır, amma önəmlidir, çünki sayt həqiqətən hansı pul kisəsi ilə danışdığını bilməlidir.
Sonra icazə tərəfini nəzərdən keçirdim. Profil sorğusu, qorunan (shielded) qəbul ünvanı, tranzaksiya, kontrakt çağırışı və ya imza hamısı eyni şey deyil. Onlar fərqli pul kisəsi sorğularından keçir və əlaqə aktiv olduğu müddətdə pul kisəsi profil, zəncir və seçilmiş-nod dəyişikliklərini də bildirməyi bacarır. Yəni “connected” (bağlandı) ifadəsi DApp-ın əslində limitsiz giriş əldə etməsi demək deyil.
İmzalama hissəsi mənə ən maraqlı gələn tərəf oldu. Dusk mənşə (origin) və zəncir ID-sini imzalanmış mesajın kontekstinə daxil edir. Auth signing də nonce və zaman işarələri daşıyır. Yəni imza təkcə “bu hesab nəsə imzaladı” deyil — istək ətrafında bir kontekst də var.
Bu mövzu ətrafında son pul kisəsi dəyişikliklərini də yoxladım. Provider mesajları məhdudlaşdırılıb ki, başqa quraşdırılmış Dusk provayder eyni DApp sorğusunu qəbul edə bilməsin. Mənşə və icazə idarəetməsi də sərtləşdirilib və DApp RPC və custom-node bağlantıları yalnız HTTPS və ya lokal inkişaf son nöqtələrinə məhdudlaşdırılıb. Dusk-un öz təhlükəsizlik qeydlərində də JavaScript yaddaşının etibarlı şəkildə silinə bilməməsi kimi məhdudiyyətlər qeyd olunur.
Mənim üçün bu, “Connect Wallet” düyməsinin kiçik görünüşünü dəyişir. Bu, sadəcə bir icazə deyil. Veb-saytla açarın arasında hansı pul kisəsinin istifadə ediləcəyini, DApp-ın nəyə sorğu verə biləcəyini və istifadəçinin gerçəkdə nəyin imzalanacağını müəyyən edən ayrıca bir qat var.
$DUSK @Dusk #dusk
Əvvəlcə pul kisəsinin aşkarlanma axınını yoxladım. DApp sadəcə səhifədə olan istənilən Dusk pul kisəsini “tutmur”. Pul kisələri özünü elan edir, DApp onları aşkarlayır və birdən çox pul kisəsi quraşdırılıbsa, bir provayder seçilməlidir. Hər birinin özünəməxsus kimliyi də var. Bu kiçik detaldır, amma önəmlidir, çünki sayt həqiqətən hansı pul kisəsi ilə danışdığını bilməlidir.
Sonra icazə tərəfini nəzərdən keçirdim. Profil sorğusu, qorunan (shielded) qəbul ünvanı, tranzaksiya, kontrakt çağırışı və ya imza hamısı eyni şey deyil. Onlar fərqli pul kisəsi sorğularından keçir və əlaqə aktiv olduğu müddətdə pul kisəsi profil, zəncir və seçilmiş-nod dəyişikliklərini də bildirməyi bacarır. Yəni “connected” (bağlandı) ifadəsi DApp-ın əslində limitsiz giriş əldə etməsi demək deyil.
İmzalama hissəsi mənə ən maraqlı gələn tərəf oldu. Dusk mənşə (origin) və zəncir ID-sini imzalanmış mesajın kontekstinə daxil edir. Auth signing də nonce və zaman işarələri daşıyır. Yəni imza təkcə “bu hesab nəsə imzaladı” deyil — istək ətrafında bir kontekst də var.
Bu mövzu ətrafında son pul kisəsi dəyişikliklərini də yoxladım. Provider mesajları məhdudlaşdırılıb ki, başqa quraşdırılmış Dusk provayder eyni DApp sorğusunu qəbul edə bilməsin. Mənşə və icazə idarəetməsi də sərtləşdirilib və DApp RPC və custom-node bağlantıları yalnız HTTPS və ya lokal inkişaf son nöqtələrinə məhdudlaşdırılıb. Dusk-un öz təhlükəsizlik qeydlərində də JavaScript yaddaşının etibarlı şəkildə silinə bilməməsi kimi məhdudiyyətlər qeyd olunur.
Mənim üçün bu, “Connect Wallet” düyməsinin kiçik görünüşünü dəyişir. Bu, sadəcə bir icazə deyil. Veb-saytla açarın arasında hansı pul kisəsinin istifadə ediləcəyini, DApp-ın nəyə sorğu verə biləcəyini və istifadəçinin gerçəkdə nəyin imzalanacağını müəyyən edən ayrıca bir qat var.
$DUSK @Dusk #dusk
2
161
Doğrulanıb
Məncə, “Dusk” transaksiyası “uğursuz olduqda” adətən səhv sualı veririk.
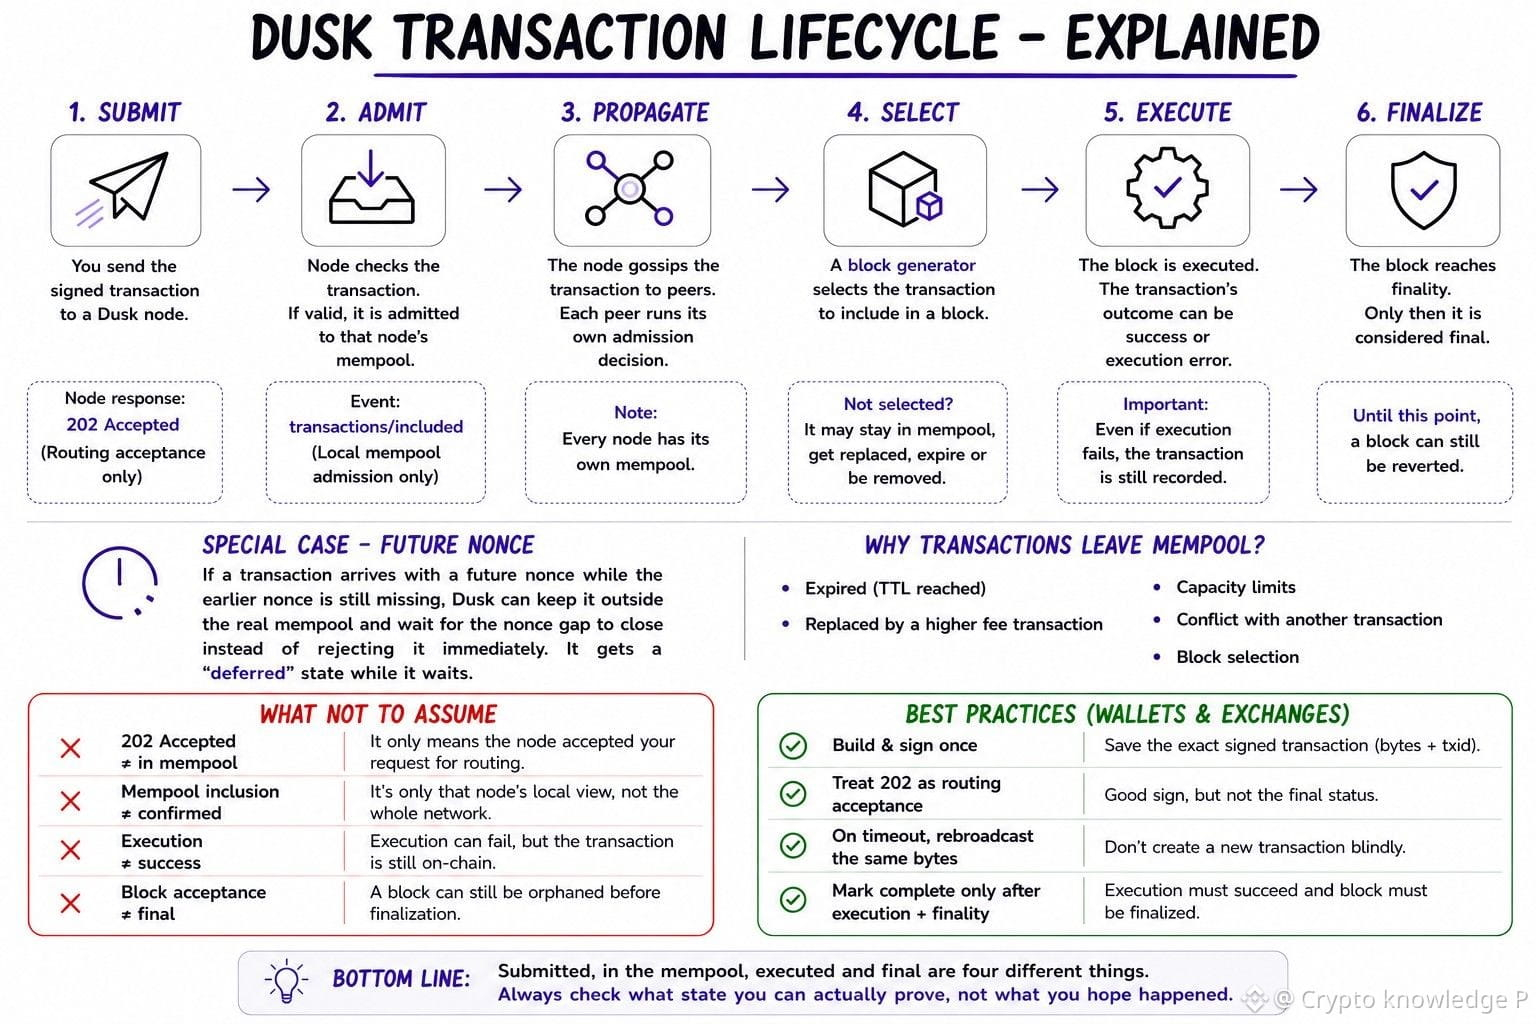
Yalnız 202 Accepted olması o deməkdir ki, node yönləndirmə üçün sorğunu qəbul edib. Bu, transaksiyanın artıq mempool-da və ya blokda olduğunu bildirmir. Diqqətimi çəkən bir nümunə gələcək nonce-dur. Əgər daha əvvəlki nonce hələ çatmırsa və Moonlight transaksiyası gələcək nonce ilə daxil olarsa, Dusk onu real mempool-un kənarında saxlaya və nonce boşluğu bağlanana qədər gözləyə bilər; dərhal rədd etməklə bağlı deyil. Bu müddətdə transaksiya “defer edilmiş” vəziyyətdə qalır.
Bu, hekayənin yalnız bir hissəsidir. Transaksiya qəbuldan keçdikdən sonra həmin nodenin yerli mempool-na daxil olur. Digər nodelər isə öz mempool-larını saxlayır və öz admission yoxlamalarını da həyata keçirirlər. Daha sonra transaksiya bir blok üçün seçilə, icra oluna və nəticədə finalized edilə bilər. O, həmçinin avtomatik olaraq uğursuz demək olmadan yerli mempool-dan çıxa bilər. Expiry, replacement, capacity limits və konfliktlər hamısı silinməyə gətirib çıxara bilər.
Məncə, fərq burada wallet-lar və birjalar üçün önəmlidir. Dusk-un öz inteqrasiya rəhbərliyi dəqiq imzalanmış transaksiyanı saxlamağı, 202 Accepted-u yalnız uğurlu yönləndirmə kimi qəbul etməyi və transport timeout-dan sonra yeni transaksiya yaratmadan həmin eyni imzalanmış bytes-ləri yenidən yayımlamağı deyir. Withdrawal yalnız icranın yoxlanması və blokun final edilməsi təsdiqləndikdən sonra tamamlanmış kimi işarələnməlidir.
Mən nə qədər baxdımsa, “transaction submitted” ifadəsi təkbaşına o qədər də faydalı status kimi səslənmədi. Transaksiya nonce üçün gözləyə bilər, bir nodenin mempool-da otura bilər, error ilə icra oluna bilər, yaxud hələ final olmayan bir blokda ola bilər. Xaricdən hamısı “hələ pending” kimi görünə bilsə də, bunlar çox fərqli vəziyyətlərdir.
Mənim üçün Dusk transaksiya axınından çıxarılan faydalı nəticə budur: submitted sadəcə başlanğıcdır. Əsas olan, transaksiyanın real olaraq çatdığını sübut edə bildiyiniz vəziyyətdir.
$DUSK @Dusk_Foundation #dusk
{spot}(DUSKUSDT)
Məncə, “Dusk” transaksiyası “uğursuz olduqda” adətən səhv sualı veririk.
Yalnız 202 Accepted olması o deməkdir ki, node yönləndirmə üçün sorğunu qəbul edib. Bu, transaksiyanın artıq mempool-da və ya blokda olduğunu bildirmir. Diqqətimi çəkən bir nümunə gələcək nonce-dur. Əgər daha əvvəlki nonce hələ çatmırsa və Moonlight transaksiyası gələcək nonce ilə daxil olarsa, Dusk onu real mempool-un kənarında saxlaya və nonce boşluğu bağlanana qədər gözləyə bilər; dərhal rədd etməklə bağlı deyil. Bu müddətdə transaksiya “defer edilmiş” vəziyyətdə qalır.
Bu, hekayənin yalnız bir hissəsidir. Transaksiya qəbuldan keçdikdən sonra həmin nodenin yerli mempool-na daxil olur. Digər nodelər isə öz mempool-larını saxlayır və öz admission yoxlamalarını da həyata keçirirlər. Daha sonra transaksiya bir blok üçün seçilə, icra oluna və nəticədə finalized edilə bilər. O, həmçinin avtomatik olaraq uğursuz demək olmadan yerli mempool-dan çıxa bilər. Expiry, replacement, capacity limits və konfliktlər hamısı silinməyə gətirib çıxara bilər.
Məncə, fərq burada wallet-lar və birjalar üçün önəmlidir. Dusk-un öz inteqrasiya rəhbərliyi dəqiq imzalanmış transaksiyanı saxlamağı, 202 Accepted-u yalnız uğurlu yönləndirmə kimi qəbul etməyi və transport timeout-dan sonra yeni transaksiya yaratmadan həmin eyni imzalanmış bytes-ləri yenidən yayımlamağı deyir. Withdrawal yalnız icranın yoxlanması və blokun final edilməsi təsdiqləndikdən sonra tamamlanmış kimi işarələnməlidir.
Mən nə qədər baxdımsa, “transaction submitted” ifadəsi təkbaşına o qədər də faydalı status kimi səslənmədi. Transaksiya nonce üçün gözləyə bilər, bir nodenin mempool-da otura bilər, error ilə icra oluna bilər, yaxud hələ final olmayan bir blokda ola bilər. Xaricdən hamısı “hələ pending” kimi görünə bilsə də, bunlar çox fərqli vəziyyətlərdir.
Mənim üçün Dusk transaksiya axınından çıxarılan faydalı nəticə budur: submitted sadəcə başlanğıcdır. Əsas olan, transaksiyanın real olaraq çatdığını sübut edə bildiyiniz vəziyyətdir.
$DUSK @Dusk #dusk
Yalnız 202 Accepted olması o deməkdir ki, node yönləndirmə üçün sorğunu qəbul edib. Bu, transaksiyanın artıq mempool-da və ya blokda olduğunu bildirmir. Diqqətimi çəkən bir nümunə gələcək nonce-dur. Əgər daha əvvəlki nonce hələ çatmırsa və Moonlight transaksiyası gələcək nonce ilə daxil olarsa, Dusk onu real mempool-un kənarında saxlaya və nonce boşluğu bağlanana qədər gözləyə bilər; dərhal rədd etməklə bağlı deyil. Bu müddətdə transaksiya “defer edilmiş” vəziyyətdə qalır.
Bu, hekayənin yalnız bir hissəsidir. Transaksiya qəbuldan keçdikdən sonra həmin nodenin yerli mempool-na daxil olur. Digər nodelər isə öz mempool-larını saxlayır və öz admission yoxlamalarını da həyata keçirirlər. Daha sonra transaksiya bir blok üçün seçilə, icra oluna və nəticədə finalized edilə bilər. O, həmçinin avtomatik olaraq uğursuz demək olmadan yerli mempool-dan çıxa bilər. Expiry, replacement, capacity limits və konfliktlər hamısı silinməyə gətirib çıxara bilər.
Məncə, fərq burada wallet-lar və birjalar üçün önəmlidir. Dusk-un öz inteqrasiya rəhbərliyi dəqiq imzalanmış transaksiyanı saxlamağı, 202 Accepted-u yalnız uğurlu yönləndirmə kimi qəbul etməyi və transport timeout-dan sonra yeni transaksiya yaratmadan həmin eyni imzalanmış bytes-ləri yenidən yayımlamağı deyir. Withdrawal yalnız icranın yoxlanması və blokun final edilməsi təsdiqləndikdən sonra tamamlanmış kimi işarələnməlidir.
Mən nə qədər baxdımsa, “transaction submitted” ifadəsi təkbaşına o qədər də faydalı status kimi səslənmədi. Transaksiya nonce üçün gözləyə bilər, bir nodenin mempool-da otura bilər, error ilə icra oluna bilər, yaxud hələ final olmayan bir blokda ola bilər. Xaricdən hamısı “hələ pending” kimi görünə bilsə də, bunlar çox fərqli vəziyyətlərdir.
Mənim üçün Dusk transaksiya axınından çıxarılan faydalı nəticə budur: submitted sadəcə başlanğıcdır. Əsas olan, transaksiyanın real olaraq çatdığını sübut edə bildiyiniz vəziyyətdir.
$DUSK @Dusk #dusk
8
7
195
Doğrulanıb
280 átürmə məni cəlb etdi, amma sonunda onların ətrafındakı hər şeyə daha çox diqqət yetirdim.
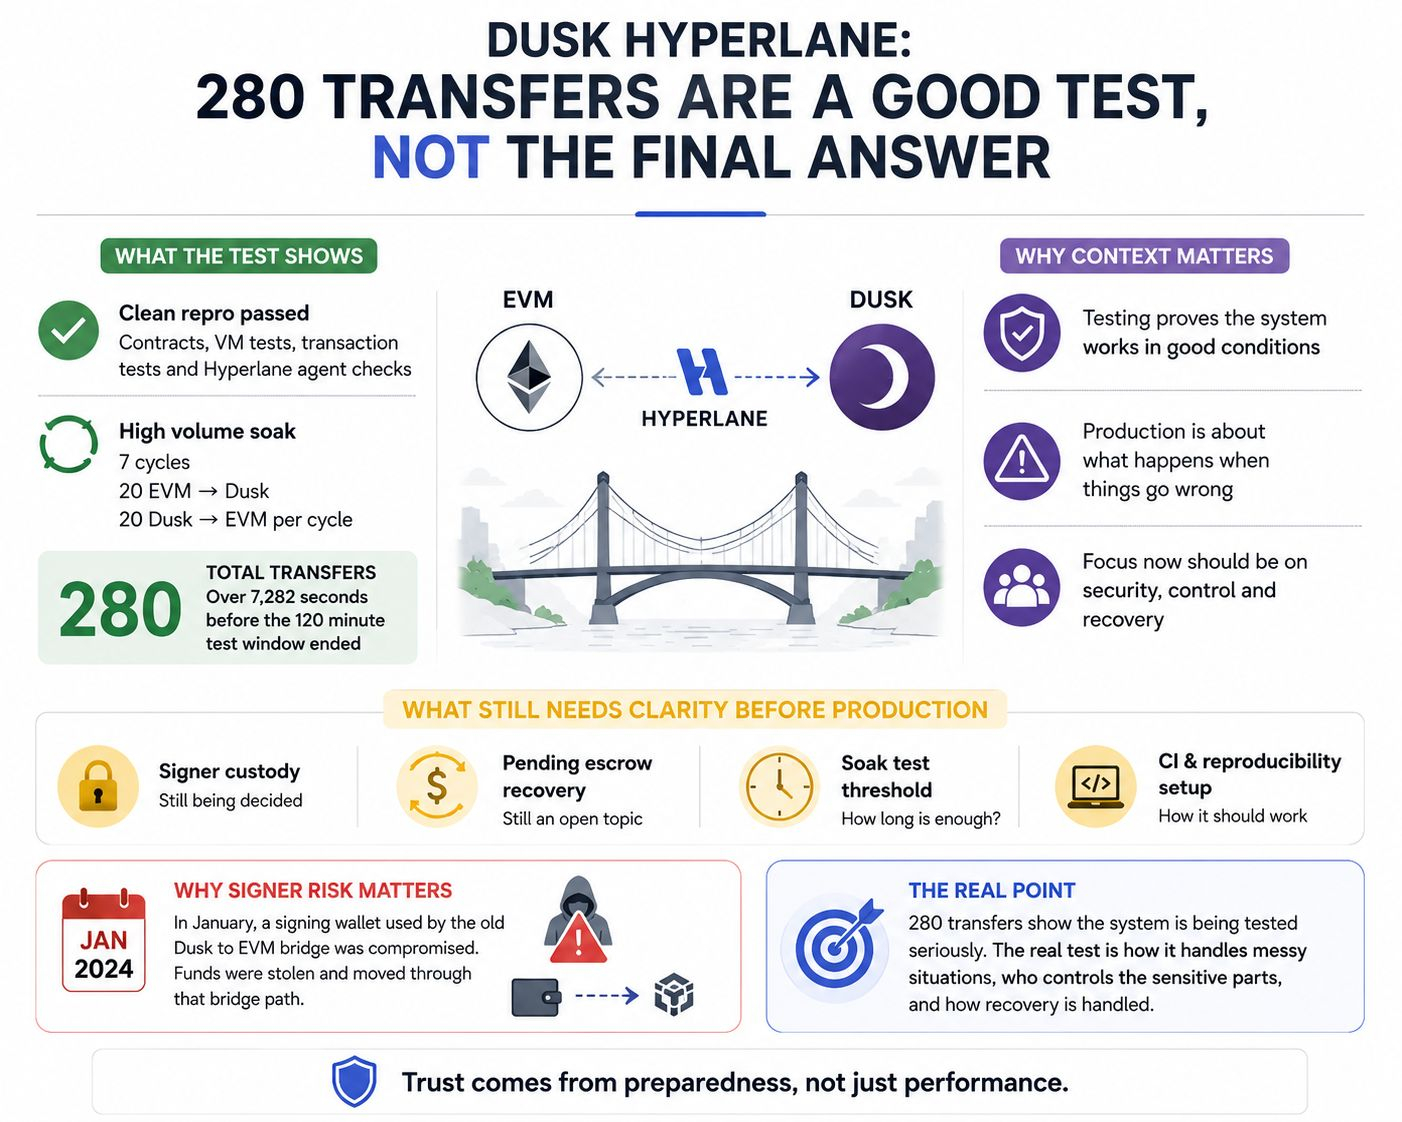
Mövcud Dusk Hyperlane imzalanması (sign off) işini və indiyə qədər aparılmış testləri nəzərdən keçirdim və hər şeyin möhkəm göründüyünü gördüm. Sonuncu təmiz təkrar çıxarış (clean repro) müqavilə (contract) build-larını, VM testlərini, transaction testlərini və Hyperlane agent yoxlamalarını keçdi. Sonra yüksək həcmli soak (uzun yükləmə testi) 7 dövr işlədi; hər dövrdə 20 EVM-dən Dusk-a və 20 Dusk-dan EVM-ə transfer həyata keçirildi. Nəticədə test pəncərəsi 120 dəqiqə bitənədək 7,282 saniyə ərzində cəmi 280 transfer oldu.
Mənim üçün daha vacib olan isə bu nəticələrin yanında duran istehsal (production) yoxlama siyahısı idi. İstehsal imzaçı (production signer) səlahiyyətli şəxsin custody-si hələ də qərar mərhələsindədir. Həmçinin pending escrow recovery ilə bağlı açıq qərar var: soak nə qədər işləməlidir və CI ilə reproducibility (təkrarolunma) quruluşu necə işləməlidir. Başlıqdakı rəqəm uğurlu testdirsə belə, bu məqamlar asanlıqla diqqətdən kənarda qala bilər, amma mən həqiqi likvidlik cəlb ediləcəksə, məhz bunları anlamaq istərdim.
İmzaçı sualı xüsusilə yanvar ayında köhnə Dusk-dan EVM-ə bridge-lə bağlı baş verənlərdən sonra gözardı etmək çox çətindir. Hücumçu bridge-lə imzalama (signing) üçün istifadə olunan cüzdanə çıxış əldə etdi, oradakı DUSK-u oğurladı və oğurlanan vəsaitin bir hissəsini bridge vasitəsilə BNB Smart Chain-ə köçürdü. Dusk hadisənin Dusk konsensusunun və ya protokolun istismar (exploit) edilməsindən yox, bridge cüzdanının kompromatlaşmasından (compromise) qaynaqlandığını aydın şəkildə bildirdi. Sonradan bridge imzalama, event handling və vəsaitin buraxılması arasında daha güclü ayrılıqla yenidən dizayn edildi, üstəlik daha sərt balans və recovery nəzarətləri əlavə olundu.
Yəni mən 280 transferə ya “yaşıl işarə”, ya da “qırmızı bayraq” kimi baxmıram. Onlar sistemin ciddi şəkildə testdən keçirildiyini göstərir. İndi mənim üçün önəmli olan budur: sistem nəsə səhv gedəndə necə davranmalıdır, həssas hissələrə kim nəzarət edir və recovery necə idarə olunur.
Dusk Hyperlane-i mənalı likvidlik üçün infrastruktur kimi qəbul etməzdən əvvəl məhz bunların həll olunmasını istərdim.
$DUSK @Dusk_Foundation #dusk
{spot}(DUSKUSDT)
280 átürmə məni cəlb etdi, amma sonunda onların ətrafındakı hər şeyə daha çox diqqət yetirdim.
Mövcud Dusk Hyperlane imzalanması (sign off) işini və indiyə qədər aparılmış testləri nəzərdən keçirdim və hər şeyin möhkəm göründüyünü gördüm. Sonuncu təmiz təkrar çıxarış (clean repro) müqavilə (contract) build-larını, VM testlərini, transaction testlərini və Hyperlane agent yoxlamalarını keçdi. Sonra yüksək həcmli soak (uzun yükləmə testi) 7 dövr işlədi; hər dövrdə 20 EVM-dən Dusk-a və 20 Dusk-dan EVM-ə transfer həyata keçirildi. Nəticədə test pəncərəsi 120 dəqiqə bitənədək 7,282 saniyə ərzində cəmi 280 transfer oldu.
Mənim üçün daha vacib olan isə bu nəticələrin yanında duran istehsal (production) yoxlama siyahısı idi. İstehsal imzaçı (production signer) səlahiyyətli şəxsin custody-si hələ də qərar mərhələsindədir. Həmçinin pending escrow recovery ilə bağlı açıq qərar var: soak nə qədər işləməlidir və CI ilə reproducibility (təkrarolunma) quruluşu necə işləməlidir. Başlıqdakı rəqəm uğurlu testdirsə belə, bu məqamlar asanlıqla diqqətdən kənarda qala bilər, amma mən həqiqi likvidlik cəlb ediləcəksə, məhz bunları anlamaq istərdim.
İmzaçı sualı xüsusilə yanvar ayında köhnə Dusk-dan EVM-ə bridge-lə bağlı baş verənlərdən sonra gözardı etmək çox çətindir. Hücumçu bridge-lə imzalama (signing) üçün istifadə olunan cüzdanə çıxış əldə etdi, oradakı DUSK-u oğurladı və oğurlanan vəsaitin bir hissəsini bridge vasitəsilə BNB Smart Chain-ə köçürdü. Dusk hadisənin Dusk konsensusunun və ya protokolun istismar (exploit) edilməsindən yox, bridge cüzdanının kompromatlaşmasından (compromise) qaynaqlandığını aydın şəkildə bildirdi. Sonradan bridge imzalama, event handling və vəsaitin buraxılması arasında daha güclü ayrılıqla yenidən dizayn edildi, üstəlik daha sərt balans və recovery nəzarətləri əlavə olundu.
Yəni mən 280 transferə ya “yaşıl işarə”, ya da “qırmızı bayraq” kimi baxmıram. Onlar sistemin ciddi şəkildə testdən keçirildiyini göstərir. İndi mənim üçün önəmli olan budur: sistem nəsə səhv gedəndə necə davranmalıdır, həssas hissələrə kim nəzarət edir və recovery necə idarə olunur.
Dusk Hyperlane-i mənalı likvidlik üçün infrastruktur kimi qəbul etməzdən əvvəl məhz bunların həll olunmasını istərdim.
$DUSK @Dusk #dusk
Mövcud Dusk Hyperlane imzalanması (sign off) işini və indiyə qədər aparılmış testləri nəzərdən keçirdim və hər şeyin möhkəm göründüyünü gördüm. Sonuncu təmiz təkrar çıxarış (clean repro) müqavilə (contract) build-larını, VM testlərini, transaction testlərini və Hyperlane agent yoxlamalarını keçdi. Sonra yüksək həcmli soak (uzun yükləmə testi) 7 dövr işlədi; hər dövrdə 20 EVM-dən Dusk-a və 20 Dusk-dan EVM-ə transfer həyata keçirildi. Nəticədə test pəncərəsi 120 dəqiqə bitənədək 7,282 saniyə ərzində cəmi 280 transfer oldu.
Mənim üçün daha vacib olan isə bu nəticələrin yanında duran istehsal (production) yoxlama siyahısı idi. İstehsal imzaçı (production signer) səlahiyyətli şəxsin custody-si hələ də qərar mərhələsindədir. Həmçinin pending escrow recovery ilə bağlı açıq qərar var: soak nə qədər işləməlidir və CI ilə reproducibility (təkrarolunma) quruluşu necə işləməlidir. Başlıqdakı rəqəm uğurlu testdirsə belə, bu məqamlar asanlıqla diqqətdən kənarda qala bilər, amma mən həqiqi likvidlik cəlb ediləcəksə, məhz bunları anlamaq istərdim.
İmzaçı sualı xüsusilə yanvar ayında köhnə Dusk-dan EVM-ə bridge-lə bağlı baş verənlərdən sonra gözardı etmək çox çətindir. Hücumçu bridge-lə imzalama (signing) üçün istifadə olunan cüzdanə çıxış əldə etdi, oradakı DUSK-u oğurladı və oğurlanan vəsaitin bir hissəsini bridge vasitəsilə BNB Smart Chain-ə köçürdü. Dusk hadisənin Dusk konsensusunun və ya protokolun istismar (exploit) edilməsindən yox, bridge cüzdanının kompromatlaşmasından (compromise) qaynaqlandığını aydın şəkildə bildirdi. Sonradan bridge imzalama, event handling və vəsaitin buraxılması arasında daha güclü ayrılıqla yenidən dizayn edildi, üstəlik daha sərt balans və recovery nəzarətləri əlavə olundu.
Yəni mən 280 transferə ya “yaşıl işarə”, ya da “qırmızı bayraq” kimi baxmıram. Onlar sistemin ciddi şəkildə testdən keçirildiyini göstərir. İndi mənim üçün önəmli olan budur: sistem nəsə səhv gedəndə necə davranmalıdır, həssas hissələrə kim nəzarət edir və recovery necə idarə olunur.
Dusk Hyperlane-i mənalı likvidlik üçün infrastruktur kimi qəbul etməzdən əvvəl məhz bunların həll olunmasını istərdim.
$DUSK @Dusk #dusk
7
7
289
Qismən doğrudur
Dusk tranzaksiyaları haqqında bir xırda məni narahat edirdi.
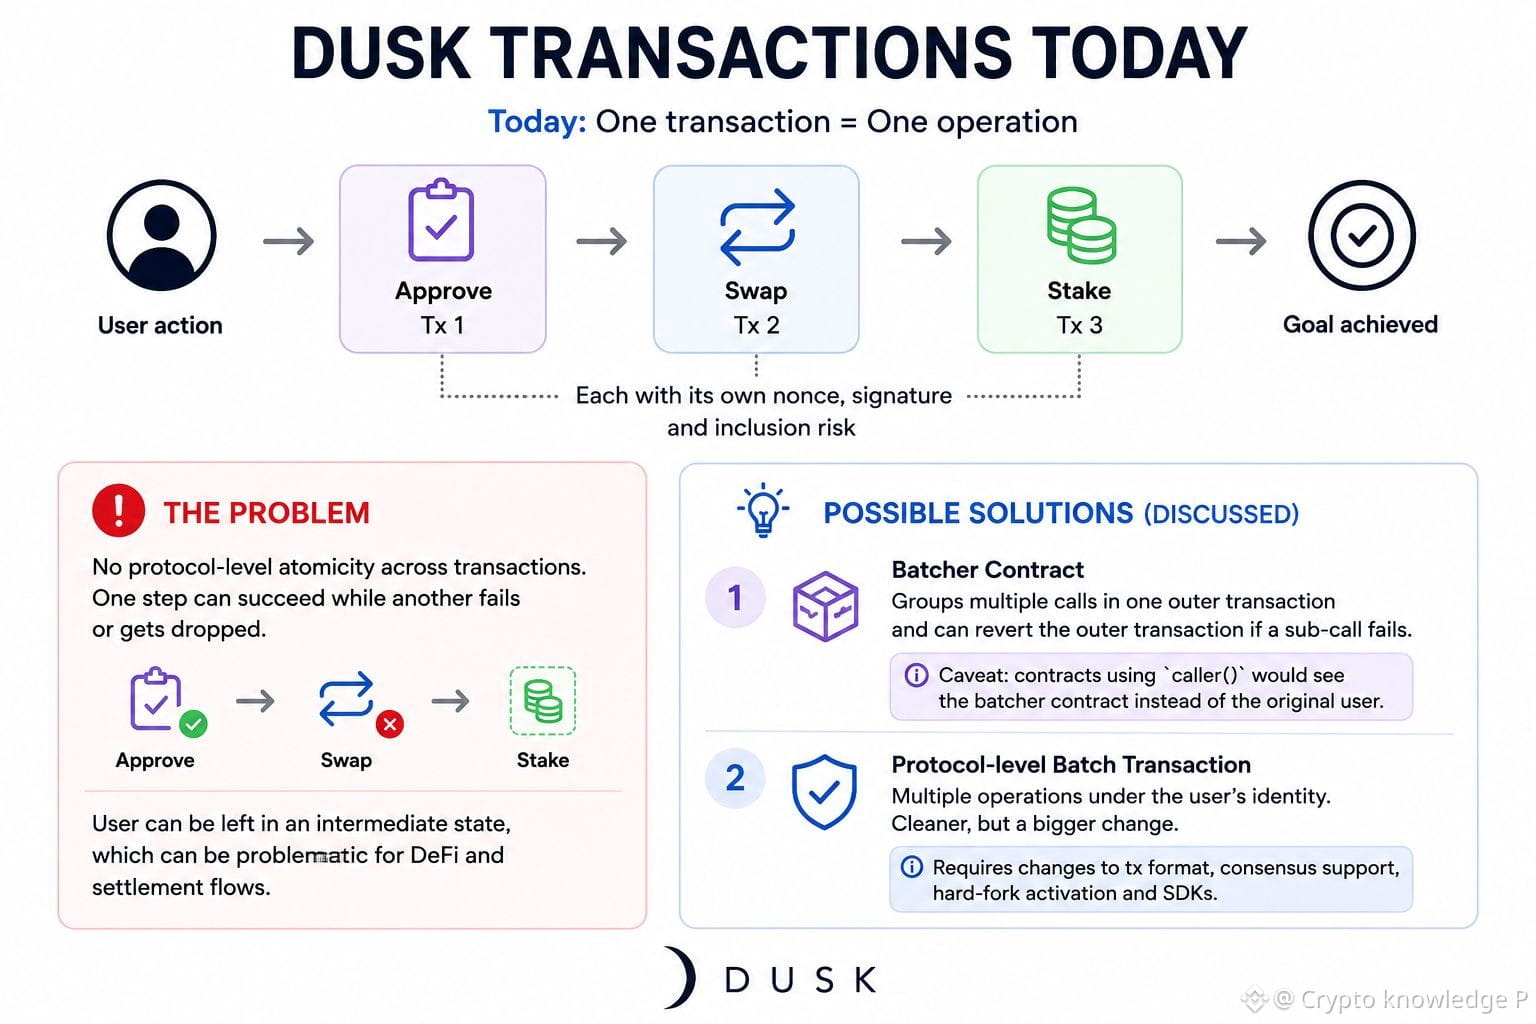
Dusk-un tranzaksiya axınını oxuyurdum və gördüm ki, hazırda hər tranzaksiya bir əməliyyat daşıyır. Sadə bir şey üçün bu, əslində olduqca məntiqlidir. Validasiya və anlaşma işini asanlaşdırır. Amma daha kompleks DeFi axınını düşündüm: vəsaitin hazırlanması, swap edilməsi və sonra staking. İstifadəçi üçün bu, sanki bir hərəkətdir. Dusk-da isə bu, bir neçə ayrı tranzaksiyaya çevrilir; hər birinin öz nonce-u, imzası və daxil edilmə ehtimalı var.
Mən də elə burdan başladım düşünməyə: əgər ardıcıllığın yalnız bir hissəsi keçərsə nə olar? Bu tranzaksiyalar arasında protokol səviyyəsində rollback yoxdur, ona görə də böyük bir axının ortasında yarımçıq qala bilərsiniz. Normal bir ticarət üçün yəqin ki, böyük problem deyil. Amma DeFi üçün, settlement və ya treasury əməliyyatlarında bunun həqiqətən baş ağrıdıcı olacağını görürəm.
Maraqlı tərəf budur ki, Dusk-un artıq batch transactions barədə açıq GitHub issue-u var: #4058. Bir ideya var: bir batcher kontraktı bir tranzaksiyada bir neçə çağırışı yerləşdirir. Amma caller() istifadə edən kontraktlar batcher-i görər, orijinal istifadəçini yox. Digər variant isə protokol səviyyəsində batch-dır; burada bir neçə əməliyyat istifadəçinin identikliyi altında qalır. Amma bu, tranzaksiya formatına dəyişiklik, konsensus dəstəyi, hard fork aktivləşdirilməsi və SDK-lara təsir deməkdir.
Ona görə də mövcud tək əməliyyat modelini əvəz etməzdim. Düşünürəm ki, sadə default kimi çox məntiqlidir. Daha çox kompleks workflow-lar üçün ixtiyari, atomic batch görmək istərdim: əməliyyatlar ardıcıllıqla işləyər, batch-in içində biri uğursuz olarsa hamısı geri dönər (revert), və hər çağırışda orijinal istifadəçi görünən qalır.
Dusk üçün düzgün balans budurmu, yoxsa əlavə protokol mürəkkəbliyi buna dəyməz?
$DUSK @Dusk_Foundation #dusk
{spot}(DUSKUSDT)
Dusk tranzaksiyaları haqqında bir xırda məni narahat edirdi.
Dusk-un tranzaksiya axınını oxuyurdum və gördüm ki, hazırda hər tranzaksiya bir əməliyyat daşıyır. Sadə bir şey üçün bu, əslində olduqca məntiqlidir. Validasiya və anlaşma işini asanlaşdırır. Amma daha kompleks DeFi axınını düşündüm: vəsaitin hazırlanması, swap edilməsi və sonra staking. İstifadəçi üçün bu, sanki bir hərəkətdir. Dusk-da isə bu, bir neçə ayrı tranzaksiyaya çevrilir; hər birinin öz nonce-u, imzası və daxil edilmə ehtimalı var.
Mən də elə burdan başladım düşünməyə: əgər ardıcıllığın yalnız bir hissəsi keçərsə nə olar? Bu tranzaksiyalar arasında protokol səviyyəsində rollback yoxdur, ona görə də böyük bir axının ortasında yarımçıq qala bilərsiniz. Normal bir ticarət üçün yəqin ki, böyük problem deyil. Amma DeFi üçün, settlement və ya treasury əməliyyatlarında bunun həqiqətən baş ağrıdıcı olacağını görürəm.
Maraqlı tərəf budur ki, Dusk-un artıq batch transactions barədə açıq GitHub issue-u var: #4058. Bir ideya var: bir batcher kontraktı bir tranzaksiyada bir neçə çağırışı yerləşdirir. Amma caller() istifadə edən kontraktlar batcher-i görər, orijinal istifadəçini yox. Digər variant isə protokol səviyyəsində batch-dır; burada bir neçə əməliyyat istifadəçinin identikliyi altında qalır. Amma bu, tranzaksiya formatına dəyişiklik, konsensus dəstəyi, hard fork aktivləşdirilməsi və SDK-lara təsir deməkdir.
Ona görə də mövcud tək əməliyyat modelini əvəz etməzdim. Düşünürəm ki, sadə default kimi çox məntiqlidir. Daha çox kompleks workflow-lar üçün ixtiyari, atomic batch görmək istərdim: əməliyyatlar ardıcıllıqla işləyər, batch-in içində biri uğursuz olarsa hamısı geri dönər (revert), və hər çağırışda orijinal istifadəçi görünən qalır.
Dusk üçün düzgün balans budurmu, yoxsa əlavə protokol mürəkkəbliyi buna dəyməz?
$DUSK @Dusk #dusk
Dusk-un tranzaksiya axınını oxuyurdum və gördüm ki, hazırda hər tranzaksiya bir əməliyyat daşıyır. Sadə bir şey üçün bu, əslində olduqca məntiqlidir. Validasiya və anlaşma işini asanlaşdırır. Amma daha kompleks DeFi axınını düşündüm: vəsaitin hazırlanması, swap edilməsi və sonra staking. İstifadəçi üçün bu, sanki bir hərəkətdir. Dusk-da isə bu, bir neçə ayrı tranzaksiyaya çevrilir; hər birinin öz nonce-u, imzası və daxil edilmə ehtimalı var.
Mən də elə burdan başladım düşünməyə: əgər ardıcıllığın yalnız bir hissəsi keçərsə nə olar? Bu tranzaksiyalar arasında protokol səviyyəsində rollback yoxdur, ona görə də böyük bir axının ortasında yarımçıq qala bilərsiniz. Normal bir ticarət üçün yəqin ki, böyük problem deyil. Amma DeFi üçün, settlement və ya treasury əməliyyatlarında bunun həqiqətən baş ağrıdıcı olacağını görürəm.
Maraqlı tərəf budur ki, Dusk-un artıq batch transactions barədə açıq GitHub issue-u var: #4058. Bir ideya var: bir batcher kontraktı bir tranzaksiyada bir neçə çağırışı yerləşdirir. Amma caller() istifadə edən kontraktlar batcher-i görər, orijinal istifadəçini yox. Digər variant isə protokol səviyyəsində batch-dır; burada bir neçə əməliyyat istifadəçinin identikliyi altında qalır. Amma bu, tranzaksiya formatına dəyişiklik, konsensus dəstəyi, hard fork aktivləşdirilməsi və SDK-lara təsir deməkdir.
Ona görə də mövcud tək əməliyyat modelini əvəz etməzdim. Düşünürəm ki, sadə default kimi çox məntiqlidir. Daha çox kompleks workflow-lar üçün ixtiyari, atomic batch görmək istərdim: əməliyyatlar ardıcıllıqla işləyər, batch-in içində biri uğursuz olarsa hamısı geri dönər (revert), və hər çağırışda orijinal istifadəçi görünən qalır.
Dusk üçün düzgün balans budurmu, yoxsa əlavə protokol mürəkkəbliyi buna dəyməz?
$DUSK @Dusk #dusk
6
5
233
#dusk $DUSK @Dusk_Foundation
Son vaxtlar Dusk-ın SME tərəfinə diqqət yetirirəm və bir məsələ daim yadıma qayıdır.
SME-ni tokenləşdirmək bir cümlədə deyəndə sadə səslənir.
Aktivi onçeynə yerləşdir.
İnvestorların ona çıxışı olsun.
Hazırdır.
Amma həqiqətən belə deyil.
Hələ də kimlərin investisiya edə biləcəyinə kim qərar verməlidir, mülkiyyət necə idarə olunacaq, köçürmələr necə işləyəcək, hansı məlumatlar açıqlanmalıdır və real pullar necə rəsmiləşdiriləcək — bunları kimsə müəyyən etməlidir.
Və məhz burada düşünürəm ki, insanlar bəzən RWA problemini az qiymətləndirir.
Token özü prosesin yalnız bir hissəsidir. Onun ətrafındakı bazarın da işləməsi lazımdır.
Mənə Dusk yanaşması elə buradan maraqlı gəlir.
Onların son vaxtlar özəl bazarlara və SME-lərə fokuslanması, sadəcə blockchain üzərinə başqa bir aktiv “əlavə etmək” üçün deyil.
Bu, prosesin müxtəlif hissələrini bir-biri ilə əlaqələndirməkdən ibarətdir.
Çünki çətin olan token yaratmaq deyil.
Çətin olan tokenin istifadəyə yararlı olmasıdır.
SME tokenləşdirilmiş qiymətli kağıza malik ola bilər, amma investorlar onu düzgün istifadə edə bilmirsə, köçürmələr mürəkkəbdirsə və ya onun ətrafında real bazar yoxdursa, onda çox şey dəyişməyib.
Elə buna görə də Dusk Trade tərəfinin necə formalaşacağını görmək istəyirəm.
Əgər o, həm şirkətlər, həm də investorlar üçün prosesi sadələşdirə bilsə, bu, sadəcə başqa bir RWA hekayəsindən daha maraqlı olur.
Amma hələ tezdir.
Mənim üçün real test sadədir:
Dusk özəl bazarları həqiqətən daha asan istifadəyə çevirə biləcək, yoxsa sadəcə köhnə prosesi onçeynə köçürüb onu yeni kimi təqdim edəcəyik?
Dusk Trade formalaşmağa başladığı andan diqqətlə izləyəcəyim məhz budur.
{spot}(DUSKUSDT)
#dusk $DUSK @Dusk
Son vaxtlar Dusk-ın SME tərəfinə diqqət yetirirəm və bir məsələ daim yadıma qayıdır.
SME-ni tokenləşdirmək bir cümlədə deyəndə sadə səslənir.
Aktivi onçeynə yerləşdir.
İnvestorların ona çıxışı olsun.
Hazırdır.
Amma həqiqətən belə deyil.
Hələ də kimlərin investisiya edə biləcəyinə kim qərar verməlidir, mülkiyyət necə idarə olunacaq, köçürmələr necə işləyəcək, hansı məlumatlar açıqlanmalıdır və real pullar necə rəsmiləşdiriləcək — bunları kimsə müəyyən etməlidir.
Və məhz burada düşünürəm ki, insanlar bəzən RWA problemini az qiymətləndirir.
Token özü prosesin yalnız bir hissəsidir. Onun ətrafındakı bazarın da işləməsi lazımdır.
Mənə Dusk yanaşması elə buradan maraqlı gəlir.
Onların son vaxtlar özəl bazarlara və SME-lərə fokuslanması, sadəcə blockchain üzərinə başqa bir aktiv “əlavə etmək” üçün deyil.
Bu, prosesin müxtəlif hissələrini bir-biri ilə əlaqələndirməkdən ibarətdir.
Çünki çətin olan token yaratmaq deyil.
Çətin olan tokenin istifadəyə yararlı olmasıdır.
SME tokenləşdirilmiş qiymətli kağıza malik ola bilər, amma investorlar onu düzgün istifadə edə bilmirsə, köçürmələr mürəkkəbdirsə və ya onun ətrafında real bazar yoxdursa, onda çox şey dəyişməyib.
Elə buna görə də Dusk Trade tərəfinin necə formalaşacağını görmək istəyirəm.
Əgər o, həm şirkətlər, həm də investorlar üçün prosesi sadələşdirə bilsə, bu, sadəcə başqa bir RWA hekayəsindən daha maraqlı olur.
Amma hələ tezdir.
Mənim üçün real test sadədir:
Dusk özəl bazarları həqiqətən daha asan istifadəyə çevirə biləcək, yoxsa sadəcə köhnə prosesi onçeynə köçürüb onu yeni kimi təqdim edəcəyik?
Dusk Trade formalaşmağa başladığı andan diqqətlə izləyəcəyim məhz budur.
Son vaxtlar Dusk-ın SME tərəfinə diqqət yetirirəm və bir məsələ daim yadıma qayıdır.
SME-ni tokenləşdirmək bir cümlədə deyəndə sadə səslənir.
Aktivi onçeynə yerləşdir.
İnvestorların ona çıxışı olsun.
Hazırdır.
Amma həqiqətən belə deyil.
Hələ də kimlərin investisiya edə biləcəyinə kim qərar verməlidir, mülkiyyət necə idarə olunacaq, köçürmələr necə işləyəcək, hansı məlumatlar açıqlanmalıdır və real pullar necə rəsmiləşdiriləcək — bunları kimsə müəyyən etməlidir.
Və məhz burada düşünürəm ki, insanlar bəzən RWA problemini az qiymətləndirir.
Token özü prosesin yalnız bir hissəsidir. Onun ətrafındakı bazarın da işləməsi lazımdır.
Mənə Dusk yanaşması elə buradan maraqlı gəlir.
Onların son vaxtlar özəl bazarlara və SME-lərə fokuslanması, sadəcə blockchain üzərinə başqa bir aktiv “əlavə etmək” üçün deyil.
Bu, prosesin müxtəlif hissələrini bir-biri ilə əlaqələndirməkdən ibarətdir.
Çünki çətin olan token yaratmaq deyil.
Çətin olan tokenin istifadəyə yararlı olmasıdır.
SME tokenləşdirilmiş qiymətli kağıza malik ola bilər, amma investorlar onu düzgün istifadə edə bilmirsə, köçürmələr mürəkkəbdirsə və ya onun ətrafında real bazar yoxdursa, onda çox şey dəyişməyib.
Elə buna görə də Dusk Trade tərəfinin necə formalaşacağını görmək istəyirəm.
Əgər o, həm şirkətlər, həm də investorlar üçün prosesi sadələşdirə bilsə, bu, sadəcə başqa bir RWA hekayəsindən daha maraqlı olur.
Amma hələ tezdir.
Mənim üçün real test sadədir:
Dusk özəl bazarları həqiqətən daha asan istifadəyə çevirə biləcək, yoxsa sadəcə köhnə prosesi onçeynə köçürüb onu yeni kimi təqdim edəcəyik?
Dusk Trade formalaşmağa başladığı andan diqqətlə izləyəcəyim məhz budur.
1
4
235
Dusk’ın əməliyyatları necə idarə etməsinə daha dərindən baxırdım və əvvəl düşünmədiyim bir şey diqqətimi çəkdi.
Moonlight sadəcə eyni şeyin iki versiyası deyil.
Moonlight hesab-əsaslıdır. Sizdə bir hesab, balans, nonce və açarlar olur və şəbəkə əməliyyatı həmin vəziyyətə görə yoxlayır.
Phoenix isə fərqli yanaşır.
O, Merklet ağacında saxlanılan notlardan istifadə edir. Bir note xərcləndikdə, həmin notun bir daha xərclənə bilməməsi üçün nullifier yaradılır.
Məni xüsusilə maraqlandıran odur ki, şəbəkə xərclənən konkret notun hansısı olduğunu üzə çıxarmaya da bilər.
Elə burada ZK sübutları işə düşür — əməliyyat, əsas gizli detalları ifşa etmədən yoxlana bilər. Birdəfəlik note açarları da əməliyyatların bir-biri ilə əlaqələndirilməsini azaltmağa kömək edir.
Bundan əlavə, vəsaitləri xərcləmək üçün təyin edilmiş tərəfə giriş vermədən, məsələn skan etmə və sübutların yaradılması kimi işlər üçün delegasiya mexanizmi də var.
Yəni mən bunu sadəcə belə təsvir etməzdim: “Moonlight şəffafdır, Phoenix isə məxfidir.”
Onlar eyni Dusk şəbəkəsi üzərində işləyən, amma müxtəlif tələblər üçün dizayn olunmuş fərqli əməliyyat modelləridir.
Və dürüst desəm, bu dizayn seçimi olduqca maraqlıdır.
Dusk-da hansını seçərdiniz?
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
Dusk’ın əməliyyatları necə idarə etməsinə daha dərindən baxırdım və əvvəl düşünmədiyim bir şey diqqətimi çəkdi.
Moonlight sadəcə eyni şeyin iki versiyası deyil.
Moonlight hesab-əsaslıdır. Sizdə bir hesab, balans, nonce və açarlar olur və şəbəkə əməliyyatı həmin vəziyyətə görə yoxlayır.
Phoenix isə fərqli yanaşır.
O, Merklet ağacında saxlanılan notlardan istifadə edir. Bir note xərcləndikdə, həmin notun bir daha xərclənə bilməməsi üçün nullifier yaradılır.
Məni xüsusilə maraqlandıran odur ki, şəbəkə xərclənən konkret notun hansısı olduğunu üzə çıxarmaya da bilər.
Elə burada ZK sübutları işə düşür — əməliyyat, əsas gizli detalları ifşa etmədən yoxlana bilər. Birdəfəlik note açarları da əməliyyatların bir-biri ilə əlaqələndirilməsini azaltmağa kömək edir.
Bundan əlavə, vəsaitləri xərcləmək üçün təyin edilmiş tərəfə giriş vermədən, məsələn skan etmə və sübutların yaradılması kimi işlər üçün delegasiya mexanizmi də var.
Yəni mən bunu sadəcə belə təsvir etməzdim: “Moonlight şəffafdır, Phoenix isə məxfidir.”
Onlar eyni Dusk şəbəkəsi üzərində işləyən, amma müxtəlif tələblər üçün dizayn olunmuş fərqli əməliyyat modelləridir.
Və dürüst desəm, bu dizayn seçimi olduqca maraqlıdır.
Dusk-da hansını seçərdiniz?
@Dusk $DUSK #dusk
Moonlight sadəcə eyni şeyin iki versiyası deyil.
Moonlight hesab-əsaslıdır. Sizdə bir hesab, balans, nonce və açarlar olur və şəbəkə əməliyyatı həmin vəziyyətə görə yoxlayır.
Phoenix isə fərqli yanaşır.
O, Merklet ağacında saxlanılan notlardan istifadə edir. Bir note xərcləndikdə, həmin notun bir daha xərclənə bilməməsi üçün nullifier yaradılır.
Məni xüsusilə maraqlandıran odur ki, şəbəkə xərclənən konkret notun hansısı olduğunu üzə çıxarmaya da bilər.
Elə burada ZK sübutları işə düşür — əməliyyat, əsas gizli detalları ifşa etmədən yoxlana bilər. Birdəfəlik note açarları da əməliyyatların bir-biri ilə əlaqələndirilməsini azaltmağa kömək edir.
Bundan əlavə, vəsaitləri xərcləmək üçün təyin edilmiş tərəfə giriş vermədən, məsələn skan etmə və sübutların yaradılması kimi işlər üçün delegasiya mexanizmi də var.
Yəni mən bunu sadəcə belə təsvir etməzdim: “Moonlight şəffafdır, Phoenix isə məxfidir.”
Onlar eyni Dusk şəbəkəsi üzərində işləyən, amma müxtəlif tələblər üçün dizayn olunmuş fərqli əməliyyat modelləridir.
Və dürüst desəm, bu dizayn seçimi olduqca maraqlıdır.
Dusk-da hansını seçərdiniz?
@Dusk $DUSK #dusk
🔥 Phoenix
50%
🌙 Moonlight
10%
⚡ Both
20%
🤔 Depends on the use case
20%
10 Səslər • Səsvermə bağlanıb
13
13
224
On-çeyn (blockchain) üzərində tokenin mövcud olması sadəcə başlanğıcdır.
Əsas sual budur: həmin aktivin ətrafındakı qaydalar da həmin şəkildə on-çeyndə hərəkət edə bilərmi?
Regulyasiya olunmuş istiqrazı götürək.
Onu tokenə çevirmək bəlkə də asan hissədir. Amma real maliyyə bazarı daha çoxunu tələb edir:
• Yalnız uyğun (eligibl) investorlar onu saxlaya bilməlidir
• Köçürmələr üçün daxildən məhdudiyyətlər tələb oluna bilər
• Həssas mövqelər default olaraq ictimai olmamalıdır
• Doğru tərəflərin doğru məlumatlara çıxışı olmalıdır
• Pul və aktivin çatdırılması birlikdə (eyni anda) hesablaşmalıdır
Məhz burada tokenləşdirmə sadəcə rəqəmsal “qablaşdırmadan” daha çox olur.
Bazar infrastrukturu olur.
Elə buna görə @Dusk_Foundation mənim üçün seçilir. Onun diqqəti təkcə aktivləri on-çeynə yerləşdirmək deyil, həm də onların ətrafında tənzimlənmiş prosesləri təmin etməkdir — idarə olunan köçürmələr, seçmə açıqlama (selective disclosure), məxfilik, uyğunluq (eligibility) və əlaqəli bir sistemin hissələri kimi hesablaşma.
Böyük fürsət təkcə tokenləşdirilmiş aktivlərdə deyil.
Söhbət proqramlaşdırıla bilən bazarlardan gedir:
Aktivin ardınca gedən qaydalar.
Məsuliyyətlə yanaşı mövcud ola bilən məxfilik.
Müqavilənin (transaksiyanın) bir hissəsi kimi baş verən hesablaşma.
Uyğunluq tələblərini pozmayan mülkiyyət dəyişikliyi.
Bu model miqyasda işləsə, on-çeyn maliyyəsi yeni bir verilənlər bazası ilə ənənəvi bazarlara bənzəməkdən daha çox yenidən dizayn olunmuş maliyyə sisteminə oxşaya bilər.
Sizcə, real dünyada maliyyənin on-çeynlə işləməsinə ən çətin maneə hansıdır: identifikasiya, məxfilik, ticarət, hesablaşma, yoxsa aktivin xidmətləşdirilməsi?
$DUSK #dusk @Dusk_Foundation
{spot}(DUSKUSDT)
On-çeyn (blockchain) üzərində tokenin mövcud olması sadəcə başlanğıcdır.
Əsas sual budur: həmin aktivin ətrafındakı qaydalar da həmin şəkildə on-çeyndə hərəkət edə bilərmi?
Regulyasiya olunmuş istiqrazı götürək.
Onu tokenə çevirmək bəlkə də asan hissədir. Amma real maliyyə bazarı daha çoxunu tələb edir:
• Yalnız uyğun (eligibl) investorlar onu saxlaya bilməlidir
• Köçürmələr üçün daxildən məhdudiyyətlər tələb oluna bilər
• Həssas mövqelər default olaraq ictimai olmamalıdır
• Doğru tərəflərin doğru məlumatlara çıxışı olmalıdır
• Pul və aktivin çatdırılması birlikdə (eyni anda) hesablaşmalıdır
Məhz burada tokenləşdirmə sadəcə rəqəmsal “qablaşdırmadan” daha çox olur.
Bazar infrastrukturu olur.
Elə buna görə @Dusk mənim üçün seçilir. Onun diqqəti təkcə aktivləri on-çeynə yerləşdirmək deyil, həm də onların ətrafında tənzimlənmiş prosesləri təmin etməkdir — idarə olunan köçürmələr, seçmə açıqlama (selective disclosure), məxfilik, uyğunluq (eligibility) və əlaqəli bir sistemin hissələri kimi hesablaşma.
Böyük fürsət təkcə tokenləşdirilmiş aktivlərdə deyil.
Söhbət proqramlaşdırıla bilən bazarlardan gedir:
Aktivin ardınca gedən qaydalar.
Məsuliyyətlə yanaşı mövcud ola bilən məxfilik.
Müqavilənin (transaksiyanın) bir hissəsi kimi baş verən hesablaşma.
Uyğunluq tələblərini pozmayan mülkiyyət dəyişikliyi.
Bu model miqyasda işləsə, on-çeyn maliyyəsi yeni bir verilənlər bazası ilə ənənəvi bazarlara bənzəməkdən daha çox yenidən dizayn olunmuş maliyyə sisteminə oxşaya bilər.
Sizcə, real dünyada maliyyənin on-çeynlə işləməsinə ən çətin maneə hansıdır: identifikasiya, məxfilik, ticarət, hesablaşma, yoxsa aktivin xidmətləşdirilməsi?
$DUSK #dusk @Dusk
Əsas sual budur: həmin aktivin ətrafındakı qaydalar da həmin şəkildə on-çeyndə hərəkət edə bilərmi?
Regulyasiya olunmuş istiqrazı götürək.
Onu tokenə çevirmək bəlkə də asan hissədir. Amma real maliyyə bazarı daha çoxunu tələb edir:
• Yalnız uyğun (eligibl) investorlar onu saxlaya bilməlidir
• Köçürmələr üçün daxildən məhdudiyyətlər tələb oluna bilər
• Həssas mövqelər default olaraq ictimai olmamalıdır
• Doğru tərəflərin doğru məlumatlara çıxışı olmalıdır
• Pul və aktivin çatdırılması birlikdə (eyni anda) hesablaşmalıdır
Məhz burada tokenləşdirmə sadəcə rəqəmsal “qablaşdırmadan” daha çox olur.
Bazar infrastrukturu olur.
Elə buna görə @Dusk mənim üçün seçilir. Onun diqqəti təkcə aktivləri on-çeynə yerləşdirmək deyil, həm də onların ətrafında tənzimlənmiş prosesləri təmin etməkdir — idarə olunan köçürmələr, seçmə açıqlama (selective disclosure), məxfilik, uyğunluq (eligibility) və əlaqəli bir sistemin hissələri kimi hesablaşma.
Böyük fürsət təkcə tokenləşdirilmiş aktivlərdə deyil.
Söhbət proqramlaşdırıla bilən bazarlardan gedir:
Aktivin ardınca gedən qaydalar.
Məsuliyyətlə yanaşı mövcud ola bilən məxfilik.
Müqavilənin (transaksiyanın) bir hissəsi kimi baş verən hesablaşma.
Uyğunluq tələblərini pozmayan mülkiyyət dəyişikliyi.
Bu model miqyasda işləsə, on-çeyn maliyyəsi yeni bir verilənlər bazası ilə ənənəvi bazarlara bənzəməkdən daha çox yenidən dizayn olunmuş maliyyə sisteminə oxşaya bilər.
Sizcə, real dünyada maliyyənin on-çeynlə işləməsinə ən çətin maneə hansıdır: identifikasiya, məxfilik, ticarət, hesablaşma, yoxsa aktivin xidmətləşdirilməsi?
$DUSK #dusk @Dusk
13
9
172
Qismən doğrudur
Hamı blokçeyn miqyaslılığından danışır.
Demək olar ki, heç kim yadda saxlamağın xərclərindən danışmır.
Şəbəkə böyük həcmdə fəaliyyət emal edə bilər, amma hər blok, hadisə və vəziyyətin keçidi də tarixi məlumat yaradır; bu məlumat isə zamanla saxlanılmalı və idarə edilməlidir.
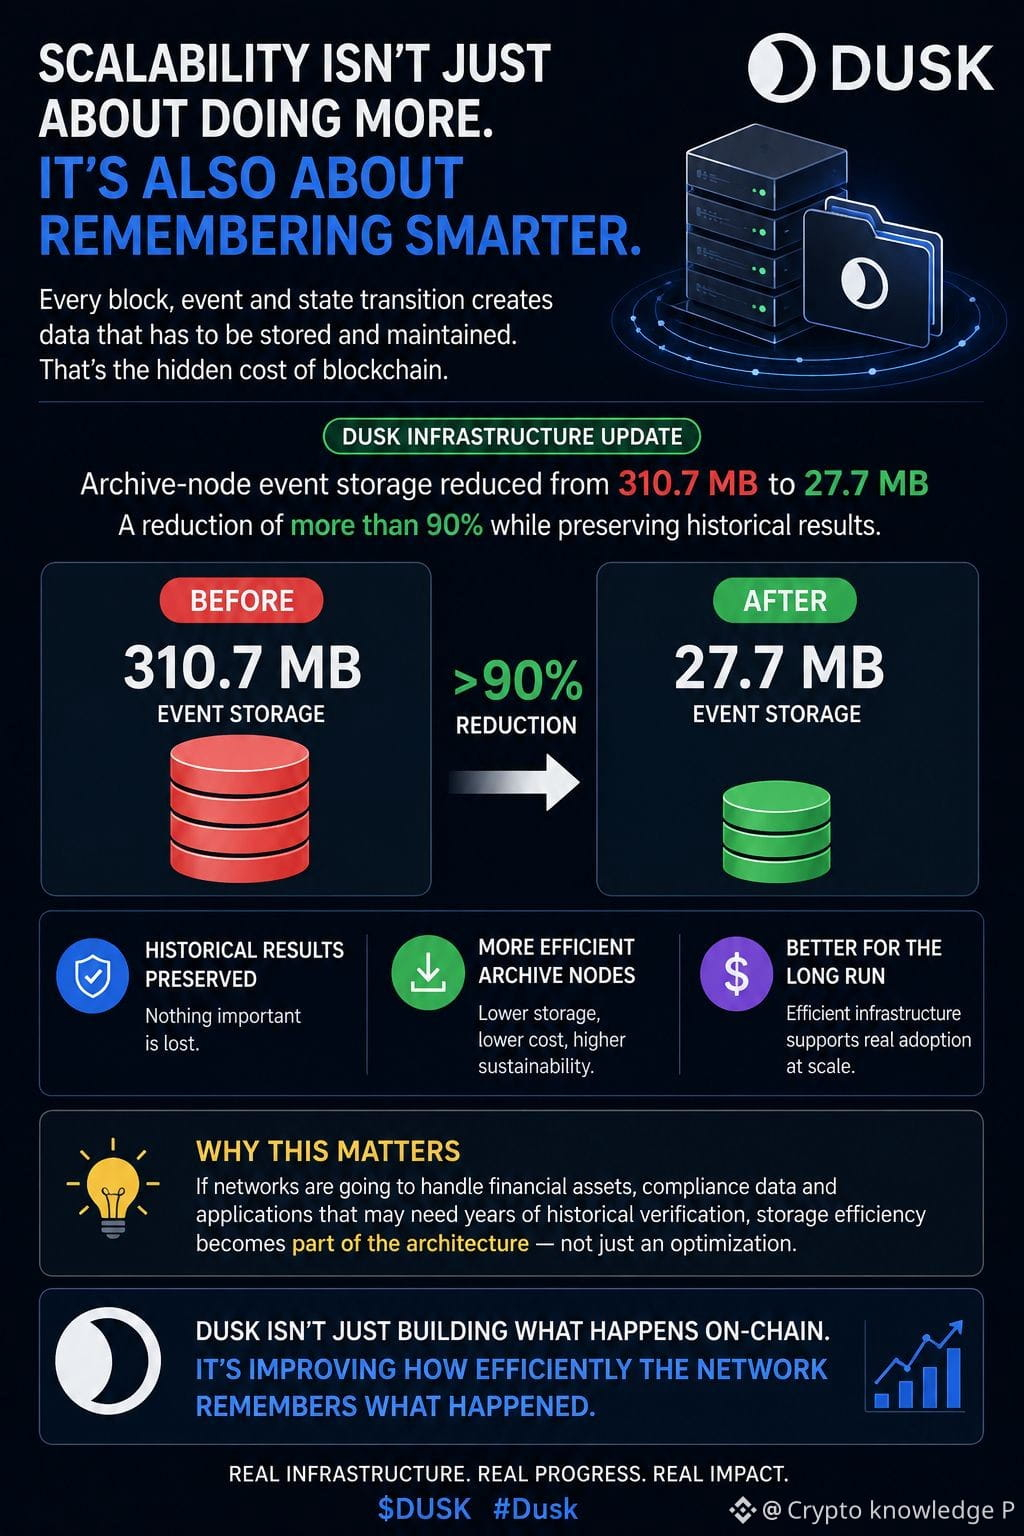
Ona görə Dusk-un son infrastruktur yeniləməsini növbəti TPS başlığına görə daha maraqlı tapdım.
Dusk arxiv-node hadisələrinin saxlanmasını 310,7 MB-dan 27,7 MB-a endirdi — 90%-dən çox azalma — tarixi nəticələri qoruyaraq.
Maraqlı olan sadəcə rəqəm deyil.
Bu, blokçeyn infrastrukturu haqqında nə deyir.
Əgər şəbəkələr sonda maliyyə aktivlərini və illərlə tarixi yoxlamaya ehtiyac duya biləcək tətbiqləri dəstəkləyəcəksə, onda saxlama səmərəliliyi arxitekturanın özünün bir hissəsinə çevrilir.
Miqlaslılıq yalnız daha çox emal etməkdən ibarət deyil. Həm də şəbəkənin yoxlanıla bilməsini təmin edən tarixi itirmədən daha az məlumat daşımaqdan ibarətdir.
Bu təkmilləşdirmələr yəqin ki, ən gur səsli başlıqlar yaratmayacaq.
Amma darıxdırıcı kimi görünən infrastruktur işi tez-tez böyük miqyaslı qəbulun mümkün olmasına səbəb olur.
Dusk təkcə on-çeyn (zəncirüstü) baş verənlərlə işləməyib.
O, həm də şəbəkənin baş verənləri nə qədər səmərəli “yadda saxlaya” bildiyini təkmilləşdirir.
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
Hamı blokçeyn miqyaslılığından danışır.
Demək olar ki, heç kim yadda saxlamağın xərclərindən danışmır.
Şəbəkə böyük həcmdə fəaliyyət emal edə bilər, amma hər blok, hadisə və vəziyyətin keçidi də tarixi məlumat yaradır; bu məlumat isə zamanla saxlanılmalı və idarə edilməlidir.
Ona görə Dusk-un son infrastruktur yeniləməsini növbəti TPS başlığına görə daha maraqlı tapdım.
Dusk arxiv-node hadisələrinin saxlanmasını 310,7 MB-dan 27,7 MB-a endirdi — 90%-dən çox azalma — tarixi nəticələri qoruyaraq.
Maraqlı olan sadəcə rəqəm deyil.
Bu, blokçeyn infrastrukturu haqqında nə deyir.
Əgər şəbəkələr sonda maliyyə aktivlərini və illərlə tarixi yoxlamaya ehtiyac duya biləcək tətbiqləri dəstəkləyəcəksə, onda saxlama səmərəliliyi arxitekturanın özünün bir hissəsinə çevrilir.
Miqlaslılıq yalnız daha çox emal etməkdən ibarət deyil. Həm də şəbəkənin yoxlanıla bilməsini təmin edən tarixi itirmədən daha az məlumat daşımaqdan ibarətdir.
Bu təkmilləşdirmələr yəqin ki, ən gur səsli başlıqlar yaratmayacaq.
Amma darıxdırıcı kimi görünən infrastruktur işi tez-tez böyük miqyaslı qəbulun mümkün olmasına səbəb olur.
Dusk təkcə on-çeyn (zəncirüstü) baş verənlərlə işləməyib.
O, həm də şəbəkənin baş verənləri nə qədər səmərəli “yadda saxlaya” bildiyini təkmilləşdirir.
@Dusk $DUSK #dusk
Demək olar ki, heç kim yadda saxlamağın xərclərindən danışmır.
Şəbəkə böyük həcmdə fəaliyyət emal edə bilər, amma hər blok, hadisə və vəziyyətin keçidi də tarixi məlumat yaradır; bu məlumat isə zamanla saxlanılmalı və idarə edilməlidir.
Ona görə Dusk-un son infrastruktur yeniləməsini növbəti TPS başlığına görə daha maraqlı tapdım.
Dusk arxiv-node hadisələrinin saxlanmasını 310,7 MB-dan 27,7 MB-a endirdi — 90%-dən çox azalma — tarixi nəticələri qoruyaraq.
Maraqlı olan sadəcə rəqəm deyil.
Bu, blokçeyn infrastrukturu haqqında nə deyir.
Əgər şəbəkələr sonda maliyyə aktivlərini və illərlə tarixi yoxlamaya ehtiyac duya biləcək tətbiqləri dəstəkləyəcəksə, onda saxlama səmərəliliyi arxitekturanın özünün bir hissəsinə çevrilir.
Miqlaslılıq yalnız daha çox emal etməkdən ibarət deyil. Həm də şəbəkənin yoxlanıla bilməsini təmin edən tarixi itirmədən daha az məlumat daşımaqdan ibarətdir.
Bu təkmilləşdirmələr yəqin ki, ən gur səsli başlıqlar yaratmayacaq.
Amma darıxdırıcı kimi görünən infrastruktur işi tez-tez böyük miqyaslı qəbulun mümkün olmasına səbəb olur.
Dusk təkcə on-çeyn (zəncirüstü) baş verənlərlə işləməyib.
O, həm də şəbəkənin baş verənləri nə qədər səmərəli “yadda saxlaya” bildiyini təkmilləşdirir.
@Dusk $DUSK #dusk
9
6
114
Doğrulanıb
Mənim fikrimcə daha çox diqqətə layiq olan “One Dusk” yeniləməsi DuskEVM testnetinin canlıya çıxmasıdır.
İlk baxışdan “başqa bir EVM mühiti” o qədər də maraqlı səslənmir. Amma arxitektura başqa cür hekayə danışır.
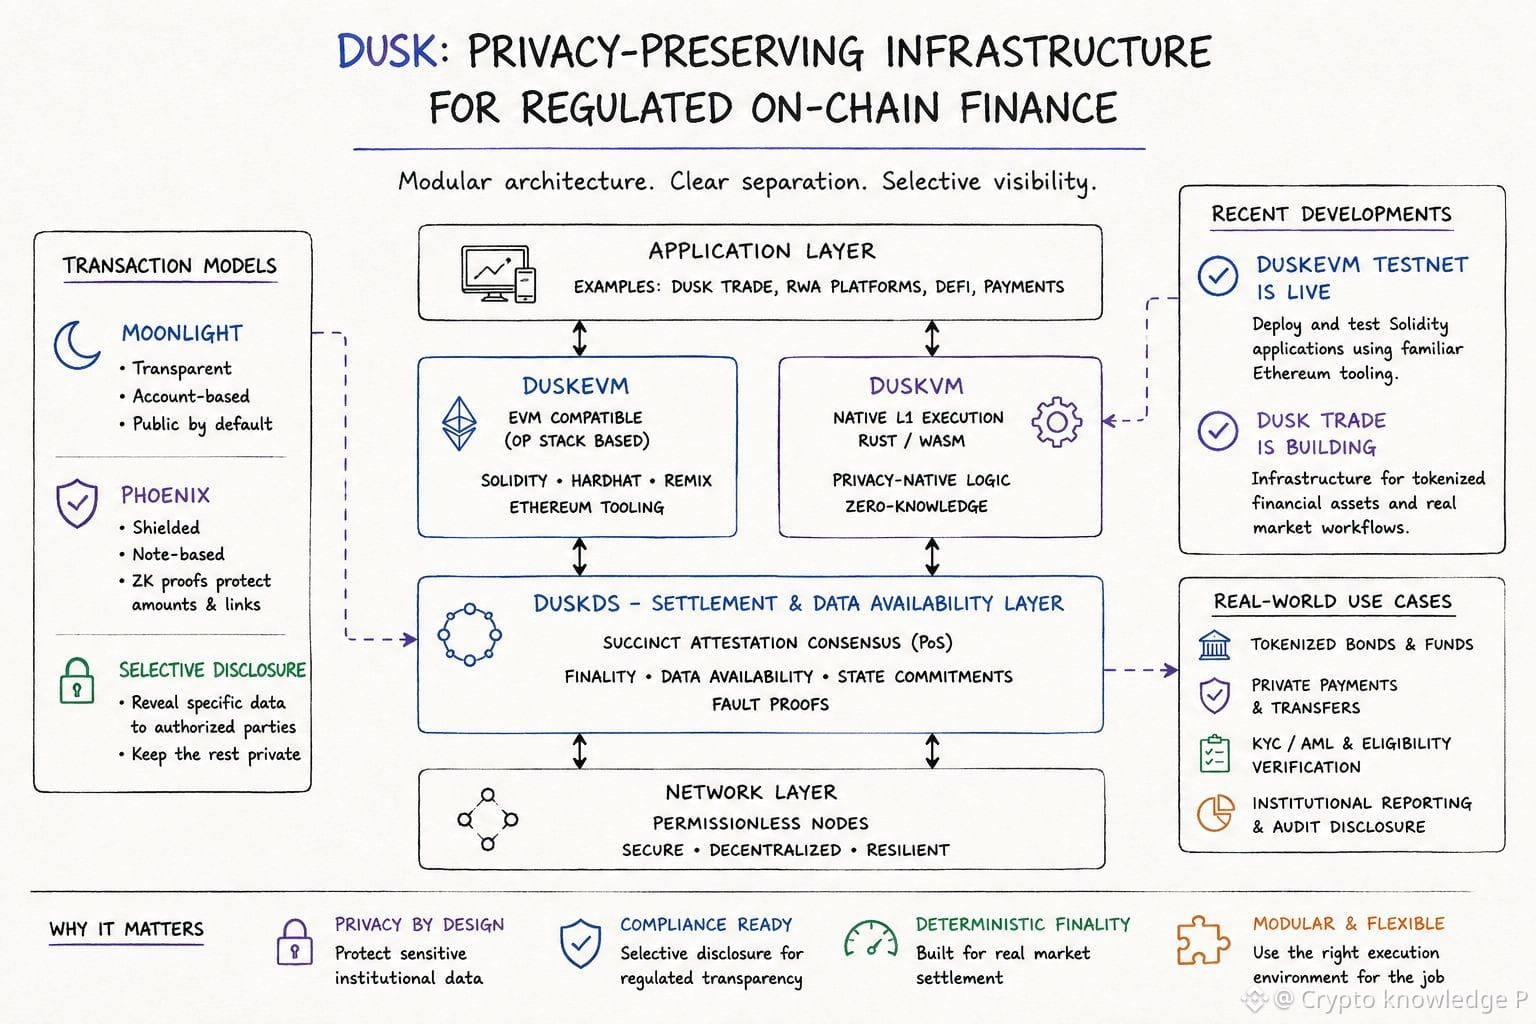
DuskEVM Solidity-i, Hardhat-ı və standart Ethereum alətlərini Dusk üzərinə gətirir, icra isə DuskDS vasitəsilə yekunlaşır. Bu ayrım önəmlidir, çünki tərtibatçılar Dusk-un yerli yekunlaşma və məlumatın əlçatanlığı qatından imtina etmədən tanış tətbiq paketindən istifadə edə bilirlər.
Daha maraqlı hissə onun ətrafında olanlardır.
Dusk həm də Dusk Trade-i tokenləşdirilmiş maliyyə aktivləri üçün tətbiq səviyyəli bir qat kimi hazırlayır; investorlara giriş (onboarding), wallet-in bağlanması, nəzarət olunan köçürmələr, ödənişlərin koordinasiyası və uyğunluğa (compliance) əsaslanan yekunlaşma ilə bağlı iş axınları var.
Beləliklə, son inkişaf təkcə EVM uyğunluğunun əlavə edilməsi ilə bağlı deyil.
Daha çox elə görünür ki, Dusk müxtəlif hissələrin fərqli problemləri həll etdiyi tam “stack”ə doğru hərəkət edir:
→ DuskDS: konsensus, yekunlaşma və məlumatın əlçatanlığı
→ DuskEVM: tanış EVM icrası
→ DuskVM: Dusk-un gizlilik imkanlarına birbaşa çıxışı olan yerli Rust/WASM icrası
→ Dusk Trade: tokenləşdirilmiş bazarlar üçün tətbiq səviyyəli infrastruktur
Və məhz burada RWA tezi daha da maraqlı olur.
Bir aktivin tokenləşdirilməsini təsvir etmək nisbətən asandır. Amma buraxılış (issuance), uyğunluq (eligibility), köçürmələr, gizlilik, açıqlama (disclosure) və yekunlaşma üçün real infrastrukturu qurmaq daha çətin problemdir.
İndi DuskEVM test üçün istifadəyə hazırdır və Dusk Trade real bazar iş axınları ətrafında qurulur; izləyəcəyim növbəti şey isə başqa bir elan deyil.
Bunun üzərində tərtibatçıların və maliyyə tətbiqlərinin gerçəkdə nə qurduqlarıdır.
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
Mənim fikrimcə daha çox diqqətə layiq olan “One Dusk” yeniləməsi DuskEVM testnetinin canlıya çıxmasıdır.
İlk baxışdan “başqa bir EVM mühiti” o qədər də maraqlı səslənmir. Amma arxitektura başqa cür hekayə danışır.
DuskEVM Solidity-i, Hardhat-ı və standart Ethereum alətlərini Dusk üzərinə gətirir, icra isə DuskDS vasitəsilə yekunlaşır. Bu ayrım önəmlidir, çünki tərtibatçılar Dusk-un yerli yekunlaşma və məlumatın əlçatanlığı qatından imtina etmədən tanış tətbiq paketindən istifadə edə bilirlər.
Daha maraqlı hissə onun ətrafında olanlardır.
Dusk həm də Dusk Trade-i tokenləşdirilmiş maliyyə aktivləri üçün tətbiq səviyyəli bir qat kimi hazırlayır; investorlara giriş (onboarding), wallet-in bağlanması, nəzarət olunan köçürmələr, ödənişlərin koordinasiyası və uyğunluğa (compliance) əsaslanan yekunlaşma ilə bağlı iş axınları var.
Beləliklə, son inkişaf təkcə EVM uyğunluğunun əlavə edilməsi ilə bağlı deyil.
Daha çox elə görünür ki, Dusk müxtəlif hissələrin fərqli problemləri həll etdiyi tam “stack”ə doğru hərəkət edir:
→ DuskDS: konsensus, yekunlaşma və məlumatın əlçatanlığı
→ DuskEVM: tanış EVM icrası
→ DuskVM: Dusk-un gizlilik imkanlarına birbaşa çıxışı olan yerli Rust/WASM icrası
→ Dusk Trade: tokenləşdirilmiş bazarlar üçün tətbiq səviyyəli infrastruktur
Və məhz burada RWA tezi daha da maraqlı olur.
Bir aktivin tokenləşdirilməsini təsvir etmək nisbətən asandır. Amma buraxılış (issuance), uyğunluq (eligibility), köçürmələr, gizlilik, açıqlama (disclosure) və yekunlaşma üçün real infrastrukturu qurmaq daha çətin problemdir.
İndi DuskEVM test üçün istifadəyə hazırdır və Dusk Trade real bazar iş axınları ətrafında qurulur; izləyəcəyim növbəti şey isə başqa bir elan deyil.
Bunun üzərində tərtibatçıların və maliyyə tətbiqlərinin gerçəkdə nə qurduqlarıdır.
@Dusk $DUSK #dusk
İlk baxışdan “başqa bir EVM mühiti” o qədər də maraqlı səslənmir. Amma arxitektura başqa cür hekayə danışır.
DuskEVM Solidity-i, Hardhat-ı və standart Ethereum alətlərini Dusk üzərinə gətirir, icra isə DuskDS vasitəsilə yekunlaşır. Bu ayrım önəmlidir, çünki tərtibatçılar Dusk-un yerli yekunlaşma və məlumatın əlçatanlığı qatından imtina etmədən tanış tətbiq paketindən istifadə edə bilirlər.
Daha maraqlı hissə onun ətrafında olanlardır.
Dusk həm də Dusk Trade-i tokenləşdirilmiş maliyyə aktivləri üçün tətbiq səviyyəli bir qat kimi hazırlayır; investorlara giriş (onboarding), wallet-in bağlanması, nəzarət olunan köçürmələr, ödənişlərin koordinasiyası və uyğunluğa (compliance) əsaslanan yekunlaşma ilə bağlı iş axınları var.
Beləliklə, son inkişaf təkcə EVM uyğunluğunun əlavə edilməsi ilə bağlı deyil.
Daha çox elə görünür ki, Dusk müxtəlif hissələrin fərqli problemləri həll etdiyi tam “stack”ə doğru hərəkət edir:
→ DuskDS: konsensus, yekunlaşma və məlumatın əlçatanlığı
→ DuskEVM: tanış EVM icrası
→ DuskVM: Dusk-un gizlilik imkanlarına birbaşa çıxışı olan yerli Rust/WASM icrası
→ Dusk Trade: tokenləşdirilmiş bazarlar üçün tətbiq səviyyəli infrastruktur
Və məhz burada RWA tezi daha da maraqlı olur.
Bir aktivin tokenləşdirilməsini təsvir etmək nisbətən asandır. Amma buraxılış (issuance), uyğunluq (eligibility), köçürmələr, gizlilik, açıqlama (disclosure) və yekunlaşma üçün real infrastrukturu qurmaq daha çətin problemdir.
İndi DuskEVM test üçün istifadəyə hazırdır və Dusk Trade real bazar iş axınları ətrafında qurulur; izləyəcəyim növbəti şey isə başqa bir elan deyil.
Bunun üzərində tərtibatçıların və maliyyə tətbiqlərinin gerçəkdə nə qurduqlarıdır.
@Dusk $DUSK #dusk
16
10
127
Tokenləşdirməyə nə qədər çox baxıramsa, bir o qədər də düşünürəm ki, biz yanlış sualı veririk.
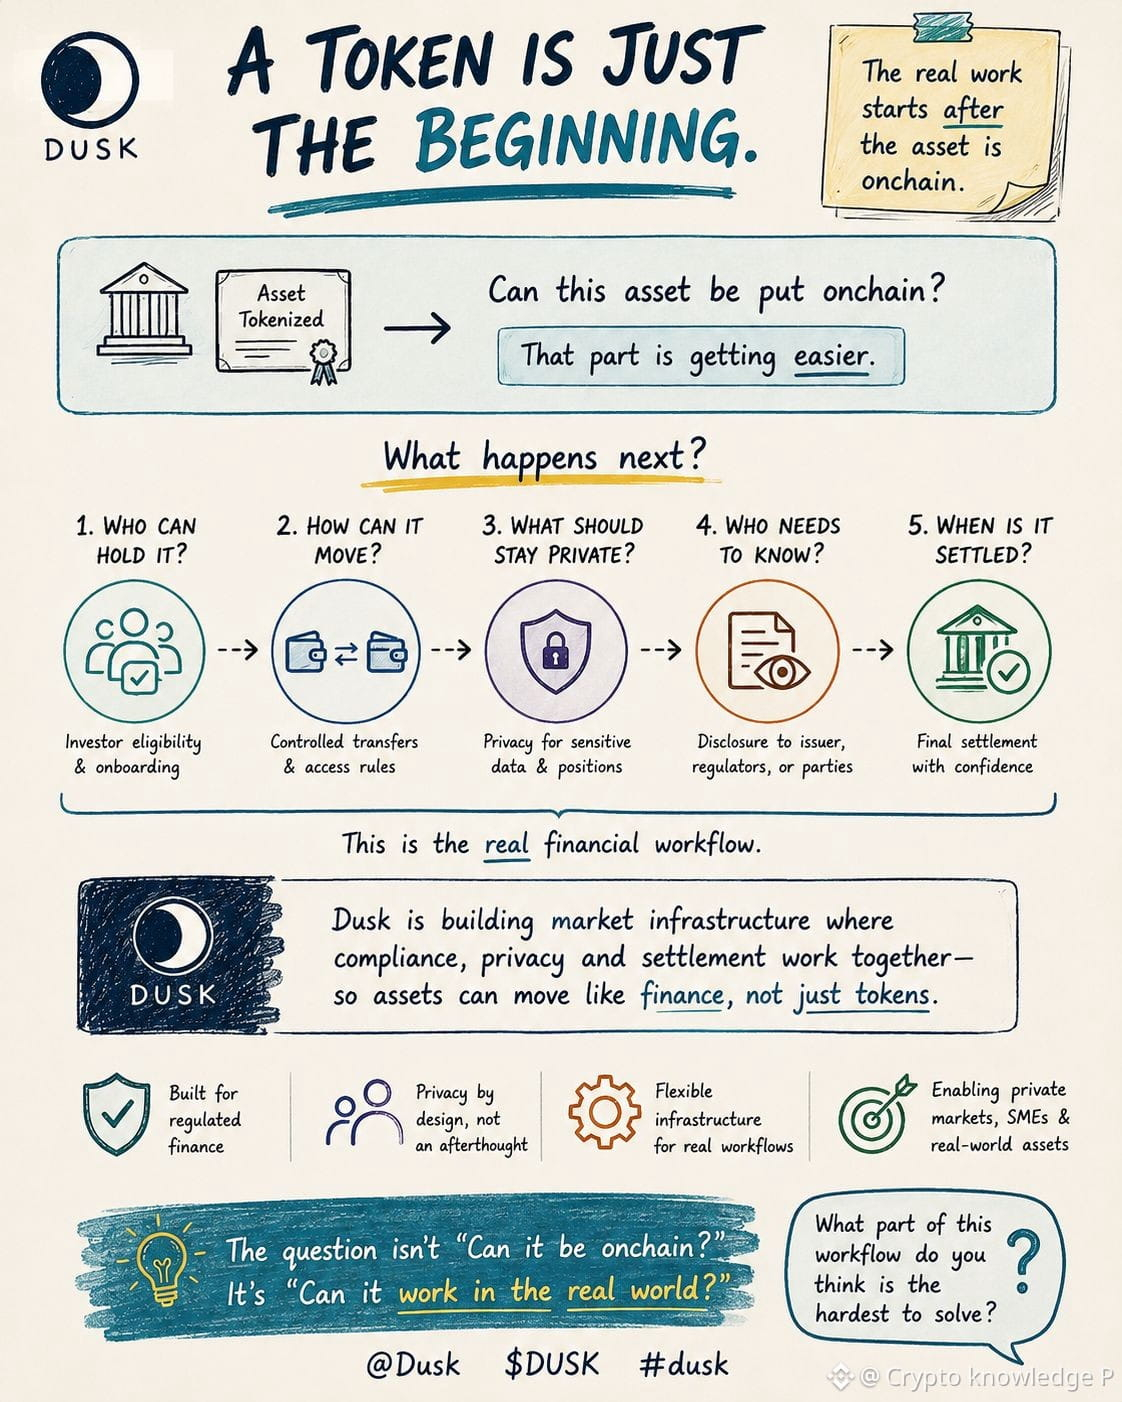
Hər kəs soruşur: “Bu aktiv onçeynə yerləşdirilə bilərmi?”
Amma təsəvvür edin ki, həmin aktiv artıq oradadır.
İndi bir investor onu almaq istəyir. Başqa biri onu satmaq istəyir. Emitent isə kimin onu saxlaya biləcəyini tətbiq etməlidir. Regulator sonradan sübut tələb edə bilər. Və arada bir yerdə həssas məlumatlar yenə də ictimaiyyətə açıqlanan məlumat kimi yayılmamalıdır.
Mənim üçün maraqlı olan məhz @Dusk_Foundation hissəsidir. Onun bazar infrastrukturu tokeni son məhsul kimi qəbul etməkdənsə, bütün iş axınına görə dizayn edilir — uyğunluq, nəzarət edilən köçürmələr, məxfilik, açıqlama və hesablaşma.
Bəlkə də RWA sahəsində həqiqi sıçrayış daha çox token yaratmaq olmayacaq.
Bəlkə də bu tokenlərin həqiqətən maliyyə aktivləri kimi davranmasını təmin etmək olacaq.
Sizcə bu iş axınında hansı hissəni həll etmək ən çətindir?
$DUSK #dusk @Dusk_Foundation
{future}(DUSKUSDT)
Tokenləşdirməyə nə qədər çox baxıramsa, bir o qədər də düşünürəm ki, biz yanlış sualı veririk.
Hər kəs soruşur: “Bu aktiv onçeynə yerləşdirilə bilərmi?”
Amma təsəvvür edin ki, həmin aktiv artıq oradadır.
İndi bir investor onu almaq istəyir. Başqa biri onu satmaq istəyir. Emitent isə kimin onu saxlaya biləcəyini tətbiq etməlidir. Regulator sonradan sübut tələb edə bilər. Və arada bir yerdə həssas məlumatlar yenə də ictimaiyyətə açıqlanan məlumat kimi yayılmamalıdır.
Mənim üçün maraqlı olan məhz @Dusk hissəsidir. Onun bazar infrastrukturu tokeni son məhsul kimi qəbul etməkdənsə, bütün iş axınına görə dizayn edilir — uyğunluq, nəzarət edilən köçürmələr, məxfilik, açıqlama və hesablaşma.
Bəlkə də RWA sahəsində həqiqi sıçrayış daha çox token yaratmaq olmayacaq.
Bəlkə də bu tokenlərin həqiqətən maliyyə aktivləri kimi davranmasını təmin etmək olacaq.
Sizcə bu iş axınında hansı hissəni həll etmək ən çətindir?
$DUSK #dusk @Dusk
Hər kəs soruşur: “Bu aktiv onçeynə yerləşdirilə bilərmi?”
Amma təsəvvür edin ki, həmin aktiv artıq oradadır.
İndi bir investor onu almaq istəyir. Başqa biri onu satmaq istəyir. Emitent isə kimin onu saxlaya biləcəyini tətbiq etməlidir. Regulator sonradan sübut tələb edə bilər. Və arada bir yerdə həssas məlumatlar yenə də ictimaiyyətə açıqlanan məlumat kimi yayılmamalıdır.
Mənim üçün maraqlı olan məhz @Dusk hissəsidir. Onun bazar infrastrukturu tokeni son məhsul kimi qəbul etməkdənsə, bütün iş axınına görə dizayn edilir — uyğunluq, nəzarət edilən köçürmələr, məxfilik, açıqlama və hesablaşma.
Bəlkə də RWA sahəsində həqiqi sıçrayış daha çox token yaratmaq olmayacaq.
Bəlkə də bu tokenlərin həqiqətən maliyyə aktivləri kimi davranmasını təmin etmək olacaq.
Sizcə bu iş axınında hansı hissəni həll etmək ən çətindir?
$DUSK #dusk @Dusk
22
11
152
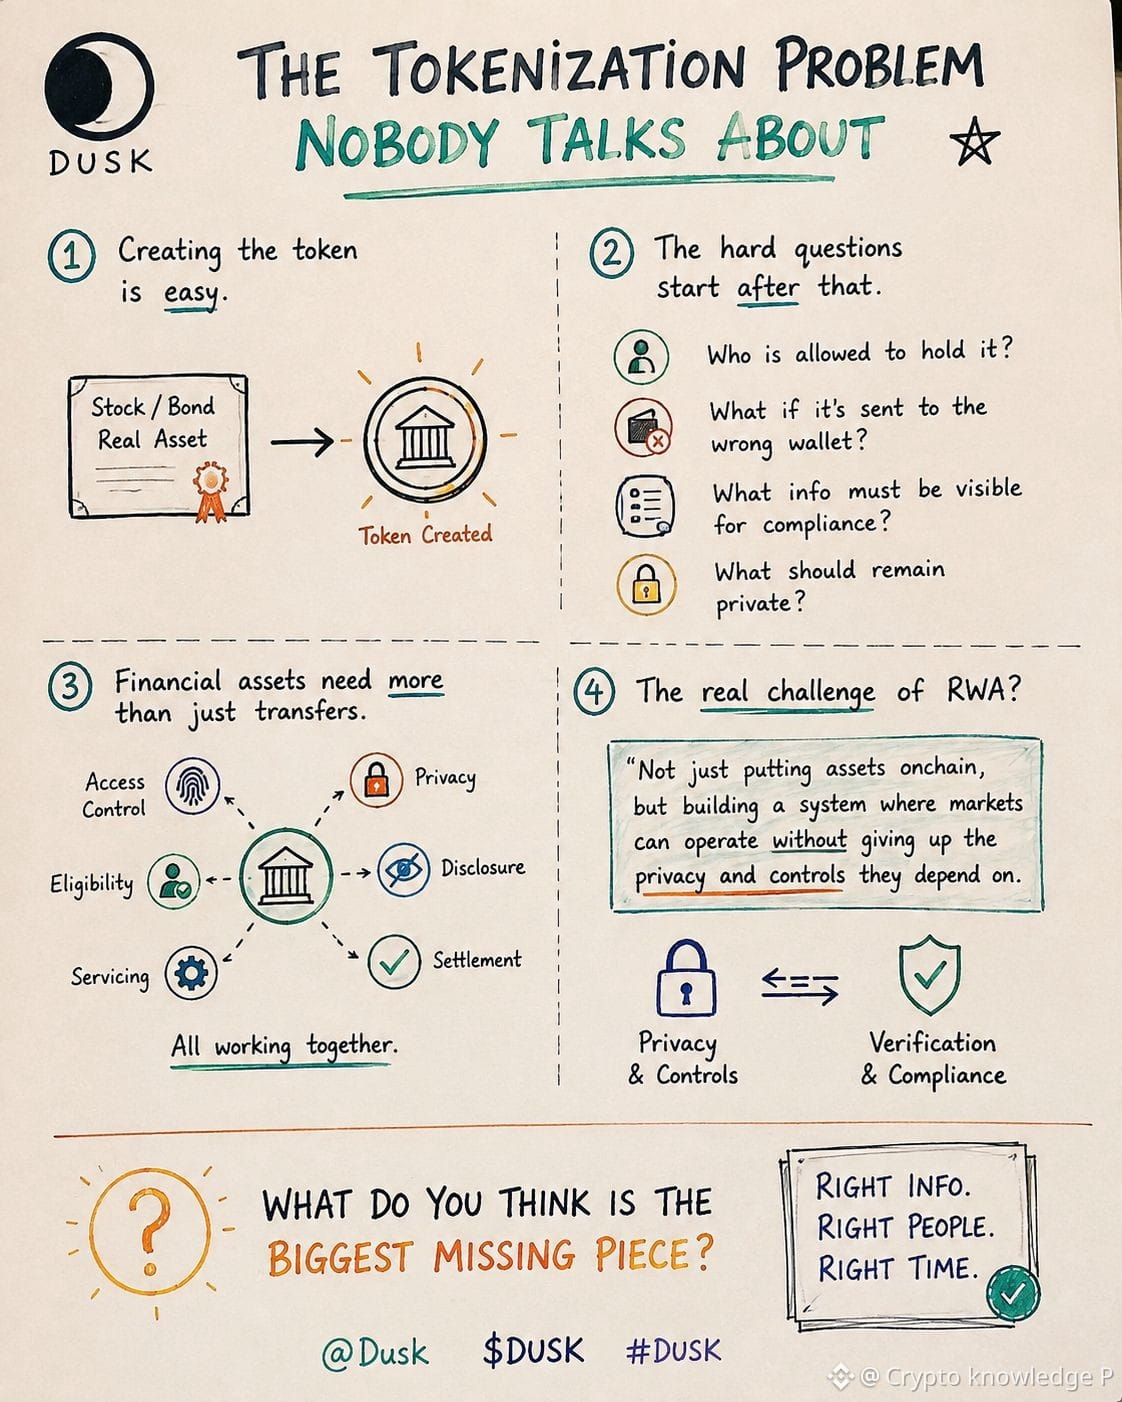
Bir neçə gün əvvəl “aktivin tokenləşdirilməsi” ifadəsinin həqiqətən nə demək olduğunu düşünürdüm. İlk baxışdan sadə səslənir — bir səhm, istiqraz və ya maliyyə aktivi götürüb onu onçeynə yerləşdir. Amma token yaratmaq yəqin ki, ən asan hissədir.
Çətin suallar bundan sonra başlayır. Onu əslində kim saxlaya bilər? Kimsə onu səhv cüzdana köçürməyə cəhd etsə nə baş verəcək? Uyğunluq (compliance) üçün hansı məlumatlar görünməlidir və nə isə məxfi qalmalıdır?
Məhz burada <c-1/> $DUSK mənə maraqlı gəlir. Real maliyyə aktivləri təkcə sürətli köçürmələrə yox, bir-biri ilə birlikdə işləyən qaydalara, məxfilikə, yoxlamaya və hesablaşmaya ehtiyac duyur ki, hər şeyi açıq bir elektron cədvələ (public spreadsheet) çevirməsin.
Deyəsən RWA-nın əsl çətinliyi aktivləri onçeynə “qoymaq” deyil. Bəlkə də məsələ maliyyə bazarlarının orada həqiqətən fəaliyyət göstərə bilməsi üçün, artıq güvəndikləri məxfilik və nəzarətlərdən imtina etmədən işləyən bir sistem qurmaqdır. Sizcə ən böyük çatışmayan hissə hansıdır? 👀
@Dusk_Foundation $DUSK #Dusk
{future}(DUSKUSDT)
Bir neçə gün əvvəl “aktivin tokenləşdirilməsi” ifadəsinin həqiqətən nə demək olduğunu düşünürdüm. İlk baxışdan sadə səslənir — bir səhm, istiqraz və ya maliyyə aktivi götürüb onu onçeynə yerləşdir. Amma token yaratmaq yəqin ki, ən asan hissədir.
Çətin suallar bundan sonra başlayır. Onu əslində kim saxlaya bilər? Kimsə onu səhv cüzdana köçürməyə cəhd etsə nə baş verəcək? Uyğunluq (compliance) üçün hansı məlumatlar görünməlidir və nə isə məxfi qalmalıdır?
Məhz burada <c-1/> $DUSK mənə maraqlı gəlir. Real maliyyə aktivləri təkcə sürətli köçürmələrə yox, bir-biri ilə birlikdə işləyən qaydalara, məxfilikə, yoxlamaya və hesablaşmaya ehtiyac duyur ki, hər şeyi açıq bir elektron cədvələ (public spreadsheet) çevirməsin.
Deyəsən RWA-nın əsl çətinliyi aktivləri onçeynə “qoymaq” deyil. Bəlkə də məsələ maliyyə bazarlarının orada həqiqətən fəaliyyət göstərə bilməsi üçün, artıq güvəndikləri məxfilik və nəzarətlərdən imtina etmədən işləyən bir sistem qurmaqdır. Sizcə ən böyük çatışmayan hissə hansıdır? 👀
@Dusk $DUSK #Dusk
Çətin suallar bundan sonra başlayır. Onu əslində kim saxlaya bilər? Kimsə onu səhv cüzdana köçürməyə cəhd etsə nə baş verəcək? Uyğunluq (compliance) üçün hansı məlumatlar görünməlidir və nə isə məxfi qalmalıdır?
Məhz burada <c-1/> $DUSK mənə maraqlı gəlir. Real maliyyə aktivləri təkcə sürətli köçürmələrə yox, bir-biri ilə birlikdə işləyən qaydalara, məxfilikə, yoxlamaya və hesablaşmaya ehtiyac duyur ki, hər şeyi açıq bir elektron cədvələ (public spreadsheet) çevirməsin.
Deyəsən RWA-nın əsl çətinliyi aktivləri onçeynə “qoymaq” deyil. Bəlkə də məsələ maliyyə bazarlarının orada həqiqətən fəaliyyət göstərə bilməsi üçün, artıq güvəndikləri məxfilik və nəzarətlərdən imtina etmədən işləyən bir sistem qurmaqdır. Sizcə ən böyük çatışmayan hissə hansıdır? 👀
@Dusk $DUSK #Dusk
8
8
172
#dusk $DUSK
“Heç vaxt bug tapmadıq” demək blokçeynin təhlükəsizlik hekayəsi deyil.
Bu, ciddi audit bir problem tapandan sonrasında baş verənlərdir.
Məhz buna görə mən @Dusk_Foundation üzərində AEGIS “dovşan yuvası”na girdim.
Dusk-in 2026-cı il AEGIS remediye paketi 39 təhlükəsizlik düzəlişi göndərdi; bunların içində 7 kritik tapıntı var idi.
Maraqlısı nədir? Bunlar sadəcə səthi problemlər deyildi.
Audit yığının içinə qədər girdi:
→ VM sandbox icrası
→ Host tərəfli deserializasiya
→ Phoenix haqq & geriödəmə məntiqi
→ BLS imza təhlükəsizliyi
→ Konsensus, şəbəkələşmə & kriptoqrafik komponentlər
Bir Phoenix haqq problemi təchizatın bütövlüyünə, zəncirin əlçatanlığına və geriödəmə təhlükəsizliyinə təsir göstərə bilər. BLS problemi isə imza doğrulaması üçün istifadə edilən kriptoqrafik quruluşla bağlı idi.
AEGIS sadəcə bir sətiri yamaq edib keçmədi. Dusk deyir ki, zərər çəkmiş sahibliyini (ownership) modeli yenidən işlənib, etibarlılıq sərhədləri möhkəmləndirilib, bir neçə səviyyədə haqq-uyğunluq yoxlamaları əlavə edilib, BLS yolu gücləndirilib və istismar-şəkilli (exploit-shaped) reqressiya testləri əlavə edilib.
Və Dusk-in dediyinə görə, AEGIS-dən əvvəl kritik tapıntıların istismar edildiyinə dair heç bir sübut tapmayıblar.
Mənim üçün əsas nəticə budur.
Nizamlanmış maliyyədə məxfilik vacibdir.
Amma təhlükəsizlik olmadan məxfilik faydasızdır.
İnfrastruktur institusiyalar ona etibar etməzdən əvvəl, qarşı tərəfin (adversarial) düşüncəsi ilə sınağa dözəcək səviyyədə olmalıdır.
Mən @Dusk_Foundation -un bu tərəfini izləməyə dəyər hesab edirəm:
təkcə protokolun vəd etdikləri deyil,
həm də kiminsə onu sındırmağa cəhd etməsi zamanı nə qədər ciddi reaksiya verdiyi.
$DUSK #dusk @Dusk_Foundation
{spot}(DUSKUSDT)
#dusk $DUSK
“Heç vaxt bug tapmadıq” demək blokçeynin təhlükəsizlik hekayəsi deyil.
Bu, ciddi audit bir problem tapandan sonrasında baş verənlərdir.
Məhz buna görə mən @Dusk üzərində AEGIS “dovşan yuvası”na girdim.
Dusk-in 2026-cı il AEGIS remediye paketi 39 təhlükəsizlik düzəlişi göndərdi; bunların içində 7 kritik tapıntı var idi.
Maraqlısı nədir? Bunlar sadəcə səthi problemlər deyildi.
Audit yığının içinə qədər girdi:
→ VM sandbox icrası
→ Host tərəfli deserializasiya
→ Phoenix haqq & geriödəmə məntiqi
→ BLS imza təhlükəsizliyi
→ Konsensus, şəbəkələşmə & kriptoqrafik komponentlər
Bir Phoenix haqq problemi təchizatın bütövlüyünə, zəncirin əlçatanlığına və geriödəmə təhlükəsizliyinə təsir göstərə bilər. BLS problemi isə imza doğrulaması üçün istifadə edilən kriptoqrafik quruluşla bağlı idi.
AEGIS sadəcə bir sətiri yamaq edib keçmədi. Dusk deyir ki, zərər çəkmiş sahibliyini (ownership) modeli yenidən işlənib, etibarlılıq sərhədləri möhkəmləndirilib, bir neçə səviyyədə haqq-uyğunluq yoxlamaları əlavə edilib, BLS yolu gücləndirilib və istismar-şəkilli (exploit-shaped) reqressiya testləri əlavə edilib.
Və Dusk-in dediyinə görə, AEGIS-dən əvvəl kritik tapıntıların istismar edildiyinə dair heç bir sübut tapmayıblar.
Mənim üçün əsas nəticə budur.
Nizamlanmış maliyyədə məxfilik vacibdir.
Amma təhlükəsizlik olmadan məxfilik faydasızdır.
İnfrastruktur institusiyalar ona etibar etməzdən əvvəl, qarşı tərəfin (adversarial) düşüncəsi ilə sınağa dözəcək səviyyədə olmalıdır.
Mən @Dusk -un bu tərəfini izləməyə dəyər hesab edirəm:
təkcə protokolun vəd etdikləri deyil,
həm də kiminsə onu sındırmağa cəhd etməsi zamanı nə qədər ciddi reaksiya verdiyi.
$DUSK #dusk @Dusk
“Heç vaxt bug tapmadıq” demək blokçeynin təhlükəsizlik hekayəsi deyil.
Bu, ciddi audit bir problem tapandan sonrasında baş verənlərdir.
Məhz buna görə mən @Dusk üzərində AEGIS “dovşan yuvası”na girdim.
Dusk-in 2026-cı il AEGIS remediye paketi 39 təhlükəsizlik düzəlişi göndərdi; bunların içində 7 kritik tapıntı var idi.
Maraqlısı nədir? Bunlar sadəcə səthi problemlər deyildi.
Audit yığının içinə qədər girdi:
→ VM sandbox icrası
→ Host tərəfli deserializasiya
→ Phoenix haqq & geriödəmə məntiqi
→ BLS imza təhlükəsizliyi
→ Konsensus, şəbəkələşmə & kriptoqrafik komponentlər
Bir Phoenix haqq problemi təchizatın bütövlüyünə, zəncirin əlçatanlığına və geriödəmə təhlükəsizliyinə təsir göstərə bilər. BLS problemi isə imza doğrulaması üçün istifadə edilən kriptoqrafik quruluşla bağlı idi.
AEGIS sadəcə bir sətiri yamaq edib keçmədi. Dusk deyir ki, zərər çəkmiş sahibliyini (ownership) modeli yenidən işlənib, etibarlılıq sərhədləri möhkəmləndirilib, bir neçə səviyyədə haqq-uyğunluq yoxlamaları əlavə edilib, BLS yolu gücləndirilib və istismar-şəkilli (exploit-shaped) reqressiya testləri əlavə edilib.
Və Dusk-in dediyinə görə, AEGIS-dən əvvəl kritik tapıntıların istismar edildiyinə dair heç bir sübut tapmayıblar.
Mənim üçün əsas nəticə budur.
Nizamlanmış maliyyədə məxfilik vacibdir.
Amma təhlükəsizlik olmadan məxfilik faydasızdır.
İnfrastruktur institusiyalar ona etibar etməzdən əvvəl, qarşı tərəfin (adversarial) düşüncəsi ilə sınağa dözəcək səviyyədə olmalıdır.
Mən @Dusk -un bu tərəfini izləməyə dəyər hesab edirəm:
təkcə protokolun vəd etdikləri deyil,
həm də kiminsə onu sındırmağa cəhd etməsi zamanı nə qədər ciddi reaksiya verdiyi.
$DUSK #dusk @Dusk
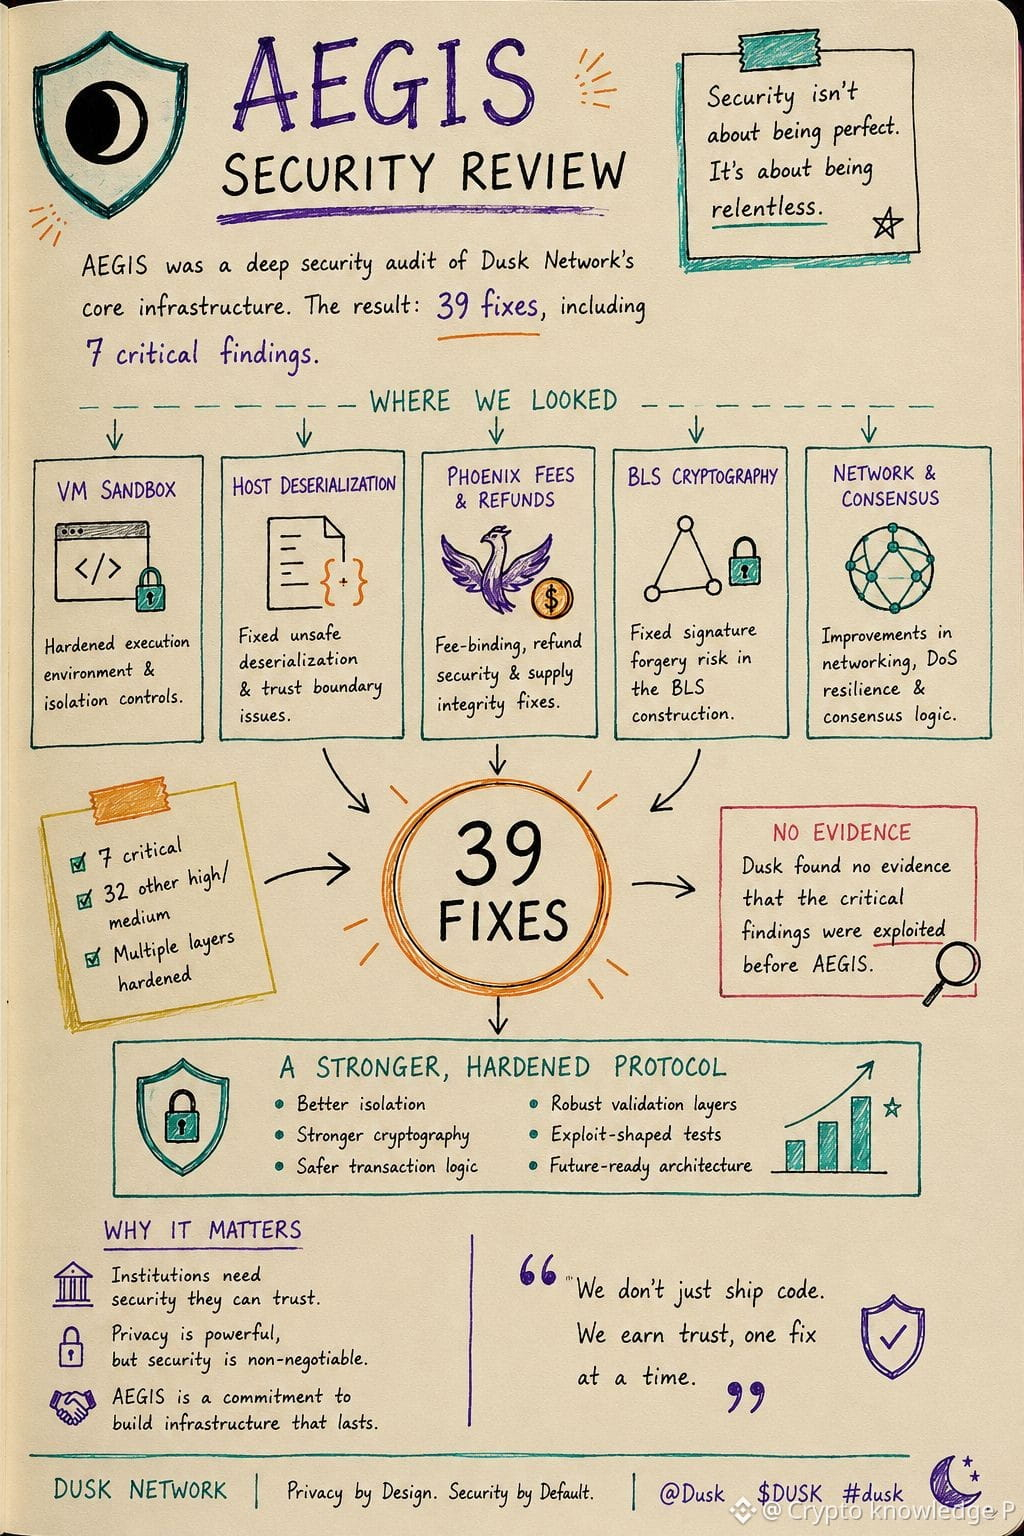
6
9
240
Daha çox kontent araşdırmaq üçün daxil olun
Binance Square-də qlobal kriptovalyuta istifadəçilərinə qoşulun
⚡️ Kriptovalyuta haqqında ən son və faydalı məlumatları əldə edin.
💬 Dünyanın ən böyük kriptovalyuta birjası tərəfindən etibar edilir.
👍 Doğrulanmış yaradıcılardan gələn real məlumatları kəşf edin.
E-poçt/Telefon nömrəsi
Trenddə olan mövzular
NvidiaInvestigatesAfterHuang’sAffairApology
208,447 baxış
Müzakirə edir: 1,694
Nvidia şurası Huangın xarici kəşfiyyat əməliyyatının hədəfi olub-olmadığını araşdırmağa başlayıb
Binance News
·21 bəyənmə
·55.1k baxış
CPITestsDecemberRateOutlook
657,980 baxış
Müzakirə edir: 2,792
AnthropicRejectsIPODelayValuationinQuestion
38,414 baxış
Müzakirə edir: 400