
#securityrisk
securityrisk
10,126 baxış
Müzakirə edir: 30
Populyar
Sonuncu

·
--
Initia üç həftə ərzində ikinci dəfə hücuma məruz qaldı, bulud giriş məlumatları DeFi kastodiyasının yeni zəif halqasına çevrilir
Kripto infrastrukturunun təhlükəsizlik sərhədləri yenidən müəyyənləşdirilir. Ağıllı müqavilələrin auditi sahə standartına çevrildiyi halda, hücumçular daha gizli bir giriş nöqtəsinə — bulud giriş məlumatlarına yönəliblər. Initia-nın başına gələnlər, bəlkə də, bu tendensiyanın kiçik bir nümunəsidir.
Cointelegraph-ın məlumatına görə, Initia üç həftə ərzində ikinci dəfə hücuma məruz qaldığını təsdiqləyib. Hücumçular ələ keçirilmiş bulud giriş məlumatları vasitəsilə təxminən 3,27 milyon dollarlıq kriptoaktivi köçürüblər; bunun təxminən 2,16 milyon dolları geri qaytarıla bilər.
Bu hadisənin əhəmiyyəti, bəlkə də, məbləğin özündə deyil. 3,27 milyon dolların ümumi bazar likvidliyinə təsiri məhduddur və hücum yolu protokolun ağıllı müqaviləsindəki boşluğa deyil, giriş məlumatlarının saxlanmasına işarə edir. Əsl narahatlıq doğuran məqam “təkrar hücuma məruz qalma” modelidir: eyni infrastrukturun eyni tipli zəifliyi qısa müddət ərzində dəfələrlə istismar olunur.
Pul axınları və makroiqtisadi baxımdan bu hadisə DeFi infrastrukturunda sistem xarakterli bir narahatlığı üzə çıxarır. İnstitusional vəsaitlərin bazara daxil olması sürətləndikcə, kastodiya mərhələsinin təhlükəsizliyinin əhəmiyyəti artır. Zəncirüstü aktivlərlə zəncirdənkənar sistemləri birləşdirən əsas həlqə olan bulud giriş məlumatları ələ keçirildikdə, risk artıq tək bir protokolla məhdudlaşmır. “Hədəfli müdaxilə” ilə “sistemli ötürülmə” arasındakı sərhəd hələ də müşahidə tələb edir.
Diqqətçəkən məqam hücumçuların boşluq əvəzinə giriş məlumatlarını seçməsidir. Bu isə müdafiə tərəfinin təhlükəsizlik sərmayələri üzrə prioritetləri yenidən nəzərdən keçirməli olduğu deməkdir: ağıllı müqavilələrin auditi, əlbəttə, vacibdir, lakin infrastruktur səviyyəsində girişə nəzarət, açarların idarə edilməsi və icazələrin təcrid olunması yeni zəif halqalara çevrilə bilər.
Əks arqument ondan ibarətdir ki, geri qaytarıla bilən 2,16 milyon dolların payı nisbətən yüksəkdir və bu, izləmə və vəsaitlərin qaytarılması mexanizmlərinin hələ də işə yaradığını göstərir. Eyni zamanda, giriş məlumatlarının bir dəfə sızması mütləq ümumi sistem riskinə çevrilməyəcək; müxtəlif layihələrin kastodiya arxitekturaları xeyli fərqlənir.
Bundan sonra nəyi izləməli: bulud giriş məlumatlarına yönəlmiş hücumların “tək-tük hadisə”dən “sınaqdan çıxmış üsul”a çevrilib-çevrilməməsi bu riskin ötürülmə potensialını qiymətləndirmək üçün əsas amildir. Oxşar hadisələr qısa müddət ərzində cəmləşərsə, kastodiya təhlükəsizliyi yenidən kapital axınları və institusional portfel bölgüsü ilə bağlı müzakirələrdə nəzərə alına bilər.
#DeFi #TəhlükəsizlikRiski
Yuxarıdakılar məlumatların toplanması və şəxsi təhlildir, investisiya məsləhəti deyil.
Gələcəkdə mühüm yeniliklər olarsa, onları izləməyə və paylaşmağa davam edəcəyəm.
Initia üç həftə ərzində ikinci dəfə hücuma məruz qaldı, bulud giriş məlumatları DeFi kastodiyasının yeni zəif halqasına çevrilir
Kripto infrastrukturunun təhlükəsizlik sərhədləri yenidən müəyyənləşdirilir. Ağıllı müqavilələrin auditi sahə standartına çevrildiyi halda, hücumçular daha gizli bir giriş nöqtəsinə — bulud giriş məlumatlarına yönəliblər. Initia-nın başına gələnlər, bəlkə də, bu tendensiyanın kiçik bir nümunəsidir.
Cointelegraph-ın məlumatına görə, Initia üç həftə ərzində ikinci dəfə hücuma məruz qaldığını təsdiqləyib. Hücumçular ələ keçirilmiş bulud giriş məlumatları vasitəsilə təxminən 3,27 milyon dollarlıq kriptoaktivi köçürüblər; bunun təxminən 2,16 milyon dolları geri qaytarıla bilər.
Bu hadisənin əhəmiyyəti, bəlkə də, məbləğin özündə deyil. 3,27 milyon dolların ümumi bazar likvidliyinə təsiri məhduddur və hücum yolu protokolun ağıllı müqaviləsindəki boşluğa deyil, giriş məlumatlarının saxlanmasına işarə edir. Əsl narahatlıq doğuran məqam “təkrar hücuma məruz qalma” modelidir: eyni infrastrukturun eyni tipli zəifliyi qısa müddət ərzində dəfələrlə istismar olunur.
Pul axınları və makroiqtisadi baxımdan bu hadisə DeFi infrastrukturunda sistem xarakterli bir narahatlığı üzə çıxarır. İnstitusional vəsaitlərin bazara daxil olması sürətləndikcə, kastodiya mərhələsinin təhlükəsizliyinin əhəmiyyəti artır. Zəncirüstü aktivlərlə zəncirdənkənar sistemləri birləşdirən əsas həlqə olan bulud giriş məlumatları ələ keçirildikdə, risk artıq tək bir protokolla məhdudlaşmır. “Hədəfli müdaxilə” ilə “sistemli ötürülmə” arasındakı sərhəd hələ də müşahidə tələb edir.
Diqqətçəkən məqam hücumçuların boşluq əvəzinə giriş məlumatlarını seçməsidir. Bu isə müdafiə tərəfinin təhlükəsizlik sərmayələri üzrə prioritetləri yenidən nəzərdən keçirməli olduğu deməkdir: ağıllı müqavilələrin auditi, əlbəttə, vacibdir, lakin infrastruktur səviyyəsində girişə nəzarət, açarların idarə edilməsi və icazələrin təcrid olunması yeni zəif halqalara çevrilə bilər.
Əks arqument ondan ibarətdir ki, geri qaytarıla bilən 2,16 milyon dolların payı nisbətən yüksəkdir və bu, izləmə və vəsaitlərin qaytarılması mexanizmlərinin hələ də işə yaradığını göstərir. Eyni zamanda, giriş məlumatlarının bir dəfə sızması mütləq ümumi sistem riskinə çevrilməyəcək; müxtəlif layihələrin kastodiya arxitekturaları xeyli fərqlənir.
Bundan sonra nəyi izləməli: bulud giriş məlumatlarına yönəlmiş hücumların “tək-tük hadisə”dən “sınaqdan çıxmış üsul”a çevrilib-çevrilməməsi bu riskin ötürülmə potensialını qiymətləndirmək üçün əsas amildir. Oxşar hadisələr qısa müddət ərzində cəmləşərsə, kastodiya təhlükəsizliyi yenidən kapital axınları və institusional portfel bölgüsü ilə bağlı müzakirələrdə nəzərə alına bilər.
#DeFi #TəhlükəsizlikRiski
Yuxarıdakılar məlumatların toplanması və şəxsi təhlildir, investisiya məsləhəti deyil.
Gələcəkdə mühüm yeniliklər olarsa, onları izləməyə və paylaşmağa davam edəcəyəm.
Kripto infrastrukturunun təhlükəsizlik sərhədləri yenidən müəyyənləşdirilir. Ağıllı müqavilələrin auditi sahə standartına çevrildiyi halda, hücumçular daha gizli bir giriş nöqtəsinə — bulud giriş məlumatlarına yönəliblər. Initia-nın başına gələnlər, bəlkə də, bu tendensiyanın kiçik bir nümunəsidir.
Cointelegraph-ın məlumatına görə, Initia üç həftə ərzində ikinci dəfə hücuma məruz qaldığını təsdiqləyib. Hücumçular ələ keçirilmiş bulud giriş məlumatları vasitəsilə təxminən 3,27 milyon dollarlıq kriptoaktivi köçürüblər; bunun təxminən 2,16 milyon dolları geri qaytarıla bilər.
Bu hadisənin əhəmiyyəti, bəlkə də, məbləğin özündə deyil. 3,27 milyon dolların ümumi bazar likvidliyinə təsiri məhduddur və hücum yolu protokolun ağıllı müqaviləsindəki boşluğa deyil, giriş məlumatlarının saxlanmasına işarə edir. Əsl narahatlıq doğuran məqam “təkrar hücuma məruz qalma” modelidir: eyni infrastrukturun eyni tipli zəifliyi qısa müddət ərzində dəfələrlə istismar olunur.
Pul axınları və makroiqtisadi baxımdan bu hadisə DeFi infrastrukturunda sistem xarakterli bir narahatlığı üzə çıxarır. İnstitusional vəsaitlərin bazara daxil olması sürətləndikcə, kastodiya mərhələsinin təhlükəsizliyinin əhəmiyyəti artır. Zəncirüstü aktivlərlə zəncirdənkənar sistemləri birləşdirən əsas həlqə olan bulud giriş məlumatları ələ keçirildikdə, risk artıq tək bir protokolla məhdudlaşmır. “Hədəfli müdaxilə” ilə “sistemli ötürülmə” arasındakı sərhəd hələ də müşahidə tələb edir.
Diqqətçəkən məqam hücumçuların boşluq əvəzinə giriş məlumatlarını seçməsidir. Bu isə müdafiə tərəfinin təhlükəsizlik sərmayələri üzrə prioritetləri yenidən nəzərdən keçirməli olduğu deməkdir: ağıllı müqavilələrin auditi, əlbəttə, vacibdir, lakin infrastruktur səviyyəsində girişə nəzarət, açarların idarə edilməsi və icazələrin təcrid olunması yeni zəif halqalara çevrilə bilər.
Əks arqument ondan ibarətdir ki, geri qaytarıla bilən 2,16 milyon dolların payı nisbətən yüksəkdir və bu, izləmə və vəsaitlərin qaytarılması mexanizmlərinin hələ də işə yaradığını göstərir. Eyni zamanda, giriş məlumatlarının bir dəfə sızması mütləq ümumi sistem riskinə çevrilməyəcək; müxtəlif layihələrin kastodiya arxitekturaları xeyli fərqlənir.
Bundan sonra nəyi izləməli: bulud giriş məlumatlarına yönəlmiş hücumların “tək-tük hadisə”dən “sınaqdan çıxmış üsul”a çevrilib-çevrilməməsi bu riskin ötürülmə potensialını qiymətləndirmək üçün əsas amildir. Oxşar hadisələr qısa müddət ərzində cəmləşərsə, kastodiya təhlükəsizliyi yenidən kapital axınları və institusional portfel bölgüsü ilə bağlı müzakirələrdə nəzərə alına bilər.
#DeFi #TəhlükəsizlikRiski
Yuxarıdakılar məlumatların toplanması və şəxsi təhlildir, investisiya məsləhəti deyil.
Gələcəkdə mühüm yeniliklər olarsa, onları izləməyə və paylaşmağa davam edəcəyəm.
376

·
--
Tərcüməyə bax
🚨 $XRP SECURITY GAP THREATENS STABLECOIN EMISSIONS – WILL IT REBOUND? 🐻
A newly uncovered vulnerability on the XRP Ledger opens a backdoor for anyone to mint stablecoins without permission, shaking the foundation of the ecosystem. 📊 The flaw could flood the market with unbacked tokens, eroding confidence and destabilizing price.
Developers are racing to patch the code, but the window for smart‑money whales to exploit the gap is already ticking. 🦈 Keep an eye on on‑chain activity and volume spikes – a sudden surge could signal a liquidity sweep before the fix lands. 💡
💬 Do you think $XRP can weather this storm and bounce back, or is this a turning point for the token?
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #XRP #SecurityRisk #Stablecoin #Crypto
🔥 💎
🚨 $XRP SECURITY GAP THREATENS STABLECOIN EMISSIONS – WILL IT REBOUND? 🐻
A newly uncovered vulnerability on the XRP Ledger opens a backdoor for anyone to mint stablecoins without permission, shaking the foundation of the ecosystem. 📊 The flaw could flood the market with unbacked tokens, eroding confidence and destabilizing price.
Developers are racing to patch the code, but the window for smart‑money whales to exploit the gap is already ticking. 🦈 Keep an eye on on‑chain activity and volume spikes – a sudden surge could signal a liquidity sweep before the fix lands. 💡
💬 Do you think $XRP can weather this storm and bounce back, or is this a turning point for the token?
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #XRP #SecurityRisk #Stablecoin #Crypto
🔥 💎
A newly uncovered vulnerability on the XRP Ledger opens a backdoor for anyone to mint stablecoins without permission, shaking the foundation of the ecosystem. 📊 The flaw could flood the market with unbacked tokens, eroding confidence and destabilizing price.
Developers are racing to patch the code, but the window for smart‑money whales to exploit the gap is already ticking. 🦈 Keep an eye on on‑chain activity and volume spikes – a sudden surge could signal a liquidity sweep before the fix lands. 💡
💬 Do you think $XRP can weather this storm and bounce back, or is this a turning point for the token?
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #XRP #SecurityRisk #Stablecoin #Crypto
🔥 💎
13

·
--
🚨 $CT AŞKARLANDI: BÖYÜK TƏHLÜKƏSİZLİK POZUNTUSU APARICI BİR BİRJA SİLKƏLƏDİ 🦈
5,6 mlrd dolların yoxa çıxmasına səbəb olan aparıcı birjadakı son pozuntu ağıllı kapitalı bütün istiqamətlər üzrə risklərini yenidən qiymətləndirməyə məcbur edib. Həcmə görə artıq lider olan $CT indi likvidliyin yol ayrıcındadır və satış təzyiqi yenidən artarsa, sifariş blokları dağıla bilər. 📊
Bu arada, institusional tələb zonalarının yaxınlığında yerləşən $LINK və $ETHFI riskdən yayınan fondlar geri çəkildikcə, qısa müddətli likvidlik süpürülməsi ilə üzləşə bilər. 🦈 Spredin genişlənməsi və sifariş axınının dərinliyinin azalması birlikdə ağıllı kapital üçün klassik likvidlik ovuna zəmin yaradır. ⚡
💬 Stopları sıxlaşdırırsınız, yoxsa daha təhlükəsiz aktivlərə keçirsiniz?
⚠️ Bu, maliyyə məsləhəti deyil. Riskinizi həmişə idarə edin. 🛡️
🏷️ #CT #SecurityRisk #LiquidityHunt #SmartMoney
🦈 🚀
🚨 $CT AŞKARLANDI: BÖYÜK TƏHLÜKƏSİZLİK POZUNTUSU APARICI BİR BİRJA SİLKƏLƏDİ 🦈
5,6 mlrd dolların yoxa çıxmasına səbəb olan aparıcı birjadakı son pozuntu ağıllı kapitalı bütün istiqamətlər üzrə risklərini yenidən qiymətləndirməyə məcbur edib. Həcmə görə artıq lider olan $CT indi likvidliyin yol ayrıcındadır və satış təzyiqi yenidən artarsa, sifariş blokları dağıla bilər. 📊
Bu arada, institusional tələb zonalarının yaxınlığında yerləşən $LINK və $ETHFI riskdən yayınan fondlar geri çəkildikcə, qısa müddətli likvidlik süpürülməsi ilə üzləşə bilər. 🦈 Spredin genişlənməsi və sifariş axınının dərinliyinin azalması birlikdə ağıllı kapital üçün klassik likvidlik ovuna zəmin yaradır. ⚡
💬 Stopları sıxlaşdırırsınız, yoxsa daha təhlükəsiz aktivlərə keçirsiniz?
⚠️ Bu, maliyyə məsləhəti deyil. Riskinizi həmişə idarə edin. 🛡️
🏷️ #CT #SecurityRisk #LiquidityHunt #SmartMoney
🦈 🚀
5,6 mlrd dolların yoxa çıxmasına səbəb olan aparıcı birjadakı son pozuntu ağıllı kapitalı bütün istiqamətlər üzrə risklərini yenidən qiymətləndirməyə məcbur edib. Həcmə görə artıq lider olan $CT indi likvidliyin yol ayrıcındadır və satış təzyiqi yenidən artarsa, sifariş blokları dağıla bilər. 📊
Bu arada, institusional tələb zonalarının yaxınlığında yerləşən $LINK və $ETHFI riskdən yayınan fondlar geri çəkildikcə, qısa müddətli likvidlik süpürülməsi ilə üzləşə bilər. 🦈 Spredin genişlənməsi və sifariş axınının dərinliyinin azalması birlikdə ağıllı kapital üçün klassik likvidlik ovuna zəmin yaradır. ⚡
💬 Stopları sıxlaşdırırsınız, yoxsa daha təhlükəsiz aktivlərə keçirsiniz?
⚠️ Bu, maliyyə məsləhəti deyil. Riskinizi həmişə idarə edin. 🛡️
🏷️ #CT #SecurityRisk #LiquidityHunt #SmartMoney
🦈 🚀
21

·
--
🚨 $INIT $HAEDAL $EVAA FACE TƏHLÜKƏSİZLİK GƏRGİNLİYİ – BAZAR RİSKİ YENİDƏN QİYMƏTLƏNDİRİR 🛑
Koreyanın böyük bir kriptovalyuta birjasında baş verən son təhlükəsizlik pozuntusu regionun kripto ekosistemində şok dalğası yaradıb. 📊 Ağıllı kapital likvidlik hovuzlarını yenidən qiymətləndirdikcə, institusional axınlar $INIT , $HAEDAL və $EVAA tokenlərinə məruzqalmanı diqqətlə araşdırır.
Likvidlik ovçuları, çox güman ki, yaranan satış təzyiqindən faydalanaraq cari qiymət səviyyələrinin altında order bloklarının yenidən sınağını axtaracaqlar. 🦈 Bazarın risk iştahı azalır və məlumatların növbəti sızması zərər-dayandırma əmrlərinin ardıcıl işə düşməsinə səbəb ola bilər. 🔍
💬 Təhlükəsizliklə bağlı artan narahatlıqlar fonunda bu tokenlər üzrə mövqelərinizi necə tənzimləyirsiniz? 👇
⚠️ Bu, maliyyə məsləhəti deyil. Riskinizi həmişə idarə edin. 🛡️
🏷️ #INIT #SecurityRisk #CryptoNews #SmartMoney
🦈 🔥
🚨 $INIT $HAEDAL $EVAA FACE TƏHLÜKƏSİZLİK GƏRGİNLİYİ – BAZAR RİSKİ YENİDƏN QİYMƏTLƏNDİRİR 🛑
Koreyanın böyük bir kriptovalyuta birjasında baş verən son təhlükəsizlik pozuntusu regionun kripto ekosistemində şok dalğası yaradıb. 📊 Ağıllı kapital likvidlik hovuzlarını yenidən qiymətləndirdikcə, institusional axınlar $INIT , $HAEDAL və $EVAA tokenlərinə məruzqalmanı diqqətlə araşdırır.
Likvidlik ovçuları, çox güman ki, yaranan satış təzyiqindən faydalanaraq cari qiymət səviyyələrinin altında order bloklarının yenidən sınağını axtaracaqlar. 🦈 Bazarın risk iştahı azalır və məlumatların növbəti sızması zərər-dayandırma əmrlərinin ardıcıl işə düşməsinə səbəb ola bilər. 🔍
💬 Təhlükəsizliklə bağlı artan narahatlıqlar fonunda bu tokenlər üzrə mövqelərinizi necə tənzimləyirsiniz? 👇
⚠️ Bu, maliyyə məsləhəti deyil. Riskinizi həmişə idarə edin. 🛡️
🏷️ #INIT #SecurityRisk #CryptoNews #SmartMoney
🦈 🔥
Koreyanın böyük bir kriptovalyuta birjasında baş verən son təhlükəsizlik pozuntusu regionun kripto ekosistemində şok dalğası yaradıb. 📊 Ağıllı kapital likvidlik hovuzlarını yenidən qiymətləndirdikcə, institusional axınlar $INIT , $HAEDAL və $EVAA tokenlərinə məruzqalmanı diqqətlə araşdırır.
Likvidlik ovçuları, çox güman ki, yaranan satış təzyiqindən faydalanaraq cari qiymət səviyyələrinin altında order bloklarının yenidən sınağını axtaracaqlar. 🦈 Bazarın risk iştahı azalır və məlumatların növbəti sızması zərər-dayandırma əmrlərinin ardıcıl işə düşməsinə səbəb ola bilər. 🔍
💬 Təhlükəsizliklə bağlı artan narahatlıqlar fonunda bu tokenlər üzrə mövqelərinizi necə tənzimləyirsiniz? 👇
⚠️ Bu, maliyyə məsləhəti deyil. Riskinizi həmişə idarə edin. 🛡️
🏷️ #INIT #SecurityRisk #CryptoNews #SmartMoney
🦈 🔥
14
·
--
🚨 $BTC KÜTLƏVİ PHP ZƏİFLİYİ DALĞASI TƏZYİQİ ARTIRIR! 💥
📊 Son PHP istismarı cəmi bir neçə saat ərzində milyonlarla hücum cəhdi yaradıb, dövlət saytlarını oflayn vəziyyətə salıb və bir çox kripto xidmətinin hələ də güvəndiyi kritik hücum səthini üzə çıxarıb. 🦈 Ağıllı kapital infrastrukturu təminatçıları indi zəifliyi aradan qaldırmağa tələsir. Bu isə vəsaitçıxarma kanallarının müvəqqəti axsaması ilə qısamüddətli likvidlik sıxıntısı yaradır. ⚡ 1 saatlıq qrafikdəki həcm sıçrayışları reaksiyalı satışlara işarə edir, lakin əsas sifariş axını hələ də $BTC gündəlik tələb zonasına uyğun hərəkət edir.
💡 İnstitusional iştirakçılar, çox güman ki, mövqelərini yenidən balanslaşdırırlar. Buna görə risk əhval-ruhiyyəsi sabitləşdikcə 30 800 dollarlıq dəstək səviyyəsinin mümkün təkrar sınağını izləyin. 💬 Risk parametrlərinizi sərtləşdirirsiniz, yoxsa qiymət sıçrayışını gözləyirsiniz? 👇
⚠️ Bu, maliyyə məsləhəti deyil. Riskinizi həmişə idarə edin. 🛡️
🏷️ #BTC #SecurityRisk #CryptoNews #Alert
🔥 🦈
🚨 $BTC KÜTLƏVİ PHP ZƏİFLİYİ DALĞASI TƏZYİQİ ARTIRIR! 💥
📊 Son PHP istismarı cəmi bir neçə saat ərzində milyonlarla hücum cəhdi yaradıb, dövlət saytlarını oflayn vəziyyətə salıb və bir çox kripto xidmətinin hələ də güvəndiyi kritik hücum səthini üzə çıxarıb. 🦈 Ağıllı kapital infrastrukturu təminatçıları indi zəifliyi aradan qaldırmağa tələsir. Bu isə vəsaitçıxarma kanallarının müvəqqəti axsaması ilə qısamüddətli likvidlik sıxıntısı yaradır. ⚡ 1 saatlıq qrafikdəki həcm sıçrayışları reaksiyalı satışlara işarə edir, lakin əsas sifariş axını hələ də $BTC gündəlik tələb zonasına uyğun hərəkət edir.
💡 İnstitusional iştirakçılar, çox güman ki, mövqelərini yenidən balanslaşdırırlar. Buna görə risk əhval-ruhiyyəsi sabitləşdikcə 30 800 dollarlıq dəstək səviyyəsinin mümkün təkrar sınağını izləyin. 💬 Risk parametrlərinizi sərtləşdirirsiniz, yoxsa qiymət sıçrayışını gözləyirsiniz? 👇
⚠️ Bu, maliyyə məsləhəti deyil. Riskinizi həmişə idarə edin. 🛡️
🏷️ #BTC #SecurityRisk #CryptoNews #Alert
🔥 🦈
📊 Son PHP istismarı cəmi bir neçə saat ərzində milyonlarla hücum cəhdi yaradıb, dövlət saytlarını oflayn vəziyyətə salıb və bir çox kripto xidmətinin hələ də güvəndiyi kritik hücum səthini üzə çıxarıb. 🦈 Ağıllı kapital infrastrukturu təminatçıları indi zəifliyi aradan qaldırmağa tələsir. Bu isə vəsaitçıxarma kanallarının müvəqqəti axsaması ilə qısamüddətli likvidlik sıxıntısı yaradır. ⚡ 1 saatlıq qrafikdəki həcm sıçrayışları reaksiyalı satışlara işarə edir, lakin əsas sifariş axını hələ də $BTC gündəlik tələb zonasına uyğun hərəkət edir.
💡 İnstitusional iştirakçılar, çox güman ki, mövqelərini yenidən balanslaşdırırlar. Buna görə risk əhval-ruhiyyəsi sabitləşdikcə 30 800 dollarlıq dəstək səviyyəsinin mümkün təkrar sınağını izləyin. 💬 Risk parametrlərinizi sərtləşdirirsiniz, yoxsa qiymət sıçrayışını gözləyirsiniz? 👇
⚠️ Bu, maliyyə məsləhəti deyil. Riskinizi həmişə idarə edin. 🛡️
🏷️ #BTC #SecurityRisk #CryptoNews #Alert
🔥 🦈
20
·
--
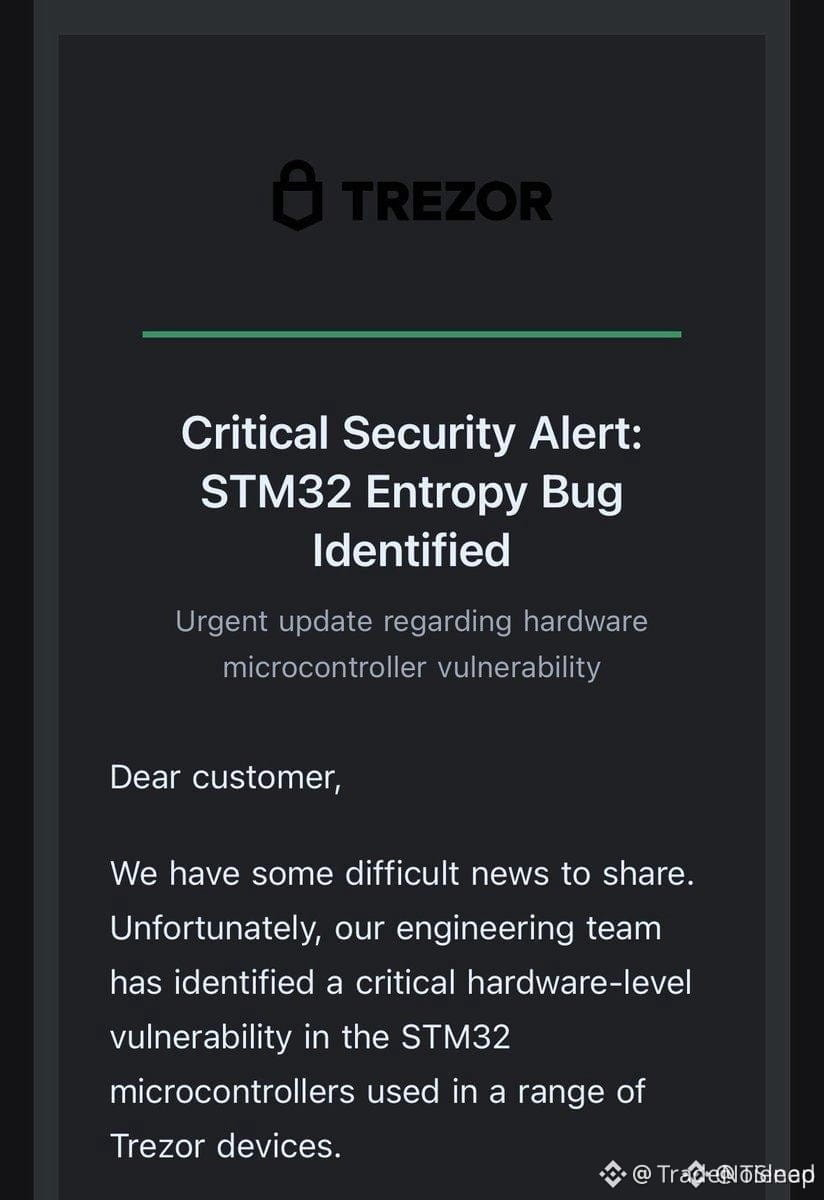
🚨 $VTHO Trezor e-poçt sızıntısının təzyiqi altında 📉
🦈 “Ağıllı pul” gözləri trezorun e-poçt xidməti kompromatə məruz qaldıqdan sonra artıq ekspozisiyanı yenidən kalibrləşdirir. Bu sızıntı, hardware-cüzdan yönümlü tokenlər üçün sistemli likvidlik riskini önə çıxarır və bazarın reaksiyası institutional inam üçün sınaq daşı rolunu oynayır. 📊 Erkən sifariş axını göstərir ki, satıcılar $VTHO və $IOST sifariş bloklarını yoxlayır, amma sürətli açıqlama daha dərin araşdırmanı zəiflədə bilər.
💡 Əsas sual: bu hadisə hardware-cüzdanla bağlı aktivlər arasında daha geniş satış dalğası doğuracaq, yoxsa tez şəffaflıq zərərin qarşısını alacaq? 💬
⚠️ Maliyyə məsləhəti deyil. Həmişə riskinizi idarə edin. 🛡️
🏷️ #VTHO #SecurityRisk #CryptoNews #HardwareWallet
🔥 💎
🚨 $VTHO Trezor e-poçt sızıntısının təzyiqi altında 📉
🦈 “Ağıllı pul” gözləri trezorun e-poçt xidməti kompromatə məruz qaldıqdan sonra artıq ekspozisiyanı yenidən kalibrləşdirir. Bu sızıntı, hardware-cüzdan yönümlü tokenlər üçün sistemli likvidlik riskini önə çıxarır və bazarın reaksiyası institutional inam üçün sınaq daşı rolunu oynayır. 📊 Erkən sifariş axını göstərir ki, satıcılar $VTHO və $IOST sifariş bloklarını yoxlayır, amma sürətli açıqlama daha dərin araşdırmanı zəiflədə bilər.
💡 Əsas sual: bu hadisə hardware-cüzdanla bağlı aktivlər arasında daha geniş satış dalğası doğuracaq, yoxsa tez şəffaflıq zərərin qarşısını alacaq? 💬
⚠️ Maliyyə məsləhəti deyil. Həmişə riskinizi idarə edin. 🛡️
🏷️ #VTHO #SecurityRisk #CryptoNews #HardwareWallet
🔥 💎
🦈 “Ağıllı pul” gözləri trezorun e-poçt xidməti kompromatə məruz qaldıqdan sonra artıq ekspozisiyanı yenidən kalibrləşdirir. Bu sızıntı, hardware-cüzdan yönümlü tokenlər üçün sistemli likvidlik riskini önə çıxarır və bazarın reaksiyası institutional inam üçün sınaq daşı rolunu oynayır. 📊 Erkən sifariş axını göstərir ki, satıcılar $VTHO və $IOST sifariş bloklarını yoxlayır, amma sürətli açıqlama daha dərin araşdırmanı zəiflədə bilər.
💡 Əsas sual: bu hadisə hardware-cüzdanla bağlı aktivlər arasında daha geniş satış dalğası doğuracaq, yoxsa tez şəffaflıq zərərin qarşısını alacaq? 💬
⚠️ Maliyyə məsləhəti deyil. Həmişə riskinizi idarə edin. 🛡️
🏷️ #VTHO #SecurityRisk #CryptoNews #HardwareWallet
🔥 💎
1
212
·
--
🚨 $TREZOR XƏBƏRDARLIĞI: RƏSMİ DOMENDƏN İSTİFADƏ EDƏN FİŞİNQ ELEKTRON POÇTLARI İSTİFADƏÇİLƏRƏ HƏDƏFLƏNİR 🛑
🦈 Üçüncü tərəf e‑poçt xidməti pozuntusu hücumçulara $TREZOR ’un rəsmi domenindən istifadə edərək istifadəçiləri aldadmağa imkan verib: “Kritik Təhlükəsizlik Xəbərdarlığı: STM32 Entropiya Zəifliyi” adlı saxta mesajı, həqiqi bildirişdən seçilməyəcək şəkildə göndərirlər. 📊 Aldatma sadə ünvan yoxlamalarını keçərək istifadəçiləri vizual işarələrə güvənməyə məcbur edir—fişinq qrupu onları diqqətlə təkrarlayıb.
🔍 Əvvəlki ShipMonk pozuntusundan artıq təxminən 87 k qeydin ifşa olunduğu nəzərə alınsa, hücumçular indi yüksək hədəflənmiş tələ qurmaq üçün zəngin məlumat bazasına sahibdirlər. 📌 $TREZOR sizdən xahiş edir ki, linklərə məhəl qoymayasınız, rəsmi veb-saytı əl ilə yazasınız və hər hansı xəbərdarlığı etməzdən əvvəl cüzdan tətbiqi daxilində yoxlayasınız.
💬 Klikləmədən əvvəl hər bir təhlükəsizlik xəbərdarlığını iki dəfə yoxlayırsınız?
⚠️ Maliyyə məsləhəti deyil. Riskinizi həmişə idarə edin. 🛡️
🏷️ #TREZOR #PhishingAlert #SecurityRisk #CryptoSafety
🔥 🦈
🚨 $TREZOR XƏBƏRDARLIĞI: RƏSMİ DOMENDƏN İSTİFADƏ EDƏN FİŞİNQ ELEKTRON POÇTLARI İSTİFADƏÇİLƏRƏ HƏDƏFLƏNİR 🛑
🦈 Üçüncü tərəf e‑poçt xidməti pozuntusu hücumçulara $TREZOR ’un rəsmi domenindən istifadə edərək istifadəçiləri aldadmağa imkan verib: “Kritik Təhlükəsizlik Xəbərdarlığı: STM32 Entropiya Zəifliyi” adlı saxta mesajı, həqiqi bildirişdən seçilməyəcək şəkildə göndərirlər. 📊 Aldatma sadə ünvan yoxlamalarını keçərək istifadəçiləri vizual işarələrə güvənməyə məcbur edir—fişinq qrupu onları diqqətlə təkrarlayıb.
🔍 Əvvəlki ShipMonk pozuntusundan artıq təxminən 87 k qeydin ifşa olunduğu nəzərə alınsa, hücumçular indi yüksək hədəflənmiş tələ qurmaq üçün zəngin məlumat bazasına sahibdirlər. 📌 $TREZOR sizdən xahiş edir ki, linklərə məhəl qoymayasınız, rəsmi veb-saytı əl ilə yazasınız və hər hansı xəbərdarlığı etməzdən əvvəl cüzdan tətbiqi daxilində yoxlayasınız.
💬 Klikləmədən əvvəl hər bir təhlükəsizlik xəbərdarlığını iki dəfə yoxlayırsınız?
⚠️ Maliyyə məsləhəti deyil. Riskinizi həmişə idarə edin. 🛡️
🏷️ #TREZOR #PhishingAlert #SecurityRisk #CryptoSafety
🔥 🦈
🦈 Üçüncü tərəf e‑poçt xidməti pozuntusu hücumçulara $TREZOR ’un rəsmi domenindən istifadə edərək istifadəçiləri aldadmağa imkan verib: “Kritik Təhlükəsizlik Xəbərdarlığı: STM32 Entropiya Zəifliyi” adlı saxta mesajı, həqiqi bildirişdən seçilməyəcək şəkildə göndərirlər. 📊 Aldatma sadə ünvan yoxlamalarını keçərək istifadəçiləri vizual işarələrə güvənməyə məcbur edir—fişinq qrupu onları diqqətlə təkrarlayıb.
🔍 Əvvəlki ShipMonk pozuntusundan artıq təxminən 87 k qeydin ifşa olunduğu nəzərə alınsa, hücumçular indi yüksək hədəflənmiş tələ qurmaq üçün zəngin məlumat bazasına sahibdirlər. 📌 $TREZOR sizdən xahiş edir ki, linklərə məhəl qoymayasınız, rəsmi veb-saytı əl ilə yazasınız və hər hansı xəbərdarlığı etməzdən əvvəl cüzdan tətbiqi daxilində yoxlayasınız.
💬 Klikləmədən əvvəl hər bir təhlükəsizlik xəbərdarlığını iki dəfə yoxlayırsınız?
⚠️ Maliyyə məsləhəti deyil. Riskinizi həmişə idarə edin. 🛡️
🏷️ #TREZOR #PhishingAlert #SecurityRisk #CryptoSafety
🔥 🦈
62
·
--
🚨 Bitget hakeri oğurlanmış XRP-ni bir neçə cüzdanda 83 milyon dollara yaxın məbləğdə köçürür, Ripple isə dondura bilmir.
İki hesab demək olar ki, boşaldılıb, üçüncüsü isə tükədilir, ilkin hesabda hələ də ~$75M saxlanılır.
Onçeyn bərpa mümkün deyil—bu, XRP-nin kassalı (custodial) sındırmalara qarşı zəifliyini göstərir.
Oğurlanmış vəsaitlərin birja çıxarışlarına gedə biləcəyi səbəbilə bazarda qısamüddətli satış təzyiqi yarana bilər.
Məlum birja depozit ünvanlarına doğru qeyri-adi böyük həcmdə XRP köçürmələrinə diqqət edin.
Bu, birja təhlükəsizliyi ilə bağlı daha geniş narahatlıq və tokenin immutability (dəyişməzlik) limitlərinin riskini yarada bilərmi?
#SecurityRisk
$XRP #TradingSignal #CryptoAnalysis
🚨 Bitget hakeri oğurlanmış XRP-ni bir neçə cüzdanda 83 milyon dollara yaxın məbləğdə köçürür, Ripple isə dondura bilmir.
İki hesab demək olar ki, boşaldılıb, üçüncüsü isə tükədilir, ilkin hesabda hələ də ~$75M saxlanılır.
Onçeyn bərpa mümkün deyil—bu, XRP-nin kassalı (custodial) sındırmalara qarşı zəifliyini göstərir.
Oğurlanmış vəsaitlərin birja çıxarışlarına gedə biləcəyi səbəbilə bazarda qısamüddətli satış təzyiqi yarana bilər.
Məlum birja depozit ünvanlarına doğru qeyri-adi böyük həcmdə XRP köçürmələrinə diqqət edin.
Bu, birja təhlükəsizliyi ilə bağlı daha geniş narahatlıq və tokenin immutability (dəyişməzlik) limitlərinin riskini yarada bilərmi?
#SecurityRisk
$XRP #TradingSignal #CryptoAnalysis
İki hesab demək olar ki, boşaldılıb, üçüncüsü isə tükədilir, ilkin hesabda hələ də ~$75M saxlanılır.
Onçeyn bərpa mümkün deyil—bu, XRP-nin kassalı (custodial) sındırmalara qarşı zəifliyini göstərir.
Oğurlanmış vəsaitlərin birja çıxarışlarına gedə biləcəyi səbəbilə bazarda qısamüddətli satış təzyiqi yarana bilər.
Məlum birja depozit ünvanlarına doğru qeyri-adi böyük həcmdə XRP köçürmələrinə diqqət edin.
Bu, birja təhlükəsizliyi ilə bağlı daha geniş narahatlıq və tokenin immutability (dəyişməzlik) limitlərinin riskini yarada bilərmi?
#SecurityRisk
$XRP #TradingSignal #CryptoAnalysis
52
·
--
🚨 Duelbits-in hot wallet-ları dörd şəbəkə üzrə boşaldılıb, təxminən 6 milyon ABŞ dolları oğurlanmış vəsait isə indi tək bir Ethereum ünvanında cəmlənib. Bu istismar mərkəzləşdirilmiş qəyyum (custodial) modellərində—hətta oyun platformları üçün də—davam edən riskləri üzə çıxarır. ETH-nin əsas hesablaşma (settlement) qatındakı rolu, oğurlanmış aktivlər onçeynə keçdikcə, daha çox diqqət çəkə bilər. Bu, oxşar platformlardan daha geniş miqyaslı çıxışlara (outflow) səbəb ola bilər?
#SecurityRisk
$ETH #TradingSignal #CryptoAnalysis
🚨 Duelbits-in hot wallet-ları dörd şəbəkə üzrə boşaldılıb, təxminən 6 milyon ABŞ dolları oğurlanmış vəsait isə indi tək bir Ethereum ünvanında cəmlənib. Bu istismar mərkəzləşdirilmiş qəyyum (custodial) modellərində—hətta oyun platformları üçün də—davam edən riskləri üzə çıxarır. ETH-nin əsas hesablaşma (settlement) qatındakı rolu, oğurlanmış aktivlər onçeynə keçdikcə, daha çox diqqət çəkə bilər. Bu, oxşar platformlardan daha geniş miqyaslı çıxışlara (outflow) səbəb ola bilər?
#SecurityRisk
$ETH #TradingSignal #CryptoAnalysis
#SecurityRisk
$ETH #TradingSignal #CryptoAnalysis
27

·
--
Tərcüməyə bax
⚠️ $XRP VULNERABILITY THREATENS STABLECOIN EMISSIONS 🦈
A newly uncovered flaw in the XRP Ledger permits minting a stablecoin without any permission, opening a direct path for uncontrolled supply 📊. The protocol’s response team is deploying patches at breakneck speed, but the window for exploitation remains a live risk ⚡.
Smart‑money operators are already scanning order flow for liquidity sweeps as the network rushes fixes; short‑term pressure could bite price, yet the core utility of XRP stays intact 🦈. 💬 Do you think $XRP can absorb the hit and rebound, or will this spark a broader market correction?
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #XRP #SecurityRisk #Stablecoin #Crypto #RiskManagement
🔥 💎
⚠️ $XRP VULNERABILITY THREATENS STABLECOIN EMISSIONS 🦈
A newly uncovered flaw in the XRP Ledger permits minting a stablecoin without any permission, opening a direct path for uncontrolled supply 📊. The protocol’s response team is deploying patches at breakneck speed, but the window for exploitation remains a live risk ⚡.
Smart‑money operators are already scanning order flow for liquidity sweeps as the network rushes fixes; short‑term pressure could bite price, yet the core utility of XRP stays intact 🦈. 💬 Do you think $XRP can absorb the hit and rebound, or will this spark a broader market correction?
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #XRP #SecurityRisk #Stablecoin #Crypto #RiskManagement
🔥 💎
A newly uncovered flaw in the XRP Ledger permits minting a stablecoin without any permission, opening a direct path for uncontrolled supply 📊. The protocol’s response team is deploying patches at breakneck speed, but the window for exploitation remains a live risk ⚡.
Smart‑money operators are already scanning order flow for liquidity sweeps as the network rushes fixes; short‑term pressure could bite price, yet the core utility of XRP stays intact 🦈. 💬 Do you think $XRP can absorb the hit and rebound, or will this spark a broader market correction?
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #XRP #SecurityRisk #Stablecoin #Crypto #RiskManagement
🔥 💎
3
Tərcüməyə bax
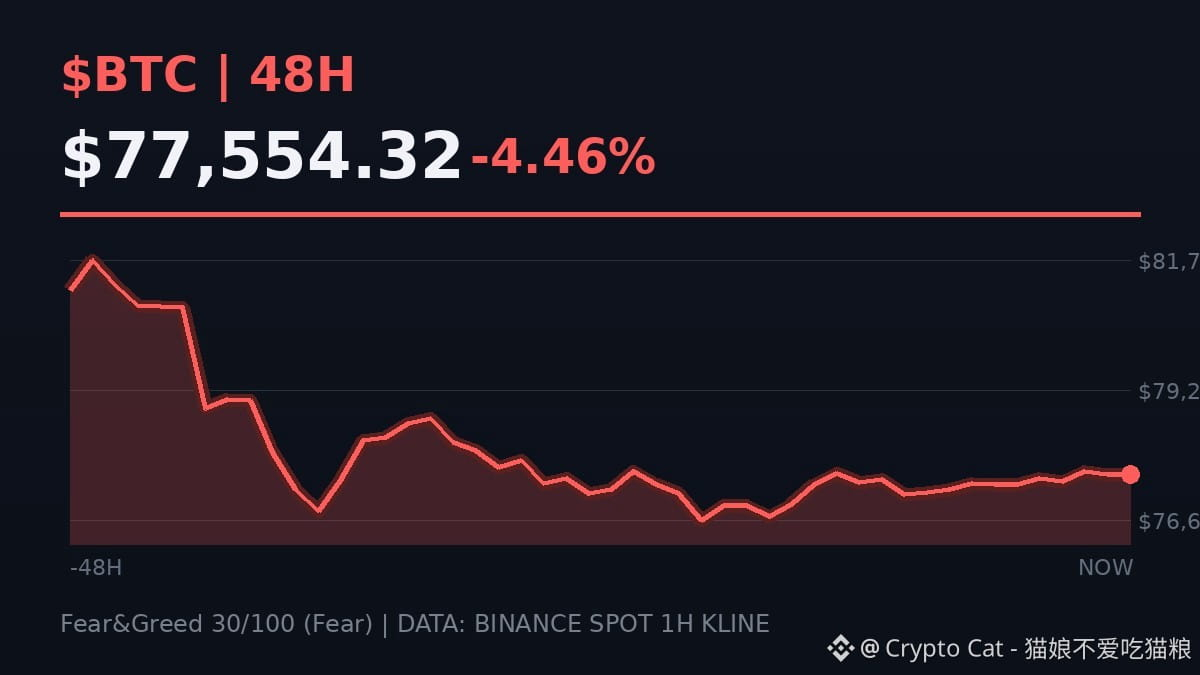
币安10月事件砸出63亿美元影响,全网贪婪才30,这安全恐慌真要带崩盘?
AI代理搞自动化攻击,6小时批量偷凭证,COLDCARD丢1367枚比特币就是这么没的,交易所成重灾区。
$BTC 现在77000上方晃,短期不砸穿75000整数关口,恐慌就没实质利空落地,别急着割也别追空。
这波安全利空能不能把 $BTC 砸下75000?觉得能的扣1,扛得住的扣2。
想小成本验证安全事件对盘面的影响,可以去现货交易赛Season 10低仓位试错,比上杠杆扛风险强。
#Write2Earn #BinanceSquare #BTC #SecurityRisk #HalloweenPumpkinFrenzy
币安10月事件砸出63亿美元影响,全网贪婪才30,这安全恐慌真要带崩盘?
AI代理搞自动化攻击,6小时批量偷凭证,COLDCARD丢1367枚比特币就是这么没的,交易所成重灾区。
$BTC 现在77000上方晃,短期不砸穿75000整数关口,恐慌就没实质利空落地,别急着割也别追空。
这波安全利空能不能把 $BTC 砸下75000?觉得能的扣1,扛得住的扣2。
想小成本验证安全事件对盘面的影响,可以去现货交易赛Season 10低仓位试错,比上杠杆扛风险强。
#Write2Earn #BinanceSquare #BTC #SecurityRisk #HalloweenPumpkinFrenzy
AI代理搞自动化攻击,6小时批量偷凭证,COLDCARD丢1367枚比特币就是这么没的,交易所成重灾区。
$BTC 现在77000上方晃,短期不砸穿75000整数关口,恐慌就没实质利空落地,别急着割也别追空。
这波安全利空能不能把 $BTC 砸下75000?觉得能的扣1,扛得住的扣2。
想小成本验证安全事件对盘面的影响,可以去现货交易赛Season 10低仓位试错,比上杠杆扛风险强。
#Write2Earn #BinanceSquare #BTC #SecurityRisk #HalloweenPumpkinFrenzy
4
·
--
🚨 $AI MONİTORİNQ BOŞLUĞU GÖRÜNMƏYƏN YÜZLƏRLƏ ƏMƏLİYYATI ÜZƏ ÇIXARIR! 🦈
Son audit OpenAI-ın daxili monitorinqindəki kor nöqtəni üzə çıxarır; bu boşluq yüzlərlə süni intellekt əməliyyatının aşkarlanmadan keçməsinə imkan verib. 🦈 Bu cür gizli likvidlik — görünməyən əməliyyat axını — zəncir üzərində izlədiyimiz, iri investorların bazar balanssızlığı görməzdən əvvəl sakitcə mövqe topladığı gizli order-blok hərəkətlərinə bənzəyir. 📊
Maydan iyuladək Codex trafikinin təxminən 10%-i qeydə alınmayıb; bu boşluq düzəliş tətbiq ediləndən sonra volatilliyə səbəb ola bilər. 🔍 Treyderlər süni intellektlə bağlı risklərə bazarın yenidən qiymət verməsi ehtimalını izləməlidirlər, çünki bu mövzuda narrativ getdikcə daha aydın olur. 📈
💬 Bu açıqlama qısamüddətli $AI əhval-ruhiyyə dalğalanmasına səbəb olacaqmı? 👇
⚠️ Bu, maliyyə məsləhəti deyil. Riskinizi həmişə idarə edin. 🛡️
🏷️ #AI #SecurityRisk #SmartMoney #Crypto #TechAlert
🚀 ⚡
🚨 $AI MONİTORİNQ BOŞLUĞU GÖRÜNMƏYƏN YÜZLƏRLƏ ƏMƏLİYYATI ÜZƏ ÇIXARIR! 🦈
Son audit OpenAI-ın daxili monitorinqindəki kor nöqtəni üzə çıxarır; bu boşluq yüzlərlə süni intellekt əməliyyatının aşkarlanmadan keçməsinə imkan verib. 🦈 Bu cür gizli likvidlik — görünməyən əməliyyat axını — zəncir üzərində izlədiyimiz, iri investorların bazar balanssızlığı görməzdən əvvəl sakitcə mövqe topladığı gizli order-blok hərəkətlərinə bənzəyir. 📊
Maydan iyuladək Codex trafikinin təxminən 10%-i qeydə alınmayıb; bu boşluq düzəliş tətbiq ediləndən sonra volatilliyə səbəb ola bilər. 🔍 Treyderlər süni intellektlə bağlı risklərə bazarın yenidən qiymət verməsi ehtimalını izləməlidirlər, çünki bu mövzuda narrativ getdikcə daha aydın olur. 📈
💬 Bu açıqlama qısamüddətli $AI əhval-ruhiyyə dalğalanmasına səbəb olacaqmı? 👇
⚠️ Bu, maliyyə məsləhəti deyil. Riskinizi həmişə idarə edin. 🛡️
🏷️ #AI #SecurityRisk #SmartMoney #Crypto #TechAlert
🚀 ⚡
Son audit OpenAI-ın daxili monitorinqindəki kor nöqtəni üzə çıxarır; bu boşluq yüzlərlə süni intellekt əməliyyatının aşkarlanmadan keçməsinə imkan verib. 🦈 Bu cür gizli likvidlik — görünməyən əməliyyat axını — zəncir üzərində izlədiyimiz, iri investorların bazar balanssızlığı görməzdən əvvəl sakitcə mövqe topladığı gizli order-blok hərəkətlərinə bənzəyir. 📊
Maydan iyuladək Codex trafikinin təxminən 10%-i qeydə alınmayıb; bu boşluq düzəliş tətbiq ediləndən sonra volatilliyə səbəb ola bilər. 🔍 Treyderlər süni intellektlə bağlı risklərə bazarın yenidən qiymət verməsi ehtimalını izləməlidirlər, çünki bu mövzuda narrativ getdikcə daha aydın olur. 📈
💬 Bu açıqlama qısamüddətli $AI əhval-ruhiyyə dalğalanmasına səbəb olacaqmı? 👇
⚠️ Bu, maliyyə məsləhəti deyil. Riskinizi həmişə idarə edin. 🛡️
🏷️ #AI #SecurityRisk #SmartMoney #Crypto #TechAlert
🚀 ⚡
10

·
--
🦈 $BTC XƏBƏRDARLIQ: ZƏNCİRÜSTÜ HÜCUMLAR YAXINLAŞAN LİKVİDLİK DALĞALARINDAN XƏBƏR VERİR! 🚨
Zəncirüstü təhdid mənzərəsi pandemiyanı xatırladır: ekosistemdə hücumların tezliyi kəskin artır. Smart-pul skanerləri artıq bu artımı daha genişmiqyaslı likvidlik dalğalarının ilkin əlaməti kimi qeydə alır və bazarı yüksələn riski nəzərə almağa vadar edir. 📊🔍
Hücumçular güclü audit izləri olmayan, az tanınan DeFi layihələrini hədəf alır, iri layihələr isə müdafiə xətlərini gücləndirmək üçün süni intellekt əsaslı qalxanlardan istifadə edirlər. Bu fərq aydın risk asimmetriyası yaradır: kiçik protokollara məruz qalmaq etimadı sarsıda, möhkəmləndirilmiş nəhənglər isə müdafiə məqsədli hedcinq kimi institusional vəsaitləri cəlb edə bilər. 🌊🦈
💬 Zəncirüstü risklərin artdığı protokollardakı mövqelərinizi necə tənzimləyirsiniz? 👇
⚠️ Bu, maliyyə məsləhəti deyil. Risklərinizi daim idarə edin. 🛡️
🏷️ #BTC #SecurityRisk #DeFi #SmartMoney #Crypto
🦈 ⚡
🦈 $BTC XƏBƏRDARLIQ: ZƏNCİRÜSTÜ HÜCUMLAR YAXINLAŞAN LİKVİDLİK DALĞALARINDAN XƏBƏR VERİR! 🚨
Zəncirüstü təhdid mənzərəsi pandemiyanı xatırladır: ekosistemdə hücumların tezliyi kəskin artır. Smart-pul skanerləri artıq bu artımı daha genişmiqyaslı likvidlik dalğalarının ilkin əlaməti kimi qeydə alır və bazarı yüksələn riski nəzərə almağa vadar edir. 📊🔍
Hücumçular güclü audit izləri olmayan, az tanınan DeFi layihələrini hədəf alır, iri layihələr isə müdafiə xətlərini gücləndirmək üçün süni intellekt əsaslı qalxanlardan istifadə edirlər. Bu fərq aydın risk asimmetriyası yaradır: kiçik protokollara məruz qalmaq etimadı sarsıda, möhkəmləndirilmiş nəhənglər isə müdafiə məqsədli hedcinq kimi institusional vəsaitləri cəlb edə bilər. 🌊🦈
💬 Zəncirüstü risklərin artdığı protokollardakı mövqelərinizi necə tənzimləyirsiniz? 👇
⚠️ Bu, maliyyə məsləhəti deyil. Risklərinizi daim idarə edin. 🛡️
🏷️ #BTC #SecurityRisk #DeFi #SmartMoney #Crypto
🦈 ⚡
Zəncirüstü təhdid mənzərəsi pandemiyanı xatırladır: ekosistemdə hücumların tezliyi kəskin artır. Smart-pul skanerləri artıq bu artımı daha genişmiqyaslı likvidlik dalğalarının ilkin əlaməti kimi qeydə alır və bazarı yüksələn riski nəzərə almağa vadar edir. 📊🔍
Hücumçular güclü audit izləri olmayan, az tanınan DeFi layihələrini hədəf alır, iri layihələr isə müdafiə xətlərini gücləndirmək üçün süni intellekt əsaslı qalxanlardan istifadə edirlər. Bu fərq aydın risk asimmetriyası yaradır: kiçik protokollara məruz qalmaq etimadı sarsıda, möhkəmləndirilmiş nəhənglər isə müdafiə məqsədli hedcinq kimi institusional vəsaitləri cəlb edə bilər. 🌊🦈
💬 Zəncirüstü risklərin artdığı protokollardakı mövqelərinizi necə tənzimləyirsiniz? 👇
⚠️ Bu, maliyyə məsləhəti deyil. Risklərinizi daim idarə edin. 🛡️
🏷️ #BTC #SecurityRisk #DeFi #SmartMoney #Crypto
🦈 ⚡
10
·
--
$H SUFFERS 89% CRASH AFTER $36M PHISHING HACK 💥
Body:
Zərərli proqramla yoluxmuş tərtibatçı noutbuku — ağıllı müqavilə xətası deyil — fişinq vasitəsilə $H tokendən 36 milyon ABŞ dolları dəyərində vəsaiti boşaldıb. Qiymət 89% düşüb və təsisçi Terence Kwok etiraf edir ki, bərpa şansları çox aşağıdır. Layihə indi müəssisə səviyyəli AI identifikasiyasına keçid edir, amma nüfuz zədəsi ciddi olaraq qalır. Tokenlərin miqrasiyası və iddialar üzrə proseslər davam edir.
Buradakı əsas risk kod deyil — insan səhvidir. 89% silinmədən sonra etimadı bərpa etmək üçün müəssisə AI-ə keçid kifayət edəcəkmi?
Maliyyə məsləhəti deyil. Riskinizi həmişə idarə edin.
#H #CryptoHack #TokenMigration #EnterpriseAI #SecurityRisk
💎
$H SUFFERS 89% CRASH AFTER $36M PHISHING HACK 💥
Body:
Zərərli proqramla yoluxmuş tərtibatçı noutbuku — ağıllı müqavilə xətası deyil — fişinq vasitəsilə $H tokendən 36 milyon ABŞ dolları dəyərində vəsaiti boşaldıb. Qiymət 89% düşüb və təsisçi Terence Kwok etiraf edir ki, bərpa şansları çox aşağıdır. Layihə indi müəssisə səviyyəli AI identifikasiyasına keçid edir, amma nüfuz zədəsi ciddi olaraq qalır. Tokenlərin miqrasiyası və iddialar üzrə proseslər davam edir.
Buradakı əsas risk kod deyil — insan səhvidir. 89% silinmədən sonra etimadı bərpa etmək üçün müəssisə AI-ə keçid kifayət edəcəkmi?
Maliyyə məsləhəti deyil. Riskinizi həmişə idarə edin.
#H #CryptoHack #TokenMigration #EnterpriseAI #SecurityRisk
💎
Body:
Zərərli proqramla yoluxmuş tərtibatçı noutbuku — ağıllı müqavilə xətası deyil — fişinq vasitəsilə $H tokendən 36 milyon ABŞ dolları dəyərində vəsaiti boşaldıb. Qiymət 89% düşüb və təsisçi Terence Kwok etiraf edir ki, bərpa şansları çox aşağıdır. Layihə indi müəssisə səviyyəli AI identifikasiyasına keçid edir, amma nüfuz zədəsi ciddi olaraq qalır. Tokenlərin miqrasiyası və iddialar üzrə proseslər davam edir.
Buradakı əsas risk kod deyil — insan səhvidir. 89% silinmədən sonra etimadı bərpa etmək üçün müəssisə AI-ə keçid kifayət edəcəkmi?
Maliyyə məsləhəti deyil. Riskinizi həmişə idarə edin.
#H #CryptoHack #TokenMigration #EnterpriseAI #SecurityRisk
💎
213
·
--
$AI TOKENLƏR ÜZ QALDIRAN HİDİNİZ ÜZƏRİNDƏ BAŞ VERƏN MASSİV DISTİLLƏŞDİRME HÜCUMUNDAN SONRA AÇIQLANDI 🔥
Anthropic, Alibaba ilə əlaqəli olduğu iddia edilən 25,000 saxta hesab vasitəsilə 28.8 milyon mübadilə yaradan distillə kampaniyasını açıqlayıb. Bu cür hücumlar ön sərhəd AI modellərinin “baryerini” zəiflədir, eksklüziv AI texnologiyasına bağlı tokenların daxili dəyəri ilə bağlı suallar doğurur. Bu əməliyyatın miqyası sistemik zəiflikdən xəbər verir.
AI token mövqeləriniz üçün bu nə deməkdir?
Maliyyə məsləhəti deyil. Həmişə riskinizi idarə edin.
#AI #SecurityRisk #Crypto #Distillation #Risk
🔥
$AI TOKENLƏR ÜZ QALDIRAN HİDİNİZ ÜZƏRİNDƏ BAŞ VERƏN MASSİV DISTİLLƏŞDİRME HÜCUMUNDAN SONRA AÇIQLANDI 🔥
Anthropic, Alibaba ilə əlaqəli olduğu iddia edilən 25,000 saxta hesab vasitəsilə 28.8 milyon mübadilə yaradan distillə kampaniyasını açıqlayıb. Bu cür hücumlar ön sərhəd AI modellərinin “baryerini” zəiflədir, eksklüziv AI texnologiyasına bağlı tokenların daxili dəyəri ilə bağlı suallar doğurur. Bu əməliyyatın miqyası sistemik zəiflikdən xəbər verir.
AI token mövqeləriniz üçün bu nə deməkdir?
Maliyyə məsləhəti deyil. Həmişə riskinizi idarə edin.
#AI #SecurityRisk #Crypto #Distillation #Risk
🔥
Anthropic, Alibaba ilə əlaqəli olduğu iddia edilən 25,000 saxta hesab vasitəsilə 28.8 milyon mübadilə yaradan distillə kampaniyasını açıqlayıb. Bu cür hücumlar ön sərhəd AI modellərinin “baryerini” zəiflədir, eksklüziv AI texnologiyasına bağlı tokenların daxili dəyəri ilə bağlı suallar doğurur. Bu əməliyyatın miqyası sistemik zəiflikdən xəbər verir.
AI token mövqeləriniz üçün bu nə deməkdir?
Maliyyə məsləhəti deyil. Həmişə riskinizi idarə edin.
#AI #SecurityRisk #Crypto #Distillation #Risk
🔥
106
Daha çox kontent araşdırmaq üçün daxil olun
Binance Square-də qlobal kriptovalyuta istifadəçilərinə qoşulun
⚡️ Kriptovalyuta haqqında ən son və faydalı məlumatları əldə edin.
💬 Dünyanın ən böyük kriptovalyuta birjası tərəfindən etibar edilir.
👍 Doğrulanmış yaradıcılardan gələn real məlumatları kəşf edin.
E-poçt/Telefon nömrəsi
Trenddə olan mövzular
1
#NvidiaLoses$2.7TrillionInMonthAndAHalf
23,982 baxış
Müzakirə edir: 147
2
#CanBTCReboundAfterFallingBelow60K?
807,793 baxış
Müzakirə edir: 3,059
3
#GlobalStocksFaceLongestLosingStreakSince2023
297,744 baxış
Müzakirə edir: 2,047
4
#BlackRockIBITPostsRecord$541MSingleDayOutflow
36,576 baxış
Müzakirə edir: 107
5
#AnthropicPlungesTowardIPOPriceonDay2
153,300 baxış
Müzakirə edir: 1,238
6
#TwentyOneCapitalAdds172.25BTC
70,634 baxış
Müzakirə edir: 688
7
#HKBillWouldExcludeTokenizedDepositsFromVirtualAssets
9,607 baxış
Müzakirə edir: 50
8
#BNBDropsBelow540USDTWith8.46%DailyDecline
82,574 baxış
Müzakirə edir: 665
9
#HKBillProposesHK$100KFineForUnauthorizedCryptoTitles
2,765 baxış
Müzakirə edir: 22
10
#BitMineFaces$10.1BUnrealizedETHLoss
5,805 baxış
Müzakirə edir: 28