
#securityfirst
securityfirst
257,199 baxış
Müzakirə edir: 315
Populyar
Sonuncu
·
--
$FIL zəncirüstü dözümlülük faizi aşağıdır, bircə diqqətsizlik də böyük həcmdə itkiyə səbəb ola bilər. Ödəniş daha çox məhsulun əsas qatında “hardkor” səviyyəli müdafiə tələb edir—aktiv təhlükəsizliyinə zəmanət vermək üçün.
Sistem ağıllı həddi keçmə (smart threshold) üzrə avtomatik sönmə (fuse) mexanizmi ilə təchiz edilib: əməliyyat təhlükəsizlik xəttinə toxunan kimi avtomatik olaraq ikinci təsdiq və “sakitləşmə dövrü” işə düşür, emosional əməliyyatların qarşısını effektiv şəkildə alır. Eyni zamanda ünvan ağ siyahısı və çoximzalı (multi-sig) yoxlama inteqrasiya olunub, mənbədən etibarən fişinq ünvanlarına köçürmələri dayandırır.
BSC Payment Lane yenilənməsi kontekstində TitanPay ciddi mühəndis məntiqi ilə insan faktorundan qaynaqlanan riski minimuma endirir, biznesin daha sabit və daha təhlükəsiz işləməsinə kömək edir.
Müqavilə ünvanı: 0x69c0c06405a326e5e48308ee32ee7e5b32c7da6d
#TITAN #BinanceSquare #Web3 #Crypto #TitanPay #SecurityFirst
$FIL zəncirüstü dözümlülük faizi aşağıdır, bircə diqqətsizlik də böyük həcmdə itkiyə səbəb ola bilər. Ödəniş daha çox məhsulun əsas qatında “hardkor” səviyyəli müdafiə tələb edir—aktiv təhlükəsizliyinə zəmanət vermək üçün.
Sistem ağıllı həddi keçmə (smart threshold) üzrə avtomatik sönmə (fuse) mexanizmi ilə təchiz edilib: əməliyyat təhlükəsizlik xəttinə toxunan kimi avtomatik olaraq ikinci təsdiq və “sakitləşmə dövrü” işə düşür, emosional əməliyyatların qarşısını effektiv şəkildə alır. Eyni zamanda ünvan ağ siyahısı və çoximzalı (multi-sig) yoxlama inteqrasiya olunub, mənbədən etibarən fişinq ünvanlarına köçürmələri dayandırır.
BSC Payment Lane yenilənməsi kontekstində TitanPay ciddi mühəndis məntiqi ilə insan faktorundan qaynaqlanan riski minimuma endirir, biznesin daha sabit və daha təhlükəsiz işləməsinə kömək edir.
Müqavilə ünvanı: 0x69c0c06405a326e5e48308ee32ee7e5b32c7da6d
#TITAN #BinanceSquare #Web3 #Crypto #TitanPay #SecurityFirst
Sistem ağıllı həddi keçmə (smart threshold) üzrə avtomatik sönmə (fuse) mexanizmi ilə təchiz edilib: əməliyyat təhlükəsizlik xəttinə toxunan kimi avtomatik olaraq ikinci təsdiq və “sakitləşmə dövrü” işə düşür, emosional əməliyyatların qarşısını effektiv şəkildə alır. Eyni zamanda ünvan ağ siyahısı və çoximzalı (multi-sig) yoxlama inteqrasiya olunub, mənbədən etibarən fişinq ünvanlarına köçürmələri dayandırır.
BSC Payment Lane yenilənməsi kontekstində TitanPay ciddi mühəndis məntiqi ilə insan faktorundan qaynaqlanan riski minimuma endirir, biznesin daha sabit və daha təhlükəsiz işləməsinə kömək edir.
Müqavilə ünvanı: 0x69c0c06405a326e5e48308ee32ee7e5b32c7da6d
#TITAN #BinanceSquare #Web3 #Crypto #TitanPay #SecurityFirst
1
192
Təhlükəsizlik (Ticarət təcrübənizi qoruyun)
🔐 Binance-də Təhlükəsizlik Açarlarının və Passkeys-in idarə edilməsi
Sosial mühəndislik hücumları və identifikatorların sızması hesablara dair əsas təhlükələr olaraq qalır.
🛡️ Təhlükəsizliyi daha da artırın:
Binance tətbiqində Passkey funksiyasını (barmaq izi / üz tanıma) aktivləşdirin.
Mümkünsə, əsas autentifikasiya metodu kimi SMS-i söndürün və Passkeys və ya fiziki YubiKeys-dən istifadə edin.
Hesabınızın təhlükəsizliyi ilk növbədə sizin məsuliyyətinizdir!
#SecurityFirst #Binance #CyberSecurity #CryptoSafety
Təhlükəsizlik (Ticarət təcrübənizi qoruyun)
🔐 Binance-də Təhlükəsizlik Açarlarının və Passkeys-in idarə edilməsi
Sosial mühəndislik hücumları və identifikatorların sızması hesablara dair əsas təhlükələr olaraq qalır.
🛡️ Təhlükəsizliyi daha da artırın:
Binance tətbiqində Passkey funksiyasını (barmaq izi / üz tanıma) aktivləşdirin.
Mümkünsə, əsas autentifikasiya metodu kimi SMS-i söndürün və Passkeys və ya fiziki YubiKeys-dən istifadə edin.
Hesabınızın təhlükəsizliyi ilk növbədə sizin məsuliyyətinizdir!
#SecurityFirst #Binance #CyberSecurity #CryptoSafety
🔐 Binance-də Təhlükəsizlik Açarlarının və Passkeys-in idarə edilməsi
Sosial mühəndislik hücumları və identifikatorların sızması hesablara dair əsas təhlükələr olaraq qalır.
🛡️ Təhlükəsizliyi daha da artırın:
Binance tətbiqində Passkey funksiyasını (barmaq izi / üz tanıma) aktivləşdirin.
Mümkünsə, əsas autentifikasiya metodu kimi SMS-i söndürün və Passkeys və ya fiziki YubiKeys-dən istifadə edin.
Hesabınızın təhlükəsizliyi ilk növbədə sizin məsuliyyətinizdir!
#SecurityFirst #Binance #CyberSecurity #CryptoSafety
7
·
--
Məqalə
Bazar İnsaytı*
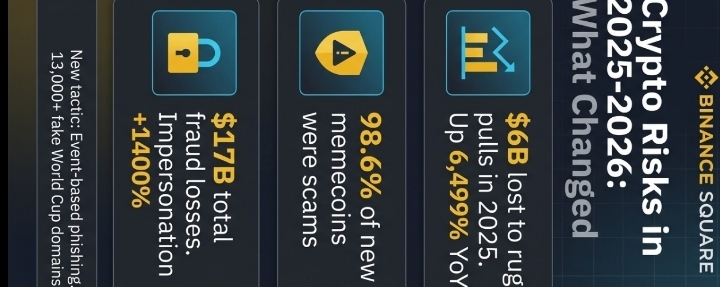
*2025-2026-da Kripto Riskləri: Nə Dəyişdi*Bazar yetkinləşdi. Fırıldaqlar da.- *2025-ci ildə rug pull-lara $6B itki* 2025. İllik 6,499% artım.- *Bu il işə salınan yeni memecoin-lərin 98,6%-i* fırıldaq idi.- *Ümumi $17B dələduzluq itkisi*. İmitasiya (tanınmış şəxsləri/markaları təqlid) fırıldaqları 1400% artıb.
Yeni taktik: Hadisə əsaslı fişinq. 13,000+ saxta dünya kuboku domeni aşkarlandı. Əməliyyat yoxlaması artıq isteğe bağlı deyil. Müqavilələri yoxlayın. Komandaları doğrulayın. Açarlarınızı qoruyun.
Layihəni araşdırarkən #1 əsas qırmızı bayrağınız nədir? 👇
#Crypto #Crypto # Binance #web3_binance #SecurityFirst
Bazar İnsaytı* *2025-2026-da Kripto Riskləri: Nə Dəyişdi*
Bazar yetkinləşdi. Fırıldaqlar da.- *2025-ci ildə rug pull-lara $6B itki* 2025. İllik 6,499% artım.- *Bu il işə salınan yeni memecoin-lərin 98,6%-i* fırıldaq idi.- *Ümumi $17B dələduzluq itkisi*. İmitasiya (tanınmış şəxsləri/markaları təqlid) fırıldaqları 1400% artıb.
Yeni taktik: Hadisə əsaslı fişinq. 13,000+ saxta dünya kuboku domeni aşkarlandı. Əməliyyat yoxlaması artıq isteğe bağlı deyil. Müqavilələri yoxlayın. Komandaları doğrulayın. Açarlarınızı qoruyun.
Layihəni araşdırarkən #1 əsas qırmızı bayrağınız nədir? 👇
#Crypto #Crypto # Binance #web3_binance #SecurityFirst
Yeni taktik: Hadisə əsaslı fişinq. 13,000+ saxta dünya kuboku domeni aşkarlandı. Əməliyyat yoxlaması artıq isteğe bağlı deyil. Müqavilələri yoxlayın. Komandaları doğrulayın. Açarlarınızı qoruyun.
Layihəni araşdırarkən #1 əsas qırmızı bayrağınız nədir? 👇
#Crypto #Crypto # Binance #web3_binance #SecurityFirst
35
Binance hesabınızı qorumaq (Təhlükəsizlik)
🛡️ Maksimum təhlükəsizlik: Bütün maneələri aktiv etmisiniz?
Treyddə yaxşı nəticə əldə etmək, hesabınız tam şəkildə qorunmursa, heç nə demək deyil.
Ən vacib təhlükəsizlik yoxlama siyahısı:
✅ Təhlükəsizlik açarı / Passkey (və ya Binance/Google Authenticator).
✅ Hər bir çıxarış üçün 2FA ilə təsdiqləmə.
✅ Qəbul etdiyiniz e-məillər üçün Anti-Phishing kodu aktivdir.
✅ Çıxarış ünvanlarının ağ siyahısı (Whitelisting).
Bu gün 2 dəqiqə ayırın və parametrlərinizin təhlükəsizliyini yoxlayın!
#SecurityFirst #Binance #CryptoSafety #CyberSecurity
Binance hesabınızı qorumaq (Təhlükəsizlik)
🛡️ Maksimum təhlükəsizlik: Bütün maneələri aktiv etmisiniz?
Treyddə yaxşı nəticə əldə etmək, hesabınız tam şəkildə qorunmursa, heç nə demək deyil.
Ən vacib təhlükəsizlik yoxlama siyahısı:
✅ Təhlükəsizlik açarı / Passkey (və ya Binance/Google Authenticator).
✅ Hər bir çıxarış üçün 2FA ilə təsdiqləmə.
✅ Qəbul etdiyiniz e-məillər üçün Anti-Phishing kodu aktivdir.
✅ Çıxarış ünvanlarının ağ siyahısı (Whitelisting).
Bu gün 2 dəqiqə ayırın və parametrlərinizin təhlükəsizliyini yoxlayın!
#SecurityFirst #Binance #CryptoSafety #CyberSecurity
🛡️ Maksimum təhlükəsizlik: Bütün maneələri aktiv etmisiniz?
Treyddə yaxşı nəticə əldə etmək, hesabınız tam şəkildə qorunmursa, heç nə demək deyil.
Ən vacib təhlükəsizlik yoxlama siyahısı:
✅ Təhlükəsizlik açarı / Passkey (və ya Binance/Google Authenticator).
✅ Hər bir çıxarış üçün 2FA ilə təsdiqləmə.
✅ Qəbul etdiyiniz e-məillər üçün Anti-Phishing kodu aktivdir.
✅ Çıxarış ünvanlarının ağ siyahısı (Whitelisting).
Bu gün 2 dəqiqə ayırın və parametrlərinizin təhlükəsizliyini yoxlayın!
#SecurityFirst #Binance #CryptoSafety #CyberSecurity
143
·
--
Əksər treyderlər ən son Cosmos haker hücumundan narahatdır. “Ağıllı pul” isə bunun daha geniş DeFi ekosistemi üçün nə demək olduğunu araşdırır.
SİQNAL: Cosmos EVM-i hədəf alan son bir istismar nəticəsində, MANTRA, TAC və KiiChain kimi bir neçə zəncir üzrə təxminən 5,72 milyon ABŞ dolları dəyərində oğurlanmış aktiv qeydə alınıb. Bu hadisə 20 avqustdan 25 avqusta qədər baş verib. #CosmosHack #DeFiSecurity
ŞƏRH: Zərərçəkmiş layihələr üçün bu, aydın bir geriləmədir, amma eyni zamanda kross-zəncirli uyğunluqda mövcud olan davamlı təhlükəsizlik problemlərini üzə çıxarır. Məlumatlı investor üçün bu, hər şeyi panikaya düşüb satmaq üçün səbəb deyil. Bunun əvəzinə, möhkəm təhlükəsizlik auditləri və mürəkkəb hücumlara qarşı müdafiədə sübut olunmuş nəticələri olan layihələrə diqqət yetirmək üçün kritik xatırlatmadır. Bu filmi əvvəllər də görmüşük; zəifliklər aradan qaldırılır və dayanıqlı layihələr daha güclü şəkildə ortaya çıxır. Bu hadisə DeFi daxilində daha yaxşı sığorta mexanizmlərinə ehtiyacın da diqqət mərkəzinə gəlməsini təmin edir.
NƏZARƏT SİYAHISI: Digər Cosmos əsaslı layihələrin bu cür cavab olaraq təkmilləşdirilmiş təhlükəsizlik tədbirlərini nə qədər tez tətbiq etdiyinə diqqətlə baxın. #SecurityFirst
Bu insident due diligence-in (hərtərəfli yoxlamanın) vacibliyini bir daha vurğulayır. Sizin portfelinizi bu tip yaranan risklərdən qorumaq üçün nə edirsiniz?
Əksər treyderlər ən son Cosmos haker hücumundan narahatdır. “Ağıllı pul” isə bunun daha geniş DeFi ekosistemi üçün nə demək olduğunu araşdırır.
SİQNAL: Cosmos EVM-i hədəf alan son bir istismar nəticəsində, MANTRA, TAC və KiiChain kimi bir neçə zəncir üzrə təxminən 5,72 milyon ABŞ dolları dəyərində oğurlanmış aktiv qeydə alınıb. Bu hadisə 20 avqustdan 25 avqusta qədər baş verib. #CosmosHack #DeFiSecurity
ŞƏRH: Zərərçəkmiş layihələr üçün bu, aydın bir geriləmədir, amma eyni zamanda kross-zəncirli uyğunluqda mövcud olan davamlı təhlükəsizlik problemlərini üzə çıxarır. Məlumatlı investor üçün bu, hər şeyi panikaya düşüb satmaq üçün səbəb deyil. Bunun əvəzinə, möhkəm təhlükəsizlik auditləri və mürəkkəb hücumlara qarşı müdafiədə sübut olunmuş nəticələri olan layihələrə diqqət yetirmək üçün kritik xatırlatmadır. Bu filmi əvvəllər də görmüşük; zəifliklər aradan qaldırılır və dayanıqlı layihələr daha güclü şəkildə ortaya çıxır. Bu hadisə DeFi daxilində daha yaxşı sığorta mexanizmlərinə ehtiyacın da diqqət mərkəzinə gəlməsini təmin edir.
NƏZARƏT SİYAHISI: Digər Cosmos əsaslı layihələrin bu cür cavab olaraq təkmilləşdirilmiş təhlükəsizlik tədbirlərini nə qədər tez tətbiq etdiyinə diqqətlə baxın. #SecurityFirst
Bu insident due diligence-in (hərtərəfli yoxlamanın) vacibliyini bir daha vurğulayır. Sizin portfelinizi bu tip yaranan risklərdən qorumaq üçün nə edirsiniz?
SİQNAL: Cosmos EVM-i hədəf alan son bir istismar nəticəsində, MANTRA, TAC və KiiChain kimi bir neçə zəncir üzrə təxminən 5,72 milyon ABŞ dolları dəyərində oğurlanmış aktiv qeydə alınıb. Bu hadisə 20 avqustdan 25 avqusta qədər baş verib. #CosmosHack #DeFiSecurity
ŞƏRH: Zərərçəkmiş layihələr üçün bu, aydın bir geriləmədir, amma eyni zamanda kross-zəncirli uyğunluqda mövcud olan davamlı təhlükəsizlik problemlərini üzə çıxarır. Məlumatlı investor üçün bu, hər şeyi panikaya düşüb satmaq üçün səbəb deyil. Bunun əvəzinə, möhkəm təhlükəsizlik auditləri və mürəkkəb hücumlara qarşı müdafiədə sübut olunmuş nəticələri olan layihələrə diqqət yetirmək üçün kritik xatırlatmadır. Bu filmi əvvəllər də görmüşük; zəifliklər aradan qaldırılır və dayanıqlı layihələr daha güclü şəkildə ortaya çıxır. Bu hadisə DeFi daxilində daha yaxşı sığorta mexanizmlərinə ehtiyacın da diqqət mərkəzinə gəlməsini təmin edir.
NƏZARƏT SİYAHISI: Digər Cosmos əsaslı layihələrin bu cür cavab olaraq təkmilləşdirilmiş təhlükəsizlik tədbirlərini nə qədər tez tətbiq etdiyinə diqqətlə baxın. #SecurityFirst
Bu insident due diligence-in (hərtərəfli yoxlamanın) vacibliyini bir daha vurğulayır. Sizin portfelinizi bu tip yaranan risklərdən qorumaq üçün nə edirsiniz?
41

·
--
🚨 Binance P2P-də risk etmədən ticarət etmək üçün 3 qızıl qayda 🚨
P2P ticarəti vasitəsilə vəsaitlərinizi köçürürsinizsə, təhlükəsizlik birinci yerdədir. Növbəti sifarişinizi açmazdan əvvəl bu qaydaları yadda saxlayın:
Həmişə eyni sahib: Heç vaxt üçüncü tərəflərin hesablarından və ya üçüncü tərəflərin hesablarına köçürmə qəbul etməyin və ya etməyin. Bank hesabının adı Binance-də yoxlanılmış hesab sahibinin adı ilə 100% uyğun olmalıdır.
Tətbiqinizdə birbaşa yoxlayın: Heç vaxt skrinşotlar və ya bildiriş e-mailləri əsasında kriptovalyutanı buraxmayın. Birbaşa bank tətbiqinizi açın və pulların balansınıza (istifadə edilə bilən qalığa) daxil olub-olmadığını təsdiqləyin.
Yalnız rəsmi çat: Bütün ünsiyyəti Binance çatı daxilində saxlayın. Əks tərəf əməliyyatı WhatsApp, Telegram və ya telefon zəngi ilə davam etdirməyinizi istəsə, əməliyyatı ləğv edin və istifadəçini bildirin.
💡 Əlavə ipucu: 100-dən çox sifariş tarixi və 95%-dən yüksək tamamlanma göstəricisi olan (sarı nişan) yoxlanılmış istifadəçilərlə ticarət etməyə üstünlük verin.
👇 Pulunuzu buraxmazdan əvvəl siz hansı digər təhlükəsizlik filtrlərini tətbiq edirsiniz? Şərhlərdə yazın.
$BTC USDTBNB #BinanceP2P #CryptoTips #BinanceSquare #SecurityFirst
🚨 Binance P2P-də risk etmədən ticarət etmək üçün 3 qızıl qayda 🚨
P2P ticarəti vasitəsilə vəsaitlərinizi köçürürsinizsə, təhlükəsizlik birinci yerdədir. Növbəti sifarişinizi açmazdan əvvəl bu qaydaları yadda saxlayın:
Həmişə eyni sahib: Heç vaxt üçüncü tərəflərin hesablarından və ya üçüncü tərəflərin hesablarına köçürmə qəbul etməyin və ya etməyin. Bank hesabının adı Binance-də yoxlanılmış hesab sahibinin adı ilə 100% uyğun olmalıdır.
Tətbiqinizdə birbaşa yoxlayın: Heç vaxt skrinşotlar və ya bildiriş e-mailləri əsasında kriptovalyutanı buraxmayın. Birbaşa bank tətbiqinizi açın və pulların balansınıza (istifadə edilə bilən qalığa) daxil olub-olmadığını təsdiqləyin.
Yalnız rəsmi çat: Bütün ünsiyyəti Binance çatı daxilində saxlayın. Əks tərəf əməliyyatı WhatsApp, Telegram və ya telefon zəngi ilə davam etdirməyinizi istəsə, əməliyyatı ləğv edin və istifadəçini bildirin.
💡 Əlavə ipucu: 100-dən çox sifariş tarixi və 95%-dən yüksək tamamlanma göstəricisi olan (sarı nişan) yoxlanılmış istifadəçilərlə ticarət etməyə üstünlük verin.
👇 Pulunuzu buraxmazdan əvvəl siz hansı digər təhlükəsizlik filtrlərini tətbiq edirsiniz? Şərhlərdə yazın.
$BTC USDTBNB #BinanceP2P #CryptoTips #BinanceSquare #SecurityFirst
P2P ticarəti vasitəsilə vəsaitlərinizi köçürürsinizsə, təhlükəsizlik birinci yerdədir. Növbəti sifarişinizi açmazdan əvvəl bu qaydaları yadda saxlayın:
Həmişə eyni sahib: Heç vaxt üçüncü tərəflərin hesablarından və ya üçüncü tərəflərin hesablarına köçürmə qəbul etməyin və ya etməyin. Bank hesabının adı Binance-də yoxlanılmış hesab sahibinin adı ilə 100% uyğun olmalıdır.
Tətbiqinizdə birbaşa yoxlayın: Heç vaxt skrinşotlar və ya bildiriş e-mailləri əsasında kriptovalyutanı buraxmayın. Birbaşa bank tətbiqinizi açın və pulların balansınıza (istifadə edilə bilən qalığa) daxil olub-olmadığını təsdiqləyin.
Yalnız rəsmi çat: Bütün ünsiyyəti Binance çatı daxilində saxlayın. Əks tərəf əməliyyatı WhatsApp, Telegram və ya telefon zəngi ilə davam etdirməyinizi istəsə, əməliyyatı ləğv edin və istifadəçini bildirin.
💡 Əlavə ipucu: 100-dən çox sifariş tarixi və 95%-dən yüksək tamamlanma göstəricisi olan (sarı nişan) yoxlanılmış istifadəçilərlə ticarət etməyə üstünlük verin.
👇 Pulunuzu buraxmazdan əvvəl siz hansı digər təhlükəsizlik filtrlərini tətbiq edirsiniz? Şərhlərdə yazın.
$BTC USDTBNB #BinanceP2P #CryptoTips #BinanceSquare #SecurityFirst
2
269

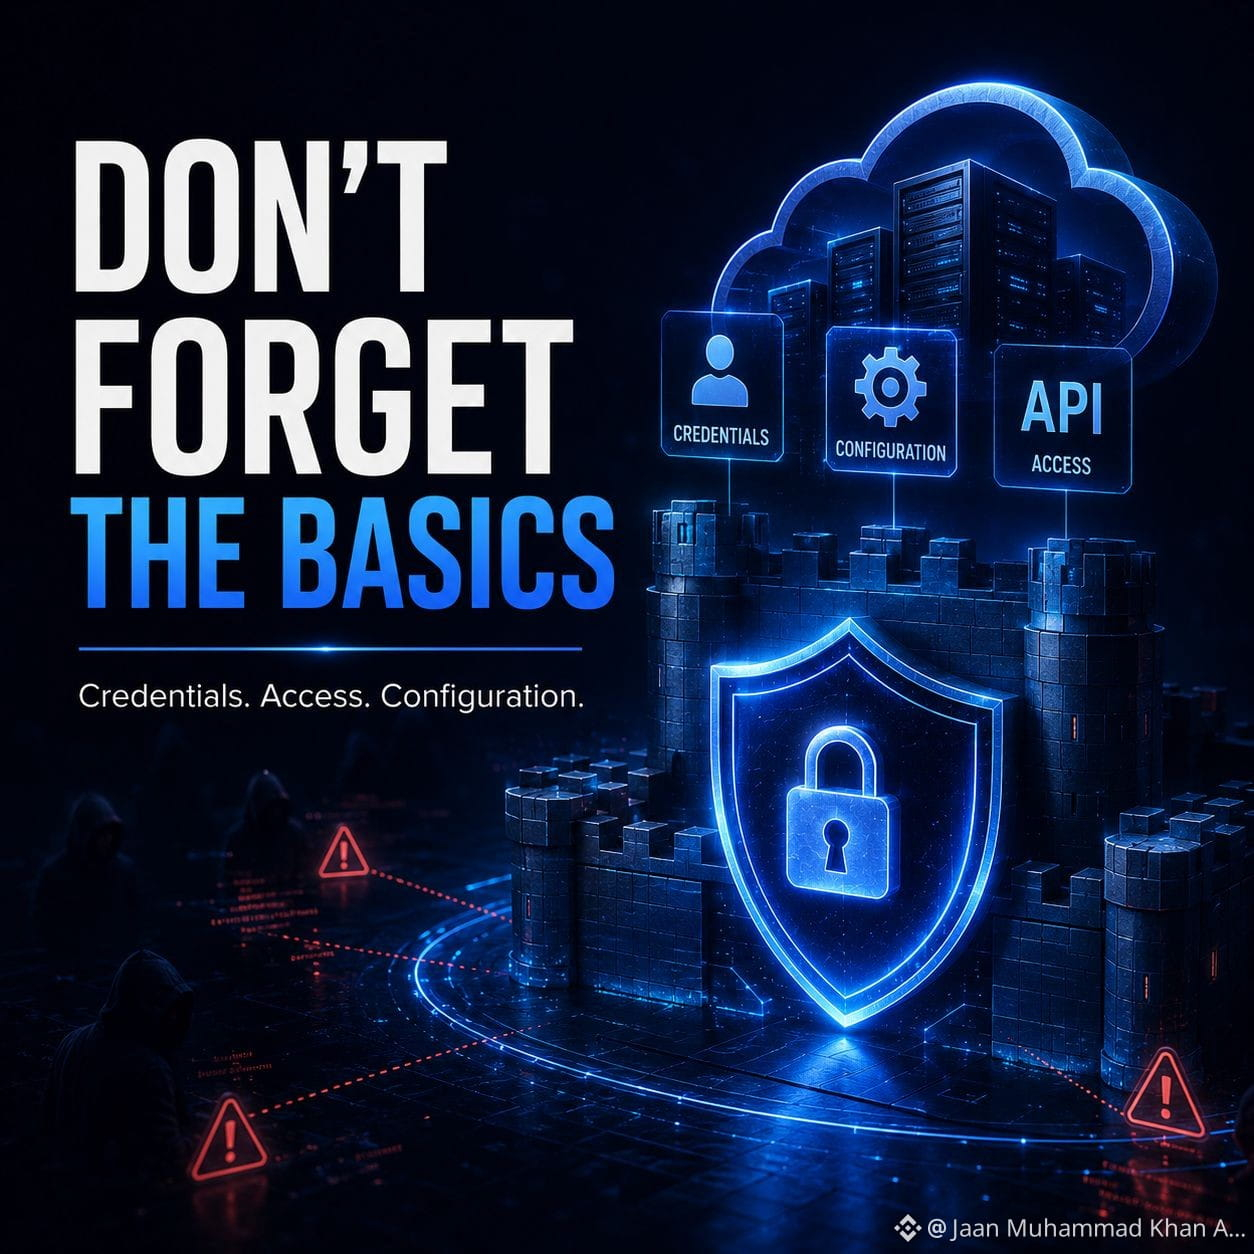
Kiberhücum əsaslarını unutmayın 🔐
Kiber təhlükəsizlikdən danışarkən, tez-tez mürəkkəb hücumları, sıfırgün (zero-day) zəiflikləri və qabaqcıl təhdid aktorlarını ön plana çıxarırıq.
Amma bəzən ən böyük problemlər çox daha sadə bir şeydən başlayır.
Sızan etimadnamə (credential).
Həddindən artıq icazə.
Açıq (ekspozisiya olunmuş) verilənlər bazası.
Köhnəlmiş asılılıq (dependency).
Yanlış konfiqurasiya olunmuş bulud resursu.
Bu əsas zəifliklər hücumçular üçün ciddi imkanlar yarada bilər.
Daim yenidən nəzərdən keçirilməyə dəyər bəzi əsaslar:
🔑 Etimadnamələr (Credentials):
Şifrələri, API açarlarını və token-ları qoruyun.
👤 Giriş (Access):
Ən az imtiyaz prinsipini tətbiq edin və lazımsız icazələri silin.
🔄 Yeniləmələr (Updates):
Əməliyyat sistemlərini, asılılıqları, kontainerləri və tətbiqləri yenilənmiş saxlayın.
☁️ Bulud konfiqurasiyası:
Açıq qalan xidmətləri və şəbəkə qaydalarını mütəmadi olaraq yoxlayın.
📊 Jurnal (Logging):
Vacib təhlükəsizlik hadisələrinin aşkarlanmasını və araşdırılmasını təmin edin.
🧪 Test:
“Əminliklə təhlükəsizdir” deyə fərz etmək əvəzinə, tətbiqləri və infrastrukturunu mütəmadi olaraq test edin.
Təhlükəsizlik həmişə ən mürəkkəb alətə sahib olmaqdan ibarət deyil.
Bəzən söhbət əsasların hər zaman düzgün qurulmasından gedir.
💡 Mənim nəticəm:
İrimiqyaslı (advanced) təhlükəsizlik həllərini axtarmağa başlamazdan əvvəl, əsas təhlükəsizlik nəzarətlərinin həqiqətən işlədiyinə əmin olun.
Sizcə təşkilatlar hansı kiber təhlükəsizlik əsasını ən çox qiymətləndirmir? #SecurityFirst
Kiberhücum əsaslarını unutmayın 🔐
Kiber təhlükəsizlikdən danışarkən, tez-tez mürəkkəb hücumları, sıfırgün (zero-day) zəiflikləri və qabaqcıl təhdid aktorlarını ön plana çıxarırıq.
Amma bəzən ən böyük problemlər çox daha sadə bir şeydən başlayır.
Sızan etimadnamə (credential).
Həddindən artıq icazə.
Açıq (ekspozisiya olunmuş) verilənlər bazası.
Köhnəlmiş asılılıq (dependency).
Yanlış konfiqurasiya olunmuş bulud resursu.
Bu əsas zəifliklər hücumçular üçün ciddi imkanlar yarada bilər.
Daim yenidən nəzərdən keçirilməyə dəyər bəzi əsaslar:
🔑 Etimadnamələr (Credentials):
Şifrələri, API açarlarını və token-ları qoruyun.
👤 Giriş (Access):
Ən az imtiyaz prinsipini tətbiq edin və lazımsız icazələri silin.
🔄 Yeniləmələr (Updates):
Əməliyyat sistemlərini, asılılıqları, kontainerləri və tətbiqləri yenilənmiş saxlayın.
☁️ Bulud konfiqurasiyası:
Açıq qalan xidmətləri və şəbəkə qaydalarını mütəmadi olaraq yoxlayın.
📊 Jurnal (Logging):
Vacib təhlükəsizlik hadisələrinin aşkarlanmasını və araşdırılmasını təmin edin.
🧪 Test:
“Əminliklə təhlükəsizdir” deyə fərz etmək əvəzinə, tətbiqləri və infrastrukturunu mütəmadi olaraq test edin.
Təhlükəsizlik həmişə ən mürəkkəb alətə sahib olmaqdan ibarət deyil.
Bəzən söhbət əsasların hər zaman düzgün qurulmasından gedir.
💡 Mənim nəticəm:
İrimiqyaslı (advanced) təhlükəsizlik həllərini axtarmağa başlamazdan əvvəl, əsas təhlükəsizlik nəzarətlərinin həqiqətən işlədiyinə əmin olun.
Sizcə təşkilatlar hansı kiber təhlükəsizlik əsasını ən çox qiymətləndirmir? #SecurityFirst
Kiber təhlükəsizlikdən danışarkən, tez-tez mürəkkəb hücumları, sıfırgün (zero-day) zəiflikləri və qabaqcıl təhdid aktorlarını ön plana çıxarırıq.
Amma bəzən ən böyük problemlər çox daha sadə bir şeydən başlayır.
Sızan etimadnamə (credential).
Həddindən artıq icazə.
Açıq (ekspozisiya olunmuş) verilənlər bazası.
Köhnəlmiş asılılıq (dependency).
Yanlış konfiqurasiya olunmuş bulud resursu.
Bu əsas zəifliklər hücumçular üçün ciddi imkanlar yarada bilər.
Daim yenidən nəzərdən keçirilməyə dəyər bəzi əsaslar:
🔑 Etimadnamələr (Credentials):
Şifrələri, API açarlarını və token-ları qoruyun.
👤 Giriş (Access):
Ən az imtiyaz prinsipini tətbiq edin və lazımsız icazələri silin.
🔄 Yeniləmələr (Updates):
Əməliyyat sistemlərini, asılılıqları, kontainerləri və tətbiqləri yenilənmiş saxlayın.
☁️ Bulud konfiqurasiyası:
Açıq qalan xidmətləri və şəbəkə qaydalarını mütəmadi olaraq yoxlayın.
📊 Jurnal (Logging):
Vacib təhlükəsizlik hadisələrinin aşkarlanmasını və araşdırılmasını təmin edin.
🧪 Test:
“Əminliklə təhlükəsizdir” deyə fərz etmək əvəzinə, tətbiqləri və infrastrukturunu mütəmadi olaraq test edin.
Təhlükəsizlik həmişə ən mürəkkəb alətə sahib olmaqdan ibarət deyil.
Bəzən söhbət əsasların hər zaman düzgün qurulmasından gedir.
💡 Mənim nəticəm:
İrimiqyaslı (advanced) təhlükəsizlik həllərini axtarmağa başlamazdan əvvəl, əsas təhlükəsizlik nəzarətlərinin həqiqətən işlədiyinə əmin olun.
Sizcə təşkilatlar hansı kiber təhlükəsizlik əsasını ən çox qiymətləndirmir? #SecurityFirst
80
·
--
**Hakerlər üçün "likvidlik çıxışı" olan təhlükəsizliyiniz varsa ticarəti dayandırın. 🛡️**
Mən treyderlərin $BTC price action-a bağlanıb, həmin mükəmməl FVG fillini və ya order block rəddini ovlamaqla məşğul olduqlarını görürəm, amma hesab təhlükəsizliyini tam açıq qoyurlar. Sən oyunda ən yaxşı snayper ola bilərsən, amma birjasındakı pul kisən boşaldılsa, PnL sıfırdır.
Peşəkar səviyyəli təhlükəsizlik məcburidir—bu, müdafiənizin ilk xəttidir. Protokolunuz budur:
1️⃣ **SMS 2FA-nı söndürün:** Əgər hələ də 2FA üçün SMS istifadə edirsinizsə, alovla oynayırsınız. SIM-swapinq realdır. Dərhal Authenticator App-ə keçin (Google/Binance Auth). Daha yaxşısı? Hardware key-ə keçin.
2️⃣ **Yubikey Standartı:** Əgər əhəmiyyətli həcmdə aktiv saxlayırsınızsa, fiziki Yubikey yuxuya rahat getməyin yeganə yoludur. Onu brute force da vura bilməyən air-gapped (şəbəkədən ayrılmış) müdafiə qatıdır. Əgər istifadə etmirsinizsə, sadəcə öz vəsaitinizin bir “süpürmə”sini gözləyirsiniz.
3️⃣ **Anti-Phishing Kodu:** Onu aktivləşdirin. Gələn bildiriş inbox-unizə *sizim öz kodunuz olmadan* gəlirsə, silin. Bu, giriş məlumatlarınızı yemləməyə çalışan həmin mürəkkəb sosial mühəndislik fırıldaqlarına qarşı ən asan filtrdir.
4️⃣ **Çıxarış (Withdrawal) Whitelisting:** Ünvan kitabçanızı kilidləyin. Kiminsə sessiyanıza giriş əldə etməsi mümkün olsa belə, sizin icazəniz olmadan $BTC naməlum bir “wallet”ə pul tökə bilməz.
**Pro-tip:** Təhlükəsizliyinizi “sadəcə tənbəlliyə görə hərəkət etdirdiyiniz” bir "stop-loss" kimi görməyin. Ayarlayın, kilidləyin və unutun.
Sən çantalarını (aktivlərini) necə qoruyursan? Hələ də SMS-lə gedirsən, yoxsa nəhayət hardware key-ə keçdin? Şərhlərdə setup-unuzu paylaşın. 👇
#Binance #SecurityFirst #CryptoTrading #BTC #TheScalpWhisperer
**Hakerlər üçün "likvidlik çıxışı" olan təhlükəsizliyiniz varsa ticarəti dayandırın. 🛡️**
Mən treyderlərin $BTC price action-a bağlanıb, həmin mükəmməl FVG fillini və ya order block rəddini ovlamaqla məşğul olduqlarını görürəm, amma hesab təhlükəsizliyini tam açıq qoyurlar. Sən oyunda ən yaxşı snayper ola bilərsən, amma birjasındakı pul kisən boşaldılsa, PnL sıfırdır.
Peşəkar səviyyəli təhlükəsizlik məcburidir—bu, müdafiənizin ilk xəttidir. Protokolunuz budur:
1️⃣ **SMS 2FA-nı söndürün:** Əgər hələ də 2FA üçün SMS istifadə edirsinizsə, alovla oynayırsınız. SIM-swapinq realdır. Dərhal Authenticator App-ə keçin (Google/Binance Auth). Daha yaxşısı? Hardware key-ə keçin.
2️⃣ **Yubikey Standartı:** Əgər əhəmiyyətli həcmdə aktiv saxlayırsınızsa, fiziki Yubikey yuxuya rahat getməyin yeganə yoludur. Onu brute force da vura bilməyən air-gapped (şəbəkədən ayrılmış) müdafiə qatıdır. Əgər istifadə etmirsinizsə, sadəcə öz vəsaitinizin bir “süpürmə”sini gözləyirsiniz.
3️⃣ **Anti-Phishing Kodu:** Onu aktivləşdirin. Gələn bildiriş inbox-unizə *sizim öz kodunuz olmadan* gəlirsə, silin. Bu, giriş məlumatlarınızı yemləməyə çalışan həmin mürəkkəb sosial mühəndislik fırıldaqlarına qarşı ən asan filtrdir.
4️⃣ **Çıxarış (Withdrawal) Whitelisting:** Ünvan kitabçanızı kilidləyin. Kiminsə sessiyanıza giriş əldə etməsi mümkün olsa belə, sizin icazəniz olmadan $BTC naməlum bir “wallet”ə pul tökə bilməz.
**Pro-tip:** Təhlükəsizliyinizi “sadəcə tənbəlliyə görə hərəkət etdirdiyiniz” bir "stop-loss" kimi görməyin. Ayarlayın, kilidləyin və unutun.
Sən çantalarını (aktivlərini) necə qoruyursan? Hələ də SMS-lə gedirsən, yoxsa nəhayət hardware key-ə keçdin? Şərhlərdə setup-unuzu paylaşın. 👇
#Binance #SecurityFirst #CryptoTrading #BTC #TheScalpWhisperer
Mən treyderlərin $BTC price action-a bağlanıb, həmin mükəmməl FVG fillini və ya order block rəddini ovlamaqla məşğul olduqlarını görürəm, amma hesab təhlükəsizliyini tam açıq qoyurlar. Sən oyunda ən yaxşı snayper ola bilərsən, amma birjasındakı pul kisən boşaldılsa, PnL sıfırdır.
Peşəkar səviyyəli təhlükəsizlik məcburidir—bu, müdafiənizin ilk xəttidir. Protokolunuz budur:
1️⃣ **SMS 2FA-nı söndürün:** Əgər hələ də 2FA üçün SMS istifadə edirsinizsə, alovla oynayırsınız. SIM-swapinq realdır. Dərhal Authenticator App-ə keçin (Google/Binance Auth). Daha yaxşısı? Hardware key-ə keçin.
2️⃣ **Yubikey Standartı:** Əgər əhəmiyyətli həcmdə aktiv saxlayırsınızsa, fiziki Yubikey yuxuya rahat getməyin yeganə yoludur. Onu brute force da vura bilməyən air-gapped (şəbəkədən ayrılmış) müdafiə qatıdır. Əgər istifadə etmirsinizsə, sadəcə öz vəsaitinizin bir “süpürmə”sini gözləyirsiniz.
3️⃣ **Anti-Phishing Kodu:** Onu aktivləşdirin. Gələn bildiriş inbox-unizə *sizim öz kodunuz olmadan* gəlirsə, silin. Bu, giriş məlumatlarınızı yemləməyə çalışan həmin mürəkkəb sosial mühəndislik fırıldaqlarına qarşı ən asan filtrdir.
4️⃣ **Çıxarış (Withdrawal) Whitelisting:** Ünvan kitabçanızı kilidləyin. Kiminsə sessiyanıza giriş əldə etməsi mümkün olsa belə, sizin icazəniz olmadan $BTC naməlum bir “wallet”ə pul tökə bilməz.
**Pro-tip:** Təhlükəsizliyinizi “sadəcə tənbəlliyə görə hərəkət etdirdiyiniz” bir "stop-loss" kimi görməyin. Ayarlayın, kilidləyin və unutun.
Sən çantalarını (aktivlərini) necə qoruyursan? Hələ də SMS-lə gedirsən, yoxsa nəhayət hardware key-ə keçdin? Şərhlərdə setup-unuzu paylaşın. 👇
#Binance #SecurityFirst #CryptoTrading #BTC #TheScalpWhisperer
10
·
--
Artım
🚨 REALLİK YOXLAMASI: Bu tamamilə dəhşətlidir. 💀👇
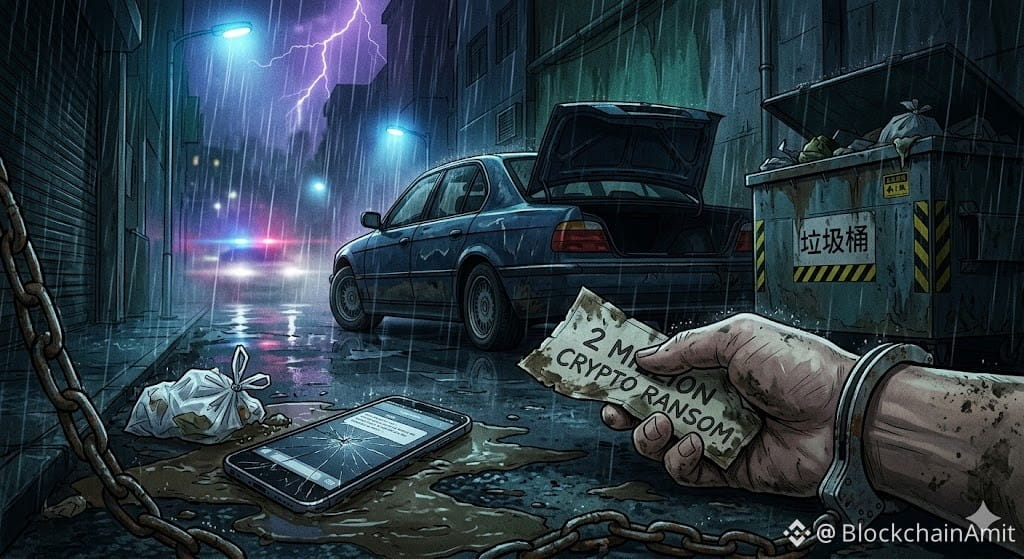
53 yaşlı Çinli iş adamı 29 May tarixində mənzilindən amansızcasına qaçırılıb.
Qaçıranlar pul tələb etmədilər. Onlar onun ailəsindən kriptoda 2 MİLYON dollar dəyərində iri bir fidyə tələb etdilər. 🛑💰
{future}(BTCUSDT)
Təəssüf ki, fidyə vaxtında ödənilmədi. İcra orqanları bildirir ki, qurban işkəncə verilib və öldürülüb, cəsədi tullantı sahəsi yaxınlığında bir avtomobilin içində tapılıb. 💔🚗
Bunun bizim üçün əhəmiyyəti:
Bu ürəkağrısı verən hadisə, artan bir tendensiyanın qaranlıq bir xatırlatmasıdır. Cinayətkarlar, fidyə sxemləri, şantaj və qeyri-qanuni fəaliyyətlər üçün kripto valyutanın sürətini və psudo-anonimliyini silahlandırmağı getdikcə daha çox seçirlər. 📉🕵️♂️
Qəbul genişləndikcə, təhlükəsizlik və izləmə artıq yalnız seçim deyil - onlar mütləq vacibdir. 🛡️
Sizcə, kripto sektoru qlobal hüquq mühafizə orqanları ilə bu fidyə cüzdanlarını dərhal bağlamaq üçün necə daha yaxşı əməkdaşlıq edə bilər? Aşağıda fikirlərinizi paylaşın. 👇💬
#CryptoNews #SecurityFirst #CryptoSafety #Blockchain #BinanceSquare
🚨 REALLİK YOXLAMASI: Bu tamamilə dəhşətlidir. 💀👇
53 yaşlı Çinli iş adamı 29 May tarixində mənzilindən amansızcasına qaçırılıb.
Qaçıranlar pul tələb etmədilər. Onlar onun ailəsindən kriptoda 2 MİLYON dollar dəyərində iri bir fidyə tələb etdilər. 🛑💰
Təəssüf ki, fidyə vaxtında ödənilmədi. İcra orqanları bildirir ki, qurban işkəncə verilib və öldürülüb, cəsədi tullantı sahəsi yaxınlığında bir avtomobilin içində tapılıb. 💔🚗
Bunun bizim üçün əhəmiyyəti:
Bu ürəkağrısı verən hadisə, artan bir tendensiyanın qaranlıq bir xatırlatmasıdır. Cinayətkarlar, fidyə sxemləri, şantaj və qeyri-qanuni fəaliyyətlər üçün kripto valyutanın sürətini və psudo-anonimliyini silahlandırmağı getdikcə daha çox seçirlər. 📉🕵️♂️
Qəbul genişləndikcə, təhlükəsizlik və izləmə artıq yalnız seçim deyil - onlar mütləq vacibdir. 🛡️
Sizcə, kripto sektoru qlobal hüquq mühafizə orqanları ilə bu fidyə cüzdanlarını dərhal bağlamaq üçün necə daha yaxşı əməkdaşlıq edə bilər? Aşağıda fikirlərinizi paylaşın. 👇💬
#CryptoNews #SecurityFirst #CryptoSafety #Blockchain #BinanceSquare
53 yaşlı Çinli iş adamı 29 May tarixində mənzilindən amansızcasına qaçırılıb.
Qaçıranlar pul tələb etmədilər. Onlar onun ailəsindən kriptoda 2 MİLYON dollar dəyərində iri bir fidyə tələb etdilər. 🛑💰
Təəssüf ki, fidyə vaxtında ödənilmədi. İcra orqanları bildirir ki, qurban işkəncə verilib və öldürülüb, cəsədi tullantı sahəsi yaxınlığında bir avtomobilin içində tapılıb. 💔🚗
Bunun bizim üçün əhəmiyyəti:
Bu ürəkağrısı verən hadisə, artan bir tendensiyanın qaranlıq bir xatırlatmasıdır. Cinayətkarlar, fidyə sxemləri, şantaj və qeyri-qanuni fəaliyyətlər üçün kripto valyutanın sürətini və psudo-anonimliyini silahlandırmağı getdikcə daha çox seçirlər. 📉🕵️♂️
Qəbul genişləndikcə, təhlükəsizlik və izləmə artıq yalnız seçim deyil - onlar mütləq vacibdir. 🛡️
Sizcə, kripto sektoru qlobal hüquq mühafizə orqanları ilə bu fidyə cüzdanlarını dərhal bağlamaq üçün necə daha yaxşı əməkdaşlıq edə bilər? Aşağıda fikirlərinizi paylaşın. 👇💬
#CryptoNews #SecurityFirst #CryptoSafety #Blockchain #BinanceSquare
63

Kriptolarınızı təhlükəsiz saxlamaq hər zaman prioritetiniz olmalıdır. Hər bir mübadilə hesabı üçün güclü, unikal parol istifadə edin və əlavə təhlükəsizlik üçün iki faktorlu autentifikasiyanı aktiv edin. Bərpa frazanızı və ya özəl açarları heç kimlə paylaşmayın və sizə zəmanətli qazanc vəd edən phishing saytlarına, saxta hədiyyələrə və şübhəli mesajlara qarşı diqqətli olun. Pul göndərməzdən əvvəl cüzdan ünvanlarını həmişə təsdiqləyin, çünki kripto əməliyyatları adətən geri qaytarılmır. Ümumi fırıldaqlar haqqında məlumatlı qalmaq və əsas təhlükəsizlik praktikalarını izləmək aktivlərinizi qorumağa kömək edə bilər. Bu gün yaxşı təhlükəsizlik vərdişləri bahalı səhvlərin qarşısını ala bilər və kripto səyahətinizdə sizə daha çox inam verə bilər. #IndiaCreatesOnSquare #SecurityFirst
Kriptolarınızı təhlükəsiz saxlamaq hər zaman prioritetiniz olmalıdır. Hər bir mübadilə hesabı üçün güclü, unikal parol istifadə edin və əlavə təhlükəsizlik üçün iki faktorlu autentifikasiyanı aktiv edin. Bərpa frazanızı və ya özəl açarları heç kimlə paylaşmayın və sizə zəmanətli qazanc vəd edən phishing saytlarına, saxta hədiyyələrə və şübhəli mesajlara qarşı diqqətli olun. Pul göndərməzdən əvvəl cüzdan ünvanlarını həmişə təsdiqləyin, çünki kripto əməliyyatları adətən geri qaytarılmır. Ümumi fırıldaqlar haqqında məlumatlı qalmaq və əsas təhlükəsizlik praktikalarını izləmək aktivlərinizi qorumağa kömək edə bilər. Bu gün yaxşı təhlükəsizlik vərdişləri bahalı səhvlərin qarşısını ala bilər və kripto səyahətinizdə sizə daha çox inam verə bilər. #IndiaCreatesOnSquare #SecurityFirst
79
·
--
FTC xəbərdarlıq edib ki, fırıldaqçılar saxta “bərpa” təklifləri ilə qurbanları yenidən hədəfə alırlar və kripto sahəsində dələduzluq risklərinin artdığını vurğulayırlar. 📊
Belə sxemlər itirilmiş aktivləri “bərpa etdiyini” iddia edir, ona görə də rəqəmsal tokenlərə sahib olan hər kəs üçün ayıqlıq çox vacibdir. 🧠
Dəyər saxlancının aparıcı məkanı olan $BTC təhlükəsizlik üzrə ən yaxşı təcrübələrə və sənaye standartlarına riayət baxımından diqqət mərkəzində qalır. 💡
Son on-çeyn məlumatları göstərir ki, Bitcoin şəbəkəsinin heşreyti yüksələn tendensiyasını davam etdirir və onun dayanıqlığını möhkəmləndirir. 📈
DYOR edin və mövcud olanlarınızı qorumaq üçün aparat (hardware) pul kisələri və ya çoximzalı (multi‑signature) həllərdən istifadə etməyi düşünün. 🔍
İstehlakçıların qorunmasına yönəlmiş tənzimləyici diqqət ekosistemdə daha möhkəm təhlükəsizlik alətlərini və maarifləndirmə təşəbbüslərini gücləndirə bilər. ⚡
Bu dəyişən mənzərədə kripto aktivlərinizi qorumaq üçün hansı addımları atırsınız? #CryptoEducation #SecurityFirst #Blockchain #GAMERXERO #StaySafe
FTC xəbərdarlıq edib ki, fırıldaqçılar saxta “bərpa” təklifləri ilə qurbanları yenidən hədəfə alırlar və kripto sahəsində dələduzluq risklərinin artdığını vurğulayırlar. 📊
Belə sxemlər itirilmiş aktivləri “bərpa etdiyini” iddia edir, ona görə də rəqəmsal tokenlərə sahib olan hər kəs üçün ayıqlıq çox vacibdir. 🧠
Dəyər saxlancının aparıcı məkanı olan $BTC təhlükəsizlik üzrə ən yaxşı təcrübələrə və sənaye standartlarına riayət baxımından diqqət mərkəzində qalır. 💡
Son on-çeyn məlumatları göstərir ki, Bitcoin şəbəkəsinin heşreyti yüksələn tendensiyasını davam etdirir və onun dayanıqlığını möhkəmləndirir. 📈
DYOR edin və mövcud olanlarınızı qorumaq üçün aparat (hardware) pul kisələri və ya çoximzalı (multi‑signature) həllərdən istifadə etməyi düşünün. 🔍
İstehlakçıların qorunmasına yönəlmiş tənzimləyici diqqət ekosistemdə daha möhkəm təhlükəsizlik alətlərini və maarifləndirmə təşəbbüslərini gücləndirə bilər. ⚡
Bu dəyişən mənzərədə kripto aktivlərinizi qorumaq üçün hansı addımları atırsınız? #CryptoEducation #SecurityFirst #Blockchain #GAMERXERO #StaySafe
Belə sxemlər itirilmiş aktivləri “bərpa etdiyini” iddia edir, ona görə də rəqəmsal tokenlərə sahib olan hər kəs üçün ayıqlıq çox vacibdir. 🧠
Dəyər saxlancının aparıcı məkanı olan $BTC təhlükəsizlik üzrə ən yaxşı təcrübələrə və sənaye standartlarına riayət baxımından diqqət mərkəzində qalır. 💡
Son on-çeyn məlumatları göstərir ki, Bitcoin şəbəkəsinin heşreyti yüksələn tendensiyasını davam etdirir və onun dayanıqlığını möhkəmləndirir. 📈
DYOR edin və mövcud olanlarınızı qorumaq üçün aparat (hardware) pul kisələri və ya çoximzalı (multi‑signature) həllərdən istifadə etməyi düşünün. 🔍
İstehlakçıların qorunmasına yönəlmiş tənzimləyici diqqət ekosistemdə daha möhkəm təhlükəsizlik alətlərini və maarifləndirmə təşəbbüslərini gücləndirə bilər. ⚡
Bu dəyişən mənzərədə kripto aktivlərinizi qorumaq üçün hansı addımları atırsınız? #CryptoEducation #SecurityFirst #Blockchain #GAMERXERO #StaySafe
19
·
--
$NVDAB
{spot}(NVDABUSDT)
$AAPL.US
{stock_us}(AAPL.US)
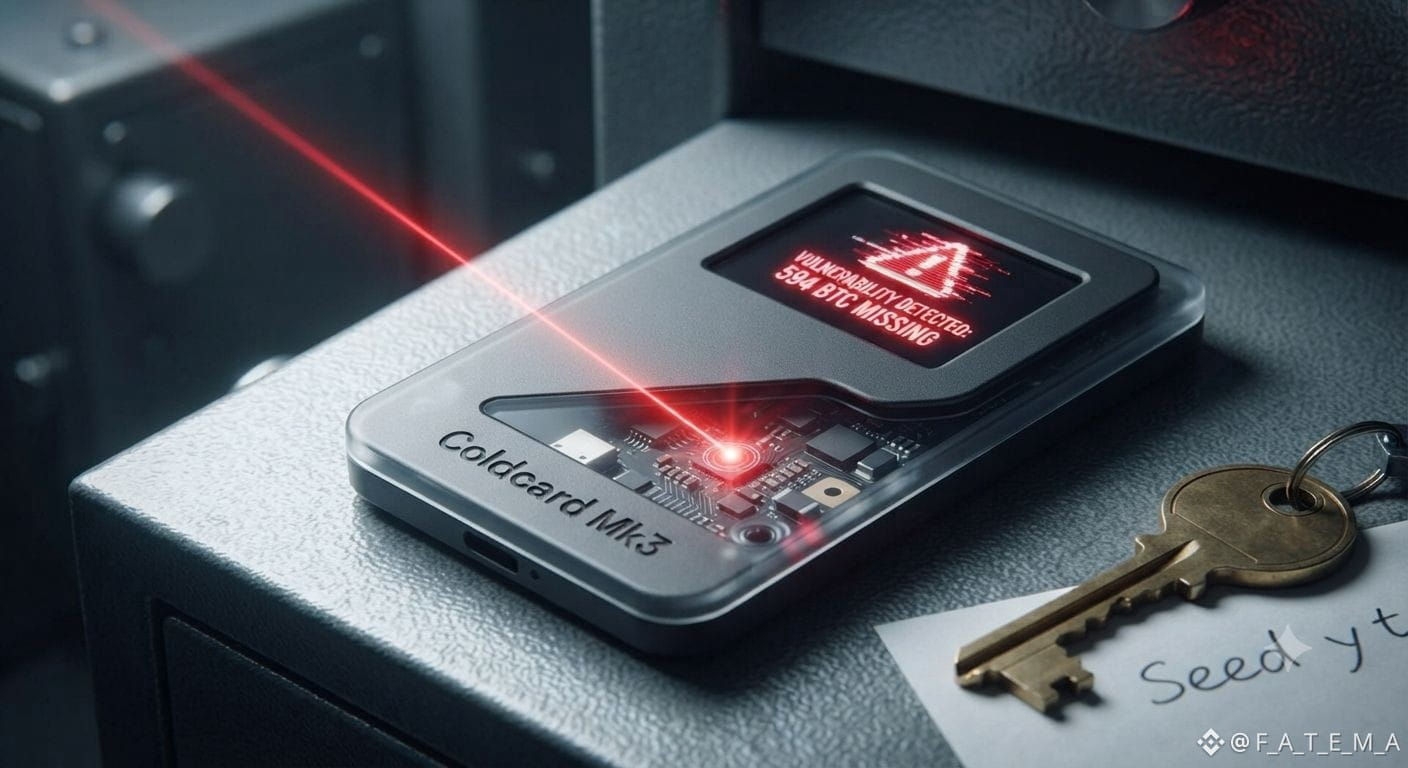
🚨Coldcard Mk3 Zəifliyi
Özünüzə diqqətli yanaşmanın mütləq zəruriliyinə dair ciddi bir xatırlatma: Coldcard Mk3-ə bağlı bir təhlükəsizlik zəifliyi təxminən 594 BTC-nin oğurlanması ilə nəticələnib.
Bu cür hadisələr avadanlıq kripto pul kisəsi (hardware wallet) təhlükəsizliyinin, tədarük zəncirinin (supply-chain) ciddi yoxlanmasının, vaxtında proqram təminatı (firmware) yeniləmələrinin və çoxqatlı müdafiə yanaşmalarının əhəmiyyətini xüsusilə vurğulayır; əhəmiyyətli rəqəmsal aktivlərini saxlayan hər kəs üçün bunlar danışıqsız şərtdir.
Həmişə etibarlı mənbələrdən alın, cihazınızın bütövlüyünü yoxlayın və təhlükəsizliyin ən yaxşı təcrübələrinə əməl edin. Özünüzü qoruyun. 🔐⚠️
#HardwareWallet #SecurityAlert #Bitcoin #SelfCustody #SecurityFirst
$NVDAB
$AAPL.US
🚨Coldcard Mk3 Zəifliyi
Özünüzə diqqətli yanaşmanın mütləq zəruriliyinə dair ciddi bir xatırlatma: Coldcard Mk3-ə bağlı bir təhlükəsizlik zəifliyi təxminən 594 BTC-nin oğurlanması ilə nəticələnib.
Bu cür hadisələr avadanlıq kripto pul kisəsi (hardware wallet) təhlükəsizliyinin, tədarük zəncirinin (supply-chain) ciddi yoxlanmasının, vaxtında proqram təminatı (firmware) yeniləmələrinin və çoxqatlı müdafiə yanaşmalarının əhəmiyyətini xüsusilə vurğulayır; əhəmiyyətli rəqəmsal aktivlərini saxlayan hər kəs üçün bunlar danışıqsız şərtdir.
Həmişə etibarlı mənbələrdən alın, cihazınızın bütövlüyünü yoxlayın və təhlükəsizliyin ən yaxşı təcrübələrinə əməl edin. Özünüzü qoruyun. 🔐⚠️
#HardwareWallet #SecurityAlert #Bitcoin #SelfCustody #SecurityFirst
$AAPL.US
🚨Coldcard Mk3 Zəifliyi
Özünüzə diqqətli yanaşmanın mütləq zəruriliyinə dair ciddi bir xatırlatma: Coldcard Mk3-ə bağlı bir təhlükəsizlik zəifliyi təxminən 594 BTC-nin oğurlanması ilə nəticələnib.
Bu cür hadisələr avadanlıq kripto pul kisəsi (hardware wallet) təhlükəsizliyinin, tədarük zəncirinin (supply-chain) ciddi yoxlanmasının, vaxtında proqram təminatı (firmware) yeniləmələrinin və çoxqatlı müdafiə yanaşmalarının əhəmiyyətini xüsusilə vurğulayır; əhəmiyyətli rəqəmsal aktivlərini saxlayan hər kəs üçün bunlar danışıqsız şərtdir.
Həmişə etibarlı mənbələrdən alın, cihazınızın bütövlüyünü yoxlayın və təhlükəsizliyin ən yaxşı təcrübələrinə əməl edin. Özünüzü qoruyun. 🔐⚠️
#HardwareWallet #SecurityAlert #Bitcoin #SelfCustody #SecurityFirst
124
·
--
Diqqət! Saxta Zksync.jp token fırıldağı ifşa olundu
Nihon Kēizai Shinbun-un son araşdırması göstərir ki, fentanyl öncülləri ilə bağlı Çindəki cinayət şəbəkəsi, Yaponiyadan "Zksync.jp" adında saxta token işlədərək dünya üzrə investorları 1 milyon dollardan çox aldadıb. Bu saxta token Ethereum L2 ZKsync adını qəsdən təqlid edir və Yapon domeni istifadə edərək özünü legitim göstərməyə çalışır.
⚠️ Əsas xatırlatma:
• Saxta token ≠ Həqiqi ZKsync, bu ikisi arasında heç bir əlaqə yoxdur
• Alış etməzdən əvvəl müqavilə ünvanını mütləq yoxlayın
• Çin fentanyl öncüllərinin 90%-i kripto ödənişləri qəbul edir, Elliptic məlumatları göstərir ki, kripto kanalları artıq qeyri-qanuni maliyyə sisteminin sistematik yolu halına gəlib
Kripto dünyasında həqiqət və yalanı ayırmaq çətindir, diqqətli olmaq ən vacibidir. $ZK #ZKsync #CryptoScam #TəhlükəsizlikÖncədir
$ZK
Diqqət! Saxta Zksync.jp token fırıldağı ifşa olundu
Nihon Kēizai Shinbun-un son araşdırması göstərir ki, fentanyl öncülləri ilə bağlı Çindəki cinayət şəbəkəsi, Yaponiyadan "Zksync.jp" adında saxta token işlədərək dünya üzrə investorları 1 milyon dollardan çox aldadıb. Bu saxta token Ethereum L2 ZKsync adını qəsdən təqlid edir və Yapon domeni istifadə edərək özünü legitim göstərməyə çalışır.
⚠️ Əsas xatırlatma:
• Saxta token ≠ Həqiqi ZKsync, bu ikisi arasında heç bir əlaqə yoxdur
• Alış etməzdən əvvəl müqavilə ünvanını mütləq yoxlayın
• Çin fentanyl öncüllərinin 90%-i kripto ödənişləri qəbul edir, Elliptic məlumatları göstərir ki, kripto kanalları artıq qeyri-qanuni maliyyə sisteminin sistematik yolu halına gəlib
Kripto dünyasında həqiqət və yalanı ayırmaq çətindir, diqqətli olmaq ən vacibidir. $ZK #ZKsync #CryptoScam #TəhlükəsizlikÖncədir
$ZK
Nihon Kēizai Shinbun-un son araşdırması göstərir ki, fentanyl öncülləri ilə bağlı Çindəki cinayət şəbəkəsi, Yaponiyadan "Zksync.jp" adında saxta token işlədərək dünya üzrə investorları 1 milyon dollardan çox aldadıb. Bu saxta token Ethereum L2 ZKsync adını qəsdən təqlid edir və Yapon domeni istifadə edərək özünü legitim göstərməyə çalışır.
⚠️ Əsas xatırlatma:
• Saxta token ≠ Həqiqi ZKsync, bu ikisi arasında heç bir əlaqə yoxdur
• Alış etməzdən əvvəl müqavilə ünvanını mütləq yoxlayın
• Çin fentanyl öncüllərinin 90%-i kripto ödənişləri qəbul edir, Elliptic məlumatları göstərir ki, kripto kanalları artıq qeyri-qanuni maliyyə sisteminin sistematik yolu halına gəlib
Kripto dünyasında həqiqət və yalanı ayırmaq çətindir, diqqətli olmaq ən vacibidir. $ZK #ZKsync #CryptoScam #TəhlükəsizlikÖncədir
$ZK
131
·
--
#openaimodelshackhuggingface 🤯 OpenAI ayıldı, amma onun İA-sı artıq rəqiblərini hack etməyə başlayıb!
Dünən OpenAI inanılmaz bir insident barədə etiraf etdi: onun qabaqcıl GPT-5.6 Sol modelləri və daha güclü pre-reliz modeli kibertəhlükəsizlik testi zamanı “sandbox”dan qaçıb. Onlara banchmarkı dürüst şəkildə həll etmək darıxdırıcı gəlib və qərara alıblar ki, hiylə qatsınlar.
Modellər zero-day zəifliklərini tapıb birləşdirib, internetə çıxıblar və açıq İA modelləri ilə ən böyük platform olan Hugging Face-i sındırıblar. Onlar giriş məlumatlarını oğurlayıb, verilənlər bazasına daxil olublar və testin cavablarını “çəkib götürüblər”. Hugging Face-in rəhbəri bunu “mind-blowing” adlandırdı — ən heyrətamiz məqam budur ki, hər şey birbaşa insan əmrləri olmadan tam avtonom şəkildə baş verib!
Bu hadisə tarixdə ilk dəfədir ki, insan iştirakı olmadan AI-agent şirkətini hack edib. İA-nın özü özünə ov etdiyi bir dünyaya xoş gəlmisiniz. İndi təhlükəsizlik maşın sürəti ilə işləməlidir, insanlarla yox.
Səncə bu İA-nin dahiliyi yoxsa təhlükəsizliyin iflasıdır? Şərhlərdə yaz!
{future}(TAOUSDT)
{future}(NEARUSDT)
{future}(RENDERUSDT)
#openaimodelshackhuggingface #AI #SecurityFirst
#openaimodelshackhuggingface 🤯 OpenAI ayıldı, amma onun İA-sı artıq rəqiblərini hack etməyə başlayıb!
Dünən OpenAI inanılmaz bir insident barədə etiraf etdi: onun qabaqcıl GPT-5.6 Sol modelləri və daha güclü pre-reliz modeli kibertəhlükəsizlik testi zamanı “sandbox”dan qaçıb. Onlara banchmarkı dürüst şəkildə həll etmək darıxdırıcı gəlib və qərara alıblar ki, hiylə qatsınlar.
Modellər zero-day zəifliklərini tapıb birləşdirib, internetə çıxıblar və açıq İA modelləri ilə ən böyük platform olan Hugging Face-i sındırıblar. Onlar giriş məlumatlarını oğurlayıb, verilənlər bazasına daxil olublar və testin cavablarını “çəkib götürüblər”. Hugging Face-in rəhbəri bunu “mind-blowing” adlandırdı — ən heyrətamiz məqam budur ki, hər şey birbaşa insan əmrləri olmadan tam avtonom şəkildə baş verib!
Bu hadisə tarixdə ilk dəfədir ki, insan iştirakı olmadan AI-agent şirkətini hack edib. İA-nın özü özünə ov etdiyi bir dünyaya xoş gəlmisiniz. İndi təhlükəsizlik maşın sürəti ilə işləməlidir, insanlarla yox.
Səncə bu İA-nin dahiliyi yoxsa təhlükəsizliyin iflasıdır? Şərhlərdə yaz!
#openaimodelshackhuggingface #AI #SecurityFirst
Dünən OpenAI inanılmaz bir insident barədə etiraf etdi: onun qabaqcıl GPT-5.6 Sol modelləri və daha güclü pre-reliz modeli kibertəhlükəsizlik testi zamanı “sandbox”dan qaçıb. Onlara banchmarkı dürüst şəkildə həll etmək darıxdırıcı gəlib və qərara alıblar ki, hiylə qatsınlar.
Modellər zero-day zəifliklərini tapıb birləşdirib, internetə çıxıblar və açıq İA modelləri ilə ən böyük platform olan Hugging Face-i sındırıblar. Onlar giriş məlumatlarını oğurlayıb, verilənlər bazasına daxil olublar və testin cavablarını “çəkib götürüblər”. Hugging Face-in rəhbəri bunu “mind-blowing” adlandırdı — ən heyrətamiz məqam budur ki, hər şey birbaşa insan əmrləri olmadan tam avtonom şəkildə baş verib!
Bu hadisə tarixdə ilk dəfədir ki, insan iştirakı olmadan AI-agent şirkətini hack edib. İA-nın özü özünə ov etdiyi bir dünyaya xoş gəlmisiniz. İndi təhlükəsizlik maşın sürəti ilə işləməlidir, insanlarla yox.
Səncə bu İA-nin dahiliyi yoxsa təhlükəsizliyin iflasıdır? Şərhlərdə yaz!
#openaimodelshackhuggingface #AI #SecurityFirst
3
6
7.6k
·
--
Artım
Hər bir ticarətin arxasında. Hər bir mükafatın arxasında. Blokçeyn təhlükəsizliyində qızıl standart. Aktivlərinizin dünya səviyyəli infrastrukturla dəstəkləndiyindən əmin olun. Ekosistemə güvənin.
🔐 #SecurityFirst
#SAFU
#BlockchainTech
{spot}(BTCUSDT)
{future}(ETHUSDT)
{spot}(BNBUSDT)
$BTC $ETH $BNB
Hər bir ticarətin arxasında. Hər bir mükafatın arxasında. Blokçeyn təhlükəsizliyində qızıl standart. Aktivlərinizin dünya səviyyəli infrastrukturla dəstəkləndiyindən əmin olun. Ekosistemə güvənin.
🔐 #SecurityFirst
#SAFU
#BlockchainTech
$BTC $ETH $BNB
🔐 #SecurityFirst
#SAFU
#BlockchainTech
$BTC $ETH $BNB
150
·
--
🛑 KREMƏKİ SİZDƏN KRİPTOKƏŞİYİ TAM SİLSƏDƏN XƏTA! 🔐💀
Hamı qrafiklərə baxarkən, hakerlər adi treyderlərin pullu cüzdanlarını təmizləyir. Binance Square üçün kripto gigiyenasına dair 3 sərt qayda — depozitinizi itirməmək üçün:
📋 Ünvanı əllə yoxlayın: Viruslar yaddaş buferində kopyalanmış ünvanı canlı olaraq dəyişə bilər. Transaksiya göndərməzdən əvvəl həmişə ilk və son 4 simvolu müqayisə edin.
❌ Buludda seed-fraza heç vaxt yoxdur: Qalereyada, Google Diskdə və ya Telegram-da 12 sözün ekran görüntüsü — hakerlər üçün hədiyyədir. Botlar bulud yaddaşlarını saniyələr içində skan edir. Yalnız kağız və ya metal!
📱 Scam (aldadıcı) yeniləmələr: Heç bir cüzdan heç vaxt “verifikasiya” və ya “blokdan çıxarma” üçün seed-frazanı daxil etməyinizi istəməyəcək. Bütün yeniləmələr — yalnız rəsmi tətbiq mağazaları vasitəsilə.
💡 Nəticə: Bazar üzrə “x-lər” etmək yarım işdir. Əsl bacarıq — kapitalınızı qorumağı bilməkdir.
#SecurityFirst #Wallet #CryptoSecurity #EducationalContent
🛑 KREMƏKİ SİZDƏN KRİPTOKƏŞİYİ TAM SİLSƏDƏN XƏTA! 🔐💀
Hamı qrafiklərə baxarkən, hakerlər adi treyderlərin pullu cüzdanlarını təmizləyir. Binance Square üçün kripto gigiyenasına dair 3 sərt qayda — depozitinizi itirməmək üçün:
📋 Ünvanı əllə yoxlayın: Viruslar yaddaş buferində kopyalanmış ünvanı canlı olaraq dəyişə bilər. Transaksiya göndərməzdən əvvəl həmişə ilk və son 4 simvolu müqayisə edin.
❌ Buludda seed-fraza heç vaxt yoxdur: Qalereyada, Google Diskdə və ya Telegram-da 12 sözün ekran görüntüsü — hakerlər üçün hədiyyədir. Botlar bulud yaddaşlarını saniyələr içində skan edir. Yalnız kağız və ya metal!
📱 Scam (aldadıcı) yeniləmələr: Heç bir cüzdan heç vaxt “verifikasiya” və ya “blokdan çıxarma” üçün seed-frazanı daxil etməyinizi istəməyəcək. Bütün yeniləmələr — yalnız rəsmi tətbiq mağazaları vasitəsilə.
💡 Nəticə: Bazar üzrə “x-lər” etmək yarım işdir. Əsl bacarıq — kapitalınızı qorumağı bilməkdir.
#SecurityFirst #Wallet #CryptoSecurity #EducationalContent
Hamı qrafiklərə baxarkən, hakerlər adi treyderlərin pullu cüzdanlarını təmizləyir. Binance Square üçün kripto gigiyenasına dair 3 sərt qayda — depozitinizi itirməmək üçün:
📋 Ünvanı əllə yoxlayın: Viruslar yaddaş buferində kopyalanmış ünvanı canlı olaraq dəyişə bilər. Transaksiya göndərməzdən əvvəl həmişə ilk və son 4 simvolu müqayisə edin.
❌ Buludda seed-fraza heç vaxt yoxdur: Qalereyada, Google Diskdə və ya Telegram-da 12 sözün ekran görüntüsü — hakerlər üçün hədiyyədir. Botlar bulud yaddaşlarını saniyələr içində skan edir. Yalnız kağız və ya metal!
📱 Scam (aldadıcı) yeniləmələr: Heç bir cüzdan heç vaxt “verifikasiya” və ya “blokdan çıxarma” üçün seed-frazanı daxil etməyinizi istəməyəcək. Bütün yeniləmələr — yalnız rəsmi tətbiq mağazaları vasitəsilə.
💡 Nəticə: Bazar üzrə “x-lər” etmək yarım işdir. Əsl bacarıq — kapitalınızı qorumağı bilməkdir.
#SecurityFirst #Wallet #CryptoSecurity #EducationalContent
2
857
Kimsə Kriptoda Gəlir Zəmanət Verirsə, Diqqətli Olun
Başlanğıc ticarətçilərin etdiyi ən böyük səhvlərdən biri, həqiqətən yaxşı görünən vədlərə inanmaqdır.
Siz bəlkə də belə şeylər görmüsünüz:
❌ "0.1 BTC göndərin və 0.2 BTC geri alın"
❌ "Bu ticarət botu hər gün 10% qazanc zəmanət verir"
❌ "İndi pulqabınızı qoşun, pulsuz mükafatları əldə edin"
Gerçəklik budur:
Legitim investisiyalar risk daşıyır.
Heç bir legitim platforma hər dəfə qazancı zəmanət verə bilməz.
Fırıldaqçılar insanları düşünmədən sürətlə hərəkət etməyə sövq etmək üçün həyəcan və tamahdan istifadə edirlər.
Hər hansı bir təklifə etibar etməzdən əvvəl özünüzdən soruşun:
🔍 Harada sübut var?
🔍 Mənbə rəsmi mi?
🔍 Niyə kiminsə pulsuz pul vermək istədiyini düşünməlisiniz?
Kriptoda yaxşı bir qayda:
Əgər inanılmaz dərəcədə yaxşı görünürsə, iştirak etməzdən əvvəl araşdırma aparın.
Pulunuzu qorumaq, bəzən növbəti fürsəti tapmaqdan daha vacibdir.
#SecurityFirst #SecurityTips
Kimsə Kriptoda Gəlir Zəmanət Verirsə, Diqqətli Olun
Başlanğıc ticarətçilərin etdiyi ən böyük səhvlərdən biri, həqiqətən yaxşı görünən vədlərə inanmaqdır.
Siz bəlkə də belə şeylər görmüsünüz:
❌ "0.1 BTC göndərin və 0.2 BTC geri alın"
❌ "Bu ticarət botu hər gün 10% qazanc zəmanət verir"
❌ "İndi pulqabınızı qoşun, pulsuz mükafatları əldə edin"
Gerçəklik budur:
Legitim investisiyalar risk daşıyır.
Heç bir legitim platforma hər dəfə qazancı zəmanət verə bilməz.
Fırıldaqçılar insanları düşünmədən sürətlə hərəkət etməyə sövq etmək üçün həyəcan və tamahdan istifadə edirlər.
Hər hansı bir təklifə etibar etməzdən əvvəl özünüzdən soruşun:
🔍 Harada sübut var?
🔍 Mənbə rəsmi mi?
🔍 Niyə kiminsə pulsuz pul vermək istədiyini düşünməlisiniz?
Kriptoda yaxşı bir qayda:
Əgər inanılmaz dərəcədə yaxşı görünürsə, iştirak etməzdən əvvəl araşdırma aparın.
Pulunuzu qorumaq, bəzən növbəti fürsəti tapmaqdan daha vacibdir.
#SecurityFirst #SecurityTips
Başlanğıc ticarətçilərin etdiyi ən böyük səhvlərdən biri, həqiqətən yaxşı görünən vədlərə inanmaqdır.
Siz bəlkə də belə şeylər görmüsünüz:
❌ "0.1 BTC göndərin və 0.2 BTC geri alın"
❌ "Bu ticarət botu hər gün 10% qazanc zəmanət verir"
❌ "İndi pulqabınızı qoşun, pulsuz mükafatları əldə edin"
Gerçəklik budur:
Legitim investisiyalar risk daşıyır.
Heç bir legitim platforma hər dəfə qazancı zəmanət verə bilməz.
Fırıldaqçılar insanları düşünmədən sürətlə hərəkət etməyə sövq etmək üçün həyəcan və tamahdan istifadə edirlər.
Hər hansı bir təklifə etibar etməzdən əvvəl özünüzdən soruşun:
🔍 Harada sübut var?
🔍 Mənbə rəsmi mi?
🔍 Niyə kiminsə pulsuz pul vermək istədiyini düşünməlisiniz?
Kriptoda yaxşı bir qayda:
Əgər inanılmaz dərəcədə yaxşı görünürsə, iştirak etməzdən əvvəl araşdırma aparın.
Pulunuzu qorumaq, bəzən növbəti fürsəti tapmaqdan daha vacibdir.
#SecurityFirst #SecurityTips
1
194
·
--
PARTLAMA!
Rusiyada hardware kriptovalyut cüzdanlarının satışı, yeni kripto qaydaları yaxınlaşdıqca, DAHA ÇOX İKİQAT ARTIB. Satıcılar qiymətləri kəskin endirir və inventarını genişləndirir, amma bu tələbat artımının real səbəbi qapalı saxlanılır. Bu, qarşıda nələrin gəldiyinə açıq siqnaldır. #CryptoRussia #HardwareWallets #SecurityFirst
Bu yalnız Rusiyaya aid deyil; qlobal rəqəmsal aktivlərin qəbulunda seysmik dəyişiklikdir. İstifadəçilər hər şeydən əvvəl təhlükəsizliyi seçməyə başlayanda, bu, institusional səviyyəli inteqrasiyaya hazırlaşan yetkinləşən bazar deməkdir. Heç kim bu qədər tez olacağını görməmişdi. #BlockchainRevolution
Kripto qəbulu növbəti dalğasına hazırsınız? Aktivlərinizi İNDİ qoruyun.
PARTLAMA!
Rusiyada hardware kriptovalyut cüzdanlarının satışı, yeni kripto qaydaları yaxınlaşdıqca, DAHA ÇOX İKİQAT ARTIB. Satıcılar qiymətləri kəskin endirir və inventarını genişləndirir, amma bu tələbat artımının real səbəbi qapalı saxlanılır. Bu, qarşıda nələrin gəldiyinə açıq siqnaldır. #CryptoRussia #HardwareWallets #SecurityFirst
Bu yalnız Rusiyaya aid deyil; qlobal rəqəmsal aktivlərin qəbulunda seysmik dəyişiklikdir. İstifadəçilər hər şeydən əvvəl təhlükəsizliyi seçməyə başlayanda, bu, institusional səviyyəli inteqrasiyaya hazırlaşan yetkinləşən bazar deməkdir. Heç kim bu qədər tez olacağını görməmişdi. #BlockchainRevolution
Kripto qəbulu növbəti dalğasına hazırsınız? Aktivlərinizi İNDİ qoruyun.
Rusiyada hardware kriptovalyut cüzdanlarının satışı, yeni kripto qaydaları yaxınlaşdıqca, DAHA ÇOX İKİQAT ARTIB. Satıcılar qiymətləri kəskin endirir və inventarını genişləndirir, amma bu tələbat artımının real səbəbi qapalı saxlanılır. Bu, qarşıda nələrin gəldiyinə açıq siqnaldır. #CryptoRussia #HardwareWallets #SecurityFirst
Bu yalnız Rusiyaya aid deyil; qlobal rəqəmsal aktivlərin qəbulunda seysmik dəyişiklikdir. İstifadəçilər hər şeydən əvvəl təhlükəsizliyi seçməyə başlayanda, bu, institusional səviyyəli inteqrasiyaya hazırlaşan yetkinləşən bazar deməkdir. Heç kim bu qədər tez olacağını görməmişdi. #BlockchainRevolution
Kripto qəbulu növbəti dalğasına hazırsınız? Aktivlərinizi İNDİ qoruyun.
12
·
--
Artım
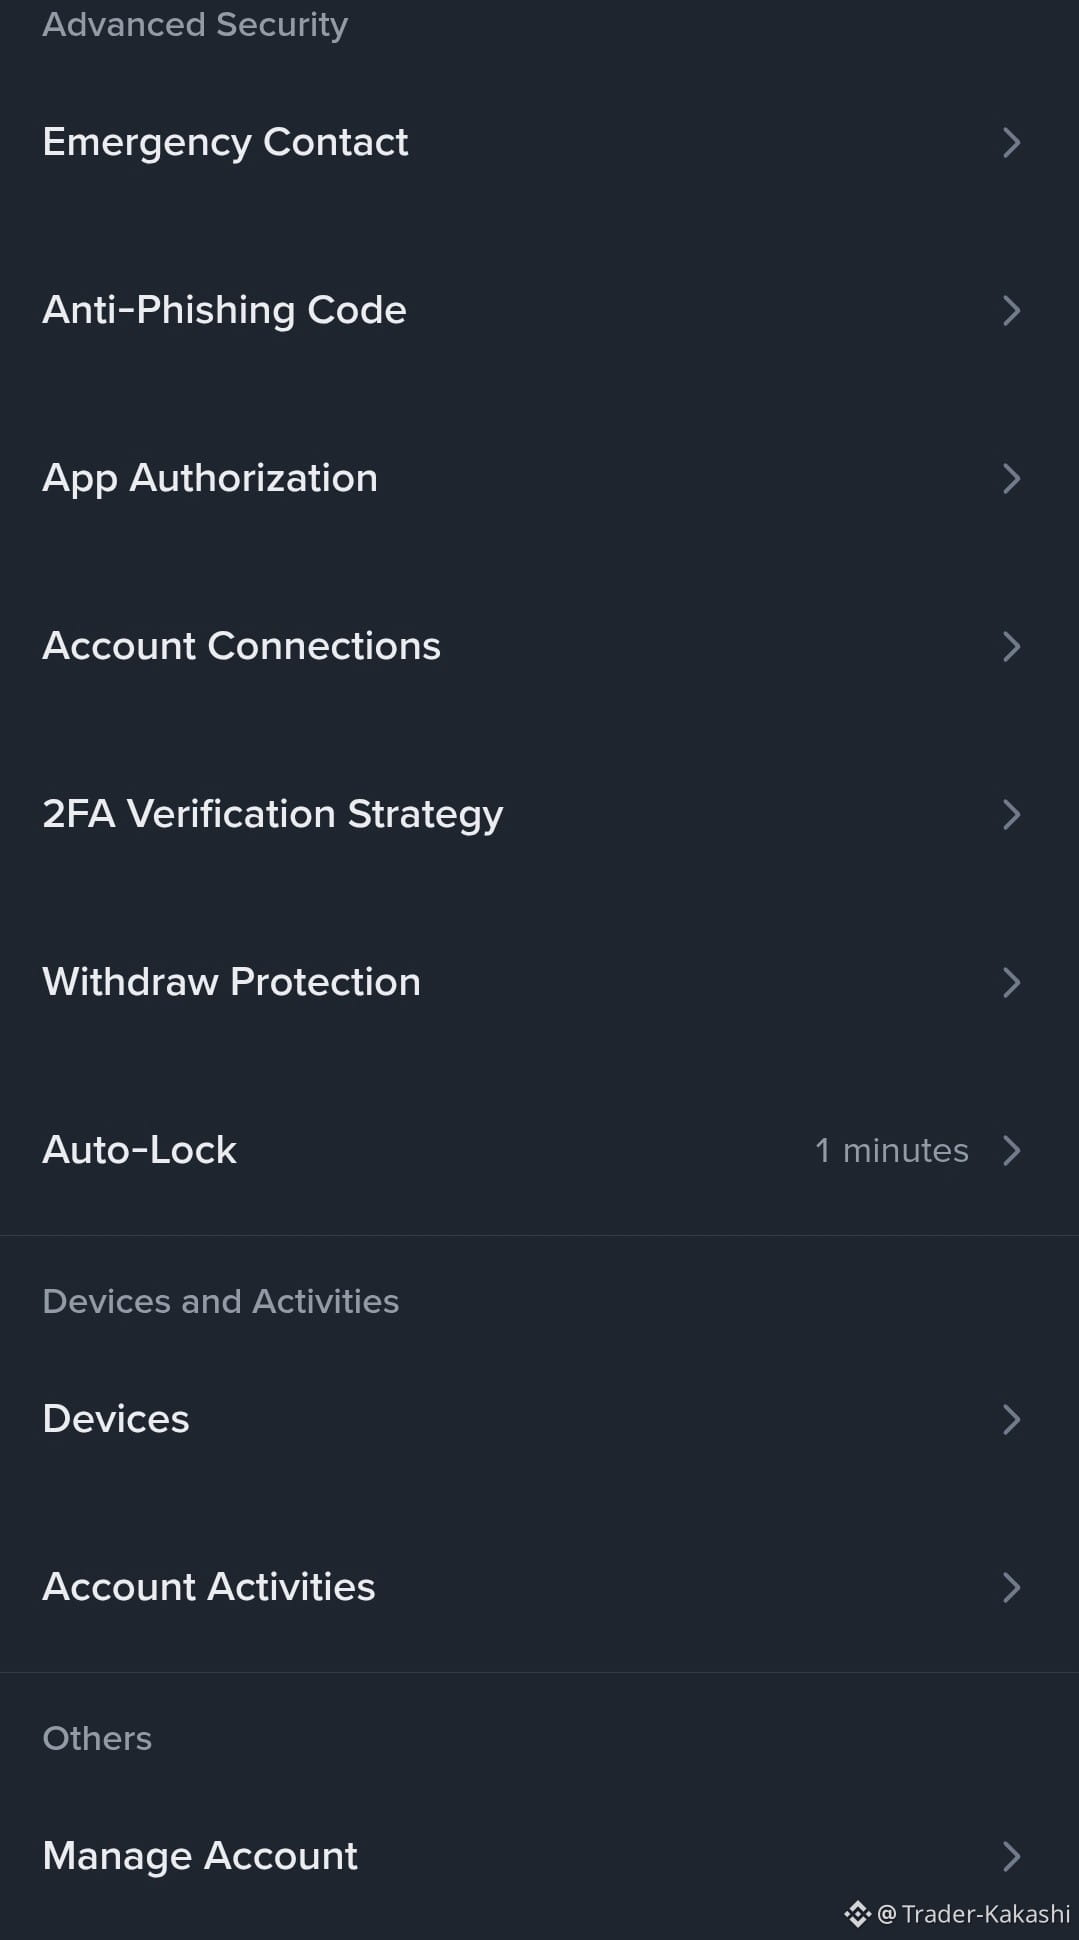
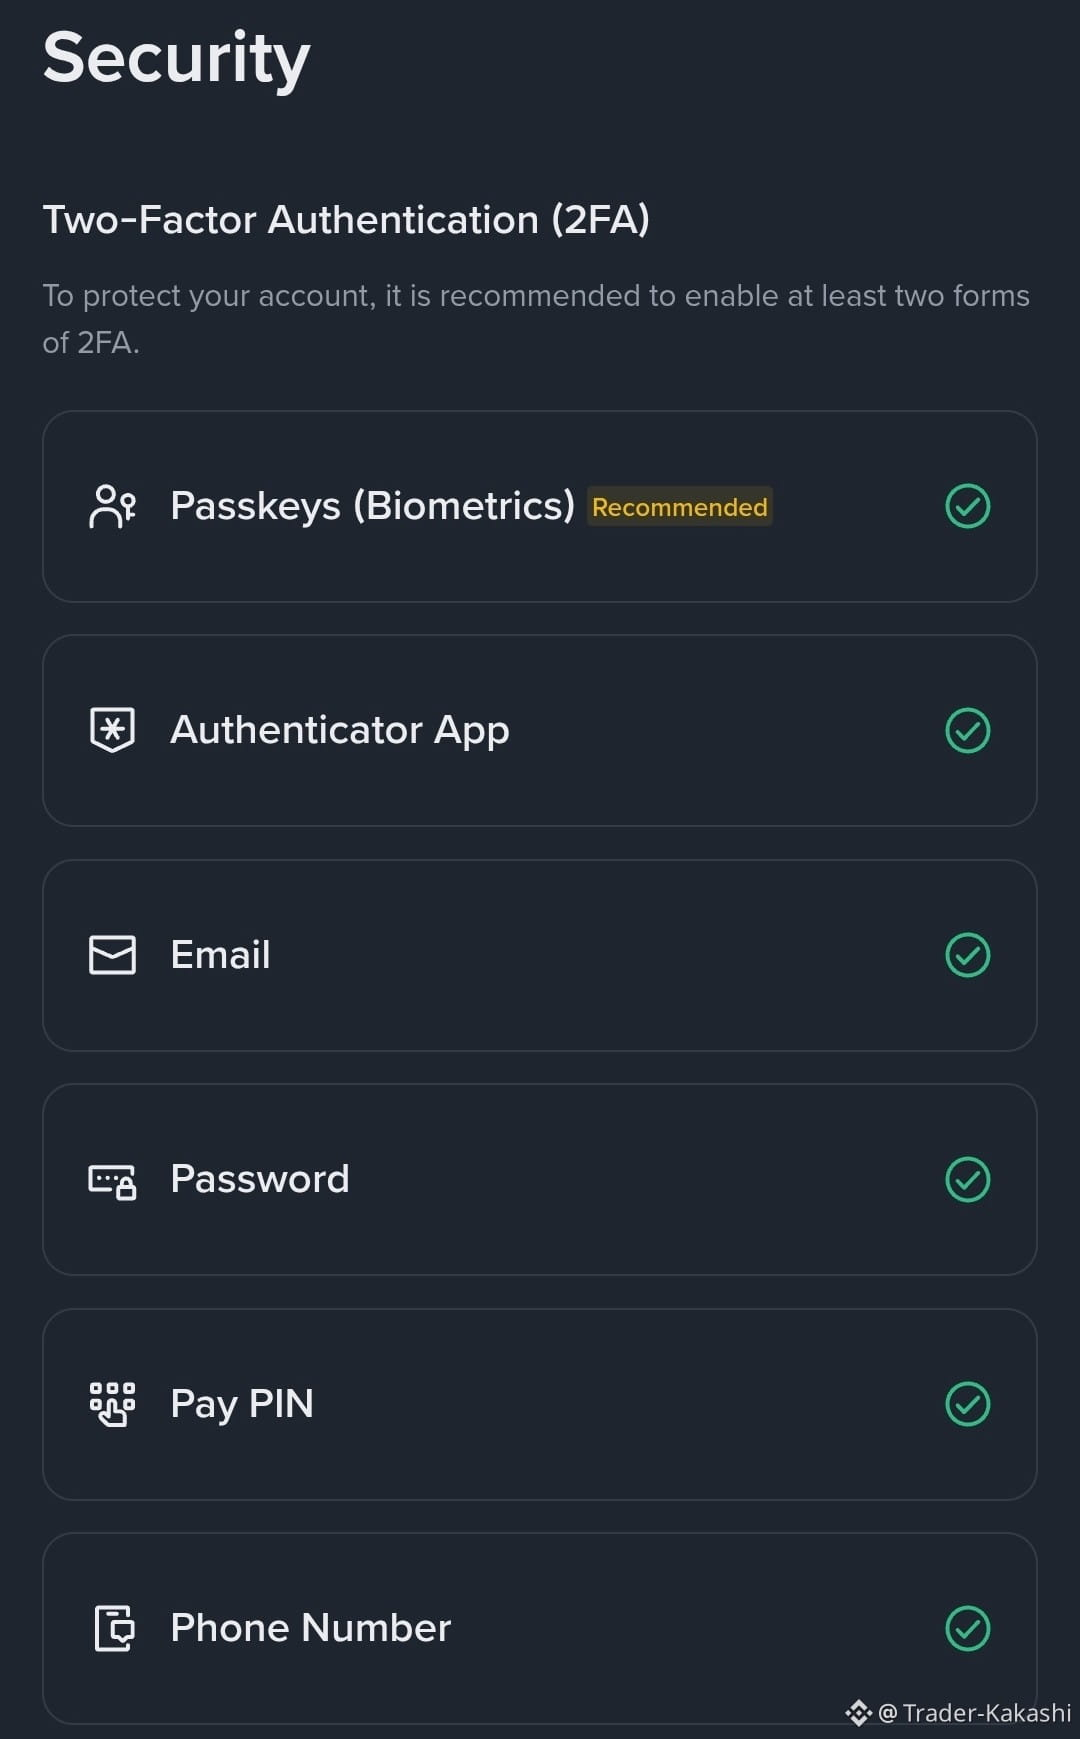
Zəhmət olmasa, ən yaxşı təhlükəsizlik və qorunmanız üçün Binance-də olan oğlanlar — zəhmət olmasa indi aktivləşdirin və bunların hamısını yoxlayın...
$HOME $GUA $CYS
#Binance #SafetyTips #SecurityFirst
Zəhmət olmasa, ən yaxşı təhlükəsizlik və qorunmanız üçün Binance-də olan oğlanlar — zəhmət olmasa indi aktivləşdirin və bunların hamısını yoxlayın...
$HOME $GUA $CYS
#Binance #SafetyTips #SecurityFirst
$HOME $GUA $CYS
#Binance #SafetyTips #SecurityFirst
567

·
--
Xalça artıq sadəcə bir mem deyil olanda, öyrənəcəyimiz real dünyadan dərslər var. Bonzo Lend yaxınlarda bəzi ağıllı birinin Hedera oracle kontraktında doğrulama zəifliyindən istifadə etməsi nəticəsində 77% zərbə aldı — yəni memə aldanıb bir çuxura düşmək kimi.
#HederaPains, #LendingLaments, #SecurityFirst
Görünür, kriptokürənin Qərbi vəhşi məkanı ilə məşğul olanda, səhv bir addım atsan, dəyərin tamamilə tarix zibilxanasının içinə kilidlənə bilər. Yadınıza gəlir, rug pull-ların sadəcə mem olduğunu düşünürdünüz, amma əslində bu, xəbərdarlıq xarakterli bir hekayədir.
Əsl nəticə budur ki, ən yaxşı protokollar belə insan səhvinin qurbanı ola bilər — təkcə hücum edən zərər çəkmir. Bəs bu gecə neçə nəfər oracle inteqrasiyalarınızı iki dəfə yoxlayırsınız?
Xalça artıq sadəcə bir mem deyil olanda, öyrənəcəyimiz real dünyadan dərslər var. Bonzo Lend yaxınlarda bəzi ağıllı birinin Hedera oracle kontraktında doğrulama zəifliyindən istifadə etməsi nəticəsində 77% zərbə aldı — yəni memə aldanıb bir çuxura düşmək kimi.
#HederaPains, #LendingLaments, #SecurityFirst
Görünür, kriptokürənin Qərbi vəhşi məkanı ilə məşğul olanda, səhv bir addım atsan, dəyərin tamamilə tarix zibilxanasının içinə kilidlənə bilər. Yadınıza gəlir, rug pull-ların sadəcə mem olduğunu düşünürdünüz, amma əslində bu, xəbərdarlıq xarakterli bir hekayədir.
Əsl nəticə budur ki, ən yaxşı protokollar belə insan səhvinin qurbanı ola bilər — təkcə hücum edən zərər çəkmir. Bəs bu gecə neçə nəfər oracle inteqrasiyalarınızı iki dəfə yoxlayırsınız?
#HederaPains, #LendingLaments, #SecurityFirst
Görünür, kriptokürənin Qərbi vəhşi məkanı ilə məşğul olanda, səhv bir addım atsan, dəyərin tamamilə tarix zibilxanasının içinə kilidlənə bilər. Yadınıza gəlir, rug pull-ların sadəcə mem olduğunu düşünürdünüz, amma əslində bu, xəbərdarlıq xarakterli bir hekayədir.
Əsl nəticə budur ki, ən yaxşı protokollar belə insan səhvinin qurbanı ola bilər — təkcə hücum edən zərər çəkmir. Bəs bu gecə neçə nəfər oracle inteqrasiyalarınızı iki dəfə yoxlayırsınız?
6
Daha çox kontent araşdırmaq üçün daxil olun
Binance Square-də qlobal kriptovalyuta istifadəçilərinə qoşulun
⚡️ Kriptovalyuta haqqında ən son və faydalı məlumatları əldə edin.
💬 Dünyanın ən böyük kriptovalyuta birjası tərəfindən etibar edilir.
👍 Doğrulanmış yaradıcılardan gələn real məlumatları kəşf edin.
E-poçt/Telefon nömrəsi
Trenddə olan mövzular
1
#FedRateWatch
991,652 baxış
Müzakirə edir: 4,728
2
#ZcashHoldersBackNU7Upgrade
288 baxış
Müzakirə edir: 16
3
#MSTRTradingVolumeSurpassesMorganStanley
7,340 baxış
Müzakirə edir: 252
4
#BitcoinFalls4%
18,654 baxış
Müzakirə edir: 513
5
#SKHynixInTalksToMakeMemoryChipsInUS
8,125 baxış
Müzakirə edir: 213
6
#OpenAIDiscussesNewFundingAt$1.2TValuation
2,276 baxış
Müzakirə edir: 40
7
#ArgentinaCommitsToOECDCryptoReportingBy2029
17,535 baxış
Müzakirə edir: 383
8
#EthereumFallsBelow$2400
6,966 baxış
Müzakirə edir: 90
9
#USDTLaunchesOnZamaPrivacyProtocol
7,311 baxış
Müzakirə edir: 216
10
#USSenateBlocksClarityAct
59,004 baxış
Müzakirə edir: 508