
#privatekey
privatekey
5,010 baxış
Müzakirə edir: 29
Populyar
Sonuncu
·
--
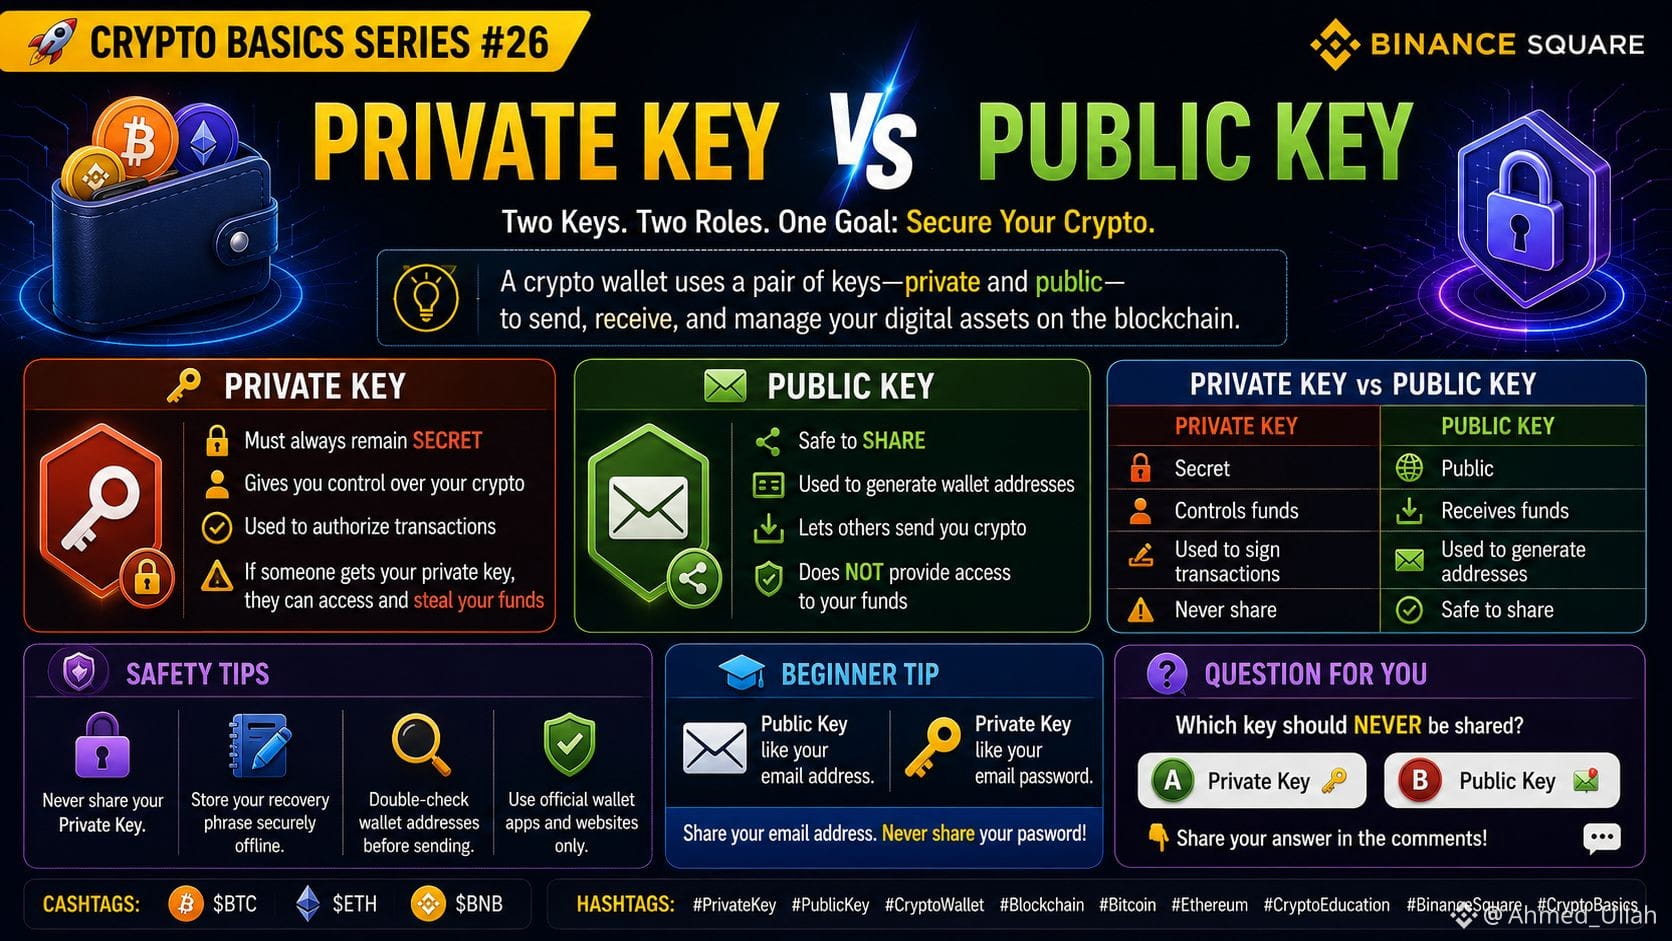
🚀 Kripto Əsasları Seriyası #26: Şəxsi açar vs İctimai açar
📌 Şəxsi açar və İctimai açar nədir?
Hər kripto pul kisəsində iki mühüm açar var:
- 🔑 Şəxsi açar – Kriptosunuza nəzarət etməyə imkan verən gizli açardır.
- 📬 İctimai açar – Başqalarının sizə kriptovalyuta göndərə bilməsi üçün paylaşa biləcəyiniz açardır.
Onları pul kisəsi təhlükəsizliyinin təməli kimi təsəvvür edin.
---
🔑 Şəxsi açar
- Həmişə gizli qalmalıdır
- Kripto aktivlərinizə giriş verir
- Tranzaksiyaları təsdiqləmək üçün istifadə olunur
- Əgər kiminsə sizin şəxsi açarınızı əldə edərsə, vəsaitlərinizə nəzarət edə bilər
---
📬 İctimai açar
- Paylaşmaq üçün təhlükəsizdir
- Pul kisəsi ünvanlarını yaratmaq üçün istifadə olunur
- Başqaları sizə kripto göndərə bilər
- Vəsaitlərinizə giriş vermir
---
⚖️ Şəxsi açar vs İctimai açar
🔑 Şəxsi açar| 📬 İctimai açar
Gizli| İctimai
Vəsatə nəzarət edir| Vəsaitləri qəbul edir
Heç vaxt paylaşmayın| Paylaşmaq üçün təhlükəsizdir
---
🛡️ Təhlükəsizlik məsləhətləri
- Şəxsi Açarınızı heç vaxt paylaşmayın.
- Bərpa cümlənizi (recovery phrase) offline, təhlükəsiz saxlayın.
- Kripto göndərməzdən əvvəl pul kisəsi ünvanlarını iki dəfə yoxlayın.
- Yalnız rəsmi pul kisəsi tətbiqlərindən istifadə edin.
---
💡 Başlayanlar üçün ipucu
İctimai Açarınızı e-poçt ünvanı kimi düşünün—onu paylaşa bilərsiniz.
Şəxsi Açarınızı e-poçt parolu kimi düşünün—onu heç vaxt paylaşmamalısınız.
---
💬 Sual
Hansı açar heç vaxt paylaşılmamalıdır?
🅰️ Şəxsi Açar 🔑
🅱️ İctimai Açar 📬
👇 Cavabınızı şərhlərdə yazın!
$BTC $ETH $BNB
#PrivateKey #PublicKey #CryptoWallet #Blockchain #Bitcoin
🚀 Kripto Əsasları Seriyası #26: Şəxsi açar vs İctimai açar
📌 Şəxsi açar və İctimai açar nədir?
Hər kripto pul kisəsində iki mühüm açar var:
- 🔑 Şəxsi açar – Kriptosunuza nəzarət etməyə imkan verən gizli açardır.
- 📬 İctimai açar – Başqalarının sizə kriptovalyuta göndərə bilməsi üçün paylaşa biləcəyiniz açardır.
Onları pul kisəsi təhlükəsizliyinin təməli kimi təsəvvür edin.
---
🔑 Şəxsi açar
- Həmişə gizli qalmalıdır
- Kripto aktivlərinizə giriş verir
- Tranzaksiyaları təsdiqləmək üçün istifadə olunur
- Əgər kiminsə sizin şəxsi açarınızı əldə edərsə, vəsaitlərinizə nəzarət edə bilər
---
📬 İctimai açar
- Paylaşmaq üçün təhlükəsizdir
- Pul kisəsi ünvanlarını yaratmaq üçün istifadə olunur
- Başqaları sizə kripto göndərə bilər
- Vəsaitlərinizə giriş vermir
---
⚖️ Şəxsi açar vs İctimai açar
🔑 Şəxsi açar| 📬 İctimai açar
Gizli| İctimai
Vəsatə nəzarət edir| Vəsaitləri qəbul edir
Heç vaxt paylaşmayın| Paylaşmaq üçün təhlükəsizdir
---
🛡️ Təhlükəsizlik məsləhətləri
- Şəxsi Açarınızı heç vaxt paylaşmayın.
- Bərpa cümlənizi (recovery phrase) offline, təhlükəsiz saxlayın.
- Kripto göndərməzdən əvvəl pul kisəsi ünvanlarını iki dəfə yoxlayın.
- Yalnız rəsmi pul kisəsi tətbiqlərindən istifadə edin.
---
💡 Başlayanlar üçün ipucu
İctimai Açarınızı e-poçt ünvanı kimi düşünün—onu paylaşa bilərsiniz.
Şəxsi Açarınızı e-poçt parolu kimi düşünün—onu heç vaxt paylaşmamalısınız.
---
💬 Sual
Hansı açar heç vaxt paylaşılmamalıdır?
🅰️ Şəxsi Açar 🔑
🅱️ İctimai Açar 📬
👇 Cavabınızı şərhlərdə yazın!
$BTC $ETH $BNB
#PrivateKey #PublicKey #CryptoWallet #Blockchain #Bitcoin
📌 Şəxsi açar və İctimai açar nədir?
Hər kripto pul kisəsində iki mühüm açar var:
- 🔑 Şəxsi açar – Kriptosunuza nəzarət etməyə imkan verən gizli açardır.
- 📬 İctimai açar – Başqalarının sizə kriptovalyuta göndərə bilməsi üçün paylaşa biləcəyiniz açardır.
Onları pul kisəsi təhlükəsizliyinin təməli kimi təsəvvür edin.
---
🔑 Şəxsi açar
- Həmişə gizli qalmalıdır
- Kripto aktivlərinizə giriş verir
- Tranzaksiyaları təsdiqləmək üçün istifadə olunur
- Əgər kiminsə sizin şəxsi açarınızı əldə edərsə, vəsaitlərinizə nəzarət edə bilər
---
📬 İctimai açar
- Paylaşmaq üçün təhlükəsizdir
- Pul kisəsi ünvanlarını yaratmaq üçün istifadə olunur
- Başqaları sizə kripto göndərə bilər
- Vəsaitlərinizə giriş vermir
---
⚖️ Şəxsi açar vs İctimai açar
🔑 Şəxsi açar| 📬 İctimai açar
Gizli| İctimai
Vəsatə nəzarət edir| Vəsaitləri qəbul edir
Heç vaxt paylaşmayın| Paylaşmaq üçün təhlükəsizdir
---
🛡️ Təhlükəsizlik məsləhətləri
- Şəxsi Açarınızı heç vaxt paylaşmayın.
- Bərpa cümlənizi (recovery phrase) offline, təhlükəsiz saxlayın.
- Kripto göndərməzdən əvvəl pul kisəsi ünvanlarını iki dəfə yoxlayın.
- Yalnız rəsmi pul kisəsi tətbiqlərindən istifadə edin.
---
💡 Başlayanlar üçün ipucu
İctimai Açarınızı e-poçt ünvanı kimi düşünün—onu paylaşa bilərsiniz.
Şəxsi Açarınızı e-poçt parolu kimi düşünün—onu heç vaxt paylaşmamalısınız.
---
💬 Sual
Hansı açar heç vaxt paylaşılmamalıdır?
🅰️ Şəxsi Açar 🔑
🅱️ İctimai Açar 📬
👇 Cavabınızı şərhlərdə yazın!
$BTC $ETH $BNB
#PrivateKey #PublicKey #CryptoWallet #Blockchain #Bitcoin
1
1
61
·
--
Məqalə
Kriptovalyutanızı itirməyin ən yayğın yolları — Bu gün bunlardan yayınKriptoda haker hücumları bədnamdır, amma burada vəsaitinizi itirməyin ən yayğın yolu bu deyil. Əslində, haker hücumları çox vaxt fərdləri deyil, böyük şirkətləri hədəf alır. Təəssüf ki, fərdi istifadəçilərin çoxu kriptovalyutalarını özləri itirirlər. Tələsik kliklər, yanlış anlamalar, araşdırma aparmamaq və pis vərdişlər bu hallarda əsas rol oynayır.
Gəlin, adi istifadəçi kimi kriptovalyutanızı itirməyin ən yayğın yollarına və bunlardan necə yayınacağınıza baxaq.
Öz cüzdanınıza girişi itirmək
Kripto cüzdanları haqqında hər kəsin anlamalı olduğu ilk şey odur ki, onlar bank və ya veb-sayt hesabı DEYİL. Bəli, istifadəsi rahat görünür və digər tətbiqlər kimi cihazınızda saxlanılır, amma “Parolumu unutdum” və ya “Şəxsi açarımı/seed ifadəmi unutdum” düyməsi yoxdur. Şəxsi açarlarınız (12–24 təsadüfi söz) cüzdandakı kriptovalyutalarınıza girişin yeganə yoludur. Başqa heç kimdə onlar yoxdur. Nə cüzdan brendində, nə brauzerdə, nə də dəstək xidmətində. Yalnız sizdə və yaratmağa qərar verdiyiniz ehtiyat nüsxələrdə. Onları itirsəniz, bərpa etməyin başqa yolu yoxdur.
Kriptovalyutanızı itirməyin ən yayğın yolları — Bu gün bunlardan yayın
Kriptoda haker hücumları bədnamdır, amma burada vəsaitinizi itirməyin ən yayğın yolu bu deyil. Əslində, haker hücumları çox vaxt fərdləri deyil, böyük şirkətləri hədəf alır. Təəssüf ki, fərdi istifadəçilərin çoxu kriptovalyutalarını özləri itirirlər. Tələsik kliklər, yanlış anlamalar, araşdırma aparmamaq və pis vərdişlər bu hallarda əsas rol oynayır.
Gəlin, adi istifadəçi kimi kriptovalyutanızı itirməyin ən yayğın yollarına və bunlardan necə yayınacağınıza baxaq.
Öz cüzdanınıza girişi itirmək
Kripto cüzdanları haqqında hər kəsin anlamalı olduğu ilk şey odur ki, onlar bank və ya veb-sayt hesabı DEYİL. Bəli, istifadəsi rahat görünür və digər tətbiqlər kimi cihazınızda saxlanılır, amma “Parolumu unutdum” və ya “Şəxsi açarımı/seed ifadəmi unutdum” düyməsi yoxdur. Şəxsi açarlarınız (12–24 təsadüfi söz) cüzdandakı kriptovalyutalarınıza girişin yeganə yoludur. Başqa heç kimdə onlar yoxdur. Nə cüzdan brendində, nə brauzerdə, nə də dəstək xidmətində. Yalnız sizdə və yaratmağa qərar verdiyiniz ehtiyat nüsxələrdə. Onları itirsəniz, bərpa etməyin başqa yolu yoxdur.
Gəlin, adi istifadəçi kimi kriptovalyutanızı itirməyin ən yayğın yollarına və bunlardan necə yayınacağınıza baxaq.
Öz cüzdanınıza girişi itirmək
Kripto cüzdanları haqqında hər kəsin anlamalı olduğu ilk şey odur ki, onlar bank və ya veb-sayt hesabı DEYİL. Bəli, istifadəsi rahat görünür və digər tətbiqlər kimi cihazınızda saxlanılır, amma “Parolumu unutdum” və ya “Şəxsi açarımı/seed ifadəmi unutdum” düyməsi yoxdur. Şəxsi açarlarınız (12–24 təsadüfi söz) cüzdandakı kriptovalyutalarınıza girişin yeganə yoludur. Başqa heç kimdə onlar yoxdur. Nə cüzdan brendində, nə brauzerdə, nə də dəstək xidmətində. Yalnız sizdə və yaratmağa qərar verdiyiniz ehtiyat nüsxələrdə. Onları itirsəniz, bərpa etməyin başqa yolu yoxdur.
101

·
--
Məqalə
Tərcüməyə bax
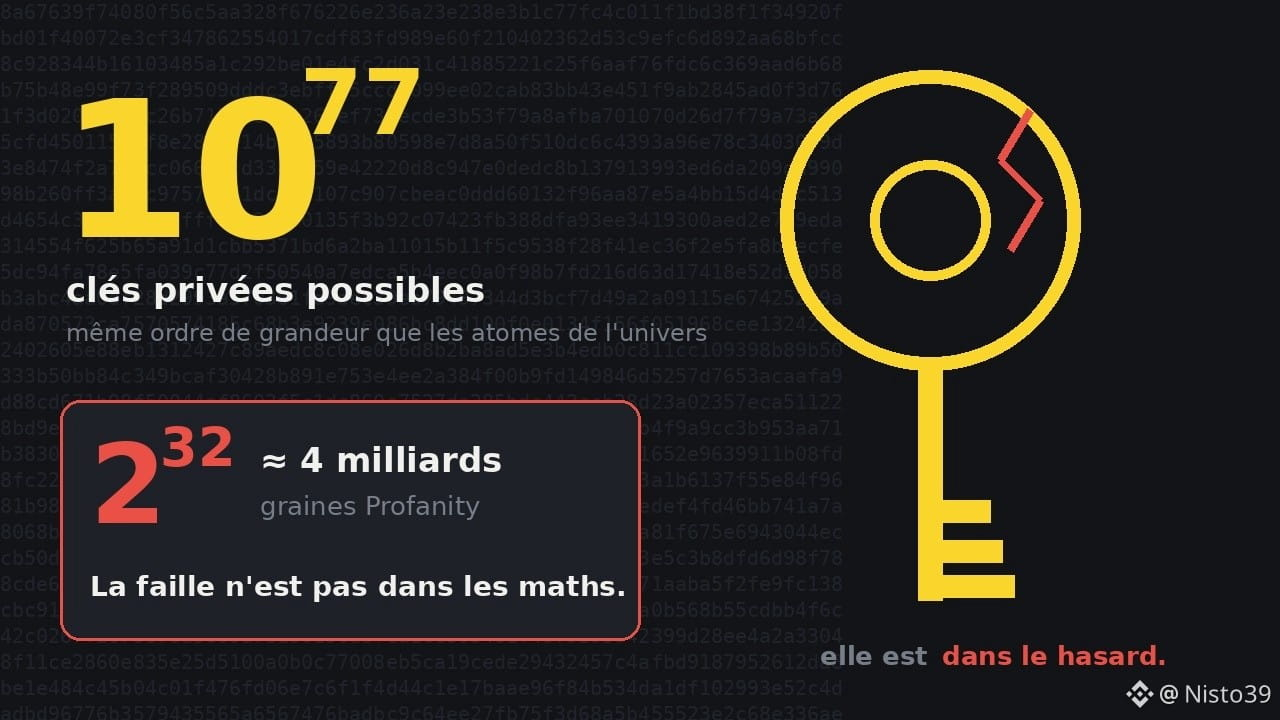
Personne ne devinera ta clé privée. Sauf si c'est toi qui l'as choisieUne clé privée, c'est un nombre. Juste un nombre, tiré au hasard entre 1 et environ 2 puissance 256. Écrit en entier, ça donne un chiffre de 78 chiffres : à peu près 10 puissance 77 possibilités. Les physiciens estiment le nombre d'atomes dans l'univers observable autour de 10 puissance 80. On est dans le même ordre de grandeur.
Quelqu'un qui voudrait deviner ta clé au hasard n'a aucune chance, même avec tous les ordinateurs de la planète pendant des milliards d'années. Ce n'est pas une façon de parler, c'est du calcul. Ta phrase de 12 mots, c'est la même logique : 2 048 mots possibles par case, 12 cases, soit 128 bits de hasard (plus une petite somme de contrôle). Largement assez.
Alors pourquoi des clés se font quand même voler ? Parce que la faille n'est presque jamais dans les maths. Elle est dans le hasard. Trois histoires vraies pour le montrer.
1. Les « brainwallets » : quand l'humain choisit son propre hasard
Au début de $BTC, certains fabriquaient leur clé à partir d'une phrase qu'ils retenaient de tête. Pratique : rien à noter. En août 2015, à la conférence de sécurité DEF CON, le chercheur Ryan Castellucci a montré ce que ça donnait. Son outil testait des centaines de milliers de phrases par seconde. Parmi ce qu'il a trouvé : « Down the Rabbit-Hole », qui a contenu environ 85 BTC en 2012. Une phrase vide, qui avait reçu 50 BTC, vidée en quelques secondes. Au total, les portefeuilles qu'il a craqués avaient contenu jusqu'à 733 BTC. Lui n'a rien pris, et il a même retrouvé un propriétaire pour lui rendre 250 BTC. D'autres, plus discrets, surveillaient déjà ces adresses en permanence.
La leçon est simple : une phrase qu'un humain trouve « originale » est souvent dans un dictionnaire, une chanson, un proverbe. Et une machine peut tester tout ça très vite.
2. Profanity : un nombre géant fabriqué à partir d'un petit
Profanity était un outil populaire sur $ETH pour créer des adresses « jolies », qui commencent par plein de zéros par exemple. Le problème, révélé par des contributeurs de 1inch le 15 septembre 2022 : la clé de 256 bits était dérivée d'une graine de seulement 32 bits. Environ 4 milliards de départs possibles. Ça paraît énorme pour toi et moi. Pour une machine, c'est une liste qu'on peut parcourir.
Cinq jours plus tard, le 20 septembre 2022, la société de trading Wintermute perdait environ 160 millions de dollars. Son adresse d'administration avait été créée avec Profanity. Elle avait retiré l'ETH de cette adresse après l'alerte, mais l'adresse gardait encore les droits sur son coffre. Une équipe de sécurité, Amber Labs, a ensuite reproduit l'attaque en moins de 48 heures avec un simple ordinateur portable.
La leçon : une clé peut avoir la bonne taille et être fausse à l'intérieur. Ce qui compte, c'est la vraie quantité de hasard au départ.
3. Le maillon qu'on oublie : la copie
Les deux premières histoires parlent de clés mal fabriquées. La plupart des vols d'aujourd'hui ne demandent même pas ça. La clé est parfaite, mais elle a été tapée dans un faux site, photographiée et sauvegardée dans le cloud, envoyée à un « support » sur Telegram. Le calcul te protège de l'attaquant qui devine. Il ne peut rien contre celui à qui tu donnes la réponse.
Ce que j'en retiens
On fait souvent peur aux gens avec la cryptographie, comme si c'était fragile. C'est l'inverse : c'est la partie la plus solide de toute l'histoire. Ce qui est fragile, ce sont nos raccourcis. Choisir sa phrase soi-même parce que c'est plus facile à retenir. Utiliser un générateur trouvé sur internet parce qu'il donne une jolie adresse. Garder une photo « au cas où ».
Trois réflexes qui suivent directement de ces histoires, et pas d'une liste toute faite :
- Laisse le portefeuille générer la phrase. Ne la compose jamais toi-même, même « au hasard » dans ta tête.
- Méfie-toi des outils qui promettent une adresse personnalisée ou une clé « plus sûre ». Un portefeuille reconnu fait déjà ce travail.
- Une phrase de récupération ne se tape que dans le portefeuille lui-même, au moment de restaurer. Jamais sur un site, jamais pour un « contrôle ».
Ce n'est pas un conseil d'investissement, juste de la mécanique.
Question pour toi : avant de lire ça, tu pensais que le plus grand risque pour tes cryptos, c'était un hacker génial ou une erreur toute bête ?
#CryptoSecurity #PrivateKey #Web3Security #BinanceSquare #CryptoEducation
Personne ne devinera ta clé privée. Sauf si c'est toi qui l'as choisie
Une clé privée, c'est un nombre. Juste un nombre, tiré au hasard entre 1 et environ 2 puissance 256. Écrit en entier, ça donne un chiffre de 78 chiffres : à peu près 10 puissance 77 possibilités. Les physiciens estiment le nombre d'atomes dans l'univers observable autour de 10 puissance 80. On est dans le même ordre de grandeur.
Quelqu'un qui voudrait deviner ta clé au hasard n'a aucune chance, même avec tous les ordinateurs de la planète pendant des milliards d'années. Ce n'est pas une façon de parler, c'est du calcul. Ta phrase de 12 mots, c'est la même logique : 2 048 mots possibles par case, 12 cases, soit 128 bits de hasard (plus une petite somme de contrôle). Largement assez.
Alors pourquoi des clés se font quand même voler ? Parce que la faille n'est presque jamais dans les maths. Elle est dans le hasard. Trois histoires vraies pour le montrer.
1. Les « brainwallets » : quand l'humain choisit son propre hasard
Au début de $BTC , certains fabriquaient leur clé à partir d'une phrase qu'ils retenaient de tête. Pratique : rien à noter. En août 2015, à la conférence de sécurité DEF CON, le chercheur Ryan Castellucci a montré ce que ça donnait. Son outil testait des centaines de milliers de phrases par seconde. Parmi ce qu'il a trouvé : « Down the Rabbit-Hole », qui a contenu environ 85 BTC en 2012. Une phrase vide, qui avait reçu 50 BTC, vidée en quelques secondes. Au total, les portefeuilles qu'il a craqués avaient contenu jusqu'à 733 BTC. Lui n'a rien pris, et il a même retrouvé un propriétaire pour lui rendre 250 BTC. D'autres, plus discrets, surveillaient déjà ces adresses en permanence.
La leçon est simple : une phrase qu'un humain trouve « originale » est souvent dans un dictionnaire, une chanson, un proverbe. Et une machine peut tester tout ça très vite.
2. Profanity : un nombre géant fabriqué à partir d'un petit
Profanity était un outil populaire sur $ETH pour créer des adresses « jolies », qui commencent par plein de zéros par exemple. Le problème, révélé par des contributeurs de 1inch le 15 septembre 2022 : la clé de 256 bits était dérivée d'une graine de seulement 32 bits. Environ 4 milliards de départs possibles. Ça paraît énorme pour toi et moi. Pour une machine, c'est une liste qu'on peut parcourir.
Cinq jours plus tard, le 20 septembre 2022, la société de trading Wintermute perdait environ 160 millions de dollars. Son adresse d'administration avait été créée avec Profanity. Elle avait retiré l'ETH de cette adresse après l'alerte, mais l'adresse gardait encore les droits sur son coffre. Une équipe de sécurité, Amber Labs, a ensuite reproduit l'attaque en moins de 48 heures avec un simple ordinateur portable.
La leçon : une clé peut avoir la bonne taille et être fausse à l'intérieur. Ce qui compte, c'est la vraie quantité de hasard au départ.
3. Le maillon qu'on oublie : la copie
Les deux premières histoires parlent de clés mal fabriquées. La plupart des vols d'aujourd'hui ne demandent même pas ça. La clé est parfaite, mais elle a été tapée dans un faux site, photographiée et sauvegardée dans le cloud, envoyée à un « support » sur Telegram. Le calcul te protège de l'attaquant qui devine. Il ne peut rien contre celui à qui tu donnes la réponse.
Ce que j'en retiens
On fait souvent peur aux gens avec la cryptographie, comme si c'était fragile. C'est l'inverse : c'est la partie la plus solide de toute l'histoire. Ce qui est fragile, ce sont nos raccourcis. Choisir sa phrase soi-même parce que c'est plus facile à retenir. Utiliser un générateur trouvé sur internet parce qu'il donne une jolie adresse. Garder une photo « au cas où ».
Trois réflexes qui suivent directement de ces histoires, et pas d'une liste toute faite :
- Laisse le portefeuille générer la phrase. Ne la compose jamais toi-même, même « au hasard » dans ta tête.
- Méfie-toi des outils qui promettent une adresse personnalisée ou une clé « plus sûre ». Un portefeuille reconnu fait déjà ce travail.
- Une phrase de récupération ne se tape que dans le portefeuille lui-même, au moment de restaurer. Jamais sur un site, jamais pour un « contrôle ».
Ce n'est pas un conseil d'investissement, juste de la mécanique.
Question pour toi : avant de lire ça, tu pensais que le plus grand risque pour tes cryptos, c'était un hacker génial ou une erreur toute bête ?
#CryptoSecurity #PrivateKey #Web3Security #BinanceSquare #CryptoEducation
Quelqu'un qui voudrait deviner ta clé au hasard n'a aucune chance, même avec tous les ordinateurs de la planète pendant des milliards d'années. Ce n'est pas une façon de parler, c'est du calcul. Ta phrase de 12 mots, c'est la même logique : 2 048 mots possibles par case, 12 cases, soit 128 bits de hasard (plus une petite somme de contrôle). Largement assez.
Alors pourquoi des clés se font quand même voler ? Parce que la faille n'est presque jamais dans les maths. Elle est dans le hasard. Trois histoires vraies pour le montrer.
1. Les « brainwallets » : quand l'humain choisit son propre hasard
Au début de $BTC , certains fabriquaient leur clé à partir d'une phrase qu'ils retenaient de tête. Pratique : rien à noter. En août 2015, à la conférence de sécurité DEF CON, le chercheur Ryan Castellucci a montré ce que ça donnait. Son outil testait des centaines de milliers de phrases par seconde. Parmi ce qu'il a trouvé : « Down the Rabbit-Hole », qui a contenu environ 85 BTC en 2012. Une phrase vide, qui avait reçu 50 BTC, vidée en quelques secondes. Au total, les portefeuilles qu'il a craqués avaient contenu jusqu'à 733 BTC. Lui n'a rien pris, et il a même retrouvé un propriétaire pour lui rendre 250 BTC. D'autres, plus discrets, surveillaient déjà ces adresses en permanence.
La leçon est simple : une phrase qu'un humain trouve « originale » est souvent dans un dictionnaire, une chanson, un proverbe. Et une machine peut tester tout ça très vite.
2. Profanity : un nombre géant fabriqué à partir d'un petit
Profanity était un outil populaire sur $ETH pour créer des adresses « jolies », qui commencent par plein de zéros par exemple. Le problème, révélé par des contributeurs de 1inch le 15 septembre 2022 : la clé de 256 bits était dérivée d'une graine de seulement 32 bits. Environ 4 milliards de départs possibles. Ça paraît énorme pour toi et moi. Pour une machine, c'est une liste qu'on peut parcourir.
Cinq jours plus tard, le 20 septembre 2022, la société de trading Wintermute perdait environ 160 millions de dollars. Son adresse d'administration avait été créée avec Profanity. Elle avait retiré l'ETH de cette adresse après l'alerte, mais l'adresse gardait encore les droits sur son coffre. Une équipe de sécurité, Amber Labs, a ensuite reproduit l'attaque en moins de 48 heures avec un simple ordinateur portable.
La leçon : une clé peut avoir la bonne taille et être fausse à l'intérieur. Ce qui compte, c'est la vraie quantité de hasard au départ.
3. Le maillon qu'on oublie : la copie
Les deux premières histoires parlent de clés mal fabriquées. La plupart des vols d'aujourd'hui ne demandent même pas ça. La clé est parfaite, mais elle a été tapée dans un faux site, photographiée et sauvegardée dans le cloud, envoyée à un « support » sur Telegram. Le calcul te protège de l'attaquant qui devine. Il ne peut rien contre celui à qui tu donnes la réponse.
Ce que j'en retiens
On fait souvent peur aux gens avec la cryptographie, comme si c'était fragile. C'est l'inverse : c'est la partie la plus solide de toute l'histoire. Ce qui est fragile, ce sont nos raccourcis. Choisir sa phrase soi-même parce que c'est plus facile à retenir. Utiliser un générateur trouvé sur internet parce qu'il donne une jolie adresse. Garder une photo « au cas où ».
Trois réflexes qui suivent directement de ces histoires, et pas d'une liste toute faite :
- Laisse le portefeuille générer la phrase. Ne la compose jamais toi-même, même « au hasard » dans ta tête.
- Méfie-toi des outils qui promettent une adresse personnalisée ou une clé « plus sûre ». Un portefeuille reconnu fait déjà ce travail.
- Une phrase de récupération ne se tape que dans le portefeuille lui-même, au moment de restaurer. Jamais sur un site, jamais pour un « contrôle ».
Ce n'est pas un conseil d'investissement, juste de la mécanique.
Question pour toi : avant de lire ça, tu pensais que le plus grand risque pour tes cryptos, c'était un hacker génial ou une erreur toute bête ?
#CryptoSecurity #PrivateKey #Web3Security #BinanceSquare #CryptoEducation
191
·
--
Solana pulqabıları və açarları haqqında: yeni başlayanlar üçün bələdçiKripto pulqabı nədir?
Pulqabı əslində sikkələrinizi saxlamır. Tokenləriniz blokçeyndə yerləşir. Pulqabı tokenlərin sizə məxsus olduğunu sübut edən və onları göndərməyə imkan verən açarlarınızı saxlayır.
İki açar
Açıq açar: Ünvanınız. Onu paylaşmaq təhlükəsizdir — e-poçt ünvanı və ya bank hesabı nömrəsi kimi. İnsanlar sizə SOL və tokenlər göndərmək üçün ondan istifadə edirlər.
Şəxsi açar: Gizli parolunuz. Bu açara sahib olan hər kəs vəsaitlərinizə nəzarət edə bilər. Onu heç vaxt paylaşmayın.
Əməliyyatların imzalanması
Token göndərərkən pulqabınız rəqəmsal imza yaratmaq üçün şəxsi açarınızdan istifadə edir. Şəbəkə imzanı açıq açarınızla yoxlayır. Bu, şəxsi açarınızı heç vaxt açıqlamadan əməliyyatı təsdiqlədiyinizi sübut edir.
Solana pulqabıları və açarları haqqında: yeni başlayanlar üçün bələdçi
Kripto pulqabı nədir?
Pulqabı əslində sikkələrinizi saxlamır. Tokenləriniz blokçeyndə yerləşir. Pulqabı tokenlərin sizə məxsus olduğunu sübut edən və onları göndərməyə imkan verən açarlarınızı saxlayır.
İki açar
Açıq açar: Ünvanınız. Onu paylaşmaq təhlükəsizdir — e-poçt ünvanı və ya bank hesabı nömrəsi kimi. İnsanlar sizə SOL və tokenlər göndərmək üçün ondan istifadə edirlər.
Şəxsi açar: Gizli parolunuz. Bu açara sahib olan hər kəs vəsaitlərinizə nəzarət edə bilər. Onu heç vaxt paylaşmayın.
Əməliyyatların imzalanması
Token göndərərkən pulqabınız rəqəmsal imza yaratmaq üçün şəxsi açarınızdan istifadə edir. Şəbəkə imzanı açıq açarınızla yoxlayır. Bu, şəxsi açarınızı heç vaxt açıqlamadan əməliyyatı təsdiqlədiyinizi sübut edir.
Pulqabı əslində sikkələrinizi saxlamır. Tokenləriniz blokçeyndə yerləşir. Pulqabı tokenlərin sizə məxsus olduğunu sübut edən və onları göndərməyə imkan verən açarlarınızı saxlayır.
İki açar
Açıq açar: Ünvanınız. Onu paylaşmaq təhlükəsizdir — e-poçt ünvanı və ya bank hesabı nömrəsi kimi. İnsanlar sizə SOL və tokenlər göndərmək üçün ondan istifadə edirlər.
Şəxsi açar: Gizli parolunuz. Bu açara sahib olan hər kəs vəsaitlərinizə nəzarət edə bilər. Onu heç vaxt paylaşmayın.
Əməliyyatların imzalanması
Token göndərərkən pulqabınız rəqəmsal imza yaratmaq üçün şəxsi açarınızdan istifadə edir. Şəbəkə imzanı açıq açarınızla yoxlayır. Bu, şəxsi açarınızı heç vaxt açıqlamadan əməliyyatı təsdiqlədiyinizi sübut edir.
1
111
·
--
Məqalə
ŞƏXSi AÇAR: Heç kimin paylaşmamalı olduğun “AÇAR”İlk iki epizodda biz wallet-lardan və hot wallet ilə cold wallet arasındakı fərqdən danışdıq.
İndi kripto dünyasındakı ən vacib anlayışlardan birinə gəldik:
Şəxsi açar nədir?
Kriptovalyutaya daxil olursunuzsa, yəqin ki, belə ifadələr eşitmisiniz:
“Açarlar sənindir, sikkələr də sənin deyil.”
Bəs bu, əslində nə deməkdir?
Cavab, sadə baxışla görə bilmədiyiniz bir şeydən başlayır:
🔐 Şəxsi açar.
ŞƏXSi AÇAR NƏDİR?
Şəxsi açar (private key) blokçeyn vasitəsilə idarə olunan aktivlər üzərində müəyyən əməliyyatların icazələndirilməsinə imkan vermək üçün yaradılan kriptoqrafik məlumatdır.
ŞƏXSi AÇAR: Heç kimin paylaşmamalı olduğun “AÇAR”
İlk iki epizodda biz wallet-lardan və hot wallet ilə cold wallet arasındakı fərqdən danışdıq.
İndi kripto dünyasındakı ən vacib anlayışlardan birinə gəldik:
Şəxsi açar nədir?
Kriptovalyutaya daxil olursunuzsa, yəqin ki, belə ifadələr eşitmisiniz:
“Açarlar sənindir, sikkələr də sənin deyil.”
Bəs bu, əslində nə deməkdir?
Cavab, sadə baxışla görə bilmədiyiniz bir şeydən başlayır:
🔐 Şəxsi açar.
ŞƏXSi AÇAR NƏDİR?
Şəxsi açar (private key) blokçeyn vasitəsilə idarə olunan aktivlər üzərində müəyyən əməliyyatların icazələndirilməsinə imkan vermək üçün yaradılan kriptoqrafik məlumatdır.
İndi kripto dünyasındakı ən vacib anlayışlardan birinə gəldik:
Şəxsi açar nədir?
Kriptovalyutaya daxil olursunuzsa, yəqin ki, belə ifadələr eşitmisiniz:
“Açarlar sənindir, sikkələr də sənin deyil.”
Bəs bu, əslində nə deməkdir?
Cavab, sadə baxışla görə bilmədiyiniz bir şeydən başlayır:
🔐 Şəxsi açar.
ŞƏXSi AÇAR NƏDİR?
Şəxsi açar (private key) blokçeyn vasitəsilə idarə olunan aktivlər üzərində müəyyən əməliyyatların icazələndirilməsinə imkan vermək üçün yaradılan kriptoqrafik məlumatdır.
1
240
Məqalə
Kripto pul kisəsi nədir? Yeni başlayanlar üçün pul kisələrinin işləmə prinsipiGiriş
Kripto pul kisəsi hər bir yeni başlayan insanın Bitcoin, Ethereum və ya hər hansı digər blokçeyn əsaslı aktivdən istifadə etməzdən əvvəl başa düşməli olduğu ilk məsələlərdən biridir. Sadə desək, bu, vəsaitlərinizə girişə nəzarət edən açarları idarə etməklə kriptonu qəbul etməyə, saxlamağa və göndərməyə imkan verən vasitədir.
Bu mövzu önəmlidir, çünki bir çox yeni başlayan kripto kisələrini birjalara bənzədir və ya pul kisəsinin sanki “sikkələri” hərfi mənada saxladığını düşünür. Əslində, blokçeyn mülkiyyəti qeydə alır və pul kisəsi həmin mülkiyyətə təhlükəsiz şəkildə nəzarət etməyə kömək edir.
Kripto pul kisəsi nədir? Yeni başlayanlar üçün pul kisələrinin işləmə prinsipi
Giriş
Kripto pul kisəsi hər bir yeni başlayan insanın Bitcoin, Ethereum və ya hər hansı digər blokçeyn əsaslı aktivdən istifadə etməzdən əvvəl başa düşməli olduğu ilk məsələlərdən biridir. Sadə desək, bu, vəsaitlərinizə girişə nəzarət edən açarları idarə etməklə kriptonu qəbul etməyə, saxlamağa və göndərməyə imkan verən vasitədir.
Bu mövzu önəmlidir, çünki bir çox yeni başlayan kripto kisələrini birjalara bənzədir və ya pul kisəsinin sanki “sikkələri” hərfi mənada saxladığını düşünür. Əslində, blokçeyn mülkiyyəti qeydə alır və pul kisəsi həmin mülkiyyətə təhlükəsiz şəkildə nəzarət etməyə kömək edir.
Kripto pul kisəsi hər bir yeni başlayan insanın Bitcoin, Ethereum və ya hər hansı digər blokçeyn əsaslı aktivdən istifadə etməzdən əvvəl başa düşməli olduğu ilk məsələlərdən biridir. Sadə desək, bu, vəsaitlərinizə girişə nəzarət edən açarları idarə etməklə kriptonu qəbul etməyə, saxlamağa və göndərməyə imkan verən vasitədir.
Bu mövzu önəmlidir, çünki bir çox yeni başlayan kripto kisələrini birjalara bənzədir və ya pul kisəsinin sanki “sikkələri” hərfi mənada saxladığını düşünür. Əslində, blokçeyn mülkiyyəti qeydə alır və pul kisəsi həmin mülkiyyətə təhlükəsiz şəkildə nəzarət etməyə kömək edir.
120

🔑 YAYINLANMIŞ ŞƏXSi AÇAR DƏNİZÇİNİ 15 DƏQİQƏDƏ $25M-DƏK PULU “SÜPÜRÜB” ÇIXARDI 💀
Cəmi 15 dəqiqə. Özəl açarın ifşası bir balinanın cəmi təxminən $25M-lik pulunu — DAI, WBTC, aUSDC, LDO, sUSDe və yerli ETH daxil olmaqla — boşaltmaq üçün kifayət etdi. Bütün aktivlər bir “süpürmə” hərəkətində yeni ünvana köçürüldü. 🔍
Ən amansız hissə budur — bu, adi fişinq “təsdiqi” deyil. Bu, birbaşa şəxsi açarın sızmasıdır. Eyni cüzdan 2023-cü ilin sentyabrında da ~$24M məbləğində, increaseAllowance hiyləsi vasitəsilə zərər görmüşdü və hücumçu hətta onun təxminən 90%-ni qaytarıb. Bu dəfə isə “qəyyum mələyi” yoxdur. 💀
Dərs soyuq və sadədir: şəxsi açarınız protokolun, heç bir sığortanın, heç bir ən üst səviyyəli birj nəzarətinin siz ifşa olunduqdan sonra qoruya bilmədiyi yeganə şeydir. Əgər o, səhv klaviaturaya düşübsə, ekran görüntüsü kimi paylaşılıbsə və ya şübhəli import edilibsə, onun risk altında olduğunu düşünün. ⚡
💬 Son dəfə şəxsi açarlarınızın dəqiq harada saxlandığını və onları kiminsə və ya nəyinsə görə biləcəyini nə vaxt audita salmısınız — 👇
⚠️ Maliyyə məsləhəti deyil. Həmişə riskinizi idarə edin. 🛡️
🏷️ #CryptoSecurity #PrivateKey #WhaleAlert #SelfCustody #Crypto
🛡️ 🔑
🔑 YAYINLANMIŞ ŞƏXSi AÇAR DƏNİZÇİNİ 15 DƏQİQƏDƏ $25M-DƏK PULU “SÜPÜRÜB” ÇIXARDI 💀
Cəmi 15 dəqiqə. Özəl açarın ifşası bir balinanın cəmi təxminən $25M-lik pulunu — DAI, WBTC, aUSDC, LDO, sUSDe və yerli ETH daxil olmaqla — boşaltmaq üçün kifayət etdi. Bütün aktivlər bir “süpürmə” hərəkətində yeni ünvana köçürüldü. 🔍
Ən amansız hissə budur — bu, adi fişinq “təsdiqi” deyil. Bu, birbaşa şəxsi açarın sızmasıdır. Eyni cüzdan 2023-cü ilin sentyabrında da ~$24M məbləğində, increaseAllowance hiyləsi vasitəsilə zərər görmüşdü və hücumçu hətta onun təxminən 90%-ni qaytarıb. Bu dəfə isə “qəyyum mələyi” yoxdur. 💀
Dərs soyuq və sadədir: şəxsi açarınız protokolun, heç bir sığortanın, heç bir ən üst səviyyəli birj nəzarətinin siz ifşa olunduqdan sonra qoruya bilmədiyi yeganə şeydir. Əgər o, səhv klaviaturaya düşübsə, ekran görüntüsü kimi paylaşılıbsə və ya şübhəli import edilibsə, onun risk altında olduğunu düşünün. ⚡
💬 Son dəfə şəxsi açarlarınızın dəqiq harada saxlandığını və onları kiminsə və ya nəyinsə görə biləcəyini nə vaxt audita salmısınız — 👇
⚠️ Maliyyə məsləhəti deyil. Həmişə riskinizi idarə edin. 🛡️
🏷️ #CryptoSecurity #PrivateKey #WhaleAlert #SelfCustody #Crypto
🛡️ 🔑
Cəmi 15 dəqiqə. Özəl açarın ifşası bir balinanın cəmi təxminən $25M-lik pulunu — DAI, WBTC, aUSDC, LDO, sUSDe və yerli ETH daxil olmaqla — boşaltmaq üçün kifayət etdi. Bütün aktivlər bir “süpürmə” hərəkətində yeni ünvana köçürüldü. 🔍
Ən amansız hissə budur — bu, adi fişinq “təsdiqi” deyil. Bu, birbaşa şəxsi açarın sızmasıdır. Eyni cüzdan 2023-cü ilin sentyabrında da ~$24M məbləğində, increaseAllowance hiyləsi vasitəsilə zərər görmüşdü və hücumçu hətta onun təxminən 90%-ni qaytarıb. Bu dəfə isə “qəyyum mələyi” yoxdur. 💀
Dərs soyuq və sadədir: şəxsi açarınız protokolun, heç bir sığortanın, heç bir ən üst səviyyəli birj nəzarətinin siz ifşa olunduqdan sonra qoruya bilmədiyi yeganə şeydir. Əgər o, səhv klaviaturaya düşübsə, ekran görüntüsü kimi paylaşılıbsə və ya şübhəli import edilibsə, onun risk altında olduğunu düşünün. ⚡
💬 Son dəfə şəxsi açarlarınızın dəqiq harada saxlandığını və onları kiminsə və ya nəyinsə görə biləcəyini nə vaxt audita salmısınız — 👇
⚠️ Maliyyə məsləhəti deyil. Həmişə riskinizi idarə edin. 🛡️
🏷️ #CryptoSecurity #PrivateKey #WhaleAlert #SelfCustody #Crypto
🛡️ 🔑
52

·
--
BITCOINİN ŞƏXSi AÇARLARI: SATOSHİNİN 1.1M BTC-NİN 15 İLDƏN SONRA DƏYMƏMƏSİNİN SƏBƏBİ 🔐
Giriş: Verilməyib
Hədəf: Verilməyib
Stop Loss: Verilməyib
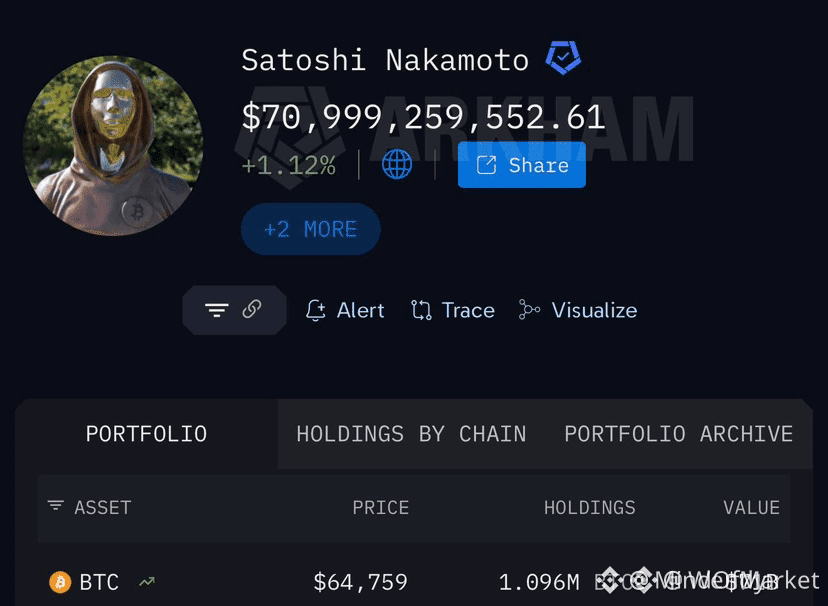
Bitcoinin təhlükəsizliyi 256-bitlik şəxsi açarlara dayanır və 2²⁵⁶ mümkün kombinasya təqdim edir — müşahidə edilən kainatda hesablanmış atomların sayını belə ötən bir rəqəm. Hesablama baxımından bu qeyri-mümkünlük, şəbəkənin ilk günlərindən bəri hərəkətsiz qalan təxminən 1.096M BTC-lik (təxminən $71 mlrd) cüzdanın səbəbidir. Satoshinin cüzdanına qarşı uğurlu “brut-force” hücumu barədə və ya hətta inandırıcı bir təhlükə barədə heç bir ictimai dəlil yoxdur.
Əsas nəticə struktur kimidir: Bitcoin-də mülkiyyət modeli tamamilə qəti və qeyd-şərtsizdir. Şəxsi açar olmadan şəbəkə heç bir bərpa mexanizmi təklif etmir. Bunu bilmək Bitcoin-in uzunmüddətli təhlükəsizliyini düşüncənizdə dəyişirmi?
Maliyyə məsləhəti deyil. Həmişə riskinizi idarə edin.
#BTC #CryptoSecurity #Bitcoin #PrivateKey #CryptoEducation
🔐
BITCOINİN ŞƏXSi AÇARLARI: SATOSHİNİN 1.1M BTC-NİN 15 İLDƏN SONRA DƏYMƏMƏSİNİN SƏBƏBİ 🔐
Giriş: Verilməyib
Hədəf: Verilməyib
Stop Loss: Verilməyib
Bitcoinin təhlükəsizliyi 256-bitlik şəxsi açarlara dayanır və 2²⁵⁶ mümkün kombinasya təqdim edir — müşahidə edilən kainatda hesablanmış atomların sayını belə ötən bir rəqəm. Hesablama baxımından bu qeyri-mümkünlük, şəbəkənin ilk günlərindən bəri hərəkətsiz qalan təxminən 1.096M BTC-lik (təxminən $71 mlrd) cüzdanın səbəbidir. Satoshinin cüzdanına qarşı uğurlu “brut-force” hücumu barədə və ya hətta inandırıcı bir təhlükə barədə heç bir ictimai dəlil yoxdur.
Əsas nəticə struktur kimidir: Bitcoin-də mülkiyyət modeli tamamilə qəti və qeyd-şərtsizdir. Şəxsi açar olmadan şəbəkə heç bir bərpa mexanizmi təklif etmir. Bunu bilmək Bitcoin-in uzunmüddətli təhlükəsizliyini düşüncənizdə dəyişirmi?
Maliyyə məsləhəti deyil. Həmişə riskinizi idarə edin.
#BTC #CryptoSecurity #Bitcoin #PrivateKey #CryptoEducation
🔐
Giriş: Verilməyib
Hədəf: Verilməyib
Stop Loss: Verilməyib
Bitcoinin təhlükəsizliyi 256-bitlik şəxsi açarlara dayanır və 2²⁵⁶ mümkün kombinasya təqdim edir — müşahidə edilən kainatda hesablanmış atomların sayını belə ötən bir rəqəm. Hesablama baxımından bu qeyri-mümkünlük, şəbəkənin ilk günlərindən bəri hərəkətsiz qalan təxminən 1.096M BTC-lik (təxminən $71 mlrd) cüzdanın səbəbidir. Satoshinin cüzdanına qarşı uğurlu “brut-force” hücumu barədə və ya hətta inandırıcı bir təhlükə barədə heç bir ictimai dəlil yoxdur.
Əsas nəticə struktur kimidir: Bitcoin-də mülkiyyət modeli tamamilə qəti və qeyd-şərtsizdir. Şəxsi açar olmadan şəbəkə heç bir bərpa mexanizmi təklif etmir. Bunu bilmək Bitcoin-in uzunmüddətli təhlükəsizliyini düşüncənizdə dəyişirmi?
Maliyyə məsləhəti deyil. Həmişə riskinizi idarə edin.
#BTC #CryptoSecurity #Bitcoin #PrivateKey #CryptoEducation
🔐
54
Daha çox kontent araşdırmaq üçün daxil olun
Binance Square-də qlobal kriptovalyuta istifadəçilərinə qoşulun
⚡️ Kriptovalyuta haqqında ən son və faydalı məlumatları əldə edin.
💬 Dünyanın ən böyük kriptovalyuta birjası tərəfindən etibar edilir.
👍 Doğrulanmış yaradıcılardan gələn real məlumatları kəşf edin.
E-poçt/Telefon nömrəsi
Trenddə olan mövzular
1
#A Packed Week of Earnings and Data Tests Markets
25,245 baxış
Müzakirə edir: 193
2
#AnthropicIPOTestsInvestorAppetiteForAI
24,531 baxış
Müzakirə edir: 483
3
#HuangReportedlyConsidersReturnToNvidia
50,683 baxış
Müzakirə edir: 632
4
#MUFGSMFGMizuhoPlanYenBackedStablecoin
2,577 baxış
Müzakirə edir: 58
5
#HKMAAndSwiftExploreTokenizedDepositInteroperability
158 baxış
Müzakirə edir: 5
6
#CryptoSelloffTriggersMultipleWhaleLiquidations
349,344 baxış
Müzakirə edir: 2,683
7
#BitcoinSpotETFsPost$1.065BOutflowsForThirdStraightWeek
4,820 baxış
Müzakirə edir: 92
8
#About64000BitcoinMiningMachinesReportedlyHijacked
36,626 baxış
Müzakirə edir: 415
9
#USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
266,423 baxış
Müzakirə edir: 2,015
10
#WillFOMCMinutesReinforceRateHikeExpectations?
100,904 baxış
Müzakirə edir: 1,038