
#phishing
phishing
235,585 baxış
Müzakirə edir: 476
Populyar
Sonuncu

·
--
Tərcüməyə bax
#CanadaAndUSLaunchOperationNiagaraAgainstApprovalPhishing
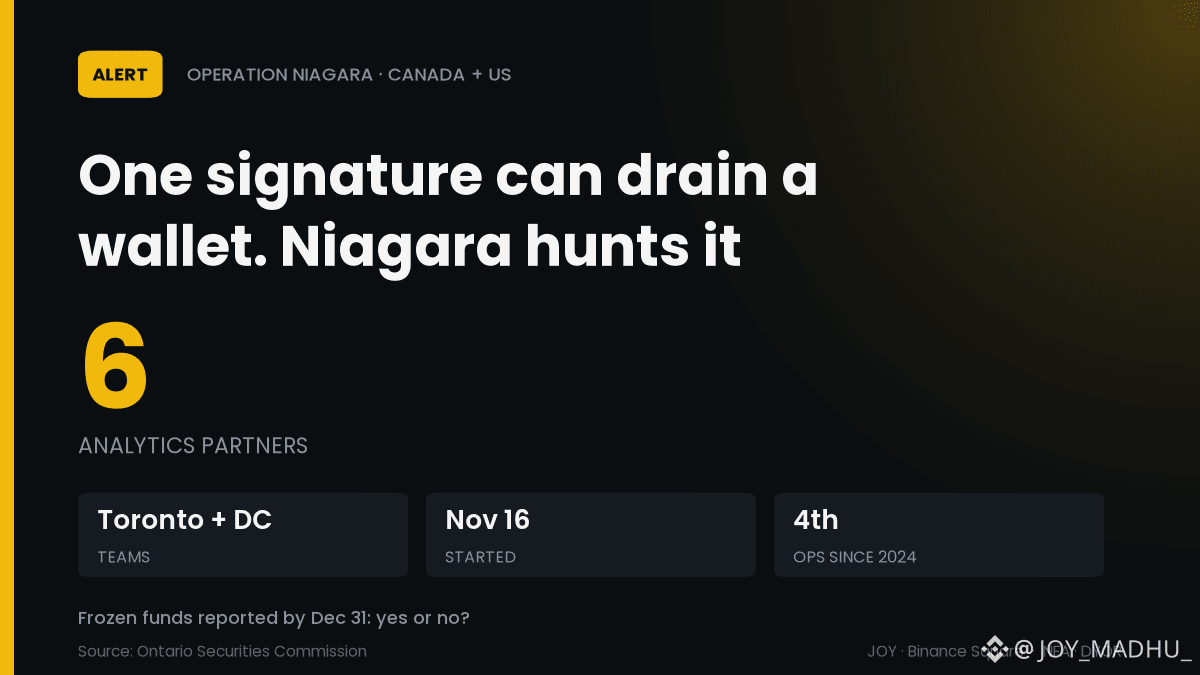
🎣 No Seed Phrase Needed: One Signature Can Drain You
Canada and the US began Operation Niagara on Nov 16 to stop scams that trick users into signing token approvals.
📅 Teams in Toronto (OSC, OPP) and Washington (Secret Service)
📊 Six analytics partners, incl. Chainalysis and TRM Labs
⚠️ Aim: flag stolen approvals before funds move
🏦 Fourth such op since Project Atlas in 2024
My read: detection helps, but revoking old approvals matters more.
Will Niagara report frozen funds by Dec 31, yes or no? 👇
#CanadaAndUSLaunchOperationNiagaraAgainstApprovalPhishing #CryptoSecurity #Phishing
#CanadaAndUSLaunchOperationNiagaraAgainstApprovalPhishing
🎣 No Seed Phrase Needed: One Signature Can Drain You
Canada and the US began Operation Niagara on Nov 16 to stop scams that trick users into signing token approvals.
📅 Teams in Toronto (OSC, OPP) and Washington (Secret Service)
📊 Six analytics partners, incl. Chainalysis and TRM Labs
⚠️ Aim: flag stolen approvals before funds move
🏦 Fourth such op since Project Atlas in 2024
My read: detection helps, but revoking old approvals matters more.
Will Niagara report frozen funds by Dec 31, yes or no? 👇
#CanadaAndUSLaunchOperationNiagaraAgainstApprovalPhishing #CryptoSecurity #Phishing
🎣 No Seed Phrase Needed: One Signature Can Drain You
Canada and the US began Operation Niagara on Nov 16 to stop scams that trick users into signing token approvals.
📅 Teams in Toronto (OSC, OPP) and Washington (Secret Service)
📊 Six analytics partners, incl. Chainalysis and TRM Labs
⚠️ Aim: flag stolen approvals before funds move
🏦 Fourth such op since Project Atlas in 2024
My read: detection helps, but revoking old approvals matters more.
Will Niagara report frozen funds by Dec 31, yes or no? 👇
#CanadaAndUSLaunchOperationNiagaraAgainstApprovalPhishing #CryptoSecurity #Phishing
27
#CanadaAndUSLaunchOperationNiagaraAgainstApprovalPhishing
🚨 KANADA VƏ ABŞ TƏSDİQ FİŞİNQİNƏ QARŞI NİAGARA ƏMƏLİYYATINA BAŞLAYIR!
Kanada və ABŞ-dakı səlahiyyətli qurumlar istifadəçiləri cinayətkarlara rəqəmsal aktivlərinə giriş imkanı verməyə aldatmaq üçün hazırlanmış təhlükəli kriptovalyuta fırıldağı olan təsdiq fişinqinə qarşı mübarizə aparmaq üçün qüvvələrini birləşdirir.
Bu fırıldaqlara çox vaxt saxta veb-saytlar, saxta pul kisəsi bağlantıları və təcavüzkarlara qurbanların pul kisələrini boşaltmağa imkan verə bilən zərərli əməliyyat təsdiqləri daxildir.
📊 Bunun əhəmiyyəti:
🔐 Sərhədlərarası əməkdaşlıq kriptovalyuta fişinqi şəbəkələrinin fəaliyyətini dayandırmağa kömək edə bilər.
🚨 Təsdiq fişinqi kriptovalyuta investorları üçün ciddi təhlükə olaraq qalır.
💰 Cinayətkarlar pul kisələrinə verilən icazələrdən ehtiyatsız şəkildə istifadə edərək vəsaitləri oğurlaya bilərlər.
🛡️ Daha ciddi hüquq-mühafizə tədbirləri kriptovalyuta sənayesində təhlükəsizliyi və etimadı artıra bilər.
Kriptovalyutaların istifadəsi genişləndikcə rəqəmsal aktivlərin qorunması heç vaxt olmadığı qədər vacib olur.
Şübhəli pul kisəsi bağlantısı və ya token təsdiqi sorğusu almısınız? Ayıq-sayıq olun! 👀
#CryptoSecurity #phishing #crypto
#CanadaAndUSLaunchOperationNiagaraAgainstApprovalPhishing
🚨 KANADA VƏ ABŞ TƏSDİQ FİŞİNQİNƏ QARŞI NİAGARA ƏMƏLİYYATINA BAŞLAYIR!
Kanada və ABŞ-dakı səlahiyyətli qurumlar istifadəçiləri cinayətkarlara rəqəmsal aktivlərinə giriş imkanı verməyə aldatmaq üçün hazırlanmış təhlükəli kriptovalyuta fırıldağı olan təsdiq fişinqinə qarşı mübarizə aparmaq üçün qüvvələrini birləşdirir.
Bu fırıldaqlara çox vaxt saxta veb-saytlar, saxta pul kisəsi bağlantıları və təcavüzkarlara qurbanların pul kisələrini boşaltmağa imkan verə bilən zərərli əməliyyat təsdiqləri daxildir.
📊 Bunun əhəmiyyəti:
🔐 Sərhədlərarası əməkdaşlıq kriptovalyuta fişinqi şəbəkələrinin fəaliyyətini dayandırmağa kömək edə bilər.
🚨 Təsdiq fişinqi kriptovalyuta investorları üçün ciddi təhlükə olaraq qalır.
💰 Cinayətkarlar pul kisələrinə verilən icazələrdən ehtiyatsız şəkildə istifadə edərək vəsaitləri oğurlaya bilərlər.
🛡️ Daha ciddi hüquq-mühafizə tədbirləri kriptovalyuta sənayesində təhlükəsizliyi və etimadı artıra bilər.
Kriptovalyutaların istifadəsi genişləndikcə rəqəmsal aktivlərin qorunması heç vaxt olmadığı qədər vacib olur.
Şübhəli pul kisəsi bağlantısı və ya token təsdiqi sorğusu almısınız? Ayıq-sayıq olun! 👀
#CryptoSecurity #phishing #crypto
🚨 KANADA VƏ ABŞ TƏSDİQ FİŞİNQİNƏ QARŞI NİAGARA ƏMƏLİYYATINA BAŞLAYIR!
Kanada və ABŞ-dakı səlahiyyətli qurumlar istifadəçiləri cinayətkarlara rəqəmsal aktivlərinə giriş imkanı verməyə aldatmaq üçün hazırlanmış təhlükəli kriptovalyuta fırıldağı olan təsdiq fişinqinə qarşı mübarizə aparmaq üçün qüvvələrini birləşdirir.
Bu fırıldaqlara çox vaxt saxta veb-saytlar, saxta pul kisəsi bağlantıları və təcavüzkarlara qurbanların pul kisələrini boşaltmağa imkan verə bilən zərərli əməliyyat təsdiqləri daxildir.
📊 Bunun əhəmiyyəti:
🔐 Sərhədlərarası əməkdaşlıq kriptovalyuta fişinqi şəbəkələrinin fəaliyyətini dayandırmağa kömək edə bilər.
🚨 Təsdiq fişinqi kriptovalyuta investorları üçün ciddi təhlükə olaraq qalır.
💰 Cinayətkarlar pul kisələrinə verilən icazələrdən ehtiyatsız şəkildə istifadə edərək vəsaitləri oğurlaya bilərlər.
🛡️ Daha ciddi hüquq-mühafizə tədbirləri kriptovalyuta sənayesində təhlükəsizliyi və etimadı artıra bilər.
Kriptovalyutaların istifadəsi genişləndikcə rəqəmsal aktivlərin qorunması heç vaxt olmadığı qədər vacib olur.
Şübhəli pul kisəsi bağlantısı və ya token təsdiqi sorğusu almısınız? Ayıq-sayıq olun! 👀
#CryptoSecurity #phishing #crypto
83

·
--
Cənubi Koreyanın Coinone kriptobirjası müştəri məlumatlarının sızdığını təsdiqləyib — üstəlik, sızan məlumatlar ad və e-poçt ünvanından xeyli həssasdır.
Faktlar: Coinone 15 noyabr 2026-cı il, bazar günü elan edib ki, müştəri dəstəyi üzrə podratçısı MetaM-in serveri 12 noyabr, cümə axşamı, Koreya vaxtı ilə təxminən saat 04:00-da sındırılıb. Sızmış ola biləcək məlumatlara ad, telefon nömrəsi, e-poçt ünvanı, doğum tarixi, bank hesabı nömrəsi, şifrə, rezidentin şəxsiyyət nömrəsi, ev ünvanı, kripto-cüzdan ünvanı və əməliyyat ID-si daxildir. Yalnız müştəri dəstəyi ilə əlaqə saxlamış müştərilər təsirlənib, onların sayı isə hələ açıqlanmayıb. Coinone hesab, ticarət və cüzdan sistemlərinin sındırılmadığını və hələlik vəsait itkisi barədə məlumat verilmədiyini vurğulayıb. Hadisə Koreya tənzimləyici orqanlarına bildirilib, dəstək xidməti isə yalnız e-poçt vasitəsilə göstərilir.
Mənim fikrim: bu, ən təhlükəli ssenarilərdən biridir — dəstək söhbətlərindən əldə olunan məlumatlar fişinq mesajlarını çox inandırıcı göstərir, çünki fırıldaqçılar yalnız birjanın bilə biləcəyi detalları qeyd edə bilərlər. Hazırda bazarda qorxu hökm sürərkən belə tələlərin işə düşməsi daha da asanlaşır.
Bundan sonra izləyəcəyim məqamlar: Coinone-un təsirlənən müştərilərin sayını açıqlayıb-açıqlamayacağı və bu məlumatlardan istifadə edən yeni fırıldaqçılıq halları barədə məlumat verilib-verilməyəcəyi.
Heç birjanın adından göndərilmiş kimi görünən və linkə klikləməyi istəyən DM və ya e-poçt almısınız? Şərhlərdə paylaşın ki, başqaları da ehtiyatlı olsun.
Bu, maliyyə məsləhəti deyil — həmişə öz araşdırmanızı aparın (DYOR).
#KeamananKripto #Coinone #Fişinq
Cənubi Koreyanın Coinone kriptobirjası müştəri məlumatlarının sızdığını təsdiqləyib — üstəlik, sızan məlumatlar ad və e-poçt ünvanından xeyli həssasdır.
Faktlar: Coinone 15 noyabr 2026-cı il, bazar günü elan edib ki, müştəri dəstəyi üzrə podratçısı MetaM-in serveri 12 noyabr, cümə axşamı, Koreya vaxtı ilə təxminən saat 04:00-da sındırılıb. Sızmış ola biləcək məlumatlara ad, telefon nömrəsi, e-poçt ünvanı, doğum tarixi, bank hesabı nömrəsi, şifrə, rezidentin şəxsiyyət nömrəsi, ev ünvanı, kripto-cüzdan ünvanı və əməliyyat ID-si daxildir. Yalnız müştəri dəstəyi ilə əlaqə saxlamış müştərilər təsirlənib, onların sayı isə hələ açıqlanmayıb. Coinone hesab, ticarət və cüzdan sistemlərinin sındırılmadığını və hələlik vəsait itkisi barədə məlumat verilmədiyini vurğulayıb. Hadisə Koreya tənzimləyici orqanlarına bildirilib, dəstək xidməti isə yalnız e-poçt vasitəsilə göstərilir.
Mənim fikrim: bu, ən təhlükəli ssenarilərdən biridir — dəstək söhbətlərindən əldə olunan məlumatlar fişinq mesajlarını çox inandırıcı göstərir, çünki fırıldaqçılar yalnız birjanın bilə biləcəyi detalları qeyd edə bilərlər. Hazırda bazarda qorxu hökm sürərkən belə tələlərin işə düşməsi daha da asanlaşır.
Bundan sonra izləyəcəyim məqamlar: Coinone-un təsirlənən müştərilərin sayını açıqlayıb-açıqlamayacağı və bu məlumatlardan istifadə edən yeni fırıldaqçılıq halları barədə məlumat verilib-verilməyəcəyi.
Heç birjanın adından göndərilmiş kimi görünən və linkə klikləməyi istəyən DM və ya e-poçt almısınız? Şərhlərdə paylaşın ki, başqaları da ehtiyatlı olsun.
Bu, maliyyə məsləhəti deyil — həmişə öz araşdırmanızı aparın (DYOR).
#KeamananKripto #Coinone #Fişinq
Faktlar: Coinone 15 noyabr 2026-cı il, bazar günü elan edib ki, müştəri dəstəyi üzrə podratçısı MetaM-in serveri 12 noyabr, cümə axşamı, Koreya vaxtı ilə təxminən saat 04:00-da sındırılıb. Sızmış ola biləcək məlumatlara ad, telefon nömrəsi, e-poçt ünvanı, doğum tarixi, bank hesabı nömrəsi, şifrə, rezidentin şəxsiyyət nömrəsi, ev ünvanı, kripto-cüzdan ünvanı və əməliyyat ID-si daxildir. Yalnız müştəri dəstəyi ilə əlaqə saxlamış müştərilər təsirlənib, onların sayı isə hələ açıqlanmayıb. Coinone hesab, ticarət və cüzdan sistemlərinin sındırılmadığını və hələlik vəsait itkisi barədə məlumat verilmədiyini vurğulayıb. Hadisə Koreya tənzimləyici orqanlarına bildirilib, dəstək xidməti isə yalnız e-poçt vasitəsilə göstərilir.
Mənim fikrim: bu, ən təhlükəli ssenarilərdən biridir — dəstək söhbətlərindən əldə olunan məlumatlar fişinq mesajlarını çox inandırıcı göstərir, çünki fırıldaqçılar yalnız birjanın bilə biləcəyi detalları qeyd edə bilərlər. Hazırda bazarda qorxu hökm sürərkən belə tələlərin işə düşməsi daha da asanlaşır.
Bundan sonra izləyəcəyim məqamlar: Coinone-un təsirlənən müştərilərin sayını açıqlayıb-açıqlamayacağı və bu məlumatlardan istifadə edən yeni fırıldaqçılıq halları barədə məlumat verilib-verilməyəcəyi.
Heç birjanın adından göndərilmiş kimi görünən və linkə klikləməyi istəyən DM və ya e-poçt almısınız? Şərhlərdə paylaşın ki, başqaları da ehtiyatlı olsun.
Bu, maliyyə məsləhəti deyil — həmişə öz araşdırmanızı aparın (DYOR).
#KeamananKripto #Coinone #Fişinq
3

·
--
Saxta videozəng “həlli” adi bir görüşü kriptovalyuta oğurluğu tələsinə çevirə bilər.
FBI bildirir ki, Şimali Koreya ilə əlaqələndirilən FaceStealer əməliyyatı 18 ay ərzində 400 milyon dollardan çox kriptovalyuta oğurluğu ilə bağlı olub. Hücum edənlər ələ keçirilmiş kontaktlardan və inandırıcı video-görüşlərdən istifadə edib, sonra isə zərərli proqram quraşdırmaq üçün saxta texniki xəta həlli təklif ediblər. FBI həmçinin deepfake-lər və açıq mənbəli proqram təminatı tərtibatçılarının hədəfə alınması barədə xəbərdarlıq edir — bu isə proqram təminatı təchizat zəncirinin risklərini artırır.
Nəticə: gözlənilməz “problemi həll et” keçidlərinə şübhə ilə yanaşın — hətta tanış hesabdan gəlsə belə. Klikləməzdən əvvəl sorğunu ayrıca, etibarlı kanal vasitəsilə təsdiqləyin.
Komandanız adi bir zəng zamanı bunu tanıya bilərmi?
Mənbə: FBI — https://www.fbi.gov/investigate/cyber/facestealer-cryptocurrency-theft-scheme
#Cybersecurity #CryptoSecurity #Web3 #Fişinq
Saxta videozəng “həlli” adi bir görüşü kriptovalyuta oğurluğu tələsinə çevirə bilər.
FBI bildirir ki, Şimali Koreya ilə əlaqələndirilən FaceStealer əməliyyatı 18 ay ərzində 400 milyon dollardan çox kriptovalyuta oğurluğu ilə bağlı olub. Hücum edənlər ələ keçirilmiş kontaktlardan və inandırıcı video-görüşlərdən istifadə edib, sonra isə zərərli proqram quraşdırmaq üçün saxta texniki xəta həlli təklif ediblər. FBI həmçinin deepfake-lər və açıq mənbəli proqram təminatı tərtibatçılarının hədəfə alınması barədə xəbərdarlıq edir — bu isə proqram təminatı təchizat zəncirinin risklərini artırır.
Nəticə: gözlənilməz “problemi həll et” keçidlərinə şübhə ilə yanaşın — hətta tanış hesabdan gəlsə belə. Klikləməzdən əvvəl sorğunu ayrıca, etibarlı kanal vasitəsilə təsdiqləyin.
Komandanız adi bir zəng zamanı bunu tanıya bilərmi?
Mənbə: FBI — https://www.fbi.gov/investigate/cyber/facestealer-cryptocurrency-theft-scheme
#Cybersecurity #CryptoSecurity #Web3 #Fişinq
FBI bildirir ki, Şimali Koreya ilə əlaqələndirilən FaceStealer əməliyyatı 18 ay ərzində 400 milyon dollardan çox kriptovalyuta oğurluğu ilə bağlı olub. Hücum edənlər ələ keçirilmiş kontaktlardan və inandırıcı video-görüşlərdən istifadə edib, sonra isə zərərli proqram quraşdırmaq üçün saxta texniki xəta həlli təklif ediblər. FBI həmçinin deepfake-lər və açıq mənbəli proqram təminatı tərtibatçılarının hədəfə alınması barədə xəbərdarlıq edir — bu isə proqram təminatı təchizat zəncirinin risklərini artırır.
Nəticə: gözlənilməz “problemi həll et” keçidlərinə şübhə ilə yanaşın — hətta tanış hesabdan gəlsə belə. Klikləməzdən əvvəl sorğunu ayrıca, etibarlı kanal vasitəsilə təsdiqləyin.
Komandanız adi bir zəng zamanı bunu tanıya bilərmi?
Mənbə: FBI — https://www.fbi.gov/investigate/cyber/facestealer-cryptocurrency-theft-scheme
#Cybersecurity #CryptoSecurity #Web3 #Fişinq
3

·
--
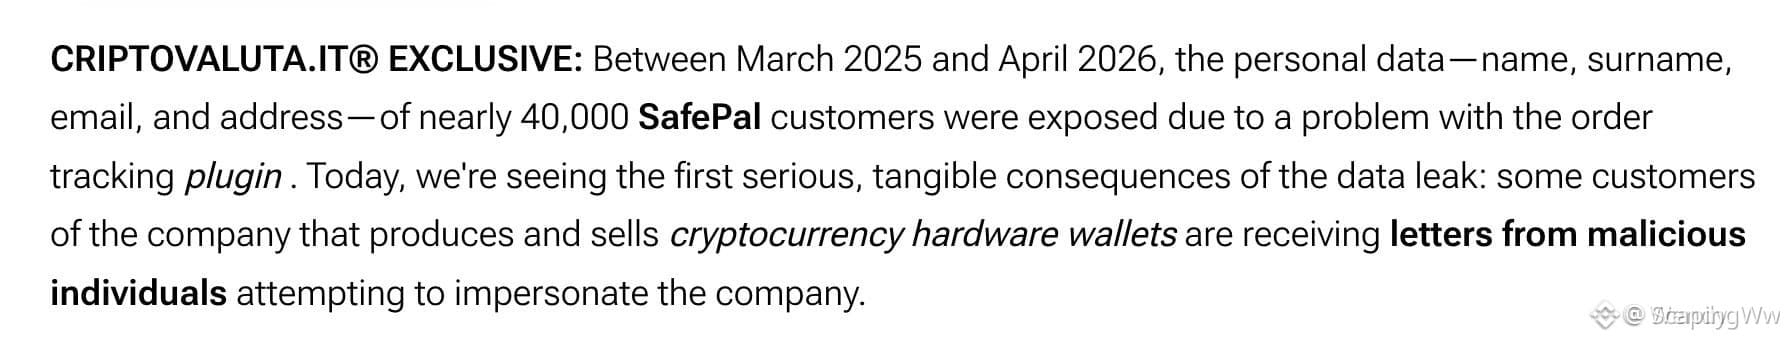
🚨 FİZİKİ POÇT VASİTƏSİLƏ FİŞİNQ $SFP İSTİFADƏÇİLƏRİ YENİ VƏ TƏHLÜKƏLİ HÜCUM ÜSULUNUN HƏDƏFİNƏ ÇEVİRİR
Zərərli şəxslər rəqəmsal ekranlardan fiziki poçt qutunuza keçdikdə, təhdid mənzərəsi tamamilə dəyişir. Son məlumat sızması minlərlə aparat pul kisəsi sahibinin sifariş məlumatlarını üzə çıxarıb və inandırıcı proqram təminatı xəbərdarlıqları olan, hədəfə yönəlmiş fiziki məktubların göndərilməsinə səbəb olub 📊.
Dələduzlar QR kodlar vasitəsilə istifadəçiləri giriş məlumatlarını oğurlamaq üçün hazırlanmış zərərli portallara yönləndirmək məqsədilə real ev ünvanlarından və adlardan istifadə edirlər. Bərpa ifadənizi daxil etməyi tələb edən və ya qəfil təhlükəsizlik yeniləmələri təklif edən istənilməmiş yazışmalara heç vaxt etibar etməyin 💡.
🛡️ Kənar mənbələrdən gələn aparat təhlükəsizliyi bildirişləri ilə qarşılıqlı əlaqəyə girməzdən əvvəl onların həqiqiliyini hazırda necə yoxlayırsınız? 👇
⚠️ Bu, maliyyə məsləhəti deyil. Risklərinizi həmişə idarə edin. 🛡️
🏷️ #SFP #CryptoSecurity #Phishing #SafePal
⚡
🚨 FİZİKİ POÇT VASİTƏSİLƏ FİŞİNQ $SFP İSTİFADƏÇİLƏRİ YENİ VƏ TƏHLÜKƏLİ HÜCUM ÜSULUNUN HƏDƏFİNƏ ÇEVİRİR
Zərərli şəxslər rəqəmsal ekranlardan fiziki poçt qutunuza keçdikdə, təhdid mənzərəsi tamamilə dəyişir. Son məlumat sızması minlərlə aparat pul kisəsi sahibinin sifariş məlumatlarını üzə çıxarıb və inandırıcı proqram təminatı xəbərdarlıqları olan, hədəfə yönəlmiş fiziki məktubların göndərilməsinə səbəb olub 📊.
Dələduzlar QR kodlar vasitəsilə istifadəçiləri giriş məlumatlarını oğurlamaq üçün hazırlanmış zərərli portallara yönləndirmək məqsədilə real ev ünvanlarından və adlardan istifadə edirlər. Bərpa ifadənizi daxil etməyi tələb edən və ya qəfil təhlükəsizlik yeniləmələri təklif edən istənilməmiş yazışmalara heç vaxt etibar etməyin 💡.
🛡️ Kənar mənbələrdən gələn aparat təhlükəsizliyi bildirişləri ilə qarşılıqlı əlaqəyə girməzdən əvvəl onların həqiqiliyini hazırda necə yoxlayırsınız? 👇
⚠️ Bu, maliyyə məsləhəti deyil. Risklərinizi həmişə idarə edin. 🛡️
🏷️ #SFP #CryptoSecurity #Phishing #SafePal
⚡
Zərərli şəxslər rəqəmsal ekranlardan fiziki poçt qutunuza keçdikdə, təhdid mənzərəsi tamamilə dəyişir. Son məlumat sızması minlərlə aparat pul kisəsi sahibinin sifariş məlumatlarını üzə çıxarıb və inandırıcı proqram təminatı xəbərdarlıqları olan, hədəfə yönəlmiş fiziki məktubların göndərilməsinə səbəb olub 📊.
Dələduzlar QR kodlar vasitəsilə istifadəçiləri giriş məlumatlarını oğurlamaq üçün hazırlanmış zərərli portallara yönləndirmək məqsədilə real ev ünvanlarından və adlardan istifadə edirlər. Bərpa ifadənizi daxil etməyi tələb edən və ya qəfil təhlükəsizlik yeniləmələri təklif edən istənilməmiş yazışmalara heç vaxt etibar etməyin 💡.
🛡️ Kənar mənbələrdən gələn aparat təhlükəsizliyi bildirişləri ilə qarşılıqlı əlaqəyə girməzdən əvvəl onların həqiqiliyini hazırda necə yoxlayırsınız? 👇
⚠️ Bu, maliyyə məsləhəti deyil. Risklərinizi həmişə idarə edin. 🛡️
🏷️ #SFP #CryptoSecurity #Phishing #SafePal
⚡
24
·
--
Bərpa ifadəniz əsas açardır — dəstək müraciəti deyil
Həqiqi bərpa ifadəsi şəxsi nəzarətinizdə olan kripto pulqabını aça bilər. Etibarlı dəstək nümayəndəsi onu çat və ya veb-sayta daxil etməyinizi istəməz.
Binance Academy bildirir ki, şəxsi açarlar və bərpa ifadələri gizli saxlanmalıdır. Buna görə “pulqabınızı təsdiqləyin”, “girişi bərpa edin” kimi mesajlar və ya təcili dəstək mesajları həmin sözləri tələb edirsə, xüsusilə təhlükəlidir.
Bunun səbəbi: ehtiyat bərpa ifadəniz ələ keçirilibsə, güclü parol pulqabınızı qoruya bilməz. Kopyalanmış ifadə kiməsə başqa cihazdan həmin açarlara giriş imkanı verə bilər.
Mənim fikrimcə: bərpa sözlərini istəyən istənilən sorğunu dayanma işarəsi kimi qəbul edin. Linki bağlayın, sonra pulqabı və ya birjanı yalnız onun rəsmi tətbiqi və ya artıq etibar etdiyiniz əlfəcin vasitəsilə açın.
Kripto dəstəyi mesajının həqiqi olub-olmadığını necə yoxlamaq olar?
Mənbə: https://academy.binance.com/en/articles/crypto-wallet-types-explained
#Cybersecurity #CryptoSafety #Fişinq
Bərpa ifadəniz əsas açardır — dəstək müraciəti deyil
Həqiqi bərpa ifadəsi şəxsi nəzarətinizdə olan kripto pulqabını aça bilər. Etibarlı dəstək nümayəndəsi onu çat və ya veb-sayta daxil etməyinizi istəməz.
Binance Academy bildirir ki, şəxsi açarlar və bərpa ifadələri gizli saxlanmalıdır. Buna görə “pulqabınızı təsdiqləyin”, “girişi bərpa edin” kimi mesajlar və ya təcili dəstək mesajları həmin sözləri tələb edirsə, xüsusilə təhlükəlidir.
Bunun səbəbi: ehtiyat bərpa ifadəniz ələ keçirilibsə, güclü parol pulqabınızı qoruya bilməz. Kopyalanmış ifadə kiməsə başqa cihazdan həmin açarlara giriş imkanı verə bilər.
Mənim fikrimcə: bərpa sözlərini istəyən istənilən sorğunu dayanma işarəsi kimi qəbul edin. Linki bağlayın, sonra pulqabı və ya birjanı yalnız onun rəsmi tətbiqi və ya artıq etibar etdiyiniz əlfəcin vasitəsilə açın.
Kripto dəstəyi mesajının həqiqi olub-olmadığını necə yoxlamaq olar?
Mənbə: https://academy.binance.com/en/articles/crypto-wallet-types-explained
#Cybersecurity #CryptoSafety #Fişinq
Həqiqi bərpa ifadəsi şəxsi nəzarətinizdə olan kripto pulqabını aça bilər. Etibarlı dəstək nümayəndəsi onu çat və ya veb-sayta daxil etməyinizi istəməz.
Binance Academy bildirir ki, şəxsi açarlar və bərpa ifadələri gizli saxlanmalıdır. Buna görə “pulqabınızı təsdiqləyin”, “girişi bərpa edin” kimi mesajlar və ya təcili dəstək mesajları həmin sözləri tələb edirsə, xüsusilə təhlükəlidir.
Bunun səbəbi: ehtiyat bərpa ifadəniz ələ keçirilibsə, güclü parol pulqabınızı qoruya bilməz. Kopyalanmış ifadə kiməsə başqa cihazdan həmin açarlara giriş imkanı verə bilər.
Mənim fikrimcə: bərpa sözlərini istəyən istənilən sorğunu dayanma işarəsi kimi qəbul edin. Linki bağlayın, sonra pulqabı və ya birjanı yalnız onun rəsmi tətbiqi və ya artıq etibar etdiyiniz əlfəcin vasitəsilə açın.
Kripto dəstəyi mesajının həqiqi olub-olmadığını necə yoxlamaq olar?
Mənbə: https://academy.binance.com/en/articles/crypto-wallet-types-explained
#Cybersecurity #CryptoSafety #Fişinq
8

·
--
Bitget Wallet-in son hesabatına görə, Q3-də fişinq xəbərdarlıqları 7 dəfə artıb! Hər həftə təxminən 37.000 fişinq imza sorğusu işarələnib. Fişinq hücumları artmayıb, sadəcə monitorinq daha da güclənib! Kripto istifadəçiləri, diqqətli olun! #加密安全 #钓鱼攻击 $BTC $ETH
Bitget Wallet fişinq xəbərdarlıqlarının 7 dəfə artdığını bildirir! Q3-də həftəlik təxminən 37 min fişinq sorğusu işarələnib. Hücumlar artmayıb, daha çoxu aşkarlanıb. Kripto istifadəçiləri, ayıq-sayıq olun! #cryptosecurity #phishing $BTC $ETH
Bitget Wallet-in son hesabatına görə, Q3-də fişinq xəbərdarlıqları 7 dəfə artıb! Hər həftə təxminən 37.000 fişinq imza sorğusu işarələnib. Fişinq hücumları artmayıb, sadəcə monitorinq daha da güclənib! Kripto istifadəçiləri, diqqətli olun! #加密安全 #钓鱼攻击 $BTC $ETH
Bitget Wallet fişinq xəbərdarlıqlarının 7 dəfə artdığını bildirir! Q3-də həftəlik təxminən 37 min fişinq sorğusu işarələnib. Hücumlar artmayıb, daha çoxu aşkarlanıb. Kripto istifadəçiləri, ayıq-sayıq olun! #cryptosecurity #phishing $BTC $ETH
Bitget Wallet fişinq xəbərdarlıqlarının 7 dəfə artdığını bildirir! Q3-də həftəlik təxminən 37 min fişinq sorğusu işarələnib. Hücumlar artmayıb, daha çoxu aşkarlanıb. Kripto istifadəçiləri, ayıq-sayıq olun! #cryptosecurity #phishing $BTC $ETH
226
·
--
Fırıldaqçılar “doğrulama haqqı” olaraq 0,0042 BTC tələb etmək üçün Binance adından istifadə edir — saxta son tarix isə bu gündür.
Fakt: Bitdefender Antispam Lab (3 noyabr) Binance-in 29 oktyabrda haker hücumuna məruz qalmasından (təxminən 6,3 milyard dollar) istifadə edən iki fişinq kampaniyası aşkarlayıb. Birincisi, “SAFU Reconciliation Desk” adlı saxta e-poçtdur. Orada BTC ünvanınızın “UNCLAIMED” olduğu iddia edilir və sizə BTC ayrılacağı vəd olunur — bir şərtlə ki, əvvəlcə 0,0042 BTC (təxminən 327 dollar) “doğrulama haqqı” göndərəsiniz. İkincisi, özünü Trust Wallet kimi təqdim edən və cüzdanınızı “doğrulamasanız”, hesabınızın 7 noyabrdan sonra dayandırılacağı ilə hədələyən e-poçtdur. CZ də 5 noyabrda istifadəçiləri cüzdanlarını qoşmağa sövq edən saxta Trust Wallet saytları barədə xəbərdarlıq edib. Binance isə heç bir kompensasiya tələb etmə prosesi elan etməyib.
Mənim fikrim: Bu, eyni qurbanları hədəf alan ikinci oğurluq cəhdidir — rəsmi görünmək üçün Binance-in təcili yardım fondu olan SAFU-nun adından istifadə edirlər. Bu, klassik əvvəlcədən ödəniş fırıldağıdır: böyük məbləğdə ödəniş vədi, amma əvvəlcə pul ödəmək şərti. BTC bir dəfə göndərildikdən sonra onu geri qaytarmaq, demək olar ki, mümkün deyil. BTC hələ də təxminən 75.970 dollar olduğu üçün belə e-poçtlar daha da çox görünəcək.
Nələri izləyirəm: 7 noyabr son tarixi keçəndən sonra yeni qurbanlarla bağlı məlumatların olub-olmayacağını və Binance-in əlavə rəsmi xəbərdarlıq yayıb-yaymayacağını.
Siz də belə bir “kompensasiya” e-poçtu almısınız? Başqalarının da ehtiyatlı olması üçün şərhlərdə yazın.
Bu, maliyyə məsləhəti deyil, mənim təhlilimdir — həmişə DYOR.
#KeamananCrypto #Phishing $BTC
Fırıldaqçılar “doğrulama haqqı” olaraq 0,0042 BTC tələb etmək üçün Binance adından istifadə edir — saxta son tarix isə bu gündür.
Fakt: Bitdefender Antispam Lab (3 noyabr) Binance-in 29 oktyabrda haker hücumuna məruz qalmasından (təxminən 6,3 milyard dollar) istifadə edən iki fişinq kampaniyası aşkarlayıb. Birincisi, “SAFU Reconciliation Desk” adlı saxta e-poçtdur. Orada BTC ünvanınızın “UNCLAIMED” olduğu iddia edilir və sizə BTC ayrılacağı vəd olunur — bir şərtlə ki, əvvəlcə 0,0042 BTC (təxminən 327 dollar) “doğrulama haqqı” göndərəsiniz. İkincisi, özünü Trust Wallet kimi təqdim edən və cüzdanınızı “doğrulamasanız”, hesabınızın 7 noyabrdan sonra dayandırılacağı ilə hədələyən e-poçtdur. CZ də 5 noyabrda istifadəçiləri cüzdanlarını qoşmağa sövq edən saxta Trust Wallet saytları barədə xəbərdarlıq edib. Binance isə heç bir kompensasiya tələb etmə prosesi elan etməyib.
Mənim fikrim: Bu, eyni qurbanları hədəf alan ikinci oğurluq cəhdidir — rəsmi görünmək üçün Binance-in təcili yardım fondu olan SAFU-nun adından istifadə edirlər. Bu, klassik əvvəlcədən ödəniş fırıldağıdır: böyük məbləğdə ödəniş vədi, amma əvvəlcə pul ödəmək şərti. BTC bir dəfə göndərildikdən sonra onu geri qaytarmaq, demək olar ki, mümkün deyil. BTC hələ də təxminən 75.970 dollar olduğu üçün belə e-poçtlar daha da çox görünəcək.
Nələri izləyirəm: 7 noyabr son tarixi keçəndən sonra yeni qurbanlarla bağlı məlumatların olub-olmayacağını və Binance-in əlavə rəsmi xəbərdarlıq yayıb-yaymayacağını.
Siz də belə bir “kompensasiya” e-poçtu almısınız? Başqalarının da ehtiyatlı olması üçün şərhlərdə yazın.
Bu, maliyyə məsləhəti deyil, mənim təhlilimdir — həmişə DYOR.
#KeamananCrypto #Phishing $BTC
Fakt: Bitdefender Antispam Lab (3 noyabr) Binance-in 29 oktyabrda haker hücumuna məruz qalmasından (təxminən 6,3 milyard dollar) istifadə edən iki fişinq kampaniyası aşkarlayıb. Birincisi, “SAFU Reconciliation Desk” adlı saxta e-poçtdur. Orada BTC ünvanınızın “UNCLAIMED” olduğu iddia edilir və sizə BTC ayrılacağı vəd olunur — bir şərtlə ki, əvvəlcə 0,0042 BTC (təxminən 327 dollar) “doğrulama haqqı” göndərəsiniz. İkincisi, özünü Trust Wallet kimi təqdim edən və cüzdanınızı “doğrulamasanız”, hesabınızın 7 noyabrdan sonra dayandırılacağı ilə hədələyən e-poçtdur. CZ də 5 noyabrda istifadəçiləri cüzdanlarını qoşmağa sövq edən saxta Trust Wallet saytları barədə xəbərdarlıq edib. Binance isə heç bir kompensasiya tələb etmə prosesi elan etməyib.
Mənim fikrim: Bu, eyni qurbanları hədəf alan ikinci oğurluq cəhdidir — rəsmi görünmək üçün Binance-in təcili yardım fondu olan SAFU-nun adından istifadə edirlər. Bu, klassik əvvəlcədən ödəniş fırıldağıdır: böyük məbləğdə ödəniş vədi, amma əvvəlcə pul ödəmək şərti. BTC bir dəfə göndərildikdən sonra onu geri qaytarmaq, demək olar ki, mümkün deyil. BTC hələ də təxminən 75.970 dollar olduğu üçün belə e-poçtlar daha da çox görünəcək.
Nələri izləyirəm: 7 noyabr son tarixi keçəndən sonra yeni qurbanlarla bağlı məlumatların olub-olmayacağını və Binance-in əlavə rəsmi xəbərdarlıq yayıb-yaymayacağını.
Siz də belə bir “kompensasiya” e-poçtu almısınız? Başqalarının da ehtiyatlı olması üçün şərhlərdə yazın.
Bu, maliyyə məsləhəti deyil, mənim təhlilimdir — həmişə DYOR.
#KeamananCrypto #Phishing $BTC
25
·
--
🚨 $BNB FİŞİNQ XƏBƏRDARLIĞI: HƏR MESAJI YOXLAYIN! 🛡️
📧 Dələduzlar tələlərini daha da təkmilləşdirir, açarlarınızı oğurlamaq üçün Binance e-poçtlarını təqlid edirlər. Ən sürətli müdafiə? Klikləməzdən əvvəl göndərənin ünvanını Binance-in rəsmi doğrulama səhifəsindəki ünvanla tutuşdurun. 🔍 Domenə və təhlükəsizlik nişanına qısaca nəzər salmaq, likvidlik hücumu cüzdanınıza çatmamış onun qarşısını ala bilər.
💡 Unutmayın, Binance heç vaxt istənilməyən mesajlar vasitəsilə şəxsi məlumatlarınızı soruşmur. Nəsə şübhəli görünürsə, bunu xəbərdarlıq əlaməti sayın və bildirin. 💬 Hərəkətə keçməzdən əvvəl mesajın həqiqiliyini necə yoxlayırsınız? 👇
⚠️ Bu, maliyyə məsləhəti deyil. Risklərinizi həmişə idarə edin. 🛡️
🏷️ #BNB #Security #Phishing #Crypto
🔥 🦈
🚨 $BNB FİŞİNQ XƏBƏRDARLIĞI: HƏR MESAJI YOXLAYIN! 🛡️
📧 Dələduzlar tələlərini daha da təkmilləşdirir, açarlarınızı oğurlamaq üçün Binance e-poçtlarını təqlid edirlər. Ən sürətli müdafiə? Klikləməzdən əvvəl göndərənin ünvanını Binance-in rəsmi doğrulama səhifəsindəki ünvanla tutuşdurun. 🔍 Domenə və təhlükəsizlik nişanına qısaca nəzər salmaq, likvidlik hücumu cüzdanınıza çatmamış onun qarşısını ala bilər.
💡 Unutmayın, Binance heç vaxt istənilməyən mesajlar vasitəsilə şəxsi məlumatlarınızı soruşmur. Nəsə şübhəli görünürsə, bunu xəbərdarlıq əlaməti sayın və bildirin. 💬 Hərəkətə keçməzdən əvvəl mesajın həqiqiliyini necə yoxlayırsınız? 👇
⚠️ Bu, maliyyə məsləhəti deyil. Risklərinizi həmişə idarə edin. 🛡️
🏷️ #BNB #Security #Phishing #Crypto
🔥 🦈
📧 Dələduzlar tələlərini daha da təkmilləşdirir, açarlarınızı oğurlamaq üçün Binance e-poçtlarını təqlid edirlər. Ən sürətli müdafiə? Klikləməzdən əvvəl göndərənin ünvanını Binance-in rəsmi doğrulama səhifəsindəki ünvanla tutuşdurun. 🔍 Domenə və təhlükəsizlik nişanına qısaca nəzər salmaq, likvidlik hücumu cüzdanınıza çatmamış onun qarşısını ala bilər.
💡 Unutmayın, Binance heç vaxt istənilməyən mesajlar vasitəsilə şəxsi məlumatlarınızı soruşmur. Nəsə şübhəli görünürsə, bunu xəbərdarlıq əlaməti sayın və bildirin. 💬 Hərəkətə keçməzdən əvvəl mesajın həqiqiliyini necə yoxlayırsınız? 👇
⚠️ Bu, maliyyə məsləhəti deyil. Risklərinizi həmişə idarə edin. 🛡️
🏷️ #BNB #Security #Phishing #Crypto
🔥 🦈
12

Məqalə
Saxta pulqabı tətbiqini necə tanımalı və kriptovalyutalarınızı necə qorumalıBazarlar dalğalananda fırıldaqçılar daha da fəallaşır. Dünən $BTC 2,31% düşdü, $ETH isə 2,05% gerilədi; bu zaman “ani qorunma” vəd edən saxta pulqabı tətbiqlərinin yüklənməsində artım gördüm. Əvvəllər özüm də belə tələyə düşmüşəm, ona görə də bu tələdən yayınmaq üçün istifadə etdiyim dəqiq addımları paylaşıram.
Saxta tətbiqin təhlükə əlamətləri
Saxta pulqabı loqoya qədər həqiqi tətbiqin görünüşünü təqlid edir, amma adətən onu üçüncü tərəf saytından və ya tanınmayan tətbiq mağazasından yükləmək təklif olunur. Reytinqlər boşdursa və ya tərtibatçının adı təsadüfi simvollar toplusuna bənzəyirsə, uzaq durun. Həqiqi $BTC, $ETH, $BNB və SOL tətbiqləri yalnız rəsmi mağazalarda mövcuddur.
Saxta pulqabı tətbiqini necə tanımalı və kriptovalyutalarınızı necə qorumalı
Bazarlar dalğalananda fırıldaqçılar daha da fəallaşır. Dünən $BTC 2,31% düşdü, $ETH isə 2,05% gerilədi; bu zaman “ani qorunma” vəd edən saxta pulqabı tətbiqlərinin yüklənməsində artım gördüm. Əvvəllər özüm də belə tələyə düşmüşəm, ona görə də bu tələdən yayınmaq üçün istifadə etdiyim dəqiq addımları paylaşıram.
Saxta tətbiqin təhlükə əlamətləri
Saxta pulqabı loqoya qədər həqiqi tətbiqin görünüşünü təqlid edir, amma adətən onu üçüncü tərəf saytından və ya tanınmayan tətbiq mağazasından yükləmək təklif olunur. Reytinqlər boşdursa və ya tərtibatçının adı təsadüfi simvollar toplusuna bənzəyirsə, uzaq durun. Həqiqi $BTC , $ETH , $BNB və SOL tətbiqləri yalnız rəsmi mağazalarda mövcuddur.
Saxta tətbiqin təhlükə əlamətləri
Saxta pulqabı loqoya qədər həqiqi tətbiqin görünüşünü təqlid edir, amma adətən onu üçüncü tərəf saytından və ya tanınmayan tətbiq mağazasından yükləmək təklif olunur. Reytinqlər boşdursa və ya tərtibatçının adı təsadüfi simvollar toplusuna bənzəyirsə, uzaq durun. Həqiqi $BTC , $ETH , $BNB və SOL tətbiqləri yalnız rəsmi mağazalarda mövcuddur.
122
Məqalə
Kriptovalyuta fişinq dələduzluğu: tələyə düşməmək və pulqabınızı qorumaq yollarıQorxu indeksi 30 olduğu üçün bazarda gərginlik hökm sürür və bu narahatlıq dələduzları həmişəkindən daha cəsarətli edir. Dostlarımın bir klik zərərsiz göründüyü üçün $BTC və $ETH itirdiyini görmüşəm. Gəlin bu qorxunu elə indi ata biləcəyiniz konkret addımlara çevirək.
Dələduzluq necə görünür
Saxta tətbiq və ya veb-sayt “ani $BTC qazanc” və ya “təhlükəsiz $ETH saxlama” vəd edir. Dizayn rəsmi pulqabı tətbiqlərini xatırladır, URL-də isə kiçik bir yazı səhvi ola bilər. Bərpa ifadənizi daxil edən kimi dələduz vəsaitinizi ələ keçirir. Bir dəfə şəxsi açarımı istəyən bir “$SOL pulqabı” açmışdım. Açarı yazan kimi balans yoxa çıxdı.
Kriptovalyuta fişinq dələduzluğu: tələyə düşməmək və pulqabınızı qorumaq yolları
Qorxu indeksi 30 olduğu üçün bazarda gərginlik hökm sürür və bu narahatlıq dələduzları həmişəkindən daha cəsarətli edir. Dostlarımın bir klik zərərsiz göründüyü üçün $BTC və $ETH itirdiyini görmüşəm. Gəlin bu qorxunu elə indi ata biləcəyiniz konkret addımlara çevirək.
Dələduzluq necə görünür
Saxta tətbiq və ya veb-sayt “ani $BTC qazanc” və ya “təhlükəsiz $ETH saxlama” vəd edir. Dizayn rəsmi pulqabı tətbiqlərini xatırladır, URL-də isə kiçik bir yazı səhvi ola bilər. Bərpa ifadənizi daxil edən kimi dələduz vəsaitinizi ələ keçirir. Bir dəfə şəxsi açarımı istəyən bir “$SOL pulqabı” açmışdım. Açarı yazan kimi balans yoxa çıxdı.
Dələduzluq necə görünür
Saxta tətbiq və ya veb-sayt “ani $BTC qazanc” və ya “təhlükəsiz $ETH saxlama” vəd edir. Dizayn rəsmi pulqabı tətbiqlərini xatırladır, URL-də isə kiçik bir yazı səhvi ola bilər. Bərpa ifadənizi daxil edən kimi dələduz vəsaitinizi ələ keçirir. Bir dəfə şəxsi açarımı istəyən bir “$SOL pulqabı” açmışdım. Açarı yazan kimi balans yoxa çıxdı.
91

·
--
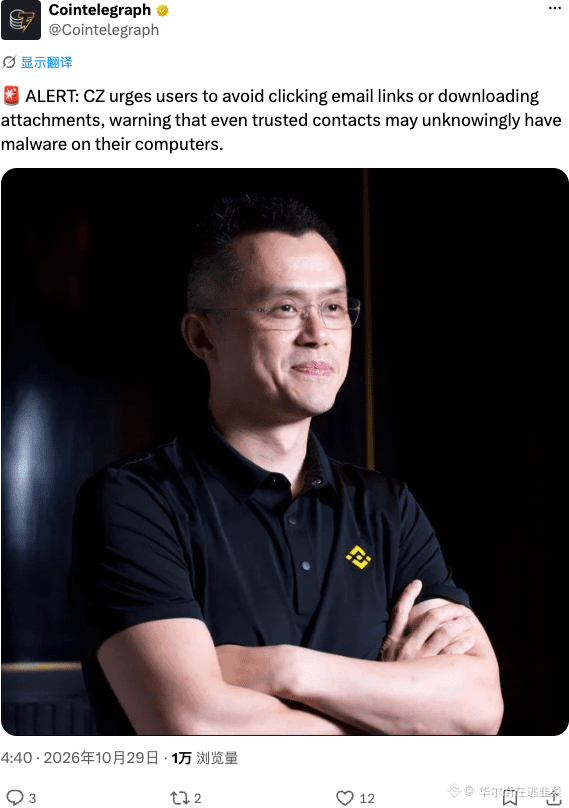
CZ xəbərdarlıq edib: e-poçtdakı linklərə kor-koranə klikləməyin, əlavələri yükləməyin. Hətta etibar etdiyiniz kontaktın kompüterinə də virus düşmüş ola bilər — bu fişinq kampaniyası lap dəhşətdir.
Hadisəni izləmək olar, amma təhlükəsizlik məsələsində ayıq-sayıq olmaq lazımdır. Bir gün şəxsi açarınızı itirsəniz, CZ-nin sizi bərk-bərk xəbərdar etmədiyini deməyin.
#CZ #Security #Fişinq
CZ xəbərdarlıq edib: e-poçtdakı linklərə kor-koranə klikləməyin, əlavələri yükləməyin. Hətta etibar etdiyiniz kontaktın kompüterinə də virus düşmüş ola bilər — bu fişinq kampaniyası lap dəhşətdir.
Hadisəni izləmək olar, amma təhlükəsizlik məsələsində ayıq-sayıq olmaq lazımdır. Bir gün şəxsi açarınızı itirsəniz, CZ-nin sizi bərk-bərk xəbərdar etmədiyini deməyin.
#CZ #Security #Fişinq
Hadisəni izləmək olar, amma təhlükəsizlik məsələsində ayıq-sayıq olmaq lazımdır. Bir gün şəxsi açarınızı itirsəniz, CZ-nin sizi bərk-bərk xəbərdar etmədiyini deməyin.
#CZ #Security #Fişinq
20
·
--
🚨 $BTC FİŞİNQ XƏBƏRDARLIĞI: BÖYÜK BİRJANIN ƏLAQƏ MƏLUMATLARI SIZDIRILIB 🛡️
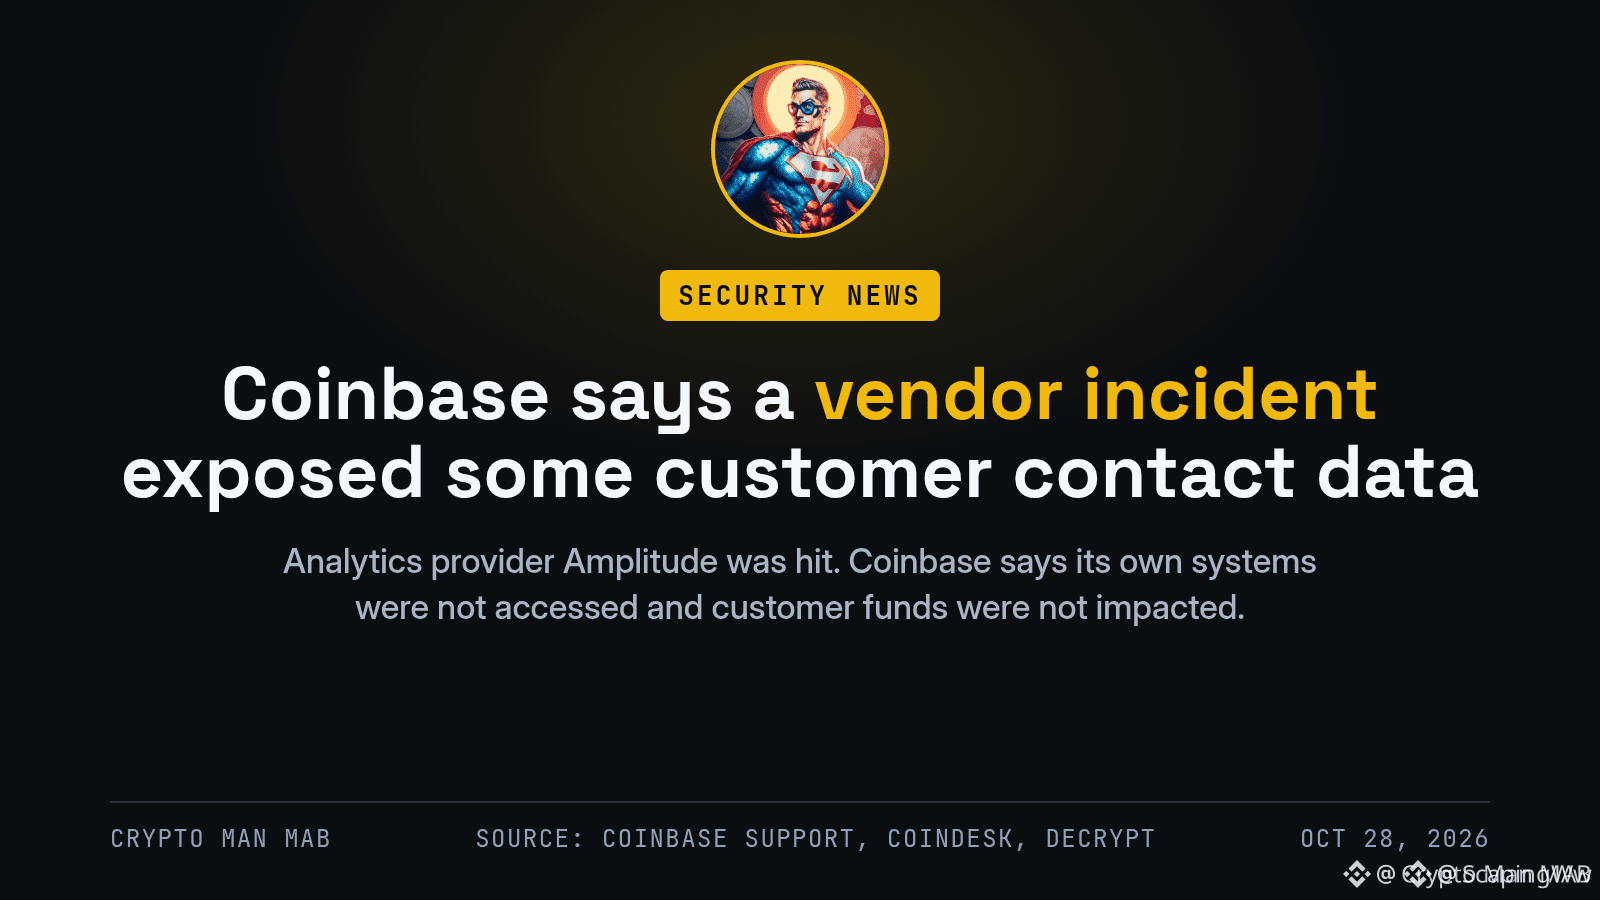
📊 Böyük birjada baş verən son təhlükəsizlik insidenti istifadəçilərin çox kiçik bir hissəsinə aid əlaqə məlumatlarını üzə çıxarıb. Platforma heç bir kripto-cüzdanın ələ keçirilmədiyini və vəsaitlərə toxunulmadığını bildirir, lakin bu sızma fişinq fırıldaqçılarına yeni ünvan siyahısı təqdim edir.
🛡️ Bu, saxta dəstək zəngləri, uydurma pulçıxarma xəbərdarlıqları və giriş məlumatlarının oğurlanması üçün ideal fürsətdir. Unutmayın, heç bir qanuni qurum sizdən parolunuzu və ya 2FA kodunuzu istəməz — heç vaxt. Ayıq olun, gələn hər sorğunu yoxlayın və e-poçt qutunuzu qoruyun. 💬 Bu həftə şübhəli e-poçtlarla qarşılaşmısınız?
⚠️ Bu, maliyyə məsləhəti deyil. Risklərinizi həmişə özünüz idarə edin. 🛡️
🏷️ #BTC #Security #Phishing #CryptoNews
🔥 💎
🚨 $BTC FİŞİNQ XƏBƏRDARLIĞI: BÖYÜK BİRJANIN ƏLAQƏ MƏLUMATLARI SIZDIRILIB 🛡️
📊 Böyük birjada baş verən son təhlükəsizlik insidenti istifadəçilərin çox kiçik bir hissəsinə aid əlaqə məlumatlarını üzə çıxarıb. Platforma heç bir kripto-cüzdanın ələ keçirilmədiyini və vəsaitlərə toxunulmadığını bildirir, lakin bu sızma fişinq fırıldaqçılarına yeni ünvan siyahısı təqdim edir.
🛡️ Bu, saxta dəstək zəngləri, uydurma pulçıxarma xəbərdarlıqları və giriş məlumatlarının oğurlanması üçün ideal fürsətdir. Unutmayın, heç bir qanuni qurum sizdən parolunuzu və ya 2FA kodunuzu istəməz — heç vaxt. Ayıq olun, gələn hər sorğunu yoxlayın və e-poçt qutunuzu qoruyun. 💬 Bu həftə şübhəli e-poçtlarla qarşılaşmısınız?
⚠️ Bu, maliyyə məsləhəti deyil. Risklərinizi həmişə özünüz idarə edin. 🛡️
🏷️ #BTC #Security #Phishing #CryptoNews
🔥 💎
📊 Böyük birjada baş verən son təhlükəsizlik insidenti istifadəçilərin çox kiçik bir hissəsinə aid əlaqə məlumatlarını üzə çıxarıb. Platforma heç bir kripto-cüzdanın ələ keçirilmədiyini və vəsaitlərə toxunulmadığını bildirir, lakin bu sızma fişinq fırıldaqçılarına yeni ünvan siyahısı təqdim edir.
🛡️ Bu, saxta dəstək zəngləri, uydurma pulçıxarma xəbərdarlıqları və giriş məlumatlarının oğurlanması üçün ideal fürsətdir. Unutmayın, heç bir qanuni qurum sizdən parolunuzu və ya 2FA kodunuzu istəməz — heç vaxt. Ayıq olun, gələn hər sorğunu yoxlayın və e-poçt qutunuzu qoruyun. 💬 Bu həftə şübhəli e-poçtlarla qarşılaşmısınız?
⚠️ Bu, maliyyə məsləhəti deyil. Risklərinizi həmişə özünüz idarə edin. 🛡️
🏷️ #BTC #Security #Phishing #CryptoNews
🔥 💎
10
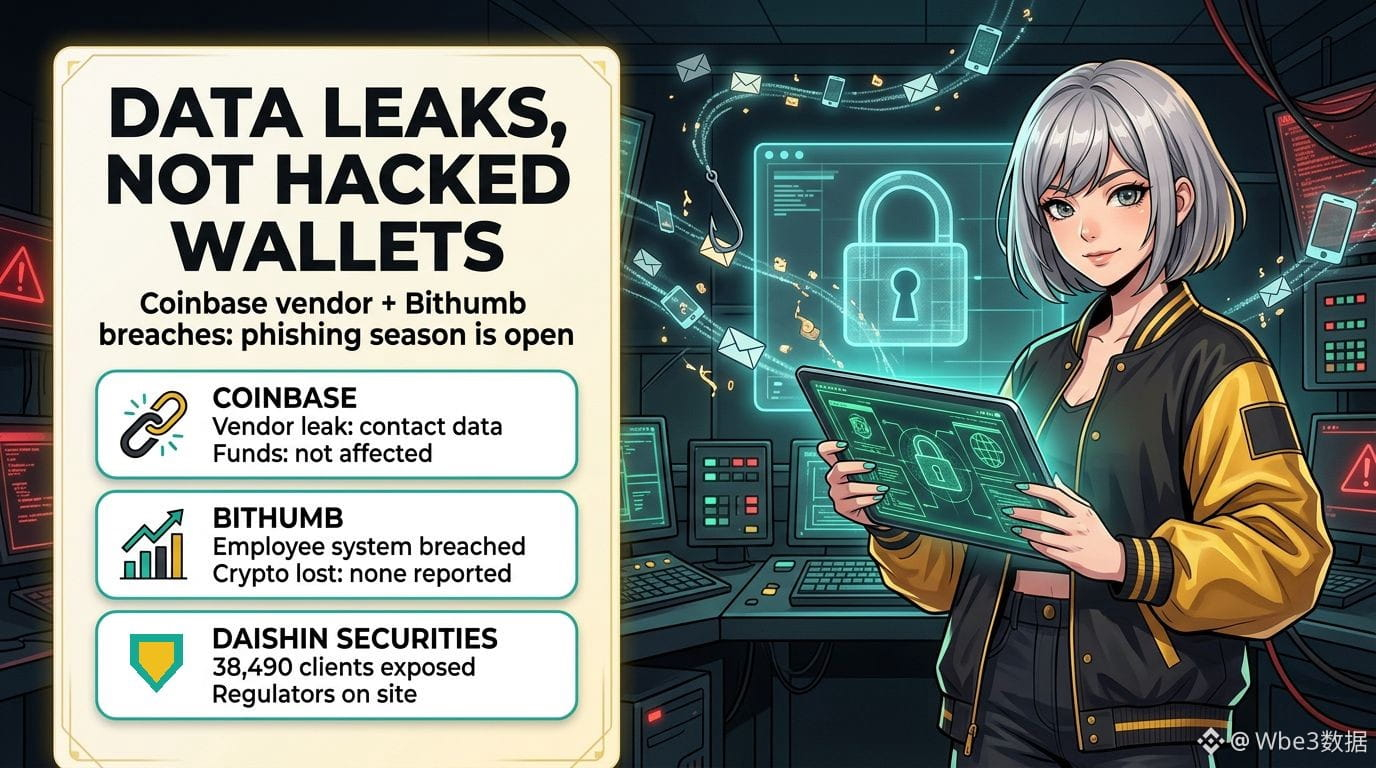
Bir gündə iki birja məlumat sızması xəbəri — amma hədəf əslində sənin kriptovalyutaların deyil. Elektron poçt qutundur.
Çərşənbə günü etibarilə bildiklərimiz:
• Coinbase: istifadə etdiyi analitika şirkəti Amplitude-da baş verən təhlükəsizlik insidenti Coinbase-in “kiçik bir müştəri qrupunun” əlaqə məlumatlarının ifşa olunmasına səbəb olub. Coinbase bildirir ki, öz sistemlərinə icazəsiz giriş olmayıb və müştəri vəsaitlərinə zərər dəyməyib. Bir təhlükəsizlik tədqiqatçısı 70 000-dən çox istifadəçinin zərər çəkdiyini iddia edib, amma Coinbase heç bir rəqəmi təsdiqləməyib. Buna görə də bu rəqəmi təsdiqlənməmiş hesab edin.
• Bithumb: Cənubi Koreyanın ikinci ən böyük birjası bildirir ki, kənar şəxs əməkdaşların daxili mobil sisteminə daxil olaraq şəxsi məlumatları ələ keçirib. Birjanın sözlərinə görə, həmin sistem ticarət sistemindən ayrıdır, heç bir kriptovalyuta itirilməyib və üzv məlumatlarının bu hadisəyə aid olub-olmadığı hələ araşdırılır.
• Daha geniş mənzərə: Daishin Securities ayrıca hücum zamanı 38 490 müştərinin məlumatlarının sızdığını bildirir. Koreyanın maliyyə tənzimləyiciləri isə bu gün fövqəladə iclas keçirib və hadisə yerinə müfəttişlər göndərib.
Niyə vacibdir: sızdırılmış adlar, e-poçt ünvanları və telefon nömrələri nadir hallarda birbaşa pulqabıları boşaldır. Amma növbəti hücum dalğasına zəmin yaradır: adını bilən “dəstək” zəngləri, saxta məlumat sızması bildirişləri və nömrəni ələ keçirmə cəhdləri.
Bu həftə üçün sakit bir yoxlama siyahısı:
1. İstifadə etdiyin hər bir birjada fişinqə qarşı kodu və çıxarışlar üçün icazə verilən ünvanlar siyahısını aktivləşdir.
2. Mümkün olduqda SMS ilə iki mərhələli doğrulamanı keçid açarı və ya aparat açarı ilə əvəz et.
3. Mobil operatorundan nömrənin başqa operatora köçürülməsinə qarşı PIN-kod istə.
4. “Təhlükəsizlik problemi” barədə səninlə əlaqə saxlayan hər kəsi dələduz hesab et. Rəsmi dəstək heç vaxt kod, parol və ya bərpa sözləri istəmir.
Heç özün haqqında həddindən artıq çox şey bilən fişinq mesajı almısan?
#CryptoSecurity #Phishing #MəlumatSızması
Maliyyə məsləhəti deyil.
Bir gündə iki birja məlumat sızması xəbəri — amma hədəf əslində sənin kriptovalyutaların deyil. Elektron poçt qutundur.
Çərşənbə günü etibarilə bildiklərimiz:
• Coinbase: istifadə etdiyi analitika şirkəti Amplitude-da baş verən təhlükəsizlik insidenti Coinbase-in “kiçik bir müştəri qrupunun” əlaqə məlumatlarının ifşa olunmasına səbəb olub. Coinbase bildirir ki, öz sistemlərinə icazəsiz giriş olmayıb və müştəri vəsaitlərinə zərər dəyməyib. Bir təhlükəsizlik tədqiqatçısı 70 000-dən çox istifadəçinin zərər çəkdiyini iddia edib, amma Coinbase heç bir rəqəmi təsdiqləməyib. Buna görə də bu rəqəmi təsdiqlənməmiş hesab edin.
• Bithumb: Cənubi Koreyanın ikinci ən böyük birjası bildirir ki, kənar şəxs əməkdaşların daxili mobil sisteminə daxil olaraq şəxsi məlumatları ələ keçirib. Birjanın sözlərinə görə, həmin sistem ticarət sistemindən ayrıdır, heç bir kriptovalyuta itirilməyib və üzv məlumatlarının bu hadisəyə aid olub-olmadığı hələ araşdırılır.
• Daha geniş mənzərə: Daishin Securities ayrıca hücum zamanı 38 490 müştərinin məlumatlarının sızdığını bildirir. Koreyanın maliyyə tənzimləyiciləri isə bu gün fövqəladə iclas keçirib və hadisə yerinə müfəttişlər göndərib.
Niyə vacibdir: sızdırılmış adlar, e-poçt ünvanları və telefon nömrələri nadir hallarda birbaşa pulqabıları boşaldır. Amma növbəti hücum dalğasına zəmin yaradır: adını bilən “dəstək” zəngləri, saxta məlumat sızması bildirişləri və nömrəni ələ keçirmə cəhdləri.
Bu həftə üçün sakit bir yoxlama siyahısı:
1. İstifadə etdiyin hər bir birjada fişinqə qarşı kodu və çıxarışlar üçün icazə verilən ünvanlar siyahısını aktivləşdir.
2. Mümkün olduqda SMS ilə iki mərhələli doğrulamanı keçid açarı və ya aparat açarı ilə əvəz et.
3. Mobil operatorundan nömrənin başqa operatora köçürülməsinə qarşı PIN-kod istə.
4. “Təhlükəsizlik problemi” barədə səninlə əlaqə saxlayan hər kəsi dələduz hesab et. Rəsmi dəstək heç vaxt kod, parol və ya bərpa sözləri istəmir.
Heç özün haqqında həddindən artıq çox şey bilən fişinq mesajı almısan?
#CryptoSecurity #Phishing #MəlumatSızması
Maliyyə məsləhəti deyil.
Çərşənbə günü etibarilə bildiklərimiz:
• Coinbase: istifadə etdiyi analitika şirkəti Amplitude-da baş verən təhlükəsizlik insidenti Coinbase-in “kiçik bir müştəri qrupunun” əlaqə məlumatlarının ifşa olunmasına səbəb olub. Coinbase bildirir ki, öz sistemlərinə icazəsiz giriş olmayıb və müştəri vəsaitlərinə zərər dəyməyib. Bir təhlükəsizlik tədqiqatçısı 70 000-dən çox istifadəçinin zərər çəkdiyini iddia edib, amma Coinbase heç bir rəqəmi təsdiqləməyib. Buna görə də bu rəqəmi təsdiqlənməmiş hesab edin.
• Bithumb: Cənubi Koreyanın ikinci ən böyük birjası bildirir ki, kənar şəxs əməkdaşların daxili mobil sisteminə daxil olaraq şəxsi məlumatları ələ keçirib. Birjanın sözlərinə görə, həmin sistem ticarət sistemindən ayrıdır, heç bir kriptovalyuta itirilməyib və üzv məlumatlarının bu hadisəyə aid olub-olmadığı hələ araşdırılır.
• Daha geniş mənzərə: Daishin Securities ayrıca hücum zamanı 38 490 müştərinin məlumatlarının sızdığını bildirir. Koreyanın maliyyə tənzimləyiciləri isə bu gün fövqəladə iclas keçirib və hadisə yerinə müfəttişlər göndərib.
Niyə vacibdir: sızdırılmış adlar, e-poçt ünvanları və telefon nömrələri nadir hallarda birbaşa pulqabıları boşaldır. Amma növbəti hücum dalğasına zəmin yaradır: adını bilən “dəstək” zəngləri, saxta məlumat sızması bildirişləri və nömrəni ələ keçirmə cəhdləri.
Bu həftə üçün sakit bir yoxlama siyahısı:
1. İstifadə etdiyin hər bir birjada fişinqə qarşı kodu və çıxarışlar üçün icazə verilən ünvanlar siyahısını aktivləşdir.
2. Mümkün olduqda SMS ilə iki mərhələli doğrulamanı keçid açarı və ya aparat açarı ilə əvəz et.
3. Mobil operatorundan nömrənin başqa operatora köçürülməsinə qarşı PIN-kod istə.
4. “Təhlükəsizlik problemi” barədə səninlə əlaqə saxlayan hər kəsi dələduz hesab et. Rəsmi dəstək heç vaxt kod, parol və ya bərpa sözləri istəmir.
Heç özün haqqında həddindən artıq çox şey bilən fişinq mesajı almısan?
#CryptoSecurity #Phishing #MəlumatSızması
Maliyyə məsləhəti deyil.
68
·
--
🚨 COINBASE DEYİR Kİ "HEÇ BİR POZUNTU YOXDUR." SİZİN GİRİŞ QUTUNUZ BUNA QOŞULA BİLƏR
Coinbase-in analitika tərəfdaşı olan Amplitude, bəzi Coinbase istifadəçilərinin əlaqə məlumatlarını ifşa edən təhlükəsizlik insidentinə məruz qalıb.
→ Coinbase deyir ki, onun öz sistemləri və müştəri vəsaitləri toxunulmayıb
→ Hakerlərin iddiaya görə 70,000+ istifadəçinin əlaqə məlumatlarını əldə etdiyi bildirilir (Coinbase bu rəqəmi təsdiqləməyib)
→ Koreyada eyni gün: Bithumb məlumat sızmasını təsdiqlədi, eləcə də Mirae Asset və Daishin Securities
Mənim fikrim: "vəsaitlərə təsir etməyib" ifadəsi yanlış rahatlıq yaradır. Sızdırılmış e-poçt ünvanları və telefon nömrələri məhz fişinq və SIM dəyişmə dəstələrinin ehtiyac duyduğu məlumatlardır, saxta "dəstək" zəngləri adətən belə başlıqlardan dərhal sonra başlayır. Həqiqi risk pəncərəsi bu gün yox, növbəti bir neçə həftədir.
CZ-nin yoxlama siyahısı iki dəqiqəyə dəyər: hər bir birja üçün unikal e-poçt ləqəbi, SMS 2FA yoxdur, çıxarış ağ siyahısı aktivdir, fişinq əleyhinə kod aktivdir.
Qısa yoxlama: hər bir birja üçün ayrıca e-poçt istifadə edirsiniz? Bəli, yoxsa xeyr 👇
#Coinbase #CryptoSecurity #Phishing #CryptoNews
🚨 COINBASE DEYİR Kİ "HEÇ BİR POZUNTU YOXDUR." SİZİN GİRİŞ QUTUNUZ BUNA QOŞULA BİLƏR
Coinbase-in analitika tərəfdaşı olan Amplitude, bəzi Coinbase istifadəçilərinin əlaqə məlumatlarını ifşa edən təhlükəsizlik insidentinə məruz qalıb.
→ Coinbase deyir ki, onun öz sistemləri və müştəri vəsaitləri toxunulmayıb
→ Hakerlərin iddiaya görə 70,000+ istifadəçinin əlaqə məlumatlarını əldə etdiyi bildirilir (Coinbase bu rəqəmi təsdiqləməyib)
→ Koreyada eyni gün: Bithumb məlumat sızmasını təsdiqlədi, eləcə də Mirae Asset və Daishin Securities
Mənim fikrim: "vəsaitlərə təsir etməyib" ifadəsi yanlış rahatlıq yaradır. Sızdırılmış e-poçt ünvanları və telefon nömrələri məhz fişinq və SIM dəyişmə dəstələrinin ehtiyac duyduğu məlumatlardır, saxta "dəstək" zəngləri adətən belə başlıqlardan dərhal sonra başlayır. Həqiqi risk pəncərəsi bu gün yox, növbəti bir neçə həftədir.
CZ-nin yoxlama siyahısı iki dəqiqəyə dəyər: hər bir birja üçün unikal e-poçt ləqəbi, SMS 2FA yoxdur, çıxarış ağ siyahısı aktivdir, fişinq əleyhinə kod aktivdir.
Qısa yoxlama: hər bir birja üçün ayrıca e-poçt istifadə edirsiniz? Bəli, yoxsa xeyr 👇
#Coinbase #CryptoSecurity #Phishing #CryptoNews
Coinbase-in analitika tərəfdaşı olan Amplitude, bəzi Coinbase istifadəçilərinin əlaqə məlumatlarını ifşa edən təhlükəsizlik insidentinə məruz qalıb.
→ Coinbase deyir ki, onun öz sistemləri və müştəri vəsaitləri toxunulmayıb
→ Hakerlərin iddiaya görə 70,000+ istifadəçinin əlaqə məlumatlarını əldə etdiyi bildirilir (Coinbase bu rəqəmi təsdiqləməyib)
→ Koreyada eyni gün: Bithumb məlumat sızmasını təsdiqlədi, eləcə də Mirae Asset və Daishin Securities
Mənim fikrim: "vəsaitlərə təsir etməyib" ifadəsi yanlış rahatlıq yaradır. Sızdırılmış e-poçt ünvanları və telefon nömrələri məhz fişinq və SIM dəyişmə dəstələrinin ehtiyac duyduğu məlumatlardır, saxta "dəstək" zəngləri adətən belə başlıqlardan dərhal sonra başlayır. Həqiqi risk pəncərəsi bu gün yox, növbəti bir neçə həftədir.
CZ-nin yoxlama siyahısı iki dəqiqəyə dəyər: hər bir birja üçün unikal e-poçt ləqəbi, SMS 2FA yoxdur, çıxarış ağ siyahısı aktivdir, fişinq əleyhinə kod aktivdir.
Qısa yoxlama: hər bir birja üçün ayrıca e-poçt istifadə edirsiniz? Bəli, yoxsa xeyr 👇
#Coinbase #CryptoSecurity #Phishing #CryptoNews
1
73

·
--
🚨 $DOGE TƏHLÜKƏSİZLİK POZUNTUSU XƏBƏRDARLIĞI: KEYSTONE MƏLUMATLARININ SIZMASI LİKVİDLİYİN SÜPÜRÜLMƏSİNƏ SƏBƏB OLA BİLƏR 🦈
Keystone-da baş verən pozuntu bir sıra məxfi açarları üzə çıxarıb və $DOGE icmasını fişinq kampaniyaları üçün əsas hədəfə çevirib. İnstitusional ağıllı investorlar bu cür hadisələri diqqətlə izləyirlər; qəfil kütləvi satış likvidlik boşluğu yarada bilər və fərasətli oyunçular bundan yararlana bilərlər. 📊⚡
Mishaboar-ın cüzdan təhlükəsizliyini gücləndirmək çağırışı klassik likvidlik süpürülməsi modelinə uyğundur — pozuntu ictimailəşən kimi hücumçular bazarı saxta təkliflərlə doldurur və insanları təşviş içində aktivlərini satmağa sövq edirlər. 🦈 Ayıq-sayıq olun, hər bir keçidi yoxlayın və aktivlərinizi çoximzalı qoruma ilə soyuq cüzdana köçürməyi nəzərdən keçirin. 💡
💬 Bu pozuntu zamanı $DOGE aktivlərinizi necə qoruyursunuz? 👇
⚠️ Bu, maliyyə məsləhəti deyil. Risklərinizi həmişə idarə edin. 🛡️
🏷️ #DOGE #Security #Phishing #Crypto
🔥 💎
🚨 $DOGE TƏHLÜKƏSİZLİK POZUNTUSU XƏBƏRDARLIĞI: KEYSTONE MƏLUMATLARININ SIZMASI LİKVİDLİYİN SÜPÜRÜLMƏSİNƏ SƏBƏB OLA BİLƏR 🦈
Keystone-da baş verən pozuntu bir sıra məxfi açarları üzə çıxarıb və $DOGE icmasını fişinq kampaniyaları üçün əsas hədəfə çevirib. İnstitusional ağıllı investorlar bu cür hadisələri diqqətlə izləyirlər; qəfil kütləvi satış likvidlik boşluğu yarada bilər və fərasətli oyunçular bundan yararlana bilərlər. 📊⚡
Mishaboar-ın cüzdan təhlükəsizliyini gücləndirmək çağırışı klassik likvidlik süpürülməsi modelinə uyğundur — pozuntu ictimailəşən kimi hücumçular bazarı saxta təkliflərlə doldurur və insanları təşviş içində aktivlərini satmağa sövq edirlər. 🦈 Ayıq-sayıq olun, hər bir keçidi yoxlayın və aktivlərinizi çoximzalı qoruma ilə soyuq cüzdana köçürməyi nəzərdən keçirin. 💡
💬 Bu pozuntu zamanı $DOGE aktivlərinizi necə qoruyursunuz? 👇
⚠️ Bu, maliyyə məsləhəti deyil. Risklərinizi həmişə idarə edin. 🛡️
🏷️ #DOGE #Security #Phishing #Crypto
🔥 💎
Keystone-da baş verən pozuntu bir sıra məxfi açarları üzə çıxarıb və $DOGE icmasını fişinq kampaniyaları üçün əsas hədəfə çevirib. İnstitusional ağıllı investorlar bu cür hadisələri diqqətlə izləyirlər; qəfil kütləvi satış likvidlik boşluğu yarada bilər və fərasətli oyunçular bundan yararlana bilərlər. 📊⚡
Mishaboar-ın cüzdan təhlükəsizliyini gücləndirmək çağırışı klassik likvidlik süpürülməsi modelinə uyğundur — pozuntu ictimailəşən kimi hücumçular bazarı saxta təkliflərlə doldurur və insanları təşviş içində aktivlərini satmağa sövq edirlər. 🦈 Ayıq-sayıq olun, hər bir keçidi yoxlayın və aktivlərinizi çoximzalı qoruma ilə soyuq cüzdana köçürməyi nəzərdən keçirin. 💡
💬 Bu pozuntu zamanı $DOGE aktivlərinizi necə qoruyursunuz? 👇
⚠️ Bu, maliyyə məsləhəti deyil. Risklərinizi həmişə idarə edin. 🛡️
🏷️ #DOGE #Security #Phishing #Crypto
🔥 💎
16
·
--
8 oktyabrda BNB Chain-də institusional sahibdən təxminən $2,84 mln oğurlandı. ZachXBT-nin məlumatına görə, hadisədə KXDR ilə əlaqəli SquidSquad qrupu iştirak edib. 20 oktyabrda hücumçu 1 111 $ETH məbləğini Tornado Cash-ə köçürüb və üç ünvana çıxarıb, sonra isə Tron-a keçirib. Bu qruplar saxta kimliklərdən və zərərli proqramlardan istifadə edirlər. Buna görə əsas qayda sadədir: «investor» və «tərəfdaş»lardan gələn faylları açmayın və hər bir keçidi yoxlayın.
Siz aparat cüzdanından istifadə edirsiniz, yoxsa bütün vəsaitinizi birjada saxlayırsınız? 👇
#CryptoSecurity #Phishing #ZachXBT
8 oktyabrda BNB Chain-də institusional sahibdən təxminən $2,84 mln oğurlandı. ZachXBT-nin məlumatına görə, hadisədə KXDR ilə əlaqəli SquidSquad qrupu iştirak edib. 20 oktyabrda hücumçu 1 111 $ETH məbləğini Tornado Cash-ə köçürüb və üç ünvana çıxarıb, sonra isə Tron-a keçirib. Bu qruplar saxta kimliklərdən və zərərli proqramlardan istifadə edirlər. Buna görə əsas qayda sadədir: «investor» və «tərəfdaş»lardan gələn faylları açmayın və hər bir keçidi yoxlayın.
Siz aparat cüzdanından istifadə edirsiniz, yoxsa bütün vəsaitinizi birjada saxlayırsınız? 👇
#CryptoSecurity #Phishing #ZachXBT
Siz aparat cüzdanından istifadə edirsiniz, yoxsa bütün vəsaitinizi birjada saxlayırsınız? 👇
#CryptoSecurity #Phishing #ZachXBT
125

🚨 WEB3 TƏHLÜKƏSİZLİK XƏBƏRDARLIĞI: Fişinq imzaları cüzdanınızı saniyələr içində boşalda bilər
Kriptovalyutaların ələ keçirilməsi dəyişib. Dolandırıcılar artıq sizin 12 sözlük ifadənizi tələb etmir; indi "Crypto Drainers" adlanan skriptlərdən istifadə edirlər. Bu skriptlər sizə off-chain (zəncir xaricində) imzalarla aldatmaq üçün nəzərdə tutulub ki, bu da sizi bir kliklə sıfıra çatdırır. 🛑💼
Gizli tələ əsasən necə işləyir:
* Qaza ehtiyac duymayan imzalar (Permit/Permit2): Komissiyalara qənaət etmək üçün hazırlanmış, saxta saytlar tərəfindən istismar edilir. "Cüzdanı qoşmaq və ya airdrop almaq üçün imzalamağı" istədikdə, əslində siz sonsuz çıxarma icazəsi imzalayırsınız.
* Gecikdirilmiş icra: Hucum edən sizin dijital imzanızı saxlayır və ələ keçirməni günlər və ya həftələr sonra həyata keçirə bilər, sizi ilk əvvəl saytın təhlükəsiz olduğuna inandıraraq.
* Tokenlər və NFT-ləri təsir edir: Tək bir zərərli imza sizin stablecoin-larınızı (USDT/USDC) və ya tam kolleksiyaları boşaltmağa icazə verə bilər.
🔒 Bu gün özünüzü necə qoruya bilərsiniz:
1. İmzalamadan əvvəl oxuyun: Əgər cüzdan pəncərəniz şübhəli bir saytda Permit, Permit2 və ya Approve kimi şərtləri göstərirsə, dərhal ləğv edin.
2. Yandırıcı cüzdanlardan istifadə edin: Heç vaxt əsas qənaət cüzdanınızı mükafat tələb edən saytlarla və ya yeni dApps ilə qoşmayın.
3. Girişlərinizi yoxlayın: Müntəzəm olaraq Revoke.cash və ya ScamSniffer panelində köhnə və ya sonsuz icazələri ləğv etmək üçün daxil olun.
Sizin blockchain-dəki imzanız sonlu və geri qaytarılmazdır. OpSec-nizi maksimum səviyyədə saxlayın! 🛡️ Sizin dApp-larınızın təhlükəsizliyini yoxlamaq üçün hansı alətlərdən istifadə edirsiniz? Aşağıda sizin fikirlərinizi gözləyirəm! 👇
#CryptoSecurity #WalletDrainer #phishing
🚨 WEB3 TƏHLÜKƏSİZLİK XƏBƏRDARLIĞI: Fişinq imzaları cüzdanınızı saniyələr içində boşalda bilər
Kriptovalyutaların ələ keçirilməsi dəyişib. Dolandırıcılar artıq sizin 12 sözlük ifadənizi tələb etmir; indi "Crypto Drainers" adlanan skriptlərdən istifadə edirlər. Bu skriptlər sizə off-chain (zəncir xaricində) imzalarla aldatmaq üçün nəzərdə tutulub ki, bu da sizi bir kliklə sıfıra çatdırır. 🛑💼
Gizli tələ əsasən necə işləyir:
* Qaza ehtiyac duymayan imzalar (Permit/Permit2): Komissiyalara qənaət etmək üçün hazırlanmış, saxta saytlar tərəfindən istismar edilir. "Cüzdanı qoşmaq və ya airdrop almaq üçün imzalamağı" istədikdə, əslində siz sonsuz çıxarma icazəsi imzalayırsınız.
* Gecikdirilmiş icra: Hucum edən sizin dijital imzanızı saxlayır və ələ keçirməni günlər və ya həftələr sonra həyata keçirə bilər, sizi ilk əvvəl saytın təhlükəsiz olduğuna inandıraraq.
* Tokenlər və NFT-ləri təsir edir: Tək bir zərərli imza sizin stablecoin-larınızı (USDT/USDC) və ya tam kolleksiyaları boşaltmağa icazə verə bilər.
🔒 Bu gün özünüzü necə qoruya bilərsiniz:
1. İmzalamadan əvvəl oxuyun: Əgər cüzdan pəncərəniz şübhəli bir saytda Permit, Permit2 və ya Approve kimi şərtləri göstərirsə, dərhal ləğv edin.
2. Yandırıcı cüzdanlardan istifadə edin: Heç vaxt əsas qənaət cüzdanınızı mükafat tələb edən saytlarla və ya yeni dApps ilə qoşmayın.
3. Girişlərinizi yoxlayın: Müntəzəm olaraq Revoke.cash və ya ScamSniffer panelində köhnə və ya sonsuz icazələri ləğv etmək üçün daxil olun.
Sizin blockchain-dəki imzanız sonlu və geri qaytarılmazdır. OpSec-nizi maksimum səviyyədə saxlayın! 🛡️ Sizin dApp-larınızın təhlükəsizliyini yoxlamaq üçün hansı alətlərdən istifadə edirsiniz? Aşağıda sizin fikirlərinizi gözləyirəm! 👇
#CryptoSecurity #WalletDrainer #phishing
Kriptovalyutaların ələ keçirilməsi dəyişib. Dolandırıcılar artıq sizin 12 sözlük ifadənizi tələb etmir; indi "Crypto Drainers" adlanan skriptlərdən istifadə edirlər. Bu skriptlər sizə off-chain (zəncir xaricində) imzalarla aldatmaq üçün nəzərdə tutulub ki, bu da sizi bir kliklə sıfıra çatdırır. 🛑💼
Gizli tələ əsasən necə işləyir:
* Qaza ehtiyac duymayan imzalar (Permit/Permit2): Komissiyalara qənaət etmək üçün hazırlanmış, saxta saytlar tərəfindən istismar edilir. "Cüzdanı qoşmaq və ya airdrop almaq üçün imzalamağı" istədikdə, əslində siz sonsuz çıxarma icazəsi imzalayırsınız.
* Gecikdirilmiş icra: Hucum edən sizin dijital imzanızı saxlayır və ələ keçirməni günlər və ya həftələr sonra həyata keçirə bilər, sizi ilk əvvəl saytın təhlükəsiz olduğuna inandıraraq.
* Tokenlər və NFT-ləri təsir edir: Tək bir zərərli imza sizin stablecoin-larınızı (USDT/USDC) və ya tam kolleksiyaları boşaltmağa icazə verə bilər.
🔒 Bu gün özünüzü necə qoruya bilərsiniz:
1. İmzalamadan əvvəl oxuyun: Əgər cüzdan pəncərəniz şübhəli bir saytda Permit, Permit2 və ya Approve kimi şərtləri göstərirsə, dərhal ləğv edin.
2. Yandırıcı cüzdanlardan istifadə edin: Heç vaxt əsas qənaət cüzdanınızı mükafat tələb edən saytlarla və ya yeni dApps ilə qoşmayın.
3. Girişlərinizi yoxlayın: Müntəzəm olaraq Revoke.cash və ya ScamSniffer panelində köhnə və ya sonsuz icazələri ləğv etmək üçün daxil olun.
Sizin blockchain-dəki imzanız sonlu və geri qaytarılmazdır. OpSec-nizi maksimum səviyyədə saxlayın! 🛡️ Sizin dApp-larınızın təhlükəsizliyini yoxlamaq üçün hansı alətlərdən istifadə edirsiniz? Aşağıda sizin fikirlərinizi gözləyirəm! 👇
#CryptoSecurity #WalletDrainer #phishing
2
470

Ledger Cənub-Şərqi Asiyada fəaliyyət göstərən CryptoBilis adlı resellerlə əlaqəli təxminən 86 milyon dollar dəyərində kriptovalyutanın oğurlanması barədə məlumatları araşdırır. Google axtarış nəticələrində yüksək sıralarda görünən saxta fişinq saytı son 30 gündə 1 milyondan çox ziyarətçi cəlb edərək istifadəçiləri 24 sözdən ibarət bərpa ifadələrini açıqlamağa aldadıb. Araşdırma davam edərkən şirkət distribütordan satışları dayandırmağı xahiş edib.
#NewNews #CoinVahini #Ledger #CryptoSecurity #Phishing
Ledger Cənub-Şərqi Asiyada fəaliyyət göstərən CryptoBilis adlı resellerlə əlaqəli təxminən 86 milyon dollar dəyərində kriptovalyutanın oğurlanması barədə məlumatları araşdırır. Google axtarış nəticələrində yüksək sıralarda görünən saxta fişinq saytı son 30 gündə 1 milyondan çox ziyarətçi cəlb edərək istifadəçiləri 24 sözdən ibarət bərpa ifadələrini açıqlamağa aldadıb. Araşdırma davam edərkən şirkət distribütordan satışları dayandırmağı xahiş edib.
#NewNews #CoinVahini #Ledger #CryptoSecurity #Phishing
#NewNews #CoinVahini #Ledger #CryptoSecurity #Phishing
27
·
--

Məqalə
Phishing və şəxsiyyət oğurluğu hücumlarından necə qorunmaq olar?Phishing, kriptovalyutaları oğurlamanın ən yaygın yoludur
Onlar Binance-i hack etməyə və blockchain-i pozmağa ehtiyac duymur
Sizi aldadırlar !! məlumatlarınızı verməyiniz üçün
Bu məqalədə sizə bu fırıldaqları tanımağı və onlardan qaçmağı öyrədərəm
Phishing nədir?
Bu, cinayətkarların qanuni bir şirkət kimi görünmək üçün aldadıcı bir strategiyadır
Binance dəstəyi, bir dostunuz və ya hətta bir yaxınınız
Sizə yalan bir link ilə mesaj və ya email göndərirlər
İçəri girib məlumatlarınızı yazdığınızda, onlar onları ələ keçirirlər
Ən yaygın phishing növləri
Email ilə phishing
Phishing və şəxsiyyət oğurluğu hücumlarından necə qorunmaq olar?
Phishing, kriptovalyutaları oğurlamanın ən yaygın yoludur
Onlar Binance-i hack etməyə və blockchain-i pozmağa ehtiyac duymur
Sizi aldadırlar !! məlumatlarınızı verməyiniz üçün
Bu məqalədə sizə bu fırıldaqları tanımağı və onlardan qaçmağı öyrədərəm
Phishing nədir?
Bu, cinayətkarların qanuni bir şirkət kimi görünmək üçün aldadıcı bir strategiyadır
Binance dəstəyi, bir dostunuz və ya hətta bir yaxınınız
Sizə yalan bir link ilə mesaj və ya email göndərirlər
İçəri girib məlumatlarınızı yazdığınızda, onlar onları ələ keçirirlər
Ən yaygın phishing növləri
Email ilə phishing
Onlar Binance-i hack etməyə və blockchain-i pozmağa ehtiyac duymur
Sizi aldadırlar !! məlumatlarınızı verməyiniz üçün
Bu məqalədə sizə bu fırıldaqları tanımağı və onlardan qaçmağı öyrədərəm
Phishing nədir?
Bu, cinayətkarların qanuni bir şirkət kimi görünmək üçün aldadıcı bir strategiyadır
Binance dəstəyi, bir dostunuz və ya hətta bir yaxınınız
Sizə yalan bir link ilə mesaj və ya email göndərirlər
İçəri girib məlumatlarınızı yazdığınızda, onlar onları ələ keçirirlər
Ən yaygın phishing növləri
Email ilə phishing
2
3
570
Daha çox kontent araşdırmaq üçün daxil olun
Binance Square-də qlobal kriptovalyuta istifadəçilərinə qoşulun
⚡️ Kriptovalyuta haqqında ən son və faydalı məlumatları əldə edin.
💬 Dünyanın ən böyük kriptovalyuta birjası tərəfindən etibar edilir.
👍 Doğrulanmış yaradıcılardan gələn real məlumatları kəşf edin.
E-poçt/Telefon nömrəsi
Trenddə olan mövzular
1
#NvidiaBeatsEstimatesWith$130BQ4Outlook
17,261 baxış
Müzakirə edir: 211
2
#AnthropicIPOPriceCouldExceed$80
22,019 baxış
Müzakirə edir: 182
3
#RussiaCentralBankAddsAlfaBankToCryptoExchangeRegister
0 baxış
Müzakirə edir: 13
4
#RussianCentralBankPlansToAllowFundsToHoldCryptoIn2027
0 baxış
Müzakirə edir: 7
5
#VisaPlansStablecoinPrefundingForAPACCrossBorderPayments
0 baxış
Müzakirə edir: 10
6
#CanNvidia’sDataCenterGrowthContinue?
65,350 baxış
Müzakirə edir: 1,016
7
#CanadaAndUSLaunchOperationNiagaraAgainstApprovalPhishing
5,807 baxış
Müzakirə edir: 47
8
#BankOfEnglandUnveilsClearingHousePathwayCoveringDLTFirms
2,628 baxış
Müzakirə edir: 56
9
#DBSAndCirclePartnerToExpandAsianInstitutionsUSDCAccess
3,856 baxış
Müzakirə edir: 60
10
#LedgerHardwareImplantReportsExtendToDubai
31,123 baxış
Müzakirə edir: 512