
#databreach
databreach
108,162 baxış
Müzakirə edir: 219
Populyar
Sonuncu
🚨 CZ XƏBƏRDARLIQ EDİR: MƏLUMAT SIZMALARI KRİPTO TƏHLÜKƏSİZLİYİ ÜÇÜN CİDDİ RİSKLƏR YARADIR! 🔐
🇺🇸🌐 Binance-in qurucusu Changpeng Zhao (CZ) xəbərdarlıq edib ki, sızdırılmış şəxsi məlumatlar kriptovalyuta istifadəçilərini fişinq fırıldaqlarına, SIM-kartın ələ keçirilməsi hücumlarına, sosial mühəndisliyə və hətta real həyatda təhdidlərə məruz qoya bilər.
Məlumat sızmaları ilə bağlı son xəbərlər cinayətkarların kripto investorlarını hədəfə almaq üçün sızdırılmış adlardan, e-poçt ünvanlarından və telefon nömrələrindən necə istifadə edə biləcəyi ilə bağlı narahatlıqları yenidən gündəmə gətirib.
🛡️ SAFU qalmaq üçün nə etməli:
🔹 Hər bir birja üçün ayrıca e-poçt ünvanı və güclü parol istifadə edin.
🔹 SMS əsaslı 2FA əvəzinə giriş açarlarına, aparat təhlükəsizlik açarlarına və ya autentifikator tətbiqlərinə üstünlük verin.
🔹 Şübhəli keçidlərə heç vaxt klikləməyin, parollarınızı, şəxsi açarlarınızı və ya bərpa ifadələrinizi paylaşmayın.
🔹 Mümkün olduqda, vəsait çıxarma ünvanlarının ağ siyahısını və fişinqə qarşı müdafiəni aktivləşdirin.
🔹 Dəstək xidməti sorğularının həqiqiliyini rəsmi kanallar vasitəsilə yoxlayın.
⚠️ Unutmayın: Məlumat sızması kripto vəsaitlərinizin mütləq ələ keçirildiyi demək deyil, lakin ifşa olunmuş şəxsi məlumatlar hədəfli fırıldaqları daha inandırıcı edə bilər.
🔒 Şəxsiyyətinizi qoruyun. Hesablarınızı təhlükəsiz edin. SAFU qalın!
📌 Mənbələr:
• BeInCrypto — CZ kripto məlumat sızması dalğası 4 böyük şirkəti əhatə edərkən SAFU qalmağın yollarını bölüşür, 28 oktyabr 2026:
• CZ-nin X-də yayımlanmış təhlükəsizlik xəbərdarlığı, 23 oktyabr 2026: https://x.com/cz_binance
#CZ #Binance #CryptoSecurity #DataBreach #Phishing
$REN $CLV $CLO
🚨 CZ XƏBƏRDARLIQ EDİR: MƏLUMAT SIZMALARI KRİPTO TƏHLÜKƏSİZLİYİ ÜÇÜN CİDDİ RİSKLƏR YARADIR! 🔐
🇺🇸🌐 Binance-in qurucusu Changpeng Zhao (CZ) xəbərdarlıq edib ki, sızdırılmış şəxsi məlumatlar kriptovalyuta istifadəçilərini fişinq fırıldaqlarına, SIM-kartın ələ keçirilməsi hücumlarına, sosial mühəndisliyə və hətta real həyatda təhdidlərə məruz qoya bilər.
Məlumat sızmaları ilə bağlı son xəbərlər cinayətkarların kripto investorlarını hədəfə almaq üçün sızdırılmış adlardan, e-poçt ünvanlarından və telefon nömrələrindən necə istifadə edə biləcəyi ilə bağlı narahatlıqları yenidən gündəmə gətirib.
🛡️ SAFU qalmaq üçün nə etməli:
🔹 Hər bir birja üçün ayrıca e-poçt ünvanı və güclü parol istifadə edin.
🔹 SMS əsaslı 2FA əvəzinə giriş açarlarına, aparat təhlükəsizlik açarlarına və ya autentifikator tətbiqlərinə üstünlük verin.
🔹 Şübhəli keçidlərə heç vaxt klikləməyin, parollarınızı, şəxsi açarlarınızı və ya bərpa ifadələrinizi paylaşmayın.
🔹 Mümkün olduqda, vəsait çıxarma ünvanlarının ağ siyahısını və fişinqə qarşı müdafiəni aktivləşdirin.
🔹 Dəstək xidməti sorğularının həqiqiliyini rəsmi kanallar vasitəsilə yoxlayın.
⚠️ Unutmayın: Məlumat sızması kripto vəsaitlərinizin mütləq ələ keçirildiyi demək deyil, lakin ifşa olunmuş şəxsi məlumatlar hədəfli fırıldaqları daha inandırıcı edə bilər.
🔒 Şəxsiyyətinizi qoruyun. Hesablarınızı təhlükəsiz edin. SAFU qalın!
📌 Mənbələr:
• BeInCrypto — CZ kripto məlumat sızması dalğası 4 böyük şirkəti əhatə edərkən SAFU qalmağın yollarını bölüşür, 28 oktyabr 2026:
• CZ-nin X-də yayımlanmış təhlükəsizlik xəbərdarlığı, 23 oktyabr 2026: https://x.com/cz_binance
#CZ #Binance #CryptoSecurity #DataBreach #Phishing
$REN $CLV $CLO
🇺🇸🌐 Binance-in qurucusu Changpeng Zhao (CZ) xəbərdarlıq edib ki, sızdırılmış şəxsi məlumatlar kriptovalyuta istifadəçilərini fişinq fırıldaqlarına, SIM-kartın ələ keçirilməsi hücumlarına, sosial mühəndisliyə və hətta real həyatda təhdidlərə məruz qoya bilər.
Məlumat sızmaları ilə bağlı son xəbərlər cinayətkarların kripto investorlarını hədəfə almaq üçün sızdırılmış adlardan, e-poçt ünvanlarından və telefon nömrələrindən necə istifadə edə biləcəyi ilə bağlı narahatlıqları yenidən gündəmə gətirib.
🛡️ SAFU qalmaq üçün nə etməli:
🔹 Hər bir birja üçün ayrıca e-poçt ünvanı və güclü parol istifadə edin.
🔹 SMS əsaslı 2FA əvəzinə giriş açarlarına, aparat təhlükəsizlik açarlarına və ya autentifikator tətbiqlərinə üstünlük verin.
🔹 Şübhəli keçidlərə heç vaxt klikləməyin, parollarınızı, şəxsi açarlarınızı və ya bərpa ifadələrinizi paylaşmayın.
🔹 Mümkün olduqda, vəsait çıxarma ünvanlarının ağ siyahısını və fişinqə qarşı müdafiəni aktivləşdirin.
🔹 Dəstək xidməti sorğularının həqiqiliyini rəsmi kanallar vasitəsilə yoxlayın.
⚠️ Unutmayın: Məlumat sızması kripto vəsaitlərinizin mütləq ələ keçirildiyi demək deyil, lakin ifşa olunmuş şəxsi məlumatlar hədəfli fırıldaqları daha inandırıcı edə bilər.
🔒 Şəxsiyyətinizi qoruyun. Hesablarınızı təhlükəsiz edin. SAFU qalın!
📌 Mənbələr:
• BeInCrypto — CZ kripto məlumat sızması dalğası 4 böyük şirkəti əhatə edərkən SAFU qalmağın yollarını bölüşür, 28 oktyabr 2026:
• CZ-nin X-də yayımlanmış təhlükəsizlik xəbərdarlığı, 23 oktyabr 2026: https://x.com/cz_binance
#CZ #Binance #CryptoSecurity #DataBreach #Phishing
$REN $CLV $CLO
680

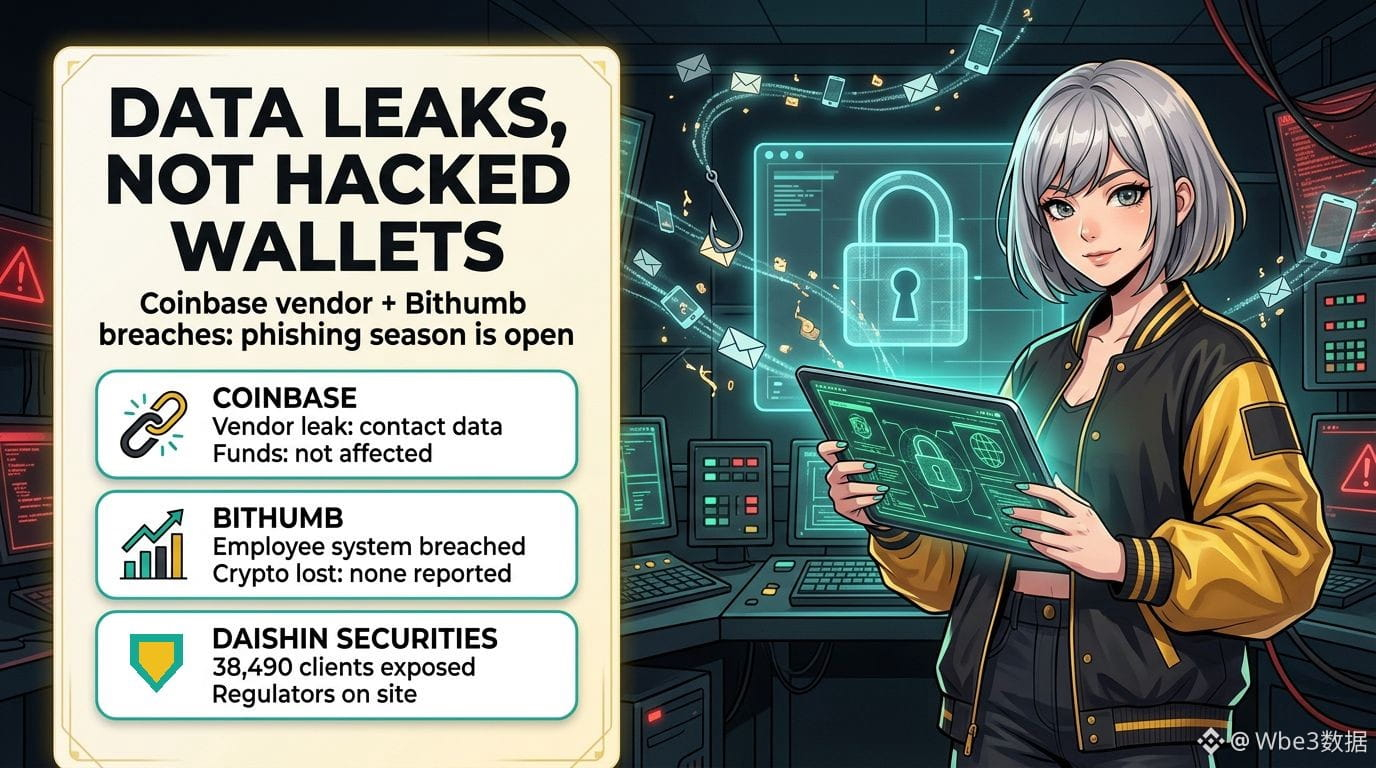
Bir gündə iki birja məlumat sızması xəbəri — amma hədəf əslində sənin kriptovalyutaların deyil. Elektron poçt qutundur.
Çərşənbə günü etibarilə bildiklərimiz:
• Coinbase: istifadə etdiyi analitika şirkəti Amplitude-da baş verən təhlükəsizlik insidenti Coinbase-in “kiçik bir müştəri qrupunun” əlaqə məlumatlarının ifşa olunmasına səbəb olub. Coinbase bildirir ki, öz sistemlərinə icazəsiz giriş olmayıb və müştəri vəsaitlərinə zərər dəyməyib. Bir təhlükəsizlik tədqiqatçısı 70 000-dən çox istifadəçinin zərər çəkdiyini iddia edib, amma Coinbase heç bir rəqəmi təsdiqləməyib. Buna görə də bu rəqəmi təsdiqlənməmiş hesab edin.
• Bithumb: Cənubi Koreyanın ikinci ən böyük birjası bildirir ki, kənar şəxs əməkdaşların daxili mobil sisteminə daxil olaraq şəxsi məlumatları ələ keçirib. Birjanın sözlərinə görə, həmin sistem ticarət sistemindən ayrıdır, heç bir kriptovalyuta itirilməyib və üzv məlumatlarının bu hadisəyə aid olub-olmadığı hələ araşdırılır.
• Daha geniş mənzərə: Daishin Securities ayrıca hücum zamanı 38 490 müştərinin məlumatlarının sızdığını bildirir. Koreyanın maliyyə tənzimləyiciləri isə bu gün fövqəladə iclas keçirib və hadisə yerinə müfəttişlər göndərib.
Niyə vacibdir: sızdırılmış adlar, e-poçt ünvanları və telefon nömrələri nadir hallarda birbaşa pulqabıları boşaldır. Amma növbəti hücum dalğasına zəmin yaradır: adını bilən “dəstək” zəngləri, saxta məlumat sızması bildirişləri və nömrəni ələ keçirmə cəhdləri.
Bu həftə üçün sakit bir yoxlama siyahısı:
1. İstifadə etdiyin hər bir birjada fişinqə qarşı kodu və çıxarışlar üçün icazə verilən ünvanlar siyahısını aktivləşdir.
2. Mümkün olduqda SMS ilə iki mərhələli doğrulamanı keçid açarı və ya aparat açarı ilə əvəz et.
3. Mobil operatorundan nömrənin başqa operatora köçürülməsinə qarşı PIN-kod istə.
4. “Təhlükəsizlik problemi” barədə səninlə əlaqə saxlayan hər kəsi dələduz hesab et. Rəsmi dəstək heç vaxt kod, parol və ya bərpa sözləri istəmir.
Heç özün haqqında həddindən artıq çox şey bilən fişinq mesajı almısan?
#CryptoSecurity #Phishing #MəlumatSızması
Maliyyə məsləhəti deyil.
Bir gündə iki birja məlumat sızması xəbəri — amma hədəf əslində sənin kriptovalyutaların deyil. Elektron poçt qutundur.
Çərşənbə günü etibarilə bildiklərimiz:
• Coinbase: istifadə etdiyi analitika şirkəti Amplitude-da baş verən təhlükəsizlik insidenti Coinbase-in “kiçik bir müştəri qrupunun” əlaqə məlumatlarının ifşa olunmasına səbəb olub. Coinbase bildirir ki, öz sistemlərinə icazəsiz giriş olmayıb və müştəri vəsaitlərinə zərər dəyməyib. Bir təhlükəsizlik tədqiqatçısı 70 000-dən çox istifadəçinin zərər çəkdiyini iddia edib, amma Coinbase heç bir rəqəmi təsdiqləməyib. Buna görə də bu rəqəmi təsdiqlənməmiş hesab edin.
• Bithumb: Cənubi Koreyanın ikinci ən böyük birjası bildirir ki, kənar şəxs əməkdaşların daxili mobil sisteminə daxil olaraq şəxsi məlumatları ələ keçirib. Birjanın sözlərinə görə, həmin sistem ticarət sistemindən ayrıdır, heç bir kriptovalyuta itirilməyib və üzv məlumatlarının bu hadisəyə aid olub-olmadığı hələ araşdırılır.
• Daha geniş mənzərə: Daishin Securities ayrıca hücum zamanı 38 490 müştərinin məlumatlarının sızdığını bildirir. Koreyanın maliyyə tənzimləyiciləri isə bu gün fövqəladə iclas keçirib və hadisə yerinə müfəttişlər göndərib.
Niyə vacibdir: sızdırılmış adlar, e-poçt ünvanları və telefon nömrələri nadir hallarda birbaşa pulqabıları boşaldır. Amma növbəti hücum dalğasına zəmin yaradır: adını bilən “dəstək” zəngləri, saxta məlumat sızması bildirişləri və nömrəni ələ keçirmə cəhdləri.
Bu həftə üçün sakit bir yoxlama siyahısı:
1. İstifadə etdiyin hər bir birjada fişinqə qarşı kodu və çıxarışlar üçün icazə verilən ünvanlar siyahısını aktivləşdir.
2. Mümkün olduqda SMS ilə iki mərhələli doğrulamanı keçid açarı və ya aparat açarı ilə əvəz et.
3. Mobil operatorundan nömrənin başqa operatora köçürülməsinə qarşı PIN-kod istə.
4. “Təhlükəsizlik problemi” barədə səninlə əlaqə saxlayan hər kəsi dələduz hesab et. Rəsmi dəstək heç vaxt kod, parol və ya bərpa sözləri istəmir.
Heç özün haqqında həddindən artıq çox şey bilən fişinq mesajı almısan?
#CryptoSecurity #Phishing #MəlumatSızması
Maliyyə məsləhəti deyil.
Çərşənbə günü etibarilə bildiklərimiz:
• Coinbase: istifadə etdiyi analitika şirkəti Amplitude-da baş verən təhlükəsizlik insidenti Coinbase-in “kiçik bir müştəri qrupunun” əlaqə məlumatlarının ifşa olunmasına səbəb olub. Coinbase bildirir ki, öz sistemlərinə icazəsiz giriş olmayıb və müştəri vəsaitlərinə zərər dəyməyib. Bir təhlükəsizlik tədqiqatçısı 70 000-dən çox istifadəçinin zərər çəkdiyini iddia edib, amma Coinbase heç bir rəqəmi təsdiqləməyib. Buna görə də bu rəqəmi təsdiqlənməmiş hesab edin.
• Bithumb: Cənubi Koreyanın ikinci ən böyük birjası bildirir ki, kənar şəxs əməkdaşların daxili mobil sisteminə daxil olaraq şəxsi məlumatları ələ keçirib. Birjanın sözlərinə görə, həmin sistem ticarət sistemindən ayrıdır, heç bir kriptovalyuta itirilməyib və üzv məlumatlarının bu hadisəyə aid olub-olmadığı hələ araşdırılır.
• Daha geniş mənzərə: Daishin Securities ayrıca hücum zamanı 38 490 müştərinin məlumatlarının sızdığını bildirir. Koreyanın maliyyə tənzimləyiciləri isə bu gün fövqəladə iclas keçirib və hadisə yerinə müfəttişlər göndərib.
Niyə vacibdir: sızdırılmış adlar, e-poçt ünvanları və telefon nömrələri nadir hallarda birbaşa pulqabıları boşaldır. Amma növbəti hücum dalğasına zəmin yaradır: adını bilən “dəstək” zəngləri, saxta məlumat sızması bildirişləri və nömrəni ələ keçirmə cəhdləri.
Bu həftə üçün sakit bir yoxlama siyahısı:
1. İstifadə etdiyin hər bir birjada fişinqə qarşı kodu və çıxarışlar üçün icazə verilən ünvanlar siyahısını aktivləşdir.
2. Mümkün olduqda SMS ilə iki mərhələli doğrulamanı keçid açarı və ya aparat açarı ilə əvəz et.
3. Mobil operatorundan nömrənin başqa operatora köçürülməsinə qarşı PIN-kod istə.
4. “Təhlükəsizlik problemi” barədə səninlə əlaqə saxlayan hər kəsi dələduz hesab et. Rəsmi dəstək heç vaxt kod, parol və ya bərpa sözləri istəmir.
Heç özün haqqında həddindən artıq çox şey bilən fişinq mesajı almısan?
#CryptoSecurity #Phishing #MəlumatSızması
Maliyyə məsləhəti deyil.
62

·
--
🚨 $HAEDAL AŞKARLANDI: CƏNUBİ KOREYANIN KRİPTO EKOSİSTEMİNİ SARSIDAN BÖYÜK MƏLUMAT SIZMASI 📉
📊 Bithumb-da baş verən sızma, Daishin və Mirae-dəki məlumat sızmaları ilə birlikdə, regionun rəqəmsal maliyyə təbəqəsində sistemli zəifliyi üzə çıxarır. İnstitusional iştirakçılar artıq risklərini yenidən qiymətləndirir, ağıllı investorların əlaqəli tokenləri satışa çıxara biləcəyi ehtimalına görə likvidliyin azalmasını izləyirlər. 📌 $HAEDAL , $HUMA və $AIN artan tənzimləyici nəzarətin əhatəsindədir; bu, kapital axınlarını məhdudlaşdıra və qiymətləndirmələri aşağı sala bilər.
🦈 Tənzimləyicilər müdafiənin gücləndirilməsinə çağırış etdikcə, bazar əhval-ruhiyyəsi mənfiyə doğru dəyişə və təsirlənən aktivlərdə qısamüddətli geriləməyə səbəb ola bilər. ⚡ Riskinizi azaldırsınız, yoxsa bu hadisələrin yaratdığı vəziyyətdən əks mövqedə fürsət axtarırsınız? 💬
⚠️ Bu, maliyyə məsləhəti deyil. Riskinizi həmişə idarə edin. 🛡️
🏷️ #HAEDAL #DataBreach #RiskAlert #Crypto
🦈 🔥
🚨 $HAEDAL AŞKARLANDI: CƏNUBİ KOREYANIN KRİPTO EKOSİSTEMİNİ SARSIDAN BÖYÜK MƏLUMAT SIZMASI 📉
📊 Bithumb-da baş verən sızma, Daishin və Mirae-dəki məlumat sızmaları ilə birlikdə, regionun rəqəmsal maliyyə təbəqəsində sistemli zəifliyi üzə çıxarır. İnstitusional iştirakçılar artıq risklərini yenidən qiymətləndirir, ağıllı investorların əlaqəli tokenləri satışa çıxara biləcəyi ehtimalına görə likvidliyin azalmasını izləyirlər. 📌 $HAEDAL , $HUMA və $AIN artan tənzimləyici nəzarətin əhatəsindədir; bu, kapital axınlarını məhdudlaşdıra və qiymətləndirmələri aşağı sala bilər.
🦈 Tənzimləyicilər müdafiənin gücləndirilməsinə çağırış etdikcə, bazar əhval-ruhiyyəsi mənfiyə doğru dəyişə və təsirlənən aktivlərdə qısamüddətli geriləməyə səbəb ola bilər. ⚡ Riskinizi azaldırsınız, yoxsa bu hadisələrin yaratdığı vəziyyətdən əks mövqedə fürsət axtarırsınız? 💬
⚠️ Bu, maliyyə məsləhəti deyil. Riskinizi həmişə idarə edin. 🛡️
🏷️ #HAEDAL #DataBreach #RiskAlert #Crypto
🦈 🔥
📊 Bithumb-da baş verən sızma, Daishin və Mirae-dəki məlumat sızmaları ilə birlikdə, regionun rəqəmsal maliyyə təbəqəsində sistemli zəifliyi üzə çıxarır. İnstitusional iştirakçılar artıq risklərini yenidən qiymətləndirir, ağıllı investorların əlaqəli tokenləri satışa çıxara biləcəyi ehtimalına görə likvidliyin azalmasını izləyirlər. 📌 $HAEDAL , $HUMA və $AIN artan tənzimləyici nəzarətin əhatəsindədir; bu, kapital axınlarını məhdudlaşdıra və qiymətləndirmələri aşağı sala bilər.
🦈 Tənzimləyicilər müdafiənin gücləndirilməsinə çağırış etdikcə, bazar əhval-ruhiyyəsi mənfiyə doğru dəyişə və təsirlənən aktivlərdə qısamüddətli geriləməyə səbəb ola bilər. ⚡ Riskinizi azaldırsınız, yoxsa bu hadisələrin yaratdığı vəziyyətdən əks mövqedə fürsət axtarırsınız? 💬
⚠️ Bu, maliyyə məsləhəti deyil. Riskinizi həmişə idarə edin. 🛡️
🏷️ #HAEDAL #DataBreach #RiskAlert #Crypto
🦈 🔥
13


#KeystoneWebsiteBreachExposesBuyersShippingAddresses
🔐⚠️ Keystone saytındakı məlumat sızması kriptovalyuta alıcılarının çatdırılma ünvanlarını üzə çıxarıb ⚠️🔐
Bəzən ən böyük təhlükəsizlik riski pul kisənizin daxilində olmur. Risk onu saxladığınız ünvandır.
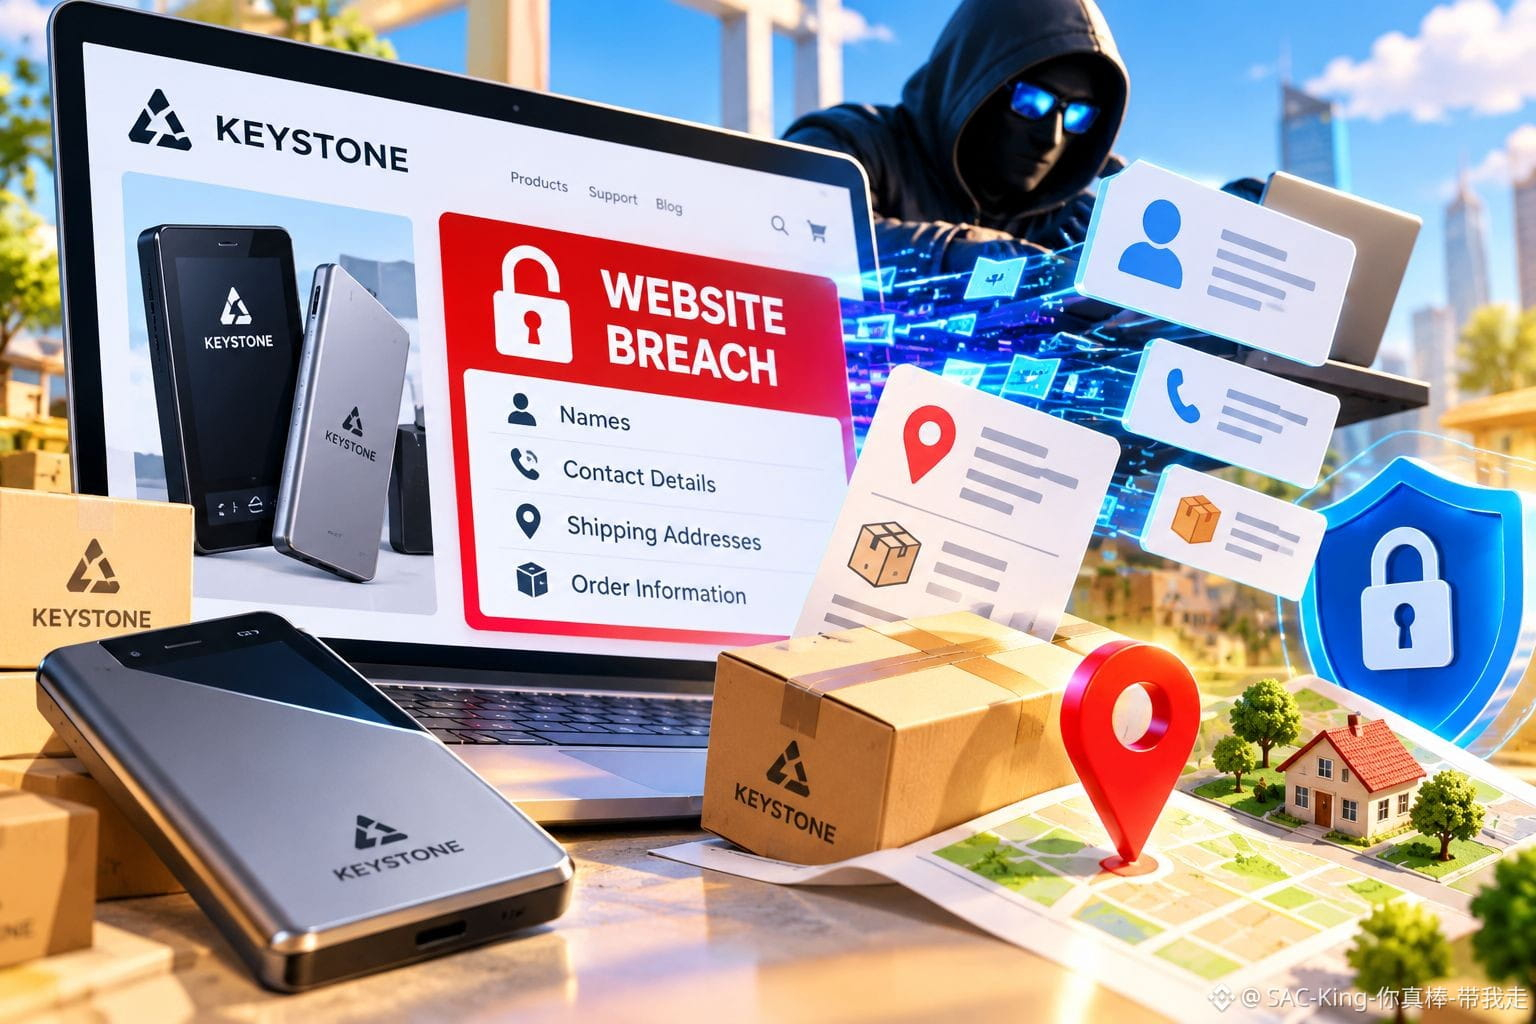
Kriptovalyuta üçün aparat pul kisələri istehsal edən Keystone şirkəti müştərilərin adlarını, əlaqə məlumatlarını, çatdırılma ünvanlarını və sifariş məlumatlarını üzə çıxaran sayt məlumatlarının sızması barədə açıqlama verib.
Şirkət Shopify üzərində işləyən mağazasındakı fəaliyyəti araşdırdıqdan sonra icazəsiz girişin oktyabrın 20-də aşkarlandığını, məlumatların sızmasının isə 2026-cı il oktyabrın 23-də təsdiqləndiyini bildirib.
Keystone ödəniş məlumatlarının, bərpa ifadələrinin, şəxsi açarların və pul kisəsi parollarının sızmadığını deyir. Şirkət icazəsiz girişi bloklayıb, boşluğu aradan qaldırıb və zərər çəkmiş müştərilərə bildiriş göndərməyə başlayıb. Zərər çəkmiş istifadəçilərin sayı açıqlanmayıb.
Ancaq daha böyük narahatlıq doğuran məqam budur: kiminsə kimliyini, ev ünvanını və aparat pul kisəsi aldığını bilmək cinayətkarlara inandırıcı fişinq hücumları hazırlamağa və ya kriptovalyuta sahiblərini real dünyada hədəfə almağa kömək edə bilər.
Fikrim: Aktivlərinizi özünüz saxlamaq kriptovalyutanız üzərində nəzarətinizi qoruyur, lakin üçüncü tərəfin xidmətindən sızan şəxsi məlumatlarınızı qoruya bilməz. Təhlükəsizliyiniz rəqəmsal aktivlərinizi real kimliyinizlə əlaqələndirən ən zəif həlqə qədər güclüdür.
Keystone-dan alış-veriş etmisinizsə, bildirişləri rəsmi kanallar vasitəsilə yoxlayın, istənilmədən göndərilən pulun qaytarılması və ya məhsulun dəyişdirilməsi təkliflərinə inanmayın və bərpa ifadənizi heç vaxt paylaşmayın. Heç bir qanuni dəstək əməkdaşının buna ehtiyacı yoxdur.
Kriptovalyutanı həqiqətən təhlükəsiz saxlamaq həm aktivlərinizi, həm də sizi hədəfə çevirə biləcək şəxsi məlumatlarınızı qorumaq deməkdir.
Müştərinin sifarişi tamamlandıqdan sonra aparat pul kisəsi şirkətləri məlumatları silmək üçün daha sərt standartlara əməl etməlidirlərmi?
İmtina: Bu paylaşım yalnız maarifləndirmə məqsədi daşıyır və maliyyə və ya təhlükəsizlik məsləhəti deyil.
#CryptoSecurity #DataBreach #GrowWithSAC $QNT $ENA $PYTH
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
🔐⚠️ Keystone saytındakı məlumat sızması kriptovalyuta alıcılarının çatdırılma ünvanlarını üzə çıxarıb ⚠️🔐
Bəzən ən böyük təhlükəsizlik riski pul kisənizin daxilində olmur. Risk onu saxladığınız ünvandır.
Kriptovalyuta üçün aparat pul kisələri istehsal edən Keystone şirkəti müştərilərin adlarını, əlaqə məlumatlarını, çatdırılma ünvanlarını və sifariş məlumatlarını üzə çıxaran sayt məlumatlarının sızması barədə açıqlama verib.
Şirkət Shopify üzərində işləyən mağazasındakı fəaliyyəti araşdırdıqdan sonra icazəsiz girişin oktyabrın 20-də aşkarlandığını, məlumatların sızmasının isə 2026-cı il oktyabrın 23-də təsdiqləndiyini bildirib.
Keystone ödəniş məlumatlarının, bərpa ifadələrinin, şəxsi açarların və pul kisəsi parollarının sızmadığını deyir. Şirkət icazəsiz girişi bloklayıb, boşluğu aradan qaldırıb və zərər çəkmiş müştərilərə bildiriş göndərməyə başlayıb. Zərər çəkmiş istifadəçilərin sayı açıqlanmayıb.
Ancaq daha böyük narahatlıq doğuran məqam budur: kiminsə kimliyini, ev ünvanını və aparat pul kisəsi aldığını bilmək cinayətkarlara inandırıcı fişinq hücumları hazırlamağa və ya kriptovalyuta sahiblərini real dünyada hədəfə almağa kömək edə bilər.
Fikrim: Aktivlərinizi özünüz saxlamaq kriptovalyutanız üzərində nəzarətinizi qoruyur, lakin üçüncü tərəfin xidmətindən sızan şəxsi məlumatlarınızı qoruya bilməz. Təhlükəsizliyiniz rəqəmsal aktivlərinizi real kimliyinizlə əlaqələndirən ən zəif həlqə qədər güclüdür.
Keystone-dan alış-veriş etmisinizsə, bildirişləri rəsmi kanallar vasitəsilə yoxlayın, istənilmədən göndərilən pulun qaytarılması və ya məhsulun dəyişdirilməsi təkliflərinə inanmayın və bərpa ifadənizi heç vaxt paylaşmayın. Heç bir qanuni dəstək əməkdaşının buna ehtiyacı yoxdur.
Kriptovalyutanı həqiqətən təhlükəsiz saxlamaq həm aktivlərinizi, həm də sizi hədəfə çevirə biləcək şəxsi məlumatlarınızı qorumaq deməkdir.
Müştərinin sifarişi tamamlandıqdan sonra aparat pul kisəsi şirkətləri məlumatları silmək üçün daha sərt standartlara əməl etməlidirlərmi?
İmtina: Bu paylaşım yalnız maarifləndirmə məqsədi daşıyır və maliyyə və ya təhlükəsizlik məsləhəti deyil.
#CryptoSecurity #DataBreach #GrowWithSAC $QNT $ENA $PYTH
🔐⚠️ Keystone saytındakı məlumat sızması kriptovalyuta alıcılarının çatdırılma ünvanlarını üzə çıxarıb ⚠️🔐
Bəzən ən böyük təhlükəsizlik riski pul kisənizin daxilində olmur. Risk onu saxladığınız ünvandır.
Kriptovalyuta üçün aparat pul kisələri istehsal edən Keystone şirkəti müştərilərin adlarını, əlaqə məlumatlarını, çatdırılma ünvanlarını və sifariş məlumatlarını üzə çıxaran sayt məlumatlarının sızması barədə açıqlama verib.
Şirkət Shopify üzərində işləyən mağazasındakı fəaliyyəti araşdırdıqdan sonra icazəsiz girişin oktyabrın 20-də aşkarlandığını, məlumatların sızmasının isə 2026-cı il oktyabrın 23-də təsdiqləndiyini bildirib.
Keystone ödəniş məlumatlarının, bərpa ifadələrinin, şəxsi açarların və pul kisəsi parollarının sızmadığını deyir. Şirkət icazəsiz girişi bloklayıb, boşluğu aradan qaldırıb və zərər çəkmiş müştərilərə bildiriş göndərməyə başlayıb. Zərər çəkmiş istifadəçilərin sayı açıqlanmayıb.
Ancaq daha böyük narahatlıq doğuran məqam budur: kiminsə kimliyini, ev ünvanını və aparat pul kisəsi aldığını bilmək cinayətkarlara inandırıcı fişinq hücumları hazırlamağa və ya kriptovalyuta sahiblərini real dünyada hədəfə almağa kömək edə bilər.
Fikrim: Aktivlərinizi özünüz saxlamaq kriptovalyutanız üzərində nəzarətinizi qoruyur, lakin üçüncü tərəfin xidmətindən sızan şəxsi məlumatlarınızı qoruya bilməz. Təhlükəsizliyiniz rəqəmsal aktivlərinizi real kimliyinizlə əlaqələndirən ən zəif həlqə qədər güclüdür.
Keystone-dan alış-veriş etmisinizsə, bildirişləri rəsmi kanallar vasitəsilə yoxlayın, istənilmədən göndərilən pulun qaytarılması və ya məhsulun dəyişdirilməsi təkliflərinə inanmayın və bərpa ifadənizi heç vaxt paylaşmayın. Heç bir qanuni dəstək əməkdaşının buna ehtiyacı yoxdur.
Kriptovalyutanı həqiqətən təhlükəsiz saxlamaq həm aktivlərinizi, həm də sizi hədəfə çevirə biləcək şəxsi məlumatlarınızı qorumaq deməkdir.
Müştərinin sifarişi tamamlandıqdan sonra aparat pul kisəsi şirkətləri məlumatları silmək üçün daha sərt standartlara əməl etməlidirlərmi?
İmtina: Bu paylaşım yalnız maarifləndirmə məqsədi daşıyır və maliyyə və ya təhlükəsizlik məsləhəti deyil.
#CryptoSecurity #DataBreach #GrowWithSAC $QNT $ENA $PYTH
281

·
--
Keystone Wallet-də məlumat sızması aparat pulqabıları sektoruna təzyiqi artırır
Oktyabrın 20-də Keystone-un veb-saytına icazəsiz giriş nəticəsində müştərilərin adları, əlaqə məlumatları, çatdırılma ünvanları və sifariş məlumatları, o cümlədən alınmış məhsullar və onların qiymətləri ələ keçirilib.
Şirkət təsdiqləyib ki, ödəniş kartı məlumatları, bank rekvizitləri, pulqabı parolları, bərpa ifadələri və şəxsi açarlar təhlükəyə məruz qalmayıb.
Keystone müdaxilənin qarşısını alıb, boşluğu aradan qaldırıb, araşdırmaya başlayıb və bundan təsirlənən müştərilərlə əlaqə saxlayır.
Bu hadisə Ledger-də — cihazların Cənub-Şərqi Asiyadakı paylama kanallarında dəyişdirildiyi — və Trezor-da, logistika təminatçısının məlumat sızması nəticəsində 80.000-dən çox müştərinin məlumatlarının açıqlandığı son insidentlərdən sonra baş verib.
Aparat pulqabısı təminatçıları istifadəçi məlumatlarını cihazın özündən kənarda qorumaq üçün hansı addımları atmalıdır?
#HardwareWallet #DataBreach #CryptoSecurity #FinTech
Keystone Wallet-də məlumat sızması aparat pulqabıları sektoruna təzyiqi artırır
Oktyabrın 20-də Keystone-un veb-saytına icazəsiz giriş nəticəsində müştərilərin adları, əlaqə məlumatları, çatdırılma ünvanları və sifariş məlumatları, o cümlədən alınmış məhsullar və onların qiymətləri ələ keçirilib.
Şirkət təsdiqləyib ki, ödəniş kartı məlumatları, bank rekvizitləri, pulqabı parolları, bərpa ifadələri və şəxsi açarlar təhlükəyə məruz qalmayıb.
Keystone müdaxilənin qarşısını alıb, boşluğu aradan qaldırıb, araşdırmaya başlayıb və bundan təsirlənən müştərilərlə əlaqə saxlayır.
Bu hadisə Ledger-də — cihazların Cənub-Şərqi Asiyadakı paylama kanallarında dəyişdirildiyi — və Trezor-da, logistika təminatçısının məlumat sızması nəticəsində 80.000-dən çox müştərinin məlumatlarının açıqlandığı son insidentlərdən sonra baş verib.
Aparat pulqabısı təminatçıları istifadəçi məlumatlarını cihazın özündən kənarda qorumaq üçün hansı addımları atmalıdır?
#HardwareWallet #DataBreach #CryptoSecurity #FinTech
Oktyabrın 20-də Keystone-un veb-saytına icazəsiz giriş nəticəsində müştərilərin adları, əlaqə məlumatları, çatdırılma ünvanları və sifariş məlumatları, o cümlədən alınmış məhsullar və onların qiymətləri ələ keçirilib.
Şirkət təsdiqləyib ki, ödəniş kartı məlumatları, bank rekvizitləri, pulqabı parolları, bərpa ifadələri və şəxsi açarlar təhlükəyə məruz qalmayıb.
Keystone müdaxilənin qarşısını alıb, boşluğu aradan qaldırıb, araşdırmaya başlayıb və bundan təsirlənən müştərilərlə əlaqə saxlayır.
Bu hadisə Ledger-də — cihazların Cənub-Şərqi Asiyadakı paylama kanallarında dəyişdirildiyi — və Trezor-da, logistika təminatçısının məlumat sızması nəticəsində 80.000-dən çox müştərinin məlumatlarının açıqlandığı son insidentlərdən sonra baş verib.
Aparat pulqabısı təminatçıları istifadəçi məlumatlarını cihazın özündən kənarda qorumaq üçün hansı addımları atmalıdır?
#HardwareWallet #DataBreach #CryptoSecurity #FinTech
1
42

·
--
🚨 $BTC XƏBƏRDARLIQ: İCTİMAİ ƏMƏLİYYAT QEYDLƏRİ BULUD SIZMASINDA İFŞA OLUNDU! 💥
📊 Böyük bir birjanın ictimai əməliyyat lenti zəncirüstü analitika üçün istifadə olunan TiDB Cloud xidmətindən əldə edilib. 🦈 Sızma yalnız hamının görə bildiyi qeydləri əhatə edib — şəxsi açarlara, parollara və ya istifadəçi balanslarına toxunulmayıb. ⚡ Bununla belə, bu məlumat anlıq görüntüsü iri investorların gizli qalmalı olan sifariş axınını görməsinə imkan yaradır və likvidliyin süpürülməsi üçün qısa bir fürsət açır. 📌 Treyderlər növbəti həcm artımını izləməlidirlər; qəfil satış dalğası sızdırılmış məlumatlara reaksiya ola bilər.
💬 İctimai reyestr müvəqqəti şəffaflaşdığına görə mövqeyinizi necə dəyişəcəksiniz? 👇
⚠️ Bu, maliyyə məsləhəti deyil. Riskinizi daim idarə edin. 🛡️
🏷️ #BTC #Security #DataBreach #Crypto
🔥 💎
🚨 $BTC XƏBƏRDARLIQ: İCTİMAİ ƏMƏLİYYAT QEYDLƏRİ BULUD SIZMASINDA İFŞA OLUNDU! 💥
📊 Böyük bir birjanın ictimai əməliyyat lenti zəncirüstü analitika üçün istifadə olunan TiDB Cloud xidmətindən əldə edilib. 🦈 Sızma yalnız hamının görə bildiyi qeydləri əhatə edib — şəxsi açarlara, parollara və ya istifadəçi balanslarına toxunulmayıb. ⚡ Bununla belə, bu məlumat anlıq görüntüsü iri investorların gizli qalmalı olan sifariş axınını görməsinə imkan yaradır və likvidliyin süpürülməsi üçün qısa bir fürsət açır. 📌 Treyderlər növbəti həcm artımını izləməlidirlər; qəfil satış dalğası sızdırılmış məlumatlara reaksiya ola bilər.
💬 İctimai reyestr müvəqqəti şəffaflaşdığına görə mövqeyinizi necə dəyişəcəksiniz? 👇
⚠️ Bu, maliyyə məsləhəti deyil. Riskinizi daim idarə edin. 🛡️
🏷️ #BTC #Security #DataBreach #Crypto
🔥 💎
📊 Böyük bir birjanın ictimai əməliyyat lenti zəncirüstü analitika üçün istifadə olunan TiDB Cloud xidmətindən əldə edilib. 🦈 Sızma yalnız hamının görə bildiyi qeydləri əhatə edib — şəxsi açarlara, parollara və ya istifadəçi balanslarına toxunulmayıb. ⚡ Bununla belə, bu məlumat anlıq görüntüsü iri investorların gizli qalmalı olan sifariş axınını görməsinə imkan yaradır və likvidliyin süpürülməsi üçün qısa bir fürsət açır. 📌 Treyderlər növbəti həcm artımını izləməlidirlər; qəfil satış dalğası sızdırılmış məlumatlara reaksiya ola bilər.
💬 İctimai reyestr müvəqqəti şəffaflaşdığına görə mövqeyinizi necə dəyişəcəksiniz? 👇
⚠️ Bu, maliyyə məsləhəti deyil. Riskinizi daim idarə edin. 🛡️
🏷️ #BTC #Security #DataBreach #Crypto
🔥 💎
4

·
--
MƏLUMAT SIZINTISI 13K VƏSİQƏYİ VURUR 🚨 $COTI $AVNT $AKE ON EDGE 📉
Axın indi yeni bir turbulens qatına keçdi. Trezor-un göndəriş vektoru üzrə sızıntısı 13,689 istifadəçi qeydi üzə çıxarır—adlar, e-poçtlar, telefonlar, ünvanlar. Bu, əsas protokol hücumu deyil, amma sentimentdə klassik likvidlik sıxışdırılmasıdır. “Ağıllı pul” bunu struktur pozulması yox, qısa müddətli volatillik artımı kimi oxuyur.
Cihazlar yenə təhlükəsizdir, amma bazar inamı dərhal yenidən qiymətləndirir. $COTI , $AVNT və $AKE altında ehtiyatlı bir alış gözləyin; treyderlər səs-küyü həzm etdikcə qərar verir. Əsl oyun qaçılmaz səmərəsizlik boşluğunun doldurulmasını izləməkdir—əhəmiyyətli bərpa olmayana qədər aşağı likvidlikdən ibarət “süpürgə”.
Bu məlumat hadisəsi ətrafında riski necə yerləşdirirsiniz? Bu, dip alma fürsəti olsun, yoxsa struktur istiqaməti təsdiqləyənədək kənara çəkilmək üçün səbəbdir? 🧐
⚠️ Maliyyə məsləhəti deyil. Həmişə riskinizi idarə edin. 🛡️
🏷️ #COTI #AVNT #AKE #DataBreach #CryptoNews
🧠📊
MƏLUMAT SIZINTISI 13K VƏSİQƏYİ VURUR 🚨 $COTI $AVNT $AKE ON EDGE 📉
Axın indi yeni bir turbulens qatına keçdi. Trezor-un göndəriş vektoru üzrə sızıntısı 13,689 istifadəçi qeydi üzə çıxarır—adlar, e-poçtlar, telefonlar, ünvanlar. Bu, əsas protokol hücumu deyil, amma sentimentdə klassik likvidlik sıxışdırılmasıdır. “Ağıllı pul” bunu struktur pozulması yox, qısa müddətli volatillik artımı kimi oxuyur.
Cihazlar yenə təhlükəsizdir, amma bazar inamı dərhal yenidən qiymətləndirir. $COTI , $AVNT və $AKE altında ehtiyatlı bir alış gözləyin; treyderlər səs-küyü həzm etdikcə qərar verir. Əsl oyun qaçılmaz səmərəsizlik boşluğunun doldurulmasını izləməkdir—əhəmiyyətli bərpa olmayana qədər aşağı likvidlikdən ibarət “süpürgə”.
Bu məlumat hadisəsi ətrafında riski necə yerləşdirirsiniz? Bu, dip alma fürsəti olsun, yoxsa struktur istiqaməti təsdiqləyənədək kənara çəkilmək üçün səbəbdir? 🧐
⚠️ Maliyyə məsləhəti deyil. Həmişə riskinizi idarə edin. 🛡️
🏷️ #COTI #AVNT #AKE #DataBreach #CryptoNews
🧠📊
Axın indi yeni bir turbulens qatına keçdi. Trezor-un göndəriş vektoru üzrə sızıntısı 13,689 istifadəçi qeydi üzə çıxarır—adlar, e-poçtlar, telefonlar, ünvanlar. Bu, əsas protokol hücumu deyil, amma sentimentdə klassik likvidlik sıxışdırılmasıdır. “Ağıllı pul” bunu struktur pozulması yox, qısa müddətli volatillik artımı kimi oxuyur.
Cihazlar yenə təhlükəsizdir, amma bazar inamı dərhal yenidən qiymətləndirir. $COTI , $AVNT və $AKE altında ehtiyatlı bir alış gözləyin; treyderlər səs-küyü həzm etdikcə qərar verir. Əsl oyun qaçılmaz səmərəsizlik boşluğunun doldurulmasını izləməkdir—əhəmiyyətli bərpa olmayana qədər aşağı likvidlikdən ibarət “süpürgə”.
Bu məlumat hadisəsi ətrafında riski necə yerləşdirirsiniz? Bu, dip alma fürsəti olsun, yoxsa struktur istiqaməti təsdiqləyənədək kənara çəkilmək üçün səbəbdir? 🧐
⚠️ Maliyyə məsləhəti deyil. Həmişə riskinizi idarə edin. 🛡️
🏷️ #COTI #AVNT #AKE #DataBreach #CryptoNews
🧠📊
201

·
--
🚨 $SFP BREACH EXPOSES 40K USERS — TRUST LINES CRACKING? 🛑
🛡️ SafePal demək olar ki, 40.000 müştərinin adlarını, ev ünvanlarını və telefon nömrələrini sızdıran məlumat pozuntusunu açıqladı. Uyğunsuzluq bir ildən çox müddət ərzində işləyən sifariş izləmə plaginində olub və həssas sifariş məlumatlarına icazəsiz giriş imkanı verib. 🔍 Oğurlanmış məlumatla bağlı 30+ fişinq saytının olması bu sızıntının kiçik olmadığını göstərir — bu, kriptovalyuta sahibinin identikliyini məqsədli şəkildə toplamaqdır.
📉 Token üçün isə əsas zərər sentimentə dəyir. “Hardware wallet” brendləri bir şeyi satır: sındırılmaz qəyyumluq. Bu rəvayət çatlayanda kapital axını sürətlə dəyişir və $SFP , başlıqlar səngiyəndən sonra belə, çox güman ki, sürtünmə hiss etdirəcək. ⚠️ Bu, qəyyumluq (custody) zəncirində üçüncü tərəf plaginləri ilə bağlı daha kəskin sual yaradır — etibarınız əslində harada yaşayır?
💬 Siz bunu nəzərə alıb təhlükəsizlik quruluşunuzu yenidən audita çıxarırsınız, yoxsa belə bir pozuntu hardware wallet-ə olan inamınızda heç nəyi dəyişmir? 👇
⚠️ Maliyyə məsləhəti deyil. Riskinizi həmişə idarə edin. 🛡️
🏷️ #SFP #DataBreach #SecurityAlert #CryptoRisk
🛡️ ⚠️
🚨 $SFP BREACH EXPOSES 40K USERS — TRUST LINES CRACKING? 🛑
🛡️ SafePal demək olar ki, 40.000 müştərinin adlarını, ev ünvanlarını və telefon nömrələrini sızdıran məlumat pozuntusunu açıqladı. Uyğunsuzluq bir ildən çox müddət ərzində işləyən sifariş izləmə plaginində olub və həssas sifariş məlumatlarına icazəsiz giriş imkanı verib. 🔍 Oğurlanmış məlumatla bağlı 30+ fişinq saytının olması bu sızıntının kiçik olmadığını göstərir — bu, kriptovalyuta sahibinin identikliyini məqsədli şəkildə toplamaqdır.
📉 Token üçün isə əsas zərər sentimentə dəyir. “Hardware wallet” brendləri bir şeyi satır: sındırılmaz qəyyumluq. Bu rəvayət çatlayanda kapital axını sürətlə dəyişir və $SFP , başlıqlar səngiyəndən sonra belə, çox güman ki, sürtünmə hiss etdirəcək. ⚠️ Bu, qəyyumluq (custody) zəncirində üçüncü tərəf plaginləri ilə bağlı daha kəskin sual yaradır — etibarınız əslində harada yaşayır?
💬 Siz bunu nəzərə alıb təhlükəsizlik quruluşunuzu yenidən audita çıxarırsınız, yoxsa belə bir pozuntu hardware wallet-ə olan inamınızda heç nəyi dəyişmir? 👇
⚠️ Maliyyə məsləhəti deyil. Riskinizi həmişə idarə edin. 🛡️
🏷️ #SFP #DataBreach #SecurityAlert #CryptoRisk
🛡️ ⚠️
🛡️ SafePal demək olar ki, 40.000 müştərinin adlarını, ev ünvanlarını və telefon nömrələrini sızdıran məlumat pozuntusunu açıqladı. Uyğunsuzluq bir ildən çox müddət ərzində işləyən sifariş izləmə plaginində olub və həssas sifariş məlumatlarına icazəsiz giriş imkanı verib. 🔍 Oğurlanmış məlumatla bağlı 30+ fişinq saytının olması bu sızıntının kiçik olmadığını göstərir — bu, kriptovalyuta sahibinin identikliyini məqsədli şəkildə toplamaqdır.
📉 Token üçün isə əsas zərər sentimentə dəyir. “Hardware wallet” brendləri bir şeyi satır: sındırılmaz qəyyumluq. Bu rəvayət çatlayanda kapital axını sürətlə dəyişir və $SFP , başlıqlar səngiyəndən sonra belə, çox güman ki, sürtünmə hiss etdirəcək. ⚠️ Bu, qəyyumluq (custody) zəncirində üçüncü tərəf plaginləri ilə bağlı daha kəskin sual yaradır — etibarınız əslində harada yaşayır?
💬 Siz bunu nəzərə alıb təhlükəsizlik quruluşunuzu yenidən audita çıxarırsınız, yoxsa belə bir pozuntu hardware wallet-ə olan inamınızda heç nəyi dəyişmir? 👇
⚠️ Maliyyə məsləhəti deyil. Riskinizi həmişə idarə edin. 🛡️
🏷️ #SFP #DataBreach #SecurityAlert #CryptoRisk
🛡️ ⚠️
92

·
--
Revolut səhv edib! Bu maliyyə texnologiyası şirkəti guya hökumət sorğusu olan saxta bir müraciətə aldanıb, istifadəçilərin pasport məlumatlarını və tam bitkoin ticarət tarixçəsini ifşa edib. Onlar desələr də ki, yalnız “məhdud” sayda istifadəçi təsirlənib, bu həqiqətən də çox absurdldur!
Məlumat təhlükəsizliyi problemi yarandı və hamı yenidən mərkəzləşdirilməmiş (decentralized) pul kisələrinin (wallet-lərin) vacibliyindən danışmağa başlayıb. Qısa müddətdə bəzi istifadəçilərin aktivlərini Revolutdan köçürməyə başladığını görə bilərik; uzun müddətdə isə əksinə, özünəqəyyum (self-custody) məlumatlılığının oyanmasını təşviq edə bilər.
#DataBreach #CryptoSecurity $BTC
Revolut səhv edib! Bu maliyyə texnologiyası şirkəti guya hökumət sorğusu olan saxta bir müraciətə aldanıb, istifadəçilərin pasport məlumatlarını və tam bitkoin ticarət tarixçəsini ifşa edib. Onlar desələr də ki, yalnız “məhdud” sayda istifadəçi təsirlənib, bu həqiqətən də çox absurdldur!
Məlumat təhlükəsizliyi problemi yarandı və hamı yenidən mərkəzləşdirilməmiş (decentralized) pul kisələrinin (wallet-lərin) vacibliyindən danışmağa başlayıb. Qısa müddətdə bəzi istifadəçilərin aktivlərini Revolutdan köçürməyə başladığını görə bilərik; uzun müddətdə isə əksinə, özünəqəyyum (self-custody) məlumatlılığının oyanmasını təşviq edə bilər.
#DataBreach #CryptoSecurity $BTC
Məlumat təhlükəsizliyi problemi yarandı və hamı yenidən mərkəzləşdirilməmiş (decentralized) pul kisələrinin (wallet-lərin) vacibliyindən danışmağa başlayıb. Qısa müddətdə bəzi istifadəçilərin aktivlərini Revolutdan köçürməyə başladığını görə bilərik; uzun müddətdə isə əksinə, özünəqəyyum (self-custody) məlumatlılığının oyanmasını təşviq edə bilər.
#DataBreach #CryptoSecurity $BTC
108
·
--
🚨 Revolut və saxta dövlət məktubu: Ciddi məlumat təhlükəsizliyi xəbərdarlığı
Revolutla bağlı yeni kiber təhlükəsizlik mübahisəsi maliyyə institutlarının həssas dövlət sorğularını necə yoxlaması ilə bağlı suallar yaradır.
Onlayn yayılan məlumatlara görə, saxta dövlət e-poçtu/sorğusu həssas müştəri məlumatlarının əldə edilməsi və ya üzə çıxarılması üçün istifadə oluna bilər. Tam əhatə dairəsi və təfərrüatlar hələ də müstəqil şəkildə təsdiqlənməlidir, lakin vəziyyət mühüm bir kiber təhlükəsizlik dərsi vurğulayır:
🔐 Sadəcə rəsmi göründüyünə görə e-poçta güvənməyin.
Maliyyə platformaları üçün kimlik və səlahiyyət yoxlamaları yetərincə güclü deyilsə, inandırıcı dövlət üslublu sorğu belə təhlükəli ola bilər.
Niyə önəmlidir 👇
💳 Maliyyə platformaları çox həssas müştəri məlumatlarını saxlayır.
📧 E-poçtların saxtalaşdırılması dələduz sorğularını qanuni kimi göstərə bilər.
🏦 KYC məlumatları hücumçular üçün son dərəcə dəyərli ola bilər.
🎣 İfşa olunmuş məlumatlar hədəflənmiş fişinq və sosial mühəndislik hücumlarını gücləndirə bilər.
Revolutun özü istifadəçilərə şübhəli göndərici ünvanlarını yoxlamağı və gözlənilməz yazışmalara güvənməkdənsə, tətbiq vasitəsilə dəstəyə müraciət etməyi tövsiyə edir. �
Revolut
⚠️ Daha böyük sual:
Banklar və fintech şirkətləri dövlət sorğularına cavab olaraq müştəri məlumatlarını verməzdən əvvəl çoxsaylı müstəqil yoxlama addımlarını tələb etməlidirmi?
🟢 BƏLİ — yoxlama məcburi olmalıdır
🔴 Mövcud sistemlər artıq kifayət edir
Siz nə düşünürsünüz? 👇
#Revolut #CyberSecurity #DataBreach #Crypto_Jobs🎯 #Fintech #Privacy #Phishing #ScamAlert #Blockchain
*Bu paylaşım barədə iddiaları müzakirə edir və onlayn dövr edən hər bir iddianın müstəqil şəkildə təsdiqləndiyini bildirmir. Məlumatı həmişə rəsmi mənbələrdən yoxlayın.*
🚨 Revolut və saxta dövlət məktubu: Ciddi məlumat təhlükəsizliyi xəbərdarlığı
Revolutla bağlı yeni kiber təhlükəsizlik mübahisəsi maliyyə institutlarının həssas dövlət sorğularını necə yoxlaması ilə bağlı suallar yaradır.
Onlayn yayılan məlumatlara görə, saxta dövlət e-poçtu/sorğusu həssas müştəri məlumatlarının əldə edilməsi və ya üzə çıxarılması üçün istifadə oluna bilər. Tam əhatə dairəsi və təfərrüatlar hələ də müstəqil şəkildə təsdiqlənməlidir, lakin vəziyyət mühüm bir kiber təhlükəsizlik dərsi vurğulayır:
🔐 Sadəcə rəsmi göründüyünə görə e-poçta güvənməyin.
Maliyyə platformaları üçün kimlik və səlahiyyət yoxlamaları yetərincə güclü deyilsə, inandırıcı dövlət üslublu sorğu belə təhlükəli ola bilər.
Niyə önəmlidir 👇
💳 Maliyyə platformaları çox həssas müştəri məlumatlarını saxlayır.
📧 E-poçtların saxtalaşdırılması dələduz sorğularını qanuni kimi göstərə bilər.
🏦 KYC məlumatları hücumçular üçün son dərəcə dəyərli ola bilər.
🎣 İfşa olunmuş məlumatlar hədəflənmiş fişinq və sosial mühəndislik hücumlarını gücləndirə bilər.
Revolutun özü istifadəçilərə şübhəli göndərici ünvanlarını yoxlamağı və gözlənilməz yazışmalara güvənməkdənsə, tətbiq vasitəsilə dəstəyə müraciət etməyi tövsiyə edir. �
Revolut
⚠️ Daha böyük sual:
Banklar və fintech şirkətləri dövlət sorğularına cavab olaraq müştəri məlumatlarını verməzdən əvvəl çoxsaylı müstəqil yoxlama addımlarını tələb etməlidirmi?
🟢 BƏLİ — yoxlama məcburi olmalıdır
🔴 Mövcud sistemlər artıq kifayət edir
Siz nə düşünürsünüz? 👇
#Revolut #CyberSecurity #DataBreach #Crypto_Jobs🎯 #Fintech #Privacy #Phishing #ScamAlert #Blockchain
*Bu paylaşım barədə iddiaları müzakirə edir və onlayn dövr edən hər bir iddianın müstəqil şəkildə təsdiqləndiyini bildirmir. Məlumatı həmişə rəsmi mənbələrdən yoxlayın.*
Revolutla bağlı yeni kiber təhlükəsizlik mübahisəsi maliyyə institutlarının həssas dövlət sorğularını necə yoxlaması ilə bağlı suallar yaradır.
Onlayn yayılan məlumatlara görə, saxta dövlət e-poçtu/sorğusu həssas müştəri məlumatlarının əldə edilməsi və ya üzə çıxarılması üçün istifadə oluna bilər. Tam əhatə dairəsi və təfərrüatlar hələ də müstəqil şəkildə təsdiqlənməlidir, lakin vəziyyət mühüm bir kiber təhlükəsizlik dərsi vurğulayır:
🔐 Sadəcə rəsmi göründüyünə görə e-poçta güvənməyin.
Maliyyə platformaları üçün kimlik və səlahiyyət yoxlamaları yetərincə güclü deyilsə, inandırıcı dövlət üslublu sorğu belə təhlükəli ola bilər.
Niyə önəmlidir 👇
💳 Maliyyə platformaları çox həssas müştəri məlumatlarını saxlayır.
📧 E-poçtların saxtalaşdırılması dələduz sorğularını qanuni kimi göstərə bilər.
🏦 KYC məlumatları hücumçular üçün son dərəcə dəyərli ola bilər.
🎣 İfşa olunmuş məlumatlar hədəflənmiş fişinq və sosial mühəndislik hücumlarını gücləndirə bilər.
Revolutun özü istifadəçilərə şübhəli göndərici ünvanlarını yoxlamağı və gözlənilməz yazışmalara güvənməkdənsə, tətbiq vasitəsilə dəstəyə müraciət etməyi tövsiyə edir. �
Revolut
⚠️ Daha böyük sual:
Banklar və fintech şirkətləri dövlət sorğularına cavab olaraq müştəri məlumatlarını verməzdən əvvəl çoxsaylı müstəqil yoxlama addımlarını tələb etməlidirmi?
🟢 BƏLİ — yoxlama məcburi olmalıdır
🔴 Mövcud sistemlər artıq kifayət edir
Siz nə düşünürsünüz? 👇
#Revolut #CyberSecurity #DataBreach #Crypto_Jobs🎯 #Fintech #Privacy #Phishing #ScamAlert #Blockchain
*Bu paylaşım barədə iddiaları müzakirə edir və onlayn dövr edən hər bir iddianın müstəqil şəkildə təsdiqləndiyini bildirmir. Məlumatı həmişə rəsmi mənbələrdən yoxlayın.*
80

🚨 Böyük məlumat sızması 153 milyon sürücülük vəsiqəsinin satışa çıxarıldığını üzə çıxarır
Yenilənmiş hesabat 153 milyon sürücülük vəsiqəsinin guya sızdırıldığını açıqlayıb; onların şəxsiyyətin yoxlanılması şirkətindən oğurlandığı düşünülür. Bu hadisə, həssas məlumatların kənar qurumlarda saxlanması ilə bağlı artan təhlükəsizlik risklərini vurğulayır və onları zərərli tərəflər üçün cəlbedici hədəflərə çevirir.
━━━━━━━━━━━━━━
📊 Təsir: 📈 Yüksək
🏷️ OTHER
#DataBreach #CyberSecurity #Privacy #IdentityTheft #DataProtection
📰 Mənbə: gizmodo.com
🚨 Böyük məlumat sızması 153 milyon sürücülük vəsiqəsinin satışa çıxarıldığını üzə çıxarır
Yenilənmiş hesabat 153 milyon sürücülük vəsiqəsinin guya sızdırıldığını açıqlayıb; onların şəxsiyyətin yoxlanılması şirkətindən oğurlandığı düşünülür. Bu hadisə, həssas məlumatların kənar qurumlarda saxlanması ilə bağlı artan təhlükəsizlik risklərini vurğulayır və onları zərərli tərəflər üçün cəlbedici hədəflərə çevirir.
━━━━━━━━━━━━━━
📊 Təsir: 📈 Yüksək
🏷️ OTHER
#DataBreach #CyberSecurity #Privacy #IdentityTheft #DataProtection
📰 Mənbə: gizmodo.com
Yenilənmiş hesabat 153 milyon sürücülük vəsiqəsinin guya sızdırıldığını açıqlayıb; onların şəxsiyyətin yoxlanılması şirkətindən oğurlandığı düşünülür. Bu hadisə, həssas məlumatların kənar qurumlarda saxlanması ilə bağlı artan təhlükəsizlik risklərini vurğulayır və onları zərərli tərəflər üçün cəlbedici hədəflərə çevirir.
━━━━━━━━━━━━━━
📊 Təsir: 📈 Yüksək
🏷️ OTHER
#DataBreach #CyberSecurity #Privacy #IdentityTheft #DataProtection
📰 Mənbə: gizmodo.com
43
Məqalə
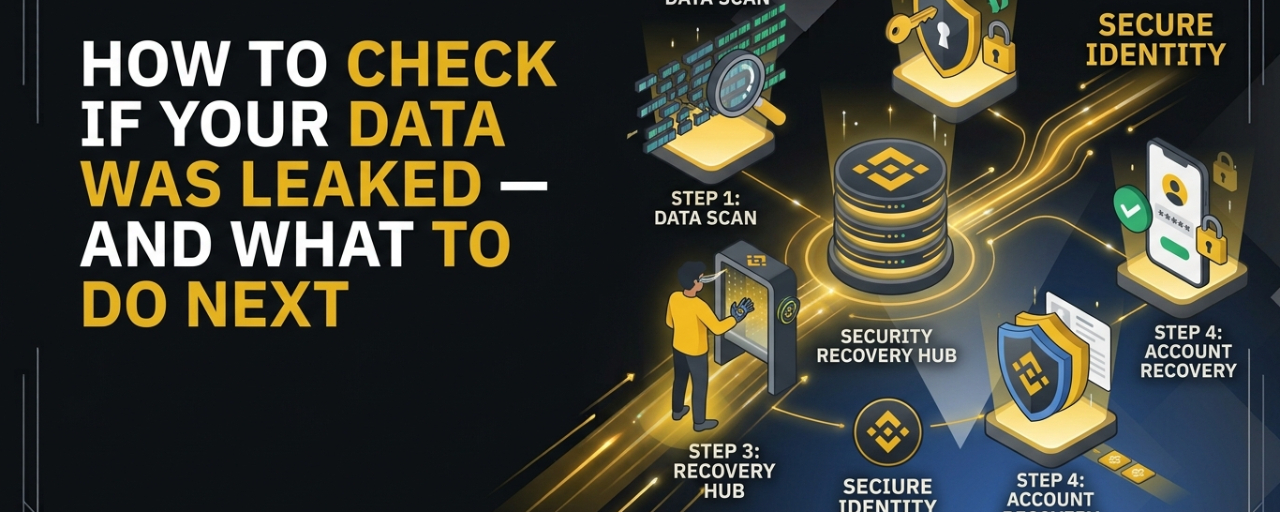
Məlumatlarınızın Sızdığını Necə Yoxlamaq — və Sonra Nə Etmək LazımdırMəlumat sızması (data breach) siz fərqinə varmadan da baş verə bilər.
Siz eyni qaydada e-poçtunuzu, telefon nömrənizi, sosial şəbəkə hesablarınızı, e-poçt/Exchange hesablarınızı və digər onlayn xidmətləri istifadə etməyə davam edə bilərsiniz; amma müəyyən bir yerdə, bu hesabların birinə bağlı məlumatlar artıq sızdırılmış ola bilər.
Vacib sual yalnız budur deyil:
“Məlumatlarım sızdırılıb?”
O həm də belədir:
“Əgər sızma olubsa, nə etməliyəm?”
Məruz qalma (ekspozisiya) yoxlamağı bilmək və tez reaksiya vermək mümkün zərərin miqyasını xeyli azalda bilər.
Burada praktik, addım-addım bələdçi var.
Məlumatlarınızın Sızdığını Necə Yoxlamaq — və Sonra Nə Etmək Lazımdır
Məlumat sızması (data breach) siz fərqinə varmadan da baş verə bilər.
Siz eyni qaydada e-poçtunuzu, telefon nömrənizi, sosial şəbəkə hesablarınızı, e-poçt/Exchange hesablarınızı və digər onlayn xidmətləri istifadə etməyə davam edə bilərsiniz; amma müəyyən bir yerdə, bu hesabların birinə bağlı məlumatlar artıq sızdırılmış ola bilər.
Vacib sual yalnız budur deyil:
“Məlumatlarım sızdırılıb?”
O həm də belədir:
“Əgər sızma olubsa, nə etməliyəm?”
Məruz qalma (ekspozisiya) yoxlamağı bilmək və tez reaksiya vermək mümkün zərərin miqyasını xeyli azalda bilər.
Burada praktik, addım-addım bələdçi var.
Siz eyni qaydada e-poçtunuzu, telefon nömrənizi, sosial şəbəkə hesablarınızı, e-poçt/Exchange hesablarınızı və digər onlayn xidmətləri istifadə etməyə davam edə bilərsiniz; amma müəyyən bir yerdə, bu hesabların birinə bağlı məlumatlar artıq sızdırılmış ola bilər.
Vacib sual yalnız budur deyil:
“Məlumatlarım sızdırılıb?”
O həm də belədir:
“Əgər sızma olubsa, nə etməliyəm?”
Məruz qalma (ekspozisiya) yoxlamağı bilmək və tez reaksiya vermək mümkün zərərin miqyasını xeyli azalda bilər.
Burada praktik, addım-addım bələdçi var.
2
52

GÜNEY KOREYA İSTİFADƏÇİ MƏLUMATLARININ SƏZİNƏ GÖRƏ BİTHUMB-UN CƏRİMƏSİNİ VERDİ $USDT 🔒
Şəxsi Məlumatların Mühafizəsi Komissiyası Bithumb-a ABŞDT sifariş kitabı məlumatlarının xaricdəki platformalara ötürülməsi zamanı istifadəçi adlarını, kriptovalyuta cüzdan ünvanlarını və doğum tarixlərini paylaşdığına görə 210 milyon von cərimə kəsib. Bu, düzgün razılıq olmadan 2025-ci ilin sentyabr–noyabr ayları arasında baş verib.
Birjalarda məlumatların idarə edilməsinə dair tənzimləyici nəzarət qlobal səviyyədə sərtləşir. Ən yüksək səviyyəli birja əsas razılıq protokollarına əməl etmədikdə, bütün sənayedə istifadəçi məxfiliyi standartları ilə bağlı qeyri-müəyyənlik yaradır. Sən ticarət edəndə şəxsi məlumatlarının hara qədər getdiyini yoxlayırsan?
Maliyyə məsləhəti deyil. Riskini həmişə idarə et.
#USDT #Privacy #DataBreach #CryptoRegulation
🔒
GÜNEY KOREYA İSTİFADƏÇİ MƏLUMATLARININ SƏZİNƏ GÖRƏ BİTHUMB-UN CƏRİMƏSİNİ VERDİ $USDT 🔒
Şəxsi Məlumatların Mühafizəsi Komissiyası Bithumb-a ABŞDT sifariş kitabı məlumatlarının xaricdəki platformalara ötürülməsi zamanı istifadəçi adlarını, kriptovalyuta cüzdan ünvanlarını və doğum tarixlərini paylaşdığına görə 210 milyon von cərimə kəsib. Bu, düzgün razılıq olmadan 2025-ci ilin sentyabr–noyabr ayları arasında baş verib.
Birjalarda məlumatların idarə edilməsinə dair tənzimləyici nəzarət qlobal səviyyədə sərtləşir. Ən yüksək səviyyəli birja əsas razılıq protokollarına əməl etmədikdə, bütün sənayedə istifadəçi məxfiliyi standartları ilə bağlı qeyri-müəyyənlik yaradır. Sən ticarət edəndə şəxsi məlumatlarının hara qədər getdiyini yoxlayırsan?
Maliyyə məsləhəti deyil. Riskini həmişə idarə et.
#USDT #Privacy #DataBreach #CryptoRegulation
🔒
Şəxsi Məlumatların Mühafizəsi Komissiyası Bithumb-a ABŞDT sifariş kitabı məlumatlarının xaricdəki platformalara ötürülməsi zamanı istifadəçi adlarını, kriptovalyuta cüzdan ünvanlarını və doğum tarixlərini paylaşdığına görə 210 milyon von cərimə kəsib. Bu, düzgün razılıq olmadan 2025-ci ilin sentyabr–noyabr ayları arasında baş verib.
Birjalarda məlumatların idarə edilməsinə dair tənzimləyici nəzarət qlobal səviyyədə sərtləşir. Ən yüksək səviyyəli birja əsas razılıq protokollarına əməl etmədikdə, bütün sənayedə istifadəçi məxfiliyi standartları ilə bağlı qeyri-müəyyənlik yaradır. Sən ticarət edəndə şəxsi məlumatlarının hara qədər getdiyini yoxlayırsan?
Maliyyə məsləhəti deyil. Riskini həmişə idarə et.
#USDT #Privacy #DataBreach #CryptoRegulation
🔒
20

·
--
3 valyuta cüzdanı və birja satıcısı bir həftə ərzində məlumat sızıntıları barədə açıqlama verdi — və heç birinin tək bir sikkəsi və ya şəxsi açarı itirilmədi.
Nə baş verdi: SafePal 16 avqustda üçüncü tərəf sifarişin izlənməsi plaqininin təxminən 39 798 müştəri üçün adları, e-poçt ünvanlarını və alış məlumatlarını açıqladığını təsdiqlədi. Elə həmin gün İsrailin ən böyük tənzimlənən kripto brokeri Bits of Gold ayrıca bir satıcı sızıntısı barədə məlumat verdi; bildirilib ki, bu sızıntı təxminən 200 000 müştəriyə təsir edib. Hər ikisi də Trezor-un yerinə yetirmə tərəfdaşı ShipMonk-un təxminən 14 000 müştərini ifşa etməsindən üç gün sonra baş verdi.
Niyə önəmlidir: bu üç hadisənin heç birində seed phrase (toxum ifadələri), şəxsi açarlar və ya vəsaitlər toxunulmadı. Amma sızan adlar, e-poçtlar və sizin hansı hardware cüzdanınızın olduğu barədə sübut — daha sonra “saxta dəstək” fişinqi üçün istifadə edilən hədəfləmə məlumatıdır; bu, Ledger-in 2020-ci il sızıntısından sonra illərlə davam edən eyni ssenaridir. Bu üç şirkətin heç biri birbaşa sızıntıya məruz qalmadı; sızıntı onların satıcılarında oldu.
İncə məqam: Bits of Gold hələ rəsmi olaraq 200 000 rəqəmini təsdiqləməyib — bu rəqəm şirkətin bildirdiyi deyil, yayılmış məlumatdır. Və bu, oğurluq hekayəsi deyil, fişinq hazırlığı hekayəsidir; ona görə də bunu “bu gün riskdə olan vəsaitlər” kimi düşünməyin. Əsl risk həftələr və ya aylar sonra, artıq adınızı və cüzdan brendinizi bilən hədəfli e-poçtda üzə çıxır.
Əgər siz heç hardware cüzdan almısınızsa, göndərmə (çatdırılma) məlumatınızın sızdığını bilərdiniz?
Maliyyə məsləhəti deyil. Araşdırın (DYOR).
$BTC #CryptoSecurity #DataBreach #SelfCustody #Phishing
3 valyuta cüzdanı və birja satıcısı bir həftə ərzində məlumat sızıntıları barədə açıqlama verdi — və heç birinin tək bir sikkəsi və ya şəxsi açarı itirilmədi.
Nə baş verdi: SafePal 16 avqustda üçüncü tərəf sifarişin izlənməsi plaqininin təxminən 39 798 müştəri üçün adları, e-poçt ünvanlarını və alış məlumatlarını açıqladığını təsdiqlədi. Elə həmin gün İsrailin ən böyük tənzimlənən kripto brokeri Bits of Gold ayrıca bir satıcı sızıntısı barədə məlumat verdi; bildirilib ki, bu sızıntı təxminən 200 000 müştəriyə təsir edib. Hər ikisi də Trezor-un yerinə yetirmə tərəfdaşı ShipMonk-un təxminən 14 000 müştərini ifşa etməsindən üç gün sonra baş verdi.
Niyə önəmlidir: bu üç hadisənin heç birində seed phrase (toxum ifadələri), şəxsi açarlar və ya vəsaitlər toxunulmadı. Amma sızan adlar, e-poçtlar və sizin hansı hardware cüzdanınızın olduğu barədə sübut — daha sonra “saxta dəstək” fişinqi üçün istifadə edilən hədəfləmə məlumatıdır; bu, Ledger-in 2020-ci il sızıntısından sonra illərlə davam edən eyni ssenaridir. Bu üç şirkətin heç biri birbaşa sızıntıya məruz qalmadı; sızıntı onların satıcılarında oldu.
İncə məqam: Bits of Gold hələ rəsmi olaraq 200 000 rəqəmini təsdiqləməyib — bu rəqəm şirkətin bildirdiyi deyil, yayılmış məlumatdır. Və bu, oğurluq hekayəsi deyil, fişinq hazırlığı hekayəsidir; ona görə də bunu “bu gün riskdə olan vəsaitlər” kimi düşünməyin. Əsl risk həftələr və ya aylar sonra, artıq adınızı və cüzdan brendinizi bilən hədəfli e-poçtda üzə çıxır.
Əgər siz heç hardware cüzdan almısınızsa, göndərmə (çatdırılma) məlumatınızın sızdığını bilərdiniz?
Maliyyə məsləhəti deyil. Araşdırın (DYOR).
$BTC #CryptoSecurity #DataBreach #SelfCustody #Phishing
Nə baş verdi: SafePal 16 avqustda üçüncü tərəf sifarişin izlənməsi plaqininin təxminən 39 798 müştəri üçün adları, e-poçt ünvanlarını və alış məlumatlarını açıqladığını təsdiqlədi. Elə həmin gün İsrailin ən böyük tənzimlənən kripto brokeri Bits of Gold ayrıca bir satıcı sızıntısı barədə məlumat verdi; bildirilib ki, bu sızıntı təxminən 200 000 müştəriyə təsir edib. Hər ikisi də Trezor-un yerinə yetirmə tərəfdaşı ShipMonk-un təxminən 14 000 müştərini ifşa etməsindən üç gün sonra baş verdi.
Niyə önəmlidir: bu üç hadisənin heç birində seed phrase (toxum ifadələri), şəxsi açarlar və ya vəsaitlər toxunulmadı. Amma sızan adlar, e-poçtlar və sizin hansı hardware cüzdanınızın olduğu barədə sübut — daha sonra “saxta dəstək” fişinqi üçün istifadə edilən hədəfləmə məlumatıdır; bu, Ledger-in 2020-ci il sızıntısından sonra illərlə davam edən eyni ssenaridir. Bu üç şirkətin heç biri birbaşa sızıntıya məruz qalmadı; sızıntı onların satıcılarında oldu.
İncə məqam: Bits of Gold hələ rəsmi olaraq 200 000 rəqəmini təsdiqləməyib — bu rəqəm şirkətin bildirdiyi deyil, yayılmış məlumatdır. Və bu, oğurluq hekayəsi deyil, fişinq hazırlığı hekayəsidir; ona görə də bunu “bu gün riskdə olan vəsaitlər” kimi düşünməyin. Əsl risk həftələr və ya aylar sonra, artıq adınızı və cüzdan brendinizi bilən hədəfli e-poçtda üzə çıxır.
Əgər siz heç hardware cüzdan almısınızsa, göndərmə (çatdırılma) məlumatınızın sızdığını bilərdiniz?
Maliyyə məsləhəti deyil. Araşdırın (DYOR).
$BTC #CryptoSecurity #DataBreach #SelfCustody #Phishing
67
🚨 5.5 milyon dollarlıq məlumat sızdırılmasının tənzimlənməsi — maliyyə proqram təminatı şirkəti
Mişiqan ştatında yerləşən maliyyə proqram təminatı provayderi Doxim Inc. 2023-cü ildə baş vermiş məlumat sızdırılması insidenti sonrası $5.5 milyon məbləğində qrup iddiasının (class action) tənzimlənməsinə çatıb. Hadisə zamanı istifadəçilərin şəxsi məlumatları zərər görüb. ABŞ-da zərərçəkmiş şəxslər sənədləşdirilmiş zərərlər üzrə 5000 dollara qədər kompensasiya tələb edə bilər, yaxud uyğun məbləğdə nağd ödəniş, və ya kredit monitorinqi ala bilər.
━━━━━━━━━━━━━━
📊 Təsir: 📊 orta
🏷️ OTHER
#DataBreach #CyberSecurity #LegalSettlement #FinancialSoftware
📰 Mənbə: dailyhodl.com
🚨 5.5 milyon dollarlıq məlumat sızdırılmasının tənzimlənməsi — maliyyə proqram təminatı şirkəti
Mişiqan ştatında yerləşən maliyyə proqram təminatı provayderi Doxim Inc. 2023-cü ildə baş vermiş məlumat sızdırılması insidenti sonrası $5.5 milyon məbləğində qrup iddiasının (class action) tənzimlənməsinə çatıb. Hadisə zamanı istifadəçilərin şəxsi məlumatları zərər görüb. ABŞ-da zərərçəkmiş şəxslər sənədləşdirilmiş zərərlər üzrə 5000 dollara qədər kompensasiya tələb edə bilər, yaxud uyğun məbləğdə nağd ödəniş, və ya kredit monitorinqi ala bilər.
━━━━━━━━━━━━━━
📊 Təsir: 📊 orta
🏷️ OTHER
#DataBreach #CyberSecurity #LegalSettlement #FinancialSoftware
📰 Mənbə: dailyhodl.com
Mişiqan ştatında yerləşən maliyyə proqram təminatı provayderi Doxim Inc. 2023-cü ildə baş vermiş məlumat sızdırılması insidenti sonrası $5.5 milyon məbləğində qrup iddiasının (class action) tənzimlənməsinə çatıb. Hadisə zamanı istifadəçilərin şəxsi məlumatları zərər görüb. ABŞ-da zərərçəkmiş şəxslər sənədləşdirilmiş zərərlər üzrə 5000 dollara qədər kompensasiya tələb edə bilər, yaxud uyğun məbləğdə nağd ödəniş, və ya kredit monitorinqi ala bilər.
━━━━━━━━━━━━━━
📊 Təsir: 📊 orta
🏷️ OTHER
#DataBreach #CyberSecurity #LegalSettlement #FinancialSoftware
📰 Mənbə: dailyhodl.com
1
73
·
--
İsrailin ən böyük kriptobrokerində — Bits of Gold-da baş verən məlumat sızması təxminən 200.000 istifadəçinin şəxsi məlumatlarını ifşa edib.🔐 Adlar, bank hesabları və milli şəxsiyyət nömrələri sızdırılıb, amma vəsaitlər və rəqəmsal aktivlər zərər görməyib. Hadisə davamlı bir zəifliyi ortaya çıxarır: hətta mərkəzləşdirilmiş platformalar da hücumçular üçün giriş nöqtəsinə çevrilə bilər və bu, çox sayda iştirakçını öz-özünə kənardan saxlamaya (self‑custody) alternativlərini yenidən nəzərdən keçirməyə sövq edir.
Binance-də $BTC $64,336 civarında ticarət edir, $ETH isə təxminən $1,903-a yaxındır və bu, təhlükəsizlik xəbərləri fonunda bazarın dayanıqlığını göstərir. Buna baxmayaraq, sızma treyderləri özəl açarları üçüncü tərəf xidmətlərindən ayırmaq niyyəti ilə daha çox hardware wallet (avadanlıq cüzdanı) və qeyri-kustodial həllərə tələbi artırmağa sövq edə bilər. O, həmçinin uyğunluq (compliance) komandalarına məlumatın idarə olunması prosedurlarını daha ciddi şəkildə auditdən keçirməyi xatırladır.
Bu tip sızmadan sonra kriptovalyuta investisiyalarınızı qorumaq üçün hansı addımları atırsınız? #CryptoSecurity #DataBreach #GAMERXERO #Binance
İsrailin ən böyük kriptobrokerində — Bits of Gold-da baş verən məlumat sızması təxminən 200.000 istifadəçinin şəxsi məlumatlarını ifşa edib.🔐 Adlar, bank hesabları və milli şəxsiyyət nömrələri sızdırılıb, amma vəsaitlər və rəqəmsal aktivlər zərər görməyib. Hadisə davamlı bir zəifliyi ortaya çıxarır: hətta mərkəzləşdirilmiş platformalar da hücumçular üçün giriş nöqtəsinə çevrilə bilər və bu, çox sayda iştirakçını öz-özünə kənardan saxlamaya (self‑custody) alternativlərini yenidən nəzərdən keçirməyə sövq edir.
Binance-də $BTC $64,336 civarında ticarət edir, $ETH isə təxminən $1,903-a yaxındır və bu, təhlükəsizlik xəbərləri fonunda bazarın dayanıqlığını göstərir. Buna baxmayaraq, sızma treyderləri özəl açarları üçüncü tərəf xidmətlərindən ayırmaq niyyəti ilə daha çox hardware wallet (avadanlıq cüzdanı) və qeyri-kustodial həllərə tələbi artırmağa sövq edə bilər. O, həmçinin uyğunluq (compliance) komandalarına məlumatın idarə olunması prosedurlarını daha ciddi şəkildə auditdən keçirməyi xatırladır.
Bu tip sızmadan sonra kriptovalyuta investisiyalarınızı qorumaq üçün hansı addımları atırsınız? #CryptoSecurity #DataBreach #GAMERXERO #Binance
Binance-də $BTC $64,336 civarında ticarət edir, $ETH isə təxminən $1,903-a yaxındır və bu, təhlükəsizlik xəbərləri fonunda bazarın dayanıqlığını göstərir. Buna baxmayaraq, sızma treyderləri özəl açarları üçüncü tərəf xidmətlərindən ayırmaq niyyəti ilə daha çox hardware wallet (avadanlıq cüzdanı) və qeyri-kustodial həllərə tələbi artırmağa sövq edə bilər. O, həmçinin uyğunluq (compliance) komandalarına məlumatın idarə olunması prosedurlarını daha ciddi şəkildə auditdən keçirməyi xatırladır.
Bu tip sızmadan sonra kriptovalyuta investisiyalarınızı qorumaq üçün hansı addımları atırsınız? #CryptoSecurity #DataBreach #GAMERXERO #Binance
38
·
--
🚨🔐 Revolut Saxta Hökumət E-poçtu Məlumat Sızması Olduğunu Təsdiqləyir 🔐🚨
İnandırıcı görünən hökumət e-poçtu yenə də fırıldaq ola bilər—və bu, Revolut-un ən son təhlükəsizlik hadisəsindən çıxarılan əsas dərsdir.
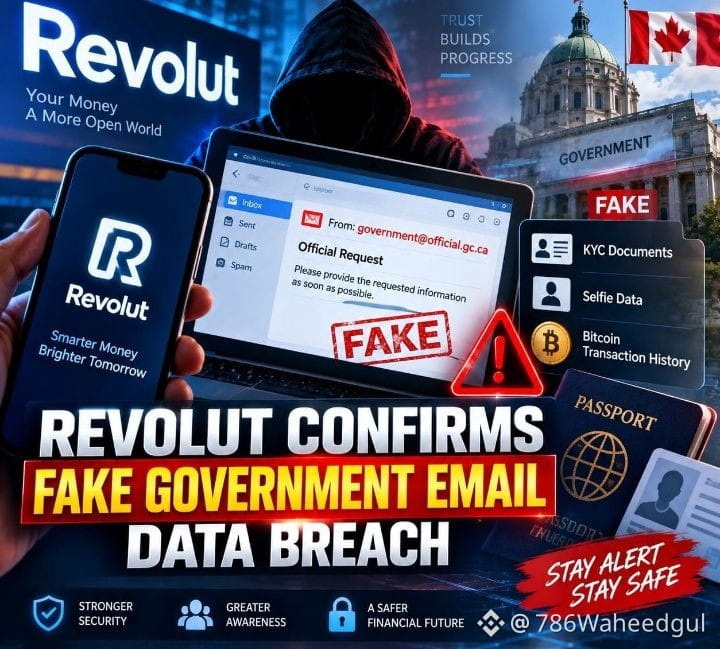
Revolut-un məlumatına görə, şirkət saxta görünən və hökumət qurumundan gəldiyi təəssüratı yaradan məlumat sorğusu aldıqdan sonra, müştərilərin bir hissəsinə şəxsi və mali məlumatlarının açıqlanması barədə bildiriş verilib.
Niyə bu, xüsusilə narahatedicidir? E-poçt iddia olunur ki, SPF, DKIM və DMARC autentifikasiyasından keçib və bu da göstərir ki, texniki e-poçt yoxlaması təkbaşına göndərənin həqiqətən səlahiyyətli olub-olmadığını təsdiq edə bilmir.
İddia olunur ki, ifşa olunan məlumatlara KYC şəkilləri, selfi məlumatları və Bitcoin əməliyyat tarixçələri daxildir. Revolut daha sonra poçt qutusunun səlahiyyətsiz olduğunu təsdiqləyib, onu bloklayıb və tənzimləyiciləri məlumatlandırıb.
🔐 Nəticə: autentifikasiya həmişə səlahiyyət demək deyil. Həssas sorğular çoxqatlı, müstəqil yoxlamaya ehtiyac duyur.
Maliyyə institutları hökumət məlumat sorğuları üçün əlavə doğrulama addımı əlavə etməlidirmi?
Yalnız maarifləndirici məqsədlər üçün. Maliyyə məsləhəti deyil.
$BTC
{spot}(BTCUSDT)
#CyberSecurity #Crypto #Revolut #BTC #DataBreach
🚨🔐 Revolut Saxta Hökumət E-poçtu Məlumat Sızması Olduğunu Təsdiqləyir 🔐🚨
İnandırıcı görünən hökumət e-poçtu yenə də fırıldaq ola bilər—və bu, Revolut-un ən son təhlükəsizlik hadisəsindən çıxarılan əsas dərsdir.
Revolut-un məlumatına görə, şirkət saxta görünən və hökumət qurumundan gəldiyi təəssüratı yaradan məlumat sorğusu aldıqdan sonra, müştərilərin bir hissəsinə şəxsi və mali məlumatlarının açıqlanması barədə bildiriş verilib.
Niyə bu, xüsusilə narahatedicidir? E-poçt iddia olunur ki, SPF, DKIM və DMARC autentifikasiyasından keçib və bu da göstərir ki, texniki e-poçt yoxlaması təkbaşına göndərənin həqiqətən səlahiyyətli olub-olmadığını təsdiq edə bilmir.
İddia olunur ki, ifşa olunan məlumatlara KYC şəkilləri, selfi məlumatları və Bitcoin əməliyyat tarixçələri daxildir. Revolut daha sonra poçt qutusunun səlahiyyətsiz olduğunu təsdiqləyib, onu bloklayıb və tənzimləyiciləri məlumatlandırıb.
🔐 Nəticə: autentifikasiya həmişə səlahiyyət demək deyil. Həssas sorğular çoxqatlı, müstəqil yoxlamaya ehtiyac duyur.
Maliyyə institutları hökumət məlumat sorğuları üçün əlavə doğrulama addımı əlavə etməlidirmi?
Yalnız maarifləndirici məqsədlər üçün. Maliyyə məsləhəti deyil.
$BTC
#CyberSecurity #Crypto #Revolut #BTC #DataBreach
İnandırıcı görünən hökumət e-poçtu yenə də fırıldaq ola bilər—və bu, Revolut-un ən son təhlükəsizlik hadisəsindən çıxarılan əsas dərsdir.
Revolut-un məlumatına görə, şirkət saxta görünən və hökumət qurumundan gəldiyi təəssüratı yaradan məlumat sorğusu aldıqdan sonra, müştərilərin bir hissəsinə şəxsi və mali məlumatlarının açıqlanması barədə bildiriş verilib.
Niyə bu, xüsusilə narahatedicidir? E-poçt iddia olunur ki, SPF, DKIM və DMARC autentifikasiyasından keçib və bu da göstərir ki, texniki e-poçt yoxlaması təkbaşına göndərənin həqiqətən səlahiyyətli olub-olmadığını təsdiq edə bilmir.
İddia olunur ki, ifşa olunan məlumatlara KYC şəkilləri, selfi məlumatları və Bitcoin əməliyyat tarixçələri daxildir. Revolut daha sonra poçt qutusunun səlahiyyətsiz olduğunu təsdiqləyib, onu bloklayıb və tənzimləyiciləri məlumatlandırıb.
🔐 Nəticə: autentifikasiya həmişə səlahiyyət demək deyil. Həssas sorğular çoxqatlı, müstəqil yoxlamaya ehtiyac duyur.
Maliyyə institutları hökumət məlumat sorğuları üçün əlavə doğrulama addımı əlavə etməlidirmi?
Yalnız maarifləndirici məqsədlər üçün. Maliyyə məsləhəti deyil.
$BTC
#CyberSecurity #Crypto #Revolut #BTC #DataBreach
37

·
--
Eger hələ də hər bir fintech tətbiqinə KYC-nizi və kriptovalyutanızı etibar edirsinizsə, indi dayan. Bu məlumat sızmaları şəxsi məlumatlarınızı fişinq hücumları üçün “silah”a çevirir və siz fərqinə varmadan cüzdanlarınızı boşaldır. Məlumatınız çöldədirsə, geri qayıdış üçün təmiz və asan yol yoxdur.
Hesabatlara görə, Revolut müştəri məlumat sızmasından sonra 10,000 $BTC ransom (ödənilməsi tələb olunan məbləğ) ilə üzləşir. Bəziləri qalan məlumatları kilidləmək və irəliləmək üçün sadəcə bunu ödəməyin daha doğru olduğunu deyəcək. Başqaları isə bildirir ki, yalnız ödəmə etmək növbəti qrupun daha böyük tələblə yenidən qapınızı döyəcəyi ehtimalını zəmanət altına alır.
Mən qəti şəkildə heç vaxt ödəməyənlər tərəfdəyəm. 10,000 $BTC transfer bu tip əməliyyatların daha çoxunu maliyyələşdirəcək və $ETH və ya $USDT saxlayan hər bir platformanı hədəf dairəsinə salacaq. Bu riski real olaraq aradan qaldıran yeganə həll özünüzün müstəqil (self-custody) nəzarətiniz olan quruluşdur.
Siz Revolut-dan istifadə etsəydiniz, bunu ödəyərdiniz, yoxsa bu, bu tətbiqlərdən çıxmağımıza lazım olan sübutdur?
#Bitcoin #CryptoSecurity #DataBreach
Eger hələ də hər bir fintech tətbiqinə KYC-nizi və kriptovalyutanızı etibar edirsinizsə, indi dayan. Bu məlumat sızmaları şəxsi məlumatlarınızı fişinq hücumları üçün “silah”a çevirir və siz fərqinə varmadan cüzdanlarınızı boşaldır. Məlumatınız çöldədirsə, geri qayıdış üçün təmiz və asan yol yoxdur.
Hesabatlara görə, Revolut müştəri məlumat sızmasından sonra 10,000 $BTC ransom (ödənilməsi tələb olunan məbləğ) ilə üzləşir. Bəziləri qalan məlumatları kilidləmək və irəliləmək üçün sadəcə bunu ödəməyin daha doğru olduğunu deyəcək. Başqaları isə bildirir ki, yalnız ödəmə etmək növbəti qrupun daha böyük tələblə yenidən qapınızı döyəcəyi ehtimalını zəmanət altına alır.
Mən qəti şəkildə heç vaxt ödəməyənlər tərəfdəyəm. 10,000 $BTC transfer bu tip əməliyyatların daha çoxunu maliyyələşdirəcək və $ETH və ya $USDT saxlayan hər bir platformanı hədəf dairəsinə salacaq. Bu riski real olaraq aradan qaldıran yeganə həll özünüzün müstəqil (self-custody) nəzarətiniz olan quruluşdur.
Siz Revolut-dan istifadə etsəydiniz, bunu ödəyərdiniz, yoxsa bu, bu tətbiqlərdən çıxmağımıza lazım olan sübutdur?
#Bitcoin #CryptoSecurity #DataBreach
Hesabatlara görə, Revolut müştəri məlumat sızmasından sonra 10,000 $BTC ransom (ödənilməsi tələb olunan məbləğ) ilə üzləşir. Bəziləri qalan məlumatları kilidləmək və irəliləmək üçün sadəcə bunu ödəməyin daha doğru olduğunu deyəcək. Başqaları isə bildirir ki, yalnız ödəmə etmək növbəti qrupun daha böyük tələblə yenidən qapınızı döyəcəyi ehtimalını zəmanət altına alır.
Mən qəti şəkildə heç vaxt ödəməyənlər tərəfdəyəm. 10,000 $BTC transfer bu tip əməliyyatların daha çoxunu maliyyələşdirəcək və $ETH və ya $USDT saxlayan hər bir platformanı hədəf dairəsinə salacaq. Bu riski real olaraq aradan qaldıran yeganə həll özünüzün müstəqil (self-custody) nəzarətiniz olan quruluşdur.
Siz Revolut-dan istifadə etsəydiniz, bunu ödəyərdiniz, yoxsa bu, bu tətbiqlərdən çıxmağımıza lazım olan sübutdur?
#Bitcoin #CryptoSecurity #DataBreach
44
Məqalə
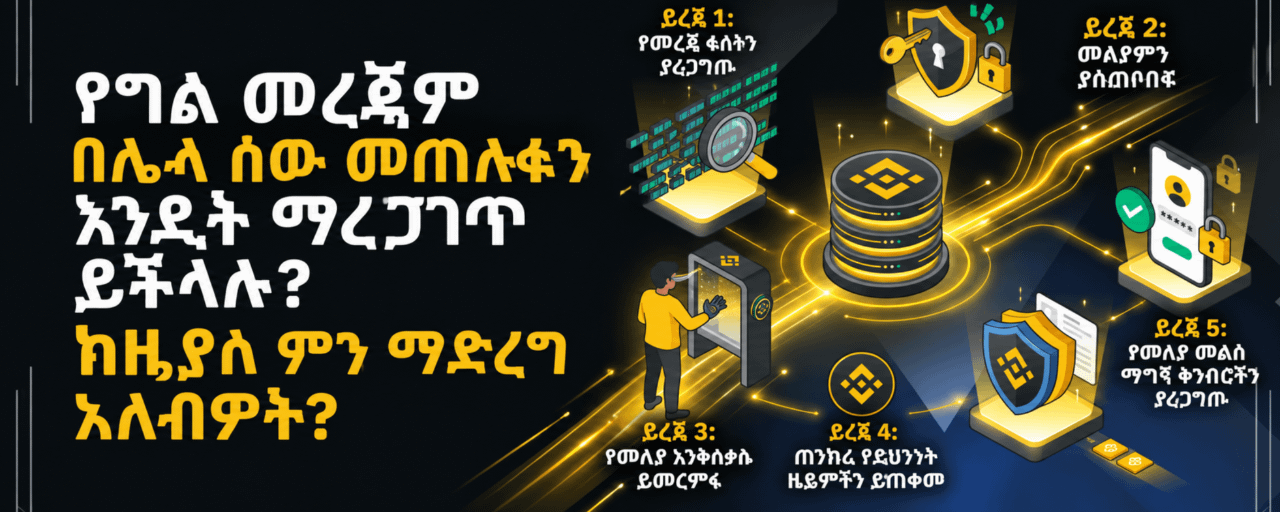
Şəxsi məlumatlarınızın başqa birisi tərəfindən sızdırıldığını necə yoxlaya bilərsiniz? Sonra nə etməlisiniz?Şəxsi məlumatlarınız bilmədən oğurlana və ya digər şəxslərə məruz qala bilər və bu, məlumat sızması (data breach) kimi tanınır.
E-poçtunuzu, telefon nömrənizi, sosial media hesablarınızı, kripto mübadiləsi hesablarınızı və onlayn xidmətlərə aid digər məlumatlarınızı müntəzəm olaraq istifadə etdiyiniz üçün bu, təhlükəyə məruz qala bilər. Lakin bu hesabların hər hansı biri ilə əlaqəli məlumatların başqa yerdə başqaları tərəfindən artıq ifşa olunmuş ola bilməsi mümkündür.
Şəxsi məlumatlarınızın başqa birisi tərəfindən sızdırıldığını necə yoxlaya bilərsiniz? Sonra nə etməlisiniz?
Şəxsi məlumatlarınız bilmədən oğurlana və ya digər şəxslərə məruz qala bilər və bu, məlumat sızması (data breach) kimi tanınır.
E-poçtunuzu, telefon nömrənizi, sosial media hesablarınızı, kripto mübadiləsi hesablarınızı və onlayn xidmətlərə aid digər məlumatlarınızı müntəzəm olaraq istifadə etdiyiniz üçün bu, təhlükəyə məruz qala bilər. Lakin bu hesabların hər hansı biri ilə əlaqəli məlumatların başqa yerdə başqaları tərəfindən artıq ifşa olunmuş ola bilməsi mümkündür.
E-poçtunuzu, telefon nömrənizi, sosial media hesablarınızı, kripto mübadiləsi hesablarınızı və onlayn xidmətlərə aid digər məlumatlarınızı müntəzəm olaraq istifadə etdiyiniz üçün bu, təhlükəyə məruz qala bilər. Lakin bu hesabların hər hansı biri ilə əlaqəli məlumatların başqa yerdə başqaları tərəfindən artıq ifşa olunmuş ola bilməsi mümkündür.
71
·
--
X-də böyük bir problem ola bilər! Çox sayda istifadəçi səbəbsiz yerə şifrə sıfırlama e-poçtları ilə bombalanıb, halbuki özləri heç nə etməyib. Rəsmi mühəndislər problem olduğunu etiraf ediblər, amma bunun sındırılma olduğunu demirlər.
Kripto aləmi üçün bu, xırda məsələ deyil. X elə kripto dünyanın əsas mərkəzidir: KOL-ların çağırışları, layihə komandalarının elanları, airdrop məlumatları hamısı oradadır. Əgər həqiqətən e-poçt bazası sızıbsa, dəqiq fişinq dərhal başlayacaq, saxta hesablar və saxta linklər bir çox adamı aldada bilər.
İlk olaraq özünü qorumaq üçün üç şey et: iki mərhələli yoxlamanı aktiv et, linklərə kor-koranə klikləmə, böyük aktivləri hardware cüzdana köçür.
Bazar baxımından, belə təhlükəsizlik qorxusu qısa müddətdə bazar əhval-ruhiyyəsini zəiflədə bilər, insanlar daha ehtiyatlı davranacaq və fişinq fırıldaqlarının kəskin artmasına diqqət yetirəcək. Amma digər tərəfdən, təhlükəsizlik mövzusu vəsaitlər tərəfindən fürsət kimi qabardılıb qısa müddətlik şişirdilə bilər.
Cüzdanını möhkəm saxla, fişə düşən balıq olma.
#Security #DataBreach $BTC
X-də böyük bir problem ola bilər! Çox sayda istifadəçi səbəbsiz yerə şifrə sıfırlama e-poçtları ilə bombalanıb, halbuki özləri heç nə etməyib. Rəsmi mühəndislər problem olduğunu etiraf ediblər, amma bunun sındırılma olduğunu demirlər.
Kripto aləmi üçün bu, xırda məsələ deyil. X elə kripto dünyanın əsas mərkəzidir: KOL-ların çağırışları, layihə komandalarının elanları, airdrop məlumatları hamısı oradadır. Əgər həqiqətən e-poçt bazası sızıbsa, dəqiq fişinq dərhal başlayacaq, saxta hesablar və saxta linklər bir çox adamı aldada bilər.
İlk olaraq özünü qorumaq üçün üç şey et: iki mərhələli yoxlamanı aktiv et, linklərə kor-koranə klikləmə, böyük aktivləri hardware cüzdana köçür.
Bazar baxımından, belə təhlükəsizlik qorxusu qısa müddətdə bazar əhval-ruhiyyəsini zəiflədə bilər, insanlar daha ehtiyatlı davranacaq və fişinq fırıldaqlarının kəskin artmasına diqqət yetirəcək. Amma digər tərəfdən, təhlükəsizlik mövzusu vəsaitlər tərəfindən fürsət kimi qabardılıb qısa müddətlik şişirdilə bilər.
Cüzdanını möhkəm saxla, fişə düşən balıq olma.
#Security #DataBreach $BTC
Kripto aləmi üçün bu, xırda məsələ deyil. X elə kripto dünyanın əsas mərkəzidir: KOL-ların çağırışları, layihə komandalarının elanları, airdrop məlumatları hamısı oradadır. Əgər həqiqətən e-poçt bazası sızıbsa, dəqiq fişinq dərhal başlayacaq, saxta hesablar və saxta linklər bir çox adamı aldada bilər.
İlk olaraq özünü qorumaq üçün üç şey et: iki mərhələli yoxlamanı aktiv et, linklərə kor-koranə klikləmə, böyük aktivləri hardware cüzdana köçür.
Bazar baxımından, belə təhlükəsizlik qorxusu qısa müddətdə bazar əhval-ruhiyyəsini zəiflədə bilər, insanlar daha ehtiyatlı davranacaq və fişinq fırıldaqlarının kəskin artmasına diqqət yetirəcək. Amma digər tərəfdən, təhlükəsizlik mövzusu vəsaitlər tərəfindən fürsət kimi qabardılıb qısa müddətlik şişirdilə bilər.
Cüzdanını möhkəm saxla, fişə düşən balıq olma.
#Security #DataBreach $BTC
127
Daha çox kontent araşdırmaq üçün daxil olun
Binance Square-də qlobal kriptovalyuta istifadəçilərinə qoşulun
⚡️ Kriptovalyuta haqqında ən son və faydalı məlumatları əldə edin.
💬 Dünyanın ən böyük kriptovalyuta birjası tərəfindən etibar edilir.
👍 Doğrulanmış yaradıcılardan gələn real məlumatları kəşf edin.
E-poçt/Telefon nömrəsi
Trenddə olan mövzular
1
#USMidterms-WhatAreMarketsExpecting?
131 baxış
Müzakirə edir: 45
2
#USOctoberNFP-AreRateCutsStillPossible
192,238 baxış
Müzakirə edir: 1,429
3
#AMDBeatsExpectations-AINarrativeContinues
45 baxış
Müzakirə edir: 26
4
#BinanceIncidentReport
107,931 baxış
Müzakirə edir: 951
5
#BinanceReopensWithdrawalsForMoreAssets
246,740 baxış
Müzakirə edir: 2,067
6
#BinanceHourlyDepositsExceedWithdrawals
109,702 baxış
Müzakirə edir: 1,014
7
#SouthKoreaRulingPartyLeaderSeeksCryptoTaxDelay
89 baxış
Müzakirə edir: 8
8
#BhutanGelephuCentralBankApprovedToHoldDigitalAssets
7 baxış
Müzakirə edir: 2
9
#MorganStanleyAmongFirstBanksToUseDTCCTokenization
605 baxış
Müzakirə edir: 33
10
#NasdaqRises0.8%AsChipStocksRebound
529 baxış
Müzakirə edir: 21