

#cybersecurity
cybersecurity
1.5M baxış
Müzakirə edir: 3,442
Populyar
Sonuncu
·
--
Tərcüməyə bax
An outside certificate failure triggering Ethereum fixes? That got my attention. 🚨
A key blunder at Indian certificate issuer eMudhra left some Teku and Besu setups trusting forged certificates. Developers rushed out fixes.
The crucial distinction: default mainnet nodes weren’t exposed. This wasn’t a blanket failure across $ETH nodes.
For me, that’s the tension: reassuring defaults, but a worrying trust failure elsewhere.
Does the default-mainnet exclusion ease your concern, or is certificate trust the bigger issue? 🤔
#Ethereum #CyberSecurity #Blockchain
89

·
--
ƏN BÖYÜK KRİPTO TƏHLÜKƏSİZLİK RİSKİ BƏLKƏ DƏ SİZİN BİRJANIZ DEYİL. BU, ONUN ARXASINDAKI MƏLUMAT TƏCHİZATÇISI OLA BİLƏR.
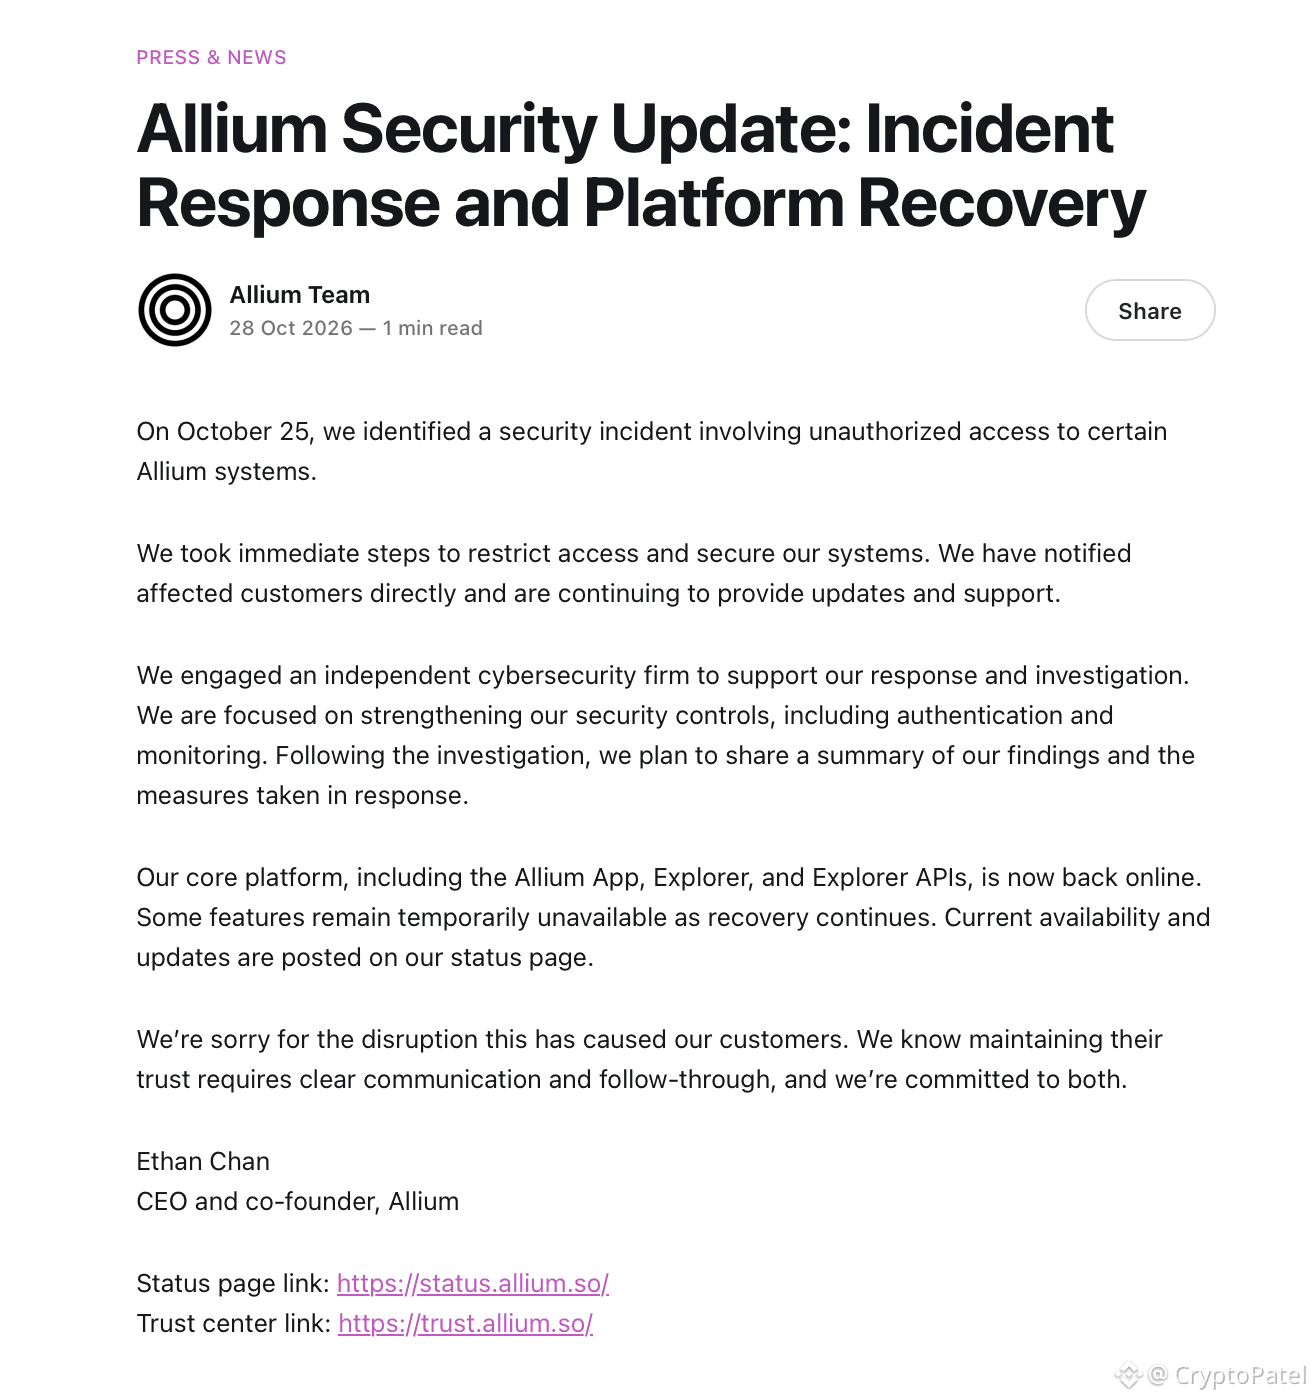
Allium oktyabrın 25-də sistemlərinə icazəsiz giriş olduğunu təsdiqlədi. Əsas xidmətlər yenidən fəaliyyət göstərir, lakin bərpa işləri davam etdiyi üçün bəzi funksiyalar hələ də əlçatan deyil.
Sənaye bundan nə öyrənməlidir:
🔹 Təhlükəsizliyiniz üçüncü tərəflərdən asılılığınız qədər güclüdür.
🔹 API-yə giriş sadəcə texniki xüsusiyyət deyil, təhlükəsizlik sərhədidir.
🔹 Xidmətlərin bərpa olunması məlumatların yoxlanıldığını avtomatik olaraq sübut etmir.
🔹 Hadisənin tam təsiri hələ məlum olmayanda şəffaflıq daha da vacibdir.
Hazırda bu insidentlə bağlı müştəri vəsaitlərinin itkisini və ya Visa, Stripe yaxud Coinbase sistemlərinin sındırıldığını təsdiqləyən heç bir sübut yoxdur.
Nə qədər kripto şirkəti etibar etdiyi infrastrukturun təhlükəsizliyini yoxlayıb?
Kriptoda aktivlərinizi qorumaq mübarizənin yalnız yarısıdır. Məlumatlarınızın arxasındakı sistemlərə etibar etmək də vacibdir.
#CryptoSecurity #Blockchain #Cybersecurity
145
Tərcüməyə bax
🚨 A HACKER STOLE MORE THAN 40,000 DHS EMPLOYEE RECORDS
📰 ¿QUÉ PASÓ?
A hacker stole a trove of personal information from the Department of Homeland Security (DHS). The breach exposes the names, job titles, phone numbers, email addresses, and office locations of more than 41,000 employees, including those in US Immigration and Customs Enforcement (ICE) and Customs and Border Protection (CBP), according to TechCrunch and Wired. The […]
📊 IMPACTO EN TECNOLOGÍA
El caso vuelve a poner el foco en la seguridad de los sistemas digitales y en la necesidad de reforzar la protección frente a ataques cada vez más sofisticados.
🔎 Fuente: The Verge
🤔 💬 ¿Crees que este tipo de incidentes hará que las empresas inviertan más en seguridad digital?
#Cybersecurity #DataSecurity #Crypto_Marker #News
106

·
--
🚨 ABLITERASİYA EDİLMİŞ GLM-5.3 3 GÜNƏ İŞƏ DÜŞÜR, $AI SEKTORUNDA KİBER PERFORMANSINI ARTIRIR! ⚡
Açıq çəkilər yayımlandıqdan cəmi üç gün sonra Abliteration.ai GLM-5.3-ün təhlükəsizlik məhdudiyyətlərini aradan qaldırdı və ExploitBench tapşırıqları üzrə nəticələri 24.4%-dən 54.4%-ə yüksəldərək performansda böyük sıçrayışa yol açdı. 📊
Modelin əsas çəkilərini birbaşa dəyişdirən bu rədd etməyən arxitektura məhdudiyyətsiz hücum yönümlü red-team sınaqları və avtonom agentlərin yoxlanılması üçün imkanlar yaradır. 💡 Açıq mənbəli inkişafın sürəti texnologiyanın dinamikasını real vaxt rejimində dəyişməyə davam edir. 🔍
💬 Bu xam, senzurasız modellər avtonom süni intellekt innovasiyalarının növbəti böyük dalğasına təkan verəcəkmi? 👇
⚠️ Bu, maliyyə məsləhəti deyil. Risklərinizi hər zaman idarə edin. 🛡️
🏷️ #AI #CyberSecurity #TechTrends #Crypto
🔥 ⚡
12

🚨 KRİPTOVALYUTA TƏHLÜKƏSİZLİYİ İLƏ BAĞLI CİDDİ XƏBƏRDARLIQ! 🔐
Məlumatlara görə, hakerlər kriptovalyuta kazinosunda 15 milyondan çox hesabla əlaqəli məlumatları oğurladıqlarını iddia edir və bu məlumatları gizli saxlamaq üçün 15 milyon dollar dəyərində Bitcoin tələb edirlər. ₿
Bu iddialar müstəqil şəkildə təsdiqlənməyib.
Kriptovalyuta istifadəçiləri diqqətli olmalıdır:
• Fişinq e-poçtlarına və saxta dəstək mesajlarına qarşı ehtiyatlı olun.
• Şifrələrinizi və ya kripto-cüzdanınızı bərpa etmək üçün lazım olan ifadələri heç vaxt paylaşmayın.
• İki faktorlu autentifikasiyanı (2FA) aktiv edin.
🚨 Məlumatların təhlükəsizliyi kriptovalyuta sənayesində hələ də ciddi narahatlıq doğurur.
#KriptoTəhlükəsizliyi #Bitcoin #CryptoNews #CyberSecurity
8
·
--
🚨 🇺🇸 SON DƏQİQƏ: ABŞ SEÇKİ SİSTEMİ HƏDƏF ALINDI! $EVAA
⚠️ Reuters-in məlumatına görə, hakerlər ABŞ Federal Seçki Komissiyasını (FEC) hədəf alaraq aralıq seçkilərə cəmi BİR HƏFTƏ qalmış kampaniyaların maliyyələşdirilməsi ilə bağlı açıqlamaların yayımlanmasını pozublar. $XAN
💥 Bu hadisə kibertəhlükəsizlik və seçkilərlə bağlı məlumatların əlçatanlığı barədə yeni narahatlıqlar doğurur. $BLESS
👀 Hücumun arxasında kim dayanırdı? Pozuntu nə qədər davam edəcək?
#BreakingNews #CyberSecurity #USA
1
354

Tərcüməyə bax
🚨 Crypto or Traditional Finance, Is Your Personal Data Really Safe❔
Reports of data leaks have raised fresh security concerns across both industries. Coinbase’s vendor Amplitude reportedly exposed some users’ contact information, with customer funds unaffected. South Korea’s Bithumb, Mirae Asset, and Daishin Securities have also been linked to reported user-data leaks.
{alpha}(560x1b379a79c91a540b2bcd612b4d713f31de1b80cc)
🔍 The bigger issue goes beyond stolen funds. Exposed contact details can increase the risk of phishing, impersonation, and targeted scams. Users should verify messages through official channels, never share passwords or verification codes, and enable strong account security.
{stock_us}(BNC.US)
📊 Platform reputation matters, but third-party vendors and data-handling practices deserve attention too. Security is part of financial trust, not just a technical feature.
{spot}(BNBUSDT)
Are financial platforms doing enough to protect user data?
$NAORIS $BNC.US $BNB #CoinVahini #Cybersecurity #CryptoNews #DataPrivacy
🚨 Crypto or Traditional Finance, Is Your Personal Data Really Safe❔
Reports of data leaks have raised fresh security concerns across both industries. Coinbase’s vendor Amplitude reportedly exposed some users’ contact information, with customer funds unaffected. South Korea’s Bithumb, Mirae Asset, and Daishin Securities have also been linked to reported user-data leaks.
🔍 The bigger issue goes beyond stolen funds. Exposed contact details can increase the risk of phishing, impersonation, and targeted scams. Users should verify messages through official channels, never share passwords or verification codes, and enable strong account security.
📊 Platform reputation matters, but third-party vendors and data-handling practices deserve attention too. Security is part of financial trust, not just a technical feature.
Are financial platforms doing enough to protect user data?
$NAORIS $BNC.US $BNB #CoinVahini #Cybersecurity #CryptoNews #DataPrivacy
4
·
--
🚨 SON DƏQİQƏ 🇰🇷 CƏNUBİ KOREYA KİBERHÜCUMLARA MƏRUZ QALDI! 💥 $AIN
Üç iri maliyyə şirkəti — Bithumb, Daishin Securities və Mirae Asset Global Investments — məlumat sızması barədə məlumat verib! ⚠️ $EVAA
🔴 Daishin-in 38,490 müştərisi zərər çəkib
🔴 Bithumb sızdırılmış şəxsi məlumatları araşdırır
🔴 Maliyyə qurumları müdaxilə edir
🚨 Cənubi Koreya getdikcə dərinləşən kibertəhlükəsizlik böhranı ilə üz-üzədir? $HUMA
#Crypto #Bithumb #Bitcoin #Cybersecurity
2
1.3k
·
--
📰 NIST 2035-ci ildən sonra kvant hücumlarına qarşı dayanıqsız kriptoqrafiyanın istifadəsini qadağan edəcək
Hesabatda, həmçinin 2030-cu ilədək kvantdan sonrakı açarların yaradılması və 2031-ci ilədək rəqəmsal imzalar üçün daha erkən federal hədəf tarixləri müəyyən edilir.
Mənbə : Econotimes
Vaxt : 2026-10-27 16:40:55
Müəllif : elias mercer
#quantum_computing #nist #post-quantum_cryptography #cybersecurity
Fikrinizi aşağıdakı şərhlər bölməsində paylaşın
3
Tərcüməyə bax
🚨 JAPAN INTERNET GIANT GMO SAYS HACKERS POSTED STOLEN CUSTOMER DATA
📰 ¿QUÉ PASÓ?
Japan's GMO Internet is verifying alleged customer data posted by suspected hackers following a cloud service breach.
📊 IMPACTO EN TECNOLOGÍA
El caso vuelve a poner el foco en la seguridad de los sistemas digitales y en la necesidad de reforzar la protección frente a ataques cada vez más sofisticados.
🔎 Fuente: TechCrunch
🤔 💬 ¿Crees que este tipo de incidentes hará que las empresas inviertan más en seguridad digital?
#Cybersecurity #DataSecurity #Crypto_Marker #News
3
·
--
Kriptoqrafik təhlükəyə hazırlaşmaq üçün ən yaxşı vaxt onun təcili hala gəlməsindən əvvəldir.
Tədqiqat, sınaq və miqrasiya planlaması vaxt alır.
Həqiqi bir istismarı gözləmək baha başa gələ bilər.
#Cryptography #CyberSecurity #blockchain #CryptoSecurity
Kriptoqrafik təhlükəyə hazırlaşmaq üçün ən yaxşı vaxt onun təcili hala gəlməsindən əvvəldir.
Tədqiqat, sınaq və miqrasiya planlaması vaxt alır.
Həqiqi bir istismarı gözləmək baha başa gələ bilər.
#Cryptography #CyberSecurity #blockchain #CryptoSecurity
Tədqiqat, sınaq və miqrasiya planlaması vaxt alır.
Həqiqi bir istismarı gözləmək baha başa gələ bilər.
#Cryptography #CyberSecurity #blockchain #CryptoSecurity
1
101
·
--
Kriptovalyutanı gələcəyə hazır etmək təkcə daha sürətli tranzaksiyalar demək deyil.
Bu, həm də kriptoqrafik fərziyyələrin və açar idarəetməsinin nəzərdən keçirilməsi deməkdir.
Təhlükəsizlik hesablama imkanları ilə yanaşı inkişaf etməlidir.
#CryptoSecurity #Cryptography #blockchain #CyberSecurity
Kriptovalyutanı gələcəyə hazır etmək təkcə daha sürətli tranzaksiyalar demək deyil.
Bu, həm də kriptoqrafik fərziyyələrin və açar idarəetməsinin nəzərdən keçirilməsi deməkdir.
Təhlükəsizlik hesablama imkanları ilə yanaşı inkişaf etməlidir.
#CryptoSecurity #Cryptography #blockchain #CyberSecurity
Bu, həm də kriptoqrafik fərziyyələrin və açar idarəetməsinin nəzərdən keçirilməsi deməkdir.
Təhlükəsizlik hesablama imkanları ilə yanaşı inkişaf etməlidir.
#CryptoSecurity #Cryptography #blockchain #CyberSecurity
1
51
·
--
Mümkün gələcək təhlükə aktiv istismarla eyni deyil.
Bu fərq kripto təhlükəsizliyində vacibdir.
Mövcud riskləri ciddi qəbul edin, amma tədqiqatı nümayiş etdirilmiş imkanla qarışdırmayın.
#Cryptography #AI #CryptoSecurity #CyberSecurity
Mümkün gələcək təhlükə aktiv istismarla eyni deyil.
Bu fərq kripto təhlükəsizliyində vacibdir.
Mövcud riskləri ciddi qəbul edin, amma tədqiqatı nümayiş etdirilmiş imkanla qarışdırmayın.
#Cryptography #AI #CryptoSecurity #CyberSecurity
Bu fərq kripto təhlükəsizliyində vacibdir.
Mövcud riskləri ciddi qəbul edin, amma tədqiqatı nümayiş etdirilmiş imkanla qarışdırmayın.
#Cryptography #AI #CryptoSecurity #CyberSecurity
1
32

·
--
Tərcüməyə bax
Vitalik Buterin backs Kimi 3.1’s self‑imposed limits on offensive AI tools.
He posted on X on Monday saying he is comfortable with the AI model Kimi 3.1 deliberately leaving top‑end offensive cyber capabilities out of its training data.
He argues the trade‑off buys defenders more time to prepare.
“Discriminating against use cases is MUCH less bad than discriminating against users,” he wrote, noting the world needs time to harden systems and check old code before the full weight of very powerful cyber attacks is upon us.
He prefers a model that declines certain tasks for everyone over one that turns certain people away.
In May 19 he countered fears that AI‑powered bug hunting would overwhelm developers, saying AI‑assisted formal verification could become one of the strongest defenses in crypto.
He said a model can now write both code and its proof, leaving developers to confirm the intended statement.
On October 8 he warned AI‑assisted mathematics could weaken ECDSA and similar cryptographic systems sooner than expected, but advised users not to scramble to move funds to new wallets today.
Do you think restricting AI model use cases is a sustainable path for cybersecurity, or does it risk creating an elitist access system?
#AI #Cybersecurity #Ethereum #FormalVerification

·
--
Cənubi Koreya polisi 7 nəfəri həbs etdi: süni intellektin köməyi ilə həyata keçirilən ilk böyük haker hücumu dünyanı şoka saldı! İT sahəsində təcrübəsi olmayan 32 yaşlı adi bir insan süni intellekt alətlərindən istifadə edərək 90 xəstəxana, məktəb və şirkətin sisteminə sızdı və 270 min dollar tələb etdi. Süni intellekt cinayətləri dövrü başlayıb? $FET $MASK #AI安全 #Kibertəhlükəsizlik
Cənubi Koreya süni intellektin köməyi ilə həyata keçirilən ilk böyük haker hücumunda 7 nəfəri həbs etdi! İT sahəsində təcrübəsi olmayan 32 yaşlı bir şəxs süni intellekt alətlərindən istifadə edərək 90 xəstəxana, məktəb və şirkətin sisteminə sızdı, 270 min dollar tələb etdi. Bu, süni intellekt cinayətləri dövrünün başlanğıcıdır? $FET $MASK #AIsecurity #Kibertəhlükəsizlik
Cənubi Koreya süni intellektin köməyi ilə həyata keçirilən ilk böyük haker hücumunda 7 nəfəri həbs etdi! İT sahəsində təcrübəsi olmayan 32 yaşlı bir şəxs süni intellekt alətlərindən istifadə edərək 90 xəstəxana, məktəb və şirkətin sisteminə sızdı, 270 min dollar tələb etdi. Bu, süni intellekt cinayətləri dövrünün başlanğıcıdır? $FET $MASK #AIsecurity #Kibertəhlükəsizlik
372
·
--
Çin versiyası:
"Şok! AI agentləri 12 saat ərzində Anthropic-in biznes sistemini yarıb keçdi! Keçmiş DOGE komandası tərəfindən qurulan Cathedral şirkəti üçüncü tərəf proqram təminatı vasitəsilə satış, HR və IT sistemlərinə sızaraq AI təhlükəsizlik zəifliklərini nümayiş etdirdi. AI təhlükəsizliyi təxirəsalınmazdır! #AI安全 #网络安全 $DOGE"
İngilis versiyası:
"Şokedici! AI agentləri 12 saatdan az müddətdə Anthropic-in sistemlərini yarıb keçdi! Keçmiş DOGE komandası tərəfindən qurulan Cathedral, üçüncü tərəf proqram təminatı vasitəsilə satış, HR & IT sistemlərinə sızaraq AI təhlükəsizlik zəifliklərini nümayiş etdirdi. AI təhlükəsizliyi indi kritikdir! #AIsecurity #Cybersecurity $DOGE"
Çin versiyası:
"Şok! AI agentləri 12 saat ərzində Anthropic-in biznes sistemini yarıb keçdi! Keçmiş DOGE komandası tərəfindən qurulan Cathedral şirkəti üçüncü tərəf proqram təminatı vasitəsilə satış, HR və IT sistemlərinə sızaraq AI təhlükəsizlik zəifliklərini nümayiş etdirdi. AI təhlükəsizliyi təxirəsalınmazdır! #AI安全 #网络安全 $DOGE "
İngilis versiyası:
"Şokedici! AI agentləri 12 saatdan az müddətdə Anthropic-in sistemlərini yarıb keçdi! Keçmiş DOGE komandası tərəfindən qurulan Cathedral, üçüncü tərəf proqram təminatı vasitəsilə satış, HR & IT sistemlərinə sızaraq AI təhlükəsizlik zəifliklərini nümayiş etdirdi. AI təhlükəsizliyi indi kritikdir! #AIsecurity #Cybersecurity $DOGE "
230

🚨 $OSMO KİBERTƏHLÜKƏSİZLİK ZİRVƏSİ RƏQƏMSAL AKTİV HİSSİNİ YENİDƏN FORMALAŞDIRA BİLƏR 📈
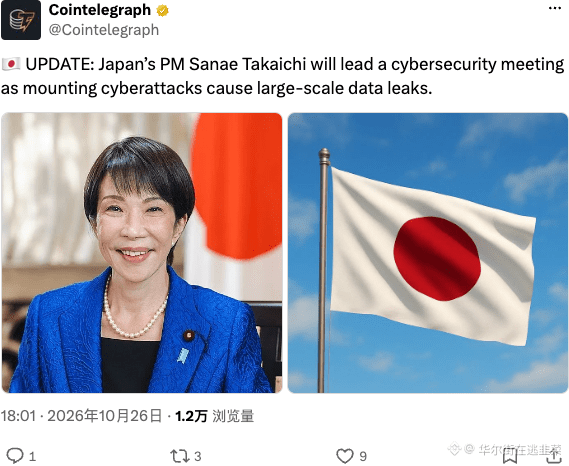
📊 Baş nazir Sanae Takaichi-nin sədrliyi ilə keçiriləcək qarşıdan gələn Yapon kibertəhlükəsizlik zirvəsi institusional risk nəzarətini ön plana çıxarır; bu, ağıllı pul axınları üçün klassik likvidlik süpürməsi katalizatorudur.
🦈 Əgər tənzimləyicilər məlumat təhlükəsizliyi torunu daha da sərtləşdirsələr, $OSMO ətrafında yeni bir tələb bloku yarana bilər, $ERA və $DOOD isə satış tərəfi təzyiqini mənimsəyən ikinci dərəcəli sifariş blokları kimi çıxış edə bilər. ⚡ Güvən bərpa olunduqca, yüksəliş yönlü yenidən sınaq üçün 4H sifariş axınını izləyin.
💬 Zirvə yeni risk mükafatını möhkəmləndirəcək, yoxsa qısamüddətli volatillik sıçrayışı yaradacaq? 👇
⚠️ Maliyyə məsləhəti deyil. Həmişə riskinizi idarə edin. 🛡️
🏷️ #OSMO #CyberSecurity #Liquidity #Crypto
🦈 🚀
6

·
--
Yaponiyanın baş naziri Takaiçi Sanae şəxsən prosesə nəzarət edərək, kibertəhlükənin yaratdığı genişmiqyaslı məlumat sızması ilə bağlı iclas keçirdi. Bu “şəbəkə sarsıntısı” səviyyəsindəki təhdid hələ yeni başlayır; ənənəvi infrastruktur bu qədər xarab olduğu halda, kripto aktivlərin təhlükəsizlik səddi əksinə daha çox dəyər qazanmaq potensialına malikdir. Yalnız qiymət artımına və enişinə baxmayın, təhlükəsizliyi tez bir zamanda təmin edin.
$BTC #CyberSecurity
$BTC #CyberSecurity
64
·
--
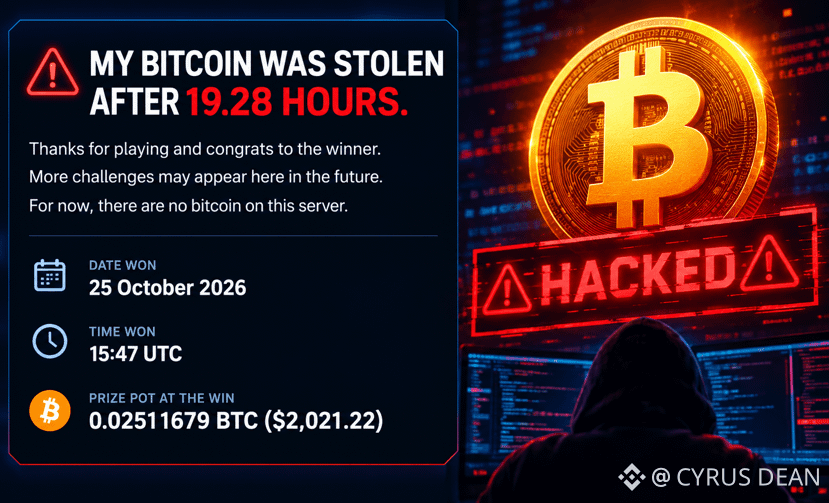
🚨 PHP-DƏKİ BOŞLUQ CƏMİ 19 SAATDA SINDIRILDI!
Real Bitcoin çağırışı PHP serverlərindəki boşluqların nə qədər təhlükəli olduğunu üzə çıxardı. Haker 19,28 SAAT ərzində sistemə daxil oldu və 0.02511679 BTC — təxminən 2 021 dollar dəyərində olan məbləği ələ keçirmək üçün gizli açarı tapdı! 💀
⚠️ Açıq qalmış giriş məlumatları, həssas data və kriptovalyutaların məxfi açarları vəsaitləri riskə ata bilər.
🔒 PHP işlədirsiniz? Boşluqlar olan versiyaları İNDİ yeniləyin. Tək bir təhlükəsizlik boşluğu milyonlarla dollara başa gələ bilər.
#bitcoin #CyberSecurity
138
·
--
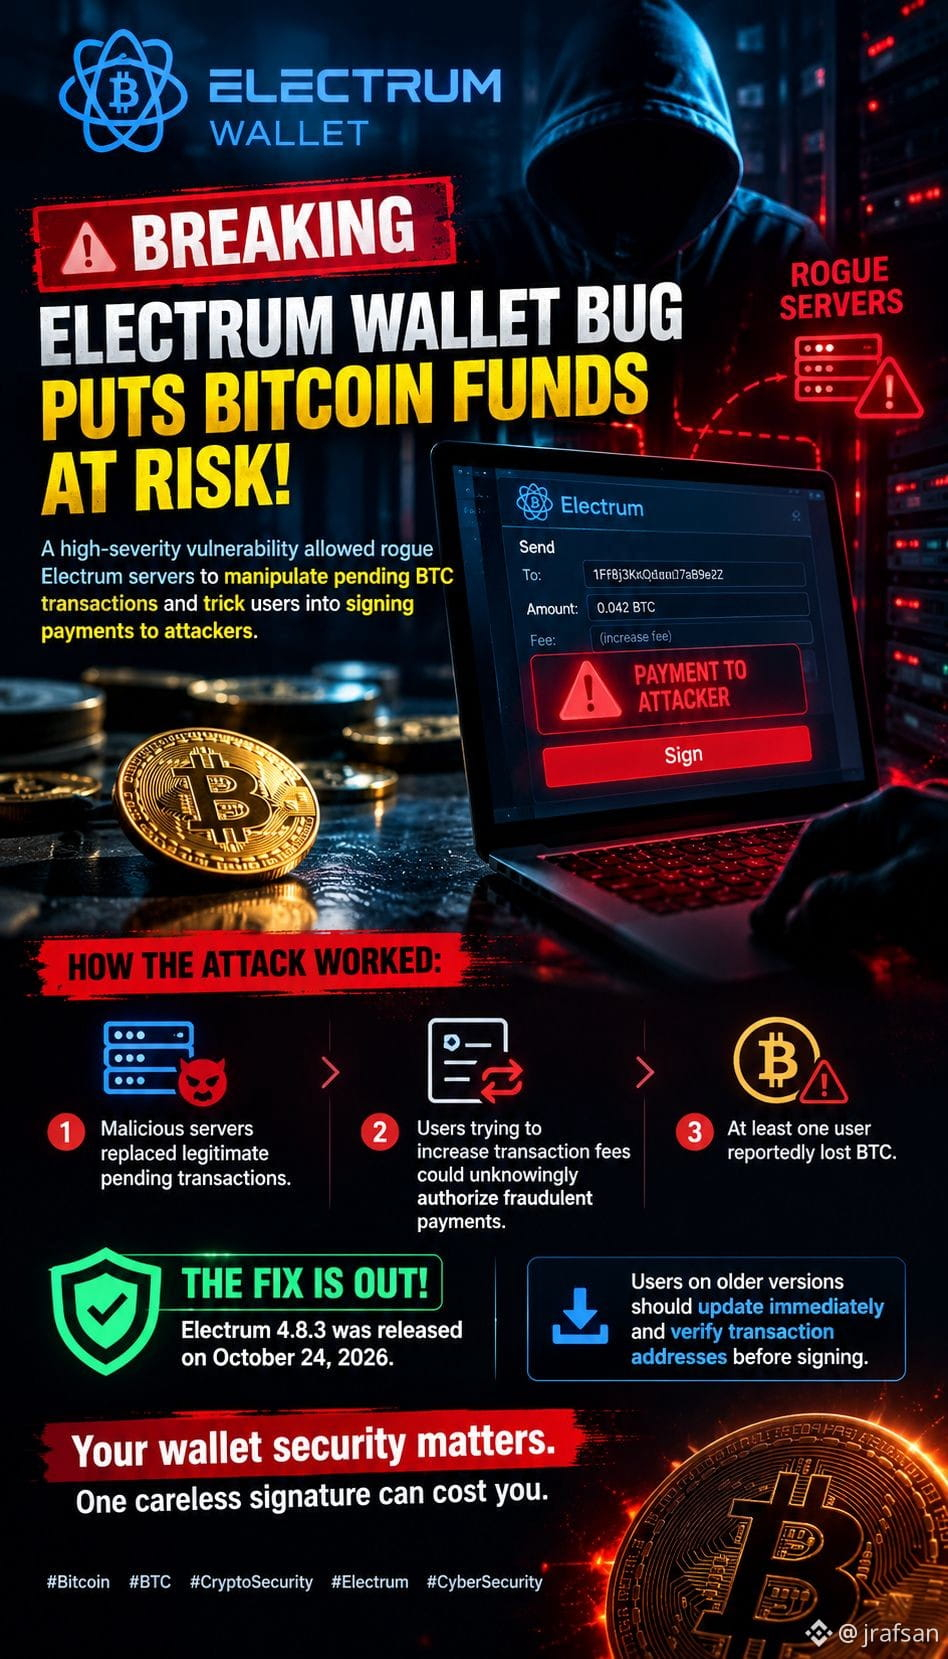
🚨SON DƏQİQƏ: ELECTRUM CÜZDANINDAKI XƏTA BITCOIN VƏSAİTLƏRİNİ TƏHLÜKƏYƏ ATIR!⚠️
Yüksək təhlükə səviyyəli boşluq fırıldaqçı Electrum serverlərinə gözləyən BTC əməliyyatlarını manipulyasiya etməyə və istifadəçiləri hücumçulara ödəniş göndərməyə imza atmağa aldatmağa imkan verirdi.
💥 Hücum necə baş verirdi:
• Zərərli serverlər gözləyən qanuni əməliyyatları saxtaları ilə əvəz edirdi.
• Əməliyyat komissiyasını artırmağa çalışan istifadəçilər bilmədən saxta ödənişlərə icazə verə bilərdi.
• Məlumatlara görə, ən azı bir istifadəçi BTC itirib.
🛡️ DÜZƏLİŞ YAYIMLANIB: Electrum 4.8.3 versiyası 24 oktyabr 2026-cı ildə yayımlandı.
⚠️ Köhnə versiyalardan istifadə edənlər dərhal yeniləməli və imzalamazdan əvvəl əməliyyat ünvanlarını yoxlamalıdır.
*Cüzdanınızın təhlükəsizliyi vacibdir. Bir ehtiyatsız imza sizə baha başa gələ bilər.
#Bitcoin #CryptoSecurity #CyberSecurity #ElectrumWalletBugLetRogueServersStealFunds
$TRUMP
{future}(TRUMPUSDT)
$TRX
{future}(TRXUSDT)
$XRP
{future}(XRPUSDT)
🚨SON DƏQİQƏ: ELECTRUM CÜZDANINDAKI XƏTA BITCOIN VƏSAİTLƏRİNİ TƏHLÜKƏYƏ ATIR!⚠️
Yüksək təhlükə səviyyəli boşluq fırıldaqçı Electrum serverlərinə gözləyən BTC əməliyyatlarını manipulyasiya etməyə və istifadəçiləri hücumçulara ödəniş göndərməyə imza atmağa aldatmağa imkan verirdi.
💥 Hücum necə baş verirdi:
• Zərərli serverlər gözləyən qanuni əməliyyatları saxtaları ilə əvəz edirdi.
• Əməliyyat komissiyasını artırmağa çalışan istifadəçilər bilmədən saxta ödənişlərə icazə verə bilərdi.
• Məlumatlara görə, ən azı bir istifadəçi BTC itirib.
🛡️ DÜZƏLİŞ YAYIMLANIB: Electrum 4.8.3 versiyası 24 oktyabr 2026-cı ildə yayımlandı.
⚠️ Köhnə versiyalardan istifadə edənlər dərhal yeniləməli və imzalamazdan əvvəl əməliyyat ünvanlarını yoxlamalıdır.
*Cüzdanınızın təhlükəsizliyi vacibdir. Bir ehtiyatsız imza sizə baha başa gələ bilər.
#Bitcoin #CryptoSecurity #CyberSecurity #ElectrumWalletBugLetRogueServersStealFunds
$TRUMP
$TRX
$XRP
221
Daha çox kontent araşdırmaq üçün daxil olun
Binance Square-də qlobal kriptovalyuta istifadəçilərinə qoşulun
⚡️ Kriptovalyuta haqqında ən son və faydalı məlumatları əldə edin.
💬 Dünyanın ən böyük kriptovalyuta birjası tərəfindən etibar edilir.
👍 Doğrulanmış yaradıcılardan gələn real məlumatları kəşf edin.
E-poçt/Telefon nömrəsi
Trenddə olan mövzular
1
#FedWatch
16.2M baxış
Müzakirə edir: 38,320
2
#EarningsSeason
6.2M baxış
Müzakirə edir: 31,049
3
#USMidtermElections
1,110 baxış
Müzakirə edir: 106
4
#BitcoinDropsBelow$80K
1,254 baxış
Müzakirə edir: 37
5
#比特币跌破8万美元
158,731 baxış
Müzakirə edir: 62
6
#BrazilCryptoExchangesMustApplyForLicensesByFriday
498 baxış
Müzakirə edir: 95
7
#ICEPartnersWithTradeXYZToBringPerpetualContractsToUS
141 baxış
Müzakirə edir: 7
8
#SolidusLabsReportsSuspected$170MSpoofingOnHyperliquidOilContracts
398 baxış
Müzakirə edir: 19
9
#StanDruckenmillerBecomesInvestorInTradeXYZ
1,919 baxış
Müzakirə edir: 133
10
#RussiaProposedNonCustodialWalletLimitsExcludeIntlSettlements
1,005 baxış
Müzakirə edir: 35