

#coldcard
coldcard
160,548 baxış
Müzakirə edir: 518
Populyar
Sonuncu

·
--
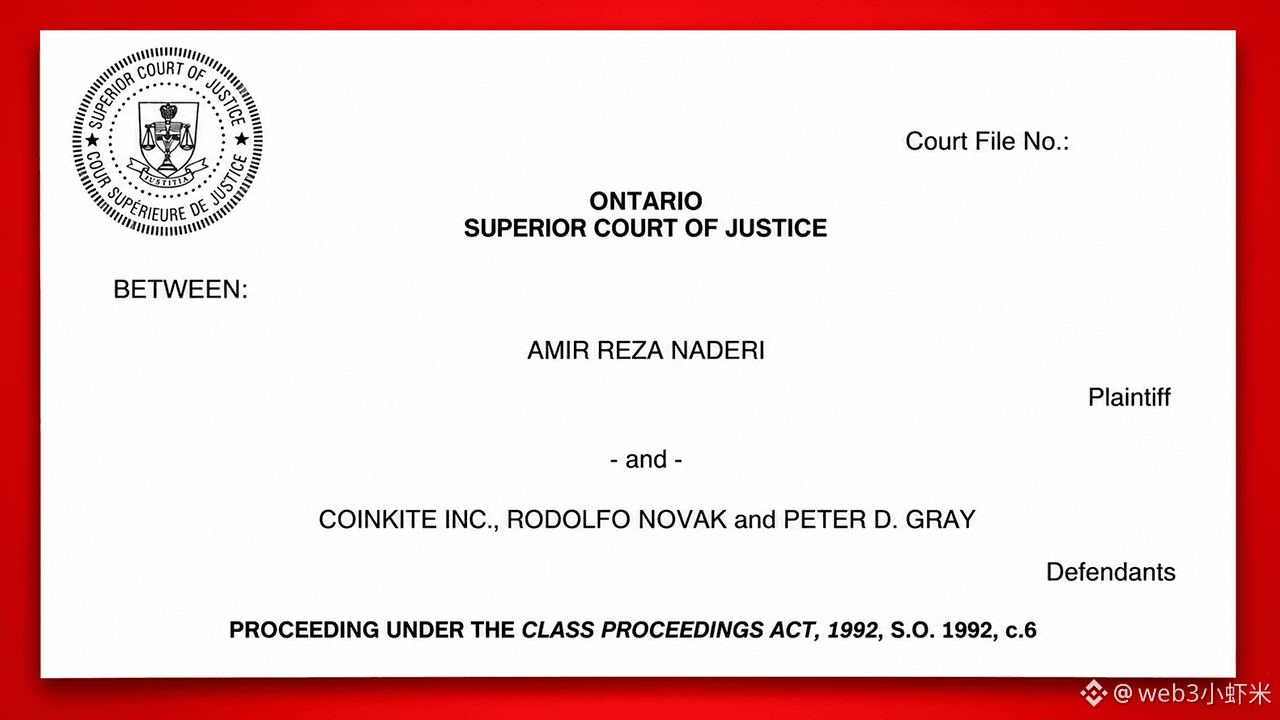
Globe and Mail-də qarşıma çıxdı: Torontoda yerləşən hardware pulqabı istehsalçısı Coinkite və onun həmtəsisçisi Kanadanın Ontario əyalətinin Ali Məhkəməsində təklif olunan kollektiv iddianın hədəfinə çevrilib. İddia ərizəsində bildirilir ki, Coldcard proqram təminatındakı boşluq bərpa ifadələrinin təxmin edilməsinə imkan verib və istifadəçilərin 140 milyon dollardan çox dəyərində bitkoini oğurlanıb.
Əsas məqamlar: İddia ərizəsi sentyabrın 11-də məhkəməyə verilib. Cavabdehlər arasında baş direktor Rodolfo Novak və həmtəsisçi Peter Gray də var. İddia olunur ki, 2021-ci ildəki proqram təminatı təsadüfi ədədləri daha zəif proqram PRNG sisteminə ötürüb. Mühəndis James O'Beirne bu barədə 2025-ci ilin mayında məlumat verib. Hücumlar 2026/7/30 tarixindən başlayaraq bir neçə dalğa şəklində baş verib; iddia ərizəsində zərərin 140 milyon dolları keçdiyi təxmin edilir. İddiaçı Amir Naderi təxminən 80 min dollar itirdiyini bildirir. Şirkət məhkəmə prosesi ilə bağlı təfərrüatları şərh etməkdən imtina edib, bir neçə gün ərzində tam təhlil hesabatı yayımlayacağını bildirib. Bundan əvvəl baş direktor proqram təminatında səhv olduğunu açıq şəkildə etiraf etmişdi. İddia hələ təsdiqlənməyib, irəli sürülən iddialar isə sübuta yetirilməyib.
Soyuq pulqabılar da mütləq təhlükəsiz deyil — toxum ifadəsi yaradılarkən sistem sıradan çıxsa, cihazın oflayn olması belə vəsaiti qoruya bilməz.
#$BTC #Coldcard #hardware pulqabı
4

Rahatlıq üçün aparat pulqabısı alırsan, məlum olur ki, seed sözləri “psevdo-təsadüfi” imiş. Coinkite şirkətinin Coldcard cihazı ilə bağlı qalmaqal üzə çıxdı: 2021-ci ilin martında çıxan proqram təminatı yeniləməsi çipin həqiqi təsadüfi ədəd generatorunu gizlicə söndürüb, seed cəmi 40 bit təsadüfilik təmin edib. BIP-39 standartı isə 128 bit tələb edir — yəni giriş qapısının şifrəsini məhsul təlimatına yazmaq kimi bir şeydir. İyulun 30-da təcavüzkar 25 dəqiqəyə 594 $BTC-ni (təxminən 38 milyon dollar) ələ keçirərək 500-dən çox pulqabını boşaldıb. Ümumilikdə 140 milyon dollardan çox vəsait oğurlanıb, zərərçəkənlərin sayı 5200-ü keçib. Sentyabrın 11-də Ontario Ali Məhkəməsi qrup iddiasını rəsmən qəbul edib. İddiaçılar qurucu komandanın 2025-ci ilin mayında bundan xəbərdar olduğunu bildirir, şirkət isə bunu təkzib edərək özlərinin də yalnız həmin gün öyrəndiklərini və yeniləmə yayımladıqlarını deyir. Yeniləmə yayımlandı, amma oğurlanmış pullardan bircə qəpik də geri qayıtmadı. Soyuq pulqabı alanda əslində nə axtarırıq: həqiqi təhlükəsizlik, yoxsa psixoloji rahatlıq? Şərhlərdə səs verin: A — düzəlişdən sonra da aparat pulqabısından istifadə etmək; B — etibar sarsıldı, hər şeyi yenidən birjaya köçürmək.
$ETH $SOL
#Coldcard #AparatPulqabısı
Rahatlıq üçün aparat pulqabısı alırsan, məlum olur ki, seed sözləri “psevdo-təsadüfi” imiş. Coinkite şirkətinin Coldcard cihazı ilə bağlı qalmaqal üzə çıxdı: 2021-ci ilin martında çıxan proqram təminatı yeniləməsi çipin həqiqi təsadüfi ədəd generatorunu gizlicə söndürüb, seed cəmi 40 bit təsadüfilik təmin edib. BIP-39 standartı isə 128 bit tələb edir — yəni giriş qapısının şifrəsini məhsul təlimatına yazmaq kimi bir şeydir. İyulun 30-da təcavüzkar 25 dəqiqəyə 594 $BTC -ni (təxminən 38 milyon dollar) ələ keçirərək 500-dən çox pulqabını boşaldıb. Ümumilikdə 140 milyon dollardan çox vəsait oğurlanıb, zərərçəkənlərin sayı 5200-ü keçib. Sentyabrın 11-də Ontario Ali Məhkəməsi qrup iddiasını rəsmən qəbul edib. İddiaçılar qurucu komandanın 2025-ci ilin mayında bundan xəbərdar olduğunu bildirir, şirkət isə bunu təkzib edərək özlərinin də yalnız həmin gün öyrəndiklərini və yeniləmə yayımladıqlarını deyir. Yeniləmə yayımlandı, amma oğurlanmış pullardan bircə qəpik də geri qayıtmadı. Soyuq pulqabı alanda əslində nə axtarırıq: həqiqi təhlükəsizlik, yoxsa psixoloji rahatlıq? Şərhlərdə səs verin: A — düzəlişdən sonra da aparat pulqabısından istifadə etmək; B — etibar sarsıldı, hər şeyi yenidən birjaya köçürmək.
$ETH $SOL
#Coldcard #AparatPulqabısı
$ETH $SOL
#Coldcard #AparatPulqabısı
107

·
--
【Bazar xəbərləri】Ən istehzalı məqam zəifliyin 5 il gizli qalması deyil: iddiaya görə, mühəndis hələ 2025-ci ilin mayında Coinkite-ı xəbərdar edib, lakin bu il iyulun 30-dək tədbir görülməyib. Hücumçular 25 dəqiqəyə 594 BTC — təxminən 38 milyon dollar — oğurlayıb, ümumi itkinin isə 140 milyon dolları keçdiyi bildirilir. Kollektiv iddia artıq Ontario əyalətinin məhkəməsinə verilib və Mk2-dən Q-ya qədər bütün seriyaları əhatə edir. Daha ağrılısı isə budur ki, yeni proqram təminatı quraşdırmaq əvvəldən yaradılmış köhnə bərpa ifadələrini də təhlükəsiz etmir: yeni ifadə yaratmasanız, qapı həmişə açıq qalacaq. Aparat pul kisələrinin təhlükəsizliyini hələ də istehsalçının bir kəlmə vədinə etibar edib riskə atmağa hazırsınız?
$BTC $ETH $SOL
#比特币 #硬件钱包 #Coldcard
(Mənbə: Bitcoin.com News)
⚠️Risk xəbərdarlığı: Yuxarıdakılar bazar məlumatlarının paylaşımıdır və investisiya məsləhəti deyil. İnvestisiya risklidir; bazara ehtiyatla daxil olun.
$BTC $ETH $SOL
#比特币 #硬件钱包 #Coldcard
(Mənbə: Bitcoin.com News)
⚠️Risk xəbərdarlığı: Yuxarıdakılar bazar məlumatlarının paylaşımıdır və investisiya məsləhəti deyil. İnvestisiya risklidir; bazara ehtiyatla daxil olun.
9
·
--
Ontario Ali Məhkəməsinin açıq yayımladığı iddia ərizəsi qarşıma çıxdı: Coldcard istehsalçısı Coinkite və onun həmtəsisçiləri Rodolfo Novak və Peter D. Gray-ə qarşı kollektiv iddia qaldırılıb.
İddia ərizəsində bildirilir ki, 2021-ci ilin martından etibarən buraxılan proqram təminatı qurma xətası səbəbindən MicroPython-un Yasmarang psevdotəsadüfi ədəd generatorundan istifadə etməyə başlayıb və bərpa ifadələrini yenidən əldə etmək mümkün olub. İddialara görə, hücumçular 2026-cı il iyulun 30-dan bu boşluqdan istifadə edərək kriptovalyuta oğurlayıblar; ilk hücum dalğasında təxminən 25 dəqiqə ərzində 594 BTC köçürülüb, ümumi zərər isə 140 milyon dolları keçib. Həmçinin iddia olunur ki, iki həmtəsisçi bu qüsurdan ən geci 2025-ci ilin mayında xəbərdar olublar. İddiaçılar kollektiv iddianın təsdiqlənməsini və Ontario İstehlakçıların Hüquqlarının Müdafiəsi Aktı və digər qanunlar əsasında təzminat tələb edirlər.
$BTC #Coldcard #硬件钱包
52

·
--
Soyuq pulqabı məhkəməyə verildi: bərpa sözlərindəki qüsura görə kollektiv iddiaAparat pulqabısı da Ontario Ali Məhkəməsinə çıxarılıb — iddiaçı bunu «kollektiv iddia» adlandırır, məhkəmə isə hələ qərar verməyib.
Ontario Ali Məhkəməsində açıq yayımlanmış iddia ərizəsi (iş № CV-26-00018158, təxminən 2026-09-11 tarixində elektron qaydada imzalanıb): İddiaçı Amir Reza Naderi təklif olunan kollektiv adından Coldcard istehsalçısı Coinkite Inc.-i və onun həmtəsisçiləri Rodolfo Novak ilə Peter D. Gray-i məhkəməyə verib. İddia ərizəsində bildirilir ki, 2021-ci ilin martında proqram təminatı yeniləndikdən sonra bərpa sözləri kriptoqrafik olmayan MicroPython Yasmarang PRNG-si ilə yaradılmağa başlayıb və bu sözləri oflayn şəkildə yenidən əldə etmək mümkün olub; 2026-07-30 tarixindən etibarən bundan sui-istifadə edilib, ilk təxminən 25 dəqiqə ərzində təxminən 594 $BTC köçürülüb (iddia ərizəsində təxminən $3800 milyon olaraq qiymətləndirilir), sonrakı ümumi zərərin isə iddiaya görə $1.4 milyardı keçdiyi bildirilir. İddiaçı özü 8 avqustda təxminən 1.2294 $BTC itirdiyini deyir. Həmçinin cavabdehlərin potensial boşluq barədə ən azı 2025-ci ilin mayında məlumatlandırıldığı, lakin bununla bağlı kifayət qədər xəbərdarlıq etmədikləri iddia olunur. Tələb olunan hüquqi müdafiə vasitələrinə istehlakçıların müdafiəsi haqqında qanun, malların alqı-satqısı haqqında qanun, səhlənkarlıq və müqavilə pozuntusu ilə bağlı tələblər daxildir — bunların hamısı iddiaçının iddialarıdır və hələ məhkəmə tərəfindən həll edilməyib.
Soyuq pulqabı məhkəməyə verildi: bərpa sözlərindəki qüsura görə kollektiv iddia
Aparat pulqabısı da Ontario Ali Məhkəməsinə çıxarılıb — iddiaçı bunu «kollektiv iddia» adlandırır, məhkəmə isə hələ qərar verməyib.
Ontario Ali Məhkəməsində açıq yayımlanmış iddia ərizəsi (iş № CV-26-00018158, təxminən 2026-09-11 tarixində elektron qaydada imzalanıb): İddiaçı Amir Reza Naderi təklif olunan kollektiv adından Coldcard istehsalçısı Coinkite Inc.-i və onun həmtəsisçiləri Rodolfo Novak ilə Peter D. Gray-i məhkəməyə verib. İddia ərizəsində bildirilir ki, 2021-ci ilin martında proqram təminatı yeniləndikdən sonra bərpa sözləri kriptoqrafik olmayan MicroPython Yasmarang PRNG-si ilə yaradılmağa başlayıb və bu sözləri oflayn şəkildə yenidən əldə etmək mümkün olub; 2026-07-30 tarixindən etibarən bundan sui-istifadə edilib, ilk təxminən 25 dəqiqə ərzində təxminən 594 $BTC köçürülüb (iddia ərizəsində təxminən $3800 milyon olaraq qiymətləndirilir), sonrakı ümumi zərərin isə iddiaya görə $1.4 milyardı keçdiyi bildirilir. İddiaçı özü 8 avqustda təxminən 1.2294 $BTC itirdiyini deyir. Həmçinin cavabdehlərin potensial boşluq barədə ən azı 2025-ci ilin mayında məlumatlandırıldığı, lakin bununla bağlı kifayət qədər xəbərdarlıq etmədikləri iddia olunur. Tələb olunan hüquqi müdafiə vasitələrinə istehlakçıların müdafiəsi haqqında qanun, malların alqı-satqısı haqqında qanun, səhlənkarlıq və müqavilə pozuntusu ilə bağlı tələblər daxildir — bunların hamısı iddiaçının iddialarıdır və hələ məhkəmə tərəfindən həll edilməyib.
Ontario Ali Məhkəməsində açıq yayımlanmış iddia ərizəsi (iş № CV-26-00018158, təxminən 2026-09-11 tarixində elektron qaydada imzalanıb): İddiaçı Amir Reza Naderi təklif olunan kollektiv adından Coldcard istehsalçısı Coinkite Inc.-i və onun həmtəsisçiləri Rodolfo Novak ilə Peter D. Gray-i məhkəməyə verib. İddia ərizəsində bildirilir ki, 2021-ci ilin martında proqram təminatı yeniləndikdən sonra bərpa sözləri kriptoqrafik olmayan MicroPython Yasmarang PRNG-si ilə yaradılmağa başlayıb və bu sözləri oflayn şəkildə yenidən əldə etmək mümkün olub; 2026-07-30 tarixindən etibarən bundan sui-istifadə edilib, ilk təxminən 25 dəqiqə ərzində təxminən 594 $BTC köçürülüb (iddia ərizəsində təxminən $3800 milyon olaraq qiymətləndirilir), sonrakı ümumi zərərin isə iddiaya görə $1.4 milyardı keçdiyi bildirilir. İddiaçı özü 8 avqustda təxminən 1.2294 $BTC itirdiyini deyir. Həmçinin cavabdehlərin potensial boşluq barədə ən azı 2025-ci ilin mayında məlumatlandırıldığı, lakin bununla bağlı kifayət qədər xəbərdarlıq etmədikləri iddia olunur. Tələb olunan hüquqi müdafiə vasitələrinə istehlakçıların müdafiəsi haqqında qanun, malların alqı-satqısı haqqında qanun, səhlənkarlıq və müqavilə pozuntusu ilə bağlı tələblər daxildir — bunların hamısı iddiaçının iddialarıdır və hələ məhkəmə tərəfindən həll edilməyib.
145

·
--
🚨 $BTC İSTİFADƏÇİLƏRƏ XƏBƏRDARLIQ: Coldcard-dakı qüsur açarlarınızı üzə çıxara bilər 🛑
Ontario məhkəməsinə bu yaxınlarda təqdim edilmiş kollektiv iddia göstərir ki, Coldcard-ın proqram təminatı 2021-ci ilin martından bəri proqnozlaşdırıla bilən PRNG-dən istifadə edir və birdəfəlik olmalı olan toxumu təkrar icra edilə bilən ssenariyə çevirir. 🦈 Bu boşluğu artıq sezməyə başlayan ağıllı investorlar həqiqi entropiyaya zəmanət verən avadanlıqlara keçir.
Bitcoin sahibləri üçün bu boşluq səssiz likvidlik ovuna çevrilə bilər — zərərli şəxs mnemonik ifadəni ələ keçirərsə, aktivlərinizi qabaqlaya bilər. 📊 Qeyri-adi çıxan əməliyyatları izləyin və aparat əsaslı RNG-dən istifadə edən pul kisəsinə keçməyi nəzərdən keçirin. 💡
💬 Bu həftə pul kisənizi dəyişməyi planlaşdırırsınız, yoxsa yeniləməni gözləyirsiniz? 👇
⚠️ Bu, maliyyə məsləhəti deyil. Risklərinizi həmişə idarə edin. 🛡️
🏷️ #BTC #Coldcard #Security #Crypto
🔥 💎
9

📢 Ledger və Coldcard hadisələrindən sonra hansı fiziki kripto pulqabını almaq olar (2026-cı ilin oktyabrı)
Galaxy Research-ə görə, 2026-cı ildə baş verən cəmi iki hadisə — Ledger-in rəsmi olmayan reselleri ilə bağlı hadisə və Coldcard-ın proqram təminatındakı nasazlıq — 200 milyon ABŞ dollarından çox dəyərində kriptovalyutanın oğurlanması ilə nəticələndi. İlin əksər hadisələrində pulqabının çipi sıradan çıxmamışdı: problem onun harada… olması ilə bağlı idi.
#Coldcard #Ledger #GalaxyDigital #crypto #billetera $BTC $WBTC
31
🚨 BİTCOİN XƏBƏRDARLIĞI: RƏSMİ HESABDAN DƏLƏDUZLUQ LİNKİ PAYLAŞILIB
Oktyabrın 11-də $BTC üçün aparat pul kisələri istehsal edən COLDCARD, rəsmi X hesabından dələduzluq linkinin paylaşıldığını bildirdi.
⚠️ NƏ BAŞ VERDİ?
🔸 Mesajda təcili təhlükəsizlik xəbərdarlığı təqlid edilirdi.
🔸 İstifadəçilər vəsaitlərin guya köçürülməsi üçün yaradılmış saxta səhifəyə yönləndirilirdi.
🔸 COLDCARD paylaşımı sildi və bunun necə baş verdiyini araşdırır.
🚨 PUL KİSƏLƏRİ HAKERLƏNİB?
Cihazların ələ keçirildiyinə və ya bu linklə əlaqəli maliyyə itkilərinin olduğuna dair təsdiqlənmiş sübut yoxdur.
🛡️ VƏSAİTLƏRİNİZİ NECƏ QORUMAQ OLAR
1️⃣ Şübhəli paylaşımlarda yayılan köçürmə linklərinə daxil olmayın.
2️⃣ Bərpa ifadənizi (vəsaitlərinizə giriş imkanı verən sözləri) heç vaxt veb-səhifəyə yazmayın.
3️⃣ Xəbərdarlıqları yoxlamaq üçün istehsalçının saytına özünüz daxil olun.
4️⃣ Bərpa ifadənizi açıqlamısınızsa, onu ələ keçirilmiş hesab edin və vəsaitləri yeni, təhlükəsiz pul kisəsinə köçürün.
📌 BİZİM QİYMƏTLƏNDİRMƏMİZ
Ledger barədə məlumatımızdan sonra fərqli bir risk ortaya çıxır: zahirən rəsmi görünən kanallar vasitəsilə fişinq (məlumatları və ya vəsaitləri oğurlamaq üçün dələduzluq).
Hesabın həqiqi olması, paylaşdığı hər bir linkin təhlükəsiz olduğuna zəmanət vermir.
🔎 NƏYİ İZLƏYİRİK
🔴 Risk: təsdiqlənmiş qurbanlar və ya yeni dələduzluq paylaşımları.
🟡 Müşahidə: araşdırma davam edir.
🟢 Yaxşılaşma: mənbə aydınlaşdırılıb və təhlükəsizlik tədbirləri gücləndirilib.
⚠️ Dələduzluq linkini cihazların haker hücumuna məruz qalmasının təsdiqlənməsi ilə qarışdırmayın.
📌 XƏBƏRDARLIQ / TƏHLÜKƏSİZLİK
#bitcoin #BTC #Coldcard #Təhlükəsizlik
130
·
--
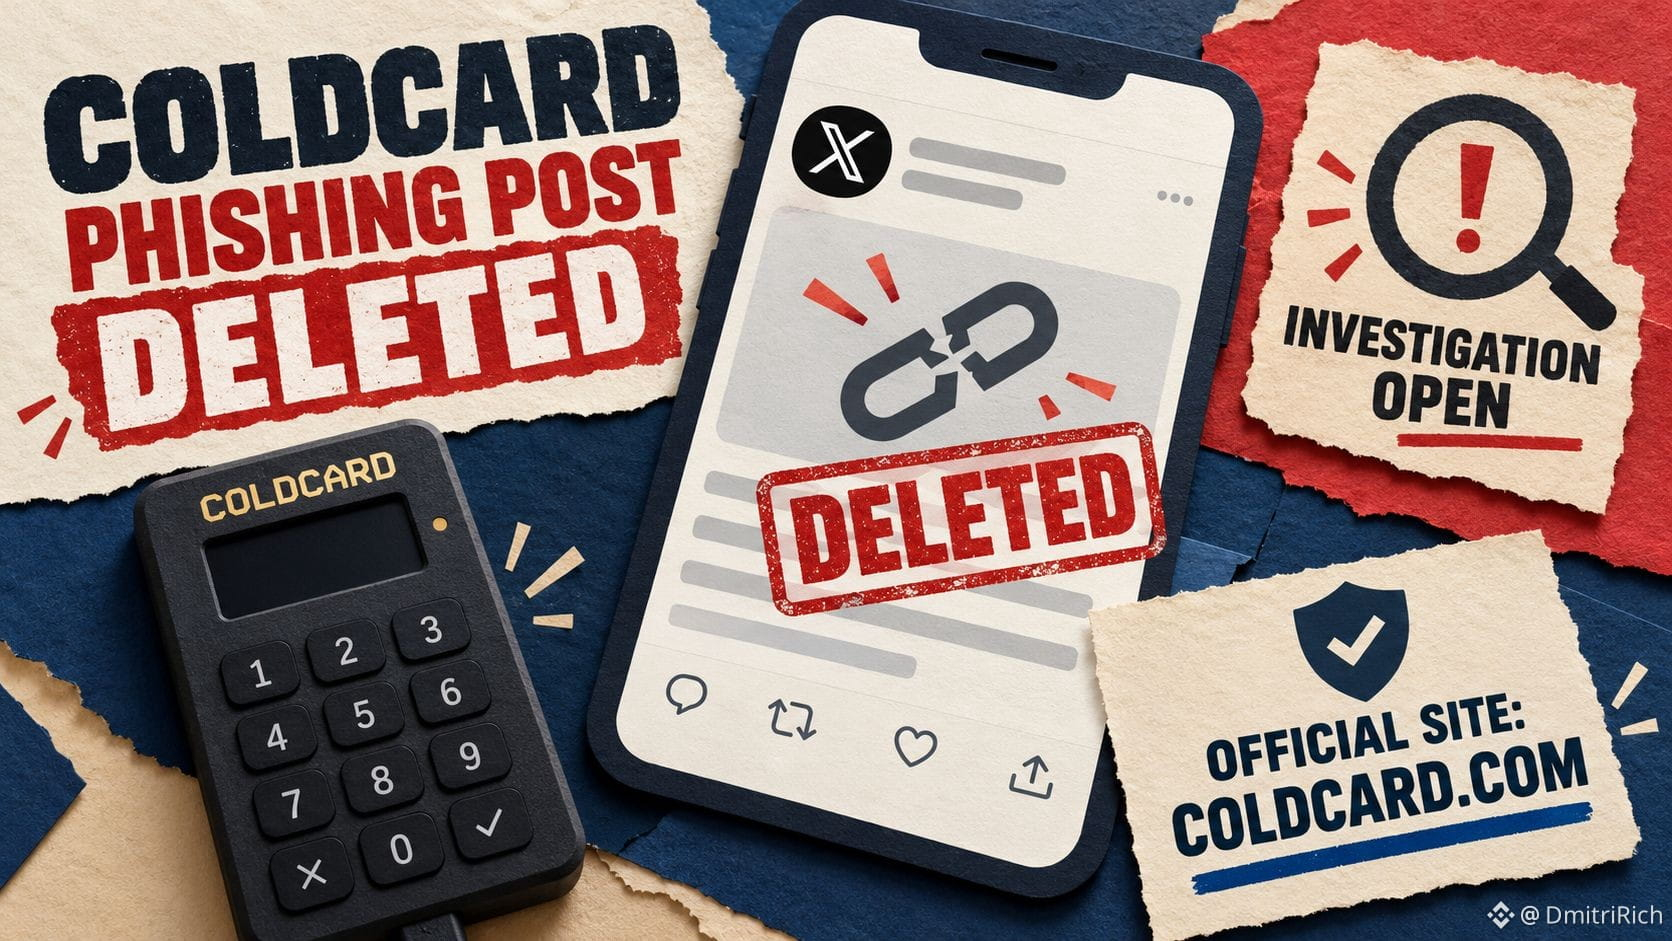
Coldcard istifadəçiləri: onun rəsmi X hesabından silinmiş “kritik proqram təminatı” xəbərdarlığına məhəl qoymayın.
#Coldcard bildirir ki, link fişinq məqsədi daşıyırdı və coldcard.com onun yeganə rəsmi saytıdır; proqram təminatında yeni boşluq və ya itkilər təsdiqlənməyib.
Hesabla bağlı insident hələ də araşdırılır.
#Coldcard bildirir ki, link fişinq məqsədi daşıyırdı və coldcard.com onun yeganə rəsmi saytıdır; proqram təminatında yeni boşluq və ya itkilər təsdiqlənməyib.
Hesabla bağlı insident hələ də araşdırılır.
127


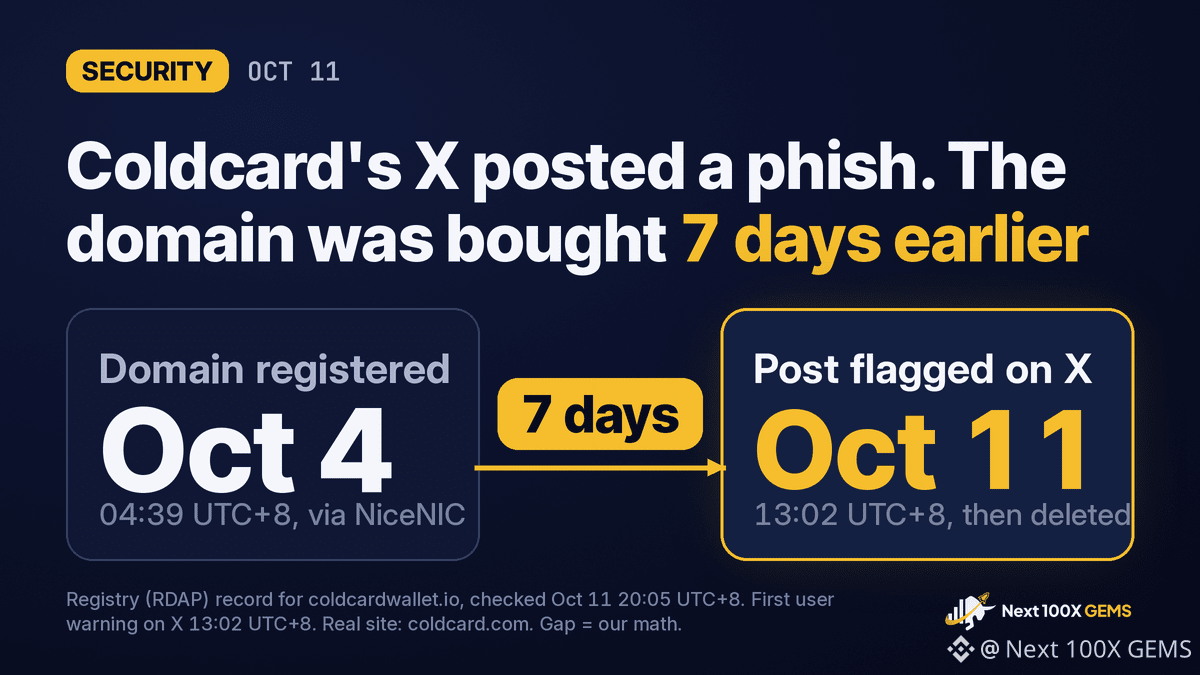
Bu gün Coldcard-ın rəsmi X hesabından paylaşılmış fişinq linkinin domeni 7 gün əvvəl qeydiyyatdan keçirilmişdi.
coldcardwallet.io domeninin qeydiyyat məlumatlarını yoxladıq. Domen oktyabrın 4-də, UTC+8 ilə saat 04:39-da NiceNIC registratoru vasitəsilə qeydiyyatdan keçirilib. İstifadəçilər paylaşımı ilk dəfə oktyabrın 11-də, UTC+8 ilə saat 13:02-də işarələyiblər. Deməli, paylaşım dərc olunmazdan ən azı bir həftə əvvəl domen artıq kiminsə nəzarətində idi.
Link migrate.coldcardwallet.io ünvanına aparırdı. Coldcard-ın iyulda baş vermiş seed xətası ilə bağlı həqiqi tövsiyəsi coldcard.com/security/migrate ünvanındadır. Saxta sayt istifadəçilərin artıq gözlədiyi sözü kopyalamışdı, üstəlik domeni həqiqi vebsaytın deyil, X hesabının COLDCARDwallet adının davamı idi.
Bu tələ məhz bu istifadəçilər üçün qurulmuşdu. Həmin proqram təminatı xətası seed yaradılmasını zəiflətmişdi və Galaxy Digital-ın məlumatına görə, hücumçular 7 300 pul kisəsindən ən azı $100M dəyərində Bitcoin oğurlamışdılar. Seed-i təsirlənmiş sahiblərə həqiqətən də vəsaitlərini yenisinə köçürmək tövsiyə olunub. Buna görə də rəsmi hesabdan gələn “indi köçürün” çağırışı inandırıcı görünürdü.
Coldcard paylaşımı sildi və öz tərəfində uyğun gələn giriş və ya sessiya qeydi tapmadığını bildirdi. Şirkət məsələni araşdırması üçün X-ə müraciət edib.
Həqiqi Coldcard köçürməsi cihazın özündə həyata keçirilir. Seed sözlərinizi istəyən vebsayt isə hücumdur.
$BTC
#Coldcard #Bitcoin
NFA. DYOR.
1
193
·
--
Təcili araşdırma: Coldcard X platformasındakı hesabında fişinq linkinin paylaşılmasını araşdırır
Soyuq kriptovalyuta pulqabılarında ixtisaslaşan Coldcard şirkəti X platformasındakı rəsmi hesabında fişinq (Phishing) linkinin necə peyda olduğunu rəsmi şəkildə araşdırdığını açıqlayıb. Bu hadisə istifadəçilərin təhlükəsizlik məsələlərində daha diqqətli olmasını zəruri edir.
📌 Əsas məqamlar və təhlillər:
• Hadisə soyuq pulqabı istifadəçilərini hədəf alır və onları orijinal platformaya bənzəyən zərərli saytlara yönləndirməyə çalışır.
• Coldcard komandası sosial hesablarında mümkün təhlükəsizlik boşluqlarını və ya kənar müdaxilələri dərhal araşdırmağa başlayıb.
• Əsas çətinlik dəstək qrupları müdaxilə etməzdən əvvəl saxta linklərin etibarlı şirkətlərin hesablarında sürətlə yayılmasıdır.
💡 Nəticə: Bu hadisə bizə xatırladır ki, hətta böyük təhlükəsizlik şirkətlərinin rəsmi hesabları belə hücuma məruz qala bilər. Buna görə də investorlar linklərə düşünmədən klikləməməlidirlər.
💬 Sosial şəbəkələrdə soyuq saxlama platformalarının hesablarını hədəf alan fişinq hücumlarından rəqəmsal aktivlərinizi necə qoruyursunuz?
#Coldcard #CryptoSecurity #PhishingAlert #BinanceSquare
82

·
--
Coldcard-ın X səhifəsində gizli bir keçid peyda oldu və bu, təhlükəsizliyə xüsusi önəm verən şirkətlərin belə hücum hədəfi ola biləcəyini xatırlatdı.
🧠 Sadə dillə desək
Fişinq keçidini telefonunuza zəng vuran saxta qapı zəngi kimi düşünün: qanuni görünür, amma ona basmaq yad adamların içəri girməsinə şərait yarada bilər. Coldcard izləyicilərinə şübhəli keçidə məhəl qoymamağı tövsiyə etdi və təfərrüatları yoxladıqdan sonra yenilikləri paylaşacağına söz verdi.
✅ Bu sizin üçün nə deməkdir
• Etibarlı hesabda belə, keçidə basmazdan əvvəl URL-i həmişə diqqətlə yoxlayın.
• Ən son qoruma vasitələrindən yararlanmaq üçün aparat pulqabınızın proqram təminatını daim yeniləyin.
• Xəbərdarlıqları rəsmi kanallardan izləyin və bərpa ifadələrinizi və ya şəxsi açarlarınızı heç vaxt paylaşmayın.
Ayıq olun və kriptoaktivlərinizi qoruyun.
#CryptoSafety #PhishingAlert #Coldcard
27
·
--
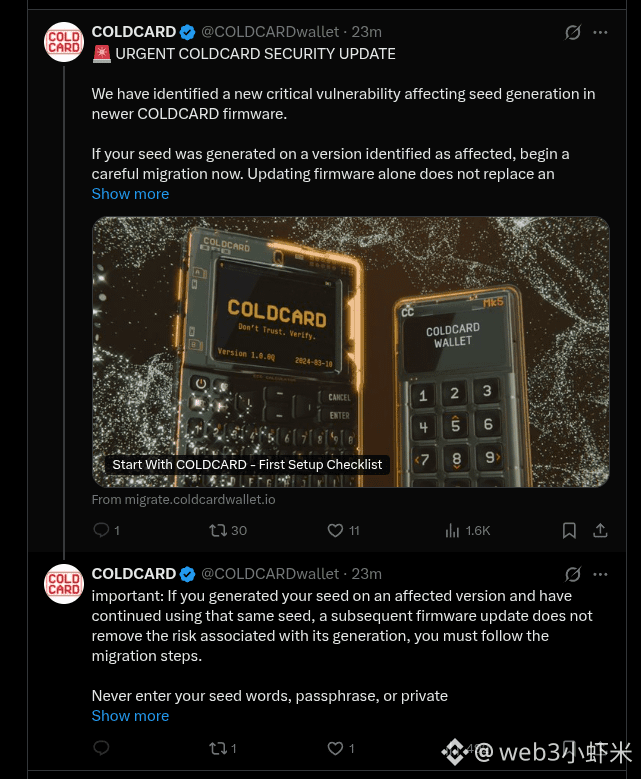
COLDCARD-ın rəsmi X hesabında bu gün fişinq paylaşımı edilib: 🚨 «Təcili təhlükəsizlik yeniləməsi» başlığı ilə firmware-də seed yaradılmasında boşluq olduğu iddia edilib və istifadəçilər tələsik köçürməyə çağırılıb — paylaşımın altında migrate.coldcardwallet.io linki verilib, sonra isə paylaşım silinib.
Rəsmi tərəf hesabda fişinq linkinin paylaşıldığını təsdiqləyib və onu silib. Rəsmi saytın yalnız coldcard.com olduğunu vurğulayıb: köçürmə linklərinə klikləməyin, seed ifadənizi daxil etməyin.
Hardware wallet-lərin rəsmi hesablarından belə fişinq üçün istifadə oluna bilər — bu, daha hansı yeni sosial mühəndislik üsuludur? Diqqətlə baxın: domendə nə düz deyil?
#钓鱼 #COLDCARD #hardwarewallet
126
·
--
Məqalə
Soyuq pul kisələri də zədələnə bilər: Coldcard zəifliyi nəyi ortaya çıxardı?Ötən gecə BTC 64.000 ABŞ dollarının üzərinə yenidən qalxdı, amma bazarda ən çox diqqət edilməli olan qiymət deyil—Coldcard aparat pul kisəsinin təsdiqlədiyi təsadüfi ədədlərdəki zəiflikdir. Açıq blokçeyn izləməsinə əsasən hesablamalar əlaqədar zərərin təxminən 89 milyon ABŞ dollarına yaxın olduğunu göstərib, sonrakı rəqəmlər isə hələ də dəyişir. Əsas nəticə budur: bu, bitkoin protokolunun məğlub edildiyini sübut etmir, sadəcə “offline saxlama”nın avtomatik olaraq şəxsi açarın təbii şəkildə təhlükəsiz olması demək olmadığını bir daha göstərir.
Coinkite 30 iyulda dərc etdiyi, 1 avqustda yenilənmiş təhlükəsizlik bülletenində təsdiqləyib ki, bəzi Coldcard firmware-lər yaddaş (seed) üçün mnemonik sözləri yaradarkən gözlənilən aparat səviyyəli təsadüfi ədəd (hardware random) yolundan istifadə etməyib. İlkin rəsmi hesabata görə, Mk2/Mk3 üçün effektiv axtarış məkanı təxminən 40 bit ola bilər, Mk4, Q və Mk5 isə təxminən 72 bit—hədəflənən 128 bitdən xeyli aşağıdır. Texniki təhlil göstərir ki, 2021-ci ildə edilən kod inteqrasiyası toxum (seed) yaratma çağırışının proqram təsadüfi ədəd “fallback” yoluna düşməsinə səbəb olub; interfeys düzgün görünür, amma end-to-end testlər real simvol (symbol) parse etmə xətasını aşkarlaya bilməyib.
Soyuq pul kisələri də zədələnə bilər: Coldcard zəifliyi nəyi ortaya çıxardı?
Ötən gecə BTC 64.000 ABŞ dollarının üzərinə yenidən qalxdı, amma bazarda ən çox diqqət edilməli olan qiymət deyil—Coldcard aparat pul kisəsinin təsdiqlədiyi təsadüfi ədədlərdəki zəiflikdir. Açıq blokçeyn izləməsinə əsasən hesablamalar əlaqədar zərərin təxminən 89 milyon ABŞ dollarına yaxın olduğunu göstərib, sonrakı rəqəmlər isə hələ də dəyişir. Əsas nəticə budur: bu, bitkoin protokolunun məğlub edildiyini sübut etmir, sadəcə “offline saxlama”nın avtomatik olaraq şəxsi açarın təbii şəkildə təhlükəsiz olması demək olmadığını bir daha göstərir.
Coinkite 30 iyulda dərc etdiyi, 1 avqustda yenilənmiş təhlükəsizlik bülletenində təsdiqləyib ki, bəzi Coldcard firmware-lər yaddaş (seed) üçün mnemonik sözləri yaradarkən gözlənilən aparat səviyyəli təsadüfi ədəd (hardware random) yolundan istifadə etməyib. İlkin rəsmi hesabata görə, Mk2/Mk3 üçün effektiv axtarış məkanı təxminən 40 bit ola bilər, Mk4, Q və Mk5 isə təxminən 72 bit—hədəflənən 128 bitdən xeyli aşağıdır. Texniki təhlil göstərir ki, 2021-ci ildə edilən kod inteqrasiyası toxum (seed) yaratma çağırışının proqram təsadüfi ədəd “fallback” yoluna düşməsinə səbəb olub; interfeys düzgün görünür, amma end-to-end testlər real simvol (symbol) parse etmə xətasını aşkarlaya bilməyib.
Coinkite 30 iyulda dərc etdiyi, 1 avqustda yenilənmiş təhlükəsizlik bülletenində təsdiqləyib ki, bəzi Coldcard firmware-lər yaddaş (seed) üçün mnemonik sözləri yaradarkən gözlənilən aparat səviyyəli təsadüfi ədəd (hardware random) yolundan istifadə etməyib. İlkin rəsmi hesabata görə, Mk2/Mk3 üçün effektiv axtarış məkanı təxminən 40 bit ola bilər, Mk4, Q və Mk5 isə təxminən 72 bit—hədəflənən 128 bitdən xeyli aşağıdır. Texniki təhlil göstərir ki, 2021-ci ildə edilən kod inteqrasiyası toxum (seed) yaratma çağırışının proqram təsadüfi ədəd “fallback” yoluna düşməsinə səbəb olub; interfeys düzgün görünür, amma end-to-end testlər real simvol (symbol) parse etmə xətasını aşkarlaya bilməyib.
42

·
--
🎯 Coldcard çox uzağa gedib! Hərbi standart səviyyəli soyuq pul kisəsi kimi təqdim olunan soyuq pul kisəsi yenə də hack edildi
📰 Coldcard Bitcoin pul kisəsi man-in-the-middle hücumuna məruz qaldı, “offline (internetdən uzaq) = təhlükəsizdir” mifini dağıtdı; idarə edənlər isə yeni risk zəifliyi oldu
💬 Neçə qədər sərt olsa da, soyuq pul kisəsi sadəcə riski azaldır—tam immun deyil. Böyük məbləğ olanlar əmanətləri ayrı-ayrılıqda saxlayın, bütün sərvətinizi bir avadanlığa yığmayın; təhlükəsizlik kombinasiya tapmacasıdır
🏷️ #冷钱包 #硬件钱包 #加密安全 #Coldcard
59
·
--
Coldcard məsələsi indi daha da çətinləşib.
Oğurlanan BTC-lər artıq coin-mix (qarışdırma) protokollarına daxil olmağa başlayıb.
Bu o deməkdir ki, hücumçu artıq bunlardan:
“davam et, pul kisələrini skan et”
növbəti mərhələyə keçib:
“pulu parçala, yığışdırılmasını tamamla və sonra necə nağdlaşdırmağı düşün.”
Çox adam elə bilir ki, coin-mixatorun içinə girən kimi,
qoyunlar tamamilə yox olur.
Əslində belə deyil.
BTC hələ də zəncirin (blokçeyn) üzərindədir.
Sadəcə böyük məbləğdə vəsait parçalanır, qarışdırılır, sonra yenidən birləşdirilir və
izləmə (trace etmə) çətinliyi xeyli artır.
Ona görə də indi mənim diqqət verdiyim artıq bu deyil:
yenə də bir partiya oğurlanacaqmı.
Daha çox bu sualdır:
bu oğurlanmış BTC-lər sonda birjaya, OTC-yə və ya digər nağdlaşdırma kanallarına yönələcəkmi.
Əgər böyük həcmdə vəsait son nəticədə likvidlik (maye) çıxışına daxil olarsa,
bu, bazarın həqiqətən ehtiyatlı olmalı olduğu mərhələdir.
Amma bu hadisənin BTC-nin öz qiymətinə təsirini mən hələ şişirtməyəcəyəm.
Bir neçə yüz, hətta bir neçə min BTC
bütöv bazar üçün sistematik satış təzyiqi yaratmır.
Əsl ciddi təsir isə əks tərəfdədir:
soyuq (cold) pul kisələrinə olan etimad.
Bu dəfə baş verənlər hamının qarşısına bir problemi qoydu:
BTC-niz əlbəttə ki zəncirin üzərindədir.
Bəs sizin şəxsi açarınızı (private key) kim sizə
həqiqətən kim generasiya edib?
İndi bir də əlavə sual:
Haker götürəndən sonra,
blokçeyn şəffaflığı həqiqətən də pulunuzu geri qaytarmağa kömək edə bilər?
Coldcard bu dəfə getdikcə adi bir haker hücumu kimi görünmür.
Daha çox “özünə güvən (self-custody)” həlli sənayesinə təzyiq testi kimidir.
Sonrakı mərhələdə izlədiyim 4 məsələ var:
1. Daha yeni pul kisələri də davamlı olaraq skan olunub oğurlanırmı;
2. Coin-mixdən sonra BTC-lər birjaya gedir, ya yox;
3. Zərərin yekun olaraq daha da artıb-artmayacağı dəqiqləşəcəkmi;
4. Coinkite-da yeni texniki açıqlamalar olacaqmı.
Bir cümlə ilə:
Boşluq qapını açır,
coin-mix protokolu isə pulu izləməyi daha da çətinləşdirir.
$BTC #Coldcard #冷钱包 #bitcoin #coldcard被盗币转入混币协议
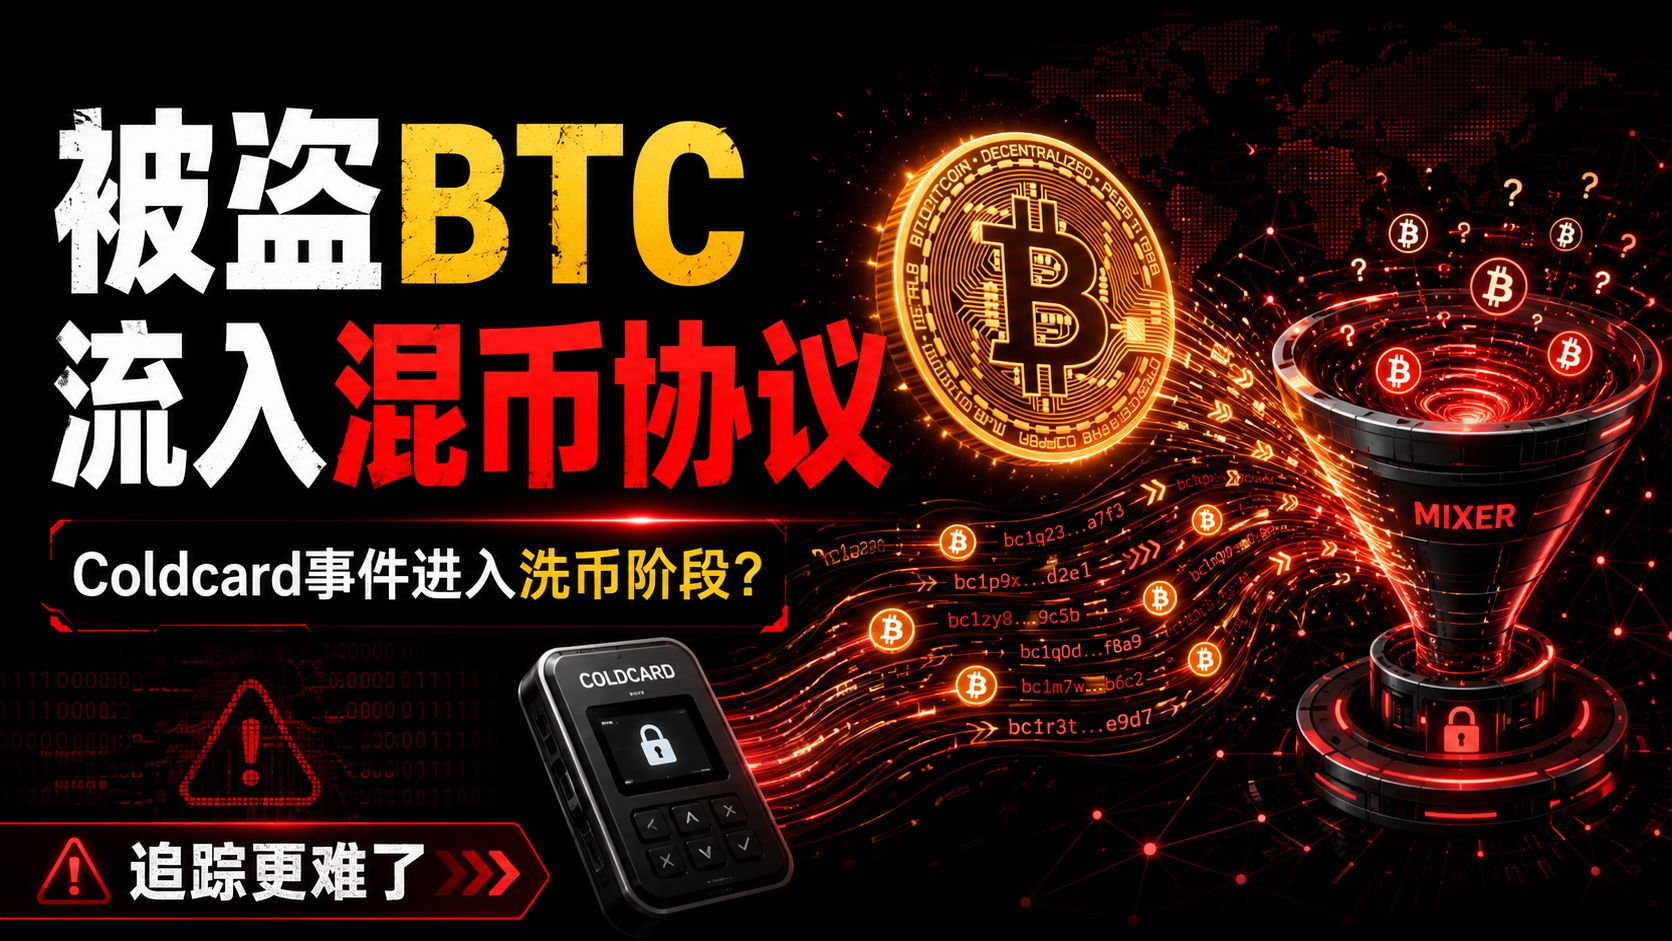
1
121

·
--
Coldcard proshivkada olan qüsur $38M BTC oğurluğuna imkan verdi: cəmi 25 dəqiqəyə təxminən 500 cüzdandan 594 BTC boşaldıldı. İstifadəçilər indi sirləri (seed-ləri) köçürməyə təcili çağırılır. Donanım təhlükəsizliyi bu gün ciddi yoxlanış altındadır. $BTC $ETH $SOL #Crypto #Bitcoin #Coldcard #Security #Hack
Coldcard proshivkada olan qüsur $38M BTC oğurluğuna imkan verdi: cəmi 25 dəqiqəyə təxminən 500 cüzdandan 594 BTC boşaldıldı. İstifadəçilər indi sirləri (seed-ləri) köçürməyə təcili çağırılır. Donanım təhlükəsizliyi bu gün ciddi yoxlanış altındadır. $BTC $ETH $SOL #Crypto #Bitcoin #Coldcard #Security #Hack
79

Coinkite Coldcard Mk3 istifadəçilərinə mümkün toxum (seed) yaradılması riskindən sonra vəsaitləri köçürməyi tövsiyə edir. Bundan əlavə, təhlükəsizlik üzrə ekspertlər 38 milyon ABŞ dolları həcmində böyük bir Bitcoin pul kisəsinin boşaldılmasını araşdırır.
#CryptoSecurity #Coldcard
Coinkite Coldcard Mk3 istifadəçilərinə mümkün toxum (seed) yaradılması riskindən sonra vəsaitləri köçürməyi tövsiyə edir. Bundan əlavə, təhlükəsizlik üzrə ekspertlər 38 milyon ABŞ dolları həcmində böyük bir Bitcoin pul kisəsinin boşaldılmasını araşdırır.
#CryptoSecurity #Coldcard
#CryptoSecurity #Coldcard
63
·
--
Coldcard 1,1 milyon dollar dəyərində oğurlandı: Haker bunu necə bacardı? Mən 3 gün araşdırdım və tam əlaqə zəncirini aydın izah edirəmBu günlər kriptovalyuta aləmindəki ən böyük təhlükəsizlik hadisəsi — hardware wallet Coldcard-ın təsadüfi ədəd (random number) zəifliyi: təxminən 5000 cüzdan, 1755 BTC oğurlanıb, dəyəri 1,1 milyon ABŞ dollarını ötürür.
Əksər hesabatlar yalnız “təsadüfi ədəd generatoru qüsuru nəticəsində yaddaş açarının (seed phrase) təxmin edilə bilməsi” barədə yazır. Amma prinsipi başa düşmək istəyən biri kimi mən çoxlu texniki material araşdırdım (Block-in rəsmi analizi, Galaxy Research-in onçeyn izləmə məlumatları, icma PoC layihələri) və hücum zəncirinin bütün mərhələlərini bir-bir sökdüm. Eyni dərəcədə maraqlanan dostlarla paylaşacağam.
【Ən vacib nəticəni əvvəl deyim】
Haker zorla yaddaş açarı (seed phrase) təxmin etməyib, həm də zorla şəxsi açarı (private key) təxmin etməyib — bu ikisi də 2^256 məkanındadır, fiziki olaraq mümkün deyil. Onun enumerasiya etdiyi yaddaş açarını yaradan təsadüfi ədəd generatorunun (PRNG) daxili vəziyyətidir. Bu məkan yalnız 2^32-dir (təxminən 4,2 milyard).
Coldcard 1,1 milyon dollar dəyərində oğurlandı: Haker bunu necə bacardı? Mən 3 gün araşdırdım və tam əlaqə zəncirini aydın izah edirəm
Bu günlər kriptovalyuta aləmindəki ən böyük təhlükəsizlik hadisəsi — hardware wallet Coldcard-ın təsadüfi ədəd (random number) zəifliyi: təxminən 5000 cüzdan, 1755 BTC oğurlanıb, dəyəri 1,1 milyon ABŞ dollarını ötürür.
Əksər hesabatlar yalnız “təsadüfi ədəd generatoru qüsuru nəticəsində yaddaş açarının (seed phrase) təxmin edilə bilməsi” barədə yazır. Amma prinsipi başa düşmək istəyən biri kimi mən çoxlu texniki material araşdırdım (Block-in rəsmi analizi, Galaxy Research-in onçeyn izləmə məlumatları, icma PoC layihələri) və hücum zəncirinin bütün mərhələlərini bir-bir sökdüm. Eyni dərəcədə maraqlanan dostlarla paylaşacağam.
【Ən vacib nəticəni əvvəl deyim】
Haker zorla yaddaş açarı (seed phrase) təxmin etməyib, həm də zorla şəxsi açarı (private key) təxmin etməyib — bu ikisi də 2^256 məkanındadır, fiziki olaraq mümkün deyil. Onun enumerasiya etdiyi yaddaş açarını yaradan təsadüfi ədəd generatorunun (PRNG) daxili vəziyyətidir. Bu məkan yalnız 2^32-dir (təxminən 4,2 milyard).
101

🚨 Coldcard pul kisələrindəki təhlükəsizlik boşluğundan istifadə edilməsi böyük itkilərə səbəb olub
Təhlükəsizlik hesabatlarına görə, Coldcard aparat pul kisələrindəki boşluq hakerlərə istifadəçilərin vəsaitlərini ələ keçirməyə imkan verib. Blokçeyn monitorinqi ilə məşğul olan şirkətlər itkilərin 130 milyon dolları keçdiyini bildirir. Bu isə oflayn saxlamanın təhlükəsizliyi ilə bağlı suallar doğurur.
━━━━━━━━━━━━━━
📊 Təsir: 🔥 Çox yüksək
🏷️ DİGƏR
#Coldcard #HardwareWallet #Cybersecurity #CryptoSecurity #Blockchain
📰 Mənbə: techcrunch.com
10
Daha çox kontent araşdırmaq üçün daxil olun
Binance Square-də qlobal kriptovalyuta istifadəçilərinə qoşulun
⚡️ Kriptovalyuta haqqında ən son və faydalı məlumatları əldə edin.
💬 Dünyanın ən böyük kriptovalyuta birjası tərəfindən etibar edilir.
👍 Doğrulanmış yaradıcılardan gələn real məlumatları kəşf edin.
E-poçt/Telefon nömrəsi
Trenddə olan mövzular
1
#EarningsSeason
6.6M baxış
Müzakirə edir: 33,090
2
#USMidtermElections
84,876 baxış
Müzakirə edir: 1,116
3
#StrategySTRCReaches$99.95ForFirstTimeIn165Days
666 baxış
Müzakirə edir: 32
4
#BinanceWillListPredictPREDICT
11,535 baxış
Müzakirə edir: 352
5
#SwitzerlandFirstSpotBitcoinETFExpectedToTradeInNovember
790 baxış
Müzakirə edir: 49
6
#StrategyReports$21BQ3OperatingProfit
651 baxış
Müzakirə edir: 30
7
#Strategy三季度营业利润210亿美元
13,331 baxış
Müzakirə edir: 49
8
#TwoAddressesHoldingAbout1.28BUSDTFrozen
4,177 baxış
Müzakirə edir: 173
9
#FirstDigitalBlacklistsAttackerAddressHoldingAbout3.4MFDUSD
237 baxış
Müzakirə edir: 13
10
#BitcoinDropsBelow$80K
60,989 baxış
Müzakirə edir: 160